- Página inicial
- /
- Artigo

Obrigado pelos seus comentários.


 Neste artigo
 Comentários?
Você pode configurar uma integração de login único (SSO) entre o Control Hub e uma implantação que usa F5 Big-IP como provedor de identidade (IdP).
Login único e Control Hub
O logon único (SSO) é um processo de autenticação de sessão ou usuário que permite que um usuário forneça credenciais para acessar um ou mais aplicativos. O processo autentica os usuários de todos os aplicativos aos quais eles têm direitos. Ele elimina solicitações adicionais quando os usuários trocam de aplicativo durante uma sessão específica.
O protocolo de federação Security Assertion Markup Language (SAML 2.0) é usado para fornecer autenticação SSO entre a nuvem Webex e seu provedor de identidade (IdP).
Perfis
O aplicativo Webex suporta apenas o perfil SSO do navegador da web. No perfil SSO do navegador da web, o aplicativo Webex suporta as seguintes associações:
-
O SP iniciou a vinculação POST -> POST
-
SP iniciou REDIRECIONAMENTO -> vinculação POST
Formato NameID
O protocolo SAML 2.0 oferece suporte a vários formatos de NameID para comunicação sobre um usuário específico. O aplicativo Webex oferece suporte aos seguintes formatos de NameID.
-
urn:oasis:names:tc:SAML:2.0:nameid-format:transient -
urn:oasis:names:tc:SAML:1.1:nameid-format:unspecified -
urn:oasis:names:tc:SAML:1.1:nameid-format:emailAddress
Nos metadados que você carrega do seu IdP, a primeira entrada é configurada para uso no Webex.
Logout único
O aplicativo Webex suporta o perfil de logout único. No aplicativo Webex, um usuário pode sair do aplicativo, que usa o protocolo de logout único SAML para encerrar a sessão e confirmar a saída com seu IdP. Certifique-se de que seu IdP esteja configurado para SingleLogout.
Integre o Control Hub com o F5 Big-IP
Os guias de configuração mostram um exemplo específico de integração de SSO, mas não fornecem uma configuração completa para todas as possibilidades. Por exemplo, as etapas de integração do nameid-format urn:oasis:names:tc:SAML:2.0:nameid-format:transientestão documentadas. Outros formatos, como o de SSO, urn:oasis:names:tc:SAML:1.1:nameid-format:unspecified or urn:oasis:names:tc:SAML:1.1:nameid-format:emailAddressfuncionarão para integração com SSO, mas estão fora do escopo de nossa documentação.
Configure essa integração para usuários em sua organização Webex (incluindo o aplicativo Webex e outros serviços administrados no Control Hub). Webex Meetings Se o seu site Webex estiver integrado ao Control Hub, o site Webex herdará o gerenciamento de usuários. Se você não conseguir acessar dessa Webex Meetings forma e ela não for gerenciada no Control Hub, você deverá fazer uma integração separada para habilitar o SSO paraWebex Meetings.
Antes de começar
Para SSO e Control Hub, os IdPs devem estar em conformidade com a especificação SAML 2.0. Além disso, os IdPs devem ser configurados da seguinte maneira:
Baixe os metadados do Webex para o seu sistema local
| 1 |
Faça login no Control Hub. |
| 2 |
Vá para . |
| 3 |
Vá até a guia Provedor de identidade e clique em Ativar SSO. |
| 4 |
Selecione um IdP. |
| 5 |
Escolha o tipo de certificado para sua organização:
As âncoras de confiança são chaves públicas que atuam como uma autoridade para verificar o certificado de uma assinatura digital. Para obter mais informações, consulte a documentação do IdP. |
| 6 |
Faça o download do arquivo de metadados. O nome do arquivo de metadados Webex é idb-meta- -SP.xml. <org-ID> |
Configurar o provedor de serviços externo e o provedor de identidade
| 1 |
|
| 2 |
Em Conectores SP externos, selecione . |
| 3 |
Insira um nome significativo para o nome do provedor de serviços, como .ciscowebex.com<yourorganizationname>. |
| 4 |
Em Configurações de segurança, marque as seguintes caixas de seleção:
|
| 5 |
Retorne à e, em seguida, crie um novo serviço de provedor de identidade (IdP). |
| 6 |
Insira um nome significativo para o nome do serviço IdP, como CI. |
| 7 |
Para a ID da entidade IdP, use o FQDN do servidor Big-IP com algo na frente, por exemplo, https://bigip0a.uc8sevtlab13.com/CI. |
| 8 |
Em Configurações de asserção, selecione Identificador transitório para o tipo de assunto da afirmação. |
| 9 |
Para Assertion Subject Value, retorne o valor do e-mail do usuário% {session.ad.last.attr.mail}. |
| 10 |
Retorne os atributos mail e uid com o valor% {session.ad.last.attr.mail}. |
| 11 |
Em Configurações de segurança, escolha um certificado para assinar a declaração. |
| 12 |
Salve suas alterações e, em seguida, vincule o provedor de serviços e o provedor de identidade que você criou. |
Baixe os metadados F5 Big-IP
| 1 |
Selecione Exportar serviço IDP. |
| 2 |
Certifique-se de que o valor dos metadados do Sign seja Sim. |
| 3 |
Faça o download do arquivo de metadados em seu desktop ou em um local que seja fácil de encontrar. |
Adicionar uma política de acesso
| 1 |
Vá para Política de acesso > Perfis de acesso > SAML e crie um recurso SAML para o IdP que você criou. |
| 2 |
Vá para o seu perfil de acesso e edite a política de acesso que você usa para o WebEx Messenger CAS. |
| 3 |
Adicione um novo item na guia Logon com o nome Página de Logon e deixe os valores padrão. |
| 4 |
Adicione um novo item na guia Autenticação com o nome AD Auth e especifique você Active Directory como servidor. |
| 5 |
Na ramificação bem-sucedida, adicione AD Query na guia Autenticação |
| 6 |
Vá para Branch Rules e altere-o para AD Query is Passed. |
| 7 |
Na ramificação bem-sucedida do AD Query, adicione Atribuição avançada de recursos na guia Atribuição. |
| 8 |
Clique em Adicionar/Excluir e adicione dois recursos SAML com todos os recursos SAML e o Webtop que você criou. |
| 9 |
Em Selecionar final, selecione Permitir. A política de acesso deve ser semelhante a esta captura de tela: 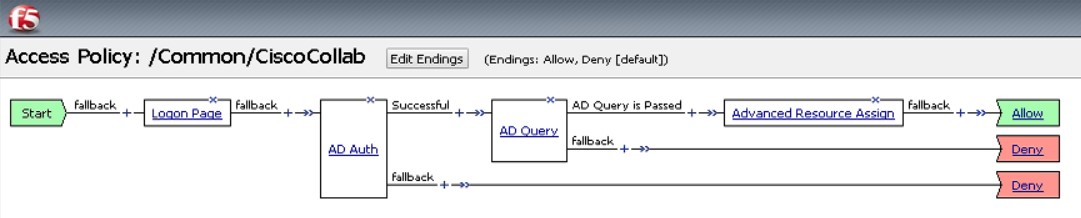
|
Associe o perfil de acesso ao servidor virtual
Você deve associar o perfil de acesso ao servidor virtual que você criou.
| 1 |
Vá para . |
| 2 |
Abra Perfis de acesso para confirmar que nenhum servidor virtual está associado ao perfil. |
| 3 |
Selecione Atribuição avançada de recursos. |
| 4 |
Selecione Adicionar/excluir para adicionar o novo recurso SAML. |
| 5 |
Feche as janelas de design da Política de Acesso e aplique a nova política de acesso. |
Importe os metadados do IdP e ative o login único após um teste
Depois de exportar os metadados Webex, configurar seu IdP e baixar os metadados do IdP para seu sistema local, você estará pronto para importá-los para sua organização Webex a partir do Control Hub.
Antes de começar
Não teste a integração de SSO a partir da interface do provedor de identidade (IdP). Suportamos apenas fluxos iniciados pelo provedor de serviços (iniciados pelo SP), portanto, você deve usar o teste de SSO do Control Hub para essa integração.
| 1 |
Escolha um:
|
| 2 |
Na página Importar metadados do IdP, arraste e solte o arquivo de metadados do IdP na página ou use a opção de navegador de arquivos para localizar e carregar o arquivo de metadados. Clique em Avançar.
Você deve usar a opção Mais segura, se puder. Isso só é possível se seu IdP usou uma CA pública para assinar seus metadados. Em todos os outros casos, você deve usar a opção Menos segura. Isso inclui se os metadados não estiverem assinados, autoassinados ou assinados por uma CA privada. O Okta não assina os metadados, então você deve escolher Menos seguro para uma integração com o Okta SSO. |
| 3 |
Selecione Testar configuração de SSO e, quando uma nova guia do navegador for aberta, autentique-se com o IdP fazendo login. Se você receber um erro de autenticação, pode haver um problema com as credenciais. Verifique o nome de usuário e a senha e tente novamente. Um erro do aplicativo Webex geralmente significa um problema com a configuração do SSO. Nesse caso, percorra as etapas novamente, especialmente as etapas em que você copia e cola os metadados do Control Hub na configuração do IdP. Para ver diretamente a experiência de login com SSO, você também pode clicar em Copiar URL para a área de transferência a partir dessa tela e colá-la em uma janela privada do navegador. A partir daí, você pode prosseguir com o login com o SSO. Essa etapa impede falsos positivos devido a um token de acesso que pode estar em uma sessão existente após você estar conectado . |
| 4 |
Retorne à guia do navegador Control Hub.
A configuração do SSO não entra em vigor na sua organização, a menos que você escolha o primeiro botão de rádio e ative o SSO. |
O que fazer a seguir
Use os procedimentos em Sincronizar usuários do Okta Cisco Webex Control Hub se quiser fazer o provisionamento de usuários do Okta para a nuvem Webex.
Use os procedimentos em Sincronizar usuários do Microsoft Entra ID Cisco Webex Control Hub se quiser fazer o provisionamento de usuários do Entra ID para a nuvem Webex.
Você pode seguir o procedimento em Suprimir e-mails automatizados para desativar e-mails enviados para novos usuários do aplicativo Webex em sua organização. O documento também contém as melhores práticas para enviar comunicações aos usuários da sua organização.


