- Domov
- /
- Članek

Hvala za povratne informacije.


 V tem članku
 Povratne informacije?
Konfigurirate lahko integracijo z eno prijavo (SSO) med nadzornim središčem in uvajanjem, ki uporablja F5 Big-IP kot ponudnika identitete (IDP).
Enojna prijava in krmilno središče
Enojna prijava (SSO) je postopek preverjanja pristnosti seje ali uporabnika, ki uporabniku omogoča, da zagotovi poverilnice za dostop do ene ali več aplikacij. Postopek preverja pristnost uporabnikov za vse aplikacije, do katerih imajo pravice. Odpravlja nadaljnje pozive, ko uporabniki med določeno sejo preklapljajo aplikacije.
Protokol federacije za označevanje varnostnih zahtev (SAML 2.0) se uporablja za zagotavljanje preverjanja pristnosti SSO med oblakom Webex in vašim ponudnikom identitete (IdP).
Profili
Aplikacija Webex podpira samo SSO profil spletnega brskalnika. V profilu SSO spletnega brskalnika Webex App podpira naslednje povezave:
-
SP je sprožil POST -> POST vezavo
-
SP je sprožil PREUSMERITEV -> POST vezavo
NameID format
Protokol SAML 2.0 podpira več formatov NameID za komunikacijo o določenem uporabniku. Aplikacija Webex podpira naslednje formate NameID.
-
urn:oasis:names:tc:SAML:2.0:nameid-format:transient -
urn:oasis:names:tc:SAML:1.1:nameid-format:unspecified -
urn:oasis:names:tc:SAML:1.1:nameid-format:emailAddress
V metapodatkih, ki jih naložite iz vašega IdP, je prvi vnos konfiguriran za uporabo v Webexu.
SingleLogout
Aplikacija Webex podpira enotni profil odjave. V aplikaciji Webex se lahko uporabnik odjavi iz aplikacije, ki uporablja protokol za enotno odjavo SAML, da konča sejo in potrdi odjavo z vašim IDP. Prepričajte se, da je vaš IDP konfiguriran za SingleLogout.
Vključite krmilno vozlišče s F5 Big-IP
Konfiguracijski vodniki prikazujejo poseben primer integracije SSO, vendar ne zagotavljajo izčrpne konfiguracije za vse možnosti. Na primer, koraki integracije za nameid-format urn:oasis:names:tc:SAML:2.0:nameid-format:transientso dokumentirani. Drugi formati, kot so, urn:oasis:names:tc:SAML:1.1:nameid-format:unspecified or urn:oasis:names:tc:SAML:1.1:nameid-format:emailAddressbodo delovali za integracijo SSO, vendar so zunaj obsega naše dokumentacije.
Nastavite to integracijo za uporabnike v vaši organizaciji Webex (vključno z aplikacijo Webex in drugimi storitvamiWebex Meetings, ki se upravljajo v nadzornem središču). Če je vaše spletno mesto Webex integrirano v Control Hub, spletno mesto Webex podeduje upravljanje uporabnikov. Če ne morete dostop Webex Meetings ati na ta način in se ne upravlja v nadzornem središču, morate opraviti ločeno integracijo, da omogočite SSO zaWebex Meetings.
Preden začnete
Za SSO in Control Hub morajo IDP ustrezati specifikaciji SAML 2.0. Poleg tega morajo biti IDP konfigurirani na naslednji način:
Prenesite Webex metapodatke v lokalni sistem
| 1 |
Prijavite se v Control Hub. |
| 2 |
Pojdite na U . |
| 3 |
Pojdite na zavihek Ponudnik identi tete in kliknite Aktiviraj SSO. |
| 4 |
Izberite IDP. |
| 5 |
Izberite vrsto potrdila za svojo organizacijo:
Sidra zaupanja so javni ključi, ki delujejo kot po oblastilo za preverjanje potrdila digitalnega podpisa. Za več informacij glejte dokumentacijo IDP. |
| 6 |
Prenesite datoteko metapodatkov. <org-ID>Ime datoteke metapodatkov Webex je id b-meta- -SP.xml. |
Konfigurirajte zunanjega ponudnika storitev in ponudnika identitete
| 1 |
|
| 2 |
V zunanjih priključkih SP izberite . |
| 3 |
Vnesite pomembno ime za ime ponudnika storitev, na primer .ciscowebex.com<yourorganizationname>. |
| 4 |
V razdel ku Varnostne nastavitve potrdite ta potrditvena polja:
|
| 5 |
Vrnite se na in nato ustvarite novo storitev ponudnika identitete (IdP). |
| 6 |
Vnesite smiselno ime za ime storitve IdP, na primer CI. |
| 7 |
Za ID entitete IDP uporabite FQDN strežnika Big-IP z nečim spredaj — na primer https://bigip0a.uc8sevtlab13.com/CI. |
| 8 |
V razdel ku Nastavitve trditve izberite Pre hodni identifikator za vrsto predmeta trditve. |
| 9 |
Za V rednost predmeta trditve vrnite vrednost e-pošte uporabnika% {session.ad.last.attr.mail}. |
| 10 |
Vrnite atribu te mail in uid z vrednostjo% {session.ad.last.attr. mail}. |
| 11 |
V razdel ku Varnostne nastavitve izberite potrdilo za podpis trditve. |
| 12 |
Shranite spremembe in nato povežite ponudnika storitev in ponudnika identitete, ki ste jih ustvarili. |
Prenesite metapodatke F5 Big-IP
| 1 |
Izberite Iz vozi storitev IDP. |
| 2 |
Prepričajte se, da je vrednost meta podatkov zn aka Da. |
| 3 |
Prenesite datoteko metapodatkov na namizje ali lokacijo, ki jo lahko enostavno najdete. |
Dodajanje pravilnika o dostopu
| 1 |
Pojdite na Pravilnik dostopa > Profili dostopa > SAML in ustvarite vir SAML za IDP, ki ste ga ustvarili. |
| 2 |
Odprite svoj Access profil in uredite pravilnik o dostopu, ki ga uporabljate za WebEx Messenger CAS. |
| 3 |
Dodajte nov element na zavihku Prijava z imenom Stran za prijav o in pustite privzete vrednosti. |
| 4 |
Na zavihku Preverjanje pri stnosti dodajte nov element z imenom AD Auth in določite svoj Active Directory kot strežnik. |
| 5 |
Na uspešni veji dodajte poizvedbo AD na zavihku Preverjanje pristnosti |
| 6 |
Pojdite na Pravila podruž nic in ga spremenite v AD Poizvedba je prenesena. |
| 7 |
Na uspešno vejo poizvedbe AD dodajte dodeljevanje naprednih virov na zavihku Dod elitev. |
| 8 |
Kliknite Dod aj/Izbriši in dodajte dva vira SAML z vsemi viri SAML in spletnim vrhom, ki ste ga ustvarili. |
| 9 |
Za Izberi kon ec izberite Dovoli. Pravilnik o dostopu mora izgledati tako: 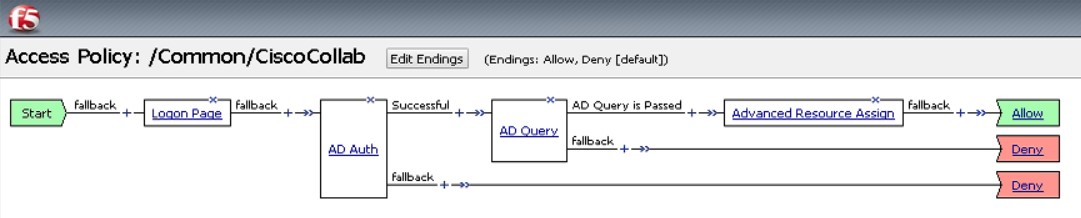
|
Povežite profil dostopa z navideznim strežnikom
Profil dostopa morate povezati z navideznim strežnikom, ki ste ga ustvarili.
| 1 |
Pojdite na . |
| 2 |
Odprite profile dostopa, da potrdite, da s profilom ni povezan noben virtualni strežnik. |
| 3 |
Izberite Dod eljevanje naprednih virov. |
| 4 |
Če želite dodati nov vir SAML, izberite Dodaj/izbri ši. |
| 5 |
Zaprite okna načrta pravilnika dostopa in uporabite nov pravilnik o dostopu. |
Uvozite metapodatke IDP in omogočite enkratno prijavo po preizkusu
Ko izvozite metapodatke Webex, konfigurirate svoj IdP in prenesete metapodatke IdP v lokalni sistem, ste jih pripravljeni uvoziti v svojo organizacijo Webex iz nadzornega središča.
Preden začnete
Ne testirajte integracije SSO iz vmesnika ponudnika identitete (iDP). Podpiramo samo tokove, ki jih je sprožil ponudnik storitev (SP-Initiated), zato morate za to integracijo uporabiti test SSO Control Hub.
| 1 |
Izberite enega:
|
| 2 |
Na strani Uvoz metapodatkov IdP povlecite in spustite datoteko metapodatkov IdP na stran ali uporabite možnost brskalnika datotek, da poiščete in naložite datoteko z meta podatki. Kliknite Naprej.
Če lahko, uporabite možnost Varnejša. To je mogoče le, če je vaš IDP uporabil javni CA za podpis svojih metapodatkov. V vseh drugih primerih morate uporabiti možnost Manj varna. To vključuje tudi, če metapodatki niso podpisani, samopodpisani ali podpisani s strani zasebnega certifikata. Okta ne podpiše metapodatkov, zato morate izbrati Manj var no za integr acijo Okta SSO. |
| 3 |
Izberite Preizkusite nastavitev SSO in ko se odpre nov zavihek brskalnika, preverite pristnost z IdP tako, da se prijavite. Če prejmete napako pri preverjanju pristnosti, lahko pride do težave s poverilnicami. Preverite uporabniško ime in geslo ter poskusite znova. Napaka aplikacije Webex običajno pomeni težavo z nastavitvijo SSO. V tem primeru ponovno preidite skozi korake, zlasti korake, v katerih kopirate in prilep ite metapodatke Control Hub v nastavitev IDP. Če si želite neposredno ogledati izkušnjo vpisa v SSO, lahko s tega zaslona kliknete tudi Kopiraj URL v odlo žišče in ga prilepite v zasebno okno brskalnika. Od tam se lahko sprehodite skozi prijavo s SSO. Ta korak ustavi lažne pozitivne rezultate zaradi žetona za dostop, ki je morda v obstoječi seji, ko ste prijav ljeni. |
| 4 |
Vrnite se na zavihek brskalnika Control Hub.
Konfiguracija SSO ne začne veljati v vaši organizaciji, razen če izbere te prvi radijski gumb in aktivirate SSO. |
Kaj storiti naprej
Uporabite postopke v razdel ku Sinhroniziraj uporabnike Okta, Cisco Webex Control Hub če želite omogočiti zagotavljanje uporabnikov iz Okte v oblak Webex.
Uporabite postopke v razdel ku Sinhroniziraj uporabnike Microsoft Entra ID, Cisco Webex Control Hub če želite omogočiti dodelitev uporabnikov iz Entra ID v oblak Webex.
Če želite onemogočiti e-poštna sporočila, ki so poslana novim uporabnikom aplikacije Webex v vaši organizaciji, lahko sledite postopku v razdelku Z ati ranje samodejnih e-poštnih sporočil. Dokument vsebuje tudi najboljše prakse za pošiljanje komunikacij uporabnikom v vaši organizaciji.


