- Головна
- /
- Стаття

Дякуємо за відгук.


 У цій статті
 Надіслати відгук?
Ви можете налаштувати інтеграцію єдиного входу (SSO) між центром керування та розгортанням, яке використовує F5 Big-IP як постачальника ідентифікацій (IdP).
Єдиний вхід і центр управління
Єдиний вхід (SSO) — це сеанс або процес автентифікації користувача, який дозволяє користувачеві надавати облікові дані для доступу до однієї або декількох програм. Процес автентифікує користувачів для всіх програм, на які їм надаються права. Це виключає подальші підказки, коли користувачі перемикають програми під час певного сеансу.
Протокол федерації мови розмітки твердження безпеки (SAML 2.0) використовується для забезпечення автентифікації SSO між хмарою Webex та вашим постачальником ідентифікаційних даних (IdP).
Профілі
Додаток Webex підтримує лише профіль SSO веб-браузера. У профілі SSO веб-браузера Webex App підтримує такі прив'язки:
-
SP ініціював POST -> POST прив'язка
-
SP ініціював ПЕРЕАДРЕСАЦІЮ -> POST прив'язка
Формат іменіID
Протокол SAML 2.0 підтримує кілька форматів NameID для спілкування про конкретного користувача. Додаток Webex підтримує наступні формати NameID.
-
urn:oasis:names:tc:SAML:2.0:nameid-format:transient -
urn:oasis:names:tc:SAML:1.1:nameid-format:unspecified -
urn:oasis:names:tc:SAML:1.1:nameid-format:emailAddress
У метаданих, які ви завантажуєте з вашого IdP, перший запис налаштовано для використання у Webex.
Одиночний вихід
Додаток Webex підтримує єдиний профіль виходу. У програмі Webex користувач може вийти з програми, яка використовує протокол єдиного виходу SAML для завершення сеансу та підтвердження виходу за допомогою вашого IdP. Переконайтеся, що ваш IdP налаштований для SingleLogout.
Інтеграція концентратора управління з F5 Big-IP
Посібники з конфігурації показують конкретний приклад інтеграції SSO, але не надають вичерпної конфігурації для всіх можливостей. Наприклад, етапи інтеграції докумен nameid-format urn:oasis:names:tc:SAML:2.0:nameid-format:transientтуються. Інші формати, такі як, працюв urn:oasis:names:tc:SAML:1.1:nameid-format:unspecified or urn:oasis:names:tc:SAML:1.1:nameid-format:emailAddressатимуть для інтеграції SSO, але знаходяться поза межами нашої документації.
Налаштуйте цю інтеграцію для користувачів у вашій організації Webex (включаючи Webex App та інші Webex Meetings служби, які адмініструються в Control Hub). Якщо ваш сайт Webex інтегрований у Центр керування, сайт Webex успадковує управління користувачами. Якщо ви не можете отримати доступ Webex Meetings таким чином і ним не керується в Control Hub, вам потрібно зробити окрему інтеграцію, щоб увімкнути SSO дляWebex Meetings.
Перш ніж почати
Для SSO та Центру керування внутрішньо переміщеними особами повинні відповідати специфікації SAML 2.0. Крім того, ВПО повинні бути налаштовані таким чином:
Завантажте метадані Webex у свою локальну систему
| 1 |
Увійдіть до центру керування. |
| 2 |
Перейдіть до меню . |
| 3 |
Перейдіть на вкладку Постачальник іденти фікації та натисніть Активувати SSO. |
| 4 |
Виберіть IdP. |
| 5 |
Виберіть тип сертифіката для вашої організації:
Довірчі анкери — це відкриті ключі, які виконують функцію авто ритету для перевірки сертифіката цифрового підпису. Для отримання додаткової інформації зверніться до документації IdP. |
| 6 |
Завантажте файл метаданих. <org-ID>Назва файлу метаданих Webex - idb-meta- -SP.xml. |
Налаштування зовнішнього постачальника послуг та постачальника ідентифікацій
| 1 |
|
| 2 |
У розділі Зов нішні роз'єми SP виберіть «С ». |
| 3 |
Введіть значне ім'я для імені постачальника послуг, наприклад .cis <yourorganizationname>cowebex.com. |
| 4 |
У розділі «Параметри безпеки» встановіть прапорці:
|
| 5 |
Поверніться до розді , а потім створіть нову службу постачальника ідентифікацій (IdP). |
| 6 |
Введіть значуще ім'я для імені служби IdP, наприклад CI. |
| 7 |
Для ідентифікатора сутності IdP використовуйте FQDN сервера великої IP-адреси з чимось попереду — наприклад, https://bigip0a.uc8sevtlab13.com/CI. |
| 8 |
У розділі Параметри твердження виберіть Пере хідний ідентифікатор для типу теми твердження. |
| 9 |
Для значення теми твердження поверніть значення електронної пошти користувача% {session .ad.last.attr.mail}. |
| 10 |
Повернути атрибути mail і uid зі значенням% {session .ad.last.attr.mail}. |
| 11 |
У розділі Параметри безпеки виберіть сертифікат для підписання твердження. |
| 12 |
Збережіть внесені зміни, а потім зв'яжіть створеного вами постачальника послуг та постачальника ідентифікацій. |
Завантажте метадані F5 Big-IP
| 1 |
Виберіть Експортувати службу IDP. |
| 2 |
Переконайтеся, що значення метаданих зна ка має значення Так. |
| 3 |
Завантажте файл метаданих на робочий стіл або місце, яке вам легко знайти. |
Додати політику доступу
| 1 |
Перейдіть до Політика доступу > Профілі доступу > SAML та створіть ресурс SAML для створеного IdP. |
| 2 |
Перейдіть до профілю доступу та відредагуйте політику доступу, яку ви використовуєте для WebEx Messenger CAS. |
| 3 |
Додайте новий елемент у вклад ці Вхід з назвою Сторінка входу та залиште значення за замовчуванням. |
| 4 |
Додайте новий елемент на вкладці Аутенти фікація з назвою AD Auth і вкажіть свій Active Directory як сервер. |
| 5 |
У успішній гілці додайте AD-запит на вкладці Ау тенти фікація |
| 6 |
Перейдіть до Правил гі лок і змініть його на Запит AD передається. |
| 7 |
У успішній гілці запиту AD додайте Додаткове призначення ресурсів на вклад ці «При значення». |
| 8 |
Натисніть Додати/Видал ити і додайте два ресурси SAML з усіма ресурсами SAML та створеним Web top. |
| 9 |
У по лі Вибрати закінчення виберіть До зволити. Політика доступу повинна виглядати так, як скріншот: 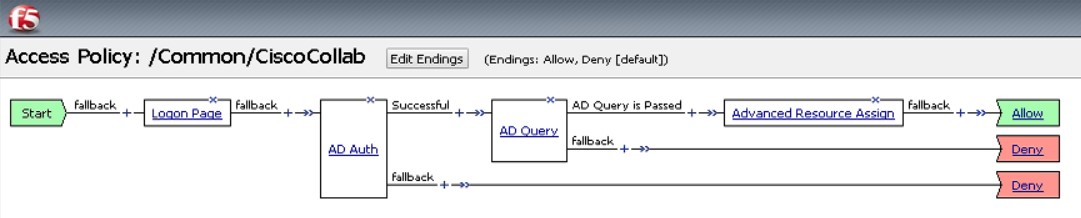
|
Пов'язати профіль доступу з віртуальним сервером
Профіль доступу потрібно пов'язати зі створеним вами віртуальним сервером.
| 1 |
Перейдіть до . |
| 2 |
Відкрийте профілі доступу, щоб підтвердити, що жоден віртуальний сервер не пов'язаний з профілем. |
| 3 |
Виберіть Додаткове призначення ресурсу. |
| 4 |
Виберіть Додати/видалити, щоб додати новий ресурс SAML. |
| 5 |
Закрийте вікна дизайну політики доступу та застосуйте нову політику доступу. |
Імпортуйте метадані IdP та увімкніть єдиний вхід після тестування
Після експорту метаданих Webex, налаштування вашого IdP та завантаження метаданих IdP до локальної системи ви готові імпортувати їх у свою організацію Webex з центру керування.
Перш ніж почати
Не перевіряйте інтеграцію SSO з інтерфейсу постачальника ідентифікацій (IdP). Ми підтримуємо лише потоки, ініційовані постачальником послуг (ініційовані SP), тому для цієї інтеграції потрібно використовувати тест SSO Control Hub.
| 1 |
Виберіть один:
|
| 2 |
На сторінці Імпорт метаданих IdP перетягніть файл метаданих IdP на сторінку або скористайтеся параметром браузера файлів, щоб знайти та завантажити файл метаданих . Натисніть кнопку Далі.
Ви повинні використовувати параме тр Більш безпе чний, якщо можете. Це можливо лише в тому випадку, якщо ваш Ідентифікатор використовував загальнодоступну CA для підписання метаданих. У всіх інших випадках необхідно використовувати параметр Менш захи щений. Це стосується випадків, коли метадані не підписані, самопідписані або підпис ані приватною CA. Okta не підписує метадані, тому для інтеграції Okta SSO потрібно вибрати «Менш безпе чний». |
| 3 |
Виберіть Тестувати налаштування SSO, і коли відкриється нова вкладка браузера, перевірте автентифікацію за допомогою IdP, ввійшовши в систему. Якщо ви отримуєте помилку автентифікації, може виникнути проблема з обліковими даними. Перевірте ім'я користувача та пароль і повторіть спробу. Помилка програми Webex зазвичай означає проблему з налаштуванням SSO. У цьому випадку виконайте кро ки ще раз, особливо кроки, коли ви копіюєте та вставля єте метадані Центру керування в налаштування IdP. Щоб побачити вхід SSO безпосередньо, ви також можете натиснути Копі ювати URL-адресу в буфер обміну на цьому екрані та в ставити її у вікно приватного браузера. Звідти ви можете пройти через в хід за допомогою SSO. Цей крок зупиняє помилкові позитивні результати через то кен доступу, який може бути в існуючому сеансі після входу в систему. |
| 4 |
Поверніться на вкладку браузера Control Hub.
Налаштування SSO не набирає чинності у вашій організації, якщо ви не виберете першу перемикач і не активуєте SSO. |
Що робити далі
Скористайтеся процедурами у розділі Син хронізувати користувачів Okta, Cisco Webex Control Hub якщо ви хочете здійснити підготовку користувачів з Okta у хмару Webex.
Скористайтеся процедурами в розділі Синхронізувати користувачів Microsoft Entra ID, Cisco Webex Control Hub якщо ви хочете здійснити надання користувачем з ідентифікатора Entra ID у хмарі Webex.
Ви можете виконати процедуру в розділі При душення автоматизованих електронних лист ів, щоб вимкнути електронні листи, які надсилаються новим користувачам програми Webex у вашій організації. Документ також містить найкращі методи надсил ання повідомлень користувачам у вашій організації.


