- Kezdőlap
- /
- Cikk

Köszönjük visszajelzését.


 Ebben a cikkben
 Visszajelzés?
Konfigurálhat egyszeri bejelentkezési (SSO) integrációt a Control Hub és egy olyan telepítés között, amely az F5 Big-IP-t azonosító szolgáltatóként (IDP) használ.
Egyszeri bejelentkezés és vezérlőközpont
Az egyszeri bejelentkezés (SSO) olyan munkamenet vagy felhasználói hitelesítési folyamat, amely lehetővé teszi a felhasználó számára, hogy hitelesítő adatokat adjon meg egy vagy több alkalmazás eléréséhez. A folyamat hitelesíti a felhasználókat minden olyan alkalmazáshoz, amelyhez jogosultak. Ez kiküszöböli a további utasításokat, amikor a felhasználók egy adott munkamenet során alkalmazásokat váltanak.
A Security Assertion Markup Language (SAML 2.0) Federation Protocol az SSO-hitelesítés biztosítására szolgál a Webex felhő és az Ön identitásszolgáltatója (IDP) között.
Profilok
A Webex App csak a webböngésző SSO profilját támogatja. A webböngésző SSO-profiljában a Webex App a következő kötéseket támogatja:
-
SP kezdeményezett POST -> POST kötés
-
SP kezdeményezett REDIRECT -> POST kötés
NameID formátum
A SAML 2.0 protokoll több NameID formátumot támogat egy adott felhasználóval kapcsolatos kommunikációhoz. A Webex App támogatja a következő NameID formátumokat.
-
urn:oasis:names:tc:SAML:2.0:nameid-format:transient -
urn:oasis:names:tc:SAML:1.1:nameid-format:unspecified -
urn:oasis:names:tc:SAML:1.1:nameid-format:emailAddress
Az IDP-ből betöltött metaadatokban az első bejegyzés a Webex-ben való használatra van konfigurálva.
SingleLogout
A Webex App támogatja az egyetlen kijelentkezési profilt. A Webex alkalmazásban a felhasználó kijelentkezhet az alkalmazásból, amely a SAML egyetlen kijelentkezési protokollt használja a munkamenet befejezéséhez, és megerősíti a kijelentkezést az IDP-jével. Győződjön meg róla, hogy az IDP a SingleLogout beállításra van konfigurálva.
Integrálja a vezérlőközpontot az F5 Big-IP-vel
A konfigurációs útmutatók konkrét példát mutatnak az SSO-integrációra, de nem biztosítanak teljes konfigurációt minden lehetőséghez. Például az integrációs lépéseket dokument nameid-format urn:oasis:names:tc:SAML:2.0:nameid-format:transientálják. Más formátumok, például műkö urn:oasis:names:tc:SAML:1.1:nameid-format:unspecified or urn:oasis:names:tc:SAML:1.1:nameid-format:emailAddressdni fognak az SSO-integrációhoz, de nem tartoznak dokumentációnk hatálya alá.
Állítsa be ezt az integrációt a Webex szervezet felhasználói számára (beleértve a Webex alkalmazást és a Vezérlőközpontban kezelt egyéb szolgáltatásokat is). Webex Meetings Ha a Webex-webhely integrálva van a Control Hubba, a Webex webhely örökli a felhasználói kezelést. Ha nem tud ilyen Webex Meetings módon hozzáférni, és nem kezeli a Vezérlőközpontban, külön integrációt kell végrehajtania az SSO engedélyezéséhezWebex Meetings.
Mielőtt elkezdené
Az SSO és a Control Hub esetében az IDP-knek meg kell felelniük a SAML 2.0 specifikációnak. Ezenkívül az IDP-ket a következő módon kell konfigurálni:
Töltse le a Webex metaadatait a helyi rendszerre
| 1 |
Jelentkezzen be a Control Hub alkalmazás ba. |
| 2 |
Menjen a Kezel pontra |
| 3 |
Lépjen az Identity provider fülre, és kattintson az SSO aktiválása gombra. |
| 4 |
Válasszon egy IDP-t. |
| 5 |
Válassza ki a szervezet tanúsítványtípus át:
A bizalmi horgonyok olyan nyilvános kulcsok, amelyek hatóságként működnek a digitális aláírás tanúsítványának ellenőrzésére . További információért olvassa el az IDP dokumentációját. |
| 6 |
Töltse le a metaadatfájlt. <org-ID>A Webex metaadatfájl neve id b-meta- -SP.xml. |
A külső szolgáltató és az identitásszolgáltató konfigurálása
| 1 |
|
| 2 |
A Külső SP-csatlakozók közül válassza a Létre lehetőséget. |
| 3 |
Adja meg a szolgáltató nevének értelmes nevét, például a.ci <yourorganizationname>scowebex.com. |
| 4 |
A Bizton sági beállítások terület en jelölje be a következő jelölőnégyzeteket:
|
| 5 |
Térjen vissza a elemre, majd hozzon létre egy új identitás-szolgáltató (IdP) szolgáltatást. |
| 6 |
Adja meg az IDP szolgáltatás nevének értelmes nevét, például CI-t. |
| 7 |
Az IDP-entitás azonosítóhoz használja a nagy IP-kiszolgáló FQDN-jét, amelyben valami előtte van, például a https://bigip0a.uc8sevtlab13.com/CI. |
| 8 |
Az Állítá sbeállítások területen válassza az Át meneti azonosító elem et az Állítás tárgytípusához. |
| 9 |
Az As sertion Subject Value mezőben adja vissza a (z)% {session.ad.last.attr.mail} felhasználó e-mailjének értékét. |
| 10 |
Adja vissza a mail és uid attribútumokat a% {session.ad.last.attr.mail} értékkel. |
| 11 |
A Bizton sági beállítások terület en válasszon ki egy tanúsítványt az állítás aláírásához. |
| 12 |
Mentse el a módosításokat, majd kösse össze a létrehozott szolgáltatót és az identitás-szolgáltatót. |
Töltse le az F5 Big-IP metaadatait
| 1 |
Válassza az IDP szolgáltatás export álása lehetőséget. |
| 2 |
Győződjön meg arról, hogy a S ign Metadata érté ke Igen. |
| 3 |
Töltse le a metaadatfájlt az asztalra vagy egy könnyen megtalálható helyre. |
Hozzáférési házirend hozzáadása
| 1 |
Lépjen a Hozzáférési házirend > Hozzáférési profilok > SAML elemre, és hozzon létre egy SAML-erőforrást a létrehozott IDP-hez. |
| 2 |
Nyissa meg a hozzáférési profilját, és módosítsa a WebEx Messenger CAS-hoz használt hozzáférési házirendet. |
| 3 |
Adjon hozzá egy új elemet a Bejelentkezés lapon a Bejelentkezési oldal névvel, és hagyja el az alapértelmezett értékeket. |
| 4 |
Adjon hozzá egy új elemet a H iteles ítés lapon AD Auth névvel, és adja meg kiszolgáló Active Directory ként. |
| 5 |
A sikeres fióknál adjon hozzá AD-lekérdezést a Hiteles ítés lapról |
| 6 |
Nyissa meg az Á gazati szabályok men üpontot, és módosítsa azt az AD-lekérdezés átad ásra. |
| 7 |
Az AD-lekérdezés sikeres ágához adja hozzá a Speciális erőforrás-hozzárendel ést a Hozzá rendelés lapról. |
| 8 |
Kattintson a Hozzáadás/ Törlés gombra, és adjon hozzá két SAML- erőforrást az összes létrehozott SAML-erőforrással és a Webtoptal együtt. |
| 9 |
A Be fejezés kiválasztása mezőben válassza az En gedélyez és lehetőséget A hozzáférési irányelvnek a következő képernyőképen kell kinéznie: 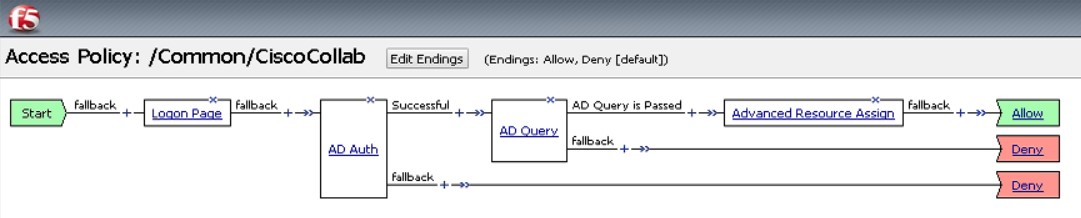
|
Hozzáférési profil társítása a virtuális kiszolgálóhoz
A hozzáférési profilt a létrehozott virtuális kiszolgálóhoz kell társítania.
| 1 |
Lépjen a tra. |
| 2 |
Nyissa meg a Hozzáférési profilokat annak megerősítéséhez, hogy nincs társítva virtuális kiszolgáló a profilhoz. |
| 3 |
Válassza a Speciális erőforrás-hozzárendelés lehetőséget. |
| 4 |
Az új SAM L-erőforrás hozzáadásához válassza a Hozzáadás/tör lés lehetőséget. |
| 5 |
Zárja be a Hozzáférési házirend tervezési ablakait, és alkalmazza az új hozzáférési házirendet. |
Az IDP metaadatok importálása és az egyszeri bejelentkezés engedélyezése teszt után
Miután exportálta a Webex metaadatait, konfigurálta az IDP-t, és letöltötte az IDP-metaadatokat a helyi rendszerbe, készen áll arra, hogy importálja azokat a Webex szervezetébe a Vezérlőközpontból.
Mielőtt elkezdené
Ne tesztelje az SSO-integrációt az identitásszolgáltató (iDP) felületről. Csak a Szolgáltató által kezdeményezett (SP-által kezdeményezett) folyamatokat támogatjuk, ezért ehhez az integrációhoz a Control Hub SSO tesztet kell használnia.
| 1 |
Válasszon egyet:
|
| 2 |
Az IdP-metaadatok importálása lapon húzza át az IdP metaadatfájlt az oldal ra, vagy használja a fájlböngésző opciót a metaadat fájl megtalálásához és feltöltéséhez. Kattintson a Tovább gom bra.
Használja a Bizton ságosabb opciót, ha teheti. Ez csak akkor lehetséges, ha az IDP nyilvános hitelesítő adatot használt a metaadatok aláírásához. Minden más esetben a Kev ésbé biztonságos opciót kell használnia. Ez magában foglalja azt is, ha a metaadatokat nem írja alá, nem írja alá saját hitelesítő vagy nem írja alá magánhitelesítő. Az Okta nem írja alá a metaadatokat, ezért az Okta SSO integrációhoz válassza a Kev esebb biztonságos lehetőséget. |
| 3 |
Válassza az SSO beállításának tesz telése lehetőséget, és amikor meg nyílik egy új böngészőlap, bejelentkezéssel hitelesítse az IDP-vel. Ha hitelesítési hiba jelenik meg, akkor probléma merülhet fel a hitelesítő adatokkal. Ellenőrizze a felhasználónevet és a jelszót, és próbálja újra. A Webex App hiba általában az SSO beállításával kapcsolatos problémát jelent. Ebben az esetben vegye át újra a lépéseket, különösen azokat a lépéseket, amelyekkel másolja és beillesz ti a Vezérlőközpont metaadatait az IDP beállításba. Az SSO bejelentkezési élményének közvetlen megtekintéséhez kattintson ezen a képernyőn az URL másolása vágólapra elemre, és be illesztheti azt egy privát böngészőablakba. Innentől bejelentkezhet az SSO-val. Ez a lépés leállítja a hamis pozitív eredményeket, mivel egy hozzáférési token egy meglévő munkamenetben jelenhet meg, miután bejelentkez ett. |
| 4 |
Térjen vissza a Control Hub böngésző fülre.
Az SSO konfiguráció csak akkor lép hatályba a szervezetben, hacsak nem válasz tja az első rádiógombot, és aktiválja az SSO-t. |
Mi a teendő ezután
Használja az Okta-felhasználók szinkronizálása menü pontban szereplő eljárásokat, Cisco Webex Control Hub ha az Okta-ból a Webex felhőbe szeretné biztosítani az Okta-felhasználókat.
Használja a Microsoft Entra ID felhasználók szinkroniz álása menüpontban szereplő eljárásokat, Cisco Webex Control Hub ha az Entra ID-ből a Webex felhőbe szeretné biztosítani a felhasználókat.
Az Automatikus e-mailek kiküszöböl ése menüpontban letilthatja a szervezet új Webex alkalmazás-felhasználóinak küldött e-maileket. A dokumentum a szervezet felhasználói számára történő kommunikáció kül désére vonatkozó bevált gyakorlatokat is tartalmazza.


