- Domov
- /
- Článok

Ďakujeme za vašu spätnú väzbu.


 V tomto článku
 Spätná väzba?
Môžete nakonfigurovať integráciu jedného prihlásenia (SSO) medzi Control Hub a nasadením, ktoré používa F5 Big-IP ako poskytovateľa identity (IDP).
Jednotlivé prihlasovacie a ovládacie centrum
Jednorazové prihlásenie (SSO) je proces autentifikácie relácie alebo používateľa, ktorý umožňuje používateľovi poskytnúť poverenia na prístup k jednej alebo viacerým aplikáciám. Tento proces overuje používateľov pre všetky aplikácie, na ktoré majú udelené práva. Eliminuje ďalšie výzvy, keď používatelia prepínajú aplikácie počas konkrétnej relácie.
Federačný protokol Security Assertion Markup Language (SAML 2.0) sa používa na zabezpečenie autentifikácie SSO medzi cloudom Webex a vašim poskytovateľom identity (IdP).
Profily
Webex App podporuje iba profil SSO webového prehliadača. V profile SSO webového prehliadača Webex App podporuje nasledujúce väzby:
-
SP inicioval POST -> POST väzbu
-
SP inicioval REDIRECT -> POST väzbu
Formát NameID
Protokol SAML 2.0 podporuje niekoľko formátov NameID pre komunikáciu o konkrétnom používateľovi. Webex App podporuje nasledujúce formáty NameID.
-
urn:oasis:names:tc:SAML:2.0:nameid-format:transient -
urn:oasis:names:tc:SAML:1.1:nameid-format:unspecified -
urn:oasis:names:tc:SAML:1.1:nameid-format:emailAddress
V metadátach, ktoré načítate z vášho IDP, je prvá položka nakonfigurovaná na použitie vo Webexe.
SingleLogout
Webex App podporuje jeden profil odhlásenia. V aplikácii Webex sa používateľ môže odhlásiť z aplikácie, ktorá pomocou protokolu jediného odhlásenia SAML ukončí reláciu a potvrdí odhlásenie pomocou vášho IDP. Uistite sa, že váš IDP je nakonfigurovaný pre SingleLogout.
Integrovať Control Hub s F5 Big-IP
Konfiguračné príručky ukazujú konkrétny príklad integrácie SSO, ale neposkytujú vyčerpávajúcu konfiguráciu pre všetky možnosti. Napríklad nameid-format urn:oasis:names:tc:SAML:2.0:nameid-format:transientsú zdokumentované integračné kroky. Iné formáty, ako urn:oasis:names:tc:SAML:1.1:nameid-format:unspecified or urn:oasis:names:tc:SAML:1.1:nameid-format:emailAddressnapríklad, budú fungovať pre integráciu SSO, ale sú mimo rozsahu našej dokumentácie.
Nastavte túto integráciu pre používateľov vo vašej organizácii Webex (vrátane aplikácie Webex a ďalších služieb spra Webex Meetings vovaných v Control Hub). Ak je vaša lokalita Webex integrovaná do Control Hub, lokalita Webex zdedí správu používateľov. Ak nemáte prístup týmto Webex Meetings spôsobom a nie je spravovaný v Control Hub, musíte vykonať samostatnú integráciu, aby ste mohli povoliť SSO. Webex Meetings
Skôr ako začnete
Pre SSO a Control Hub musia IDP spĺňať špecifikáciu SAML 2.0. Okrem toho musia byť IDP nakon figurované nasledujúcim spôsobom:
Stiahnite si metadáta Webex do svojho lokálneho systému
| 1 |
Prihláste sa do Control Hub. |
| 2 |
Prejdite do časti ácia. |
| 3 |
Prejdite na kartu Po skytovateľ identity a kliknite na položku Aktivovať SSO. |
| 4 |
Vyberte IDP. |
| 5 |
Vyberte typ certifikátu pre vašu organizáciu:
Dôveryhodné kotvy sú verejné kľúče, ktoré slúžia ako autorita na overenie certifikátu digitálneho podpisu. Ďalšie informácie nájdete v dokumentácii IDP. |
| 6 |
Stiahnite si súbor metadát. <org-ID>Názov súboru metadát Webex je id b-meta- -SP.xml. |
Konfigurácia externého poskytovateľa služieb a poskytovateľa identity
| 1 |
|
| 2 |
V Ex terných konektoroch SP vyberte položky . |
| 3 |
Zadajte zmysluplný názov pre názov poskytovateľa služieb, napr. ciscowebex.com<yourorganizationname>. |
| 4 |
V časti Nastavenia zabezpečenia začiarknite nasledujúce políčka:
|
| 5 |
Vráťte a potom vytvorte novú službu poskytovateľa identity (IdP). |
| 6 |
Zadajte zmysluplný názov pre názov služby IDP, napríklad CI. |
| 7 |
Pre ID entity IDP použite FQDN veľkého IP servera s niečím vpredu — napríklad https://bigip0a.uc8sevtlab13.com/CI. |
| 8 |
V časti Nastavenia tvrdenia vyberte položku Pre chodný identifikátor pre Typ predmetu tvrd enia. |
| 9 |
V prípade Hodnota predmetu potvrdenia vráťte hodnotu e-mailu používateľa% {session.ad.last.attr.mail}. |
| 10 |
Vráti atribúty mail a uid s hodnotou% {session.ad.last.attr. mail}. |
| 11 |
V časti Nastavenia zabezpečenia vyberte certifikát na podpísanie tvrdenia. |
| 12 |
Uložte zmeny a potom zaviažte poskytovateľa služieb a poskytovateľa identity, ktorého ste vytvorili. |
Stiahnite si metadáta F5 Big-IP
| 1 |
Vyberte polož ku Exportovať službu IDP. |
| 2 |
Uistite sa, že hodnota Sign Metadata je Áno. |
| 3 |
Stiahnite si súbor metadát na pracovnú plochu alebo na miesto, ktoré môžete ľahko nájsť. |
Pridanie politiky prístupu
| 1 |
Prejdite do časti Pravidlá prístupu > Profily prístupu > SAML a vytvorte zdroj SAML pre vytvorený IDP. |
| 2 |
Prejdite do profilu prístupu a upravte politiku prístupu, ktorú používate pre WebEx Messenger CAS. |
| 3 |
Pridajte novú položku na karte Prihlásenie s názvom Prihlasovacia stránka a ponechajte predvolené hodnoty. |
| 4 |
Pridajte novú položku na karte Aut entifikácia s náz vom AD Auth a zadajte Active Directory ako server. |
| 5 |
Na úspešnej vetve pridajte dotaz AD z karty Autentifik ácia |
| 6 |
Prejdite na Pravidlá pobočky a zmeníte ich na položku AD Dotaz je odovzdan ý. |
| 7 |
Na úspešnej vetve dotazu AD pridajte na karte Prirad enie rozšíren ých zdrojov. |
| 8 |
Kliknite na položku Pridať/ Odstrániť a pridajte dva zdro je SAML so všetkými zdrojmi SAML a Web top, ktorý ste vytvorili. |
| 9 |
V časti Vybrať ukončenie vyberte položku Pov oliť. Pravidlá prístupu by mali vyzerať takto: 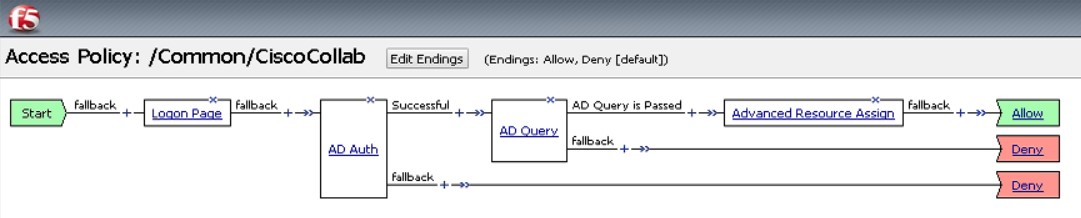
|
Priradenie profilu prístupu k virtuálnemu serveru
Prístupový profil musíte priradiť k virtuálnemu serveru, ktorý ste vytvorili.
| 1 |
Prejdite do . |
| 2 |
Otvorte Prístupové profily, aby ste potvrdili, že k profilu nie je priradený žiadny virtuálny server. |
| 3 |
Vyberte polož ku Rozšírené priradenie zdrojov. |
| 4 |
Ak chcete pridať nový zdroj SAML, vyberte položku Pridať/odstrániť. |
| 5 |
Zatvorte okná návrhu politiky prístupu a použite novú politiku prístupu. |
Importujte metaúdaje IDP a povoľte jednorazové prihlásenie po teste
Po exportovaní metadát Webex, nakonfigurovaní vášho IDP a stiahnutí metadát IdP do miestneho systému ste pripravení importovať ich do organizácie Webex z Control Hub.
Skôr ako začnete
Netestujte integráciu SSO z rozhrania poskytovateľa identity (IDP). Podporujeme iba toky iniciované poskytovateľom služieb (SP-iniciované), takže pre túto integráciu musíte použiť test SSO Control Hub.
| 1 |
Vyberte si jednu:
|
| 2 |
Na stránke Importovať metaúdaje IDP buď presuňte súbor metadát IdP na stránku alebo použite možnosť Prehliadač súborov na vyhľadanie a nahranie súboru met adát. Kliknite na tlačidlo Ďalej.
Ak môžete, mali by ste použiť možnosť Bezpečnejšie. Je to možné len vtedy, ak váš IdP použil na podpis svojich metadát verejnú certifikáciu. Vo všetkých ostatných prípadoch musíte použiť možnosť Men ej bezpeč né. To zahŕňa aj prípady, ak metadáta nie sú podpísané, vlastne podpísané alebo podpísané súkromným určným certifikátom. Okta nepodpíše metadáta, takže pre integráciu Okta SSO musíte vybrať Menej bezpeč né. |
| 3 |
Vyberte položku Testovať nastavenie SSO a keď sa otvorí nová karta prehliadača, overte sa pomocou IDP prihlásením. Ak sa zobrazí chyba autentifikácie, môže dôjsť k problému s prihlasovacími údajmi. Skontrolujte používateľské meno a heslo a skúste to znova. Chyba aplikácie Webex zvyčajne znamená problém s nastavením SSO. V takom prípade znova prej dite krokmi, najmä krokmi, pri ktorých skopírujete a prilep íte metaúdaje Control Hub do nastavenia IDP. Ak chcete priamo zobraziť zážitok s prihlásením SSO, môžete tiež kliknúť na položku Kopírovať adresu URL do schrán ky z tejto obrazovky a vlo žiť ju do súkromného okna prehliadača. Odtiaľ sa môžete prihlá siť pomocou SSO. Tento krok zastaví falošné pozitíva z dôvodu prístupového tokenu, ktorý môže byť v existujúcej relácii, keď ste sa prihlá sili. |
| 4 |
Vráťte sa na kartu prehliadača Control Hub.
Konfigurácia SSO nenadobudne účinnosť vo vašej organizácii, pokiaľ nevyberi ete prvé tlačidlo rádia a neaktivujete SSO. |
Čo robiť ďalej
Cisco Webex Control HubAk chcete vykonať poskytovanie používateľov z Okta do cloudu Webex, použite postupy v časti Synchroniz ovať používateľov Okta do cloudu.
Cisco Webex Control HubAk chcete vykonať poskytovanie používateľov z Entra ID do cloudu Webex, použite postupy v časti Synchronizácia používateľov Microsoft Entra ID do cloudu Webex.
Ak chcete zakázať e-maily odosielané novým používateľom aplikácie Webex vo vašej organizácii, môžete postupovať podľa postupu v časti Potlačiť automati cké e-maily. Dokument obsahuje aj osvedčené postupy na odo sielanie komunikácie používateľom vo vašej organizácii.


