- Главная
- /
- Статья

Благодарим вас за обратную связь.


 В этой статье
 Отправить обратную связь?
Руководство по решению Webex для Cisco BroadWorks предназначено для администраторов уровня партнеров. В руководстве описана настройка и развертывание Webex для Cisco BroadWorks. Webex для Cisco BroadWorks предоставляет клиентам службы вызовов BroadWorks функции совместной работы Webex. Подписчики используют одно приложение (приложение Webex), чтобы воспользоваться преимуществами функций, предоставляемых обеими платформами.
Знакомство с Webex для Cisco BroadWorks
Этот раздел предназначен для системных администраторов партнерских организаций Cisco (поставщиков услуг), которые внедряют Webex для своих клиентских организаций или предоставляют это решение непосредственно своим подписчикам.
Цель решения
-
Предоставление функций совместной работы в облаке Webex клиентам малых и средних предприятий, для которых служба вызовов уже предоставляется поставщиками услуг BroadWorks.
-
Предоставление службы вызовов BroadWorks клиентам малых и средних предприятий Webex.
Контекст
Все наши клиенты, занимающиеся совместной работой, развиваются в направлении унифицированного приложения. Этот путь уменьшает сложности при внедрении, улучшает возможности взаимодействия и миграцию, а также обеспечивает предсказуемую работу пользователей во всем портфолио продуктов для совместной работы. В рамках этого решения возможности вызовов BroadWorks перемещаются в приложение Webex, что в результате обеспечивает сокращение инвестиций в клиенты UC-One.
Преимущества
-
Обеспечение актуальности: в отношении завершающего этапа жизненного цикла UC-One, перемещения всех клиентов в унифицированную клиентскую структуру (UCF)
-
Сочетание лучших особенностей обоих вариантов: Включение функций обмена сообщениями и совещаний Webex с сохранением службы вызовов BroadWorks в телефонной сети
Объем решения
-
Существующие и новые малые и средние клиенты (не более 250 абонентов), которым необходимо использовать набор функций для совместной работы, могут уже использовать BroadWorks Calling.
-
Существующие малые и средние клиенты Webex, которые ищут возможность добавления функций BroadWorks Calling.
-
Не крупные предприятия (просим обратиться к нашему корпоративному портфелю для Webex).
-
Не одиночные пользователи (просим рассмотреть предложения Webex Online).
Наборы функций в Webex для Cisco BroadWorks предназначены для малых и средних предприятий. Пакеты Webex для Cisco BroadWorks разработаны для упрощения работы малых и средних предприятий, и мы постоянно оцениваем их пригодность для этого сегмента. Мы можем скрыть или удалить функции, которые в ином случае будут доступны в корпоративных пакетах.
Предварительные условия для успешной работы с Webex для Cisco BroadWorks
|
# |
Требование |
Примечания |
|---|---|---|
|
1 |
Требуется обновление до версии BroadWorks R22 или выше. | |
|
2 |
XSP|ADP для XSI, CTI, DMS и authService |
Выделенный XSP|ADP для Webex для Cisco BroadWorks |
|
3 |
Отдельный XSP|ADP для NPS, может использоваться совместно с другими решениями, использующими NPS. |
Если у вас уже развернута система для совместной работы, ознакомьтесь с рекомендациями по настройке XSP|ADP и NPS. |
|
4 |
Настроена проверка токена CI (с TLS) для соединений Webex со службой аутентификации. | |
|
5 |
Настроена взаимная аутентификация TLS (mTLS) для соединений Webex с интерфейсом CTI. |
Для других приложений mTLS не требуется. |
|
6 |
В зависимости от вашего решения по обеспечению пользователи должны работать в BroadWorks и должны иметь следующие атрибуты.
|
Для доверенных адресов электронной почты: Рекомендуется также поместить тот же адрес электронной почты в атрибут alternate ID, чтобы пользователи могли войти в BroadWorks с помощью адреса электронной почты. Для ненадежных адресов электронной почты: В зависимости от настроек электронной почты пользователя в случае использования ненадежных адресов сообщения могут быть отправлены в папку нежелательной почты или СПАМА. Возможно, администратору потребуется изменить настройки электронной почты пользователя, чтобы разрешить использование доменов. |
|
7 |
Файл DTAF Webex для Cisco BroadWorks для приложения Webex | |
|
8 |
Подписка BW Business Lic, Std Enterprise или Prem Enterprise User Lic + Webex для Cisco BroadWorks |
При существующем развертывании совместной работы вам больше не потребуется пакет надстройки UC-One, Collab Lic и порты для конференций Meet-me. Если у вас имеется существующее развертывание UC-One SaaS, никаких дополнительных изменений, кроме принятия условий премиум-пакетов. |
|
9 |
IP/порты должны быть доступны через серверные службы Webex и через приложения Webex через общедоступный Интернет. |
См. раздел «Подготовка сети». |
|
10 |
Конфигурация TLS v1.2 на XSP|ADP | |
|
11 |
Для непрерывного обеспечения сервер приложений должен подключиться к адаптеру обеспечения BroadWorks. Мы не осуществляем проверку и поддержку конфигурации исходящего прокси-сервера. При использовании исходящего прокси вы принимаете на себя ответственность за его поддержку при использовании Webex для Cisco BroadWorks. |
См. тему «Подготовка сети». |
Информация о настоящем документе
Цель настоящего документа – помочь вам ознакомиться с решением Webex для Cisco BroadWorks, подготовиться к его использованию, выполнить его развертывание и осуществлять управление. Эта цель отражена в основных разделах документа.
В настоящем руководстве содержатся общие и справочные материалы. Мы намерены осветить все аспекты решения в этом документе.
Минимальный набор задач для развертывания решения:
-
Свяжитесь со своим финансовым отделом, чтобы стать партнером Cisco. Необходимо изучить основные аспекты работы с Cisco вами (и получить необходимую подготовку). После того как вы станете партнером Cisco, мы включим параметр "Webex для Cisco BroadWorks" для вашей партнерской организации Webex. (См. раздел Развертывание Webex для Cisco BroadWorks > Подключение партнеров в настоящем документе.)
-
Настройте системы BroadWorks для интеграции с Webex. (См. Развертывание Webex для Cisco BroadWorks > Настройка служб Webex для Cisco BroadWorks XSP|ADP описана в этом документе.)
-
Используйте Partner Hub для подключения Webex к BroadWorks. (См. раздел Развертывание Webex для Cisco BroadWorks > Настройка партнерской организации в Partner Hub в настоящем документе.)
-
Для подготовки шаблонов обеспечения пользователей используйте Partner Hub. (См. Развертывание Webex для Cisco BroadWorks > Настройте шаблоны адаптации в этом документе.)
-
Протестируйте и подключите клиента, создав учетную запись как минимум одного пользователя. (См. Развертывание Webex для Cisco BroadWorks > Настройте свою тестовую организацию.)
-
Это типичный порядок действий на высоком уровне. Существует несколько сопутствующих задач, которые нельзя игнорировать.
-
Если вам необходимо создать собственные приложения для управления вашими подписчиками Webex для Cisco BroadWorks, ознакомьтесь с разделом Использование API для подготовки в разделе "Справка" настоящего руководства.
Терминология
В этом документе мы стараемся свести к минимуму использование профессионального жаргона и аббревиатур, а также объяснять каждый термин при первом упоминании. (См. Справочник Webex для Cisco BroadWorks) > Терминология (если термин не объяснен в контексте.)
Принцип работы
Webex для Cisco BroadWorks – это предложение, в котором вызовы BroadWorks интегрируются в Webex. Подписчики используют одно приложение (приложение Webex), чтобы воспользоваться преимуществами функций, предоставляемых обеими платформами.
-
Пользователи звонят на номера PSTN через вашу инфраструктуру BroadWorks.
-
Пользователи звонят по другим номерам BroadWorks с помощью вашей инфраструктуры BroadWorks (аудио- и видеовызовы путем выбора номеров, связанных с пользователями, или с помощью панели набора для ввода номеров).
-
В качестве альтернативы пользователи могут позвонить по телефону с помощью службы VOIP Webex через инфраструктуру Webex, выбрав параметр «Webex Call» в приложении Webex. (Эти вызовы являются вызовами между приложениями Webex, а не между приложением Webex и PSTN).
-
Пользователи могут организовывать совещания Webex и присоединяться к ним.
-
Пользователи могут отправлять сообщения другу по одному или в пространствах (постоянный групповой чат) и пользоваться преимуществами таких функций, как поиск и совместный доступ к файлам (в инфраструктуре Webex).
-
Пользователи могут обмениваться информацией о присутствии (статусе). Они могут выбрать между указываемым пользователем присутствием или рассчитываемым клиентом присутствием.
-
После подключения вас в качестве партнерской организации к Control Hub вы сможете настроить связь экземпляра BroadWorks и Webex, имея соответствующие права.
-
В Control Hub вы будете создавать клиентские организации, а также создавать пользователей в этих организациях.
-
Каждый подписчик BroadWorks получает идентификатор Webex на основании своих адресов электронной почты (атрибут идентификатора электронной почты в BroadWorks).
-
Пользователи будут аутентифицироваться в BroadWorks или Webex.
-
Клиентам предоставляются долговременные токены для авторизации с целью обслуживания в BroadWorks и Webex.
Приложение Webex является основой этого решения. Это приложение с возможностью настройки товарно-знаковой политики доступно на настольных ПК Mac и Windows, а также на мобильных устройствах и планшетах Android/iOS.
Также существует веб-версия приложения Webex, которая в настоящее время не содержит функции вызовов.
Клиент подключается к облаку Webex для работы функций обмена сообщениями, состояния доступности и совещаний.
Клиент регистрируется в системах BroadWorks для поддержки функций вызовов.
Облако Webex работает с вашими системами BroadWorks для упрощения процесса подготовки пользователя.
Функции и ограничения
Мы предлагаем несколько пакетов с различными функциями.
Пакет «Программный телефон»
В этом типе пакета приложение Webex используется только в качестве клиента программного телефона с возможностью вызовов, но без функций обмена сообщениями. Пользователи с таким типом пакета могут присоединяться к совещаниям Webex, но не могут начинать их самостоятельно. Если другие пользователи (программный или непрограммный телефон) проводят поиск в каталоге пользователей программных телефонов, по результатам поиска система не дает возможности отправить сообщение.
Пользователи программных телефонов могут делиться экраном во время вызова.
Базовый пакет
Базовый пакет включает функции звонков, обмена сообщениями и проведения совещаний. В совещаниях принимают участие 100 человек. (** (См. примечание ниже для получения информации об исключениях). В рамках этого пакета продолжительность встреч может составлять максимум 40 минут.
Стандартный пакет
В этот пакет также входит все, что есть в базовом пакете, плюс дополнительные функции для проведения совещаний, включая субтитры, транскрипцию в реальном времени на 5 основных языках, голосового помощника Cisco AI Assistant и опросы. & В & А от Slido.
Премиум пакет
Этот пакет включает в себя все функции стандартного пакета, а также возможность проведения совещаний в «Едином пространстве» с участием до 300 человек и в персональной переговорной комнате (PMR) с участием до 1000 человек, облачную запись совещаний и расширенные функции обмена сообщениями, включая голосового помощника Cisco AI Assistant.
«Совещания в едином пространстве» — это совещания Webex (запланированные или незапланированные), которые проводятся в виртуальном пространстве Webex. Например, пользователь инициирует встречу из помещения с помощью кнопок «Встреча» или «Запланировать».
Сравнение пакетов
|
Пакет |
Вызовы |
Сообщения |
Встречи в едином пространстве |
Персональная комната совещаний (PMR) |
|---|---|---|---|---|
|
Программный телефон |
Включены |
Не включены |
Нет |
Нет |
|
Базовый |
Включены |
Включены |
100 участников |
100 участников |
|
Стандартный |
Включены |
Включены |
100 участников |
100 участников |
|
Премиум |
Включены |
Включены |
300 участников |
1000 участников |
«Совещания в личной переговорной комнате пользователя» (PMR Meetings) — это совещания Webex (запланированные или незапланированные), которые проводятся в личной переговорной комнате пользователя. Для этих встреч используется специальный URL-адрес (например: cisco.webex.com/meet/roomOwnerUserID).
Функции обмена сообщениями и совещаний
Для получения информации о различиях в поддержке функций совещаний PMR для пакетов Basic, Standard и Premium см. таблицу ниже.
|
Функция совещаний |
Поддерживается базовым пакетом |
Поддерживается в стандартном пакете |
Поддерживается пакете премиум |
Комментарий |
|---|---|---|---|---|
|
Продолжительность встречи |
40 минут или меньше |
24 ч |
24 ч | |
|
Совместный доступ к рабочему столу |
Да |
Да |
Да | |
|
Совместная работа с приложением |
Да |
Да |
Да | |
|
Многосторонний чат |
Да |
Да |
Да | |
|
Виртуальные доски |
Да |
Да |
Да | |
|
Защита паролем |
Да |
Да |
Да | |
|
Веб-приложение — без скачивания или подключения (для гостей) |
Да |
Да |
Да | |
|
Поддержка сопряжения с устройствами Webex |
Да |
Да |
Да | |
|
Управление уровнем (отключить один / вывести все) |
Да |
Да |
Да | |
|
Ссылка на постоянное совещание |
Да |
Да |
Да | |
|
Доступ к месту совещания |
Да |
Да |
Да | |
|
Присоединение к совещанию с помощью VoIP |
Да |
Да |
Да | |
|
Блокировка |
Да |
Да |
Да | |
|
Управление презентацией |
Нет |
Нет |
Да | |
|
Управление удаленным рабочим столом |
Да |
Да |
Да | |
|
Количество участников |
100 |
100 |
1000 | |
|
Запись сохраняется локально в системе |
Да |
Да |
Да | |
|
Запись в облаке |
Нет |
Нет |
Да | |
|
Запись — в облачное хранилище |
Нет |
Нет |
10 ГБ на сайт | |
|
Тексты стенограмм записей |
Нет |
Нет |
Да | |
|
Планирование совещания |
Да |
Да |
Да | |
|
Включение совместного доступа к контенту с внешними интеграциями |
Нет |
Нет |
Да | |
|
Разрешение на изменение URL-адреса PMR |
Да |
Да |
Да | |
|
Потоковая передача совещаний в режиме онлайн (например, на Facebook, Youtube) |
Нет |
Нет |
Да | |
|
Позволяет другим пользователям планировать совещания от их имени |
Нет |
Нет |
Да | |
|
Добавить альтернативного организатора |
Да |
Да |
Да | |
|
Интеграция приложений (например Zendesk, Slack) |
Зависит от интеграции |
Зависит от интеграции |
Да |
Для получения дополнительной информации о поддержке см. раздел Интеграции приложений. |
|
Интеграция с календарем Microsoft Office 365 |
Да |
Да |
Да | |
|
Интеграция с календарем Google в G Suite |
Да |
Да |
Да |
В справочном центре Webex публикуются описания функций и документация для пользователей Webex по адресу help.webex.com. Чтобы узнать больше о функциях, ознакомьтесь со следующими статьями.
Функции вызова
Работа с вызовами аналогична предыдущим решениям, в которых используется механизм управления вызовами BroadWorks. Отличие от UC-One Collaborate и UC-One SaaS заключается в том, что приложение Webex является основным приложением для совместной работы.
Интеграции приложения
Webex для Cisco BroadWorks можно интегрировать с перечисленными ниже приложениями.
-
Zendesk— Только для премиум-пользователей
-
Slack— Только премиум
-
Microsoft Teams для Webex Meetings— Стандартная или Премиум версия
-
Microsoft Teams для звонков— Поддерживается всеми пакетами
-
Календарь Office 365— Стандартный или Премиум
-
Календарь Google для G Suite— Стандартная или Премиум-версия
Поддержка инфраструктуры виртуального рабочего стола (VDI)
Webex для Cisco BroadWorks теперь поддерживает среды инфраструктуры виртуального рабочего стола (VDI). Подробную информацию о развертывании инфраструктуры VDI см. в Руководстве по развертыванию Webex для виртуальной инфраструктуры рабочих столов (VDI).
Поддержка IPv6
Webex для Cisco BroadWorks поддерживает адресацию IPv6 для приложения Webex.
Профессиональная версия Control Hub
Служба надстройки Pro Pack для Control Hub предоставляет администраторам, специалистам по информационной безопасности и должностным лицам расширенные функции обеспечения безопасности, соответствия и аналитики, которые можно применить к вашему программному обеспечению.
Эти дополнительные услуги будут доступны только для пакетов «Стандарт» и «Премиум».
Для получения дополнительной информации см. страницу справки пакета Pro Pack для Control Hub.
Будущий план развития
Для ознакомления с возможностями будущих версий Webex для Cisco BroadWorks посетите веб-сайт https://salesconnect.cisco.com/#/program/PAGE-16649. Элементы плана развития ни в какой мере не являются обязательствами. Компания Cisco оставляет за собой право отменить или изменить какой-либо или все эти элементы в будущих выпусках.
Ограничения
Ограничения относительно обеспечения
Часовой пояс веб-сайта Meetings
Часовой пояс первого подписчика для каждого пакета становится часовым поясом веб-сайта Webex Meetings, созданного для этого пакета.
Если в запросе на обеспечение не указан часовой пояс для первого пользователя каждого пакета, часовой пояс веб-сайта Webex Meetings для этого пакета будет установлен по региональному умолчанию для организации подписчика.
Если вашему клиенту необходим определенный часовой пояс для сайта Webex Meetings, укажите параметр timezone в запросе на предоставление доступа для:
-
первого подписчика, обеспечение которого осуществляется по стандартному пакету в организации;
-
первого подписчика, обеспечение которого осуществляется по Премиум пакету в организации.
-
Первый абонент, которому в организации был предоставлен базовый пакет услуг.
Общие ограничения
-
Webex for Intune не поддерживается в развертываниях Webex for Cisco BroadWorks.
-
Вызовы в веб-версии клиента Webex не происходят (это ограничение клиента, а не ограничение решения).
-
Возможно, Webex пока не имеет всех элементов управления пользовательским интерфейсом для поддержки некоторых функций управления вызовами, доступных в BroadWorks.
-
В настоящее время клиент Webex не может быть представлен под чужим брендом (White Labeled).
-
При создании клиентских организаций с выбранным методом обеспечения они автоматически создаются в том же регионе, что и организация-партнер. Это поведение не ошибка. Мы ждем от транснациональных партнеров создания партнерской организации в каждом регионе, где они будут управлять клиентской организацией.
-
Отчеты об использовании совещаний и обмена сообщениями доступны в клиентской организации в Control Hub.
Известные проблемы и ограничения
Актуальный список известных проблем и ограничений Webex для Cisco BroadWorks см. в разделе Известные проблемы и ограничения.
Ограничения для обмена сообщениями
Для организаций, которые приобрели Webex для Cisco BroadWorks у поставщика услуг, применяются указанные ниже ограничения для хранения данных (обмен сообщениями и файлы). Эти ограничения определяют максимальный общий объем, выделяемый для хранения файлов и обмена сообщениями.
-
Стандартная. 2 ГБ на одного пользователя в течение 3 лет
-
Стандартный 5 ГБ на одного пользователя в течение 3 лет
-
Премиум: 10 ГБ на одного пользователя в течение 5 лет
Для каждой клиентской организации эти итоги по пользователю суммируются, чтобы получить общее количество клиентов в зависимости от количества пользователей. Например, в компании с пятью пользователями премиум-класса общий объем памяти для обмена сообщениями и файлов составляет 50 ГБ. Ограничение для отдельного пользователя (10 ГБ) может превышаться только при условии, что компания в целом превышает общий объем (50 ГБ).
Для созданных групповых пространств ограничения для обмена сообщениями применяются к общему сумме для клиентской организации, которая владеет этим пространством. Информацию о владельце отдельных командных пространств можно найти в Политике пространства. Информацию о том, как ознакомиться с Политикой пространств для отдельных групповых пространств см. в https://help.webex.com/en-us/baztm6/Webex-Space-Policy.
Дополнительная информация
Дополнительную информацию об общих ограничениях обмена сообщениями, которые действуют для групповых пространств сообщений Webex, см. в https://help.webex.com/en-us/n8vw82eb/Webex-Capacities.
Безопасность, данные и роли
Безопасность Webex
Клиент Webex – это безопасное приложение, которое обеспечивает безопасные соединения с Webex и BroadWorks. Данные, которые хранятся в облаке Webex и доступны пользователю через интерфейс приложения Webex, шифруются как при передаче, так и при нахождении их в неактивном состоянии.
Подробная информация об обмене данными содержится в разделе «Справка» настоящего документа.
Дополнительные материалы
Место для хранения данных организации
Мы храним ваши данные Webex в центре обработки данных, который наиболее близок к вашему региону. См. статью Место расположения данных Webex в центре справки.
Роли
Администратор поставщика услуг (вы): В рамках ежедневного обслуживания вы управляете локальной частью решения (вызовами) с помощью собственных систем. С помощью Partner Hub можно управлять частью решения Webex.
Для получения информации о ролях, доступных партнерам, правах доступа, связанных с этими ролями, и о том, как назначать роли, см. Роли администратора партнера для Webex for BroadWorks и Wholesale RTM.
Первому пользователю, добавленному в новую партнерскую организацию, автоматически назначаются роли «Полный администратор» и «Полный администратор партнера». Администратор может использовать приведенную выше статью для назначения дополнительных ролей.
Группа облачных операций Cisco: Во время начала работы с вами создает партнерскую организацию в Partner Hub, если она не существует.
После того как вы получили учетную запись Partner Hub, вы настраиваете интерфейсы Webex в ваших системах. Далее вы создаете «шаблоны адаптации», которые представляют собой пакеты программ или комплекты, предоставляемые через эти системы. После этого вы осуществляете обеспечение ваших клиентов или подписчиков.
|
# |
Типичная задача |
SP |
Cisco |
|---|---|---|---|
|
1 |
Начало работы с партнерами — Создание партнерской организации если она не существует и включение необходимых функций |
● | |
|
2 |
Конфигурация BroadWorks в партнерской организации посредством Partner Hub (кластер) |
● | |
|
3 |
Настройка параметров интеграции в партнерской организации посредством Partner Hub (шаблоны предложений, брендинг) |
● | |
|
4 |
Подготовка среды BroadWorks для интеграции (AS, установка исправлений XSP|ADP, межсетевые экраны, настройка XSP|ADP, XSI, AuthService, CTI, NPS, приложения DMS на XSP|ADP) |
● | |
|
5 |
Разработка интеграции или процесса обеспечения |
● | |
|
6 |
Подготовка материалов GTM |
● | |
|
7 |
Миграция или подготовка новых пользователей |
● |
Архитектура
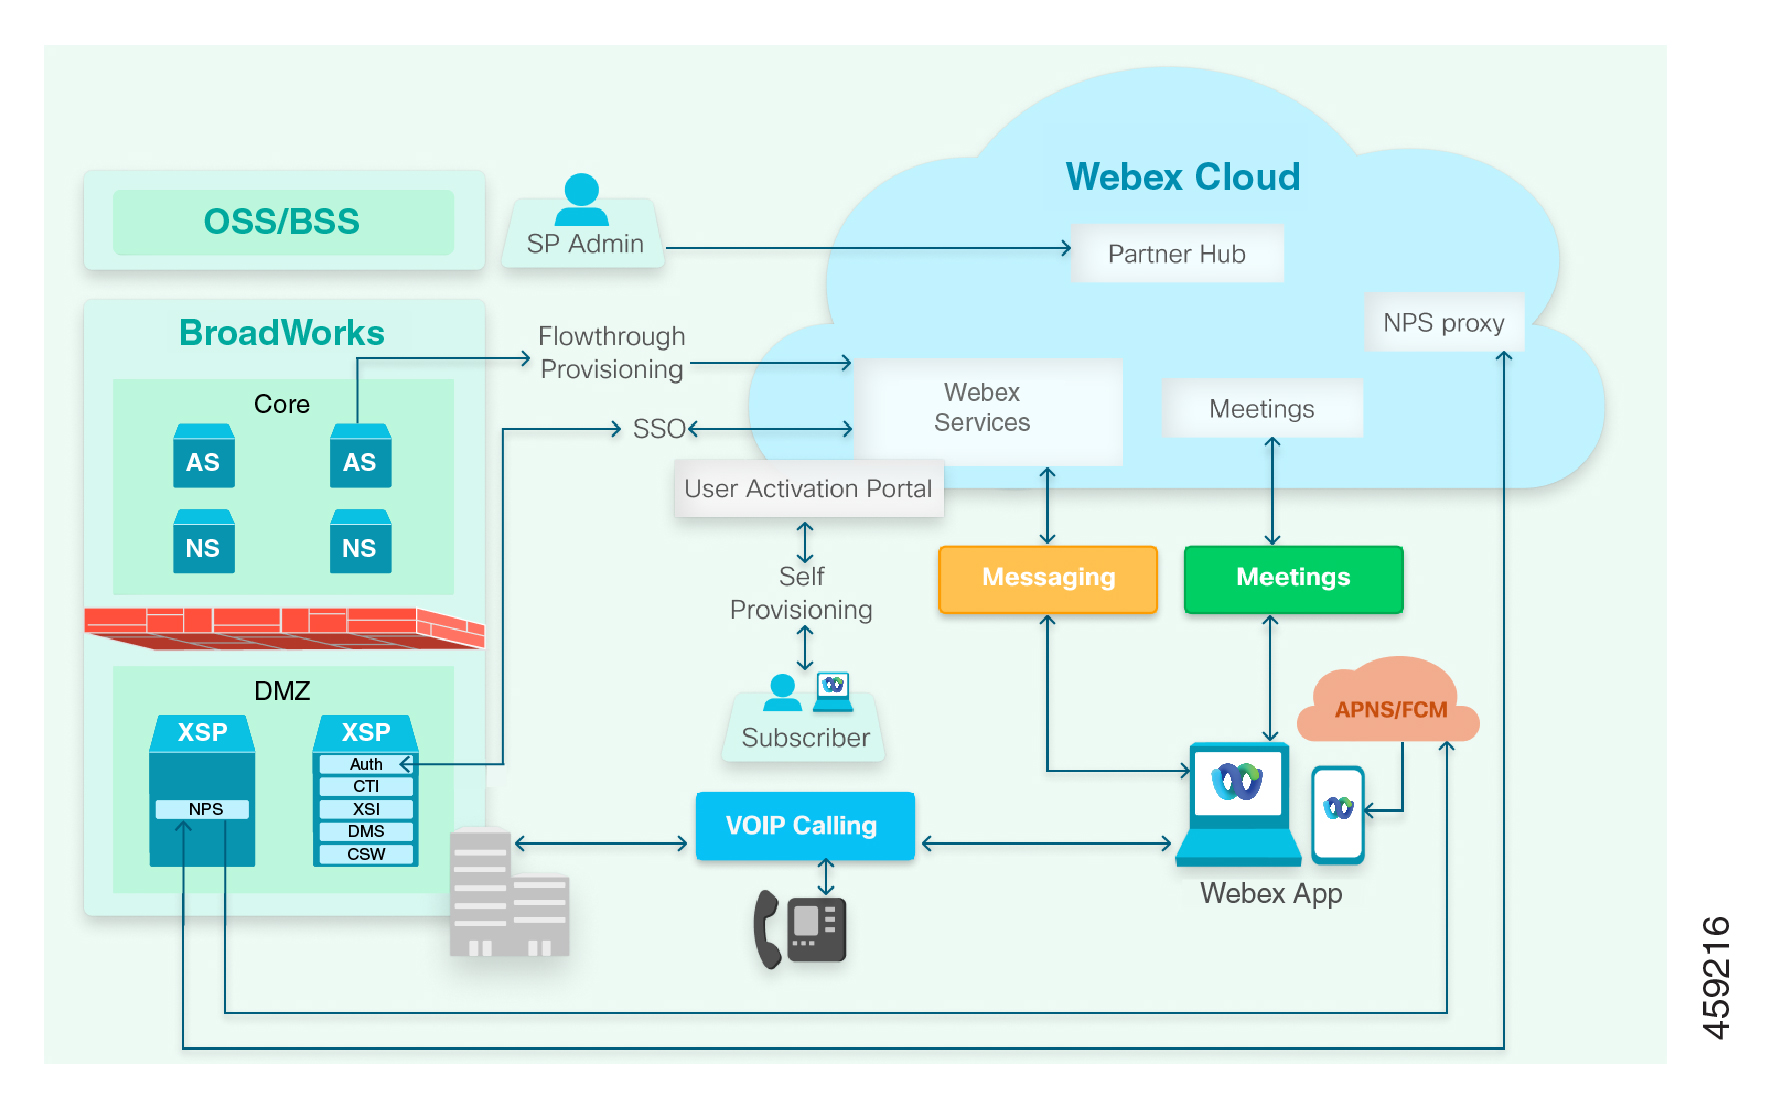
Что представлено на схеме?
Клиенты
-
Клиент приложения Webex является основным приложением в предложениях Webex для Cisco BroadWorks. Клиент доступен на настольных, мобильных и веб-платформах.
В клиенте есть встроенные функции обмена сообщениями, состояния доступности, а также аудио- и видеосовещаний для нескольких участников, предоставляемые облаком Webex. Клиент Webex использует вашу инфраструктуру BroadWorks для вызовов SIP и PSTN.
-
IP-телефоны Cisco и сопутствующие принадлежности также используют инфраструктуру BroadWorks для вызовов SIP и PSTN. Ожидается возможность поддержки сторонних телефонов.
-
Портал активации пользователей для входа пользователей в Webex с помощью своих учетных данных BroadWorks.
-
Partner Hub — это веб-интерфейс для администрирования организации Webex и организаций клиентов. В центре партнера осуществляется настройка интеграции вашей инфраструктуры BroadWorks с Webex. Кроме того, с помощью Partner Hub можно управлять конфигурацией клиента и биллингом.
Поставщик услуг сети
Зеленый блок слева от схемы представляет вашу сеть. Компоненты сети предоставляют следующие услуги и интерфейсы другим компонентам решения:
-
Доступный для широкой публики XSP|ADP, для Webex для Cisco BroadWorks: (В рамке изображена одна или несколько ферм XSP|ADP, возможно, с балансировщиками нагрузки перед ними.)
-
Предназначен для размещения интерфейса Xtended Services Interface (XSI-Actions & XSI-Events), системы служба управления устройств (DMS), интерфейса CTI и службы аутентификации. Эти приложения дают возможность телефонам и клиентам Webex самостоятельно выполнять аутентификацию, скачивать файлы конфигурации вызовов, совершать и принимать вызовы, а также видеть состояние телефонной связи (состояние доступности) друг друга.
-
Публикует каталог для клиентов Webex.
-
-
Доступный для широкой публики XSP|ADP, работающий на NPS:
-
Push-сервер уведомлений о вызовах организатора: Сервер push-уведомлений на XSP|ADP в вашей среде. Взаимодействует между сервером приложений и нашим прокси-сервером NPS. Прокси-сервер передает краткосрочные токена на NPS для авторизации уведомлений в облачные службы. Эти службы (APNS и FCM) отправляют уведомления о вызовах клиентам Webex на устройствах Apple iOS и Google Android.
-
-
Сервер приложений:
-
Обеспечивает управление вызовами и интерфейсы для других систем BroadWorks (как правило)
-
Для непрерывного обеспечения пользователей Webex сервер приложений используется администратором-партнером.
-
Передает профиль пользователя в BroadWorks
-
-
OSS/BSS: Ваша система поддержки операций/службы SIP для управления вашими предприятиями BroadWorks.
Облако Webex
Синий блок на схеме представляет облако Webex. Микрослужбы Webex поддерживают весь спектр возможностей Webex для совместной работы.
-
Общие параметры идентификации (CI) Cisco являются службой удостоверений в Webex.
-
Webex для Cisco BroadWorks представляет собой набор микрослужб, которые поддерживают интеграцию Webex со службой BroadWorks, размещенную поставщиком услуг.
-
API обеспечения пользователя
-
Конфигурация поставщика услуг
-
Вход пользователя с помощью учетных данных BroadWorks
-
-
Окно обмена сообщениями Webex для микрослужб, связанных с обменом сообщениями.
-
Webex Meetings представляет серверы обработки мультимедиа и SBC для видеоконференций с несколькими участниками (SIP & SRTP)
Веб-службы сторонних разработчиков
На схеме представлены следующие компоненты сторонних организаций:
-
ApNS (Служба push-уведомлений Apple) передает уведомления о вызовах и сообщениях в приложения Webex на устройствах Apple.
-
FCM (Обмен сообщениями в облаке FireBase) передает уведомления о вызовах и сообщениях в приложения Webex на устройствах Android.
XSP|Архитектурные соображения ADP
Роль общедоступных серверов XSP|ADP в Webex для Cisco BroadWorks
В вашей среде общедоступный XSP|ADP предоставляет следующее interfaces/services для Webex и клиентов:
-
Служба аутентификации (AuthService), защищенная TLS, которая отвечает на запросы Webex по BroadWorks JWT (веб-токену JSON) от имени пользователя.
-
CTI-интерфейс, защищенный с помощью mTLS, на который выполняется подписка Webex для информирования о состоянии доступности и событиях журнала вызовов из Cisco BroadWorks (состояние вызова).
-
Интерфейсы действий и событий Xsi (eXtended Services Interface) для управления вызовами подписчика, каталогами контактов и списками вызовов, а также настройки телефонной связи для конечных пользователей.
-
Служба DM (Управление устройствами) для клиентов, используемая для извлечения файлов конфигурации вызовов
Предоставьте URL-адреса для этих интерфейсов при настройке Webex для Cisco BroadWorks. (См. Настройка кластеров BroadWorks в Partner Hub в этом документе.) Для каждого кластера можно указать только один URL-адрес для каждого интерфейса. Если в вашей инфраструктуре BroadWorks имеется несколько интерфейсов, можно создать несколько кластеров.
Архитектура XSP|ADP
Мы требуем, чтобы вы использовали отдельный выделенный экземпляр XSP|ADP или ферму для размещения вашего приложения NPS (сервера push-уведомлений). С UC-One SaaS и UC-One Collaborate можно использовать те же NPS. Однако вы не можете размещать другие приложения, необходимые для Webex для Cisco BroadWorks, на том же сервере XSP|ADP, на котором размещено приложение NPS.
Мы рекомендуем использовать выделенный XSP|ADP instance/farm для размещения необходимых приложений для интеграции с Webex по следующим причинам:
-
Например, если вы предлагаете SaaS-решение UC-One, мы рекомендуем создать новую ферму XSP|ADP для Webex для Cisco BroadWorks. Эти две службы могут работать независимо во время миграции абонентов.
-
Если вы размещаете приложения Webex для Cisco BroadWorks на ферме XSP|ADP, которая используется для других целей, то вам необходимо отслеживать использование, управлять возникающей сложностью и планировать увеличение масштабов.
-
Планировщик системных мощностей Cisco BroadWorks предполагает наличие выделенной фермы|XSP ADP и может давать неточные результаты при использовании для расчетов размещения оборудования.
Если не указано иное, выделенный сервер Webex для Cisco BroadWorks XSP|ADP должен содержать следующие приложения:
-
Служба аутентификации (TLS с проверкой маркера CI или mTLS)
-
CTI (mTLS)
-
XSI-Actions (TLS)
-
XSI-Events (TLS)
-
DMS (TLS) — опционально. Нет необходимости развертывать отдельный экземпляр DMS или ферму, специально предназначенную для Webex for Cisco BroadWorks. Вы можете использовать тот же экземпляр DMS, что и для UC-One SaaS или UC-One Collaborate.
-
Просмотр настроек вызова через веб-интерфейс (TLS) — необязательно. Программа Call Settings Webview (CSW) необходима только в том случае, если вы хотите, чтобы пользователи Webex для Cisco BroadWorks могли настраивать функции вызовов в приложении Webex.
Для Webex необходим доступ CTI через интерфейс, защищенный взаимной аутентификацией TLS. Для выполнения этого требования рекомендуется использовать один из указанных вариантов.
-
(Диаграмма с меткой Вариант 1) Один экземпляр или ферма XSP|ADP для всех приложений, с двумя интерфейсами, настроенными на каждом сервере: Интерфейс mTLS для CTI и интерфейс TLS для других приложений, например, AuthService.
-
(Диаграмма с меткой Вариант 2) Два экземпляра или фермы XSP|ADP, один с интерфейсом mTLS для CTI, а другой с интерфейсом TLS для других приложений, таких как AuthService.
XSP|Повторное использование ADP
Если у вас уже есть ферма XSP|ADP, соответствующая одной из предложенных выше архитектур (Вариант 1 или 2) и она слабо загружена, то можно повторно использовать ваши существующие XSP|ADP. Вам необходимо убедиться в отсутствии конфликтующих требований к конфигурации между существующими приложениями и требованиями к новому приложению Webex. Вот два главных условия:
-
Если вам необходимо поддерживать несколько партнерских организаций Webex на платформе XSP|ADP, это означает, что вы должны использовать mTLS в службе аутентификации (проверка токенов CI поддерживается только для одной партнерской организации на платформе XSP|ADP). Если в службе аутентификации используется mTLS, это означает, что у вас при этом не должно быть клиентов, использующих базовую аутентификацию в службе аутентификации. Такая ситуация помешала бы повторному использованию XSP|ADP.
-
Если существующая служба CTI настроена для использования клиентами с защищенным портом (обычно 8012), но без mTLS (т.е. аутентификации клиента ), то это будет противоречить требованию Webex о наличии mTLS.
Поскольку ADP XSP|имеют множество применений, и количество перестановок этих применений велико, могут возникнуть и другие неустановленные конфликты. По этой причине любое потенциальное повторное использование XSP|ADP следует проверить в лабораторных условиях с предполагаемой конфигурацией, прежде чем принимать решение о его повторном использовании.
Настройка синхронизации NTP на XSP|ADP
Для развертывания требуется синхронизация времени для всех XSP|ADP, которые вы используете с Webex.
Установите пакет ntp после установки операционной системы и перед установкой программного обеспечения BroadWorks. Затем вы можете настроить NTP во время установки программного обеспечения XSP|ADP. Подробности представлены в Руководстве по управлению программным обеспечением BroadWorks.
В процессе интерактивной установки программного обеспечения XSP|ADP вам предоставляется возможность настроить NTP. Выполните действия следующим образом.
-
Когда установщик запросит
Do you want to configure NTP?, введитеy. -
Когда установщик запросит
Is this server going to be a NTP server?, введитеn. -
Когда программа установки запросит
What is the NTP address, hostname, or FQDN?, введите адрес вашего NTP-сервера или общедоступной NTP-службы, например,pool.ntp.org.
Если ваши XSP|ADP используют тихую (неинтерактивную) установку, файл конфигурации установщика должен содержать следующее. Key=Value пары:
NTPNTP_SERVER=XSP|Требования к идентификации и безопасности ADP
Фон
Протоколы и шифры соединений Cisco BroadWorks TLS настраиваются на различных уровнях конкретики. Эти уровни варьируются от наиболее общих (поставщик SSL) до наиболее конкретных (отдельного интерфейса). Более конкретный параметр всегда переопределает более общую настройку. Если они не указаны, параметры SSL нижнего уровня наследуются от более высоких уровней.
Если значения по умолчанию не изменены, на всех уровнях наследуются настройки поставщика SSL по умолчанию (JSSE Java Secure Sockets Extension).
Список требований
-
XSP|ADP должен аутентифицироваться перед клиентами, используя сертификат, подписанный центром сертификации, в котором общее имя или альтернативное имя субъекта соответствует доменной части интерфейса XSI.
-
Интерфейс Xsi должен поддерживать протокол TLSv1.2.
-
Интерфейс Xsi должен использовать набор шифров, отвечающий следующим требованиям.
-
Обмен ключами по протоколам Diffie-Hellman Ephemeral (DHE) или Elliptic Curves Diffie-Hellman Ephemeral (ECDHE)
-
Шифр AES (Advanced Encryption Standard) с минимальным размером блока 128 бит (например, AES-128 или AES-256)
-
Режим шифра GCM (режим Галуа/режим счетчика) или CBC (цепочка блоков шифров)
-
Если используется шифр CBC, для создания ключей допускается только семейство функций SHA2 (SHA256, SHA384, SHA512).
-
-
Например, следующие шифры отвечают требованиям.
-
TLS_ECDHE_ECDSA_WITH_AES_256_CBC_SHA384 -
TLS_ECDHE_ECDSA_WITH_AES_256_GCM_SHA384 -
TLS_DHE_RSA_WITH_AES_256_GCM_SHA384 -
TLS_DHE_PSK_WITH_AES_256_CBC_SHA384
Для работы интерфейса командной строки XSP|ADP требуется использовать соглашение IANA об именовании наборов шифров, как показано выше, а не соглашение openSSL.
Поддерживаемые шифры TLS для интерфейсов AuthService и XSI
Этот список подлежит изменению по мере развития требований к безопасности облака. Следуйте текущей рекомендации Cisco в отношении безопасности облака при выборе шифра, как описано в списке требований в этом документе.
-
TLS_ECDHE_ECDSA_WITH_AES_256_GCM_SHA384 -
TLS_ECDHE_RSA_WITH_AES_256_GCM_SHA384 -
TLS_DHE_RSA_WITH_AES_256_GCM_SHA384 -
TLS_ECDHE_ECDSA_WITH_CHACHA20_POLY1305_SHA256 -
TLS_ECDHE_RSA_WITH_CHACHA20_POLY1305_SHA256 -
TLS_DHE_RSA_WITH_CHACHA20_POLY1305_SHA256 -
TLS_ECDHE_ECDSA_WITH_AES_128_GCM_SHA256 -
TLS_ECDHE_RSA_WITH_AES_128_GCM_SHA256 -
TLS_DHE_RSA_WITH_AES_128_GCM_SHA256 -
TLS_ECDHE_ECDSA_WITH_AES_256_CBC_SHA384 -
TLS_ECDHE_RSA_WITH_AES_256_CBC_SHA384 -
TLS_DHE_RSA_WITH_AES_256_CBC_SHA256 -
TLS_ECDHE_ECDSA_WITH_AES_128_CBC_SHA256 -
TLS_ECDHE_RSA_WITH_AES_128_CBC_SHA256 -
TLS_DHE_RSA_WITH_AES_128_CBC_SHA256 -
TLS_ECDHE_ECDSA_WITH_AES_256_CBC_SHA -
TLS_ECDHE_RSA_WITH_AES_256_CBC_SHA -
TLS_DHE_RSA_WITH_AES_256_CBC_SHA -
TLS_ECDHE_ECDSA_WITH_AES_128_CBC_SHA -
TLS_ECDHE_RSA_WITH_AES_128_CBC_SHA -
TLS_DHE_RSA_WITH_AES_128_CBC_SHA -
TLS_RSA_PSK_WITH_AES_256_GCM_SHA384 -
TLS_DHE_PSK_WITH_AES_256_GCM_SHA384 -
TLS_RSA_PSK_WITH_CHACHA20_POLY1305_SHA256 -
TLS_DHE_PSK_WITH_CHACHA20_POLY1305_SHA256 -
TLS_ECDHE_PSK_WITH_CHACHA20_POLY1305_SHA256 -
TLS_RSA_WITH_AES_256_GCM_SHA384 -
TLS_PSK_WITH_AES_256_GCM_SHA384 -
TLS_PSK_WITH_CHACHA20_POLY1305_SHA256 -
TLS_RSA_PSK_WITH_AES_128_GCM_SHA256 -
TLS_DHE_PSK_WITH_AES_128_GCM_SHA256 -
TLS_RSA_WITH_AES_128_GCM_SHA256 -
TLS_PSK_WITH_AES_128_GCM_SHA256 -
TLS_RSA_WITH_AES_256_CBC_SHA256 -
TLS_RSA_WITH_AES_128_CBC_SHA256 -
TLS_ECDHE_PSK_WITH_AES_256_CBC_SHA384 -
TLS_ECDHE_PSK_WITH_AES_256_CBC_SHA -
TLS_RSA_PSK_WITH_AES_256_CBC_SHA384 -
TLS_DHE_PSK_WITH_AES_256_CBC_SHA384 -
TLS_RSA_PSK_WITH_AES_256_CBC_SHA -
TLS_DHE_PSK_WITH_AES_256_CBC_SHA -
TLS_RSA_WITH_AES_256_CBC_SHA -
TLS_PSK_WITH_AES_256_CBC_SHA384 -
TLS_PSK_WITH_AES_256_CBC_SHA -
TLS_ECDHE_PSK_WITH_AES_128_CBC_SHA256 -
TLS_ECDHE_PSK_WITH_AES_128_CBC_SHA -
TLS_RSA_PSK_WITH_AES_128_CBC_SHA256 -
TLS_DHE_PSK_WITH_AES_128_CBC_SHA256 -
TLS_RSA_PSK_WITH_AES_128_CBC_SHA -
TLS_DHE_PSK_WITH_AES_128_CBC_SHA -
TLS_RSA_WITH_AES_128_CBC_SHA -
TLS_PSK_WITH_AES_128_CBC_SHA256 -
TLS_PSK_WITH_AES_128_CBC_SHA
Параметры масштабирования событий Xsi
Для обработки необходимого объема событий для решения Webex для Cisco BroadWorks может потребоваться увеличить размер очереди Xsi-Events и количество потоков. Вы можете увеличить параметры до минимальных показанных значений (не уменьшайте их, если они находятся выше этих минимальных значений):
XSP|ADP_CLI/Applications/Xsi-Events/BWIntegration> eventQueueSize = 2000
XSP|ADP_CLI/Applications/Xsi-Events/BWIntegration> eventHandlerThreadCount = 50
Несколько XSP|ADP
Граничный элемент балансировки нагрузки
Если на границе вашей сети установлен элемент балансировки нагрузки, он должен прозрачно обрабатывать распределение трафика между вашими многочисленными серверами XSP|ADP и облаком Webex for Cisco BroadWorks, а также их клиентами. В этом случае необходимо предоставить URL-адрес балансировщика нагрузки для конфигурации Webex для Cisco BroadWorks.
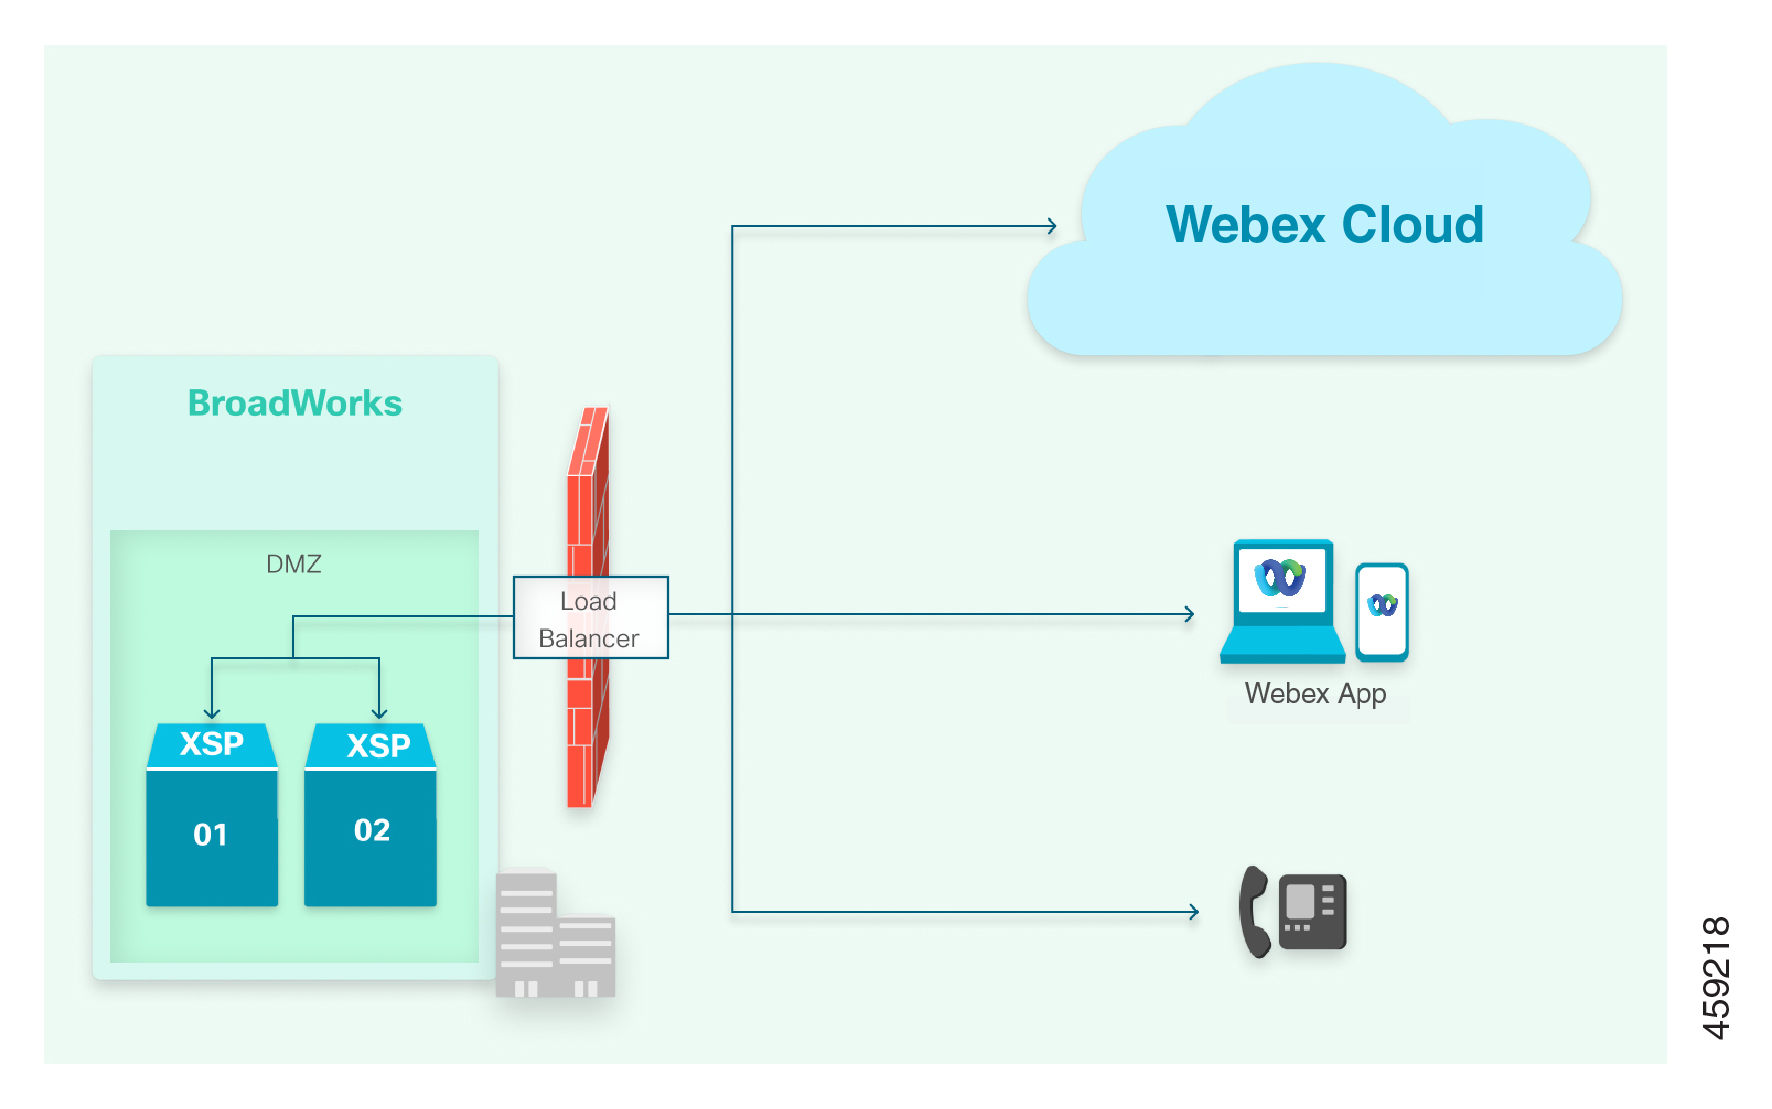
Примечания по этой архитектуре.
-
Настройте DNS таким образом, чтобы клиенты могли найти источник нагрузки при подключении к интерфейсу Xsi (см. конфигурацию DNS).
-
Рекомендуется настроить граничный элемент в режиме обратного SSL-прокси, чтобы обеспечить межконцевое шифрование.
-
Сертификаты XSP|ADP01 и XSP|ADP02 должны содержать домен XSP|ADP, например your-XSP|ADP.example.com, в поле Subject Alternate Name. У них должны быть собственные полные доменные имена (FQDN), например, XSP|ADP01.example.com, в общем имени (Common Name). Можно применять универсальные сертификаты, однако их использование не рекомендуется.
XSP, доступные из интернета|Серверы ADP
Если вы предоставляете прямой доступ к интерфейсам Xsi, используйте DNS для распределения трафика между несколькими серверами XSP|ADP.
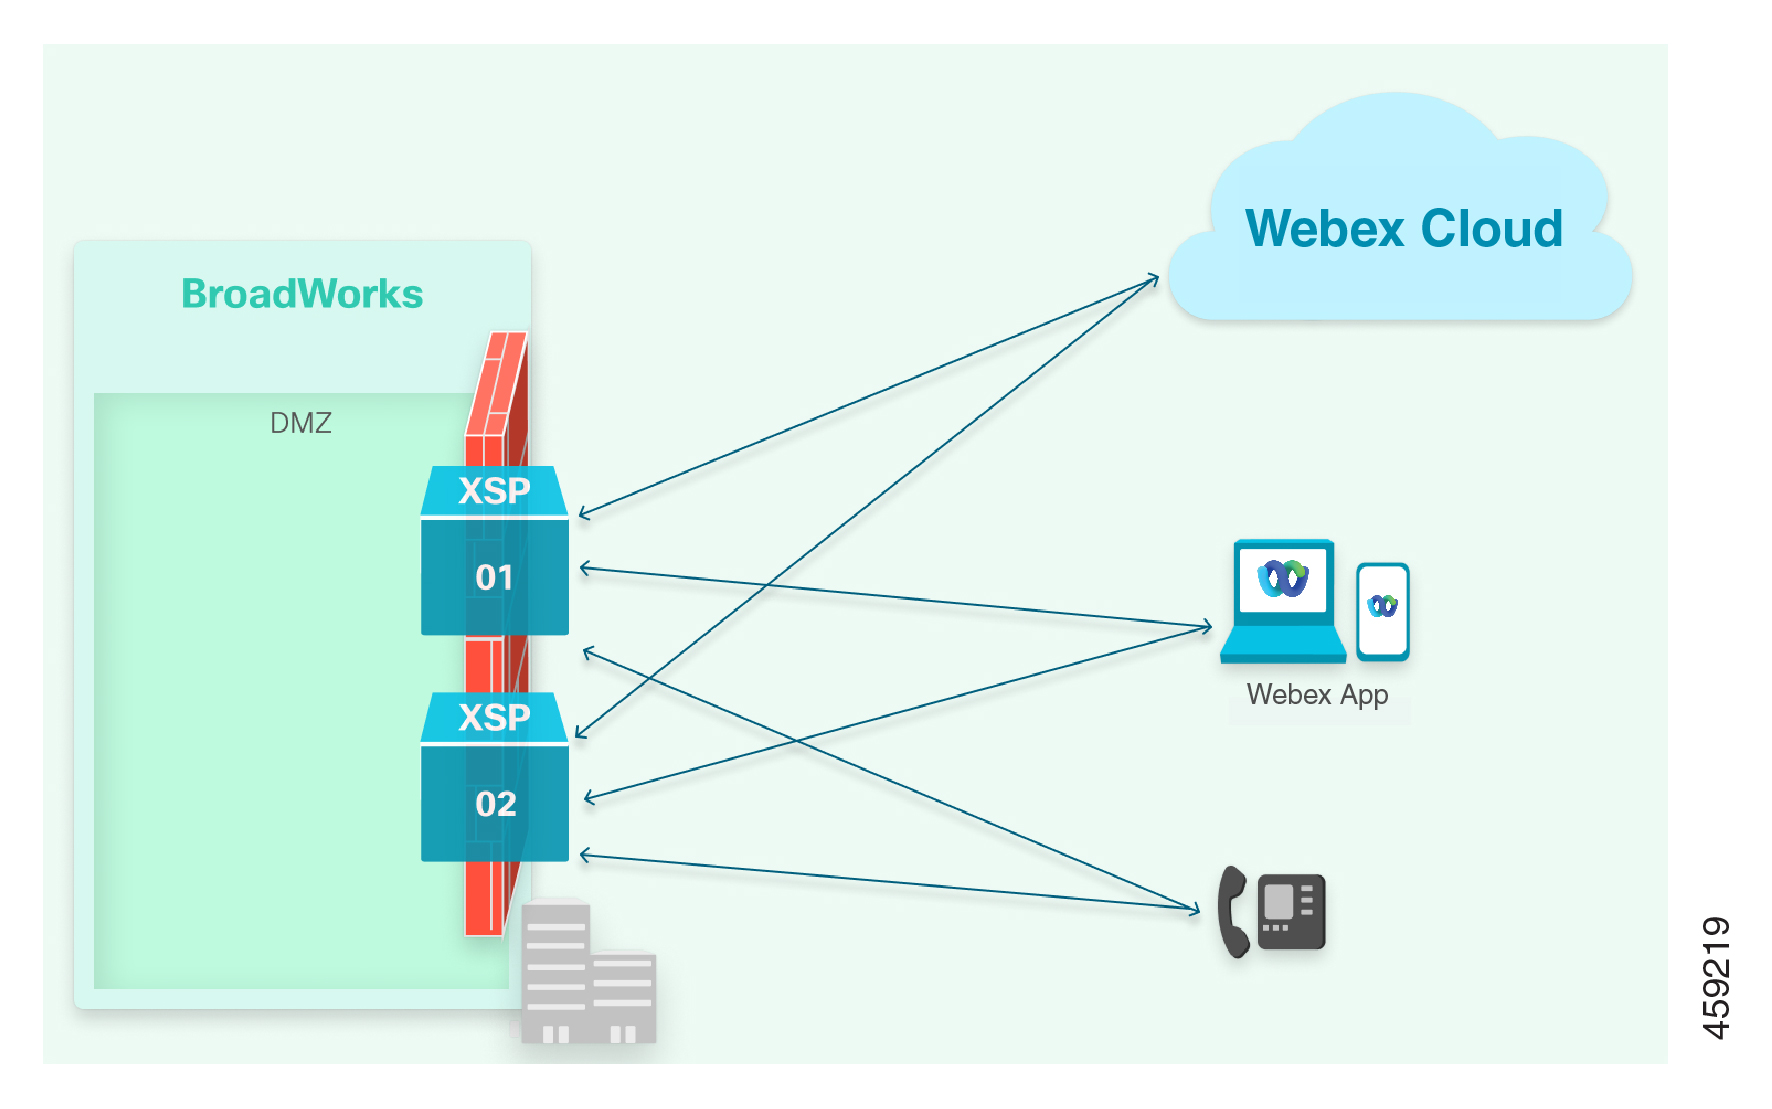
Примечания по этой архитектуре.
-
Для подключения к серверам XSP|ADP требуются две записи:
-
Для микросервисов Webex: Круговой турнир A/AAAA Для целевого использования нескольких IP-адресов XSP|ADP требуются записи. Это связано с тем, что микросервисы Webex не могут выполнять поиск по SRV-запросам. Примеры см. в Webex Cloud Services.
-
Для приложения Webex: Запись SRV, которая преобразуется в записи A, где каждая запись A преобразуется в одну запись XSP|ADP. Примеры см. в Webex App.
Используйте приоритетные записи SRV для нацеливания на службу XSI для нескольких адресов ADP XSP|. Расставьте приоритеты для ваших SRV-записей таким образом, чтобы микросервисы всегда обращались к одной и той же A-записи (и последующему IP-адресу) и переходили к следующей A-записи (и IP-адресу) только в том случае, если первый IP-адрес недоступен. НЕ используйте алгоритм циклического распределения нагрузки (round-robin) для приложения Webex.
-
-
Сертификаты XSP|ADP01 и XSP|ADP02 должны содержать домен XSP|ADP, например your-XSP|ADP.example.com, в поле Subject Alternate Name. У них должны быть собственные полные доменные имена (FQDN), например, XSP|ADP01.example.com, в общем имени (Common Name).
-
Можно применять универсальные сертификаты, однако их использование не рекомендуется.
Предотвращение переадресации HTTP
Иногда DNS настроен на разрешение URL-адреса XSP|ADP в адрес балансировщика нагрузки HTTP, а балансировщик нагрузки настроен на перенаправление через обратный прокси-сервер на серверы XSP|ADP.
Webex не использует перенаправление при подключении к указанным вами URL-адресам, поэтому данная конфигурация не работает.
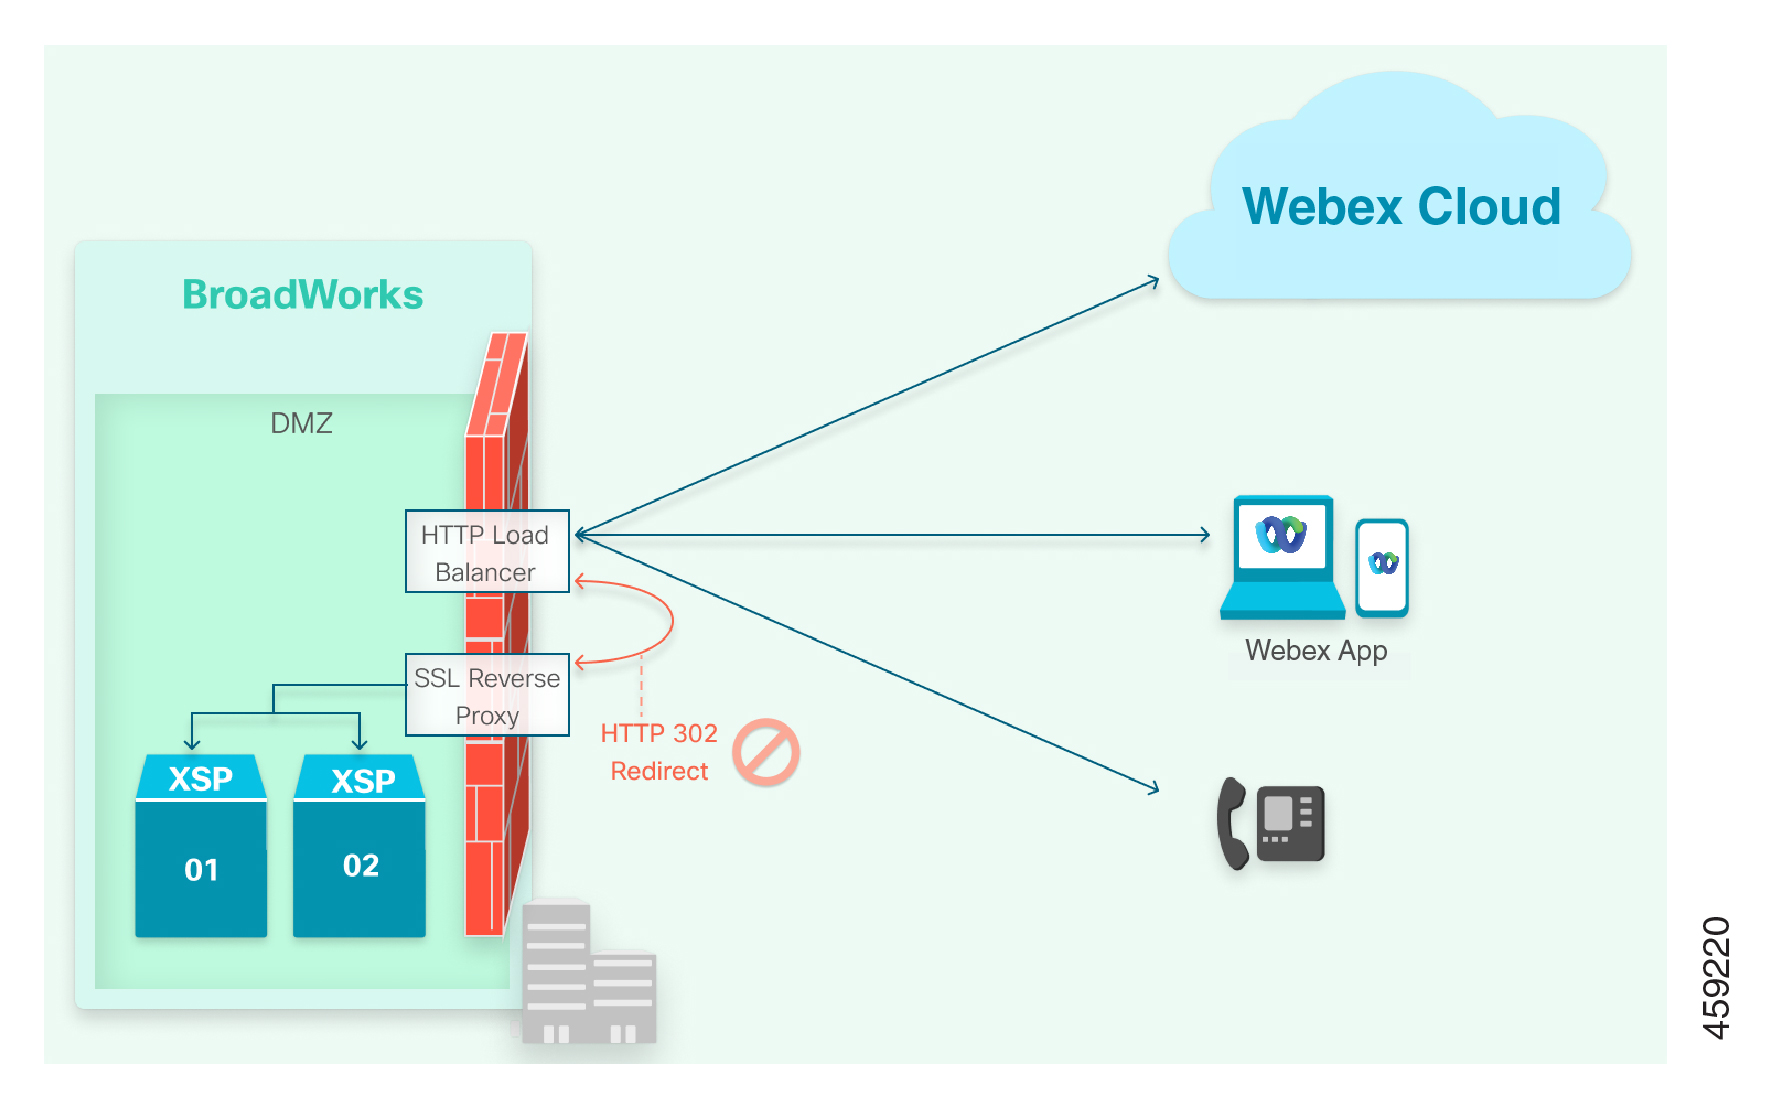
Заказы и обеспечение
Заказы и обеспечение применяются на этих уровнях:
-
Partner/Service Предоставление услуг провайдера:
Все подключенные поставщики услуг Webex для Cisco BroadWorks (или посредники) должны быть настроены в качестве партнерской организации в Webex, а также им должны быть предоставлены необходимые права. Служба Cisco Operations предоставляет администратору партнерской организации доступ для управления Webex для Cisco BroadWorks в центре партнера Webex. Администратор-партнер должен выполнить все необходимые шаги по обеспечению, прежде чем он сможет начать обеспечении организации клиента или предприятия.
-
Customer/Enterprise заказ и обеспечение:
Каждое предприятие BroadWorks, для которого включена служба Webex для Cisco BroadWorks, инициирует создание связанной клиентской организации Webex. Этот процесс происходит автоматически в рамках обеспечения пользователя/абонента. Подготовка всех пользователей/подписчиков в рамках предприятия BroadWorks осуществляется в одной клиентской организации Webex.
То же самое происходит, если ваша система BroadWorks настроена как поставщик услуг с группами. При обеспечении подписчика в группе BroadWorks клиентская организация, соответствующая этой группе, автоматически создается в Webex.
-
User/Subscriber заказ и обеспечение:
Webex для Cisco BroadWorks в настоящее время поддерживает приведенные ниже модели подготовки пользователей.
-
Непрерывное обеспечение с доверенными адресами электронной почты
-
Непрерывное обеспечение без доверенных адресов электронной почты
-
Самостоятельное обеспечение пользователя
-
Обеспечение через API
-
Пропускная передача данных с использованием доверенных адресов электронной почты
Для использования URL-адреса обеспечения Webex необходимо настроить интегрированную службу обмена мгновенными сообщениями и состоянием доступности, а затем назначить службу пользователям. Сервер приложений использует API обеспечения Webex для запроса соответствующих учетных записей пользователей Webex.
Если вы можете проверить, что у BroadWorks есть действительные и уникальные для Webex адреса электронной почты, этот параметр обеспечения автоматически создает и активирует учетные записи Webex с этими адресами электронной почты в качестве идентификаторов пользователей.
Вы можете изменить пакет подписчика с помощью Partner Hub или записать собственное приложение для использования API обеспечения с целью изменения пакетов подписчиков.
Непрерывное обеспечение без доверенных адресов электронной почты
Для использования URL-адреса обеспечения Webex необходимо настроить интегрированную службу обмена мгновенными сообщениями и состоянием доступности, а затем назначить службу пользователям. Сервер приложений использует API обеспечения Webex для запроса соответствующих учетных записей пользователей Webex.
Если вы не можете полагаться на адреса электронной почты подписчиков, которые указаны в BroadWorks, этот параметр обеспечения создает учетные записи Webex, но не сможет активировать их, пока подписчики не предоставят и не подтвердят свои адреса электронной почты. После этого Webex сможет активировать учетные записи с помощью этих адресов электронной почты в качестве идентификаторов пользователей.
Вы можете изменить пакет подписчика с помощью Partner Hub или записать собственное приложение для использования API обеспечения с целью изменения пакетов подписчиков.
Самостоятельное обеспечение пользователя
Этот параметр отключает непрерывное обеспечение от BroadWorks к Webex. После настройки интеграции Webex и системы BroadWorks будут предоставлены одна или несколько ссылок, предназначенных для подготовки пользователей в партнерской организации Webex для Cisco BroadWorks.
Затем вы самостоятельно разрабатываете собственные сообщения (или делегируете эту задачу своим клиентам) для распространения ссылки среди подписчиков. Подписчики переходят по ссылке, а затем вставляют и проверяют свои адреса электронной почты, чтобы создать и активировать собственные учетные записи Webex.
Поскольку в рамках вашей партнерской организации предусмотрены учетные записи, для этого можно вручную настроить пакеты пользователей с помощью Partner Hub или использовать API.
Пользователи должны существовать в системе BroadWorks, которую вы интегрируете с Webex, либо им будет запрещено создавать учетные записи с помощью этой ссылки.
Обеспечение со стороны поставщика услуг через API
Webex предоставляет набор общедоступных API, которые позволяют интегрировать подготовку пользователей/подписчиков Webex для Cisco BroadWorks в существующий рабочий процесс или инструменты управления пользователями.
Требуемые исправления для непрерывного обеспечения
При использовании непрерывного обеспечения необходимо установить системное исправление и применить свойство CLI. Инструкции по вашей версии BroadWorks см. в списке ниже.
Для R22:
-
Установить AP.as.22.0.1123.ap376508.
-
После установки установите свойство
bw.msg.includeIsEnterpriseInOSSschemaв значениеtrueчерез интерфейс командной строки вMaintenance/ContainerOptions.Подробнее см. в примечаниях к исправлению https://www.cisco.com/web/software/286326332/154309/AP.as.22.0.1123.ap376508.txt.
Для R23:
-
Установить AP.as.23.0.1075.ap376509
-
После установки установите свойство
bw.msg.includeIsEnterpriseInOSSschemaв значениеtrueчерез интерфейс командной строки вMaintenance/ContainerOptions.Подробнее см. в примечаниях к исправлению https://www.cisco.com/web/software/286326332/154325/AP.as.23.0.1075.ap376509.txt.
Для R24:
-
Установить AP.as.24.0.944.ap375100
-
После установки установите свойство
bw.msg.includeIsEnterpriseInOSSschemaв значениеtrueчерез интерфейс командной строки вMaintenance/ContainerOptions.Подробнее см. в примечаниях к исправлению https://www.cisco.com/web/software/286326332/154326/AP.as.24.0.944.ap375100.txt.
После того как вы выполните эти действия, вы больше не сможете предоставлять службы UC-One Collaborate новым пользователям. Новые подготовленные пользователи должны быть пользователями Webex для Cisco BroadWorks.
Набор добавочного номера
Функция набора добавочного номера позволяет пользователям Webex для Cisco Broadworks набирать номера других пользователей с добавочным номером, аналогичным основному номеру телефона в рамках одной организации. Это особенно полезно для пользователей, у которых нет номеров DID.
В процессе инициализации добавочный номер пользователя сохраняется в каталоге Webex как добавочный номер пользователя. При использовании BroadWorks добавочный номер отображается в приложении Webex в поле "Добавочный номер" во всех разделах, посвященных способам инициирования вызовов, а также в профиле пользователя. Webex для Cisco BroadWorks поддерживает звонки только с добавочным номером между пользователями внутри одной группы и разными группами одного предприятия с использованием комбинации кода набора местоположения и добавочного номера. Однако звонки между двумя предприятиями с использованием только внутренних номеров не поддерживаются.
Для пользователей Cisco BroadWorks можно предоставить дополнительный абонемент следующими способами:
-
Пользователи Cisco BroadWorks
-
Предоставление доступа к публичному API в качестве «расширения»
-
Параметр расширения следует явно передавать в рамках вызова API. Для enterprises/groups Для номеров, в которых настроен код набора местоположения (LDC), параметр добавочного номера должен представлять собой комбинацию LDC и «номера добавочного номера».
-
-
Проточная или самоактивирующаяся настройка
-
Информация о расширении и LDC (где применимо) будет автоматически получена из BroadWorks.
-
-
-
Вызов пользователей или сущностей только через BroadWorks
-
Синхронизация осуществляется автоматически из BroadWorks с помощью функции Directory Sync, использующей комбинацию кода местоположения (LDC) и номера добавочного номера.
-
|
Записи вызовов BroadWorks |
Описание |
Метод предоставления ресурсов |
Управление расширением |
|---|---|---|---|
|
Webex для пользователей Cisco BroadWorks |
Для пользователей включена webex для Cisco BroadWorks |
Публичный API |
Расширение необходимо передать в качестве параметра. |
|
Проточный |
Расширение автоматически получено из BroadWorks. | ||
|
Вызовы пользователей только BroadWorks |
Обращение к пользователям, которыенезарегистрированы в Webex |
Синхронизация каталогов |
Расширение синхронизируется с помощью синхронизации каталогов. |
|
Объекты вызовов, не взывающих пользователей |
Например, номер комната для совещаний телефона, факса, номера группы поисков |
Синхронизация каталогов | Расширение синхронизируется с помощью синхронизации каталогов. |
|
Списки телефонов BroadWorks |
Корпоративные, групповые или персональные телефонные списки |
Синхронизация каталогов |
Неприменимо |
Предварительные требования
-
Для поддержки этой функции требуется версия клиента 42.11 или более поздняя.
-
Патч, добавляющий коды добавочного номера и местоположения в XSI и Provisioning Adapter (февраль 2022 г.) для версий 23 и выше в рамках :
-
AP.platform.23.0.1075.ap380045
-
AP.as.23.0.1075.ap380045
-
AP.xsp.23.0.1075.ap380045
-
AP.as.24.0.944.ap380045
-
-
Для поддержки функции набора добавочного номера в этом потоке SIP-вызовов необходимо включить заголовок X-BroadWorks-Remote-Party-Info на AS с помощью приведенной ниже команды CLI.
AS_CLI/System/DeviceType/SIP> setsupportRemotePartyInfo true
Приоритет параметров вызова в приложении
В рамках поддержки функции набора добавочного номера, настройка приоритета параметров вызова приложения также предоставляется на уровне партнера для всех партнеров Webex for Cisco Broadworks. С помощью этой настройки партнер может управлять приоритетами вызовов для всех своих обслуживаемых клиентов через Partner Hub. Настройка приоритета вызовов приложения для клиента также может быть изменена на уровне клиента через Центр управления.
В настройках приоритета параметров вызова приложения добавочный номер указан в качестве второго параметра как в Partner Hub, так и в Control Hub, когда пользователю Webex for Cisco Broadworks впервые добавляется добавочный номер с помощью любого из вышеупомянутых методов предоставления доступа.
Для всех существующих созданных организаций опция расширения будет скрыта (по умолчанию) в настройках приоритета вызовов приложения. Это не отобразит расширение в audio/video опция вызова пользователя в приложении Webex.
Ниже приведены варианты, позволяющие сделать опцию вызова добавочного номера видимой для существующих клиентов:
-
Если партнер хочет, чтобы всем его управляемым клиентским организациям был доступен добавочный номер в качестве одного из вариантов вызова, рекомендуется администратору партнерской программы переместить добавочный номер из скрытого в доступный в партнерском центре. Это позволит организациям-клиентам, находящимся под управлением системы, унаследовать настройки от своего партнера.
-
Если партнер хочет добавить добавочный номер в параметры вызовов для конкретной клиентской организации, администратору партнера рекомендуется переместить этот номер из скрытого в доступный в Центре управления.
Поддержка контактов группы
Эта функция расширяет возможности сервиса Webex for BroadWorks DirSync, снимая ограничение на синхронизацию до 1500 контактов из групповых списков телефонов в BroadWorks и позволяя партнерам синхронизировать до 30 000 контактов из одного группового списка телефонов, что сопоставимо с увеличением количества контактов до 30 000 для корпоративного списка телефонов, которое было выпущено отдельно.
Для всех внешних контактов в организации установлен общий лимит в 200 000, который распространяется на сумму корпоративных и групповых телефонных списков в рамках одного предприятия BroadWorks. Например, будет поддерживаться корпоративный список телефонов BroadWorks, содержащий 30 000 номеров, а также 5 групповых списков телефонов, каждый из которых содержит 30 000 номеров (всего 180 000 номеров на организацию). Однако, если имеется 6 списков групповых телефонных номеров, каждый из которых содержит 30 000 номеров, эта функция не будет поддерживаться (всего 210 000 номеров).
Эта функция доступна по запросу. Пожалуйста, свяжитесь со своей командой по работе с клиентами, чтобы включить эту функцию.
-
Перед включением этой функции необходимо выполнить предварительную миграцию для создания учетных записей и связывания групп со всеми существующими учетными записями пользователей.
-
Команда Cisco запустит внутренний API для переноса существующих пользователей с установленными учетными записями и их привязки к соответствующей группе. ПРИМЕЧАНИЕ. Обработка этого запроса может занять до одной недели.
-
После завершения миграции для партнера и включения этой функции все вновь созданные пользователи будут соответствующим образом сгруппированы.
После включения этой функции служба DirSync начинает синхронизировать контакты из телефонного списка BroadWorks Group в выделенное хранилище контактов для каждой группы в Webex Contact Service.
В процессе инициализации необходимо сохранить корпоративную группу пользователя в каталоге Webex, чтобы указать, к какой группе принадлежит этот пользователь. Привязка пользователя к группе BroadWorks в каталоге Webex позволяет приложению Webex выполнять поиск контактов в хранилище групп службы контактов для конкретной группы пользователя.
Для использования этой функции необходимо, чтобы подписчики Webex for BroadWorks были зарегистрированы в Webex с использованием идентификатора корпоративной группы BroadWorks.
Идентификатор корпоративной группы BroadWorks можно создать для пользователей Cisco BroadWorks следующими способами:
-
Webex для пользователей Cisco BroadWorks
-
Предоставление доступа к публичному API осуществляется с использованием идентификатора 'spEnterpriseGroupId'.
-
Идентификатор корпоративной группы BroadWorks следует явно передавать в параметре spEnterpriseGroupId вызова API.
-
-
Проточная или самоактивирующаяся настройка
-
Идентификатор корпоративной группы BroadWorks будет автоматически получен из BroadWorks.
-
-
Вызов пользователей или сущностей только через BroadWorks
-
Непригодный. Синхронизация идентификаторов корпоративных групп BroadWorks для этих пользователей не требуется.
-
-
|
Записи вызовов BroadWorks |
Описание |
Метод предоставления ресурсов |
Управление идентификатором корпоративной группы |
|---|---|---|---|
|
Webex для пользователей Cisco BroadWorks |
Для пользователей включена webex для Cisco BroadWorks |
Публичный API |
Идентификатор группы BroadWorks Enterprise необходимо передать в качестве параметра spEnterpriseGroupId. |
|
Проточный |
Идентификатор корпоративной группы BroadWorks автоматически извлекается из BroadWorks. | ||
|
Вызовы пользователей только BroadWorks |
Обращение к пользователям, которыенезарегистрированы в Webex |
Синхронизация каталогов |
Неприменимо |
|
Объекты вызовов, не взывающих пользователей |
Например, номер комната для совещаний телефона, факса, номера группы поисков |
Синхронизация каталогов |
Неприменимо |
|
Списки телефонов BroadWorks |
Контакты из телефонных списков BroadWorks Group |
Синхронизация каталогов |
Контакты группы хранятся в службе контактов Webex и связаны с конкретной группой. |
|
Телефонные списки BroadWorks Enterprise или профессиональные. |
Контакты из корпоративного или личного телефонного списка |
Синхронизация каталогов |
Неприменимо |
Публичный API необходимо обновить ДО МИГРАЦИИ. Миграция не может быть завершена, пока не будет завершена поддержка этого API. Идентификатор корпоративной группы BroadWorks должен быть явно передан в параметре spEnterpriseGroupId вызова API. https://developer.webex.com/docs/api/changelog#2023-march
После включения этой функции и в результате следующей синхронизации каталогов группы корпоративных пользователей также будут отображаться в Центре управления. Визуализация групп в Control Hub для Webex for BroadWorks на данном этапе носит исключительно информационный характер. Администраторам партнеров и клиентов не следует вносить какие-либо изменения в группы или членство в группах в Control Hub, поскольку эти изменения не будут отражены в BroadWorks. Функция управления группами в Control Hub предназначена для использования партнерами, которые будут внедрять будущие API-интерфейсы управления контактами.
Миграция и поддержание актуальности
План компании Cisco в отношении клиента унифицированных коммуникаций BroadSoft – переход от UC-One к Webex. Осуществляется соответствующий перенос вспомогательных служб (за исключением служб вызовов) из сети поставщика услуг в облачную платформу Webex.
Независимо от того, используете ли вы UC-One SaaS или BroadWorks Collaborate, предпочтительная стратегия миграции — развертывание новых выделенных XSP|ADP для интеграции с Webex для Cisco BroadWorks. Эти две службы можно запускать параллельно во время миграции клиентов в Webex и, в конечном итоге, повторно получить инфраструктуру, используемую для предыдущего решения.
Рекомендуемые подписки на документы
В статьях справочного центра Webex (на help.webex.com) есть опция Подписаться, которая позволяет получать уведомления по электронной почте при каждом обновлении статьи.
Мы рекомендуем подписаться на каждую из следующих статей, чтобы не пропустить важные обновления, влияющие на сетевое соединение. Чтобы подписаться, перейдите по каждой из ссылок ниже и в открывшейся статье нажмите кнопку Подписаться.
Как минимум, мы рекомендуем вам подписаться на указанную выше рассылку. Однако большинство статей и документов Webex, перечисленных в разделе Дополнительные документы имеют опцию Подписаться. Для того чтобы эта опция появилась, статья должна быть размещена на help.webex.com.
Для доступа к страницам документации нет возможности оформления подписки.
Дополнительные документы
Для получения дополнительной информации о Webex для Cisco BroadWorks обратитесь к следующей документации:
Документы Webex для Cisco BroadWorks
Администраторы партнерских программ могут использовать следующие документы и сайты для получения информации о Webex для Cisco BroadWorks.
-
Решение для подключения к Webex от Cisco BroadWorks с использованием собственной телефонной сети общего пользования (PSTN)— Это решение позволяет поставщикам услуг предоставлять пользователям номера телефонов, принадлежащие им (а не номера, предоставленные Cisco), для подключения к конференциям Webex.
-
Руководство по настройке Webex для Cisco BroadWorks— Описывает, как настроить приложение Webex для Cisco BroadWorks.
- Руководство по интеграции устройств Webex для Cisco BroadWorks— Описывает порядок подключения и обслуживания устройств Room OS и MPP.
-
Руководство по устранению неполадок Webex для Cisco BroadWorks— Содержит информацию по устранению неполадок Webex для Cisco BroadWorks.
Статьи о Webex для Cisco BroadWorks
Администраторы партнерских программ могут использовать следующие дополнительные сайты, чтобы узнать больше о Webex для Cisco BroadWorks:
-
Документация Webex для Cisco BroadWorks— На главной странице представлен список технических документов и дополнительных статей Webex, предназначенных для администраторов-партнеров Webex для Cisco BroadWorks.
-
Что нового в Webex для Cisco BroadWorks— Узнайте о последних выпущенных функциях, а также о том, что появится в ближайшее время.
-
Известные проблемы и ограничения— Ознакомьтесь с известными проблемами, которые мы выявили в решении Webex для Cisco BroadWorks.
-
Роли администраторов партнеров для Webex for BroadWorks и Wholesale RTM— В этой статье описывается, как назначать роли администраторов партнеров для организаций-партнеров, предлагающих Webex for Cisco BroadWorks. Роли используются для назначения административных прав доступа к настройкам в Partner Hub и Control Hub.
Документы Cisco BroadWorks
Администраторы партнерских компаний могут обратиться к технической документации на сайте Cisco BroadWorks по адресу cisco.com, где описаны процедуры развертывания компонента Cisco BroadWorks:
Статьи справки Webex
Следующие сайты справки Webex помогут вам найти статьи, которые помогут администраторам и конечным пользователям использовать функции Webex.
-
Webex от поставщиков услуг— На этой целевой странице содержатся ссылки на информацию о начале работы и часто используемые статьи для пользователей приложения Webex, которые приобрели услуги Webex у поставщика услуг.
-
Центр поддержки Webex— Воспользуйтесь функцией поиска на help.webex.com, чтобы найти дополнительные статьи Webex, описывающие функциональность приложения Webex и Webex Meetings. Вы можете искать статьи как от пользователей, так и от администраторов.
Документация для разработчиков
-
Руководство разработчика Webex for BroadWorks— Содержит информацию для разработчиков, создающих приложения, использующие API Webex for Cisco BroadWorks.
Точки принятия решений
| Рекомендации | Ответы на вопросы | Материалы |
|
Архитектура и инфраструктура
|
Сколько XSP|ADP? Как они используют mTLS? |
Планировщик производительности системы Cisco BroadWorks Руководство по проектированию системы Cisco BroadWorks XSP|Справочник по интерфейсу командной строки ADP Этот документ |
| Обеспечение клиентов и пользователей |
Можно ли утверждать, что вы доверяете электронным письмам в BroadWorks? Предоставить пользователям адреса электронной почты для активации собственных учетных записей? Можете ли вы создать инструменты для использования нашего API? |
Общедоступные документы API по https://developer.webex.com Этот документ |
| Символика | Какой цвет и логотип вы хотите использовать? | Статья об брендинге в приложениях Webex |
| Шаблоны | Какие сценарии используют разные клиенты? | Этот документ |
| Функции абонента для каждого клиента, предприятия или группы | Выберите пакет, чтобы определить уровень обслуживания в шаблоне. Базовый, стандартный, премиум или программный телефон. |
Этот документ Матрица функций/пакетов |
| Аутентификация пользователей | BroadWorks или Webex | Этот документ |
| Адаптер обеспечения (для вариантов обеспечения) |
Вы уже используете встроенную систему интегрированных служб обмена мгновенными сообщениями и состоянием доступности, например для UC-One SaaS? Использовать несколько шаблонов? Имеется ли более распространенный пример использования? |
Этот документ Ссылка на сервер приложений CLI |
Архитектура и инфраструктура
-
С какого масштаба вы предполагаете начать? Его можно масштабировать в будущем, но от текущей оценки использования зависит планирование инфраструктуры.
-
Взаимодействуйте со своим менеджером по работе с клиентами Cisco. / Представитель отдела продаж должен рассчитать размер вашей инфраструктуры XSP|ADP в соответствии с Cisco BroadWorks System Capacity Planner и Cisco BroadWorks System Engineering Guide.
-
Как Webex будет устанавливать взаимные TLS-соединения с вашими XSP|ADP? Напрямую к XSP|ADP в демилитаризованной зоне или через TLS-прокси? Это влияет на управление сертификатами и URL-адреса, используемые для интерфейсов. (Мы не поддерживаем незашифрованные TCP-соединения на границе вашей сети).
Обеспечение клиентов и пользователей
Какой метод обеспечения пользователя больше всего вам подходит?
-
Пропускная передача данных с использованием доверенных адресов электронной почты: При назначении служб интегрированного обмена мгновенными сообщениями и состояния доступности в BroadWorks выполняется автоматическая подготовка абонента в Webex.
Если вы также можете убедиться, что адреса электронной почты абонента в BroadWorks являются действительными и уникальными для Webex, и использовать вариант обеспечения «доверенный адрес электронной почты». Учетные записи абонентов Webex создаются и активируются без их вмешательства, они просто загружают клиент и входят в систему.
Адрес электронной почты является ключевым атрибутом пользователя в Webex. Поэтому поставщик услуг должен указать действительный адрес электронной почты пользователя, чтобы обеспечить его подготовку для служб Webex. Он должен быть атрибутом «Идентификатор эл. почты» пользователя в BroadWorks. Рекомендуется также скопировать его в атрибут «Alternate ID».
-
Пропускная передача данных без использования доверенных адресов электронной почты: Если вы не можете доверять адресам электронной почты абонентов, вы все равно можете использовать интегрированные службы обмена мгновенными сообщениями и состоянием доступности в BroadWorks для обеспечения пользователей в Webex.
С помощью этого параметра создаются учетные записи при назначении службы, однако для активации учетных записей Webex абонентам необходимо предоставить и проверить адреса электронной почты.
-
Самостоятельная настройка пользователем: Этот параметр не требует назначения службы обмена мгновенными сообщениями и состоянием доступности в BroadWorks. Вместо этого вы (или ваши клиенты) предоставляете ссылку для обеспечения, а также ссылки для скачивания различных клиентов с инструкциями и символикой.
Чтобы создать и активировать собственные учетные записи Webex, абоненты переходят по ссылке, вносят и проверяют адреса электронной почты. Когда они скачают клиент и войдут в систему, Webex использует некоторые дополнительные настройки из BroadWorks (включая основные номера).
-
Управление предоставлением ресурсов поставщиком услуг через API: Webex предоставляет доступ к набору общедоступных API, которые позволяют поставщикам услуг обеспечивать подготовку пользователей или абонентов в существующих рабочих процессах.
Требования к обеспечению
В таблице ниже приведено краткое описание требований для каждого метода предоставления ресурсов. Помимо этих требований, ваша система должна соответствовать общим системным требованиям, описанным в данном руководстве.
|
Метод предоставления ресурсов |
Требования |
|---|---|
|
Непрерывное обеспечение (Доверенные или недоверенные электронные письма) |
API для настройки Webex автоматически добавляет существующих пользователей BroadWorks в Webex, как только пользователь соответствует требованиям и вы переключаете Интегрированный IM+P обслуживание включено. Существует два сценария обработки запросов (доверенные или недоверенные электронные письма), которые вы назначаете с помощью шаблона адаптации в Webex. Требования BroadWorks:
Требования к Webex: Шаблон "Ввод в должность" включает следующие настройки:
|
|
Самостоятельное обеспечение пользователя |
Администратор предоставляет существующему пользователю BroadWorks ссылку на портал активации пользователей. Пользователь должен войти на портал, используя учетные данные BroadWorks, и указать действительный адрес электронной почты. После подтверждения адреса электронной почты Webex получает дополнительную информацию о пользователе для завершения настройки. Требования BroadWorks:
Требования к Webex: Шаблон "Ввод в должность" включает следующие настройки:
|
Управляемое поставщиком услуг предоставление ресурсов через API (Доверенные или недоверенные электронные письма) |
Webex предоставляет набор общедоступных API, позволяющих интегрировать управление учетными записями пользователей в существующие рабочие процессы и инструменты. Существует два потока:
Требования к BroadWorks:
Требования к Webex:
Чтобы использовать API, перейдите по ссылке Подписчики BroadWorks. |
Требуемые исправления для непрерывного обеспечения
При использовании непрерывного обеспечения необходимо установить системное исправление и применить свойство CLI. Инструкции по вашей версии BroadWorks см. в списке ниже.
Для R22:
-
Установить AP.as.22.0.1123.ap376508.
-
После установки установите свойство
bw.msg.includeIsEnterpriseInOSSschemaв значениеtrueчерез интерфейс командной строки вMaintenance/ContainerOptions.Подробнее см. в примечаниях к исправлению https://www.cisco.com/web/software/286326332/154309/AP.as.22.0.1123.ap376508.txt.
Для R23:
-
Установить AP.as.23.0.1075.ap376509
-
После установки установите свойство
bw.msg.includeIsEnterpriseInOSSschemaв значениеtrueчерез интерфейс командной строки вMaintenance/ContainerOptions.Подробнее см. в примечаниях к исправлению https://www.cisco.com/web/software/286326332/154325/AP.as.23.0.1075.ap376509.txt.
Для R24:
-
Установить AP.as.24.0.944.ap375100
-
После установки установите свойство
bw.msg.includeIsEnterpriseInOSSschemaв значениеtrueчерез интерфейс командной строки вMaintenance/ContainerOptions.Подробнее см. в примечаниях к исправлению https://www.cisco.com/web/software/286326332/154326/AP.as.24.0.944.ap375100.txt.
После того как вы выполните эти действия, вы больше не сможете предоставлять службы UC-One Collaborate новым пользователям. Новые подготовленные пользователи должны быть пользователями Webex для Cisco BroadWorks.
Поддерживаемые языковые языки
При настройке системы она автоматически назначает язык, указанный для первого созданного административного пользователя в BroadWorks, в качестве языка по умолчанию для вашей клиентской организации. Этот параметр управляет языком по умолчанию в электронных письмах активации, на встречах и в приглашениях на встречи в рамках данной клиентской организации.
Вы можете использовать пятисимвольные языковые локали в формате (ISO-639-1)_(ISO-3166). Например, en_США соответствует English_Соединенным Штатам. Если вы запрашиваете только двухбуквенный язык (формат ISO-639-1), сервис объединяет его с кодом страны из шаблона и создает пятисимвольную локаль. Например, "requestedLanguage_CountryCode." Если система не может сгенерировать допустимую локаль таким способом, она использует локаль по умолчанию, основанную на требуемом вами коде языка.
В таблице ниже показаны поддерживаемые языковые коды и то, как двухбуквенные коды языков преобразуются в пятисимвольные.
|
Поддерживаемые языковые языки (ISO-639-1)_(ISO-3166) |
Если бы только был доступен двухбуквенный код языка... | |
|---|---|---|
|
Языковой код (ISO-639-1) ** |
Используйте вместо этого разумную локаль по умолчанию (ISO-639-1)_(ISO-3166) | |
|
en_US en_AU en_GB en_CA |
en |
en_US |
|
fr_FR fr_CA |
fr |
fr_FR |
|
cs_ЧЗ |
cs |
cs_ЧЗ |
|
da_Dk |
da |
da_Dk |
|
de_DE |
de |
de_DE |
|
hu_Ху |
hu |
hu_Ху |
|
id_Идентификатор |
Я бы |
id_Идентификатор |
|
it_ИТ-аспекты. |
it |
it_ИТ-аспекты. |
|
ja_JP |
ja |
ja_JP |
|
ko_Кр |
ko |
ko_Кр |
|
es_ES es_CO es_Мексика |
es |
es_ES |
|
nl_NL |
nl |
nl_NL |
|
nb_НЕТ |
nb |
nb_НЕТ |
|
pl_ПЛ |
pl |
pl_ПЛ |
|
pt_PT pt_Br |
pt |
pt_PT |
|
ru_RU |
ru |
ru_RU |
|
ro_RO |
ro |
ro_RO |
|
zh_CN zh_ТВ |
zh |
zh_CN |
|
sv_Se |
sv |
sv_Se |
|
ar_Sa |
ar |
ar_Sa |
|
tr_Tr |
tr |
tr_Tr |
Webex Meetings не поддерживает языковые значения es_CO, id_ID, nb_NO и pt_PT на вашем сайте. При попытке использовать эти языковые настройки ваш сайт Webex Meetings будет отображаться только на английском языке. Если вы не укажете язык, введете недопустимый язык или выберете неподдерживаемый вариант, английский язык станет языком программирования по умолчанию для вашего сайта. Вы работаете с этим языковым полем при создании организации и настройке сайта Webex Meetings. Если вы не укажете язык в API для ваших публикаций или подписчиков, система будет использовать язык из вашего шаблона в качестве языка по умолчанию.
Брендинг
Администраторы-партнеры могут использовать расширенные настройки фирмонной марки для настройки внешнего вид приложения Webex для клиентских организаций, управляемых партнером. Администраторы-партнеры могут настроить следующие параметры, чтобы приложение Webex отображает бренд и идентификацию своей компании.
-
Логотипы компании
-
Уникальные цветовая схемы для светлого или темного режима
-
Настраиваемые URL-адреса поддержки
Подробную информацию о настройке фирменного стиля см. в разделе Настройка расширенных параметров фирменного стиля.
-
В настоящее время базовые настройки фирменного стиля постепенно выводятся из эксплуатации. Мы рекомендуем использовать расширенную функцию брендинга (Advanced Branding), которая предлагает более широкий спектр возможностей настройки.
Шаблоны подключения
Шаблоны для регистрации позволяют определить параметры, по которым клиенты и связанные с ними подписчики автоматически подключаются к Webex для Cisco BroadWorks. Вы можете настроить несколько шаблонов для процесса адаптации клиента по мере необходимости, но при адаптации клиента он будет связан только с одним шаблоном (вы не можете применить несколько шаблонов к одному клиенту).
Ниже перечислены некоторые основные параметры шаблона.
Пакет
-
При создании шаблона необходимо выбрать пакет по умолчанию (подробности см. в пункте Пакеты раздела «Обзор»). Все пользователи, которым назначен этот шаблон, в зависимости от процесса и самостоятельной настройки, получают пакет по умолчанию.
-
Вы можете управлять выбором пакетов для разных клиентов путем создания нескольких шаблонов и выбора различных пакетов по умолчанию для каждого из них. Затем можно распределить различные ссылки и адаптеры обеспечения для каждого предприятия в зависимости от выбранного для них метода обеспечения пользователей.
-
Вы можете изменить пакет услуг для конкретных абонентов по сравнению с этим пакетом по умолчанию, используя API предоставления доступа (см. Документация по API Webex для Cisco BroadWorks или через Partner Hub (см. Изменение пользовательского пакета в Partner Hub).
-
Невозможно изменить пакет абонента в BroadWorks. Назначение интегрированных служб обмена мгновенными сообщениями и состоянием доступности включено или отключено; если для абонента включена служба BroadWorks, для абонента определяется пакет шаблона Partner Hub связывается с URL-адресом для обеспечения.
Посредник и предприятия или сервис-провайдер и группы?
-
Способ настройки системы BroadWorks влияет на обеспечение. Если вы посредник в компании, то при создании шаблона вам необходимо включить корпоративный режим.
-
Если ваша система BroadWorks настроена в режиме поставщика услуг, корпоративный режим в шаблонах можно отключить.
-
Если планируется подготовка клиентских организаций с помощью обоих режимов BroadWorks, необходимо использовать различные шаблоны для групп и предприятий.
Убедитесь в том, что применены исправления BroadWorks, необходимые для сквозной подготовки. Подробности см. статье Необходимые исправления для сквозной подготовки.
Убедитесь в том, что применены исправления BroadWorks, необходимые для сквозной подготовки. Подробности см. статье Необходимые исправления для сквозной подготовки.
Различные мероприятия для партнеров
Вы собираетесь предоставлять сублицензию Webex для Cisco BroadWorks другому поставщику услуг? В этом случае каждому поставщику услуг потребуется отдельная партнерская организация в Webex Control Hub, чтобы они могли использовать решение для своей клиентской базы.
Адаптер и шаблоны обеспечения
При использовании процессного обеспечения, URL-адрес для обеспечения, который был указан в BroadWorks, извлекается из шаблона в Control Hub. У вас может быть несколько шаблонов, а потому несколько URL-адресов обеспечения. Это позволяет выбрать для всех абонентов пакет, который будет действовать при предоставлении им интегрированных служб обмена мгновенными сообщениями и состоянием доступности.
Необходимо определить, следует ли задать URL-адрес уровня обеспечения в качестве пути по умолчанию, а также какой шаблон для этого использовать. Таким образом, вам необходимо прямо установить URL-адрес для обеспечения только для тех предприятий, для которых требуется другой шаблон.
Кроме того, следует помнить, что URL-адрес обеспечения может использовать на системном уровне, например в системе UC-One SaaS. В этом случае вы можете сохранить системный URL-адрес для предоставления доступа пользователям в UC-One SaaS и переопределить его для предприятий, переходящих на Webex для Cisco BroadWorks. В качестве альтернативы можно пойти к другому пути и настроить URL-адрес на уровне системы в Webex для BroadWorks и перенастроить предприятия, для которых вы хотите сохранить UC-One SaaS.
Подробности о параметрах конфигурации, связанных с этим решением, приведены в Настройка сервера приложений с использованием URL-адреса службы подготовки.
Прокси-сервер адаптера подготовки
Для повышения безопасности адаптер Provisioning Adapter Proxy позволяет использовать HTTP(S)-прокси на платформе доставки приложений для сквозной передачи данных между AS и Webex. Прокси-соединение создает сквозной TCP-туннель, который передает трафик между AS и Webex, тем самым устраняя необходимость прямого подключения AS к общедоступному интернету. Для обеспечения безопасности соединений можно использовать протокол TLS.
Для использования этой функции необходимо настроить прокси-сервер в BroadWorks. Подробности см. в Описание функций прокси-сервера Cisco BroadWorks Provisioning Adapter.
Минимальные требования
Учетные записи
Все подписчики, которых вы готовите к работе с Webex, должны существовать в системе BroadWorks, интегрируемой с Webex. При необходимости можно интегрировать несколько систем BroadWorks.
Все подписчики должны иметь лицензии BroadWorks и основной номер телефона или добавочный номер.
Webex использует адреса электронной почты в качестве основных идентификаторов для всех пользователей. При использовании процессного обеспечения с доверенными адресами электронной почты, в атрибуте электронной почты в BroadWorks для пользователей должны быть указаны правильные адреса.
Если в шаблоне используется аутентификация BroadWorks, можно скопировать адреса электронной почты абонента в атрибут «Alternate ID» в BroadWorks. Это позволяет пользователям входить в Webex с помощью своих адресов электронной почты и паролей BroadWorks.
Администраторы должны использовать свои учетные записи Webex для регистрации в Partner Hub.
Подключение администратора BroadWorks к Webex для Cisco BroadWorks не поддерживается. Подключить к BroadWorks можно только тех пользователей, которые звонят и имеют основной номер телефона. and/or расширение. При использовании сквозного предоставления ресурсов пользователям также необходимо назначить интегрированную систему обмена мгновенными сообщениями (Integrated IM). & Сервис P.
Серверы в требованиях к сети и программному обеспечению
-
Экземпляры BroadWorks с минимальной версией R22. Информацию о поддерживаемых версиях и исправлениях (в данном документе) см. в разделе «Требования к программному обеспечению BroadWorks». Для получения дополнительной информации см. раздел политики жизненного цикла продуктов BroadSoft в политике жизненного цикла BroadSoft и матрице совместимости программного обеспечения BroadWorks.
-
Экземпляры BroadWorks должны включать по меньшей мере следующие серверы:
-
Сервер приложений (AS) с версией BroadWorks, как указано выше
-
Сетевой сервер (NS)
-
Сервер профилей (PS)
-
-
Сервер(ы|) ADP (Application Delivery Platform) или платформа доставки приложений (ADP), доступные извне, отвечающие следующим требованиям:
-
Служба аутентификации (BWAuth)
-
Интерфейсы действий и событий XSI
-
DMS (веб-приложение для управления устройствами)
-
Интерфейс CTI (интеграция компьютерной телефонии)
-
TLS 1.2 с действительным сертификатом (не самозаверяемым) и всеми необходимыми промежуточными вариантами. Требует администратора на уровне системы для облегчения корпоративного поиска.
-
Аутентификация mutual TLS (mTLS) для службы аутентификации (требуется установка цепочки общедоступных сертификатов клиента Webex в качестве якорей доверия)
-
Аутентификация mutual TLS (mTLS) для интерфейса CTI (требуется установка цепочки общедоступных сертификатов клиента Webex в качестве якорей доверия)
-
-
Отдельный сервер XSP/ADP, выступая в роль сервера push-уведомлений о вызовах (NPS в вашей среде, используется для push-уведомлений о вызовах в Apple или Google. В данном случае мы называем его «CNPS», чтобы отличать от службы Webex, которая предоставляет push-уведомления для обмена сообщениями).
Этот сервер должен иметь версию R22 или более позднюю версию.
-
Мы предоставляем полномочия отдельному серверу XSP/ADP для CNPS, поскольку невозможность предварительной оценки нагрузки от Webex для соединений облака BWKS может негативно повлиять на производительность сервера NPS, что приведет к росту задержки уведомлений. См. Руководство по системному проектированию Cisco BroadWorks для получения дополнительной информации о масштабируемости XSP|ADP.
Платформы приложений Webex
Чтобы загрузить английскую версию приложения Webex, перейдите по ссылке https://www.webex.com/webexfromserviceproviders-downloads.html. Приложение Webex доступно по следующим ссылкам:
-
ПК и ноутбуки с ОС Windows
-
ПК и ноутбуки Apple с MacOS
-
iOS (Apple store)
-
Android (Play store)
-
Веб-браузеры (перейти к https://teams.webex.com/)
Локализованные версии
Чтобы загрузить локализованную версию приложения Webex, воспользуйтесь одной из этих ссылок:
-
https://www.webex.com/ko/webexfromserviceproviders-downloads.html (Корейский)
-
https://www.webex.com/fr/webexfromserviceproviders-downloads.html (Французский)
-
https://www.webex.com/pt/webexfromserviceproviders-downloads.html (Португальский)
-
https://www.webex.com/zh-tw/webexfromserviceproviders-downloads.html (Китайская традиционная)
-
https://www.webex.com/zh-cn/webexfromserviceproviders-downloads.html (Упрощенный китайский)
-
https://www.webex.com/ja/webexfromserviceproviders-downloads.html (Япония)
-
https://www.webex.com/es/webexfromserviceproviders-downloads.html (Испания)
-
https://www.webex.com/de/webexfromserviceproviders-downloads.html (Немецкий)
-
https://www.webex.com/it/webexfromserviceproviders-downloads.html (Итальянский)
Физические телефоны и принадлежности
-
IP-телефоны Cisco
-
Серия Cisco IP Phone 6800 с многоплатформенным микропрограммным обеспечением
-
Серия Cisco IP Phone 7800 с многоплатформенным микропрограммным обеспечением
-
Серия Cisco IP Phone 8800 с многоплатформенным микропрограммным обеспечением
Дополнительную информацию см. в разделе https://www.cisco.com/c/en/us/products/collaboration-endpoints/ip-phones/multiplatform-firmware.html.
-
-
Мы поддерживаем телефоны сторонних систем так же, как и другие варианты интеграции BroadWorks. Однако для них пока отсутствует интеграция контактов и доступности в Webex для Cisco BroadWorks.
-
Адаптеры:
-
Многоплатформенный аналоговый телефонный адаптер Cisco ATA 191
-
Многоплатформенный аналоговый телефонный адаптер Cisco ATA 192
Дополнительную информацию см. в разделе https://www.cisco.com/c/en/us/products/unified-communications/ata-190-series-analog-telephone-adapters/index.html.
-
-
Наушники:
-
Гарнитура Cisco серии 500
Дополнительную информацию о моделях см. в разделе https://www.cisco.com/c/en/us/products/collaboration-endpoints/headset-500-series/index.html .
-
-
Устройства Room OS:
-
Серия Webex Room и Room Kit
-
Серия Webex Desk
-
Webex Board Series
-
Интеграция устройств
Подробную информацию о подключении и обслуживании устройств Room OS и MPP для Webex for Cisco BroadWorks см. в Руководстве по интеграции устройств для Webex for Cisco BroadWorks.
Профили службы
Ниже приведены файлы DTAF, которые необходимо загрузить на ваши серверы приложений для поддержки приложения Webex в качестве клиента для совершения звонков. Это те же файлы DTAF, что и для UC-One SaaS, однако для приложения Webex используется новый файл config-wxt.xml.template.
Чтобы загрузить последние профили устройств, перейдите на сайт Application Delivery Platform Software Downloads, чтобы получить последние файлы DTAF. Эти файлы подходят как для ADP, так и для XSP.
|
Название клиента |
Тип профиля устройства и название пакета |
|---|---|
|
Шаблон Webex для мобильного устройства |
Тип профиля идентификации/устройства: Подключение — мобильное устройство DTAF: Файл конфигурации: |
|
Шаблон Webex для планшета |
Тип профиля идентификации/устройства: Подключение — планшет DTAF: Файл конфигурации: |
|
Шаблон Webex для настольного компьютера |
Тип профиля идентификации/устройства: Business Communicator — ПК DTAF: Файл конфигурации: |
Identify/Device Профиль
Всем пользователям Webex для Cisco BroadWorks необходимо иметь . Identity/Device Профиль, назначенный в BroadWorks, который использует один из вышеуказанных профилей устройств для совершения звонков с помощью приложения Webex. Профиль предоставляет настройки, позволяющие пользователю совершать звонки.
Получение учетных данных OAuth для вашего Webex для Cisco BroadWorks
Для настройки Cisco OAuth для вашей учетной записи Cisco Identity Provider Federation отправьте запрос в службу поддержки вашему специалисту по подключению или в службу технической поддержки Cisco (Cisco TAC).
Для соответствующих функций используйте следующий заголовок запроса:
-
XSP|ADP AuthService Configuration' для настройки службы в XSP|ADP.
-
Для настройки NPS на использование прокси-сервера аутентификации используйте раздел «Настройка NPS для прокси-сервера аутентификации».
-
CI User UUID Sync для синхронизации UUID пользователей CI. Для получения более подробной информации об этой функции см.: Поддержка Cisco BroadWorks для CI UUID.
-
Настройте BroadWorks, чтобы включить выставление счетов Cisco для BroadWorks и Webex для подписок BroadWorks.
Компания Cisco предоставит вам идентификатор клиента OAuth, секретный код клиента и токен обновления, который будет действителен в течение 60 дней. Если срок действия токена истечет до того, как вы его используете, вы можете отправить еще один запрос.
Если вы уже получили учетные данные Cisco OAuth Identity Provider, создайте новый запрос на обслуживание, чтобы обновить свои учетные данные.
Сертификаты заказов
Требования к сертификатам для аутентификации TLS
Для всех необходимых приложений вам потребуются сертификаты безопасности, подписанные известным центром сертификации и развернутые на ваших общедоступных XSP|ADP. Вы используете их для поддержки проверки TLS-сертификатов для всех входящих соединений с вашими серверами XSP|ADP.
В этих сертификатах должно быть указано ваше полное доменное имя XSP|ADP в качестве общего имени субъекта или альтернативного имени субъекта.
Конкретные требования к развертыванию серверных сертификатов различаются в зависимости от метода развертывания ваших общедоступных XSP|ADP.
-
Через прокси-сервер с протоколом TLS.
-
Через TLS-прокси
-
Непосредственно к XSP|ADP
На этой диаграмме показано, куда необходимо загрузить подписанный центром сертификации публичный сертификат сервера в следующих трех случаях:
Подробную информацию о поддерживаемых публично центрах сертификации, которые приложение Webex использует для аутентификации, см. в Поддерживаемые центры сертификации для гибридных служб Webex.
Требования к сертификату TLS для прокси-сервера моста TLS
-
Публично подписанный сертификат сервера загружается в прокси-сервер.
-
Прокси-сервер представляет этот публично подписанный сертификат сервера Webex.
-
Webex доверяет публичному ЦС, подписавшему этот сертификат.
-
Внутренний сертификат, подписанный центром сертификации, может быть загружен в XSP|ADP.
-
XSP|ADP предоставляет прокси-серверу этот внутренне подписанный сертификат сервера.
-
Прокси-сервер доверяет внутреннему центру сертификации, подписавшему сертификат сервера XSP|ADP.
Требования к TLS-сертификатам для TLS-сквозного прокси или XSP|ADP в DMZ
-
Сертификат сервера с публичной подписью загружается в XSP|ADPs.
-
XSP|ADP предоставляют Webex публично подписанные серверные сертификаты.
-
Webex доверяет общедоступному центру сертификации, подписавшему сертификаты серверов XSP|ADP.
Дополнительные требования к сертификатам для взаимной аутентификации TLS через интерфейс CTI.
При подключении к интерфейсу CTI Webex представляет сертификат клиента в рамках аутентификации mutual TLS. Сертификат клиента Webex CA/chain Сертификат доступен для скачивания через Control Hub.
Для скачивания сертификата:
Войдите в Partner Hub.
Нажмите на карточку Услуги.
Перейдите в Дополнительные ссылкии нажмите на ссылку Скачать сертификат центра сертификации Webex.
Конкретные требования к развертыванию цепочки сертификатов центра сертификации Webex зависят от метода развертывания ваших общедоступных XSP|ADP.
-
Через прокси-сервер с протоколом TLS.
-
Через TLS-прокси
-
Непосредственно к XSP|ADP
На этой диаграмме обобщены требования к сертификатам в этих трех случаях:
(Дополнительная опция) Требования к сертификатам для прокси-сервера TLS-моста
-
Webex представляет прокси публично подписанный сертификат клиента.
-
Прокси доверяет внутреннему ЦС Cisco, который подписан сертификатом клиента. Этот центр ЦС или цепочку можно скачать из Control Hub и добавить в доверительную систему прокси. Загрузите в прокси-сервер общедоступный подписанный сертификат сервера XSP|ADP.
-
Прокси представляет публично подписанный сертификат сервера Webex.
-
Webex доверяет публичному ЦС, подписавшему этот сертификат.
-
Прокси-сервер предоставляет внутренне подписанный клиентский сертификат модулям ADP XSP|.
В этом сертификате должно быть поле расширенного использования ключа x509.v3 с заполненным значением BroadWorks OID 1.3.6.1.4.1.6431.1.1.8.2.1.3 и назначением TLS clientAuth. Пример.
X509v3 extensions: X509v3 Extended Key Usage: 1.3.6.1.4.1.6431.1.1.8.2.1.3, TLS Web Client AuthenticationCN внутреннего сертификата должен быть
bwcticlient.webex.com.-
При генерации внутренних клиентских сертификатов для прокси-сервера поддержка сертификатов SAN отсутствует. Внутренние серверные сертификаты для XSP|ADP могут быть SAN.
-
Центры сертификации, использующие общедоступные сертификаты, могут не захотеть подписывать сертификаты, требующие использования проприетарного OID BroadWorks. Если используется прокси-сервер, необходимо использовать внутренний центр сертификации для подписи клиентского сертификата, который прокси-сервер предоставляет XSP|ADP.
-
-
XSP|ADP доверяют внутреннему CA.
-
XSP|ADPs предоставляет внутренне подписанный сертификат сервера.
-
Прокси-сервер доверяет внутреннему ЦС.
-
Объект ClientIdentity сервера приложений содержит CN внутренне подписанного клиентского сертификата, предоставленного|XSP ADP прокси-сервером.
(Опция) Требования к сертификатам для TLS-сквозного прокси или XSP|ADP в DMZ
-
Webex предоставляет ADP XSP|сертификат клиента, подписанный внутренним центром сертификации Cisco.
-
XSP|ADP доверяют внутреннему центру сертификации Cisco, который подписал сертификат клиента. Этот центр ЦС или цепочку можно скачать из Control Hub и добавить в доверительную систему прокси. Вы также можете загрузить общедоступный подписанный сертификат сервера XSP|ADP в XSP|ADP.
-
XSP|ADPs предоставляет Webex публично подписанные сертификаты сервера.
-
Webex доверяет общедоступному центру сертификации, подписавшему сертификаты серверов XSP|ADP.
-
Объект Application Server ClientIdentity содержит CN подписанного Cisco клиентского сертификата, предоставленного XSP|ADP компанией Webex.
Подготовка сети
Для получения дополнительной информации о соединениях, используемых Webex для Cisco BroadWorks, см.: Сетевые требования для Webex для Cisco BroadWorks. В этой статье приведен список IP-адресов, портов и протоколов, необходимых для настройки правил входящего и исходящего трафика вашего брандмауэра.
Требования к сети для служб Webex
В предыдущих таблицах правил входящих и выходящих соединений брандмауэра документируются только соединения, относящиеся к Webex для Cisco BroadWorks. Общую информацию о соединениях между приложением Webex и облаком Webex см. в требованиях к сети для служб Webex. Эта статья является общей для Webex, однако в таблице ниже указаны различные разделы статьи, а также уровень важности каждого раздела относительно Webex для Cisco BroadWorks.
|
Раздел статьи "Требования к сети" |
Важность информации |
|---|---|
|
Сводная информация о типах и протоколах устройств, поддерживаемых Webex |
Для информации |
|
Транспортные протоколы и шифры для приложений и устройств Webex, зарегистрированных в облаке |
Для информации |
|
Необходимо ознакомиться | |
|
Необходимо ознакомиться | |
|
Домены и URL- адреса, доступ к которым необходим для служб Webex |
Необходимо ознакомиться |
|
Необязательно | |
|
Необязательно | |
|
Необязательно | |
|
Необязательно | |
|
Необязательно | |
|
Сводная информация о других службах гибридного типа Webex и документации |
Необязательно |
|
Службы Webex для клиентов FedRAMP |
н/д |
Дополнительная информация
Дополнительную информацию см. в технической документации относительно брандмауэра Webex (в формате PDF).
Поддержка избыточности BroadWorks
Облачные сервисы Webex и клиентские приложения Webex, которым необходим доступ к сети партнера, полностью поддерживают резервирование Broadworks XSP|ADP, предоставляемое партнером. Когда XSP|ADP или сайт недоступны по причине планового технического обслуживания или по незапланированной причине, службы Webex & Приложения могут перейти к другому XSP|ADP или сайту, предоставленному партнером, для выполнения запроса.
Топология сети
Устройства Broadworks XSP|ADP могут быть развернуты непосредственно в Интернете или размещены в демилитаризованной зоне (DMZ) перед элементом балансировки нагрузки, таким как F5 BIG-IP. Для обеспечения географической избыточности XSP|ADP можно развернуть в двух (или более) центрах обработки данных, каждый из которых может быть подключен к балансировщику нагрузки, имеющему публичный IP-адрес. Если XSP|ADP находятся за балансировщиком нагрузки, микросервисы Webex и приложение видят только IP-адрес балансировщика нагрузки, и Broadworks будет выглядеть так, будто у него всего один XSP|ADP, даже если за ним находится несколько XSP|ADP.
В приведенном ниже примере XSP|ADP развернуты на двух площадках, площадке A и площадке B. На каждой площадке перед каждым XSP|ADP установлен балансировщик нагрузки. На площадке A расположены XSP|ADP1 и XSP|ADP2, перед которыми находится LB1, а на площадке B — XSP|ADP3 и XSP|ADP4, перед которыми находится LB2. В общедоступной сети доступны только балансировщики нагрузки, а XSP|ADP находятся в частных сетях DMZ.
Облачные службы Webex
Конфигурация DNS
Микросервисы Webex Cloud должны иметь возможность находить сервер(ы) Broadworks XSP|ADP для подключения к интерфейсам Xsi, службе аутентификации и CTI.
Микросервисы Webex Cloud будут выполнять функции DNS. A/AAAA выполнить поиск настроенного имени хоста XSP|ADP и подключиться к возвращенному IP-адресу. Это может быть элемент балансировки нагрузки на границе сети, или же сам сервер XSP|ADP. Если будет возвращено несколько IP-адресов, из списка будет выбран первый IP-адрес. Поиск SRV в настоящий момент не поддерживается.
Пример. DNS-запись A партнера для обнаружения XSP с балансировкой Round-Robin, доступного из интернета|ADP server/Load Балансировочные устройства.
|
Тип записи |
Имя |
Target (Целевой адрес) |
Цель |
|---|---|---|---|
|
A |
|
|
Указывает на LB1 (объект A) |
|
A |
|
|
Указывает на LB2 (объект B) |
Любое упоминание XSP подразумевает либо XSP, либо ADP.
Failover
Когда микросервисы Webex отправляют запрос в XSP|ADP/Load Если балансировщик и запрос не удается обработать, может произойти несколько вещей:
-
Если сбой вызван ошибкой сети (например, TCP, SSL), микрослужбы Webex помечают IP-адрес как заблокированный и немедленно выполняют переход к следующему IP-адресу.
-
Если возвращается код ошибки (HTTP 5xx), микросервисы Webex помечают IP-адрес как заблокированный и немедленно выполняют переадресацию на следующий IP-адрес.
-
Если ответ HTTP не получен в течение 2 секунд, время ожидания запроса истекает. Микрослужбы Webex помечают IP-адрес как заблокированный и выполняют переход к следующему IP-адресу.
Для каждого запроса выполняется три попытки, прежде чем в микрослужбу поступит сообщение о сбое.
Если IP-адрес находится в списке заблокированных, он не будет включен в список адресов, которые следует попытаться использовать при отправке запроса в XSP|ADP. По истечении предварительно заданного периода времени срок действия блокировки IP-адреса истекает и он возвращается в список для совершения попытки отправки другого запроса.
Если все IP-адреса заблокированы, микрослужба по-прежнему будет пытаться отправить запрос, случайным образом выбирая IP-адрес из списка заблокированных. В случае успешной отправки этот IP-адрес удаляется из списка заблокированных.
Состояние
Состояние подключения облачных сервисов Webex к XSP|ADP или балансировщикам нагрузки можно посмотреть в Control Hub. В кластере вызовов BroadWorks состояние соединения отображается для каждого из указанных ниже интерфейсов.
-
XSI Actions
-
XSI Events
-
Служба аутентификации
Состояние соединения обновляется после загрузки страницы или во время обновлений данных ввода. Далее приведены варианты состояний.
-
Зеленый: если к интерфейсу можно получить доступ с помощью одного из IP-адресов во время поиска A-записи.
-
Красный: Если все IP-адреса во время поиска A-записи недоступны, а также недоступен интерфейс.
Следующие сервисы используют микросервисы для подключения к XSP|ADP и зависят от доступности интерфейса XSP|ADP:
-
Вход в приложение Webex
-
Обновление маркера приложения Webex
-
Ненадежные адреса электронной почты / самостоятельная активация
-
Проверка работоспособности службы BroadWorks
Приложение Webex
Конфигурация DNS
Приложение Webex обращается к интерфейсу расширенных сервисов (XSI-Actions). & XSI-Events) и службы управления устройствами (DMS) на XSP|ADP.
Для поиска сервиса XSI приложение Webex выполняет поиск DNS SRV для _xsi-client._tcp.. SRV указывает на настроенный URL-адрес для хостов XSP|ADP или балансировщиков нагрузки для службы XSI. Если поиск по SRV-запросу недоступен, приложение Webex переключается на другой способ. A/AAAA искать.
SRV может разрешаться в несколько A/AAAA цели. Однако каждый A/AAAA Запись должна соответствовать только одному IP-адресу. Если в демилитаризованной зоне за нагрузкой находится несколько XSP|ADP balancer/edge Для работы устройства требуется, чтобы балансировщик нагрузки был настроен на поддержание сохранения сессии для маршрутизации всех запросов одной и той же сессии к одному и тому же XSP|ADP. Мы требуем такой конфигурации, потому что сигналы активности XSI-событий клиента должны направляться в тот же XSP|ADP, который используется для установления канала событий.
В примере 1, A/AAAA Запись для webex-app-XSP|ADP.example.com не существует и не нуждается в создании. Если ваш DNS этого требует A/AAAA Необходимо определить запись, после чего должен быть возвращен только один IP-адрес. Тем не менее, для приложения Webex необходимо определить SRV.
Если приложение Webex использует A/AAAA имя, которое разрешается в более чем один IP-адрес, или если нагрузка balancer/edge Если элемент не поддерживает сохранение сессии, клиент в конечном итоге отправляет сигналы подтверждения активности в XSP|ADP, где он не установил канал событий. Это приводит к разрыву канала, а также к значительному увеличению внутреннего трафика, что ухудшает производительность кластера XSP|ADP.
Поскольку облачное приложение Webex и приложение Webex предъявляют разные требования, A/AAAA Для поиска записей необходимо использовать отдельное полное доменное имя (FQDN) для доступа к вашим XSP|ADP в облаке Webex и приложении Webex. Как показано в примерах, Webex Cloud использует запись A webex-cloud-xsp.example.com, а Webex App использует запись SRV _xsi-client._tcp.webex-app-xsp.example.com.
Пример 1— Несколько XSP|ADP, каждый за отдельным балансировщиком нагрузки
В этом примере запись SRV указывает на несколько записей A, причем каждая запись A указывает на разный балансировщик нагрузки на разных площадках. Приложение Webex всегда будет использовать первый IP-адрес в списке и перейдет к следующей записи только в том случае, если первая недоступна.
Ниже приведен пример записей SRV.
|
Тип записи |
Запись |
Target (Целевой адрес) |
Цель |
|---|---|---|---|
|
SRV |
|
|
Обнаружение клиентом интерфейса Xsi |
|
SRV |
|
|
Обнаружение клиентом интерфейса Xsi |
|
A |
|
|
Указывает на LB1 (объект A) |
|
A |
|
|
Указывает на LB2 (объект B) |
Пример 2— Несколько XSP|ADP за одним балансировщиком нагрузки (с мостом TLS)
Для первоначального запроса балансировщик нагрузки выбирает случайный XSP|ADP. Этот XSP|ADP возвращает cookie, который приложение Webex включает в будущие запросы. Для будущих запросов балансировщик нагрузки использует cookie для маршрутизации соединения к правильному XSP|ADP, гарантируя, что канал событий не будет разорван.
|
Тип записи |
Запись |
Target (Целевой адрес) |
Цель |
|---|---|---|---|
|
SRV |
|
|
Балансировщик нагрузки |
|
A |
LB.example.com |
|
IP-адрес балансировщика нагрузки (XSP|ADP находятся за балансировщиком нагрузки) |
URL DMS
Во время процесса входа приложение Webex также будет извлекать URL-адрес DMS для скачивания его файла конфигурации. Указанный в URL-адресе хост будет проанализирован, и приложение Webex выполнит DNS-запрос. A/AAAA поиск хоста для подключения к XSP|ADP, на котором размещена служба DMS.
Пример: DNS A-запись для обнаружения XSP с балансировкой Round-Robin, доступного из интернета|ADP server/Load Приложение Balancers by Webex позволяет загружать файлы конфигурации через DMS:
|
Тип записи |
Имя |
Target (Целевой адрес) |
Цель |
|---|---|---|---|
|
A |
|
|
Указывает на LB1 (объект A) |
|
A |
|
|
Указывает на LB2 (объект B) |
Любое упоминание XSP включает в себя либо XSP, либо ADP.
Как приложение Webex находит XSP|Адреса ADP
Клиент пытается найти узлы XSP|ADP, используя следующий DNS-поток:
-
Клиент первоначально извлекает URL-адреса Xsi-Actions/Xsi-Events из облака Webex (они были введены при создании связанного кластера вызовов BroadWorks). Имя хоста/домен Xsi извлекается из URL-адреса, и клиент выполняет поиск SRV следующим образом:
-
Клиент выполняет поиск параметра _xsi-client._tcp в SRV.<xsi domain>
-
Если поиск SRV возвращает один или несколько результатов A/AAAA цели:
-
Клиент выполняет A/AAAA для этих целей и кэширует возвращенные IP-адреса.
-
Клиент подключается к одной из целей (то есть его запись A/AAAA с одним IP-адресом) на основании приоритета SRV, а затем взвешивается (или в произвольном порядке, если они равны).
-
-
Если поиск SRV не дает результатов:
Клиент просматривает A/AAAA для корневого параметра Xsi, после чего пытается подключиться к возвращенному IP-адресу. Это может быть элемент балансировки нагрузки на границе сети, или же сам сервер XSP|ADP.
Как было описано, запись A/AAAA должна указывать на один IP-адрес по тем же причинам.
-
-
(Необязательно) В дальнейшем в настройках устройства для приложения Webex можно указать пользовательские сведения о XSI-Actions/XSI-Events с помощью следующих тегов:
%XSI_ROOT_WXT% %XSI_ACTIONS_PATH_WXT% %XSI_EVENTS_PATH_WXT% -
Эти параметры имеют приоритет перед любой конфигурацией кластера BroadWorks в Control Hub.
-
Если они существуют, клиент будет сравнивать оригинальный адрес XSI, полученный с помощью конфигурации кластера BroadWorks.
-
При обнаружении каких-либо отличий клиент инициирует соединение XSI Actions/ XSI Events. Первым шагом является выполнение того же процесса поиска DNS, что и в шаге 1, — на этот раз запросив поиск значения в параметре %XSI_ROOT_WXT% в его конфигурационном файле.
При использовании этого тега для изменения интерфейсов Xsi создайте соответствующие записи SRV.
-
Failover
В процессе входа приложение Webex выполняет поиск параметра _xsi-client._tcp.<xsi domain> записи SRV DNS, создает список узлов и подключается к одному из узлов сначала на основе приоритета, а затем веса записи SRV. Этот подключенный узел становится выбранным узлом для всех будущих запросов. После этого для выбранного узла будет открыт канал события и регулярно будет происходить отправка пакетов пульса для проверки канала. Все запросы, отправленные после первого, содержат cookie, который возвращается в HTTP-ответе, поэтому важно, чтобы балансировщик нагрузки сохранял постоянство сессии (аффинность) и всегда отправлял запросы на один и тот же бэкэнд-сервер XSP|ADP.
Если произойдет сбой запроса или запроса пакета пульса в узел, может быть реализовано несколько сценариев.
-
Если сбой вызван ошибкой сети (например, TCP, SSL), приложение Webex немедленно выполнит переход к следующему узлу в списке.
-
Если возвращается код ошибки (HTTP 5xx), приложение Webex помечает этот IP-адрес как заблокированный, и маршрут переходит к следующему хосту в списке.
-
Если ответ не получен в течение определенного периода времени, запрос считается неудачным из-за истечения времени ожидания и последующие запросы отправляются на следующий узел. При этом запрос, для которого истекло время ожидания, считается неудачным. Некоторые запросы повторяются после сбоя (с увеличением времени повторения). Запросы, которые не считаются важными, не будут повторяться.
После успешной попытки выбора нового узла он становится новым выбранным узлом, если таковой присутствует в списке. После попытки отправки запроса последнему узлу в списке приложение Webex перейдет к первому узлу.
Если происходит отправка пакетов пульса, то при двух последовательных сбоях запросов приложение Webex повторно инициализирует канал события.
Обратите внимание, что приложение Webex не осуществляет восстановление после сбоя. Обнаружение службы DNS выполняется только один раз при входе.
При входе в систему приложение Webex пытается загрузить файл конфигурации через XSP|. ADP/Dms интерфейс. Выполняется поиск записи A/AAAA узла в извлеченном URL-адресе DMS и подключение к первому IP-адресу. Сначала будет предпринята попытка отправки запроса на скачивание файла конфигурации с помощью токена SSO. Если это по какой-либо причине не удастся, будет выполнена повторная попытка, однако с использованием имени пользователя устройства и пароля.
Обзор развертывания
На следующих схемах представлен стандартный порядок задач развертывания для различных режимов обеспечения пользователя. Многие задачи общие для всех режимов и обеспечения.
Подключение партнеров к Webex для Cisco BroadWorks
Каждый поставщик услуг или посредник Webex для Cisco BroadWorks должен быть настроен в качестве партнерской организации в Webex для Cisco BroadWorks. Если у вас уже есть партнерская организация Webex, ее можно использовать.
Чтобы завершить все необходимые действия по подключению, требуется обработать документацию Webex для Cisco BroadWorks, а новые партнеры должны принять партнерское соглашение о непрямых каналах (ICPA). По выполнении этих действий компания Cisco создаст новую партнерскую организацию в Partner Hub (при необходимости) и отправит электронное сообщение с подробностями аутентификации администратору записи в вашей документации. В то же время ваш менеджер по активации партнеров и (или) по программе поддержки клиентов свяжется с вами, чтобы начать процесс регистрации.
Партнеры Webex в одном регионе могут создавать клиентские организации в любом регионе, где мы предоставляем наши услуги. Подробная информация в статье ниже. Размещение данных в Webex.
Настройка служб Webex для Cisco BroadWorks XSP|ADPs
Мы требуем, чтобы приложение NPS запускалось на другом XSP|ADP. Требования к этому XSP|ADP описаны в Настройка уведомлений о вызовах из вашей сети.
Вам потребуются следующие приложения. / сервисы на ваших XSP|ADP.
|
Служба/приложение |
Требуется аутентификация |
Цель службы/приложения |
|---|---|---|
|
Xsi-Events |
TLS (сервер аутентифицируется для клиентов) |
Управление вызовами, уведомления службы |
|
Xsi-Actions |
TLS (сервер аутентифицируется для клиентов) |
Управление вызовами, действия |
|
Управление устройствами |
TLS (сервер аутентифицируется для клиентов) |
Скачивание конфигурации вызовов |
|
Служба аутентификации |
TLS (сервер аутентифицируется для клиентов) |
Аутентификация пользователей |
|
Интеграция компьютерной телефонии |
mTLS (аутентификация клиента и сервера друг с другом) |
Состояние доступности телефонии |
|
Приложение Webview для настроек вызова |
TLS (сервер аутентифицируется для клиентов) |
Предоставляет настройки вызовов пользователя на портале самообслуживания в приложении Webex |
В этом разделе описывается, как применить необходимые настройки для TLS и mTLS на этих интерфейсах, но для установки приложений на ваши XSP|ADP следует обратиться к существующей документации.
Требования к совместному размещению
-
Служба аутентификации должна быть совместно размещена с приложениями Xsi, поскольку эти интерфейсы должны принимать долгосрочные токены для авторизации службы. Для проверки этих токенов требуется служба аутентификации.
-
При необходимости служба аутентификации и Xsi могут работать через один порт.
-
Вы можете отделить другой services/applications в соответствии с вашими масштабами (например, выделенная ферма XSP|ADP для управления устройствами).
-
Можно установить совместное местоположение приложений Xsi, CTI, службы аутентификации и DMS.
-
Не устанавливайте другие приложения или службы на XSP|ADP, используемые для интеграции BroadWorks с Webex.
-
Не размещайте приложение NPS совместно с другими приложениями.
Интерфейсы Xsi
Установите и настройте приложения Xsi-Actions и Xsi-Events, как описано в руководстве по настройке интерфейса Cisco BroadWorks Xtended Services.
На используемом для интерфейса CTI сервере XSP|ADP следует развернуть только один экземпляр приложений Xsi-Events.
Все события Xsi, используемые для интеграции Broadworks с Webex, должны иметь одинаковое значение callControlApplicationName, определенное в разделе Applications/Xsi-Events/GeneralSettings. Пример.
ADP_CLI/Applications/Xsi-Events/GeneralSettings> get
callControlApplicationName = com.broadsoft.xsi-events
При подключении пользователя к Webex, Webex создает для него подписку на AS, чтобы получать телефонные события, касающиеся присутствия и истории звонков. Подписка связана с параметром callControlApplicationName, и AS использует его, чтобы знать, в какие Xsi-Events отправлять события телефонии.
Изменение параметра callControlApplicationName или использование разных имен во всех веб-приложениях Xsi-Events повлияет на функциональность подписок и событий телефонии.
Настройка службы аутентификации (с проверкой маркера CI)
Эта процедура позволяет настроить службу аутентификации для использования проверки маркера CI с TLS. Этот метод аутентификации рекомендуется использовать при работе с версией R22 или более поздними версиями, если ваша система поддерживает его.
Mutual TLS (mTLS) также поддерживается как альтернативный метод аутентификации для службы аутентификации. Если у вас несколько организаций Webex, работающих на одном и том же сервере XSP|ADP, необходимо использовать аутентификацию mTLS, поскольку проверка токенов CI не поддерживает множественные подключения к одной и той же службе аутентификации XSP|ADP.
Чтобы настроить аутентификацию mTLS для службы аутентификации вместо проверки маркера CI, см. приложение в статье Настройка служб (использование mTLS для службы аутентификации).
Если в текущий момент используется mTLS для службы аутентификации, необязательно повторно выполнять настройку, чтобы использовать проверку токена CI с TLS.
-
Получение учетных данных OAuth для вашего Webex для Cisco BroadWorks.
-
Установите следующие патчи на каждом сервере XSP|ADP. Установите исправления, соответствующие вашей версии.
-
Для R22:
-
Для R23:
-
Для R24 – исправление не требуется
Любое упоминание XSP подразумевает либо XSP, либо ADP.
-
-
Установите
AuthenticationServiceприложение на каждом сервисе XSP|ADP.Выполните следующую команду, чтобы активировать приложение AuthenticationService на XSP|ADP. /authService Контекстный путь.
XSP|ADP_CLI/Maintenance/ManagedObjects> activate application AuthenticationService 22.0_1.1123/authServiceВыполните эту команду, чтобы развернуть AuthenticationService на XSP|ADP:
XSP|ADP_CLI/Maintenance/ManagedObjects> deploy application /authServiceBroadWorks SW Manager deploying /authService...
-
Начиная со сборки Broadworks 2022.10, центры сертификации, поставляемые с Java, больше не включаются автоматически в хранилище доверенных сертификатов BroadWorks при переходе на новую версию Java. AuthenticationService устанавливает TLS-соединение с Webex для получения токена доступа и должен содержать следующие данные в своем хранилище доверенных сертификатов для проверки URL-адресов IDBroker и Webex:
-
IdenTrust Commercial Root CA 1
-
Go Daddy Root Certification Authority - G2;
Убедитесь, что эти сертификаты присутствуют в следующем интерфейсе командной строки (CLI):
ADP_CLI/System/SSLCommonSettings/Trusts/Defaults> getЕсли они отсутствуют, выполните следующую команду для импорта доверительных отношений Java по умолчанию:
ADP_CLI/System/SSLCommonSettings/Trusts/Defaults> importJavaCATrustВ качестве альтернативы вы можете вручную добавить эти сертификаты в качестве доверенных точек с помощью следующей команды:
ADP_CLI/System/SSLCommonSettings/Trusts/BroadWorks> updateTrustЕсли ADP обновляется с предыдущей версии, то центры сертификации из старой версии автоматически импортируются в новую версию и будут продолжать импортироваться до тех пор, пока их не удалят вручную.
Приложение AuthenticationService не подлежит настройке validatePeerIdentity в рамках ADP_. CLI/System/SSLCommonSettings/GeneralSettings, и всегда проверяет подлинность партнера. Дополнительную информацию об этой настройке см. в файле Cisco Broadworks X509 Certificate Validation FD.
-
-
Настройте поставщиков идентификации, выполнив следующие команды на каждом сервере XSP|ADP:
XSP|ADP_CLI/Applications/AuthenticationService/IdentityProviders/Cisco> get-
set clientId client-Id-From-Step1 -
set enabled true -
set clientSecret client-Secret-From-Step1 -
set ciResponseBodyMaxSizeInBytes 65536 -
set issuerName—В полеURLвведите URL-адрес IssuerName, соответствующий вашему кластеру CI. См. следующую таблицу. -
set issuerUrl—В полеURLвведите IssuerUrl, соответствующий вашему кластеру CI. См. следующую таблицу. -
set tokenInfoUrlВведите URL-адрес прокси IdP, который относится к вашему кластеру Webex. См. вторую таблицу ниже.
Таблица 1. Укажите issuerName и issuerURL Если кластер CI... Установите значения issuerName и issuerURL равными... США-A
https://idbroker.webex.com/idbЕвросоюз
https://idbroker-eu.webex.com/idbСША-B
https://idbroker-b-us.webex.com/idbCA
https://idbroker-ca.webex.com/idbSG
https://idbroker-sg.webex.com/idbIN
https://idbroker-in.webex.com/idbAE
https://idbroker-ae.webex.com/idbAU
https://idbroker-au.webex.com/idbЕсли вы не знаете свой кластер CI, вы можете получить эту информацию в разделе «Сведения о клиенте» в представлении «Служба поддержки» в Control Hub.
Таблица 2. Установить tokenInfoURL Если кластер Teams... Установите tokenInfoURL в значение...(URL прокси-сервера поставщика идентификации) ACHM
https://broadworks-idp-proxy-a.wbx2.com/broadworks-idp-proxy/api/v1/idp/authenticateAFRA
https://broadworks-idp-proxy-k.wbx2.com/broadworks-idp-proxy/api/v1/idp/authenticateAORE
https://broadworks-idp-proxy-r.wbx2.com/broadworks-idp-proxy/api/v1/idp/authenticateADXB
https://broadworks-idp-proxy-d.wbx2.com/broadworks-idp-proxy/api/v1/idp/authenticateАСИД
https://broadworks-idp-proxy-m.wbx2.com/broadworks-idp-proxy/api/v1/idp/authenticate-
Если вы не знаете свой кластер Teams , вы можете получить эту информацию в разделе «Сведения о клиенте» в представлении «Служба поддержки» в Control Hub.
-
Для проверки вы можете убедиться в корректности tokenInfoURL, заменив часть URL-адреса "
idp/authenticate" на "ping".
-
-
Укажите права Webex, которые должны присутствовать в профиле пользователя Webex, запустив следующую команду:
XSP|ADP_CLI/Applications/AuthenticationService/IdentityProviders/Cisco/Scopes> set scope broadworks-connector:user -
Настройте поставщиков идентификации для Cisco Federation, используя следующие команды на каждом сервере XSP|ADP:
XSP|ADP_CLI/Applications/AuthenticationService/IdentityProviders/Cisco/Federation> get-
set flsUrl https://cifls.webex.com/federation -
set refreshPeriodInMinutes 60 -
set refreshToken refresh-Token-From-Step1
-
-
Для проверки работы конфигурации FLS выполните следующую команду. Эта команда повторно отобразит список поставщиков удостоверений:
XSP|ADP_CLI/Applications/AuthService/IdentityProviders/Cisco/Federation/ClusterMap> Get -
Настройте управление токенами, используя следующие команды на каждом сервере XSP|ADP:
-
XSP|ADP_CLI/Applications/AuthenticationService/TokenManagement> -
set tokenIssuer BroadWorks -
set tokenDurationInHours 720
-
-
Создайте ключи RSA и обеспечьте их совместное использование. Необходимо сгенерировать ключи на одном XSP|ADP, а затем скопировать их на все остальные XSP|ADP. Это обусловлено следующими факторами.
-
Для шифрования/дешифрования токенов во всех экземплярах службы аутентификации необходимо использовать те же пары открытых и закрытых ключей.
-
Пара ключей создается службой аутентификации при первой необходимости в выпуске токена.
Если вы меняете клавиши или длину клавиши, необходимо повторить следующую настройку и перезапустить все XSP|ADP.
-
Выберите один XSP|ADP для использования при генерации пары ключей.
-
Для запроса зашифрованного токена у XSP|ADP используйте клиент, отправив запрос по следующему URL-адресу из браузера клиента:
https://(Это создаёт приватный / пара открытых ключей в XSP|ADP (если таковой еще не существовал)
-
Местоположение хранения ключей не настраивается. Экспорт ключей:
XSP|ADP_CLI/Applications/authenticationService/KeyManagement>exportKeys -
Скопируйте экспортированный файл
/var/broadworks/tmp/authService.keysв то же место на других XSP|ADP, при необходимости перезаписав более старый файл.keys. -
Импортируйте ключи в каждый из остальных XSP|ADP:
XSP|ADP_CLI/Applications/authenticationService/KeyManagement> importKeys /var/broadworks/tmp/authService.keys
-
-
Укажите URL-адрес authService в веб-контейнере. Веб-контейнеру XSP|ADP необходим URL-адрес authService для проверки токенов. На каждом из XSP|ADP:
-
Добавьте URL службы аутентификации в качестве внешней службы аутентификации для сервиса BroadWorks Communications.
XSP|ADP_CLI/System/CommunicationUtility/DefaultSettings/ExternalAuthentication/AuthService>set url http://127.0.0.1:80/authService -
Добавьте URL службы аутентификации в контейнер:
XSP|ADP_CLI/Maintenance/ContainerOptions> add tomcat bw.authservice.authServiceUrl http://127.0.0.1:80/authServiceЭто позволяет Webex использовать службу аутентификации для проверки токенов, предоставленных в качестве учетных данных.
-
Проверьте параметр с помощью
get. -
Перезапустите XSP|ADP.
-
Удаление требования аутентификации клиента для службы аутентификации (только R24)
Если для службы аутентификации настроена проверка маркера CI в R24, также необходимо удалить требование аутентификации клиента для службы аутентификации. Выполните следующую команду CLI:
ADP_CLI/Interface/Http/SSLCommonSettings/ClientAuthentication/WebApps> set
Настройка TLS и шифров на интерфейсах HTTP (для службы XSI и аутентификации)
Приложения службы аутентификации, Xsi-Actions и Xsi-Events используют интерфейсы HTTP-сервера. Уровни настройки TLS для этих приложений:
Более общий = Системный уровень > Транспортный уровень > HTTP > Интерфейс HTTP-сервера = более конкретный
Контексты CLI, которые используются для просмотра или изменения различных параметров SSL:
| Уровень конкретики | Контекст CLI |
| Системный (глобальный) |
|
| Транспортные протоколы для этой системы |
|
| HTTP в этой системе |
|
| Специальные интерфейсы HTTP-серверов в этой системе |
|
Чтение конфигурации интерфейса TLS HTTP-сервера на XSP|ADP
-
Войдите в XSP|ADP и перейдите в
XSP|ADP_CLI/Interface/Http/HttpServer> -
Введите команду
getи прочитайте результаты. Вы должны увидеть интерфейсы (IP-адреса) и по каждому из них проверить их безопасность и необходимость аутентификации клиента.
Apache tomcat обеспечивает сертификат для каждого защищенного интерфейса; система создает самозаверяемый сертификат, если он необходим.
XSP|ADP_CLI/Interface/Http/HttpServer> getДобавление протокола TLS 1.2 в интерфейс HTTP-сервера
Интерфейс HTTP, взаимодействующий с облаком Webex, должен быть настроен для использования TLSv1.2. Облако не может быть согласовано с более ранними версиями протокола TLS.
Чтобы настроить протокол TLSv1.2 в интерфейсе HTTP-сервера:
-
Войдите в XSP|ADP и перейдите в
XSP|ADP_CLI/Interface/Http/HttpServer/SSLSettings/Protocols> -
Введите команду
get, чтобы посмотреть, какие протоколы уже используются на этом интерфейсе.443 -
Введите команду
add, чтобы обеспечить использование TLS 1.2 при взаимодействии интерфейса с облаком.443 TLSv1.2
Редактирование конфигурации шифров TLS в интерфейсе HTTP-сервера
Чтобы настроить необходимые шифры:
-
Войдите в XSP|ADP и перейдите в
XSP|ADP_CLI/Interface/Http/HttpServer/SSLSettings/Ciphers> -
Введите команду
get, чтобы посмотреть, какие шифры уже используются на этом интерфейсе. Необходимо наличие хотя бы одного из рекомендованных Cisco пакетов (см. XSP|Требования к идентификации и безопасности ADP в разделе «Обзор»).443 -
Введите команду
add, чтобы добавить шифр к интерфейсу HTTP-сервера.443 Для работы интерфейса командной строки XSP|ADP требуется указать имя стандартного набора шифров IANA, а не имя набора шифров openSSL. Например, чтобы добавить шифр openSSL
ECDHE-ECDSA-CHACHA20-POLY1305в интерфейс HTTP-сервера, вы бы использовали:XSP|ADP_CLI/Interface/Http/HttpServer/SSLSettings/Ciphers>add 192.0.2.7 443 TLS_ECDHE_ECDSA_WITH_CHACHA20_POLY1305См. https://ciphersuite.info/, чтобы провести набор по имени.
Настройка управления устройствами на XSP|ADP, сервере приложений и сервере профилей.
Для управления устройствами необходимы Profile Server и XSP|ADP. Они должны быть настроены в соответствии с инструкциями, приведенными в руководстве по настройке управления устройствами BroadWorks.
Интерфейс CTI и связанная конфигурация
Ниже приведен порядок конфигурации «изнутри наружу». Следование этому порядку действий не является обязательным.
-
Настройка сервера приложений для подписок CTI
-
Настройка XSP|ADP для аутентифицированных CTI-подписок mTLS
-
Открытые входящие порты для защищенного CTI-интерфейса
-
Подписка организации Webex на CTI Events BroadWorks
Настройка сервера приложений для подписок CTI
Обновите элемент ClientIdentity на сервере приложений, используя общее имя (CN) сертификата клиента CTI Webex для Cisco BroadWorks.
Для каждого сервера приложений, используемого с Webex, добавьте удостоверение сертификата для ClientIdentity следующим образом.
AS_CLI/System/ClientIdentity> add bwcticlient.webex.com
Общее имя клиентского сертификата Webex для Cisco BroadWorks — bwcticlient.webex.com.
Настройка TLS и шифров в интерфейсе CTI
Уровни настраиваемости интерфейса XSP|ADP CTI следующие:
Более общий = Системный уровень > Транспортный уровень > Интерфейсы CTI > Интерфейс CTI = более конкретный
Контексты CLI, которые используются для просмотра или изменения различных параметров SSL:
|
Уровень конкретики |
Контекст CLI |
|---|---|
|
Системный (глобальный) (R22 и более поздние) |
XSP|ADP_CLI/System/SSLCommonSettings/JSSE/Ciphers> XSP|ADP_CLI/System/SSLCommonSettings/JSSE/Protocols> |
|
Транспортные протоколы для этой системы (R22 и более поздние) |
XSP|ADP_CLI/System/SSLCommonSettings/OpenSSL/Ciphers> XSP|ADP_CLI/System/SSLCommonSettings/OpenSSL/Protocols> |
|
Все CTI-интерфейсы в этой системе (R22 и более поздние) |
XSP|ADP_CLI/Interface/CTI/SSLCommonSettings/Ciphers> XSP|ADP_CLI/Interface/CTI/SSLCommonSettings/Protocols> |
|
Специальный CTI-интерфейс в этой системе (R22 и более поздние) |
XSP|ADP_CLI/Interface/CTI/CTIServer/SSLSettings/Ciphers> XSP|ADP_CLI/Interface/CTI/CTIServerSSLSettings/Protocols> |
При чистой установке следующие шифры по умолчанию устанавливаются на системном уровне. Если на уровне интерфейса ничего не настроено (например, на интерфейсе CTI или HTTP), применяется этот список шифров. Обратите внимание, что этот список может меняться со временем:
-
TLS_ECDHE_RSA_WITH_AES_128_GCM_SHA256
-
TLS_ECDHE_ECDSA_WITH_AES_128_GCM_SHA256
-
TLS_ECDHE_RSA_WITH_AES_128_CBC_SHA256
-
TLS_ECDHE_ECDSA_WITH_AES_128_CBC_SHA256
-
TLS_DHE_DSS_WITH_AES_128_GCM_SHA256
-
TLS_DHE_RSA_WITH_AES_128_GCM_SHA256
-
TLS_DHE_RSA_WITH_AES_128_CBC_SHA256
-
TLS_DHE_DSS_WITH_AES_128_CBC_SHA256
-
TLS_ECDH_RSA_WITH_AES_128_GCM_SHA256
-
TLS_ECDH_ECDSA_WITH_AES_128_GCM_SHA256
-
TLS_ECDH_RSA_WITH_AES_128_CBC_SHA256
-
TLS_ECDH_ECDSA_WITH_AES_128_CBC_SHA256
Чтение конфигурации интерфейса CTI TLS на XSP|ADP
-
Войдите в XSP|ADP и перейдите в
XSP|ADP_CLI/Interface/CTI/CTIServer> Введите команду
getи прочитайте результаты. Вы должны увидеть интерфейсы (IP-адреса) и, для каждого из них, информацию о необходимости сертификата сервера и аутентификации клиента.XSP|ADP_CLI/Interface/CTI/CTIServer> get Interface IP Port Secure Server Certificate Client Auth Req ================================================================= 10.155.6.175 8012 true true true
Добавление протокола TLS 1.2 в интерфейс CTI
Интерфейс XSP|ADP CTI, взаимодействующий с облаком Webex, должен быть настроен для TLS v1.2. Облако не может быть согласовано с более ранними версиями протокола TLS.
Чтобы настроить протокол TLSv1.2 на интерфейсе CTI:
-
Войдите в XSP|ADP и перейдите в
XSP|ADP_CLI/Interface/CTI/CTIServer/SSLSettings/Protocols> -
Введите команду
get, чтобы посмотреть, какие протоколы уже используются на этом интерфейсе. -
Введите команду
add, чтобы обеспечить использование TLS 1.2 при взаимодействии интерфейса с облаком.TLSv1.2
Изменение конфигурации шифров TLS в интерфейсе CTI
Чтобы настроить необходимые шифры в интерфейсе CTI:
-
Войдите в XSP|ADP и перейдите в
XSP|ADP_CLI/Interface/CTI/CTIServer/SSLSettings/Ciphers> -
Введите команду
get, чтобы посмотреть, какие шифры уже используются на этом интерфейсе. Необходимо наличие хотя бы одного из рекомендованных Cisco пакетов (см. XSP|Требования к идентификации и безопасности ADP в разделе «Обзор»). -
Введите команду
add, чтобы добавить шифр в интерфейс CTI.Для работы интерфейса командной строки XSP|ADP требуется указать имя стандартного набора шифров IANA, а не имя набора шифров openSSL. Например, чтобы добавить шифр openSSL
ECDHE-ECDSA-CHACHA20-POLY1305к интерфейсу CTI, следует использовать:XSP|ADP_CLI/Interface/CTI/CTIServer/SSLSettings/Ciphers> add 192.0.2.7 TLS_ECDHE_ECDSA_WITH_CHACHA20_POLY1305См. https://ciphersuite.info/, чтобы провести набор по имени.
Доверенные якоря для интерфейса CTI (R22 и более поздние версии)
Данная процедура предполагает, что XSP|ADP либо подключены к интернету напрямую, либо подключены к интернету через сквозной прокси-сервер. Конфигурация сертификата отличается для прокси-сервера моста (см. Требования к сертификату TLS для прокси-сервера моста TLS).
Для каждого XSP|ADP в вашей инфраструктуре, который публикует события CTI в Webex, выполните следующие действия:
-
Войдите в Partner Hub.
-
Перейти к Услуги > Дополнительные ссылки и нажмите Скачать сертификат Webex CA чтобы получить
CombinedCertChain2023.txtна свой локальный компьютер.Эти файлы содержат два набора по два сертификата. Перед загрузкой файлов в XSP|ADP необходимо разделить их. Все файлы обязательны для загрузки.
-
Разделите цепочку сертификатов на два сертификата.
combinedcertchain2023.txt-
Откройте
combinedcertchain2023.txtв текстовом редакторе. -
Выделите и вырежьте первый блок текста, включая строки
-----BEGIN CERTIFICATE-----и-----END CERTIFICATE-----, и вставьте этот блок текста в новый файл. -
Сохраните новый файл как
root2023.txt. -
Сохраните исходный файл как
issuing2023.txt. В исходном файле теперь должен быть только один блок текста, заключенный в квадратные скобки-----BEGIN CERTIFICATE-----и-----END CERTIFICATE-----.
-
-
Скопируйте оба текстовых файла во временное местоположение на защищенном XSP|ADP, например.
/var/broadworks/tmp/root2023.txtи/var/broadworks/tmp/issuing2023.txt -
Войдите в XSP|ADP и перейдите в
/XSP|ADP_CLI/Interface/CTI/SSLCommonSettings/ClientAuthentication/Trusts> -
(Необязательно) Запустите
help updateTrustдля просмотра параметров и формата команды. -
Загрузка файлов сертификатов в новые доверенные точки — 2023
XSP|ADP_CLI/Interface/CTI/SSLCommonSettings/ClientAuthentication/Trusts> updateTrust webexclientroot2023 /var/broadworks/tmp/root2023.txtXSP|ADP_CLI/Interface/CTI/SSLCommonSettings/ClientAuthentication/Trusts> updateTrust webexclientissuing2023 /var/broadworks/tmp/issuing2023.txtВсе псевдонимы должны иметь разные имена.
webexclientroot2023, иwebexclientissuing2023— это примеры псевдонимов для якорей доверия; вы можете использовать свои собственные, если все записи уникальны. -
Подтвердите обновление точек доверия:
XSP|ADP_CLI/Interface/CTI/SSLCommonSettings/ClientAuthentication/Trusts> getAlias Owner Issuer ============================================================================= webexclientissuing2023 Internal Private TLS SubCA Internal Private Root webexclientroot2023 Internal Private Root Internal Private Root[self-signed] -
Разрешить клиентам аутентификацию с помощью сертификатов.
XSP|ADP_CLI/System/CommunicationUtility/DefaultSettings/ExternalAuthentication/CertificateAuthentication> set allowClientApp true
Добавление CTI-интерфейса и включение mTLS
-
Добавьте интерфейс CTI SSL.
Контекст CLI зависит от версии BroadWorks. В результате этой команды в интерфейсе будет создан самозаверяющийся сертификат сервера, и интерфейс будет требовать сертификат клиента.
-
В BroadWorks R22 и R23:
XSP|ADP_CLI/Interface/CTI/CTIServer> add8012 true true true
-
-
Замените сертификат и ключ сервера на интерфейсах CTI XSP|ADP. Для этого требуется IP-адрес интерфейса CTI; его можно получить из следующего контекста:
-
В BroadWorks R22 и R23:
XSP|ADP_CLI/Interface/CTI/CTIServer> getЗатем запустите следующие команды для замены самозаверяющегося сертификата интерфейса на собственный сертификат и закрытый ключ.
XSP|ADP_CLI/Interface/CTI/CTIServer/SSLSettings/Certificates> sslUpdatekeyFile certificateFile chainFile
-
-
Перезапустите XSP|ADP.
Обеспечение доступа к событиям CTI BroadWorks в Webex
При настройке кластеров в Partner Hub необходимо добавить и проверить интерфейс CTI. Подробные инструкции см. в разделе Настройка партнерской организации в центре партнера.
-
Укажите адрес CTI, с помощью которого Webex может подписаться на события CTI BroadWorks.
-
Подписки CTI оформляются для каждого подписчика и поддерживаются только в том случае, если для этого подписчика подготовлена служба Webex для Cisco BroadWorks.
Настройки вызовов Webview
Call Settings Webview (CSWV) — это приложение, размещенное на XSP|ADP, позволяющее пользователям изменять настройки вызовов BroadWorks через веб-интерфейс, который они видят в программном клиенте. См. Руководство по решению Cisco BroadWorks Call Settings Webview.
Webex использует эту функцию, чтобы предоставить пользователям доступ к распространенным настройкам звонков BroadWorks, которые отсутствуют в приложении Webex.
Чтобы подписчикам Webex для Cisco BroadWorks были доступны не только настройки вызовов, заданные по умолчанию в приложении Webex, необходимо развернуть функцию "Веб-представление настроек вызовов".
Настройки вызовов Webview имеют два компонента:
-
Веб-приложение для настройки вызовов, размещенное на Cisco BroadWorks XSP|ADP.
-
Приложение Webex, которое отображает настройки вызова в WebView.
Возможности для пользователей
-
Пользователи Windows: Нажмите Настройки вызовов, а затем нажмите .
-
Пользователи Mac. Нажмите на изображение профиля, затем .
Развертывание CSWV в BroadWorks
Установите веб-просмотр настроек вызовов в XSP|ADPs
Приложение CSWV должно находиться на том же самом XSP|ADP(ах), на котором размещен интерфейс Xsi-Actions в вашей среде. Это неуправляемое приложение на XSP|ADP, поэтому вам необходимо установить и развернуть файл веб-архива.
-
Войдите на сайт cisco.com и найдите "BWCallSettingsWeb" в разделе загрузки программного обеспечения.
-
Найдите и скачайте последнюю версию файла.
Например,
BWCallSettingsWeb_1.8.2_1.war( https://software.cisco.com/download/home/286326302/type/286326345/release/RI.2022.04) был самым последним на момент написания. -
Установите, активируйте и разверните веб-архив в соответствии с руководством по настройке платформы Cisco BroadWorks Xtended Service Platform для вашей версии XSP|ADP. (Версия R24 — https://www.cisco.com/c/dam/en/us/td/docs/voice_ip_comm/broadworks/Design/XSP/BW-XtendedServicesInterfaceConfigGuide.pdf).
-
Скопируйте файл .war во временное местоположение на XSP|ADP, например,
/tmp/. -
Перейдите к контексту CLI и запустите команду установки:
XSP|ADP_CLI/Maintenance/ManagedObjects> install application /tmp/BWCallSettingsWeb_1.7.5_1.warДиспетчер программного обеспечения BroadWorks проверит и установит файл.
-
[Optional] Удалите
/tmp/BWCallSettingsWeb_1.7.5_1.war(этот файл больше не нужен). -
Активируйте приложение:
XSP|ADP_CLI/Maintenance/ManagedObjects> activate application BWCallSettingsWeb 1.7.5 /callsettingsПараметры name и version являются обязательными для любого приложения, однако для CSWV необходимо также предоставить contextPath, поскольку это неуправляемое приложение. Вы можете использовать любое значение, которое не используется другим приложением, например,
/callsettings. -
Развертывание приложения Call Settings в выбранном пути контекста:
XSP|ADP_CLI/Maintenance/ManagedObjects> deploy application /callsettings
-
-
Теперь можно спрогнозировать URL-адрес параметров вызова, который будет указан для клиентов.
https://Примечания.
-
При вводе в файл конфигурации клиента необходимо указать слеш в конце этого URL.
-
Полное доменное имя XSP|ADP-FQDN должно совпадать с полным доменным именем Xsi-Actions, поскольку CSWV необходимо использовать Xsi-Actions, а CORS не поддерживается.
-
Обязательно добавьте квадратные скобки
ADP_CLI/Interface/Http/HttpAlias>
-
-
Повторите эту процедуру для других XSP|ADP в вашей среде Webex for Cisco BroadWorks (при необходимости).
Приложение «Настройки вызовов» Webview теперь активно на XSP|ADP.
Настройка приложения Webex для использования веб-представления настроек вызовов
Для получения более подробной информации о настройке клиента см. Руководство по настройке Webex для Cisco BroadWorks.
В файле конфигурации приложения Webex имеется пользовательский тег, который можно использовать для настройки URL-адреса CSWV. По этому URL-адресу пользователям отображаются настройки вызовов через интерфейс приложения.
%WEB_CALL_SETTINGS_URL_WXT%
В шаблоне конфигурации приложения Webex на BroadWorks укажите URL-адрес CSWV в теге %WEB_CALL_SETTINGS_URL_WXT%.
Если вы явно не укажете URL-адрес, поле по умолчанию будет пустым, и страница настроек вызова не будет видна пользователям.
-
Убедитесь в том, что у вас имеются последние шаблоны конфигурации для приложения Webex (см. Профили устройств).
-
Установите целевой параметр настроек веб-вызова на
csw:%WEB_CALL_SETTINGS_TARGET_WXT% csw -
Установите URL-адрес параметров веб-вызова для среды, например:
%WEB_CALL_SETTINGS_URL_WXT% https://yourxsp.example.com/callsettings/Это значение было получено при развертывании приложения CSWV.
-
Итоговый файл конфигурации клиента должен иметь следующую запись:
https://yourxsp.example.com/callsettings/ Любое упоминание XSP подразумевает либо XSP, либо ADP.
Настройка push-уведомлений о звонках в Webex для BroadWorks
В этом документе мы используем термин Сервер push-уведомлений о вызовах (CNPS) для описания приложения, размещенного на XSP или ADP, которое запускается в вашей среде. CnPS работает с системой BroadWorks для уведомления о входящих вызовах ваших пользователей и передает уведомления о них в службы уведомлений Google Firebase Cloud Messaging (FCM) или службы push-уведомлений Apple (APN).
Эти службы отправляют уведомления на мобильные устройства подписчиков Webex для Cisco BroadWorks о поступлении входящих вызовов в Webex.
Подробную информацию о NPS см. в описании функций сервера push-уведомлений.
Схожий механизм в Webex работает со службами обмена сообщениями и присутствия Webex для отправки push-уведомлений в службы уведомлений Google (FCM) или Apple (APN). Эти службы, в свою очередь, уведомляют мобильных пользователей Webex о входящих сообщениях или изменениях присутствия.
В этом разделе описывается, как настроить NPS в качестве прокси-сервера аутентификации, если NPS еще не поддерживает другие приложения. Если вам необходимо перевести общий NPS на использование прокси-сервера NPS, см. Обновление Cisco BroadWorks NPS для использования прокси-сервера NPS.
Обзор прокси-сервера NPS
Для совместимости с Webex для Cisco BroadWorks CNPS должен иметь установленное исправление для поддержки функции прокси NPS, Сервер push-уведомлений для передачи голоса по IP в UCaaS.
Эта функция реализует новый дизайн сервера push-уведомлений для устранения уязвимости при совместном доступе к закрытым ключам сертификата для push-уведомлений в отношении поставщиков услуг для мобильных клиентов. Вместо предоставления совместного доступа к сертификатам и ключам push-уведомлений для поставщиков услуг NPS использует новый API для получения краткосрочного токена push-уведомления от сервера Webex для Cisco BroadWorks и использует этот токен для аутентификации в службах Apple APN и Google FCM.
Эта функция также расширяет возможности сервера push-уведомлений для отправки уведомлений на устройства Android посредством нового API Google Firebase Cloud Messaging (FCM) HTTPv1.
-
Для получения дополнительной информации см. Описание функций сервера push-уведомлений для VoIP в UCaaS.
-
Патчи BroadWorks для этой функции доступны по адресу: https://software.cisco.com/download/home/286326302/type/286326345/release/RI.2022.04.
Программное обеспечение и исправления для NPS см. в разделе Подготовка NPS к Webex для Cisco BroadWorks.
Найдите и скачайте патч на странице загрузки программного обеспечения.
-
Более подробную информацию о сервере ADP можно найти по адресу Cisco BroadWorks Application Delivery Platform.
Рекомендации относительно APNS
С 31 марта 2021 г. компания Apple прекращает поддержку двоичного протокола HTTP/1 для службы push-уведомлений Apple. Мы рекомендуем настроить ваш XSP|ADP для использования HTTP/2-based интерфейс для APN. Для этого обновления требуется, чтобы ваш XSP|ADP, на котором размещен NPS, работал под управлением версии R22 или более поздней.
Подготовка NPS для Webex для Cisco BroadWorks
| 1 |
Установите и настройте выделенный XSP (минимальная версия R22) или платформу доставки приложений (ADP). |
| 2 |
Установите исправления прокси-сервера аутентификации NPS. Исправления XSP R22: Исправления XSP R23: |
| 3 |
Активируйте приложение сервера push-уведомлений. |
| 4 |
(Для уведомлений Android) Активируйте FCM v1 API на NPS.
|
| 5 |
(Для уведомлений Apple iOS) Активируйте HTTP/2 на NPS.
Эта функция доступна только в версиях Release 22 и более ранних; она недоступна в версиях Release 23 и выше, которые поддерживают только... HTTP/2. |
| 6 |
Подключите техподдержку от NPS XSP/ADP. |
| 7 |
На каждом AS-сервере:
Пример для нескольких ADP/XSP: _pushnotification-клиент._tcp.qaxsps.broadsoft.com SRV 20 20 443 ADP1-qaxsps.broadsoft.com _pushnotification-клиент._tcp.qaxsps.broadsoft.com SRV 20 20 443 ADP2-qaxsps.broadsoft.com ADP1-qaxsps.broadsoft.com IN A 10.193.78.149 ADP2-qaxsps.broadsoft.com IN A 10.193.78.150 После установки для применения изменений необходимо одно из следующих условий:
|
Дальнейшие действия
Для новых установок NPS перейдите по ссылке Настройка NPS для использования прокси-сервера аутентификации
Чтобы перенести существующее развертывание Android на FCMv1, перейдите по ссылке Перенос NPS на FCMv1
Настройте NPS для использования прокси-сервера аутентификации.
Эта задача относится к новой установке NPS, выделенной для Webex для Cisco BroadWorks.
Если вы хотите настроить прокси-сервер аутентификации в NPS, который используется совместно с другими мобильными приложениями, см. Обновление Cisco BroadWorks NPS для использования прокси-сервера NPS.
| 1 |
Получение учетных данных OAuth для вашего Webex для Cisco BroadWorks. | |||||||||||||||||||
| 2 |
Создайте учетную запись клиента в NPS.
Чтобы проверить соответствие введенных значений с заданными, выполните команду В поле `issiderUrl` объекта CiscoCI ВСЕГДА должен быть указан кластер CI в США, независимо от вашего местоположения, а значение по умолчанию должно быть следующим: | |||||||||||||||||||
| 3 |
Введите URL-адрес прокси-сервера NPS и установите интервал обновления токена (рекомендуется 30 минут):
Для повышения скорости разрешения DNS-запросов вместо текущего полного доменного имени nps.uc-one.broadsoft.com мы рекомендуем использовать соответствующее полное доменное имя в зависимости от вашего региона. Полные доменные имена (FQDN) на основе регионов: Восток США: Запад США:
Европа:
Саудовская Аравия:
Австралия:
Если push-уведомления прерываются из-за задержки разрешения DNS, увеличьте значение таймаута в файле конфигурации. "/etc/resolv.conf" файл на сервере BroadWorks. | |||||||||||||||||||
| 4 |
(Для уведомлений Android) Добавьте ID приложения Android в контекст приложений FCM на NPS.
| |||||||||||||||||||
| 5 |
(Для уведомлений Apple iOS) Добавьте ID приложения в контекст приложений APNS, не указывая ключ Auth (оставьте его пустым).
| |||||||||||||||||||
| 6 |
Настройте приведенные ниже URL-адреса NPS.
| |||||||||||||||||||
| 7 |
Настройте следующие параметры соединения NPS в соответствии с рекомендуемыми значениями, приведенными ниже.
| |||||||||||||||||||
| 8 |
Убедитесь в том, что сервер приложений фильтрует ID приложений, поскольку может потребоваться добавить приложения Webex в список разрешений. | |||||||||||||||||||
| 9 |
Перезапустите XSP|ADP: | |||||||||||||||||||
| 10 |
Проверьте уведомления о вызовах путем осуществления вызовов от подписчика BroadWorks двум пользователям мобильных устройств Webex. Убедитесь, что уведомление о входящем звонке отображается на устройствах iOS и Android. |
Перенос NPS в FCMv1
В этом разделе содержатся дополнительные процедуры, которые можно использовать в консоли FCM Google для существующего развертывания NPS, которое необходимо перенести в FCMv1. Существует три процедуры:
-
Миграция клиентов UC-One на FCMv1— Если у вас есть существующие клиенты UCaaS, и вам необходимо перевести их на использование FCMv1.
-
Миграция SaaS-клиентов на FCMv1— Если у вас есть существующие SaaS-клиенты, и вам необходимо перевести их на использование FCMv1.
-
Обновить сервер ADP— При миграции NPS на сервер ADP.
Перенос клиентов UC-One на FCMv1
Выполните следующие действия в консоли Google FCM, чтобы перевести клиенты UC-One на Google FCM HTTPv1.
Если для клиента используется брендинг, у клиента должен быть Идентификатор отправителя. В консоли FCM откройте раздел Этот параметр появится в таблице учетных данных проекта.
Подробности см. в Руководстве по брендингу Connect Mobile. Обратитесь к параметру gcm_defaultSenderId, расположенному в папке ресурсов, в файле branding.xml, используя следующий синтаксис:
-
Войдите в FCM Admin SDK http://console.firebase.google.com.
-
Выберите соответствующее приложение Android.
-
Откройте вкладку Общие и запишите идентификатор проекта.
-
Перейдите на вкладку учетных записей служб, чтобы настроить учетную запись службы. Можно создать новую учетную запись службы или настроить существующую.
Чтобы создать новую учетную запись службы, нужно сделать это.
-
Чтобы создать новую учетную запись службы, щелкните синюю кнопку.
-
Щелкните синюю кнопку, чтобы создать новый закрытый ключ.
-
Скачайте ключ в безопасную папку.
Для повторного использования существующей учетной записи службы, выполните следующие действия:
-
Щелкните синий текст, чтобы просмотреть существующие учетные записи службы.
-
Определите учетную запись службы, которая будет использоваться. Для учетной записи службы требуется разрешение firebaseadmin-sdk.
-
Справа щелкните значок «гамбургер» и создайте новый закрытый ключ.
-
Скачайте файл JSON, содержащий ключ, и сохраните его в безопасном местоположении.
-
-
Скопируйте файл json в XSP|ADP.
-
Настройте идентификатор проекта и:
XSP|ADP_CLI/Applications/NotificationPushServer/FCM/Projects> add...Done XSP|ADP_CLI/Applications/NotificationPushServer/FCM/Projects> get Project ID Accountkey ======================== my_project ******** -
Настройте приложение:
XSP|ADP_CLI/Applications/NotificationPushServer/FCM/Applications> addprojectId ...Done XSP|ADP_CLI/Applications/NotificationPushServer/FCM/Applications> get Application ID Project ID ============================== my_app my_project -
Включить FCMv1:
XSP|ADP_CLI/Applications/NotificationPushServer/FCM> set V1Enabled true ...Done -
Выполните команду
bwrestartдля перезапуска XSP|ADP.
Миграция клиентов SaaS в FCMv1
Чтобы перенести клиенты SaaS в FCMv1, воспользуйтесь приведенной ниже таблицей.
Убедитесь в том, что процедура «Настройка NPS для использования прокси-сервера аутентификации» уже завершена.
-
Отключить FCM:
XSP|ADP_CLI/Applications/NotificationPushServer/FCM> set V1Enabled false ...Done -
Выполните команду
bwrestartдля перезапуска XSP|ADP. -
Включить FCM:
XSP|ADP_CLI/Applications/NotificationPushServer/FCM> set V1Enabled true ...Done -
Выполните команду
bwrestartдля перезапуска XSP|ADP.
Обновить сервер ADP
При переносе NPS для работы с сервером ADP выполните следующие действия в консоли Google FCM.
-
Получите файл JSON из консоли Google Cloud Console.
-
На консоли Google Cloud Console перейдите на страницу Учетные записи служб.
-
Щелкните Выбрать проект, выберите свой проект и щелкните Открыть.
-
Найдите строку учетной записи службы, для которой вы хотите создать ключ, нажмите вертикальную кнопку Дополнительно, затем нажмите Создать ключ.
-
Выберите тип ключа и нажмите Создать
Файл будет скачан.
-
-
Добавьте FCM к серверу ADP:
-
Импортируйте JSON-файл на сервер ADP, используя команду
/bw/install. -
Войдите в CLI ADP и добавьте «Проект» и «Ключ API»:
ADP_CLI/Applications/NotificationPushServer/FCM/Projects> add connect /bw/install/google JSON: -
Затем добавьте приложение и ключ:
ADP_CLI/Applications/NotificationPushServer/FCM/Applications> add com.broadsoft.ucaas.connect projectId connect-ucaas...Done -
Подтвердите конфигурацию:
ADP_CLI/Applications/NotificationPushServer/FCM/Projects> g Project ID Accountkey ======================== connect-ucaas ******** ADP_CLI/Applications/NotificationPushServer/FCM/Applications> g Application ID Project ID =================================== com.broadsoft.ucaas.connect connect-ucaas
-
Настройка партнерской организации в Partner Hub
Настройка кластеров BroadWorks
[один раз на кластер]
Это выполняется для следующих целей:
-
Чтобы включить аутентификацию пользователей в облаке Webex через BroadWorks (с помощью службы аутентификации XSP|ADP-hosted authentication service).
-
Чтобы включить в приложениях Webex использование интерфейса Xsi для управления вызовами.
-
Для прослушивания службой Webex событий CTI, опубликованных Cisco BroadWorks (состояние доступности телефонии и журнал вызовов).
Мастер кластера автоматически проверяет интерфейсы по мере их добавления. Вы можете продолжить редактирование кластера, если какой-либо из интерфейсов не будет успешно проверен, однако вы не можете сохранить кластер при недействительных записях.
Мы предотвращаем это, поскольку неправильно заданный кластер может вызвать проблемы, которые трудно решить.
Порядок действий:
-
Войдите в партнерский центр на странице
admin.webex.com. -
Откройте страницу Услуги в боковом меню и найдите карточку Дополнительные ссылки.
Если администратор не имеет доступа к карточке Дополнительные ссылки, рекомендуется обратиться в службу технической поддержки Cisco (Cisco TAC).
-
Щелкните Добавить кластер.
Это запустит мастер, в котором вы укажете свои интерфейсы XSP|ADP (URL-адреса). Добавление порта в URL-адрес интерфейса возможно при использовании нестандартного порта.
-
Найдите название этого кластера и щелкните Далее.
Концепция кластера здесь представляет собой просто набор интерфейсов, обычно размещенных на сервере или ферме XSP|ADP, которые позволяют Webex считывать информацию с вашего сервера приложений (AS). На каждый кластер AS может приходиться один XSP|ADP, или несколько XSP|ADP на кластер, или несколько кластеров AS на один XSP|ADP. Возможности масштабирования требований к системе BroadWorks отсутствуют.
-
(Необязательно) Введите имя учетной записи и пароль пользователя BroadWorks, которые присутствуют в системе BroadWorks, которую вы подключаете к Webex, затем щелкните Далее.
С помощью проверочных тестов можно использовать эту учетную запись для проверки соединений с интерфейсами в кластере.
-
Добавьте URL-адреса XSI Actions и XSI Events.
-
Необязательно. Обновите URL DAS на URL службы активации устройства.
-
Необязательно. Установите флажок Включить прямую аутентификацию BroadWorks, если хотите, чтобы вход в BroadWorks осуществлялся напрямую через BroadWorks. В противном случае аутентификация в BroadWorks осуществляется через прокси-сервис поставщика идентификации (IdP), размещенный на сервере Webex.
Этот флажок влияет на следующие ситуации входа в систему:
-
Вход на портал активации пользователей — при входе на портал пользователи должны ввести свои учетные данные BroadWorks. Указанная выше настройка определяет, осуществляется ли вход в систему напрямую через BroadWorks или через прокси-сервер поставщика идентификации (IdP Proxy).
-
Вход клиента — Если в шаблоне « Ввод в систему » настроена аутентификация BroadWorks, указанный выше параметр определяет, осуществляется ли вход клиента в приложение Webex напрямую через BroadWorks или через прокси-сервер поставщика идентификации (IdP Proxy).
-
-
Щелкните Далее.
-
На странице Интерфейс CTI выполните описанные ниже действия.
-
Добавьте URL-адрес CTI и порт для интерфейса CTI, к которому необходимо подключиться.
-
Необязательно. Включите переключатель История звонков и затем введите свой идентификатор пользователя BroadWorks. При выборе этой опции события истории звонков BroadWorks синхронизируются с облаком Webex. Пользователи смогут просматривать свои журналы вызовов в приложении Webex.
-
Необязательно. Включите переключатель синхронизации в режиме « Не беспокоить» (DND), а затем введите свой идентификатор пользователя BroadWorks. Эта опция синхронизирует события режима «Не беспокоить» между Webex и BroadWorks, обеспечивая одинаковую работу функции на обеих платформах.
-
Необязательно. Включите переключатель Синхронизация статуса персонального помощника и затем введите свой идентификатор пользователя BroadWorks. Эта опция синхронизирует статус присутствия персонального помощника между устройствами BroadWorks Calling и приложением Webex.
-
Щелкните Далее.
-
-
Добавьте URL-адрес службы аутентификации.
-
Выберите Службу аутентификации с проверкой токена CI.
Для защиты соединения с Webex в этом случае mTLS не требуется, поскольку служба аутентификации должным образом проверяет токен пользователя в службе идентификации Webex до выдачи пользователю долгосрочного токена.
-
Просмотрите свои записи на итоговом экране и щелкните Создать. Должно быть отображено сообщение об успешном создании.
Partner Hub передает URL-адреса различным микросервисам Webex, которые тестируют соединения с передаваемыми интерфейсами.
-
Щелкните Просмотр кластеров и вы должны увидеть новый кластер а также информацию о результатах проверки.
-
Кнопка Создать может быть отключена на окончательном экране мастера (предварительный просмотр). Если вы не можете сохранить шаблон, это указывает на проблему с одной из только что настроенных интеграций.
Эта проверка используется для предотвращения ошибок при выполнении последующих задач. Вы можете вернуться к настройкам мастера, чтобы настроить развертывание, что может потребовать внесения изменений в вашу инфраструктуру (например, XSP|ADP, балансировщик нагрузки или брандмауэр), как описано в этом руководстве, прежде чем вы сможете сохранить шаблон.
Проверка подключений к интерфейсам BroadWorks
-
Войдите в Partner Hub (admin.webex.com) с помощью учетных данных администратора-партнера.
-
Откройте страницу Услуги в боковом меню и найдите Звонковая карта BroadWorks.
-
Нажмите Просмотреть Broadworks Calling.
-
Partner Hub инициирует тестирование соединения от различных микросервисов в отношении интерфейсов в кластерах.
После завершения тестов рядом с каждым кластером на странице списка кластеров будет отображено сообщение о состоянии.
Должны отображаться сообщение «Успешно» зеленого цвета. Если вы видите сообщение «Ошибка» красного цвета, щелкните по соответствующим именам кластеров, чтобы узнать, какие параметры вызывают проблему.
-
Необязательно. Выберите кластер, если хотите просмотреть существующие настройки для этого кластера, такие как действия XSI, события XSI, URL-адрес DAS и настройки интерфейса CTI.
Настройте шаблоны для процесса адаптации новых сотрудников.
Шаблоны для адаптации — это способ применения общих настроек к одному или нескольким клиентам в процессе их адаптации с помощью методов предоставления доступа. Необходимо связать каждый шаблон с кластером (созданным в предыдущем разделе).
Можно создавать столько шаблонов, сколько необходимо, но с клиентом можно связать только один шаблон.
-
Войдите в Партнерский центр и выберите Клиенты.
-
Нажмите кнопку Шаблоны адаптации, чтобы просмотреть существующие шаблоны.
-
Нажмите Создать шаблон.
-
В окне Сведения о шаблоне укажите название шаблона, страну или регион и язык электронной почты по умолчанию.
-
Щелкните раскрывающийся список для идентификатора подписки CCW, найдите список подписок партнера и выберите подходящую подписку.
Это поле отображается только для партнеров, перешедших с Webex for BroadWorks на Webex.
-
В окне Настройки службы используйте раскрывающийся список «Кластер», чтобы выбрать кластер, который вы хотите использовать с этим шаблоном.
-
Введите Имя шаблона, затем щелкните Далее.
-
Настройте режим обеспечения с помощью указанных рекомендаций.
Таблица 3. Рекомендуемые настройки обеспечения для различных режимов обеспечения Название настройки
Непрерывное обеспечение с доверенными адресами электронной почты
Непрерывное обеспечение без адресов электронной почты
Самостоятельное обеспечение пользователя
Включить BroadWorks Flow Through Provisioning (включить учетные данные для подготовки, если On**)
Вкл.
Укажите имя Учетной записи и Пароль обеспечения в конфигурации BroadWorks.
Вкл.
Укажите имя Учетной записи и Пароль обеспечения в конфигурации BroadWorks.
Выкл.
Автоматически создавать новые организации в Control Hub
На†
На†
На†
Адрес электронной почты поставщика услуг
В выпадающем списке выберите адрес электронной почты (для поиска адреса в длинном списке можно ввести первые символы адреса).
Этот адрес электронной почты идентифицирует администратора в вашей партнерской организации, которому будет предоставлен делегированный административный доступ ко всем новым клиентским организациям, созданным с помощью шаблона "Ввод в эксплуатацию".
Страна
Выберите страну, используемую для этого шаблона.
Страна, которую вы выбрали, соответствует клиентским организациям, созданным с помощью этого шаблона для определенного региона. В настоящее время регион может быть (EMEAR) или (Северная Америка и остальной мир). См. Сопоставление стран с регионами в этой таблице.
Страна организации определит стандартные глобальные номера для подключения к телефонной сети Cisco PSTN в Webex Meeting Sites. Для получения дополнительной информации обратитесь к разделу «Страна » на странице справки.
Активен корпоративный режим BroadWorks
Активируйте этот параметр в том случае, если клиенты, которых вы обеспечиваете с этим шаблоном, являются предприятиями BroadWorks.
Если они являются группами, оставьте этот параметр отключенным.
Если в BroadWorks имеется несколько предприятий и групп, необходимо создавать различные шаблоны для разных случаев.
Примечания к таблице:
-
† Этот параметр гарантирует, что новая клиентская организация создается в том случае, если домен электронной почты подписчика не соответствует существующей организации Webex.
Он всегда должен быть включен, если только вы не используете ручной процесс заказа и реализации (с помощью Cisco Commerce Workspace) для создания клиентских организаций в Webex (до начала обеспечения пользователей в этих организациях). Этот параметр часто называется моделью «Гибридного обеспечения» и не входит в область действия этого документа.
-
** «Учетная запись для предоставления доступа» относится к учетной записи администратора системы BroadWorks. В BroadWorks вам потребуется учетная запись администратора со следующими характеристиками: Администратор Type=Provisioning, Read-only=Off.
-
-
Выберите пакет служб по умолчанию для клиентов, использующих этот шаблон (см. Пакеты в разделе Обзор); выберите Базовый, Стандартный, Премиум или Программный телефон.
Эту настройку можно изменить для отдельных пользователей с помощью Partner Hub.
-
Необязательно. Установите флажок Отключить бесплатные звонки Cisco Webex, если хотите отключить звонки Webex.
-
Для параметра Конфигурация присоединения к совещанию выберите один из приведенных ниже вариантов.
-
Номера телефона системы Cisco (PSTN)
-
Номера для входящих звонков, предоставляемые партнером (BYoPSTN)— Если вы выберете этот параметр, обратитесь к Руководству по использованию собственной телефонной сети общего пользования (PSTN) для Webex for Cisco BroadWorks для получения подробной информации о настройке этого параметра.
-
-
Щелкните Далее.
-
Существует два подхода к проверке личности подписчиков: использование доверенных или недоверенных адресов электронной почты.
В процессе добавления доверенных адресов электронной почты пользователи предоставляют партнеру адреса электронной почты, который добавляет их в BroadWorks. Вы, как партнер, несете ответственность за предоставление адреса электронной почты в рамках либо сквозного, либо API-метода.
Настоятельно рекомендуется использовать метод доверенного предоставления доступа, поскольку он гарантирует, что все подписчики будут полностью авторизованы вами как партнером, и от конечных пользователей не потребуется никаких действий.
В случае с недоверенными адресами электронной почты пользователям необходимо подтвердить свои электронные адреса перед активацией, или же они могут активировать услугу самостоятельно.
В случае с ненадежным хранилищем существует несколько режимов предоставления доступа, основанных на параметрах проверки, указанных в таблице ниже:
Таблица 4. Рекомендуемые параметры проверки пользователя для режимов предоставления ненадежных ресурсов. Название настройки
Непрерывное обеспечение без адресов электронной почты
Самостоятельное обеспечение пользователя
Сначала предоставьте права администратора.
Рекомендуется*
Неприменимо
Разрешить пользователям активироваться самостоятельно
Не применимо
Обязательно
-
Примечания к таблице:
-
* В каждой клиентской организации, использующей Webex, должен быть как минимум один пользователь с ролью администратора. Первый пользователь, которому вы назначите интегрированную систему обмена мгновенными сообщениями. & В BroadWorks роль администратора клиента принимает на себя пользователь P, если в Webex создается новая клиентская организация. Как поставщик услуг, вы, возможно, захотите контролировать, кто получит эту роль. Установка этого флажка не позволит пользователям завершить активацию до тех пор, пока не будет активирован первый созданный вами пользователь. Если этот параметр не указать, то администратором клиента станет первый пользователь, активируемый в новой организации.
-
-
Щелкните Далее.
-
Выберите режим аутентификации по умолчанию (либо Аутентификация BroadWorks или Аутентификация Webex) для входа пользователя в Webex.
Данная настройка не влияет на вход пользователя на портал активации пользователей. При входе на портал пользователи должны использовать свой идентификатор пользователя и пароль BroadWorks, независимо от настроек шаблона адаптации.
Эта настройка будет применена только для новых клиентских организаций. Если администраторы партнера попытаются применить новую настройку аутентификации к существующим клиентским организациям, то во избежание утраты доступа существующими пользователями будут применены существующие настройки. Чтобы изменить режим аутентификации для существующих клиентских организаций, необходимо зарегистрировать обращение в Cisco TAC.
(См. Режим аутентификации в разделе «Подготовка среды»).
-
Щелкните Далее.
-
Для раздела Предпочтительные параметры выполните настройку в соответствии с приведенными ниже рекомендациями.
-
Выберите, хотите ли вы Предварительно заполнять адреса электронной почты пользователей на странице входа.
Этот параметр следует использовать только в том случае, если выбран параметр Аутентификация BroadWorks и в атрибуте Alternate ID в BroadWorks были указаны адреса электронной почты пользователей. В противном случае необходимо будет использовать имя пользователя BroadWorks. При необходимости на странице входа в систему можно изменить пользователя, однако это может привести к проблемам со входом в систему.
-
Чтобы включить синхронизацию каталогов, установите переключатель Включить синхронизацию телефонного справочника для всех новых организаций клиента в положение "Включено".
Этот параметр позволяет Webex получать контакты BroadWorks от клиентской организации, чтобы пользователи могли находить и звонить им из приложения Webex.
-
Введите Партнера-администратора.
Это имя используется в автоматических сообщениях электронной почты Webex, которые предлагают пользователям проверять свои адреса электронной почты.
-
Убедитесь, что переключатель Разрешить отправку электронных писем с приглашениями администратора при подключении к существующим организациям включен (по умолчанию включено).
-
Щелкните Далее.
-
Просмотрите свои записи на итоговом экране. Вы можете использовать элементы управления навигацией в верхней части мастера, чтобы вернуться назад и изменить любые сведения. Щелкните Создать.
Должно быть отображено сообщение об успешном создании.
Щелкните Просмотреть шаблоны, и вам будет показан новый шаблон, который будет указан в списке вместе с другими шаблонами.
-
При необходимости щелкните имя шаблона, чтобы изменить или удалить его.
Нет необходимости повторно вводить данные учетной записи для обеспечения. Пустые поля пароля и подтверждения пароля предназначены для изменения учетных данных при необходимости, но оставьте их пустыми для сохранения значений, переданных в мастер.
Добавьте другие шаблоны, если у вас имеются разные общие конфигурации, которые необходимо предоставить клиентам.
Оставьте открытой страницу Просмотр шаблонов, поскольку для следующей задачи может понадобиться подробная информация о шаблоне.
Настройка сервера приложений с URL-адресом службы обеспечения
Эта задача требуется только для непрерывного обеспечения.
Сервер обновлений приложений (только для R22, R23 и R24)
-
Если вы еще этого не сделали, примените следующее обновление, подходящее для вашей системы. release:.
-
Для R22:
AP.as.22.0.1123.ap373197 -
Для R23:
AP.as.23.0.1075.ap373197 -
Для R24:
AP.as.24.0.944.ap384177
Полный список обновлений BroadWorks, необходимых для развертывания Webex для Cisco BroadWorks, см . в разделе «Требования к программному обеспечению BroadWorks » в справочном разделе.
-
-
Переключиться на контекст
Maintenance/ContainerOptions. -
Включите параметр URL-адреса обеспечения:
/AS_CLI/Maintenance/ContainerOptions> add provisioning bw.imp.useProvisioningUrl true
Получите URL-адрес(а) обеспечения в Partner Hub
См. Руководство по администрированию командной строки интерфейса сервера приложений Cisco BroadWorks, чтобы получить дополнительную информацию (Интерфейс > Отправка сообщений и сервис > Интегрированные IM&P) о командах AS.
-
Войдите в Partner Hub и перейдите в раздел .
-
Щелкните Просмотр шаблонов.
-
Выберите шаблон, который вы используете для обеспечения абонентов этой организации или группы в Webex.
Сведения о шаблоне отображаются во всплывающем меню справа. Если шаблон еще не создан, это необходимо сделать, прежде чем получить URL-адрес обеспечения.
-
Скопируйте URL-адрес адаптера для обеспечения.
Повторите эту процедуру для других шаблонов, если у вас имеется несколько шаблонов.
(Необязательно) Настройка параметров обеспечения для всей системы на сервере приложений
При использовании SaaS UC-One вы можете не настраивать домен обеспечения и службы в масштабе всей системы. См. Точки принятия решений в разделе «Подготовка среды».
-
Войдите на сервер приложений и настройте интерфейс обмена сообщениями.
-
AS_CLI/Interface/Messaging> set provisioningUrl provisioningURL -
AS_CLI/Interface/Messaging> set provisioningUserId provisioning_account_name -
AS_CLI/Interface/Messaging> set provisioningPassword provisioning_account_password -
AS_CLI/Interface/Messaging> set enableSynchronization true
-
-
Активируйте интерфейс интегрированных IMP:
-
/AS_CLI/Service/IntegratedIMP> set serviceDomain example.com -
/AS_CLI/Service/IntegratedIMP/DefaultAttribute> set userAttrIsActive true
-
Для параметра provisioningURL необходимо ввести полное имя, как оно было указано в Control Hub. Если ваш сервер приложений не может получить доступ к DNS для разрешения имени хоста, то вам необходимо создать сопоставление в файле /etc/hosts на сервере приложений.
(Необязательно) Настройка параметров обеспечения для каждого предприятия на сервере приложений
-
В интерфейсе BroadWorks откройте предприятие, необходимое для настройки, и перейдите к Службы > Интегрированные IM&P.
-
Выберите Использовать домен службы и введите временное значение (Webex проигнорирует этот параметр. Вы можете использовать
example.com). -
Выберите Использовать сервер обмена сообщениями.
-
В поле URL введите URL-адрес обеспечения, скопированный из шаблона в Partner Hub.
Для параметра
provisioningURLнеобходимо ввести полное имя, как оно было указано в Partner Hub. Если ваш сервер приложений не может получить доступ к DNS для разрешения имени хоста, то вам необходимо создать сопоставление в файле/etc/hostsна сервере приложений. -
В поле Имя пользователя введите имя администратора обеспечения. Оно должно совпадать со значением в шаблоне в Partner Hub.
-
Введите пароль для администратора обеспечения. Оно должно совпадать со значением в шаблоне в Partner Hub.
-
В поле Идентификация пользователя по умолчанию для IM&P ID выберите Основной.
-
Нажмите Применить.
-
Повторите эту процедуру для других предприятий, которые необходимо настроить для непрерывного обеспечения.
Данные для предоставления доступа пользователям
Для получения информации о пользовательских данных, которыми обмениваются BroadWorks и Webex во время предоставления доступа пользователям, см. Предоставление доступа пользователям поставщиком услуг.
API проверки перед предоставлением ресурсов
API предварительной проверки помогает партнерам и отделам продаж выявлять потенциальные ошибки или конфликты до того, как клиенту или абоненту (пользователю) будет предоставлен доступ к пакету услуг. Доступ к этому API имеют только пользователи или интеграции, авторизованные пользователем с ролью полного администратора партнерской сети.
API выполняет несколько проверок достоверности, таких как:
-
Привязан ли абонент уже к другому клиенту или партнеру.
-
Если адрес электронной почты уже используется другим подписчиком.
-
Конфликты между запрошенными параметрами предоставления доступа и существующими записями Webex.
Это помогает выявлять и устранять проблемы на ранних стадиях, благодаря чему процесс развертывания проходит гладко и без непредвиденных ошибок.
Для получения дополнительной информации о предварительной настройке клиентов и предварительной настройке абонентов см. developer.webex.com portal.
Настройте единый вход для партнеров с помощью OpenID Connect (OIDC) (рекомендуется).
Администраторы партнеров могут настраивать OIDC SSO для вновь созданных клиентских организаций. Они могут настроить единую предопределенную систему единого входа (SSO) и применить эту конфигурацию к управляемым ими клиентским организациям, а также к своим собственным сотрудникам.
Следующие шаги по настройке SSO OIDC для партнеров применяются только к вновь созданным клиентским организациям. Если администраторы партнеров попытаются изменить тип аутентификации по умолчанию на SSO OIDC для партнеров в существующем шаблоне, эти изменения не будут применяться к организациям-клиентам, уже подключенным с использованием этого шаблона.
-
Отправьте запрос в службу технической поддержки Cisco (Cisco TAC), указав данные поставщика идентификации OpenID Connect.
В таблице ниже представлены обязательные и необязательные атрибуты IDP. Специалисты TAC настраивают IDP на CI и предоставляют URI перенаправления, который необходимо настроить на IDP.
Атрибут
Обязательный
Описание
Имя IDP
Да
Уникальное имя, нечувствительное к регистру. В него могут входить буквы, цифры, дефисы, подчеркивания, тильды и точки. Максимальная длина: 128 симв.
Идентификатор клиента OAuth
Да
Используется для запроса аутентификации OIDC IdP.
Секрет клиента OAuth
Да
Используется для запроса аутентификации OIDC IdP.
Список областей применения
Да
Используется для запроса аутентификации OIDC IdP. Список областей действия, разделенных пробелами (например, профиль электронной почты openid), должен включать openid и email.
Конечная точка авторизации
Да, если discoveryEndpoint не указан.
URL-адрес конечной точки авторизации OAuth 2.0 поставщика идентификации.
tokenEndpoint
Да, если discoveryEndpoint не указан.
URL-адрес конечной точки токена OAuth 2.0 поставщика идентификации.
Конечная точка обнаружения
Нет
URL-адрес конечной точки обнаружения поставщика идентификации (IdP) для обнаружения конечных точек OpenID.
userInfoEndpoint
Нет
URL-адрес конечной точки UserInfo поставщика идентификации.
Конечная точка набора ключей
Нет
URL-адрес конечной точки набора JSON-ключей поставщика идентификации.
В дополнение к указанным выше атрибутам IDP, в запросе в службу технической поддержки (TAC) необходимо указать идентификатор партнерской организации.
-
Настройте URI перенаправления в поставщике идентификации OpenID Connect.
-
Настройте шаблон для процесса адаптации новых сотрудников.
Для параметра Режим аутентификации выберите Партнерская аутентификация с OpenID Connect
Для поля Идентификатор сущности OpenID Connect IDPвведите имя IDP, указанное во время настройки IDP.
После завершения настройки вы можете вручную проверить правильность настройки идентификатора сущности поставщика идентификации партнера (Partner IdP Entity ID).
-
Подключите клиента, использующего шаблон, и создайте нового пользователя в организации клиента.
-
Очень важно, чтобы пользователь мог войти в систему, используя процесс аутентификации SSO.
Настройка единого входа для партнеров с использованием SAML
Администраторы партнеров могут настраивать SAML SSO для вновь созданных клиентских организаций. Они могут настроить единую предопределенную систему единого входа (SSO) и применить эту конфигурацию к управляемым ими клиентским организациям, а также к своим собственным сотрудникам.
Следующие шаги по обеспечению единого входа для партнеров применяются только к вновь созданным организациям клиентов. Если администраторы партнерской программы попытаются добавить функцию единого входа для партнеров (Partner SSO) в существующую организацию клиента, система сохранит существующий метод аутентификации, чтобы предотвратить потерю доступа существующими пользователями.
| 1 |
Убедитесь, что сторонний поставщик идентификационных данных (IdP) соответствует требованиям, перечисленным в разделе Требования к поставщикам идентификационных данных раздела Интеграция единого входа в Control Hub. |
| 2 |
Откройте заявку на обслуживание в службу технической поддержки Cisco TAC. Специалисты TAC должны установить доверительные отношения между сторонним поставщиком идентификации (IdP) и службой Cisco Common Identity.
Если ваш поставщик идентификации требует включения функции |
| 3 |
Загрузите предоставленный TAC файл метаданных CI в ваш IdP. |
| 4 |
Настройте шаблон для процесса адаптации:
|
После завершения настройки вы можете вручную проверить правильность настройки идентификатора сущности поставщика идентификации партнера (Partner IdP Entity ID).
-
Подключите клиента, использующего шаблон, и создайте нового пользователя в организации клиента.
-
Убедитесь, что пользователь может войти в систему.
При входе в систему пользователь должен перенаправляться на страницу входа партнера-поставщика идентификации, и пользователь должен иметь возможность успешно войти в систему, используя действительные учетные данные.
Активируйте BroadWorks IdP в Control Hub.
После завершения настройки и проверки правильности конфигурации партнерского поставщика идентификации (IdP) вы можете активировать его в Control Hub.
Прежде чем начать
Настройте и проверьте партнера IdP для интеграции с системой единого входа.
| 1 | |
| 2 |
Перейти к . |
| 3 |
Выберите Broadworks и нажмите Активировать. Поставщик идентификации отображается на вкладке Поставщик идентификации. |
Включение идентификатора корреляции вызовов
Чтобы запустить Webex для Cisco BroadWorks, необходимо включить идентификатор корреляции вызовов. Эта настройка требуется для многих функций вызовов, включая запись вызовов, перехват группового вызова, службы руководителя и помощника руководителя.
Используйте интерфейс командной строки (CLI) для включения этой функции на всех интерфейсах AS и XSP|ADP.
-
Выполните следующие команды на интерфейсах AS. Это позволит AS отправить заголовок SIP
X-BroadWorks-Correlation-Info:AS_CLI/Interface/SIP> set sendCallCorrelationIDNetwork trueAS_CLI/Interface/SIP> set sendCallCorrelationIDAccess true -
Параметр
enableCallCorrelationID, связанный с приложением Xsi-Actions, используется для управления включением информации о корреляции вызовов в журналы Xsi-Actions. Рекомендуется включитьenableCallCorrelationIDс помощью следующей команды на интерфейсах XSP|ADP:XSP|ADP_CLI/Applications/Xsi-Actions/GeneralSettings>set enableCallCorrelationID true
Дополнительную информацию об идентификаторе корреляции вызовов см. в статье Описание функции идентификатора корреляции вызовов Cisco BroadWorks.
Синхронизация каталогов
Синхронизация каталогов обеспечивает пользователям Webex для Cisco BroadWorks возможность использования каталога Webex для вызова любого объекта, поддерживающего функции вызовов, с сервера BroadWorks. Когда эта функция включена, полный каталог вызовов с сервера BroadWorks синхронизируется с каталогом Webex. Пользователи могут получить доступ к каталогу из приложения Webex и совершить вызов любому объекту, поддерживающему функции вызовов, с сервера BroadWorks.
Чтобы включить синхронизацию каталогов, см. статью Синхронизация каталогов в Webex для Cisco BroadWorks.
Функция сквозной настройки Webex для Cisco BroadWorks добавляет пользователей системы обмена сообщениями и связанную с ними информацию о вызовах с сервера BroadWorks на платформу Webex. Однако телефонные списки, пользователи, не использующие систему обмена сообщениями, и организации, не являющиеся пользователями (например, телефон в конференц-зале, факс или номер группы переадресации), не включаются в список. Включение синхронизации каталогов гарантирует, что все организации вызовов будут добавлены в платформу Webex.
Унифицированный журнал вызовов
При включении функции «Единая история звонков» события звонков BroadWorks синхронизируются с облаком Webex и становятся частью «Единой истории звонков и совещаний Webex», отображаемой в приложении Webex. Пользователи могут просматривать собственные подробные журнал вызовов и журнал совещаний в приложении Webex.
Унифицированный журнал вызовов может быть включен администраторами уровня партнера в центре партнера на кластерной основе. Если эта функция включена, развертывание BroadWorks синхронизирует перечисленные ниже события вызовов с облаком Webex.
-
События журнала вызовов: эти события используются для создания подробного унифицированного журнала вызовов
-
События состояний вызова: унифицированный журнал вызовов включает оптимизацию состояния вызовов, которая обеспечивают уменьшение пропускной способности сети для обновлений состояния доступности телефонии
Требования для работы унифицированного журнала вызовов
Перед настройкой единой истории звонков убедитесь, что ваша система обновлена. Эта функция зависит от установки следующих обновлений BroadWorks. Если ваша система использует версию, независимую от релиза (Release Independent, RI), необходимые требования уже включены.
Для R22:
-
AP.as.22.0.1123.ap378585– после установки исправлений необходимо активировать функцию 25433. Например:AS_CLI/System/ActivatableFeature> activate 25433
Для R23:
-
AP.as.23.0.1075.ap378585– после установки исправлений необходимо активировать функцию 25433. Например:AS_CLI/System/ActivatableFeature> activate 25433 -
При использовании XSP:
AP.xsp.23.0.1075.ap378585 -
При использовании ADP:
Xsi-Events-23_2021.05_1.251.bwar
Для R24:
-
AP.as.24.0.944.ap378585– после установки исправлений необходимо активировать функцию 25433. Например:AS_CLI/System/ActivatableFeature> activate 25433
Полный список исправлений BroadWorks, которые необходимо установить в качестве предварительного условия для запуска Webex для Cisco BroadWorks, см. в разделе Требования BroadWorks к программному обеспечению.
Помимо обновления системы, в файле конфигурации клиента (config-wxt.xml) должен быть установлен следующий тег:
Для отображения информации о группах переадресации вызовов, колл-центре и других данных в истории вызовов Unified Call History необходимо установить и активировать следующие обновления BroadWorks:
Для R23:
-
AP.as.23.0.1075.ap383346
-
AP.as.23.0.1075.ap383994
Для R24:
-
AP.as.24.0.944.ap383346
-
AP.as.24.0.944.ap383994
Для отображения информации о помощнике руководителя в истории звонков Unified Call History необходимо установить и активировать следующие обновления BroadWorks:
Для R24:
-
AP.as.24.0.944.ap380052
-
AP.as.24.0.944.ap384239
-
ADP работает под управлением Xsi-Events-24_2022.06 или более поздней версии.
Помимо обновлений BroadWorks, для системы унифицированной истории звонков Executive-Assistant также необходимо включить синхронизацию каталогов.
При включении истории звонков или синхронизации режима «Не беспокоить» Webex отправляет запросы на обновление подписки CTI для всех пользователей в кластере. В зависимости от количества пользователей, это может длиться до нескольких часов. Рекомендуется не проводить никаких работ по техническому обслуживанию BroadWorks в течение того же периода технического обслуживания.
Включение журнала вызовов (новый кластер)
Чтобы включить историю звонков для нового кластера, см. шаги по добавлению кластера в Настройка партнерской организации в Partner Hub.
Включение журнала вызовов (существующий кластер)
Чтобы включить журнал вызовов в существующем кластере, выполните перечисленные ниже действия.
-
Войдите в партнерский центр на странице
admin.webex.com. -
Перейдите в раздел Службы.
-
Нажмите Просмотреть список вызовов BroadWorks и выберите соответствующий кластер BroadWorks.
-
Убедитесь в хорошем качестве подключения к кластеру. На правой панели должен отображаться зеленый флажок с пометкой Соединение установлено.
Если он не отображается, в области Проверка соединений (необязательно) введите идентификатор пользователя BroadWorks и пароль BroadWorks, а затем щелкните Проверить, чтобы убедиться в том, что качество подключения хорошее.
-
Установите флажок параметра Включить журнал вызовов.
-
Щелкните Сохранить.
Взаимодействия функций
Для унифицированного журнала вызовов существуют описанные ниже взаимодействия функций.
-
Функция «Единая история вызовов» не поддерживается для пользователей, у которых в BroadWorks настроены списки маршрутизации или прямые маршруты. В такой ситуации события «История звонков» и «Статус соединения» не отправляются в приложение Webex.
-
Функция «Единая история звонков» не поддерживается при наборе номера добавочного номера. Вызовы, совершенные с использованием набора добавочного номера, могут некорректно отражаться в журнале вызовов.
Просмотр журнала вызовов в приложении Webex
Конечные пользователи могут открывать и просматривать унифицированный журнал вызовов в приложении Webex. Дополнительные сведения см. в статье: Webex | Просмотр истории звонков и собраний.
Отключение унифицированного журнала вызовов
После включения функции «Единая история звонков» в кластере вы не сможете отключить её самостоятельно. Если вам необходимо отключить эту функцию, обратитесь в Центр технической поддержки Cisco (TAC).
Визуальная индикация спама
Приложение Webex поддерживает визуальное отображение спам-звонков во всплывающем окне при предъявлении вызова абоненту, а также в записях унифицированной истории звонков после обновления BroadWorks для выполнения проверки идентификатора вызывающего абонента. STIR/SHAKEN рамки. Для использования этой функции:
- Включите единую историю звонков, как описано в предыдущем разделе.
- Необходимо установить и активировать следующие обновления:
- AP.as.23.0.1075.ap384591 / AP.as.24.0.944.ap384591
- или AS-25_Rel_2022.12 как минимум
- Эту функцию необходимо активировать через интерфейс командной строки AS:
- AS_CLI/System/ActivatableFeature> активировать 104112
- AS_CLI/System/StirShaken> установить enableVerification в значение true
- Для выполнения подписи, маркировки и проверки STIR-SHAKEN в BroadWorks необходимо настроить систему, как описано в Cisco BroadWorks STIR-SHAKEN Signing Tagging and Verification
При правильной настройке BroadWorks в запросы INVITE, отправляемые клиентам Cisco, будет добавлен новый заголовок X-Cisco-CallerId-Disposition, а в существующие события истории вызовов, отправляемые в облако Webex через интерфейс CTI, будет добавлено новое поле callerIdDisposition. Устройства Webex используют эту информацию для визуального отображения спама в презентации вызова и в единой истории вызовов абонента.
Синхронизация состояния персонального помощника
Функция синхронизации статуса персонального помощника (PA Status Sync) синхронизирует статус присутствия персонального помощника между устройствами BroadWorks Calling и приложением Webex.
Служба оповещения предоставляет пользователю возможность сообщить звонящим причину недоступности вызываемого абонента, а также, при необходимости, информацию о времени его возвращения и о наличии оператора для обработки звонка. Функция PA позволяет пользователям в приложениях Webex видеть статус «Отсутствует», а также статус PA и заданную продолжительность.
Предварительные требования
Убедитесь, что следующие патчи применены к AS и XSP|ADP. Применяйте только те патчи, которые подходят для вашей версии BroadWorks.
Патч для RI и релиза 24:
-
AP.as.24.0.944.ap385558
Функция XSI Event Package for Personal Assistant Status Synchronization представляет новый пакет событий PersonalAssistantSync, позволяющий клиентам XSI синхронизироваться с изменениями статуса присутствия в Cisco BroadWorks Personal Assistant. Для получения дополнительной информации см. Пакет событий XSI для функции синхронизации состояния персонального помощника.
Помимо обновления системы, в файле конфигурации клиента (config-wxt.xml) необходимо установить следующий тег: <personal-assistant enabled="%PERSONAL_ASSISTANT_ENABLED_WXT%"/>
Включить синхронизацию состояния персонального помощника (новый кластер)
Чтобы включить синхронизацию статуса персонального помощника в новом кластере, см. шаги по добавлению кластера в Настройка партнерской организации в Partner Hub.
Включить синхронизацию состояния персонального помощника (для существующего кластера)
-
Войдите в Partner Hub с помощью учетных данных администратора партнера по ссылке https://admin.webex.com.
-
Щелкните Службы.
-
Нажмите Просмотреть список вызовов BroadWorks и выберите соответствующий кластер BroadWorks.
- В разделе Интерфейс CTI включите переключатель Синхронизация состояния персонального помощника.
-
Введите свой идентификатор пользователя BroadWorks и нажмите Включить.
Система проверяет, что кластер BroadWorks имеет необходимые обновления для поддержки PA Sync. Если проверка не пройдена, кнопка Сохранить будет отключена.
-
Если проверка прошла успешно, нажмите Сохранить.
Включение синхронизации статуса PA — это одностороннее переключение. После включения этой функции вы не сможете отключить её самостоятельно.
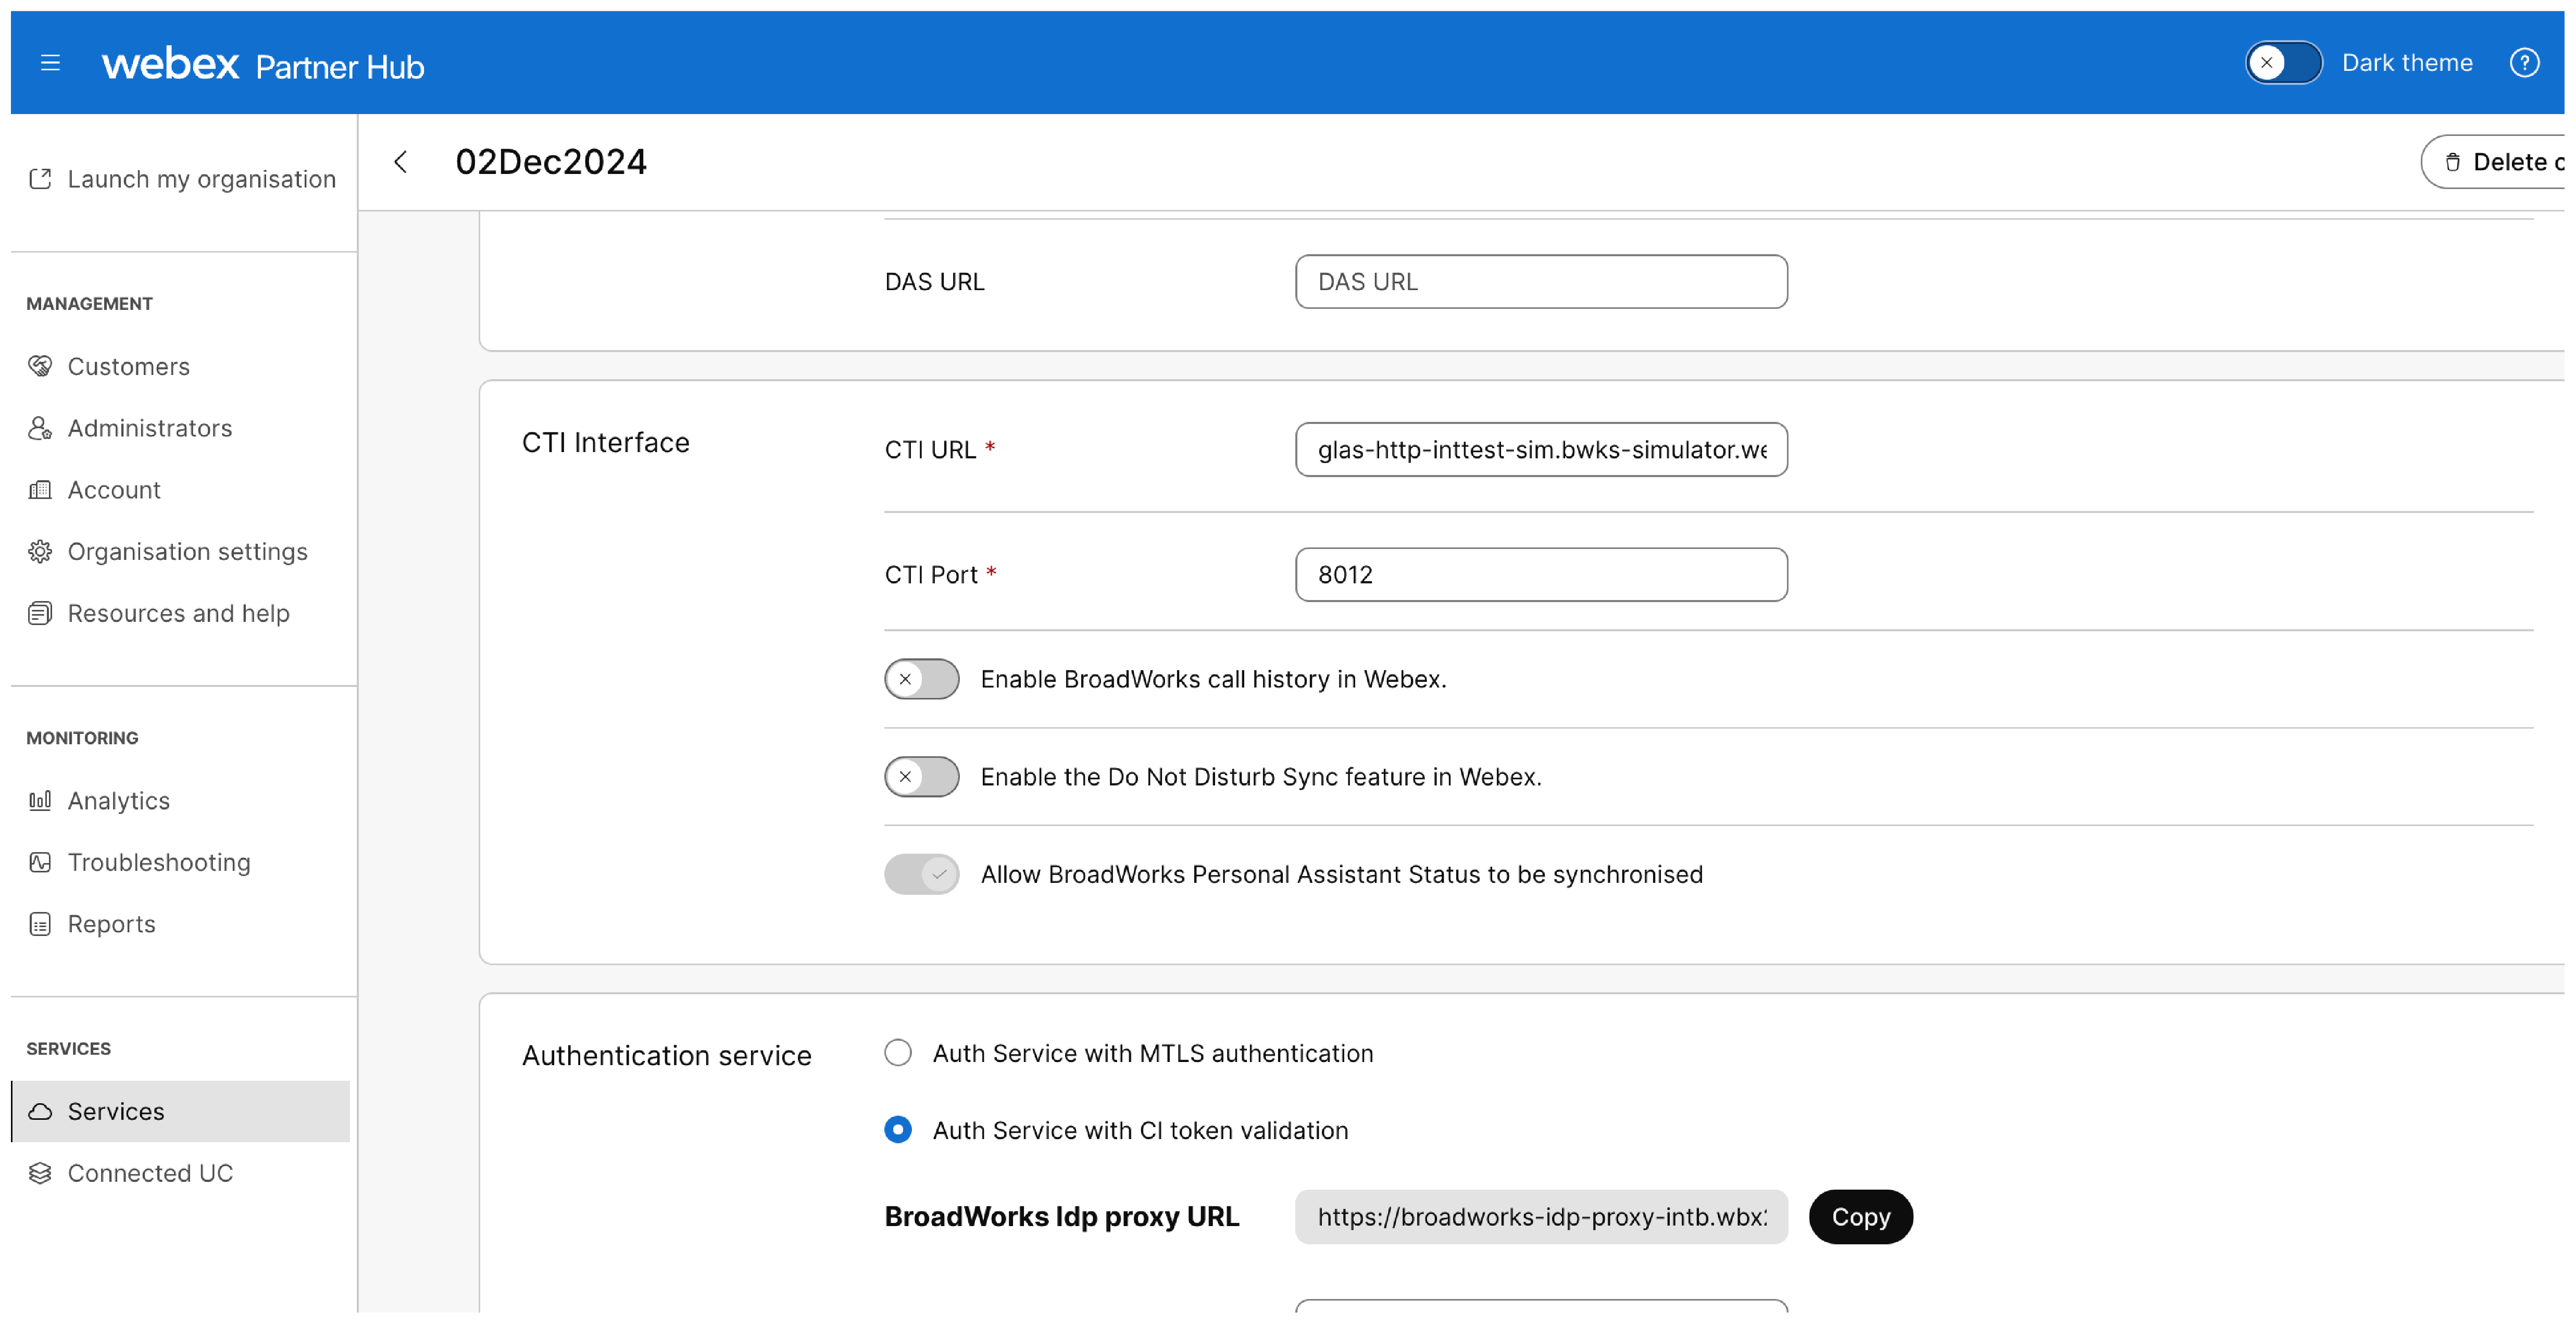
Отключить синхронизацию статуса личного помощника
После включения функции синхронизации PA на любом из кластеров BroadWorks, отключить эту функцию самостоятельно будет невозможно. Если вам необходимо отключить эту функцию, обратитесь в Центр технической поддержки Cisco (TAC).
Идентификация вызывающего абонента и перенаправление вызовов
Идентификация вызывающего абонента
Когда приложение Webex получает звонок, оно пытается определить, кто звонит, и отображает эту информацию в уведомлении о входящем звонке, в окне разговора, а после завершения звонка — в истории звонков и голосовой почте.
Приложение Webex попытается определить номер вызывающего абонента, сопоставив входящий телефонный номер с телефонными номерами контактов, найденными в различных источниках. Приложение Webex будет использовать следующие источники в указанном порядке. Найдя нужную информацию в одном источнике, система не будет пытаться искать её где-либо ещё.
Если в одном источнике обнаружено несколько вхождений номера, программа не будет пытаться выбрать одно из них; в этом случае она не будет отображать идентификатор вызывающего абонента.
-
Webex Common Identity (CI) содержит учетные записи пользователей вашей организации.
-
Личные и организационные контакты. Личные контакты отображаются во вкладке «Контакты».
-
Локальная адресная книга. В Windows — приложение Outlook, на Mac — контакты Mac, в iOS — контакты iPhone, в Android — контакты Android.
Если совпадение с входящим номером телефона не найдено, приложение будет использовать отображаемое имя из заголовка SIP FROM, если оно доступно. В противном случае, в качестве последнего средства будет использоваться часть имени пользователя SIP URI из заголовка SIP From.
Для удаленного управления вызовами (т.е. в режиме управления настольным телефоном) используется информация XSI, в которой указывается идентификатор BWKS или добавочный номер, извлеченные из информации об удаленном участнике в событии XSI. Если информация об удаленной стороне недоступна, будет использоваться подтвержденная идентификация (PAI) (если она настроена).
Переадресация вызовов
В случае переадресации или переадресации вызова приложение попытается отобразить в уведомлениях о вызове и истории звонков информацию о том, кто звонил и как был осуществлен переадресация.
-
Вызов переадресован: Отображает номер, с которого был переадресован звонок.
-
Сервисная группа: Отображает название группы поиска, которая переадресовала вызов.
-
Очередь колл-центра: Отображает название очереди, которая переадресовала вызов.
-
Помощник руководителя: Отображает имя руководителя, которому поступает звонок.
Исключения.
-
В случае внутренних вызовов, когда оператор перезванивает внутреннему абоненту, удаленный абонент не увидит название очереди вызовов, а увидит имя оператора, который ему перезвонил.
Звонок отвечен в другом месте:
В группах переадресации вызовов или очередях вызовов, настроенных с одновременной маршрутизацией, операторы увидят ответ на звонок в другом месте истории вызовов, если другой оператор возьмет трубку. В группах переадресации вызовов или очередях вызовов с последовательной маршрутизацией, а также при переполнении, вызовы будут отображаться как пропущенные в истории вызовов, если на них ответил другой оператор.
Выберите идентификатор вызывающего абонента
Обзор
Функция «Выбор идентификатора вызывающего абонента» позволяет пользователям переключаться между различными идентификаторами вызывающей линии для внешних вызовов. Если эта функция включена администратором, пользователи могут выбрать один из следующих вариантов идентификации вызывающего абонента:
-
Номер пользователя ("Используйте номер телефона пользователя для идентификации вызывающего абонента")
-
Настраиваемый CLID ("Используйте настраиваемый CLID для идентификации вызывающей линии")
-
Группа CLID ("Использование") group/department "Номер телефона для идентификации вызывающего абонента"
Функциональность
Пользователи могут изменить свой идентификатор вызывающего абонента, предоставленный администратором, двумя способами:
-
Коды доступа к функциям (FAC): Для каждого из трех вариантов определения номера звонящего предусмотрены специальные коды.
-
Интерфейс приложения Webex: Удобный интерфейс в настольных и мобильных приложениях Webex, отображающий доступные параметры определения номера звонящего, включенные администратором, позволяющий пользователям выбрать предпочтительный идентификатор.
Дополнительные функции
-
В приложениях Webex также будут доступны опции для очередей колл-центра DNIS.
-
Пользователям мобильного приложения будет доступна опция «Двойной режим пользователя».
Предварительные условия
Для того чтобы пользователь мог управлять выбором внешней политики CLID, на сервере BroadWorks должны быть соблюдены следующие условия:
-
Чтобы включить системный флаг 'EnableUserSelectionOfExternalCLIDPolicy', выполните следующие действия.
Выполните команду CLI:
AS_CLI/SubscriberMgmt/Policy/CallProcessing/CallingLineId> set defaultEnableUserSelectionOfCLIDPolicy true. -
Чтобы включить параметр 'EnableUserConfigurableCLIDModification',
Выполните команду CLI:
AS_CLI/SubscriberMgmt/Policy/CallProcessing/CallingLineId> set defaultEnableUserConfigurableCLIDModification true.Это позволяет Разрешить пользователю выбор внешней политики CLID и Разрешить пользователю настраиваемое изменение CLID.
-
В политике обработки вызовов на уровне пользователя для данного пользователя в поле «Идентификатор вызывающей линии» установлено значение «Использовать политику идентификаторов вызывающих линий пользователя».
-
Для пользователя включена опция «Разрешить пользователю выбор внешней политики CLID» в настройках политики обработки вызовов на уровне пользователя.
-
Если для параметра "Использовать настраиваемый CLID для идентификации вызывающей линии" или "Использовать" не определено число, group/department Номер телефона для параметров идентификации вызывающего абонента, отображаемый в FAC-кодах или приложении, не будет иметь никакого эффекта. Этот параметр должен быть настроен администратором до выбора пользователем.
Для получения дополнительной информации см. Руководство по описанию функции «Выбор пользователем идентификатора внешней вызывной линии».
Патчи BroadWorks
Для корректной работы этой функции требуются два специальных патча BroadWorks:
См. раздел 8 «Информация о независимых от версии и обновлениях для сервисов».
-
BWKS-5230 — это первоначальная функция CLID, выбираемая пользователем: она позволяет пользователям (при правильной настройке системы) изменять, какая политика CLID будет применяться. См. FD здесь: https://www.cisco.com/c/dam/en/us/td/docs/voice_ip_comm/broadworks/FD/AS/UserSelectionOfExternalCallingLineIDOptionFD-R250.pdf
-
BWKS-9510 — это усовершенствование XSI, запрошенное командой разработчиков клиента Webex, чтобы упростить поиск доступных пользователю опций. Это необходимо, потому что выбор политики CLID — это не простая функция на уровне пользователя (как CFA), которую можно напрямую контролировать. Скорее, это зависит от различных параметров конфигурации системы и иерархии «политик обработки вызовов». Подробности можно посмотреть здесь: https://www.cisco.com/c/dam/en/us/td/docs/voice_ip_comm/broadworks/FD/AS/XSIEnhancementToSupportUserSelectableCLIDFD-R250.pdf
Настройка приложения Webex
Эти теги необходимо включить в настройках настольных компьютеров, планшетов и мобильных устройств:
Общий вид строки
Функция "Индикация общей линии" дает возможность подготовить на устройстве конечного пользователя линии других пользователей в качестве общих линий. Настройка общей линии для приложения Webex аналогична настройке общей линии для стационарных телефонов. Эта функция позволяет назначать общие линии связи для приложения Webex конечного пользователя.
Эта функция позволяет пользователям обрабатывать звонки на добавочные номера других пользователей непосредственно из приложения Webex.
-
Настроить индикацию общей линии можно только для настольной версии приложения Webex.
-
В приложение Webex можно добавить не более 10 линий, включая основную линию.
-
Линию рабочего пространства невозможно назначить в качестве общей линии.
-
Пользователь не может одновременно пользоваться услугой Executive-Assistant и иметь общие телефонные линии.
-
Основной порт линии пользователя не следует изменять на общий порт.
Требования
Чтобы развернуть эту функцию в Webex для Cisco BroadWorks, необходимо развернуть указанные ниже исправления BroadWorks.
Пластырь 1: Добавить флаг владельца в список устройств для поддержки общих линий связи клиента Webex.
R23 без ADP:
-
AP.as.23.0.1075.ap384179
-
AP.xsp.23.0.1075.ap384179
R23 с ADP:
-
AP.as.23.0.1075.ap384179
-
Xsi-Actions-23_2022.10
R24:
-
КАК: AP.as.24.0.944.ap384179
-
Xsi-Actions-24_2022.10
R25:
-
КАК: Релиз RI Rel_2022.10_1.310
-
Xsi-Actions-25_2022.10
Пластырь 2: Патчи для увеличения количества портов в профилях устройств. Пример: Для настольного клиента: System>Identity/Device Изменить тип профиля > Business Communicator - PC: Профиль, Стандартные параметры, Количество портов:
- Если включена опция «Без ограничений», никаких изменений не требуется.
- ЕСЛИ 'Ограничено до' < 10, измените значение = 10 и сохраните, чтобы использовать все доступные линии.
-
Релиз RI Rel_2022.10_1.310
Подробную информацию о настройке клиента см. в разделе 6.1.44 « Основной профиль» руководства по настройкеWebex для Cisco BroadWorks.
Синхронизация "не беспокоить" (DND)
Синхронизация режима «Не беспокоить» (DND) обеспечивает согласование настроек режима «Не беспокоить» между Webex и BroadWorks путем синхронизации статуса DND между двумя платформами. Например, если пользователь включает режим «Не беспокоить» в приложении Webex, этот статус синхронизируется с устройствами BroadWorks. В результате зарегистрированный в BroadWorks стационарный телефон пользователя не звонит, когда кто-то пытается на него позвонить. Аналогично, если пользователь устанавливает режим «Не беспокоить» с помощью стационарного телефона, статус синхронизируется с приложением Webex. Без этой функции обновления режима «Не беспокоить» с одной платформы не будут распознаны другой платформой.
Синхронизация по принципу «Не беспокоить» применяется на уровне кластера BroadWorks и может быть включена в Partner Hub администратором партнерской программы.
Если клиентов много (>50) В кластере BroadWorks синхронизация режима «Не беспокоить» не поддерживается. В подобных случаях рекомендуется обратиться за помощью к инженеру службы технической поддержки Cisco TAC.
Предварительные требования
Убедитесь, что следующие патчи применены к AS и XSP|ADP. Применяйте только те патчи, которые подходят для вашей версии BroadWorks.
Для версии 23:
<snipped>
- Приложения ADP: Xsi-Actions-23_2022.03_1.220.bwar, Xsi-Events-23_2022.03_1.220.bwar
Для релиза 24:
<snipped>
- Приложения ADP: Xsi-Actions-24_2022.03_1.220.bwar, Xsi-Events-24_2022.03_1.220.bwar
После установки исправлений активируйте функцию 25433 на AS:
AS_CLI/System/ActivatableFeature> activate 25433
Если клиентов много (>50) В кластере BroadWorks не поддерживаются такие операции, как обновление действий XSI, событий XSI, URL-адреса DAS, URL-адреса XSP|ADP или синхронизация DND. В подобных случаях рекомендуется обратиться за помощью к инженеру службы технической поддержки Cisco TAC.
Настройка синхронизации функциональных ключей устройства в BroadWorks. Убедитесь, что телефон поддерживает SIP. SUBSCRIBE/NOTIFY для пакета событий «as-feature-event». Подробности см. в Синхронизация ключей функций устройств Cisco BroadWorks.
Включить синхронизацию режима «Не беспокоить» (для существующего кластера)
-
Войдите в Партнерский центр
-
Щелкните Службы.
-
Нажмите Просмотреть список вызовов BroadWorks и выберите соответствующий кластер BroadWorks.
-
Включите переключатель синхронизации режима « Не беспокоить» (DND).
-
Введите свой идентификатор пользователя BroadWorks и нажмите Включить.
Система проверяет наличие у кластера BroadWorks необходимых обновлений для поддержки синхронизации DND. Если проверка не пройдена, кнопка Сохранить будет отключена.
-
Если проверка прошла успешно, нажмите Сохранить.
-
После включения синхронизации с режимом «Не беспокоить» Webex обновляет все пользовательские подписки, чтобы включить в них пакет событий «Не беспокоить». В зависимости от количества пользователей этот процесс может занять несколько часов.
-
Включение синхронизации в режиме «Не беспокоить» — это одностороннее переключение. После включения этой функции вы не сможете отключить её самостоятельно.
Включить синхронизацию «Не беспокоить» (новый кластер)
Эту функцию также можно включить во время создания кластера. Подробности см. в разделе «Настройка кластеров BroadWorks» в Настройка партнерской организации в Partner Hub.
Нерабочее время
В средах Webex for BroadWorks функция «Тихие часы» использует функцию «Синхронизация режима «Не беспокоить» (DND)», чтобы обеспечить синхронизацию настроек «Тихих часов» на всех устройствах. Для корректной синхронизации времени тишины между настольными и мобильными устройствами убедитесь, что функция «Синхронизация по принципу «Не беспокоить»» включена в учетной записи пользователя.
Отключить синхронизацию в режиме «Не беспокоить»
Вы не можете самостоятельно отключить синхронизацию в режиме «Не беспокоить». Чтобы отключить функцию «Не беспокоить», создайте обращение в службу технической поддержки с заголовком «Отключить синхронизацию режима «Не беспокоить»» и укажите partnerId и имя кластера BroadWorks.
Сценарии использования
Запись вызова
Webex для Cisco BroadWorks поддерживает четыре режима записи вызовов.
|
Режимы записи |
Описание |
Controls/Indicators которые отображаются в приложении Webex |
|---|---|---|
|
Всегда |
Запись инициируется автоматически при получении вызова. Пользователь не имеет возможности начинать и останавливать запись. |
|
|
Всегда с использованием паузы и возобновления |
Запись инициируется автоматически при получении вызова. Пользователь может приостанавливать и возобновлять запись. |
|
|
По запросу |
Запись инициируется автоматически при получении вызова, но она удаляется, если пользователь не нажал кнопку Начать запись. Если пользователь начинает запись, сохраняется вся запись, сделанная во время установления соединения. После начала записи пользователь также может приостановить и возобновить запись. |
|
|
По запросу, запуск инициируется пользователем |
Запись не начнётся, если пользователь не выберет опцию Начать запись в приложении Webex. Пользователь имеет возможность запускать и останавливать запись несколько раз во время разговора. |
|
Требования
Для развертывания этой функции в Webex для Cisco BroadWorks необходимо установить следующие исправления BroadWorks. Если ваша система использует версию, независимую от релиза (Release Independent, RI), необходимые требования уже включены.
-
Для R22: AP.as.22.0.1123.ap377718
-
Для R23: AP.as.23.0.1075.ap377718
-
Для R24: AP.as.24.0.944.ap377718
Необходимо включить параметр «Идентификатор корреляции звонков». Подробности см. в Включить идентификатор корреляции вызовов.
Для использования этой функции необходимо включить следующий конфигурационный тег: %ENABLE_CALL_RECORDING_WXT%.
Для работы этой функции необходима интеграция со стороной платформой записи вызовов.
Чтобы настроить запись вызовов в BroadWorks, воспользуйтесь руководством по использованию интерфейса записи вызовов Cisco BroadWorks.
Дополнительная информация
Для получения информации о том, как использовать функцию записи, см. Webex | Запись звонков.
Для воспроизведения записи пользователи и администраторы должны перейти на стороннюю платформу записи вызовов.
Включение голосовой почты для интеграции с Microsoft Teams
В решении Webex for BroadWorks можно включить голосовую почту для пользователей Microsoft Teams. Эта интеграция позволяет пользователям прослушивать свои голосовые сообщения непосредственно через Microsoft Teams, что улучшает общее взаимодействие с пользователем.
Шаги по включению голосовой почты
Чтобы включить голосовую почту для BroadWorks, необходимо активировать переключатель broadworks-voicemail-enabled-spark-541886: истина на уровне организации.
Для включения этой функции обратитесь в Центр технической поддержки Cisco (TAC).
Возможности для пользователей
После настройки интеграции пользователи смогут:
- Прослушивание голосовых сообщений осуществляется непосредственно в приложении Microsoft Teams.
- Получайте уведомления о новых голосовых сообщениях.
- Управляйте настройками голосовой почты через интерфейс Webex.
Требования
Для обеспечения возможности восстановления голосовых сообщений в интеграции Microsoft Teams с Webex for BroadWorks требуются дополнительные изменения в сети. Партнерам BroadWorks следует включить протокол CORS (Cross-Origin Resource Sharing) для следующих URL-адресов на своей платформе BroadWorks:
-
https://jabber-integration-a.wbx2.com
-
https://jabber-integration-r.wbx2.com
-
https://jabber-integration-k.wbx2.com
-
https://msteams-calling.webex.com
Убедитесь, что голосовая почта BroadWorks настроена в соответствии с параметрами, указанными в Воспроизведение голосовой почты.
Для получения более подробной информации о шагах настройки см. раздел 8.5.1.2 Руководства по настройке платформы доставки приложений BW, для которого требуется версия 2024.05 на платформе доставки приложений.
Группа парковки и извлечения вызовов
Webex для Cisco BroadWorks поддерживает возможность групповой парковки и извлечения вызовов. Эта функция позволяет пользователям из группы проводить парковку вызовов, которые затем могут извлекать другие пользователя группы. Например, сотрудники отделов продаж могут использовать эту функцию в настройках магазина для парковки вызова, который может быть подхвачен сотрудником из другого отдела.
Функционирование
Действия после настройки функции
-
Во время вызова пользователь выбирает параметр Парковка в приложении Webex, чтобы припарковать вызов с расширением, выбранным системой автоматически. Система отображает расширение для пользователя в течение 10 секунд.
-
Другой пользователь из группы выбирает параметр Извлечь вызов в приложении Webex. Затем пользователь входит в припаркованный вызов, чтобы его продолжить.
Требования
Для работы этой функции убедитесь в выполнении указанных ниже требований.
-
Файл конфигурации клиента должен иметь следующий набор тегов:
-
Идентификатор корреляции вызовов должен быть включен в AS и XSP|ADP. Подробности см. в Включить идентификатор корреляции вызовов.
-
Ваш SBC должен быть настроен на передачу атрибута SIP '
x-broadworks-correlation-in' на сервер приложений и обратно.
Конфигурация
Информацию о настройке парковки группового вызова в BroadWorks см. в разделе "Добавление парковки группового вызова" руководства по администрированию веб-интерфейса приложения серверной группы Cisco BroadWorks, часть 2. Необходимо создать группу и добавить в нее пользователей.
Информацию о настройке идентификатора корреляции вызовов в BroadWorks см. в статье Описание функции идентификатора корреляции вызовов Cisco BroadWorks.
Дополнительная информация
Информацию о том, как использовать группу парковки вызова, см. в разделе |Группа парковки и извлечения вызовов Webex.
Парковка вызова / направленная парковка вызова
Обычная или направленная парковка вызовов не поддерживается в интерфейсе пользователя приложения Webex, однако пользователи могут использовать коды доступа к функции:
-
Для парковки вызова введите *68
-
Для извлечения вызова введите *88
Вмешательство в вызов
Услуга "вмешательство без предупреждения" часто используется в колл-центрах или других ситуациях, когда может потребоваться немедленная помощь или вмешательство.
При включении услуги "вмешательство в разговор" назначенный пользователь или руководитель может подключиться к активному вызову, выполнив определенную команду или используя специальную кнопку или комбинацию клавиш на своем телефоне или устройстве связи. После получения запроса на подключение система устанавливает соединение с текущим вызовом, позволяя уполномоченному лицу прослушивать разговор или присоединиться к вызову в качестве активного участника.
Услуги по доставке грузов баржей могут быть полезны в различных ситуациях. В условиях колл-центра супервайзеры или инструкторы могут контролировать и обучать операторов службы поддержки клиентов, прослушивая их звонки в режиме реального времени. При необходимости они могут вмешаться, чтобы дать рекомендации или взять на себя ведение разговора, если у представителя возникают трудности. В чрезвычайных ситуациях или при проведении важных обсуждений уполномоченный персонал может оперативно присоединиться к текущим беседам, чтобы оказать помощь или принять важные решения.
В приложении Webex для Barge In мы получаем уведомление о том, что звонок преобразован в конференцию. В уведомлении (информации о звонке или конференции) нет дополнительной информации о типе конференции, поэтому мы можем обрабатывать его по-другому.
В случае вторжения между сторонами устанавливается трехсторонняя связь. Вводятся следующие термины:
-
Руководитель: Супервайзер — это человек, который руководит командой операторов службы поддержки клиентов или сотрудников колл-центра. В случае несанкционированного вмешательства в разговор с клиентом, супервайзер, как правило, имеет возможность отслеживать и вмешиваться в текущие телефонные разговоры с клиентом. Они могут использовать инструменты или программное обеспечение для мониторинга звонков, чтобы прослушивать разговоры, давать указания операторам и обеспечивать контроль качества. В обязанности супервайзера может входить обучение агентов, решение проблем клиентов и оптимизация работы команды.
-
Клиент: Под клиентом понимается физическое или юридическое лицо, взаимодействующее с компанией или организацией для получения товаров, услуг или поддержки. В контексте «вмешательства в телефонный разговор» клиентом считается тот, кто совершает или принимает телефонный звонок от оператора службы поддержки клиентов. В ходе телефонного разговора клиенты могут обратиться за помощью, информацией или решением своих вопросов или проблем. Функция прерывания звонка позволяет супервайзерам или уполномоченным сотрудникам присоединиться к текущему разговору между клиентом и оператором.
-
Агент: Оператор, также известный как представитель службы поддержки клиентов или сотрудник колл-центра, — это человек, ответственный за обработку обращений клиентов и оказание поддержки или помощи по телефону или другим каналам связи. Сотрудники службы поддержки обучены отвечать на запросы клиентов, решать проблемы, обрабатывать транзакции и обеспечивать положительный опыт взаимодействия с клиентами. В контексте «вмешательства в телефонный разговор» оператором считается человек, непосредственно разговаривающий с клиентом во время телефонного разговора. При необходимости агент может получить указания или обратную связь от руководителя посредством вмешания в телефонный разговор.
Для любых запросов, инициированных клиентом, таких как CallStartRequest, CallPickupRequest, DirectedCallPickupRequest, DirectedCallPickupWithBargeInRequest и т. д., если <Webex Client> (пожалуйста, выберите правильное имя вместо клиента Webex, если оно не подходит) настроено как устройство общего доступа к вызову, в настройках общего доступа к вызову необходимо включить параметр «Оповещать все устройства для вызовов по клику», чтобы клиент мог принять вызов, если только местоположение не указано явно клиентом, инициирующим запрос.
Переадресация SIP-вызова на конференцию Webex
Переадресация SIP-вызовов в Webex Meeting обладает двумя уникальными функциями:
-
Новые push-уведомления (для мобильных устройств)
Теперь пользователи, участвующие в обычном видеозвонке, могут переключиться на приложение Webex, нажав на новое push-уведомление. При запуске вызова на экране появляется новое push-уведомление, и нажатие на него переводит вас непосредственно на экран вызова в приложении Webex.
Уведомление Webex появляется во время телефонного звонка, если вы используете Webex Go или ваш оператор мобильной связи (MNO) использует функцию управления вызовами Cisco для обработки звонков с мобильного телефона.
-
Перенести звонок в режим совещания
Когда вы разговариваете с кем-то по телефону, вы можете захотеть перевести этот звонок в режим совещания, чтобы воспользоваться расширенными функциями совещаний, такими как видеосвязь, демонстрация экрана или интерактивная доска. Или пригласите других людей к обсуждению и перейдите к встрече.
Требования BroadWorks
-
Активируемая функция 25239
-
R23 с XSP|ADP:
-
AS Patch AP.as.23.0.1075.ap383064
-
XSP|Патч ADP AP.xsp.23.0.1075.ap383064
-
Патч AP.platform.23.0.1075.ap383064
-
-
R23 с ADP:
-
AS Patch AP.as.23.0.1075.ap383064
-
ADP с Xsi-Actions-23, версия CommPilot-23 > 2022.05_1.303 и версия NPS > 2022.08_1.350
-
-
R24:
-
Патч AS: AP.as.24.0.944.ap383064
-
ADP с Xsi-Actions-24, версия CommPilot-24 > 2022.05_1.303 и версия NPS > 2022.08_1.350
-
-
R25:
-
AS RI выпуск Rel_2022.08_1.354
-
ADP с Xsi-Actions-25, CommPilot-25 > 2022.08_1.350 и версия NPS > 2022.08_1.350
-
Настройка набора номера по URI
Включите в BroadWorks возможность переадресации SIP-приглашения (INVITE), сгенерированного с помощью REFER, на URI совещания Webex. Пример. sip:.
Прежде чем начать
-
Данная конфигурация включает только маршрутизацию.
-
Интернет-ориентированный SBC/CUBE Это необходимо для завершения звонка.
- Требуется настройка на сервере приложений (AS) и сетевом сервере (NS).
| 1 |
Настройка сервера приложений (AS). Данная конфигурация позволяет AS обрабатывать вызовы SIP URI и генерировать INVITE после REFER. |
| 2 |
Настройка сетевого сервера (NS). |
| 3 |
Проверьте правильность выполнения теста маршрута: Вы можете ожидать один из следующих результатов:
|
Передовые методы, ограничения и устранение неполадок
Практические рекомендации
Для обеспечения корректной идентификации идентификатора собрания и контекста предприятия в облаке Webex необходимо настроить CUBE таким образом, чтобы он сохранял исходный URL-адрес запроса (R-URI).
Пример конфигурации:
dial-peer voice 1000 voip
description *** Webex Edge Deployment ***
session protocol sipv2
session target dns:
voice-class sip requri-passing
dtmf-relay rtp-nte
codec g711ulaw
no vad Ключевыми функциональными элементами являются:
-
Voice-class sip require-passing: Эта команда обязательна. Это гарантирует сохранение исходного R-URI (содержащего домен предприятия и идентификатор встречи) в исходящем INVITE. Без этого облачная платформа Webex не сможет связать звонок с нужной встречей.
-
Целевые показатели региональных сессий: Целевой объект сессии должен указывать на соответствующий региональный вход в облако Webex. Это необходимо настроить в зависимости от географического региона клиента. Например, регион EMEA:
dns:ecccp.euro.pub.webex.com. Партнеры должны проверить правильность регионального полного доменного имени (FQDN) для своего конкретного кластера развертывания через Центр управления.
В многопользовательских средах крайне важно обеспечить неизменность R-URI. Если CUBE изменит R-URI, вызов не будет перенаправлен на нужную встречу.
Партнеры несут ответственность за то, чтобы их конкретная версия CUBE и логика dial-peer не конфликтовали с этой командой. Всегда следите за тем, чтобы домен предприятия и контекст совещания были корректно сопоставлены в Центре управления в соответствии с входящим трафиком.
Известные ограничения
Вот некоторые известные ограничения:
-
Компания BroadWorks AS не имеет прямого доступа в интернет.
-
SBC/CUBE Настройка по-прежнему необходима.
-
Поддержка эскалации запросов через Desktop REFER находится на стадии проверки.
Устранение неполадок при сбое вызова
Если звонок не удался, выполните следующие действия:
-
Захват логов AS XS.
-
Захват журналов маршрутизации NS.
-
Проверьте подключение SBC к интернету.
-
Передайте журналы в службу технической поддержки Cisco (Cisco TAC).
Экстренный вызов E911
Webex для Cisco BroadWorks поддерживает вызовы экстренных служб E911. Благодаря этой функции экстренные вызовы перенаправляются в пункт приема экстренных вызовов (PSAP), который затем может направить службы экстренной помощи к месту нахождения звонившего. Для использования этой функции необходимо интегрировать Webex для Cisco BroadWorks с поставщиком услуг экстренных вызовов E911.
Для настройки поддержки службы экстренных вызовов E911 воспользуйтесь следующими статьями Webex:
-
Экстренный вызов E911 в Webex для BroadWorks— Используйте эту статью для настройки экстренного вызова E911 в Webex для Cisco BroadWorks с использованием одного из следующих поддерживаемых поставщиков E911:
-
Пропускная способность
-
Интрасм
-
RedSky
-
-
Предупреждение о вызове экстренной помощи— Если у вас есть служба определения местоположения, вы можете настроить окно «Предупреждение об экстренных службах» в приложении Webex таким образом, чтобы оно включало возможность для пользователей обновлять свое местоположение при входе в систему.
Настройка и предоставление доступа клиентам
Пользователи загружают и устанавливают универсальное приложение Webex для настольных компьютеров или мобильных устройств (ссылки для загрузки см. в Платформы приложений Webex). После аутентификации пользователь регистрируется в облаке Webex Cloud for Messaging and Meetings, получает информацию о своем брендинге, обнаруживает информацию о своих сервисах BroadWorks и загружает конфигурацию вызовов с сервера приложений BroadWorks (через DMS на XSP|ADP).
Параметры вызова приложения Webex настраиваются в BroadWorks (как обычно). В Центре управления вы настраиваете фирменную символику, сообщения и параметры встреч для клиентов. Вы не изменяете конфигурационный файл напрямую.
Эти два набора конфигураций могут совпадать, в таком случае конфигурация Webex заменяет конфигурацию BroadWorks.
Добавьте шаблоны конфигурации приложений Webex в сервер приложений BroadWorks.
Приложение Webex настроено с использованием файлов DTAF. Клиенты загружают конфигурационный XML-файл с сервера приложений через службу управления устройствами на XSP|ADP.
Файлы шаблонов R22.0 больше не поддерживаются и удалены из архива DTAF. Шаблоны, ранее помеченные как R23.0, переименованы в R24.0, поскольку BroadWorks R24.0 — это самая старая версия, которая в настоящее время поддерживается. Эти шаблоны для версии R24.0 предназначены для использования на всех поддерживаемых версиях сервера приложений, включая R24.0, R25.0 и R26.0.
| 1 |
Загрузите ZIP-архивы нужного приложения Webex (для настольных компьютеров, мобильных устройств или планшетов) с сайта Загрузка программного обеспечения. Подробную информацию о типе профиля устройства и имени пакета см. в разделе Профили устройств в разделе Подготовка среды. | ||||||||||
| 2 |
Убедитесь, что у вас установлены правильные наборы тегов в . | ||||||||||
| 3 |
Импорт и обновление файлов DTAF. Пакет DTAF, загруженный с сайта Cisco Software Download, представляет собой архив контейнера. Для доступа к необходимым для импорта в сервер приложений BroadWorks файлам | ||||||||||
| 4 |
Настройте профили устройств для каждого клиента, которому вы выполняете инициализацию. | ||||||||||
| 5 |
Щелкните Файлы и аутентификация, а затем выберите операцию обновления всех системных файлов
|
Настройка фирменного стиля для приложения Webex
-
Настройки для партнеров — Администраторы партнеров могут применять расширенные настройки фирменного стиля, которые распространяются на организацию-партнера. and/or клиенты, которыми управляет партнер. См. Настройка расширенных параметров брендинга.
-
Настройки клиента — Если партнер разрешает клиентам применять собственные настройки фирменной символики, администраторы клиентов могут следовать процедурам, описанным в Добавление фирменной символики вашей компании в Webex.
Портал активации пользователей использует тот же логотип, который вы добавляете для брендинга клиента.
Настройка URL-адресов для сообщений о проблемах и справки.
Для настройки этих параметров администраторы могут следовать процедуре «Добавление URL-адресов сайтов обратной связи и справки», которую можно найти в обеих предыдущих статьях о брендинге.
Настройка тестовой организации в Webex для Cisco BroadWorks
Прежде чем начать
Непрерывное обеспечение
Перед выполнением этой задачи необходимо настроить все службы XSP|ADP и партнерскую организацию в Control Hub.
| 1 |
Назначение службы в BroadWorks. |
| 2 |
Проверка клиентской организации и пользователей в Control Hub. |
Тестирование пользователей
| 1 |
Скачайте приложение Webex на двух разных машинах. |
| 2 |
Войдите в качестве тестовых пользователей на двух машинах. |
| 3 |
Осуществите тестовые вызовы. |
Обеспечение клиентских организаций
В текущей модели мы автоматически предоставляем обеспечение клиентской организации при регистрации первого пользователя любым из способов, описанных в этом документе. Обеспечение происходит только один раз для каждого клиента.
Обеспечение пользователей
Возможные способы обеспечения пользователей:
-
Используйте API для создания учетных записей Webex
-
Назначьте интегрированную службу IM&P (непрерывное обеспечение) с доверенными адресами электронной почты для создания учетных записей Webex
-
Назначьте интегрированную службу IM&P (непрерывное обеспечение) без доверенных адресов электронной почты. Пользователи предоставляют и подтвердят адреса электронной почты для создания учетных записей Webex
-
Разрешить пользователям самостоятельно выполнять активацию (вы отправляете им ссылку, они создают учетные записи Webex).
Открытые API обеспечения
Webex предоставляет общедоступные API, с помощью которых поставщики услуг могут интегрировать подготовку подписчиков Webex для Cisco BroadWorks в существующие процессы подготовки. Спецификация этих API доступна по адресу developer.webex.com. При необходимости разработки с использованием этих API обратитесь к представителю Cisco для получения Webex для Cisco BroadWorks.
Оптовым покупателям эти API будут отклонены.
Непрерывное обеспечение
В BroadWorks можно обеспечивать пользователей с параметром Включить интегрированную службу IM&P. Это действие приводит к совершению API-вызова адаптером подготовки BroadWorks для подготовки пользователя в Webex. Наш АPI обеспечения имеет обратную совместимость с UC-One SaaS API. BroadWorks AS не требует изменения кода, а только изменения конфигурации конечной точки API для адаптера обеспечения.
Подготовка подписчика в Webex может занять значительное время (несколько минут для первоначального пользователя предприятия). Webex выполняет подготовку в фоновом режиме. Таким образом, успешное непрерывное обеспечение означает, что обеспечение запущено. Это не означает завершение работы.
Чтобы убедиться, что пользователи и клиентская организация полностью подготовлены в Webex, необходимо войти в центр партнера и просмотреть список клиентов.
Пользователи BroadWorks транкинга могут использовать Webex для BroadWorks через функцию совместного вызова (SCA). Пользователю, использующему транкинг, необходимо будет назначить службу аутентификации. Как описано в разделе 8 руководства по решениям BroadWorks Trunking Solution Guide, это позволяет отделить аутентификацию для входа в Webex через SCA от общей аутентификации через транк. Webex for BroadWorks нельзя настроить для пользователей, использующих функцию "Список маршрутов" или "Прямой маршрут", для организации транкинга.
Расположение шаблонов перенесено из раздела "BroadWorks Calling" в настройках организации в раздел "Список клиентов" и теперь называется "Шаблон адаптации".
Самостоятельная активация пользователя
Для обеспечения пользователей BroadWorks в Webex без назначения интегрированной службы IM&P:
-
Войдите в Partner Hub и найдите страницу Список клиентов.
-
Щелкните Просмотр шаблонов.
-
Выберите шаблон процедуры адаптации, который вы хотите применить к этому пользователю.
Помните, что каждый шаблон связан с кластером и вашей партнерской организацией. Если пользователь не находится в системе BroadWorks, связанной с этим шаблоном, он не сможет самостоятельно активировать ссылку.
-
Скопируйте ссылку обеспечения и отправьте ее пользователю.
Также можно включить ссылку для скачивания программного обеспечения и напомнить пользователю о необходимости предоставить и подтвердить адрес электронной почты для активации учетной записи Webex.
-
Вы можете следить за состоянием активации пользователя в выбранном шаблоне.
Чтобы получить более подробную информацию, см. Обеспечение пользователей и процессы активации.
Подготовка с использованием ненадежных адресов электронной почты
В центре партнера в представлении "Состояние пользователей" предусмотрен набор элементов управления, с помощью которого администраторы поставщика услуг Webex для Cisco BroadWorks могут проверить состояние пользователей и устранить ошибки подготовки при использовании ненадежных адресов электронной почты. Дополнительную информацию см. в статье Проверка подготовки пользователей с использованием ненадежных адресов электронной почты.
Перемещение пользователей Webex в Webex для Cisco BroadWorks
Для переноса существующих пользователей Webex на Webex для Cisco BroadWorks обратитесь к следующей таблице, чтобы определить, какую процедуру следует выполнить.
|
Существующий пользователь Webex принадлежит к… |
Для перемещения пользователя выполните следующие действия. |
|---|---|
|
Регистрация в потребительской организации или самостоятельная регистрация (например, бесплатный аккаунт, пробный аккаунт) |
Если организация Webex for BroadWorks не существует (пользователи не созданы):
Если организация Webex for BroadWorks существует (и хотя бы один пользователь авторизован):
|
|
Клиентская организация |
|
Перемещение пользователя (с его согласия) в Webex для Cisco BroadWorks
Данная процедура используется для переноса существующего пользователя Webex, работающего в потребительской организации или имеющего учетную запись, зарегистрированную самостоятельно (бесплатная или пробная учетная запись), в Webex для Cisco BroadWorks. Обратите внимание, что организация Webex for Cisco BroadWorks должна существовать (и должен быть создан первый пользователь). В этом случае для перемещения пользователей можно использовать один из следующих вариантов:
-
Перемещение пользователя (с использованием доверенных адресов электронной почты) — используется механизм предоставления доступа с помощью доверенных адресов электронной почты.
-
Перемещение пользователя (с ненадежным адресом электронной почты) — используется механизм предоставления доступа к ненадежным адресам электронной почты.
-
Самостоятельная активация
Если организация Webex for Cisco BroadWorks еще не создана (пользователи не добавлены), выполните стандартные процедуры добавления пользователей ( Добавление пользователей), чтобы создать организацию и добавить первого пользователя в качестве администратора. После того, как первый пользователь будет добавлен в организацию, для перемещения последующих пользователей используйте описанные в данной процедуре методы, основанные на получении согласия.
Перемещение пользователя (с доверенным адресом электронной почты)
Если в шаблоне адаптации используются доверенные адреса электронной почты, администратор партнера может перемещать последующих пользователей с помощью следующего процесса:
-
Администратор добавляет пользователя.
-
Происходит перенаправление пользователя на мост обеспечения BroadWorks.
-
В результате поиска по CI определяется, что у этого пользователя есть другая учетная запись Webex с этим адресом электронной почты.
-
Пользователю отправляется автоматизированное электронное сообщение.
-
-
Пользователь открывает электронное сообщение и щелкает кнопку Активировать учетную запись. Происходит перенаправление пользователя на портал клиентов Webex.
-
Пользователь выполняет вход в Webex.
-
Пользователь щелкает кнопку Удалить для удаления старой учетной записи Webex.
-
Старая учетная запись Webex будет удалена.
-
Осуществляется подготовка пользователя в Webex для Cisco BroadWorks с использованием того же адреса электронной почты.
-
Происходит перенаправление пользователя на страницу скачиваний.
-
Перемещение пользователя (с ненадежным адресом электронной почты)
Если в шаблоне адаптации используются недоверенные адреса электронной почты, адрес электронной почты пользователя должен быть предварительно проверен. Перемещение последующих пользователей администратор может выполнить с помощью этого процесса.
-
Администратор добавляет пользователя.
-
Происходит автоматическое перенаправление пользователя на мост обеспечения BroadWorks.
-
Пользователю отправляется текст со ссылкой для активации.
-
-
Пользователь переходит по ссылке для активации и вводит свой адрес электронной почты.
-
В результате поиска по CI определяется, что у этого пользователя есть другая учетная запись Webex с этим адресом электронной почты.
-
Пользователю отправляется автоматизированное электронное сообщение.
-
-
Пользователь открывает электронное сообщение и переходит по ссылке Присоединиться сейчас.
-
Адрес электронной почты считается проверенным.
-
Происходит перенаправление пользователя для входа на портал клиентов Webex.
-
-
Пользователь выполняет вход в Webex.
-
Пользователь должен щелкнуть кнопку Удалить для удаления старой учетной записи Webex.
-
Старая учетная запись Webex будет удалена.
-
Осуществляется подготовка пользователя в Webex для Cisco BroadWorks с использованием того же адреса электронной почты.
-
Происходит перенаправление пользователя на страницу скачиваний.
-
Процесс самостоятельной активации
Если у пользователя есть существующая учетная запись BroadWorks, для перемещения учетной записи можно использовать процесс самостоятельной активации.
-
Пользователь входит в систему на странице портала доступа пользователя с помощью учетных данных BroadWorks.
-
Пользователь вводит свой адрес электронной почты.
-
Происходит перенаправление пользователя на мост обеспечения BroadWorks.
-
Пользователю отправляется автоматизированное электронное сообщение на его адрес электронной почты.
-
-
Пользователь открывает электронное сообщение и переходит по ссылке Присоединиться сейчас. Происходит проверка адреса электронной почты.
-
Поиск по CI обнаруживает, что у пользователя уже есть учетная запись Webex. Прежде чем продолжить, пользователь должен удалить старую учетную запись.
-
Происходит перенаправление пользователя для входа в Webex.
-
-
Пользователь выполняет вход на портал клиентов.
-
Пользователь щелкает кнопку Удалить учетную запись.
-
Старая учетная запись Webex будет удалена.
-
Для пользователя будет подготовлена новая учетная запись Webex для Cisco BroadWorks с тем же адресом электронной почты.
-
Подключите Webex for BroadWorks к существующей организации.
Если вы являетесь администратором партнерской программы и добавляете сервисы Webex for BroadWorks в существующую клиентскую организацию Webex, которая еще не связана с управляемым партнером предприятием BroadWorks, администратор клиентской организации ДОЛЖЕН одобрить административный доступ для успешного выполнения запроса на предоставление доступа.
Одобрение администратора организации необходимо, если выполняется хотя бы одно из следующих условий:
-
В существующей организации-заказчике 100 и более пользователей.
-
Организация имеет подтвержденный домен электронной почты.
-
Домен организации заявлен
Если ни один из вышеперечисленных критериев не выполняется, может произойти автоматическое подключение.
В сценарии автоматического добавления подписки Webex for BroadWorks к существующей организации клиента без какого-либо уведомления существующего администратора организации или конечного пользователя. В большинстве случаев вашей партнерской организации будут предоставлены права администратора по обеспечению доступности. Однако, если у организации-заказчика нет лицензий или есть только suspended/canceled После получения лицензий вы получите права полного администратора.
При наличии доступа администратора по настройке у вас будет ограниченный доступ к Control Hub только для пользователей существующей организации. Рекомендуется связаться с администратором клиента и запросить полный административный доступ к организации.
Администраторы-партнеры могут выполнить следующую процедуру, чтобы добавить службы вызовов BroadWorks в существующую организацию Webex.
Убедитесь, что Разрешить отправку приглашений администратора по электронной почте при подключении к существующим организациям (переключатель включен по умолчанию).
| 1 |
Администратор партнера подготавливает Webex для Cisco BroadWorks для клиента. Для получения помощи см. Организациям-клиентам. Произойдет следующее.
Предположим, администратор клиента не получил электронное письмо. В этом случае администратор клиента может вручную добавить администратора партнера (указанного в шаблоне) в качестве внешнего администратора организации клиента из Центра управления. Затем повторите попытку предоставления доступа пользователю, что запустит процесс предоставления доступа к Webex для Cisco BroadWorks. |
| 2 |
Имея полный доступ администратора, администратор партнера может завершить процесс предоставления доступа клиенту. Вам потребуется повторно выполнить настройку учетной записи клиента, начиная с шага 1, описанного выше. Однако теперь, будучи внешним администратором с полными правами, вы не должны наблюдать ошибку 2017 года. После завершения предоставления услуг связи существующая клиентская организация будет отображаться как клиент в разделе «Партнерская организация Webex for BroadWorks». Название прикрепленной организации не изменится на корпоративное название BroadWorks. Название прикрепленной организации останется таким же, каким оно было до процесса прикрепления. |
Условия прикрепления к организации
-
Адрес электронной почты первого зарегистрированного подписчика BroadWorks должен совпадать с адресом электронной почты существующего пользователя в целевой клиентской организации. В противном случае будет создана новая клиентская организация.
-
Первый пользователь из существующей организации, которому предоставлен доступ к Webex for BroadWorks, не имеет прав администратора. Настройки и права доступа из существующей организации сохраняются.
-
Существующие параметры аутентификации организации имеют приоритет над настройками, заданными в шаблоне подготовки Webex for BroadWorks. В результате, способ входа в систему для существующих пользователей останется без изменений.
-
Однако, если в существующей организации клиента включена базовая настройка фирменной символики, после подключения будут применяться расширенные настройки фирменной символики партнера. Если клиент хочет, чтобы основной фирменный стиль остался неизменным, партнер должен настроить организацию клиента таким образом, чтобы она могла переопределять фирменный стиль в расширенных настройках фирменного стиля.
-
-
Название существующей организации останется неизменным.
-
В настройках существующей организации параметр блокировки электронных писем остается без изменений. Это может затронуть новых пользователей. В зависимости от настроек флага, новые пользователи могут получить или не получить электронное письмо с кодом, который необходимо ввести для завершения активации.
-
Ограниченный режим администрирования (устанавливаемый с помощью переключателя «Ограничено партнерским режимом») отключен для подключенной организации.
-
Перед добавлением новых пользователей в организацию Webex for Cisco BroadWorks обязательно завершите процесс подключения к организации (перемещение существующих пользователей и обновление идентификатора организации).
-
Предприятие BroadWorks может быть связано только с одной организацией Webex. Нельзя объединять подписчиков из одной организации BroadWorks в отдельные организации Webex.
Добавление внешнего администратора
Пошаговые инструкции для администраторов клиентской организации по добавлению партнерского администратора в качестве внешнего администратора см. в статье «Утверждение запроса внешнего администратора » на help.webex.com.
Администратор клиента должен предоставить внешнему администратору полные права и привилегии администратора.
Адрес электронной почты, который администратор организации клиента добавляет в качестве внешнего администратора, должен совпадать с адресом электронной почты администратора партнера, указанным в шаблоне "Ввод в систему" на портале Partner Hub.
После добавления адреса электронной почты из шаблона "Ввод в должность" в Partner Hub в качестве полноправного администратора, всех дополнительных администраторов-партнеров также необходимо будет добавить в качестве внешних администраторов с правами полноправного администратора.
Отключите Webex для BroadWorks от существующей организации.
Выполните следующие шаги, чтобы отсоединить Webex for BroadWorks от существующей организации Webex. Например, если вы случайно подключили Webex for BroadWorks к существующей организации и хотите удалить это подключение.
В стандартном режиме работы при отсоединении Webex for BroadWorks от существующей организации Webex (только в стандартном режиме) будут удалены все связанные данные подписчика и деактивирована подписка клиента на Webex for BroadWorks. Кроме того, вы потеряете доступ к клиентской организации, если это единственная связанная подписка. В гибридном режиме подписки клиентов не изменяются.
-
Если у вас нет доступа к настройкам клиента в Control Hub, попросите администратора клиента предоставить вам доступ внешнего администратора, выполнив следующие действия: Утвердить запрос внешнего администратора.
-
Удалите все рабочие пространства Webex for BroadWorks из организации. Используйте API для удаления рабочей области BroadWorks.
-
Удалите всех подписчиков Webex for BroadWorks из организации. Используйте API для удаления подписчика BroadWorks.
-
Удалите ожидающих подтверждения пользователей Webex for BroadWorks из организации. Например, если пользователи были зарегистрированы через недоверенный канал электронной почты, и действительные адреса электронной почты еще не были введены, пользователи остаются в состоянии ожидания. Для удаления пользователей выполните следующие действия: Проверка предоставления доступа пользователям с использованием недоверенных адресов электронной почты
-
Удалите конфигурацию BroadWorks Calling для этого клиента. Откройте экземпляр Control Hub клиента, нажмите Hybrid, в разделе BroadWorks Calling удалите все конфигурации.
После завершения отсоединения, если вы хотите подключить Webex for BroadWorks к клиенту, следуйте процедурам инициализации, чтобы подключиться к существующему клиенту.
Альтернативный способ удаления подписчиков, если вы не хотите использовать API Удаление подписчика BroadWorks — это зайти в BroadWorks CommPilot и удалить Интегрированное мгновенное сообщение & P сервис для затронутых пользователей.
Управление пользователями и организациями
Для управления пользователями в Webex для Cisco BroadWorks обратите внимание на то, что пользователь существует как в BroadWorks, так и в Webex. Атрибуты вызовов и идентификатор пользователя BroadWorks хранятся в BroadWorks. Отдельный идентификатор электронной почты пользователя и его лицензии на функции Webex хранятся в Webex.
Проверка подготовки пользователей с ненадежными адресами электронной почты
Если подготовка пользователей Webex для BroadWorks осуществляется посредством сквозной подготовки с использованием ненадежных адресов электронной почты, пользователи должны самостоятельно выполнить подготовку, указав свой адрес электронной почты на портале активации пользователей. При возникновении ошибки пользователь может воспользоваться параметром Повторить попытку, который доступен на портале, и предпринять еще одну попытку. Если у пользователя повторно возникает ошибка, администратор может выполнить приведенные ниже действия в центре партнера, чтобы проверить состояние, и добавить пользователя, удалить его или применить изменения конфигурации.
| 1 |
Войдите в Partner Hub и найдите страницу Список клиентов. |
| 2 |
Щелкните Просмотр шаблонов. Выберите подходящий шаблон адаптации, который вы хотите применить к этому пользователю. |
| 3 |
Поверьте настройку указанных ниже параметров в разделе Проверка пользователей для обеспечения надлежащей настройки сквозной подготовки с использованием ненадежных адресов электронной почты.
|
| 4 |
Когда подготовка пользователя будет завершена, в разделе Проверка пользователей щелкните Показать состояние пользователей, чтобы проверить состояние подготовки. В представлении Состояние пользователей отображается список пользователей и подробные сведения, такие как идентификатор BroadWorks и выбранный тип пакета, а также текущее состояние, информирующее о том, подготовлен ли пользователь или указано требование рассмотрения.
|
| 5 |
В отношении пользователей с ошибками или требованиями рассмотрения щелкните три точки справа и выберите один из указанных ниже параметров администрирования.
|
Дополнительные параметры просмотра
При просмотре списка пользователей доступны приведенные ниже дополнительные параметры.
-
Экспорт— Нажмите эту кнопку, если хотите экспортировать список пользователей в CSV-файл.
-
Исключить пользователей, которым предоставлен доступ— Включите этот переключатель, если хотите отображать только пользователей с незавершенными задачами или ошибками.
Изменение идентификатора или адреса электронной почты пользователя
Изменения идентификатора и адреса электронной почты пользователя
Идентификатор адреса электронной почты и альтернативный идентификатор являются атрибутами пользователя BroadWorks, которые используются в Webex для Cisco BroadWorks. Идентификатор пользователя BroadWorks по-прежнему является основным идентификатором пользователя в BroadWorks. В таблице ниже описаны назначения этих различных атрибутов и порядок действий при необходимости их изменения.
| Атрибут в BroadWorks | Соответствующий атрибут в Webex | Цель | Примечания |
| Идентификатор пользователя BroadWorks | Нет | Основной идентификатор | Изменить этот идентификатор и при этом сохранить связь пользователя с той же учетной записью в Webex невозможно. Если данные пользователя неверны, вы можете удалить его и создать заново. |
| Идентификатор адреса электронной почты | Идентификатор пользователя |
Обязательно для непрерывного обеспечения (создание идентификатора пользователя Webex), когда вы утверждаете, что доверяете адресу электронной почты В BroadWorks это не требуется, если вы не утверждаете, что можете доверять электронным письмам. Не требуется в BroadWorks, если абоненты могут самостоятельно выполнять активацию |
В обоих местах существует ручная процедура для изменения этого параметра, если пользователю был предоставлен неверный адрес электронной почты:
Не изменяйте идентификатор пользователя BroadWorks. Это не поддерживается. |
| Alternate ID | Нет | Включает аутентификацию пользователя, по электронной почте и паролю, на основании идентификатора пользователя BroadWorks | Он должен совпадать с адресом электронной почты. Если невозможно указать адрес электронной почты в атрибуте «Альтернативный идентификатор», пользователям придётся вводить свой идентификатор пользователя BroadWorks при аутентификации. |
Изменение пакета пользователей в Partner Hub
| 1 |
Войдите в Partner Hub и щелкните Клиенты. |
| 2 |
Найдите и выберите клиентскую организацию, в которой зарегистрирован пользователь. Страница обзора организации откроется на панели в правой части экрана. |
| 3 |
Выберите Просмотр данных клиента. Клиентская организация откроется в Control Hub, на странице «Обзор».
|
| 4 |
Щелкните Пользователи, затем найдите и выберите соответствующих пользователей. |
| 5 |
В разделе Службы пользователя щелкните Пакеты Webex для BroadWorks (Подписки). Откроется панель пакетов пользователя, на которой можно узнать, какой из пакетов в данный момент назначен пользователю. |
| 6 |
На вкладке Профиль найдите раздел Пакет и нажмите стрелку (>) для расширения обзора. |
| 7 |
Выберите пакет услуг, который вы хотите предоставить этому пользователю (Базовый, Стандартный, Премиум или Софтфон) и нажмите Сохранить. В Control Hub отобразится сообщение о том, что пользователь обновляется. |
| 8 |
Можно закрыть сведения о пользователе и вкладку Control Hub. |
Пакеты «Стандартный» и «Премиум» используют отдельные веб-сайты совещаний, связанные с каждым пакетом. При переходе подписчика с правами администратора из одного из этих двух пакетов в другой пакет он будет видеть два веб-сайта совещаний в Control Hub. Возможности проведения совещаний и веб-сайт совещаний абонента соответствуют его текущему пакету. Администратор может и дальше пользоваться веб-сайтом для совещаний предыдущего пакета и любым ранее созданным контентом на этом веб-сайте, например записями.
Обновление новых настроек PMR в результате изменения пакета может занять от двух до трех часов.
Удаление пользователей
Существует несколько методов, с помощью которых администраторы могут удалить пользователя из Webex для Cisco BroadWorks.
Если у пользователя, которого вы собираетесь удалить, есть права администратора, назначьте нового администратора до удаления пользователя. В случае удаления последнего администратора автоматическая передача роли администратора не происходит.
API Webex для Cisco BroadWorks
Администраторы партнера могут удалять пользователей с помощью API Webex для Cisco BroadWorks.
-
Запустите запрос API Удалить подписчика BroadWorks в https://developer.webex.com/docs/api/v1/broadworks-subscribers/remove-a-broadworks-subscriber. Этот запрос удаляет подписку Webex для Cisco BroadWorks. Пользователям Webex для Cisco BroadWorks больше не будет выставляться счет. Они будут считаться бесплатными пользователями Webex.
-
Чтобы полностью удалить пользователя, запустите запрос API Удалить человека в https://developer.webex.com/docs/api/v1/people/delete-a-person.
Непрерывное обеспечение
Администраторы-партнеры могут использовать непрерывное обеспечение для удаления пользователей.
-
На сервере BroadWorks удалите для пользователя встроенную службу IM+P. Можно отключить службу для пользователя в BroadWorks на странице Пользователь – интегрированная служба IM&P. Подробное описание процедуры см. в разделе "Настройка интегрированной службы IM&P" Руководства по администрированию веб-интерфейса приложения серверной группы Cisco BroadWork, часть 2.
После отключения службы сквозная инициализация удаляет подписку Webex для Cisco BroadWorks у пользователя. Пользователям Webex для Cisco BroadWorks больше не будет выставляться счет. Они будут считаться бесплатными пользователями Webex.
-
В Control Hub найдите и выберите пользователя.
- Перейдите к пункту Действия и выберите Удалить пользователя.
Control Hub (администраторы клиента)
Администраторы клиента могут использовать Control Hub для удаления пользователей из своей организации. Подробности см. в разделе Удаление пользователя из организации в Webex Control Hub по ссылке https://help.webex.com/0qse04/.
Удалить организацию
| 1 |
Используйте API-интерфейсы пользователей, чтобы удалить всех пользователей из организации: API Удаление подписчика BroadWorks удаляет права доступа к Webex для Cisco BroadWorks у пользователя, но не удаляет самого пользователя. |
| 2 |
Если синхронизация каталогов включена, отключите её. Это можно сделать через Partner Hub или через общедоступный API. Чтобы отключить синхронизацию каталогов через Partner Hub: Чтобы отключить синхронизацию каталогов через API, используйте API Обновить синхронизацию каталогов для BroadWorks Enterprise и отключите параметр enableDirSync. Все пользователи, связанные с BroadWorks Directory Sync для этой организации, будут удалены. Обратите внимание, что удаление пользователей (любым из способов) может занять некоторое время в зависимости от количества пользователей. |
| 3 |
После удаления всех пользователей используйте API Удаление организации для удаления организации. |
Отмена подписки через Центр управления
Поскольку API является закрытым, клиенты не будут иметь к нему доступа. Вместо этого, следующие шаги показывают, как клиенты могут самостоятельно отменить свою подписку через Control Hub:
-
Администратор партнерской программы может перейти на страницу «Гибридные услуги» в Центре управления клиента.
-
Найдите карточку "BroadWorks Calling".
-
После того, как все пользователи Webex for BroadWorks будут отключены от системы данного клиента, партнер должен увидеть кнопку «Очистить конфигурацию» (т.е. удалить их запись customer_config в BPB).
Управление релизами
С помощью элементов управления выпусками в Partner Hub поставщики услуг Cisco BroadWorks могут легко управлять выпусками, предоставляя им возможность управлять процессом выпуска, с помощью которого пользователи будут выполнять модернизацию приложений Webex до последней версии.
По умолчанию приложение Webex использует автоматические обновления (ежемесячные обновления, контролируемые Cisco). Однако благодаря этой функции администраторы партнеров могут:
-
Настройте индивидуальные графики выпуска с отсрочками по сравнению со стандартным графиком выпуска Cisco.
-
Настройте единый график выпуска и распространите его на все клиентские организации, которыми они управляют.
-
Назначайте разные графики выпуска релизов различным клиентским организациям.
Для получения дополнительной информации об управлении релизами, включая информацию о том, как настраивать и применять индивидуальные графики релизов, см. статью Webex Настройки управления релизами.
Перенастройка системы
Вы можете перенастроить систему следующим образом.
-
Добавление кластера BroadWorks в центре партнера
-
Редактирование или удаление кластера BroadWorks в Partner Hub
-
Добавьте шаблон для адаптации новых партнеров в Partner Hub.
-
Редактировать или удалять шаблон процесса адаптации в Partner Hub
Редактирование или удаление кластера BroadWorks в Partner Hub.
Редактировать или удалять кластер BroadWorks в Partner Hub.
| 1 |
Войдите в Partner Hub. |
| 2 |
Щелкните Службы. |
| 3 |
На карточке BroadWorks Calling нажмите View Broadworks Calling. |
| 4 |
Щелкните Просмотр кластеров. |
| 5 |
Щелкните кластер, который необходимо отредактировать или удалить. |
| 6 |
Предусмотрены такие варианты:
Список кластеров обновляется по мере внесения изменений.
|
Редактировать или удалять шаблон процесса адаптации в Partner Hub
В партнерском центре вы можете редактировать или удалять шаблоны для адаптации новых сотрудников.
| 1 |
Войдите в Partner Hub. | |||||||||
| 2 |
Щелкните Службы. | |||||||||
| 3 |
На карточке BroadWorks Calling нажмите View Broadworks Calling. | |||||||||
| 4 |
Щелкните по шаблону, который необходимо отредактировать или удалить. | |||||||||
| 5 |
Доступны следующие варианты:
Список кластеров обновляется по мере внесения изменений.
|
Webex Assistant
Webex Assistant для Meetings – это интеллектуальный интерактивный помощник для совещаний, который позволяет реализовать возможности совершения действий и выполнения поиска, а также обеспечивает более высокую производительность совещаний. Во время совещания или event-совещания вы можете попросить Webex Assistant проследить за выполнением поручений, зафиксировать важные решения и выделить ключевые моменты.
Webex Assistant for Meetings доступен бесплатно для конференц-залов и персональных переговорных комнат в рамках пакетов Premium и Standard. Поддержка включает как новые, так и существующие веб-сайты.
Включите Webex Assistant для совещаний.
Функция Webex Assistant по умолчанию включена для клиентов Broadworks как со стандартным, так и с премиум-пакетом.
Администраторы партнеров и администраторы клиентских организаций могут отключить эту функцию для клиентских организаций через Центр управления.
Ограничения
Для Webex для Cisco BroadWorks существуют следующие ограничения:
-
Поддержка предоставляется только для конференц-залов, входящих в пакеты Premium и Standard, а также для персональных переговорных комнат.
-
Поддержка транскрипции субтитров доступна только на английском, испанском, французском и немецком языках.
-
Обмен контентом по электронной почте доступен только пользователям внутри вашей организации.
-
Содержимое совещания недоступно пользователям за пределами вашей организации. Содержимое совещаний также недоступно при совместном использовании пользователями разных пакетов программного обеспечения в рамках одной организации.
-
В пакете Premium расшифровка записей после совещания доступна независимо от того, включен или выключен Webex Assistant. Однако, если выбран режим локальной записи, стенограммы или основные моменты после совещания не сохраняются.
-
В стандартном пакете функция записи совещаний в облако недоступна, поэтому расшифровка записей после совещания невозможна независимо от того, включен или выключен Webex Assistant. Однако, если выбрана локальная запись, то даже в этом случае стенограммы или основные моменты совещания не сохраняются.
Дополнительная информация о Webex Assistant
Для получения информации о том, как использовать эту функцию, см. Использование Webex Assistant в Webex Meetings and Events.
Отключение вызовов Webex
Бесплатные звонки через Webex включены по умолчанию, позволяя пользователям совершать бесплатные звонки на любое устройство, поддерживающее Webex. Однако, если вы хотите, чтобы все звонки осуществлялись через инфраструктуру BroadWorks, вы можете отключить звонки Webex в шаблоне процесса адаптации, что отключит эту опцию для клиентских организаций, использующих этот шаблон.
Поддержка функций
При отключении функции Webex Calling для пользователей Cisco BroadWorks действуют следующие условия:
-
Пользователи больше не видят Вызов через Webex в качестве выбираемого варианта вызова в приложении Webex.
-
Пользователи Cisco BroadWorks не могут совершать или принимать бесплатные звонки Webex на абонентов, не использующих Webex. Сюда входят звонки, инициированные из командного пространства Webex, истории звонков, контактов, а также при вводе URI или адреса электронной почты другого пользователя в строку поиска.
-
Функция демонстрации экрана работает в рамках звонка BroadWorks.
-
Совещания Webex и отображение статуса присутствия по телефону продолжают работать, даже если звонки Webex отключены.
Отключить звонки Webex (новый шаблон для адаптации новых сотрудников)
При настройке нового шаблона для адаптации новых сотрудников вы можете указать, включены или выключены звонки Webex, установив или сняв флажок Отключить бесплатные звонки Cisco Webex в мастере Добавить новый шаблон. Этот параметр будет применяться к пользователям в клиентских организациях, которые вы назначите этому шаблону.
Подробную информацию о настройке нового шаблона адаптации см. в разделе Настройка партнерской организации в Partner Hub.
Отключить звонки Webex (в существующем шаблоне для адаптации новых сотрудников)
Выполните следующие действия, чтобы отключить звонки Webex в существующем шаблоне процесса адаптации. Это отключит данную функцию для всех новых пользователей в клиентских организациях, использующих этот шаблон.
-
Войдите в Partner Hub по адресу admin.webex.com.
-
Выберите Настройки.
-
Нажмите Просмотреть шаблон и выберите соответствующий шаблон адаптации.
-
Нажмите Отключить бесплатные звонки Cisco Webex.
-
Щелкните Сохранить.
Отключить звонки Webex (для существующих пользователей)
Отключение этой функции в шаблоне адаптации изменяет настройку только для новых пользователей, назначенных этому шаблону. Чтобы отключить звонки Webex для существующего пользователя, вы можете выполнить одну из описанных ниже процедур для обновления данных пользователя.
Убедитесь, что вы уже выполнили одну из описанных выше процедур по отключению звонков Webex в шаблоне адаптации, к которому привязан пользователь. В противном случае, любая из описанных ниже процедур перенастроит пользователя с включенной функцией Webex Calls.
Если вы используете сквозное выделение ресурсов, вы можете сделать следующее:
-
Откройте CommPilot и перейдите к пользовательским настройкам.
-
Удалите Интегрированный IM+P сервис от пользователя и нажмите ОК.
-
Добавить Интегрированный IM+P сервис для пользователя и нажмите ОК.
В противном случае, вы можете использовать API для обновления данных пользователя.
-
Используйте API удаления подписчика BroadWorks для удаления пользователя.
-
Используйте API для создания подписчика BroadWorks для добавления пользователя.
Отключите видеосвязь или демонстрацию экрана во время звонков.
Администраторы партнеров могут использовать конфигурационные теги для отключения видеозвонков. and/or Демонстрация экрана во время звонка из приложения Webex (по умолчанию оба типа мультимедиа включены для звонков).
Полную информацию о конфигурации и параметрах см. в разделах Отключить видеозвонки и Отключить демонстрацию экрана в Руководстве по настройке Webex для Cisco BroadWorks.
Что касается видеосвязи, вы также можете настроить, будет ли входящий вызов по умолчанию включать только видео или только аудио.
Оживлённое поле ламп / Уведомление о принятии вызова
Оживлённое поле ламп (BLF) / Уведомление о перехвате вызова использует функции BLF и перехвата направленного вызова. Пользователь BLF получает звуковое и визуальное уведомление в приложении Webex, когда пользователь из списка, отслеживаемого BLF, получает входящий вызов. Пользователь BLF может проигнорировать или принять вызов контролируемого пользователя.
БЛФ / Уведомление о перехвате вызова помогает в ситуациях, когда пользователю необходимо ответить на звонки других членов команды, которые могут работать в другом месте.
Пользователи также могут просмотреть список отслеживаемых BLF-устройств в разделе «Список наблюдения» окна многоканального вызова (только для Windows, Mac не поддерживается), чтобы увидеть присутствие членов своей команды Webex и тех, кто не использует Webex. Для получения помощи по включению многоканального вызова см.: Многоканальное окно вызовов
Участники Webex будут иметь полноценный доступ к Webex. Участники, не использующие Webex, должны быть синхронизированы с Webex через каталог, и у них будут только состояния «неизвестно» и «в разговоре» (состояние звонка активирует диалоговое окно ответа на звонок).
Ограничения присутствия для пользователей, не использующих Webex:
-
Функция отображения статуса присутствия не поддерживается для пользователей, не входящих в CI Broadworks, даже если они находятся в списке BLF.
-
Пользователи CI без облачного доступа Webex или с учетными записями типа машины (рабочими пространствами) отображаются только как "входящий в звонок" и "неизвестный". Статус "активный", "звонок" и т.д. отсутствует.
-
Пользователи, не использующие Webex и находящиеся в списке наблюдения BLF, которые начали звонок до запуска клиента Webex или во время его отключения, будут отображаться со статусом «неизвестный».
-
При потере соединения все состояния во время звонка, кроме Webex, будут сброшены до значения «неизвестно» после повторного подключения.
-
Если пользователь BLF, не использующий Webex, находится в режиме ожидания вызова, он по-прежнему будет отображаться как "участвующий в вызове".
Требования
Убедитесь, что следующие исправления применены к BroadWorks. Устанавливайте только те исправления, которые подходят для вашей версии:
Для R22:
-
AP.platform.22.0.1123.ap382053
-
AP.as.22.0.1123.ap382053
-
AP.as.22.0.1123.ap382362
-
AP.xsp.22.0.1123.ap382053
-
AP.xsp.22.0.1123.ap382362
-
AP.as.22.0.1123.ap383459
-
AP.as.22.0.1123.ap383520
Для R23:
-
AP.platform.23.0.1075.ap382053
-
AP.as.23.0.1075.ap382053
-
AP.as.23.0.1075.ap382362
-
AP.as.23.0.1075.ap383459
-
AP.as.23.0.1075.ap383520
-
Если вы используете XSP|ADP:
-
AP.xsp.23.0.1075.ap382053
-
AP.xsp.23.0.1075.ap382362
-
-
Если вы используете ADP:
-
Xsi-Actions-23_2022.01_1.200.bwar
-
Xsi-Events-23_2022.01_1.201.bwar (или более поздняя версия)
-
Для R24:
-
AP.as.24.0.944.ap382053
-
AP.as.24.0.944.ap382362
-
AP.as.24.0.944.ap383459
-
AP.as.24.0.944. ap383520
-
Xsi-Actions-24_2022.01_1.200.bwar
-
Xsi-Events-24_2022.01_1.201.bwar (или более поздняя версия)
Убедитесь, что в приложении Webex включены следующие конфигурационные теги:
-
-
-
Необходимо активировать функцию 101642 «Расширенный механизм XSI для командной телефонии» на AS:
AS_CLI/System/ActivatableFeature> activate 101642
Включите X-BroadWorks-Remote-Party-Info на AS, используя приведенную ниже команду CLI, поскольку для некоторых сценариев SIP-вызовов требуется эта функция:
AS_CLI/System/DeviceType/SIP> set
Убедитесь, что пользователям назначены следующие услуги:
-
Назначьте услугу перехвата вызова для всех пользователей.
-
Настройте поле индикатора занятости для пользователей.
Любое упоминание XSP подразумевает либо XSP, либо ADP.
Настройка поля индикатора занятости в BroadWorks
Администраторы партнерских организаций могут использовать следующую процедуру для настройки поля "Индикатор занятости" для пользователя.
-
Войдите в систему BroadWorks CommPilot.
-
Для выбранного пользователя перейдите в Клиентские приложения и настройте поле «Индикатор занятости».
-
Добавьте URL-адрес списка BLF, который будет отслеживаться.
-
Используйте параметры поиска, чтобы найти и добавить пользователей в список Отслеживаемые пользователи.
-
Щелкните ОК.
Slido Поддержка интеграции
Webex для Cisco BroadWorks поддерживает интеграцию Webex App с Slido.
Slido – это простой в использовании инструмент вовлеченности аудитории. Он позволяет максимально повысить эффективность совещаний, условно сближая выступающего с аудиторией. После Slido интеграции в организацию Control Hub Slido пользователи могут добавлять приложение к совещаниям в приложении Webex. Благодаря этой интеграции на совещании появляются дополнительные функциональные возможности в части вопросов и ответов и опросов.
Для получения дополнительной информации о развертывании и использовании Slido с приложением Webex см. Интеграция Slido с приложением Webex.
Автоматический ответ со звуковым сигналом
Благодаря функции автоматического ответа с тональным сигналом пользователи могут совершать звонки из сторонних приложений, например, Contact Center, и вызов автоматически перенаправляется через приложение Webex на их компьютере. Когда приложение Webex звонит собеседнику, пользователь слышит определенный звуковой сигнал, сообщающий о том, что звонок устанавливается.
Для использования этой функции пользователем Webex for Cisco BroadWorks:
-
Данная функция поддерживается только при отображении основной строки.
-
Приложение Webex должно быть основным средством подключения.
-
Тег %ENABLE_AUTO_ANSWER_WXT% должен быть включен.
Если у пользователя также есть общие линии связи (например, стационарный телефон настроен как одна из дополнительных линий связи), эта функция по-прежнему поддерживается на основной линии связи, если общие линии связи настроены таким образом, чтобы принимать входящие вызовы не. Этого можно добиться, настроив в BroadWorks одно из следующих трех условий для всех общих вызовов:
-
Оповещение обо всех событиях для звонков «Нажми и выбери » отключено в конфигурации общего отображения вызовов — это рекомендуемый подход.
или
-
Разрешить завершение вызова в этом месте должно быть отключено для всех совместных вызовов или
или
-
Функция определения местоположения отключена для всех совместных вызовов.
Увеличение емкости
XSP|Фермы ADP
Мы рекомендуем использовать планировщик мощностей, чтобы определить, сколько дополнительных ресурсов XSP|ADP вам потребуется для предполагаемого увеличения числа абонентов. Для выделенных NPS или выделенных ферм Webex для Cisco BroadWorks доступны указанные ниже параметры масштабирования.
-
Масштабируемая специализированная ферма: Добавьте в ферму один или несколько серверов XSP|ADP, которым требуется дополнительная мощность. Установите и активируйте тот же набор приложений и конфигураций, что и на существующих узлах фермы.
-
Добавить выделенную ферму: Добавить новую выделенную ферму XSP|ADP. Необходимо создать новый кластер и новые шаблоны в Partner Hub, чтобы начать добавление новых клиентов в новую ферму и снизить нагрузку на существующую ферму.
-
Добавить специализированную ферму: Если вы сталкиваетесь с проблемами в работе определенной службы, возможно, вам стоит создать для этой цели отдельную ферму XSP|ADP, принимая во внимание требования к совместному размещению, перечисленные в этом документе. При изменении URL-адреса службы с новой фермой может потребоваться перенастройка кластеров Control Hub и записей DNS.
Во всех случаях контроль и выделение ресурсов в вашей среде BroadWorks является вашей ответственностью. Если вы хотите привлечь компанию Cisco, обратитесь к представителю по связям с клиентами, который может организовывать профессиональные услуги.
Управление сертификатами HTTP-сервера
Для веб-приложений, использующих аутентификацию mTLS, необходимо управлять этими сертификатами на ваших XSP|ADP:
-
Наша цепочка сертификатов доверия из облака Webex
-
Сертификаты HTTP-серверных интерфейсов XSP|ADP
Цепочка доверия
Вы загружаете сертификат цепочки доверия из Control Hub и устанавливаете его на свои XSP|ADP во время первоначальной настройки. Мы планируем обновить сертификат до истечения срока его действия и уведомить вас о том, как и когда его необходимо изменить.
Интерфейсы HTTP-сервера
XSP|ADP должен предоставить Webex публично подписанный сертификат сервера, как описано в Заказ сертификатов. При первом обеспечении безопасности интерфейса для интерфейса создается самозаверяющийся сертификат. Этот сертификат действителен в течение одного года с даты создания. Необходимо заменить самозаверяющийся сертификат публично подписанным сертификатом. Вы несете ответственность за запрос нового сертификата до истечения его срока его действия.
Общие настройки Wholesale
«Ограничено режимом партнера» — это параметр партнерского центра, который администраторы партнеров могут назначать определенным организациям-клиентам, чтобы ограничить параметры организации, которые администраторы клиентов могут изменять в центре управления. Если этот параметр включен для конкретной организации-клиента, все администраторы этой организации, независимо от их ролей, не смогут получить доступ к набору ограниченных элементов управления в Центре управления. Изменять ограниченные настройки может только администратор партнерской программы.
Режим «Ограничено партнером» — это настройка на уровне организации, а не роли. Однако данная настройка ограничивает права доступа к определенным ролям для администраторов клиентов в организации, к которой она применяется.
Ограничение по партнерскому режиму
Администраторы клиентов получают уведомление при применении режима «Ограничено партнером». После входа в систему они увидят уведомление в верхней части экрана, непосредственно под заголовком «Центр управления». В баннере уведомляется администратор клиента о том, что включен ограниченный режим, и он может быть не в состоянии обновить некоторые параметры вызовов.
Для администратора клиента в организации, где включен режим «Ограничено партнером», уровень доступа к Центру управления определяется по следующей формуле:
(Доступ к центру управления) = (Права доступа для ролей в организации) - (Ограничено ограничениями партнерского режима)
Администраторы клиентских систем столкнутся с рядом ограничений, независимо от режима «Ограничено партнером». Эти ограничения включают в себя:
- Настройки вызовов: Настройки «Приоритет вызовов» в меню «Вызовы» доступны только для чтения.
- Настройка местоположения: Возможность настройки звонков после создания местоположения будет скрыта.
- Управление телефонной сетью общего пользования и запись звонков: Эти параметры будут недоступны (отображаться серым цветом) для данного местоположения.
- Управление номерами телефонов: В меню «Вызовы» управление номерами телефонов отключено, а настройки «Приоритет вызовов в параметрах приложения», а также записи разговоров доступны только для чтения.
Ограничения
Если для организации клиента включен режим «Ограничение доступа по партнерским ссылкам», администраторы этой организации не имеют доступа к следующим параметрам Центра управления:
-
В окне Пользователи недоступны следующие настройки.
-
КнопкаУправление пользователями неактивна.
-
Добавление или изменение пользователей вручную— Нет возможности добавлять или изменять пользователей ни вручную, ни через CSV-файл.
-
Заявить права на пользователей— недоступно
-
Автоматическое назначение лицензий— недоступно
-
Синхронизация каталогов— Невозможно редактировать параметры синхронизации каталогов (эта настройка доступна только администраторам уровня «Партнер»).
-
Данные пользователя— Настройки пользователя, такие как Имя, Фамилия, Отображаемое имя и Основной адрес электронной почты*, можно редактировать.
-
Сбросить пакет— Нет возможности сбросить тип пакета.
-
Редактирование служб — Нет возможности редактировать службы, включенные для пользователя (например, Сообщения, Встречи, Звонки).
-
Просмотр статуса услуг — Невозможно просмотреть полный статус Гибридных услуг или Канала обновления программного обеспечения
-
Основной рабочий номер— Это поле доступно только для чтения.
-
-
В разделе Учетная запись следующая настройка недоступна:
-
Название компании доступно только для чтения.
-
-
В разделе Безопасность следующая настройка недоступна:
-
Аутентификация— Нет возможности редактировать настройки аутентификации и единого входа.
-
-
В окне Настройки организации недоступны следующие настройки.
-
Домен— Доступ только для чтения.
-
Электронная почта— Параметры «Подавлять приглашения администратора по электронной почте» и «Выбор локали электронной почты» доступны только для чтения.
-
-
В меню Вызовы перечисленные ниже настройки недоступны.
-
Настройки вызовов— Настройки Приоритет вызова в параметрах приложения доступны только для чтения.
-
Поведение при вызове— Настройки доступны только для чтения.
-
Расположение > PSTN— Параметры «Локальный шлюз» и «Cisco PSTN» скрыты.
-
-
В разделе СЕРВИСЫпараметры сервисов Миграции и Подключенная UC скрыты.
Включить режим «Ограничено партнером»
Администраторы партнеров могут использовать описанную ниже процедуру для включения режима « Разрешить ограничения по партнеру » для данной организации-клиента (по умолчанию включена эта настройка).
-
Войдите в Partner Hub ( https://admin.webex.com) и выберите Customers.
-
Выберите применимую клиентскую организацию.
-
В разделе Общие настройки оптовой торговли включите переключатель Разрешить ограничение по партнерскому режиму чтобы активировать эту настройку.
Если вы хотите отключить Разрешить ограничение по партнерскому режиму, отключите переключатель.
Если партнер отключит ограниченный режим администратора для администратора клиента, администратор клиента сможет выполнять следующие действия:
-
Добавить пользователей Webex для оптовых закупок (с помощью кнопки)
-
Изменение пакетов для пользователя
Для получения дополнительной информации о списке часовых поясов, поддерживаемых для оптовой закупки ресурсов, см. Список часовых поясов, поддерживаемых для оптовой закупки ресурсов.
Аналитика партнеров
Улучшения Control Hub делают администраторов-партнеров более простыми для просмотра и обновления пакетной информации от имени своих пользователей. Эта функция предоставляет партнерам возможность получать сводное представление о клиентах и включает следующие сведения.
-
Общее количество пользователей по пакетам (программный телефон, базовый, стандартный, премиум)
-
Динамика пользовательского пакета (по дням/по неделям/по месяцам)
-
Клиенты с указанным числом назначенных пакетов
Подробные сведения об использовании аналитики партнеров см. в статье Аналитика Webex для оптовых и пакетов Webex для Broadworks в Partner Hub.
API для формирования отчетов по выставлению счетов
Webex for Developers предоставляет общедоступные API, которые можно использовать для создания ежемесячных отчетов по выставлению счетов. Администраторы партнерских программ могут использовать эти API для создания, отображения, получения и удаления отчетов по выставлению счетов. В таблице ниже перечислены API, требуемый тип доступа и требования к ролям.
|
API для выставления счетов |
Цель |
Тип доступа |
Требования к роли для API (Для администратора требуется как минимум одна из этих ролей) |
|---|---|---|---|
|
Создать отчет по выставлению счетов BroadWorks |
Используется для формирования отчета по выставлению счетов. |
доступ на запись |
|
|
Список Отчеты по выставлению счетов BroadWorks |
Используется для отображения списка доступных для просмотра отчетов. |
Читать |
|
|
Получить отчет о выставлении счетов BroadWorks |
Используется для получения копии сгенерированного отчета. |
Читать |
|
|
Удалить отчет о выставлении счетов BroadWorks |
Используется для удаления сгенерированного отчета. |
Доступ на запись |
|
Поля выставления счетов
В таблице ниже перечислены поля, содержащиеся в сгенерированном отчете.
|
Поле |
Описание |
|---|---|
|
resellerName |
Название партнера или идентификатор организации-партнера |
|
billingId |
Уникальный платежный идентификатор партнера или номер C |
|
spEnterpriseId |
Уникальный идентификатор предприятия абонента, предоставляемый поставщиком услуг. |
|
Внутр. |
Внутренний статус пробного периода для клиентов (Yes/No) |
|
userId |
Идентификатор пользователя подписчика на BroadWorks |
|
subscriberId |
Уникальный идентификатор соответствующего подписчика в Webex. |
|
самоактивированный |
Yes/No |
|
firstStartDate |
Дата подключения абонента. |
|
billingStartDate |
Дата начала выставления счетов в этом месяце |
|
billingEndate |
Дата окончания выставления счетов в этом месяце. |
|
пакет |
Тип пакета, за который взимается плата |
|
количество |
Пропорциональное количество для выставления счета.
|
-
После создания отчета по выставлению счетов за определенный период, повторное создание этого отчета невозможно без предварительного удаления существующего отчета.
-
Если вы измените тип пакета или идентификатор пользователя BroadWorks для определенного пользователя, в отчете за месяц, в котором произошло изменение, отобразится несколько записей для этого пользователя с отдельными пропорциональными записями до и после изменения.
Устранение неполадок с Webex для Cisco BroadWorks
Подписаться на страницу состояния Webex
Сначала проверьте https://status.webex.com, если вы столкнулись с неожиданным прерыванием в работе службы. Если вы не изменяли конфигурацию в Control Hub или BroadWorks до сбоя, проверьте страницу состояния. Узнайте больше о подписке на уведомления о состоянии и инцидентах в Справочном центре Webex.
Использование средства анализа Control Hub
Webex отслеживает данные об использовании и качестве услуг для вашей организации и организации клиента. Узнайте больше о средствах анализа Control Hub в Справочном центре Webex.
Проблемы с сетью
В Центре управления не создаются клиенты или пользователи с использованием сквозной системы предоставления ресурсов:
-
Может ли сервер приложений получить URL-адрес для обеспечения?
-
Правильно ли указана учетная запись для обеспечения и пароль. Имеется ли эта учетная запись в BroadWorks?
Кластеры постоянно не проходят проверки соединения.
Ожидается, что при создании первого кластера в Partner Hub соединение mTLS со службой аутентификации завершится неудачей, поскольку для доступа к цепочке сертификатов Webex необходимо создать кластер. Без этого невозможно создать доверенный якорь для служб аутентификации XSP|ADPs, поэтому проверка соединения mTLS из Partner Hub не будет успешной.
-
Доступны ли интерфейсы XSP|ADP для публичного доступа?
-
Используете ли вы правильные порты? Вы можете ввести порт в определение интерфейса в кластере.
Интерфейсы не проходят проверку
Интерфейсы Xsi-Actions и Xsi-Events.
-
Убедитесь, что URL-адреса интерфейсов правильно введены в кластере в Partner Hub, включая квадратные скобки
/v2.0в конце URL-адресов. -
Убедитесь в том, что брандмауэр обеспечивает связь между Webex и этими интерфейсами.
-
Просмотрите рекомендации по настройке интерфейса в этом документе.
Интерфейс службы аутентификации:
-
Убедитесь, что URL-адреса интерфейсов правильно введены в кластере в Partner Hub, включая квадратные скобки
/v2.0в конце URL-адресов. -
Убедитесь в том, что брандмауэр обеспечивает связь между Webex и этими интерфейсами.
-
Просмотрите рекомендации по настройке интерфейса в этом документе, уделив особое внимание следующим аспектам:
-
Убедитесь, что вы использовали общие ключи RSA для всех XSP|ADP.
-
Убедитесь, что вы указали URL-адрес AuthService для веб-контейнера на всех XSP|ADP.
-
Если вы отредактировали конфигурацию шифра TLS, убедитесь в том, что используется правильное наименование. Для XSP|ADP требуется ввести формат имени IANA для шифров TLS. В более ранней версии этого документа необходимые наборы шифров указаны в соглашении об именах OpenSSL.
-
Если вы используете mTLS с Authentication Service, загружены ли сертификаты клиента Webex в ваш XSP|ADP/ADP магазин доверия? Настроено ли приложение (или интерфейс) на запрос сертификатов клиента?
-
Если вы используете проверку токенов CI с помощью службы аутентификации, настроено ли приложение (или интерфейс) таким образом, чтобы не требовать клиентские сертификаты?
-
Проблемы с клиентом
Убедитесь в том, что клиент подключен к BroadWorks
-
Войдите в приложение Webex.
-
Проверьте, присутствует ли на боковой панели пиктограмма параметров вызова (телефонная трубка с шестеренкой над ней).
Если значок отсутствует, возможно, пользователь еще не подключен к вызывающей службе в Центре управления.
-
Откройте меню Настройки/Параметры и перейдите в раздел Услуги телефонии. Вы должны увидеть статус сеанса SSO, в который вы вошли.
Если отображается другая телефонная услуга, например Webex Calling, это означает, что пользователь не использует Webex для Cisco BroadWorks.
Эта проверка означает, что:
-
Клиент успешно выполнил необходимые операции по развертыванию микросервисов Webex.
-
Пользователь успешно прошел аутентификацию.
-
Ваша система BroadWorks выдала клиенту долгосрочный веб-токен JSON.
-
Клиент извлек свой профиль устройства и зарегистрировался в BroadWorks.
Журналы клиента
Все клиенты Webex App могут отправлять журналы в Webex. Это лучший вариант для мобильных клиентов. Также следует записать адрес электронной почты пользователя и приблизительное время возникновения проблемы, если вы обращаетесь за помощью в службу технической поддержки. Для получения дополнительной информации см. Где найти поддержку Webex?
Если вам необходимо вручную получать журналы с ПК под управлением Windows, вы можете найти их по следующему адресу:
ПК с Windows: C:\Users\{username}\AppData\Local\CiscoSpark
Мак: /Users/{username}/Library/Logs/SparkMacDesktop
current_logФайл .txt также содержит журналы, относящиеся к нательных видеокамерам.
Проблемы со входом пользователей
Неправильно настроенная аутентификация mTLS
Если это затрагивает всех пользователей, проверьте подключение mTLS от Webex к URL-адресу службы аутентификации.
-
Убедитесь в том, что приложение службы аутентификации или интерфейс, который оно использует, настроены для применения mTLS.
-
Убедитесь в том, что цепочка сертификатов Webex установлена в качестве точки доверия.
-
Убедитесь в том, что сертификат сервера в интерфейсе или приложении действителен и подписан авторитетным ЦС.
Сообщение о превышении параметров лицензии
Это сообщение может отображаться для клиента в представлении клиента в центре партнера. Сообщение отображается в случае превышения параметров использования лицензии, допустимых для этой лицензии. Это сообщение можно проигнорировать.
Руководство по устранению неисправностей
Подробную информацию по устранению неполадок Webex для Cisco BroadWorks см. в Руководстве по устранению неполадок Webex для Cisco BroadWorks.
Поддержка
Политика поддержки постоянного состояния
Поставщик услуг является первым контактом для предоставления поддержки конечным клиентам (предприятиям). Проблемы, которые поставщик услуг не может решить, следует эскалировать в TAC. Поддержка версии сервера BroadWorks соответствует политике BroadSoft для текущей и двух предыдущих основных версий (N-2). Подробнее см. в разделе Политика жизненного цикла продуктов BroadSoft в Политика жизненного цикла BroadSoft и Матрица совместимости программного обеспечения BroadWorks.
Политика в отношении эскалации
-
Вы (поставщик услуг/партнер) являетесь первым контактом для предоставления поддержки конечным клиентам (предприятиям).
-
Проблемы, которые поставщик услуг не может решить, эскалируются в TAC.
Версии BroadWorks
-
Поддержка версии сервера BroadWorks соответствует политике BroadSoft для текущей и двух предыдущих основных версий (N-2). Подробнее см. в разделе Политика жизненного цикла продуктов BroadSoft в Политика жизненного цикла BroadSoft и Матрица совместимости программного обеспечения BroadWorks.
Ресурсы для самостоятельной поддержки
-
Для получения поддержки пользователи могут воспользоваться отдельной страницей Webex для Cisco BroadWorks в центре справки Webex, где представлены общие темы, связанные со справкой и поддержкой Webex.
-
Приложение Webex можно настроить с помощью этого URL-адреса и URL-адреса для отправки отчетов о проблемах.
-
Пользователи приложения Webex могут отправлять обратную связь или журналы непосредственно из клиента. Журналы будут отправляться в облако Webex, где они могут быть проанализированы командой разработки Webex.
-
В центре справки также имеется отдельная страница для предоставления справки на уровне администратора Webex для Cisco BroadWorks.
Сбор информации для отправки запроса на обслуживание
Ошибки в Control Hub могут иметь вложенные данные, которые могут помочь TAC в изучении вашей проблемы. Например, если вы видите идентификатор отслеживания для конкретной ошибки или код ошибки, сохраните текст, чтобы отправить его нам.
При отправке запроса или открытии запроса попытайтесь включить в него как минимум следующую информацию:
-
Идентификатор организации клиента и идентификатор организации-партнера (каждый идентификатор является строкой из 32 шестнадцатеричных символов, разделенных дефисами)
-
Идентификатор отслеживания (также из 32 шестнадцатеричных символов), если он имеется в интерфейсе или сообщении об ошибке
-
Адрес электронной почты пользователя (если проблемы возникли у определенного пользователя)
-
Версии клиента (если проблема имеет признаки, замеченные клиентом)
Сравнение SaaS UC-One с Webex для Cisco BroadWorks
|
Решение > |
UC-One SaaS |
Webex для Cisco BroadWorks |
|---|---|---|
|
Облако |
Cisco UC-One Cloud (GCP) |
Облако Webex (AWS) |
|
Клиенты |
UC-One: Мобильный, настольный Секретарь, супервизор |
Webex: Мобильный, настольный, веб |
|
Основные различия между технологиями |
Совещания, реализуемые с технологией Broadsoft Meet |
Совещания, реализуемые с технологией Webex Meetings |
|
Ранние практические испытания |
Среда тестирования, бета-версии клиентов |
Производственная среда, клиенты GA |
|
Идентификация пользователя |
Идентификатор BroadWorks служит в качестве основного, кроме случаев, когда поставщик услуг уже имеет интеграцию SSO.
Идентификатор и секретный код пользователя в BroadWorks |
Идентификатор адреса электронной почты является основным идентификатором в Cisco CI Интеграция SSO в BroadWorks поставщиков услуг, где пользователь будет проходить аутентификацию одновременно с помощью идентификатора пользователя BroadWorks и секретного кода BroadWorks.
Пользователь предоставляет учетные данные через SSO BroadWorks и секретный код через BroadWorks ЛИБО Идентификатор пользователя и секретный код через IdP CI ЛИБО Идентификатор пользователя через CI, идентификатор и секретные коды через IdP |
|
Аутентификация клиента |
Пользователи предоставляют учетные данные с помощью клиента При использовании обмена сообщениями Webex требуются долгосрочные токены BroadWorks |
Пользователи вводят учетные данные в браузере (либо через прокси-сервер BIdP Webex, либо через CI) Токены доступа и обновления Webex |
|
Управление/настройка |
Системы OSS/BSS и Портал посредников |
Системы OSS/BSS и Control Hub |
|
Активация партнеров/поставщиков услуг |
Одноразовая настройка со стороны Cisco Operations |
Одноразовая настройка со стороны Cisco Operations |
|
Активация клиента/предприятия |
Портал посредников |
Control Hub Автоматически создается при первой регистрации пользователей |
|
Параметры активации пользователей |
Самостоятельная активация Настройка внешних служб обмена мгновенными сообщениями и состоянием доступности в BroadWorks
|
Настройка интегрированных служб обмена мгновенными сообщениями и состоянием доступности в BroadWorks (как правило, для предприятий) |
|
XSP|Интерфейсы сервиса ADP |
XSI-Actions
XSI-Events CTI (mTLS) AuthService (дополнительно – mTLS) DMS |
XSI-Actions XSI-Actions (mTLS) XSI-Events CTI (mTLS) AuthService (TLS) DMS |
Установка Webex и вход (со стороны подписчика)
| 1 |
Скачивание и установка Webex. Подробности см. в Webex | Скачивание приложения. |
| 2 |
Запуск Webex. Webex запросит ваш адрес электронной почты.
|
| 3 |
Введите свой адрес электронной почты и щелкните Далее. |
| 4 |
В зависимости от настройки организации в Webex происходит одно из следующего. Webex загружается после успешной аутентификации по IdP или BroadWorks.
|
Использование и хранение данных
В этих разделах приведены подробные сведения об обмене и хранении данных в Webex. Все данные шифруются как при передаче, так и при хранении. Дополнительные сведения см. в разделе Безопасность приложения Webex.
Регистрация поставщика услуг
При настройке кластеров и шаблонов пользователей в Webex Control Hub во время подключения поставщика услуг происходит обмен указанными ниже данными BroadWorks, которые хранятся в Webex.
-
URL-адрес Xsi-Actions
-
URL-адрес Xsi-Events
-
URL-адрес CTI interface
-
URL-адрес службы аутентификации
-
Учетные данные адаптера для обеспечения BroadWorks
Обеспечение пользователя со стороны поставщика услуг
В этой таблице перечислены данные о пользователях и предприятиях, которые передаются в рамках обеспечения пользователя посредством API Webex.
|
Перемещение данных в Webex |
От |
Через |
Хранится в Webex? |
|---|---|---|---|
|
Идентификатор пользователя BroadWorks |
BroadWorks, по API |
API Webex |
Да |
|
Адрес электронной почты (если предоставлен SP) |
BroadWorks, по API |
API Webex |
Да |
|
Адрес электронной почты (если предоставлен пользователем) |
Пользователь |
Портал активации пользователей |
Да |
|
Имя. |
BroadWorks, по API |
API Webex |
Да |
|
Фамилия. |
BroadWorks, по API |
API Webex |
Да |
|
Основной номер телефона |
BroadWorks, по API |
API Webex |
Да |
|
Номер мобильного телефона |
BroadWorks, по API |
API Webex |
Да |
|
Основное расширение |
BroadWorks, по API |
API Webex |
Да |
|
Идентификатора поставщика услуг и группы BroadWorks |
BroadWorks, по API |
API Webex |
Да |
|
Язык |
BroadWorks, по API |
API Webex |
Да |
|
Часовой пояс |
BroadWorks, по API |
API Webex |
Да |
Удаление пользователя
API Webex для Cisco BroadWorks поддерживает полное и частичное удаление пользователей. В этой таблице перечислены все пользовательские данные, хранимые во время обеспечения и удаляемые в каждом сценарии.
|
Данные пользователя |
Частичное удаление |
Полное удаление |
|---|---|---|
|
Идентификатор пользователя BroadWorks |
Да |
Да |
|
Электронная почта |
Нет |
Да |
|
Имя. |
Нет |
Да |
|
Фамилия. |
Нет |
Да |
|
Основной номер телефона |
Да |
Да |
|
Номер мобильного телефона |
Да |
Да |
|
Расширение |
Да |
Да |
|
Идентификатора поставщика услуг и группы BroadWorks |
Да |
Да |
|
Язык |
Нет |
Да |
Вход пользователя и получение конфигурации
Аутентификация Webex
Аутентификация Webex относится к входу пользователя в приложение Webex с использованием любого из поддерживаемых Webex механизмов аутентификации. ( Аутентификация BroadWorks рассматривается отдельно.) В этой таблице показаны типы данных, которыми обмениваются различные компоненты в процессе аутентификации.
|
Перемещение данных |
С |
На |
|---|---|---|
|
Адрес электронной почты |
Пользователь с помощью приложения Webex |
Webex |
|
Токен ограниченного доступа и (независимый) URL-адрес IdP |
Webex |
Веб-браузер пользователя |
|
Учетные данные пользователя |
Веб-браузер пользователя |
Поставщик удостоверений (который уже имеет идентификатор пользователя) |
|
Утверждение SAML |
Веб-браузер пользователя |
Webex |
|
Код аутентификации |
Webex |
Веб-браузер пользователя |
|
Код аутентификации |
Веб-браузер пользователя |
Webex |
|
Токены доступа и обновления |
Webex |
Веб-браузер пользователя |
|
Токены доступа и обновления |
Веб-браузер пользователя |
Приложение Webex |
Аутентификация BroadWorks
Аутентификация BroadWorks относится к входу пользователя в приложение Webex с использованием его учетных данных BroadWorks. В этой таблице иллюстрируется тип обмена данными между различными компонентами потока аутентификации.
|
Перемещение данных |
С |
На |
|---|---|---|
|
Адрес электронной почты |
Пользователь с помощью приложения Webex |
Webex |
|
Токен ограниченного доступа и URL-адрес IdP (прокси-сервер Webex Bwks IdP) |
Webex |
Веб-браузер пользователя |
|
Информация о брендинге и URL BroadWorks |
Webex |
Веб-браузер пользователя |
|
Учетные данные пользователя BroadWorks |
Пользователь с помощью браузера (брендированная страница входа, обслуживаемая Webex) |
Webex |
|
Учетные данные пользователя BroadWorks |
Webex |
BroadWorks |
|
Профиль пользователя BroadWorks |
BroadWorks |
Webex |
|
Утверждение SAML |
Веб-браузер пользователя |
Webex |
|
Код аутентификации |
Webex |
Веб-браузер пользователя |
|
Код аутентификации |
Веб-браузер пользователя |
Webex |
|
Токены доступа и обновления |
Webex |
Веб-браузер пользователя |
|
Токены доступа и обновления |
Веб-браузер пользователя |
Приложение Webex |
Уведомление о сроке действия пароля BroadWorks при входе в систему.
Эта функция улучшает процесс авторизации и управляет потоком авторизации на основе следующих параметров:
Улучшены сообщения об ошибках и предупреждениях при входе в систему:
- В настоящее время пользователи Wexbex для BWKS, использующие аутентификацию BroadWorks и входящие в систему через UAP, не получают уведомления о том, что срок действия их пароля скоро истечет или что они не могут войти в систему, поскольку срок действия пароля уже истек. Благодаря этой функции, если срок действия пароля истекает через 10 дней или меньше, пользователь получает предупреждение о скором истечении срока действия пароля с указанием оставшегося количества дней и рекомендацией связаться с партнером или перейти по ссылке «Забыли пароль» на экране входа в систему, чтобы сбросить пароль.
- Если срок действия пароля истек, а в настройках BroadWorks параметр 'enforcePasswordChangyOnExpiry' установлен в значение true, то выдавалась ошибка «неверное имя пользователя и пароль», но теперь, благодаря этой функции, сообщение об ошибке стало более информативным: Не удалось войти. Предоставленная комбинация имени пользователя и пароля не соответствует нашим данным, или ваш пароль нуждается в обновлении. Повторите попытку или обратитесь к администратору, чтобы обновить пароль. Код ошибки 100006
Управление процессом входа в систему:
- Партнер может ограничить вход в систему, включив параметр «w4bwks-password-expiry-fail-login». Данная настройка может быть включена компанией Cisco по запросу партнера. Если срок действия пароля BroadWorks истек, и параметр 'enforcePasswordChangeOnExpiry' в настройках BroadWorks установлен в значение false, а параметр 'w4bwks-password-expiry-fail-login' включен, то выдается ошибка, указывающая на то, что срок действия пароля истек x дней назад. Если же параметр 'enforcePasswordChangeOnExpiry' отключен, то вход в систему разрешен. По умолчанию эта настройка отключена.
Ссылка «Забыли пароль» на странице входа в систему может быть настроена партнером в рамках персонализированного брендинга: Расширенные возможности настройки. Партнеры должны настроить ссылку таким образом, чтобы она перенаправляла пользователей на партнерский портал для управления и сброса паролей.
Эта функция улучшает процесс входа в систему только для активированных пользователей, когда срок действия пароля подходит к концу или уже истек. Данная функция не обрабатывает случаи истечения срока действия пароля во время работы пользователя в приложении Webex. Пользователь получит уведомление об истечении срока действия пароля при следующей попытке входа в систему.
Получение конфигурации клиента
В этой таблице иллюстрируется тип обмена данными между различными компонентами при получении конфигураций клиента.
|
Перемещение данных |
С |
На |
|---|---|---|
|
Регистрация |
Клиент |
Webex |
|
Настройки организации, включая URL-адреса BroadWorks |
Webex |
Клиент |
|
Токен JWT BroadWorks |
BroadWorks посредством Webex |
Клиент |
|
Токен JWT BroadWorks |
Клиент |
BroadWorks |
|
Токен устройства |
BroadWorks |
Клиент |
|
Токен устройства |
Клиент |
BroadWorks |
|
Файл конфигурации |
BroadWorks |
Клиент |
Использование постоянного состояния
В этом разделе описывается перемещение данных между компонентами во время повторной аутентификации после истечения срока действия токена посредством BroadWorks или Webex.
В этой таблице перечислены перемещения данных для вызовов.
|
Перемещение данных |
С |
На |
|---|---|---|
|
Сигналы SIP |
Клиент |
BroadWorks |
|
Мультимедиа SRTP |
Клиент |
BroadWorks |
|
Сигналы SIP |
BroadWorks |
Клиент |
|
Мультимедиа SRTP |
BroadWorks |
Клиент |
В этой таблице перечислены перемещения данных для обмена сообщениями, отображения статуса присутствия и совещаний.
|
Перемещение данных |
С |
На |
|---|---|---|
|
Обмен сообщениями и отображение статуса присутствия HTTPS REST |
Клиент |
Webex |
|
Обмен сообщениями и отображение статуса присутствия HTTPS REST |
Webex |
Клиент |
|
Сигналы SIP |
Клиент |
Webex |
|
Мультимедиа SRTP |
Клиент |
Webex |
|
Сигналы SIP |
Webex |
Клиент |
|
Мультимедиа SRTP |
Webex |
Клиент |
Использование API для обеспечения
Доступ для разработчиков
Спецификация API доступна в https://developer.webex.com, а руководство по его использованию — https://developer.webex.com/docs/api/guides/webex-for-broadworks-developers-guide.
Чтобы ознакомиться с спецификацией API, необходимо войти в https://developer.webex.com/docs/api/v1/broadworks-subscribers.
Аутентификация и авторизация приложений
Ваше приложение интегрируется с Webex как Интеграция. Этот механизм позволяет приложению выполнять административные задачи (например, обеспечение абонентов) для администратора партнерской организации.
API Webex соответствуют стандарту OAuth 2 ( http://oauth.net/2/). OAuth 2 позволяет сторонним интеграциям получать токены обновления и доступа от имени выбранного администратора-партнера для аутентификации вызовов API.
Сначала необходимо зарегистрировать интеграцию в Webex. После регистрации приложение должно поддерживать процесс предоставления авторизации OAuth 2.0 для получения необходимых токенов доступа и обновления.
Подробные сведения об интеграции и создании процесса авторизации OAuth 2 в приложении см. в https://developer.webex.com/docs/integrations.
Для реализации интеграций существуют две роли: разработчик и авторизованный пользователь. Эти роли могут быть назначены отдельным людям или командами в вашей среде.
-
Разработчик создает приложение и регистрирует его по адресу https://developer.webex.com для создания необходимого клиента идентификатора клиента/секретного кода OAuth с ожидаемыми для приложения объемами. Если приложение создается сторонним участником, он может зарегистрировать приложение (если вы запросили доступ), либо вы можете сделать это с помощью собственного доступа.
-
Авторизованный пользователь — это учетная запись, которая используется приложением для авторизации API-вызовов, изменения партнерской организации, организации ваших клиентов или их подписчиков. Для этой учетной записи должна быть назначена либо роль администратора с полными правами, либо роль администратора продаж с полными правами в вашей партнерской организации. Эта учетная запись не должна принадлежать третьей стороне.
Название организации
Название организации зависит от используемого режима предоставления ресурсов:
-
В корпоративном режиме имя организации точно совпадает с spEnterpriseId.
-
Режим поставщика услуг — имя организации представляет собой часть groupID объекта spEnterpriseId.
Название организации будет содержать пробелы, заглавные буквы и специальные символы, указанные в исходном spEnterpriseId.
Требования BroadWorks к программному обеспечению
См. Управление жизненным циклом — Серверы BroadSoft.
Мы ожидаем, что поставщик услуг будет использовать самые последние обновления BroadWorks и приложения, не зависящие от версии (Release Independent, RI). Приведенный ниже список патчей представляет собой минимальные требования для интеграции с Webex.
Обязательно ознакомьтесь с примечаниями к исправлению для этих исправлений программного обеспечения. Некоторые исправления могут иметь дополнительные требования CLI.
Версия R22
|
Сервер |
Пластырь |
Дополнительная информация |
|---|---|---|
|
Сервер приложений | ||
|
Необходимо для синхронизации каталогов. | ||
|
Необходимо для обновления с версии 1 до версии 2 Push-уведомлений. | ||
|
Необходимый патч для сервера приложений. | ||
|
Необходимо для обновления с версии 1 до версии 2 Push-уведомлений. | ||
|
Для работы функции записи звонков требуется патч. | ||
|
Для сквозного выделения ресурсов требуется патч. | ||
|
Для отображения статуса "Присутствие" и унифицированной истории вызовов требуется обновление. | ||
|
Сервер профилей | ||
|
Для отображения статуса "Присутствие" и унифицированной истории вызовов требуется обновление. | ||
|
Платформа | ||
|
Требуется для прокси-сервера аутентификации NPS. | ||
|
Требуется для прокси-сервера аутентификации NPS. | ||
|
Требуется для службы аутентификации с проверкой токена CI. | ||
|
Для отображения статуса "Присутствие" и унифицированной истории вызовов требуется обновление. | ||
|
XSP|ADP |
Требуется для прокси-сервера аутентификации NPS. | |
|
Требуется для службы аутентификации с проверкой токена CI. | ||
|
Требуется для прокси-сервера аутентификации NPS. | ||
|
Необходимо для обновления с версии 1 до версии 2 Push-уведомлений. | ||
|
Требуется для прокси-сервера аутентификации NPS. | ||
|
Требуется для прокси-сервера аутентификации NPS. | ||
|
Требуется для службы аутентификации с проверкой токена CI. | ||
|
Требуется для унифицированной истории звонков. | ||
|
Другое |
AP.xsa.22.0.1123.ap372757 | |
Версия R23
|
Сервер |
Пластырь |
Дополнительная информация |
|---|---|---|
|
Сервер приложений |
Необходимо для синхронизации каталогов. | |
|
Настройка сервера приложений | ||
|
Необходимо для обновления с версии 1 до версии 2 Push-уведомлений. | ||
|
Необходимо для записи разговоров. | ||
|
Для отображения статуса "Присутствие" и унифицированной истории вызовов требуется обновление. | ||
|
Сервер профилей | ||
|
Платформа | ||
|
Требуется для прокси-сервера аутентификации NPS. | ||
|
Для отображения статуса "Присутствие" и унифицированной истории вызовов требуется обновление. | ||
|
XSP|ADP | ||
|
Требуется для прокси-сервера аутентификации NPS. | ||
|
Необходимо для обновления с версии 1 до версии 2 Push-уведомлений. | ||
|
Требуется для прокси-сервера аутентификации NPS. | ||
|
Требуется для прокси-сервера аутентификации NPS. | ||
|
Для отображения статуса "Присутствие" и унифицированной истории вызовов требуется обновление. | ||
|
Другое |
При использовании ADP... |
Для отображения статуса "Присутствие" и унифицированной истории вызовов требуется обновление. |
Версия R24
|
Сервер |
Пластырь |
Дополнительная информация |
|---|---|---|
|
Сервер приложений |
Требуется для сервера унифицированных сообщений (UMS) | |
|
Необходимо для сквозного предоставления ресурсов. | ||
|
Необходимо для записи разговоров. | ||
|
Для отображения статуса "Присутствие" и унифицированной истории вызовов требуется обновление. | ||
|
Другое |
Для отображения статуса "Присутствие" и унифицированной истории вызовов требуется обновление. |
Теги BroadWorks, необходимые для Webex
Для получения информации о системных тегах BroadWorks и пользовательских тегах, которые необходимо настроить для Webex, обратитесь к Руководству по настройке Webex для Cisco BroadWorks.
Процессы обеспечения и активации пользователей
Настройка описывает добавление пользователя в Webex. Активация включает проверку электронной почты и назначение услуги в Webex.
Адреса электронной почты пользователей должны быть уникальными, поскольку Webex использует адрес электронной почты для идентификации пользователя. Если у вас есть доверенные адреса электронной почты для пользователей, вы можете активировать их автоматически при их автоматической обеспечении. Этот процесс является «автоматическим обеспечением и автоматической активацией».
Автоматическое обеспечение и автоматическая активация пользователей (процесс работы с доверенным адресом электронной почты)
Предварительные условия
-
Ваш адаптер подготовки указывает на Webex для Cisco BroadWorks (для этого требуется исходящее соединение от AS к мосту подготовки Webex).
-
В качестве альтернативных идентификаторов BroadWorks необходимо иметь действительные адреса электронной почты конечных пользователей.
-
В конфигурации партнерской организации на Control Hub имеется учетная запись для обеспечения.
|
Этап |
Описание |
|---|---|
|
1 |
Вы можете предлагать и принимать заказы на обслуживание у своих клиентов. |
|
2 |
Вы обрабатываете заказы клиентов и обеспечивать клиентов в своих системах. |
|
3 |
Система обеспечения услуг инициирует обеспечение через BroadWorks. На этом этапе создается предприятие и пользователи. Затем каждому пользователю присваиваются необходимые услуги и номера. Одной из этих услуг является предоставление внешних служб обмена мгновенными сообщениями и состоянием доступности. |
|
4 |
На этом этапе подготовки запускается автоматическая подготовка клиентской организации и пользователей в Webex. (Назначение службы обмена мгновенными сообщениями и состоянием доступности приводит к вызову API обеспечения Webex через адаптер для обеспечения). |
|
5 |
Если позднее понадобится настроить пакет для пользователя (для изменения значения по умолчанию), ваши системы должны использовать API для обеспечения Webex. |
Процесс входа с помощью SSO
Далее приведен процесс входа с помощью SSO SAML для приложения Webex при использовании аутентификации BroadWorks и включенном совместном доступе к ресурсам независимо от источника, что позволяет выполнить прямую аутентификацию в BroadWorks. Слева на изображении отображаются события клиента и пользователя с текстом на стрелках, описывающим сведения, предоставляемые клиентом для авторизации. Этапы 1 и 5 представляют собой события пользователя. В правой части изображения представлены события служб входа и сведения, возвращаемые клиенту.
Ниже приведен процесс обнаружения службы BroadWorks, который выполняется сразу после предыдущего процесса входа с помощью SSO SAML Webex. Клиент использует маркер доступа, полученный при регистрации в системе управления устройствами Webex, для запроса регистрации в развертывании BroadWorks.
Альтернативные процессы входа в систему
На рисунках выше предполагается, что вход с помощью SSO SAML настроен с использованием аутентификации BroadWorks с включенной прямой аутентификацией BroadWorks (совместный доступ к ресурсам независимо от источника). Ниже приведены некоторые альтернативные процессы входа с помощью SSO SAML.
-
Аутентификация BroadWorks без прямой аутентификации BroadWorks (совместный доступ к ресурсам независимо от источника).
-
Различие существует только между этапами 5 и 6 процесса входа Webex. На этапе 5 учетные данные для входа проверяются с помощью прокси IdP (а не XSI) и клиенту возвращается утверждение SAML.
-
В процессе будут выполнены оставшиеся этапы, описанные на двух диаграммах.
-
В этом процессе маркер SSO не используется.
-
-
Аутентификация Webex SSO SAML.
-
На этапе 3 процесса входа Webex служба общих параметров идентификации возвращает данные поставщика удостоверений, используемые службой аутентификации Webex.
-
На этом этапе используется альтернативный процесс входа в Webex с помощью SSO SAML.
-
Взаимодействие с пользователями
Вход
-
Приложение Webex запускает браузер в Cisco Common Identity (CI), чтобы разрешить пользователям вводить свои адреса электронной почты.
-
CI обнаруживает, что связанная с ним клиентская организация имеет прокси-сервер IDP BroadWorks, настроенный в качестве IDP SAML. CI перенаправляет пользователя на IDP, который отображает страницу входа в систему. (Поставщик услуг может брендировать эту страницу входа в систему.)
-
Пользователь вводит свои учетные данные BroadWorks.
-
Broadworks проводит аутентификацию пользователя посредством IDP. Если аутентификация успешно завершена, IDP перенаправляет браузер обратно на CI, завершая аутентификацию (не показано на схеме).
-
При успешной аутентификации приложение Webex получает токены доступа из CI (не показано на схеме). Клиент использует их для запроса долгосрочного токена Jason Web Token (JWT) Для BroadWorks.
-
Приложение Webex обнаруживает конфигурацию вызовов в BroadWorks и других службах Webex.
-
Приложение Webex регистрируется в BroadWorks.
Вход со стороны пользователя
На этой схеме приведен стандартный поток регистрации, который может видеть конечный пользователь или абонент:
-
Скачайте и установите приложение Webex.
-
Ссылка могла быть предоставлена вам вашим поставщиком услуг. Также можно найти скачивание на странице скачиваний Webex.
-
Введите свой адрес электронной почты на экране входа в Webex. Щелкните Далее.
-
Как правило, вы перенаправляетесь на страницу поставщика услуг с фирменной подписью.
-
Эта страница приветствует вас по вашему адресу электронной почты.
Если адрес электронной почты не указан или если он неверен, введите вместо него имя пользователя BroadWorks.
-
Введите пароль к учетной записи BroadWorks.
-
Webex откроется, если вы успешно выполнили вставку.
Поток вызовов — корпоративный каталог
Поток вызовов — номер PSTN
Презентация и совместный доступ
Начало совещания в пространстве
Взаимодействие с клиентом
Извлечение профиля из DMS и регистрация SIP в AS
-
Клиент обращается к XSI, чтобы получить токен управления устройством и URL-адрес DMS.
-
Клиент запрашивает свой профиль устройства в DMS, представляя токен из шага 1.
-
Клиент считывает профиль устройства и извлекает учетные данные SIP, адреса и порты.
-
Клиент отправляет SIP REGISTER в SBC, используя информацию из шага 3.
-
SBC отправляет SIP REGISTER в AS (SBC может выполнить поиск в NS для поиска AS, если SBC еще не знает пользователя SIP.)
Рекомендации относительно тестирования и лабораторных испытаний
Для организаций, действующим в области тестирования и лабораторных испытаний, действуют следующие рекомендации:
-
Количество партнеров-поставщиков услуг ограничено до 50 тестовых пользователей, которые могут входить в разные организации.
-
В этом случае любым пользователям, которые не вошли в число первых 50 тестовых пользователей, будут выставлены счета.
-
Для обеспечения точной обработки счетов все тестовые организации должны включить слово «Тестирование» в свое название в BroadWorks.
-
Внутренние тестовые организации должны быть назначены в Webex Control Hub. Благодаря этому тестовые пользователи не должны будут платить за обслуживание, как реальные пользователи.
Назначение организации для тестирования
Чтобы назначить организацию для тестирования, выполните следующие действия:
-
Войдите в Partner Hub и выберите Клиенты.
-
Выберите соответствующего клиента.
-
В правой панели управления активируйте пункт Внутренняя организация тестирования.
Воспроизведение голосовой почты
Для использования голосовой почты убедитесь в том, что в сервере мультимедиа настроено использование одного из указанных ниже кодов.
-
mp3
-
wav. Файлы WAV поддерживаются в форматах PCM (поддерживается на всех платформах) и DVI-ADPCM (не поддерживается на Android)
При использовании файлов WAV выполните следующие команды CLI для настройки сервера приложений и сервера мультимедиа:
-
AS_CLI/Service/VoiceMsg>set vmRecordingAudioFileFormat WAV -
MS_CLI/Applications/MediaStreaming/Services/IVR> set sendmail8kHzWavFileDefaultFormat ulaw
Терминология
- ACL
- Список управления доступом
- ALG
- Шлюз на уровне приложений
- API
- Программный интерфейс приложений
- APNS
- Служба push-уведомлений Apple
- AS
- Сервер приложений
- ATA
- Аналоговый телефонный адаптер, адаптер для преобразования аналоговой телефонии в передачу голоса по IP
- BAM
- Диспетчер приложений BroadSoft
- Базовая аутентификация
- Способ аутентификации, при котором учетная запись (имя пользователя) проверяется общим секретным кодом (паролем)
- BMS
- Сервер обмена сообщениями BroadSoft
- BOSH
- Двунаправленные потоки по синхронному HTTP
- BRI
- Интерфейс BRI базовой скорости, являющийся методом доступа ISDN
- Комплект
- Набор услуг, предоставляемый конечному пользователю или абоненту (также Пакет)
- CA
- Центр сертификации
- Оператор
- Организация, которая обрабатывает трафик телефонии (также партнер, поставщик услуг посредник, посредник с добавленной стоимостью)
- CAPTCHA
- Полностью автоматический тест Тьюринга для различения компьютеров и людей
- CCXML
- Call Control eXtensible Markup Language
- CIF
- Общий промежуточный формат
- CLI
- Интерфейс командной строки
- CN
- Стандартное имя
- CNPS
- Сервер push-уведомлений о вызовах. Сервер push-уведомлений, работающий на XSP|ADP в вашей среде, для отправки уведомлений о вызовах в FCM и APNS. См. прокси-сервер NPS.
- CPE
- Оборудование в помещении клиента
- CPR
- Пользовательское правило присутствия
- CSS
- Каскадная таблица стилей
- CSV.
- Значения, разделяемые запятой
- CTI
- Интеграция компьютерной телефонии
- CUBE
- Cisco Unified Border Element
- DMZ
- Демилитаризованная зона
- DN
- Номер по каталогу
- DND
- Не беспокоить
- DNS
- Система доменных имен
- DPG
- Набор номера одноранговой группы
- DSCP
- Код дифференцированных сервисов
- DTAF
- Файл архива типа устройства
- DTG
- Группа магистралей назначения
- DTMF
- Двухтональный многочастотный сигнал
- Конечный пользователь
- Лицо, использующее службы, которое звонит, присоединяется к совещаниям или отправляет сообщения (также Подписчик, абонент)
- Предприятие
- Набор конечных пользователей (также Организация)
- FCM
- Обмен сообщениями в облаке Firebase
- FMC
- Фиксированное мобильное взаимодействие
- Непрерывное обеспечение
- Создание пользователей в хранилище идентификаторов Webex с помощью назначения интегрированной службы обмена мгновенными сообщениями и состоянием доступности в BroadWorks.
- Полное доменное имя
- Полное доменное имя
- Полное непрерывное обеспечение
- Создание и проверка пользователей в хранилище идентификаторов Webex с помощью назначения интегрированной службы обмена мгновенными сообщениями и состоянием доступности в BroadWorks и подтверждения того, что каждый пользователь BroadWorks имеет уникальный и действительный адрес электронной почты.
- FXO
- Foreign Exchange Office, является портом для подключения аналоговой линии. Это подключение к телефону, факсу или подключению к аналоговой телефонной системе. Он обеспечивает индикацию состояния вызова (замкнутый цикл). Поскольку порт FXO подключен к устройству, например к факсу или телефону, устройство часто называется «устройством FXO».
- FXS
- Foreign Exchange Subscriber – это порт, фактически передающий абоненту аналоговую линию. Другими словами, это «розетка в стене», которая обеспечивает тональный набор, ток заряда аккумулятора и напряжение в контуре.
- GCM
- Google Cloud Message
- GCM
- Режим Галуа/режим счетчика (технология шифрования)
- HID
- Устройство пользовательского интерфейса
- HTTPS
- Защищенные сокеты протокола передачи гипертекста
- IAD
- Устройство с интегрированным доступом
- IM&P
- Обмен мгновенными сообщениями и присутствие
- IP PSTN
- Поставщик услуг, который предоставляет VoIP для сервисов PSTN, взаимозаменяемых с ITSP, либо общий термин для «публичной» телефонии, предоставляемой через Интернет основными телекоммуникационными провайдерами (а не странами, как в случае с PSTN)
- ITSP
- Поставщик услуг Интернет-телефонии
- IVR
- Интерактивный голосовой ответ/отвечающее устройство
- JID
- Собственный адрес XMPP-соединения называется идентификатором Jabber или JID. localpart@domain.part.example.com/resourcepart (@ . / являются разделителями)
- JSON
- Java Script Object Notation
- JSSE
- Расширение Java Secure Socket. Базовая технология, обеспечивающая защищенные функции подключения к серверам BroadWorks
- KEM
- Модуль расширения ключей (аппаратные телефоны Cisco)
- LLT
- Долгосрочный токен. Защищенная форма токена с автоматическим описанием, которая позволяет пользователям оставаться аутентифицированными в течение более длительного времени и не привязана к конкретным приложениям.
- MA
- Архив сообщений
- MIB
- Информационная база управления
- MS
- Сервер мультимедиа
- mTLS
- Взаимная аутентификация между двумя сторонами с помощью обмена сертификатами при установлении соединения TLS
- MUC
- Чат с несколькими пользователями
- NAT
- Трансляция сетевых адресов
- NPS
- Сервер push-уведомлений; см. CNPS
- Прокси-сервер NPS
-
Служба в Webex, предоставляющая краткосрочные токены авторизации серверу CNPS, позволяя ему отправлять уведомления о вызовах в FCM и APN, а в конечном итоге и на устройства Android и iOS, на которых запущено приложение Webex.
- OCI
- Открытый клиентский интерфейс
- Организация
- Компания или организация, представляющая комбинацию конечных пользователей (также Предприятие)
- OTG
- Группа исходящих магистралей
- Пакет
- Набор услуг, предоставляемый конечному пользователю или абоненту (также Комплекс)
- Партнер
- Организация-агент, которая взаимодействует с Cisco для распространения продуктов и услуг между другими организациями (также Посредник с добавленной стоимостью, поставщик услуг, оператор)
- PBX
- Частная АТС (Private Branch Exchange)
- PEM
- Электронная почта с усовершенствованной защитой
- PLMN
- Наземная сеть мобильной связи общего пользования
- PRI
- Интерфейс передачи с базовой скоростью (PRI), стандарт телекоммуникационного интерфейса, используемый в цифровой сети с интегрированными сетевыми службами (ISDN).
- PS
- Сервер профилей
- PSTN
- Телефонная сеть общего пользования
- QoS
- Качество обслуживания
- Портал посредников
- Веб-сайт, позволяющий администратору посредника настроить свое решение UC-One SaaS. Иногда этот портал называется порталом BAM, порталом администрирования или порталом управления.
- RTCP
- Протокол управления в реальном времени
- RTP
- Протокол поточной передачи реального времени
- SBC
- Пограничный контроллер сеансов
- SCA
- Совместное появление вызовов
- SD
- Стандартное определение
- SDP
- Протокол описания сеанса
- SP
- Поставщик услуг — организация, которая предоставляет телефонию или связанные с ними службы другим организациям (также Оператор, партнер, посредник с добавленной стоимостью)
- SIP
- Протокол установления сеанса
- SLT
- Краткосрочный токен (также называемый токен BroadWorks SSO) — одноразовый токен аутентификации, используемый для получения защищенного доступа к веб-приложениям.
- SMB
- Малый и средний бизнес
- SNMP
- Простой протокол управления сетью
- sRTCP
- Защищенный протокол управления передачей данных в реальном времени (мультимедиа при передаче голоса по IP)
- sRTP
- Защищенный протокол передачи данных в реальном времени (мультимедиа при передаче голоса по IP)
- SSL
- Уровень защищенных сокетов
- Подписчик
- Лицо, использующее службы, которое звонит, присоединяется к совещаниям или отправляет сообщения (также Конечный пользователь)
- TCP
- Протокол управления передачей
- TDM
- Мультиплексинг с разделением времени
- TLS
- Безопасность на транспортном уровне
- ToS
- Условия предоставления услуг
- UAP
- Портал активации пользователей
- UC
- Объединенные коммуникации
- UI
- Пользовательский интерфейс
- UID
- Уникальный идентификатор
- UMS
- Сервер обмена сообщениями
- URI
- Единый идентификатор ресурса
- URL
- Унифицированный указатель ресурса
- USS
- Сервер совместного доступа
- UTC
- Время в формате UTC
- UVS
- Сервер видео
- Посредник с добавленной стоимостью (VAR)
- Организация-агент, которая взаимодействует с Cisco для распространения продуктов и услуг между другими организациями (также Оператор, партнер, поставщик услуг)
- VGA
- Видеографический массив
- VoIP
- Протокол передачи голоса через Интернет (IP)
- VXML
- Voice eXtensible Markup Language
- WebDAV
- Протокол Web Distributed Authoring and Versioning
- WebRTC
- Веб-коммуникации в реальном времени
- WRS
- Сервер WebRTC
- XMPP
- Расширяемый протокол обмена сообщениями и информацией о присутствии
Настройка служб (с использованием mTLS для службы аутентификации)
Следующие процедуры заменяют процедуры в разделе Настройка служб Webex для Cisco BroadWorks XSP|ADPs. Выполняйте эти процедуры только в том случае, если вы используете mTLS в качестве службы аутентификации, а не проверку токенов CI. Эти процедуры обязательны, если вы используете несколько организаций Webex на одном и том же сервере XSP|ADP. В противном случае их выполнение является необязательным.
Если вы не используете несколько организаций Webex на одном и том же сервере XSP|ADP, рекомендуется использовать проверку токенов CI (с TLS) для службы аутентификации. Для получения подробной информации о настройке службы аутентификации и других служб см. Настройка служб в Webex для Cisco BroadWorks XSP|ADP
Интерфейсы Xsi
Установите и настройте приложения Xsi-Actions и Xsi-Events, как описано в руководстве по настройке интерфейса Cisco BroadWorks Xtended Services.
На используемом для интерфейса CTI сервере XSP|ADP следует развернуть только один экземпляр приложений Xsi-Events.
Все события Xsi, используемые для интеграции Broadworks с Webex, должны иметь одинаковое значение callControlApplicationName, определенное в разделе Applications/Xsi-Events/GeneralSettings. Пример.
ADP_CLI/Applications/Xsi-Events/GeneralSettings> get
callControlApplicationName = com.broadsoft.xsi-events
При подключении пользователя к Webex, Webex создает для него подписку на AS, чтобы получать телефонные события, касающиеся присутствия и истории звонков. Подписка связана с параметром callControlApplicationName, и AS использует его, чтобы знать, в какие Xsi-Events отправлять события телефонии.
Изменение параметра callControlApplicationName или использование разных имен во всех веб-приложениях Xsi-Events повлияет на функциональность подписок и событий телефонии.
Настройка службы аутентификации (с использованием mTLS)
Долгосрочные токены BroadWorks генерируются и проверяются службой аутентификации, размещенной на ваших XSP|ADP.
Требования
-
Серверы XSP|ADP, на которых размещена служба аутентификации, должны иметь настроенный интерфейс mTLS.
-
XSP|ADP должны использовать одни и те же ключи для encrypting/decrypting Долговечные токены BroadWorks. Копирование этих ключей в каждый XSP|ADP — это процесс, выполняемый вручную.
-
XSP|АДП должны быть синхронизированы с NTP.
Обзор конфигурации
Основные параметры конфигурации ваших XSP|ADP включают:
-
Развертывание службы аутентификации.
-
Установите срок действия токена не менее 60 дней (в качестве эмитента оставьте BroadWorks).
-
Генерируйте и передавайте ключи RSA между XSP|ADP.
-
Укажите URL-адрес authService в веб-контейнере.
Развернуть службу аутентификации на XSP|ADP
На каждом XSP|ADP, используемом с Webex:
-
Активируйте приложение службы аутентификации по пути
/authService(необходимо использовать этот путь):XSP|ADP_CLI/Maintenance/ManagedObjects> activate application authenticationService/authService (где
-
Развертывание приложения.
XSP|ADP_CLI/Maintenance/ManagedObjects>deploy application /authService
Настройка длительности существования токена
-
Проверьте существующую конфигурацию токена (часы):
XSP|ADP_CLI/Applications/authenticationService/TokenManagement>get -
Установите длительность существования 60 дней (максимум 180 дней):
XSP|ADP_CLI/Applications/authenticationService/TokenManagement>set tokenDurationInHours 1440
Создание и совместное использование ключей RSA
-
Для шифрования/дешифрования токенов во всех экземплярах службы аутентификации необходимо использовать те же пары открытых и закрытых ключей.
-
Пара ключей генерируется службой аутентификации при первом запросе на выдачу токена.
Вследствие этих двух факторов вам необходимо сгенерировать ключи на одном XSP|ADP, а затем скопировать их на все остальные XSP|ADP.
Если вы меняете клавиши или длину клавиши, необходимо повторить следующую настройку и перезапустить все XSP|ADP.
-
Выберите один XSP|ADP для использования при генерации пары ключей.
-
Для запроса зашифрованного токена у XSP|ADP используйте клиент, отправив запрос по следующему URL-адресу из браузера клиента:
https://<XSP|ADP-IPAddress>/authService/token?key=BASE64URL(clientPublicKey)
(Это создаёт приватный / пара открытых ключей в XSP|ADP (если таковой еще не существовал)
-
Местоположение хранилища ключей не подлежит настройке. Экспорт ключей:
XSP|ADP_CLI/Applications/authenticationService/KeyManagement>exportKeys -
Скопируйте экспортированный файл
/var/broadworks/tmp/authService.keysв то же место на других XSP|ADP, при необходимости перезаписав более старый файл.keys. -
Импортируйте ключи в каждый из остальных XSP|ADP:
XSP|ADP_CLI/Applications/authenticationService/KeyManagement> importKeys /var/broadworks/tmp/authService.keys
Укажите URL-адрес authService в веб-контейнере.
Веб-контейнеру XSP|ADP необходим URL-адрес authService для проверки токенов.
На каждом из XSP|ADP:
-
Добавьте URL службы аутентификации в качестве внешней службы аутентификации для сервиса BroadWorks Communications.
XSP|ADP_CLI/System/CommunicationUtility/DefaultSettings/ExternalAuthentication/AuthService>set url http://127.0.0.1:80/authService -
Добавьте URL службы аутентификации в контейнер:
XSP|ADP_CLI/Maintenance/ContainerOptions> add tomcat bw.authservice.authServiceUrl http://127.0.0.1:80/authServiceЭто позволяет Webex использовать службу аутентификации для проверки токенов, предоставленных в качестве учетных данных.
-
Проверьте параметр с помощью
get. -
Перезапустите XSP|ADP.
Настройка TLS и шифров на интерфейсах HTTP (для службы XSI и аутентификации)
Приложения службы аутентификации, Xsi-Actions и Xsi-Events используют интерфейсы HTTP-сервера. Уровни настройки TLS для этих приложений:
Более общий = Системный уровень > Транспортный уровень > HTTP > Интерфейс HTTP-сервера = более конкретный
Контексты CLI, которые используются для просмотра или изменения различных параметров SSL:
| Уровень конкретики | Контекст CLI |
| Системный (глобальный) |
|
| Транспортные протоколы для этой системы |
|
| HTTP в этой системе |
|
| Специальные интерфейсы HTTP-серверов в этой системе |
|
Чтение конфигурации интерфейса TLS HTTP-сервера на XSP|ADP
-
Войдите в XSP|ADP и перейдите в
XSP|ADP_CLI/Interface/Http/HttpServer> -
Введите команду
getи прочитайте результаты. Вы должны увидеть интерфейсы (IP-адреса) и по каждому из них проверить их безопасность и необходимость аутентификации клиента.
Apache tomcat обеспечивает сертификат для каждого защищенного интерфейса; система создает самозаверяемый сертификат, если он необходим.
XSP|ADP_CLI/Interface/Http/HttpServer> getДобавление протокола TLS 1.2 в интерфейс HTTP-сервера
Интерфейс HTTP, взаимодействующий с облаком Webex, должен быть настроен для использования TLSv1.2. Облако не может быть согласовано с более ранними версиями протокола TLS.
Чтобы настроить протокол TLSv1.2 в интерфейсе HTTP-сервера:
-
Войдите в XSP|ADP и перейдите в
XSP|ADP_CLI/Interface/Http/HttpServer/SSLSettings/Protocols> -
Введите команду
get, чтобы посмотреть, какие протоколы уже используются на этом интерфейсе.443 -
Введите команду
add, чтобы обеспечить использование TLS 1.2 при взаимодействии интерфейса с облаком.443 TLSv1.2
Редактирование конфигурации шифров TLS в интерфейсе HTTP-сервера
Чтобы настроить необходимые шифры:
-
Войдите в XSP|ADP и перейдите в
XSP|ADP_CLI/Interface/Http/HttpServer/SSLSettings/Ciphers> -
Введите команду
get, чтобы посмотреть, какие шифры уже используются на этом интерфейсе. Необходимо наличие хотя бы одного из рекомендованных Cisco пакетов (см. XSP|Требования к идентификации и безопасности ADP в разделе «Обзор»).443 -
Введите команду
add, чтобы добавить шифр к интерфейсу HTTP-сервера.443 Для работы интерфейса командной строки XSP|ADP требуется указать имя стандартного набора шифров IANA, а не имя набора шифров openSSL. Например, чтобы добавить шифр openSSL
ECDHE-ECDSA-CHACHA20-POLY1305в интерфейс HTTP-сервера, вы бы использовали:XSP|ADP_CLI/Interface/Http/HttpServer/SSLSettings/Ciphers>add 192.0.2.7 443 TLS_ECDHE_ECDSA_WITH_CHACHA20_POLY1305См. https://ciphersuite.info/, чтобы провести набор по имени.
Настройка доверия для службы аутентификации (с mTLS)
-
Войдите в Control Hub с помощью своей учетной записи администратора-партнера.
-
Перейти в и нажмите Загрузить сертификат центра сертификации Webex чтобы получить
CombinedCertChain2023.txtна свой локальный компьютер.Эти файлы содержат два набора по два сертификата. Перед загрузкой файлов в XSP|ADP необходимо разделить их. Все файлы обязательны для загрузки. -
Разделите цепочку сертификатов на два сертификата -
combinedcertchain2023.txt.-
Откройте
combinedcertchain2023.txtв текстовом редакторе. -
Выделите и вырежьте первый блок текста, включая строки
-----BEGIN CERTIFICATE-----и-----END CERTIFICATE-----, и вставьте этот блок текста в новый файл. -
Сохраните новый файл как
root2023.txt. -
Сохраните исходный файл как
issuing2023.txt. В исходном файле теперь должен быть только один блок текста, заключенный в квадратные скобки-----BEGIN CERTIFICATE-----и-----END CERTIFICATE-----.
-
-
Скопируйте оба текстовых файла во временное местоположение на защищенном вами XSP|ADP, например,
/var/broadworks/tmp/root2023.txtи/var/broadworks/tmp/issuing2023.txt. -
Войдите в XSP|ADP и перейдите по адресу
/XSP|ADP_CLI/Interface/Http/SSLCommonSettings/ClientAuthentication/Trusts>. (Необязательно) Запустите helpUpdateTrust, чтобы увидеть параметры и формат команды. -
Загрузка файлов сертификатов в новые доверенные точки — 2023
XSP|ADP_CLI/Interface/Http/SSLCommonSettings/ClientAuthentication/Trusts> updateTrust webexclientroot2023 /var/broadworks/tmp/root2023.txt XSP|ADP_CLI/Interface/Http/SSLCommonSettings/ClientAuthentication/Trusts> updateTrust webexclientissuing2023 /var/broadworks/tmp/issuing2023.txtВсе псевдонимы должны иметь разные имена.
webexclientroot,webexclientroot2023,webexclientissuing, иwebexclientissuing2023— это примеры псевдонимов для якорей доверия; вы можете использовать свои собственные, если все четыре записи уникальны. -
Подтвердите обновление точек доверия:
XSP|ADP_CLI/Interface/Http/SSLCommonSettings/ClientAuthentication/Trusts> getAlias Owner Issuer ============================================================================= webexclientissuing2023 Internal Private TLS SubCA Internal Private Root webexclientroot2023 Internal Private Root Internal Private Root[self-signed]
(Необязательно) Настройка mTLS на уровне интерфейса/порта HTTP
Настроить mTLS можно на уровне HTTP. interface/port на уровне или для каждого веб-приложения в отдельности.
Способ включения mTLS для вашего приложения зависит от приложений, которые вы размещаете на XSP|ADP. Если вы размещаете несколько приложений, требующих mTLS, вам следует включить mTLS на интерфейсе. Если требуется защитить только одно из приложений, которые используют один и тот же HTTP-интерфейс, mTLS можно настроить на уровне приложений.
При настройке mTLS на HTTP-сервере interface/port Для всех размещенных веб-приложений, доступ к которым осуществляется через этот уровень, требуется mTLS. interface/port.
-
Войдите в XSP|ADP, интерфейс которого вы настраиваете.
-
Перейдите в
XSP|ADP_CLI/Interface/Http/HttpServer>и выполните командуget, чтобы увидеть интерфейсы. -
Для добавления интерфейса и обязательной аутентификации клиента (то есть mTLS):
XSP|ADP_CLI/Interface/Http/HttpServer> add IPAddress Port Name true trueПодробности см. в документации XSP|ADP CLI. По сути, первый
trueобеспечивает защиту интерфейса с помощью TLS (сертификат сервера создается при необходимости), а второйtrueзаставляет интерфейс требовать аутентификацию с помощью клиентского сертификата (вместе они образуют mTLS).
Пример.
XSP|ADP_CLI/Interface/Http/HttpServer> get
Interface Port Name Secure Client Auth Req Cluster Fqdn
=======================================================
192.0.2.7 443 XSP|ADP01.collab.example.net true false
192.0.2.7 444 XSP|ADP01.collab.example.net true trueВ этом примере mTLS (Client Auth Req) = true) включен на порту 192.0.2.7444. TLS включен на порту 192.0.2.7 443.
(Необязательно) Настройка mTLS для определенных веб-приложений
Настроить mTLS можно на уровне HTTP. interface/port на уровне или для каждого веб-приложения в отдельности.
Способ включения mTLS для вашего приложения зависит от приложений, которые вы размещаете на XSP|ADP. Если вы размещаете несколько приложений, требующих mTLS, вам следует включить mTLS на интерфейсе. Если требуется защитить только одно из приложений, которые используют один и тот же HTTP-интерфейс, mTLS можно настроить на уровне приложений.
При настройке mTLS на уровне приложения для этого приложения требуется mTLS, независимо от конфигурации интерфейса HTTP-сервера.
-
Войдите в XSP|ADP, интерфейс которого вы настраиваете.
-
Перейдите в
XSP|ADP_CLI/Interface/Http/SSLCommonSettings/ClientAuthentication/WebApps>и выполните командуget, чтобы увидеть, какие приложения запущены. -
Чтобы добавить приложение и сделать обязательной аутентификацию клиента для него (то есть реализовать mTLS):
XSP|ADP_CLI/Interface/Http/SSLCommonSettings/ClientAuthentication/WebApps> add IPAddress Port ApplicationName trueПодробности см. в документации XSP|ADP CLI. В этом списке перечислены имена приложений. В этой команде квадратные скобки
trueвключают mTLS.
Например:
XSP|ADP_CLI/Interface/Http/SSLCommonSettings/ClientAuthentication/WebApps>
add 192.0.2.7 443 AuthenticationService true
Команда из примера добавляет приложение AuthenticationService к порту 192.0.2.7:443 и требует запрос и аутентификацию сертификатов от клиента.
Проверьте с помощью get:
XSP|ADP_CLI/Interface/Http/SSLCommonSettings/ClientAuthentication/WebApps>
get
Interface Ip Port Application Name Client Auth Req
===================================================
192.0.2.7 443 AuthenticationService true Настройка управления устройствами на XSP|ADP, сервере приложений и сервере профилей.
Для управления устройствами необходимы Profile Server и XSP|ADP. Они должны быть настроены в соответствии с инструкциями, приведенными в руководстве по настройке управления устройствами BroadWorks.
Куда отправиться дальше?
Для настройки конфигурации можно повторно выполнить процесс, описанный в основном документе в статье Интерфейс CTI и связанная конфигурация.
Дополнительные требования к сертификатам для взаимной аутентификации TLS с использованием AuthService.
Webex взаимодействует со службой аутентификации через соединение с аутентификацией mutual TLS. Это означает, что Webex предоставляет клиентский сертификат, и XSP|ADP должен его проверить. Чтобы доверять этому сертификату, используйте цепочку сертификатов центра сертификации Webex для создания доверенного якоря на XSP|ADP (или прокси). Цепочку сертификатов можно скачать с помощью Partner Hub.
- Войдите в партнерский центр на странице
admin.webex.com. -
Перейти к Услуги > Дополнительные ссылки.
-
Щелкните ссылку сертификата для скачивания.
Кроме того, можно получить цепочку сертификатов в https://bwks-uap.webex.com/assets/public/CombinedCertChain2023.txt.
Точные требования для развертывания этой цепочки сертификатов центра сертификации Webex зависят от способа развертывания ваших общедоступных XSP|ADP:
-
Через прокси-сервер моста TLS
-
Через прокси-сервер TLS
-
Непосредственно к XSP|ADP
Далее приведена схема развертывания цепочки сертификатов ЦС Webex, которая проводится в следующих трех случаях.
Требования к сертификату Mutual TLS для прокси-сервера моста TLS
-
Webex представляет прокси-серверу сертификат клиента, подписанный ЦС Webex.
-
Цепочка сертификатов ЦС Webex развернута в доверительной системе прокси-сервера, поэтому прокси-сервер доверяет сертификату клиента.
-
В прокси-сервер также загружается публично подписанный сертификат сервера XSP|ADP.
-
Прокси-сервер представляет Webex публично подписанный сертификат.
-
Webex доверяет публичному ЦС, подписавшему этот сертификат.
-
Прокси-сервер предоставляет внутренне подписанный клиентский сертификат модулям ADP XSP|.
В этом сертификате должно быть поле расширения x509.v3 Расширенное использование ключа с подставленным значением OID BroadWorks 1.3.6.1.4.1.6431.1.1.8.2.1.3 и целью clientAuth TLS. Например:
X509v3 extensions:X509v3 Extended Key Usage:1.3.6.1.4.1.6431.1.1.8.2.1.3, TLS Web Client AuthenticationПри создании внутренних сертификатов клиента для прокси-сервера обратите внимание, что сертификаты SAN не поддерживаются. Внутренние серверные сертификаты для XSP|ADP могут быть SAN.
-
XSP|ADP доверяют внутреннему CA.
-
В XSP|ADPs используется внутренне подписанный сертификат сервера.
-
Прокси-сервер доверяет внутреннему ЦС.
Требования к сертификату взаимной аутентификации TLS для прокси-сервера TLS или XSP в DMZ
-
Webex представляет XSP сертификат клиента, подписанный ЦС Webex.
-
Цепочка сертификатов ЦС Webex развернута в доверительной системе XSP, поэтому XSP доверяет сертификату клиента.
-
Публично подписанный сертификат сервера XSP также загружается в XSP.
-
XSP представляют Webex публично подписанные сертификаты сервера.
-
Webex доверяет публичному ЦС, подписавшему сертификаты сервера XSP.
История редакции документа
В таблице ниже представлена история изменений данного документа за последние 12 месяцев.
|
Дата |
Описание изменения | |
|---|---|---|
|
6 июля 2026 г. |
Обновлен раздел Переадресация SIP-вызовов в Webex Meeting с новыми шагами настройки набора номера по URI. | |
|
24 июня 2026 г. |
Обновлены Шаблоны конфигурации приложения Webex добавлены в раздел сервера приложений BroadWorks с шагами импорта файлов DITA. | |
|
6 мая 2026 г. |
Добавлен раздел Активировать BroadWorks IdP в Control Hub. | |
|
17 февраля 2026 г. |
Добавлены полные доменные имена Австралии в раздел Настройка NPS для использования прокси-сервера аутентификации. | |
|
6 февраля 2026 г. |
Добавлены полные доменные имена Саудовской Аравии в раздел Настройка NPS для использования прокси-сервера аутентификации. | |
|
26 сентября 2025 г. |
В раздел Общие ограничения внесены изменения, касающиеся ограничения Webex for Intune. | |
|
4 июня 2025 г. |
В раздел Ограничения внесены изменения в навигацию по Центру управления для настроек «Аутентификация», которые были перемещены из раздела «Настройки организации» в раздел «Безопасность». | |
|
20 мая 2025 г. |
Обновил раздел Отключение синхронизации DND с подробными инструкциями по созданию обращения в службу технической поддержки для отключения этой функции. | |
|
29 апреля 2025 г. |
Обновлен путь навигации, так как настройки BroadWorks Calling перемещены из раздела «Настройки организации» в раздел «Сервисы» в Partner Hub. | |
|
23 апреля 2025 г. |
В раздел «Устранение неполадок» в журналах клиента добавлена заметка. | |
|
13 января 2025 г. |
Обновлены разделы «Особенности» и «Ограничения». | |
|
3 декабря 2024 г. |
Редакционные изменения. | |
|
4 октября 2024 г. |
Добавлен раздел «Тихие часы». | |
|
10 сентября 2024 г. |
Обновлен раздел «Руководство по проведению испытаний и лабораторным работам». | |
|
9 августа 2024 г. |
Добавлен раздел «Выбор идентификатора вызывающего абонента». | |
|
1 августа 2024 г. |
Добавлен раздел «Включение голосовой почты для интеграции с Microsoft Teams». | |
|
25 июня 2024 г. |
Обновлен раздел «Вмешательство» в разделе «Развертывание Webex для BroadWorks». | |
|
14 июня 2024 г. |
В разделе «Функции и ограничения» и в разделе «Отмена подписки из центра управления» в подразделе «Управление Webex для BroadWorks» добавлены раздел «Гибкий выбор внешнего идентификатора вызывающего абонента». | |
|
13 мая 2024 г. |
Редакционные изменения. | |
|
10 мая 2024 г. |
Пакет Pro Pack для Control Hub добавлен в раздел «Функции и ограничения». | |
|
6 мая 2024 г. |
Обновлен раздел Partner SSO - SAML, нет необходимости обращаться в TAC по вопросам идентификации. | |
|
2 мая 2024 г. |
Редакционные изменения. | |
|
10 апреля 2024 г. |
В разделе «Внешний вид при использовании общей линии связи» обновлена информация о втором патче. | |
|
27 марта 2024 г. |
Обновленное поле оживленных фонарей / Раздел «Перехват вызова и единый вход для партнеров — OpenID Connect». | |
|
22 марта 2024 г. |
В разделе «Синхронизация в режиме „Не беспокоить“» обновлены предварительные требования. | |
|
7 марта 2024 г. |
Обновлен раздел «Управление процессом входа в систему» в разделе «Вход пользователя и получение конфигурации». | |
|
24 февраля 2024 г. |
Редакционные изменения. | |
|
20 февраля 2024 г. |
Добавлен раздел Визуальная индикация спама в разделе «Развертывание Webex для BroadWorks». | |
|
7 февраля 2024 г. |
В Webex for BroadWorks Reference добавлена функция уведомления о сроке действия пароля BroadWorks при входе в систему. | |
|
25 января 2024 г. |
Редакционные изменения. | |
|
23 января 2024 г. |
Внесены редакционные изменения в раздел Перемещение пользователя (с согласия) в Webex для Cisco BroadWorks в разделе Управление Webex для BroadWorks. | |
|
10 января 2024 г. |
Редакционные изменения. | |
Знакомство с Webex для Cisco BroadWorks
Этот раздел предназначен для системных администраторов партнерских организаций Cisco (поставщиков услуг), которые внедряют Webex для своих клиентских организаций или предоставляют это решение непосредственно своим подписчикам.
Цель решения
Предоставление функций совместной работы в облаке Webex клиентам малых и средних предприятий, для которых служба вызовов уже предоставляется поставщиками услуг BroadWorks.
Предоставление службы вызовов BroadWorks клиентам малых и средних предприятий Webex.
Контекст
Все наши клиенты, занимающиеся совместной работой, развиваются в направлении унифицированного приложения. Этот путь уменьшает сложности при внедрении, улучшает возможности взаимодействия и миграцию, а также обеспечивает предсказуемую работу пользователей во всем портфолио продуктов для совместной работы. В рамках этого решения возможности вызовов BroadWorks перемещаются в приложение Webex, что в результате обеспечивает сокращение инвестиций в клиенты UC-One.
Преимущества
Обеспечение актуальности: в отношении завершающего этапа жизненного цикла UC-One, перемещения всех клиентов в унифицированную клиентскую структуру (UCF)
Сочетание лучших особенностей обоих вариантов: Включение функций обмена сообщениями и совещаний Webex с сохранением службы вызовов BroadWorks в телефонной сети
Объем решения
Существующие и новые малые и средние клиенты (не более 250 абонентов), которым необходимо использовать набор функций для совместной работы, могут уже использовать BroadWorks Calling.
Существующие малые и средние клиенты Webex, которые ищут возможность добавления функций BroadWorks Calling.
Не крупные предприятия (просим обратиться к нашему корпоративному портфелю для Webex).
Не одиночные пользователи (просим рассмотреть предложения Webex Online).
Наборы функций в Webex для Cisco BroadWorks предназначены для малых и средних предприятий. Пакеты Webex для Cisco BroadWorks разработаны для упрощения работы малых и средних предприятий, и мы постоянно оцениваем их пригодность для этого сегмента. Мы можем скрыть или удалить функции, которые в ином случае будут доступны в корпоративных пакетах.
Предварительные условия для успешной работы с Webex для Cisco BroadWorks
№ | Требование | Примечания | ||
|---|---|---|---|---|
1. | Patch Current BroadWorks R22 или более поздней версии | |||
2. | XSP|ADP для XSI, CTI, DMS и authService | Выделенный XSP|ADP для Webex для Cisco BroadWorks | ||
3. | Отдельный XSP|ADP для NPS можно предоставить совместный доступ к другим решениям, использующим NPS. | Если у вас есть существующее развертывание для совместной работы, просмотрите рекомендации по конфигурациям XSP|ADP и NPS. | ||
4. | Настроена проверка токена CI (с TLS) для соединений Webex со службой аутентификации. | |||
5 | Настроена взаимная аутентификация TLS (mTLS) для соединений Webex с интерфейсом CTI. | Для других приложений mTLS не требуется. | ||
6 | В зависимости от вашего решения по обеспечению пользователи должны работать в BroadWorks и должны иметь следующие атрибуты.
| Для доверенных адресов электронной почты: Рекомендуется также поместить тот же адрес электронной почты в атрибут alternate ID, чтобы пользователи могли войти в BroadWorks с помощью адреса электронной почты. Для ненадежных адресов электронной почты: В зависимости от настроек электронной почты пользователя в случае использования ненадежных адресов сообщения могут быть отправлены в папку нежелательной почты или СПАМА. Возможно, администратору потребуется изменить настройки электронной почты пользователя, чтобы разрешить использование доменов. | ||
7. | Файл DTAF Webex для Cisco BroadWorks для приложения Webex | |||
8 | Подписка BW Business Lic, Std Enterprise или Prem Enterprise User Lic + Webex для Cisco BroadWorks | При существующем развертывании совместной работы вам больше не потребуется пакет надстройки UC-One, Collab Lic и порты для конференций Meet-me. Если у вас имеется существующее развертывание UC-One SaaS, никаких дополнительных изменений, кроме принятия условий премиум-пакетов. | ||
9 | IP/порты должны быть доступны через серверные службы Webex и через приложения Webex через общедоступный Интернет. | См. раздел «Подготовка сети». | ||
10 | Конфигурация TLS версии 1.2 на XSP|ADP | |||
11 | Для непрерывного обеспечения сервер приложений должен подключиться к адаптеру обеспечения BroadWorks.
| См. тему «Подготовка сети». |
Информация о настоящем документе
Цель настоящего документа – помочь вам ознакомиться с решением Webex для Cisco BroadWorks, подготовиться к его использованию, выполнить его развертывание и осуществлять управление. Эта цель отражена в основных разделах документа.
В настоящем руководстве содержатся общие и справочные материалы. Мы намерены осветить все аспекты решения в этом документе.
Минимальный набор задач для развертывания решения:
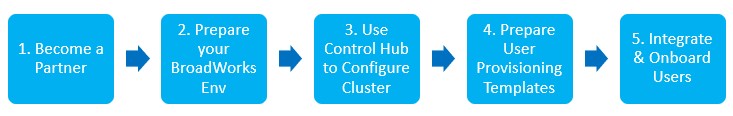
Свяжитесь со своим финансовым отделом, чтобы стать партнером Cisco. Необходимо изучить основные аспекты работы с Cisco вами (и получить необходимую подготовку). После того как вы станете партнером Cisco, мы включим параметр "Webex для Cisco BroadWorks" для вашей партнерской организации Webex. (См. раздел Развертывание Webex для Cisco BroadWorks > Подключение партнеров в настоящем документе.)
Настройте системы BroadWorks для интеграции с Webex. (См. Развертывание Webex для Cisco BroadWorks > Настройка служб в Webex для Cisco BroadWorks XSP|ADP в этом документе.)
Используйте Partner Hub для подключения Webex к BroadWorks. (См. раздел Развертывание Webex для Cisco BroadWorks > Настройка партнерской организации в Partner Hub в настоящем документе.)
Для подготовки шаблонов обеспечения пользователей используйте Partner Hub. (См. раздел Развертывание Webex для Cisco BroadWorks > Настройка шаблонов переноса в этом документе.)
Выполните тестирование и подключение клиента, подготовив хотя бы одного пользователя. (См. раздел Развертывание Webex для Cisco BroadWorks > Настройка тестовой организации.)
 |
|
Терминология
Мы стараемся ограничить использование специальных терминов и аббревиатур в настоящем документе, а также объяснять каждый термин, если он используется впервые. (Если объяснение термина в контексте отсутствует, см. раздел Справочные материалы о Webex для Cisco BroadWorks > Терминология.)
Принцип работы
Webex для Cisco BroadWorks – это предложение, в котором вызовы BroadWorks интегрируются в Webex. Подписчики используют одно приложение (приложение Webex), чтобы воспользоваться преимуществами функций, предоставляемых обеими платформами.
Пользователи звонят на номера PSTN через вашу инфраструктуру BroadWorks.
Пользователи звонят по другим номерам BroadWorks с помощью вашей инфраструктуры BroadWorks (аудио- и видеовызовы путем выбора номеров, связанных с пользователями, или с помощью панели набора для ввода номеров).
В качестве альтернативы пользователи могут позвонить по телефону с помощью службы VOIP Webex через инфраструктуру Webex, выбрав параметр «Webex Call» в приложении Webex. (Эти вызовы являются вызовами между приложениями Webex, а не между приложением Webex и PSTN).
Пользователи могут организовывать совещания Webex и присоединяться к ним.
Пользователи могут отправлять сообщения другу по одному или в пространствах (постоянный групповой чат) и пользоваться преимуществами таких функций, как поиск и совместный доступ к файлам (в инфраструктуре Webex).
Пользователи могут обмениваться информацией о присутствии (статусе). Они могут выбрать между указываемым пользователем присутствием или рассчитываемым клиентом присутствием.
После подключения вас в качестве партнерской организации к Control Hub вы сможете настроить связь экземпляра BroadWorks и Webex, имея соответствующие права.
В Control Hub вы будете создавать клиентские организации, а также создавать пользователей в этих организациях.
Каждый подписчик BroadWorks получает идентификатор Webex на основании своих адресов электронной почты (атрибут идентификатора электронной почты в BroadWorks).
Пользователи будут аутентифицироваться в BroadWorks или Webex.
Клиентам предоставляются долговременные токены для авторизации с целью обслуживания в BroadWorks и Webex.
Приложение Webex является основой этого решения. Это приложение с возможностью настройки товарно-знаковой политики доступно на настольных ПК Mac и Windows, а также на мобильных устройствах и планшетах Android/iOS.
Также существует веб-версия приложения Webex, которая в настоящее время не содержит функции вызовов.
Клиент подключается к облаку Webex для работы функций обмена сообщениями, состояния доступности и совещаний.
Клиент регистрируется в системах BroadWorks для поддержки функций вызовов.
Облако Webex работает с вашими системами BroadWorks для упрощения процесса подготовки пользователя.
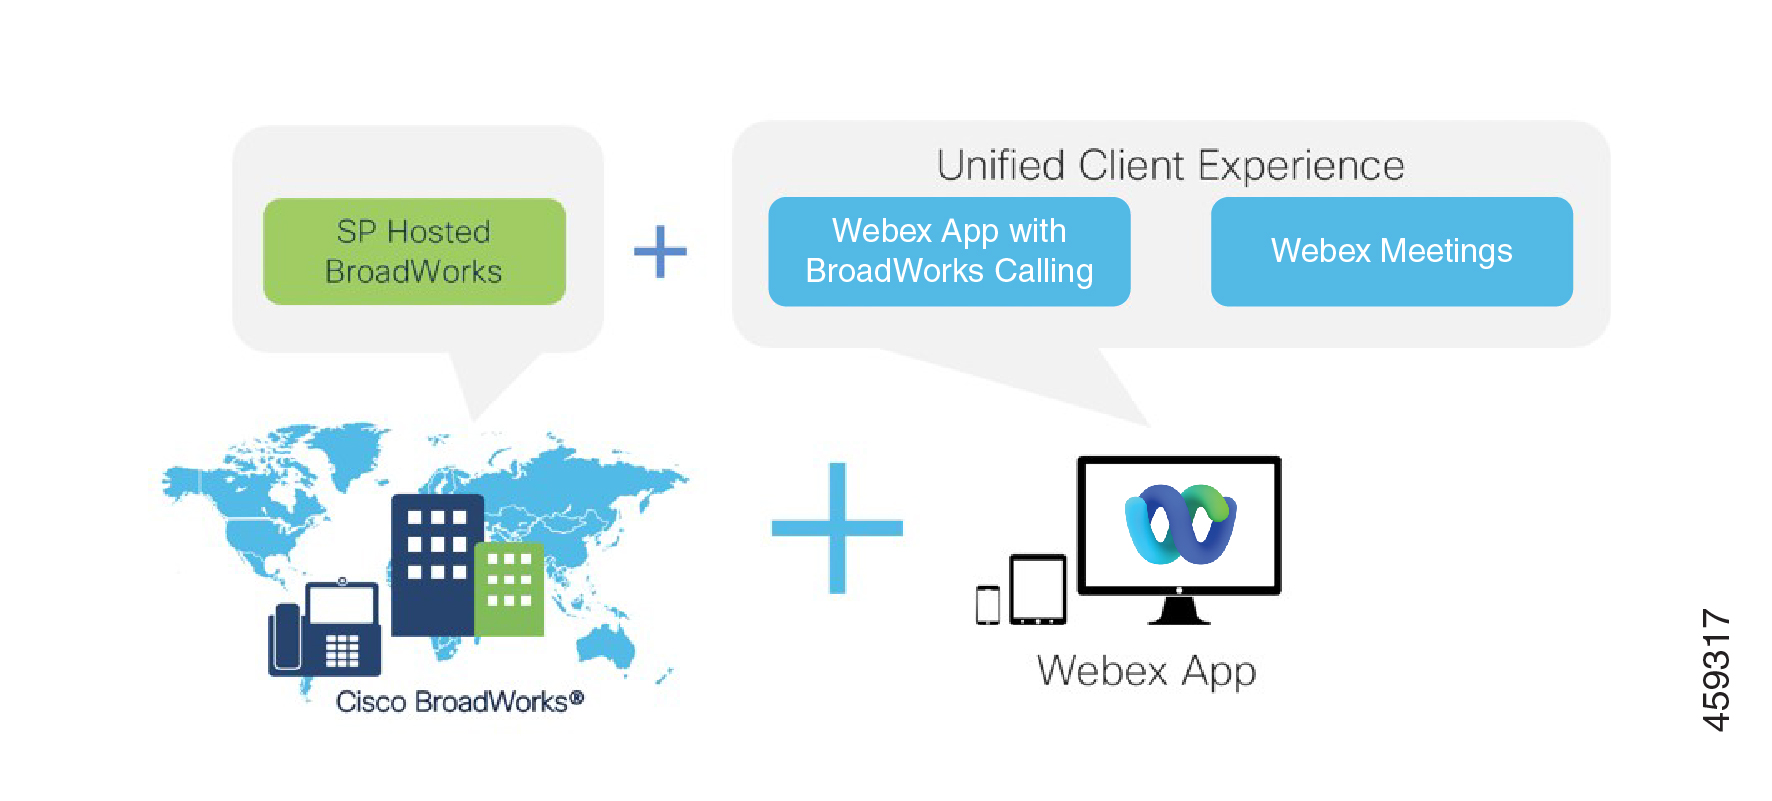
Функции и ограничения
Мы предлагаем несколько пакетов с различными функциями.
Пакет «Программный телефон»
В этом типе пакета приложение Webex используется только в качестве клиента программного телефона с возможностью вызовов, но без функций обмена сообщениями. Пользователи с таким типом пакета могут присоединяться к совещаниям Webex, но не могут начинать их самостоятельно. Если другие пользователи (программный или непрограммный телефон) проводят поиск в каталоге пользователей программных телефонов, по результатам поиска система не дает возможности отправить сообщение.
Пользователи программных телефонов могут делиться экраном во время вызова.
Базовый пакет
Базовый пакет включает функции вызовов, обмена сообщениями и совещаний. В него входят 100 участников совещаний в «унифицированном пространстве» и совещаний в персональной комнате совещаний (PMR). (** см. примечание ниже для исключения). В этом пакете продолжительность совещаний может составлять не более 40 минут.
Стандартный пакет
Этот пакет также включает в себя все элементы базового пакета, например до 100 участников совещаний в «унифицированном пространстве» и совещаний в персональной комнате совещаний (PMR).
Изначально совместный доступ к экрану в персональной комнате совещаний мог осуществлять только организатор, однако последний может передать «роль докладчика» любому участнику по своему усмотрению, и только организатор может вернуть себе роль докладчика.
Премиум пакет
Этот пакет включает все компоненты стандартного пакета, а также до 300 участников совещания в «едином пространстве» и до 1000 участников в персональной комнате совещаний (PMR).
Совместный доступ к экрану во время совещания в персональной комнате поддерживается для любого посетителя.
Сравнение пакетов
Пакет | Вызов | Сообщения | Unified Space Meetings | Персональная комната совещаний (PMR) |
|---|---|---|---|---|
Программный телефон | Включено | Не включены | Нет | Нет |
Базовый | Включено | Включено | 100 участников | 100 участников |
Стандартный | Включено | Включено | 100 участников | 100 участников |
Премиум | Включено | Включено | 300 участников | 1000 участников |
| Максимальное количество участников совещания в унифицированном пространстве для базовых пользователей составляет 100 участников на совещание в унифицированном пространстве, если только в пространство также не включены пользователи, которым назначены пакеты "Стандартный" или "Премиум", в этом случае ограничение увеличивается в зависимости от пакета пользователей организатора. |
| "Совещания в унифицированном пространстве" означает совещание Webex (запланированное или незапланированное), которое проходит в пространстве Webex. Например, пользователь инициирует совещание из пространства с помощью кнопок "Начать совещание" или "Запланировать". "Совещания PMR" означает совещание Webex (запланированное или незапланированное), которое проводится в персональной комнате совещаний (PMR) пользователя. Для этих совещаний используется выделенный URL-адрес (например: cisco.webex.com/meet/roomOwnerUserID). |
Функции обмена сообщениями и совещаний
Различия в поддержке функций совещаний PMR в пакетах Basic, Standard и Premium см. в таблице ниже.
Функция совещаний | Поддерживается базовым пакетом | Поддерживается в стандартном пакете | Поддерживается пакете премиум | Комментарий |
|---|---|---|---|---|
Продолжительность встречи | 40 минут или меньше | Не ограничено | Не ограничено | |
Совместный доступ к рабочему столу | Да | Да | Да | Базовый: совместный доступ к рабочему столу любым участником совещания в персональной комнате. Стандартный — совместный доступ к рабочему столу в PMR только для организатора совещания. Премиум— совместный доступ к рабочему столу в PMR для любого участника совещания. |
Совместная работа с приложением | Да | Да | Да | Базовый: совместная работа с приложением любым участником совещания в персональной комнате. Стандартный — совместный доступ к приложениям в PMR только для организатора совещания. Премиум— совместный доступ к приложениям в PMR для любого участника совещания. |
Многосторонний чат | Да | Да | Да | |
Виртуальные доски | Да | Да | Да | |
Защита паролем | Да | Да | Да | |
Веб-приложение — без скачивания или подключения (для гостей) | Да | Да | Да | |
Поддержка сопряжения с устройствами Webex | Да | Да | Да | |
Управление уровнем (отключить один / вывести все) | Да | Да | Да | |
Ссылка на постоянное совещание | Да | Да | Да | |
Доступ к месту совещания | Да | Да | Да | |
Присоединение к совещанию с помощью VoIP | Да | Да | Да | |
Блокировка | Да | Да | Да | |
Управление презентацией | Нет | Нет | Да | |
Управление удаленным рабочим столом | Нет | Нет | Да | |
Количество участников | 100 | 100 | 1000 | |
Запись сохраняется локально в системе | Да | Да | Да | |
Запись в облаке | Нет | Нет | Да | |
Запись — в облачное хранилище | Нет | Нет | 10 ГБ на веб-сайт | |
Тексты стенограмм записей | Нет | Нет | Да | |
Планирование совещания | Да | Да | Да | |
Включение совместного доступа к контенту с внешними интеграциями | Нет | Нет | Да | Базовый: совместный доступ к контенту любым участником совещания в PMR. Стандартный— совместный доступ к контенту в PMR только для организатора совещания. Премиум— совместный доступ к контенту в PMR для любого участника совещания. |
Разрешение на изменение URL-адреса PMR | Нет | Нет | Да | Базовая: пользователи могут изменять URL-адрес PMR на веб-сайте Webex. Администраторы партнеров и организации могут изменять URL-адрес в Control Hub. Стандартный — URL-адрес PMR могут изменить только администраторы партнеров и организаций в Partner Hub. Премиум — Пользователи могут изменить URL-адрес PMR на веб-сайте Webex. Администраторы партнеров и организаций могут изменить URL-адрес в Partner Hub. |
Потоковая передача совещаний в режиме онлайн (например, на Facebook, Youtube) | Нет | Нет | Да | |
Позволяет другим пользователям планировать совещания от их имени | Нет | Нет | Да | |
Добавить альтернативного организатора | Да | Нет | Да | |
Интеграция приложений (например Zendesk, Slack) | Зависит от интеграции | Зависит от интеграции | Да | Для получения дополнительной информации о поддержке см. раздел Интеграции приложений. |
Интеграция с календарем Microsoft Office 365 | Да | Да | Да | |
Интеграция с календарем Google в G Suite | Да | Да | Да | |
Центр справки Webex публикует функции и документацию по работе с пользователями для Webex по адресу help.webex.com. Чтобы узнать больше о функциях, ознакомьтесь со следующими статьями.
Функции вызова
Работа с вызовами аналогична предыдущим решениям, в которых используется механизм управления вызовами BroadWorks. Отличие от UC-One Collaborate и UC-One SaaS заключается в том, что приложение Webex является основным приложением для совместной работы.
Интеграции приложения
Webex для Cisco BroadWorks можно интегрировать с перечисленными ниже приложениями.
Zendesk– только Премиум.
Slack– только Премиум.
Microsoft Teams для Webex Meetings: стандартная или премиальная
Microsoft Teams для вызовов: поддерживается всеми пакетами
Календарь Office 365– Стандартный или Премиум.
Календарь Google в G Suite– Стандартный или Премиум.
Поддержка инфраструктуры виртуального рабочего стола (VDI)
Webex для Cisco BroadWorks теперь поддерживает среды инфраструктуры виртуального рабочего стола (VDI). Подробные сведения о развертывании инфраструктуры VDI см. в руководстве по развертыванию Webex для инфраструктуры виртуального рабочего стола (VDI).
Поддержка IPv6
Webex для Cisco BroadWorks поддерживает адресацию IPv6 для приложения Webex.
Будущий план развития
Для ознакомления с возможностями будущих версий Webex для Cisco BroadWorks посетите веб-сайт https://salesconnect.cisco.com/#/program/PAGE-16649. Элементы плана развития ни в какой мере не являются обязательствами. Компания Cisco оставляет за собой право отменить или изменить какой-либо или все эти элементы в будущих выпусках.
Ограничения
Ограничения относительно обеспечения
Часовой пояс веб-сайта Meetings
Часовой пояс первого подписчика для каждого пакета становится часовым поясом веб-сайта Webex Meetings, созданного для этого пакета.
Если в запросе на обеспечение не указан часовой пояс для первого пользователя каждого пакета, часовой пояс веб-сайта Webex Meetings для этого пакета будет установлен по региональному умолчанию для организации подписчика.
Если для вашего клиента необходимо указать определенный часовой пояс веб-сайта Webex Meetings, укажите параметр timezone в запросе на подготовку для:
первого подписчика, обеспечение которого осуществляется по стандартному пакету в организации;
первого подписчика, обеспечение которого осуществляется по Премиум пакету в организации.
первый подписчик, подготовленный для пакета Basic в организации.
Общие ограничения
Вызовы в веб-версии клиента Webex не происходят (это ограничение клиента, а не ограничение решения).
Возможно, Webex пока не имеет всех элементов управления пользовательским интерфейсом для поддержки некоторых функций управления вызовами, доступных в BroadWorks.
В настоящий момент клиент Webex не может иметь метку «White Labeled» (Метка белого цвета).
При создании клиентских организаций с выбранным методом обеспечения они автоматически создаются в том же регионе, что и организация-партнер. Это поведение не ошибка. Мы ждем от транснациональных партнеров создания партнерской организации в каждом регионе, где они будут управлять клиентской организацией.
Отчеты об использовании совещаний и обмена сообщениями доступны в клиентской организации в Control Hub.
Известные проблемы и ограничения
Актуальный список известных проблем и ограничений предложения Webex для Cisco BroadWorks см. в разделе Известные проблемы и ограничения.
Ограничения для обмена сообщениями
Для организаций, которые приобрели Webex для Cisco BroadWorks у поставщика услуг, применяются указанные ниже ограничения для хранения данных (обмен сообщениями и файлы). Эти ограничения определяют максимальный общий объем, выделяемый для хранения файлов и обмена сообщениями.
Стандартная. 2 ГБ на одного пользователя в течение 3 лет
Стандартный 5 ГБ на одного пользователя в течение 3 лет
Премиум: 10 ГБ на одного пользователя в течение 5 лет
Для каждой клиентской организации эти итоги по пользователю суммируются, чтобы получить общее количество клиентов в зависимости от количества пользователей. Например, в компании с пятью пользователями премиум-класса общий объем памяти для обмена сообщениями и файлов составляет 50 ГБ. Ограничение для отдельного пользователя (10 ГБ) может превышаться только при условии, что компания в целом превышает общий объем (50 ГБ).
Для созданных групповых пространств ограничения для обмена сообщениями применяются к общему сумме для клиентской организации, которая владеет этим пространством. Информацию о владельце отдельных командных пространств можно найти в Политике пространства. Информацию о том, как ознакомиться с Политикой пространств для отдельных групповых пространств см. в https://help.webex.com/en-us/baztm6/Webex-Space-Policy.
Дополнительная информация
Дополнительную информацию об общих ограничениях обмена сообщениями, которые действуют для групповых пространств сообщений Webex, см. в https://help.webex.com/en-us/n8vw82eb/Webex-Capacities.
Безопасность, данные и роли
Безопасность Webex
Клиент Webex – это безопасное приложение, которое обеспечивает безопасные соединения с Webex и BroadWorks. Данные, которые хранятся в облаке Webex и доступны пользователю через интерфейс приложения Webex, шифруются как при передаче, так и при нахождении их в неактивном состоянии.
Подробная информация об обмене данными содержится в разделе «Справка» настоящего документа.
Дополнительные материалы
Место для хранения данных организации
Мы храним ваши данные Webex в центре обработки данных, который наиболее близок к вашему региону. См. статью Место расположения данных Webex в центре справки.
Роли
Администратор поставщика услуг (вы): В рамках ежедневного обслуживания вы управляете локальной частью решения (вызовами) с помощью собственных систем. С помощью Partner Hub можно управлять частью решения Webex.
Информацию о ролях, доступных партнерам, правах доступа, сопутствующих этим ролям, а также о назначении ролей см. в разделе Роли администратора партнера для Webex для BroadWorks и Wholesale RTM.
| Первый пользователь, подготовленный для новой организации партнера, автоматически назначается ролям "Администратор с полными правами" и "Администратор с полными правами". Этот администратор может использовать приведенную выше статью для назначения дополнительных ролей. |
Группа облачных операций Cisco: Во время начала работы с вами создает партнерскую организацию в Partner Hub, если она не существует.
После того как вы получили учетную запись Partner Hub, вы настраиваете интерфейсы Webex в ваших системах. Далее вы создаете «Шаблоны переноса» для представления пакетов или пакетов, обслуживаемых с помощью этих систем. После этого вы осуществляете обеспечение ваших клиентов или подписчиков.
№ | Типичная задача | SP | Cisco |
|---|---|---|---|
1. | Начало работы с партнерами — Создание партнерской организации если она не существует и включение необходимых функций | ● | |
2. | Конфигурация BroadWorks в партнерской организации посредством Partner Hub (кластер) | ● | |
3. | Настройка параметров интеграции в партнерской организации посредством Partner Hub (шаблоны предложений, брендинг) | ● | |
4. | Подготовка среды BroadWorks для интеграции (AS, XSP|ADP Patching, брандмауэры, конфигурация XSP|ADP, XSI, AuthService, CTI, NPS, DMS приложения в XSP|ADP) | ● | |
5 | Разработка интеграции или процесса обеспечения | ● | |
6 | Подготовка материалов GTM | ● | |
7. | Миграция или подготовка новых пользователей | ● |
Архитектура
Что представлено на схеме?
Клиенты
Клиент приложения Webex является основным приложением в предложениях Webex для Cisco BroadWorks. Клиент доступен на настольных, мобильных и веб-платформах.
В клиенте есть встроенные функции обмена сообщениями, состояния доступности, а также аудио- и видеосовещаний для нескольких участников, предоставляемые облаком Webex. Клиент Webex использует вашу инфраструктуру BroadWorks для вызовов SIP и PSTN.
IP-телефоны Cisco и сопутствующие принадлежности также используют инфраструктуру BroadWorks для вызовов SIP и PSTN. Ожидается возможность поддержки сторонних телефонов.
Портал активации пользователей для входа пользователей в Webex с помощью своих учетных данных BroadWorks.
Partner Hub — это веб-интерфейс для администрирования организации Webex и организаций клиентов. В центре партнера осуществляется настройка интеграции вашей инфраструктуры BroadWorks с Webex. Кроме того, с помощью Partner Hub можно управлять конфигурацией клиента и биллингом.
Поставщик услуг сети
Зеленый блок слева от схемы представляет вашу сеть. Компоненты сети предоставляют следующие услуги и интерфейсы другим компонентам решения:
Общедоступный XSP|ADP для Webex для Cisco BroadWorks. (Коробка представляет собой одну или несколько ферм XSP|ADP, которые, возможно, находятся на переднем плане с помощью балансировщиков нагрузки.)
Предназначен для размещения интерфейса Xtended Services Interface (XSI-Actions & XSI-Events), системы служба управления устройств (DMS), интерфейса CTI и службы аутентификации. Эти приложения дают возможность телефонам и клиентам Webex самостоятельно выполнять аутентификацию, скачивать файлы конфигурации вызовов, совершать и принимать вызовы, а также видеть состояние телефонной связи (состояние доступности) друг друга.
Публикует каталог для клиентов Webex.
Общедоступный XSP|ADP, запущенный NPS:
Push-сервер уведомлений о вызовах организатора: Сервер push-уведомлений на XSP|ADP в вашей среде. Взаимодействует между сервером приложений и нашим прокси-сервером NPS. Прокси-сервер передает краткосрочные токена на NPS для авторизации уведомлений в облачные службы. Эти службы (APNS и FCM) отправляют уведомления о вызовах клиентам Webex на устройствах Apple iOS и Google Android.
Сервер приложений:
Обеспечивает управление вызовами и интерфейсы для других систем BroadWorks (как правило)
Для непрерывного обеспечения пользователей Webex сервер приложений используется администратором-партнером.
Передает профиль пользователя в BroadWorks
OSS/BSS: Ваша система поддержки операций/службы SIP для управления вашими предприятиями BroadWorks.
Облако Webex
Синий блок на схеме представляет облако Webex. Микрослужбы Webex поддерживают весь спектр возможностей Webex для совместной работы.
Общие параметры идентификации (CI) Cisco являются службой удостоверений в Webex.
Webex для Cisco BroadWorks представляет собой набор микрослужб, которые поддерживают интеграцию Webex со службой BroadWorks, размещенную поставщиком услуг.
API обеспечения пользователя
Конфигурация поставщика услуг
Вход пользователя с помощью учетных данных BroadWorks
Окно обмена сообщениями Webex для микрослужб, связанных с обменом сообщениями.
Webex Meetings представляет серверы обработки мультимедиа и SBC для видеоконференций с несколькими участниками (SIP & SRTP)
Веб-службы сторонних разработчиков
На схеме представлены следующие компоненты сторонних организаций:
ApNS (Служба push-уведомлений Apple) передает уведомления о вызовах и сообщениях в приложения Webex на устройствах Apple.
FCM (Обмен сообщениями в облаке FireBase) передает уведомления о вызовах и сообщениях в приложения Webex на устройствах Android.
Аспекты архитектуры XSP|ADP
Роль общедоступных серверов XSP|ADP в Webex для Cisco BroadWorks
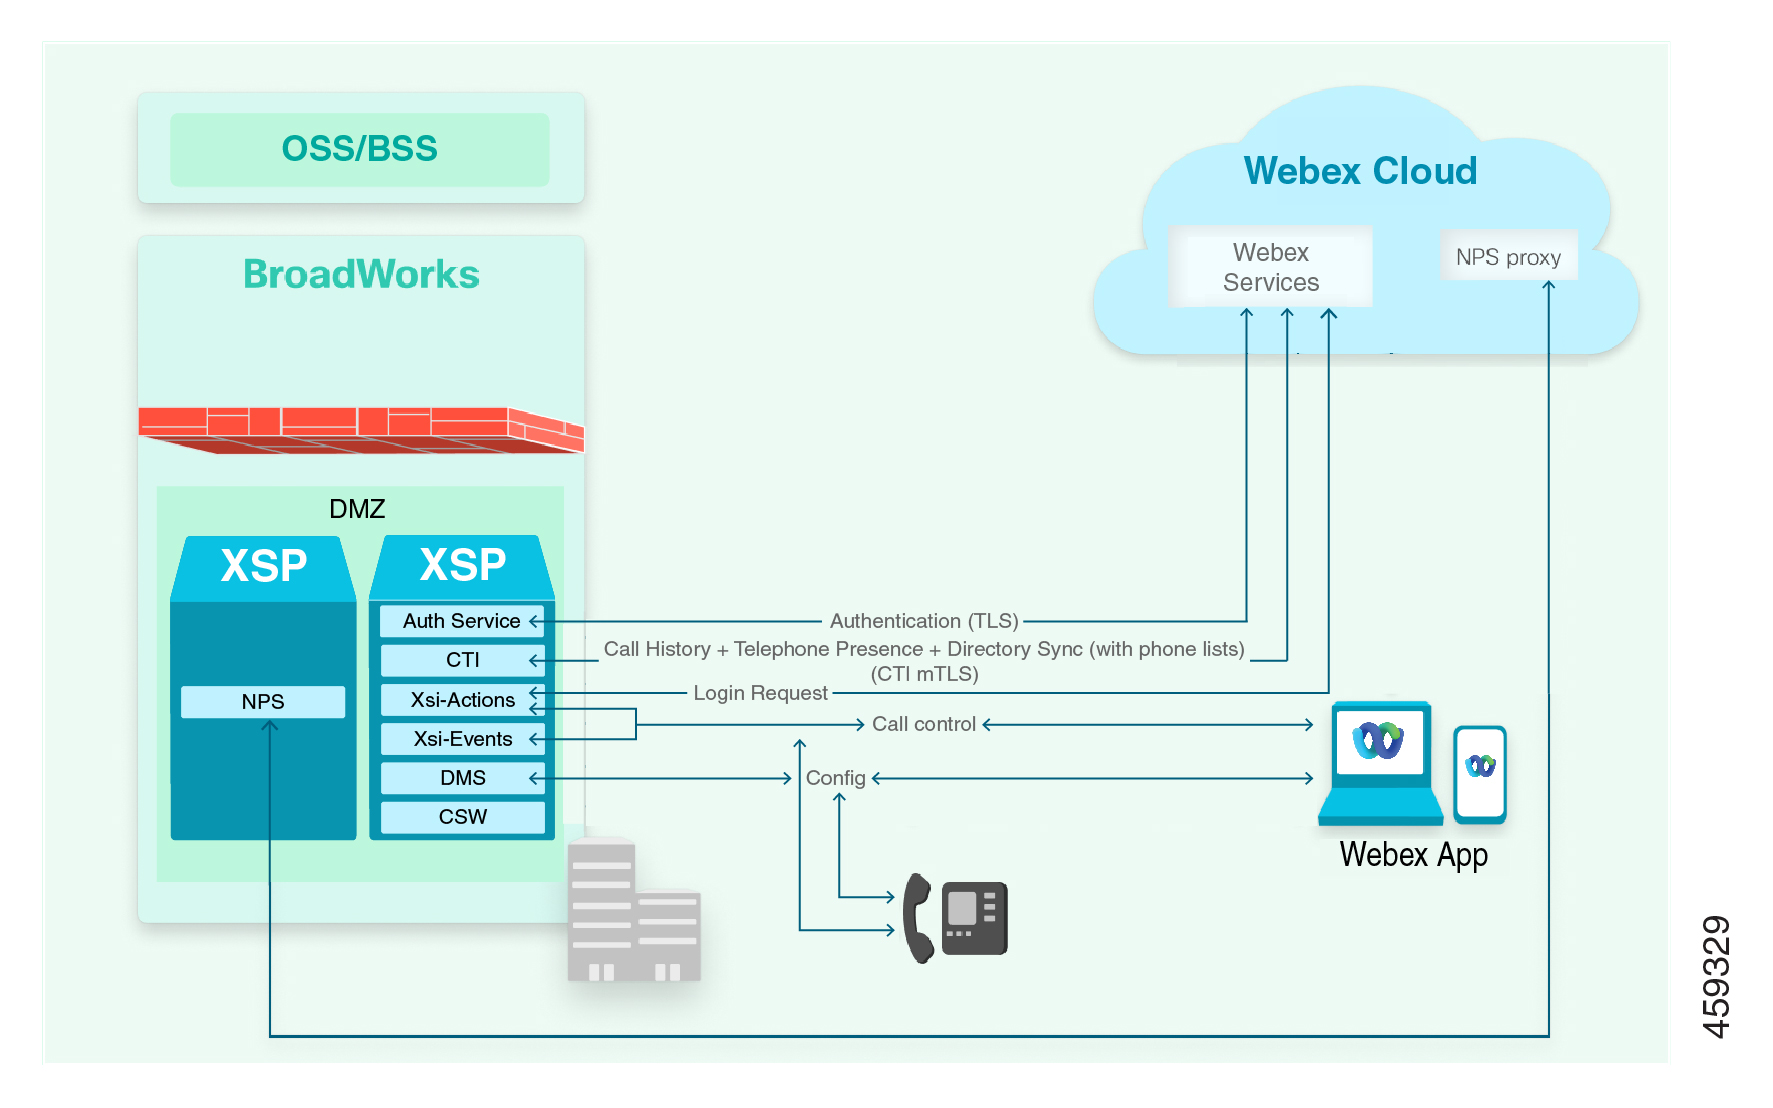
Общедоступный XSP|ADP в вашей среде предоставляет Webex и клиентам следующие интерфейсы/службы:
Служба аутентификации (AuthService), защищенная TLS, которая отвечает на запросы Webex по BroadWorks JWT (веб-токену JSON) от имени пользователя.
CTI-интерфейс, защищенный с помощью mTLS, на который выполняется подписка Webex для информирования о состоянии доступности и событиях журнала вызовов из Cisco BroadWorks (состояние вызова).
Интерфейсы действий и событий Xsi (eXtended Services Interface) для управления вызовами подписчика, каталогами контактов и списками вызовов, а также настройки телефонной связи для конечных пользователей.
Служба DM (Управление устройствами) для клиентов, используемая для извлечения файлов конфигурации вызовов
Предоставьте URL-адреса для этих интерфейсов при настройке Webex для Cisco BroadWorks. (См. Настройка кластеров BroadWorks в Partner Hub в этом документе.) Для каждого кластера можно предоставить только один URL-адрес для каждого интерфейса. Если в вашей инфраструктуре BroadWorks имеется несколько интерфейсов, можно создать несколько кластеров.
Архитектура XSP|ADP
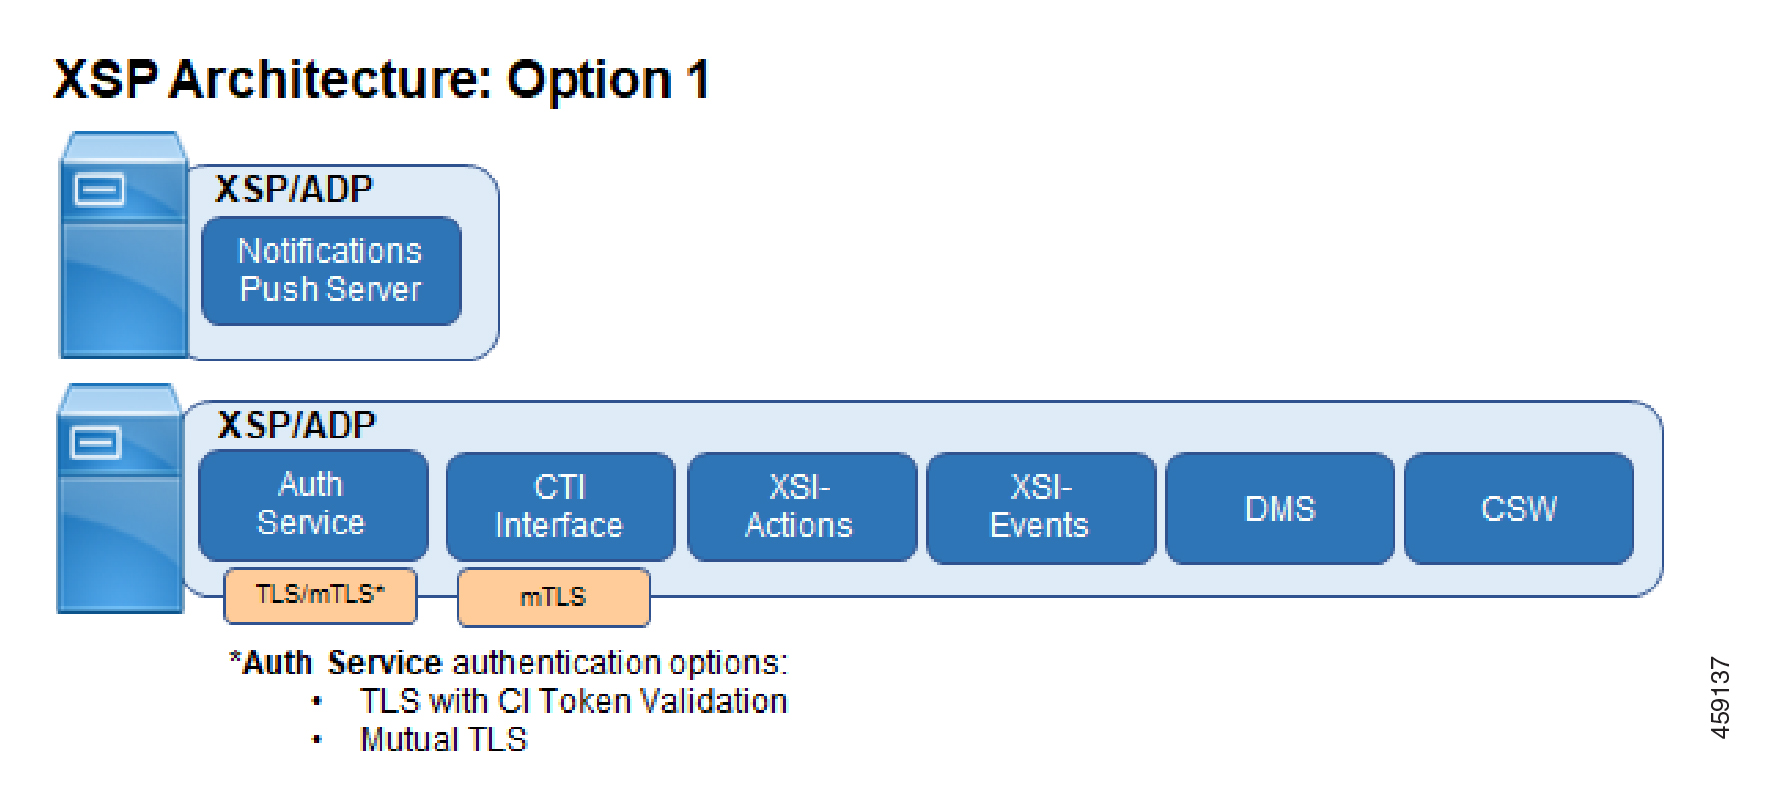
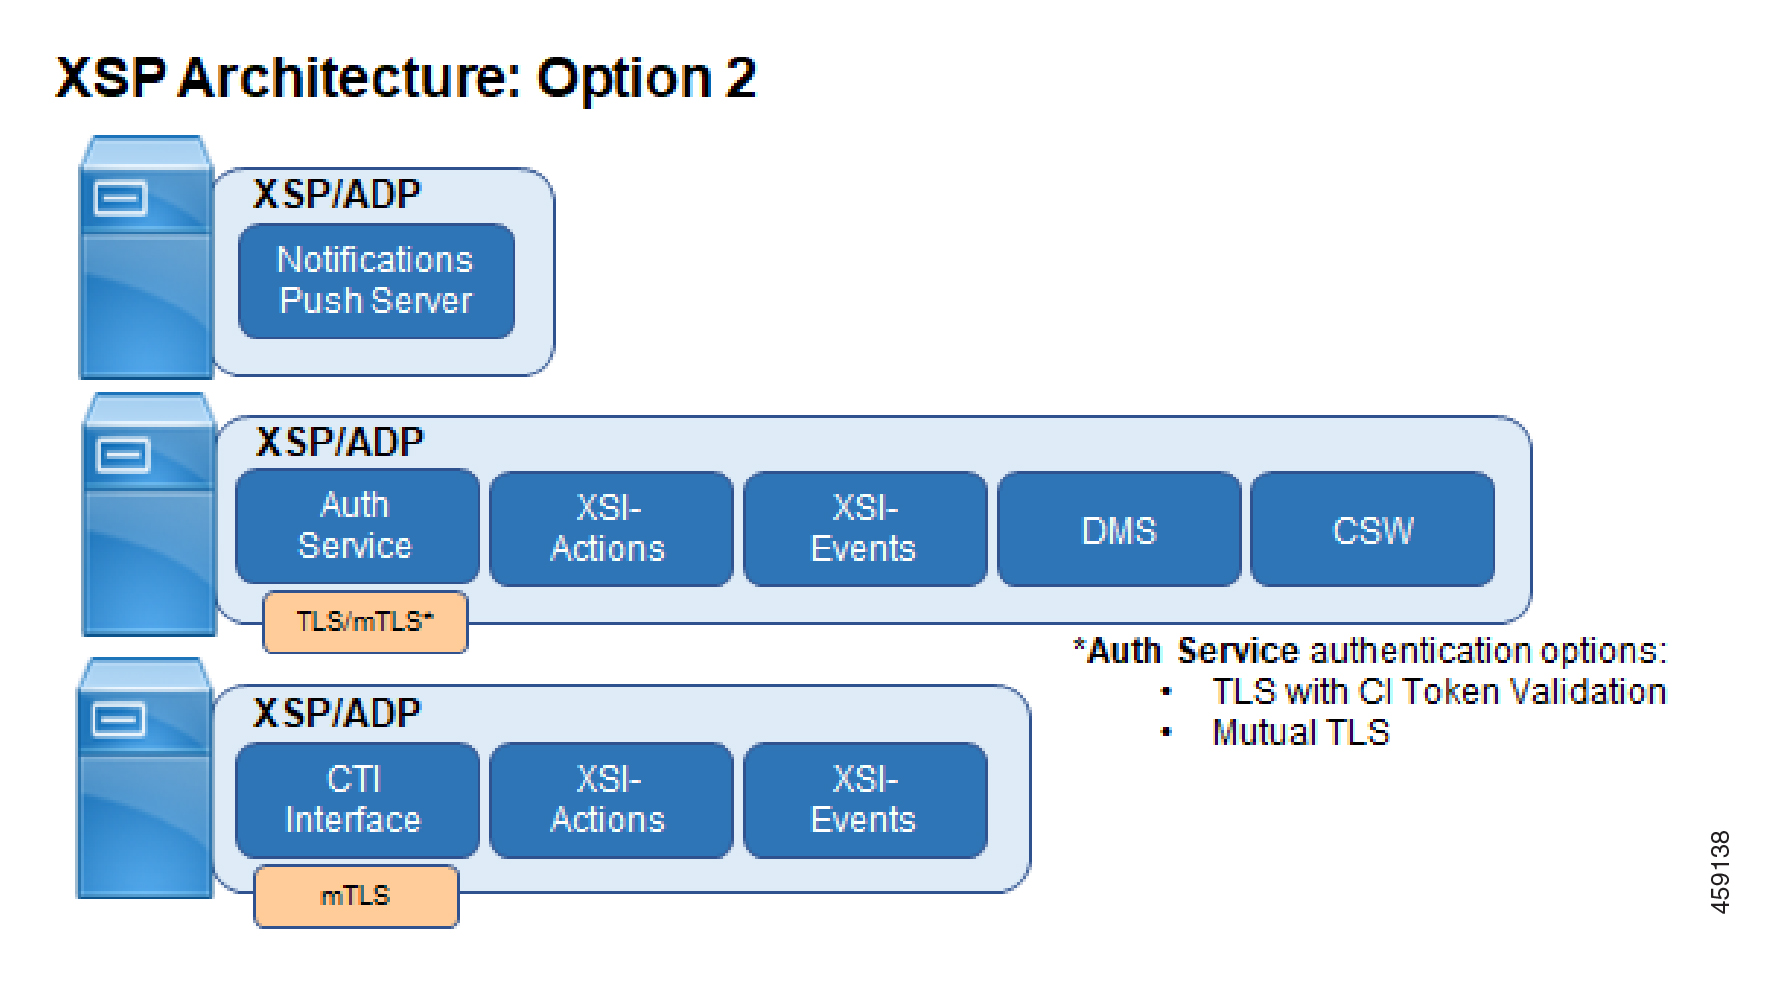
Для размещения приложения NPS (Notification Push Server) требуется использовать отдельный выделенный экземпляр или ферму XSP|ADP. С UC-One SaaS и UC-One Collaborate можно использовать те же NPS. Однако вы не можете размещать другие приложения, необходимые для Webex для Cisco BroadWorks, на том же XSP|ADP, на котором размещено приложение NPS.
Рекомендуется использовать выделенный экземпляр/ферму XSP|ADP для размещения необходимых приложений для интеграции Webex по приведенным ниже причинам
Например, если вы предлагаете UC-One SaaS, рекомендуется создать новую ферму XSP|ADP для Webex для Cisco BroadWorks. Эти две службы могут работать независимо во время миграции абонентов.
Если вы совместно размещаете приложения Webex для Cisco BroadWorks на ферме XSP|ADP, которая используется в других целях, вы несете ответственность за отслеживание использования, управление возникающей сложностью и планирование увеличенного масштаба.
Планировщик емкости системы Cisco BroadWorks предполагает выделенную ферму XSP|ADP и может быть неточной, если вы используете ее для вычислений коллокации.
Если не указано иное, выделенные ADP XSP|Webex для Cisco BroadWorks должны размещать следующие приложения:
Служба аутентификации (TLS с проверкой маркера CI или mTLS)
CTI (mTLS)
XSI-Actions (TLS)
XSI-Events (TLS)
DMS (TLS) — необязательно. Развертывание отдельного экземпляра или фермы DMS не является обязательным для Webex для Cisco BroadWorks. Можно использовать тот же экземпляр DMS, который используется для UC-One SaaS или UC-One Collaborate.
Настройки вызовов Webview (TLS): необязательно. Настройки вызовов Webview (CSW) требуется только в том случае, если необходимо, чтобы пользователи Webex для Cisco BroadWorks могли настраивать функции вызовов в приложении Webex.
Для Webex необходим доступ CTI через интерфейс, защищенный взаимной аутентификацией TLS. Для выполнения этого требования рекомендуется использовать один из указанных вариантов.
(Схема с меткой Option 1) Один экземпляр или ферма XSP|ADP для всех приложений с двумя интерфейсами, настроенными на каждом сервере: Интерфейс mTLS для CTI и интерфейс TLS для других приложений, например, AuthService.
(Схема с меткой Option 2) Два экземпляра или фермы XSP|ADP, один с интерфейсом mTLS для CTI, а другой с интерфейсом TLS для других приложений, таких как AuthService.
| XSP|ADP повторное использование Если у вас есть существующая ферма XSP|ADP, которая соответствует одной из предложенных выше архитектур (Вариант 1 или 2) и она слегка загружена, можно повторно использовать существующие XSP|ADP. Для этого вам понадобится убедиться, что требования по настройке существующих приложений и нового приложения для Webex не конфликтуют между собой. Вот два главных условия:
Поскольку XSP|ADP имеет много приложений и количество перестановок этих приложений велико, могут возникать и другие неопознанные конфликты. По этой причине любое потенциальное повторное использование XSP|ADP должно быть проверено в лаборатории с предполагаемой конфигурацией перед повторным использованием. |
Настройка синхронизации NTP в XSP|ADP
Развертывание требует синхронизации времени для всех XSP|ADP, используемых с Webex.
Установите приложение ntp после установки ОС и перед установкой программного обеспечения BroadWorks. Затем можно настроить NTP во время установки программного обеспечения XSP|ADP. Подробности представлены в Руководстве по управлению программным обеспечением BroadWorks.
Во время интерактивной установки программного обеспечения XSP|ADP вам предоставляется возможность настройки NTP. Выполните действия следующим образом.
При получении от программы установки запроса
Do you want to configure NTP?введитеy.При получении от программы установки запроса
Is this server going to be a NTP server?введитеn.При получении от программы установки запроса
What is the NTP address, hostname, or FQDN?введите адрес сервера NTP или общедоступной службы NTP, напримерpool.ntp.org.
Если ваши XSP|ADP используют бесшумную (неинтерактивную) установку, файл конфигурации программы установки должен содержать следующие пары Key=Value:
NTPNTP_SERVER=<NTP Server address, e.g., pool.ntp.org>Требования к удостоверению и безопасности XSP|ADP
Фон
Протоколы и шифры соединений Cisco BroadWorks TLS настраиваются на различных уровнях конкретики. Эти уровни варьируются от наиболее общих (поставщик SSL) до наиболее конкретных (отдельного интерфейса). Более конкретный параметр всегда переопределает более общую настройку. Если они не указаны, параметры SSL нижнего уровня наследуются от более высоких уровней.
Если значения по умолчанию не изменены, на всех уровнях наследуются настройки поставщика SSL по умолчанию (JSSE Java Secure Sockets Extension).
Список требований
XSP|ADP должен аутентифицироваться для клиентов с помощью сертификата, подписанного ЦС, в котором общее имя или альтернативное имя субъекта соответствует доменной части интерфейса XSI.
Интерфейс Xsi должен поддерживать протокол TLSv1.2.
Интерфейс Xsi должен использовать набор шифров, отвечающий следующим требованиям.
Обмен ключами по протоколам Diffie-Hellman Ephemeral (DHE) или Elliptic Curves Diffie-Hellman Ephemeral (ECDHE)
Шифр AES (Advanced Encryption Standard) с минимальным размером блока 128 бит (например, AES-128 или AES-256)
Режим шифра GCM (режим Галуа/режим счетчика) или CBC (цепочка блоков шифров)
Если используется шифр CBC, для создания ключей допускается только семейство функций SHA2 (SHA256, SHA384, SHA512).
Например, следующие шифры отвечают требованиям.
TLS_ECDHE_ECDSA_WITH_AES_256_CBC_SHA384TLS_ECDHE_ECDSA_WITH_AES_256_GCM_SHA384TLS_DHE_RSA_WITH_AES_256_GCM_SHA384TLS_DHE_PSK_WITH_AES_256_CBC_SHA384
| Для CLI XSP|ADP требуется конвенция именования IANA для наборов шифров, как показано выше, а не конвенция openSSL. |
Поддерживаемые шифры TLS для интерфейсов AuthService и XSI
| Этот список подлежит изменению по мере развития требований к безопасности облака. Следуйте текущей рекомендации Cisco в отношении безопасности облака при выборе шифра, как описано в списке требований в этом документе. |
TLS_ECDHE_ECDSA_WITH_AES_256_GCM_SHA384TLS_ECDHE_RSA_WITH_AES_256_GCM_SHA384TLS_DHE_RSA_WITH_AES_256_GCM_SHA384TLS_ECDHE_ECDSA_WITH_CHACHA20_POLY1305_SHA256TLS_ECDHE_RSA_WITH_CHACHA20_POLY1305_SHA256TLS_DHE_RSA_WITH_CHACHA20_POLY1305_SHA256TLS_ECDHE_ECDSA_WITH_AES_128_GCM_SHA256TLS_ECDHE_RSA_WITH_AES_128_GCM_SHA256TLS_DHE_RSA_WITH_AES_128_GCM_SHA256TLS_ECDHE_ECDSA_WITH_AES_256_CBC_SHA384TLS_ECDHE_RSA_WITH_AES_256_CBC_SHA384TLS_DHE_RSA_WITH_AES_256_CBC_SHA256TLS_ECDHE_ECDSA_WITH_AES_128_CBC_SHA256TLS_ECDHE_RSA_WITH_AES_128_CBC_SHA256TLS_DHE_RSA_WITH_AES_128_CBC_SHA256TLS_ECDHE_ECDSA_WITH_AES_256_CBC_SHATLS_ECDHE_RSA_WITH_AES_256_CBC_SHATLS_DHE_RSA_WITH_AES_256_CBC_SHATLS_ECDHE_ECDSA_WITH_AES_128_CBC_SHATLS_ECDHE_RSA_WITH_AES_128_CBC_SHATLS_DHE_RSA_WITH_AES_128_CBC_SHATLS_RSA_PSK_WITH_AES_256_GCM_SHA384TLS_DHE_PSK_WITH_AES_256_GCM_SHA384TLS_RSA_PSK_WITH_CHACHA20_POLY1305_SHA256TLS_DHE_PSK_WITH_CHACHA20_POLY1305_SHA256TLS_ECDHE_PSK_WITH_CHACHA20_POLY1305_SHA256TLS_RSA_WITH_AES_256_GCM_SHA384TLS_PSK_WITH_AES_256_GCM_SHA384TLS_PSK_WITH_CHACHA20_POLY1305_SHA256TLS_RSA_PSK_WITH_AES_128_GCM_SHA256TLS_DHE_PSK_WITH_AES_128_GCM_SHA256TLS_RSA_WITH_AES_128_GCM_SHA256TLS_PSK_WITH_AES_128_GCM_SHA256TLS_RSA_WITH_AES_256_CBC_SHA256TLS_RSA_WITH_AES_128_CBC_SHA256TLS_ECDHE_PSK_WITH_AES_256_CBC_SHA384TLS_ECDHE_PSK_WITH_AES_256_CBC_SHATLS_RSA_PSK_WITH_AES_256_CBC_SHA384TLS_DHE_PSK_WITH_AES_256_CBC_SHA384TLS_RSA_PSK_WITH_AES_256_CBC_SHATLS_DHE_PSK_WITH_AES_256_CBC_SHATLS_RSA_WITH_AES_256_CBC_SHATLS_PSK_WITH_AES_256_CBC_SHA384TLS_PSK_WITH_AES_256_CBC_SHATLS_ECDHE_PSK_WITH_AES_128_CBC_SHA256TLS_ECDHE_PSK_WITH_AES_128_CBC_SHATLS_RSA_PSK_WITH_AES_128_CBC_SHA256TLS_DHE_PSK_WITH_AES_128_CBC_SHA256TLS_RSA_PSK_WITH_AES_128_CBC_SHATLS_DHE_PSK_WITH_AES_128_CBC_SHATLS_RSA_WITH_AES_128_CBC_SHATLS_PSK_WITH_AES_128_CBC_SHA256TLS_PSK_WITH_AES_128_CBC_SHA
Параметры масштабирования событий Xsi
Для обработки необходимого объема событий для решения Webex для Cisco BroadWorks может потребоваться увеличить размер очереди Xsi-Events и количество потоков. Вы можете увеличить параметры до минимальных показанных значений (не уменьшайте их, если они находятся выше этих минимальных значений):
XSP|ADP_CLI/Applications/Xsi-Events/BWIntegration>
eventQueueSize = 2000
XSP|ADP_CLI/Applications/Xsi-Events/BWIntegration>
eventHandlerThreadCount = 50
несколько XSP|ADP
Граничный элемент балансировки нагрузки
При наличии элемента балансировки нагрузки на границе сети он должен прозрачно обрабатывать распределение трафика между несколькими серверами XSP|ADP и облаком Webex для Cisco BroadWorks и клиентами. В этом случае необходимо предоставить URL-адрес балансировщика нагрузки для конфигурации Webex для Cisco BroadWorks.
Примечания по этой архитектуре.
Настройте DNS таким образом, чтобы клиенты могли найти источник нагрузки при подключении к интерфейсу Xsi (см. конфигурацию DNS).
Рекомендуется настроить граничный элемент в режиме обратного SSL-прокси, чтобы обеспечить межконцевое шифрование.
Сертификаты от XSP|ADP01 и XSP|ADP02 должны иметь домен XSP|ADP, например your-XSP|ADP.example.com, в альтернативном имени субъекта. Они должны иметь свои собственные FQDN, например XSP|ADP01.example.com, в общем имени. Можно применять универсальные сертификаты, однако их использование не рекомендуется.
серверы XSP|ADP, обращенные к Интернету
При непосредственном раскрытии интерфейсов Xsi используйте DNS для распределения трафика на несколько серверов XSP|ADP.
Примечания по этой архитектуре.
Для подключения к серверам XSP|ADP требуется две записи:
Для микрослужб Webex: Для таргетирования нескольких IP-адресов XSP|ADP требуются циклические записи A/AAAA. Это связано с тем, что микрослужбы Webex не могут выполнять поиск SRV. Примеры см. в разделе Облачные службы Webex.
Для приложения Webex. Запись SRV, которая преобразовывается в запись A, где каждая запись A разрешается в один XSP|ADP. Примеры см. в приложении Webex.
Используйте приоритетные записи SRV для таргетирования службы XSI для нескольких адресов XSP|ADP. Установите приоритет записей SRV, чтобы микрослужбы всегда переходили на одну и ту же запись A (и последующий IP-адрес) и перемещались только на следующую запись A (и IP-адрес), если первый IP-адрес не работает. НЕ используйте подход округления для приложения Webex.
Сертификаты от XSP|ADP01 и XSP|ADP02 должны иметь домен XSP|ADP, например your-XSP|ADP.example.com, в альтернативном имени субъекта. Они должны иметь свои собственные FQDN, например XSP|ADP01.example.com, в общем имени.
Можно применять универсальные сертификаты, однако их использование не рекомендуется.
Предотвращение переадресации HTTP
Иногда DNS настраивается на разрешение URL XSP|ADP для балансировщика нагрузки HTTP, а балансировщик нагрузки настроен на перенаправление через обратный прокси на серверы XSP|ADP.
Webex не выполняет перенаправление при подключении к указанному вами URL, поэтому эта конфигурация не работает.
Заказы и обеспечение
Заказы и обеспечение применяются на этих уровнях:
Обеспечение партнеров и поставщиков услуг:
Все подключенные поставщики услуг Webex для Cisco BroadWorks (или посредники) должны быть настроены в качестве партнерской организации в Webex, а также им должны быть предоставлены необходимые права. Служба Cisco Operations предоставляет администратору партнерской организации доступ для управления Webex для Cisco BroadWorks в центре партнера Webex. Администратор-партнер должен выполнить все необходимые шаги по обеспечению, прежде чем он сможет начать обеспечении организации клиента или предприятия.
Заказы и обеспечение клиентов/предприятий:
Каждое предприятие BroadWorks, для которого включена служба Webex для Cisco BroadWorks, инициирует создание связанной клиентской организации Webex. Этот процесс происходит автоматически в рамках обеспечения пользователя/абонента. Подготовка всех пользователей/подписчиков в рамках предприятия BroadWorks осуществляется в одной клиентской организации Webex.
То же самое происходит, если ваша система BroadWorks настроена как поставщик услуг с группами. При обеспечении подписчика в группе BroadWorks клиентская организация, соответствующая этой группе, автоматически создается в Webex.
Заказы и обеспечение пользователей/абонентов:
Webex для Cisco BroadWorks в настоящее время поддерживает приведенные ниже модели подготовки пользователей.
Непрерывное обеспечение с доверенными адресами электронной почты
Непрерывное обеспечение без доверенных адресов электронной почты
Самостоятельное обеспечение пользователя
Обеспечение через API
Непрерывная подготовка с помощью доверенных адресов электронной почты
Для использования URL-адреса обеспечения Webex необходимо настроить интегрированную службу обмена мгновенными сообщениями и состоянием доступности, а затем назначить службу пользователям. Сервер приложений использует API обеспечения Webex для запроса соответствующих учетных записей пользователей Webex.
Если вы можете проверить, что у BroadWorks есть действительные и уникальные для Webex адреса электронной почты, этот параметр обеспечения автоматически создает и активирует учетные записи Webex с этими адресами электронной почты в качестве идентификаторов пользователей.
Вы можете изменить пакет подписчика с помощью Partner Hub или записать собственное приложение для использования API обеспечения с целью изменения пакетов подписчиков.
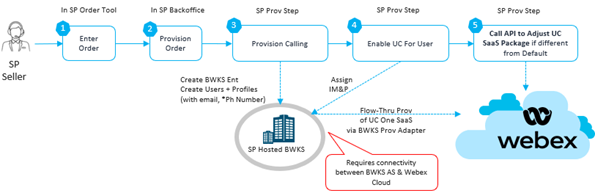
Непрерывное обеспечение без доверенных адресов электронной почты
Для использования URL-адреса обеспечения Webex необходимо настроить интегрированную службу обмена мгновенными сообщениями и состоянием доступности, а затем назначить службу пользователям. Сервер приложений использует API обеспечения Webex для запроса соответствующих учетных записей пользователей Webex.
Если вы не можете полагаться на адреса электронной почты подписчиков, которые указаны в BroadWorks, этот параметр обеспечения создает учетные записи Webex, но не сможет активировать их, пока подписчики не предоставят и не подтвердят свои адреса электронной почты. После этого Webex сможет активировать учетные записи с помощью этих адресов электронной почты в качестве идентификаторов пользователей.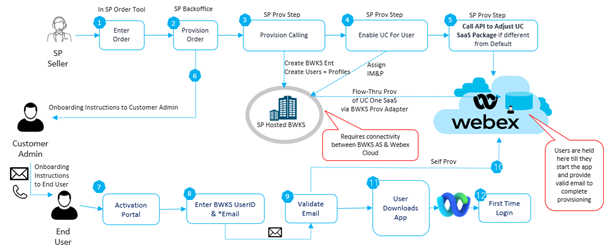
Вы можете изменить пакет подписчика с помощью Partner Hub или записать собственное приложение для использования API обеспечения с целью изменения пакетов подписчиков.
Самостоятельное обеспечение пользователя
Этот параметр отключает непрерывное обеспечение от BroadWorks к Webex. После настройки интеграции Webex и системы BroadWorks будут предоставлены одна или несколько ссылок, предназначенных для подготовки пользователей в партнерской организации Webex для Cisco BroadWorks.
Затем вы самостоятельно разрабатываете собственные сообщения (или делегируете эту задачу своим клиентам) для распространения ссылки среди подписчиков. Подписчики переходят по ссылке, а затем вставляют и проверяют свои адреса электронной почты, чтобы создать и активировать собственные учетные записи Webex.
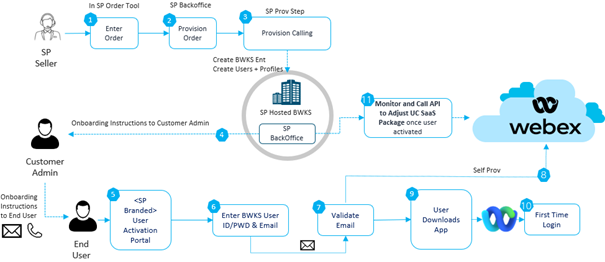
Поскольку в рамках вашей партнерской организации предусмотрены учетные записи, для этого можно вручную настроить пакеты пользователей с помощью Partner Hub или использовать API.
| Пользователи должны существовать в системе BroadWorks, которую вы интегрируете с Webex, либо им будет запрещено создавать учетные записи с помощью этой ссылки. |
Обеспечение со стороны поставщика услуг через API
Webex предоставляет набор общедоступных API, которые позволяют интегрировать подготовку пользователей/подписчиков Webex для Cisco BroadWorks в существующий рабочий процесс или инструменты управления пользователями.
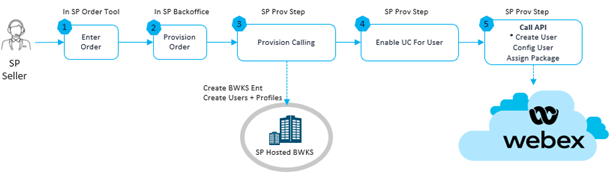
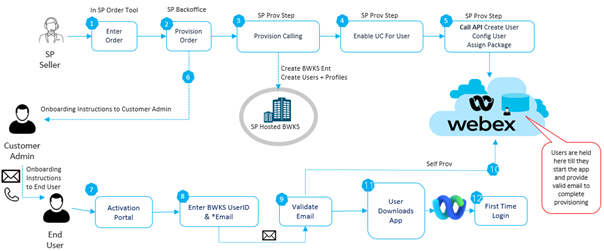
Требуемые исправления для непрерывного обеспечения
При использовании непрерывного обеспечения необходимо установить системное исправление и применить свойство CLI. Инструкции по вашей версии BroadWorks см. в списке ниже.
Для R22:
Установите AP.as.22.0.1123.ap376508.
После установки настройте свойство
bw.msg.includeIsEnterpriseInOSSschemaдоtrueот CLI вMaintenance/ContainerOptions.Подробнее см. в примечаниях к исправлению https://www.cisco.com/web/software/286326332/154309/AP.as.22.0.1123.ap376508.txt.
Для R23:
После установки настройте свойство
bw.msg.includeIsEnterpriseInOSSschemaдоtrueот CLI вMaintenance/ContainerOptions.Подробнее см. в примечаниях к исправлению https://www.cisco.com/web/software/286326332/154325/AP.as.23.0.1075.ap376509.txt.
Для R24:
После установки настройте свойство
bw.msg.includeIsEnterpriseInOSSschemaдоtrueот CLI вMaintenance/ContainerOptions.Подробнее см. в примечаниях к исправлению https://www.cisco.com/web/software/286326332/154326/AP.as.24.0.944.ap375100.txt.
| После того как вы выполните эти действия, вы больше не сможете предоставлять службы UC-One Collaborate новым пользователям. Новые подготовленные пользователи должны быть пользователями Webex для Cisco BroadWorks. |
Набор добавочного номера
Поддержка функции набора добавочных номеров позволяет пользователям Webex для Cisco Broadworks набирать других пользователей с добавочным номером, аналогичным основному номеру телефона в рамках того же предприятия. Это особенно полезно для пользователей, у которых нет номеров DID.
Во время подготовки добавочный номер пользователей сохраняется в каталоге Webex в качестве добавочного номера пользователя. Для вызовов BroadWorks добавочный номер отображается в приложении Webex в поле добавочного номера всех областей метода инициирования вызова и профиля пользователя. Webex для Cisco BroadWorks поддерживает вызовы только на добавочные номера между пользователями из одной и той же группы и разных групп одного предприятия с сочетанием кода набора местоположения и добавочного номера. Однако вызовы между двумя предприятиями с использованием только добавочных номеров не поддерживаются.
Добавочный номер можно подготовить для пользователей Cisco BroadWorks следующими способами.
пользователи Cisco BroadWorks
Подготовка общедоступного API в качестве расширения
Параметр добавочного номера должен быть явно передан в рамках вызова API. Для предприятий/групп, у которых настроен код набора местоположения (LDC), параметр добавочного номера должен быть сочетанием LDC и "добавочный номер".
Обеспечение непрерывной или самостоятельной активации
Добавочный номер и LDC (если применимо) будут автоматически извлечены из BroadWorks.
Пользователи или организации Calling только для BroadWorks
Синхронизируется автоматически из BroadWorks по синхронизации каталогов с помощью комбинации кода набора местоположения (LDC) и добавочного номера.
Записи вызовов BroadWorks | Описание | Метод подготовки | Управление добавочным номером |
|---|---|---|---|
Webex для пользователей Cisco BroadWorks | Пользователи включены для Webex для Cisco BroadWorks | Общедоступный API | Добавочный номер должен быть передан как параметр |
Протекание | Добавочный номер, полученный из BroadWorks автоматически | ||
Пользователи, вызывающие только BroadWorks | Пользователи, которые не подключены к Webex | Синхронизация каталогов | Добавочный номер, синхронизированный синхронизацией каталога |
Не вызывающие пользователя объекты | Например, телефон конференц-зала, факс, номер группы поиска. | Синхронизация каталогов | Добавочный номер, синхронизированный синхронизацией каталога |
Списки телефонов BroadWorks | Корпоративные, групповые или персональные списки телефонов | Синхронизация каталогов | Неприменимо |
Предварительные условия
Для поддержки этой функции требуется версия клиента версии 42.11 или более поздней.
Исправление, при котором коды набора добавочного номера и местоположения добавляются в XSI и адаптер подготовки в феврале 2022 г. для версии 23 или более поздней в рамках следующих функций:
AP.platform.23.0.1075.ap380045
AP.as.23.0.1075.ap380045
AP.xsp.23.0.1075.ap380045
AP.as.24.0.944.ap380045
Включите заголовок X-BroadWorks-Remote-Party-Info в AS с помощью команды CLI ниже для этого потока вызовов SIP, который необходим для поддержки функции набора добавочных номеров.
AS_CLI/System/DeviceType/SIP> set <device_profile_type> supportRemotePartyInfo true
Приоритет параметров вызова в приложении
В рамках поддержки функции набора добавочных номеров настройка приоритета параметров вызовов приложения также предоставляется на уровне партнеров для всех партнеров Webex для Cisco Broadworks. С помощью этой настройки партнер может управлять настройками приоритета вызовов всех своих управляемых клиентов из Partner Hub. Настройку приоритета параметров вызовов приложения для клиента также можно изменить на уровне клиента в Control Hub.
Настройка приоритета параметров вызовов приложения содержит добавочный номер в качестве второго параметра как в Partner Hub, так и в Control Hub, если пользователь Webex для Cisco Broadworks недавно подготовлен к добавочному номеру с помощью любого из вышеупомянутых методов подготовки.
Для всех существующих подготовленных Организаций параметр добавочного номера будет находиться в скрытом состоянии (по умолчанию) в настройке приоритетов параметров вызовов приложения. Добавочный номер не будет отображаться в параметре аудио- и видеовызова пользователя в приложении Webex.
Ниже приведены параметры отображения параметра добавочного вызова для существующих клиентов.
Если партнер хочет, чтобы все управляемые им клиентские организации были предоставлены добавочный номер в качестве одного из вариантов вызова, администратору партнера рекомендуется переместить добавочный номер из скрытого в доступный в центре партнера. Это позволит управляемым клиентским организациям наследовать настройку от своего партнера.
Если партнер хочет указать добавочный номер в параметрах вызовов для определенной клиентской организации, администратору партнера рекомендуется переместить добавочный номер из скрытого в доступный в Control Hub.
Поддержка групповых контактов
Эта функция улучшает службу Webex для BroadWorks DirSync, удалив ограничение на синхронизацию до 1500 контактов из списков телефонов группы в BroadWorks и позволяя партнерам синхронизировать до 30 тыс. контактов из одного списка телефонов группы и привести его в соответствие с увеличением 30 тыс. контактов в списке корпоративных телефонов, который был выпущен отдельно.
Общее ограничение в 200K для всех внешних контактов в каждой организации применимо к сумме корпоративных и групповых телефонных списков в одном предприятии BroadWorks. Например, будет поддерживаться предприятие BroadWorks с корпоративным списком телефонов с 30K, а также 5 списков групповых телефонов с 30K на каждый (всего 180 K на организацию). Однако, если имеется 6 групповых телефонных списков с 30 тысячами в каждом, это не поддерживается (всего 210 тысяч).
| Эта функция доступна по запросу. Чтобы включить эту функцию, обратитесь в команду по работе с учетными записями.
|
После включения этой функции служба DirSync начинает синхронизацию контактов списка телефонов группы BroadWorks в выделенное хранилище контактов группы в службе контактов Webex.
Во время подготовки корпоративная группа пользователя должна храниться в каталоге Webex, чтобы указать группу, к которой принадлежит этот пользователь. Связь пользователя с группой BroadWorks в каталоге Webex позволяет приложению Webex выполнять поиск контактов в хранилище группы службы контактов для определенной группы пользователя.
Эта функция требует, чтобы подписчики Webex для BroadWorks были подготовлены в Webex с помощью идентификатора корпоративной группы BroadWorks.
Идентификатор корпоративной группы BroadWorks можно подготовить для пользователей Cisco BroadWorks следующими способами:
Webex для пользователей Cisco BroadWorks
Подготовка общедоступного API как ‘spEnterpriseGroupId’
Идентификатор корпоративной группы BroadWorks должен быть явно передан в параметре spEnterpriseGroupId вызова API.
Обеспечение непрерывной или самостоятельной активации
Идентификатор корпоративной группы BroadWorks будет автоматически извлекаться из BroadWorks.
Пользователи или организации Calling только для BroadWorks
Неприменимо. Синхронизация идентификатора корпоративной группы BroadWorks для этих пользователей не требуется.
Записи вызовов BroadWorks | Описание | Метод подготовки | Управление идентификатором корпоративной группы |
|---|---|---|---|
Webex для пользователей Cisco BroadWorks | Пользователи включены для Webex для Cisco BroadWorks | Общедоступный API | Идентификатор корпоративной группы BroadWorks должен быть передан в качестве параметра spEnterpriseGroupId |
Протекание | Идентификатор корпоративной группы BroadWorks автоматически извлекается из BroadWorks | ||
Пользователи, вызывающие только BroadWorks | Пользователи, которые не подключены к Webex | Синхронизация каталогов | Неприменимо |
Не вызывающие пользователя объекты | Например, телефон конференц-зала, факс, номер группы поиска. | Синхронизация каталогов | Неприменимо |
Списки телефонов BroadWorks | Контакты в списках телефонов группы BroadWorks | Синхронизация каталогов | Контакты группы хранятся в службе контактов Webex, связанной с определенной группой |
Списки телефонов BroadWorks Enterpsie или Persional | Контакты в корпоративном или персональном списках телефонов | Синхронизация каталогов | Неприменимо |
| Перед МИГРАЦИЕЙ необходимо обновить общедоступный API. Миграция не может быть выполнена до завершения ЭТОГО API Идентификатор корпоративной группы BroadWorks должен быть явно передан в параметре spEnterpriseGroupId вызова API https://developer.webex.com/docs/api/changelog#2023-march После включения этой функции и последующей синхронизации каталогов корпоративные группы пользователей также будут отображаться в Control Hub. Визуализация групп в Control Hub для Webex для BroadWorks на данном этапе является чисто информационной. Администраторы партнеров и клиентов не должны вносить какие-либо изменения в группы или членство в группах в Control Hub, поскольку эти изменения не будут отражены обратно в BroadWorks. Управление группами в Control Hub предназначено для использования партнерами, которые будут внедрять предстоящие API управления контактами. |
Миграция и поддержание актуальности
План компании Cisco в отношении клиента унифицированных коммуникаций BroadSoft – переход от UC-One к Webex. Осуществляется соответствующий перенос вспомогательных служб (за исключением служб вызовов) из сети поставщика услуг в облачную платформу Webex.
Независимо от того, используете ли вы UC-One SaaS или BroadWorks Collaborate, предпочтительной стратегией миграции является развертывание новых выделенных XSP|ADP для интеграции с Webex для Cisco BroadWorks. Эти две службы можно запускать параллельно во время миграции клиентов в Webex и, в конечном итоге, повторно получить инфраструктуру, используемую для предыдущего решения.
Рекомендованные подписки на документы
В статьях центра справки Webex (на веб-сайте help.webex.com) предусмотрен параметр Подписаться , который позволяет получать уведомление по электронной почте при обновлении этой статьи.
Рекомендуется подписаться на каждую из следующих статей, чтобы не пропустить критические обновления, влияющие на сетевое подключение. Чтобы подписаться, перейдите по каждой из приведенных ниже ссылок и в запущенной статье нажмите кнопку Подписаться .
Как минимум, рекомендуется подписаться на вышеуказанный список. Однако для большинства статей и документов Webex, перечисленных в разделе Дополнительные документы , предусмотрена возможность подписки . Для отображения этого параметра на веб-сайте help.webex.com должна появиться статья.
| Для целевых страниц документации отсутствует параметр подписки. |
Дополнительные документы
Дополнительную информацию о Webex для Cisco BroadWorks см. в следующей документации.
Документы Webex для Cisco BroadWorks
Администраторы партнеров могут использовать приведенные ниже документы и веб-сайты для получения информации о Webex для Cisco BroadWorks.
Использование собственного решения PSTN для Webex для Cisco BroadWorks. Это решение позволяет поставщикам услуг предоставлять пользователям номера телефона, которыми они владеют (а не номера, предоставленные Cisco), для использования при присоединении к совещаниям Webex.
Руководство по настройке Webex для Cisco BroadWorks: описание настройки приложения Webex для Webex для Cisco BroadWorks.
- Руководство по интеграции устройств для Webex для Cisco BroadWorks. Описание добавления и обслуживания устройств Room OS и MPP.
Руководство по устранению неполадок Webex для Cisco BroadWorks. Содержит информацию об устранении неполадок для Webex для Cisco BroadWorks.
Статьи Webex для Cisco BroadWorks
Администраторы партнеров могут использовать следующие необязательные веб-сайты для получения дополнительной информации о Webex для Cisco BroadWorks.
Документация Webex для Cisco BroadWorks. На целевой странице перечислены технические документы и дополнительные статьи Webex, предназначенные для администраторов-партнеров Webex для Cisco BroadWorks.
Новые возможности Webex для Cisco BroadWorks: ознакомьтесь с последними выпущенными функциями, а также с возможностями, которые будут доступны в ближайшее время.
Известные проблемы и ограничения. Ознакомьтесь с известными проблемами, выявленными в решении Webex для Cisco BroadWorks.
Роли администратора партнера для Webex для BroadWorks и Wholesale RTM. В этой статье описывается назначение ролей администратора партнера для партнерских организаций, которые предлагают Webex для Cisco BroadWorks. Роли используются для назначения доступа администрирования к настройкам в Partner Hub и Control Hub.
документы Cisco BroadWorks
Для получения технических документов, описывающих развертывание части решения Cisco BroadWorks, администраторы партнеров могут обратиться на веб-сайт Cisco BroadWorks на cisco.com.
Статьи справки Webex
На следующих веб-сайтах справки Webex можно найти статьи Webex, которые помогают администраторам клиентов и конечным пользователям использовать функции Webex.
Webex от поставщиков услуг. Эта целевая страница содержит ссылки с информацией о начале работы и часто используемые статьи для пользователей приложения Webex, которые приобрели службы Webex у поставщика услуг.
Центр справки Webex. Используйте функцию поиска на веб-сайте help.webex.com для поиска дополнительных статей Webex, описывающих приложение Webex и функциональные возможности Webex Meetings. Можно выполнить поиск статей пользователя или администратора.
Документация разработчика
Руководство разработчика Webex для BroadWorks — содержит информацию для разработчиков, создающих приложения, использующие API Webex для BroadWorks.
Точки принятия решений
| Рекомендации | Ответы на вопросы | Материалы |
Архитектура и инфраструктура
|
Сколько XSP|ADP? Как они используют mTLS? |
Планировщик производительности системы Cisco BroadWorks Руководство по проектированию системы Cisco BroadWorks Справка CLI XSP|ADP Этот документ |
| Обеспечение клиентов и пользователей | Можно ли утверждать, что вы доверяете электронным письмам в BroadWorks? Предоставить пользователям адреса электронной почты для активации собственных учетных записей? Можете ли вы создать инструменты для использования нашего API? |
Общедоступные документы API по https://developer.webex.com Этот документ |
| Символика | Какой цвет и логотип вы хотите использовать? | Статья об брендинге в приложениях Webex |
| Шаблоны | Какие сценарии используют разные клиенты? | Этот документ |
| Функции абонента для каждого клиента, предприятия или группы | Выберите пакет, чтобы определить уровень обслуживания в шаблоне. Базовый, стандартный, премиум или программный телефон. | Этот документ Матрица функций/пакетов |
| Аутентификация пользователей | BroadWorks или Webex | Этот документ |
| Адаптер обеспечения (для вариантов обеспечения) | Вы уже используете встроенную систему интегрированных служб обмена мгновенными сообщениями и состоянием доступности, например для UC-One SaaS? Использовать несколько шаблонов? Имеется ли более распространенный пример использования? |
Этот документ Ссылка на сервер приложений CLI |
Архитектура и инфраструктура
С какого масштаба вы предполагаете начать? Его можно масштабировать в будущем, но от текущей оценки использования зависит планирование инфраструктуры.
Сотрудничайте с менеджером по работе с клиентами или торговым представителем Cisco для определения размера инфраструктуры XSP|ADP в соответствии с Cisco BroadWorks System Capacity Planner и руководством по проектированию системы Cisco BroadWorks.
Как Webex будет устанавливать соединения Mutual TLS с вашими XSP|ADP? Непосредственно к XSP|ADP в DMZ или через прокси-сервер TLS? Это повлияет на управление сертификатами и URL-адреса, которые используются для интерфейсов. (Незашифрованные соединения TCP на границе сети не поддерживаются).
Обеспечение клиентов и пользователей
Какой метод обеспечения пользователя больше всего вам подходит?
Непрерывное обеспечение с доверенными адресами электронной почты: При назначении служб интегрированного обмена мгновенными сообщениями и состояния доступности в BroadWorks выполняется автоматическая подготовка абонента в Webex.
Если вы также можете убедиться, что адреса электронной почты абонента в BroadWorks являются действительными и уникальными для Webex, и использовать вариант обеспечения «доверенный адрес электронной почты». Учетные записи абонентов Webex создаются и активируются без их вмешательства, они просто загружают клиент и входят в систему.
Адрес электронной почты является ключевым атрибутом пользователя в Webex. Поэтому поставщик услуг должен указать действительный адрес электронной почты пользователя, чтобы обеспечить его подготовку для служб Webex. Он должен быть атрибутом «Идентификатор эл. почты» пользователя в BroadWorks. Рекомендуется также скопировать его в атрибут «Alternate ID».
Непрерывное обеспечение без использоваться доверенных адресов электронной почты: Если вы не можете доверять адресам электронной почты абонентов, вы все равно можете использовать интегрированные службы обмена мгновенными сообщениями и состоянием доступности в BroadWorks для обеспечения пользователей в Webex.
С помощью этого параметра создаются учетные записи при назначении службы, однако для активации учетных записей Webex абонентам необходимо предоставить и проверить адреса электронной почты.
Самостоятельное обеспечение пользователя: Этот параметр не требует назначения службы обмена мгновенными сообщениями и состоянием доступности в BroadWorks. Вместо этого вы (или ваши клиенты) предоставляете ссылку для обеспечения, а также ссылки для скачивания различных клиентов с инструкциями и символикой.
Чтобы создать и активировать собственные учетные записи Webex, абоненты переходят по ссылке, вносят и проверяют адреса электронной почты. Когда они скачают клиент и войдут в систему, Webex использует некоторые дополнительные настройки из BroadWorks (включая основные номера).
Контролируемые SP и обеспечение через API: Webex предоставляет доступ к набору общедоступных API, которые позволяют поставщикам услуг обеспечивать подготовку пользователей или абонентов в существующих рабочих процессах.
Требования к подготовке
В следующей таблице приведены краткие сведения о требованиях для каждого метода обеспечения. В дополнение к этим требованиям ваше развертывание должно соответствовать общим системным требованиям, описанным в данном руководстве.
Метод подготовки | Требования |
|---|---|
Непрерывное обеспечение (доверенные или ненадежные адреса электронной почты) | API подготовки Webex добавляет существующих пользователей BroadWorks в Webex автоматически, как только пользователь выполнит требования, и вы включите интегрированную службу обмена мгновенными сообщениями и состояния доступности. Существует два потока (доверенные или ненадежные адреса электронной почты), которые вы назначаете с помощью шаблона переноса в Webex. Требования BroadWorks:
Требования Webex. Шаблон переноса включает следующие настройки:
|
Самостоятельное обеспечение пользователя | Администратор предоставляет существующему пользователю BroadWorks ссылку на портал активации пользователей. Пользователь должен войти на портал с помощью учетных данных BroadWorks и указать действительный адрес электронной почты. После подтверждения адреса электронной почты Webex получает дополнительную информацию о пользователе для завершения подготовки. Требования BroadWorks:
Требования Webex. Шаблон переноса включает следующие настройки:
|
Контролируемая подготовка SP через API (доверенные или ненадежные адреса электронной почты) | Webex предоставляет набор общедоступных API, с помощью которых можно создавать подготовку пользователей в существующих рабочих процессах и инструментах. Существует два потока:
Требования BroadWorks:
Требования Webex.
Для использования API перейдите в раздел Подписчики BroadWorks. |
Требуемые исправления для непрерывного обеспечения
При использовании непрерывного обеспечения необходимо установить системное исправление и применить свойство CLI. Инструкции по вашей версии BroadWorks см. в списке ниже.
Для R22:
Установите AP.as.22.0.1123.ap376508.
После установки настройте свойство
bw.msg.includeIsEnterpriseInOSSschemaдоtrueот CLI вMaintenance/ContainerOptions.Подробнее см. в примечаниях к исправлению https://www.cisco.com/web/software/286326332/154309/AP.as.22.0.1123.ap376508.txt.
Для R23:
После установки настройте свойство
bw.msg.includeIsEnterpriseInOSSschemaдоtrueот CLI вMaintenance/ContainerOptions.Подробнее см. в примечаниях к исправлению https://www.cisco.com/web/software/286326332/154325/AP.as.23.0.1075.ap376509.txt.
Для R24:
После установки настройте свойство
bw.msg.includeIsEnterpriseInOSSschemaдоtrueот CLI вMaintenance/ContainerOptions.Подробнее см. в примечаниях к исправлению https://www.cisco.com/web/software/286326332/154326/AP.as.24.0.944.ap375100.txt.
| После того как вы выполните эти действия, вы больше не сможете предоставлять службы UC-One Collaborate новым пользователям. Новые подготовленные пользователи должны быть пользователями Webex для Cisco BroadWorks. |
Поддерживаемые региональные параметры языка
Во время подготовки язык, который был назначен в BroadWorks первому подготовленному пользователь с правами администратора , автоматически назначается в качестве языкового стандарта по умолчанию для этой организации-клиента. Этот параметр определяет язык по умолчанию, используемый для сообщений об активации, совещаний и приглашений на совещания в этой организации клиента.
Поддерживаются пять локалей языка символов в формате (ISO-639-1)_(ISO-3166). Например, en_US соответствует English_UnitedStates. Если запрашивается только язык двух букв (в формате ISO-639-1), служба создаст языковую языковую локаль из пяти символов, объединив запрашиваемый язык с кодом страны из шаблона, т.е. "requestedLanguage_CountryCode". Если не удается получить действительную локаль, то на основе требуемого языкового кода используется разумная локаль по умолчанию.
В следующей таблице перечислены поддерживаемые региональные параметры, а также сопоставление, которое преобразует двухбуквенный языковой код в пятизначный региональные параметры для ситуаций, когда пятизначный региональные параметры недоступен.
Поддерживаемые региональные параметры языка (ISO-639-1)_(ISO-3166) | Если доступен только двухбуквенный языковой код... | |
|---|---|---|
Код языка (ISO-639-1) ** | Вместо этого используйте разумный региональные параметры по умолчанию (ISO-639-1)_(ISO-3166) | |
en_US en_AU en_ГБ en_CA | en | en_US |
fr_FR fr_CA | FR | fr_FR |
cs_CZ | cs | cs_CZ |
da_DK | da | da_DK |
de_DE | DE | de_DE |
hu_HU | hu | hu_HU |
id_Идентификатор | идентификатор | id_Идентификатор |
it_IT | IT | it_IT |
ja_JP | ja | ja_JP |
ko_KR | KO | ko_KR |
es_ES es_CO es_MX | ES | es_ES |
nl_NL | NL | nl_NL |
nb_НЕТ | nb | nb_НЕТ |
pl_PL | pl | pl_PL |
pt_PT pt_BR | pt | pt_PT |
ru_RU | RU | ru_RU |
ro_RO | ро | ro_RO |
zh_CN zh_TW | ж | zh_CN |
sv_SE | sv | sv_SE |
ar_SA | ar | ar_SA |
tr_TR | tr | tr_TR |
| Региональные параметры es_CO, id_ID, nb_NO и pt_PT не поддерживаются веб-сайтами совещаний Webex. Для этих региональных параметров веб-сайты Webex Meetings будут только на английском языке. Английский язык является локальностью по умолчанию для веб-сайтов, если для веб-сайта не требуется наличие/недействительных/неподдерживаемых региональных параметров. Это поле языка применимо при создании организации и веб-сайта Webex Meetings. Если язык не упоминается в сообщении или в API подписчика, то язык из шаблона будет использоваться в качестве языка по умолчанию. |
Символика
Администраторы партнеров могут использовать расширенные настройки фирменного стиля, чтобы настроить внешний вид приложения Webex для организаций клиентов, которыми управляет партнер. Администраторы партнеров могут настроить следующие параметры, чтобы приложение Webex отражало бренд и идентичность их компании:
Логотипы компании
Уникальные цветовые схемы для светлого или темного режима
Индивидуальные URL-адреса поддержки
Дополнительные сведения о настройке товарно-знаковой политики см. в разделе Настройка расширенных настроек товарно-знаковой политики.
|
|
Шаблоны подключения
Шаблоны переноса позволяют определить параметры автоматической подготовки клиентов и связанных подписчиков в Webex для Cisco BroadWorks. При необходимости можно настроить несколько шаблонов переноса, однако при подключении клиента он связан только с одним шаблоном (к одному клиенту невозможно применить несколько шаблонов).
Ниже перечислены некоторые основные параметры шаблона.
Пакет
При создании шаблона необходимо выбрать пакет по умолчанию (подробности см. в пункте Пакеты раздела «Обзор»). Все пользователи, которым назначен этот шаблон, в зависимости от процесса и самостоятельной настройки, получают пакет по умолчанию.
Вы можете управлять выбором пакетов для разных клиентов путем создания нескольких шаблонов и выбора различных пакетов по умолчанию для каждого из них. Затем можно распределить различные ссылки и адаптеры обеспечения для каждого предприятия в зависимости от выбранного для них метода обеспечения пользователей.
Пакет определенных по умолчанию абонентов можно изменить с помощью API обеспечения (см. документацию API Webex для Cisco BroadWorks) или через Partner Hub (см. статью Изменение пакета пользователей в Partner Hub).
Невозможно изменить пакет абонента в BroadWorks. Назначение интегрированных служб обмена мгновенными сообщениями и состоянием доступности включено или отключено; если для абонента включена служба BroadWorks, для абонента определяется пакет шаблона Partner Hub связывается с URL-адресом для обеспечения.
Посредник и предприятия или сервис-провайдер и группы?
Способ настройки системы BroadWorks влияет на обеспечение. Если вы посредник в компании, то при создании шаблона вам необходимо включить корпоративный режим.
Если ваша система BroadWorks настроена в режиме поставщика услуг, корпоративный режим в шаблонах можно отключить.
Если планируется подготовка клиентских организаций с помощью обоих режимов BroadWorks, необходимо использовать различные шаблоны для групп и предприятий.
| Проверьте, применены ли исправления BroadWorks, обязательные для выполнения сквозной подготовки. Подробности см. в статье Требуемые исправления для сквозной подготовки. |
Режим аутентификации
Выберите способ аутентификации подписчиков при входе в Webex. Этот режим можно назначить с помощью настройки Режим аутентификации в шаблоне переноса. В следующей таблице описаны некоторые параметры.
| Эта настройка не влияет на вход на портал активации пользователей. Пользователи, которые входят на портал, должны ввести свой идентификатор пользователя и пароль BroadWorks, как они настроены в BroadWorks, независимо от способа настройки режима аутентификации в шаблоне переноса. |
| Режим аутентификации | BroadWorks | Webex |
| Основная идентификация пользователя | Идентификатор пользователя BroadWorks | Адрес электронной почты |
| Поставщик удостоверений | BroadWorks.
| Служба идентификации Cisco Common Identity |
| Многофакторная аутентификация? | Нет | Требуется клиент IdP, который поддерживает многофакторную аутентификацию. |
Путь проверки учетных данных
|
|
|
| Более подробные сведения о процессе входа с использованием SSO и прямой аутентификацией в BroadWorks см. в разделе Процесс входа с использованием SSO. |
Кодирование UTF-8 с аутентификацией BroadWorks
При использовании аутентификации BroadWorks рекомендуется настроить кодировку UTF-8 для заголовка аутентификации. UTF-8 устраняет проблему, которая может возникнуть с паролями, использующими специальные символы, из-за которой веб-браузер не кодирует эти символы надлежащим образом. С помощью закодированного UTF-8 базовый заголовок с 64-кодировкой устраняет эту проблему.
Можно настроить кодирование UTF-8, запустив одну из следующих команд CLI на XSP или ADP.
XSP_CLI/Applications/WebContainer/Tomcat/GeneralSettings> set authenticationEncoding UTF-8ADP_CLI/Applications/WebContainer/Tomcat/GeneralSettings> set authenticationEncoding UTF-8
Страна
При создании шаблона необходимо выбрать страну. Эта страна будет автоматически назначена в качестве страны организации для всех клиентов, которым предоставлен шаблон в Common Identity. Кроме того, страна организации определит международные номера телефона системы по умолчанию для PSTN Cisco на веб-сайтах совещаний Webex.
Для международных номеров телефона системы по умолчанию на веб-сайте будет установлен первый доступный номер телефона системы, определенный в домене телефонии на основе страны организации. Если страна организации не найдена в номере телефона системы, определенном в домене телефонии, будет использоваться номер по умолчанию для этого местоположения.
S №. | Местоположение | Код страны | Название страны |
|---|---|---|---|
1. | Северная и Южная Америка | +1 | НАС, CA |
2. | APAC | +65 | Сингапур |
3. | Австралия и Новая Зеландия | +61 | Австралия |
4. | EMEA | +44 | Соединенное Королевство |
5 | ЕВРО | +49 | Германия |
Различные мероприятия для партнеров
Вы собираетесь предоставлять сублицензию Webex для Cisco BroadWorks другому поставщику услуг? В этом случае каждому поставщику услуг потребуется отдельная партнерская организация в Webex Control Hub, чтобы они могли использовать решение для своей клиентской базы.
Адаптер и шаблоны обеспечения
При использовании процессного обеспечения, URL-адрес для обеспечения, который был указан в BroadWorks, извлекается из шаблона в Control Hub. У вас может быть несколько шаблонов, а потому несколько URL-адресов обеспечения. Это позволяет выбрать для всех абонентов пакет, который будет действовать при предоставлении им интегрированных служб обмена мгновенными сообщениями и состоянием доступности.
Необходимо определить, следует ли задать URL-адрес уровня обеспечения в качестве пути по умолчанию, а также какой шаблон для этого использовать. Таким образом, вам необходимо прямо установить URL-адрес для обеспечения только для тех предприятий, для которых требуется другой шаблон.
Кроме того, следует помнить, что URL-адрес обеспечения может использовать на системном уровне, например в системе UC-One SaaS. В этом случае можно сохранить URL уровня системы для подготовки пользователей в UC-One SaaS и переопределить для тех предприятий, которые переходят в Webex для Cisco BroadWorks. В качестве альтернативы можно пойти к другому пути и настроить URL-адрес на уровне системы в Webex для BroadWorks и перенастроить предприятия, для которых вы хотите сохранить UC-One SaaS.
Варианты конфигурации, связанные с этим решением, подробно описаны в разделе Настройка сервера приложений с URL службы подготовки.
прокси-сервер адаптера подготовки
Для дополнительной безопасности прокси-сервер адаптера обеспечения позволяет использовать прокси HTTP(S) на платформе доставки приложений для непрерывной подготовки между AS и Webex. Соединение с прокси создает сквозной TCP-туннель, который ретранслирует трафик между AS и Webex, что исключает необходимость прямого подключения AS к общедоступному Интернету. Для безопасных соединений можно использовать TLS.
Для этой функции необходимо настроить прокси в BroadWorks. Дополнительные сведения см. в описании функции прокси-сервера адаптера обеспечения Cisco BroadWorks.
Минимальные требования
Учетные записи
Все подписчики, которых вы готовите к работе с Webex, должны существовать в системе BroadWorks, интегрируемой с Webex. При необходимости можно интегрировать несколько систем BroadWorks.
Все подписчики должны иметь лицензии BroadWorks и основной номер или добавочный номер.
Webex использует адреса электронной почты в качестве основных идентификаторов для всех пользователей. При использовании процессного обеспечения с доверенными адресами электронной почты, в атрибуте электронной почты в BroadWorks для пользователей должны быть указаны правильные адреса.
Если в шаблоне используется аутентификация BroadWorks, можно скопировать адреса электронной почты абонента в атрибут «Alternate ID» в BroadWorks. Это позволяет пользователям входить в Webex с помощью своих адресов электронной почты и паролей BroadWorks.
Администраторы должны использовать свои учетные записи Webex для регистрации в Partner Hub.
| Добавление администратора BroadWorks в Webex для Cisco BroadWorks не поддерживается. Можно подключить только пользователей, вызывающих BroadWorks, у которых есть основной номер и (или) добавочный номер. При использовании непрерывной подготовки пользователям также должна быть назначена интегрированная служба обмена мгновенными сообщениями и состоянием доступности. |
Серверы в требованиях к сети и программному обеспечению
Экземпляры BroadWorks с минимальной версией R22. Информацию о поддерживаемых версиях и исправлениях (в данном документе) см. в разделе «Требования к программному обеспечению BroadWorks». Дополнительную информацию см. в Политика жизненного цикла продуктов BroadSoft раздел Политика жизненного цикла BroadSoft и матрица совместимости программного обеспечения BroadWorks.
Экземпляры BroadWorks должны включать по меньшей мере следующие серверы:
Сервер приложений (AS) с версией BroadWorks, как указано выше
Сетевой сервер (NS)
Сервер профилей (PS)
Общедоступные серверы XSP|ADP или платформа доставки приложений (ADP), соответствующие следующим требованиям:
Служба аутентификации (BWAuth)
Интерфейсы действий и событий XSI
DMS (веб-приложение для управления устройствами)
Интерфейс CTI (интеграция компьютерной телефонии)
TLS 1.2 с действительным сертификатом (не самозаверяемым) и всеми необходимыми промежуточными вариантами. Требует администратора на уровне системы для облегчения корпоративного поиска.
Аутентификация mutual TLS (mTLS) для службы аутентификации (требуется установка цепочки общедоступных сертификатов клиента Webex в качестве якорей доверия)
Аутентификация mutual TLS (mTLS) для интерфейса CTI (требуется установка цепочки общедоступных сертификатов клиента Webex в качестве якорей доверия)
Отдельный сервер XSP/ADP, выступая в роль сервера push-уведомлений о вызовах (NPS в вашей среде, используется для push-уведомлений о вызовах в Apple или Google. В данном случае мы называем его «CNPS», чтобы отличать от службы Webex, которая предоставляет push-уведомления для обмена сообщениями).
Этот сервер должен иметь версию R22 или более позднюю версию.
Мы предоставляем полномочия отдельному серверу XSP/ADP для CNPS, поскольку невозможность предварительной оценки нагрузки от Webex для соединений облака BWKS может негативно повлиять на производительность сервера NPS, что приведет к росту задержки уведомлений. Дополнительную информацию о масштабе XSPADP см. в руководстве по проектированию системы |Cisco BroadWorks.
Платформы приложений Webex
Чтобы скачать версию приложения Webex на английском языке, перейдите по ссылке https://www.webex.com/webexfromserviceproviders-downloads.html. Приложение Webex доступно на следующих веб-сайтах:
ПК и ноутбуки с ОС Windows
ПК и ноутбуки Apple с MacOS
iOS (Apple store)
Android (Play store)
Веб-браузеры (перейдите к https://teams.webex.com/)
Локализованные версии
Чтобы скачать локализованную версию приложения Webex, используйте одну из приведенных ниже ссылок.
https://origin-webex-uat.cisco.com/ko/webexfromserviceproviders-downloads.html (Корейский)
https://origin-webex-uat.cisco.com/fr/webexfromserviceproviders-downloads.html (Французский)
https://origin-webex-uat.cisco.com/pt/webexfromserviceproviders-downloads.html (Португальский)
https://origin-webex-uat.cisco.com/zh-tw/webexfromserviceproviders-downloads.html (китайский традиционный)
https://origin-webex-uat.cisco.com/zh-cn/webexfromserviceproviders-downloads.html (Упрощенное китайское письмо)
https://origin-webex-uat.cisco.com/ja/webexfromserviceproviders-downloads.html (Япония)
https://origin-webex-uat.cisco.com/es/webexfromserviceproviders-downloads.html (Испания)
https://origin-webex-uat.cisco.com/de/webexfromserviceproviders-downloads.html (Немецкий)
https://origin-webex-uat.cisco.com/it/webexfromserviceproviders-downloads.html (Итальянский)
Физические телефоны и принадлежности
IP-телефоны Cisco
Серия Cisco IP Phone 6800 с многоплатформенным микропрограммным обеспечением
Серия Cisco IP Phone 7800 с многоплатформенным микропрограммным обеспечением
Серия Cisco IP Phone 8800 с многоплатформенным микропрограммным обеспечением
Дополнительную информацию см. в разделе https://www.cisco.com/c/en/us/products/collaboration-endpoints/ip-phones/multiplatform-firmware.html.
Мы поддерживаем телефоны сторонних систем так же, как и другие варианты интеграции BroadWorks. Однако для них пока отсутствует интеграция контактов и доступности в Webex для Cisco BroadWorks.
Адаптеры:
Многоплатформенный аналоговый телефонный адаптер Cisco ATA 191
Многоплатформенный аналоговый телефонный адаптер Cisco ATA 192
Дополнительную информацию см. в разделе https://www.cisco.com/c/en/us/products/unified-communications/ata-190-series-analog-telephone-adapters/index.html.
Гарнитуры:
Гарнитура Cisco серии 500
Дополнительную информацию о моделях см. в разделе https://www.cisco.com/c/en/us/products/collaboration-endpoints/headset-500-series/index.html .
Устройства ОС Room:
Серия Webex Room и Room Kit
Серия Webex Desk
Серия Webex Board
интеграция устройства
Дополнительные сведения о подключении и обслуживании устройств Room OS и MPP для Webex для Cisco BroadWorks см. в руководстве по интеграции устройств для Webex для Cisco BroadWorks.
Профили службы
Ниже приведены файлы DTAF, которые необходимо загрузить на серверы приложений для поддержки приложения Webex в качестве клиента для вызовов. Это те же файлы DTAF, которые используются для SaaS UC-One, однако существует новый файл config-wxt.xml.template файл, используемый для приложения Webex.
Чтобы скачать последние профили устройств, перейдите на сайт загрузки программного обеспечения платформы доставки приложений , чтобы получить последние файлы DTAF. Эти загрузки работают как для ADP, так и для XSP.
Название клиента | Тип профиля устройства и название пакета |
|---|---|
Шаблон Webex для мобильного устройства |
Тип профиля идентификации/устройства: Подключение — мобильное устройство DTAF: Файл конфигурации: |
Шаблон Webex для планшета |
Тип профиля идентификации/устройства: Подключение — планшет DTAF: Файл конфигурации: |
Шаблон Webex для настольного компьютера |
Тип профиля идентификации/устройства: Business Communicator — ПК DTAF: Файл конфигурации: |
Идентификация/профиль устройства
Для совершения вызовов с помощью приложения Webex для всех пользователей Webex для Cisco BroadWorks должен быть назначен профиль удостоверения/устройства в BroadWorks, который использует один из указанных выше профилей устройства. Профиль предоставляет конфигурацию, которая позволяет пользователю совершать вызовы.
Получение учетных данных OAuth для Webex для Cisco BroadWorks
Чтобы подготовить Cisco OAuth для своей учетной записи Cisco Identity Provider Federation, обратитесь к оператору по подключению или в Cisco TAC.
Используйте следующий заголовок запроса для соответствующих функций.
XSP|ADP AuthService Configuration' для настройки службы в XSP|ADP.
"Конфигурация NPS для настройки прокси аутентификации" для настройки NPS на использование прокси аутентификации.
CI User UUID Sync' для синхронизации UUID пользователя CI. Дополнительные сведения об этой функции см. в статье Поддержка Cisco BroadWorks для CI UUID.
Настройте BroadWorks, чтобы включить оплату Cisco для подписок BroadWorks и Webex Для BroadWorks.
Компания Cisco предоставит вам идентификатор клиента OAuth, секретный код клиента и токен обновления, который будет действителен в течение 60 дней. Если срок действия токена истекает до его использования, можно отправить другой запрос.
| Если учетные данные поставщика удостоверений Cisco OAuth уже получены, заполните новый запрос службы для обновления учетных данных. |
Сертификаты заказов
Требования к сертификату для аутентификации TLS
Для всех необходимых приложений вам понадобятся сертификаты безопасности, подписанные известным центром сертификации и развернутые на общедоступных XSP|ADP. Они будут использоваться для поддержки проверки сертификата TLS для всех входящих соединений с серверами XSP|ADP.
Эти сертификаты должны включать общедоступное полное доменное имя XSP|ADP в качестве общего имени субъекта или альтернативного имени субъекта.
Точные требования для развертывания этих сертификатов сервера зависят от того, как развернуты общедоступные XSP|ADP.
Через прокси-сервер моста TLS
Через прокси-сервер TLS
Непосредственно к XSP|ADP
Следующая диаграмма показывает, что сертификат открытого сервера, подписанный ЦС, загружается в трех случаях:
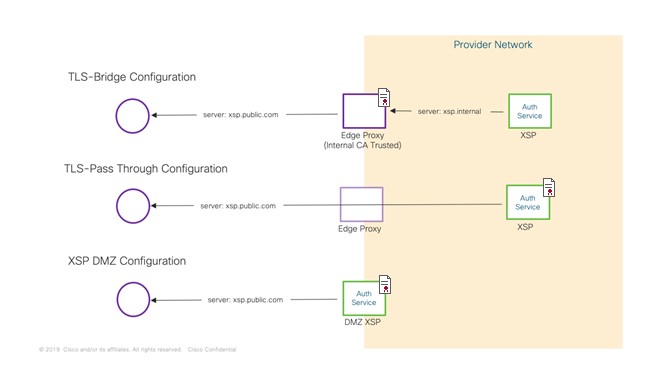
Общедоступные центры сертификации, для которых приложение Webex предусматривает поддержку аутентификации, перечислены в статье Поддерживаемые центры сертификации для служб Webex гибридного типа.
Требования к сертификату TLS для прокси-сервера моста TLS
Публично подписанный сертификат сервера загружается в прокси-сервер.
Прокси-сервер представляет этот публично подписанный сертификат сервера Webex.
Webex доверяет публичному ЦС, подписавшему этот сертификат.
Внутренний сертификат, подписанный ЦС, можно загрузить в XSP|ADP.
XSP|ADP представляет этот внутренне подписанный сертификат сервера прокси.
Прокси доверяет внутреннему ЦС, подписавшему сертификат сервера XSP|ADP.
Требования к сертификату TLS для прокси-сервера TLS или XSP|ADP в DMZ
Публично подписанный сертификат сервера загружается в XSP|ADP.
XSP|ADP представляют Webex публично подписанные сертификаты сервера.
Webex доверяет общедоступному ЦС, подписавшему сертификаты серверов XSP|ADP.
Дополнительные требования к сертификатам для взаимной аутентификации TLS через интерфейс CTI
При подключении к интерфейсу CTI Webex представляет сертификат клиента в рамках аутентификации mutual TLS. Сертификат ЦС клиента Webex или сертификатов цепочки можно скачать с помощью Control Hub.
Для скачивания сертификата:
Войдите в Partner Hub, перейдите раздел и щелкните ссылку для скачивания сертификата.
Точные требования для развертывания этой цепочки сертификатов ЦС Webex зависят от того, как развернуты общедоступные XSP|ADP.
Через прокси-сервер моста TLS
Через прокси-сервер TLS
Непосредственно к XSP|ADP
Следующая диаграмма показывает требований к сертификатам в трех случаях:
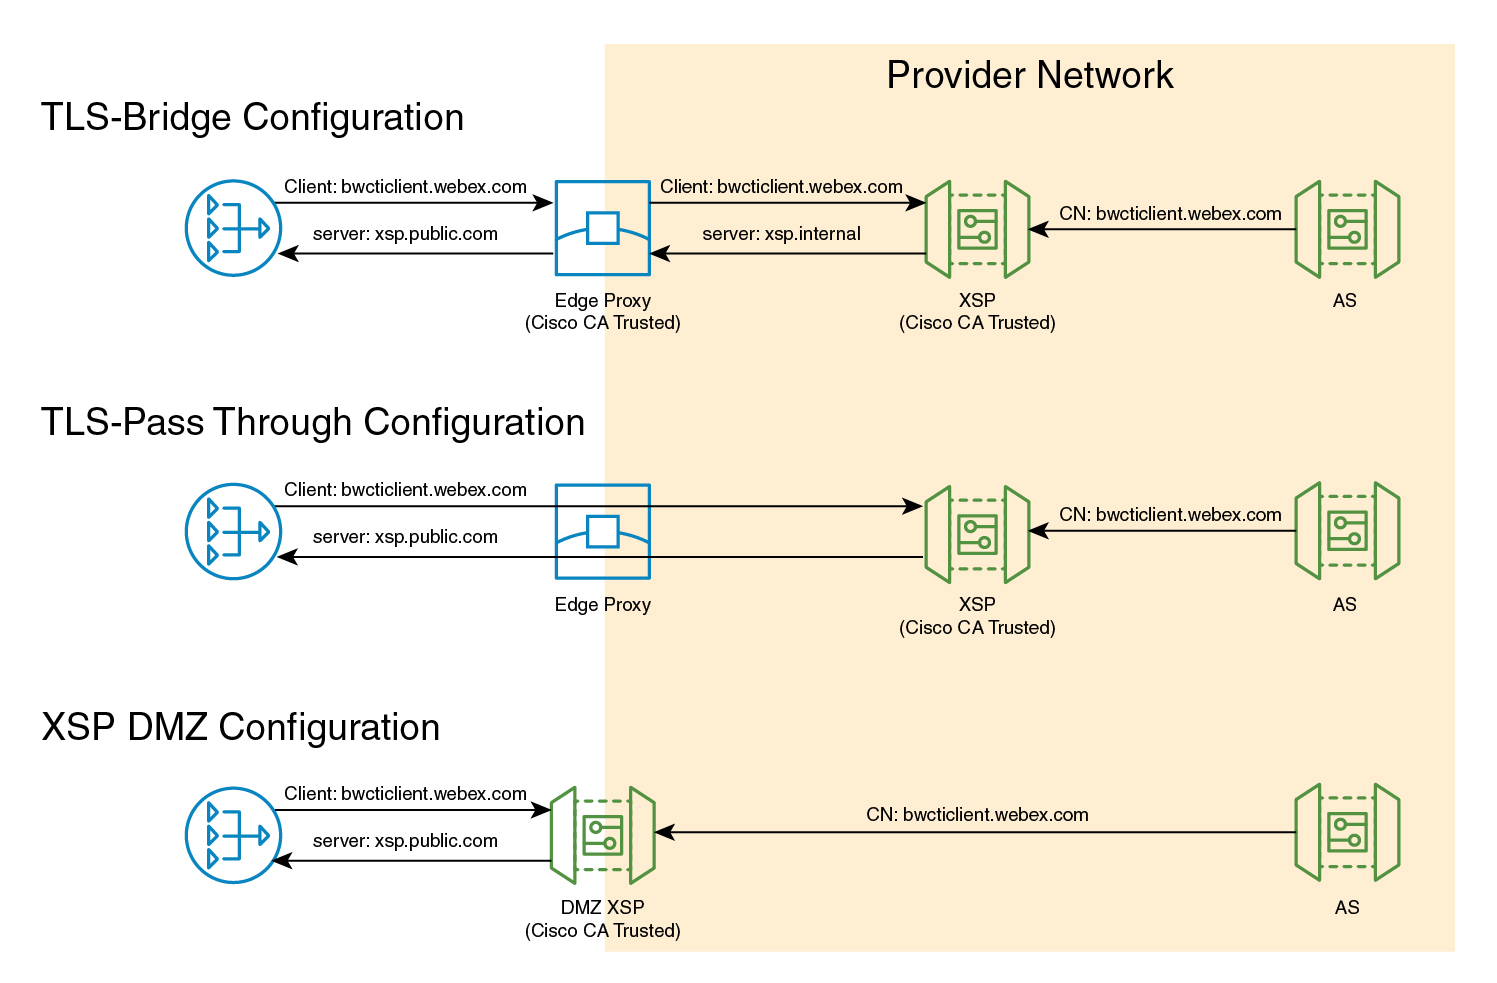
(Параметр) Требования к сертификату для прокси-сервера моста TLS
Webex представляет прокси публично подписанный сертификат клиента.
Прокси доверяет внутреннему ЦС Cisco, который подписан сертификатом клиента. Этот центр ЦС или цепочку можно скачать из Control Hub и добавить в доверительную систему прокси. Публично подписанный сертификат сервера XSP|ADP также загружается в прокси.
Прокси представляет публично подписанный сертификат сервера Webex.
Webex доверяет публичному ЦС, подписавшему этот сертификат.
Прокси представляет внутренне подписанный сертификат клиента XSP|ADP.
В этом сертификате должно быть поле расширенного использования ключа x509.v3 с заполненным значением BroadWorks OID 1.3.6.1.4.1.6431.1.1.8.2.1.3 и назначением TLS clientAuth. Например:
X509v3 extensions: X509v3 Extended Key Usage: 1.3.6.1.4.1.6431.1.1.8.2.1.3, TLS Web Client AuthenticationCN внутреннего сертификата должен быть
bwcticlient.webex.com.
При создании внутренних сертификатов клиента для прокси-сервера обратите внимание, что сертификаты SAN не поддерживаются. Внутренние сертификаты сервера для XSP|ADP могут быть SAN.
Общедоступные органы сертификации, возможно, не готовы подписывать сертификаты с помощью фирменной службы BroadWorks OID, которая является обязательной. В случае промежуточного прокси-сервера может потребоваться использовать внутренний ЦС для подписания сертификата клиента, который прокси предоставляет XSP|ADP.
XSP|ADP доверяют внутреннему ЦС.
XSP|ADP представляют внутренне подписанный сертификат сервера.
Прокси-сервер доверяет внутреннему ЦС.
ClientIdentity сервера приложений содержит CN внутренне подписанного сертификата клиента, представленного XSP|ADP прокси.
(Опция) Требования к сертификатам для прокси-сервера TLS или XSP|ADP в DMZ
Webex представляет внутренний сертификат клиента, подписанный ЦС Cisco, XSP|ADP.
ADP XSP|доверяют внутреннему ЦС Cisco, подписавшему сертификат клиента. Этот центр ЦС или цепочку можно скачать из Control Hub и добавить в доверительную систему прокси. Публично подписанный сертификат сервера XSP|ADP также загружается в XSP|ADP.
XSP|ADP представляют публично подписанные сертификаты сервера Webex.
Webex доверяет общедоступному ЦС, подписавшему сертификаты серверов XSP|ADP.
Сервер приложений ClientIdentity содержит CN подписанного Cisco сертификата клиента, представленного XSP|ADP Webex.
Подготовка сети
Дополнительную информацию о соединениях, используемых Webex для Cisco BroadWorks, см. в статье Требования к сети для Webex для Cisco BroadWorks. В этой статье приведен список IP-адресов, портов и протоколов, необходимых для настройки правил входа и выхода брандмауэра.
Требования к сети для служб Webex
В предыдущих таблицах правил входящих и выходящих соединений брандмауэра документируются только соединения, относящиеся к Webex для Cisco BroadWorks. Общую информацию о соединениях между приложением Webex и облаком Webex см. в требованиях к сети для служб Webex. Эта статья является общей для Webex, однако в таблице ниже указаны различные разделы статьи, а также уровень важности каждого раздела относительно Webex для Cisco BroadWorks.
Раздел статьи "Требования к сети" | Важность информации |
|---|---|
Сводная информация о типах и протоколах устройств, поддерживаемых Webex | Информационный |
Транспортные протоколы и шифры для приложений и устройств Webex, зарегистрированных в облаке | Информационный |
Необходимо ознакомиться | |
Необходимо ознакомиться | |
Домены и URL- адреса, доступ к которым необходим для служб Webex | Необходимо ознакомиться |
Необязательно | |
Необязательно | |
Необязательно | |
Необязательно | |
Необязательно | |
Сводная информация о других службах гибридного типа Webex и документации | Необязательно |
Службы Webex для клиентов FedRAMP | н/д |
Дополнительная информация
Дополнительную информацию см. в технической документации относительно брандмауэра Webex (в формате PDF).
Поддержка избыточности BroadWorks
Облачные службы Webex и клиентские приложения Webex, которым необходим доступ к сети партнера, полностью поддерживают избыточность Broadworks XSP|ADP, предоставляемую партнером. Если XSP|ADP или веб-сайт недоступны по плановому техническому обслуживанию или по незапланированной причине, службы и приложения Webex могут перейти на другой XSP|ADP или веб-сайт, предоставленный партнером, чтобы выполнить запрос.
Топология сети
ADP Broadworks XSP|могут быть развернуты непосредственно в Интернете или находиться в DMZ с элементом балансировки нагрузки, например F5 BIG-IP. Для обеспечения геоизбыточности XSP|ADP могут быть развернуты в двух (или более) центрах обработки данных, каждый из которых может управляться балансировщиком нагрузки, каждый из которых имеет общедоступный IP-адрес. Если XSP|ADP находится за балансировщиком нагрузки, микрослужбам Webex и приложению отображается только IP-адрес балансировщика нагрузки, а в Broadworks отображается только один XSP|ADP, даже если за ним находится несколько XSP|ADP.
В приведенном ниже примере XSP|ADP развернуты на двух объектах: на объекте A и на объекте B. На каждом объекте имеются два XSP|ADP, которые находятся на фронте балансировщика нагрузки. На объекте A установлены XSP|ADP1 и XSP|ADP2 на фронтальной стороне LB1, а на объекте B – XSP|ADP3 и XSP|ADP4 на фронтальной стороне LB2. В общедоступной сети отображаются только балансировщики нагрузки, а XSP|ADP находятся в частных сетях DMZ.
Облачные службы Webex
Конфигурация DNS
Облачные микрослужбы Webex должны иметь возможность поиска серверов XSP|ADP Broadworks для подключения к интерфейсам Xsi, службе аутентификации и CTI.
Облачные микрослужбы Webex будут выполнять поиск A/AAAA DNS настроенного имени хоста XSP|ADP и подключаться к возвращенному IP-адресу. Это может быть пограничный элемент балансировки нагрузки или сервер XSP|ADP. Если будет возвращено несколько IP-адресов, из списка будет выбран первый IP-адрес. Поиск SRV в настоящий момент не поддерживается.
Пример. A-запись DNS партнера для обнаружения сбалансированных серверов/балансировщиков нагрузки XSP|ADP, обращенных к Интернету.
Тип записи | Название | Target (Целевой адрес) | Цель |
|---|---|---|---|
О |
|
| Указывает на LB1 (объект A) |
О |
|
| Указывает на LB2 (объект B) |
| Любая ссылка на XSP включает либо XSP, либо ADP. |
Failover
При отправке микрослужбами Webex запроса XSP|ADP/балансировщику нагрузки и сбое запроса может произойти несколько действий.
Если сбой вызван ошибкой сети (например, TCP, SSL), микрослужбы Webex помечают IP-адрес как заблокированный и немедленно выполняют переход к следующему IP-адресу.
Если возвращен код ошибки (HTTP 5xx), микрослужбы Webex помечают IP-адрес как заблокированный и немедленно выполняют переход к следующему IP-адресу.
Если ответ HTTP не получен в течение 2 секунд, время ожидания запроса истекает. Микрослужбы Webex помечают IP-адрес как заблокированный и выполняют переход к следующему IP-адресу.
Для каждого запроса выполняется три попытки, прежде чем в микрослужбу поступит сообщение о сбое.
Если IP-адрес находится в списке блокировки, он не будет включен в список адресов, которые следует попробовать при отправке запроса на XSP|ADP. По истечении предварительно заданного периода времени срок действия блокировки IP-адреса истекает и он возвращается в список для совершения попытки отправки другого запроса.
Если все IP-адреса заблокированы, микрослужба по-прежнему будет пытаться отправить запрос, случайным образом выбирая IP-адрес из списка заблокированных. В случае успешной отправки этот IP-адрес удаляется из списка заблокированных.
Состояние
Состояние подключения облачных служб Webex к XSP|ADP или балансировщикам нагрузки отображается в Control Hub. В кластере вызовов BroadWorks состояние соединения отображается для каждого из указанных ниже интерфейсов.
XSI Actions
XSI Events
Служба аутентификации
Состояние соединения обновляется после загрузки страницы или во время обновлений данных ввода. Далее приведены варианты состояний.
Зеленый: если к интерфейсу можно получить доступ с помощью одного из IP-адресов во время поиска A-записи.
Красный: Если все IP-адреса во время поиска A-записи недоступны, а также недоступен интерфейс.
Следующие службы используют микросервисы для подключения к XSP|ADP и зависят от доступности интерфейса XSP|ADP.
Вход в приложение Webex
Обновление маркера приложения Webex
Ненадежные адреса электронной почты / самостоятельная активация
Проверка работоспособности службы BroadWorks
Приложение Webex
Конфигурация DNS
Приложение Webex получает доступ к интерфейсу Xtended Services (XSI-Actions и XSI-Events) и службам Device Management Service (DMS) в XSP|ADP.
Чтобы найти службу XSI, приложение Webex выполняет поиск SRV DNS для _xsi-client._tcp.<webex app xsi domain>. SRV указывает на настроенный URL-адрес для организаторов XSP|ADP или балансировщиков нагрузки для службы XSI. Если поиск SRV недоступен, приложение Webex возвращается к поиску A/AAAA.
SRV может разрешать несколько целей A/AAAA. Однако каждая запись A/AAAA должна сопоставляться только с одним IP-адресом. При наличии нескольких XSP|ADP в DMZ за балансировщиком нагрузки/пограничным устройством необходимо настроить балансировщик нагрузки для поддержания устойчивости сеанса для маршрутизации всех запросов одного сеанса в один и тот же XSP|ADP. Мы назначаем эту конфигурацию, поскольку тактовые импульсы XSI-event клиента должны перейти к тому же XSP|ADP, который используется для создания канала event-совещания.
| В примере 1 запись A/AAAA для webex-app-XSP|ADP.example.com не существует и не требуется. Если ваш DNS требует, чтобы была определена одна запись A/AAAA, необходимо вернуть только 1 IP-адрес. Независимо от этого, SRV должен быть определен для приложения Webex. Если в приложении Webex используется имя A/AAAA, которое связано с несколькими IP-адресами, или если балансировщик нагрузки/пограничный элемент не поддерживает устойчивость сеанса, клиент в конечном итоге отправляет тактовые сигналы на XSP|ADP, где не был установлен канал событий. Это приводит к разрыву канала, а также к значительному увеличению внутреннего трафика, что ухудшает производительность кластера XSP|ADP. Поскольку требования к облаку Webex и приложению Webex различаются в поиске записей A/AAAA, для доступа к XSP|ADP необходимо использовать отдельное полное доменное имя для облака Webex и приложения Webex. Как показано в примерах, в облаке Webex используется запись A |
Пример 1. Несколько XSP|ADP, каждый за отдельными балансировщиками нагрузки
В этом примере SRV указывает на искажение записей A, при этом каждая запись A указывает на другой балансировщик нагрузки на другом объекте. Приложение Webex всегда будет использовать первый IP-адрес в списке и переместится к следующей записи только в том случае, если первая не работает.
Ниже приведен пример записей SRV.
Тип записи | Запись | Target (Целевой адрес) | Цель |
|---|---|---|---|
SRV |
|
| Обнаружение клиентом интерфейса Xsi |
SRV |
|
| Обнаружение клиентом интерфейса Xsi |
О |
|
| Указывает на LB1 (объект A) |
О |
|
| Указывает на LB2 (объект B) |
Пример 2. Несколько XSP|ADP за одним балансировщиком нагрузки (с мостом TLS)
Для первоначального запроса балансировщик нагрузки выбирает случайный XSP|ADP. Этот XSP|ADP возвращает файл cookie, который приложение Webex будет добавлять в будущих запросах. В будущих запросах балансировщик нагрузки использует файл cookie для маршрутизации подключения к правильному XSP|ADP, гарантируя, что канал event-совещания не прерывается.
Тип записи | Запись | Target (Целевой адрес) | Цель |
|---|---|---|---|
SRV |
|
| Балансировщик нагрузки |
О | LB.example.com |
| IP-адрес балансировщика нагрузки (XSP|ADP находятся за балансировщиком нагрузки) |
URL-АДРЕС DMX
Во время процесса входа приложение Webex также будет извлекать URL-адрес DMS для скачивания его файла конфигурации. Узел в URL-адресе будет проанализирован, и приложение Webex выполнит поиск A/AAAA DNS узла для подключения к XSP|ADP, на котором размещена служба DMS.
Пример. Запись DNS A для обнаружения веб-сервера XSP|ADP или балансировщиков нагрузки приложения Webex для скачивания файлов конфигурации через DMS.
Тип записи | Название | Target (Целевой адрес) | Цель |
|---|---|---|---|
О |
|
| Указывает на LB1 (объект A) |
О |
|
| Указывает на LB2 (объект B) |
| Любая ссылка на XSP включает либо XSP, либо ADP. |
Как приложение Webex находит адреса XSP|ADP
Клиент пытается найти узлы XSP|ADP с помощью следующего потока DNS:
Клиент первоначально извлекает URL-адреса Xsi-Actions/Xsi-Events из облака Webex (они были введены при создании связанного кластера вызовов BroadWorks). Имя хоста/домен Xsi извлекается из URL-адреса, и клиент выполняет поиск SRV следующим образом:
Клиент выполняет поиск параметра _xsi-client._tcp в SRV.<xsi domain="">
Если поиск SRV возвращает одну или несколько целей A/AAAA:
Клиент выполняет A/AAAA для этих целей и кэширует возвращенные IP-адреса.
Клиент подключается к одной из целей (то есть его запись A/AAAA с одним IP-адресом) на основании приоритета SRV, а затем взвешивается (или в произвольном порядке, если они равны).
Если поиск SRV не дает результатов:
Клиент просматривает A/AAAA для корневого параметра Xsi, после чего пытается подключиться к возвращенному IP-адресу. Это может быть пограничный элемент балансировки нагрузки или сервер XSP|ADP.
Как было описано, запись A/AAAA должна указывать на один IP-адрес по тем же причинам.
(Необязательно) В дальнейшем в настройках устройства для приложения Webex можно указать пользовательские сведения о XSI-Actions/XSI-Events с помощью следующих тегов:
<protocols> <xsi> <paths> <root>%XSI_ROOT_WXT%</root> <actions>%XSI_ACTIONS_PATH_WXT%</actions> <events>%XSI_EVENTS_PATH_WXT%</events> </paths> </xsi> </protocols>Эти параметры имеют приоритет перед любой конфигурацией кластера BroadWorks в Control Hub.
Если они существуют, клиент будет сравнивать оригинальный адрес XSI, полученный с помощью конфигурации кластера BroadWorks.
При обнаружении каких-либо отличий клиент инициирует соединение XSI Actions/ XSI Events. Первым шагом является выполнение того же процесса поиска DNS, указанного в шаге 1. На этот раз запрос поиска значения в %XSI_ROOT_WXT% параметре из файла конфигурации.
При использовании этого тега для изменения интерфейсов Xsi создайте соответствующие записи SRV.
Failover
В процессе входа приложение Webex выполняет поиск параметра _xsi-client._tcp.<xsi domain=""> записи SRV DNS, создает список узлов и подключается к одному из узлов сначала на основе приоритета, а затем веса записи SRV. Этот подключенный узел становится выбранным узлом для всех будущих запросов. После этого для выбранного узла будет открыт канал события и регулярно будет происходить отправка пакетов пульса для проверки канала. Все запросы, отправленные после первого, включают файл cookie, возвращаемый в ответе HTTP, поэтому важно, чтобы балансировщик нагрузки сохранял постоянство сеанса (аффинити) и всегда отправлял запросы на тот же сервер XSP|ADP.
Если произойдет сбой запроса или запроса пакета пульса в узел, может быть реализовано несколько сценариев.
Если сбой вызван ошибкой сети (например, TCP, SSL), приложение Webex немедленно выполнит переход к следующему узлу в списке.
Если возвращен код ошибки (HTTP 5xx), приложение Webex помечает этот IP-адрес как заблокированный и перенаправляет следующему узлу в списке.
Если ответ не получен в течение определенного периода времени, запрос считается неудачным из-за истечения времени ожидания и последующие запросы отправляются на следующий узел. При этом запрос, для которого истекло время ожидания, считается неудачным. Некоторые запросы повторяются после сбоя (с увеличением времени повторения). Запросы, которые не считаются важными, не будут повторяться.
После успешной попытки выбора нового узла он становится новым выбранным узлом, если таковой присутствует в списке. После попытки отправки запроса последнему узлу в списке приложение Webex перейдет к первому узлу.
Если происходит отправка пакетов пульса, то при двух последовательных сбоях запросов приложение Webex повторно инициализирует канал события.
Обратите внимание, что приложение Webex не осуществляет восстановление после сбоя. Обнаружение службы DNS выполняется только один раз при входе.
Во время входа приложение Webex пытается скачать файл конфигурации через интерфейс XSP|ADP/Dms. Выполняется поиск записи A/AAAA узла в извлеченном URL-адресе DMS и подключение к первому IP-адресу. Сначала будет предпринята попытка отправки запроса на скачивание файла конфигурации с помощью токена SSO. Если это по какой-либо причине не удастся, будет выполнена повторная попытка, однако с использованием имени пользователя устройства и пароля.
Обзор развертывания
На следующих схемах представлен стандартный порядок задач развертывания для различных режимов обеспечения пользователя. Многие задачи общие для всех режимов и обеспечения.
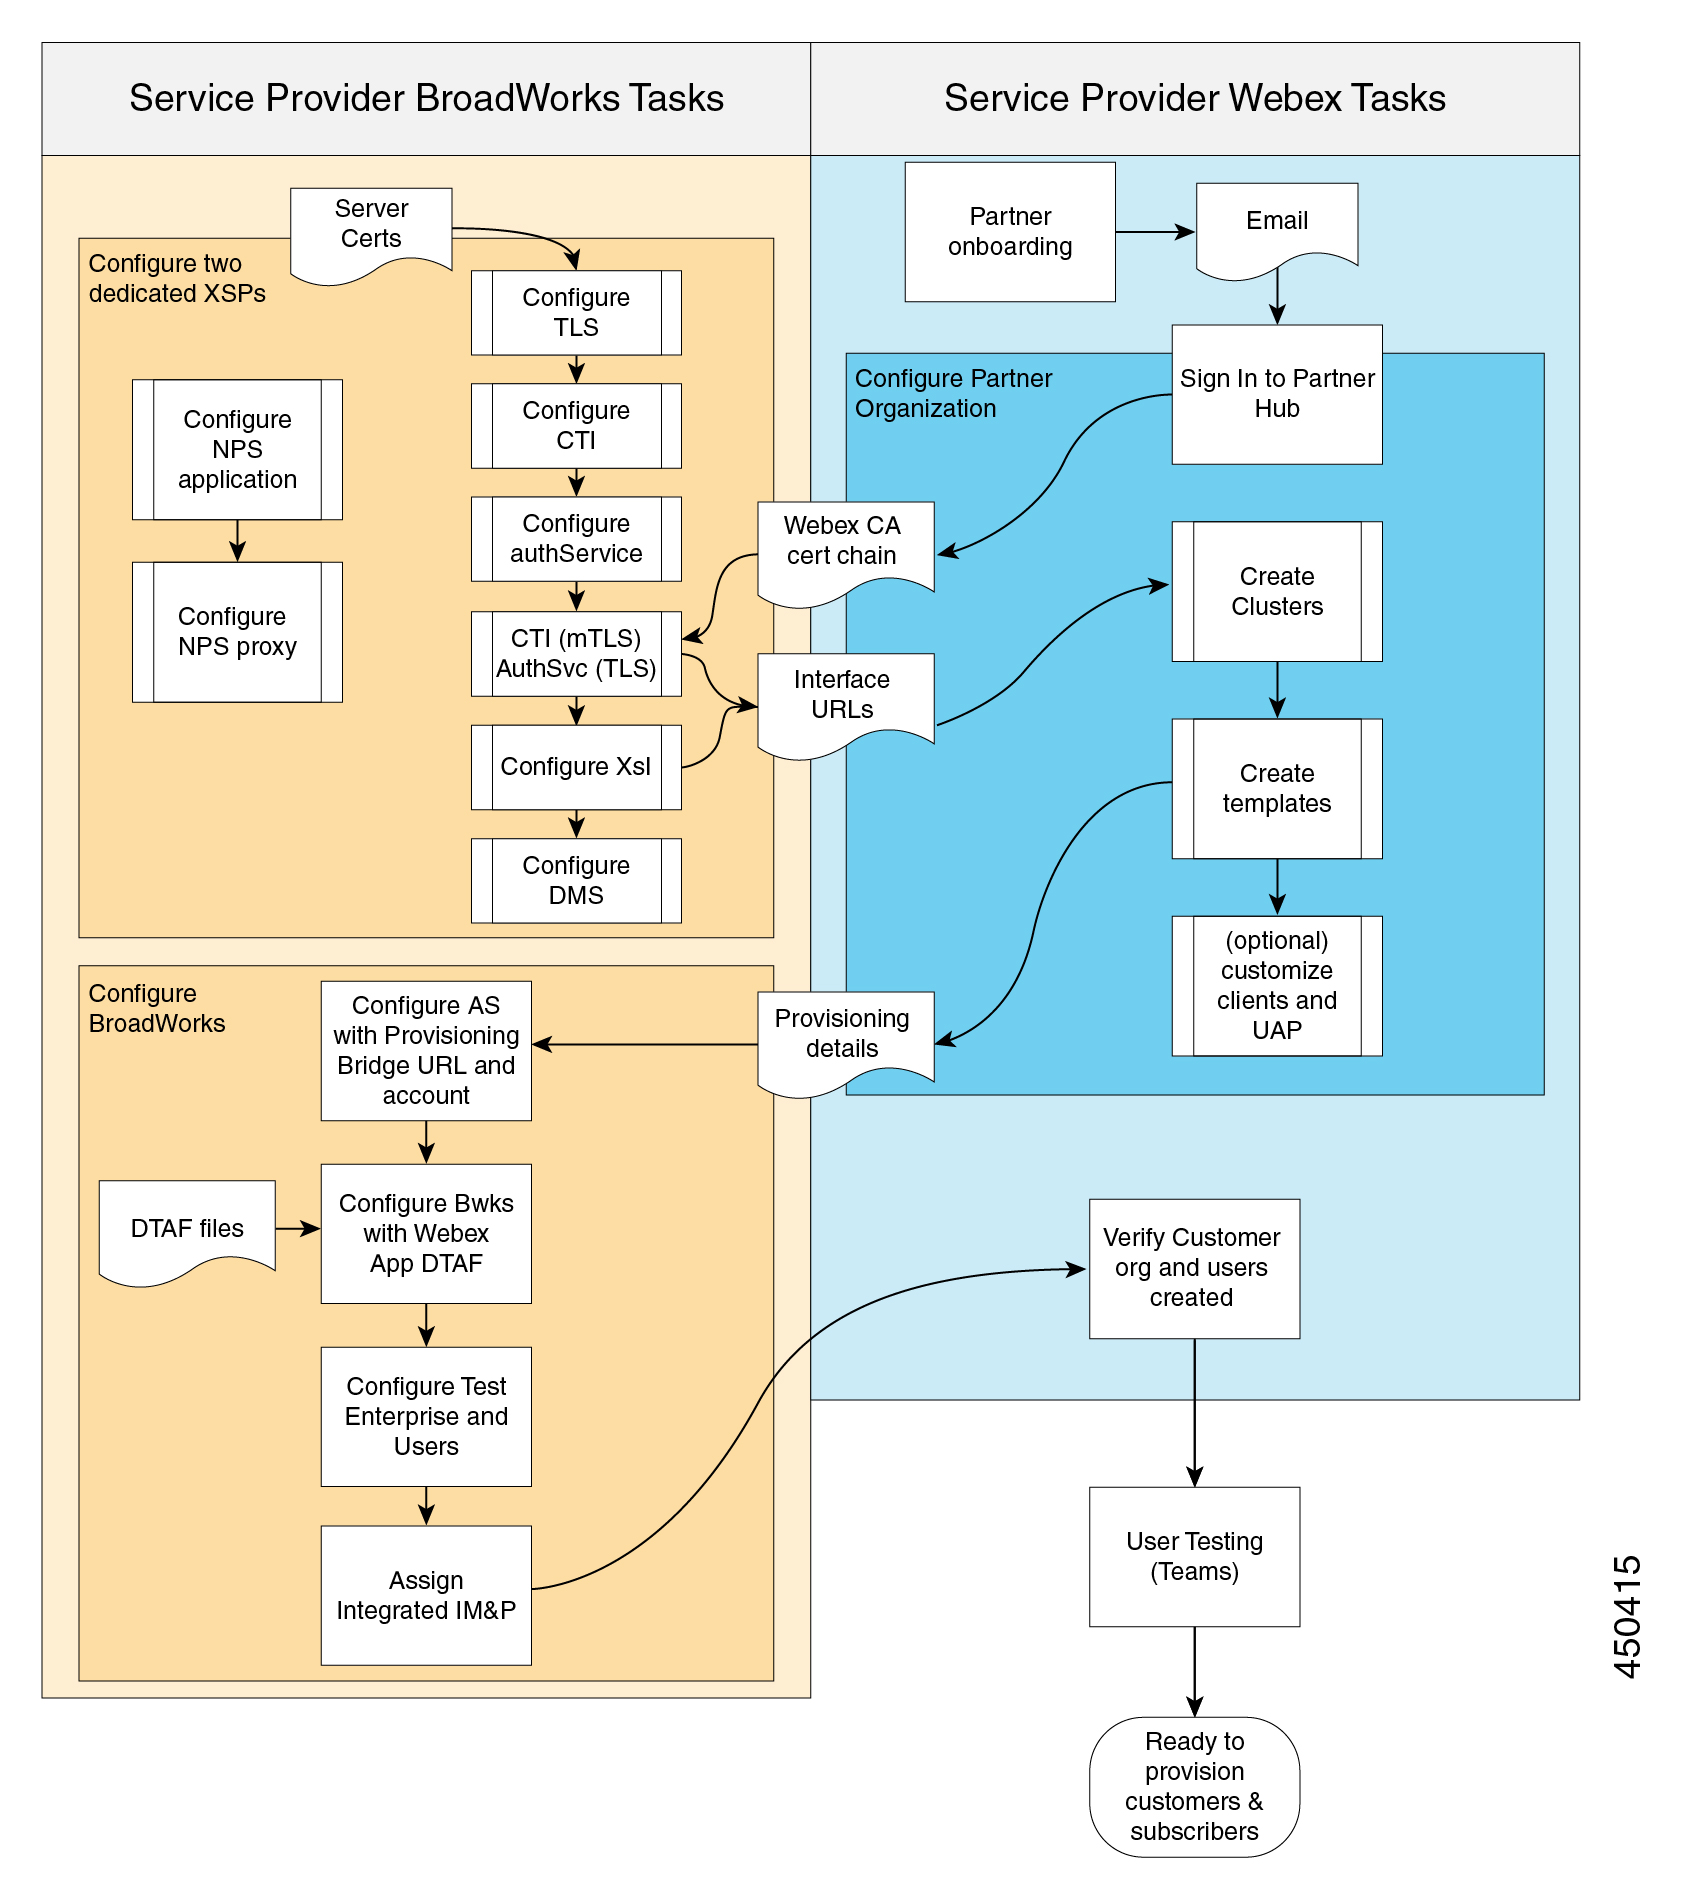
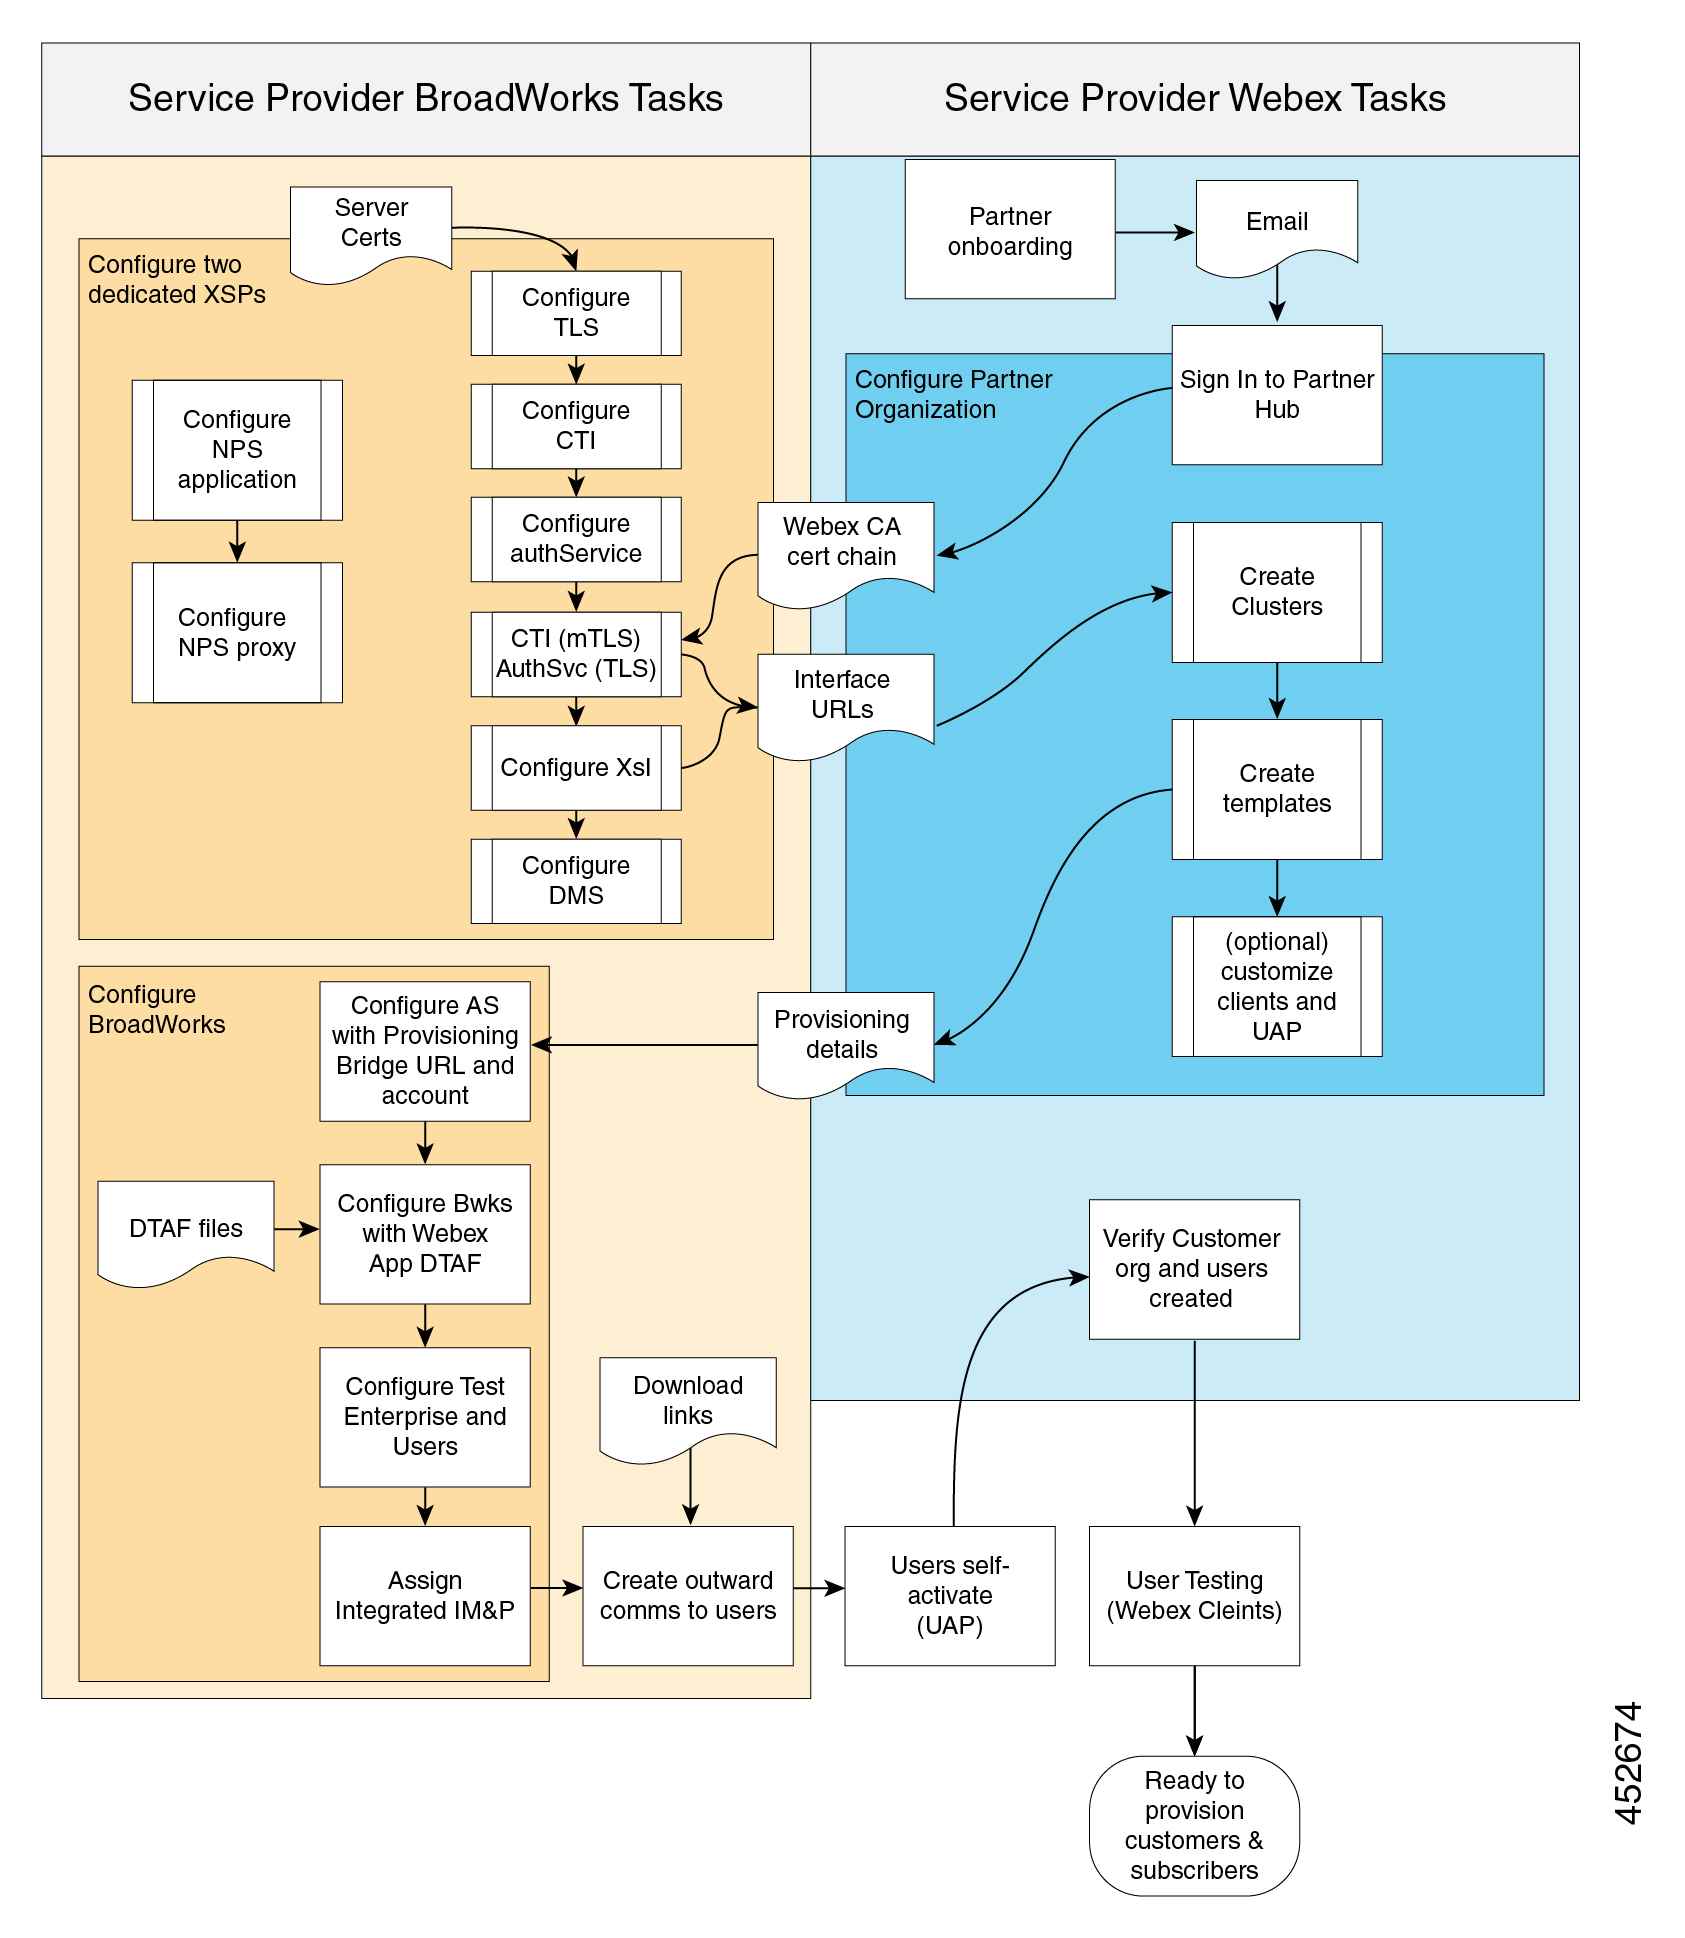
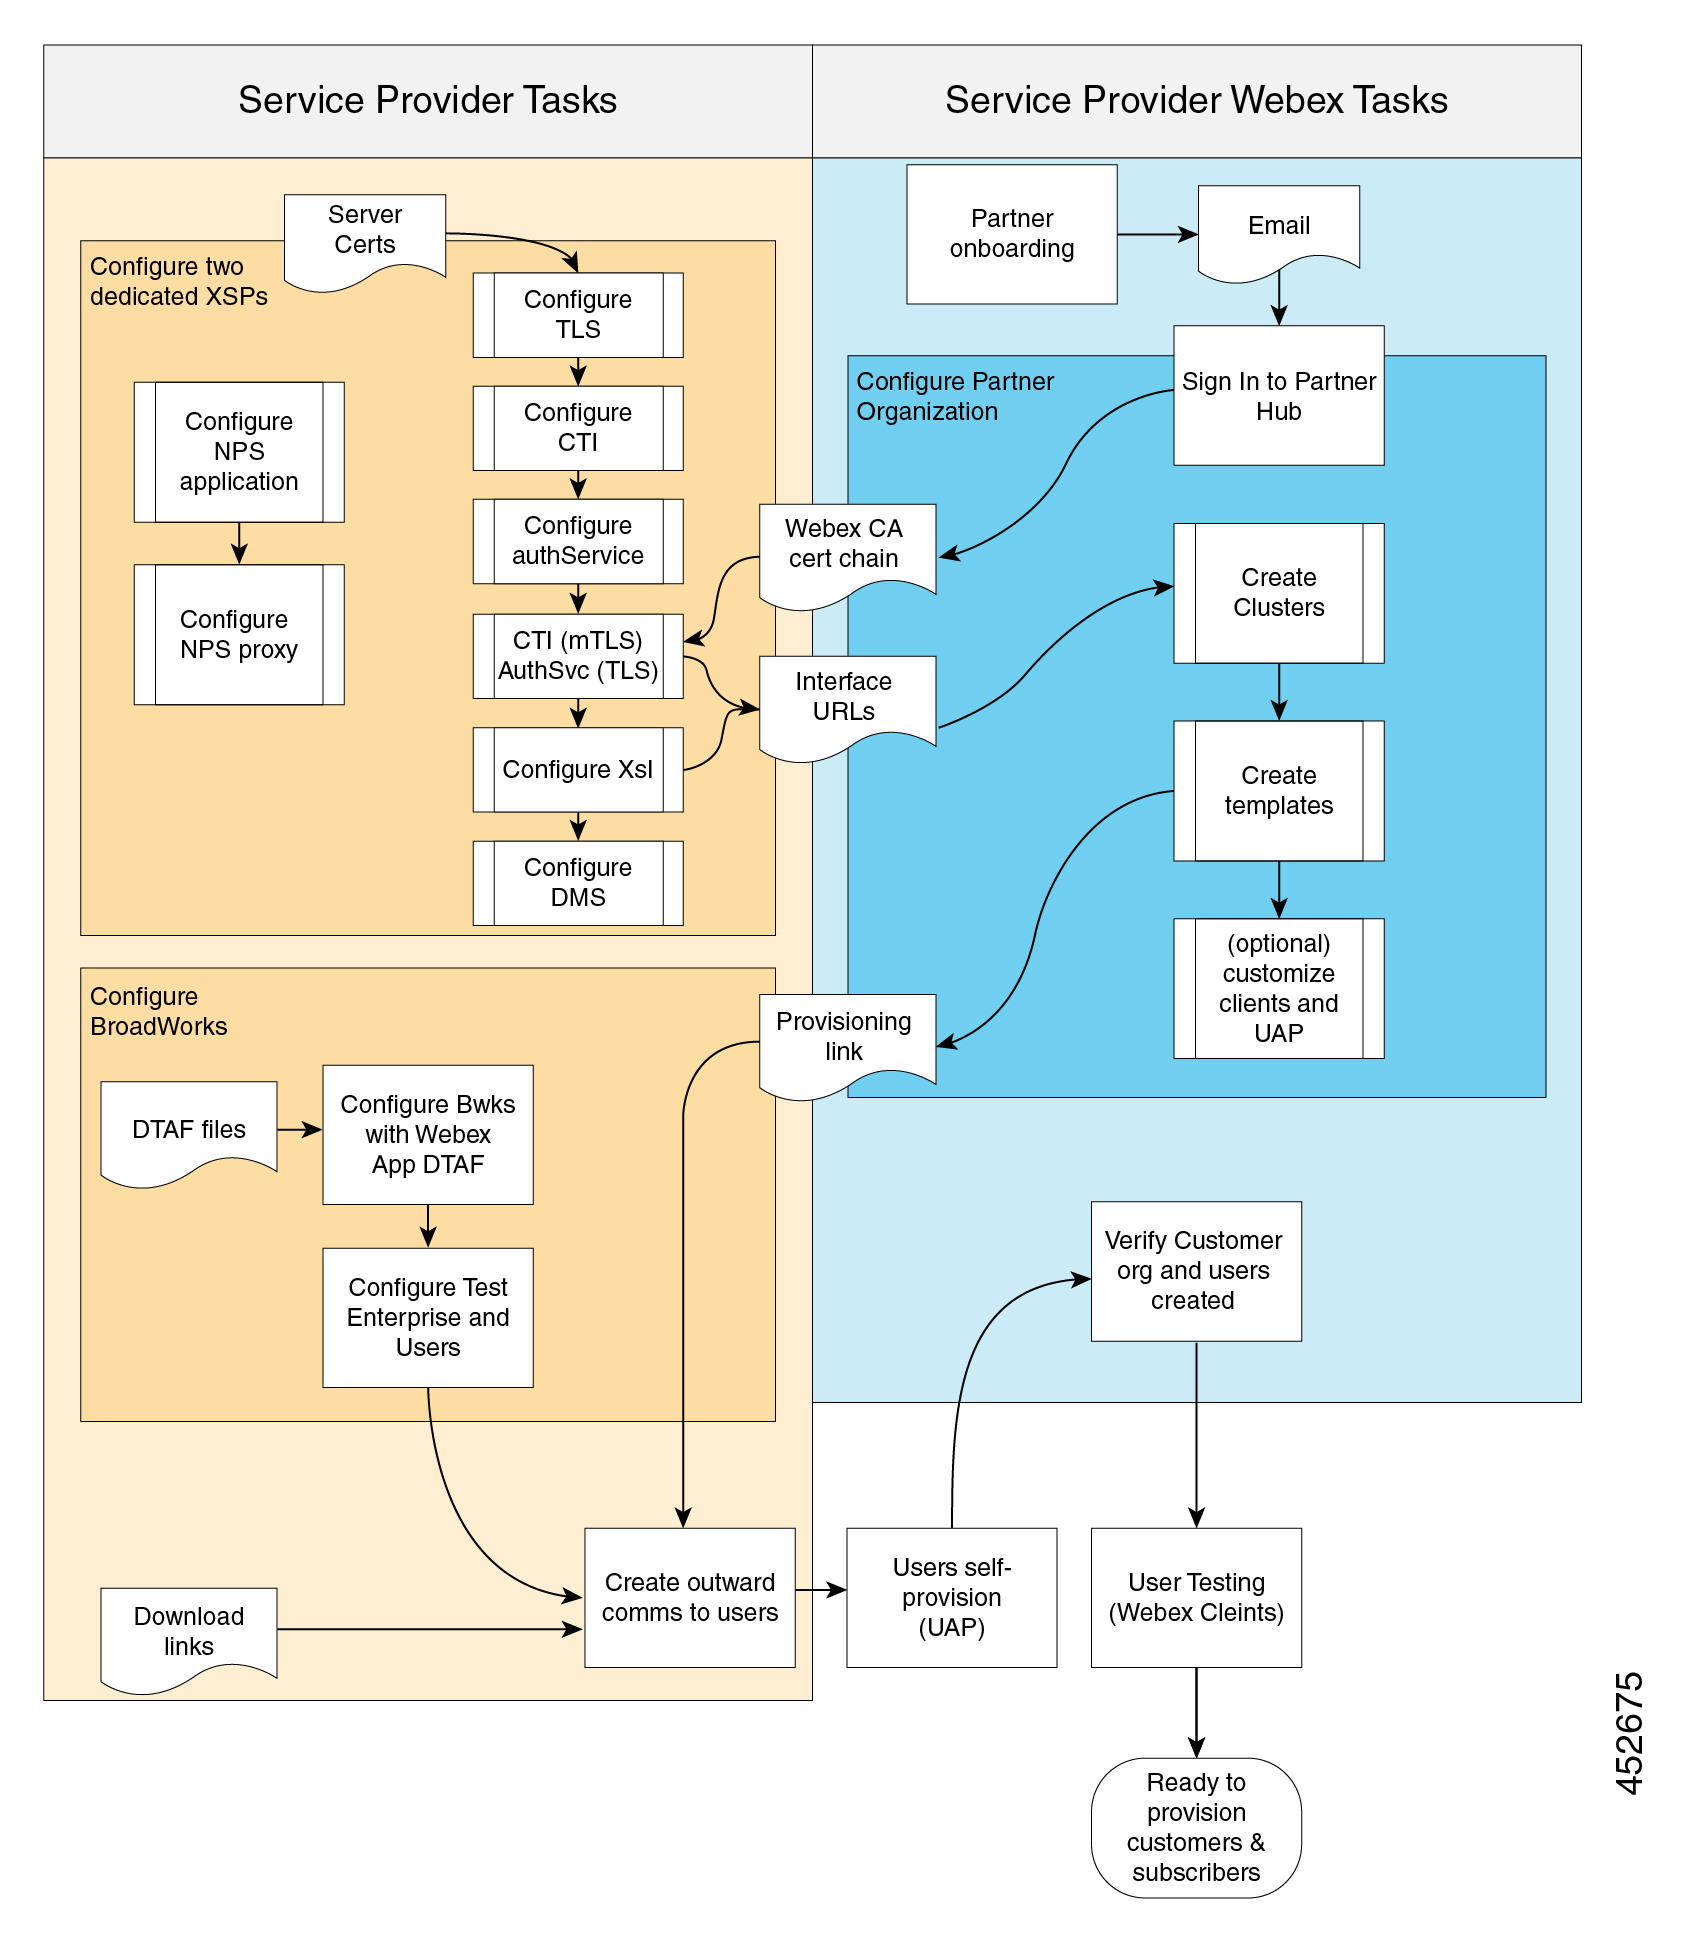
Подключение партнеров к Webex для Cisco BroadWorks
Каждый поставщик услуг или посредник Webex для Cisco BroadWorks должен быть настроен в качестве партнерской организации в Webex для Cisco BroadWorks. Если у вас уже есть партнерская организация Webex, ее можно использовать.
Чтобы завершить все необходимые действия по подключению, требуется обработать документацию Webex для Cisco BroadWorks, а новые партнеры должны принять партнерское соглашение о непрямых каналах (ICPA). По выполнении этих действий компания Cisco создаст новую партнерскую организацию в Partner Hub (при необходимости) и отправит электронное сообщение с подробностями аутентификации администратору записи в вашей документации. В то же время ваш менеджер по активации партнеров и (или) по программе поддержки клиентов свяжется с вами, чтобы начать процесс регистрации.
Настройка служб в Webex для Cisco BroadWorks XSP|ADP
Мы требуем, чтобы приложение NPS работало на другом XSP|ADP. Требования к этому XSP|ADP описаны в разделе Настройка уведомлений о вызовах из сети.
Для XSP|ADP вам необходимы следующие приложения или службы.
Служба/приложение | Требуется аутентификация | Цель службы/приложения |
|---|---|---|
Xsi-Events |
TLS (сервер аутентифицируется для клиентов) |
Управление вызовами, уведомления службы |
Xsi-Actions |
TLS (сервер аутентифицируется для клиентов) |
Управление вызовами, действия |
Управление устройствами |
TLS (сервер аутентифицируется для клиентов) |
Скачивание конфигурации вызовов |
Служба аутентификации |
TLS (сервер аутентифицируется для клиентов) |
Аутентификация пользователей |
Интеграция компьютерной телефонии |
mTLS (аутентификация клиента и сервера друг с другом) |
Состояние доступности телефонии |
Приложение Webview для настроек вызова |
TLS (сервер аутентифицируется для клиентов) |
Предоставляет настройки вызовов пользователя на портале самообслуживания в приложении Webex |
В этом разделе описывается, как применить необходимые конфигурации для TLS и mTLS на этих интерфейсах, однако для установки приложений на XSP|ADP следует обратиться к существующей документации.
Требования к совместному размещению
Служба аутентификации должна быть совместно размещена с приложениями Xsi, поскольку эти интерфейсы должны принимать долгосрочные токены для авторизации службы. Для проверки этих токенов требуется служба аутентификации.
При необходимости служба аутентификации и Xsi могут работать через один порт.
Вы можете разделять другие службы/приложения по мере необходимости для масштабирования (например, выделенная ферма управления устройствами XSP|ADP).
Можно установить совместное местоположение приложений Xsi, CTI, службы аутентификации и DMS.
Не устанавливайте другие приложения или службы на XSP|ADP, которые используются для интеграции BroadWorks с Webex.
Не размещайте приложение NPS совместно с другими приложениями.
Интерфейсы Xsi
Установите и настройте приложения Xsi-Actions и Xsi-Events, как описано в руководстве по настройке интерфейса Cisco BroadWorks Xtended Services.
Только один экземпляр приложений Xsi-Events должен быть развернут на XSP|ADP, используемом для интерфейса CTI.
Все Xsi-Events, используемые для интеграции Broadworks с Webex, должны иметь одно и то же имя вызоваControlApplicationName, определенное в разделе Applications/Xsi-Events/GeneralSettings. Пример.
ADP_CLI/Applications/Xsi-Events/GeneralSettings> get
callControlApplicationName = com.broadsoft.xsi-events
При подключении пользователя к Webex Webex создает подписку для пользователя в AS, чтобы получать события телефонии для состояния доступности и журнала вызовов. Подписка связана с callControlApplicationName, и AS использует ее, чтобы узнать, на какой Xsi-Events следует отправлять события телефонии.
| Изменение callControlApplicationName или отсутствие одинакового имени во всех веб-приложениях Xsi-Events повлияет на функциональность подписок и событий телефонии. |
Настройка службы аутентификации (с проверкой маркера CI)
Эта процедура позволяет настроить службу аутентификации для использования проверки маркера CI с TLS. Этот метод аутентификации рекомендуется использовать при работе с версией R22 или более поздними версиями, если ваша система поддерживает его.
| Mutual TLS (mTLS) также поддерживается как альтернативный метод аутентификации для службы аутентификации. Если у вас несколько организаций Webex, работающих на одном и том же сервере XSP|ADP, необходимо использовать аутентификацию mTLS, поскольку проверка маркера CI не поддерживает несколько подключений к одной и той же службе аутентификации XSP|ADP. Чтобы настроить аутентификацию mTLS для службы аутентификации вместо проверки маркера CI, см. приложение в статье Настройка служб (использование mTLS для службы аутентификации). |
| Если в текущий момент используется mTLS для службы аутентификации, необязательно повторно выполнять настройку, чтобы использовать проверку токена CI с TLS. |
Получение учетных данных OAuth для Webex для Cisco BroadWorks.
Установите следующие исправления на каждый сервер XSP|ADP. Установите исправления, соответствующие вашей версии.
Для R22:
Для R23:
Для R24 – исправление не требуется
Любая ссылка на XSP включает либо XSP, либо ADP.Установите приложение
AuthenticationServiceприложения для каждой службы XSP|ADP.Выполните следующую команду, чтобы активировать приложение AuthenticationService на XSP|ADP к пути контекста /authService.
XSP|ADP_CLI/Maintenance/ManagedObjects> activate application AuthenticationService 22.0_1.1123/authServiceВыполните эту команду, чтобы развернуть службу AuthenticationService на XSP|ADP.
XSP|ADP_CLI/Maintenance/ManagedObjects> deploy application /authServiceBroadWorks SW Manager deploying /authService...
Начиная с сборки Broadworks 2022.10 центры сертификации, поставляемые с Java, больше не включаются автоматически в доверенное хранилище BroadWorks при переходе на новую версию Java. Служба AuthenticationService открывает соединение TLS с Webex для получения маркера доступа. Для проверки IDBroker и URL-адреса Webex в своем хранилище доверия должно быть указано следующее:
IdenTrust Commercial Root CA 1
Go Daddy Root Certification Authority - G2;
Убедитесь, что эти сертификаты присутствуют в приведенном ниже CLI
ADP_CLI/System/SSLCommonSettings/Trusts/Defaults> getЕсли нет, выполните следующую команду, чтобы импортировать доверенные Java по умолчанию:
ADP_CLI/System/SSLCommonSettings/Trusts/Defaults> importJavaCATrustКроме того, можно вручную добавить эти сертификаты в качестве точек доверия с помощью следующей команды:
ADP_CLI/System/SSLCommonSettings/Trusts/BroadWorks> updateTrust <alias> <trustAnchorFile>Если ADP модернизирован с предыдущего выпуска, центры сертификации из старого выпуска автоматически импортируются в новый выпуск и будут импортироваться до тех пор, пока они не будут удалены вручную.
Приложение AuthenticationService освобождено от настройки validatePeerIdentity в ADP_CLI/System/SSLCommonSettings/GeneralSettings и всегда проверяет идентификацию однорангового пользователя. Дополнительную информацию об этой настройке см. в статье Cisco Broadworks X509 Certificate Validation FD .
Настройте поставщиков удостоверений, выполнив следующие команды на каждом сервере XSP|ADP:
XSP|ADP_CLI/Applications/AuthenticationService/IdentityProviders/Cisco> getset clientId client-Id-From-Step1set enabled trueset clientSecret client-Secret-From-Step1set ciResponseBodyMaxSizeInBytes 65536set issuerName <URL>ВместоURLвведите значение URL-адреса имени издателя, который применяется к вашему кластеру CI. См. таблицу ниже.set issuerUrl <URL>ВместоURLвведите значение URL-адреса издателя, который применяется к вашему кластеру CI. См. следующую таблицу.set tokenInfoUrl <IdPProxy URL>Введите URL-адрес прокси IdP, который относится к вашему кластеру Webex. См. следующую таблицу.
Таблица 1. Задать имя эмитента и URL-адрес эмитента Если кластер CI... Задайте issuerName и issuerURL... США-A
EU
США-B
Если вы не знаете свой кластер CI, информацию можно получить из сведений о клиенте в представлении службы технической поддержки Control Hub.Таблица 2. Задать tokenInfoURL Если кластер Teams... Задать tokenInfoURL в... (URL-адрес прокси-сервера IdP) ACHM
https://broadworks-idp-proxy-a.wbx2.com/broadworks-idp-proxy/api/v1/idp/authenticate
AFRA
https://broadworks-idp-proxy-k.wbx2.com/broadworks-idp-proxy/api/v1/idp/authenticate
AORE
https://broadworks-idp-proxy-r.wbx2.com/broadworks-idp-proxy/api/v1/idp/authenticate
Если вы не знаете свой кластер Teams, вы можете получить информацию из сведений о клиенте в представлении службы технической поддержки Control Hub.
Для тестирования можно проверить, действителен ли tokenInfoURL, заменив "
idp/authenticate" URL-адреса значением "ping".
Укажите права Webex, которые должны присутствовать в профиле пользователя Webex, запустив следующую команду:
XSP|ADP_CLI/Applications/AuthenticationService/IdentityProviders/Cisco/Scopes> set scope broadworks-connector:userНастройте поставщиков удостоверений для федерации Cisco с помощью следующих команд на каждом сервере XSP|ADP.
XSP|ADP_CLI/Applications/AuthenticationService/IdentityProviders/Cisco/Federation> getset flsUrl https://cifls.webex.com/federationset refreshPeriodInMinutes 60set refreshToken refresh-Token-From-Step1
Для проверки работы конфигурации FLS выполните следующую команду. Эта команда повторно отобразит список поставщиков удостоверений:
XSP|ADP_CLI/Applications/AuthService/IdentityProviders/Cisco/Federation/ClusterMap> GetНастройте управление маркерами с помощью следующих команд на каждом сервере XSP|ADP.
XSP|ADP_CLI/Applications/AuthenticationService/TokenManagement>set tokenIssuer BroadWorksset tokenDurationInHours 720
Создайте ключи RSA и обеспечьте их совместное использование. Необходимо создать ключи на одном XSP|ADP, а затем скопировать их во все остальные XSP|ADP. Это обусловлено следующими факторами.
Для шифрования/дешифрования токенов во всех экземплярах службы аутентификации необходимо использовать те же пары открытых и закрытых ключей.
Пара ключей создается службой аутентификации при первой необходимости в выпуске токена.
При цикле ключей или изменении длины ключей необходимо повторить приведенную ниже конфигурацию и перезапустить все XSP|ADP.Выберите один XSP|ADP, который будет использоваться для создания пары ключей.
Используйте клиент для запроса зашифрованного токена от этого XSP|ADP, запросив в браузере клиента следующий URL-адрес:
https://<XSP|ADP-IPAddress>/authService/token?key=BASE64URL(clientPublicKey)(При этом создается пара закрытых и открытых ключей в XSP|ADP, если она еще не существовала)
Местоположение хранения ключей не настраивается. Экспорт ключей:
XSP|ADP_CLI/Applications/authenticationService/KeyManagement>exportKeysСкопируйте экспортированный файл
/var/broadworks/tmp/authService.keysв том же местоположении на других XSP|ADP, перезаписав старый.keysпри необходимости.Импортируйте ключи на каждом из других XSP|ADP.
XSP|ADP_CLI/Applications/authenticationService/KeyManagement> importKeys /var/broadworks/tmp/authService.keys
Укажите URL-адрес authService в веб-контейнере. Для проверки маркеров веб-контейнеру XSP|ADP необходим URL authService. На каждом из XSP|ADP:
Добавьте URL службы аутентификации в качестве внешней службы аутентификации для сервиса BroadWorks Communications.
XSP|ADP_CLI/System/CommunicationUtility/DefaultSettings/ExternalAuthentication/AuthService>set url http://127.0.0.1/authServiceДобавьте URL службы аутентификации в контейнер:
XSP|ADP_CLI/Maintenance/ContainerOptions> add tomcat bw.authservice.authServiceUrl http://127.0.0.1/authServiceЭто позволяет Webex использовать службу аутентификации для проверки токенов, предоставленных в качестве учетных данных.
Проверьте параметр с помощью команды
get.Перезапустите XSP|ADP.
Удаление требования аутентификации клиента для службы аутентификации (только R24)
Если для службы аутентификации настроена проверка маркера CI в R24, также необходимо удалить требование аутентификации клиента для службы аутентификации. Выполните следующую команду CLI:
ADP_CLI/Interface/Http/SSLCommonSettings/ClientAuthentication/WebApps> set <interfaceIp> <port> AuthenticationService clientAuthReq false
Настройка TLS и шифров на интерфейсах HTTP (для службы XSI и аутентификации)
Приложения службы аутентификации, Xsi-Actions и Xsi-Events используют интерфейсы HTTP-сервера. Уровни настройки TLS для этих приложений:
Более общий = Системный уровень > Транспортный уровень > HTTP > Интерфейс HTTP-сервера = более конкретный
Контексты CLI, которые используются для просмотра или изменения различных параметров SSL:
| Уровень конкретики | Контекст CLI |
| Системный (глобальный) |
|
| Транспортные протоколы для этой системы |
|
| HTTP в этой системе |
|
| Специальные интерфейсы HTTP-серверов в этой системе |
|
Чтение конфигурации интерфейса TLS HTTP-сервера на XSP|ADP
Войдите в XSP|ADP и перейдите к
XSP|ADP_CLI/Interface/Http/HttpServer>Введите команду
getи прочитайте результаты. Вы должны увидеть интерфейсы (IP-адреса) и по каждому из них проверить их безопасность и необходимость аутентификации клиента.
Apache tomcat обеспечивает сертификат для каждого защищенного интерфейса; система создает самозаверяемый сертификат, если он необходим.
XSP|ADP_CLI/Interface/Http/HttpServer> get
Добавление протокола TLS 1.2 в интерфейс HTTP-сервера
Интерфейс HTTP, взаимодействующий с облаком Webex, должен быть настроен для использования TLSv1.2. Облако не может быть согласовано с более ранними версиями протокола TLS.
Чтобы настроить протокол TLSv1.2 в интерфейсе HTTP-сервера:
Войдите в XSP|ADP и перейдите к
XSP|ADP_CLI/Interface/Http/HttpServer/SSLSettings/Protocols>Введите команду
get <interfaceIp> 443для просмотра списка протоколов, которые уже используются в этом интерфейсе.Введите команду
add <interfaceIp> 443 TLSv1.2с целью убедиться в том, что интерфейс может использовать TLS 1.2 при взаимодействии с облаком.
Редактирование конфигурации шифров TLS в интерфейсе HTTP-сервера
Чтобы настроить необходимые шифры:
Войдите в XSP|ADP и перейдите к
XSP|ADP_CLI/Interface/Http/HttpServer/SSLSettings/Ciphers>Введите команду
get <interfaceIp> 443для просмотра списка шифров, которые уже используются в этом интерфейсе. Должен быть хотя бы один из рекомендованных наборов Cisco (см. требования к удостоверению и безопасности XSP|ADP в разделе «Обзор»).Введите команду
add <interfaceIp> 443 <cipherName>для добавления шифра в интерфейс сервера HTTP.
Для CLI XSP|ADP требуется имя стандартного пакета шифров IANA, а не имя пакета шифров openSSL. Например, чтобы добавить шифр openSSL
ECDHE-ECDSA-CHACHA20-POLY1305в интерфейс сервера HTTP, можно использовать:XSP|ADP_CLI/Interface/Http/HttpServer/SSLSettings/Ciphers>add 192.0.2.7 443 TLS_ECDHE_ECDSA_WITH_CHACHA20_POLY1305См. https://ciphersuite.info/, чтобы провести набор по имени.
Настройка управления устройствами в XSP|ADP, сервере приложений и сервере профилей
Сервер профилей и XSP|ADP являются обязательными для управления устройствами. Они должны быть настроены в соответствии с инструкциями, приведенными в руководстве по настройке управления устройствами BroadWorks.
Интерфейс CTI и связанная конфигурация
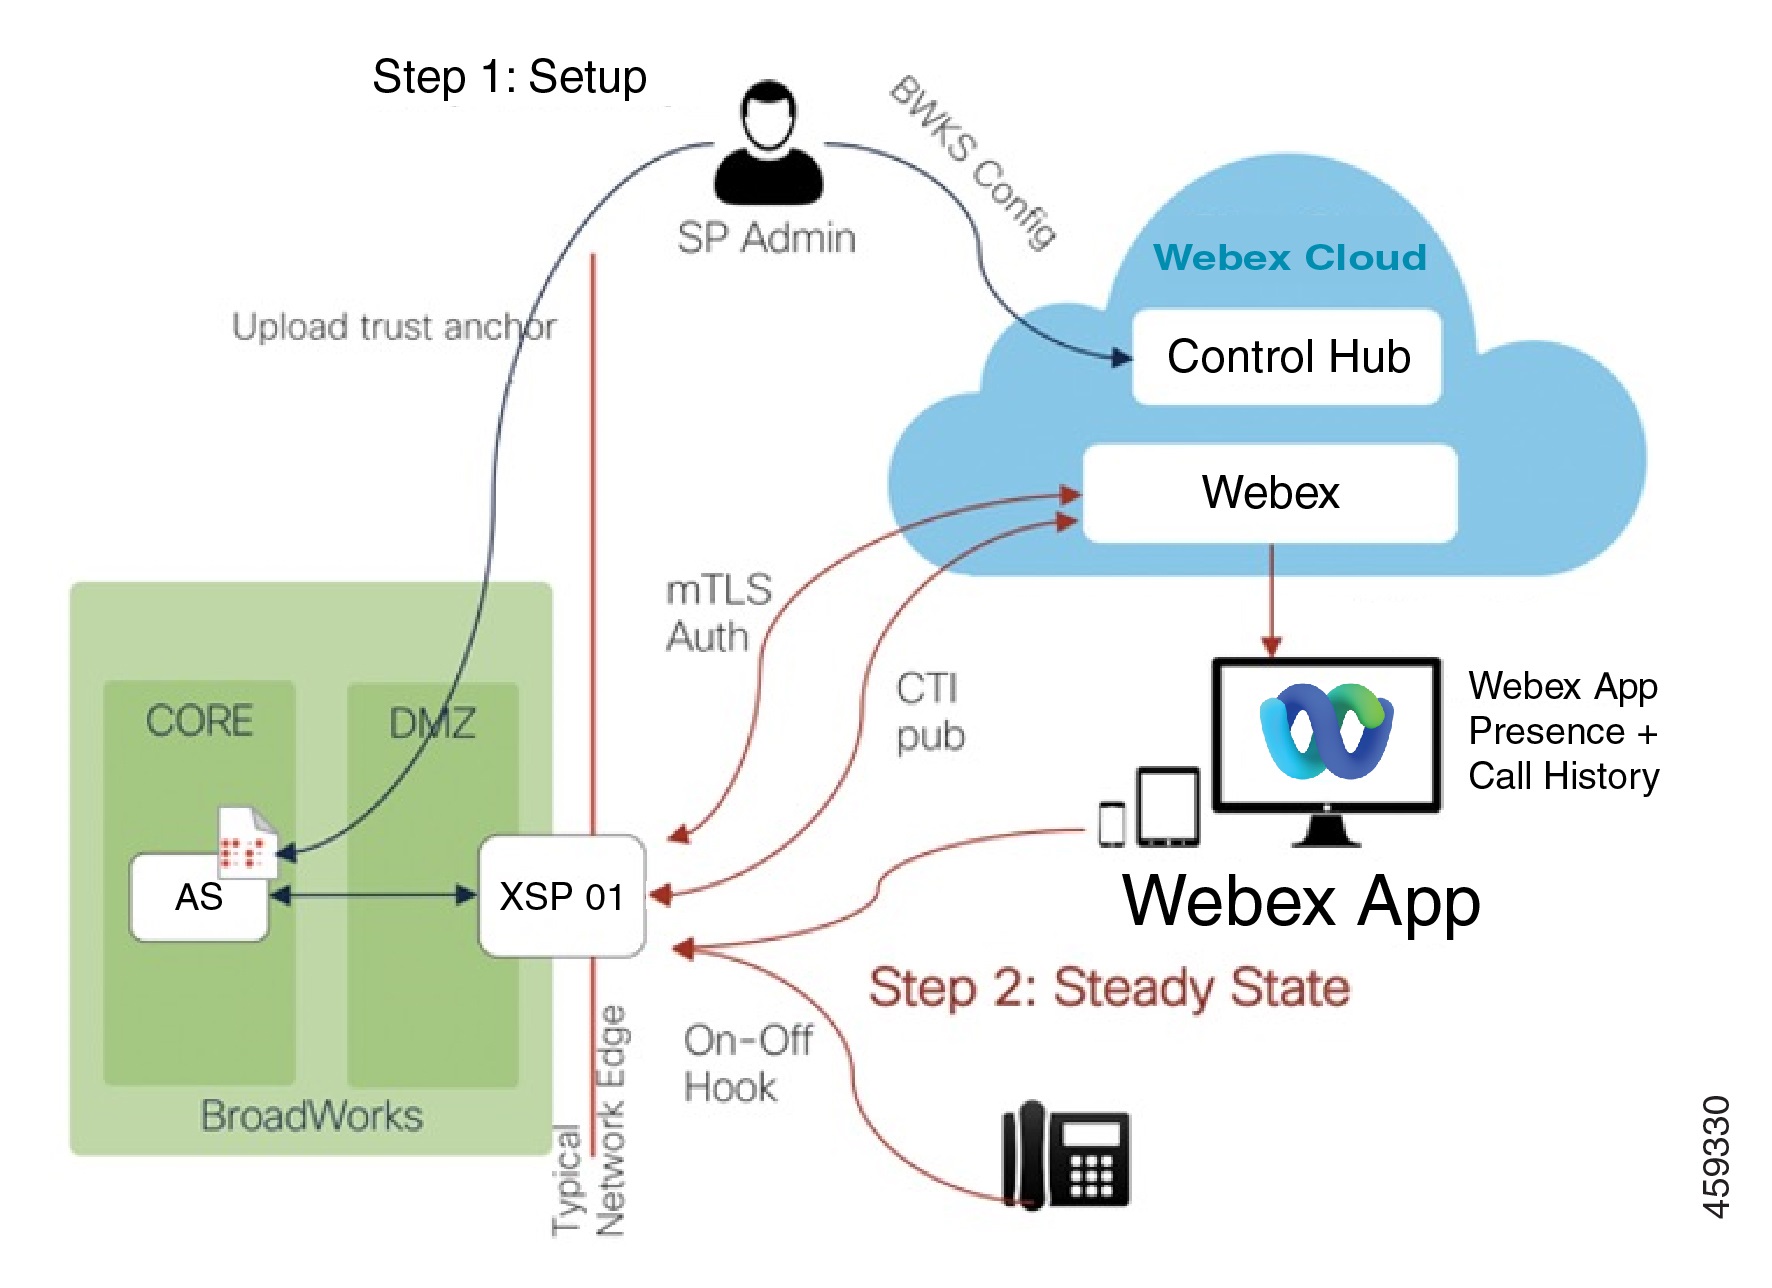
Ниже приведен порядок конфигурации «изнутри наружу». Следование этому порядку действий не является обязательным.
Настройка сервера приложений для подписок CTI
Настройка ADP XSP|для подписок CTI с аутентификацией mTLS
Открытые входящие порты для защищенного CTI-интерфейса
Подписка организации Webex на CTI Events BroadWorks
Настройка сервера приложений для подписок CTI
Обновите элемент ClientIdentity на сервере приложений, используя общее имя (CN) сертификата клиента CTI Webex для Cisco BroadWorks.
Для каждого сервера приложений, используемого с Webex, добавьте удостоверение сертификата для ClientIdentity следующим образом.
AS_CLI/System/ClientIdentity> add bwcticlient.webex.com
| Общее имя сертификата клиента Webex для Cisco BroadWorks: |
Настройка TLS и шифров в интерфейсе CTI
Уровни конфигурации интерфейса CTI XSP|ADP приведены ниже.
Более общий = Системный уровень > Транспортный уровень > Интерфейсы CTI > Интерфейс CTI = более конкретный
Контексты CLI, которые используются для просмотра или изменения различных параметров SSL:
Уровень конкретики | Контекст CLI |
|---|---|
Системный (глобальный) (R22 и более поздние) | XSP|ADP_CLI/System/SSLCommonSettings/JSSE/Ciphers> XSP|ADP_CLI/System/SSLCommonSettings/JSSE/Protocols> |
Транспортные протоколы для этой системы (R22 и более поздние) | XSP|ADP_CLI/System/SSLCommonSettings/OpenSSL/Ciphers> XSP|ADP_CLI/System/SSLCommonSettings/OpenSSL/Protocols> |
Все CTI-интерфейсы в этой системе (R22 и более поздние) | XSP|ADP_CLI/Interface/CTI/SSLCommonSettings/Ciphers> XSP|ADP_CLI/Interface/CTI/SSLCommonSettings/Protocols> |
Специальный CTI-интерфейс в этой системе (R22 и более поздние) | XSP|ADP_CLI/Interface/CTI/CTIServer/SSLSettings/Ciphers> XSP|ADP_CLI/Interface/CTI/CTIServerSSLSettings/Protocols> |
| При новой установке следующие шифры устанавливаются по умолчанию на уровне системы. Если на уровне интерфейса ничего не настроено (например, в интерфейсе CTI или интерфейсе HTTP), применяется этот список шифров. Обратите внимание, что со временем этот список может меняться.
|
Чтение конфигурации интерфейса TLS CTI на XSP|ADP
Войдите в XSP|ADP и перейдите к
XSP|ADP_CLI/Interface/CTI/CTIServer>Введите команду
getи прочитайте результаты. Вы должны увидеть интерфейсы (IP-адреса) и, для каждого из них, информацию о необходимости сертификата сервера и аутентификации клиента.XSP|ADP_CLI/Interface/CTI/CTIServer> get Interface IP Port Secure Server Certificate Client Auth Req ================================================================= 10.155.6.175 8012 true true true
Добавление протокола TLS 1.2 в интерфейс CTI
Интерфейс CTI XSP|ADP, который взаимодействует с облаком Webex, должен быть настроен для TLS версии 1.2. Облако не может быть согласовано с более ранними версиями протокола TLS.
Чтобы настроить протокол TLSv1.2 на интерфейсе CTI:
Войдите в XSP|ADP и перейдите к
XSP|ADP_CLI/Interface/CTI/CTIServer/SSLSettings/Protocols>Введите команду
get <interfaceIp>для просмотра списка протоколов, которые уже используются в этом интерфейсе.Введите команду
add <interfaceIp> TLSv1.2с целью убедиться в том, что интерфейс может использовать TLS 1.2 при взаимодействии с облаком.
Изменение конфигурации шифров TLS в интерфейсе CTI
Чтобы настроить необходимые шифры в интерфейсе CTI:
Войдите в XSP|ADP и перейдите к
XSP|ADP_CLI/Interface/CTI/CTIServer/SSLSettings/Ciphers>Введите команду
getдля просмотра списка шифров, которые уже используются в этом интерфейсе. Должен быть хотя бы один из рекомендованных наборов Cisco (см. требования к удостоверению и безопасности XSP|ADP в разделе «Обзор»).Введите команду
add <interfaceIp> <cipherName>для добавления шифра в интерфейс CTI.
Для CLI XSP|ADP требуется имя стандартного пакета шифров IANA, а не имя пакета шифров openSSL. Например, чтобы добавить шифр openSSL
ECDHE-ECDSA-CHACHA20-POLY1305в интерфейс CTI, можно использовать:XSP|ADP_CLI/Interface/CTI/CTIServer/SSLSettings/Ciphers> add 192.0.2.7 TLS_ECDHE_ECDSA_WITH_CHACHA20_POLY1305См. https://ciphersuite.info/, чтобы провести набор по имени.
Точки доверия для интерфейса CTI (R22 и более поздние версии)
Эта процедура предполагает, что XSP|ADP либо обращены к Интернету, либо обращены к Интернету через прокси-сервер. Конфигурация сертификата отличается для прокси-сервера моста (см. Требования к сертификату TLS для прокси-сервера моста TLS).
Для каждого XSP|ADP в вашей инфраструктуре, который публикует события CTI в Webex, выполните указанные ниже действия.
Войдите в Partner Hub.
Перейдите к меню Настройки > Вызовы BroadWorks и щелкните Скачать сертификат ЦС Webex, чтобы скачать файл
CombinedCertChain2023.txtна свой локальный компьютер.
Эти файлы содержат два набора двух сертификатов. Перед загрузкой файлов в XSP|ADP необходимо разделить. Все файлы являются обязательными.
Разделите цепочку сертификатов на два сертификата -
combinedcertchain2023.txtОткройте
combinedcertchain2023.txtв текстовом редакторе.Выберите и вырежьте первый блок текста, включая строки
-----BEGIN CERTIFICATE-----и-----END CERTIFICATE-----, а затем вставьте текстовый блок в новый файл.Сохраните новый файл как
root2023.txt.Сохраните исходный файл как
issuing2023.txt. Исходный файл теперь должен иметь только один текстовый блок, выделенный строками-----BEGIN CERTIFICATE-----и-----END CERTIFICATE-----.
Скопируйте оба текстовых файла во временное местоположение в защищенном XSP|ADP, например.
/var/broadworks/tmp/root2023.txtи/var/broadworks/tmp/issuing2023.txtВойдите в XSP|ADP и перейдите к
/XSP|ADP_CLI/Interface/CTI/SSLCommonSettings/ClientAuthentication/Trusts>(Необязательно) Выполните команду
help updateTrustдля просмотра параметров и формата команды.Загрузка файлов сертификатов в новые точки доверия - 2023
XSP|ADP_CLI/Interface/CTI/SSLCommonSettings/ClientAuthentication/Trusts> updateTrust webexclientroot2023 /var/broadworks/tmp/root2023.txtXSP|ADP_CLI/Interface/CTI/SSLCommonSettings/ClientAuthentication/Trusts> updateTrust webexclientissuing2023 /var/broadworks/tmp/issuing2023.txt
Все псевдонимы должны иметь другое название.
webexclientroot2023иwebexclientissuing2023являются примерами псевдонимов для точек доверия; вы можете использовать свои собственные, пока все записи уникальны.Подтвердите обновление точек доверия:
XSP|ADP_CLI/Interface/CTI/SSLCommonSettings/ClientAuthentication/Trusts> getAlias Owner Issuer ============================================================================= webexclientissuing2023 Internal Private TLS SubCA Internal Private Root webexclientroot2023 Internal Private Root Internal Private Root[self-signed]Разрешить клиентам аутентификацию с помощью сертификатов.
XSP|ADP_CLI/System/CommunicationUtility/DefaultSettings/ExternalAuthentication/CertificateAuthentication> set allowClientApp true
Добавление CTI-интерфейса и включение mTLS
Добавьте интерфейс CTI SSL.
Контекст CLI зависит от версии BroadWorks. В результате этой команды в интерфейсе будет создан самозаверяющийся сертификат сервера, и интерфейс будет требовать сертификат клиента.
В BroadWorks R22 и R23:
XSP|ADP_CLI/Interface/CTI/CTIServer> add <Interface IP> 8012 true true true
Замените сертификат и ключ сервера на интерфейсах CTI XSP|ADP. Для этого требуется IP-адрес интерфейса CTI; его можно получить из следующего контекста:
В BroadWorks R22 и R23:
XSP|ADP_CLI/Interface/CTI/CTIServer> getЗатем запустите следующие команды для замены самозаверяющегося сертификата интерфейса на собственный сертификат и закрытый ключ.
XSP|ADP_CLI/Interface/CTI/CTIServer/SSLSettings/Certificates> sslUpdate <interface IP> keyFile</path/to/certificate key file> certificateFile </path/to/server certificate> chainFile</path/to/chain file>
Перезапустите XSP|ADP.
Обеспечение доступа к событиям CTI BroadWorks в Webex
При настройке кластеров в Partner Hub необходимо добавить и проверить интерфейс CTI. Подробные инструкции см. в разделе Настройка партнерской организации в центре партнера.
При настройке кластеров в Partner Hub необходимо добавить и проверить интерфейс CTI. Подробные инструкции см. в разделе Настройка партнерской организации в центре партнера.
Укажите адрес CTI, с помощью которого Webex может подписаться на события CTI BroadWorks.
Подписки CTI оформляются для каждого подписчика и поддерживаются только в том случае, если для этого подписчика подготовлена служба Webex для Cisco BroadWorks.
Настройки вызовов Webview
Настройки вызовов Webview (CSWV) – это приложение, размещенное на XSP|ADP, позволяющее пользователям изменять настройки вызовов BroadWorks с помощью веб-просмотра, которое они видят в программном клиенте. См. руководство по решению Webview для настроек вызовов Cisco BroadWorks.
Webex использует эту функцию для предоставления пользователям доступа к общим настройкам вызовов BroadWorks, которые не являются настройками приложения Webex.
Чтобы подписчикам Webex для Cisco BroadWorks были доступны не только настройки вызовов, заданные по умолчанию в приложении Webex, необходимо развернуть функцию "Веб-представление настроек вызовов".
Настройки вызовов Webview имеют два компонента:
Приложение Webview настроек вызовов, размещенное на XSP|ADP Cisco BroadWorks.
приложение Webex, которое отображает настройки вызовов в Webview.
Возможности для пользователей
Пользователи Windows: Щелкните Настройки вызова и щелкните .
Пользователи Mac: Щелкните изображение профиля, затем .
Развертывание CSWV в BroadWorks
Установка настроек вызовов Webview на XSP|ADP
Приложение CSWV должно быть на тех же XSP|ADP, которые размещают интерфейс Xsi-Actions в вашей среде. Это неуправляемое приложение в XSP|ADP, поэтому необходимо установить и развернуть файл веб-архива.
Войдите на сайт cisco.com и найдите "BWCallSettingsWeb" в разделе скачивания программного обеспечения.
Найдите и скачайте последнюю версию файла.
Например:
BWCallSettingsWeb_1.8.2_1.war( https://software.cisco.com/download/home/286326302/type/286326345/release/RI.2022.04) был самым последним на момент написания статьи.Установите, активируйте и разверните веб-архив в соответствии с руководством по настройке платформы службы Cisco BroadWorks Xtended для версии XSP|ADP. (Версия R24 – https://www.cisco.com/c/dam/en/us/td/docs/voice_ip_comm/broadworks/Design/XSP/BW-XtendedServicesInterfaceConfigGuide.pdf).
Скопируйте файл .war во временное местоположение на XSP|ADP, например
/tmp/.Перейдите к контексту CLI и запустите команду установки:
XSP|ADP_CLI/Maintenance/ManagedObjects> install application /tmp/BWCallSettingsWeb_1.7.5_1.warДиспетчер программного обеспечения BroadWorks проверит и установит файл.
(Необязательно) Удалите файл
/tmp/BWCallSettingsWeb_1.7.5_1.war(этот файл больше не понадобится).Активируйте приложение:
XSP|ADP_CLI/Maintenance/ManagedObjects> activate application BWCallSettingsWeb 1.7.5 /callsettingsПараметры name и version являются обязательными для любого приложения, однако для CSWV необходимо также предоставить contextPath, поскольку это неуправляемое приложение. Можно использовать любое значение, не используемое другим приложением, например
/callsettings.Развертывание приложения Call Settings в выбранном пути контекста:
XSP|ADP_CLI/Maintenance/ManagedObjects> deploy application /callsettings
Теперь можно спрогнозировать URL-адрес параметров вызова, который будет указан для клиентов.
https://<XSP|ADP-FQDN>/callsettings/Примечания.
При вводе в файл конфигурации клиента необходимо указать слеш в конце этого URL.
XSP|ADP-FQDN должен соответствовать FQDN Xsi-Actions, поскольку CSWV должен использовать Xsi-Actions, а CORS не поддерживается.
Повторите эту процедуру для других XSP|ADP в среде Webex для Cisco BroadWorks (при необходимости).
Приложение настроек вызовов Webview теперь активно на XSP|ADP.
Настройка приложения Webex для использования настроек вызовов Webview
Дополнительные сведения о конфигурации клиента см. в руководстве по настройке Webex для Cisco BroadWorks.
В файле конфигурации приложения Webex имеется пользовательский тег, который можно использовать для настройки URL-адреса CSWV. Этот URL-адрес отображает настройки вызовов для пользователей через интерфейс приложения.
<config>
<services>
<web-call-settings target="%WEB_CALL_SETTINGS_TARGET_WXT%">
<url>%WEB_CALL_SETTINGS_URL_WXT%</url>
</web-call-settings>В шаблоне конфигурации приложения Webex в BroadWorks настройте URL-адрес CSWV в %WEB_CALL_SETTINGS_URL_WXT% теге.
Если URL-адрес не указан явно, значение по умолчанию пустое, а страница настроек вызова не отображается пользователям.
Убедитесь в том, что у вас имеются последние шаблоны конфигурации для приложения Webex (см. Профили устройств).
Установите для целевого параметра настроек веб-вызовов значение
csw:%WEB_CALL_SETTINGS_TARGET_WXT% cswУстановите URL-адрес параметров веб-вызова для среды, например:
%WEB_CALL_SETTINGS_URL_WXT% https://yourxsp.example.com/callsettings/Это значение было получено при развертывании приложения CSWV.
Итоговый файл конфигурации клиента должен иметь следующую запись:
<web-call-settings target="csw"> <url>https://yourxsp.example.com/callsettings/</url> </web-call-settings>
Любая ссылка на XSP включает либо XSP, либо ADP.
Настройка push-уведомлений о вызовах в Webex для Cisco BroadWorks
В этом документе мы используем термин Сервер push-уведомлений о вызовах (CNPS) для описания приложения, размещенного на XSP или ADP, которое запускается в вашей среде. CnPS работает с системой BroadWorks для уведомления о входящих вызовах ваших пользователей и передает уведомления о них в службы уведомлений Google Firebase Cloud Messaging (FCM) или службы push-уведомлений Apple (APN).
Эти службы отправляют уведомления на мобильные устройства подписчиков Webex для Cisco BroadWorks о поступлении входящих вызовов в Webex.
Подробную информацию о NPS см. в описании функций сервера push-уведомлений.
Схожий механизм в Webex работает со службами обмена сообщениями и присутствия Webex для отправки push-уведомлений в службы уведомлений Google (FCM) или Apple (APN). Эти службы, в свою очередь, уведомляют мобильных пользователей Webex о входящих сообщениях или изменениях присутствия.
| В этом разделе описана настройка NPS для прокси-сервера аутентификации, если NPS не поддерживает другие приложения. Если вы хотите перенести общие NPS для использования прокси NPS см. раздел Обновление NPS Cisco BroadWorks для использования прокси-сервера NPS https://help.webex.com/nl5rir2/. |
Обзор прокси-сервера NPS
Для совместимости с Webex для Cisco BroadWorks CNPS должен иметь установленное исправление для поддержки функции прокси NPS, Сервер push-уведомлений для передачи голоса по IP в UCaaS.
Эта функция реализует новый дизайн сервера push-уведомлений для устранения уязвимости при совместном доступе к закрытым ключам сертификата для push-уведомлений в отношении поставщиков услуг для мобильных клиентов. Вместо предоставления совместного доступа к сертификатам и ключам push-уведомлений для поставщиков услуг NPS использует новый API для получения краткосрочного токена push-уведомления от сервера Webex для Cisco BroadWorks и использует этот токен для аутентификации в службах Apple APN и Google FCM.
Эта функция также расширяет возможности сервера push-уведомлений для отправки уведомлений на устройства Android посредством нового API Google Firebase Cloud Messaging (FCM) HTTPv1.
Для получения дополнительной информации см. Описание функций сервера push-уведомлений для VoIP в UCaaS.
Исправления BroadWorks для этой функции доступны на: https://software.cisco.com/download/home/286326302/type/286326345/release/RI.2022.04.
Информацию о программном обеспечении NPS и исправлениях см. в разделе Подготовка NPS для Webex для Cisco BroadWorks.
Найдите и скачайте патч со страницы загрузки программного обеспечения.
Более подробную информацию о сервере ADP можно найти на https://www.cisco.com/c/en/us/support/unified-communications/broadworks-application-delivery-platform/model.html.
Рекомендации относительно APNS
С 31 марта 2021 г. компания Apple прекращает поддержку двоичного протокола HTTP/1 для службы push-уведомлений Apple. Рекомендуется настроить XSP|ADP на использование интерфейса на основе HTTP/2 для APN. Для этого обновления требуется, чтобы ваш XSP|ADP, на котором размещен NPS, работал с версией R22 или более поздней.
Подготовка NPS для Webex для Cisco BroadWorks
| 1. | Установите и настройте выделенный XSP (минимальная версия R22) или платформу доставки приложений (ADP). | ||
| 2. | Установите исправления прокси-сервера аутентификации NPS. Исправления XSP R22: Исправления XSP R23: | ||
| 3. | Активируйте приложение сервера push-уведомлений. | ||
| 4. | (Для уведомлений Android) Активируйте FCM v1 API на NPS.
| ||
| 5 | (Для уведомлений Apple iOS) Активируйте HTTP/2 на NPS.
| ||
| 6 | Подключите техподдержку от NPS XSP/ADP. | ||
| 7. | на каждом сервере AS файл namedefs в Пример. _pushnotification-client._tcp.qaxsps.broadsoft.com SRV 20 20 443 qa149.vle.broadsoft.com qa149.vle.broadsoft.com В A 10.193.78.149
|
Дальнейшие действия
Для установки новой версии NPS перейдите в раздел Настройка NPS для использования прокси-сервера аутентификации
Чтобы перенести существующее развертывание Android в FCMv1, перейдите в раздел Перенос NPS в FCMv1
Настройка NPS для использования прокси-сервера аутентификации
Эта задача относится к новой установке NPS, выделенной для Webex для Cisco BroadWorks.
Чтобы настроить прокси-сервер аутентификации на NPS, к которому предоставлен совместный доступ с другими мобильными приложениями, см. статью Обновление NPS Cisco BroadWorks для использования прокси-сервера NPS ( https://help.webex.com/nl5rir2).
| 1. | Получение учетных данных OAuth для Webex для Cisco BroadWorks. | |||||||||||||||||||
| 2. | Создайте учетную запись клиента в NPS.
Чтобы проверить соответствие введенных значений с заданными, выполните команду
| |||||||||||||||||||
| 3. | Введите URL-адрес прокси-сервера NPS и установите интервал обновления токена (рекомендуется 30 минут):
| |||||||||||||||||||
| 4. | (Для уведомлений Android) Добавьте ID приложения Android в контекст приложений FCM на NPS.
| |||||||||||||||||||
| 5 | (Для уведомлений Apple iOS) Добавьте ID приложения в контекст приложений APNS, не указывая ключ Auth (оставьте его пустым).
| |||||||||||||||||||
| 6 | Настройте приведенные ниже URL-адреса NPS.
| |||||||||||||||||||
| 7. | Настройте следующие параметры соединения NPS в соответствии с рекомендуемыми значениями, приведенными ниже.
| |||||||||||||||||||
| 8 | Убедитесь в том, что сервер приложений фильтрует ID приложений, поскольку может потребоваться добавить приложения Webex в список разрешений. | |||||||||||||||||||
| 9 | Перезапустите XSP|ADP. | |||||||||||||||||||
| 10 | Проверьте уведомления о вызовах путем осуществления вызовов от подписчика BroadWorks двум пользователям мобильных устройств Webex. Убедитесь в том, что уведомление о вызове отображается на устройствах iOS и Android. |
Перенос NPS в FCMv1
В этом разделе содержатся дополнительные процедуры, которые можно использовать в консоли FCM Google для существующего развертывания NPS, которое необходимо перенести в FCMv1. Существует три процедуры:
Миграция клиентов UC-One в FCMv1. При наличии существующих клиентов UCaaS и необходимости их миграции для использования FCMv1.
Миграция клиентов SaaS в FCMv1 — если у вас есть клиенты SaaS и необходимо перенести их для использования FCMv1.
Обновление сервера ADP — при переносе NPS на сервер ADP.
Миграция клиентов UC-One в FCMv1
Выполните приведенные ниже действия в консоли Google FCM для миграции клиентов UC-One в Google FCM HTTPv1.
| Если для клиента используется брендинг, у клиента должен быть Идентификатор отправителя. В консоли FCM откройте раздел Этот параметр появится в таблице учетных данных проекта. Дополнительные сведения см. в руководстве по брендингу Connect Mobile по адресу https://www.cisco.com/c/dam/en/us/td/docs/voice_ip_comm/UC-One/UC-One-Collaborate/Connect/Mobile/IandO/ConnectBrandingGuideMobile-R3_8_3.pdf?. См.
|
Войдите в FCM Admin SDK http://console.firebase.google.com.
Выберите соответствующее приложение Android.
Откройте вкладку Общие и запишите идентификатор проекта.
Перейдите на вкладку учетных записей служб, чтобы настроить учетную запись службы. Можно создать новую учетную запись службы или настроить существующую.
Чтобы создать новую учетную запись службы, нужно сделать это.
Чтобы создать новую учетную запись службы, щелкните синюю кнопку.
Щелкните синюю кнопку, чтобы создать новый закрытый ключ.
Скачайте ключ в безопасную папку.
Для повторного использования существующей учетной записи службы, выполните следующие действия:
Щелкните синий текст, чтобы просмотреть существующие учетные записи службы.
Определите учетную запись службы, которая будет использоваться. Для учетной записи службы требуется разрешение firebaseadmin-sdk.
Справа щелкните значок «гамбургер» и создайте новый закрытый ключ.
Скачайте файл JSON, содержащий ключ, и сохраните его в безопасном местоположении.
Скопируйте файл json в XSP|ADP.
Настройте идентификатор проекта и:
XSP|ADP_CLI/Applications/NotificationPushServer/FCM/Projects> add <project id> <path/to/json-key-file> ...Done XSP|ADP_CLI/Applications/NotificationPushServer/FCM/Projects> get Project ID Accountkey ======================== my_project ********Настройте приложение:
XSP|ADP_CLI/Applications/NotificationPushServer/FCM/Applications> add <app id> projectId <project id> ...Done XSP|ADP_CLI/Applications/NotificationPushServer/FCM/Applications> get Application ID Project ID ============================== my_app my_projectВключить FCMv1:
XSP|ADP_CLI/Applications/NotificationPushServer/FCM> set V1Enabled true ...DoneВыполните команду
bwrestartдля перезапуска XSP|ADP.
Миграция клиентов SaaS в FCMv1
Чтобы перенести клиенты SaaS в FCMv1, воспользуйтесь приведенной ниже таблицей.
| Убедитесь в том, что процедура «Настройка NPS для использования прокси-сервера аутентификации» уже завершена. |
Отключить FCM:
XSP|ADP_CLI/Applications/NotificationPushServer/FCM> set V1Enabled false ...DoneВыполните команду
bwrestartдля перезапуска XSP|ADP.Включить FCM:
XSP|ADP_CLI/Applications/NotificationPushServer/FCM> set V1Enabled true ...DoneВыполните команду
bwrestartдля перезапуска XSP|ADP.
Обновить сервер ADP
При переносе NPS для работы с сервером ADP выполните следующие действия в консоли Google FCM.
Получите файл JSON из консоли Google Cloud Console.
На консоли Google Cloud Console перейдите на страницу Учетные записи служб.
Щелкните Выбрать проект, выберите свой проект и щелкните Открыть.
Найдите строку учетной записи службы, для которую необходимо создать ключ, щелкните кнопку Подробнее, затем щелкните Создать ключ.
Выберите тип Ключ и щелкните Создать
Файл будет скачан.
Добавьте FCM к серверу ADP:
Импортируйте файл JSON на сервер ADP с помощью команды
/bw/install.Войдите в CLI ADP и добавьте «Проект» и «Ключ API»:
ADP_CLI/Applications/NotificationPushServer/FCM/Projects> add connect /bw/install/google JSON:Затем добавьте приложение и ключ:
ADP_CLI/Applications/NotificationPushServer/FCM/Applications> add com.broadsoft.ucaas.connect projectId connect-ucaas...DoneПодтвердите конфигурацию:
ADP_CLI/Applications/NotificationPushServer/FCM/Projects> g Project ID Accountkey ======================== connect-ucaas ******** ADP_CLI/Applications/NotificationPushServer/FCM/Applications> g Application ID Project ID =================================== com.broadsoft.ucaas.connect connect-ucaas
Настройка партнерской организации в Partner Hub
Настройка кластеров BroadWorks
[один раз на кластер]
Это выполняется для следующих целей:
Чтобы разрешить облаку Webex аутентификацию пользователей в BroadWorks (с помощью службы аутентификации, размещенной на XSP|ADP).
Чтобы включить в приложениях Webex использование интерфейса Xsi для управления вызовами.
Для прослушивания службой Webex событий CTI, опубликованных BroadWorks (состояние доступности телефонии и журнал вызовов).
| Мастер кластера автоматически проверяет интерфейсы по мере их добавления. Вы можете продолжить редактирование кластера, если какой-либо из интерфейсов не будет успешно проверен, однако вы не можете сохранить кластер при недействительных записях. Мы предотвращаем это, поскольку неправильно заданный кластер может вызвать проблемы, которые трудно решить. |
Порядок действий:
Войдите в Partner Hub (admin.webex.com) с помощью учетных данных администратора-партнера.
Откройте страницуНастройки в боковом меню и найдите настройки Вызовы BroadWorks.
Щелкните Добавить кластер.
Будет запущен мастер, в котором вы предоставляете интерфейсы XSP|ADP (URL). Добавление порта в URL-адрес интерфейса возможно при использовании нестандартного порта.
Найдите название этого кластера и щелкните Далее.
Концепция кластера здесь представляет собой просто набор интерфейсов, обычно расположенных на сервере или ферме XSP|ADP, которые позволяют Webex считывать информацию с сервера приложений (AS). У вас может быть один XSP|ADP на кластер AS, несколько XSP|ADP на кластер или несколько кластеров AS на XSP|ADP. Возможности масштабирования требований к системе BroadWorks отсутствуют.
(Необязательно) Введите имя учетной записи и пароль пользователя BroadWorks, которые присутствуют в системе BroadWorks, которую вы подключаете к Webex, затем щелкните Далее.
С помощью проверочных тестов можно использовать эту учетную запись для проверки соединений с интерфейсами в кластере.
Добавьте URL-адреса XSI Actions и XSI Events.
Необязательно. Обновите URL-адрес DAS с помощью URL службы активации устройства.
Необязательно. Установите флажок Включить прямую аутентификацию BroadWorks, чтобы входить в BroadWorks напрямую. В противном случае аутентификация в BroadWorks прокси-сервер IdP, размещенный в Webex.
Этот флажок влияет на следующие ситуации входа в систему:
Вход на портал активации пользователей. Пользователи должны ввести свои учетные данные BroadWorks при входе на портал. Указанная выше настройка определяет, является ли вход прямым в BroadWorks или прокси-сервером IdP.
Вход в клиент. Если аутентификация BroadWorks настроена в шаблоне переноса, указанная выше настройка определяет, является ли вход клиента в приложение Webex прямым для BroadWorks или прокси-сервером IdP.
Щелкните Далее.
На странице Интерфейс CTI выполните описанные ниже действия.
Добавьте URL-адрес CTI и порт для интерфейса CTI, к которому необходимо подключиться.
Необязательно. Включите переключатель Журнал вызовов и введите идентификатор пользователя BroadWorks. Если этот параметр выбран, события журнала вызовов BroadWorks синхронизируются с облаком Webex. Пользователи смогут просматривать свои журналы вызовов в приложении Webex.
Необязательно. Включите переключатель синхронизации Не беспокоить (DND) и введите идентификатор пользователя BroadWorks. Этот параметр синхронизирует события «Не беспокоить» между Webex и BroadWorks, обеспечивая одинаковую работу этой функции на обеих платформах.
Щелкните Далее.
Добавьте URL-адрес службы аутентификации.
Выберите Службу аутентификации с проверкой токена CI.
Для защиты соединения с Webex в этом случае mTLS не требуется, поскольку служба аутентификации должным образом проверяет токен пользователя в службе идентификации Webex до выдачи пользователю долгосрочного токена.
Просмотрите свои записи на итоговом экране и щелкните Создать. Должно быть отображено сообщение об успешном создании.
Partner Hub передает URL-адреса различным микросервисам Webex, которые тестируют соединения с передаваемыми интерфейсами.
Щелкните Просмотр кластеров и вы должны увидеть новый кластер а также информацию о результатах проверки.
Кнопка Создать может быть отключена на окончательном экране мастера (предварительный просмотр). Если вы не можете сохранить шаблон, это указывает на проблему с одной из только что настроенных интеграций.
Эта проверка используется для предотвращения ошибок при выполнении последующих задач. Перед сохранением шаблона можно вернуться к мастеру при настройке развертывания, что может потребовать внесения изменений в инфраструктуру (например, XSP|ADP, балансировщик нагрузки или брандмауэр), как описано в этом руководстве.
Проверка подключений к интерфейсам BroadWorks
Войдите в Partner Hub (admin.webex.com) с помощью учетных данных администратора-партнера.
Откройте страницуНастройки в боковом меню и найдите настройки Вызовы BroadWorks.
Щелкните Просмотр кластеров.
Partner Hub инициирует тестирование соединения от различных микросервисов в отношении интерфейсов в кластерах.
После завершения тестов рядом с каждым кластером на странице списка кластеров будет отображено сообщение о состоянии.
Должны отображаться сообщение «Успешно» зеленого цвета. Если вы видите сообщение «Ошибка» красного цвета, щелкните по соответствующим именам кластеров, чтобы узнать, какие параметры вызывают проблему.
Необязательно. Выберите кластер, если необходимо просмотреть существующие настройки для этого кластера, такие как XSI-Actions, XSI-Events, URL DAS и настройки интерфейса CTI.
Настройка шаблонов переноса
Шаблоны переноса – это способ применения общей конфигурации к одному или нескольким клиентам при их подключении с помощью методов подготовки. Необходимо связать каждый шаблон с кластером (созданным в предыдущем разделе).
Можно создавать столько шаблонов, сколько необходимо, но с клиентом можно связать только один шаблон.
Войдите в Partner Hub (admin.webex.com) с помощью учетных данных администратора-партнера.
Откройте страницуНастройки в боковом меню и найдите настройки Вызовы BroadWorks.
Щелкните Добавить шаблон.
В результате этого будет запущен мастер, в котором можно будет предоставить конфигурацию клиентам, которые будут использовать этот шаблон.
Для выбора кластера, который будет использоваться с этим шаблоном, воспользуйтесь впадающим меню Кластер.
Введите Имя шаблона, затем щелкните Далее.
Настройте режим обеспечения с помощью указанных рекомендаций.
Таблица 3. Рекомендуемые настройки обеспечения для различных режимов обеспечения Название настройки
Непрерывное обеспечение с доверенными адресами электронной почты
Непрерывное обеспечение без адресов электронной почты
Самостоятельное обеспечение пользователя
Включение процесса подготовки в BroadWorks (включите учетные данные для подготовки, если включено**)
Вкл
Укажите имя Учетной записи и Пароль обеспечения в конфигурации BroadWorks.
Вкл
Укажите имя Учетной записи и Пароль обеспечения в конфигурации BroadWorks.
Off
Автоматически создавать новые организации в Control Hub
Вкл†
Вкл†
Вкл†
Адрес электронной почты поставщика услуг
В выпадающем списке выберите адрес электронной почты (для поиска адреса в длинном списке можно ввести первые символы адреса).
Этот адрес электронной почты определяет администратора в вашей партнерской организации, которому будет предоставлен делегированный администратор доступ ко всем новым клиентским организациям, созданным с помощью шаблона переноса.
Страна
Выберите страну, используемую для этого шаблона.
Страна, которую вы выбрали, соответствует клиентским организациям, созданным с помощью этого шаблона для определенного региона. В настоящее время регион может быть (EMEAR) или (Северная Америка и остальной мир). См. Сопоставление стран с регионами в этой таблице.
Страна организации определит международные номера телефона системы по умолчанию для PSTN Cisco на веб-сайтах совещаний Webex. Дополнительную информацию см. в разделе "Страна" страницы справки .
Активен корпоративный режим BroadWorks
Активируйте этот параметр в том случае, если клиенты, которых вы обеспечиваете с этим шаблоном, являются предприятиями BroadWorks.
Если они являются группами, оставьте этот параметр отключенным.
Если в BroadWorks имеется несколько предприятий и групп, необходимо создавать различные шаблоны для разных случаев.
Примечания к таблице:
† Этот параметр гарантирует, что новая клиентская организация создается в том случае, если домен электронной почты подписчика не соответствует существующей организации Webex.
Он всегда должен быть включен, если только вы не используете ручной процесс заказа и реализации (с помощью Cisco Commerce Workspace) для создания клиентских организаций в Webex (до начала обеспечения пользователей в этих организациях). Этот параметр часто называется моделью «Гибридного обеспечения» и не входит в область действия этого документа.
** "Учетная запись подготовки" относится к учетной записи администратора уровня системы BroadWorks. В BroadWorks необходима учетная запись администратора с следующими атрибутами: Administrator Type=Provisioning, Only=Read-only=Off.
Выберите пакет служб по умолчанию для клиентов, использующих этот шаблон (см. Пакеты в разделе Обзор); выберите Базовый, Стандартный, Премиум или Программный телефон.
Эту настройку можно изменить для отдельных пользователей с помощью Partner Hub.
Необязательно. Установите флажок Отключить бесплатные вызовы Cisco Webex, если необходимо отключить вызовы Webex.
Для параметра Конфигурация присоединения к совещанию выберите один из приведенных ниже вариантов.
Номера телефона системы Cisco (PSTN)
Номера телефона системы, предоставленные партнером (BYoPSTN). При выборе этого параметра см. руководство по использованию собственного решения PSTN в Webex для Cisco BroadWorks для получения более подробной информации о настройке этого параметра.
Щелкните Далее.
Существует два подхода для подготовки подписчиков относительно того, как проверяются их личности – с помощью доверенных или ненадежных адресов электронной почты.
В рабочем процессе доверенного адреса электронной почты пользователи предоставляют адреса электронной почты партнеру, который добавляет их в BroadWorks. Вы как партнер несете ответственность за подготовку адреса электронной почты как части сквозного метода или метода API.
Настоятельно рекомендуется использовать метод доверенного обеспечения, поскольку он гарантирует, что все подписчики будут полностью подготовлены вами как партнером, и от конечных пользователей не требуется никаких действий.
В случае с ненадежными адресами электронной почты пользователям необходимо проверить свои адреса электронной почты перед подготовкой, иначе пользователи смогут самостоятельно активироваться.
В случае Untrusted существует несколько режимов настройки, основанных на настройках проверки в таблице ниже.
Таблица 4. Рекомендуемые настройки проверки пользователей для ненадежных режимов подготовки Название настройки
Непрерывное обеспечение без адресов электронной почты
Самостоятельное обеспечение пользователя
Сначала администратор подготовки
Рекомендуется*
Неприменимо
Разрешить пользователям активироваться самостоятельно
Неприменимо
Обязательно
Примечания к таблице:
* Каждая клиентская организация в Webex должна иметь хотя бы одного пользователя с ролью администратора. Первый пользователь, которому вы назначили интегрированную службу обмена мгновенными сообщениями и состоянием доступности в BroadWorks, выполняет роль администратора клиента, если в Webex создана новая клиентская организация. Как поставщику услуг вы можете управлять тем, кто получает эту роль. Если этот параметр установлен, пользователи не смогут выполнить активацию до тех пор, пока не будет активирован первый подготовленный вами пользователь. Если этот параметр не указать, то администратором клиента станет первый пользователь, активируемый в новой организации.
Щелкните Далее.
Выберите режим аутентификации по умолчанию (аутентификация BroadWorks или аутентификация Webex) для входа пользователя в Webex.
Эта настройка не влияет на вход пользователя на портал активации пользователей. Пользователи должны использовать свой идентификатор пользователя и пароль BroadWorks при входе на портал независимо от того, как настроен шаблон переноса.
Эта настройка будет применена только для новых клиентских организаций. Если администраторы партнера попытаются применить новую настройку аутентификации к существующим клиентским организациям, то во избежание утраты доступа существующими пользователями будут применены существующие настройки. Чтобы изменить режим аутентификации для существующих клиентских организаций, необходимо зарегистрировать обращение в Cisco TAC.(См. Режим аутентификации в разделе «Подготовка среды»).
Щелкните Далее.
Для раздела Предпочтительные параметры выполните настройку в соответствии с приведенными ниже рекомендациями.
Выберите, хотите ли вы Предварительно заполнять адреса электронной почты пользователей на странице входа.
Этот параметр следует использовать только в том случае, если выбран параметр Аутентификация BroadWorks и в атрибуте Alternate ID в BroadWorks были указаны адреса электронной почты пользователей. В противном случае необходимо будет использовать имя пользователя BroadWorks. При необходимости на странице входа в систему можно изменить пользователя, однако это может привести к проблемам со входом в систему.
Чтобы включить синхронизацию каталогов, установите переключатель Включить синхронизацию телефонного справочника для всех новых организаций клиента в положение "Включено".
Этот параметр позволяет Webex получать контакты BroadWorks от клиентской организации, чтобы пользователи могли находить и звонить им из приложения Webex.
Введите Партнера-администратора.
Это имя используется в автоматических сообщениях электронной почты Webex, которые предлагают пользователям проверять свои адреса электронной почты.
Убедитесь, что переключатель Обеспечение существующих организаций находится в положении "Включено" (значение по умолчанию – "Включено").
Щелкните Далее.
Просмотрите свои записи на итоговом экране. Вы можете использовать элементы управления навигацией в верхней части мастера, чтобы вернуться назад и изменить любые сведения. Щелкните Создать.
Должно быть отображено сообщение об успешном создании.
Щелкните Просмотреть шаблоны, и вам будет показан новый шаблон, который будет указан в списке вместе с другими шаблонами.
При необходимости щелкните имя шаблона, чтобы изменить или удалить его.
Нет необходимости повторно вводить данные учетной записи для обеспечения. Пустые поля пароля и подтверждения пароля предназначены для изменения учетных данных при необходимости, но оставьте их пустыми для сохранения значений, переданных в мастер.
Добавьте другие шаблоны, если у вас имеются разные общие конфигурации, которые необходимо предоставить клиентам.
Оставьте открытой страницу Просмотр шаблонов, поскольку для следующей задачи может понадобиться подробная информация о шаблоне.
Настройка сервера приложений с URL-адресом службы обеспечения
| Эта задача требуется только для непрерывного обеспечения. |
Patch Application Server (только R22, R23 и R24)
Если вы еще этого не сделали, примените следующее исправление, применимое к вашему выпуску:
Для R22:
AP.as.22.0.1123.ap373197Для R23:
AP.as.23.0.1075.ap373197Для R24:
AP.as.24.0.944.ap384177
Полный список исправлений BroadWorks, которые формируют требование для развертывания Webex для Cisco BroadWorks, см. в разделе Требования к программному обеспечению BroadWorks.Изменить на текст
Maintenance/ContainerOptions.Включите параметр URL-адреса обеспечения:
/AS_CLI/Maintenance/ContainerOptions> add provisioning bw.imp.useProvisioningUrl true
Получите URL-адрес(а) обеспечения в Partner Hub
См. Руководство по администрированию командной строки интерфейса сервера приложений Cisco BroadWorks, чтобы получить дополнительную информацию (Интерфейс > Отправка сообщений и сервис > Интегрированные IM&P) о командах AS.
Войдите в Partner Hub и перейдите к > .
Щелкните Просмотр шаблонов.
Выберите шаблон, который вы используете для обеспечения абонентов этой организации или группы в Webex.
Сведения о шаблоне отображаются во всплывающем меню справа. Если шаблон еще не создан, это необходимо сделать, прежде чем получить URL-адрес обеспечения.
Скопируйте URL-адрес адаптера для обеспечения.
Повторите эту процедуру для других шаблонов, если у вас имеется несколько шаблонов.
(Необязательно) Настройка параметров обеспечения для всей системы на сервере приложений
| При использовании SaaS UC-One вы можете не настраивать домен обеспечения и службы в масштабе всей системы. См. Точки принятия решений в разделе «Подготовка среды». |
Войдите на сервер приложений и настройте интерфейс обмена сообщениями.
AS_CLI/Interface/Messaging> set provisioningUrl provisioningURLAS_CLI/Interface/Messaging> set provisioningUserId provisioning_account_nameAS_CLI/Interface/Messaging> set provisioningPassword provisioning_account_passwordAS_CLI/Interface/Messaging> set enableSynchronization true
Активируйте интерфейс интегрированных IMP:
/AS_CLI/Service/IntegratedIMP> set serviceDomain example.com/AS_CLI/Service/IntegratedIMP/DefaultAttribute> set userAttrIsActive true
| Необходимо ввести полное имя для параметра |
(Необязательно) Настройка параметров обеспечения для каждого предприятия на сервере приложений
В интерфейсе BroadWorks откройте предприятие, необходимое для настройки, и перейдите к Службы > Интегрированные IM&P.
Выберите Использовать домен службы и введите временное значение (Webex проигнорирует этот параметр. Можно использовать значение
example.com).Выберите Использовать сервер обмена сообщениями.
В поле URL введите URL-адрес обеспечения, скопированный из шаблона в Partner Hub.
Необходимо ввести полное имя для параметра
provisioningURLсогласно заданному в центре партнера. Если серверу приложения не удается получить доступ к DNS для разрешения имени узла, необходимо создать сопоставление в файле/etc/hostsна сервере приложения.В поле Имя пользователя введите имя администратора обеспечения. Оно должно совпадать со значением в шаблоне в Partner Hub.
Введите пароль для администратора обеспечения. Оно должно совпадать со значением в шаблоне в Partner Hub.
В поле Идентификация пользователя по умолчанию для IM&P ID выберите Основной.
Нажмите Применить.
Повторите эту процедуру для других предприятий, которые необходимо настроить для непрерывного обеспечения.
Данные подготовки пользователя
Информацию о пользовательских данных, которыми обмениваются BroadWorks и Webex во время подготовки пользователей, см. в разделе Подготовка пользователей поставщика услуг.
API проверки предварительной подготовки партнера
API проверки предварительной подготовки помогает администраторам и командам продаж проверять ошибки перед подготовкой пакета для клиента или подписчика. Пользователи или интеграции, авторизованные пользователем с ролью администратора партнера с полными правами, могут использовать этот API для обеспечения отсутствия конфликтов или ошибок при подготовке пакетов для определенного клиента или подписчика.
API проверяет наличие конфликтов между этим клиентом/подписчиком и существующими клиентами/подписчиками в Webex. Например, в API могут возникать ошибки, если подписчик уже подготовлен к другому клиенту или партнеру, если адрес электронной почты уже существует для другого подписчика или если между параметрами подготовки и тем, что уже существует в Webex, возникают конфликты. Это дает возможность исправить эти ошибки перед подготовкой, увеличивая вероятность успешной подготовки.
Дополнительную информацию об API см. в статье руководство разработчика Webex для Wholesale
Чтобы использовать API, перейдите по ссылке: Предварительная проверка оптовой подготовки подписчиков
| Чтобы получить доступ к документу Precheck a Wholesale Subscriber Provisioning, необходимо войти на https://developer.webex.com/ портал. |
Система единого входа партнера — SAML
Позволяет администраторам партнеров настраивать SSO SAML для вновь созданных клиентских организаций. Партнеры могут настроить единые, предварительно определенные отношения SSO и применить эту конфигурацию к клиентским организациям, которыми они управляют, а также к собственным сотрудникам.
| Указанные ниже действия в отношении партнерской SSO применимы только к новым клиентским организациям. При попытке администраторов партнера добавить партнерскую SSO к существующей клиентской организации сохраняется существующий метод аутентификации, чтобы существующие пользователи не утратили доступ. Чтобы добавить партнерскую SSO в существующую организацию, необходимо зарегистрировать обращение в Cisco TAC. |
Убедитесь в том, что сторонний поставщик удостоверений соответствует требованиям, описанным в разделе Требования для поставщиков удостоверений статьи Интеграция системы единого входа в Control Hub.
Зарегистрируйте запрос на обслуживание в Cisco TAC. Служба TAC должна установить доверительные отношения между сторонним поставщиком удостоверений и службой общих параметров идентификации Cisco. .
Если ваш поставщик удостоверений требуетpassEmailInRequestнеобходимо включить эту функцию. Убедитесь, что это требование включено в запрос на обслуживание. Если вы не уверены, требуется ли эта функция, обратитесь к поставщику удостоверений.Загрузите файл метаданных CI, предоставленный TAC, в свой поставщик удостоверений.
Настройте шаблон переноса. Для настройки Режим аутентификации выберите Аутентификация партнера. Для идентификатора объекта idP укажите идентификатор объекта из XML метаданных SAML стороннего поставщика удостоверений.
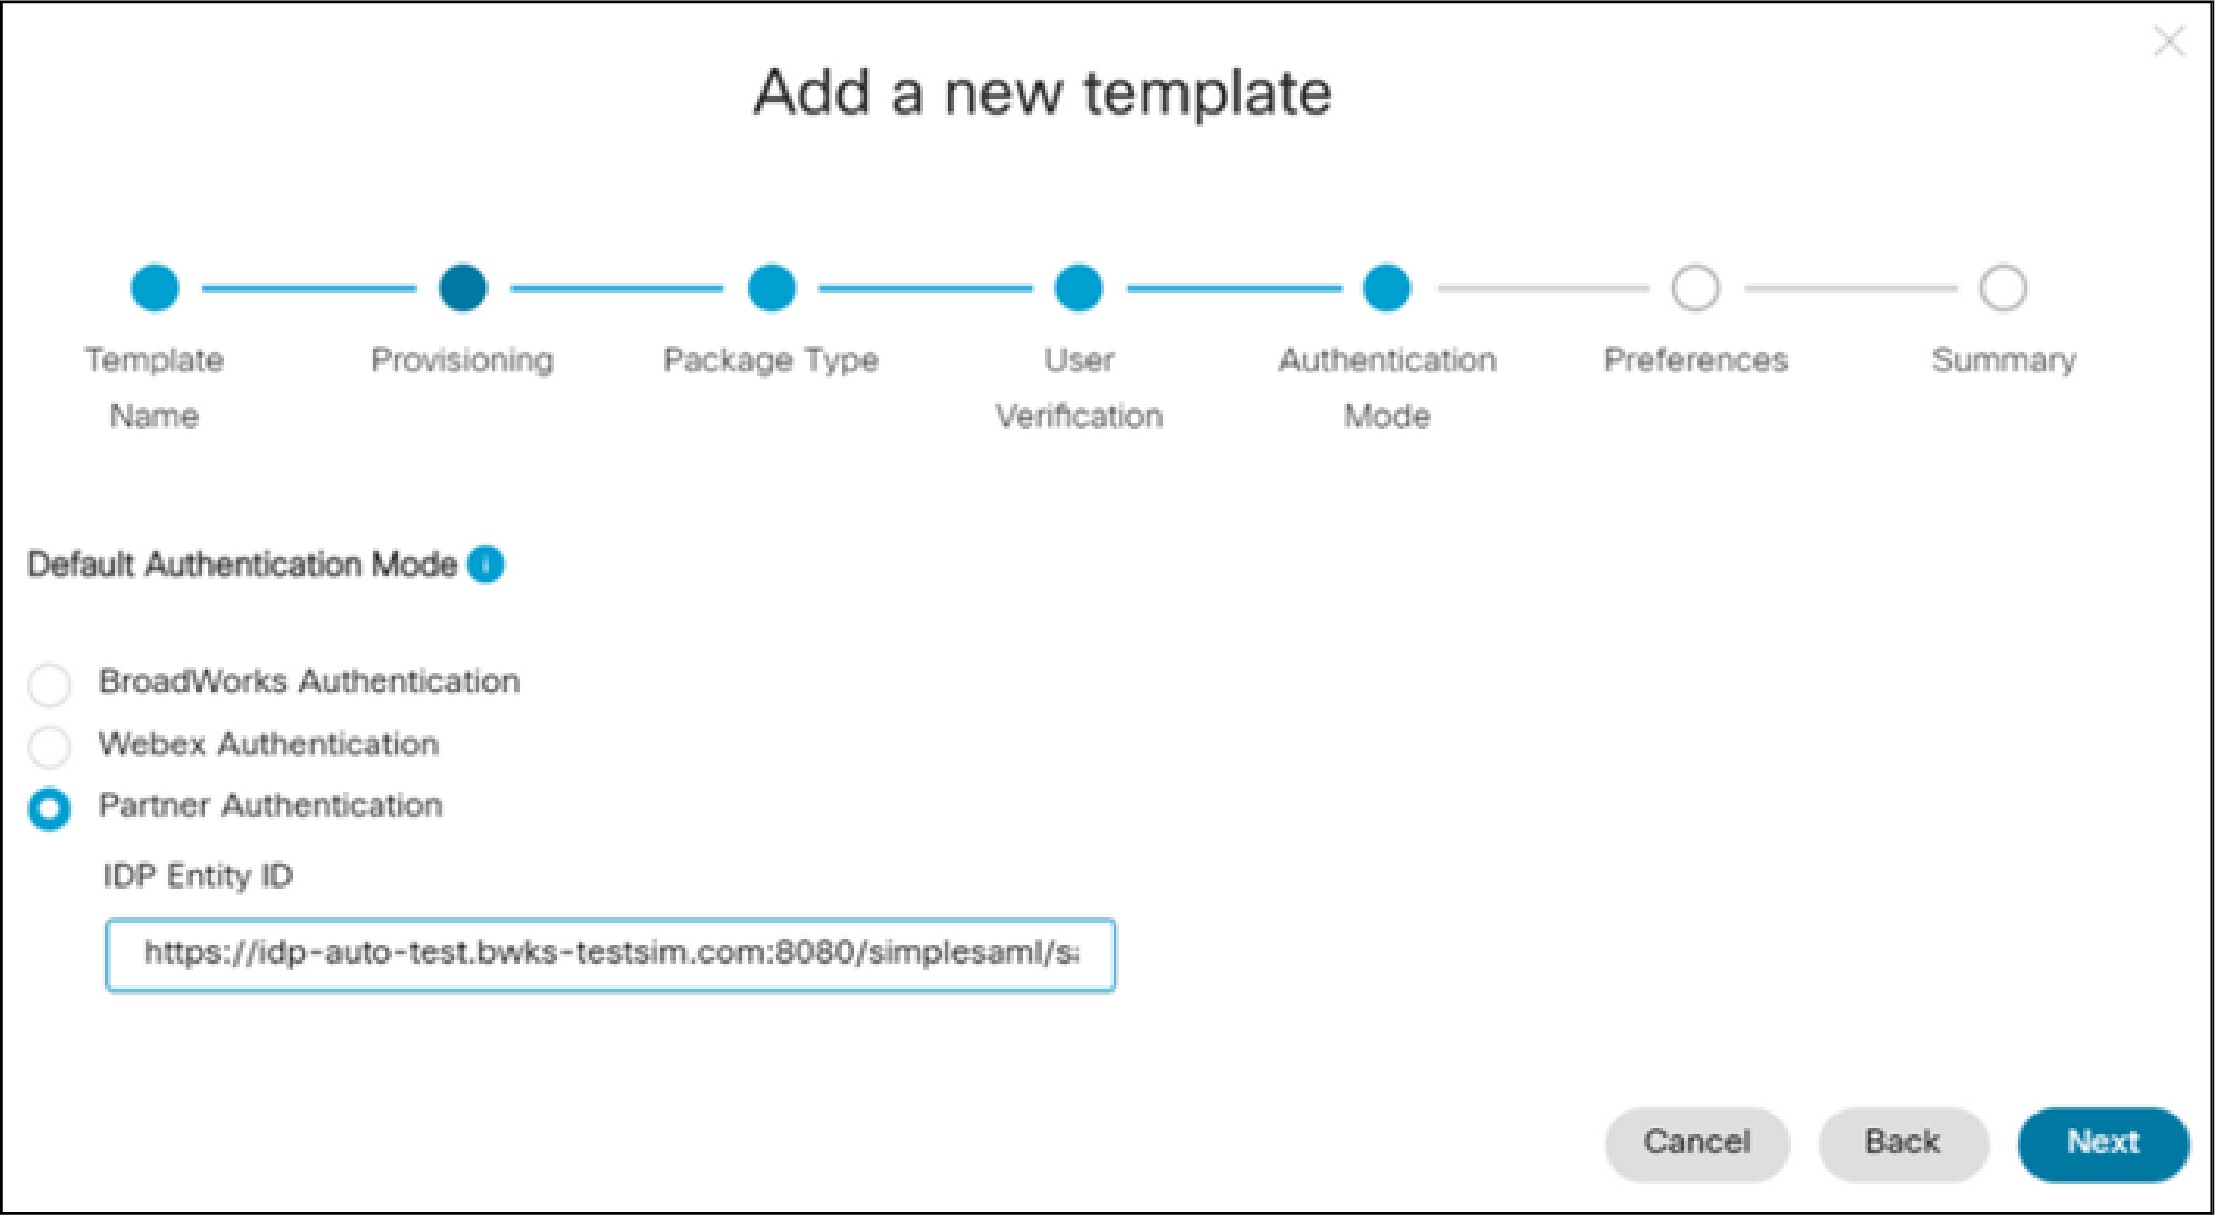
Создайте нового пользователя в новой клиентской организации, которая использует шаблон.
Проверьте возможность пользователя выполнить вход в систему.
Партнерская система единого входа — OpenID Connect (OIDC)
Позволяет администраторам партнеров настраивать SSO OIDC для вновь созданных клиентских организаций. Партнеры могут настроить единые, предварительно определенные отношения SSO и применить эту конфигурацию к клиентским организациям, которыми они управляют, а также к собственным сотрудникам.
| Приведенные ниже действия по настройке партнерской системы единого входа OIDC применяются только к недавно созданным клиентским организациям. Если администраторы партнера попытаются изменить тип аутентификации по умолчанию на партнерский SSO OIDC в существующем храме, изменения не будут применены к клиентским организациям, уже подключенным с помощью шаблона. Чтобы добавить партнерскую систему единого входа в существующую клиентскую организацию, необходимо открыть обращение в Cisco TAC. |
Откройте запрос на обслуживание в Cisco TAC с подробными сведениями о OpenID Connect IDP. Ниже приведены обязательные и необязательные атрибуты IDP. TAC должен настроить IDP на CI и предоставить URI перенаправления, который будет настроен на IDP.
Атрибут
Обязательно
Описание
Имя IDP
Да
Уникальное, но не учитывающее регистр имя конфигурации OIDC IdP может состоять из букв, цифр, дефисов, подчеркиваний, тильдов и точек. Максимальная длина составляет 128 символов.
Идентификатор клиента OAuth
Да
Используется для запроса аутентификации OIDC IdP.
Секретный клиент OAuth
Да
Используется для запроса аутентификации OIDC IdP.
Список областей
Да
Список областей, которые будут использоваться для запроса аутентификации OIDC IdP, разделенный по пространству, например "профиль электронной почты openid", Должен включать openid и email.
Терминальное Устройство Авторизации
Да, если discoveryEndpoint не предоставлен
URL конечной точки авторизации OAuth 2.0 поставщика удостоверений.
tokenEndpoint
Да, если discoveryEndpoint не предоставлен
URL конечной точки маркера OAuth 2.0 поставщика удостоверений.
Терминальное устройство обнаружения
Нет
URL конечной точки обнаружения IdP для обнаружения конечных точек OpenID.
userInfoEndpoint
Нет
URL конечной точки UserInfo поставщика удостоверений.
Конечная точка набора ключей
Нет
URL конечной точки набора веб-ключей JSON поставщика удостоверений.
В дополнение к вышеуказанным атрибутам IDP в запросе TAC должен быть указан идентификатор партнерской организации.
Настройте URI перенаправления на IDP подключения OpenID.
Настройте шаблон переноса. Для настройки режима аутентификации выберите Аутентификация партнера с помощью OpenID Connect и введите имя IDP, предоставленное во время настройки IDP в качестве идентификатора объекта IDP OpenID Connect.
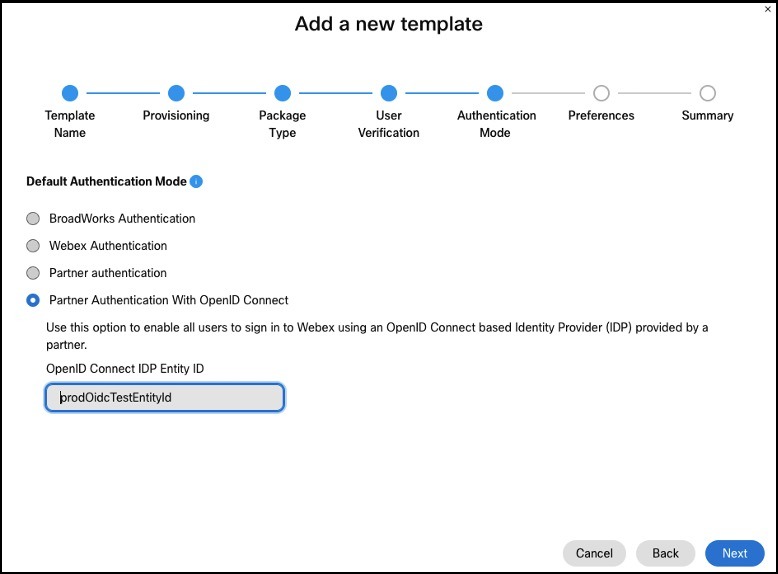
Создайте нового пользователя в новой клиентской организации, которая использует шаблон.
Очень, что пользователь может войти в систему с помощью процесса аутентификации SSO.
Включение идентификатора корреляции вызовов
Чтобы запустить Webex для Cisco BroadWorks, необходимо включить идентификатор корреляции вызовов. Эта настройка требуется для многих функций вызовов, включая запись вызовов, перехват группового вызова, службы руководителя и помощника руководителя.
Используйте CLI, чтобы включить эту функцию во всех интерфейсах AS и XSP|ADP.
Выполните следующие команды на интерфейсах AS. Это позволит AS отправить
X-BroadWorks-Correlation-Info:AS_CLI/Interface/SIP> set sendCallCorrelationIDNetwork trueAS_CLI/Interface/SIP> set sendCallCorrelationIDAccess trueФайл
enableCallCorrelationIDпараметр, связанный с приложением Xsi-Actions, используется для управления включением информации о корреляции вызовов в журналы Xsi-Actions. Рекомендуется иметьenableCallCorrelationIDвключено с помощью следующей команды на интерфейсах XSP|ADP:XSP|ADP_CLI/Applications/Xsi-Actions/GeneralSettings>set enableCallCorrelationID true
Дополнительную информацию об идентификаторе корреляции вызовов см. в статье Описание функции идентификатора корреляции вызовов Cisco BroadWorks.
Синхронизация каталогов
Синхронизация каталогов обеспечивает пользователям Webex для Cisco BroadWorks возможность использования каталога Webex для вызова любого объекта, поддерживающего функции вызовов, с сервера BroadWorks. Когда эта функция включена, полный каталог вызовов с сервера BroadWorks синхронизируется с каталогом Webex. Пользователи могут получить доступ к каталогу из приложения Webex и совершить вызов любому объекту, поддерживающему функции вызовов, с сервера BroadWorks.
Чтобы включить синхронизацию каталогов, см. статью Синхронизация каталогов в Webex для Cisco BroadWorks.
| Непрерывная подготовка Webex для Cisco BroadWorks добавляет пользователям обмена сообщениями и связанную с ними информацию о вызовах с сервера BroadWorks на платформу Webex. Однако списки телефонов, пользователи, не использующие обмен сообщениями, и объекты, не являющиеся пользователями, не включены (например, телефон комнаты для совещаний, факс или номер сервисной группы). Включение синхронизации каталогов обеспечивает добавление всех объектов вызовов на платформу Webex. |
Унифицированный журнал вызовов
Если функция унифицированного журнала вызовов включена, события вызовов BroadWorks синхронизируются с облаком Webex и становятся частью унифицированного журнала вызовов и совещаний Webex, отображаемого в приложении Webex. Пользователи могут просматривать собственные подробные журнал вызовов и журнал совещаний в приложении Webex.
Унифицированный журнал вызовов может быть включен администраторами уровня партнера в центре партнера на кластерной основе. Если эта функция включена, развертывание BroadWorks синхронизирует перечисленные ниже события вызовов с облаком Webex.
События журнала вызовов: эти события используются для создания подробного унифицированного журнала вызовов
События состояний вызова: унифицированный журнал вызовов включает оптимизацию состояния вызовов, которая обеспечивают уменьшение пропускной способности сети для обновлений состояния доступности телефонии
Требования для работы унифицированного журнала вызовов
Перед настройкой унифицированного журнала вызовов необходимо убедиться в том, что система уже исправлена. Эта функция зависит от перечисленных ниже установленных исправлений BroadWorks.
Для R22:
AP.as.22.0.1123.ap378585– после установки исправлений необходимо активировать функцию 25433. Пример.AS_CLI/System/ActivatableFeature> activate 25433
Для R23:
AP.as.23.0.1075.ap378585– после установки исправлений необходимо активировать функцию 25433. Пример.AS_CLI/System/ActivatableFeature> activate 25433При использовании XSP:
AP.xsp.23.0.1075.ap378585При использовании ADP:
Xsi-Events-23_2021.05_1.251.bwar
Для R24:
AP.as.24.0.944.ap378585– после установки исправлений необходимо активировать функцию 25433. Пример.AS_CLI/System/ActivatableFeature> activate 25433
| Полный список исправлений BroadWorks, которые необходимо установить в качестве предварительного условия для запуска Webex для Cisco BroadWorks, см. в разделе Требования к программному обеспечению BroadWorks. |
В дополнение к исправлению системы файл конфигурации клиента ( config-wxt.xml) должен иметь следующий набор тегов: <call-history enable-unified-history=”%ENABLE_UNIFIED_CALL_HISTORY_WXT%”/>
Чтобы включить информацию о сервисной группе, центре обработки вызовов и другой перенаправления в унифицированный журнал вызовов, необходимо установить и активировать следующие исправления Broadworks:
Для R23:
AP.as.23.0.1075.ap383346
AP.as.23.0.1075.ap383994
Для R24:
AP.as.24.0.944.ap383346
AP.as.24.0.944.ap383994
Чтобы информация о руководителе-помощнике отображалась в унифицированном журнале вызовов, необходимо установить и активировать следующие исправления Broadworks:
Для R24:
AP.as.24.0.944.ap380052
AP.as.24.0.944.ap384239
ADP с запуском Xsi-Events-24_2022.06 или более поздней версии
В дополнение к исправлениям Broadworks для унифицированного журнала вызовов Executive-Assistant также должна быть включена синхронизация каталогов.
| Если включить журнал вызовов или синхронизацию функции "Не беспокоить", Webex будет отправлять запросы на обновление подписки CTI всем пользователям кластера. В зависимости от количества пользователей это может длиться до нескольких часов. Не рекомендуется выполнять какие-либо действия по техническому обслуживанию Broadworks во время одного и того же периода технического обслуживания. |
Включение журнала вызовов (новый кластер)
Чтобы включить журнал вызовов в новом кластере, см. действия по добавлению кластера в разделе Настройка партнерской организации в центре партнера.
Включение журнала вызовов (существующий кластер)
Чтобы включить журнал вызовов в существующем кластере, выполните перечисленные ниже действия.
Войдите в центр партнера по ссылке
admin.webex.com.Перейдите в раздел Настройки и выберите существующий кластер.
Убедитесь в хорошем качестве подключения к кластеру. На правой панели должен отображаться зеленый флажок с пометкой Соединение установлено.
Если он не отображается, в области Проверка соединений (необязательно) введите идентификатор пользователя BroadWorks и пароль BroadWorks, а затем щелкните Проверить, чтобы убедиться в том, что качество подключения хорошее.
Установите флажок параметра Включить журнал вызовов.
Щелкните Сохранить.
Взаимодействия функций
Для унифицированного журнала вызовов существуют описанные ниже взаимодействия функций.
Унифицированный журнал вызовов не поддерживается для пользователей, у которых в BroadWorks настроены списки маршрутов или прямые маршруты. В этом случае события журнала вызовов и состояния вызовов не отправляются в приложение Webex.
Унифицированный журнал вызовов не поддерживается при наборе добавочных номеров. Вызовы, совершенные с использованием набора добавочного номера, могут некорректно отражаться в журнале вызовов.
Просмотр журнала вызовов в приложении Webex
Конечные пользователи могут открывать и просматривать унифицированный журнал вызовов в приложении Webex. Дополнительные сведения см. в статье: Webex | Просмотр журнала вызовов и совещаний.
Отключение унифицированного журнала вызовов
После включения функции "Унифицированный журнал вызовов" в кластере отключить ее самостоятельно будет невозможно. Если необходимо отключить эту функцию, обратитесь в центр технической поддержки Cisco (TAC).
Идентификация вызывающего абонента и перенаправление вызовов
идентификация вызывающего абонента
Когда приложение Webex получает вызов, оно попытается определить, кто является вызывающим абонентом, и отобразит эту информацию в уведомлении о входящем вызове, окне вызова и после завершения вызова в журнале вызовов и голосовой почте.
Приложение Webex попытается найти идентификатор вызывающего абонента, сопоставив входящий номер телефона с номерами телефонов контактов, найденными в различных источниках. В этом порядке приложение Webex будет использовать приведенные ниже источники. Найдя его в одном источнике, он не будет пытаться искать в другом месте.
| Если он находит несколько экземпляров номера в одном источнике, он не будет пытаться выбрать один из них, в этом случае идентификатор вызывающего абонента не будет отображаться. |
Общие параметры идентификации (CI) Webex, содержащие пользователей вашей организации.
Личные контакты и контакты организации. Личные контакты отображаются на вкладке "Контакты".
Локальная адресная книга. В Windows - приложение Outlook, в Mac - контакты Mac, в iOS - контакты iPhone, в Android - контакты Android.
Если соответствие входящему номеру телефона не найдено, приложение будет использовать отображаемое имя в заголовке SIP FROM, если оно доступно. В противном случае в качестве последнего средства будет использоваться часть имени пользователя URI SIP из заголовка SIP From.
Для удаленного управления вызовами (т.е. режима управления настольным телефоном) используется информация XSI, где используется идентификатор BWKS или добавочный номер, извлеченный из информации remote-party-info в событии XSI. Если информация о удаленной стороне недоступна, будет использоваться P-Asserted Identity (PAI) (если настроена).
Перенаправление Вызова
В случае перенаправления или переадресации вызова приложение попытается показать, кто является вызывающим абонентом и как он был переадресован в уведомлении о вызове и журнале вызовов.
Переадресованный вызов: Отображает номер, переадресовавший вызов.
Сервисная группа: Отображается имя сервисной группы, которая переадресовала вызов.
Очередь центра обработки вызовов: Отображается имя очереди, переадресовавшей вызов.
Руководитель-помощник: Отображает имя руководителя, на который поступает вызов.
Исключения.
Для вызовов внутренней очереди вызовов, когда оператор совершает обратный вызов внутреннему абоненту, удаленный абонент не увидит имя очереди вызовов, но увидит имя вызывающего его оператора.
Ответ на вызов в другом месте:
Для сервисных групп или очередей вызовов, настроенных с одновременной маршрутизацией, операторы увидят ответ на вызов в другом месте в журнале вызовов, если другой оператор перехватит вызов. Для сервисных групп или очередей вызовов с последовательной маршрутизацией или в случае переполнения вызовы будут отображаться как пропущенные вызовы в журнале вызовов, если на них ответил другой оператор.
индикация общей линии
Функция "Индикация общей линии" дает возможность подготовить на устройстве конечного пользователя линии других пользователей в качестве общих линий. Конфигурация общей линии для приложения Webex аналогична конфигурации общей линии для стационарных телефонов. Эта специальная функция позволяет назначать отображения общей линии приложению Webex конечного пользователя.
Эта функция позволяет пользователям обрабатывать вызовы на добавочном номере другого пользователя непосредственно из приложения Webex.
Настроить индикацию общей линии можно только для настольной версии приложения Webex.
В приложение Webex можно добавить не более 10 линий, включая основную линию.
Линию рабочего пространства невозможно назначить в качестве общей линии.
Пользователь не может быть подготовлен к службе Executive-Assistant одновременно с общими линиями.
Порт основной линии пользователя не должен быть изменен на линию общего доступа.
Требования
Чтобы развернуть эту функцию в Webex для Cisco BroadWorks, необходимо развернуть указанные ниже исправления BroadWorks.
Исправление 1: Флажок владельца в списке устройств для поддержки общих линий клиента Webex
R23 без ADP:
AP.as.23.0.1075.ap384179
AP.xsp.23.0.1075.ap384179
R23 с ADP:
AP.as.23.0.1075.ap384179
Xsi-Actions-23_2022.10
R24:
КАК: AP.as.24.0.944.ap384179
Xsi-Actions-24_2022.10
R25:
КАК: Выпуск RI Rel_2022.10_1.310
Xsi-Actions-25_2022.10
Исправление 2: Исправления для увеличения количества портов по типам профилей устройства (в данном случае для настольного клиента: Business Communicator).
Выпуск RI Rel_2022.10_1.310
Синхронизация не беспокоить" (DND)
Синхронизация функции "Не беспокоить" (DND) обеспечивает выравнивание настроек функции "Не беспокоить" между Webex и BroadWorks путем синхронизации состояния функции "Не беспокоить" между двумя платформами. Например, если пользователь включил функцию «Не беспокоить» в приложении Webex, это состояние синхронизируется с устройствами вызовов BroadWorks. В результате, зарегистрированный в BroadWorks стационарный телефон пользователя не звонит, когда кто-либо пытается позвонить ему. Аналогичным образом, если пользователь устанавливает режим «Не беспокоить» на стационарном телефоне, состояние синхронизируется с приложением Webex. Без этой функции обновления функции «Не беспокоить» с одной платформы не распознаются другой платформой.
Синхронизация DND применяется на уровне кластера BroadWorks и может быть включена в Partner Hub администратором партнера.
Предварительные условия
Убедитесь, что следующие исправления применяются к AS и XSP|ADP. Примените только исправления для своей версии BroadWorks.
Для выпуска 22.
Исправление AS: AP.as.22.0.1123.ap382615, AP.as.22.0.1123.ap382838
Исправление XSP|ADP: AP.xsp.22.0.1123.ap382615, AP.xsp.22.0.1123.ap382838
Для выпуска 23.
Исправление AS: AP.as.23.0.1075.ap382615, AP.as.23.0.1075.ap382838
Исправление XSP|ADP: AP.xsp.23.0.1075.ap382615, AP.xsp.23.0.1075.ap382838
Приложения ADP: Xsi-Actions-23_2022.03_1.220.bwar, Xsi-Events-23_2022.03_1.220.bwar
Для выпуска 24.
Исправление AS: AP.as.24.0.944.ap382615, AP.as.24.0.944.ap382838
Приложения ADP: Xsi-Actions-24_2022.03_1.220.bwar, Xsi-Events-24_2022.03_1.220.bwar
После применения исправлений активируйте функцию 25433 в AS:
AS_CLI/System/ActivatableFeature> activate 25433
Настройка синхронизации ключей функции устройства в BroadWorks. Убедитесь, что телефон поддерживает SIP SUBSCRIBE/NOTIFY для пакета event-совещаний «as-feature-event». Дополнительные сведения см. в разделе Синхронизация ключей функции устройства Cisco BroadWorks.
Включить синхронизацию функции «Не беспокоить» (существующий кластер)
Вход в Partner Hub
Щелкните Настройки.
Щелкните Просмотр кластера и выберите соответствующий кластер BroadWorks.
Включите переключатель синхронизации Не беспокоить (DND) .
Введите свой идентификатор пользователя BroadWorks и нажмите Включить.
Система проверяет наличие в кластере BroadWorks соответствующих исправлений для поддержки синхронизации функции «Не беспокоить». В случае сбоя проверки кнопка Save будет отключена.
Если проверка выполняется успешно, нажмите Сохранить.
|
|
Включить синхронизацию функции «Не беспокоить» (новый кластер)
Эту функцию также можно включить во время создания кластера. Дополнительные сведения см. в разделе "Настройка кластеров BroadWorks" раздела Настройка партнерской организации в Partner Hub.
Отключить синхронизацию функции «Не беспокоить»
Самостоятельно отключить синхронизацию функции «Не беспокоить» невозможно. Чтобы отключить эту функцию, создайте инженерное обращение BEMS со следующей информацией.
Семейство: служба Spark
Продукт: Calling в Webex (Webex для BroadWorks)
Компонент: WxBW — подготовка
В случае BEMS должно быть указано, что синхронизация "Не беспокоить" должна быть отключена для партнера. Обращение должно содержать partnerId и clusterId BroadWorks.
Сценарии использования
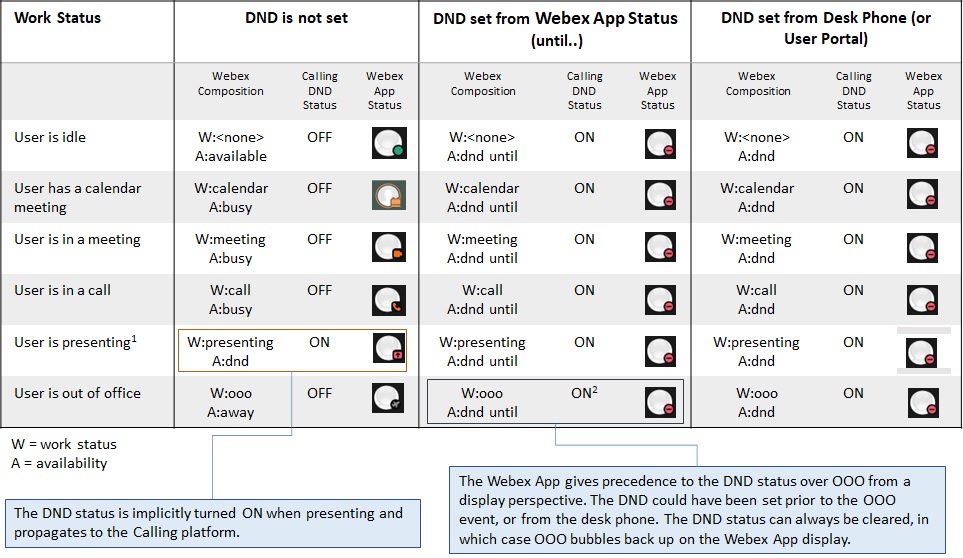
Запись вызова
Webex для Cisco BroadWorks поддерживает четыре режима записи вызовов.
Режимы записи | Описание | Элементы управления/индикаторы, отображаемые в приложении Webex |
|---|---|---|
Всегда | Запись инициируется автоматически при получении вызова. Пользователь не имеет возможности начинать и останавливать запись. |
|
Всегда с использованием паузы и возобновления | Запись инициируется автоматически при получении вызова. Пользователь может приостановить и возобновить запись. |
|
По запросу | Запись инициируется автоматически при получении вызова, но она удаляется, если пользователь не нажал кнопку Начать запись. Если пользователь начинает запись, то вся запись настройки вызова сохраняется. После начала записи пользователь может приостановить и возобновить запись. |
|
По запросу, запуск инициируется пользователем | По запросу, запуск инициируется пользователем — запись начнется только после того, как пользователь включит функцию Начать запись в приложении Webex. Пользователь может несколько раз начинать и останавливать запись во время вызова. |
|
Требования
Чтобы развернуть эту функцию в Webex для Cisco BroadWorks, необходимо развернуть указанные ниже исправления BroadWorks.
Для R22: AP.as.22.0.1123.ap377718
Для R23: AP.as.23.0.1075.ap377718
Для R24: AP.as.24.0.944.ap377718
Идентификатор корреляции вызовов должен быть включен. Дополнительные сведения см. в разделе Включение идентификатора корреляции вызовов.
Для использования этой функции необходимо включить следующий тег конфигурации: %ENABLE_CALL_RECORDING_WXT%.
Для работы этой функции необходима интеграция со стороной платформой записи вызовов.
Чтобы настроить запись вызовов в BroadWorks, воспользуйтесь руководством по использованию интерфейса записи вызовов Cisco BroadWorks.
Дополнительная информация
Информацию о том, как использовать функцию записи, см. на странице help.webex.com статья Запись | вызовов Webex.
Для воспроизведения записи пользователи и администраторы должны перейти на стороннюю платформу записи вызовов.
Группа парковки и извлечения вызовов
Webex для Cisco BroadWorks поддерживает возможность групповой парковки и извлечения вызовов. Эта функция позволяет пользователям из группы проводить парковку вызовов, которые затем могут извлекать другие пользователя группы. Например, сотрудники отделов продаж могут использовать эту функцию в настройках магазина для парковки вызова, который может быть подхвачен сотрудником из другого отдела.
Функционирование
Действия после настройки функции
Во время вызова пользователь выбирает параметр Парковка в приложении Webex, чтобы припарковать вызов с расширением, выбранным системой автоматически. Система отображает расширение для пользователя в течение 10 секунд.
Другой пользователь из группы выбирает параметр Извлечь вызов в приложении Webex. Затем пользователь входит в припаркованный вызов, чтобы его продолжить.
Требования
Для работы этой функции убедитесь в выполнении указанных ниже требований.
Файл конфигурации клиента должен иметь следующий набор тегов:
<call-park enabled="%ENABLE_CALL_PARK_WXT%" timer="%CALL_PARK_AUTO_CLOSE_DIALOG_TIMER_WXT%"/>Идентификатор корреляции вызовов должен быть включен в AS и XSP|ADP. Дополнительные сведения см. в разделе Включение идентификатора корреляции вызовов.
В SBC должна быть настроена передача атрибута SIP "
x-broadworks-correlation-in" на сервер приложений и с сервера приложений.
Конфигурации
Информацию о настройке парковки группового вызова в BroadWorks см. в разделе "Добавление парковки группового вызова" руководства по администрированию веб-интерфейса приложения серверной группы Cisco BroadWorks, часть 2. Необходимо создать группу и добавить в нее пользователей.
Информацию о настройке идентификатора корреляции вызовов в BroadWorks см. в статье Описание функции идентификатора корреляции вызовов Cisco BroadWorks.
Дополнительная информация
Информацию о том, как использовать группу парковки вызова, см. в разделе |Группа парковки и извлечения вызовов Webex.
Парковка вызова / направленная парковка вызова
Обычная или направленная парковка вызовов не поддерживается в интерфейсе пользователя приложения Webex, однако пользователи могут использовать коды доступа к функции:
Для парковки вызова введите *68
Для извлечения вызова введите *88
Вмешательство в вызов
Услуга вмешательства обычно используется в среде центров обработки вызовов или в других ситуациях, где может потребоваться немедленная помощь или вмешательство.
Если служба вмешательства включена, назначенный пользователь или супервизор может ввести активный вызов, инициировав определенную команду или используя выделенную комбинацию кнопок или клавиш на телефоне или коммуникационном устройстве. После запроса на вмешательство система устанавливает соединение с текущим вызовом, позволяя авторизованному лицу прослушать разговор или присоединиться к вызову в качестве активного участника.
Служба вмешательства может быть полезна в различных сценариях. В настройках центра обработки вызовов супервизоры или инструкторы могут отслеживать и обучать представителей клиентской службы, прослушивая их вызовы в режиме реального времени. При необходимости они могут вмешаться, чтобы предоставить руководство или принять вызов, если представитель испытывает трудности. В чрезвычайных ситуациях или в критических дискуссиях уполномоченный персонал может быстро присоединиться к текущим беседам, чтобы оказать помощь или принять важные решения.
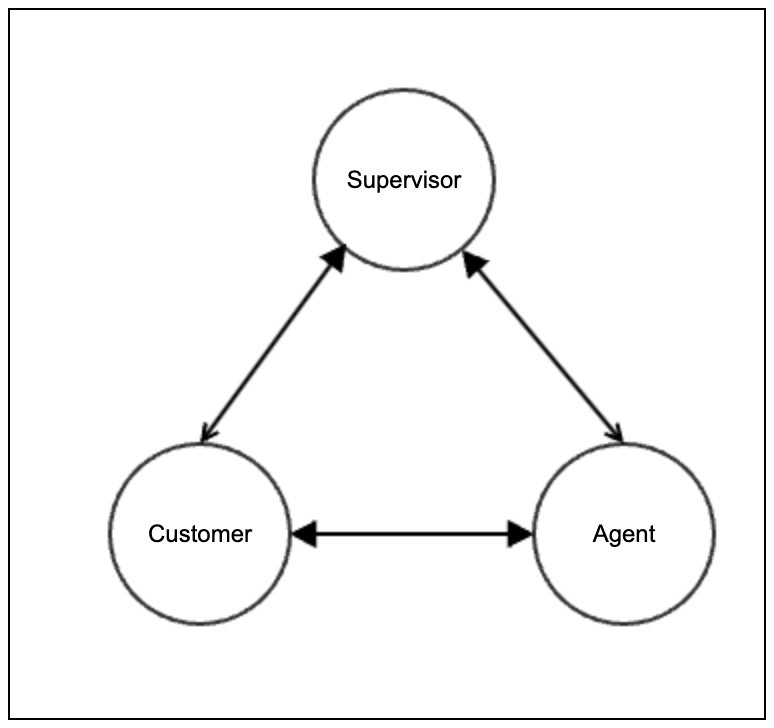
В приложении Webex для вмешательства мы получаем уведомление о преобразовании вызова в конференцию. В NOTIFY (call-info или conference-info) нет дополнительной информации о типе конференции, поэтому мы можем относиться к ней по-другому.
При вмешательстве между сторонами устанавливается трехсторонний вызов. Вводятся следующие термины:
Руководитель: Супервизор — это лицо, которое контролирует и управляет командой операторов по обслуживанию клиентов или представителей колл-центра. В контексте вмешательства в вызов супервизор обычно имеет возможность отслеживать и вмешиваться в текущие вызовы клиентов. Они могут использовать инструменты мониторинга вызовов или программное обеспечение для прослушивания вызовов, предоставления рекомендаций операторам и обеспечения контроля качества. Роль супервизора может включать в себя операторов по обучению, решение проблем клиентов и оптимизацию работы команды.
Клиент: Клиент относится к физическому или юридическому лицу, которое сотрудничает с компанией или организацией для получения продуктов, услуг или поддержки. В контексте вмешательства в вызов клиентом является пользователь, совершающий или принимающий телефонный вызов с оператором клиентской службы. Во время вызова клиенты могут обращаться за помощью, информацией или разрешением своих запросов или проблем. Функция вмешательства в вызов позволяет супервизорам или уполномоченному персоналу присоединяться к текущему вызову между клиентом и оператором.
Оператор: Оператор, также известный как представитель клиентской службы или оператор центра обработки вызовов, является лицом, ответственным за обработку взаимодействия с клиентами и предоставление поддержки или помощи по телефону или другим каналам связи. Операторы обучаются обращаться к клиентам с запросами, решать проблемы, обрабатывать транзакции и предоставлять положительный клиентский опыт. В контексте вмешательства в вызов оператор – это лицо, которое разговаривает непосредственно с клиентом во время телефонного вызова. При необходимости оператор может получить руководство или обратную связь от супервизора посредством вмешательства в вызов.
Переадресация вызовов на совещание с помощью встроенного мобильного устройства
Встроенная функция переадресации вызовов на совещание на мобильном устройстве имеет две уникальные функции:
Новое push-уведомление
Пользователи мобильных устройств во время встроенного вызова теперь могут переключиться на приложение Webex, коснувшись нового push-уведомления. При запуске встроенного экрана вызова на экране появляется Новое push-уведомление, при нажатии которого вы сразу перейдете на экран во время вызова приложения Webex.
Уведомление Webex отображается во время вызова мобильного телефона, если вы используете Webex Go или если у оператора мобильной сети (MNO) есть сигналы вызовов с помощью управления вызовами Cisco для вызовов мобильного телефона.
Перемещение вызова с мобильного устройства на совещание
Во время вызова с кем-либо может потребоваться переместить этот вызов на совещание, чтобы использовать некоторые расширенные функции совещаний, такие как видео, совместный доступ или виртуальная доска. Или пригласить других людей к обсуждению и перейти на совещание.
Требования BroadWorks
Активируемая функция 25239
R23 с XSP|ADP:
AS Patch AP.as.23.0.1075.ap383064
XSP|ADP Patch AP.xsp.23.0.1075.ap383064
Патч AP.platform.23.0.1075.ap383064
R23 с ADP:
AS Patch AP.as.23.0.1075.ap383064
ADP с Xsi-Actions-23, версия CommPilot-23 > 2022.05_1.303 и версия NPS > 2022.08_1.350
R24:
Исправление AS: AP.as.24.0.944.ap383064
ADP с Xsi-Actions-24, версия CommPilot-24 > 2022.05_1.303 и версия NPS > 2022.08_1.350
R25:
Выпуск AS RI Rel_2022.08_1.354
ADP с Xsi-Actions-25, CommPilot-25 > 2022.08_1.350 и версия NPS > 2022.08_1.350
Конфигурация набора URI для поддержки перемещения вызова на совещание
Политика набора URL-адресов NS
Определение правила маршрутизации (.*)webex.com через I-SBC
NS_CLI/Policy/UrlDialing> get WebexMeetings
Policy: UrlDialing Instance: Webex
unknownSipURIHandling = reject
disableSubscriberLookups = true
Enable = true
CallTypes:
Selection = {ALL}
From = {PCS, ALL, TRMT, LO, TPSX, OAX, GNT, DP, LPS, OA, TPS, IOA, MOBX, EA, FGB, MOB, SNEN, POA, SV, SVCD, CAC, IN, TO1X, MS, CSV, VSC, EM, SVCO, SMC, TPSE, ZD, NIL, CS, CT, TF, GAN, VFAC, TO, DA, OAP}
lineportOnly = false
enableSipURIMatchingRules = true
NS_CLI/Policy/UrlDialing/Rules> get WebexMeetings
Policy: UrlDialing Instance: WebexCalling Table: Rules
id pattern routingNE cost weight dtg
===================================================================
1 *@*.webex.com WebexMeetings 1 50 WebexMeetingsNS Routing NE для I-SBC
Пример конфигурации
NS_CLI/System/Device/RoutingNE> get ne WebexMeetings
Network Element WebexMeetings
Location = 1281465
Data Center =
Static Cost = 1
Static Weight = 99
Poll = false
OpState = enabled
State = OnLine
Profile = NIL_PROFILE
Remote Lookup Enabled = false
Signaling Attributes =
NS_CLI/System/Device/RoutingNE/Address> get ne WebexMeetings
Routing NE Address Cost Weight Port Transport Route
=====================================================================
WebexMeetings sbc-address 1 99 - unspecifiedпрофиль маршрутизации NS
Экземпляр политики набора URL-адресов добавлен в соответствующие профили маршрутизации
NS_CLI/Policy/Profile> get profile MyInst
Profile: Webex
Policy Instance
==========================================
…
UrlDialing WebexMeetingsКАК использовать маршрут NS для вызова NetworkURL
Включение параметра AS для соответствия маршруту NS в режиме AS гибридного типа
AS_CLI/Interface/IMS> set queryNSForNetworkURL trueЭкстренные Вызовы E911
Webex для Cisco BroadWorks поддерживает вызовы экстренных служб E911. С помощью этой функции экстренные вызовы направляются в пункт экстренной связи общего пользования (PSAP), который затем может направлять экстренные службы к местоположению вызывающего абонента. Чтобы использовать эту функцию, необходимо интегрировать Webex для Cisco BroadWorks с поставщиком экстренных вызовов E911.
Для настройки поддержки служб экстренных вызовов E911 используйте приведенные ниже статьи Webex.
Экстренные вызовы E911 в Webex для BroadWorks. Используйте эту статью для настройки экстренных вызовов E911 в Webex для Cisco BroadWorks с помощью одного из следующих поддерживаемых поставщиков E911.
Пропускная способность
Интрасм
RedSky
Заявление об экстренных вызовах. Если у вас есть служба местоположения, можно настроить окно заявления об экстренных службах в приложении Webex, чтобы включить для пользователей параметр обновления своего местоположения при входе в систему.
Настройка и обеспечение клиентов
Пользователи скачивают и устанавливают свои общие приложения Webex для настольных или мобильных устройств (ссылки для скачивания см. в статье Платформы приложений Webex). После аутентификации пользователя клиент регистрируется в облаке Webex для обмена сообщениями и совещаний, извлекает информацию о товарно-знаковой политике, обнаруживает информацию о службе BroadWorks и скачивает конфигурацию вызовов с сервера приложений BroadWorks (через DMS в XSP|ADP).
Параметры вызовов для приложений Webex настраиваются в BroadWorks (как обычно). Для клиентов в Control Hub можно настроить параметры брендинга, обмена сообщениями и совещаний. Вы не изменяете файл конфигурации напрямую.
Эти два набора конфигураций могут совпадать, в таком случае конфигурация Webex заменяет конфигурацию BroadWorks.
Добавление шаблонов конфигурации приложений Webex в сервер приложений BroadWorks
В приложениях Webex настроены файлы DTAF. Клиенты скачивают XML-файл конфигурации с сервера приложений через службу управления устройствами на XSP|ADP.
Получите необходимые файлы DTAF (см. Профили устройств в разделе «Подготовка среды»).
Убедитесь в том, что в Система BroadWorks > Ресурсы > Наборы тегов для управления устройствами имеются правильные наборы тегов.
Для каждого клиента, которого вы обеспечиваете:
Скачайте и извлеките файл ZIP DTAF для конкретного клиента.
Импортируйте файлы DTAF в BroadWorks в меню Система > Ресурсы > Идентификаторы/Типы профилей устройств
Откройте недавно добавленный профиль устройства для редактирования.
Введите FQDN фермы XSP|ADP и протокол доступа к устройствам.
Установите флажок в поле Поддержка информации об удаленной стороне. Эта поддержка необходима для функционирования совместного доступа к рабочему столу.
Чтобы включить поддержку удаленной стороны, можно также выполнить следующую команду CLI на сервере приложений:AS_CLI/System/DeviceType/SIP> set <device_profile_type> supportRemotePartyInfo true
Измените шаблоны в соответствии с вашей средой (см. таблицу ниже).
Сохраните профиль.
Щелкните Файлы и аутентификация, а затем выберите операцию обновления всех системных файлов
Название | Описание |
Приоритет кодека | Настройте порядок приоритета аудио- и видео кодеков для вызовов VoIP |
TCP, UDP и TLS | Настройка протоколов, используемых для сигналов SIP и мультимедиа |
Порты аудио и видео RTP | Настройка диапазонов портов для аудио и видео RTP |
Параметры SIP | Настройте различные параметры, связанные с SIP (информация SIP, использование rport, обнаружение прокси-сервера SIP, обновление интервалов для регистрации и подписки и т. д.) |
Настройка товарно-знаковой политики для приложения Webex
Настройки партнеров. Администраторы партнеров могут применять расширенные настройки товарно-знаковой политики, которые применяются к партнерской организации и/или клиентам, которыми управляет партнер. См. Настройка расширенных настроек товарно-знаковой политики.
Настройки клиента. Если партнер разрешает клиентам применять собственные настройки товарно-знаковой политики, администраторы клиента могут следовать процедурам, описанным в разделе Добавление товарно-знаковой политики компании в Webex.
| Портал активации пользователей использует тот же логотип, который вы добавляете для брендинга клиента. |
Настройка отчетов о проблемах и URL-адресов для справки
Чтобы настроить эти параметры, администраторы могут выполнить процедуру "Добавление обратной связи и справки по URL веб-сайта", которую можно найти в обеих вышеуказанных статьях о брендировании.
Настройка тестовой организации в Webex для Cisco BroadWorks
Перед началом работы
Непрерывное обеспечение
Прежде чем выполнить эту задачу, необходимо настроить все службы XSP|ADP и партнерскую организацию в Control Hub.
| 1. | Назначение службы в BroadWorks.
| ||
| 2. | Проверка клиентской организации и пользователей в Control Hub. |
Тестирование пользователей
| 1. | Скачайте приложение Webex на двух разных машинах. |
| 2. | Войдите в качестве тестовых пользователей на двух машинах. |
| 3. | Осуществите тестовые вызовы. |
Обеспечение клиентских организаций
В текущей модели мы автоматически предоставляем обеспечение клиентской организации при регистрации первого пользователя любым из способов, описанных в этом документе. Обеспечение происходит только один раз для каждого клиента.
Обеспечение пользователей
Возможные способы обеспечения пользователей:
Используйте API для создания учетных записей Webex
Назначьте интегрированную службу IM&P (непрерывное обеспечение) с доверенными адресами электронной почты для создания учетных записей Webex
Назначьте интегрированную службу IM&P (непрерывное обеспечение) без доверенных адресов электронной почты. Пользователи предоставляют и подтвердят адреса электронной почты для создания учетных записей Webex
Разрешить пользователям самостоятельно выполнять активацию (вы отправляете им ссылку, они создают учетные записи Webex).
Открытые API обеспечения
Webex предоставляет общедоступные API, с помощью которых поставщики услуг могут интегрировать подготовку подписчиков Webex для Cisco BroadWorks в существующие процессы подготовки. Спецификация этих API доступна в developer.webex.com. При необходимости разработки с использованием этих API обратитесь к представителю Cisco для получения Webex для Cisco BroadWorks.
| Оптовые клиенты будут отклонены этими API. |
Непрерывное обеспечение
В BroadWorks можно обеспечивать пользователей с параметром Включить интегрированную службу IM&P. Это действие приводит к совершению API-вызова адаптером подготовки BroadWorks для подготовки пользователя в Webex. Наш АPI обеспечения имеет обратную совместимость с UC-One SaaS API. BroadWorks AS не требует изменения кода, а только изменения конфигурации конечной точки API для адаптера обеспечения.
| Подготовка подписчика в Webex может занять значительное время (несколько минут для первоначального пользователя предприятия). Webex выполняет подготовку в фоновом режиме. Таким образом, успешное непрерывное обеспечение означает, что обеспечение запущено. Это не означает завершение работы. Чтобы убедиться, что пользователи и клиентская организация полностью подготовлены в Webex, необходимо войти в центр партнера и просмотреть список клиентов. Пользователи, связывающие магистраль BroadWorks, могут использовать Webex для BroadWorks с помощью функции отображения общего вызова (SCA). Пользователю магистрали необходимо назначить службу аутентификации. Как описано в разделе 8 руководства по решению для магистрали BroadWorks, это позволяет проводить аутентификацию внешнего вида Webex SCA отдельно от общей аутентификации магистрали. Невозможно подготовить Webex для BroadWorks для связывания пользователей с назначенными функциями списка маршрутов или прямого маршрута. |
| Расположение шаблонов было перемещено из BroadWorks Calling в настройках организации в раздел "Список клиентов" и теперь называется шаблоном переноса. |
Самостоятельная активация пользователя
Для обеспечения пользователей BroadWorks в Webex без назначения интегрированной службы IM&P:
Войдите в Partner Hub и найдите страницу Список клиентов .
Щелкните Просмотр шаблонов.
Выберите шаблон переноса подготовки, который необходимо применить к этому пользователю.
Помните, что каждый шаблон связан с кластером и вашей партнерской организацией. Если пользователь не находится в системе BroadWorks, связанной с этим шаблоном, он не сможет самостоятельно активировать ссылку.
Скопируйте ссылку обеспечения и отправьте ее пользователю.
Также можно включить ссылку для скачивания программного обеспечения и напомнить пользователю о необходимости предоставить и подтвердить адрес электронной почты для активации учетной записи Webex.
Вы можете следить за состоянием активации пользователя в выбранном шаблоне.
Чтобы получить более подробную информацию, см. Обеспечение пользователей и процессы активации.
Подготовка с использованием ненадежных адресов электронной почты
В центре партнера в представлении "Состояние пользователей" предусмотрен набор элементов управления, с помощью которого администраторы поставщика услуг Webex для Cisco BroadWorks могут проверить состояние пользователей и устранить ошибки подготовки при использовании ненадежных адресов электронной почты. Дополнительную информацию см. в статье Проверка подготовки пользователей с использованием ненадежных адресов электронной почты.
Перемещение пользователей Webex в Webex для Cisco BroadWorks
Чтобы переместить существующих пользователей Webex в Webex для Cisco BroadWorks, см. приведенную ниже таблицу, чтобы определить, какую процедуру следует выполнить.
Существующий пользователь Webex принадлежит… | Чтобы переместить пользователя, следуйте этим процессам |
|---|---|
Организация потребителей или самостоятельная регистрация (например, бесплатная учетная запись, пробная учетная запись) |
|
Клиентская организация | Присоединение Webex для BroadWorks к существующей организации. Вложение организации (для первого пользователя) также добавляет Webex для BroadWorks для последующих пользователей, если они назначены соответствующей организации. |
Существующий пользователь Webex принадлежит… | Чтобы переместить пользователя, следуйте этим процессам |
|---|---|
Организация потребителей или самостоятельная регистрация (например, бесплатная учетная запись, пробная учетная запись) | Если организация Webex для BroadWorks не существует (пользователи не подготовлены):
Если организация Webex для BroadWorks существует (подготовлен хотя бы один пользователь), выполните приведенные ниже действия.
|
Клиентская организация |
|
Перемещение пользователя (с его согласия) в Webex для Cisco BroadWorks
Используйте эту процедуру для перемещения существующего пользователя Webex, который находится в потребительской организации или имеет учетную запись самостоятельной регистрации (бесплатную или пробную), в Webex для Cisco BroadWorks. Обратите внимание, что организация Webex для Cisco BroadWorks должна существовать (с первым подготовленным пользователем). В этом случае для перемещения пользователей можно использовать один из следующих вариантов:
Перемещение пользователя (с доверенным адресом электронной почты): используется подготовка с доверенными адресами электронной почты
Перемещение пользователя (с ненадежным адресом электронной почты): используется подготовка с ненадежными адресами электронной почты
Самостоятельная активация
Перемещение пользователя (с доверенным адресом электронной почты)
Если шаблон переноса использует доверенные адреса электронной почты, администратор партнера может переместить последующих пользователей с помощью этого процесса.
Администратор добавляет пользователя.
Происходит перенаправление пользователя на мост обеспечения BroadWorks.
В результате поиска по CI определяется, что у этого пользователя есть другая учетная запись Webex с этим адресом электронной почты.
Пользователю отправляется автоматизированное электронное сообщение.
Пользователь открывает электронное сообщение и щелкает кнопку Активировать учетную запись. Происходит перенаправление пользователя на портал клиентов Webex.
Пользователь выполняет вход в Webex.
Пользователь щелкает кнопку Удалить для удаления старой учетной записи Webex.
Старая учетная запись Webex будет удалена.
Осуществляется подготовка пользователя в Webex для Cisco BroadWorks с использованием того же адреса электронной почты.
Происходит перенаправление пользователя на страницу скачиваний.
Перемещение пользователя (с ненадежным адресом электронной почты)
Если в шаблоне переноса используются ненадежные адреса электронной почты, сначала необходимо проверить адрес электронной почты пользователя. Перемещение последующих пользователей администратор может выполнить с помощью этого процесса.
Администратор добавляет пользователя.
Происходит автоматическое перенаправление пользователя на мост обеспечения BroadWorks.
Пользователю отправляется текст со ссылкой для активации.
Пользователь переходит по ссылке для активации и вводит свой адрес электронной почты.
В результате поиска по CI определяется, что у этого пользователя есть другая учетная запись Webex с этим адресом электронной почты.
Пользователю отправляется автоматизированное электронное сообщение.
Пользователь открывает электронное сообщение и переходит по ссылке Присоединиться сейчас.
Адрес электронной почты считается проверенным.
Происходит перенаправление пользователя для входа на портал клиентов Webex.
Пользователь выполняет вход в Webex.
Пользователь должен щелкнуть кнопку Удалить для удаления старой учетной записи Webex.
Старая учетная запись Webex будет удалена.
Осуществляется подготовка пользователя в Webex для Cisco BroadWorks с использованием того же адреса электронной почты.
Происходит перенаправление пользователя на страницу скачиваний.
Процесс самостоятельной активации
Если у пользователя есть существующая учетная запись BroadWorks, для перемещения учетной записи можно использовать процесс самостоятельной активации.
Пользователь входит в систему на странице портала доступа пользователя с помощью учетных данных BroadWorks.
Пользователь вводит свой адрес электронной почты.
Происходит перенаправление пользователя на мост обеспечения BroadWorks.
Пользователю отправляется автоматизированное электронное сообщение на его адрес электронной почты.
Пользователь открывает электронное сообщение и переходит по ссылке Присоединиться сейчас. Происходит проверка адреса электронной почты.
Поиск по CI обнаруживает, что у пользователя уже есть учетная запись Webex. Прежде чем продолжить, пользователь должен удалить старую учетную запись.
Происходит перенаправление пользователя для входа в Webex.
Пользователь выполняет вход на портал клиентов.
Пользователь щелкает кнопку Удалить учетную запись.
Старая учетная запись Webex будет удалена.
Для пользователя будет подготовлена новая учетная запись Webex для Cisco BroadWorks с тем же адресом электронной почты.
Присоединение Webex для BroadWorks к существующей организации
Если вы являетесь администратором партнера, добавляющим службы Webex для BroadWorks в существующую клиентскую организацию Webex, которая еще не связана с предприятием BroadWorks под управлением партнера, администратор организации клиента ДОЛЖЕН утвердить доступ администратора для успешного выполнения запроса на подготовку.
Утверждение администратора организации необходимо, если выполнено какое-либо из приведенных ниже действий.
Существующая клиентская организация насчитывает 100 пользователей или более
У организации есть подтвержденный почтовый домен
Домен организации заявлен
Если ни один из приведенных выше критериев не соответствует действительности, может произойти автоматическое присоединение.
| В сценарии автоматического вложения подписка Webex для BroadWorks добавляется в существующую клиентскую организацию без уведомления существующего администратора организации или конечного пользователя. В большинстве случаев вашей партнерской организации будут предоставлены права администратора подготовки. Однако, если у клиентской организации нет лицензий или только приостановлены или аннулированы лицензии, вы будете назначены администратором с полными правами. Благодаря доступу администратора подготовки вы будете иметь ограниченную видимость в Control Hub для пользователей в существующей организации. Рекомендуется обратиться к администратору клиента и запросить доступ администратора с полными правами к организации. |
Администраторы-партнеры могут выполнить следующую процедуру, чтобы добавить службы вызовов BroadWorks в существующую организацию Webex.
| В Partner Hub переключатель Подготовка существующих организаций должен быть включен в настройках шаблона переноса этой организации (по умолчанию этот переключатель включен). |
| 1. | Администратор партнера подготавливает Webex для Cisco BroadWorks для клиента. Дополнительную информацию см. в разделе Подготовка клиентских организаций. Произойдет следующее.
| ||
| 2. | С полным доступом администратора администратор партнера может завершить процесс подготовки клиента. Вам потребуется повторить попытку подготовки клиента, начиная с шага 1 выше. Однако теперь, как внешний администратор с полными правами, вы не должны наблюдать ошибку 2017. После завершения подготовки служб вызовов существующая клиентская организация будет отображаться в качестве клиента под партнерской организацией Webex для BroadWorks.
|
Условия вложения организации
Адрес электронной почты первого подготовленного подписчика BroadWorks должен соответствовать адресу электронной почты существующего пользователя в целевой клиентской организации. В противном случае будет создана новая клиентская организация.
Первый пользователь из существующей организации, подготовленный для Webex для BroadWorks, не подготовлен в качестве администратора. Настройки и права существующей организации сохраняются.
Существующие настройки аутентификации организации имеют приоритет над параметрами, настроенными в шаблоне подготовки Webex для BroadWorks. В результате этого способ входа существующих пользователей не изменится.
Однако если в существующей клиентской организации включена базовая товарно-знаковая политика, после прикрепления приоритет будут иметь расширенные настройки товарно-знаковой политики партнера. Если клиент хочет, чтобы базовая товарно-знаковая политика оставалась неизменной, партнер должен настроить клиентскую организацию на переопределение товарно-знаковой политики в расширенных настройках товарно-знаковой политики.
Название существующей организации не изменится.
Настройка флага блокировки электронной почты не изменяется в настройках существующей организации. Это может повлиять на недавно подготовленных пользователей. В зависимости от того, как установлен флажок, новые пользователи могут получать или не получать электронное сообщение с кодом, который необходимо ввести для завершения активации.
Режим ограниченного администрирования (задается переключателем режима ограничения партнером) выключен для подключенной организации.
Перед подготовкой новых пользователей в организацию Webex для Cisco BroadWorks необходимо завершить процесс вложения организации (перемещение существующих пользователей и обновление идентификатора организации).
Предприятие BroadWorks можно связать только с одной организацией Webex. Невозможно обеспечить подписчиков из одного предприятия BroadWorks в отдельные организации Webex.
Добавление внешнего администратора
Действия, которые могут выполнить администраторы клиентской организации для добавления администратора партнера в качестве внешнего администратора, см. в статье Утверждение запроса внешнего администратора на странице help.webex.com.
| Администратор клиента должен предоставить внешнему администратору права и права администратора с полными правами. |
| Адрес электронной почты, который администратор организации клиента добавляет в качестве внешнего администратора, должен совпадать с адресом электронной почты администратора партнера, указанным в шаблоне переноса в Partner Hub. После добавления сообщения электронной почты из шаблона переноса в Partner Hub в качестве администратора с полными правами администратора любые дополнительные администраторы партнера также должны быть добавлены в качестве внешнего администратора с полными правами администратора. |
Отключение Webex для BroadWorks от существующей организации
Чтобы отделить Webex для BroadWorks от существующей организации Webex, выполните приведенные ниже действия. Например, если вы случайно подключили Webex для BroadWorks к существующей организации и хотите удалить вложение.
| В стандартном потоке отделение Webex для BroadWorks от существующей организации Webex (только стандартный поток) приведет к удалению всех связанных данных подписчика и деактивации подписки клиента Webex для BroadWorks. Кроме того, вы потеряете доступ к клиентской организации, если это единственная связанная подписка. В процессе гибридного типа подписки клиентов не изменяются. |
Если у вас нет доступа к настройкам клиента в Control Hub, попросите администратора клиента предоставить доступ внешнему администратору, выполнив запрос на утверждение внешнего администратора.
Удалите все рабочие пространства Webex для BroadWorks из организации. Используйте параметр Удалить API рабочего пространства BroadWorks.
Удалите всех подписчиков Webex для BroadWorks из организации. Используйте параметр Удалить API подписчика BroadWorks.
Удалите из организации ожидающих пользователей Webex для BroadWorks. Например, если пользователи были подготовлены с помощью ненадежного потока электронной почты, а действительные адреса электронной почты еще не введены, пользователи останутся в состоянии ожидания. Выполните проверку подготовки пользователей с использованием ненадежных адресов электронной почты , чтобы удалить пользователей.
Удалите конфигурацию BroadWorks Calling для этого клиента. Откройте экземпляр Control Hub клиента, щелкните Hybrid, в разделе BroadWorks Calling удалите все конфигурации.
Если вы хотите прикрепить Webex для BroadWorks к клиенту, выполните процессы подготовки, чтобы прикрепить его к существующему клиенту.
| Альтернативным вариантом удаления подписчиков, если вы не хотите использовать Remove a BroadWorks Subscriber API, является переход в BroadWorks CommPilot и удаление интегрированной службы обмена мгновенными сообщениями и состоянием доступности для затронутых пользователей. |
Управление пользователями и организациями
Для управления пользователями в Webex для Cisco BroadWorks обратите внимание на то, что пользователь существует как в BroadWorks, так и в Webex. Атрибуты вызовов и идентификатор пользователя BroadWorks хранятся в BroadWorks. Отдельный идентификатор электронной почты пользователя и его лицензии на функции Webex хранятся в Webex.
Проверка подготовки пользователей с ненадежными адресами электронной почты
Если подготовка пользователей Webex для BroadWorks осуществляется посредством сквозной подготовки с использованием ненадежных адресов электронной почты, пользователи должны самостоятельно выполнить подготовку, указав свой адрес электронной почты на портале активации пользователей. При возникновении ошибки пользователь может воспользоваться параметром Повторить попытку, который доступен на портале, и предпринять еще одну попытку. Если у пользователя повторно возникает ошибка, администратор может выполнить приведенные ниже действия в центре партнера, чтобы проверить состояние, и добавить пользователя, удалить его или применить изменения конфигурации.
| 1. | Войдите в Partner Hub и найдите страницу Список клиентов . |
| 2. | Щелкните Просмотр шаблонов. Выберите соответствующий шаблон переноса, который необходимо применить к этому пользователю. |
| 3. | Поверьте настройку указанных ниже параметров в разделе Проверка пользователей для обеспечения надлежащей настройки сквозной подготовки с использованием ненадежных адресов электронной почты.
|
| 4. | Когда подготовка пользователя будет завершена, в разделе Проверка пользователей щелкните Показать состояние пользователей, чтобы проверить состояние подготовки. В представлении Состояние пользователей отображается список пользователей и подробные сведения, такие как идентификатор BroadWorks и выбранный тип пакета, а также текущее состояние, информирующее о том, подготовлен ли пользователь или указано требование рассмотрения.
|
| 5 | В отношении пользователей с ошибками или требованиями рассмотрения щелкните три точки справа и выберите один из указанных ниже параметров администрирования.
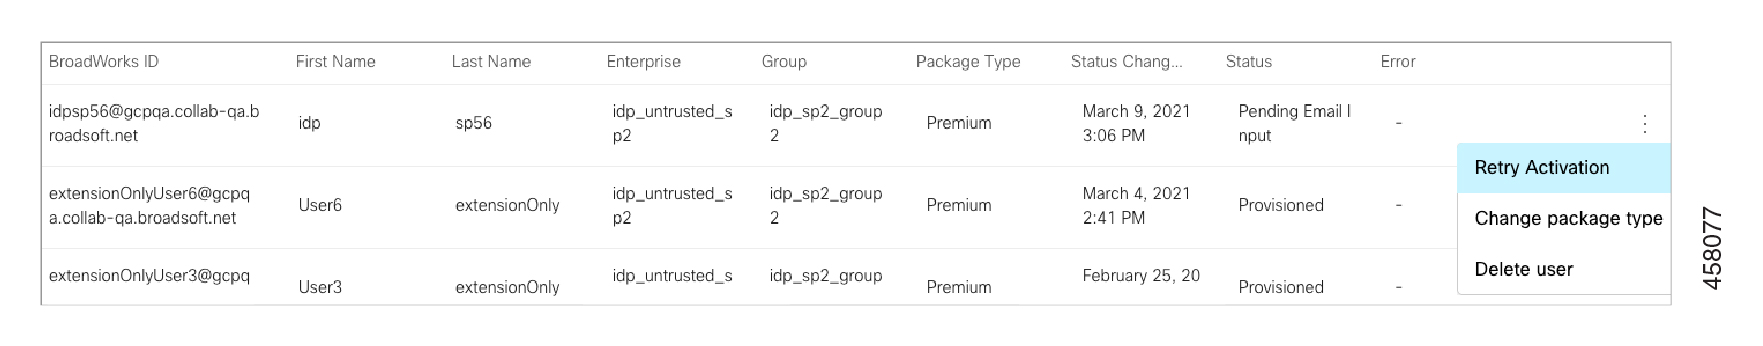 |
Дополнительные параметры просмотра
При просмотре списка пользователей доступны приведенные ниже дополнительные параметры.
Экспорт. Щелкните эту кнопку, чтобы экспортировать список пользователей в файл CSV.
Исключить подготовленных пользователей. Включите этот переключатель, чтобы отображать только пользователей с требованиями рассмотрения или ошибками.
Изменение идентификатора или адреса электронной почты пользователя
Изменения идентификатора и адреса электронной почты пользователя
Идентификатор адреса электронной почты и альтернативный идентификатор являются атрибутами пользователя BroadWorks, которые используются в Webex для Cisco BroadWorks. Идентификатор пользователя BroadWorks по-прежнему является основным идентификатором пользователя в BroadWorks. В таблице ниже описаны назначения этих различных атрибутов и порядок действий при необходимости их изменения.
| Атрибут в BroadWorks | Соответствующий атрибут в Webex | Цель | Примечания |
| Идентификатор пользователя BroadWorks | Нет | Основной идентификатор | Невозможно изменить этот идентификатор и привязать пользователя к той же учетной записи в Webex. Если он указан неверно, можно удалить пользователя и повторно создать его. |
| Email ID | User ID | Обязательно для непрерывного обеспечения (создание идентификатора пользователя Webex), когда вы утверждаете, что доверяете адресу электронной почты Не требуется в BroadWorks, если вы не утверждаете, что доверяете адресам электронной почты Не требуется в BroadWorks, если абоненты могут самостоятельно выполнять активацию | Существует ручная процедура изменения в обоих местах, если для пользователя указан неправильный адрес электронной почты:
Не изменяйте идентификатор пользователя в BroadWorks. Это не поддерживается. |
| Alternate ID | Нет | Включает аутентификацию пользователя, по электронной почте и паролю, на основании идентификатора пользователя BroadWorks | Должен быть таким же, как и Email ID. Если вы не можете поместить адрес электронной почты в атрибут Alternate ID, пользователи должны будут ввести свой BroadWorks User ID при аутентификации. |
Изменение пакета пользователей в Partner Hub
| 1. | Войдите в Partner Hub и щелкните Клиенты. |
| 2. | Найдите и выберите клиентскую организацию, в которой зарегистрирован пользователь. Страница обзора организации откроется на панели в правой части экрана. |
| 3. | Выберите Просмотр данных клиента. Клиентская организация откроется в Control Hub, на странице «Обзор».
|
| 4. | Щелкните Пользователи, затем найдите и выберите соответствующих пользователей. |
| 5 | В разделе Службы пользователя щелкните Пакеты Webex для BroadWorks (Подписки). Откроется панель пакетов пользователя, на которой можно узнать, какой из пакетов в данный момент назначен пользователю. |
| 6 | На вкладке Профиль найдите раздел Пакет и щелкните стрелку (>), чтобы раскрыть представление. |
| 7. | Выберите пакет для этого пользователя (Базовый, Стандартный, Премиум или Программный телефон) и нажмите Сохранить. В Control Hub отобразится сообщение о том, что пользователь обновляется. |
| 8 | Можно закрыть сведения о пользователе и вкладку Control Hub. |
| Пакеты «Стандартный» и «Премиум» используют отдельные веб-сайты совещаний, связанные с каждым пакетом. При переходе подписчика с правами администратора из одного из этих двух пакетов в другой пакет он будет видеть два веб-сайта совещаний в Control Hub. Возможности проведения совещаний и веб-сайт совещаний абонента соответствуют его текущему пакету. Администратор может и дальше пользоваться веб-сайтом для совещаний предыдущего пакета и любым ранее созданным контентом на этом веб-сайте, например записями. |
| Обновление новых настроек PMR в результате изменения пакета может занять от двух до трех часов. |
Удаление пользователей
Существует несколько методов, с помощью которых администраторы могут удалить пользователя из Webex для Cisco BroadWorks.
| Если у пользователя, которого вы собираетесь удалить, есть права администратора, назначьте нового администратора перед удалением пользователя. При удалении последнего администратора автоматическая передача роли администратора отсутствует. |
API Webex для Cisco BroadWorks
Администраторы партнера могут удалять пользователей с помощью API Webex для Cisco BroadWorks.
Запустите запрос API Удалить подписчика BroadWorks в https://developer.webex.com/docs/api/v1/broadworks-subscribers/remove-a-broadworks-subscriber. Этот запрос удаляет подписку Webex для Cisco BroadWorks. Пользователям Webex для Cisco BroadWorks больше не будет выставляться счет. Они будут считаться бесплатными пользователями Webex.
Чтобы полностью удалить пользователя, запустите запрос API Удалить человека в https://developer.webex.com/docs/api/v1/people/delete-a-person.
Непрерывное обеспечение
Администраторы-партнеры могут использовать непрерывное обеспечение для удаления пользователей.
На сервере BroadWorks удалите для пользователя встроенную службу IM+P. Можно отключить службу для пользователя в BroadWorks на странице Пользователь – интегрированная служба IM&P. Подробное описание процедуры см. в разделе "Настройка интегрированной службы IM&P" Руководства по администрированию веб-интерфейса приложения серверной группы Cisco BroadWork, часть 2.
После отключения службы функция сквозной подготовки удаляет для пользователя подписку Webex для Cisco BroadWorks. Пользователям Webex для Cisco BroadWorks больше не будет выставляться счет. Они будут считаться бесплатными пользователями Webex.
В Control Hub найдите и выберите пользователя.
- Перейдите к пункту Действия и выберите Удалить пользователя.
Control Hub (администраторы клиента)
Администраторы клиента могут использовать Control Hub для удаления пользователей из своей организации. Подробности см. в разделе Удаление пользователя из организации в Webex Control Hub по ссылке https://help.webex.com/0qse04/.
Удалить организацию
| 1. | Используйте пользовательские API для удаления всех пользователей из организации.
| ||
| 2. | Если синхронизация каталогов включена, отключите ее. Это можно сделать через Partner Hub или через общедоступный API. Чтобы отключить синхронизацию каталогов с помощью Partner Hub, выполните приведенные ниже действия. Чтобы отключить синхронизацию каталогов с помощью API, используйте Update Directory Sync for a BroadWorks Enterprise API и отключите настройку enableDirSync . Все пользователи, связанные с синхронизацией каталогов BroadWorks для этой организации, будут удалены. Обратите внимание, что удаление пользователей (с помощью любого метода) может занять некоторое время в зависимости от количества пользователей. | ||
| 3. | После удаления всех пользователей используйте API Delete an Organization для удаления организации. |
Управление выпуском
Элементы управления выпусками в Partner Hub упрощают для поставщиков услуг Webex для Cisco BroadWorks управление выпусками, предоставляя им возможность управлять периодичностью выпусков, с помощью которой приложения Webex пользователей обновляются до последнего программного обеспечения.
По умолчанию в приложении Webex используется автоматическая модернизация (ежемесячные выпуски под управлением Cisco). Однако с помощью этой функции администраторы партнеров могут выполнять приведенные ниже действия.
Настройка настраиваемых графиков выпуска с отсрочками из графика выпуска Cisco по умолчанию
Настройте единый график выпуска и каскадируйте этот график для всех клиентских организаций, которыми они управляют
Назначение различных графиков выпуска различным организациям клиентов
Дополнительную информацию об управлении выпуском, включая информацию о настройке и применении настраиваемых графиков выпуска, см. в статье Настройки управления выпуском Webex.
Перенастройка системы
Вы можете перенастроить систему следующим образом.
Добавление кластера BroadWorks в центре партнера
Редактирование или удаление кластера BroadWorks в Partner Hub
Добавление шаблона переноса в Partner Hub
Редактирование или удаление шаблона переноса в Partner Hub
Редактирование или удаление кластера BroadWorks в Partner Hub
Можно редактировать или удалять кластер BroadWorks в Partner Hub.
| 1. | Войдите в Partner Hub с помощью учетных данных администратора партнера по адресу | ||
| 2. | Перейдите в Настройки и найдите раздел Вызовы BroadWorks. | ||
| 3. | Щелкните Просмотр кластеров. | ||
| 4. | Щелкните кластер, который необходимо отредактировать или удалить. Сведения о кластере отображаются во всплывающем меню справа.
| ||
| 5 | Доступны следующие варианты:
Список кластеров обновляется по мере внесения изменений.
|
Редактирование или удаление шаблона переноса в Partner Hub
Шаблоны переноса можно редактировать или удалять в Partner Hub.
| 1. | Войдите в Partner Hub с помощью учетных данных администратора партнера по адресу | |||||||||
| 2. | Перейдите в Настройки и найдите раздел Вызовы BroadWorks. | |||||||||
| 3. | Щелкните Просмотр шаблонов. | |||||||||
| 4. | Щелкните по шаблону, который необходимо отредактировать или удалить. | |||||||||
| 5 | Доступны следующие варианты:
Список кластеров обновляется по мере внесения изменений.
|
Webex Assistant
Webex Assistant для Meetings – это интеллектуальный интерактивный помощник для совещаний, который позволяет реализовать возможности совершения действий и выполнения поиска, а также обеспечивает более высокую производительность совещаний. Во время совещания или event-совещания вы можете попросить Webex Assistant проследить за выполнением поручений, зафиксировать важные решения и выделить ключевые моменты.
Функция Webex Assistant для Meetings доступна бесплатно на веб-сайтах совещаний с пакетом "Премиум" и "Стандартный", а также в персональных комнатах совещаний. Поддержка включает как новые, так и существующие веб-сайты.
Включение Webex Assistant для Meetings
Функция Webex Assistant по умолчанию включена для клиентов Broadworks со стандартным и премиальным пакетами.
Администраторы партнеров и администраторы клиентской организации могут отключить эту функцию для клиентских организаций с помощью Control Hub.
Ограничения
Для Webex для Cisco BroadWorks существуют следующие ограничения.
Поддержка ограничена только веб-сайтами совещаний с пакетами "Премиум" и "Стандартный" и только персональными комнатами совещаний.
Стенограмма поддерживается только на английском, испанском, французском и немецком языках.
Совместный доступ к контенту по электронной почте возможен только для пользователей в вашей организации
Контент совещания недоступен для пользователей за пределами вашей организации. Контент совещания также недоступен, если совместный доступ к нему предоставляется пользователям различных пакетов из одной организации.
В пакете "Премиум" функции стенограммы после совещания доступны независимо от того, включена ли функция Webex Assistant. Однако если выбрана локальная запись, тексты стенограммы или тезисы после совещания не сохраняются.
В стандартном пакете параметр "Запись совещания в облаке" недоступен, поэтому тексты стенограммы после совещания недоступны независимо от того, включена или отключена функция Webex Assistant. Однако если выбрана локальная запись, даже после совещания текст стенограммы или тезисы не записываются.
Дополнительная информация о Webex Assistant
Информацию о том, как использовать эту функцию, см. в статье Использование Webex Assistant в Webex Meetings и Events.
Отключение вызовов Webex
Бесплатные вызовы Webex включены по умолчанию, что позволяет пользователям совершать бесплатные вызовы на любое устройство с поддержкой Webex. Однако, если необходимо, чтобы все вызовы использовались инфраструктурой BroadWorks, можно отключить вызовы Webex в шаблоне переноса, что отключает этот параметр для клиентских организаций, использующих шаблон.
Поддержка функций
Если Webex Calling отключена, к пользователям Webex для Cisco BroadWorks применяются следующие условия:
Пользователи больше не видят параметр Вызов с Webex в качестве выбранного параметра вызова в приложении Webex.
Пользователи не могут совершать и принимать бесплатные вызовы Webex пользователям, не использующим Webex для Cisco BroadWorks. К ним относятся вызовы, инициированные из командного пространства Webex, журнал вызовов, контакты путем ввода URI или адреса электронной почты другого пользователя в строке поиска.
Совместный доступ к экрану работает во время вызова BroadWorks.
Совещания Webex и состояние доступности телефонии по-прежнему работают, даже если вызовы Webex отключены.
Отключение вызовов Webex (новый шаблон переноса)
При настройке нового шаблона переноса можно настроить включение или отключение вызовов Webex, установив или сняв флажок Отключить бесплатные вызовы Cisco Webex в мастере добавления нового шаблона . Эта настройка будет выбрана для пользователей в клиентских организациях, которым вы назначили шаблон.
Дополнительные сведения о настройке нового шаблона переноса см. в разделе Настройка партнерской организации в Partner Hub.
Отключение вызовов Webex (существующий шаблон переноса)
Следуйте этой процедуре, чтобы отключить вызовы Webex из существующего шаблона переноса. Эта функция будет отключена для всех новых пользователей в клиентских организациях, использующих этот шаблон.
Войдите в Partner Hub на сайте admin.webex.com.
Выберите Настройки.
Щелкните Просмотр шаблона и выберите соответствующий шаблон переноса.
Щелкните Отключить бесплатные вызовы Cisco Webex.
Щелкните Сохранить.
Отключение вызовов Webex (существующий пользователь)
Отключение этой функции в шаблоне переноса изменяет настройку только для новых пользователей, которым назначен шаблон. Чтобы отключить вызовы Webex для существующего пользователя, выполните одну из приведенных ниже процедур для обновления пользователя.
| Убедитесь, что одна из указанных выше процедур отключения вызовов Webex из шаблона переноса, которому назначен пользователь, уже выполнена. В противном случае любая из приведенных ниже процедур приведет к перенастройке пользователя с включенной функцией вызовов Webex. |
При использовании сквозной подготовки можно выполнить приведенные ниже действия.
Откройте CommPilot и перейдите к конфигурации пользователя.
Удалите интегрированную службу мгновенных сообщений и состояния доступности от пользователя и нажмите ОК.
Добавьте пользователю интегрированную службу IM+P и нажмите OK.
В противном случае для обновления пользователя можно использовать API.
Для удаления пользователя используйте Remove a BroadWorks Subscriber API .
Для добавления пользователя используйте Подготовка API подписчика BroadWorks.
Отключение совместного доступа к видео или экрану во время вызовов
Администраторы партнеров могут использовать теги конфигурации для отключения видеозвонков и/или совместного доступа к экрану во время вызова из приложения Webex (по умолчанию для вызовов включены оба типа мультимедиа).
Подробные сведения о конфигурации и параметры см. в разделе Отключение видеовызовов и Отключение совместного доступа к экрану в руководстве по настройке Webex для Cisco BroadWorks.
| Для видео также можно настроить, будет ли по умолчанию использоваться только видео или аудио для входящих вызовов. |
Уведомление о поле индикатора занятости или перехвате вызова
Поле индикатора занятости (BLF) или уведомление о перехвате вызова используют функции BLF и прямого перехвата вызова. Пользователь BLF получает звуковое и визуальное уведомление в приложении Webex, когда пользователь из списка отслеживаемых BLF получает входящий вызов. Пользователь BLF может игнорировать или перехватить вызов отслеживаемого пользователя.
Уведомление о перехвате вызовов BLF помогает в ситуациях, когда пользователю необходимо ответить на вызовы других членов команды, которые могут работать в другом местоположении.
Пользователи также могут просматривать список отслеживаемых BLF в разделе "Окно нескольких вызовов" (только для Windows, Mac не поддерживается), чтобы видеть присутствие участников команды Webex и других пользователей. Участники Webex будут иметь полное присутствие Webex. Пользователи, не являющиеся участниками Webex, должны быть синхронизированы с каталогом Webex, и у них будут только состояния "неизвестно" и "во время вызова" (состояние звонка приведет к запуску диалогового окна перехвата вызова).
Ограничения присутствия для пользователей, не относящихся к Webex.
Присутствие не поддерживается для пользователей Broadworks без CI, даже если они находятся в списке BLF.
У пользователей CI, у которых нет прав облака Webex или учетных записей типа компьютера (рабочих пространств), отображается состояние доступности только во время вызова и неизвестного типа. Нет активного состояния, звонка и т. д.
Пользователи, не являющиеся пользователями Webex из списка мониторинга BLF, которые начали вызов до запуска клиента Webex или когда он находился в автономном режиме, будут отображаться с индикатором "неизвестно".
Потеря подключения означает, что все состояния вызова, не связанные с Webex, будут сброшены до состояния "неизвестно" при повторном подключении.
Если пользователь, не являющийся пользователем Webex из BLF, совершает вызов, он по-прежнему будет отображаться как «во время вызова».
Требования
Убедитесь, что на BroadWorks применяются следующие исправления. Установите только исправления, применимые к вашему выпуску.
Для R22:
AP.platform.22.0.1123.ap382053
AP.as.22.0.1123.ap382053
AP.as.22.0.1123.ap382362
AP.xsp.22.0.1123.ap382053
AP.xsp.22.0.1123.ap382362
AP.as.22.0.1123.ap383459
AP.as.22.0.1123.ap383520
Для R23:
AP.platform.23.0.1075.ap382053
AP.as.23.0.1075.ap382053
AP.as.23.0.1075.ap382362
AP.as.23.0.1075.ap383459
AP.as.23.0.1075.ap383520
Если вы используете XSP|ADP.
AP.xsp.23.0.1075.ap382053
AP.xsp.23.0.1075.ap382362
Если вы используете ADP:
Xsi-Actions-23_2022.01_1.200.bwar
Xsi-Events-23_2022.01_1.201.bwar (или более новая версия)
Для R24:
AP.as.24.0.944.ap382053
AP.as.24.0.944.ap382362
AP.as.24.0.944.ap383459
AP.as.24.0.944. ap383520
Xsi-Actions-24_2022.01_1.200.bwar
Xsi-Events-24_2022.01_1.201.bwar (или более новая версия)
Убедитесь, что в приложении Webex включены следующие теги конфигурации.
<busy-lamp-field enabled="%ENABLE_BUSY_LAMP_FIELD_WXT%"><display-caller enabled="%ENABLE_BLF_DISPLAY_CALLER_WXT%"/><notification-delay time=”%BLF_NOTIFICATON_DELAY_TIME_WXT%”/>(этот тег необязателен)
Необходимо активировать функцию 101642 Enhanced Xsi Mechanism Для Командной Телефонии в AS:
AS_CLI/System/ActivatableFeature> activate 101642
Включить X-BroadWorks-Remote-Party-Info в AS с помощью команды CLI ниже, поскольку для некоторых потоков вызовов SIP требуется эта функция:
AS_CLI/System/DeviceType/SIP> set <device_profile_type> supportRemotePartyInfo true
Убедитесь, что перечисленные ниже службы назначены пользователям.
Назначение службы прямого перехвата вызовов для всех пользователей
Настройка поля индикатора занятости для пользователей
| Любая ссылка на XSP включает либо XSP, либо ADP. |
Настройка поля индикатора занятости в BroadWorks
Администраторы партнеров могут использовать приведенную ниже процедуру для настройки поля индикатора занятости для пользователя.
Войдите в BroadWorks CommPilot.
Для выбранного пользователя перейдите в раздел Клиентские приложения и настройте поле индикатора занятости.
Добавьте URL списка BLF, который будет отслеживаться.
Используйте параметры поиска для поиска и добавления пользователей в список отслеживаемых пользователей .
Щелкните ОК.
Slido Поддержка интеграции
Webex для Cisco BroadWorks поддерживает интеграцию приложения Webex с Slido.
Slido является простым в использовании инструментом вовлечения аудитории. Он позволяет максимально повысить эффективность совещаний, условно сближая выступающего с аудиторией. После Slido интеграции в организацию Control Hub пользователи могут добавлять Slido приложение к совещаниям в приложении Webex. Благодаря этой интеграции на совещании появляются дополнительные функциональные возможности в части вопросов и ответов и опросов.
Дополнительную информацию о развертывании и использовании Slido с приложением Webex см. в статье Интеграция Slido с приложением Webex.
Доступность Webex. На совещании в календаре
Если вы приняли совещание в клиенте Outlook, которое представляет собой встречу, незапланированное совещание или совещание без Webex, ваша доступность Webex отображается как "На совещании календаря". Эта доступность позволяет вашим коллегам знать, что вы вовлечены иным образом и что ответ может быть отложен.
Включение функции.
перейдите на вкладку Общие вкладки Настройки в Windows или Предпочтительные параметры на Mac.
Установите флажок Показывать, когда на совещании календаря.
| Для пользователей с включенной интеграцией состояния доступности Outlook параметр "На совещании календаря" в Webex сопоставляется с параметром "Занято" в Outlook. |
Предостережение
Для работы этой функции необходимо одновременно запустить приложение Webex и клиент Outlook.
В настоящее время мы работаем над поддержкой параметра "Показывать как работать в другом месте" в Outlook, чтобы пользователь не отображался как "На совещании календаря" в Webex.
Если пользователь выберет отключение параметра "Показывать на совещании в календаре", пока он в данный момент участвует в совещании в календаре, его присутствие не будет обновляться до завершения совещания. Для этого потребуется перезапуск клиента.
Автоматический ответ с тональным сигналом
С помощью автоматического ответа с тональным сигналом пользователи могут совершать вызовы из стороннего приложения, например из контакт-центра, и вызов автоматически маршрутизируется с помощью приложения Webex на рабочем столе. Когда приложение Webex звонит другой стороне, пользователь слышит определенный сигнал, сообщая ему о подключении вызова.
Использование этой функции пользователем Webex для Cisco BroadWorks.
Функция поддерживается только при отображении основной линии
Приложение Webex должно быть основным отображением линии
Тег %ENABLE_AUTO_ANSWER_WXT% должен быть включен
Если у пользователя также есть индикации общего вызова (например, стационарный телефон настроен как один из индикаций вторичной линии), эта функция по-прежнему поддерживается во время основного отображения, если для индикаций общего вызова настроена не принимать входящие вызовы. Это можно выполнить путем настройки одного из следующих трех условий в BroadWorks для всех отображений общего вызова.
В конфигурации общих индикаций вызовов отключена функция оповещения обо всех отображениях вызовов с помощью щелчка. Это рекомендуемый подход
или
Разрешение на прерывание в этом местоположении должно быть отключено для всех отображений общего вызова или
или
Местоположения отключены для всех отображений общих вызовов
Увеличение емкости
Фермы XSP|ADP
Рекомендуется использовать планировщик емкости для определения количества дополнительных ресурсов XSP|ADP, необходимых для предлагаемого увеличения числа абонентов. Для выделенных NPS или выделенных ферм Webex для Cisco BroadWorks доступны указанные ниже параметры масштабирования.
Масштабировать выделенную ферму: Добавьте один или несколько серверов XSP|ADP в ферму, которая нуждается в дополнительной емкости. Установите и активируйте тот же набор приложений и конфигураций, что и на существующих узлах фермы.
Добавить выделенную ферму: Добавьте новую выделенную ферму XSP|ADP. Необходимо создать новый кластер и новые шаблоны в Partner Hub, чтобы начать добавление новых клиентов в новую ферму и снизить нагрузку на существующую ферму.
Добавить специализированную ферму: Если у вас возникают узкие места для конкретной службы, вам может потребоваться создать для этой цели отдельную ферму XSP|ADP с учетом требований совместного размещения, перечисленных в этом документе. При изменении URL-адреса службы с новой фермой может потребоваться перенастройка кластеров Control Hub и записей DNS.
Во всех случаях контроль и выделение ресурсов в вашей среде BroadWorks является вашей ответственностью. Если вы хотите привлечь компанию Cisco, обратитесь к представителю по связям с клиентами, который может организовывать профессиональные услуги.
Управление сертификатами HTTP-сервера
Необходимо управлять этими сертификатами для веб-приложений, аутентифицированных mTLS, на XSP|ADP.
Наша цепочка сертификатов доверия из облака Webex
Сертификаты интерфейсов HTTP-сервера XSP|ADP
Цепочка доверия
Вы скачиваете цепочку сертификатов доверия из Control Hub и устанавливаете ее на XSP|ADP во время начальной настройки. Мы планируем обновить сертификат до истечения срока его действия и уведомить вас о том, как и когда его необходимо изменить.
Интерфейсы HTTP-сервера
XSP|ADP должен предоставить Webex публично подписанный сертификат сервера, как описано в сертификатах заказа. При первом обеспечении безопасности интерфейса для интерфейса создается самозаверяющийся сертификат. Этот сертификат действителен в течение одного года с даты создания. Необходимо заменить самозаверяющийся сертификат публично подписанным сертификатом. Вы несете ответственность за запрос нового сертификата до истечения его срока его действия.
Режим ограничения для партнеров
Ограничено режимом партнера - это параметр Partner Hub, который администраторы партнеров могут назначать определенным организациям клиентов, чтобы ограничить параметры организации, которые администраторы клиентов могут обновлять в Control Hub. Когда этот параметр включен для данной организации-клиента, все администраторы клиентов этой организации, независимо от их ролей, не могут получить доступ к набору ограниченных элементов управления в Control Hub. Только администратор партнера может обновлять ограниченные настройки.
| Ограничено партнерским режимом - это настройка на уровне организации, а не роль. Однако этот параметр ограничивает определенные роли администраторов клиентов в организации, к которой он применяется. |
Доступ администратора клиента
Администраторы клиентов получают уведомление, когда применяется режим с ограничениями для партнеров. После входа в систему они увидят баннер с уведомлением в верхней части экрана, сразу под заголовком Control Hub. Баннер уведомляет администратора клиента о том, что включен ограниченный режим и что он не может обновить некоторые настройки вызовов.
Для администратора клиента в организации, в которой включен режим "Ограничено партнером", уровень доступа к Control Hub определяется по следующей формуле:
(Доступ к Control Hub) = (Права на роль в организации) - (Ограничено ограничениями режима партнера)
Ограничения
Если для организации-клиента включен режим с ограничениями для партнеров, администраторам клиентов в этой организации запрещен доступ к следующим параметрам Control Hub:
В окне Пользователи недоступны следующие настройки.
Кнопка Управление пользователями становится недоступной.
Добавить или изменить пользователей вручную – нет возможности добавлять или изменять пользователей как вручную, так и с помощью файла CSV.
Утвердить пользователей – недоступно.
Автоматическое назначение лицензий – недоступно.
Синхронизация каталогов - Невозможно изменить настройки синхронизации каталогов (этот параметр доступен только администраторам на уровне партнера).
Сведения о пользователе. Можно редактировать такие пользовательские настройки, как имя, фамилия, отображаемое имя и основной адрес электронной почты*.
Сброс пакета – нет возможности сбросить тип пакета.
Редактировать служб – нет возможности редактировать службы, включенные для пользователя (например, службы обмена сообщениями, совещаний, вызовов).
Просмотр состояния служб – нет возможности просмотреть полное состояние служб гибридного класса или канала модернизации программного обеспечения.
Основной номер рабочего телефона – это поле доступно только для чтения.
В представлении Учетная запись перечисленные ниже настройки недоступны.
Название компании доступно только для чтения.
В окне Настройки организации недоступны следующие настройки.
Домен – доступ только на чтение.
Адрес электронной почты – настройки "Блокирование электронных приглашений службы администрирования" и "Выбор региональных параметров электронной почты" доступны только для чтения.
Аутентификация – нет возможности редактировать настройки аутентификации и SSO.
В меню Вызовы перечисленные ниже настройки недоступны.
Настройки вызовов – настройки раздела "Приоритет параметров вызова в приложении" доступны только для чтения.
Поведение при вызовах – настройки доступны только для чтения.
Местоположение > PSTN – параметры локального шлюза и службы PSTN Cisco скрыты.
В разделе СЛУЖБЫ параметры служб "Миграция" и "Connected UC" скрыты.
Включение режима "Ограничено партнером"
Администраторы партнеров могут использовать приведенную ниже процедуру для включения Ограничено партнерским режимом для данной организации-клиента ( настройка по умолчанию по умолчанию включена).
Войдите в Partner Hub ( https://admin.webex.com) и выберите Customers.
Выберите применимую клиентскую организацию.
Чтобы активировать параметр, включите переключатель Режим ограничения для партнеров на правом экране настроек.
Чтобы выключить режим "Ограничено партнером", отключите переключатель.
| Если партнер удаляет режим ограниченного администратора для администратора клиента, администратор клиента сможет выполнить приведенные ниже действия.
|
аналитика партнера
Усовершенствования Control Hub позволяют администраторам партнеров просматривать и обновлять информацию о пакете от имени своих пользователей. Эта функция позволяет партнерам получать сводные данные по всем клиентам и включать в себя следующие сведения:
Общее количество пользователей по пакетам (программный телефон, базовый, стандартный, премиум)
Пользователь по трендам пакетов (ежедневно / еженедельно / ежемесячно)
Клиенты с указанным числом назначенных пакетов
Подробные сведения об использовании Partner Analytics см. В статье Webex . Аналитика для пакетов Webex для оптовых продаж и Webex для Broadworks в Partner Hub .
API отчета о платежах
Webex для разработчиков предоставляет общедоступные API, которые можно использовать для ежемесячных отчетов о платежах. Администраторы партнеров могут использовать эти API для создания, отображения, получения и удаления отчетов о платежах. В следующей таблице перечислены API, тип требуемого доступа и требования к ролям.
API для выставления счетов | Цель | Тип доступа | Требования к роли для API (Администратору требуется хотя бы одна из этих ролей) |
|---|---|---|---|
Создание отчета о платежах BroadWorks | Используется для создания отчета о платежах. | Доступ к записи |
|
Список отчетов о выставлении счетов BroadWorks | Используется для отображения отчетов, доступных для просмотра. | Чтение Доступа |
|
Получение отчета о платежах BroadWorks | Используется для получения копии созданного отчета. | Чтение Доступа |
|
Удаление отчета о выставлении счетов BroadWorks | Используется для удаления созданного отчета. | Доступ к записи |
|
Поля для выставления счетов
В следующей таблице перечислены поля, содержащиеся в созданном отчете.
Поле | Описание |
|---|---|
имя реселлера | Имя партнера или идентификатор партнерской организации |
идентификатор платежа | Уникальный идентификатор платежа партнера или номер C |
spEnterpriseId | Предоставленный поставщиком услуг уникальный идентификатор для предприятия абонента. |
Внутр. | Состояние внутренней пробной версии клиента (да/нет) |
userId | Идентификатор пользователя подписчика в BroadWorks |
идентификатор подписчика | Уникальный идентификатор для данного подписчика в Webex |
самоактивируемый | Да/Нет |
firstStartDate | Дата подготовки подписчика. |
billingStartDate | Дата начала выставления счетов в этом месяце |
биллингДата окончания | Дата окончания выставления счетов в этом месяце |
пакет | Тип пакета, который оплачивается |
количество | Пропорциональное количество для выставления счетов.
|
|
|
Устранение неполадок с Webex для Cisco BroadWorks
Подписаться на страницу состояния Webex
Сначала проверьте https://status.webex.com, если вы столкнулись с неожиданным прерыванием в работе службы. Если вы не изменяли конфигурацию в Control Hub или BroadWorks до сбоя, проверьте страницу состояния. Узнайте больше о подписке на уведомления о состоянии и инцидентах в Справочном центре Webex.
Использование средства анализа Control Hub
Webex отслеживает данные об использовании и качестве услуг для вашей организации и организации клиента. Узнайте больше о средствах анализа Control Hub в Справочном центре Webex.
Проблемы с сетью
Клиенты или пользователи не создаются в Control Hub при непрерывном обеспечении.
Может ли сервер приложений получить URL-адрес для обеспечения?
Правильно ли указана учетная запись для обеспечения и пароль. Имеется ли эта учетная запись в BroadWorks?
Кластеры постоянно не проходят проверки соединения.
| Скорее всего произошел сбой соединения mTLS со службой аутентификации при создании первого кластера в Partner Hub, поскольку для получения доступа к цепочке сертификатов Webex необходимо создать кластер. Без этого невозможно создать якорь доверия в службе аутентификации XSP|ADP, поэтому тестовое соединение mTLS из Partner Hub не будет успешным. |
Являются ли интерфейсы XSP|ADP общедоступными?
Используете ли вы правильные порты? Вы можете ввести порт в определение интерфейса в кластере.
Интерфейсы не проходят проверку
Интерфейсы Xsi-Actions и Xsi-Events.
- Убедитесь в том, что URL-адреса интерфейса правильно введены в кластере в центре партнера, включая
/v2.0/в конце URL-адресов. Убедитесь в том, что брандмауэр обеспечивает связь между Webex и этими интерфейсами.
Просмотрите рекомендации по настройке интерфейса в этом документе.
Интерфейс службы аутентификации:
- Убедитесь в том, что URL-адреса интерфейса правильно введены в кластере в центре партнера, включая
/v2.0/в конце URL-адресов. Убедитесь в том, что брандмауэр обеспечивает связь между Webex и этими интерфейсами.
Просмотрите рекомендации по настройке интерфейса в этом документе, уделив особое внимание следующим аспектам:
- Убедитесь, что вы предоставили совместный доступ к ключам RSA во всех XSP|ADP.
- Убедитесь, что вы предоставили URL AuthService в веб-контейнер на всех XSP|ADP.
- Если вы отредактировали конфигурацию шифра TLS, убедитесь в том, что используется правильное наименование. XSP|ADP требует ввода формата имени IANA для шифров TLS. В более ранней версии этого документа необходимые наборы шифров указаны в соглашении об именах OpenSSL.
Если вы используете mTLS со службой аутентификации, загружаются ли сертификаты клиента Webex в доверенное хранилище XSP|ADP/ADP? Настроено ли приложение (или интерфейс) на запрос сертификатов клиента?
Если вы используете проверку токена CI со службой аутентификации, настроено ли приложение (или интерфейс) на отсутствие запроса сертификатов клиента?
Проблемы с клиентом
Убедитесь в том, что клиент подключен к BroadWorks
Войдите в веб-приложение
Проверьте, присутствует ли на боковой панели пиктограмма параметров вызова (телефонная трубка с шестеренкой над ней).
Если пиктограмма не присутствует, возможно, у пользователя еще не включена служба вызовов в Control Hub.
Откройте меню Настройки/Параметры и перейдите в раздел Услуги телефонии. Вы должны увидеть статус сеанса SSO, в который вы вошли.
Если отображается другая служба телефонной связи, например Webex Calling, пользователь не использует Webex для Cisco BroadWorks.
Эта проверка означает, что:
Клиент успешно завершил переход на необходимые микросервисы Webex.
Пользователь успешно прошел аутентификацию.
Ваша система BroadWorks выдала клиенту долгосрочный веб-токен JSON.
Клиент извлек свой профиль устройства и зарегистрировался в BroadWorks.
Журналы клиента
Все клиенты приложения Webex могут отправлять журналы в Webex. Это лучший вариант для мобильных клиентов. Кроме того, необходимо записать адрес электронной почты пользователя и приблизительное время, когда возникла проблема, если вы обращались за помощью в TAC. Дополнительную информацию, см. в разделе Где можно получить поддержку в отношении Webex?
Если вам необходимо вручную получать журналы с ПК под управлением Windows, вы можете найти их по следующему адресу:
ПК под управлением ОС Windows: C:\Users\{username}\AppData\Local\CiscoSpark
Mac./Users/{username}/Library/Logs/SparkMacDesktop
Проблемы со входом пользователей
Неправильно настроенная аутентификация mTLS
Если это затрагивает всех пользователей, проверьте подключение mTLS от Webex к URL-адресу службы аутентификации.
Убедитесь в том, что приложение службы аутентификации или интерфейс, который оно использует, настроены для применения mTLS.
Убедитесь в том, что цепочка сертификатов Webex установлена в качестве точки доверия.
Убедитесь в том, что сертификат сервера в интерфейсе или приложении действителен и подписан авторитетным ЦС.
Сообщение о превышении параметров лицензии
Это сообщение может отображаться для клиента в представлении клиента в центре партнера. Сообщение отображается в случае превышения параметров использования лицензии, допустимых для этой лицензии. Это сообщение можно проигнорировать.
Руководство по устранению неисправностей
Подробную информацию об устранении неполадок Webex для Cisco BroadWorks см. в руководстве по устранению неполадок Webex для Cisco BroadWorks.
Поддержка
Политика поддержки постоянного состояния
Поставщик услуг является первым контактом для предоставления поддержки конечным клиентам (предприятиям). Проблемы, которые поставщик услуг не может решить, следует эскалировать в TAC. Поддержка версии сервера BroadWorks соответствует политике BroadSoft для текущей и двух предыдущих основных версий (N-2). Подробнее на сайте Политика жизненного цикла продуктов BroadSoft раздел Политика жизненного цикла BroadSoft и матрица совместимости программного обеспечения BroadWorks.
Политика в отношении эскалации
Вы (поставщик услуг/партнер) являетесь первым контактом для предоставления поддержки конечным клиентам (предприятиям).
Проблемы, которые поставщик услуг не может решить, эскалируются в TAC.
Версии BroadWorks
Поддержка версии сервера BroadWorks соответствует политике BroadSoft для текущей и двух предыдущих основных версий (N-2). Подробнее на сайте Политика жизненного цикла продуктов BroadSoft раздел Политика жизненного цикла BroadSoft и матрица совместимости программного обеспечения BroadWorks.
Ресурсы для самостоятельной поддержки
Для получения поддержки пользователи могут воспользоваться отдельной страницей Webex для Cisco BroadWorks в центре справки Webex, где представлены общие темы, связанные со справкой и поддержкой Webex.
Приложение Webex можно настроить с помощью этого URL-адреса и URL-адреса для отправки отчетов о проблемах.
Пользователи приложения Webex могут отправлять обратную связь или журналы непосредственно из клиента. Журналы будут отправляться в облако Webex, где они могут быть проанализированы командой разработки Webex.
В центре справки также имеется отдельная страница для предоставления справки на уровне администратора Webex для Cisco BroadWorks.
Сбор информации для отправки запроса на обслуживание
Ошибки в Control Hub могут иметь вложенные данные, которые могут помочь TAC в изучении вашей проблемы. Например, если вы видите идентификатор отслеживания для конкретной ошибки или код ошибки, сохраните текст, чтобы отправить его нам.
При отправке запроса или открытии запроса попытайтесь включить в него как минимум следующую информацию:
Идентификатор организации клиента и идентификатор организации-партнера (каждый идентификатор является строкой из 32 шестнадцатеричных символов, разделенных дефисами)
Идентификатор отслеживания (также из 32 шестнадцатеричных символов), если он имеется в интерфейсе или сообщении об ошибке
Адрес электронной почты пользователя (если проблемы возникли у определенного пользователя)
Версии клиента (если проблема имеет признаки, замеченные клиентом)
Сравнение SaaS UC-One с Webex для Cisco BroadWorks
Решение > | UC-One SaaS | Webex для Cisco BroadWorks |
|---|---|---|
Облако | Cisco UC-One Cloud (GCP) | Облако Webex (AWS) |
Клиенты | UC-One: Мобильный, настольный Секретарь, супервизор | Webex: Мобильный, настольный, веб |
Основные различия между технологиями | Совещания, реализуемые с технологией Broadsoft Meet | Совещания, реализуемые с технологией Webex Meetings |
Ранние практические испытания | Среда тестирования, бета-версии клиентов | Производственная среда, клиенты GA |
Идентификация пользователя | Идентификатор BroadWorks служит в качестве основного, кроме случаев, когда поставщик услуг уже имеет интеграцию SSO.
Идентификатор и секретный код пользователя в BroadWorks | Идентификатор адреса электронной почты является основным идентификатором в Cisco CI Интеграция SSO в BroadWorks поставщиков услуг, где пользователь будет проходить аутентификацию одновременно с помощью идентификатора пользователя BroadWorks и секретного кода BroadWorks.
Пользователь предоставляет учетные данные через SSO BroadWorks и секретный код через BroadWorks ЛИБО Идентификатор пользователя и секретный код через IdP CI ЛИБО Идентификатор пользователя через CI, идентификатор и секретные коды через IdP |
Аутентификация клиента | Пользователи предоставляют учетные данные с помощью клиента При использовании обмена сообщениями Webex требуются долгосрочные токены BroadWorks | Пользователи вводят учетные данные в браузере (либо через прокси-сервер BIdP Webex, либо через CI) Токены доступа и обновления Webex |
Управление/настройка | Системы OSS/BSS и Портал посредников | Системы OSS/BSS и Control Hub |
Активация партнеров/поставщиков услуг | Одноразовая настройка со стороны Cisco Operations | Одноразовая настройка со стороны Cisco Operations |
Активация клиента/предприятия | Портал посредников | Control Hub Автоматически создается при первой регистрации пользователей |
Параметры активации пользователей | Самостоятельная активация Настройка внешних служб обмена мгновенными сообщениями и состоянием доступности в BroadWorks
| Настройка интегрированных служб обмена мгновенными сообщениями и состоянием доступности в BroadWorks (как правило, для предприятий) |
интерфейсы службы XSP|ADP | XSI-Actions
XSI-Events CTI (mTLS) AuthService (дополнительно – mTLS) DMS | XSI-Actions XSI-Actions (mTLS) XSI-Events CTI (mTLS) AuthService (TLS) DMS |
Установка Webex и вход (со стороны подписчика)
| 1. | Скачивание и установка Webex. Подробности см. в Webex | Скачивание приложения. |
| 2. | Запуск Webex. Webex запросит ваш адрес электронной почты.
|
| 3. | Введите свой адрес электронной почты и щелкните Далее. |
| 4. | В зависимости от настройки организации в Webex происходит одно из следующего. Webex загружается после успешной аутентификации по IdP или BroadWorks.
|
Использование и хранение данных
В этих разделах приведены подробные сведения об обмене и хранении данных в Webex. Все данные шифруются как при передаче, так и при хранении. Дополнительные сведения см. в разделе Безопасность приложения Webex.
Регистрация поставщика услуг
При настройке кластеров и шаблонов пользователей в Webex Control Hub во время подключения поставщика услуг происходит обмен указанными ниже данными BroadWorks, которые хранятся в Webex.
URL-адрес Xsi-Actions
URL-адрес Xsi-Events
URL-адрес CTI interface
URL-адрес службы аутентификации
Учетные данные адаптера для обеспечения BroadWorks
Обеспечение пользователя со стороны поставщика услуг
В этой таблице перечислены данные о пользователях и предприятиях, которые передаются в рамках обеспечения пользователя посредством API Webex.
Перемещение данных в Webex | От | Через | Хранится в Webex? |
|---|---|---|---|
Идентификатор пользователя BroadWorks | BroadWorks, по API | API Webex | Да |
Адрес электронной почты (если предоставлен SP) | BroadWorks, по API | API Webex | Да |
Адрес электронной почты (если предоставлен пользователем) | Пользователь | Портал активации пользователей | Да |
Имя. | BroadWorks, по API | API Webex | Да |
Фамилия. | BroadWorks, по API | API Webex | Да |
Основной номер телефона | BroadWorks, по API | API Webex | Да |
Номер мобильного телефона | BroadWorks, по API | API Webex | Да |
Основное расширение | BroadWorks, по API | API Webex | Да |
Идентификатора поставщика услуг и группы BroadWorks | BroadWorks, по API | API Webex | Да |
Язык | BroadWorks, по API | API Webex | Да |
Часовой пояс | BroadWorks, по API | API Webex | Да |
Удаление пользователя
API Webex для Cisco BroadWorks поддерживает полное и частичное удаление пользователей. В этой таблице перечислены все пользовательские данные, хранимые во время обеспечения и удаляемые в каждом сценарии.
Данные пользователя | Частичное удаление | Полное удаление |
|---|---|---|
Идентификатор пользователя BroadWorks | Да | Да |
Электронная почта | Нет | Да |
Имя. | Нет | Да |
Фамилия. | Нет | Да |
Основной номер телефона | Да | Да |
Номер мобильного телефона | Да | Да |
Расширение | Да | Да |
Идентификатора поставщика услуг и группы BroadWorks | Да | Да |
Язык | Нет | Да |
Вход пользователя и получение конфигурации
Аутентификация Webex
Аутентификация Webex – это вход пользователей в приложение Webex с помощью любого из механизмов аутентификации, поддерживаемого Webex. ( Аутентификация BroadWorks рассматривается отдельно.) В этой таблице иллюстрируется тип обмена данными между различными компонентами потока аутентификации.
Перемещение данных | От | К |
|---|---|---|
Адрес электронной почты | Пользователь с помощью приложения Webex | Webex |
Токен ограниченного доступа и (независимый) URL-адрес IdP | Webex | Веб-браузер пользователя |
Учетные данные пользователя | Веб-браузер пользователя | Поставщик удостоверений (который уже имеет идентификатор пользователя) |
Утверждение SAML | Веб-браузер пользователя | Webex |
Код аутентификации | Webex | Веб-браузер пользователя |
Код аутентификации | Веб-браузер пользователя | Webex |
Токены доступа и обновления | Webex | Веб-браузер пользователя |
Токены доступа и обновления | Веб-браузер пользователя | Приложение Webex |
Аутентификация BroadWorks
Аутентификация BroadWorks – это вход пользователей в приложение Webex с помощью учетных данных BroadWorks. В этой таблице иллюстрируется тип обмена данными между различными компонентами потока аутентификации.
Перемещение данных | От | К |
|---|---|---|
Адрес электронной почты | Пользователь с помощью приложения Webex | Webex |
Токен ограниченного доступа и URL-адрес IdP (прокси-сервер Webex Bwks IdP) | Webex | Веб-браузер пользователя |
Информация о брендинге и URL BroadWorks | Webex | Веб-браузер пользователя |
Учетные данные пользователя BroadWorks | Пользователь с помощью браузера (брендированная страница входа, обслуживаемая Webex) | Webex |
Учетные данные пользователя BroadWorks | Webex | BroadWorks |
Профиль пользователя BroadWorks | BroadWorks | Webex |
Утверждение SAML | Веб-браузер пользователя | Webex |
Код аутентификации | Webex | Веб-браузер пользователя |
Код аутентификации | Веб-браузер пользователя | Webex |
Токены доступа и обновления | Webex | Веб-браузер пользователя |
Токены доступа и обновления | Веб-браузер пользователя | Приложение Webex |
Уведомление об истечении срока действия пароля BroadWorks во время входа
Эта функция улучшает процесс входа и управляет процессом входа на основе:
Усовершенствование предупреждений при входе в систему и сообщений об ошибках:
- В настоящее время пользователи Wexbex для BWKS, использующие аутентификацию BroadWorks и вход через UAP, не получают уведомления о том, что срок действия пароля истекает или что они не могут войти, поскольку срок действия пароля уже истек. С помощью этой функции, если срок действия пароля истекает менее чем через 10 дней, пользователь получает предупреждение об истечении срока действия пароля с указанием того, сколько дней осталось, и пользователю рекомендуется связаться с партнером или перейти по ссылке «Забыли пароль» на экране входа, чтобы сбросить пароль.
- Если срок действия пароля истек и для конфигурации в BroadWorks ‘enforcePasswordChangeOnExpiry’ установлено значение true, то ошибка “неверное имя пользователя и пароль” была сброшена, но теперь с помощью этой функции сообщение об ошибке улучшается: Не удалось войти. Указанная комбинация идентификатора пользователя и пароля не соответствует нашим записям, иначе ваш пароль должен быть обновлен. Повторите попытку или обратитесь к администратору, чтобы обновить пароль. Код ошибки 100006
Управление процессом входа:
- Партнер может ограничить вход, включив или отключив параметр "w4bwks-password-expiry-fail-login". Если срок действия пароля BroadWorks истек, конфигурация в broadworks ‘enforcePasswordChangeOnExpiry’ имеет значение false и включена настройка ‘w4bwks-password-expiry-fail-login’, то выдается ошибка о том, что срок действия пароля истек x дней назад, тогда как если служба настройки отключена, вход разрешен. По умолчанию эта настройка отключена.
Ссылка «Забыли пароль» на странице входа может быть настроена партнером в рамках функции расширенной настройки. Партнеры обычно настраивают ссылку для перехода пользователя на партнерский портал для управления паролями и сброса пароля.
| Эта функция улучшает возможности входа пользователя во время входа активированного пользователя, когда срок действия пароля истекает или уже истек. Эта функция не обрабатывается, если срок действия пароля истекает во время входа пользователя в приложение Webex. Пользователь получит уведомление об истечении срока действия пароля при следующей попытке входа в систему. Параметр w4bwks-password-expiry-fail-login (w4bwks-password-expiry-fail-login) будет включен или отключен компанией Cisco по запросу партнера. |
Получение конфигурации клиента
В этой таблице иллюстрируется тип обмена данными между различными компонентами при получении конфигураций клиента.
Перемещение данных | От | К |
|---|---|---|
Регистрация | Клиент | Webex |
Настройки организации, включая URL-адреса BroadWorks | Webex | Клиент |
Токен JWT BroadWorks | BroadWorks посредством Webex | Клиент |
Токен JWT BroadWorks | Клиент | BroadWorks |
Токен устройства | BroadWorks | Клиент |
Токен устройства | Клиент | BroadWorks |
Файл конфигурации | BroadWorks | Клиент |
Использование постоянного состояния
В этом разделе описывается перемещение данных между компонентами во время повторной аутентификации после истечения срока действия токена посредством BroadWorks или Webex.
В этой таблице перечислены перемещения данных для вызовов.
Перемещение данных | От | К |
|---|---|---|
Сигналы SIP | Клиент | BroadWorks |
Мультимедиа SRTP | Клиент | BroadWorks |
Сигналы SIP | BroadWorks | Клиент |
Мультимедиа SRTP | BroadWorks | Клиент |
В этой таблице перечислены перемещения данных для обмена сообщениями, отображения статуса присутствия и совещаний.
Перемещение данных | От | К |
|---|---|---|
Обмен сообщениями и отображение статуса присутствия HTTPS REST | Клиент | Webex |
Обмен сообщениями и отображение статуса присутствия HTTPS REST | Webex | Клиент |
Сигналы SIP | Клиент | Webex |
Мультимедиа SRTP | Клиент | Webex |
Сигналы SIP | Webex | Клиент |
Мультимедиа SRTP | Webex | Клиент |
Использование API для обеспечения
Доступ для разработчиков
Спецификация API доступна в https://developer.webex.com, а руководство по его использованию — https://developer.webex.com/docs/api/guides/webex-for-broadworks-developers-guide.
Чтобы ознакомиться с спецификацией API, необходимо войти в https://developer.webex.com/docs/api/v1/broadworks-subscribers.
Аутентификация и авторизация приложений
Приложение интегрируется с Webex в качестве интеграции. Этот механизм позволяет приложению выполнять административные задачи (например, обеспечение абонентов) для администратора партнерской организации.
API Webex соответствуют стандарту OAuth 2 ( http://oauth.net/2/). OAuth 2 позволяет сторонним интеграциям получать токены обновления и доступа от имени выбранного администратора-партнера для аутентификации вызовов API.
Сначала необходимо зарегистрировать интеграцию в Webex. После регистрации приложение должно поддерживать процесс предоставления авторизации OAuth 2.0 для получения необходимых токенов доступа и обновления.
Подробные сведения об интеграции и создании процесса авторизации OAuth 2 в приложении см. в https://developer.webex.com/docs/integrations.
| Для реализации интеграций существуют две роли: разработчик и авторизованный пользователь. Эти роли могут быть назначены отдельным людям или командами в вашей среде.
|
Наименование организации
Название организации зависит от используемого режима подготовки.
Корпоративный режим — название организации точно совпадает с spEnterpriseId.
Режим поставщика услуг. Имя организации – это часть groupID spEnterpriseId.
Название организации будет содержать любые пробельные символы, верхний регистр и специальные символы, указанные в оригинальном spEnterpriseId.
Требования BroadWorks к программному обеспечению
См. Управление жизненным циклом — Серверы BroadSoft.
Мы ожидаем, что поставщик услуг будет иметь актуальные исправления с последними исправлениями BroadWorks и приложениями Release Independent (RI). Ниже приведен список исправлений для интеграции с Webex.
| Обязательно ознакомьтесь с примечаниями к исправлению для этих исправлений программного обеспечения. Некоторые исправления могут иметь дополнительные требования CLI. |
Версия R22
Сервер | Патч | Дополнительная информация |
|---|---|---|
Сервер приложений | ||
Требуется для синхронизации каталога | ||
Требуется модернизация push-уведомлений с версии 1 до версии 2 | ||
Требуемый пакет исправлений для сервера приложений | ||
Требуется модернизация push-уведомлений с версии 1 до версии 2 | ||
Необходимый пакет исправлений для функции записи вызовов | ||
Необходимый пакет исправлений для сквозной подготовки | ||
Необходимый пакет исправлений для состояния трубки (состояние доступности) и унифицированного журнала вызовов | ||
Сервер профилей | ||
Необходимый пакет исправлений для состояния трубки (состояние доступности) и унифицированного журнала вызовов | ||
Платформа | ||
Требуется для прокси-сервера аутентификации NPS | ||
Требуется для прокси-сервера аутентификации NPS | ||
Требуется для службы аутентификации с проверкой маркера CI | ||
Необходимый пакет исправлений для состояния трубки (состояние доступности) и унифицированного журнала вызовов | ||
XSP|ADP | Требуется для прокси-сервера аутентификации NPS | |
Требуется для службы аутентификации с проверкой маркера CI | ||
Требуется для прокси-сервера аутентификации NPS | ||
Требуется модернизация push-уведомлений с версии 1 до версии 2 | ||
Требуется для прокси-сервера аутентификации NPS | ||
Требуется для прокси-сервера аутентификации NPS | ||
Требуется для службы аутентификации с проверкой маркера CI | ||
Требуется для унифицированного журнала вызовов | ||
Другое | AP.xsa.22.0.1123.ap372757 | |
Версия R23
Сервер | Патч | Дополнительная информация |
|---|---|---|
Сервер приложений | Требуется для синхронизации каталога | |
Настройка сервера приложения | ||
Требуется модернизация push-уведомлений с версии 1 до версии 2 | ||
Требуется для записи вызова | ||
Необходимый пакет исправлений для состояния трубки (состояние доступности) и унифицированного журнала вызовов | ||
Сервер профилей | ||
Платформа | ||
Требуется для прокси-сервера аутентификации NPS | ||
Необходимый пакет исправлений для состояния трубки (состояние доступности) и унифицированного журнала вызовов | ||
XSP|ADP | ||
Требуется для прокси-сервера аутентификации NPS | ||
Требуется модернизация push-уведомлений с версии 1 до версии 2 | ||
Требуется для прокси-сервера аутентификации NPS | ||
Требуется для прокси-сервера аутентификации NPS | ||
Необходимый пакет исправлений для состояния трубки (состояние доступности) и унифицированного журнала вызовов | ||
Другое | При использовании ADP... | Необходимый пакет исправлений для состояния трубки (состояние доступности) и унифицированного журнала вызовов |
Версия R24
Сервер | Патч | Дополнительная информация |
|---|---|---|
Сервер приложений | Требуется для сервера унифицированного обмена сообщениями (UMS) | |
Требуется для непрерывного обеспечения | ||
Требуется для записи вызова | ||
Необходимый пакет исправлений для состояния трубки (состояние доступности) и унифицированного журнала вызовов | ||
Другое | Необходимый пакет исправлений для состояния трубки (состояние доступности) и унифицированного журнала вызовов |
Теги BroadWorks, необходимые для Webex
Информацию о системных тегах BroadWorks и пользовательских тегах, которые необходимо настроить для Webex, см. в руководстве по настройке Webex для Cisco BroadWorks.
Процессы обеспечения и активации пользователей
| В функции обеспечения описано добавление пользователя в Webex. Активация включает проверку электронной почты и назначение службы в Webex. |
Адреса электронной почты пользователей должны быть уникальными, поскольку Webex использует адрес электронной почты для идентификации пользователя. Если у вас есть доверенные адреса электронной почты для пользователей, вы можете активировать их автоматически при их автоматической обеспечении. Этот процесс является «автоматическим обеспечением и автоматической активацией».
Автоматическое обеспечение и автоматическая активация пользователей (процесс работы с доверенным адресом электронной почты)
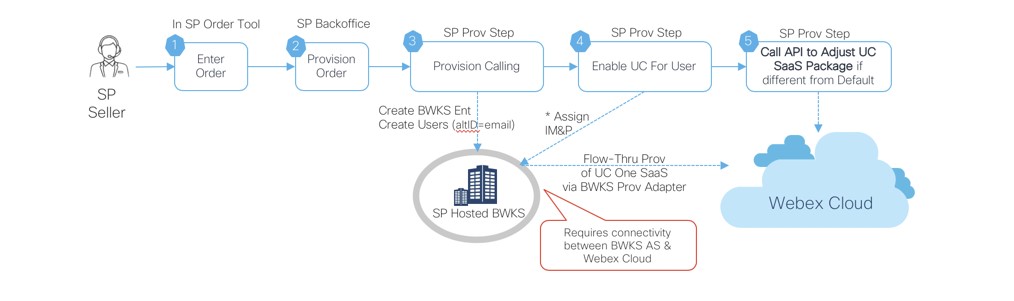
Предварительные условия
Ваш адаптер подготовки указывает на Webex для Cisco BroadWorks (для этого требуется исходящее соединение от AS к мосту подготовки Webex).
В качестве альтернативных идентификаторов BroadWorks необходимо иметь действительные адреса электронной почты конечных пользователей.
В конфигурации партнерской организации на Control Hub имеется учетная запись для обеспечения.
Этап | Описание |
|---|---|
1. | Вы можете предлагать и принимать заказы на обслуживание у своих клиентов. |
2. | Вы обрабатываете заказы клиентов и обеспечивать клиентов в своих системах. |
3. | Система обеспечения услуг инициирует обеспечение через BroadWorks. На этом этапе создается предприятие и пользователи. Затем каждому пользователю присваиваются необходимые услуги и номера. Одной из этих услуг является предоставление внешних служб обмена мгновенными сообщениями и состоянием доступности. |
4. | На этом этапе подготовки запускается автоматическая подготовка клиентской организации и пользователей в Webex. (Назначение службы обмена мгновенными сообщениями и состоянием доступности приводит к вызову API обеспечения Webex через адаптер для обеспечения). |
5 | Если позднее понадобится настроить пакет для пользователя (для изменения значения по умолчанию), ваши системы должны использовать API для обеспечения Webex. |
Процесс входа с помощью SSO
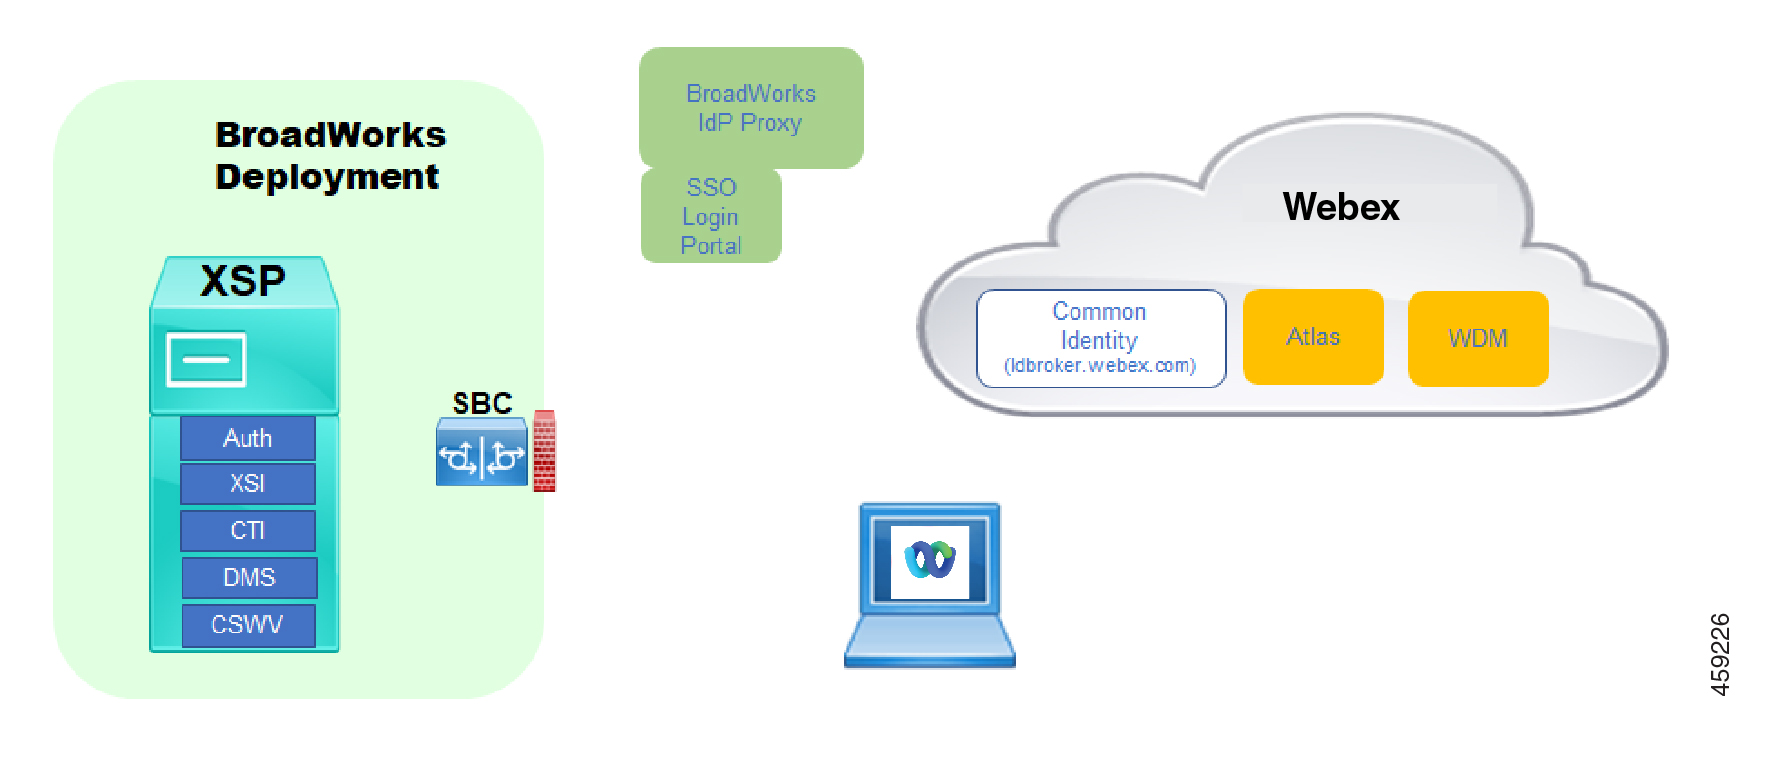
Далее приведен процесс входа с помощью SSO SAML для приложения Webex при использовании аутентификации BroadWorks и включенном совместном доступе к ресурсам независимо от источника, что позволяет выполнить прямую аутентификацию в BroadWorks. Слева на изображении отображаются события клиента и пользователя с текстом на стрелках, описывающим сведения, предоставляемые клиентом для авторизации. Этапы 1 и 5 представляют собой события пользователя. В правой части изображения представлены события служб входа и сведения, возвращаемые клиенту.
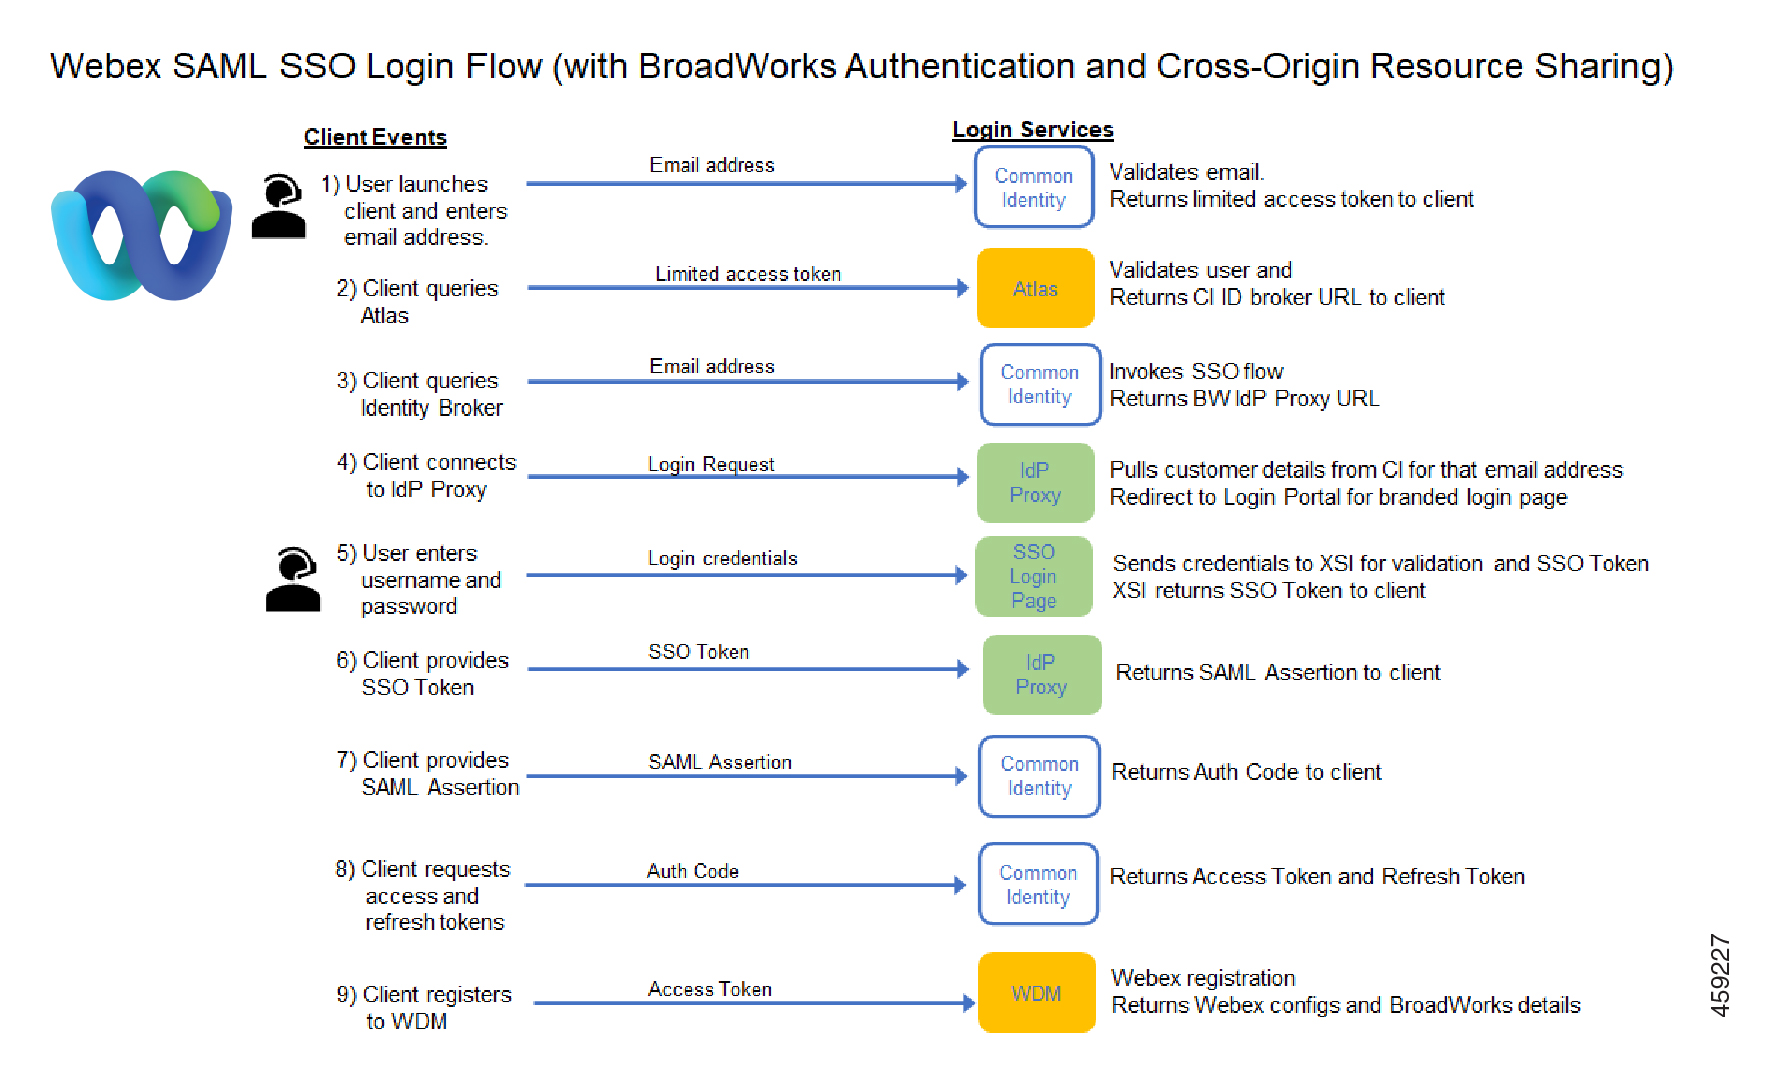
Ниже приведен процесс обнаружения службы BroadWorks, который выполняется сразу после предыдущего процесса входа с помощью SSO SAML Webex. Клиент использует маркер доступа, полученный при регистрации в системе управления устройствами Webex, для запроса регистрации в развертывании BroadWorks.
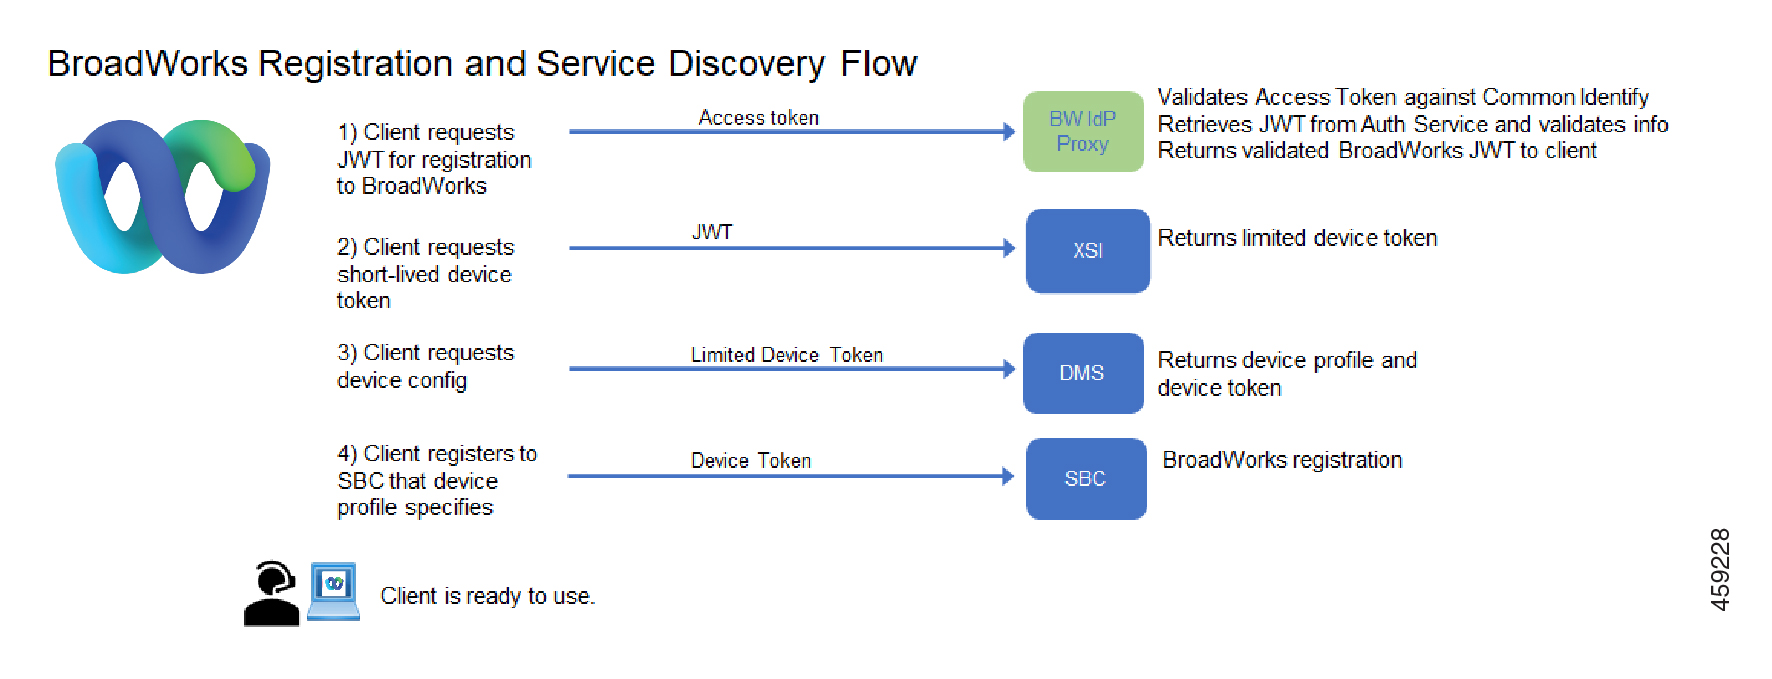
Альтернативные процессы входа в систему
На рисунках выше предполагается, что вход с помощью SSO SAML настроен с использованием аутентификации BroadWorks с включенной прямой аутентификацией BroadWorks (совместный доступ к ресурсам независимо от источника). Ниже приведены некоторые альтернативные процессы входа с помощью SSO SAML.
Аутентификация BroadWorks без прямой аутентификации BroadWorks (совместный доступ к ресурсам независимо от источника).
Различие существует только между этапами 5 и 6 процесса входа Webex. На этапе 5 учетные данные для входа проверяются с помощью прокси IdP (а не XSI) и клиенту возвращается утверждение SAML.
В процессе будут выполнены оставшиеся этапы, описанные на двух диаграммах.
В этом процессе маркер SSO не используется.
Аутентификация Webex SSO SAML.
На этапе 3 процесса входа Webex служба общих параметров идентификации возвращает данные поставщика удостоверений, используемые службой аутентификации Webex.
На этом этапе используется альтернативный процесс входа в Webex с помощью SSO SAML.
Взаимодействие с пользователями
Вход
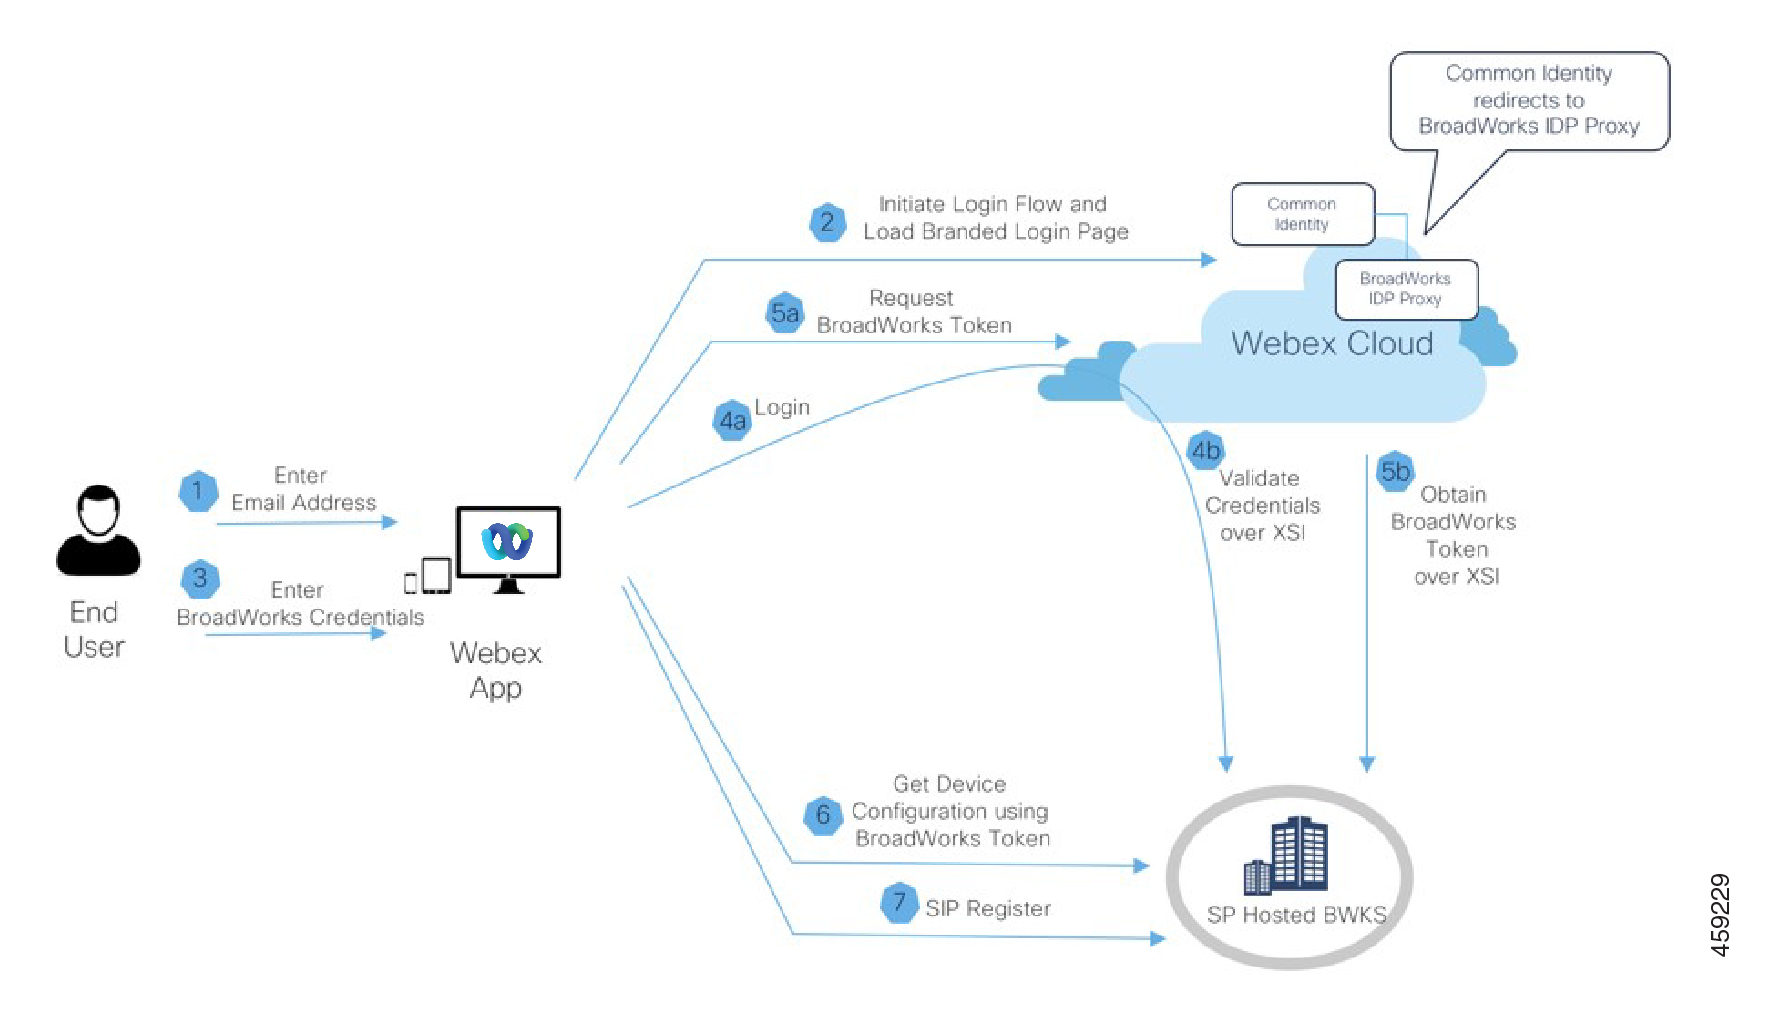
Приложение Webex запускает браузер в Cisco Common Identity (CI), чтобы разрешить пользователям вводить свои адреса электронной почты.
CI обнаруживает, что связанная с ним клиентская организация имеет прокси-сервер IDP BroadWorks, настроенный в качестве IDP SAML. CI осуществляет перенаправление на IDP, где пользователю будет представлена страница для входов. (Поставщик услуг может использовать фирменную подпись этой страницы для регистрации.)
Пользователь вводит свои учетные данные BroadWorks.
Broadworks проводит аутентификацию пользователя посредством IDP. Если аутентификация успешно завершена, IDP перенаправляет браузер обратно на CI, завершая аутентификацию (не показано на схеме).
При успешной аутентификации приложение Webex получает токены доступа из CI (не показано на схеме). Клиент использует их для запроса долгосрочного токена Jason Web Token (JWT) Для BroadWorks.
Приложение Webex обнаруживает конфигурацию вызовов в BroadWorks и других службах Webex.
Приложение Webex регистрируется в BroadWorks.
Вход со стороны пользователя
На этой схеме приведен стандартный поток регистрации, который может видеть конечный пользователь или абонент:
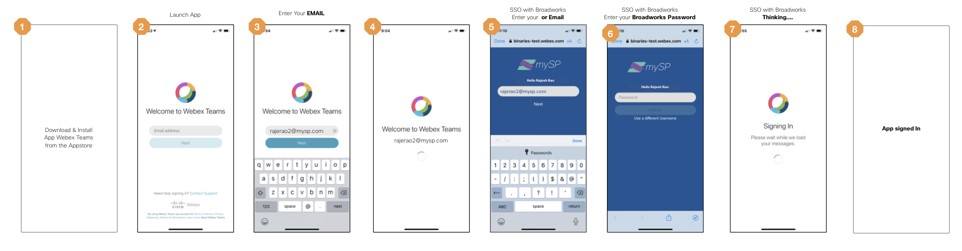
Скачайте и установите приложение Webex.
Ссылка могла быть предоставлена вам вашим поставщиком услуг. Также можно найти скачивание на странице скачиваний Webex.
Введите свой адрес электронной почты на экране входа в Webex. Щелкните Далее.
Как правило, вы перенаправляетесь на страницу поставщика услуг с фирменной подписью.
Эта страница приветствует вас по вашему адресу электронной почты.
Если адрес электронной почты не указан или если он неверен, введите вместо него имя пользователя BroadWorks.
Введите пароль к учетной записи BroadWorks.
Webex откроется, если вы успешно выполнили вставку.
Поток вызовов — корпоративный каталог
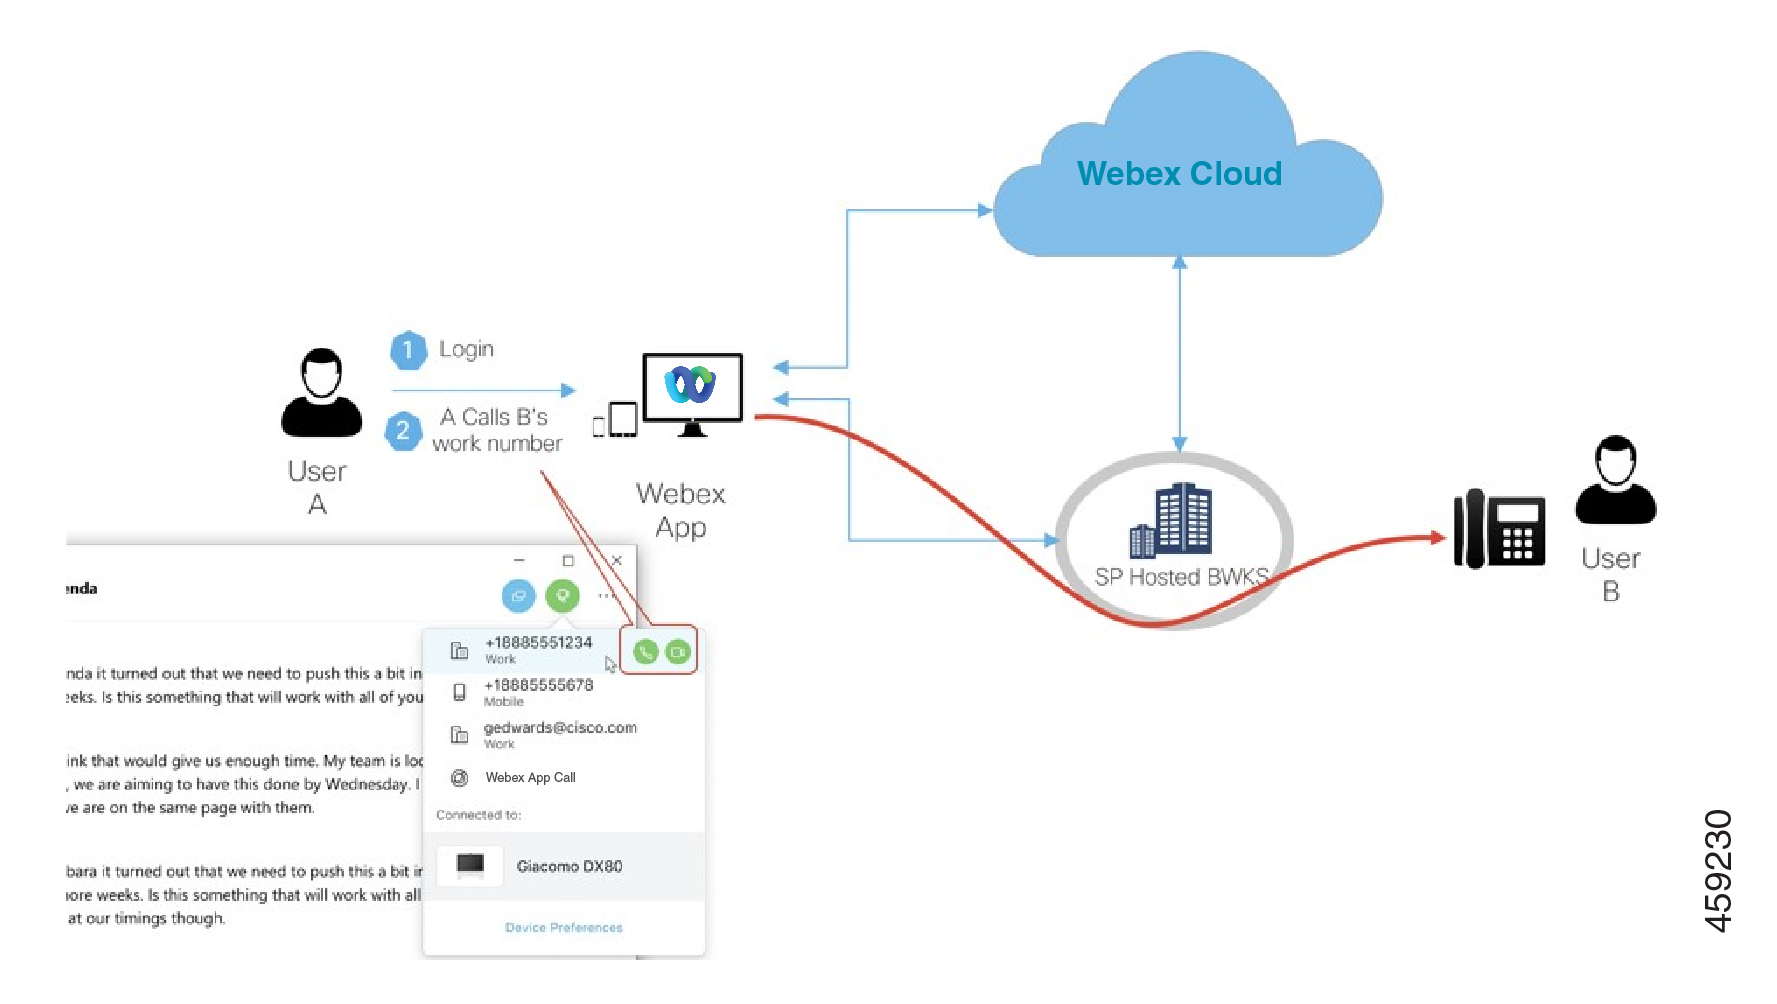
Поток вызовов — номер PSTN
Презентация и совместный доступ
Начало совещания в пространстве
Взаимодействие с клиентом
Извлечение профиля из DMS и регистрация SIP в AS
Клиент обращается к XSI, чтобы получить токен управления устройством и URL-адрес DMS.
Клиент запрашивает свой профиль устройства в DMS, представляя токен из шага 1.
Клиент считывает профиль устройства и извлекает учетные данные SIP, адреса и порты.
Клиент отправляет SIP REGISTER в SBC, используя информацию из шага 3.
SBC отправляет SIP REGISTER в AS (SBC может выполнить поиск в NS для поиска AS, если SBC еще не знает пользователя SIP.)
Рекомендации относительно тестирования и лабораторных испытаний
Для организаций, действующим в области тестирования и лабораторных испытаний, действуют следующие рекомендации:
Количество партнеров-поставщиков услуг ограничено до 50 тестовых пользователей, которые могут входить в разные организации.
В этом случае любым пользователям, которые не вошли в число первых 50 тестовых пользователей, будут выставлены счета.
Для обеспечения точной обработки счетов все тестовые организации должны включить слово «Тестирование» в свое название в BroadWorks.
Внутренние тестовые организации должны быть назначены в Webex Control Hub. Благодаря этому тестовые пользователи не должны будут платить за обслуживание, как реальные пользователи.
Назначение организации для тестирования
Чтобы назначить организацию для тестирования, выполните следующие действия:
Войдите в Partner Hub и выберите Клиенты.
Выберите соответствующего клиента.
В правой панели управления активируйте пункт Внутренняя организация тестирования.
Воспроизведение голосовой почты
Для использования голосовой почты убедитесь в том, что в сервере мультимедиа настроено использование одного из указанных ниже кодов.
mp3
wav. Файлы WAV поддерживаются в форматах PCM (поддерживается на всех платформах) и DVI-ADPCM (не поддерживается на Android)
При использовании файлов WAV выполните следующие команды CLI для настройки сервера приложений и сервера мультимедиа:
AS_CLI/Service/VoiceMsg>set vmRecordingAudioFileFormat WAVMS_CLI/Applications/MediaStreaming/Services/IVR> set sendmail8kHzWavFileDefaultFormat ulaw
Терминология
- ACL
- Список управления доступом
- ALG
- Шлюз на уровне приложений
- API
- Программный интерфейс приложений
- APNS
- Служба push-уведомлений Apple
- AS
- Сервер приложений
- ATA
- Аналоговый телефонный адаптер, адаптер для преобразования аналоговой телефонии в передачу голоса по IP
- BAM
- Диспетчер приложений BroadSoft
- Базовая аутентификация
- Способ аутентификации, при котором учетная запись (имя пользователя) проверяется общим секретным кодом (паролем)
- BMS
- Сервер обмена сообщениями BroadSoft
- BOSH
- Двунаправленные потоки по синхронному HTTP
- BRI
- Интерфейс BRI базовой скорости, являющийся методом доступа ISDN
- Комплект
- Набор услуг, предоставляемый конечному пользователю или абоненту (также Пакет)
- CA
- Центр сертификации
- Оператор
- Организация, которая обрабатывает трафик телефонии (также партнер, поставщик услуг посредник, посредник с добавленной стоимостью)
- CAPTCHA
- Полностью автоматический тест Тьюринга для различения компьютеров и людей
- CCXML
- Call Control eXtensible Markup Language
- CIF
- Общий промежуточный формат
- CLI
- Интерфейс командной строки
- CN
- Общее имя
- CNPS
- Сервер push-уведомлений о вызовах. Push-сервер уведомлений, который работает на XSP|ADP в вашей среде, для отправки уведомлений о вызовах в FCM и APNS. См. прокси-сервер NPS.
- CPE
- Оборудование в помещении клиента
- CPR
- Пользовательское правило присутствия
- CSS
- Каскадная таблица стилей
- CSV.
- Значения, разделяемые запятой
- CTI
- Интеграция компьютерной телефонии
- CUBE
- Cisco Unified Border Element
- DMZ
- Демилитаризованная зона
- DN
- Номер каталога
- DND
- Не беспокоить
- DNS
- Система доменных имен
- DPG
- Набор номера одноранговой группы
- DSCP
- Код дифференцированных сервисов
- DTAF
- Файл архива типа устройства
- DTG
- Группа магистралей назначения
- DTMF
- Двухтональный многочастотный сигнал
- Конечный пользователь
- Лицо, использующее службы, которое звонит, присоединяется к совещаниям или отправляет сообщения (также Подписчик, абонент)
- Предприятие
- Набор конечных пользователей (также Организация)
- FCM
- Обмен сообщениями в облаке Firebase
- FMC
- Фиксированное мобильное взаимодействие
- Непрерывное обеспечение
- Создание пользователей в хранилище идентификаторов Webex с помощью назначения интегрированной службы обмена мгновенными сообщениями и состоянием доступности в BroadWorks.
- FQDN
- Полное доменное имя
- Полное непрерывное обеспечение
- Создание и проверка пользователей в хранилище идентификаторов Webex с помощью назначения интегрированной службы обмена мгновенными сообщениями и состоянием доступности в BroadWorks и подтверждения того, что каждый пользователь BroadWorks имеет уникальный и действительный адрес электронной почты.
- FXO
- Foreign Exchange Office, является портом для подключения аналоговой линии. Это подключение к телефону, факсу или подключению к аналоговой телефонной системе. Он обеспечивает индикацию состояния вызова (замкнутый цикл). Поскольку порт FXO подключен к устройству, например к факсу или телефону, устройство часто называется «устройством FXO».
- FXS
- Foreign Exchange Subscriber – это порт, фактически передающий абоненту аналоговую линию. Другими словами, это «розетка в стене», которая обеспечивает тональный набор, ток заряда аккумулятора и напряжение в контуре.
- GCM
- Google Cloud Message
- GCM
- Режим Галуа/режим счетчика (технология шифрования)
- HID
- Устройство пользовательского интерфейса
- HTTPS
- Защищенные сокеты протокола передачи гипертекста
- IAD
- Устройство с интегрированным доступом
- IM&P
- Мгновенный обмен сообщениями и присутствие
- IP PSTN
- Поставщик услуг, который предоставляет VoIP для сервисов PSTN, взаимозаменяемых с ITSP, либо общий термин для «публичной» телефонии, предоставляемой через Интернет основными телекоммуникационными провайдерами (а не странами, как в случае с PSTN)
- ITSP
- Поставщик услуг Интернет-телефонии
- IVR
- Интерактивный голосовой ответ/отвечающее устройство
- JID
- Собственный адрес объекта XMPP, называемый идентификатором Jabber или JID localpart@domain.part.example.com/resourcepart (@ . / являются разделителями)
- JSON
- Java Script Object Notation
- JSSE
- Расширение Java Secure Socket. Базовая технология, обеспечивающая защищенные функции подключения к серверам BroadWorks
- KEM
- Модуль расширения ключей (аппаратные телефоны Cisco)
- LLT
- Долгосрочный токен. Защищенная форма токена с автоматическим описанием, которая позволяет пользователям оставаться аутентифицированными в течение более длительного времени и не привязана к конкретным приложениям.
- MA
- Архив сообщений
- MIB
- Информационная база управления
- MS
- Сервер мультимедиа
- mTLS
- Взаимная аутентификация между двумя сторонами с помощью обмена сертификатами при установлении соединения TLS
- MUC
- Чат с несколькими пользователями
- NAT
- Трансляция сетевых адресов
- NPS
- Сервер push-уведомлений; см. CNPS
- Прокси-сервер NPS
-
Служба в Webex, предоставляющая краткосрочные токены авторизации серверу CNPS, позволяя ему отправлять уведомления о вызовах в FCM и APN, а в конечном итоге и на устройства Android и iOS, на которых запущено приложение Webex.
- OCI
- Открытый клиентский интерфейс
- Организация
- Компания или организация, представляющая комбинацию конечных пользователей (также Предприятие)
- OTG
- Группа исходящих магистралей
- Пакет
- Набор услуг, предоставляемый конечному пользователю или абоненту (также Комплекс)
- Партнер
- Организация-агент, которая взаимодействует с Cisco для распространения продуктов и услуг между другими организациями (также Посредник с добавленной стоимостью, поставщик услуг, оператор)
- PBX
- Частная АТС (Private Branch Exchange)
- PEM
- Электронная почта с усовершенствованной защитой
- PLMN
- Наземная сеть мобильной связи общего пользования
- PRI
- Интерфейс передачи с базовой скоростью (PRI), стандарт телекоммуникационного интерфейса, используемый в цифровой сети с интегрированными сетевыми службами (ISDN).
- PS
- Сервер профилей
- PSTN
- Телефонная сеть общего пользования
- QoS
- Качество обслуживания
- Портал посредников
- Веб-сайт, позволяющий администратору посредника настроить свое решение UC-One SaaS. Иногда этот портал называется порталом BAM, порталом администрирования или порталом управления.
- RTCP
- Протокол управления в реальном времени
- RTP
- Протокол поточной передачи реального времени
- SBC
- Пограничный контроллер сеансов
- SCA
- Совместное появление вызовов
- SD
- Стандартное определение
- SDP
- Протокол описания сеанса
- SP
- Поставщик услуг — организация, которая предоставляет телефонию или связанные с ними службы другим организациям (также Оператор, партнер, посредник с добавленной стоимостью)
- SIP
- Протокол установления сеанса
- SLT
- Краткосрочный токен (также называемый токен BroadWorks SSO) — одноразовый токен аутентификации, используемый для получения защищенного доступа к веб-приложениям.
- SMB
- Малый и средний бизнес
- SNMP
- Простой протокол управления сетью
- sRTCP
- Защищенный протокол управления передачей данных в реальном времени (мультимедиа при передаче голоса по IP)
- sRTP
- Защищенный протокол передачи данных в реальном времени (мультимедиа при передаче голоса по IP)
- SSL
- Уровень защищенных сокетов
- Подписчик
- Лицо, использующее службы, которое звонит, присоединяется к совещаниям или отправляет сообщения (также Конечный пользователь)
- TCP
- Протокол управления передачей
- TDM
- Мультиплексинг с разделением времени
- TLS
- Безопасность на транспортном уровне
- ToS
- Условия предоставления услуг
- UAP
- Портал активации пользователей
- UC
- Объединенные коммуникации
- UI
- Пользовательский интерфейс
- UID
- Уникальный идентификатор
- UMS
- Сервер обмена сообщениями
- URI
- Единый идентификатор ресурса
- URL
- Унифицированный указатель ресурса
- USS
- Сервер совместного доступа
- UTC
- Координированное универсальное время
- UVS
- Сервер видео
- Посредник с добавленной стоимостью (VAR)
- Организация-агент, которая взаимодействует с Cisco для распространения продуктов и услуг между другими организациями (также Оператор, партнер, поставщик услуг)
- VGA
- Видеографический массив
- VoIP
- Протокол передачи голоса через Интернет (IP)
- VXML
- Voice eXtensible Markup Language
- WebDAV
- Протокол Web Distributed Authoring and Versioning
- WebRTC
- Веб-коммуникации в реальном времени
- WRS
- Сервер WebRTC
- XMPP
- Расширяемый протокол обмена сообщениями и информацией о присутствии
Настройка служб (с использованием mTLS для службы аутентификации)
Приведенные ниже процедуры заменяют процедуры в разделе Настройка служб в XSP|ADP Webex для Cisco BroadWorks. Выполните эти процедуры только в том случае, если для службы аутентификации используется mTLS, а не проверка маркера CI. Эти процедуры являются обязательными, если вы используете несколько организаций Webex на одном сервере XSP|ADP. В противном случае их выполнение является необязательным.
| Если несколько организаций Webex не запущены на одном и том же сервере XSP|ADP, для службы аутентификации рекомендуется проверить маркер CI (с TLS). Подробные сведения о настройке службы аутентификации и других служб см. в разделе Настройка служб в XSP|ADP Webex для Cisco BroadWorks. |
Интерфейсы Xsi
Установите и настройте приложения Xsi-Actions и Xsi-Events, как описано в руководстве по настройке интерфейса Cisco BroadWorks Xtended Services.
Только один экземпляр приложений Xsi-Events должен быть развернут на XSP|ADP, используемом для интерфейса CTI.
Все Xsi-Events, используемые для интеграции Broadworks с Webex, должны иметь одно и то же имя вызоваControlApplicationName, определенное в разделе Applications/Xsi-Events/GeneralSettings. Пример.
ADP_CLI/Applications/Xsi-Events/GeneralSettings> get
callControlApplicationName = com.broadsoft.xsi-events
При подключении пользователя к Webex Webex создает подписку для пользователя в AS, чтобы получать события телефонии для состояния доступности и журнала вызовов. Подписка связана с callControlApplicationName, и AS использует ее, чтобы узнать, на какой Xsi-Events следует отправлять события телефонии.
| Изменение callControlApplicationName или отсутствие одинакового имени во всех веб-приложениях Xsi-Events повлияет на функциональность подписок и событий телефонии. |
Настройка службы аутентификации (с использованием mTLS)
Долговременные токены BroadWorks создаются и проверяются службой аутентификации, размещенной на ваших XSP|ADP.
Требования
Серверы XSP|ADP, на которых размещена служба аутентификации, должны иметь настроенный интерфейс mTLS.
XSP|ADP должны использовать одни и те же ключи для шифрования и расшифровки долгоживущих токенов BroadWorks. Копирование этих ключей в каждый XSP|ADP является процессом вручную.
XSP|ADP должны быть синхронизированы с NTP.
Обзор конфигурации
Основная конфигурация XSP|ADP включает:
Развертывание службы аутентификации.
Настройка длительности существования токена не менее 60 дней (оставьте выпускающим BroadWorks).
Создайте ключи RSA и предоставляйте к ним совместный доступ в XSP|ADP.
Укажите URL-адрес authService в веб-контейнере.
Развертывание службы аутентификации на XSP|ADP
На каждом XSP|ADP, используемом с Webex.
Активируйте приложение службы аутентификации в расположении
/authService(необходимо использовать этот путь):XSP|ADP_CLI/Maintenance/ManagedObjects> activate application authenticationService <version> /authService(где
<version>– ваша версия BroadWorks).Развертывание приложения.
XSP|ADP_CLI/Maintenance/ManagedObjects>deploy application /authService
Настройка длительности существования токена
Проверьте существующую конфигурацию токена (часы):
XSP|ADP_CLI/Applications/authenticationService/TokenManagement>getУстановите длительность существования 60 дней (максимум 180 дней):
XSP|ADP_CLI/Applications/authenticationService/TokenManagement>set tokenDurationInHours 1440
Создание и совместное использование ключей RSA
Для шифрования/дешифрования токенов во всех экземплярах службы аутентификации необходимо использовать те же пары открытых и закрытых ключей.
Пара ключей создается службой аутентификации при первой необходимости в выпуске токена.
Из-за этих двух факторов необходимо создать ключи на одном XSP|ADP, а затем скопировать их во все остальные XSP|ADP.
| При цикле ключей или изменении длины ключей необходимо повторить приведенную ниже конфигурацию и перезапустить все XSP|ADP. |
Выберите один XSP|ADP, который будет использоваться для создания пары ключей.
Используйте клиент для запроса зашифрованного токена от этого XSP|ADP, запросив в браузере клиента следующий URL-адрес:
https://<XSP|ADP-IPAddress>/authService/token?key=BASE64URL(clientPublicKey)
(При этом создается пара закрытых и открытых ключей в XSP|ADP, если она еще не существовала)
Местоположение хранения ключей не настраивается. Экспорт ключей:
XSP|ADP_CLI/Applications/authenticationService/KeyManagement>exportKeysСкопируйте экспортированный файл
/var/broadworks/tmp/authService.keysв том же местоположении на других XSP|ADP, перезаписав старый.keysпри необходимости.Импортируйте ключи на каждом из других XSP|ADP.
XSP|ADP_CLI/Applications/authenticationService/KeyManagement> importKeys /var/broadworks/tmp/authService.keys
Укажите URL-адрес authService в веб-контейнере.
Для проверки маркеров веб-контейнеру XSP|ADP необходим URL authService.
На каждом из XSP|ADP:
Добавьте URL службы аутентификации в качестве внешней службы аутентификации для сервиса BroadWorks Communications.
XSP|ADP_CLI/System/CommunicationUtility/DefaultSettings/ExternalAuthentication/AuthService>set url http://127.0.0.1/authServiceДобавьте URL службы аутентификации в контейнер:
XSP|ADP_CLI/Maintenance/ContainerOptions> add tomcat bw.authservice.authServiceUrl http://127.0.0.1/authServiceЭто позволяет Webex использовать службу аутентификации для проверки токенов, предоставленных в качестве учетных данных.
Проверьте параметр с помощью команды
get.Перезапустите XSP|ADP.
Настройка TLS и шифров на интерфейсах HTTP (для службы XSI и аутентификации)
Приложения службы аутентификации, Xsi-Actions и Xsi-Events используют интерфейсы HTTP-сервера. Уровни настройки TLS для этих приложений:
Более общий = Системный уровень > Транспортный уровень > HTTP > Интерфейс HTTP-сервера = более конкретный
Контексты CLI, которые используются для просмотра или изменения различных параметров SSL:
| Уровень конкретики | Контекст CLI |
| Системный (глобальный) |
|
| Транспортные протоколы для этой системы |
|
| HTTP в этой системе |
|
| Специальные интерфейсы HTTP-серверов в этой системе |
|
Чтение конфигурации интерфейса TLS HTTP-сервера на XSP|ADP
Войдите в XSP|ADP и перейдите к
XSP|ADP_CLI/Interface/Http/HttpServer>Введите команду
getи прочитайте результаты. Вы должны увидеть интерфейсы (IP-адреса) и по каждому из них проверить их безопасность и необходимость аутентификации клиента.
Apache tomcat обеспечивает сертификат для каждого защищенного интерфейса; система создает самозаверяемый сертификат, если он необходим.
XSP|ADP_CLI/Interface/Http/HttpServer> getДобавление протокола TLS 1.2 в интерфейс HTTP-сервера
Интерфейс HTTP, взаимодействующий с облаком Webex, должен быть настроен для использования TLSv1.2. Облако не может быть согласовано с более ранними версиями протокола TLS.
Чтобы настроить протокол TLSv1.2 в интерфейсе HTTP-сервера:
Войдите в XSP|ADP и перейдите к
XSP|ADP_CLI/Interface/Http/HttpServer/SSLSettings/Protocols>Введите команду
get <interfaceIp> 443для просмотра списка протоколов, которые уже используются в этом интерфейсе.Введите команду
add <interfaceIp> 443 TLSv1.2с целью убедиться в том, что интерфейс может использовать TLS 1.2 при взаимодействии с облаком.
Редактирование конфигурации шифров TLS в интерфейсе HTTP-сервера
Чтобы настроить необходимые шифры:
Войдите в XSP|ADP и перейдите к
XSP|ADP_CLI/Interface/Http/HttpServer/SSLSettings/Ciphers>Введите команду
get <interfaceIp> 443для просмотра списка шифров, которые уже используются в этом интерфейсе. Должен быть хотя бы один из рекомендованных наборов Cisco (см. требования к удостоверению и безопасности XSP|ADP в разделе «Обзор»).Введите команду
add <interfaceIp> 443 <cipherName>для добавления шифра в интерфейс сервера HTTP.
Для CLI XSP|ADP требуется имя стандартного пакета шифров IANA, а не имя пакета шифров openSSL. Например, чтобы добавить шифр openSSL
ECDHE-ECDSA-CHACHA20-POLY1305в интерфейс сервера HTTP, можно использовать:XSP|ADP_CLI/Interface/Http/HttpServer/SSLSettings/Ciphers>add 192.0.2.7 443 TLS_ECDHE_ECDSA_WITH_CHACHA20_POLY1305См. https://ciphersuite.info/, чтобы провести набор по имени.
Настройка доверия для службы аутентификации (с mTLS)
Войдите в Control Hub с помощью своей учетной записи администратора-партнера.
Перейдите к меню и щелкните Скачать сертификат ЦС Webex, чтобы скачать файл
CombinedCertChain2023.txtна свой локальный компьютер.
Эти файлы содержат два набора двух сертификатов. Перед загрузкой файлов в XSP|ADP необходимо разделить. Все файлы являются обязательными.Разделите цепочку сертификатов на два сертификата -
combinedcertchain2023.txt.Откройте
combinedcertchain2023.txtв текстовом редакторе.Выберите и вырежьте первый блок текста, включая строки
-----BEGIN CERTIFICATE-----и-----END CERTIFICATE-----, а затем вставьте текстовый блок в новый файл.Сохраните новый файл как
root2023.txt.Сохраните исходный файл как
issuing2023.txt. Исходный файл теперь должен иметь только один текстовый блок, выделенный строками-----BEGIN CERTIFICATE-----и-----END CERTIFICATE-----.
Скопируйте оба текстовых файла во временное местоположение в защищенном XSP|ADP, например.
/var/broadworks/tmp/root2023.txtи/var/broadworks/tmp/issuing2023.txt.Войдите в XSP|ADP и перейдите к
/XSP|ADP_CLI/Interface/CTI/SSLCommonSettings/ClientAuthentication/Trusts>. (Необязательно) Запустить справкуUpdateTrustдля просмотра параметров и формата команды.Загрузка файлов сертификатов в новые точки доверия - 2023
XSP|ADP_CLI/Interface/Http/SSLCommonSettings/ClientAuthentication/Trusts> updateTrust webexclientroot2023 /var/broadworks/tmp/root2023.txt XSP|ADP_CLI/Interface/Http/SSLCommonSettings/ClientAuthentication/Trusts> updateTrust webexclientissuing2023 /var/broadworks/tmp/issuing2023.txt
Все псевдонимы должны иметь другое название.
webexclientroot,webexclientroot2023,webexclientissuingиwebexclientissuing2023являются примерами псевдонимов для якорей доверия; вы можете использовать свои собственные, пока все четыре записи уникальны.Подтвердите обновление точек доверия:
XSP|ADP_CLI/Interface/Http/SSLCommonSettings/ClientAuthentication/Trusts> getAlias Owner Issuer ============================================================================= webexclientissuing2023 Internal Private TLS SubCA Internal Private Root webexclientroot2023 Internal Private Root Internal Private Root[self-signed]
(Необязательно) Настройка mTLS на уровне интерфейса/порта HTTP
MTLS можно настроить на уровне интерфейса/порта HTTP или на уровне веб-приложений.
Способ включения mTLS для приложения зависит от приложений, которые вы размещаете в XSP|ADP. Если вы разместили нескольких приложений, которые требуют mTLS, необходимо включить mTLS в интерфейсе. Если требуется защитить только одно из приложений, которые используют один и тот же HTTP-интерфейс, mTLS можно настроить на уровне приложений.
При настройке mTLS на уровне интерфейса/порта HTTP для всех веб-приложений, к которым осуществляется доступ через этот интерфейс или порт, требуется mTLS.
Войдите в XSP|ADP, интерфейс которого настроен.
Перейдите в расположение
XSP|ADP_CLI/Interface/Http/HttpServer>и выполните командуget, чтобы отобразить интерфейсы.Для добавления интерфейса и обязательной аутентификации клиента (то есть mTLS):
XSP|ADP_CLI/Interface/Http/HttpServer> add IPAddress Port Name true trueПодробные сведения см. в документации XSP|ADP CLI. По сути, первое значение
trueобеспечивает защиту интерфейса с помощью TLS (при необходимости создается сертификат сервера), а второе значениеtrueобеспечивает принудительное требование аутентификации сертификата клиента интерфейсом (вместе они являются mTLS).
Пример.
XSP|ADP_CLI/Interface/Http/HttpServer> get
Interface Port Name Secure Client Auth Req Cluster Fqdn
=======================================================
192.0.2.7 443 XSP|ADP01.collab.example.net true false
192.0.2.7 444 XSP|ADP01.collab.example.net true trueВ этом примере mTLS (Client Auth Req = true) включено в 192.0.2.7 порт 444. TLS включено в 192.0.2.7 порт 443.
(Необязательно) Настройка mTLS для определенных веб-приложений
MTLS можно настроить на уровне интерфейса/порта HTTP или на уровне веб-приложений.
Способ включения mTLS для приложения зависит от приложений, которые вы размещаете в XSP|ADP. Если вы разместили нескольких приложений, которые требуют mTLS, необходимо включить mTLS в интерфейсе. Если требуется защитить только одно из приложений, которые используют один и тот же HTTP-интерфейс, mTLS можно настроить на уровне приложений.
При настройке mTLS на уровне приложения для этого приложения требуется mTLS, независимо от конфигурации интерфейса HTTP-сервера.
Войдите в XSP|ADP, интерфейс которого настроен.
Перейдите в расположение
XSP|ADP_CLI/Interface/Http/SSLCommonSettings/ClientAuthentication/WebApps>и выполните командуgetдля отображения запущенных приложений.Чтобы добавить приложение и сделать обязательной аутентификацию клиента для него (то есть реализовать mTLS):
XSP|ADP_CLI/Interface/Http/SSLCommonSettings/ClientAuthentication/WebApps> add IPAddress Port ApplicationName trueПодробные сведения см. в документации XSP|ADP CLI. В этом списке перечислены имена приложений. Файл
trueв этой команде обеспечивает включение mTLS.
Пример.
XSP|ADP_CLI/Interface/Http/SSLCommonSettings/ClientAuthentication/WebApps>
add 192.0.2.7 443 AuthenticationService true
Команда из примера добавляет приложение AuthenticationService к порту 192.0.2.7:443 и требует запрос и аутентификацию сертификатов от клиента.
Проверка с помощью get:
XSP|ADP_CLI/Interface/Http/SSLCommonSettings/ClientAuthentication/WebApps>
get
Interface Ip Port Application Name Client Auth Req
===================================================
192.0.2.7 443 AuthenticationService true Настройка управления устройствами в XSP|ADP, сервере приложений и сервере профилей
Сервер профилей и XSP|ADP являются обязательными для управления устройствами. Они должны быть настроены в соответствии с инструкциями, приведенными в руководстве по настройке управления устройствами BroadWorks.
Дальнейшие действия
Для настройки конфигурации можно повторно выполнить процесс, описанный в основном документе в статье Интерфейс CTI и связанная конфигурация.
Дополнительные требования к сертификатам для взаимной аутентификации TLS через службу аутентификации
Webex взаимодействует со службой аутентификации через соединение с аутентификацией mutual TLS. Это означает, что Webex представляет сертификат клиента, и XSP|ADP должен проверить его. Чтобы доверять этому сертификату, используйте цепочку сертификатов ЦС Webex для создания привязки доверия в XSP|ADP (или прокси). Цепочку сертификатов можно скачать с помощью Partner Hub.
Перейдите в раздел Настройки > Вызов BroadWorks.
Щелкните ссылку сертификата для скачивания.
| Кроме того, можно получить цепочку сертификатов в https://bwks-uap.webex.com/assets/public/CombinedCertChain2023.txt. |
Точные требования для развертывания этой цепочки сертификатов ЦС Webex зависят от того, как развернуты общедоступные XSP|ADP.
Через прокси-сервер моста TLS
Через прокси-сервер TLS
Непосредственно к XSP|ADP
Далее приведена схема развертывания цепочки сертификатов ЦС Webex, которая проводится в следующих трех случаях.
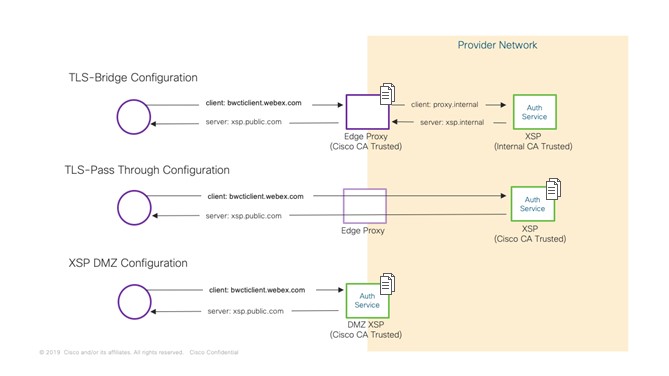
Требования к сертификату Mutual TLS для прокси-сервера моста TLS
Webex представляет прокси-серверу сертификат клиента, подписанный ЦС Webex.
Цепочка сертификатов ЦС Webex развернута в доверительной системе прокси-сервера, поэтому прокси-сервер доверяет сертификату клиента.
Публично подписанный сертификат сервера XSP|ADP также загружается в прокси.
Прокси-сервер представляет Webex публично подписанный сертификат.
Webex доверяет публичному ЦС, подписавшему этот сертификат.
Прокси представляет внутренне подписанный сертификат клиента XSP|ADP.
В этом сертификате должно быть поле расширенного использования ключа x509.v3 с заполненным значением BroadWorks OID 1.3.6.1.4.1.6431.1.1.8.2.1.3 и назначением TLS clientAuth. Например:
X509v3 extensions:X509v3 Extended Key Usage:1.3.6.1.4.1.6431.1.1.8.2.1.3, TLS Web Client Authentication
При создании внутренних сертификатов клиента для прокси-сервера обратите внимание, что сертификаты SAN не поддерживаются. Внутренние сертификаты сервера для XSP|ADP могут быть SAN.
XSP|ADP доверяют внутреннему ЦС.
XSP|ADP представляют внутренне подписанный сертификат сервера.
Прокси-сервер доверяет внутреннему ЦС.
Требования к сертификату взаимной аутентификации TLS для прокси-сервера TLS или XSP в DMZ
Webex представляет XSP сертификат клиента, подписанный ЦС Webex.
Цепочка сертификатов ЦС Webex развернута в доверительной системе XSP, поэтому XSP доверяет сертификату клиента.
Публично подписанный сертификат сервера XSP также загружается в XSP.
XSP представляют Webex публично подписанные сертификаты сервера.
Webex доверяет публичному ЦС, подписавшему сертификаты сервера XSP.
История редакции документа
В таблице ниже приведена история изменений в этом документе за последние 12 месяцев.
Дата | Версия | Описание изменения | |
|---|---|---|---|
07 февраля 2024 г. | 2-108 |
| |
25 января 2024 г. | 2-107 |
| |
23 января 2024 г. | 2-106 |
| |
10 января 2024 г. | 2-105 |
| |
20 декабря 2023 г. | 2-104 |
| |
13 декабря 2023 г. | 2-103 |
| |
12 декабря 2023 г. | 2-102 |
| |
08 декабря 2023 г. | 2-101 |
| |
08 ноября 2023 г. | 2–100 |
| |
25 октября 2023 г. | 2–99 |
| |
13 сентября 2023 г. | 2-98 |
| |
04 сентября 2023 г. | 2-97 |
| |
08 августа 2023 г. | 2-96 |
| |
23 июня 2023 г. | 2-95 |
| |
30 мая 2023 г. | 2-94 |
| |
26 мая 2023 г. | 2-93 |
| |
24 мая 2023 г. | 2-92 |
| |
10 мая 2023 г. | 2-91 |
| |
9 мая 2023 г. | 2–90 |
| |
04 мая 2023 г. | 2-89 |
| |
27 апреля 2023 г. | 2-88 |
| |
14 апреля 2023 г. | 2-87 |
| |
17 марта 2023 г. | 2–86 |
| |
11 марта 2023 г. | 2–85 |
| |
10 марта 2023 г. | 2-84 |
| |
07 марта 2023 г. | 2-83 |
| |
28 февраля 2023 г. | 2-82 |
| |
15 февраля 2023 г. | 2-81 |
| |
10 февраля 2023 г. | 2–80 |
| |
Знакомство с Webex для Cisco BroadWorks
Этот раздел предназначен для системных администраторов партнерских организаций Cisco (поставщиков услуг), которые внедряют Webex для своих клиентских организаций или предоставляют это решение непосредственно своим подписчикам.
Цель решения
Предоставление функций совместной работы в облаке Webex клиентам малых и средних предприятий, для которых служба вызовов уже предоставляется поставщиками услуг BroadWorks.
Предоставление службы вызовов BroadWorks клиентам малых и средних предприятий Webex.
Контекст
Все наши клиенты, занимающиеся совместной работой, развиваются в направлении унифицированного приложения. Этот путь уменьшает сложности при внедрении, улучшает возможности взаимодействия и миграцию, а также обеспечивает предсказуемую работу пользователей во всем портфолио продуктов для совместной работы. В рамках этого решения возможности вызовов BroadWorks перемещаются в приложение Webex, что в результате обеспечивает сокращение инвестиций в клиенты UC-One.
Преимущества
Обеспечение актуальности: в отношении завершающего этапа жизненного цикла UC-One, перемещения всех клиентов в унифицированную клиентскую структуру (UCF)
Сочетание лучших особенностей обоих вариантов: Включение функций обмена сообщениями и совещаний Webex с сохранением службы вызовов BroadWorks в телефонной сети
Объем решения
Существующие и новые малые и средние клиенты (не более 250 абонентов), которым необходимо использовать набор функций для совместной работы, могут уже использовать BroadWorks Calling.
Существующие малые и средние клиенты Webex, которые ищут возможность добавления функций BroadWorks Calling.
Не крупные предприятия (просим обратиться к нашему корпоративному портфелю для Webex).
Не одиночные пользователи (просим рассмотреть предложения Webex Online).
Наборы функций в Webex для Cisco BroadWorks предназначены для малых и средних предприятий. Пакеты Webex для Cisco BroadWorks разработаны для упрощения работы малых и средних предприятий, и мы постоянно оцениваем их пригодность для этого сегмента. Мы можем скрыть или удалить функции, которые в ином случае будут доступны в корпоративных пакетах.
Предварительные условия для успешной работы с Webex для Cisco BroadWorks
№ | Требование | Примечания | ||
|---|---|---|---|---|
1. | Patch Current BroadWorks R22 или более поздней версии | |||
2. | XSP|ADP для XSI, CTI, DMS и authService | Выделенный XSP|ADP для Webex для Cisco BroadWorks | ||
3. | Отдельный XSP|ADP для NPS можно предоставить совместный доступ к другим решениям, использующим NPS. | Если у вас есть существующее развертывание для совместной работы, просмотрите рекомендации по конфигурациям XSP|ADP и NPS. | ||
4. | Настроена проверка токена CI (с TLS) для соединений Webex со службой аутентификации. | |||
5 | Настроена взаимная аутентификация TLS (mTLS) для соединений Webex с интерфейсом CTI. | Для других приложений mTLS не требуется. | ||
6 | В зависимости от вашего решения по обеспечению пользователи должны работать в BroadWorks и должны иметь следующие атрибуты.
| Для доверенных адресов электронной почты: Рекомендуется также поместить тот же адрес электронной почты в атрибут alternate ID, чтобы пользователи могли войти в BroadWorks с помощью адреса электронной почты. Для ненадежных адресов электронной почты: В зависимости от настроек электронной почты пользователя в случае использования ненадежных адресов сообщения могут быть отправлены в папку нежелательной почты или СПАМА. Возможно, администратору потребуется изменить настройки электронной почты пользователя, чтобы разрешить использование доменов. | ||
7. | Файл DTAF Webex для Cisco BroadWorks для приложения Webex | |||
8 | Подписка BW Business Lic, Std Enterprise или Prem Enterprise User Lic + Webex для Cisco BroadWorks | При существующем развертывании совместной работы вам больше не потребуется пакет надстройки UC-One, Collab Lic и порты для конференций Meet-me. Если у вас имеется существующее развертывание UC-One SaaS, никаких дополнительных изменений, кроме принятия условий премиум-пакетов. | ||
9 | IP/порты должны быть доступны через серверные службы Webex и через приложения Webex через общедоступный Интернет. | См. раздел «Подготовка сети». | ||
10 | Конфигурация TLS версии 1.2 на XSP|ADP | |||
11 | Для непрерывного обеспечения сервер приложений должен подключиться к адаптеру обеспечения BroadWorks.
| См. тему «Подготовка сети». |
Информация о настоящем документе
Цель настоящего документа – помочь вам ознакомиться с решением Webex для Cisco BroadWorks, подготовиться к его использованию, выполнить его развертывание и осуществлять управление. Эта цель отражена в основных разделах документа.
В настоящем руководстве содержатся общие и справочные материалы. Мы намерены осветить все аспекты решения в этом документе.
Минимальный набор задач для развертывания решения:
Свяжитесь со своим финансовым отделом, чтобы стать партнером Cisco. Необходимо изучить основные аспекты работы с Cisco вами (и получить необходимую подготовку). После того как вы станете партнером Cisco, мы включим параметр "Webex для Cisco BroadWorks" для вашей партнерской организации Webex. (См. раздел Развертывание Webex для Cisco BroadWorks > Подключение партнеров в настоящем документе.)
Настройте системы BroadWorks для интеграции с Webex. (См. Развертывание Webex для Cisco BroadWorks > Настройка служб в Webex для Cisco BroadWorks XSP|ADP в этом документе.)
Используйте Partner Hub для подключения Webex к BroadWorks. (См. раздел Развертывание Webex для Cisco BroadWorks > Настройка партнерской организации в Partner Hub в настоящем документе.)
Для подготовки шаблонов обеспечения пользователей используйте Partner Hub. (См. раздел Развертывание Webex для Cisco BroadWorks > Настройка шаблонов переноса в этом документе.)
Выполните тестирование и подключение клиента, подготовив хотя бы одного пользователя. (См. раздел Развертывание Webex для Cisco BroadWorks > Настройка тестовой организации.)
|
|
Терминология
Мы стараемся ограничить использование специальных терминов и аббревиатур в настоящем документе, а также объяснять каждый термин, если он используется впервые. (Если объяснение термина в контексте отсутствует, см. раздел Справочные материалы о Webex для Cisco BroadWorks > Терминология.)
Принцип работы
Webex для Cisco BroadWorks – это предложение, в котором вызовы BroadWorks интегрируются в Webex. Подписчики используют одно приложение (приложение Webex), чтобы воспользоваться преимуществами функций, предоставляемых обеими платформами.
Пользователи звонят на номера PSTN через вашу инфраструктуру BroadWorks.
Пользователи звонят по другим номерам BroadWorks с помощью вашей инфраструктуры BroadWorks (аудио- и видеовызовы путем выбора номеров, связанных с пользователями, или с помощью панели набора для ввода номеров).
В качестве альтернативы пользователи могут позвонить по телефону с помощью службы VOIP Webex через инфраструктуру Webex, выбрав параметр «Webex Call» в приложении Webex. (Эти вызовы являются вызовами между приложениями Webex, а не между приложением Webex и PSTN).
Пользователи могут организовывать совещания Webex и присоединяться к ним.
Пользователи могут отправлять сообщения другу по одному или в пространствах (постоянный групповой чат) и пользоваться преимуществами таких функций, как поиск и совместный доступ к файлам (в инфраструктуре Webex).
Пользователи могут обмениваться информацией о присутствии (статусе). Они могут выбрать между указываемым пользователем присутствием или рассчитываемым клиентом присутствием.
После подключения вас в качестве партнерской организации к Control Hub вы сможете настроить связь экземпляра BroadWorks и Webex, имея соответствующие права.
В Control Hub вы будете создавать клиентские организации, а также создавать пользователей в этих организациях.
Каждый подписчик BroadWorks получает идентификатор Webex на основании своих адресов электронной почты (атрибут идентификатора электронной почты в BroadWorks).
Пользователи будут аутентифицироваться в BroadWorks или Webex.
Клиентам предоставляются долговременные токены для авторизации с целью обслуживания в BroadWorks и Webex.
Приложение Webex является основой этого решения. Это приложение с возможностью настройки товарно-знаковой политики доступно на настольных ПК Mac и Windows, а также на мобильных устройствах и планшетах Android/iOS.
Также существует веб-версия приложения Webex, которая в настоящее время не содержит функции вызовов.
Клиент подключается к облаку Webex для работы функций обмена сообщениями, состояния доступности и совещаний.
Клиент регистрируется в системах BroadWorks для поддержки функций вызовов.
Облако Webex работает с вашими системами BroadWorks для упрощения процесса подготовки пользователя.
Функции и ограничения
Мы предлагаем несколько пакетов с различными функциями.
Пакет «Программный телефон»
В этом типе пакета приложение Webex используется только в качестве клиента программного телефона с возможностью вызовов, но без функций обмена сообщениями. Пользователи с таким типом пакета могут присоединяться к совещаниям Webex, но не могут начинать их самостоятельно. Если другие пользователи (программный или непрограммный телефон) проводят поиск в каталоге пользователей программных телефонов, по результатам поиска система не дает возможности отправить сообщение.
Пользователи программных телефонов могут делиться экраном во время вызова.
Базовый пакет
Базовый пакет включает функции вызовов, обмена сообщениями и совещаний. В него входят 100 участников совещаний в «унифицированном пространстве» и совещаний в персональной комнате совещаний (PMR). (** см. примечание ниже для исключения). В этом пакете продолжительность совещаний может составлять не более 40 минут.
Стандартный пакет
Этот пакет также включает в себя все элементы базового пакета, например до 100 участников совещаний в «унифицированном пространстве» и совещаний в персональной комнате совещаний (PMR).
Изначально совместный доступ к экрану в персональной комнате совещаний мог осуществлять только организатор, однако последний может передать «роль докладчика» любому участнику по своему усмотрению, и только организатор может вернуть себе роль докладчика.
Премиум пакет
Этот пакет включает все компоненты стандартного пакета, а также до 300 участников совещания в «едином пространстве» и до 1000 участников в персональной комнате совещаний (PMR).
Совместный доступ к экрану во время совещания в персональной комнате поддерживается для любого посетителя.
Сравнение пакетов
Пакет | Вызов | Сообщения | Unified Space Meetings | Персональная комната совещаний (PMR) |
|---|---|---|---|---|
Программный телефон | Включено | Не включены | Нет | Нет |
Базовый | Включено | Включено | 100 участников | 100 участников |
Стандартный | Включено | Включено | 100 участников | 100 участников |
Премиум | Включено | Включено | 300 участников | 1000 участников |
| Максимальное количество участников совещания в унифицированном пространстве для базовых пользователей составляет 100 участников на совещание в унифицированном пространстве, если только в пространство также не включены пользователи, которым назначены пакеты "Стандартный" или "Премиум", в этом случае ограничение увеличивается в зависимости от пакета пользователей организатора. |
| "Совещания в унифицированном пространстве" означает совещание Webex (запланированное или незапланированное), которое проходит в пространстве Webex. Например, пользователь инициирует совещание из пространства с помощью кнопок "Начать совещание" или "Запланировать". "Совещания PMR" означает совещание Webex (запланированное или незапланированное), которое проводится в персональной комнате совещаний (PMR) пользователя. Для этих совещаний используется выделенный URL-адрес (например: cisco.webex.com/meet/roomOwnerUserID). |
Функции обмена сообщениями и совещаний
Различия в поддержке функций совещаний PMR в пакетах Basic, Standard и Premium см. в таблице ниже.
Функция совещаний | Поддерживается базовым пакетом | Поддерживается в стандартном пакете | Поддерживается пакете премиум | Комментарий |
|---|---|---|---|---|
Продолжительность встречи | 40 минут или меньше | Не ограничено | Не ограничено | |
Совместный доступ к рабочему столу | Да | Да | Да | Базовый: совместный доступ к рабочему столу любым участником совещания в персональной комнате. Стандартный — совместный доступ к рабочему столу в PMR только для организатора совещания. Премиум— совместный доступ к рабочему столу в PMR для любого участника совещания. |
Совместная работа с приложением | Да | Да | Да | Базовый: совместная работа с приложением любым участником совещания в персональной комнате. Стандартный — совместный доступ к приложениям в PMR только для организатора совещания. Премиум— совместный доступ к приложениям в PMR для любого участника совещания. |
Многосторонний чат | Да | Да | Да | |
Виртуальные доски | Да | Да | Да | |
Защита паролем | Да | Да | Да | |
Веб-приложение — без скачивания или подключения (для гостей) | Да | Да | Да | |
Поддержка сопряжения с устройствами Webex | Да | Да | Да | |
Управление уровнем (отключить один / вывести все) | Да | Да | Да | |
Ссылка на постоянное совещание | Да | Да | Да | |
Доступ к месту совещания | Да | Да | Да | |
Присоединение к совещанию с помощью VoIP | Да | Да | Да | |
Блокировка | Да | Да | Да | |
Управление презентацией | Нет | Нет | Да | |
Управление удаленным рабочим столом | Нет | Нет | Да | |
Количество участников | 100 | 100 | 1000 | |
Запись сохраняется локально в системе | Да | Да | Да | |
Запись в облаке | Нет | Нет | Да | |
Запись — в облачное хранилище | Нет | Нет | 10 ГБ на веб-сайт | |
Тексты стенограмм записей | Нет | Нет | Да | |
Планирование совещания | Да | Да | Да | |
Включение совместного доступа к контенту с внешними интеграциями | Нет | Нет | Да | Базовый: совместный доступ к контенту любым участником совещания в PMR. Стандартный— совместный доступ к контенту в PMR только для организатора совещания. Премиум— совместный доступ к контенту в PMR для любого участника совещания. |
Разрешение на изменение URL-адреса PMR | Нет | Нет | Да | Базовая: пользователи могут изменять URL-адрес PMR на веб-сайте Webex. Администраторы партнеров и организации могут изменять URL-адрес в Control Hub. Стандартный — URL-адрес PMR могут изменить только администраторы партнеров и организаций в Partner Hub. Премиум — Пользователи могут изменить URL-адрес PMR на веб-сайте Webex. Администраторы партнеров и организаций могут изменить URL-адрес в Partner Hub. |
Потоковая передача совещаний в режиме онлайн (например, на Facebook, Youtube) | Нет | Нет | Да | |
Позволяет другим пользователям планировать совещания от их имени | Нет | Нет | Да | |
Добавить альтернативного организатора | Да | Нет | Да | |
Интеграция приложений (например Zendesk, Slack) | Зависит от интеграции | Зависит от интеграции | Да | Для получения дополнительной информации о поддержке см. раздел Интеграции приложений. |
Интеграция с календарем Microsoft Office 365 | Да | Да | Да | |
Интеграция с календарем Google в G Suite | Да | Да | Да | |
Центр справки Webex публикует функции и документацию по работе с пользователями для Webex по адресу help.webex.com. Чтобы узнать больше о функциях, ознакомьтесь со следующими статьями.
Функции вызова
Работа с вызовами аналогична предыдущим решениям, в которых используется механизм управления вызовами BroadWorks. Отличие от UC-One Collaborate и UC-One SaaS заключается в том, что приложение Webex является основным приложением для совместной работы.
Интеграции приложения
Webex для Cisco BroadWorks можно интегрировать с перечисленными ниже приложениями.
Zendesk– только Премиум.
Slack– только Премиум.
Microsoft Teams для Webex Meetings: стандартная или премиальная
Microsoft Teams для вызовов: поддерживается всеми пакетами
Календарь Office 365– Стандартный или Премиум.
Календарь Google в G Suite– Стандартный или Премиум.
Поддержка инфраструктуры виртуального рабочего стола (VDI)
Webex для Cisco BroadWorks теперь поддерживает среды инфраструктуры виртуального рабочего стола (VDI). Подробные сведения о развертывании инфраструктуры VDI см. в руководстве по развертыванию Webex для инфраструктуры виртуального рабочего стола (VDI).
Поддержка IPv6
Webex для Cisco BroadWorks поддерживает адресацию IPv6 для приложения Webex.
Будущий план развития
Для ознакомления с возможностями будущих версий Webex для Cisco BroadWorks посетите веб-сайт https://salesconnect.cisco.com/#/program/PAGE-16649. Элементы плана развития ни в какой мере не являются обязательствами. Компания Cisco оставляет за собой право отменить или изменить какой-либо или все эти элементы в будущих выпусках.
Ограничения
Ограничения относительно обеспечения
Часовой пояс веб-сайта Meetings
Часовой пояс первого подписчика для каждого пакета становится часовым поясом веб-сайта Webex Meetings, созданного для этого пакета.
Если в запросе на обеспечение не указан часовой пояс для первого пользователя каждого пакета, часовой пояс веб-сайта Webex Meetings для этого пакета будет установлен по региональному умолчанию для организации подписчика.
Если для вашего клиента необходимо указать определенный часовой пояс веб-сайта Webex Meetings, укажите параметр timezone в запросе на подготовку для:
первого подписчика, обеспечение которого осуществляется по стандартному пакету в организации;
первого подписчика, обеспечение которого осуществляется по Премиум пакету в организации.
первый подписчик, подготовленный для пакета Basic в организации.
Общие ограничения
Вызовы в веб-версии клиента Webex не происходят (это ограничение клиента, а не ограничение решения).
Возможно, Webex пока не имеет всех элементов управления пользовательским интерфейсом для поддержки некоторых функций управления вызовами, доступных в BroadWorks.
В настоящий момент клиент Webex не может иметь метку «White Labeled» (Метка белого цвета).
При создании клиентских организаций с выбранным методом обеспечения они автоматически создаются в том же регионе, что и организация-партнер. Это поведение не ошибка. Мы ждем от транснациональных партнеров создания партнерской организации в каждом регионе, где они будут управлять клиентской организацией.
Отчеты об использовании совещаний и обмена сообщениями доступны в клиентской организации в Control Hub.
Известные проблемы и ограничения
Актуальный список известных проблем и ограничений предложения Webex для Cisco BroadWorks см. в разделе Известные проблемы и ограничения.
Ограничения для обмена сообщениями
Для организаций, которые приобрели Webex для Cisco BroadWorks у поставщика услуг, применяются указанные ниже ограничения для хранения данных (обмен сообщениями и файлы). Эти ограничения определяют максимальный общий объем, выделяемый для хранения файлов и обмена сообщениями.
Стандартная. 2 ГБ на одного пользователя в течение 3 лет
Стандартный 5 ГБ на одного пользователя в течение 3 лет
Премиум: 10 ГБ на одного пользователя в течение 5 лет
Для каждой клиентской организации эти итоги по пользователю суммируются, чтобы получить общее количество клиентов в зависимости от количества пользователей. Например, в компании с пятью пользователями премиум-класса общий объем памяти для обмена сообщениями и файлов составляет 50 ГБ. Ограничение для отдельного пользователя (10 ГБ) может превышаться только при условии, что компания в целом превышает общий объем (50 ГБ).
Для созданных групповых пространств ограничения для обмена сообщениями применяются к общему сумме для клиентской организации, которая владеет этим пространством. Информацию о владельце отдельных командных пространств можно найти в Политике пространства. Информацию о том, как ознакомиться с Политикой пространств для отдельных групповых пространств см. в https://help.webex.com/en-us/baztm6/Webex-Space-Policy.
Дополнительная информация
Дополнительную информацию об общих ограничениях обмена сообщениями, которые действуют для групповых пространств сообщений Webex, см. в https://help.webex.com/en-us/n8vw82eb/Webex-Capacities.
Безопасность, данные и роли
Безопасность Webex
Клиент Webex – это безопасное приложение, которое обеспечивает безопасные соединения с Webex и BroadWorks. Данные, которые хранятся в облаке Webex и доступны пользователю через интерфейс приложения Webex, шифруются как при передаче, так и при нахождении их в неактивном состоянии.
Подробная информация об обмене данными содержится в разделе «Справка» настоящего документа.
Дополнительные материалы
Место для хранения данных организации
Мы храним ваши данные Webex в центре обработки данных, который наиболее близок к вашему региону. См. статью Место расположения данных Webex в центре справки.
Роли
Администратор поставщика услуг (вы): В рамках ежедневного обслуживания вы управляете локальной частью решения (вызовами) с помощью собственных систем. С помощью Partner Hub можно управлять частью решения Webex.
Информацию о ролях, доступных партнерам, правах доступа, сопутствующих этим ролям, а также о назначении ролей см. в разделе Роли администратора партнера для Webex для BroadWorks и Wholesale RTM.
| Первый пользователь, подготовленный для новой организации партнера, автоматически назначается ролям "Администратор с полными правами" и "Администратор с полными правами". Этот администратор может использовать приведенную выше статью для назначения дополнительных ролей. |
Группа облачных операций Cisco: Во время начала работы с вами создает партнерскую организацию в Partner Hub, если она не существует.
После того как вы получили учетную запись Partner Hub, вы настраиваете интерфейсы Webex в ваших системах. Далее вы создаете «Шаблоны переноса» для представления пакетов или пакетов, обслуживаемых с помощью этих систем. После этого вы осуществляете обеспечение ваших клиентов или подписчиков.
№ | Типичная задача | SP | Cisco |
|---|---|---|---|
1. | Начало работы с партнерами — Создание партнерской организации если она не существует и включение необходимых функций | ● | |
2. | Конфигурация BroadWorks в партнерской организации посредством Partner Hub (кластер) | ● | |
3. | Настройка параметров интеграции в партнерской организации посредством Partner Hub (шаблоны предложений, брендинг) | ● | |
4. | Подготовка среды BroadWorks для интеграции (AS, XSP|ADP Patching, брандмауэры, конфигурация XSP|ADP, XSI, AuthService, CTI, NPS, DMS приложения в XSP|ADP) | ● | |
5 | Разработка интеграции или процесса обеспечения | ● | |
6 | Подготовка материалов GTM | ● | |
7. | Миграция или подготовка новых пользователей | ● |
Архитектура
Что представлено на схеме?
Клиенты
Клиент приложения Webex является основным приложением в предложениях Webex для Cisco BroadWorks. Клиент доступен на настольных, мобильных и веб-платформах.
В клиенте есть встроенные функции обмена сообщениями, состояния доступности, а также аудио- и видеосовещаний для нескольких участников, предоставляемые облаком Webex. Клиент Webex использует вашу инфраструктуру BroadWorks для вызовов SIP и PSTN.
IP-телефоны Cisco и сопутствующие принадлежности также используют инфраструктуру BroadWorks для вызовов SIP и PSTN. Ожидается возможность поддержки сторонних телефонов.
Портал активации пользователей для входа пользователей в Webex с помощью своих учетных данных BroadWorks.
Partner Hub — это веб-интерфейс для администрирования организации Webex и организаций клиентов. В центре партнера осуществляется настройка интеграции вашей инфраструктуры BroadWorks с Webex. Кроме того, с помощью Partner Hub можно управлять конфигурацией клиента и биллингом.
Поставщик услуг сети
Зеленый блок слева от схемы представляет вашу сеть. Компоненты сети предоставляют следующие услуги и интерфейсы другим компонентам решения:
Общедоступный XSP|ADP для Webex для Cisco BroadWorks. (Коробка представляет собой одну или несколько ферм XSP|ADP, которые, возможно, находятся на переднем плане с помощью балансировщиков нагрузки.)
Предназначен для размещения интерфейса Xtended Services Interface (XSI-Actions & XSI-Events), системы служба управления устройств (DMS), интерфейса CTI и службы аутентификации. Эти приложения дают возможность телефонам и клиентам Webex самостоятельно выполнять аутентификацию, скачивать файлы конфигурации вызовов, совершать и принимать вызовы, а также видеть состояние телефонной связи (состояние доступности) друг друга.
Публикует каталог для клиентов Webex.
Общедоступный XSP|ADP, запущенный NPS:
Push-сервер уведомлений о вызовах организатора: Сервер push-уведомлений на XSP|ADP в вашей среде. Взаимодействует между сервером приложений и нашим прокси-сервером NPS. Прокси-сервер передает краткосрочные токена на NPS для авторизации уведомлений в облачные службы. Эти службы (APNS и FCM) отправляют уведомления о вызовах клиентам Webex на устройствах Apple iOS и Google Android.
Сервер приложений:
Обеспечивает управление вызовами и интерфейсы для других систем BroadWorks (как правило)
Для непрерывного обеспечения пользователей Webex сервер приложений используется администратором-партнером.
Передает профиль пользователя в BroadWorks
OSS/BSS: Ваша система поддержки операций/службы SIP для управления вашими предприятиями BroadWorks.
Облако Webex
Синий блок на схеме представляет облако Webex. Микрослужбы Webex поддерживают весь спектр возможностей Webex для совместной работы.
Общие параметры идентификации (CI) Cisco являются службой удостоверений в Webex.
Webex для Cisco BroadWorks представляет собой набор микрослужб, которые поддерживают интеграцию Webex со службой BroadWorks, размещенную поставщиком услуг.
API обеспечения пользователя
Конфигурация поставщика услуг
Вход пользователя с помощью учетных данных BroadWorks
Окно обмена сообщениями Webex для микрослужб, связанных с обменом сообщениями.
Webex Meetings представляет серверы обработки мультимедиа и SBC для видеоконференций с несколькими участниками (SIP & SRTP)
Веб-службы сторонних разработчиков
На схеме представлены следующие компоненты сторонних организаций:
ApNS (Служба push-уведомлений Apple) передает уведомления о вызовах и сообщениях в приложения Webex на устройствах Apple.
FCM (Обмен сообщениями в облаке FireBase) передает уведомления о вызовах и сообщениях в приложения Webex на устройствах Android.
Аспекты архитектуры XSP|ADP
Роль общедоступных серверов XSP|ADP в Webex для Cisco BroadWorks
Общедоступный XSP|ADP в вашей среде предоставляет Webex и клиентам следующие интерфейсы/службы:
Служба аутентификации (AuthService), защищенная TLS, которая отвечает на запросы Webex по BroadWorks JWT (веб-токену JSON) от имени пользователя.
CTI-интерфейс, защищенный с помощью mTLS, на который выполняется подписка Webex для информирования о состоянии доступности и событиях журнала вызовов из Cisco BroadWorks (состояние вызова).
Интерфейсы действий и событий Xsi (eXtended Services Interface) для управления вызовами подписчика, каталогами контактов и списками вызовов, а также настройки телефонной связи для конечных пользователей.
Служба DM (Управление устройствами) для клиентов, используемая для извлечения файлов конфигурации вызовов
Предоставьте URL-адреса для этих интерфейсов при настройке Webex для Cisco BroadWorks. (См. Настройка кластеров BroadWorks в Partner Hub в этом документе.) Для каждого кластера можно предоставить только один URL-адрес для каждого интерфейса. Если в вашей инфраструктуре BroadWorks имеется несколько интерфейсов, можно создать несколько кластеров.
Архитектура XSP|ADP
Для размещения приложения NPS (Notification Push Server) требуется использовать отдельный выделенный экземпляр или ферму XSP|ADP. С UC-One SaaS и UC-One Collaborate можно использовать те же NPS. Однако вы не можете размещать другие приложения, необходимые для Webex для Cisco BroadWorks, на том же XSP|ADP, на котором размещено приложение NPS.
Рекомендуется использовать выделенный экземпляр/ферму XSP|ADP для размещения необходимых приложений для интеграции Webex по приведенным ниже причинам
Например, если вы предлагаете UC-One SaaS, рекомендуется создать новую ферму XSP|ADP для Webex для Cisco BroadWorks. Эти две службы могут работать независимо во время миграции абонентов.
Если вы совместно размещаете приложения Webex для Cisco BroadWorks на ферме XSP|ADP, которая используется в других целях, вы несете ответственность за отслеживание использования, управление возникающей сложностью и планирование увеличенного масштаба.
Планировщик емкости системы Cisco BroadWorks предполагает выделенную ферму XSP|ADP и может быть неточной, если вы используете ее для вычислений коллокации.
Если не указано иное, выделенные ADP XSP|Webex для Cisco BroadWorks должны размещать следующие приложения:
Служба аутентификации (TLS с проверкой маркера CI или mTLS)
CTI (mTLS)
XSI-Actions (TLS)
XSI-Events (TLS)
DMS (TLS) — необязательно. Развертывание отдельного экземпляра или фермы DMS не является обязательным для Webex для Cisco BroadWorks. Можно использовать тот же экземпляр DMS, который используется для UC-One SaaS или UC-One Collaborate.
Настройки вызовов Webview (TLS): необязательно. Настройки вызовов Webview (CSW) требуется только в том случае, если необходимо, чтобы пользователи Webex для Cisco BroadWorks могли настраивать функции вызовов в приложении Webex.
Для Webex необходим доступ CTI через интерфейс, защищенный взаимной аутентификацией TLS. Для выполнения этого требования рекомендуется использовать один из указанных вариантов.
(Схема с меткой Option 1) Один экземпляр или ферма XSP|ADP для всех приложений с двумя интерфейсами, настроенными на каждом сервере: Интерфейс mTLS для CTI и интерфейс TLS для других приложений, например, AuthService.
(Схема с меткой Option 2) Два экземпляра или фермы XSP|ADP, один с интерфейсом mTLS для CTI, а другой с интерфейсом TLS для других приложений, таких как AuthService.
| XSP|ADP повторное использование Если у вас есть существующая ферма XSP|ADP, которая соответствует одной из предложенных выше архитектур (Вариант 1 или 2) и она слегка загружена, можно повторно использовать существующие XSP|ADP. Для этого вам понадобится убедиться, что требования по настройке существующих приложений и нового приложения для Webex не конфликтуют между собой. Вот два главных условия:
Поскольку XSP|ADP имеет много приложений и количество перестановок этих приложений велико, могут возникать и другие неопознанные конфликты. По этой причине любое потенциальное повторное использование XSP|ADP должно быть проверено в лаборатории с предполагаемой конфигурацией перед повторным использованием. |
Настройка синхронизации NTP в XSP|ADP
Развертывание требует синхронизации времени для всех XSP|ADP, используемых с Webex.
Установите приложение ntp после установки ОС и перед установкой программного обеспечения BroadWorks. Затем можно настроить NTP во время установки программного обеспечения XSP|ADP. Подробности представлены в Руководстве по управлению программным обеспечением BroadWorks.
Во время интерактивной установки программного обеспечения XSP|ADP вам предоставляется возможность настройки NTP. Выполните действия следующим образом.
При получении от программы установки запроса
Do you want to configure NTP?введитеy.При получении от программы установки запроса
Is this server going to be a NTP server?введитеn.При получении от программы установки запроса
What is the NTP address, hostname, or FQDN?введите адрес сервера NTP или общедоступной службы NTP, напримерpool.ntp.org.
Если ваши XSP|ADP используют бесшумную (неинтерактивную) установку, файл конфигурации программы установки должен содержать следующие пары Key=Value:
NTPNTP_SERVER=<NTP Server address, e.g., pool.ntp.org>Требования к удостоверению и безопасности XSP|ADP
Фон
Протоколы и шифры соединений Cisco BroadWorks TLS настраиваются на различных уровнях конкретики. Эти уровни варьируются от наиболее общих (поставщик SSL) до наиболее конкретных (отдельного интерфейса). Более конкретный параметр всегда переопределает более общую настройку. Если они не указаны, параметры SSL нижнего уровня наследуются от более высоких уровней.
Если значения по умолчанию не изменены, на всех уровнях наследуются настройки поставщика SSL по умолчанию (JSSE Java Secure Sockets Extension).
Список требований
XSP|ADP должен аутентифицироваться для клиентов с помощью сертификата, подписанного ЦС, в котором общее имя или альтернативное имя субъекта соответствует доменной части интерфейса XSI.
Интерфейс Xsi должен поддерживать протокол TLSv1.2.
Интерфейс Xsi должен использовать набор шифров, отвечающий следующим требованиям.
Обмен ключами по протоколам Diffie-Hellman Ephemeral (DHE) или Elliptic Curves Diffie-Hellman Ephemeral (ECDHE)
Шифр AES (Advanced Encryption Standard) с минимальным размером блока 128 бит (например, AES-128 или AES-256)
Режим шифра GCM (режим Галуа/режим счетчика) или CBC (цепочка блоков шифров)
Если используется шифр CBC, для создания ключей допускается только семейство функций SHA2 (SHA256, SHA384, SHA512).
Например, следующие шифры отвечают требованиям.
TLS_ECDHE_ECDSA_WITH_AES_256_CBC_SHA384TLS_ECDHE_ECDSA_WITH_AES_256_GCM_SHA384TLS_DHE_RSA_WITH_AES_256_GCM_SHA384TLS_DHE_PSK_WITH_AES_256_CBC_SHA384
| Для CLI XSP|ADP требуется конвенция именования IANA для наборов шифров, как показано выше, а не конвенция openSSL. |
Поддерживаемые шифры TLS для интерфейсов AuthService и XSI
| Этот список подлежит изменению по мере развития требований к безопасности облака. Следуйте текущей рекомендации Cisco в отношении безопасности облака при выборе шифра, как описано в списке требований в этом документе. |
TLS_ECDHE_ECDSA_WITH_AES_256_GCM_SHA384TLS_ECDHE_RSA_WITH_AES_256_GCM_SHA384TLS_DHE_RSA_WITH_AES_256_GCM_SHA384TLS_ECDHE_ECDSA_WITH_CHACHA20_POLY1305_SHA256TLS_ECDHE_RSA_WITH_CHACHA20_POLY1305_SHA256TLS_DHE_RSA_WITH_CHACHA20_POLY1305_SHA256TLS_ECDHE_ECDSA_WITH_AES_128_GCM_SHA256TLS_ECDHE_RSA_WITH_AES_128_GCM_SHA256TLS_DHE_RSA_WITH_AES_128_GCM_SHA256TLS_ECDHE_ECDSA_WITH_AES_256_CBC_SHA384TLS_ECDHE_RSA_WITH_AES_256_CBC_SHA384TLS_DHE_RSA_WITH_AES_256_CBC_SHA256TLS_ECDHE_ECDSA_WITH_AES_128_CBC_SHA256TLS_ECDHE_RSA_WITH_AES_128_CBC_SHA256TLS_DHE_RSA_WITH_AES_128_CBC_SHA256TLS_ECDHE_ECDSA_WITH_AES_256_CBC_SHATLS_ECDHE_RSA_WITH_AES_256_CBC_SHATLS_DHE_RSA_WITH_AES_256_CBC_SHATLS_ECDHE_ECDSA_WITH_AES_128_CBC_SHATLS_ECDHE_RSA_WITH_AES_128_CBC_SHATLS_DHE_RSA_WITH_AES_128_CBC_SHATLS_RSA_PSK_WITH_AES_256_GCM_SHA384TLS_DHE_PSK_WITH_AES_256_GCM_SHA384TLS_RSA_PSK_WITH_CHACHA20_POLY1305_SHA256TLS_DHE_PSK_WITH_CHACHA20_POLY1305_SHA256TLS_ECDHE_PSK_WITH_CHACHA20_POLY1305_SHA256TLS_RSA_WITH_AES_256_GCM_SHA384TLS_PSK_WITH_AES_256_GCM_SHA384TLS_PSK_WITH_CHACHA20_POLY1305_SHA256TLS_RSA_PSK_WITH_AES_128_GCM_SHA256TLS_DHE_PSK_WITH_AES_128_GCM_SHA256TLS_RSA_WITH_AES_128_GCM_SHA256TLS_PSK_WITH_AES_128_GCM_SHA256TLS_RSA_WITH_AES_256_CBC_SHA256TLS_RSA_WITH_AES_128_CBC_SHA256TLS_ECDHE_PSK_WITH_AES_256_CBC_SHA384TLS_ECDHE_PSK_WITH_AES_256_CBC_SHATLS_RSA_PSK_WITH_AES_256_CBC_SHA384TLS_DHE_PSK_WITH_AES_256_CBC_SHA384TLS_RSA_PSK_WITH_AES_256_CBC_SHATLS_DHE_PSK_WITH_AES_256_CBC_SHATLS_RSA_WITH_AES_256_CBC_SHATLS_PSK_WITH_AES_256_CBC_SHA384TLS_PSK_WITH_AES_256_CBC_SHATLS_ECDHE_PSK_WITH_AES_128_CBC_SHA256TLS_ECDHE_PSK_WITH_AES_128_CBC_SHATLS_RSA_PSK_WITH_AES_128_CBC_SHA256TLS_DHE_PSK_WITH_AES_128_CBC_SHA256TLS_RSA_PSK_WITH_AES_128_CBC_SHATLS_DHE_PSK_WITH_AES_128_CBC_SHATLS_RSA_WITH_AES_128_CBC_SHATLS_PSK_WITH_AES_128_CBC_SHA256TLS_PSK_WITH_AES_128_CBC_SHA
Параметры масштабирования событий Xsi
Для обработки необходимого объема событий для решения Webex для Cisco BroadWorks может потребоваться увеличить размер очереди Xsi-Events и количество потоков. Вы можете увеличить параметры до минимальных показанных значений (не уменьшайте их, если они находятся выше этих минимальных значений):
XSP|ADP_CLI/Applications/Xsi-Events/BWIntegration>
eventQueueSize = 2000
XSP|ADP_CLI/Applications/Xsi-Events/BWIntegration>
eventHandlerThreadCount = 50
несколько XSP|ADP
Граничный элемент балансировки нагрузки
При наличии элемента балансировки нагрузки на границе сети он должен прозрачно обрабатывать распределение трафика между несколькими серверами XSP|ADP и облаком Webex для Cisco BroadWorks и клиентами. В этом случае необходимо предоставить URL-адрес балансировщика нагрузки для конфигурации Webex для Cisco BroadWorks.
Примечания по этой архитектуре.
Настройте DNS таким образом, чтобы клиенты могли найти источник нагрузки при подключении к интерфейсу Xsi (см. конфигурацию DNS).
Рекомендуется настроить граничный элемент в режиме обратного SSL-прокси, чтобы обеспечить межконцевое шифрование.
Сертификаты от XSP|ADP01 и XSP|ADP02 должны иметь домен XSP|ADP, например your-XSP|ADP.example.com, в альтернативном имени субъекта. Они должны иметь свои собственные FQDN, например XSP|ADP01.example.com, в общем имени. Можно применять универсальные сертификаты, однако их использование не рекомендуется.
серверы XSP|ADP, обращенные к Интернету
При непосредственном раскрытии интерфейсов Xsi используйте DNS для распределения трафика на несколько серверов XSP|ADP.
Примечания по этой архитектуре.
Для подключения к серверам XSP|ADP требуется две записи:
Для микрослужб Webex: Для таргетирования нескольких IP-адресов XSP|ADP требуются циклические записи A/AAAA. Это связано с тем, что микрослужбы Webex не могут выполнять поиск SRV. Примеры см. в разделе Облачные службы Webex.
Для приложения Webex. Запись SRV, которая преобразовывается в запись A, где каждая запись A разрешается в один XSP|ADP. Примеры см. в приложении Webex.
Используйте приоритетные записи SRV для таргетирования службы XSI для нескольких адресов XSP|ADP. Установите приоритет записей SRV, чтобы микрослужбы всегда переходили на одну и ту же запись A (и последующий IP-адрес) и перемещались только на следующую запись A (и IP-адрес), если первый IP-адрес не работает. НЕ используйте подход округления для приложения Webex.
Сертификаты от XSP|ADP01 и XSP|ADP02 должны иметь домен XSP|ADP, например your-XSP|ADP.example.com, в альтернативном имени субъекта. Они должны иметь свои собственные FQDN, например XSP|ADP01.example.com, в общем имени.
Можно применять универсальные сертификаты, однако их использование не рекомендуется.
Предотвращение переадресации HTTP
Иногда DNS настраивается на разрешение URL XSP|ADP для балансировщика нагрузки HTTP, а балансировщик нагрузки настроен на перенаправление через обратный прокси на серверы XSP|ADP.
Webex не выполняет перенаправление при подключении к указанному вами URL, поэтому эта конфигурация не работает.
Заказы и обеспечение
Заказы и обеспечение применяются на этих уровнях:
Обеспечение партнеров и поставщиков услуг:
Все подключенные поставщики услуг Webex для Cisco BroadWorks (или посредники) должны быть настроены в качестве партнерской организации в Webex, а также им должны быть предоставлены необходимые права. Служба Cisco Operations предоставляет администратору партнерской организации доступ для управления Webex для Cisco BroadWorks в центре партнера Webex. Администратор-партнер должен выполнить все необходимые шаги по обеспечению, прежде чем он сможет начать обеспечении организации клиента или предприятия.
Заказы и обеспечение клиентов/предприятий:
Каждое предприятие BroadWorks, для которого включена служба Webex для Cisco BroadWorks, инициирует создание связанной клиентской организации Webex. Этот процесс происходит автоматически в рамках обеспечения пользователя/абонента. Подготовка всех пользователей/подписчиков в рамках предприятия BroadWorks осуществляется в одной клиентской организации Webex.
То же самое происходит, если ваша система BroadWorks настроена как поставщик услуг с группами. При обеспечении подписчика в группе BroadWorks клиентская организация, соответствующая этой группе, автоматически создается в Webex.
Заказы и обеспечение пользователей/абонентов:
Webex для Cisco BroadWorks в настоящее время поддерживает приведенные ниже модели подготовки пользователей.
Непрерывное обеспечение с доверенными адресами электронной почты
Непрерывное обеспечение без доверенных адресов электронной почты
Самостоятельное обеспечение пользователя
Обеспечение через API
Непрерывная подготовка с помощью доверенных адресов электронной почты
Для использования URL-адреса обеспечения Webex необходимо настроить интегрированную службу обмена мгновенными сообщениями и состоянием доступности, а затем назначить службу пользователям. Сервер приложений использует API обеспечения Webex для запроса соответствующих учетных записей пользователей Webex.
Если вы можете проверить, что у BroadWorks есть действительные и уникальные для Webex адреса электронной почты, этот параметр обеспечения автоматически создает и активирует учетные записи Webex с этими адресами электронной почты в качестве идентификаторов пользователей.
Вы можете изменить пакет подписчика с помощью Partner Hub или записать собственное приложение для использования API обеспечения с целью изменения пакетов подписчиков.
Непрерывное обеспечение без доверенных адресов электронной почты
Для использования URL-адреса обеспечения Webex необходимо настроить интегрированную службу обмена мгновенными сообщениями и состоянием доступности, а затем назначить службу пользователям. Сервер приложений использует API обеспечения Webex для запроса соответствующих учетных записей пользователей Webex.
Если вы не можете полагаться на адреса электронной почты подписчиков, которые указаны в BroadWorks, этот параметр обеспечения создает учетные записи Webex, но не сможет активировать их, пока подписчики не предоставят и не подтвердят свои адреса электронной почты. После этого Webex сможет активировать учетные записи с помощью этих адресов электронной почты в качестве идентификаторов пользователей.
Вы можете изменить пакет подписчика с помощью Partner Hub или записать собственное приложение для использования API обеспечения с целью изменения пакетов подписчиков.
Самостоятельное обеспечение пользователя
Этот параметр отключает непрерывное обеспечение от BroadWorks к Webex. После настройки интеграции Webex и системы BroadWorks будут предоставлены одна или несколько ссылок, предназначенных для подготовки пользователей в партнерской организации Webex для Cisco BroadWorks.
Затем вы самостоятельно разрабатываете собственные сообщения (или делегируете эту задачу своим клиентам) для распространения ссылки среди подписчиков. Подписчики переходят по ссылке, а затем вставляют и проверяют свои адреса электронной почты, чтобы создать и активировать собственные учетные записи Webex.
Поскольку в рамках вашей партнерской организации предусмотрены учетные записи, для этого можно вручную настроить пакеты пользователей с помощью Partner Hub или использовать API.
| Пользователи должны существовать в системе BroadWorks, которую вы интегрируете с Webex, либо им будет запрещено создавать учетные записи с помощью этой ссылки. |
Обеспечение со стороны поставщика услуг через API
Webex предоставляет набор общедоступных API, которые позволяют интегрировать подготовку пользователей/подписчиков Webex для Cisco BroadWorks в существующий рабочий процесс или инструменты управления пользователями.
Требуемые исправления для непрерывного обеспечения
При использовании непрерывного обеспечения необходимо установить системное исправление и применить свойство CLI. Инструкции по вашей версии BroadWorks см. в списке ниже.
Для R22:
Установите AP.as.22.0.1123.ap376508.
После установки настройте свойство
bw.msg.includeIsEnterpriseInOSSschemaдоtrueот CLI вMaintenance/ContainerOptions.Подробнее см. в примечаниях к исправлению https://www.cisco.com/web/software/286326332/154309/AP.as.22.0.1123.ap376508.txt.
Для R23:
После установки настройте свойство
bw.msg.includeIsEnterpriseInOSSschemaдоtrueот CLI вMaintenance/ContainerOptions.Подробнее см. в примечаниях к исправлению https://www.cisco.com/web/software/286326332/154325/AP.as.23.0.1075.ap376509.txt.
Для R24:
После установки настройте свойство
bw.msg.includeIsEnterpriseInOSSschemaдоtrueот CLI вMaintenance/ContainerOptions.Подробнее см. в примечаниях к исправлению https://www.cisco.com/web/software/286326332/154326/AP.as.24.0.944.ap375100.txt.
| После того как вы выполните эти действия, вы больше не сможете предоставлять службы UC-One Collaborate новым пользователям. Новые подготовленные пользователи должны быть пользователями Webex для Cisco BroadWorks. |
Набор добавочного номера
Поддержка функции набора добавочных номеров позволяет пользователям Webex для Cisco Broadworks набирать других пользователей с добавочным номером, аналогичным основному номеру телефона в рамках того же предприятия. Это особенно полезно для пользователей, у которых нет номеров DID.
Во время подготовки добавочный номер пользователей сохраняется в каталоге Webex в качестве добавочного номера пользователя. Для вызовов BroadWorks добавочный номер отображается в приложении Webex в поле добавочного номера всех областей метода инициирования вызова и профиля пользователя. Webex для Cisco BroadWorks поддерживает вызовы только на добавочные номера между пользователями из одной и той же группы и разных групп одного предприятия с сочетанием кода набора местоположения и добавочного номера. Однако вызовы между двумя предприятиями с использованием только добавочных номеров не поддерживаются.
Добавочный номер можно подготовить для пользователей Cisco BroadWorks следующими способами.
пользователи Cisco BroadWorks
Подготовка общедоступного API в качестве расширения
Параметр добавочного номера должен быть явно передан в рамках вызова API. Для предприятий/групп, у которых настроен код набора местоположения (LDC), параметр добавочного номера должен быть сочетанием LDC и "добавочный номер".
Обеспечение непрерывной или самостоятельной активации
Добавочный номер и LDC (если применимо) будут автоматически извлечены из BroadWorks.
Пользователи или организации Calling только для BroadWorks
Синхронизируется автоматически из BroadWorks по синхронизации каталогов с помощью комбинации кода набора местоположения (LDC) и добавочного номера.
Записи вызовов BroadWorks | Описание | Метод подготовки | Управление добавочным номером |
|---|---|---|---|
Webex для пользователей Cisco BroadWorks | Пользователи включены для Webex для Cisco BroadWorks | Общедоступный API | Добавочный номер должен быть передан как параметр |
Протекание | Добавочный номер, полученный из BroadWorks автоматически | ||
Пользователи, вызывающие только BroadWorks | Пользователи, которые не подключены к Webex | Синхронизация каталогов | Добавочный номер, синхронизированный синхронизацией каталога |
Не вызывающие пользователя объекты | Например, телефон конференц-зала, факс, номер группы поиска. | Синхронизация каталогов | Добавочный номер, синхронизированный синхронизацией каталога |
Списки телефонов BroadWorks | Корпоративные, групповые или персональные списки телефонов | Синхронизация каталогов | Неприменимо |
Предварительные условия
Для поддержки этой функции требуется версия клиента версии 42.11 или более поздней.
Исправление, при котором коды набора добавочного номера и местоположения добавляются в XSI и адаптер подготовки в феврале 2022 г. для версии 23 или более поздней в рамках следующих функций:
AP.platform.23.0.1075.ap380045
AP.as.23.0.1075.ap380045
AP.xsp.23.0.1075.ap380045
AP.as.24.0.944.ap380045
Включите заголовок X-BroadWorks-Remote-Party-Info в AS с помощью команды CLI ниже для этого потока вызовов SIP, который необходим для поддержки функции набора добавочных номеров.
AS_CLI/System/DeviceType/SIP> set <device_profile_type> supportRemotePartyInfo true
Приоритет параметров вызова в приложении
В рамках поддержки функции набора добавочных номеров настройка приоритета параметров вызовов приложения также предоставляется на уровне партнеров для всех партнеров Webex для Cisco Broadworks. С помощью этой настройки партнер может управлять настройками приоритета вызовов всех своих управляемых клиентов из Partner Hub. Настройку приоритета параметров вызовов приложения для клиента также можно изменить на уровне клиента в Control Hub.
Настройка приоритета параметров вызовов приложения содержит добавочный номер в качестве второго параметра как в Partner Hub, так и в Control Hub, если пользователь Webex для Cisco Broadworks недавно подготовлен к добавочному номеру с помощью любого из вышеупомянутых методов подготовки.
Для всех существующих подготовленных Организаций параметр добавочного номера будет находиться в скрытом состоянии (по умолчанию) в настройке приоритетов параметров вызовов приложения. Добавочный номер не будет отображаться в параметре аудио- и видеовызова пользователя в приложении Webex.
Ниже приведены параметры отображения параметра добавочного вызова для существующих клиентов.
Если партнер хочет, чтобы все управляемые им клиентские организации были предоставлены добавочный номер в качестве одного из вариантов вызова, администратору партнера рекомендуется переместить добавочный номер из скрытого в доступный в центре партнера. Это позволит управляемым клиентским организациям наследовать настройку от своего партнера.
Если партнер хочет указать добавочный номер в параметрах вызовов для определенной клиентской организации, администратору партнера рекомендуется переместить добавочный номер из скрытого в доступный в Control Hub.
Поддержка групповых контактов
Эта функция улучшает службу Webex для BroadWorks DirSync, удалив ограничение на синхронизацию до 1500 контактов из списков телефонов группы в BroadWorks и позволяя партнерам синхронизировать до 30 тыс. контактов из одного списка телефонов группы и привести его в соответствие с увеличением 30 тыс. контактов в списке корпоративных телефонов, который был выпущен отдельно.
Общее ограничение в 200K для всех внешних контактов в каждой организации применимо к сумме корпоративных и групповых телефонных списков в одном предприятии BroadWorks. Например, будет поддерживаться предприятие BroadWorks с корпоративным списком телефонов с 30K, а также 5 списков групповых телефонов с 30K на каждый (всего 180 K на организацию). Однако, если имеется 6 групповых телефонных списков с 30 тысячами в каждом, это не поддерживается (всего 210 тысяч).
| Эта функция доступна по запросу. Чтобы включить эту функцию, обратитесь в команду по работе с учетными записями.
|
После включения этой функции служба DirSync начинает синхронизацию контактов списка телефонов группы BroadWorks в выделенное хранилище контактов группы в службе контактов Webex.
Во время подготовки корпоративная группа пользователя должна храниться в каталоге Webex, чтобы указать группу, к которой принадлежит этот пользователь. Связь пользователя с группой BroadWorks в каталоге Webex позволяет приложению Webex выполнять поиск контактов в хранилище группы службы контактов для определенной группы пользователя.
Эта функция требует, чтобы подписчики Webex для BroadWorks были подготовлены в Webex с помощью идентификатора корпоративной группы BroadWorks.
Идентификатор корпоративной группы BroadWorks можно подготовить для пользователей Cisco BroadWorks следующими способами:
Webex для пользователей Cisco BroadWorks
Подготовка общедоступного API как ‘spEnterpriseGroupId’
Идентификатор корпоративной группы BroadWorks должен быть явно передан в параметре spEnterpriseGroupId вызова API.
Обеспечение непрерывной или самостоятельной активации
Идентификатор корпоративной группы BroadWorks будет автоматически извлекаться из BroadWorks.
Пользователи или организации Calling только для BroadWorks
Неприменимо. Синхронизация идентификатора корпоративной группы BroadWorks для этих пользователей не требуется.
Записи вызовов BroadWorks | Описание | Метод подготовки | Управление идентификатором корпоративной группы |
|---|---|---|---|
Webex для пользователей Cisco BroadWorks | Пользователи включены для Webex для Cisco BroadWorks | Общедоступный API | Идентификатор корпоративной группы BroadWorks должен быть передан в качестве параметра spEnterpriseGroupId |
Протекание | Идентификатор корпоративной группы BroadWorks автоматически извлекается из BroadWorks | ||
Пользователи, вызывающие только BroadWorks | Пользователи, которые не подключены к Webex | Синхронизация каталогов | Неприменимо |
Не вызывающие пользователя объекты | Например, телефон конференц-зала, факс, номер группы поиска. | Синхронизация каталогов | Неприменимо |
Списки телефонов BroadWorks | Контакты в списках телефонов группы BroadWorks | Синхронизация каталогов | Контакты группы хранятся в службе контактов Webex, связанной с определенной группой |
Списки телефонов BroadWorks Enterpsie или Persional | Контакты в корпоративном или персональном списках телефонов | Синхронизация каталогов | Неприменимо |
| Перед МИГРАЦИЕЙ необходимо обновить общедоступный API. Миграция не может быть выполнена до завершения ЭТОГО API Идентификатор корпоративной группы BroadWorks должен быть явно передан в параметре spEnterpriseGroupId вызова API https://developer.webex.com/docs/api/changelog#2023-march После включения этой функции и последующей синхронизации каталогов корпоративные группы пользователей также будут отображаться в Control Hub. Визуализация групп в Control Hub для Webex для BroadWorks на данном этапе является чисто информационной. Администраторы партнеров и клиентов не должны вносить какие-либо изменения в группы или членство в группах в Control Hub, поскольку эти изменения не будут отражены обратно в BroadWorks. Управление группами в Control Hub предназначено для использования партнерами, которые будут внедрять предстоящие API управления контактами. |
Миграция и поддержание актуальности
План компании Cisco в отношении клиента унифицированных коммуникаций BroadSoft – переход от UC-One к Webex. Осуществляется соответствующий перенос вспомогательных служб (за исключением служб вызовов) из сети поставщика услуг в облачную платформу Webex.
Независимо от того, используете ли вы UC-One SaaS или BroadWorks Collaborate, предпочтительной стратегией миграции является развертывание новых выделенных XSP|ADP для интеграции с Webex для Cisco BroadWorks. Эти две службы можно запускать параллельно во время миграции клиентов в Webex и, в конечном итоге, повторно получить инфраструктуру, используемую для предыдущего решения.
Рекомендованные подписки на документы
В статьях центра справки Webex (на веб-сайте help.webex.com) предусмотрен параметр Подписаться , который позволяет получать уведомление по электронной почте при обновлении этой статьи.
Рекомендуется подписаться на каждую из следующих статей, чтобы не пропустить критические обновления, влияющие на сетевое подключение. Чтобы подписаться, перейдите по каждой из приведенных ниже ссылок и в запущенной статье нажмите кнопку Подписаться .
Как минимум, рекомендуется подписаться на вышеуказанный список. Однако для большинства статей и документов Webex, перечисленных в разделе Дополнительные документы , предусмотрена возможность подписки . Для отображения этого параметра на веб-сайте help.webex.com должна появиться статья.
| Для целевых страниц документации отсутствует параметр подписки. |
Дополнительные документы
Дополнительную информацию о Webex для Cisco BroadWorks см. в следующей документации.
Документы Webex для Cisco BroadWorks
Администраторы партнеров могут использовать приведенные ниже документы и веб-сайты для получения информации о Webex для Cisco BroadWorks.
Использование собственного решения PSTN для Webex для Cisco BroadWorks. Это решение позволяет поставщикам услуг предоставлять пользователям номера телефона, которыми они владеют (а не номера, предоставленные Cisco), для использования при присоединении к совещаниям Webex.
Руководство по настройке Webex для Cisco BroadWorks: описание настройки приложения Webex для Webex для Cisco BroadWorks.
- Руководство по интеграции устройств для Webex для Cisco BroadWorks. Описание добавления и обслуживания устройств Room OS и MPP.
Руководство по устранению неполадок Webex для Cisco BroadWorks. Содержит информацию об устранении неполадок для Webex для Cisco BroadWorks.
Статьи Webex для Cisco BroadWorks
Администраторы партнеров могут использовать следующие необязательные веб-сайты для получения дополнительной информации о Webex для Cisco BroadWorks.
Документация Webex для Cisco BroadWorks. На целевой странице перечислены технические документы и дополнительные статьи Webex, предназначенные для администраторов-партнеров Webex для Cisco BroadWorks.
Новые возможности Webex для Cisco BroadWorks: ознакомьтесь с последними выпущенными функциями, а также с возможностями, которые будут доступны в ближайшее время.
Известные проблемы и ограничения. Ознакомьтесь с известными проблемами, выявленными в решении Webex для Cisco BroadWorks.
Роли администратора партнера для Webex для BroadWorks и Wholesale RTM. В этой статье описывается назначение ролей администратора партнера для партнерских организаций, которые предлагают Webex для Cisco BroadWorks. Роли используются для назначения доступа администрирования к настройкам в Partner Hub и Control Hub.
документы Cisco BroadWorks
Для получения технических документов, описывающих развертывание части решения Cisco BroadWorks, администраторы партнеров могут обратиться на веб-сайт Cisco BroadWorks на cisco.com.
Статьи справки Webex
На следующих веб-сайтах справки Webex можно найти статьи Webex, которые помогают администраторам клиентов и конечным пользователям использовать функции Webex.
Webex от поставщиков услуг. Эта целевая страница содержит ссылки с информацией о начале работы и часто используемые статьи для пользователей приложения Webex, которые приобрели службы Webex у поставщика услуг.
Центр справки Webex. Используйте функцию поиска на веб-сайте help.webex.com для поиска дополнительных статей Webex, описывающих приложение Webex и функциональные возможности Webex Meetings. Можно выполнить поиск статей пользователя или администратора.
Документация разработчика
Руководство разработчика Webex для BroadWorks — содержит информацию для разработчиков, создающих приложения, использующие API Webex для BroadWorks.
Знакомство с Webex для Cisco BroadWorks
Этот раздел предназначен для системных администраторов партнерских организаций Cisco (поставщиков услуг), которые внедряют Webex для своих клиентских организаций или предоставляют это решение непосредственно своим подписчикам.
Цель решения
Предоставление функций совместной работы в облаке Webex клиентам малых и средних предприятий, для которых служба вызовов уже предоставляется поставщиками услуг BroadWorks.
Предоставление службы вызовов BroadWorks клиентам малых и средних предприятий Webex.
Контекст
Все наши клиенты, занимающиеся совместной работой, развиваются в направлении унифицированного приложения. Этот путь уменьшает сложности при внедрении, улучшает возможности взаимодействия и миграцию, а также обеспечивает предсказуемую работу пользователей во всем портфолио продуктов для совместной работы. В рамках этого решения возможности вызовов BroadWorks перемещаются в приложение Webex, что в результате обеспечивает сокращение инвестиций в клиенты UC-One.
Преимущества
Обеспечение актуальности: в отношении завершающего этапа жизненного цикла UC-One, перемещения всех клиентов в унифицированную клиентскую структуру (UCF)
Сочетание лучших особенностей обоих вариантов: Включение функций обмена сообщениями и совещаний Webex с сохранением службы вызовов BroadWorks в телефонной сети
Объем решения
Существующие и новые малые и средние клиенты (не более 250 абонентов), которым необходимо использовать набор функций для совместной работы, могут уже использовать BroadWorks Calling.
Существующие малые и средние клиенты Webex, которые ищут возможность добавления функций BroadWorks Calling.
Не крупные предприятия (просим обратиться к нашему корпоративному портфелю для Webex).
Не одиночные пользователи (просим рассмотреть предложения Webex Online).
Наборы функций в Webex для Cisco BroadWorks предназначены для малых и средних предприятий. Пакеты Webex для Cisco BroadWorks разработаны для упрощения работы малых и средних предприятий, и мы постоянно оцениваем их пригодность для этого сегмента. Мы можем скрыть или удалить функции, которые в ином случае будут доступны в корпоративных пакетах.
Предварительные условия для успешной работы с Webex для Cisco BroadWorks
№ | Требование | Примечания | ||
|---|---|---|---|---|
1. | Patch Current BroadWorks R22 или более поздней версии | |||
2. | XSP|ADP для XSI, CTI, DMS и authService | Выделенный XSP|ADP для Webex для Cisco BroadWorks | ||
3. | Отдельный XSP|ADP для NPS можно предоставить совместный доступ к другим решениям, использующим NPS. | Если у вас есть существующее развертывание для совместной работы, просмотрите рекомендации по конфигурациям XSP|ADP и NPS. | ||
4. | Настроена проверка токена CI (с TLS) для соединений Webex со службой аутентификации. | |||
5 | Настроена взаимная аутентификация TLS (mTLS) для соединений Webex с интерфейсом CTI. | Для других приложений mTLS не требуется. | ||
6 | В зависимости от вашего решения по обеспечению пользователи должны работать в BroadWorks и должны иметь следующие атрибуты.
| Для доверенных адресов электронной почты: Рекомендуется также поместить тот же адрес электронной почты в атрибут alternate ID, чтобы пользователи могли войти в BroadWorks с помощью адреса электронной почты. Для ненадежных адресов электронной почты: В зависимости от настроек электронной почты пользователя в случае использования ненадежных адресов сообщения могут быть отправлены в папку нежелательной почты или СПАМА. Возможно, администратору потребуется изменить настройки электронной почты пользователя, чтобы разрешить использование доменов. | ||
7. | Файл DTAF Webex для Cisco BroadWorks для приложения Webex | |||
8 | Подписка BW Business Lic, Std Enterprise или Prem Enterprise User Lic + Webex для Cisco BroadWorks | При существующем развертывании совместной работы вам больше не потребуется пакет надстройки UC-One, Collab Lic и порты для конференций Meet-me. Если у вас имеется существующее развертывание UC-One SaaS, никаких дополнительных изменений, кроме принятия условий премиум-пакетов. | ||
9 | IP/порты должны быть доступны через серверные службы Webex и через приложения Webex через общедоступный Интернет. | См. раздел «Подготовка сети». | ||
10 | Конфигурация TLS версии 1.2 на XSP|ADP | |||
11 | Для непрерывного обеспечения сервер приложений должен подключиться к адаптеру обеспечения BroadWorks.
| См. тему «Подготовка сети». |
Информация о настоящем документе
Цель настоящего документа – помочь вам ознакомиться с решением Webex для Cisco BroadWorks, подготовиться к его использованию, выполнить его развертывание и осуществлять управление. Эта цель отражена в основных разделах документа.
В настоящем руководстве содержатся общие и справочные материалы. Мы намерены осветить все аспекты решения в этом документе.
Минимальный набор задач для развертывания решения:
Свяжитесь со своим финансовым отделом, чтобы стать партнером Cisco. Необходимо изучить основные аспекты работы с Cisco вами (и получить необходимую подготовку). После того как вы станете партнером Cisco, мы включим параметр "Webex для Cisco BroadWorks" для вашей партнерской организации Webex. (См. раздел Развертывание Webex для Cisco BroadWorks > Подключение партнеров в настоящем документе.)
Настройте системы BroadWorks для интеграции с Webex. (См. Развертывание Webex для Cisco BroadWorks > Настройка служб в Webex для Cisco BroadWorks XSP|ADP в этом документе.)
Используйте Partner Hub для подключения Webex к BroadWorks. (См. раздел Развертывание Webex для Cisco BroadWorks > Настройка партнерской организации в Partner Hub в настоящем документе.)
Для подготовки шаблонов обеспечения пользователей используйте Partner Hub. (См. раздел Развертывание Webex для Cisco BroadWorks > Настройка шаблонов переноса в этом документе.)
Выполните тестирование и подключение клиента, подготовив хотя бы одного пользователя. (См. раздел Развертывание Webex для Cisco BroadWorks > Настройка тестовой организации.)
|
|
Терминология
Мы стараемся ограничить использование специальных терминов и аббревиатур в настоящем документе, а также объяснять каждый термин, если он используется впервые. (Если объяснение термина в контексте отсутствует, см. раздел Справочные материалы о Webex для Cisco BroadWorks > Терминология.)
Принцип работы
Webex для Cisco BroadWorks – это предложение, в котором вызовы BroadWorks интегрируются в Webex. Подписчики используют одно приложение (приложение Webex), чтобы воспользоваться преимуществами функций, предоставляемых обеими платформами.
Пользователи звонят на номера PSTN через вашу инфраструктуру BroadWorks.
Пользователи звонят по другим номерам BroadWorks с помощью вашей инфраструктуры BroadWorks (аудио- и видеовызовы путем выбора номеров, связанных с пользователями, или с помощью панели набора для ввода номеров).
В качестве альтернативы пользователи могут позвонить по телефону с помощью службы VOIP Webex через инфраструктуру Webex, выбрав параметр «Webex Call» в приложении Webex. (Эти вызовы являются вызовами между приложениями Webex, а не между приложением Webex и PSTN).
Пользователи могут организовывать совещания Webex и присоединяться к ним.
Пользователи могут отправлять сообщения другу по одному или в пространствах (постоянный групповой чат) и пользоваться преимуществами таких функций, как поиск и совместный доступ к файлам (в инфраструктуре Webex).
Пользователи могут обмениваться информацией о присутствии (статусе). Они могут выбрать между указываемым пользователем присутствием или рассчитываемым клиентом присутствием.
После подключения вас в качестве партнерской организации к Control Hub вы сможете настроить связь экземпляра BroadWorks и Webex, имея соответствующие права.
В Control Hub вы будете создавать клиентские организации, а также создавать пользователей в этих организациях.
Каждый подписчик BroadWorks получает идентификатор Webex на основании своих адресов электронной почты (атрибут идентификатора электронной почты в BroadWorks).
Пользователи будут аутентифицироваться в BroadWorks или Webex.
Клиентам предоставляются долговременные токены для авторизации с целью обслуживания в BroadWorks и Webex.
Приложение Webex является основой этого решения. Это приложение с возможностью настройки товарно-знаковой политики доступно на настольных ПК Mac и Windows, а также на мобильных устройствах и планшетах Android/iOS.
Также существует веб-версия приложения Webex, которая в настоящее время не содержит функции вызовов.
Клиент подключается к облаку Webex для работы функций обмена сообщениями, состояния доступности и совещаний.
Клиент регистрируется в системах BroadWorks для поддержки функций вызовов.
Облако Webex работает с вашими системами BroadWorks для упрощения процесса подготовки пользователя.
Функции и ограничения
Мы предлагаем несколько пакетов с различными функциями.
Пакет «Программный телефон»
В этом типе пакета приложение Webex используется только в качестве клиента программного телефона с возможностью вызовов, но без функций обмена сообщениями. Пользователи с таким типом пакета могут присоединяться к совещаниям Webex, но не могут начинать их самостоятельно. Если другие пользователи (программный или непрограммный телефон) проводят поиск в каталоге пользователей программных телефонов, по результатам поиска система не дает возможности отправить сообщение.
Пользователи программных телефонов могут делиться экраном во время вызова.
Базовый пакет
Базовый пакет включает функции вызовов, обмена сообщениями и совещаний. В него входят 100 участников совещаний в «унифицированном пространстве» и совещаний в персональной комнате совещаний (PMR). (** см. примечание ниже для исключения). В этом пакете продолжительность совещаний может составлять не более 40 минут.
Стандартный пакет
Этот пакет также включает в себя все элементы базового пакета, например до 100 участников совещаний в «унифицированном пространстве» и совещаний в персональной комнате совещаний (PMR).
Изначально совместный доступ к экрану в персональной комнате совещаний мог осуществлять только организатор, однако последний может передать «роль докладчика» любому участнику по своему усмотрению, и только организатор может вернуть себе роль докладчика.
Премиум пакет
Этот пакет включает все компоненты стандартного пакета, а также до 300 участников совещания в «едином пространстве» и до 1000 участников в персональной комнате совещаний (PMR).
Совместный доступ к экрану во время совещания в персональной комнате поддерживается для любого посетителя.
Сравнение пакетов
Пакет | Вызов | Сообщения | Unified Space Meetings | Персональная комната совещаний (PMR) |
|---|---|---|---|---|
Программный телефон | Включено | Не включены | Нет | Нет |
Базовый | Включено | Включено | 100 участников | 100 участников |
Стандартный | Включено | Включено | 100 участников | 100 участников |
Премиум | Включено | Включено | 300 участников | 1000 участников |
| Максимальное количество участников совещания в унифицированном пространстве для базовых пользователей составляет 100 участников на совещание в унифицированном пространстве, если только в пространство также не включены пользователи, которым назначены пакеты "Стандартный" или "Премиум", в этом случае ограничение увеличивается в зависимости от пакета пользователей организатора. |
| "Совещания в унифицированном пространстве" означает совещание Webex (запланированное или незапланированное), которое проходит в пространстве Webex. Например, пользователь инициирует совещание из пространства с помощью кнопок "Начать совещание" или "Запланировать". "Совещания PMR" означает совещание Webex (запланированное или незапланированное), которое проводится в персональной комнате совещаний (PMR) пользователя. Для этих совещаний используется выделенный URL-адрес (например: cisco.webex.com/meet/roomOwnerUserID). |
Функции обмена сообщениями и совещаний
Различия в поддержке функций совещаний PMR в пакетах Basic, Standard и Premium см. в таблице ниже.
Функция совещаний | Поддерживается базовым пакетом | Поддерживается в стандартном пакете | Поддерживается пакете премиум | Комментарий |
|---|---|---|---|---|
Продолжительность встречи | 40 минут или меньше | Не ограничено | Не ограничено | |
Совместный доступ к рабочему столу | Да | Да | Да | Базовый: совместный доступ к рабочему столу любым участником совещания в персональной комнате. Стандартный — совместный доступ к рабочему столу в PMR только для организатора совещания. Премиум— совместный доступ к рабочему столу в PMR для любого участника совещания. |
Совместная работа с приложением | Да | Да | Да | Базовый: совместная работа с приложением любым участником совещания в персональной комнате. Стандартный — совместный доступ к приложениям в PMR только для организатора совещания. Премиум— совместный доступ к приложениям в PMR для любого участника совещания. |
Многосторонний чат | Да | Да | Да | |
Виртуальные доски | Да | Да | Да | |
Защита паролем | Да | Да | Да | |
Веб-приложение — без скачивания или подключения (для гостей) | Да | Да | Да | |
Поддержка сопряжения с устройствами Webex | Да | Да | Да | |
Управление уровнем (отключить один / вывести все) | Да | Да | Да | |
Ссылка на постоянное совещание | Да | Да | Да | |
Доступ к месту совещания | Да | Да | Да | |
Присоединение к совещанию с помощью VoIP | Да | Да | Да | |
Блокировка | Да | Да | Да | |
Управление презентацией | Нет | Нет | Да | |
Управление удаленным рабочим столом | Нет | Нет | Да | |
Количество участников | 100 | 100 | 1000 | |
Запись сохраняется локально в системе | Да | Да | Да | |
Запись в облаке | Нет | Нет | Да | |
Запись — в облачное хранилище | Нет | Нет | 10 ГБ на веб-сайт | |
Тексты стенограмм записей | Нет | Нет | Да | |
Планирование совещания | Да | Да | Да | |
Включение совместного доступа к контенту с внешними интеграциями | Нет | Нет | Да | Базовый: совместный доступ к контенту любым участником совещания в PMR. Стандартный— совместный доступ к контенту в PMR только для организатора совещания. Премиум— совместный доступ к контенту в PMR для любого участника совещания. |
Разрешение на изменение URL-адреса PMR | Нет | Нет | Да | Базовая: пользователи могут изменять URL-адрес PMR на веб-сайте Webex. Администраторы партнеров и организации могут изменять URL-адрес в Control Hub. Стандартный — URL-адрес PMR могут изменить только администраторы партнеров и организаций в Partner Hub. Премиум — Пользователи могут изменить URL-адрес PMR на веб-сайте Webex. Администраторы партнеров и организаций могут изменить URL-адрес в Partner Hub. |
Потоковая передача совещаний в режиме онлайн (например, на Facebook, Youtube) | Нет | Нет | Да | |
Позволяет другим пользователям планировать совещания от их имени | Нет | Нет | Да | |
Добавить альтернативного организатора | Да | Нет | Да | |
Интеграция приложений (например Zendesk, Slack) | Зависит от интеграции | Зависит от интеграции | Да | Для получения дополнительной информации о поддержке см. раздел Интеграции приложений. |
Интеграция с календарем Microsoft Office 365 | Да | Да | Да | |
Интеграция с календарем Google в G Suite | Да | Да | Да | |
Центр справки Webex публикует функции и документацию по работе с пользователями для Webex по адресу help.webex.com. Чтобы узнать больше о функциях, ознакомьтесь со следующими статьями.
Функции вызова
Работа с вызовами аналогична предыдущим решениям, в которых используется механизм управления вызовами BroadWorks. Отличие от UC-One Collaborate и UC-One SaaS заключается в том, что приложение Webex является основным приложением для совместной работы.
Интеграции приложения
Webex для Cisco BroadWorks можно интегрировать с перечисленными ниже приложениями.
Zendesk– только Премиум.
Slack– только Премиум.
Microsoft Teams для Webex Meetings: стандартная или премиальная
Microsoft Teams для вызовов: поддерживается всеми пакетами
Календарь Office 365– Стандартный или Премиум.
Календарь Google в G Suite– Стандартный или Премиум.
Поддержка инфраструктуры виртуального рабочего стола (VDI)
Webex для Cisco BroadWorks теперь поддерживает среды инфраструктуры виртуального рабочего стола (VDI). Подробные сведения о развертывании инфраструктуры VDI см. в руководстве по развертыванию Webex для инфраструктуры виртуального рабочего стола (VDI).
Поддержка IPv6
Webex для Cisco BroadWorks поддерживает адресацию IPv6 для приложения Webex.
Будущий план развития
Для ознакомления с возможностями будущих версий Webex для Cisco BroadWorks посетите веб-сайт https://salesconnect.cisco.com/#/program/PAGE-16649. Элементы плана развития ни в какой мере не являются обязательствами. Компания Cisco оставляет за собой право отменить или изменить какой-либо или все эти элементы в будущих выпусках.
Ограничения
Ограничения относительно обеспечения
Часовой пояс веб-сайта Meetings
Часовой пояс первого подписчика для каждого пакета становится часовым поясом веб-сайта Webex Meetings, созданного для этого пакета.
Если в запросе на обеспечение не указан часовой пояс для первого пользователя каждого пакета, часовой пояс веб-сайта Webex Meetings для этого пакета будет установлен по региональному умолчанию для организации подписчика.
Если для вашего клиента необходимо указать определенный часовой пояс веб-сайта Webex Meetings, укажите параметр timezone в запросе на подготовку для:
первого подписчика, обеспечение которого осуществляется по стандартному пакету в организации;
первого подписчика, обеспечение которого осуществляется по Премиум пакету в организации.
первый подписчик, подготовленный для пакета Basic в организации.
Общие ограничения
Вызовы в веб-версии клиента Webex не происходят (это ограничение клиента, а не ограничение решения).
Возможно, Webex пока не имеет всех элементов управления пользовательским интерфейсом для поддержки некоторых функций управления вызовами, доступных в BroadWorks.
В настоящий момент клиент Webex не может иметь метку «White Labeled» (Метка белого цвета).
При создании клиентских организаций с выбранным методом обеспечения они автоматически создаются в том же регионе, что и организация-партнер. Это поведение не ошибка. Мы ждем от транснациональных партнеров создания партнерской организации в каждом регионе, где они будут управлять клиентской организацией.
Отчеты об использовании совещаний и обмена сообщениями доступны в клиентской организации в Control Hub.
Известные проблемы и ограничения
Актуальный список известных проблем и ограничений предложения Webex для Cisco BroadWorks см. в разделе Известные проблемы и ограничения.
Ограничения для обмена сообщениями
Для организаций, которые приобрели Webex для Cisco BroadWorks у поставщика услуг, применяются указанные ниже ограничения для хранения данных (обмен сообщениями и файлы). Эти ограничения определяют максимальный общий объем, выделяемый для хранения файлов и обмена сообщениями.
Стандартная. 2 ГБ на одного пользователя в течение 3 лет
Стандартный 5 ГБ на одного пользователя в течение 3 лет
Премиум: 10 ГБ на одного пользователя в течение 5 лет
Для каждой клиентской организации эти итоги по пользователю суммируются, чтобы получить общее количество клиентов в зависимости от количества пользователей. Например, в компании с пятью пользователями премиум-класса общий объем памяти для обмена сообщениями и файлов составляет 50 ГБ. Ограничение для отдельного пользователя (10 ГБ) может превышаться только при условии, что компания в целом превышает общий объем (50 ГБ).
Для созданных групповых пространств ограничения для обмена сообщениями применяются к общему сумме для клиентской организации, которая владеет этим пространством. Информацию о владельце отдельных командных пространств можно найти в Политике пространства. Информацию о том, как ознакомиться с Политикой пространств для отдельных групповых пространств см. в https://help.webex.com/en-us/baztm6/Webex-Space-Policy.
Дополнительная информация
Дополнительную информацию об общих ограничениях обмена сообщениями, которые действуют для групповых пространств сообщений Webex, см. в https://help.webex.com/en-us/n8vw82eb/Webex-Capacities.
Безопасность, данные и роли
Безопасность Webex
Клиент Webex – это безопасное приложение, которое обеспечивает безопасные соединения с Webex и BroadWorks. Данные, которые хранятся в облаке Webex и доступны пользователю через интерфейс приложения Webex, шифруются как при передаче, так и при нахождении их в неактивном состоянии.
Подробная информация об обмене данными содержится в разделе «Справка» настоящего документа.
Дополнительные материалы
Место для хранения данных организации
Мы храним ваши данные Webex в центре обработки данных, который наиболее близок к вашему региону. См. статью Место расположения данных Webex в центре справки.
Роли
Администратор поставщика услуг (вы): В рамках ежедневного обслуживания вы управляете локальной частью решения (вызовами) с помощью собственных систем. С помощью Partner Hub можно управлять частью решения Webex.
Информацию о ролях, доступных партнерам, правах доступа, сопутствующих этим ролям, а также о назначении ролей см. в разделе Роли администратора партнера для Webex для BroadWorks и Wholesale RTM.
| Первый пользователь, подготовленный для новой организации партнера, автоматически назначается ролям "Администратор с полными правами" и "Администратор с полными правами". Этот администратор может использовать приведенную выше статью для назначения дополнительных ролей. |
Группа облачных операций Cisco: Во время начала работы с вами создает партнерскую организацию в Partner Hub, если она не существует.
После того как вы получили учетную запись Partner Hub, вы настраиваете интерфейсы Webex в ваших системах. Далее вы создаете «Шаблоны переноса» для представления пакетов или пакетов, обслуживаемых с помощью этих систем. После этого вы осуществляете обеспечение ваших клиентов или подписчиков.
№ | Типичная задача | SP | Cisco |
|---|---|---|---|
1. | Начало работы с партнерами — Создание партнерской организации если она не существует и включение необходимых функций | ● | |
2. | Конфигурация BroadWorks в партнерской организации посредством Partner Hub (кластер) | ● | |
3. | Настройка параметров интеграции в партнерской организации посредством Partner Hub (шаблоны предложений, брендинг) | ● | |
4. | Подготовка среды BroadWorks для интеграции (AS, XSP|ADP Patching, брандмауэры, конфигурация XSP|ADP, XSI, AuthService, CTI, NPS, DMS приложения в XSP|ADP) | ● | |
5 | Разработка интеграции или процесса обеспечения | ● | |
6 | Подготовка материалов GTM | ● | |
7. | Миграция или подготовка новых пользователей | ● |
Архитектура
Что представлено на схеме?
Клиенты
Клиент приложения Webex является основным приложением в предложениях Webex для Cisco BroadWorks. Клиент доступен на настольных, мобильных и веб-платформах.
В клиенте есть встроенные функции обмена сообщениями, состояния доступности, а также аудио- и видеосовещаний для нескольких участников, предоставляемые облаком Webex. Клиент Webex использует вашу инфраструктуру BroadWorks для вызовов SIP и PSTN.
IP-телефоны Cisco и сопутствующие принадлежности также используют инфраструктуру BroadWorks для вызовов SIP и PSTN. Ожидается возможность поддержки сторонних телефонов.
Портал активации пользователей для входа пользователей в Webex с помощью своих учетных данных BroadWorks.
Partner Hub — это веб-интерфейс для администрирования организации Webex и организаций клиентов. В центре партнера осуществляется настройка интеграции вашей инфраструктуры BroadWorks с Webex. Кроме того, с помощью Partner Hub можно управлять конфигурацией клиента и биллингом.
Поставщик услуг сети
Зеленый блок слева от схемы представляет вашу сеть. Компоненты сети предоставляют следующие услуги и интерфейсы другим компонентам решения:
Общедоступный XSP|ADP для Webex для Cisco BroadWorks. (Коробка представляет собой одну или несколько ферм XSP|ADP, которые, возможно, находятся на переднем плане с помощью балансировщиков нагрузки.)
Предназначен для размещения интерфейса Xtended Services Interface (XSI-Actions & XSI-Events), системы служба управления устройств (DMS), интерфейса CTI и службы аутентификации. Эти приложения дают возможность телефонам и клиентам Webex самостоятельно выполнять аутентификацию, скачивать файлы конфигурации вызовов, совершать и принимать вызовы, а также видеть состояние телефонной связи (состояние доступности) друг друга.
Публикует каталог для клиентов Webex.
Общедоступный XSP|ADP, запущенный NPS:
Push-сервер уведомлений о вызовах организатора: Сервер push-уведомлений на XSP|ADP в вашей среде. Взаимодействует между сервером приложений и нашим прокси-сервером NPS. Прокси-сервер передает краткосрочные токена на NPS для авторизации уведомлений в облачные службы. Эти службы (APNS и FCM) отправляют уведомления о вызовах клиентам Webex на устройствах Apple iOS и Google Android.
Сервер приложений:
Обеспечивает управление вызовами и интерфейсы для других систем BroadWorks (как правило)
Для непрерывного обеспечения пользователей Webex сервер приложений используется администратором-партнером.
Передает профиль пользователя в BroadWorks
OSS/BSS: Ваша система поддержки операций/службы SIP для управления вашими предприятиями BroadWorks.
Облако Webex
Синий блок на схеме представляет облако Webex. Микрослужбы Webex поддерживают весь спектр возможностей Webex для совместной работы.
Общие параметры идентификации (CI) Cisco являются службой удостоверений в Webex.
Webex для Cisco BroadWorks представляет собой набор микрослужб, которые поддерживают интеграцию Webex со службой BroadWorks, размещенную поставщиком услуг.
API обеспечения пользователя
Конфигурация поставщика услуг
Вход пользователя с помощью учетных данных BroadWorks
Окно обмена сообщениями Webex для микрослужб, связанных с обменом сообщениями.
Webex Meetings представляет серверы обработки мультимедиа и SBC для видеоконференций с несколькими участниками (SIP & SRTP)
Веб-службы сторонних разработчиков
На схеме представлены следующие компоненты сторонних организаций:
ApNS (Служба push-уведомлений Apple) передает уведомления о вызовах и сообщениях в приложения Webex на устройствах Apple.
FCM (Обмен сообщениями в облаке FireBase) передает уведомления о вызовах и сообщениях в приложения Webex на устройствах Android.
Аспекты архитектуры XSP|ADP
Роль общедоступных серверов XSP|ADP в Webex для Cisco BroadWorks
Общедоступный XSP|ADP в вашей среде предоставляет Webex и клиентам следующие интерфейсы/службы:
Служба аутентификации (AuthService), защищенная TLS, которая отвечает на запросы Webex по BroadWorks JWT (веб-токену JSON) от имени пользователя.
CTI-интерфейс, защищенный с помощью mTLS, на который выполняется подписка Webex для информирования о состоянии доступности и событиях журнала вызовов из Cisco BroadWorks (состояние вызова).
Интерфейсы действий и событий Xsi (eXtended Services Interface) для управления вызовами подписчика, каталогами контактов и списками вызовов, а также настройки телефонной связи для конечных пользователей.
Служба DM (Управление устройствами) для клиентов, используемая для извлечения файлов конфигурации вызовов
Предоставьте URL-адреса для этих интерфейсов при настройке Webex для Cisco BroadWorks. (См. Настройка кластеров BroadWorks в Partner Hub в этом документе.) Для каждого кластера можно предоставить только один URL-адрес для каждого интерфейса. Если в вашей инфраструктуре BroadWorks имеется несколько интерфейсов, можно создать несколько кластеров.
Архитектура XSP|ADP
Для размещения приложения NPS (Notification Push Server) требуется использовать отдельный выделенный экземпляр или ферму XSP|ADP. С UC-One SaaS и UC-One Collaborate можно использовать те же NPS. Однако вы не можете размещать другие приложения, необходимые для Webex для Cisco BroadWorks, на том же XSP|ADP, на котором размещено приложение NPS.
Рекомендуется использовать выделенный экземпляр/ферму XSP|ADP для размещения необходимых приложений для интеграции Webex по приведенным ниже причинам
Например, если вы предлагаете UC-One SaaS, рекомендуется создать новую ферму XSP|ADP для Webex для Cisco BroadWorks. Эти две службы могут работать независимо во время миграции абонентов.
Если вы совместно размещаете приложения Webex для Cisco BroadWorks на ферме XSP|ADP, которая используется в других целях, вы несете ответственность за отслеживание использования, управление возникающей сложностью и планирование увеличенного масштаба.
Планировщик емкости системы Cisco BroadWorks предполагает выделенную ферму XSP|ADP и может быть неточной, если вы используете ее для вычислений коллокации.
Если не указано иное, выделенные ADP XSP|Webex для Cisco BroadWorks должны размещать следующие приложения:
Служба аутентификации (TLS с проверкой маркера CI или mTLS)
CTI (mTLS)
XSI-Actions (TLS)
XSI-Events (TLS)
DMS (TLS) — необязательно. Развертывание отдельного экземпляра или фермы DMS не является обязательным для Webex для Cisco BroadWorks. Можно использовать тот же экземпляр DMS, который используется для UC-One SaaS или UC-One Collaborate.
Настройки вызовов Webview (TLS): необязательно. Настройки вызовов Webview (CSW) требуется только в том случае, если необходимо, чтобы пользователи Webex для Cisco BroadWorks могли настраивать функции вызовов в приложении Webex.
Для Webex необходим доступ CTI через интерфейс, защищенный взаимной аутентификацией TLS. Для выполнения этого требования рекомендуется использовать один из указанных вариантов.
(Схема с меткой Option 1) Один экземпляр или ферма XSP|ADP для всех приложений с двумя интерфейсами, настроенными на каждом сервере: Интерфейс mTLS для CTI и интерфейс TLS для других приложений, например, AuthService.
(Схема с меткой Option 2) Два экземпляра или фермы XSP|ADP, один с интерфейсом mTLS для CTI, а другой с интерфейсом TLS для других приложений, таких как AuthService.
| XSP|ADP повторное использование Если у вас есть существующая ферма XSP|ADP, которая соответствует одной из предложенных выше архитектур (Вариант 1 или 2) и она слегка загружена, можно повторно использовать существующие XSP|ADP. Для этого вам понадобится убедиться, что требования по настройке существующих приложений и нового приложения для Webex не конфликтуют между собой. Вот два главных условия:
Поскольку XSP|ADP имеет много приложений и количество перестановок этих приложений велико, могут возникать и другие неопознанные конфликты. По этой причине любое потенциальное повторное использование XSP|ADP должно быть проверено в лаборатории с предполагаемой конфигурацией перед повторным использованием. |
Настройка синхронизации NTP в XSP|ADP
Развертывание требует синхронизации времени для всех XSP|ADP, используемых с Webex.
Установите приложение ntp после установки ОС и перед установкой программного обеспечения BroadWorks. Затем можно настроить NTP во время установки программного обеспечения XSP|ADP. Подробности представлены в Руководстве по управлению программным обеспечением BroadWorks.
Во время интерактивной установки программного обеспечения XSP|ADP вам предоставляется возможность настройки NTP. Выполните действия следующим образом.
При получении от программы установки запроса
Do you want to configure NTP?введитеy.При получении от программы установки запроса
Is this server going to be a NTP server?введитеn.При получении от программы установки запроса
What is the NTP address, hostname, or FQDN?введите адрес сервера NTP или общедоступной службы NTP, напримерpool.ntp.org.
Если ваши XSP|ADP используют бесшумную (неинтерактивную) установку, файл конфигурации программы установки должен содержать следующие пары Key=Value:
NTPNTP_SERVER=<NTP Server address, e.g., pool.ntp.org>Требования к удостоверению и безопасности XSP|ADP
Фон
Протоколы и шифры соединений Cisco BroadWorks TLS настраиваются на различных уровнях конкретики. Эти уровни варьируются от наиболее общих (поставщик SSL) до наиболее конкретных (отдельного интерфейса). Более конкретный параметр всегда переопределает более общую настройку. Если они не указаны, параметры SSL нижнего уровня наследуются от более высоких уровней.
Если значения по умолчанию не изменены, на всех уровнях наследуются настройки поставщика SSL по умолчанию (JSSE Java Secure Sockets Extension).
Список требований
XSP|ADP должен аутентифицироваться для клиентов с помощью сертификата, подписанного ЦС, в котором общее имя или альтернативное имя субъекта соответствует доменной части интерфейса XSI.
Интерфейс Xsi должен поддерживать протокол TLSv1.2.
Интерфейс Xsi должен использовать набор шифров, отвечающий следующим требованиям.
Обмен ключами по протоколам Diffie-Hellman Ephemeral (DHE) или Elliptic Curves Diffie-Hellman Ephemeral (ECDHE)
Шифр AES (Advanced Encryption Standard) с минимальным размером блока 128 бит (например, AES-128 или AES-256)
Режим шифра GCM (режим Галуа/режим счетчика) или CBC (цепочка блоков шифров)
Если используется шифр CBC, для создания ключей допускается только семейство функций SHA2 (SHA256, SHA384, SHA512).
Например, следующие шифры отвечают требованиям.
TLS_ECDHE_ECDSA_WITH_AES_256_CBC_SHA384TLS_ECDHE_ECDSA_WITH_AES_256_GCM_SHA384TLS_DHE_RSA_WITH_AES_256_GCM_SHA384TLS_DHE_PSK_WITH_AES_256_CBC_SHA384
| Для CLI XSP|ADP требуется конвенция именования IANA для наборов шифров, как показано выше, а не конвенция openSSL. |
Поддерживаемые шифры TLS для интерфейсов AuthService и XSI
| Этот список подлежит изменению по мере развития требований к безопасности облака. Следуйте текущей рекомендации Cisco в отношении безопасности облака при выборе шифра, как описано в списке требований в этом документе. |
TLS_ECDHE_ECDSA_WITH_AES_256_GCM_SHA384TLS_ECDHE_RSA_WITH_AES_256_GCM_SHA384TLS_DHE_RSA_WITH_AES_256_GCM_SHA384TLS_ECDHE_ECDSA_WITH_CHACHA20_POLY1305_SHA256TLS_ECDHE_RSA_WITH_CHACHA20_POLY1305_SHA256TLS_DHE_RSA_WITH_CHACHA20_POLY1305_SHA256TLS_ECDHE_ECDSA_WITH_AES_128_GCM_SHA256TLS_ECDHE_RSA_WITH_AES_128_GCM_SHA256TLS_DHE_RSA_WITH_AES_128_GCM_SHA256TLS_ECDHE_ECDSA_WITH_AES_256_CBC_SHA384TLS_ECDHE_RSA_WITH_AES_256_CBC_SHA384TLS_DHE_RSA_WITH_AES_256_CBC_SHA256TLS_ECDHE_ECDSA_WITH_AES_128_CBC_SHA256TLS_ECDHE_RSA_WITH_AES_128_CBC_SHA256TLS_DHE_RSA_WITH_AES_128_CBC_SHA256TLS_ECDHE_ECDSA_WITH_AES_256_CBC_SHATLS_ECDHE_RSA_WITH_AES_256_CBC_SHATLS_DHE_RSA_WITH_AES_256_CBC_SHATLS_ECDHE_ECDSA_WITH_AES_128_CBC_SHATLS_ECDHE_RSA_WITH_AES_128_CBC_SHATLS_DHE_RSA_WITH_AES_128_CBC_SHATLS_RSA_PSK_WITH_AES_256_GCM_SHA384TLS_DHE_PSK_WITH_AES_256_GCM_SHA384TLS_RSA_PSK_WITH_CHACHA20_POLY1305_SHA256TLS_DHE_PSK_WITH_CHACHA20_POLY1305_SHA256TLS_ECDHE_PSK_WITH_CHACHA20_POLY1305_SHA256TLS_RSA_WITH_AES_256_GCM_SHA384TLS_PSK_WITH_AES_256_GCM_SHA384TLS_PSK_WITH_CHACHA20_POLY1305_SHA256TLS_RSA_PSK_WITH_AES_128_GCM_SHA256TLS_DHE_PSK_WITH_AES_128_GCM_SHA256TLS_RSA_WITH_AES_128_GCM_SHA256TLS_PSK_WITH_AES_128_GCM_SHA256TLS_RSA_WITH_AES_256_CBC_SHA256TLS_RSA_WITH_AES_128_CBC_SHA256TLS_ECDHE_PSK_WITH_AES_256_CBC_SHA384TLS_ECDHE_PSK_WITH_AES_256_CBC_SHATLS_RSA_PSK_WITH_AES_256_CBC_SHA384TLS_DHE_PSK_WITH_AES_256_CBC_SHA384TLS_RSA_PSK_WITH_AES_256_CBC_SHATLS_DHE_PSK_WITH_AES_256_CBC_SHATLS_RSA_WITH_AES_256_CBC_SHATLS_PSK_WITH_AES_256_CBC_SHA384TLS_PSK_WITH_AES_256_CBC_SHATLS_ECDHE_PSK_WITH_AES_128_CBC_SHA256TLS_ECDHE_PSK_WITH_AES_128_CBC_SHATLS_RSA_PSK_WITH_AES_128_CBC_SHA256TLS_DHE_PSK_WITH_AES_128_CBC_SHA256TLS_RSA_PSK_WITH_AES_128_CBC_SHATLS_DHE_PSK_WITH_AES_128_CBC_SHATLS_RSA_WITH_AES_128_CBC_SHATLS_PSK_WITH_AES_128_CBC_SHA256TLS_PSK_WITH_AES_128_CBC_SHA
Параметры масштабирования событий Xsi
Для обработки необходимого объема событий для решения Webex для Cisco BroadWorks может потребоваться увеличить размер очереди Xsi-Events и количество потоков. Вы можете увеличить параметры до минимальных показанных значений (не уменьшайте их, если они находятся выше этих минимальных значений):
XSP|ADP_CLI/Applications/Xsi-Events/BWIntegration>
eventQueueSize = 2000
XSP|ADP_CLI/Applications/Xsi-Events/BWIntegration>
eventHandlerThreadCount = 50
несколько XSP|ADP
Граничный элемент балансировки нагрузки
При наличии элемента балансировки нагрузки на границе сети он должен прозрачно обрабатывать распределение трафика между несколькими серверами XSP|ADP и облаком Webex для Cisco BroadWorks и клиентами. В этом случае необходимо предоставить URL-адрес балансировщика нагрузки для конфигурации Webex для Cisco BroadWorks.
Примечания по этой архитектуре.
Настройте DNS таким образом, чтобы клиенты могли найти источник нагрузки при подключении к интерфейсу Xsi (см. конфигурацию DNS).
Рекомендуется настроить граничный элемент в режиме обратного SSL-прокси, чтобы обеспечить межконцевое шифрование.
Сертификаты от XSP|ADP01 и XSP|ADP02 должны иметь домен XSP|ADP, например your-XSP|ADP.example.com, в альтернативном имени субъекта. Они должны иметь свои собственные FQDN, например XSP|ADP01.example.com, в общем имени. Можно применять универсальные сертификаты, однако их использование не рекомендуется.
серверы XSP|ADP, обращенные к Интернету
При непосредственном раскрытии интерфейсов Xsi используйте DNS для распределения трафика на несколько серверов XSP|ADP.
Примечания по этой архитектуре.
Для подключения к серверам XSP|ADP требуется две записи:
Для микрослужб Webex: Для таргетирования нескольких IP-адресов XSP|ADP требуются циклические записи A/AAAA. Это связано с тем, что микрослужбы Webex не могут выполнять поиск SRV. Примеры см. в разделе Облачные службы Webex.
Для приложения Webex. Запись SRV, которая преобразовывается в запись A, где каждая запись A разрешается в один XSP|ADP. Примеры см. в приложении Webex.
Используйте приоритетные записи SRV для таргетирования службы XSI для нескольких адресов XSP|ADP. Установите приоритет записей SRV, чтобы микрослужбы всегда переходили на одну и ту же запись A (и последующий IP-адрес) и перемещались только на следующую запись A (и IP-адрес), если первый IP-адрес не работает. НЕ используйте подход округления для приложения Webex.
Сертификаты от XSP|ADP01 и XSP|ADP02 должны иметь домен XSP|ADP, например your-XSP|ADP.example.com, в альтернативном имени субъекта. Они должны иметь свои собственные FQDN, например XSP|ADP01.example.com, в общем имени.
Можно применять универсальные сертификаты, однако их использование не рекомендуется.
Предотвращение переадресации HTTP
Иногда DNS настраивается на разрешение URL XSP|ADP для балансировщика нагрузки HTTP, а балансировщик нагрузки настроен на перенаправление через обратный прокси на серверы XSP|ADP.
Webex не выполняет перенаправление при подключении к указанному вами URL, поэтому эта конфигурация не работает.
Заказы и обеспечение
Заказы и обеспечение применяются на этих уровнях:
Обеспечение партнеров и поставщиков услуг:
Все подключенные поставщики услуг Webex для Cisco BroadWorks (или посредники) должны быть настроены в качестве партнерской организации в Webex, а также им должны быть предоставлены необходимые права. Служба Cisco Operations предоставляет администратору партнерской организации доступ для управления Webex для Cisco BroadWorks в центре партнера Webex. Администратор-партнер должен выполнить все необходимые шаги по обеспечению, прежде чем он сможет начать обеспечении организации клиента или предприятия.
Заказы и обеспечение клиентов/предприятий:
Каждое предприятие BroadWorks, для которого включена служба Webex для Cisco BroadWorks, инициирует создание связанной клиентской организации Webex. Этот процесс происходит автоматически в рамках обеспечения пользователя/абонента. Подготовка всех пользователей/подписчиков в рамках предприятия BroadWorks осуществляется в одной клиентской организации Webex.
То же самое происходит, если ваша система BroadWorks настроена как поставщик услуг с группами. При обеспечении подписчика в группе BroadWorks клиентская организация, соответствующая этой группе, автоматически создается в Webex.
Заказы и обеспечение пользователей/абонентов:
Webex для Cisco BroadWorks в настоящее время поддерживает приведенные ниже модели подготовки пользователей.
Непрерывное обеспечение с доверенными адресами электронной почты
Непрерывное обеспечение без доверенных адресов электронной почты
Самостоятельное обеспечение пользователя
Обеспечение через API
Непрерывная подготовка с помощью доверенных адресов электронной почты
Для использования URL-адреса обеспечения Webex необходимо настроить интегрированную службу обмена мгновенными сообщениями и состоянием доступности, а затем назначить службу пользователям. Сервер приложений использует API обеспечения Webex для запроса соответствующих учетных записей пользователей Webex.
Если вы можете проверить, что у BroadWorks есть действительные и уникальные для Webex адреса электронной почты, этот параметр обеспечения автоматически создает и активирует учетные записи Webex с этими адресами электронной почты в качестве идентификаторов пользователей.
Вы можете изменить пакет подписчика с помощью Partner Hub или записать собственное приложение для использования API обеспечения с целью изменения пакетов подписчиков.
Непрерывное обеспечение без доверенных адресов электронной почты
Для использования URL-адреса обеспечения Webex необходимо настроить интегрированную службу обмена мгновенными сообщениями и состоянием доступности, а затем назначить службу пользователям. Сервер приложений использует API обеспечения Webex для запроса соответствующих учетных записей пользователей Webex.
Если вы не можете полагаться на адреса электронной почты подписчиков, которые указаны в BroadWorks, этот параметр обеспечения создает учетные записи Webex, но не сможет активировать их, пока подписчики не предоставят и не подтвердят свои адреса электронной почты. После этого Webex сможет активировать учетные записи с помощью этих адресов электронной почты в качестве идентификаторов пользователей.
Вы можете изменить пакет подписчика с помощью Partner Hub или записать собственное приложение для использования API обеспечения с целью изменения пакетов подписчиков.
Самостоятельное обеспечение пользователя
Этот параметр отключает непрерывное обеспечение от BroadWorks к Webex. После настройки интеграции Webex и системы BroadWorks будут предоставлены одна или несколько ссылок, предназначенных для подготовки пользователей в партнерской организации Webex для Cisco BroadWorks.
Затем вы самостоятельно разрабатываете собственные сообщения (или делегируете эту задачу своим клиентам) для распространения ссылки среди подписчиков. Подписчики переходят по ссылке, а затем вставляют и проверяют свои адреса электронной почты, чтобы создать и активировать собственные учетные записи Webex.
Поскольку в рамках вашей партнерской организации предусмотрены учетные записи, для этого можно вручную настроить пакеты пользователей с помощью Partner Hub или использовать API.
| Пользователи должны существовать в системе BroadWorks, которую вы интегрируете с Webex, либо им будет запрещено создавать учетные записи с помощью этой ссылки. |
Обеспечение со стороны поставщика услуг через API
Webex предоставляет набор общедоступных API, которые позволяют интегрировать подготовку пользователей/подписчиков Webex для Cisco BroadWorks в существующий рабочий процесс или инструменты управления пользователями.
Требуемые исправления для непрерывного обеспечения
При использовании непрерывного обеспечения необходимо установить системное исправление и применить свойство CLI. Инструкции по вашей версии BroadWorks см. в списке ниже.
Для R22:
Установите AP.as.22.0.1123.ap376508.
После установки настройте свойство
bw.msg.includeIsEnterpriseInOSSschemaдоtrueот CLI вMaintenance/ContainerOptions.Подробнее см. в примечаниях к исправлению https://www.cisco.com/web/software/286326332/154309/AP.as.22.0.1123.ap376508.txt.
Для R23:
После установки настройте свойство
bw.msg.includeIsEnterpriseInOSSschemaдоtrueот CLI вMaintenance/ContainerOptions.Подробнее см. в примечаниях к исправлению https://www.cisco.com/web/software/286326332/154325/AP.as.23.0.1075.ap376509.txt.
Для R24:
После установки настройте свойство
bw.msg.includeIsEnterpriseInOSSschemaдоtrueот CLI вMaintenance/ContainerOptions.Подробнее см. в примечаниях к исправлению https://www.cisco.com/web/software/286326332/154326/AP.as.24.0.944.ap375100.txt.
| После того как вы выполните эти действия, вы больше не сможете предоставлять службы UC-One Collaborate новым пользователям. Новые подготовленные пользователи должны быть пользователями Webex для Cisco BroadWorks. |
Набор добавочного номера
Поддержка функции набора добавочных номеров позволяет пользователям Webex для Cisco Broadworks набирать других пользователей с добавочным номером, аналогичным основному номеру телефона в рамках того же предприятия. Это особенно полезно для пользователей, у которых нет номеров DID.
Во время подготовки добавочный номер пользователей сохраняется в каталоге Webex в качестве добавочного номера пользователя. Для вызовов BroadWorks добавочный номер отображается в приложении Webex в поле добавочного номера всех областей метода инициирования вызова и профиля пользователя. Webex для Cisco BroadWorks поддерживает вызовы только на добавочные номера между пользователями из одной и той же группы и разных групп одного предприятия с сочетанием кода набора местоположения и добавочного номера. Однако вызовы между двумя предприятиями с использованием только добавочных номеров не поддерживаются.
Добавочный номер можно подготовить для пользователей Cisco BroadWorks следующими способами.
пользователи Cisco BroadWorks
Подготовка общедоступного API в качестве расширения
Параметр добавочного номера должен быть явно передан в рамках вызова API. Для предприятий/групп, у которых настроен код набора местоположения (LDC), параметр добавочного номера должен быть сочетанием LDC и "добавочный номер".
Обеспечение непрерывной или самостоятельной активации
Добавочный номер и LDC (если применимо) будут автоматически извлечены из BroadWorks.
Пользователи или организации Calling только для BroadWorks
Синхронизируется автоматически из BroadWorks по синхронизации каталогов с помощью комбинации кода набора местоположения (LDC) и добавочного номера.
Записи вызовов BroadWorks | Описание | Метод подготовки | Управление добавочным номером |
|---|---|---|---|
Webex для пользователей Cisco BroadWorks | Пользователи включены для Webex для Cisco BroadWorks | Общедоступный API | Добавочный номер должен быть передан как параметр |
Протекание | Добавочный номер, полученный из BroadWorks автоматически | ||
Пользователи, вызывающие только BroadWorks | Пользователи, которые не подключены к Webex | Синхронизация каталогов | Добавочный номер, синхронизированный синхронизацией каталога |
Не вызывающие пользователя объекты | Например, телефон конференц-зала, факс, номер группы поиска. | Синхронизация каталогов | Добавочный номер, синхронизированный синхронизацией каталога |
Списки телефонов BroadWorks | Корпоративные, групповые или персональные списки телефонов | Синхронизация каталогов | Неприменимо |
Предварительные условия
Для поддержки этой функции требуется версия клиента версии 42.11 или более поздней.
Исправление, при котором коды набора добавочного номера и местоположения добавляются в XSI и адаптер подготовки в феврале 2022 г. для версии 23 или более поздней в рамках следующих функций:
AP.platform.23.0.1075.ap380045
AP.as.23.0.1075.ap380045
AP.xsp.23.0.1075.ap380045
AP.as.24.0.944.ap380045
Включите заголовок X-BroadWorks-Remote-Party-Info в AS с помощью команды CLI ниже для этого потока вызовов SIP, который необходим для поддержки функции набора добавочных номеров.
AS_CLI/System/DeviceType/SIP> set <device_profile_type> supportRemotePartyInfo true
Приоритет параметров вызова в приложении
В рамках поддержки функции набора добавочных номеров настройка приоритета параметров вызовов приложения также предоставляется на уровне партнеров для всех партнеров Webex для Cisco Broadworks. С помощью этой настройки партнер может управлять настройками приоритета вызовов всех своих управляемых клиентов из Partner Hub. Настройку приоритета параметров вызовов приложения для клиента также можно изменить на уровне клиента в Control Hub.
Настройка приоритета параметров вызовов приложения содержит добавочный номер в качестве второго параметра как в Partner Hub, так и в Control Hub, если пользователь Webex для Cisco Broadworks недавно подготовлен к добавочному номеру с помощью любого из вышеупомянутых методов подготовки.
Для всех существующих подготовленных Организаций параметр добавочного номера будет находиться в скрытом состоянии (по умолчанию) в настройке приоритетов параметров вызовов приложения. Добавочный номер не будет отображаться в параметре аудио- и видеовызова пользователя в приложении Webex.
Ниже приведены параметры отображения параметра добавочного вызова для существующих клиентов.
Если партнер хочет, чтобы все управляемые им клиентские организации были предоставлены добавочный номер в качестве одного из вариантов вызова, администратору партнера рекомендуется переместить добавочный номер из скрытого в доступный в центре партнера. Это позволит управляемым клиентским организациям наследовать настройку от своего партнера.
Если партнер хочет указать добавочный номер в параметрах вызовов для определенной клиентской организации, администратору партнера рекомендуется переместить добавочный номер из скрытого в доступный в Control Hub.
Поддержка групповых контактов
Эта функция улучшает службу Webex для BroadWorks DirSync, удалив ограничение на синхронизацию до 1500 контактов из списков телефонов группы в BroadWorks и позволяя партнерам синхронизировать до 30 тыс. контактов из одного списка телефонов группы и привести его в соответствие с увеличением 30 тыс. контактов в списке корпоративных телефонов, который был выпущен отдельно.
Общее ограничение в 200K для всех внешних контактов в каждой организации применимо к сумме корпоративных и групповых телефонных списков в одном предприятии BroadWorks. Например, будет поддерживаться предприятие BroadWorks с корпоративным списком телефонов с 30K, а также 5 списков групповых телефонов с 30K на каждый (всего 180 K на организацию). Однако, если имеется 6 групповых телефонных списков с 30 тысячами в каждом, это не поддерживается (всего 210 тысяч).
| Эта функция доступна по запросу. Чтобы включить эту функцию, обратитесь в команду по работе с учетными записями.
|
После включения этой функции служба DirSync начинает синхронизацию контактов списка телефонов группы BroadWorks в выделенное хранилище контактов группы в службе контактов Webex.
Во время подготовки корпоративная группа пользователя должна храниться в каталоге Webex, чтобы указать группу, к которой принадлежит этот пользователь. Связь пользователя с группой BroadWorks в каталоге Webex позволяет приложению Webex выполнять поиск контактов в хранилище группы службы контактов для определенной группы пользователя.
Эта функция требует, чтобы подписчики Webex для BroadWorks были подготовлены в Webex с помощью идентификатора корпоративной группы BroadWorks.
Идентификатор корпоративной группы BroadWorks можно подготовить для пользователей Cisco BroadWorks следующими способами:
Webex для пользователей Cisco BroadWorks
Подготовка общедоступного API как ‘spEnterpriseGroupId’
Идентификатор корпоративной группы BroadWorks должен быть явно передан в параметре spEnterpriseGroupId вызова API.
Обеспечение непрерывной или самостоятельной активации
Идентификатор корпоративной группы BroadWorks будет автоматически извлекаться из BroadWorks.
Пользователи или организации Calling только для BroadWorks
Неприменимо. Синхронизация идентификатора корпоративной группы BroadWorks для этих пользователей не требуется.
Записи вызовов BroadWorks | Описание | Метод подготовки | Управление идентификатором корпоративной группы |
|---|---|---|---|
Webex для пользователей Cisco BroadWorks | Пользователи включены для Webex для Cisco BroadWorks | Общедоступный API | Идентификатор корпоративной группы BroadWorks должен быть передан в качестве параметра spEnterpriseGroupId |
Протекание | Идентификатор корпоративной группы BroadWorks автоматически извлекается из BroadWorks | ||
Пользователи, вызывающие только BroadWorks | Пользователи, которые не подключены к Webex | Синхронизация каталогов | Неприменимо |
Не вызывающие пользователя объекты | Например, телефон конференц-зала, факс, номер группы поиска. | Синхронизация каталогов | Неприменимо |
Списки телефонов BroadWorks | Контакты в списках телефонов группы BroadWorks | Синхронизация каталогов | Контакты группы хранятся в службе контактов Webex, связанной с определенной группой |
Списки телефонов BroadWorks Enterpsie или Persional | Контакты в корпоративном или персональном списках телефонов | Синхронизация каталогов | Неприменимо |
| Перед МИГРАЦИЕЙ необходимо обновить общедоступный API. Миграция не может быть выполнена до завершения ЭТОГО API Идентификатор корпоративной группы BroadWorks должен быть явно передан в параметре spEnterpriseGroupId вызова API https://developer.webex.com/docs/api/changelog#2023-march После включения этой функции и последующей синхронизации каталогов корпоративные группы пользователей также будут отображаться в Control Hub. Визуализация групп в Control Hub для Webex для BroadWorks на данном этапе является чисто информационной. Администраторы партнеров и клиентов не должны вносить какие-либо изменения в группы или членство в группах в Control Hub, поскольку эти изменения не будут отражены обратно в BroadWorks. Управление группами в Control Hub предназначено для использования партнерами, которые будут внедрять предстоящие API управления контактами. |
Миграция и поддержание актуальности
План компании Cisco в отношении клиента унифицированных коммуникаций BroadSoft – переход от UC-One к Webex. Осуществляется соответствующий перенос вспомогательных служб (за исключением служб вызовов) из сети поставщика услуг в облачную платформу Webex.
Независимо от того, используете ли вы UC-One SaaS или BroadWorks Collaborate, предпочтительной стратегией миграции является развертывание новых выделенных XSP|ADP для интеграции с Webex для Cisco BroadWorks. Эти две службы можно запускать параллельно во время миграции клиентов в Webex и, в конечном итоге, повторно получить инфраструктуру, используемую для предыдущего решения.
Рекомендованные подписки на документы
В статьях центра справки Webex (на веб-сайте help.webex.com) предусмотрен параметр Подписаться , который позволяет получать уведомление по электронной почте при обновлении этой статьи.
Рекомендуется подписаться на каждую из следующих статей, чтобы не пропустить критические обновления, влияющие на сетевое подключение. Чтобы подписаться, перейдите по каждой из приведенных ниже ссылок и в запущенной статье нажмите кнопку Подписаться .
Как минимум, рекомендуется подписаться на вышеуказанный список. Однако для большинства статей и документов Webex, перечисленных в разделе Дополнительные документы , предусмотрена возможность подписки . Для отображения этого параметра на веб-сайте help.webex.com должна появиться статья.
| Для целевых страниц документации отсутствует параметр подписки. |
Дополнительные документы
Дополнительную информацию о Webex для Cisco BroadWorks см. в следующей документации.
Документы Webex для Cisco BroadWorks
Администраторы партнеров могут использовать приведенные ниже документы и веб-сайты для получения информации о Webex для Cisco BroadWorks.
Использование собственного решения PSTN для Webex для Cisco BroadWorks. Это решение позволяет поставщикам услуг предоставлять пользователям номера телефона, которыми они владеют (а не номера, предоставленные Cisco), для использования при присоединении к совещаниям Webex.
Руководство по настройке Webex для Cisco BroadWorks: описание настройки приложения Webex для Webex для Cisco BroadWorks.
- Руководство по интеграции устройств для Webex для Cisco BroadWorks. Описание добавления и обслуживания устройств Room OS и MPP.
Руководство по устранению неполадок Webex для Cisco BroadWorks. Содержит информацию об устранении неполадок для Webex для Cisco BroadWorks.
Статьи Webex для Cisco BroadWorks
Администраторы партнеров могут использовать следующие необязательные веб-сайты для получения дополнительной информации о Webex для Cisco BroadWorks.
Документация Webex для Cisco BroadWorks. На целевой странице перечислены технические документы и дополнительные статьи Webex, предназначенные для администраторов-партнеров Webex для Cisco BroadWorks.
Новые возможности Webex для Cisco BroadWorks: ознакомьтесь с последними выпущенными функциями, а также с возможностями, которые будут доступны в ближайшее время.
Известные проблемы и ограничения. Ознакомьтесь с известными проблемами, выявленными в решении Webex для Cisco BroadWorks.
Роли администратора партнера для Webex для BroadWorks и Wholesale RTM. В этой статье описывается назначение ролей администратора партнера для партнерских организаций, которые предлагают Webex для Cisco BroadWorks. Роли используются для назначения доступа администрирования к настройкам в Partner Hub и Control Hub.
документы Cisco BroadWorks
Для получения технических документов, описывающих развертывание части решения Cisco BroadWorks, администраторы партнеров могут обратиться на веб-сайт Cisco BroadWorks на cisco.com.
Статьи справки Webex
На следующих веб-сайтах справки Webex можно найти статьи Webex, которые помогают администраторам клиентов и конечным пользователям использовать функции Webex.
Webex от поставщиков услуг. Эта целевая страница содержит ссылки с информацией о начале работы и часто используемые статьи для пользователей приложения Webex, которые приобрели службы Webex у поставщика услуг.
Центр справки Webex. Используйте функцию поиска на веб-сайте help.webex.com для поиска дополнительных статей Webex, описывающих приложение Webex и функциональные возможности Webex Meetings. Можно выполнить поиск статей пользователя или администратора.
Документация разработчика
Руководство разработчика Webex для BroadWorks — содержит информацию для разработчиков, создающих приложения, использующие API Webex для BroadWorks.
Точки принятия решений
| Рекомендации | Ответы на вопросы | Материалы |
Архитектура и инфраструктура
|
Сколько XSP|ADP? Как они используют mTLS? |
Планировщик производительности системы Cisco BroadWorks Руководство по проектированию системы Cisco BroadWorks Справка CLI XSP|ADP Этот документ |
| Обеспечение клиентов и пользователей | Можно ли утверждать, что вы доверяете электронным письмам в BroadWorks? Предоставить пользователям адреса электронной почты для активации собственных учетных записей? Можете ли вы создать инструменты для использования нашего API? |
Общедоступные документы API по https://developer.webex.com Этот документ |
| Символика | Какой цвет и логотип вы хотите использовать? | Статья об брендинге в приложениях Webex |
| Шаблоны | Какие сценарии используют разные клиенты? | Этот документ |
| Функции абонента для каждого клиента, предприятия или группы | Выберите пакет, чтобы определить уровень обслуживания в шаблоне. Базовый, стандартный, премиум или программный телефон. | Этот документ Матрица функций/пакетов |
| Аутентификация пользователей | BroadWorks или Webex | Этот документ |
| Адаптер обеспечения (для вариантов обеспечения) | Вы уже используете встроенную систему интегрированных служб обмена мгновенными сообщениями и состоянием доступности, например для UC-One SaaS? Использовать несколько шаблонов? Имеется ли более распространенный пример использования? |
Этот документ Ссылка на сервер приложений CLI |
Архитектура и инфраструктура
С какого масштаба вы предполагаете начать? Его можно масштабировать в будущем, но от текущей оценки использования зависит планирование инфраструктуры.
Сотрудничайте с менеджером по работе с клиентами или торговым представителем Cisco для определения размера инфраструктуры XSP|ADP в соответствии с Cisco BroadWorks System Capacity Planner и руководством по проектированию системы Cisco BroadWorks.
Как Webex будет устанавливать соединения Mutual TLS с вашими XSP|ADP? Непосредственно к XSP|ADP в DMZ или через прокси-сервер TLS? Это повлияет на управление сертификатами и URL-адреса, которые используются для интерфейсов. (Незашифрованные соединения TCP на границе сети не поддерживаются).
Обеспечение клиентов и пользователей
Какой метод обеспечения пользователя больше всего вам подходит?
Непрерывное обеспечение с доверенными адресами электронной почты: При назначении служб интегрированного обмена мгновенными сообщениями и состояния доступности в BroadWorks выполняется автоматическая подготовка абонента в Webex.
Если вы также можете убедиться, что адреса электронной почты абонента в BroadWorks являются действительными и уникальными для Webex, и использовать вариант обеспечения «доверенный адрес электронной почты». Учетные записи абонентов Webex создаются и активируются без их вмешательства, они просто загружают клиент и входят в систему.
Адрес электронной почты является ключевым атрибутом пользователя в Webex. Поэтому поставщик услуг должен указать действительный адрес электронной почты пользователя, чтобы обеспечить его подготовку для служб Webex. Он должен быть атрибутом «Идентификатор эл. почты» пользователя в BroadWorks. Рекомендуется также скопировать его в атрибут «Alternate ID».
Непрерывное обеспечение без использоваться доверенных адресов электронной почты: Если вы не можете доверять адресам электронной почты абонентов, вы все равно можете использовать интегрированные службы обмена мгновенными сообщениями и состоянием доступности в BroadWorks для обеспечения пользователей в Webex.
С помощью этого параметра создаются учетные записи при назначении службы, однако для активации учетных записей Webex абонентам необходимо предоставить и проверить адреса электронной почты.
Самостоятельное обеспечение пользователя: Этот параметр не требует назначения службы обмена мгновенными сообщениями и состоянием доступности в BroadWorks. Вместо этого вы (или ваши клиенты) предоставляете ссылку для обеспечения, а также ссылки для скачивания различных клиентов с инструкциями и символикой.
Чтобы создать и активировать собственные учетные записи Webex, абоненты переходят по ссылке, вносят и проверяют адреса электронной почты. Когда они скачают клиент и войдут в систему, Webex использует некоторые дополнительные настройки из BroadWorks (включая основные номера).
Контролируемые SP и обеспечение через API: Webex предоставляет доступ к набору общедоступных API, которые позволяют поставщикам услуг обеспечивать подготовку пользователей или абонентов в существующих рабочих процессах.
Требования к подготовке
В следующей таблице приведены краткие сведения о требованиях для каждого метода обеспечения. В дополнение к этим требованиям ваше развертывание должно соответствовать общим системным требованиям, описанным в данном руководстве.
Метод подготовки | Требования |
|---|---|
Непрерывное обеспечение (доверенные или ненадежные адреса электронной почты) | API подготовки Webex добавляет существующих пользователей BroadWorks в Webex автоматически, как только пользователь выполнит требования, и вы включите интегрированную службу обмена мгновенными сообщениями и состояния доступности. Существует два потока (доверенные или ненадежные адреса электронной почты), которые вы назначаете с помощью шаблона переноса в Webex. Требования BroadWorks:
Требования Webex. Шаблон переноса включает следующие настройки:
|
Самостоятельное обеспечение пользователя | Администратор предоставляет существующему пользователю BroadWorks ссылку на портал активации пользователей. Пользователь должен войти на портал с помощью учетных данных BroadWorks и указать действительный адрес электронной почты. После подтверждения адреса электронной почты Webex получает дополнительную информацию о пользователе для завершения подготовки. Требования BroadWorks:
Требования Webex. Шаблон переноса включает следующие настройки:
|
Контролируемая подготовка SP через API (доверенные или ненадежные адреса электронной почты) | Webex предоставляет набор общедоступных API, с помощью которых можно создавать подготовку пользователей в существующих рабочих процессах и инструментах. Существует два потока:
Требования BroadWorks:
Требования Webex.
Для использования API перейдите в раздел Подписчики BroadWorks. |
Требуемые исправления для непрерывного обеспечения
При использовании непрерывного обеспечения необходимо установить системное исправление и применить свойство CLI. Инструкции по вашей версии BroadWorks см. в списке ниже.
Для R22:
Установите AP.as.22.0.1123.ap376508.
После установки настройте свойство
bw.msg.includeIsEnterpriseInOSSschemaдоtrueот CLI вMaintenance/ContainerOptions.Подробнее см. в примечаниях к исправлению https://www.cisco.com/web/software/286326332/154309/AP.as.22.0.1123.ap376508.txt.
Для R23:
После установки настройте свойство
bw.msg.includeIsEnterpriseInOSSschemaдоtrueот CLI вMaintenance/ContainerOptions.Подробнее см. в примечаниях к исправлению https://www.cisco.com/web/software/286326332/154325/AP.as.23.0.1075.ap376509.txt.
Для R24:
После установки настройте свойство
bw.msg.includeIsEnterpriseInOSSschemaдоtrueот CLI вMaintenance/ContainerOptions.Подробнее см. в примечаниях к исправлению https://www.cisco.com/web/software/286326332/154326/AP.as.24.0.944.ap375100.txt.
| После того как вы выполните эти действия, вы больше не сможете предоставлять службы UC-One Collaborate новым пользователям. Новые подготовленные пользователи должны быть пользователями Webex для Cisco BroadWorks. |
Поддерживаемые региональные параметры языка
Во время подготовки язык, который был назначен в BroadWorks первому подготовленному пользователь с правами администратора , автоматически назначается в качестве языкового стандарта по умолчанию для этой организации-клиента. Этот параметр определяет язык по умолчанию, используемый для сообщений об активации, совещаний и приглашений на совещания в этой организации клиента.
Поддерживаются пять локалей языка символов в формате (ISO-639-1)_(ISO-3166). Например, en_US соответствует English_UnitedStates. Если запрашивается только язык двух букв (в формате ISO-639-1), служба создаст языковую языковую локаль из пяти символов, объединив запрашиваемый язык с кодом страны из шаблона, т.е. "requestedLanguage_CountryCode". Если не удается получить действительную локаль, то на основе требуемого языкового кода используется разумная локаль по умолчанию.
В следующей таблице перечислены поддерживаемые региональные параметры, а также сопоставление, которое преобразует двухбуквенный языковой код в пятизначный региональные параметры для ситуаций, когда пятизначный региональные параметры недоступен.
Поддерживаемые региональные параметры языка (ISO-639-1)_(ISO-3166) | Если доступен только двухбуквенный языковой код... | |
|---|---|---|
Код языка (ISO-639-1) ** | Вместо этого используйте разумный региональные параметры по умолчанию (ISO-639-1)_(ISO-3166) | |
en_US en_AU en_ГБ en_CA | en | en_US |
fr_FR fr_CA | FR | fr_FR |
cs_CZ | cs | cs_CZ |
da_DK | da | da_DK |
de_DE | DE | de_DE |
hu_HU | hu | hu_HU |
id_Идентификатор | идентификатор | id_Идентификатор |
it_IT | IT | it_IT |
ja_JP | ja | ja_JP |
ko_KR | KO | ko_KR |
es_ES es_CO es_MX | ES | es_ES |
nl_NL | NL | nl_NL |
nb_НЕТ | nb | nb_НЕТ |
pl_PL | pl | pl_PL |
pt_PT pt_BR | pt | pt_PT |
ru_RU | RU | ru_RU |
ro_RO | ро | ro_RO |
zh_CN zh_TW | ж | zh_CN |
sv_SE | sv | sv_SE |
ar_SA | ar | ar_SA |
tr_TR | tr | tr_TR |
| Региональные параметры es_CO, id_ID, nb_NO и pt_PT не поддерживаются веб-сайтами совещаний Webex. Для этих региональных параметров веб-сайты Webex Meetings будут только на английском языке. Английский язык является локальностью по умолчанию для веб-сайтов, если для веб-сайта не требуется наличие/недействительных/неподдерживаемых региональных параметров. Это поле языка применимо при создании организации и веб-сайта Webex Meetings. Если язык не упоминается в сообщении или в API подписчика, то язык из шаблона будет использоваться в качестве языка по умолчанию. |
Символика
Администраторы партнеров могут использовать расширенные настройки фирменного стиля, чтобы настроить внешний вид приложения Webex для организаций клиентов, которыми управляет партнер. Администраторы партнеров могут настроить следующие параметры, чтобы приложение Webex отражало бренд и идентичность их компании:
Логотипы компании
Уникальные цветовые схемы для светлого или темного режима
Индивидуальные URL-адреса поддержки
Дополнительные сведения о настройке товарно-знаковой политики см. в разделе Настройка расширенных настроек товарно-знаковой политики.
|
|
Шаблоны подключения
Шаблоны переноса позволяют определить параметры автоматической подготовки клиентов и связанных подписчиков в Webex для Cisco BroadWorks. При необходимости можно настроить несколько шаблонов переноса, однако при подключении клиента он связан только с одним шаблоном (к одному клиенту невозможно применить несколько шаблонов).
Ниже перечислены некоторые основные параметры шаблона.
Пакет
При создании шаблона необходимо выбрать пакет по умолчанию (подробности см. в пункте Пакеты раздела «Обзор»). Все пользователи, которым назначен этот шаблон, в зависимости от процесса и самостоятельной настройки, получают пакет по умолчанию.
Вы можете управлять выбором пакетов для разных клиентов путем создания нескольких шаблонов и выбора различных пакетов по умолчанию для каждого из них. Затем можно распределить различные ссылки и адаптеры обеспечения для каждого предприятия в зависимости от выбранного для них метода обеспечения пользователей.
Пакет определенных по умолчанию абонентов можно изменить с помощью API обеспечения (см. документацию API Webex для Cisco BroadWorks) или через Partner Hub (см. статью Изменение пакета пользователей в Partner Hub).
Невозможно изменить пакет абонента в BroadWorks. Назначение интегрированных служб обмена мгновенными сообщениями и состоянием доступности включено или отключено; если для абонента включена служба BroadWorks, для абонента определяется пакет шаблона Partner Hub связывается с URL-адресом для обеспечения.
Посредник и предприятия или сервис-провайдер и группы?
Способ настройки системы BroadWorks влияет на обеспечение. Если вы посредник в компании, то при создании шаблона вам необходимо включить корпоративный режим.
Если ваша система BroadWorks настроена в режиме поставщика услуг, корпоративный режим в шаблонах можно отключить.
Если планируется подготовка клиентских организаций с помощью обоих режимов BroadWorks, необходимо использовать различные шаблоны для групп и предприятий.
| Проверьте, применены ли исправления BroadWorks, обязательные для выполнения сквозной подготовки. Подробности см. в статье Требуемые исправления для сквозной подготовки. |
Режим аутентификации
Выберите способ аутентификации подписчиков при входе в Webex. Этот режим можно назначить с помощью настройки Режим аутентификации в шаблоне переноса. В следующей таблице описаны некоторые параметры.
| Эта настройка не влияет на вход на портал активации пользователей. Пользователи, которые входят на портал, должны ввести свой идентификатор пользователя и пароль BroadWorks, как они настроены в BroadWorks, независимо от способа настройки режима аутентификации в шаблоне переноса. |
| Режим аутентификации | BroadWorks | Webex |
| Основная идентификация пользователя | Идентификатор пользователя BroadWorks | Адрес электронной почты |
| Поставщик удостоверений | BroadWorks.
| Служба идентификации Cisco Common Identity |
| Многофакторная аутентификация? | Нет | Требуется клиент IdP, который поддерживает многофакторную аутентификацию. |
Путь проверки учетных данных
|
|
|
| Более подробные сведения о процессе входа с использованием SSO и прямой аутентификацией в BroadWorks см. в разделе Процесс входа с использованием SSO. |
Кодирование UTF-8 с аутентификацией BroadWorks
При использовании аутентификации BroadWorks рекомендуется настроить кодировку UTF-8 для заголовка аутентификации. UTF-8 устраняет проблему, которая может возникнуть с паролями, использующими специальные символы, из-за которой веб-браузер не кодирует эти символы надлежащим образом. С помощью закодированного UTF-8 базовый заголовок с 64-кодировкой устраняет эту проблему.
Можно настроить кодирование UTF-8, запустив одну из следующих команд CLI на XSP или ADP.
XSP_CLI/Applications/WebContainer/Tomcat/GeneralSettings> set authenticationEncoding UTF-8ADP_CLI/Applications/WebContainer/Tomcat/GeneralSettings> set authenticationEncoding UTF-8
Страна
При создании шаблона необходимо выбрать страну. Эта страна будет автоматически назначена в качестве страны организации для всех клиентов, которым предоставлен шаблон в Common Identity. Кроме того, страна организации определит международные номера телефона системы по умолчанию для PSTN Cisco на веб-сайтах совещаний Webex.
Для международных номеров телефона системы по умолчанию на веб-сайте будет установлен первый доступный номер телефона системы, определенный в домене телефонии на основе страны организации. Если страна организации не найдена в номере телефона системы, определенном в домене телефонии, будет использоваться номер по умолчанию для этого местоположения.
S №. | Местоположение | Код страны | Название страны |
|---|---|---|---|
1. | Северная и Южная Америка | +1 | НАС, CA |
2. | APAC | +65 | Сингапур |
3. | Австралия и Новая Зеландия | +61 | Австралия |
4. | EMEA | +44 | Соединенное Королевство |
5 | ЕВРО | +49 | Германия |
Различные мероприятия для партнеров
Вы собираетесь предоставлять сублицензию Webex для Cisco BroadWorks другому поставщику услуг? В этом случае каждому поставщику услуг потребуется отдельная партнерская организация в Webex Control Hub, чтобы они могли использовать решение для своей клиентской базы.
Адаптер и шаблоны обеспечения
При использовании процессного обеспечения, URL-адрес для обеспечения, который был указан в BroadWorks, извлекается из шаблона в Control Hub. У вас может быть несколько шаблонов, а потому несколько URL-адресов обеспечения. Это позволяет выбрать для всех абонентов пакет, который будет действовать при предоставлении им интегрированных служб обмена мгновенными сообщениями и состоянием доступности.
Необходимо определить, следует ли задать URL-адрес уровня обеспечения в качестве пути по умолчанию, а также какой шаблон для этого использовать. Таким образом, вам необходимо прямо установить URL-адрес для обеспечения только для тех предприятий, для которых требуется другой шаблон.
Кроме того, следует помнить, что URL-адрес обеспечения может использовать на системном уровне, например в системе UC-One SaaS. В этом случае можно сохранить URL уровня системы для подготовки пользователей в UC-One SaaS и переопределить для тех предприятий, которые переходят в Webex для Cisco BroadWorks. В качестве альтернативы можно пойти к другому пути и настроить URL-адрес на уровне системы в Webex для BroadWorks и перенастроить предприятия, для которых вы хотите сохранить UC-One SaaS.
Варианты конфигурации, связанные с этим решением, подробно описаны в разделе Настройка сервера приложений с URL службы подготовки.
прокси-сервер адаптера подготовки
Для дополнительной безопасности прокси-сервер адаптера обеспечения позволяет использовать прокси HTTP(S) на платформе доставки приложений для непрерывной подготовки между AS и Webex. Соединение с прокси создает сквозной TCP-туннель, который ретранслирует трафик между AS и Webex, что исключает необходимость прямого подключения AS к общедоступному Интернету. Для безопасных соединений можно использовать TLS.
Для этой функции необходимо настроить прокси в BroadWorks. Дополнительные сведения см. в описании функции прокси-сервера адаптера обеспечения Cisco BroadWorks.
Минимальные требования
Учетные записи
Все подписчики, которых вы готовите к работе с Webex, должны существовать в системе BroadWorks, интегрируемой с Webex. При необходимости можно интегрировать несколько систем BroadWorks.
Все подписчики должны иметь лицензии BroadWorks и основной номер или добавочный номер.
Webex использует адреса электронной почты в качестве основных идентификаторов для всех пользователей. При использовании процессного обеспечения с доверенными адресами электронной почты, в атрибуте электронной почты в BroadWorks для пользователей должны быть указаны правильные адреса.
Если в шаблоне используется аутентификация BroadWorks, можно скопировать адреса электронной почты абонента в атрибут «Alternate ID» в BroadWorks. Это позволяет пользователям входить в Webex с помощью своих адресов электронной почты и паролей BroadWorks.
Администраторы должны использовать свои учетные записи Webex для регистрации в Partner Hub.
| Добавление администратора BroadWorks в Webex для Cisco BroadWorks не поддерживается. Можно подключить только пользователей, вызывающих BroadWorks, у которых есть основной номер и (или) добавочный номер. При использовании непрерывной подготовки пользователям также должна быть назначена интегрированная служба обмена мгновенными сообщениями и состоянием доступности. |
Серверы в требованиях к сети и программному обеспечению
Экземпляры BroadWorks с минимальной версией R22. Информацию о поддерживаемых версиях и исправлениях (в данном документе) см. в разделе «Требования к программному обеспечению BroadWorks». Дополнительную информацию см. в Политика жизненного цикла продуктов BroadSoft раздел Политика жизненного цикла BroadSoft и матрица совместимости программного обеспечения BroadWorks.
Экземпляры BroadWorks должны включать по меньшей мере следующие серверы:
Сервер приложений (AS) с версией BroadWorks, как указано выше
Сетевой сервер (NS)
Сервер профилей (PS)
Общедоступные серверы XSP|ADP или платформа доставки приложений (ADP), соответствующие следующим требованиям:
Служба аутентификации (BWAuth)
Интерфейсы действий и событий XSI
DMS (веб-приложение для управления устройствами)
Интерфейс CTI (интеграция компьютерной телефонии)
TLS 1.2 с действительным сертификатом (не самозаверяемым) и всеми необходимыми промежуточными вариантами. Требует администратора на уровне системы для облегчения корпоративного поиска.
Аутентификация mutual TLS (mTLS) для службы аутентификации (требуется установка цепочки общедоступных сертификатов клиента Webex в качестве якорей доверия)
Аутентификация mutual TLS (mTLS) для интерфейса CTI (требуется установка цепочки общедоступных сертификатов клиента Webex в качестве якорей доверия)
Отдельный сервер XSP/ADP, выступая в роль сервера push-уведомлений о вызовах (NPS в вашей среде, используется для push-уведомлений о вызовах в Apple или Google. В данном случае мы называем его «CNPS», чтобы отличать от службы Webex, которая предоставляет push-уведомления для обмена сообщениями).
Этот сервер должен иметь версию R22 или более позднюю версию.
Мы предоставляем полномочия отдельному серверу XSP/ADP для CNPS, поскольку невозможность предварительной оценки нагрузки от Webex для соединений облака BWKS может негативно повлиять на производительность сервера NPS, что приведет к росту задержки уведомлений. Дополнительную информацию о масштабе XSPADP см. в руководстве по проектированию системы |Cisco BroadWorks.
Платформы приложений Webex
Чтобы скачать версию приложения Webex на английском языке, перейдите по ссылке https://www.webex.com/webexfromserviceproviders-downloads.html. Приложение Webex доступно на следующих веб-сайтах:
ПК и ноутбуки с ОС Windows
ПК и ноутбуки Apple с MacOS
iOS (Apple store)
Android (Play store)
Веб-браузеры (перейдите к https://teams.webex.com/)
Локализованные версии
Чтобы скачать локализованную версию приложения Webex, используйте одну из приведенных ниже ссылок.
https://origin-webex-uat.cisco.com/ko/webexfromserviceproviders-downloads.html (Корейский)
https://origin-webex-uat.cisco.com/fr/webexfromserviceproviders-downloads.html (Французский)
https://origin-webex-uat.cisco.com/pt/webexfromserviceproviders-downloads.html (Португальский)
https://origin-webex-uat.cisco.com/zh-tw/webexfromserviceproviders-downloads.html (китайский традиционный)
https://origin-webex-uat.cisco.com/zh-cn/webexfromserviceproviders-downloads.html (Упрощенное китайское письмо)
https://origin-webex-uat.cisco.com/ja/webexfromserviceproviders-downloads.html (Япония)
https://origin-webex-uat.cisco.com/es/webexfromserviceproviders-downloads.html (Испания)
https://origin-webex-uat.cisco.com/de/webexfromserviceproviders-downloads.html (Немецкий)
https://origin-webex-uat.cisco.com/it/webexfromserviceproviders-downloads.html (Итальянский)
Физические телефоны и принадлежности
IP-телефоны Cisco
Серия Cisco IP Phone 6800 с многоплатформенным микропрограммным обеспечением
Серия Cisco IP Phone 7800 с многоплатформенным микропрограммным обеспечением
Серия Cisco IP Phone 8800 с многоплатформенным микропрограммным обеспечением
Дополнительную информацию см. в разделе https://www.cisco.com/c/en/us/products/collaboration-endpoints/ip-phones/multiplatform-firmware.html.
Мы поддерживаем телефоны сторонних систем так же, как и другие варианты интеграции BroadWorks. Однако для них пока отсутствует интеграция контактов и доступности в Webex для Cisco BroadWorks.
Адаптеры:
Многоплатформенный аналоговый телефонный адаптер Cisco ATA 191
Многоплатформенный аналоговый телефонный адаптер Cisco ATA 192
Дополнительную информацию см. в разделе https://www.cisco.com/c/en/us/products/unified-communications/ata-190-series-analog-telephone-adapters/index.html.
Гарнитуры:
Гарнитура Cisco серии 500
Дополнительную информацию о моделях см. в разделе https://www.cisco.com/c/en/us/products/collaboration-endpoints/headset-500-series/index.html .
Устройства ОС Room:
Серия Webex Room и Room Kit
Серия Webex Desk
Серия Webex Board
интеграция устройства
Дополнительные сведения о подключении и обслуживании устройств Room OS и MPP для Webex для Cisco BroadWorks см. в руководстве по интеграции устройств для Webex для Cisco BroadWorks.
Профили службы
Ниже приведены файлы DTAF, которые необходимо загрузить на серверы приложений для поддержки приложения Webex в качестве клиента для вызовов. Это те же файлы DTAF, которые используются для SaaS UC-One, однако существует новый файл config-wxt.xml.template файл, используемый для приложения Webex.
Чтобы скачать последние профили устройств, перейдите на сайт загрузки программного обеспечения платформы доставки приложений , чтобы получить последние файлы DTAF. Эти загрузки работают как для ADP, так и для XSP.
Название клиента | Тип профиля устройства и название пакета |
|---|---|
Шаблон Webex для мобильного устройства |
Тип профиля идентификации/устройства: Подключение — мобильное устройство DTAF: Файл конфигурации: |
Шаблон Webex для планшета |
Тип профиля идентификации/устройства: Подключение — планшет DTAF: Файл конфигурации: |
Шаблон Webex для настольного компьютера |
Тип профиля идентификации/устройства: Business Communicator — ПК DTAF: Файл конфигурации: |
Идентификация/профиль устройства
Для совершения вызовов с помощью приложения Webex для всех пользователей Webex для Cisco BroadWorks должен быть назначен профиль удостоверения/устройства в BroadWorks, который использует один из указанных выше профилей устройства. Профиль предоставляет конфигурацию, которая позволяет пользователю совершать вызовы.
Получение учетных данных OAuth для Webex для Cisco BroadWorks
Чтобы подготовить Cisco OAuth для своей учетной записи Cisco Identity Provider Federation, обратитесь к оператору по подключению или в Cisco TAC.
Используйте следующий заголовок запроса для соответствующих функций.
XSP|ADP AuthService Configuration' для настройки службы в XSP|ADP.
"Конфигурация NPS для настройки прокси аутентификации" для настройки NPS на использование прокси аутентификации.
CI User UUID Sync' для синхронизации UUID пользователя CI. Дополнительные сведения об этой функции см. в статье Поддержка Cisco BroadWorks для CI UUID.
Настройте BroadWorks, чтобы включить оплату Cisco для подписок BroadWorks и Webex Для BroadWorks.
Компания Cisco предоставит вам идентификатор клиента OAuth, секретный код клиента и токен обновления, который будет действителен в течение 60 дней. Если срок действия токена истекает до его использования, можно отправить другой запрос.
| Если учетные данные поставщика удостоверений Cisco OAuth уже получены, заполните новый запрос службы для обновления учетных данных. |
Сертификаты заказов
Требования к сертификату для аутентификации TLS
Для всех необходимых приложений вам понадобятся сертификаты безопасности, подписанные известным центром сертификации и развернутые на общедоступных XSP|ADP. Они будут использоваться для поддержки проверки сертификата TLS для всех входящих соединений с серверами XSP|ADP.
Эти сертификаты должны включать общедоступное полное доменное имя XSP|ADP в качестве общего имени субъекта или альтернативного имени субъекта.
Точные требования для развертывания этих сертификатов сервера зависят от того, как развернуты общедоступные XSP|ADP.
Через прокси-сервер моста TLS
Через прокси-сервер TLS
Непосредственно к XSP|ADP
Следующая диаграмма показывает, что сертификат открытого сервера, подписанный ЦС, загружается в трех случаях:
Общедоступные центры сертификации, для которых приложение Webex предусматривает поддержку аутентификации, перечислены в статье Поддерживаемые центры сертификации для служб Webex гибридного типа.
Требования к сертификату TLS для прокси-сервера моста TLS
Публично подписанный сертификат сервера загружается в прокси-сервер.
Прокси-сервер представляет этот публично подписанный сертификат сервера Webex.
Webex доверяет публичному ЦС, подписавшему этот сертификат.
Внутренний сертификат, подписанный ЦС, можно загрузить в XSP|ADP.
XSP|ADP представляет этот внутренне подписанный сертификат сервера прокси.
Прокси доверяет внутреннему ЦС, подписавшему сертификат сервера XSP|ADP.
Требования к сертификату TLS для прокси-сервера TLS или XSP|ADP в DMZ
Публично подписанный сертификат сервера загружается в XSP|ADP.
XSP|ADP представляют Webex публично подписанные сертификаты сервера.
Webex доверяет общедоступному ЦС, подписавшему сертификаты серверов XSP|ADP.
Дополнительные требования к сертификатам для взаимной аутентификации TLS через интерфейс CTI
При подключении к интерфейсу CTI Webex представляет сертификат клиента в рамках аутентификации mutual TLS. Сертификат ЦС клиента Webex или сертификатов цепочки можно скачать с помощью Control Hub.
Для скачивания сертификата:
Войдите в Partner Hub, перейдите раздел и щелкните ссылку для скачивания сертификата.
Точные требования для развертывания этой цепочки сертификатов ЦС Webex зависят от того, как развернуты общедоступные XSP|ADP.
Через прокси-сервер моста TLS
Через прокси-сервер TLS
Непосредственно к XSP|ADP
Следующая диаграмма показывает требований к сертификатам в трех случаях:
(Параметр) Требования к сертификату для прокси-сервера моста TLS
Webex представляет прокси публично подписанный сертификат клиента.
Прокси доверяет внутреннему ЦС Cisco, который подписан сертификатом клиента. Этот центр ЦС или цепочку можно скачать из Control Hub и добавить в доверительную систему прокси. Публично подписанный сертификат сервера XSP|ADP также загружается в прокси.
Прокси представляет публично подписанный сертификат сервера Webex.
Webex доверяет публичному ЦС, подписавшему этот сертификат.
Прокси представляет внутренне подписанный сертификат клиента XSP|ADP.
В этом сертификате должно быть поле расширенного использования ключа x509.v3 с заполненным значением BroadWorks OID 1.3.6.1.4.1.6431.1.1.8.2.1.3 и назначением TLS clientAuth. Например:
X509v3 extensions: X509v3 Extended Key Usage: 1.3.6.1.4.1.6431.1.1.8.2.1.3, TLS Web Client AuthenticationCN внутреннего сертификата должен быть
bwcticlient.webex.com.
При создании внутренних сертификатов клиента для прокси-сервера обратите внимание, что сертификаты SAN не поддерживаются. Внутренние сертификаты сервера для XSP|ADP могут быть SAN.
Общедоступные органы сертификации, возможно, не готовы подписывать сертификаты с помощью фирменной службы BroadWorks OID, которая является обязательной. В случае промежуточного прокси-сервера может потребоваться использовать внутренний ЦС для подписания сертификата клиента, который прокси предоставляет XSP|ADP.
XSP|ADP доверяют внутреннему ЦС.
XSP|ADP представляют внутренне подписанный сертификат сервера.
Прокси-сервер доверяет внутреннему ЦС.
ClientIdentity сервера приложений содержит CN внутренне подписанного сертификата клиента, представленного XSP|ADP прокси.
(Опция) Требования к сертификатам для прокси-сервера TLS или XSP|ADP в DMZ
Webex представляет внутренний сертификат клиента, подписанный ЦС Cisco, XSP|ADP.
ADP XSP|доверяют внутреннему ЦС Cisco, подписавшему сертификат клиента. Этот центр ЦС или цепочку можно скачать из Control Hub и добавить в доверительную систему прокси. Публично подписанный сертификат сервера XSP|ADP также загружается в XSP|ADP.
XSP|ADP представляют публично подписанные сертификаты сервера Webex.
Webex доверяет общедоступному ЦС, подписавшему сертификаты серверов XSP|ADP.
Сервер приложений ClientIdentity содержит CN подписанного Cisco сертификата клиента, представленного XSP|ADP Webex.
Подготовка сети
Дополнительную информацию о соединениях, используемых Webex для Cisco BroadWorks, см. в статье Требования к сети для Webex для Cisco BroadWorks. В этой статье приведен список IP-адресов, портов и протоколов, необходимых для настройки правил входа и выхода брандмауэра.
Требования к сети для служб Webex
В предыдущих таблицах правил входящих и выходящих соединений брандмауэра документируются только соединения, относящиеся к Webex для Cisco BroadWorks. Общую информацию о соединениях между приложением Webex и облаком Webex см. в требованиях к сети для служб Webex. Эта статья является общей для Webex, однако в таблице ниже указаны различные разделы статьи, а также уровень важности каждого раздела относительно Webex для Cisco BroadWorks.
Раздел статьи "Требования к сети" | Важность информации |
|---|---|
Сводная информация о типах и протоколах устройств, поддерживаемых Webex | Информационный |
Транспортные протоколы и шифры для приложений и устройств Webex, зарегистрированных в облаке | Информационный |
Необходимо ознакомиться | |
Необходимо ознакомиться | |
Домены и URL- адреса, доступ к которым необходим для служб Webex | Необходимо ознакомиться |
Необязательно | |
Необязательно | |
Необязательно | |
Необязательно | |
Необязательно | |
Сводная информация о других службах гибридного типа Webex и документации | Необязательно |
Службы Webex для клиентов FedRAMP | н/д |
Дополнительная информация
Дополнительную информацию см. в технической документации относительно брандмауэра Webex (в формате PDF).
Поддержка избыточности BroadWorks
Облачные службы Webex и клиентские приложения Webex, которым необходим доступ к сети партнера, полностью поддерживают избыточность Broadworks XSP|ADP, предоставляемую партнером. Если XSP|ADP или веб-сайт недоступны по плановому техническому обслуживанию или по незапланированной причине, службы и приложения Webex могут перейти на другой XSP|ADP или веб-сайт, предоставленный партнером, чтобы выполнить запрос.
Топология сети
ADP Broadworks XSP|могут быть развернуты непосредственно в Интернете или находиться в DMZ с элементом балансировки нагрузки, например F5 BIG-IP. Для обеспечения геоизбыточности XSP|ADP могут быть развернуты в двух (или более) центрах обработки данных, каждый из которых может управляться балансировщиком нагрузки, каждый из которых имеет общедоступный IP-адрес. Если XSP|ADP находится за балансировщиком нагрузки, микрослужбам Webex и приложению отображается только IP-адрес балансировщика нагрузки, а в Broadworks отображается только один XSP|ADP, даже если за ним находится несколько XSP|ADP.
В приведенном ниже примере XSP|ADP развернуты на двух объектах: на объекте A и на объекте B. На каждом объекте имеются два XSP|ADP, которые находятся на фронте балансировщика нагрузки. На объекте A установлены XSP|ADP1 и XSP|ADP2 на фронтальной стороне LB1, а на объекте B – XSP|ADP3 и XSP|ADP4 на фронтальной стороне LB2. В общедоступной сети отображаются только балансировщики нагрузки, а XSP|ADP находятся в частных сетях DMZ.
Облачные службы Webex
Конфигурация DNS
Облачные микрослужбы Webex должны иметь возможность поиска серверов XSP|ADP Broadworks для подключения к интерфейсам Xsi, службе аутентификации и CTI.
Облачные микрослужбы Webex будут выполнять поиск A/AAAA DNS настроенного имени хоста XSP|ADP и подключаться к возвращенному IP-адресу. Это может быть пограничный элемент балансировки нагрузки или сервер XSP|ADP. Если будет возвращено несколько IP-адресов, из списка будет выбран первый IP-адрес. Поиск SRV в настоящий момент не поддерживается.
Пример. A-запись DNS партнера для обнаружения сбалансированных серверов/балансировщиков нагрузки XSP|ADP, обращенных к Интернету.
Тип записи | Название | Target (Целевой адрес) | Цель |
|---|---|---|---|
О |
|
| Указывает на LB1 (объект A) |
О |
|
| Указывает на LB2 (объект B) |
| Любая ссылка на XSP включает либо XSP, либо ADP. |
Failover
При отправке микрослужбами Webex запроса XSP|ADP/балансировщику нагрузки и сбое запроса может произойти несколько действий.
Если сбой вызван ошибкой сети (например, TCP, SSL), микрослужбы Webex помечают IP-адрес как заблокированный и немедленно выполняют переход к следующему IP-адресу.
Если возвращен код ошибки (HTTP 5xx), микрослужбы Webex помечают IP-адрес как заблокированный и немедленно выполняют переход к следующему IP-адресу.
Если ответ HTTP не получен в течение 2 секунд, время ожидания запроса истекает. Микрослужбы Webex помечают IP-адрес как заблокированный и выполняют переход к следующему IP-адресу.
Для каждого запроса выполняется три попытки, прежде чем в микрослужбу поступит сообщение о сбое.
Если IP-адрес находится в списке блокировки, он не будет включен в список адресов, которые следует попробовать при отправке запроса на XSP|ADP. По истечении предварительно заданного периода времени срок действия блокировки IP-адреса истекает и он возвращается в список для совершения попытки отправки другого запроса.
Если все IP-адреса заблокированы, микрослужба по-прежнему будет пытаться отправить запрос, случайным образом выбирая IP-адрес из списка заблокированных. В случае успешной отправки этот IP-адрес удаляется из списка заблокированных.
Состояние
Состояние подключения облачных служб Webex к XSP|ADP или балансировщикам нагрузки отображается в Control Hub. В кластере вызовов BroadWorks состояние соединения отображается для каждого из указанных ниже интерфейсов.
XSI Actions
XSI Events
Служба аутентификации
Состояние соединения обновляется после загрузки страницы или во время обновлений данных ввода. Далее приведены варианты состояний.
Зеленый: если к интерфейсу можно получить доступ с помощью одного из IP-адресов во время поиска A-записи.
Красный: Если все IP-адреса во время поиска A-записи недоступны, а также недоступен интерфейс.
Следующие службы используют микросервисы для подключения к XSP|ADP и зависят от доступности интерфейса XSP|ADP.
Вход в приложение Webex
Обновление маркера приложения Webex
Ненадежные адреса электронной почты / самостоятельная активация
Проверка работоспособности службы BroadWorks
Приложение Webex
Конфигурация DNS
Приложение Webex получает доступ к интерфейсу Xtended Services (XSI-Actions и XSI-Events) и службам Device Management Service (DMS) в XSP|ADP.
Чтобы найти службу XSI, приложение Webex выполняет поиск SRV DNS для _xsi-client._tcp.<webex app xsi domain>. SRV указывает на настроенный URL-адрес для организаторов XSP|ADP или балансировщиков нагрузки для службы XSI. Если поиск SRV недоступен, приложение Webex возвращается к поиску A/AAAA.
SRV может разрешать несколько целей A/AAAA. Однако каждая запись A/AAAA должна сопоставляться только с одним IP-адресом. При наличии нескольких XSP|ADP в DMZ за балансировщиком нагрузки/пограничным устройством необходимо настроить балансировщик нагрузки для поддержания устойчивости сеанса для маршрутизации всех запросов одного сеанса в один и тот же XSP|ADP. Мы назначаем эту конфигурацию, поскольку тактовые импульсы XSI-event клиента должны перейти к тому же XSP|ADP, который используется для создания канала event-совещания.
| В примере 1 запись A/AAAA для webex-app-XSP|ADP.example.com не существует и не требуется. Если ваш DNS требует, чтобы была определена одна запись A/AAAA, необходимо вернуть только 1 IP-адрес. Независимо от этого, SRV должен быть определен для приложения Webex. Если в приложении Webex используется имя A/AAAA, которое связано с несколькими IP-адресами, или если балансировщик нагрузки/пограничный элемент не поддерживает устойчивость сеанса, клиент в конечном итоге отправляет тактовые сигналы на XSP|ADP, где не был установлен канал событий. Это приводит к разрыву канала, а также к значительному увеличению внутреннего трафика, что ухудшает производительность кластера XSP|ADP. Поскольку требования к облаку Webex и приложению Webex различаются в поиске записей A/AAAA, для доступа к XSP|ADP необходимо использовать отдельное полное доменное имя для облака Webex и приложения Webex. Как показано в примерах, в облаке Webex используется запись A |
Пример 1. Несколько XSP|ADP, каждый за отдельными балансировщиками нагрузки
В этом примере SRV указывает на искажение записей A, при этом каждая запись A указывает на другой балансировщик нагрузки на другом объекте. Приложение Webex всегда будет использовать первый IP-адрес в списке и переместится к следующей записи только в том случае, если первая не работает.
Ниже приведен пример записей SRV.
Тип записи | Запись | Target (Целевой адрес) | Цель |
|---|---|---|---|
SRV |
|
| Обнаружение клиентом интерфейса Xsi |
SRV |
|
| Обнаружение клиентом интерфейса Xsi |
О |
|
| Указывает на LB1 (объект A) |
О |
|
| Указывает на LB2 (объект B) |
Пример 2. Несколько XSP|ADP за одним балансировщиком нагрузки (с мостом TLS)
Для первоначального запроса балансировщик нагрузки выбирает случайный XSP|ADP. Этот XSP|ADP возвращает файл cookie, который приложение Webex будет добавлять в будущих запросах. В будущих запросах балансировщик нагрузки использует файл cookie для маршрутизации подключения к правильному XSP|ADP, гарантируя, что канал event-совещания не прерывается.
Тип записи | Запись | Target (Целевой адрес) | Цель |
|---|---|---|---|
SRV |
|
| Балансировщик нагрузки |
О | LB.example.com |
| IP-адрес балансировщика нагрузки (XSP|ADP находятся за балансировщиком нагрузки) |
URL-АДРЕС DMX
Во время процесса входа приложение Webex также будет извлекать URL-адрес DMS для скачивания его файла конфигурации. Узел в URL-адресе будет проанализирован, и приложение Webex выполнит поиск A/AAAA DNS узла для подключения к XSP|ADP, на котором размещена служба DMS.
Пример. Запись DNS A для обнаружения веб-сервера XSP|ADP или балансировщиков нагрузки приложения Webex для скачивания файлов конфигурации через DMS.
Тип записи | Название | Target (Целевой адрес) | Цель |
|---|---|---|---|
О |
|
| Указывает на LB1 (объект A) |
О |
|
| Указывает на LB2 (объект B) |
| Любая ссылка на XSP включает либо XSP, либо ADP. |
Как приложение Webex находит адреса XSP|ADP
Клиент пытается найти узлы XSP|ADP с помощью следующего потока DNS:
Клиент первоначально извлекает URL-адреса Xsi-Actions/Xsi-Events из облака Webex (они были введены при создании связанного кластера вызовов BroadWorks). Имя хоста/домен Xsi извлекается из URL-адреса, и клиент выполняет поиск SRV следующим образом:
Клиент выполняет поиск параметра _xsi-client._tcp в SRV.<xsi domain="">
Если поиск SRV возвращает одну или несколько целей A/AAAA:
Клиент выполняет A/AAAA для этих целей и кэширует возвращенные IP-адреса.
Клиент подключается к одной из целей (то есть его запись A/AAAA с одним IP-адресом) на основании приоритета SRV, а затем взвешивается (или в произвольном порядке, если они равны).
Если поиск SRV не дает результатов:
Клиент просматривает A/AAAA для корневого параметра Xsi, после чего пытается подключиться к возвращенному IP-адресу. Это может быть пограничный элемент балансировки нагрузки или сервер XSP|ADP.
Как было описано, запись A/AAAA должна указывать на один IP-адрес по тем же причинам.
(Необязательно) В дальнейшем в настройках устройства для приложения Webex можно указать пользовательские сведения о XSI-Actions/XSI-Events с помощью следующих тегов:
<protocols> <xsi> <paths> <root>%XSI_ROOT_WXT%</root> <actions>%XSI_ACTIONS_PATH_WXT%</actions> <events>%XSI_EVENTS_PATH_WXT%</events> </paths> </xsi> </protocols>Эти параметры имеют приоритет перед любой конфигурацией кластера BroadWorks в Control Hub.
Если они существуют, клиент будет сравнивать оригинальный адрес XSI, полученный с помощью конфигурации кластера BroadWorks.
При обнаружении каких-либо отличий клиент инициирует соединение XSI Actions/ XSI Events. Первым шагом является выполнение того же процесса поиска DNS, указанного в шаге 1. На этот раз запрос поиска значения в %XSI_ROOT_WXT% параметре из файла конфигурации.
При использовании этого тега для изменения интерфейсов Xsi создайте соответствующие записи SRV.
Failover
В процессе входа приложение Webex выполняет поиск параметра _xsi-client._tcp.<xsi domain=""> записи SRV DNS, создает список узлов и подключается к одному из узлов сначала на основе приоритета, а затем веса записи SRV. Этот подключенный узел становится выбранным узлом для всех будущих запросов. После этого для выбранного узла будет открыт канал события и регулярно будет происходить отправка пакетов пульса для проверки канала. Все запросы, отправленные после первого, включают файл cookie, возвращаемый в ответе HTTP, поэтому важно, чтобы балансировщик нагрузки сохранял постоянство сеанса (аффинити) и всегда отправлял запросы на тот же сервер XSP|ADP.
Если произойдет сбой запроса или запроса пакета пульса в узел, может быть реализовано несколько сценариев.
Если сбой вызван ошибкой сети (например, TCP, SSL), приложение Webex немедленно выполнит переход к следующему узлу в списке.
Если возвращен код ошибки (HTTP 5xx), приложение Webex помечает этот IP-адрес как заблокированный и перенаправляет следующему узлу в списке.
Если ответ не получен в течение определенного периода времени, запрос считается неудачным из-за истечения времени ожидания и последующие запросы отправляются на следующий узел. При этом запрос, для которого истекло время ожидания, считается неудачным. Некоторые запросы повторяются после сбоя (с увеличением времени повторения). Запросы, которые не считаются важными, не будут повторяться.
После успешной попытки выбора нового узла он становится новым выбранным узлом, если таковой присутствует в списке. После попытки отправки запроса последнему узлу в списке приложение Webex перейдет к первому узлу.
Если происходит отправка пакетов пульса, то при двух последовательных сбоях запросов приложение Webex повторно инициализирует канал события.
Обратите внимание, что приложение Webex не осуществляет восстановление после сбоя. Обнаружение службы DNS выполняется только один раз при входе.
Во время входа приложение Webex пытается скачать файл конфигурации через интерфейс XSP|ADP/Dms. Выполняется поиск записи A/AAAA узла в извлеченном URL-адресе DMS и подключение к первому IP-адресу. Сначала будет предпринята попытка отправки запроса на скачивание файла конфигурации с помощью токена SSO. Если это по какой-либо причине не удастся, будет выполнена повторная попытка, однако с использованием имени пользователя устройства и пароля.
Обзор развертывания
На следующих схемах представлен стандартный порядок задач развертывания для различных режимов обеспечения пользователя. Многие задачи общие для всех режимов и обеспечения.
Подключение партнеров к Webex для Cisco BroadWorks
Каждый поставщик услуг или посредник Webex для Cisco BroadWorks должен быть настроен в качестве партнерской организации в Webex для Cisco BroadWorks. Если у вас уже есть партнерская организация Webex, ее можно использовать.
Чтобы завершить все необходимые действия по подключению, требуется обработать документацию Webex для Cisco BroadWorks, а новые партнеры должны принять партнерское соглашение о непрямых каналах (ICPA). По выполнении этих действий компания Cisco создаст новую партнерскую организацию в Partner Hub (при необходимости) и отправит электронное сообщение с подробностями аутентификации администратору записи в вашей документации. В то же время ваш менеджер по активации партнеров и (или) по программе поддержки клиентов свяжется с вами, чтобы начать процесс регистрации.
Настройка служб в Webex для Cisco BroadWorks XSP|ADP
Мы требуем, чтобы приложение NPS работало на другом XSP|ADP. Требования к этому XSP|ADP описаны в разделе Настройка уведомлений о вызовах из сети.
Для XSP|ADP вам необходимы следующие приложения или службы.
Служба/приложение | Требуется аутентификация | Цель службы/приложения |
|---|---|---|
Xsi-Events |
TLS (сервер аутентифицируется для клиентов) |
Управление вызовами, уведомления службы |
Xsi-Actions |
TLS (сервер аутентифицируется для клиентов) |
Управление вызовами, действия |
Управление устройствами |
TLS (сервер аутентифицируется для клиентов) |
Скачивание конфигурации вызовов |
Служба аутентификации |
TLS (сервер аутентифицируется для клиентов) |
Аутентификация пользователей |
Интеграция компьютерной телефонии |
mTLS (аутентификация клиента и сервера друг с другом) |
Состояние доступности телефонии |
Приложение Webview для настроек вызова |
TLS (сервер аутентифицируется для клиентов) |
Предоставляет настройки вызовов пользователя на портале самообслуживания в приложении Webex |
В этом разделе описывается, как применить необходимые конфигурации для TLS и mTLS на этих интерфейсах, однако для установки приложений на XSP|ADP следует обратиться к существующей документации.
Требования к совместному размещению
Служба аутентификации должна быть совместно размещена с приложениями Xsi, поскольку эти интерфейсы должны принимать долгосрочные токены для авторизации службы. Для проверки этих токенов требуется служба аутентификации.
При необходимости служба аутентификации и Xsi могут работать через один порт.
Вы можете разделять другие службы/приложения по мере необходимости для масштабирования (например, выделенная ферма управления устройствами XSP|ADP).
Можно установить совместное местоположение приложений Xsi, CTI, службы аутентификации и DMS.
Не устанавливайте другие приложения или службы на XSP|ADP, которые используются для интеграции BroadWorks с Webex.
Не размещайте приложение NPS совместно с другими приложениями.
Интерфейсы Xsi
Установите и настройте приложения Xsi-Actions и Xsi-Events, как описано в руководстве по настройке интерфейса Cisco BroadWorks Xtended Services.
Только один экземпляр приложений Xsi-Events должен быть развернут на XSP|ADP, используемом для интерфейса CTI.
Все Xsi-Events, используемые для интеграции Broadworks с Webex, должны иметь одно и то же имя вызоваControlApplicationName, определенное в разделе Applications/Xsi-Events/GeneralSettings. Пример.
ADP_CLI/Applications/Xsi-Events/GeneralSettings> get
callControlApplicationName = com.broadsoft.xsi-events
При подключении пользователя к Webex Webex создает подписку для пользователя в AS, чтобы получать события телефонии для состояния доступности и журнала вызовов. Подписка связана с callControlApplicationName, и AS использует ее, чтобы узнать, на какой Xsi-Events следует отправлять события телефонии.
| Изменение callControlApplicationName или отсутствие одинакового имени во всех веб-приложениях Xsi-Events повлияет на функциональность подписок и событий телефонии. |
Настройка службы аутентификации (с проверкой маркера CI)
Эта процедура позволяет настроить службу аутентификации для использования проверки маркера CI с TLS. Этот метод аутентификации рекомендуется использовать при работе с версией R22 или более поздними версиями, если ваша система поддерживает его.
| Mutual TLS (mTLS) также поддерживается как альтернативный метод аутентификации для службы аутентификации. Если у вас несколько организаций Webex, работающих на одном и том же сервере XSP|ADP, необходимо использовать аутентификацию mTLS, поскольку проверка маркера CI не поддерживает несколько подключений к одной и той же службе аутентификации XSP|ADP. Чтобы настроить аутентификацию mTLS для службы аутентификации вместо проверки маркера CI, см. приложение в статье Настройка служб (использование mTLS для службы аутентификации). |
| Если в текущий момент используется mTLS для службы аутентификации, необязательно повторно выполнять настройку, чтобы использовать проверку токена CI с TLS. |
Получение учетных данных OAuth для Webex для Cisco BroadWorks.
Установите следующие исправления на каждый сервер XSP|ADP. Установите исправления, соответствующие вашей версии.
Для R22:
Для R23:
Для R24 – исправление не требуется
Любая ссылка на XSP включает либо XSP, либо ADP.Установите приложение
AuthenticationServiceприложения для каждой службы XSP|ADP.Выполните следующую команду, чтобы активировать приложение AuthenticationService на XSP|ADP к пути контекста /authService.
XSP|ADP_CLI/Maintenance/ManagedObjects> activate application AuthenticationService 22.0_1.1123/authServiceВыполните эту команду, чтобы развернуть службу AuthenticationService на XSP|ADP.
XSP|ADP_CLI/Maintenance/ManagedObjects> deploy application /authServiceBroadWorks SW Manager deploying /authService...
Начиная с сборки Broadworks 2022.10 центры сертификации, поставляемые с Java, больше не включаются автоматически в доверенное хранилище BroadWorks при переходе на новую версию Java. Служба AuthenticationService открывает соединение TLS с Webex для получения маркера доступа. Для проверки IDBroker и URL-адреса Webex в своем хранилище доверия должно быть указано следующее:
IdenTrust Commercial Root CA 1
Go Daddy Root Certification Authority - G2;
Убедитесь, что эти сертификаты присутствуют в приведенном ниже CLI
ADP_CLI/System/SSLCommonSettings/Trusts/Defaults> getЕсли нет, выполните следующую команду, чтобы импортировать доверенные Java по умолчанию:
ADP_CLI/System/SSLCommonSettings/Trusts/Defaults> importJavaCATrustКроме того, можно вручную добавить эти сертификаты в качестве точек доверия с помощью следующей команды:
ADP_CLI/System/SSLCommonSettings/Trusts/BroadWorks> updateTrust <alias> <trustAnchorFile>Если ADP модернизирован с предыдущего выпуска, центры сертификации из старого выпуска автоматически импортируются в новый выпуск и будут импортироваться до тех пор, пока они не будут удалены вручную.
Приложение AuthenticationService освобождено от настройки validatePeerIdentity в ADP_CLI/System/SSLCommonSettings/GeneralSettings и всегда проверяет идентификацию однорангового пользователя. Дополнительную информацию об этой настройке см. в статье Cisco Broadworks X509 Certificate Validation FD .
Настройте поставщиков удостоверений, выполнив следующие команды на каждом сервере XSP|ADP:
XSP|ADP_CLI/Applications/AuthenticationService/IdentityProviders/Cisco> getset clientId client-Id-From-Step1set enabled trueset clientSecret client-Secret-From-Step1set ciResponseBodyMaxSizeInBytes 65536set issuerName <URL>ВместоURLвведите значение URL-адреса имени издателя, который применяется к вашему кластеру CI. См. таблицу ниже.set issuerUrl <URL>ВместоURLвведите значение URL-адреса издателя, который применяется к вашему кластеру CI. См. следующую таблицу.set tokenInfoUrl <IdPProxy URL>Введите URL-адрес прокси IdP, который относится к вашему кластеру Webex. См. следующую таблицу.
Таблица 1. Задать имя эмитента и URL-адрес эмитента Если кластер CI... Задайте issuerName и issuerURL... США-A
EU
США-B
Если вы не знаете свой кластер CI, информацию можно получить из сведений о клиенте в представлении службы технической поддержки Control Hub.Таблица 2. Задать tokenInfoURL Если кластер Teams... Задать tokenInfoURL в... (URL-адрес прокси-сервера IdP) ACHM
https://broadworks-idp-proxy-a.wbx2.com/broadworks-idp-proxy/api/v1/idp/authenticate
AFRA
https://broadworks-idp-proxy-k.wbx2.com/broadworks-idp-proxy/api/v1/idp/authenticate
AORE
https://broadworks-idp-proxy-r.wbx2.com/broadworks-idp-proxy/api/v1/idp/authenticate
Если вы не знаете свой кластер Teams, вы можете получить информацию из сведений о клиенте в представлении службы технической поддержки Control Hub.
Для тестирования можно проверить, действителен ли tokenInfoURL, заменив "
idp/authenticate" URL-адреса значением "ping".
Укажите права Webex, которые должны присутствовать в профиле пользователя Webex, запустив следующую команду:
XSP|ADP_CLI/Applications/AuthenticationService/IdentityProviders/Cisco/Scopes> set scope broadworks-connector:userНастройте поставщиков удостоверений для федерации Cisco с помощью следующих команд на каждом сервере XSP|ADP.
XSP|ADP_CLI/Applications/AuthenticationService/IdentityProviders/Cisco/Federation> getset flsUrl https://cifls.webex.com/federationset refreshPeriodInMinutes 60set refreshToken refresh-Token-From-Step1
Для проверки работы конфигурации FLS выполните следующую команду. Эта команда повторно отобразит список поставщиков удостоверений:
XSP|ADP_CLI/Applications/AuthService/IdentityProviders/Cisco/Federation/ClusterMap> GetНастройте управление маркерами с помощью следующих команд на каждом сервере XSP|ADP.
XSP|ADP_CLI/Applications/AuthenticationService/TokenManagement>set tokenIssuer BroadWorksset tokenDurationInHours 720
Создайте ключи RSA и обеспечьте их совместное использование. Необходимо создать ключи на одном XSP|ADP, а затем скопировать их во все остальные XSP|ADP. Это обусловлено следующими факторами.
Для шифрования/дешифрования токенов во всех экземплярах службы аутентификации необходимо использовать те же пары открытых и закрытых ключей.
Пара ключей создается службой аутентификации при первой необходимости в выпуске токена.
При цикле ключей или изменении длины ключей необходимо повторить приведенную ниже конфигурацию и перезапустить все XSP|ADP.Выберите один XSP|ADP, который будет использоваться для создания пары ключей.
Используйте клиент для запроса зашифрованного токена от этого XSP|ADP, запросив в браузере клиента следующий URL-адрес:
https://<XSP|ADP-IPAddress>/authService/token?key=BASE64URL(clientPublicKey)(При этом создается пара закрытых и открытых ключей в XSP|ADP, если она еще не существовала)
Местоположение хранения ключей не настраивается. Экспорт ключей:
XSP|ADP_CLI/Applications/authenticationService/KeyManagement>exportKeysСкопируйте экспортированный файл
/var/broadworks/tmp/authService.keysв том же местоположении на других XSP|ADP, перезаписав старый.keysпри необходимости.Импортируйте ключи на каждом из других XSP|ADP.
XSP|ADP_CLI/Applications/authenticationService/KeyManagement> importKeys /var/broadworks/tmp/authService.keys
Укажите URL-адрес authService в веб-контейнере. Для проверки маркеров веб-контейнеру XSP|ADP необходим URL authService. На каждом из XSP|ADP:
Добавьте URL службы аутентификации в качестве внешней службы аутентификации для сервиса BroadWorks Communications.
XSP|ADP_CLI/System/CommunicationUtility/DefaultSettings/ExternalAuthentication/AuthService>set url http://127.0.0.1/authServiceДобавьте URL службы аутентификации в контейнер:
XSP|ADP_CLI/Maintenance/ContainerOptions> add tomcat bw.authservice.authServiceUrl http://127.0.0.1/authServiceЭто позволяет Webex использовать службу аутентификации для проверки токенов, предоставленных в качестве учетных данных.
Проверьте параметр с помощью команды
get.Перезапустите XSP|ADP.
Удаление требования аутентификации клиента для службы аутентификации (только R24)
Если для службы аутентификации настроена проверка маркера CI в R24, также необходимо удалить требование аутентификации клиента для службы аутентификации. Выполните следующую команду CLI:
ADP_CLI/Interface/Http/SSLCommonSettings/ClientAuthentication/WebApps> set <interfaceIp> <port> AuthenticationService clientAuthReq false
Настройка TLS и шифров на интерфейсах HTTP (для службы XSI и аутентификации)
Приложения службы аутентификации, Xsi-Actions и Xsi-Events используют интерфейсы HTTP-сервера. Уровни настройки TLS для этих приложений:
Более общий = Системный уровень > Транспортный уровень > HTTP > Интерфейс HTTP-сервера = более конкретный
Контексты CLI, которые используются для просмотра или изменения различных параметров SSL:
| Уровень конкретики | Контекст CLI |
| Системный (глобальный) |
|
| Транспортные протоколы для этой системы |
|
| HTTP в этой системе |
|
| Специальные интерфейсы HTTP-серверов в этой системе |
|
Чтение конфигурации интерфейса TLS HTTP-сервера на XSP|ADP
Войдите в XSP|ADP и перейдите к
XSP|ADP_CLI/Interface/Http/HttpServer>Введите команду
getи прочитайте результаты. Вы должны увидеть интерфейсы (IP-адреса) и по каждому из них проверить их безопасность и необходимость аутентификации клиента.
Apache tomcat обеспечивает сертификат для каждого защищенного интерфейса; система создает самозаверяемый сертификат, если он необходим.
XSP|ADP_CLI/Interface/Http/HttpServer> getДобавление протокола TLS 1.2 в интерфейс HTTP-сервера
Интерфейс HTTP, взаимодействующий с облаком Webex, должен быть настроен для использования TLSv1.2. Облако не может быть согласовано с более ранними версиями протокола TLS.
Чтобы настроить протокол TLSv1.2 в интерфейсе HTTP-сервера:
Войдите в XSP|ADP и перейдите к
XSP|ADP_CLI/Interface/Http/HttpServer/SSLSettings/Protocols>Введите команду
get <interfaceIp> 443для просмотра списка протоколов, которые уже используются в этом интерфейсе.Введите команду
add <interfaceIp> 443 TLSv1.2с целью убедиться в том, что интерфейс может использовать TLS 1.2 при взаимодействии с облаком.
Редактирование конфигурации шифров TLS в интерфейсе HTTP-сервера
Чтобы настроить необходимые шифры:
Войдите в XSP|ADP и перейдите к
XSP|ADP_CLI/Interface/Http/HttpServer/SSLSettings/Ciphers>Введите команду
get <interfaceIp> 443для просмотра списка шифров, которые уже используются в этом интерфейсе. Должен быть хотя бы один из рекомендованных наборов Cisco (см. требования к удостоверению и безопасности XSP|ADP в разделе «Обзор»).Введите команду
add <interfaceIp> 443 <cipherName>для добавления шифра в интерфейс сервера HTTP.
Для CLI XSP|ADP требуется имя стандартного пакета шифров IANA, а не имя пакета шифров openSSL. Например, чтобы добавить шифр openSSL
ECDHE-ECDSA-CHACHA20-POLY1305в интерфейс сервера HTTP, можно использовать:XSP|ADP_CLI/Interface/Http/HttpServer/SSLSettings/Ciphers>add 192.0.2.7 443 TLS_ECDHE_ECDSA_WITH_CHACHA20_POLY1305См. https://ciphersuite.info/, чтобы провести набор по имени.
Настройка управления устройствами в XSP|ADP, сервере приложений и сервере профилей
Сервер профилей и XSP|ADP являются обязательными для управления устройствами. Они должны быть настроены в соответствии с инструкциями, приведенными в руководстве по настройке управления устройствами BroadWorks.
Интерфейс CTI и связанная конфигурация
Ниже приведен порядок конфигурации «изнутри наружу». Следование этому порядку действий не является обязательным.
Настройка сервера приложений для подписок CTI
Настройка ADP XSP|для подписок CTI с аутентификацией mTLS
Открытые входящие порты для защищенного CTI-интерфейса
Подписка организации Webex на CTI Events BroadWorks
Настройка сервера приложений для подписок CTI
Обновите элемент ClientIdentity на сервере приложений, используя общее имя (CN) сертификата клиента CTI Webex для Cisco BroadWorks.
Для каждого сервера приложений, используемого с Webex, добавьте удостоверение сертификата для ClientIdentity следующим образом.
AS_CLI/System/ClientIdentity> add bwcticlient.webex.com
| Общее имя сертификата клиента Webex для Cisco BroadWorks: |
Настройка TLS и шифров в интерфейсе CTI
Уровни конфигурации интерфейса CTI XSP|ADP приведены ниже.
Более общий = Системный уровень > Транспортный уровень > Интерфейсы CTI > Интерфейс CTI = более конкретный
Контексты CLI, которые используются для просмотра или изменения различных параметров SSL:
Уровень конкретики | Контекст CLI |
|---|---|
Системный (глобальный) (R22 и более поздние) | XSP|ADP_CLI/System/SSLCommonSettings/JSSE/Ciphers> XSP|ADP_CLI/System/SSLCommonSettings/JSSE/Protocols> |
Транспортные протоколы для этой системы (R22 и более поздние) | XSP|ADP_CLI/System/SSLCommonSettings/OpenSSL/Ciphers> XSP|ADP_CLI/System/SSLCommonSettings/OpenSSL/Protocols> |
Все CTI-интерфейсы в этой системе (R22 и более поздние) | XSP|ADP_CLI/Interface/CTI/SSLCommonSettings/Ciphers> XSP|ADP_CLI/Interface/CTI/SSLCommonSettings/Protocols> |
Специальный CTI-интерфейс в этой системе (R22 и более поздние) | XSP|ADP_CLI/Interface/CTI/CTIServer/SSLSettings/Ciphers> XSP|ADP_CLI/Interface/CTI/CTIServerSSLSettings/Protocols> |
| При новой установке следующие шифры устанавливаются по умолчанию на уровне системы. Если на уровне интерфейса ничего не настроено (например, в интерфейсе CTI или интерфейсе HTTP), применяется этот список шифров. Обратите внимание, что со временем этот список может меняться.
|
Чтение конфигурации интерфейса TLS CTI на XSP|ADP
Войдите в XSP|ADP и перейдите к
XSP|ADP_CLI/Interface/CTI/CTIServer>Введите команду
getи прочитайте результаты. Вы должны увидеть интерфейсы (IP-адреса) и, для каждого из них, информацию о необходимости сертификата сервера и аутентификации клиента.XSP|ADP_CLI/Interface/CTI/CTIServer> get Interface IP Port Secure Server Certificate Client Auth Req ================================================================= 10.155.6.175 8012 true true true
Добавление протокола TLS 1.2 в интерфейс CTI
Интерфейс CTI XSP|ADP, который взаимодействует с облаком Webex, должен быть настроен для TLS версии 1.2. Облако не может быть согласовано с более ранними версиями протокола TLS.
Чтобы настроить протокол TLSv1.2 на интерфейсе CTI:
Войдите в XSP|ADP и перейдите к
XSP|ADP_CLI/Interface/CTI/CTIServer/SSLSettings/Protocols>Введите команду
get <interfaceIp>для просмотра списка протоколов, которые уже используются в этом интерфейсе.Введите команду
add <interfaceIp> TLSv1.2с целью убедиться в том, что интерфейс может использовать TLS 1.2 при взаимодействии с облаком.
Изменение конфигурации шифров TLS в интерфейсе CTI
Чтобы настроить необходимые шифры в интерфейсе CTI:
Войдите в XSP|ADP и перейдите к
XSP|ADP_CLI/Interface/CTI/CTIServer/SSLSettings/Ciphers>Введите команду
getдля просмотра списка шифров, которые уже используются в этом интерфейсе. Должен быть хотя бы один из рекомендованных наборов Cisco (см. требования к удостоверению и безопасности XSP|ADP в разделе «Обзор»).Введите команду
add <interfaceIp> <cipherName>для добавления шифра в интерфейс CTI.
Для CLI XSP|ADP требуется имя стандартного пакета шифров IANA, а не имя пакета шифров openSSL. Например, чтобы добавить шифр openSSL
ECDHE-ECDSA-CHACHA20-POLY1305в интерфейс CTI, можно использовать:XSP|ADP_CLI/Interface/CTI/CTIServer/SSLSettings/Ciphers> add 192.0.2.7 TLS_ECDHE_ECDSA_WITH_CHACHA20_POLY1305См. https://ciphersuite.info/, чтобы провести набор по имени.
Точки доверия для интерфейса CTI (R22 и более поздние версии)
Эта процедура предполагает, что XSP|ADP либо обращены к Интернету, либо обращены к Интернету через прокси-сервер. Конфигурация сертификата отличается для прокси-сервера моста (см. Требования к сертификату TLS для прокси-сервера моста TLS).
Для каждого XSP|ADP в вашей инфраструктуре, который публикует события CTI в Webex, выполните указанные ниже действия.
Войдите в Partner Hub.
Перейдите к меню Настройки > Вызовы BroadWorks и щелкните Скачать сертификат ЦС Webex, чтобы скачать файл
CombinedCertChain2023.txtна свой локальный компьютер.
Эти файлы содержат два набора двух сертификатов. Перед загрузкой файлов в XSP|ADP необходимо разделить. Все файлы являются обязательными.
Разделите цепочку сертификатов на два сертификата -
combinedcertchain2023.txtОткройте
combinedcertchain2023.txtв текстовом редакторе.Выберите и вырежьте первый блок текста, включая строки
-----BEGIN CERTIFICATE-----и-----END CERTIFICATE-----, а затем вставьте текстовый блок в новый файл.Сохраните новый файл как
root2023.txt.Сохраните исходный файл как
issuing2023.txt. Исходный файл теперь должен иметь только один текстовый блок, выделенный строками-----BEGIN CERTIFICATE-----и-----END CERTIFICATE-----.
Скопируйте оба текстовых файла во временное местоположение в защищенном XSP|ADP, например.
/var/broadworks/tmp/root2023.txtи/var/broadworks/tmp/issuing2023.txtВойдите в XSP|ADP и перейдите к
/XSP|ADP_CLI/Interface/CTI/SSLCommonSettings/ClientAuthentication/Trusts>(Необязательно) Выполните команду
help updateTrustдля просмотра параметров и формата команды.Загрузка файлов сертификатов в новые точки доверия - 2023
XSP|ADP_CLI/Interface/CTI/SSLCommonSettings/ClientAuthentication/Trusts> updateTrust webexclientroot2023 /var/broadworks/tmp/root2023.txtXSP|ADP_CLI/Interface/CTI/SSLCommonSettings/ClientAuthentication/Trusts> updateTrust webexclientissuing2023 /var/broadworks/tmp/issuing2023.txt
Все псевдонимы должны иметь другое название.
webexclientroot2023иwebexclientissuing2023являются примерами псевдонимов для точек доверия; вы можете использовать свои собственные, пока все записи уникальны.Подтвердите обновление точек доверия:
XSP|ADP_CLI/Interface/CTI/SSLCommonSettings/ClientAuthentication/Trusts> getAlias Owner Issuer ============================================================================= webexclientissuing2023 Internal Private TLS SubCA Internal Private Root webexclientroot2023 Internal Private Root Internal Private Root[self-signed]Разрешить клиентам аутентификацию с помощью сертификатов.
XSP|ADP_CLI/System/CommunicationUtility/DefaultSettings/ExternalAuthentication/CertificateAuthentication> set allowClientApp true
Добавление CTI-интерфейса и включение mTLS
Добавьте интерфейс CTI SSL.
Контекст CLI зависит от версии BroadWorks. В результате этой команды в интерфейсе будет создан самозаверяющийся сертификат сервера, и интерфейс будет требовать сертификат клиента.
В BroadWorks R22 и R23:
XSP|ADP_CLI/Interface/CTI/CTIServer> add <Interface IP> 8012 true true true
Замените сертификат и ключ сервера на интерфейсах CTI XSP|ADP. Для этого требуется IP-адрес интерфейса CTI; его можно получить из следующего контекста:
В BroadWorks R22 и R23:
XSP|ADP_CLI/Interface/CTI/CTIServer> getЗатем запустите следующие команды для замены самозаверяющегося сертификата интерфейса на собственный сертификат и закрытый ключ.
XSP|ADP_CLI/Interface/CTI/CTIServer/SSLSettings/Certificates> sslUpdate <interface IP> keyFile</path/to/certificate key file> certificateFile </path/to/server certificate> chainFile</path/to/chain file>
Перезапустите XSP|ADP.
Обеспечение доступа к событиям CTI BroadWorks в Webex
При настройке кластеров в Partner Hub необходимо добавить и проверить интерфейс CTI. Подробные инструкции см. в разделе Настройка партнерской организации в центре партнера.
При настройке кластеров в Partner Hub необходимо добавить и проверить интерфейс CTI. Подробные инструкции см. в разделе Настройка партнерской организации в центре партнера.
Укажите адрес CTI, с помощью которого Webex может подписаться на события CTI BroadWorks.
Подписки CTI оформляются для каждого подписчика и поддерживаются только в том случае, если для этого подписчика подготовлена служба Webex для Cisco BroadWorks.
Настройки вызовов Webview
Настройки вызовов Webview (CSWV) – это приложение, размещенное на XSP|ADP, позволяющее пользователям изменять настройки вызовов BroadWorks с помощью веб-просмотра, которое они видят в программном клиенте. См. руководство по решению Webview для настроек вызовов Cisco BroadWorks.
Webex использует эту функцию для предоставления пользователям доступа к общим настройкам вызовов BroadWorks, которые не являются настройками приложения Webex.
Чтобы подписчикам Webex для Cisco BroadWorks были доступны не только настройки вызовов, заданные по умолчанию в приложении Webex, необходимо развернуть функцию "Веб-представление настроек вызовов".
Настройки вызовов Webview имеют два компонента:
Приложение Webview настроек вызовов, размещенное на XSP|ADP Cisco BroadWorks.
приложение Webex, которое отображает настройки вызовов в Webview.
Возможности для пользователей
Пользователи Windows: Щелкните Настройки вызова и щелкните .
Пользователи Mac: Щелкните изображение профиля, затем .
Развертывание CSWV в BroadWorks
Установка настроек вызовов Webview на XSP|ADP
Приложение CSWV должно быть на тех же XSP|ADP, которые размещают интерфейс Xsi-Actions в вашей среде. Это неуправляемое приложение в XSP|ADP, поэтому необходимо установить и развернуть файл веб-архива.
Войдите на сайт cisco.com и найдите "BWCallSettingsWeb" в разделе скачивания программного обеспечения.
Найдите и скачайте последнюю версию файла.
Например:
BWCallSettingsWeb_1.8.2_1.war( https://software.cisco.com/download/home/286326302/type/286326345/release/RI.2022.04) был самым последним на момент написания статьи.Установите, активируйте и разверните веб-архив в соответствии с руководством по настройке платформы службы Cisco BroadWorks Xtended для версии XSP|ADP. (Версия R24 – https://www.cisco.com/c/dam/en/us/td/docs/voice_ip_comm/broadworks/Design/XSP/BW-XtendedServicesInterfaceConfigGuide.pdf).
Скопируйте файл .war во временное местоположение на XSP|ADP, например
/tmp/.Перейдите к контексту CLI и запустите команду установки:
XSP|ADP_CLI/Maintenance/ManagedObjects> install application /tmp/BWCallSettingsWeb_1.7.5_1.warДиспетчер программного обеспечения BroadWorks проверит и установит файл.
(Необязательно) Удалите файл
/tmp/BWCallSettingsWeb_1.7.5_1.war(этот файл больше не понадобится).Активируйте приложение:
XSP|ADP_CLI/Maintenance/ManagedObjects> activate application BWCallSettingsWeb 1.7.5 /callsettingsПараметры name и version являются обязательными для любого приложения, однако для CSWV необходимо также предоставить contextPath, поскольку это неуправляемое приложение. Можно использовать любое значение, не используемое другим приложением, например
/callsettings.Развертывание приложения Call Settings в выбранном пути контекста:
XSP|ADP_CLI/Maintenance/ManagedObjects> deploy application /callsettings
Теперь можно спрогнозировать URL-адрес параметров вызова, который будет указан для клиентов.
https://<XSP|ADP-FQDN>/callsettings/Примечания.
При вводе в файл конфигурации клиента необходимо указать слеш в конце этого URL.
XSP|ADP-FQDN должен соответствовать FQDN Xsi-Actions, поскольку CSWV должен использовать Xsi-Actions, а CORS не поддерживается.
Повторите эту процедуру для других XSP|ADP в среде Webex для Cisco BroadWorks (при необходимости).
Приложение настроек вызовов Webview теперь активно на XSP|ADP.
Настройка приложения Webex для использования настроек вызовов Webview
Дополнительные сведения о конфигурации клиента см. в руководстве по настройке Webex для Cisco BroadWorks.
В файле конфигурации приложения Webex имеется пользовательский тег, который можно использовать для настройки URL-адреса CSWV. Этот URL-адрес отображает настройки вызовов для пользователей через интерфейс приложения.
<config>
<services>
<web-call-settings target="%WEB_CALL_SETTINGS_TARGET_WXT%">
<url>%WEB_CALL_SETTINGS_URL_WXT%</url>
</web-call-settings>В шаблоне конфигурации приложения Webex в BroadWorks настройте URL-адрес CSWV в %WEB_CALL_SETTINGS_URL_WXT% теге.
Если URL-адрес не указан явно, значение по умолчанию пустое, а страница настроек вызова не отображается пользователям.
Убедитесь в том, что у вас имеются последние шаблоны конфигурации для приложения Webex (см. Профили устройств).
Установите для целевого параметра настроек веб-вызовов значение
csw:%WEB_CALL_SETTINGS_TARGET_WXT% cswУстановите URL-адрес параметров веб-вызова для среды, например:
%WEB_CALL_SETTINGS_URL_WXT% https://yourxsp.example.com/callsettings/Это значение было получено при развертывании приложения CSWV.
Итоговый файл конфигурации клиента должен иметь следующую запись:
<web-call-settings target="csw"> <url>https://yourxsp.example.com/callsettings/</url> </web-call-settings>
Любая ссылка на XSP включает либо XSP, либо ADP.
Настройка push-уведомлений о вызовах в Webex для Cisco BroadWorks
В этом документе мы используем термин Сервер push-уведомлений о вызовах (CNPS) для описания приложения, размещенного на XSP или ADP, которое запускается в вашей среде. CnPS работает с системой BroadWorks для уведомления о входящих вызовах ваших пользователей и передает уведомления о них в службы уведомлений Google Firebase Cloud Messaging (FCM) или службы push-уведомлений Apple (APN).
Эти службы отправляют уведомления на мобильные устройства подписчиков Webex для Cisco BroadWorks о поступлении входящих вызовов в Webex.
Подробную информацию о NPS см. в описании функций сервера push-уведомлений.
Схожий механизм в Webex работает со службами обмена сообщениями и присутствия Webex для отправки push-уведомлений в службы уведомлений Google (FCM) или Apple (APN). Эти службы, в свою очередь, уведомляют мобильных пользователей Webex о входящих сообщениях или изменениях присутствия.
| В этом разделе описана настройка NPS для прокси-сервера аутентификации, если NPS не поддерживает другие приложения. Если вы хотите перенести общие NPS для использования прокси NPS см. раздел Обновление NPS Cisco BroadWorks для использования прокси-сервера NPS https://help.webex.com/nl5rir2/. |
Обзор прокси-сервера NPS
Для совместимости с Webex для Cisco BroadWorks CNPS должен иметь установленное исправление для поддержки функции прокси NPS, Сервер push-уведомлений для передачи голоса по IP в UCaaS.
Эта функция реализует новый дизайн сервера push-уведомлений для устранения уязвимости при совместном доступе к закрытым ключам сертификата для push-уведомлений в отношении поставщиков услуг для мобильных клиентов. Вместо предоставления совместного доступа к сертификатам и ключам push-уведомлений для поставщиков услуг NPS использует новый API для получения краткосрочного токена push-уведомления от сервера Webex для Cisco BroadWorks и использует этот токен для аутентификации в службах Apple APN и Google FCM.
Эта функция также расширяет возможности сервера push-уведомлений для отправки уведомлений на устройства Android посредством нового API Google Firebase Cloud Messaging (FCM) HTTPv1.
Для получения дополнительной информации см. Описание функций сервера push-уведомлений для VoIP в UCaaS.
Исправления BroadWorks для этой функции доступны на: https://software.cisco.com/download/home/286326302/type/286326345/release/RI.2022.04.
Информацию о программном обеспечении NPS и исправлениях см. в разделе Подготовка NPS для Webex для Cisco BroadWorks.
Найдите и скачайте патч со страницы загрузки программного обеспечения.
Более подробную информацию о сервере ADP можно найти на https://www.cisco.com/c/en/us/support/unified-communications/broadworks-application-delivery-platform/model.html.
Рекомендации относительно APNS
С 31 марта 2021 г. компания Apple прекращает поддержку двоичного протокола HTTP/1 для службы push-уведомлений Apple. Рекомендуется настроить XSP|ADP на использование интерфейса на основе HTTP/2 для APN. Для этого обновления требуется, чтобы ваш XSP|ADP, на котором размещен NPS, работал с версией R22 или более поздней.
Подготовка NPS для Webex для Cisco BroadWorks
| 1. | Установите и настройте выделенный XSP (минимальная версия R22) или платформу доставки приложений (ADP). | ||
| 2. | Установите исправления прокси-сервера аутентификации NPS. Исправления XSP R22: Исправления XSP R23: | ||
| 3. | Активируйте приложение сервера push-уведомлений. | ||
| 4. | (Для уведомлений Android) Активируйте FCM v1 API на NPS.
| ||
| 5 | (Для уведомлений Apple iOS) Активируйте HTTP/2 на NPS.
| ||
| 6 | Подключите техподдержку от NPS XSP/ADP. | ||
| 7. | на каждом сервере AS файл namedefs в Пример. _pushnotification-client._tcp.qaxsps.broadsoft.com SRV 20 20 443 qa149.vle.broadsoft.com qa149.vle.broadsoft.com В A 10.193.78.149
|
Дальнейшие действия
Для установки новой версии NPS перейдите в раздел Настройка NPS для использования прокси-сервера аутентификации
Чтобы перенести существующее развертывание Android в FCMv1, перейдите в раздел Перенос NPS в FCMv1
Настройка NPS для использования прокси-сервера аутентификации
Эта задача относится к новой установке NPS, выделенной для Webex для Cisco BroadWorks.
Чтобы настроить прокси-сервер аутентификации на NPS, к которому предоставлен совместный доступ с другими мобильными приложениями, см. статью Обновление NPS Cisco BroadWorks для использования прокси-сервера NPS ( https://help.webex.com/nl5rir2).
| 1. | Получение учетных данных OAuth для Webex для Cisco BroadWorks. | |||||||||||||||||||
| 2. | Создайте учетную запись клиента в NPS.
Чтобы проверить соответствие введенных значений с заданными, выполните команду
| |||||||||||||||||||
| 3. | Введите URL-адрес прокси-сервера NPS и установите интервал обновления токена (рекомендуется 30 минут):
| |||||||||||||||||||
| 4. | (Для уведомлений Android) Добавьте ID приложения Android в контекст приложений FCM на NPS.
| |||||||||||||||||||
| 5 | (Для уведомлений Apple iOS) Добавьте ID приложения в контекст приложений APNS, не указывая ключ Auth (оставьте его пустым).
| |||||||||||||||||||
| 6 | Настройте приведенные ниже URL-адреса NPS.
| |||||||||||||||||||
| 7. | Настройте следующие параметры соединения NPS в соответствии с рекомендуемыми значениями, приведенными ниже.
| |||||||||||||||||||
| 8 | Убедитесь в том, что сервер приложений фильтрует ID приложений, поскольку может потребоваться добавить приложения Webex в список разрешений. | |||||||||||||||||||
| 9 | Перезапустите XSP|ADP. | |||||||||||||||||||
| 10 | Проверьте уведомления о вызовах путем осуществления вызовов от подписчика BroadWorks двум пользователям мобильных устройств Webex. Убедитесь в том, что уведомление о вызове отображается на устройствах iOS и Android. |
Перенос NPS в FCMv1
В этом разделе содержатся дополнительные процедуры, которые можно использовать в консоли FCM Google для существующего развертывания NPS, которое необходимо перенести в FCMv1. Существует три процедуры:
Миграция клиентов UC-One в FCMv1. При наличии существующих клиентов UCaaS и необходимости их миграции для использования FCMv1.
Миграция клиентов SaaS в FCMv1 — если у вас есть клиенты SaaS и необходимо перенести их для использования FCMv1.
Обновление сервера ADP — при переносе NPS на сервер ADP.
Миграция клиентов UC-One в FCMv1
Выполните приведенные ниже действия в консоли Google FCM для миграции клиентов UC-One в Google FCM HTTPv1.
| Если для клиента используется брендинг, у клиента должен быть Идентификатор отправителя. В консоли FCM откройте раздел Этот параметр появится в таблице учетных данных проекта. Дополнительные сведения см. в руководстве по брендингу Connect Mobile по адресу https://www.cisco.com/c/dam/en/us/td/docs/voice_ip_comm/UC-One/UC-One-Collaborate/Connect/Mobile/IandO/ConnectBrandingGuideMobile-R3_8_3.pdf?. См.
|
Войдите в FCM Admin SDK http://console.firebase.google.com.
Выберите соответствующее приложение Android.
Откройте вкладку Общие и запишите идентификатор проекта.
Перейдите на вкладку учетных записей служб, чтобы настроить учетную запись службы. Можно создать новую учетную запись службы или настроить существующую.
Чтобы создать новую учетную запись службы, нужно сделать это.
Чтобы создать новую учетную запись службы, щелкните синюю кнопку.
Щелкните синюю кнопку, чтобы создать новый закрытый ключ.
Скачайте ключ в безопасную папку.
Для повторного использования существующей учетной записи службы, выполните следующие действия:
Щелкните синий текст, чтобы просмотреть существующие учетные записи службы.
Определите учетную запись службы, которая будет использоваться. Для учетной записи службы требуется разрешение firebaseadmin-sdk.
Справа щелкните значок «гамбургер» и создайте новый закрытый ключ.
Скачайте файл JSON, содержащий ключ, и сохраните его в безопасном местоположении.
Скопируйте файл json в XSP|ADP.
Настройте идентификатор проекта и:
XSP|ADP_CLI/Applications/NotificationPushServer/FCM/Projects> add <project id> <path/to/json-key-file> ...Done XSP|ADP_CLI/Applications/NotificationPushServer/FCM/Projects> get Project ID Accountkey ======================== my_project ********Настройте приложение:
XSP|ADP_CLI/Applications/NotificationPushServer/FCM/Applications> add <app id> projectId <project id> ...Done XSP|ADP_CLI/Applications/NotificationPushServer/FCM/Applications> get Application ID Project ID ============================== my_app my_projectВключить FCMv1:
XSP|ADP_CLI/Applications/NotificationPushServer/FCM> set V1Enabled true ...DoneВыполните команду
bwrestartдля перезапуска XSP|ADP.
Миграция клиентов SaaS в FCMv1
Чтобы перенести клиенты SaaS в FCMv1, воспользуйтесь приведенной ниже таблицей.
| Убедитесь в том, что процедура «Настройка NPS для использования прокси-сервера аутентификации» уже завершена. |
Отключить FCM:
XSP|ADP_CLI/Applications/NotificationPushServer/FCM> set V1Enabled false ...DoneВыполните команду
bwrestartдля перезапуска XSP|ADP.Включить FCM:
XSP|ADP_CLI/Applications/NotificationPushServer/FCM> set V1Enabled true ...DoneВыполните команду
bwrestartдля перезапуска XSP|ADP.
Обновить сервер ADP
При переносе NPS для работы с сервером ADP выполните следующие действия в консоли Google FCM.
Получите файл JSON из консоли Google Cloud Console.
На консоли Google Cloud Console перейдите на страницу Учетные записи служб.
Щелкните Выбрать проект, выберите свой проект и щелкните Открыть.
Найдите строку учетной записи службы, для которую необходимо создать ключ, щелкните кнопку Подробнее, затем щелкните Создать ключ.
Выберите тип Ключ и щелкните Создать
Файл будет скачан.
Добавьте FCM к серверу ADP:
Импортируйте файл JSON на сервер ADP с помощью команды
/bw/install.Войдите в CLI ADP и добавьте «Проект» и «Ключ API»:
ADP_CLI/Applications/NotificationPushServer/FCM/Projects> add connect /bw/install/google JSON:Затем добавьте приложение и ключ:
ADP_CLI/Applications/NotificationPushServer/FCM/Applications> add com.broadsoft.ucaas.connect projectId connect-ucaas...DoneПодтвердите конфигурацию:
ADP_CLI/Applications/NotificationPushServer/FCM/Projects> g Project ID Accountkey ======================== connect-ucaas ******** ADP_CLI/Applications/NotificationPushServer/FCM/Applications> g Application ID Project ID =================================== com.broadsoft.ucaas.connect connect-ucaas
Настройка партнерской организации в Partner Hub
Настройка кластеров BroadWorks
[один раз на кластер]
Это выполняется для следующих целей:
Чтобы разрешить облаку Webex аутентификацию пользователей в BroadWorks (с помощью службы аутентификации, размещенной на XSP|ADP).
Чтобы включить в приложениях Webex использование интерфейса Xsi для управления вызовами.
Для прослушивания службой Webex событий CTI, опубликованных BroadWorks (состояние доступности телефонии и журнал вызовов).
| Мастер кластера автоматически проверяет интерфейсы по мере их добавления. Вы можете продолжить редактирование кластера, если какой-либо из интерфейсов не будет успешно проверен, однако вы не можете сохранить кластер при недействительных записях. Мы предотвращаем это, поскольку неправильно заданный кластер может вызвать проблемы, которые трудно решить. |
Порядок действий:
Войдите в Partner Hub (admin.webex.com) с помощью учетных данных администратора-партнера.
Откройте страницуНастройки в боковом меню и найдите настройки Вызовы BroadWorks.
Щелкните Добавить кластер.
Будет запущен мастер, в котором вы предоставляете интерфейсы XSP|ADP (URL). Добавление порта в URL-адрес интерфейса возможно при использовании нестандартного порта.
Найдите название этого кластера и щелкните Далее.
Концепция кластера здесь представляет собой просто набор интерфейсов, обычно расположенных на сервере или ферме XSP|ADP, которые позволяют Webex считывать информацию с сервера приложений (AS). У вас может быть один XSP|ADP на кластер AS, несколько XSP|ADP на кластер или несколько кластеров AS на XSP|ADP. Возможности масштабирования требований к системе BroadWorks отсутствуют.
(Необязательно) Введите имя учетной записи и пароль пользователя BroadWorks, которые присутствуют в системе BroadWorks, которую вы подключаете к Webex, затем щелкните Далее.
С помощью проверочных тестов можно использовать эту учетную запись для проверки соединений с интерфейсами в кластере.
Добавьте URL-адреса XSI Actions и XSI Events.
Необязательно. Обновите URL-адрес DAS с помощью URL службы активации устройства.
Необязательно. Установите флажок Включить прямую аутентификацию BroadWorks, чтобы входить в BroadWorks напрямую. В противном случае аутентификация в BroadWorks прокси-сервер IdP, размещенный в Webex.
Этот флажок влияет на следующие ситуации входа в систему:
Вход на портал активации пользователей. Пользователи должны ввести свои учетные данные BroadWorks при входе на портал. Указанная выше настройка определяет, является ли вход прямым в BroadWorks или прокси-сервером IdP.
Вход в клиент. Если аутентификация BroadWorks настроена в шаблоне переноса, указанная выше настройка определяет, является ли вход клиента в приложение Webex прямым для BroadWorks или прокси-сервером IdP.
Щелкните Далее.
На странице Интерфейс CTI выполните описанные ниже действия.
Добавьте URL-адрес CTI и порт для интерфейса CTI, к которому необходимо подключиться.
Необязательно. Включите переключатель Журнал вызовов и введите идентификатор пользователя BroadWorks. Если этот параметр выбран, события журнала вызовов BroadWorks синхронизируются с облаком Webex. Пользователи смогут просматривать свои журналы вызовов в приложении Webex.
Необязательно. Включите переключатель синхронизации Не беспокоить (DND) и введите идентификатор пользователя BroadWorks. Этот параметр синхронизирует события «Не беспокоить» между Webex и BroadWorks, обеспечивая одинаковую работу этой функции на обеих платформах.
Щелкните Далее.
Добавьте URL-адрес службы аутентификации.
Выберите Службу аутентификации с проверкой токена CI.
Для защиты соединения с Webex в этом случае mTLS не требуется, поскольку служба аутентификации должным образом проверяет токен пользователя в службе идентификации Webex до выдачи пользователю долгосрочного токена.
Просмотрите свои записи на итоговом экране и щелкните Создать. Должно быть отображено сообщение об успешном создании.
Partner Hub передает URL-адреса различным микросервисам Webex, которые тестируют соединения с передаваемыми интерфейсами.
Щелкните Просмотр кластеров и вы должны увидеть новый кластер а также информацию о результатах проверки.
Кнопка Создать может быть отключена на окончательном экране мастера (предварительный просмотр). Если вы не можете сохранить шаблон, это указывает на проблему с одной из только что настроенных интеграций.
Эта проверка используется для предотвращения ошибок при выполнении последующих задач. Перед сохранением шаблона можно вернуться к мастеру при настройке развертывания, что может потребовать внесения изменений в инфраструктуру (например, XSP|ADP, балансировщик нагрузки или брандмауэр), как описано в этом руководстве.
Проверка подключений к интерфейсам BroadWorks
Войдите в Partner Hub (admin.webex.com) с помощью учетных данных администратора-партнера.
Откройте страницуНастройки в боковом меню и найдите настройки Вызовы BroadWorks.
Щелкните Просмотр кластеров.
Partner Hub инициирует тестирование соединения от различных микросервисов в отношении интерфейсов в кластерах.
После завершения тестов рядом с каждым кластером на странице списка кластеров будет отображено сообщение о состоянии.
Должны отображаться сообщение «Успешно» зеленого цвета. Если вы видите сообщение «Ошибка» красного цвета, щелкните по соответствующим именам кластеров, чтобы узнать, какие параметры вызывают проблему.
Необязательно. Выберите кластер, если необходимо просмотреть существующие настройки для этого кластера, такие как XSI-Actions, XSI-Events, URL DAS и настройки интерфейса CTI.
Настройка шаблонов переноса
Шаблоны переноса – это способ применения общей конфигурации к одному или нескольким клиентам при их подключении с помощью методов подготовки. Необходимо связать каждый шаблон с кластером (созданным в предыдущем разделе).
Можно создавать столько шаблонов, сколько необходимо, но с клиентом можно связать только один шаблон.
Войдите в Partner Hub (admin.webex.com) с помощью учетных данных администратора-партнера.
Откройте страницуНастройки в боковом меню и найдите настройки Вызовы BroadWorks.
Щелкните Добавить шаблон.
В результате этого будет запущен мастер, в котором можно будет предоставить конфигурацию клиентам, которые будут использовать этот шаблон.
Для выбора кластера, который будет использоваться с этим шаблоном, воспользуйтесь впадающим меню Кластер.
Введите Имя шаблона, затем щелкните Далее.
Настройте режим обеспечения с помощью указанных рекомендаций.
Таблица 3. Рекомендуемые настройки обеспечения для различных режимов обеспечения Название настройки
Непрерывное обеспечение с доверенными адресами электронной почты
Непрерывное обеспечение без адресов электронной почты
Самостоятельное обеспечение пользователя
Включение процесса подготовки в BroadWorks (включите учетные данные для подготовки, если включено**)
Вкл
Укажите имя Учетной записи и Пароль обеспечения в конфигурации BroadWorks.
Вкл
Укажите имя Учетной записи и Пароль обеспечения в конфигурации BroadWorks.
Off
Автоматически создавать новые организации в Control Hub
Вкл†
Вкл†
Вкл†
Адрес электронной почты поставщика услуг
В выпадающем списке выберите адрес электронной почты (для поиска адреса в длинном списке можно ввести первые символы адреса).
Этот адрес электронной почты определяет администратора в вашей партнерской организации, которому будет предоставлен делегированный администратор доступ ко всем новым клиентским организациям, созданным с помощью шаблона переноса.
Страна
Выберите страну, используемую для этого шаблона.
Страна, которую вы выбрали, соответствует клиентским организациям, созданным с помощью этого шаблона для определенного региона. В настоящее время регион может быть (EMEAR) или (Северная Америка и остальной мир). См. Сопоставление стран с регионами в этой таблице.
Страна организации определит международные номера телефона системы по умолчанию для PSTN Cisco на веб-сайтах совещаний Webex. Дополнительную информацию см. в разделе "Страна" страницы справки .
Активен корпоративный режим BroadWorks
Активируйте этот параметр в том случае, если клиенты, которых вы обеспечиваете с этим шаблоном, являются предприятиями BroadWorks.
Если они являются группами, оставьте этот параметр отключенным.
Если в BroadWorks имеется несколько предприятий и групп, необходимо создавать различные шаблоны для разных случаев.
Примечания к таблице:
† Этот параметр гарантирует, что новая клиентская организация создается в том случае, если домен электронной почты подписчика не соответствует существующей организации Webex.
Он всегда должен быть включен, если только вы не используете ручной процесс заказа и реализации (с помощью Cisco Commerce Workspace) для создания клиентских организаций в Webex (до начала обеспечения пользователей в этих организациях). Этот параметр часто называется моделью «Гибридного обеспечения» и не входит в область действия этого документа.
** "Учетная запись подготовки" относится к учетной записи администратора уровня системы BroadWorks. В BroadWorks необходима учетная запись администратора с следующими атрибутами: Administrator Type=Provisioning, Only=Read-only=Off.
Выберите пакет служб по умолчанию для клиентов, использующих этот шаблон (см. Пакеты в разделе Обзор); выберите Базовый, Стандартный, Премиум или Программный телефон.
Эту настройку можно изменить для отдельных пользователей с помощью Partner Hub.
Необязательно. Установите флажок Отключить бесплатные вызовы Cisco Webex, если необходимо отключить вызовы Webex.
Для параметра Конфигурация присоединения к совещанию выберите один из приведенных ниже вариантов.
Номера телефона системы Cisco (PSTN)
Номера телефона системы, предоставленные партнером (BYoPSTN). При выборе этого параметра см. руководство по использованию собственного решения PSTN в Webex для Cisco BroadWorks для получения более подробной информации о настройке этого параметра.
Щелкните Далее.
Существует два подхода для подготовки подписчиков относительно того, как проверяются их личности – с помощью доверенных или ненадежных адресов электронной почты.
В рабочем процессе доверенного адреса электронной почты пользователи предоставляют адреса электронной почты партнеру, который добавляет их в BroadWorks. Вы как партнер несете ответственность за подготовку адреса электронной почты как части сквозного метода или метода API.
Настоятельно рекомендуется использовать метод доверенного обеспечения, поскольку он гарантирует, что все подписчики будут полностью подготовлены вами как партнером, и от конечных пользователей не требуется никаких действий.
В случае с ненадежными адресами электронной почты пользователям необходимо проверить свои адреса электронной почты перед подготовкой, иначе пользователи смогут самостоятельно активироваться.
В случае Untrusted существует несколько режимов настройки, основанных на настройках проверки в таблице ниже.
Таблица 4. Рекомендуемые настройки проверки пользователей для ненадежных режимов подготовки Название настройки
Непрерывное обеспечение без адресов электронной почты
Самостоятельное обеспечение пользователя
Сначала администратор подготовки
Рекомендуется*
Неприменимо
Разрешить пользователям активироваться самостоятельно
Неприменимо
Обязательно
Примечания к таблице:
* Каждая клиентская организация в Webex должна иметь хотя бы одного пользователя с ролью администратора. Первый пользователь, которому вы назначили интегрированную службу обмена мгновенными сообщениями и состоянием доступности в BroadWorks, выполняет роль администратора клиента, если в Webex создана новая клиентская организация. Как поставщику услуг вы можете управлять тем, кто получает эту роль. Если этот параметр установлен, пользователи не смогут выполнить активацию до тех пор, пока не будет активирован первый подготовленный вами пользователь. Если этот параметр не указать, то администратором клиента станет первый пользователь, активируемый в новой организации.
Щелкните Далее.
Выберите режим аутентификации по умолчанию (аутентификация BroadWorks или аутентификация Webex) для входа пользователя в Webex.
Эта настройка не влияет на вход пользователя на портал активации пользователей. Пользователи должны использовать свой идентификатор пользователя и пароль BroadWorks при входе на портал независимо от того, как настроен шаблон переноса.
Эта настройка будет применена только для новых клиентских организаций. Если администраторы партнера попытаются применить новую настройку аутентификации к существующим клиентским организациям, то во избежание утраты доступа существующими пользователями будут применены существующие настройки. Чтобы изменить режим аутентификации для существующих клиентских организаций, необходимо зарегистрировать обращение в Cisco TAC.(См. Режим аутентификации в разделе «Подготовка среды»).
Щелкните Далее.
Для раздела Предпочтительные параметры выполните настройку в соответствии с приведенными ниже рекомендациями.
Выберите, хотите ли вы Предварительно заполнять адреса электронной почты пользователей на странице входа.
Этот параметр следует использовать только в том случае, если выбран параметр Аутентификация BroadWorks и в атрибуте Alternate ID в BroadWorks были указаны адреса электронной почты пользователей. В противном случае необходимо будет использовать имя пользователя BroadWorks. При необходимости на странице входа в систему можно изменить пользователя, однако это может привести к проблемам со входом в систему.
Чтобы включить синхронизацию каталогов, установите переключатель Включить синхронизацию телефонного справочника для всех новых организаций клиента в положение "Включено".
Этот параметр позволяет Webex получать контакты BroadWorks от клиентской организации, чтобы пользователи могли находить и звонить им из приложения Webex.
Введите Партнера-администратора.
Это имя используется в автоматических сообщениях электронной почты Webex, которые предлагают пользователям проверять свои адреса электронной почты.
Убедитесь, что переключатель Разрешить электронные приглашения администратора при присоединении к существующим организациям включен (настройка по умолчанию включена).
Щелкните Далее.
Просмотрите свои записи на итоговом экране. Вы можете использовать элементы управления навигацией в верхней части мастера, чтобы вернуться назад и изменить любые сведения. Щелкните Создать.
Должно быть отображено сообщение об успешном создании.
Щелкните Просмотреть шаблоны, и вам будет показан новый шаблон, который будет указан в списке вместе с другими шаблонами.
При необходимости щелкните имя шаблона, чтобы изменить или удалить его.
Нет необходимости повторно вводить данные учетной записи для обеспечения. Пустые поля пароля и подтверждения пароля предназначены для изменения учетных данных при необходимости, но оставьте их пустыми для сохранения значений, переданных в мастер.
Добавьте другие шаблоны, если у вас имеются разные общие конфигурации, которые необходимо предоставить клиентам.
Оставьте открытой страницу Просмотр шаблонов, поскольку для следующей задачи может понадобиться подробная информация о шаблоне.
Настройка сервера приложений с URL-адресом службы обеспечения
| Эта задача требуется только для непрерывного обеспечения. |
Patch Application Server (только R22, R23 и R24)
Если вы еще этого не сделали, примените следующее исправление, применимое к вашему выпуску:
Для R22:
AP.as.22.0.1123.ap373197Для R23:
AP.as.23.0.1075.ap373197Для R24:
AP.as.24.0.944.ap384177
Полный список исправлений BroadWorks, которые формируют требование для развертывания Webex для Cisco BroadWorks, см. в разделе Требования к программному обеспечению BroadWorks.Изменить на текст
Maintenance/ContainerOptions.Включите параметр URL-адреса обеспечения:
/AS_CLI/Maintenance/ContainerOptions> add provisioning bw.imp.useProvisioningUrl true
Получите URL-адрес(а) обеспечения в Partner Hub
См. Руководство по администрированию командной строки интерфейса сервера приложений Cisco BroadWorks, чтобы получить дополнительную информацию (Интерфейс > Отправка сообщений и сервис > Интегрированные IM&P) о командах AS.
Войдите в Partner Hub и перейдите к > .
Щелкните Просмотр шаблонов.
Выберите шаблон, который вы используете для обеспечения абонентов этой организации или группы в Webex.
Сведения о шаблоне отображаются во всплывающем меню справа. Если шаблон еще не создан, это необходимо сделать, прежде чем получить URL-адрес обеспечения.
Скопируйте URL-адрес адаптера для обеспечения.
Повторите эту процедуру для других шаблонов, если у вас имеется несколько шаблонов.
(Необязательно) Настройка параметров обеспечения для всей системы на сервере приложений
| При использовании SaaS UC-One вы можете не настраивать домен обеспечения и службы в масштабе всей системы. См. Точки принятия решений в разделе «Подготовка среды». |
Войдите на сервер приложений и настройте интерфейс обмена сообщениями.
AS_CLI/Interface/Messaging> set provisioningUrl provisioningURLAS_CLI/Interface/Messaging> set provisioningUserId provisioning_account_nameAS_CLI/Interface/Messaging> set provisioningPassword provisioning_account_passwordAS_CLI/Interface/Messaging> set enableSynchronization true
Активируйте интерфейс интегрированных IMP:
/AS_CLI/Service/IntegratedIMP> set serviceDomain example.com/AS_CLI/Service/IntegratedIMP/DefaultAttribute> set userAttrIsActive true
| Необходимо ввести полное имя для параметра |
(Необязательно) Настройка параметров обеспечения для каждого предприятия на сервере приложений
В интерфейсе BroadWorks откройте предприятие, необходимое для настройки, и перейдите к Службы > Интегрированные IM&P.
Выберите Использовать домен службы и введите временное значение (Webex проигнорирует этот параметр. Можно использовать значение
example.com).Выберите Использовать сервер обмена сообщениями.
В поле URL введите URL-адрес обеспечения, скопированный из шаблона в Partner Hub.
Необходимо ввести полное имя для параметра
provisioningURLсогласно заданному в центре партнера. Если серверу приложения не удается получить доступ к DNS для разрешения имени узла, необходимо создать сопоставление в файле/etc/hostsна сервере приложения.В поле Имя пользователя введите имя администратора обеспечения. Оно должно совпадать со значением в шаблоне в Partner Hub.
Введите пароль для администратора обеспечения. Оно должно совпадать со значением в шаблоне в Partner Hub.
В поле Идентификация пользователя по умолчанию для IM&P ID выберите Основной.
Нажмите Применить.
Повторите эту процедуру для других предприятий, которые необходимо настроить для непрерывного обеспечения.
Данные подготовки пользователя
Информацию о пользовательских данных, которыми обмениваются BroadWorks и Webex во время подготовки пользователей, см. в разделе Подготовка пользователей поставщика услуг.
API проверки предварительной подготовки партнера
API проверки предварительной подготовки помогает администраторам и командам продаж проверять ошибки перед подготовкой пакета для клиента или подписчика. Пользователи или интеграции, авторизованные пользователем с ролью администратора партнера с полными правами, могут использовать этот API для обеспечения отсутствия конфликтов или ошибок при подготовке пакетов для определенного клиента или подписчика.
API проверяет наличие конфликтов между этим клиентом/подписчиком и существующими клиентами/подписчиками в Webex. Например, в API могут возникать ошибки, если подписчик уже подготовлен к другому клиенту или партнеру, если адрес электронной почты уже существует для другого подписчика или если между параметрами подготовки и тем, что уже существует в Webex, возникают конфликты. Это дает возможность исправить эти ошибки перед подготовкой, увеличивая вероятность успешной подготовки.
Дополнительную информацию об API см. в статье руководство разработчика Webex для Wholesale
Чтобы использовать API, перейдите по ссылке: Предварительная проверка оптовой подготовки подписчиков
| Чтобы получить доступ к документу Precheck a Wholesale Subscriber Provisioning, необходимо войти на https://developer.webex.com/ портал. |
Система единого входа партнера — SAML
Позволяет администраторам партнеров настраивать SSO SAML для вновь созданных клиентских организаций. Партнеры могут настроить единые, предварительно определенные отношения SSO и применить эту конфигурацию к клиентским организациям, которыми они управляют, а также к собственным сотрудникам.
| Указанные ниже действия в отношении партнерской SSO применимы только к новым клиентским организациям. При попытке администраторов партнера добавить партнерскую SSO к существующей клиентской организации сохраняется существующий метод аутентификации, чтобы существующие пользователи не утратили доступ. Чтобы добавить партнерскую SSO в существующую организацию, необходимо зарегистрировать обращение в Cisco TAC. |
Убедитесь в том, что сторонний поставщик удостоверений соответствует требованиям, описанным в разделе Требования для поставщиков удостоверений статьи Интеграция системы единого входа в Control Hub.
Зарегистрируйте запрос на обслуживание в Cisco TAC. Служба TAC должна установить доверительные отношения между сторонним поставщиком удостоверений и службой общих параметров идентификации Cisco. .
Если ваш поставщик удостоверений требуетpassEmailInRequestнеобходимо включить эту функцию. Убедитесь, что это требование включено в запрос на обслуживание. Если вы не уверены, требуется ли эта функция, обратитесь к поставщику удостоверений.Загрузите файл метаданных CI, предоставленный TAC, в свой поставщик удостоверений.
Настройте шаблон переноса. Для настройки Режим аутентификации выберите Аутентификация партнера. Для идентификатора объекта idP укажите идентификатор объекта из XML метаданных SAML стороннего поставщика удостоверений.
Создайте нового пользователя в новой клиентской организации, которая использует шаблон.
Проверьте возможность пользователя выполнить вход в систему.
Партнерская система единого входа — OpenID Connect (OIDC)
Позволяет администраторам партнеров настраивать SSO OIDC для вновь созданных клиентских организаций. Партнеры могут настроить единые, предварительно определенные отношения SSO и применить эту конфигурацию к клиентским организациям, которыми они управляют, а также к собственным сотрудникам.
| Приведенные ниже действия по настройке партнерской системы единого входа OIDC применяются только к недавно созданным клиентским организациям. Если администраторы партнера попытаются изменить тип аутентификации по умолчанию на партнерский SSO OIDC в существующем храме, изменения не будут применены к клиентским организациям, уже подключенным с помощью шаблона. Чтобы добавить партнерскую систему единого входа в существующую клиентскую организацию, необходимо открыть обращение в Cisco TAC. |
Откройте запрос на обслуживание в Cisco TAC с подробными сведениями о OpenID Connect IDP. Ниже приведены обязательные и необязательные атрибуты IDP. TAC должен настроить IDP на CI и предоставить URI перенаправления, который будет настроен на IDP.
Атрибут
Обязательно
Описание
Имя IDP
Да
Уникальное, но не учитывающее регистр имя конфигурации OIDC IdP может состоять из букв, цифр, дефисов, подчеркиваний, тильдов и точек. Максимальная длина составляет 128 символов.
Идентификатор клиента OAuth
Да
Используется для запроса аутентификации OIDC IdP.
Секретный клиент OAuth
Да
Используется для запроса аутентификации OIDC IdP.
Список областей
Да
Список областей, которые будут использоваться для запроса аутентификации OIDC IdP, разделенный по пространству, например "профиль электронной почты openid", Должен включать openid и email.
Терминальное Устройство Авторизации
Да, если discoveryEndpoint не предоставлен
URL конечной точки авторизации OAuth 2.0 поставщика удостоверений.
tokenEndpoint
Да, если discoveryEndpoint не предоставлен
URL конечной точки маркера OAuth 2.0 поставщика удостоверений.
Терминальное устройство обнаружения
Нет
URL конечной точки обнаружения IdP для обнаружения конечных точек OpenID.
userInfoEndpoint
Нет
URL конечной точки UserInfo поставщика удостоверений.
Конечная точка набора ключей
Нет
URL конечной точки набора веб-ключей JSON поставщика удостоверений.
В дополнение к вышеуказанным атрибутам IDP в запросе TAC должен быть указан идентификатор партнерской организации.
Настройте URI перенаправления на IDP подключения OpenID.
Настройте шаблон переноса. Для настройки режима аутентификации выберите Аутентификация партнера с помощью OpenID Connect и введите имя IDP, предоставленное во время настройки IDP в качестве идентификатора объекта IDP OpenID Connect.
Создайте нового пользователя в новой клиентской организации, которая использует шаблон.
Очень, что пользователь может войти в систему с помощью процесса аутентификации SSO.
Включение идентификатора корреляции вызовов
Чтобы запустить Webex для Cisco BroadWorks, необходимо включить идентификатор корреляции вызовов. Эта настройка требуется для многих функций вызовов, включая запись вызовов, перехват группового вызова, службы руководителя и помощника руководителя.
Используйте CLI, чтобы включить эту функцию во всех интерфейсах AS и XSP|ADP.
Выполните следующие команды на интерфейсах AS. Это позволит AS отправить
X-BroadWorks-Correlation-Info:AS_CLI/Interface/SIP> set sendCallCorrelationIDNetwork trueAS_CLI/Interface/SIP> set sendCallCorrelationIDAccess trueФайл
enableCallCorrelationIDпараметр, связанный с приложением Xsi-Actions, используется для управления включением информации о корреляции вызовов в журналы Xsi-Actions. Рекомендуется иметьenableCallCorrelationIDвключено с помощью следующей команды на интерфейсах XSP|ADP:XSP|ADP_CLI/Applications/Xsi-Actions/GeneralSettings>set enableCallCorrelationID true
Дополнительную информацию об идентификаторе корреляции вызовов см. в статье Описание функции идентификатора корреляции вызовов Cisco BroadWorks.
Синхронизация каталогов
Синхронизация каталогов обеспечивает пользователям Webex для Cisco BroadWorks возможность использования каталога Webex для вызова любого объекта, поддерживающего функции вызовов, с сервера BroadWorks. Когда эта функция включена, полный каталог вызовов с сервера BroadWorks синхронизируется с каталогом Webex. Пользователи могут получить доступ к каталогу из приложения Webex и совершить вызов любому объекту, поддерживающему функции вызовов, с сервера BroadWorks.
Чтобы включить синхронизацию каталогов, см. статью Синхронизация каталогов в Webex для Cisco BroadWorks.
| Непрерывная подготовка Webex для Cisco BroadWorks добавляет пользователям обмена сообщениями и связанную с ними информацию о вызовах с сервера BroadWorks на платформу Webex. Однако списки телефонов, пользователи, не использующие обмен сообщениями, и объекты, не являющиеся пользователями, не включены (например, телефон комнаты для совещаний, факс или номер сервисной группы). Включение синхронизации каталогов обеспечивает добавление всех объектов вызовов на платформу Webex. |
Унифицированный журнал вызовов
Если функция унифицированного журнала вызовов включена, события вызовов BroadWorks синхронизируются с облаком Webex и становятся частью унифицированного журнала вызовов и совещаний Webex, отображаемого в приложении Webex. Пользователи могут просматривать собственные подробные журнал вызовов и журнал совещаний в приложении Webex.
Унифицированный журнал вызовов может быть включен администраторами уровня партнера в центре партнера на кластерной основе. Если эта функция включена, развертывание BroadWorks синхронизирует перечисленные ниже события вызовов с облаком Webex.
События журнала вызовов: эти события используются для создания подробного унифицированного журнала вызовов
События состояний вызова: унифицированный журнал вызовов включает оптимизацию состояния вызовов, которая обеспечивают уменьшение пропускной способности сети для обновлений состояния доступности телефонии
Требования для работы унифицированного журнала вызовов
Перед настройкой унифицированного журнала вызовов необходимо убедиться в том, что система уже исправлена. Эта функция зависит от перечисленных ниже установленных исправлений BroadWorks.
Для R22:
AP.as.22.0.1123.ap378585– после установки исправлений необходимо активировать функцию 25433. Пример.AS_CLI/System/ActivatableFeature> activate 25433
Для R23:
AP.as.23.0.1075.ap378585– после установки исправлений необходимо активировать функцию 25433. Пример.AS_CLI/System/ActivatableFeature> activate 25433При использовании XSP:
AP.xsp.23.0.1075.ap378585При использовании ADP:
Xsi-Events-23_2021.05_1.251.bwar
Для R24:
AP.as.24.0.944.ap378585– после установки исправлений необходимо активировать функцию 25433. Пример.AS_CLI/System/ActivatableFeature> activate 25433
| Полный список исправлений BroadWorks, которые необходимо установить в качестве предварительного условия для запуска Webex для Cisco BroadWorks, см. в разделе Требования к программному обеспечению BroadWorks. |
В дополнение к исправлению системы файл конфигурации клиента ( config-wxt.xml) должен иметь следующий набор тегов: <call-history enable-unified-history=”%ENABLE_UNIFIED_CALL_HISTORY_WXT%”/>
Чтобы включить информацию о сервисной группе, центре обработки вызовов и другой перенаправления в унифицированный журнал вызовов, необходимо установить и активировать следующие исправления Broadworks:
Для R23:
AP.as.23.0.1075.ap383346
AP.as.23.0.1075.ap383994
Для R24:
AP.as.24.0.944.ap383346
AP.as.24.0.944.ap383994
Чтобы информация о руководителе-помощнике отображалась в унифицированном журнале вызовов, необходимо установить и активировать следующие исправления Broadworks:
Для R24:
AP.as.24.0.944.ap380052
AP.as.24.0.944.ap384239
ADP с запуском Xsi-Events-24_2022.06 или более поздней версии
В дополнение к исправлениям Broadworks для унифицированного журнала вызовов Executive-Assistant также должна быть включена синхронизация каталогов.
| Если включить журнал вызовов или синхронизацию функции "Не беспокоить", Webex будет отправлять запросы на обновление подписки CTI всем пользователям кластера. В зависимости от количества пользователей это может длиться до нескольких часов. Не рекомендуется выполнять какие-либо действия по техническому обслуживанию Broadworks во время одного и того же периода технического обслуживания. |
Включение журнала вызовов (новый кластер)
Чтобы включить журнал вызовов в новом кластере, см. действия по добавлению кластера в разделе Настройка партнерской организации в центре партнера.
Включение журнала вызовов (существующий кластер)
Чтобы включить журнал вызовов в существующем кластере, выполните перечисленные ниже действия.
Войдите в центр партнера по ссылке
admin.webex.com.Перейдите в раздел Настройки и выберите существующий кластер.
Убедитесь в хорошем качестве подключения к кластеру. На правой панели должен отображаться зеленый флажок с пометкой Соединение установлено.
Если он не отображается, в области Проверка соединений (необязательно) введите идентификатор пользователя BroadWorks и пароль BroadWorks, а затем щелкните Проверить, чтобы убедиться в том, что качество подключения хорошее.
Установите флажок параметра Включить журнал вызовов.
Щелкните Сохранить.
Взаимодействия функций
Для унифицированного журнала вызовов существуют описанные ниже взаимодействия функций.
Унифицированный журнал вызовов не поддерживается для пользователей, у которых в BroadWorks настроены списки маршрутов или прямые маршруты. В этом случае события журнала вызовов и состояния вызовов не отправляются в приложение Webex.
Унифицированный журнал вызовов не поддерживается при наборе добавочных номеров. Вызовы, совершенные с использованием набора добавочного номера, могут некорректно отражаться в журнале вызовов.
Просмотр журнала вызовов в приложении Webex
Конечные пользователи могут открывать и просматривать унифицированный журнал вызовов в приложении Webex. Дополнительные сведения см. в статье: Webex | Просмотр журнала вызовов и совещаний.
Отключение унифицированного журнала вызовов
После включения функции "Унифицированный журнал вызовов" в кластере отключить ее самостоятельно будет невозможно. Если необходимо отключить эту функцию, обратитесь в центр технической поддержки Cisco (TAC).
Визуальная индикация спама
Приложение Webex поддерживает визуальное отображение спам-вызовов в тосте по вызову, когда вызов представлен вызывающему абоненту, а также в записях унифицированного журнала вызовов, когда BroadWorks обновляется для выполнения проверки идентификатора вызывающего абонента с помощью платформы STIR/SHAKEN. Для использования этой функции выполните приведенные ниже действия.
- Включите унифицированный журнал вызовов, как описано в предыдущем разделе.
- Необходимо установить и активировать следующие исправления:
- AP.as.23.0.1075.ap384591 / AP.as.24.0.944.ap384591
- или AS-25_Rel_2022.12 минимум
- Функция должна быть активирована с помощью AS CLI:
- AS_CLI/System/ActivatableFeature> активировать 104112
- AS_CLI/System/StirShaken> set enableVerification true
- BroadWorks необходимо настроить для выполнения подписи, маркировки и проверки STIR-SHAKEN, как описано в разделе Маркировка и проверка подписи STIR-SHAKEN Cisco BroadWorks
После надлежащей настройки BroadWorks новый заголовок X-Cisco-CallerId-Disposition будет добавлен в запросы INVITE, отправляемые клиентам Cisco, а новое поле callerIdDisposition будет добавлено в существующие события журнала вызовов, которые отправляются в облако Webex через интерфейс CTI. Устройства Webex будут использовать эту информацию для визуального отображения нежелательной почты в презентации вызова и унифицированной истории вызовов вызываемого абонента.
Идентификация вызывающего абонента и перенаправление вызовов
идентификация вызывающего абонента
Когда приложение Webex получает вызов, оно попытается определить, кто является вызывающим абонентом, и отобразит эту информацию в уведомлении о входящем вызове, окне вызова и после завершения вызова в журнале вызовов и голосовой почте.
Приложение Webex попытается найти идентификатор вызывающего абонента, сопоставив входящий номер телефона с номерами телефонов контактов, найденными в различных источниках. В этом порядке приложение Webex будет использовать приведенные ниже источники. Найдя его в одном источнике, он не будет пытаться искать в другом месте.
| Если он находит несколько экземпляров номера в одном источнике, он не будет пытаться выбрать один из них, в этом случае идентификатор вызывающего абонента не будет отображаться. |
Общие параметры идентификации (CI) Webex, содержащие пользователей вашей организации.
Личные контакты и контакты организации. Личные контакты отображаются на вкладке "Контакты".
Локальная адресная книга. В Windows - приложение Outlook, в Mac - контакты Mac, в iOS - контакты iPhone, в Android - контакты Android.
Если соответствие входящему номеру телефона не найдено, приложение будет использовать отображаемое имя в заголовке SIP FROM, если оно доступно. В противном случае в качестве последнего средства будет использоваться часть имени пользователя URI SIP из заголовка SIP From.
Для удаленного управления вызовами (т.е. режима управления настольным телефоном) используется информация XSI, где используется идентификатор BWKS или добавочный номер, извлеченный из информации remote-party-info в событии XSI. Если информация о удаленной стороне недоступна, будет использоваться P-Asserted Identity (PAI) (если настроена).
Перенаправление Вызова
В случае перенаправления или переадресации вызова приложение попытается показать, кто является вызывающим абонентом и как он был переадресован в уведомлении о вызове и журнале вызовов.
Переадресованный вызов: Отображает номер, переадресовавший вызов.
Сервисная группа: Отображается имя сервисной группы, которая переадресовала вызов.
Очередь центра обработки вызовов: Отображается имя очереди, переадресовавшей вызов.
Руководитель-помощник: Отображает имя руководителя, на который поступает вызов.
Исключения.
Для вызовов внутренней очереди вызовов, когда оператор совершает обратный вызов внутреннему абоненту, удаленный абонент не увидит имя очереди вызовов, но увидит имя вызывающего его оператора.
Ответ на вызов в другом месте:
Для сервисных групп или очередей вызовов, настроенных с одновременной маршрутизацией, операторы увидят ответ на вызов в другом месте в журнале вызовов, если другой оператор перехватит вызов. Для сервисных групп или очередей вызовов с последовательной маршрутизацией или в случае переполнения вызовы будут отображаться как пропущенные вызовы в журнале вызовов, если на них ответил другой оператор.
индикация общей линии
Функция "Индикация общей линии" дает возможность подготовить на устройстве конечного пользователя линии других пользователей в качестве общих линий. Конфигурация общей линии для приложения Webex аналогична конфигурации общей линии для стационарных телефонов. Эта специальная функция позволяет назначать отображения общей линии приложению Webex конечного пользователя.
Эта функция позволяет пользователям обрабатывать вызовы на добавочном номере другого пользователя непосредственно из приложения Webex.
Настроить индикацию общей линии можно только для настольной версии приложения Webex.
В приложение Webex можно добавить не более 10 линий, включая основную линию.
Линию рабочего пространства невозможно назначить в качестве общей линии.
Пользователь не может быть подготовлен к службе Executive-Assistant одновременно с общими линиями.
Порт основной линии пользователя не должен быть изменен на линию общего доступа.
Требования
Чтобы развернуть эту функцию в Webex для Cisco BroadWorks, необходимо развернуть указанные ниже исправления BroadWorks.
Исправление 1: Флажок владельца в списке устройств для поддержки общих линий клиента Webex
R23 без ADP:
AP.as.23.0.1075.ap384179
AP.xsp.23.0.1075.ap384179
R23 с ADP:
AP.as.23.0.1075.ap384179
Xsi-Actions-23_2022.10
R24:
КАК: AP.as.24.0.944.ap384179
Xsi-Actions-24_2022.10
R25:
КАК: Выпуск RI Rel_2022.10_1.310
Xsi-Actions-25_2022.10
Исправление 2: Исправления для увеличения количества портов по типам профилей устройства (в данном случае для настольного клиента: Business Communicator).
Выпуск RI Rel_2022.10_1.310
Синхронизация не беспокоить" (DND)
Синхронизация функции "Не беспокоить" (DND) обеспечивает выравнивание настроек функции "Не беспокоить" между Webex и BroadWorks путем синхронизации состояния функции "Не беспокоить" между двумя платформами. Например, если пользователь включил функцию «Не беспокоить» в приложении Webex, это состояние синхронизируется с устройствами вызовов BroadWorks. В результате, зарегистрированный в BroadWorks стационарный телефон пользователя не звонит, когда кто-либо пытается позвонить ему. Аналогичным образом, если пользователь устанавливает режим «Не беспокоить» на стационарном телефоне, состояние синхронизируется с приложением Webex. Без этой функции обновления функции «Не беспокоить» с одной платформы не распознаются другой платформой.
Синхронизация DND применяется на уровне кластера BroadWorks и может быть включена в Partner Hub администратором партнера.
Предварительные условия
Убедитесь, что следующие исправления применяются к AS и XSP|ADP. Примените только исправления для своей версии BroadWorks.
Для выпуска 22.
Исправление AS: AP.as.22.0.1123.ap382615, AP.as.22.0.1123.ap382838
Исправление XSP|ADP: AP.xsp.22.0.1123.ap382615, AP.xsp.22.0.1123.ap382838
Для выпуска 23.
Исправление AS: AP.as.23.0.1075.ap382615, AP.as.23.0.1075.ap382838
Исправление XSP|ADP: AP.xsp.23.0.1075.ap382615, AP.xsp.23.0.1075.ap382838
Приложения ADP: Xsi-Actions-23_2022.03_1.220.bwar, Xsi-Events-23_2022.03_1.220.bwar
Для выпуска 24.
Исправление AS: AP.as.24.0.944.ap382615, AP.as.24.0.944.ap382838
Приложения ADP: Xsi-Actions-24_2022.03_1.220.bwar, Xsi-Events-24_2022.03_1.220.bwar
После применения исправлений активируйте функцию 25433 в AS:
AS_CLI/System/ActivatableFeature> activate 25433
Настройка синхронизации ключей функции устройства в BroadWorks. Убедитесь, что телефон поддерживает SIP SUBSCRIBE/NOTIFY для пакета event-совещаний «as-feature-event». Дополнительные сведения см. в разделе Синхронизация ключей функции устройства Cisco BroadWorks.
Включить синхронизацию функции «Не беспокоить» (существующий кластер)
Вход в Partner Hub
Щелкните Настройки.
Щелкните Просмотр кластера и выберите соответствующий кластер BroadWorks.
Включите переключатель синхронизации Не беспокоить (DND) .
Введите свой идентификатор пользователя BroadWorks и нажмите Включить.
Система проверяет наличие в кластере BroadWorks соответствующих исправлений для поддержки синхронизации функции «Не беспокоить». В случае сбоя проверки кнопка Save будет отключена.
Если проверка выполняется успешно, нажмите Сохранить.
|
|
Включить синхронизацию функции «Не беспокоить» (новый кластер)
Эту функцию также можно включить во время создания кластера. Дополнительные сведения см. в разделе "Настройка кластеров BroadWorks" раздела Настройка партнерской организации в Partner Hub.
Отключить синхронизацию функции «Не беспокоить»
Самостоятельно отключить синхронизацию функции «Не беспокоить» невозможно. Чтобы отключить эту функцию, создайте инженерное обращение BEMS со следующей информацией.
Семейство: служба Spark
Продукт: Calling в Webex (Webex для BroadWorks)
Компонент: WxBW — подготовка
В случае BEMS должно быть указано, что синхронизация "Не беспокоить" должна быть отключена для партнера. Обращение должно содержать partnerId и clusterId BroadWorks.
Сценарии использования
Запись вызова
Webex для Cisco BroadWorks поддерживает четыре режима записи вызовов.
Режимы записи | Описание | Элементы управления/индикаторы, отображаемые в приложении Webex |
|---|---|---|
Всегда | Запись инициируется автоматически при получении вызова. Пользователь не имеет возможности начинать и останавливать запись. |
|
Всегда с использованием паузы и возобновления | Запись инициируется автоматически при получении вызова. Пользователь может приостановить и возобновить запись. |
|
По запросу | Запись инициируется автоматически при получении вызова, но она удаляется, если пользователь не нажал кнопку Начать запись. Если пользователь начинает запись, то вся запись настройки вызова сохраняется. После начала записи пользователь может приостановить и возобновить запись. |
|
По запросу, запуск инициируется пользователем | По запросу, запуск инициируется пользователем — запись начнется только после того, как пользователь включит функцию Начать запись в приложении Webex. Пользователь может несколько раз начинать и останавливать запись во время вызова. |
|
Требования
Чтобы развернуть эту функцию в Webex для Cisco BroadWorks, необходимо развернуть указанные ниже исправления BroadWorks.
Для R22: AP.as.22.0.1123.ap377718
Для R23: AP.as.23.0.1075.ap377718
Для R24: AP.as.24.0.944.ap377718
Идентификатор корреляции вызовов должен быть включен. Дополнительные сведения см. в разделе Включение идентификатора корреляции вызовов.
Для использования этой функции необходимо включить следующий тег конфигурации: %ENABLE_CALL_RECORDING_WXT%.
Для работы этой функции необходима интеграция со стороной платформой записи вызовов.
Чтобы настроить запись вызовов в BroadWorks, воспользуйтесь руководством по использованию интерфейса записи вызовов Cisco BroadWorks.
Дополнительная информация
Информацию о том, как использовать функцию записи, см. на странице help.webex.com статья Запись | вызовов Webex.
Для воспроизведения записи пользователи и администраторы должны перейти на стороннюю платформу записи вызовов.
Группа парковки и извлечения вызовов
Webex для Cisco BroadWorks поддерживает возможность групповой парковки и извлечения вызовов. Эта функция позволяет пользователям из группы проводить парковку вызовов, которые затем могут извлекать другие пользователя группы. Например, сотрудники отделов продаж могут использовать эту функцию в настройках магазина для парковки вызова, который может быть подхвачен сотрудником из другого отдела.
Функционирование
Действия после настройки функции
Во время вызова пользователь выбирает параметр Парковка в приложении Webex, чтобы припарковать вызов с расширением, выбранным системой автоматически. Система отображает расширение для пользователя в течение 10 секунд.
Другой пользователь из группы выбирает параметр Извлечь вызов в приложении Webex. Затем пользователь входит в припаркованный вызов, чтобы его продолжить.
Требования
Для работы этой функции убедитесь в выполнении указанных ниже требований.
Файл конфигурации клиента должен иметь следующий набор тегов:
<call-park enabled="%ENABLE_CALL_PARK_WXT%" timer="%CALL_PARK_AUTO_CLOSE_DIALOG_TIMER_WXT%"/>Идентификатор корреляции вызовов должен быть включен в AS и XSP|ADP. Дополнительные сведения см. в разделе Включение идентификатора корреляции вызовов.
В SBC должна быть настроена передача атрибута SIP "
x-broadworks-correlation-in" на сервер приложений и с сервера приложений.
Конфигурации
Информацию о настройке парковки группового вызова в BroadWorks см. в разделе "Добавление парковки группового вызова" руководства по администрированию веб-интерфейса приложения серверной группы Cisco BroadWorks, часть 2. Необходимо создать группу и добавить в нее пользователей.
Информацию о настройке идентификатора корреляции вызовов в BroadWorks см. в статье Описание функции идентификатора корреляции вызовов Cisco BroadWorks.
Дополнительная информация
Информацию о том, как использовать группу парковки вызова, см. в разделе |Группа парковки и извлечения вызовов Webex.
Парковка вызова / направленная парковка вызова
Обычная или направленная парковка вызовов не поддерживается в интерфейсе пользователя приложения Webex, однако пользователи могут использовать коды доступа к функции:
Для парковки вызова введите *68
Для извлечения вызова введите *88
Вмешательство в вызов
Услуга вмешательства обычно используется в среде центров обработки вызовов или в других ситуациях, где может потребоваться немедленная помощь или вмешательство.
Если служба вмешательства включена, назначенный пользователь или супервизор может ввести активный вызов, инициировав определенную команду или используя выделенную комбинацию кнопок или клавиш на телефоне или коммуникационном устройстве. После запроса на вмешательство система устанавливает соединение с текущим вызовом, позволяя авторизованному лицу прослушать разговор или присоединиться к вызову в качестве активного участника.
Служба вмешательства может быть полезна в различных сценариях. В настройках центра обработки вызовов супервизоры или инструкторы могут отслеживать и обучать представителей клиентской службы, прослушивая их вызовы в режиме реального времени. При необходимости они могут вмешаться, чтобы предоставить руководство или принять вызов, если представитель испытывает трудности. В чрезвычайных ситуациях или в критических дискуссиях уполномоченный персонал может быстро присоединиться к текущим беседам, чтобы оказать помощь или принять важные решения.
В приложении Webex для вмешательства мы получаем уведомление о преобразовании вызова в конференцию. В NOTIFY (call-info или conference-info) нет дополнительной информации о типе конференции, поэтому мы можем относиться к ней по-другому.
При вмешательстве между сторонами устанавливается трехсторонний вызов. Вводятся следующие термины:
Руководитель: Супервизор — это лицо, которое контролирует и управляет командой операторов по обслуживанию клиентов или представителей колл-центра. В контексте вмешательства в вызов супервизор обычно имеет возможность отслеживать и вмешиваться в текущие вызовы клиентов. Они могут использовать инструменты мониторинга вызовов или программное обеспечение для прослушивания вызовов, предоставления рекомендаций операторам и обеспечения контроля качества. Роль супервизора может включать в себя операторов по обучению, решение проблем клиентов и оптимизацию работы команды.
Клиент: Клиент относится к физическому или юридическому лицу, которое сотрудничает с компанией или организацией для получения продуктов, услуг или поддержки. В контексте вмешательства в вызов клиентом является пользователь, совершающий или принимающий телефонный вызов с оператором клиентской службы. Во время вызова клиенты могут обращаться за помощью, информацией или разрешением своих запросов или проблем. Функция вмешательства в вызов позволяет супервизорам или уполномоченному персоналу присоединяться к текущему вызову между клиентом и оператором.
Оператор: Оператор, также известный как представитель клиентской службы или оператор центра обработки вызовов, является лицом, ответственным за обработку взаимодействия с клиентами и предоставление поддержки или помощи по телефону или другим каналам связи. Операторы обучаются обращаться к клиентам с запросами, решать проблемы, обрабатывать транзакции и предоставлять положительный клиентский опыт. В контексте вмешательства в вызов оператор – это лицо, которое разговаривает непосредственно с клиентом во время телефонного вызова. При необходимости оператор может получить руководство или обратную связь от супервизора посредством вмешательства в вызов.
Переадресация вызовов на совещание с помощью встроенного мобильного устройства
Встроенная функция переадресации вызовов на совещание на мобильном устройстве имеет две уникальные функции:
Новое push-уведомление
Пользователи мобильных устройств во время встроенного вызова теперь могут переключиться на приложение Webex, коснувшись нового push-уведомления. При запуске встроенного экрана вызова на экране появляется Новое push-уведомление, при нажатии которого вы сразу перейдете на экран во время вызова приложения Webex.
Уведомление Webex отображается во время вызова мобильного телефона, если вы используете Webex Go или если у оператора мобильной сети (MNO) есть сигналы вызовов с помощью управления вызовами Cisco для вызовов мобильного телефона.
Перемещение вызова с мобильного устройства на совещание
Во время вызова с кем-либо может потребоваться переместить этот вызов на совещание, чтобы использовать некоторые расширенные функции совещаний, такие как видео, совместный доступ или виртуальная доска. Или пригласить других людей к обсуждению и перейти на совещание.
Требования BroadWorks
Активируемая функция 25239
R23 с XSP|ADP:
AS Patch AP.as.23.0.1075.ap383064
XSP|ADP Patch AP.xsp.23.0.1075.ap383064
Патч AP.platform.23.0.1075.ap383064
R23 с ADP:
AS Patch AP.as.23.0.1075.ap383064
ADP с Xsi-Actions-23, версия CommPilot-23 > 2022.05_1.303 и версия NPS > 2022.08_1.350
R24:
Исправление AS: AP.as.24.0.944.ap383064
ADP с Xsi-Actions-24, версия CommPilot-24 > 2022.05_1.303 и версия NPS > 2022.08_1.350
R25:
Выпуск AS RI Rel_2022.08_1.354
ADP с Xsi-Actions-25, CommPilot-25 > 2022.08_1.350 и версия NPS > 2022.08_1.350
Конфигурация набора URI для поддержки перемещения вызова на совещание
Политика набора URL-адресов NS
Определение правила маршрутизации (.*)webex.com через I-SBC
NS_CLI/Policy/UrlDialing> get WebexMeetings
Policy: UrlDialing Instance: Webex
unknownSipURIHandling = reject
disableSubscriberLookups = true
Enable = true
CallTypes:
Selection = {ALL}
From = {PCS, ALL, TRMT, LO, TPSX, OAX, GNT, DP, LPS, OA, TPS, IOA, MOBX, EA, FGB, MOB, SNEN, POA, SV, SVCD, CAC, IN, TO1X, MS, CSV, VSC, EM, SVCO, SMC, TPSE, ZD, NIL, CS, CT, TF, GAN, VFAC, TO, DA, OAP}
lineportOnly = false
enableSipURIMatchingRules = true
NS_CLI/Policy/UrlDialing/Rules> get WebexMeetings
Policy: UrlDialing Instance: WebexCalling Table: Rules
id pattern routingNE cost weight dtg
===================================================================
1 *@*.webex.com WebexMeetings 1 50 WebexMeetingsNS Routing NE для I-SBC
Пример конфигурации
NS_CLI/System/Device/RoutingNE> get ne WebexMeetings
Network Element WebexMeetings
Location = 1281465
Data Center =
Static Cost = 1
Static Weight = 99
Poll = false
OpState = enabled
State = OnLine
Profile = NIL_PROFILE
Remote Lookup Enabled = false
Signaling Attributes =
NS_CLI/System/Device/RoutingNE/Address> get ne WebexMeetings
Routing NE Address Cost Weight Port Transport Route
=====================================================================
WebexMeetings sbc-address 1 99 - unspecifiedпрофиль маршрутизации NS
Экземпляр политики набора URL-адресов добавлен в соответствующие профили маршрутизации
NS_CLI/Policy/Profile> get profile MyInst
Profile: Webex
Policy Instance
==========================================
…
UrlDialing WebexMeetingsКАК использовать маршрут NS для вызова NetworkURL
Включение параметра AS для соответствия маршруту NS в режиме AS гибридного типа
AS_CLI/Interface/IMS> set queryNSForNetworkURL trueЭкстренные Вызовы E911
Webex для Cisco BroadWorks поддерживает вызовы экстренных служб E911. С помощью этой функции экстренные вызовы направляются в пункт экстренной связи общего пользования (PSAP), который затем может направлять экстренные службы к местоположению вызывающего абонента. Чтобы использовать эту функцию, необходимо интегрировать Webex для Cisco BroadWorks с поставщиком экстренных вызовов E911.
Для настройки поддержки служб экстренных вызовов E911 используйте приведенные ниже статьи Webex.
Экстренные вызовы E911 в Webex для BroadWorks. Используйте эту статью для настройки экстренных вызовов E911 в Webex для Cisco BroadWorks с помощью одного из следующих поддерживаемых поставщиков E911.
Пропускная способность
Интрасм
RedSky
Заявление об экстренных вызовах. Если у вас есть служба местоположения, можно настроить окно заявления об экстренных службах в приложении Webex, чтобы включить для пользователей параметр обновления своего местоположения при входе в систему.
Настройка и обеспечение клиентов
Пользователи скачивают и устанавливают свои общие приложения Webex для настольных или мобильных устройств (ссылки для скачивания см. в статье Платформы приложений Webex). После аутентификации пользователя клиент регистрируется в облаке Webex для обмена сообщениями и совещаний, извлекает информацию о товарно-знаковой политике, обнаруживает информацию о службе BroadWorks и скачивает конфигурацию вызовов с сервера приложений BroadWorks (через DMS в XSP|ADP).
Параметры вызовов для приложений Webex настраиваются в BroadWorks (как обычно). Для клиентов в Control Hub можно настроить параметры брендинга, обмена сообщениями и совещаний. Вы не изменяете файл конфигурации напрямую.
Эти два набора конфигураций могут совпадать, в таком случае конфигурация Webex заменяет конфигурацию BroadWorks.
Добавление шаблонов конфигурации приложений Webex в сервер приложений BroadWorks
В приложениях Webex настроены файлы DTAF. Клиенты скачивают XML-файл конфигурации с сервера приложений через службу управления устройствами на XSP|ADP.
Получите необходимые файлы DTAF (см. Профили устройств в разделе «Подготовка среды»).
Убедитесь в том, что в Система BroadWorks > Ресурсы > Наборы тегов для управления устройствами имеются правильные наборы тегов.
Для каждого клиента, которого вы обеспечиваете:
Скачайте и извлеките файл ZIP DTAF для конкретного клиента.
Импортируйте файлы DTAF в BroadWorks в меню Система > Ресурсы > Идентификаторы/Типы профилей устройств
Откройте недавно добавленный профиль устройства для редактирования.
Введите FQDN фермы XSP|ADP и протокол доступа к устройствам.
Установите флажок в поле Поддержка информации об удаленной стороне. Эта поддержка необходима для функционирования совместного доступа к рабочему столу.
Чтобы включить поддержку удаленной стороны, можно также выполнить следующую команду CLI на сервере приложений:AS_CLI/System/DeviceType/SIP> set <device_profile_type> supportRemotePartyInfo true
Измените шаблоны в соответствии с вашей средой (см. таблицу ниже).
Сохраните профиль.
Щелкните Файлы и аутентификация, а затем выберите операцию обновления всех системных файлов
Название | Описание |
Приоритет кодека | Настройте порядок приоритета аудио- и видео кодеков для вызовов VoIP |
TCP, UDP и TLS | Настройка протоколов, используемых для сигналов SIP и мультимедиа |
Порты аудио и видео RTP | Настройка диапазонов портов для аудио и видео RTP |
Параметры SIP | Настройте различные параметры, связанные с SIP (информация SIP, использование rport, обнаружение прокси-сервера SIP, обновление интервалов для регистрации и подписки и т. д.) |
Настройка товарно-знаковой политики для приложения Webex
Настройки партнеров. Администраторы партнеров могут применять расширенные настройки товарно-знаковой политики, которые применяются к партнерской организации и/или клиентам, которыми управляет партнер. См. Настройка расширенных настроек товарно-знаковой политики.
Настройки клиента. Если партнер разрешает клиентам применять собственные настройки товарно-знаковой политики, администраторы клиента могут следовать процедурам, описанным в разделе Добавление товарно-знаковой политики компании в Webex.
| Портал активации пользователей использует тот же логотип, который вы добавляете для брендинга клиента. |
Настройка отчетов о проблемах и URL-адресов для справки
Чтобы настроить эти параметры, администраторы могут выполнить процедуру "Добавление обратной связи и справки по URL веб-сайта", которую можно найти в обеих вышеуказанных статьях о брендировании.
Настройка тестовой организации в Webex для Cisco BroadWorks
Перед началом работы
Непрерывное обеспечение
Прежде чем выполнить эту задачу, необходимо настроить все службы XSP|ADP и партнерскую организацию в Control Hub.
| 1. | Назначение службы в BroadWorks.
| ||
| 2. | Проверка клиентской организации и пользователей в Control Hub. |
Тестирование пользователей
| 1. | Скачайте приложение Webex на двух разных машинах. |
| 2. | Войдите в качестве тестовых пользователей на двух машинах. |
| 3. | Осуществите тестовые вызовы. |
Обеспечение клиентских организаций
В текущей модели мы автоматически предоставляем обеспечение клиентской организации при регистрации первого пользователя любым из способов, описанных в этом документе. Обеспечение происходит только один раз для каждого клиента.
Обеспечение пользователей
Возможные способы обеспечения пользователей:
Используйте API для создания учетных записей Webex
Назначьте интегрированную службу IM&P (непрерывное обеспечение) с доверенными адресами электронной почты для создания учетных записей Webex
Назначьте интегрированную службу IM&P (непрерывное обеспечение) без доверенных адресов электронной почты. Пользователи предоставляют и подтвердят адреса электронной почты для создания учетных записей Webex
Разрешить пользователям самостоятельно выполнять активацию (вы отправляете им ссылку, они создают учетные записи Webex).
Открытые API обеспечения
Webex предоставляет общедоступные API, с помощью которых поставщики услуг могут интегрировать подготовку подписчиков Webex для Cisco BroadWorks в существующие процессы подготовки. Спецификация этих API доступна в developer.webex.com. При необходимости разработки с использованием этих API обратитесь к представителю Cisco для получения Webex для Cisco BroadWorks.
| Оптовые клиенты будут отклонены этими API. |
Непрерывное обеспечение
В BroadWorks можно обеспечивать пользователей с параметром Включить интегрированную службу IM&P. Это действие приводит к совершению API-вызова адаптером подготовки BroadWorks для подготовки пользователя в Webex. Наш АPI обеспечения имеет обратную совместимость с UC-One SaaS API. BroadWorks AS не требует изменения кода, а только изменения конфигурации конечной точки API для адаптера обеспечения.
| Подготовка подписчика в Webex может занять значительное время (несколько минут для первоначального пользователя предприятия). Webex выполняет подготовку в фоновом режиме. Таким образом, успешное непрерывное обеспечение означает, что обеспечение запущено. Это не означает завершение работы. Чтобы убедиться, что пользователи и клиентская организация полностью подготовлены в Webex, необходимо войти в центр партнера и просмотреть список клиентов. Пользователи, связывающие магистраль BroadWorks, могут использовать Webex для BroadWorks с помощью функции отображения общего вызова (SCA). Пользователю магистрали необходимо назначить службу аутентификации. Как описано в разделе 8 руководства по решению для магистрали BroadWorks, это позволяет проводить аутентификацию внешнего вида Webex SCA отдельно от общей аутентификации магистрали. Невозможно подготовить Webex для BroadWorks для связывания пользователей с назначенными функциями списка маршрутов или прямого маршрута. |
| Расположение шаблонов было перемещено из BroadWorks Calling в настройках организации в раздел "Список клиентов" и теперь называется шаблоном переноса. |
Самостоятельная активация пользователя
Для обеспечения пользователей BroadWorks в Webex без назначения интегрированной службы IM&P:
Войдите в Partner Hub и найдите страницу Список клиентов .
Щелкните Просмотр шаблонов.
Выберите шаблон переноса подготовки, который необходимо применить к этому пользователю.
Помните, что каждый шаблон связан с кластером и вашей партнерской организацией. Если пользователь не находится в системе BroadWorks, связанной с этим шаблоном, он не сможет самостоятельно активировать ссылку.
Скопируйте ссылку обеспечения и отправьте ее пользователю.
Также можно включить ссылку для скачивания программного обеспечения и напомнить пользователю о необходимости предоставить и подтвердить адрес электронной почты для активации учетной записи Webex.
Вы можете следить за состоянием активации пользователя в выбранном шаблоне.
Чтобы получить более подробную информацию, см. Обеспечение пользователей и процессы активации.
Подготовка с использованием ненадежных адресов электронной почты
В центре партнера в представлении "Состояние пользователей" предусмотрен набор элементов управления, с помощью которого администраторы поставщика услуг Webex для Cisco BroadWorks могут проверить состояние пользователей и устранить ошибки подготовки при использовании ненадежных адресов электронной почты. Дополнительную информацию см. в статье Проверка подготовки пользователей с использованием ненадежных адресов электронной почты.
Перемещение пользователей Webex в Webex для Cisco BroadWorks
Чтобы переместить существующих пользователей Webex в Webex для Cisco BroadWorks, см. приведенную ниже таблицу, чтобы определить, какую процедуру следует выполнить.
Существующий пользователь Webex принадлежит… | Чтобы переместить пользователя, следуйте этим процессам |
|---|---|
Организация потребителей или самостоятельная регистрация (например, бесплатная учетная запись, пробная учетная запись) |
|
Клиентская организация | Присоединение Webex для BroadWorks к существующей организации. Вложение организации (для первого пользователя) также добавляет Webex для BroadWorks для последующих пользователей, если они назначены соответствующей организации. |
Существующий пользователь Webex принадлежит… | Чтобы переместить пользователя, следуйте этим процессам |
|---|---|
Организация потребителей или самостоятельная регистрация (например, бесплатная учетная запись, пробная учетная запись) | Если организация Webex для BroadWorks не существует (пользователи не подготовлены):
Если организация Webex для BroadWorks существует (подготовлен хотя бы один пользователь), выполните приведенные ниже действия.
|
Клиентская организация |
|
Перемещение пользователя (с его согласия) в Webex для Cisco BroadWorks
Используйте эту процедуру для перемещения существующего пользователя Webex, который находится в потребительской организации или имеет учетную запись самостоятельной регистрации (бесплатную или пробную), в Webex для Cisco BroadWorks. Обратите внимание, что организация Webex для Cisco BroadWorks должна существовать (с первым подготовленным пользователем). В этом случае для перемещения пользователей можно использовать один из следующих вариантов:
Перемещение пользователя (с доверенным адресом электронной почты): используется подготовка с доверенными адресами электронной почты
Перемещение пользователя (с ненадежным адресом электронной почты): используется подготовка с ненадежными адресами электронной почты
Самостоятельная активация
Перемещение пользователя (с доверенным адресом электронной почты)
Если шаблон переноса использует доверенные адреса электронной почты, администратор партнера может переместить последующих пользователей с помощью этого процесса.
Администратор добавляет пользователя.
Происходит перенаправление пользователя на мост обеспечения BroadWorks.
В результате поиска по CI определяется, что у этого пользователя есть другая учетная запись Webex с этим адресом электронной почты.
Пользователю отправляется автоматизированное электронное сообщение.
Пользователь открывает электронное сообщение и щелкает кнопку Активировать учетную запись. Происходит перенаправление пользователя на портал клиентов Webex.
Пользователь выполняет вход в Webex.
Пользователь щелкает кнопку Удалить для удаления старой учетной записи Webex.
Старая учетная запись Webex будет удалена.
Осуществляется подготовка пользователя в Webex для Cisco BroadWorks с использованием того же адреса электронной почты.
Происходит перенаправление пользователя на страницу скачиваний.
Перемещение пользователя (с ненадежным адресом электронной почты)
Если в шаблоне переноса используются ненадежные адреса электронной почты, сначала необходимо проверить адрес электронной почты пользователя. Перемещение последующих пользователей администратор может выполнить с помощью этого процесса.
Администратор добавляет пользователя.
Происходит автоматическое перенаправление пользователя на мост обеспечения BroadWorks.
Пользователю отправляется текст со ссылкой для активации.
Пользователь переходит по ссылке для активации и вводит свой адрес электронной почты.
В результате поиска по CI определяется, что у этого пользователя есть другая учетная запись Webex с этим адресом электронной почты.
Пользователю отправляется автоматизированное электронное сообщение.
Пользователь открывает электронное сообщение и переходит по ссылке Присоединиться сейчас.
Адрес электронной почты считается проверенным.
Происходит перенаправление пользователя для входа на портал клиентов Webex.
Пользователь выполняет вход в Webex.
Пользователь должен щелкнуть кнопку Удалить для удаления старой учетной записи Webex.
Старая учетная запись Webex будет удалена.
Осуществляется подготовка пользователя в Webex для Cisco BroadWorks с использованием того же адреса электронной почты.
Происходит перенаправление пользователя на страницу скачиваний.
Процесс самостоятельной активации
Если у пользователя есть существующая учетная запись BroadWorks, для перемещения учетной записи можно использовать процесс самостоятельной активации.
Пользователь входит в систему на странице портала доступа пользователя с помощью учетных данных BroadWorks.
Пользователь вводит свой адрес электронной почты.
Происходит перенаправление пользователя на мост обеспечения BroadWorks.
Пользователю отправляется автоматизированное электронное сообщение на его адрес электронной почты.
Пользователь открывает электронное сообщение и переходит по ссылке Присоединиться сейчас. Происходит проверка адреса электронной почты.
Поиск по CI обнаруживает, что у пользователя уже есть учетная запись Webex. Прежде чем продолжить, пользователь должен удалить старую учетную запись.
Происходит перенаправление пользователя для входа в Webex.
Пользователь выполняет вход на портал клиентов.
Пользователь щелкает кнопку Удалить учетную запись.
Старая учетная запись Webex будет удалена.
Для пользователя будет подготовлена новая учетная запись Webex для Cisco BroadWorks с тем же адресом электронной почты.
Присоединение Webex для BroadWorks к существующей организации
Если вы являетесь администратором партнера, добавляющим службы Webex для BroadWorks в существующую клиентскую организацию Webex, которая еще не связана с предприятием BroadWorks под управлением партнера, администратор организации клиента ДОЛЖЕН утвердить доступ администратора для успешного выполнения запроса на подготовку.
Утверждение администратора организации необходимо, если выполнено какое-либо из приведенных ниже действий.
Существующая клиентская организация насчитывает 100 пользователей или более
У организации есть подтвержденный почтовый домен
Домен организации заявлен
Если ни один из приведенных выше критериев не соответствует действительности, может произойти автоматическое присоединение.
| В сценарии автоматического вложения подписка Webex для BroadWorks добавляется в существующую клиентскую организацию без уведомления существующего администратора организации или конечного пользователя. В большинстве случаев вашей партнерской организации будут предоставлены права администратора подготовки. Однако, если у клиентской организации нет лицензий или только приостановлены или аннулированы лицензии, вы будете назначены администратором с полными правами. Благодаря доступу администратора подготовки вы будете иметь ограниченную видимость в Control Hub для пользователей в существующей организации. Рекомендуется обратиться к администратору клиента и запросить доступ администратора с полными правами к организации. |
Администраторы-партнеры могут выполнить следующую процедуру, чтобы добавить службы вызовов BroadWorks в существующую организацию Webex.
| Убедитесь, что электронная почта Разрешить приглашать администратора при присоединении к существующим организациям (по умолчанию этот переключатель включен). |
| 1. | Администратор партнера подготавливает Webex для Cisco BroadWorks для клиента. Дополнительную информацию см. в разделе Подготовка клиентских организаций. Произойдет следующее.
| ||
| 2. | С полным доступом администратора администратор партнера может завершить процесс подготовки клиента. Вам потребуется повторить попытку подготовки клиента, начиная с шага 1 выше. Однако теперь, как внешний администратор с полными правами, вы не должны наблюдать ошибку 2017. После завершения подготовки служб вызовов существующая клиентская организация будет отображаться в качестве клиента под партнерской организацией Webex для BroadWorks.
|
Условия вложения организации
Адрес электронной почты первого подготовленного подписчика BroadWorks должен соответствовать адресу электронной почты существующего пользователя в целевой клиентской организации. В противном случае будет создана новая клиентская организация.
Первый пользователь из существующей организации, подготовленный для Webex для BroadWorks, не подготовлен в качестве администратора. Настройки и права существующей организации сохраняются.
Существующие настройки аутентификации организации имеют приоритет над параметрами, настроенными в шаблоне подготовки Webex для BroadWorks. В результате этого способ входа существующих пользователей не изменится.
Однако если в существующей клиентской организации включена базовая товарно-знаковая политика, после прикрепления приоритет будут иметь расширенные настройки товарно-знаковой политики партнера. Если клиент хочет, чтобы базовая товарно-знаковая политика оставалась неизменной, партнер должен настроить клиентскую организацию на переопределение товарно-знаковой политики в расширенных настройках товарно-знаковой политики.
Название существующей организации не изменится.
Настройка флага блокировки электронной почты не изменяется в настройках существующей организации. Это может повлиять на недавно подготовленных пользователей. В зависимости от того, как установлен флажок, новые пользователи могут получать или не получать электронное сообщение с кодом, который необходимо ввести для завершения активации.
Режим ограниченного администрирования (задается переключателем режима ограничения партнером) выключен для подключенной организации.
Перед подготовкой новых пользователей в организацию Webex для Cisco BroadWorks необходимо завершить процесс вложения организации (перемещение существующих пользователей и обновление идентификатора организации).
Предприятие BroadWorks можно связать только с одной организацией Webex. Невозможно обеспечить подписчиков из одного предприятия BroadWorks в отдельные организации Webex.
Добавление внешнего администратора
Действия, которые могут выполнить администраторы клиентской организации для добавления администратора партнера в качестве внешнего администратора, см. в статье Утверждение запроса внешнего администратора на странице help.webex.com.
| Администратор клиента должен предоставить внешнему администратору права и права администратора с полными правами. |
| Адрес электронной почты, который администратор организации клиента добавляет в качестве внешнего администратора, должен совпадать с адресом электронной почты администратора партнера, указанным в шаблоне переноса в Partner Hub. После добавления сообщения электронной почты из шаблона переноса в Partner Hub в качестве администратора с полными правами администратора любые дополнительные администраторы партнера также должны быть добавлены в качестве внешнего администратора с полными правами администратора. |
Отключение Webex для BroadWorks от существующей организации
Чтобы отделить Webex для BroadWorks от существующей организации Webex, выполните приведенные ниже действия. Например, если вы случайно подключили Webex для BroadWorks к существующей организации и хотите удалить вложение.
| В стандартном потоке отделение Webex для BroadWorks от существующей организации Webex (только стандартный поток) приведет к удалению всех связанных данных подписчика и деактивации подписки клиента Webex для BroadWorks. Кроме того, вы потеряете доступ к клиентской организации, если это единственная связанная подписка. В процессе гибридного типа подписки клиентов не изменяются. |
Если у вас нет доступа к настройкам клиента в Control Hub, попросите администратора клиента предоставить доступ внешнему администратору, выполнив запрос на утверждение внешнего администратора.
Удалите все рабочие пространства Webex для BroadWorks из организации. Используйте параметр Удалить API рабочего пространства BroadWorks.
Удалите всех подписчиков Webex для BroadWorks из организации. Используйте параметр Удалить API подписчика BroadWorks.
Удалите из организации ожидающих пользователей Webex для BroadWorks. Например, если пользователи были подготовлены с помощью ненадежного потока электронной почты, а действительные адреса электронной почты еще не введены, пользователи останутся в состоянии ожидания. Выполните проверку подготовки пользователей с использованием ненадежных адресов электронной почты , чтобы удалить пользователей.
Удалите конфигурацию BroadWorks Calling для этого клиента. Откройте экземпляр Control Hub клиента, щелкните Hybrid, в разделе BroadWorks Calling удалите все конфигурации.
Если вы хотите прикрепить Webex для BroadWorks к клиенту, выполните процессы подготовки, чтобы прикрепить его к существующему клиенту.
| Альтернативным вариантом удаления подписчиков, если вы не хотите использовать Remove a BroadWorks Subscriber API, является переход в BroadWorks CommPilot и удаление интегрированной службы обмена мгновенными сообщениями и состоянием доступности для затронутых пользователей. |
Управление пользователями и организациями
Для управления пользователями в Webex для Cisco BroadWorks обратите внимание на то, что пользователь существует как в BroadWorks, так и в Webex. Атрибуты вызовов и идентификатор пользователя BroadWorks хранятся в BroadWorks. Отдельный идентификатор электронной почты пользователя и его лицензии на функции Webex хранятся в Webex.
Проверка подготовки пользователей с ненадежными адресами электронной почты
Если подготовка пользователей Webex для BroadWorks осуществляется посредством сквозной подготовки с использованием ненадежных адресов электронной почты, пользователи должны самостоятельно выполнить подготовку, указав свой адрес электронной почты на портале активации пользователей. При возникновении ошибки пользователь может воспользоваться параметром Повторить попытку, который доступен на портале, и предпринять еще одну попытку. Если у пользователя повторно возникает ошибка, администратор может выполнить приведенные ниже действия в центре партнера, чтобы проверить состояние, и добавить пользователя, удалить его или применить изменения конфигурации.
| 1. | Войдите в Partner Hub и найдите страницу Список клиентов . |
| 2. | Щелкните Просмотр шаблонов. Выберите соответствующий шаблон переноса, который необходимо применить к этому пользователю. |
| 3. | Поверьте настройку указанных ниже параметров в разделе Проверка пользователей для обеспечения надлежащей настройки сквозной подготовки с использованием ненадежных адресов электронной почты.
|
| 4. | Когда подготовка пользователя будет завершена, в разделе Проверка пользователей щелкните Показать состояние пользователей, чтобы проверить состояние подготовки. В представлении Состояние пользователей отображается список пользователей и подробные сведения, такие как идентификатор BroadWorks и выбранный тип пакета, а также текущее состояние, информирующее о том, подготовлен ли пользователь или указано требование рассмотрения.
|
| 5 | В отношении пользователей с ошибками или требованиями рассмотрения щелкните три точки справа и выберите один из указанных ниже параметров администрирования.
|
Дополнительные параметры просмотра
При просмотре списка пользователей доступны приведенные ниже дополнительные параметры.
Экспорт. Щелкните эту кнопку, чтобы экспортировать список пользователей в файл CSV.
Исключить подготовленных пользователей. Включите этот переключатель, чтобы отображать только пользователей с требованиями рассмотрения или ошибками.
Изменение идентификатора или адреса электронной почты пользователя
Изменения идентификатора и адреса электронной почты пользователя
Идентификатор адреса электронной почты и альтернативный идентификатор являются атрибутами пользователя BroadWorks, которые используются в Webex для Cisco BroadWorks. Идентификатор пользователя BroadWorks по-прежнему является основным идентификатором пользователя в BroadWorks. В таблице ниже описаны назначения этих различных атрибутов и порядок действий при необходимости их изменения.
| Атрибут в BroadWorks | Соответствующий атрибут в Webex | Цель | Примечания |
| Идентификатор пользователя BroadWorks | Нет | Основной идентификатор | Невозможно изменить этот идентификатор и привязать пользователя к той же учетной записи в Webex. Если он указан неверно, можно удалить пользователя и повторно создать его. |
| Email ID | User ID | Обязательно для непрерывного обеспечения (создание идентификатора пользователя Webex), когда вы утверждаете, что доверяете адресу электронной почты Не требуется в BroadWorks, если вы не утверждаете, что доверяете адресам электронной почты Не требуется в BroadWorks, если абоненты могут самостоятельно выполнять активацию | Существует ручная процедура изменения в обоих местах, если для пользователя указан неправильный адрес электронной почты:
Не изменяйте идентификатор пользователя в BroadWorks. Это не поддерживается. |
| Alternate ID | Нет | Включает аутентификацию пользователя, по электронной почте и паролю, на основании идентификатора пользователя BroadWorks | Должен быть таким же, как и Email ID. Если вы не можете поместить адрес электронной почты в атрибут Alternate ID, пользователи должны будут ввести свой BroadWorks User ID при аутентификации. |
Изменение пакета пользователей в Partner Hub
| 1. | Войдите в Partner Hub и щелкните Клиенты. |
| 2. | Найдите и выберите клиентскую организацию, в которой зарегистрирован пользователь. Страница обзора организации откроется на панели в правой части экрана. |
| 3. | Выберите Просмотр данных клиента. Клиентская организация откроется в Control Hub, на странице «Обзор».
|
| 4. | Щелкните Пользователи, затем найдите и выберите соответствующих пользователей. |
| 5 | В разделе Службы пользователя щелкните Пакеты Webex для BroadWorks (Подписки). Откроется панель пакетов пользователя, на которой можно узнать, какой из пакетов в данный момент назначен пользователю. |
| 6 | На вкладке Профиль найдите раздел Пакет и щелкните стрелку (>), чтобы раскрыть представление. |
| 7. | Выберите пакет для этого пользователя (Базовый, Стандартный, Премиум или Программный телефон) и нажмите Сохранить. В Control Hub отобразится сообщение о том, что пользователь обновляется. |
| 8 | Можно закрыть сведения о пользователе и вкладку Control Hub. |
| Пакеты «Стандартный» и «Премиум» используют отдельные веб-сайты совещаний, связанные с каждым пакетом. При переходе подписчика с правами администратора из одного из этих двух пакетов в другой пакет он будет видеть два веб-сайта совещаний в Control Hub. Возможности проведения совещаний и веб-сайт совещаний абонента соответствуют его текущему пакету. Администратор может и дальше пользоваться веб-сайтом для совещаний предыдущего пакета и любым ранее созданным контентом на этом веб-сайте, например записями. |
| Обновление новых настроек PMR в результате изменения пакета может занять от двух до трех часов. |
Удаление пользователей
Существует несколько методов, с помощью которых администраторы могут удалить пользователя из Webex для Cisco BroadWorks.
| Если у пользователя, которого вы собираетесь удалить, есть права администратора, назначьте нового администратора перед удалением пользователя. При удалении последнего администратора автоматическая передача роли администратора отсутствует. |
API Webex для Cisco BroadWorks
Администраторы партнера могут удалять пользователей с помощью API Webex для Cisco BroadWorks.
Запустите запрос API Удалить подписчика BroadWorks в https://developer.webex.com/docs/api/v1/broadworks-subscribers/remove-a-broadworks-subscriber. Этот запрос удаляет подписку Webex для Cisco BroadWorks. Пользователям Webex для Cisco BroadWorks больше не будет выставляться счет. Они будут считаться бесплатными пользователями Webex.
Чтобы полностью удалить пользователя, запустите запрос API Удалить человека в https://developer.webex.com/docs/api/v1/people/delete-a-person.
Непрерывное обеспечение
Администраторы-партнеры могут использовать непрерывное обеспечение для удаления пользователей.
На сервере BroadWorks удалите для пользователя встроенную службу IM+P. Можно отключить службу для пользователя в BroadWorks на странице Пользователь – интегрированная служба IM&P. Подробное описание процедуры см. в разделе "Настройка интегрированной службы IM&P" Руководства по администрированию веб-интерфейса приложения серверной группы Cisco BroadWork, часть 2.
После отключения службы функция сквозной подготовки удаляет для пользователя подписку Webex для Cisco BroadWorks. Пользователям Webex для Cisco BroadWorks больше не будет выставляться счет. Они будут считаться бесплатными пользователями Webex.
В Control Hub найдите и выберите пользователя.
- Перейдите к пункту Действия и выберите Удалить пользователя.
Control Hub (администраторы клиента)
Администраторы клиента могут использовать Control Hub для удаления пользователей из своей организации. Подробности см. в разделе Удаление пользователя из организации в Webex Control Hub по ссылке https://help.webex.com/0qse04/.
Удалить организацию
| 1. | Используйте пользовательские API для удаления всех пользователей из организации.
| ||
| 2. | Если синхронизация каталогов включена, отключите ее. Это можно сделать через Partner Hub или через общедоступный API. Чтобы отключить синхронизацию каталогов с помощью Partner Hub, выполните приведенные ниже действия. Чтобы отключить синхронизацию каталогов с помощью API, используйте Update Directory Sync for a BroadWorks Enterprise API и отключите настройку enableDirSync . Все пользователи, связанные с синхронизацией каталогов BroadWorks для этой организации, будут удалены. Обратите внимание, что удаление пользователей (с помощью любого метода) может занять некоторое время в зависимости от количества пользователей. | ||
| 3. | После удаления всех пользователей используйте API Delete an Organization для удаления организации. |
Управление выпуском
Элементы управления выпусками в Partner Hub упрощают для поставщиков услуг Webex для Cisco BroadWorks управление выпусками, предоставляя им возможность управлять периодичностью выпусков, с помощью которой приложения Webex пользователей обновляются до последнего программного обеспечения.
По умолчанию в приложении Webex используется автоматическая модернизация (ежемесячные выпуски под управлением Cisco). Однако с помощью этой функции администраторы партнеров могут выполнять приведенные ниже действия.
Настройка настраиваемых графиков выпуска с отсрочками из графика выпуска Cisco по умолчанию
Настройте единый график выпуска и каскадируйте этот график для всех клиентских организаций, которыми они управляют
Назначение различных графиков выпуска различным организациям клиентов
Дополнительную информацию об управлении выпуском, включая информацию о настройке и применении настраиваемых графиков выпуска, см. в статье Настройки управления выпуском Webex.
Перенастройка системы
Вы можете перенастроить систему следующим образом.
Добавление кластера BroadWorks в центре партнера
Редактирование или удаление кластера BroadWorks в Partner Hub
Добавление шаблона переноса в Partner Hub
Редактирование или удаление шаблона переноса в Partner Hub
Редактирование или удаление кластера BroadWorks в Partner Hub
Можно редактировать или удалять кластер BroadWorks в Partner Hub.
| 1. | Войдите в Partner Hub с помощью учетных данных администратора партнера по адресу | ||
| 2. | Перейдите в Настройки и найдите раздел Вызовы BroadWorks. | ||
| 3. | Щелкните Просмотр кластеров. | ||
| 4. | Щелкните кластер, который необходимо отредактировать или удалить. Сведения о кластере отображаются во всплывающем меню справа.
| ||
| 5 | Доступны следующие варианты:
Список кластеров обновляется по мере внесения изменений.
|
Редактирование или удаление шаблона переноса в Partner Hub
Шаблоны переноса можно редактировать или удалять в Partner Hub.
| 1. | Войдите в Partner Hub с помощью учетных данных администратора партнера по адресу | |||||||||
| 2. | Перейдите в Настройки и найдите раздел Вызовы BroadWorks. | |||||||||
| 3. | Щелкните Просмотр шаблонов. | |||||||||
| 4. | Щелкните по шаблону, который необходимо отредактировать или удалить. | |||||||||
| 5 | Доступны следующие варианты:
Список кластеров обновляется по мере внесения изменений.
|
Webex Assistant
Webex Assistant для Meetings – это интеллектуальный интерактивный помощник для совещаний, который позволяет реализовать возможности совершения действий и выполнения поиска, а также обеспечивает более высокую производительность совещаний. Во время совещания или event-совещания вы можете попросить Webex Assistant проследить за выполнением поручений, зафиксировать важные решения и выделить ключевые моменты.
Функция Webex Assistant для Meetings доступна бесплатно на веб-сайтах совещаний с пакетом "Премиум" и "Стандартный", а также в персональных комнатах совещаний. Поддержка включает как новые, так и существующие веб-сайты.
Включение Webex Assistant для Meetings
Функция Webex Assistant по умолчанию включена для клиентов Broadworks со стандартным и премиальным пакетами.
Администраторы партнеров и администраторы клиентской организации могут отключить эту функцию для клиентских организаций с помощью Control Hub.
Ограничения
Для Webex для Cisco BroadWorks существуют следующие ограничения.
Поддержка ограничена только веб-сайтами совещаний с пакетами "Премиум" и "Стандартный" и только персональными комнатами совещаний.
Стенограмма поддерживается только на английском, испанском, французском и немецком языках.
Совместный доступ к контенту по электронной почте возможен только для пользователей в вашей организации
Контент совещания недоступен для пользователей за пределами вашей организации. Контент совещания также недоступен, если совместный доступ к нему предоставляется пользователям различных пакетов из одной организации.
В пакете "Премиум" функции стенограммы после совещания доступны независимо от того, включена ли функция Webex Assistant. Однако если выбрана локальная запись, тексты стенограммы или тезисы после совещания не сохраняются.
В стандартном пакете параметр "Запись совещания в облаке" недоступен, поэтому тексты стенограммы после совещания недоступны независимо от того, включена или отключена функция Webex Assistant. Однако если выбрана локальная запись, даже после совещания текст стенограммы или тезисы не записываются.
Дополнительная информация о Webex Assistant
Информацию о том, как использовать эту функцию, см. в статье Использование Webex Assistant в Webex Meetings и Events.
Отключение вызовов Webex
Бесплатные вызовы Webex включены по умолчанию, что позволяет пользователям совершать бесплатные вызовы на любое устройство с поддержкой Webex. Однако, если необходимо, чтобы все вызовы использовались инфраструктурой BroadWorks, можно отключить вызовы Webex в шаблоне переноса, что отключает этот параметр для клиентских организаций, использующих шаблон.
Поддержка функций
Если Webex Calling отключена, к пользователям Webex для Cisco BroadWorks применяются следующие условия:
Пользователи больше не видят параметр Вызов с Webex в качестве выбранного параметра вызова в приложении Webex.
Пользователи не могут совершать и принимать бесплатные вызовы Webex пользователям, не использующим Webex для Cisco BroadWorks. К ним относятся вызовы, инициированные из командного пространства Webex, журнал вызовов, контакты путем ввода URI или адреса электронной почты другого пользователя в строке поиска.
Совместный доступ к экрану работает во время вызова BroadWorks.
Совещания Webex и состояние доступности телефонии по-прежнему работают, даже если вызовы Webex отключены.
Отключение вызовов Webex (новый шаблон переноса)
При настройке нового шаблона переноса можно настроить включение или отключение вызовов Webex, установив или сняв флажок Отключить бесплатные вызовы Cisco Webex в мастере добавления нового шаблона . Эта настройка будет выбрана для пользователей в клиентских организациях, которым вы назначили шаблон.
Дополнительные сведения о настройке нового шаблона переноса см. в разделе Настройка партнерской организации в Partner Hub.
Отключение вызовов Webex (существующий шаблон переноса)
Следуйте этой процедуре, чтобы отключить вызовы Webex из существующего шаблона переноса. Эта функция будет отключена для всех новых пользователей в клиентских организациях, использующих этот шаблон.
Войдите в Partner Hub на сайте admin.webex.com.
Выберите Настройки.
Щелкните Просмотр шаблона и выберите соответствующий шаблон переноса.
Щелкните Отключить бесплатные вызовы Cisco Webex.
Щелкните Сохранить.
Отключение вызовов Webex (существующий пользователь)
Отключение этой функции в шаблоне переноса изменяет настройку только для новых пользователей, которым назначен шаблон. Чтобы отключить вызовы Webex для существующего пользователя, выполните одну из приведенных ниже процедур для обновления пользователя.
| Убедитесь, что одна из указанных выше процедур отключения вызовов Webex из шаблона переноса, которому назначен пользователь, уже выполнена. В противном случае любая из приведенных ниже процедур приведет к перенастройке пользователя с включенной функцией вызовов Webex. |
При использовании сквозной подготовки можно выполнить приведенные ниже действия.
Откройте CommPilot и перейдите к конфигурации пользователя.
Удалите интегрированную службу мгновенных сообщений и состояния доступности от пользователя и нажмите ОК.
Добавьте пользователю интегрированную службу IM+P и нажмите OK.
В противном случае для обновления пользователя можно использовать API.
Для удаления пользователя используйте Remove a BroadWorks Subscriber API .
Для добавления пользователя используйте Подготовка API подписчика BroadWorks.
Отключение совместного доступа к видео или экрану во время вызовов
Администраторы партнеров могут использовать теги конфигурации для отключения видеозвонков и/или совместного доступа к экрану во время вызова из приложения Webex (по умолчанию для вызовов включены оба типа мультимедиа).
Подробные сведения о конфигурации и параметры см. в разделе Отключение видеовызовов и Отключение совместного доступа к экрану в руководстве по настройке Webex для Cisco BroadWorks.
| Для видео также можно настроить, будет ли по умолчанию использоваться только видео или аудио для входящих вызовов. |
Уведомление о поле индикатора занятости или перехвате вызова
Поле индикатора занятости (BLF) или уведомление о перехвате вызова используют функции BLF и прямого перехвата вызова. Пользователь BLF получает звуковое и визуальное уведомление в приложении Webex, когда пользователь из списка отслеживаемых BLF получает входящий вызов. Пользователь BLF может игнорировать или перехватить вызов отслеживаемого пользователя.
Уведомление о перехвате вызовов BLF помогает в ситуациях, когда пользователю необходимо ответить на вызовы других членов команды, которые могут работать в другом местоположении.
Пользователи также могут просматривать список отслеживаемых BLF в разделе "Окно нескольких вызовов" (только для Windows, Mac не поддерживается), чтобы видеть присутствие участников команды Webex и других пользователей. Участники Webex будут иметь полное присутствие Webex. Пользователи, не являющиеся участниками Webex, должны быть синхронизированы с каталогом Webex, и у них будут только состояния "неизвестно" и "во время вызова" (состояние звонка приведет к запуску диалогового окна перехвата вызова).
Ограничения присутствия для пользователей, не относящихся к Webex.
Присутствие не поддерживается для пользователей Broadworks без CI, даже если они находятся в списке BLF.
У пользователей CI, у которых нет прав облака Webex или учетных записей типа компьютера (рабочих пространств), отображается состояние доступности только во время вызова и неизвестного типа. Нет активного состояния, звонка и т. д.
Пользователи, не являющиеся пользователями Webex из списка мониторинга BLF, которые начали вызов до запуска клиента Webex или когда он находился в автономном режиме, будут отображаться с индикатором "неизвестно".
Потеря подключения означает, что все состояния вызова, не связанные с Webex, будут сброшены до состояния "неизвестно" при повторном подключении.
Если пользователь, не являющийся пользователем Webex из BLF, совершает вызов, он по-прежнему будет отображаться как «во время вызова».
Требования
Убедитесь, что на BroadWorks применяются следующие исправления. Установите только исправления, применимые к вашему выпуску.
Для R22:
AP.platform.22.0.1123.ap382053
AP.as.22.0.1123.ap382053
AP.as.22.0.1123.ap382362
AP.xsp.22.0.1123.ap382053
AP.xsp.22.0.1123.ap382362
AP.as.22.0.1123.ap383459
AP.as.22.0.1123.ap383520
Для R23:
AP.platform.23.0.1075.ap382053
AP.as.23.0.1075.ap382053
AP.as.23.0.1075.ap382362
AP.as.23.0.1075.ap383459
AP.as.23.0.1075.ap383520
Если вы используете XSP|ADP.
AP.xsp.23.0.1075.ap382053
AP.xsp.23.0.1075.ap382362
Если вы используете ADP:
Xsi-Actions-23_2022.01_1.200.bwar
Xsi-Events-23_2022.01_1.201.bwar (или более новая версия)
Для R24:
AP.as.24.0.944.ap382053
AP.as.24.0.944.ap382362
AP.as.24.0.944.ap383459
AP.as.24.0.944. ap383520
Xsi-Actions-24_2022.01_1.200.bwar
Xsi-Events-24_2022.01_1.201.bwar (или более новая версия)
Убедитесь, что в приложении Webex включены следующие теги конфигурации.
<busy-lamp-field enabled="%ENABLE_BUSY_LAMP_FIELD_WXT%"><display-caller enabled="%ENABLE_BLF_DISPLAY_CALLER_WXT%"/><notification-delay time=”%BLF_NOTIFICATON_DELAY_TIME_WXT%”/>(этот тег необязателен)
Необходимо активировать функцию 101642 Enhanced Xsi Mechanism Для Командной Телефонии в AS:
AS_CLI/System/ActivatableFeature> activate 101642
Включить X-BroadWorks-Remote-Party-Info в AS с помощью команды CLI ниже, поскольку для некоторых потоков вызовов SIP требуется эта функция:
AS_CLI/System/DeviceType/SIP> set <device_profile_type> supportRemotePartyInfo true
Убедитесь, что перечисленные ниже службы назначены пользователям.
Назначение службы прямого перехвата вызовов для всех пользователей
Настройка поля индикатора занятости для пользователей
| Любая ссылка на XSP включает либо XSP, либо ADP. |
Настройка поля индикатора занятости в BroadWorks
Администраторы партнеров могут использовать приведенную ниже процедуру для настройки поля индикатора занятости для пользователя.
Войдите в BroadWorks CommPilot.
Для выбранного пользователя перейдите в раздел Клиентские приложения и настройте поле индикатора занятости.
Добавьте URL списка BLF, который будет отслеживаться.
Используйте параметры поиска для поиска и добавления пользователей в список отслеживаемых пользователей .
Щелкните ОК.
Slido Поддержка интеграции
Webex для Cisco BroadWorks поддерживает интеграцию приложения Webex с Slido.
Slido является простым в использовании инструментом вовлечения аудитории. Он позволяет максимально повысить эффективность совещаний, условно сближая выступающего с аудиторией. После Slido интеграции в организацию Control Hub пользователи могут добавлять Slido приложение к совещаниям в приложении Webex. Благодаря этой интеграции на совещании появляются дополнительные функциональные возможности в части вопросов и ответов и опросов.
Дополнительную информацию о развертывании и использовании Slido с приложением Webex см. в статье Интеграция Slido с приложением Webex.
Доступность Webex. На совещании в календаре
Если вы приняли совещание в клиенте Outlook, которое представляет собой встречу, незапланированное совещание или совещание без Webex, ваша доступность Webex отображается как "На совещании календаря". Эта доступность позволяет вашим коллегам знать, что вы вовлечены иным образом и что ответ может быть отложен.
Включение функции.
перейдите на вкладку Общие вкладки Настройки в Windows или Предпочтительные параметры на Mac.
Установите флажок Показывать, когда на совещании календаря.
| Для пользователей с включенной интеграцией состояния доступности Outlook параметр "На совещании календаря" в Webex сопоставляется с параметром "Занято" в Outlook. |
Предостережение
Для работы этой функции необходимо одновременно запустить приложение Webex и клиент Outlook.
В настоящее время мы работаем над поддержкой параметра "Показывать как работать в другом месте" в Outlook, чтобы пользователь не отображался как "На совещании календаря" в Webex.
Если пользователь выберет отключение параметра "Показывать на совещании в календаре", пока он в данный момент участвует в совещании в календаре, его присутствие не будет обновляться до завершения совещания. Для этого потребуется перезапуск клиента.
Автоматический ответ с тональным сигналом
С помощью автоматического ответа с тональным сигналом пользователи могут совершать вызовы из стороннего приложения, например из контакт-центра, и вызов автоматически маршрутизируется с помощью приложения Webex на рабочем столе. Когда приложение Webex звонит другой стороне, пользователь слышит определенный сигнал, сообщая ему о подключении вызова.
Использование этой функции пользователем Webex для Cisco BroadWorks.
Функция поддерживается только при отображении основной линии
Приложение Webex должно быть основным отображением линии
Тег %ENABLE_AUTO_ANSWER_WXT% должен быть включен
Если у пользователя также есть индикации общего вызова (например, стационарный телефон настроен как один из индикаций вторичной линии), эта функция по-прежнему поддерживается во время основного отображения, если для индикаций общего вызова настроена не принимать входящие вызовы. Это можно выполнить путем настройки одного из следующих трех условий в BroadWorks для всех отображений общего вызова.
В конфигурации общих индикаций вызовов отключена функция оповещения обо всех отображениях вызовов с помощью щелчка. Это рекомендуемый подход
или
Разрешение на прерывание в этом местоположении должно быть отключено для всех отображений общего вызова или
или
Местоположения отключены для всех отображений общих вызовов
Увеличение емкости
Фермы XSP|ADP
Рекомендуется использовать планировщик емкости для определения количества дополнительных ресурсов XSP|ADP, необходимых для предлагаемого увеличения числа абонентов. Для выделенных NPS или выделенных ферм Webex для Cisco BroadWorks доступны указанные ниже параметры масштабирования.
Масштабировать выделенную ферму: Добавьте один или несколько серверов XSP|ADP в ферму, которая нуждается в дополнительной емкости. Установите и активируйте тот же набор приложений и конфигураций, что и на существующих узлах фермы.
Добавить выделенную ферму: Добавьте новую выделенную ферму XSP|ADP. Необходимо создать новый кластер и новые шаблоны в Partner Hub, чтобы начать добавление новых клиентов в новую ферму и снизить нагрузку на существующую ферму.
Добавить специализированную ферму: Если у вас возникают узкие места для конкретной службы, вам может потребоваться создать для этой цели отдельную ферму XSP|ADP с учетом требований совместного размещения, перечисленных в этом документе. При изменении URL-адреса службы с новой фермой может потребоваться перенастройка кластеров Control Hub и записей DNS.
Во всех случаях контроль и выделение ресурсов в вашей среде BroadWorks является вашей ответственностью. Если вы хотите привлечь компанию Cisco, обратитесь к представителю по связям с клиентами, который может организовывать профессиональные услуги.
Управление сертификатами HTTP-сервера
Необходимо управлять этими сертификатами для веб-приложений, аутентифицированных mTLS, на XSP|ADP.
Наша цепочка сертификатов доверия из облака Webex
Сертификаты интерфейсов HTTP-сервера XSP|ADP
Цепочка доверия
Вы скачиваете цепочку сертификатов доверия из Control Hub и устанавливаете ее на XSP|ADP во время начальной настройки. Мы планируем обновить сертификат до истечения срока его действия и уведомить вас о том, как и когда его необходимо изменить.
Интерфейсы HTTP-сервера
XSP|ADP должен предоставить Webex публично подписанный сертификат сервера, как описано в сертификатах заказа. При первом обеспечении безопасности интерфейса для интерфейса создается самозаверяющийся сертификат. Этот сертификат действителен в течение одного года с даты создания. Необходимо заменить самозаверяющийся сертификат публично подписанным сертификатом. Вы несете ответственность за запрос нового сертификата до истечения его срока его действия.
Режим ограничения для партнеров
Ограничено режимом партнера - это параметр Partner Hub, который администраторы партнеров могут назначать определенным организациям клиентов, чтобы ограничить параметры организации, которые администраторы клиентов могут обновлять в Control Hub. Когда этот параметр включен для данной организации-клиента, все администраторы клиентов этой организации, независимо от их ролей, не могут получить доступ к набору ограниченных элементов управления в Control Hub. Только администратор партнера может обновлять ограниченные настройки.
| Ограничено партнерским режимом - это настройка на уровне организации, а не роль. Однако этот параметр ограничивает определенные роли администраторов клиентов в организации, к которой он применяется. |
Доступ администратора клиента
Администраторы клиентов получают уведомление, когда применяется режим с ограничениями для партнеров. После входа в систему они увидят баннер с уведомлением в верхней части экрана, сразу под заголовком Control Hub. Баннер уведомляет администратора клиента о том, что включен ограниченный режим и что он не может обновить некоторые настройки вызовов.
Для администратора клиента в организации, в которой включен режим "Ограничено партнером", уровень доступа к Control Hub определяется по следующей формуле:
(Доступ к Control Hub) = (Права на роль в организации) - (Ограничено ограничениями режима партнера)
Ограничения
Если для организации-клиента включен режим с ограничениями для партнеров, администраторам клиентов в этой организации запрещен доступ к следующим параметрам Control Hub:
В окне Пользователи недоступны следующие настройки.
Кнопка Управление пользователями становится недоступной.
Добавить или изменить пользователей вручную – нет возможности добавлять или изменять пользователей как вручную, так и с помощью файла CSV.
Утвердить пользователей – недоступно.
Автоматическое назначение лицензий – недоступно.
Синхронизация каталогов - Невозможно изменить настройки синхронизации каталогов (этот параметр доступен только администраторам на уровне партнера).
Сведения о пользователе. Можно редактировать такие пользовательские настройки, как имя, фамилия, отображаемое имя и основной адрес электронной почты*.
Сброс пакета – нет возможности сбросить тип пакета.
Редактировать служб – нет возможности редактировать службы, включенные для пользователя (например, службы обмена сообщениями, совещаний, вызовов).
Просмотр состояния служб – нет возможности просмотреть полное состояние служб гибридного класса или канала модернизации программного обеспечения.
Основной номер рабочего телефона – это поле доступно только для чтения.
В представлении Учетная запись перечисленные ниже настройки недоступны.
Название компании доступно только для чтения.
В окне Настройки организации недоступны следующие настройки.
Домен – доступ только на чтение.
Адрес электронной почты – настройки "Блокирование электронных приглашений службы администрирования" и "Выбор региональных параметров электронной почты" доступны только для чтения.
Аутентификация – нет возможности редактировать настройки аутентификации и SSO.
В меню Вызовы перечисленные ниже настройки недоступны.
Настройки вызовов – настройки раздела "Приоритет параметров вызова в приложении" доступны только для чтения.
Поведение при вызовах – настройки доступны только для чтения.
Местоположение > PSTN – параметры локального шлюза и службы PSTN Cisco скрыты.
В разделе СЛУЖБЫ параметры служб "Миграция" и "Connected UC" скрыты.
Включение режима "Ограничено партнером"
Администраторы партнеров могут использовать приведенную ниже процедуру для включения Ограничено партнерским режимом для данной организации-клиента ( настройка по умолчанию по умолчанию включена).
Войдите в Partner Hub ( https://admin.webex.com) и выберите Customers.
Выберите применимую клиентскую организацию.
Чтобы активировать параметр, включите переключатель Режим ограничения для партнеров на правом экране настроек.
Чтобы выключить режим "Ограничено партнером", отключите переключатель.
| Если партнер удаляет режим ограниченного администратора для администратора клиента, администратор клиента сможет выполнить приведенные ниже действия.
|
аналитика партнера
Усовершенствования Control Hub позволяют администраторам партнеров просматривать и обновлять информацию о пакете от имени своих пользователей. Эта функция позволяет партнерам получать сводные данные по всем клиентам и включать в себя следующие сведения:
Общее количество пользователей по пакетам (программный телефон, базовый, стандартный, премиум)
Пользователь по трендам пакетов (ежедневно / еженедельно / ежемесячно)
Клиенты с указанным числом назначенных пакетов
Подробные сведения об использовании Partner Analytics см. В статье Webex . Аналитика для пакетов Webex для оптовых продаж и Webex для Broadworks в Partner Hub .
API отчета о платежах
Webex для разработчиков предоставляет общедоступные API, которые можно использовать для ежемесячных отчетов о платежах. Администраторы партнеров могут использовать эти API для создания, отображения, получения и удаления отчетов о платежах. В следующей таблице перечислены API, тип требуемого доступа и требования к ролям.
API для выставления счетов | Цель | Тип доступа | Требования к роли для API (Администратору требуется хотя бы одна из этих ролей) |
|---|---|---|---|
Создание отчета о платежах BroadWorks | Используется для создания отчета о платежах. | Доступ к записи |
|
Список отчетов о выставлении счетов BroadWorks | Используется для отображения отчетов, доступных для просмотра. | Чтение Доступа |
|
Получение отчета о платежах BroadWorks | Используется для получения копии созданного отчета. | Чтение Доступа |
|
Удаление отчета о выставлении счетов BroadWorks | Используется для удаления созданного отчета. | Доступ к записи |
|
Поля для выставления счетов
В следующей таблице перечислены поля, содержащиеся в созданном отчете.
Поле | Описание |
|---|---|
имя реселлера | Имя партнера или идентификатор партнерской организации |
идентификатор платежа | Уникальный идентификатор платежа партнера или номер C |
spEnterpriseId | Предоставленный поставщиком услуг уникальный идентификатор для предприятия абонента. |
Внутр. | Состояние внутренней пробной версии клиента (да/нет) |
userId | Идентификатор пользователя подписчика в BroadWorks |
идентификатор подписчика | Уникальный идентификатор для данного подписчика в Webex |
самоактивируемый | Да/Нет |
firstStartDate | Дата подготовки подписчика. |
billingStartDate | Дата начала выставления счетов в этом месяце |
биллингДата окончания | Дата окончания выставления счетов в этом месяце |
пакет | Тип пакета, который оплачивается |
количество | Пропорциональное количество для выставления счетов.
|
|
|
Устранение неполадок с Webex для Cisco BroadWorks
Подписаться на страницу состояния Webex
Сначала проверьте https://status.webex.com, если вы столкнулись с неожиданным прерыванием в работе службы. Если вы не изменяли конфигурацию в Control Hub или BroadWorks до сбоя, проверьте страницу состояния. Узнайте больше о подписке на уведомления о состоянии и инцидентах в Справочном центре Webex.
Использование средства анализа Control Hub
Webex отслеживает данные об использовании и качестве услуг для вашей организации и организации клиента. Узнайте больше о средствах анализа Control Hub в Справочном центре Webex.
Проблемы с сетью
Клиенты или пользователи не создаются в Control Hub при непрерывном обеспечении.
Может ли сервер приложений получить URL-адрес для обеспечения?
Правильно ли указана учетная запись для обеспечения и пароль. Имеется ли эта учетная запись в BroadWorks?
Кластеры постоянно не проходят проверки соединения.
| Скорее всего произошел сбой соединения mTLS со службой аутентификации при создании первого кластера в Partner Hub, поскольку для получения доступа к цепочке сертификатов Webex необходимо создать кластер. Без этого невозможно создать якорь доверия в службе аутентификации XSP|ADP, поэтому тестовое соединение mTLS из Partner Hub не будет успешным. |
Являются ли интерфейсы XSP|ADP общедоступными?
Используете ли вы правильные порты? Вы можете ввести порт в определение интерфейса в кластере.
Интерфейсы не проходят проверку
Интерфейсы Xsi-Actions и Xsi-Events.
- Убедитесь в том, что URL-адреса интерфейса правильно введены в кластере в центре партнера, включая
/v2.0/в конце URL-адресов. Убедитесь в том, что брандмауэр обеспечивает связь между Webex и этими интерфейсами.
Просмотрите рекомендации по настройке интерфейса в этом документе.
Интерфейс службы аутентификации:
- Убедитесь в том, что URL-адреса интерфейса правильно введены в кластере в центре партнера, включая
/v2.0/в конце URL-адресов. Убедитесь в том, что брандмауэр обеспечивает связь между Webex и этими интерфейсами.
Просмотрите рекомендации по настройке интерфейса в этом документе, уделив особое внимание следующим аспектам:
- Убедитесь, что вы предоставили совместный доступ к ключам RSA во всех XSP|ADP.
- Убедитесь, что вы предоставили URL AuthService в веб-контейнер на всех XSP|ADP.
- Если вы отредактировали конфигурацию шифра TLS, убедитесь в том, что используется правильное наименование. XSP|ADP требует ввода формата имени IANA для шифров TLS. В более ранней версии этого документа необходимые наборы шифров указаны в соглашении об именах OpenSSL.
Если вы используете mTLS со службой аутентификации, загружаются ли сертификаты клиента Webex в доверенное хранилище XSP|ADP/ADP? Настроено ли приложение (или интерфейс) на запрос сертификатов клиента?
Если вы используете проверку токена CI со службой аутентификации, настроено ли приложение (или интерфейс) на отсутствие запроса сертификатов клиента?
Проблемы с клиентом
Убедитесь в том, что клиент подключен к BroadWorks
Войдите в веб-приложение
Проверьте, присутствует ли на боковой панели пиктограмма параметров вызова (телефонная трубка с шестеренкой над ней).
Если пиктограмма не присутствует, возможно, у пользователя еще не включена служба вызовов в Control Hub.
Откройте меню Настройки/Параметры и перейдите в раздел Услуги телефонии. Вы должны увидеть статус сеанса SSO, в который вы вошли.
Если отображается другая служба телефонной связи, например Webex Calling, пользователь не использует Webex для Cisco BroadWorks.
Эта проверка означает, что:
Клиент успешно завершил переход на необходимые микросервисы Webex.
Пользователь успешно прошел аутентификацию.
Ваша система BroadWorks выдала клиенту долгосрочный веб-токен JSON.
Клиент извлек свой профиль устройства и зарегистрировался в BroadWorks.
Журналы клиента
Все клиенты приложения Webex могут отправлять журналы в Webex. Это лучший вариант для мобильных клиентов. Кроме того, необходимо записать адрес электронной почты пользователя и приблизительное время, когда возникла проблема, если вы обращались за помощью в TAC. Дополнительную информацию, см. в разделе Где можно получить поддержку в отношении Webex?
Если вам необходимо вручную получать журналы с ПК под управлением Windows, вы можете найти их по следующему адресу:
ПК под управлением ОС Windows: C:\Users\{username}\AppData\Local\CiscoSpark
Mac./Users/{username}/Library/Logs/SparkMacDesktop
Проблемы со входом пользователей
Неправильно настроенная аутентификация mTLS
Если это затрагивает всех пользователей, проверьте подключение mTLS от Webex к URL-адресу службы аутентификации.
Убедитесь в том, что приложение службы аутентификации или интерфейс, который оно использует, настроены для применения mTLS.
Убедитесь в том, что цепочка сертификатов Webex установлена в качестве точки доверия.
Убедитесь в том, что сертификат сервера в интерфейсе или приложении действителен и подписан авторитетным ЦС.
Сообщение о превышении параметров лицензии
Это сообщение может отображаться для клиента в представлении клиента в центре партнера. Сообщение отображается в случае превышения параметров использования лицензии, допустимых для этой лицензии. Это сообщение можно проигнорировать.
Руководство по устранению неисправностей
Подробную информацию об устранении неполадок Webex для Cisco BroadWorks см. в руководстве по устранению неполадок Webex для Cisco BroadWorks.
Поддержка
Политика поддержки постоянного состояния
Поставщик услуг является первым контактом для предоставления поддержки конечным клиентам (предприятиям). Проблемы, которые поставщик услуг не может решить, следует эскалировать в TAC. Поддержка версии сервера BroadWorks соответствует политике BroadSoft для текущей и двух предыдущих основных версий (N-2). Подробнее на сайте Политика жизненного цикла продуктов BroadSoft раздел Политика жизненного цикла BroadSoft и матрица совместимости программного обеспечения BroadWorks.
Политика в отношении эскалации
Вы (поставщик услуг/партнер) являетесь первым контактом для предоставления поддержки конечным клиентам (предприятиям).
Проблемы, которые поставщик услуг не может решить, эскалируются в TAC.
Версии BroadWorks
Поддержка версии сервера BroadWorks соответствует политике BroadSoft для текущей и двух предыдущих основных версий (N-2). Подробнее на сайте Политика жизненного цикла продуктов BroadSoft раздел Политика жизненного цикла BroadSoft и матрица совместимости программного обеспечения BroadWorks.
Ресурсы для самостоятельной поддержки
Для получения поддержки пользователи могут воспользоваться отдельной страницей Webex для Cisco BroadWorks в центре справки Webex, где представлены общие темы, связанные со справкой и поддержкой Webex.
Приложение Webex можно настроить с помощью этого URL-адреса и URL-адреса для отправки отчетов о проблемах.
Пользователи приложения Webex могут отправлять обратную связь или журналы непосредственно из клиента. Журналы будут отправляться в облако Webex, где они могут быть проанализированы командой разработки Webex.
В центре справки также имеется отдельная страница для предоставления справки на уровне администратора Webex для Cisco BroadWorks.
Сбор информации для отправки запроса на обслуживание
Ошибки в Control Hub могут иметь вложенные данные, которые могут помочь TAC в изучении вашей проблемы. Например, если вы видите идентификатор отслеживания для конкретной ошибки или код ошибки, сохраните текст, чтобы отправить его нам.
При отправке запроса или открытии запроса попытайтесь включить в него как минимум следующую информацию:
Идентификатор организации клиента и идентификатор организации-партнера (каждый идентификатор является строкой из 32 шестнадцатеричных символов, разделенных дефисами)
Идентификатор отслеживания (также из 32 шестнадцатеричных символов), если он имеется в интерфейсе или сообщении об ошибке
Адрес электронной почты пользователя (если проблемы возникли у определенного пользователя)
Версии клиента (если проблема имеет признаки, замеченные клиентом)
Сравнение SaaS UC-One с Webex для Cisco BroadWorks
Решение > | UC-One SaaS | Webex для Cisco BroadWorks |
|---|---|---|
Облако | Cisco UC-One Cloud (GCP) | Облако Webex (AWS) |
Клиенты | UC-One: Мобильный, настольный Секретарь, супервизор | Webex: Мобильный, настольный, веб |
Основные различия между технологиями | Совещания, реализуемые с технологией Broadsoft Meet | Совещания, реализуемые с технологией Webex Meetings |
Ранние практические испытания | Среда тестирования, бета-версии клиентов | Производственная среда, клиенты GA |
Идентификация пользователя | Идентификатор BroadWorks служит в качестве основного, кроме случаев, когда поставщик услуг уже имеет интеграцию SSO.
Идентификатор и секретный код пользователя в BroadWorks | Идентификатор адреса электронной почты является основным идентификатором в Cisco CI Интеграция SSO в BroadWorks поставщиков услуг, где пользователь будет проходить аутентификацию одновременно с помощью идентификатора пользователя BroadWorks и секретного кода BroadWorks.
Пользователь предоставляет учетные данные через SSO BroadWorks и секретный код через BroadWorks ЛИБО Идентификатор пользователя и секретный код через IdP CI ЛИБО Идентификатор пользователя через CI, идентификатор и секретные коды через IdP |
Аутентификация клиента | Пользователи предоставляют учетные данные с помощью клиента При использовании обмена сообщениями Webex требуются долгосрочные токены BroadWorks | Пользователи вводят учетные данные в браузере (либо через прокси-сервер BIdP Webex, либо через CI) Токены доступа и обновления Webex |
Управление/настройка | Системы OSS/BSS и Портал посредников | Системы OSS/BSS и Control Hub |
Активация партнеров/поставщиков услуг | Одноразовая настройка со стороны Cisco Operations | Одноразовая настройка со стороны Cisco Operations |
Активация клиента/предприятия | Портал посредников | Control Hub Автоматически создается при первой регистрации пользователей |
Параметры активации пользователей | Самостоятельная активация Настройка внешних служб обмена мгновенными сообщениями и состоянием доступности в BroadWorks
| Настройка интегрированных служб обмена мгновенными сообщениями и состоянием доступности в BroadWorks (как правило, для предприятий) |
интерфейсы службы XSP|ADP | XSI-Actions
XSI-Events CTI (mTLS) AuthService (дополнительно – mTLS) DMS | XSI-Actions XSI-Actions (mTLS) XSI-Events CTI (mTLS) AuthService (TLS) DMS |
Установка Webex и вход (со стороны подписчика)
| 1. | Скачивание и установка Webex. Подробности см. в Webex | Скачивание приложения. |
| 2. | Запуск Webex. Webex запросит ваш адрес электронной почты.
|
| 3. | Введите свой адрес электронной почты и щелкните Далее. |
| 4. | В зависимости от настройки организации в Webex происходит одно из следующего. Webex загружается после успешной аутентификации по IdP или BroadWorks.
|
Использование и хранение данных
В этих разделах приведены подробные сведения об обмене и хранении данных в Webex. Все данные шифруются как при передаче, так и при хранении. Дополнительные сведения см. в разделе Безопасность приложения Webex.
Регистрация поставщика услуг
При настройке кластеров и шаблонов пользователей в Webex Control Hub во время подключения поставщика услуг происходит обмен указанными ниже данными BroadWorks, которые хранятся в Webex.
URL-адрес Xsi-Actions
URL-адрес Xsi-Events
URL-адрес CTI interface
URL-адрес службы аутентификации
Учетные данные адаптера для обеспечения BroadWorks
Обеспечение пользователя со стороны поставщика услуг
В этой таблице перечислены данные о пользователях и предприятиях, которые передаются в рамках обеспечения пользователя посредством API Webex.
Перемещение данных в Webex | От | Через | Хранится в Webex? |
|---|---|---|---|
Идентификатор пользователя BroadWorks | BroadWorks, по API | API Webex | Да |
Адрес электронной почты (если предоставлен SP) | BroadWorks, по API | API Webex | Да |
Адрес электронной почты (если предоставлен пользователем) | Пользователь | Портал активации пользователей | Да |
Имя. | BroadWorks, по API | API Webex | Да |
Фамилия. | BroadWorks, по API | API Webex | Да |
Основной номер телефона | BroadWorks, по API | API Webex | Да |
Номер мобильного телефона | BroadWorks, по API | API Webex | Да |
Основное расширение | BroadWorks, по API | API Webex | Да |
Идентификатора поставщика услуг и группы BroadWorks | BroadWorks, по API | API Webex | Да |
Язык | BroadWorks, по API | API Webex | Да |
Часовой пояс | BroadWorks, по API | API Webex | Да |
Удаление пользователя
API Webex для Cisco BroadWorks поддерживает полное и частичное удаление пользователей. В этой таблице перечислены все пользовательские данные, хранимые во время обеспечения и удаляемые в каждом сценарии.
Данные пользователя | Частичное удаление | Полное удаление |
|---|---|---|
Идентификатор пользователя BroadWorks | Да | Да |
Электронная почта | Нет | Да |
Имя. | Нет | Да |
Фамилия. | Нет | Да |
Основной номер телефона | Да | Да |
Номер мобильного телефона | Да | Да |
Расширение | Да | Да |
Идентификатора поставщика услуг и группы BroadWorks | Да | Да |
Язык | Нет | Да |
Вход пользователя и получение конфигурации
Аутентификация Webex
Аутентификация Webex – это вход пользователей в приложение Webex с помощью любого из механизмов аутентификации, поддерживаемого Webex. ( Аутентификация BroadWorks рассматривается отдельно.) В этой таблице иллюстрируется тип обмена данными между различными компонентами потока аутентификации.
Перемещение данных | От | К |
|---|---|---|
Адрес электронной почты | Пользователь с помощью приложения Webex | Webex |
Токен ограниченного доступа и (независимый) URL-адрес IdP | Webex | Веб-браузер пользователя |
Учетные данные пользователя | Веб-браузер пользователя | Поставщик удостоверений (который уже имеет идентификатор пользователя) |
Утверждение SAML | Веб-браузер пользователя | Webex |
Код аутентификации | Webex | Веб-браузер пользователя |
Код аутентификации | Веб-браузер пользователя | Webex |
Токены доступа и обновления | Webex | Веб-браузер пользователя |
Токены доступа и обновления | Веб-браузер пользователя | Приложение Webex |
Аутентификация BroadWorks
Аутентификация BroadWorks – это вход пользователей в приложение Webex с помощью учетных данных BroadWorks. В этой таблице иллюстрируется тип обмена данными между различными компонентами потока аутентификации.
Перемещение данных | От | К |
|---|---|---|
Адрес электронной почты | Пользователь с помощью приложения Webex | Webex |
Токен ограниченного доступа и URL-адрес IdP (прокси-сервер Webex Bwks IdP) | Webex | Веб-браузер пользователя |
Информация о брендинге и URL BroadWorks | Webex | Веб-браузер пользователя |
Учетные данные пользователя BroadWorks | Пользователь с помощью браузера (брендированная страница входа, обслуживаемая Webex) | Webex |
Учетные данные пользователя BroadWorks | Webex | BroadWorks |
Профиль пользователя BroadWorks | BroadWorks | Webex |
Утверждение SAML | Веб-браузер пользователя | Webex |
Код аутентификации | Webex | Веб-браузер пользователя |
Код аутентификации | Веб-браузер пользователя | Webex |
Токены доступа и обновления | Webex | Веб-браузер пользователя |
Токены доступа и обновления | Веб-браузер пользователя | Приложение Webex |
Уведомление об истечении срока действия пароля BroadWorks во время входа
Эта функция улучшает процесс входа и управляет процессом входа на основе:
Усовершенствование предупреждений при входе в систему и сообщений об ошибках:
- В настоящее время пользователи Wexbex для BWKS, использующие аутентификацию BroadWorks и вход через UAP, не получают уведомления о том, что срок действия пароля истекает или что они не могут войти, поскольку срок действия пароля уже истек. С помощью этой функции, если срок действия пароля истекает менее чем через 10 дней, пользователь получает предупреждение об истечении срока действия пароля с указанием того, сколько дней осталось, и пользователю рекомендуется связаться с партнером или перейти по ссылке «Забыли пароль» на экране входа, чтобы сбросить пароль.
- Если срок действия пароля истек и для конфигурации в BroadWorks ‘enforcePasswordChangeOnExpiry’ установлено значение true, то ошибка “неверное имя пользователя и пароль” была сброшена, но теперь с помощью этой функции сообщение об ошибке улучшается: Не удалось войти. Указанная комбинация идентификатора пользователя и пароля не соответствует нашим записям, иначе ваш пароль должен быть обновлен. Повторите попытку или обратитесь к администратору, чтобы обновить пароль. Код ошибки 100006
Управление процессом входа:
- Партнер может ограничить вход, включив или отключив параметр "w4bwks-password-expiry-fail-login". Если срок действия пароля BroadWorks истек, конфигурация в broadworks ‘enforcePasswordChangeOnExpiry’ имеет значение false и включена настройка ‘w4bwks-password-expiry-fail-login’, то выдается ошибка о том, что срок действия пароля истек x дней назад, тогда как если служба настройки отключена, вход разрешен. По умолчанию эта настройка отключена.
Ссылка «Забыли пароль» на странице входа может быть настроена партнером в рамках функции расширенной настройки. Партнеры обычно настраивают ссылку для перехода пользователя на партнерский портал для управления паролями и сброса пароля.
| Эта функция улучшает возможности входа пользователя во время входа активированного пользователя, когда срок действия пароля истекает или уже истек. Эта функция не обрабатывается, если срок действия пароля истекает во время входа пользователя в приложение Webex. Пользователь получит уведомление об истечении срока действия пароля при следующей попытке входа в систему. Параметр w4bwks-password-expiry-fail-login (w4bwks-password-expiry-fail-login) будет включен или отключен компанией Cisco по запросу партнера. |
Получение конфигурации клиента
В этой таблице иллюстрируется тип обмена данными между различными компонентами при получении конфигураций клиента.
Перемещение данных | От | К |
|---|---|---|
Регистрация | Клиент | Webex |
Настройки организации, включая URL-адреса BroadWorks | Webex | Клиент |
Токен JWT BroadWorks | BroadWorks посредством Webex | Клиент |
Токен JWT BroadWorks | Клиент | BroadWorks |
Токен устройства | BroadWorks | Клиент |
Токен устройства | Клиент | BroadWorks |
Файл конфигурации | BroadWorks | Клиент |
Использование постоянного состояния
В этом разделе описывается перемещение данных между компонентами во время повторной аутентификации после истечения срока действия токена посредством BroadWorks или Webex.
В этой таблице перечислены перемещения данных для вызовов.
Перемещение данных | От | К |
|---|---|---|
Сигналы SIP | Клиент | BroadWorks |
Мультимедиа SRTP | Клиент | BroadWorks |
Сигналы SIP | BroadWorks | Клиент |
Мультимедиа SRTP | BroadWorks | Клиент |
В этой таблице перечислены перемещения данных для обмена сообщениями, отображения статуса присутствия и совещаний.
Перемещение данных | От | К |
|---|---|---|
Обмен сообщениями и отображение статуса присутствия HTTPS REST | Клиент | Webex |
Обмен сообщениями и отображение статуса присутствия HTTPS REST | Webex | Клиент |
Сигналы SIP | Клиент | Webex |
Мультимедиа SRTP | Клиент | Webex |
Сигналы SIP | Webex | Клиент |
Мультимедиа SRTP | Webex | Клиент |
Использование API для обеспечения
Доступ для разработчиков
Спецификация API доступна в https://developer.webex.com, а руководство по его использованию — https://developer.webex.com/docs/api/guides/webex-for-broadworks-developers-guide.
Чтобы ознакомиться с спецификацией API, необходимо войти в https://developer.webex.com/docs/api/v1/broadworks-subscribers.
Аутентификация и авторизация приложений
Приложение интегрируется с Webex в качестве интеграции. Этот механизм позволяет приложению выполнять административные задачи (например, обеспечение абонентов) для администратора партнерской организации.
API Webex соответствуют стандарту OAuth 2 ( http://oauth.net/2/). OAuth 2 позволяет сторонним интеграциям получать токены обновления и доступа от имени выбранного администратора-партнера для аутентификации вызовов API.
Сначала необходимо зарегистрировать интеграцию в Webex. После регистрации приложение должно поддерживать процесс предоставления авторизации OAuth 2.0 для получения необходимых токенов доступа и обновления.
Подробные сведения об интеграции и создании процесса авторизации OAuth 2 в приложении см. в https://developer.webex.com/docs/integrations.
| Для реализации интеграций существуют две роли: разработчик и авторизованный пользователь. Эти роли могут быть назначены отдельным людям или командами в вашей среде.
|
Наименование организации
Название организации зависит от используемого режима подготовки.
Корпоративный режим — название организации точно совпадает с spEnterpriseId.
Режим поставщика услуг. Имя организации – это часть groupID spEnterpriseId.
Название организации будет содержать любые пробельные символы, верхний регистр и специальные символы, указанные в оригинальном spEnterpriseId.
Требования BroadWorks к программному обеспечению
См. Управление жизненным циклом — Серверы BroadSoft.
Мы ожидаем, что поставщик услуг будет иметь актуальные исправления с последними исправлениями BroadWorks и приложениями Release Independent (RI). Ниже приведен список исправлений для интеграции с Webex.
| Обязательно ознакомьтесь с примечаниями к исправлению для этих исправлений программного обеспечения. Некоторые исправления могут иметь дополнительные требования CLI. |
Версия R22
Сервер | Патч | Дополнительная информация |
|---|---|---|
Сервер приложений | ||
Требуется для синхронизации каталога | ||
Требуется модернизация push-уведомлений с версии 1 до версии 2 | ||
Требуемый пакет исправлений для сервера приложений | ||
Требуется модернизация push-уведомлений с версии 1 до версии 2 | ||
Необходимый пакет исправлений для функции записи вызовов | ||
Необходимый пакет исправлений для сквозной подготовки | ||
Необходимый пакет исправлений для состояния трубки (состояние доступности) и унифицированного журнала вызовов | ||
Сервер профилей | ||
Необходимый пакет исправлений для состояния трубки (состояние доступности) и унифицированного журнала вызовов | ||
Платформа | ||
Требуется для прокси-сервера аутентификации NPS | ||
Требуется для прокси-сервера аутентификации NPS | ||
Требуется для службы аутентификации с проверкой маркера CI | ||
Необходимый пакет исправлений для состояния трубки (состояние доступности) и унифицированного журнала вызовов | ||
XSP|ADP | Требуется для прокси-сервера аутентификации NPS | |
Требуется для службы аутентификации с проверкой маркера CI | ||
Требуется для прокси-сервера аутентификации NPS | ||
Требуется модернизация push-уведомлений с версии 1 до версии 2 | ||
Требуется для прокси-сервера аутентификации NPS | ||
Требуется для прокси-сервера аутентификации NPS | ||
Требуется для службы аутентификации с проверкой маркера CI | ||
Требуется для унифицированного журнала вызовов | ||
Другое | AP.xsa.22.0.1123.ap372757 | |
Версия R23
Сервер | Патч | Дополнительная информация |
|---|---|---|
Сервер приложений | Требуется для синхронизации каталога | |
Настройка сервера приложения | ||
Требуется модернизация push-уведомлений с версии 1 до версии 2 | ||
Требуется для записи вызова | ||
Необходимый пакет исправлений для состояния трубки (состояние доступности) и унифицированного журнала вызовов | ||
Сервер профилей | ||
Платформа | ||
Требуется для прокси-сервера аутентификации NPS | ||
Необходимый пакет исправлений для состояния трубки (состояние доступности) и унифицированного журнала вызовов | ||
XSP|ADP | ||
Требуется для прокси-сервера аутентификации NPS | ||
Требуется модернизация push-уведомлений с версии 1 до версии 2 | ||
Требуется для прокси-сервера аутентификации NPS | ||
Требуется для прокси-сервера аутентификации NPS | ||
Необходимый пакет исправлений для состояния трубки (состояние доступности) и унифицированного журнала вызовов | ||
Другое | При использовании ADP... | Необходимый пакет исправлений для состояния трубки (состояние доступности) и унифицированного журнала вызовов |
Версия R24
Сервер | Патч | Дополнительная информация |
|---|---|---|
Сервер приложений | Требуется для сервера унифицированного обмена сообщениями (UMS) | |
Требуется для непрерывного обеспечения | ||
Требуется для записи вызова | ||
Необходимый пакет исправлений для состояния трубки (состояние доступности) и унифицированного журнала вызовов | ||
Другое | Необходимый пакет исправлений для состояния трубки (состояние доступности) и унифицированного журнала вызовов |
Теги BroadWorks, необходимые для Webex
Информацию о системных тегах BroadWorks и пользовательских тегах, которые необходимо настроить для Webex, см. в руководстве по настройке Webex для Cisco BroadWorks.
Процессы обеспечения и активации пользователей
| В функции обеспечения описано добавление пользователя в Webex. Активация включает проверку электронной почты и назначение службы в Webex. |
Адреса электронной почты пользователей должны быть уникальными, поскольку Webex использует адрес электронной почты для идентификации пользователя. Если у вас есть доверенные адреса электронной почты для пользователей, вы можете активировать их автоматически при их автоматической обеспечении. Этот процесс является «автоматическим обеспечением и автоматической активацией».
Автоматическое обеспечение и автоматическая активация пользователей (процесс работы с доверенным адресом электронной почты)
Предварительные условия
Ваш адаптер подготовки указывает на Webex для Cisco BroadWorks (для этого требуется исходящее соединение от AS к мосту подготовки Webex).
В качестве альтернативных идентификаторов BroadWorks необходимо иметь действительные адреса электронной почты конечных пользователей.
В конфигурации партнерской организации на Control Hub имеется учетная запись для обеспечения.
Этап | Описание |
|---|---|
1. | Вы можете предлагать и принимать заказы на обслуживание у своих клиентов. |
2. | Вы обрабатываете заказы клиентов и обеспечивать клиентов в своих системах. |
3. | Система обеспечения услуг инициирует обеспечение через BroadWorks. На этом этапе создается предприятие и пользователи. Затем каждому пользователю присваиваются необходимые услуги и номера. Одной из этих услуг является предоставление внешних служб обмена мгновенными сообщениями и состоянием доступности. |
4. | На этом этапе подготовки запускается автоматическая подготовка клиентской организации и пользователей в Webex. (Назначение службы обмена мгновенными сообщениями и состоянием доступности приводит к вызову API обеспечения Webex через адаптер для обеспечения). |
5 | Если позднее понадобится настроить пакет для пользователя (для изменения значения по умолчанию), ваши системы должны использовать API для обеспечения Webex. |
Процесс входа с помощью SSO
Далее приведен процесс входа с помощью SSO SAML для приложения Webex при использовании аутентификации BroadWorks и включенном совместном доступе к ресурсам независимо от источника, что позволяет выполнить прямую аутентификацию в BroadWorks. Слева на изображении отображаются события клиента и пользователя с текстом на стрелках, описывающим сведения, предоставляемые клиентом для авторизации. Этапы 1 и 5 представляют собой события пользователя. В правой части изображения представлены события служб входа и сведения, возвращаемые клиенту.
Ниже приведен процесс обнаружения службы BroadWorks, который выполняется сразу после предыдущего процесса входа с помощью SSO SAML Webex. Клиент использует маркер доступа, полученный при регистрации в системе управления устройствами Webex, для запроса регистрации в развертывании BroadWorks.
Альтернативные процессы входа в систему
На рисунках выше предполагается, что вход с помощью SSO SAML настроен с использованием аутентификации BroadWorks с включенной прямой аутентификацией BroadWorks (совместный доступ к ресурсам независимо от источника). Ниже приведены некоторые альтернативные процессы входа с помощью SSO SAML.
Аутентификация BroadWorks без прямой аутентификации BroadWorks (совместный доступ к ресурсам независимо от источника).
Различие существует только между этапами 5 и 6 процесса входа Webex. На этапе 5 учетные данные для входа проверяются с помощью прокси IdP (а не XSI) и клиенту возвращается утверждение SAML.
В процессе будут выполнены оставшиеся этапы, описанные на двух диаграммах.
В этом процессе маркер SSO не используется.
Аутентификация Webex SSO SAML.
На этапе 3 процесса входа Webex служба общих параметров идентификации возвращает данные поставщика удостоверений, используемые службой аутентификации Webex.
На этом этапе используется альтернативный процесс входа в Webex с помощью SSO SAML.
Взаимодействие с пользователями
Вход
Приложение Webex запускает браузер в Cisco Common Identity (CI), чтобы разрешить пользователям вводить свои адреса электронной почты.
CI обнаруживает, что связанная с ним клиентская организация имеет прокси-сервер IDP BroadWorks, настроенный в качестве IDP SAML. CI осуществляет перенаправление на IDP, где пользователю будет представлена страница для входов. (Поставщик услуг может использовать фирменную подпись этой страницы для регистрации.)
Пользователь вводит свои учетные данные BroadWorks.
Broadworks проводит аутентификацию пользователя посредством IDP. Если аутентификация успешно завершена, IDP перенаправляет браузер обратно на CI, завершая аутентификацию (не показано на схеме).
При успешной аутентификации приложение Webex получает токены доступа из CI (не показано на схеме). Клиент использует их для запроса долгосрочного токена Jason Web Token (JWT) Для BroadWorks.
Приложение Webex обнаруживает конфигурацию вызовов в BroadWorks и других службах Webex.
Приложение Webex регистрируется в BroadWorks.
Вход со стороны пользователя
На этой схеме приведен стандартный поток регистрации, который может видеть конечный пользователь или абонент:
Скачайте и установите приложение Webex.
Ссылка могла быть предоставлена вам вашим поставщиком услуг. Также можно найти скачивание на странице скачиваний Webex.
Введите свой адрес электронной почты на экране входа в Webex. Щелкните Далее.
Как правило, вы перенаправляетесь на страницу поставщика услуг с фирменной подписью.
Эта страница приветствует вас по вашему адресу электронной почты.
Если адрес электронной почты не указан или если он неверен, введите вместо него имя пользователя BroadWorks.
Введите пароль к учетной записи BroadWorks.
Webex откроется, если вы успешно выполнили вставку.
Поток вызовов — корпоративный каталог
Поток вызовов — номер PSTN
Презентация и совместный доступ
Начало совещания в пространстве
Взаимодействие с клиентом
Извлечение профиля из DMS и регистрация SIP в AS
Клиент обращается к XSI, чтобы получить токен управления устройством и URL-адрес DMS.
Клиент запрашивает свой профиль устройства в DMS, представляя токен из шага 1.
Клиент считывает профиль устройства и извлекает учетные данные SIP, адреса и порты.
Клиент отправляет SIP REGISTER в SBC, используя информацию из шага 3.
SBC отправляет SIP REGISTER в AS (SBC может выполнить поиск в NS для поиска AS, если SBC еще не знает пользователя SIP.)
Рекомендации относительно тестирования и лабораторных испытаний
Для организаций, действующим в области тестирования и лабораторных испытаний, действуют следующие рекомендации:
Количество партнеров-поставщиков услуг ограничено до 50 тестовых пользователей, которые могут входить в разные организации.
В этом случае любым пользователям, которые не вошли в число первых 50 тестовых пользователей, будут выставлены счета.
Для обеспечения точной обработки счетов все тестовые организации должны включить слово «Тестирование» в свое название в BroadWorks.
Внутренние тестовые организации должны быть назначены в Webex Control Hub. Благодаря этому тестовые пользователи не должны будут платить за обслуживание, как реальные пользователи.
Назначение организации для тестирования
Чтобы назначить организацию для тестирования, выполните следующие действия:
Войдите в Partner Hub и выберите Клиенты.
Выберите соответствующего клиента.
В правой панели управления активируйте пункт Внутренняя организация тестирования.
Воспроизведение голосовой почты
Для использования голосовой почты убедитесь в том, что в сервере мультимедиа настроено использование одного из указанных ниже кодов.
mp3
wav. Файлы WAV поддерживаются в форматах PCM (поддерживается на всех платформах) и DVI-ADPCM (не поддерживается на Android)
При использовании файлов WAV выполните следующие команды CLI для настройки сервера приложений и сервера мультимедиа:
AS_CLI/Service/VoiceMsg>set vmRecordingAudioFileFormat WAVMS_CLI/Applications/MediaStreaming/Services/IVR> set sendmail8kHzWavFileDefaultFormat ulaw
Терминология
- ACL
- Список управления доступом
- ALG
- Шлюз на уровне приложений
- API
- Программный интерфейс приложений
- APNS
- Служба push-уведомлений Apple
- AS
- Сервер приложений
- ATA
- Аналоговый телефонный адаптер, адаптер для преобразования аналоговой телефонии в передачу голоса по IP
- BAM
- Диспетчер приложений BroadSoft
- Базовая аутентификация
- Способ аутентификации, при котором учетная запись (имя пользователя) проверяется общим секретным кодом (паролем)
- BMS
- Сервер обмена сообщениями BroadSoft
- BOSH
- Двунаправленные потоки по синхронному HTTP
- BRI
- Интерфейс BRI базовой скорости, являющийся методом доступа ISDN
- Комплект
- Набор услуг, предоставляемый конечному пользователю или абоненту (также Пакет)
- CA
- Центр сертификации
- Оператор
- Организация, которая обрабатывает трафик телефонии (также партнер, поставщик услуг посредник, посредник с добавленной стоимостью)
- CAPTCHA
- Полностью автоматический тест Тьюринга для различения компьютеров и людей
- CCXML
- Call Control eXtensible Markup Language
- CIF
- Общий промежуточный формат
- CLI
- Интерфейс командной строки
- CN
- Общее имя
- CNPS
- Сервер push-уведомлений о вызовах. Push-сервер уведомлений, который работает на XSP|ADP в вашей среде, для отправки уведомлений о вызовах в FCM и APNS. См. прокси-сервер NPS.
- CPE
- Оборудование в помещении клиента
- CPR
- Пользовательское правило присутствия
- CSS
- Каскадная таблица стилей
- CSV.
- Значения, разделяемые запятой
- CTI
- Интеграция компьютерной телефонии
- CUBE
- Cisco Unified Border Element
- DMZ
- Демилитаризованная зона
- DN
- Номер каталога
- DND
- Не беспокоить
- DNS
- Система доменных имен
- DPG
- Набор номера одноранговой группы
- DSCP
- Код дифференцированных сервисов
- DTAF
- Файл архива типа устройства
- DTG
- Группа магистралей назначения
- DTMF
- Двухтональный многочастотный сигнал
- Конечный пользователь
- Лицо, использующее службы, которое звонит, присоединяется к совещаниям или отправляет сообщения (также Подписчик, абонент)
- Предприятие
- Набор конечных пользователей (также Организация)
- FCM
- Обмен сообщениями в облаке Firebase
- FMC
- Фиксированное мобильное взаимодействие
- Непрерывное обеспечение
- Создание пользователей в хранилище идентификаторов Webex с помощью назначения интегрированной службы обмена мгновенными сообщениями и состоянием доступности в BroadWorks.
- FQDN
- Полное доменное имя
- Полное непрерывное обеспечение
- Создание и проверка пользователей в хранилище идентификаторов Webex с помощью назначения интегрированной службы обмена мгновенными сообщениями и состоянием доступности в BroadWorks и подтверждения того, что каждый пользователь BroadWorks имеет уникальный и действительный адрес электронной почты.
- FXO
- Foreign Exchange Office, является портом для подключения аналоговой линии. Это подключение к телефону, факсу или подключению к аналоговой телефонной системе. Он обеспечивает индикацию состояния вызова (замкнутый цикл). Поскольку порт FXO подключен к устройству, например к факсу или телефону, устройство часто называется «устройством FXO».
- FXS
- Foreign Exchange Subscriber – это порт, фактически передающий абоненту аналоговую линию. Другими словами, это «розетка в стене», которая обеспечивает тональный набор, ток заряда аккумулятора и напряжение в контуре.
- GCM
- Google Cloud Message
- GCM
- Режим Галуа/режим счетчика (технология шифрования)
- HID
- Устройство пользовательского интерфейса
- HTTPS
- Защищенные сокеты протокола передачи гипертекста
- IAD
- Устройство с интегрированным доступом
- IM&P
- Мгновенный обмен сообщениями и присутствие
- IP PSTN
- Поставщик услуг, который предоставляет VoIP для сервисов PSTN, взаимозаменяемых с ITSP, либо общий термин для «публичной» телефонии, предоставляемой через Интернет основными телекоммуникационными провайдерами (а не странами, как в случае с PSTN)
- ITSP
- Поставщик услуг Интернет-телефонии
- IVR
- Интерактивный голосовой ответ/отвечающее устройство
- JID
- Собственный адрес объекта XMPP, называемый идентификатором Jabber или JID localpart@domain.part.example.com/resourcepart (@ . / являются разделителями)
- JSON
- Java Script Object Notation
- JSSE
- Расширение Java Secure Socket. Базовая технология, обеспечивающая защищенные функции подключения к серверам BroadWorks
- KEM
- Модуль расширения ключей (аппаратные телефоны Cisco)
- LLT
- Долгосрочный токен. Защищенная форма токена с автоматическим описанием, которая позволяет пользователям оставаться аутентифицированными в течение более длительного времени и не привязана к конкретным приложениям.
- MA
- Архив сообщений
- MIB
- Информационная база управления
- MS
- Сервер мультимедиа
- mTLS
- Взаимная аутентификация между двумя сторонами с помощью обмена сертификатами при установлении соединения TLS
- MUC
- Чат с несколькими пользователями
- NAT
- Трансляция сетевых адресов
- NPS
- Сервер push-уведомлений; см. CNPS
- Прокси-сервер NPS
-
Служба в Webex, предоставляющая краткосрочные токены авторизации серверу CNPS, позволяя ему отправлять уведомления о вызовах в FCM и APN, а в конечном итоге и на устройства Android и iOS, на которых запущено приложение Webex.
- OCI
- Открытый клиентский интерфейс
- Организация
- Компания или организация, представляющая комбинацию конечных пользователей (также Предприятие)
- OTG
- Группа исходящих магистралей
- Пакет
- Набор услуг, предоставляемый конечному пользователю или абоненту (также Комплекс)
- Партнер
- Организация-агент, которая взаимодействует с Cisco для распространения продуктов и услуг между другими организациями (также Посредник с добавленной стоимостью, поставщик услуг, оператор)
- PBX
- Частная АТС (Private Branch Exchange)
- PEM
- Электронная почта с усовершенствованной защитой
- PLMN
- Наземная сеть мобильной связи общего пользования
- PRI
- Интерфейс передачи с базовой скоростью (PRI), стандарт телекоммуникационного интерфейса, используемый в цифровой сети с интегрированными сетевыми службами (ISDN).
- PS
- Сервер профилей
- PSTN
- Телефонная сеть общего пользования
- QoS
- Качество обслуживания
- Портал посредников
- Веб-сайт, позволяющий администратору посредника настроить свое решение UC-One SaaS. Иногда этот портал называется порталом BAM, порталом администрирования или порталом управления.
- RTCP
- Протокол управления в реальном времени
- RTP
- Протокол поточной передачи реального времени
- SBC
- Пограничный контроллер сеансов
- SCA
- Совместное появление вызовов
- SD
- Стандартное определение
- SDP
- Протокол описания сеанса
- SP
- Поставщик услуг — организация, которая предоставляет телефонию или связанные с ними службы другим организациям (также Оператор, партнер, посредник с добавленной стоимостью)
- SIP
- Протокол установления сеанса
- SLT
- Краткосрочный токен (также называемый токен BroadWorks SSO) — одноразовый токен аутентификации, используемый для получения защищенного доступа к веб-приложениям.
- SMB
- Малый и средний бизнес
- SNMP
- Простой протокол управления сетью
- sRTCP
- Защищенный протокол управления передачей данных в реальном времени (мультимедиа при передаче голоса по IP)
- sRTP
- Защищенный протокол передачи данных в реальном времени (мультимедиа при передаче голоса по IP)
- SSL
- Уровень защищенных сокетов
- Подписчик
- Лицо, использующее службы, которое звонит, присоединяется к совещаниям или отправляет сообщения (также Конечный пользователь)
- TCP
- Протокол управления передачей
- TDM
- Мультиплексинг с разделением времени
- TLS
- Безопасность на транспортном уровне
- ToS
- Условия предоставления услуг
- UAP
- Портал активации пользователей
- UC
- Объединенные коммуникации
- UI
- Пользовательский интерфейс
- UID
- Уникальный идентификатор
- UMS
- Сервер обмена сообщениями
- URI
- Единый идентификатор ресурса
- URL
- Унифицированный указатель ресурса
- USS
- Сервер совместного доступа
- UTC
- Координированное универсальное время
- UVS
- Сервер видео
- Посредник с добавленной стоимостью (VAR)
- Организация-агент, которая взаимодействует с Cisco для распространения продуктов и услуг между другими организациями (также Оператор, партнер, поставщик услуг)
- VGA
- Видеографический массив
- VoIP
- Протокол передачи голоса через Интернет (IP)
- VXML
- Voice eXtensible Markup Language
- WebDAV
- Протокол Web Distributed Authoring and Versioning
- WebRTC
- Веб-коммуникации в реальном времени
- WRS
- Сервер WebRTC
- XMPP
- Расширяемый протокол обмена сообщениями и информацией о присутствии
Настройка служб (с использованием mTLS для службы аутентификации)
Приведенные ниже процедуры заменяют процедуры в разделе Настройка служб в XSP|ADP Webex для Cisco BroadWorks. Выполните эти процедуры только в том случае, если для службы аутентификации используется mTLS, а не проверка маркера CI. Эти процедуры являются обязательными, если вы используете несколько организаций Webex на одном сервере XSP|ADP. В противном случае их выполнение является необязательным.
| Если несколько организаций Webex не запущены на одном и том же сервере XSP|ADP, для службы аутентификации рекомендуется проверить маркер CI (с TLS). Подробные сведения о настройке службы аутентификации и других служб см. в разделе Настройка служб в XSP|ADP Webex для Cisco BroadWorks. |
Интерфейсы Xsi
Установите и настройте приложения Xsi-Actions и Xsi-Events, как описано в руководстве по настройке интерфейса Cisco BroadWorks Xtended Services.
Только один экземпляр приложений Xsi-Events должен быть развернут на XSP|ADP, используемом для интерфейса CTI.
Все Xsi-Events, используемые для интеграции Broadworks с Webex, должны иметь одно и то же имя вызоваControlApplicationName, определенное в разделе Applications/Xsi-Events/GeneralSettings. Пример.
ADP_CLI/Applications/Xsi-Events/GeneralSettings> get
callControlApplicationName = com.broadsoft.xsi-events
При подключении пользователя к Webex Webex создает подписку для пользователя в AS, чтобы получать события телефонии для состояния доступности и журнала вызовов. Подписка связана с callControlApplicationName, и AS использует ее, чтобы узнать, на какой Xsi-Events следует отправлять события телефонии.
| Изменение callControlApplicationName или отсутствие одинакового имени во всех веб-приложениях Xsi-Events повлияет на функциональность подписок и событий телефонии. |
Настройка службы аутентификации (с использованием mTLS)
Долговременные токены BroadWorks создаются и проверяются службой аутентификации, размещенной на ваших XSP|ADP.
Требования
Серверы XSP|ADP, на которых размещена служба аутентификации, должны иметь настроенный интерфейс mTLS.
XSP|ADP должны использовать одни и те же ключи для шифрования и расшифровки долгоживущих токенов BroadWorks. Копирование этих ключей в каждый XSP|ADP является процессом вручную.
XSP|ADP должны быть синхронизированы с NTP.
Обзор конфигурации
Основная конфигурация XSP|ADP включает:
Развертывание службы аутентификации.
Настройка длительности существования токена не менее 60 дней (оставьте выпускающим BroadWorks).
Создайте ключи RSA и предоставляйте к ним совместный доступ в XSP|ADP.
Укажите URL-адрес authService в веб-контейнере.
Развертывание службы аутентификации на XSP|ADP
На каждом XSP|ADP, используемом с Webex.
Активируйте приложение службы аутентификации в расположении
/authService(необходимо использовать этот путь):XSP|ADP_CLI/Maintenance/ManagedObjects> activate application authenticationService <version> /authService(где
<version>– ваша версия BroadWorks).Развертывание приложения.
XSP|ADP_CLI/Maintenance/ManagedObjects>deploy application /authService
Настройка длительности существования токена
Проверьте существующую конфигурацию токена (часы):
XSP|ADP_CLI/Applications/authenticationService/TokenManagement>getУстановите длительность существования 60 дней (максимум 180 дней):
XSP|ADP_CLI/Applications/authenticationService/TokenManagement>set tokenDurationInHours 1440
Создание и совместное использование ключей RSA
Для шифрования/дешифрования токенов во всех экземплярах службы аутентификации необходимо использовать те же пары открытых и закрытых ключей.
Пара ключей создается службой аутентификации при первой необходимости в выпуске токена.
Из-за этих двух факторов необходимо создать ключи на одном XSP|ADP, а затем скопировать их во все остальные XSP|ADP.
| При цикле ключей или изменении длины ключей необходимо повторить приведенную ниже конфигурацию и перезапустить все XSP|ADP. |
Выберите один XSP|ADP, который будет использоваться для создания пары ключей.
Используйте клиент для запроса зашифрованного токена от этого XSP|ADP, запросив в браузере клиента следующий URL-адрес:
https://<XSP|ADP-IPAddress>/authService/token?key=BASE64URL(clientPublicKey)
(При этом создается пара закрытых и открытых ключей в XSP|ADP, если она еще не существовала)
Местоположение хранения ключей не настраивается. Экспорт ключей:
XSP|ADP_CLI/Applications/authenticationService/KeyManagement>exportKeysСкопируйте экспортированный файл
/var/broadworks/tmp/authService.keysв том же местоположении на других XSP|ADP, перезаписав старый.keysпри необходимости.Импортируйте ключи на каждом из других XSP|ADP.
XSP|ADP_CLI/Applications/authenticationService/KeyManagement> importKeys /var/broadworks/tmp/authService.keys
Укажите URL-адрес authService в веб-контейнере.
Для проверки маркеров веб-контейнеру XSP|ADP необходим URL authService.
На каждом из XSP|ADP:
Добавьте URL службы аутентификации в качестве внешней службы аутентификации для сервиса BroadWorks Communications.
XSP|ADP_CLI/System/CommunicationUtility/DefaultSettings/ExternalAuthentication/AuthService>set url http://127.0.0.1/authServiceДобавьте URL службы аутентификации в контейнер:
XSP|ADP_CLI/Maintenance/ContainerOptions> add tomcat bw.authservice.authServiceUrl http://127.0.0.1/authServiceЭто позволяет Webex использовать службу аутентификации для проверки токенов, предоставленных в качестве учетных данных.
Проверьте параметр с помощью команды
get.Перезапустите XSP|ADP.
Настройка TLS и шифров на интерфейсах HTTP (для службы XSI и аутентификации)
Приложения службы аутентификации, Xsi-Actions и Xsi-Events используют интерфейсы HTTP-сервера. Уровни настройки TLS для этих приложений:
Более общий = Системный уровень > Транспортный уровень > HTTP > Интерфейс HTTP-сервера = более конкретный
Контексты CLI, которые используются для просмотра или изменения различных параметров SSL:
| Уровень конкретики | Контекст CLI |
| Системный (глобальный) |
|
| Транспортные протоколы для этой системы |
|
| HTTP в этой системе |
|
| Специальные интерфейсы HTTP-серверов в этой системе |
|
Чтение конфигурации интерфейса TLS HTTP-сервера на XSP|ADP
Войдите в XSP|ADP и перейдите к
XSP|ADP_CLI/Interface/Http/HttpServer>Введите команду
getи прочитайте результаты. Вы должны увидеть интерфейсы (IP-адреса) и по каждому из них проверить их безопасность и необходимость аутентификации клиента.
Apache tomcat обеспечивает сертификат для каждого защищенного интерфейса; система создает самозаверяемый сертификат, если он необходим.
XSP|ADP_CLI/Interface/Http/HttpServer> getДобавление протокола TLS 1.2 в интерфейс HTTP-сервера
Интерфейс HTTP, взаимодействующий с облаком Webex, должен быть настроен для использования TLSv1.2. Облако не может быть согласовано с более ранними версиями протокола TLS.
Чтобы настроить протокол TLSv1.2 в интерфейсе HTTP-сервера:
Войдите в XSP|ADP и перейдите к
XSP|ADP_CLI/Interface/Http/HttpServer/SSLSettings/Protocols>Введите команду
get <interfaceIp> 443для просмотра списка протоколов, которые уже используются в этом интерфейсе.Введите команду
add <interfaceIp> 443 TLSv1.2с целью убедиться в том, что интерфейс может использовать TLS 1.2 при взаимодействии с облаком.
Редактирование конфигурации шифров TLS в интерфейсе HTTP-сервера
Чтобы настроить необходимые шифры:
Войдите в XSP|ADP и перейдите к
XSP|ADP_CLI/Interface/Http/HttpServer/SSLSettings/Ciphers>Введите команду
get <interfaceIp> 443для просмотра списка шифров, которые уже используются в этом интерфейсе. Должен быть хотя бы один из рекомендованных наборов Cisco (см. требования к удостоверению и безопасности XSP|ADP в разделе «Обзор»).Введите команду
add <interfaceIp> 443 <cipherName>для добавления шифра в интерфейс сервера HTTP.
Для CLI XSP|ADP требуется имя стандартного пакета шифров IANA, а не имя пакета шифров openSSL. Например, чтобы добавить шифр openSSL
ECDHE-ECDSA-CHACHA20-POLY1305в интерфейс сервера HTTP, можно использовать:XSP|ADP_CLI/Interface/Http/HttpServer/SSLSettings/Ciphers>add 192.0.2.7 443 TLS_ECDHE_ECDSA_WITH_CHACHA20_POLY1305См. https://ciphersuite.info/, чтобы провести набор по имени.
Настройка доверия для службы аутентификации (с mTLS)
Войдите в Control Hub с помощью своей учетной записи администратора-партнера.
Перейдите к меню и щелкните Скачать сертификат ЦС Webex, чтобы скачать файл
CombinedCertChain2023.txtна свой локальный компьютер.
Эти файлы содержат два набора двух сертификатов. Перед загрузкой файлов в XSP|ADP необходимо разделить. Все файлы являются обязательными.Разделите цепочку сертификатов на два сертификата -
combinedcertchain2023.txt.Откройте
combinedcertchain2023.txtв текстовом редакторе.Выберите и вырежьте первый блок текста, включая строки
-----BEGIN CERTIFICATE-----и-----END CERTIFICATE-----, а затем вставьте текстовый блок в новый файл.Сохраните новый файл как
root2023.txt.Сохраните исходный файл как
issuing2023.txt. Исходный файл теперь должен иметь только один текстовый блок, выделенный строками-----BEGIN CERTIFICATE-----и-----END CERTIFICATE-----.
Скопируйте оба текстовых файла во временное местоположение в защищенном XSP|ADP, например.
/var/broadworks/tmp/root2023.txtи/var/broadworks/tmp/issuing2023.txt.Войдите в XSP|ADP и перейдите к
/XSP|ADP_CLI/Interface/CTI/SSLCommonSettings/ClientAuthentication/Trusts>. (Необязательно) Запустить справкуUpdateTrustдля просмотра параметров и формата команды.Загрузка файлов сертификатов в новые точки доверия - 2023
XSP|ADP_CLI/Interface/Http/SSLCommonSettings/ClientAuthentication/Trusts> updateTrust webexclientroot2023 /var/broadworks/tmp/root2023.txt XSP|ADP_CLI/Interface/Http/SSLCommonSettings/ClientAuthentication/Trusts> updateTrust webexclientissuing2023 /var/broadworks/tmp/issuing2023.txt
Все псевдонимы должны иметь другое название.
webexclientroot,webexclientroot2023,webexclientissuingиwebexclientissuing2023являются примерами псевдонимов для якорей доверия; вы можете использовать свои собственные, пока все четыре записи уникальны.Подтвердите обновление точек доверия:
XSP|ADP_CLI/Interface/Http/SSLCommonSettings/ClientAuthentication/Trusts> getAlias Owner Issuer ============================================================================= webexclientissuing2023 Internal Private TLS SubCA Internal Private Root webexclientroot2023 Internal Private Root Internal Private Root[self-signed]
(Необязательно) Настройка mTLS на уровне интерфейса/порта HTTP
MTLS можно настроить на уровне интерфейса/порта HTTP или на уровне веб-приложений.
Способ включения mTLS для приложения зависит от приложений, которые вы размещаете в XSP|ADP. Если вы разместили нескольких приложений, которые требуют mTLS, необходимо включить mTLS в интерфейсе. Если требуется защитить только одно из приложений, которые используют один и тот же HTTP-интерфейс, mTLS можно настроить на уровне приложений.
При настройке mTLS на уровне интерфейса/порта HTTP для всех веб-приложений, к которым осуществляется доступ через этот интерфейс или порт, требуется mTLS.
Войдите в XSP|ADP, интерфейс которого настроен.
Перейдите в расположение
XSP|ADP_CLI/Interface/Http/HttpServer>и выполните командуget, чтобы отобразить интерфейсы.Для добавления интерфейса и обязательной аутентификации клиента (то есть mTLS):
XSP|ADP_CLI/Interface/Http/HttpServer> add IPAddress Port Name true trueПодробные сведения см. в документации XSP|ADP CLI. По сути, первое значение
trueобеспечивает защиту интерфейса с помощью TLS (при необходимости создается сертификат сервера), а второе значениеtrueобеспечивает принудительное требование аутентификации сертификата клиента интерфейсом (вместе они являются mTLS).
Пример.
XSP|ADP_CLI/Interface/Http/HttpServer> get
Interface Port Name Secure Client Auth Req Cluster Fqdn
=======================================================
192.0.2.7 443 XSP|ADP01.collab.example.net true false
192.0.2.7 444 XSP|ADP01.collab.example.net true trueВ этом примере mTLS (Client Auth Req = true) включено в 192.0.2.7 порт 444. TLS включено в 192.0.2.7 порт 443.
(Необязательно) Настройка mTLS для определенных веб-приложений
MTLS можно настроить на уровне интерфейса/порта HTTP или на уровне веб-приложений.
Способ включения mTLS для приложения зависит от приложений, которые вы размещаете в XSP|ADP. Если вы разместили нескольких приложений, которые требуют mTLS, необходимо включить mTLS в интерфейсе. Если требуется защитить только одно из приложений, которые используют один и тот же HTTP-интерфейс, mTLS можно настроить на уровне приложений.
При настройке mTLS на уровне приложения для этого приложения требуется mTLS, независимо от конфигурации интерфейса HTTP-сервера.
Войдите в XSP|ADP, интерфейс которого настроен.
Перейдите в расположение
XSP|ADP_CLI/Interface/Http/SSLCommonSettings/ClientAuthentication/WebApps>и выполните командуgetдля отображения запущенных приложений.Чтобы добавить приложение и сделать обязательной аутентификацию клиента для него (то есть реализовать mTLS):
XSP|ADP_CLI/Interface/Http/SSLCommonSettings/ClientAuthentication/WebApps> add IPAddress Port ApplicationName trueПодробные сведения см. в документации XSP|ADP CLI. В этом списке перечислены имена приложений. Файл
trueв этой команде обеспечивает включение mTLS.
Пример.
XSP|ADP_CLI/Interface/Http/SSLCommonSettings/ClientAuthentication/WebApps>
add 192.0.2.7 443 AuthenticationService true
Команда из примера добавляет приложение AuthenticationService к порту 192.0.2.7:443 и требует запрос и аутентификацию сертификатов от клиента.
Проверка с помощью get:
XSP|ADP_CLI/Interface/Http/SSLCommonSettings/ClientAuthentication/WebApps>
get
Interface Ip Port Application Name Client Auth Req
===================================================
192.0.2.7 443 AuthenticationService true Настройка управления устройствами в XSP|ADP, сервере приложений и сервере профилей
Сервер профилей и XSP|ADP являются обязательными для управления устройствами. Они должны быть настроены в соответствии с инструкциями, приведенными в руководстве по настройке управления устройствами BroadWorks.
Дальнейшие действия
Для настройки конфигурации можно повторно выполнить процесс, описанный в основном документе в статье Интерфейс CTI и связанная конфигурация.
Дополнительные требования к сертификатам для взаимной аутентификации TLS через службу аутентификации
Webex взаимодействует со службой аутентификации через соединение с аутентификацией mutual TLS. Это означает, что Webex представляет сертификат клиента, и XSP|ADP должен проверить его. Чтобы доверять этому сертификату, используйте цепочку сертификатов ЦС Webex для создания привязки доверия в XSP|ADP (или прокси). Цепочку сертификатов можно скачать с помощью Partner Hub.
Перейдите в раздел Настройки > Вызов BroadWorks.
Щелкните ссылку сертификата для скачивания.
| Кроме того, можно получить цепочку сертификатов в https://bwks-uap.webex.com/assets/public/CombinedCertChain2023.txt. |
Точные требования для развертывания этой цепочки сертификатов ЦС Webex зависят от того, как развернуты общедоступные XSP|ADP.
Через прокси-сервер моста TLS
Через прокси-сервер TLS
Непосредственно к XSP|ADP
Далее приведена схема развертывания цепочки сертификатов ЦС Webex, которая проводится в следующих трех случаях.
Требования к сертификату Mutual TLS для прокси-сервера моста TLS
Webex представляет прокси-серверу сертификат клиента, подписанный ЦС Webex.
Цепочка сертификатов ЦС Webex развернута в доверительной системе прокси-сервера, поэтому прокси-сервер доверяет сертификату клиента.
Публично подписанный сертификат сервера XSP|ADP также загружается в прокси.
Прокси-сервер представляет Webex публично подписанный сертификат.
Webex доверяет публичному ЦС, подписавшему этот сертификат.
Прокси представляет внутренне подписанный сертификат клиента XSP|ADP.
В этом сертификате должно быть поле расширенного использования ключа x509.v3 с заполненным значением BroadWorks OID 1.3.6.1.4.1.6431.1.1.8.2.1.3 и назначением TLS clientAuth. Например:
X509v3 extensions:X509v3 Extended Key Usage:1.3.6.1.4.1.6431.1.1.8.2.1.3, TLS Web Client Authentication
При создании внутренних сертификатов клиента для прокси-сервера обратите внимание, что сертификаты SAN не поддерживаются. Внутренние сертификаты сервера для XSP|ADP могут быть SAN.
XSP|ADP доверяют внутреннему ЦС.
XSP|ADP представляют внутренне подписанный сертификат сервера.
Прокси-сервер доверяет внутреннему ЦС.
Требования к сертификату взаимной аутентификации TLS для прокси-сервера TLS или XSP в DMZ
Webex представляет XSP сертификат клиента, подписанный ЦС Webex.
Цепочка сертификатов ЦС Webex развернута в доверительной системе XSP, поэтому XSP доверяет сертификату клиента.
Публично подписанный сертификат сервера XSP также загружается в XSP.
XSP представляют Webex публично подписанные сертификаты сервера.
Webex доверяет публичному ЦС, подписавшему сертификаты сервера XSP.
История редакции документа
В таблице ниже приведена история изменений в этом документе за последние 12 месяцев.
Дата | Версия | Описание изменения | |
|---|---|---|---|
24 февраля 2024 г. | 2-110 |
| |
20 февраля 2024 г. | 2-109 |
| |
07 февраля 2024 г. | 2-108 |
| |
25 января 2024 г. | 2-107 |
| |
23 января 2024 г. | 2-106 |
| |
10 января 2024 г. | 2-105 |
| |
20 декабря 2023 г. | 2-104 |
| |
13 декабря 2023 г. | 2-103 |
| |
12 декабря 2023 г. | 2-102 |
| |
08 декабря 2023 г. | 2-101 |
| |
08 ноября 2023 г. | 2–100 |
| |
25 октября 2023 г. | 2–99 |
| |
13 сентября 2023 г. | 2-98 |
| |
04 сентября 2023 г. | 2-97 |
| |
08 августа 2023 г. | 2-96 |
| |
23 июня 2023 г. | 2-95 |
| |
30 мая 2023 г. | 2-94 |
| |
26 мая 2023 г. | 2-93 |
| |
24 мая 2023 г. | 2-92 |
| |
10 мая 2023 г. | 2-91 |
| |
9 мая 2023 г. | 2–90 |
| |
04 мая 2023 г. | 2-89 |
| |
27 апреля 2023 г. | 2-88 |
| |
14 апреля 2023 г. | 2-87 |
| |
17 марта 2023 г. | 2–86 |
| |
11 марта 2023 г. | 2–85 |
| |
10 марта 2023 г. | 2-84 |
| |
07 марта 2023 г. | 2-83 |
| |
28 февраля 2023 г. | 2-82 |
| |
15 февраля 2023 г. | 2-81 |
| |
10 февраля 2023 г. | 2–80 |
| |
Точки принятия решений
| Рекомендации | Ответы на вопросы | Материалы |
Архитектура и инфраструктура
|
Сколько XSP|ADP? Как они используют mTLS? |
Планировщик производительности системы Cisco BroadWorks Руководство по проектированию системы Cisco BroadWorks Справка CLI XSP|ADP Этот документ |
| Обеспечение клиентов и пользователей | Можно ли утверждать, что вы доверяете электронным письмам в BroadWorks? Предоставить пользователям адреса электронной почты для активации собственных учетных записей? Можете ли вы создать инструменты для использования нашего API? |
Общедоступные документы API по https://developer.webex.com Этот документ |
| Символика | Какой цвет и логотип вы хотите использовать? | Статья об брендинге в приложениях Webex |
| Шаблоны | Какие сценарии используют разные клиенты? | Этот документ |
| Функции абонента для каждого клиента, предприятия или группы | Выберите пакет, чтобы определить уровень обслуживания в шаблоне. Базовый, стандартный, премиум или программный телефон. | Этот документ Матрица функций/пакетов |
| Аутентификация пользователей | BroadWorks или Webex | Этот документ |
| Адаптер обеспечения (для вариантов обеспечения) | Вы уже используете встроенную систему интегрированных служб обмена мгновенными сообщениями и состоянием доступности, например для UC-One SaaS? Использовать несколько шаблонов? Имеется ли более распространенный пример использования? |
Этот документ Ссылка на сервер приложений CLI |
Архитектура и инфраструктура
С какого масштаба вы предполагаете начать? Его можно масштабировать в будущем, но от текущей оценки использования зависит планирование инфраструктуры.
Сотрудничайте с менеджером по работе с клиентами или торговым представителем Cisco для определения размера инфраструктуры XSP|ADP в соответствии с Cisco BroadWorks System Capacity Planner и руководством по проектированию системы Cisco BroadWorks.
Как Webex будет устанавливать соединения Mutual TLS с вашими XSP|ADP? Непосредственно к XSP|ADP в DMZ или через прокси-сервер TLS? Это повлияет на управление сертификатами и URL-адреса, которые используются для интерфейсов. (Незашифрованные соединения TCP на границе сети не поддерживаются).
Обеспечение клиентов и пользователей
Какой метод обеспечения пользователя больше всего вам подходит?
Непрерывное обеспечение с доверенными адресами электронной почты: При назначении служб интегрированного обмена мгновенными сообщениями и состояния доступности в BroadWorks выполняется автоматическая подготовка абонента в Webex.
Если вы также можете убедиться, что адреса электронной почты абонента в BroadWorks являются действительными и уникальными для Webex, и использовать вариант обеспечения «доверенный адрес электронной почты». Учетные записи абонентов Webex создаются и активируются без их вмешательства, они просто загружают клиент и входят в систему.
Адрес электронной почты является ключевым атрибутом пользователя в Webex. Поэтому поставщик услуг должен указать действительный адрес электронной почты пользователя, чтобы обеспечить его подготовку для служб Webex. Он должен быть атрибутом «Идентификатор эл. почты» пользователя в BroadWorks. Рекомендуется также скопировать его в атрибут «Alternate ID».
Непрерывное обеспечение без использоваться доверенных адресов электронной почты: Если вы не можете доверять адресам электронной почты абонентов, вы все равно можете использовать интегрированные службы обмена мгновенными сообщениями и состоянием доступности в BroadWorks для обеспечения пользователей в Webex.
С помощью этого параметра создаются учетные записи при назначении службы, однако для активации учетных записей Webex абонентам необходимо предоставить и проверить адреса электронной почты.
Самостоятельное обеспечение пользователя: Этот параметр не требует назначения службы обмена мгновенными сообщениями и состоянием доступности в BroadWorks. Вместо этого вы (или ваши клиенты) предоставляете ссылку для обеспечения, а также ссылки для скачивания различных клиентов с инструкциями и символикой.
Чтобы создать и активировать собственные учетные записи Webex, абоненты переходят по ссылке, вносят и проверяют адреса электронной почты. Когда они скачают клиент и войдут в систему, Webex использует некоторые дополнительные настройки из BroadWorks (включая основные номера).
Контролируемые SP и обеспечение через API: Webex предоставляет доступ к набору общедоступных API, которые позволяют поставщикам услуг обеспечивать подготовку пользователей или абонентов в существующих рабочих процессах.
Требования к подготовке
В следующей таблице приведены краткие сведения о требованиях для каждого метода обеспечения. В дополнение к этим требованиям ваше развертывание должно соответствовать общим системным требованиям, описанным в данном руководстве.
Метод подготовки | Требования |
|---|---|
Непрерывное обеспечение (доверенные или ненадежные адреса электронной почты) | API подготовки Webex добавляет существующих пользователей BroadWorks в Webex автоматически, как только пользователь выполнит требования, и вы включите интегрированную службу обмена мгновенными сообщениями и состояния доступности. Существует два потока (доверенные или ненадежные адреса электронной почты), которые вы назначаете с помощью шаблона переноса в Webex. Требования BroadWorks:
Требования Webex. Шаблон переноса включает следующие настройки:
|
Самостоятельное обеспечение пользователя | Администратор предоставляет существующему пользователю BroadWorks ссылку на портал активации пользователей. Пользователь должен войти на портал с помощью учетных данных BroadWorks и указать действительный адрес электронной почты. После подтверждения адреса электронной почты Webex получает дополнительную информацию о пользователе для завершения подготовки. Требования BroadWorks:
Требования Webex. Шаблон переноса включает следующие настройки:
|
Контролируемая подготовка SP через API (доверенные или ненадежные адреса электронной почты) | Webex предоставляет набор общедоступных API, с помощью которых можно создавать подготовку пользователей в существующих рабочих процессах и инструментах. Существует два потока:
Требования BroadWorks:
Требования Webex.
Для использования API перейдите в раздел Подписчики BroadWorks. |
Требуемые исправления для непрерывного обеспечения
При использовании непрерывного обеспечения необходимо установить системное исправление и применить свойство CLI. Инструкции по вашей версии BroadWorks см. в списке ниже.
Для R22:
Установите AP.as.22.0.1123.ap376508.
После установки настройте свойство
bw.msg.includeIsEnterpriseInOSSschemaдоtrueот CLI вMaintenance/ContainerOptions.Подробнее см. в примечаниях к исправлению https://www.cisco.com/web/software/286326332/154309/AP.as.22.0.1123.ap376508.txt.
Для R23:
После установки настройте свойство
bw.msg.includeIsEnterpriseInOSSschemaдоtrueот CLI вMaintenance/ContainerOptions.Подробнее см. в примечаниях к исправлению https://www.cisco.com/web/software/286326332/154325/AP.as.23.0.1075.ap376509.txt.
Для R24:
После установки настройте свойство
bw.msg.includeIsEnterpriseInOSSschemaдоtrueот CLI вMaintenance/ContainerOptions.Подробнее см. в примечаниях к исправлению https://www.cisco.com/web/software/286326332/154326/AP.as.24.0.944.ap375100.txt.
| После того как вы выполните эти действия, вы больше не сможете предоставлять службы UC-One Collaborate новым пользователям. Новые подготовленные пользователи должны быть пользователями Webex для Cisco BroadWorks. |
Поддерживаемые региональные параметры языка
Во время подготовки язык, который был назначен в BroadWorks первому подготовленному пользователь с правами администратора , автоматически назначается в качестве языкового стандарта по умолчанию для этой организации-клиента. Этот параметр определяет язык по умолчанию, используемый для сообщений об активации, совещаний и приглашений на совещания в этой организации клиента.
Поддерживаются пять локалей языка символов в формате (ISO-639-1)_(ISO-3166). Например, en_US соответствует English_UnitedStates. Если запрашивается только язык двух букв (в формате ISO-639-1), служба создаст языковую языковую локаль из пяти символов, объединив запрашиваемый язык с кодом страны из шаблона, т.е. "requestedLanguage_CountryCode". Если не удается получить действительную локаль, то на основе требуемого языкового кода используется разумная локаль по умолчанию.
В следующей таблице перечислены поддерживаемые региональные параметры, а также сопоставление, которое преобразует двухбуквенный языковой код в пятизначный региональные параметры для ситуаций, когда пятизначный региональные параметры недоступен.
Поддерживаемые региональные параметры языка (ISO-639-1)_(ISO-3166) | Если доступен только двухбуквенный языковой код... | |
|---|---|---|
Код языка (ISO-639-1) ** | Вместо этого используйте разумный региональные параметры по умолчанию (ISO-639-1)_(ISO-3166) | |
en_US en_AU en_ГБ en_CA | en | en_US |
fr_FR fr_CA | FR | fr_FR |
cs_CZ | cs | cs_CZ |
da_DK | da | da_DK |
de_DE | DE | de_DE |
hu_HU | hu | hu_HU |
id_Идентификатор | идентификатор | id_Идентификатор |
it_IT | IT | it_IT |
ja_JP | ja | ja_JP |
ko_KR | KO | ko_KR |
es_ES es_CO es_MX | ES | es_ES |
nl_NL | NL | nl_NL |
nb_НЕТ | nb | nb_НЕТ |
pl_PL | pl | pl_PL |
pt_PT pt_BR | pt | pt_PT |
ru_RU | RU | ru_RU |
ro_RO | ро | ro_RO |
zh_CN zh_TW | ж | zh_CN |
sv_SE | sv | sv_SE |
ar_SA | ar | ar_SA |
tr_TR | tr | tr_TR |
| Региональные параметры es_CO, id_ID, nb_NO и pt_PT не поддерживаются веб-сайтами совещаний Webex. Для этих региональных параметров веб-сайты Webex Meetings будут только на английском языке. Английский язык является локальностью по умолчанию для веб-сайтов, если для веб-сайта не требуется наличие/недействительных/неподдерживаемых региональных параметров. Это поле языка применимо при создании организации и веб-сайта Webex Meetings. Если язык не упоминается в сообщении или в API подписчика, то язык из шаблона будет использоваться в качестве языка по умолчанию. |
Символика
Администраторы партнеров могут использовать расширенные настройки фирменного стиля, чтобы настроить внешний вид приложения Webex для организаций клиентов, которыми управляет партнер. Администраторы партнеров могут настроить следующие параметры, чтобы приложение Webex отражало бренд и идентичность их компании:
Логотипы компании
Уникальные цветовые схемы для светлого или темного режима
Индивидуальные URL-адреса поддержки
Дополнительные сведения о настройке товарно-знаковой политики см. в разделе Настройка расширенных настроек товарно-знаковой политики.
|
|
Шаблоны подключения
Шаблоны переноса позволяют определить параметры автоматической подготовки клиентов и связанных подписчиков в Webex для Cisco BroadWorks. При необходимости можно настроить несколько шаблонов переноса, однако при подключении клиента он связан только с одним шаблоном (к одному клиенту невозможно применить несколько шаблонов).
Ниже перечислены некоторые основные параметры шаблона.
Пакет
При создании шаблона необходимо выбрать пакет по умолчанию (подробности см. в пункте Пакеты раздела «Обзор»). Все пользователи, которым назначен этот шаблон, в зависимости от процесса и самостоятельной настройки, получают пакет по умолчанию.
Вы можете управлять выбором пакетов для разных клиентов путем создания нескольких шаблонов и выбора различных пакетов по умолчанию для каждого из них. Затем можно распределить различные ссылки и адаптеры обеспечения для каждого предприятия в зависимости от выбранного для них метода обеспечения пользователей.
Пакет определенных по умолчанию абонентов можно изменить с помощью API обеспечения (см. документацию API Webex для Cisco BroadWorks) или через Partner Hub (см. статью Изменение пакета пользователей в Partner Hub).
Невозможно изменить пакет абонента в BroadWorks. Назначение интегрированных служб обмена мгновенными сообщениями и состоянием доступности включено или отключено; если для абонента включена служба BroadWorks, для абонента определяется пакет шаблона Partner Hub связывается с URL-адресом для обеспечения.
Посредник и предприятия или сервис-провайдер и группы?
Способ настройки системы BroadWorks влияет на обеспечение. Если вы посредник в компании, то при создании шаблона вам необходимо включить корпоративный режим.
Если ваша система BroadWorks настроена в режиме поставщика услуг, корпоративный режим в шаблонах можно отключить.
Если планируется подготовка клиентских организаций с помощью обоих режимов BroadWorks, необходимо использовать различные шаблоны для групп и предприятий.
| Проверьте, применены ли исправления BroadWorks, обязательные для выполнения сквозной подготовки. Подробности см. в статье Требуемые исправления для сквозной подготовки. |
Режим аутентификации
Выберите способ аутентификации подписчиков при входе в Webex. Этот режим можно назначить с помощью настройки Режим аутентификации в шаблоне переноса. В следующей таблице описаны некоторые параметры.
| Эта настройка не влияет на вход на портал активации пользователей. Пользователи, которые входят на портал, должны ввести свой идентификатор пользователя и пароль BroadWorks, как они настроены в BroadWorks, независимо от способа настройки режима аутентификации в шаблоне переноса. |
| Режим аутентификации | BroadWorks | Webex |
| Основная идентификация пользователя | Идентификатор пользователя BroadWorks | Адрес электронной почты |
| Поставщик удостоверений | BroadWorks.
| Служба идентификации Cisco Common Identity |
| Многофакторная аутентификация? | Нет | Требуется клиент IdP, который поддерживает многофакторную аутентификацию. |
Путь проверки учетных данных
|
|
|
| Более подробные сведения о процессе входа с использованием SSO и прямой аутентификацией в BroadWorks см. в разделе Процесс входа с использованием SSO. |
Кодирование UTF-8 с аутентификацией BroadWorks
При использовании аутентификации BroadWorks рекомендуется настроить кодировку UTF-8 для заголовка аутентификации. UTF-8 устраняет проблему, которая может возникнуть с паролями, использующими специальные символы, из-за которой веб-браузер не кодирует эти символы надлежащим образом. С помощью закодированного UTF-8 базовый заголовок с 64-кодировкой устраняет эту проблему.
Можно настроить кодирование UTF-8, запустив одну из следующих команд CLI на XSP или ADP.
XSP_CLI/Applications/WebContainer/Tomcat/GeneralSettings> set authenticationEncoding UTF-8ADP_CLI/Applications/WebContainer/Tomcat/GeneralSettings> set authenticationEncoding UTF-8
Страна
При создании шаблона необходимо выбрать страну. Эта страна будет автоматически назначена в качестве страны организации для всех клиентов, которым предоставлен шаблон в Common Identity. Кроме того, страна организации определит международные номера телефона системы по умолчанию для PSTN Cisco на веб-сайтах совещаний Webex.
Для международных номеров телефона системы по умолчанию на веб-сайте будет установлен первый доступный номер телефона системы, определенный в домене телефонии на основе страны организации. Если страна организации не найдена в номере телефона системы, определенном в домене телефонии, будет использоваться номер по умолчанию для этого местоположения.
S №. | Местоположение | Код страны | Название страны |
|---|---|---|---|
1. | Северная и Южная Америка | +1 | НАС, CA |
2. | APAC | +65 | Сингапур |
3. | Австралия и Новая Зеландия | +61 | Австралия |
4. | EMEA | +44 | Соединенное Королевство |
5 | ЕВРО | +49 | Германия |
Различные мероприятия для партнеров
Вы собираетесь предоставлять сублицензию Webex для Cisco BroadWorks другому поставщику услуг? В этом случае каждому поставщику услуг потребуется отдельная партнерская организация в Webex Control Hub, чтобы они могли использовать решение для своей клиентской базы.
Адаптер и шаблоны обеспечения
При использовании процессного обеспечения, URL-адрес для обеспечения, который был указан в BroadWorks, извлекается из шаблона в Control Hub. У вас может быть несколько шаблонов, а потому несколько URL-адресов обеспечения. Это позволяет выбрать для всех абонентов пакет, который будет действовать при предоставлении им интегрированных служб обмена мгновенными сообщениями и состоянием доступности.
Необходимо определить, следует ли задать URL-адрес уровня обеспечения в качестве пути по умолчанию, а также какой шаблон для этого использовать. Таким образом, вам необходимо прямо установить URL-адрес для обеспечения только для тех предприятий, для которых требуется другой шаблон.
Кроме того, следует помнить, что URL-адрес обеспечения может использовать на системном уровне, например в системе UC-One SaaS. В этом случае можно сохранить URL уровня системы для подготовки пользователей в UC-One SaaS и переопределить для тех предприятий, которые переходят в Webex для Cisco BroadWorks. В качестве альтернативы можно пойти к другому пути и настроить URL-адрес на уровне системы в Webex для BroadWorks и перенастроить предприятия, для которых вы хотите сохранить UC-One SaaS.
Варианты конфигурации, связанные с этим решением, подробно описаны в разделе Настройка сервера приложений с URL службы подготовки.
прокси-сервер адаптера подготовки
Для дополнительной безопасности прокси-сервер адаптера обеспечения позволяет использовать прокси HTTP(S) на платформе доставки приложений для непрерывной подготовки между AS и Webex. Соединение с прокси создает сквозной TCP-туннель, который ретранслирует трафик между AS и Webex, что исключает необходимость прямого подключения AS к общедоступному Интернету. Для безопасных соединений можно использовать TLS.
Для этой функции необходимо настроить прокси в BroadWorks. Дополнительные сведения см. в описании функции прокси-сервера адаптера обеспечения Cisco BroadWorks.
Минимальные требования
Учетные записи
Все подписчики, которых вы готовите к работе с Webex, должны существовать в системе BroadWorks, интегрируемой с Webex. При необходимости можно интегрировать несколько систем BroadWorks.
Все подписчики должны иметь лицензии BroadWorks и основной номер или добавочный номер.
Webex использует адреса электронной почты в качестве основных идентификаторов для всех пользователей. При использовании процессного обеспечения с доверенными адресами электронной почты, в атрибуте электронной почты в BroadWorks для пользователей должны быть указаны правильные адреса.
Если в шаблоне используется аутентификация BroadWorks, можно скопировать адреса электронной почты абонента в атрибут «Alternate ID» в BroadWorks. Это позволяет пользователям входить в Webex с помощью своих адресов электронной почты и паролей BroadWorks.
Администраторы должны использовать свои учетные записи Webex для регистрации в Partner Hub.
| Добавление администратора BroadWorks в Webex для Cisco BroadWorks не поддерживается. Можно подключить только пользователей, вызывающих BroadWorks, у которых есть основной номер и (или) добавочный номер. При использовании непрерывной подготовки пользователям также должна быть назначена интегрированная служба обмена мгновенными сообщениями и состоянием доступности. |
Серверы в требованиях к сети и программному обеспечению
Экземпляры BroadWorks с минимальной версией R22. Информацию о поддерживаемых версиях и исправлениях (в данном документе) см. в разделе «Требования к программному обеспечению BroadWorks». Дополнительную информацию см. в Политика жизненного цикла продуктов BroadSoft раздел Политика жизненного цикла BroadSoft и матрица совместимости программного обеспечения BroadWorks.
Экземпляры BroadWorks должны включать по меньшей мере следующие серверы:
Сервер приложений (AS) с версией BroadWorks, как указано выше
Сетевой сервер (NS)
Сервер профилей (PS)
Общедоступные серверы XSP|ADP или платформа доставки приложений (ADP), соответствующие следующим требованиям:
Служба аутентификации (BWAuth)
Интерфейсы действий и событий XSI
DMS (веб-приложение для управления устройствами)
Интерфейс CTI (интеграция компьютерной телефонии)
TLS 1.2 с действительным сертификатом (не самозаверяемым) и всеми необходимыми промежуточными вариантами. Требует администратора на уровне системы для облегчения корпоративного поиска.
Аутентификация mutual TLS (mTLS) для службы аутентификации (требуется установка цепочки общедоступных сертификатов клиента Webex в качестве якорей доверия)
Аутентификация mutual TLS (mTLS) для интерфейса CTI (требуется установка цепочки общедоступных сертификатов клиента Webex в качестве якорей доверия)
Отдельный сервер XSP/ADP, выступая в роль сервера push-уведомлений о вызовах (NPS в вашей среде, используется для push-уведомлений о вызовах в Apple или Google. В данном случае мы называем его «CNPS», чтобы отличать от службы Webex, которая предоставляет push-уведомления для обмена сообщениями).
Этот сервер должен иметь версию R22 или более позднюю версию.
Мы предоставляем полномочия отдельному серверу XSP/ADP для CNPS, поскольку невозможность предварительной оценки нагрузки от Webex для соединений облака BWKS может негативно повлиять на производительность сервера NPS, что приведет к росту задержки уведомлений. Дополнительную информацию о масштабе XSPADP см. в руководстве по проектированию системы |Cisco BroadWorks.
Платформы приложений Webex
Чтобы скачать версию приложения Webex на английском языке, перейдите по ссылке https://www.webex.com/webexfromserviceproviders-downloads.html. Приложение Webex доступно на следующих веб-сайтах:
ПК и ноутбуки с ОС Windows
ПК и ноутбуки Apple с MacOS
iOS (Apple store)
Android (Play store)
Веб-браузеры (перейдите к https://teams.webex.com/)
Локализованные версии
Чтобы скачать локализованную версию приложения Webex, используйте одну из приведенных ниже ссылок.
https://origin-webex-uat.cisco.com/ko/webexfromserviceproviders-downloads.html (Корейский)
https://origin-webex-uat.cisco.com/fr/webexfromserviceproviders-downloads.html (Французский)
https://origin-webex-uat.cisco.com/pt/webexfromserviceproviders-downloads.html (Португальский)
https://origin-webex-uat.cisco.com/zh-tw/webexfromserviceproviders-downloads.html (китайский традиционный)
https://origin-webex-uat.cisco.com/zh-cn/webexfromserviceproviders-downloads.html (Упрощенное китайское письмо)
https://origin-webex-uat.cisco.com/ja/webexfromserviceproviders-downloads.html (Япония)
https://origin-webex-uat.cisco.com/es/webexfromserviceproviders-downloads.html (Испания)
https://origin-webex-uat.cisco.com/de/webexfromserviceproviders-downloads.html (Немецкий)
https://origin-webex-uat.cisco.com/it/webexfromserviceproviders-downloads.html (Итальянский)
Физические телефоны и принадлежности
IP-телефоны Cisco
Серия Cisco IP Phone 6800 с многоплатформенным микропрограммным обеспечением
Серия Cisco IP Phone 7800 с многоплатформенным микропрограммным обеспечением
Серия Cisco IP Phone 8800 с многоплатформенным микропрограммным обеспечением
Дополнительную информацию см. в разделе https://www.cisco.com/c/en/us/products/collaboration-endpoints/ip-phones/multiplatform-firmware.html.
Мы поддерживаем телефоны сторонних систем так же, как и другие варианты интеграции BroadWorks. Однако для них пока отсутствует интеграция контактов и доступности в Webex для Cisco BroadWorks.
Адаптеры:
Многоплатформенный аналоговый телефонный адаптер Cisco ATA 191
Многоплатформенный аналоговый телефонный адаптер Cisco ATA 192
Дополнительную информацию см. в разделе https://www.cisco.com/c/en/us/products/unified-communications/ata-190-series-analog-telephone-adapters/index.html.
Гарнитуры:
Гарнитура Cisco серии 500
Дополнительную информацию о моделях см. в разделе https://www.cisco.com/c/en/us/products/collaboration-endpoints/headset-500-series/index.html .
Устройства ОС Room:
Серия Webex Room и Room Kit
Серия Webex Desk
Серия Webex Board
интеграция устройства
Дополнительные сведения о подключении и обслуживании устройств Room OS и MPP для Webex для Cisco BroadWorks см. в руководстве по интеграции устройств для Webex для Cisco BroadWorks.
Профили службы
Ниже приведены файлы DTAF, которые необходимо загрузить на серверы приложений для поддержки приложения Webex в качестве клиента для вызовов. Это те же файлы DTAF, которые используются для SaaS UC-One, однако существует новый файл config-wxt.xml.template файл, используемый для приложения Webex.
Чтобы скачать последние профили устройств, перейдите на сайт загрузки программного обеспечения платформы доставки приложений , чтобы получить последние файлы DTAF. Эти загрузки работают как для ADP, так и для XSP.
Название клиента | Тип профиля устройства и название пакета |
|---|---|
Шаблон Webex для мобильного устройства |
Тип профиля идентификации/устройства: Подключение — мобильное устройство DTAF: Файл конфигурации: |
Шаблон Webex для планшета |
Тип профиля идентификации/устройства: Подключение — планшет DTAF: Файл конфигурации: |
Шаблон Webex для настольного компьютера |
Тип профиля идентификации/устройства: Business Communicator — ПК DTAF: Файл конфигурации: |
Идентификация/профиль устройства
Для совершения вызовов с помощью приложения Webex для всех пользователей Webex для Cisco BroadWorks должен быть назначен профиль удостоверения/устройства в BroadWorks, который использует один из указанных выше профилей устройства. Профиль предоставляет конфигурацию, которая позволяет пользователю совершать вызовы.
Получение учетных данных OAuth для Webex для Cisco BroadWorks
Чтобы подготовить Cisco OAuth для своей учетной записи Cisco Identity Provider Federation, обратитесь к оператору по подключению или в Cisco TAC.
Используйте следующий заголовок запроса для соответствующих функций.
XSP|ADP AuthService Configuration' для настройки службы в XSP|ADP.
"Конфигурация NPS для настройки прокси аутентификации" для настройки NPS на использование прокси аутентификации.
CI User UUID Sync' для синхронизации UUID пользователя CI. Дополнительные сведения об этой функции см. в статье Поддержка Cisco BroadWorks для CI UUID.
Настройте BroadWorks, чтобы включить оплату Cisco для подписок BroadWorks и Webex Для BroadWorks.
Компания Cisco предоставит вам идентификатор клиента OAuth, секретный код клиента и токен обновления, который будет действителен в течение 60 дней. Если срок действия токена истекает до его использования, можно отправить другой запрос.
| Если учетные данные поставщика удостоверений Cisco OAuth уже получены, заполните новый запрос службы для обновления учетных данных. |
Сертификаты заказов
Требования к сертификату для аутентификации TLS
Для всех необходимых приложений вам понадобятся сертификаты безопасности, подписанные известным центром сертификации и развернутые на общедоступных XSP|ADP. Они будут использоваться для поддержки проверки сертификата TLS для всех входящих соединений с серверами XSP|ADP.
Эти сертификаты должны включать общедоступное полное доменное имя XSP|ADP в качестве общего имени субъекта или альтернативного имени субъекта.
Точные требования для развертывания этих сертификатов сервера зависят от того, как развернуты общедоступные XSP|ADP.
Через прокси-сервер моста TLS
Через прокси-сервер TLS
Непосредственно к XSP|ADP
Следующая диаграмма показывает, что сертификат открытого сервера, подписанный ЦС, загружается в трех случаях:
Общедоступные центры сертификации, для которых приложение Webex предусматривает поддержку аутентификации, перечислены в статье Поддерживаемые центры сертификации для служб Webex гибридного типа.
Требования к сертификату TLS для прокси-сервера моста TLS
Публично подписанный сертификат сервера загружается в прокси-сервер.
Прокси-сервер представляет этот публично подписанный сертификат сервера Webex.
Webex доверяет публичному ЦС, подписавшему этот сертификат.
Внутренний сертификат, подписанный ЦС, можно загрузить в XSP|ADP.
XSP|ADP представляет этот внутренне подписанный сертификат сервера прокси.
Прокси доверяет внутреннему ЦС, подписавшему сертификат сервера XSP|ADP.
Требования к сертификату TLS для прокси-сервера TLS или XSP|ADP в DMZ
Публично подписанный сертификат сервера загружается в XSP|ADP.
XSP|ADP представляют Webex публично подписанные сертификаты сервера.
Webex доверяет общедоступному ЦС, подписавшему сертификаты серверов XSP|ADP.
Дополнительные требования к сертификатам для взаимной аутентификации TLS через интерфейс CTI
При подключении к интерфейсу CTI Webex представляет сертификат клиента в рамках аутентификации mutual TLS. Сертификат ЦС клиента Webex или сертификатов цепочки можно скачать с помощью Control Hub.
Для скачивания сертификата:
Войдите в Partner Hub, перейдите раздел и щелкните ссылку для скачивания сертификата.
Точные требования для развертывания этой цепочки сертификатов ЦС Webex зависят от того, как развернуты общедоступные XSP|ADP.
Через прокси-сервер моста TLS
Через прокси-сервер TLS
Непосредственно к XSP|ADP
Следующая диаграмма показывает требований к сертификатам в трех случаях:
(Параметр) Требования к сертификату для прокси-сервера моста TLS
Webex представляет прокси публично подписанный сертификат клиента.
Прокси доверяет внутреннему ЦС Cisco, который подписан сертификатом клиента. Этот центр ЦС или цепочку можно скачать из Control Hub и добавить в доверительную систему прокси. Публично подписанный сертификат сервера XSP|ADP также загружается в прокси.
Прокси представляет публично подписанный сертификат сервера Webex.
Webex доверяет публичному ЦС, подписавшему этот сертификат.
Прокси представляет внутренне подписанный сертификат клиента XSP|ADP.
В этом сертификате должно быть поле расширенного использования ключа x509.v3 с заполненным значением BroadWorks OID 1.3.6.1.4.1.6431.1.1.8.2.1.3 и назначением TLS clientAuth. Например:
X509v3 extensions: X509v3 Extended Key Usage: 1.3.6.1.4.1.6431.1.1.8.2.1.3, TLS Web Client AuthenticationCN внутреннего сертификата должен быть
bwcticlient.webex.com.
При создании внутренних сертификатов клиента для прокси-сервера обратите внимание, что сертификаты SAN не поддерживаются. Внутренние сертификаты сервера для XSP|ADP могут быть SAN.
Общедоступные органы сертификации, возможно, не готовы подписывать сертификаты с помощью фирменной службы BroadWorks OID, которая является обязательной. В случае промежуточного прокси-сервера может потребоваться использовать внутренний ЦС для подписания сертификата клиента, который прокси предоставляет XSP|ADP.
XSP|ADP доверяют внутреннему ЦС.
XSP|ADP представляют внутренне подписанный сертификат сервера.
Прокси-сервер доверяет внутреннему ЦС.
ClientIdentity сервера приложений содержит CN внутренне подписанного сертификата клиента, представленного XSP|ADP прокси.
(Опция) Требования к сертификатам для прокси-сервера TLS или XSP|ADP в DMZ
Webex представляет внутренний сертификат клиента, подписанный ЦС Cisco, XSP|ADP.
ADP XSP|доверяют внутреннему ЦС Cisco, подписавшему сертификат клиента. Этот центр ЦС или цепочку можно скачать из Control Hub и добавить в доверительную систему прокси. Публично подписанный сертификат сервера XSP|ADP также загружается в XSP|ADP.
XSP|ADP представляют публично подписанные сертификаты сервера Webex.
Webex доверяет общедоступному ЦС, подписавшему сертификаты серверов XSP|ADP.
Сервер приложений ClientIdentity содержит CN подписанного Cisco сертификата клиента, представленного XSP|ADP Webex.
Подготовка сети
Дополнительную информацию о соединениях, используемых Webex для Cisco BroadWorks, см. в статье Требования к сети для Webex для Cisco BroadWorks. В этой статье приведен список IP-адресов, портов и протоколов, необходимых для настройки правил входа и выхода брандмауэра.
Требования к сети для служб Webex
В предыдущих таблицах правил входящих и выходящих соединений брандмауэра документируются только соединения, относящиеся к Webex для Cisco BroadWorks. Общую информацию о соединениях между приложением Webex и облаком Webex см. в требованиях к сети для служб Webex. Эта статья является общей для Webex, однако в таблице ниже указаны различные разделы статьи, а также уровень важности каждого раздела относительно Webex для Cisco BroadWorks.
Раздел статьи "Требования к сети" | Важность информации |
|---|---|
Сводная информация о типах и протоколах устройств, поддерживаемых Webex | Информационный |
Транспортные протоколы и шифры для приложений и устройств Webex, зарегистрированных в облаке | Информационный |
Необходимо ознакомиться | |
Необходимо ознакомиться | |
Домены и URL- адреса, доступ к которым необходим для служб Webex | Необходимо ознакомиться |
Необязательно | |
Необязательно | |
Необязательно | |
Необязательно | |
Необязательно | |
Сводная информация о других службах гибридного типа Webex и документации | Необязательно |
Службы Webex для клиентов FedRAMP | н/д |
Дополнительная информация
Дополнительную информацию см. в технической документации относительно брандмауэра Webex (в формате PDF).
Поддержка избыточности BroadWorks
Облачные службы Webex и клиентские приложения Webex, которым необходим доступ к сети партнера, полностью поддерживают избыточность Broadworks XSP|ADP, предоставляемую партнером. Если XSP|ADP или веб-сайт недоступны по плановому техническому обслуживанию или по незапланированной причине, службы и приложения Webex могут перейти на другой XSP|ADP или веб-сайт, предоставленный партнером, чтобы выполнить запрос.
Топология сети
ADP Broadworks XSP|могут быть развернуты непосредственно в Интернете или находиться в DMZ с элементом балансировки нагрузки, например F5 BIG-IP. Для обеспечения геоизбыточности XSP|ADP могут быть развернуты в двух (или более) центрах обработки данных, каждый из которых может управляться балансировщиком нагрузки, каждый из которых имеет общедоступный IP-адрес. Если XSP|ADP находится за балансировщиком нагрузки, микрослужбам Webex и приложению отображается только IP-адрес балансировщика нагрузки, а в Broadworks отображается только один XSP|ADP, даже если за ним находится несколько XSP|ADP.
В приведенном ниже примере XSP|ADP развернуты на двух объектах: на объекте A и на объекте B. На каждом объекте имеются два XSP|ADP, которые находятся на фронте балансировщика нагрузки. На объекте A установлены XSP|ADP1 и XSP|ADP2 на фронтальной стороне LB1, а на объекте B – XSP|ADP3 и XSP|ADP4 на фронтальной стороне LB2. В общедоступной сети отображаются только балансировщики нагрузки, а XSP|ADP находятся в частных сетях DMZ.
Облачные службы Webex
Конфигурация DNS
Облачные микрослужбы Webex должны иметь возможность поиска серверов XSP|ADP Broadworks для подключения к интерфейсам Xsi, службе аутентификации и CTI.
Облачные микрослужбы Webex будут выполнять поиск A/AAAA DNS настроенного имени хоста XSP|ADP и подключаться к возвращенному IP-адресу. Это может быть пограничный элемент балансировки нагрузки или сервер XSP|ADP. Если будет возвращено несколько IP-адресов, из списка будет выбран первый IP-адрес. Поиск SRV в настоящий момент не поддерживается.
Пример. A-запись DNS партнера для обнаружения сбалансированных серверов/балансировщиков нагрузки XSP|ADP, обращенных к Интернету.
Тип записи | Название | Target (Целевой адрес) | Цель |
|---|---|---|---|
О |
|
| Указывает на LB1 (объект A) |
О |
|
| Указывает на LB2 (объект B) |
| Любая ссылка на XSP включает либо XSP, либо ADP. |
Failover
При отправке микрослужбами Webex запроса XSP|ADP/балансировщику нагрузки и сбое запроса может произойти несколько действий.
Если сбой вызван ошибкой сети (например, TCP, SSL), микрослужбы Webex помечают IP-адрес как заблокированный и немедленно выполняют переход к следующему IP-адресу.
Если возвращен код ошибки (HTTP 5xx), микрослужбы Webex помечают IP-адрес как заблокированный и немедленно выполняют переход к следующему IP-адресу.
Если ответ HTTP не получен в течение 2 секунд, время ожидания запроса истекает. Микрослужбы Webex помечают IP-адрес как заблокированный и выполняют переход к следующему IP-адресу.
Для каждого запроса выполняется три попытки, прежде чем в микрослужбу поступит сообщение о сбое.
Если IP-адрес находится в списке блокировки, он не будет включен в список адресов, которые следует попробовать при отправке запроса на XSP|ADP. По истечении предварительно заданного периода времени срок действия блокировки IP-адреса истекает и он возвращается в список для совершения попытки отправки другого запроса.
Если все IP-адреса заблокированы, микрослужба по-прежнему будет пытаться отправить запрос, случайным образом выбирая IP-адрес из списка заблокированных. В случае успешной отправки этот IP-адрес удаляется из списка заблокированных.
Состояние
Состояние подключения облачных служб Webex к XSP|ADP или балансировщикам нагрузки отображается в Control Hub. В кластере вызовов BroadWorks состояние соединения отображается для каждого из указанных ниже интерфейсов.
XSI Actions
XSI Events
Служба аутентификации
Состояние соединения обновляется после загрузки страницы или во время обновлений данных ввода. Далее приведены варианты состояний.
Зеленый: если к интерфейсу можно получить доступ с помощью одного из IP-адресов во время поиска A-записи.
Красный: Если все IP-адреса во время поиска A-записи недоступны, а также недоступен интерфейс.
Следующие службы используют микросервисы для подключения к XSP|ADP и зависят от доступности интерфейса XSP|ADP.
Вход в приложение Webex
Обновление маркера приложения Webex
Ненадежные адреса электронной почты / самостоятельная активация
Проверка работоспособности службы BroadWorks
Приложение Webex
Конфигурация DNS
Приложение Webex получает доступ к интерфейсу Xtended Services (XSI-Actions и XSI-Events) и службам Device Management Service (DMS) в XSP|ADP.
Чтобы найти службу XSI, приложение Webex выполняет поиск SRV DNS для _xsi-client._tcp.<webex app xsi domain>. SRV указывает на настроенный URL-адрес для организаторов XSP|ADP или балансировщиков нагрузки для службы XSI. Если поиск SRV недоступен, приложение Webex возвращается к поиску A/AAAA.
SRV может разрешать несколько целей A/AAAA. Однако каждая запись A/AAAA должна сопоставляться только с одним IP-адресом. При наличии нескольких XSP|ADP в DMZ за балансировщиком нагрузки/пограничным устройством необходимо настроить балансировщик нагрузки для поддержания устойчивости сеанса для маршрутизации всех запросов одного сеанса в один и тот же XSP|ADP. Мы назначаем эту конфигурацию, поскольку тактовые импульсы XSI-event клиента должны перейти к тому же XSP|ADP, который используется для создания канала event-совещания.
| В примере 1 запись A/AAAA для webex-app-XSP|ADP.example.com не существует и не требуется. Если ваш DNS требует, чтобы была определена одна запись A/AAAA, необходимо вернуть только 1 IP-адрес. Независимо от этого, SRV должен быть определен для приложения Webex. Если в приложении Webex используется имя A/AAAA, которое связано с несколькими IP-адресами, или если балансировщик нагрузки/пограничный элемент не поддерживает устойчивость сеанса, клиент в конечном итоге отправляет тактовые сигналы на XSP|ADP, где не был установлен канал событий. Это приводит к разрыву канала, а также к значительному увеличению внутреннего трафика, что ухудшает производительность кластера XSP|ADP. Поскольку требования к облаку Webex и приложению Webex различаются в поиске записей A/AAAA, для доступа к XSP|ADP необходимо использовать отдельное полное доменное имя для облака Webex и приложения Webex. Как показано в примерах, в облаке Webex используется запись A |
Пример 1. Несколько XSP|ADP, каждый за отдельными балансировщиками нагрузки
В этом примере SRV указывает на искажение записей A, при этом каждая запись A указывает на другой балансировщик нагрузки на другом объекте. Приложение Webex всегда будет использовать первый IP-адрес в списке и переместится к следующей записи только в том случае, если первая не работает.
Ниже приведен пример записей SRV.
Тип записи | Запись | Target (Целевой адрес) | Цель |
|---|---|---|---|
SRV |
|
| Обнаружение клиентом интерфейса Xsi |
SRV |
|
| Обнаружение клиентом интерфейса Xsi |
О |
|
| Указывает на LB1 (объект A) |
О |
|
| Указывает на LB2 (объект B) |
Пример 2. Несколько XSP|ADP за одним балансировщиком нагрузки (с мостом TLS)
Для первоначального запроса балансировщик нагрузки выбирает случайный XSP|ADP. Этот XSP|ADP возвращает файл cookie, который приложение Webex будет добавлять в будущих запросах. В будущих запросах балансировщик нагрузки использует файл cookie для маршрутизации подключения к правильному XSP|ADP, гарантируя, что канал event-совещания не прерывается.
Тип записи | Запись | Target (Целевой адрес) | Цель |
|---|---|---|---|
SRV |
|
| Балансировщик нагрузки |
О | LB.example.com |
| IP-адрес балансировщика нагрузки (XSP|ADP находятся за балансировщиком нагрузки) |
URL-АДРЕС DMX
Во время процесса входа приложение Webex также будет извлекать URL-адрес DMS для скачивания его файла конфигурации. Узел в URL-адресе будет проанализирован, и приложение Webex выполнит поиск A/AAAA DNS узла для подключения к XSP|ADP, на котором размещена служба DMS.
Пример. Запись DNS A для обнаружения веб-сервера XSP|ADP или балансировщиков нагрузки приложения Webex для скачивания файлов конфигурации через DMS.
Тип записи | Название | Target (Целевой адрес) | Цель |
|---|---|---|---|
О |
|
| Указывает на LB1 (объект A) |
О |
|
| Указывает на LB2 (объект B) |
| Любая ссылка на XSP включает либо XSP, либо ADP. |
Как приложение Webex находит адреса XSP|ADP
Клиент пытается найти узлы XSP|ADP с помощью следующего потока DNS:
Клиент первоначально извлекает URL-адреса Xsi-Actions/Xsi-Events из облака Webex (они были введены при создании связанного кластера вызовов BroadWorks). Имя хоста/домен Xsi извлекается из URL-адреса, и клиент выполняет поиск SRV следующим образом:
Клиент выполняет поиск параметра _xsi-client._tcp в SRV.<xsi domain="">
Если поиск SRV возвращает одну или несколько целей A/AAAA:
Клиент выполняет A/AAAA для этих целей и кэширует возвращенные IP-адреса.
Клиент подключается к одной из целей (то есть его запись A/AAAA с одним IP-адресом) на основании приоритета SRV, а затем взвешивается (или в произвольном порядке, если они равны).
Если поиск SRV не дает результатов:
Клиент просматривает A/AAAA для корневого параметра Xsi, после чего пытается подключиться к возвращенному IP-адресу. Это может быть пограничный элемент балансировки нагрузки или сервер XSP|ADP.
Как было описано, запись A/AAAA должна указывать на один IP-адрес по тем же причинам.
(Необязательно) В дальнейшем в настройках устройства для приложения Webex можно указать пользовательские сведения о XSI-Actions/XSI-Events с помощью следующих тегов:
<protocols> <xsi> <paths> <root>%XSI_ROOT_WXT%</root> <actions>%XSI_ACTIONS_PATH_WXT%</actions> <events>%XSI_EVENTS_PATH_WXT%</events> </paths> </xsi> </protocols>Эти параметры имеют приоритет перед любой конфигурацией кластера BroadWorks в Control Hub.
Если они существуют, клиент будет сравнивать оригинальный адрес XSI, полученный с помощью конфигурации кластера BroadWorks.
При обнаружении каких-либо отличий клиент инициирует соединение XSI Actions/ XSI Events. Первым шагом является выполнение того же процесса поиска DNS, указанного в шаге 1. На этот раз запрос поиска значения в %XSI_ROOT_WXT% параметре из файла конфигурации.
При использовании этого тега для изменения интерфейсов Xsi создайте соответствующие записи SRV.
Failover
В процессе входа приложение Webex выполняет поиск параметра _xsi-client._tcp.<xsi domain=""> записи SRV DNS, создает список узлов и подключается к одному из узлов сначала на основе приоритета, а затем веса записи SRV. Этот подключенный узел становится выбранным узлом для всех будущих запросов. После этого для выбранного узла будет открыт канал события и регулярно будет происходить отправка пакетов пульса для проверки канала. Все запросы, отправленные после первого, включают файл cookie, возвращаемый в ответе HTTP, поэтому важно, чтобы балансировщик нагрузки сохранял постоянство сеанса (аффинити) и всегда отправлял запросы на тот же сервер XSP|ADP.
Если произойдет сбой запроса или запроса пакета пульса в узел, может быть реализовано несколько сценариев.
Если сбой вызван ошибкой сети (например, TCP, SSL), приложение Webex немедленно выполнит переход к следующему узлу в списке.
Если возвращен код ошибки (HTTP 5xx), приложение Webex помечает этот IP-адрес как заблокированный и перенаправляет следующему узлу в списке.
Если ответ не получен в течение определенного периода времени, запрос считается неудачным из-за истечения времени ожидания и последующие запросы отправляются на следующий узел. При этом запрос, для которого истекло время ожидания, считается неудачным. Некоторые запросы повторяются после сбоя (с увеличением времени повторения). Запросы, которые не считаются важными, не будут повторяться.
После успешной попытки выбора нового узла он становится новым выбранным узлом, если таковой присутствует в списке. После попытки отправки запроса последнему узлу в списке приложение Webex перейдет к первому узлу.
Если происходит отправка пакетов пульса, то при двух последовательных сбоях запросов приложение Webex повторно инициализирует канал события.
Обратите внимание, что приложение Webex не осуществляет восстановление после сбоя. Обнаружение службы DNS выполняется только один раз при входе.
Во время входа приложение Webex пытается скачать файл конфигурации через интерфейс XSP|ADP/Dms. Выполняется поиск записи A/AAAA узла в извлеченном URL-адресе DMS и подключение к первому IP-адресу. Сначала будет предпринята попытка отправки запроса на скачивание файла конфигурации с помощью токена SSO. Если это по какой-либо причине не удастся, будет выполнена повторная попытка, однако с использованием имени пользователя устройства и пароля.
Обзор развертывания
На следующих схемах представлен стандартный порядок задач развертывания для различных режимов обеспечения пользователя. Многие задачи общие для всех режимов и обеспечения.
Подключение партнеров к Webex для Cisco BroadWorks
Каждый поставщик услуг или посредник Webex для Cisco BroadWorks должен быть настроен в качестве партнерской организации в Webex для Cisco BroadWorks. Если у вас уже есть партнерская организация Webex, ее можно использовать.
Чтобы завершить все необходимые действия по подключению, требуется обработать документацию Webex для Cisco BroadWorks, а новые партнеры должны принять партнерское соглашение о непрямых каналах (ICPA). По выполнении этих действий компания Cisco создаст новую партнерскую организацию в Partner Hub (при необходимости) и отправит электронное сообщение с подробностями аутентификации администратору записи в вашей документации. В то же время ваш менеджер по активации партнеров и (или) по программе поддержки клиентов свяжется с вами, чтобы начать процесс регистрации.
Настройка служб в Webex для Cisco BroadWorks XSP|ADP
Мы требуем, чтобы приложение NPS работало на другом XSP|ADP. Требования к этому XSP|ADP описаны в разделе Настройка уведомлений о вызовах из сети.
Для XSP|ADP вам необходимы следующие приложения или службы.
Служба/приложение | Требуется аутентификация | Цель службы/приложения |
|---|---|---|
Xsi-Events |
TLS (сервер аутентифицируется для клиентов) |
Управление вызовами, уведомления службы |
Xsi-Actions |
TLS (сервер аутентифицируется для клиентов) |
Управление вызовами, действия |
Управление устройствами |
TLS (сервер аутентифицируется для клиентов) |
Скачивание конфигурации вызовов |
Служба аутентификации |
TLS (сервер аутентифицируется для клиентов) |
Аутентификация пользователей |
Интеграция компьютерной телефонии |
mTLS (аутентификация клиента и сервера друг с другом) |
Состояние доступности телефонии |
Приложение Webview для настроек вызова |
TLS (сервер аутентифицируется для клиентов) |
Предоставляет настройки вызовов пользователя на портале самообслуживания в приложении Webex |
В этом разделе описывается, как применить необходимые конфигурации для TLS и mTLS на этих интерфейсах, однако для установки приложений на XSP|ADP следует обратиться к существующей документации.
Требования к совместному размещению
Служба аутентификации должна быть совместно размещена с приложениями Xsi, поскольку эти интерфейсы должны принимать долгосрочные токены для авторизации службы. Для проверки этих токенов требуется служба аутентификации.
При необходимости служба аутентификации и Xsi могут работать через один порт.
Вы можете разделять другие службы/приложения по мере необходимости для масштабирования (например, выделенная ферма управления устройствами XSP|ADP).
Можно установить совместное местоположение приложений Xsi, CTI, службы аутентификации и DMS.
Не устанавливайте другие приложения или службы на XSP|ADP, которые используются для интеграции BroadWorks с Webex.
Не размещайте приложение NPS совместно с другими приложениями.
Интерфейсы Xsi
Установите и настройте приложения Xsi-Actions и Xsi-Events, как описано в руководстве по настройке интерфейса Cisco BroadWorks Xtended Services.
Только один экземпляр приложений Xsi-Events должен быть развернут на XSP|ADP, используемом для интерфейса CTI.
Все Xsi-Events, используемые для интеграции Broadworks с Webex, должны иметь одно и то же имя вызоваControlApplicationName, определенное в разделе Applications/Xsi-Events/GeneralSettings. Пример.
ADP_CLI/Applications/Xsi-Events/GeneralSettings> get
callControlApplicationName = com.broadsoft.xsi-events
При подключении пользователя к Webex Webex создает подписку для пользователя в AS, чтобы получать события телефонии для состояния доступности и журнала вызовов. Подписка связана с callControlApplicationName, и AS использует ее, чтобы узнать, на какой Xsi-Events следует отправлять события телефонии.
| Изменение callControlApplicationName или отсутствие одинакового имени во всех веб-приложениях Xsi-Events повлияет на функциональность подписок и событий телефонии. |
Настройка службы аутентификации (с проверкой маркера CI)
Эта процедура позволяет настроить службу аутентификации для использования проверки маркера CI с TLS. Этот метод аутентификации рекомендуется использовать при работе с версией R22 или более поздними версиями, если ваша система поддерживает его.
| Mutual TLS (mTLS) также поддерживается как альтернативный метод аутентификации для службы аутентификации. Если у вас несколько организаций Webex, работающих на одном и том же сервере XSP|ADP, необходимо использовать аутентификацию mTLS, поскольку проверка маркера CI не поддерживает несколько подключений к одной и той же службе аутентификации XSP|ADP. Чтобы настроить аутентификацию mTLS для службы аутентификации вместо проверки маркера CI, см. приложение в статье Настройка служб (использование mTLS для службы аутентификации). |
| Если в текущий момент используется mTLS для службы аутентификации, необязательно повторно выполнять настройку, чтобы использовать проверку токена CI с TLS. |
Получение учетных данных OAuth для Webex для Cisco BroadWorks.
Установите следующие исправления на каждый сервер XSP|ADP. Установите исправления, соответствующие вашей версии.
Для R22:
Для R23:
Для R24 – исправление не требуется
Любая ссылка на XSP включает либо XSP, либо ADP.Установите приложение
AuthenticationServiceприложения для каждой службы XSP|ADP.Выполните следующую команду, чтобы активировать приложение AuthenticationService на XSP|ADP к пути контекста /authService.
XSP|ADP_CLI/Maintenance/ManagedObjects> activate application AuthenticationService 22.0_1.1123/authServiceВыполните эту команду, чтобы развернуть службу AuthenticationService на XSP|ADP.
XSP|ADP_CLI/Maintenance/ManagedObjects> deploy application /authServiceBroadWorks SW Manager deploying /authService...
Начиная с сборки Broadworks 2022.10 центры сертификации, поставляемые с Java, больше не включаются автоматически в доверенное хранилище BroadWorks при переходе на новую версию Java. Служба AuthenticationService открывает соединение TLS с Webex для получения маркера доступа. Для проверки IDBroker и URL-адреса Webex в своем хранилище доверия должно быть указано следующее:
IdenTrust Commercial Root CA 1
Go Daddy Root Certification Authority - G2;
Убедитесь, что эти сертификаты присутствуют в приведенном ниже CLI
ADP_CLI/System/SSLCommonSettings/Trusts/Defaults> getЕсли нет, выполните следующую команду, чтобы импортировать доверенные Java по умолчанию:
ADP_CLI/System/SSLCommonSettings/Trusts/Defaults> importJavaCATrustКроме того, можно вручную добавить эти сертификаты в качестве точек доверия с помощью следующей команды:
ADP_CLI/System/SSLCommonSettings/Trusts/BroadWorks> updateTrust <alias> <trustAnchorFile>Если ADP модернизирован с предыдущего выпуска, центры сертификации из старого выпуска автоматически импортируются в новый выпуск и будут импортироваться до тех пор, пока они не будут удалены вручную.
Приложение AuthenticationService освобождено от настройки validatePeerIdentity в ADP_CLI/System/SSLCommonSettings/GeneralSettings и всегда проверяет идентификацию однорангового пользователя. Дополнительную информацию об этой настройке см. в статье Cisco Broadworks X509 Certificate Validation FD .
Настройте поставщиков удостоверений, выполнив следующие команды на каждом сервере XSP|ADP:
XSP|ADP_CLI/Applications/AuthenticationService/IdentityProviders/Cisco> getset clientId client-Id-From-Step1set enabled trueset clientSecret client-Secret-From-Step1set ciResponseBodyMaxSizeInBytes 65536set issuerName <URL>ВместоURLвведите значение URL-адреса имени издателя, который применяется к вашему кластеру CI. См. таблицу ниже.set issuerUrl <URL>ВместоURLвведите значение URL-адреса издателя, который применяется к вашему кластеру CI. См. следующую таблицу.set tokenInfoUrl <IdPProxy URL>Введите URL-адрес прокси IdP, который относится к вашему кластеру Webex. См. следующую таблицу.
Таблица 1. Задать имя эмитента и URL-адрес эмитента Если кластер CI... Задайте issuerName и issuerURL... США-A
EU
США-B
Если вы не знаете свой кластер CI, информацию можно получить из сведений о клиенте в представлении службы технической поддержки Control Hub.Таблица 2. Задать tokenInfoURL Если кластер Teams... Задать tokenInfoURL в... (URL-адрес прокси-сервера IdP) ACHM
https://broadworks-idp-proxy-a.wbx2.com/broadworks-idp-proxy/api/v1/idp/authenticate
AFRA
https://broadworks-idp-proxy-k.wbx2.com/broadworks-idp-proxy/api/v1/idp/authenticate
AORE
https://broadworks-idp-proxy-r.wbx2.com/broadworks-idp-proxy/api/v1/idp/authenticate
Если вы не знаете свой кластер Teams, вы можете получить информацию из сведений о клиенте в представлении службы технической поддержки Control Hub.
Для тестирования можно проверить, действителен ли tokenInfoURL, заменив "
idp/authenticate" URL-адреса значением "ping".
Укажите права Webex, которые должны присутствовать в профиле пользователя Webex, запустив следующую команду:
XSP|ADP_CLI/Applications/AuthenticationService/IdentityProviders/Cisco/Scopes> set scope broadworks-connector:userНастройте поставщиков удостоверений для федерации Cisco с помощью следующих команд на каждом сервере XSP|ADP.
XSP|ADP_CLI/Applications/AuthenticationService/IdentityProviders/Cisco/Federation> getset flsUrl https://cifls.webex.com/federationset refreshPeriodInMinutes 60set refreshToken refresh-Token-From-Step1
Для проверки работы конфигурации FLS выполните следующую команду. Эта команда повторно отобразит список поставщиков удостоверений:
XSP|ADP_CLI/Applications/AuthService/IdentityProviders/Cisco/Federation/ClusterMap> GetНастройте управление маркерами с помощью следующих команд на каждом сервере XSP|ADP.
XSP|ADP_CLI/Applications/AuthenticationService/TokenManagement>set tokenIssuer BroadWorksset tokenDurationInHours 720
Создайте ключи RSA и обеспечьте их совместное использование. Необходимо создать ключи на одном XSP|ADP, а затем скопировать их во все остальные XSP|ADP. Это обусловлено следующими факторами.
Для шифрования/дешифрования токенов во всех экземплярах службы аутентификации необходимо использовать те же пары открытых и закрытых ключей.
Пара ключей создается службой аутентификации при первой необходимости в выпуске токена.
При цикле ключей или изменении длины ключей необходимо повторить приведенную ниже конфигурацию и перезапустить все XSP|ADP.Выберите один XSP|ADP, который будет использоваться для создания пары ключей.
Используйте клиент для запроса зашифрованного токена от этого XSP|ADP, запросив в браузере клиента следующий URL-адрес:
https://<XSP|ADP-IPAddress>/authService/token?key=BASE64URL(clientPublicKey)(При этом создается пара закрытых и открытых ключей в XSP|ADP, если она еще не существовала)
Местоположение хранения ключей не настраивается. Экспорт ключей:
XSP|ADP_CLI/Applications/authenticationService/KeyManagement>exportKeysСкопируйте экспортированный файл
/var/broadworks/tmp/authService.keysв том же местоположении на других XSP|ADP, перезаписав старый.keysпри необходимости.Импортируйте ключи на каждом из других XSP|ADP.
XSP|ADP_CLI/Applications/authenticationService/KeyManagement> importKeys /var/broadworks/tmp/authService.keys
Укажите URL-адрес authService в веб-контейнере. Для проверки маркеров веб-контейнеру XSP|ADP необходим URL authService. На каждом из XSP|ADP:
Добавьте URL службы аутентификации в качестве внешней службы аутентификации для сервиса BroadWorks Communications.
XSP|ADP_CLI/System/CommunicationUtility/DefaultSettings/ExternalAuthentication/AuthService>set url http://127.0.0.1/authServiceДобавьте URL службы аутентификации в контейнер:
XSP|ADP_CLI/Maintenance/ContainerOptions> add tomcat bw.authservice.authServiceUrl http://127.0.0.1/authServiceЭто позволяет Webex использовать службу аутентификации для проверки токенов, предоставленных в качестве учетных данных.
Проверьте параметр с помощью команды
get.Перезапустите XSP|ADP.
Удаление требования аутентификации клиента для службы аутентификации (только R24)
Если для службы аутентификации настроена проверка маркера CI в R24, также необходимо удалить требование аутентификации клиента для службы аутентификации. Выполните следующую команду CLI:
ADP_CLI/Interface/Http/SSLCommonSettings/ClientAuthentication/WebApps> set <interfaceIp> <port> AuthenticationService clientAuthReq false
Настройка TLS и шифров на интерфейсах HTTP (для службы XSI и аутентификации)
Приложения службы аутентификации, Xsi-Actions и Xsi-Events используют интерфейсы HTTP-сервера. Уровни настройки TLS для этих приложений:
Более общий = Системный уровень > Транспортный уровень > HTTP > Интерфейс HTTP-сервера = более конкретный
Контексты CLI, которые используются для просмотра или изменения различных параметров SSL:
| Уровень конкретики | Контекст CLI |
| Системный (глобальный) |
|
| Транспортные протоколы для этой системы |
|
| HTTP в этой системе |
|
| Специальные интерфейсы HTTP-серверов в этой системе |
|
Чтение конфигурации интерфейса TLS HTTP-сервера на XSP|ADP
Войдите в XSP|ADP и перейдите к
XSP|ADP_CLI/Interface/Http/HttpServer>Введите команду
getи прочитайте результаты. Вы должны увидеть интерфейсы (IP-адреса) и по каждому из них проверить их безопасность и необходимость аутентификации клиента.
Apache tomcat обеспечивает сертификат для каждого защищенного интерфейса; система создает самозаверяемый сертификат, если он необходим.
XSP|ADP_CLI/Interface/Http/HttpServer> getДобавление протокола TLS 1.2 в интерфейс HTTP-сервера
Интерфейс HTTP, взаимодействующий с облаком Webex, должен быть настроен для использования TLSv1.2. Облако не может быть согласовано с более ранними версиями протокола TLS.
Чтобы настроить протокол TLSv1.2 в интерфейсе HTTP-сервера:
Войдите в XSP|ADP и перейдите к
XSP|ADP_CLI/Interface/Http/HttpServer/SSLSettings/Protocols>Введите команду
get <interfaceIp> 443для просмотра списка протоколов, которые уже используются в этом интерфейсе.Введите команду
add <interfaceIp> 443 TLSv1.2с целью убедиться в том, что интерфейс может использовать TLS 1.2 при взаимодействии с облаком.
Редактирование конфигурации шифров TLS в интерфейсе HTTP-сервера
Чтобы настроить необходимые шифры:
Войдите в XSP|ADP и перейдите к
XSP|ADP_CLI/Interface/Http/HttpServer/SSLSettings/Ciphers>Введите команду
get <interfaceIp> 443для просмотра списка шифров, которые уже используются в этом интерфейсе. Должен быть хотя бы один из рекомендованных наборов Cisco (см. требования к удостоверению и безопасности XSP|ADP в разделе «Обзор»).Введите команду
add <interfaceIp> 443 <cipherName>для добавления шифра в интерфейс сервера HTTP.
Для CLI XSP|ADP требуется имя стандартного пакета шифров IANA, а не имя пакета шифров openSSL. Например, чтобы добавить шифр openSSL
ECDHE-ECDSA-CHACHA20-POLY1305в интерфейс сервера HTTP, можно использовать:XSP|ADP_CLI/Interface/Http/HttpServer/SSLSettings/Ciphers>add 192.0.2.7 443 TLS_ECDHE_ECDSA_WITH_CHACHA20_POLY1305См. https://ciphersuite.info/, чтобы провести набор по имени.
Настройка управления устройствами в XSP|ADP, сервере приложений и сервере профилей
Сервер профилей и XSP|ADP являются обязательными для управления устройствами. Они должны быть настроены в соответствии с инструкциями, приведенными в руководстве по настройке управления устройствами BroadWorks.
Интерфейс CTI и связанная конфигурация
Ниже приведен порядок конфигурации «изнутри наружу». Следование этому порядку действий не является обязательным.
Настройка сервера приложений для подписок CTI
Настройка ADP XSP|для подписок CTI с аутентификацией mTLS
Открытые входящие порты для защищенного CTI-интерфейса
Подписка организации Webex на CTI Events BroadWorks
Настройка сервера приложений для подписок CTI
Обновите элемент ClientIdentity на сервере приложений, используя общее имя (CN) сертификата клиента CTI Webex для Cisco BroadWorks.
Для каждого сервера приложений, используемого с Webex, добавьте удостоверение сертификата для ClientIdentity следующим образом.
AS_CLI/System/ClientIdentity> add bwcticlient.webex.com
| Общее имя сертификата клиента Webex для Cisco BroadWorks: |
Настройка TLS и шифров в интерфейсе CTI
Уровни конфигурации интерфейса CTI XSP|ADP приведены ниже.
Более общий = Системный уровень > Транспортный уровень > Интерфейсы CTI > Интерфейс CTI = более конкретный
Контексты CLI, которые используются для просмотра или изменения различных параметров SSL:
Уровень конкретики | Контекст CLI |
|---|---|
Системный (глобальный) (R22 и более поздние) | XSP|ADP_CLI/System/SSLCommonSettings/JSSE/Ciphers> XSP|ADP_CLI/System/SSLCommonSettings/JSSE/Protocols> |
Транспортные протоколы для этой системы (R22 и более поздние) | XSP|ADP_CLI/System/SSLCommonSettings/OpenSSL/Ciphers> XSP|ADP_CLI/System/SSLCommonSettings/OpenSSL/Protocols> |
Все CTI-интерфейсы в этой системе (R22 и более поздние) | XSP|ADP_CLI/Interface/CTI/SSLCommonSettings/Ciphers> XSP|ADP_CLI/Interface/CTI/SSLCommonSettings/Protocols> |
Специальный CTI-интерфейс в этой системе (R22 и более поздние) | XSP|ADP_CLI/Interface/CTI/CTIServer/SSLSettings/Ciphers> XSP|ADP_CLI/Interface/CTI/CTIServerSSLSettings/Protocols> |
| При новой установке следующие шифры устанавливаются по умолчанию на уровне системы. Если на уровне интерфейса ничего не настроено (например, в интерфейсе CTI или интерфейсе HTTP), применяется этот список шифров. Обратите внимание, что со временем этот список может меняться.
|
Чтение конфигурации интерфейса TLS CTI на XSP|ADP
Войдите в XSP|ADP и перейдите к
XSP|ADP_CLI/Interface/CTI/CTIServer>Введите команду
getи прочитайте результаты. Вы должны увидеть интерфейсы (IP-адреса) и, для каждого из них, информацию о необходимости сертификата сервера и аутентификации клиента.XSP|ADP_CLI/Interface/CTI/CTIServer> get Interface IP Port Secure Server Certificate Client Auth Req ================================================================= 10.155.6.175 8012 true true true
Добавление протокола TLS 1.2 в интерфейс CTI
Интерфейс CTI XSP|ADP, который взаимодействует с облаком Webex, должен быть настроен для TLS версии 1.2. Облако не может быть согласовано с более ранними версиями протокола TLS.
Чтобы настроить протокол TLSv1.2 на интерфейсе CTI:
Войдите в XSP|ADP и перейдите к
XSP|ADP_CLI/Interface/CTI/CTIServer/SSLSettings/Protocols>Введите команду
get <interfaceIp>для просмотра списка протоколов, которые уже используются в этом интерфейсе.Введите команду
add <interfaceIp> TLSv1.2с целью убедиться в том, что интерфейс может использовать TLS 1.2 при взаимодействии с облаком.
Изменение конфигурации шифров TLS в интерфейсе CTI
Чтобы настроить необходимые шифры в интерфейсе CTI:
Войдите в XSP|ADP и перейдите к
XSP|ADP_CLI/Interface/CTI/CTIServer/SSLSettings/Ciphers>Введите команду
getдля просмотра списка шифров, которые уже используются в этом интерфейсе. Должен быть хотя бы один из рекомендованных наборов Cisco (см. требования к удостоверению и безопасности XSP|ADP в разделе «Обзор»).Введите команду
add <interfaceIp> <cipherName>для добавления шифра в интерфейс CTI.
Для CLI XSP|ADP требуется имя стандартного пакета шифров IANA, а не имя пакета шифров openSSL. Например, чтобы добавить шифр openSSL
ECDHE-ECDSA-CHACHA20-POLY1305в интерфейс CTI, можно использовать:XSP|ADP_CLI/Interface/CTI/CTIServer/SSLSettings/Ciphers> add 192.0.2.7 TLS_ECDHE_ECDSA_WITH_CHACHA20_POLY1305См. https://ciphersuite.info/, чтобы провести набор по имени.
Точки доверия для интерфейса CTI (R22 и более поздние версии)
Эта процедура предполагает, что XSP|ADP либо обращены к Интернету, либо обращены к Интернету через прокси-сервер. Конфигурация сертификата отличается для прокси-сервера моста (см. Требования к сертификату TLS для прокси-сервера моста TLS).
Для каждого XSP|ADP в вашей инфраструктуре, который публикует события CTI в Webex, выполните указанные ниже действия.
Войдите в Partner Hub.
Перейдите к меню Настройки > Вызовы BroadWorks и щелкните Скачать сертификат ЦС Webex, чтобы скачать файл
CombinedCertChain2023.txtна свой локальный компьютер.
Эти файлы содержат два набора двух сертификатов. Перед загрузкой файлов в XSP|ADP необходимо разделить. Все файлы являются обязательными.
Разделите цепочку сертификатов на два сертификата -
combinedcertchain2023.txtОткройте
combinedcertchain2023.txtв текстовом редакторе.Выберите и вырежьте первый блок текста, включая строки
-----BEGIN CERTIFICATE-----и-----END CERTIFICATE-----, а затем вставьте текстовый блок в новый файл.Сохраните новый файл как
root2023.txt.Сохраните исходный файл как
issuing2023.txt. Исходный файл теперь должен иметь только один текстовый блок, выделенный строками-----BEGIN CERTIFICATE-----и-----END CERTIFICATE-----.
Скопируйте оба текстовых файла во временное местоположение в защищенном XSP|ADP, например.
/var/broadworks/tmp/root2023.txtи/var/broadworks/tmp/issuing2023.txtВойдите в XSP|ADP и перейдите к
/XSP|ADP_CLI/Interface/CTI/SSLCommonSettings/ClientAuthentication/Trusts>(Необязательно) Выполните команду
help updateTrustдля просмотра параметров и формата команды.Загрузка файлов сертификатов в новые точки доверия - 2023
XSP|ADP_CLI/Interface/CTI/SSLCommonSettings/ClientAuthentication/Trusts> updateTrust webexclientroot2023 /var/broadworks/tmp/root2023.txtXSP|ADP_CLI/Interface/CTI/SSLCommonSettings/ClientAuthentication/Trusts> updateTrust webexclientissuing2023 /var/broadworks/tmp/issuing2023.txt
Все псевдонимы должны иметь другое название.
webexclientroot2023иwebexclientissuing2023являются примерами псевдонимов для точек доверия; вы можете использовать свои собственные, пока все записи уникальны.Подтвердите обновление точек доверия:
XSP|ADP_CLI/Interface/CTI/SSLCommonSettings/ClientAuthentication/Trusts> getAlias Owner Issuer ============================================================================= webexclientissuing2023 Internal Private TLS SubCA Internal Private Root webexclientroot2023 Internal Private Root Internal Private Root[self-signed]Разрешить клиентам аутентификацию с помощью сертификатов.
XSP|ADP_CLI/System/CommunicationUtility/DefaultSettings/ExternalAuthentication/CertificateAuthentication> set allowClientApp true
Добавление CTI-интерфейса и включение mTLS
Добавьте интерфейс CTI SSL.
Контекст CLI зависит от версии BroadWorks. В результате этой команды в интерфейсе будет создан самозаверяющийся сертификат сервера, и интерфейс будет требовать сертификат клиента.
В BroadWorks R22 и R23:
XSP|ADP_CLI/Interface/CTI/CTIServer> add <Interface IP> 8012 true true true
Замените сертификат и ключ сервера на интерфейсах CTI XSP|ADP. Для этого требуется IP-адрес интерфейса CTI; его можно получить из следующего контекста:
В BroadWorks R22 и R23:
XSP|ADP_CLI/Interface/CTI/CTIServer> getЗатем запустите следующие команды для замены самозаверяющегося сертификата интерфейса на собственный сертификат и закрытый ключ.
XSP|ADP_CLI/Interface/CTI/CTIServer/SSLSettings/Certificates> sslUpdate <interface IP> keyFile</path/to/certificate key file> certificateFile </path/to/server certificate> chainFile</path/to/chain file>
Перезапустите XSP|ADP.
Обеспечение доступа к событиям CTI BroadWorks в Webex
При настройке кластеров в Partner Hub необходимо добавить и проверить интерфейс CTI. Подробные инструкции см. в разделе Настройка партнерской организации в центре партнера.
При настройке кластеров в Partner Hub необходимо добавить и проверить интерфейс CTI. Подробные инструкции см. в разделе Настройка партнерской организации в центре партнера.
Укажите адрес CTI, с помощью которого Webex может подписаться на события CTI BroadWorks.
Подписки CTI оформляются для каждого подписчика и поддерживаются только в том случае, если для этого подписчика подготовлена служба Webex для Cisco BroadWorks.
Настройки вызовов Webview
Настройки вызовов Webview (CSWV) – это приложение, размещенное на XSP|ADP, позволяющее пользователям изменять настройки вызовов BroadWorks с помощью веб-просмотра, которое они видят в программном клиенте. См. руководство по решению Webview для настроек вызовов Cisco BroadWorks.
Webex использует эту функцию для предоставления пользователям доступа к общим настройкам вызовов BroadWorks, которые не являются настройками приложения Webex.
Чтобы подписчикам Webex для Cisco BroadWorks были доступны не только настройки вызовов, заданные по умолчанию в приложении Webex, необходимо развернуть функцию "Веб-представление настроек вызовов".
Настройки вызовов Webview имеют два компонента:
Приложение Webview настроек вызовов, размещенное на XSP|ADP Cisco BroadWorks.
приложение Webex, которое отображает настройки вызовов в Webview.
Возможности для пользователей
Пользователи Windows: Щелкните Настройки вызова и щелкните .
Пользователи Mac: Щелкните изображение профиля, затем .
Развертывание CSWV в BroadWorks
Установка настроек вызовов Webview на XSP|ADP
Приложение CSWV должно быть на тех же XSP|ADP, которые размещают интерфейс Xsi-Actions в вашей среде. Это неуправляемое приложение в XSP|ADP, поэтому необходимо установить и развернуть файл веб-архива.
Войдите на сайт cisco.com и найдите "BWCallSettingsWeb" в разделе скачивания программного обеспечения.
Найдите и скачайте последнюю версию файла.
Например:
BWCallSettingsWeb_1.8.2_1.war( https://software.cisco.com/download/home/286326302/type/286326345/release/RI.2022.04) был самым последним на момент написания статьи.Установите, активируйте и разверните веб-архив в соответствии с руководством по настройке платформы службы Cisco BroadWorks Xtended для версии XSP|ADP. (Версия R24 – https://www.cisco.com/c/dam/en/us/td/docs/voice_ip_comm/broadworks/Design/XSP/BW-XtendedServicesInterfaceConfigGuide.pdf).
Скопируйте файл .war во временное местоположение на XSP|ADP, например
/tmp/.Перейдите к контексту CLI и запустите команду установки:
XSP|ADP_CLI/Maintenance/ManagedObjects> install application /tmp/BWCallSettingsWeb_1.7.5_1.warДиспетчер программного обеспечения BroadWorks проверит и установит файл.
(Необязательно) Удалите файл
/tmp/BWCallSettingsWeb_1.7.5_1.war(этот файл больше не понадобится).Активируйте приложение:
XSP|ADP_CLI/Maintenance/ManagedObjects> activate application BWCallSettingsWeb 1.7.5 /callsettingsПараметры name и version являются обязательными для любого приложения, однако для CSWV необходимо также предоставить contextPath, поскольку это неуправляемое приложение. Можно использовать любое значение, не используемое другим приложением, например
/callsettings.Развертывание приложения Call Settings в выбранном пути контекста:
XSP|ADP_CLI/Maintenance/ManagedObjects> deploy application /callsettings
Теперь можно спрогнозировать URL-адрес параметров вызова, который будет указан для клиентов.
https://<XSP|ADP-FQDN>/callsettings/Примечания.
При вводе в файл конфигурации клиента необходимо указать слеш в конце этого URL.
XSP|ADP-FQDN должен соответствовать FQDN Xsi-Actions, поскольку CSWV должен использовать Xsi-Actions, а CORS не поддерживается.
Повторите эту процедуру для других XSP|ADP в среде Webex для Cisco BroadWorks (при необходимости).
Приложение настроек вызовов Webview теперь активно на XSP|ADP.
Настройка приложения Webex для использования настроек вызовов Webview
Дополнительные сведения о конфигурации клиента см. в руководстве по настройке Webex для Cisco BroadWorks.
В файле конфигурации приложения Webex имеется пользовательский тег, который можно использовать для настройки URL-адреса CSWV. Этот URL-адрес отображает настройки вызовов для пользователей через интерфейс приложения.
<config>
<services>
<web-call-settings target="%WEB_CALL_SETTINGS_TARGET_WXT%">
<url>%WEB_CALL_SETTINGS_URL_WXT%</url>
</web-call-settings>В шаблоне конфигурации приложения Webex в BroadWorks настройте URL-адрес CSWV в %WEB_CALL_SETTINGS_URL_WXT% теге.
Если URL-адрес не указан явно, значение по умолчанию пустое, а страница настроек вызова не отображается пользователям.
Убедитесь в том, что у вас имеются последние шаблоны конфигурации для приложения Webex (см. Профили устройств).
Установите для целевого параметра настроек веб-вызовов значение
csw:%WEB_CALL_SETTINGS_TARGET_WXT% cswУстановите URL-адрес параметров веб-вызова для среды, например:
%WEB_CALL_SETTINGS_URL_WXT% https://yourxsp.example.com/callsettings/Это значение было получено при развертывании приложения CSWV.
Итоговый файл конфигурации клиента должен иметь следующую запись:
<web-call-settings target="csw"> <url>https://yourxsp.example.com/callsettings/</url> </web-call-settings>
Любая ссылка на XSP включает либо XSP, либо ADP.
Настройка push-уведомлений о вызовах в Webex для Cisco BroadWorks
В этом документе мы используем термин Сервер push-уведомлений о вызовах (CNPS) для описания приложения, размещенного на XSP или ADP, которое запускается в вашей среде. CnPS работает с системой BroadWorks для уведомления о входящих вызовах ваших пользователей и передает уведомления о них в службы уведомлений Google Firebase Cloud Messaging (FCM) или службы push-уведомлений Apple (APN).
Эти службы отправляют уведомления на мобильные устройства подписчиков Webex для Cisco BroadWorks о поступлении входящих вызовов в Webex.
Подробную информацию о NPS см. в описании функций сервера push-уведомлений.
Схожий механизм в Webex работает со службами обмена сообщениями и присутствия Webex для отправки push-уведомлений в службы уведомлений Google (FCM) или Apple (APN). Эти службы, в свою очередь, уведомляют мобильных пользователей Webex о входящих сообщениях или изменениях присутствия.
| В этом разделе описана настройка NPS для прокси-сервера аутентификации, если NPS не поддерживает другие приложения. Если вы хотите перенести общие NPS для использования прокси NPS см. раздел Обновление NPS Cisco BroadWorks для использования прокси-сервера NPS https://help.webex.com/nl5rir2/. |
Обзор прокси-сервера NPS
Для совместимости с Webex для Cisco BroadWorks CNPS должен иметь установленное исправление для поддержки функции прокси NPS, Сервер push-уведомлений для передачи голоса по IP в UCaaS.
Эта функция реализует новый дизайн сервера push-уведомлений для устранения уязвимости при совместном доступе к закрытым ключам сертификата для push-уведомлений в отношении поставщиков услуг для мобильных клиентов. Вместо предоставления совместного доступа к сертификатам и ключам push-уведомлений для поставщиков услуг NPS использует новый API для получения краткосрочного токена push-уведомления от сервера Webex для Cisco BroadWorks и использует этот токен для аутентификации в службах Apple APN и Google FCM.
Эта функция также расширяет возможности сервера push-уведомлений для отправки уведомлений на устройства Android посредством нового API Google Firebase Cloud Messaging (FCM) HTTPv1.
Для получения дополнительной информации см. Описание функций сервера push-уведомлений для VoIP в UCaaS.
Исправления BroadWorks для этой функции доступны на: https://software.cisco.com/download/home/286326302/type/286326345/release/RI.2022.04.
Информацию о программном обеспечении NPS и исправлениях см. в разделе Подготовка NPS для Webex для Cisco BroadWorks.
Найдите и скачайте патч со страницы загрузки программного обеспечения.
Более подробную информацию о сервере ADP можно найти на https://www.cisco.com/c/en/us/support/unified-communications/broadworks-application-delivery-platform/model.html.
Рекомендации относительно APNS
С 31 марта 2021 г. компания Apple прекращает поддержку двоичного протокола HTTP/1 для службы push-уведомлений Apple. Рекомендуется настроить XSP|ADP на использование интерфейса на основе HTTP/2 для APN. Для этого обновления требуется, чтобы ваш XSP|ADP, на котором размещен NPS, работал с версией R22 или более поздней.
Подготовка NPS для Webex для Cisco BroadWorks
| 1. | Установите и настройте выделенный XSP (минимальная версия R22) или платформу доставки приложений (ADP). | ||
| 2. | Установите исправления прокси-сервера аутентификации NPS. Исправления XSP R22: Исправления XSP R23: | ||
| 3. | Активируйте приложение сервера push-уведомлений. | ||
| 4. | (Для уведомлений Android) Активируйте FCM v1 API на NPS.
| ||
| 5 | (Для уведомлений Apple iOS) Активируйте HTTP/2 на NPS.
| ||
| 6 | Подключите техподдержку от NPS XSP/ADP. | ||
| 7. | на каждом сервере AS файл namedefs в Пример. _pushnotification-client._tcp.qaxsps.broadsoft.com SRV 20 20 443 qa149.vle.broadsoft.com qa149.vle.broadsoft.com В A 10.193.78.149
|
Дальнейшие действия
Для установки новой версии NPS перейдите в раздел Настройка NPS для использования прокси-сервера аутентификации
Чтобы перенести существующее развертывание Android в FCMv1, перейдите в раздел Перенос NPS в FCMv1
Настройка NPS для использования прокси-сервера аутентификации
Эта задача относится к новой установке NPS, выделенной для Webex для Cisco BroadWorks.
Чтобы настроить прокси-сервер аутентификации на NPS, к которому предоставлен совместный доступ с другими мобильными приложениями, см. статью Обновление NPS Cisco BroadWorks для использования прокси-сервера NPS ( https://help.webex.com/nl5rir2).
| 1. | Получение учетных данных OAuth для Webex для Cisco BroadWorks. | |||||||||||||||||||
| 2. | Создайте учетную запись клиента в NPS.
Чтобы проверить соответствие введенных значений с заданными, выполните команду
| |||||||||||||||||||
| 3. | Введите URL-адрес прокси-сервера NPS и установите интервал обновления токена (рекомендуется 30 минут):
| |||||||||||||||||||
| 4. | (Для уведомлений Android) Добавьте ID приложения Android в контекст приложений FCM на NPS.
| |||||||||||||||||||
| 5 | (Для уведомлений Apple iOS) Добавьте ID приложения в контекст приложений APNS, не указывая ключ Auth (оставьте его пустым).
| |||||||||||||||||||
| 6 | Настройте приведенные ниже URL-адреса NPS.
| |||||||||||||||||||
| 7. | Настройте следующие параметры соединения NPS в соответствии с рекомендуемыми значениями, приведенными ниже.
| |||||||||||||||||||
| 8 | Убедитесь в том, что сервер приложений фильтрует ID приложений, поскольку может потребоваться добавить приложения Webex в список разрешений. | |||||||||||||||||||
| 9 | Перезапустите XSP|ADP. | |||||||||||||||||||
| 10 | Проверьте уведомления о вызовах путем осуществления вызовов от подписчика BroadWorks двум пользователям мобильных устройств Webex. Убедитесь в том, что уведомление о вызове отображается на устройствах iOS и Android. |
Перенос NPS в FCMv1
В этом разделе содержатся дополнительные процедуры, которые можно использовать в консоли FCM Google для существующего развертывания NPS, которое необходимо перенести в FCMv1. Существует три процедуры:
Миграция клиентов UC-One в FCMv1. При наличии существующих клиентов UCaaS и необходимости их миграции для использования FCMv1.
Миграция клиентов SaaS в FCMv1 — если у вас есть клиенты SaaS и необходимо перенести их для использования FCMv1.
Обновление сервера ADP — при переносе NPS на сервер ADP.
Миграция клиентов UC-One в FCMv1
Выполните приведенные ниже действия в консоли Google FCM для миграции клиентов UC-One в Google FCM HTTPv1.
| Если для клиента используется брендинг, у клиента должен быть Идентификатор отправителя. В консоли FCM откройте раздел Этот параметр появится в таблице учетных данных проекта. Дополнительные сведения см. в руководстве по брендингу Connect Mobile по адресу https://www.cisco.com/c/dam/en/us/td/docs/voice_ip_comm/UC-One/UC-One-Collaborate/Connect/Mobile/IandO/ConnectBrandingGuideMobile-R3_8_3.pdf?. См.
|
Войдите в FCM Admin SDK http://console.firebase.google.com.
Выберите соответствующее приложение Android.
Откройте вкладку Общие и запишите идентификатор проекта.
Перейдите на вкладку учетных записей служб, чтобы настроить учетную запись службы. Можно создать новую учетную запись службы или настроить существующую.
Чтобы создать новую учетную запись службы, нужно сделать это.
Чтобы создать новую учетную запись службы, щелкните синюю кнопку.
Щелкните синюю кнопку, чтобы создать новый закрытый ключ.
Скачайте ключ в безопасную папку.
Для повторного использования существующей учетной записи службы, выполните следующие действия:
Щелкните синий текст, чтобы просмотреть существующие учетные записи службы.
Определите учетную запись службы, которая будет использоваться. Для учетной записи службы требуется разрешение firebaseadmin-sdk.
Справа щелкните значок «гамбургер» и создайте новый закрытый ключ.
Скачайте файл JSON, содержащий ключ, и сохраните его в безопасном местоположении.
Скопируйте файл json в XSP|ADP.
Настройте идентификатор проекта и:
XSP|ADP_CLI/Applications/NotificationPushServer/FCM/Projects> add <project id> <path/to/json-key-file> ...Done XSP|ADP_CLI/Applications/NotificationPushServer/FCM/Projects> get Project ID Accountkey ======================== my_project ********Настройте приложение:
XSP|ADP_CLI/Applications/NotificationPushServer/FCM/Applications> add <app id> projectId <project id> ...Done XSP|ADP_CLI/Applications/NotificationPushServer/FCM/Applications> get Application ID Project ID ============================== my_app my_projectВключить FCMv1:
XSP|ADP_CLI/Applications/NotificationPushServer/FCM> set V1Enabled true ...DoneВыполните команду
bwrestartдля перезапуска XSP|ADP.
Миграция клиентов SaaS в FCMv1
Чтобы перенести клиенты SaaS в FCMv1, воспользуйтесь приведенной ниже таблицей.
| Убедитесь в том, что процедура «Настройка NPS для использования прокси-сервера аутентификации» уже завершена. |
Отключить FCM:
XSP|ADP_CLI/Applications/NotificationPushServer/FCM> set V1Enabled false ...DoneВыполните команду
bwrestartдля перезапуска XSP|ADP.Включить FCM:
XSP|ADP_CLI/Applications/NotificationPushServer/FCM> set V1Enabled true ...DoneВыполните команду
bwrestartдля перезапуска XSP|ADP.
Обновить сервер ADP
При переносе NPS для работы с сервером ADP выполните следующие действия в консоли Google FCM.
Получите файл JSON из консоли Google Cloud Console.
На консоли Google Cloud Console перейдите на страницу Учетные записи служб.
Щелкните Выбрать проект, выберите свой проект и щелкните Открыть.
Найдите строку учетной записи службы, для которую необходимо создать ключ, щелкните кнопку Подробнее, затем щелкните Создать ключ.
Выберите тип Ключ и щелкните Создать
Файл будет скачан.
Добавьте FCM к серверу ADP:
Импортируйте файл JSON на сервер ADP с помощью команды
/bw/install.Войдите в CLI ADP и добавьте «Проект» и «Ключ API»:
ADP_CLI/Applications/NotificationPushServer/FCM/Projects> add connect /bw/install/google JSON:Затем добавьте приложение и ключ:
ADP_CLI/Applications/NotificationPushServer/FCM/Applications> add com.broadsoft.ucaas.connect projectId connect-ucaas...DoneПодтвердите конфигурацию:
ADP_CLI/Applications/NotificationPushServer/FCM/Projects> g Project ID Accountkey ======================== connect-ucaas ******** ADP_CLI/Applications/NotificationPushServer/FCM/Applications> g Application ID Project ID =================================== com.broadsoft.ucaas.connect connect-ucaas
Настройка партнерской организации в Partner Hub
Настройка кластеров BroadWorks
[один раз на кластер]
Это выполняется для следующих целей:
Чтобы разрешить облаку Webex аутентификацию пользователей в BroadWorks (с помощью службы аутентификации, размещенной на XSP|ADP).
Чтобы включить в приложениях Webex использование интерфейса Xsi для управления вызовами.
Для прослушивания службой Webex событий CTI, опубликованных BroadWorks (состояние доступности телефонии и журнал вызовов).
| Мастер кластера автоматически проверяет интерфейсы по мере их добавления. Вы можете продолжить редактирование кластера, если какой-либо из интерфейсов не будет успешно проверен, однако вы не можете сохранить кластер при недействительных записях. Мы предотвращаем это, поскольку неправильно заданный кластер может вызвать проблемы, которые трудно решить. |
Порядок действий:
Войдите в Partner Hub (admin.webex.com) с помощью учетных данных администратора-партнера.
Откройте страницуНастройки в боковом меню и найдите настройки Вызовы BroadWorks.
Щелкните Добавить кластер.
Будет запущен мастер, в котором вы предоставляете интерфейсы XSP|ADP (URL). Добавление порта в URL-адрес интерфейса возможно при использовании нестандартного порта.
Найдите название этого кластера и щелкните Далее.
Концепция кластера здесь представляет собой просто набор интерфейсов, обычно расположенных на сервере или ферме XSP|ADP, которые позволяют Webex считывать информацию с сервера приложений (AS). У вас может быть один XSP|ADP на кластер AS, несколько XSP|ADP на кластер или несколько кластеров AS на XSP|ADP. Возможности масштабирования требований к системе BroadWorks отсутствуют.
(Необязательно) Введите имя учетной записи и пароль пользователя BroadWorks, которые присутствуют в системе BroadWorks, которую вы подключаете к Webex, затем щелкните Далее.
С помощью проверочных тестов можно использовать эту учетную запись для проверки соединений с интерфейсами в кластере.
Добавьте URL-адреса XSI Actions и XSI Events.
Необязательно. Обновите URL-адрес DAS с помощью URL службы активации устройства.
Необязательно. Установите флажок Включить прямую аутентификацию BroadWorks, чтобы входить в BroadWorks напрямую. В противном случае аутентификация в BroadWorks прокси-сервер IdP, размещенный в Webex.
Этот флажок влияет на следующие ситуации входа в систему:
Вход на портал активации пользователей. Пользователи должны ввести свои учетные данные BroadWorks при входе на портал. Указанная выше настройка определяет, является ли вход прямым в BroadWorks или прокси-сервером IdP.
Вход в клиент. Если аутентификация BroadWorks настроена в шаблоне переноса, указанная выше настройка определяет, является ли вход клиента в приложение Webex прямым для BroadWorks или прокси-сервером IdP.
Щелкните Далее.
На странице Интерфейс CTI выполните описанные ниже действия.
Добавьте URL-адрес CTI и порт для интерфейса CTI, к которому необходимо подключиться.
Необязательно. Включите переключатель Журнал вызовов и введите идентификатор пользователя BroadWorks. Если этот параметр выбран, события журнала вызовов BroadWorks синхронизируются с облаком Webex. Пользователи смогут просматривать свои журналы вызовов в приложении Webex.
Необязательно. Включите переключатель синхронизации Не беспокоить (DND) и введите идентификатор пользователя BroadWorks. Этот параметр синхронизирует события «Не беспокоить» между Webex и BroadWorks, обеспечивая одинаковую работу этой функции на обеих платформах.
Щелкните Далее.
Добавьте URL-адрес службы аутентификации.
Выберите Службу аутентификации с проверкой токена CI.
Для защиты соединения с Webex в этом случае mTLS не требуется, поскольку служба аутентификации должным образом проверяет токен пользователя в службе идентификации Webex до выдачи пользователю долгосрочного токена.
Просмотрите свои записи на итоговом экране и щелкните Создать. Должно быть отображено сообщение об успешном создании.
Partner Hub передает URL-адреса различным микросервисам Webex, которые тестируют соединения с передаваемыми интерфейсами.
Щелкните Просмотр кластеров и вы должны увидеть новый кластер а также информацию о результатах проверки.
Кнопка Создать может быть отключена на окончательном экране мастера (предварительный просмотр). Если вы не можете сохранить шаблон, это указывает на проблему с одной из только что настроенных интеграций.
Эта проверка используется для предотвращения ошибок при выполнении последующих задач. Перед сохранением шаблона можно вернуться к мастеру при настройке развертывания, что может потребовать внесения изменений в инфраструктуру (например, XSP|ADP, балансировщик нагрузки или брандмауэр), как описано в этом руководстве.
Проверка подключений к интерфейсам BroadWorks
Войдите в Partner Hub (admin.webex.com) с помощью учетных данных администратора-партнера.
Откройте страницуНастройки в боковом меню и найдите настройки Вызовы BroadWorks.
Щелкните Просмотр кластеров.
Partner Hub инициирует тестирование соединения от различных микросервисов в отношении интерфейсов в кластерах.
После завершения тестов рядом с каждым кластером на странице списка кластеров будет отображено сообщение о состоянии.
Должны отображаться сообщение «Успешно» зеленого цвета. Если вы видите сообщение «Ошибка» красного цвета, щелкните по соответствующим именам кластеров, чтобы узнать, какие параметры вызывают проблему.
Необязательно. Выберите кластер, если необходимо просмотреть существующие настройки для этого кластера, такие как XSI-Actions, XSI-Events, URL DAS и настройки интерфейса CTI.
Настройка шаблонов переноса
Шаблоны переноса – это способ применения общей конфигурации к одному или нескольким клиентам при их подключении с помощью методов подготовки. Необходимо связать каждый шаблон с кластером (созданным в предыдущем разделе).
Можно создавать столько шаблонов, сколько необходимо, но с клиентом можно связать только один шаблон.
Войдите в Partner Hub (admin.webex.com) с помощью учетных данных администратора-партнера.
Откройте страницуНастройки в боковом меню и найдите настройки Вызовы BroadWorks.
Щелкните Добавить шаблон.
В результате этого будет запущен мастер, в котором можно будет предоставить конфигурацию клиентам, которые будут использовать этот шаблон.
Для выбора кластера, который будет использоваться с этим шаблоном, воспользуйтесь впадающим меню Кластер.
Введите Имя шаблона, затем щелкните Далее.
Настройте режим обеспечения с помощью указанных рекомендаций.
Таблица 3. Рекомендуемые настройки обеспечения для различных режимов обеспечения Название настройки
Непрерывное обеспечение с доверенными адресами электронной почты
Непрерывное обеспечение без адресов электронной почты
Самостоятельное обеспечение пользователя
Включение процесса подготовки в BroadWorks (включите учетные данные для подготовки, если включено**)
Вкл
Укажите имя Учетной записи и Пароль обеспечения в конфигурации BroadWorks.
Вкл
Укажите имя Учетной записи и Пароль обеспечения в конфигурации BroadWorks.
Off
Автоматически создавать новые организации в Control Hub
Вкл†
Вкл†
Вкл†
Адрес электронной почты поставщика услуг
В выпадающем списке выберите адрес электронной почты (для поиска адреса в длинном списке можно ввести первые символы адреса).
Этот адрес электронной почты определяет администратора в вашей партнерской организации, которому будет предоставлен делегированный администратор доступ ко всем новым клиентским организациям, созданным с помощью шаблона переноса.
Страна
Выберите страну, используемую для этого шаблона.
Страна, которую вы выбрали, соответствует клиентским организациям, созданным с помощью этого шаблона для определенного региона. В настоящее время регион может быть (EMEAR) или (Северная Америка и остальной мир). См. Сопоставление стран с регионами в этой таблице.
Страна организации определит международные номера телефона системы по умолчанию для PSTN Cisco на веб-сайтах совещаний Webex. Дополнительную информацию см. в разделе "Страна" страницы справки .
Активен корпоративный режим BroadWorks
Активируйте этот параметр в том случае, если клиенты, которых вы обеспечиваете с этим шаблоном, являются предприятиями BroadWorks.
Если они являются группами, оставьте этот параметр отключенным.
Если в BroadWorks имеется несколько предприятий и групп, необходимо создавать различные шаблоны для разных случаев.
Примечания к таблице:
† Этот параметр гарантирует, что новая клиентская организация создается в том случае, если домен электронной почты подписчика не соответствует существующей организации Webex.
Он всегда должен быть включен, если только вы не используете ручной процесс заказа и реализации (с помощью Cisco Commerce Workspace) для создания клиентских организаций в Webex (до начала обеспечения пользователей в этих организациях). Этот параметр часто называется моделью «Гибридного обеспечения» и не входит в область действия этого документа.
** "Учетная запись подготовки" относится к учетной записи администратора уровня системы BroadWorks. В BroadWorks необходима учетная запись администратора с следующими атрибутами: Administrator Type=Provisioning, Only=Read-only=Off.
Выберите пакет служб по умолчанию для клиентов, использующих этот шаблон (см. Пакеты в разделе Обзор); выберите Базовый, Стандартный, Премиум или Программный телефон.
Эту настройку можно изменить для отдельных пользователей с помощью Partner Hub.
Необязательно. Установите флажок Отключить бесплатные вызовы Cisco Webex, если необходимо отключить вызовы Webex.
Для параметра Конфигурация присоединения к совещанию выберите один из приведенных ниже вариантов.
Номера телефона системы Cisco (PSTN)
Номера телефона системы, предоставленные партнером (BYoPSTN). При выборе этого параметра см. руководство по использованию собственного решения PSTN в Webex для Cisco BroadWorks для получения более подробной информации о настройке этого параметра.
Щелкните Далее.
Существует два подхода для подготовки подписчиков относительно того, как проверяются их личности – с помощью доверенных или ненадежных адресов электронной почты.
В рабочем процессе доверенного адреса электронной почты пользователи предоставляют адреса электронной почты партнеру, который добавляет их в BroadWorks. Вы как партнер несете ответственность за подготовку адреса электронной почты как части сквозного метода или метода API.
Настоятельно рекомендуется использовать метод доверенного обеспечения, поскольку он гарантирует, что все подписчики будут полностью подготовлены вами как партнером, и от конечных пользователей не требуется никаких действий.
В случае с ненадежными адресами электронной почты пользователям необходимо проверить свои адреса электронной почты перед подготовкой, иначе пользователи смогут самостоятельно активироваться.
В случае Untrusted существует несколько режимов настройки, основанных на настройках проверки в таблице ниже.
Таблица 4. Рекомендуемые настройки проверки пользователей для ненадежных режимов подготовки Название настройки
Непрерывное обеспечение без адресов электронной почты
Самостоятельное обеспечение пользователя
Сначала администратор подготовки
Рекомендуется*
Неприменимо
Разрешить пользователям активироваться самостоятельно
Неприменимо
Обязательно
Примечания к таблице:
* Каждая клиентская организация в Webex должна иметь хотя бы одного пользователя с ролью администратора. Первый пользователь, которому вы назначили интегрированную службу обмена мгновенными сообщениями и состоянием доступности в BroadWorks, выполняет роль администратора клиента, если в Webex создана новая клиентская организация. Как поставщику услуг вы можете управлять тем, кто получает эту роль. Если этот параметр установлен, пользователи не смогут выполнить активацию до тех пор, пока не будет активирован первый подготовленный вами пользователь. Если этот параметр не указать, то администратором клиента станет первый пользователь, активируемый в новой организации.
Щелкните Далее.
Выберите режим аутентификации по умолчанию (аутентификация BroadWorks или аутентификация Webex) для входа пользователя в Webex.
Эта настройка не влияет на вход пользователя на портал активации пользователей. Пользователи должны использовать свой идентификатор пользователя и пароль BroadWorks при входе на портал независимо от того, как настроен шаблон переноса.
Эта настройка будет применена только для новых клиентских организаций. Если администраторы партнера попытаются применить новую настройку аутентификации к существующим клиентским организациям, то во избежание утраты доступа существующими пользователями будут применены существующие настройки. Чтобы изменить режим аутентификации для существующих клиентских организаций, необходимо зарегистрировать обращение в Cisco TAC.(См. Режим аутентификации в разделе «Подготовка среды»).
Щелкните Далее.
Для раздела Предпочтительные параметры выполните настройку в соответствии с приведенными ниже рекомендациями.
Выберите, хотите ли вы Предварительно заполнять адреса электронной почты пользователей на странице входа.
Этот параметр следует использовать только в том случае, если выбран параметр Аутентификация BroadWorks и в атрибуте Alternate ID в BroadWorks были указаны адреса электронной почты пользователей. В противном случае необходимо будет использовать имя пользователя BroadWorks. При необходимости на странице входа в систему можно изменить пользователя, однако это может привести к проблемам со входом в систему.
Чтобы включить синхронизацию каталогов, установите переключатель Включить синхронизацию телефонного справочника для всех новых организаций клиента в положение "Включено".
Этот параметр позволяет Webex получать контакты BroadWorks от клиентской организации, чтобы пользователи могли находить и звонить им из приложения Webex.
Введите Партнера-администратора.
Это имя используется в автоматических сообщениях электронной почты Webex, которые предлагают пользователям проверять свои адреса электронной почты.
Убедитесь, что переключатель Разрешить электронные приглашения администратора при присоединении к существующим организациям включен (настройка по умолчанию включена).
Щелкните Далее.
Просмотрите свои записи на итоговом экране. Вы можете использовать элементы управления навигацией в верхней части мастера, чтобы вернуться назад и изменить любые сведения. Щелкните Создать.
Должно быть отображено сообщение об успешном создании.
Щелкните Просмотреть шаблоны, и вам будет показан новый шаблон, который будет указан в списке вместе с другими шаблонами.
При необходимости щелкните имя шаблона, чтобы изменить или удалить его.
Нет необходимости повторно вводить данные учетной записи для обеспечения. Пустые поля пароля и подтверждения пароля предназначены для изменения учетных данных при необходимости, но оставьте их пустыми для сохранения значений, переданных в мастер.
Добавьте другие шаблоны, если у вас имеются разные общие конфигурации, которые необходимо предоставить клиентам.
Оставьте открытой страницу Просмотр шаблонов, поскольку для следующей задачи может понадобиться подробная информация о шаблоне.
Настройка сервера приложений с URL-адресом службы обеспечения
| Эта задача требуется только для непрерывного обеспечения. |
Patch Application Server (только R22, R23 и R24)
Если вы еще этого не сделали, примените следующее исправление, применимое к вашему выпуску:
Для R22:
AP.as.22.0.1123.ap373197Для R23:
AP.as.23.0.1075.ap373197Для R24:
AP.as.24.0.944.ap384177
Полный список исправлений BroadWorks, которые формируют требование для развертывания Webex для Cisco BroadWorks, см. в разделе Требования к программному обеспечению BroadWorks.Изменить на текст
Maintenance/ContainerOptions.Включите параметр URL-адреса обеспечения:
/AS_CLI/Maintenance/ContainerOptions> add provisioning bw.imp.useProvisioningUrl true
Получите URL-адрес(а) обеспечения в Partner Hub
См. Руководство по администрированию командной строки интерфейса сервера приложений Cisco BroadWorks, чтобы получить дополнительную информацию (Интерфейс > Отправка сообщений и сервис > Интегрированные IM&P) о командах AS.
Войдите в Partner Hub и перейдите к > .
Щелкните Просмотр шаблонов.
Выберите шаблон, который вы используете для обеспечения абонентов этой организации или группы в Webex.
Сведения о шаблоне отображаются во всплывающем меню справа. Если шаблон еще не создан, это необходимо сделать, прежде чем получить URL-адрес обеспечения.
Скопируйте URL-адрес адаптера для обеспечения.
Повторите эту процедуру для других шаблонов, если у вас имеется несколько шаблонов.
(Необязательно) Настройка параметров обеспечения для всей системы на сервере приложений
| При использовании SaaS UC-One вы можете не настраивать домен обеспечения и службы в масштабе всей системы. См. Точки принятия решений в разделе «Подготовка среды». |
Войдите на сервер приложений и настройте интерфейс обмена сообщениями.
AS_CLI/Interface/Messaging> set provisioningUrl provisioningURLAS_CLI/Interface/Messaging> set provisioningUserId provisioning_account_nameAS_CLI/Interface/Messaging> set provisioningPassword provisioning_account_passwordAS_CLI/Interface/Messaging> set enableSynchronization true
Активируйте интерфейс интегрированных IMP:
/AS_CLI/Service/IntegratedIMP> set serviceDomain example.com/AS_CLI/Service/IntegratedIMP/DefaultAttribute> set userAttrIsActive true
| Необходимо ввести полное имя для параметра |
(Необязательно) Настройка параметров обеспечения для каждого предприятия на сервере приложений
В интерфейсе BroadWorks откройте предприятие, необходимое для настройки, и перейдите к Службы > Интегрированные IM&P.
Выберите Использовать домен службы и введите временное значение (Webex проигнорирует этот параметр. Можно использовать значение
example.com).Выберите Использовать сервер обмена сообщениями.
В поле URL введите URL-адрес обеспечения, скопированный из шаблона в Partner Hub.
Необходимо ввести полное имя для параметра
provisioningURLсогласно заданному в центре партнера. Если серверу приложения не удается получить доступ к DNS для разрешения имени узла, необходимо создать сопоставление в файле/etc/hostsна сервере приложения.В поле Имя пользователя введите имя администратора обеспечения. Оно должно совпадать со значением в шаблоне в Partner Hub.
Введите пароль для администратора обеспечения. Оно должно совпадать со значением в шаблоне в Partner Hub.
В поле Идентификация пользователя по умолчанию для IM&P ID выберите Основной.
Нажмите Применить.
Повторите эту процедуру для других предприятий, которые необходимо настроить для непрерывного обеспечения.
Данные подготовки пользователя
Информацию о пользовательских данных, которыми обмениваются BroadWorks и Webex во время подготовки пользователей, см. в разделе Подготовка пользователей поставщика услуг.
API проверки предварительной подготовки партнера
API проверки предварительной подготовки помогает администраторам и командам продаж проверять ошибки перед подготовкой пакета для клиента или подписчика. Пользователи или интеграции, авторизованные пользователем с ролью администратора партнера с полными правами, могут использовать этот API для обеспечения отсутствия конфликтов или ошибок при подготовке пакетов для определенного клиента или подписчика.
API проверяет наличие конфликтов между этим клиентом/подписчиком и существующими клиентами/подписчиками в Webex. Например, в API могут возникать ошибки, если подписчик уже подготовлен к другому клиенту или партнеру, если адрес электронной почты уже существует для другого подписчика или если между параметрами подготовки и тем, что уже существует в Webex, возникают конфликты. Это дает возможность исправить эти ошибки перед подготовкой, увеличивая вероятность успешной подготовки.
Дополнительную информацию об API см. в статье руководство разработчика Webex для Wholesale
Чтобы использовать API, перейдите по ссылке: Предварительная проверка оптовой подготовки подписчиков
| Чтобы получить доступ к документу Precheck a Wholesale Subscriber Provisioning, необходимо войти на https://developer.webex.com/ портал. |
Система единого входа партнера — SAML
Позволяет администраторам партнеров настраивать SSO SAML для вновь созданных клиентских организаций. Партнеры могут настроить единые, предварительно определенные отношения SSO и применить эту конфигурацию к клиентским организациям, которыми они управляют, а также к собственным сотрудникам.
| Указанные ниже действия в отношении партнерской SSO применимы только к новым клиентским организациям. При попытке администраторов партнера добавить партнерскую SSO к существующей клиентской организации сохраняется существующий метод аутентификации, чтобы существующие пользователи не утратили доступ. Чтобы добавить партнерскую SSO в существующую организацию, необходимо зарегистрировать обращение в Cisco TAC. |
Убедитесь в том, что сторонний поставщик удостоверений соответствует требованиям, описанным в разделе Требования для поставщиков удостоверений статьи Интеграция системы единого входа в Control Hub.
Зарегистрируйте запрос на обслуживание в Cisco TAC. Служба TAC должна установить доверительные отношения между сторонним поставщиком удостоверений и службой общих параметров идентификации Cisco. .
Если ваш поставщик удостоверений требуетpassEmailInRequestнеобходимо включить эту функцию. Убедитесь, что это требование включено в запрос на обслуживание. Если вы не уверены, требуется ли эта функция, обратитесь к поставщику удостоверений.Загрузите файл метаданных CI, предоставленный TAC, в свой поставщик удостоверений.
Настройте шаблон переноса. Для настройки Режим аутентификации выберите Аутентификация партнера. Для идентификатора объекта idP укажите идентификатор объекта из XML метаданных SAML стороннего поставщика удостоверений.
Создайте нового пользователя в новой клиентской организации, которая использует шаблон.
Проверьте возможность пользователя выполнить вход в систему.
Партнерская система единого входа — OpenID Connect (OIDC)
Позволяет администраторам партнеров настраивать SSO OIDC для вновь созданных клиентских организаций. Партнеры могут настроить единые, предварительно определенные отношения SSO и применить эту конфигурацию к клиентским организациям, которыми они управляют, а также к собственным сотрудникам.
| Приведенные ниже действия по настройке партнерской системы единого входа OIDC применяются только к недавно созданным клиентским организациям. Если администраторы партнера попытаются изменить тип аутентификации по умолчанию на партнерский SSO OIDC в существующем храме, изменения не будут применены к клиентским организациям, уже подключенным с помощью шаблона. Чтобы добавить партнерскую систему единого входа в существующую клиентскую организацию, необходимо открыть обращение в Cisco TAC. |
Откройте запрос на обслуживание в Cisco TAC с подробными сведениями о OpenID Connect IDP. Ниже приведены обязательные и необязательные атрибуты IDP. TAC должен настроить IDP на CI и предоставить URI перенаправления, который будет настроен на IDP.
Атрибут
Обязательно
Описание
Имя IDP
Да
Уникальное, но не учитывающее регистр имя конфигурации OIDC IdP может состоять из букв, цифр, дефисов, подчеркиваний, тильдов и точек. Максимальная длина составляет 128 символов.
Идентификатор клиента OAuth
Да
Используется для запроса аутентификации OIDC IdP.
Секретный клиент OAuth
Да
Используется для запроса аутентификации OIDC IdP.
Список областей
Да
Список областей, которые будут использоваться для запроса аутентификации OIDC IdP, разделенный по пространству, например "профиль электронной почты openid", Должен включать openid и email.
Терминальное Устройство Авторизации
Да, если discoveryEndpoint не предоставлен
URL конечной точки авторизации OAuth 2.0 поставщика удостоверений.
tokenEndpoint
Да, если discoveryEndpoint не предоставлен
URL конечной точки маркера OAuth 2.0 поставщика удостоверений.
Терминальное устройство обнаружения
Нет
URL конечной точки обнаружения IdP для обнаружения конечных точек OpenID.
userInfoEndpoint
Нет
URL конечной точки UserInfo поставщика удостоверений.
Конечная точка набора ключей
Нет
URL конечной точки набора веб-ключей JSON поставщика удостоверений.
В дополнение к вышеуказанным атрибутам IDP в запросе TAC должен быть указан идентификатор партнерской организации.
Настройте URI перенаправления на IDP подключения OpenID.
Настройте шаблон переноса. Для настройки режима аутентификации выберите Аутентификация партнера с помощью OpenID Connect и введите имя IDP, предоставленное во время настройки IDP в качестве идентификатора объекта IDP OpenID Connect.
Создайте нового пользователя в новой клиентской организации, которая использует шаблон.
Очень, что пользователь может войти в систему с помощью процесса аутентификации SSO.
Включение идентификатора корреляции вызовов
Чтобы запустить Webex для Cisco BroadWorks, необходимо включить идентификатор корреляции вызовов. Эта настройка требуется для многих функций вызовов, включая запись вызовов, перехват группового вызова, службы руководителя и помощника руководителя.
Используйте CLI, чтобы включить эту функцию во всех интерфейсах AS и XSP|ADP.
Выполните следующие команды на интерфейсах AS. Это позволит AS отправить
X-BroadWorks-Correlation-Info:AS_CLI/Interface/SIP> set sendCallCorrelationIDNetwork trueAS_CLI/Interface/SIP> set sendCallCorrelationIDAccess trueФайл
enableCallCorrelationIDпараметр, связанный с приложением Xsi-Actions, используется для управления включением информации о корреляции вызовов в журналы Xsi-Actions. Рекомендуется иметьenableCallCorrelationIDвключено с помощью следующей команды на интерфейсах XSP|ADP:XSP|ADP_CLI/Applications/Xsi-Actions/GeneralSettings>set enableCallCorrelationID true
Дополнительную информацию об идентификаторе корреляции вызовов см. в статье Описание функции идентификатора корреляции вызовов Cisco BroadWorks.
Синхронизация каталогов
Синхронизация каталогов обеспечивает пользователям Webex для Cisco BroadWorks возможность использования каталога Webex для вызова любого объекта, поддерживающего функции вызовов, с сервера BroadWorks. Когда эта функция включена, полный каталог вызовов с сервера BroadWorks синхронизируется с каталогом Webex. Пользователи могут получить доступ к каталогу из приложения Webex и совершить вызов любому объекту, поддерживающему функции вызовов, с сервера BroadWorks.
Чтобы включить синхронизацию каталогов, см. статью Синхронизация каталогов в Webex для Cisco BroadWorks.
| Непрерывная подготовка Webex для Cisco BroadWorks добавляет пользователям обмена сообщениями и связанную с ними информацию о вызовах с сервера BroadWorks на платформу Webex. Однако списки телефонов, пользователи, не использующие обмен сообщениями, и объекты, не являющиеся пользователями, не включены (например, телефон комнаты для совещаний, факс или номер сервисной группы). Включение синхронизации каталогов обеспечивает добавление всех объектов вызовов на платформу Webex. |
Унифицированный журнал вызовов
Если функция унифицированного журнала вызовов включена, события вызовов BroadWorks синхронизируются с облаком Webex и становятся частью унифицированного журнала вызовов и совещаний Webex, отображаемого в приложении Webex. Пользователи могут просматривать собственные подробные журнал вызовов и журнал совещаний в приложении Webex.
Унифицированный журнал вызовов может быть включен администраторами уровня партнера в центре партнера на кластерной основе. Если эта функция включена, развертывание BroadWorks синхронизирует перечисленные ниже события вызовов с облаком Webex.
События журнала вызовов: эти события используются для создания подробного унифицированного журнала вызовов
События состояний вызова: унифицированный журнал вызовов включает оптимизацию состояния вызовов, которая обеспечивают уменьшение пропускной способности сети для обновлений состояния доступности телефонии
Требования для работы унифицированного журнала вызовов
Перед настройкой унифицированного журнала вызовов необходимо убедиться в том, что система уже исправлена. Эта функция зависит от перечисленных ниже установленных исправлений BroadWorks.
Для R22:
AP.as.22.0.1123.ap378585– после установки исправлений необходимо активировать функцию 25433. Пример.AS_CLI/System/ActivatableFeature> activate 25433
Для R23:
AP.as.23.0.1075.ap378585– после установки исправлений необходимо активировать функцию 25433. Пример.AS_CLI/System/ActivatableFeature> activate 25433При использовании XSP:
AP.xsp.23.0.1075.ap378585При использовании ADP:
Xsi-Events-23_2021.05_1.251.bwar
Для R24:
AP.as.24.0.944.ap378585– после установки исправлений необходимо активировать функцию 25433. Пример.AS_CLI/System/ActivatableFeature> activate 25433
| Полный список исправлений BroadWorks, которые необходимо установить в качестве предварительного условия для запуска Webex для Cisco BroadWorks, см. в разделе Требования к программному обеспечению BroadWorks. |
В дополнение к исправлению системы файл конфигурации клиента ( config-wxt.xml) должен иметь следующий набор тегов: <call-history enable-unified-history=”%ENABLE_UNIFIED_CALL_HISTORY_WXT%”/>
Чтобы включить информацию о сервисной группе, центре обработки вызовов и другой перенаправления в унифицированный журнал вызовов, необходимо установить и активировать следующие исправления Broadworks:
Для R23:
AP.as.23.0.1075.ap383346
AP.as.23.0.1075.ap383994
Для R24:
AP.as.24.0.944.ap383346
AP.as.24.0.944.ap383994
Чтобы информация о руководителе-помощнике отображалась в унифицированном журнале вызовов, необходимо установить и активировать следующие исправления Broadworks:
Для R24:
AP.as.24.0.944.ap380052
AP.as.24.0.944.ap384239
ADP с запуском Xsi-Events-24_2022.06 или более поздней версии
В дополнение к исправлениям Broadworks для унифицированного журнала вызовов Executive-Assistant также должна быть включена синхронизация каталогов.
| Если включить журнал вызовов или синхронизацию функции "Не беспокоить", Webex будет отправлять запросы на обновление подписки CTI всем пользователям кластера. В зависимости от количества пользователей это может длиться до нескольких часов. Не рекомендуется выполнять какие-либо действия по техническому обслуживанию Broadworks во время одного и того же периода технического обслуживания. |
Включение журнала вызовов (новый кластер)
Чтобы включить журнал вызовов в новом кластере, см. действия по добавлению кластера в разделе Настройка партнерской организации в центре партнера.
Включение журнала вызовов (существующий кластер)
Чтобы включить журнал вызовов в существующем кластере, выполните перечисленные ниже действия.
Войдите в центр партнера по ссылке
admin.webex.com.Перейдите в раздел Настройки и выберите существующий кластер.
Убедитесь в хорошем качестве подключения к кластеру. На правой панели должен отображаться зеленый флажок с пометкой Соединение установлено.
Если он не отображается, в области Проверка соединений (необязательно) введите идентификатор пользователя BroadWorks и пароль BroadWorks, а затем щелкните Проверить, чтобы убедиться в том, что качество подключения хорошее.
Установите флажок параметра Включить журнал вызовов.
Щелкните Сохранить.
Взаимодействия функций
Для унифицированного журнала вызовов существуют описанные ниже взаимодействия функций.
Унифицированный журнал вызовов не поддерживается для пользователей, у которых в BroadWorks настроены списки маршрутов или прямые маршруты. В этом случае события журнала вызовов и состояния вызовов не отправляются в приложение Webex.
Унифицированный журнал вызовов не поддерживается при наборе добавочных номеров. Вызовы, совершенные с использованием набора добавочного номера, могут некорректно отражаться в журнале вызовов.
Просмотр журнала вызовов в приложении Webex
Конечные пользователи могут открывать и просматривать унифицированный журнал вызовов в приложении Webex. Дополнительные сведения см. в статье: Webex | Просмотр журнала вызовов и совещаний.
Отключение унифицированного журнала вызовов
После включения функции "Унифицированный журнал вызовов" в кластере отключить ее самостоятельно будет невозможно. Если необходимо отключить эту функцию, обратитесь в центр технической поддержки Cisco (TAC).
Визуальная индикация спама
Приложение Webex поддерживает визуальное отображение спам-вызовов в тосте по вызову, когда вызов представлен вызывающему абоненту, а также в записях унифицированного журнала вызовов, когда BroadWorks обновляется для выполнения проверки идентификатора вызывающего абонента с помощью платформы STIR/SHAKEN. Для использования этой функции выполните приведенные ниже действия.
- Включите унифицированный журнал вызовов, как описано в предыдущем разделе.
- Необходимо установить и активировать следующие исправления:
- AP.as.23.0.1075.ap384591 / AP.as.24.0.944.ap384591
- или AS-25_Rel_2022.12 минимум
- Функция должна быть активирована с помощью AS CLI:
- AS_CLI/System/ActivatableFeature> активировать 104112
- AS_CLI/System/StirShaken> set enableVerification true
- BroadWorks необходимо настроить для выполнения подписи, маркировки и проверки STIR-SHAKEN, как описано в разделе Маркировка и проверка подписи STIR-SHAKEN Cisco BroadWorks
После надлежащей настройки BroadWorks новый заголовок X-Cisco-CallerId-Disposition будет добавлен в запросы INVITE, отправляемые клиентам Cisco, а новое поле callerIdDisposition будет добавлено в существующие события журнала вызовов, которые отправляются в облако Webex через интерфейс CTI. Устройства Webex будут использовать эту информацию для визуального отображения нежелательной почты в презентации вызова и унифицированной истории вызовов вызываемого абонента.
Идентификация вызывающего абонента и перенаправление вызовов
идентификация вызывающего абонента
Когда приложение Webex получает вызов, оно попытается определить, кто является вызывающим абонентом, и отобразит эту информацию в уведомлении о входящем вызове, окне вызова и после завершения вызова в журнале вызовов и голосовой почте.
Приложение Webex попытается найти идентификатор вызывающего абонента, сопоставив входящий номер телефона с номерами телефонов контактов, найденными в различных источниках. В этом порядке приложение Webex будет использовать приведенные ниже источники. Найдя его в одном источнике, он не будет пытаться искать в другом месте.
| Если он находит несколько экземпляров номера в одном источнике, он не будет пытаться выбрать один из них, в этом случае идентификатор вызывающего абонента не будет отображаться. |
Общие параметры идентификации (CI) Webex, содержащие пользователей вашей организации.
Личные контакты и контакты организации. Личные контакты отображаются на вкладке "Контакты".
Локальная адресная книга. В Windows - приложение Outlook, в Mac - контакты Mac, в iOS - контакты iPhone, в Android - контакты Android.
Если соответствие входящему номеру телефона не найдено, приложение будет использовать отображаемое имя в заголовке SIP FROM, если оно доступно. В противном случае в качестве последнего средства будет использоваться часть имени пользователя URI SIP из заголовка SIP From.
Для удаленного управления вызовами (т.е. режима управления настольным телефоном) используется информация XSI, где используется идентификатор BWKS или добавочный номер, извлеченный из информации remote-party-info в событии XSI. Если информация о удаленной стороне недоступна, будет использоваться P-Asserted Identity (PAI) (если настроена).
Перенаправление Вызова
В случае перенаправления или переадресации вызова приложение попытается показать, кто является вызывающим абонентом и как он был переадресован в уведомлении о вызове и журнале вызовов.
Переадресованный вызов: Отображает номер, переадресовавший вызов.
Сервисная группа: Отображается имя сервисной группы, которая переадресовала вызов.
Очередь центра обработки вызовов: Отображается имя очереди, переадресовавшей вызов.
Руководитель-помощник: Отображает имя руководителя, на который поступает вызов.
Исключения.
Для вызовов внутренней очереди вызовов, когда оператор совершает обратный вызов внутреннему абоненту, удаленный абонент не увидит имя очереди вызовов, но увидит имя вызывающего его оператора.
Ответ на вызов в другом месте:
Для сервисных групп или очередей вызовов, настроенных с одновременной маршрутизацией, операторы увидят ответ на вызов в другом месте в журнале вызовов, если другой оператор перехватит вызов. Для сервисных групп или очередей вызовов с последовательной маршрутизацией или в случае переполнения вызовы будут отображаться как пропущенные вызовы в журнале вызовов, если на них ответил другой оператор.
индикация общей линии
Функция "Индикация общей линии" дает возможность подготовить на устройстве конечного пользователя линии других пользователей в качестве общих линий. Конфигурация общей линии для приложения Webex аналогична конфигурации общей линии для стационарных телефонов. Эта специальная функция позволяет назначать отображения общей линии приложению Webex конечного пользователя.
Эта функция позволяет пользователям обрабатывать вызовы на добавочном номере другого пользователя непосредственно из приложения Webex.
Настроить индикацию общей линии можно только для настольной версии приложения Webex.
В приложение Webex можно добавить не более 10 линий, включая основную линию.
Линию рабочего пространства невозможно назначить в качестве общей линии.
Пользователь не может быть подготовлен к службе Executive-Assistant одновременно с общими линиями.
Порт основной линии пользователя не должен быть изменен на линию общего доступа.
Требования
Чтобы развернуть эту функцию в Webex для Cisco BroadWorks, необходимо развернуть указанные ниже исправления BroadWorks.
Исправление 1: Флажок владельца в списке устройств для поддержки общих линий клиента Webex
R23 без ADP:
AP.as.23.0.1075.ap384179
AP.xsp.23.0.1075.ap384179
R23 с ADP:
AP.as.23.0.1075.ap384179
Xsi-Actions-23_2022.10
R24:
КАК: AP.as.24.0.944.ap384179
Xsi-Actions-24_2022.10
R25:
КАК: Выпуск RI Rel_2022.10_1.310
Xsi-Actions-25_2022.10
Исправление 2: Исправления для увеличения количества портов по типам профилей устройства (в данном случае для настольного клиента: Business Communicator).
Выпуск RI Rel_2022.10_1.310
Синхронизация не беспокоить" (DND)
Синхронизация функции "Не беспокоить" (DND) обеспечивает выравнивание настроек функции "Не беспокоить" между Webex и BroadWorks путем синхронизации состояния функции "Не беспокоить" между двумя платформами. Например, если пользователь включил функцию «Не беспокоить» в приложении Webex, это состояние синхронизируется с устройствами вызовов BroadWorks. В результате, зарегистрированный в BroadWorks стационарный телефон пользователя не звонит, когда кто-либо пытается позвонить ему. Аналогичным образом, если пользователь устанавливает режим «Не беспокоить» на стационарном телефоне, состояние синхронизируется с приложением Webex. Без этой функции обновления функции «Не беспокоить» с одной платформы не распознаются другой платформой.
Синхронизация DND применяется на уровне кластера BroadWorks и может быть включена в Partner Hub администратором партнера.
Предварительные условия
Убедитесь, что следующие исправления применяются к AS и XSP|ADP. Примените только исправления для своей версии BroadWorks.
Для выпуска 22.
Исправление AS: AP.as.22.0.1123.ap382615, AP.as.22.0.1123.ap382838
Исправление XSP|ADP: AP.xsp.22.0.1123.ap382615, AP.xsp.22.0.1123.ap382838
Для выпуска 23.
Исправление AS: AP.as.23.0.1075.ap382615, AP.as.23.0.1075.ap382838
Исправление XSP|ADP: AP.xsp.23.0.1075.ap382615, AP.xsp.23.0.1075.ap382838
Приложения ADP: Xsi-Actions-23_2022.03_1.220.bwar, Xsi-Events-23_2022.03_1.220.bwar
Для выпуска 24.
Исправление AS: AP.as.24.0.944.ap382615, AP.as.24.0.944.ap382838
Приложения ADP: Xsi-Actions-24_2022.03_1.220.bwar, Xsi-Events-24_2022.03_1.220.bwar
После применения исправлений активируйте функцию 25433 в AS:
AS_CLI/System/ActivatableFeature> activate 25433
Настройка синхронизации ключей функции устройства в BroadWorks. Убедитесь, что телефон поддерживает SIP SUBSCRIBE/NOTIFY для пакета event-совещаний «as-feature-event». Дополнительные сведения см. в разделе Синхронизация ключей функции устройства Cisco BroadWorks.
Включить синхронизацию функции «Не беспокоить» (существующий кластер)
Вход в Partner Hub
Щелкните Настройки.
Щелкните Просмотр кластера и выберите соответствующий кластер BroadWorks.
Включите переключатель синхронизации Не беспокоить (DND) .
Введите свой идентификатор пользователя BroadWorks и нажмите Включить.
Система проверяет наличие в кластере BroadWorks соответствующих исправлений для поддержки синхронизации функции «Не беспокоить». В случае сбоя проверки кнопка Save будет отключена.
Если проверка выполняется успешно, нажмите Сохранить.
|
|
Включить синхронизацию функции «Не беспокоить» (новый кластер)
Эту функцию также можно включить во время создания кластера. Дополнительные сведения см. в разделе "Настройка кластеров BroadWorks" раздела Настройка партнерской организации в Partner Hub.
Отключить синхронизацию функции «Не беспокоить»
Самостоятельно отключить синхронизацию функции «Не беспокоить» невозможно. Чтобы отключить эту функцию, создайте инженерное обращение BEMS со следующей информацией.
Семейство: служба Spark
Продукт: Calling в Webex (Webex для BroadWorks)
Компонент: WxBW — подготовка
В случае BEMS должно быть указано, что синхронизация "Не беспокоить" должна быть отключена для партнера. Обращение должно содержать partnerId и clusterId BroadWorks.
Сценарии использования
Запись вызова
Webex для Cisco BroadWorks поддерживает четыре режима записи вызовов.
Режимы записи | Описание | Элементы управления/индикаторы, отображаемые в приложении Webex |
|---|---|---|
Всегда | Запись инициируется автоматически при получении вызова. Пользователь не имеет возможности начинать и останавливать запись. |
|
Всегда с использованием паузы и возобновления | Запись инициируется автоматически при получении вызова. Пользователь может приостановить и возобновить запись. |
|
По запросу | Запись инициируется автоматически при получении вызова, но она удаляется, если пользователь не нажал кнопку Начать запись. Если пользователь начинает запись, то вся запись настройки вызова сохраняется. После начала записи пользователь может приостановить и возобновить запись. |
|
По запросу, запуск инициируется пользователем | По запросу, запуск инициируется пользователем — запись начнется только после того, как пользователь включит функцию Начать запись в приложении Webex. Пользователь может несколько раз начинать и останавливать запись во время вызова. |
|
Требования
Чтобы развернуть эту функцию в Webex для Cisco BroadWorks, необходимо развернуть указанные ниже исправления BroadWorks.
Для R22: AP.as.22.0.1123.ap377718
Для R23: AP.as.23.0.1075.ap377718
Для R24: AP.as.24.0.944.ap377718
Идентификатор корреляции вызовов должен быть включен. Дополнительные сведения см. в разделе Включение идентификатора корреляции вызовов.
Для использования этой функции необходимо включить следующий тег конфигурации: %ENABLE_CALL_RECORDING_WXT%.
Для работы этой функции необходима интеграция со стороной платформой записи вызовов.
Чтобы настроить запись вызовов в BroadWorks, воспользуйтесь руководством по использованию интерфейса записи вызовов Cisco BroadWorks.
Дополнительная информация
Информацию о том, как использовать функцию записи, см. на странице help.webex.com статья Запись | вызовов Webex.
Для воспроизведения записи пользователи и администраторы должны перейти на стороннюю платформу записи вызовов.
Группа парковки и извлечения вызовов
Webex для Cisco BroadWorks поддерживает возможность групповой парковки и извлечения вызовов. Эта функция позволяет пользователям из группы проводить парковку вызовов, которые затем могут извлекать другие пользователя группы. Например, сотрудники отделов продаж могут использовать эту функцию в настройках магазина для парковки вызова, который может быть подхвачен сотрудником из другого отдела.
Функционирование
Действия после настройки функции
Во время вызова пользователь выбирает параметр Парковка в приложении Webex, чтобы припарковать вызов с расширением, выбранным системой автоматически. Система отображает расширение для пользователя в течение 10 секунд.
Другой пользователь из группы выбирает параметр Извлечь вызов в приложении Webex. Затем пользователь входит в припаркованный вызов, чтобы его продолжить.
Требования
Для работы этой функции убедитесь в выполнении указанных ниже требований.
Файл конфигурации клиента должен иметь следующий набор тегов:
<call-park enabled="%ENABLE_CALL_PARK_WXT%" timer="%CALL_PARK_AUTO_CLOSE_DIALOG_TIMER_WXT%"/>Идентификатор корреляции вызовов должен быть включен в AS и XSP|ADP. Дополнительные сведения см. в разделе Включение идентификатора корреляции вызовов.
В SBC должна быть настроена передача атрибута SIP "
x-broadworks-correlation-in" на сервер приложений и с сервера приложений.
Конфигурации
Информацию о настройке парковки группового вызова в BroadWorks см. в разделе "Добавление парковки группового вызова" руководства по администрированию веб-интерфейса приложения серверной группы Cisco BroadWorks, часть 2. Необходимо создать группу и добавить в нее пользователей.
Информацию о настройке идентификатора корреляции вызовов в BroadWorks см. в статье Описание функции идентификатора корреляции вызовов Cisco BroadWorks.
Дополнительная информация
Информацию о том, как использовать группу парковки вызова, см. в разделе |Группа парковки и извлечения вызовов Webex.
Парковка вызова / направленная парковка вызова
Обычная или направленная парковка вызовов не поддерживается в интерфейсе пользователя приложения Webex, однако пользователи могут использовать коды доступа к функции:
Для парковки вызова введите *68
Для извлечения вызова введите *88
Вмешательство в вызов
Услуга вмешательства обычно используется в среде центров обработки вызовов или в других ситуациях, где может потребоваться немедленная помощь или вмешательство.
Если служба вмешательства включена, назначенный пользователь или супервизор может ввести активный вызов, инициировав определенную команду или используя выделенную комбинацию кнопок или клавиш на телефоне или коммуникационном устройстве. После запроса на вмешательство система устанавливает соединение с текущим вызовом, позволяя авторизованному лицу прослушать разговор или присоединиться к вызову в качестве активного участника.
Служба вмешательства может быть полезна в различных сценариях. В настройках центра обработки вызовов супервизоры или инструкторы могут отслеживать и обучать представителей клиентской службы, прослушивая их вызовы в режиме реального времени. При необходимости они могут вмешаться, чтобы предоставить руководство или принять вызов, если представитель испытывает трудности. В чрезвычайных ситуациях или в критических дискуссиях уполномоченный персонал может быстро присоединиться к текущим беседам, чтобы оказать помощь или принять важные решения.
В приложении Webex для вмешательства мы получаем уведомление о преобразовании вызова в конференцию. В NOTIFY (call-info или conference-info) нет дополнительной информации о типе конференции, поэтому мы можем относиться к ней по-другому.
При вмешательстве между сторонами устанавливается трехсторонний вызов. Вводятся следующие термины:
Руководитель: Супервизор — это лицо, которое контролирует и управляет командой операторов по обслуживанию клиентов или представителей колл-центра. В контексте вмешательства в вызов супервизор обычно имеет возможность отслеживать и вмешиваться в текущие вызовы клиентов. Они могут использовать инструменты мониторинга вызовов или программное обеспечение для прослушивания вызовов, предоставления рекомендаций операторам и обеспечения контроля качества. Роль супервизора может включать в себя операторов по обучению, решение проблем клиентов и оптимизацию работы команды.
Клиент: Клиент относится к физическому или юридическому лицу, которое сотрудничает с компанией или организацией для получения продуктов, услуг или поддержки. В контексте вмешательства в вызов клиентом является пользователь, совершающий или принимающий телефонный вызов с оператором клиентской службы. Во время вызова клиенты могут обращаться за помощью, информацией или разрешением своих запросов или проблем. Функция вмешательства в вызов позволяет супервизорам или уполномоченному персоналу присоединяться к текущему вызову между клиентом и оператором.
Оператор: Оператор, также известный как представитель клиентской службы или оператор центра обработки вызовов, является лицом, ответственным за обработку взаимодействия с клиентами и предоставление поддержки или помощи по телефону или другим каналам связи. Операторы обучаются обращаться к клиентам с запросами, решать проблемы, обрабатывать транзакции и предоставлять положительный клиентский опыт. В контексте вмешательства в вызов оператор – это лицо, которое разговаривает непосредственно с клиентом во время телефонного вызова. При необходимости оператор может получить руководство или обратную связь от супервизора посредством вмешательства в вызов.
Переадресация вызовов на совещание с помощью встроенного мобильного устройства
Встроенная функция переадресации вызовов на совещание на мобильном устройстве имеет две уникальные функции:
Новое push-уведомление
Пользователи мобильных устройств во время встроенного вызова теперь могут переключиться на приложение Webex, коснувшись нового push-уведомления. При запуске встроенного экрана вызова на экране появляется Новое push-уведомление, при нажатии которого вы сразу перейдете на экран во время вызова приложения Webex.
Уведомление Webex отображается во время вызова мобильного телефона, если вы используете Webex Go или если у оператора мобильной сети (MNO) есть сигналы вызовов с помощью управления вызовами Cisco для вызовов мобильного телефона.
Перемещение вызова с мобильного устройства на совещание
Во время вызова с кем-либо может потребоваться переместить этот вызов на совещание, чтобы использовать некоторые расширенные функции совещаний, такие как видео, совместный доступ или виртуальная доска. Или пригласить других людей к обсуждению и перейти на совещание.
Требования BroadWorks
Активируемая функция 25239
R23 с XSP|ADP:
AS Patch AP.as.23.0.1075.ap383064
XSP|ADP Patch AP.xsp.23.0.1075.ap383064
Патч AP.platform.23.0.1075.ap383064
R23 с ADP:
AS Patch AP.as.23.0.1075.ap383064
ADP с Xsi-Actions-23, версия CommPilot-23 > 2022.05_1.303 и версия NPS > 2022.08_1.350
R24:
Исправление AS: AP.as.24.0.944.ap383064
ADP с Xsi-Actions-24, версия CommPilot-24 > 2022.05_1.303 и версия NPS > 2022.08_1.350
R25:
Выпуск AS RI Rel_2022.08_1.354
ADP с Xsi-Actions-25, CommPilot-25 > 2022.08_1.350 и версия NPS > 2022.08_1.350
Конфигурация набора URI для поддержки перемещения вызова на совещание
Политика набора URL-адресов NS
Определение правила маршрутизации (.*)webex.com через I-SBC
NS_CLI/Policy/UrlDialing> get WebexMeetings
Policy: UrlDialing Instance: Webex
unknownSipURIHandling = reject
disableSubscriberLookups = true
Enable = true
CallTypes:
Selection = {ALL}
From = {PCS, ALL, TRMT, LO, TPSX, OAX, GNT, DP, LPS, OA, TPS, IOA, MOBX, EA, FGB, MOB, SNEN, POA, SV, SVCD, CAC, IN, TO1X, MS, CSV, VSC, EM, SVCO, SMC, TPSE, ZD, NIL, CS, CT, TF, GAN, VFAC, TO, DA, OAP}
lineportOnly = false
enableSipURIMatchingRules = true
NS_CLI/Policy/UrlDialing/Rules> get WebexMeetings
Policy: UrlDialing Instance: WebexCalling Table: Rules
id pattern routingNE cost weight dtg
===================================================================
1 *@*.webex.com WebexMeetings 1 50 WebexMeetingsNS Routing NE для I-SBC
Пример конфигурации
NS_CLI/System/Device/RoutingNE> get ne WebexMeetings
Network Element WebexMeetings
Location = 1281465
Data Center =
Static Cost = 1
Static Weight = 99
Poll = false
OpState = enabled
State = OnLine
Profile = NIL_PROFILE
Remote Lookup Enabled = false
Signaling Attributes =
NS_CLI/System/Device/RoutingNE/Address> get ne WebexMeetings
Routing NE Address Cost Weight Port Transport Route
=====================================================================
WebexMeetings sbc-address 1 99 - unspecifiedпрофиль маршрутизации NS
Экземпляр политики набора URL-адресов добавлен в соответствующие профили маршрутизации
NS_CLI/Policy/Profile> get profile MyInst
Profile: Webex
Policy Instance
==========================================
…
UrlDialing WebexMeetingsКАК использовать маршрут NS для вызова NetworkURL
Включение параметра AS для соответствия маршруту NS в режиме AS гибридного типа
AS_CLI/Interface/IMS> set queryNSForNetworkURL trueЭкстренные Вызовы E911
Webex для Cisco BroadWorks поддерживает вызовы экстренных служб E911. С помощью этой функции экстренные вызовы направляются в пункт экстренной связи общего пользования (PSAP), который затем может направлять экстренные службы к местоположению вызывающего абонента. Чтобы использовать эту функцию, необходимо интегрировать Webex для Cisco BroadWorks с поставщиком экстренных вызовов E911.
Для настройки поддержки служб экстренных вызовов E911 используйте приведенные ниже статьи Webex.
Экстренные вызовы E911 в Webex для BroadWorks. Используйте эту статью для настройки экстренных вызовов E911 в Webex для Cisco BroadWorks с помощью одного из следующих поддерживаемых поставщиков E911.
Пропускная способность
Интрасм
RedSky
Заявление об экстренных вызовах. Если у вас есть служба местоположения, можно настроить окно заявления об экстренных службах в приложении Webex, чтобы включить для пользователей параметр обновления своего местоположения при входе в систему.
Настройка и обеспечение клиентов
Пользователи скачивают и устанавливают свои общие приложения Webex для настольных или мобильных устройств (ссылки для скачивания см. в статье Платформы приложений Webex). После аутентификации пользователя клиент регистрируется в облаке Webex для обмена сообщениями и совещаний, извлекает информацию о товарно-знаковой политике, обнаруживает информацию о службе BroadWorks и скачивает конфигурацию вызовов с сервера приложений BroadWorks (через DMS в XSP|ADP).
Параметры вызовов для приложений Webex настраиваются в BroadWorks (как обычно). Для клиентов в Control Hub можно настроить параметры брендинга, обмена сообщениями и совещаний. Вы не изменяете файл конфигурации напрямую.
Эти два набора конфигураций могут совпадать, в таком случае конфигурация Webex заменяет конфигурацию BroadWorks.
Добавление шаблонов конфигурации приложений Webex в сервер приложений BroadWorks
В приложениях Webex настроены файлы DTAF. Клиенты скачивают XML-файл конфигурации с сервера приложений через службу управления устройствами на XSP|ADP.
Получите необходимые файлы DTAF (см. Профили устройств в разделе «Подготовка среды»).
Убедитесь в том, что в Система BroadWorks > Ресурсы > Наборы тегов для управления устройствами имеются правильные наборы тегов.
Для каждого клиента, которого вы обеспечиваете:
Скачайте и извлеките файл ZIP DTAF для конкретного клиента.
Импортируйте файлы DTAF в BroadWorks в меню Система > Ресурсы > Идентификаторы/Типы профилей устройств
Откройте недавно добавленный профиль устройства для редактирования.
Введите FQDN фермы XSP|ADP и протокол доступа к устройствам.
Установите флажок в поле Поддержка информации об удаленной стороне. Эта поддержка необходима для функционирования совместного доступа к рабочему столу.
Чтобы включить поддержку удаленной стороны, можно также выполнить следующую команду CLI на сервере приложений:AS_CLI/System/DeviceType/SIP> set <device_profile_type> supportRemotePartyInfo true
Измените шаблоны в соответствии с вашей средой (см. таблицу ниже).
Сохраните профиль.
Щелкните Файлы и аутентификация, а затем выберите операцию обновления всех системных файлов
Название | Описание |
Приоритет кодека | Настройте порядок приоритета аудио- и видео кодеков для вызовов VoIP |
TCP, UDP и TLS | Настройка протоколов, используемых для сигналов SIP и мультимедиа |
Порты аудио и видео RTP | Настройка диапазонов портов для аудио и видео RTP |
Параметры SIP | Настройте различные параметры, связанные с SIP (информация SIP, использование rport, обнаружение прокси-сервера SIP, обновление интервалов для регистрации и подписки и т. д.) |
Настройка товарно-знаковой политики для приложения Webex
Настройки партнеров. Администраторы партнеров могут применять расширенные настройки товарно-знаковой политики, которые применяются к партнерской организации и/или клиентам, которыми управляет партнер. См. Настройка расширенных настроек товарно-знаковой политики.
Настройки клиента. Если партнер разрешает клиентам применять собственные настройки товарно-знаковой политики, администраторы клиента могут следовать процедурам, описанным в разделе Добавление товарно-знаковой политики компании в Webex.
| Портал активации пользователей использует тот же логотип, который вы добавляете для брендинга клиента. |
Настройка отчетов о проблемах и URL-адресов для справки
Чтобы настроить эти параметры, администраторы могут выполнить процедуру "Добавление обратной связи и справки по URL веб-сайта", которую можно найти в обеих вышеуказанных статьях о брендировании.
Настройка тестовой организации в Webex для Cisco BroadWorks
Перед началом работы
Непрерывное обеспечение
Прежде чем выполнить эту задачу, необходимо настроить все службы XSP|ADP и партнерскую организацию в Control Hub.
| 1. | Назначение службы в BroadWorks.
| ||
| 2. | Проверка клиентской организации и пользователей в Control Hub. |
Тестирование пользователей
| 1. | Скачайте приложение Webex на двух разных машинах. |
| 2. | Войдите в качестве тестовых пользователей на двух машинах. |
| 3. | Осуществите тестовые вызовы. |
Обеспечение клиентских организаций
В текущей модели мы автоматически предоставляем обеспечение клиентской организации при регистрации первого пользователя любым из способов, описанных в этом документе. Обеспечение происходит только один раз для каждого клиента.
Обеспечение пользователей
Возможные способы обеспечения пользователей:
Используйте API для создания учетных записей Webex
Назначьте интегрированную службу IM&P (непрерывное обеспечение) с доверенными адресами электронной почты для создания учетных записей Webex
Назначьте интегрированную службу IM&P (непрерывное обеспечение) без доверенных адресов электронной почты. Пользователи предоставляют и подтвердят адреса электронной почты для создания учетных записей Webex
Разрешить пользователям самостоятельно выполнять активацию (вы отправляете им ссылку, они создают учетные записи Webex).
Открытые API обеспечения
Webex предоставляет общедоступные API, с помощью которых поставщики услуг могут интегрировать подготовку подписчиков Webex для Cisco BroadWorks в существующие процессы подготовки. Спецификация этих API доступна в developer.webex.com. При необходимости разработки с использованием этих API обратитесь к представителю Cisco для получения Webex для Cisco BroadWorks.
| Оптовые клиенты будут отклонены этими API. |
Непрерывное обеспечение
В BroadWorks можно обеспечивать пользователей с параметром Включить интегрированную службу IM&P. Это действие приводит к совершению API-вызова адаптером подготовки BroadWorks для подготовки пользователя в Webex. Наш АPI обеспечения имеет обратную совместимость с UC-One SaaS API. BroadWorks AS не требует изменения кода, а только изменения конфигурации конечной точки API для адаптера обеспечения.
| Подготовка подписчика в Webex может занять значительное время (несколько минут для первоначального пользователя предприятия). Webex выполняет подготовку в фоновом режиме. Таким образом, успешное непрерывное обеспечение означает, что обеспечение запущено. Это не означает завершение работы. Чтобы убедиться, что пользователи и клиентская организация полностью подготовлены в Webex, необходимо войти в центр партнера и просмотреть список клиентов. Пользователи, связывающие магистраль BroadWorks, могут использовать Webex для BroadWorks с помощью функции отображения общего вызова (SCA). Пользователю магистрали необходимо назначить службу аутентификации. Как описано в разделе 8 руководства по решению для магистрали BroadWorks, это позволяет проводить аутентификацию внешнего вида Webex SCA отдельно от общей аутентификации магистрали. Невозможно подготовить Webex для BroadWorks для связывания пользователей с назначенными функциями списка маршрутов или прямого маршрута. |
| Расположение шаблонов было перемещено из BroadWorks Calling в настройках организации в раздел "Список клиентов" и теперь называется шаблоном переноса. |
Самостоятельная активация пользователя
Для обеспечения пользователей BroadWorks в Webex без назначения интегрированной службы IM&P:
Войдите в Partner Hub и найдите страницу Список клиентов .
Щелкните Просмотр шаблонов.
Выберите шаблон переноса подготовки, который необходимо применить к этому пользователю.
Помните, что каждый шаблон связан с кластером и вашей партнерской организацией. Если пользователь не находится в системе BroadWorks, связанной с этим шаблоном, он не сможет самостоятельно активировать ссылку.
Скопируйте ссылку обеспечения и отправьте ее пользователю.
Также можно включить ссылку для скачивания программного обеспечения и напомнить пользователю о необходимости предоставить и подтвердить адрес электронной почты для активации учетной записи Webex.
Вы можете следить за состоянием активации пользователя в выбранном шаблоне.
Чтобы получить более подробную информацию, см. Обеспечение пользователей и процессы активации.
Подготовка с использованием ненадежных адресов электронной почты
В центре партнера в представлении "Состояние пользователей" предусмотрен набор элементов управления, с помощью которого администраторы поставщика услуг Webex для Cisco BroadWorks могут проверить состояние пользователей и устранить ошибки подготовки при использовании ненадежных адресов электронной почты. Дополнительную информацию см. в статье Проверка подготовки пользователей с использованием ненадежных адресов электронной почты.
Перемещение пользователей Webex в Webex для Cisco BroadWorks
Чтобы переместить существующих пользователей Webex в Webex для Cisco BroadWorks, см. приведенную ниже таблицу, чтобы определить, какую процедуру следует выполнить.
Существующий пользователь Webex принадлежит… | Чтобы переместить пользователя, следуйте этим процессам |
|---|---|
Организация потребителей или самостоятельная регистрация (например, бесплатная учетная запись, пробная учетная запись) |
|
Клиентская организация | Присоединение Webex для BroadWorks к существующей организации. Вложение организации (для первого пользователя) также добавляет Webex для BroadWorks для последующих пользователей, если они назначены соответствующей организации. |
Существующий пользователь Webex принадлежит… | Чтобы переместить пользователя, следуйте этим процессам |
|---|---|
Организация потребителей или самостоятельная регистрация (например, бесплатная учетная запись, пробная учетная запись) | Если организация Webex для BroadWorks не существует (пользователи не подготовлены):
Если организация Webex для BroadWorks существует (подготовлен хотя бы один пользователь), выполните приведенные ниже действия.
|
Клиентская организация |
|
Перемещение пользователя (с его согласия) в Webex для Cisco BroadWorks
Используйте эту процедуру для перемещения существующего пользователя Webex, который находится в потребительской организации или имеет учетную запись самостоятельной регистрации (бесплатную или пробную), в Webex для Cisco BroadWorks. Обратите внимание, что организация Webex для Cisco BroadWorks должна существовать (с первым подготовленным пользователем). В этом случае для перемещения пользователей можно использовать один из следующих вариантов:
Перемещение пользователя (с доверенным адресом электронной почты): используется подготовка с доверенными адресами электронной почты
Перемещение пользователя (с ненадежным адресом электронной почты): используется подготовка с ненадежными адресами электронной почты
Самостоятельная активация
Перемещение пользователя (с доверенным адресом электронной почты)
Если шаблон переноса использует доверенные адреса электронной почты, администратор партнера может переместить последующих пользователей с помощью этого процесса.
Администратор добавляет пользователя.
Происходит перенаправление пользователя на мост обеспечения BroadWorks.
В результате поиска по CI определяется, что у этого пользователя есть другая учетная запись Webex с этим адресом электронной почты.
Пользователю отправляется автоматизированное электронное сообщение.
Пользователь открывает электронное сообщение и щелкает кнопку Активировать учетную запись. Происходит перенаправление пользователя на портал клиентов Webex.
Пользователь выполняет вход в Webex.
Пользователь щелкает кнопку Удалить для удаления старой учетной записи Webex.
Старая учетная запись Webex будет удалена.
Осуществляется подготовка пользователя в Webex для Cisco BroadWorks с использованием того же адреса электронной почты.
Происходит перенаправление пользователя на страницу скачиваний.
Перемещение пользователя (с ненадежным адресом электронной почты)
Если в шаблоне переноса используются ненадежные адреса электронной почты, сначала необходимо проверить адрес электронной почты пользователя. Перемещение последующих пользователей администратор может выполнить с помощью этого процесса.
Администратор добавляет пользователя.
Происходит автоматическое перенаправление пользователя на мост обеспечения BroadWorks.
Пользователю отправляется текст со ссылкой для активации.
Пользователь переходит по ссылке для активации и вводит свой адрес электронной почты.
В результате поиска по CI определяется, что у этого пользователя есть другая учетная запись Webex с этим адресом электронной почты.
Пользователю отправляется автоматизированное электронное сообщение.
Пользователь открывает электронное сообщение и переходит по ссылке Присоединиться сейчас.
Адрес электронной почты считается проверенным.
Происходит перенаправление пользователя для входа на портал клиентов Webex.
Пользователь выполняет вход в Webex.
Пользователь должен щелкнуть кнопку Удалить для удаления старой учетной записи Webex.
Старая учетная запись Webex будет удалена.
Осуществляется подготовка пользователя в Webex для Cisco BroadWorks с использованием того же адреса электронной почты.
Происходит перенаправление пользователя на страницу скачиваний.
Процесс самостоятельной активации
Если у пользователя есть существующая учетная запись BroadWorks, для перемещения учетной записи можно использовать процесс самостоятельной активации.
Пользователь входит в систему на странице портала доступа пользователя с помощью учетных данных BroadWorks.
Пользователь вводит свой адрес электронной почты.
Происходит перенаправление пользователя на мост обеспечения BroadWorks.
Пользователю отправляется автоматизированное электронное сообщение на его адрес электронной почты.
Пользователь открывает электронное сообщение и переходит по ссылке Присоединиться сейчас. Происходит проверка адреса электронной почты.
Поиск по CI обнаруживает, что у пользователя уже есть учетная запись Webex. Прежде чем продолжить, пользователь должен удалить старую учетную запись.
Происходит перенаправление пользователя для входа в Webex.
Пользователь выполняет вход на портал клиентов.
Пользователь щелкает кнопку Удалить учетную запись.
Старая учетная запись Webex будет удалена.
Для пользователя будет подготовлена новая учетная запись Webex для Cisco BroadWorks с тем же адресом электронной почты.
Присоединение Webex для BroadWorks к существующей организации
Если вы являетесь администратором партнера, добавляющим службы Webex для BroadWorks в существующую клиентскую организацию Webex, которая еще не связана с предприятием BroadWorks под управлением партнера, администратор организации клиента ДОЛЖЕН утвердить доступ администратора для успешного выполнения запроса на подготовку.
Утверждение администратора организации необходимо, если выполнено какое-либо из приведенных ниже действий.
Существующая клиентская организация насчитывает 100 пользователей или более
У организации есть подтвержденный почтовый домен
Домен организации заявлен
Если ни один из приведенных выше критериев не соответствует действительности, может произойти автоматическое присоединение.
| В сценарии автоматического вложения подписка Webex для BroadWorks добавляется в существующую клиентскую организацию без уведомления существующего администратора организации или конечного пользователя. В большинстве случаев вашей партнерской организации будут предоставлены права администратора подготовки. Однако, если у клиентской организации нет лицензий или только приостановлены или аннулированы лицензии, вы будете назначены администратором с полными правами. Благодаря доступу администратора подготовки вы будете иметь ограниченную видимость в Control Hub для пользователей в существующей организации. Рекомендуется обратиться к администратору клиента и запросить доступ администратора с полными правами к организации. |
Администраторы-партнеры могут выполнить следующую процедуру, чтобы добавить службы вызовов BroadWorks в существующую организацию Webex.
| Убедитесь, что электронная почта Разрешить приглашать администратора при присоединении к существующим организациям (по умолчанию этот переключатель включен). |
| 1. | Администратор партнера подготавливает Webex для Cisco BroadWorks для клиента. Дополнительную информацию см. в разделе Подготовка клиентских организаций. Произойдет следующее.
| ||
| 2. | С полным доступом администратора администратор партнера может завершить процесс подготовки клиента. Вам потребуется повторить попытку подготовки клиента, начиная с шага 1 выше. Однако теперь, как внешний администратор с полными правами, вы не должны наблюдать ошибку 2017. После завершения подготовки служб вызовов существующая клиентская организация будет отображаться в качестве клиента под партнерской организацией Webex для BroadWorks.
|
Условия вложения организации
Адрес электронной почты первого подготовленного подписчика BroadWorks должен соответствовать адресу электронной почты существующего пользователя в целевой клиентской организации. В противном случае будет создана новая клиентская организация.
Первый пользователь из существующей организации, подготовленный для Webex для BroadWorks, не подготовлен в качестве администратора. Настройки и права существующей организации сохраняются.
Существующие настройки аутентификации организации имеют приоритет над параметрами, настроенными в шаблоне подготовки Webex для BroadWorks. В результате этого способ входа существующих пользователей не изменится.
Однако если в существующей клиентской организации включена базовая товарно-знаковая политика, после прикрепления приоритет будут иметь расширенные настройки товарно-знаковой политики партнера. Если клиент хочет, чтобы базовая товарно-знаковая политика оставалась неизменной, партнер должен настроить клиентскую организацию на переопределение товарно-знаковой политики в расширенных настройках товарно-знаковой политики.
Название существующей организации не изменится.
Настройка флага блокировки электронной почты не изменяется в настройках существующей организации. Это может повлиять на недавно подготовленных пользователей. В зависимости от того, как установлен флажок, новые пользователи могут получать или не получать электронное сообщение с кодом, который необходимо ввести для завершения активации.
Режим ограниченного администрирования (задается переключателем режима ограничения партнером) выключен для подключенной организации.
Перед подготовкой новых пользователей в организацию Webex для Cisco BroadWorks необходимо завершить процесс вложения организации (перемещение существующих пользователей и обновление идентификатора организации).
Предприятие BroadWorks можно связать только с одной организацией Webex. Невозможно обеспечить подписчиков из одного предприятия BroadWorks в отдельные организации Webex.
Добавление внешнего администратора
Действия, которые могут выполнить администраторы клиентской организации для добавления администратора партнера в качестве внешнего администратора, см. в статье Утверждение запроса внешнего администратора на странице help.webex.com.
| Администратор клиента должен предоставить внешнему администратору права и права администратора с полными правами. |
| Адрес электронной почты, который администратор организации клиента добавляет в качестве внешнего администратора, должен совпадать с адресом электронной почты администратора партнера, указанным в шаблоне переноса в Partner Hub. После добавления сообщения электронной почты из шаблона переноса в Partner Hub в качестве администратора с полными правами администратора любые дополнительные администраторы партнера также должны быть добавлены в качестве внешнего администратора с полными правами администратора. |
Отключение Webex для BroadWorks от существующей организации
Чтобы отделить Webex для BroadWorks от существующей организации Webex, выполните приведенные ниже действия. Например, если вы случайно подключили Webex для BroadWorks к существующей организации и хотите удалить вложение.
| В стандартном потоке отделение Webex для BroadWorks от существующей организации Webex (только стандартный поток) приведет к удалению всех связанных данных подписчика и деактивации подписки клиента Webex для BroadWorks. Кроме того, вы потеряете доступ к клиентской организации, если это единственная связанная подписка. В процессе гибридного типа подписки клиентов не изменяются. |
Если у вас нет доступа к настройкам клиента в Control Hub, попросите администратора клиента предоставить доступ внешнему администратору, выполнив запрос на утверждение внешнего администратора.
Удалите все рабочие пространства Webex для BroadWorks из организации. Используйте параметр Удалить API рабочего пространства BroadWorks.
Удалите всех подписчиков Webex для BroadWorks из организации. Используйте параметр Удалить API подписчика BroadWorks.
Удалите из организации ожидающих пользователей Webex для BroadWorks. Например, если пользователи были подготовлены с помощью ненадежного потока электронной почты, а действительные адреса электронной почты еще не введены, пользователи останутся в состоянии ожидания. Выполните проверку подготовки пользователей с использованием ненадежных адресов электронной почты , чтобы удалить пользователей.
Удалите конфигурацию BroadWorks Calling для этого клиента. Откройте экземпляр Control Hub клиента, щелкните Hybrid, в разделе BroadWorks Calling удалите все конфигурации.
Если вы хотите прикрепить Webex для BroadWorks к клиенту, выполните процессы подготовки, чтобы прикрепить его к существующему клиенту.
| Альтернативным вариантом удаления подписчиков, если вы не хотите использовать Remove a BroadWorks Subscriber API, является переход в BroadWorks CommPilot и удаление интегрированной службы обмена мгновенными сообщениями и состоянием доступности для затронутых пользователей. |
Управление пользователями и организациями
Для управления пользователями в Webex для Cisco BroadWorks обратите внимание на то, что пользователь существует как в BroadWorks, так и в Webex. Атрибуты вызовов и идентификатор пользователя BroadWorks хранятся в BroadWorks. Отдельный идентификатор электронной почты пользователя и его лицензии на функции Webex хранятся в Webex.
Проверка подготовки пользователей с ненадежными адресами электронной почты
Если подготовка пользователей Webex для BroadWorks осуществляется посредством сквозной подготовки с использованием ненадежных адресов электронной почты, пользователи должны самостоятельно выполнить подготовку, указав свой адрес электронной почты на портале активации пользователей. При возникновении ошибки пользователь может воспользоваться параметром Повторить попытку, который доступен на портале, и предпринять еще одну попытку. Если у пользователя повторно возникает ошибка, администратор может выполнить приведенные ниже действия в центре партнера, чтобы проверить состояние, и добавить пользователя, удалить его или применить изменения конфигурации.
| 1. | Войдите в Partner Hub и найдите страницу Список клиентов . |
| 2. | Щелкните Просмотр шаблонов. Выберите соответствующий шаблон переноса, который необходимо применить к этому пользователю. |
| 3. | Поверьте настройку указанных ниже параметров в разделе Проверка пользователей для обеспечения надлежащей настройки сквозной подготовки с использованием ненадежных адресов электронной почты.
|
| 4. | Когда подготовка пользователя будет завершена, в разделе Проверка пользователей щелкните Показать состояние пользователей, чтобы проверить состояние подготовки. В представлении Состояние пользователей отображается список пользователей и подробные сведения, такие как идентификатор BroadWorks и выбранный тип пакета, а также текущее состояние, информирующее о том, подготовлен ли пользователь или указано требование рассмотрения.
|
| 5 | В отношении пользователей с ошибками или требованиями рассмотрения щелкните три точки справа и выберите один из указанных ниже параметров администрирования.
|
Дополнительные параметры просмотра
При просмотре списка пользователей доступны приведенные ниже дополнительные параметры.
Экспорт. Щелкните эту кнопку, чтобы экспортировать список пользователей в файл CSV.
Исключить подготовленных пользователей. Включите этот переключатель, чтобы отображать только пользователей с требованиями рассмотрения или ошибками.
Изменение идентификатора или адреса электронной почты пользователя
Изменения идентификатора и адреса электронной почты пользователя
Идентификатор адреса электронной почты и альтернативный идентификатор являются атрибутами пользователя BroadWorks, которые используются в Webex для Cisco BroadWorks. Идентификатор пользователя BroadWorks по-прежнему является основным идентификатором пользователя в BroadWorks. В таблице ниже описаны назначения этих различных атрибутов и порядок действий при необходимости их изменения.
| Атрибут в BroadWorks | Соответствующий атрибут в Webex | Цель | Примечания |
| Идентификатор пользователя BroadWorks | Нет | Основной идентификатор | Невозможно изменить этот идентификатор и привязать пользователя к той же учетной записи в Webex. Если он указан неверно, можно удалить пользователя и повторно создать его. |
| Email ID | User ID | Обязательно для непрерывного обеспечения (создание идентификатора пользователя Webex), когда вы утверждаете, что доверяете адресу электронной почты Не требуется в BroadWorks, если вы не утверждаете, что доверяете адресам электронной почты Не требуется в BroadWorks, если абоненты могут самостоятельно выполнять активацию | Существует ручная процедура изменения в обоих местах, если для пользователя указан неправильный адрес электронной почты:
Не изменяйте идентификатор пользователя в BroadWorks. Это не поддерживается. |
| Alternate ID | Нет | Включает аутентификацию пользователя, по электронной почте и паролю, на основании идентификатора пользователя BroadWorks | Должен быть таким же, как и Email ID. Если вы не можете поместить адрес электронной почты в атрибут Alternate ID, пользователи должны будут ввести свой BroadWorks User ID при аутентификации. |
Изменение пакета пользователей в Partner Hub
| 1. | Войдите в Partner Hub и щелкните Клиенты. |
| 2. | Найдите и выберите клиентскую организацию, в которой зарегистрирован пользователь. Страница обзора организации откроется на панели в правой части экрана. |
| 3. | Выберите Просмотр данных клиента. Клиентская организация откроется в Control Hub, на странице «Обзор».
|
| 4. | Щелкните Пользователи, затем найдите и выберите соответствующих пользователей. |
| 5 | В разделе Службы пользователя щелкните Пакеты Webex для BroadWorks (Подписки). Откроется панель пакетов пользователя, на которой можно узнать, какой из пакетов в данный момент назначен пользователю. |
| 6 | На вкладке Профиль найдите раздел Пакет и щелкните стрелку (>), чтобы раскрыть представление. |
| 7. | Выберите пакет для этого пользователя (Базовый, Стандартный, Премиум или Программный телефон) и нажмите Сохранить. В Control Hub отобразится сообщение о том, что пользователь обновляется. |
| 8 | Можно закрыть сведения о пользователе и вкладку Control Hub. |
| Пакеты «Стандартный» и «Премиум» используют отдельные веб-сайты совещаний, связанные с каждым пакетом. При переходе подписчика с правами администратора из одного из этих двух пакетов в другой пакет он будет видеть два веб-сайта совещаний в Control Hub. Возможности проведения совещаний и веб-сайт совещаний абонента соответствуют его текущему пакету. Администратор может и дальше пользоваться веб-сайтом для совещаний предыдущего пакета и любым ранее созданным контентом на этом веб-сайте, например записями. |
| Обновление новых настроек PMR в результате изменения пакета может занять от двух до трех часов. |
Удаление пользователей
Существует несколько методов, с помощью которых администраторы могут удалить пользователя из Webex для Cisco BroadWorks.
| Если у пользователя, которого вы собираетесь удалить, есть права администратора, назначьте нового администратора перед удалением пользователя. При удалении последнего администратора автоматическая передача роли администратора отсутствует. |
API Webex для Cisco BroadWorks
Администраторы партнера могут удалять пользователей с помощью API Webex для Cisco BroadWorks.
Запустите запрос API Удалить подписчика BroadWorks в https://developer.webex.com/docs/api/v1/broadworks-subscribers/remove-a-broadworks-subscriber. Этот запрос удаляет подписку Webex для Cisco BroadWorks. Пользователям Webex для Cisco BroadWorks больше не будет выставляться счет. Они будут считаться бесплатными пользователями Webex.
Чтобы полностью удалить пользователя, запустите запрос API Удалить человека в https://developer.webex.com/docs/api/v1/people/delete-a-person.
Непрерывное обеспечение
Администраторы-партнеры могут использовать непрерывное обеспечение для удаления пользователей.
На сервере BroadWorks удалите для пользователя встроенную службу IM+P. Можно отключить службу для пользователя в BroadWorks на странице Пользователь – интегрированная служба IM&P. Подробное описание процедуры см. в разделе "Настройка интегрированной службы IM&P" Руководства по администрированию веб-интерфейса приложения серверной группы Cisco BroadWork, часть 2.
После отключения службы функция сквозной подготовки удаляет для пользователя подписку Webex для Cisco BroadWorks. Пользователям Webex для Cisco BroadWorks больше не будет выставляться счет. Они будут считаться бесплатными пользователями Webex.
В Control Hub найдите и выберите пользователя.
- Перейдите к пункту Действия и выберите Удалить пользователя.
Control Hub (администраторы клиента)
Администраторы клиента могут использовать Control Hub для удаления пользователей из своей организации. Подробности см. в разделе Удаление пользователя из организации в Webex Control Hub по ссылке https://help.webex.com/0qse04/.
Удалить организацию
| 1. | Используйте пользовательские API для удаления всех пользователей из организации.
| ||
| 2. | Если синхронизация каталогов включена, отключите ее. Это можно сделать через Partner Hub или через общедоступный API. Чтобы отключить синхронизацию каталогов с помощью Partner Hub, выполните приведенные ниже действия. Чтобы отключить синхронизацию каталогов с помощью API, используйте Update Directory Sync for a BroadWorks Enterprise API и отключите настройку enableDirSync . Все пользователи, связанные с синхронизацией каталогов BroadWorks для этой организации, будут удалены. Обратите внимание, что удаление пользователей (с помощью любого метода) может занять некоторое время в зависимости от количества пользователей. | ||
| 3. | После удаления всех пользователей используйте API Delete an Organization для удаления организации. |
Управление выпуском
Элементы управления выпусками в Partner Hub упрощают для поставщиков услуг Webex для Cisco BroadWorks управление выпусками, предоставляя им возможность управлять периодичностью выпусков, с помощью которой приложения Webex пользователей обновляются до последнего программного обеспечения.
По умолчанию в приложении Webex используется автоматическая модернизация (ежемесячные выпуски под управлением Cisco). Однако с помощью этой функции администраторы партнеров могут выполнять приведенные ниже действия.
Настройка настраиваемых графиков выпуска с отсрочками из графика выпуска Cisco по умолчанию
Настройте единый график выпуска и каскадируйте этот график для всех клиентских организаций, которыми они управляют
Назначение различных графиков выпуска различным организациям клиентов
Дополнительную информацию об управлении выпуском, включая информацию о настройке и применении настраиваемых графиков выпуска, см. в статье Настройки управления выпуском Webex.
Перенастройка системы
Вы можете перенастроить систему следующим образом.
Добавление кластера BroadWorks в центре партнера
Редактирование или удаление кластера BroadWorks в Partner Hub
Добавление шаблона переноса в Partner Hub
Редактирование или удаление шаблона переноса в Partner Hub
Редактирование или удаление кластера BroadWorks в Partner Hub
Можно редактировать или удалять кластер BroadWorks в Partner Hub.
| 1. | Войдите в Partner Hub с помощью учетных данных администратора партнера по адресу | ||
| 2. | Перейдите в Настройки и найдите раздел Вызовы BroadWorks. | ||
| 3. | Щелкните Просмотр кластеров. | ||
| 4. | Щелкните кластер, который необходимо отредактировать или удалить. Сведения о кластере отображаются во всплывающем меню справа.
| ||
| 5 | Доступны следующие варианты:
Список кластеров обновляется по мере внесения изменений.
|
Редактирование или удаление шаблона переноса в Partner Hub
Шаблоны переноса можно редактировать или удалять в Partner Hub.
| 1. | Войдите в Partner Hub с помощью учетных данных администратора партнера по адресу | |||||||||
| 2. | Перейдите в Настройки и найдите раздел Вызовы BroadWorks. | |||||||||
| 3. | Щелкните Просмотр шаблонов. | |||||||||
| 4. | Щелкните по шаблону, который необходимо отредактировать или удалить. | |||||||||
| 5 | Доступны следующие варианты:
Список кластеров обновляется по мере внесения изменений.
|
Webex Assistant
Webex Assistant для Meetings – это интеллектуальный интерактивный помощник для совещаний, который позволяет реализовать возможности совершения действий и выполнения поиска, а также обеспечивает более высокую производительность совещаний. Во время совещания или event-совещания вы можете попросить Webex Assistant проследить за выполнением поручений, зафиксировать важные решения и выделить ключевые моменты.
Функция Webex Assistant для Meetings доступна бесплатно на веб-сайтах совещаний с пакетом "Премиум" и "Стандартный", а также в персональных комнатах совещаний. Поддержка включает как новые, так и существующие веб-сайты.
Включение Webex Assistant для Meetings
Функция Webex Assistant по умолчанию включена для клиентов Broadworks со стандартным и премиальным пакетами.
Администраторы партнеров и администраторы клиентской организации могут отключить эту функцию для клиентских организаций с помощью Control Hub.
Ограничения
Для Webex для Cisco BroadWorks существуют следующие ограничения.
Поддержка ограничена только веб-сайтами совещаний с пакетами "Премиум" и "Стандартный" и только персональными комнатами совещаний.
Стенограмма поддерживается только на английском, испанском, французском и немецком языках.
Совместный доступ к контенту по электронной почте возможен только для пользователей в вашей организации
Контент совещания недоступен для пользователей за пределами вашей организации. Контент совещания также недоступен, если совместный доступ к нему предоставляется пользователям различных пакетов из одной организации.
В пакете "Премиум" функции стенограммы после совещания доступны независимо от того, включена ли функция Webex Assistant. Однако если выбрана локальная запись, тексты стенограммы или тезисы после совещания не сохраняются.
В стандартном пакете параметр "Запись совещания в облаке" недоступен, поэтому тексты стенограммы после совещания недоступны независимо от того, включена или отключена функция Webex Assistant. Однако если выбрана локальная запись, даже после совещания текст стенограммы или тезисы не записываются.
Дополнительная информация о Webex Assistant
Информацию о том, как использовать эту функцию, см. в статье Использование Webex Assistant в Webex Meetings и Events.
Отключение вызовов Webex
Бесплатные вызовы Webex включены по умолчанию, что позволяет пользователям совершать бесплатные вызовы на любое устройство с поддержкой Webex. Однако, если необходимо, чтобы все вызовы использовались инфраструктурой BroadWorks, можно отключить вызовы Webex в шаблоне переноса, что отключает этот параметр для клиентских организаций, использующих шаблон.
Поддержка функций
Если Webex Calling отключена, к пользователям Webex для Cisco BroadWorks применяются следующие условия:
Пользователи больше не видят параметр Вызов с Webex в качестве выбранного параметра вызова в приложении Webex.
Пользователи не могут совершать и принимать бесплатные вызовы Webex пользователям, не использующим Webex для Cisco BroadWorks. К ним относятся вызовы, инициированные из командного пространства Webex, журнал вызовов, контакты путем ввода URI или адреса электронной почты другого пользователя в строке поиска.
Совместный доступ к экрану работает во время вызова BroadWorks.
Совещания Webex и состояние доступности телефонии по-прежнему работают, даже если вызовы Webex отключены.
Отключение вызовов Webex (новый шаблон переноса)
При настройке нового шаблона переноса можно настроить включение или отключение вызовов Webex, установив или сняв флажок Отключить бесплатные вызовы Cisco Webex в мастере добавления нового шаблона . Эта настройка будет выбрана для пользователей в клиентских организациях, которым вы назначили шаблон.
Дополнительные сведения о настройке нового шаблона переноса см. в разделе Настройка партнерской организации в Partner Hub.
Отключение вызовов Webex (существующий шаблон переноса)
Следуйте этой процедуре, чтобы отключить вызовы Webex из существующего шаблона переноса. Эта функция будет отключена для всех новых пользователей в клиентских организациях, использующих этот шаблон.
Войдите в Partner Hub на сайте admin.webex.com.
Выберите Настройки.
Щелкните Просмотр шаблона и выберите соответствующий шаблон переноса.
Щелкните Отключить бесплатные вызовы Cisco Webex.
Щелкните Сохранить.
Отключение вызовов Webex (существующий пользователь)
Отключение этой функции в шаблоне переноса изменяет настройку только для новых пользователей, которым назначен шаблон. Чтобы отключить вызовы Webex для существующего пользователя, выполните одну из приведенных ниже процедур для обновления пользователя.
| Убедитесь, что одна из указанных выше процедур отключения вызовов Webex из шаблона переноса, которому назначен пользователь, уже выполнена. В противном случае любая из приведенных ниже процедур приведет к перенастройке пользователя с включенной функцией вызовов Webex. |
При использовании сквозной подготовки можно выполнить приведенные ниже действия.
Откройте CommPilot и перейдите к конфигурации пользователя.
Удалите интегрированную службу мгновенных сообщений и состояния доступности от пользователя и нажмите ОК.
Добавьте пользователю интегрированную службу IM+P и нажмите OK.
В противном случае для обновления пользователя можно использовать API.
Для удаления пользователя используйте Remove a BroadWorks Subscriber API .
Для добавления пользователя используйте Подготовка API подписчика BroadWorks.
Отключение совместного доступа к видео или экрану во время вызовов
Администраторы партнеров могут использовать теги конфигурации для отключения видеозвонков и/или совместного доступа к экрану во время вызова из приложения Webex (по умолчанию для вызовов включены оба типа мультимедиа).
Подробные сведения о конфигурации и параметры см. в разделе Отключение видеовызовов и Отключение совместного доступа к экрану в руководстве по настройке Webex для Cisco BroadWorks.
| Для видео также можно настроить, будет ли по умолчанию использоваться только видео или аудио для входящих вызовов. |
Уведомление о поле индикатора занятости или перехвате вызова
Поле индикатора занятости (BLF) или уведомление о перехвате вызова используют функции BLF и прямого перехвата вызова. Пользователь BLF получает звуковое и визуальное уведомление в приложении Webex, когда пользователь из списка отслеживаемых BLF получает входящий вызов. Пользователь BLF может игнорировать или перехватить вызов отслеживаемого пользователя.
Уведомление о перехвате вызовов BLF помогает в ситуациях, когда пользователю необходимо ответить на вызовы других членов команды, которые могут работать в другом местоположении.
Пользователи также могут просматривать список отслеживаемых BLF в разделе "Окно нескольких вызовов" (только для Windows, Mac не поддерживается), чтобы видеть присутствие участников команды Webex и других пользователей. Участники Webex будут иметь полное присутствие Webex. Пользователи, не являющиеся участниками Webex, должны быть синхронизированы с каталогом Webex, и у них будут только состояния "неизвестно" и "во время вызова" (состояние звонка приведет к запуску диалогового окна перехвата вызова).
Ограничения присутствия для пользователей, не относящихся к Webex.
Присутствие не поддерживается для пользователей Broadworks без CI, даже если они находятся в списке BLF.
У пользователей CI, у которых нет прав облака Webex или учетных записей типа компьютера (рабочих пространств), отображается состояние доступности только во время вызова и неизвестного типа. Нет активного состояния, звонка и т. д.
Пользователи, не являющиеся пользователями Webex из списка мониторинга BLF, которые начали вызов до запуска клиента Webex или когда он находился в автономном режиме, будут отображаться с индикатором "неизвестно".
Потеря подключения означает, что все состояния вызова, не связанные с Webex, будут сброшены до состояния "неизвестно" при повторном подключении.
Если пользователь, не являющийся пользователем Webex из BLF, совершает вызов, он по-прежнему будет отображаться как «во время вызова».
Требования
Убедитесь, что на BroadWorks применяются следующие исправления. Установите только исправления, применимые к вашему выпуску.
Для R22:
AP.platform.22.0.1123.ap382053
AP.as.22.0.1123.ap382053
AP.as.22.0.1123.ap382362
AP.xsp.22.0.1123.ap382053
AP.xsp.22.0.1123.ap382362
AP.as.22.0.1123.ap383459
AP.as.22.0.1123.ap383520
Для R23:
AP.platform.23.0.1075.ap382053
AP.as.23.0.1075.ap382053
AP.as.23.0.1075.ap382362
AP.as.23.0.1075.ap383459
AP.as.23.0.1075.ap383520
Если вы используете XSP|ADP.
AP.xsp.23.0.1075.ap382053
AP.xsp.23.0.1075.ap382362
Если вы используете ADP:
Xsi-Actions-23_2022.01_1.200.bwar
Xsi-Events-23_2022.01_1.201.bwar (или более новая версия)
Для R24:
AP.as.24.0.944.ap382053
AP.as.24.0.944.ap382362
AP.as.24.0.944.ap383459
AP.as.24.0.944. ap383520
Xsi-Actions-24_2022.01_1.200.bwar
Xsi-Events-24_2022.01_1.201.bwar (или более новая версия)
Убедитесь, что в приложении Webex включены следующие теги конфигурации.
<busy-lamp-field enabled="%ENABLE_BUSY_LAMP_FIELD_WXT%"><display-caller enabled="%ENABLE_BLF_DISPLAY_CALLER_WXT%"/><notification-delay time=”%BLF_NOTIFICATON_DELAY_TIME_WXT%”/>(этот тег необязателен)
Необходимо активировать функцию 101642 Enhanced Xsi Mechanism Для Командной Телефонии в AS:
AS_CLI/System/ActivatableFeature> activate 101642
Включить X-BroadWorks-Remote-Party-Info в AS с помощью команды CLI ниже, поскольку для некоторых потоков вызовов SIP требуется эта функция:
AS_CLI/System/DeviceType/SIP> set <device_profile_type> supportRemotePartyInfo true
Убедитесь, что перечисленные ниже службы назначены пользователям.
Назначение службы прямого перехвата вызовов для всех пользователей
Настройка поля индикатора занятости для пользователей
| Любая ссылка на XSP включает либо XSP, либо ADP. |
Настройка поля индикатора занятости в BroadWorks
Администраторы партнеров могут использовать приведенную ниже процедуру для настройки поля индикатора занятости для пользователя.
Войдите в BroadWorks CommPilot.
Для выбранного пользователя перейдите в раздел Клиентские приложения и настройте поле индикатора занятости.
Добавьте URL списка BLF, который будет отслеживаться.
Используйте параметры поиска для поиска и добавления пользователей в список отслеживаемых пользователей .
Щелкните ОК.
Slido Поддержка интеграции
Webex для Cisco BroadWorks поддерживает интеграцию приложения Webex с Slido.
Slido является простым в использовании инструментом вовлечения аудитории. Он позволяет максимально повысить эффективность совещаний, условно сближая выступающего с аудиторией. После Slido интеграции в организацию Control Hub пользователи могут добавлять Slido приложение к совещаниям в приложении Webex. Благодаря этой интеграции на совещании появляются дополнительные функциональные возможности в части вопросов и ответов и опросов.
Дополнительную информацию о развертывании и использовании Slido с приложением Webex см. в статье Интеграция Slido с приложением Webex.
Доступность Webex. На совещании в календаре
Если вы приняли совещание в клиенте Outlook, которое представляет собой встречу, незапланированное совещание или совещание без Webex, ваша доступность Webex отображается как "На совещании календаря". Эта доступность позволяет вашим коллегам знать, что вы вовлечены иным образом и что ответ может быть отложен.
Включение функции.
перейдите на вкладку Общие вкладки Настройки в Windows или Предпочтительные параметры на Mac.
Установите флажок Показывать, когда на совещании календаря.
| Для пользователей с включенной интеграцией состояния доступности Outlook параметр "На совещании календаря" в Webex сопоставляется с параметром "Занято" в Outlook. |
Предостережение
Для работы этой функции необходимо одновременно запустить приложение Webex и клиент Outlook.
В настоящее время мы работаем над поддержкой параметра "Показывать как работать в другом месте" в Outlook, чтобы пользователь не отображался как "На совещании календаря" в Webex.
Если пользователь выберет отключение параметра "Показывать на совещании в календаре", пока он в данный момент участвует в совещании в календаре, его присутствие не будет обновляться до завершения совещания. Для этого потребуется перезапуск клиента.
Автоматический ответ с тональным сигналом
С помощью автоматического ответа с тональным сигналом пользователи могут совершать вызовы из стороннего приложения, например из контакт-центра, и вызов автоматически маршрутизируется с помощью приложения Webex на рабочем столе. Когда приложение Webex звонит другой стороне, пользователь слышит определенный сигнал, сообщая ему о подключении вызова.
Использование этой функции пользователем Webex для Cisco BroadWorks.
Функция поддерживается только при отображении основной линии
Приложение Webex должно быть основным отображением линии
Тег %ENABLE_AUTO_ANSWER_WXT% должен быть включен
Если у пользователя также есть индикации общего вызова (например, стационарный телефон настроен как один из индикаций вторичной линии), эта функция по-прежнему поддерживается во время основного отображения, если для индикаций общего вызова настроена не принимать входящие вызовы. Это можно выполнить путем настройки одного из следующих трех условий в BroadWorks для всех отображений общего вызова.
В конфигурации общих индикаций вызовов отключена функция оповещения обо всех отображениях вызовов с помощью щелчка. Это рекомендуемый подход
или
Разрешение на прерывание в этом местоположении должно быть отключено для всех отображений общего вызова или
или
Местоположения отключены для всех отображений общих вызовов
Увеличение емкости
Фермы XSP|ADP
Рекомендуется использовать планировщик емкости для определения количества дополнительных ресурсов XSP|ADP, необходимых для предлагаемого увеличения числа абонентов. Для выделенных NPS или выделенных ферм Webex для Cisco BroadWorks доступны указанные ниже параметры масштабирования.
Масштабировать выделенную ферму: Добавьте один или несколько серверов XSP|ADP в ферму, которая нуждается в дополнительной емкости. Установите и активируйте тот же набор приложений и конфигураций, что и на существующих узлах фермы.
Добавить выделенную ферму: Добавьте новую выделенную ферму XSP|ADP. Необходимо создать новый кластер и новые шаблоны в Partner Hub, чтобы начать добавление новых клиентов в новую ферму и снизить нагрузку на существующую ферму.
Добавить специализированную ферму: Если у вас возникают узкие места для конкретной службы, вам может потребоваться создать для этой цели отдельную ферму XSP|ADP с учетом требований совместного размещения, перечисленных в этом документе. При изменении URL-адреса службы с новой фермой может потребоваться перенастройка кластеров Control Hub и записей DNS.
Во всех случаях контроль и выделение ресурсов в вашей среде BroadWorks является вашей ответственностью. Если вы хотите привлечь компанию Cisco, обратитесь к представителю по связям с клиентами, который может организовывать профессиональные услуги.
Управление сертификатами HTTP-сервера
Необходимо управлять этими сертификатами для веб-приложений, аутентифицированных mTLS, на XSP|ADP.
Наша цепочка сертификатов доверия из облака Webex
Сертификаты интерфейсов HTTP-сервера XSP|ADP
Цепочка доверия
Вы скачиваете цепочку сертификатов доверия из Control Hub и устанавливаете ее на XSP|ADP во время начальной настройки. Мы планируем обновить сертификат до истечения срока его действия и уведомить вас о том, как и когда его необходимо изменить.
Интерфейсы HTTP-сервера
XSP|ADP должен предоставить Webex публично подписанный сертификат сервера, как описано в сертификатах заказа. При первом обеспечении безопасности интерфейса для интерфейса создается самозаверяющийся сертификат. Этот сертификат действителен в течение одного года с даты создания. Необходимо заменить самозаверяющийся сертификат публично подписанным сертификатом. Вы несете ответственность за запрос нового сертификата до истечения его срока его действия.
Режим ограничения для партнеров
Ограничено режимом партнера - это параметр Partner Hub, который администраторы партнеров могут назначать определенным организациям клиентов, чтобы ограничить параметры организации, которые администраторы клиентов могут обновлять в Control Hub. Когда этот параметр включен для данной организации-клиента, все администраторы клиентов этой организации, независимо от их ролей, не могут получить доступ к набору ограниченных элементов управления в Control Hub. Только администратор партнера может обновлять ограниченные настройки.
| Ограничено партнерским режимом - это настройка на уровне организации, а не роль. Однако этот параметр ограничивает определенные роли администраторов клиентов в организации, к которой он применяется. |
Доступ администратора клиента
Администраторы клиентов получают уведомление, когда применяется режим с ограничениями для партнеров. После входа в систему они увидят баннер с уведомлением в верхней части экрана, сразу под заголовком Control Hub. Баннер уведомляет администратора клиента о том, что включен ограниченный режим и что он не может обновить некоторые настройки вызовов.
Для администратора клиента в организации, в которой включен режим "Ограничено партнером", уровень доступа к Control Hub определяется по следующей формуле:
(Доступ к Control Hub) = (Права на роль в организации) - (Ограничено ограничениями режима партнера)
Ограничения
Если для организации-клиента включен режим с ограничениями для партнеров, администраторам клиентов в этой организации запрещен доступ к следующим параметрам Control Hub:
В окне Пользователи недоступны следующие настройки.
Кнопка Управление пользователями становится недоступной.
Добавить или изменить пользователей вручную – нет возможности добавлять или изменять пользователей как вручную, так и с помощью файла CSV.
Утвердить пользователей – недоступно.
Автоматическое назначение лицензий – недоступно.
Синхронизация каталогов - Невозможно изменить настройки синхронизации каталогов (этот параметр доступен только администраторам на уровне партнера).
Сведения о пользователе. Можно редактировать такие пользовательские настройки, как имя, фамилия, отображаемое имя и основной адрес электронной почты*.
Сброс пакета – нет возможности сбросить тип пакета.
Редактировать служб – нет возможности редактировать службы, включенные для пользователя (например, службы обмена сообщениями, совещаний, вызовов).
Просмотр состояния служб – нет возможности просмотреть полное состояние служб гибридного класса или канала модернизации программного обеспечения.
Основной номер рабочего телефона – это поле доступно только для чтения.
В представлении Учетная запись перечисленные ниже настройки недоступны.
Название компании доступно только для чтения.
В окне Настройки организации недоступны следующие настройки.
Домен – доступ только на чтение.
Адрес электронной почты – настройки "Блокирование электронных приглашений службы администрирования" и "Выбор региональных параметров электронной почты" доступны только для чтения.
Аутентификация – нет возможности редактировать настройки аутентификации и SSO.
В меню Вызовы перечисленные ниже настройки недоступны.
Настройки вызовов – настройки раздела "Приоритет параметров вызова в приложении" доступны только для чтения.
Поведение при вызовах – настройки доступны только для чтения.
Местоположение > PSTN – параметры локального шлюза и службы PSTN Cisco скрыты.
В разделе СЛУЖБЫ параметры служб "Миграция" и "Connected UC" скрыты.
Включение режима "Ограничено партнером"
Администраторы партнеров могут использовать приведенную ниже процедуру для включения Ограничено партнерским режимом для данной организации-клиента ( настройка по умолчанию по умолчанию включена).
Войдите в Partner Hub ( https://admin.webex.com) и выберите Customers.
Выберите применимую клиентскую организацию.
Чтобы активировать параметр, включите переключатель Режим ограничения для партнеров на правом экране настроек.
Чтобы выключить режим "Ограничено партнером", отключите переключатель.
| Если партнер удаляет режим ограниченного администратора для администратора клиента, администратор клиента сможет выполнить приведенные ниже действия.
|
аналитика партнера
Усовершенствования Control Hub позволяют администраторам партнеров просматривать и обновлять информацию о пакете от имени своих пользователей. Эта функция позволяет партнерам получать сводные данные по всем клиентам и включать в себя следующие сведения:
Общее количество пользователей по пакетам (программный телефон, базовый, стандартный, премиум)
Пользователь по трендам пакетов (ежедневно / еженедельно / ежемесячно)
Клиенты с указанным числом назначенных пакетов
Подробные сведения об использовании Partner Analytics см. В статье Webex . Аналитика для пакетов Webex для оптовых продаж и Webex для Broadworks в Partner Hub .
API отчета о платежах
Webex для разработчиков предоставляет общедоступные API, которые можно использовать для ежемесячных отчетов о платежах. Администраторы партнеров могут использовать эти API для создания, отображения, получения и удаления отчетов о платежах. В следующей таблице перечислены API, тип требуемого доступа и требования к ролям.
API для выставления счетов | Цель | Тип доступа | Требования к роли для API (Администратору требуется хотя бы одна из этих ролей) |
|---|---|---|---|
Создание отчета о платежах BroadWorks | Используется для создания отчета о платежах. | Доступ к записи |
|
Список отчетов о выставлении счетов BroadWorks | Используется для отображения отчетов, доступных для просмотра. | Чтение Доступа |
|
Получение отчета о платежах BroadWorks | Используется для получения копии созданного отчета. | Чтение Доступа |
|
Удаление отчета о выставлении счетов BroadWorks | Используется для удаления созданного отчета. | Доступ к записи |
|
Поля для выставления счетов
В следующей таблице перечислены поля, содержащиеся в созданном отчете.
Поле | Описание |
|---|---|
имя реселлера | Имя партнера или идентификатор партнерской организации |
идентификатор платежа | Уникальный идентификатор платежа партнера или номер C |
spEnterpriseId | Предоставленный поставщиком услуг уникальный идентификатор для предприятия абонента. |
Внутр. | Состояние внутренней пробной версии клиента (да/нет) |
userId | Идентификатор пользователя подписчика в BroadWorks |
идентификатор подписчика | Уникальный идентификатор для данного подписчика в Webex |
самоактивируемый | Да/Нет |
firstStartDate | Дата подготовки подписчика. |
billingStartDate | Дата начала выставления счетов в этом месяце |
биллингДата окончания | Дата окончания выставления счетов в этом месяце |
пакет | Тип пакета, который оплачивается |
количество | Пропорциональное количество для выставления счетов.
|
|
|
Устранение неполадок с Webex для Cisco BroadWorks
Подписаться на страницу состояния Webex
Сначала проверьте https://status.webex.com, если вы столкнулись с неожиданным прерыванием в работе службы. Если вы не изменяли конфигурацию в Control Hub или BroadWorks до сбоя, проверьте страницу состояния. Узнайте больше о подписке на уведомления о состоянии и инцидентах в Справочном центре Webex.
Использование средства анализа Control Hub
Webex отслеживает данные об использовании и качестве услуг для вашей организации и организации клиента. Узнайте больше о средствах анализа Control Hub в Справочном центре Webex.
Проблемы с сетью
Клиенты или пользователи не создаются в Control Hub при непрерывном обеспечении.
Может ли сервер приложений получить URL-адрес для обеспечения?
Правильно ли указана учетная запись для обеспечения и пароль. Имеется ли эта учетная запись в BroadWorks?
Кластеры постоянно не проходят проверки соединения.
| Скорее всего произошел сбой соединения mTLS со службой аутентификации при создании первого кластера в Partner Hub, поскольку для получения доступа к цепочке сертификатов Webex необходимо создать кластер. Без этого невозможно создать якорь доверия в службе аутентификации XSP|ADP, поэтому тестовое соединение mTLS из Partner Hub не будет успешным. |
Являются ли интерфейсы XSP|ADP общедоступными?
Используете ли вы правильные порты? Вы можете ввести порт в определение интерфейса в кластере.
Интерфейсы не проходят проверку
Интерфейсы Xsi-Actions и Xsi-Events.
- Убедитесь в том, что URL-адреса интерфейса правильно введены в кластере в центре партнера, включая
/v2.0/в конце URL-адресов. Убедитесь в том, что брандмауэр обеспечивает связь между Webex и этими интерфейсами.
Просмотрите рекомендации по настройке интерфейса в этом документе.
Интерфейс службы аутентификации:
- Убедитесь в том, что URL-адреса интерфейса правильно введены в кластере в центре партнера, включая
/v2.0/в конце URL-адресов. Убедитесь в том, что брандмауэр обеспечивает связь между Webex и этими интерфейсами.
Просмотрите рекомендации по настройке интерфейса в этом документе, уделив особое внимание следующим аспектам:
- Убедитесь, что вы предоставили совместный доступ к ключам RSA во всех XSP|ADP.
- Убедитесь, что вы предоставили URL AuthService в веб-контейнер на всех XSP|ADP.
- Если вы отредактировали конфигурацию шифра TLS, убедитесь в том, что используется правильное наименование. XSP|ADP требует ввода формата имени IANA для шифров TLS. В более ранней версии этого документа необходимые наборы шифров указаны в соглашении об именах OpenSSL.
Если вы используете mTLS со службой аутентификации, загружаются ли сертификаты клиента Webex в доверенное хранилище XSP|ADP/ADP? Настроено ли приложение (или интерфейс) на запрос сертификатов клиента?
Если вы используете проверку токена CI со службой аутентификации, настроено ли приложение (или интерфейс) на отсутствие запроса сертификатов клиента?
Проблемы с клиентом
Убедитесь в том, что клиент подключен к BroadWorks
Войдите в веб-приложение
Проверьте, присутствует ли на боковой панели пиктограмма параметров вызова (телефонная трубка с шестеренкой над ней).
Если пиктограмма не присутствует, возможно, у пользователя еще не включена служба вызовов в Control Hub.
Откройте меню Настройки/Параметры и перейдите в раздел Услуги телефонии. Вы должны увидеть статус сеанса SSO, в который вы вошли.
Если отображается другая служба телефонной связи, например Webex Calling, пользователь не использует Webex для Cisco BroadWorks.
Эта проверка означает, что:
Клиент успешно завершил переход на необходимые микросервисы Webex.
Пользователь успешно прошел аутентификацию.
Ваша система BroadWorks выдала клиенту долгосрочный веб-токен JSON.
Клиент извлек свой профиль устройства и зарегистрировался в BroadWorks.
Журналы клиента
Все клиенты приложения Webex могут отправлять журналы в Webex. Это лучший вариант для мобильных клиентов. Кроме того, необходимо записать адрес электронной почты пользователя и приблизительное время, когда возникла проблема, если вы обращались за помощью в TAC. Дополнительную информацию, см. в разделе Где можно получить поддержку в отношении Webex?
Если вам необходимо вручную получать журналы с ПК под управлением Windows, вы можете найти их по следующему адресу:
ПК под управлением ОС Windows: C:\Users\{username}\AppData\Local\CiscoSpark
Mac./Users/{username}/Library/Logs/SparkMacDesktop
Проблемы со входом пользователей
Неправильно настроенная аутентификация mTLS
Если это затрагивает всех пользователей, проверьте подключение mTLS от Webex к URL-адресу службы аутентификации.
Убедитесь в том, что приложение службы аутентификации или интерфейс, который оно использует, настроены для применения mTLS.
Убедитесь в том, что цепочка сертификатов Webex установлена в качестве точки доверия.
Убедитесь в том, что сертификат сервера в интерфейсе или приложении действителен и подписан авторитетным ЦС.
Сообщение о превышении параметров лицензии
Это сообщение может отображаться для клиента в представлении клиента в центре партнера. Сообщение отображается в случае превышения параметров использования лицензии, допустимых для этой лицензии. Это сообщение можно проигнорировать.
Руководство по устранению неисправностей
Подробную информацию об устранении неполадок Webex для Cisco BroadWorks см. в руководстве по устранению неполадок Webex для Cisco BroadWorks.
Поддержка
Политика поддержки постоянного состояния
Поставщик услуг является первым контактом для предоставления поддержки конечным клиентам (предприятиям). Проблемы, которые поставщик услуг не может решить, следует эскалировать в TAC. Поддержка версии сервера BroadWorks соответствует политике BroadSoft для текущей и двух предыдущих основных версий (N-2). Подробнее на сайте Политика жизненного цикла продуктов BroadSoft раздел Политика жизненного цикла BroadSoft и матрица совместимости программного обеспечения BroadWorks.
Политика в отношении эскалации
Вы (поставщик услуг/партнер) являетесь первым контактом для предоставления поддержки конечным клиентам (предприятиям).
Проблемы, которые поставщик услуг не может решить, эскалируются в TAC.
Версии BroadWorks
Поддержка версии сервера BroadWorks соответствует политике BroadSoft для текущей и двух предыдущих основных версий (N-2). Подробнее на сайте Политика жизненного цикла продуктов BroadSoft раздел Политика жизненного цикла BroadSoft и матрица совместимости программного обеспечения BroadWorks.
Ресурсы для самостоятельной поддержки
Для получения поддержки пользователи могут воспользоваться отдельной страницей Webex для Cisco BroadWorks в центре справки Webex, где представлены общие темы, связанные со справкой и поддержкой Webex.
Приложение Webex можно настроить с помощью этого URL-адреса и URL-адреса для отправки отчетов о проблемах.
Пользователи приложения Webex могут отправлять обратную связь или журналы непосредственно из клиента. Журналы будут отправляться в облако Webex, где они могут быть проанализированы командой разработки Webex.
В центре справки также имеется отдельная страница для предоставления справки на уровне администратора Webex для Cisco BroadWorks.
Сбор информации для отправки запроса на обслуживание
Ошибки в Control Hub могут иметь вложенные данные, которые могут помочь TAC в изучении вашей проблемы. Например, если вы видите идентификатор отслеживания для конкретной ошибки или код ошибки, сохраните текст, чтобы отправить его нам.
При отправке запроса или открытии запроса попытайтесь включить в него как минимум следующую информацию:
Идентификатор организации клиента и идентификатор организации-партнера (каждый идентификатор является строкой из 32 шестнадцатеричных символов, разделенных дефисами)
Идентификатор отслеживания (также из 32 шестнадцатеричных символов), если он имеется в интерфейсе или сообщении об ошибке
Адрес электронной почты пользователя (если проблемы возникли у определенного пользователя)
Версии клиента (если проблема имеет признаки, замеченные клиентом)
Сравнение SaaS UC-One с Webex для Cisco BroadWorks
Решение > | UC-One SaaS | Webex для Cisco BroadWorks |
|---|---|---|
Облако | Cisco UC-One Cloud (GCP) | Облако Webex (AWS) |
Клиенты | UC-One: Мобильный, настольный Секретарь, супервизор | Webex: Мобильный, настольный, веб |
Основные различия между технологиями | Совещания, реализуемые с технологией Broadsoft Meet | Совещания, реализуемые с технологией Webex Meetings |
Ранние практические испытания | Среда тестирования, бета-версии клиентов | Производственная среда, клиенты GA |
Идентификация пользователя | Идентификатор BroadWorks служит в качестве основного, кроме случаев, когда поставщик услуг уже имеет интеграцию SSO.
Идентификатор и секретный код пользователя в BroadWorks | Идентификатор адреса электронной почты является основным идентификатором в Cisco CI Интеграция SSO в BroadWorks поставщиков услуг, где пользователь будет проходить аутентификацию одновременно с помощью идентификатора пользователя BroadWorks и секретного кода BroadWorks.
Пользователь предоставляет учетные данные через SSO BroadWorks и секретный код через BroadWorks ЛИБО Идентификатор пользователя и секретный код через IdP CI ЛИБО Идентификатор пользователя через CI, идентификатор и секретные коды через IdP |
Аутентификация клиента | Пользователи предоставляют учетные данные с помощью клиента При использовании обмена сообщениями Webex требуются долгосрочные токены BroadWorks | Пользователи вводят учетные данные в браузере (либо через прокси-сервер BIdP Webex, либо через CI) Токены доступа и обновления Webex |
Управление/настройка | Системы OSS/BSS и Портал посредников | Системы OSS/BSS и Control Hub |
Активация партнеров/поставщиков услуг | Одноразовая настройка со стороны Cisco Operations | Одноразовая настройка со стороны Cisco Operations |
Активация клиента/предприятия | Портал посредников | Control Hub Автоматически создается при первой регистрации пользователей |
Параметры активации пользователей | Самостоятельная активация Настройка внешних служб обмена мгновенными сообщениями и состоянием доступности в BroadWorks
| Настройка интегрированных служб обмена мгновенными сообщениями и состоянием доступности в BroadWorks (как правило, для предприятий) |
интерфейсы службы XSP|ADP | XSI-Actions
XSI-Events CTI (mTLS) AuthService (дополнительно – mTLS) DMS | XSI-Actions XSI-Actions (mTLS) XSI-Events CTI (mTLS) AuthService (TLS) DMS |
Установка Webex и вход (со стороны подписчика)
| 1. | Скачивание и установка Webex. Подробности см. в Webex | Скачивание приложения. |
| 2. | Запуск Webex. Webex запросит ваш адрес электронной почты.
|
| 3. | Введите свой адрес электронной почты и щелкните Далее. |
| 4. | В зависимости от настройки организации в Webex происходит одно из следующего. Webex загружается после успешной аутентификации по IdP или BroadWorks.
|
Использование и хранение данных
В этих разделах приведены подробные сведения об обмене и хранении данных в Webex. Все данные шифруются как при передаче, так и при хранении. Дополнительные сведения см. в разделе Безопасность приложения Webex.
Регистрация поставщика услуг
При настройке кластеров и шаблонов пользователей в Webex Control Hub во время подключения поставщика услуг происходит обмен указанными ниже данными BroadWorks, которые хранятся в Webex.
URL-адрес Xsi-Actions
URL-адрес Xsi-Events
URL-адрес CTI interface
URL-адрес службы аутентификации
Учетные данные адаптера для обеспечения BroadWorks
Обеспечение пользователя со стороны поставщика услуг
В этой таблице перечислены данные о пользователях и предприятиях, которые передаются в рамках обеспечения пользователя посредством API Webex.
Перемещение данных в Webex | От | Через | Хранится в Webex? |
|---|---|---|---|
Идентификатор пользователя BroadWorks | BroadWorks, по API | API Webex | Да |
Адрес электронной почты (если предоставлен SP) | BroadWorks, по API | API Webex | Да |
Адрес электронной почты (если предоставлен пользователем) | Пользователь | Портал активации пользователей | Да |
Имя. | BroadWorks, по API | API Webex | Да |
Фамилия. | BroadWorks, по API | API Webex | Да |
Основной номер телефона | BroadWorks, по API | API Webex | Да |
Номер мобильного телефона | BroadWorks, по API | API Webex | Да |
Основное расширение | BroadWorks, по API | API Webex | Да |
Идентификатора поставщика услуг и группы BroadWorks | BroadWorks, по API | API Webex | Да |
Язык | BroadWorks, по API | API Webex | Да |
Часовой пояс | BroadWorks, по API | API Webex | Да |
Удаление пользователя
API Webex для Cisco BroadWorks поддерживает полное и частичное удаление пользователей. В этой таблице перечислены все пользовательские данные, хранимые во время обеспечения и удаляемые в каждом сценарии.
Данные пользователя | Частичное удаление | Полное удаление |
|---|---|---|
Идентификатор пользователя BroadWorks | Да | Да |
Электронная почта | Нет | Да |
Имя. | Нет | Да |
Фамилия. | Нет | Да |
Основной номер телефона | Да | Да |
Номер мобильного телефона | Да | Да |
Расширение | Да | Да |
Идентификатора поставщика услуг и группы BroadWorks | Да | Да |
Язык | Нет | Да |
Вход пользователя и получение конфигурации
Аутентификация Webex
Аутентификация Webex – это вход пользователей в приложение Webex с помощью любого из механизмов аутентификации, поддерживаемого Webex. ( Аутентификация BroadWorks рассматривается отдельно.) В этой таблице иллюстрируется тип обмена данными между различными компонентами потока аутентификации.
Перемещение данных | От | К |
|---|---|---|
Адрес электронной почты | Пользователь с помощью приложения Webex | Webex |
Токен ограниченного доступа и (независимый) URL-адрес IdP | Webex | Веб-браузер пользователя |
Учетные данные пользователя | Веб-браузер пользователя | Поставщик удостоверений (который уже имеет идентификатор пользователя) |
Утверждение SAML | Веб-браузер пользователя | Webex |
Код аутентификации | Webex | Веб-браузер пользователя |
Код аутентификации | Веб-браузер пользователя | Webex |
Токены доступа и обновления | Webex | Веб-браузер пользователя |
Токены доступа и обновления | Веб-браузер пользователя | Приложение Webex |
Аутентификация BroadWorks
Аутентификация BroadWorks – это вход пользователей в приложение Webex с помощью учетных данных BroadWorks. В этой таблице иллюстрируется тип обмена данными между различными компонентами потока аутентификации.
Перемещение данных | От | К |
|---|---|---|
Адрес электронной почты | Пользователь с помощью приложения Webex | Webex |
Токен ограниченного доступа и URL-адрес IdP (прокси-сервер Webex Bwks IdP) | Webex | Веб-браузер пользователя |
Информация о брендинге и URL BroadWorks | Webex | Веб-браузер пользователя |
Учетные данные пользователя BroadWorks | Пользователь с помощью браузера (брендированная страница входа, обслуживаемая Webex) | Webex |
Учетные данные пользователя BroadWorks | Webex | BroadWorks |
Профиль пользователя BroadWorks | BroadWorks | Webex |
Утверждение SAML | Веб-браузер пользователя | Webex |
Код аутентификации | Webex | Веб-браузер пользователя |
Код аутентификации | Веб-браузер пользователя | Webex |
Токены доступа и обновления | Webex | Веб-браузер пользователя |
Токены доступа и обновления | Веб-браузер пользователя | Приложение Webex |
Уведомление об истечении срока действия пароля BroadWorks во время входа
Эта функция улучшает процесс входа и управляет процессом входа на основе:
Усовершенствование предупреждений при входе в систему и сообщений об ошибках:
- В настоящее время пользователи Wexbex для BWKS, использующие аутентификацию BroadWorks и вход через UAP, не получают уведомления о том, что срок действия пароля истекает или что они не могут войти, поскольку срок действия пароля уже истек. С помощью этой функции, если срок действия пароля истекает менее чем через 10 дней, пользователь получает предупреждение об истечении срока действия пароля с указанием того, сколько дней осталось, и пользователю рекомендуется связаться с партнером или перейти по ссылке «Забыли пароль» на экране входа, чтобы сбросить пароль.
- Если срок действия пароля истек и для конфигурации в BroadWorks ‘enforcePasswordChangeOnExpiry’ установлено значение true, то ошибка “неверное имя пользователя и пароль” была сброшена, но теперь с помощью этой функции сообщение об ошибке улучшается: Не удалось войти. Указанная комбинация идентификатора пользователя и пароля не соответствует нашим записям, иначе ваш пароль должен быть обновлен. Повторите попытку или обратитесь к администратору, чтобы обновить пароль. Код ошибки 100006
Управление процессом входа:
- Партнер может ограничить вход, включив параметр w4bwks-password-expiry-fail-login. Эта настройка «может быть включена компанией Cisco по запросу партнера. Если срок действия пароля BroadWorks истек, конфигурация в broadworks ‘enforcePasswordChangeOnExpiry’ имеет значение false и включена настройка ‘w4bwks-password-expiry-fail-login’, то выдается ошибка о том, что срок действия пароля истек x дней назад, тогда как если служба настройки отключена, вход разрешен. По умолчанию эта настройка отключена.
Ссылка «Забыли пароль» на странице входа может быть настроена партнером в рамках функции расширенной настройки. Партнеры обычно настраивают ссылку для перехода пользователя на партнерский портал для управления паролями и сброса пароля.
| Эта функция улучшает возможности входа пользователя во время входа активированного пользователя, когда срок действия пароля истекает или уже истек. Эта функция не обрабатывается, если срок действия пароля истекает во время входа пользователя в приложение Webex. Пользователь получит уведомление об истечении срока действия пароля при следующей попытке входа в систему. |
Получение конфигурации клиента
В этой таблице иллюстрируется тип обмена данными между различными компонентами при получении конфигураций клиента.
Перемещение данных | От | К |
|---|---|---|
Регистрация | Клиент | Webex |
Настройки организации, включая URL-адреса BroadWorks | Webex | Клиент |
Токен JWT BroadWorks | BroadWorks посредством Webex | Клиент |
Токен JWT BroadWorks | Клиент | BroadWorks |
Токен устройства | BroadWorks | Клиент |
Токен устройства | Клиент | BroadWorks |
Файл конфигурации | BroadWorks | Клиент |
Использование постоянного состояния
В этом разделе описывается перемещение данных между компонентами во время повторной аутентификации после истечения срока действия токена посредством BroadWorks или Webex.
В этой таблице перечислены перемещения данных для вызовов.
Перемещение данных | От | К |
|---|---|---|
Сигналы SIP | Клиент | BroadWorks |
Мультимедиа SRTP | Клиент | BroadWorks |
Сигналы SIP | BroadWorks | Клиент |
Мультимедиа SRTP | BroadWorks | Клиент |
В этой таблице перечислены перемещения данных для обмена сообщениями, отображения статуса присутствия и совещаний.
Перемещение данных | От | К |
|---|---|---|
Обмен сообщениями и отображение статуса присутствия HTTPS REST | Клиент | Webex |
Обмен сообщениями и отображение статуса присутствия HTTPS REST | Webex | Клиент |
Сигналы SIP | Клиент | Webex |
Мультимедиа SRTP | Клиент | Webex |
Сигналы SIP | Webex | Клиент |
Мультимедиа SRTP | Webex | Клиент |
Использование API для обеспечения
Доступ для разработчиков
Спецификация API доступна в https://developer.webex.com, а руководство по его использованию — https://developer.webex.com/docs/api/guides/webex-for-broadworks-developers-guide.
Чтобы ознакомиться с спецификацией API, необходимо войти в https://developer.webex.com/docs/api/v1/broadworks-subscribers.
Аутентификация и авторизация приложений
Приложение интегрируется с Webex в качестве интеграции. Этот механизм позволяет приложению выполнять административные задачи (например, обеспечение абонентов) для администратора партнерской организации.
API Webex соответствуют стандарту OAuth 2 ( http://oauth.net/2/). OAuth 2 позволяет сторонним интеграциям получать токены обновления и доступа от имени выбранного администратора-партнера для аутентификации вызовов API.
Сначала необходимо зарегистрировать интеграцию в Webex. После регистрации приложение должно поддерживать процесс предоставления авторизации OAuth 2.0 для получения необходимых токенов доступа и обновления.
Подробные сведения об интеграции и создании процесса авторизации OAuth 2 в приложении см. в https://developer.webex.com/docs/integrations.
| Для реализации интеграций существуют две роли: разработчик и авторизованный пользователь. Эти роли могут быть назначены отдельным людям или командами в вашей среде.
|
Наименование организации
Название организации зависит от используемого режима подготовки.
Корпоративный режим — название организации точно совпадает с spEnterpriseId.
Режим поставщика услуг. Имя организации – это часть groupID spEnterpriseId.
Название организации будет содержать любые пробельные символы, верхний регистр и специальные символы, указанные в оригинальном spEnterpriseId.
Требования BroadWorks к программному обеспечению
См. Управление жизненным циклом — Серверы BroadSoft.
Мы ожидаем, что поставщик услуг будет иметь актуальные исправления с последними исправлениями BroadWorks и приложениями Release Independent (RI). Ниже приведен список исправлений для интеграции с Webex.
| Обязательно ознакомьтесь с примечаниями к исправлению для этих исправлений программного обеспечения. Некоторые исправления могут иметь дополнительные требования CLI. |
Версия R22
Сервер | Патч | Дополнительная информация |
|---|---|---|
Сервер приложений | ||
Требуется для синхронизации каталога | ||
Требуется модернизация push-уведомлений с версии 1 до версии 2 | ||
Требуемый пакет исправлений для сервера приложений | ||
Требуется модернизация push-уведомлений с версии 1 до версии 2 | ||
Необходимый пакет исправлений для функции записи вызовов | ||
Необходимый пакет исправлений для сквозной подготовки | ||
Необходимый пакет исправлений для состояния трубки (состояние доступности) и унифицированного журнала вызовов | ||
Сервер профилей | ||
Необходимый пакет исправлений для состояния трубки (состояние доступности) и унифицированного журнала вызовов | ||
Платформа | ||
Требуется для прокси-сервера аутентификации NPS | ||
Требуется для прокси-сервера аутентификации NPS | ||
Требуется для службы аутентификации с проверкой маркера CI | ||
Необходимый пакет исправлений для состояния трубки (состояние доступности) и унифицированного журнала вызовов | ||
XSP|ADP | Требуется для прокси-сервера аутентификации NPS | |
Требуется для службы аутентификации с проверкой маркера CI | ||
Требуется для прокси-сервера аутентификации NPS | ||
Требуется модернизация push-уведомлений с версии 1 до версии 2 | ||
Требуется для прокси-сервера аутентификации NPS | ||
Требуется для прокси-сервера аутентификации NPS | ||
Требуется для службы аутентификации с проверкой маркера CI | ||
Требуется для унифицированного журнала вызовов | ||
Другое | AP.xsa.22.0.1123.ap372757 | |
Версия R23
Сервер | Патч | Дополнительная информация |
|---|---|---|
Сервер приложений | Требуется для синхронизации каталога | |
Настройка сервера приложения | ||
Требуется модернизация push-уведомлений с версии 1 до версии 2 | ||
Требуется для записи вызова | ||
Необходимый пакет исправлений для состояния трубки (состояние доступности) и унифицированного журнала вызовов | ||
Сервер профилей | ||
Платформа | ||
Требуется для прокси-сервера аутентификации NPS | ||
Необходимый пакет исправлений для состояния трубки (состояние доступности) и унифицированного журнала вызовов | ||
XSP|ADP | ||
Требуется для прокси-сервера аутентификации NPS | ||
Требуется модернизация push-уведомлений с версии 1 до версии 2 | ||
Требуется для прокси-сервера аутентификации NPS | ||
Требуется для прокси-сервера аутентификации NPS | ||
Необходимый пакет исправлений для состояния трубки (состояние доступности) и унифицированного журнала вызовов | ||
Другое | При использовании ADP... | Необходимый пакет исправлений для состояния трубки (состояние доступности) и унифицированного журнала вызовов |
Версия R24
Сервер | Патч | Дополнительная информация |
|---|---|---|
Сервер приложений | Требуется для сервера унифицированного обмена сообщениями (UMS) | |
Требуется для непрерывного обеспечения | ||
Требуется для записи вызова | ||
Необходимый пакет исправлений для состояния трубки (состояние доступности) и унифицированного журнала вызовов | ||
Другое | Необходимый пакет исправлений для состояния трубки (состояние доступности) и унифицированного журнала вызовов |
Теги BroadWorks, необходимые для Webex
Информацию о системных тегах BroadWorks и пользовательских тегах, которые необходимо настроить для Webex, см. в руководстве по настройке Webex для Cisco BroadWorks.
Процессы обеспечения и активации пользователей
| В функции обеспечения описано добавление пользователя в Webex. Активация включает проверку электронной почты и назначение службы в Webex. |
Адреса электронной почты пользователей должны быть уникальными, поскольку Webex использует адрес электронной почты для идентификации пользователя. Если у вас есть доверенные адреса электронной почты для пользователей, вы можете активировать их автоматически при их автоматической обеспечении. Этот процесс является «автоматическим обеспечением и автоматической активацией».
Автоматическое обеспечение и автоматическая активация пользователей (процесс работы с доверенным адресом электронной почты)
Предварительные условия
Ваш адаптер подготовки указывает на Webex для Cisco BroadWorks (для этого требуется исходящее соединение от AS к мосту подготовки Webex).
В качестве альтернативных идентификаторов BroadWorks необходимо иметь действительные адреса электронной почты конечных пользователей.
В конфигурации партнерской организации на Control Hub имеется учетная запись для обеспечения.
Этап | Описание |
|---|---|
1. | Вы можете предлагать и принимать заказы на обслуживание у своих клиентов. |
2. | Вы обрабатываете заказы клиентов и обеспечивать клиентов в своих системах. |
3. | Система обеспечения услуг инициирует обеспечение через BroadWorks. На этом этапе создается предприятие и пользователи. Затем каждому пользователю присваиваются необходимые услуги и номера. Одной из этих услуг является предоставление внешних служб обмена мгновенными сообщениями и состоянием доступности. |
4. | На этом этапе подготовки запускается автоматическая подготовка клиентской организации и пользователей в Webex. (Назначение службы обмена мгновенными сообщениями и состоянием доступности приводит к вызову API обеспечения Webex через адаптер для обеспечения). |
5 | Если позднее понадобится настроить пакет для пользователя (для изменения значения по умолчанию), ваши системы должны использовать API для обеспечения Webex. |
Процесс входа с помощью SSO
Далее приведен процесс входа с помощью SSO SAML для приложения Webex при использовании аутентификации BroadWorks и включенном совместном доступе к ресурсам независимо от источника, что позволяет выполнить прямую аутентификацию в BroadWorks. Слева на изображении отображаются события клиента и пользователя с текстом на стрелках, описывающим сведения, предоставляемые клиентом для авторизации. Этапы 1 и 5 представляют собой события пользователя. В правой части изображения представлены события служб входа и сведения, возвращаемые клиенту.
Ниже приведен процесс обнаружения службы BroadWorks, который выполняется сразу после предыдущего процесса входа с помощью SSO SAML Webex. Клиент использует маркер доступа, полученный при регистрации в системе управления устройствами Webex, для запроса регистрации в развертывании BroadWorks.
Альтернативные процессы входа в систему
На рисунках выше предполагается, что вход с помощью SSO SAML настроен с использованием аутентификации BroadWorks с включенной прямой аутентификацией BroadWorks (совместный доступ к ресурсам независимо от источника). Ниже приведены некоторые альтернативные процессы входа с помощью SSO SAML.
Аутентификация BroadWorks без прямой аутентификации BroadWorks (совместный доступ к ресурсам независимо от источника).
Различие существует только между этапами 5 и 6 процесса входа Webex. На этапе 5 учетные данные для входа проверяются с помощью прокси IdP (а не XSI) и клиенту возвращается утверждение SAML.
В процессе будут выполнены оставшиеся этапы, описанные на двух диаграммах.
В этом процессе маркер SSO не используется.
Аутентификация Webex SSO SAML.
На этапе 3 процесса входа Webex служба общих параметров идентификации возвращает данные поставщика удостоверений, используемые службой аутентификации Webex.
На этом этапе используется альтернативный процесс входа в Webex с помощью SSO SAML.
Взаимодействие с пользователями
Вход
Приложение Webex запускает браузер в Cisco Common Identity (CI), чтобы разрешить пользователям вводить свои адреса электронной почты.
CI обнаруживает, что связанная с ним клиентская организация имеет прокси-сервер IDP BroadWorks, настроенный в качестве IDP SAML. CI осуществляет перенаправление на IDP, где пользователю будет представлена страница для входов. (Поставщик услуг может использовать фирменную подпись этой страницы для регистрации.)
Пользователь вводит свои учетные данные BroadWorks.
Broadworks проводит аутентификацию пользователя посредством IDP. Если аутентификация успешно завершена, IDP перенаправляет браузер обратно на CI, завершая аутентификацию (не показано на схеме).
При успешной аутентификации приложение Webex получает токены доступа из CI (не показано на схеме). Клиент использует их для запроса долгосрочного токена Jason Web Token (JWT) Для BroadWorks.
Приложение Webex обнаруживает конфигурацию вызовов в BroadWorks и других службах Webex.
Приложение Webex регистрируется в BroadWorks.
Вход со стороны пользователя
На этой схеме приведен стандартный поток регистрации, который может видеть конечный пользователь или абонент:
Скачайте и установите приложение Webex.
Ссылка могла быть предоставлена вам вашим поставщиком услуг. Также можно найти скачивание на странице скачиваний Webex.
Введите свой адрес электронной почты на экране входа в Webex. Щелкните Далее.
Как правило, вы перенаправляетесь на страницу поставщика услуг с фирменной подписью.
Эта страница приветствует вас по вашему адресу электронной почты.
Если адрес электронной почты не указан или если он неверен, введите вместо него имя пользователя BroadWorks.
Введите пароль к учетной записи BroadWorks.
Webex откроется, если вы успешно выполнили вставку.
Поток вызовов — корпоративный каталог
Поток вызовов — номер PSTN
Презентация и совместный доступ
Начало совещания в пространстве
Взаимодействие с клиентом
Извлечение профиля из DMS и регистрация SIP в AS
Клиент обращается к XSI, чтобы получить токен управления устройством и URL-адрес DMS.
Клиент запрашивает свой профиль устройства в DMS, представляя токен из шага 1.
Клиент считывает профиль устройства и извлекает учетные данные SIP, адреса и порты.
Клиент отправляет SIP REGISTER в SBC, используя информацию из шага 3.
SBC отправляет SIP REGISTER в AS (SBC может выполнить поиск в NS для поиска AS, если SBC еще не знает пользователя SIP.)
Рекомендации относительно тестирования и лабораторных испытаний
Для организаций, действующим в области тестирования и лабораторных испытаний, действуют следующие рекомендации:
Количество партнеров-поставщиков услуг ограничено до 50 тестовых пользователей, которые могут входить в разные организации.
В этом случае любым пользователям, которые не вошли в число первых 50 тестовых пользователей, будут выставлены счета.
Для обеспечения точной обработки счетов все тестовые организации должны включить слово «Тестирование» в свое название в BroadWorks.
Внутренние тестовые организации должны быть назначены в Webex Control Hub. Благодаря этому тестовые пользователи не должны будут платить за обслуживание, как реальные пользователи.
Назначение организации для тестирования
Чтобы назначить организацию для тестирования, выполните следующие действия:
Войдите в Partner Hub и выберите Клиенты.
Выберите соответствующего клиента.
В правой панели управления активируйте пункт Внутренняя организация тестирования.
Воспроизведение голосовой почты
Для использования голосовой почты убедитесь в том, что в сервере мультимедиа настроено использование одного из указанных ниже кодов.
mp3
wav. Файлы WAV поддерживаются в форматах PCM (поддерживается на всех платформах) и DVI-ADPCM (не поддерживается на Android)
При использовании файлов WAV выполните следующие команды CLI для настройки сервера приложений и сервера мультимедиа:
AS_CLI/Service/VoiceMsg>set vmRecordingAudioFileFormat WAVMS_CLI/Applications/MediaStreaming/Services/IVR> set sendmail8kHzWavFileDefaultFormat ulaw
Терминология
- ACL
- Список управления доступом
- ALG
- Шлюз на уровне приложений
- API
- Программный интерфейс приложений
- APNS
- Служба push-уведомлений Apple
- AS
- Сервер приложений
- ATA
- Аналоговый телефонный адаптер, адаптер для преобразования аналоговой телефонии в передачу голоса по IP
- BAM
- Диспетчер приложений BroadSoft
- Базовая аутентификация
- Способ аутентификации, при котором учетная запись (имя пользователя) проверяется общим секретным кодом (паролем)
- BMS
- Сервер обмена сообщениями BroadSoft
- BOSH
- Двунаправленные потоки по синхронному HTTP
- BRI
- Интерфейс BRI базовой скорости, являющийся методом доступа ISDN
- Комплект
- Набор услуг, предоставляемый конечному пользователю или абоненту (также Пакет)
- CA
- Центр сертификации
- Оператор
- Организация, которая обрабатывает трафик телефонии (также партнер, поставщик услуг посредник, посредник с добавленной стоимостью)
- CAPTCHA
- Полностью автоматический тест Тьюринга для различения компьютеров и людей
- CCXML
- Call Control eXtensible Markup Language
- CIF
- Общий промежуточный формат
- CLI
- Интерфейс командной строки
- CN
- Общее имя
- CNPS
- Сервер push-уведомлений о вызовах. Push-сервер уведомлений, который работает на XSP|ADP в вашей среде, для отправки уведомлений о вызовах в FCM и APNS. См. прокси-сервер NPS.
- CPE
- Оборудование в помещении клиента
- CPR
- Пользовательское правило присутствия
- CSS
- Каскадная таблица стилей
- CSV.
- Значения, разделяемые запятой
- CTI
- Интеграция компьютерной телефонии
- CUBE
- Cisco Unified Border Element
- DMZ
- Демилитаризованная зона
- DN
- Номер каталога
- DND
- Не беспокоить
- DNS
- Система доменных имен
- DPG
- Набор номера одноранговой группы
- DSCP
- Код дифференцированных сервисов
- DTAF
- Файл архива типа устройства
- DTG
- Группа магистралей назначения
- DTMF
- Двухтональный многочастотный сигнал
- Конечный пользователь
- Лицо, использующее службы, которое звонит, присоединяется к совещаниям или отправляет сообщения (также Подписчик, абонент)
- Предприятие
- Набор конечных пользователей (также Организация)
- FCM
- Обмен сообщениями в облаке Firebase
- FMC
- Фиксированное мобильное взаимодействие
- Непрерывное обеспечение
- Создание пользователей в хранилище идентификаторов Webex с помощью назначения интегрированной службы обмена мгновенными сообщениями и состоянием доступности в BroadWorks.
- FQDN
- Полное доменное имя
- Полное непрерывное обеспечение
- Создание и проверка пользователей в хранилище идентификаторов Webex с помощью назначения интегрированной службы обмена мгновенными сообщениями и состоянием доступности в BroadWorks и подтверждения того, что каждый пользователь BroadWorks имеет уникальный и действительный адрес электронной почты.
- FXO
- Foreign Exchange Office, является портом для подключения аналоговой линии. Это подключение к телефону, факсу или подключению к аналоговой телефонной системе. Он обеспечивает индикацию состояния вызова (замкнутый цикл). Поскольку порт FXO подключен к устройству, например к факсу или телефону, устройство часто называется «устройством FXO».
- FXS
- Foreign Exchange Subscriber – это порт, фактически передающий абоненту аналоговую линию. Другими словами, это «розетка в стене», которая обеспечивает тональный набор, ток заряда аккумулятора и напряжение в контуре.
- GCM
- Google Cloud Message
- GCM
- Режим Галуа/режим счетчика (технология шифрования)
- HID
- Устройство пользовательского интерфейса
- HTTPS
- Защищенные сокеты протокола передачи гипертекста
- IAD
- Устройство с интегрированным доступом
- IM&P
- Мгновенный обмен сообщениями и присутствие
- IP PSTN
- Поставщик услуг, который предоставляет VoIP для сервисов PSTN, взаимозаменяемых с ITSP, либо общий термин для «публичной» телефонии, предоставляемой через Интернет основными телекоммуникационными провайдерами (а не странами, как в случае с PSTN)
- ITSP
- Поставщик услуг Интернет-телефонии
- IVR
- Интерактивный голосовой ответ/отвечающее устройство
- JID
- Собственный адрес объекта XMPP, называемый идентификатором Jabber или JID localpart@domain.part.example.com/resourcepart (@ . / являются разделителями)
- JSON
- Java Script Object Notation
- JSSE
- Расширение Java Secure Socket. Базовая технология, обеспечивающая защищенные функции подключения к серверам BroadWorks
- KEM
- Модуль расширения ключей (аппаратные телефоны Cisco)
- LLT
- Долгосрочный токен. Защищенная форма токена с автоматическим описанием, которая позволяет пользователям оставаться аутентифицированными в течение более длительного времени и не привязана к конкретным приложениям.
- MA
- Архив сообщений
- MIB
- Информационная база управления
- MS
- Сервер мультимедиа
- mTLS
- Взаимная аутентификация между двумя сторонами с помощью обмена сертификатами при установлении соединения TLS
- MUC
- Чат с несколькими пользователями
- NAT
- Трансляция сетевых адресов
- NPS
- Сервер push-уведомлений; см. CNPS
- Прокси-сервер NPS
-
Служба в Webex, предоставляющая краткосрочные токены авторизации серверу CNPS, позволяя ему отправлять уведомления о вызовах в FCM и APN, а в конечном итоге и на устройства Android и iOS, на которых запущено приложение Webex.
- OCI
- Открытый клиентский интерфейс
- Организация
- Компания или организация, представляющая комбинацию конечных пользователей (также Предприятие)
- OTG
- Группа исходящих магистралей
- Пакет
- Набор услуг, предоставляемый конечному пользователю или абоненту (также Комплекс)
- Партнер
- Организация-агент, которая взаимодействует с Cisco для распространения продуктов и услуг между другими организациями (также Посредник с добавленной стоимостью, поставщик услуг, оператор)
- PBX
- Частная АТС (Private Branch Exchange)
- PEM
- Электронная почта с усовершенствованной защитой
- PLMN
- Наземная сеть мобильной связи общего пользования
- PRI
- Интерфейс передачи с базовой скоростью (PRI), стандарт телекоммуникационного интерфейса, используемый в цифровой сети с интегрированными сетевыми службами (ISDN).
- PS
- Сервер профилей
- PSTN
- Телефонная сеть общего пользования
- QoS
- Качество обслуживания
- Портал посредников
- Веб-сайт, позволяющий администратору посредника настроить свое решение UC-One SaaS. Иногда этот портал называется порталом BAM, порталом администрирования или порталом управления.
- RTCP
- Протокол управления в реальном времени
- RTP
- Протокол поточной передачи реального времени
- SBC
- Пограничный контроллер сеансов
- SCA
- Совместное появление вызовов
- SD
- Стандартное определение
- SDP
- Протокол описания сеанса
- SP
- Поставщик услуг — организация, которая предоставляет телефонию или связанные с ними службы другим организациям (также Оператор, партнер, посредник с добавленной стоимостью)
- SIP
- Протокол установления сеанса
- SLT
- Краткосрочный токен (также называемый токен BroadWorks SSO) — одноразовый токен аутентификации, используемый для получения защищенного доступа к веб-приложениям.
- SMB
- Малый и средний бизнес
- SNMP
- Простой протокол управления сетью
- sRTCP
- Защищенный протокол управления передачей данных в реальном времени (мультимедиа при передаче голоса по IP)
- sRTP
- Защищенный протокол передачи данных в реальном времени (мультимедиа при передаче голоса по IP)
- SSL
- Уровень защищенных сокетов
- Подписчик
- Лицо, использующее службы, которое звонит, присоединяется к совещаниям или отправляет сообщения (также Конечный пользователь)
- TCP
- Протокол управления передачей
- TDM
- Мультиплексинг с разделением времени
- TLS
- Безопасность на транспортном уровне
- ToS
- Условия предоставления услуг
- UAP
- Портал активации пользователей
- UC
- Объединенные коммуникации
- UI
- Пользовательский интерфейс
- UID
- Уникальный идентификатор
- UMS
- Сервер обмена сообщениями
- URI
- Единый идентификатор ресурса
- URL
- Унифицированный указатель ресурса
- USS
- Сервер совместного доступа
- UTC
- Координированное универсальное время
- UVS
- Сервер видео
- Посредник с добавленной стоимостью (VAR)
- Организация-агент, которая взаимодействует с Cisco для распространения продуктов и услуг между другими организациями (также Оператор, партнер, поставщик услуг)
- VGA
- Видеографический массив
- VoIP
- Протокол передачи голоса через Интернет (IP)
- VXML
- Voice eXtensible Markup Language
- WebDAV
- Протокол Web Distributed Authoring and Versioning
- WebRTC
- Веб-коммуникации в реальном времени
- WRS
- Сервер WebRTC
- XMPP
- Расширяемый протокол обмена сообщениями и информацией о присутствии
Настройка служб (с использованием mTLS для службы аутентификации)
Приведенные ниже процедуры заменяют процедуры в разделе Настройка служб в XSP|ADP Webex для Cisco BroadWorks. Выполните эти процедуры только в том случае, если для службы аутентификации используется mTLS, а не проверка маркера CI. Эти процедуры являются обязательными, если вы используете несколько организаций Webex на одном сервере XSP|ADP. В противном случае их выполнение является необязательным.
| Если несколько организаций Webex не запущены на одном и том же сервере XSP|ADP, для службы аутентификации рекомендуется проверить маркер CI (с TLS). Подробные сведения о настройке службы аутентификации и других служб см. в разделе Настройка служб в XSP|ADP Webex для Cisco BroadWorks. |
Интерфейсы Xsi
Установите и настройте приложения Xsi-Actions и Xsi-Events, как описано в руководстве по настройке интерфейса Cisco BroadWorks Xtended Services.
Только один экземпляр приложений Xsi-Events должен быть развернут на XSP|ADP, используемом для интерфейса CTI.
Все Xsi-Events, используемые для интеграции Broadworks с Webex, должны иметь одно и то же имя вызоваControlApplicationName, определенное в разделе Applications/Xsi-Events/GeneralSettings. Пример.
ADP_CLI/Applications/Xsi-Events/GeneralSettings> get
callControlApplicationName = com.broadsoft.xsi-events
При подключении пользователя к Webex Webex создает подписку для пользователя в AS, чтобы получать события телефонии для состояния доступности и журнала вызовов. Подписка связана с callControlApplicationName, и AS использует ее, чтобы узнать, на какой Xsi-Events следует отправлять события телефонии.
| Изменение callControlApplicationName или отсутствие одинакового имени во всех веб-приложениях Xsi-Events повлияет на функциональность подписок и событий телефонии. |
Настройка службы аутентификации (с использованием mTLS)
Долговременные токены BroadWorks создаются и проверяются службой аутентификации, размещенной на ваших XSP|ADP.
Требования
Серверы XSP|ADP, на которых размещена служба аутентификации, должны иметь настроенный интерфейс mTLS.
XSP|ADP должны использовать одни и те же ключи для шифрования и расшифровки долгоживущих токенов BroadWorks. Копирование этих ключей в каждый XSP|ADP является процессом вручную.
XSP|ADP должны быть синхронизированы с NTP.
Обзор конфигурации
Основная конфигурация XSP|ADP включает:
Развертывание службы аутентификации.
Настройка длительности существования токена не менее 60 дней (оставьте выпускающим BroadWorks).
Создайте ключи RSA и предоставляйте к ним совместный доступ в XSP|ADP.
Укажите URL-адрес authService в веб-контейнере.
Развертывание службы аутентификации на XSP|ADP
На каждом XSP|ADP, используемом с Webex.
Активируйте приложение службы аутентификации в расположении
/authService(необходимо использовать этот путь):XSP|ADP_CLI/Maintenance/ManagedObjects> activate application authenticationService <version> /authService(где
<version>– ваша версия BroadWorks).Развертывание приложения.
XSP|ADP_CLI/Maintenance/ManagedObjects>deploy application /authService
Настройка длительности существования токена
Проверьте существующую конфигурацию токена (часы):
XSP|ADP_CLI/Applications/authenticationService/TokenManagement>getУстановите длительность существования 60 дней (максимум 180 дней):
XSP|ADP_CLI/Applications/authenticationService/TokenManagement>set tokenDurationInHours 1440
Создание и совместное использование ключей RSA
Для шифрования/дешифрования токенов во всех экземплярах службы аутентификации необходимо использовать те же пары открытых и закрытых ключей.
Пара ключей создается службой аутентификации при первой необходимости в выпуске токена.
Из-за этих двух факторов необходимо создать ключи на одном XSP|ADP, а затем скопировать их во все остальные XSP|ADP.
| При цикле ключей или изменении длины ключей необходимо повторить приведенную ниже конфигурацию и перезапустить все XSP|ADP. |
Выберите один XSP|ADP, который будет использоваться для создания пары ключей.
Используйте клиент для запроса зашифрованного токена от этого XSP|ADP, запросив в браузере клиента следующий URL-адрес:
https://<XSP|ADP-IPAddress>/authService/token?key=BASE64URL(clientPublicKey)
(При этом создается пара закрытых и открытых ключей в XSP|ADP, если она еще не существовала)
Местоположение хранения ключей не настраивается. Экспорт ключей:
XSP|ADP_CLI/Applications/authenticationService/KeyManagement>exportKeysСкопируйте экспортированный файл
/var/broadworks/tmp/authService.keysв том же местоположении на других XSP|ADP, перезаписав старый.keysпри необходимости.Импортируйте ключи на каждом из других XSP|ADP.
XSP|ADP_CLI/Applications/authenticationService/KeyManagement> importKeys /var/broadworks/tmp/authService.keys
Укажите URL-адрес authService в веб-контейнере.
Для проверки маркеров веб-контейнеру XSP|ADP необходим URL authService.
На каждом из XSP|ADP:
Добавьте URL службы аутентификации в качестве внешней службы аутентификации для сервиса BroadWorks Communications.
XSP|ADP_CLI/System/CommunicationUtility/DefaultSettings/ExternalAuthentication/AuthService>set url http://127.0.0.1/authServiceДобавьте URL службы аутентификации в контейнер:
XSP|ADP_CLI/Maintenance/ContainerOptions> add tomcat bw.authservice.authServiceUrl http://127.0.0.1/authServiceЭто позволяет Webex использовать службу аутентификации для проверки токенов, предоставленных в качестве учетных данных.
Проверьте параметр с помощью команды
get.Перезапустите XSP|ADP.
Настройка TLS и шифров на интерфейсах HTTP (для службы XSI и аутентификации)
Приложения службы аутентификации, Xsi-Actions и Xsi-Events используют интерфейсы HTTP-сервера. Уровни настройки TLS для этих приложений:
Более общий = Системный уровень > Транспортный уровень > HTTP > Интерфейс HTTP-сервера = более конкретный
Контексты CLI, которые используются для просмотра или изменения различных параметров SSL:
| Уровень конкретики | Контекст CLI |
| Системный (глобальный) |
|
| Транспортные протоколы для этой системы |
|
| HTTP в этой системе |
|
| Специальные интерфейсы HTTP-серверов в этой системе |
|
Чтение конфигурации интерфейса TLS HTTP-сервера на XSP|ADP
Войдите в XSP|ADP и перейдите к
XSP|ADP_CLI/Interface/Http/HttpServer>Введите команду
getи прочитайте результаты. Вы должны увидеть интерфейсы (IP-адреса) и по каждому из них проверить их безопасность и необходимость аутентификации клиента.
Apache tomcat обеспечивает сертификат для каждого защищенного интерфейса; система создает самозаверяемый сертификат, если он необходим.
XSP|ADP_CLI/Interface/Http/HttpServer> getДобавление протокола TLS 1.2 в интерфейс HTTP-сервера
Интерфейс HTTP, взаимодействующий с облаком Webex, должен быть настроен для использования TLSv1.2. Облако не может быть согласовано с более ранними версиями протокола TLS.
Чтобы настроить протокол TLSv1.2 в интерфейсе HTTP-сервера:
Войдите в XSP|ADP и перейдите к
XSP|ADP_CLI/Interface/Http/HttpServer/SSLSettings/Protocols>Введите команду
get <interfaceIp> 443для просмотра списка протоколов, которые уже используются в этом интерфейсе.Введите команду
add <interfaceIp> 443 TLSv1.2с целью убедиться в том, что интерфейс может использовать TLS 1.2 при взаимодействии с облаком.
Редактирование конфигурации шифров TLS в интерфейсе HTTP-сервера
Чтобы настроить необходимые шифры:
Войдите в XSP|ADP и перейдите к
XSP|ADP_CLI/Interface/Http/HttpServer/SSLSettings/Ciphers>Введите команду
get <interfaceIp> 443для просмотра списка шифров, которые уже используются в этом интерфейсе. Должен быть хотя бы один из рекомендованных наборов Cisco (см. требования к удостоверению и безопасности XSP|ADP в разделе «Обзор»).Введите команду
add <interfaceIp> 443 <cipherName>для добавления шифра в интерфейс сервера HTTP.
Для CLI XSP|ADP требуется имя стандартного пакета шифров IANA, а не имя пакета шифров openSSL. Например, чтобы добавить шифр openSSL
ECDHE-ECDSA-CHACHA20-POLY1305в интерфейс сервера HTTP, можно использовать:XSP|ADP_CLI/Interface/Http/HttpServer/SSLSettings/Ciphers>add 192.0.2.7 443 TLS_ECDHE_ECDSA_WITH_CHACHA20_POLY1305См. https://ciphersuite.info/, чтобы провести набор по имени.
Настройка доверия для службы аутентификации (с mTLS)
Войдите в Control Hub с помощью своей учетной записи администратора-партнера.
Перейдите к меню и щелкните Скачать сертификат ЦС Webex, чтобы скачать файл
CombinedCertChain2023.txtна свой локальный компьютер.
Эти файлы содержат два набора двух сертификатов. Перед загрузкой файлов в XSP|ADP необходимо разделить. Все файлы являются обязательными.Разделите цепочку сертификатов на два сертификата -
combinedcertchain2023.txt.Откройте
combinedcertchain2023.txtв текстовом редакторе.Выберите и вырежьте первый блок текста, включая строки
-----BEGIN CERTIFICATE-----и-----END CERTIFICATE-----, а затем вставьте текстовый блок в новый файл.Сохраните новый файл как
root2023.txt.Сохраните исходный файл как
issuing2023.txt. Исходный файл теперь должен иметь только один текстовый блок, выделенный строками-----BEGIN CERTIFICATE-----и-----END CERTIFICATE-----.
Скопируйте оба текстовых файла во временное местоположение в защищенном XSP|ADP, например.
/var/broadworks/tmp/root2023.txtи/var/broadworks/tmp/issuing2023.txt.Войдите в XSP|ADP и перейдите к
/XSP|ADP_CLI/Interface/CTI/SSLCommonSettings/ClientAuthentication/Trusts>. (Необязательно) Запустить справкуUpdateTrustдля просмотра параметров и формата команды.Загрузка файлов сертификатов в новые точки доверия - 2023
XSP|ADP_CLI/Interface/Http/SSLCommonSettings/ClientAuthentication/Trusts> updateTrust webexclientroot2023 /var/broadworks/tmp/root2023.txt XSP|ADP_CLI/Interface/Http/SSLCommonSettings/ClientAuthentication/Trusts> updateTrust webexclientissuing2023 /var/broadworks/tmp/issuing2023.txt
Все псевдонимы должны иметь другое название.
webexclientroot,webexclientroot2023,webexclientissuingиwebexclientissuing2023являются примерами псевдонимов для якорей доверия; вы можете использовать свои собственные, пока все четыре записи уникальны.Подтвердите обновление точек доверия:
XSP|ADP_CLI/Interface/Http/SSLCommonSettings/ClientAuthentication/Trusts> getAlias Owner Issuer ============================================================================= webexclientissuing2023 Internal Private TLS SubCA Internal Private Root webexclientroot2023 Internal Private Root Internal Private Root[self-signed]
(Необязательно) Настройка mTLS на уровне интерфейса/порта HTTP
MTLS можно настроить на уровне интерфейса/порта HTTP или на уровне веб-приложений.
Способ включения mTLS для приложения зависит от приложений, которые вы размещаете в XSP|ADP. Если вы разместили нескольких приложений, которые требуют mTLS, необходимо включить mTLS в интерфейсе. Если требуется защитить только одно из приложений, которые используют один и тот же HTTP-интерфейс, mTLS можно настроить на уровне приложений.
При настройке mTLS на уровне интерфейса/порта HTTP для всех веб-приложений, к которым осуществляется доступ через этот интерфейс или порт, требуется mTLS.
Войдите в XSP|ADP, интерфейс которого настроен.
Перейдите в расположение
XSP|ADP_CLI/Interface/Http/HttpServer>и выполните командуget, чтобы отобразить интерфейсы.Для добавления интерфейса и обязательной аутентификации клиента (то есть mTLS):
XSP|ADP_CLI/Interface/Http/HttpServer> add IPAddress Port Name true trueПодробные сведения см. в документации XSP|ADP CLI. По сути, первое значение
trueобеспечивает защиту интерфейса с помощью TLS (при необходимости создается сертификат сервера), а второе значениеtrueобеспечивает принудительное требование аутентификации сертификата клиента интерфейсом (вместе они являются mTLS).
Пример.
XSP|ADP_CLI/Interface/Http/HttpServer> get
Interface Port Name Secure Client Auth Req Cluster Fqdn
=======================================================
192.0.2.7 443 XSP|ADP01.collab.example.net true false
192.0.2.7 444 XSP|ADP01.collab.example.net true trueВ этом примере mTLS (Client Auth Req = true) включено в 192.0.2.7 порт 444. TLS включено в 192.0.2.7 порт 443.
(Необязательно) Настройка mTLS для определенных веб-приложений
MTLS можно настроить на уровне интерфейса/порта HTTP или на уровне веб-приложений.
Способ включения mTLS для приложения зависит от приложений, которые вы размещаете в XSP|ADP. Если вы разместили нескольких приложений, которые требуют mTLS, необходимо включить mTLS в интерфейсе. Если требуется защитить только одно из приложений, которые используют один и тот же HTTP-интерфейс, mTLS можно настроить на уровне приложений.
При настройке mTLS на уровне приложения для этого приложения требуется mTLS, независимо от конфигурации интерфейса HTTP-сервера.
Войдите в XSP|ADP, интерфейс которого настроен.
Перейдите в расположение
XSP|ADP_CLI/Interface/Http/SSLCommonSettings/ClientAuthentication/WebApps>и выполните командуgetдля отображения запущенных приложений.Чтобы добавить приложение и сделать обязательной аутентификацию клиента для него (то есть реализовать mTLS):
XSP|ADP_CLI/Interface/Http/SSLCommonSettings/ClientAuthentication/WebApps> add IPAddress Port ApplicationName trueПодробные сведения см. в документации XSP|ADP CLI. В этом списке перечислены имена приложений. Файл
trueв этой команде обеспечивает включение mTLS.
Пример.
XSP|ADP_CLI/Interface/Http/SSLCommonSettings/ClientAuthentication/WebApps>
add 192.0.2.7 443 AuthenticationService true
Команда из примера добавляет приложение AuthenticationService к порту 192.0.2.7:443 и требует запрос и аутентификацию сертификатов от клиента.
Проверка с помощью get:
XSP|ADP_CLI/Interface/Http/SSLCommonSettings/ClientAuthentication/WebApps>
get
Interface Ip Port Application Name Client Auth Req
===================================================
192.0.2.7 443 AuthenticationService true Настройка управления устройствами в XSP|ADP, сервере приложений и сервере профилей
Сервер профилей и XSP|ADP являются обязательными для управления устройствами. Они должны быть настроены в соответствии с инструкциями, приведенными в руководстве по настройке управления устройствами BroadWorks.
Дальнейшие действия
Для настройки конфигурации можно повторно выполнить процесс, описанный в основном документе в статье Интерфейс CTI и связанная конфигурация.
Дополнительные требования к сертификатам для взаимной аутентификации TLS через службу аутентификации
Webex взаимодействует со службой аутентификации через соединение с аутентификацией mutual TLS. Это означает, что Webex представляет сертификат клиента, и XSP|ADP должен проверить его. Чтобы доверять этому сертификату, используйте цепочку сертификатов ЦС Webex для создания привязки доверия в XSP|ADP (или прокси). Цепочку сертификатов можно скачать с помощью Partner Hub.
Перейдите в раздел Настройки > Вызов BroadWorks.
Щелкните ссылку сертификата для скачивания.
| Кроме того, можно получить цепочку сертификатов в https://bwks-uap.webex.com/assets/public/CombinedCertChain2023.txt. |
Точные требования для развертывания этой цепочки сертификатов ЦС Webex зависят от того, как развернуты общедоступные XSP|ADP.
Через прокси-сервер моста TLS
Через прокси-сервер TLS
Непосредственно к XSP|ADP
Далее приведена схема развертывания цепочки сертификатов ЦС Webex, которая проводится в следующих трех случаях.
Требования к сертификату Mutual TLS для прокси-сервера моста TLS
Webex представляет прокси-серверу сертификат клиента, подписанный ЦС Webex.
Цепочка сертификатов ЦС Webex развернута в доверительной системе прокси-сервера, поэтому прокси-сервер доверяет сертификату клиента.
Публично подписанный сертификат сервера XSP|ADP также загружается в прокси.
Прокси-сервер представляет Webex публично подписанный сертификат.
Webex доверяет публичному ЦС, подписавшему этот сертификат.
Прокси представляет внутренне подписанный сертификат клиента XSP|ADP.
В этом сертификате должно быть поле расширенного использования ключа x509.v3 с заполненным значением BroadWorks OID 1.3.6.1.4.1.6431.1.1.8.2.1.3 и назначением TLS clientAuth. Например:
X509v3 extensions:X509v3 Extended Key Usage:1.3.6.1.4.1.6431.1.1.8.2.1.3, TLS Web Client Authentication
При создании внутренних сертификатов клиента для прокси-сервера обратите внимание, что сертификаты SAN не поддерживаются. Внутренние сертификаты сервера для XSP|ADP могут быть SAN.
XSP|ADP доверяют внутреннему ЦС.
XSP|ADP представляют внутренне подписанный сертификат сервера.
Прокси-сервер доверяет внутреннему ЦС.
Требования к сертификату взаимной аутентификации TLS для прокси-сервера TLS или XSP в DMZ
Webex представляет XSP сертификат клиента, подписанный ЦС Webex.
Цепочка сертификатов ЦС Webex развернута в доверительной системе XSP, поэтому XSP доверяет сертификату клиента.
Публично подписанный сертификат сервера XSP также загружается в XSP.
XSP представляют Webex публично подписанные сертификаты сервера.
Webex доверяет публичному ЦС, подписавшему сертификаты сервера XSP.
История редакции документа
В таблице ниже приведена история изменений в этом документе за последние 12 месяцев.
Дата | Версия | Описание изменения | |
|---|---|---|---|
07 марта 2024 г. | 2-111 |
| |
24 февраля 2024 г. | 2-110 |
| |
20 февраля 2024 г. | 2-109 |
| |
07 февраля 2024 г. | 2-108 |
| |
25 января 2024 г. | 2-107 |
| |
23 января 2024 г. | 2-106 |
| |
10 января 2024 г. | 2-105 |
| |
20 декабря 2023 г. | 2-104 |
| |
13 декабря 2023 г. | 2-103 |
| |
12 декабря 2023 г. | 2-102 |
| |
08 декабря 2023 г. | 2-101 |
| |
08 ноября 2023 г. | 2–100 |
| |
25 октября 2023 г. | 2–99 |
| |
13 сентября 2023 г. | 2-98 |
| |
04 сентября 2023 г. | 2-97 |
| |
08 августа 2023 г. | 2-96 |
| |
23 июня 2023 г. | 2-95 |
| |
30 мая 2023 г. | 2-94 |
| |
26 мая 2023 г. | 2-93 |
| |
24 мая 2023 г. | 2-92 |
| |
10 мая 2023 г. | 2-91 |
| |
9 мая 2023 г. | 2–90 |
| |
04 мая 2023 г. | 2-89 |
| |
27 апреля 2023 г. | 2-88 |
| |
14 апреля 2023 г. | 2-87 |
| |
17 марта 2023 г. | 2–86 |
| |
11 марта 2023 г. | 2–85 |
| |
10 марта 2023 г. | 2-84 |
| |
07 марта 2023 г. | 2-83 |
| |
28 февраля 2023 г. | 2-82 |
| |
15 февраля 2023 г. | 2-81 |
| |
10 февраля 2023 г. | 2–80 |
| |
Знакомство с Webex для Cisco BroadWorks
Этот раздел предназначен для системных администраторов партнерских организаций Cisco (поставщиков услуг), которые внедряют Webex для своих клиентских организаций или предоставляют это решение непосредственно своим подписчикам.
Цель решения
Предоставление функций совместной работы в облаке Webex клиентам малых и средних предприятий, для которых служба вызовов уже предоставляется поставщиками услуг BroadWorks.
Предоставление службы вызовов BroadWorks клиентам малых и средних предприятий Webex.
Контекст
Все наши клиенты, занимающиеся совместной работой, развиваются в направлении унифицированного приложения. Этот путь уменьшает сложности при внедрении, улучшает возможности взаимодействия и миграцию, а также обеспечивает предсказуемую работу пользователей во всем портфолио продуктов для совместной работы. В рамках этого решения возможности вызовов BroadWorks перемещаются в приложение Webex, что в результате обеспечивает сокращение инвестиций в клиенты UC-One.
Преимущества
Обеспечение актуальности: в отношении завершающего этапа жизненного цикла UC-One, перемещения всех клиентов в унифицированную клиентскую структуру (UCF)
Сочетание лучших особенностей обоих вариантов: Включение функций обмена сообщениями и совещаний Webex с сохранением службы вызовов BroadWorks в телефонной сети
Объем решения
Существующие и новые малые и средние клиенты (не более 250 абонентов), которым необходимо использовать набор функций для совместной работы, могут уже использовать BroadWorks Calling.
Существующие малые и средние клиенты Webex, которые ищут возможность добавления функций BroadWorks Calling.
Не крупные предприятия (просим обратиться к нашему корпоративному портфелю для Webex).
Не одиночные пользователи (просим рассмотреть предложения Webex Online).
Наборы функций в Webex для Cisco BroadWorks предназначены для малых и средних предприятий. Пакеты Webex для Cisco BroadWorks разработаны для упрощения работы малых и средних предприятий, и мы постоянно оцениваем их пригодность для этого сегмента. Мы можем скрыть или удалить функции, которые в ином случае будут доступны в корпоративных пакетах.
Предварительные условия для успешной работы с Webex для Cisco BroadWorks
№ | Требование | Примечания | ||
|---|---|---|---|---|
1. | Patch Current BroadWorks R22 или более поздней версии | |||
2. | XSP|ADP для XSI, CTI, DMS и authService | Выделенный XSP|ADP для Webex для Cisco BroadWorks | ||
3. | Отдельный XSP|ADP для NPS можно предоставить совместный доступ к другим решениям, использующим NPS. | Если у вас есть существующее развертывание для совместной работы, просмотрите рекомендации по конфигурациям XSP|ADP и NPS. | ||
4. | Настроена проверка токена CI (с TLS) для соединений Webex со службой аутентификации. | |||
5 | Настроена взаимная аутентификация TLS (mTLS) для соединений Webex с интерфейсом CTI. | Для других приложений mTLS не требуется. | ||
6 | В зависимости от вашего решения по обеспечению пользователи должны работать в BroadWorks и должны иметь следующие атрибуты.
| Для доверенных адресов электронной почты: Рекомендуется также поместить тот же адрес электронной почты в атрибут alternate ID, чтобы пользователи могли войти в BroadWorks с помощью адреса электронной почты. Для ненадежных адресов электронной почты: В зависимости от настроек электронной почты пользователя в случае использования ненадежных адресов сообщения могут быть отправлены в папку нежелательной почты или СПАМА. Возможно, администратору потребуется изменить настройки электронной почты пользователя, чтобы разрешить использование доменов. | ||
7. | Файл DTAF Webex для Cisco BroadWorks для приложения Webex | |||
8 | Подписка BW Business Lic, Std Enterprise или Prem Enterprise User Lic + Webex для Cisco BroadWorks | При существующем развертывании совместной работы вам больше не потребуется пакет надстройки UC-One, Collab Lic и порты для конференций Meet-me. Если у вас имеется существующее развертывание UC-One SaaS, никаких дополнительных изменений, кроме принятия условий премиум-пакетов. | ||
9 | IP/порты должны быть доступны через серверные службы Webex и через приложения Webex через общедоступный Интернет. | См. раздел «Подготовка сети». | ||
10 | Конфигурация TLS версии 1.2 на XSP|ADP | |||
11 | Для непрерывного обеспечения сервер приложений должен подключиться к адаптеру обеспечения BroadWorks.
| См. тему «Подготовка сети». |
Информация о настоящем документе
Цель настоящего документа – помочь вам ознакомиться с решением Webex для Cisco BroadWorks, подготовиться к его использованию, выполнить его развертывание и осуществлять управление. Эта цель отражена в основных разделах документа.
В настоящем руководстве содержатся общие и справочные материалы. Мы намерены осветить все аспекты решения в этом документе.
Минимальный набор задач для развертывания решения:
Свяжитесь со своим финансовым отделом, чтобы стать партнером Cisco. Необходимо изучить основные аспекты работы с Cisco вами (и получить необходимую подготовку). После того как вы станете партнером Cisco, мы включим параметр "Webex для Cisco BroadWorks" для вашей партнерской организации Webex. (См. раздел Развертывание Webex для Cisco BroadWorks > Подключение партнеров в настоящем документе.)
Настройте системы BroadWorks для интеграции с Webex. (См. Развертывание Webex для Cisco BroadWorks > Настройка служб в Webex для Cisco BroadWorks XSP|ADP в этом документе.)
Используйте Partner Hub для подключения Webex к BroadWorks. (См. раздел Развертывание Webex для Cisco BroadWorks > Настройка партнерской организации в Partner Hub в настоящем документе.)
Для подготовки шаблонов обеспечения пользователей используйте Partner Hub. (См. раздел Развертывание Webex для Cisco BroadWorks > Настройка шаблонов переноса в этом документе.)
Выполните тестирование и подключение клиента, подготовив хотя бы одного пользователя. (См. раздел Развертывание Webex для Cisco BroadWorks > Настройка тестовой организации.)
|
|
Терминология
Мы стараемся ограничить использование специальных терминов и аббревиатур в настоящем документе, а также объяснять каждый термин, если он используется впервые. (Если объяснение термина в контексте отсутствует, см. раздел Справочные материалы о Webex для Cisco BroadWorks > Терминология.)
Принцип работы
Webex для Cisco BroadWorks – это предложение, в котором вызовы BroadWorks интегрируются в Webex. Подписчики используют одно приложение (приложение Webex), чтобы воспользоваться преимуществами функций, предоставляемых обеими платформами.
Пользователи звонят на номера PSTN через вашу инфраструктуру BroadWorks.
Пользователи звонят по другим номерам BroadWorks с помощью вашей инфраструктуры BroadWorks (аудио- и видеовызовы путем выбора номеров, связанных с пользователями, или с помощью панели набора для ввода номеров).
В качестве альтернативы пользователи могут позвонить по телефону с помощью службы VOIP Webex через инфраструктуру Webex, выбрав параметр «Webex Call» в приложении Webex. (Эти вызовы являются вызовами между приложениями Webex, а не между приложением Webex и PSTN).
Пользователи могут организовывать совещания Webex и присоединяться к ним.
Пользователи могут отправлять сообщения другу по одному или в пространствах (постоянный групповой чат) и пользоваться преимуществами таких функций, как поиск и совместный доступ к файлам (в инфраструктуре Webex).
Пользователи могут обмениваться информацией о присутствии (статусе). Они могут выбрать между указываемым пользователем присутствием или рассчитываемым клиентом присутствием.
После подключения вас в качестве партнерской организации к Control Hub вы сможете настроить связь экземпляра BroadWorks и Webex, имея соответствующие права.
В Control Hub вы будете создавать клиентские организации, а также создавать пользователей в этих организациях.
Каждый подписчик BroadWorks получает идентификатор Webex на основании своих адресов электронной почты (атрибут идентификатора электронной почты в BroadWorks).
Пользователи будут аутентифицироваться в BroadWorks или Webex.
Клиентам предоставляются долговременные токены для авторизации с целью обслуживания в BroadWorks и Webex.
Приложение Webex является основой этого решения. Это приложение с возможностью настройки товарно-знаковой политики доступно на настольных ПК Mac и Windows, а также на мобильных устройствах и планшетах Android/iOS.
Также существует веб-версия приложения Webex, которая в настоящее время не содержит функции вызовов.
Клиент подключается к облаку Webex для работы функций обмена сообщениями, состояния доступности и совещаний.
Клиент регистрируется в системах BroadWorks для поддержки функций вызовов.
Облако Webex работает с вашими системами BroadWorks для упрощения процесса подготовки пользователя.
Функции и ограничения
Мы предлагаем несколько пакетов с различными функциями.
Пакет «Программный телефон»
В этом типе пакета приложение Webex используется только в качестве клиента программного телефона с возможностью вызовов, но без функций обмена сообщениями. Пользователи с таким типом пакета могут присоединяться к совещаниям Webex, но не могут начинать их самостоятельно. Если другие пользователи (программный или непрограммный телефон) проводят поиск в каталоге пользователей программных телефонов, по результатам поиска система не дает возможности отправить сообщение.
Пользователи программных телефонов могут делиться экраном во время вызова.
Базовый пакет
Базовый пакет включает функции вызовов, обмена сообщениями и совещаний. В него входят 100 участников совещаний в «унифицированном пространстве» и совещаний в персональной комнате совещаний (PMR). (** см. примечание ниже для исключения). В этом пакете продолжительность совещаний может составлять не более 40 минут.
Стандартный пакет
Этот пакет также включает в себя все элементы базового пакета, например до 100 участников совещаний в «унифицированном пространстве» и совещаний в персональной комнате совещаний (PMR).
Изначально совместный доступ к экрану в персональной комнате совещаний мог осуществлять только организатор, однако последний может передать «роль докладчика» любому участнику по своему усмотрению, и только организатор может вернуть себе роль докладчика.
Премиум пакет
Этот пакет включает все компоненты стандартного пакета, а также до 300 участников совещания в «едином пространстве» и до 1000 участников в персональной комнате совещаний (PMR).
Совместный доступ к экрану во время совещания в персональной комнате поддерживается для любого посетителя.
Сравнение пакетов
Пакет | Вызов | Сообщения | Unified Space Meetings | Персональная комната совещаний (PMR) |
|---|---|---|---|---|
Программный телефон | Включено | Не включены | Нет | Нет |
Базовый | Включено | Включено | 100 участников | 100 участников |
Стандартный | Включено | Включено | 100 участников | 100 участников |
Премиум | Включено | Включено | 300 участников | 1000 участников |
| Максимальное количество участников совещания в унифицированном пространстве для базовых пользователей составляет 100 участников на совещание в унифицированном пространстве, если только в пространство также не включены пользователи, которым назначены пакеты "Стандартный" или "Премиум", в этом случае ограничение увеличивается в зависимости от пакета пользователей организатора. |
| "Совещания в унифицированном пространстве" означает совещание Webex (запланированное или незапланированное), которое проходит в пространстве Webex. Например, пользователь инициирует совещание из пространства с помощью кнопок "Начать совещание" или "Запланировать". "Совещания PMR" означает совещание Webex (запланированное или незапланированное), которое проводится в персональной комнате совещаний (PMR) пользователя. Для этих совещаний используется выделенный URL-адрес (например: cisco.webex.com/meet/roomOwnerUserID). |
Функции обмена сообщениями и совещаний
Различия в поддержке функций совещаний PMR в пакетах Basic, Standard и Premium см. в таблице ниже.
Функция совещаний | Поддерживается базовым пакетом | Поддерживается в стандартном пакете | Поддерживается пакете премиум | Комментарий |
|---|---|---|---|---|
Продолжительность встречи | 40 минут или меньше | Не ограничено | Не ограничено | |
Совместный доступ к рабочему столу | Да | Да | Да | Базовый: совместный доступ к рабочему столу любым участником совещания в персональной комнате. Стандартный — совместный доступ к рабочему столу в PMR только для организатора совещания. Премиум— совместный доступ к рабочему столу в PMR для любого участника совещания. |
Совместная работа с приложением | Да | Да | Да | Базовый: совместная работа с приложением любым участником совещания в персональной комнате. Стандартный — совместный доступ к приложениям в PMR только для организатора совещания. Премиум— совместный доступ к приложениям в PMR для любого участника совещания. |
Многосторонний чат | Да | Да | Да | |
Виртуальные доски | Да | Да | Да | |
Защита паролем | Да | Да | Да | |
Веб-приложение — без скачивания или подключения (для гостей) | Да | Да | Да | |
Поддержка сопряжения с устройствами Webex | Да | Да | Да | |
Управление уровнем (отключить один / вывести все) | Да | Да | Да | |
Ссылка на постоянное совещание | Да | Да | Да | |
Доступ к месту совещания | Да | Да | Да | |
Присоединение к совещанию с помощью VoIP | Да | Да | Да | |
Блокировка | Да | Да | Да | |
Управление презентацией | Нет | Нет | Да | |
Управление удаленным рабочим столом | Нет | Нет | Да | |
Количество участников | 100 | 100 | 1000 | |
Запись сохраняется локально в системе | Да | Да | Да | |
Запись в облаке | Нет | Нет | Да | |
Запись — в облачное хранилище | Нет | Нет | 10 ГБ на веб-сайт | |
Тексты стенограмм записей | Нет | Нет | Да | |
Планирование совещания | Да | Да | Да | |
Включение совместного доступа к контенту с внешними интеграциями | Нет | Нет | Да | Базовый: совместный доступ к контенту любым участником совещания в PMR. Стандартный— совместный доступ к контенту в PMR только для организатора совещания. Премиум— совместный доступ к контенту в PMR для любого участника совещания. |
Разрешение на изменение URL-адреса PMR | Нет | Нет | Да | Базовая: пользователи могут изменять URL-адрес PMR на веб-сайте Webex. Администраторы партнеров и организации могут изменять URL-адрес в Control Hub. Стандартный — URL-адрес PMR могут изменить только администраторы партнеров и организаций в Partner Hub. Премиум — Пользователи могут изменить URL-адрес PMR на веб-сайте Webex. Администраторы партнеров и организаций могут изменить URL-адрес в Partner Hub. |
Потоковая передача совещаний в режиме онлайн (например, на Facebook, Youtube) | Нет | Нет | Да | |
Позволяет другим пользователям планировать совещания от их имени | Нет | Нет | Да | |
Добавить альтернативного организатора | Да | Нет | Да | |
Интеграция приложений (например Zendesk, Slack) | Зависит от интеграции | Зависит от интеграции | Да | Для получения дополнительной информации о поддержке см. раздел Интеграции приложений. |
Интеграция с календарем Microsoft Office 365 | Да | Да | Да | |
Интеграция с календарем Google в G Suite | Да | Да | Да | |
Центр справки Webex публикует функции и документацию по работе с пользователями для Webex по адресу help.webex.com. Чтобы узнать больше о функциях, ознакомьтесь со следующими статьями.
Функции вызова
Работа с вызовами аналогична предыдущим решениям, в которых используется механизм управления вызовами BroadWorks. Отличие от UC-One Collaborate и UC-One SaaS заключается в том, что приложение Webex является основным приложением для совместной работы.
Интеграции приложения
Webex для Cisco BroadWorks можно интегрировать с перечисленными ниже приложениями.
Zendesk– только Премиум.
Slack– только Премиум.
Microsoft Teams для Webex Meetings: стандартная или премиальная
Microsoft Teams для вызовов: поддерживается всеми пакетами
Календарь Office 365– Стандартный или Премиум.
Календарь Google в G Suite– Стандартный или Премиум.
Поддержка инфраструктуры виртуального рабочего стола (VDI)
Webex для Cisco BroadWorks теперь поддерживает среды инфраструктуры виртуального рабочего стола (VDI). Подробные сведения о развертывании инфраструктуры VDI см. в руководстве по развертыванию Webex для инфраструктуры виртуального рабочего стола (VDI).
Поддержка IPv6
Webex для Cisco BroadWorks поддерживает адресацию IPv6 для приложения Webex.
Будущий план развития
Для ознакомления с возможностями будущих версий Webex для Cisco BroadWorks посетите веб-сайт https://salesconnect.cisco.com/#/program/PAGE-16649. Элементы плана развития ни в какой мере не являются обязательствами. Компания Cisco оставляет за собой право отменить или изменить какой-либо или все эти элементы в будущих выпусках.
Ограничения
Ограничения относительно обеспечения
Часовой пояс веб-сайта Meetings
Часовой пояс первого подписчика для каждого пакета становится часовым поясом веб-сайта Webex Meetings, созданного для этого пакета.
Если в запросе на обеспечение не указан часовой пояс для первого пользователя каждого пакета, часовой пояс веб-сайта Webex Meetings для этого пакета будет установлен по региональному умолчанию для организации подписчика.
Если для вашего клиента необходимо указать определенный часовой пояс веб-сайта Webex Meetings, укажите параметр timezone в запросе на подготовку для:
первого подписчика, обеспечение которого осуществляется по стандартному пакету в организации;
первого подписчика, обеспечение которого осуществляется по Премиум пакету в организации.
первый подписчик, подготовленный для пакета Basic в организации.
Общие ограничения
Вызовы в веб-версии клиента Webex не происходят (это ограничение клиента, а не ограничение решения).
Возможно, Webex пока не имеет всех элементов управления пользовательским интерфейсом для поддержки некоторых функций управления вызовами, доступных в BroadWorks.
В настоящий момент клиент Webex не может иметь метку «White Labeled» (Метка белого цвета).
При создании клиентских организаций с выбранным методом обеспечения они автоматически создаются в том же регионе, что и организация-партнер. Это поведение не ошибка. Мы ждем от транснациональных партнеров создания партнерской организации в каждом регионе, где они будут управлять клиентской организацией.
Отчеты об использовании совещаний и обмена сообщениями доступны в клиентской организации в Control Hub.
Известные проблемы и ограничения
Актуальный список известных проблем и ограничений предложения Webex для Cisco BroadWorks см. в разделе Известные проблемы и ограничения.
Ограничения для обмена сообщениями
Для организаций, которые приобрели Webex для Cisco BroadWorks у поставщика услуг, применяются указанные ниже ограничения для хранения данных (обмен сообщениями и файлы). Эти ограничения определяют максимальный общий объем, выделяемый для хранения файлов и обмена сообщениями.
Стандартная. 2 ГБ на одного пользователя в течение 3 лет
Стандартный 5 ГБ на одного пользователя в течение 3 лет
Премиум: 10 ГБ на одного пользователя в течение 5 лет
Для каждой клиентской организации эти итоги по пользователю суммируются, чтобы получить общее количество клиентов в зависимости от количества пользователей. Например, в компании с пятью пользователями премиум-класса общий объем памяти для обмена сообщениями и файлов составляет 50 ГБ. Ограничение для отдельного пользователя (10 ГБ) может превышаться только при условии, что компания в целом превышает общий объем (50 ГБ).
Для созданных групповых пространств ограничения для обмена сообщениями применяются к общему сумме для клиентской организации, которая владеет этим пространством. Информацию о владельце отдельных командных пространств можно найти в Политике пространства. Информацию о том, как ознакомиться с Политикой пространств для отдельных групповых пространств см. в https://help.webex.com/en-us/baztm6/Webex-Space-Policy.
Дополнительная информация
Дополнительную информацию об общих ограничениях обмена сообщениями, которые действуют для групповых пространств сообщений Webex, см. в https://help.webex.com/en-us/n8vw82eb/Webex-Capacities.
Безопасность, данные и роли
Безопасность Webex
Клиент Webex – это безопасное приложение, которое обеспечивает безопасные соединения с Webex и BroadWorks. Данные, которые хранятся в облаке Webex и доступны пользователю через интерфейс приложения Webex, шифруются как при передаче, так и при нахождении их в неактивном состоянии.
Подробная информация об обмене данными содержится в разделе «Справка» настоящего документа.
Дополнительные материалы
Место для хранения данных организации
Мы храним ваши данные Webex в центре обработки данных, который наиболее близок к вашему региону. См. статью Место расположения данных Webex в центре справки.
Роли
Администратор поставщика услуг (вы): В рамках ежедневного обслуживания вы управляете локальной частью решения (вызовами) с помощью собственных систем. С помощью Partner Hub можно управлять частью решения Webex.
Информацию о ролях, доступных партнерам, правах доступа, сопутствующих этим ролям, а также о назначении ролей см. в разделе Роли администратора партнера для Webex для BroadWorks и Wholesale RTM.
| Первый пользователь, подготовленный для новой организации партнера, автоматически назначается ролям "Администратор с полными правами" и "Администратор с полными правами". Этот администратор может использовать приведенную выше статью для назначения дополнительных ролей. |
Группа облачных операций Cisco: Во время начала работы с вами создает партнерскую организацию в Partner Hub, если она не существует.
После того как вы получили учетную запись Partner Hub, вы настраиваете интерфейсы Webex в ваших системах. Далее вы создаете «Шаблоны переноса» для представления пакетов или пакетов, обслуживаемых с помощью этих систем. После этого вы осуществляете обеспечение ваших клиентов или подписчиков.
№ | Типичная задача | SP | Cisco |
|---|---|---|---|
1. | Начало работы с партнерами — Создание партнерской организации если она не существует и включение необходимых функций | ● | |
2. | Конфигурация BroadWorks в партнерской организации посредством Partner Hub (кластер) | ● | |
3. | Настройка параметров интеграции в партнерской организации посредством Partner Hub (шаблоны предложений, брендинг) | ● | |
4. | Подготовка среды BroadWorks для интеграции (AS, XSP|ADP Patching, брандмауэры, конфигурация XSP|ADP, XSI, AuthService, CTI, NPS, DMS приложения в XSP|ADP) | ● | |
5 | Разработка интеграции или процесса обеспечения | ● | |
6 | Подготовка материалов GTM | ● | |
7. | Миграция или подготовка новых пользователей | ● |
Архитектура
Что представлено на схеме?
Клиенты
Клиент приложения Webex является основным приложением в предложениях Webex для Cisco BroadWorks. Клиент доступен на настольных, мобильных и веб-платформах.
В клиенте есть встроенные функции обмена сообщениями, состояния доступности, а также аудио- и видеосовещаний для нескольких участников, предоставляемые облаком Webex. Клиент Webex использует вашу инфраструктуру BroadWorks для вызовов SIP и PSTN.
IP-телефоны Cisco и сопутствующие принадлежности также используют инфраструктуру BroadWorks для вызовов SIP и PSTN. Ожидается возможность поддержки сторонних телефонов.
Портал активации пользователей для входа пользователей в Webex с помощью своих учетных данных BroadWorks.
Partner Hub — это веб-интерфейс для администрирования организации Webex и организаций клиентов. В центре партнера осуществляется настройка интеграции вашей инфраструктуры BroadWorks с Webex. Кроме того, с помощью Partner Hub можно управлять конфигурацией клиента и биллингом.
Поставщик услуг сети
Зеленый блок слева от схемы представляет вашу сеть. Компоненты сети предоставляют следующие услуги и интерфейсы другим компонентам решения:
Общедоступный XSP|ADP для Webex для Cisco BroadWorks. (Коробка представляет собой одну или несколько ферм XSP|ADP, которые, возможно, находятся на переднем плане с помощью балансировщиков нагрузки.)
Предназначен для размещения интерфейса Xtended Services Interface (XSI-Actions & XSI-Events), системы служба управления устройств (DMS), интерфейса CTI и службы аутентификации. Эти приложения дают возможность телефонам и клиентам Webex самостоятельно выполнять аутентификацию, скачивать файлы конфигурации вызовов, совершать и принимать вызовы, а также видеть состояние телефонной связи (состояние доступности) друг друга.
Публикует каталог для клиентов Webex.
Общедоступный XSP|ADP, запущенный NPS:
Push-сервер уведомлений о вызовах организатора: Сервер push-уведомлений на XSP|ADP в вашей среде. Взаимодействует между сервером приложений и нашим прокси-сервером NPS. Прокси-сервер передает краткосрочные токена на NPS для авторизации уведомлений в облачные службы. Эти службы (APNS и FCM) отправляют уведомления о вызовах клиентам Webex на устройствах Apple iOS и Google Android.
Сервер приложений:
Обеспечивает управление вызовами и интерфейсы для других систем BroadWorks (как правило)
Для непрерывного обеспечения пользователей Webex сервер приложений используется администратором-партнером.
Передает профиль пользователя в BroadWorks
OSS/BSS: Ваша система поддержки операций/службы SIP для управления вашими предприятиями BroadWorks.
Облако Webex
Синий блок на схеме представляет облако Webex. Микрослужбы Webex поддерживают весь спектр возможностей Webex для совместной работы.
Общие параметры идентификации (CI) Cisco являются службой удостоверений в Webex.
Webex для Cisco BroadWorks представляет собой набор микрослужб, которые поддерживают интеграцию Webex со службой BroadWorks, размещенную поставщиком услуг.
API обеспечения пользователя
Конфигурация поставщика услуг
Вход пользователя с помощью учетных данных BroadWorks
Окно обмена сообщениями Webex для микрослужб, связанных с обменом сообщениями.
Webex Meetings представляет серверы обработки мультимедиа и SBC для видеоконференций с несколькими участниками (SIP & SRTP)
Веб-службы сторонних разработчиков
На схеме представлены следующие компоненты сторонних организаций:
ApNS (Служба push-уведомлений Apple) передает уведомления о вызовах и сообщениях в приложения Webex на устройствах Apple.
FCM (Обмен сообщениями в облаке FireBase) передает уведомления о вызовах и сообщениях в приложения Webex на устройствах Android.
Аспекты архитектуры XSP|ADP
Роль общедоступных серверов XSP|ADP в Webex для Cisco BroadWorks
Общедоступный XSP|ADP в вашей среде предоставляет Webex и клиентам следующие интерфейсы/службы:
Служба аутентификации (AuthService), защищенная TLS, которая отвечает на запросы Webex по BroadWorks JWT (веб-токену JSON) от имени пользователя.
CTI-интерфейс, защищенный с помощью mTLS, на который выполняется подписка Webex для информирования о состоянии доступности и событиях журнала вызовов из Cisco BroadWorks (состояние вызова).
Интерфейсы действий и событий Xsi (eXtended Services Interface) для управления вызовами подписчика, каталогами контактов и списками вызовов, а также настройки телефонной связи для конечных пользователей.
Служба DM (Управление устройствами) для клиентов, используемая для извлечения файлов конфигурации вызовов
Предоставьте URL-адреса для этих интерфейсов при настройке Webex для Cisco BroadWorks. (См. Настройка кластеров BroadWorks в Partner Hub в этом документе.) Для каждого кластера можно предоставить только один URL-адрес для каждого интерфейса. Если в вашей инфраструктуре BroadWorks имеется несколько интерфейсов, можно создать несколько кластеров.
Архитектура XSP|ADP
Для размещения приложения NPS (Notification Push Server) требуется использовать отдельный выделенный экземпляр или ферму XSP|ADP. С UC-One SaaS и UC-One Collaborate можно использовать те же NPS. Однако вы не можете размещать другие приложения, необходимые для Webex для Cisco BroadWorks, на том же XSP|ADP, на котором размещено приложение NPS.
Рекомендуется использовать выделенный экземпляр/ферму XSP|ADP для размещения необходимых приложений для интеграции Webex по приведенным ниже причинам
Например, если вы предлагаете UC-One SaaS, рекомендуется создать новую ферму XSP|ADP для Webex для Cisco BroadWorks. Эти две службы могут работать независимо во время миграции абонентов.
Если вы совместно размещаете приложения Webex для Cisco BroadWorks на ферме XSP|ADP, которая используется в других целях, вы несете ответственность за отслеживание использования, управление возникающей сложностью и планирование увеличенного масштаба.
Планировщик емкости системы Cisco BroadWorks предполагает выделенную ферму XSP|ADP и может быть неточной, если вы используете ее для вычислений коллокации.
Если не указано иное, выделенные ADP XSP|Webex для Cisco BroadWorks должны размещать следующие приложения:
Служба аутентификации (TLS с проверкой маркера CI или mTLS)
CTI (mTLS)
XSI-Actions (TLS)
XSI-Events (TLS)
DMS (TLS) — необязательно. Развертывание отдельного экземпляра или фермы DMS не является обязательным для Webex для Cisco BroadWorks. Можно использовать тот же экземпляр DMS, который используется для UC-One SaaS или UC-One Collaborate.
Настройки вызовов Webview (TLS): необязательно. Настройки вызовов Webview (CSW) требуется только в том случае, если необходимо, чтобы пользователи Webex для Cisco BroadWorks могли настраивать функции вызовов в приложении Webex.
Для Webex необходим доступ CTI через интерфейс, защищенный взаимной аутентификацией TLS. Для выполнения этого требования рекомендуется использовать один из указанных вариантов.
(Схема с меткой Option 1) Один экземпляр или ферма XSP|ADP для всех приложений с двумя интерфейсами, настроенными на каждом сервере: Интерфейс mTLS для CTI и интерфейс TLS для других приложений, например, AuthService.
(Схема с меткой Option 2) Два экземпляра или фермы XSP|ADP, один с интерфейсом mTLS для CTI, а другой с интерфейсом TLS для других приложений, таких как AuthService.
| XSP|ADP повторное использование Если у вас есть существующая ферма XSP|ADP, которая соответствует одной из предложенных выше архитектур (Вариант 1 или 2) и она слегка загружена, можно повторно использовать существующие XSP|ADP. Для этого вам понадобится убедиться, что требования по настройке существующих приложений и нового приложения для Webex не конфликтуют между собой. Вот два главных условия:
Поскольку XSP|ADP имеет много приложений и количество перестановок этих приложений велико, могут возникать и другие неопознанные конфликты. По этой причине любое потенциальное повторное использование XSP|ADP должно быть проверено в лаборатории с предполагаемой конфигурацией перед повторным использованием. |
Настройка синхронизации NTP в XSP|ADP
Развертывание требует синхронизации времени для всех XSP|ADP, используемых с Webex.
Установите приложение ntp после установки ОС и перед установкой программного обеспечения BroadWorks. Затем можно настроить NTP во время установки программного обеспечения XSP|ADP. Подробности представлены в Руководстве по управлению программным обеспечением BroadWorks.
Во время интерактивной установки программного обеспечения XSP|ADP вам предоставляется возможность настройки NTP. Выполните действия следующим образом.
При получении от программы установки запроса
Do you want to configure NTP?введитеy.При получении от программы установки запроса
Is this server going to be a NTP server?введитеn.При получении от программы установки запроса
What is the NTP address, hostname, or FQDN?введите адрес сервера NTP или общедоступной службы NTP, напримерpool.ntp.org.
Если ваши XSP|ADP используют бесшумную (неинтерактивную) установку, файл конфигурации программы установки должен содержать следующие пары Key=Value:
NTPNTP_SERVER=<NTP Server address, e.g., pool.ntp.org>Требования к удостоверению и безопасности XSP|ADP
Фон
Протоколы и шифры соединений Cisco BroadWorks TLS настраиваются на различных уровнях конкретики. Эти уровни варьируются от наиболее общих (поставщик SSL) до наиболее конкретных (отдельного интерфейса). Более конкретный параметр всегда переопределает более общую настройку. Если они не указаны, параметры SSL нижнего уровня наследуются от более высоких уровней.
Если значения по умолчанию не изменены, на всех уровнях наследуются настройки поставщика SSL по умолчанию (JSSE Java Secure Sockets Extension).
Список требований
XSP|ADP должен аутентифицироваться для клиентов с помощью сертификата, подписанного ЦС, в котором общее имя или альтернативное имя субъекта соответствует доменной части интерфейса XSI.
Интерфейс Xsi должен поддерживать протокол TLSv1.2.
Интерфейс Xsi должен использовать набор шифров, отвечающий следующим требованиям.
Обмен ключами по протоколам Diffie-Hellman Ephemeral (DHE) или Elliptic Curves Diffie-Hellman Ephemeral (ECDHE)
Шифр AES (Advanced Encryption Standard) с минимальным размером блока 128 бит (например, AES-128 или AES-256)
Режим шифра GCM (режим Галуа/режим счетчика) или CBC (цепочка блоков шифров)
Если используется шифр CBC, для создания ключей допускается только семейство функций SHA2 (SHA256, SHA384, SHA512).
Например, следующие шифры отвечают требованиям.
TLS_ECDHE_ECDSA_WITH_AES_256_CBC_SHA384TLS_ECDHE_ECDSA_WITH_AES_256_GCM_SHA384TLS_DHE_RSA_WITH_AES_256_GCM_SHA384TLS_DHE_PSK_WITH_AES_256_CBC_SHA384
| Для CLI XSP|ADP требуется конвенция именования IANA для наборов шифров, как показано выше, а не конвенция openSSL. |
Поддерживаемые шифры TLS для интерфейсов AuthService и XSI
| Этот список подлежит изменению по мере развития требований к безопасности облака. Следуйте текущей рекомендации Cisco в отношении безопасности облака при выборе шифра, как описано в списке требований в этом документе. |
TLS_ECDHE_ECDSA_WITH_AES_256_GCM_SHA384TLS_ECDHE_RSA_WITH_AES_256_GCM_SHA384TLS_DHE_RSA_WITH_AES_256_GCM_SHA384TLS_ECDHE_ECDSA_WITH_CHACHA20_POLY1305_SHA256TLS_ECDHE_RSA_WITH_CHACHA20_POLY1305_SHA256TLS_DHE_RSA_WITH_CHACHA20_POLY1305_SHA256TLS_ECDHE_ECDSA_WITH_AES_128_GCM_SHA256TLS_ECDHE_RSA_WITH_AES_128_GCM_SHA256TLS_DHE_RSA_WITH_AES_128_GCM_SHA256TLS_ECDHE_ECDSA_WITH_AES_256_CBC_SHA384TLS_ECDHE_RSA_WITH_AES_256_CBC_SHA384TLS_DHE_RSA_WITH_AES_256_CBC_SHA256TLS_ECDHE_ECDSA_WITH_AES_128_CBC_SHA256TLS_ECDHE_RSA_WITH_AES_128_CBC_SHA256TLS_DHE_RSA_WITH_AES_128_CBC_SHA256TLS_ECDHE_ECDSA_WITH_AES_256_CBC_SHATLS_ECDHE_RSA_WITH_AES_256_CBC_SHATLS_DHE_RSA_WITH_AES_256_CBC_SHATLS_ECDHE_ECDSA_WITH_AES_128_CBC_SHATLS_ECDHE_RSA_WITH_AES_128_CBC_SHATLS_DHE_RSA_WITH_AES_128_CBC_SHATLS_RSA_PSK_WITH_AES_256_GCM_SHA384TLS_DHE_PSK_WITH_AES_256_GCM_SHA384TLS_RSA_PSK_WITH_CHACHA20_POLY1305_SHA256TLS_DHE_PSK_WITH_CHACHA20_POLY1305_SHA256TLS_ECDHE_PSK_WITH_CHACHA20_POLY1305_SHA256TLS_RSA_WITH_AES_256_GCM_SHA384TLS_PSK_WITH_AES_256_GCM_SHA384TLS_PSK_WITH_CHACHA20_POLY1305_SHA256TLS_RSA_PSK_WITH_AES_128_GCM_SHA256TLS_DHE_PSK_WITH_AES_128_GCM_SHA256TLS_RSA_WITH_AES_128_GCM_SHA256TLS_PSK_WITH_AES_128_GCM_SHA256TLS_RSA_WITH_AES_256_CBC_SHA256TLS_RSA_WITH_AES_128_CBC_SHA256TLS_ECDHE_PSK_WITH_AES_256_CBC_SHA384TLS_ECDHE_PSK_WITH_AES_256_CBC_SHATLS_RSA_PSK_WITH_AES_256_CBC_SHA384TLS_DHE_PSK_WITH_AES_256_CBC_SHA384TLS_RSA_PSK_WITH_AES_256_CBC_SHATLS_DHE_PSK_WITH_AES_256_CBC_SHATLS_RSA_WITH_AES_256_CBC_SHATLS_PSK_WITH_AES_256_CBC_SHA384TLS_PSK_WITH_AES_256_CBC_SHATLS_ECDHE_PSK_WITH_AES_128_CBC_SHA256TLS_ECDHE_PSK_WITH_AES_128_CBC_SHATLS_RSA_PSK_WITH_AES_128_CBC_SHA256TLS_DHE_PSK_WITH_AES_128_CBC_SHA256TLS_RSA_PSK_WITH_AES_128_CBC_SHATLS_DHE_PSK_WITH_AES_128_CBC_SHATLS_RSA_WITH_AES_128_CBC_SHATLS_PSK_WITH_AES_128_CBC_SHA256TLS_PSK_WITH_AES_128_CBC_SHA
Параметры масштабирования событий Xsi
Для обработки необходимого объема событий для решения Webex для Cisco BroadWorks может потребоваться увеличить размер очереди Xsi-Events и количество потоков. Вы можете увеличить параметры до минимальных показанных значений (не уменьшайте их, если они находятся выше этих минимальных значений):
XSP|ADP_CLI/Applications/Xsi-Events/BWIntegration>
eventQueueSize = 2000
XSP|ADP_CLI/Applications/Xsi-Events/BWIntegration>
eventHandlerThreadCount = 50
несколько XSP|ADP
Граничный элемент балансировки нагрузки
При наличии элемента балансировки нагрузки на границе сети он должен прозрачно обрабатывать распределение трафика между несколькими серверами XSP|ADP и облаком Webex для Cisco BroadWorks и клиентами. В этом случае необходимо предоставить URL-адрес балансировщика нагрузки для конфигурации Webex для Cisco BroadWorks.
Примечания по этой архитектуре.
Настройте DNS таким образом, чтобы клиенты могли найти источник нагрузки при подключении к интерфейсу Xsi (см. конфигурацию DNS).
Рекомендуется настроить граничный элемент в режиме обратного SSL-прокси, чтобы обеспечить межконцевое шифрование.
Сертификаты от XSP|ADP01 и XSP|ADP02 должны иметь домен XSP|ADP, например your-XSP|ADP.example.com, в альтернативном имени субъекта. Они должны иметь свои собственные FQDN, например XSP|ADP01.example.com, в общем имени. Можно применять универсальные сертификаты, однако их использование не рекомендуется.
серверы XSP|ADP, обращенные к Интернету
При непосредственном раскрытии интерфейсов Xsi используйте DNS для распределения трафика на несколько серверов XSP|ADP.
Примечания по этой архитектуре.
Для подключения к серверам XSP|ADP требуется две записи:
Для микрослужб Webex: Для таргетирования нескольких IP-адресов XSP|ADP требуются циклические записи A/AAAA. Это связано с тем, что микрослужбы Webex не могут выполнять поиск SRV. Примеры см. в разделе Облачные службы Webex.
Для приложения Webex. Запись SRV, которая преобразовывается в запись A, где каждая запись A разрешается в один XSP|ADP. Примеры см. в приложении Webex.
Используйте приоритетные записи SRV для таргетирования службы XSI для нескольких адресов XSP|ADP. Установите приоритет записей SRV, чтобы микрослужбы всегда переходили на одну и ту же запись A (и последующий IP-адрес) и перемещались только на следующую запись A (и IP-адрес), если первый IP-адрес не работает. НЕ используйте подход округления для приложения Webex.
Сертификаты от XSP|ADP01 и XSP|ADP02 должны иметь домен XSP|ADP, например your-XSP|ADP.example.com, в альтернативном имени субъекта. Они должны иметь свои собственные FQDN, например XSP|ADP01.example.com, в общем имени.
Можно применять универсальные сертификаты, однако их использование не рекомендуется.
Предотвращение переадресации HTTP
Иногда DNS настраивается на разрешение URL XSP|ADP для балансировщика нагрузки HTTP, а балансировщик нагрузки настроен на перенаправление через обратный прокси на серверы XSP|ADP.
Webex не выполняет перенаправление при подключении к указанному вами URL, поэтому эта конфигурация не работает.
Заказы и обеспечение
Заказы и обеспечение применяются на этих уровнях:
Обеспечение партнеров и поставщиков услуг:
Все подключенные поставщики услуг Webex для Cisco BroadWorks (или посредники) должны быть настроены в качестве партнерской организации в Webex, а также им должны быть предоставлены необходимые права. Служба Cisco Operations предоставляет администратору партнерской организации доступ для управления Webex для Cisco BroadWorks в центре партнера Webex. Администратор-партнер должен выполнить все необходимые шаги по обеспечению, прежде чем он сможет начать обеспечении организации клиента или предприятия.
Заказы и обеспечение клиентов/предприятий:
Каждое предприятие BroadWorks, для которого включена служба Webex для Cisco BroadWorks, инициирует создание связанной клиентской организации Webex. Этот процесс происходит автоматически в рамках обеспечения пользователя/абонента. Подготовка всех пользователей/подписчиков в рамках предприятия BroadWorks осуществляется в одной клиентской организации Webex.
То же самое происходит, если ваша система BroadWorks настроена как поставщик услуг с группами. При обеспечении подписчика в группе BroadWorks клиентская организация, соответствующая этой группе, автоматически создается в Webex.
Заказы и обеспечение пользователей/абонентов:
Webex для Cisco BroadWorks в настоящее время поддерживает приведенные ниже модели подготовки пользователей.
Непрерывное обеспечение с доверенными адресами электронной почты
Непрерывное обеспечение без доверенных адресов электронной почты
Самостоятельное обеспечение пользователя
Обеспечение через API
Непрерывная подготовка с помощью доверенных адресов электронной почты
Для использования URL-адреса обеспечения Webex необходимо настроить интегрированную службу обмена мгновенными сообщениями и состоянием доступности, а затем назначить службу пользователям. Сервер приложений использует API обеспечения Webex для запроса соответствующих учетных записей пользователей Webex.
Если вы можете проверить, что у BroadWorks есть действительные и уникальные для Webex адреса электронной почты, этот параметр обеспечения автоматически создает и активирует учетные записи Webex с этими адресами электронной почты в качестве идентификаторов пользователей.
Вы можете изменить пакет подписчика с помощью Partner Hub или записать собственное приложение для использования API обеспечения с целью изменения пакетов подписчиков.
Непрерывное обеспечение без доверенных адресов электронной почты
Для использования URL-адреса обеспечения Webex необходимо настроить интегрированную службу обмена мгновенными сообщениями и состоянием доступности, а затем назначить службу пользователям. Сервер приложений использует API обеспечения Webex для запроса соответствующих учетных записей пользователей Webex.
Если вы не можете полагаться на адреса электронной почты подписчиков, которые указаны в BroadWorks, этот параметр обеспечения создает учетные записи Webex, но не сможет активировать их, пока подписчики не предоставят и не подтвердят свои адреса электронной почты. После этого Webex сможет активировать учетные записи с помощью этих адресов электронной почты в качестве идентификаторов пользователей.
Вы можете изменить пакет подписчика с помощью Partner Hub или записать собственное приложение для использования API обеспечения с целью изменения пакетов подписчиков.
Самостоятельное обеспечение пользователя
Этот параметр отключает непрерывное обеспечение от BroadWorks к Webex. После настройки интеграции Webex и системы BroadWorks будут предоставлены одна или несколько ссылок, предназначенных для подготовки пользователей в партнерской организации Webex для Cisco BroadWorks.
Затем вы самостоятельно разрабатываете собственные сообщения (или делегируете эту задачу своим клиентам) для распространения ссылки среди подписчиков. Подписчики переходят по ссылке, а затем вставляют и проверяют свои адреса электронной почты, чтобы создать и активировать собственные учетные записи Webex.
Поскольку в рамках вашей партнерской организации предусмотрены учетные записи, для этого можно вручную настроить пакеты пользователей с помощью Partner Hub или использовать API.
| Пользователи должны существовать в системе BroadWorks, которую вы интегрируете с Webex, либо им будет запрещено создавать учетные записи с помощью этой ссылки. |
Обеспечение со стороны поставщика услуг через API
Webex предоставляет набор общедоступных API, которые позволяют интегрировать подготовку пользователей/подписчиков Webex для Cisco BroadWorks в существующий рабочий процесс или инструменты управления пользователями.
Требуемые исправления для непрерывного обеспечения
При использовании непрерывного обеспечения необходимо установить системное исправление и применить свойство CLI. Инструкции по вашей версии BroadWorks см. в списке ниже.
Для R22:
Установите AP.as.22.0.1123.ap376508.
После установки настройте свойство
bw.msg.includeIsEnterpriseInOSSschemaдоtrueот CLI вMaintenance/ContainerOptions.Подробнее см. в примечаниях к исправлению https://www.cisco.com/web/software/286326332/154309/AP.as.22.0.1123.ap376508.txt.
Для R23:
После установки настройте свойство
bw.msg.includeIsEnterpriseInOSSschemaдоtrueот CLI вMaintenance/ContainerOptions.Подробнее см. в примечаниях к исправлению https://www.cisco.com/web/software/286326332/154325/AP.as.23.0.1075.ap376509.txt.
Для R24:
После установки настройте свойство
bw.msg.includeIsEnterpriseInOSSschemaдоtrueот CLI вMaintenance/ContainerOptions.Подробнее см. в примечаниях к исправлению https://www.cisco.com/web/software/286326332/154326/AP.as.24.0.944.ap375100.txt.
| После того как вы выполните эти действия, вы больше не сможете предоставлять службы UC-One Collaborate новым пользователям. Новые подготовленные пользователи должны быть пользователями Webex для Cisco BroadWorks. |
Набор добавочного номера
Поддержка функции набора добавочных номеров позволяет пользователям Webex для Cisco Broadworks набирать других пользователей с добавочным номером, аналогичным основному номеру телефона в рамках того же предприятия. Это особенно полезно для пользователей, у которых нет номеров DID.
Во время подготовки добавочный номер пользователей сохраняется в каталоге Webex в качестве добавочного номера пользователя. Для вызовов BroadWorks добавочный номер отображается в приложении Webex в поле добавочного номера всех областей метода инициирования вызова и профиля пользователя. Webex для Cisco BroadWorks поддерживает вызовы только на добавочные номера между пользователями из одной и той же группы и разных групп одного предприятия с сочетанием кода набора местоположения и добавочного номера. Однако вызовы между двумя предприятиями с использованием только добавочных номеров не поддерживаются.
Добавочный номер можно подготовить для пользователей Cisco BroadWorks следующими способами.
пользователи Cisco BroadWorks
Подготовка общедоступного API в качестве расширения
Параметр добавочного номера должен быть явно передан в рамках вызова API. Для предприятий/групп, у которых настроен код набора местоположения (LDC), параметр добавочного номера должен быть сочетанием LDC и "добавочный номер".
Обеспечение непрерывной или самостоятельной активации
Добавочный номер и LDC (если применимо) будут автоматически извлечены из BroadWorks.
Пользователи или организации Calling только для BroadWorks
Синхронизируется автоматически из BroadWorks по синхронизации каталогов с помощью комбинации кода набора местоположения (LDC) и добавочного номера.
Записи вызовов BroadWorks | Описание | Метод подготовки | Управление добавочным номером |
|---|---|---|---|
Webex для пользователей Cisco BroadWorks | Пользователи включены для Webex для Cisco BroadWorks | Общедоступный API | Добавочный номер должен быть передан как параметр |
Протекание | Добавочный номер, полученный из BroadWorks автоматически | ||
Пользователи, вызывающие только BroadWorks | Пользователи, которые не подключены к Webex | Синхронизация каталогов | Добавочный номер, синхронизированный синхронизацией каталога |
Не вызывающие пользователя объекты | Например, телефон конференц-зала, факс, номер группы поиска. | Синхронизация каталогов | Добавочный номер, синхронизированный синхронизацией каталога |
Списки телефонов BroadWorks | Корпоративные, групповые или персональные списки телефонов | Синхронизация каталогов | Неприменимо |
Предварительные условия
Для поддержки этой функции требуется версия клиента версии 42.11 или более поздней.
Исправление, при котором коды набора добавочного номера и местоположения добавляются в XSI и адаптер подготовки в феврале 2022 г. для версии 23 или более поздней в рамках следующих функций:
AP.platform.23.0.1075.ap380045
AP.as.23.0.1075.ap380045
AP.xsp.23.0.1075.ap380045
AP.as.24.0.944.ap380045
Включите заголовок X-BroadWorks-Remote-Party-Info в AS с помощью команды CLI ниже для этого потока вызовов SIP, который необходим для поддержки функции набора добавочных номеров.
AS_CLI/System/DeviceType/SIP> set <device_profile_type> supportRemotePartyInfo true
Приоритет параметров вызова в приложении
В рамках поддержки функции набора добавочных номеров настройка приоритета параметров вызовов приложения также предоставляется на уровне партнеров для всех партнеров Webex для Cisco Broadworks. С помощью этой настройки партнер может управлять настройками приоритета вызовов всех своих управляемых клиентов из Partner Hub. Настройку приоритета параметров вызовов приложения для клиента также можно изменить на уровне клиента в Control Hub.
Настройка приоритета параметров вызовов приложения содержит добавочный номер в качестве второго параметра как в Partner Hub, так и в Control Hub, если пользователь Webex для Cisco Broadworks недавно подготовлен к добавочному номеру с помощью любого из вышеупомянутых методов подготовки.
Для всех существующих подготовленных Организаций параметр добавочного номера будет находиться в скрытом состоянии (по умолчанию) в настройке приоритетов параметров вызовов приложения. Добавочный номер не будет отображаться в параметре аудио- и видеовызова пользователя в приложении Webex.
Ниже приведены параметры отображения параметра добавочного вызова для существующих клиентов.
Если партнер хочет, чтобы все управляемые им клиентские организации были предоставлены добавочный номер в качестве одного из вариантов вызова, администратору партнера рекомендуется переместить добавочный номер из скрытого в доступный в центре партнера. Это позволит управляемым клиентским организациям наследовать настройку от своего партнера.
Если партнер хочет указать добавочный номер в параметрах вызовов для определенной клиентской организации, администратору партнера рекомендуется переместить добавочный номер из скрытого в доступный в Control Hub.
Поддержка групповых контактов
Эта функция улучшает службу Webex для BroadWorks DirSync, удалив ограничение на синхронизацию до 1500 контактов из списков телефонов группы в BroadWorks и позволяя партнерам синхронизировать до 30 тыс. контактов из одного списка телефонов группы и привести его в соответствие с увеличением 30 тыс. контактов в списке корпоративных телефонов, который был выпущен отдельно.
Общее ограничение в 200K для всех внешних контактов в каждой организации применимо к сумме корпоративных и групповых телефонных списков в одном предприятии BroadWorks. Например, будет поддерживаться предприятие BroadWorks с корпоративным списком телефонов с 30K, а также 5 списков групповых телефонов с 30K на каждый (всего 180 K на организацию). Однако, если имеется 6 групповых телефонных списков с 30 тысячами в каждом, это не поддерживается (всего 210 тысяч).
| Эта функция доступна по запросу. Чтобы включить эту функцию, обратитесь в команду по работе с учетными записями.
|
После включения этой функции служба DirSync начинает синхронизацию контактов списка телефонов группы BroadWorks в выделенное хранилище контактов группы в службе контактов Webex.
Во время подготовки корпоративная группа пользователя должна храниться в каталоге Webex, чтобы указать группу, к которой принадлежит этот пользователь. Связь пользователя с группой BroadWorks в каталоге Webex позволяет приложению Webex выполнять поиск контактов в хранилище группы службы контактов для определенной группы пользователя.
Эта функция требует, чтобы подписчики Webex для BroadWorks были подготовлены в Webex с помощью идентификатора корпоративной группы BroadWorks.
Идентификатор корпоративной группы BroadWorks можно подготовить для пользователей Cisco BroadWorks следующими способами:
Webex для пользователей Cisco BroadWorks
Подготовка общедоступного API как ‘spEnterpriseGroupId’
Идентификатор корпоративной группы BroadWorks должен быть явно передан в параметре spEnterpriseGroupId вызова API.
Обеспечение непрерывной или самостоятельной активации
Идентификатор корпоративной группы BroadWorks будет автоматически извлекаться из BroadWorks.
Пользователи или организации Calling только для BroadWorks
Неприменимо. Синхронизация идентификатора корпоративной группы BroadWorks для этих пользователей не требуется.
Записи вызовов BroadWorks | Описание | Метод подготовки | Управление идентификатором корпоративной группы |
|---|---|---|---|
Webex для пользователей Cisco BroadWorks | Пользователи включены для Webex для Cisco BroadWorks | Общедоступный API | Идентификатор корпоративной группы BroadWorks должен быть передан в качестве параметра spEnterpriseGroupId |
Протекание | Идентификатор корпоративной группы BroadWorks автоматически извлекается из BroadWorks | ||
Пользователи, вызывающие только BroadWorks | Пользователи, которые не подключены к Webex | Синхронизация каталогов | Неприменимо |
Не вызывающие пользователя объекты | Например, телефон конференц-зала, факс, номер группы поиска. | Синхронизация каталогов | Неприменимо |
Списки телефонов BroadWorks | Контакты в списках телефонов группы BroadWorks | Синхронизация каталогов | Контакты группы хранятся в службе контактов Webex, связанной с определенной группой |
Списки телефонов BroadWorks Enterpsie или Persional | Контакты в корпоративном или персональном списках телефонов | Синхронизация каталогов | Неприменимо |
| Перед МИГРАЦИЕЙ необходимо обновить общедоступный API. Миграция не может быть выполнена до завершения ЭТОГО API Идентификатор корпоративной группы BroadWorks должен быть явно передан в параметре spEnterpriseGroupId вызова API https://developer.webex.com/docs/api/changelog#2023-march После включения этой функции и последующей синхронизации каталогов корпоративные группы пользователей также будут отображаться в Control Hub. Визуализация групп в Control Hub для Webex для BroadWorks на данном этапе является чисто информационной. Администраторы партнеров и клиентов не должны вносить какие-либо изменения в группы или членство в группах в Control Hub, поскольку эти изменения не будут отражены обратно в BroadWorks. Управление группами в Control Hub предназначено для использования партнерами, которые будут внедрять предстоящие API управления контактами. |
Миграция и поддержание актуальности
План компании Cisco в отношении клиента унифицированных коммуникаций BroadSoft – переход от UC-One к Webex. Осуществляется соответствующий перенос вспомогательных служб (за исключением служб вызовов) из сети поставщика услуг в облачную платформу Webex.
Независимо от того, используете ли вы UC-One SaaS или BroadWorks Collaborate, предпочтительной стратегией миграции является развертывание новых выделенных XSP|ADP для интеграции с Webex для Cisco BroadWorks. Эти две службы можно запускать параллельно во время миграции клиентов в Webex и, в конечном итоге, повторно получить инфраструктуру, используемую для предыдущего решения.
Рекомендованные подписки на документы
В статьях центра справки Webex (на веб-сайте help.webex.com) предусмотрен параметр Подписаться , который позволяет получать уведомление по электронной почте при обновлении этой статьи.
Рекомендуется подписаться на каждую из следующих статей, чтобы не пропустить критические обновления, влияющие на сетевое подключение. Чтобы подписаться, перейдите по каждой из приведенных ниже ссылок и в запущенной статье нажмите кнопку Подписаться .
Как минимум, рекомендуется подписаться на вышеуказанный список. Однако для большинства статей и документов Webex, перечисленных в разделе Дополнительные документы , предусмотрена возможность подписки . Для отображения этого параметра на веб-сайте help.webex.com должна появиться статья.
| Для целевых страниц документации отсутствует параметр подписки. |
Дополнительные документы
Дополнительную информацию о Webex для Cisco BroadWorks см. в следующей документации.
Документы Webex для Cisco BroadWorks
Администраторы партнеров могут использовать приведенные ниже документы и веб-сайты для получения информации о Webex для Cisco BroadWorks.
Использование собственного решения PSTN для Webex для Cisco BroadWorks. Это решение позволяет поставщикам услуг предоставлять пользователям номера телефона, которыми они владеют (а не номера, предоставленные Cisco), для использования при присоединении к совещаниям Webex.
Руководство по настройке Webex для Cisco BroadWorks: описание настройки приложения Webex для Webex для Cisco BroadWorks.
- Руководство по интеграции устройств для Webex для Cisco BroadWorks. Описание добавления и обслуживания устройств Room OS и MPP.
Руководство по устранению неполадок Webex для Cisco BroadWorks. Содержит информацию об устранении неполадок для Webex для Cisco BroadWorks.
Статьи Webex для Cisco BroadWorks
Администраторы партнеров могут использовать следующие необязательные веб-сайты для получения дополнительной информации о Webex для Cisco BroadWorks.
Документация Webex для Cisco BroadWorks. На целевой странице перечислены технические документы и дополнительные статьи Webex, предназначенные для администраторов-партнеров Webex для Cisco BroadWorks.
Новые возможности Webex для Cisco BroadWorks: ознакомьтесь с последними выпущенными функциями, а также с возможностями, которые будут доступны в ближайшее время.
Известные проблемы и ограничения. Ознакомьтесь с известными проблемами, выявленными в решении Webex для Cisco BroadWorks.
Роли администратора партнера для Webex для BroadWorks и Wholesale RTM. В этой статье описывается назначение ролей администратора партнера для партнерских организаций, которые предлагают Webex для Cisco BroadWorks. Роли используются для назначения доступа администрирования к настройкам в Partner Hub и Control Hub.
документы Cisco BroadWorks
Для получения технических документов, описывающих развертывание части решения Cisco BroadWorks, администраторы партнеров могут обратиться на веб-сайт Cisco BroadWorks на cisco.com.
Статьи справки Webex
На следующих веб-сайтах справки Webex можно найти статьи Webex, которые помогают администраторам клиентов и конечным пользователям использовать функции Webex.
Webex от поставщиков услуг. Эта целевая страница содержит ссылки с информацией о начале работы и часто используемые статьи для пользователей приложения Webex, которые приобрели службы Webex у поставщика услуг.
Центр справки Webex. Используйте функцию поиска на веб-сайте help.webex.com для поиска дополнительных статей Webex, описывающих приложение Webex и функциональные возможности Webex Meetings. Можно выполнить поиск статей пользователя или администратора.
Документация разработчика
Руководство разработчика Webex для BroadWorks — содержит информацию для разработчиков, создающих приложения, использующие API Webex для BroadWorks.
Точки принятия решений
| Рекомендации | Ответы на вопросы | Материалы |
Архитектура и инфраструктура
|
Сколько XSP|ADP? Как они используют mTLS? |
Планировщик производительности системы Cisco BroadWorks Руководство по проектированию системы Cisco BroadWorks Справка CLI XSP|ADP Этот документ |
| Обеспечение клиентов и пользователей | Можно ли утверждать, что вы доверяете электронным письмам в BroadWorks? Предоставить пользователям адреса электронной почты для активации собственных учетных записей? Можете ли вы создать инструменты для использования нашего API? |
Общедоступные документы API по https://developer.webex.com Этот документ |
| Символика | Какой цвет и логотип вы хотите использовать? | Статья об брендинге в приложениях Webex |
| Шаблоны | Какие сценарии используют разные клиенты? | Этот документ |
| Функции абонента для каждого клиента, предприятия или группы | Выберите пакет, чтобы определить уровень обслуживания в шаблоне. Базовый, стандартный, премиум или программный телефон. | Этот документ Матрица функций/пакетов |
| Аутентификация пользователей | BroadWorks или Webex | Этот документ |
| Адаптер обеспечения (для вариантов обеспечения) | Вы уже используете встроенную систему интегрированных служб обмена мгновенными сообщениями и состоянием доступности, например для UC-One SaaS? Использовать несколько шаблонов? Имеется ли более распространенный пример использования? |
Этот документ Ссылка на сервер приложений CLI |
Архитектура и инфраструктура
С какого масштаба вы предполагаете начать? Его можно масштабировать в будущем, но от текущей оценки использования зависит планирование инфраструктуры.
Сотрудничайте с менеджером по работе с клиентами или торговым представителем Cisco для определения размера инфраструктуры XSP|ADP в соответствии с Cisco BroadWorks System Capacity Planner и руководством по проектированию системы Cisco BroadWorks.
Как Webex будет устанавливать соединения Mutual TLS с вашими XSP|ADP? Непосредственно к XSP|ADP в DMZ или через прокси-сервер TLS? Это повлияет на управление сертификатами и URL-адреса, которые используются для интерфейсов. (Незашифрованные соединения TCP на границе сети не поддерживаются).
Обеспечение клиентов и пользователей
Какой метод обеспечения пользователя больше всего вам подходит?
Непрерывное обеспечение с доверенными адресами электронной почты: При назначении служб интегрированного обмена мгновенными сообщениями и состояния доступности в BroadWorks выполняется автоматическая подготовка абонента в Webex.
Если вы также можете убедиться, что адреса электронной почты абонента в BroadWorks являются действительными и уникальными для Webex, и использовать вариант обеспечения «доверенный адрес электронной почты». Учетные записи абонентов Webex создаются и активируются без их вмешательства, они просто загружают клиент и входят в систему.
Адрес электронной почты является ключевым атрибутом пользователя в Webex. Поэтому поставщик услуг должен указать действительный адрес электронной почты пользователя, чтобы обеспечить его подготовку для служб Webex. Он должен быть атрибутом «Идентификатор эл. почты» пользователя в BroadWorks. Рекомендуется также скопировать его в атрибут «Alternate ID».
Непрерывное обеспечение без использоваться доверенных адресов электронной почты: Если вы не можете доверять адресам электронной почты абонентов, вы все равно можете использовать интегрированные службы обмена мгновенными сообщениями и состоянием доступности в BroadWorks для обеспечения пользователей в Webex.
С помощью этого параметра создаются учетные записи при назначении службы, однако для активации учетных записей Webex абонентам необходимо предоставить и проверить адреса электронной почты.
Самостоятельное обеспечение пользователя: Этот параметр не требует назначения службы обмена мгновенными сообщениями и состоянием доступности в BroadWorks. Вместо этого вы (или ваши клиенты) предоставляете ссылку для обеспечения, а также ссылки для скачивания различных клиентов с инструкциями и символикой.
Чтобы создать и активировать собственные учетные записи Webex, абоненты переходят по ссылке, вносят и проверяют адреса электронной почты. Когда они скачают клиент и войдут в систему, Webex использует некоторые дополнительные настройки из BroadWorks (включая основные номера).
Контролируемые SP и обеспечение через API: Webex предоставляет доступ к набору общедоступных API, которые позволяют поставщикам услуг обеспечивать подготовку пользователей или абонентов в существующих рабочих процессах.
Требования к подготовке
В следующей таблице приведены краткие сведения о требованиях для каждого метода обеспечения. В дополнение к этим требованиям ваше развертывание должно соответствовать общим системным требованиям, описанным в данном руководстве.
Метод подготовки | Требования |
|---|---|
Непрерывное обеспечение (доверенные или ненадежные адреса электронной почты) | API подготовки Webex добавляет существующих пользователей BroadWorks в Webex автоматически, как только пользователь выполнит требования, и вы включите интегрированную службу обмена мгновенными сообщениями и состояния доступности. Существует два потока (доверенные или ненадежные адреса электронной почты), которые вы назначаете с помощью шаблона переноса в Webex. Требования BroadWorks:
Требования Webex. Шаблон переноса включает следующие настройки:
|
Самостоятельное обеспечение пользователя | Администратор предоставляет существующему пользователю BroadWorks ссылку на портал активации пользователей. Пользователь должен войти на портал с помощью учетных данных BroadWorks и указать действительный адрес электронной почты. После подтверждения адреса электронной почты Webex получает дополнительную информацию о пользователе для завершения подготовки. Требования BroadWorks:
Требования Webex. Шаблон переноса включает следующие настройки:
|
Контролируемая подготовка SP через API (доверенные или ненадежные адреса электронной почты) | Webex предоставляет набор общедоступных API, с помощью которых можно создавать подготовку пользователей в существующих рабочих процессах и инструментах. Существует два потока:
Требования BroadWorks:
Требования Webex.
Для использования API перейдите в раздел Подписчики BroadWorks. |
Требуемые исправления для непрерывного обеспечения
При использовании непрерывного обеспечения необходимо установить системное исправление и применить свойство CLI. Инструкции по вашей версии BroadWorks см. в списке ниже.
Для R22:
Установите AP.as.22.0.1123.ap376508.
После установки настройте свойство
bw.msg.includeIsEnterpriseInOSSschemaдоtrueот CLI вMaintenance/ContainerOptions.Подробнее см. в примечаниях к исправлению https://www.cisco.com/web/software/286326332/154309/AP.as.22.0.1123.ap376508.txt.
Для R23:
После установки настройте свойство
bw.msg.includeIsEnterpriseInOSSschemaдоtrueот CLI вMaintenance/ContainerOptions.Подробнее см. в примечаниях к исправлению https://www.cisco.com/web/software/286326332/154325/AP.as.23.0.1075.ap376509.txt.
Для R24:
После установки настройте свойство
bw.msg.includeIsEnterpriseInOSSschemaдоtrueот CLI вMaintenance/ContainerOptions.Подробнее см. в примечаниях к исправлению https://www.cisco.com/web/software/286326332/154326/AP.as.24.0.944.ap375100.txt.
| После того как вы выполните эти действия, вы больше не сможете предоставлять службы UC-One Collaborate новым пользователям. Новые подготовленные пользователи должны быть пользователями Webex для Cisco BroadWorks. |
Поддерживаемые региональные параметры языка
Во время подготовки язык, который был назначен в BroadWorks первому подготовленному пользователь с правами администратора , автоматически назначается в качестве языкового стандарта по умолчанию для этой организации-клиента. Этот параметр определяет язык по умолчанию, используемый для сообщений об активации, совещаний и приглашений на совещания в этой организации клиента.
Поддерживаются пять локалей языка символов в формате (ISO-639-1)_(ISO-3166). Например, en_US соответствует English_UnitedStates. Если запрашивается только язык двух букв (в формате ISO-639-1), служба создаст языковую языковую локаль из пяти символов, объединив запрашиваемый язык с кодом страны из шаблона, т.е. "requestedLanguage_CountryCode". Если не удается получить действительную локаль, то на основе требуемого языкового кода используется разумная локаль по умолчанию.
В следующей таблице перечислены поддерживаемые региональные параметры, а также сопоставление, которое преобразует двухбуквенный языковой код в пятизначный региональные параметры для ситуаций, когда пятизначный региональные параметры недоступен.
Поддерживаемые региональные параметры языка (ISO-639-1)_(ISO-3166) | Если доступен только двухбуквенный языковой код... | |
|---|---|---|
Код языка (ISO-639-1) ** | Вместо этого используйте разумный региональные параметры по умолчанию (ISO-639-1)_(ISO-3166) | |
en_US en_AU en_ГБ en_CA | en | en_US |
fr_FR fr_CA | FR | fr_FR |
cs_CZ | cs | cs_CZ |
da_DK | da | da_DK |
de_DE | DE | de_DE |
hu_HU | hu | hu_HU |
id_Идентификатор | идентификатор | id_Идентификатор |
it_IT | IT | it_IT |
ja_JP | ja | ja_JP |
ko_KR | KO | ko_KR |
es_ES es_CO es_MX | ES | es_ES |
nl_NL | NL | nl_NL |
nb_НЕТ | nb | nb_НЕТ |
pl_PL | pl | pl_PL |
pt_PT pt_BR | pt | pt_PT |
ru_RU | RU | ru_RU |
ro_RO | ро | ro_RO |
zh_CN zh_TW | ж | zh_CN |
sv_SE | sv | sv_SE |
ar_SA | ar | ar_SA |
tr_TR | tr | tr_TR |
| Региональные параметры es_CO, id_ID, nb_NO и pt_PT не поддерживаются веб-сайтами совещаний Webex. Для этих региональных параметров веб-сайты Webex Meetings будут только на английском языке. Английский язык является локальностью по умолчанию для веб-сайтов, если для веб-сайта не требуется наличие/недействительных/неподдерживаемых региональных параметров. Это поле языка применимо при создании организации и веб-сайта Webex Meetings. Если язык не упоминается в сообщении или в API подписчика, то язык из шаблона будет использоваться в качестве языка по умолчанию. |
Символика
Администраторы партнеров могут использовать расширенные настройки фирменного стиля, чтобы настроить внешний вид приложения Webex для организаций клиентов, которыми управляет партнер. Администраторы партнеров могут настроить следующие параметры, чтобы приложение Webex отражало бренд и идентичность их компании:
Логотипы компании
Уникальные цветовые схемы для светлого или темного режима
Индивидуальные URL-адреса поддержки
Дополнительные сведения о настройке товарно-знаковой политики см. в разделе Настройка расширенных настроек товарно-знаковой политики.
|
|
Шаблоны подключения
Шаблоны переноса позволяют определить параметры автоматической подготовки клиентов и связанных подписчиков в Webex для Cisco BroadWorks. При необходимости можно настроить несколько шаблонов переноса, однако при подключении клиента он связан только с одним шаблоном (к одному клиенту невозможно применить несколько шаблонов).
Ниже перечислены некоторые основные параметры шаблона.
Пакет
При создании шаблона необходимо выбрать пакет по умолчанию (подробности см. в пункте Пакеты раздела «Обзор»). Все пользователи, которым назначен этот шаблон, в зависимости от процесса и самостоятельной настройки, получают пакет по умолчанию.
Вы можете управлять выбором пакетов для разных клиентов путем создания нескольких шаблонов и выбора различных пакетов по умолчанию для каждого из них. Затем можно распределить различные ссылки и адаптеры обеспечения для каждого предприятия в зависимости от выбранного для них метода обеспечения пользователей.
Пакет определенных по умолчанию абонентов можно изменить с помощью API обеспечения (см. документацию API Webex для Cisco BroadWorks) или через Partner Hub (см. статью Изменение пакета пользователей в Partner Hub).
Невозможно изменить пакет абонента в BroadWorks. Назначение интегрированных служб обмена мгновенными сообщениями и состоянием доступности включено или отключено; если для абонента включена служба BroadWorks, для абонента определяется пакет шаблона Partner Hub связывается с URL-адресом для обеспечения.
Посредник и предприятия или сервис-провайдер и группы?
Способ настройки системы BroadWorks влияет на обеспечение. Если вы посредник в компании, то при создании шаблона вам необходимо включить корпоративный режим.
Если ваша система BroadWorks настроена в режиме поставщика услуг, корпоративный режим в шаблонах можно отключить.
Если планируется подготовка клиентских организаций с помощью обоих режимов BroadWorks, необходимо использовать различные шаблоны для групп и предприятий.
| Проверьте, применены ли исправления BroadWorks, обязательные для выполнения сквозной подготовки. Подробности см. в статье Требуемые исправления для сквозной подготовки. |
Режим аутентификации
Выберите способ аутентификации подписчиков при входе в Webex. Этот режим можно назначить с помощью настройки Режим аутентификации в шаблоне переноса. В следующей таблице описаны некоторые параметры.
| Эта настройка не влияет на вход на портал активации пользователей. Пользователи, которые входят на портал, должны ввести свой идентификатор пользователя и пароль BroadWorks, как они настроены в BroadWorks, независимо от способа настройки режима аутентификации в шаблоне переноса. |
| Режим аутентификации | BroadWorks | Webex |
| Основная идентификация пользователя | Идентификатор пользователя BroadWorks | Адрес электронной почты |
| Поставщик удостоверений | BroadWorks.
| Служба идентификации Cisco Common Identity |
| Многофакторная аутентификация? | Нет | Требуется клиент IdP, который поддерживает многофакторную аутентификацию. |
Путь проверки учетных данных
|
|
|
| Более подробные сведения о процессе входа с использованием SSO и прямой аутентификацией в BroadWorks см. в разделе Процесс входа с использованием SSO. |
Кодирование UTF-8 с аутентификацией BroadWorks
При использовании аутентификации BroadWorks рекомендуется настроить кодировку UTF-8 для заголовка аутентификации. UTF-8 устраняет проблему, которая может возникнуть с паролями, использующими специальные символы, из-за которой веб-браузер не кодирует эти символы надлежащим образом. С помощью закодированного UTF-8 базовый заголовок с 64-кодировкой устраняет эту проблему.
Можно настроить кодирование UTF-8, запустив одну из следующих команд CLI на XSP или ADP.
XSP_CLI/Applications/WebContainer/Tomcat/GeneralSettings> set authenticationEncoding UTF-8ADP_CLI/Applications/WebContainer/Tomcat/GeneralSettings> set authenticationEncoding UTF-8
Страна
При создании шаблона необходимо выбрать страну. Эта страна будет автоматически назначена в качестве страны организации для всех клиентов, которым предоставлен шаблон в Common Identity. Кроме того, страна организации определит международные номера телефона системы по умолчанию для PSTN Cisco на веб-сайтах совещаний Webex.
Для международных номеров телефона системы по умолчанию на веб-сайте будет установлен первый доступный номер телефона системы, определенный в домене телефонии на основе страны организации. Если страна организации не найдена в номере телефона системы, определенном в домене телефонии, будет использоваться номер по умолчанию для этого местоположения.
S №. | Местоположение | Код страны | Название страны |
|---|---|---|---|
1. | Северная и Южная Америка | +1 | НАС, CA |
2. | APAC | +65 | Сингапур |
3. | Австралия и Новая Зеландия | +61 | Австралия |
4. | EMEA | +44 | Соединенное Королевство |
5 | ЕВРО | +49 | Германия |
Различные мероприятия для партнеров
Вы собираетесь предоставлять сублицензию Webex для Cisco BroadWorks другому поставщику услуг? В этом случае каждому поставщику услуг потребуется отдельная партнерская организация в Webex Control Hub, чтобы они могли использовать решение для своей клиентской базы.
Адаптер и шаблоны обеспечения
При использовании процессного обеспечения, URL-адрес для обеспечения, который был указан в BroadWorks, извлекается из шаблона в Control Hub. У вас может быть несколько шаблонов, а потому несколько URL-адресов обеспечения. Это позволяет выбрать для всех абонентов пакет, который будет действовать при предоставлении им интегрированных служб обмена мгновенными сообщениями и состоянием доступности.
Необходимо определить, следует ли задать URL-адрес уровня обеспечения в качестве пути по умолчанию, а также какой шаблон для этого использовать. Таким образом, вам необходимо прямо установить URL-адрес для обеспечения только для тех предприятий, для которых требуется другой шаблон.
Кроме того, следует помнить, что URL-адрес обеспечения может использовать на системном уровне, например в системе UC-One SaaS. В этом случае можно сохранить URL уровня системы для подготовки пользователей в UC-One SaaS и переопределить для тех предприятий, которые переходят в Webex для Cisco BroadWorks. В качестве альтернативы можно пойти к другому пути и настроить URL-адрес на уровне системы в Webex для BroadWorks и перенастроить предприятия, для которых вы хотите сохранить UC-One SaaS.
Варианты конфигурации, связанные с этим решением, подробно описаны в разделе Настройка сервера приложений с URL службы подготовки.
прокси-сервер адаптера подготовки
Для дополнительной безопасности прокси-сервер адаптера обеспечения позволяет использовать прокси HTTP(S) на платформе доставки приложений для непрерывной подготовки между AS и Webex. Соединение с прокси создает сквозной TCP-туннель, который ретранслирует трафик между AS и Webex, что исключает необходимость прямого подключения AS к общедоступному Интернету. Для безопасных соединений можно использовать TLS.
Для этой функции необходимо настроить прокси в BroadWorks. Дополнительные сведения см. в описании функции прокси-сервера адаптера обеспечения Cisco BroadWorks.
Минимальные требования
Учетные записи
Все подписчики, которых вы готовите к работе с Webex, должны существовать в системе BroadWorks, интегрируемой с Webex. При необходимости можно интегрировать несколько систем BroadWorks.
Все подписчики должны иметь лицензии BroadWorks и основной номер или добавочный номер.
Webex использует адреса электронной почты в качестве основных идентификаторов для всех пользователей. При использовании процессного обеспечения с доверенными адресами электронной почты, в атрибуте электронной почты в BroadWorks для пользователей должны быть указаны правильные адреса.
Если в шаблоне используется аутентификация BroadWorks, можно скопировать адреса электронной почты абонента в атрибут «Alternate ID» в BroadWorks. Это позволяет пользователям входить в Webex с помощью своих адресов электронной почты и паролей BroadWorks.
Администраторы должны использовать свои учетные записи Webex для регистрации в Partner Hub.
| Добавление администратора BroadWorks в Webex для Cisco BroadWorks не поддерживается. Можно подключить только пользователей, вызывающих BroadWorks, у которых есть основной номер и (или) добавочный номер. При использовании непрерывной подготовки пользователям также должна быть назначена интегрированная служба обмена мгновенными сообщениями и состоянием доступности. |
Серверы в требованиях к сети и программному обеспечению
Экземпляры BroadWorks с минимальной версией R22. Информацию о поддерживаемых версиях и исправлениях (в данном документе) см. в разделе «Требования к программному обеспечению BroadWorks». Дополнительную информацию см. в Политика жизненного цикла продуктов BroadSoft раздел Политика жизненного цикла BroadSoft и матрица совместимости программного обеспечения BroadWorks.
Экземпляры BroadWorks должны включать по меньшей мере следующие серверы:
Сервер приложений (AS) с версией BroadWorks, как указано выше
Сетевой сервер (NS)
Сервер профилей (PS)
Общедоступные серверы XSP|ADP или платформа доставки приложений (ADP), соответствующие следующим требованиям:
Служба аутентификации (BWAuth)
Интерфейсы действий и событий XSI
DMS (веб-приложение для управления устройствами)
Интерфейс CTI (интеграция компьютерной телефонии)
TLS 1.2 с действительным сертификатом (не самозаверяемым) и всеми необходимыми промежуточными вариантами. Требует администратора на уровне системы для облегчения корпоративного поиска.
Аутентификация mutual TLS (mTLS) для службы аутентификации (требуется установка цепочки общедоступных сертификатов клиента Webex в качестве якорей доверия)
Аутентификация mutual TLS (mTLS) для интерфейса CTI (требуется установка цепочки общедоступных сертификатов клиента Webex в качестве якорей доверия)
Отдельный сервер XSP/ADP, выступая в роль сервера push-уведомлений о вызовах (NPS в вашей среде, используется для push-уведомлений о вызовах в Apple или Google. В данном случае мы называем его «CNPS», чтобы отличать от службы Webex, которая предоставляет push-уведомления для обмена сообщениями).
Этот сервер должен иметь версию R22 или более позднюю версию.
Мы предоставляем полномочия отдельному серверу XSP/ADP для CNPS, поскольку невозможность предварительной оценки нагрузки от Webex для соединений облака BWKS может негативно повлиять на производительность сервера NPS, что приведет к росту задержки уведомлений. Дополнительную информацию о масштабе XSPADP см. в руководстве по проектированию системы |Cisco BroadWorks.
Платформы приложений Webex
Чтобы скачать версию приложения Webex на английском языке, перейдите по ссылке https://www.webex.com/webexfromserviceproviders-downloads.html. Приложение Webex доступно на следующих веб-сайтах:
ПК и ноутбуки с ОС Windows
ПК и ноутбуки Apple с MacOS
iOS (Apple store)
Android (Play store)
Веб-браузеры (перейдите к https://teams.webex.com/)
Локализованные версии
Чтобы скачать локализованную версию приложения Webex, используйте одну из приведенных ниже ссылок.
https://origin-webex-uat.cisco.com/ko/webexfromserviceproviders-downloads.html (Корейский)
https://origin-webex-uat.cisco.com/fr/webexfromserviceproviders-downloads.html (Французский)
https://origin-webex-uat.cisco.com/pt/webexfromserviceproviders-downloads.html (Португальский)
https://origin-webex-uat.cisco.com/zh-tw/webexfromserviceproviders-downloads.html (китайский традиционный)
https://origin-webex-uat.cisco.com/zh-cn/webexfromserviceproviders-downloads.html (Упрощенное китайское письмо)
https://origin-webex-uat.cisco.com/ja/webexfromserviceproviders-downloads.html (Япония)
https://origin-webex-uat.cisco.com/es/webexfromserviceproviders-downloads.html (Испания)
https://origin-webex-uat.cisco.com/de/webexfromserviceproviders-downloads.html (Немецкий)
https://origin-webex-uat.cisco.com/it/webexfromserviceproviders-downloads.html (Итальянский)
Физические телефоны и принадлежности
IP-телефоны Cisco
Серия Cisco IP Phone 6800 с многоплатформенным микропрограммным обеспечением
Серия Cisco IP Phone 7800 с многоплатформенным микропрограммным обеспечением
Серия Cisco IP Phone 8800 с многоплатформенным микропрограммным обеспечением
Дополнительную информацию см. в разделе https://www.cisco.com/c/en/us/products/collaboration-endpoints/ip-phones/multiplatform-firmware.html.
Мы поддерживаем телефоны сторонних систем так же, как и другие варианты интеграции BroadWorks. Однако для них пока отсутствует интеграция контактов и доступности в Webex для Cisco BroadWorks.
Адаптеры:
Многоплатформенный аналоговый телефонный адаптер Cisco ATA 191
Многоплатформенный аналоговый телефонный адаптер Cisco ATA 192
Дополнительную информацию см. в разделе https://www.cisco.com/c/en/us/products/unified-communications/ata-190-series-analog-telephone-adapters/index.html.
Гарнитуры:
Гарнитура Cisco серии 500
Дополнительную информацию о моделях см. в разделе https://www.cisco.com/c/en/us/products/collaboration-endpoints/headset-500-series/index.html .
Устройства ОС Room:
Серия Webex Room и Room Kit
Серия Webex Desk
Серия Webex Board
интеграция устройства
Дополнительные сведения о подключении и обслуживании устройств Room OS и MPP для Webex для Cisco BroadWorks см. в руководстве по интеграции устройств для Webex для Cisco BroadWorks.
Профили службы
Ниже приведены файлы DTAF, которые необходимо загрузить на серверы приложений для поддержки приложения Webex в качестве клиента для вызовов. Это те же файлы DTAF, которые используются для SaaS UC-One, однако существует новый файл config-wxt.xml.template файл, используемый для приложения Webex.
Чтобы скачать последние профили устройств, перейдите на сайт загрузки программного обеспечения платформы доставки приложений , чтобы получить последние файлы DTAF. Эти загрузки работают как для ADP, так и для XSP.
Название клиента | Тип профиля устройства и название пакета |
|---|---|
Шаблон Webex для мобильного устройства |
Тип профиля идентификации/устройства: Подключение — мобильное устройство DTAF: Файл конфигурации: |
Шаблон Webex для планшета |
Тип профиля идентификации/устройства: Подключение — планшет DTAF: Файл конфигурации: |
Шаблон Webex для настольного компьютера |
Тип профиля идентификации/устройства: Business Communicator — ПК DTAF: Файл конфигурации: |
Идентификация/профиль устройства
Для совершения вызовов с помощью приложения Webex для всех пользователей Webex для Cisco BroadWorks должен быть назначен профиль удостоверения/устройства в BroadWorks, который использует один из указанных выше профилей устройства. Профиль предоставляет конфигурацию, которая позволяет пользователю совершать вызовы.
Получение учетных данных OAuth для Webex для Cisco BroadWorks
Чтобы подготовить Cisco OAuth для своей учетной записи Cisco Identity Provider Federation, обратитесь к оператору по подключению или в Cisco TAC.
Используйте следующий заголовок запроса для соответствующих функций.
XSP|ADP AuthService Configuration' для настройки службы в XSP|ADP.
"Конфигурация NPS для настройки прокси аутентификации" для настройки NPS на использование прокси аутентификации.
CI User UUID Sync' для синхронизации UUID пользователя CI. Дополнительные сведения об этой функции см. в статье Поддержка Cisco BroadWorks для CI UUID.
Настройте BroadWorks, чтобы включить оплату Cisco для подписок BroadWorks и Webex Для BroadWorks.
Компания Cisco предоставит вам идентификатор клиента OAuth, секретный код клиента и токен обновления, который будет действителен в течение 60 дней. Если срок действия токена истекает до его использования, можно отправить другой запрос.
| Если учетные данные поставщика удостоверений Cisco OAuth уже получены, заполните новый запрос службы для обновления учетных данных. |
Сертификаты заказов
Требования к сертификату для аутентификации TLS
Для всех необходимых приложений вам понадобятся сертификаты безопасности, подписанные известным центром сертификации и развернутые на общедоступных XSP|ADP. Они будут использоваться для поддержки проверки сертификата TLS для всех входящих соединений с серверами XSP|ADP.
Эти сертификаты должны включать общедоступное полное доменное имя XSP|ADP в качестве общего имени субъекта или альтернативного имени субъекта.
Точные требования для развертывания этих сертификатов сервера зависят от того, как развернуты общедоступные XSP|ADP.
Через прокси-сервер моста TLS
Через прокси-сервер TLS
Непосредственно к XSP|ADP
Следующая диаграмма показывает, что сертификат открытого сервера, подписанный ЦС, загружается в трех случаях:
Общедоступные центры сертификации, для которых приложение Webex предусматривает поддержку аутентификации, перечислены в статье Поддерживаемые центры сертификации для служб Webex гибридного типа.
Требования к сертификату TLS для прокси-сервера моста TLS
Публично подписанный сертификат сервера загружается в прокси-сервер.
Прокси-сервер представляет этот публично подписанный сертификат сервера Webex.
Webex доверяет публичному ЦС, подписавшему этот сертификат.
Внутренний сертификат, подписанный ЦС, можно загрузить в XSP|ADP.
XSP|ADP представляет этот внутренне подписанный сертификат сервера прокси.
Прокси доверяет внутреннему ЦС, подписавшему сертификат сервера XSP|ADP.
Требования к сертификату TLS для прокси-сервера TLS или XSP|ADP в DMZ
Публично подписанный сертификат сервера загружается в XSP|ADP.
XSP|ADP представляют Webex публично подписанные сертификаты сервера.
Webex доверяет общедоступному ЦС, подписавшему сертификаты серверов XSP|ADP.
Дополнительные требования к сертификатам для взаимной аутентификации TLS через интерфейс CTI
При подключении к интерфейсу CTI Webex представляет сертификат клиента в рамках аутентификации mutual TLS. Сертификат ЦС клиента Webex или сертификатов цепочки можно скачать с помощью Control Hub.
Для скачивания сертификата:
Войдите в Partner Hub, перейдите раздел и щелкните ссылку для скачивания сертификата.
Точные требования для развертывания этой цепочки сертификатов ЦС Webex зависят от того, как развернуты общедоступные XSP|ADP.
Через прокси-сервер моста TLS
Через прокси-сервер TLS
Непосредственно к XSP|ADP
Следующая диаграмма показывает требований к сертификатам в трех случаях:
(Параметр) Требования к сертификату для прокси-сервера моста TLS
Webex представляет прокси публично подписанный сертификат клиента.
Прокси доверяет внутреннему ЦС Cisco, который подписан сертификатом клиента. Этот центр ЦС или цепочку можно скачать из Control Hub и добавить в доверительную систему прокси. Публично подписанный сертификат сервера XSP|ADP также загружается в прокси.
Прокси представляет публично подписанный сертификат сервера Webex.
Webex доверяет публичному ЦС, подписавшему этот сертификат.
Прокси представляет внутренне подписанный сертификат клиента XSP|ADP.
В этом сертификате должно быть поле расширенного использования ключа x509.v3 с заполненным значением BroadWorks OID 1.3.6.1.4.1.6431.1.1.8.2.1.3 и назначением TLS clientAuth. Например:
X509v3 extensions: X509v3 Extended Key Usage: 1.3.6.1.4.1.6431.1.1.8.2.1.3, TLS Web Client AuthenticationCN внутреннего сертификата должен быть
bwcticlient.webex.com.
При создании внутренних сертификатов клиента для прокси-сервера обратите внимание, что сертификаты SAN не поддерживаются. Внутренние сертификаты сервера для XSP|ADP могут быть SAN.
Общедоступные органы сертификации, возможно, не готовы подписывать сертификаты с помощью фирменной службы BroadWorks OID, которая является обязательной. В случае промежуточного прокси-сервера может потребоваться использовать внутренний ЦС для подписания сертификата клиента, который прокси предоставляет XSP|ADP.
XSP|ADP доверяют внутреннему ЦС.
XSP|ADP представляют внутренне подписанный сертификат сервера.
Прокси-сервер доверяет внутреннему ЦС.
ClientIdentity сервера приложений содержит CN внутренне подписанного сертификата клиента, представленного XSP|ADP прокси.
(Опция) Требования к сертификатам для прокси-сервера TLS или XSP|ADP в DMZ
Webex представляет внутренний сертификат клиента, подписанный ЦС Cisco, XSP|ADP.
ADP XSP|доверяют внутреннему ЦС Cisco, подписавшему сертификат клиента. Этот центр ЦС или цепочку можно скачать из Control Hub и добавить в доверительную систему прокси. Публично подписанный сертификат сервера XSP|ADP также загружается в XSP|ADP.
XSP|ADP представляют публично подписанные сертификаты сервера Webex.
Webex доверяет общедоступному ЦС, подписавшему сертификаты серверов XSP|ADP.
Сервер приложений ClientIdentity содержит CN подписанного Cisco сертификата клиента, представленного XSP|ADP Webex.
Подготовка сети
Дополнительную информацию о соединениях, используемых Webex для Cisco BroadWorks, см. в статье Требования к сети для Webex для Cisco BroadWorks. В этой статье приведен список IP-адресов, портов и протоколов, необходимых для настройки правил входа и выхода брандмауэра.
Требования к сети для служб Webex
В предыдущих таблицах правил входящих и выходящих соединений брандмауэра документируются только соединения, относящиеся к Webex для Cisco BroadWorks. Общую информацию о соединениях между приложением Webex и облаком Webex см. в требованиях к сети для служб Webex. Эта статья является общей для Webex, однако в таблице ниже указаны различные разделы статьи, а также уровень важности каждого раздела относительно Webex для Cisco BroadWorks.
Раздел статьи "Требования к сети" | Важность информации |
|---|---|
Сводная информация о типах и протоколах устройств, поддерживаемых Webex | Информационный |
Транспортные протоколы и шифры для приложений и устройств Webex, зарегистрированных в облаке | Информационный |
Необходимо ознакомиться | |
Необходимо ознакомиться | |
Домены и URL- адреса, доступ к которым необходим для служб Webex | Необходимо ознакомиться |
Необязательно | |
Необязательно | |
Необязательно | |
Необязательно | |
Необязательно | |
Сводная информация о других службах гибридного типа Webex и документации | Необязательно |
Службы Webex для клиентов FedRAMP | н/д |
Дополнительная информация
Дополнительную информацию см. в технической документации относительно брандмауэра Webex (в формате PDF).
Поддержка избыточности BroadWorks
Облачные службы Webex и клиентские приложения Webex, которым необходим доступ к сети партнера, полностью поддерживают избыточность Broadworks XSP|ADP, предоставляемую партнером. Если XSP|ADP или веб-сайт недоступны по плановому техническому обслуживанию или по незапланированной причине, службы и приложения Webex могут перейти на другой XSP|ADP или веб-сайт, предоставленный партнером, чтобы выполнить запрос.
Топология сети
ADP Broadworks XSP|могут быть развернуты непосредственно в Интернете или находиться в DMZ с элементом балансировки нагрузки, например F5 BIG-IP. Для обеспечения геоизбыточности XSP|ADP могут быть развернуты в двух (или более) центрах обработки данных, каждый из которых может управляться балансировщиком нагрузки, каждый из которых имеет общедоступный IP-адрес. Если XSP|ADP находится за балансировщиком нагрузки, микрослужбам Webex и приложению отображается только IP-адрес балансировщика нагрузки, а в Broadworks отображается только один XSP|ADP, даже если за ним находится несколько XSP|ADP.
В приведенном ниже примере XSP|ADP развернуты на двух объектах: на объекте A и на объекте B. На каждом объекте имеются два XSP|ADP, которые находятся на фронте балансировщика нагрузки. На объекте A установлены XSP|ADP1 и XSP|ADP2 на фронтальной стороне LB1, а на объекте B – XSP|ADP3 и XSP|ADP4 на фронтальной стороне LB2. В общедоступной сети отображаются только балансировщики нагрузки, а XSP|ADP находятся в частных сетях DMZ.
Облачные службы Webex
Конфигурация DNS
Облачные микрослужбы Webex должны иметь возможность поиска серверов XSP|ADP Broadworks для подключения к интерфейсам Xsi, службе аутентификации и CTI.
Облачные микрослужбы Webex будут выполнять поиск A/AAAA DNS настроенного имени хоста XSP|ADP и подключаться к возвращенному IP-адресу. Это может быть пограничный элемент балансировки нагрузки или сервер XSP|ADP. Если будет возвращено несколько IP-адресов, из списка будет выбран первый IP-адрес. Поиск SRV в настоящий момент не поддерживается.
Пример. A-запись DNS партнера для обнаружения сбалансированных серверов/балансировщиков нагрузки XSP|ADP, обращенных к Интернету.
Тип записи | Название | Target (Целевой адрес) | Цель |
|---|---|---|---|
О |
|
| Указывает на LB1 (объект A) |
О |
|
| Указывает на LB2 (объект B) |
| Любая ссылка на XSP включает либо XSP, либо ADP. |
Failover
При отправке микрослужбами Webex запроса XSP|ADP/балансировщику нагрузки и сбое запроса может произойти несколько действий.
Если сбой вызван ошибкой сети (например, TCP, SSL), микрослужбы Webex помечают IP-адрес как заблокированный и немедленно выполняют переход к следующему IP-адресу.
Если возвращен код ошибки (HTTP 5xx), микрослужбы Webex помечают IP-адрес как заблокированный и немедленно выполняют переход к следующему IP-адресу.
Если ответ HTTP не получен в течение 2 секунд, время ожидания запроса истекает. Микрослужбы Webex помечают IP-адрес как заблокированный и выполняют переход к следующему IP-адресу.
Для каждого запроса выполняется три попытки, прежде чем в микрослужбу поступит сообщение о сбое.
Если IP-адрес находится в списке блокировки, он не будет включен в список адресов, которые следует попробовать при отправке запроса на XSP|ADP. По истечении предварительно заданного периода времени срок действия блокировки IP-адреса истекает и он возвращается в список для совершения попытки отправки другого запроса.
Если все IP-адреса заблокированы, микрослужба по-прежнему будет пытаться отправить запрос, случайным образом выбирая IP-адрес из списка заблокированных. В случае успешной отправки этот IP-адрес удаляется из списка заблокированных.
Состояние
Состояние подключения облачных служб Webex к XSP|ADP или балансировщикам нагрузки отображается в Control Hub. В кластере вызовов BroadWorks состояние соединения отображается для каждого из указанных ниже интерфейсов.
XSI Actions
XSI Events
Служба аутентификации
Состояние соединения обновляется после загрузки страницы или во время обновлений данных ввода. Далее приведены варианты состояний.
Зеленый: если к интерфейсу можно получить доступ с помощью одного из IP-адресов во время поиска A-записи.
Красный: Если все IP-адреса во время поиска A-записи недоступны, а также недоступен интерфейс.
Следующие службы используют микросервисы для подключения к XSP|ADP и зависят от доступности интерфейса XSP|ADP.
Вход в приложение Webex
Обновление маркера приложения Webex
Ненадежные адреса электронной почты / самостоятельная активация
Проверка работоспособности службы BroadWorks
Приложение Webex
Конфигурация DNS
Приложение Webex получает доступ к интерфейсу Xtended Services (XSI-Actions и XSI-Events) и службам Device Management Service (DMS) в XSP|ADP.
Чтобы найти службу XSI, приложение Webex выполняет поиск SRV DNS для _xsi-client._tcp.<webex app xsi domain>. SRV указывает на настроенный URL-адрес для организаторов XSP|ADP или балансировщиков нагрузки для службы XSI. Если поиск SRV недоступен, приложение Webex возвращается к поиску A/AAAA.
SRV может разрешать несколько целей A/AAAA. Однако каждая запись A/AAAA должна сопоставляться только с одним IP-адресом. При наличии нескольких XSP|ADP в DMZ за балансировщиком нагрузки/пограничным устройством необходимо настроить балансировщик нагрузки для поддержания устойчивости сеанса для маршрутизации всех запросов одного сеанса в один и тот же XSP|ADP. Мы назначаем эту конфигурацию, поскольку тактовые импульсы XSI-event клиента должны перейти к тому же XSP|ADP, который используется для создания канала event-совещания.
| В примере 1 запись A/AAAA для webex-app-XSP|ADP.example.com не существует и не требуется. Если ваш DNS требует, чтобы была определена одна запись A/AAAA, необходимо вернуть только 1 IP-адрес. Независимо от этого, SRV должен быть определен для приложения Webex. Если в приложении Webex используется имя A/AAAA, которое связано с несколькими IP-адресами, или если балансировщик нагрузки/пограничный элемент не поддерживает устойчивость сеанса, клиент в конечном итоге отправляет тактовые сигналы на XSP|ADP, где не был установлен канал событий. Это приводит к разрыву канала, а также к значительному увеличению внутреннего трафика, что ухудшает производительность кластера XSP|ADP. Поскольку требования к облаку Webex и приложению Webex различаются в поиске записей A/AAAA, для доступа к XSP|ADP необходимо использовать отдельное полное доменное имя для облака Webex и приложения Webex. Как показано в примерах, в облаке Webex используется запись A |
Пример 1. Несколько XSP|ADP, каждый за отдельными балансировщиками нагрузки
В этом примере SRV указывает на искажение записей A, при этом каждая запись A указывает на другой балансировщик нагрузки на другом объекте. Приложение Webex всегда будет использовать первый IP-адрес в списке и переместится к следующей записи только в том случае, если первая не работает.
Ниже приведен пример записей SRV.
Тип записи | Запись | Target (Целевой адрес) | Цель |
|---|---|---|---|
SRV |
|
| Обнаружение клиентом интерфейса Xsi |
SRV |
|
| Обнаружение клиентом интерфейса Xsi |
О |
|
| Указывает на LB1 (объект A) |
О |
|
| Указывает на LB2 (объект B) |
Пример 2. Несколько XSP|ADP за одним балансировщиком нагрузки (с мостом TLS)
Для первоначального запроса балансировщик нагрузки выбирает случайный XSP|ADP. Этот XSP|ADP возвращает файл cookie, который приложение Webex будет добавлять в будущих запросах. В будущих запросах балансировщик нагрузки использует файл cookie для маршрутизации подключения к правильному XSP|ADP, гарантируя, что канал event-совещания не прерывается.
Тип записи | Запись | Target (Целевой адрес) | Цель |
|---|---|---|---|
SRV |
|
| Балансировщик нагрузки |
О | LB.example.com |
| IP-адрес балансировщика нагрузки (XSP|ADP находятся за балансировщиком нагрузки) |
URL-АДРЕС DMX
Во время процесса входа приложение Webex также будет извлекать URL-адрес DMS для скачивания его файла конфигурации. Узел в URL-адресе будет проанализирован, и приложение Webex выполнит поиск A/AAAA DNS узла для подключения к XSP|ADP, на котором размещена служба DMS.
Пример. Запись DNS A для обнаружения веб-сервера XSP|ADP или балансировщиков нагрузки приложения Webex для скачивания файлов конфигурации через DMS.
Тип записи | Название | Target (Целевой адрес) | Цель |
|---|---|---|---|
О |
|
| Указывает на LB1 (объект A) |
О |
|
| Указывает на LB2 (объект B) |
| Любая ссылка на XSP включает либо XSP, либо ADP. |
Как приложение Webex находит адреса XSP|ADP
Клиент пытается найти узлы XSP|ADP с помощью следующего потока DNS:
Клиент первоначально извлекает URL-адреса Xsi-Actions/Xsi-Events из облака Webex (они были введены при создании связанного кластера вызовов BroadWorks). Имя хоста/домен Xsi извлекается из URL-адреса, и клиент выполняет поиск SRV следующим образом:
Клиент выполняет поиск параметра _xsi-client._tcp в SRV.<xsi domain="">
Если поиск SRV возвращает одну или несколько целей A/AAAA:
Клиент выполняет A/AAAA для этих целей и кэширует возвращенные IP-адреса.
Клиент подключается к одной из целей (то есть его запись A/AAAA с одним IP-адресом) на основании приоритета SRV, а затем взвешивается (или в произвольном порядке, если они равны).
Если поиск SRV не дает результатов:
Клиент просматривает A/AAAA для корневого параметра Xsi, после чего пытается подключиться к возвращенному IP-адресу. Это может быть пограничный элемент балансировки нагрузки или сервер XSP|ADP.
Как было описано, запись A/AAAA должна указывать на один IP-адрес по тем же причинам.
(Необязательно) В дальнейшем в настройках устройства для приложения Webex можно указать пользовательские сведения о XSI-Actions/XSI-Events с помощью следующих тегов:
<protocols> <xsi> <paths> <root>%XSI_ROOT_WXT%</root> <actions>%XSI_ACTIONS_PATH_WXT%</actions> <events>%XSI_EVENTS_PATH_WXT%</events> </paths> </xsi> </protocols>Эти параметры имеют приоритет перед любой конфигурацией кластера BroadWorks в Control Hub.
Если они существуют, клиент будет сравнивать оригинальный адрес XSI, полученный с помощью конфигурации кластера BroadWorks.
При обнаружении каких-либо отличий клиент инициирует соединение XSI Actions/ XSI Events. Первым шагом является выполнение того же процесса поиска DNS, указанного в шаге 1. На этот раз запрос поиска значения в %XSI_ROOT_WXT% параметре из файла конфигурации.
При использовании этого тега для изменения интерфейсов Xsi создайте соответствующие записи SRV.
Failover
В процессе входа приложение Webex выполняет поиск параметра _xsi-client._tcp.<xsi domain=""> записи SRV DNS, создает список узлов и подключается к одному из узлов сначала на основе приоритета, а затем веса записи SRV. Этот подключенный узел становится выбранным узлом для всех будущих запросов. После этого для выбранного узла будет открыт канал события и регулярно будет происходить отправка пакетов пульса для проверки канала. Все запросы, отправленные после первого, включают файл cookie, возвращаемый в ответе HTTP, поэтому важно, чтобы балансировщик нагрузки сохранял постоянство сеанса (аффинити) и всегда отправлял запросы на тот же сервер XSP|ADP.
Если произойдет сбой запроса или запроса пакета пульса в узел, может быть реализовано несколько сценариев.
Если сбой вызван ошибкой сети (например, TCP, SSL), приложение Webex немедленно выполнит переход к следующему узлу в списке.
Если возвращен код ошибки (HTTP 5xx), приложение Webex помечает этот IP-адрес как заблокированный и перенаправляет следующему узлу в списке.
Если ответ не получен в течение определенного периода времени, запрос считается неудачным из-за истечения времени ожидания и последующие запросы отправляются на следующий узел. При этом запрос, для которого истекло время ожидания, считается неудачным. Некоторые запросы повторяются после сбоя (с увеличением времени повторения). Запросы, которые не считаются важными, не будут повторяться.
После успешной попытки выбора нового узла он становится новым выбранным узлом, если таковой присутствует в списке. После попытки отправки запроса последнему узлу в списке приложение Webex перейдет к первому узлу.
Если происходит отправка пакетов пульса, то при двух последовательных сбоях запросов приложение Webex повторно инициализирует канал события.
Обратите внимание, что приложение Webex не осуществляет восстановление после сбоя. Обнаружение службы DNS выполняется только один раз при входе.
Во время входа приложение Webex пытается скачать файл конфигурации через интерфейс XSP|ADP/Dms. Выполняется поиск записи A/AAAA узла в извлеченном URL-адресе DMS и подключение к первому IP-адресу. Сначала будет предпринята попытка отправки запроса на скачивание файла конфигурации с помощью токена SSO. Если это по какой-либо причине не удастся, будет выполнена повторная попытка, однако с использованием имени пользователя устройства и пароля.
Обзор развертывания
На следующих схемах представлен стандартный порядок задач развертывания для различных режимов обеспечения пользователя. Многие задачи общие для всех режимов и обеспечения.
Подключение партнеров к Webex для Cisco BroadWorks
Каждый поставщик услуг или посредник Webex для Cisco BroadWorks должен быть настроен в качестве партнерской организации в Webex для Cisco BroadWorks. Если у вас уже есть партнерская организация Webex, ее можно использовать.
Чтобы завершить все необходимые действия по подключению, требуется обработать документацию Webex для Cisco BroadWorks, а новые партнеры должны принять партнерское соглашение о непрямых каналах (ICPA). По выполнении этих действий компания Cisco создаст новую партнерскую организацию в Partner Hub (при необходимости) и отправит электронное сообщение с подробностями аутентификации администратору записи в вашей документации. В то же время ваш менеджер по активации партнеров и (или) по программе поддержки клиентов свяжется с вами, чтобы начать процесс регистрации.
Настройка служб в Webex для Cisco BroadWorks XSP|ADP
Мы требуем, чтобы приложение NPS работало на другом XSP|ADP. Требования к этому XSP|ADP описаны в разделе Настройка уведомлений о вызовах из сети.
Для XSP|ADP вам необходимы следующие приложения или службы.
Служба/приложение | Требуется аутентификация | Цель службы/приложения |
|---|---|---|
Xsi-Events |
TLS (сервер аутентифицируется для клиентов) |
Управление вызовами, уведомления службы |
Xsi-Actions |
TLS (сервер аутентифицируется для клиентов) |
Управление вызовами, действия |
Управление устройствами |
TLS (сервер аутентифицируется для клиентов) |
Скачивание конфигурации вызовов |
Служба аутентификации |
TLS (сервер аутентифицируется для клиентов) |
Аутентификация пользователей |
Интеграция компьютерной телефонии |
mTLS (аутентификация клиента и сервера друг с другом) |
Состояние доступности телефонии |
Приложение Webview для настроек вызова |
TLS (сервер аутентифицируется для клиентов) |
Предоставляет настройки вызовов пользователя на портале самообслуживания в приложении Webex |
В этом разделе описывается, как применить необходимые конфигурации для TLS и mTLS на этих интерфейсах, однако для установки приложений на XSP|ADP следует обратиться к существующей документации.
Требования к совместному размещению
Служба аутентификации должна быть совместно размещена с приложениями Xsi, поскольку эти интерфейсы должны принимать долгосрочные токены для авторизации службы. Для проверки этих токенов требуется служба аутентификации.
При необходимости служба аутентификации и Xsi могут работать через один порт.
Вы можете разделять другие службы/приложения по мере необходимости для масштабирования (например, выделенная ферма управления устройствами XSP|ADP).
Можно установить совместное местоположение приложений Xsi, CTI, службы аутентификации и DMS.
Не устанавливайте другие приложения или службы на XSP|ADP, которые используются для интеграции BroadWorks с Webex.
Не размещайте приложение NPS совместно с другими приложениями.
Интерфейсы Xsi
Установите и настройте приложения Xsi-Actions и Xsi-Events, как описано в руководстве по настройке интерфейса Cisco BroadWorks Xtended Services.
Только один экземпляр приложений Xsi-Events должен быть развернут на XSP|ADP, используемом для интерфейса CTI.
Все Xsi-Events, используемые для интеграции Broadworks с Webex, должны иметь одно и то же имя вызоваControlApplicationName, определенное в разделе Applications/Xsi-Events/GeneralSettings. Пример.
ADP_CLI/Applications/Xsi-Events/GeneralSettings> get
callControlApplicationName = com.broadsoft.xsi-events
При подключении пользователя к Webex Webex создает подписку для пользователя в AS, чтобы получать события телефонии для состояния доступности и журнала вызовов. Подписка связана с callControlApplicationName, и AS использует ее, чтобы узнать, на какой Xsi-Events следует отправлять события телефонии.
| Изменение callControlApplicationName или отсутствие одинакового имени во всех веб-приложениях Xsi-Events повлияет на функциональность подписок и событий телефонии. |
Настройка службы аутентификации (с проверкой маркера CI)
Эта процедура позволяет настроить службу аутентификации для использования проверки маркера CI с TLS. Этот метод аутентификации рекомендуется использовать при работе с версией R22 или более поздними версиями, если ваша система поддерживает его.
| Mutual TLS (mTLS) также поддерживается как альтернативный метод аутентификации для службы аутентификации. Если у вас несколько организаций Webex, работающих на одном и том же сервере XSP|ADP, необходимо использовать аутентификацию mTLS, поскольку проверка маркера CI не поддерживает несколько подключений к одной и той же службе аутентификации XSP|ADP. Чтобы настроить аутентификацию mTLS для службы аутентификации вместо проверки маркера CI, см. приложение в статье Настройка служб (использование mTLS для службы аутентификации). |
| Если в текущий момент используется mTLS для службы аутентификации, необязательно повторно выполнять настройку, чтобы использовать проверку токена CI с TLS. |
Получение учетных данных OAuth для Webex для Cisco BroadWorks.
Установите следующие исправления на каждый сервер XSP|ADP. Установите исправления, соответствующие вашей версии.
Для R22:
Для R23:
Для R24 – исправление не требуется
Любая ссылка на XSP включает либо XSP, либо ADP.Установите приложение
AuthenticationServiceприложения для каждой службы XSP|ADP.Выполните следующую команду, чтобы активировать приложение AuthenticationService на XSP|ADP к пути контекста /authService.
XSP|ADP_CLI/Maintenance/ManagedObjects> activate application AuthenticationService 22.0_1.1123/authServiceВыполните эту команду, чтобы развернуть службу AuthenticationService на XSP|ADP.
XSP|ADP_CLI/Maintenance/ManagedObjects> deploy application /authServiceBroadWorks SW Manager deploying /authService...
Начиная с сборки Broadworks 2022.10 центры сертификации, поставляемые с Java, больше не включаются автоматически в доверенное хранилище BroadWorks при переходе на новую версию Java. Служба AuthenticationService открывает соединение TLS с Webex для получения маркера доступа. Для проверки IDBroker и URL-адреса Webex в своем хранилище доверия должно быть указано следующее:
IdenTrust Commercial Root CA 1
Go Daddy Root Certification Authority - G2;
Убедитесь, что эти сертификаты присутствуют в приведенном ниже CLI
ADP_CLI/System/SSLCommonSettings/Trusts/Defaults> getЕсли нет, выполните следующую команду, чтобы импортировать доверенные Java по умолчанию:
ADP_CLI/System/SSLCommonSettings/Trusts/Defaults> importJavaCATrustКроме того, можно вручную добавить эти сертификаты в качестве точек доверия с помощью следующей команды:
ADP_CLI/System/SSLCommonSettings/Trusts/BroadWorks> updateTrust <alias> <trustAnchorFile>Если ADP модернизирован с предыдущего выпуска, центры сертификации из старого выпуска автоматически импортируются в новый выпуск и будут импортироваться до тех пор, пока они не будут удалены вручную.
Приложение AuthenticationService освобождено от настройки validatePeerIdentity в ADP_CLI/System/SSLCommonSettings/GeneralSettings и всегда проверяет идентификацию однорангового пользователя. Дополнительную информацию об этой настройке см. в статье Cisco Broadworks X509 Certificate Validation FD .
Настройте поставщиков удостоверений, выполнив следующие команды на каждом сервере XSP|ADP:
XSP|ADP_CLI/Applications/AuthenticationService/IdentityProviders/Cisco> getset clientId client-Id-From-Step1set enabled trueset clientSecret client-Secret-From-Step1set ciResponseBodyMaxSizeInBytes 65536set issuerName <URL>ВместоURLвведите значение URL-адреса имени издателя, который применяется к вашему кластеру CI. См. таблицу ниже.set issuerUrl <URL>ВместоURLвведите значение URL-адреса издателя, который применяется к вашему кластеру CI. См. следующую таблицу.set tokenInfoUrl <IdPProxy URL>Введите URL-адрес прокси IdP, который относится к вашему кластеру Webex. См. следующую таблицу.
Таблица 1. Задать имя эмитента и URL-адрес эмитента Если кластер CI... Задайте issuerName и issuerURL... США-A
EU
США-B
Если вы не знаете свой кластер CI, информацию можно получить из сведений о клиенте в представлении службы технической поддержки Control Hub.Таблица 2. Задать tokenInfoURL Если кластер Teams... Задать tokenInfoURL в... (URL-адрес прокси-сервера IdP) ACHM
https://broadworks-idp-proxy-a.wbx2.com/broadworks-idp-proxy/api/v1/idp/authenticate
AFRA
https://broadworks-idp-proxy-k.wbx2.com/broadworks-idp-proxy/api/v1/idp/authenticate
AORE
https://broadworks-idp-proxy-r.wbx2.com/broadworks-idp-proxy/api/v1/idp/authenticate
Если вы не знаете свой кластер Teams, вы можете получить информацию из сведений о клиенте в представлении службы технической поддержки Control Hub.
Для тестирования можно проверить, действителен ли tokenInfoURL, заменив "
idp/authenticate" URL-адреса значением "ping".
Укажите права Webex, которые должны присутствовать в профиле пользователя Webex, запустив следующую команду:
XSP|ADP_CLI/Applications/AuthenticationService/IdentityProviders/Cisco/Scopes> set scope broadworks-connector:userНастройте поставщиков удостоверений для федерации Cisco с помощью следующих команд на каждом сервере XSP|ADP.
XSP|ADP_CLI/Applications/AuthenticationService/IdentityProviders/Cisco/Federation> getset flsUrl https://cifls.webex.com/federationset refreshPeriodInMinutes 60set refreshToken refresh-Token-From-Step1
Для проверки работы конфигурации FLS выполните следующую команду. Эта команда повторно отобразит список поставщиков удостоверений:
XSP|ADP_CLI/Applications/AuthService/IdentityProviders/Cisco/Federation/ClusterMap> GetНастройте управление маркерами с помощью следующих команд на каждом сервере XSP|ADP.
XSP|ADP_CLI/Applications/AuthenticationService/TokenManagement>set tokenIssuer BroadWorksset tokenDurationInHours 720
Создайте ключи RSA и обеспечьте их совместное использование. Необходимо создать ключи на одном XSP|ADP, а затем скопировать их во все остальные XSP|ADP. Это обусловлено следующими факторами.
Для шифрования/дешифрования токенов во всех экземплярах службы аутентификации необходимо использовать те же пары открытых и закрытых ключей.
Пара ключей создается службой аутентификации при первой необходимости в выпуске токена.
При цикле ключей или изменении длины ключей необходимо повторить приведенную ниже конфигурацию и перезапустить все XSP|ADP.Выберите один XSP|ADP, который будет использоваться для создания пары ключей.
Используйте клиент для запроса зашифрованного токена от этого XSP|ADP, запросив в браузере клиента следующий URL-адрес:
https://<XSP|ADP-IPAddress>/authService/token?key=BASE64URL(clientPublicKey)(При этом создается пара закрытых и открытых ключей в XSP|ADP, если она еще не существовала)
Местоположение хранения ключей не настраивается. Экспорт ключей:
XSP|ADP_CLI/Applications/authenticationService/KeyManagement>exportKeysСкопируйте экспортированный файл
/var/broadworks/tmp/authService.keysв том же местоположении на других XSP|ADP, перезаписав старый.keysпри необходимости.Импортируйте ключи на каждом из других XSP|ADP.
XSP|ADP_CLI/Applications/authenticationService/KeyManagement> importKeys /var/broadworks/tmp/authService.keys
Укажите URL-адрес authService в веб-контейнере. Для проверки маркеров веб-контейнеру XSP|ADP необходим URL authService. На каждом из XSP|ADP:
Добавьте URL службы аутентификации в качестве внешней службы аутентификации для сервиса BroadWorks Communications.
XSP|ADP_CLI/System/CommunicationUtility/DefaultSettings/ExternalAuthentication/AuthService>set url http://127.0.0.1/authServiceДобавьте URL службы аутентификации в контейнер:
XSP|ADP_CLI/Maintenance/ContainerOptions> add tomcat bw.authservice.authServiceUrl http://127.0.0.1/authServiceЭто позволяет Webex использовать службу аутентификации для проверки токенов, предоставленных в качестве учетных данных.
Проверьте параметр с помощью команды
get.Перезапустите XSP|ADP.
Удаление требования аутентификации клиента для службы аутентификации (только R24)
Если для службы аутентификации настроена проверка маркера CI в R24, также необходимо удалить требование аутентификации клиента для службы аутентификации. Выполните следующую команду CLI:
ADP_CLI/Interface/Http/SSLCommonSettings/ClientAuthentication/WebApps> set <interfaceIp> <port> AuthenticationService clientAuthReq false
Настройка TLS и шифров на интерфейсах HTTP (для службы XSI и аутентификации)
Приложения службы аутентификации, Xsi-Actions и Xsi-Events используют интерфейсы HTTP-сервера. Уровни настройки TLS для этих приложений:
Более общий = Системный уровень > Транспортный уровень > HTTP > Интерфейс HTTP-сервера = более конкретный
Контексты CLI, которые используются для просмотра или изменения различных параметров SSL:
| Уровень конкретики | Контекст CLI |
| Системный (глобальный) |
|
| Транспортные протоколы для этой системы |
|
| HTTP в этой системе |
|
| Специальные интерфейсы HTTP-серверов в этой системе |
|
Чтение конфигурации интерфейса TLS HTTP-сервера на XSP|ADP
Войдите в XSP|ADP и перейдите к
XSP|ADP_CLI/Interface/Http/HttpServer>Введите команду
getи прочитайте результаты. Вы должны увидеть интерфейсы (IP-адреса) и по каждому из них проверить их безопасность и необходимость аутентификации клиента.
Apache tomcat обеспечивает сертификат для каждого защищенного интерфейса; система создает самозаверяемый сертификат, если он необходим.
XSP|ADP_CLI/Interface/Http/HttpServer> getДобавление протокола TLS 1.2 в интерфейс HTTP-сервера
Интерфейс HTTP, взаимодействующий с облаком Webex, должен быть настроен для использования TLSv1.2. Облако не может быть согласовано с более ранними версиями протокола TLS.
Чтобы настроить протокол TLSv1.2 в интерфейсе HTTP-сервера:
Войдите в XSP|ADP и перейдите к
XSP|ADP_CLI/Interface/Http/HttpServer/SSLSettings/Protocols>Введите команду
get <interfaceIp> 443для просмотра списка протоколов, которые уже используются в этом интерфейсе.Введите команду
add <interfaceIp> 443 TLSv1.2с целью убедиться в том, что интерфейс может использовать TLS 1.2 при взаимодействии с облаком.
Редактирование конфигурации шифров TLS в интерфейсе HTTP-сервера
Чтобы настроить необходимые шифры:
Войдите в XSP|ADP и перейдите к
XSP|ADP_CLI/Interface/Http/HttpServer/SSLSettings/Ciphers>Введите команду
get <interfaceIp> 443для просмотра списка шифров, которые уже используются в этом интерфейсе. Должен быть хотя бы один из рекомендованных наборов Cisco (см. требования к удостоверению и безопасности XSP|ADP в разделе «Обзор»).Введите команду
add <interfaceIp> 443 <cipherName>для добавления шифра в интерфейс сервера HTTP.
Для CLI XSP|ADP требуется имя стандартного пакета шифров IANA, а не имя пакета шифров openSSL. Например, чтобы добавить шифр openSSL
ECDHE-ECDSA-CHACHA20-POLY1305в интерфейс сервера HTTP, можно использовать:XSP|ADP_CLI/Interface/Http/HttpServer/SSLSettings/Ciphers>add 192.0.2.7 443 TLS_ECDHE_ECDSA_WITH_CHACHA20_POLY1305См. https://ciphersuite.info/, чтобы провести набор по имени.
Настройка управления устройствами в XSP|ADP, сервере приложений и сервере профилей
Сервер профилей и XSP|ADP являются обязательными для управления устройствами. Они должны быть настроены в соответствии с инструкциями, приведенными в руководстве по настройке управления устройствами BroadWorks.
Интерфейс CTI и связанная конфигурация
Ниже приведен порядок конфигурации «изнутри наружу». Следование этому порядку действий не является обязательным.
Настройка сервера приложений для подписок CTI
Настройка ADP XSP|для подписок CTI с аутентификацией mTLS
Открытые входящие порты для защищенного CTI-интерфейса
Подписка организации Webex на CTI Events BroadWorks
Настройка сервера приложений для подписок CTI
Обновите элемент ClientIdentity на сервере приложений, используя общее имя (CN) сертификата клиента CTI Webex для Cisco BroadWorks.
Для каждого сервера приложений, используемого с Webex, добавьте удостоверение сертификата для ClientIdentity следующим образом.
AS_CLI/System/ClientIdentity> add bwcticlient.webex.com
| Общее имя сертификата клиента Webex для Cisco BroadWorks: |
Настройка TLS и шифров в интерфейсе CTI
Уровни конфигурации интерфейса CTI XSP|ADP приведены ниже.
Более общий = Системный уровень > Транспортный уровень > Интерфейсы CTI > Интерфейс CTI = более конкретный
Контексты CLI, которые используются для просмотра или изменения различных параметров SSL:
Уровень конкретики | Контекст CLI |
|---|---|
Системный (глобальный) (R22 и более поздние) | XSP|ADP_CLI/System/SSLCommonSettings/JSSE/Ciphers> XSP|ADP_CLI/System/SSLCommonSettings/JSSE/Protocols> |
Транспортные протоколы для этой системы (R22 и более поздние) | XSP|ADP_CLI/System/SSLCommonSettings/OpenSSL/Ciphers> XSP|ADP_CLI/System/SSLCommonSettings/OpenSSL/Protocols> |
Все CTI-интерфейсы в этой системе (R22 и более поздние) | XSP|ADP_CLI/Interface/CTI/SSLCommonSettings/Ciphers> XSP|ADP_CLI/Interface/CTI/SSLCommonSettings/Protocols> |
Специальный CTI-интерфейс в этой системе (R22 и более поздние) | XSP|ADP_CLI/Interface/CTI/CTIServer/SSLSettings/Ciphers> XSP|ADP_CLI/Interface/CTI/CTIServerSSLSettings/Protocols> |
| При новой установке следующие шифры устанавливаются по умолчанию на уровне системы. Если на уровне интерфейса ничего не настроено (например, в интерфейсе CTI или интерфейсе HTTP), применяется этот список шифров. Обратите внимание, что со временем этот список может меняться.
|
Чтение конфигурации интерфейса TLS CTI на XSP|ADP
Войдите в XSP|ADP и перейдите к
XSP|ADP_CLI/Interface/CTI/CTIServer>Введите команду
getи прочитайте результаты. Вы должны увидеть интерфейсы (IP-адреса) и, для каждого из них, информацию о необходимости сертификата сервера и аутентификации клиента.XSP|ADP_CLI/Interface/CTI/CTIServer> get Interface IP Port Secure Server Certificate Client Auth Req ================================================================= 10.155.6.175 8012 true true true
Добавление протокола TLS 1.2 в интерфейс CTI
Интерфейс CTI XSP|ADP, который взаимодействует с облаком Webex, должен быть настроен для TLS версии 1.2. Облако не может быть согласовано с более ранними версиями протокола TLS.
Чтобы настроить протокол TLSv1.2 на интерфейсе CTI:
Войдите в XSP|ADP и перейдите к
XSP|ADP_CLI/Interface/CTI/CTIServer/SSLSettings/Protocols>Введите команду
get <interfaceIp>для просмотра списка протоколов, которые уже используются в этом интерфейсе.Введите команду
add <interfaceIp> TLSv1.2с целью убедиться в том, что интерфейс может использовать TLS 1.2 при взаимодействии с облаком.
Изменение конфигурации шифров TLS в интерфейсе CTI
Чтобы настроить необходимые шифры в интерфейсе CTI:
Войдите в XSP|ADP и перейдите к
XSP|ADP_CLI/Interface/CTI/CTIServer/SSLSettings/Ciphers>Введите команду
getдля просмотра списка шифров, которые уже используются в этом интерфейсе. Должен быть хотя бы один из рекомендованных наборов Cisco (см. требования к удостоверению и безопасности XSP|ADP в разделе «Обзор»).Введите команду
add <interfaceIp> <cipherName>для добавления шифра в интерфейс CTI.
Для CLI XSP|ADP требуется имя стандартного пакета шифров IANA, а не имя пакета шифров openSSL. Например, чтобы добавить шифр openSSL
ECDHE-ECDSA-CHACHA20-POLY1305в интерфейс CTI, можно использовать:XSP|ADP_CLI/Interface/CTI/CTIServer/SSLSettings/Ciphers> add 192.0.2.7 TLS_ECDHE_ECDSA_WITH_CHACHA20_POLY1305См. https://ciphersuite.info/, чтобы провести набор по имени.
Точки доверия для интерфейса CTI (R22 и более поздние версии)
Эта процедура предполагает, что XSP|ADP либо обращены к Интернету, либо обращены к Интернету через прокси-сервер. Конфигурация сертификата отличается для прокси-сервера моста (см. Требования к сертификату TLS для прокси-сервера моста TLS).
Для каждого XSP|ADP в вашей инфраструктуре, который публикует события CTI в Webex, выполните указанные ниже действия.
Войдите в Partner Hub.
Перейдите к меню Настройки > Вызовы BroadWorks и щелкните Скачать сертификат ЦС Webex, чтобы скачать файл
CombinedCertChain2023.txtна свой локальный компьютер.
Эти файлы содержат два набора двух сертификатов. Перед загрузкой файлов в XSP|ADP необходимо разделить. Все файлы являются обязательными.
Разделите цепочку сертификатов на два сертификата -
combinedcertchain2023.txtОткройте
combinedcertchain2023.txtв текстовом редакторе.Выберите и вырежьте первый блок текста, включая строки
-----BEGIN CERTIFICATE-----и-----END CERTIFICATE-----, а затем вставьте текстовый блок в новый файл.Сохраните новый файл как
root2023.txt.Сохраните исходный файл как
issuing2023.txt. Исходный файл теперь должен иметь только один текстовый блок, выделенный строками-----BEGIN CERTIFICATE-----и-----END CERTIFICATE-----.
Скопируйте оба текстовых файла во временное местоположение в защищенном XSP|ADP, например.
/var/broadworks/tmp/root2023.txtи/var/broadworks/tmp/issuing2023.txtВойдите в XSP|ADP и перейдите к
/XSP|ADP_CLI/Interface/CTI/SSLCommonSettings/ClientAuthentication/Trusts>(Необязательно) Выполните команду
help updateTrustдля просмотра параметров и формата команды.Загрузка файлов сертификатов в новые точки доверия - 2023
XSP|ADP_CLI/Interface/CTI/SSLCommonSettings/ClientAuthentication/Trusts> updateTrust webexclientroot2023 /var/broadworks/tmp/root2023.txtXSP|ADP_CLI/Interface/CTI/SSLCommonSettings/ClientAuthentication/Trusts> updateTrust webexclientissuing2023 /var/broadworks/tmp/issuing2023.txt
Все псевдонимы должны иметь другое название.
webexclientroot2023иwebexclientissuing2023являются примерами псевдонимов для точек доверия; вы можете использовать свои собственные, пока все записи уникальны.Подтвердите обновление точек доверия:
XSP|ADP_CLI/Interface/CTI/SSLCommonSettings/ClientAuthentication/Trusts> getAlias Owner Issuer ============================================================================= webexclientissuing2023 Internal Private TLS SubCA Internal Private Root webexclientroot2023 Internal Private Root Internal Private Root[self-signed]Разрешить клиентам аутентификацию с помощью сертификатов.
XSP|ADP_CLI/System/CommunicationUtility/DefaultSettings/ExternalAuthentication/CertificateAuthentication> set allowClientApp true
Добавление CTI-интерфейса и включение mTLS
Добавьте интерфейс CTI SSL.
Контекст CLI зависит от версии BroadWorks. В результате этой команды в интерфейсе будет создан самозаверяющийся сертификат сервера, и интерфейс будет требовать сертификат клиента.
В BroadWorks R22 и R23:
XSP|ADP_CLI/Interface/CTI/CTIServer> add <Interface IP> 8012 true true true
Замените сертификат и ключ сервера на интерфейсах CTI XSP|ADP. Для этого требуется IP-адрес интерфейса CTI; его можно получить из следующего контекста:
В BroadWorks R22 и R23:
XSP|ADP_CLI/Interface/CTI/CTIServer> getЗатем запустите следующие команды для замены самозаверяющегося сертификата интерфейса на собственный сертификат и закрытый ключ.
XSP|ADP_CLI/Interface/CTI/CTIServer/SSLSettings/Certificates> sslUpdate <interface IP> keyFile</path/to/certificate key file> certificateFile </path/to/server certificate> chainFile</path/to/chain file>
Перезапустите XSP|ADP.
Обеспечение доступа к событиям CTI BroadWorks в Webex
При настройке кластеров в Partner Hub необходимо добавить и проверить интерфейс CTI. Подробные инструкции см. в разделе Настройка партнерской организации в центре партнера.
При настройке кластеров в Partner Hub необходимо добавить и проверить интерфейс CTI. Подробные инструкции см. в разделе Настройка партнерской организации в центре партнера.
Укажите адрес CTI, с помощью которого Webex может подписаться на события CTI BroadWorks.
Подписки CTI оформляются для каждого подписчика и поддерживаются только в том случае, если для этого подписчика подготовлена служба Webex для Cisco BroadWorks.
Настройки вызовов Webview
Настройки вызовов Webview (CSWV) – это приложение, размещенное на XSP|ADP, позволяющее пользователям изменять настройки вызовов BroadWorks с помощью веб-просмотра, которое они видят в программном клиенте. См. руководство по решению Webview для настроек вызовов Cisco BroadWorks.
Webex использует эту функцию для предоставления пользователям доступа к общим настройкам вызовов BroadWorks, которые не являются настройками приложения Webex.
Чтобы подписчикам Webex для Cisco BroadWorks были доступны не только настройки вызовов, заданные по умолчанию в приложении Webex, необходимо развернуть функцию "Веб-представление настроек вызовов".
Настройки вызовов Webview имеют два компонента:
Приложение Webview настроек вызовов, размещенное на XSP|ADP Cisco BroadWorks.
приложение Webex, которое отображает настройки вызовов в Webview.
Возможности для пользователей
Пользователи Windows: Щелкните Настройки вызова и щелкните .
Пользователи Mac: Щелкните изображение профиля, затем .
Развертывание CSWV в BroadWorks
Установка настроек вызовов Webview на XSP|ADP
Приложение CSWV должно быть на тех же XSP|ADP, которые размещают интерфейс Xsi-Actions в вашей среде. Это неуправляемое приложение в XSP|ADP, поэтому необходимо установить и развернуть файл веб-архива.
Войдите на сайт cisco.com и найдите "BWCallSettingsWeb" в разделе скачивания программного обеспечения.
Найдите и скачайте последнюю версию файла.
Например:
BWCallSettingsWeb_1.8.2_1.war( https://software.cisco.com/download/home/286326302/type/286326345/release/RI.2022.04) был самым последним на момент написания статьи.Установите, активируйте и разверните веб-архив в соответствии с руководством по настройке платформы службы Cisco BroadWorks Xtended для версии XSP|ADP. (Версия R24 – https://www.cisco.com/c/dam/en/us/td/docs/voice_ip_comm/broadworks/Design/XSP/BW-XtendedServicesInterfaceConfigGuide.pdf).
Скопируйте файл .war во временное местоположение на XSP|ADP, например
/tmp/.Перейдите к контексту CLI и запустите команду установки:
XSP|ADP_CLI/Maintenance/ManagedObjects> install application /tmp/BWCallSettingsWeb_1.7.5_1.warДиспетчер программного обеспечения BroadWorks проверит и установит файл.
(Необязательно) Удалите файл
/tmp/BWCallSettingsWeb_1.7.5_1.war(этот файл больше не понадобится).Активируйте приложение:
XSP|ADP_CLI/Maintenance/ManagedObjects> activate application BWCallSettingsWeb 1.7.5 /callsettingsПараметры name и version являются обязательными для любого приложения, однако для CSWV необходимо также предоставить contextPath, поскольку это неуправляемое приложение. Можно использовать любое значение, не используемое другим приложением, например
/callsettings.Развертывание приложения Call Settings в выбранном пути контекста:
XSP|ADP_CLI/Maintenance/ManagedObjects> deploy application /callsettings
Теперь можно спрогнозировать URL-адрес параметров вызова, который будет указан для клиентов.
https://<XSP|ADP-FQDN>/callsettings/Примечания.
При вводе в файл конфигурации клиента необходимо указать слеш в конце этого URL.
XSP|ADP-FQDN должен соответствовать FQDN Xsi-Actions, поскольку CSWV должен использовать Xsi-Actions, а CORS не поддерживается.
Повторите эту процедуру для других XSP|ADP в среде Webex для Cisco BroadWorks (при необходимости).
Приложение настроек вызовов Webview теперь активно на XSP|ADP.
Настройка приложения Webex для использования настроек вызовов Webview
Дополнительные сведения о конфигурации клиента см. в руководстве по настройке Webex для Cisco BroadWorks.
В файле конфигурации приложения Webex имеется пользовательский тег, который можно использовать для настройки URL-адреса CSWV. Этот URL-адрес отображает настройки вызовов для пользователей через интерфейс приложения.
<config>
<services>
<web-call-settings target="%WEB_CALL_SETTINGS_TARGET_WXT%">
<url>%WEB_CALL_SETTINGS_URL_WXT%</url>
</web-call-settings>В шаблоне конфигурации приложения Webex в BroadWorks настройте URL-адрес CSWV в %WEB_CALL_SETTINGS_URL_WXT% теге.
Если URL-адрес не указан явно, значение по умолчанию пустое, а страница настроек вызова не отображается пользователям.
Убедитесь в том, что у вас имеются последние шаблоны конфигурации для приложения Webex (см. Профили устройств).
Установите для целевого параметра настроек веб-вызовов значение
csw:%WEB_CALL_SETTINGS_TARGET_WXT% cswУстановите URL-адрес параметров веб-вызова для среды, например:
%WEB_CALL_SETTINGS_URL_WXT% https://yourxsp.example.com/callsettings/Это значение было получено при развертывании приложения CSWV.
Итоговый файл конфигурации клиента должен иметь следующую запись:
<web-call-settings target="csw"> <url>https://yourxsp.example.com/callsettings/</url> </web-call-settings>
Любая ссылка на XSP включает либо XSP, либо ADP.
Настройка push-уведомлений о вызовах в Webex для Cisco BroadWorks
В этом документе мы используем термин Сервер push-уведомлений о вызовах (CNPS) для описания приложения, размещенного на XSP или ADP, которое запускается в вашей среде. CnPS работает с системой BroadWorks для уведомления о входящих вызовах ваших пользователей и передает уведомления о них в службы уведомлений Google Firebase Cloud Messaging (FCM) или службы push-уведомлений Apple (APN).
Эти службы отправляют уведомления на мобильные устройства подписчиков Webex для Cisco BroadWorks о поступлении входящих вызовов в Webex.
Подробную информацию о NPS см. в описании функций сервера push-уведомлений.
Схожий механизм в Webex работает со службами обмена сообщениями и присутствия Webex для отправки push-уведомлений в службы уведомлений Google (FCM) или Apple (APN). Эти службы, в свою очередь, уведомляют мобильных пользователей Webex о входящих сообщениях или изменениях присутствия.
| В этом разделе описана настройка NPS для прокси-сервера аутентификации, если NPS не поддерживает другие приложения. Если вы хотите перенести общие NPS для использования прокси NPS см. раздел Обновление NPS Cisco BroadWorks для использования прокси-сервера NPS https://help.webex.com/nl5rir2/. |
Обзор прокси-сервера NPS
Для совместимости с Webex для Cisco BroadWorks CNPS должен иметь установленное исправление для поддержки функции прокси NPS, Сервер push-уведомлений для передачи голоса по IP в UCaaS.
Эта функция реализует новый дизайн сервера push-уведомлений для устранения уязвимости при совместном доступе к закрытым ключам сертификата для push-уведомлений в отношении поставщиков услуг для мобильных клиентов. Вместо предоставления совместного доступа к сертификатам и ключам push-уведомлений для поставщиков услуг NPS использует новый API для получения краткосрочного токена push-уведомления от сервера Webex для Cisco BroadWorks и использует этот токен для аутентификации в службах Apple APN и Google FCM.
Эта функция также расширяет возможности сервера push-уведомлений для отправки уведомлений на устройства Android посредством нового API Google Firebase Cloud Messaging (FCM) HTTPv1.
Для получения дополнительной информации см. Описание функций сервера push-уведомлений для VoIP в UCaaS.
Исправления BroadWorks для этой функции доступны на: https://software.cisco.com/download/home/286326302/type/286326345/release/RI.2022.04.
Информацию о программном обеспечении NPS и исправлениях см. в разделе Подготовка NPS для Webex для Cisco BroadWorks.
Найдите и скачайте патч со страницы загрузки программного обеспечения.
Более подробную информацию о сервере ADP можно найти на https://www.cisco.com/c/en/us/support/unified-communications/broadworks-application-delivery-platform/model.html.
Рекомендации относительно APNS
С 31 марта 2021 г. компания Apple прекращает поддержку двоичного протокола HTTP/1 для службы push-уведомлений Apple. Рекомендуется настроить XSP|ADP на использование интерфейса на основе HTTP/2 для APN. Для этого обновления требуется, чтобы ваш XSP|ADP, на котором размещен NPS, работал с версией R22 или более поздней.
Подготовка NPS для Webex для Cisco BroadWorks
| 1. | Установите и настройте выделенный XSP (минимальная версия R22) или платформу доставки приложений (ADP). | ||
| 2. | Установите исправления прокси-сервера аутентификации NPS. Исправления XSP R22: Исправления XSP R23: | ||
| 3. | Активируйте приложение сервера push-уведомлений. | ||
| 4. | (Для уведомлений Android) Активируйте FCM v1 API на NPS.
| ||
| 5 | (Для уведомлений Apple iOS) Активируйте HTTP/2 на NPS.
| ||
| 6 | Подключите техподдержку от NPS XSP/ADP. | ||
| 7. | на каждом сервере AS файл namedefs в Пример. _pushnotification-client._tcp.qaxsps.broadsoft.com SRV 20 20 443 qa149.vle.broadsoft.com qa149.vle.broadsoft.com В A 10.193.78.149
|
Дальнейшие действия
Для установки новой версии NPS перейдите в раздел Настройка NPS для использования прокси-сервера аутентификации
Чтобы перенести существующее развертывание Android в FCMv1, перейдите в раздел Перенос NPS в FCMv1
Настройка NPS для использования прокси-сервера аутентификации
Эта задача относится к новой установке NPS, выделенной для Webex для Cisco BroadWorks.
Чтобы настроить прокси-сервер аутентификации на NPS, к которому предоставлен совместный доступ с другими мобильными приложениями, см. статью Обновление NPS Cisco BroadWorks для использования прокси-сервера NPS ( https://help.webex.com/nl5rir2).
| 1. | Получение учетных данных OAuth для Webex для Cisco BroadWorks. | |||||||||||||||||||
| 2. | Создайте учетную запись клиента в NPS.
Чтобы проверить соответствие введенных значений с заданными, выполните команду
| |||||||||||||||||||
| 3. | Введите URL-адрес прокси-сервера NPS и установите интервал обновления токена (рекомендуется 30 минут):
| |||||||||||||||||||
| 4. | (Для уведомлений Android) Добавьте ID приложения Android в контекст приложений FCM на NPS.
| |||||||||||||||||||
| 5 | (Для уведомлений Apple iOS) Добавьте ID приложения в контекст приложений APNS, не указывая ключ Auth (оставьте его пустым).
| |||||||||||||||||||
| 6 | Настройте приведенные ниже URL-адреса NPS.
| |||||||||||||||||||
| 7. | Настройте следующие параметры соединения NPS в соответствии с рекомендуемыми значениями, приведенными ниже.
| |||||||||||||||||||
| 8 | Убедитесь в том, что сервер приложений фильтрует ID приложений, поскольку может потребоваться добавить приложения Webex в список разрешений. | |||||||||||||||||||
| 9 | Перезапустите XSP|ADP. | |||||||||||||||||||
| 10 | Проверьте уведомления о вызовах путем осуществления вызовов от подписчика BroadWorks двум пользователям мобильных устройств Webex. Убедитесь в том, что уведомление о вызове отображается на устройствах iOS и Android. |
Перенос NPS в FCMv1
В этом разделе содержатся дополнительные процедуры, которые можно использовать в консоли FCM Google для существующего развертывания NPS, которое необходимо перенести в FCMv1. Существует три процедуры:
Миграция клиентов UC-One в FCMv1. При наличии существующих клиентов UCaaS и необходимости их миграции для использования FCMv1.
Миграция клиентов SaaS в FCMv1 — если у вас есть клиенты SaaS и необходимо перенести их для использования FCMv1.
Обновление сервера ADP — при переносе NPS на сервер ADP.
Миграция клиентов UC-One в FCMv1
Выполните приведенные ниже действия в консоли Google FCM для миграции клиентов UC-One в Google FCM HTTPv1.
| Если для клиента используется брендинг, у клиента должен быть Идентификатор отправителя. В консоли FCM откройте раздел Этот параметр появится в таблице учетных данных проекта. Дополнительные сведения см. в руководстве по брендингу Connect Mobile по адресу https://www.cisco.com/c/dam/en/us/td/docs/voice_ip_comm/UC-One/UC-One-Collaborate/Connect/Mobile/IandO/ConnectBrandingGuideMobile-R3_8_3.pdf?. См.
|
Войдите в FCM Admin SDK http://console.firebase.google.com.
Выберите соответствующее приложение Android.
Откройте вкладку Общие и запишите идентификатор проекта.
Перейдите на вкладку учетных записей служб, чтобы настроить учетную запись службы. Можно создать новую учетную запись службы или настроить существующую.
Чтобы создать новую учетную запись службы, нужно сделать это.
Чтобы создать новую учетную запись службы, щелкните синюю кнопку.
Щелкните синюю кнопку, чтобы создать новый закрытый ключ.
Скачайте ключ в безопасную папку.
Для повторного использования существующей учетной записи службы, выполните следующие действия:
Щелкните синий текст, чтобы просмотреть существующие учетные записи службы.
Определите учетную запись службы, которая будет использоваться. Для учетной записи службы требуется разрешение firebaseadmin-sdk.
Справа щелкните значок «гамбургер» и создайте новый закрытый ключ.
Скачайте файл JSON, содержащий ключ, и сохраните его в безопасном местоположении.
Скопируйте файл json в XSP|ADP.
Настройте идентификатор проекта и:
XSP|ADP_CLI/Applications/NotificationPushServer/FCM/Projects> add <project id> <path/to/json-key-file> ...Done XSP|ADP_CLI/Applications/NotificationPushServer/FCM/Projects> get Project ID Accountkey ======================== my_project ********Настройте приложение:
XSP|ADP_CLI/Applications/NotificationPushServer/FCM/Applications> add <app id> projectId <project id> ...Done XSP|ADP_CLI/Applications/NotificationPushServer/FCM/Applications> get Application ID Project ID ============================== my_app my_projectВключить FCMv1:
XSP|ADP_CLI/Applications/NotificationPushServer/FCM> set V1Enabled true ...DoneВыполните команду
bwrestartдля перезапуска XSP|ADP.
Миграция клиентов SaaS в FCMv1
Чтобы перенести клиенты SaaS в FCMv1, воспользуйтесь приведенной ниже таблицей.
| Убедитесь в том, что процедура «Настройка NPS для использования прокси-сервера аутентификации» уже завершена. |
Отключить FCM:
XSP|ADP_CLI/Applications/NotificationPushServer/FCM> set V1Enabled false ...DoneВыполните команду
bwrestartдля перезапуска XSP|ADP.Включить FCM:
XSP|ADP_CLI/Applications/NotificationPushServer/FCM> set V1Enabled true ...DoneВыполните команду
bwrestartдля перезапуска XSP|ADP.
Обновить сервер ADP
При переносе NPS для работы с сервером ADP выполните следующие действия в консоли Google FCM.
Получите файл JSON из консоли Google Cloud Console.
На консоли Google Cloud Console перейдите на страницу Учетные записи служб.
Щелкните Выбрать проект, выберите свой проект и щелкните Открыть.
Найдите строку учетной записи службы, для которую необходимо создать ключ, щелкните кнопку Подробнее, затем щелкните Создать ключ.
Выберите тип Ключ и щелкните Создать
Файл будет скачан.
Добавьте FCM к серверу ADP:
Импортируйте файл JSON на сервер ADP с помощью команды
/bw/install.Войдите в CLI ADP и добавьте «Проект» и «Ключ API»:
ADP_CLI/Applications/NotificationPushServer/FCM/Projects> add connect /bw/install/google JSON:Затем добавьте приложение и ключ:
ADP_CLI/Applications/NotificationPushServer/FCM/Applications> add com.broadsoft.ucaas.connect projectId connect-ucaas...DoneПодтвердите конфигурацию:
ADP_CLI/Applications/NotificationPushServer/FCM/Projects> g Project ID Accountkey ======================== connect-ucaas ******** ADP_CLI/Applications/NotificationPushServer/FCM/Applications> g Application ID Project ID =================================== com.broadsoft.ucaas.connect connect-ucaas
Настройка партнерской организации в Partner Hub
Настройка кластеров BroadWorks
[один раз на кластер]
Это выполняется для следующих целей:
Чтобы разрешить облаку Webex аутентификацию пользователей в BroadWorks (с помощью службы аутентификации, размещенной на XSP|ADP).
Чтобы включить в приложениях Webex использование интерфейса Xsi для управления вызовами.
Для прослушивания службой Webex событий CTI, опубликованных BroadWorks (состояние доступности телефонии и журнал вызовов).
| Мастер кластера автоматически проверяет интерфейсы по мере их добавления. Вы можете продолжить редактирование кластера, если какой-либо из интерфейсов не будет успешно проверен, однако вы не можете сохранить кластер при недействительных записях. Мы предотвращаем это, поскольку неправильно заданный кластер может вызвать проблемы, которые трудно решить. |
Порядок действий:
Войдите в Partner Hub (admin.webex.com) с помощью учетных данных администратора-партнера.
Откройте страницуНастройки в боковом меню и найдите настройки Вызовы BroadWorks.
Щелкните Добавить кластер.
Будет запущен мастер, в котором вы предоставляете интерфейсы XSP|ADP (URL). Добавление порта в URL-адрес интерфейса возможно при использовании нестандартного порта.
Найдите название этого кластера и щелкните Далее.
Концепция кластера здесь представляет собой просто набор интерфейсов, обычно расположенных на сервере или ферме XSP|ADP, которые позволяют Webex считывать информацию с сервера приложений (AS). У вас может быть один XSP|ADP на кластер AS, несколько XSP|ADP на кластер или несколько кластеров AS на XSP|ADP. Возможности масштабирования требований к системе BroadWorks отсутствуют.
(Необязательно) Введите имя учетной записи и пароль пользователя BroadWorks, которые присутствуют в системе BroadWorks, которую вы подключаете к Webex, затем щелкните Далее.
С помощью проверочных тестов можно использовать эту учетную запись для проверки соединений с интерфейсами в кластере.
Добавьте URL-адреса XSI Actions и XSI Events.
Необязательно. Обновите URL-адрес DAS с помощью URL службы активации устройства.
Необязательно. Установите флажок Включить прямую аутентификацию BroadWorks, чтобы входить в BroadWorks напрямую. В противном случае аутентификация в BroadWorks прокси-сервер IdP, размещенный в Webex.
Этот флажок влияет на следующие ситуации входа в систему:
Вход на портал активации пользователей. Пользователи должны ввести свои учетные данные BroadWorks при входе на портал. Указанная выше настройка определяет, является ли вход прямым в BroadWorks или прокси-сервером IdP.
Вход в клиент. Если аутентификация BroadWorks настроена в шаблоне переноса, указанная выше настройка определяет, является ли вход клиента в приложение Webex прямым для BroadWorks или прокси-сервером IdP.
Щелкните Далее.
На странице Интерфейс CTI выполните описанные ниже действия.
Добавьте URL-адрес CTI и порт для интерфейса CTI, к которому необходимо подключиться.
Необязательно. Включите переключатель Журнал вызовов и введите идентификатор пользователя BroadWorks. Если этот параметр выбран, события журнала вызовов BroadWorks синхронизируются с облаком Webex. Пользователи смогут просматривать свои журналы вызовов в приложении Webex.
Необязательно. Включите переключатель синхронизации Не беспокоить (DND) и введите идентификатор пользователя BroadWorks. Этот параметр синхронизирует события «Не беспокоить» между Webex и BroadWorks, обеспечивая одинаковую работу этой функции на обеих платформах.
Щелкните Далее.
Добавьте URL-адрес службы аутентификации.
Выберите Службу аутентификации с проверкой токена CI.
Для защиты соединения с Webex в этом случае mTLS не требуется, поскольку служба аутентификации должным образом проверяет токен пользователя в службе идентификации Webex до выдачи пользователю долгосрочного токена.
Просмотрите свои записи на итоговом экране и щелкните Создать. Должно быть отображено сообщение об успешном создании.
Partner Hub передает URL-адреса различным микросервисам Webex, которые тестируют соединения с передаваемыми интерфейсами.
Щелкните Просмотр кластеров и вы должны увидеть новый кластер а также информацию о результатах проверки.
Кнопка Создать может быть отключена на окончательном экране мастера (предварительный просмотр). Если вы не можете сохранить шаблон, это указывает на проблему с одной из только что настроенных интеграций.
Эта проверка используется для предотвращения ошибок при выполнении последующих задач. Перед сохранением шаблона можно вернуться к мастеру при настройке развертывания, что может потребовать внесения изменений в инфраструктуру (например, XSP|ADP, балансировщик нагрузки или брандмауэр), как описано в этом руководстве.
Проверка подключений к интерфейсам BroadWorks
Войдите в Partner Hub (admin.webex.com) с помощью учетных данных администратора-партнера.
Откройте страницуНастройки в боковом меню и найдите настройки Вызовы BroadWorks.
Щелкните Просмотр кластеров.
Partner Hub инициирует тестирование соединения от различных микросервисов в отношении интерфейсов в кластерах.
После завершения тестов рядом с каждым кластером на странице списка кластеров будет отображено сообщение о состоянии.
Должны отображаться сообщение «Успешно» зеленого цвета. Если вы видите сообщение «Ошибка» красного цвета, щелкните по соответствующим именам кластеров, чтобы узнать, какие параметры вызывают проблему.
Необязательно. Выберите кластер, если необходимо просмотреть существующие настройки для этого кластера, такие как XSI-Actions, XSI-Events, URL DAS и настройки интерфейса CTI.
Настройка шаблонов переноса
Шаблоны переноса – это способ применения общей конфигурации к одному или нескольким клиентам при их подключении с помощью методов подготовки. Необходимо связать каждый шаблон с кластером (созданным в предыдущем разделе).
Можно создавать столько шаблонов, сколько необходимо, но с клиентом можно связать только один шаблон.
Войдите в Partner Hub и выберите Customers.
Нажмите кнопку Onboarding templates , чтобы просмотреть существующие шаблоны.
Щелкните Создать шаблон.
В окне Сведения о шаблоне добавьте название шаблона, страну или регион и язык электронной почты по умолчанию.
В окне Настройка службы выберите кластер, который необходимо использовать с этим шаблоном, из раскрывающегося списка Cluster.
Введите Имя шаблона, затем щелкните Далее.
Настройте режим обеспечения с помощью указанных рекомендаций.
Таблица 3. Рекомендуемые настройки обеспечения для различных режимов обеспечения Название настройки
Непрерывное обеспечение с доверенными адресами электронной почты
Непрерывное обеспечение без адресов электронной почты
Самостоятельное обеспечение пользователя
Включение процесса подготовки в BroadWorks (включите учетные данные для подготовки, если включено**)
Вкл
Укажите имя Учетной записи и Пароль обеспечения в конфигурации BroadWorks.
Вкл
Укажите имя Учетной записи и Пароль обеспечения в конфигурации BroadWorks.
Off
Автоматически создавать новые организации в Control Hub
Вкл†
Вкл†
Вкл†
Адрес электронной почты поставщика услуг
В выпадающем списке выберите адрес электронной почты (для поиска адреса в длинном списке можно ввести первые символы адреса).
Этот адрес электронной почты определяет администратора в вашей партнерской организации, которому будет предоставлен делегированный администратор доступ ко всем новым клиентским организациям, созданным с помощью шаблона переноса.
Страна
Выберите страну, используемую для этого шаблона.
Страна, которую вы выбрали, соответствует клиентским организациям, созданным с помощью этого шаблона для определенного региона. В настоящее время регион может быть (EMEAR) или (Северная Америка и остальной мир). См. Сопоставление стран с регионами в этой таблице.
Страна организации определит международные номера телефона системы по умолчанию для PSTN Cisco на веб-сайтах совещаний Webex. Дополнительную информацию см. в разделе "Страна" страницы справки .
Активен корпоративный режим BroadWorks
Активируйте этот параметр в том случае, если клиенты, которых вы обеспечиваете с этим шаблоном, являются предприятиями BroadWorks.
Если они являются группами, оставьте этот параметр отключенным.
Если в BroadWorks имеется несколько предприятий и групп, необходимо создавать различные шаблоны для разных случаев.
Примечания к таблице:
† Этот параметр гарантирует, что новая клиентская организация создается в том случае, если домен электронной почты подписчика не соответствует существующей организации Webex.
Он всегда должен быть включен, если только вы не используете ручной процесс заказа и реализации (с помощью Cisco Commerce Workspace) для создания клиентских организаций в Webex (до начала обеспечения пользователей в этих организациях). Этот параметр часто называется моделью «Гибридного обеспечения» и не входит в область действия этого документа.
** "Учетная запись подготовки" относится к учетной записи администратора уровня системы BroadWorks. В BroadWorks необходима учетная запись администратора с следующими атрибутами: Administrator Type=Provisioning, Only=Read-only=Off.
Выберите пакет служб по умолчанию для клиентов, использующих этот шаблон (см. Пакеты в разделе Обзор); выберите Базовый, Стандартный, Премиум или Программный телефон.
Эту настройку можно изменить для отдельных пользователей с помощью Partner Hub.
Необязательно. Установите флажок Отключить бесплатные вызовы Cisco Webex, если необходимо отключить вызовы Webex.
Для параметра Конфигурация присоединения к совещанию выберите один из приведенных ниже вариантов.
Номера телефона системы Cisco (PSTN)
Номера телефона системы, предоставленные партнером (BYoPSTN). При выборе этого параметра см. руководство по использованию собственного решения PSTN в Webex для Cisco BroadWorks для получения более подробной информации о настройке этого параметра.
Щелкните Далее.
Существует два подхода для подготовки подписчиков относительно того, как проверяются их личности – с помощью доверенных или ненадежных адресов электронной почты.
В рабочем процессе доверенного адреса электронной почты пользователи предоставляют адреса электронной почты партнеру, который добавляет их в BroadWorks. Вы как партнер несете ответственность за подготовку адреса электронной почты как части сквозного метода или метода API.
Настоятельно рекомендуется использовать метод доверенного обеспечения, поскольку он гарантирует, что все подписчики будут полностью подготовлены вами как партнером, и от конечных пользователей не требуется никаких действий.
В случае с ненадежными адресами электронной почты пользователям необходимо проверить свои адреса электронной почты перед подготовкой, иначе пользователи смогут самостоятельно активироваться.
В случае Untrusted существует несколько режимов настройки, основанных на настройках проверки в таблице ниже.
Таблица 4. Рекомендуемые настройки проверки пользователей для ненадежных режимов подготовки Название настройки
Непрерывное обеспечение без адресов электронной почты
Самостоятельное обеспечение пользователя
Сначала администратор подготовки
Рекомендуется*
Неприменимо
Разрешить пользователям активироваться самостоятельно
Неприменимо
Обязательно
Примечания к таблице:
* Каждая клиентская организация в Webex должна иметь хотя бы одного пользователя с ролью администратора. Первый пользователь, которому вы назначили интегрированную службу обмена мгновенными сообщениями и состоянием доступности в BroadWorks, выполняет роль администратора клиента, если в Webex создана новая клиентская организация. Как поставщику услуг вы можете управлять тем, кто получает эту роль. Если этот параметр установлен, пользователи не смогут выполнить активацию до тех пор, пока не будет активирован первый подготовленный вами пользователь. Если этот параметр не указать, то администратором клиента станет первый пользователь, активируемый в новой организации.
Щелкните Далее.
Выберите режим аутентификации по умолчанию (аутентификация BroadWorks или аутентификация Webex) для входа пользователя в Webex.
Эта настройка не влияет на вход пользователя на портал активации пользователей. Пользователи должны использовать свой идентификатор пользователя и пароль BroadWorks при входе на портал независимо от того, как настроен шаблон переноса.
Эта настройка будет применена только для новых клиентских организаций. Если администраторы партнера попытаются применить новую настройку аутентификации к существующим клиентским организациям, то во избежание утраты доступа существующими пользователями будут применены существующие настройки. Чтобы изменить режим аутентификации для существующих клиентских организаций, необходимо зарегистрировать обращение в Cisco TAC.(См. Режим аутентификации в разделе «Подготовка среды»).
Щелкните Далее.
Для раздела Предпочтительные параметры выполните настройку в соответствии с приведенными ниже рекомендациями.
Выберите, хотите ли вы Предварительно заполнять адреса электронной почты пользователей на странице входа.
Этот параметр следует использовать только в том случае, если выбран параметр Аутентификация BroadWorks и в атрибуте Alternate ID в BroadWorks были указаны адреса электронной почты пользователей. В противном случае необходимо будет использовать имя пользователя BroadWorks. При необходимости на странице входа в систему можно изменить пользователя, однако это может привести к проблемам со входом в систему.
Чтобы включить синхронизацию каталогов, установите переключатель Включить синхронизацию телефонного справочника для всех новых организаций клиента в положение "Включено".
Этот параметр позволяет Webex получать контакты BroadWorks от клиентской организации, чтобы пользователи могли находить и звонить им из приложения Webex.
Введите Партнера-администратора.
Это имя используется в автоматических сообщениях электронной почты Webex, которые предлагают пользователям проверять свои адреса электронной почты.
Убедитесь, что переключатель Разрешить электронные приглашения администратора при присоединении к существующим организациям включен (настройка по умолчанию включена).
Щелкните Далее.
Просмотрите свои записи на итоговом экране. Вы можете использовать элементы управления навигацией в верхней части мастера, чтобы вернуться назад и изменить любые сведения. Щелкните Создать.
Должно быть отображено сообщение об успешном создании.
Щелкните Просмотреть шаблоны, и вам будет показан новый шаблон, который будет указан в списке вместе с другими шаблонами.
При необходимости щелкните имя шаблона, чтобы изменить или удалить его.
Нет необходимости повторно вводить данные учетной записи для обеспечения. Пустые поля пароля и подтверждения пароля предназначены для изменения учетных данных при необходимости, но оставьте их пустыми для сохранения значений, переданных в мастер.
Добавьте другие шаблоны, если у вас имеются разные общие конфигурации, которые необходимо предоставить клиентам.
Оставьте открытой страницу Просмотр шаблонов, поскольку для следующей задачи может понадобиться подробная информация о шаблоне.
Настройка сервера приложений с URL-адресом службы обеспечения
| Эта задача требуется только для непрерывного обеспечения. |
Patch Application Server (только R22, R23 и R24)
Если вы еще этого не сделали, примените следующее исправление, применимое к вашему выпуску:
Для R22:
AP.as.22.0.1123.ap373197Для R23:
AP.as.23.0.1075.ap373197Для R24:
AP.as.24.0.944.ap384177
Полный список исправлений BroadWorks, которые формируют требование для развертывания Webex для Cisco BroadWorks, см. в разделе Требования к программному обеспечению BroadWorks.Изменить на текст
Maintenance/ContainerOptions.Включите параметр URL-адреса обеспечения:
/AS_CLI/Maintenance/ContainerOptions> add provisioning bw.imp.useProvisioningUrl true
Получите URL-адрес(а) обеспечения в Partner Hub
См. Руководство по администрированию командной строки интерфейса сервера приложений Cisco BroadWorks, чтобы получить дополнительную информацию (Интерфейс > Отправка сообщений и сервис > Интегрированные IM&P) о командах AS.
Войдите в Partner Hub и перейдите к > .
Щелкните Просмотр шаблонов.
Выберите шаблон, который вы используете для обеспечения абонентов этой организации или группы в Webex.
Сведения о шаблоне отображаются во всплывающем меню справа. Если шаблон еще не создан, это необходимо сделать, прежде чем получить URL-адрес обеспечения.
Скопируйте URL-адрес адаптера для обеспечения.
Повторите эту процедуру для других шаблонов, если у вас имеется несколько шаблонов.
(Необязательно) Настройка параметров обеспечения для всей системы на сервере приложений
| При использовании SaaS UC-One вы можете не настраивать домен обеспечения и службы в масштабе всей системы. См. Точки принятия решений в разделе «Подготовка среды». |
Войдите на сервер приложений и настройте интерфейс обмена сообщениями.
AS_CLI/Interface/Messaging> set provisioningUrl provisioningURLAS_CLI/Interface/Messaging> set provisioningUserId provisioning_account_nameAS_CLI/Interface/Messaging> set provisioningPassword provisioning_account_passwordAS_CLI/Interface/Messaging> set enableSynchronization true
Активируйте интерфейс интегрированных IMP:
/AS_CLI/Service/IntegratedIMP> set serviceDomain example.com/AS_CLI/Service/IntegratedIMP/DefaultAttribute> set userAttrIsActive true
| Необходимо ввести полное имя для параметра |
(Необязательно) Настройка параметров обеспечения для каждого предприятия на сервере приложений
В интерфейсе BroadWorks откройте предприятие, необходимое для настройки, и перейдите к Службы > Интегрированные IM&P.
Выберите Использовать домен службы и введите временное значение (Webex проигнорирует этот параметр. Можно использовать значение
example.com).Выберите Использовать сервер обмена сообщениями.
В поле URL введите URL-адрес обеспечения, скопированный из шаблона в Partner Hub.
Необходимо ввести полное имя для параметра
provisioningURLсогласно заданному в центре партнера. Если серверу приложения не удается получить доступ к DNS для разрешения имени узла, необходимо создать сопоставление в файле/etc/hostsна сервере приложения.В поле Имя пользователя введите имя администратора обеспечения. Оно должно совпадать со значением в шаблоне в Partner Hub.
Введите пароль для администратора обеспечения. Оно должно совпадать со значением в шаблоне в Partner Hub.
В поле Идентификация пользователя по умолчанию для IM&P ID выберите Основной.
Нажмите Применить.
Повторите эту процедуру для других предприятий, которые необходимо настроить для непрерывного обеспечения.
Данные подготовки пользователя
Информацию о пользовательских данных, которыми обмениваются BroadWorks и Webex во время подготовки пользователей, см. в разделе Подготовка пользователей поставщика услуг.
API проверки предварительной подготовки партнера
API проверки предварительной подготовки помогает администраторам и командам продаж проверять ошибки перед подготовкой пакета для клиента или подписчика. Пользователи или интеграции, авторизованные пользователем с ролью администратора партнера с полными правами, могут использовать этот API для обеспечения отсутствия конфликтов или ошибок при подготовке пакетов для определенного клиента или подписчика.
API проверяет наличие конфликтов между этим клиентом/подписчиком и существующими клиентами/подписчиками в Webex. Например, в API могут возникать ошибки, если подписчик уже подготовлен к другому клиенту или партнеру, если адрес электронной почты уже существует для другого подписчика или если между параметрами подготовки и тем, что уже существует в Webex, возникают конфликты. Это дает возможность исправить эти ошибки перед подготовкой, увеличивая вероятность успешной подготовки.
Дополнительную информацию об API см. в статье руководство разработчика Webex для Wholesale
Чтобы использовать API, перейдите по ссылке: Предварительная проверка оптовой подготовки подписчиков
| Чтобы получить доступ к документу Precheck a Wholesale Subscriber Provisioning, необходимо войти на https://developer.webex.com/ портал. |
Система единого входа партнера — SAML
Позволяет администраторам партнеров настраивать SSO SAML для вновь созданных клиентских организаций. Партнеры могут настроить единые, предварительно определенные отношения SSO и применить эту конфигурацию к клиентским организациям, которыми они управляют, а также к собственным сотрудникам.
| Указанные ниже действия в отношении партнерской SSO применимы только к новым клиентским организациям. При попытке администраторов партнера добавить партнерскую SSO к существующей клиентской организации сохраняется существующий метод аутентификации, чтобы существующие пользователи не утратили доступ. Чтобы добавить партнерскую SSO в существующую организацию, необходимо зарегистрировать обращение в Cisco TAC. |
Убедитесь в том, что сторонний поставщик удостоверений соответствует требованиям, описанным в разделе Требования для поставщиков удостоверений статьи Интеграция системы единого входа в Control Hub.
Зарегистрируйте запрос на обслуживание в Cisco TAC. Служба TAC должна установить доверительные отношения между сторонним поставщиком удостоверений и службой общих параметров идентификации Cisco. .
Если ваш поставщик удостоверений требуетpassEmailInRequestнеобходимо включить эту функцию. Убедитесь, что это требование включено в запрос на обслуживание. Если вы не уверены, требуется ли эта функция, обратитесь к поставщику удостоверений.Загрузите файл метаданных CI, предоставленный TAC, в свой поставщик удостоверений.
Настройте шаблон переноса. Для настройки Режим аутентификации выберите Аутентификация партнера. Для идентификатора объекта idP укажите идентификатор объекта из XML метаданных SAML стороннего поставщика удостоверений.
Создайте нового пользователя в новой клиентской организации, которая использует шаблон.
Проверьте возможность пользователя выполнить вход в систему.
Партнерская система единого входа — OpenID Connect (OIDC)
Позволяет администраторам партнеров настраивать SSO OIDC для вновь созданных клиентских организаций. Партнеры могут настроить единые, предварительно определенные отношения SSO и применить эту конфигурацию к клиентским организациям, которыми они управляют, а также к собственным сотрудникам.
| Приведенные ниже действия по настройке партнерской системы единого входа OIDC применяются только к недавно созданным клиентским организациям. Если администраторы партнера попытаются изменить тип аутентификации по умолчанию на партнерский SSO OIDC в существующем храме, изменения не будут применены к клиентским организациям, уже подключенным с помощью шаблона. Чтобы добавить партнерскую систему единого входа в существующую клиентскую организацию, необходимо открыть обращение в Cisco TAC. |
Откройте запрос на обслуживание в Cisco TAC с подробными сведениями о OpenID Connect IDP. Ниже приведены обязательные и необязательные атрибуты IDP. TAC должен настроить IDP на CI и предоставить URI перенаправления, который будет настроен на IDP.
Атрибут
Обязательно
Описание
Имя IDP
Да
Уникальное, но не учитывающее регистр имя конфигурации OIDC IdP может состоять из букв, цифр, дефисов, подчеркиваний, тильдов и точек. Максимальная длина составляет 128 символов.
Идентификатор клиента OAuth
Да
Используется для запроса аутентификации OIDC IdP.
Секретный клиент OAuth
Да
Используется для запроса аутентификации OIDC IdP.
Список областей
Да
Список областей, которые будут использоваться для запроса аутентификации OIDC IdP, разделенный по пространству, например "профиль электронной почты openid", Должен включать openid и email.
Терминальное Устройство Авторизации
Да, если discoveryEndpoint не предоставлен
URL конечной точки авторизации OAuth 2.0 поставщика удостоверений.
tokenEndpoint
Да, если discoveryEndpoint не предоставлен
URL конечной точки маркера OAuth 2.0 поставщика удостоверений.
Терминальное устройство обнаружения
Нет
URL конечной точки обнаружения IdP для обнаружения конечных точек OpenID.
userInfoEndpoint
Нет
URL конечной точки UserInfo поставщика удостоверений.
Конечная точка набора ключей
Нет
URL конечной точки набора веб-ключей JSON поставщика удостоверений.
В дополнение к вышеуказанным атрибутам IDP в запросе TAC должен быть указан идентификатор партнерской организации.
Настройте URI перенаправления на IDP подключения OpenID.
Настройте шаблон переноса. Для настройки режима аутентификации выберите Аутентификация партнера с помощью OpenID Connect и введите имя IDP, предоставленное во время настройки IDP в качестве идентификатора объекта IDP OpenID Connect.
Создайте нового пользователя в новой клиентской организации, которая использует шаблон.
Очень, что пользователь может войти в систему с помощью процесса аутентификации SSO.
Включение идентификатора корреляции вызовов
Чтобы запустить Webex для Cisco BroadWorks, необходимо включить идентификатор корреляции вызовов. Эта настройка требуется для многих функций вызовов, включая запись вызовов, перехват группового вызова, службы руководителя и помощника руководителя.
Используйте CLI, чтобы включить эту функцию во всех интерфейсах AS и XSP|ADP.
Выполните следующие команды на интерфейсах AS. Это позволит AS отправить
X-BroadWorks-Correlation-Info:AS_CLI/Interface/SIP> set sendCallCorrelationIDNetwork trueAS_CLI/Interface/SIP> set sendCallCorrelationIDAccess trueФайл
enableCallCorrelationIDпараметр, связанный с приложением Xsi-Actions, используется для управления включением информации о корреляции вызовов в журналы Xsi-Actions. Рекомендуется иметьenableCallCorrelationIDвключено с помощью следующей команды на интерфейсах XSP|ADP:XSP|ADP_CLI/Applications/Xsi-Actions/GeneralSettings>set enableCallCorrelationID true
Дополнительную информацию об идентификаторе корреляции вызовов см. в статье Описание функции идентификатора корреляции вызовов Cisco BroadWorks.
Синхронизация каталогов
Синхронизация каталогов обеспечивает пользователям Webex для Cisco BroadWorks возможность использования каталога Webex для вызова любого объекта, поддерживающего функции вызовов, с сервера BroadWorks. Когда эта функция включена, полный каталог вызовов с сервера BroadWorks синхронизируется с каталогом Webex. Пользователи могут получить доступ к каталогу из приложения Webex и совершить вызов любому объекту, поддерживающему функции вызовов, с сервера BroadWorks.
Чтобы включить синхронизацию каталогов, см. статью Синхронизация каталогов в Webex для Cisco BroadWorks.
| Непрерывная подготовка Webex для Cisco BroadWorks добавляет пользователям обмена сообщениями и связанную с ними информацию о вызовах с сервера BroadWorks на платформу Webex. Однако списки телефонов, пользователи, не использующие обмен сообщениями, и объекты, не являющиеся пользователями, не включены (например, телефон комнаты для совещаний, факс или номер сервисной группы). Включение синхронизации каталогов обеспечивает добавление всех объектов вызовов на платформу Webex. |
Унифицированный журнал вызовов
Если функция унифицированного журнала вызовов включена, события вызовов BroadWorks синхронизируются с облаком Webex и становятся частью унифицированного журнала вызовов и совещаний Webex, отображаемого в приложении Webex. Пользователи могут просматривать собственные подробные журнал вызовов и журнал совещаний в приложении Webex.
Унифицированный журнал вызовов может быть включен администраторами уровня партнера в центре партнера на кластерной основе. Если эта функция включена, развертывание BroadWorks синхронизирует перечисленные ниже события вызовов с облаком Webex.
События журнала вызовов: эти события используются для создания подробного унифицированного журнала вызовов
События состояний вызова: унифицированный журнал вызовов включает оптимизацию состояния вызовов, которая обеспечивают уменьшение пропускной способности сети для обновлений состояния доступности телефонии
Требования для работы унифицированного журнала вызовов
Перед настройкой унифицированного журнала вызовов необходимо убедиться в том, что система уже исправлена. Эта функция зависит от перечисленных ниже установленных исправлений BroadWorks.
Для R22:
AP.as.22.0.1123.ap378585– после установки исправлений необходимо активировать функцию 25433. Пример.AS_CLI/System/ActivatableFeature> activate 25433
Для R23:
AP.as.23.0.1075.ap378585– после установки исправлений необходимо активировать функцию 25433. Пример.AS_CLI/System/ActivatableFeature> activate 25433При использовании XSP:
AP.xsp.23.0.1075.ap378585При использовании ADP:
Xsi-Events-23_2021.05_1.251.bwar
Для R24:
AP.as.24.0.944.ap378585– после установки исправлений необходимо активировать функцию 25433. Пример.AS_CLI/System/ActivatableFeature> activate 25433
| Полный список исправлений BroadWorks, которые необходимо установить в качестве предварительного условия для запуска Webex для Cisco BroadWorks, см. в разделе Требования к программному обеспечению BroadWorks. |
В дополнение к исправлению системы файл конфигурации клиента ( config-wxt.xml) должен иметь следующий набор тегов: <call-history enable-unified-history=”%ENABLE_UNIFIED_CALL_HISTORY_WXT%”/>
Чтобы включить информацию о сервисной группе, центре обработки вызовов и другой перенаправления в унифицированный журнал вызовов, необходимо установить и активировать следующие исправления Broadworks:
Для R23:
AP.as.23.0.1075.ap383346
AP.as.23.0.1075.ap383994
Для R24:
AP.as.24.0.944.ap383346
AP.as.24.0.944.ap383994
Чтобы информация о руководителе-помощнике отображалась в унифицированном журнале вызовов, необходимо установить и активировать следующие исправления Broadworks:
Для R24:
AP.as.24.0.944.ap380052
AP.as.24.0.944.ap384239
ADP с запуском Xsi-Events-24_2022.06 или более поздней версии
В дополнение к исправлениям Broadworks для унифицированного журнала вызовов Executive-Assistant также должна быть включена синхронизация каталогов.
| Если включить журнал вызовов или синхронизацию функции "Не беспокоить", Webex будет отправлять запросы на обновление подписки CTI всем пользователям кластера. В зависимости от количества пользователей это может длиться до нескольких часов. Не рекомендуется выполнять какие-либо действия по техническому обслуживанию Broadworks во время одного и того же периода технического обслуживания. |
Включение журнала вызовов (новый кластер)
Чтобы включить журнал вызовов в новом кластере, см. действия по добавлению кластера в разделе Настройка партнерской организации в центре партнера.
Включение журнала вызовов (существующий кластер)
Чтобы включить журнал вызовов в существующем кластере, выполните перечисленные ниже действия.
Войдите в центр партнера по ссылке
admin.webex.com.Перейдите в раздел Настройки и выберите существующий кластер.
Убедитесь в хорошем качестве подключения к кластеру. На правой панели должен отображаться зеленый флажок с пометкой Соединение установлено.
Если он не отображается, в области Проверка соединений (необязательно) введите идентификатор пользователя BroadWorks и пароль BroadWorks, а затем щелкните Проверить, чтобы убедиться в том, что качество подключения хорошее.
Установите флажок параметра Включить журнал вызовов.
Щелкните Сохранить.
Взаимодействия функций
Для унифицированного журнала вызовов существуют описанные ниже взаимодействия функций.
Унифицированный журнал вызовов не поддерживается для пользователей, у которых в BroadWorks настроены списки маршрутов или прямые маршруты. В этом случае события журнала вызовов и состояния вызовов не отправляются в приложение Webex.
Унифицированный журнал вызовов не поддерживается при наборе добавочных номеров. Вызовы, совершенные с использованием набора добавочного номера, могут некорректно отражаться в журнале вызовов.
Просмотр журнала вызовов в приложении Webex
Конечные пользователи могут открывать и просматривать унифицированный журнал вызовов в приложении Webex. Дополнительные сведения см. в статье: Webex | Просмотр журнала вызовов и совещаний.
Отключение унифицированного журнала вызовов
После включения функции "Унифицированный журнал вызовов" в кластере отключить ее самостоятельно будет невозможно. Если необходимо отключить эту функцию, обратитесь в центр технической поддержки Cisco (TAC).
Визуальная индикация спама
Приложение Webex поддерживает визуальное отображение спам-вызовов в тосте по вызову, когда вызов представлен вызывающему абоненту, а также в записях унифицированного журнала вызовов, когда BroadWorks обновляется для выполнения проверки идентификатора вызывающего абонента с помощью платформы STIR/SHAKEN. Для использования этой функции выполните приведенные ниже действия.
- Включите унифицированный журнал вызовов, как описано в предыдущем разделе.
- Необходимо установить и активировать следующие исправления:
- AP.as.23.0.1075.ap384591 / AP.as.24.0.944.ap384591
- или AS-25_Rel_2022.12 минимум
- Функция должна быть активирована с помощью AS CLI:
- AS_CLI/System/ActivatableFeature> активировать 104112
- AS_CLI/System/StirShaken> set enableVerification true
- BroadWorks необходимо настроить для выполнения подписи, маркировки и проверки STIR-SHAKEN, как описано в разделе Маркировка и проверка подписи STIR-SHAKEN Cisco BroadWorks
После надлежащей настройки BroadWorks новый заголовок X-Cisco-CallerId-Disposition будет добавлен в запросы INVITE, отправляемые клиентам Cisco, а новое поле callerIdDisposition будет добавлено в существующие события журнала вызовов, которые отправляются в облако Webex через интерфейс CTI. Устройства Webex будут использовать эту информацию для визуального отображения нежелательной почты в презентации вызова и унифицированной истории вызовов вызываемого абонента.
Идентификация вызывающего абонента и перенаправление вызовов
идентификация вызывающего абонента
Когда приложение Webex получает вызов, оно попытается определить, кто является вызывающим абонентом, и отобразит эту информацию в уведомлении о входящем вызове, окне вызова и после завершения вызова в журнале вызовов и голосовой почте.
Приложение Webex попытается найти идентификатор вызывающего абонента, сопоставив входящий номер телефона с номерами телефонов контактов, найденными в различных источниках. В этом порядке приложение Webex будет использовать приведенные ниже источники. Найдя его в одном источнике, он не будет пытаться искать в другом месте.
| Если он находит несколько экземпляров номера в одном источнике, он не будет пытаться выбрать один из них, в этом случае идентификатор вызывающего абонента не будет отображаться. |
Общие параметры идентификации (CI) Webex, содержащие пользователей вашей организации.
Личные контакты и контакты организации. Личные контакты отображаются на вкладке "Контакты".
Локальная адресная книга. В Windows - приложение Outlook, в Mac - контакты Mac, в iOS - контакты iPhone, в Android - контакты Android.
Если соответствие входящему номеру телефона не найдено, приложение будет использовать отображаемое имя в заголовке SIP FROM, если оно доступно. В противном случае в качестве последнего средства будет использоваться часть имени пользователя URI SIP из заголовка SIP From.
Для удаленного управления вызовами (т.е. режима управления настольным телефоном) используется информация XSI, где используется идентификатор BWKS или добавочный номер, извлеченный из информации remote-party-info в событии XSI. Если информация о удаленной стороне недоступна, будет использоваться P-Asserted Identity (PAI) (если настроена).
Перенаправление Вызова
В случае перенаправления или переадресации вызова приложение попытается показать, кто является вызывающим абонентом и как он был переадресован в уведомлении о вызове и журнале вызовов.
Переадресованный вызов: Отображает номер, переадресовавший вызов.
Сервисная группа: Отображается имя сервисной группы, которая переадресовала вызов.
Очередь центра обработки вызовов: Отображается имя очереди, переадресовавшей вызов.
Руководитель-помощник: Отображает имя руководителя, на который поступает вызов.
Исключения.
Для вызовов внутренней очереди вызовов, когда оператор совершает обратный вызов внутреннему абоненту, удаленный абонент не увидит имя очереди вызовов, но увидит имя вызывающего его оператора.
Ответ на вызов в другом месте:
Для сервисных групп или очередей вызовов, настроенных с одновременной маршрутизацией, операторы увидят ответ на вызов в другом месте в журнале вызовов, если другой оператор перехватит вызов. Для сервисных групп или очередей вызовов с последовательной маршрутизацией или в случае переполнения вызовы будут отображаться как пропущенные вызовы в журнале вызовов, если на них ответил другой оператор.
индикация общей линии
Функция "Индикация общей линии" дает возможность подготовить на устройстве конечного пользователя линии других пользователей в качестве общих линий. Конфигурация общей линии для приложения Webex аналогична конфигурации общей линии для стационарных телефонов. Эта специальная функция позволяет назначать отображения общей линии приложению Webex конечного пользователя.
Эта функция позволяет пользователям обрабатывать вызовы на добавочном номере другого пользователя непосредственно из приложения Webex.
Настроить индикацию общей линии можно только для настольной версии приложения Webex.
В приложение Webex можно добавить не более 10 линий, включая основную линию.
Линию рабочего пространства невозможно назначить в качестве общей линии.
Пользователь не может быть подготовлен к службе Executive-Assistant одновременно с общими линиями.
Порт основной линии пользователя не должен быть изменен на линию общего доступа.
Требования
Чтобы развернуть эту функцию в Webex для Cisco BroadWorks, необходимо развернуть указанные ниже исправления BroadWorks.
Исправление 1: Флажок владельца в списке устройств для поддержки общих линий клиента Webex
R23 без ADP:
AP.as.23.0.1075.ap384179
AP.xsp.23.0.1075.ap384179
R23 с ADP:
AP.as.23.0.1075.ap384179
Xsi-Actions-23_2022.10
R24:
КАК: AP.as.24.0.944.ap384179
Xsi-Actions-24_2022.10
R25:
КАК: Выпуск RI Rel_2022.10_1.310
Xsi-Actions-25_2022.10
Исправление 2: Исправления для увеличения количества портов по типам профилей устройства (в данном случае для настольного клиента: Business Communicator).
Выпуск RI Rel_2022.10_1.310
Синхронизация не беспокоить" (DND)
Синхронизация функции "Не беспокоить" (DND) обеспечивает выравнивание настроек функции "Не беспокоить" между Webex и BroadWorks путем синхронизации состояния функции "Не беспокоить" между двумя платформами. Например, если пользователь включил функцию «Не беспокоить» в приложении Webex, это состояние синхронизируется с устройствами вызовов BroadWorks. В результате, зарегистрированный в BroadWorks стационарный телефон пользователя не звонит, когда кто-либо пытается позвонить ему. Аналогичным образом, если пользователь устанавливает режим «Не беспокоить» на стационарном телефоне, состояние синхронизируется с приложением Webex. Без этой функции обновления функции «Не беспокоить» с одной платформы не распознаются другой платформой.
Синхронизация DND применяется на уровне кластера BroadWorks и может быть включена в Partner Hub администратором партнера.
Предварительные условия
Убедитесь, что следующие исправления применяются к AS и XSP|ADP. Примените только исправления для своей версии BroadWorks.
Для выпуска 23.
<snipped>
- Приложения ADP: Xsi-Actions-23_2022.03_1.220.bwar, Xsi-Events-23_2022.03_1.220.bwar
Для выпуска 24.
<snipped>
- Приложения ADP: Xsi-Actions-24_2022.03_1.220.bwar, Xsi-Events-24_2022.03_1.220.bwar
После применения исправлений активируйте функцию 25433 в AS:
AS_CLI/System/ActivatableFeature> activate 25433
Если в кластере BroadWorks много клиентов (>50), такие операции, как обновление XSI Actions, XSI Events, DAS URL, XSP|ADP URL или синхронизация DND не поддерживаются. В таких случаях рекомендуется обратиться за помощью к инженеру службы поддержки Cisco TAC.
Настройка синхронизации ключей функции устройства в BroadWorks. Убедитесь, что телефон поддерживает SIP SUBSCRIBE/NOTIFY для пакета event-совещаний «as-feature-event». Дополнительные сведения см. в разделе Синхронизация ключей функции устройства Cisco BroadWorks.
Включить синхронизацию функции «Не беспокоить» (существующий кластер)
Вход в Partner Hub
Щелкните Настройки.
Щелкните Просмотр кластера и выберите соответствующий кластер BroadWorks.
Включите переключатель синхронизации Не беспокоить (DND) .
Введите свой идентификатор пользователя BroadWorks и нажмите Включить.
Система проверяет наличие в кластере BroadWorks соответствующих исправлений для поддержки синхронизации функции «Не беспокоить». В случае сбоя проверки кнопка Save будет отключена.
Если проверка выполняется успешно, нажмите Сохранить.
|
|
Включить синхронизацию функции «Не беспокоить» (новый кластер)
Эту функцию также можно включить во время создания кластера. Дополнительные сведения см. в разделе "Настройка кластеров BroadWorks" раздела Настройка партнерской организации в Partner Hub.
Отключить синхронизацию функции «Не беспокоить»
Самостоятельно отключить синхронизацию функции «Не беспокоить» невозможно. Чтобы отключить эту функцию, создайте инженерное обращение BEMS со следующей информацией.
Семейство: служба Spark
Продукт: Calling в Webex (Webex для BroadWorks)
Компонент: WxBW — подготовка
В случае BEMS должно быть указано, что синхронизация "Не беспокоить" должна быть отключена для партнера. Обращение должно содержать partnerId и clusterId BroadWorks.
Сценарии использования
Запись вызова
Webex для Cisco BroadWorks поддерживает четыре режима записи вызовов.
Режимы записи | Описание | Элементы управления/индикаторы, отображаемые в приложении Webex |
|---|---|---|
Всегда | Запись инициируется автоматически при получении вызова. Пользователь не имеет возможности начинать и останавливать запись. |
|
Всегда с использованием паузы и возобновления | Запись инициируется автоматически при получении вызова. Пользователь может приостановить и возобновить запись. |
|
По запросу | Запись инициируется автоматически при получении вызова, но она удаляется, если пользователь не нажал кнопку Начать запись. Если пользователь начинает запись, то вся запись настройки вызова сохраняется. После начала записи пользователь может приостановить и возобновить запись. |
|
По запросу, запуск инициируется пользователем | По запросу, запуск инициируется пользователем — запись начнется только после того, как пользователь включит функцию Начать запись в приложении Webex. Пользователь может несколько раз начинать и останавливать запись во время вызова. |
|
Требования
Чтобы развернуть эту функцию в Webex для Cisco BroadWorks, необходимо развернуть указанные ниже исправления BroadWorks.
Для R22: AP.as.22.0.1123.ap377718
Для R23: AP.as.23.0.1075.ap377718
Для R24: AP.as.24.0.944.ap377718
Идентификатор корреляции вызовов должен быть включен. Дополнительные сведения см. в разделе Включение идентификатора корреляции вызовов.
Для использования этой функции необходимо включить следующий тег конфигурации: %ENABLE_CALL_RECORDING_WXT%.
Для работы этой функции необходима интеграция со стороной платформой записи вызовов.
Чтобы настроить запись вызовов в BroadWorks, воспользуйтесь руководством по использованию интерфейса записи вызовов Cisco BroadWorks.
Дополнительная информация
Информацию о том, как использовать функцию записи, см. на странице help.webex.com статья Запись | вызовов Webex.
Для воспроизведения записи пользователи и администраторы должны перейти на стороннюю платформу записи вызовов.
Группа парковки и извлечения вызовов
Webex для Cisco BroadWorks поддерживает возможность групповой парковки и извлечения вызовов. Эта функция позволяет пользователям из группы проводить парковку вызовов, которые затем могут извлекать другие пользователя группы. Например, сотрудники отделов продаж могут использовать эту функцию в настройках магазина для парковки вызова, который может быть подхвачен сотрудником из другого отдела.
Функционирование
Действия после настройки функции
Во время вызова пользователь выбирает параметр Парковка в приложении Webex, чтобы припарковать вызов с расширением, выбранным системой автоматически. Система отображает расширение для пользователя в течение 10 секунд.
Другой пользователь из группы выбирает параметр Извлечь вызов в приложении Webex. Затем пользователь входит в припаркованный вызов, чтобы его продолжить.
Требования
Для работы этой функции убедитесь в выполнении указанных ниже требований.
Файл конфигурации клиента должен иметь следующий набор тегов:
<call-park enabled="%ENABLE_CALL_PARK_WXT%" timer="%CALL_PARK_AUTO_CLOSE_DIALOG_TIMER_WXT%"/>Идентификатор корреляции вызовов должен быть включен в AS и XSP|ADP. Дополнительные сведения см. в разделе Включение идентификатора корреляции вызовов.
В SBC должна быть настроена передача атрибута SIP "
x-broadworks-correlation-in" на сервер приложений и с сервера приложений.
Конфигурации
Информацию о настройке парковки группового вызова в BroadWorks см. в разделе "Добавление парковки группового вызова" руководства по администрированию веб-интерфейса приложения серверной группы Cisco BroadWorks, часть 2. Необходимо создать группу и добавить в нее пользователей.
Информацию о настройке идентификатора корреляции вызовов в BroadWorks см. в статье Описание функции идентификатора корреляции вызовов Cisco BroadWorks.
Дополнительная информация
Информацию о том, как использовать группу парковки вызова, см. в разделе |Группа парковки и извлечения вызовов Webex.
Парковка вызова / направленная парковка вызова
Обычная или направленная парковка вызовов не поддерживается в интерфейсе пользователя приложения Webex, однако пользователи могут использовать коды доступа к функции:
Для парковки вызова введите *68
Для извлечения вызова введите *88
Вмешательство в вызов
Услуга вмешательства обычно используется в среде центров обработки вызовов или в других ситуациях, где может потребоваться немедленная помощь или вмешательство.
Если служба вмешательства включена, назначенный пользователь или супервизор может ввести активный вызов, инициировав определенную команду или используя выделенную комбинацию кнопок или клавиш на телефоне или коммуникационном устройстве. После запроса на вмешательство система устанавливает соединение с текущим вызовом, позволяя авторизованному лицу прослушать разговор или присоединиться к вызову в качестве активного участника.
Служба вмешательства может быть полезна в различных сценариях. В настройках центра обработки вызовов супервизоры или инструкторы могут отслеживать и обучать представителей клиентской службы, прослушивая их вызовы в режиме реального времени. При необходимости они могут вмешаться, чтобы предоставить руководство или принять вызов, если представитель испытывает трудности. В чрезвычайных ситуациях или в критических дискуссиях уполномоченный персонал может быстро присоединиться к текущим беседам, чтобы оказать помощь или принять важные решения.
В приложении Webex для вмешательства мы получаем уведомление о преобразовании вызова в конференцию. В NOTIFY (call-info или conference-info) нет дополнительной информации о типе конференции, поэтому мы можем относиться к ней по-другому.
При вмешательстве между сторонами устанавливается трехсторонний вызов. Вводятся следующие термины:
Руководитель: Супервизор — это лицо, которое контролирует и управляет командой операторов по обслуживанию клиентов или представителей колл-центра. В контексте вмешательства в вызов супервизор обычно имеет возможность отслеживать и вмешиваться в текущие вызовы клиентов. Они могут использовать инструменты мониторинга вызовов или программное обеспечение для прослушивания вызовов, предоставления рекомендаций операторам и обеспечения контроля качества. Роль супервизора может включать в себя операторов по обучению, решение проблем клиентов и оптимизацию работы команды.
Клиент: Клиент относится к физическому или юридическому лицу, которое сотрудничает с компанией или организацией для получения продуктов, услуг или поддержки. В контексте вмешательства в вызов клиентом является пользователь, совершающий или принимающий телефонный вызов с оператором клиентской службы. Во время вызова клиенты могут обращаться за помощью, информацией или разрешением своих запросов или проблем. Функция вмешательства в вызов позволяет супервизорам или уполномоченному персоналу присоединяться к текущему вызову между клиентом и оператором.
Оператор: Оператор, также известный как представитель клиентской службы или оператор центра обработки вызовов, является лицом, ответственным за обработку взаимодействия с клиентами и предоставление поддержки или помощи по телефону или другим каналам связи. Операторы обучаются обращаться к клиентам с запросами, решать проблемы, обрабатывать транзакции и предоставлять положительный клиентский опыт. В контексте вмешательства в вызов оператор – это лицо, которое разговаривает непосредственно с клиентом во время телефонного вызова. При необходимости оператор может получить руководство или обратную связь от супервизора посредством вмешательства в вызов.
Переадресация вызовов на совещание с помощью встроенного мобильного устройства
Встроенная функция переадресации вызовов на совещание на мобильном устройстве имеет две уникальные функции:
Новое push-уведомление
Пользователи мобильных устройств во время встроенного вызова теперь могут переключиться на приложение Webex, коснувшись нового push-уведомления. При запуске встроенного экрана вызова на экране появляется Новое push-уведомление, при нажатии которого вы сразу перейдете на экран во время вызова приложения Webex.
Уведомление Webex отображается во время вызова мобильного телефона, если вы используете Webex Go или если у оператора мобильной сети (MNO) есть сигналы вызовов с помощью управления вызовами Cisco для вызовов мобильного телефона.
Перемещение вызова с мобильного устройства на совещание
Во время вызова с кем-либо может потребоваться переместить этот вызов на совещание, чтобы использовать некоторые расширенные функции совещаний, такие как видео, совместный доступ или виртуальная доска. Или пригласить других людей к обсуждению и перейти на совещание.
Требования BroadWorks
Активируемая функция 25239
R23 с XSP|ADP:
AS Patch AP.as.23.0.1075.ap383064
XSP|ADP Patch AP.xsp.23.0.1075.ap383064
Патч AP.platform.23.0.1075.ap383064
R23 с ADP:
AS Patch AP.as.23.0.1075.ap383064
ADP с Xsi-Actions-23, версия CommPilot-23 > 2022.05_1.303 и версия NPS > 2022.08_1.350
R24:
Исправление AS: AP.as.24.0.944.ap383064
ADP с Xsi-Actions-24, версия CommPilot-24 > 2022.05_1.303 и версия NPS > 2022.08_1.350
R25:
Выпуск AS RI Rel_2022.08_1.354
ADP с Xsi-Actions-25, CommPilot-25 > 2022.08_1.350 и версия NPS > 2022.08_1.350
Конфигурация набора URI для поддержки перемещения вызова на совещание
Политика набора URL-адресов NS
Определение правила маршрутизации (.*)webex.com через I-SBC
NS_CLI/Policy/UrlDialing> get WebexMeetings
Policy: UrlDialing Instance: Webex
unknownSipURIHandling = reject
disableSubscriberLookups = true
Enable = true
CallTypes:
Selection = {ALL}
From = {PCS, ALL, TRMT, LO, TPSX, OAX, GNT, DP, LPS, OA, TPS, IOA, MOBX, EA, FGB, MOB, SNEN, POA, SV, SVCD, CAC, IN, TO1X, MS, CSV, VSC, EM, SVCO, SMC, TPSE, ZD, NIL, CS, CT, TF, GAN, VFAC, TO, DA, OAP}
lineportOnly = false
enableSipURIMatchingRules = true
NS_CLI/Policy/UrlDialing/Rules> get WebexMeetings
Policy: UrlDialing Instance: WebexCalling Table: Rules
id pattern routingNE cost weight dtg
===================================================================
1 *@*.webex.com WebexMeetings 1 50 WebexMeetingsNS Routing NE для I-SBC
Пример конфигурации
NS_CLI/System/Device/RoutingNE> get ne WebexMeetings
Network Element WebexMeetings
Location = 1281465
Data Center =
Static Cost = 1
Static Weight = 99
Poll = false
OpState = enabled
State = OnLine
Profile = NIL_PROFILE
Remote Lookup Enabled = false
Signaling Attributes =
NS_CLI/System/Device/RoutingNE/Address> get ne WebexMeetings
Routing NE Address Cost Weight Port Transport Route
=====================================================================
WebexMeetings sbc-address 1 99 - unspecifiedпрофиль маршрутизации NS
Экземпляр политики набора URL-адресов добавлен в соответствующие профили маршрутизации
NS_CLI/Policy/Profile> get profile MyInst
Profile: Webex
Policy Instance
==========================================
…
UrlDialing WebexMeetingsКАК использовать маршрут NS для вызова NetworkURL
Включение параметра AS для соответствия маршруту NS в режиме AS гибридного типа
AS_CLI/Interface/IMS> set queryNSForNetworkURL trueЭкстренные Вызовы E911
Webex для Cisco BroadWorks поддерживает вызовы экстренных служб E911. С помощью этой функции экстренные вызовы направляются в пункт экстренной связи общего пользования (PSAP), который затем может направлять экстренные службы к местоположению вызывающего абонента. Чтобы использовать эту функцию, необходимо интегрировать Webex для Cisco BroadWorks с поставщиком экстренных вызовов E911.
Для настройки поддержки служб экстренных вызовов E911 используйте приведенные ниже статьи Webex.
Экстренные вызовы E911 в Webex для BroadWorks. Используйте эту статью для настройки экстренных вызовов E911 в Webex для Cisco BroadWorks с помощью одного из следующих поддерживаемых поставщиков E911.
Пропускная способность
Интрасм
RedSky
Заявление об экстренных вызовах. Если у вас есть служба местоположения, можно настроить окно заявления об экстренных службах в приложении Webex, чтобы включить для пользователей параметр обновления своего местоположения при входе в систему.
Настройка и обеспечение клиентов
Пользователи скачивают и устанавливают свои общие приложения Webex для настольных или мобильных устройств (ссылки для скачивания см. в статье Платформы приложений Webex). После аутентификации пользователя клиент регистрируется в облаке Webex для обмена сообщениями и совещаний, извлекает информацию о товарно-знаковой политике, обнаруживает информацию о службе BroadWorks и скачивает конфигурацию вызовов с сервера приложений BroadWorks (через DMS в XSP|ADP).
Параметры вызовов для приложений Webex настраиваются в BroadWorks (как обычно). Для клиентов в Control Hub можно настроить параметры брендинга, обмена сообщениями и совещаний. Вы не изменяете файл конфигурации напрямую.
Эти два набора конфигураций могут совпадать, в таком случае конфигурация Webex заменяет конфигурацию BroadWorks.
Добавление шаблонов конфигурации приложений Webex в сервер приложений BroadWorks
В приложениях Webex настроены файлы DTAF. Клиенты скачивают XML-файл конфигурации с сервера приложений через службу управления устройствами на XSP|ADP.
Получите необходимые файлы DTAF (см. Профили устройств в разделе «Подготовка среды»).
Убедитесь в том, что в Система BroadWorks > Ресурсы > Наборы тегов для управления устройствами имеются правильные наборы тегов.
Для каждого клиента, которого вы обеспечиваете:
Скачайте и извлеките файл ZIP DTAF для конкретного клиента.
Импортируйте файлы DTAF в BroadWorks в меню Система > Ресурсы > Идентификаторы/Типы профилей устройств
Откройте недавно добавленный профиль устройства для редактирования.
Введите FQDN фермы XSP|ADP и протокол доступа к устройствам.
Установите флажок в поле Поддержка информации об удаленной стороне. Эта поддержка необходима для функционирования совместного доступа к рабочему столу.
Чтобы включить поддержку удаленной стороны, можно также выполнить следующую команду CLI на сервере приложений:AS_CLI/System/DeviceType/SIP> set <device_profile_type> supportRemotePartyInfo true
Измените шаблоны в соответствии с вашей средой (см. таблицу ниже).
Сохраните профиль.
Щелкните Файлы и аутентификация, а затем выберите операцию обновления всех системных файлов
Название | Описание |
Приоритет кодека | Настройте порядок приоритета аудио- и видео кодеков для вызовов VoIP |
TCP, UDP и TLS | Настройка протоколов, используемых для сигналов SIP и мультимедиа |
Порты аудио и видео RTP | Настройка диапазонов портов для аудио и видео RTP |
Параметры SIP | Настройте различные параметры, связанные с SIP (информация SIP, использование rport, обнаружение прокси-сервера SIP, обновление интервалов для регистрации и подписки и т. д.) |
Настройка товарно-знаковой политики для приложения Webex
Настройки партнеров. Администраторы партнеров могут применять расширенные настройки товарно-знаковой политики, которые применяются к партнерской организации и/или клиентам, которыми управляет партнер. См. Настройка расширенных настроек товарно-знаковой политики.
Настройки клиента. Если партнер разрешает клиентам применять собственные настройки товарно-знаковой политики, администраторы клиента могут следовать процедурам, описанным в разделе Добавление товарно-знаковой политики компании в Webex.
| Портал активации пользователей использует тот же логотип, который вы добавляете для брендинга клиента. |
Настройка отчетов о проблемах и URL-адресов для справки
Чтобы настроить эти параметры, администраторы могут выполнить процедуру "Добавление обратной связи и справки по URL веб-сайта", которую можно найти в обеих вышеуказанных статьях о брендировании.
Настройка тестовой организации в Webex для Cisco BroadWorks
Перед началом работы
Непрерывное обеспечение
Прежде чем выполнить эту задачу, необходимо настроить все службы XSP|ADP и партнерскую организацию в Control Hub.
| 1. | Назначение службы в BroadWorks.
| ||
| 2. | Проверка клиентской организации и пользователей в Control Hub. |
Тестирование пользователей
| 1. | Скачайте приложение Webex на двух разных машинах. |
| 2. | Войдите в качестве тестовых пользователей на двух машинах. |
| 3. | Осуществите тестовые вызовы. |
Обеспечение клиентских организаций
В текущей модели мы автоматически предоставляем обеспечение клиентской организации при регистрации первого пользователя любым из способов, описанных в этом документе. Обеспечение происходит только один раз для каждого клиента.
Обеспечение пользователей
Возможные способы обеспечения пользователей:
Используйте API для создания учетных записей Webex
Назначьте интегрированную службу IM&P (непрерывное обеспечение) с доверенными адресами электронной почты для создания учетных записей Webex
Назначьте интегрированную службу IM&P (непрерывное обеспечение) без доверенных адресов электронной почты. Пользователи предоставляют и подтвердят адреса электронной почты для создания учетных записей Webex
Разрешить пользователям самостоятельно выполнять активацию (вы отправляете им ссылку, они создают учетные записи Webex).
Открытые API обеспечения
Webex предоставляет общедоступные API, с помощью которых поставщики услуг могут интегрировать подготовку подписчиков Webex для Cisco BroadWorks в существующие процессы подготовки. Спецификация этих API доступна в developer.webex.com. При необходимости разработки с использованием этих API обратитесь к представителю Cisco для получения Webex для Cisco BroadWorks.
| Оптовые клиенты будут отклонены этими API. |
Непрерывное обеспечение
В BroadWorks можно обеспечивать пользователей с параметром Включить интегрированную службу IM&P. Это действие приводит к совершению API-вызова адаптером подготовки BroadWorks для подготовки пользователя в Webex. Наш АPI обеспечения имеет обратную совместимость с UC-One SaaS API. BroadWorks AS не требует изменения кода, а только изменения конфигурации конечной точки API для адаптера обеспечения.
| Подготовка подписчика в Webex может занять значительное время (несколько минут для первоначального пользователя предприятия). Webex выполняет подготовку в фоновом режиме. Таким образом, успешное непрерывное обеспечение означает, что обеспечение запущено. Это не означает завершение работы. Чтобы убедиться, что пользователи и клиентская организация полностью подготовлены в Webex, необходимо войти в центр партнера и просмотреть список клиентов. Пользователи, связывающие магистраль BroadWorks, могут использовать Webex для BroadWorks с помощью функции отображения общего вызова (SCA). Пользователю магистрали необходимо назначить службу аутентификации. Как описано в разделе 8 руководства по решению для магистрали BroadWorks, это позволяет проводить аутентификацию внешнего вида Webex SCA отдельно от общей аутентификации магистрали. Невозможно подготовить Webex для BroadWorks для связывания пользователей с назначенными функциями списка маршрутов или прямого маршрута. |
| Расположение шаблонов было перемещено из BroadWorks Calling в настройках организации в раздел "Список клиентов" и теперь называется шаблоном переноса. |
Самостоятельная активация пользователя
Для обеспечения пользователей BroadWorks в Webex без назначения интегрированной службы IM&P:
Войдите в Partner Hub и найдите страницу Список клиентов .
Щелкните Просмотр шаблонов.
Выберите шаблон переноса подготовки, который необходимо применить к этому пользователю.
Помните, что каждый шаблон связан с кластером и вашей партнерской организацией. Если пользователь не находится в системе BroadWorks, связанной с этим шаблоном, он не сможет самостоятельно активировать ссылку.
Скопируйте ссылку обеспечения и отправьте ее пользователю.
Также можно включить ссылку для скачивания программного обеспечения и напомнить пользователю о необходимости предоставить и подтвердить адрес электронной почты для активации учетной записи Webex.
Вы можете следить за состоянием активации пользователя в выбранном шаблоне.
Чтобы получить более подробную информацию, см. Обеспечение пользователей и процессы активации.
Подготовка с использованием ненадежных адресов электронной почты
В центре партнера в представлении "Состояние пользователей" предусмотрен набор элементов управления, с помощью которого администраторы поставщика услуг Webex для Cisco BroadWorks могут проверить состояние пользователей и устранить ошибки подготовки при использовании ненадежных адресов электронной почты. Дополнительную информацию см. в статье Проверка подготовки пользователей с использованием ненадежных адресов электронной почты.
Перемещение пользователей Webex в Webex для Cisco BroadWorks
Чтобы переместить существующих пользователей Webex в Webex для Cisco BroadWorks, см. приведенную ниже таблицу, чтобы определить, какую процедуру следует выполнить.
Существующий пользователь Webex принадлежит… | Чтобы переместить пользователя, следуйте этим процессам |
|---|---|
Организация потребителей или самостоятельная регистрация (например, бесплатная учетная запись, пробная учетная запись) |
|
Клиентская организация | Присоединение Webex для BroadWorks к существующей организации. Вложение организации (для первого пользователя) также добавляет Webex для BroadWorks для последующих пользователей, если они назначены соответствующей организации. |
Существующий пользователь Webex принадлежит… | Чтобы переместить пользователя, следуйте этим процессам |
|---|---|
Организация потребителей или самостоятельная регистрация (например, бесплатная учетная запись, пробная учетная запись) | Если организация Webex для BroadWorks не существует (пользователи не подготовлены):
Если организация Webex для BroadWorks существует (подготовлен хотя бы один пользователь), выполните приведенные ниже действия.
|
Клиентская организация |
|
Перемещение пользователя (с его согласия) в Webex для Cisco BroadWorks
Используйте эту процедуру для перемещения существующего пользователя Webex, который находится в потребительской организации или имеет учетную запись самостоятельной регистрации (бесплатную или пробную), в Webex для Cisco BroadWorks. Обратите внимание, что организация Webex для Cisco BroadWorks должна существовать (с первым подготовленным пользователем). В этом случае для перемещения пользователей можно использовать один из следующих вариантов:
Перемещение пользователя (с доверенным адресом электронной почты): используется подготовка с доверенными адресами электронной почты
Перемещение пользователя (с ненадежным адресом электронной почты): используется подготовка с ненадежными адресами электронной почты
Самостоятельная активация
Перемещение пользователя (с доверенным адресом электронной почты)
Если шаблон переноса использует доверенные адреса электронной почты, администратор партнера может переместить последующих пользователей с помощью этого процесса.
Администратор добавляет пользователя.
Происходит перенаправление пользователя на мост обеспечения BroadWorks.
В результате поиска по CI определяется, что у этого пользователя есть другая учетная запись Webex с этим адресом электронной почты.
Пользователю отправляется автоматизированное электронное сообщение.
Пользователь открывает электронное сообщение и щелкает кнопку Активировать учетную запись. Происходит перенаправление пользователя на портал клиентов Webex.
Пользователь выполняет вход в Webex.
Пользователь щелкает кнопку Удалить для удаления старой учетной записи Webex.
Старая учетная запись Webex будет удалена.
Осуществляется подготовка пользователя в Webex для Cisco BroadWorks с использованием того же адреса электронной почты.
Происходит перенаправление пользователя на страницу скачиваний.
Перемещение пользователя (с ненадежным адресом электронной почты)
Если в шаблоне переноса используются ненадежные адреса электронной почты, сначала необходимо проверить адрес электронной почты пользователя. Перемещение последующих пользователей администратор может выполнить с помощью этого процесса.
Администратор добавляет пользователя.
Происходит автоматическое перенаправление пользователя на мост обеспечения BroadWorks.
Пользователю отправляется текст со ссылкой для активации.
Пользователь переходит по ссылке для активации и вводит свой адрес электронной почты.
В результате поиска по CI определяется, что у этого пользователя есть другая учетная запись Webex с этим адресом электронной почты.
Пользователю отправляется автоматизированное электронное сообщение.
Пользователь открывает электронное сообщение и переходит по ссылке Присоединиться сейчас.
Адрес электронной почты считается проверенным.
Происходит перенаправление пользователя для входа на портал клиентов Webex.
Пользователь выполняет вход в Webex.
Пользователь должен щелкнуть кнопку Удалить для удаления старой учетной записи Webex.
Старая учетная запись Webex будет удалена.
Осуществляется подготовка пользователя в Webex для Cisco BroadWorks с использованием того же адреса электронной почты.
Происходит перенаправление пользователя на страницу скачиваний.
Процесс самостоятельной активации
Если у пользователя есть существующая учетная запись BroadWorks, для перемещения учетной записи можно использовать процесс самостоятельной активации.
Пользователь входит в систему на странице портала доступа пользователя с помощью учетных данных BroadWorks.
Пользователь вводит свой адрес электронной почты.
Происходит перенаправление пользователя на мост обеспечения BroadWorks.
Пользователю отправляется автоматизированное электронное сообщение на его адрес электронной почты.
Пользователь открывает электронное сообщение и переходит по ссылке Присоединиться сейчас. Происходит проверка адреса электронной почты.
Поиск по CI обнаруживает, что у пользователя уже есть учетная запись Webex. Прежде чем продолжить, пользователь должен удалить старую учетную запись.
Происходит перенаправление пользователя для входа в Webex.
Пользователь выполняет вход на портал клиентов.
Пользователь щелкает кнопку Удалить учетную запись.
Старая учетная запись Webex будет удалена.
Для пользователя будет подготовлена новая учетная запись Webex для Cisco BroadWorks с тем же адресом электронной почты.
Присоединение Webex для BroadWorks к существующей организации
Если вы являетесь администратором партнера, добавляющим службы Webex для BroadWorks в существующую клиентскую организацию Webex, которая еще не связана с предприятием BroadWorks под управлением партнера, администратор организации клиента ДОЛЖЕН утвердить доступ администратора для успешного выполнения запроса на подготовку.
Утверждение администратора организации необходимо, если выполнено какое-либо из приведенных ниже действий.
Существующая клиентская организация насчитывает 100 пользователей или более
У организации есть подтвержденный почтовый домен
Домен организации заявлен
Если ни один из приведенных выше критериев не соответствует действительности, может произойти автоматическое присоединение.
| В сценарии автоматического вложения подписка Webex для BroadWorks добавляется в существующую клиентскую организацию без уведомления существующего администратора организации или конечного пользователя. В большинстве случаев вашей партнерской организации будут предоставлены права администратора подготовки. Однако, если у клиентской организации нет лицензий или только приостановлены или аннулированы лицензии, вы будете назначены администратором с полными правами. Благодаря доступу администратора подготовки вы будете иметь ограниченную видимость в Control Hub для пользователей в существующей организации. Рекомендуется обратиться к администратору клиента и запросить доступ администратора с полными правами к организации. |
Администраторы-партнеры могут выполнить следующую процедуру, чтобы добавить службы вызовов BroadWorks в существующую организацию Webex.
| Убедитесь, что электронная почта Разрешить приглашать администратора при присоединении к существующим организациям (по умолчанию этот переключатель включен). |
| 1. | Администратор партнера подготавливает Webex для Cisco BroadWorks для клиента. Дополнительную информацию см. в разделе Подготовка клиентских организаций. Произойдет следующее.
| ||
| 2. | С полным доступом администратора администратор партнера может завершить процесс подготовки клиента. Вам потребуется повторить попытку подготовки клиента, начиная с шага 1 выше. Однако теперь, как внешний администратор с полными правами, вы не должны наблюдать ошибку 2017. После завершения подготовки служб вызовов существующая клиентская организация будет отображаться в качестве клиента под партнерской организацией Webex для BroadWorks.
|
Условия вложения организации
Адрес электронной почты первого подготовленного подписчика BroadWorks должен соответствовать адресу электронной почты существующего пользователя в целевой клиентской организации. В противном случае будет создана новая клиентская организация.
Первый пользователь из существующей организации, подготовленный для Webex для BroadWorks, не подготовлен в качестве администратора. Настройки и права существующей организации сохраняются.
Существующие настройки аутентификации организации имеют приоритет над параметрами, настроенными в шаблоне подготовки Webex для BroadWorks. В результате этого способ входа существующих пользователей не изменится.
Однако если в существующей клиентской организации включена базовая товарно-знаковая политика, после прикрепления приоритет будут иметь расширенные настройки товарно-знаковой политики партнера. Если клиент хочет, чтобы базовая товарно-знаковая политика оставалась неизменной, партнер должен настроить клиентскую организацию на переопределение товарно-знаковой политики в расширенных настройках товарно-знаковой политики.
Название существующей организации не изменится.
Настройка флага блокировки электронной почты не изменяется в настройках существующей организации. Это может повлиять на недавно подготовленных пользователей. В зависимости от того, как установлен флажок, новые пользователи могут получать или не получать электронное сообщение с кодом, который необходимо ввести для завершения активации.
Режим ограниченного администрирования (задается переключателем режима ограничения партнером) выключен для подключенной организации.
Перед подготовкой новых пользователей в организацию Webex для Cisco BroadWorks необходимо завершить процесс вложения организации (перемещение существующих пользователей и обновление идентификатора организации).
Предприятие BroadWorks можно связать только с одной организацией Webex. Невозможно обеспечить подписчиков из одного предприятия BroadWorks в отдельные организации Webex.
Добавление внешнего администратора
Действия, которые могут выполнить администраторы клиентской организации для добавления администратора партнера в качестве внешнего администратора, см. в статье Утверждение запроса внешнего администратора на странице help.webex.com.
| Администратор клиента должен предоставить внешнему администратору права и права администратора с полными правами. |
| Адрес электронной почты, который администратор организации клиента добавляет в качестве внешнего администратора, должен совпадать с адресом электронной почты администратора партнера, указанным в шаблоне переноса в Partner Hub. После добавления сообщения электронной почты из шаблона переноса в Partner Hub в качестве администратора с полными правами администратора любые дополнительные администраторы партнера также должны быть добавлены в качестве внешнего администратора с полными правами администратора. |
Отключение Webex для BroadWorks от существующей организации
Чтобы отделить Webex для BroadWorks от существующей организации Webex, выполните приведенные ниже действия. Например, если вы случайно подключили Webex для BroadWorks к существующей организации и хотите удалить вложение.
| В стандартном потоке отделение Webex для BroadWorks от существующей организации Webex (только стандартный поток) приведет к удалению всех связанных данных подписчика и деактивации подписки клиента Webex для BroadWorks. Кроме того, вы потеряете доступ к клиентской организации, если это единственная связанная подписка. В процессе гибридного типа подписки клиентов не изменяются. |
Если у вас нет доступа к настройкам клиента в Control Hub, попросите администратора клиента предоставить доступ внешнему администратору, выполнив запрос на утверждение внешнего администратора.
Удалите все рабочие пространства Webex для BroadWorks из организации. Используйте параметр Удалить API рабочего пространства BroadWorks.
Удалите всех подписчиков Webex для BroadWorks из организации. Используйте параметр Удалить API подписчика BroadWorks.
Удалите из организации ожидающих пользователей Webex для BroadWorks. Например, если пользователи были подготовлены с помощью ненадежного потока электронной почты, а действительные адреса электронной почты еще не введены, пользователи останутся в состоянии ожидания. Выполните проверку подготовки пользователей с использованием ненадежных адресов электронной почты , чтобы удалить пользователей.
Удалите конфигурацию BroadWorks Calling для этого клиента. Откройте экземпляр Control Hub клиента, щелкните Hybrid, в разделе BroadWorks Calling удалите все конфигурации.
Если вы хотите прикрепить Webex для BroadWorks к клиенту, выполните процессы подготовки, чтобы прикрепить его к существующему клиенту.
| Альтернативным вариантом удаления подписчиков, если вы не хотите использовать Remove a BroadWorks Subscriber API, является переход в BroadWorks CommPilot и удаление интегрированной службы обмена мгновенными сообщениями и состоянием доступности для затронутых пользователей. |
Управление пользователями и организациями
Для управления пользователями в Webex для Cisco BroadWorks обратите внимание на то, что пользователь существует как в BroadWorks, так и в Webex. Атрибуты вызовов и идентификатор пользователя BroadWorks хранятся в BroadWorks. Отдельный идентификатор электронной почты пользователя и его лицензии на функции Webex хранятся в Webex.
Проверка подготовки пользователей с ненадежными адресами электронной почты
Если подготовка пользователей Webex для BroadWorks осуществляется посредством сквозной подготовки с использованием ненадежных адресов электронной почты, пользователи должны самостоятельно выполнить подготовку, указав свой адрес электронной почты на портале активации пользователей. При возникновении ошибки пользователь может воспользоваться параметром Повторить попытку, который доступен на портале, и предпринять еще одну попытку. Если у пользователя повторно возникает ошибка, администратор может выполнить приведенные ниже действия в центре партнера, чтобы проверить состояние, и добавить пользователя, удалить его или применить изменения конфигурации.
| 1. | Войдите в Partner Hub и найдите страницу Список клиентов . |
| 2. | Щелкните Просмотр шаблонов. Выберите соответствующий шаблон переноса, который необходимо применить к этому пользователю. |
| 3. | Поверьте настройку указанных ниже параметров в разделе Проверка пользователей для обеспечения надлежащей настройки сквозной подготовки с использованием ненадежных адресов электронной почты.
|
| 4. | Когда подготовка пользователя будет завершена, в разделе Проверка пользователей щелкните Показать состояние пользователей, чтобы проверить состояние подготовки. В представлении Состояние пользователей отображается список пользователей и подробные сведения, такие как идентификатор BroadWorks и выбранный тип пакета, а также текущее состояние, информирующее о том, подготовлен ли пользователь или указано требование рассмотрения.
|
| 5 | В отношении пользователей с ошибками или требованиями рассмотрения щелкните три точки справа и выберите один из указанных ниже параметров администрирования.
|
Дополнительные параметры просмотра
При просмотре списка пользователей доступны приведенные ниже дополнительные параметры.