
Tack för din feedback.
 Har du feedback?
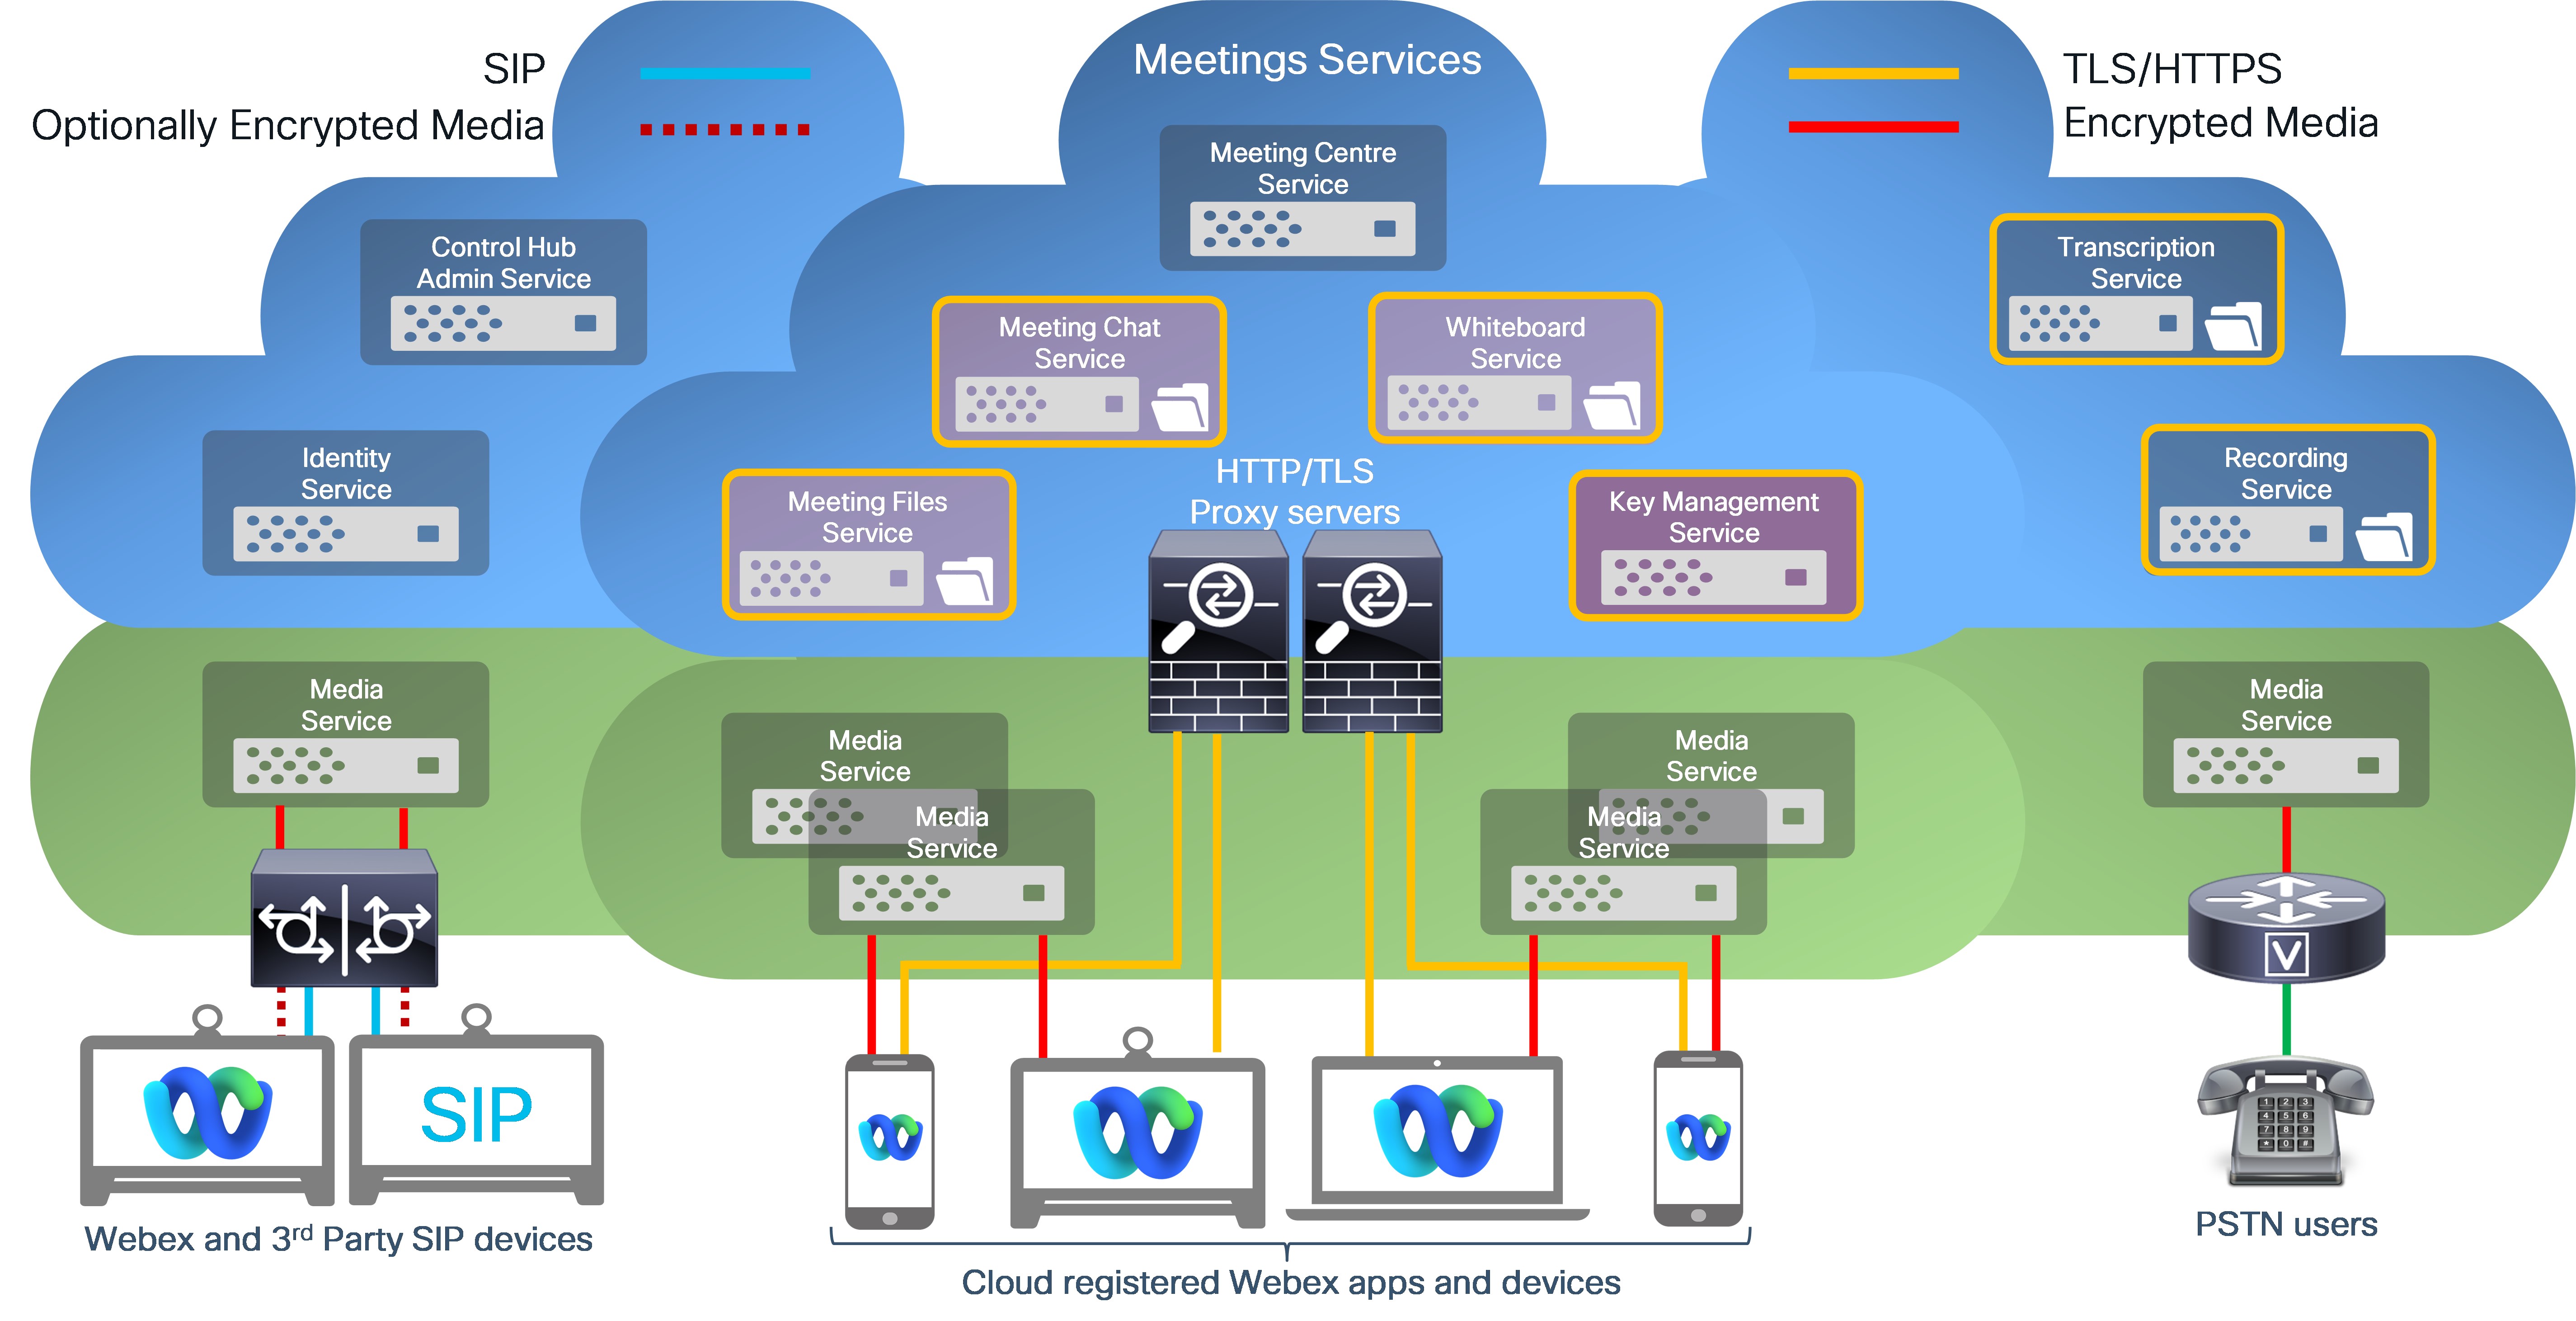
Webex Key Management Service (KMS) utvecklades ursprungligen för att lägga till ett extra lager av kryptering för Webex Messaging innehåll, till exempel utbytta meddelanden och filer. Webex SuiteTillåter nu Meetings att använda KMS som en gemensam krypteringstjänst för användargenererat innehåll. Webex SuiteTjänster använder nu KMS för att kryptera följande datatyper:
Webex Messaging
- Meddelanden
- filer
- AI Assistant-genererat innehåll
Webex Meetings
- Chattmeddelanden (nytt)
- Delade filer (nytt)
- Anteckningar (nytt)
- Inspelningar
- Transkript
- Whiteboardtavlor
- AI Assistant-genererat innehåll
- Röstmeddelanden
- Röstbrevlådeavskrifter
- Inspelningar
- AI Assistant-genererat innehåll
Webex end-to-end-kryptering använder KMS för att generera, distribuera och hantera krypteringsnycklar som används för att kryptera det användargenererade innehållet som anges ovan.
- Webex App- och Cisco-videoenheter använder Webex end-to-end-kryptering för allt användargenererat innehåll, till exempel meddelanden, filer och whiteboards, och krypterar även dessa data med hjälp av transportlagersäkerhet (TLS) för data som överförs.
- För data i vila lagras detta end-to-end-krypterade innehåll på krypterade innehållsservrar i Webex-molnet.
- Detta extra lager av säkerhet skyddar användargenererat innehåll som överförs från TLS-avlyssningsattacker och lagrade användardata från potentiella dåliga aktörer i Webex-molnet.
Med Webex end-to-end-kryptering kan Webex-tjänster använda end-to-end-krypteringsnycklar för att dekryptera data för att leverera Webex kärntjänster, till exempel:
- Meddelandeindexering för sökfunktioner
- Förebyggande av dataförlust (efterlevnad)
- Filomkodning
- eDiscovery
- Dataarkivering
- Skanning av skadlig programvara (med Extended Security Pack)
Om du behöver högre nivåer av säkerhet och konfidentialitet för dina möten kan du använda Zero Trust End-to-End Encrypted Webex Meetings. Med Zero Trust Security genereras möteskrypteringsnyckeln av och endast tillgänglig för deltagarna i mötet. Webex-tjänsten kan inte komma åt möteskrypteringsnycklarna.
Se End- to-end-kryptering med identitetsverifiering för Webex-möten för att jämföra Webex End-to-end-kryptering och Zero-Trust End-to-end-kryptering.
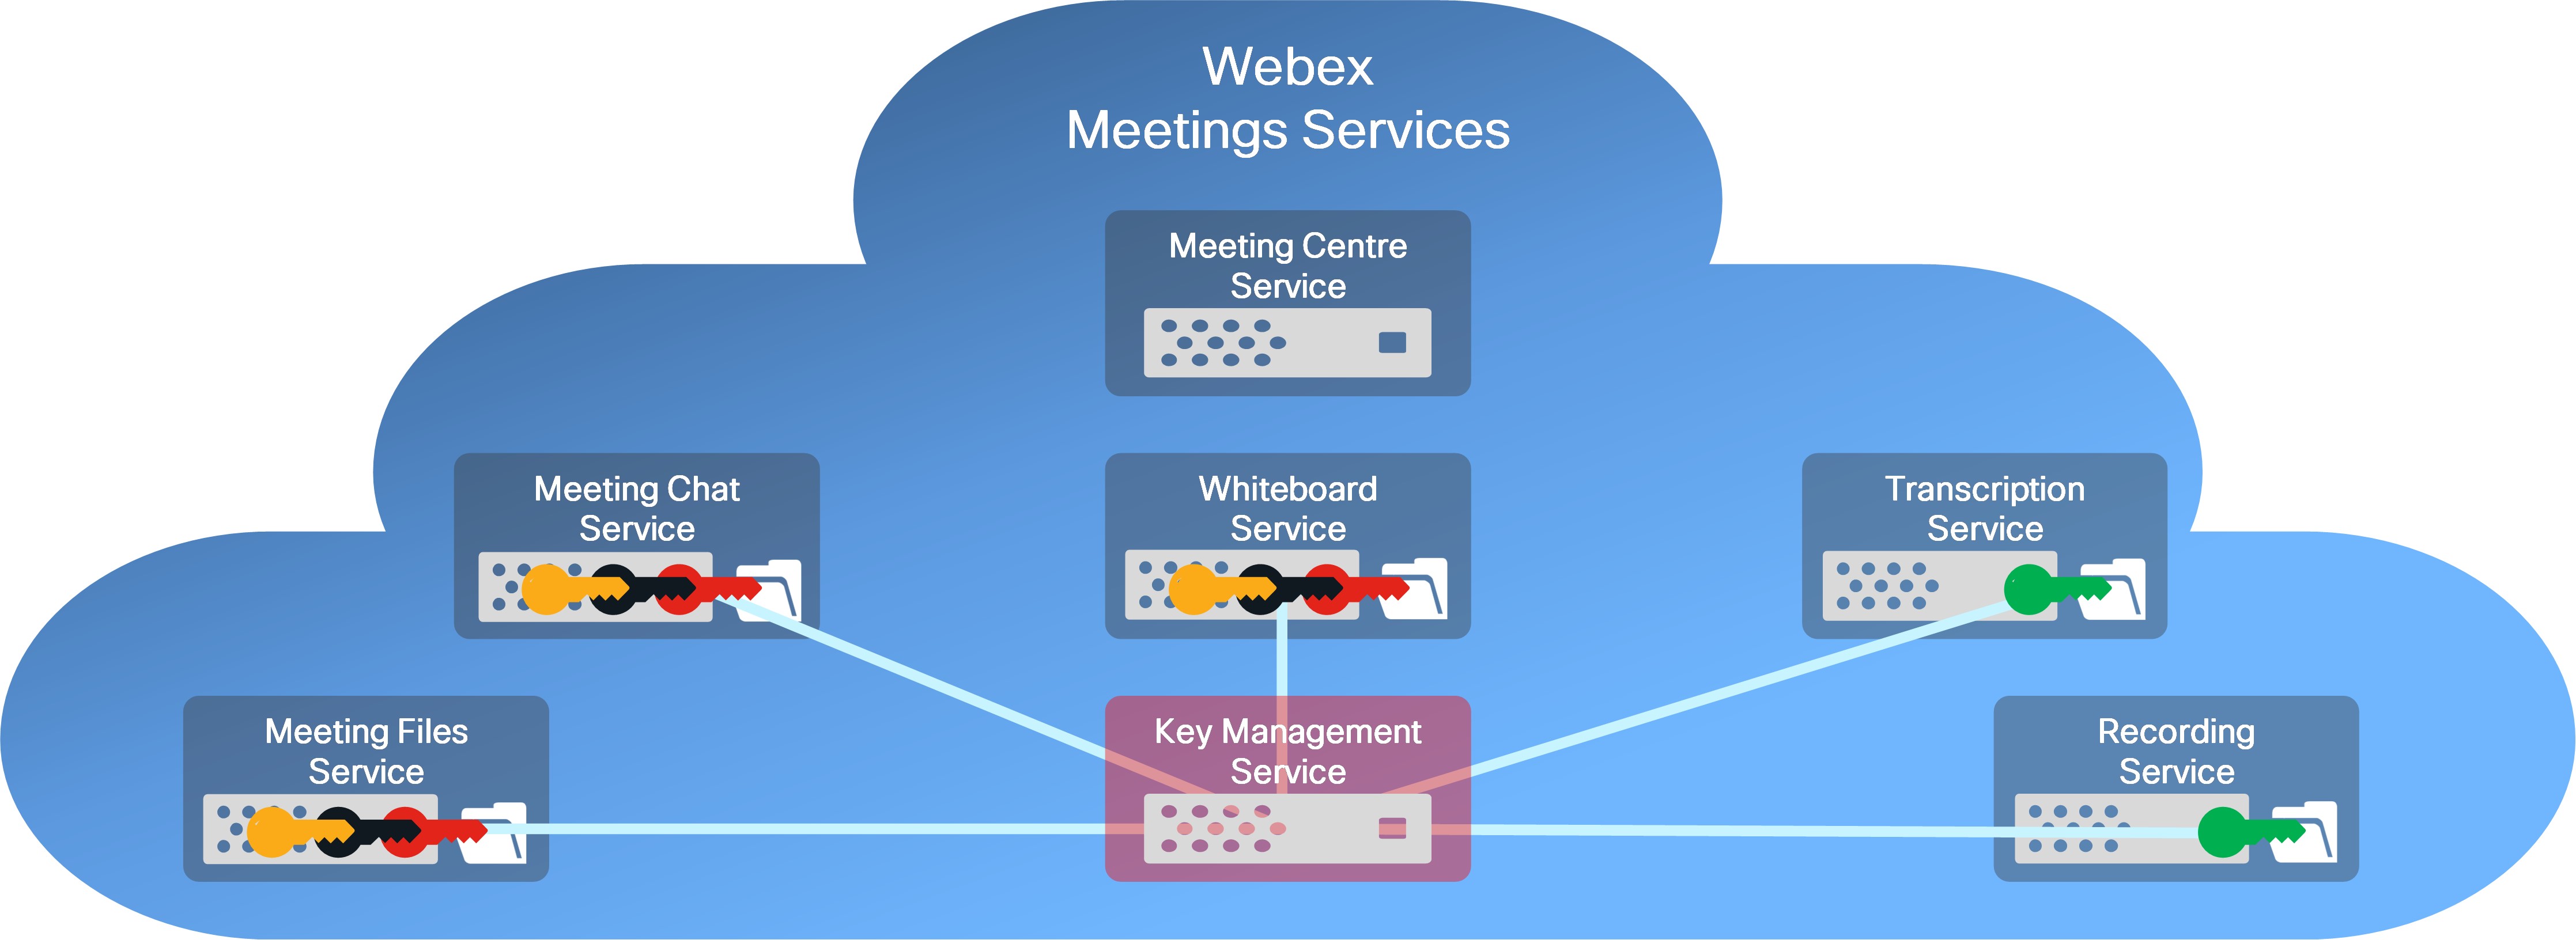
Webex Meetingsinspelningar och transkript krypteras med hjälp av en KMS-genererad krypteringsnyckel (krypteringschifer = AES-256-GCM). En enda krypteringsnyckel används för att kryptera alla inspelningar och transkript för din organisation.
Webex tillhandahåller följande kontroller för mötesinspelningar och transkriptioner:
- Lagringspolicy för inspelningar och utskrifter (7—3600 dagar)
- Rensa användarraderade inspelningar inom 30 dagar
- Säker uppspelning och nedladdning: Endast tillåtet från definierade nätverk
- Spela in lösenord och lösenordspolicyer
- Hantering av inspelningslagringshan
Med KMS-baserad innehållskryptering genereras unika innehållskrypteringsnycklar för varje Webex-möte. Dessa krypteringsnycklar används för att kryptera chattmeddelanden, bildtexter, delade filer, whiteboards och anteckningar som delas i mötet. Inspelningar och utskrifter som lagras i Webex-molnet av din organisation skyddas med en enda KMS-genererad AES-256-GCM-krypteringsnyckel.
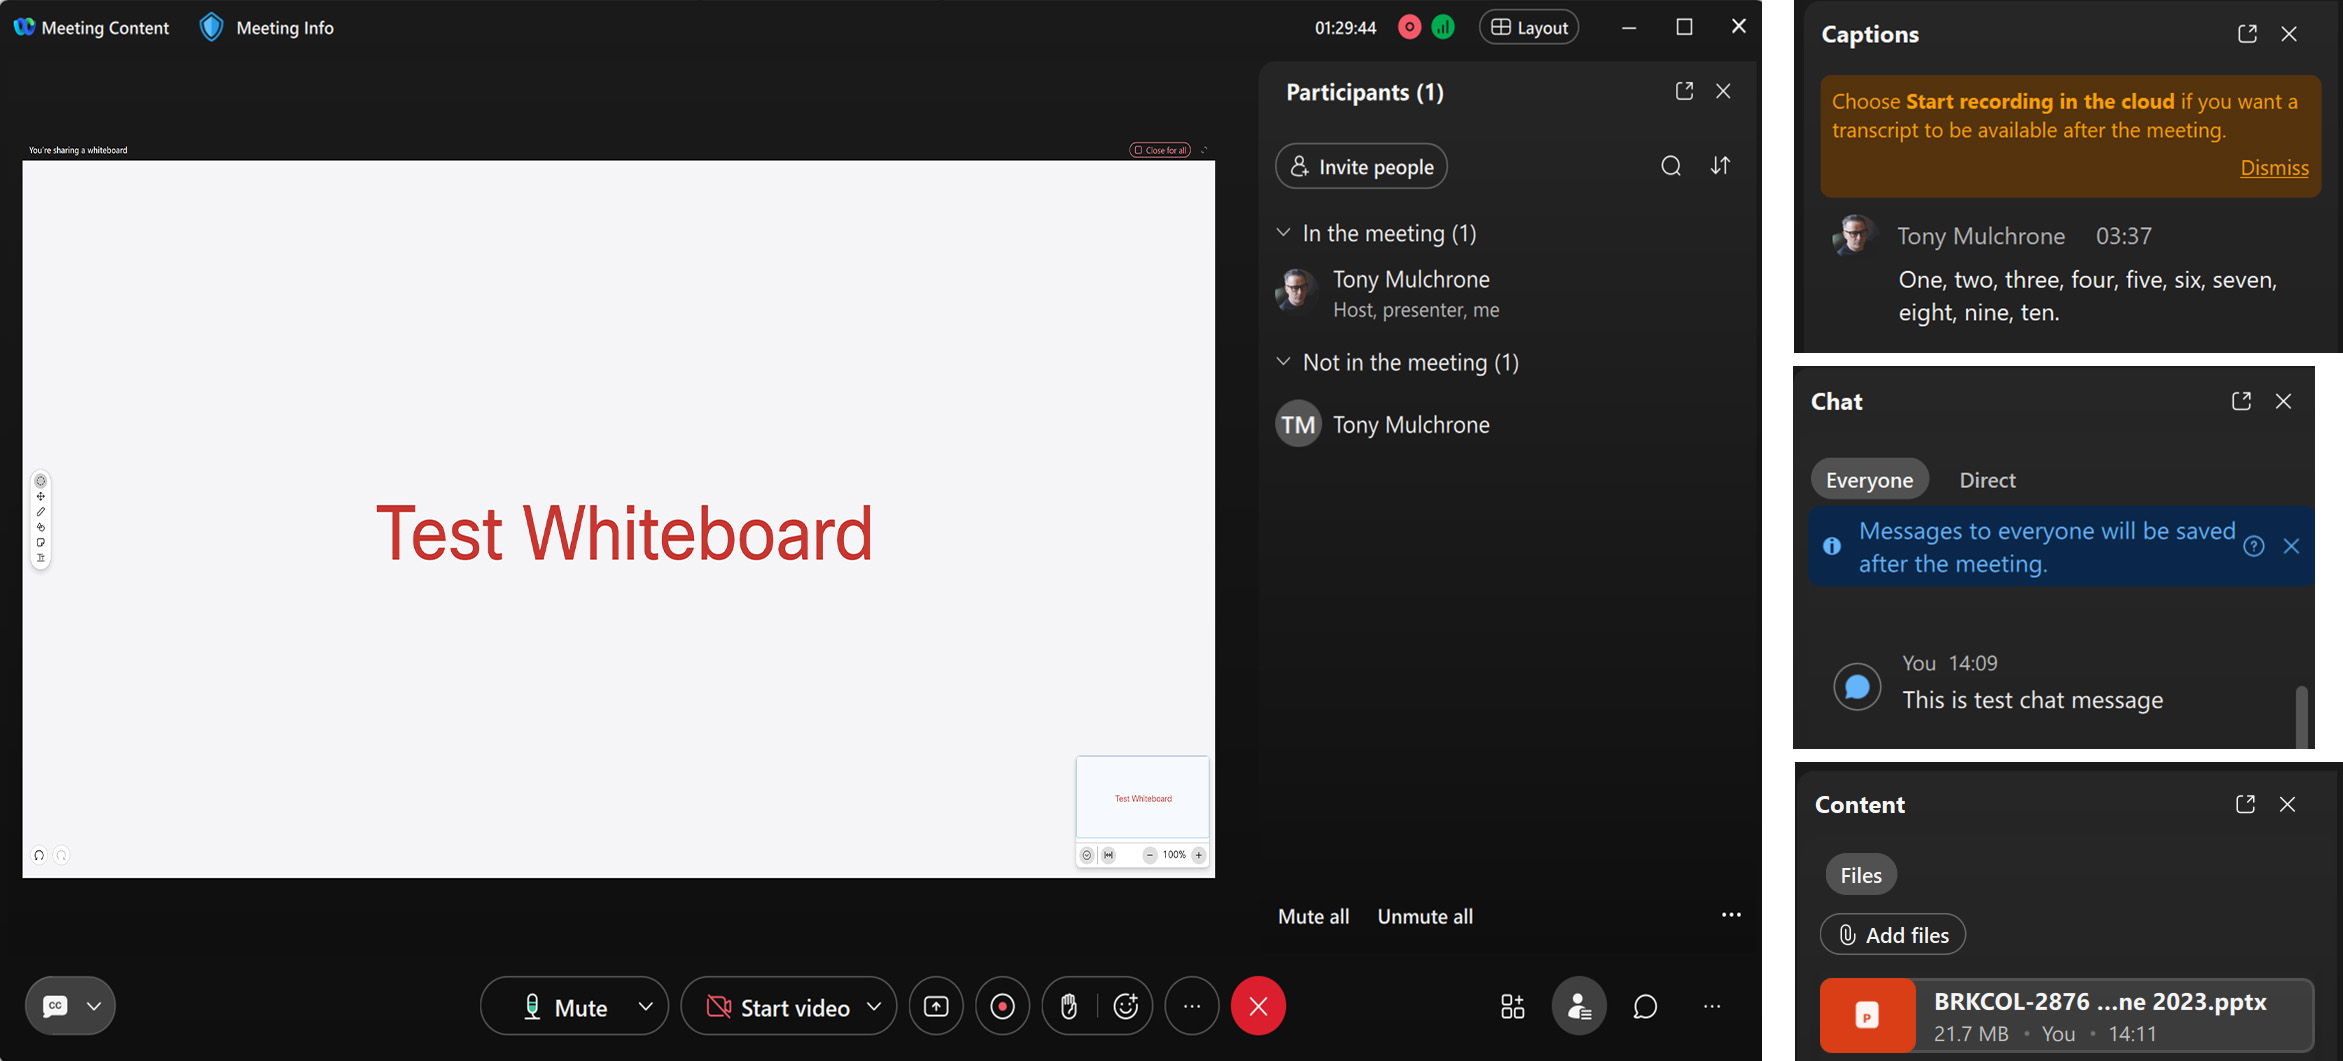
Innehåll som delas/skapas under ett Webex-möte (chatt, inspelningar, transkript och whiteboards) kan visas efter mötet.
Du kan visa chatt, inspelningar och utskrifter på Webex-appens flik ar Kalender och Mötesinnehåll. Alla mötesdeltagare med ett Webex-konto kan komma åt chattmeddelanden och inspelningar i Webex-appen. Overifierade mötesdeltagare, som inte loggade in, har bara tillgång till delat innehåll under mötet.
Whiteboards som skapats av deltagare i ett möte lagras automatiskt i mötesdeltagarens Webex- white boardutrymme.
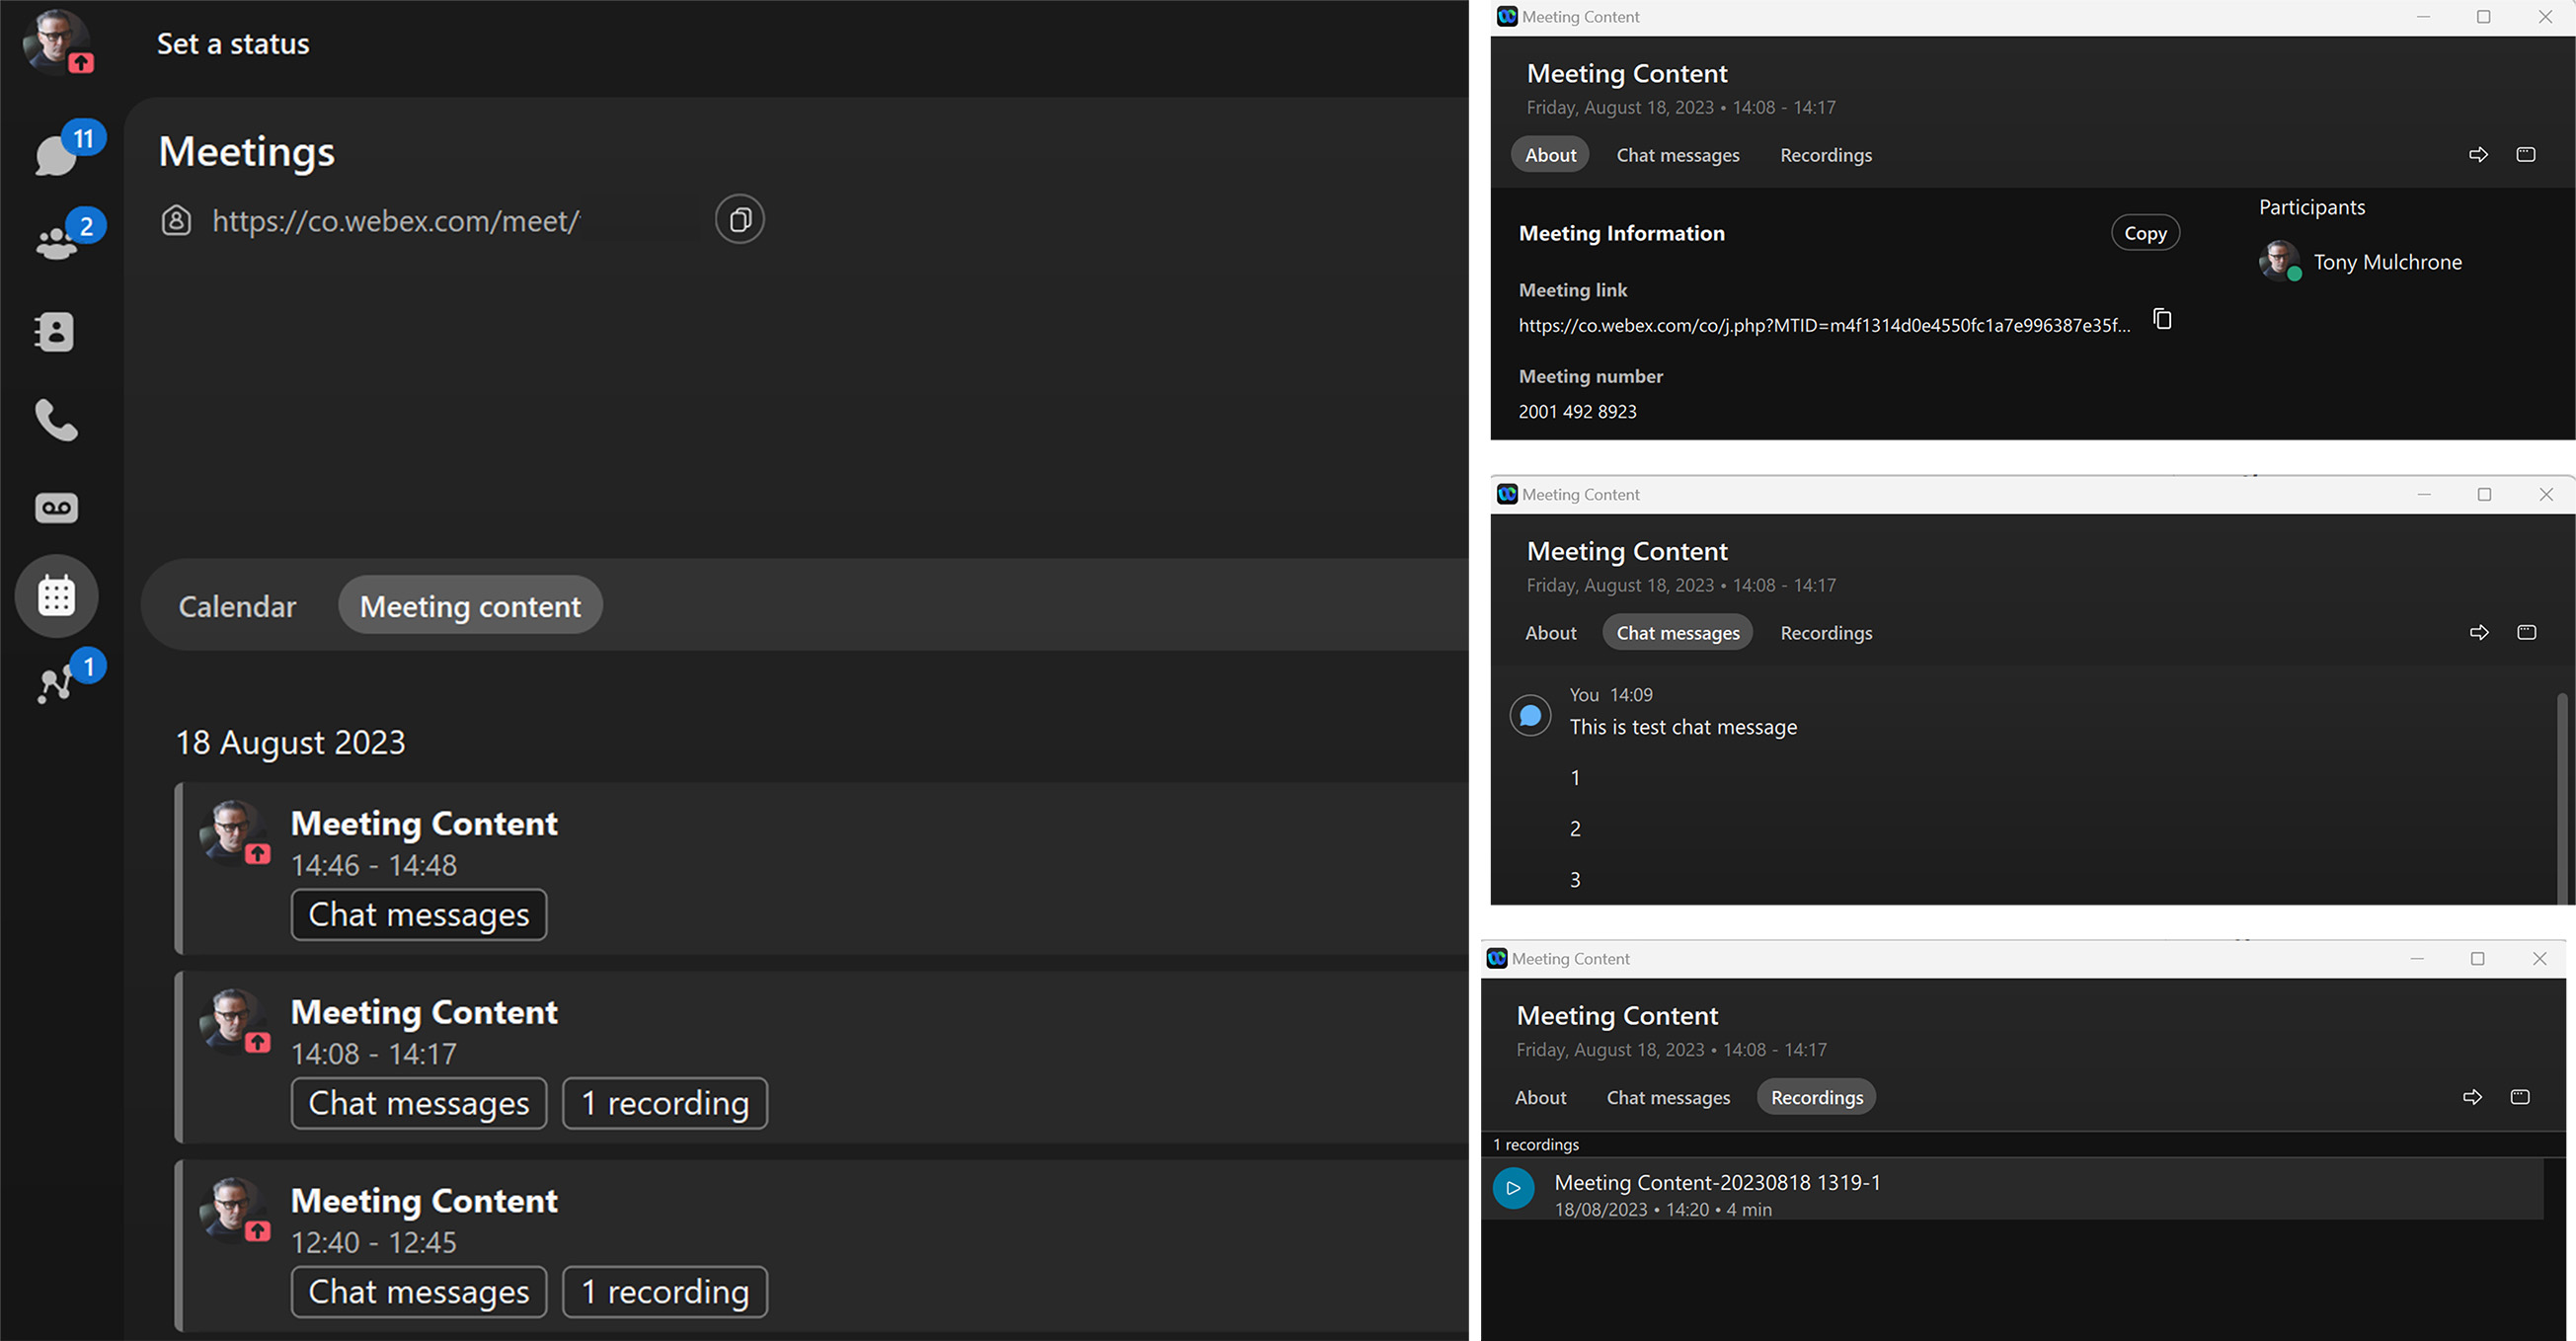
Chattmeddelanden, inspelningar och inspelningsutskrifter
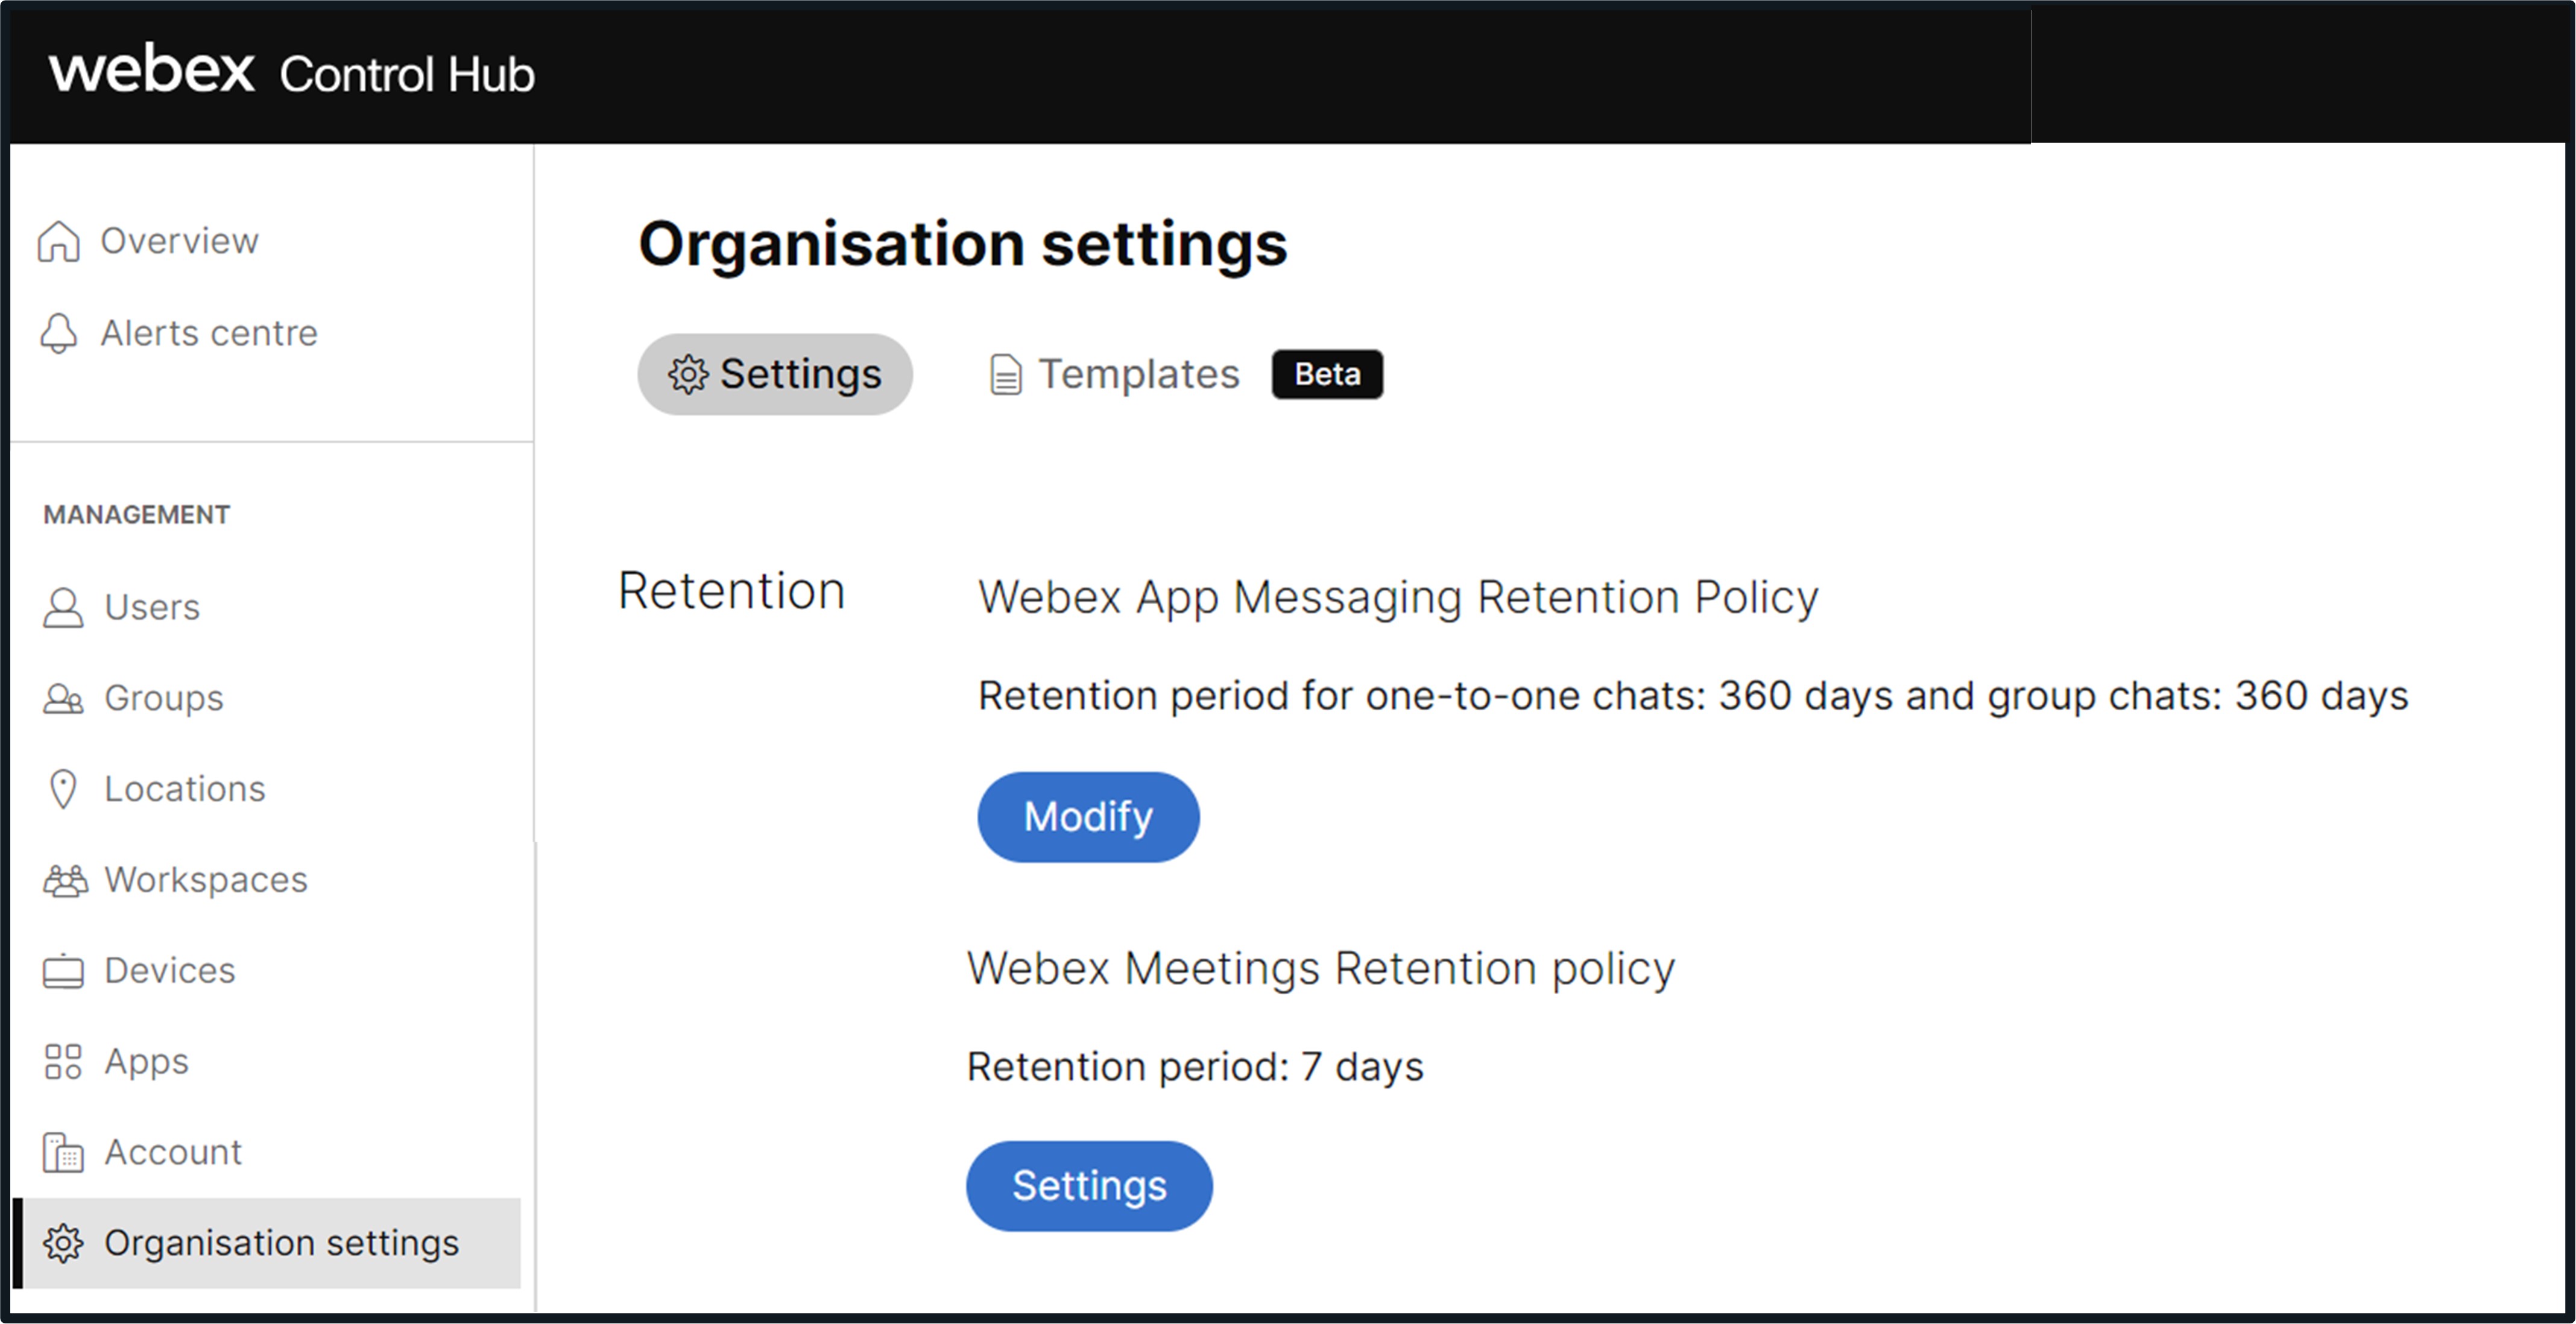
Chattmeddelanden, inspelningar och inspelningsutskrifter använder princip inställningen Bevarande av Webex Meetings kontroll hubben.
Whiteboardtavlor
Whiteboardtavlor som skapats med hjälp Webex Meetings av Lagring Webex Messaging spolicyn. Whiteboard-retentionspolicyn är policyn för den organisation som skaparen av whiteboardtavlan tillhör.
Inspelningar och inspelningsutskrifter lagras i den Webex Meetings region som valts av din organisation när du registrerade dig för Webex. Mer information om Webex Meetings regioner och datacenterplatser finns i dataskydds Webex Meetingsdatabladet.
Chattmeddelanden och whiteboards som skapats i dina möten lagras i Webex Messaging datacenterregioner. Webex MessagingAnvänder för närvarande två datacenterregioner för att lagra chattmeddelanden och whiteboardinnehåll - Nordamerika och resten av världen och Europeiska unionen. Under etableringen ser administratören som konfigurerar en organisation en rullgardinsmeny för landsväljare i Kontrollhubben. Vi bestämmer den geografiska region där organisationens meddelandedata finns. Mer information om den här processen och den region ett visst land mappar till finns i Hitta den region för dataredighet som mappar till ett land.
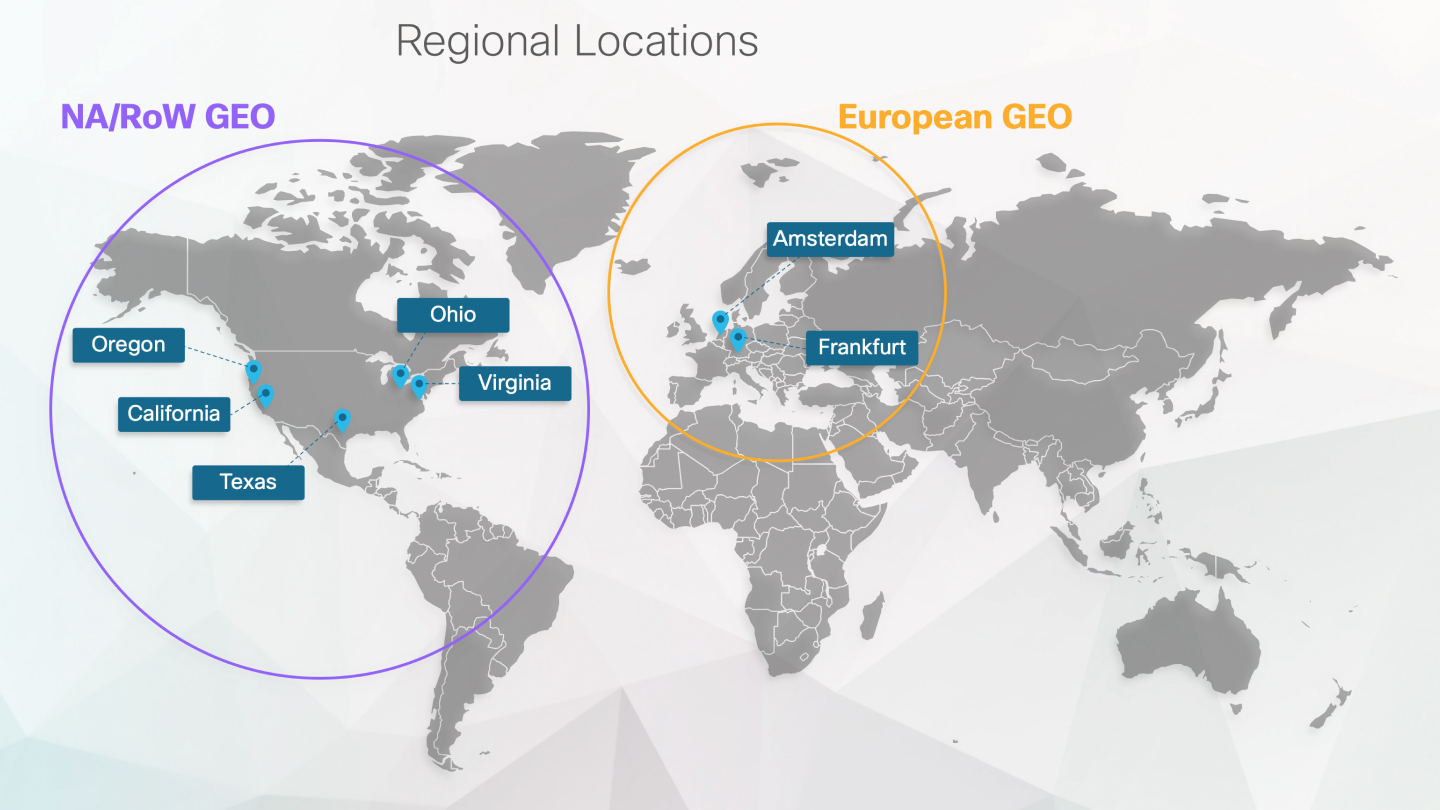
Mer information om Webex Messaging dataholägenhet finns i Webex App- och Webex Messaging sekretessdatablad och Data Residency in We bex.
Om det behövs kan den permanenta lagringen av Webex Meetings chattmeddelanden inaktiveras för organisationen i Control Hub. Se Spara eller rensa organisationens chattar i mötet efter ett möte. Control Hub-administratörer kan inaktivera whiteboardanvändning i organisationen per användare/användargrupp för interna och/eller externa möten.
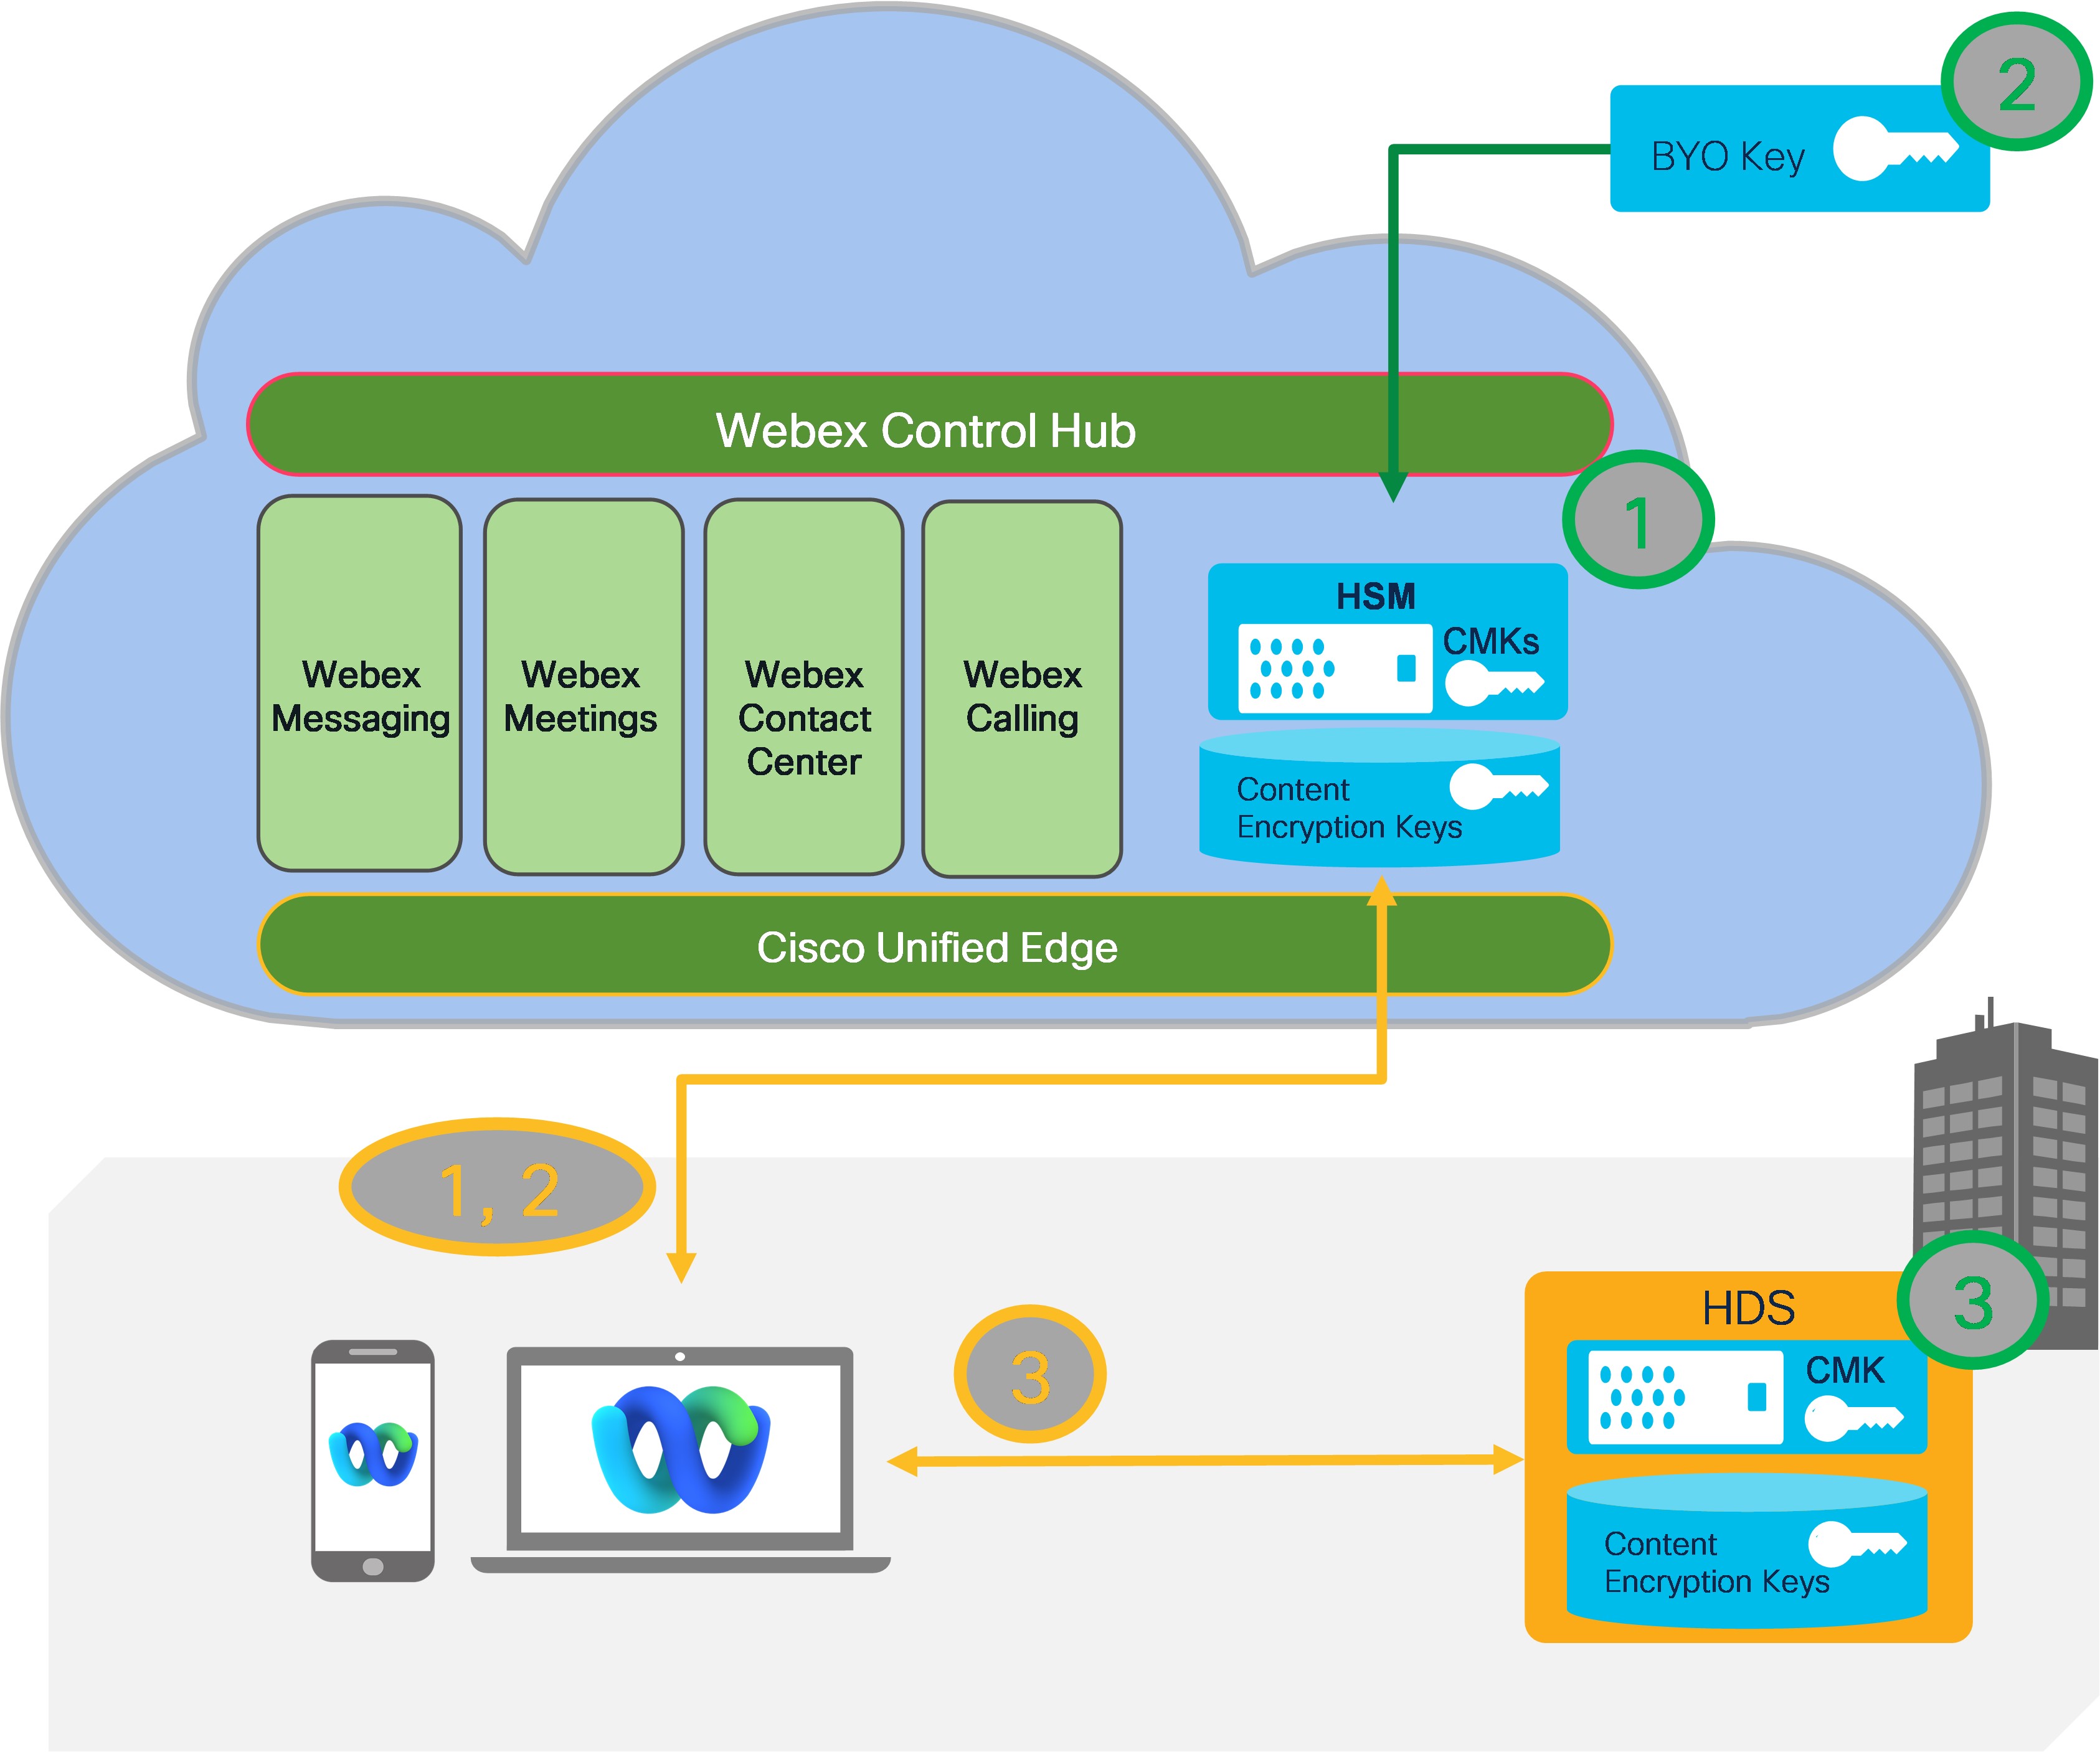
Webex KMS tillhandahåller ytterligare ett lager av kryptering i vila för organisationens användargenererade innehåll och stöder ett antal distributionsalternativ, beroende på vilken nivå av säkerhet och kontroll som organisationen kräver:
- Webex molnbaserad KMS med Webex Cloud HSM-härledd kundhuvudnyckel.
- Webex molnbaserad KMS med kundens huvudnyckel härledd från kundnyckel (BYOK). Mer information finns i Hantera din egen kundhuvudnyckel.
- Webex molnbaserad KMS med kundens huvudnyckel från kundens AWS KMS. Mer information finns i Hantera din egen kundhuvudnyckel
- Kundlokalsbaserad KMS (Hybrid Data Security (HDS)) — nycklar som lagras lokalt. Mer information finns i Distributions guide för Webex Hybrid Data Security.
- Partnerhanterad lokalbaserad KMS (Hybrid Data Security (HDS)) — nycklar som lagras lokalt. Mer information finns i Distributions guide för Webex Hybrid Data Security.
För teknisk information om KMS-drift, se Webex MessagingSecurity Cloud Collaboration Security Technical Paper.
Webex Meetingssom använder KMS för innehållskryptering drar också nytta av en gemensam uppsättning efterlevnadsverktyg som kan användas för att hantera, arkivera, och genomdriva kundpolicyer för användargenererat innehåll i. Webex Meetings Denna gemensamma efterlevnadsarkitektur använder Webex Events API för att tillhandahålla följande tjänster för möten, chatt, filer, whiteboards, anteckningar, inspelningar och transkript:
- Lagligt spärr (åsidosätter lagringspolicyn)
- E-upptäckt (efterlevnadsansvarig sökning)
- Förebyggande av dataförlust — skicka meddelanden och filer till DLP-programmet för datapolitisering
- Dataarkivering


