
Hvala za povratne informacije.
 Povratne informacije?
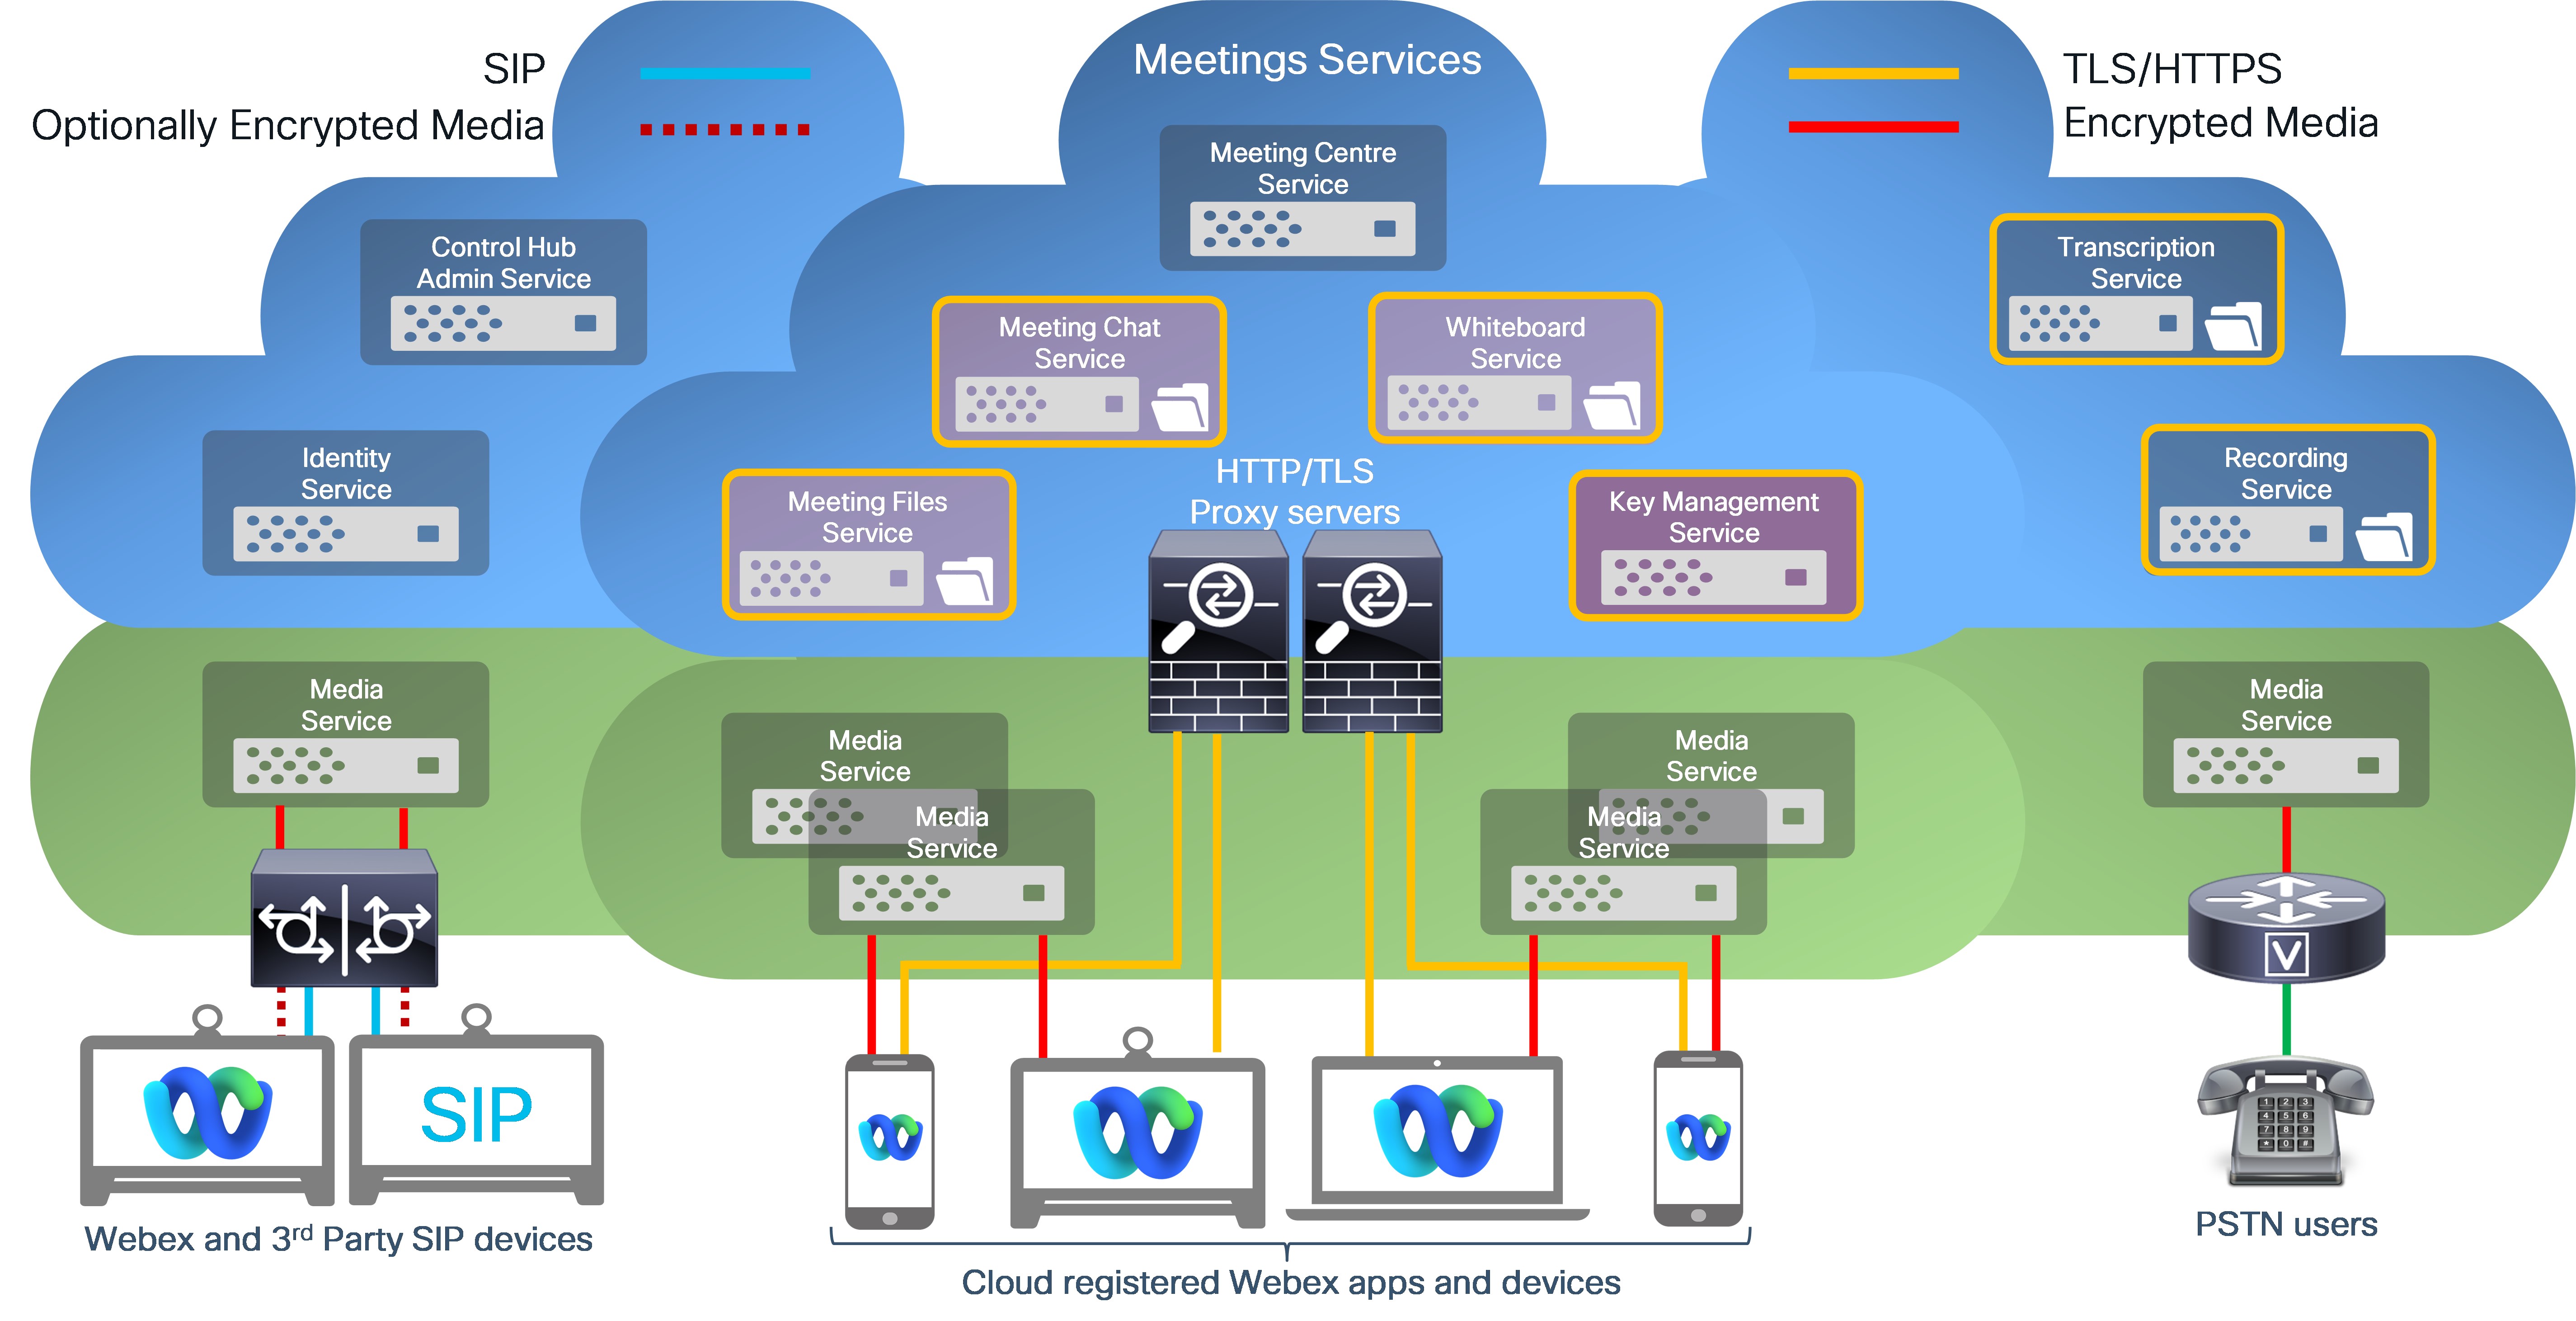
Storitev za upravljanje ključev Webex (KMS) je bila prvotno razvita za dodajanje dodatnega sloja šifriranja za Webex Messaging vsebino, kot so izmenjana sporočila in datoteke. Zdaj Webex Suite omogoča sestankom, da uporabljajo KMS kot skupno storitev šifriranja za uporabniško ustvarjeno vsebino. Webex Suitestoritve zdaj uporabljajo KMS za šifriranje naslednjih podatkovnih tipov:
Webex Messaging
- Sporočila
- Datoteke
- AI Assistant-ustvarjena vsebina
Webex Meetings
- Sporočila za klepet (novo)
- Datoteke v skupni rabi (novo)
- Opombe (novo)
- Posnetki
- Prepisi
- Bele deske
- AI Assistant-ustvarjena vsebina
- Glasovna pošta
- Prepisi glasovne pošte
- Posnetki
- AI Assistant-ustvarjena vsebina
Šifriranje Webex od konca do konca uporablja KMS za ustvarjanje, distribucijo in upravljanje šifri rnih ključev, ki se uporabljajo za šifriranje zgoraj navedene vsebine, ustvarjene uporabniki.
- Video naprave Webex App in Cisco uporabljajo šifriranje Webex od konca do konca za vso vsebino, ki jo ustvarijo uporabniki, kot so sporočila, datoteke in bele table, ter te podatke šifrirajo tudi z uporabo varnosti transportnega sloja (TLS) za podatke v tranzitu.
- Za podatke v mirovanju je ta šifrirana vsebina od konca do konca shranjena na šifriranih vsebinskih strežnikih v oblaku Webex.
- Ta dodatna zaščitna plast ščiti uporabniško ustvarjeno vsebino v tranzitu pred napadi prestrezanja TLS in shranjuje uporabniške podatke pred potencialnimi slabimi akterji v oblaku Webex.
S šifriranjem Webex od konca do konca lahko storitve Webex uporabljajo ključe šifriranja od konca do konca za dešifriranje podatkov za zagotavljanje osnovnih storitev Webexa, kot so:
- Indeksiranje sporočil za funkcije iskanja
- Preprečevanje izgube podatkov (skladnost)
- Prekodiranje datotek
- E-odkrivanje
- Arhiviranje podatkov
- Skeniranje zlonamerne programske opreme (z razširjenim varnostnim paketom)
Če za sestanke potrebujete višjo raven varnosti in zaupnosti, lahko uporabite Zero Trust End-to-End Encrypted. Webex Meetings S programom Zero Trust Security ključ za šifriranje srečanja ustvarijo udeleženci srečanja in so mu dostopni samo udeleženci srečanja; storitev Webex ne more dostopati do šifrirnih ključev srečanja.
Glejte Šifri ranje od konca do konca s preverjanjem identitete za sestanke Webex, če želite primerjati Webexovo šifriranje od konca do konca in šifriranje brez zaupanja.
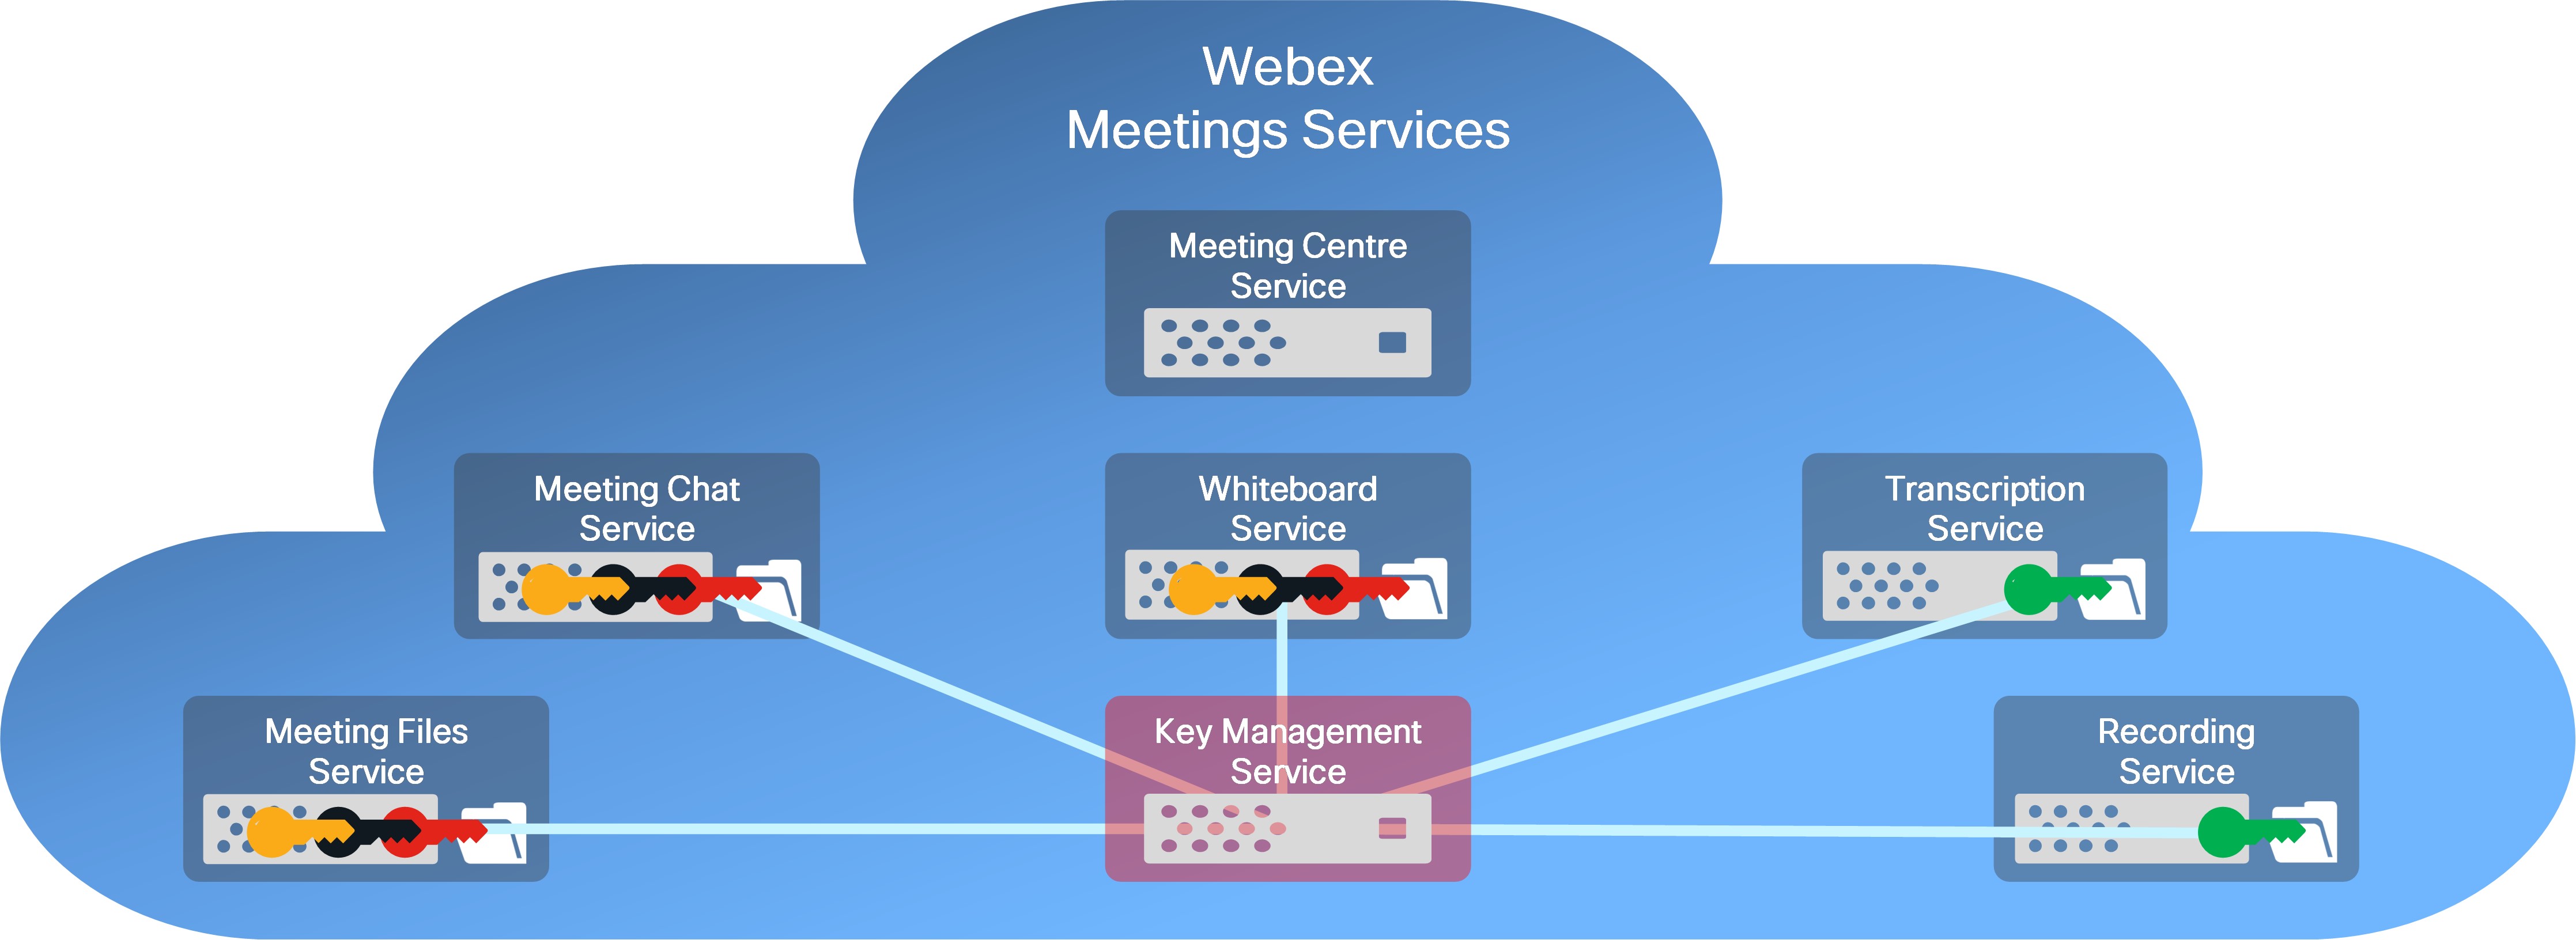
Webex Meetingsposnetki in prepisi so šifrirani z uporabo šifrirnega ključa, ki ga ustvari KMS (šifrirna šifra = AES-256-GCM). En sam šifrirni ključ se uporablja za šifriranje vseh posnetkov in prepisov za vašo organizacijo.
Webex ponuja naslednje kontrole za posnetke in prepise srečanj:
- Politika hrambe posnetkov in prepisov (7—3600 dni)
- Izbrišite uporabniško izbrisane posnetke v 30 dneh
- Varno predvajanje in prenos: dovoljeno samo iz določenih omrežij
- Snemanje gesel in pravilnikov gesel
- Upravljanje shranjevanja snemanja
S šifriranjem vsebine, ki temelji na KMS, se za vsako srečanje Webex ustvarjajo edinstveni ključi za šifriranje vsebine. Ti šifrirni ključi se uporabljajo za šifriranje sporočil za klepet, napisov, datotek v skupni rabi, tabel in pripomb, ki so v skupni rabi na vašem srečanju. Posnetki in prepisi, ki jih vaša organizacija shranjuje v oblaku Webex, so zaščiteni z enim samim šifrirnim ključem AES-256-GCM, ki ga ustvari KMS.
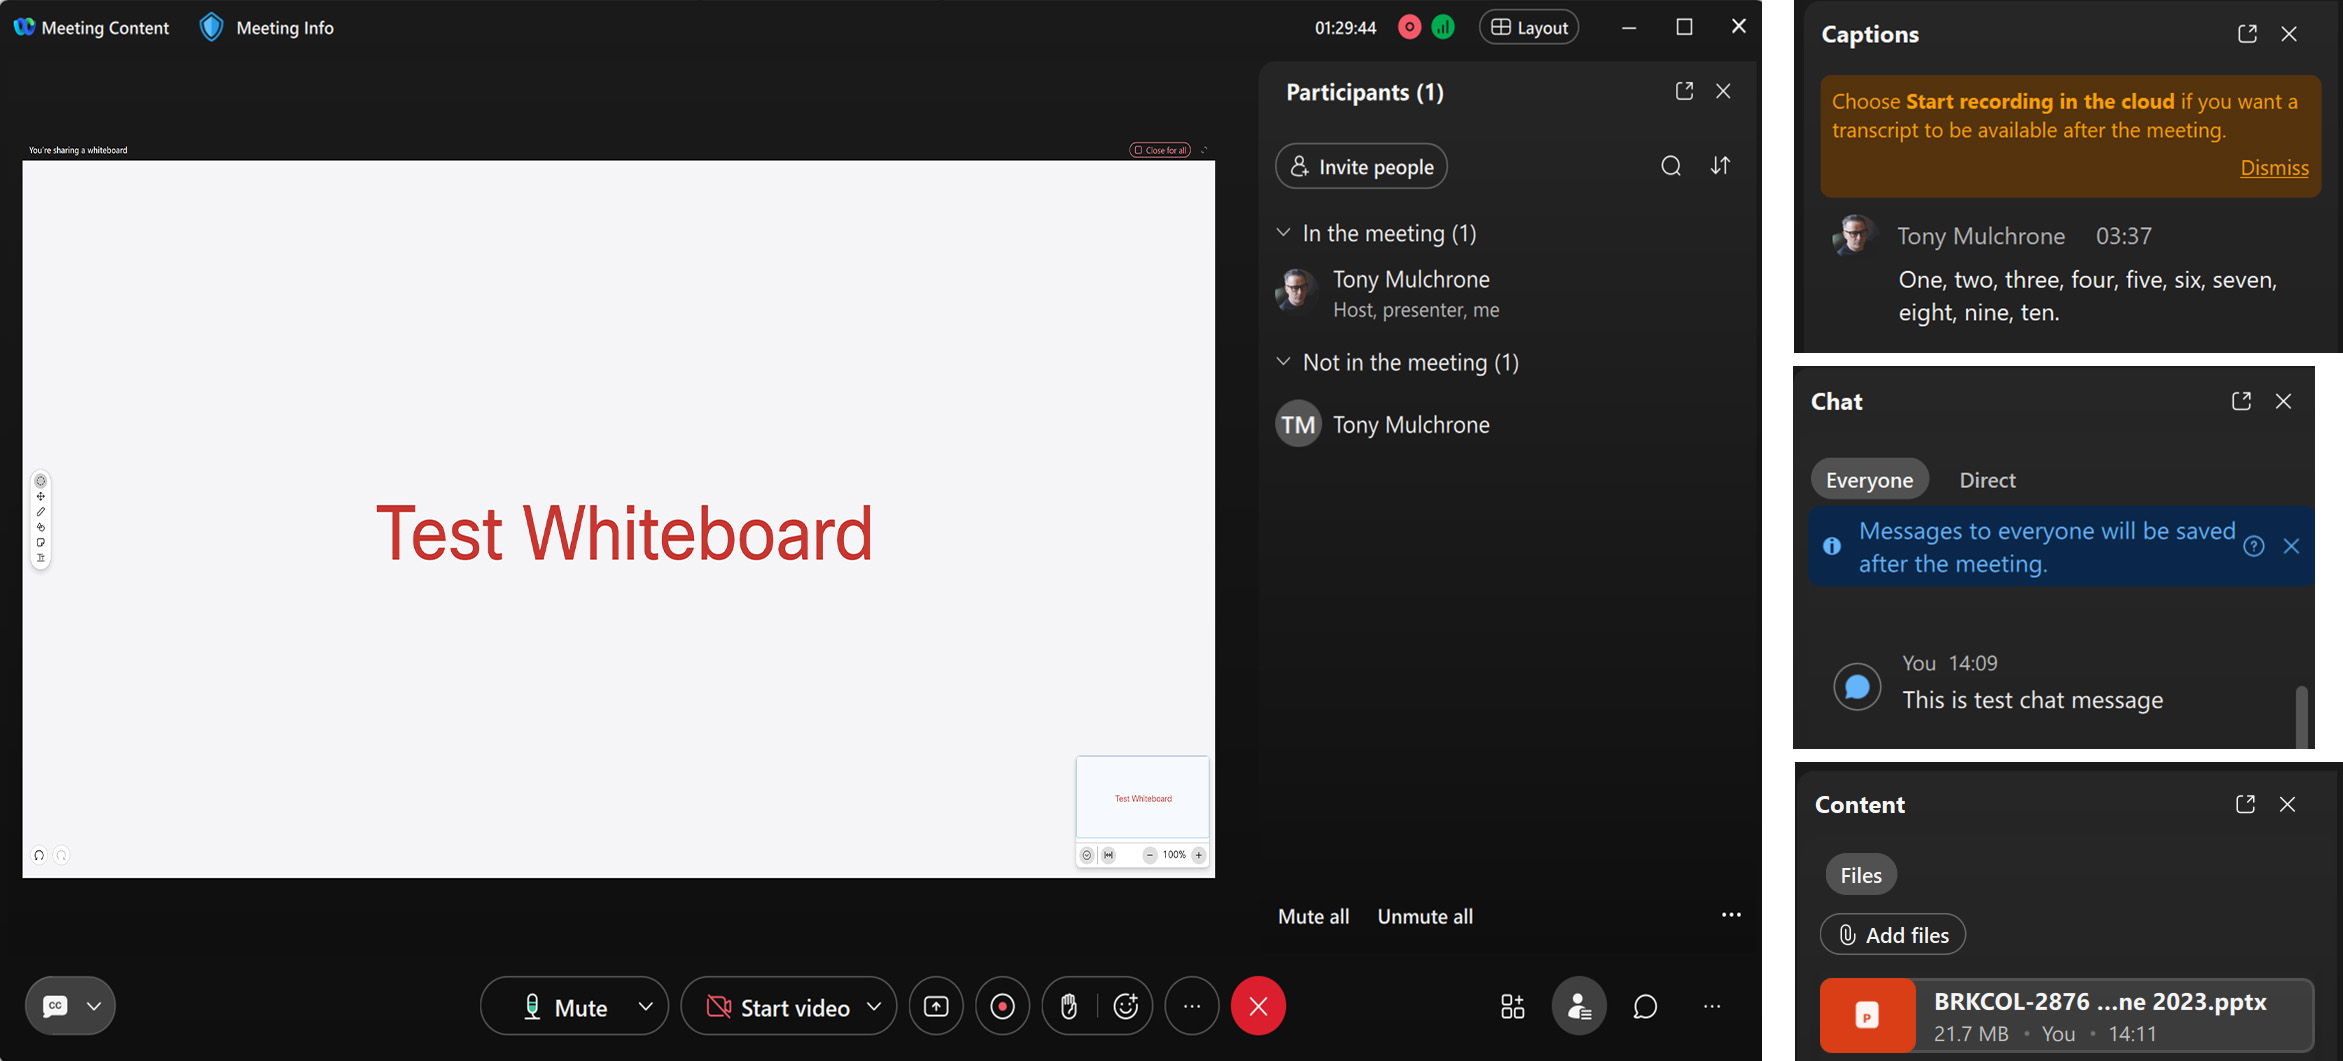
Vsebino, ki jo delite/ustvarite med srečanjem Webex (klepet, posnetki, prepisi in bele table), si lahko ogledate po koncu srečanja.
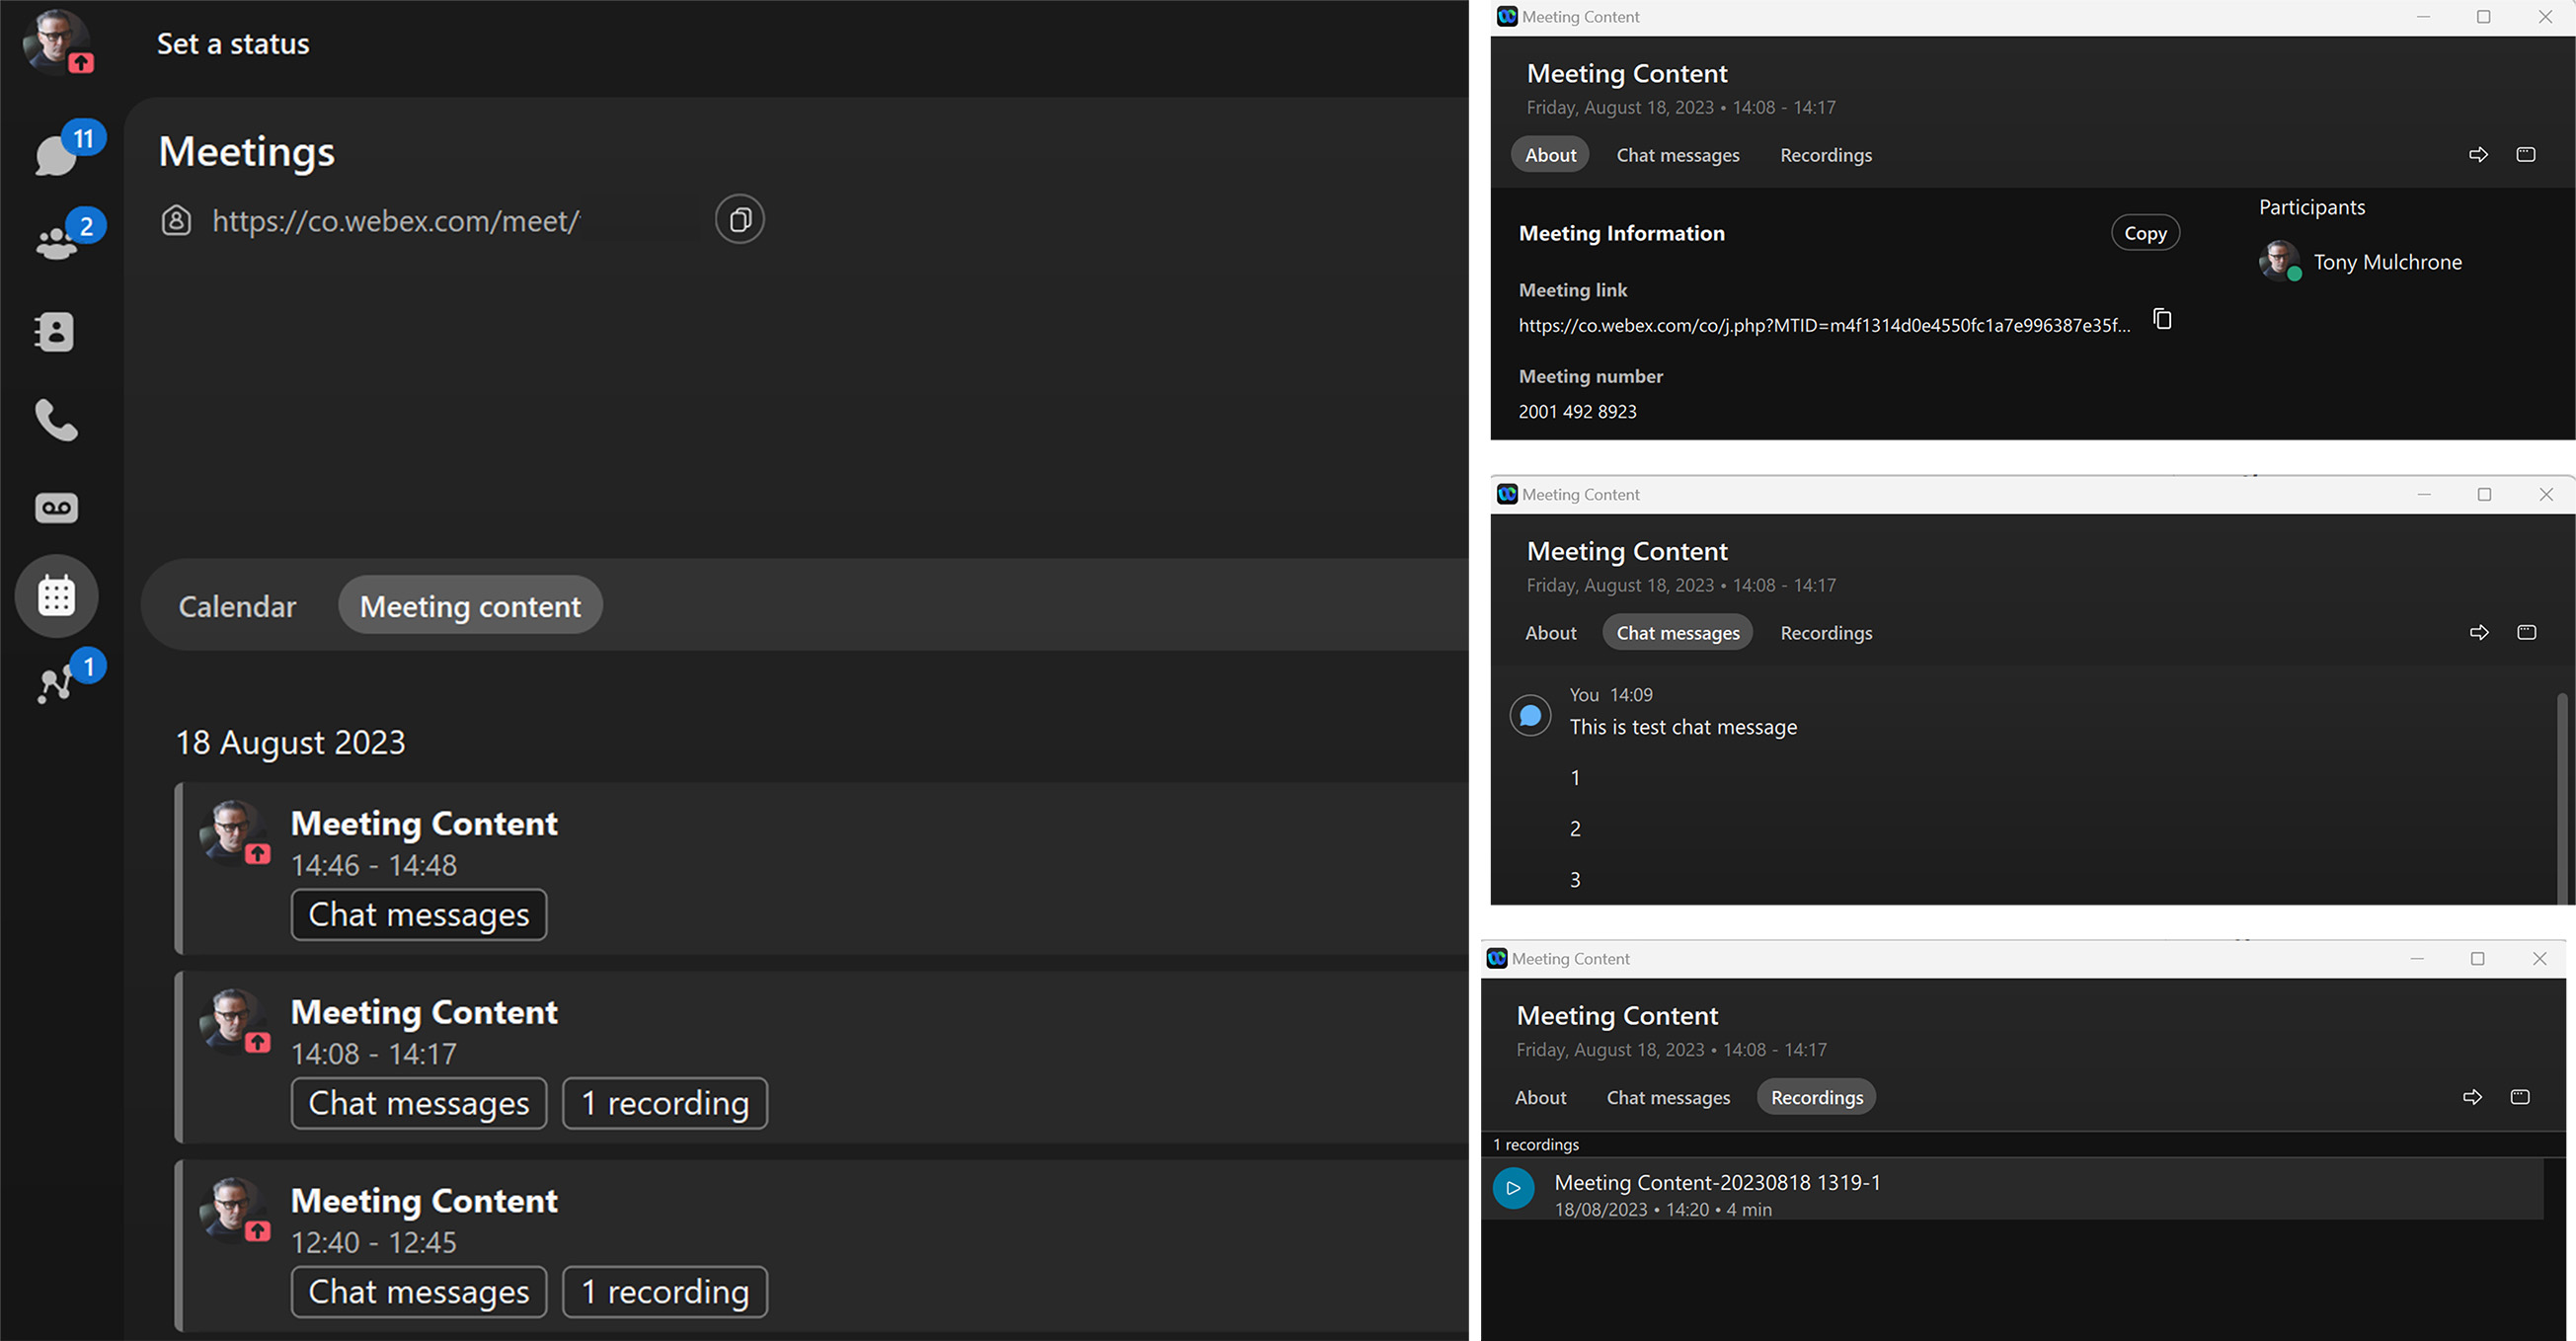
Klepet, posnetke in prepise si lahko ogledate v zavihkih Koledar in vsebina sre čanja v aplikaciji Webex. Vsi udeleženci srečanja z računom Webex lahko dostopajo do sporočil in posnetkov klepetov v aplikaciji Webex. Nepreverjeni udeleženci srečanja, ki se niso prijavili, imajo med sestankom dostop le do skupne vsebine.
Sporočila za klepet, posnetki in prepisi za snemanje
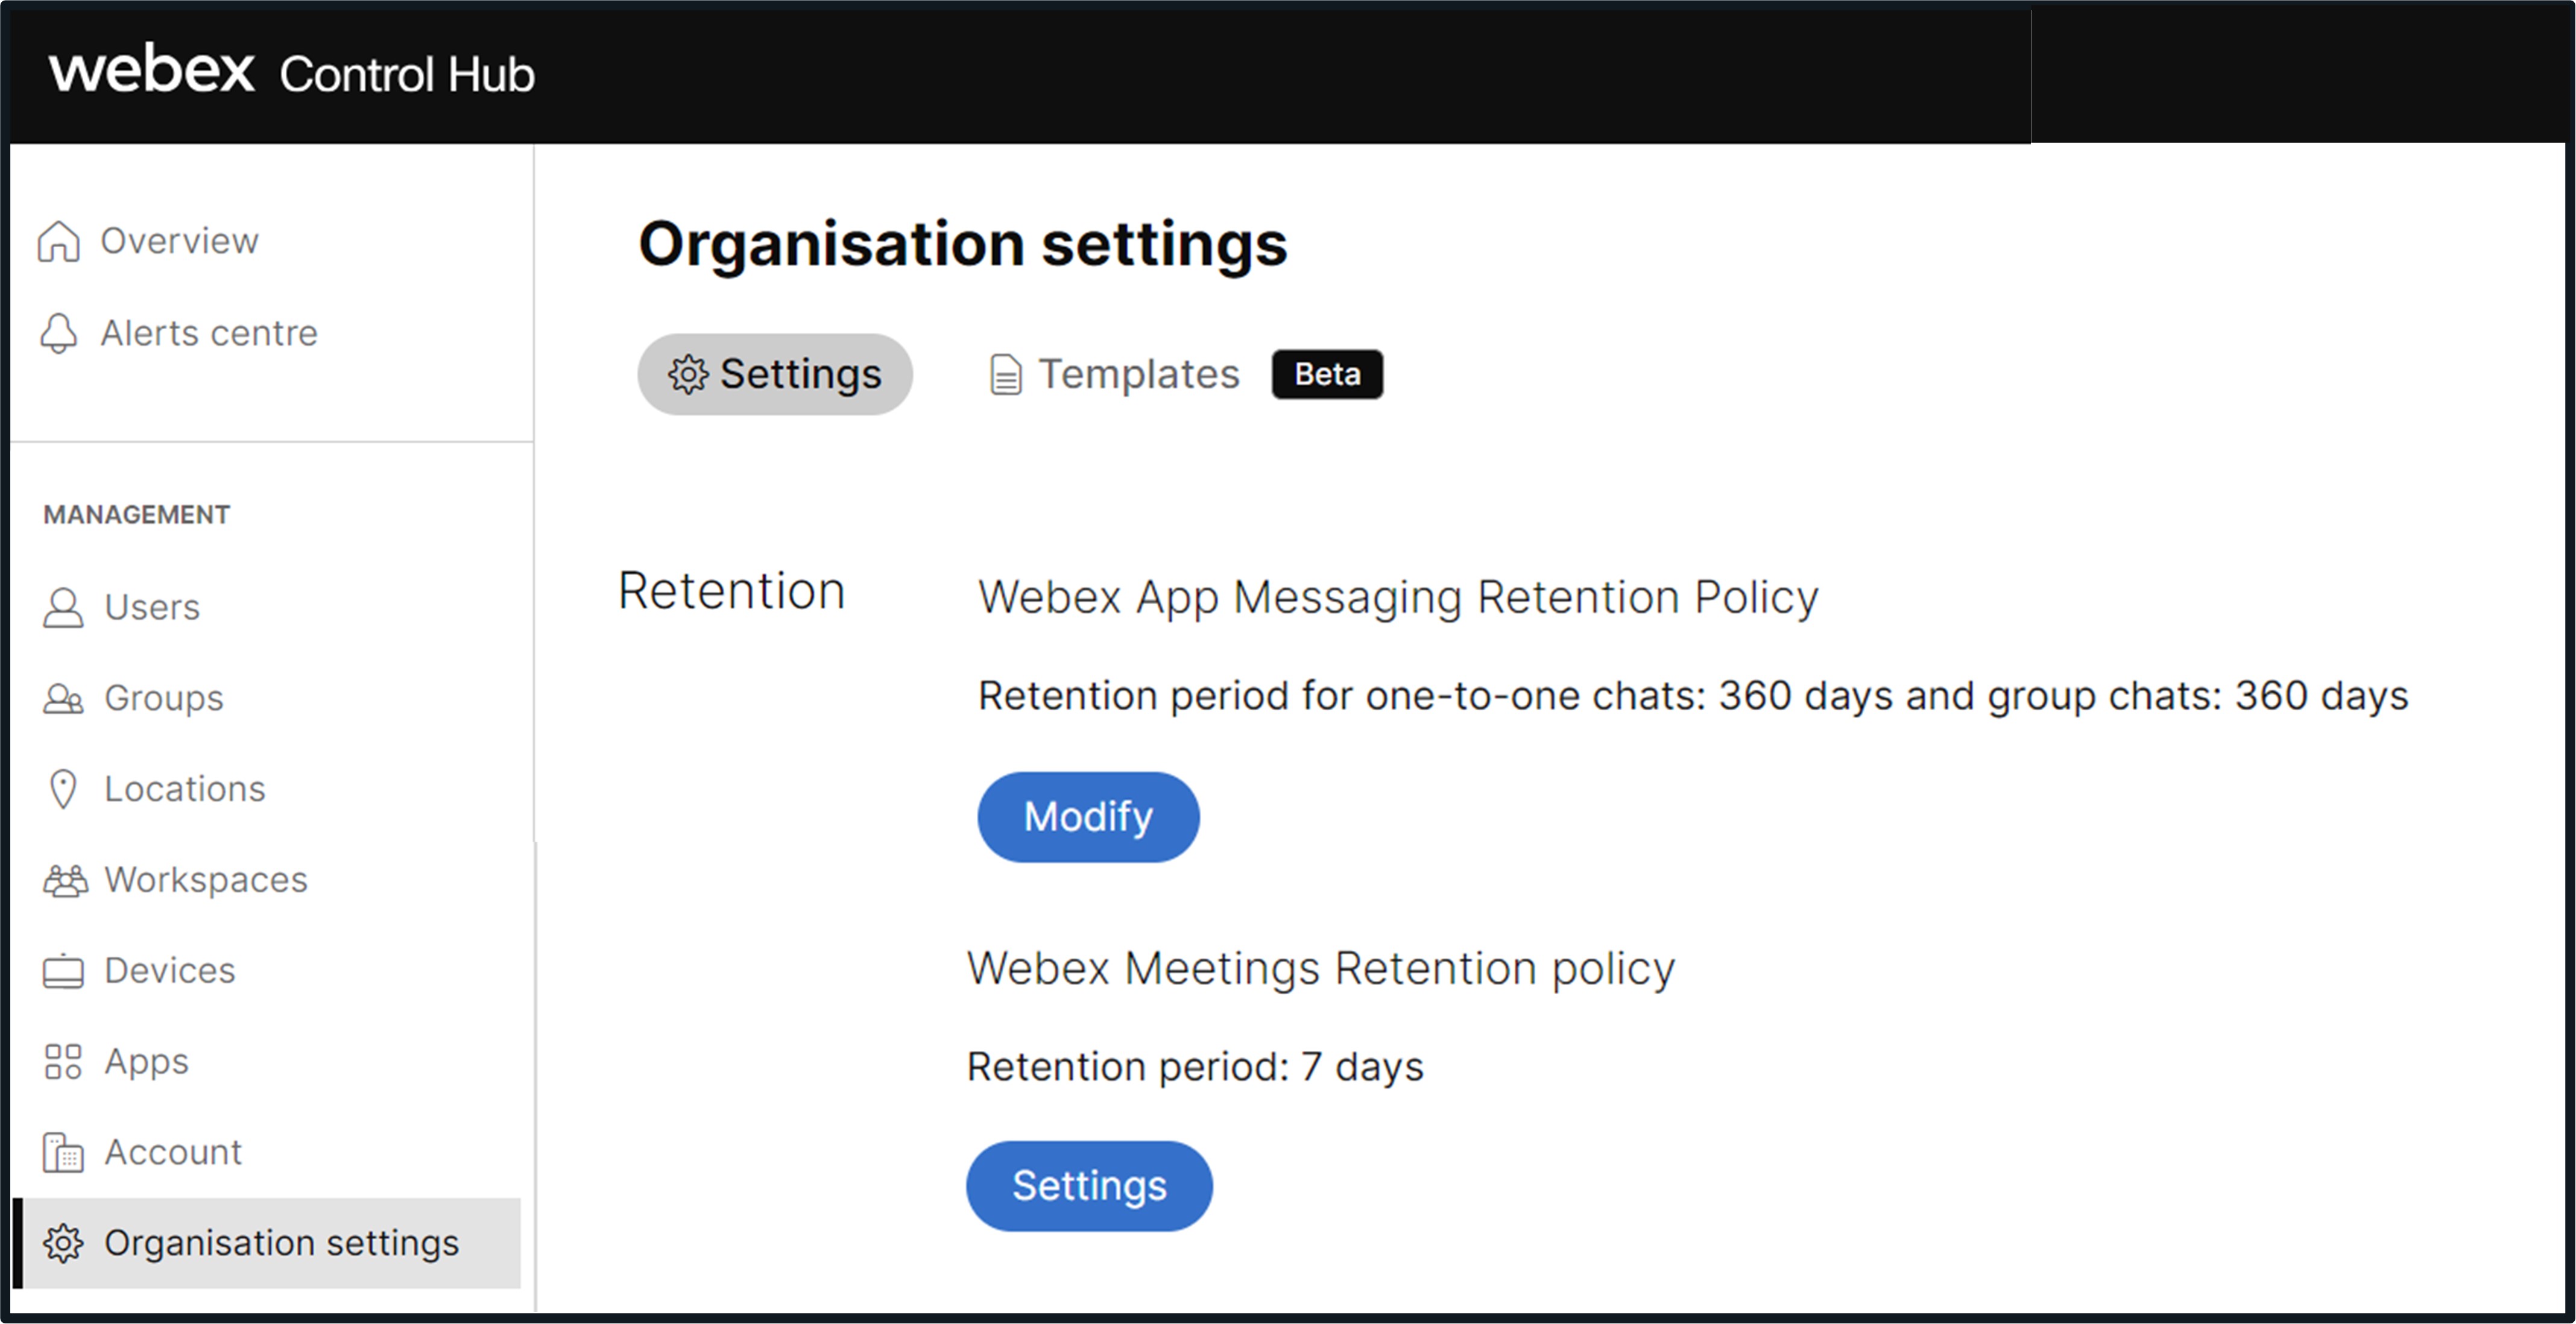
Sporočila za klepet, posnetki in prepisi snemanja uporabljajo nastavitev pravilnika o ohranjanju Webex Meetings nadzornega središča.
Bele deske
Bele table, ustvarjene v Webex Meetings uporabi pravilnika o h Webex Messaging rambi. Pravilnik o shranjevanju tabel je pravilnik organizacije, ki ji pripada ustvarjalec table.
Posnetki in prepisi snemanja so shranjeni v Webex Meetings regiji, ki jo je izbrala vaša organizacija, ko ste se prijavili za Webex. Za podrobnosti o Webex Meetings regijah in lokacijah podatkovnih centrov glejte podatkovni list Webex Meetings o zasebnosti.
Sporočila za klepet in bele table, ustvarjene v vaših srečanjih, so shranjena v regijah Webex Messaging podatkovnih središč. Trenutno Webex Messaging uporablja dve regiji podatkovnih centrov za shranjevanje sporočil za klepet in vsebine tabel - Severna Amerika in preostali svet ter Evropska uni ja. Med zagotavljanjem skrbnik, ki nastavi organizacijo, prikaže spustni meni Izbirnik države v nadzornem središču. Določimo geografsko regijo, v kateri se nahajajo podatki o sporočilih organizacije. Če želite več informacij o tem postopku in regiji, v katero se zemljevidi določena država, glejte Iskanje regije prebivališča podatkov, ki se preslika v državo.
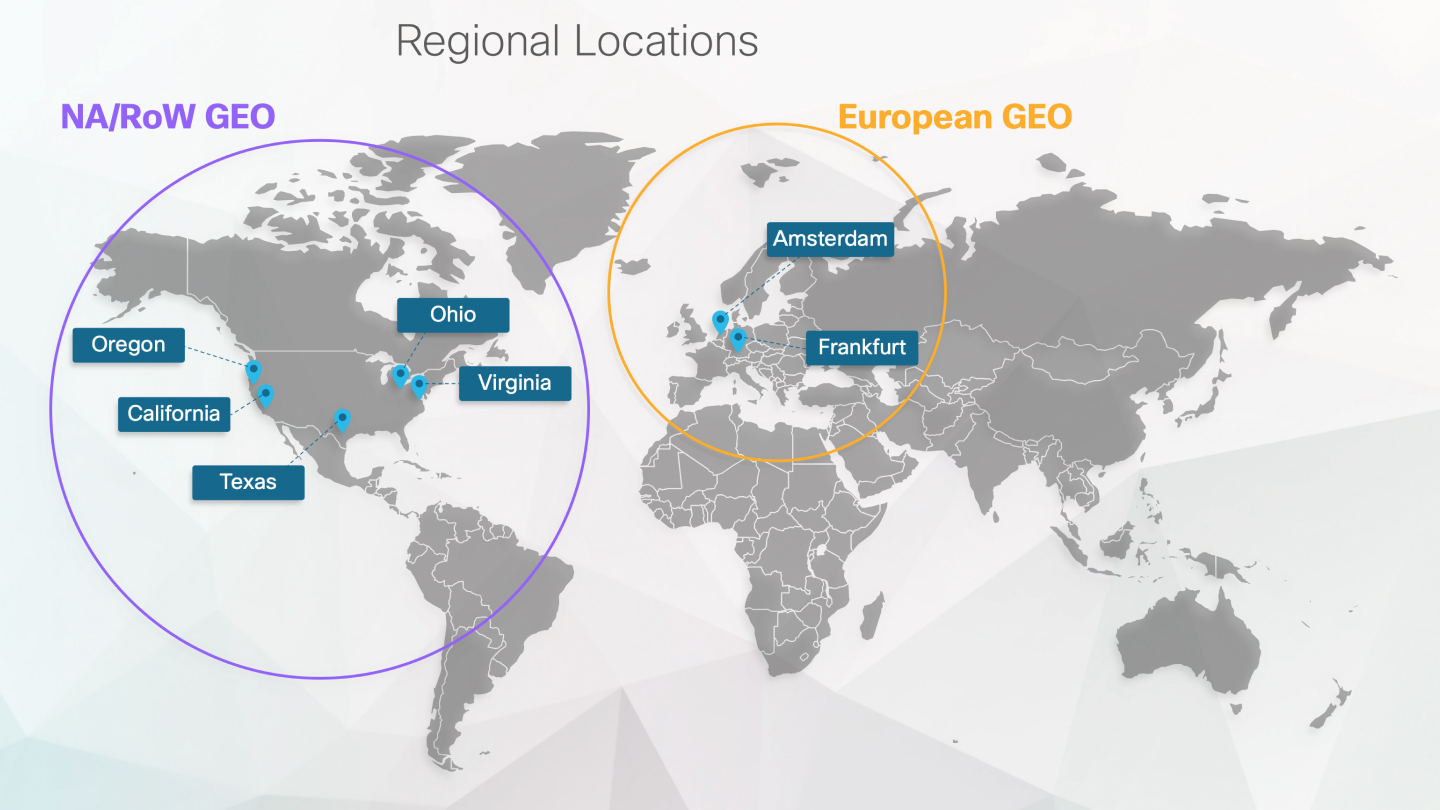
Za več informacij o prebivališ Webex Messaging ču podatkov si oglejte Webex App & Webex Messaging Privacy Data Sheet in Data Residency v Webexu.
Če je potrebno, lahko trajno shranjevanje sporočil za Webex Meetings klepet onemogočite za vašo organizacijo v nadzornem središču. Glejte Shranjevanje ali brisanje klepetov organizacije med sestankom po srečanju. Skrbniki nadzornega središča lahko onemogočijo uporabo tabel v vaši organizaciji glede na uporabnika/skupino uporabnikov za notranja in/ali zunanja srečanja.
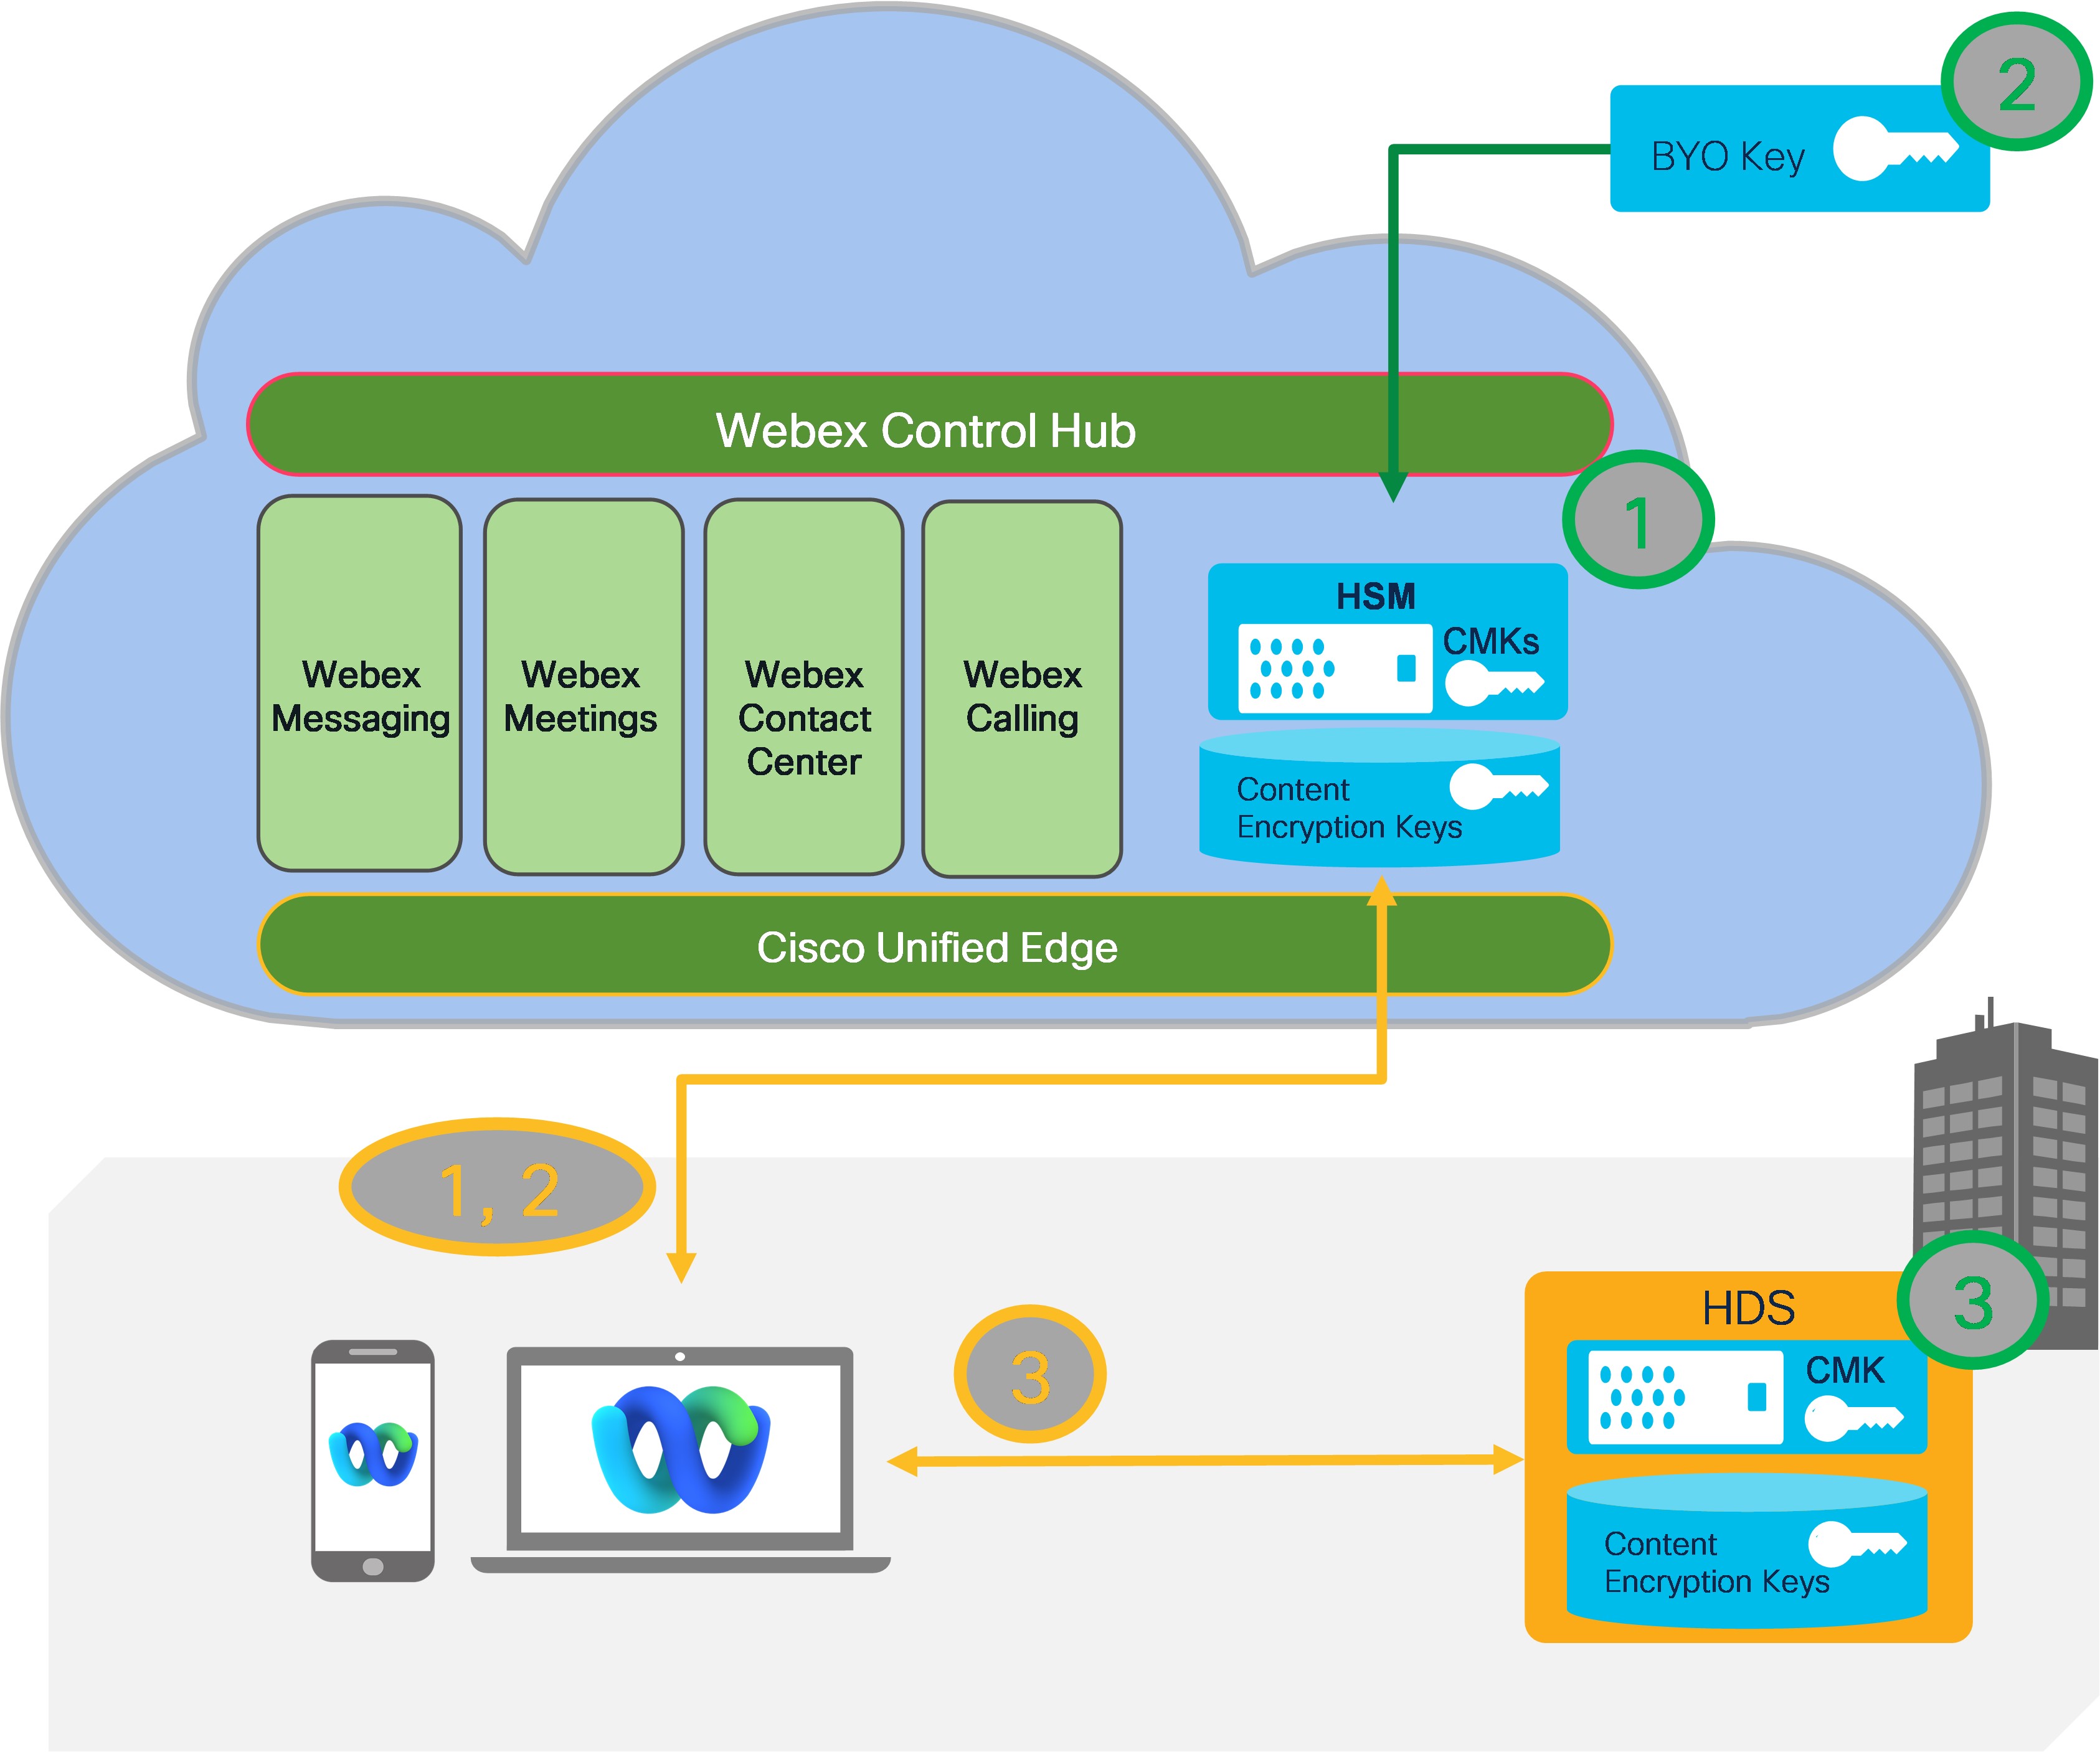
Webex KMS zagotavlja dodatno plast šifriranja v mirovanju za uporabniško ustvarjeno vsebino vaše organizacije in podpira številne možnosti uvajanja, odvisno od stopnje varnosti in nadzora, ki jo zahteva vaša organizacija:
- Webex KMS v oblaku z glavnim ključem za stranke, ki izhaja iz Webex Cloud HSM.
- Webex KMS v oblaku z glavnim ključem stranke, ki izhaja iz ključa stranke (BYOK). Če želite več informacij, gle jte Upravljanje glavnega ključa stranke.
- Webex KMS v oblaku z glavnim ključem stranke iz AWS KMS stranke. Če želite več informacij, gle jte Upravljanje glavnega ključa stranke
- KMS (Hybrid Data Security (HDS)), ki temelji na prostorih strank — ključi, shranjeni v prostorih. Če želite več informacij, glejte Vod nik za uvajanje hibridne varnosti podatkov Webex.
- KMS (Hybrid Data Security (HDS)), ki temeljijo na partnerskih vodenih prostorih — ključi, shranjeni v prostorih. Če želite več informacij, glejte Vod nik za uvajanje hibridne varnosti podatkov Webex.
Za tehnične podrobnosti o delovanju sistema KMS glejte Tehnični dokument o Webex Messaging varnosti sodelovanja v oblaku.
Webex Meetingski uporabljajo KMS za šifriranje vsebine, imajo koristi tudi od skupnega nabora orodij za skladnost, ki jih je mogoče uporabiti za upravljanje, arhiviranje in uveljavljanje pravilnikov strank o vsebini, ki jo ustvarjajo uporabniki. Webex Meetings Ta skupna arhitektura skladnosti uporablja API Webex Events za zagotavljanje naslednjih storitev za sestanke, klepet, datoteke, bele table, pripombe, posnetke in prepise:
- Pravno zadrževanje (preglasi pravilnik o hrambi)
- E-odkrivanje (iskanje uradnika za skladnost)
- Preprečevanje izgube podatkov — pošiljanje sporočil in datotek v aplikacijo DLP za nadzor podatkov
- Arhiviranje podatkov


