
Takk for tilbakemeldingen.
 Tilbakemelding?
Webex Key Management Service (KMS) ble opprinnelig utviklet for å legge til et ekstra lag med kryptering for Webex Messaging innhold, for eksempel utvekslede meldinger og filer. Webex SuiteTillater nå Meetings å bruke KMS som en vanlig krypteringstjeneste for brukergenerert innhold. Webex Suitetjenester bruker nå KMS til å kryptere følgende datatyper:
Webex Messaging
- Meldinger
- filer
- AI Assistant-generert innhold
Webex Meetings
- Chat-meldinger (nytt)
- Delte filer (nytt)
- Merknader (ny)
- Innspillinger
- Transkripsjoner
- Tavler
- AI Assistant-generert innhold
- Talepost
- Talepostutskrifter
- Innspillinger
- AI Assistant-generert innhold
Webex ende-til-ende-kryptering bruker KMS til å generere, distribuere og administrere krypteringsnøklene som brukes til å kryptere det brukergenererte innholdet som er oppført ovenfor.
- Webex App- og Cisco-videoenheter bruker Webex-ende-til-ende-kryptering for alt brukergenerert innhold, for eksempel meldinger, filer og tavler, og krypterer også disse dataene ved hjelp av transportlagssikkerhet (TLS) for data under overføring.
- For data i hvile lagres dette ende-til-ende-krypterte innholdet på krypterte innholdsservere i Webex-skyen.
- Dette ekstra sikkerhetslaget beskytter brukergenerert innhold under overføring fra TLS-avlyttingsangrep, og lagrede brukerdata fra potensielle dårlige aktører i Webex-skyen.
Med Webex-ende-til-ende-kryptering kan Webex-tjenester bruke ende-til-ende-krypteringsnøkler til å dekryptere data for å levere Webex-kjernetjenester, for eksempel:
- Meldingsindeksering for søkefunksjoner
- Forebygging av tap av data (compliance)
- Filtranskoding
- eDiscovery
- Dataarkivering
- Skanning av skadelig programvare (med utvidet sikkerhetspakke)
Hvis du trenger høyere nivåer av sikkerhet og konfidensialitet for møtene dine, kan du bruke Zero Trust End-to-End Encrypted Webex Meetings. Med Zero Trust Security genereres møtekrypteringsnøkkelen av, og bare tilgjengelig for, deltakerne i møtet. Webex-tjenesten kan ikke få tilgang til møtets krypteringsnøkler.
Se Ende-til-ende-kryptering med identitetsbekreftelse for Webex-møter for å sammenligne Webex-ende-til-ende-kryptering og Zero-Trust Ende-til-ende-kryptering.
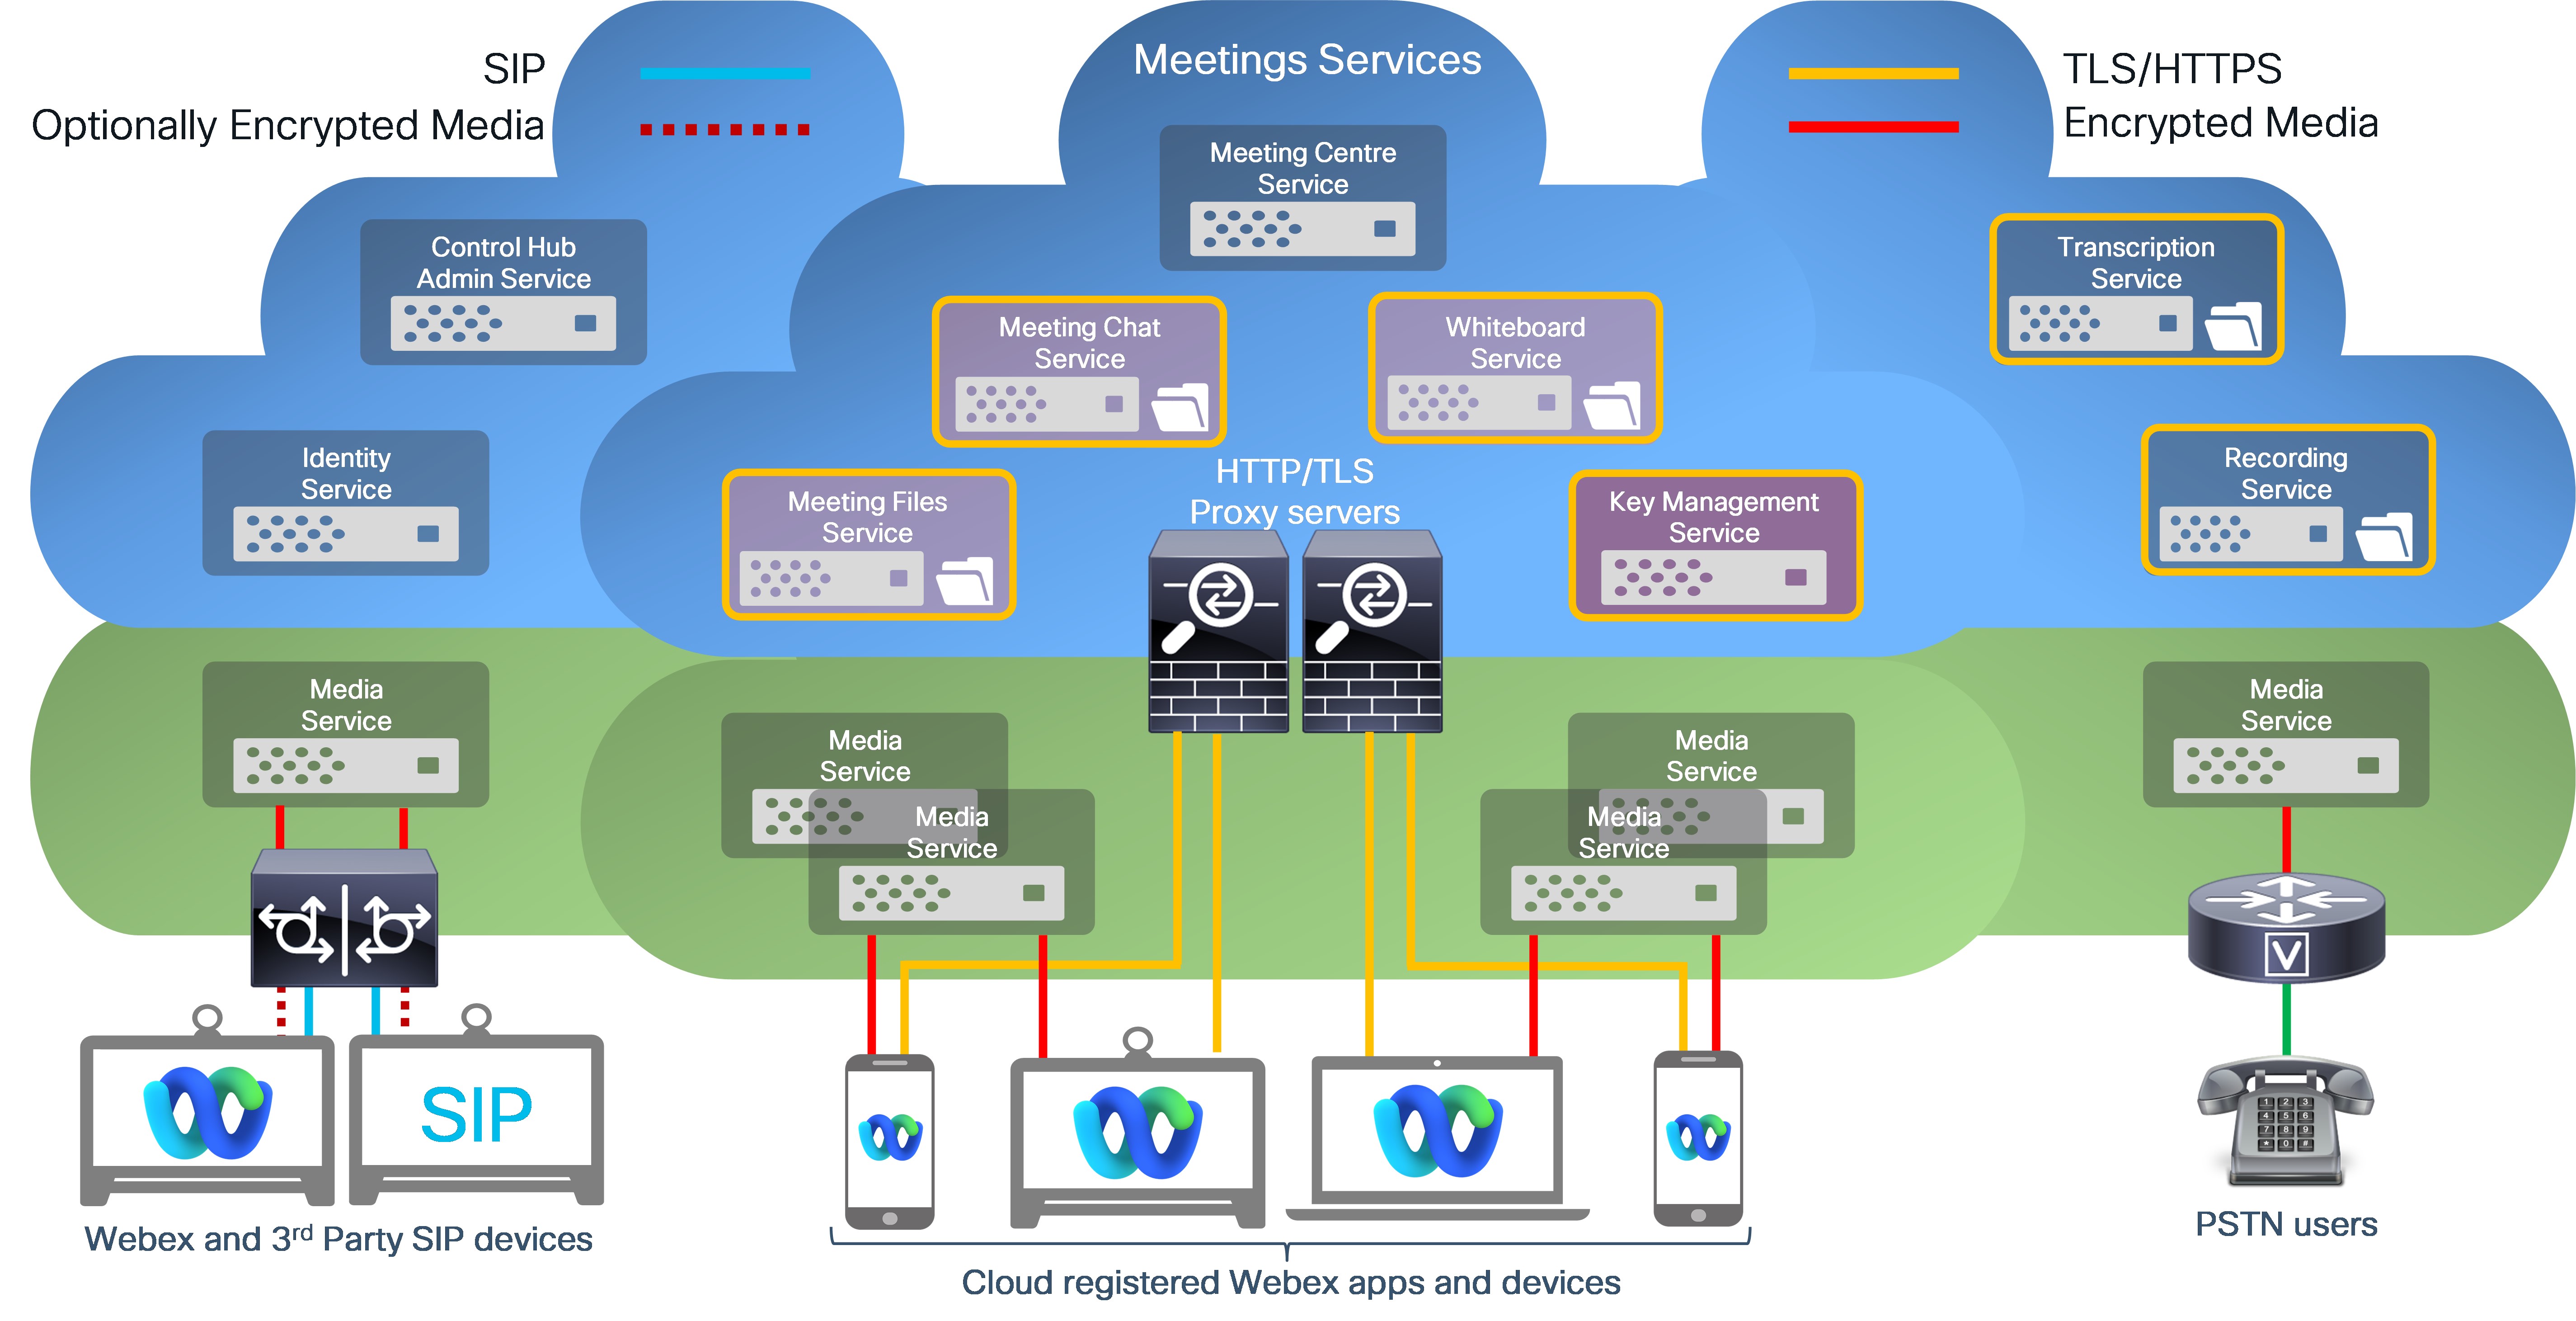
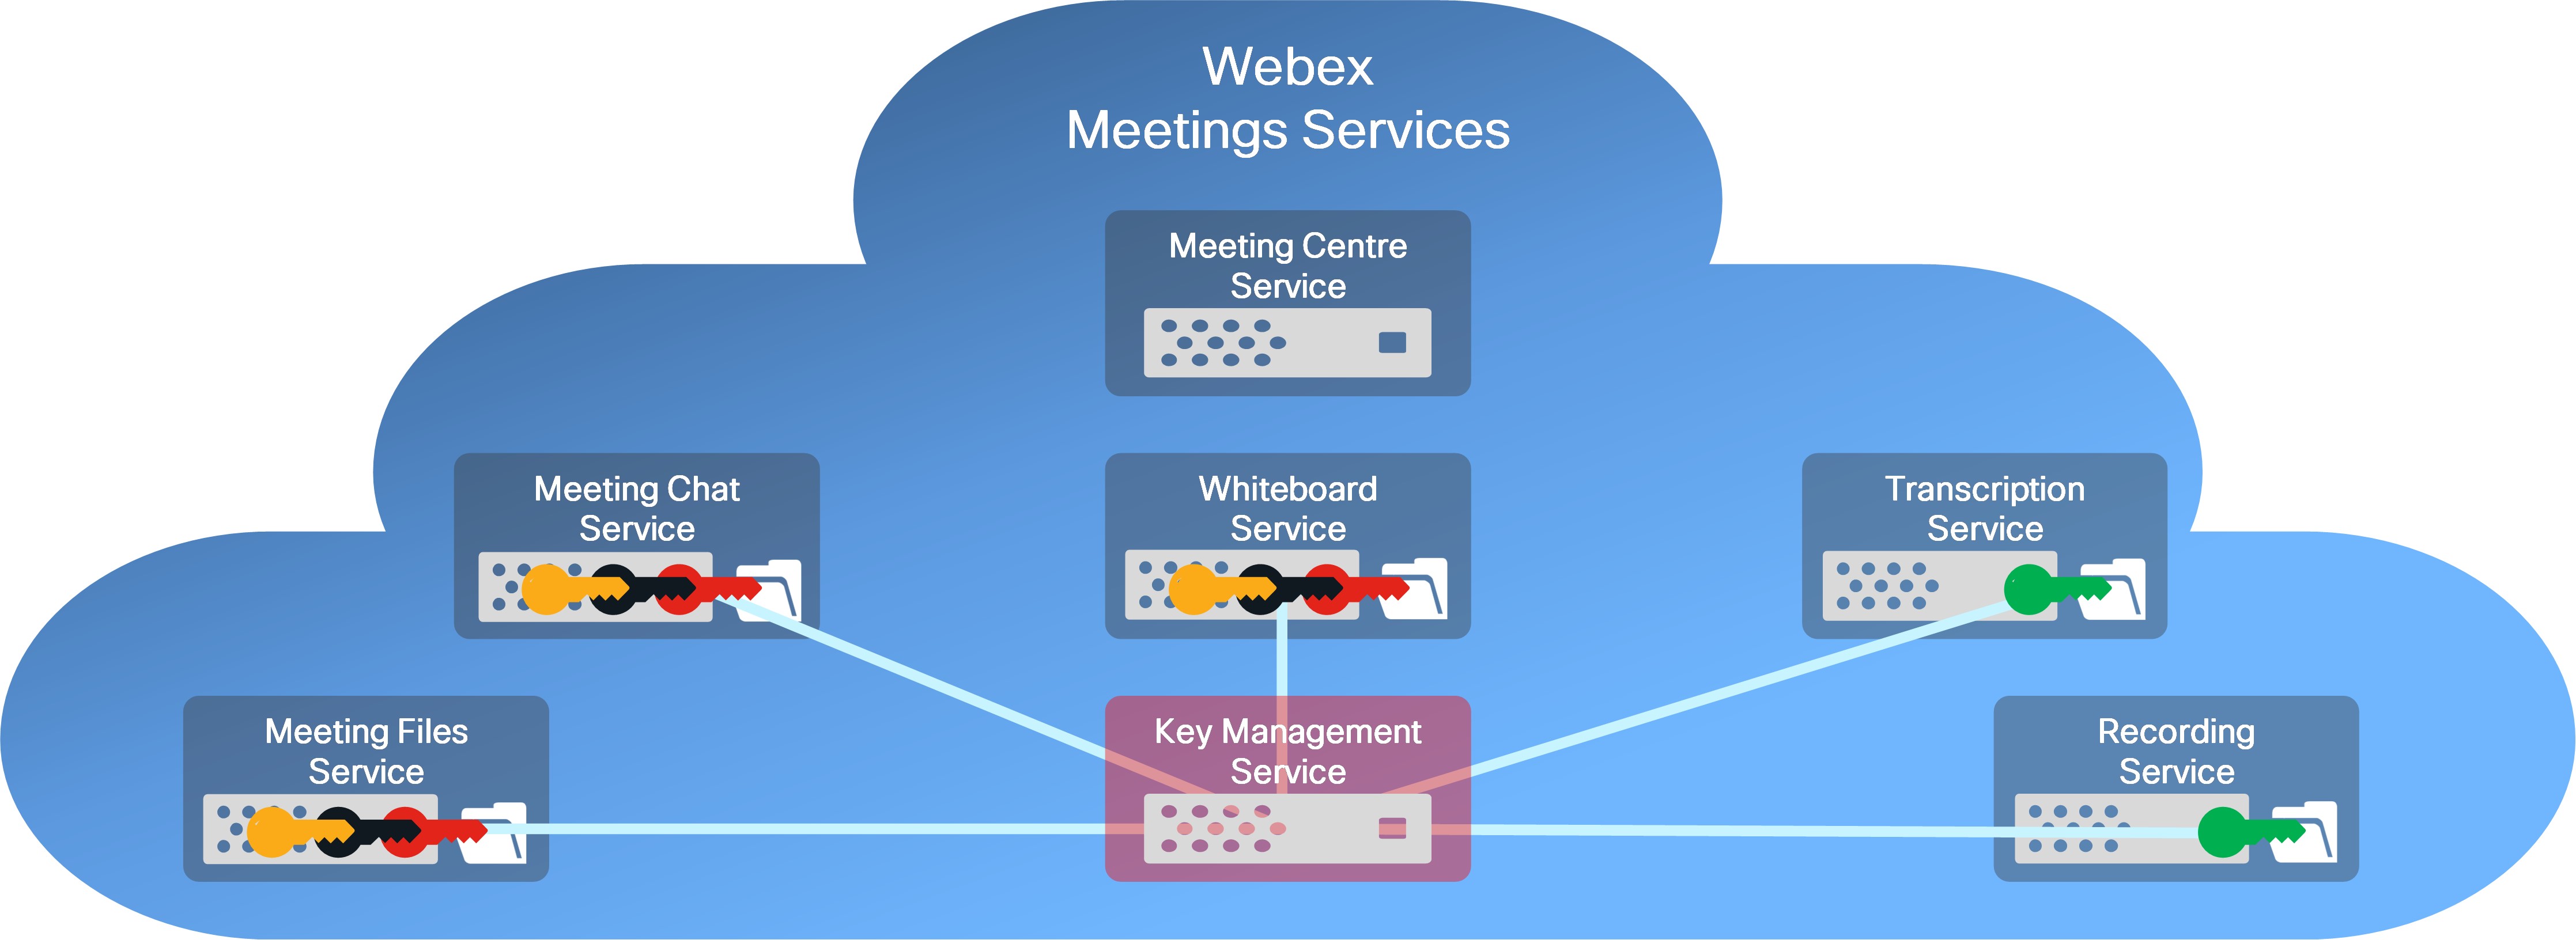
Webex Meetingsopptak og transkripsjoner krypteres ved hjelp av en KMS-generert krypteringsnøkkel (krypteringsnøkkel = AES-256-GCM). En enkelt krypteringsnøkkel brukes til å kryptere alle opptak og transkripsjoner for organisasjonen din.
Webex gir følgende kontroller for møteopptak og transkripsjoner:
- Retningslinjer for opptak og transkripsjoner (7—3600 dager)
- Tøm brukerslettede opptak innen 30 dager
- Sikker avspilling og nedlasting: Kun tillatt fra definerte nettverk
- Registrering av passord og passordpolicyer
- Opptakslagringsadministrasjon
Med KMS-basert innholdskryptering genereres unike innholdskrypteringsnøkler for hvert Webex-møte. Disse krypteringsnøklene brukes til å kryptere chatmeldinger, bildetekster, delte filer, tavler og merknader som deles i møtet. Opptak og transkripsjoner som er lagret i Webex-skyen av organisasjonen din, sikres ved hjelp av en enkelt KMS-generert AES-256-GCM-krypteringsnøkkel.
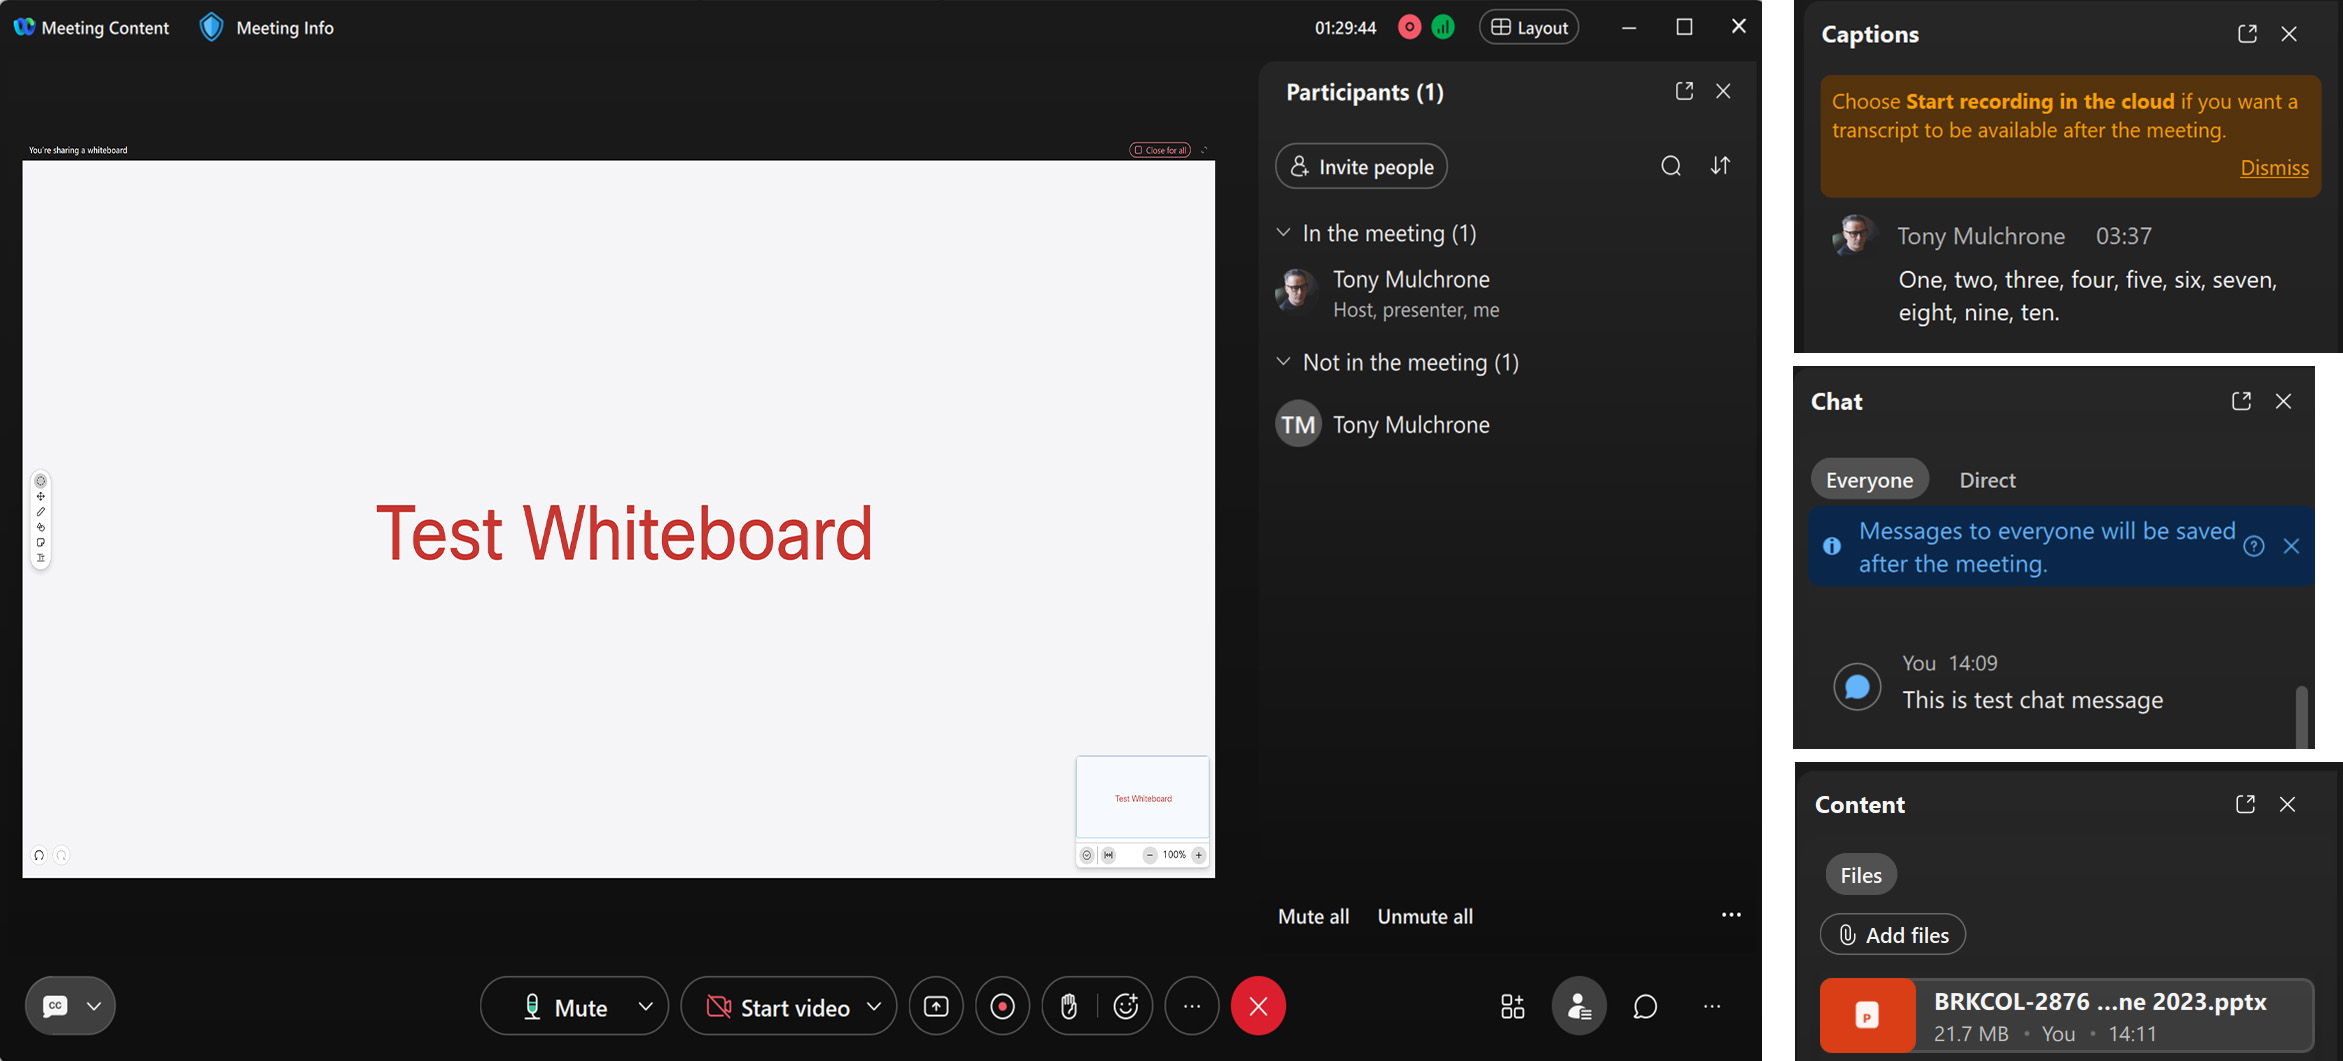
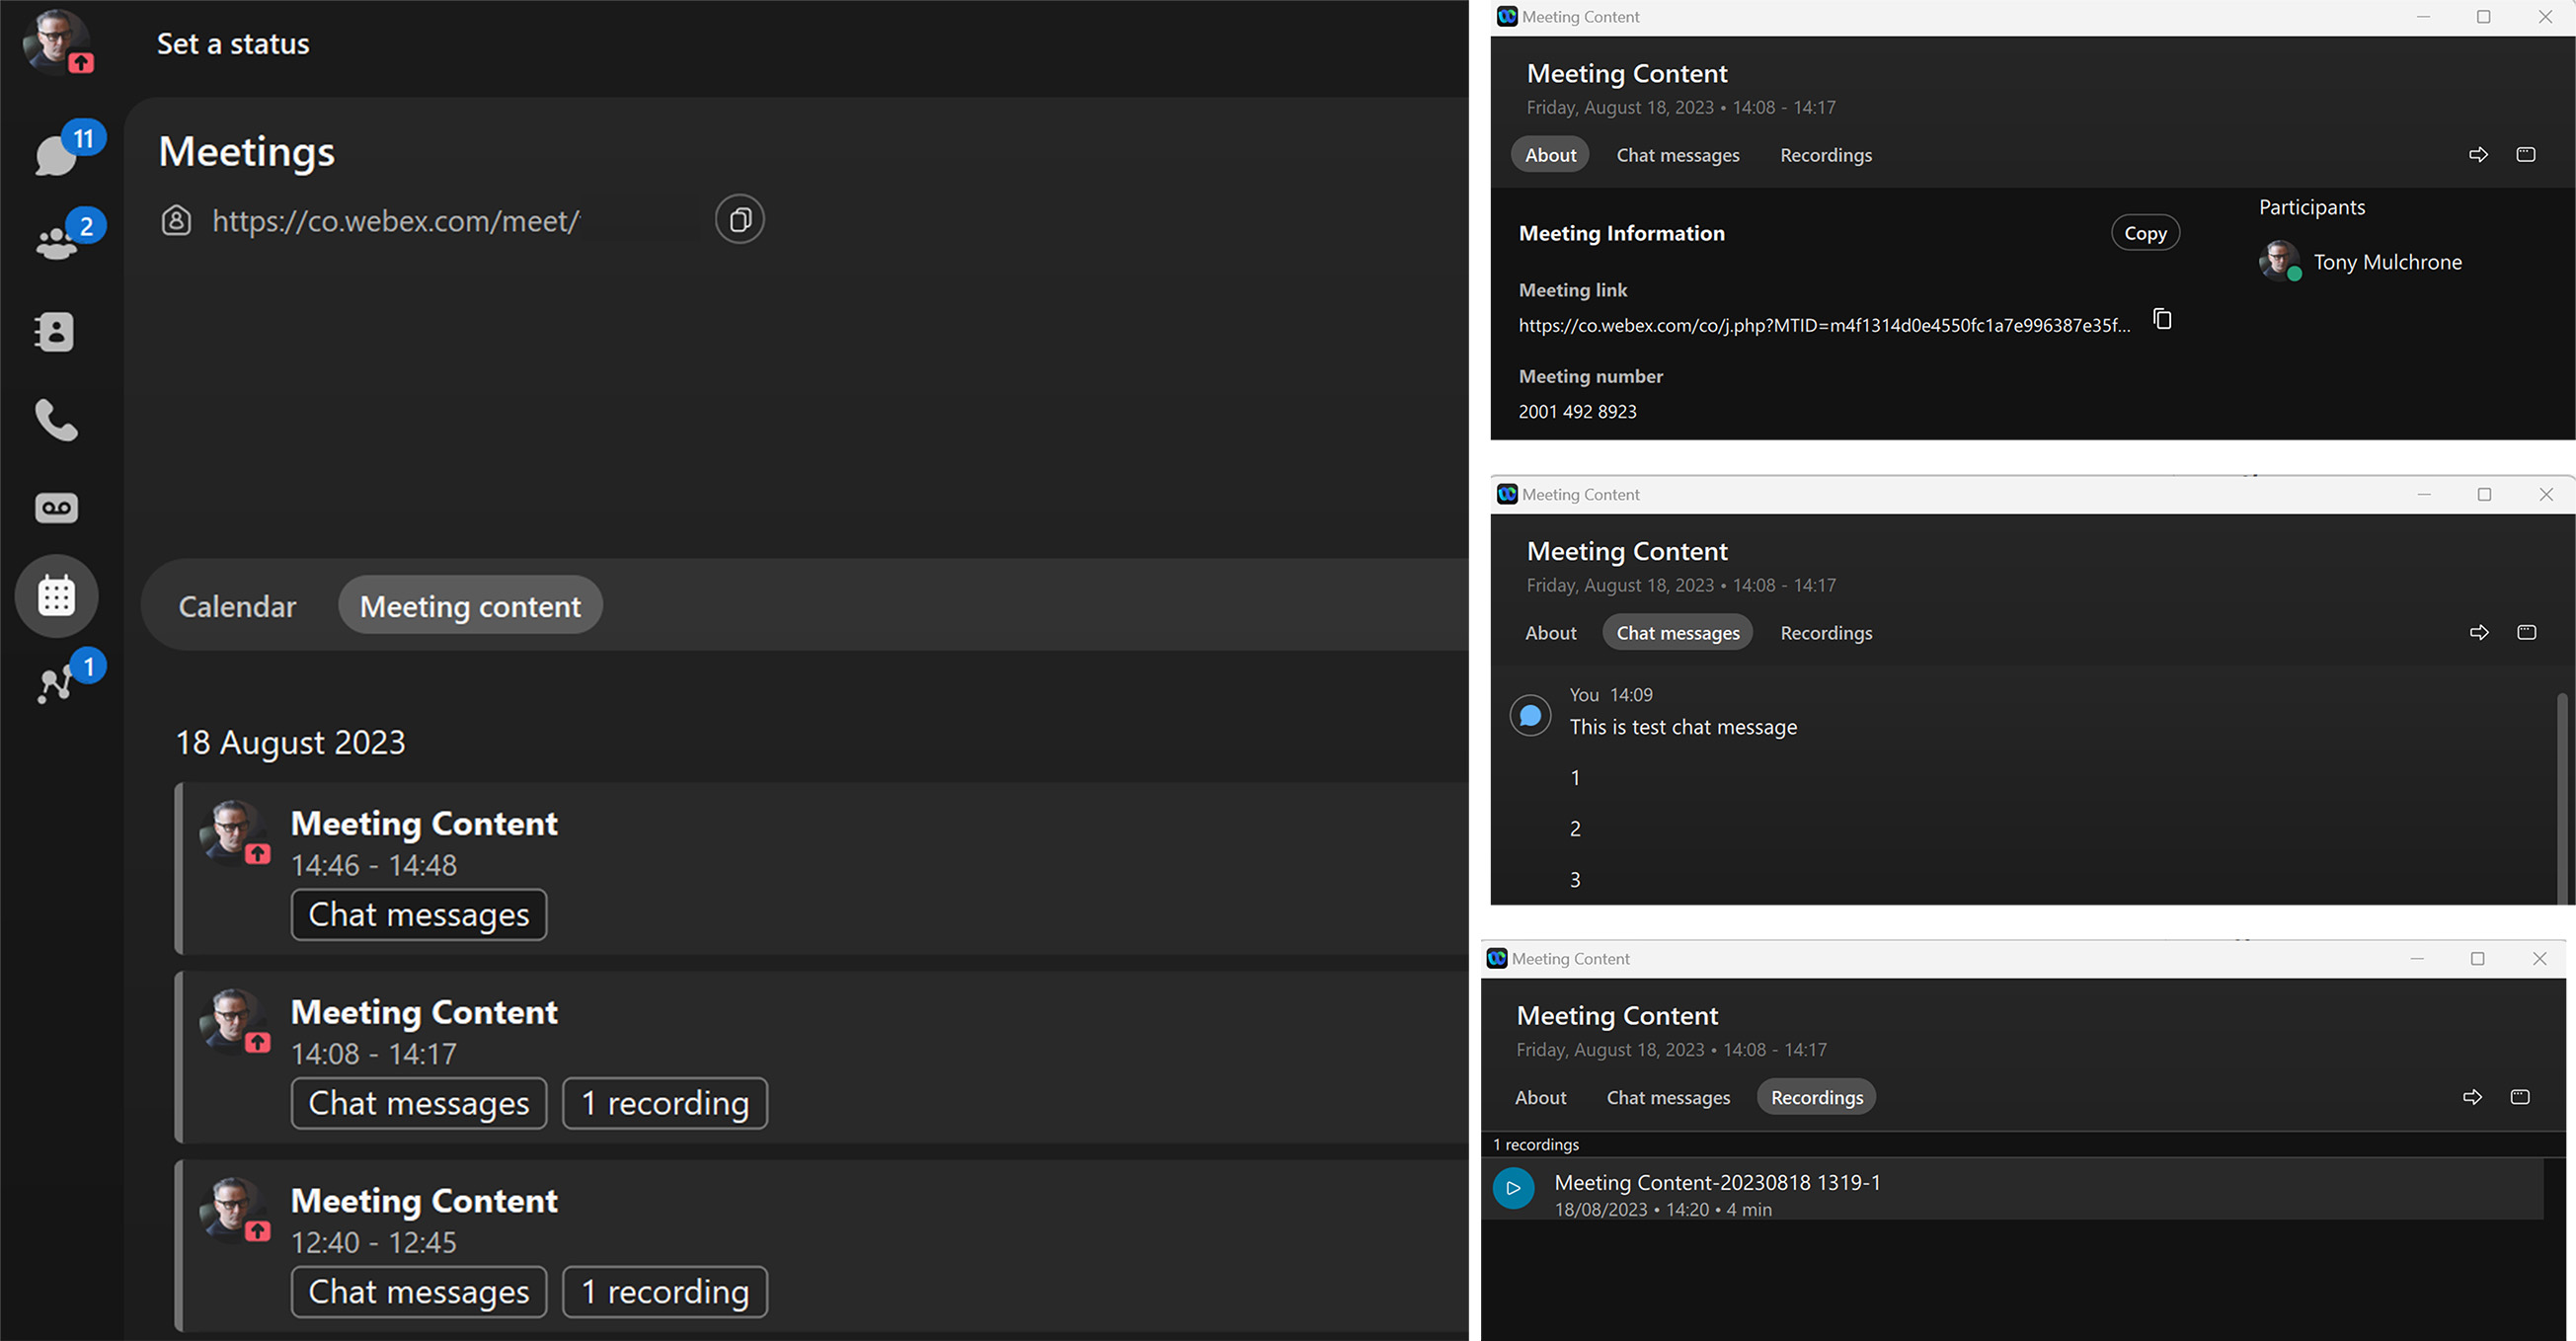
Innhold som deles/opprettes under et Webex-møte (chat, opptak, transkripsjoner og tavler) kan vises etter at møtet er avsluttet.
Du kan vise chat, opptak og transkripsjoner i Webex-appens kalender - og møteinnh oldsfaner. Alle møtedeltakere med en Webex-konto kan få tilgang til chatmeldinger og opptak i Webex-appen. Ubekreftede møtedeltakere, som ikke logget på, har bare tilgang til delt innhold under møtet.
Tavler opprettet av deltakere i et møte lagres automatisk i møtedeltakerens Webex-tavleplass .
Chatmeldinger, opptak og opptaksutskrifter
Chatmeldinger, opptak og opptaksutskrifter bruker policyinnstillingen Kontrollhub- Webex Meetings opp bevaring.
Tavler
Tavler opprettet i Webex Meetings bruk av opp Webex Messaging bevaringspolicyen. Retningslinjene for oppbevaring av whiteboard er retningslinjene for organisasjonen som skaperen av tavlen tilhører.
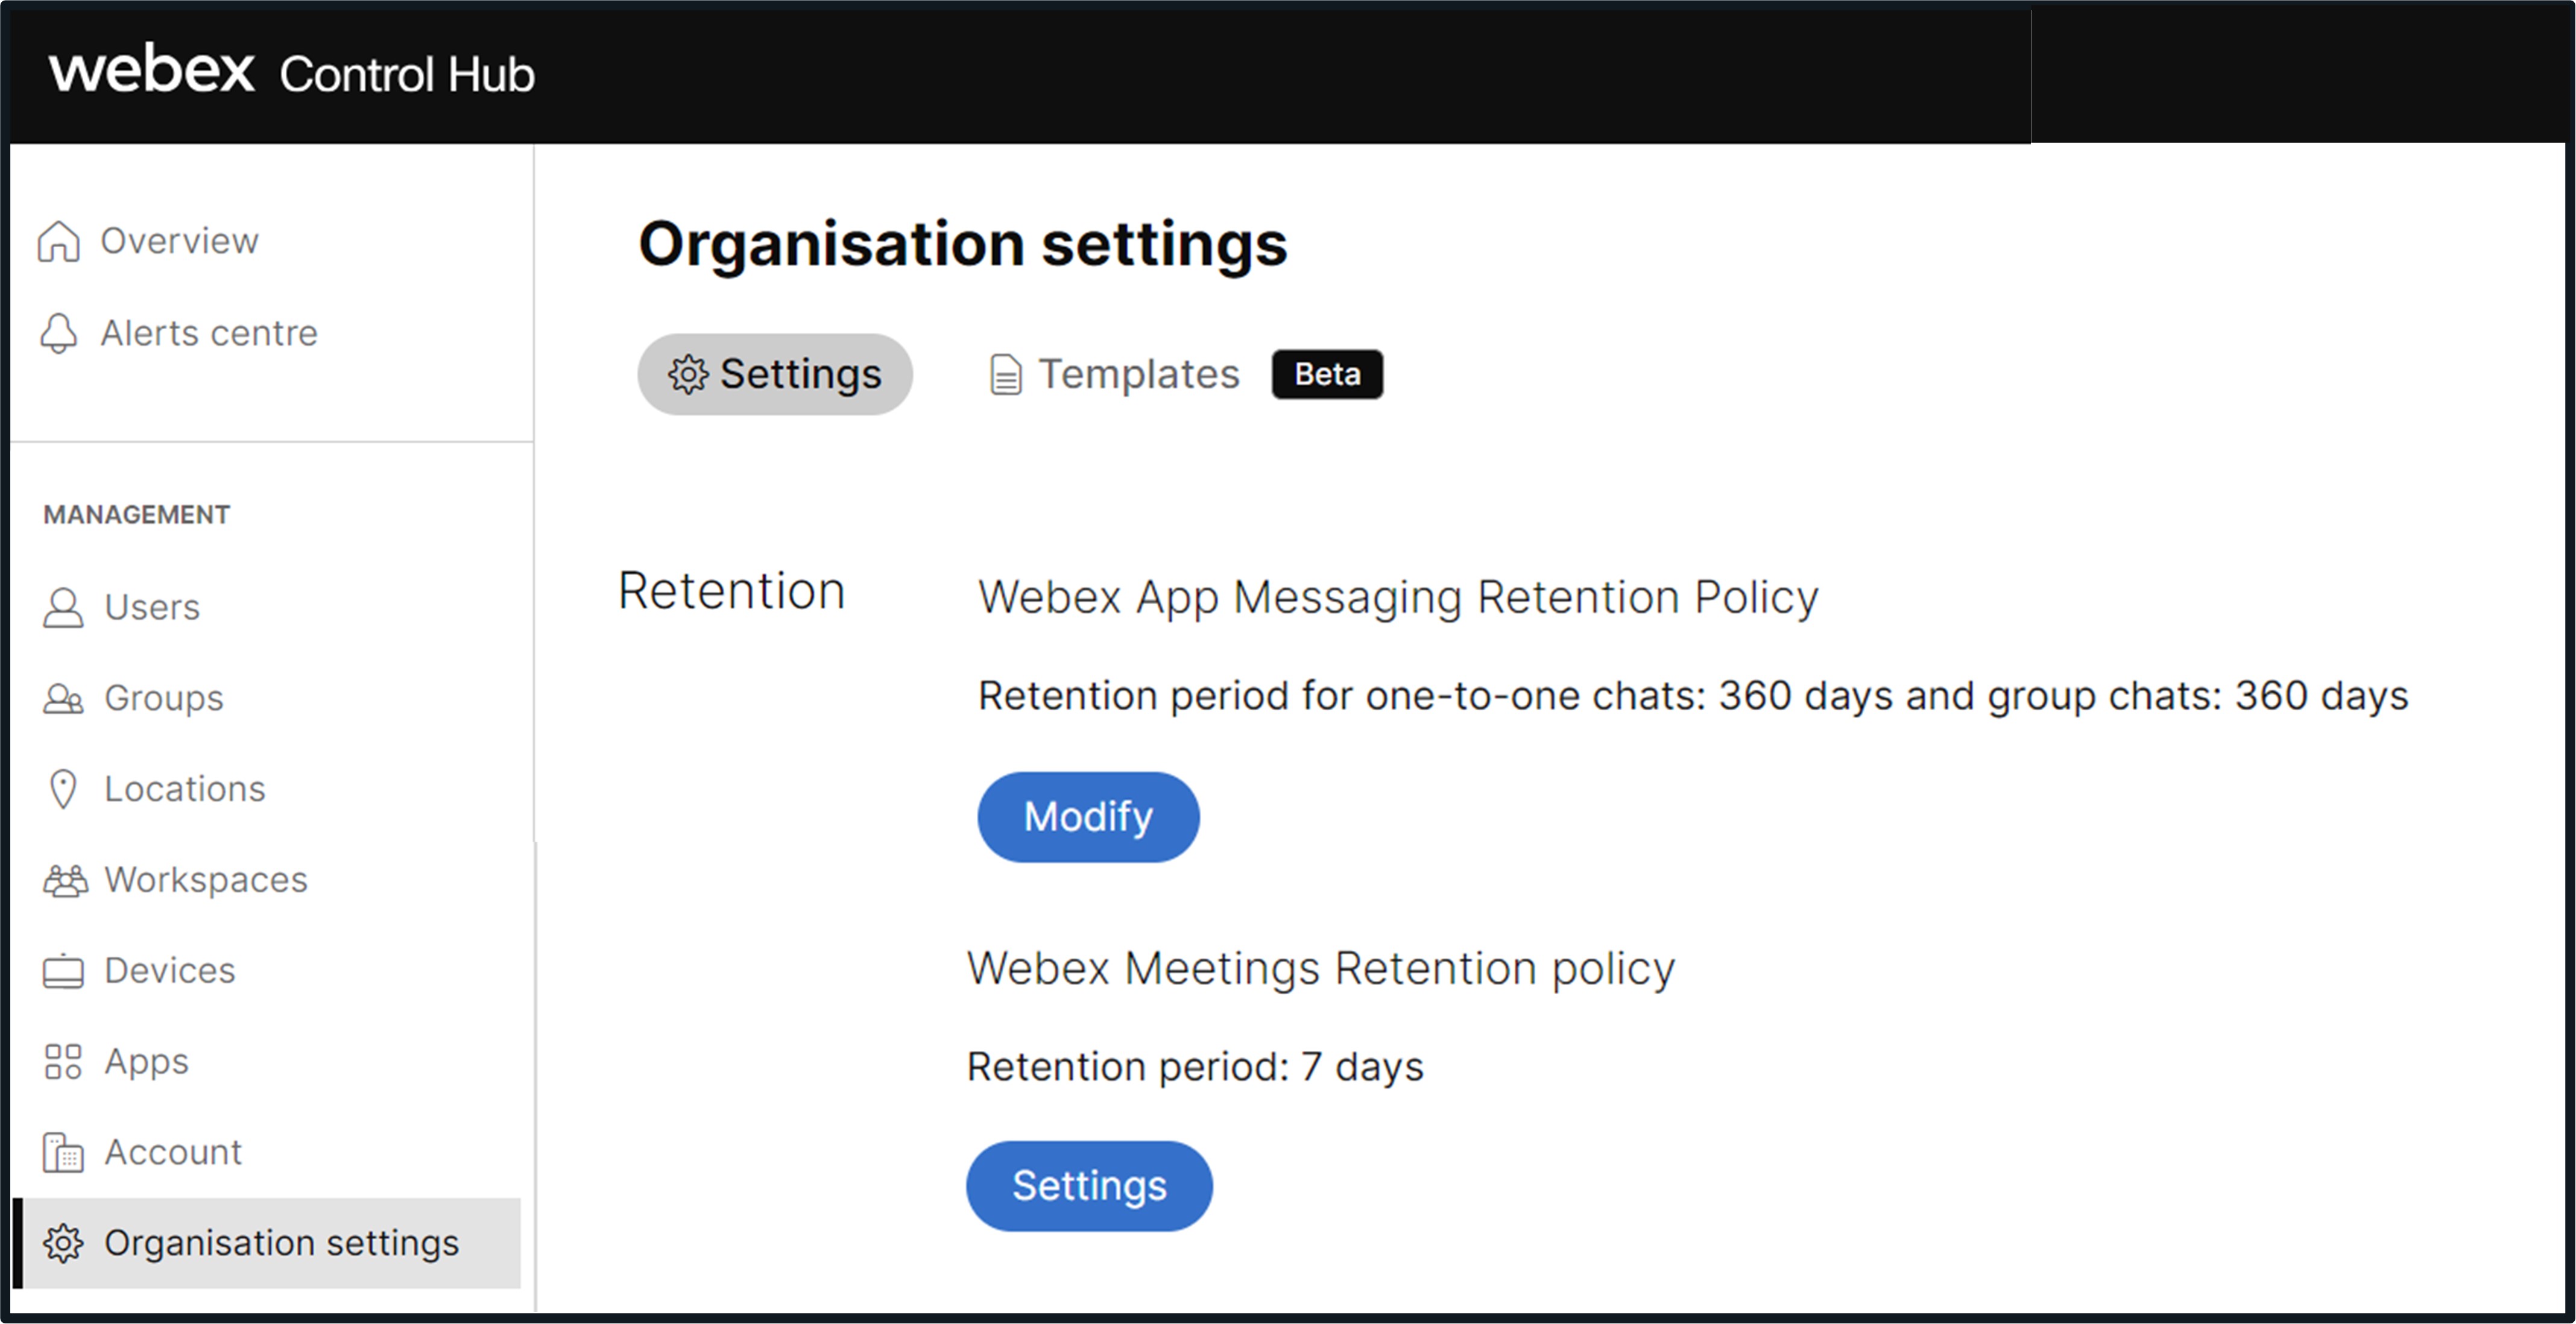
Opptak og opptaksutskrifter lagres i Webex Meetings regionen som ble valgt av organisasjonen din da du registrerte deg for Webex. Hvis du vil ha mer informasjon om Webex Meetings regioner og datasenterlokasjoner, kan du se datablad Webex Meetingset for personvern.
Chatmeldinger og tavler som er opprettet i møtene dine, lagres i Webex Messaging datasenterområder. Webex MessagingBruker for øyeblikket to datasenterregioner for å lagre chatmeldinger og tavleinnhold - Nord-Amerika og resten av verden og EU. Under klargjøring ser administratoren som konfigurerer en organisasjon en rullegardinmeny for landvelger i Kontrollhuben. Vi bestemmer det geografiske området organisasjonens meldingsdata ligger i. Hvis du vil ha mer informasjon om denne prosessen og regionen et bestemt land tilordner seg, kan du se Finn dataoppholdsområdet som tilordnes et land.
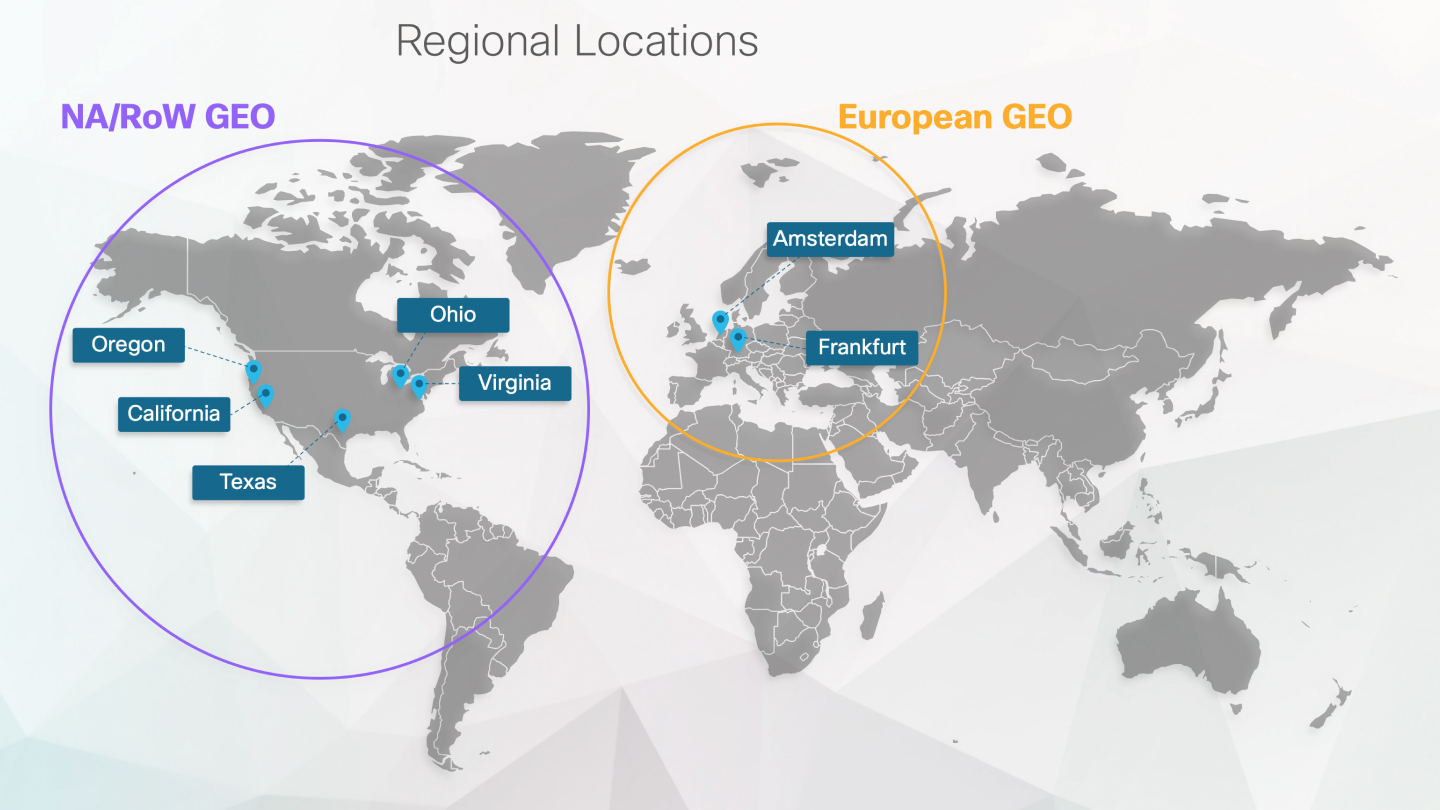
Hvis du vil ha mer informasjon om Webex Messaging dataopphold, kan du se Webex App- og Webex Messaging personverndatablad og Data Residency in We bex.
Hvis nødvendig, kan vedvarende lagring av Webex Meetings chatmeldinger deaktiveres for organisasjonen din i Control Hub. Se Lagre eller fjern organisasjonens samtaler i møtet etter et møte. Control Hub-administratorer kan deaktivere bruk av tavler i organisasjonen på basis av bruker/brukergruppe for interne og/eller eksterne møter.
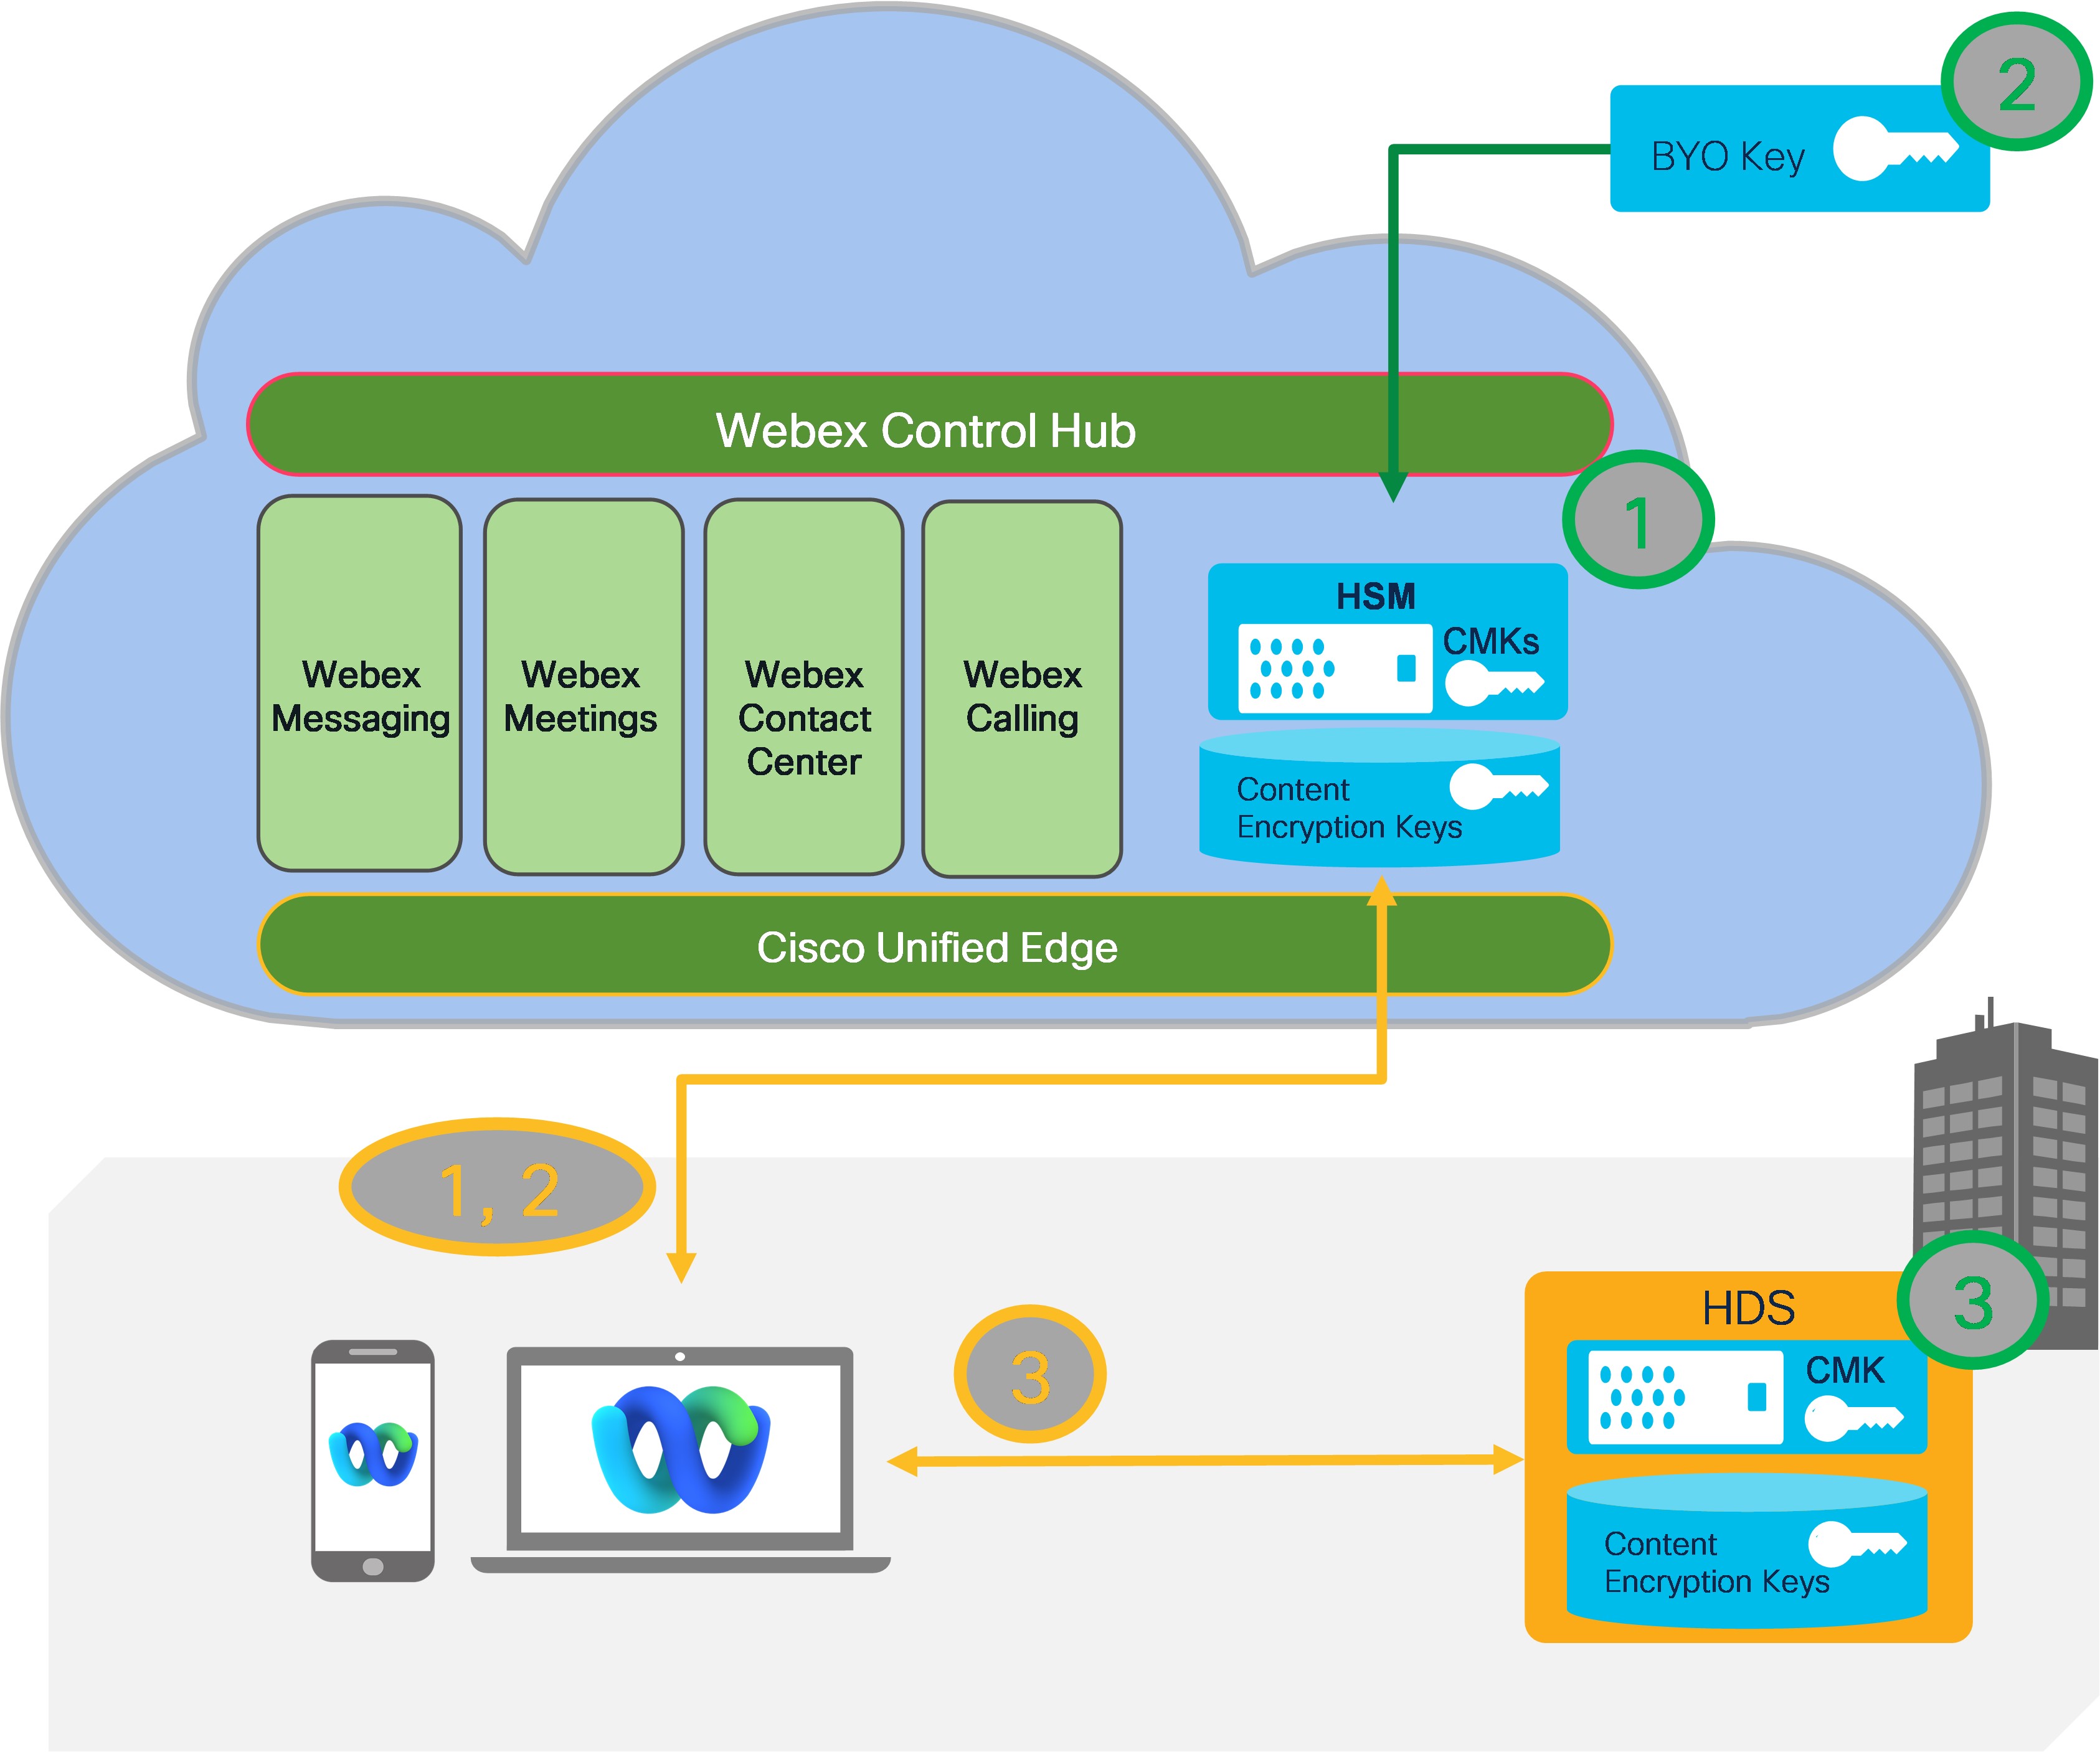
Webex KMS gir et ekstra lag med kryptering i hvile for organisasjonens brukergenererte innhold, og støtter en rekke distribusjonsalternativer, avhengig av sikkerhetsnivået og kontrollnivået som organisasjonen krever:
- Webex skybasert KMS med Webex Cloud HSM-avledet kundehovednøkkel.
- Webex skybasert KMS med kundens hovednøkkel avledet fra kundenøkkel (BYOK). Hvis du vil ha mer informasjon, kan du se Administrer din egen kundehovednøkkel.
- Webex skybasert KMS med kundens hovednøkkel fra kundens AWS KMS. Hvis du vil ha mer informasjon, kan du se Administrer din egen kundehovednøkkel
- Kundelokalbasert KMS (Hybrid Data Security (HDS)) — nøkler lagret lokalt. Hvis du vil ha mer informasjon, kan du se Distribus jonsveiledning for Webex Hybrid Data Security.
- Partneradministrert lokalbasert KMS (Hybrid Data Security (HDS)) — nøkler lagret lokalt. Hvis du vil ha mer informasjon, kan du se Distribus jonsveiledning for Webex Hybrid Data Security.
Hvis du vil ha tekniske detaljer om KMS-drift, kan du se Webex MessagingSecurity Cloud Collaboration Security Technical Paper.
Webex Meetingssom bruker KMS for innholdskryptering drar også fordel av et felles sett med samsvarsverktøy som kan brukes til å administrere, arkivere, og håndheve kundepolicyer for brukergenerert innhold i. Webex Meetings Denne vanlige samsvarsarkitekturen bruker Webex Events API til å tilby følgende tjenester for møter, chat, filer, tavler, merknader, opptak og transkripsjoner:
- Juridisk tilbakeholdelse (overstyrer oppbevaringspolitikken)
- E-oppdagelse (etterlevelsesansvarlig søk)
- Forebygging av datatap — Send meldinger og filer til DLP-programmet for datapolitisering
- Dataarkivering


