
Kiitos palautteestasi.
 Onko sinulla palautetta?
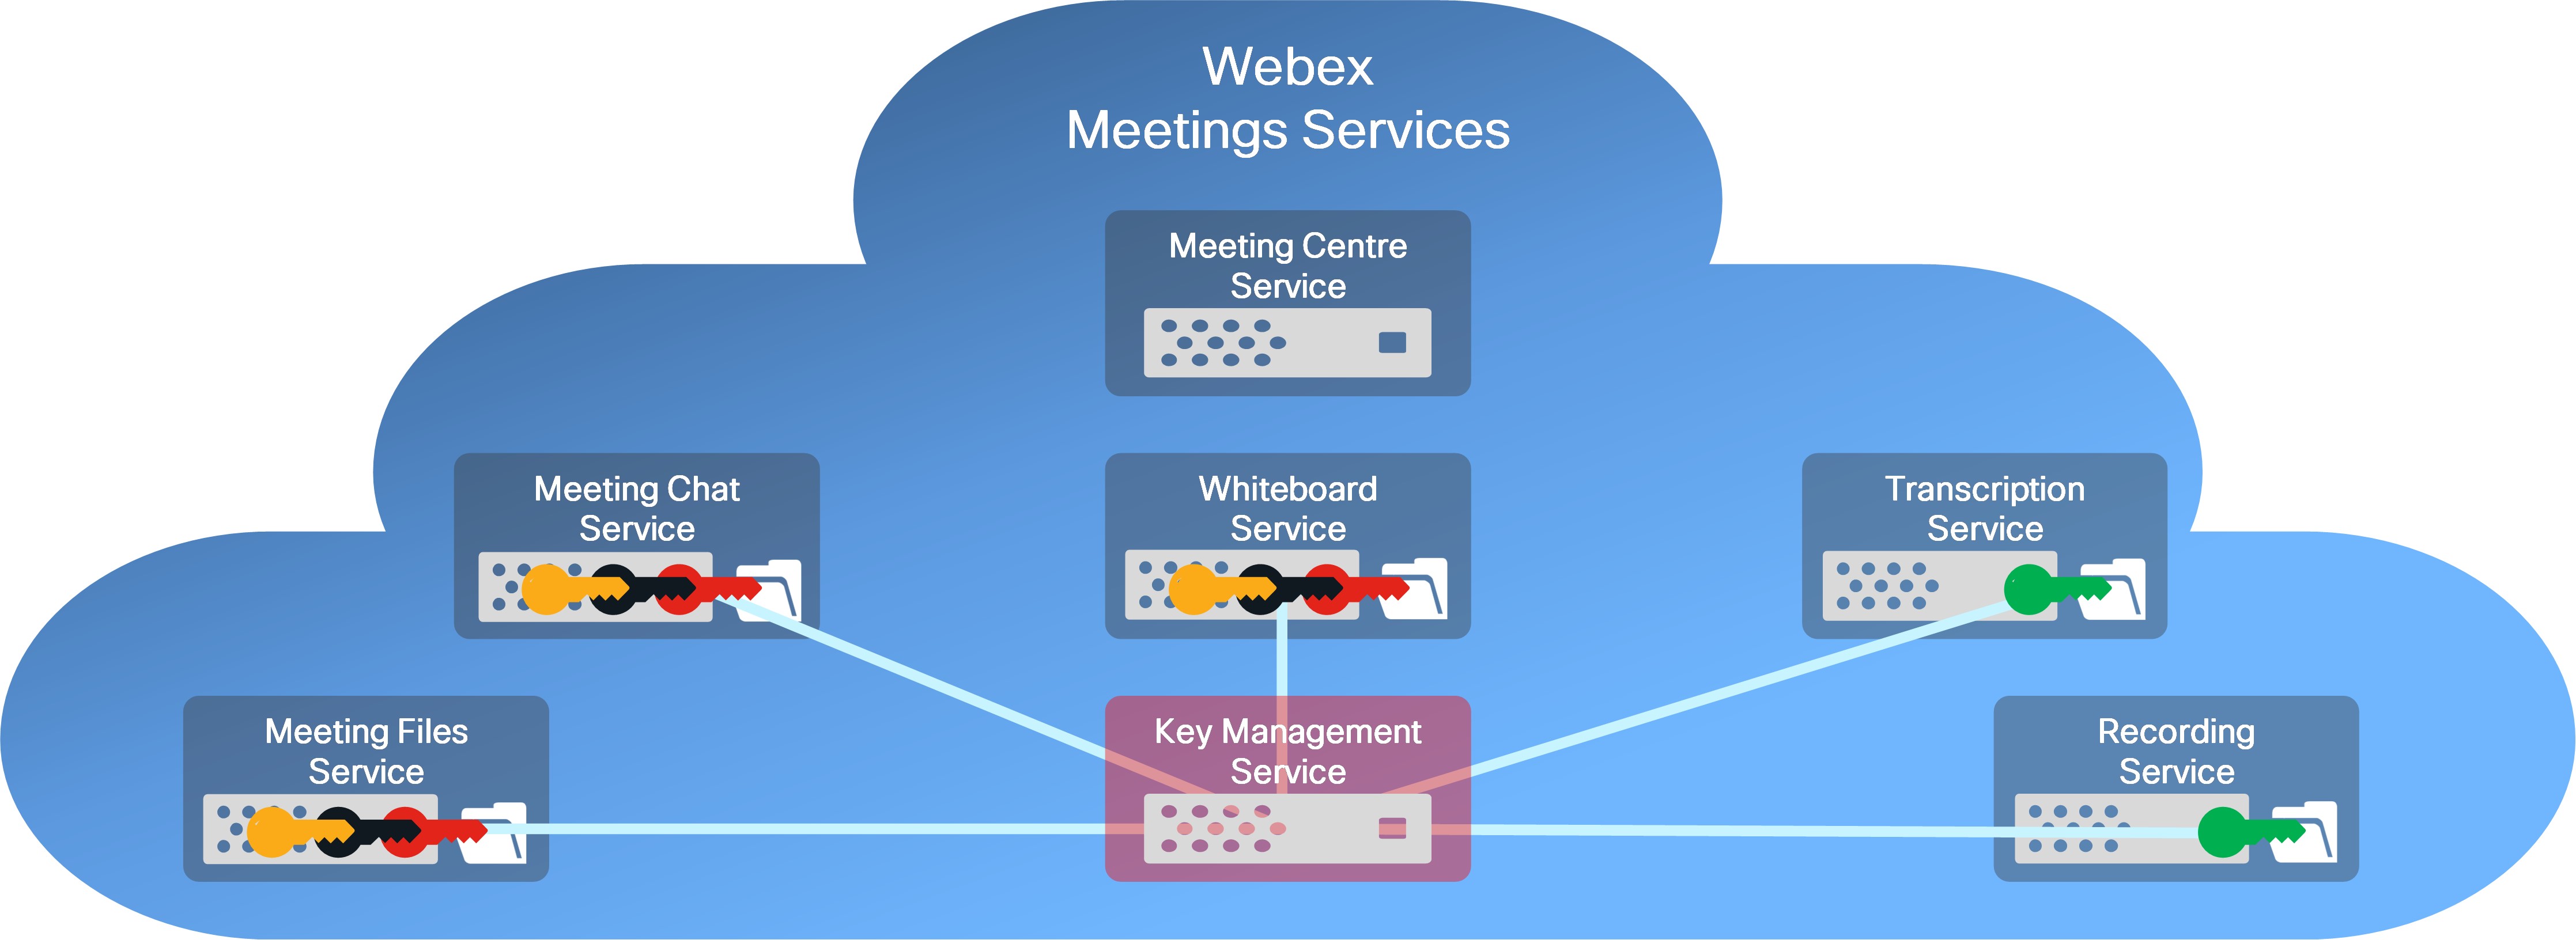
Webex Key Management Service (KMS) kehitettiin alun perin lisäämään ylimääräinen salauskerros sisällölle, kuten vaihdet Webex Messaging uille viesteille ja tiedostoille. Sal Webex Suite lii nyt kokousten käyttää KMS: ää yleisenä salauspalveluna käyttäjien luomalle sisällölle. Webex SuitePalvelut käyttävät nyt KMS:ää seuraavien tietotyyppien salaamiseen:
Webex Messaging
- Viestit
- Tiedostot
- AI Assistant-luotu sisältö
Webex Meetings
- Chat-viestit (uusi)
- Jaetut tiedostot (uusi)
- Merkinnät (uusi)
- Tallenteet
- Transkriptiot
- Valkotaulut
- AI Assistant-luotu sisältö
- Vastaajaviestit
- Vastaajaviestin transkriptiot
- Tallenteet
- AI Assistant-luotu sisältö
Webexin päästä päähän -salaus käyttää KMS:ää luomaan, jakamaan ja hallitsemaan salausavaimia, joita käytetään yllä luetellun käyttäjän luoman sisällön salaamiseen.
- Webex App- ja Cisco-videolaitteet käyttävät Webex-end-to-end -salausta kaikelle käyttäjän luomalle sisällölle, kuten viesteille, tiedostoille ja valkotauluille, ja salaavat nämä tiedot myös siirtokerroksen suojauksen (TLS) avulla siirrettäville tiedoille.
- Lepotilassa olevien tietojen osalta tämä päästä päähän salattu sisältö tallennetaan salattuihin sisältöpalvelimiin Webex-pilvessä.
- Tämä ylimääräinen suojaustaso suojaa siirrettävää käyttäjien luomaa sisältöä TLS-sieppaushyökkäyksiltä ja tallennettuja käyttäjätietoja potentiaalisilta huonoilta toimijoilta Webex-pilveen.
Webexin päästä päähän -salauksella Webex-palvelut voivat käyttää päästä päähän -salausavaimia tietojen salauksen purkamiseen Webexin ydinpalvelujen toimittamiseksi, kuten:
- Hakutoimintojen viestien indeksointi
- Tietojen menetyksen estäminen (vaatimustenmukaisuus)
- Tiedoston transkoodaus
- eDiscovery
- Tietojen arkistointi
- Haittaohjelmien tarkistus (laajennetun suojauspaketin kanssa)
Jos tarvitset korkeampaa suojaustasoa ja luottamuksellisuutta kokouksiisi, voit käyttää Zero Trust End-End-End-Encrypted -sovellusta Webex Meetings. Zero Trust Security -toiminnolla kokouksen salausavain luodaan ja vain kokouksen osallistujien käytettävissä; Webex-palvelu ei voi käyttää kokouksen salausavaimia.
Katso kohdasta End-to-end -salaus ja henkilöllisyyden vahvistus Webex-kokouksissa, jotta voit verrata Webex End-End-End-End-End-End-End-End-End-En
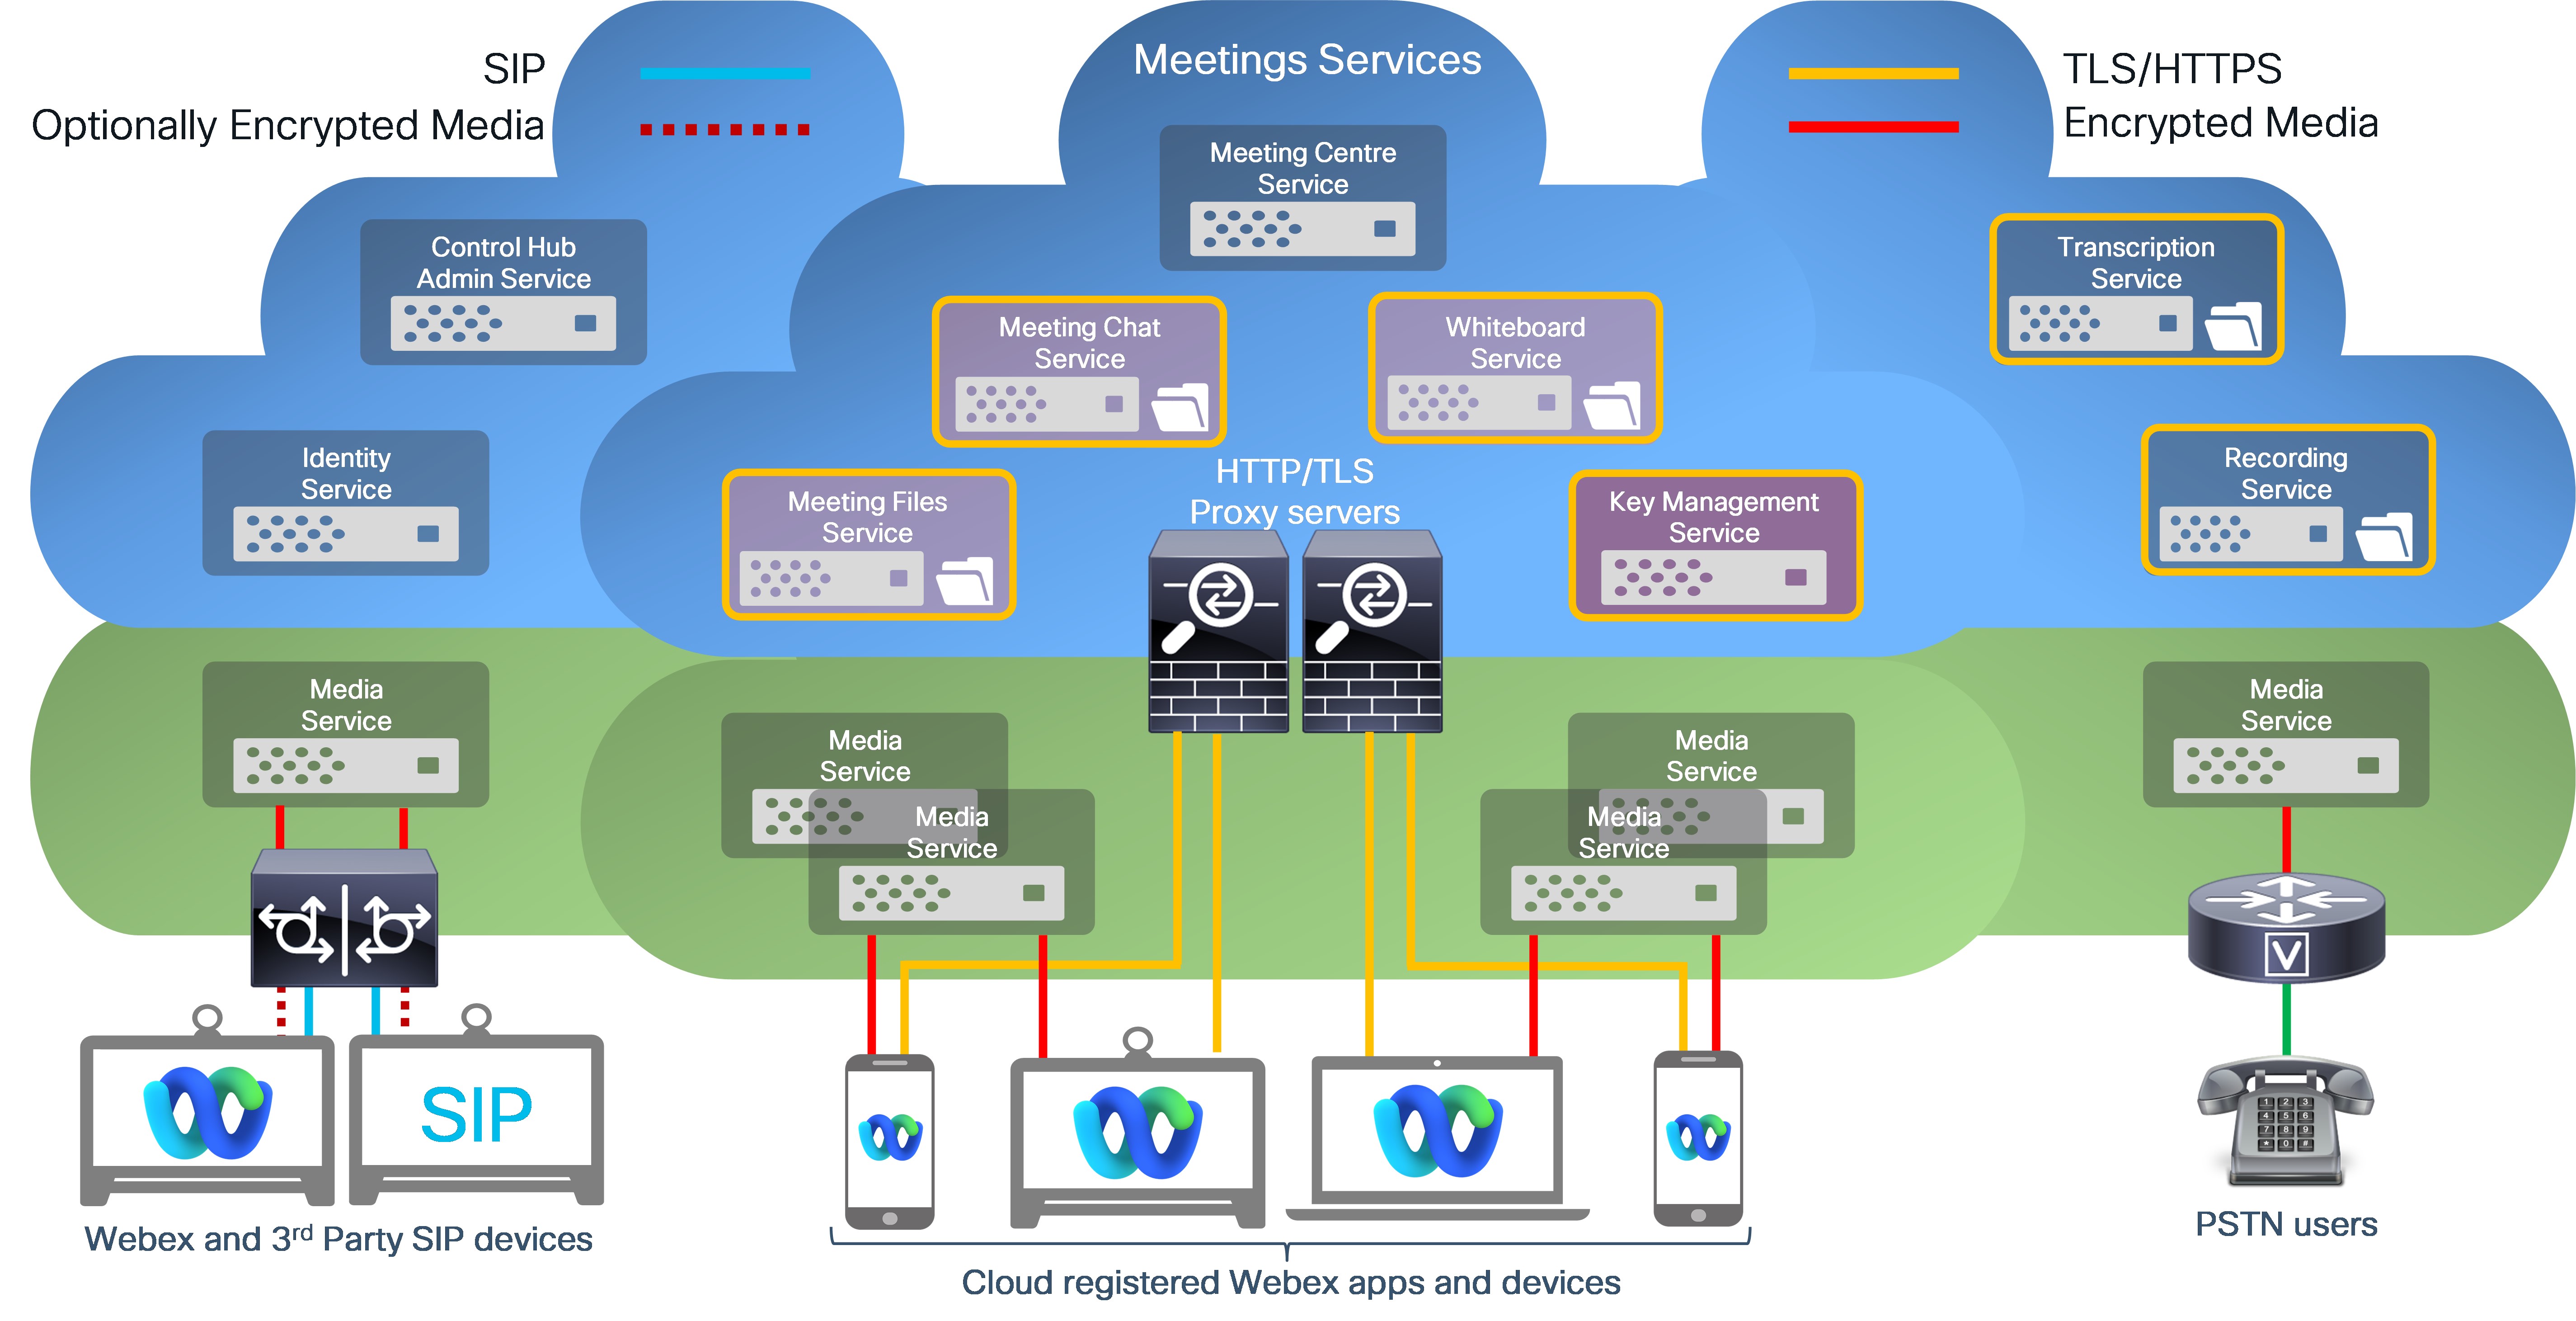
Webex Meetingstallenteet ja transkriptiot salataan KMS: n luomalla salausavaimella (salaussalaus = AES-256-GCM). Yhdellä salausavaimella salataan kaikki organisaatiosi tallenteet ja transkriptiot.
Webex tarjoaa seuraavat ohjausobjektit kokouksen tallenteille ja transkripteille:
- Tallent@@ eiden ja transkriptien säilytyskäytäntö (7—3600 päivää)
- Poista käyttäjän poistamat tallenteet 30 päivän kuluessa
- Suojattu toisto ja lataus: Sallittu vain määritellyistä verkoista
- Salasanojen ja salasanakäytäntöjen tallentaminen
- Tallennuksen tallennuksen hallinta
KMS-pohjaisen sisällön salauksen avulla jokaiselle Webex-kokoukselle luodaan yksilölliset sisällön salausavaimet. Näitä salausavaimia käytetään kokouksessa jaettujen keskusteluviestien, kuvatekstien, jaettujen tiedostojen, valkotaulujen ja merkintöjen salaamiseen. Organisaatiosi Webex-pilveen tallentamat tallenteet ja transkriptiot suojataan yhdellä KMS:n luomalla AES-256-GCM-salausavaimella.
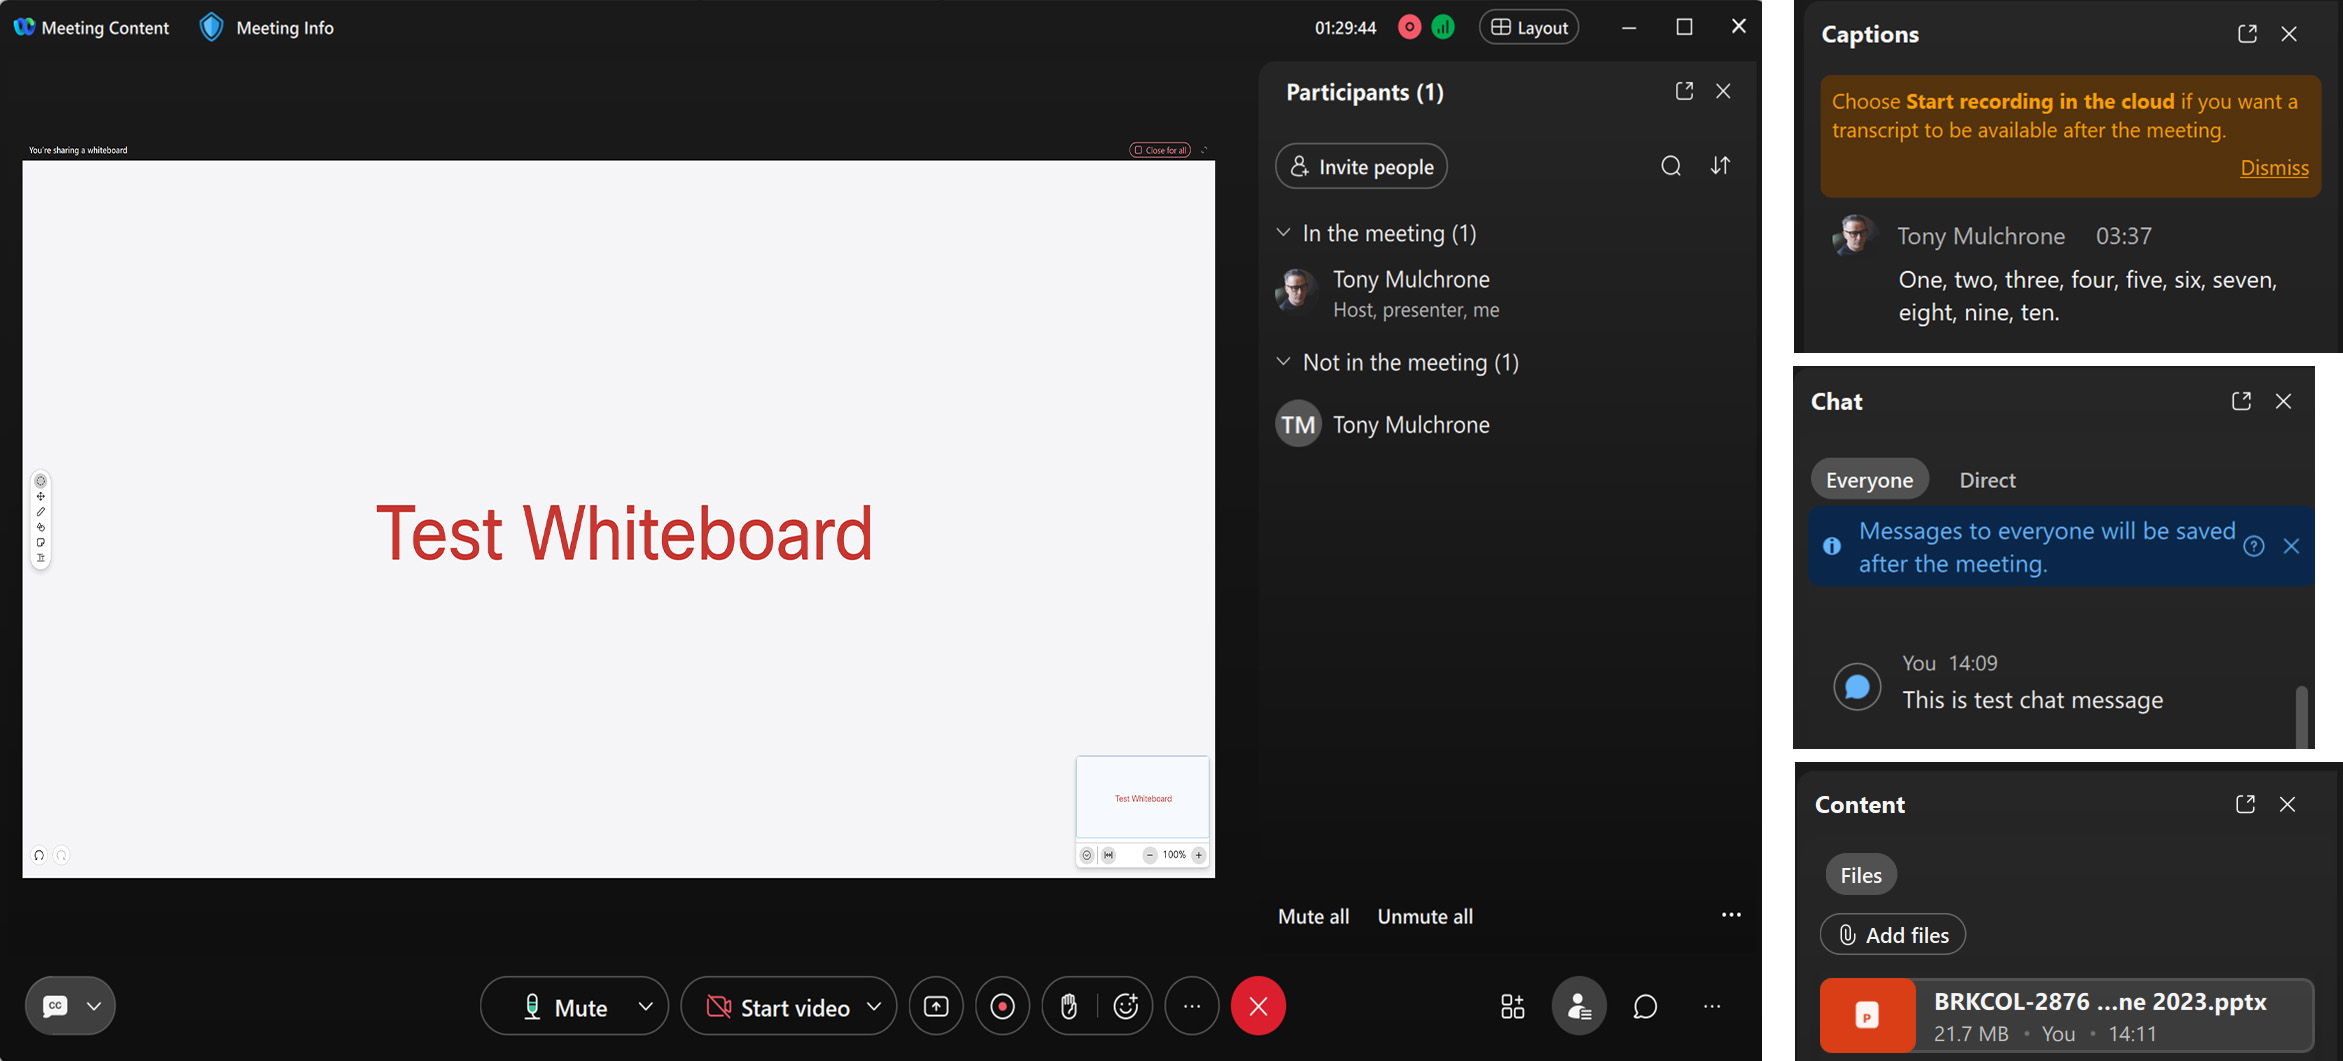
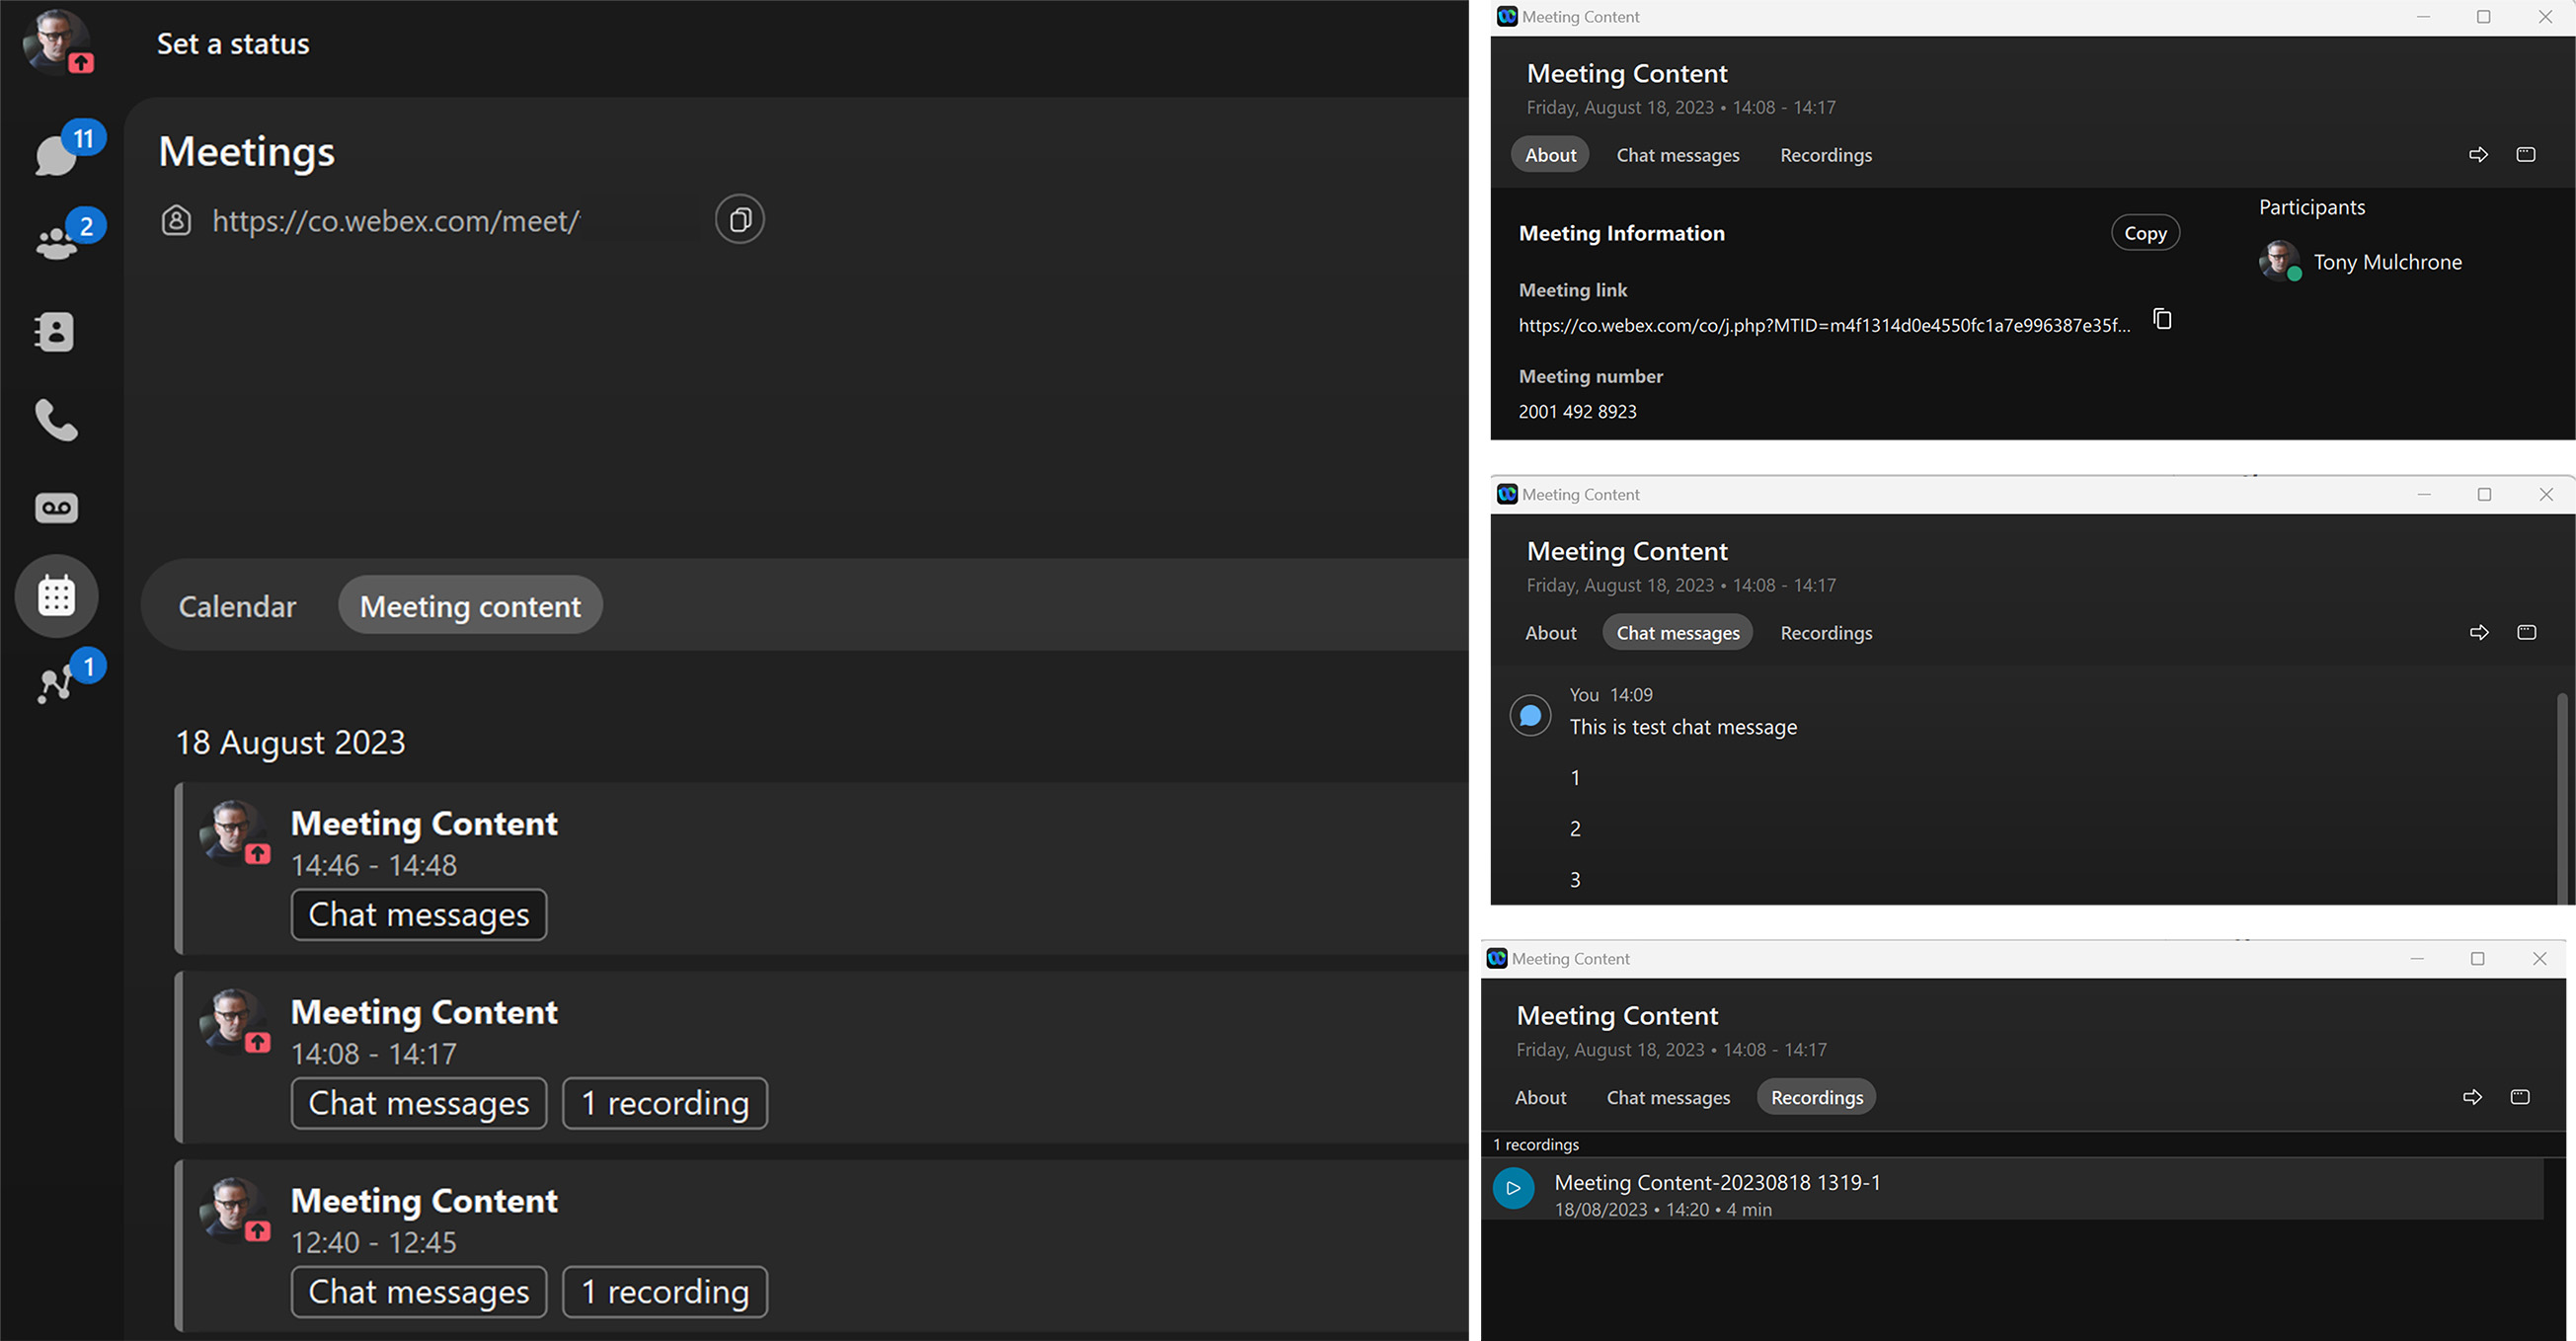
Webex-kokouksen aikana jaettua tai luotua sisältöä (keskustelu, tallenteet, transkriptiot ja taulut) voidaan tarkastella kokouksen päätyttyä.
Voit tarkastella keskustelua, tallenteita ja transkriptioita Webex-sovelluksen Kalenteri - ja Kokoussisältö -välilehdillä. Kaikki kokouksen osallistujat, joilla on Webex-tili, voivat käyttää chat-viestejä ja tallenteita Webex-sovelluksessa. Vahvistamattomilla kokouksen osallistujilla, jotka eivät ole kirjautuneet sisään, on pääsy jaettuun sisältöön vain kokouksen aikana.
Kokouksen osallistujien luomat valkotaulut tallennetaan automaattisesti kokouksen osanottajan Webex- valko taulutilaan.
Chat-viestit, tallenteet ja tallennuskopiot
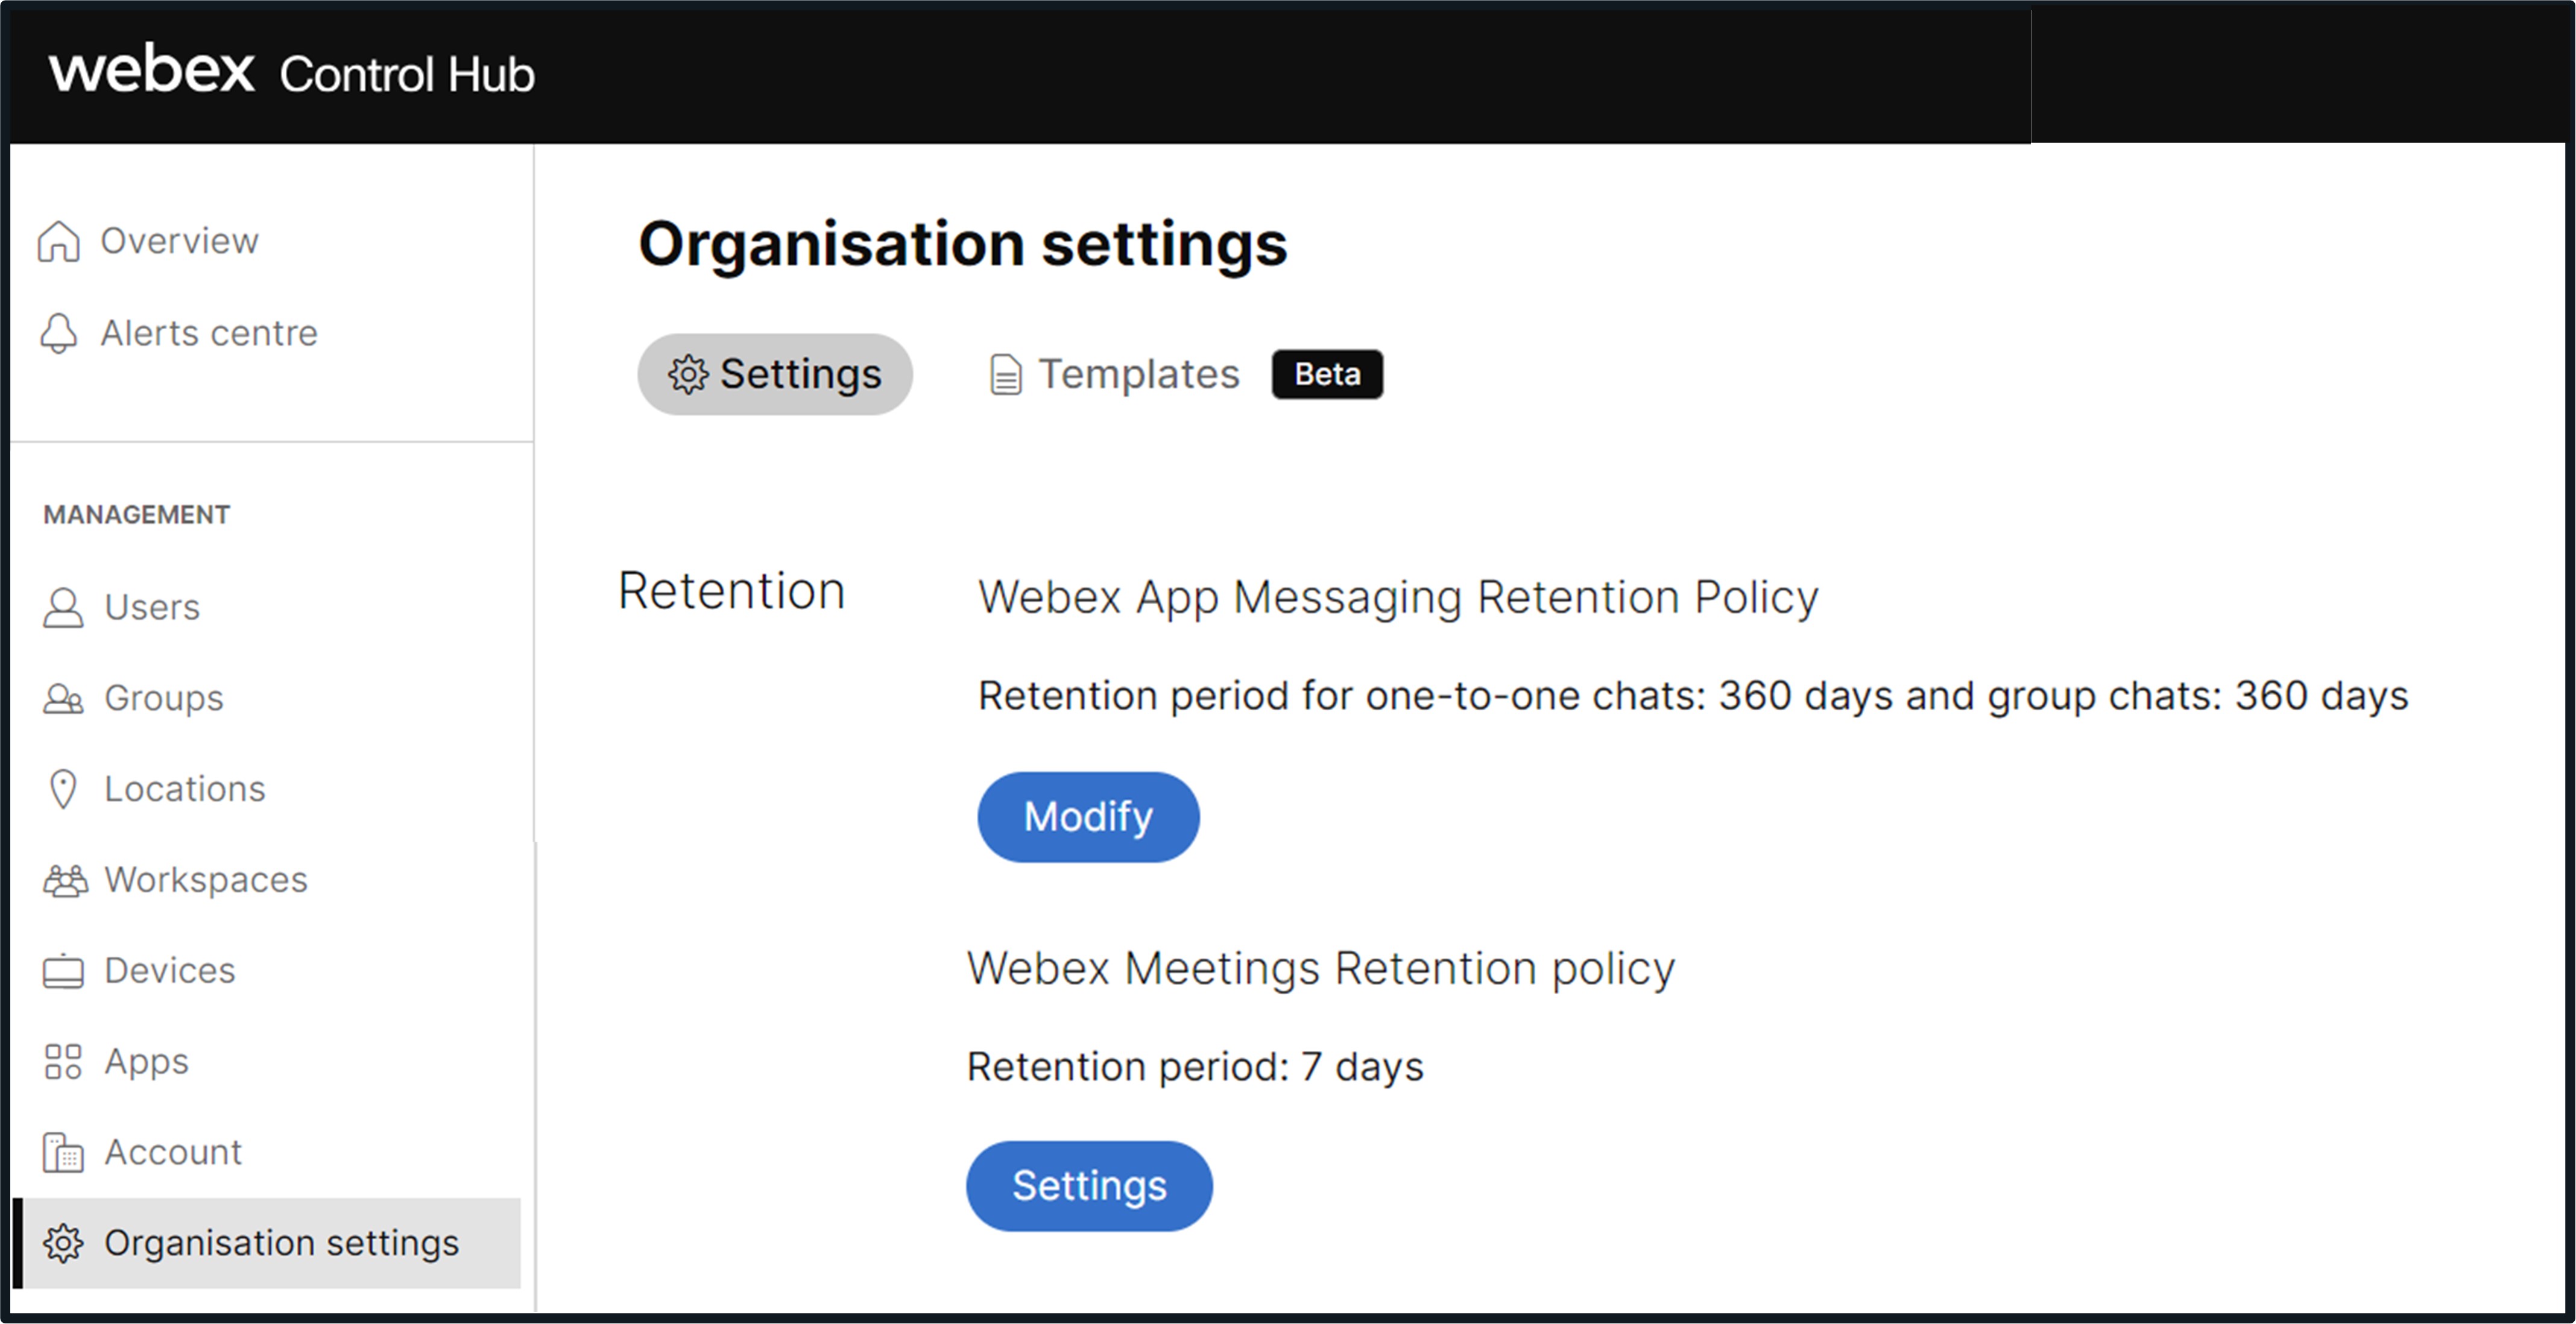
Keskusteluviestit, tallenteet ja tallennuskopiot käyttävät Control Hub - Webex Meetingssäilytyskäytäntöasetusta.
Valkotaulut
Säilytyskäytännön Webex Meetings avulla luodut valkota Webex Messaging ulut. Valkotaulun säilytyskäytäntö on organisaation käytäntö, johon valkotaulun luoja kuuluu.
Tallenteet ja tallennuskopiot tallennetaan alueelle, Webex Meetings jonka organisaatiosi on valinnut rekisteröityessäsi Webexiin. Lisätietoja Webex Meetings alueista ja datakeskusten sijainneista on Tietosuoja- Webex Meetingstietolomake.
Keskusteluviestit ja kokouksissa luodut valkotaulut tallennetaan Webex Messaging datakeskuksen alueille. Tällä hetkellä, Webex Messaging käyttää kahta datakeskusaluetta chat-viestien ja valkotaulun sisällön tallent amiseen - Pohjois-Amerikka ja muu maailma sekä Euroopan unioni. Organisaation määrittävä järjestelmänvalvoja näkee alustamisen aikana Ohjauskeskuksessa Maanvalitsimen avattavan valikon. Määritämme maantieteellisen alueen, jolla organisaation viestitiedot sijaitsevat. Lisätietoja tästä prosessista ja alueesta, johon tietty maa kartoittaa, on ohjeaiheessa Tiet tyyn maahan kartoitetun datan sijaintialueen etsiminen.
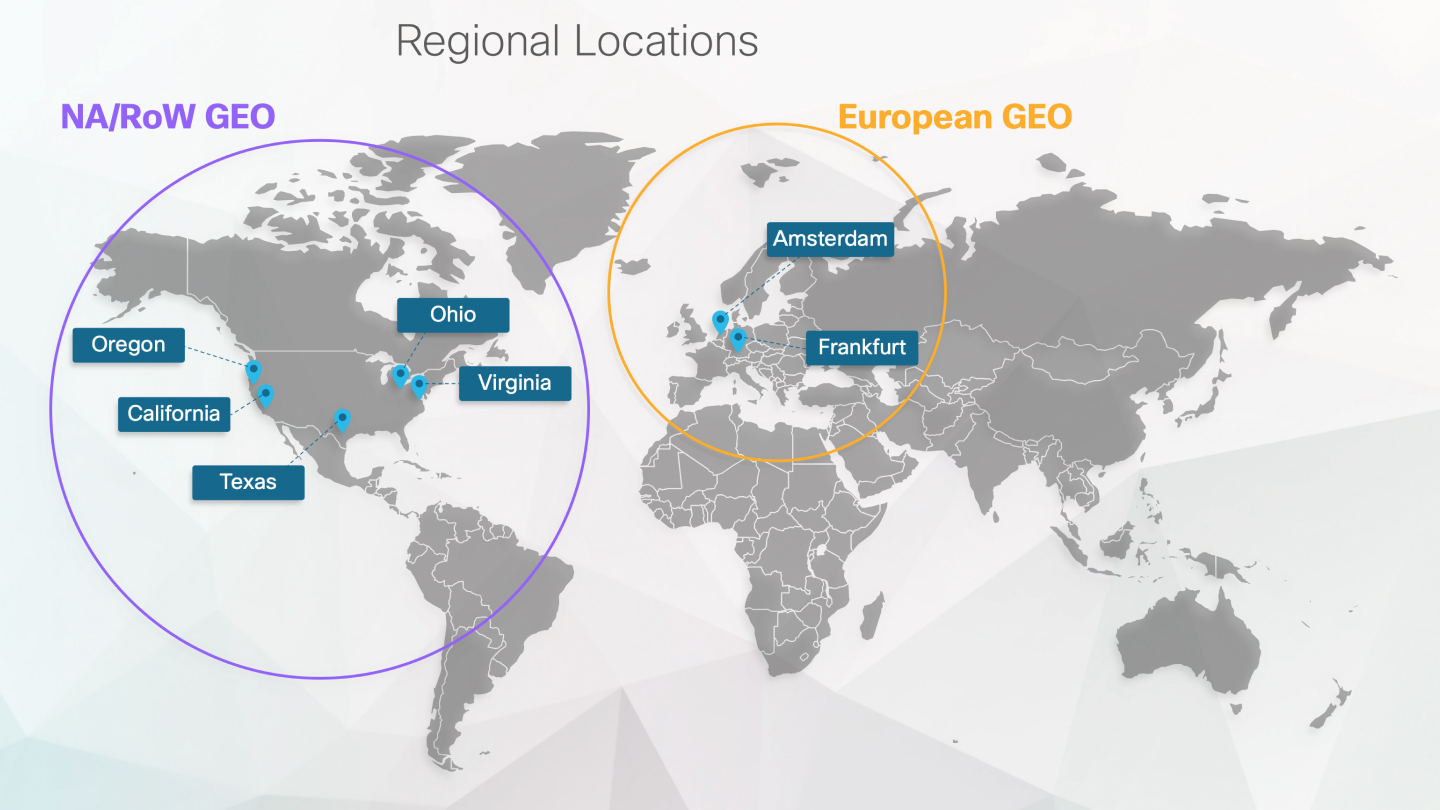
Lisätietoja Webex Messaging tietojen sijainnista on Webex-sovelluksen ja Webex Messaging tietosuojan tietolomakkeessa ja Webexin tietojen säilytyksessä.
Tarvittaessa Webex Meetings chat-viestien pysyvä tallennus voidaan poistaa käytöstä organisaatiossasi Ohjauskeskuksessa. Katso Organisaatiosi kokouksen sisäisten keskustelujen tallentaminen tai tyhjentäminen kokouksen jälkeen. Control Hub -järjestelmänvalvojat voivat poistaa valkotaulun käytön organisaatiossasi käyttäjä/käyttäjäryhmittäin sisäisissä ja/tai ulkoisissa kokouksissa.
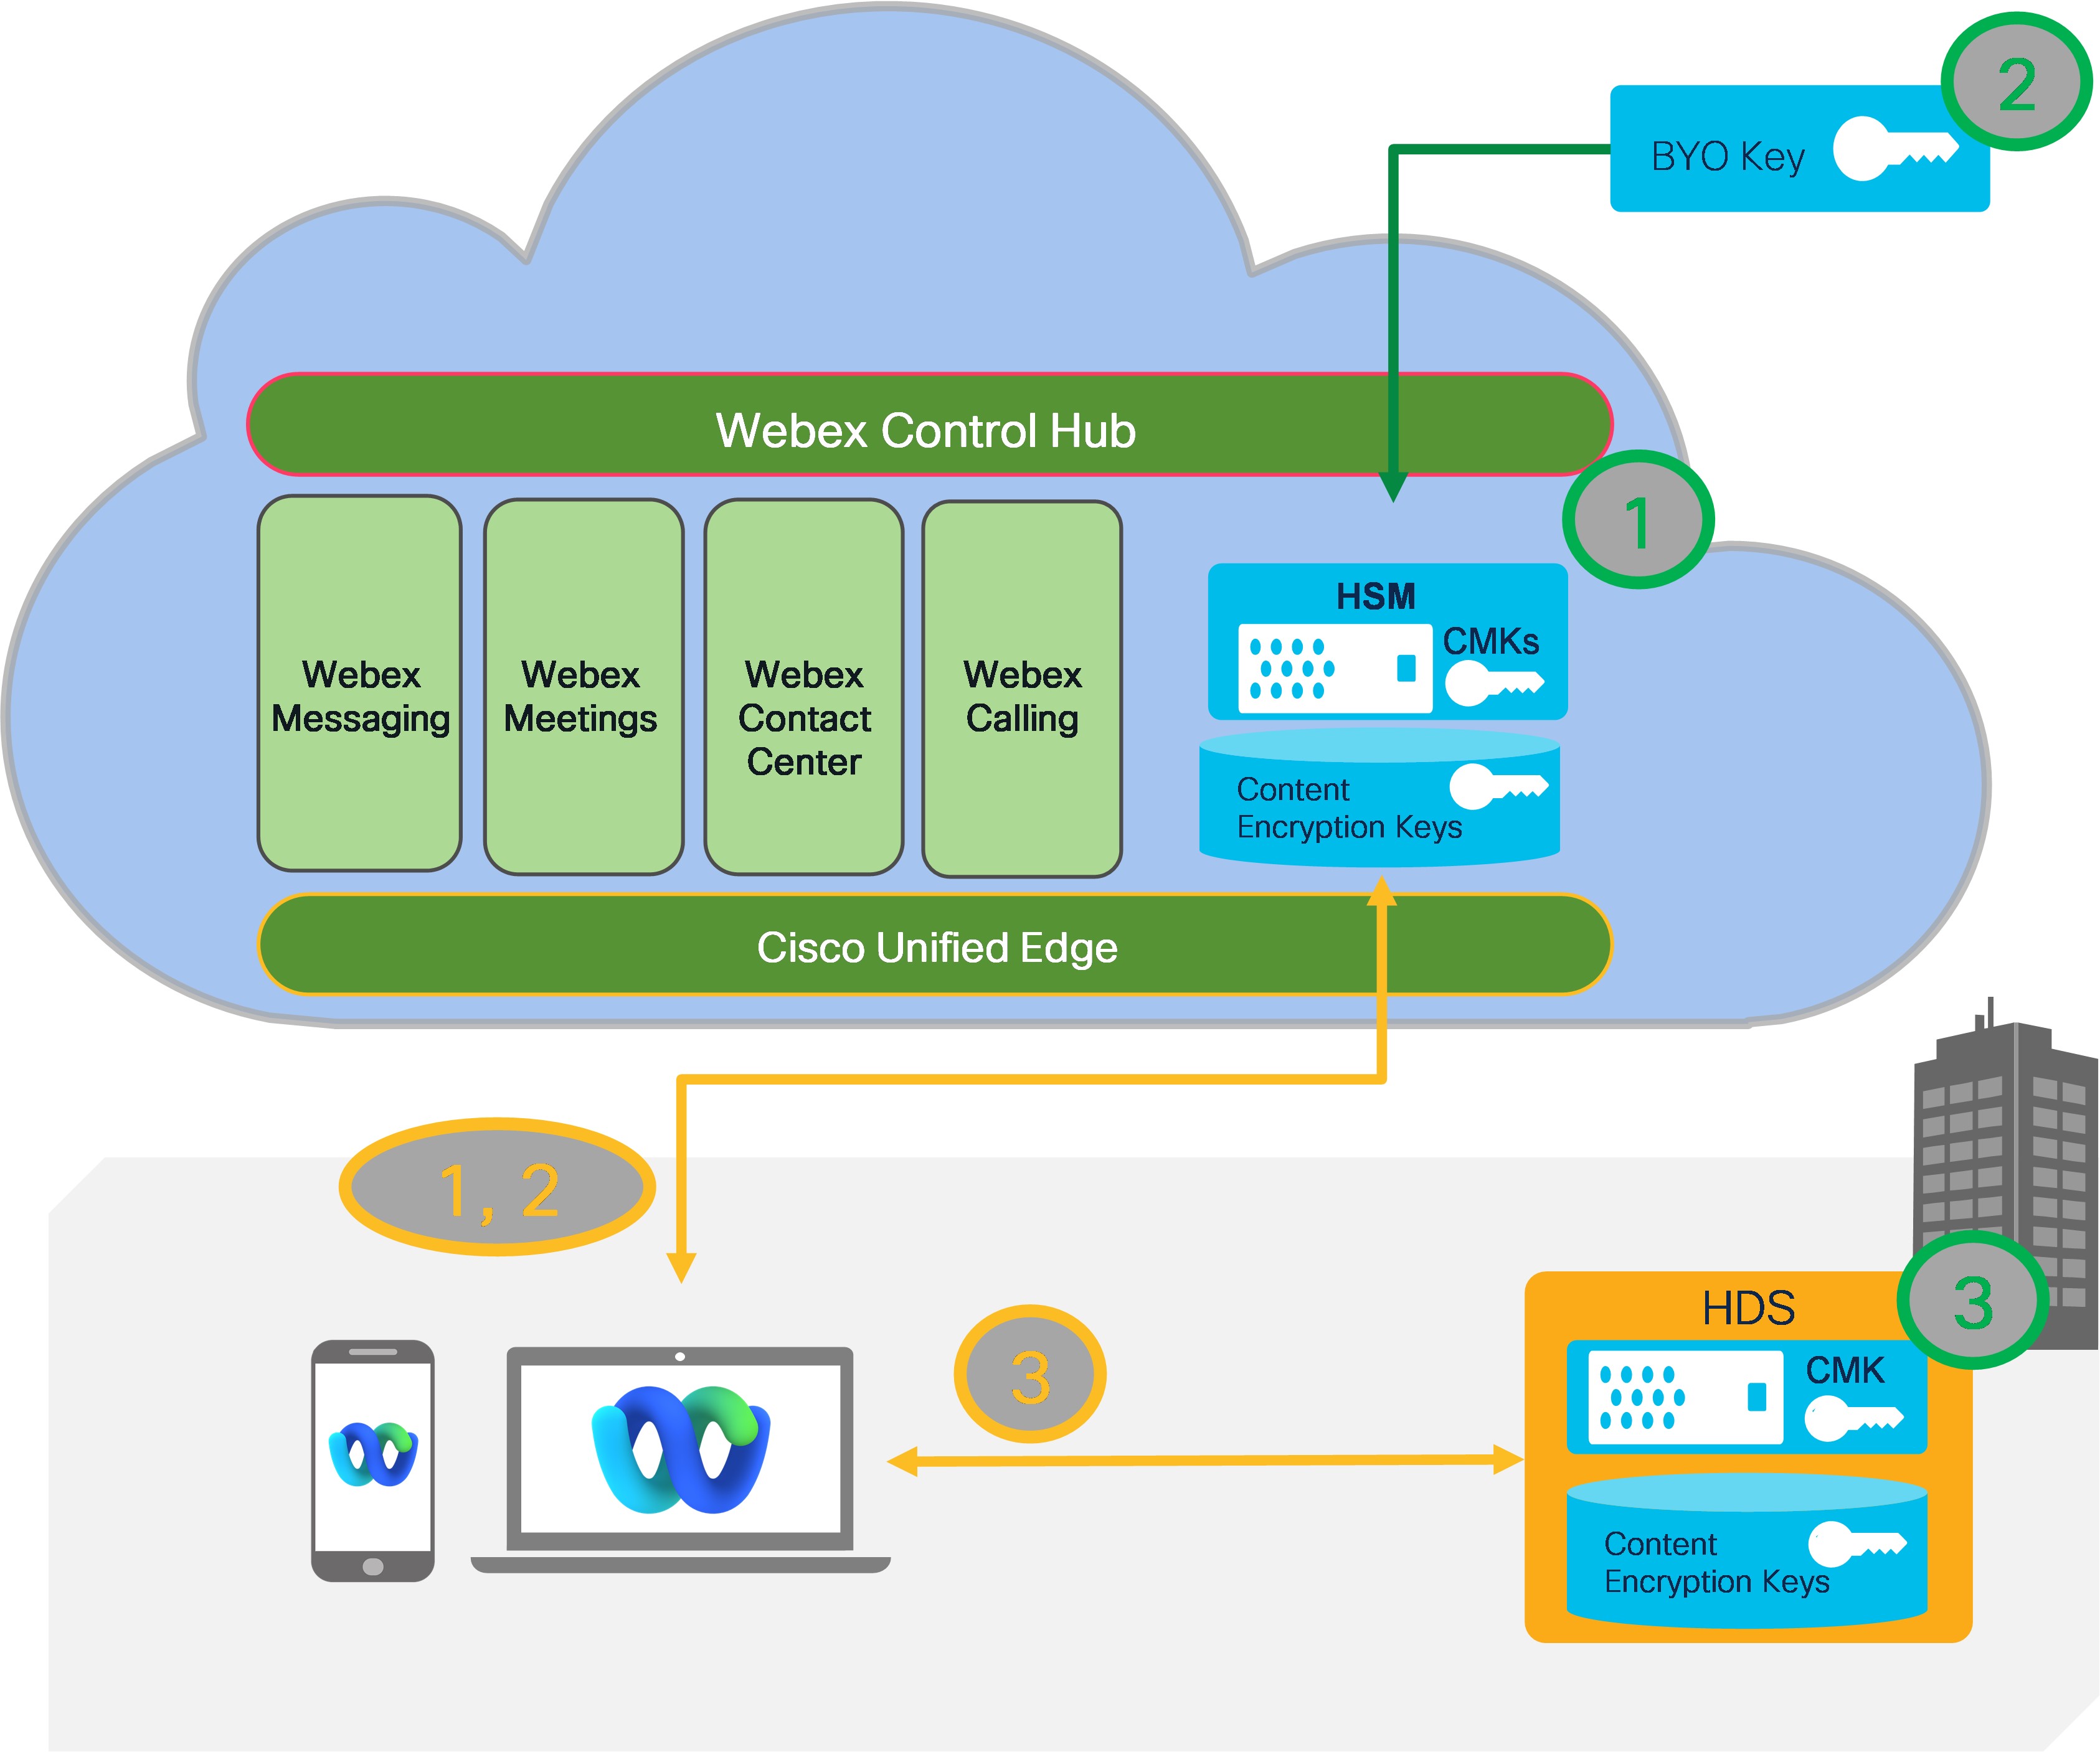
Webex KMS tarjoaa ylimääräisen salauskerroksen organisaation käyttäjien luomalle sisällölle ja tukee useita käyttöönottovaihtoehtoja organisaatiosi edellyttämän tietoturvan ja hallinnan tason mukaan:
- Webexin pilvipohjainen KMS, jossa on Webex Cloud HSM-johdettu asiakkaan pääavain.
- Webexin pilvipohjainen KMS, jossa asiakkaan pääavain on johdettu asiakasavaimesta (BYOK). Lisätietoja on kohdassa Oman asiakkaan pääavaimen hallinta.
- Webexin pilvipohjainen KMS asiakkaan pääavaimella asiakkaan AWS KMS: stä. Lisätietoja on kohdassa Oman asiakkaan pääavaimen hallinta
- Asiakastiloihin perustuva KMS (Hybrid Data Security (HDS)) — tiloihin tallennetut avaimet. Lisätietoja on ohjeaiheessa Webex Hybrid Data Securityn käyttöönotto- opas.
- Kumppanien hallinnoima tiloihin perustuva KMS (Hybrid Data Security (HDS)) — avaimet, jotka tallennetaan tiloihin. Lisätietoja on ohjeaiheessa Webex Hybrid Data Securityn käyttöönotto- opas.
Tekniset tiedot KMS-toiminnasta on kohdassa Webex MessagingSecurity Cloud Collaboration Security Security Technical Paper.
Webex Meetingsjotka käyttävät KMS:ää sisällön salaukseen, hyötyvät myös yleisistä vaatimustenmukaisuuden työkaluista, joita voidaan käyttää käyttäjien luomaa sisältöä koskevien asiakaskäytäntöjen hallintaan, arkistointiin ja täytäntöönpanoon. Webex Meetings Tämä yleinen vaatimustenmukaisuusarkkitehtuuri käyttää Webex Events -sovellusliittymää seuraavien palvelujen tarjoamiseen kokouksiin, keskusteluihin, tiedostoihin, valkotauluihin, merkintöihin, tallenteisiin ja transkriptioihin:
- Oikeudellinen pidätys (ohittaa säilytyskäytännön)
- e-Discovery (vaatimustenmukaisuusvastaavan haku)
- Tietojen menetyksen estäminen — Lähetä viestejä ja tiedostoja DLP-sovellukseesi tietojen valvontaa varten
- Tietojen arkistointi


