
Hvala na povratnim informacijama.
 Želite li poslati povratne informacije?
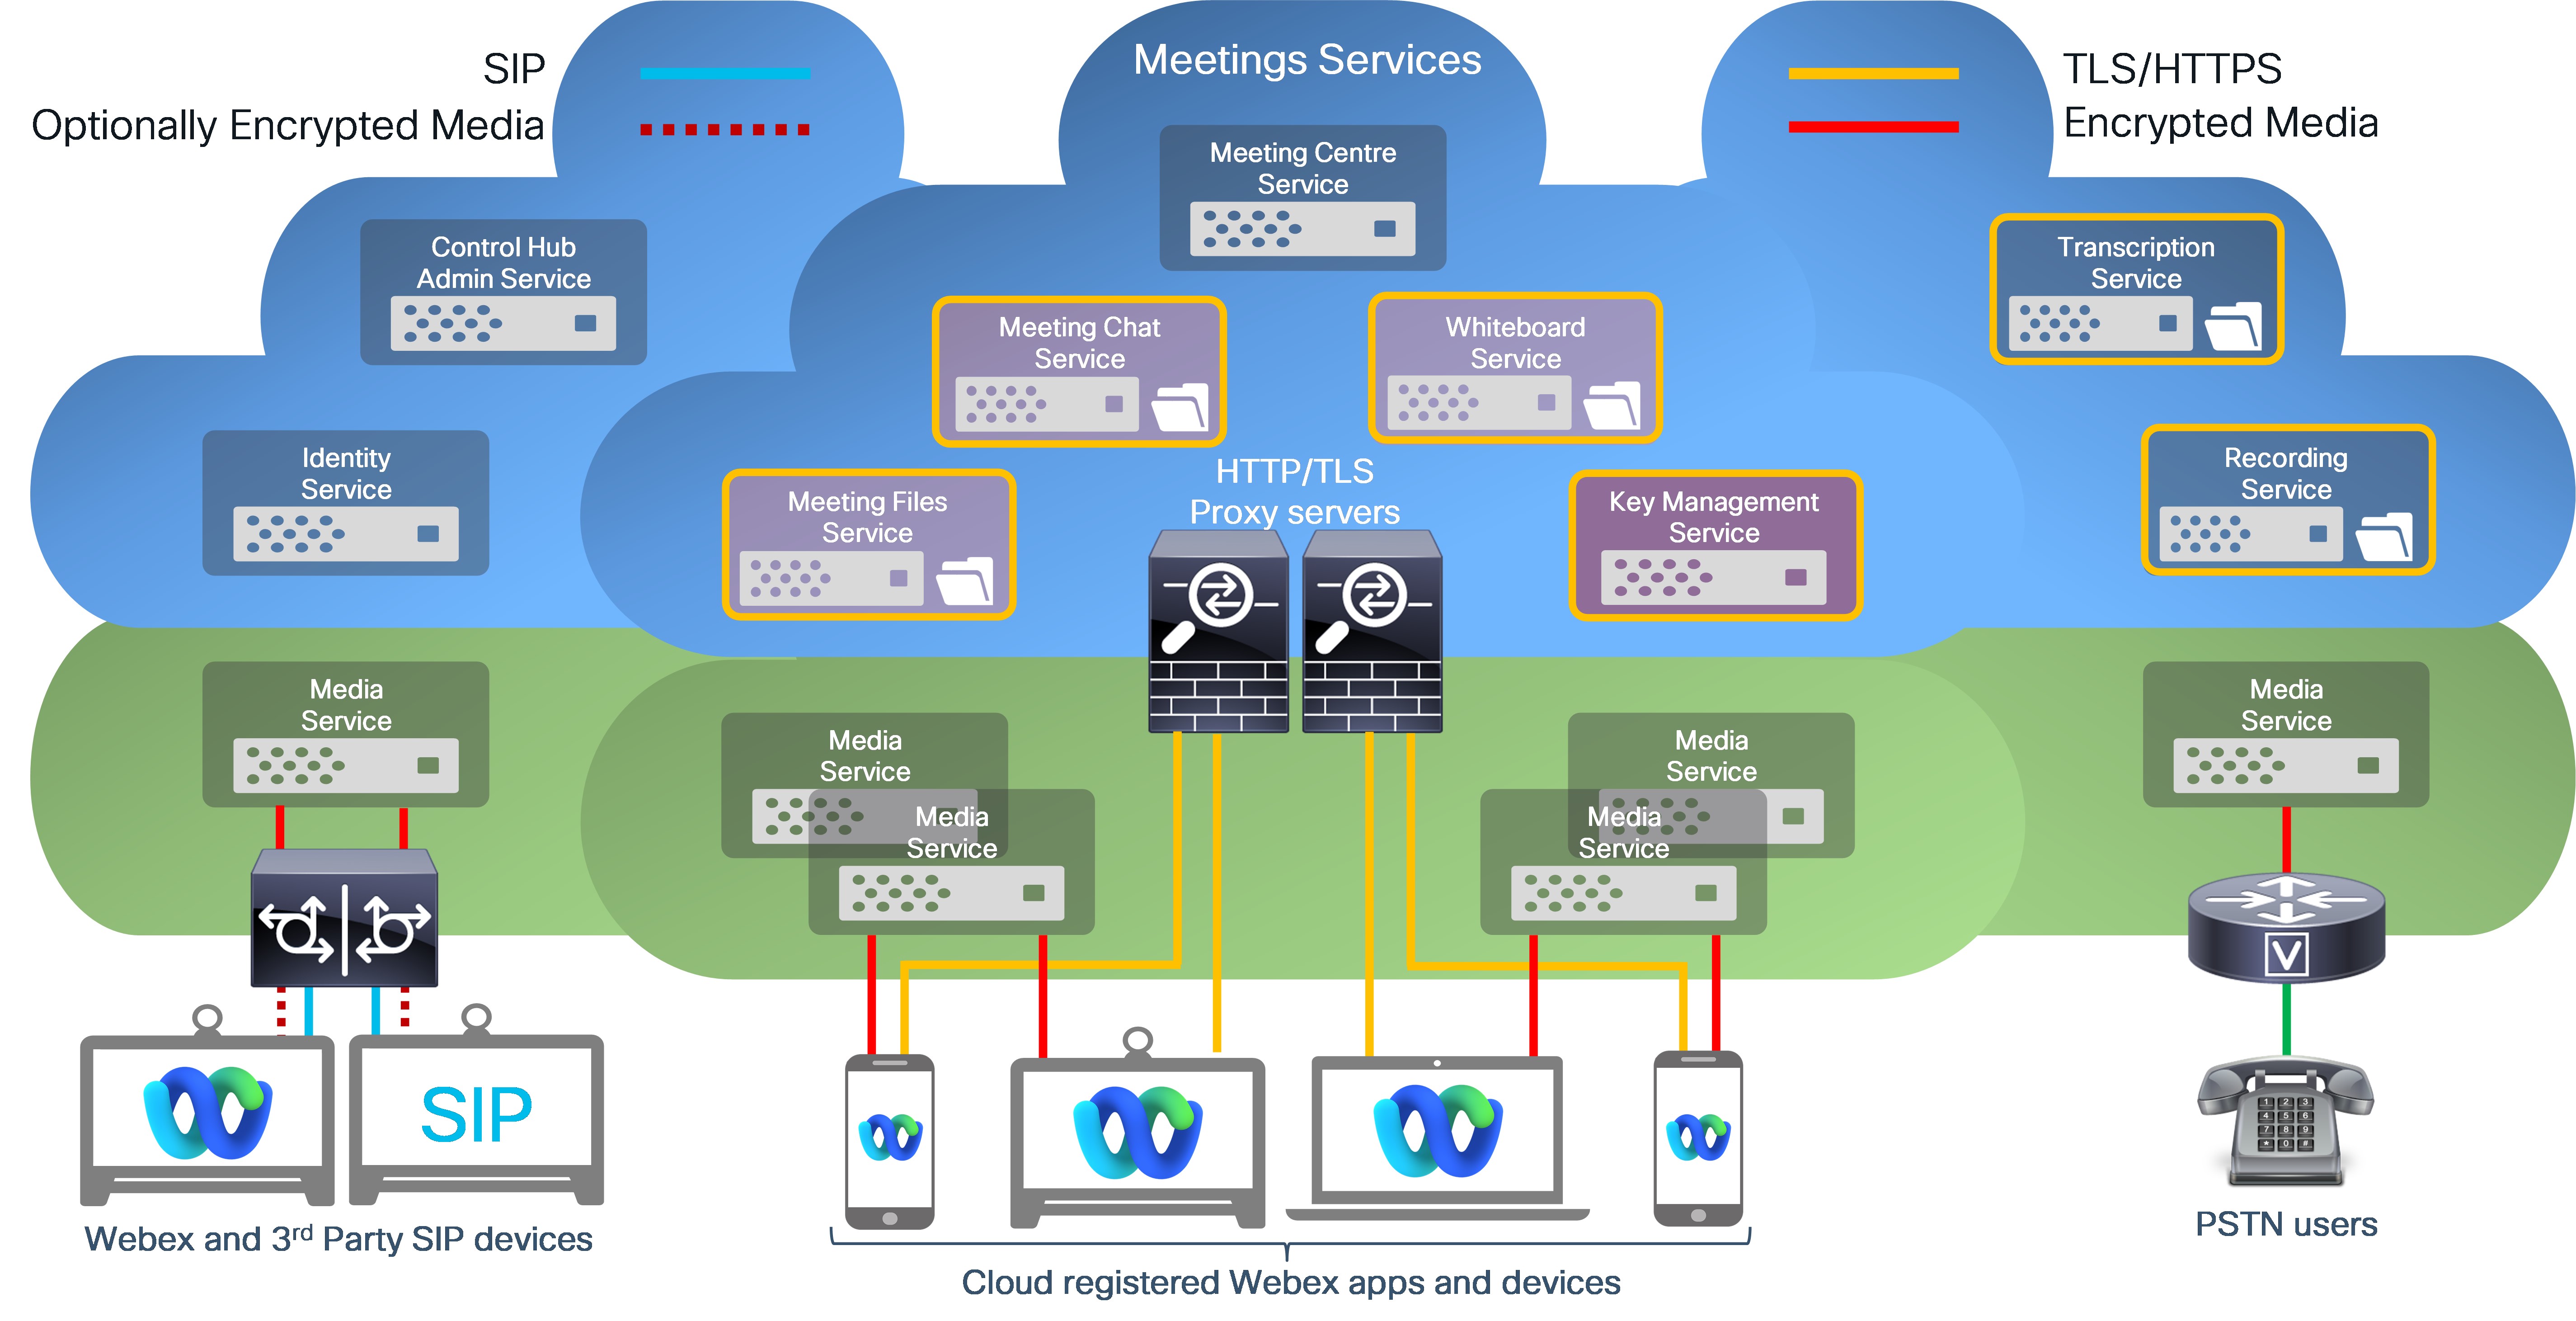
Webex Key Management Service (KMS) izvorno je razvijen kako bi dodao dodatni sloj enkripcije za Webex Messaging sadržaj, poput razmjenjenih poruka i datoteka. Sada Webex Suite omogućava sastancima da koriste KMS kao uobičajenu uslugu šifriranja za sadržaj koji generiraju korisnici. Webex Suiteusluge sada koriste KMS za šifriranje sljedećih vrsta podataka:
Webex Messaging
- Poruke
- Datoteke
- AI Assistant-generirani sadržaj
Webex Meetings
- Chat poruke (novo)
- Dijeljene datoteke (novo)
- Napomene (novo)
- Snimke
- Transkripti
- Bijele ploče
- AI Assistant-generirani sadržaj
- Govorne pošte
- Transkripti govorne pošte
- Snimke
- AI Assistant-generirani sadržaj
Webex end-to-end enkrip cija koristi KMS za generiranje, distribuciju i upravljanje ključevima za šifriranje koji se koriste za šifriranje gore navedenog sadržaja koji generiraju korisnici.
- Webex App i Cisco video uređaji koriste Webex end-to-end enkripciju za sav sadržaj koji generiraju korisnici, kao što su poruke, datoteke i ploče, a također šifriraju te podatke koristeći sigurnost transportnog sloja (TLS) za podatke u tranzitu.
- Za podatke u mirovanju, ovaj end-to-end šifrirani sadržaj pohranjuje se na poslužiteljima šifriranog sadržaja u Webex oblaku.
- Ovaj dodatni sloj sigurnosti štiti korisnički generirani sadržaj u tranzitu od TLS napada presretanja i pohranjenih korisničkih podataka od potencijalnih loših aktera u Webex oblaku.
Uz Webex end-to-end enkripciju, Webex usluge mogu koristiti ključe za šifriranje od kraja do kraja za dešifriranje podataka kako bi pružile Webex osnovne usluge, kao što su:
- Indeksiranje poruka za funkcije pretraživanja
- Sprječavanje gubitka podataka (usklađenost)
- Trankodiranje datoteka
- eOtkrivanje
- Arhiviranje podataka
- Skeniranje malvera (s proširenim sigurnosnim paketom)
Ako vam je potrebna veća razina sigurnosti i povjerljivosti za svoje sastanke, možete koristiti Zero Trust End-to-Encrypted. Webex Meetings Uz Zero Trust Security ključ za šifriranje sastanka generiraju sudionici sastanka i dostupni su samo njima; Webex usluga ne može pristupiti ključevima za šifriranje sastanka.
Pogledajte Enkripciju od kraja do kraja s potvrdom identiteta za Webex sastanke kako biste usporedili Webex end-to-end enkrip ciju i end-to-end enkripciju bez povjerenja.
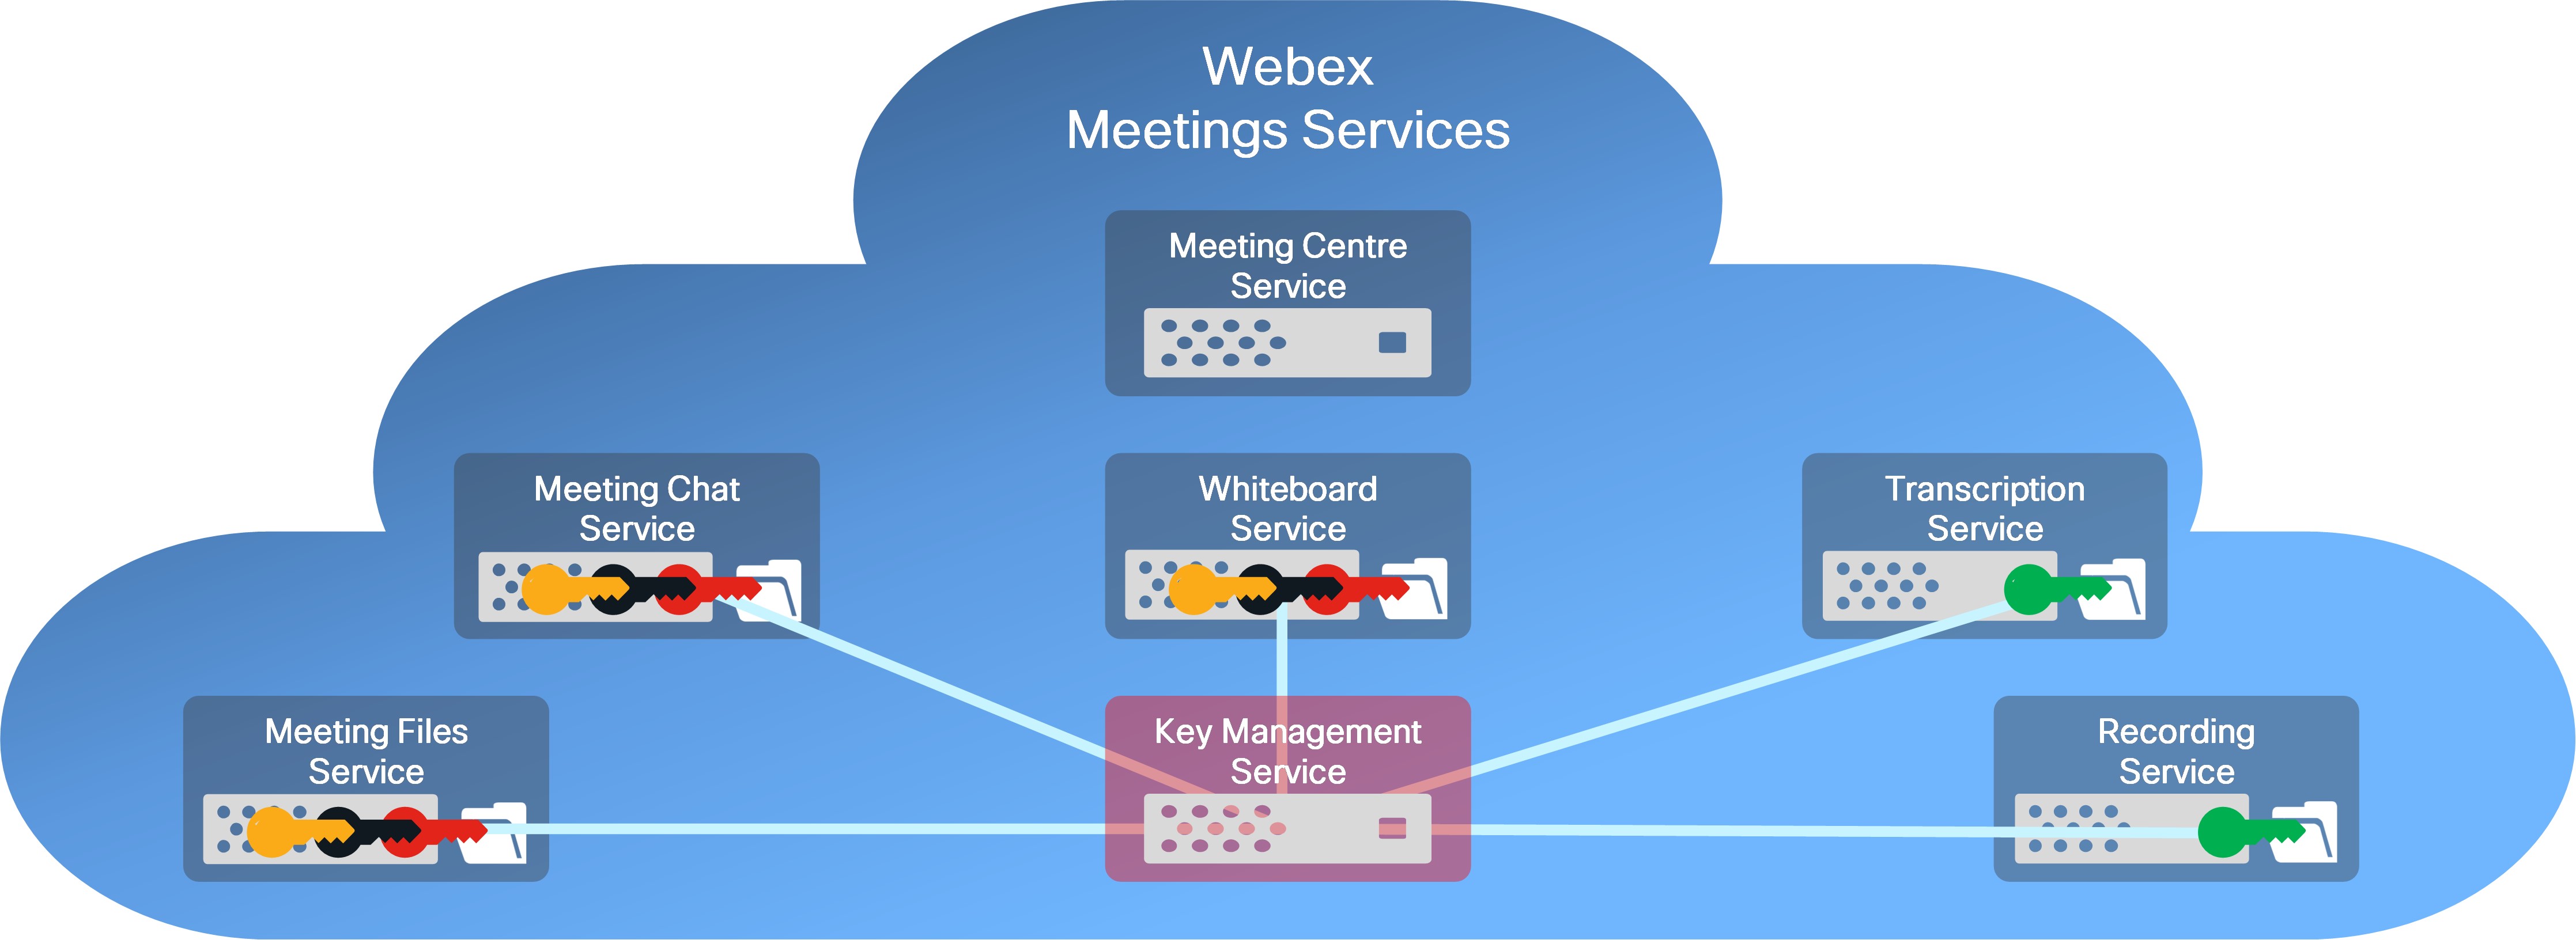
Webex Meetingssnimke i transkripti su šifrirani pomoću ključa za šifriranje generiranog KMS-om (šifra za šifriranje = AES-256-GCM). Jedan ključ za šifriranje koristi se za šifriranje svih snimaka i transkripata za vašu organizaciju.
Webex pruža sljedeće kontrole za snimke sastanaka i transkripte:
- Politika zadržavanja snimaka i transkripata (7—3600 dana)
- Očistite snimke izbrisane od korisnika u roku od 30 dana
- Sigurna reprodukcija i preuzimanje: Dopušteno samo iz definiranih mreža
- Snimanje lozinki i pravila lozinki
- Upravljanje pohranom snimanja
Šifriranjem sadržaja zasnovanom na KMS-u generiraju se jedinstveni ključevi za šifriranje sadržaja za svaki Webex sastanak. Ovi ključevi za šifriranje koriste se za šifriranje chat poruka, natpisa, zajedničkih datoteka, bijelih ploča i napomena dijeljenih na vašem sastanku. Snimke i transkripti koje vaša organizacija pohranjuje u Webex oblaku zaštićeni su pomoću jednog ključa za šifriranje AES-256-GCM generiranog KMS-om.
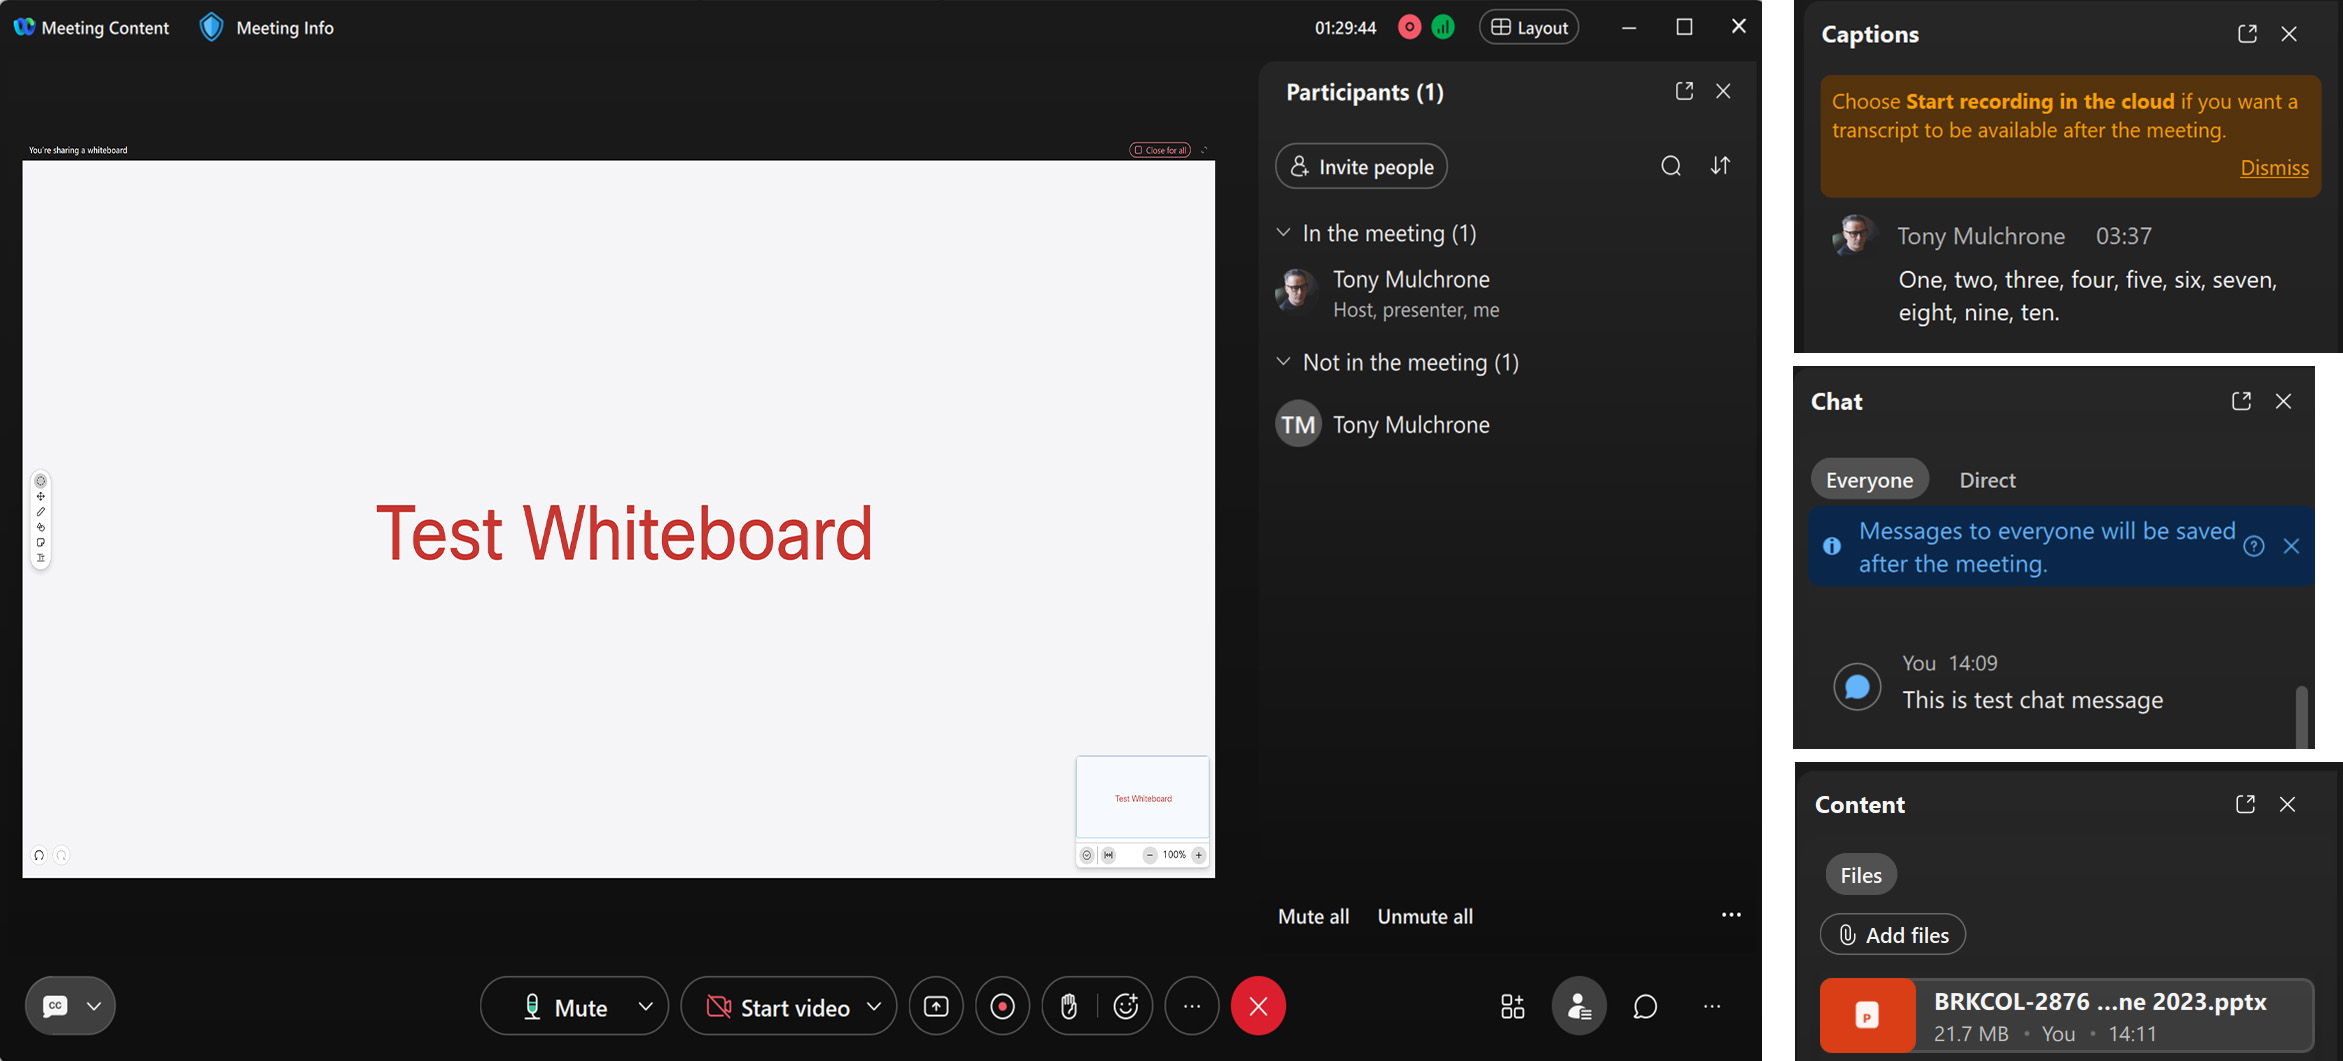
Sadržaj koji se dijeli/stvara tijekom Webex sastanka (chat, snimke, transkripti i ploče) može se pregledati nakon završetka sastanka.
Možete pregledavati chat, snimke i transkripte na karticama Kalendar i Sadržaj sast anaka Webex aplikacije. Svi sudionici sastanka s Webex računom mogu pristupiti chat porukama i snimkama u Webex aplikaciji. Neprovjereni sudionici sastanka, koji se nisu prijavili, imaju pristup samo dijeljenom sadržaju tijekom sastanka.
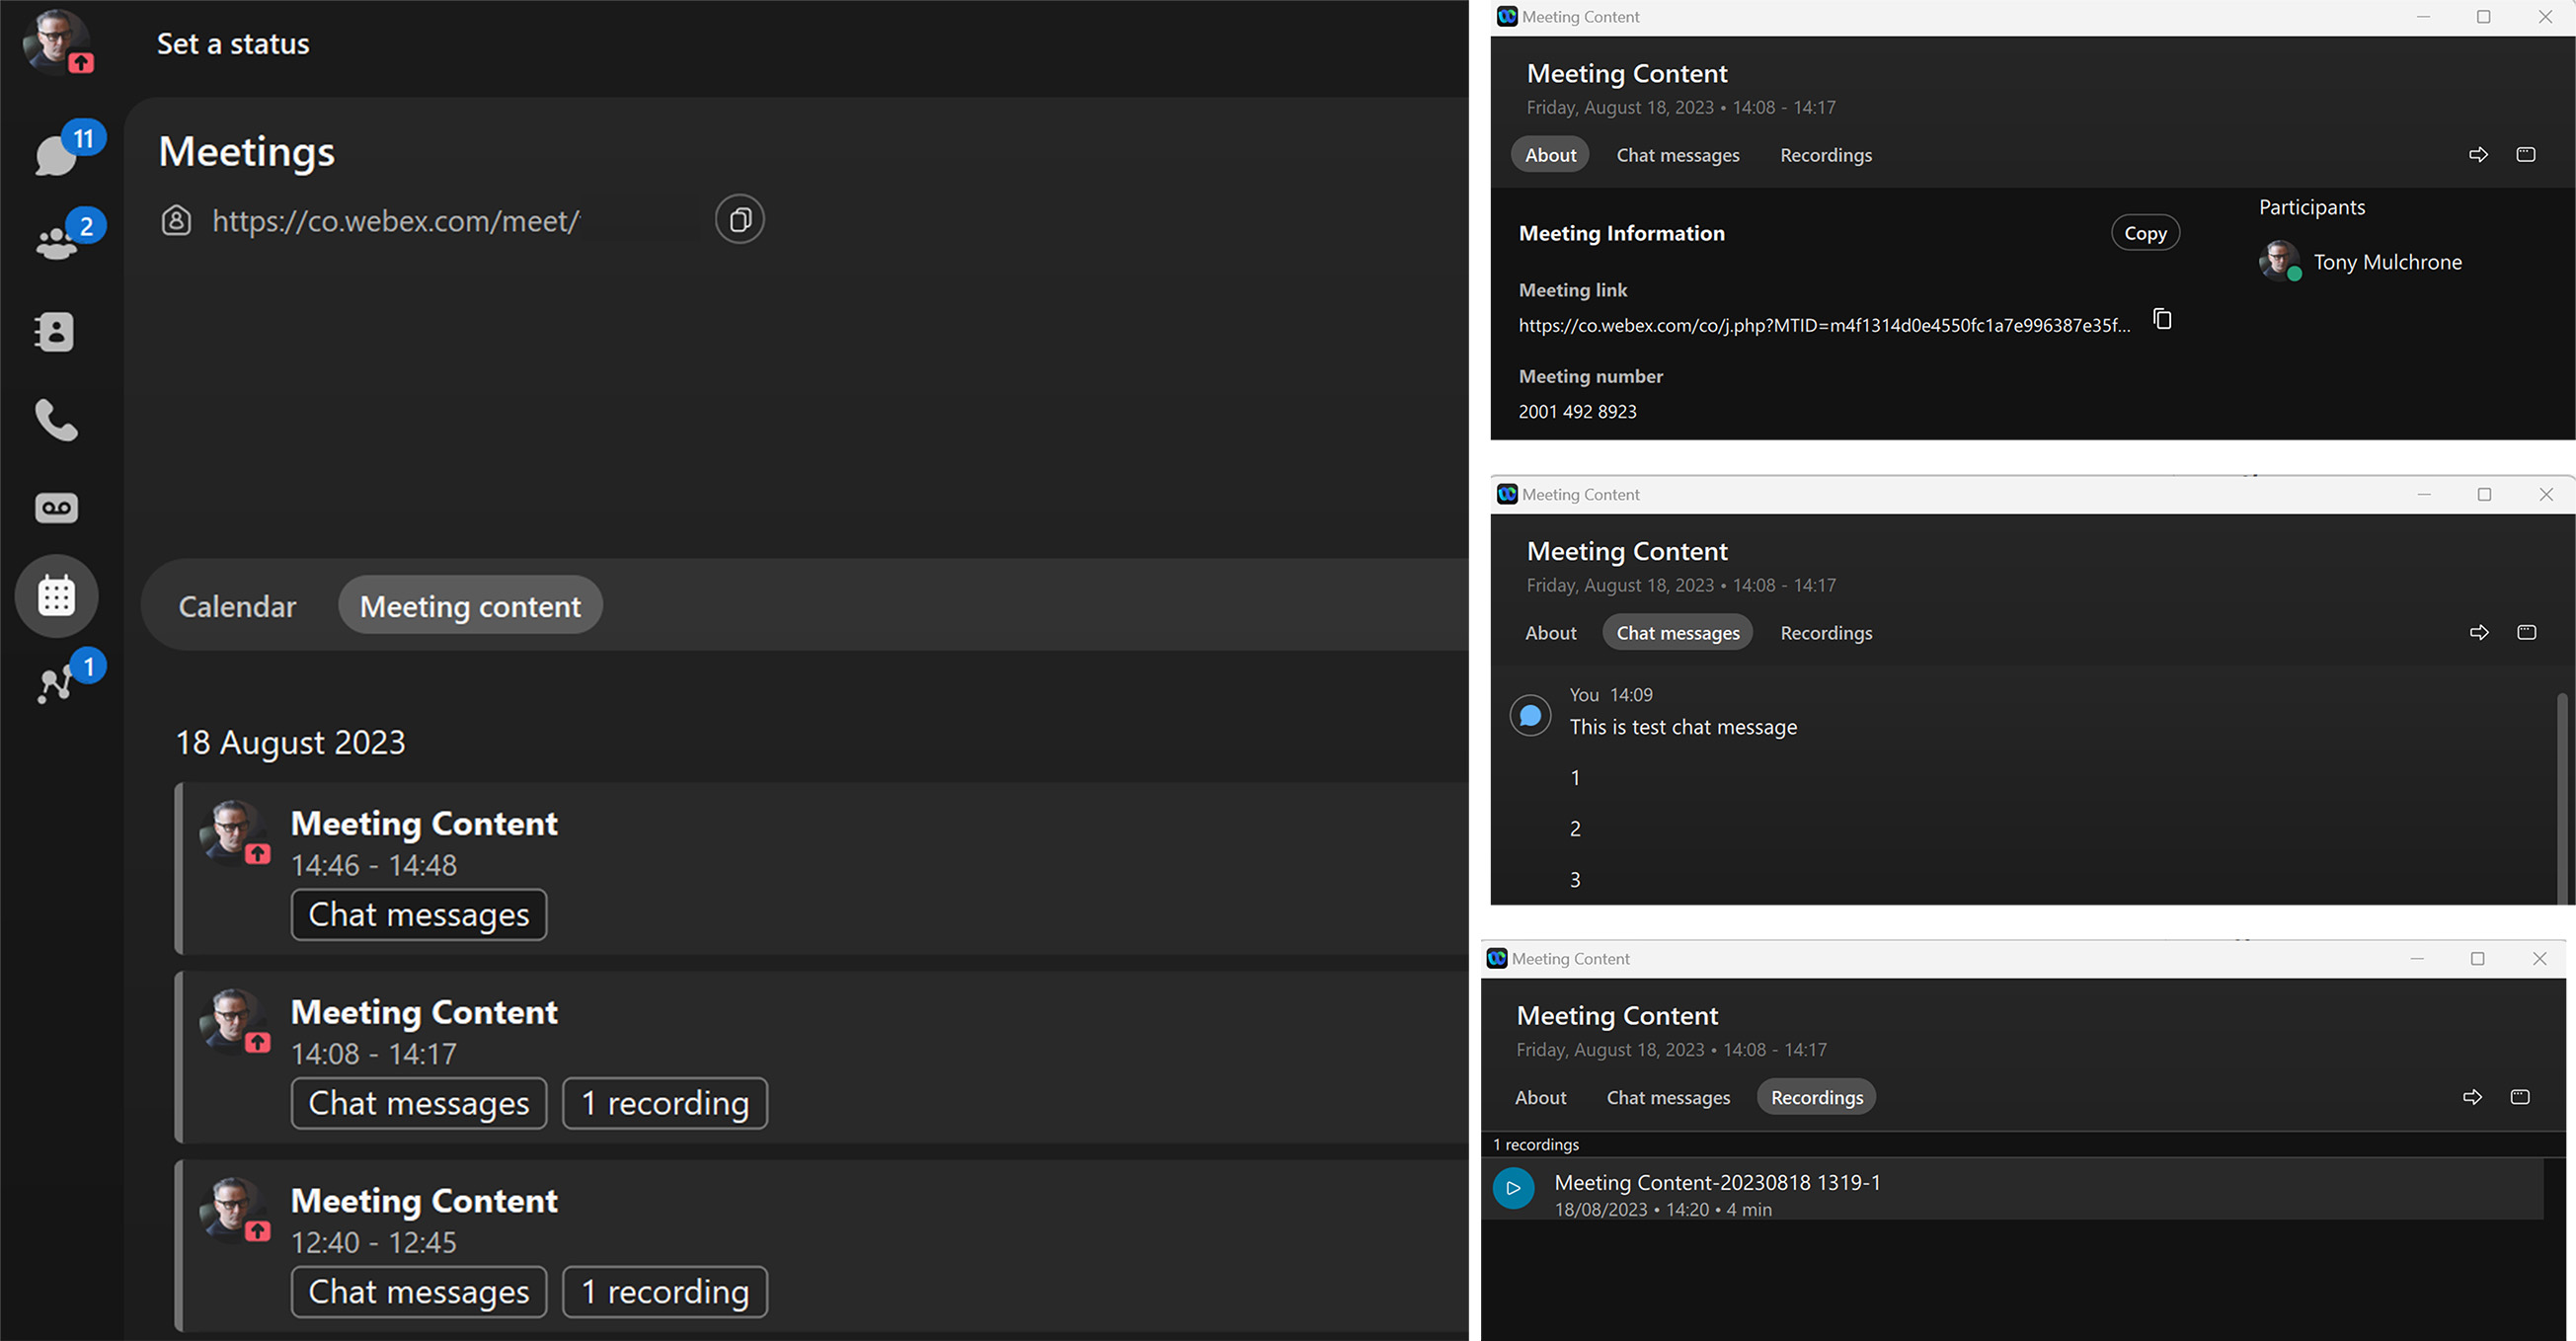
Chat poruke, snimke i transkripti za snimanje
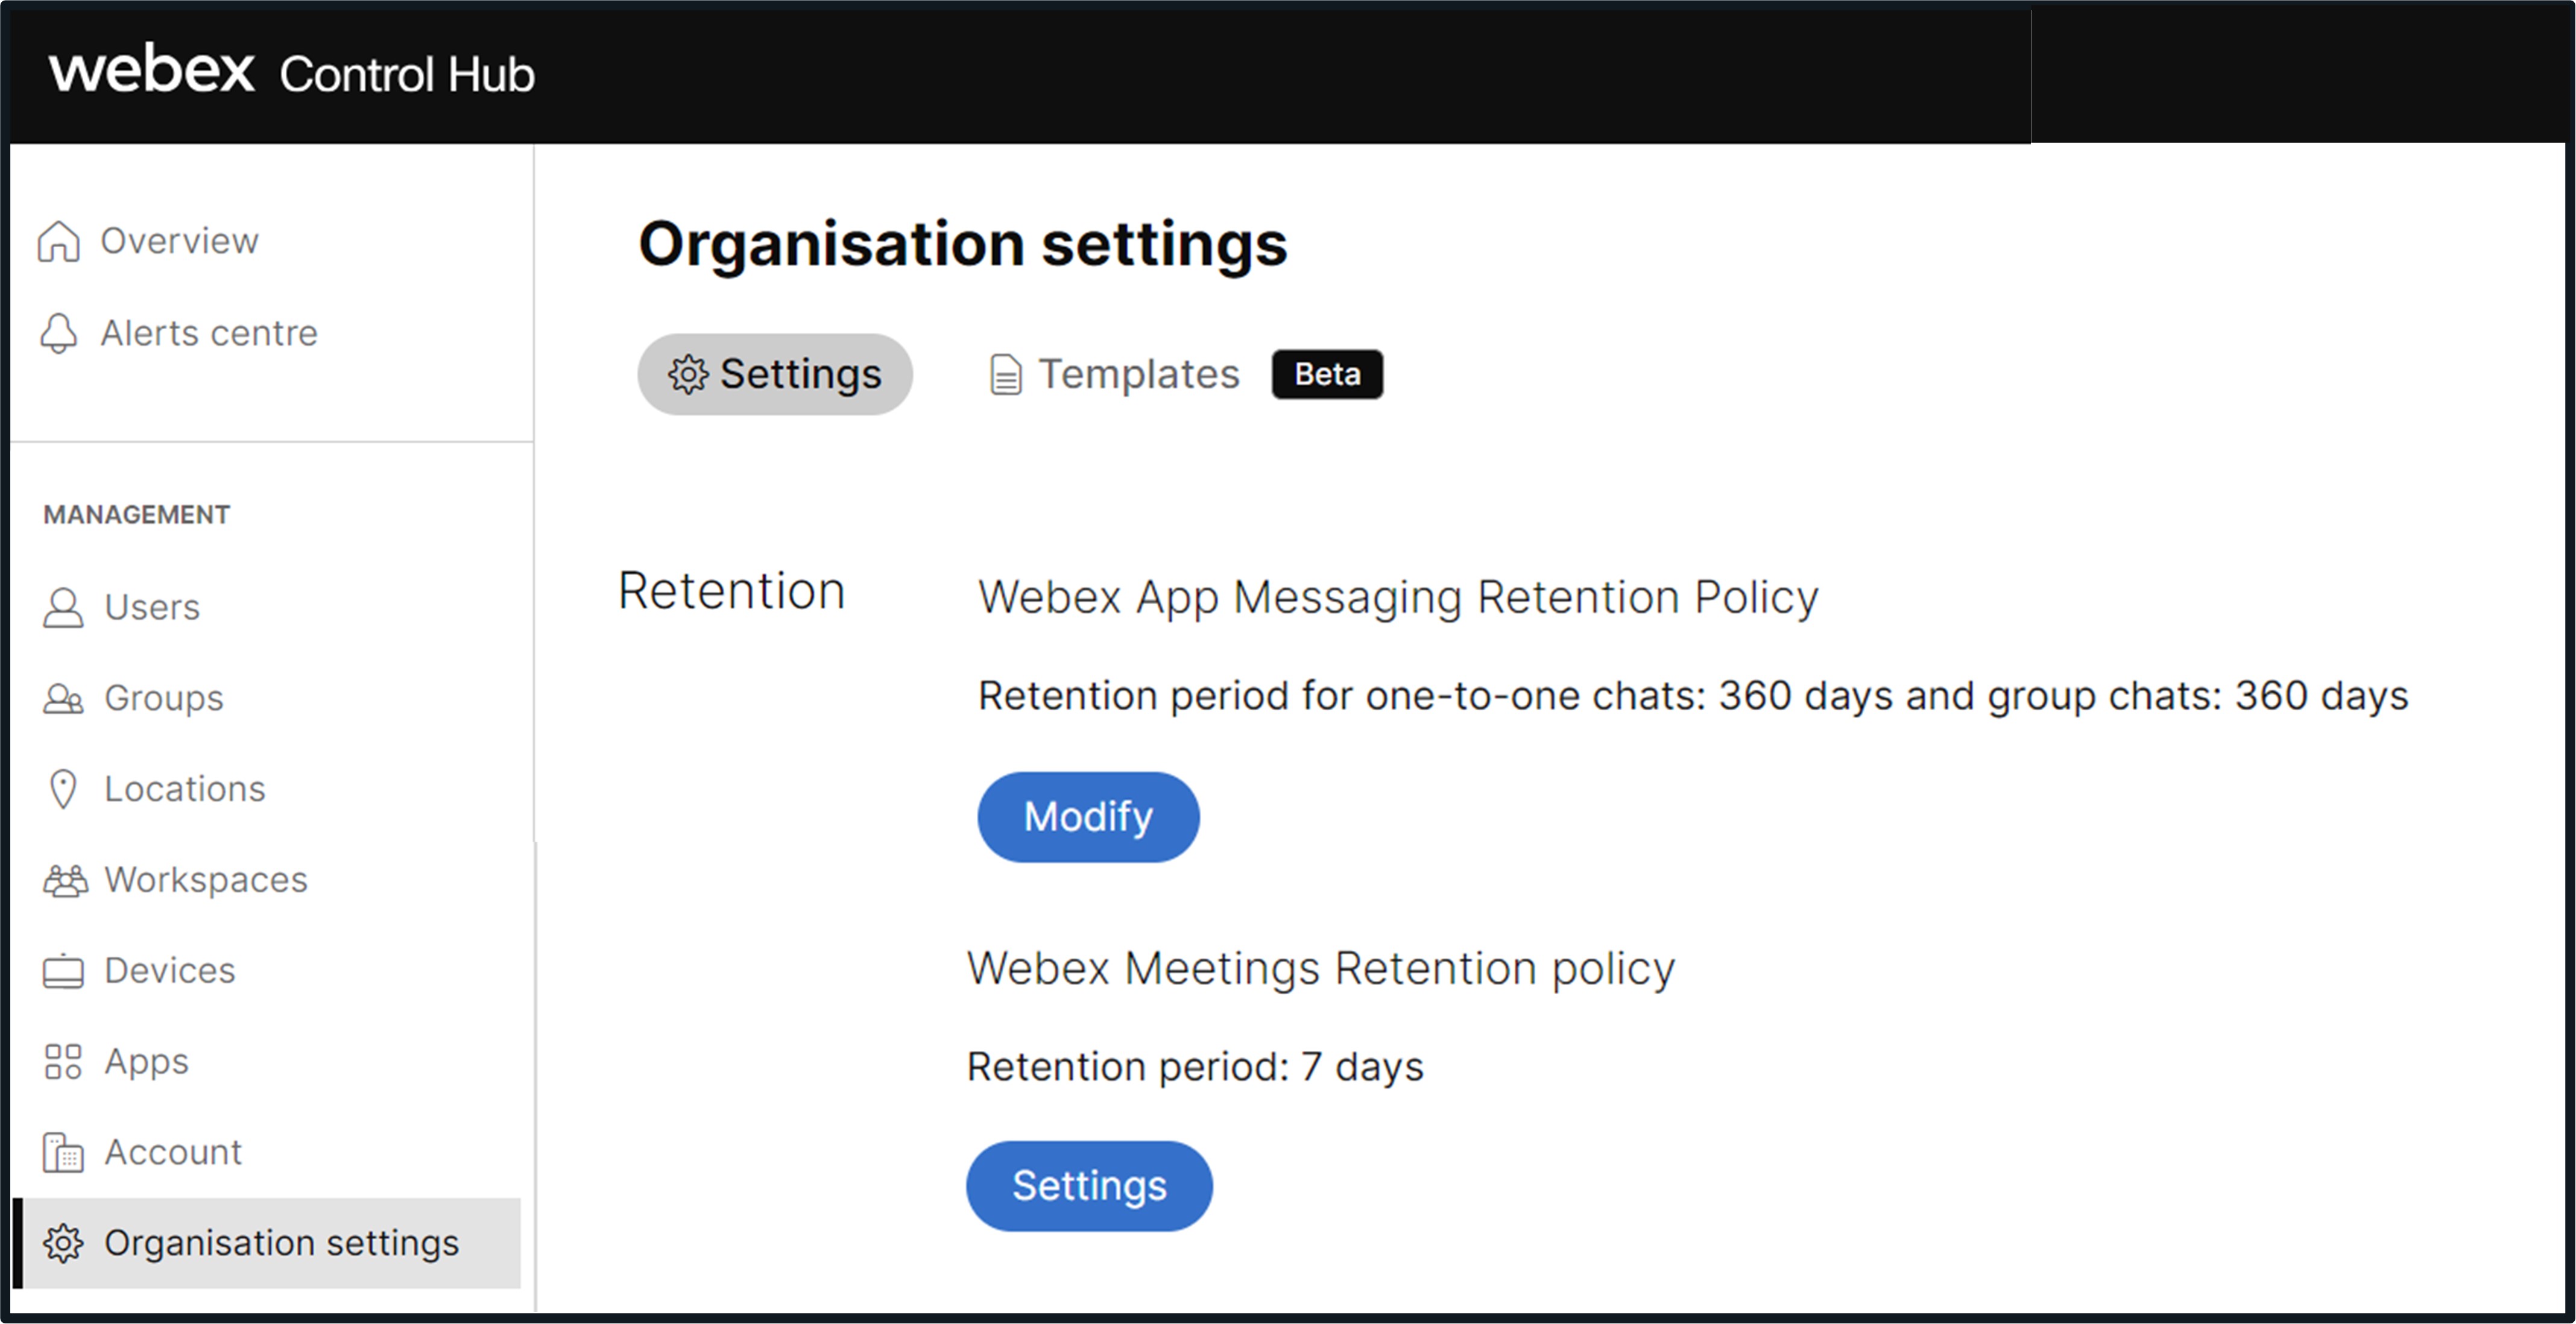
Poruke za chat, snimke i transkripti za snimanje koriste postavku pravila Webex Meetingszadržavanja Control Hub.
Bijele ploče
Bijele ploče stvorene u Webex Meetings korištenju pravila Webex Messaging zadržavanja. Politika zadržavanja bijele ploče odnosi se na organizaciju kojoj pripada tvorac bijele ploče.
Snimke i transkripti snimanja pohranjuju se u Webex Meetings regiji koju je odabrala vaša organizacija kada ste se prijavili za Webex. Pojedinosti o Webex Meetings regijama i lokacijama podatkovnih centara potražite u tablici podataka Webex Meetingso privatnosti.
Chat poruke i ploče stvorene na vašim sastancima pohranjuju se u regijama podat Webex Messaging kovnih centara. Trenutno Webex Messaging koristi dvije regije podatkovnih centara za pohranu poruka za razgovor i sadržaja na ploči - Sjeverna Amerika i ostatak svijeta i Europska uni ja. Tijekom pružanja usluga administrator koji postavi organizaciju vidi padajući izbornik Odabir zemlje u upravljačkom čvorištu. Određujemo geografsku regiju u kojoj se nalaze podaci o razmjeni poruka organizacije. Za više informacija o ovom procesu i regiji u koju se određena zemlja preslikava potražite u odjeljku Pronalaženje regije prebivališta podataka koja prikazuje zemlju.
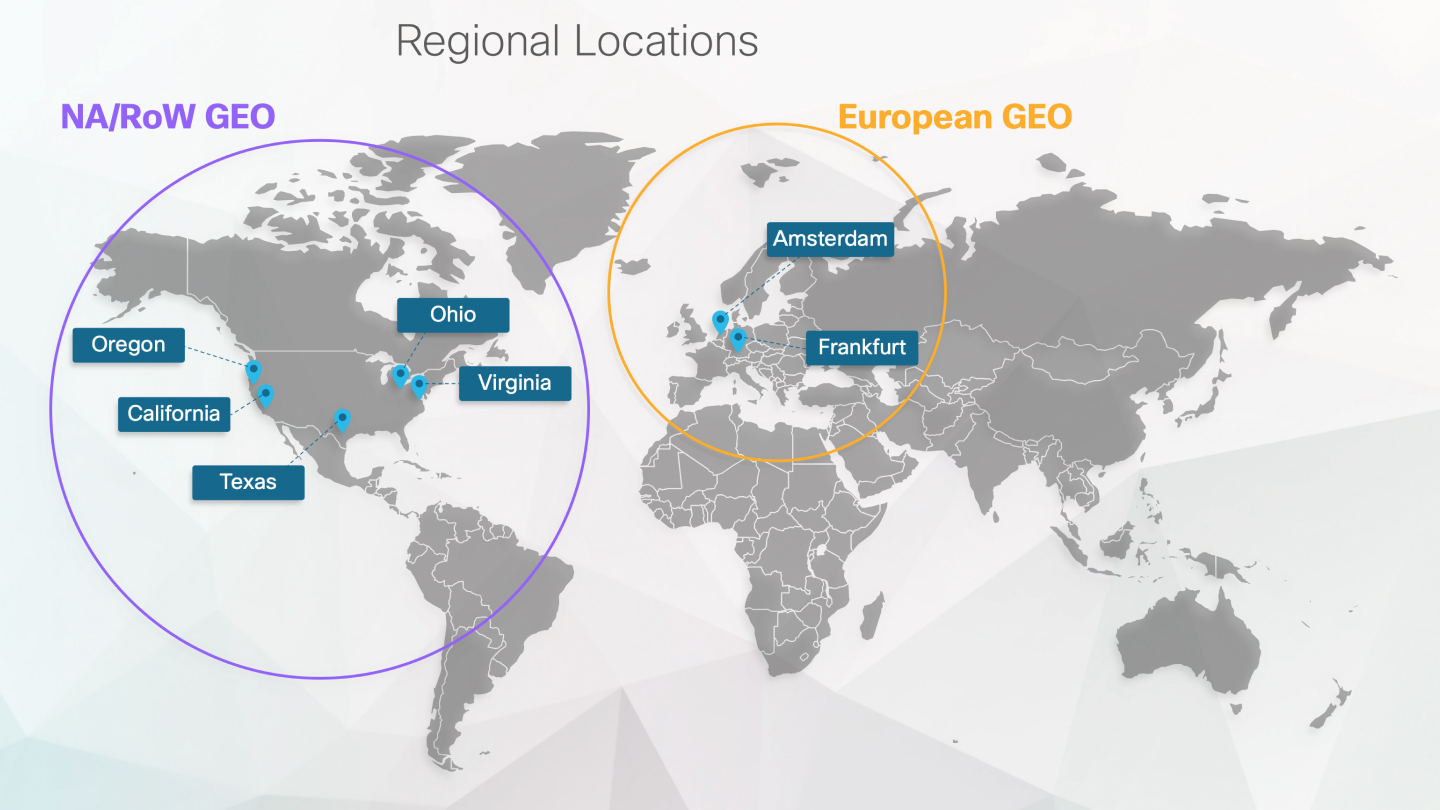
Za više informacija o prebivališ Webex Messaging tu podataka pogledajte Webex App & Webex Messaging Privacy Data Sheet i Data Residency u Webexu.
Ako je potrebno, trajna pohrana Webex Meetings chat poruka može se onemogućiti za vašu organizaciju u Control Hubu. Pogledajte od jeljak Spremanje ili brisanje razgovora organizacije tijekom sastanka nakon sastanka. Administratori Control Hub mogu onemogućiti korištenje bijele ploče u vašoj organizaciji na osnovi po korisniku/korisničkoj grupi za interne i/ili vanjske sastanke.
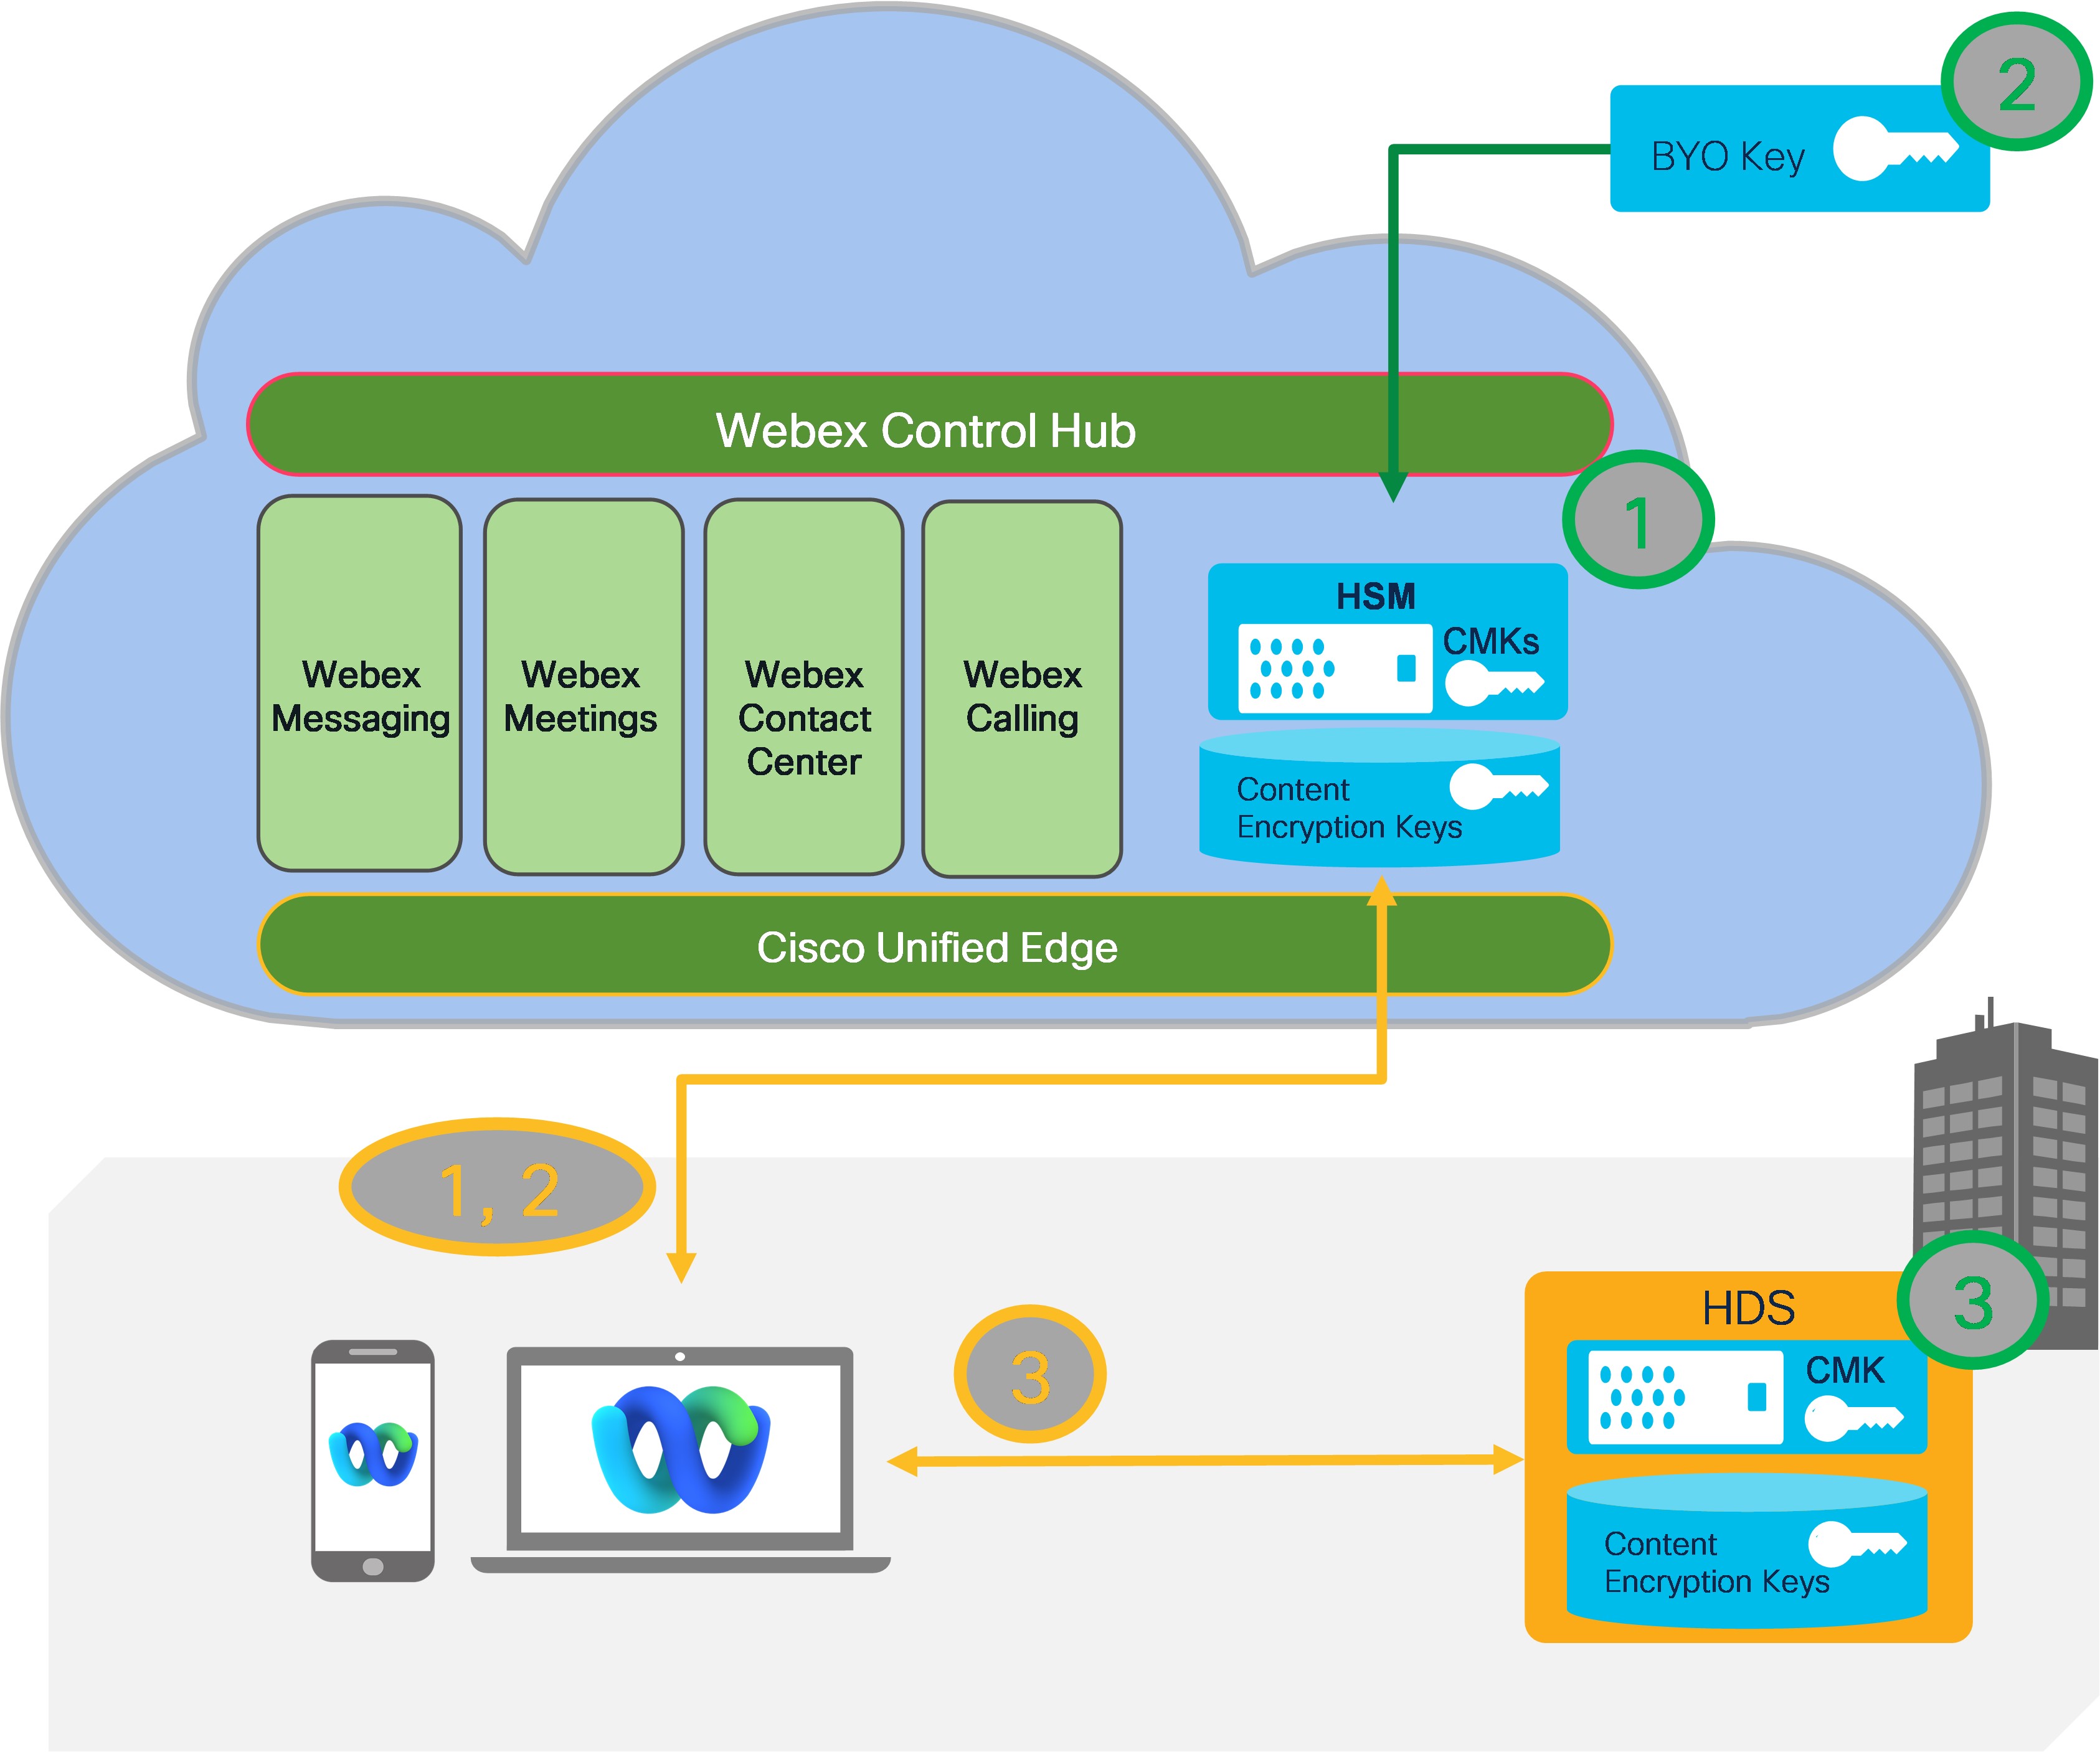
Webex KMS pruža dodatni sloj enkripcije u mirovanju za sadržaj koji generiraju korisnici vaše organizacije i podržava brojne mogućnosti implementacije, ovisno o razini sigurnosti i kontrole koju vaša organizacija zahtijeva:
- Webex KMS temeljen na oblaku s glavnim ključem korisnika izvedenim iz Webex Cloud HSM.
- Webex KMS temeljen na oblaku s glavnim ključem korisnika izvedenim iz korisničkog ključa (BYOK). Dodatne informacije potražite u odjel jku Upravljanje glavnim ključem korisnika.
- Webex KMS zasnovan na oblaku s glavnim ključem korisnika iz AWS KMS-a kupca. Dodatne informacije potražite u odjel jku Upravljanje glavnim ključem korisnika
- KMS (Hybrid Data Security (HDS)) temeljen na prostorijama korisnika — ključevi pohranjeni u prostorijama. Dodatne informacije potražite u odjeljku V odič za implementaciju Webex Hybrid Data Security.
- KMS (Hybrid Data Security (HDS)) temeljen na prostorima upravljanim partnerima — ključevi pohranjeni u prostorijama. Dodatne informacije potražite u odjeljku V odič za implementaciju Webex Hybrid Data Security.
Tehničke detalje o radu KMS-a potražite u članku Tehnički dokument o Webex Messaging sigurnosnoj suradnji u oblaku.
Webex Meetingskoji koriste KMS za šifriranje sadržaja također imaju koristi od zajedničkog skupa alata za usklađenost koji se mogu koristiti za upravljanje, arhiviranje i provođenje korisničkih pravila o sadržaju koji generiraju korisnici u. Webex Meetings Ova zajednička arhitektura usklađenosti koristi Webex Events API za pružanje sljedećih usluga za sastanke, chat, datoteke, ploče, bilješke, snimke i transkripte:
- Zakonsko zadržavanje (nadjačava politiku zadržavanja)
- E-otkrivanje (pretraživanje službenika za usklađenost)
- Prevencija gubitka podataka-slanje poruka i datoteka u DLP aplikaciju radi kontrole podataka
- Arhiviranje podataka


