
Tak for din feedback.
 Har du feedback?
Webex Key Management Service (KMS) blev oprindeligt udviklet til at tilføje et ekstra lag af kryptering til Webex Messaging indhold, såsom udvekslede meddelelser og filer. Webex SuiteTillader nu møder at bruge KMS som en fælles krypteringstjeneste til brugergenereret indhold. Webex Suitetjenester bruger nu KMS til at kryptere følgende datatyper:
Webex Messaging
- Beskeder
- filer
- AI Assistant-genereret indhold
Webex Meetings
- Chatbeskeder (ny)
- Delte filer (ny)
- Anmærkninger (ny)
- Optagelser
- Udskrifter
- Whiteboards
- AI Assistant-genereret indhold
- Voicemails
- Voicemail udskrifter
- Optagelser
- AI Assistant-genereret indhold
Webex end-to-end-kryptering bruger KMS til at generere, distribuere og administrere de krypteringsnøgler, der bruges til at kryptere det brugergenererede indhold, der er anført ovenfor.
- Webex App- og Cisco-videoenheder bruger Webex-ende-til-ende-kryptering til alt brugergenereret indhold, såsom meddelelser, filer og whiteboards, og krypterer også disse data ved hjælp af transportlagssikkerhed (TLS) til data under overførsel.
- For data i hvile gemmes dette ende-til-ende-krypterede indhold på krypterede indholdsservere i Webex-skyen.
- Dette ekstra sikkerhedslag beskytter brugergenereret indhold under transit mod TLS-aflytningsangreb og lagrede brugerdata fra potentielle dårlige aktører i Webex-skyen.
Med Webex-end-to-end-kryptering kan Webex-tjenester bruge ende-til-ende-krypteringsnøgler til at dekryptere data for at levere Webex-kernetjenester, såsom:
- Meddelelsesindeksering til søgefunktioner
- Forebyggelse af datatab (compliance)
- Filtranskodning
- eDiscovery
- Dataarkivering
- Malware scanning (med udvidet sikkerhedspakke)
Hvis du har brug for højere niveauer af sikkerhed og fortrolighed til dine møder, kan du bruge Zero Trust End-to-End Encrypted Webex Meetings. Med Zero Trust Security genereres mødekrypteringsnøglen af og kun tilgængelig for deltagerne i mødet; Webex-tjenesten kan ikke få adgang til mødekrypteringsnøglerne.
Se End- to-end-kryptering med identitetsbekræftelse til Webex-møder for at sammenligne Webex End-to-end-kryptering og Zero-Trust End-to-end-kryptering.
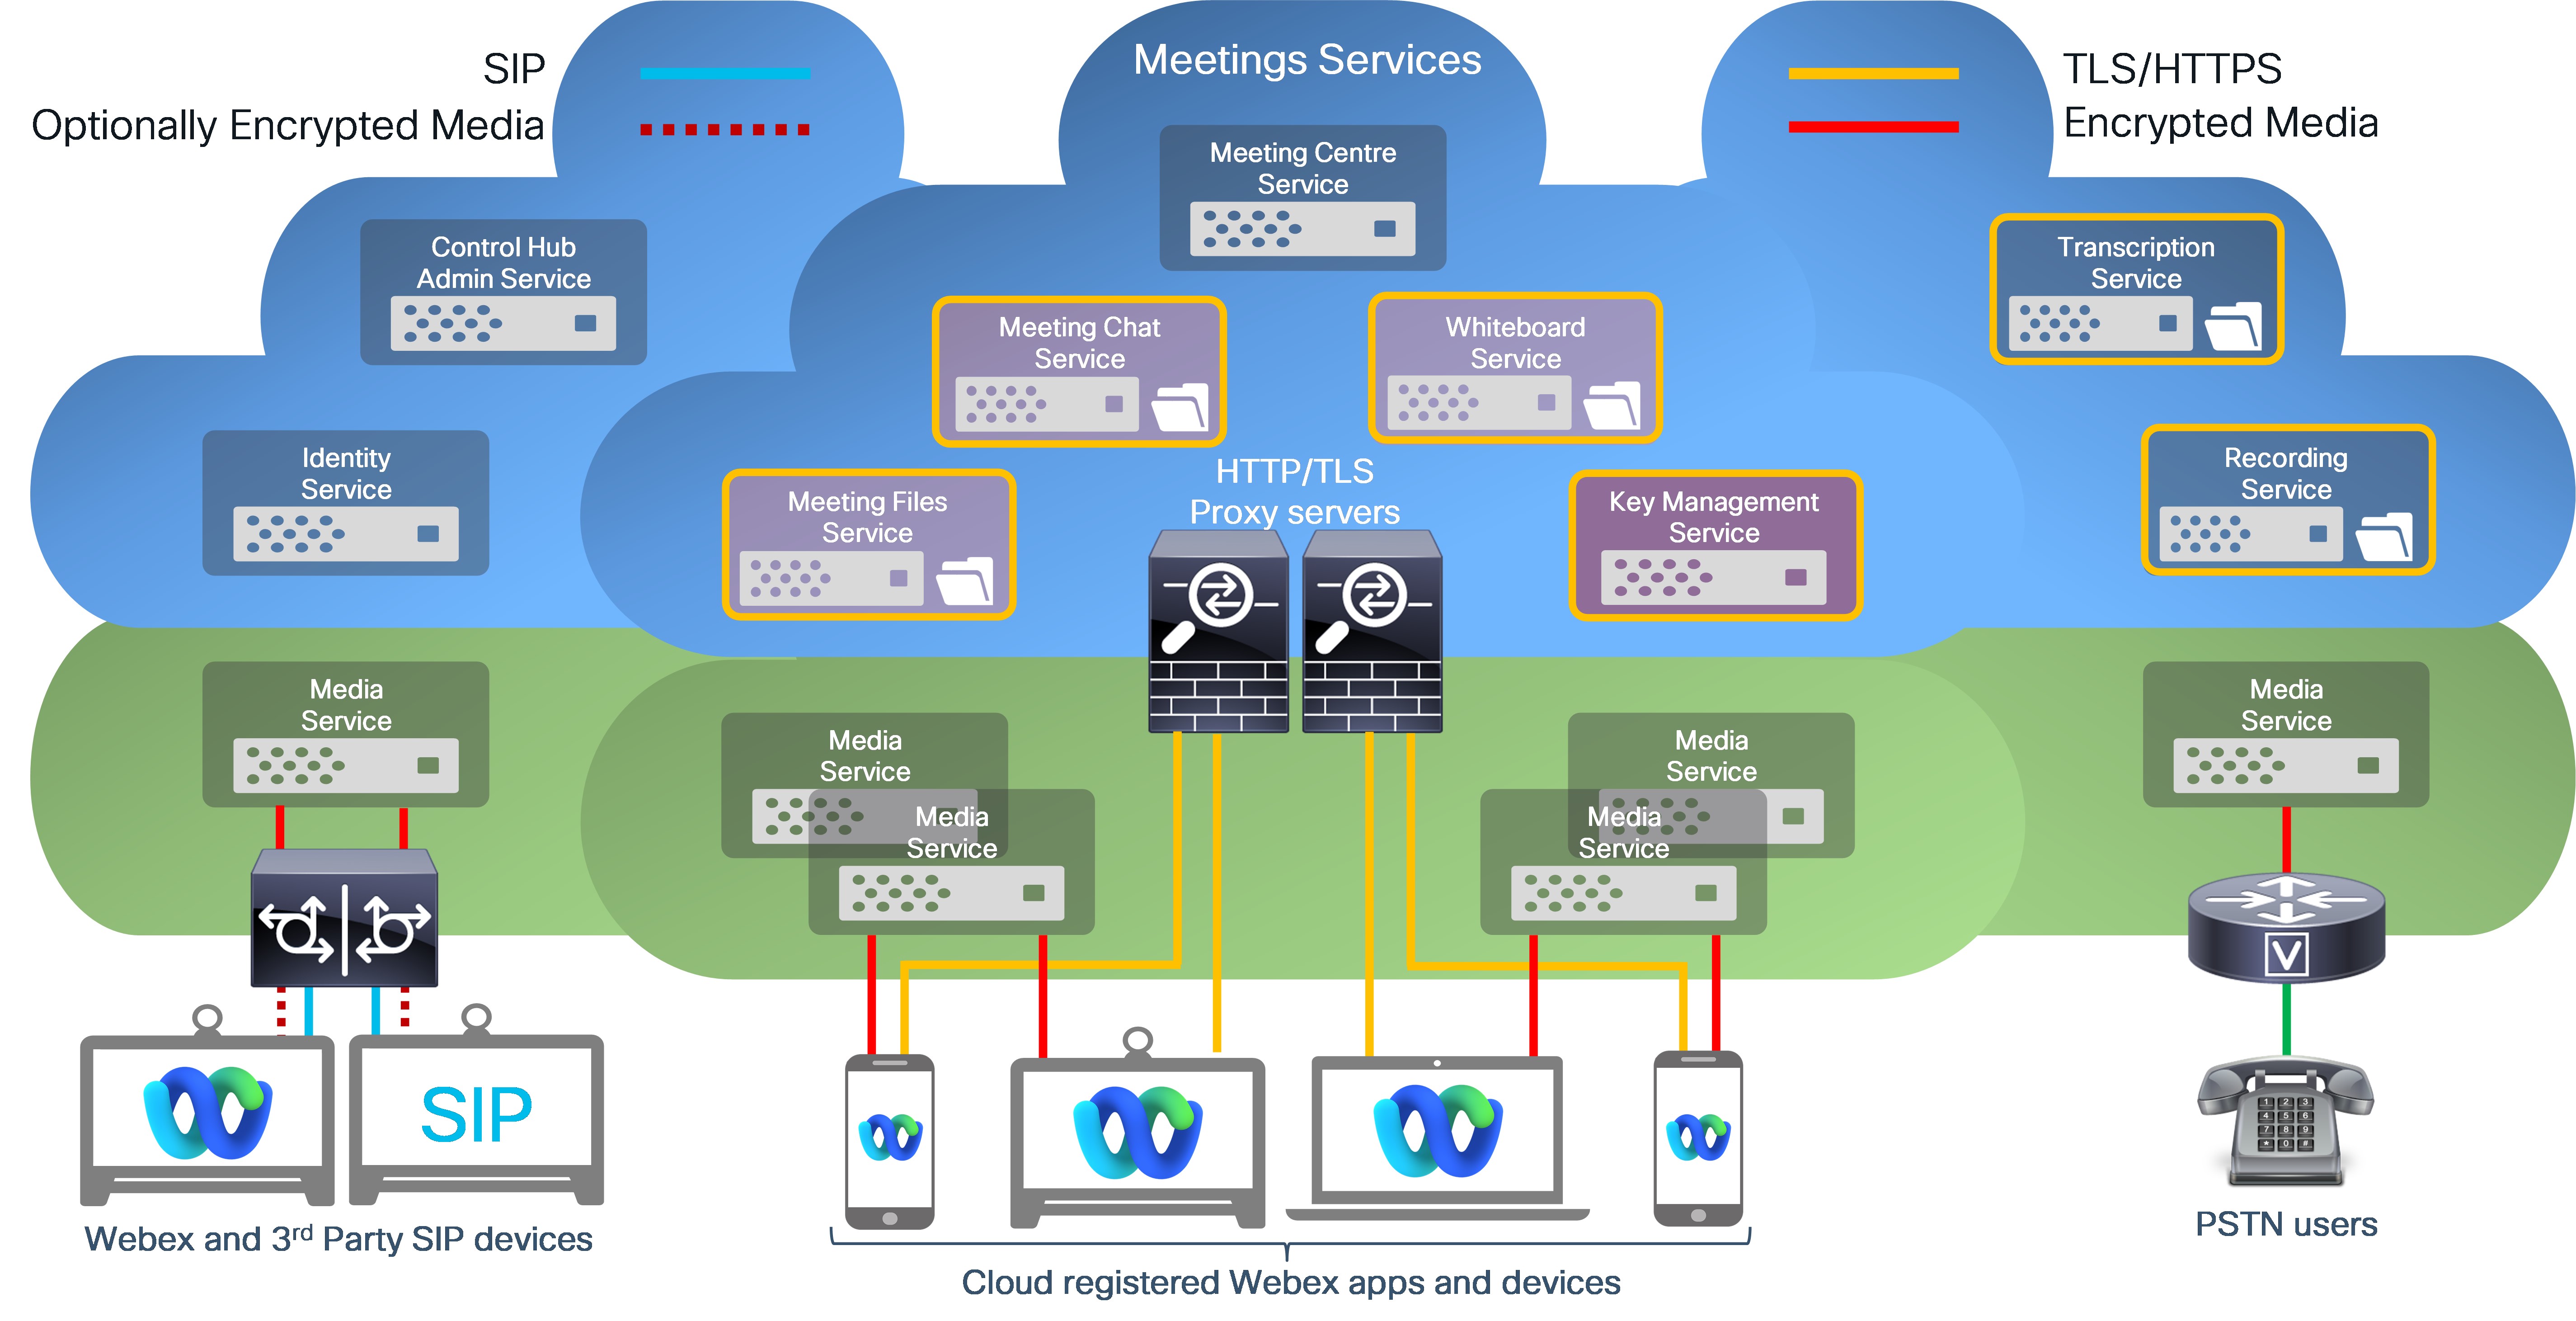
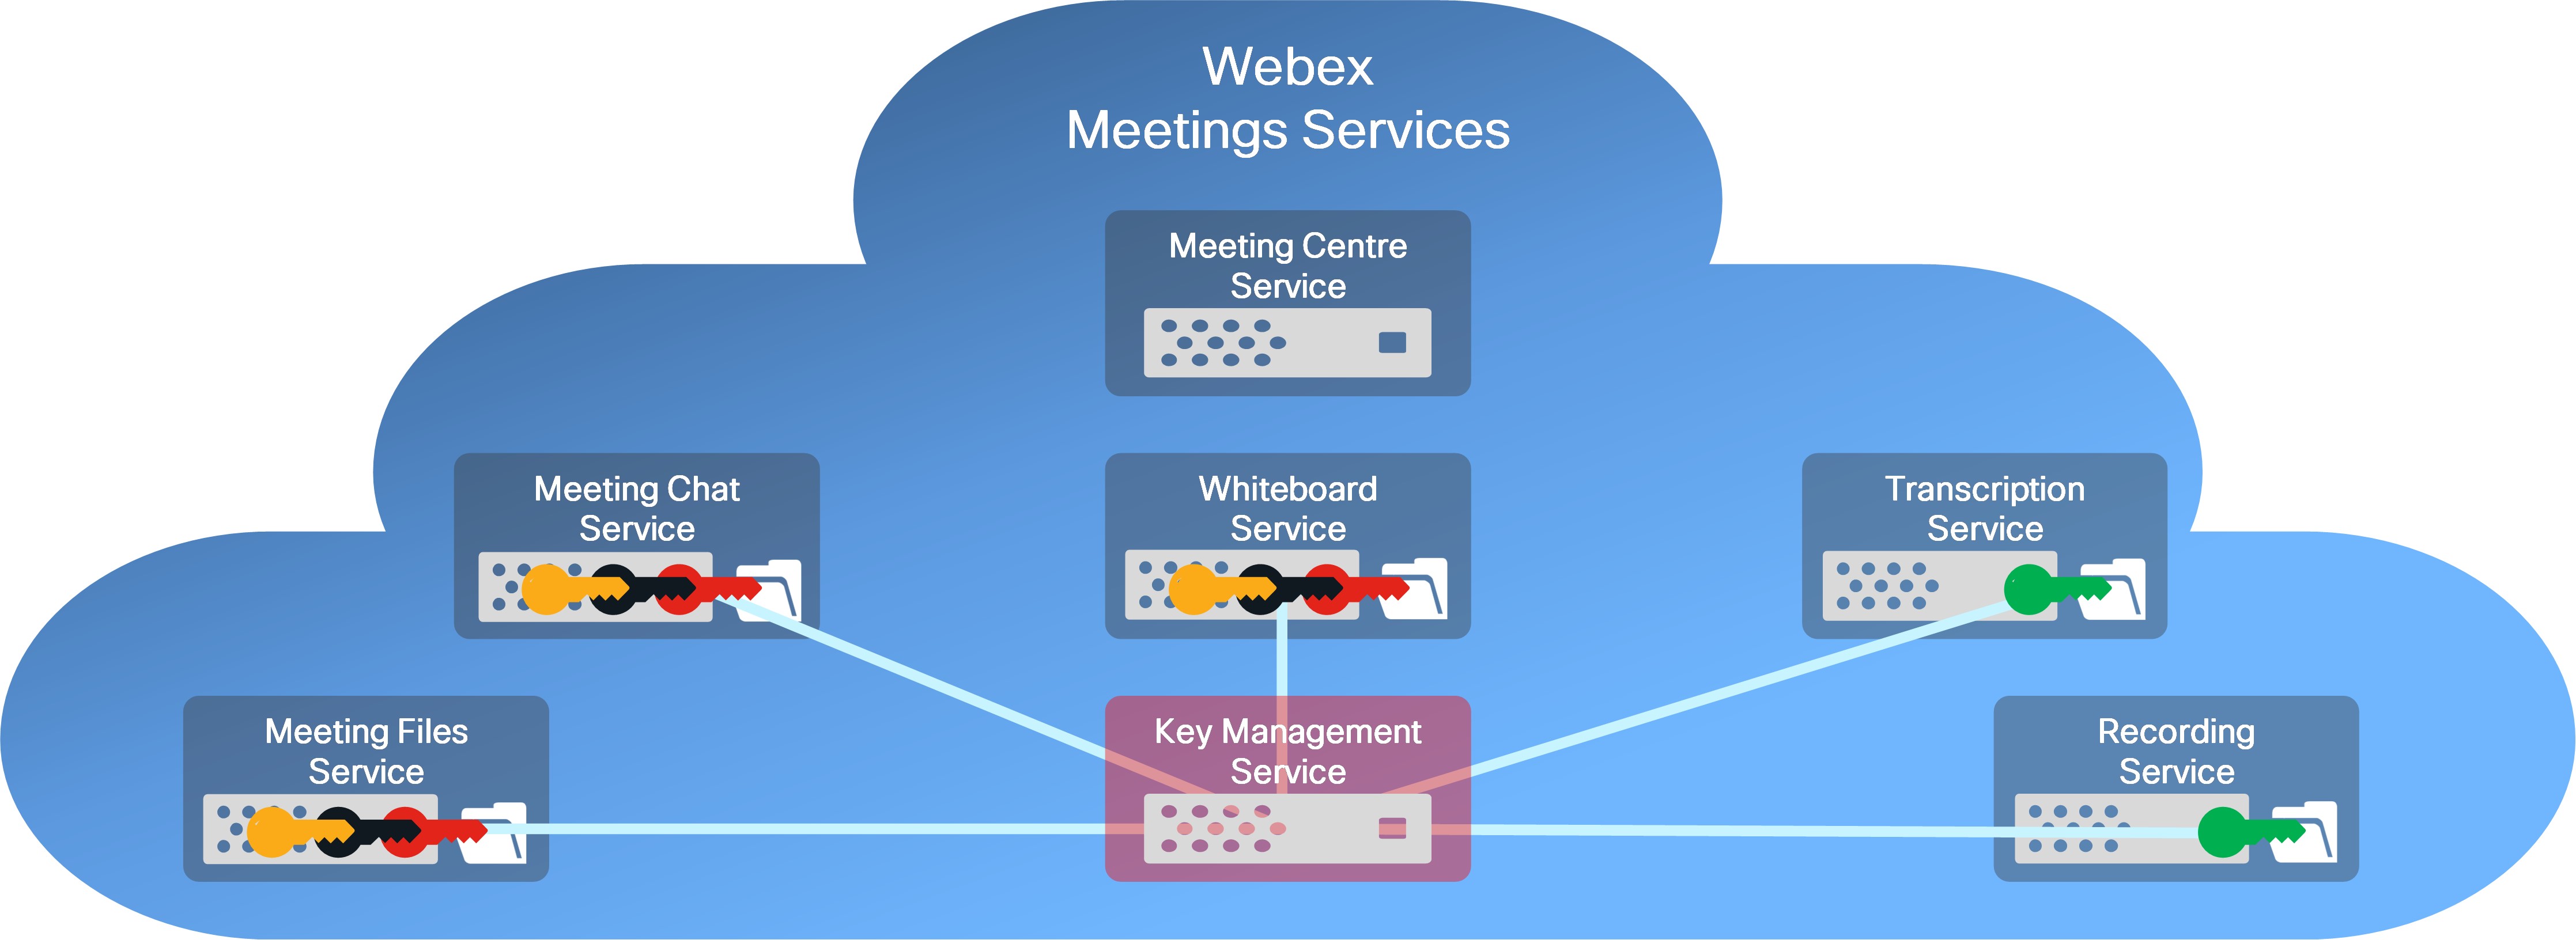
Webex Meetingsoptagelser og udskrifter krypteres ved hjælp af en KMS-genereret krypteringsnøgle (krypteringsnøgle = AES-256-GCM). En enkelt krypteringsnøgle bruges til at kryptere alle optagelser og udskrifter for din organisation.
Webex indeholder følgende kontrolelementer til mødeoptagelser og udskrifter:
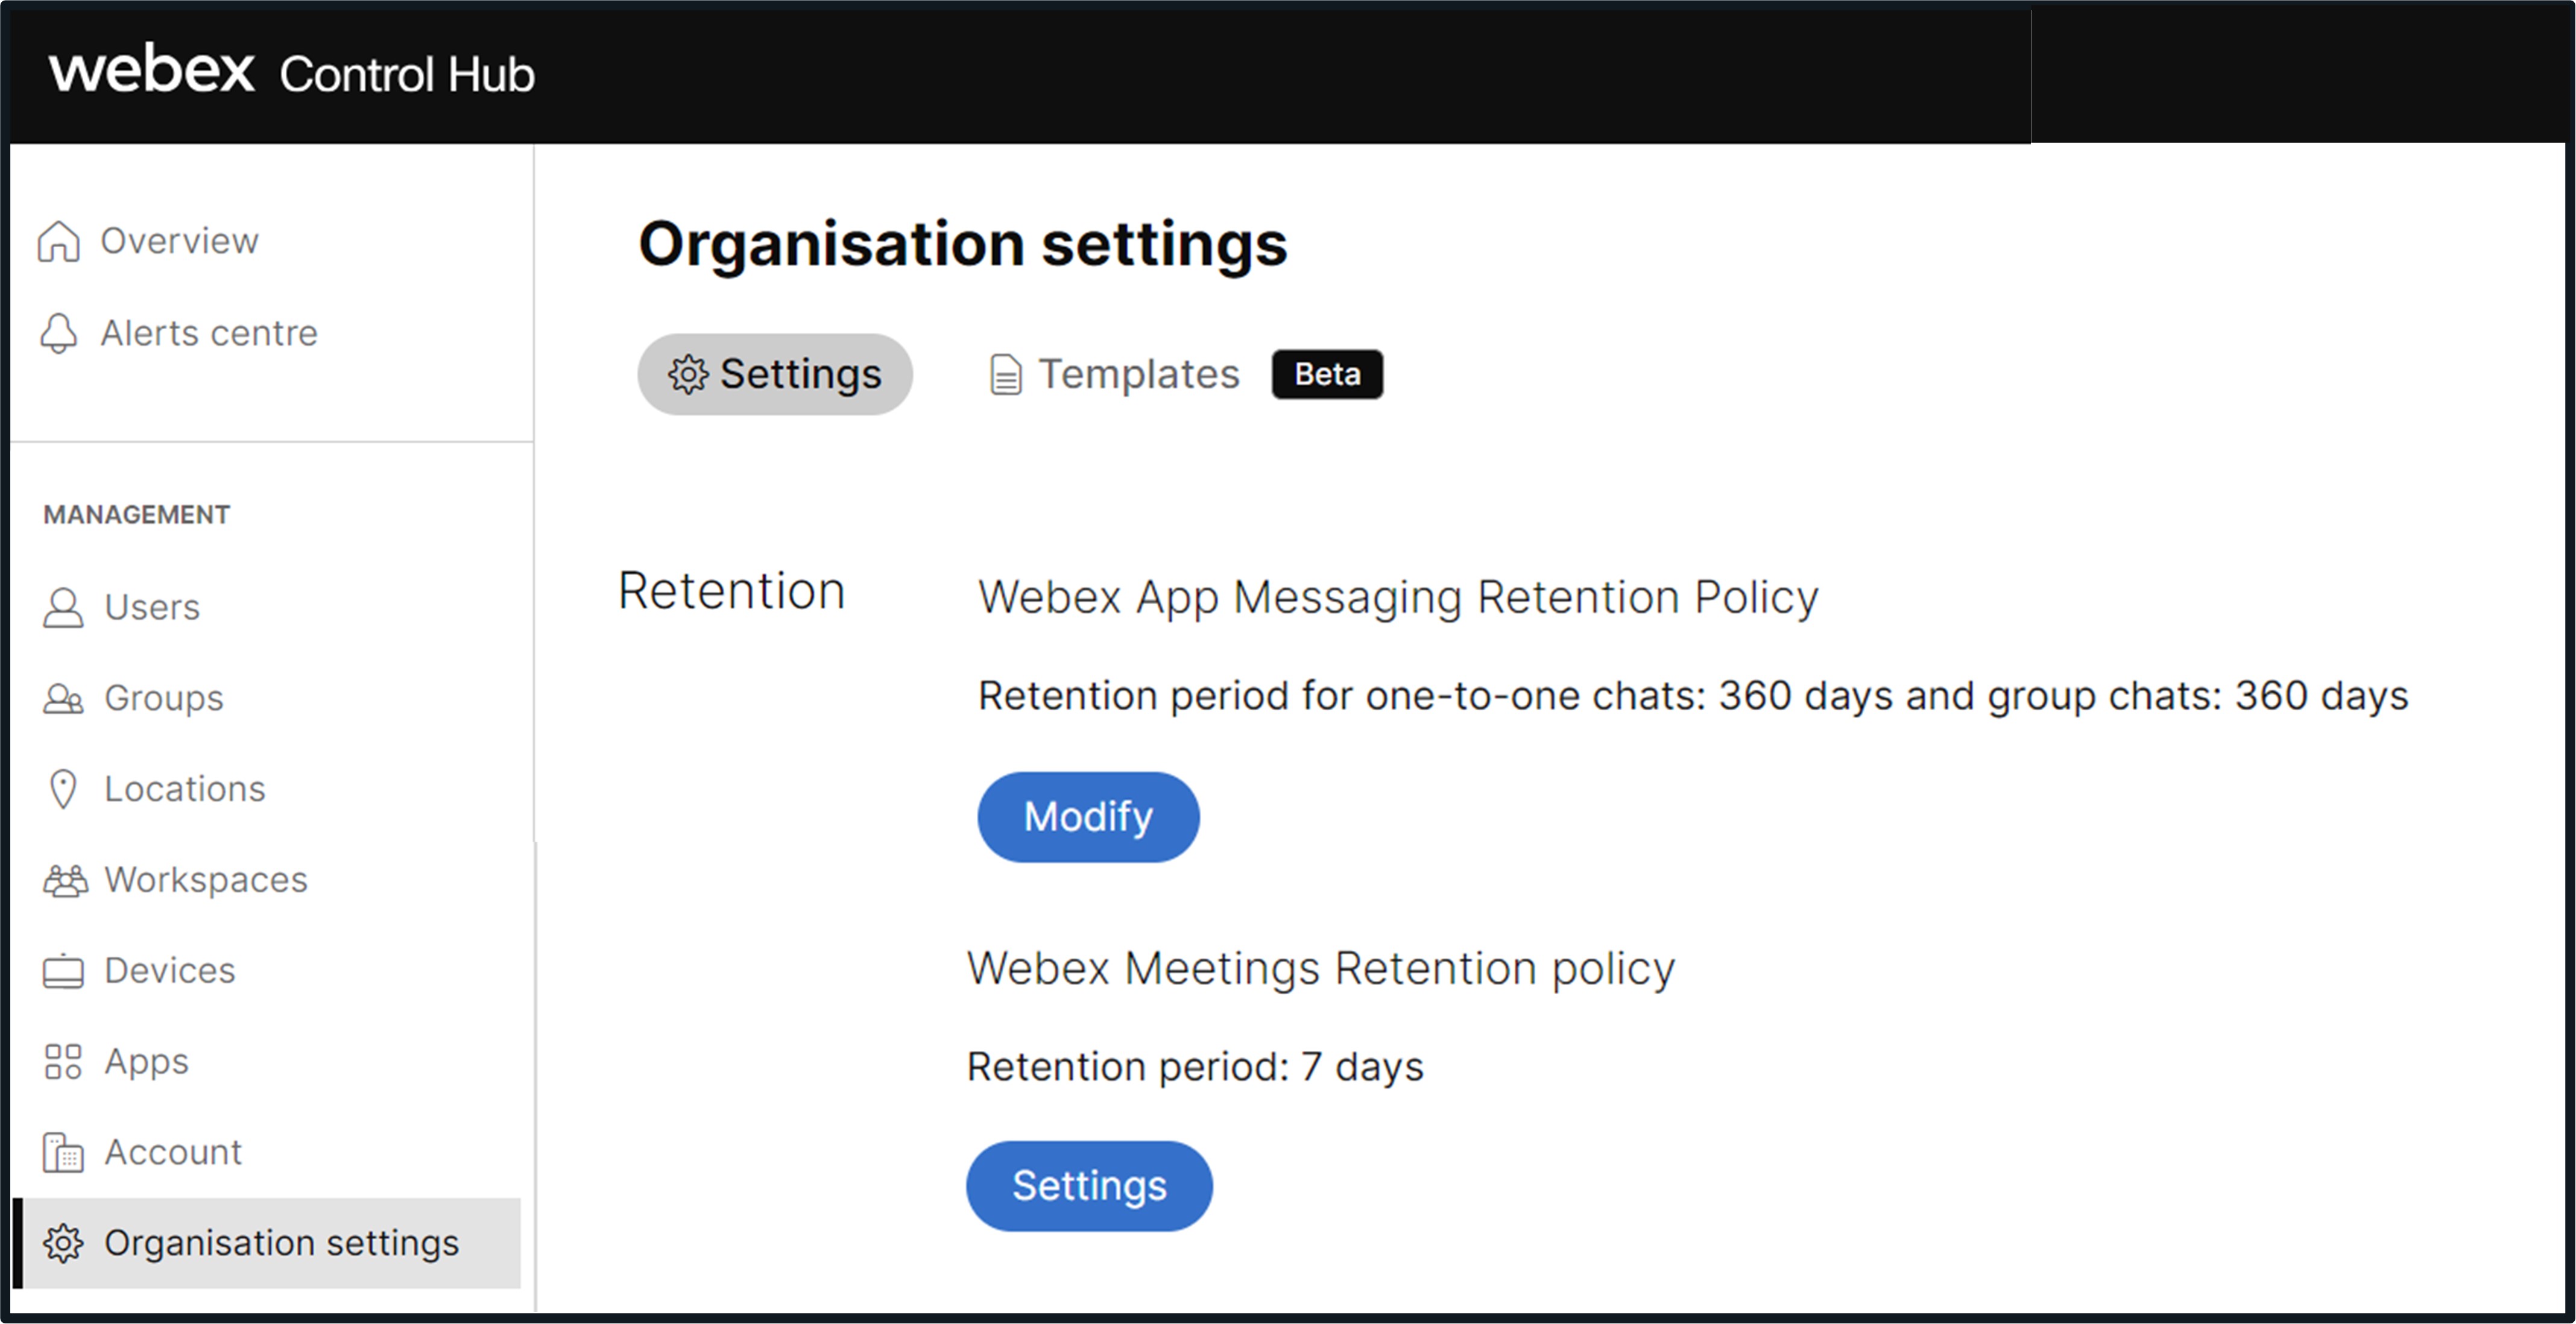
- Opbevaringspolitik for optagelser og udskrifter (7-3600 dage)
- Rens brugerslettede optagelser inden for 30 dage
- Sikker afspilning og download: Kun tilladt fra definerede netværk
- Optagelse af adgangskoder og adgangskodepolitikker
- Administration af optagelse af lagerplads
Med KMS-baseret indholdskryptering genereres unikke indholdskrypteringsnøgler til hvert Webex-møde. Disse krypteringsnøgler bruges til at kryptere chatbeskeder, billedtekster, delte filer, whiteboards og annotationer, der deles i dit møde. Optagelser og udskrifter, der er gemt i Webex-skyen af din organisation, sikres ved hjælp af en enkelt KMS-genereret AES-256-GCM-krypteringsnøgle.
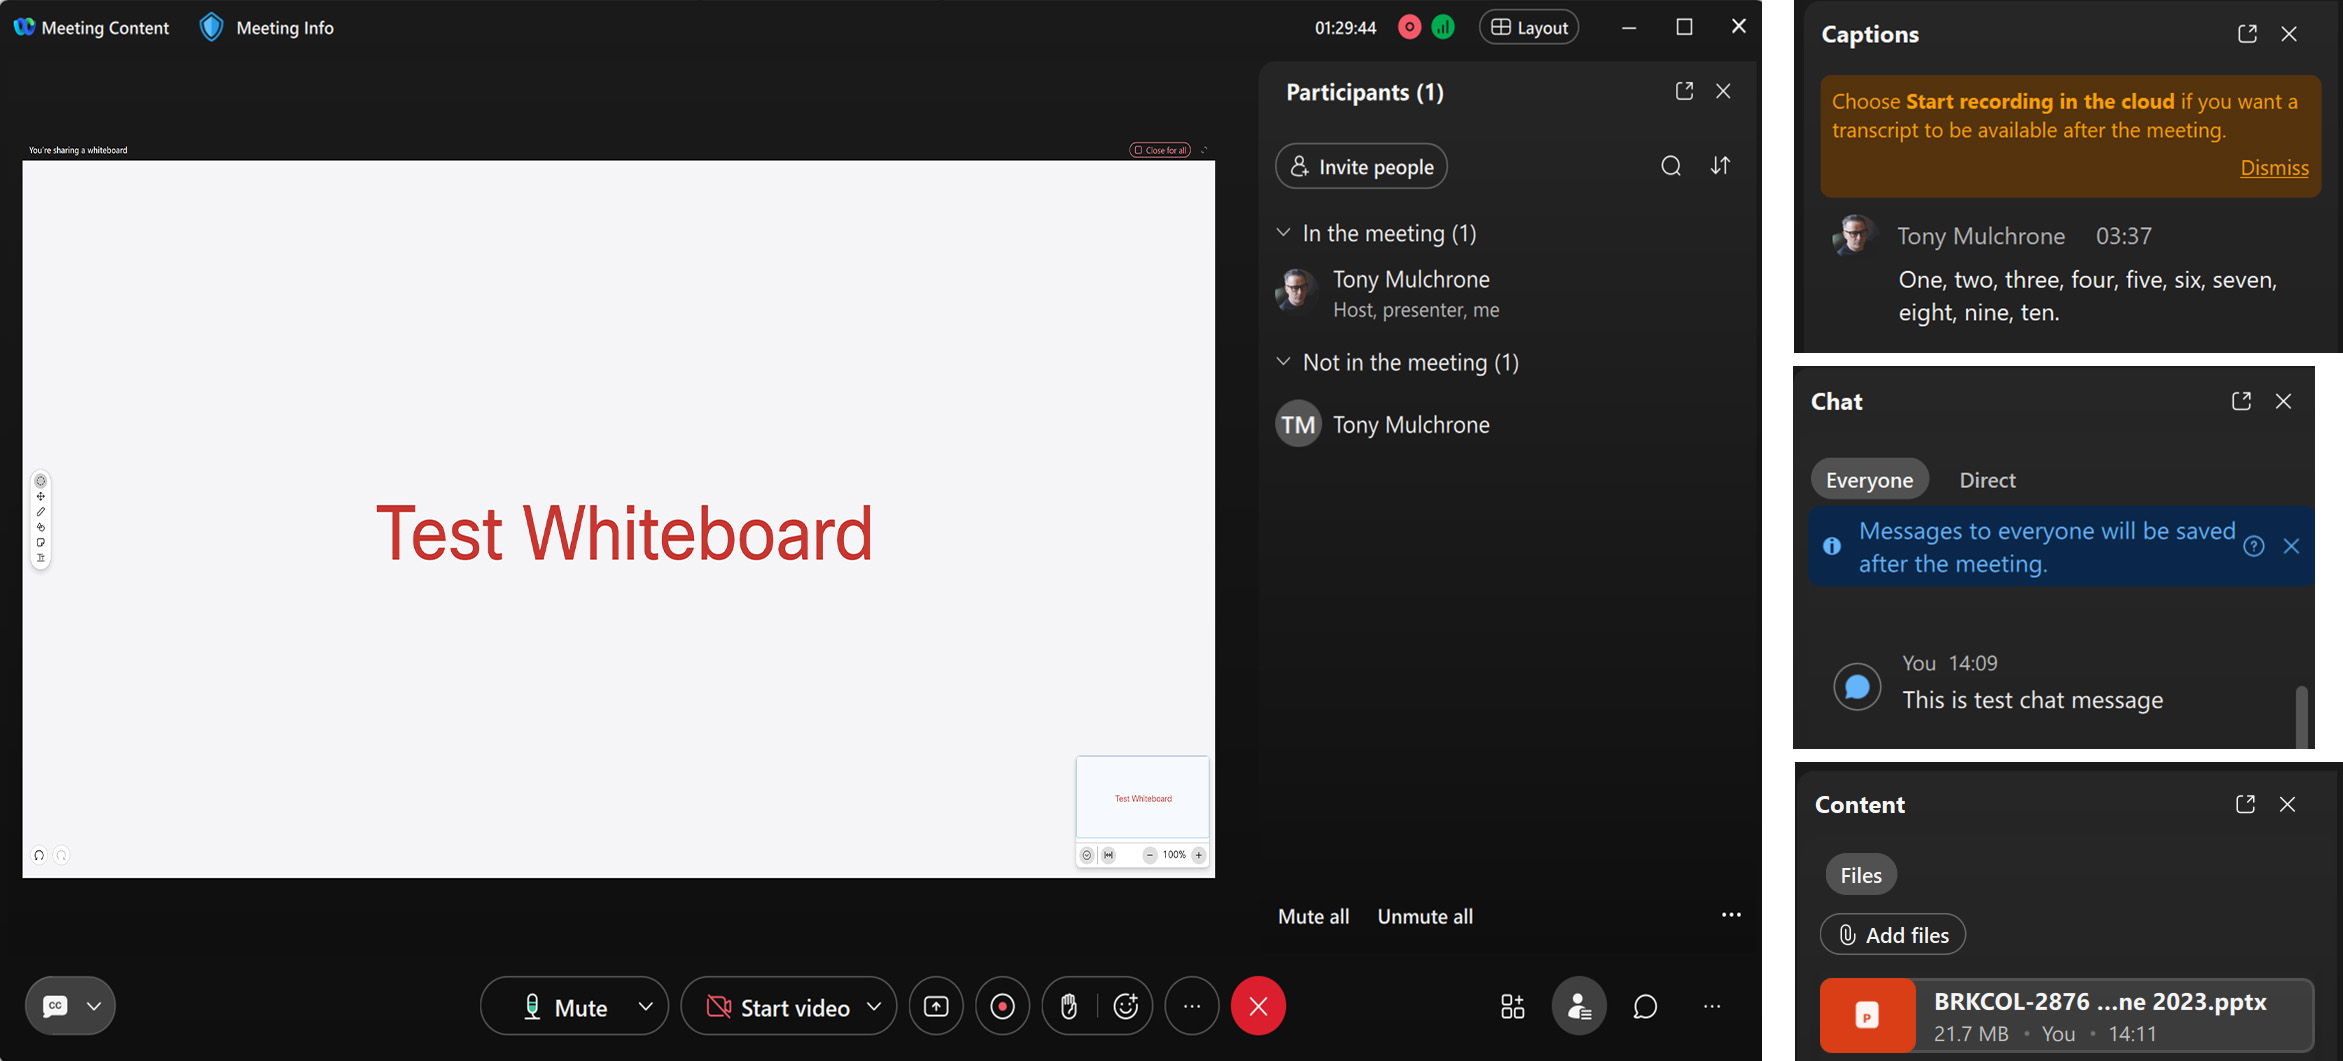
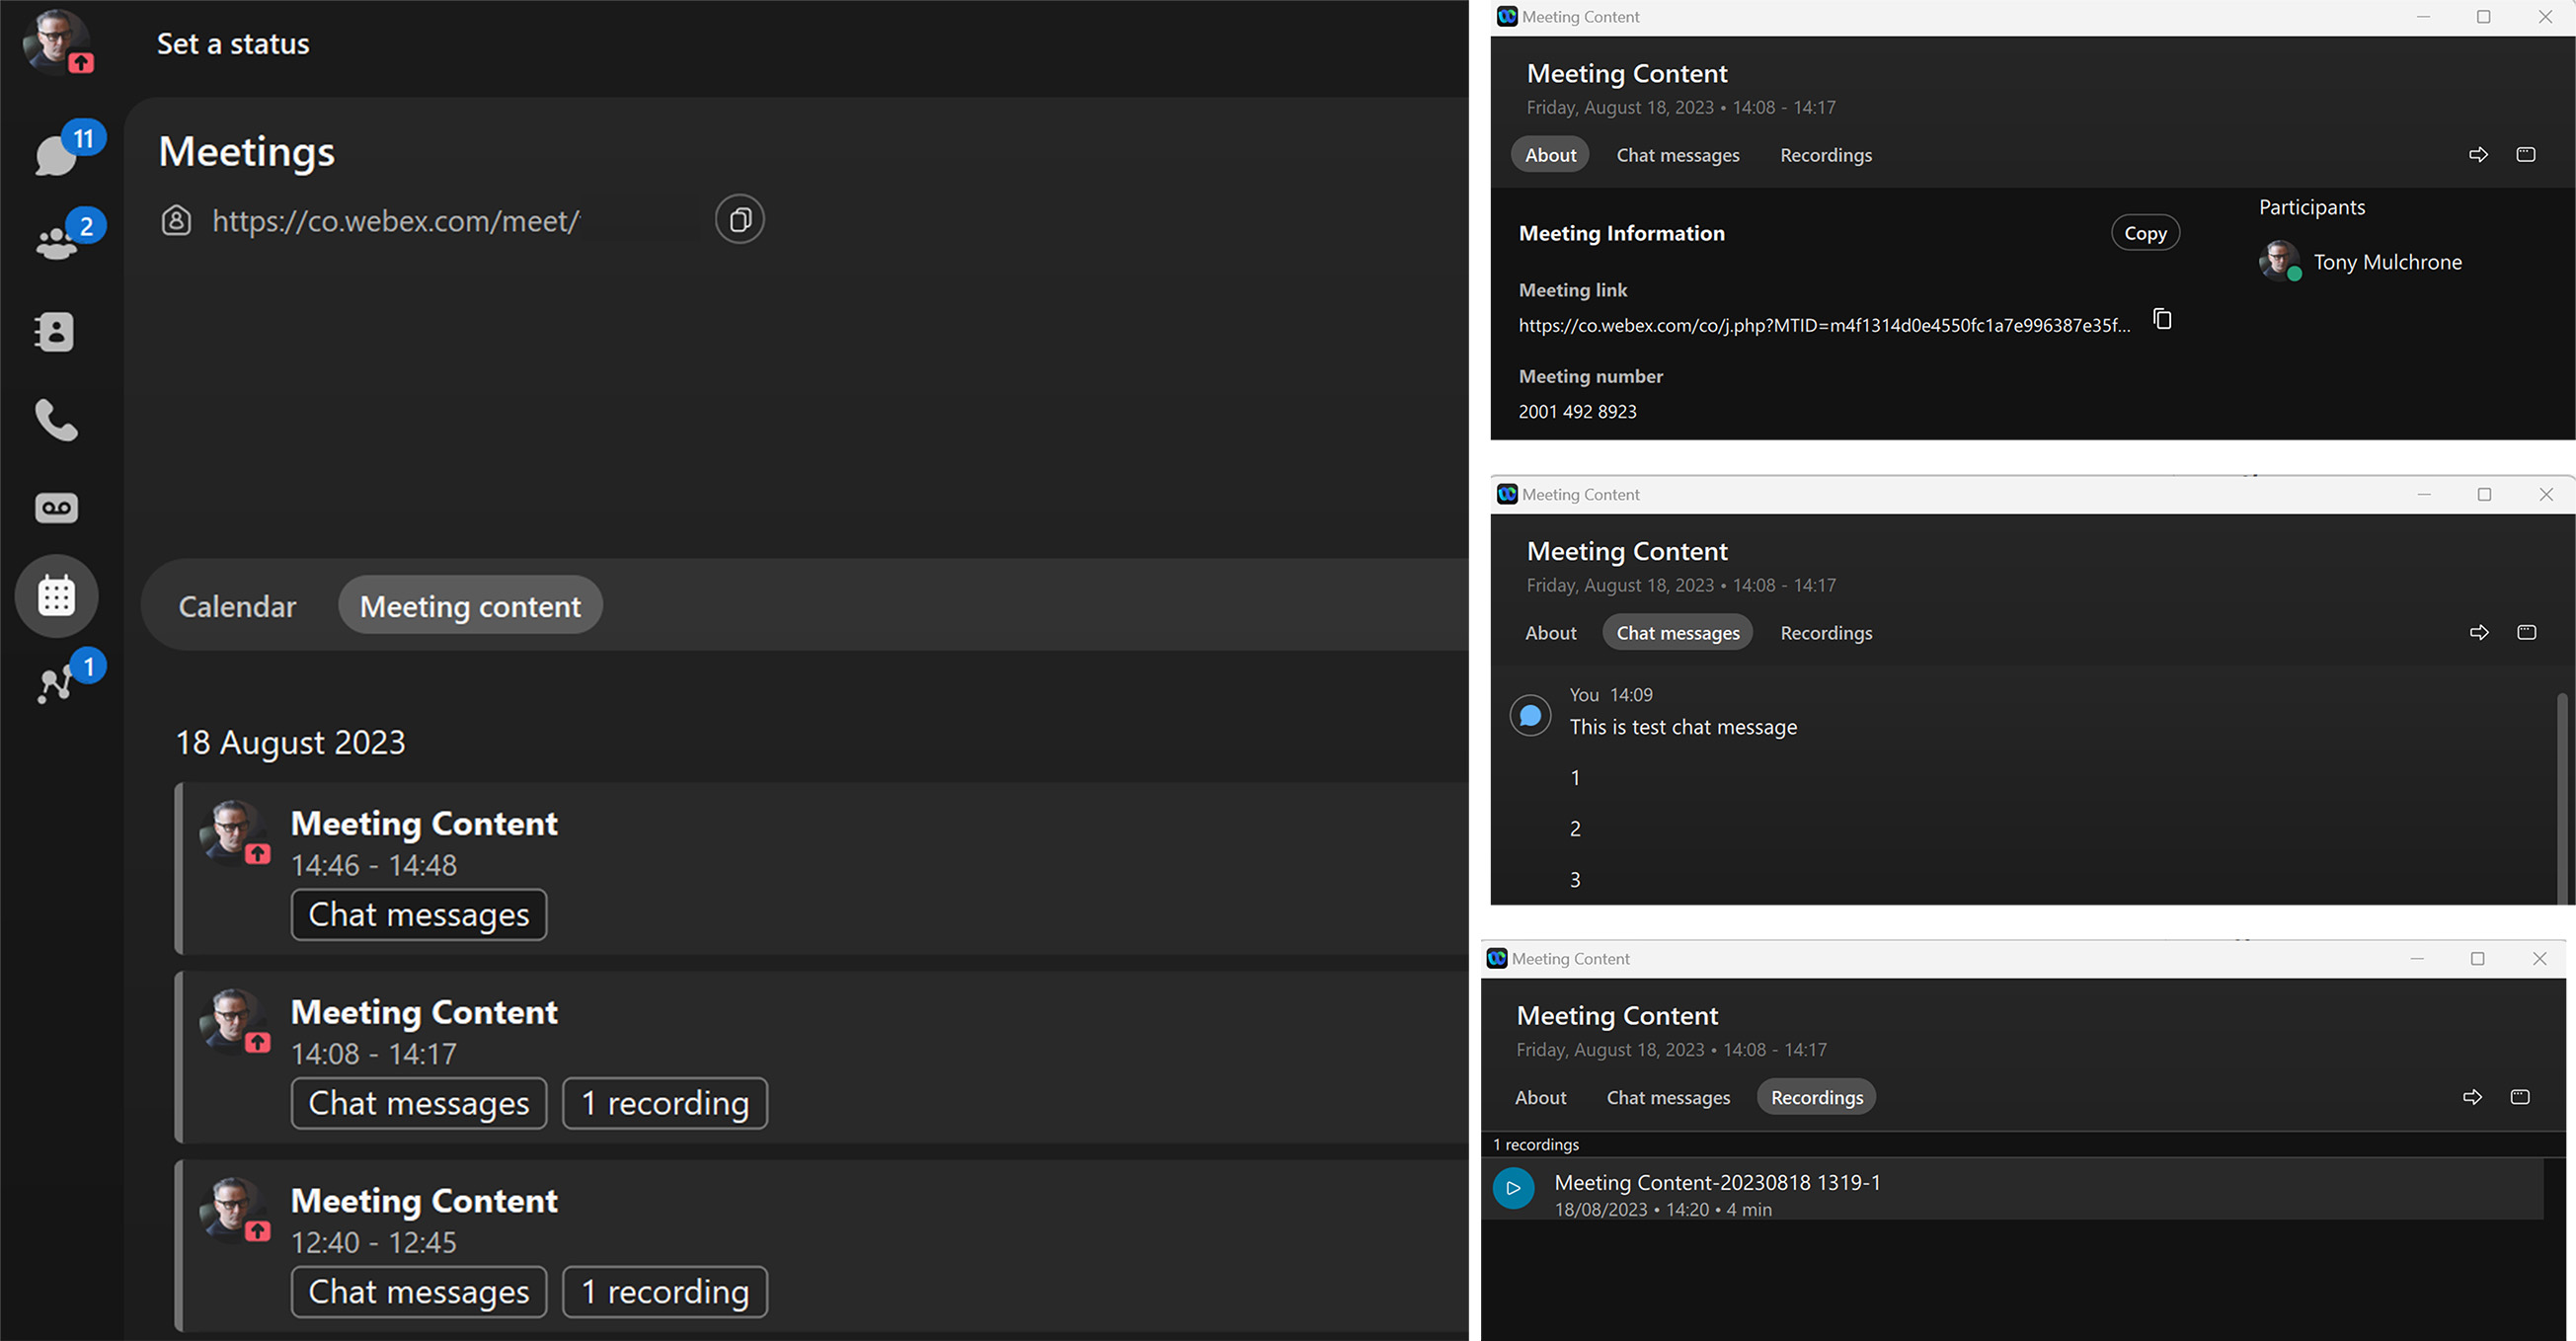
Indhold, der deles/oprettes under et Webex-møde (chat, optagelser, udskrifter og whiteboards) kan ses, når mødet er afsluttet.
Du kan se chat, optagelser og udskrifter i Webex-appens faner Kalender og Mødeindhold. Alle mødedeltagere med en Webex-konto kan få adgang til chatbeskeder og optagelser i Webex App. Ikke-bekræftede mødedeltagere, der ikke loggede på, har kun adgang til delt indhold under mødet.
Whiteboards oprettet af deltagere i et møde gemmes automatisk i mødedeltagerens Webex- white board-plads.
Chatbeskeder, optagelser og optagelsesudskrifter
Chatbeskeder, optagelser og optagelsesudskrifter bruger politikindstillingen Op Webex Meetings bevaring af kontrolhubben.
Whiteboards
Whiteboards oprettet ved Webex Meetings brug af Webex Messaging opbevaringspolitikken. Whiteboard-opbevaringspolitikken er politikken for den organisation, som skaberen af whiteboardet tilhører.
Optagelser og optagelsesudskrifter gemmes i det Webex Meetings område, som din organisation valgte, da du tilmeldte dig Webex. Du kan finde flere oplysninger om Webex Meetings regioner og datacenterplaceringer i databladet om beskyttelse af Webex Meetingspersonlige oplysninger.
Chatbeskeder og whiteboards, der er oprettet i dine møder, gemmes i Webex Messaging datacenterområder. Webex MessagingBruger i øjeblikket to datacenterregioner til at gemme chatbeskeder og whiteboard-indhold - Nordamerika og resten af verden og Den Europæiske Union. Under klargøring ser den administrator, der opretter en organisation, rullemenuen Landevælger i Kontrolhubben. Vi bestemmer det geografiske område, hvor organisationens meddelelsesdata befinder sig. Du kan finde flere oplysninger om denne proces og den region, et bestemt land knytter sig til, under Find det område for dataopholdssted, der knytter sig til et land.
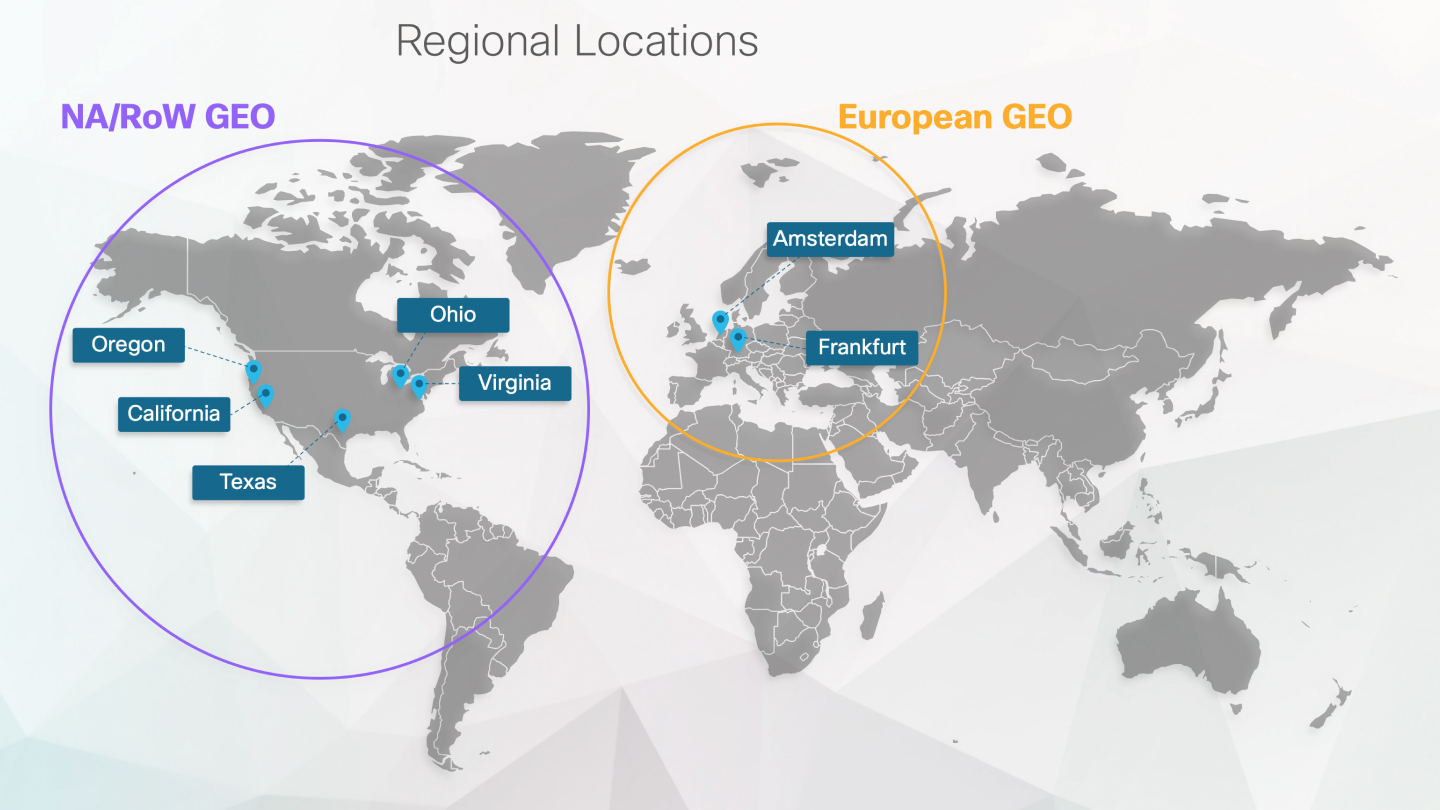
Du kan finde flere oplysninger om Webex Messaging dataopholdssted i Webex App- og Webex Messaging privatlivsdatablad og dataop holdssted i We bex.
Hvis det er nødvendigt, kan den vedvarende lagring af Webex Meetings chatbeskeder deaktiveres for din organisation i Control Hub. Se Gem eller ryd organisationens chats i mødet efter et møde. Administratorer af Control Hub kan deaktivere brugen af whiteboard i organisationen på basis af bruger/brugergruppe til interne og/eller eksterne møder.
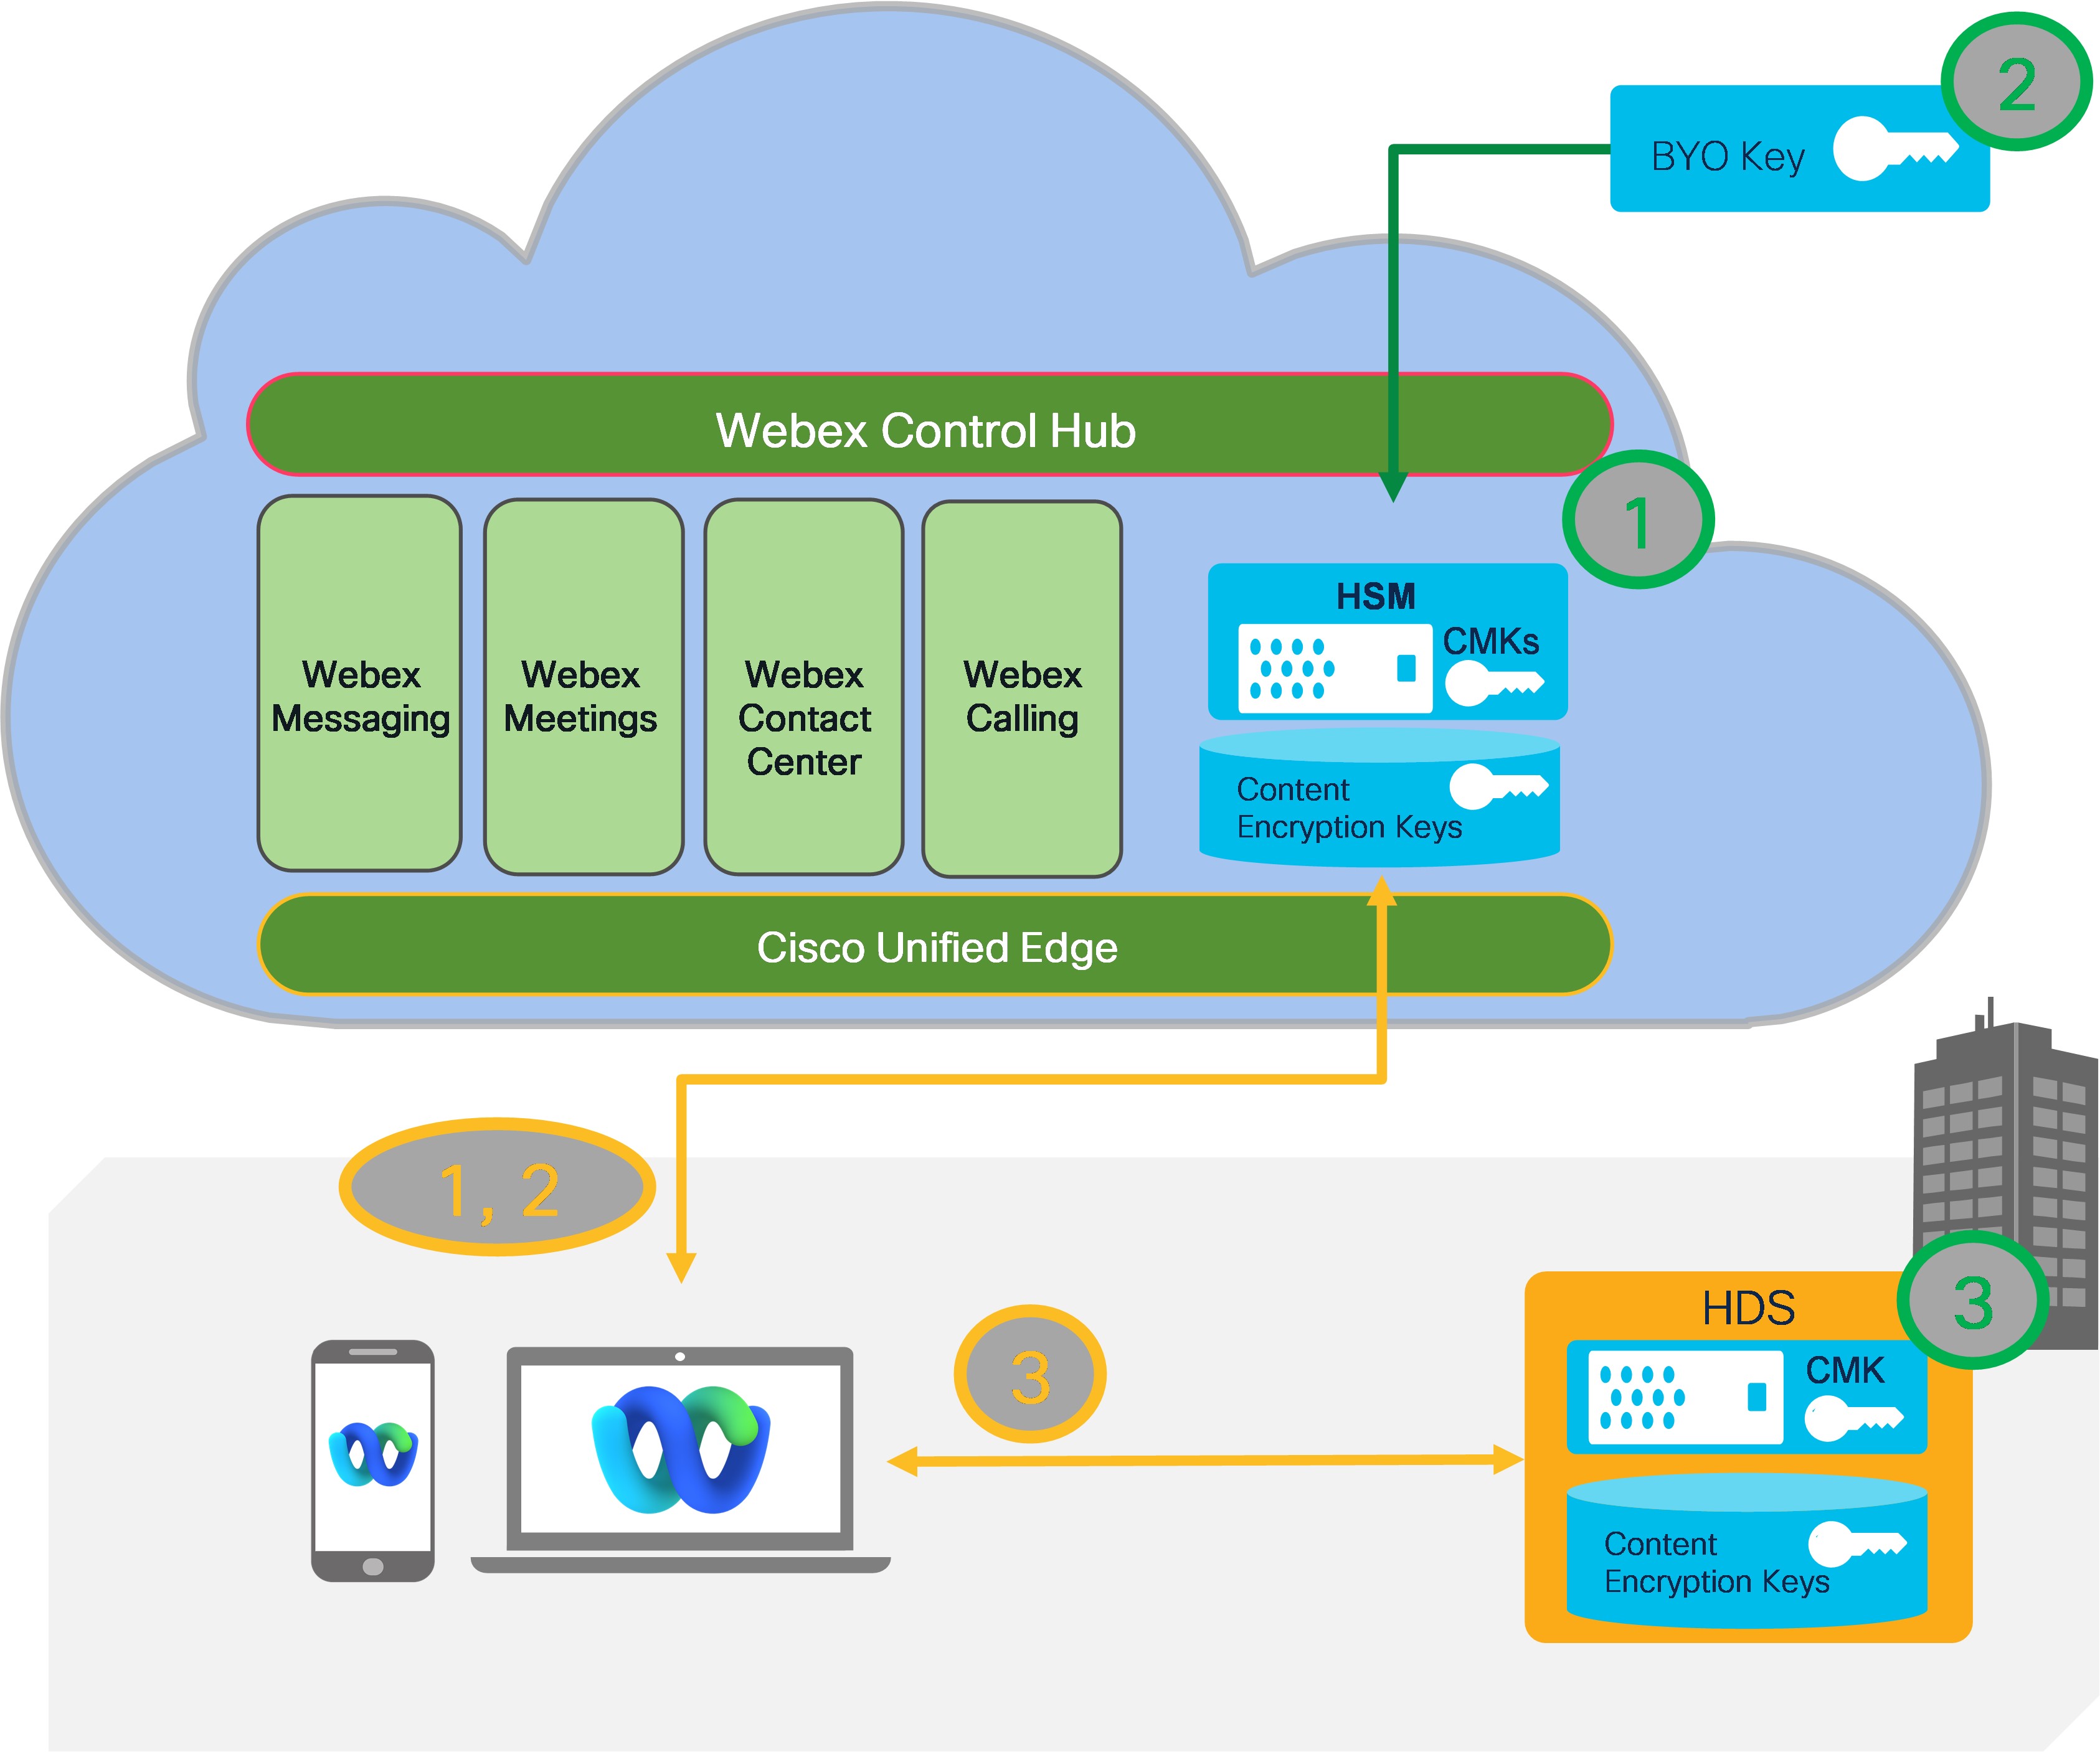
Webex KMS giver et ekstra lag af kryptering i hvile for organisationens brugergenererede indhold og understøtter en række installationsindstillinger afhængigt af det niveau af sikkerhed og kontrol, som din organisation kræver:
- Webex Cloud-baseret KMS med Webex Cloud HSM-afledt kundehovednøgle.
- Webex Cloud-baseret KMS med kundehovednøgle afledt af kundenøgle (BYOK). Du kan finde flere oplysninger i Administrer din egen kundehovednøgle.
- Webex Cloud-baseret KMS med kundens hovednøgle fra kundens AWS KMS. Du kan finde flere oplysninger i Administrer din egen kundehovednøgle
- Kundekontorbaseret KMS (Hybrid Data Security (HDS)) — nøgler gemt på stedet. Du kan finde flere oplysninger i Install ations vejledning til Webex Hybrid Data Security.
- Partneradministreret lokalbaseret KMS (Hybrid Data Security (HDS)) — nøgler gemt lokalt. Du kan finde flere oplysninger i Install ations vejledning til Webex Hybrid Data Security.
For tekniske detaljer om KMS-drift, se Webex MessagingSecurity Cloud Collaboration Security Technical Paper.
Webex Meetingsder bruger KMS til indholdskryptering drager også fordel af et fælles sæt overholdelsesværktøjer, der kan bruges til at administrere, arkivere og håndhæve kundepolitikker for brugergenereret indhold i. Webex Meetings Denne fælles overholdelsesarkitektur bruger Webex Events API til at levere følgende tjenester til møder, chat, filer, whiteboards, annotationer, optagelser og udskrifter:
- Juridisk tilbageholdelse (tilsidesætter opbevaringspolitik)
- E-opdagelse (søgning efter compliance officer)
- Forebyggelse af datatab — Send meddelelser og filer til din DLP-applikation til datapolitisering
- Dataarkivering


