
Köszönjük visszajelzését.
 Visszajelzés?
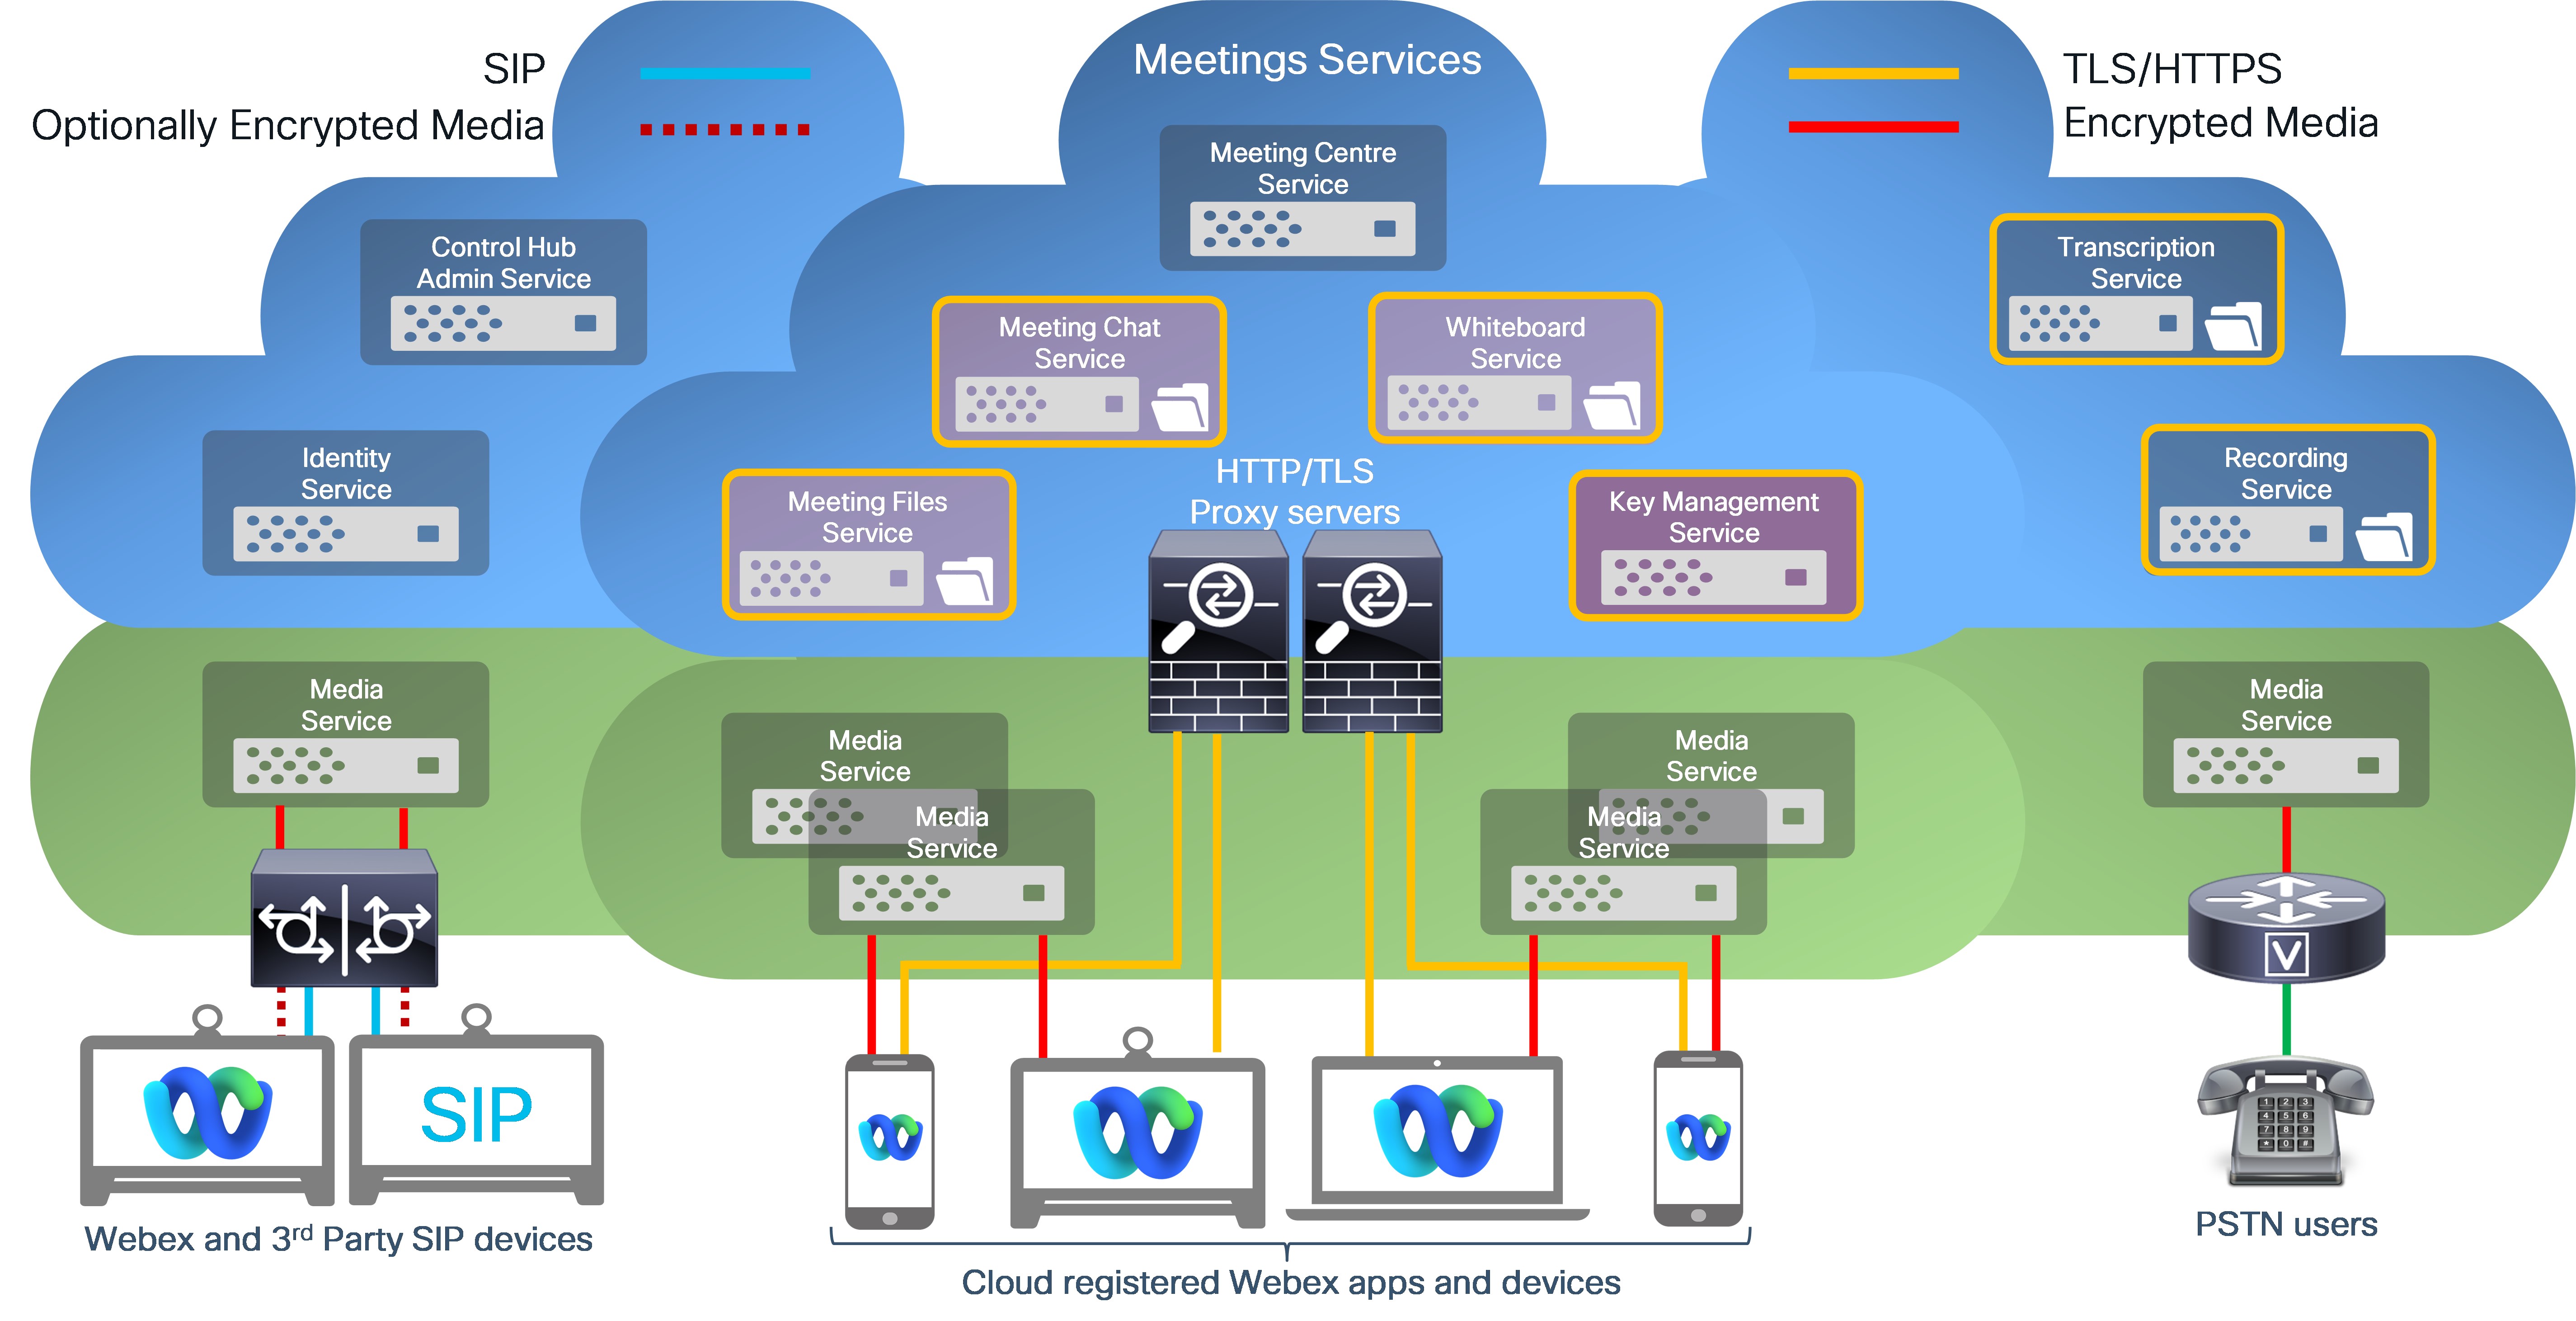
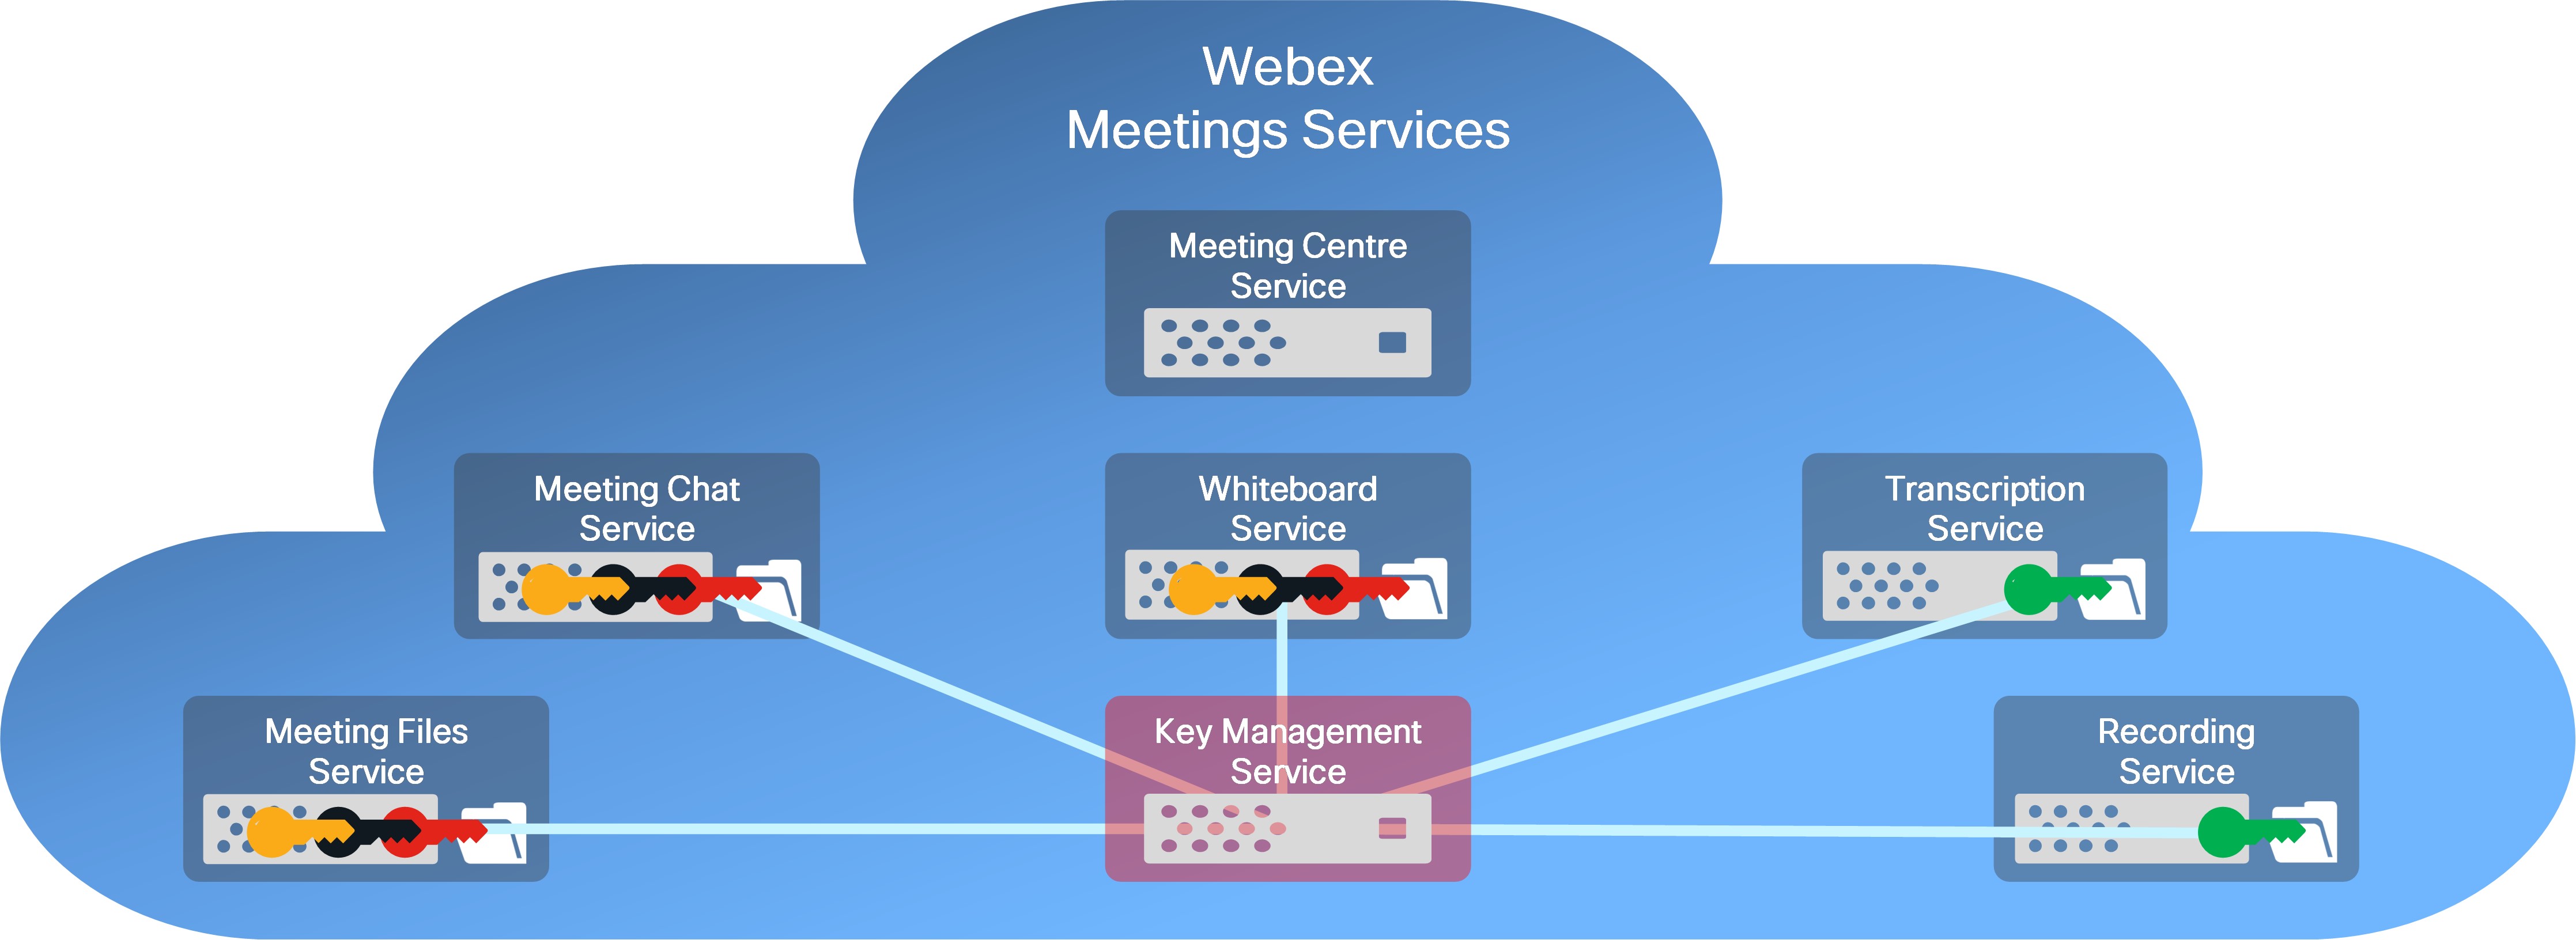
A Webex kulcskezelő szolgáltatást (KMS) eredetileg úgy fejlesztették ki, hogy további titkosítási réteget adjon hozzá a Webex Messaging tartalomhoz, például a cserélt üzenetekhez és fájlokhoz. Most Webex Suite lehetővé teszi a Meetings számára, hogy a KMS-t a felhasználók által létrehozott tartalmak közös titkosítási szolgáltatásaként használják. Webex Suitea szolgáltatások mostantól a KMS-t használják a következő adattípusok titkosítására:
Webex Messaging
- Üzenetek
- Fájlok
- AI Assistant-generált tartalom
Webex Meetings
- Csevegő üzenetek (új)
- Megosztott fájlok (új)
- Megjegyzések (új)
- Felvételek
- Átiratok
- Táblák
- AI Assistant-generált tartalom
- Hangposták
- Hangposta átiratok
- Felvételek
- AI Assistant-generált tartalom
A Webex végpontok közötti titkosítás KMS-t has znál a fent felsorolt felhasználók által létrehozott tartalom titkosításához használt titkosítási kulcsok létrehozására, terjesztésére és kezelésére.
- A Webex App és a Cisco videóeszközök a Webex végpontok közötti titkosítást használnak minden felhasználó által létrehozott tartalomhoz, például üzenetekhez, fájlokhoz és táblákhoz, és ezeket az adatokat a szállítási réteg biztonságának (TLS) segítségével titkosítják az átviteli adatokhoz.
- A nyugalmi adatok esetében ez a végpontok közötti titkosított tartalom a Webex felhő titkosított tartalomkiszolgálóin tárolódik.
- Ez a további biztonsági réteg védi a tranzitban lévő felhasználók által létrehozott tartalmat a TLS-lehallgatási támadásoktól, és a tárolt felhasználói adatokat a Webex felhő potenciális rossz szereplőitől.
A Webex végpontok közötti titkosítással a Webex szolgáltatások végpontok közötti titkosítási kulcsokkal visszafejthetik az adatokat a Webex alapszolgáltatásai biztosítása érdekében, például:
- Üzenetindexelés a keresési funkciókhoz
- Adatvesztés megelőzése (megfelelés)
- Fájl átkódolása
- E-felderítés
- Adatarchiválás
- Rosszindulatú programok vizsgálata (kiterjesztett biztonsági csomaggal)
Ha magasabb szintű biztonságra és titoktartásra van szüksége az értekezletekhez, használhatja a Zero Trust End-to-Encrypted szolgáltatást. Webex Meetings A Zero Trust Security használatával az értekezlet titkosítási kulcsát az értekezlet résztvevői generálják, és csak azok számára hozzáférhetők; a Webex szolgáltatás nem férhet hozzá az értekezlet titkosítási kulcsaihoz.
A Webex vég pontok közötti titkosítás és a Zero-Trust End-to-end titkosítás és a Zero-Trust End-to-end titkosítás összehasonlítása a Webex-érte kezletekhez című témakörben olvashat.
Webex Meetingsa felvételeket és átiratokat egy KMS-generált titkosítási kulcs segítségével titkosítják (titkosítási titkosítás = AES-256-GCM). Egyetlen titkosítási kulcsot használunk a szervezet összes felvételének és átiratának titkosításához.
A Webex a következő vezérlőket biztosítja az értekezletek felvételeihez és átiratokhoz:
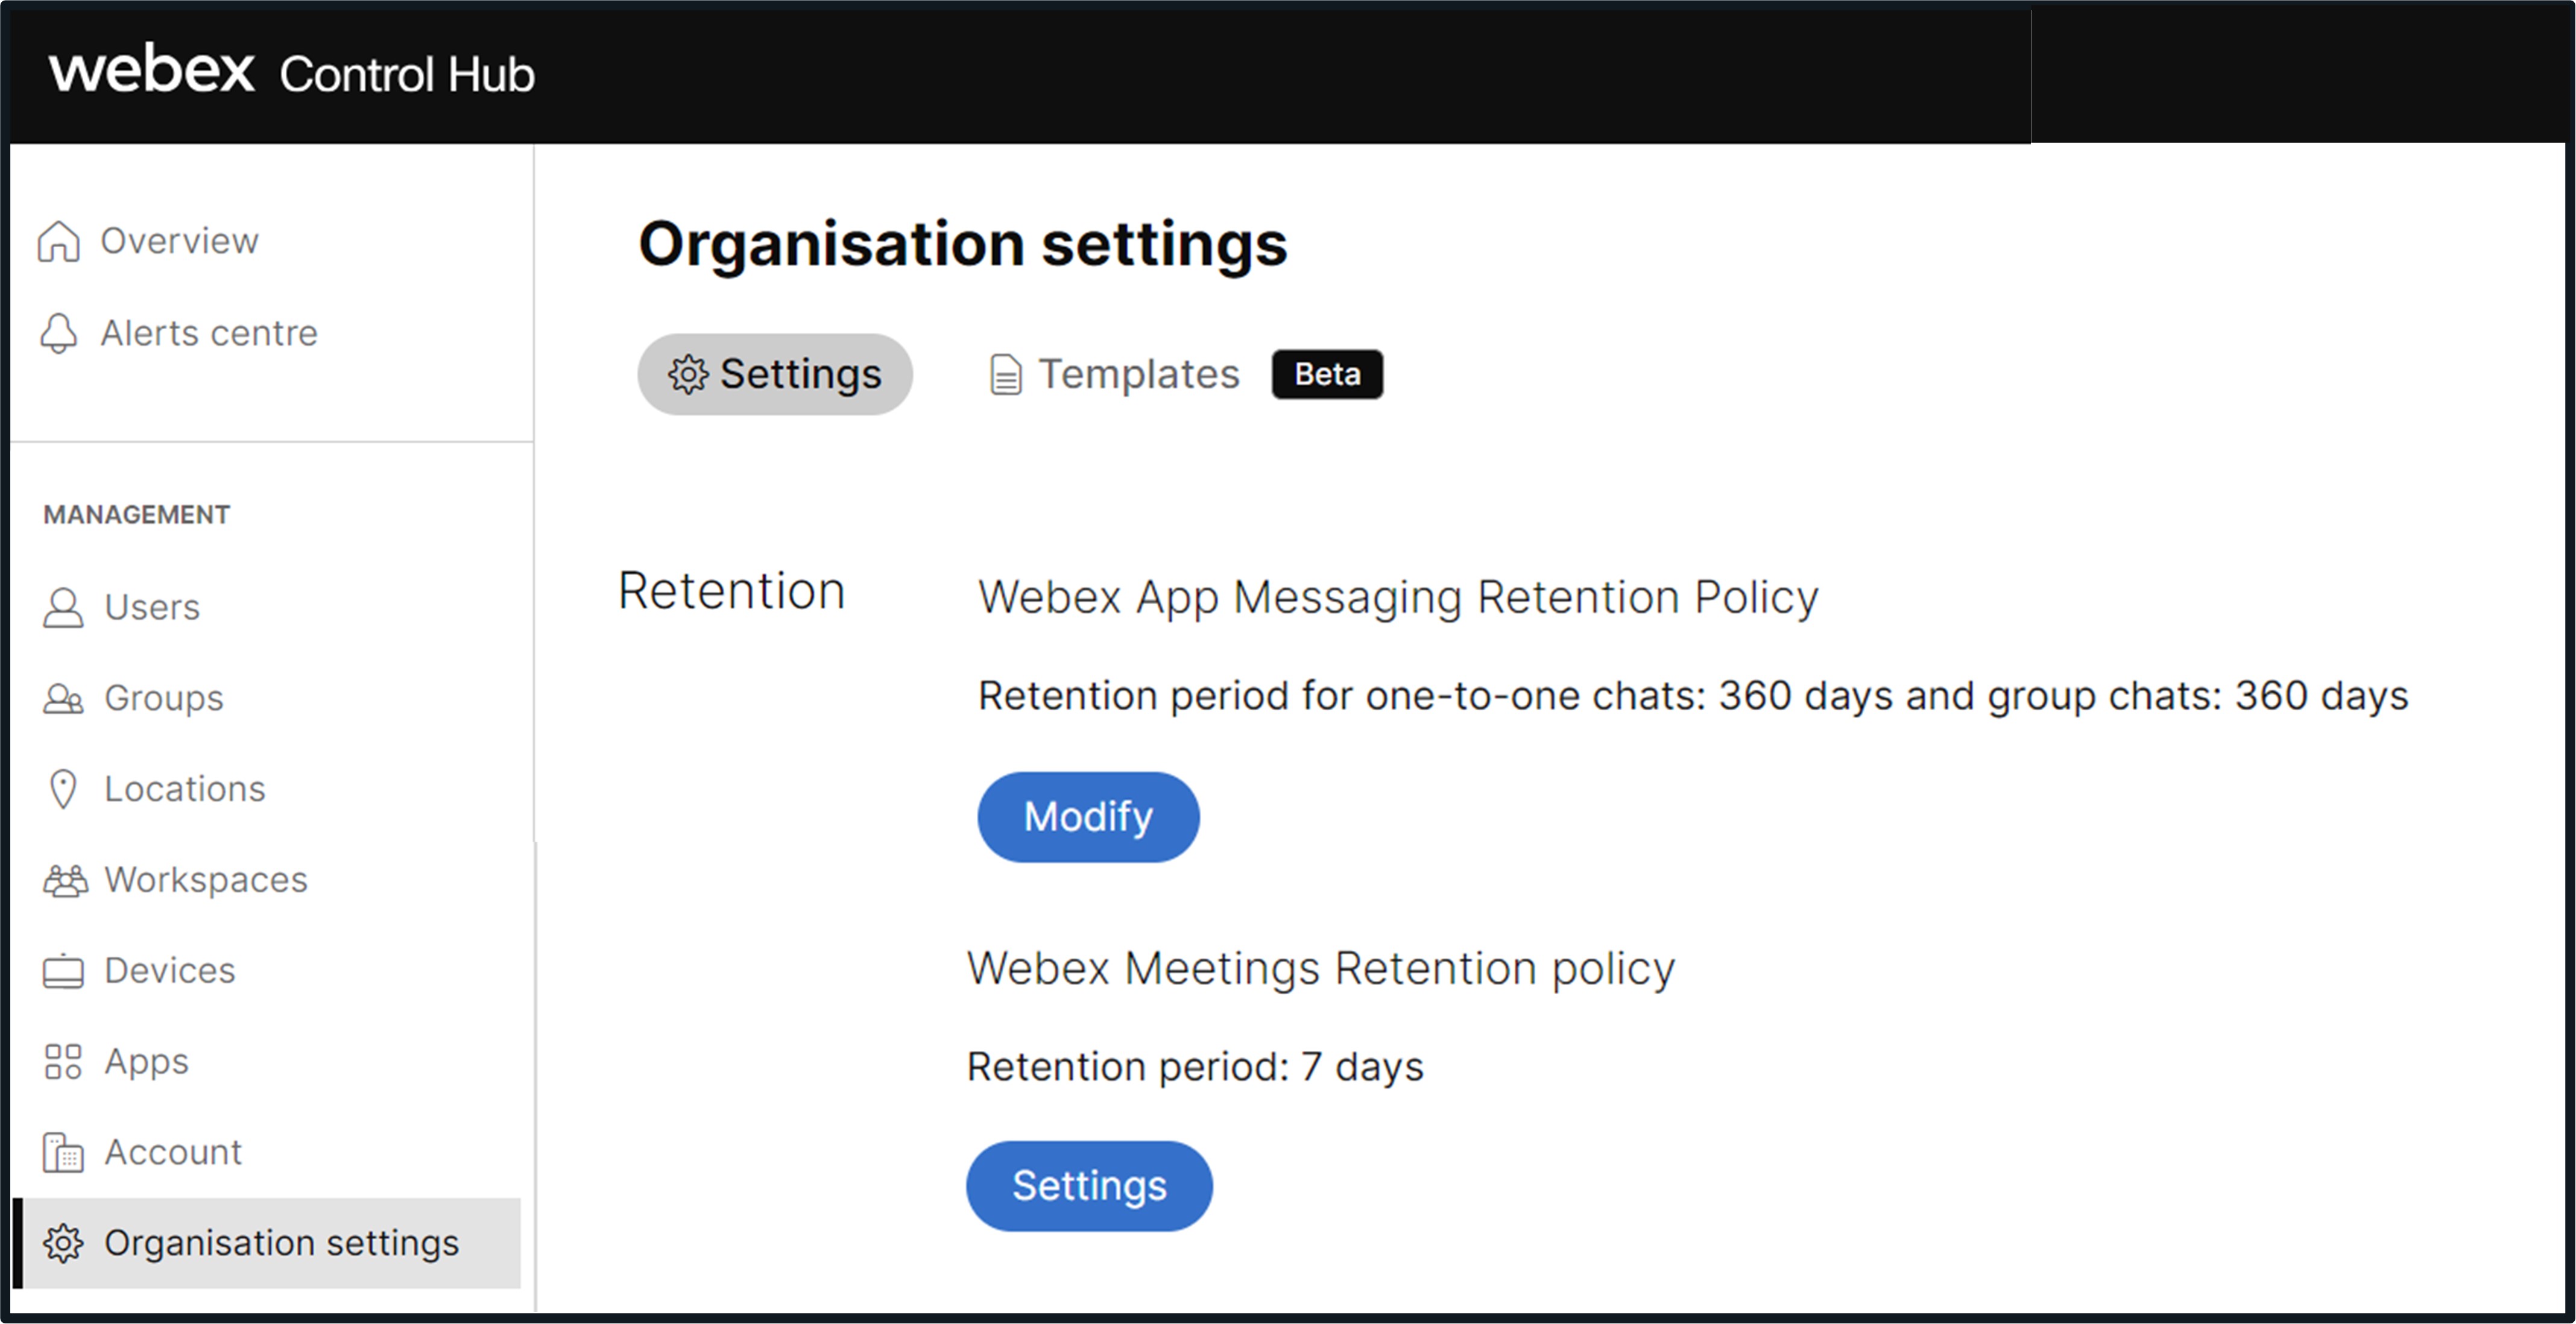
- Felvételek és átiratok megőrzési szabályzata (7—3600 nap)
- Tisztítsa meg a felhasználó által törölt felvételeket 30 napon belül
- Biztonságos lejátszás és letöltés: Csak meghatározott hálózatokból engedélyezett
- Jelszavak és jelszóházirendek rögzítése
- Felvételi tárolókezelés
A KMS-alapú tartalomtitkosítással egyedi tartalomtitkosítási kulcsok jönnek létre minden Webex értekezlethez. Ezek a titkosítási kulcsok az értekezleten megosztott csevegési üzenetek, feliratok, megosztott fájlok, táblák és megjegyzések titkosítására szolgálnak. A szervezet által a Webex felhőben tárolt felvételeket és átiratokat egyetlen KMS-generált AES-256-GCM titkosítási kulcs segítségével védi.
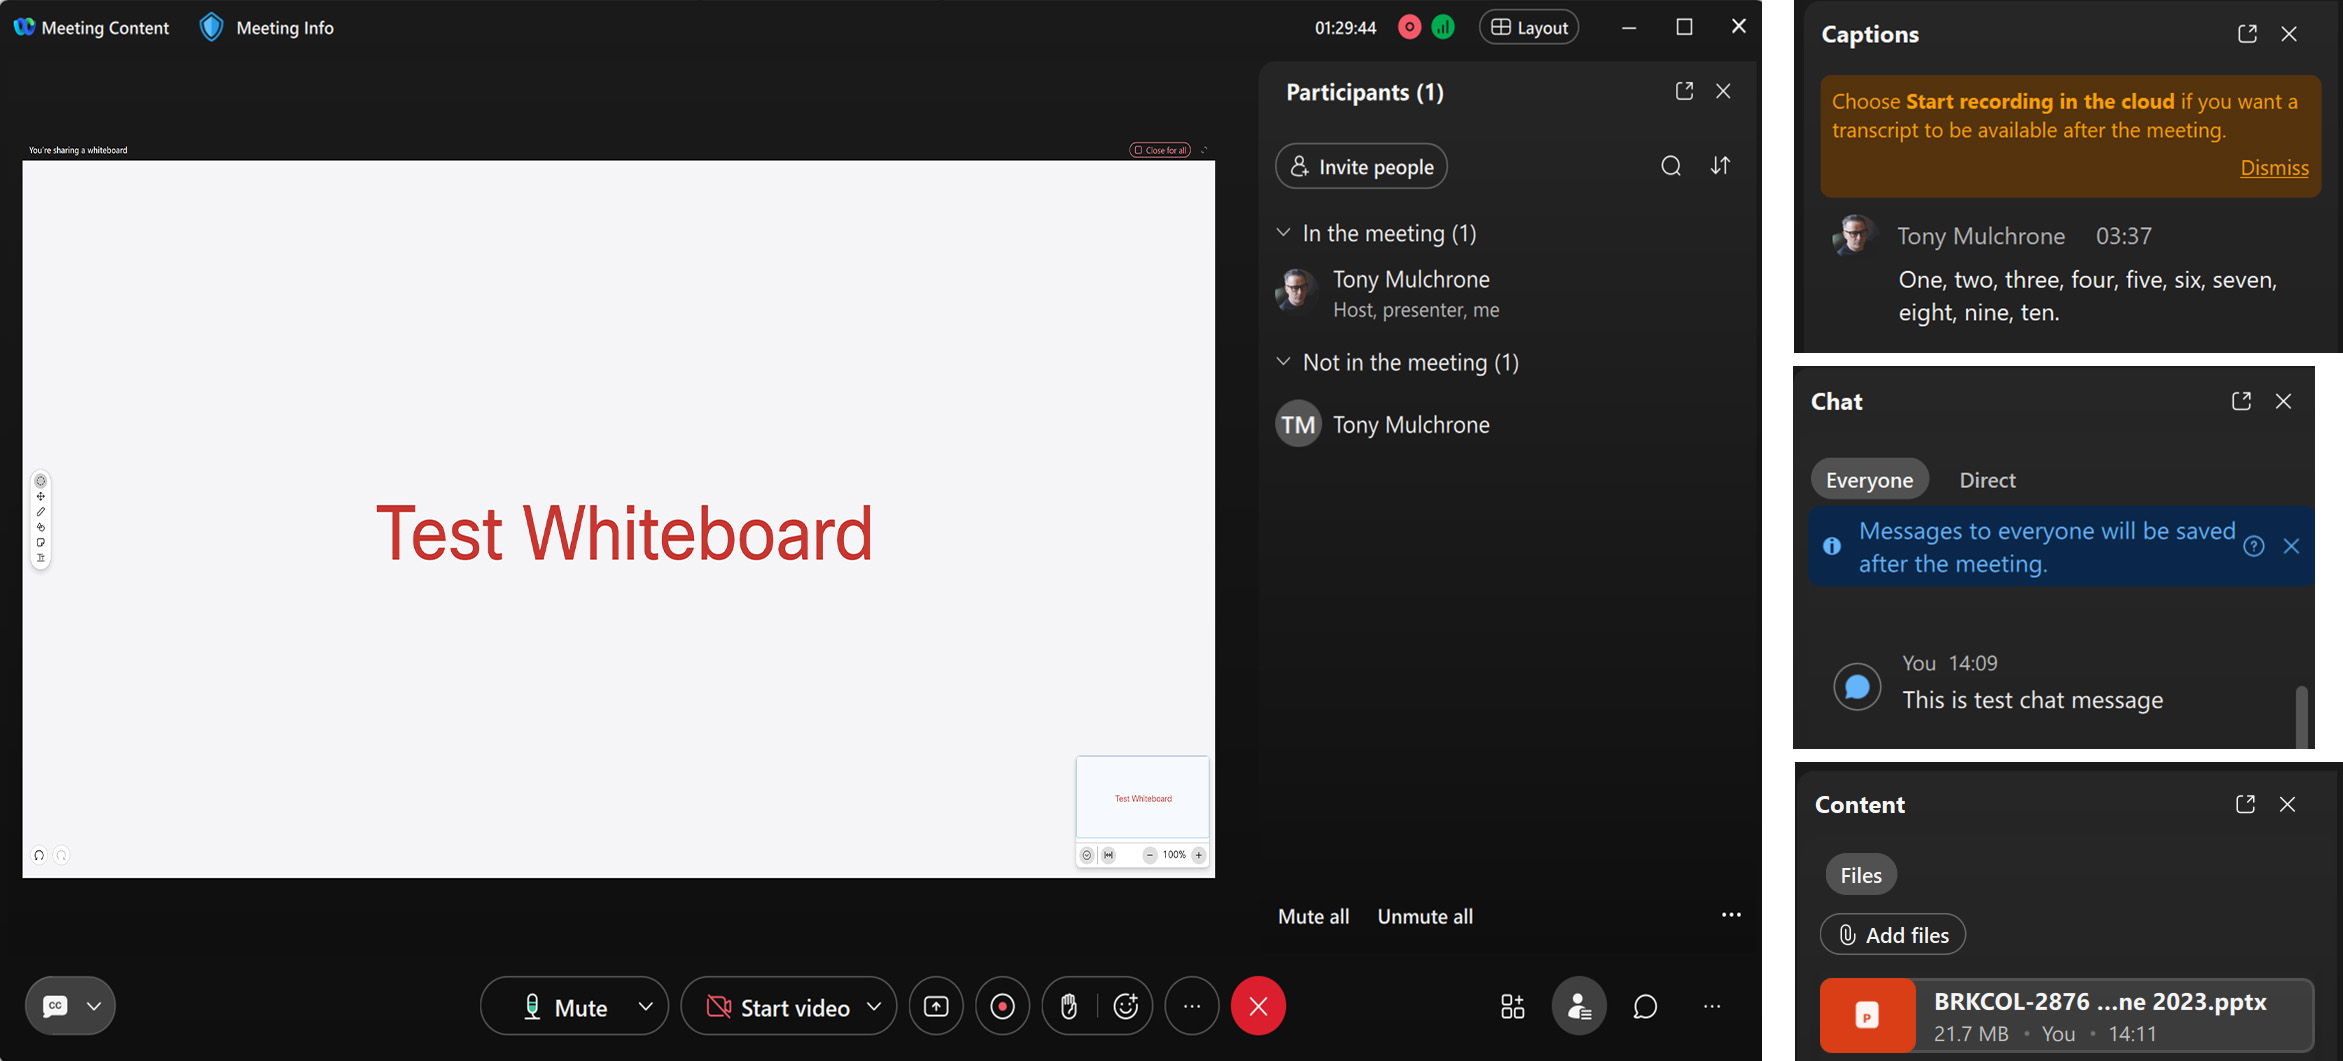
A Webex-értekezlet során megosztott/létrehozott tartalom (csevegés, felvételek, átiratok és táblák) megtekinthető az értekezlet vége után.
A csevegéseket, a felvételeket és az átiratokat a Webex alkalmazás Naptár és Értekezlettartalom lapján tekintheti meg. Minden Webex-fiókkal rendelkező értekezlet résztvevője hozzáférhet a csevegési üzenetekhez és felvételekhez a Webex alkalmazásban. A nem ellenőrzött értekezlet résztvevői, akik nem jelentkeztek be, csak az értekezlet során férhetnek hozzá megosztott tartalomhoz.
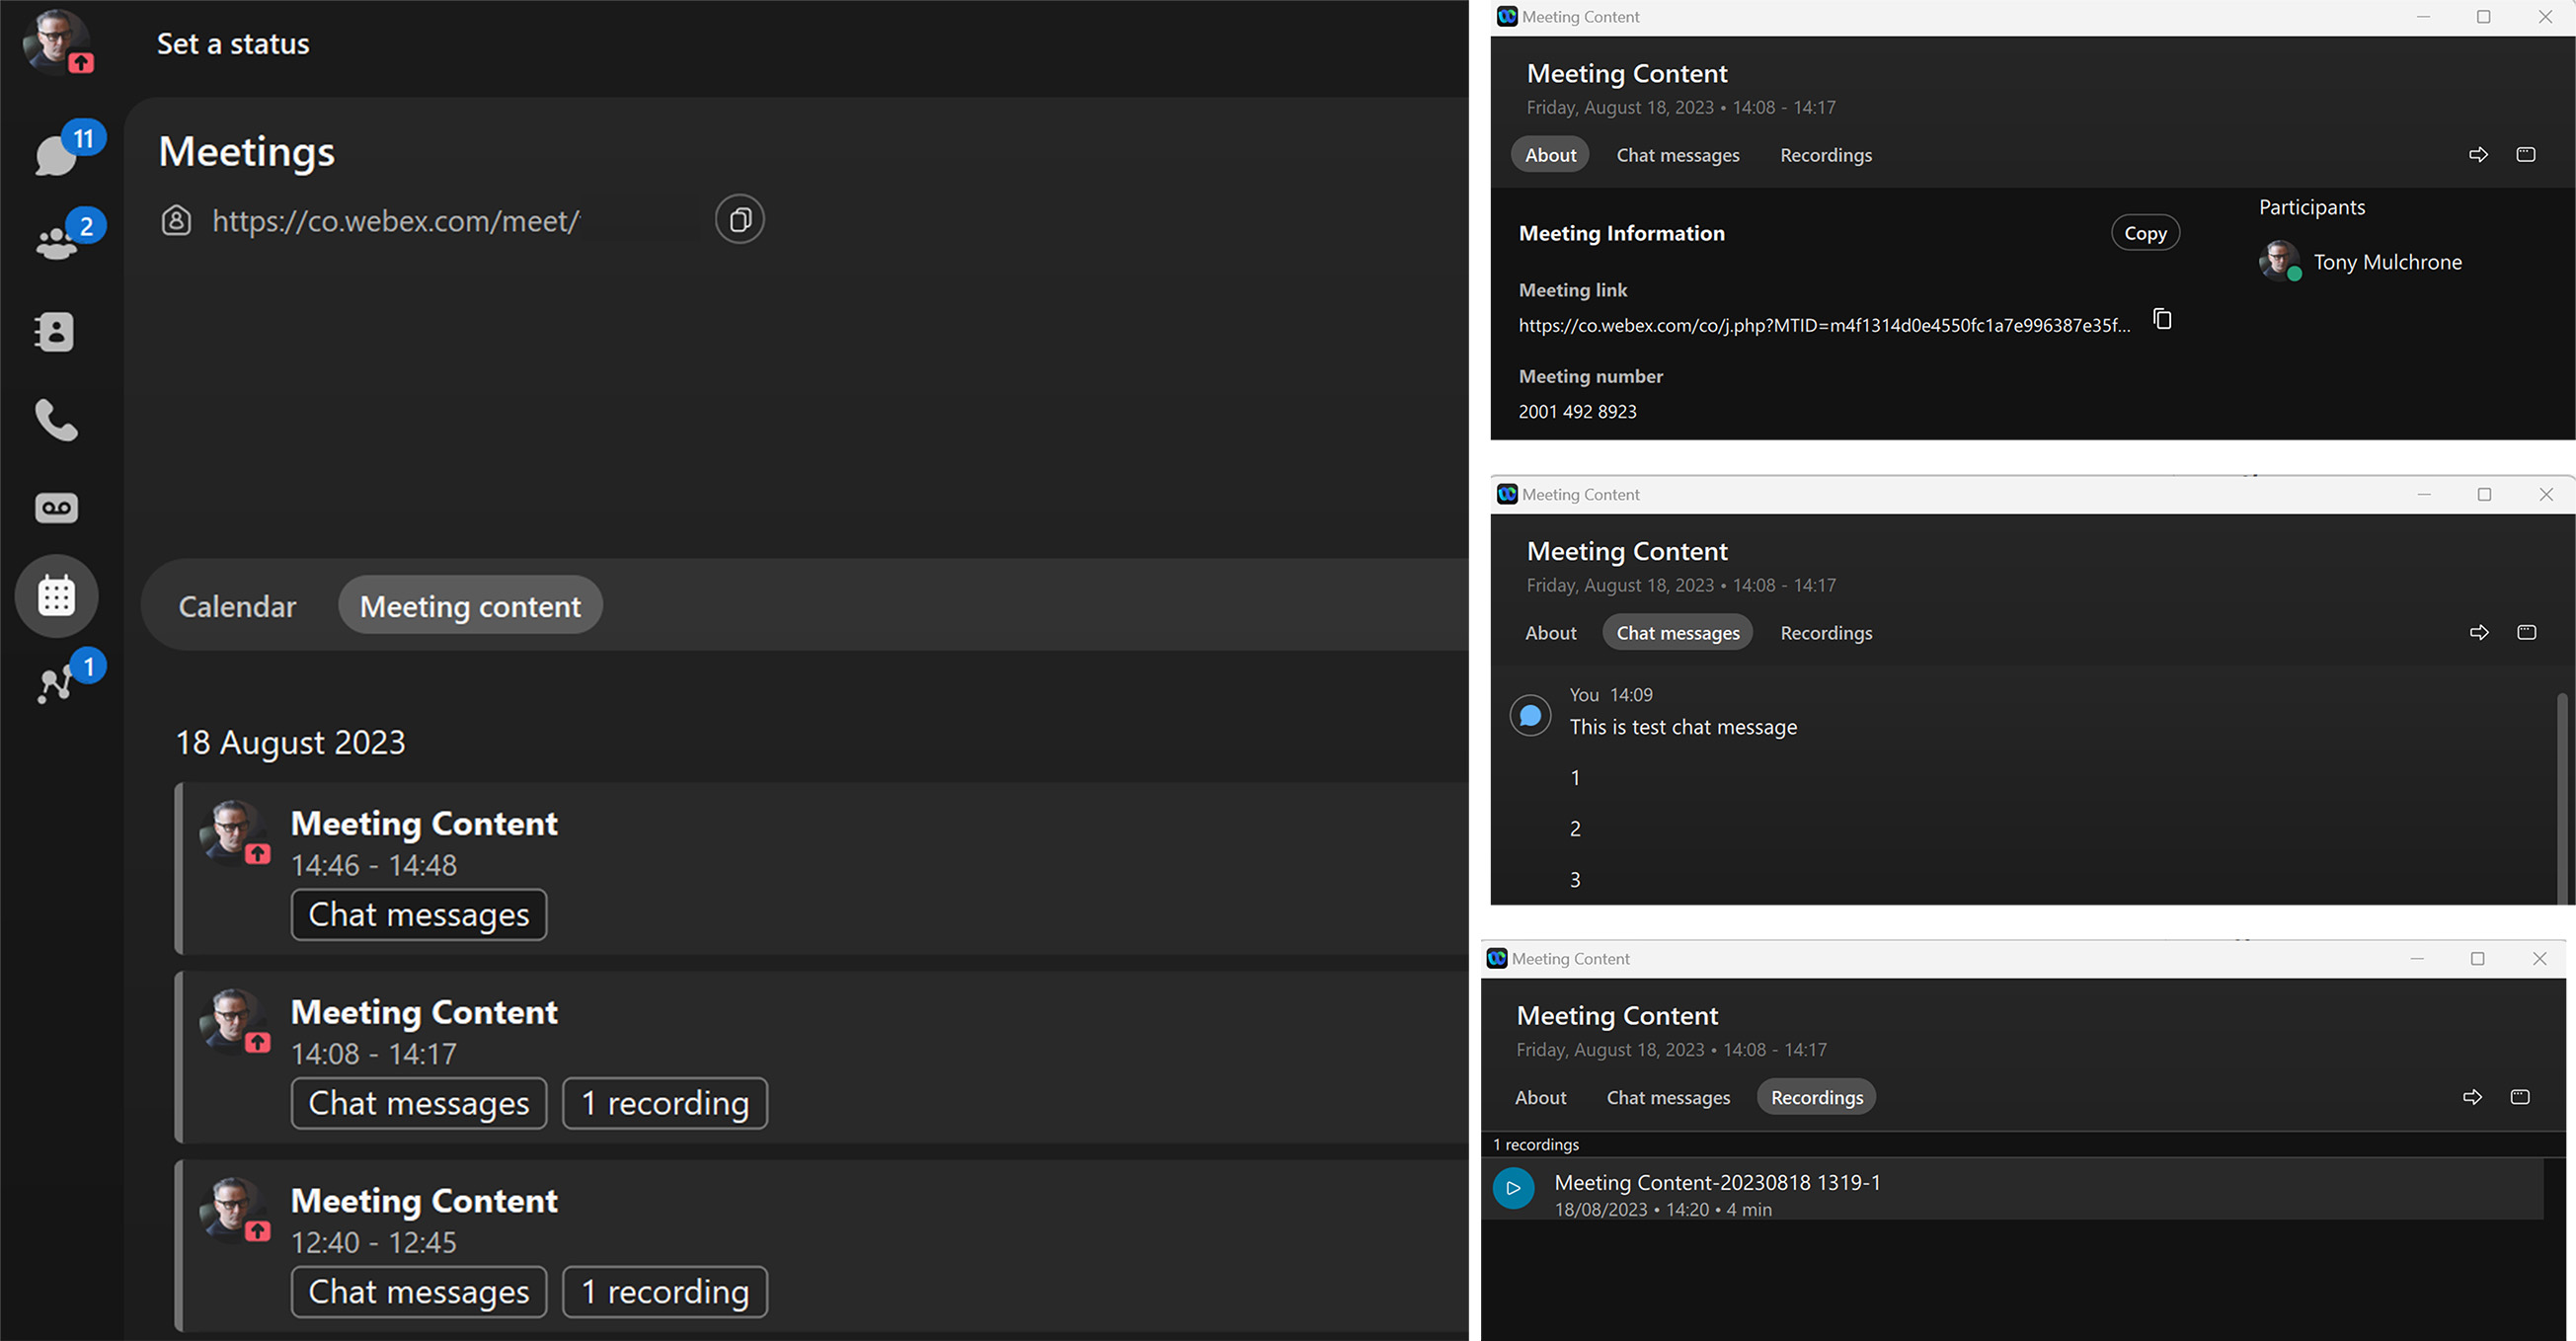
Csevegő üzenetek, felvételek és átiratok rögzítése
A csevegési üzenetek, felvételek és átiratok rögzítése a Control Hub Webex Meetingsmegőrzési házirend-beállítást használják.
Táblák
A Megőrzési Szabályzat Webex Meetings használatával létrehozott Webex Messaging táblák. A tábla megőrzési szabályzata annak a szervezetnek a szabályzata, amelyhez a tábla készítője tartozik.
A felvételeket és a felvételi átiratokat a szervezet Webex Meetings által kiválasztott régióban tárolják, amikor regisztrált a Webex-re. A Webex Meetings régiók és az adatközpontok helyeinek részleteit lásd az Adat Webex Meetingsvédelmi adatlapot.
Az értekezleteken létrehozott csevegési üzeneteket és táblákat Webex Messaging adatközponti régiókban tárolják. Jelenleg két adatközponti régiót Webex Messaging használ csevegési üzenetek és tábla tartalmak tárolására - Észak-Amerika és a világ többi része, valamint az Európai Unió. Az ellátás során a szervezetet beállító rendszergazda megjelenik az Országválasztó legördülő menüje a Vezérlőközpontban. Meghatározzuk azt a földrajzi régiót, amelyben a szervezet üzenetküldő adatai találhatók. Erről a folyamatról és arról a régióról, amelyre egy adott ország térképezi fel további információt az adott országra térképező adattartózkodási régió keresése című témakörben talál.
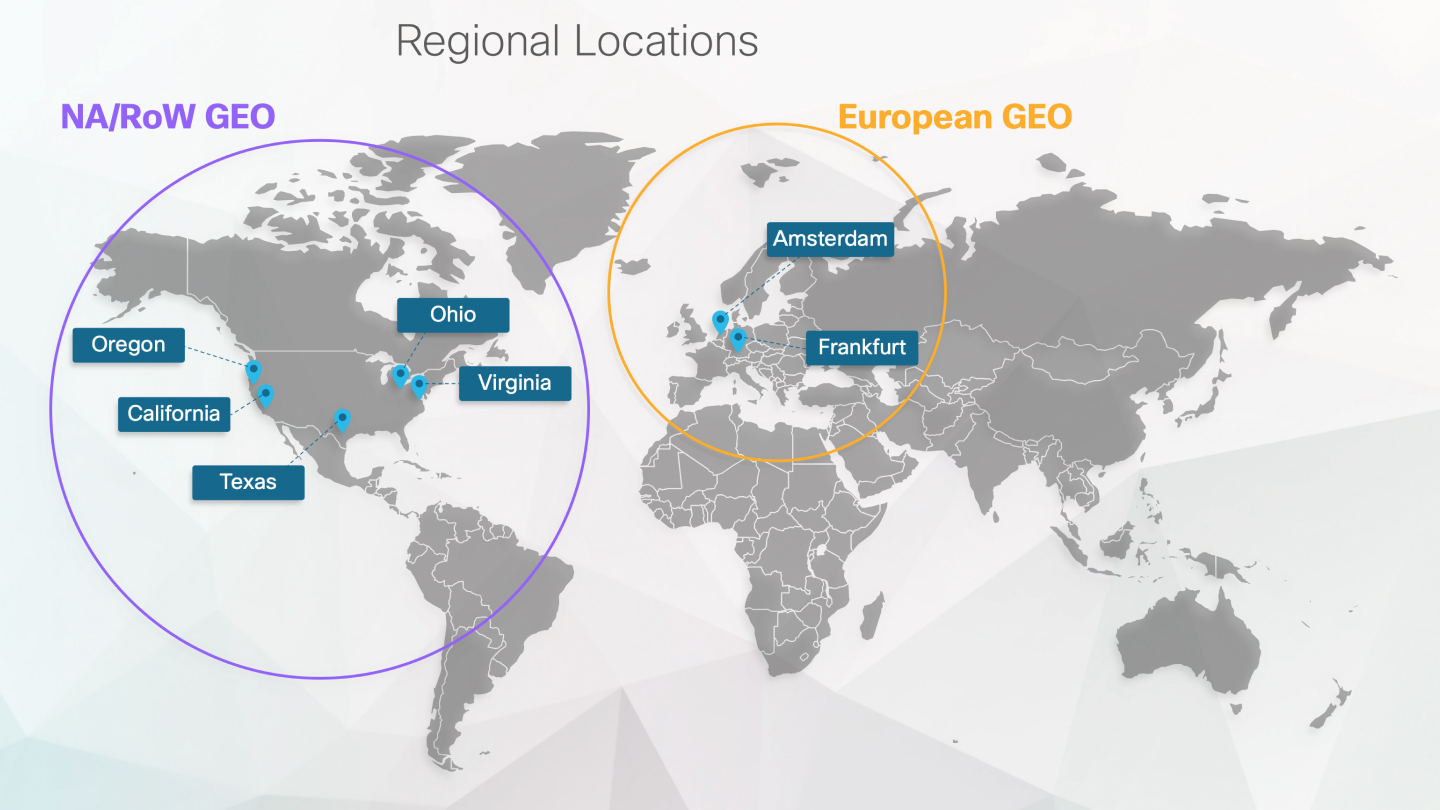
Az Webex Messaging adattartózkodással kapcsolatos további információkért lásd a Webex alkalmazást és adat Webex Messaging védelmi adatlap ját és a Webex adatrezidenciáját.
Szükség esetén a Webex Meetings csevegési üzenetek állandó tárolása letiltható a szervezet számára a Vezérlőközpontban. Lásd: Szervezet értekezleten belüli csevegéseinek mentése vagy törlése értekezlet után. A Vezérlőközpont rendszergazdái letilthatják a tábla használatát a szervezetben felhasználónként/felhasználócsoportonként, belső és/vagy külső értekezleteken.
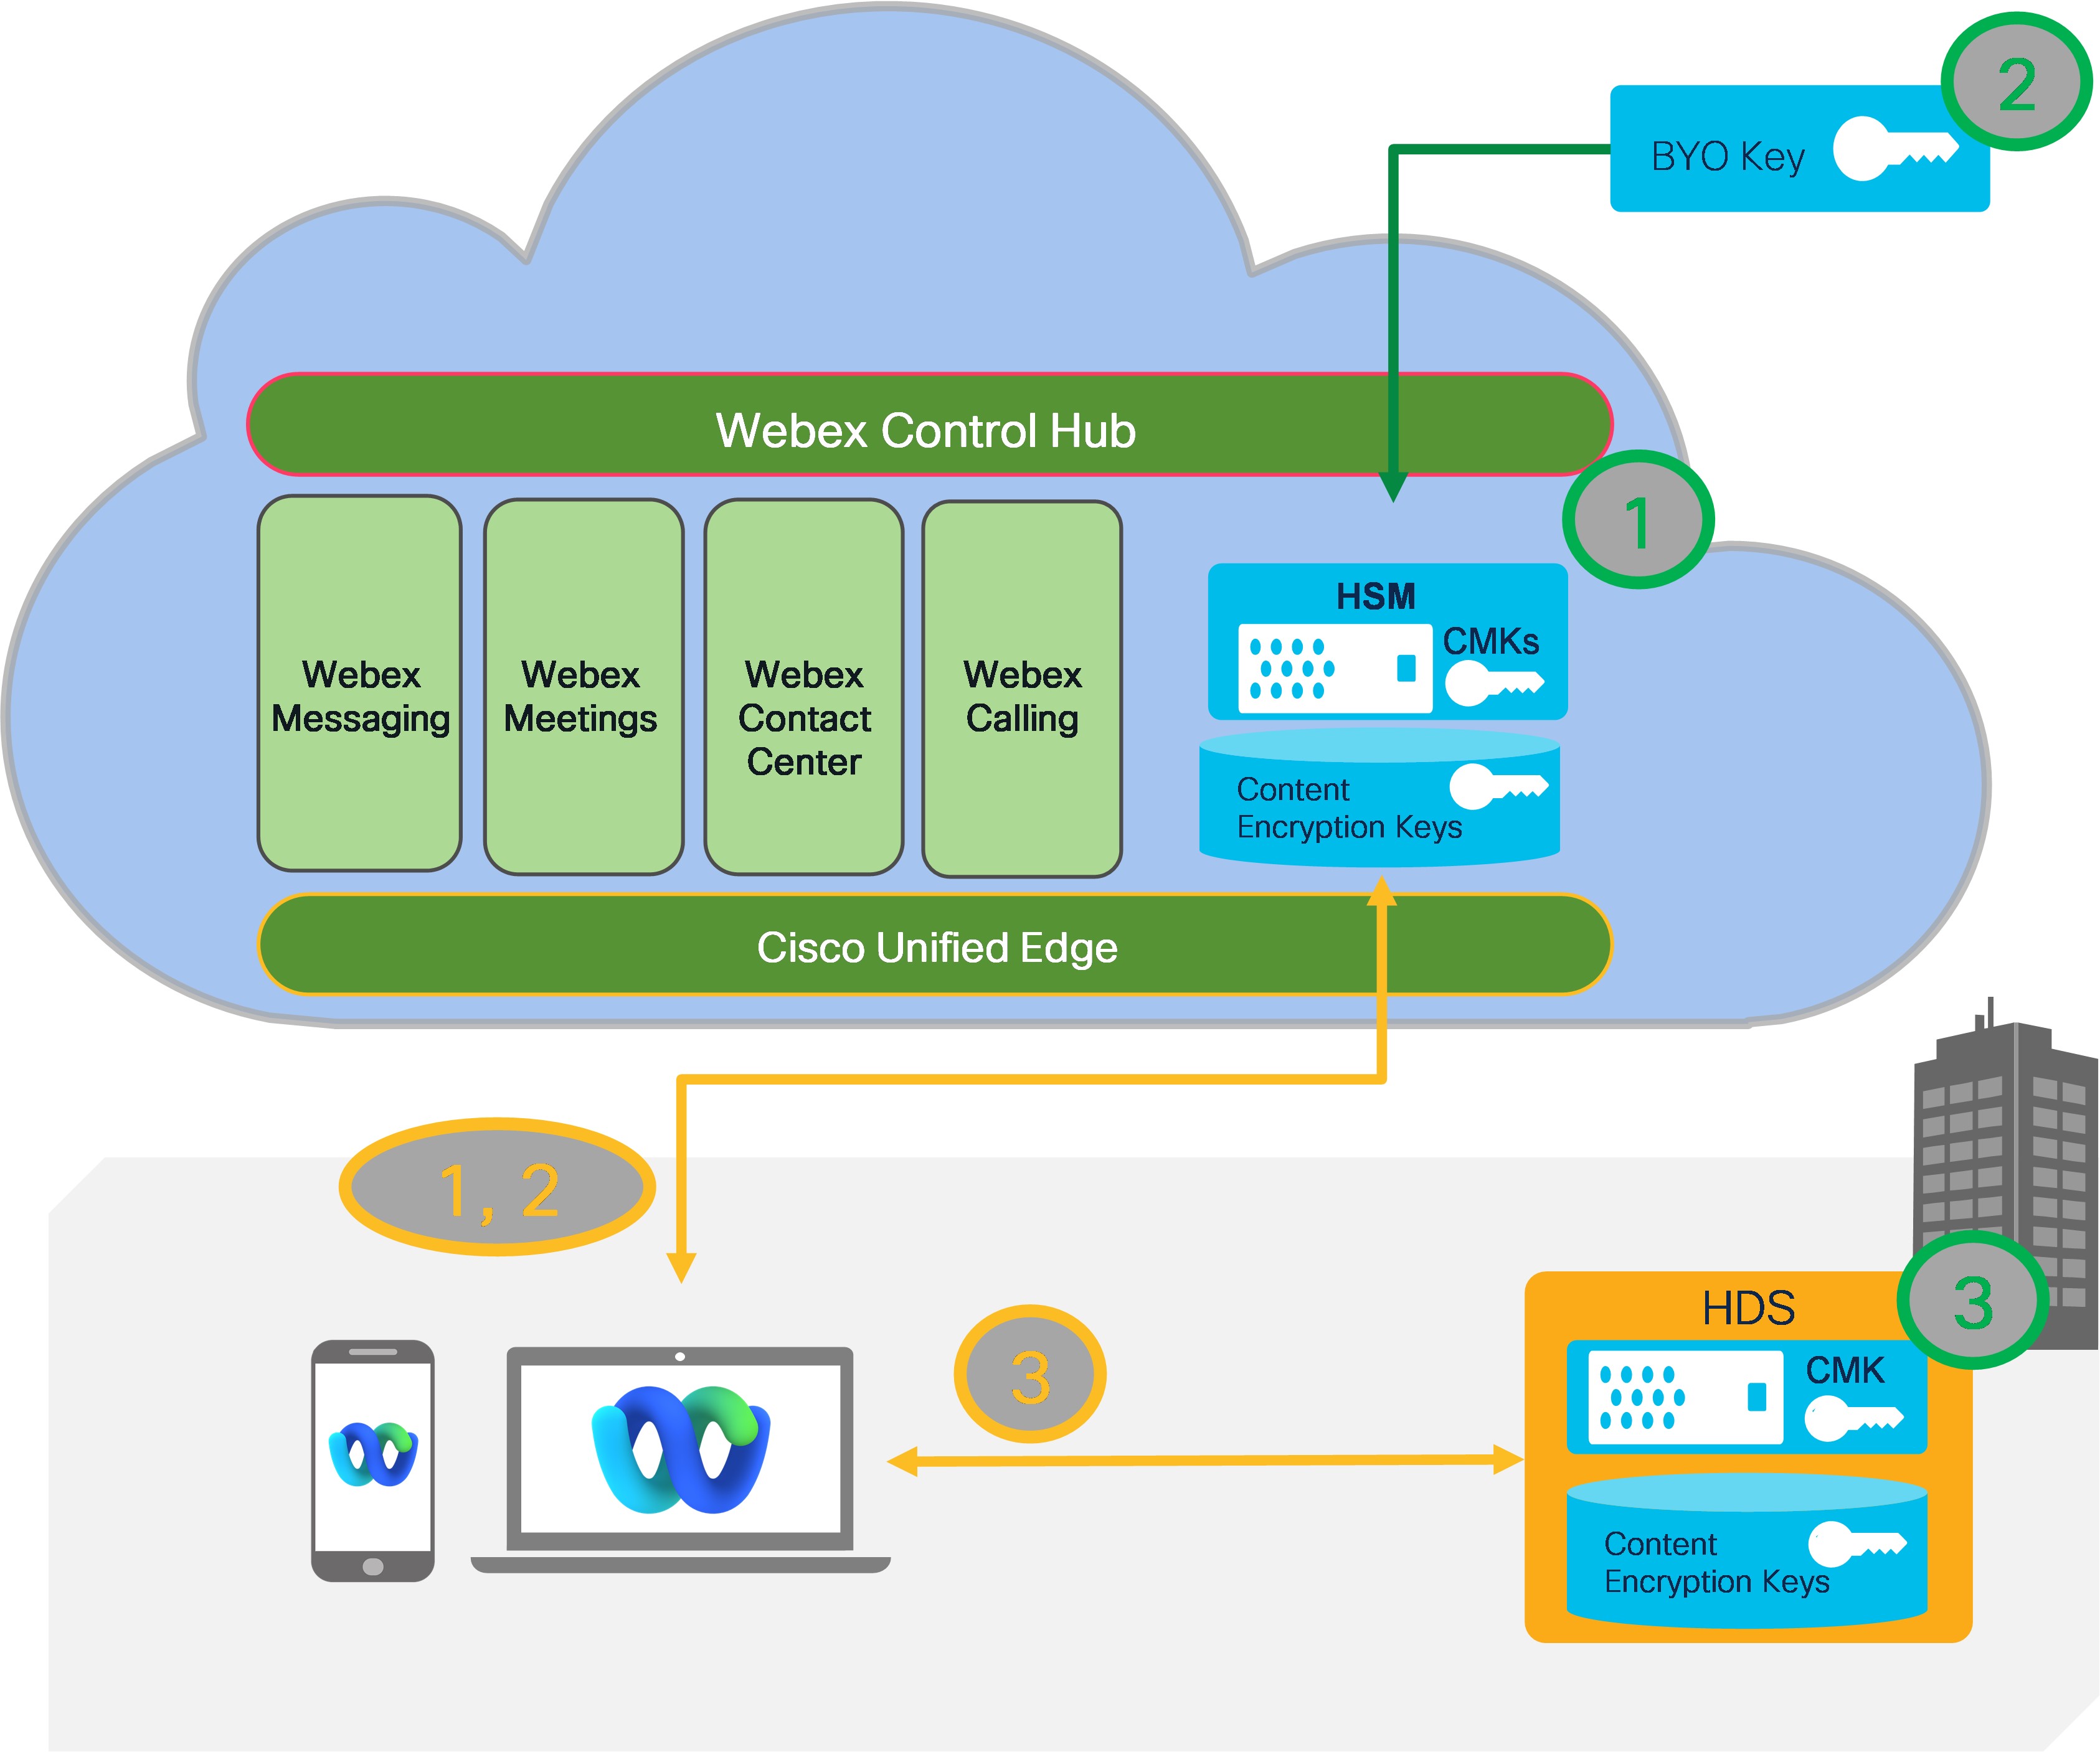
A Webex KMS egy további titkosítási réteget biztosít a szervezet felhasználói által létrehozott tartalmához, és számos telepítési lehetőséget támogat, attól függően, hogy a szervezet milyen biztonsági és ellenőrzési szintje szükséges:
- Webex felhőalapú KMS a Webex Cloud HSM-alapú ügyfélkulccsal.
- Webex felhőalapú KMS ügyfélkulcsból (BYOK) származtatott ügyfélkulccsal. További információt a saját ügyfélkulcs kezelése című témakörben talál.
- Webex felhőalapú KMS az ügyfél fő kulcsával az ügyfél AWS KMS-jéből. További információt a saját ügyfélkulcs kezelése című témakörben talál.
- Ügyfélközpontú KMS (Hybrid Data Security (HDS)) — a helyiségekben tárolt kulcsok. További információt a Webex Hybrid Data Security telep ítési útmutatója című témakörben talál.
- Partnerkezelt helyiségalapú KMS (Hybrid Data Security (HDS)) — a helyiségekben tárolt kulcsok. További információt a Webex Hybrid Data Security telep ítési útmutatója című témakörben talál.
A KMS működésével kapcsolatos műszaki részletekért lásd: Webex MessagingSecurity Cloud Collaboration Security Technical Paper.
Webex Meetingsa tartalom titkosításához KMS-t használó közös megfelelőségi eszközök előnyeit is élvezhetik, amelyek felhasználhatók a felhasználók által létrehozott tartalmakra vonatkozó ügyfél-irányelvek kezelésére, archiválására és érvényesítésére. Webex Meetings Ez a közös megfelelőségi architektúra a Webex Events API-t használja az alábbi szolgáltatásokat értekezletekhez, csevegésekhez, fájlokhoz, táblákhoz, megjegyzésekhez, felvételekhez és átiratokhoz:
- Jogális tartás (felülírja a megőrzési szabályzatot)
- E-felderítés (megfelelőségi tisztviselő keresése)
- Adatvesztés megelőzése — Küldjön üzeneteket és fájlokat a DLP alkalmazáshoz adatfelügyelet céljából
- Adatarchiválás


