
Dziękujemy za opinię.
 Opinia?
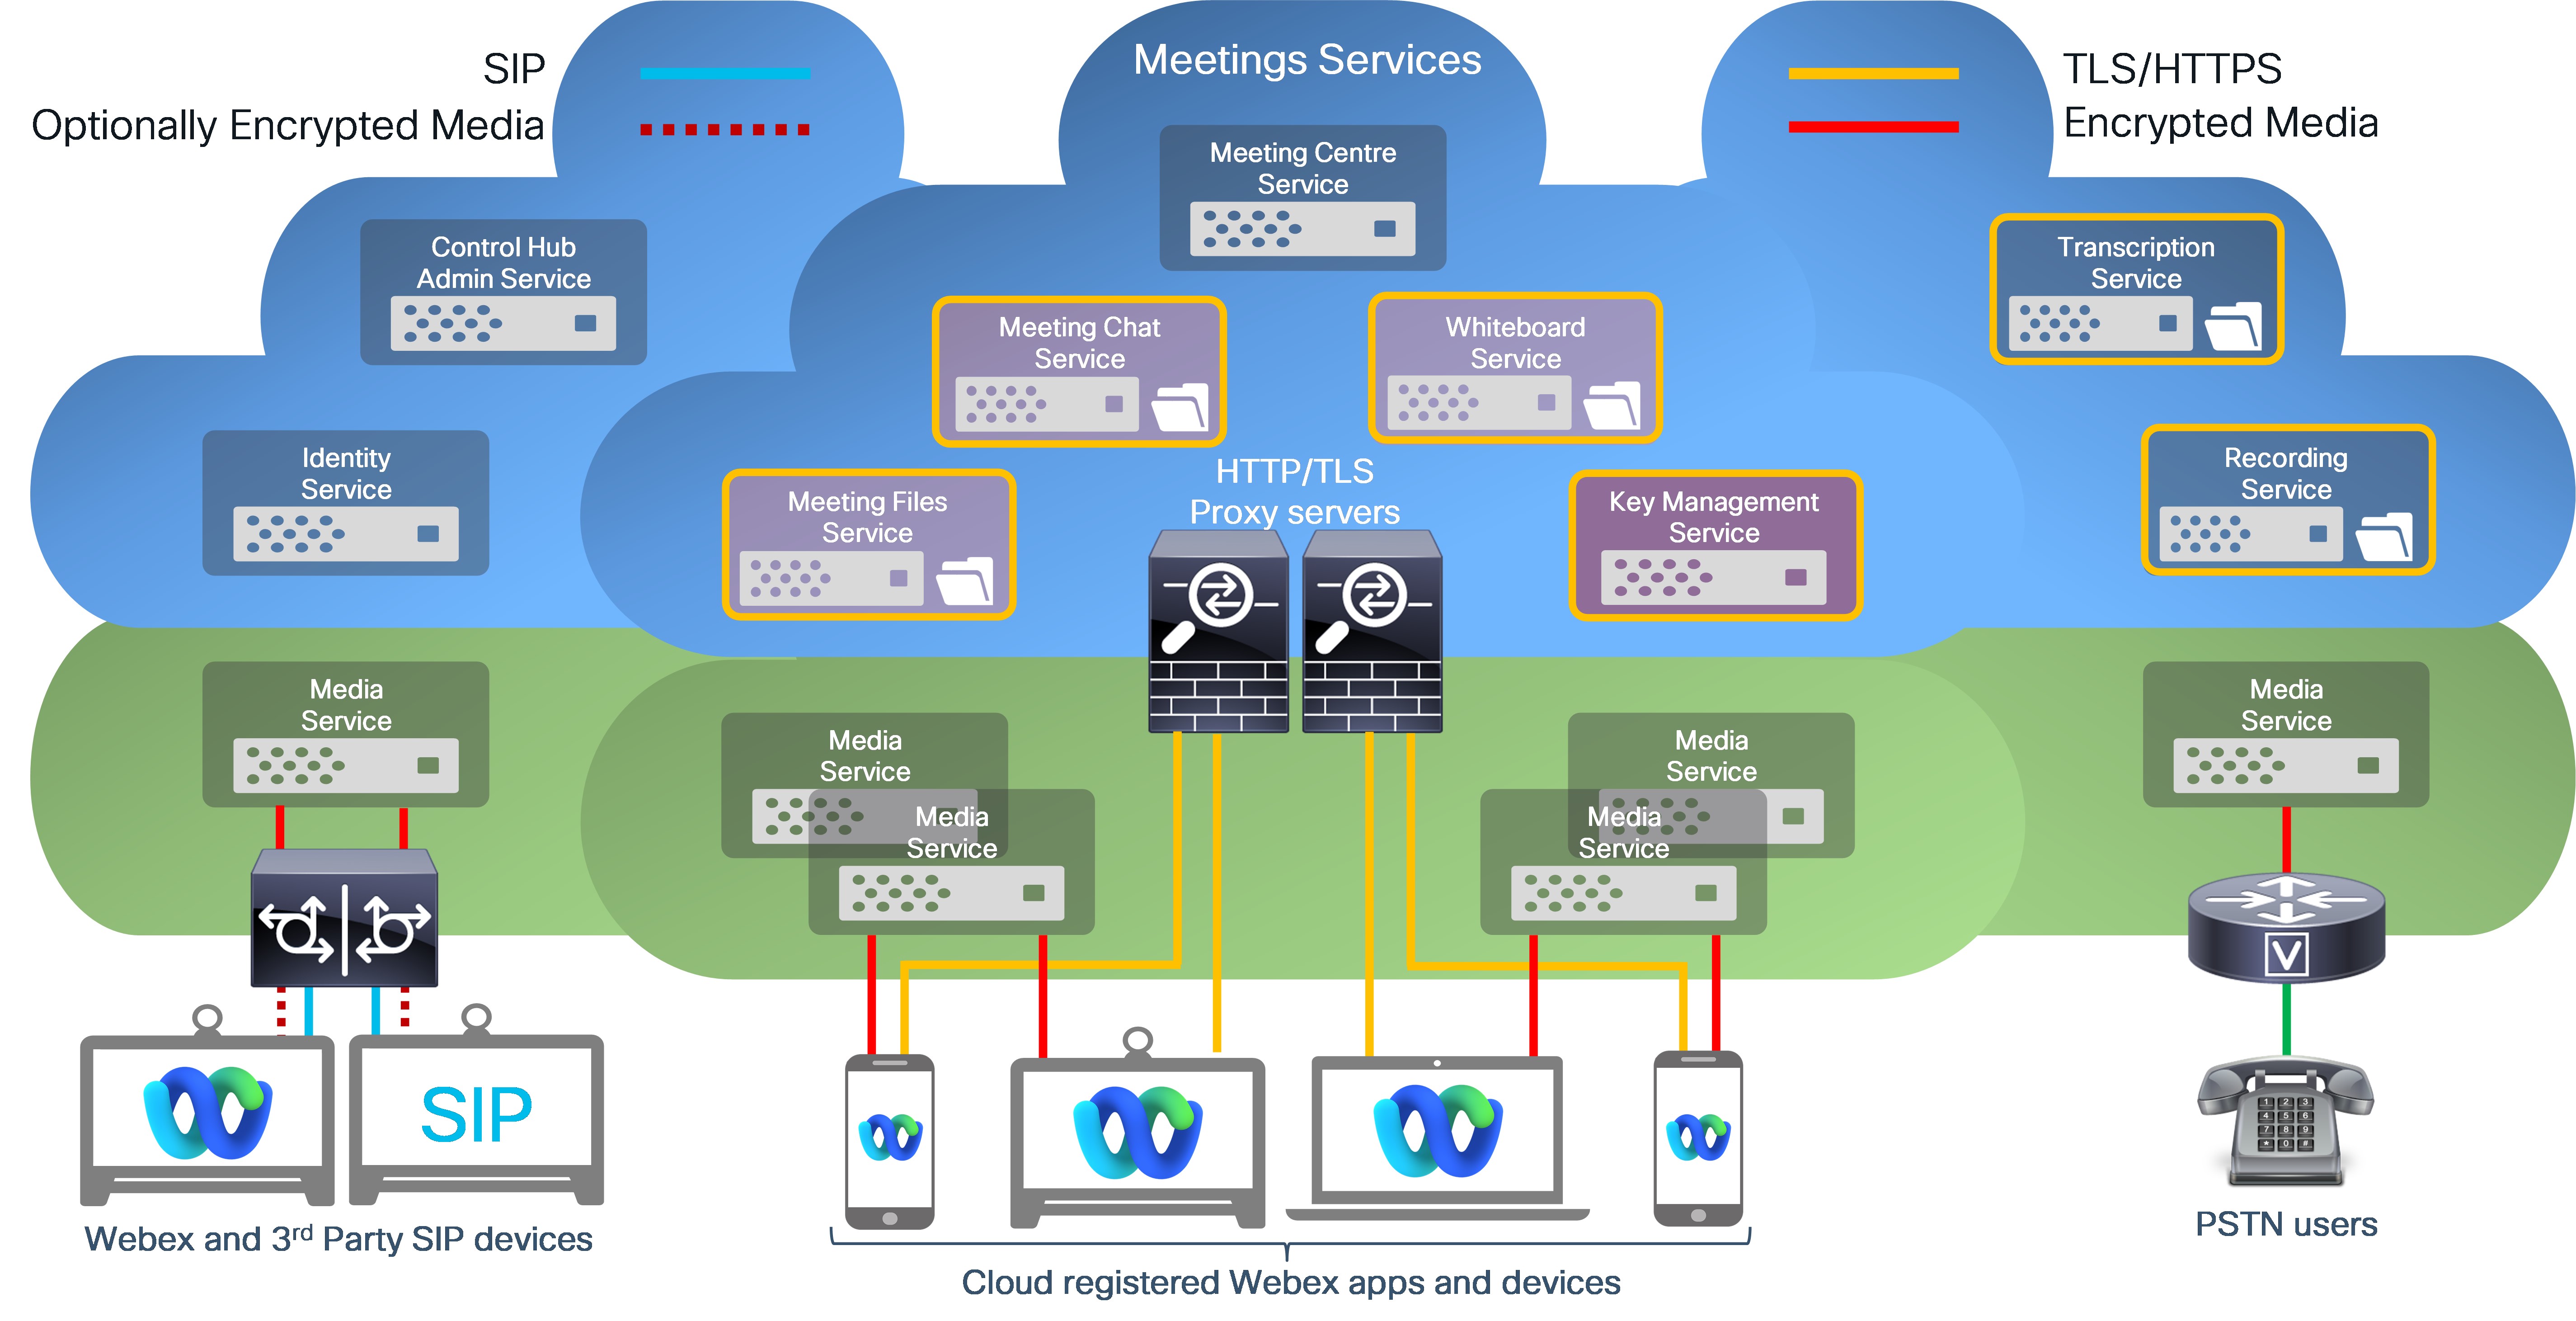
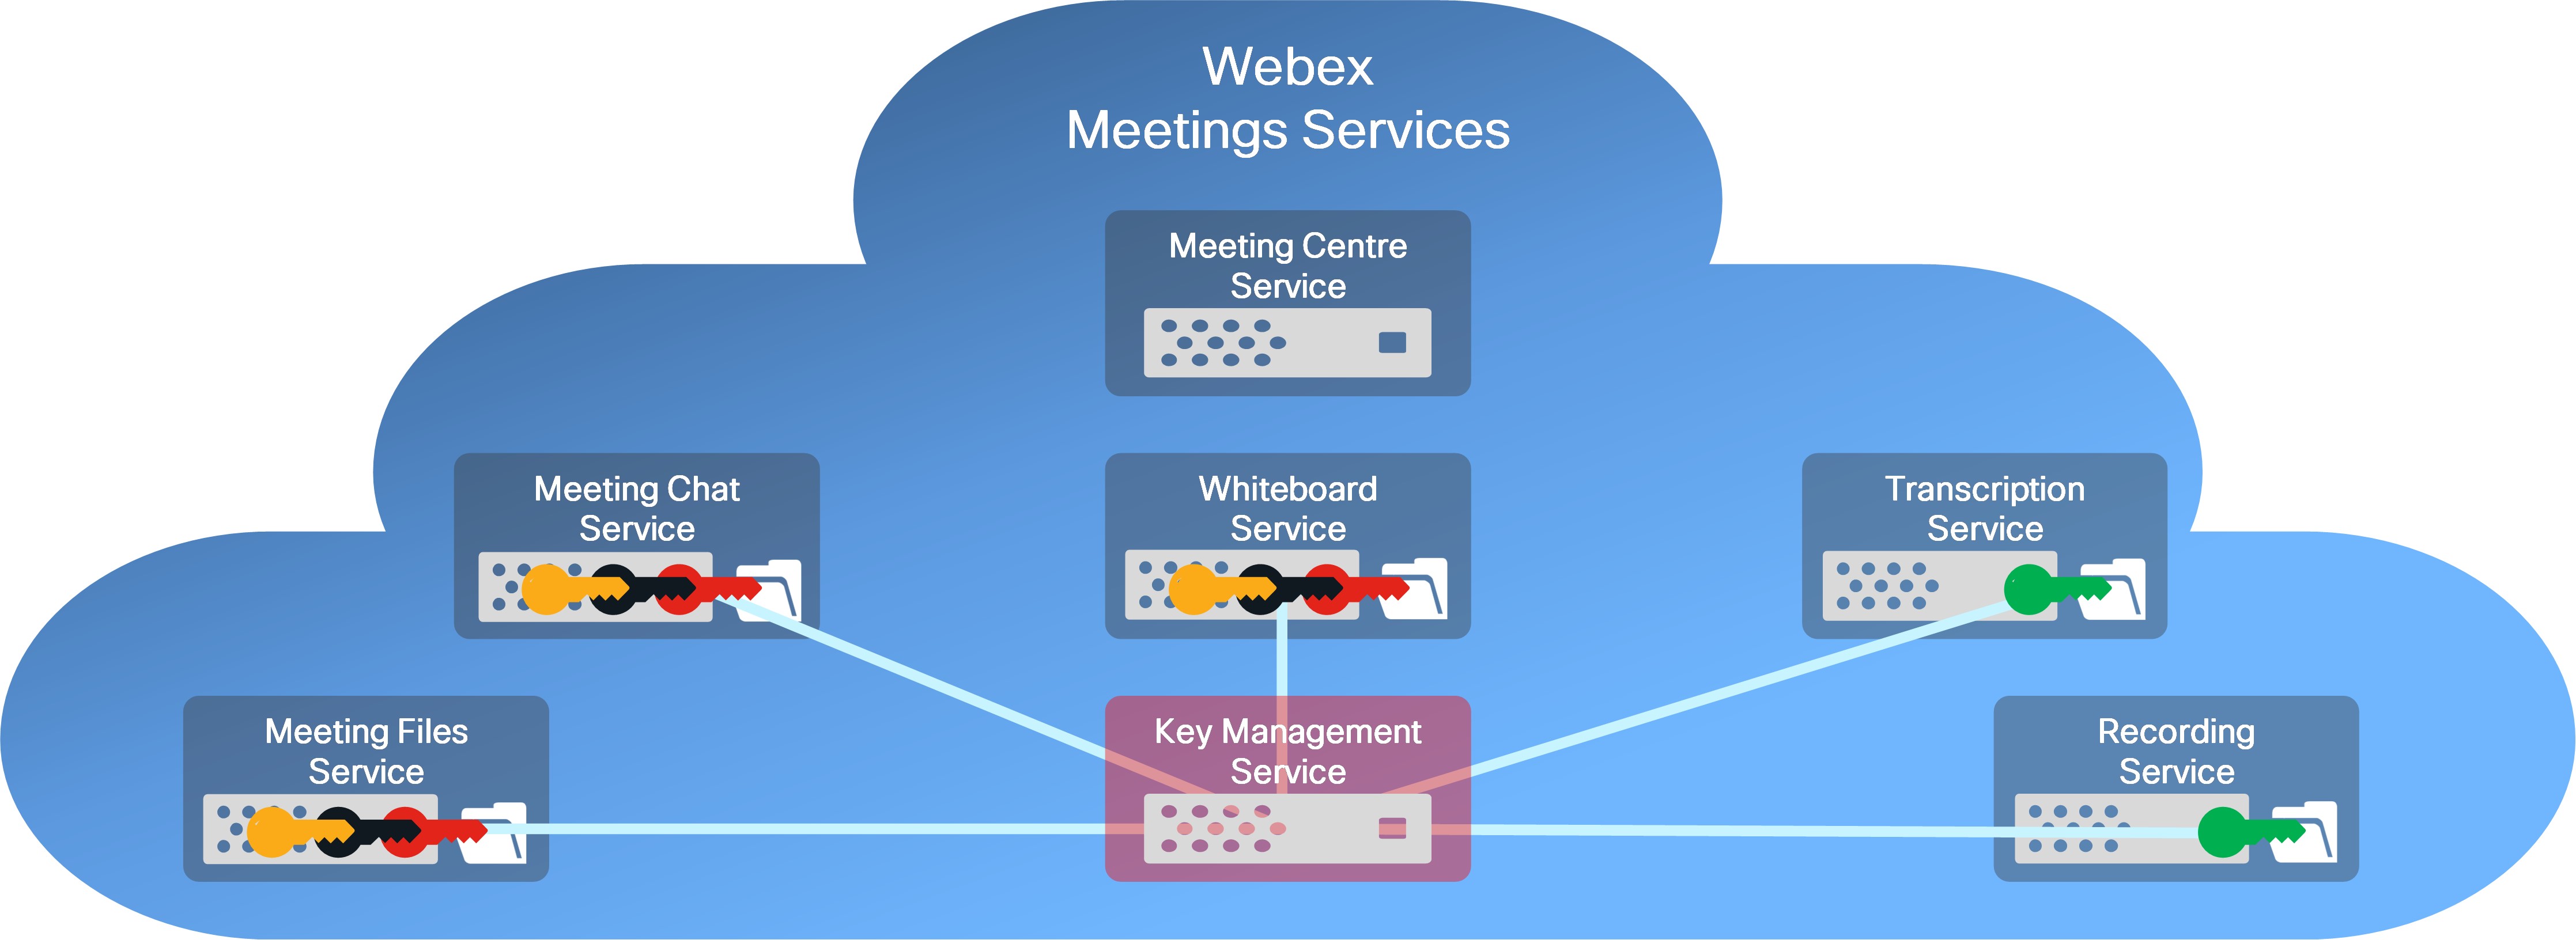
Usługa zarządzania kluczami Webex (KMS) została pierwotnie opracowana w celu dodania dodatkowej warstwy szyfrowania Webex Messaging treści, takich jak wymieniane wiadomości i pliki. Teraz ze Webex Suite zwala Meetings na używanie KMS jako powszechnej usługi szyfrowania treści generowanych przez użytkowników. Webex SuiteUsługi wykorzystują teraz KMS do szyfrowania następujących typów danych:
Webex Messaging
- Wiadomości
- Pliki
- AI Assistant-wygenerowana treść
Webex Meetings
- Wiadomości czatu (nowe)
- Pliki udostępnione (nowe)
- Adnotacje (nowe)
- Nagrania
- Transkrypcje
- Tablice
- AI Assistant-wygenerowana treść
- Poczta głosowa
- Transkrypcje poczty głosowej
- Nagrania
- AI Assistant-wygenerowana treść
End-to-end szyfrowanie Webex wykorzystuje KMS do generowania, dystrybucji i zarządzania kluczami szyfrowania używanymi do szyfrowania treści generowanych przez użytkowników wymienionych powyżej.
- Webex App i urządzenia wideo Cisco wykorzystują kompleksowe szyfrowanie Webex dla wszystkich treści generowanych przez użytkowników, takich jak wiadomości, pliki i tablice, a także szyfrują te dane za pomocą zabezpieczeń warstwy transportowej (TLS) dla danych w transporcie.
- W przypadku danych w spoczynku ta zaszyfrowana zawartość kompleksowa jest przechowywana na szyfrowanych serwerach treści w chmurze Webex.
- Ta dodatkowa warstwa zabezpieczeń chroni treści generowane przez użytkowników w transporcie przed atakami przechwytywania TLS i przechowywane dane użytkowników przed potencjalnymi złymi aktorami w chmurze Webex.
Dzięki szyfrowaniu typu end-to-end Webex usługi Webex mogą używać kluczy szyfrowania typu end-to-end do odszyfrowywania danych w celu dostarczania podstawowych usług Webex, takich jak:
- Indeksowanie wiadomości dla funkcji wyszukiwania
- Zapobieganie utracie danych (zgodność)
- Transkodowanie plików
- eDiscovery
- Archiwizacja danych
- Skanowanie złośliwego oprogramowania (z rozszerzonym pakietem zabezpieczeń)
Jeśli potrzebujesz wyższego poziomu bezpieczeństwa i poufności podczas spotkań, możesz użyć funkcji Zero Trust End-to-Encrypted. Webex Meetings Dzięki funkcji Zero Trust Security klucz szyfrowania spotkania jest generowany przez uczestników spotkania i dostępny tylko dla nich; usługa Webex nie może uzyskać dostępu do kluczy szyfrowania spotkania.
Zobacz Szy frowanie typu End-to-end z weryfikacją tożsamości dla spotkań Webex, aby porównać szyfrowanie Webex end-to-end i szyfrowanie typu end-to-end zero-trust.
Webex Meetingsnagrania i transkrypty są szyfrowane przy użyciu klucza szyfrowania generowanego przez KMS (szyfr szyfrowania = AES-256-GCM). Pojedynczy klucz szyfrujący służy do szyfrowania wszystkich nagrań i transkryptów dla Twojej organizacji.
Webex zapewnia następujące elementy sterujące dla nagrań i transkrypcji spotkań:
- Polityka przechowywania nagrań i transkrypcji (7—3600 dni)
- Usuń nagrania usunięte przez użytkownika w ciągu 30 dni
- Bezpieczne odtwarzanie i pobieranie: Dozwolone tylko ze zdefiniowanych sieci
- Rejestracja haseł i zasad haseł
- Zarządzanie magazynem nagrywania
Dzięki szyfrowaniu treści opartym na KMS generowane są unikalne klucze szyfrowania treści dla każdego spotkania Webex. Te klucze szyfrowania służą do szyfrowania wiadomości czatu, podpisów, udostępnionych plików, tablic i adnotacji udostępnionych na spotkaniu. Nagrania i transkrypty przechowywane w chmurze Webex przez Twoją organizację są zabezpieczone za pomocą pojedynczego klucza szyfrowania AES-256-GCM generowanego przez KMS.
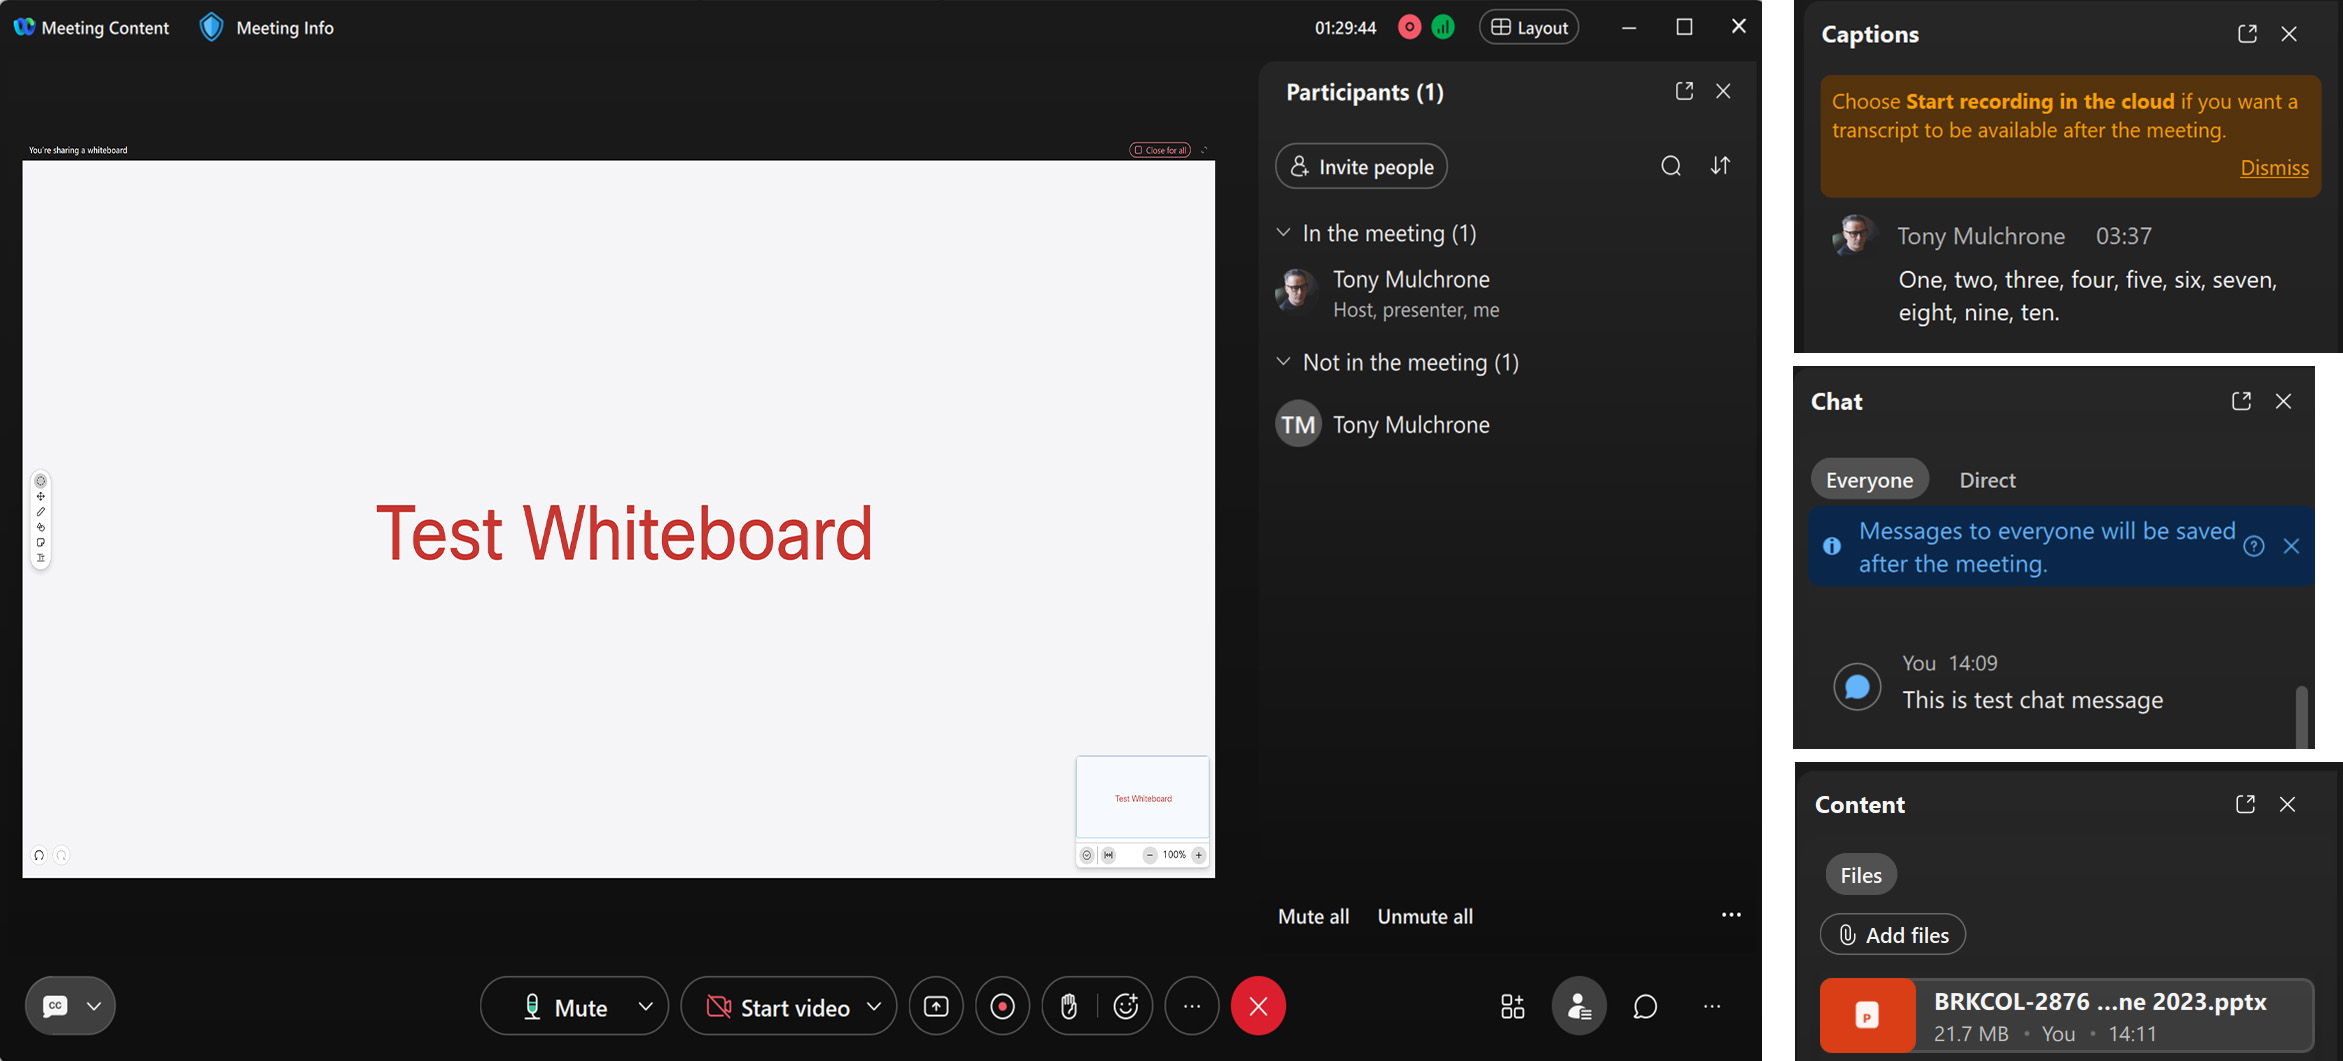
Treści udostępniane/tworzone podczas spotkania Webex (czat, nagrania, transkrypcje i tablice) można przeglądać po zakończeniu spotkania.
Możesz przeglądać czat, nagrania i transkrypcje w zakładkach Kalendarz i Treść spotkania w aplikacji Webex. Wszyscy uczestnicy spotkania posiadający konto Webex mogą uzyskać dostęp do wiadomości czatu i nagrań w aplikacji Webex. Niezweryfikowani uczestnicy spotkania, którzy się nie zalogowali, mają dostęp tylko do udostępnionych treści podczas spotkania.
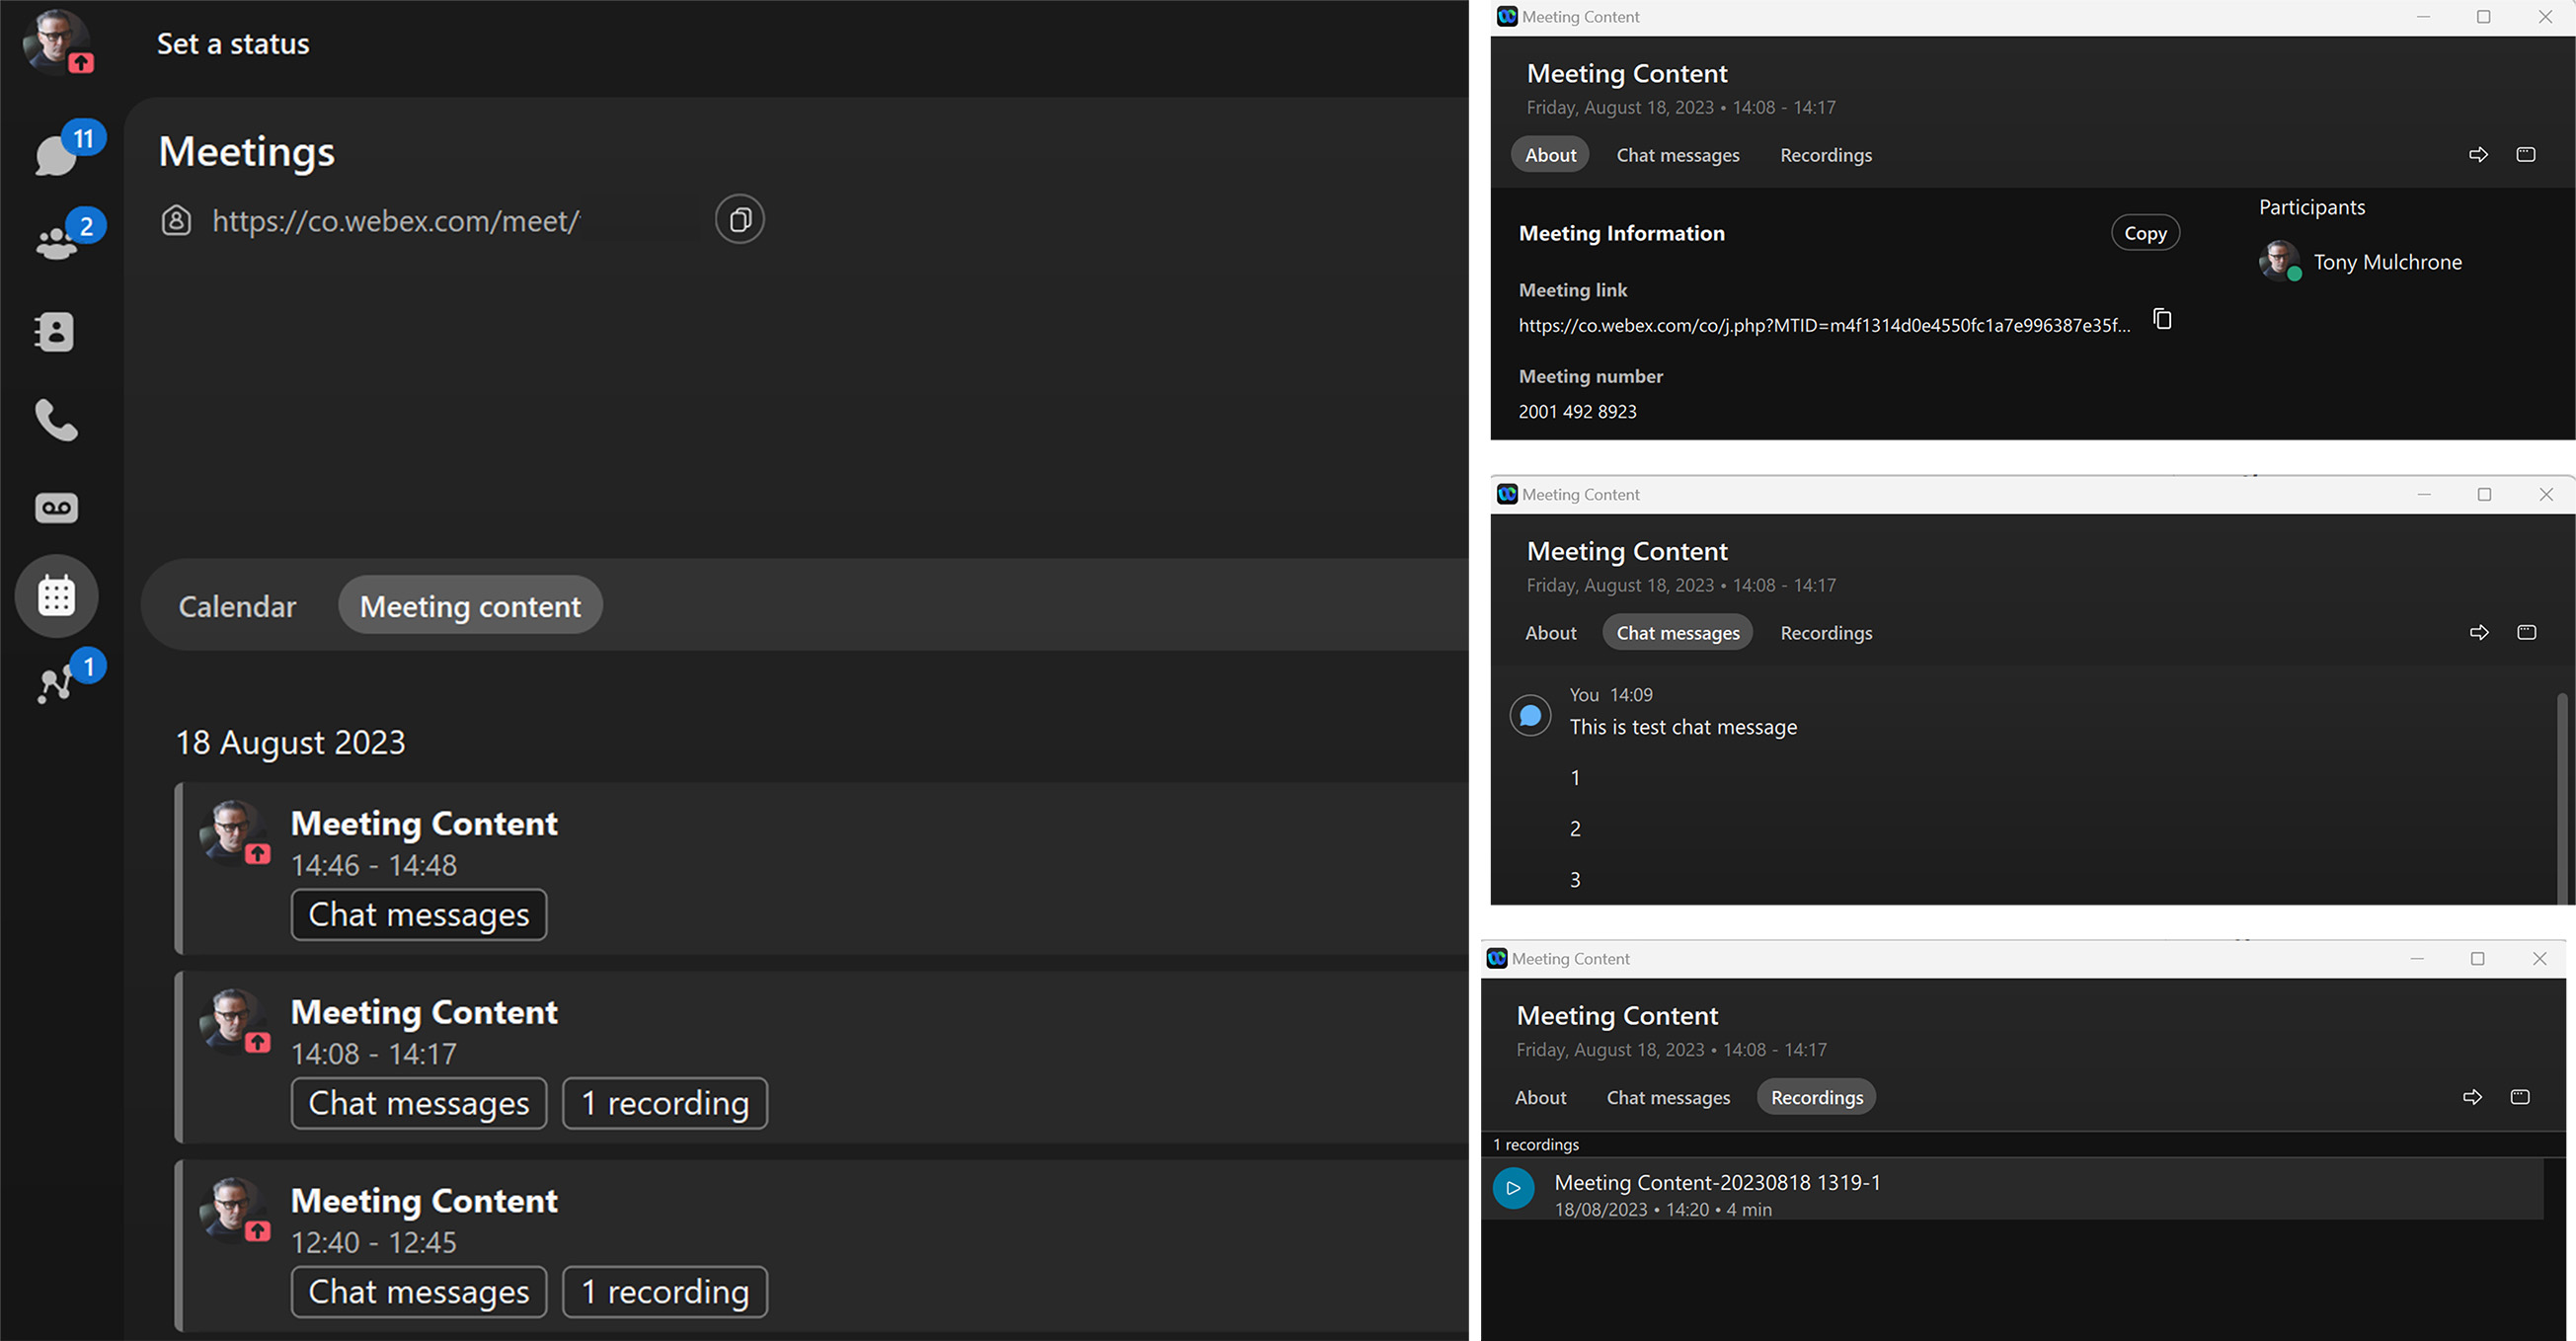
Wiadomości czatu, nagrania i transkrypcje nagrywania
Wiadomości czatu, nagrania i transkrypcje nagrywania wykorzystują ustawienie zasad Webex Meetings przechowywania w centrum sterowania.
Tablice
Tablice utworzone przy Webex Meetings użyciu zasad Webex Messaging przechowywania. Zasada przechowywania tablicy to polityka organizacji, do której należy twórca tablicy.
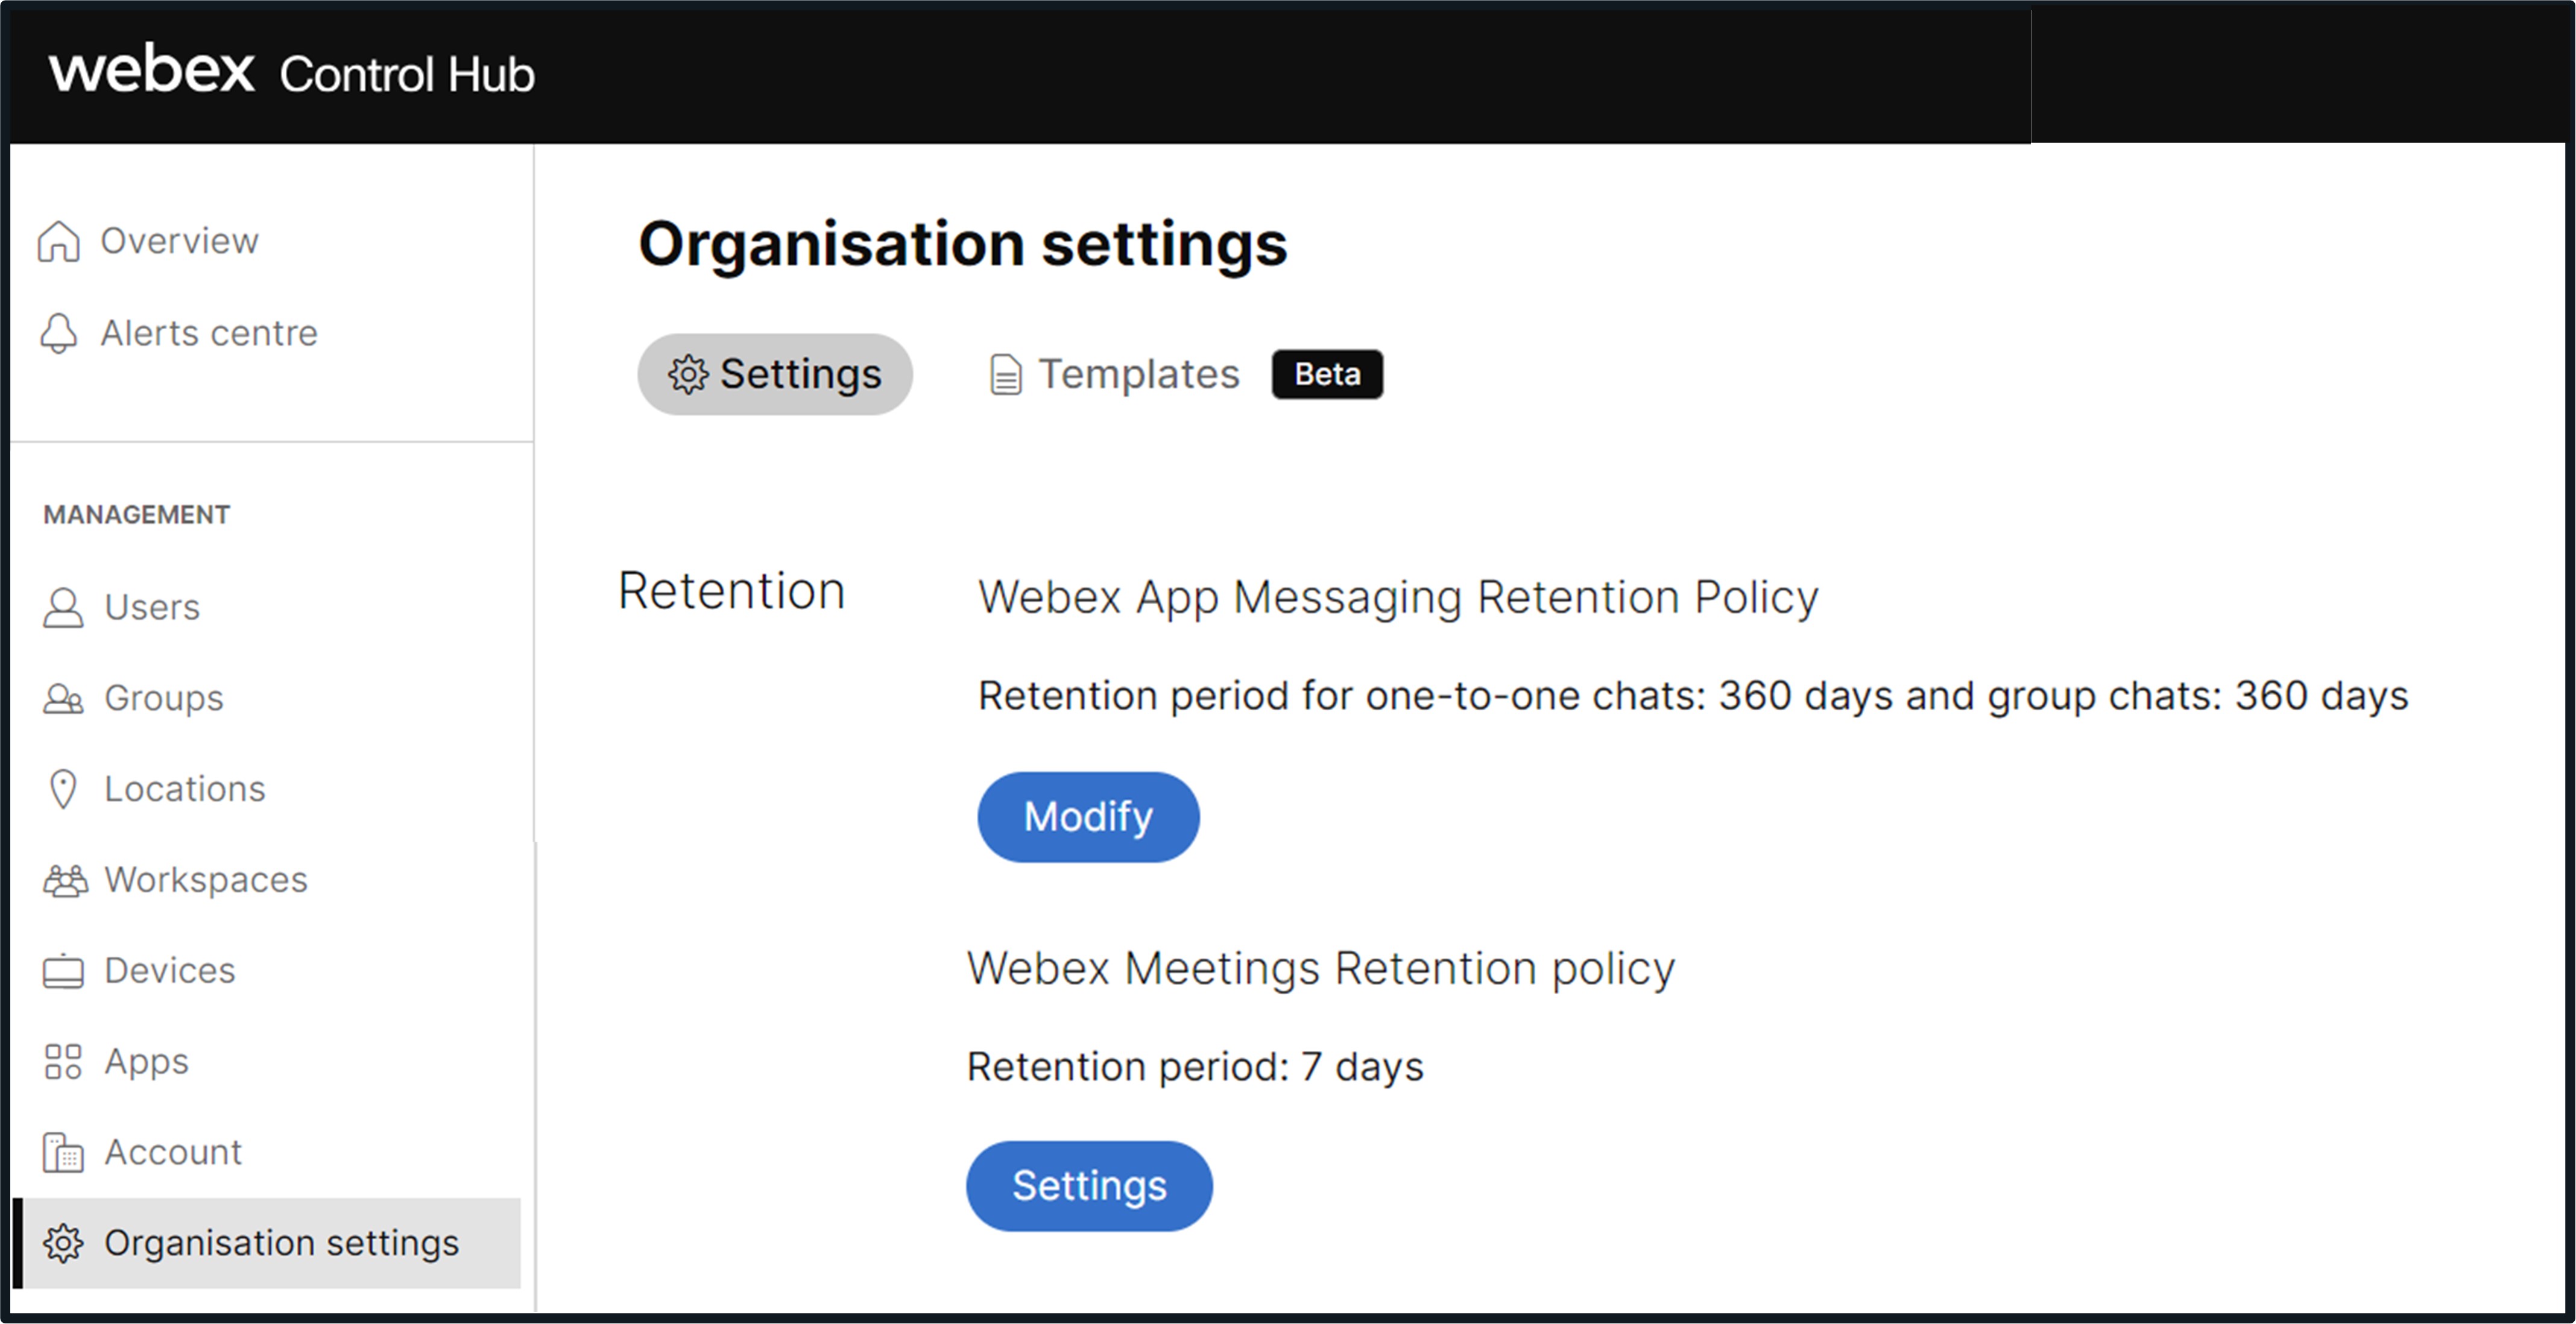
Nagrania i transkrypcje nagrania są przechowywane w Webex Meetings regionie wybranym przez organizację podczas rejestracji w Webex. Aby uzyskać szczegółowe informacje na Webex Meetings temat regionów i lokalizacji centrów danych, zobacz ar kusz danych Webex Meetings prywatności.
Wiadomości czatu i tablice utworzone na spotkaniach są przechowywane w regionach centrów Webex Messaging danych. Obecnie Webex Messaging wykorzystuje dwa regiony centrów danych do przechowywania wiadomości czatu i treści tablic - Ameryka Północna i reszta świata oraz U nia Europejska. Podczas udostępniania administrator, który skonfigurował organizację, widzi menu rozwijane Selektor kraju w Centrum sterowania. Określamy region geograficzny, w którym znajdują się dane komunikacyjne organizacji. Aby uzyskać więcej informacji na temat tego procesu i regionu, do którego dany kraj jest mapowany, zobacz Znajdź region zamieszkania danych, który jest przypisany do danego kraju.
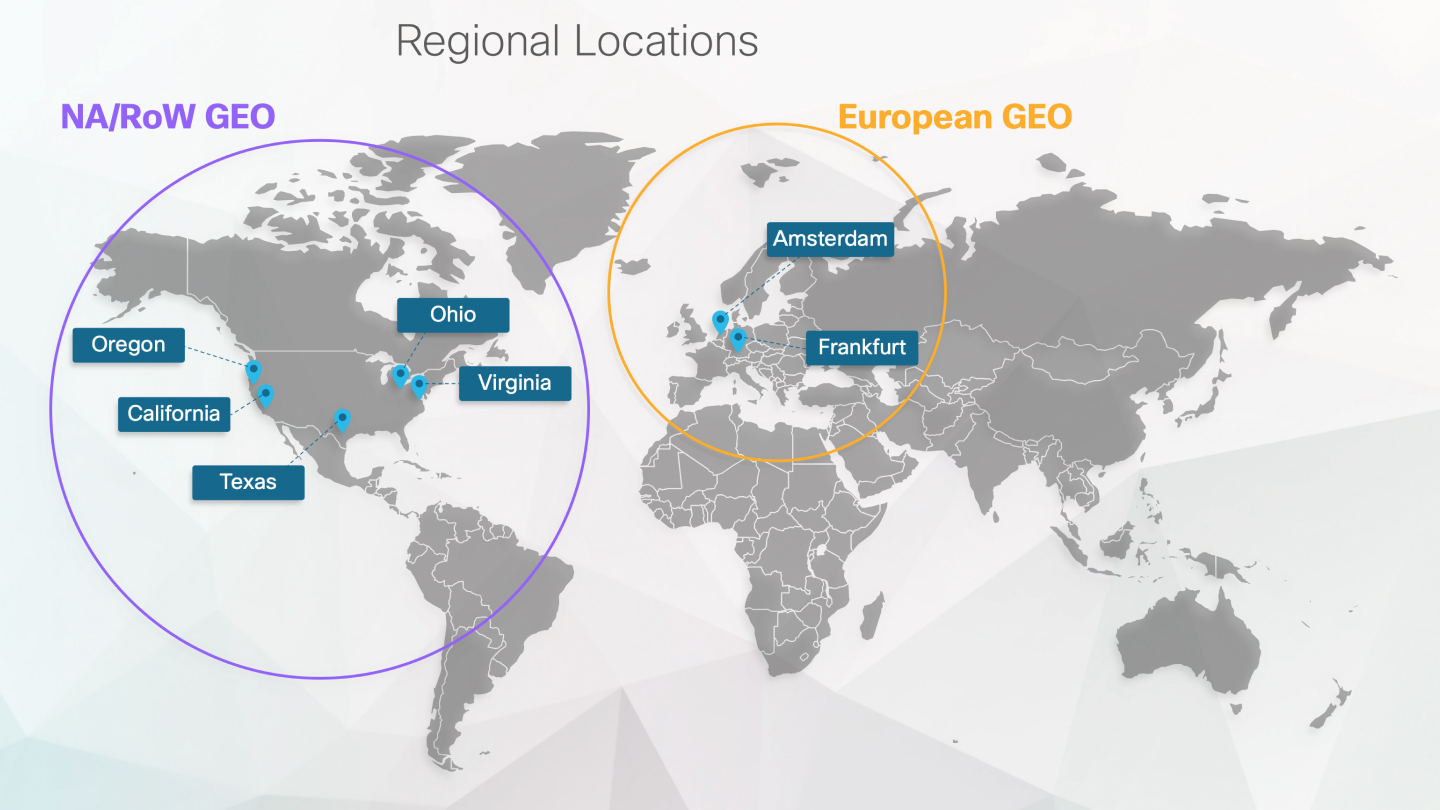
Aby uzyskać więcej informacji na temat rezyden Webex Messaging cji danych, zobacz Webex App & Webex Messaging Privacy Data Sheet oraz Data Residency w Webex.
W razie potrzeby stałe przechowywanie wiadomości Webex Meetings czatu może zostać wyłączone w organizacji w Centrum sterowania. Zobacz Zapisywanie lub usuwanie czatów w organizacji podczas spotkania po spotkaniu. Administratorzy Control Hub mogą wyłączyć korzystanie z tablicy w organizacji na zasadzie dla każdego użytkownika/grupy użytkowników podczas spotkań wewnętrznych i/lub zewnętrznych.
Webex KMS zapewnia dodatkową warstwę szyfrowania w spoczynku dla treści generowanych przez użytkowników Twojej organizacji i obsługuje szereg opcji wdrażania, w zależności od poziomu bezpieczeństwa i kontroli wymaganego przez organizację:
- KMS oparty na chmurze Webex z głównym kluczem klienta pochodzącym z Webex Cloud HSM.
- Webex KMS oparty na chmurze z kluczem głównym klienta pochodzącym z klucza klienta (BYOK). Aby uzyskać więcej informacji, zobacz Zarządzanie kluczem głównym klienta.
- Webex KMS oparty na chmurze z kluczem głównym klienta z AWS KMS klienta. Aby uzyskać więcej informacji, zobacz Zarządzanie kluczem głównym klienta
- KMS (Hybrid Data Security (HDS)) oparte na lokalach klienta — klucze przechowywane w lokalach. Aby uzyskać więcej informacji, zobacz Przewodnik wdrażania programu Webex Hybrid Data Security.
- KMS (Hybrid Data Security (HDS)) zarządzane lokalnie zarządzane przez partnerów — klucze przechowywane w lokalach. Aby uzyskać więcej informacji, zobacz Przewodnik wdrażania programu Webex Hybrid Data Security.
Aby uzyskać szczegółowe informacje na temat działania KMS, zobacz artykuł techniczny Webex Messaging dotyczący zabezpieczeń w chmurze współpracy.
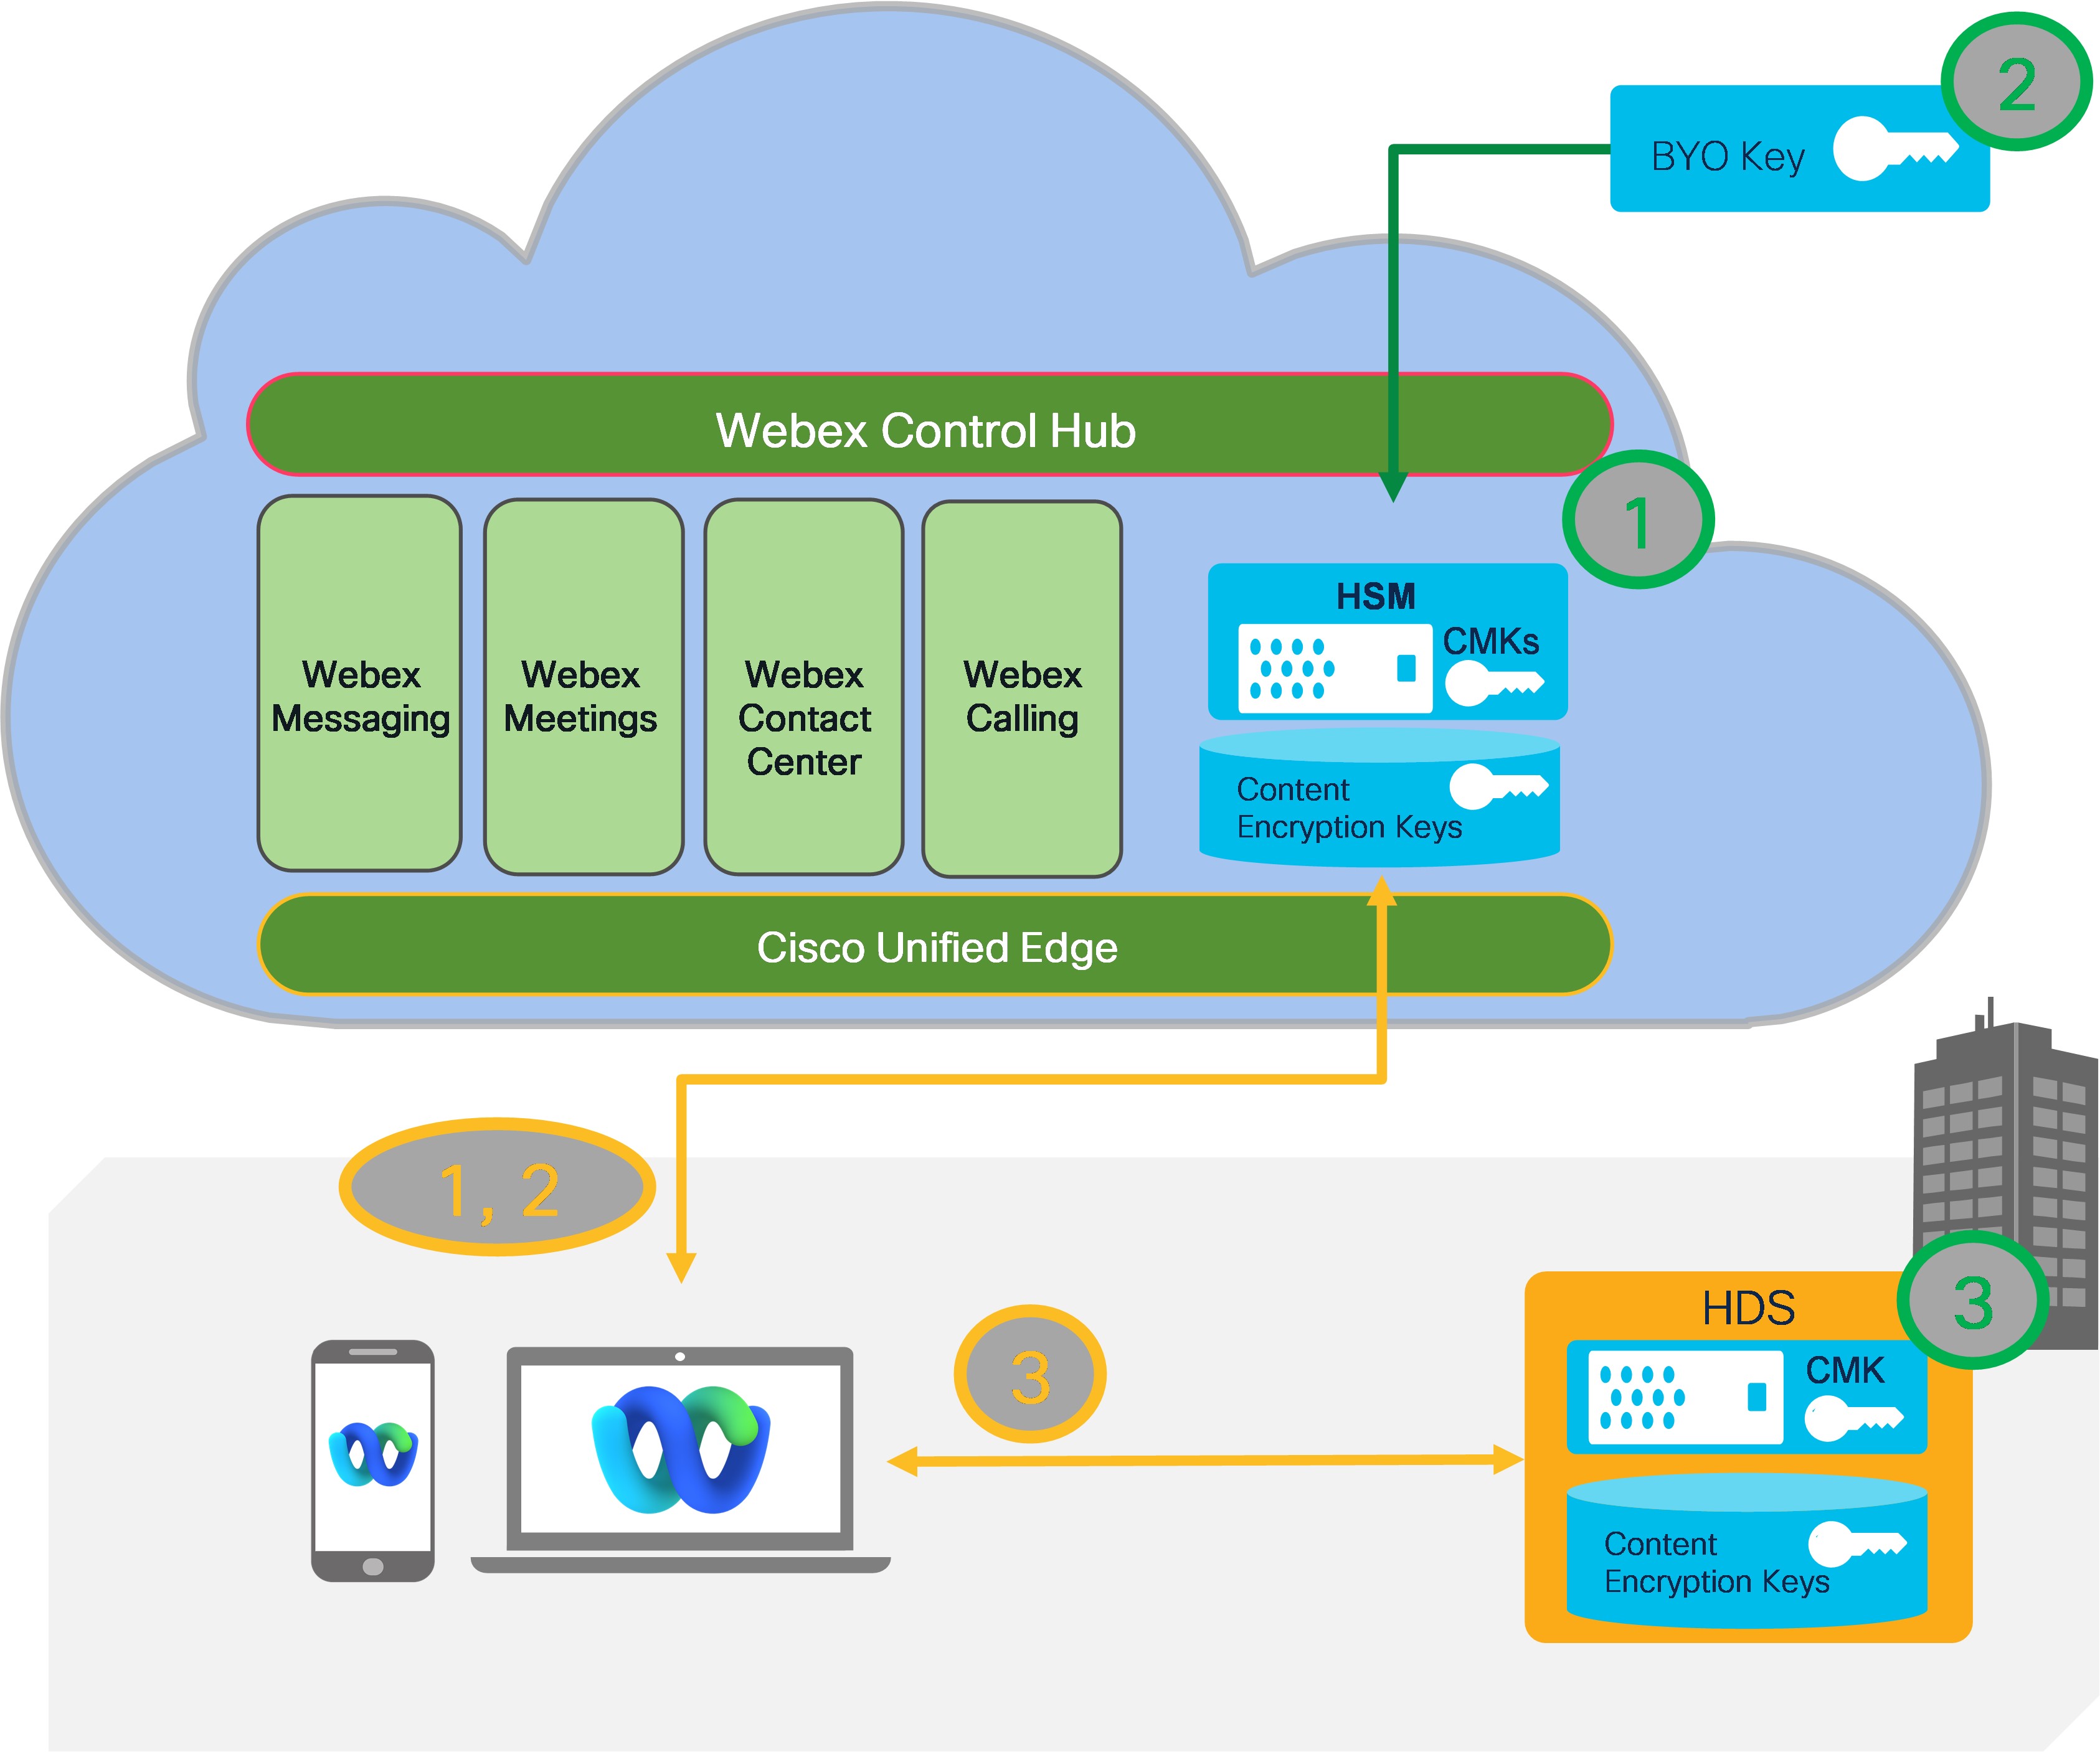
Webex Meetingsktóre wykorzystują KMS do szyfrowania treści, korzystają również ze wspólnego zestawu narzędzi zgodności, które mogą być używane do zarządzania, archiwizowania i egzekwowania zasad klientów dotyczących treści generowanych przez użytkowników w. Webex Meetings Ta wspólna architektura zgodności wykorzystuje interfejs API Webex Events do świadczenia następujących usług dotyczących spotkań, czatów, plików, tablic, adnotacji, nagrań i transkrypcji:
- Przechowywanie prawne (zastępuje politykę przechowywania)
- Wyszukiwanie elektroniczne (wyszukiwanie urzędnika ds. zgodności)
- Zapobieganie utracie danych — wysyłaj wiadomości i pliki do aplikacji DLP w celu kontroli danych
- Archiwizacja danych


