
Благодарим за обратната връзка.
 Обратна връзка?
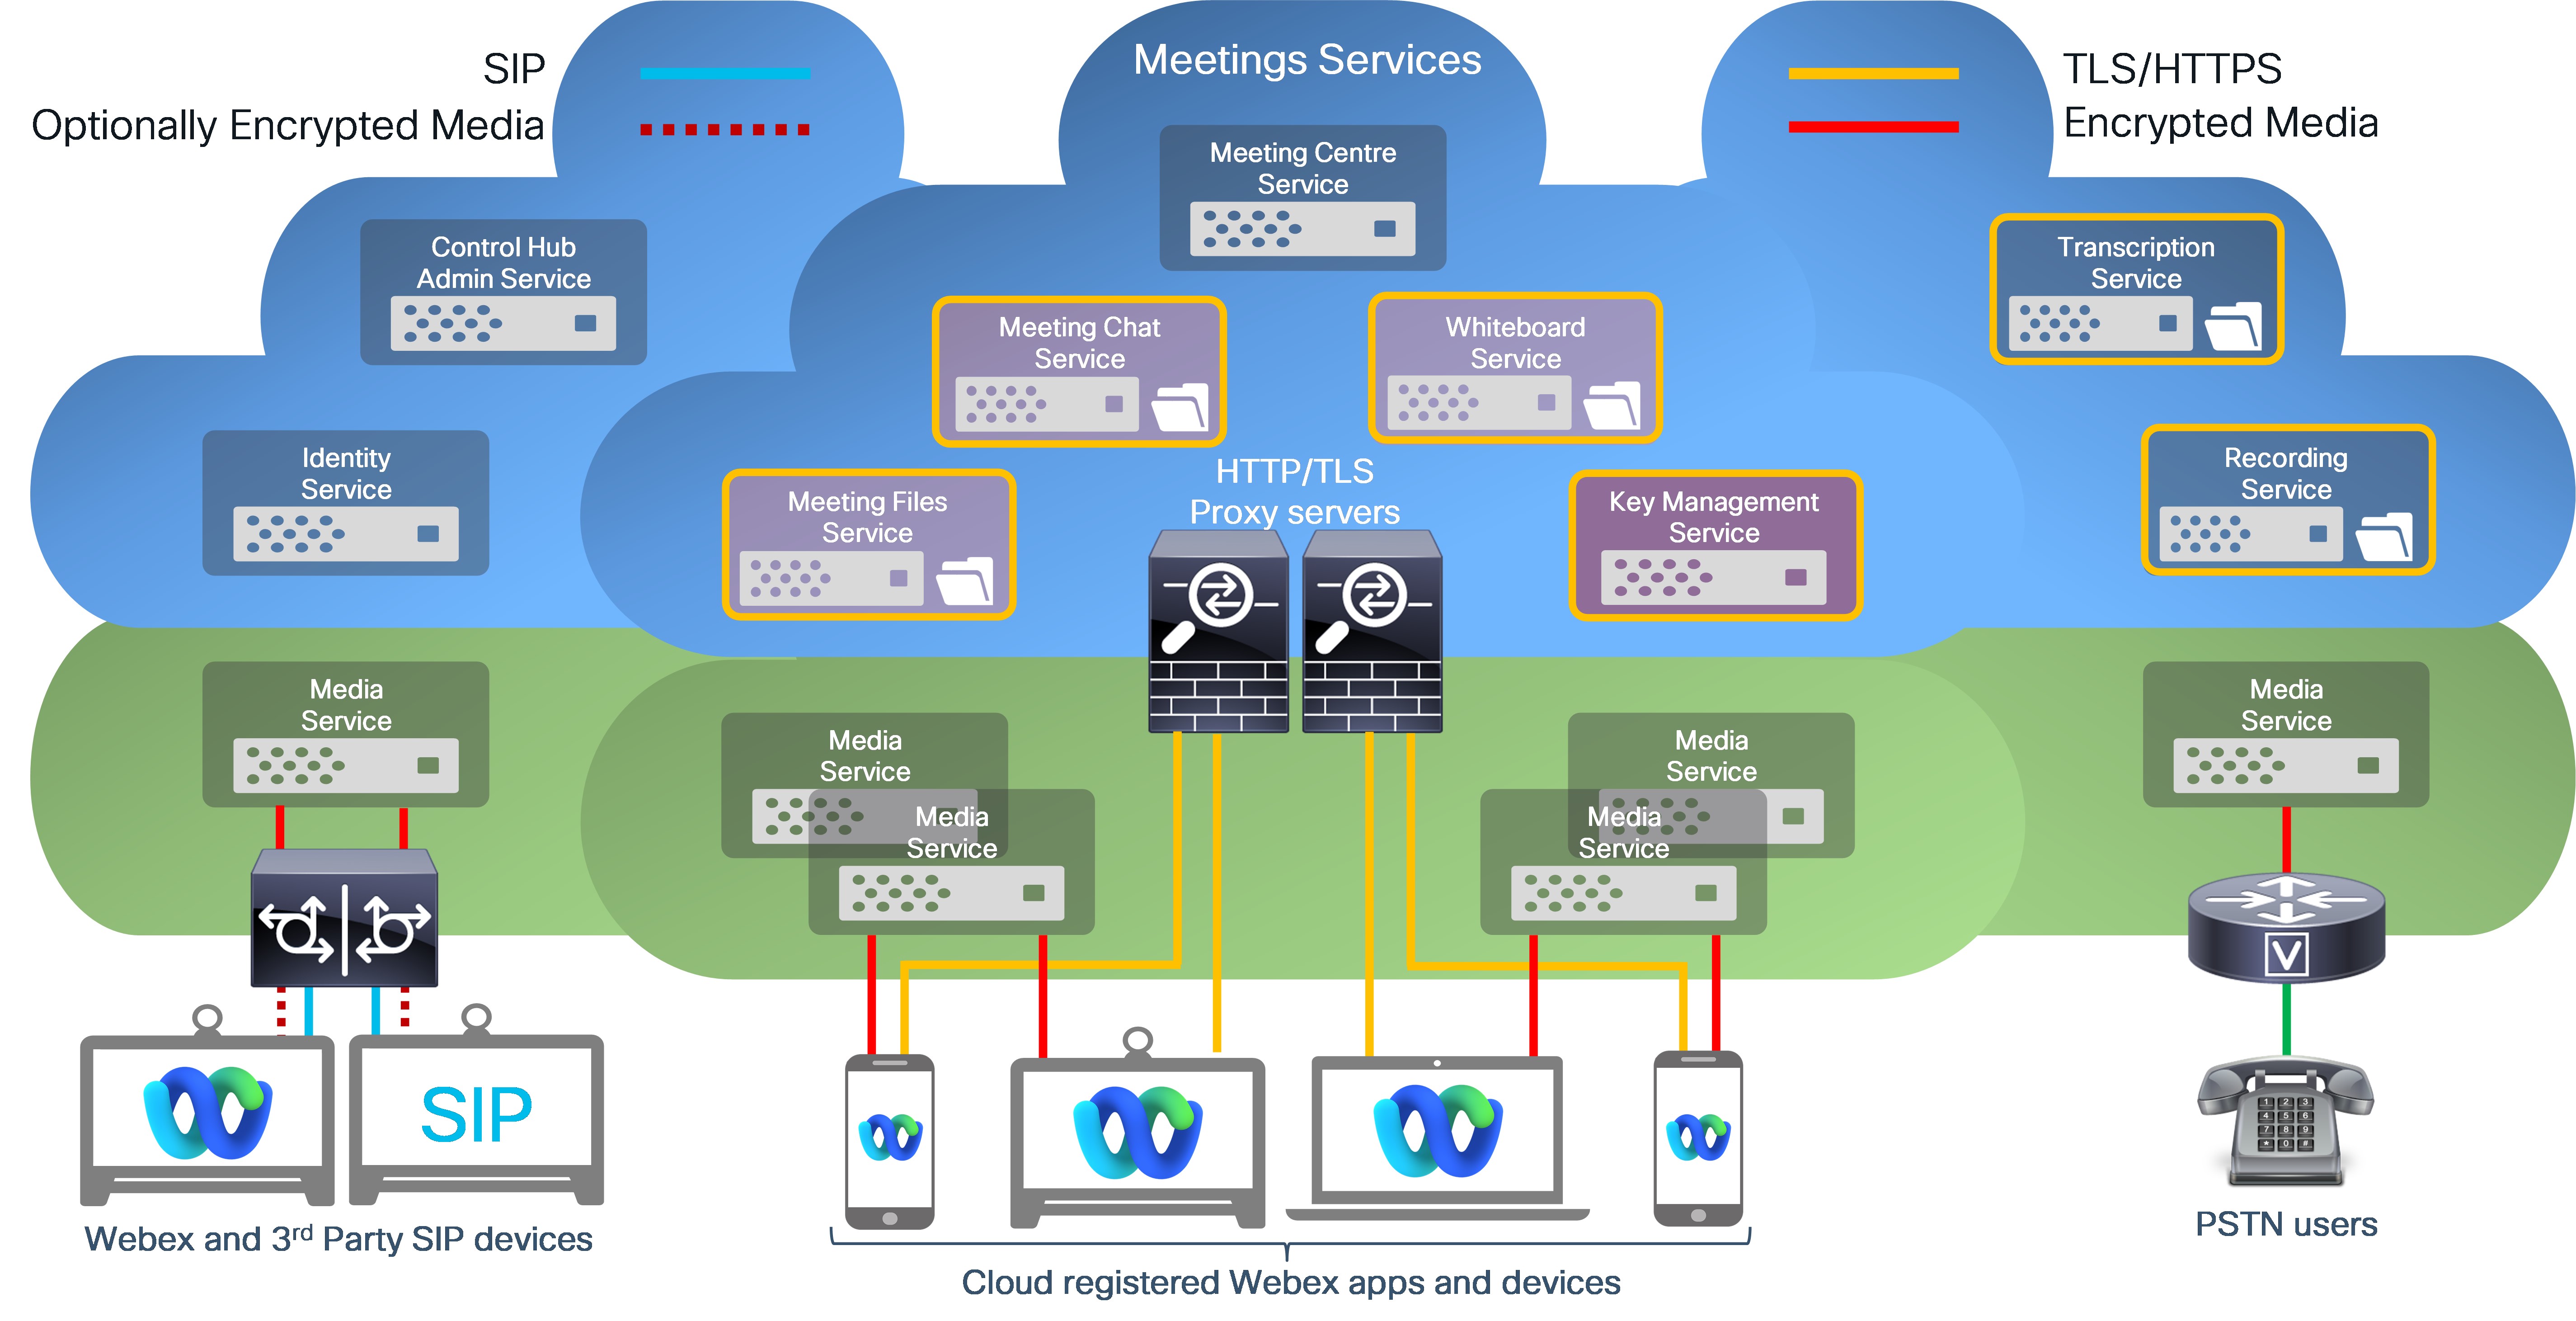
Услугата Webex Key Management Service (KMS) първоначално е разработена, за да добави допълнителен слой криптиране за Webex Messaging съдържание, като например обменени съобщения и файлове. Сега Webex Suite позволява на Meetings да използват KMS като обща услуга за криптиране за генерирано от потребителите съдържание. Webex Suiteуслугите вече използват KMS за криптиране на следните типове данни:
Webex Messaging
- Съобщения
- Файлове
- AI Assistant-генерирано съдържание
Webex Meetings
- Чат съобщения (ново)
- Споделени файлове (нови)
- Анотации (нови)
- Записи
- Преписи
- Бели дъски
- AI Assistant-генерирано съдържание
- Гласови съобщения
- Преписи на гласовата поща
- Записи
- AI Assistant-генерирано съдържание
Webex криптирането от край до край използва KMS за генериране, разпространение и управление на ключовете за криптиране, използвани за криптиране на генерираното от потребителите съдържание, изброено по-горе.
- Видеоустройствата Webex App и Cisco използват криптиране от край до край на Webex за цялото генерирано от потребителите съдържание, като съобщения, файлове и бели дъски, а също така криптират тези данни, като използват защитата на транспортния слой (TLS) за данни в транзит.
- За данни в покой това криптирано съдържание от край до край се съхранява на сървъри за криптирано съдържание в облака Webex.
- Този допълнителен слой сигурност защитава генерираното от потребителите съдържание в транзит от атаки за прихващане на TLS и съхранява потребителски данни от потенциални лоши участници в облака Webex.
С криптирането от край до край на Webex услугите на Webex могат да използват ключове за криптиране от край до край за дешифриране на данни, за да предоставят основни услуги на Webex, като например:
- Индексиране на съобщения за функции за търсене
- Предотвратяване на загубата на данни (съответствие)
- Прекодиране на файлове
- Електронно откриване
- Архивиране на данни
- Сканиране на злонамерен софтуер (с разширен пакет сигурност)
Ако имате нужда от по-високи нива на сигурност и поверителност за вашите срещи, можете да използвате Zero Trust End-to-End Encrypted. Webex Meetings С Zero Trust Security ключът за криптиране на събранието се генерира и е достъпен само за участниците в събранието; услугата Webex няма достъп до ключовете за криптиране на събранието.
Вижте Кри птиране от край до край с проверка на самоличността за срещи на Webex, за да сравните криптирането от край до край на Webex и криптирането от край до край с нулево доверие.
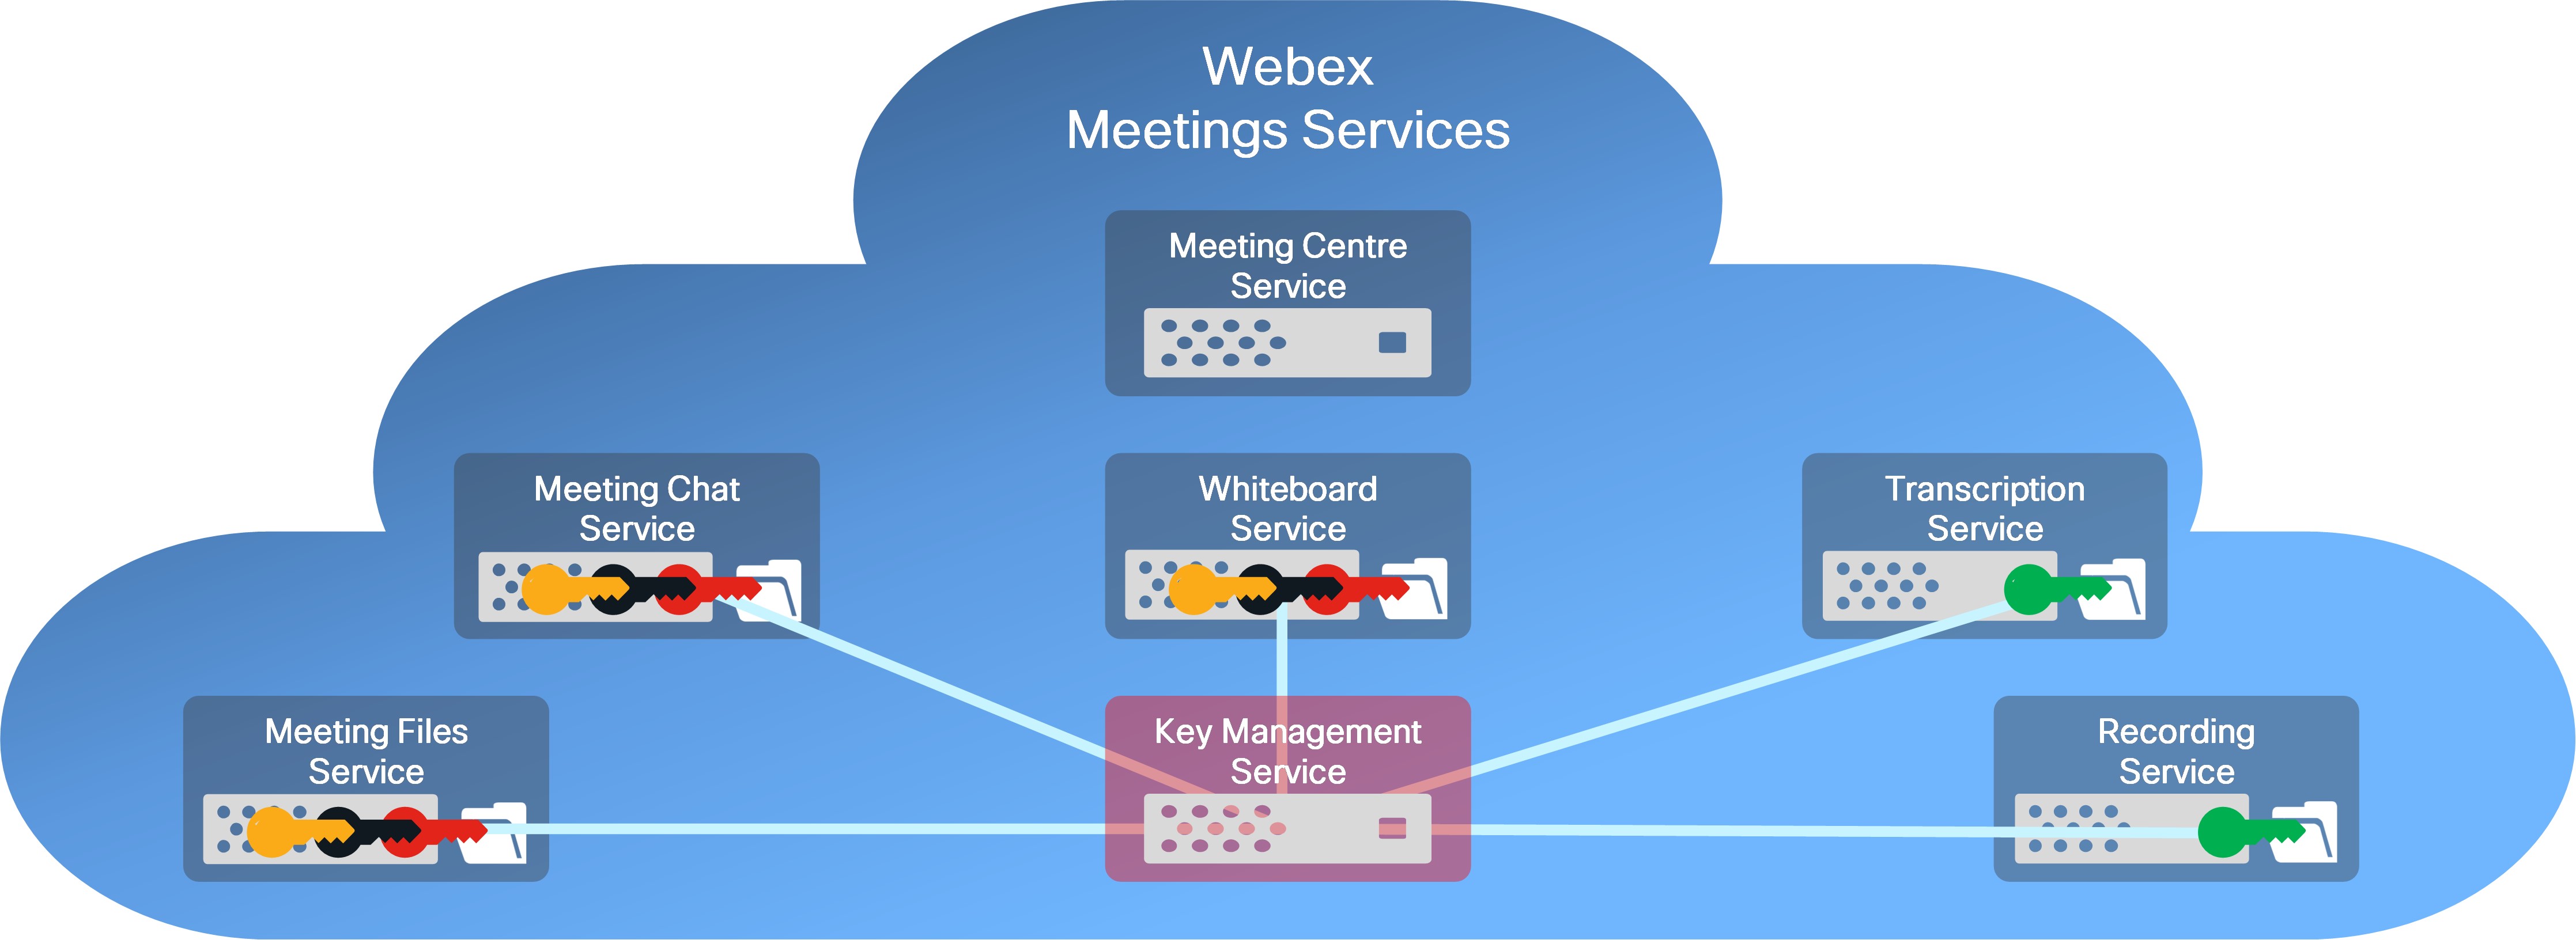
Webex Meetingsзаписите и транскриптите се криптират с помощта на генериран от KMS-криптиращ ключ (шифър за криптиране = AES-256-GCM). Един ключ за криптиране се използва за криптиране на всички записи и преписи за вашата организация.
Webex предоставя следните контроли за записи и преписи на срещи:
- Политика за съхранение на записи и преписи (7—3600 дни)
- Изчистете изтритите от потребителя записи в рамките на 30 дни
- Сигурно възпроизвеждане и изтегляне: Разрешено е само от дефинирани мрежи
- Записване на пароли и правила за пароли
- Управление на съхранението на записи
С базираното на KMS криптиране на съдържание се генерират уникални ключове за криптиране на съдържание за всяка среща на Webex. Тези ключове за криптиране се използват за криптиране на съобщенията за чат, надписите, споделените файлове, белите дъски и анотациите, споделени във вашата среща. Записите и транскриптите, съхранявани в облака Webex от вашата организация, са защитени с помощта на един КМС генериран ключ за криптиране AES-256-GCM.
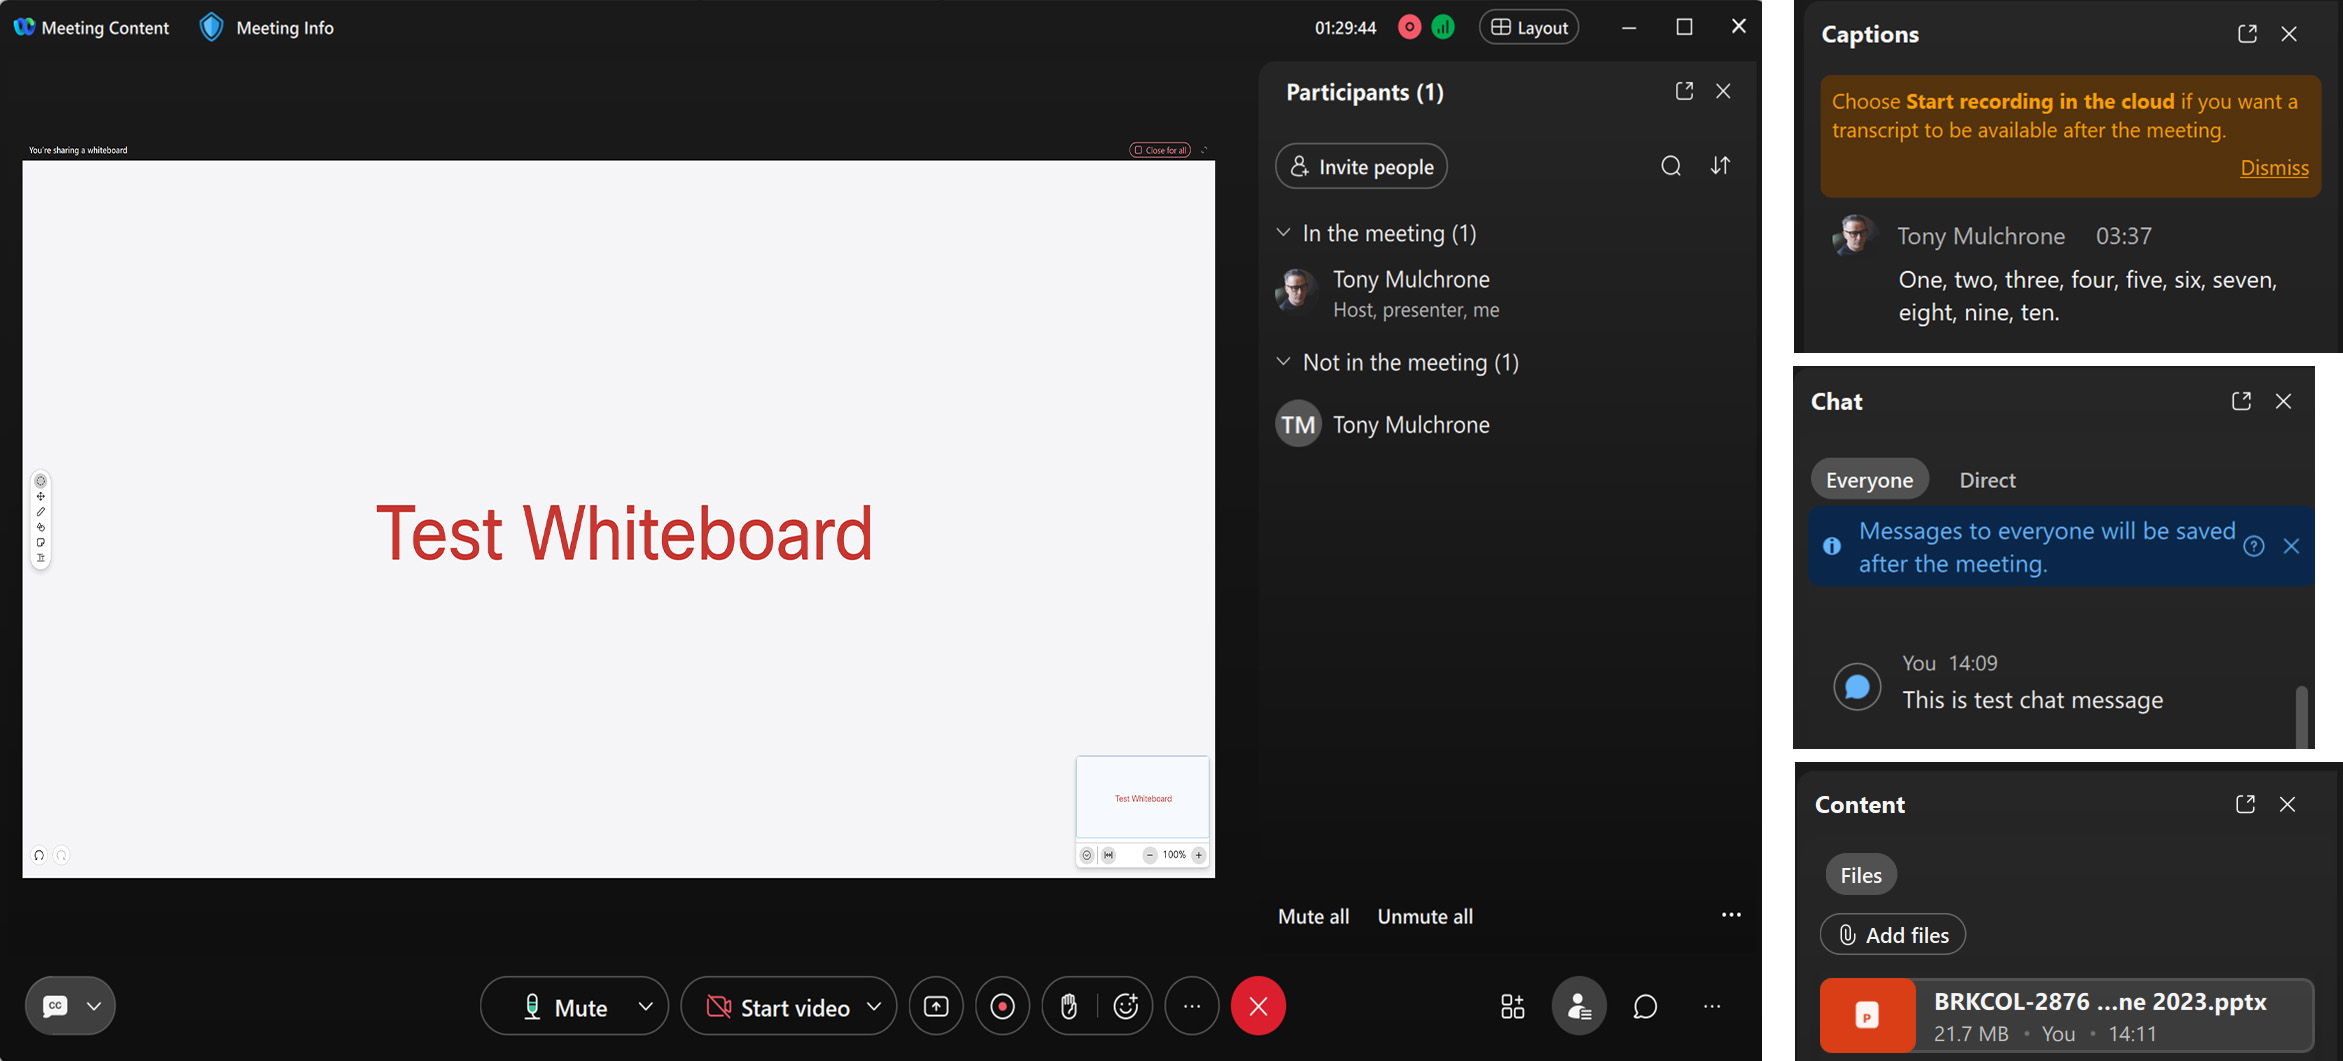
Съдържанието, което се споделя/създава по време на среща на Webex (чат, записи, преписи и бели дъски), може да се гледа след приключване на срещата.
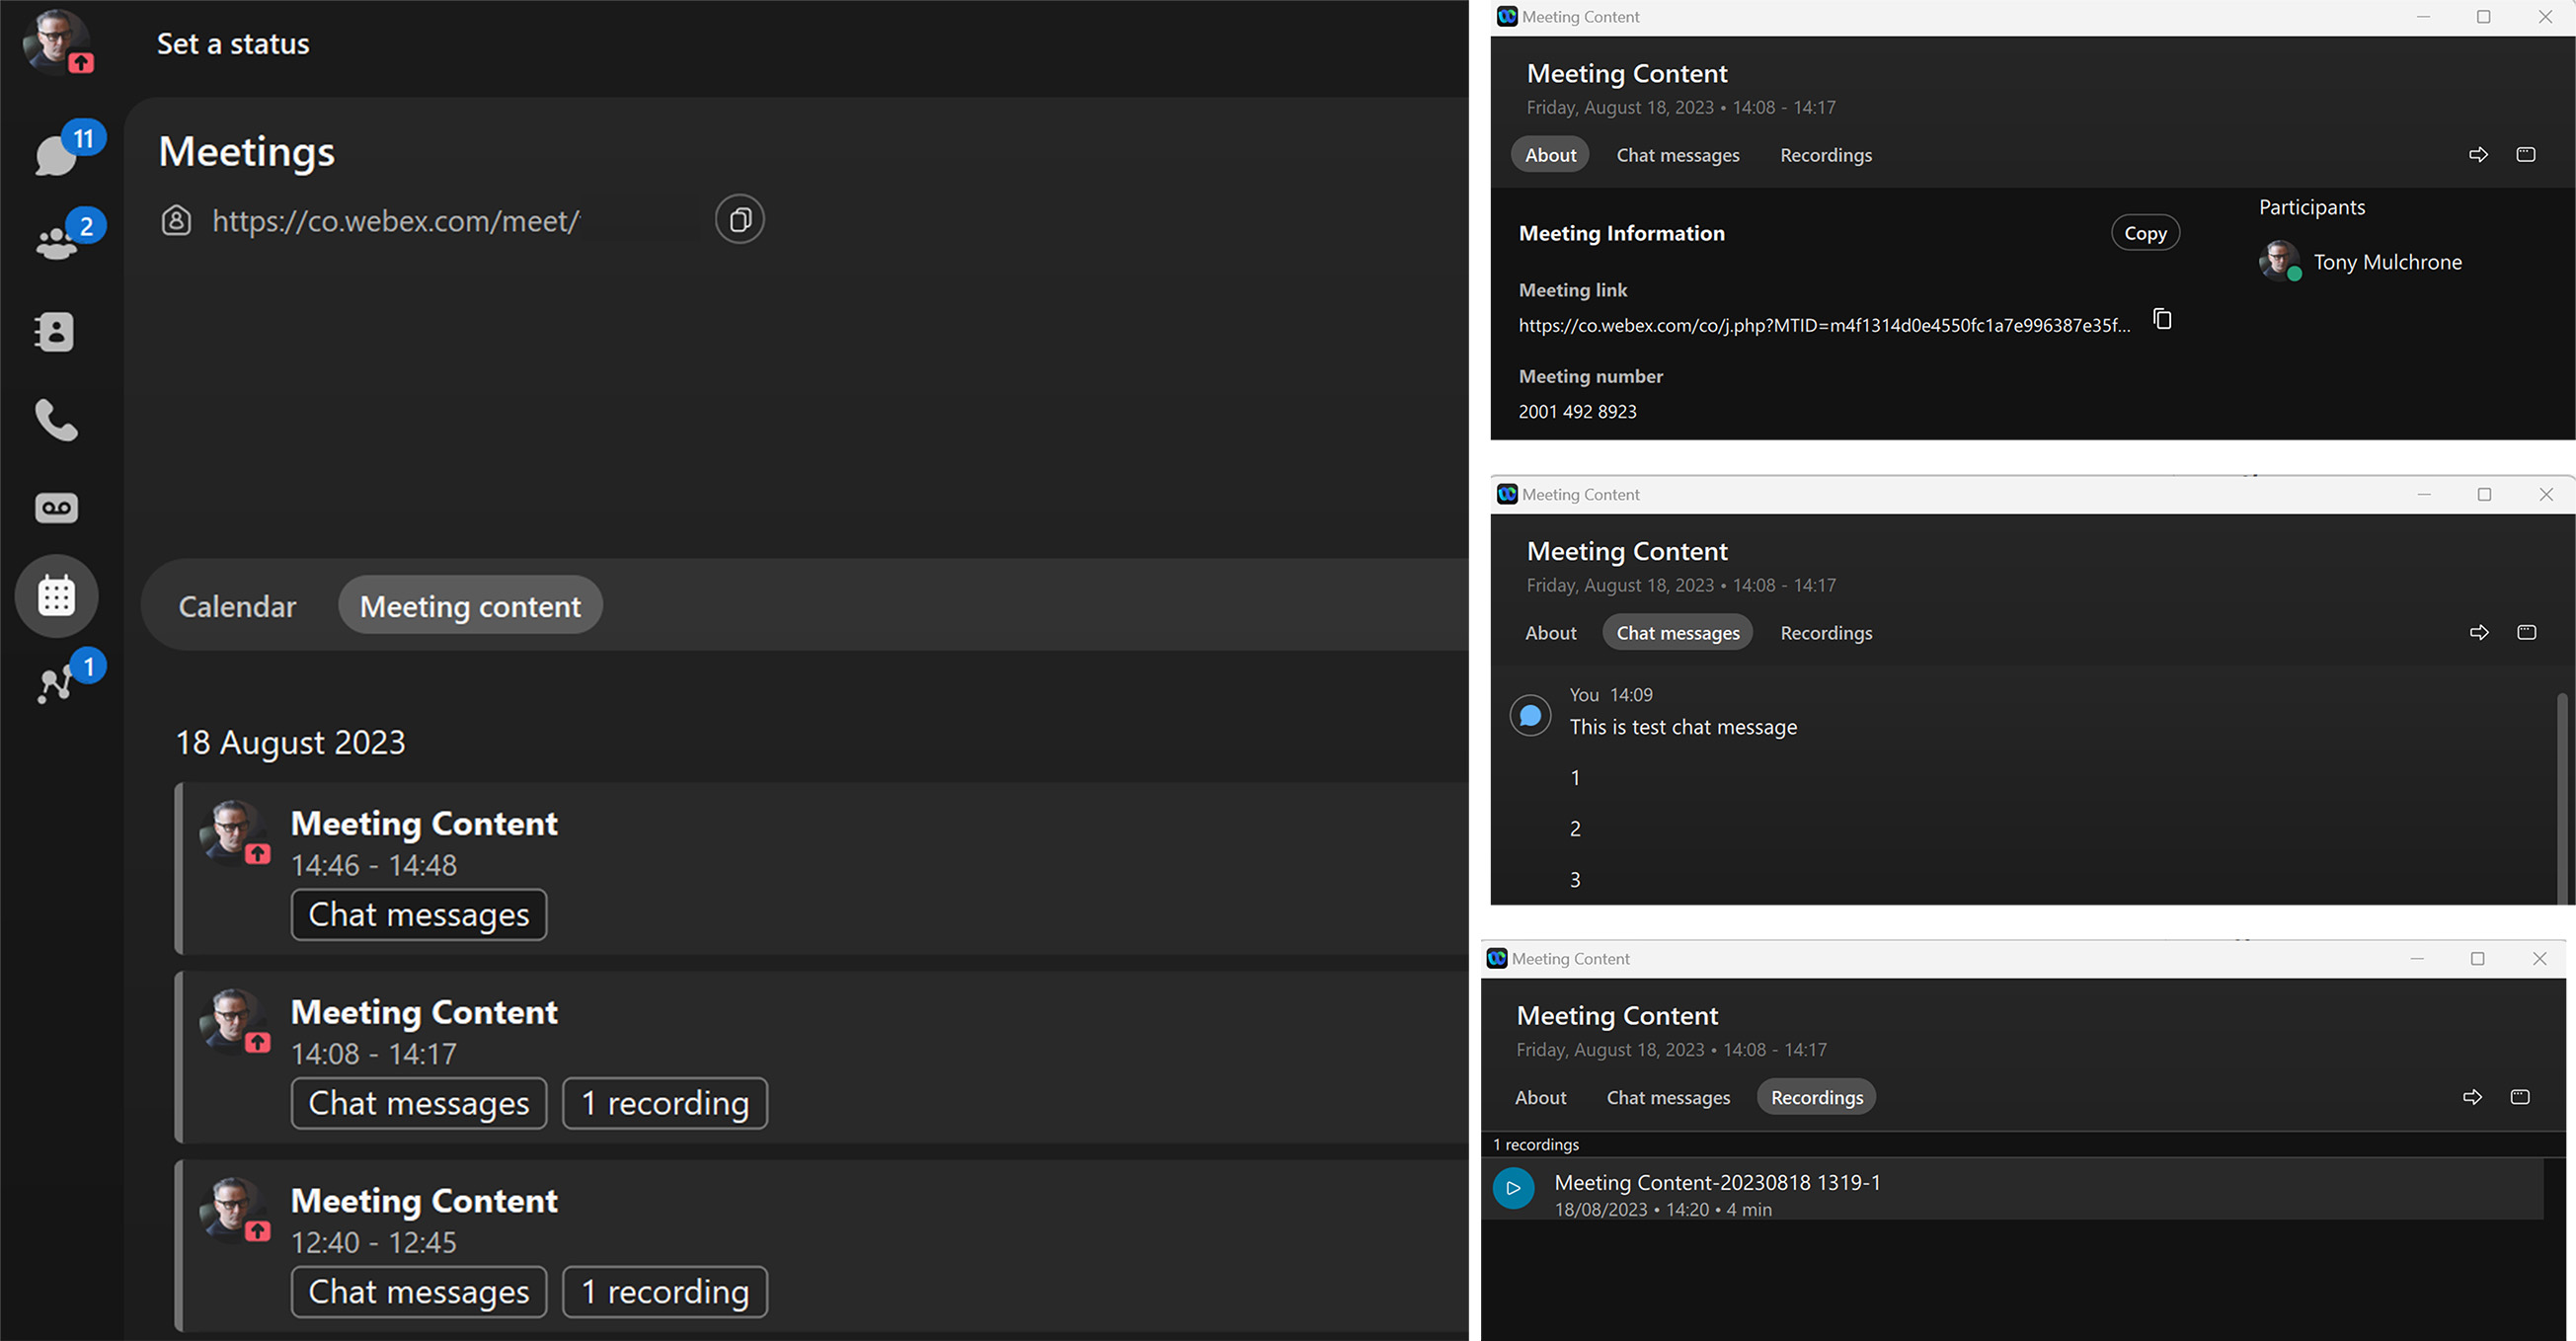
Можете да преглеждате чат, записи и преписи в разделите Кален дар и Съдърж ание на събрания на Webex App. Всички участници в срещата с акаунт в Webex имат достъп до чат съобщения и записи в Webex App. Непроверени участници в събранието, които не са влезли, имат достъп само до споделено съдържание по време на срещата.
Чат съобщения, записи и записи за запис
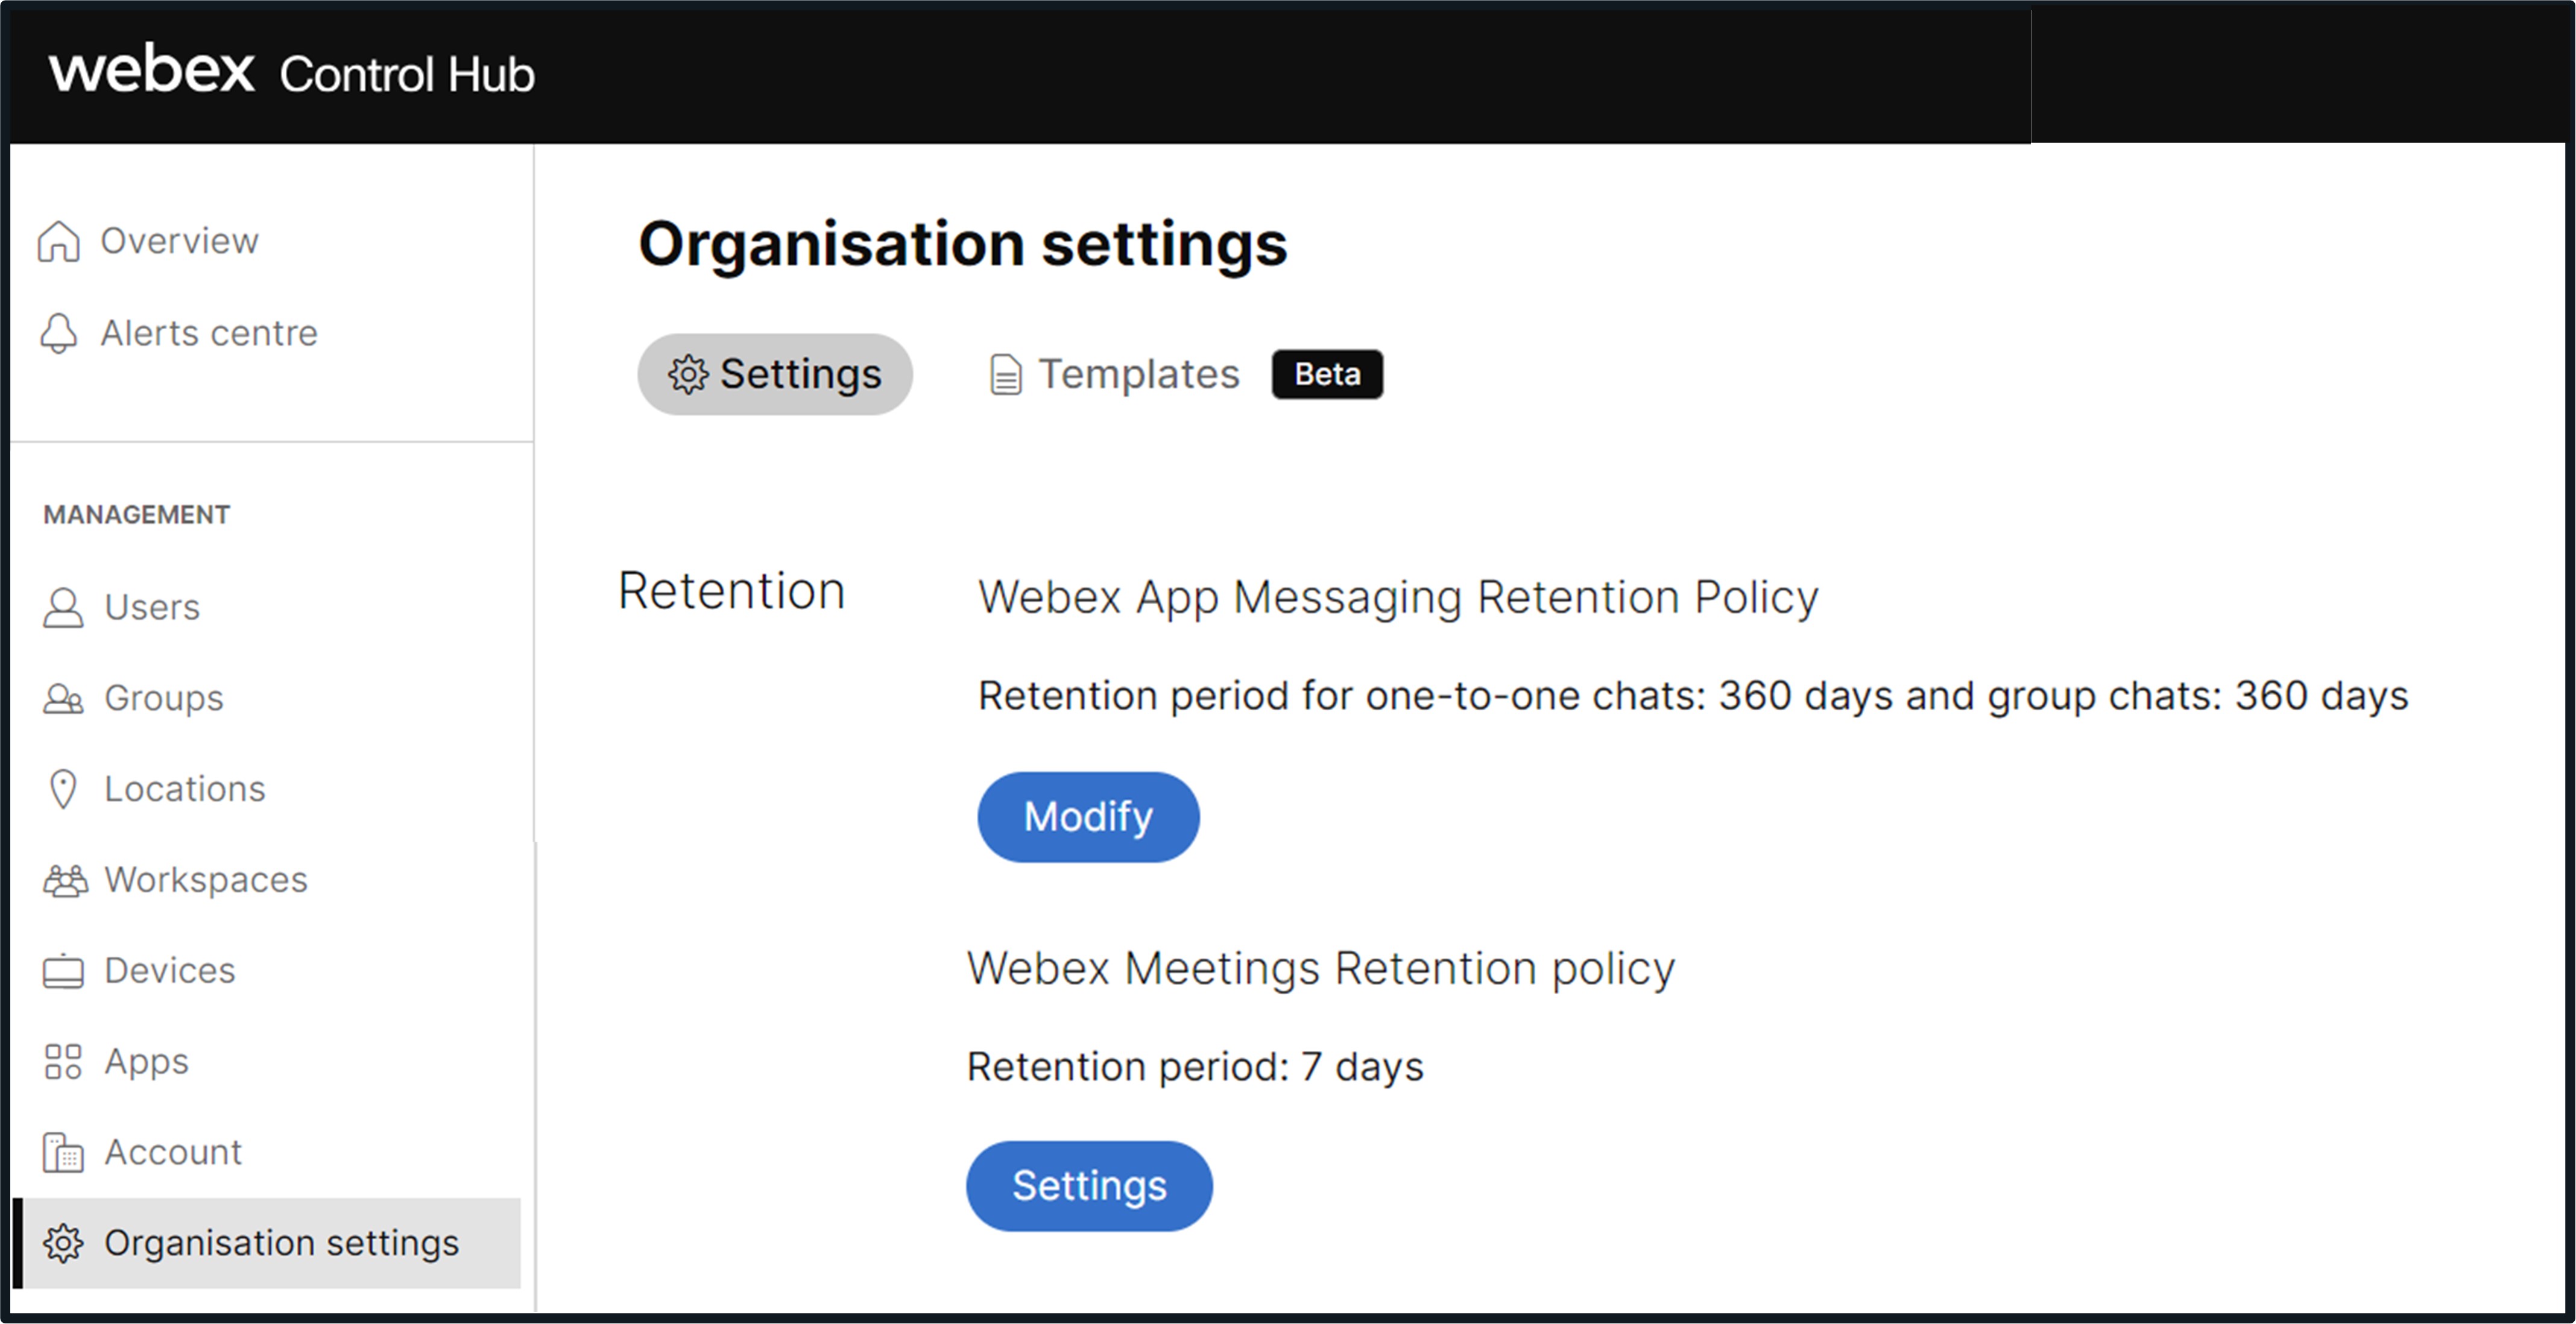
Съобщенията за чат, записите и записите за запис използват настройката на правилата за Webex Meetingsзадържане на контролния център.
Бели дъски
Бели дъски, създадени при Webex Meetings използване на Политиката Webex Messaging за съхранение. Политиката за запазване на бялата дъска е тази на организацията, към която принадлежи създателят на бялата дъска.
Записите и записите за запис се съхраняват в Webex Meetings региона, избран от вашата организация, когато сте се регистрирали за Webex. За подробности относно Webex Meetings регионите и местоположенията на центровете за данни вижте листовката за Webex Meetingsповерителност.
Съобщенията за чат и белите дъски, създадени във вашите събрания, се съхраняват в регионите на цен Webex Messaging тровете за данни. Понастоящем Webex Messaging използва два региона на центрове за данни за съхраняване на чат съобщения и съдържание на бяла дъска - Северна Америка и останалата част от света и Европейския съюз. По време на предоставянето администраторът, който настройва организация, вижда падащо меню „Избор на държави“ в контролния център. Ние определяме географския регион, в който се намират данните за съобщения на организацията. За повече информация относно този процес и региона, към който се картографира дадена държава, вижте Намиране на региона за пребиваване на данни, който се картографира с дадена държава.
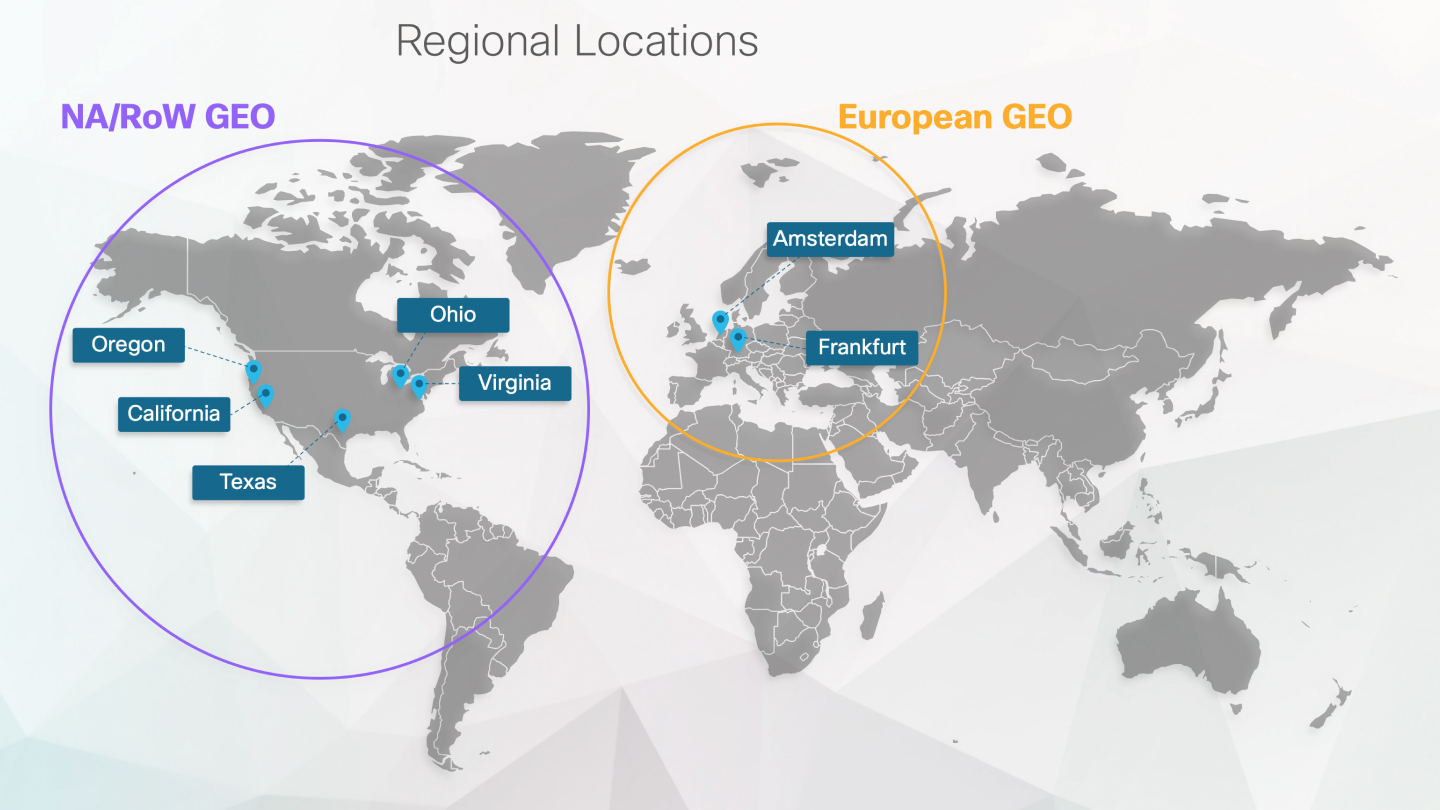
За повече информация относно пребива Webex Messaging ването на данни вижте приложението Webex и информационния лист за Webex Messaging поверителност и преби ваването на данни в Webex.
Ако е необходимо, постоянното съхранение на съобщения за Webex Meetings чат може да бъде деактивирано за вашата организация в Control Hub. Вижте Запазване или изчистване на чатовете в рамките на събранието на организацията след среща. Администраторите на Control Hub могат да деактивират използването на бяла дъска във вашата организация на база на потребител/потребителска група за вътрешни и/или външни срещи.
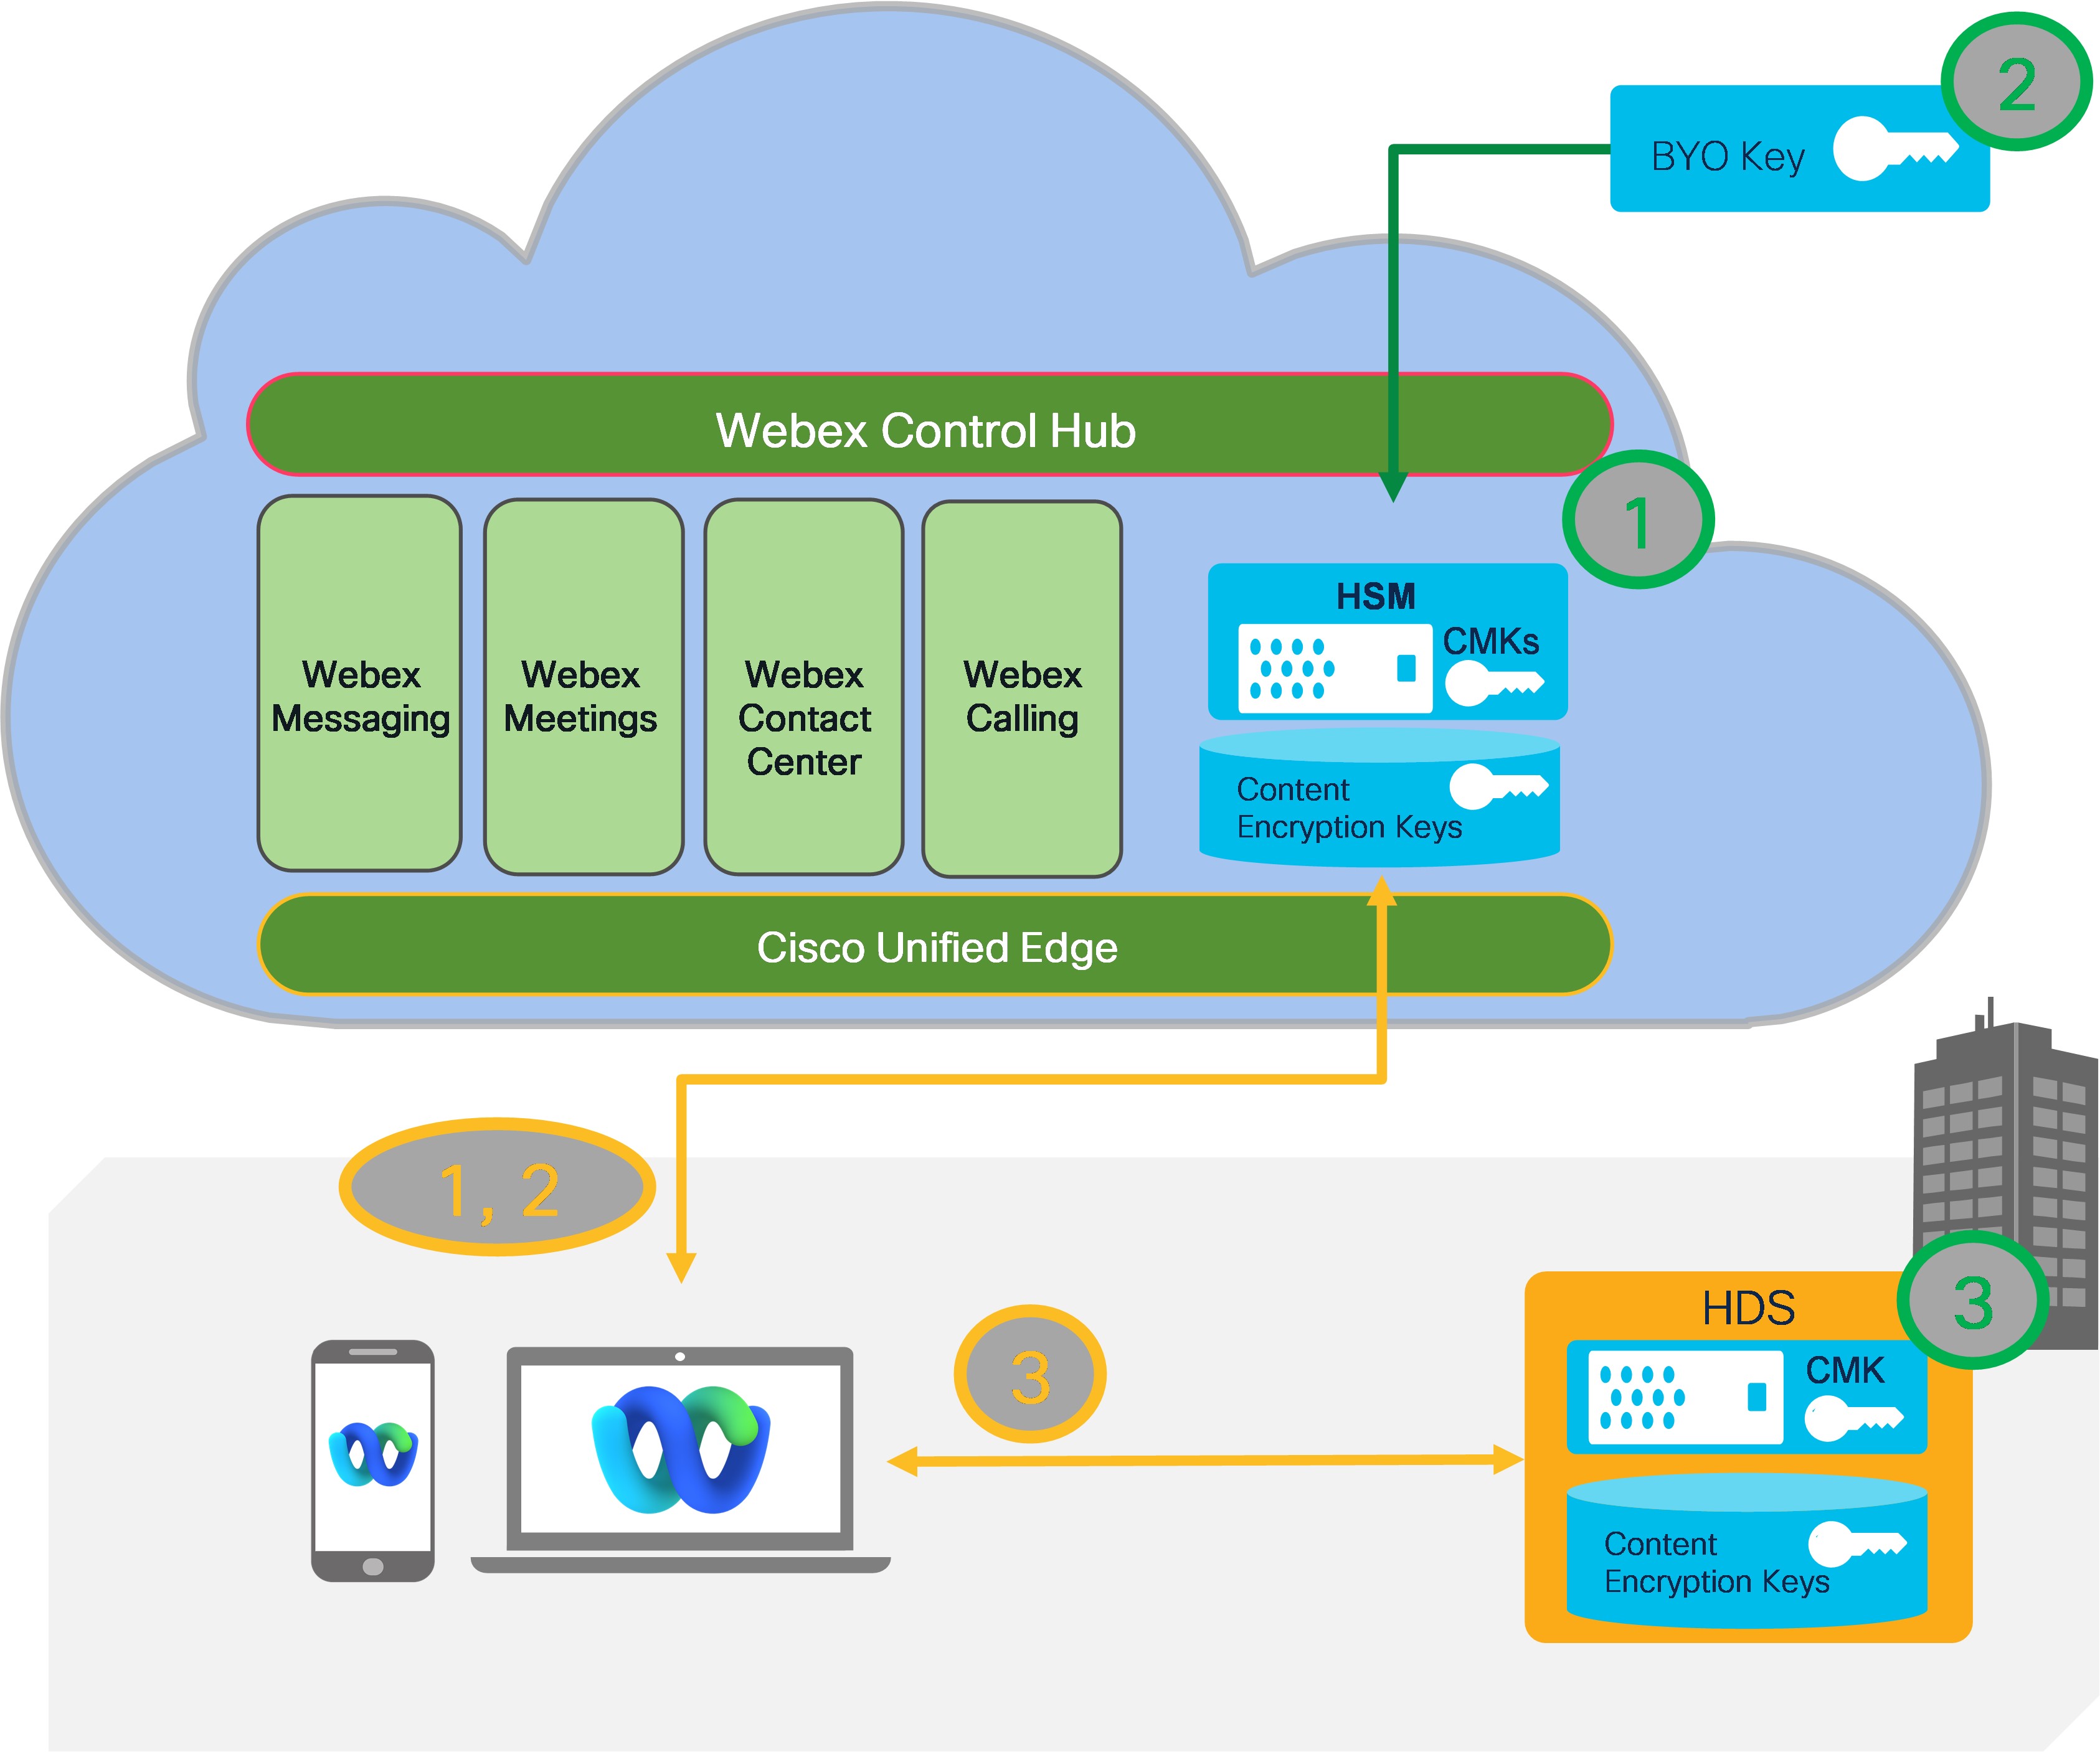
Webex KMS предоставя допълнителен слой криптиране в покой за генерираното от потребителите съдържание на вашата организация и поддържа редица опции за внедряване в зависимост от нивото на сигурност и контрол, които организацията ви изисква:
- Webex Cloud-базиран KMS с основен клиентски ключ, получен от Webex Cloud HSM.
- Webex Cloud-базиран KMS с основен ключ на клиента, получен от клиентски ключ (BYOK). За повече информация вижте Управление на основ ния ключ на вашия собствен клиент.
- Webex Cloud-базиран KMS с основен ключ на клиента от AWS KMS на клиента. За повече информация вижте Управление на основния ключ за собствен клиент
- Базиран на клиентски помещения KMS (Hybrid Data Security (HDS)) — ключове, съхранявани в помещения. За повече информация вижте Ръковод ство за внедряване на хибридна защита на данните на Webex.
- KMS (хибридна сигурност на данните (HDS)), базирани на помещения управлявани от партньори - ключове, съхранявани в помещения. За повече информация вижте Ръковод ство за внедряване на хибридна защита на данните на Webex.
За технически подробности относно работата на KMS вижте Технически документ за Webex Messagingсигурност в облака за сътрудничество в областта на сигурността.
Webex Meetingsкоито използват KMS за криптиране на съдържание, също се възползват от общ набор от инструменти за съответствие, които могат да се използват за управление, архивиране и налагане на политики на клиентите относно генерираното от потребителите съдържание в. Webex Meetings Тази обща архитектура за съответствие използва API Webex Events, за да предоставя следните услуги за срещи, чат, файлове, бели дъски, анотации, записи и преписи:
- Законно задържане (отменя политиката за задържане)
- Електронно откриване (търсене на служители по съответствието)
- Предотвратяване на загуба на данни — Изпращайте съобщения и файлове до вашето DLP приложение за проверка на данни
- Архивиране на данни


