
Grazie per il feedback.
 Feedback?
Il Webex Key Management Service (KMS) è stato originariamente sviluppato per aggiungere un ulteriore livello di crittografia per i Webex Messaging contenuti, come messaggi e file scambiati. Ora Webex Suite consente a Meetings di utilizzare KMS come servizio di crittografia comune per i contenuti generati dagli utenti. Webex Suitei servizi ora utilizzano KMS per crittografare i seguenti tipi di dati:
Webex Messaging
- Messaggi
- File
- AI Assistant-contenuti generati
Webex Meetings
- Messaggi chat (nuovi)
- File condivisi (nuovi)
- Annotazioni (nuove)
- Registrazioni
- Trascrizioni
- lavagne
- AI Assistant-contenuti generati
- Messaggi vocali
- Trascrizioni dei messaggi vocali
- Registrazioni
- AI Assistant-contenuti generati
La crittografia end-to-end Webex utilizza KMS per generare, distribuire e gestire le chiavi di crittografia utilizzate per crittografare i contenuti generati dagli utenti elencati sopra.
- L'app Webex e i dispositivi video Cisco utilizzano la crittografia end-to-end Webex per tutti i contenuti generati dagli utenti, come messaggi, file e lavagne, e crittografano anche questi dati utilizzando Transport Layer Security (TLS) per i dati in transito.
- Per i dati inattivi, questo contenuto crittografato end-to-end viene archiviato su server di contenuti crittografati nel cloud Webex.
- Questo ulteriore livello di sicurezza protegge i contenuti generati dagli utenti in transito dagli attacchi di intercettazione TLS e i dati degli utenti archiviati da potenziali malintenzionati nel cloud Webex.
Con la crittografia end-to-end Webex, i servizi Webex possono utilizzare chiavi di crittografia end-to-end per decrittografare i dati e fornire i servizi di base Webex, come:
- Indicizzazione dei messaggi per le funzioni di ricerca
- Prevenzione della perdita di dati (conformità)
- Transcodifica di file
- eDiscovery
- Archiviazione dei dati
- Scansione malware (con Extended Security Pack)
Se ha bisogno di livelli più elevati di sicurezza e riservatezza per le sue riunioni, può utilizzare Zero Trust End-to-End Encrypted. Webex Meetings Con Zero Trust Security, la chiave di crittografia della riunione viene generata e accessibile solo dai partecipanti alla riunione; il servizio Webex non può accedere alle chiavi di crittografia della riunione.
Vedere Crittografia end-to-end con verifica dell'identità per le riunioni Webex per confrontare la crittografia end-to-end Webex e la crittografia end-to-end Zero-Trust.
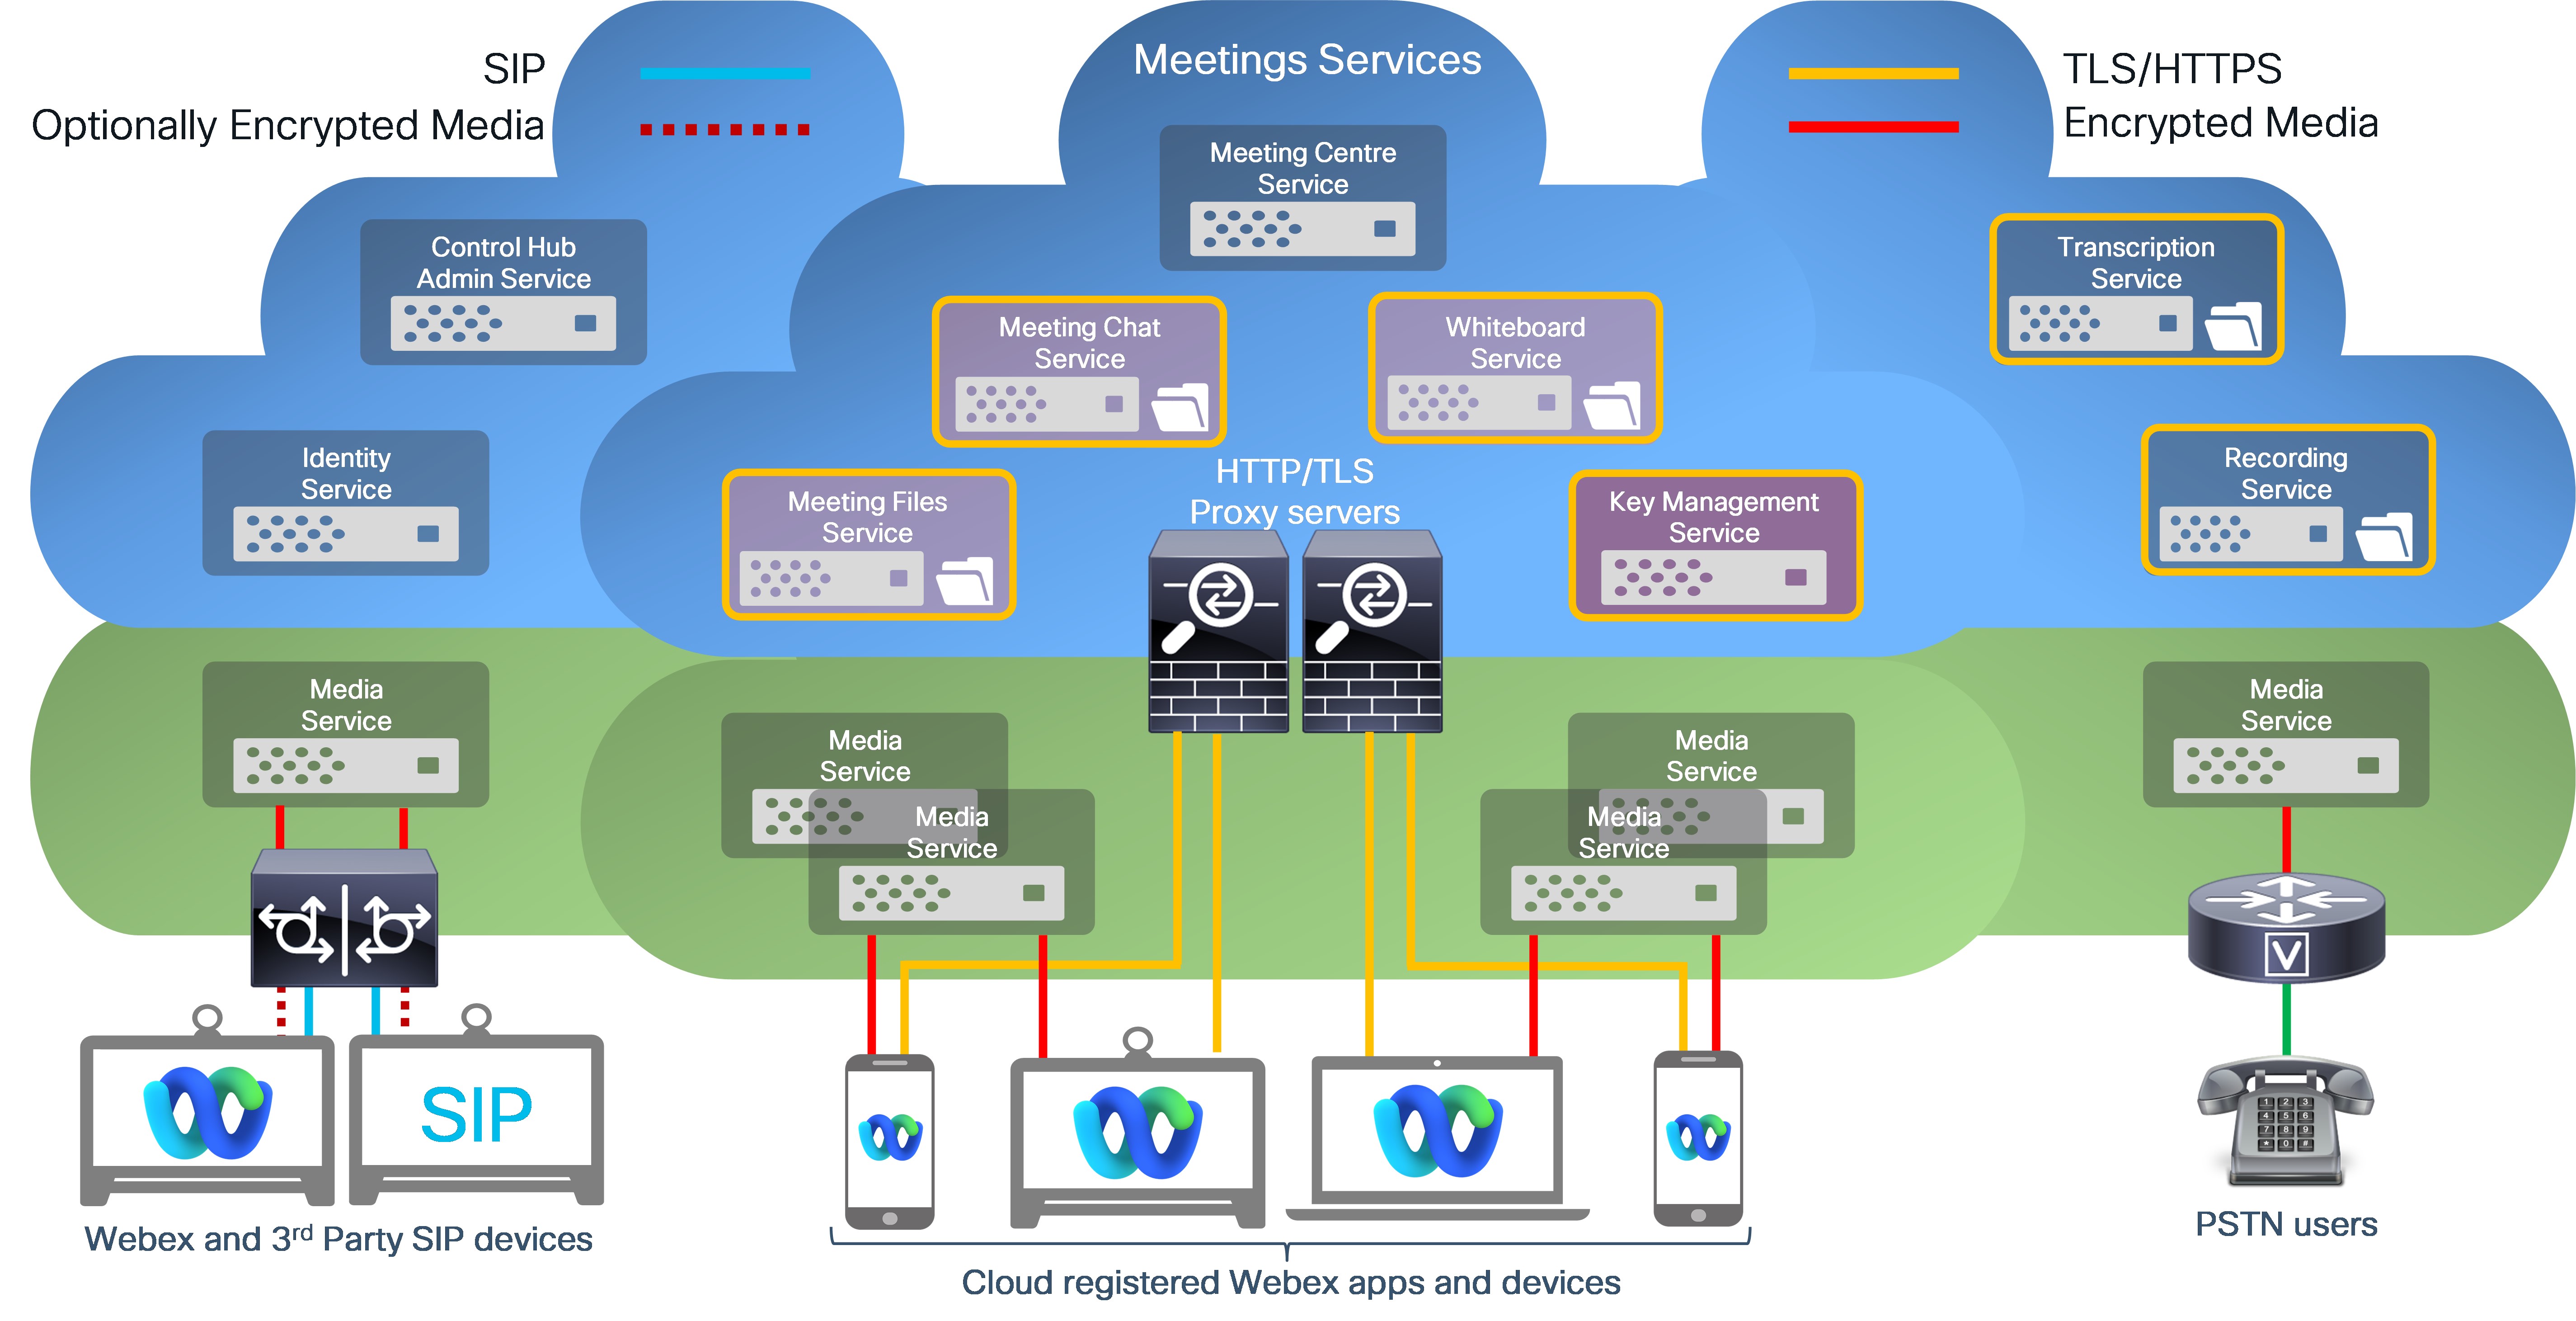
Webex Meetingsle registrazioni e le trascrizioni sono crittografate utilizzando una chiave di crittografia generata da KMS (cifrario di crittografia = AES-256-GCM). Un'unica chiave di crittografia viene utilizzata per crittografare tutte le registrazioni e le trascrizioni della sua organizzazione.
Webex fornisce i seguenti controlli per le registrazioni e le trascrizioni delle riunioni:
- Politica di conservazione delle registrazioni e delle trascrizioni (7—3600 giorni)
- Eliminare le registrazioni cancellate dagli utenti entro 30 giorni
- Riproduzione e download sicuri: consentito solo da reti definite
- Registrazione delle password e delle politiche relative alle password
- Gestione dell'archiviazione delle registrazioni
Con la crittografia dei contenuti basata su KMS, vengono generate chiavi di crittografia dei contenuti uniche per ogni riunione Webex. Queste chiavi di crittografia vengono utilizzate per crittografare i messaggi di chat, le didascalie, i file condivisi, le lavagne e le annotazioni condivisi durante la riunione. Le registrazioni e le trascrizioni archiviate nel cloud Webex dalla sua organizzazione sono protette utilizzando un'unica chiave di crittografia AES-256-GCM generata da KMS.
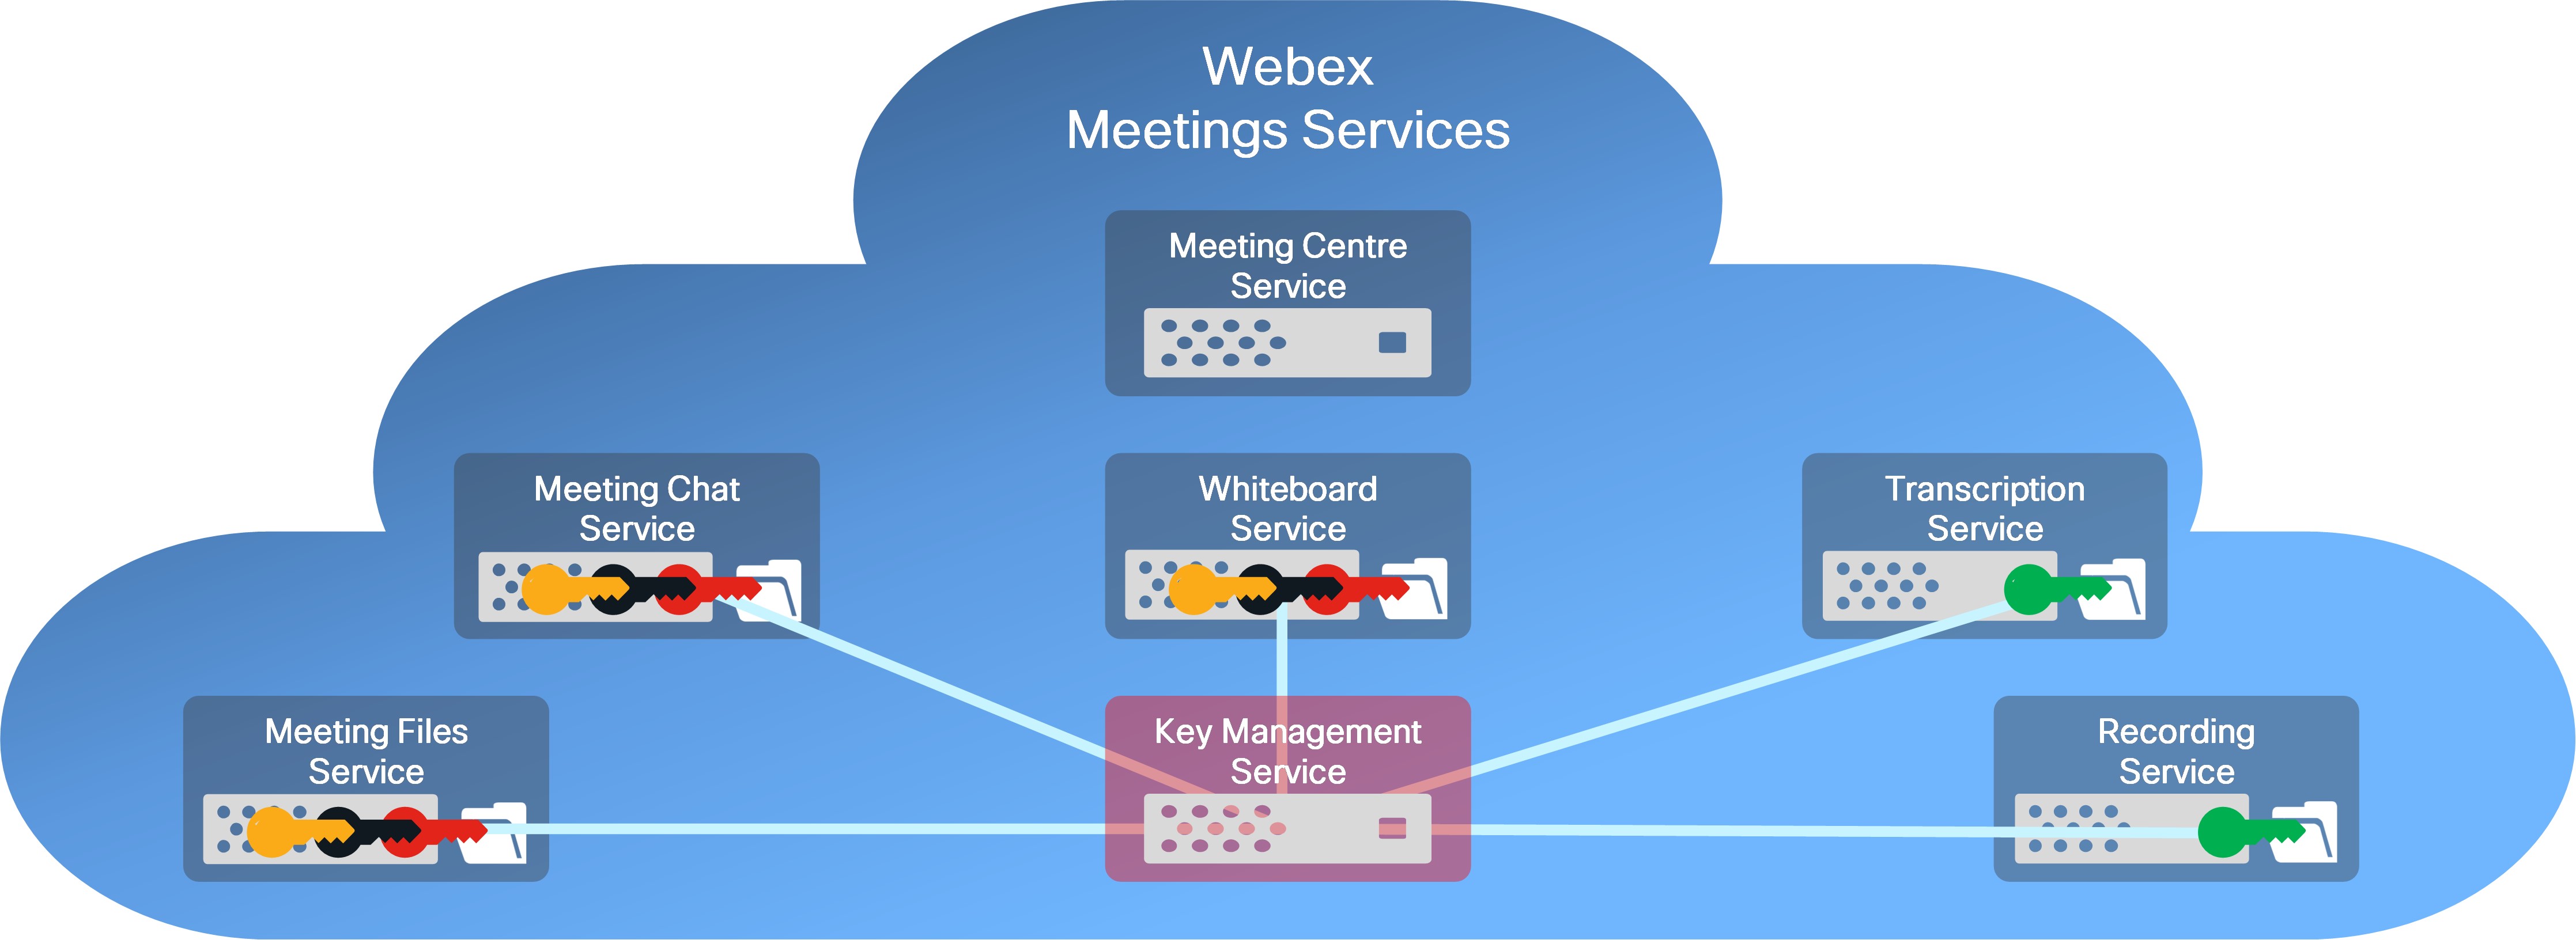
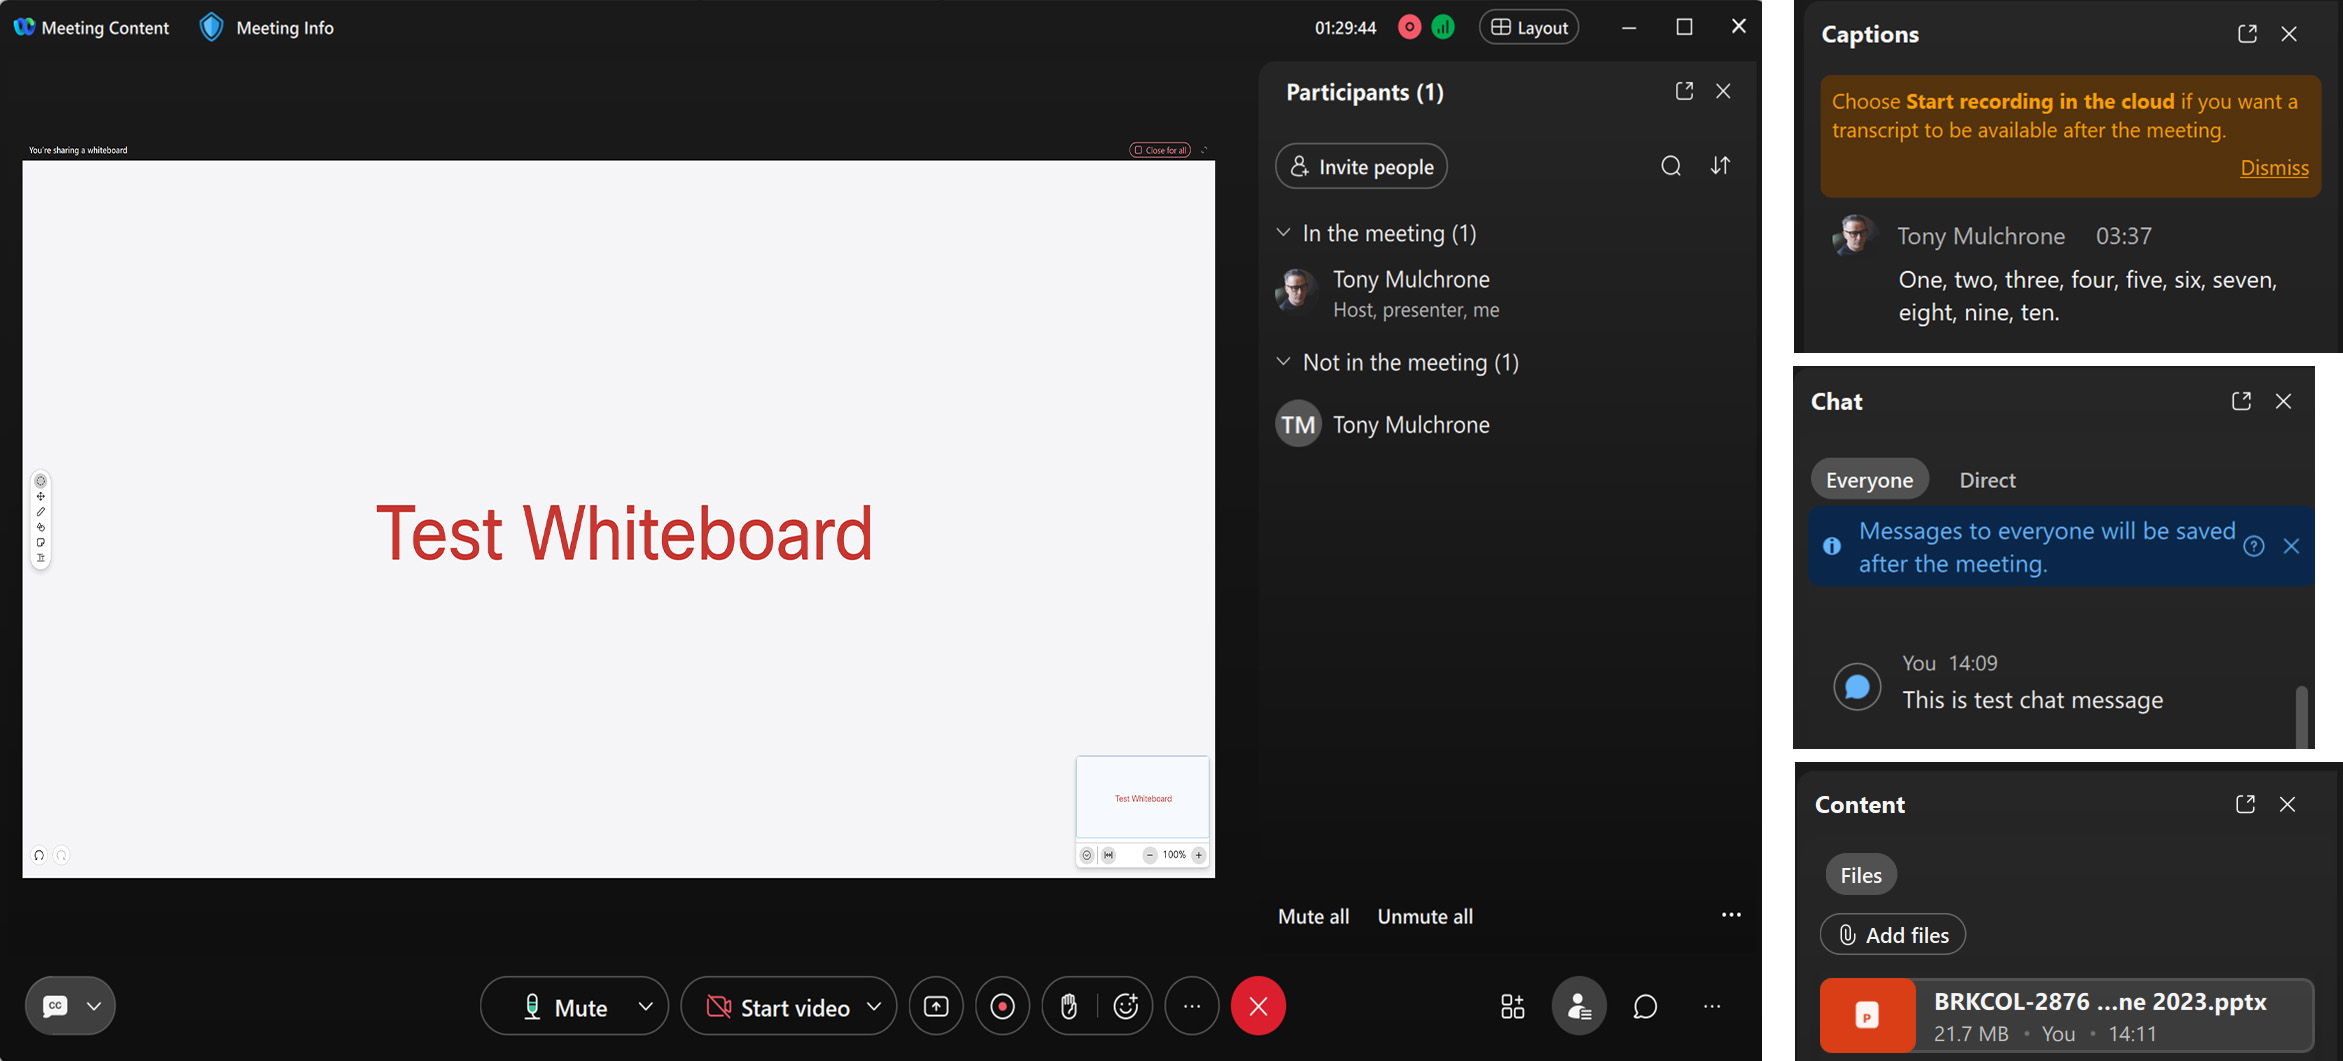
I contenuti condivisi/creati durante una riunione Webex (chat, registrazioni, trascrizioni e lavagne) possono essere visualizzati al termine della riunione.
È possibile visualizzare le chat, le registrazioni e le trascrizioni nelle schede Calendario e Contenuto delle riunioni dell'app Webex. Tutti i partecipanti alla riunione con un account Webex possono accedere ai messaggi di chat e alle registrazioni nell'app Webex. I partecipanti alla riunione non verificati, che non hanno effettuato l'accesso, hanno accesso solo ai contenuti condivisi durante la riunione.
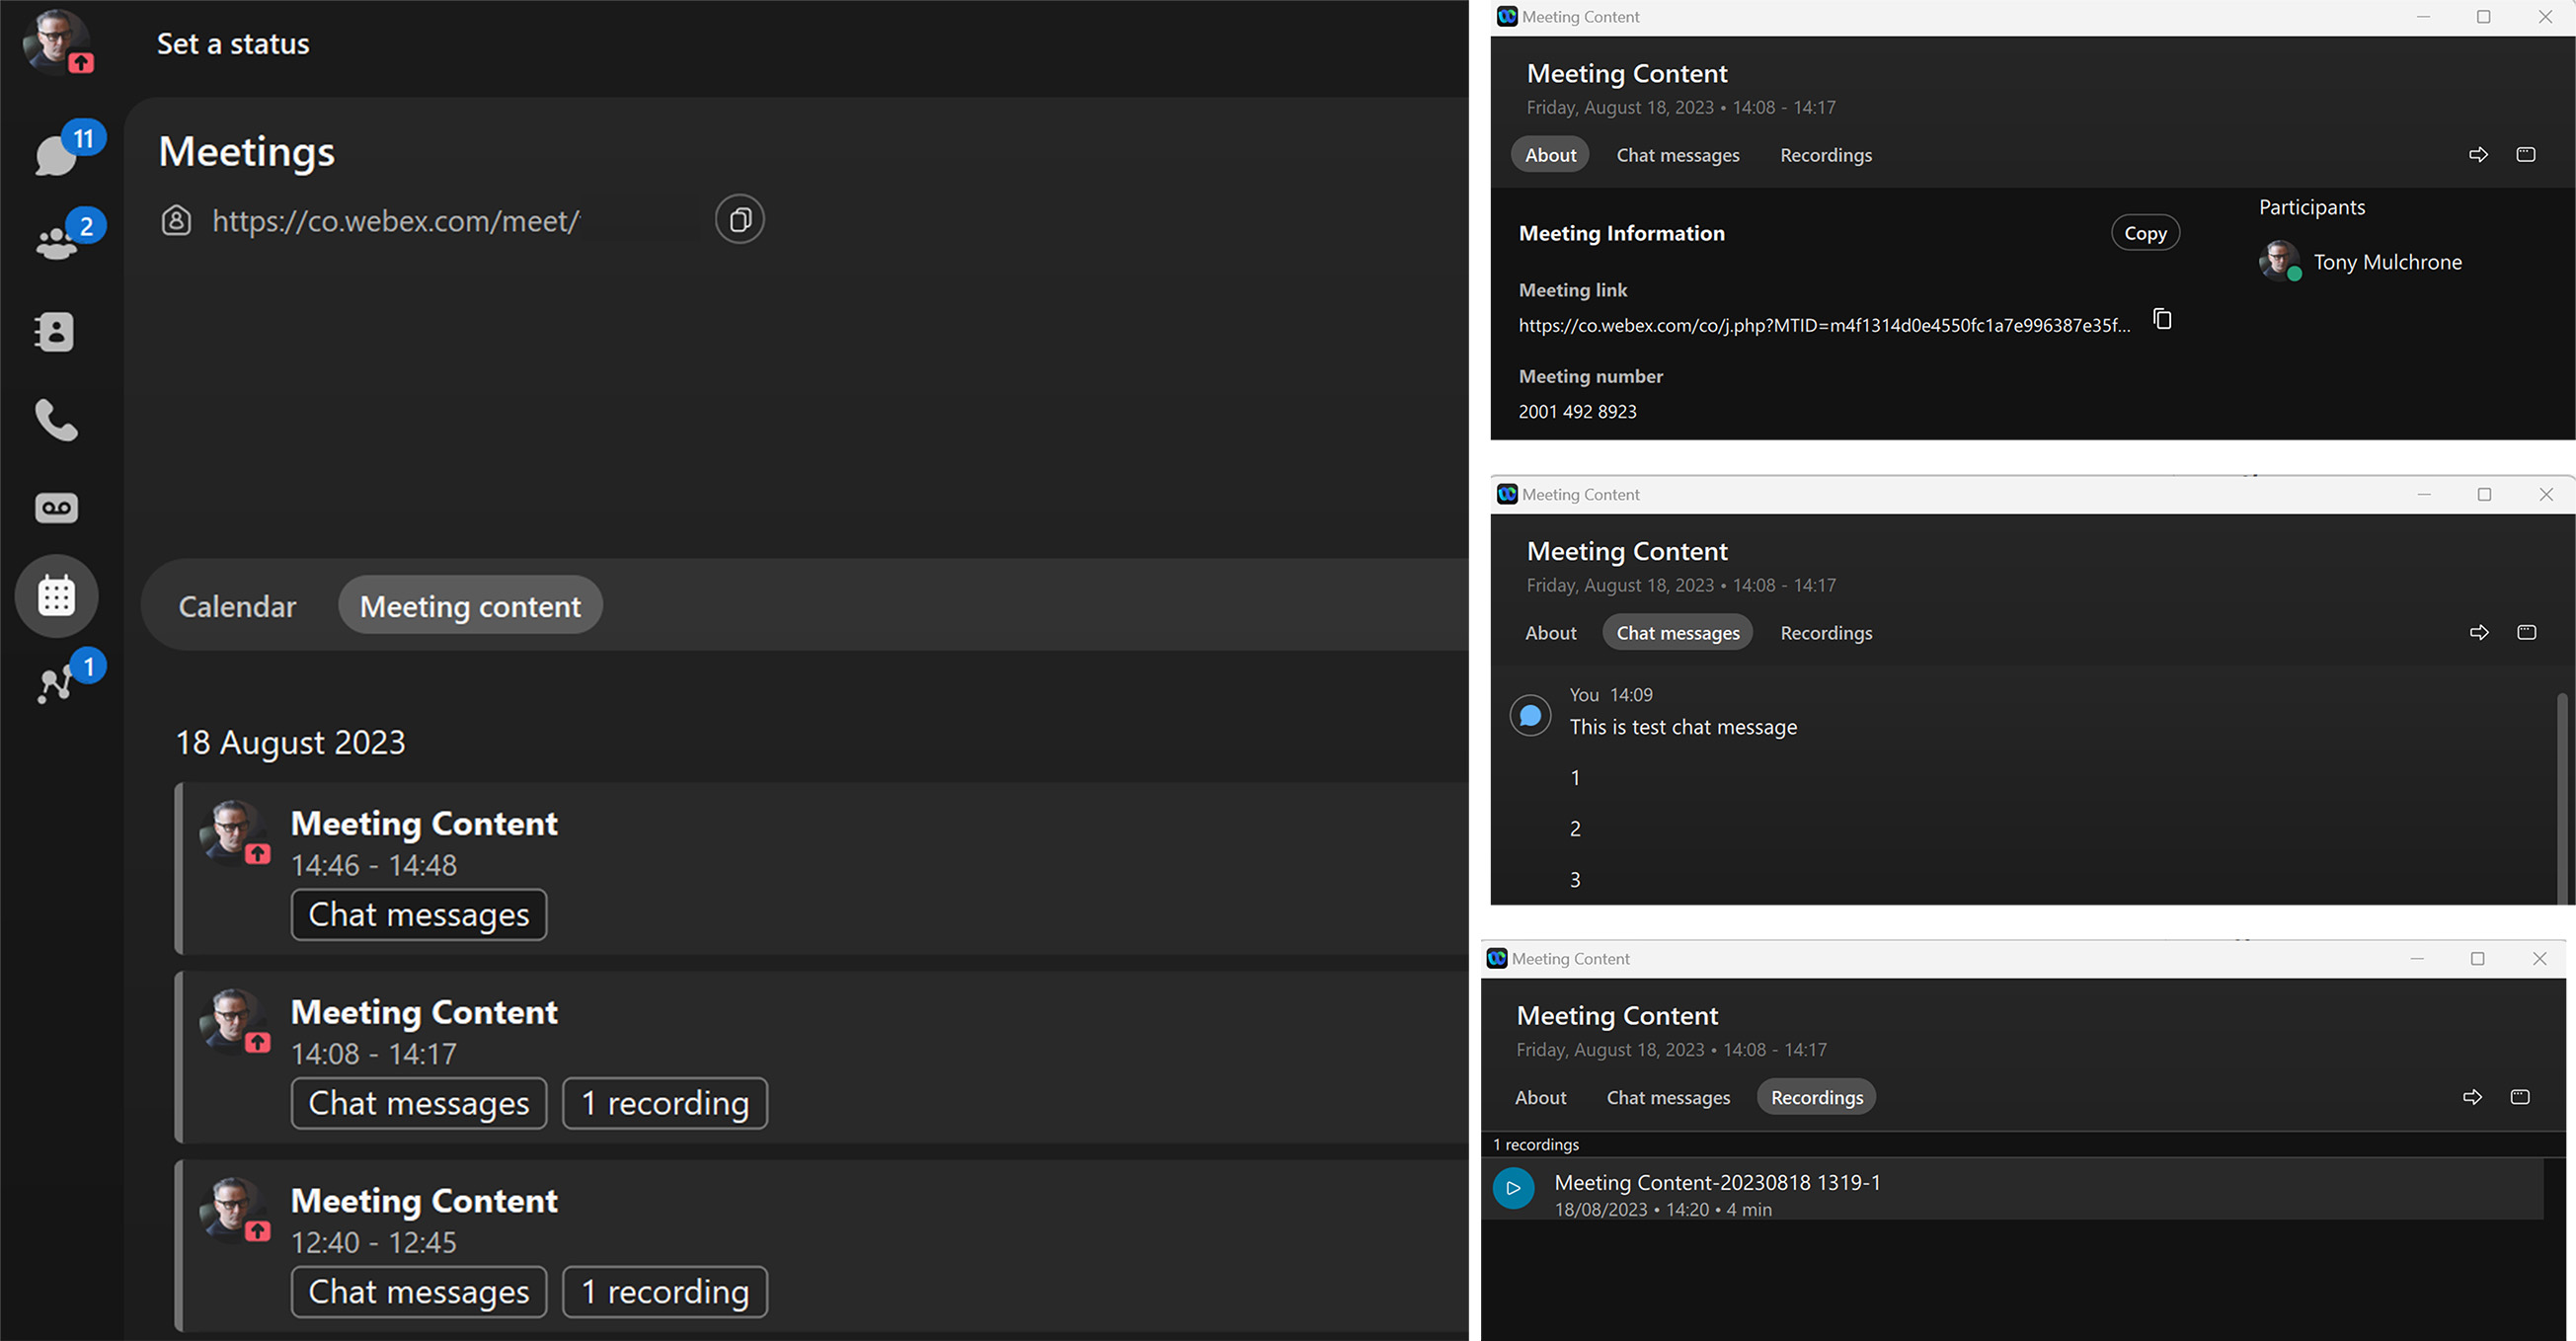
Messaggi di chat, registrazioni e trascrizioni delle registrazioni
I messaggi di chat, le registrazioni e le trascrizioni delle registrazioni utilizzano l'impostazione dei criteri di Webex Meetingsconservazione di Control Hub.
lavagne
Lavagne create Webex Meetings utilizzando la politica di Webex Messaging conservazione. La politica di conservazione della lavagna è quella dell'organizzazione a cui appartiene il creatore della lavagna.
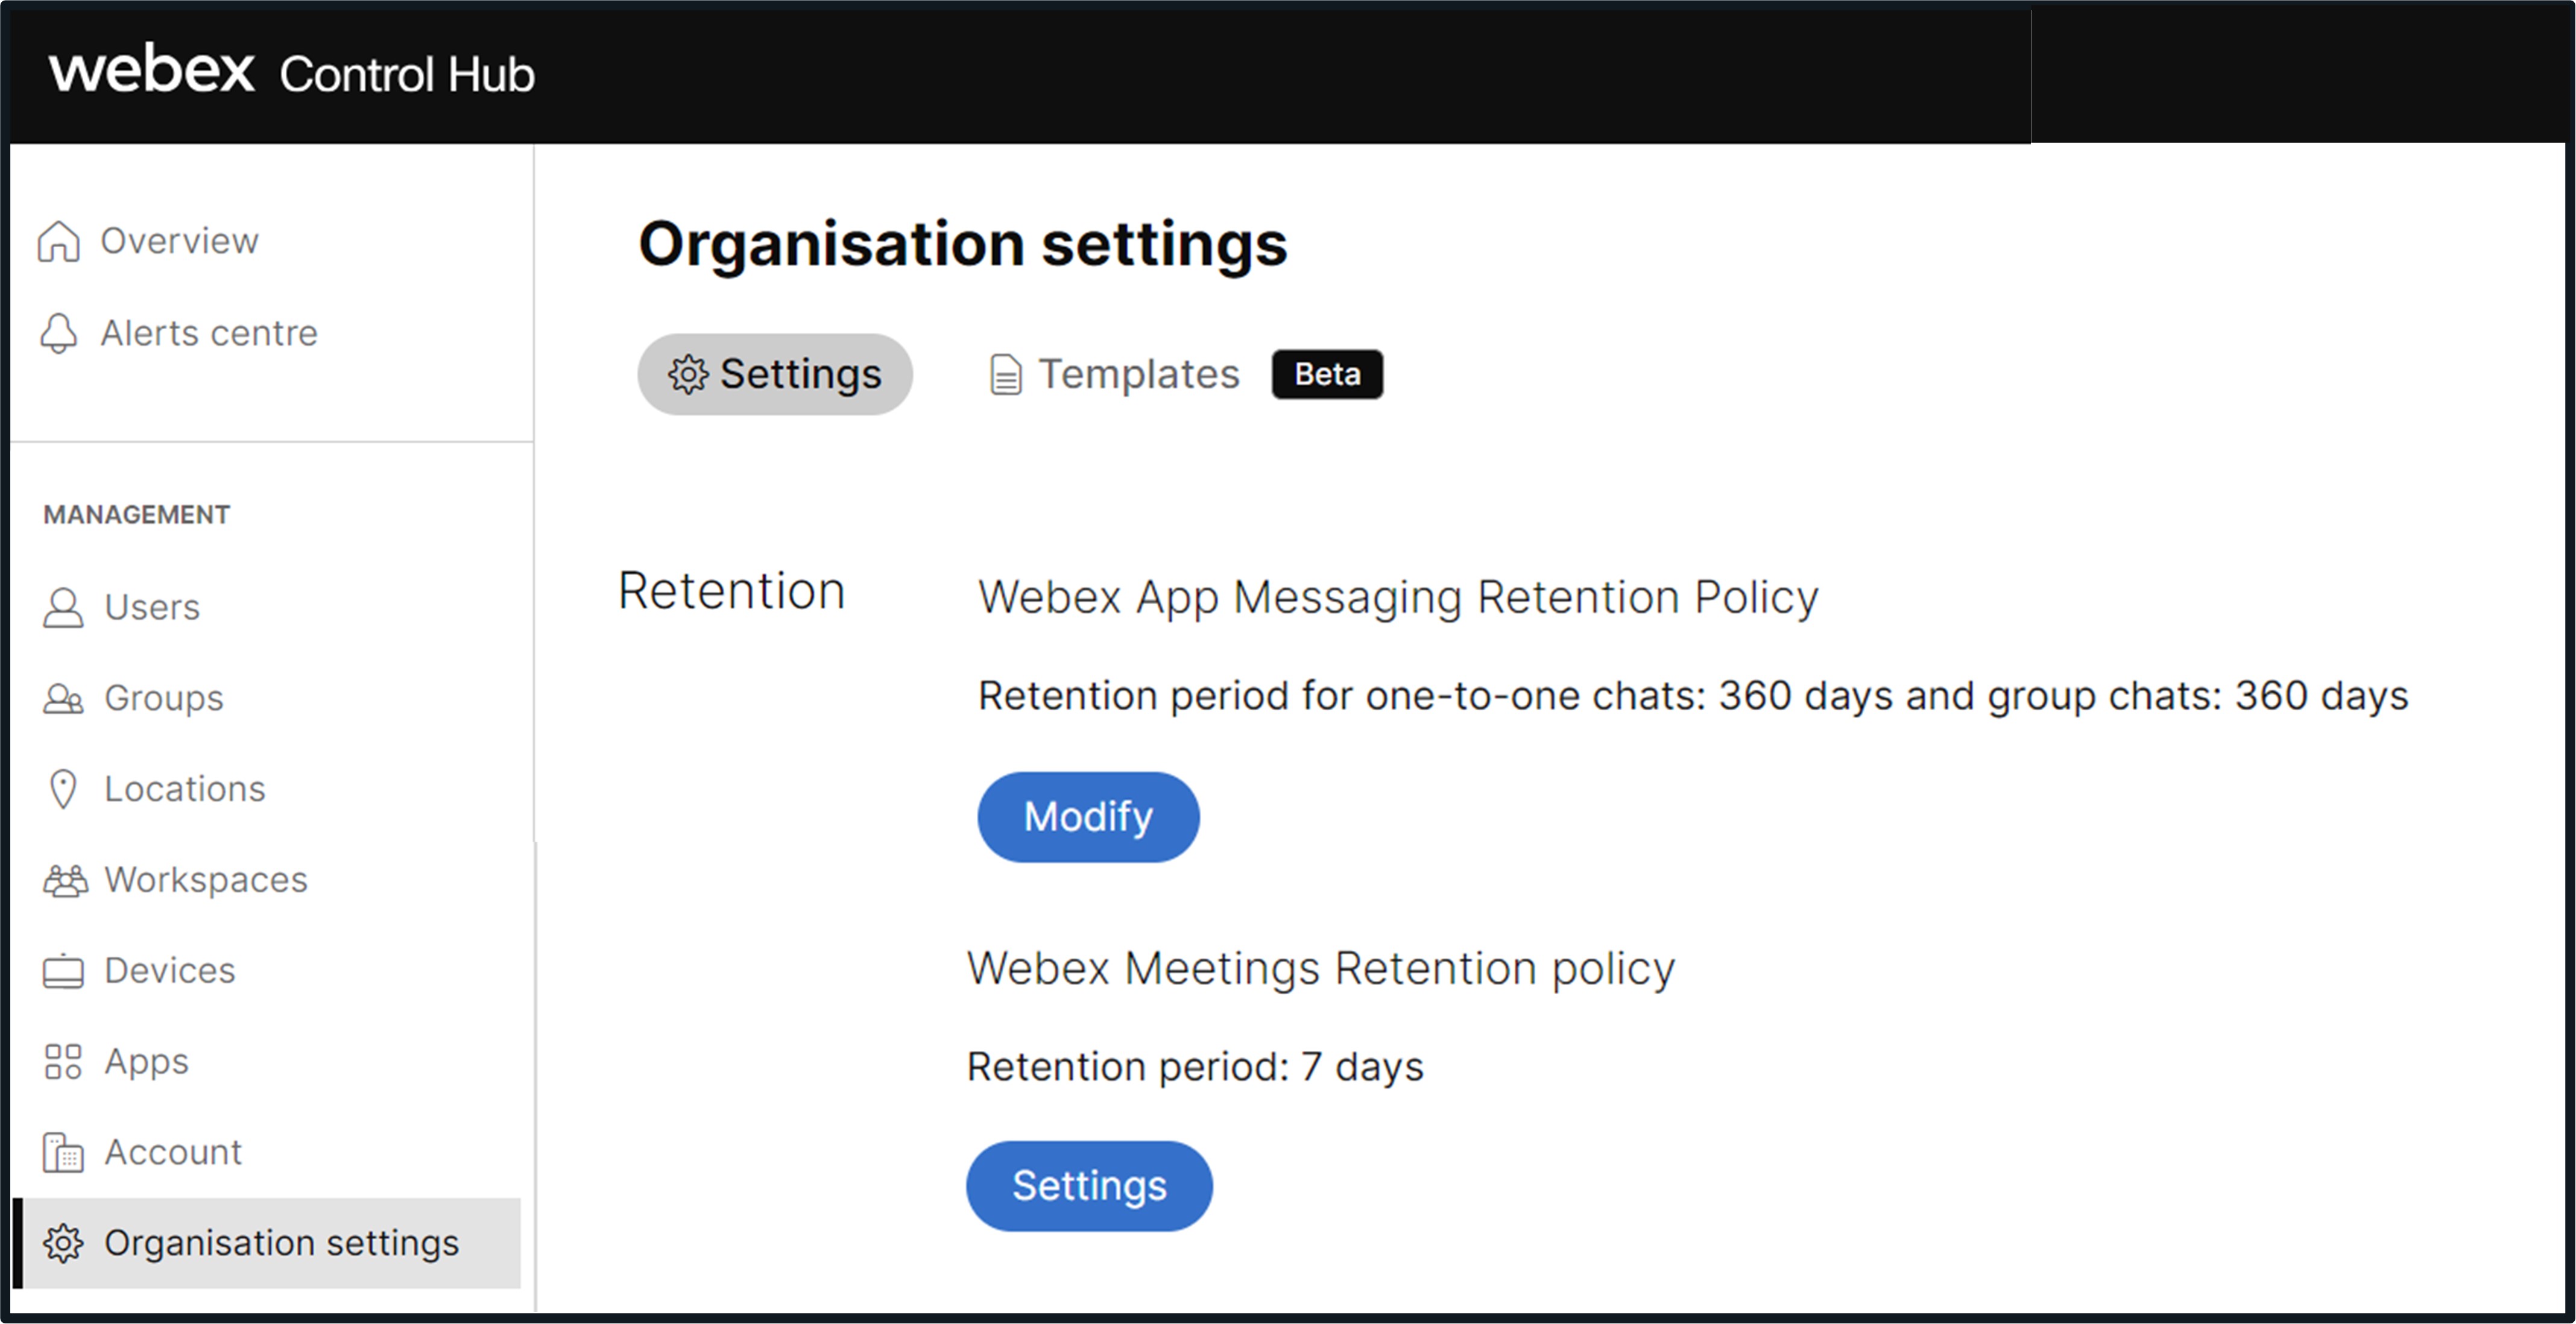
Le registrazioni e le trascrizioni delle registrazioni sono archiviate nella Webex Meetings regione selezionata dalla sua organizzazione al momento dell'iscrizione a Webex. Per i dettagli sulle Webex Meetings regioni e sulle ubicazioni dei data center, consulta la scheda tecnica Webex Meetings sulla privacy.
I messaggi di chat e le lavagne create durante le riunioni vengono archiviati nelle aree del Webex Messaging data center. Attualmente, Webex Messaging utilizza due aree del data center per archiviare i messaggi di chat e i contenuti della lavagna: Nord America e resto del mondo e Unione Europea. Durante il provisioning, l'amministratore che configura un'organizzazione vede un menu a discesa Country Selector in Control Hub. Determiniamo l'area geografica in cui risiedono i dati di messaggistica dell'organizzazione. Per ulteriori informazioni su questo processo e sulla regione a cui è associato un determinato paese, vedere Trovare la regione di residenza dei dati associata a un Paese.
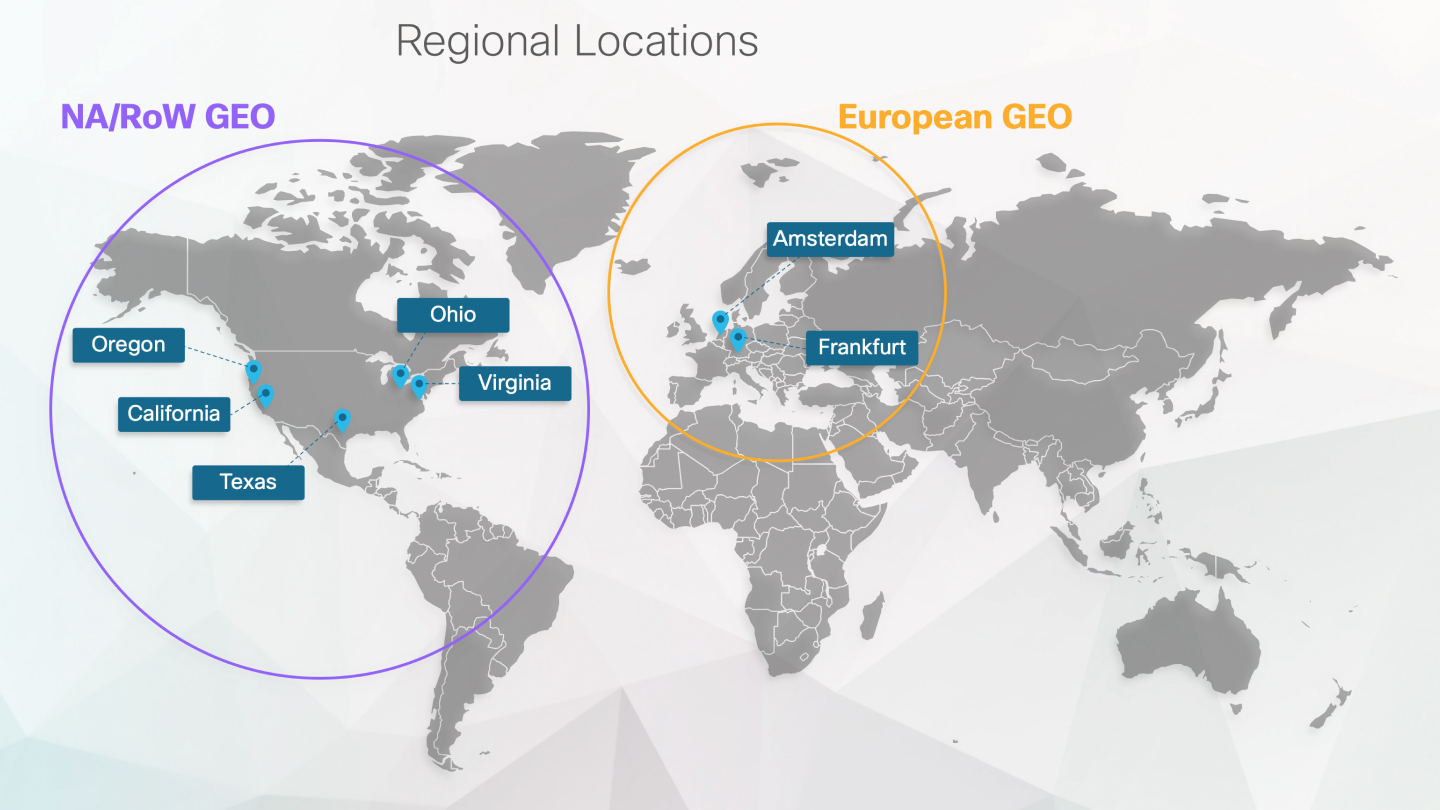
Per ulteriori informazioni sulla residenza Webex Messaging dei dati, vedere l'app Webex e la scheda tecnica Webex Messaging sulla privacy e la residenza dei dati in Webex.
Se necessario, l'archiviazione persistente dei messaggi di Webex Meetings chat può essere disattivata per la sua organizzazione in Control Hub. Vedi Salvare o cancellare le chat durante le riunioni della sua organizzazione dopo una riunione. Gli amministratori di Control Hub possono disabilitare l'uso della lavagna nella sua organizzazione per utente/gruppo di utenti per riunioni interne e/o esterne.
Webex KMS fornisce un ulteriore livello di crittografia a riposo per i contenuti generati dagli utenti della sua organizzazione e supporta una serie di opzioni di distribuzione, a seconda del livello di sicurezza e controllo richiesto dalla sua organizzazione:
- KMS basato su Webex Cloud con chiave principale del cliente derivata da Webex Cloud HSM.
- KMS Webex basato su cloud con chiave principale del cliente derivata dalla chiave cliente (BYOK). Per ulteriori informazioni, veda Gestire la propria chiave principale per il cliente.
- KMS Webex basato sul cloud con chiave principale del cliente dal KMS AWS del cliente. Per ulteriori informazioni, veda Gestire la chiave principale del proprio cliente
- KMS (Hybrid Data Security (HDS)) basato sul cliente: chiavi archiviate in sede. Per ulteriori informazioni, vedere la guida all'implementazione di Webex Hybrid Data Security.
- KMS (Hybrid Data Security (HDS)) gestito dai partner (Hybrid Data Security)) — chiavi archiviate in sede. Per ulteriori informazioni, vedere la guida all'implementazione di Webex Hybrid Data Security.
Per dettagli tecnici sul funzionamento del KMS, vedere il documento tecnico sulla Webex Messaging sicurezza di Security Cloud Collaboration.
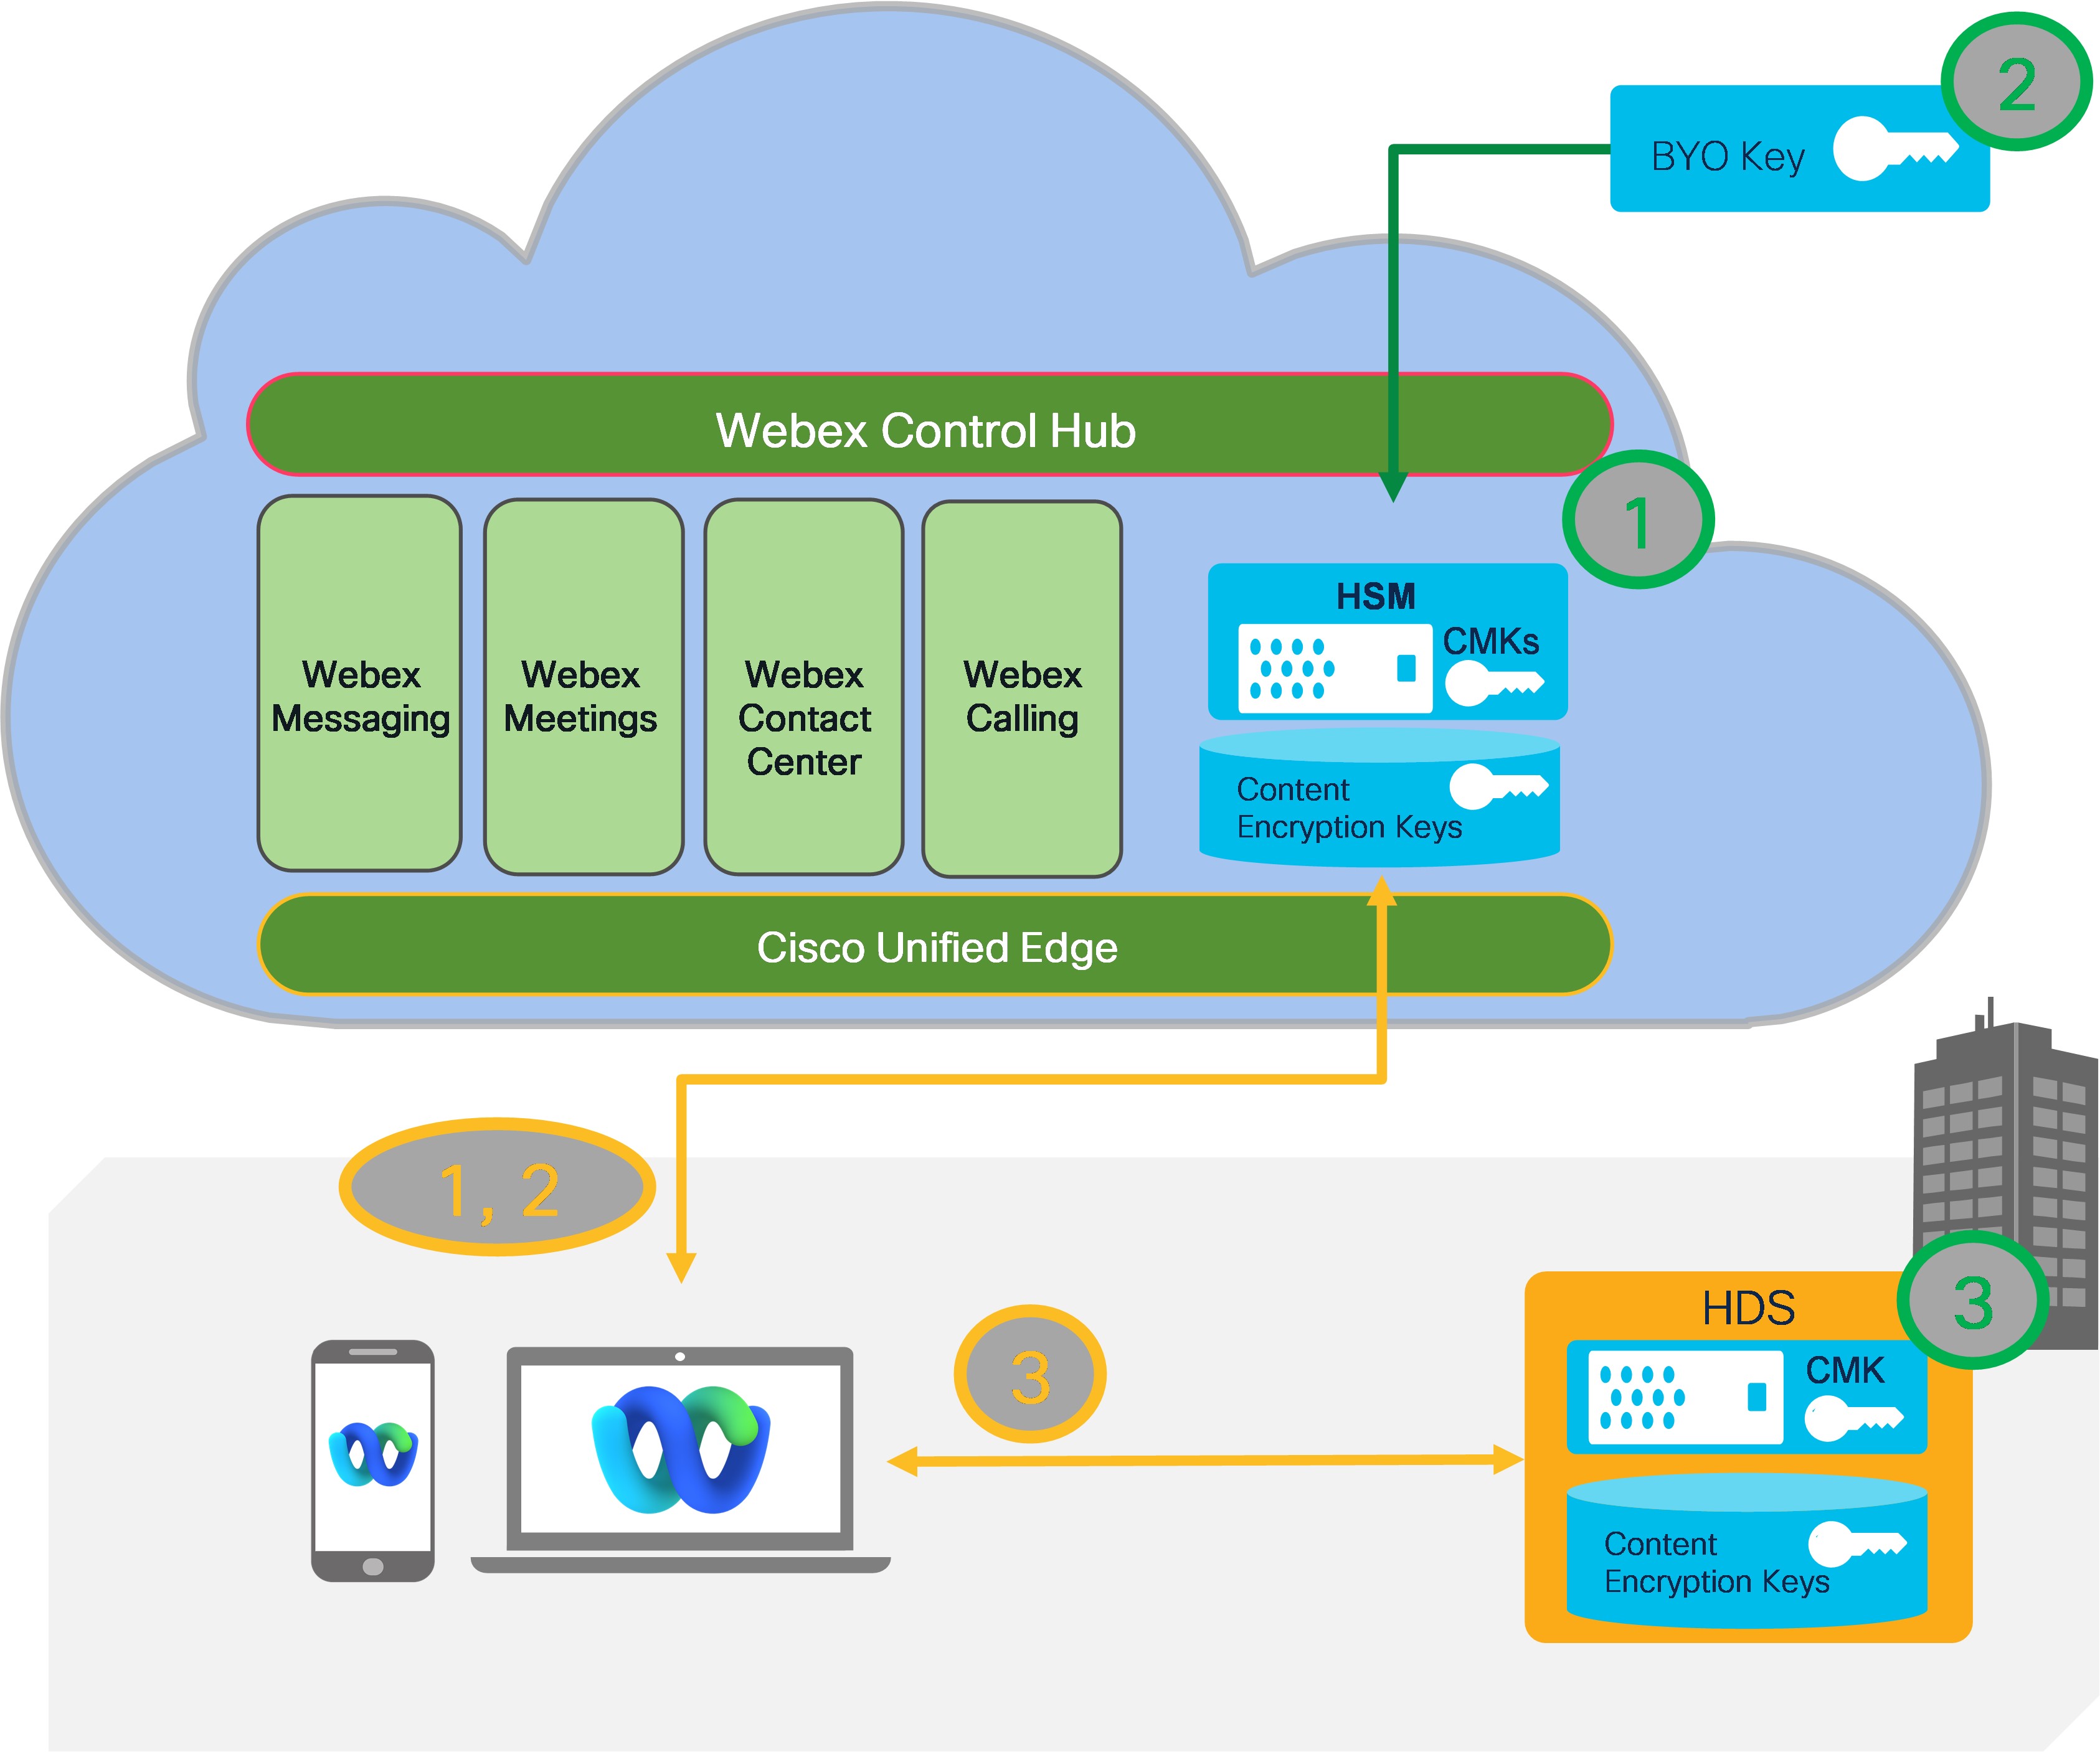
Webex Meetingsche utilizzano KMS per la crittografia dei contenuti beneficiano anche di un set comune di strumenti di conformità che possono essere utilizzati per gestire, archiviare e applicare le politiche dei clienti sui contenuti generati dagli utenti in. Webex Meetings Questa architettura di conformità comune utilizza l'API Webex Events per fornire i seguenti servizi per riunioni, chat, file, lavagne, annotazioni, registrazioni e trascrizioni:
- Conservazione legale (sostituisce la politica di conservazione)
- e-Discovery (ricerca del responsabile della conformità)
- Prevenzione della perdita di dati: invii messaggi e file alla sua applicazione DLP per il controllo dei dati
- Archiviazione dei dati


