
Благодарим вас за обратную связь.
 Отправить обратную связь?
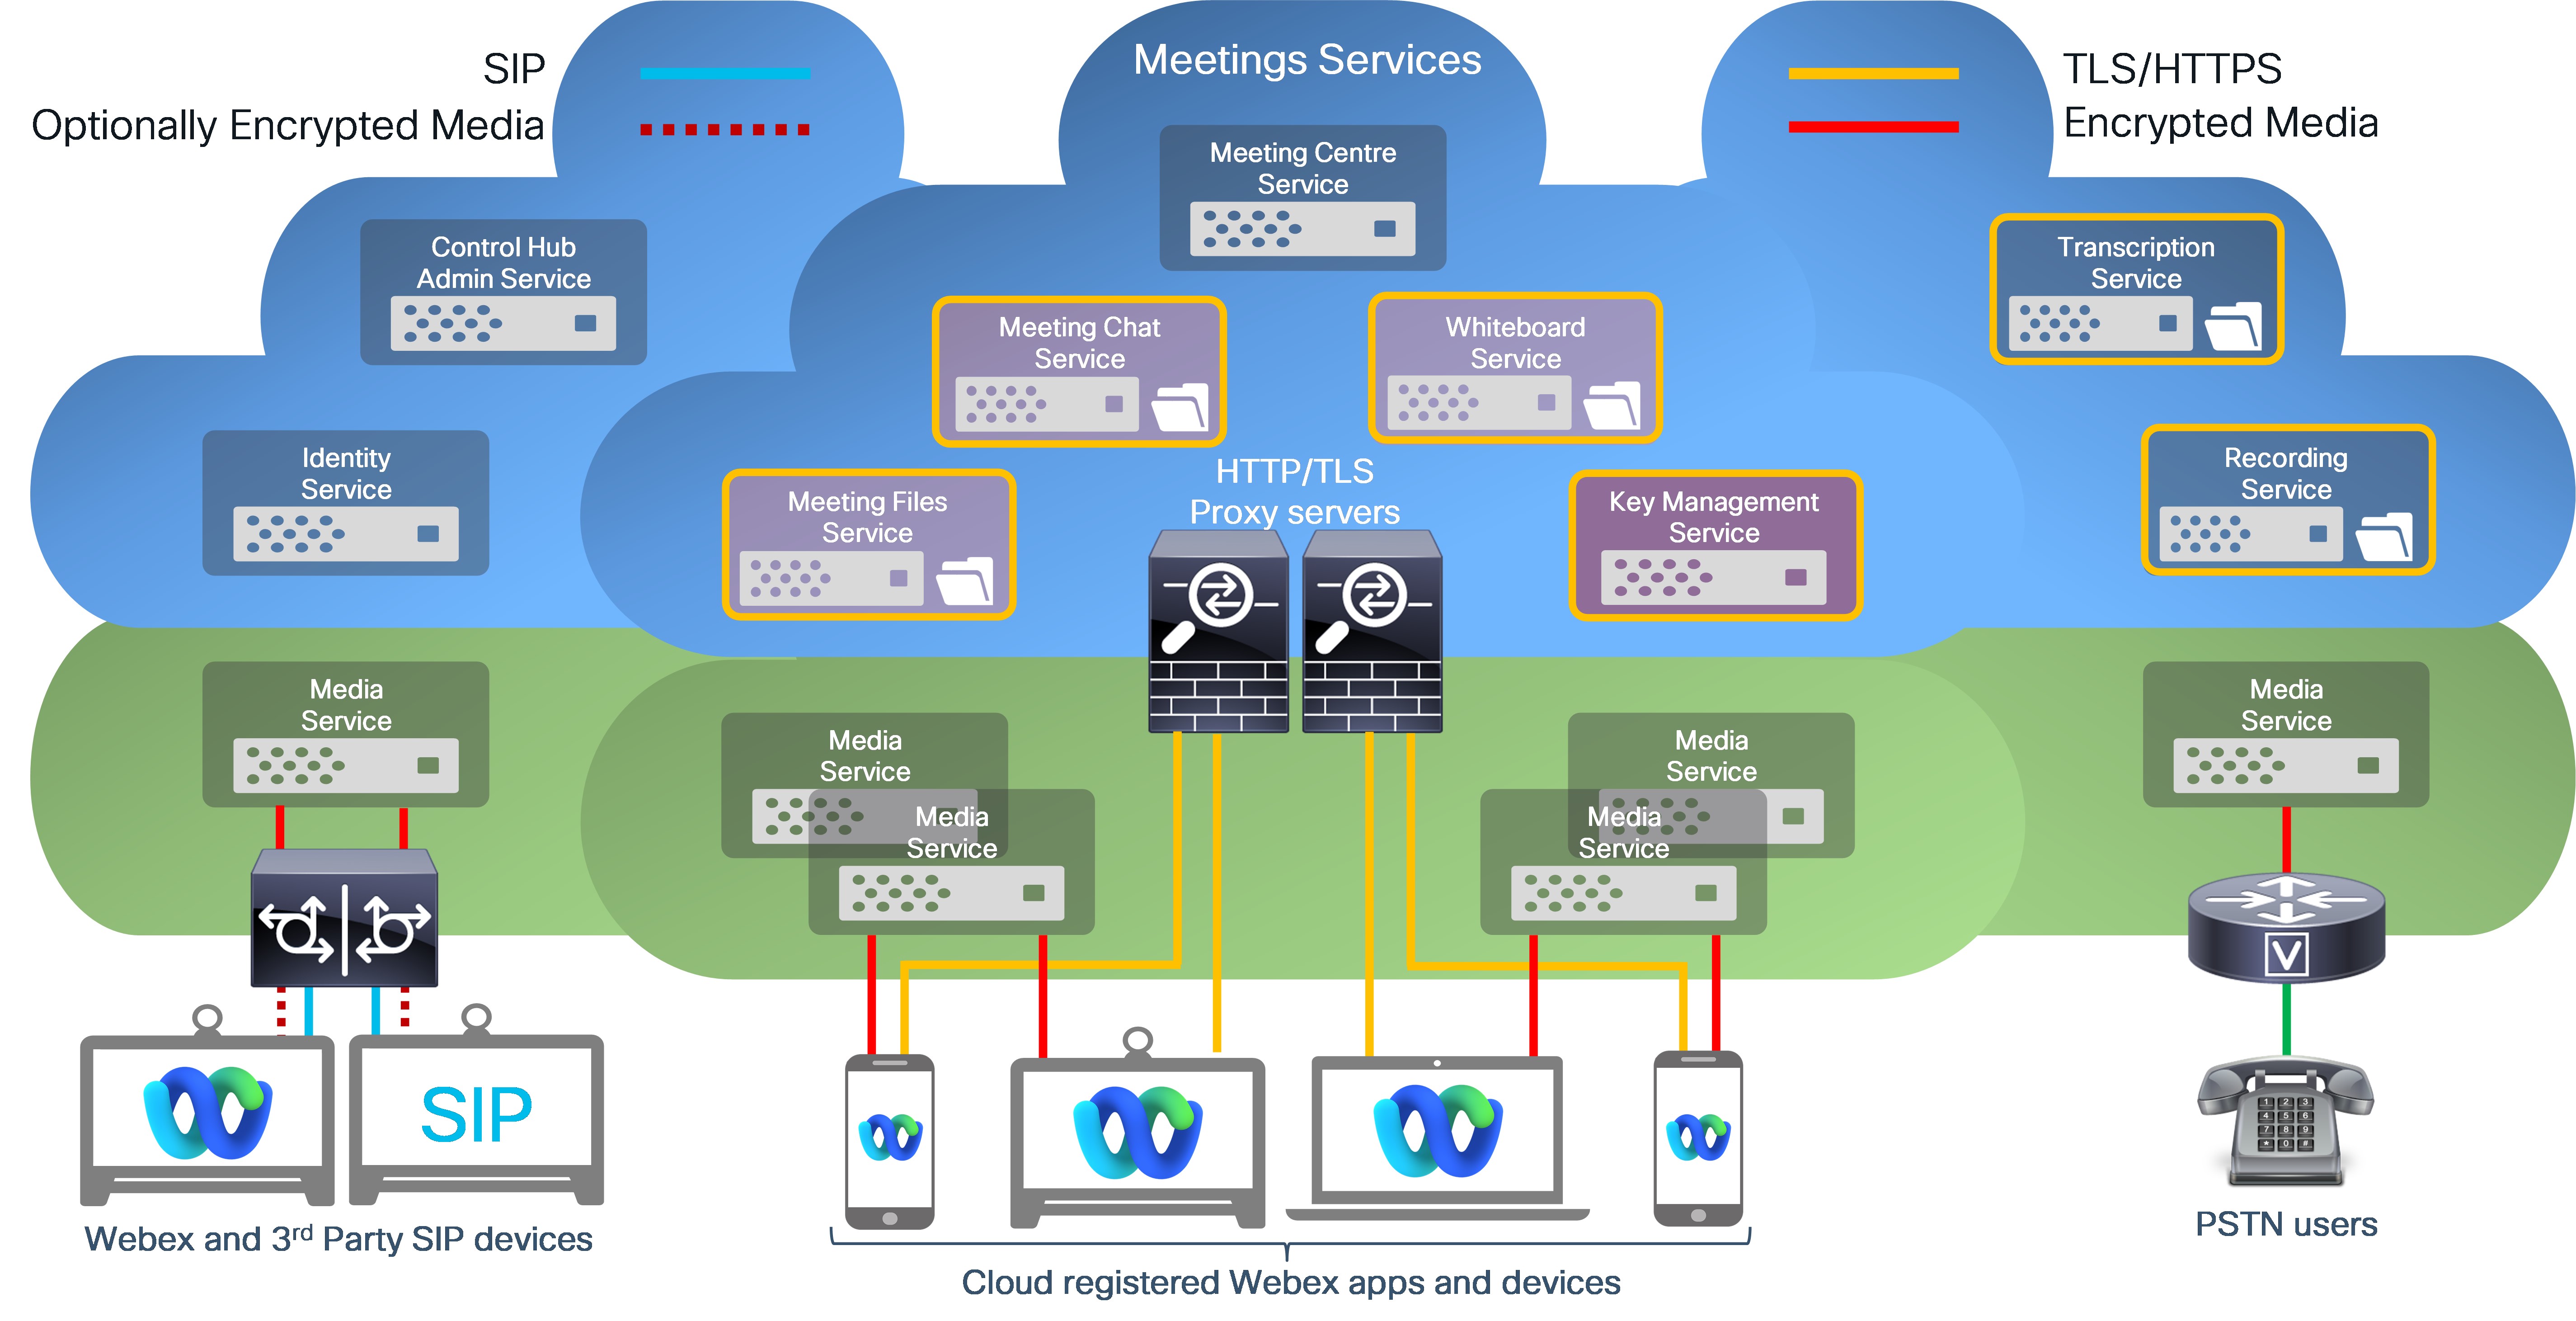
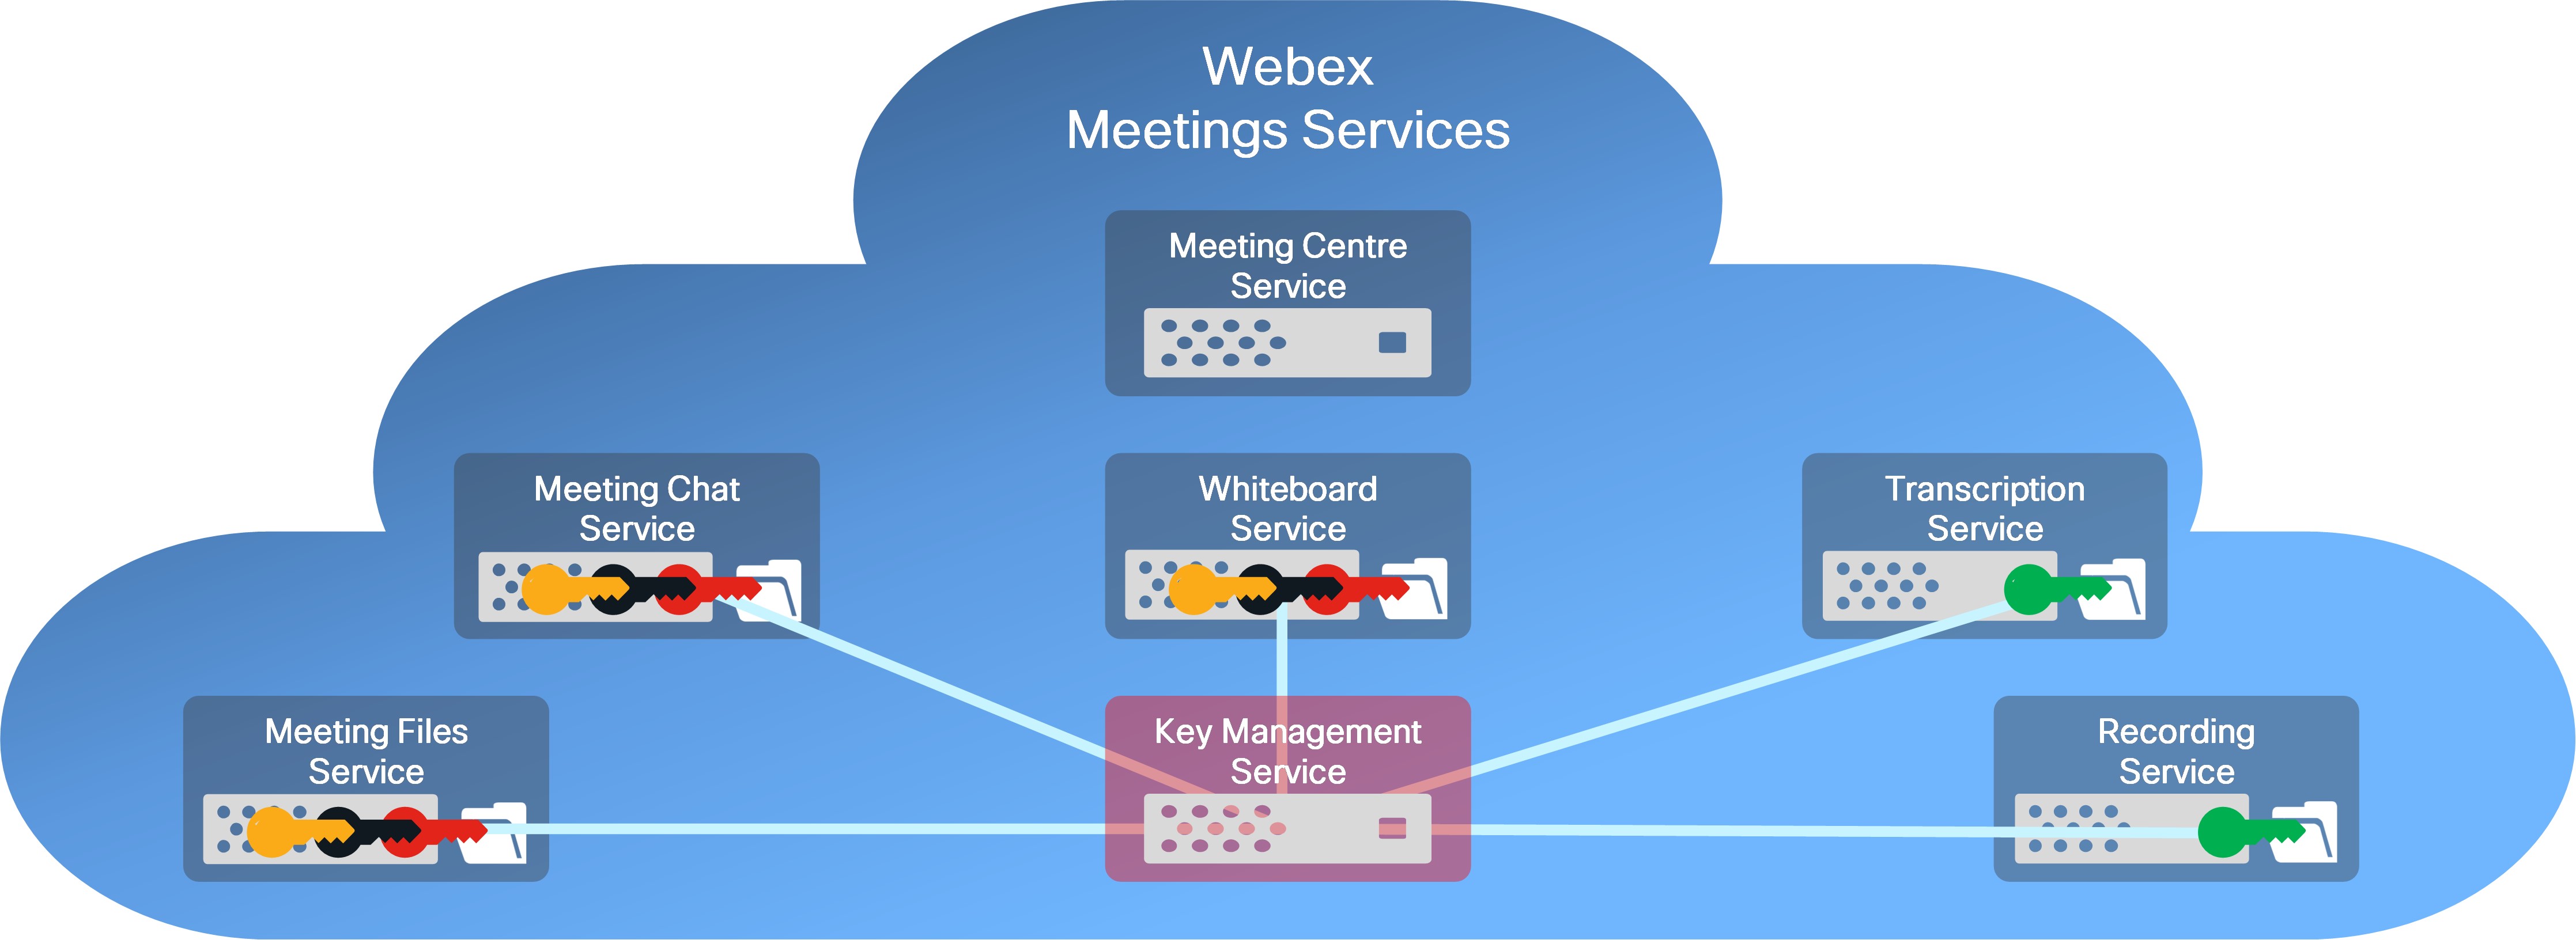
Служба управления ключами Webex (KMS) изначально была разработана для добавления дополнительного уровня шифрования Webex Messaging контента, например передаваемых сообщений и файлов. Теперь Webex Suite Meetings позволяет использовать KMS в качестве распространенного сервиса шифрования пользовательского контента. Webex Suiteсервисы теперь используют KMS для шифрования следующих типов данных:
Webex Messaging
- Сообщения
- файлы
- AI Assistant-сгенерированный контент
Webex Meetings
- Сообщения в чате (новое)
- Общие файлы (новые)
- Аннотации (новые)
- Записи
- Стенограммы
- Белые доски
- AI Assistant-сгенерированный контент
- Голосовые сообщения
- Стенограммы голосовой почты
- Записи
- AI Assistant-сгенерированный контент
Сквозное шифрование Webex использует KMS для создания, распространения и управления ключами шифрования, используемыми для шифрования созданного пользователем контента, перечисленного выше.
- Приложение Webex и видеоустройства Cisco используют комплексное шифрование Webex для всего пользовательского контента, такого как сообщения, файлы и виртуальные доски, а также шифруют эти данные с помощью протокола безопасности транспортного уровня (TLS) для передаваемых данных.
- Что касается хранимых данных, то это сквозное зашифрованное содержимое хранится на серверах зашифрованного контента в облаке Webex.
- Этот дополнительный уровень безопасности защищает передаваемый пользовательский контент от атак перехвата TLS и хранимые пользовательские данные от потенциальных злоумышленников в облаке Webex.
Благодаря комплексному шифрованию Webex сервисы Webex могут использовать ключи сквозного шифрования для расшифровки данных в целях предоставления базовых сервисов Webex, таких как:
- Индексирование сообщений для функций поиска
- Предотвращение потери данных (соответствие требованиям)
- Перекодирование файлов
- Обнаружение электронных данных
- Архивирование данных
- Сканирование вредоносных программ (с расширенным пакетом безопасности)
Если вам нужен более высокий уровень безопасности и конфиденциальности совещаний, вы можете использовать сквозное шифрование Zero Trust. Webex Meetings При использовании технологии Zero Trust Security ключ шифрования совещания создается и доступен только участникам совещания; служба Webex не может получить доступ к ключам шифрования совещания.
См. раздел «Комплексное шифрование с проверкой личности для совещаний Webex», в котором сравниваются сквозное шифрование Webex и сквозное шифрование с нулевым доверием.
Webex Meetingsзаписи и стенограммы шифруются с помощью ключа шифрования, созданного KMS (шифр шифрования = AES-256-GCM). Один ключ шифрования используется для шифрования всех записей и стенограмм в вашей организации.
Webex предоставляет следующие средства управления записями и стенограммами совещаний:
- Политика хранения записей и стенограмм (7—3600 дней)
- Удалите удаленные пользователем записи в течение 30 дней
- Безопасное воспроизведение и загрузка: разрешено только из определенных сетей
- Запись паролей и политик паролей
- Управление хранилищем записей
Благодаря шифрованию контента на основе KMS для каждого совещания Webex создаются уникальные ключи шифрования контента. Эти ключи шифрования используются для шифрования сообщений чата, заголовков, общих файлов, досок и аннотаций, опубликованных на совещании. Записи и стенограммы, хранящиеся в облаке Webex в вашей организации, защищены единым ключом шифрования AES-256-GCM, созданным KMS.
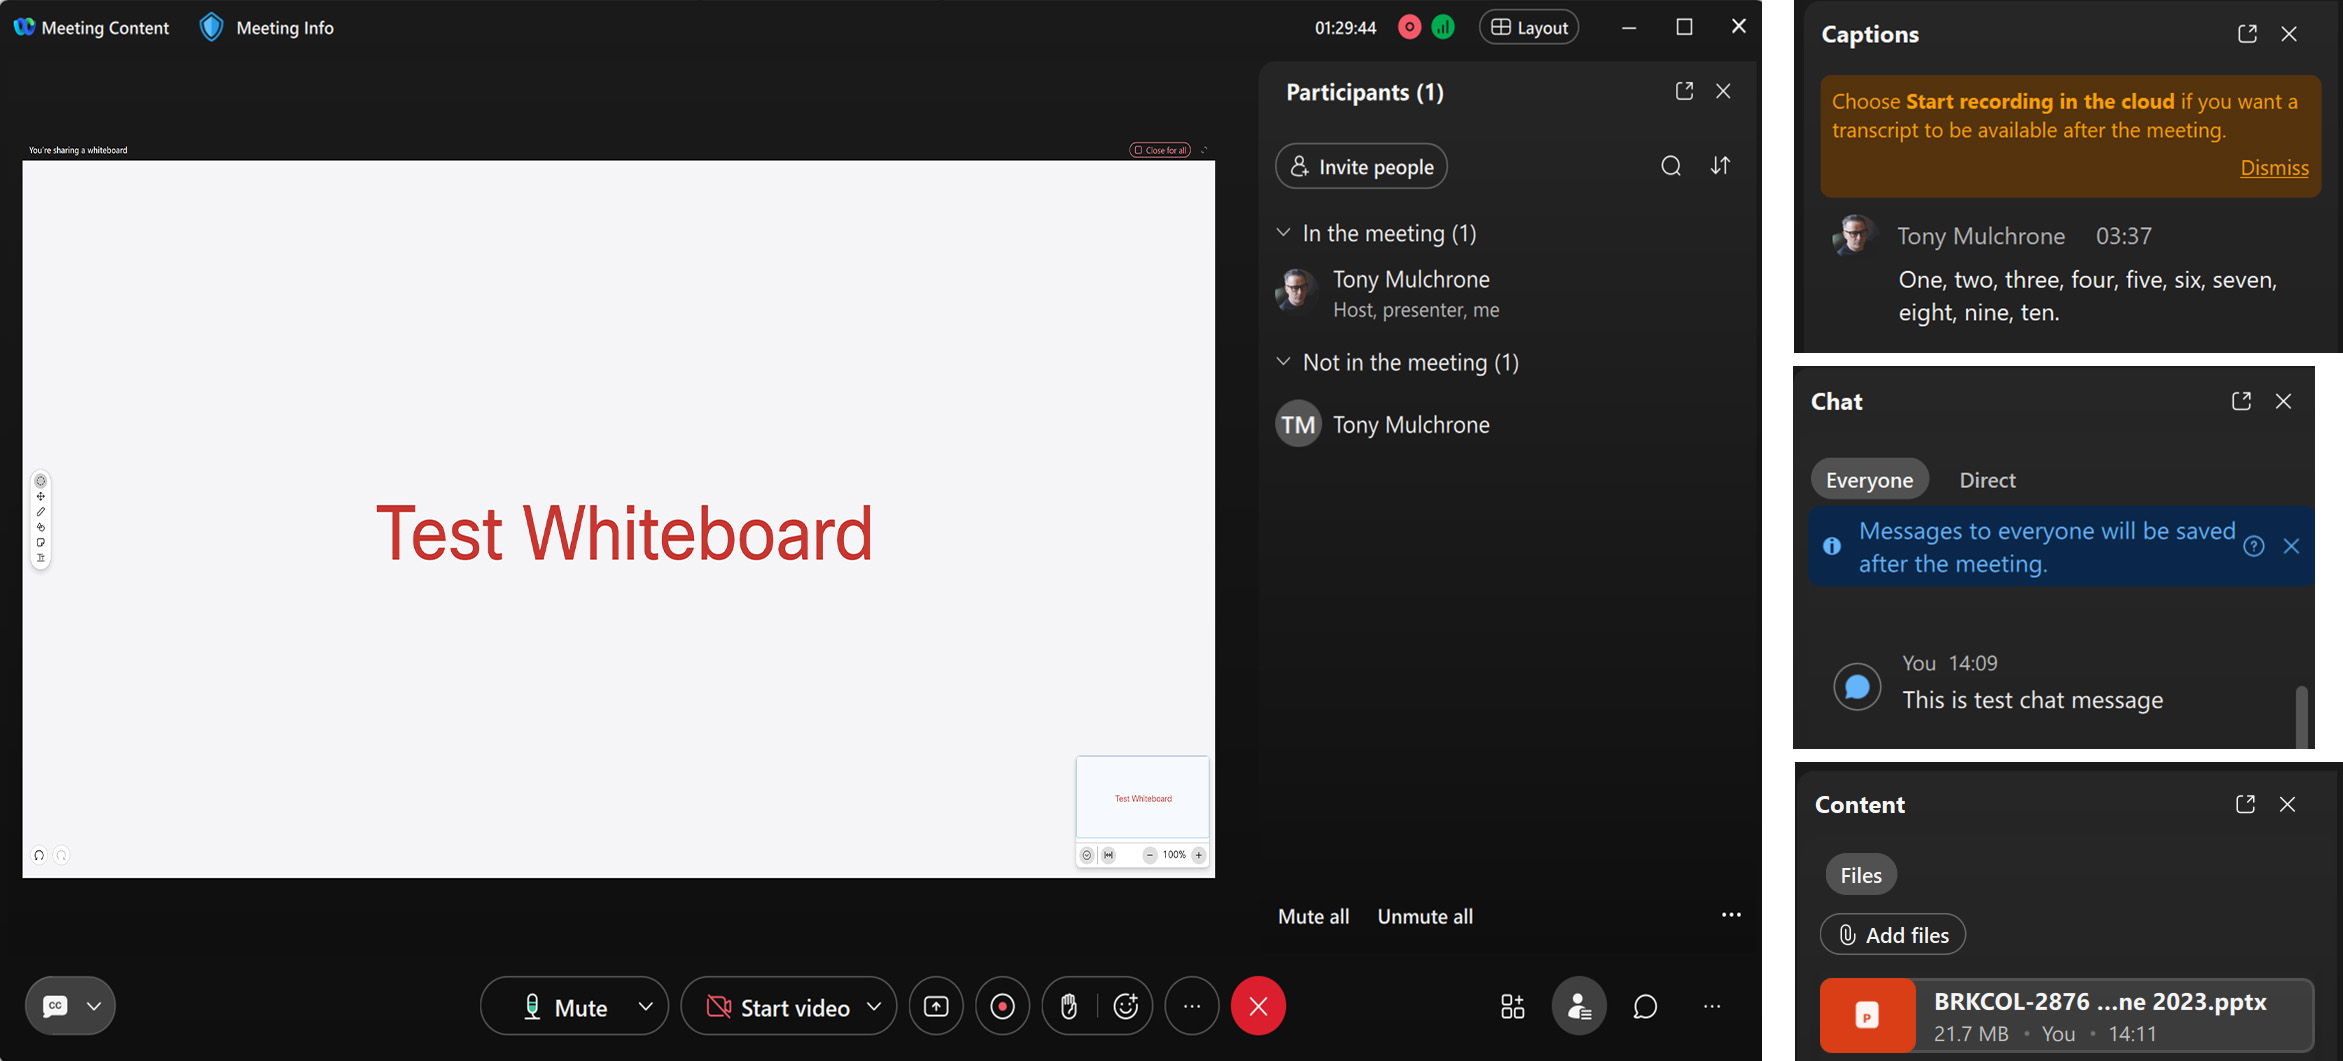
Содержимое, опубликованное или созданное во время совещания Webex (чат, записи, стенограммы и доски), можно просмотреть после окончания совещания.
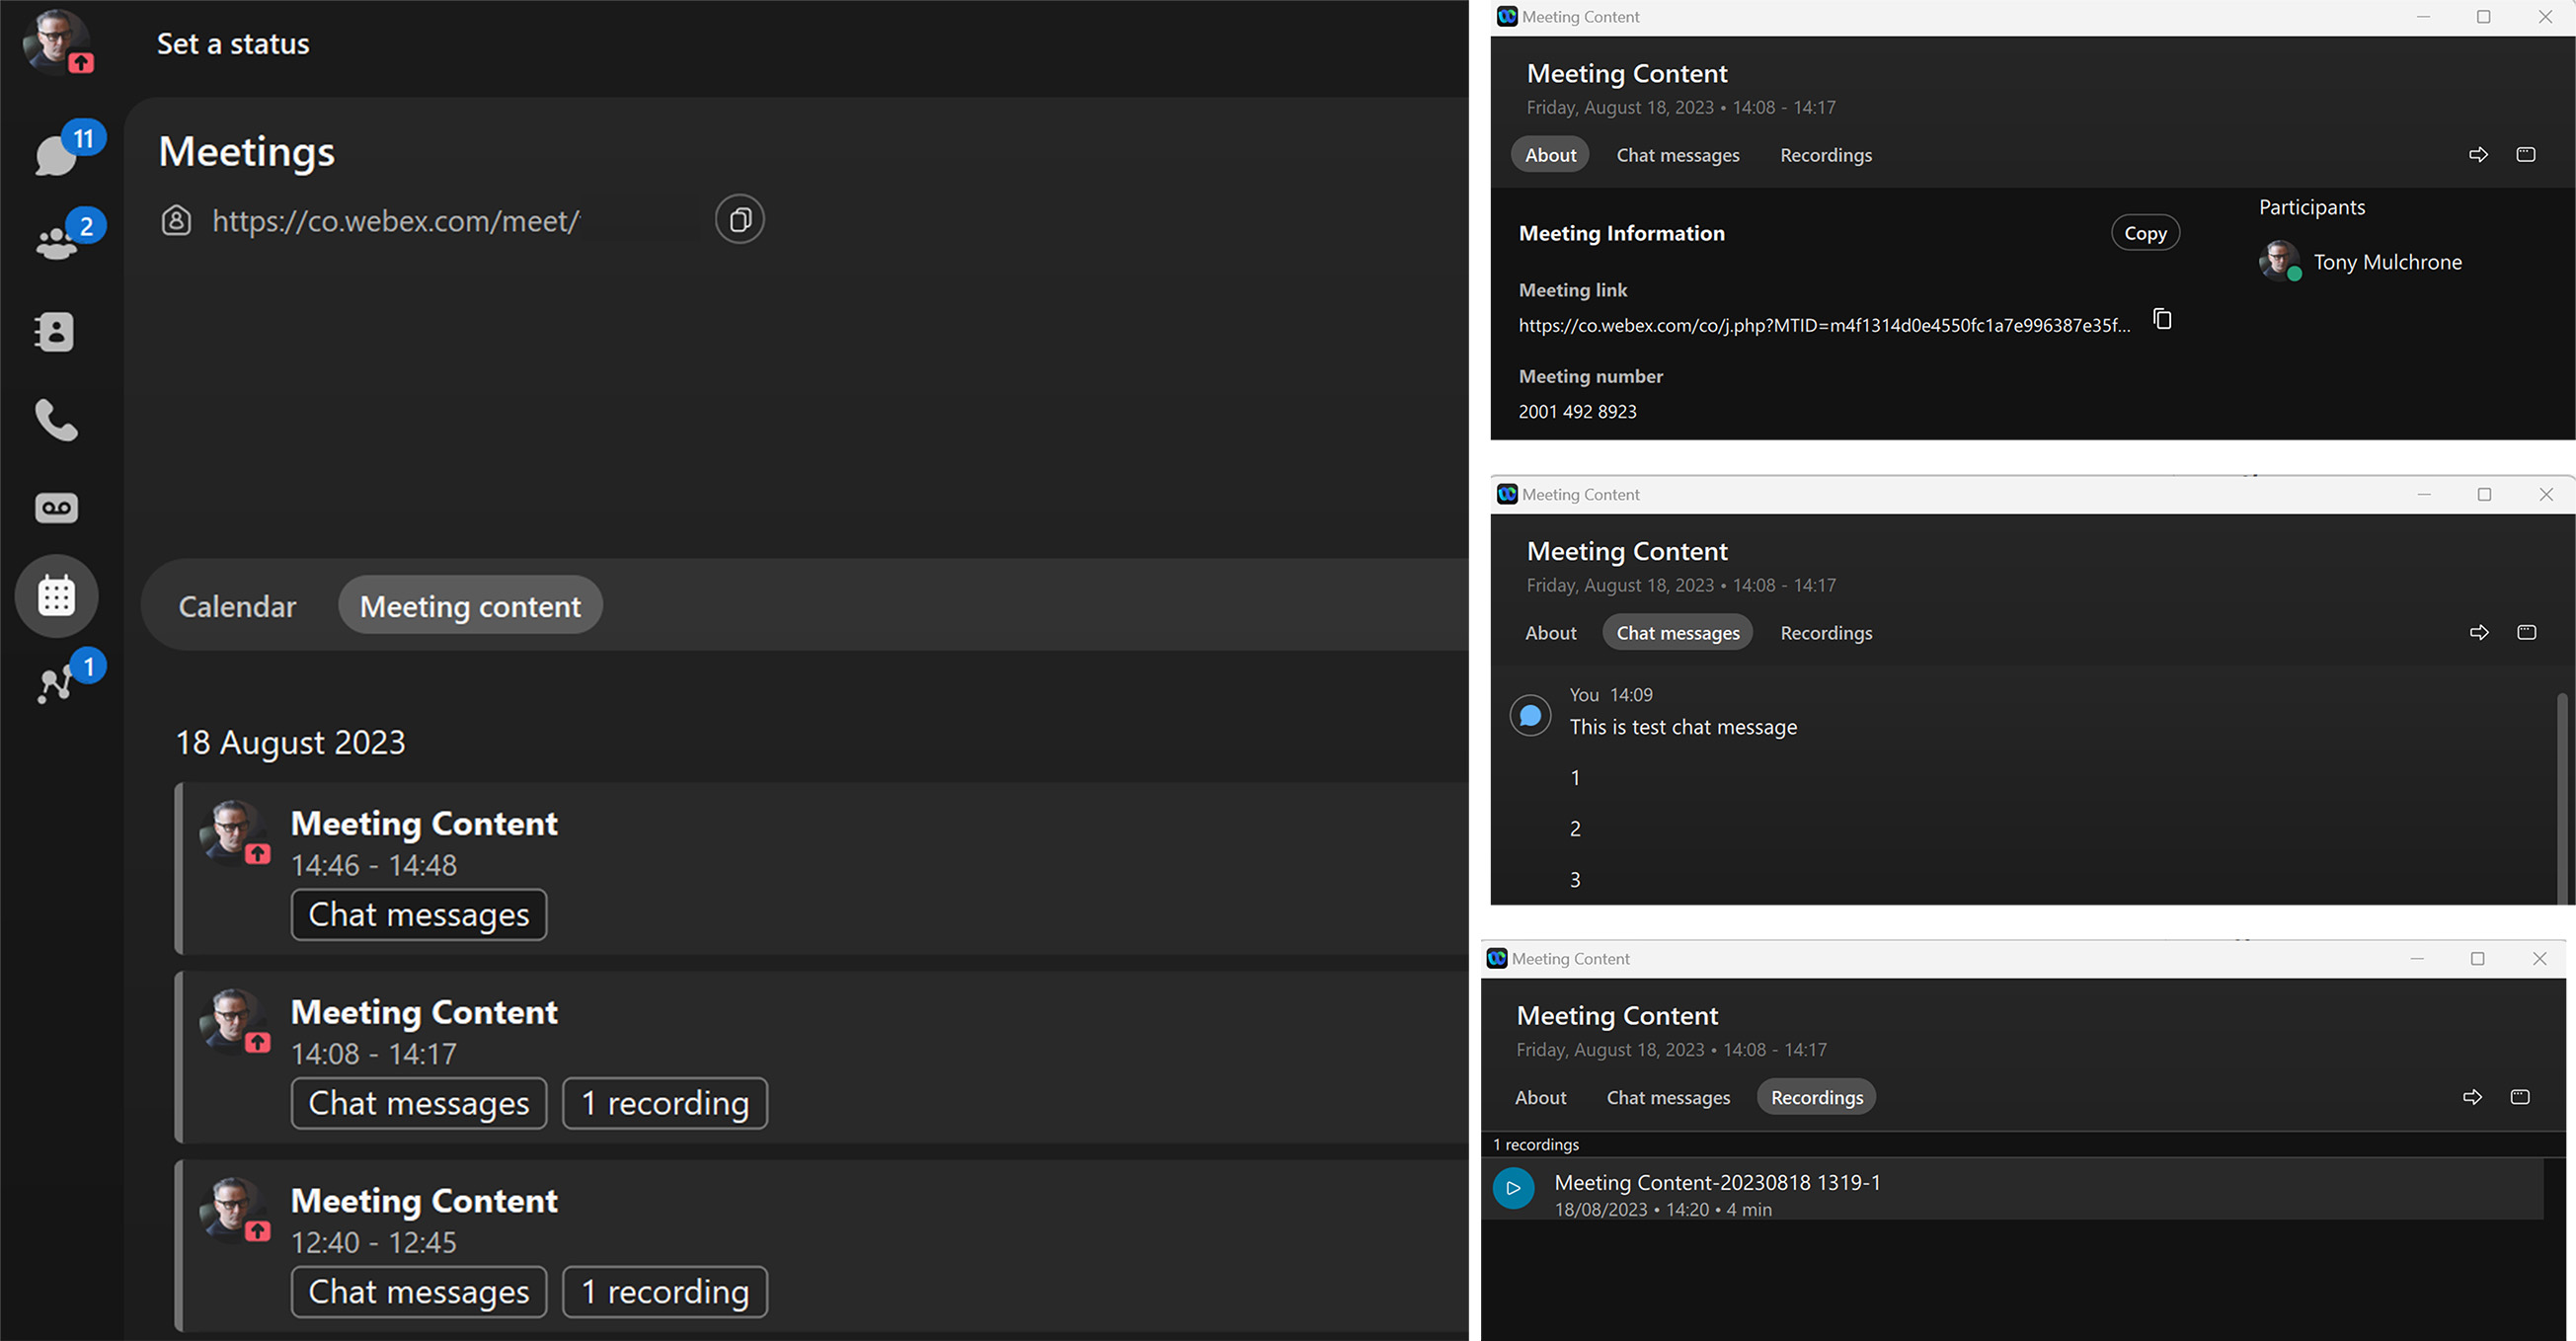
Просматривать чат, записи и стенограммы можно на вкладках «Календарь» и «Содержимое совещания» приложения Webex. Все участники совещания с учетной записью Webex могут получать доступ к сообщениям и записям чата в приложении Webex. Непроверенные участники совещания, которые не вошли в систему, имеют доступ к общему контенту только во время совещания.
Сообщения чата, записи и расшифровки записей
В сообщениях чата, записях и расшифровках записей используется параметр политики Webex Meetings хранения Control Hub.
Белые доски
Виртуальные доски, созданные с использованием политики храненияWebex Meetings. Webex Messaging Политика хранения белой доски — это политика организации, к которой принадлежит создатель доски.
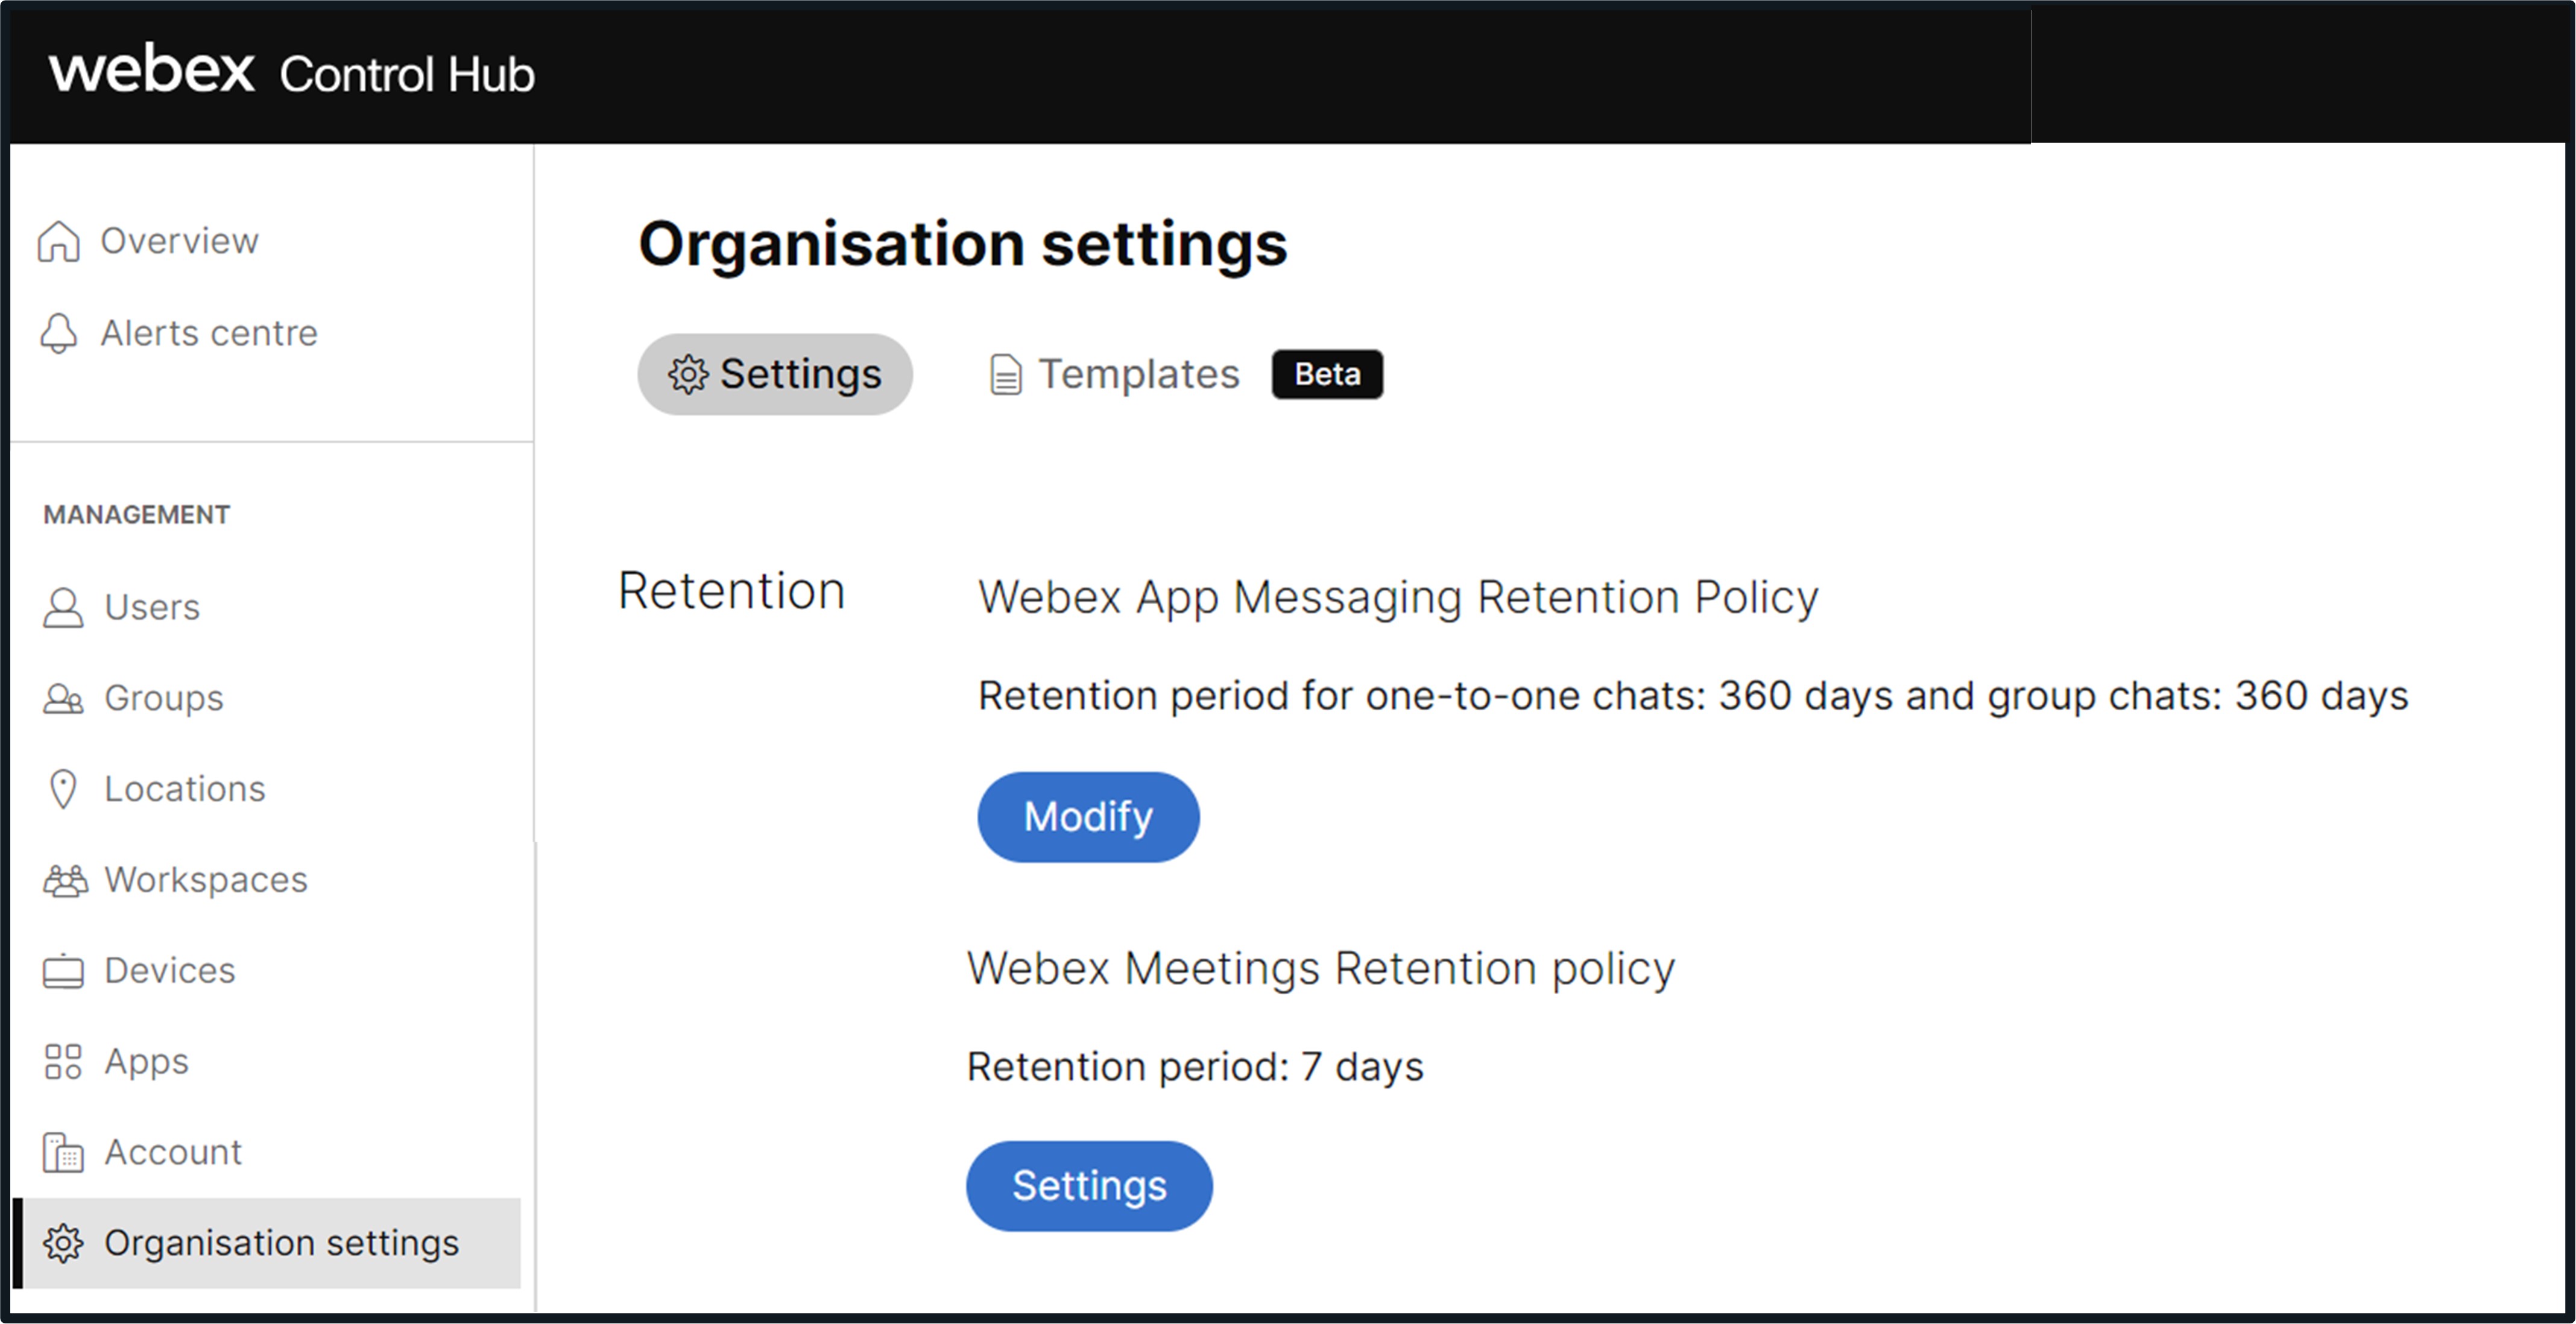
Записи и расшифровки записей хранятся в Webex Meetings регионе, выбранном вашей организацией при регистрации в Webex. Подробные сведения о Webex Meetings регионах и расположении центров обработки данных см. в техническом описании конфиденциальности. Webex Meetings
Сообщения чата и доски, созданные во время ваших собраний, хранятся в регионах центров Webex Messaging обработки данных. В настоящее время для хранения сообщений в чате и содержимого интерактивных досок Webex Messaging используются два региона центров обработки данных: Северная Америка и остальные страны мира и Европейский Союз. Во время подготовки администратор, создавший организацию, видит раскрывающееся меню «Выбор страны» в Control Hub. Мы определяем географический регион, в котором хранятся данные обмена сообщениями организации. Дополнительные сведения об этом процессе и о том, к какому региону относится конкретная страна, см. в разделе Поиск региона хранения данных, сопоставляемого со страной.
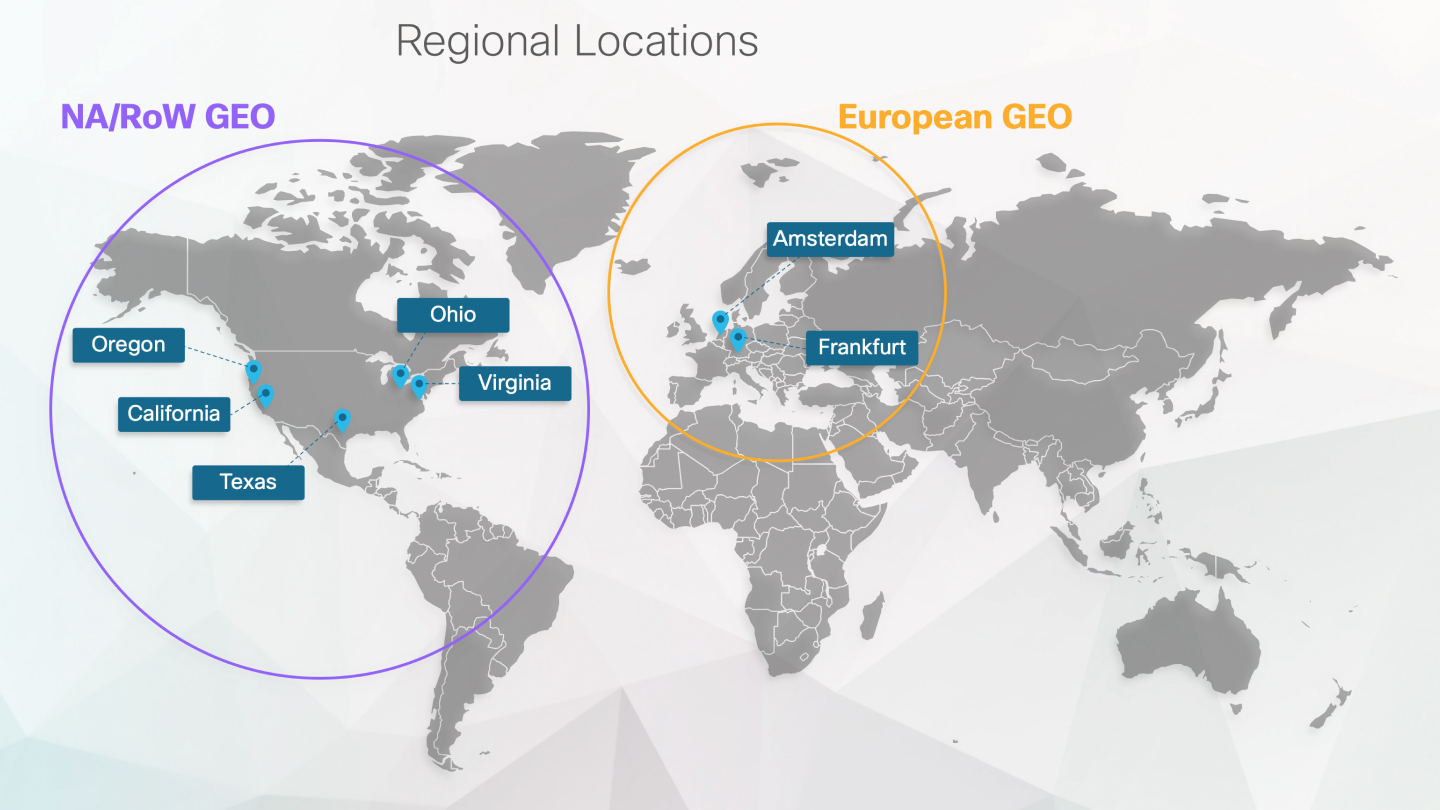
Дополнительные сведения о месте хранения Webex Messaging данных см. в таблице данных о приложении и Webex Messaging конфиденциальности Webex и о месте хранения данных в Webex.
При необходимости постоянное хранение сообщений Webex Meetings чата в вашей организации можно отключить в Control Hub. См. раздел Сохранение или очистка чатов вашей организации во время совещания после совещания. Администраторы Control Hub могут запретить использование белой доски в вашей организации для каждого пользователя или группы пользователей во время внутренних и/или внешних совещаний.
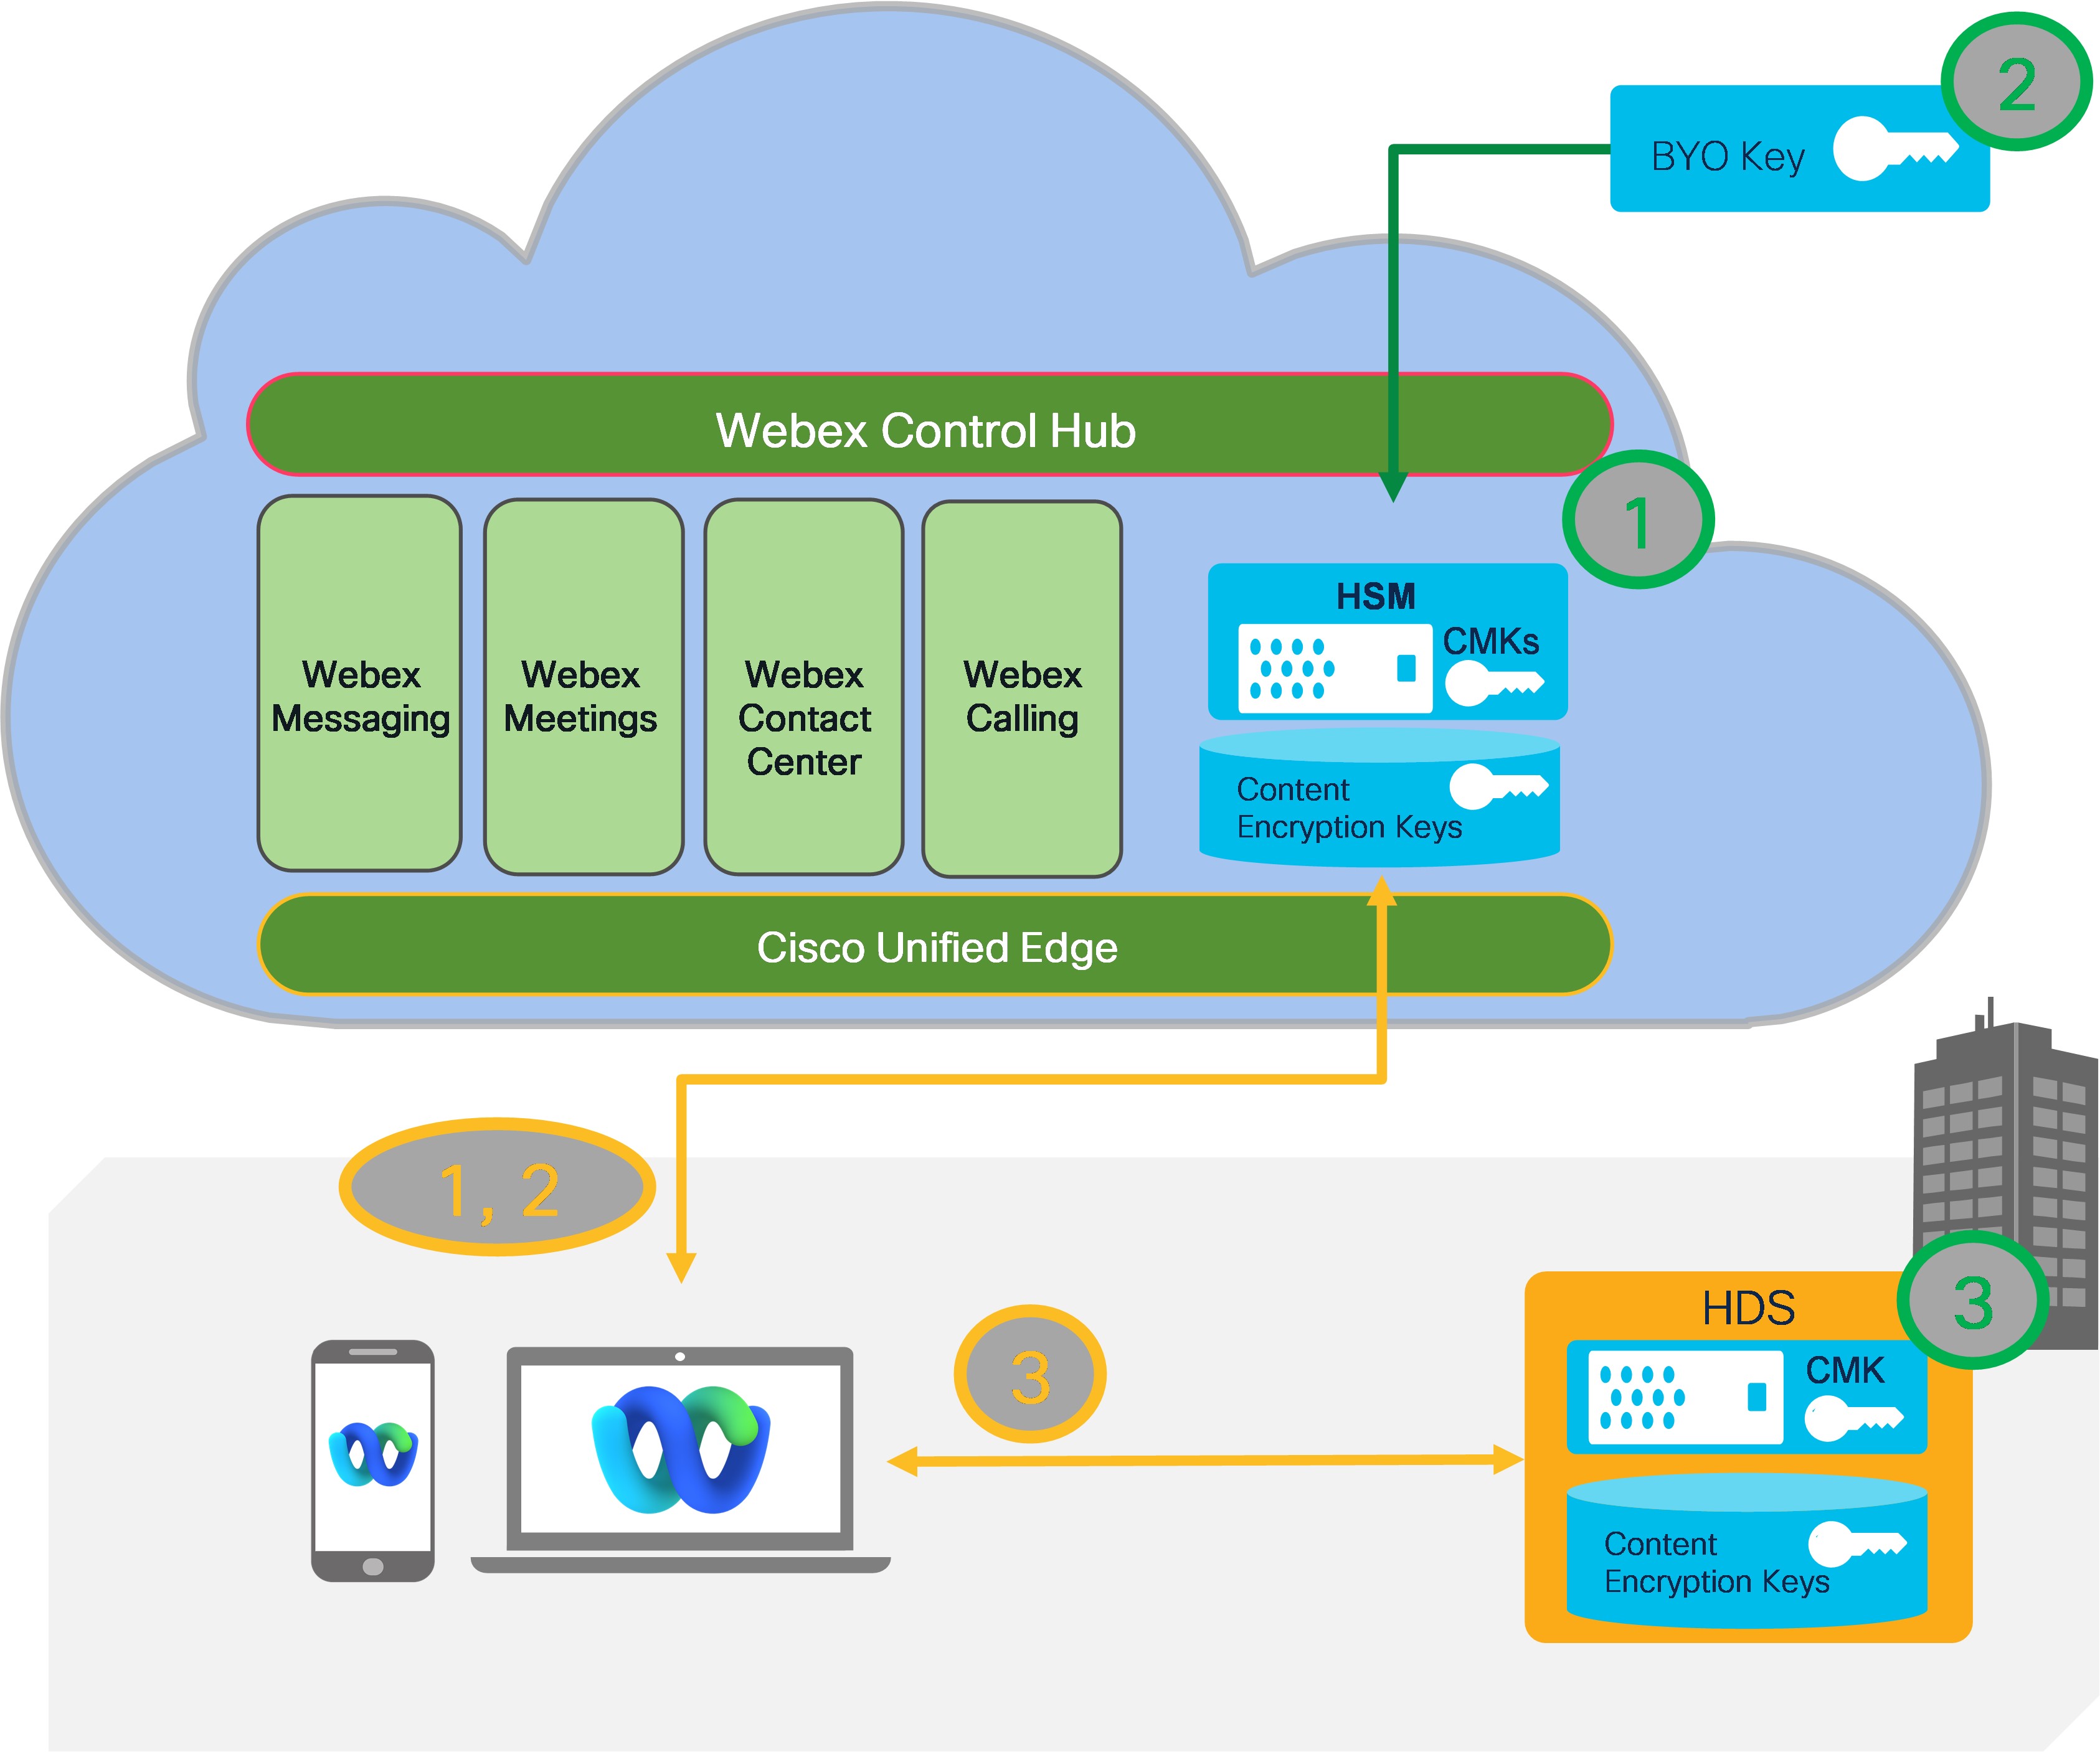
Webex KMS обеспечивает дополнительный уровень шифрования в состоянии покоя для пользовательского контента вашей организации и поддерживает ряд вариантов развертывания в зависимости от уровня безопасности и контроля, необходимого вашей организации:
- Облачная служба KMS Webex с основным ключом клиента, полученным от Webex Cloud HSM.
- Облачная KMS Webex с основным ключом клиента, полученным на основе ключа клиента (BYOK). Дополнительные сведения см. в разделе Управление собственным основным ключом клиента.
- Облачная KMS Webex с основным ключом клиента из AWS KMS клиента. Дополнительные сведения см. в разделе Управление собственным главным ключом клиента
- KMS (Hybrid Data Security (HDS)) на базе клиента — ключи, хранящиеся в локальной среде. Дополнительные сведения см. в разделе Руководство по развертыванию гибридной защиты данных Webex.
- Управляемая партнером локальная система KMS (Hybrid Data Security (HDS)) — ключи, хранящиеся локально. Дополнительные сведения см. в разделе Руководство по развертыванию гибридной защиты данных Webex.
Технические сведения о работе KMS см. в техническом документе по Webex Messaging безопасности Security Cloud Collaboration.
Webex Meetingsкоторые используют KMS для шифрования контента, также могут воспользоваться общим набором инструментов обеспечения соответствия требованиям, которые можно использовать для управления, архивирования и применения политик клиентов в отношении создаваемого пользователями контента в. Webex Meetings В этой распространенной архитектуре соответствия требованиям используется API Webex Events для предоставления следующих сервисов для совещаний, чатов, файлов, досок, аннотаций, записей и стенограмм:
- Юридическое блокирование (отменяет политику хранения)
- Раскрытие информации в электронной форме (поиск сотрудника по соблюдению нормативных требований
- Предотвращение потери данных — отправка сообщений и файлов в приложение DLP для контроля над данными
- Архивирование данных


