
Děkujeme za vaši zpětnou vazbu.
 Zpětná vazba?
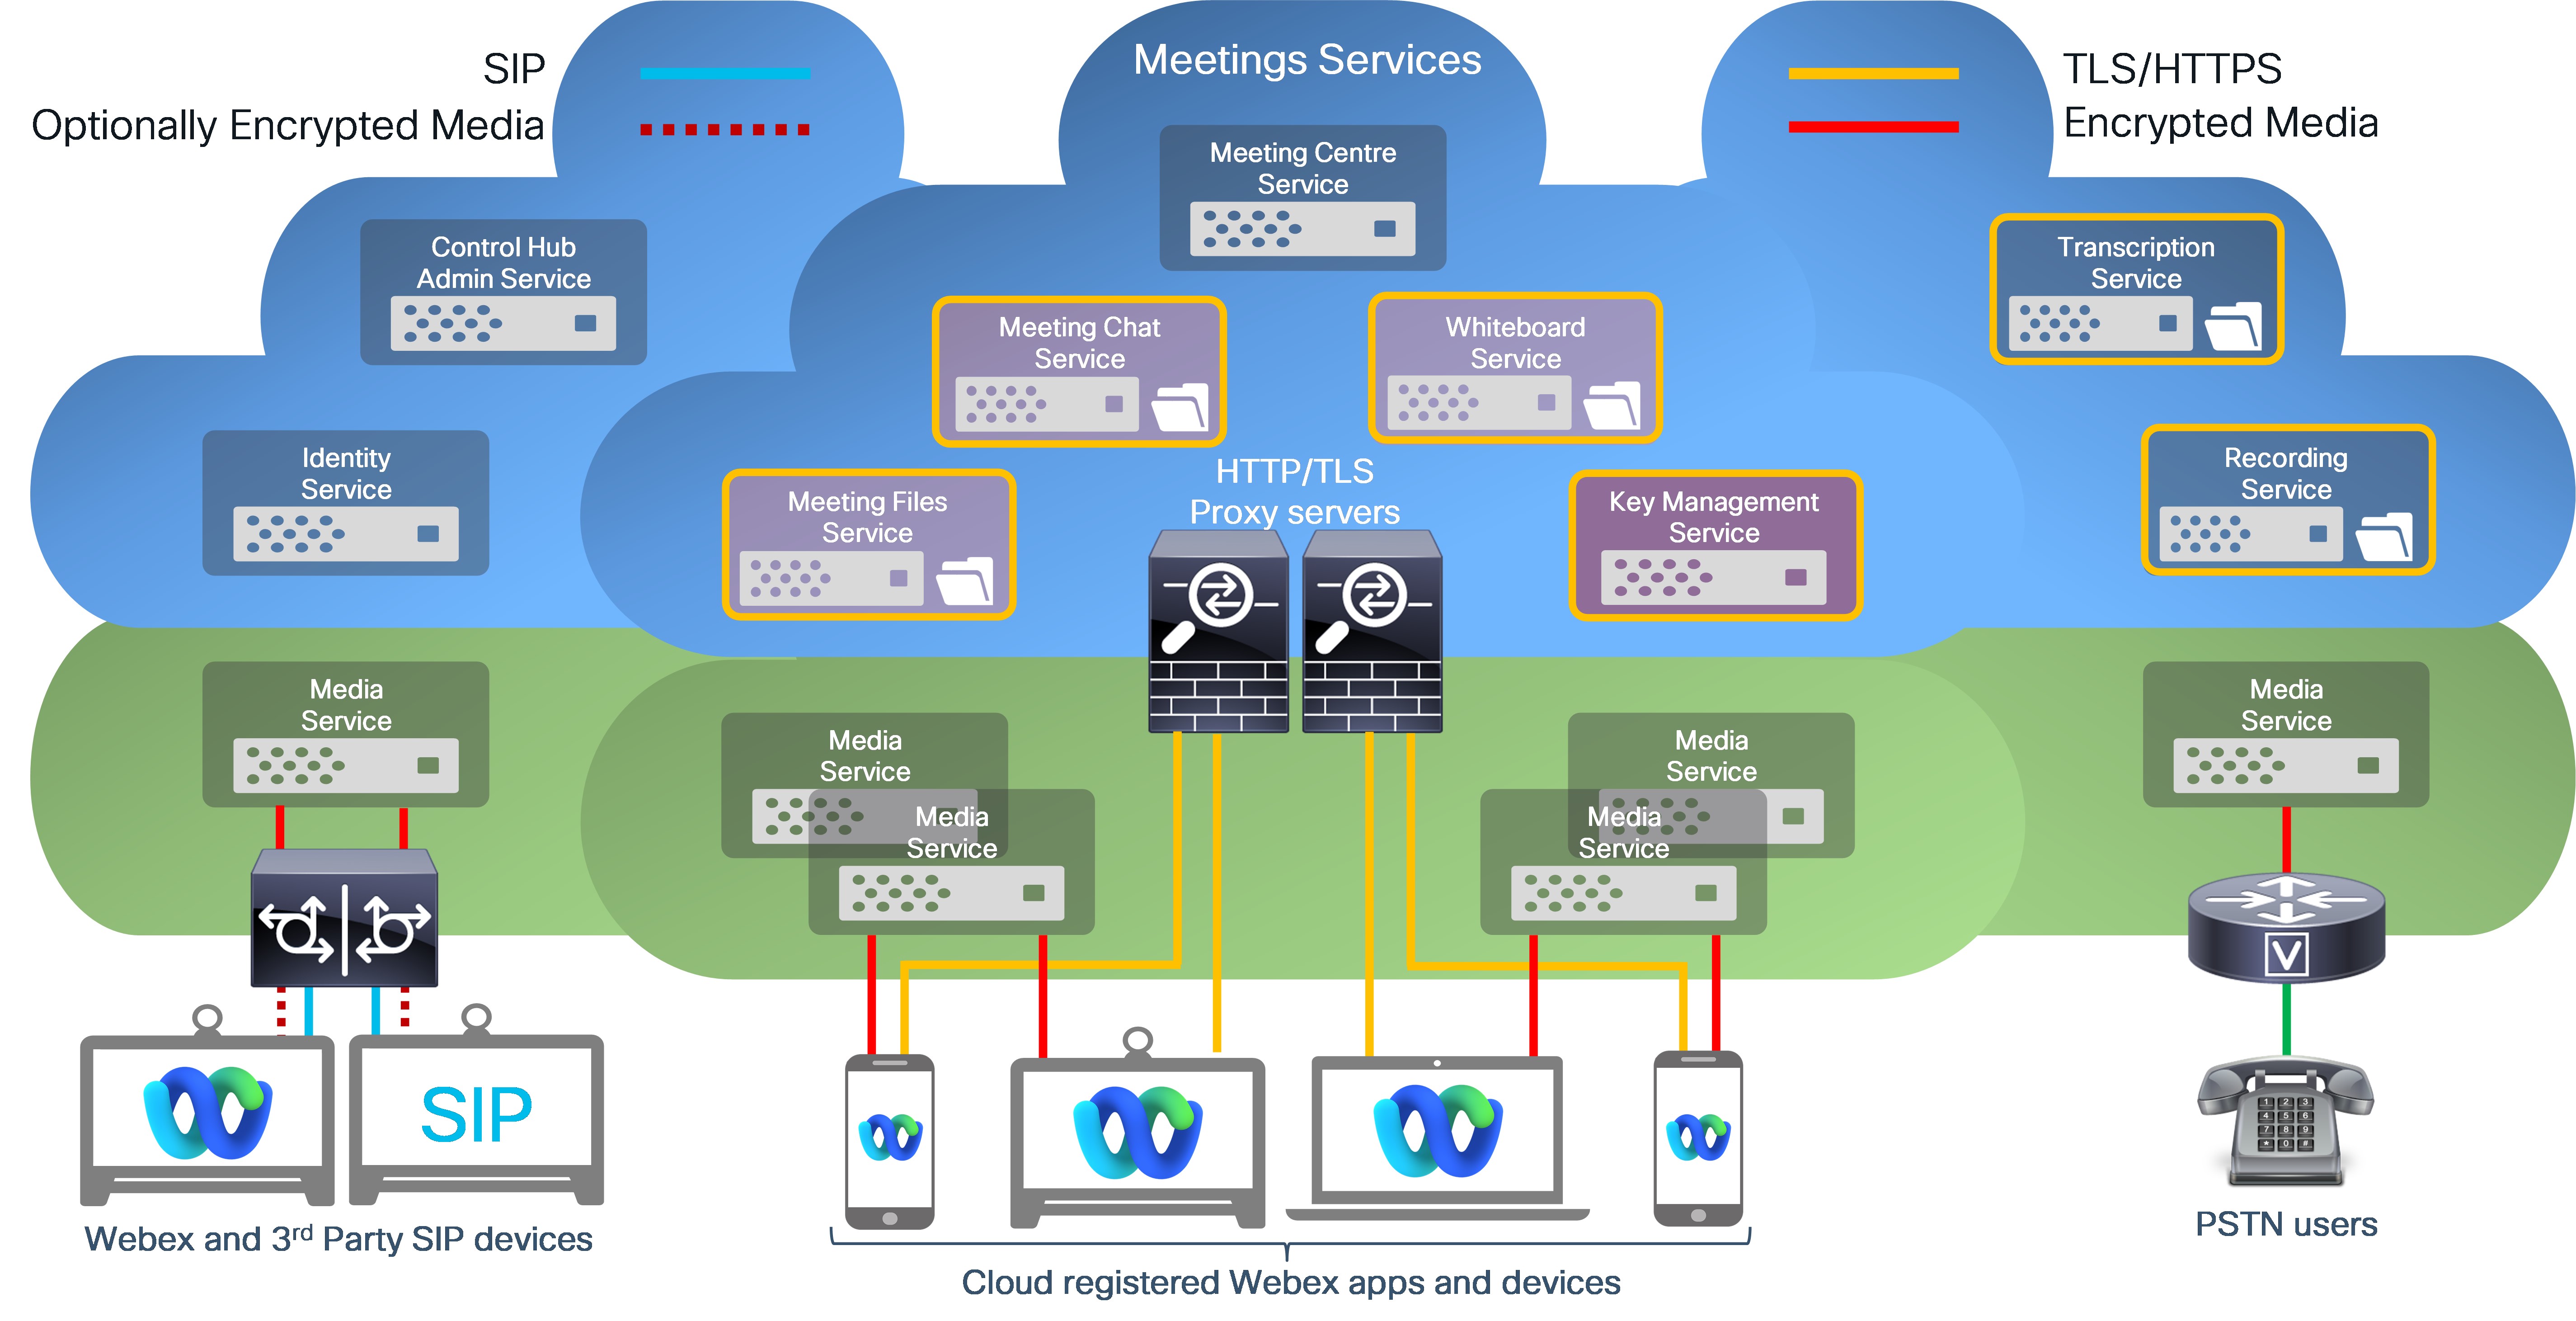
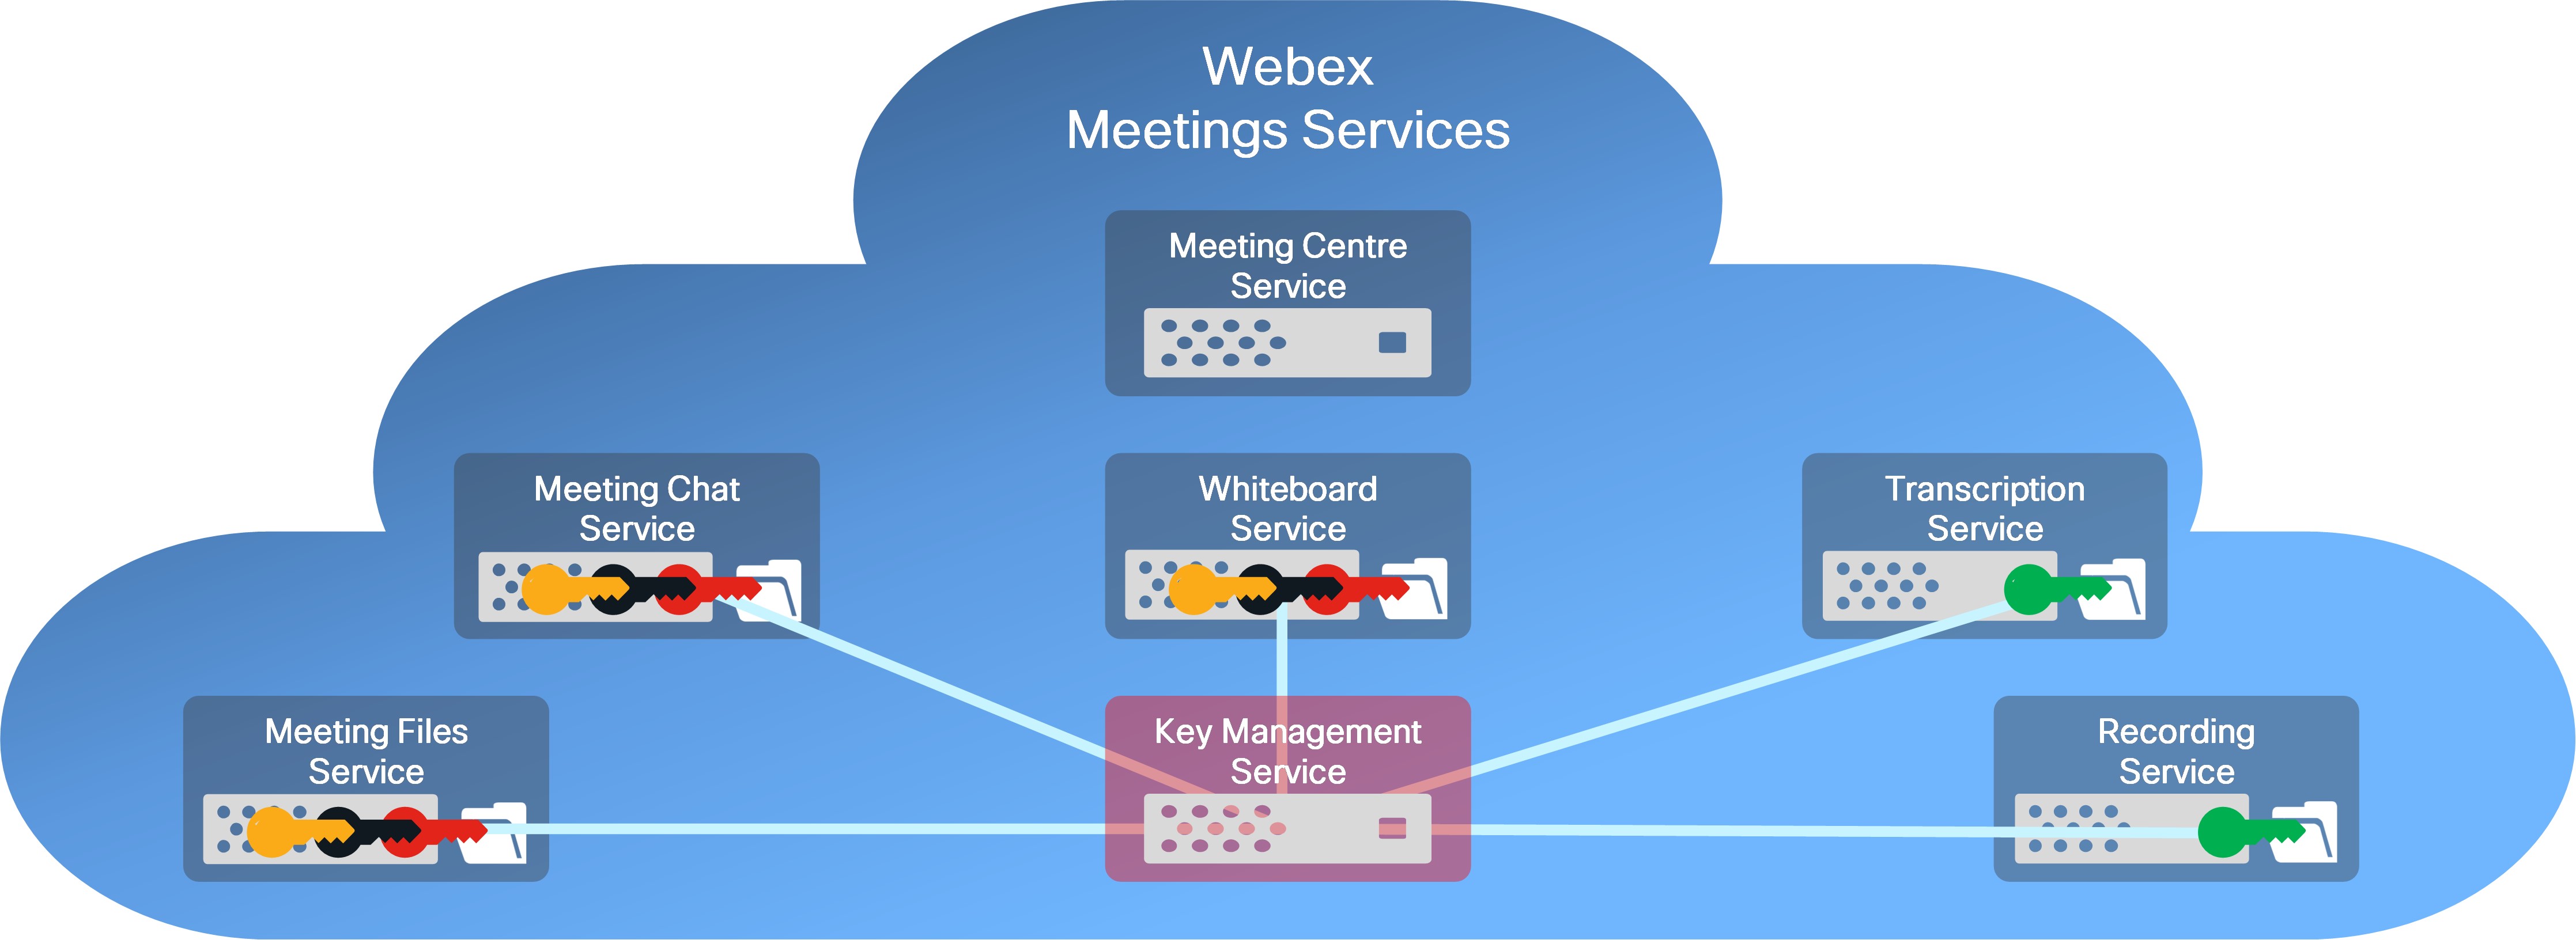
Služba Webex Key Management Service (KMS) byla původně vyvinuta s cílem přidat další vrstvu šifrování Webex Messaging obsahu, jako jsou vyměněné zprávy a soubory. Nyní Webex Suite umožňuje schůzkám používat KMS jako běžnou šifrovací službu pro obsah generovaný uživateli. Webex Suiteslužby nyní používají KMS k šifrování následujících datových typů:
Webex Messaging
- Zprávy
- Soubory
- AI Assistant-generovaný obsah
Webex Meetings
- Zprávy chatu (nové)
- Sdílené soubory (nové)
- Anotace (nové)
- nahrávky
- Přepisy
- Tabule
- AI Assistant-generovaný obsah
- Hlasové zprávy
- Přepisy hlasové schránky
- nahrávky
- AI Assistant-generovaný obsah
Koncové šifrování Webex používá KMS ke generování, distribuci a správě šifrovacích klíčů používaných k šifrování obsahu vytvořeného uživateli uvedeného výše.
- Webex App a video zařízení Cisco používají end-to-end šifrování Webex pro veškerý obsah generovaný uživateli, jako jsou zprávy, soubory a tabule, a také tato data šifrují pomocí zabezpečení transportní vrstvy (TLS) pro přenášená data.
- Pro data v klidu je tento end-to-end šifrovaný obsah uložen na serverech šifrovaného obsahu v cloudu Webex.
- Tato další vrstva zabezpečení chrání obsah generovaný uživateli v přenosu před útoky zachycení TLS a uložená uživatelská data před potenciálními škodlivými aktéry v cloudu Webex.
S koncovým šifrováním Webex mohou služby Webex používat šifrovací klíče typu end-to-end k dešifrování dat a poskytovat základní služby Webex, například:
- Indexování zpráv pro vyhledávací funkce
- Prevence ztráty dat (compliance)
- Překódování souborů
- eDiscovery
- Archivace dat
- Skenování malwaru (s Extended Security Pack)
Pokud pro své schůzky potřebujete vyšší úroveň zabezpečení a důvěrnosti, můžete použít Zero Trust End-to-End Encrypted Webex Meetings. Se zabezpečením Zero Trust Security je šifrovací klíč schůzky generován a přístupný pouze účastníkům schůzky; služba Webex nemá přístup k šifrovacím klíčům schůzky.
Viz Koncové šifrování s ověřením identity pro schůzky Webex, kde můžete porovnat End-to-end End-End-End-End-End-Encryption a Zero-Trust End-End Encryption.
Webex Meetingszáznamy a přepisy jsou šifrovány pomocí šifrovacího klíče generovaného KMS (šifrovací šifra = AES-256-GCM). Jediný šifrovací klíč se používá k šifrování všech záznamů a přepisů pro vaši organizaci.
Webex poskytuje následující ovládací prvky pro nahrávky a přepisy schůzek:
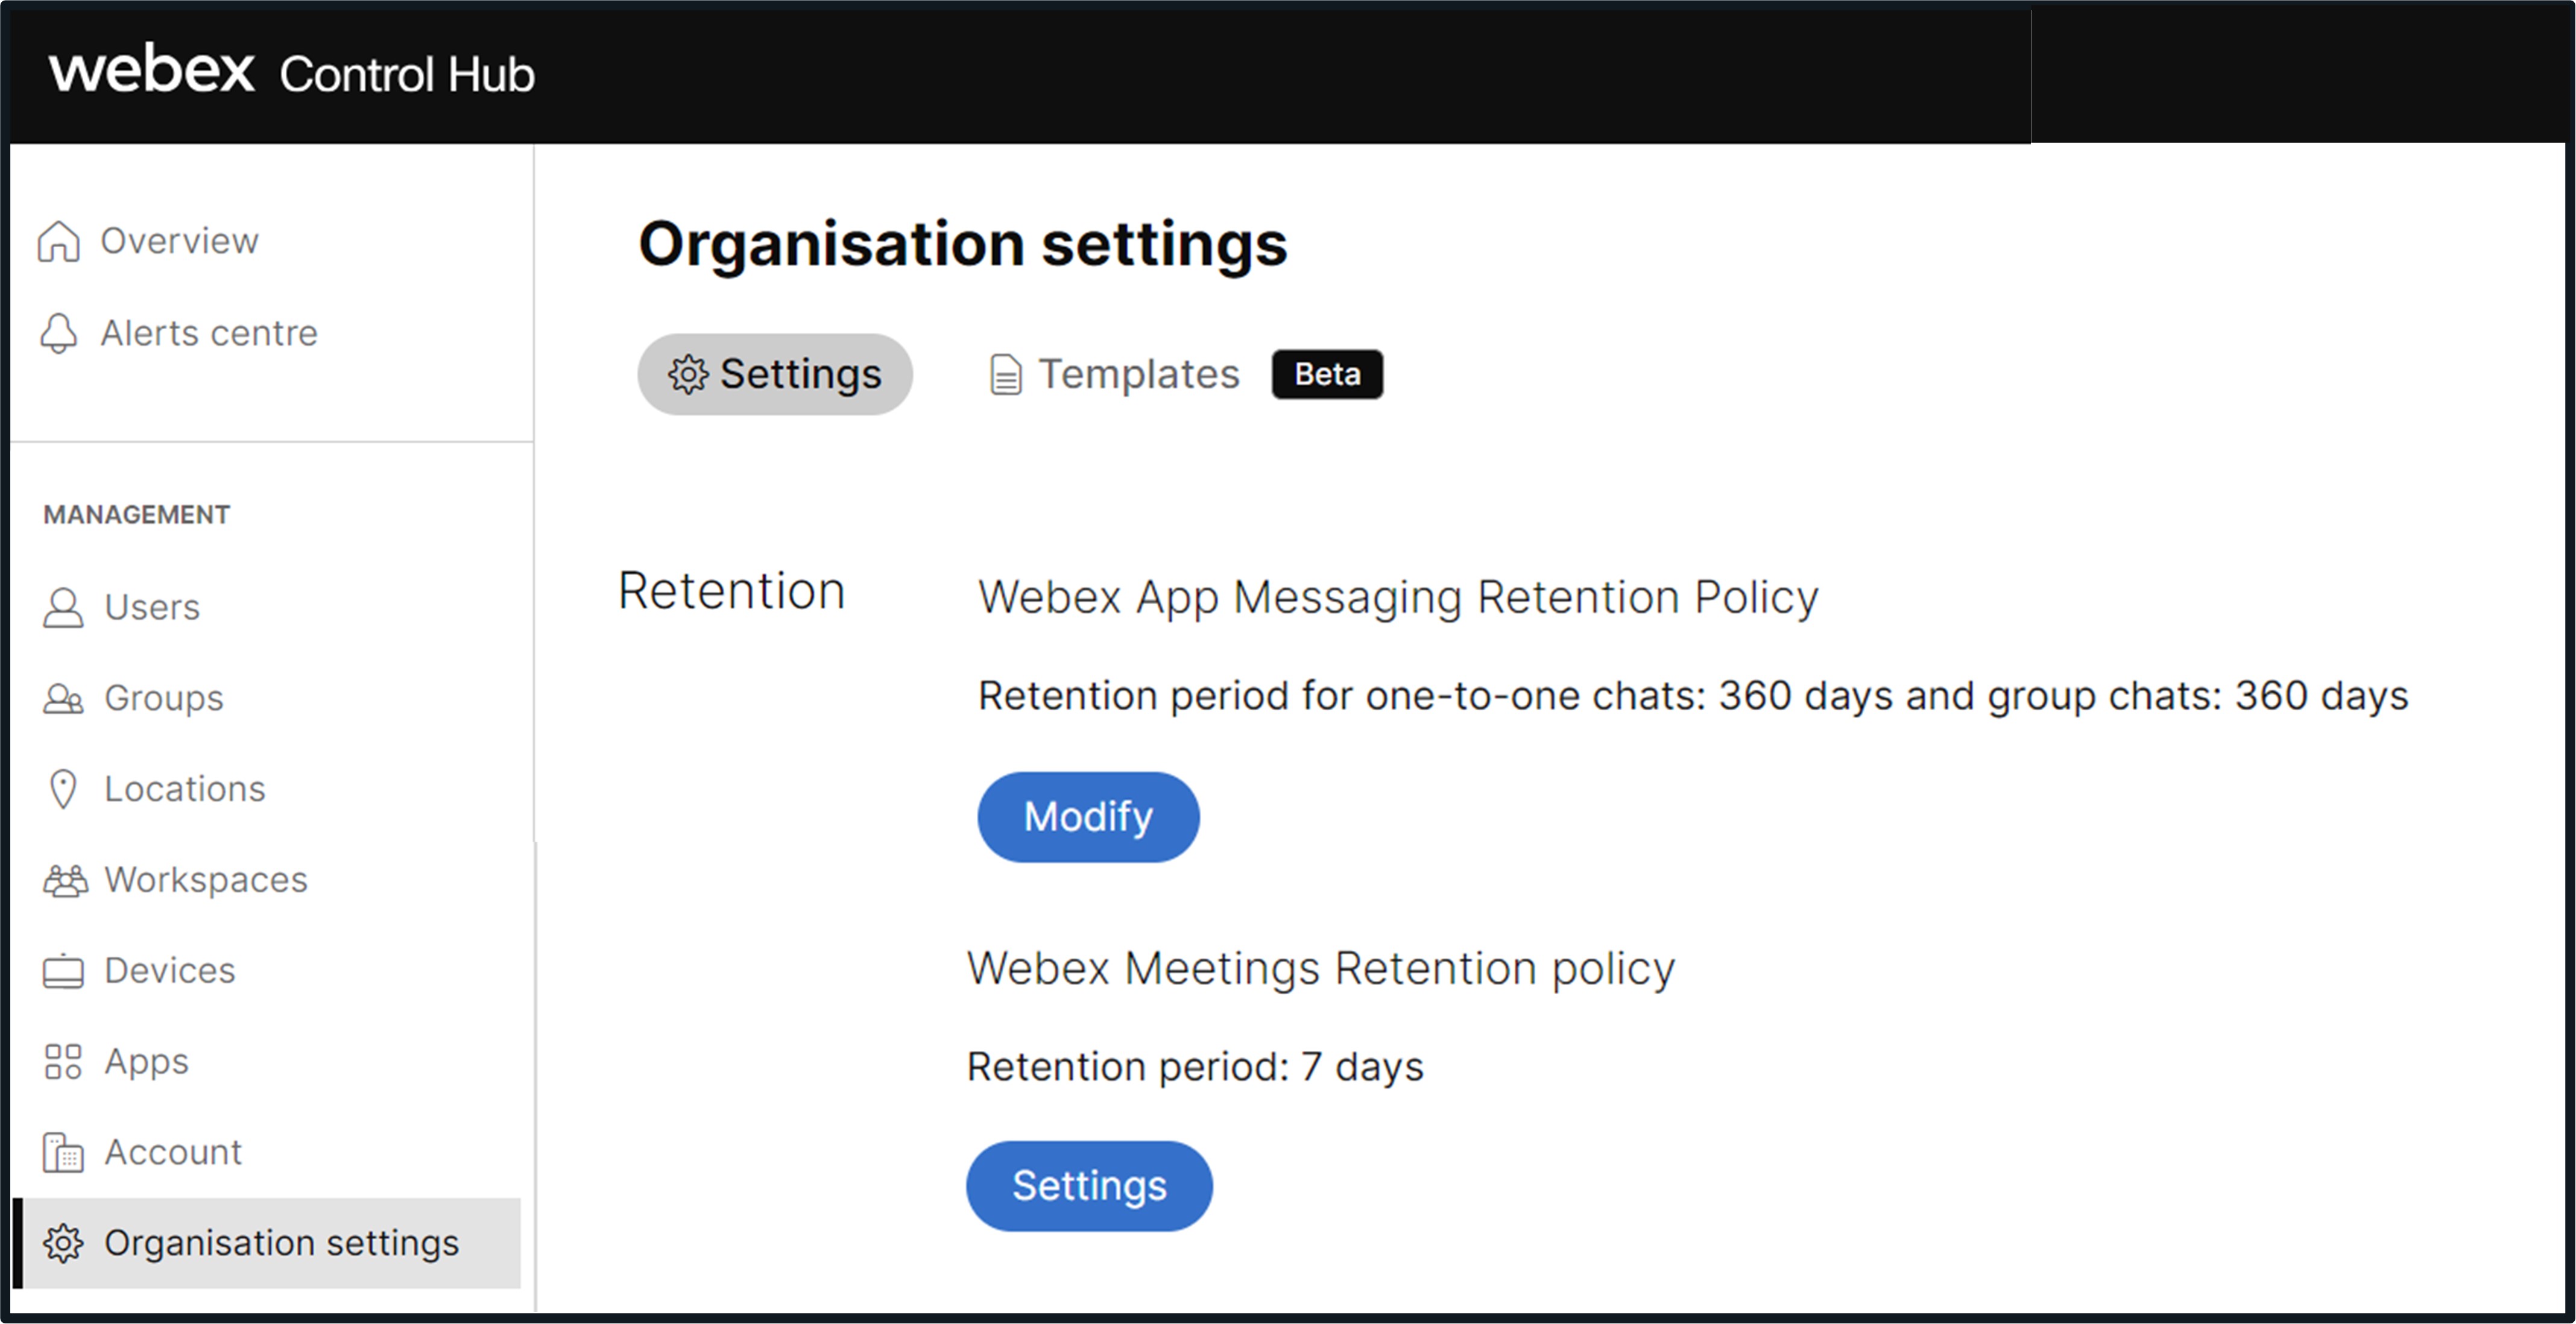
- Zásady uchovávání záznamů a přepisů (7—3600 dní)
- Vymažte nahrávky smazané uživatelem do 30 dnů
- Zabezpečené přehrávání a stahování: Povoleno pouze z definovaných sítí
- Zaznamenávání hesel a zásad hesel
- Správa úložišť nahrávek
Při šifrování obsahu založeném na KMS jsou pro každou schůzku Webex generovány jedinečné šifrovací klíče obsahu. Tyto šifrovací klíče se používají k šifrování zpráv chatu, titulků, sdílených souborů, tabulí a anotací sdílených ve vaší schůzce. Záznamy a přepisy uložené vaší organizací v cloudu Webex jsou zabezpečeny pomocí jediného šifrovacího klíče AES-256-GCM generovaného KMS.
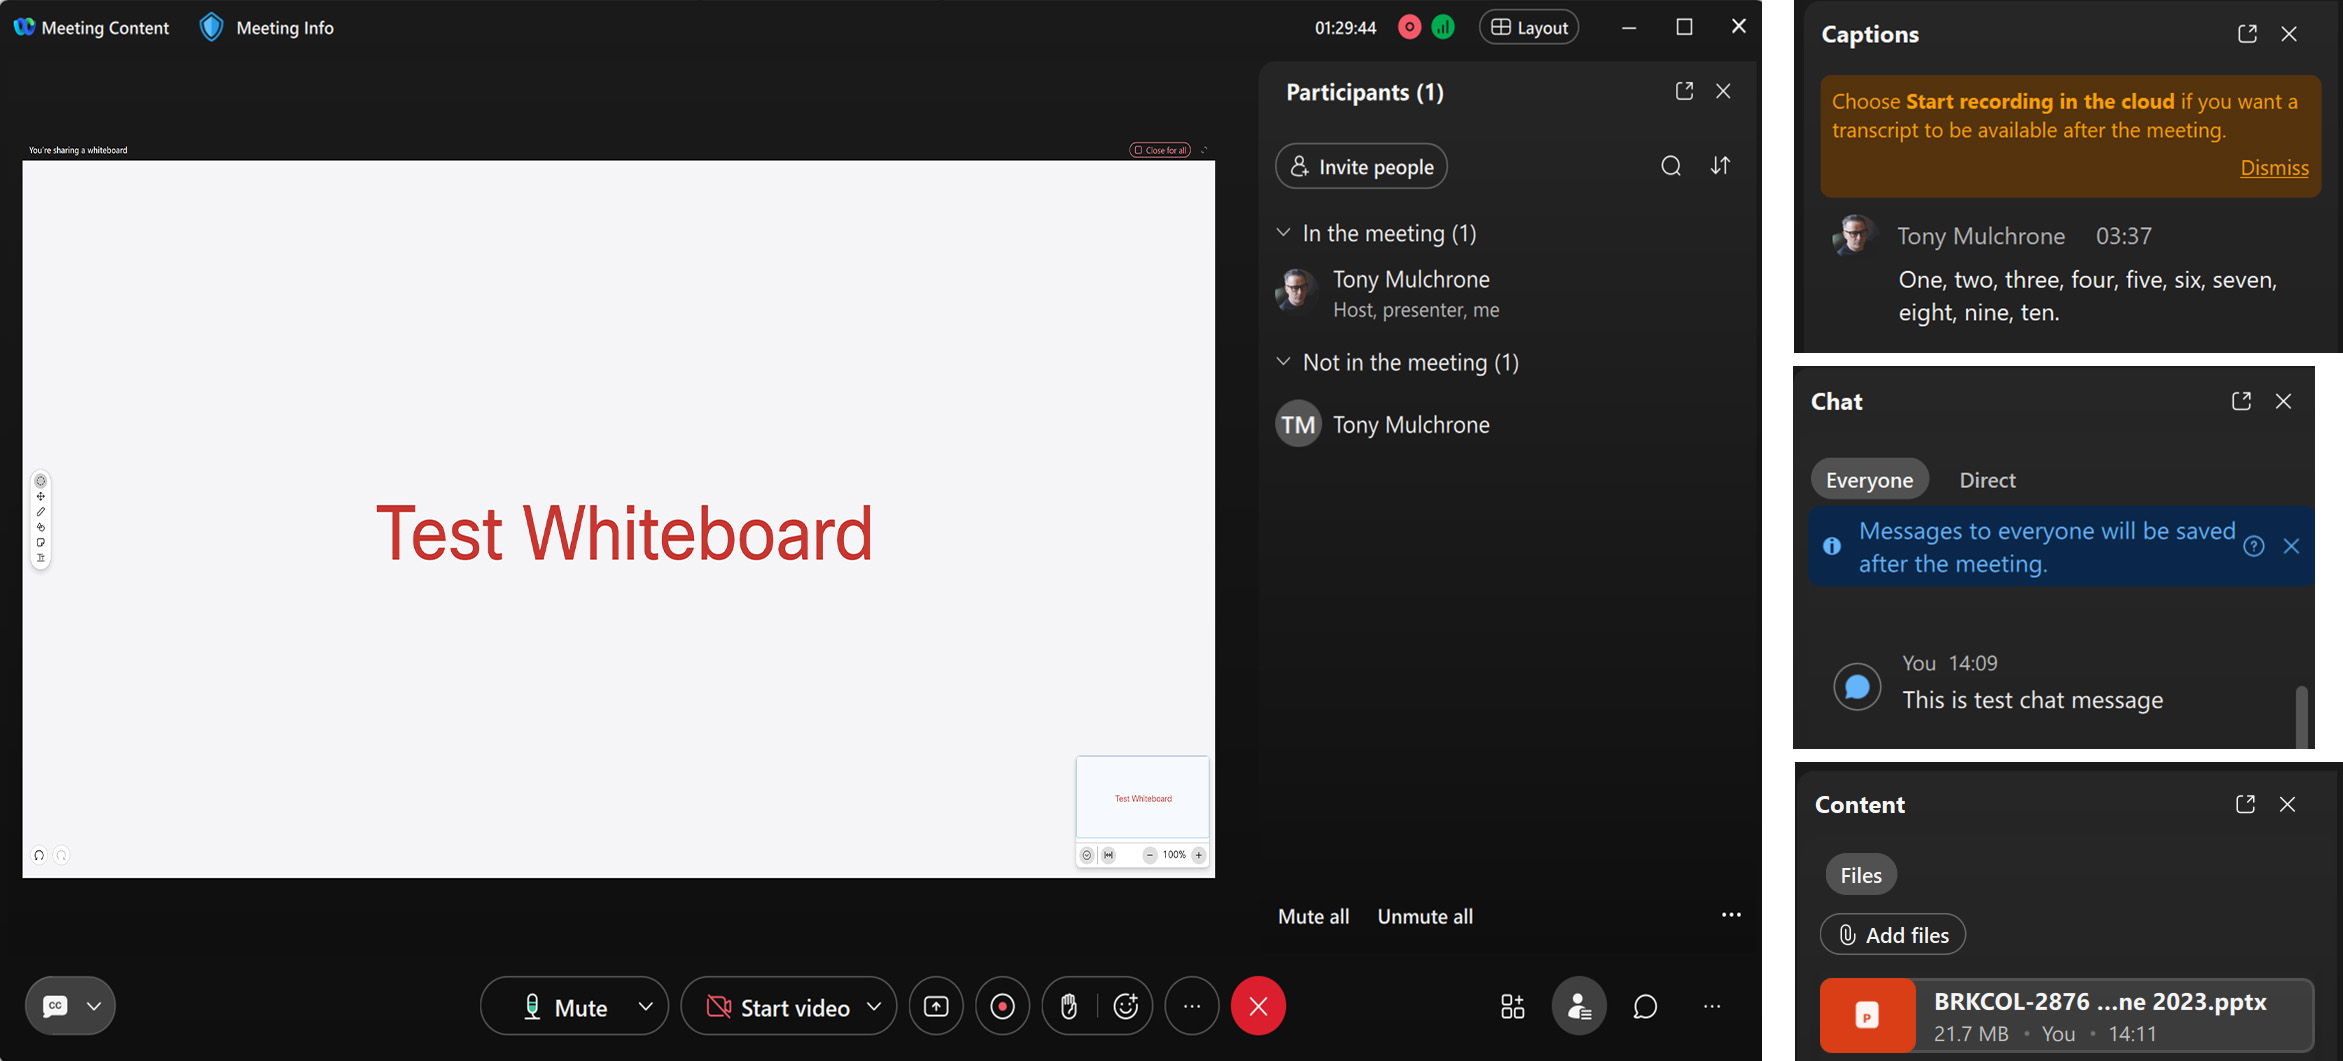
Obsah, který je sdílený/vytvořen během schůzky Webex (chat, nahrávky, přepisy a tabule), lze zobrazit po skončení schůzky.
Na kartách Kalendář a Obsah schůz ky aplikace Webex můžete zobrazit chat, nahrávky a přepisy. Všichni účastníci schůzky s účtem Webex mají přístup ke zprávám chatu a nahrávkám v aplikaci Webex. Neověřovaní účastníci schůzky, kteří se nepřihlásili, mají přístup ke sdílenému obsahu pouze během schůzky.
Tabule vytvořené účastníky schůzky se automaticky ukládají do prostoru tabule Webex účastníka schůzky .
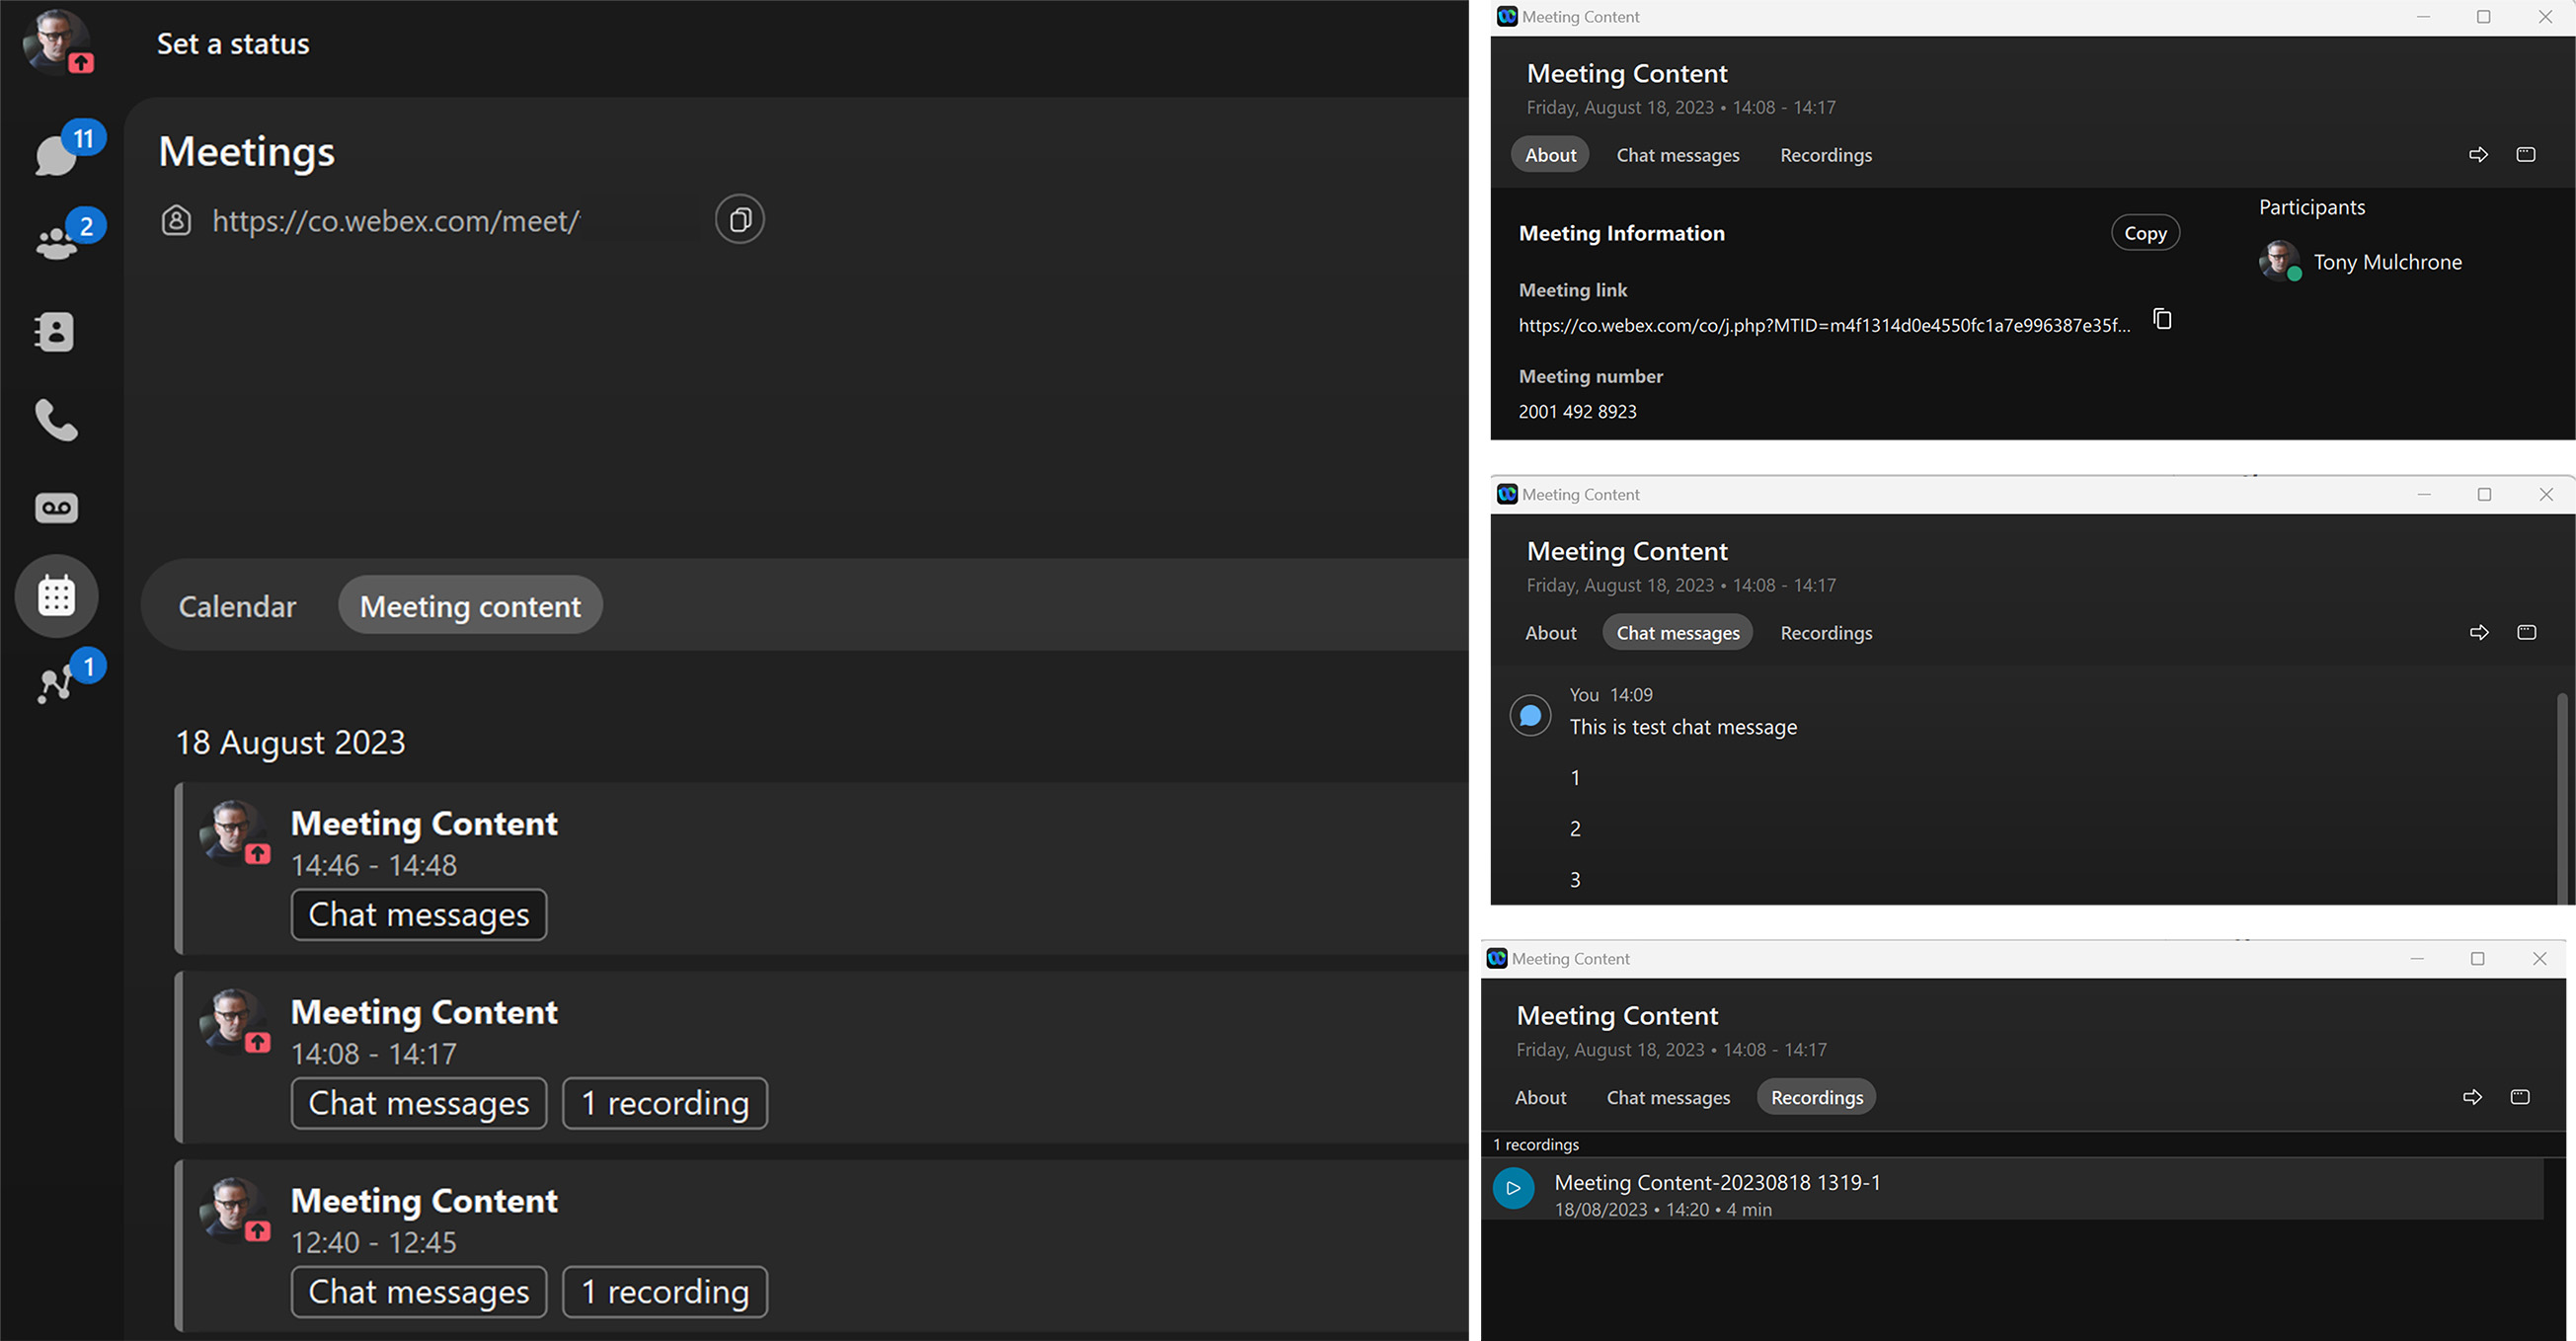
Zprávy chatu, nahrávky a přepisy nahrávání
Zprávy chatu, nahrávky a přepisy nahrávek používají nastavení zá sad Webex Meetings uchovávání řídicího centra.
Tabule
Tabule vytvořené Webex Meetings pomocí zásad Webex Messaging uchovávání údajů. Zásady uchovávání tabule jsou zásady organizace, do které patří tvůrce tabule.
Záznamy a přepisy záznamů jsou uloženy v Webex Meetings oblasti vybrané vaší organizací, když jste se zaregistrovali do Webex. Podrobnosti o Webex Meetings regionech a umístěních datových center naleznete v datovém listu Webex Meetings ochrany osobních údajů.
Zprávy chatu a tabule vytvořené na schůzkách se ukládají v oblastech Webex Messaging datového centra. V současné době Webex Messaging používá dvě oblasti datového centra k ukládání zpráv chatu a obsahu tab ule - Severní Amerika a zbytek světa a Evropská unie. Během zřizování zobrazí správce, který nastavuje organizaci, rozbalovací nabídku Výběr země v Řídicím centru. Určíme geografickou oblast, ve které se nacházejí data zasílání zpráv organizace. Další informace o tomto procesu a oblasti, do které se konkrétní země mapuje, najdete v tématu Vyhledání oblasti datového pobytu, která se mapuje do určité země.
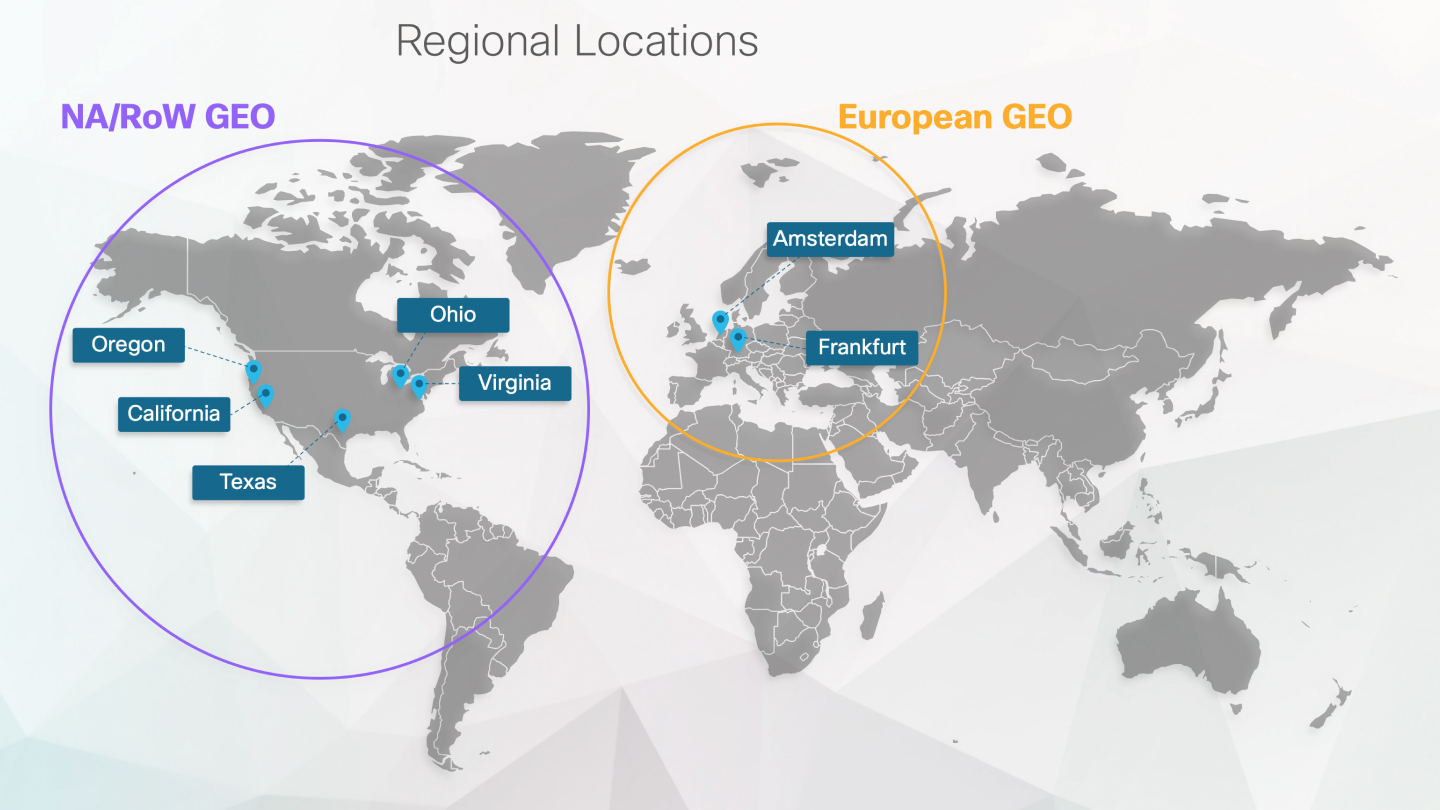
Další informace o umístění Webex Messaging dat naleznete v dokumentu Webex App & Webex Messaging Privacy Data Sheet a Data Residency in We bex.
V případě potřeby lze trvalé ukládání zpráv Webex Meetings chatu zakázat pro vaši organizaci v Řídicím centru. Viz Ukládání nebo vymazání chatů v rámci schůzky vaší organizace po schůzce. Správci centra Control Hub mohou zakázat používání tabule ve vaší organizaci na základě uživatele/skupiny uživatelů pro interní a/nebo externí schůzky.
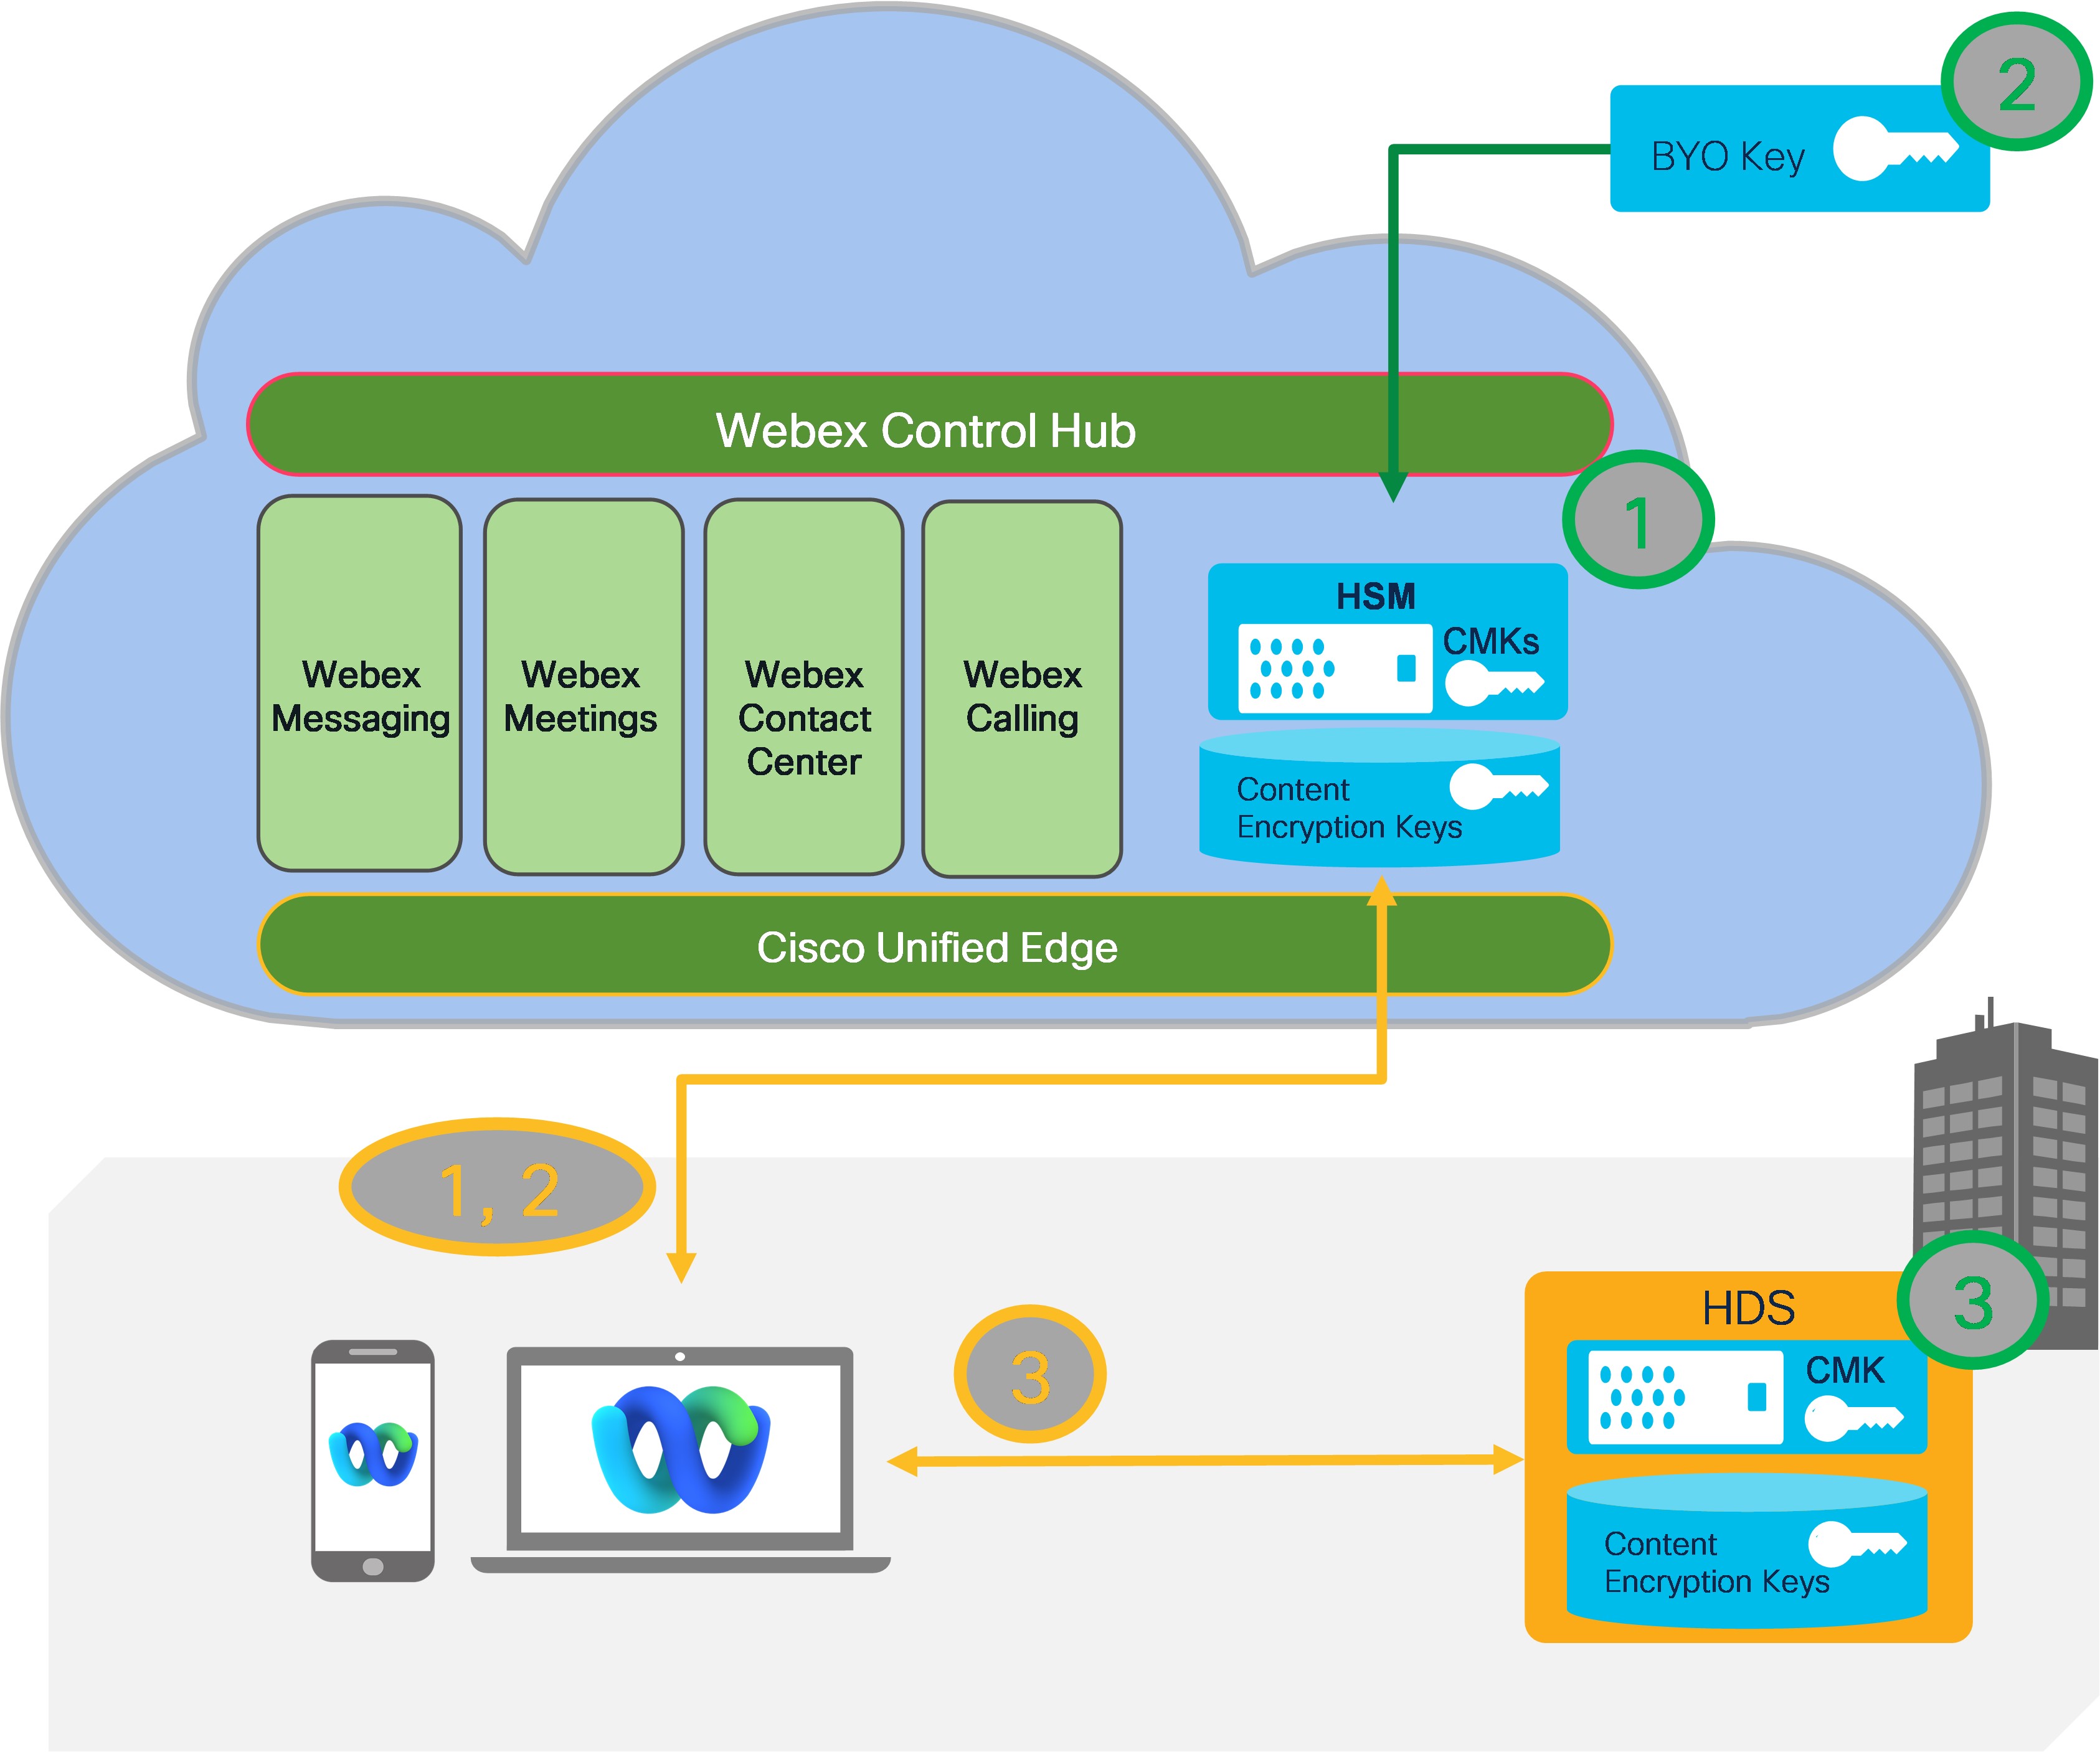
Webex KMS poskytuje další vrstvu šifrování v klidu pro uživatelsky generovaný obsah vaší organizace a podporuje řadu možností nasazení v závislosti na úrovni zabezpečení a kontroly, které vaše organizace vyžaduje:
- Cloudový KMS Webex s hlavním zákaznickým klíčem odvozeným od Webex Cloud HSM.
- Webex Cloudové KMS s hlavním klíčem zákazníka odvozeným od zákaznického klíče (BYOK). Další informace naleznete v tématu Správa vlastního hlavního klíče zákazníka.
- Webex Cloudové KMS s hlavním klíčem zákazníka z AWS KMS zákazníka. Další informace naleznete v tématu Správa vlastního hlavního klíče zákazníka
- KMS založené na zákaznických prostorách (Hybrid Data Security (HDS)) - klíče uložené v prostorách. Další informace naleznete v tématu Průvodce nasazením pro Webex Hybrid Data Security.
- Partnerem spravované prostory KMS (Hybrid Data Security (HDS)) — klíče uložené v prostorách. Další informace naleznete v tématu Průvodce nasazením pro Webex Hybrid Data Security.
Technické podrobnosti o provozu KMS naleznete v tématu Technický dokument Webex Messaging Security Cloud Collaboration Security Security.
Webex Meetingskteré používají KMS pro šifrování obsahu, také těží ze společné sady nástrojů pro dodržování předpisů, které lze použít ke správě, archivaci a vynucování zákaznických zásad pro obsah generovaný uživateli. Webex Meetings Tato společná architektura dodržování předpisů používá rozhraní Webex Events API k poskytování následujících služeb pro schůzky, chat, soubory, tabule, anotace, nahrávky a přepisy:
- Právní zadržení (přepíše zásady uchovávání)
- e-Discovery (vyhledávání úředníka pro dodržování předpisů)
- Prevence ztráty dat — odesílání zpráv a souborů do aplikace DLP pro kontrolu dat
- Archivace dat


