
Дякуємо за відгук.
 Надіслати відгук?
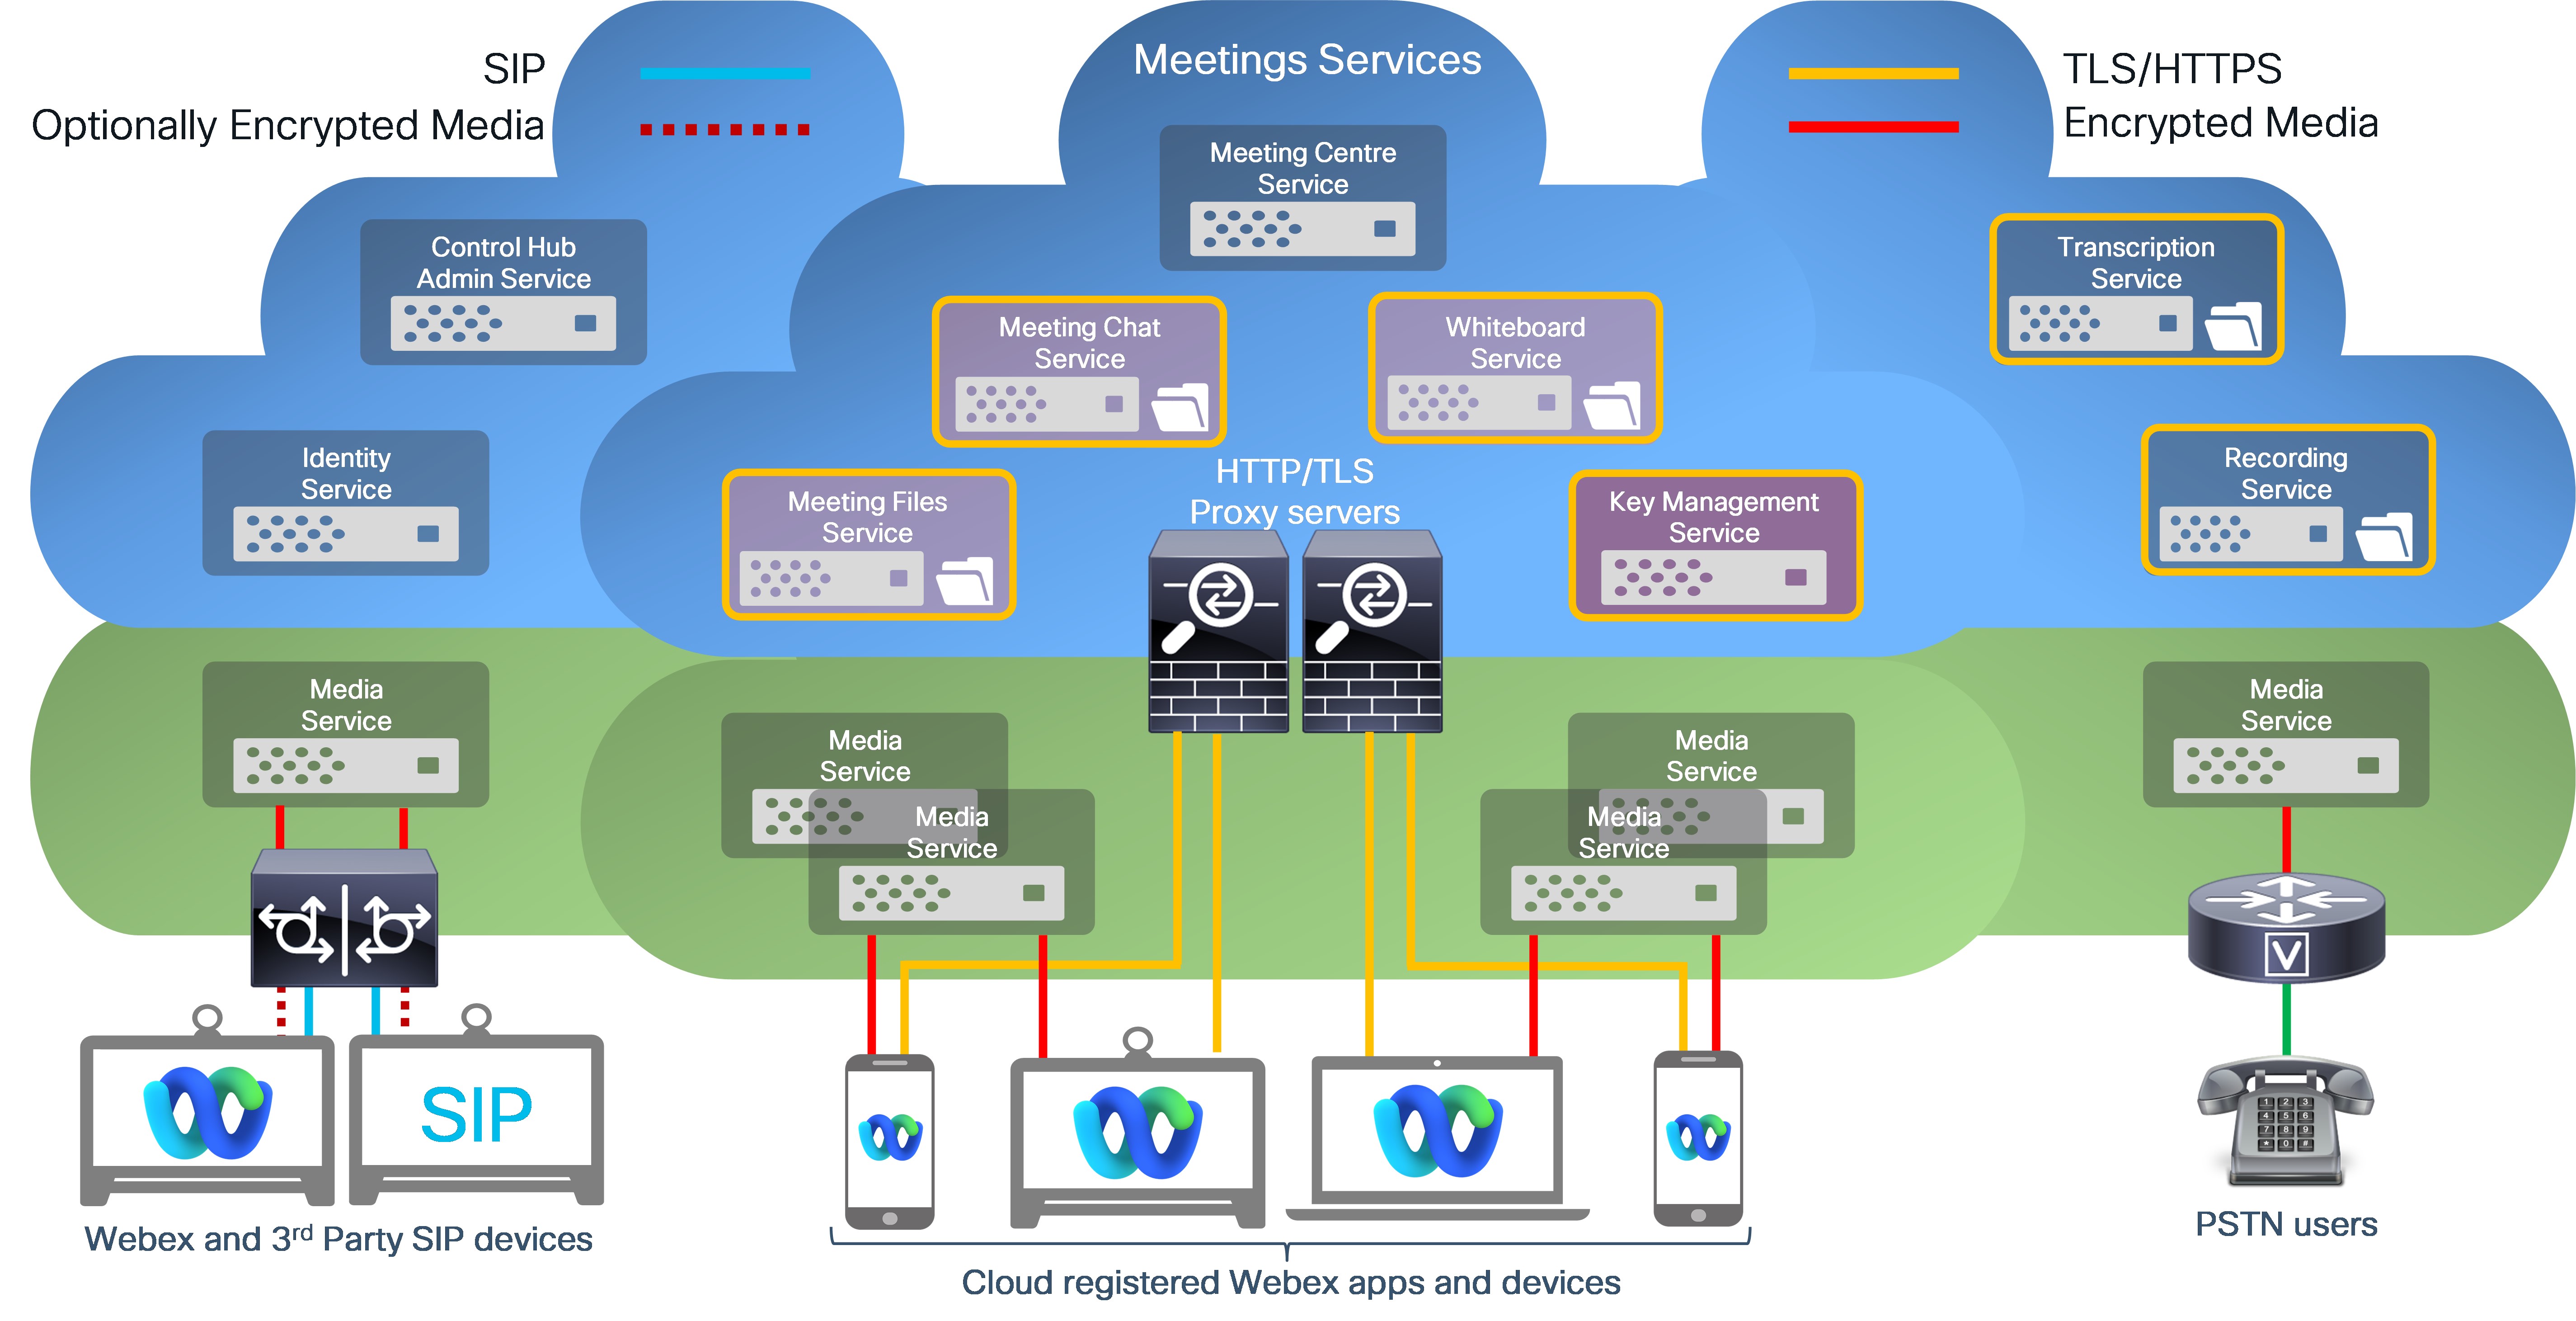
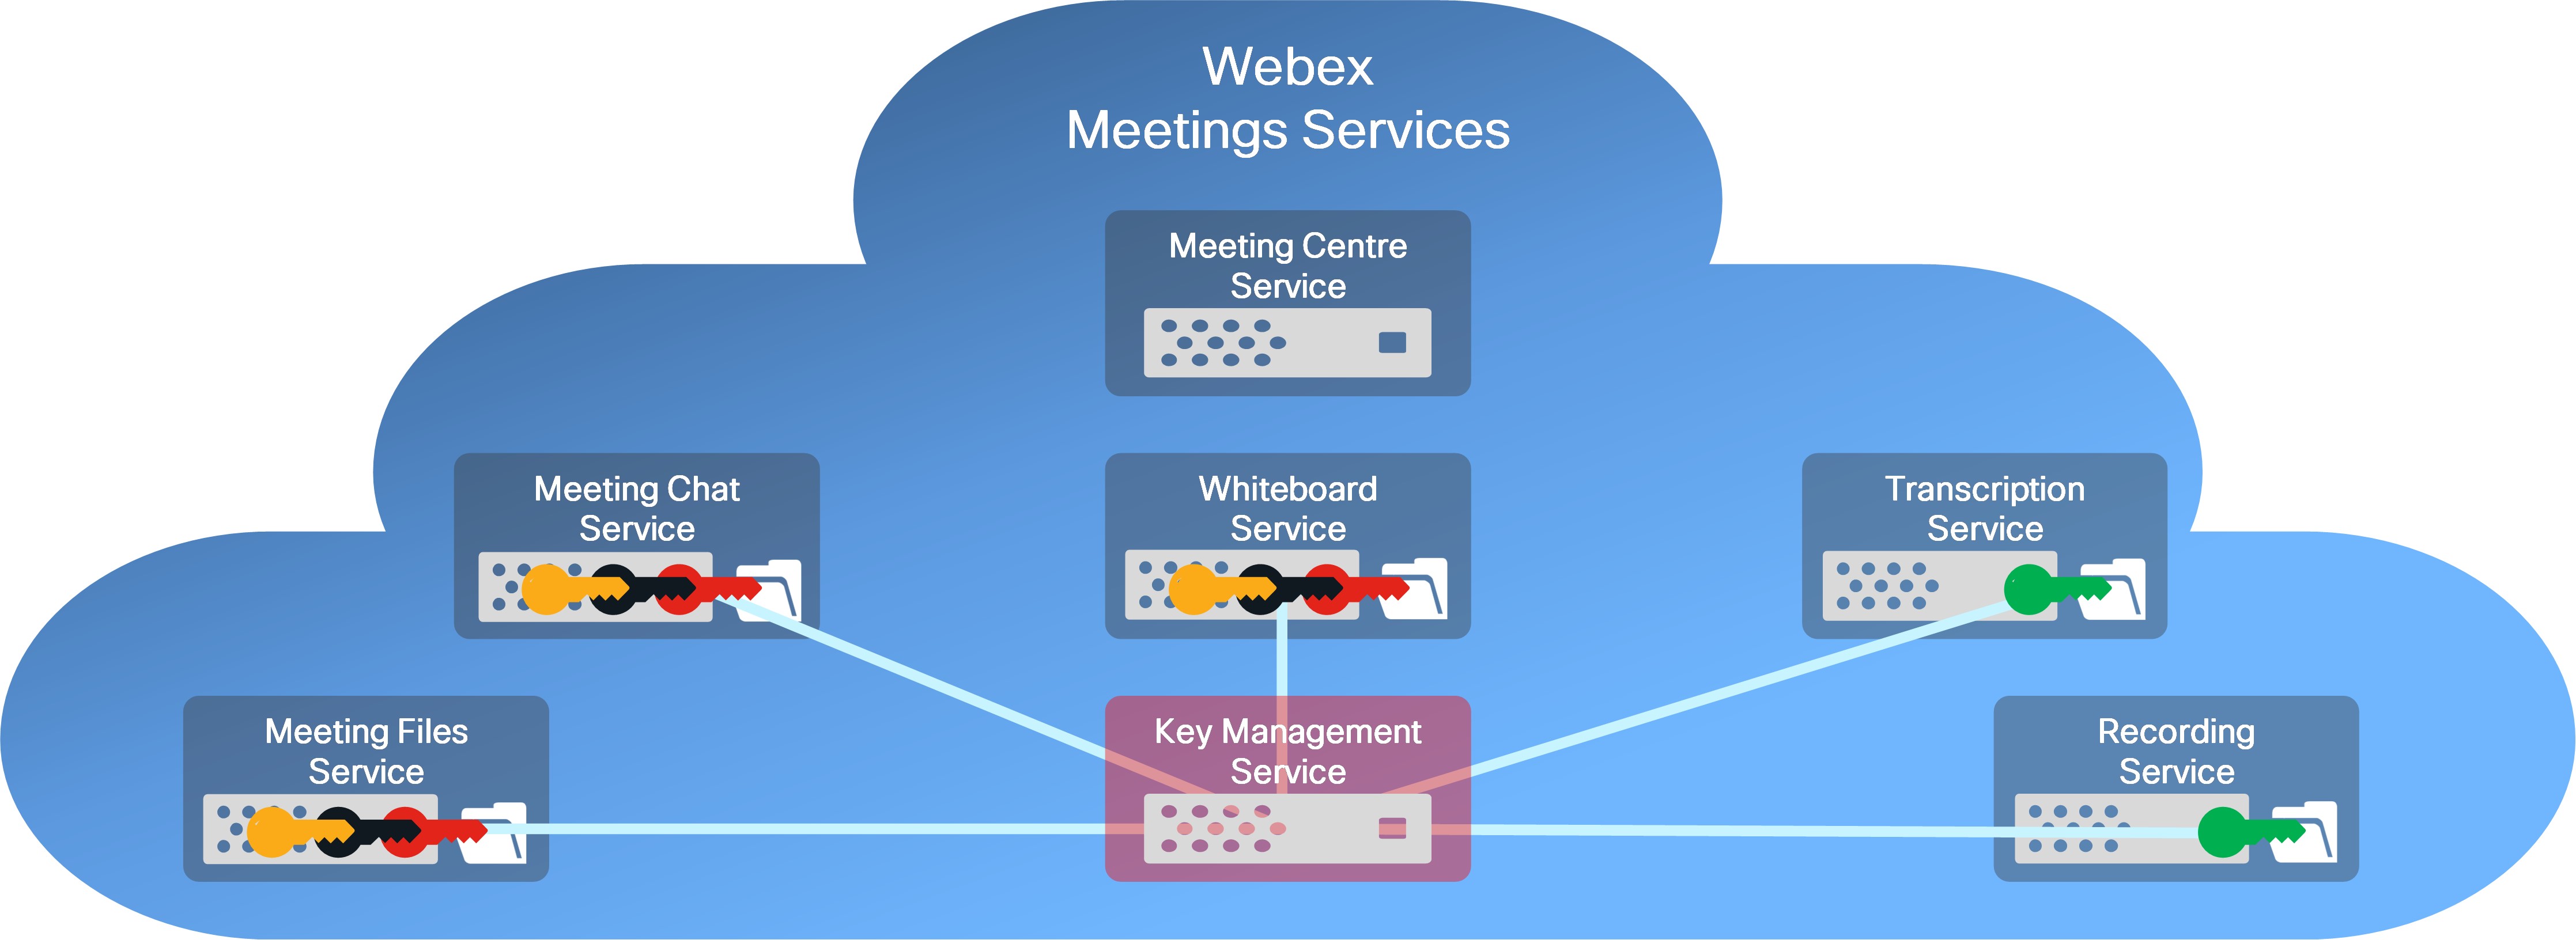
Служба керування ключами Webex (KMS) спочатку була розроблена для додавання додаткового рівня шифрування в Webex Messaging місту, наприклад обміну повідомленнями та файлами. Тепер Me Webex Suite etings дозволяє використовувати KMS як загальну службу шифрування для контенту, створеного користувачами. Webex SuiteСлужби тепер використовують KMS для шифрування наступних типів даних:
Webex Messaging
- Повідомлення
- Файли
- AI Assistant-згенерований контент
Webex Meetings
- Повідомлення чату (нове)
- Спільні файли (нові)
- Анотації (нове)
- Записи
- Стенограми
- Білі дошки
- AI Assistant-згенерований контент
- Голосові повідомлення
- Стенограми голосової пошти
- Записи
- AI Assistant-згенерований контент
Наскрізне шифрування Webex використовує KMS для створення, розповсюдження та управління ключами шифрування, які використовуються для шифрування вмісту, створеного користувачем, переліченого вище.
- Програми Webex та відеопристрої Cisco використовують наскрізне шифрування Webex для всього створеного користувачем вмісту, такого як повідомлення, файли та дошки, а також шифрують ці дані за допомогою захисту транспортного рівня (TLS) для даних, що передаються.
- Для даних у стані спокою цей наскрізний зашифрований вміст зберігається на серверах зашифрованого вмісту в хмарі Webex.
- Цей додатковий рівень безпеки захищає вміст, створений користувачами під час транзиту, від атак перехоплення TLS та зберігаються дані користувачів від потенційних шкідливих учасників у хмарі Webex.
Завдяки наскрізному шифруванню Webex служби Webex можуть використовувати наскрізні ключі шифрування для розшифровки даних для надання основних служб Webex, таких як:
- Індексація повідомлень для пошукових функцій
- Запобігання втраті даних (комплаєнс)
- Перекодування файлів
- Електронна перевірка
- Архів даних
- Сканування шкідливих програм (з розширеним пакетом безпеки)
Якщо вам потрібен більш високий рівень безпеки та конфіденційності для ваших нарад, ви можете використовувати Zero Trust End-End-End-End-End-End-Encrypted Webex Meetings. За допомогою Zero Trust Security ключ шифрування наради генерується учасниками зустрічі та доступний лише для них; служба Webex не може отримати доступ до ключів шифрування наради.
Див. Наскрізне шифрування з перевіркою особистості для зустрічей Webex, щоб порівняти наскрізне шифрування Webex та наскрізне шифрування нульової довіри.
Webex Meetingsзаписи та стенограми шифруються за допомогою ключа шифрування, створеного KMS (шифр шифрування = AES-256-GCM). Єдиний ключ шифрування використовується для шифрування всіх записів і стенограм для вашої організації.
Webex надає такі елементи керування для записів та стенограм нарад:
- Політика збереження записів і стенограмів (7—3600 днів)
- Очищення видалених користувачем записів протягом 30 днів
- Безпечне відтворення та завантаження: дозволено лише з визначених мереж
- Запис паролів і політики паролів
- Управління сховищем записів
За допомогою шифрування вмісту на основі KMS для кожної зустрічі Webex створюються унікальні ключі шифрування вмісту. Ці ключі шифрування використовуються для шифрування повідомлень чату, підписів, спільних файлів, дощок та анотацій, які поділяються під час наради. Записи та стенограми, що зберігаються у хмарі Webex вашою організацією, захищені за допомогою єдиного ключа шифрування AES-256-GCM, створеного KMS.
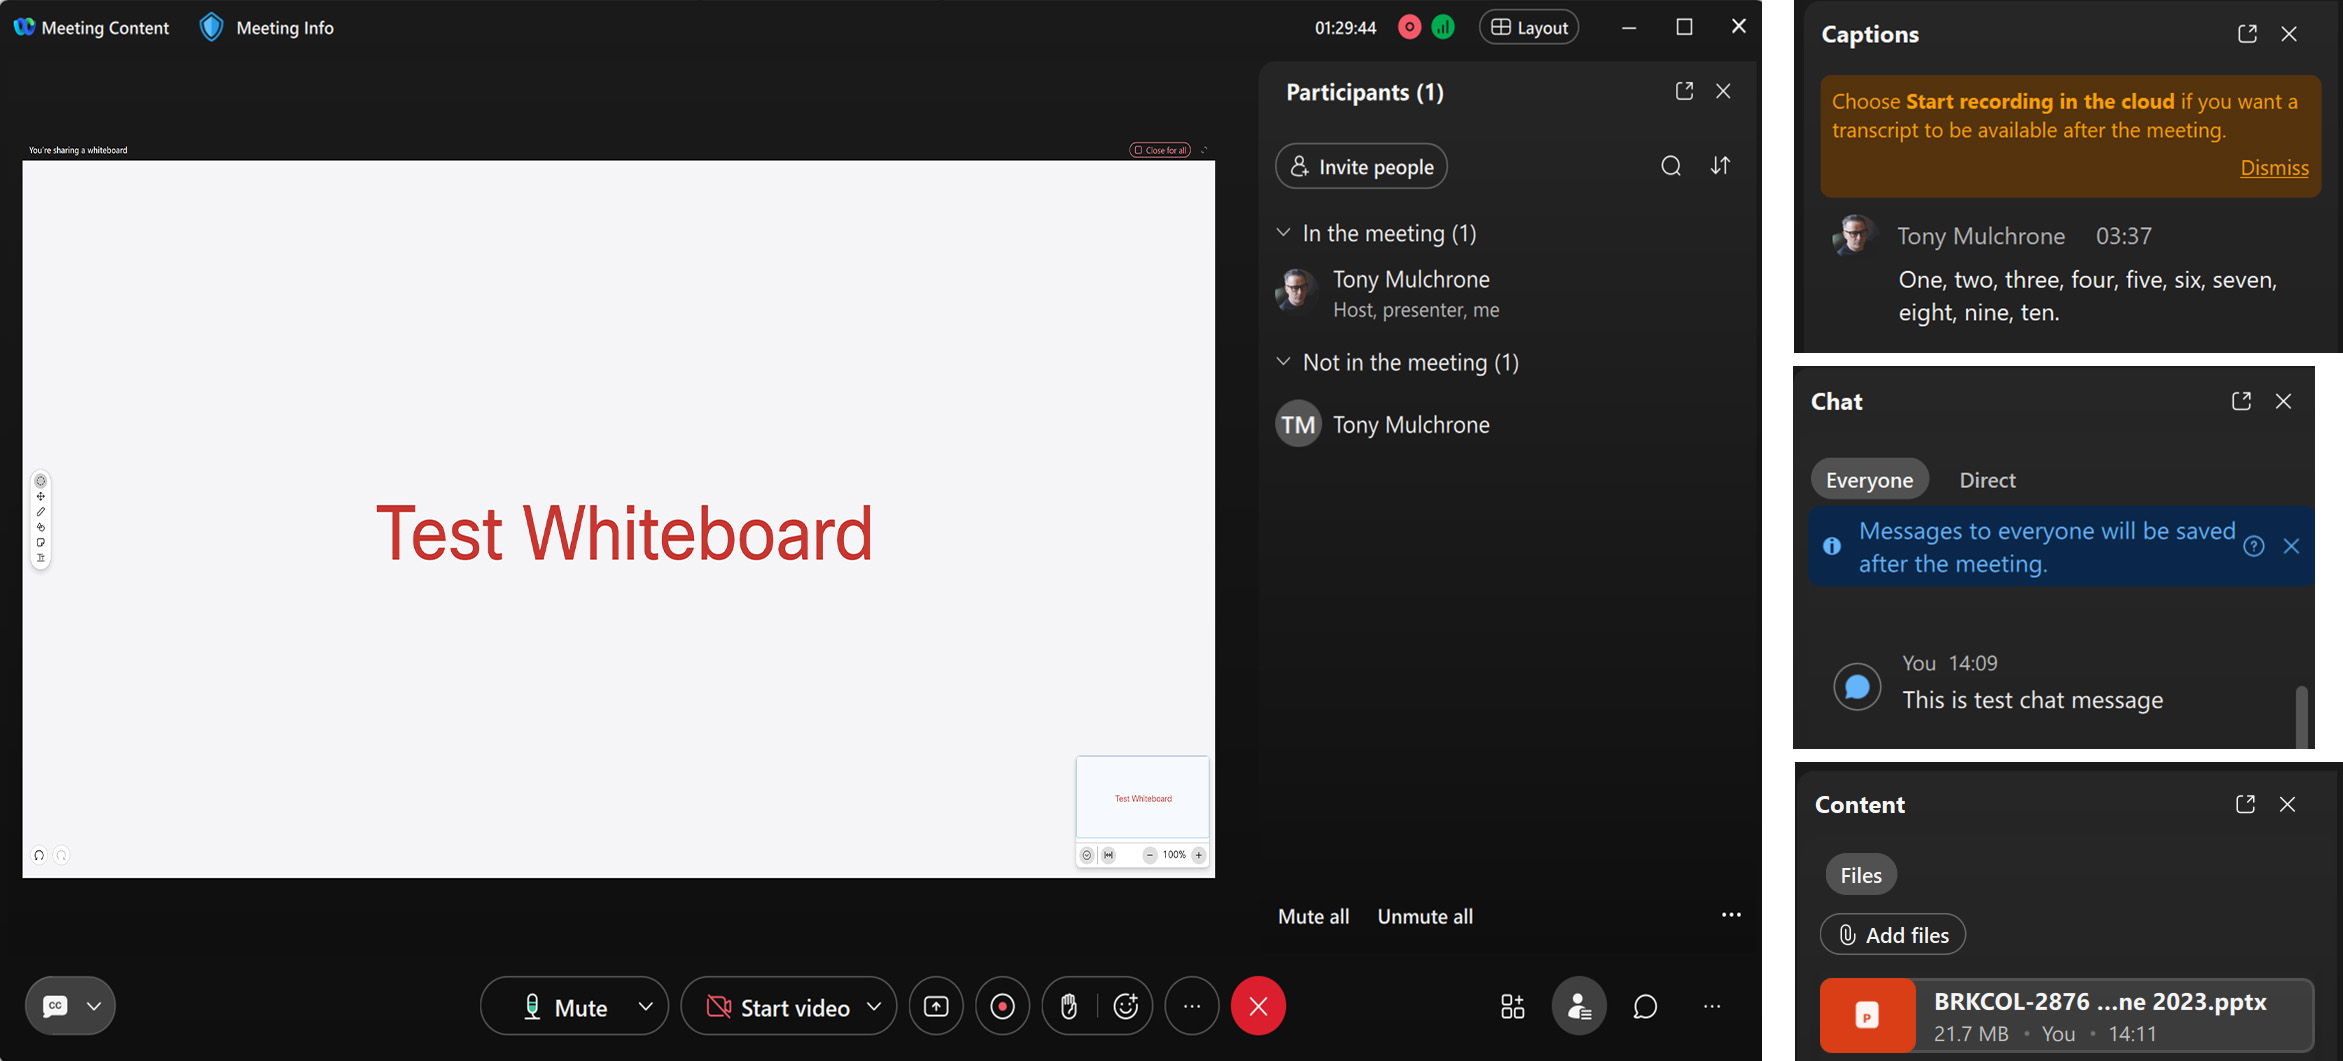
Вміст, яким ділилися/створюється під час зустрічі Webex (чат, записи, стенограми та дошки), можна переглядати після завершення зустрічі.
Ви можете переглядати чат, записи та стенограми на вкладках Календар та вмісту нарад програми Webex. Усі учасники зустрічі з обліковим записом Webex можуть отримати доступ до повідомлень чату та записів у програмі Webex. Неперевірені учасники наради, які не ввійшли в систему, мають доступ лише до спільного вмісту під час зустрічі.
Дошки, створені учасниками наради, автоматично зберігаються в просторі дошки Webex учасника наради .
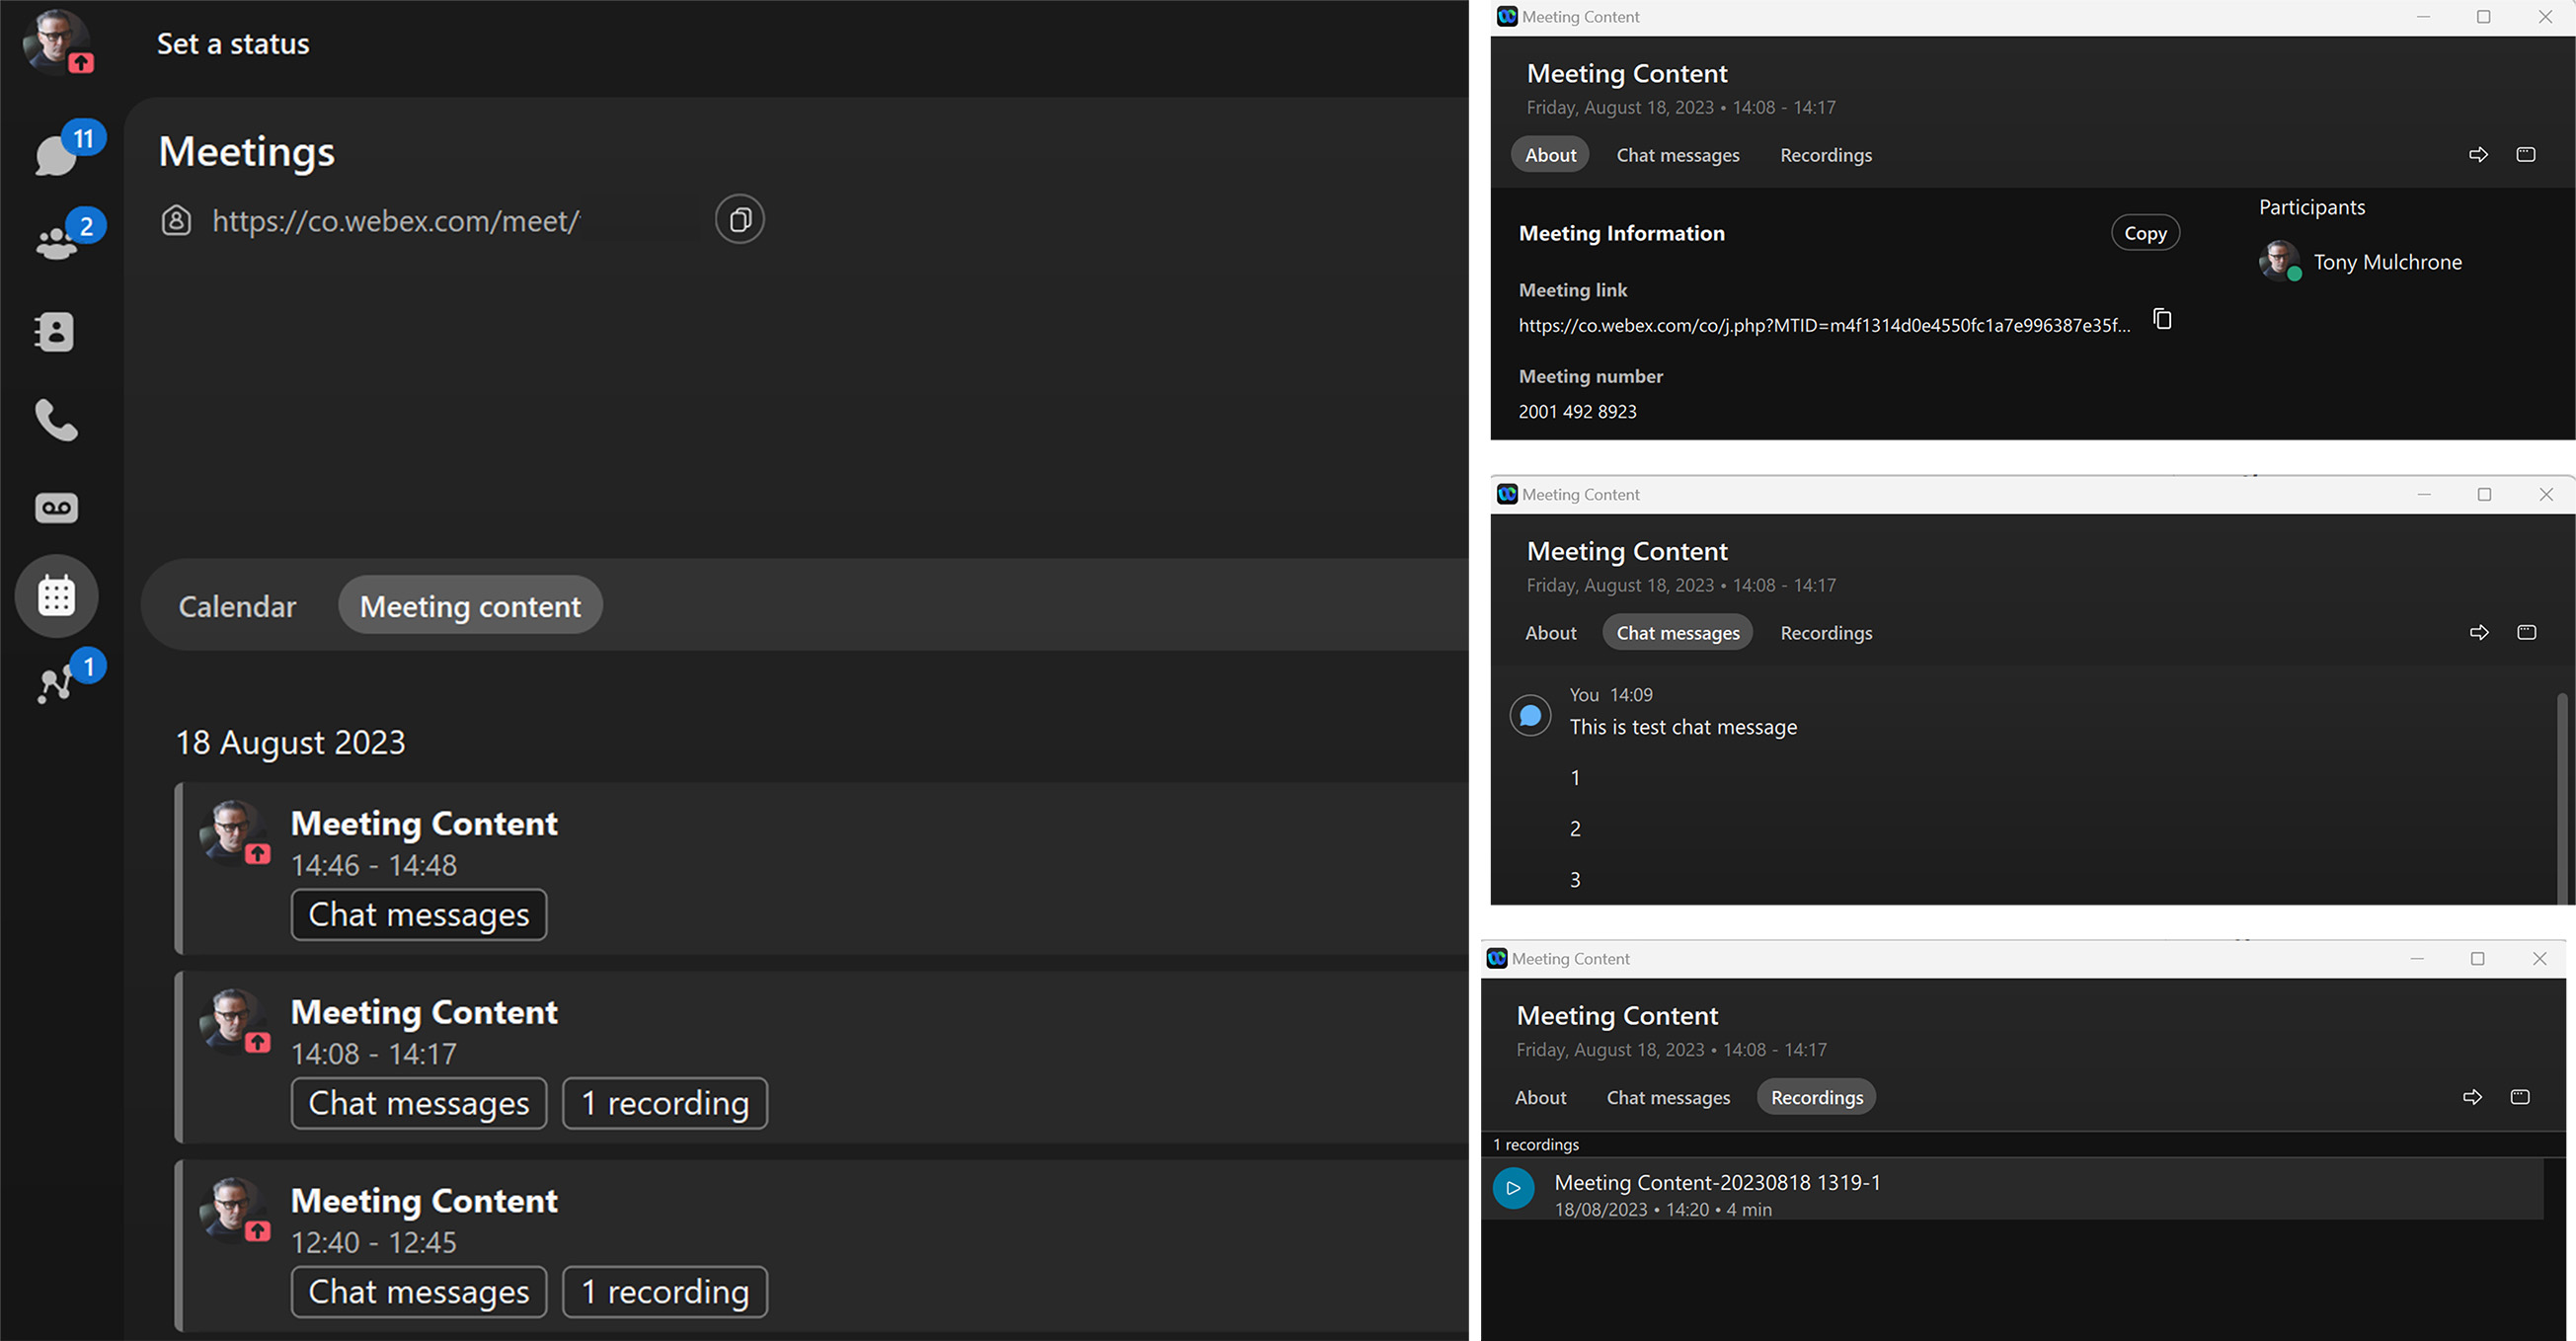
Повідомлення чату, записи та стенограми запису
Повідомлення чату, записи та стенограми записів використовують налаштування політики Webex Meetings збереження центру керування.
Білі дошки
Білі дошки, створен Webex Meetings і за допомогою політики Webex Messaging збереження. Політика збереження дошки — це політика організації, до якої належить творець дошки.
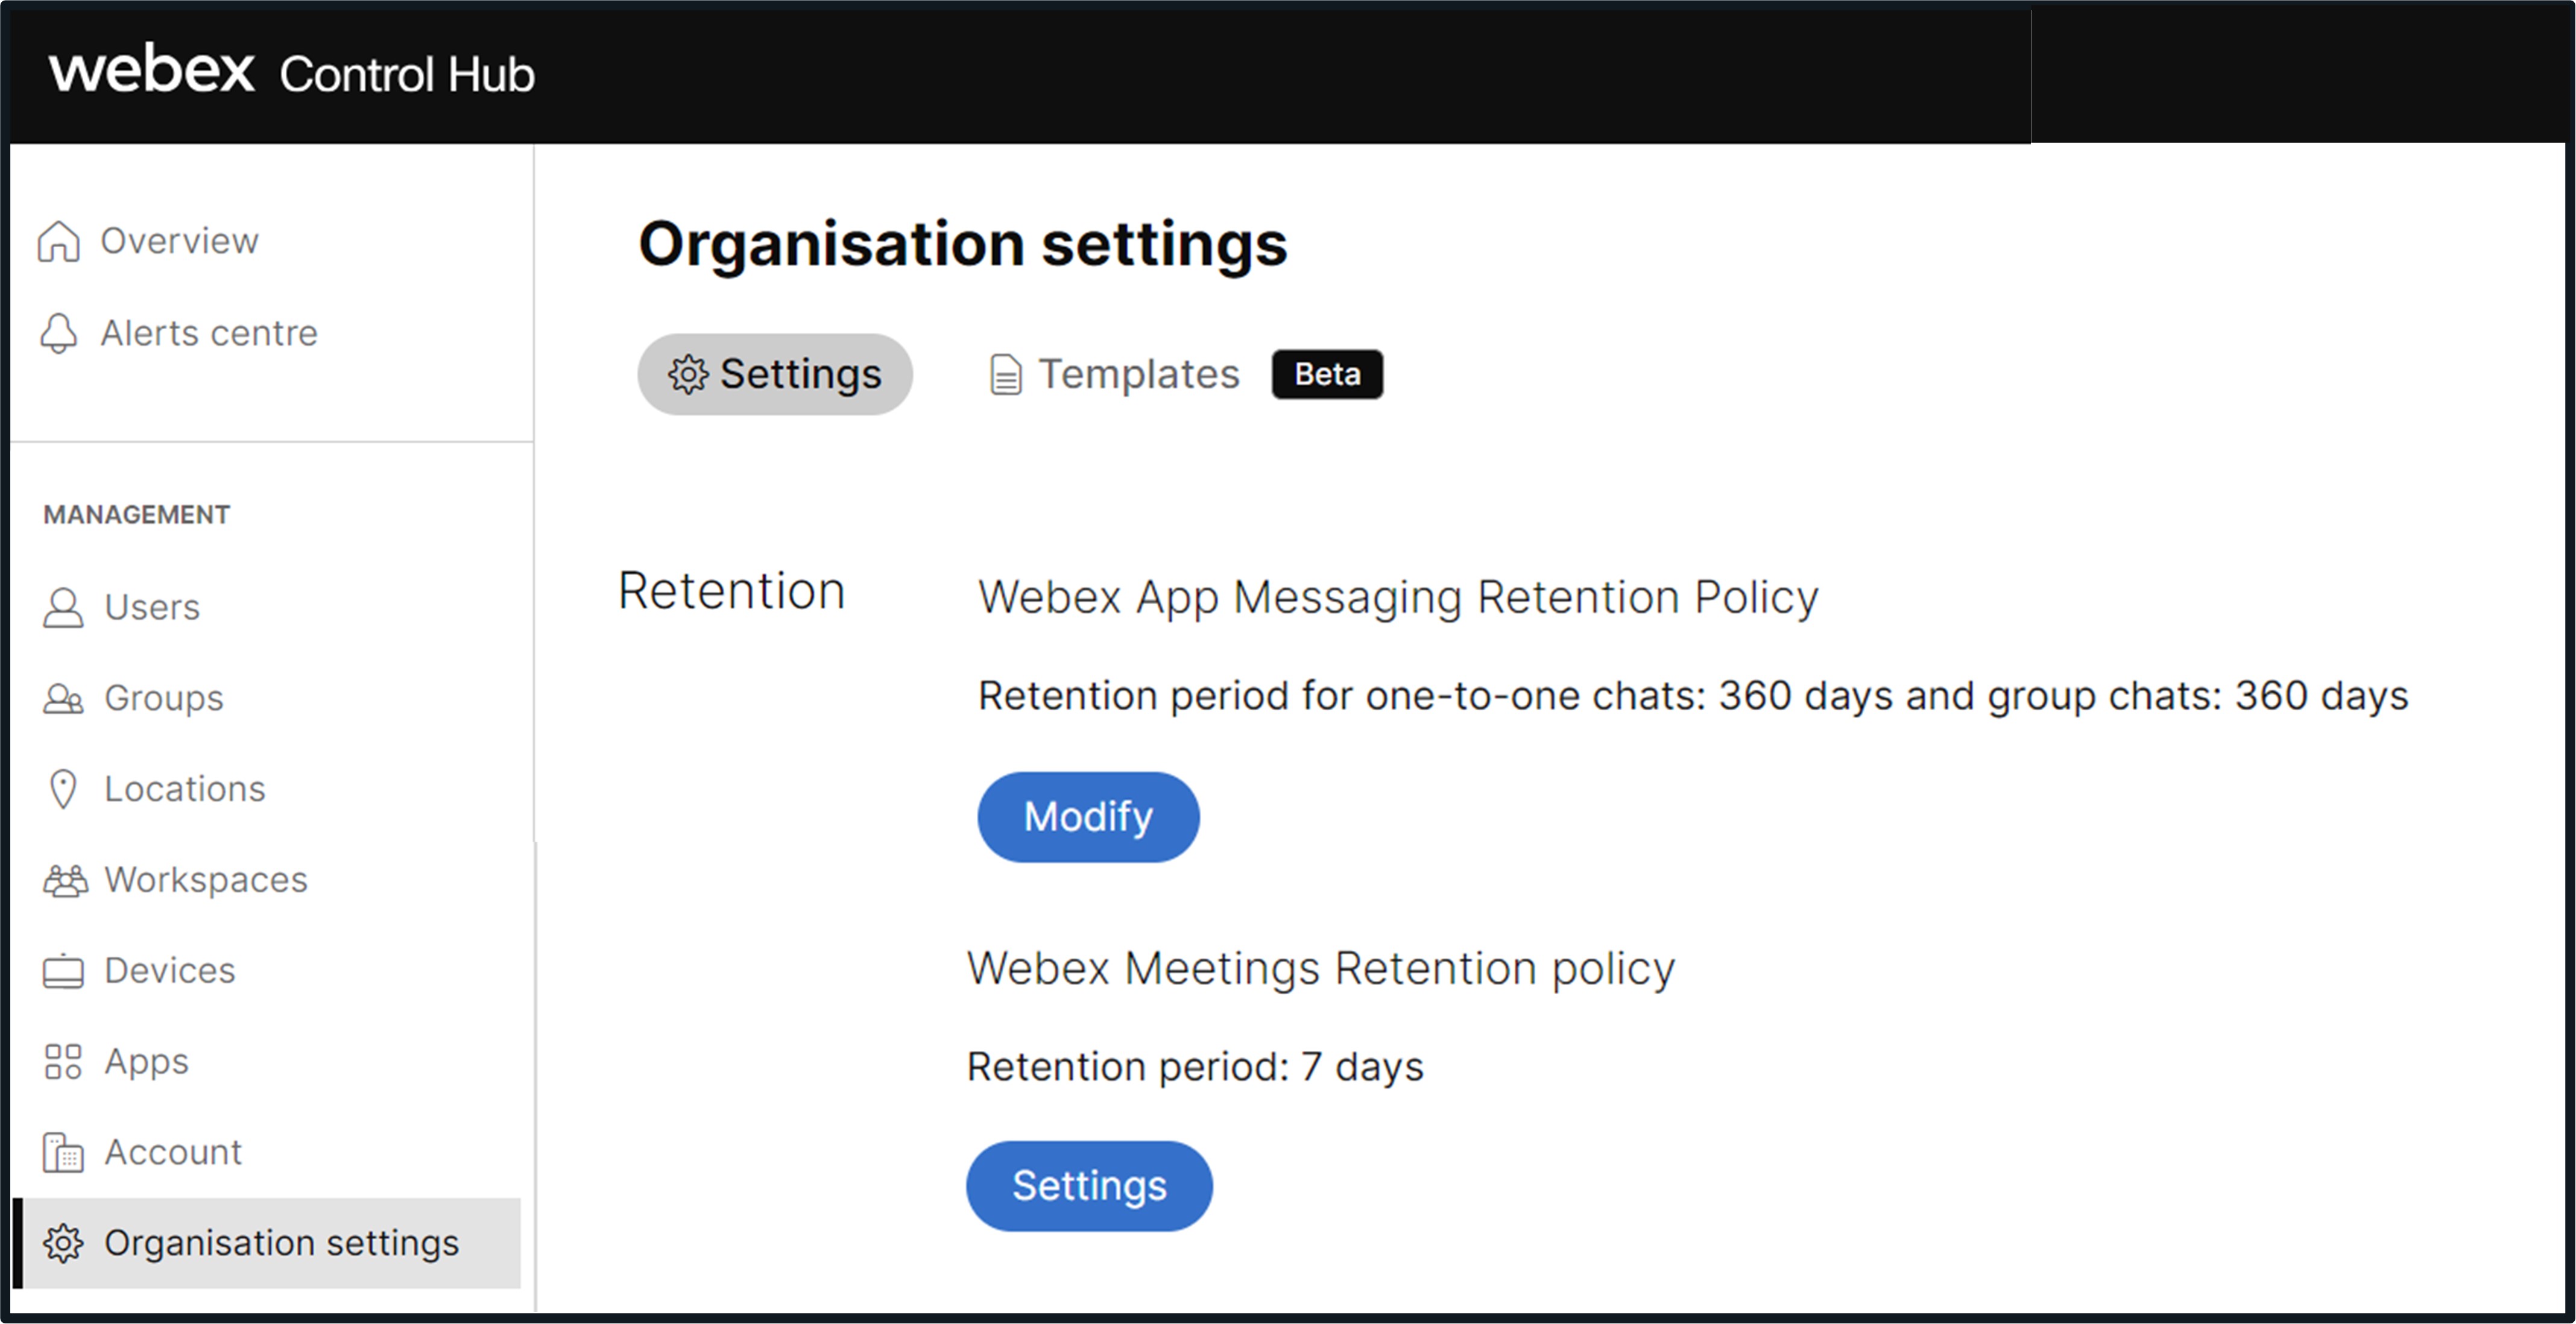
Записи та стенограми записів зберігаються в Webex Meetings регіоні, вибраному вашою організацією під час реєстрації на Webex. Щоб дізнатися більше про Webex Meetings регіони та розташування центрів обробки даних, див. табли Webex Meetingsцю конфіденційності.
Повідомлення чату та дошки, створені під час нарад, зберігаються в регіони цен Webex Messaging трів обробки даних. В даний час Webex Messaging використовує два регіони центру обробки даних для зберігання повідомлень чату та вмісту дошки - Північна Америка та решта світу та Європейський Союз. Під час підготовки адміністратор, який налаштовує організацію, бачить спадне меню «Вибір країни» у Центрі керування. Ми визначаємо географічний регіон, в якому знаходяться дані організації обміну повідомленнями. Для отримання додаткової інформації про цей процес та регіон, до якого конкретна країна відображається, див. розділ Пошук регіону місцезнаходження даних, який відповідає країні.
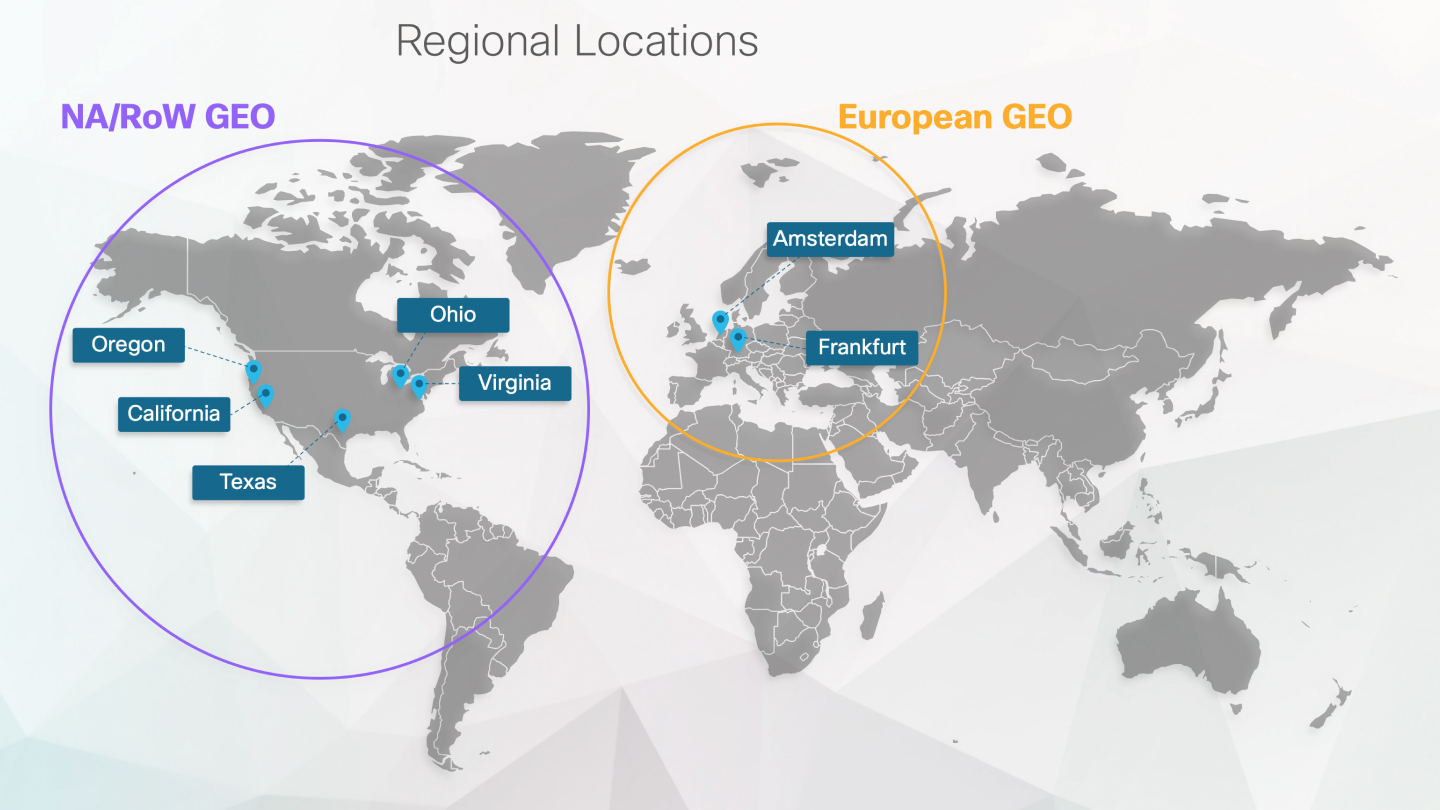
Для отримання додаткової інформації про Webex Messaging місцезнаходження даних див. паспорт даних про додаток Webex та Webex Messaging конфіденційність та ре зидентність даних у We bex.
Якщо потрібно, постійне зберігання повідомлень Webex Meetings чату можна вимкнути для вашої організації в Центрі керування. Див. розділ Збереження або очищення бесід під час наради організації після наради. Адміністратори центру керування можуть вимкнути використання дошки у вашій організації на основі кожного користувача/групи користувачів для внутрішніх та/або зовнішніх зустрічей.
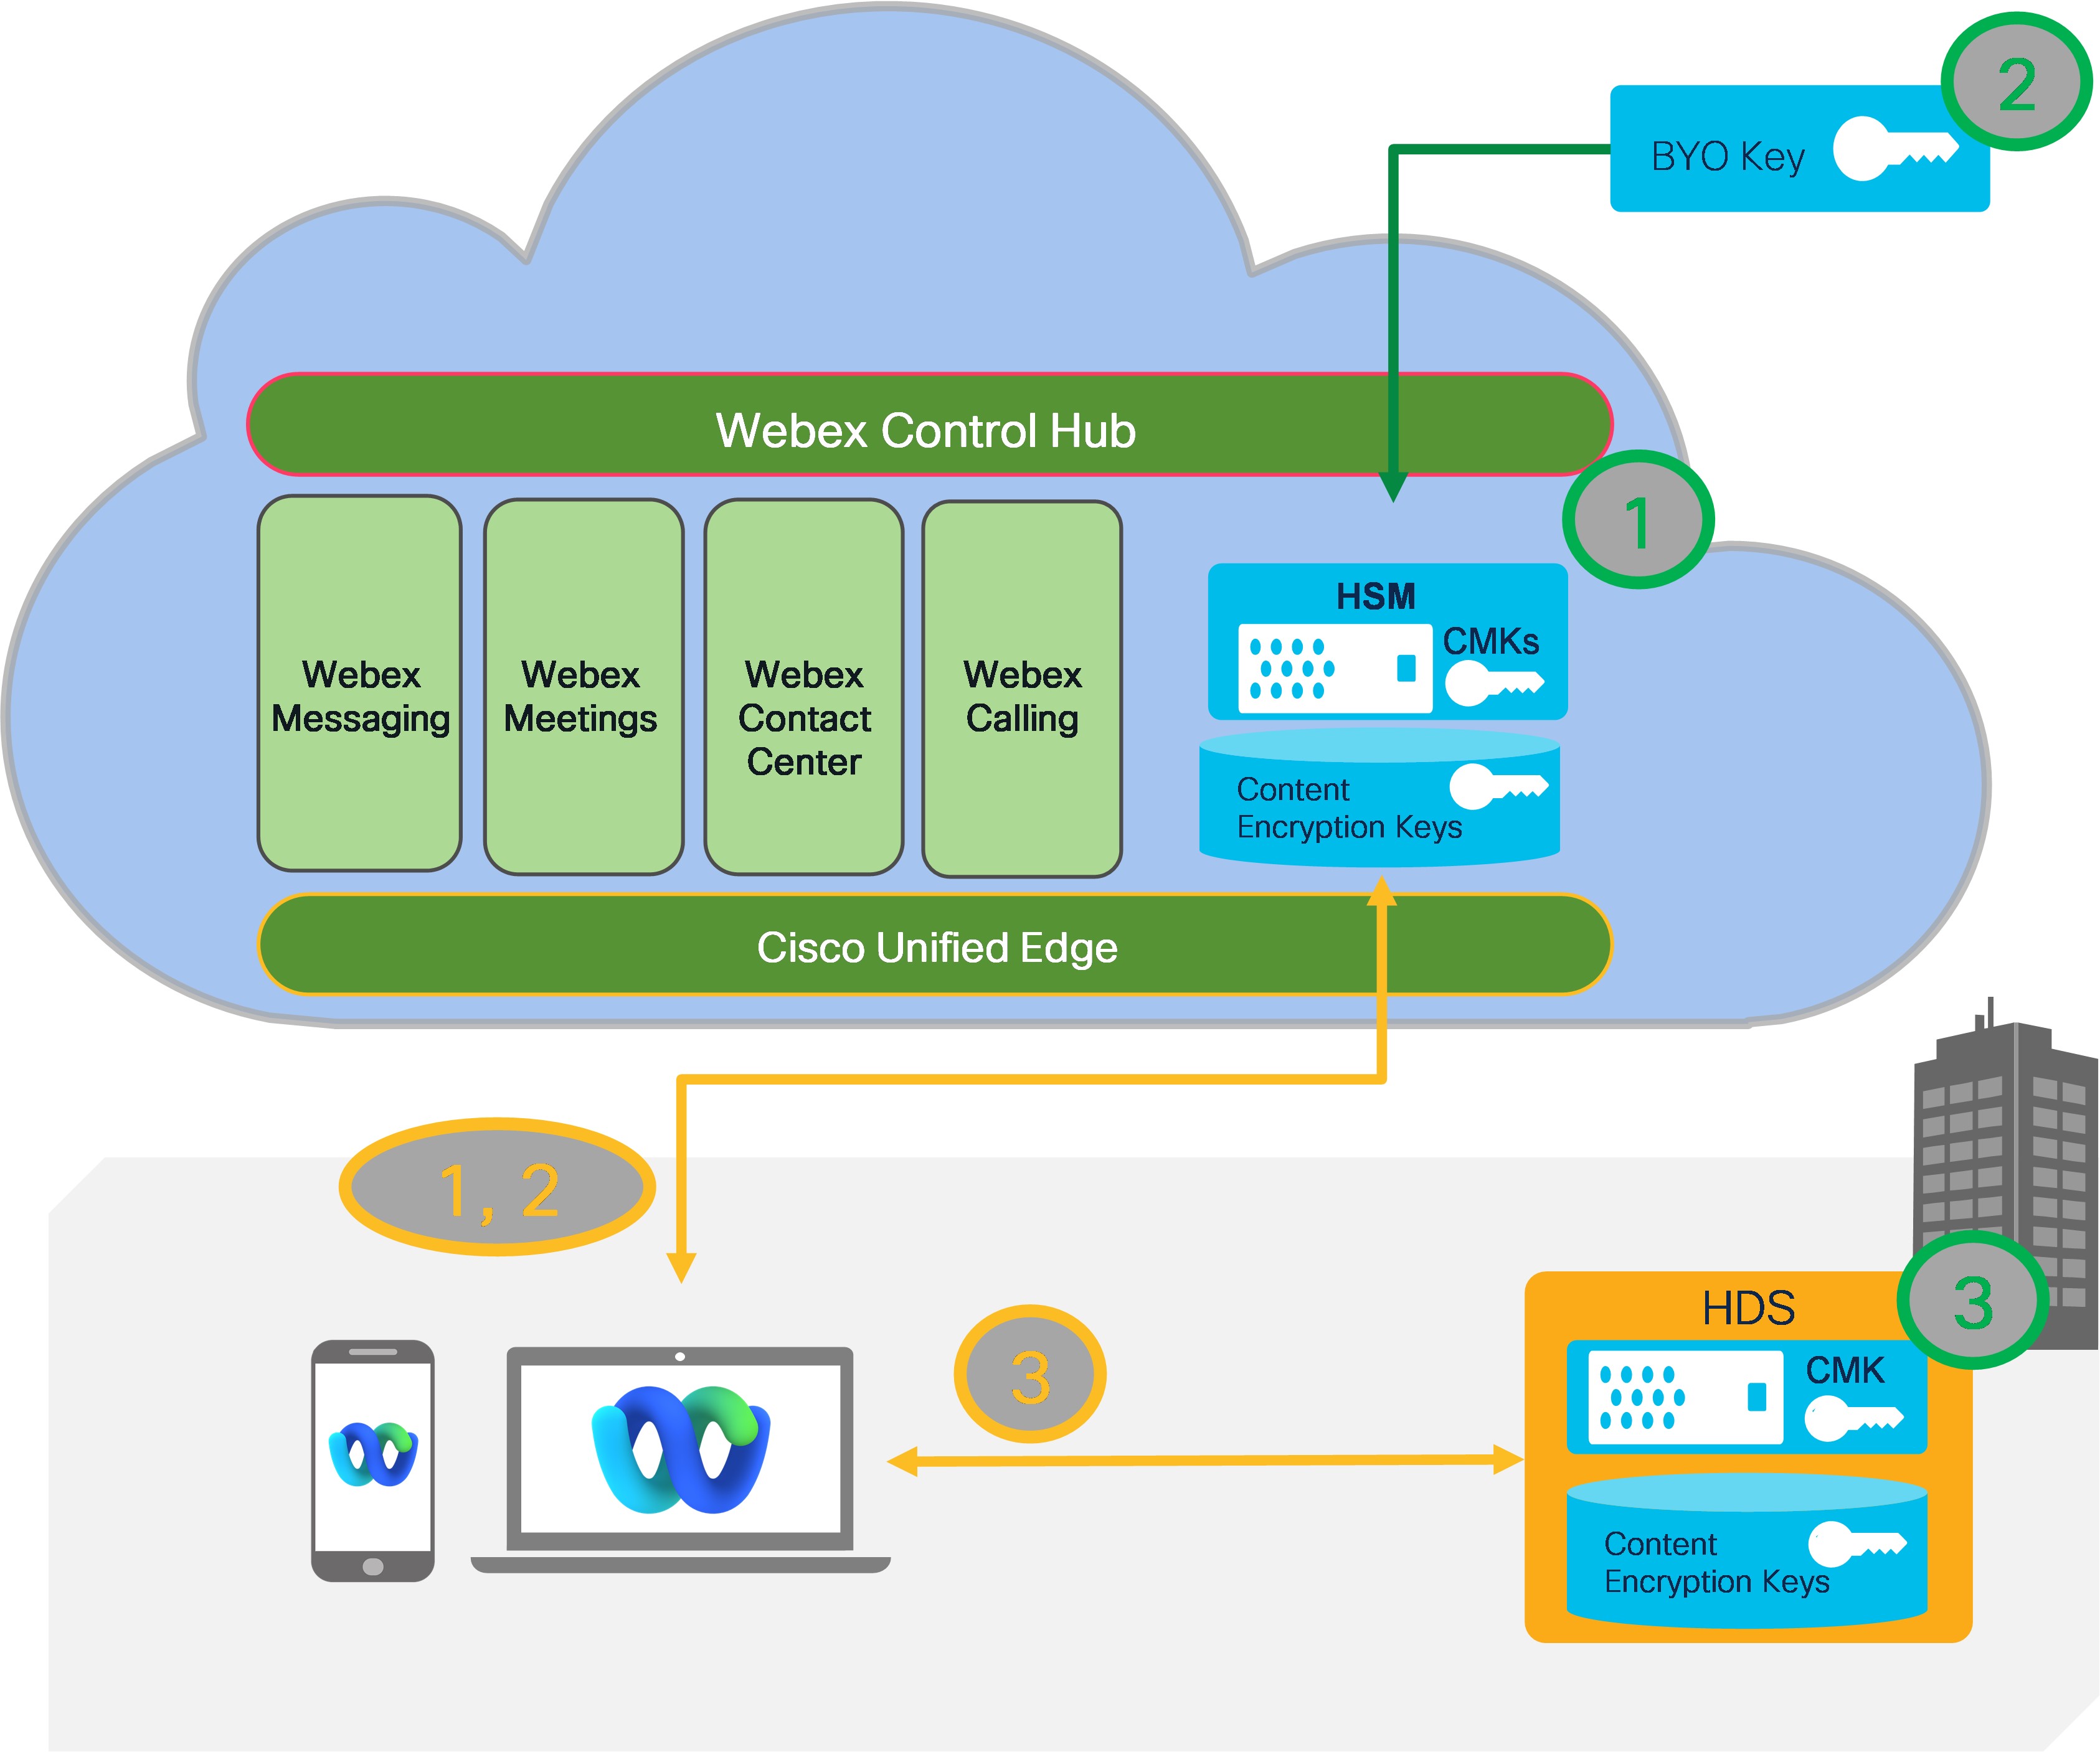
Webex KMS забезпечує додатковий рівень шифрування в стані спокою для вмісту вашої організації, створеного користувачами, і підтримує ряд варіантів розгортання, залежно від рівня безпеки та контролю, необхідних вашій організації:
- Хмарний KMS Webex з основним ключем клієнта, отриманим від Webex Cloud HSM.
- Хмарний KMS Webex з основним ключем клієнта, отриманим від ключа клієнта (BYOK). Докладніші відомості див. у розділі Керування власним головним ключем клієнта.
- Хмарний KMS Webex з основним ключем клієнта з AWS KMS клієнта. Для отримання додаткової інформації див. розділ Керування власним головним ключем клієнта
- KMS на базі клієнтських приміщень (Hybrid Data Security (HDS)) - ключі, що зберігаються в приміщенні. Докладніші відомості див. у посібнику з розгортання гібридної безпеки даних Webex.
- Партнерські керовані приміщення KMS (Hybrid Data Security (HDS)) — ключі, що зберігаються в приміщенні. Докладніші відомості див. у посібнику з розгортання гібридної безпеки даних Webex.
Технічні подробиці щодо роботи KMS див. у технічному Webex Messaging документі безпеки співпраці у хмарі безпеки.
Webex Meetingsякі використовують KMS для шифрування вмісту, також користуються загальним набором інструментів відповідності, які можна використовувати для управління, архівування та забезпечення політики клієнтів щодо вмісту, створеного користувачами. Webex Meetings Ця загальна архітектура відповідності використовує API Webex Events для надання наступних послуг для нарад, чату, файлів, дощок, анотацій, записів та стенограм:
- Юридичне утримання (перекриває політику збереження)
- Електронне відкриття (пошук офіцера з комплаєнсу)
- Запобігання втраті даних — надсилання повідомлень і файлів до програми DLP для контролю даних
- Архів даних


