
感谢您的反馈。
 反馈?
Webex 密钥管理服务 (KMS) 最初是为了给 Webex Messaging 内容(例如交换的消息和文件)添加额外的加密层而开发的。现在,Webex Suite 允许 Meetings 使用 KMS 作为用户生成内容的通用加密服务。Webex Suite 服务现在使用 KMS 对以下数据类型进行加密:
Webex Messaging
- 消息
- 文件
- AI Assistant-生成的内容
Webex Meetings
- 聊天消息(新增)
- 共享文件(新增)
- 注释(新增)
- 录制文件
- 转录文字
- 白板
- AI Assistant-生成的内容
- 语音邮件
- 语音邮件文字记录
- 录制文件
- AI Assistant-生成的内容
Webex 端到端加密 使用 KMS 生成、分发和管理用于加密上述用户生成内容的加密密钥。
- Webex App 和 Cisco 视频设备对所有用户生成的内容(如消息、文件和白板)使用 Webex 端到端加密,并且还使用传输层安全 (TLS) 对传输中的数据进行加密。
- 对于静态数据,这种端到端加密的内容存储在 Webex 云中的加密内容服务器上。
- 这一额外的安全层可以保护用户生成的内容在传输过程中免受 TLS 拦截攻击,并保护存储在 Webex 云中的用户数据免受潜在恶意行为者的侵害。
借助 Webex 端到端加密,Webex 服务可以使用端到端加密密钥来解密数据,从而提供 Webex 核心服务,例如:
- 搜索功能的消息索引
- 数据丢失预防(合规性)
- 文件转码
- 发掘
- 数据存档
- 恶意软件扫描(含扩展安全包)
如果您需要更高级别的会议安全性和保密性,可以使用 零信任端到端加密 Webex 会议。采用零信任安全机制,会议加密密钥由会议参与者生成,并且只有会议参与者才能访问;Webex 服务无法访问会议加密密钥。
请参阅 Webex 会议的端到端加密和身份验证 ,以比较 Webex 端到端加密和零信任端到端加密。
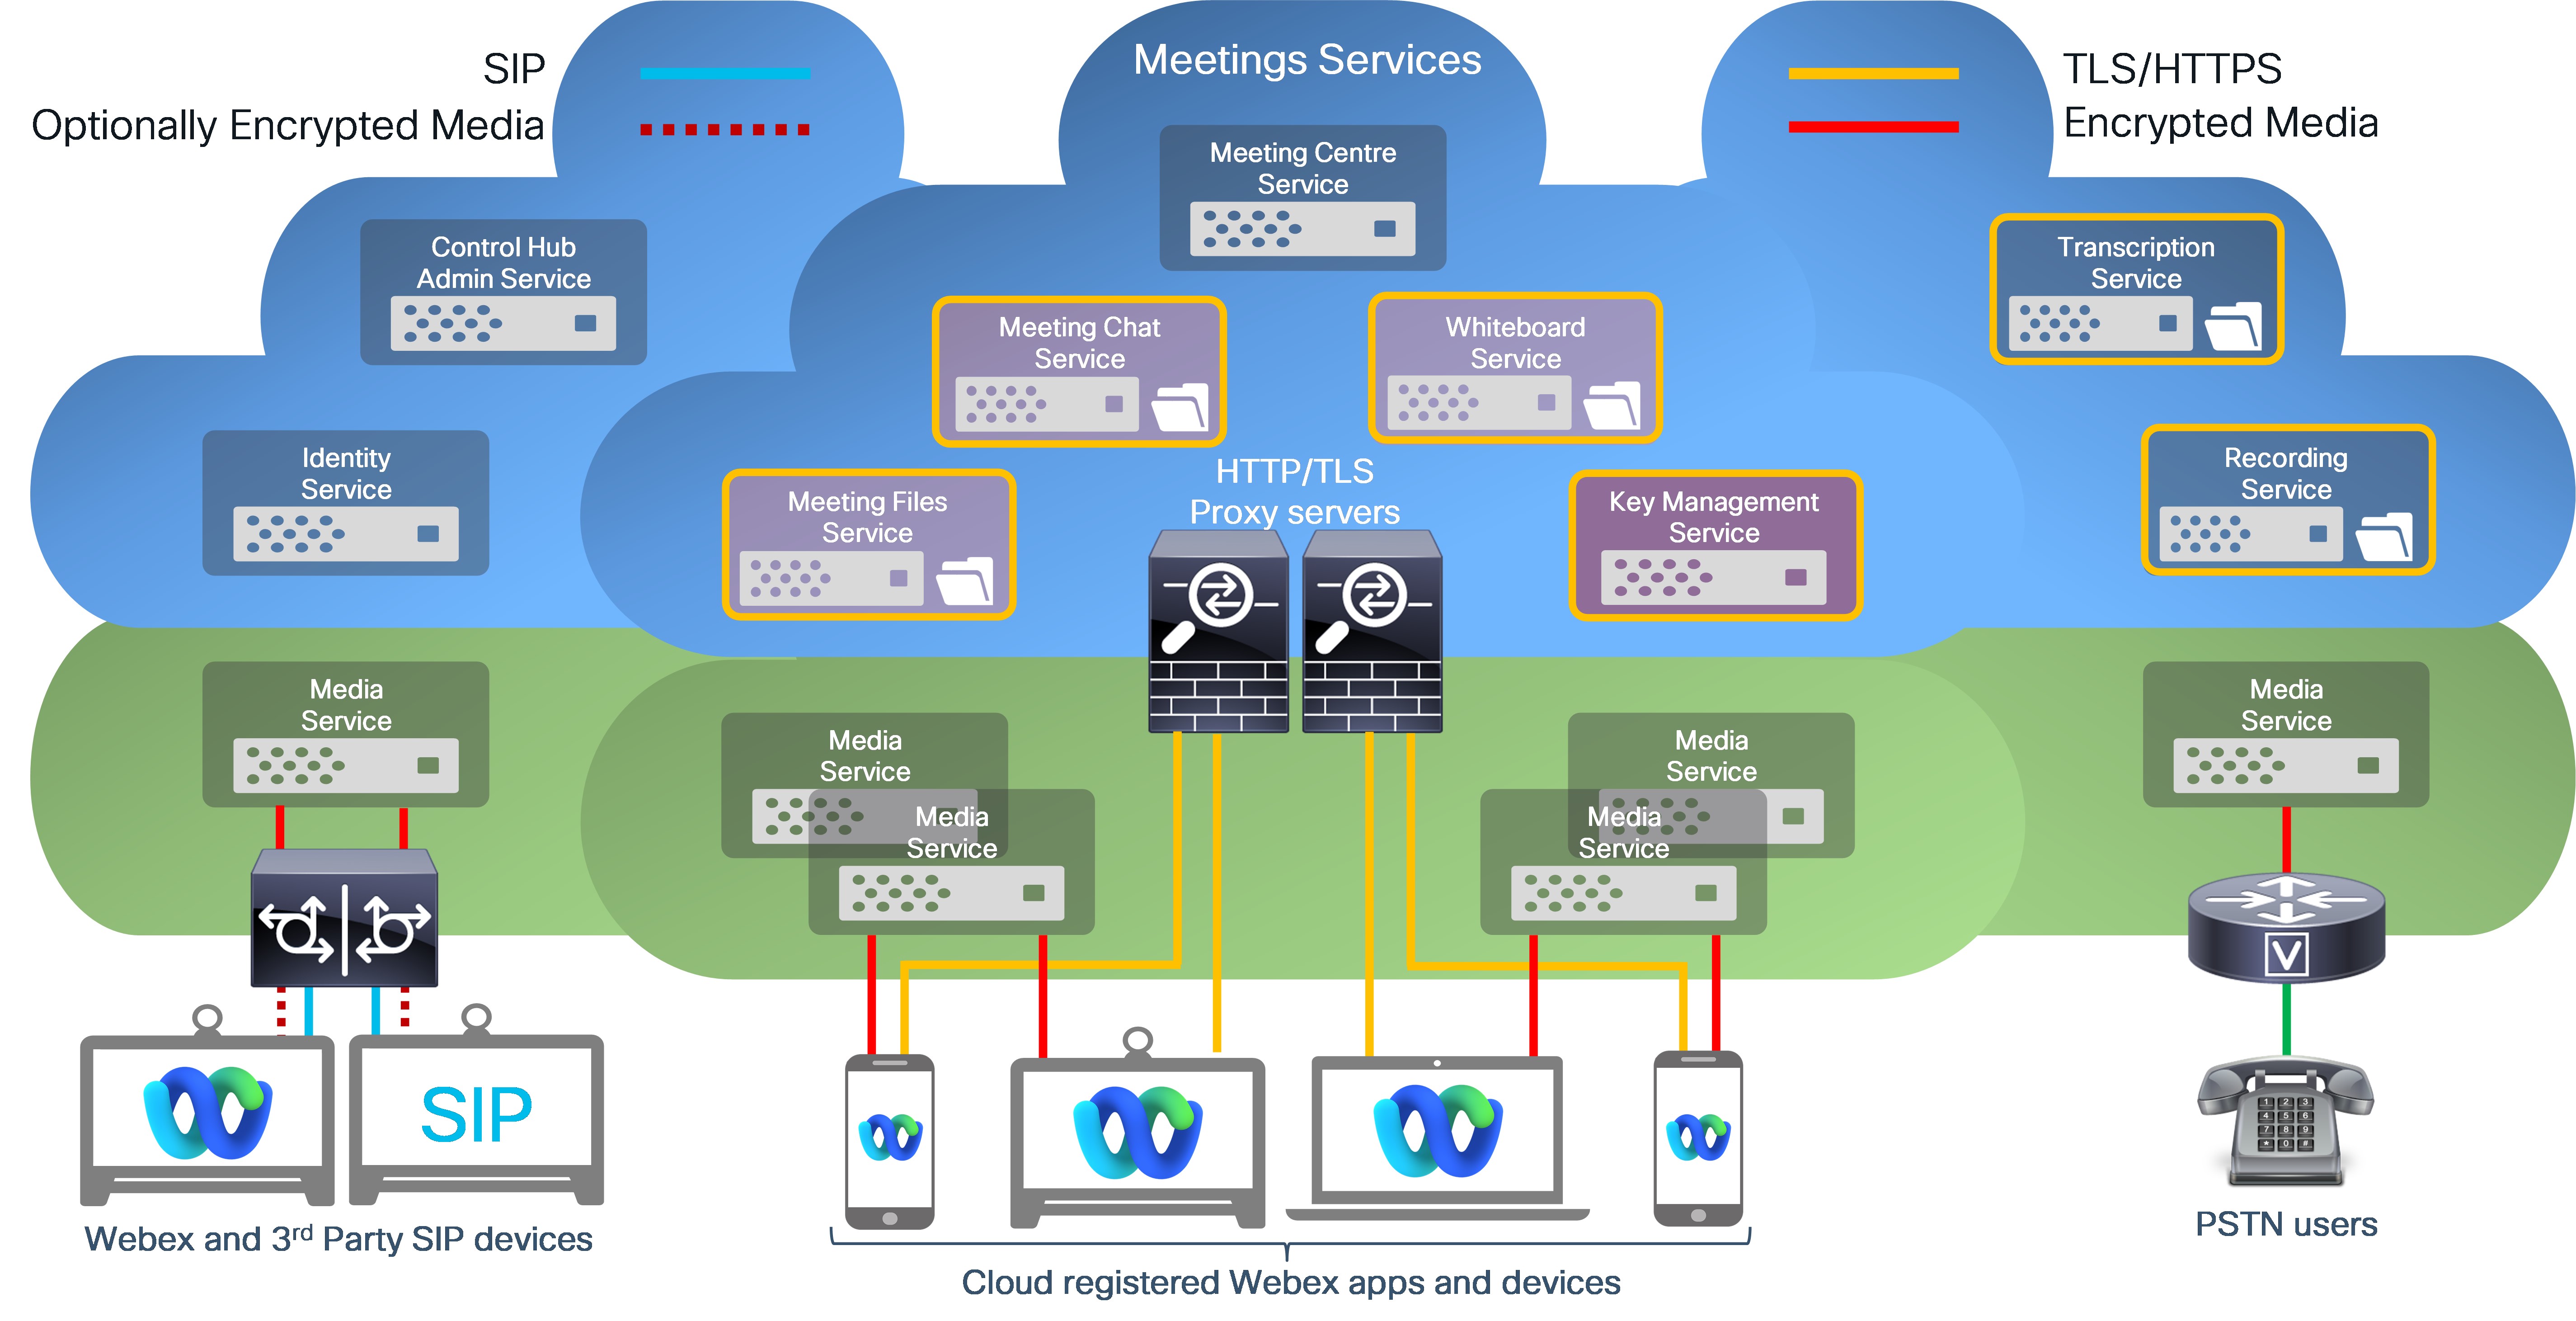
Webex Meetings 的录制内容和文字记录均使用 KMS 生成的加密密钥(加密密码)进行加密。 = AES-256-GCM)。贵组织的所有录音和文字记录均使用同一个加密密钥进行加密。
Webex 为会议录制和文字记录提供以下控制选项:
- 录音和文字记录的保存政策 (7–3600 天)
- 清除用户在 30 天内删除的录音
- 安全播放和下载:仅允许从指定网络访问
- 记录密码和密码策略
- 记录存储管理
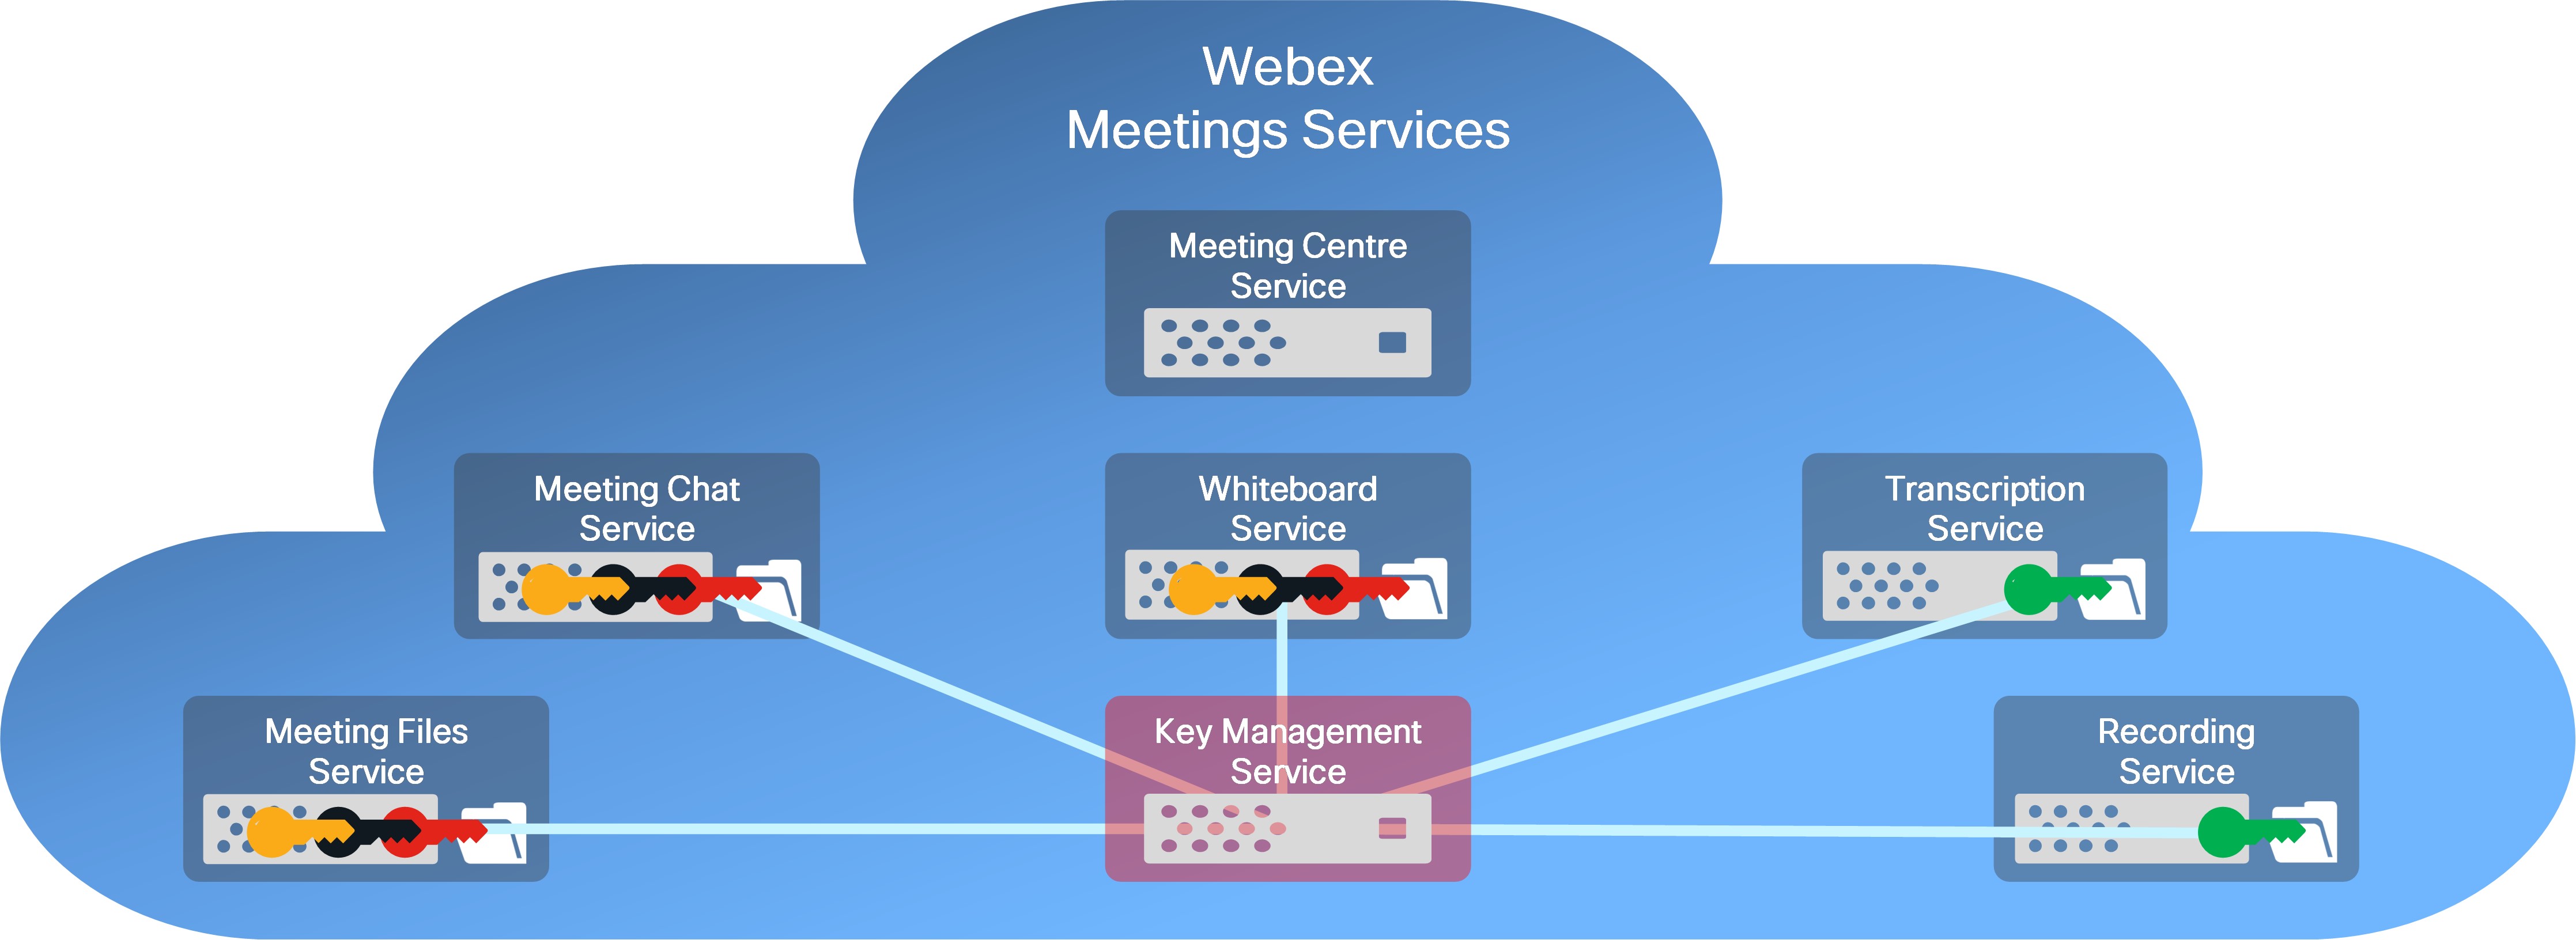
基于 KMS 的内容加密技术,会为每个 Webex 会议生成唯一的加密密钥。这些加密密钥用于加密会议中共享的聊天消息、字幕、共享文件、白板和注释。贵组织存储在 Webex 云端的录音和文字记录使用单个 KMS 生成的 AES-256-GCM 加密密钥进行保护。
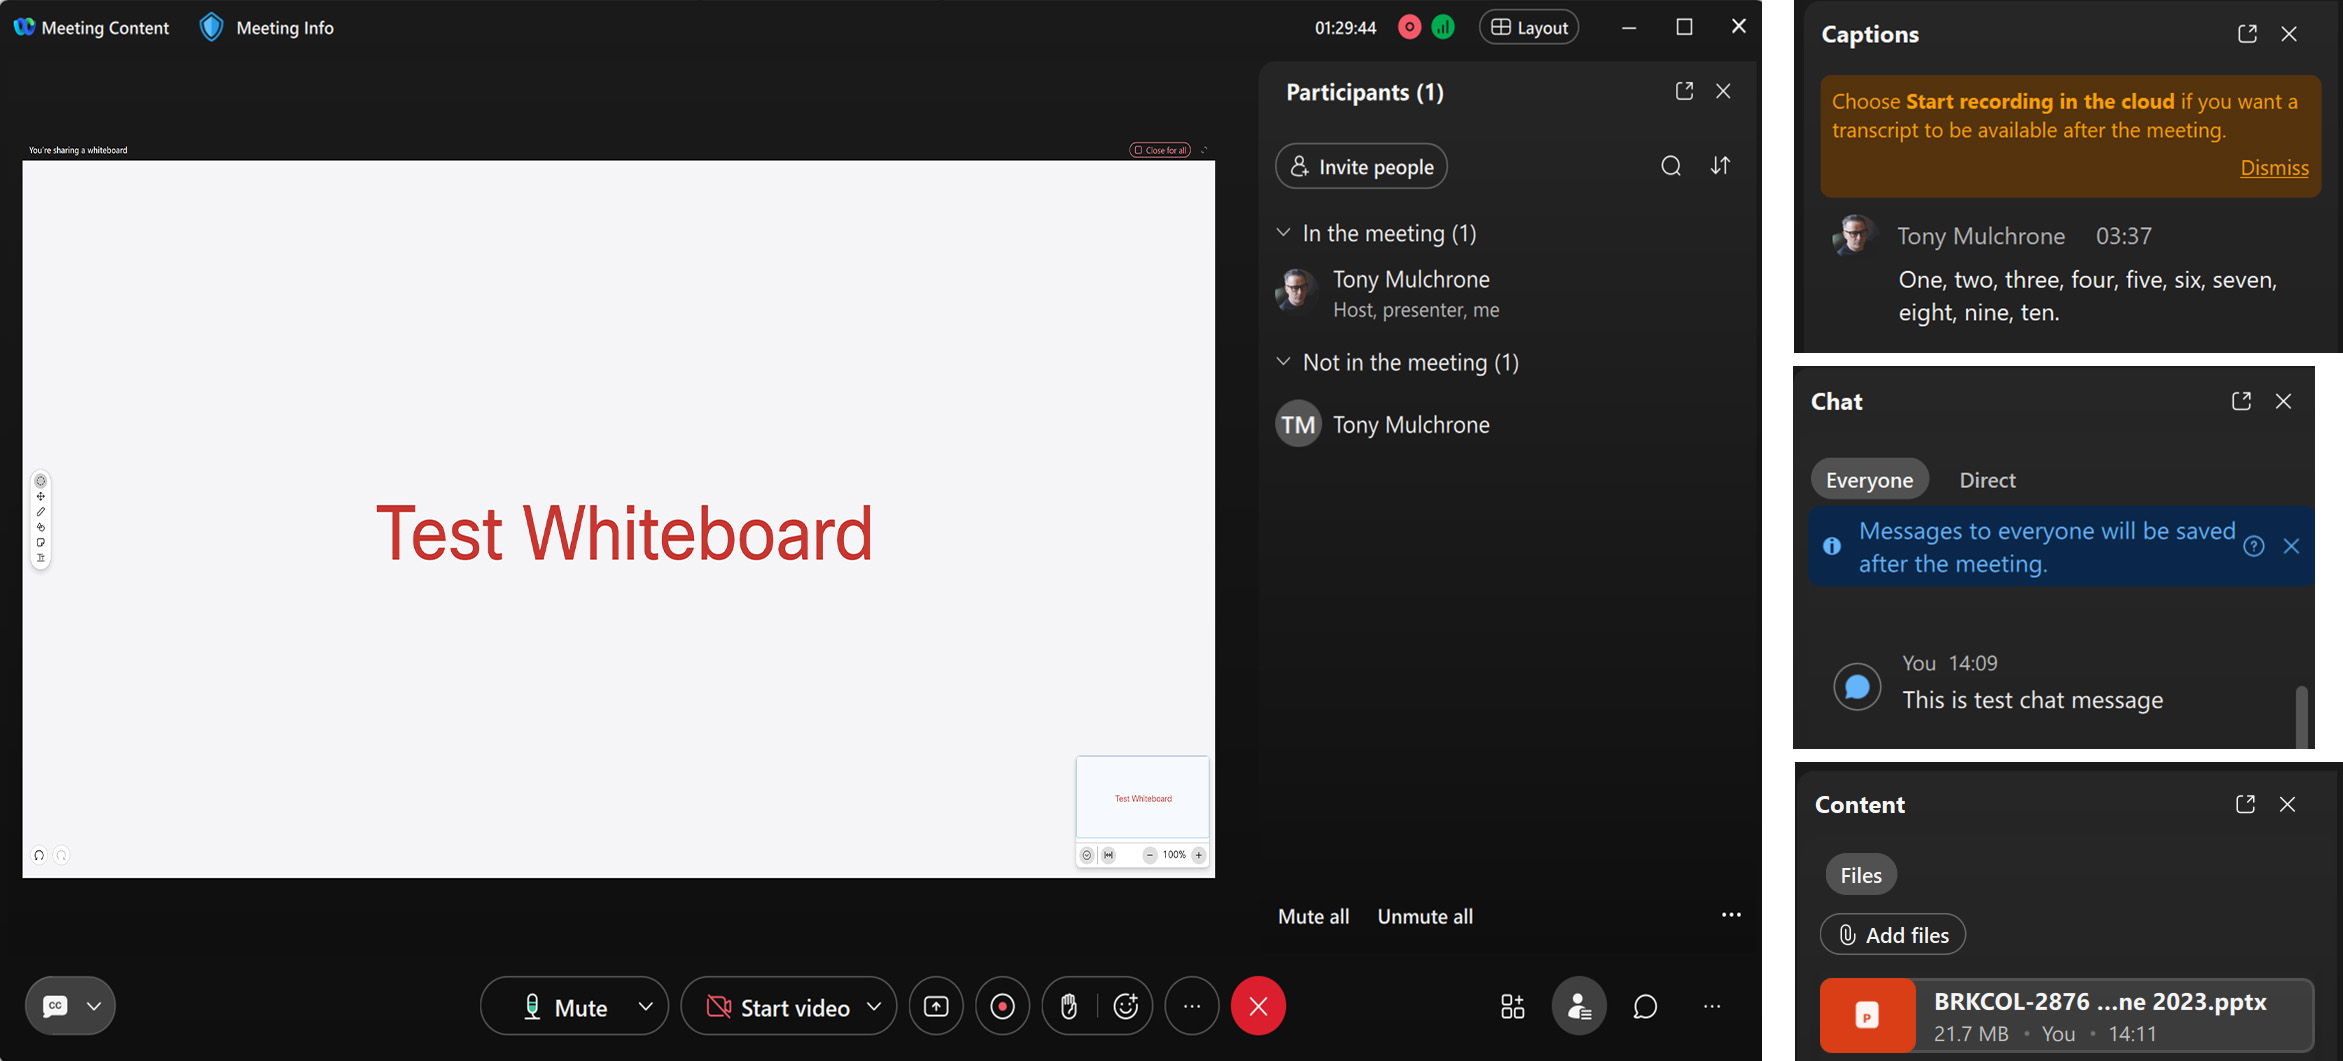
内容是 shared/created Webex 会议期间的聊天记录、录音、文字记录和白板内容可以在会议结束后查看。
您可以在 Webex App 的 日历 和 会议内容 选项卡中查看聊天记录、录音和文字记录。所有拥有 Webex 帐户的会议参与者都可以在 Webex App 中访问聊天消息和录制内容。未登录且未经核实的会议参与者只能在会议期间访问共享内容。
会议参与者创建的白板会自动存储在会议参与者的 Webex 白板空间中。
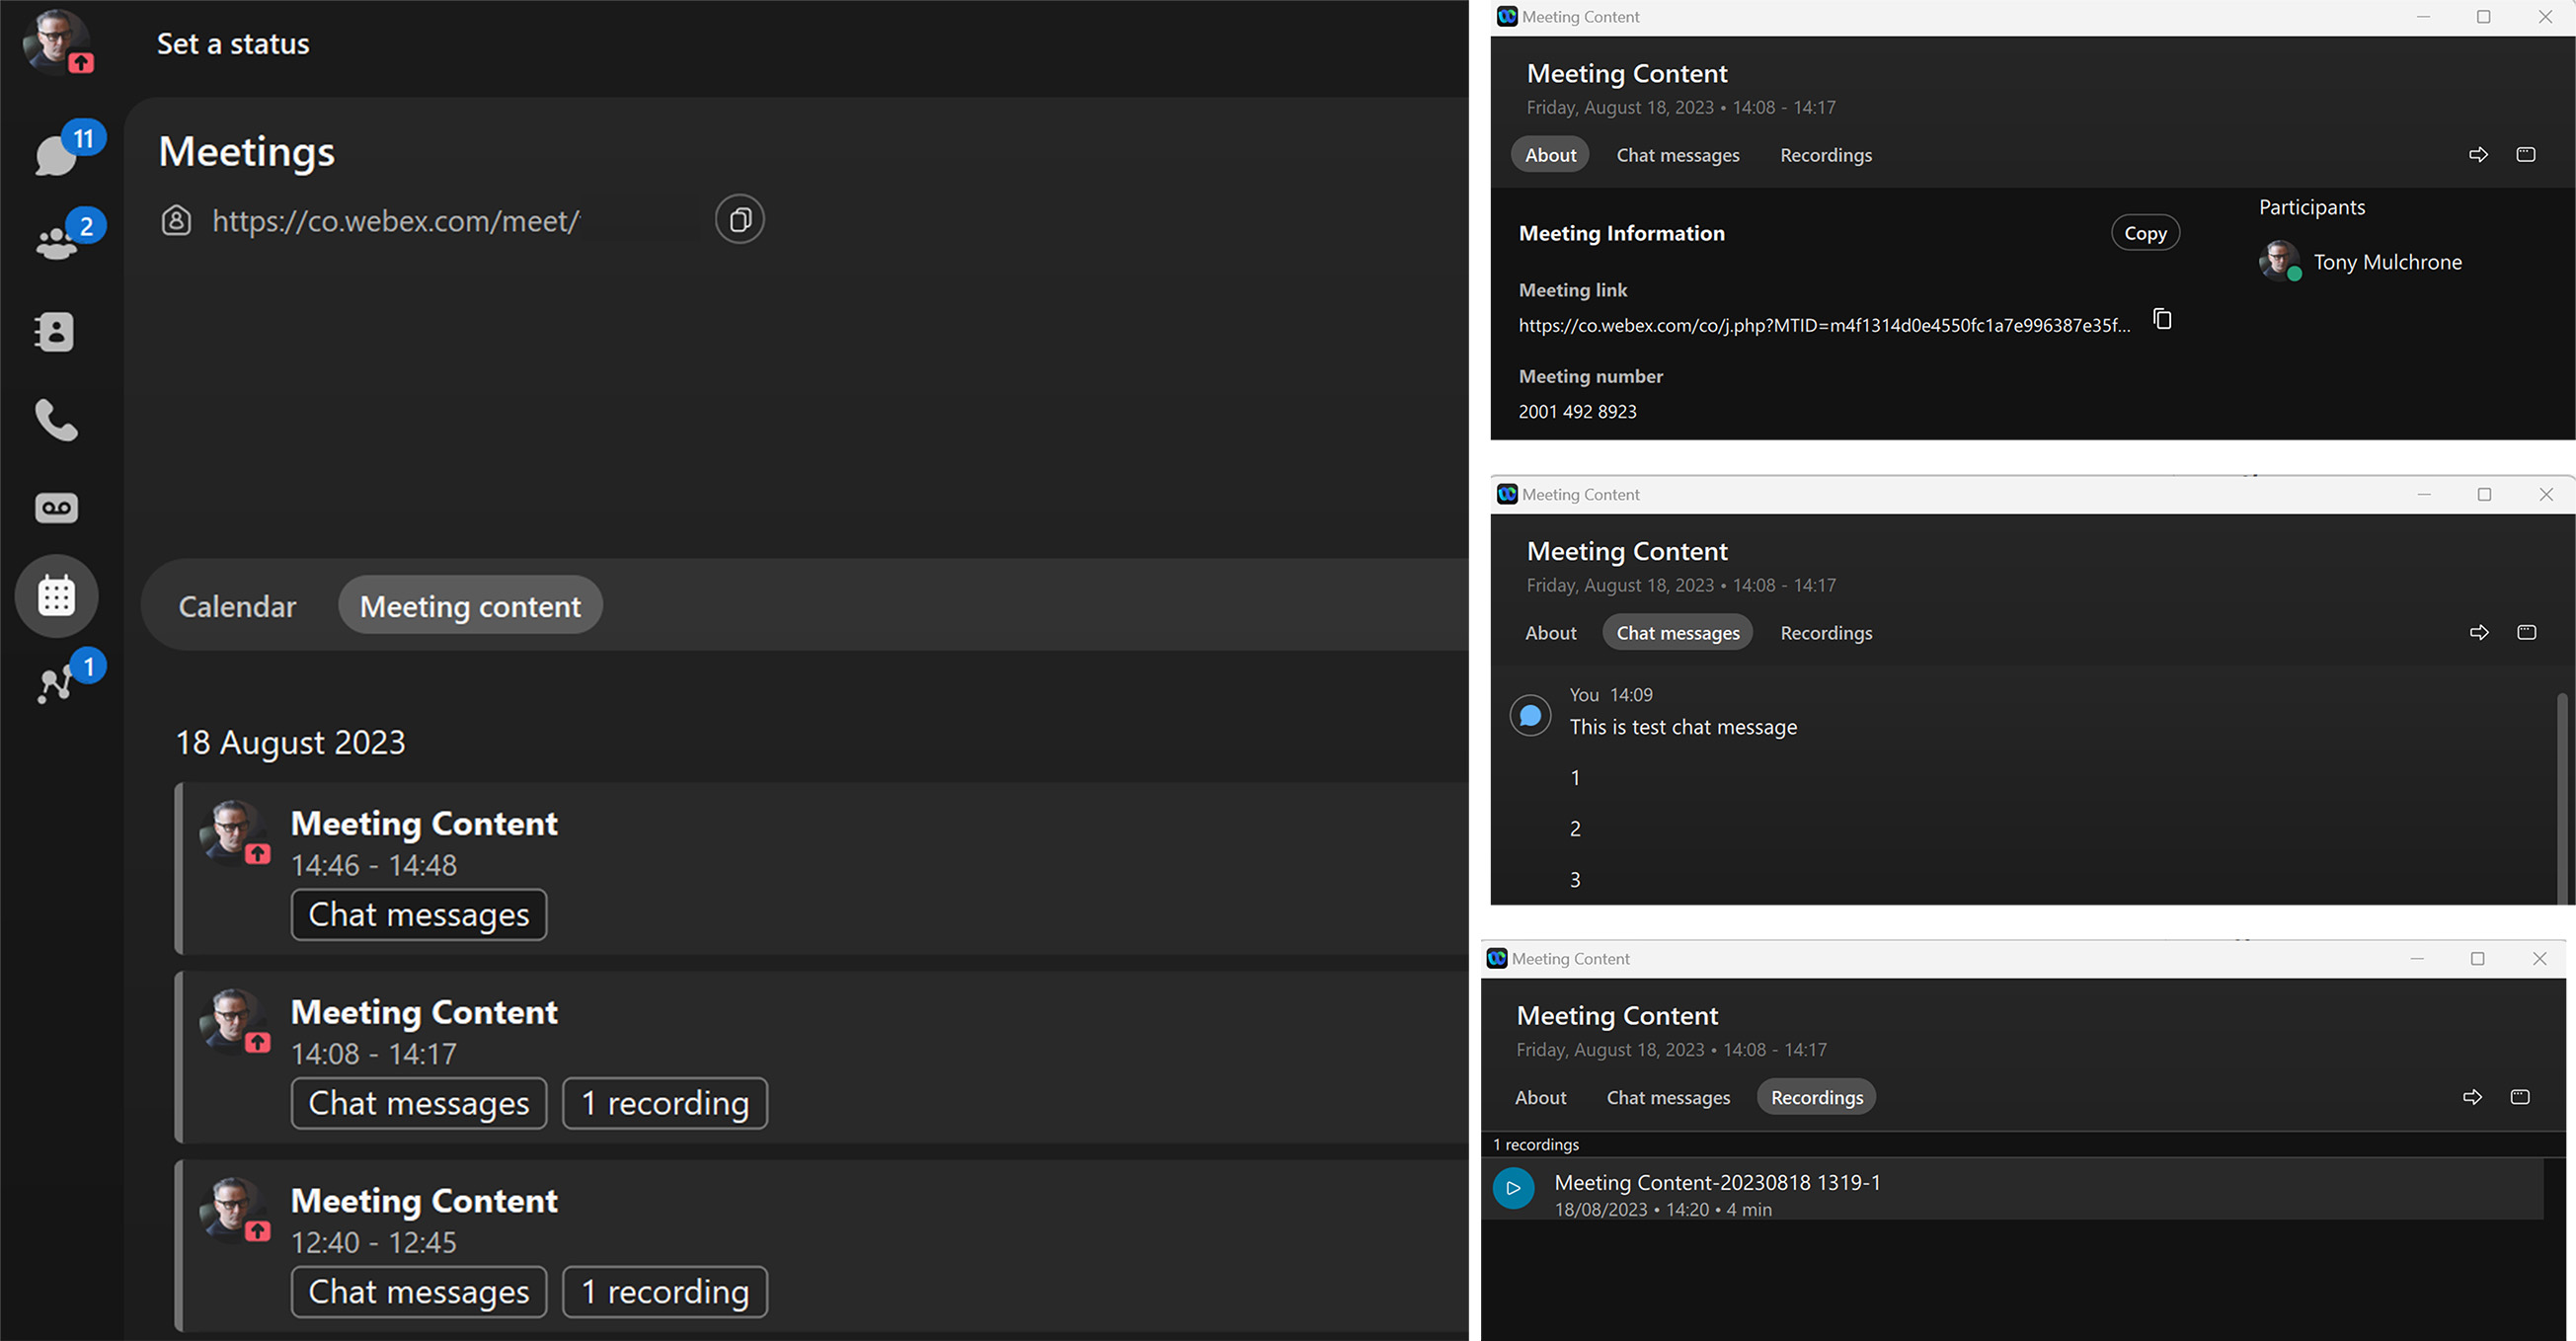
聊天记录、录音和录音文字稿
聊天消息、录音和录音文字稿使用 Control Hub Webex Meetings 保留策略 设置。
白板
在 Webex Meetings 中创建的白板使用 Webex 消息保留策略。白板的保存政策由白板创建者所属的组织制定。
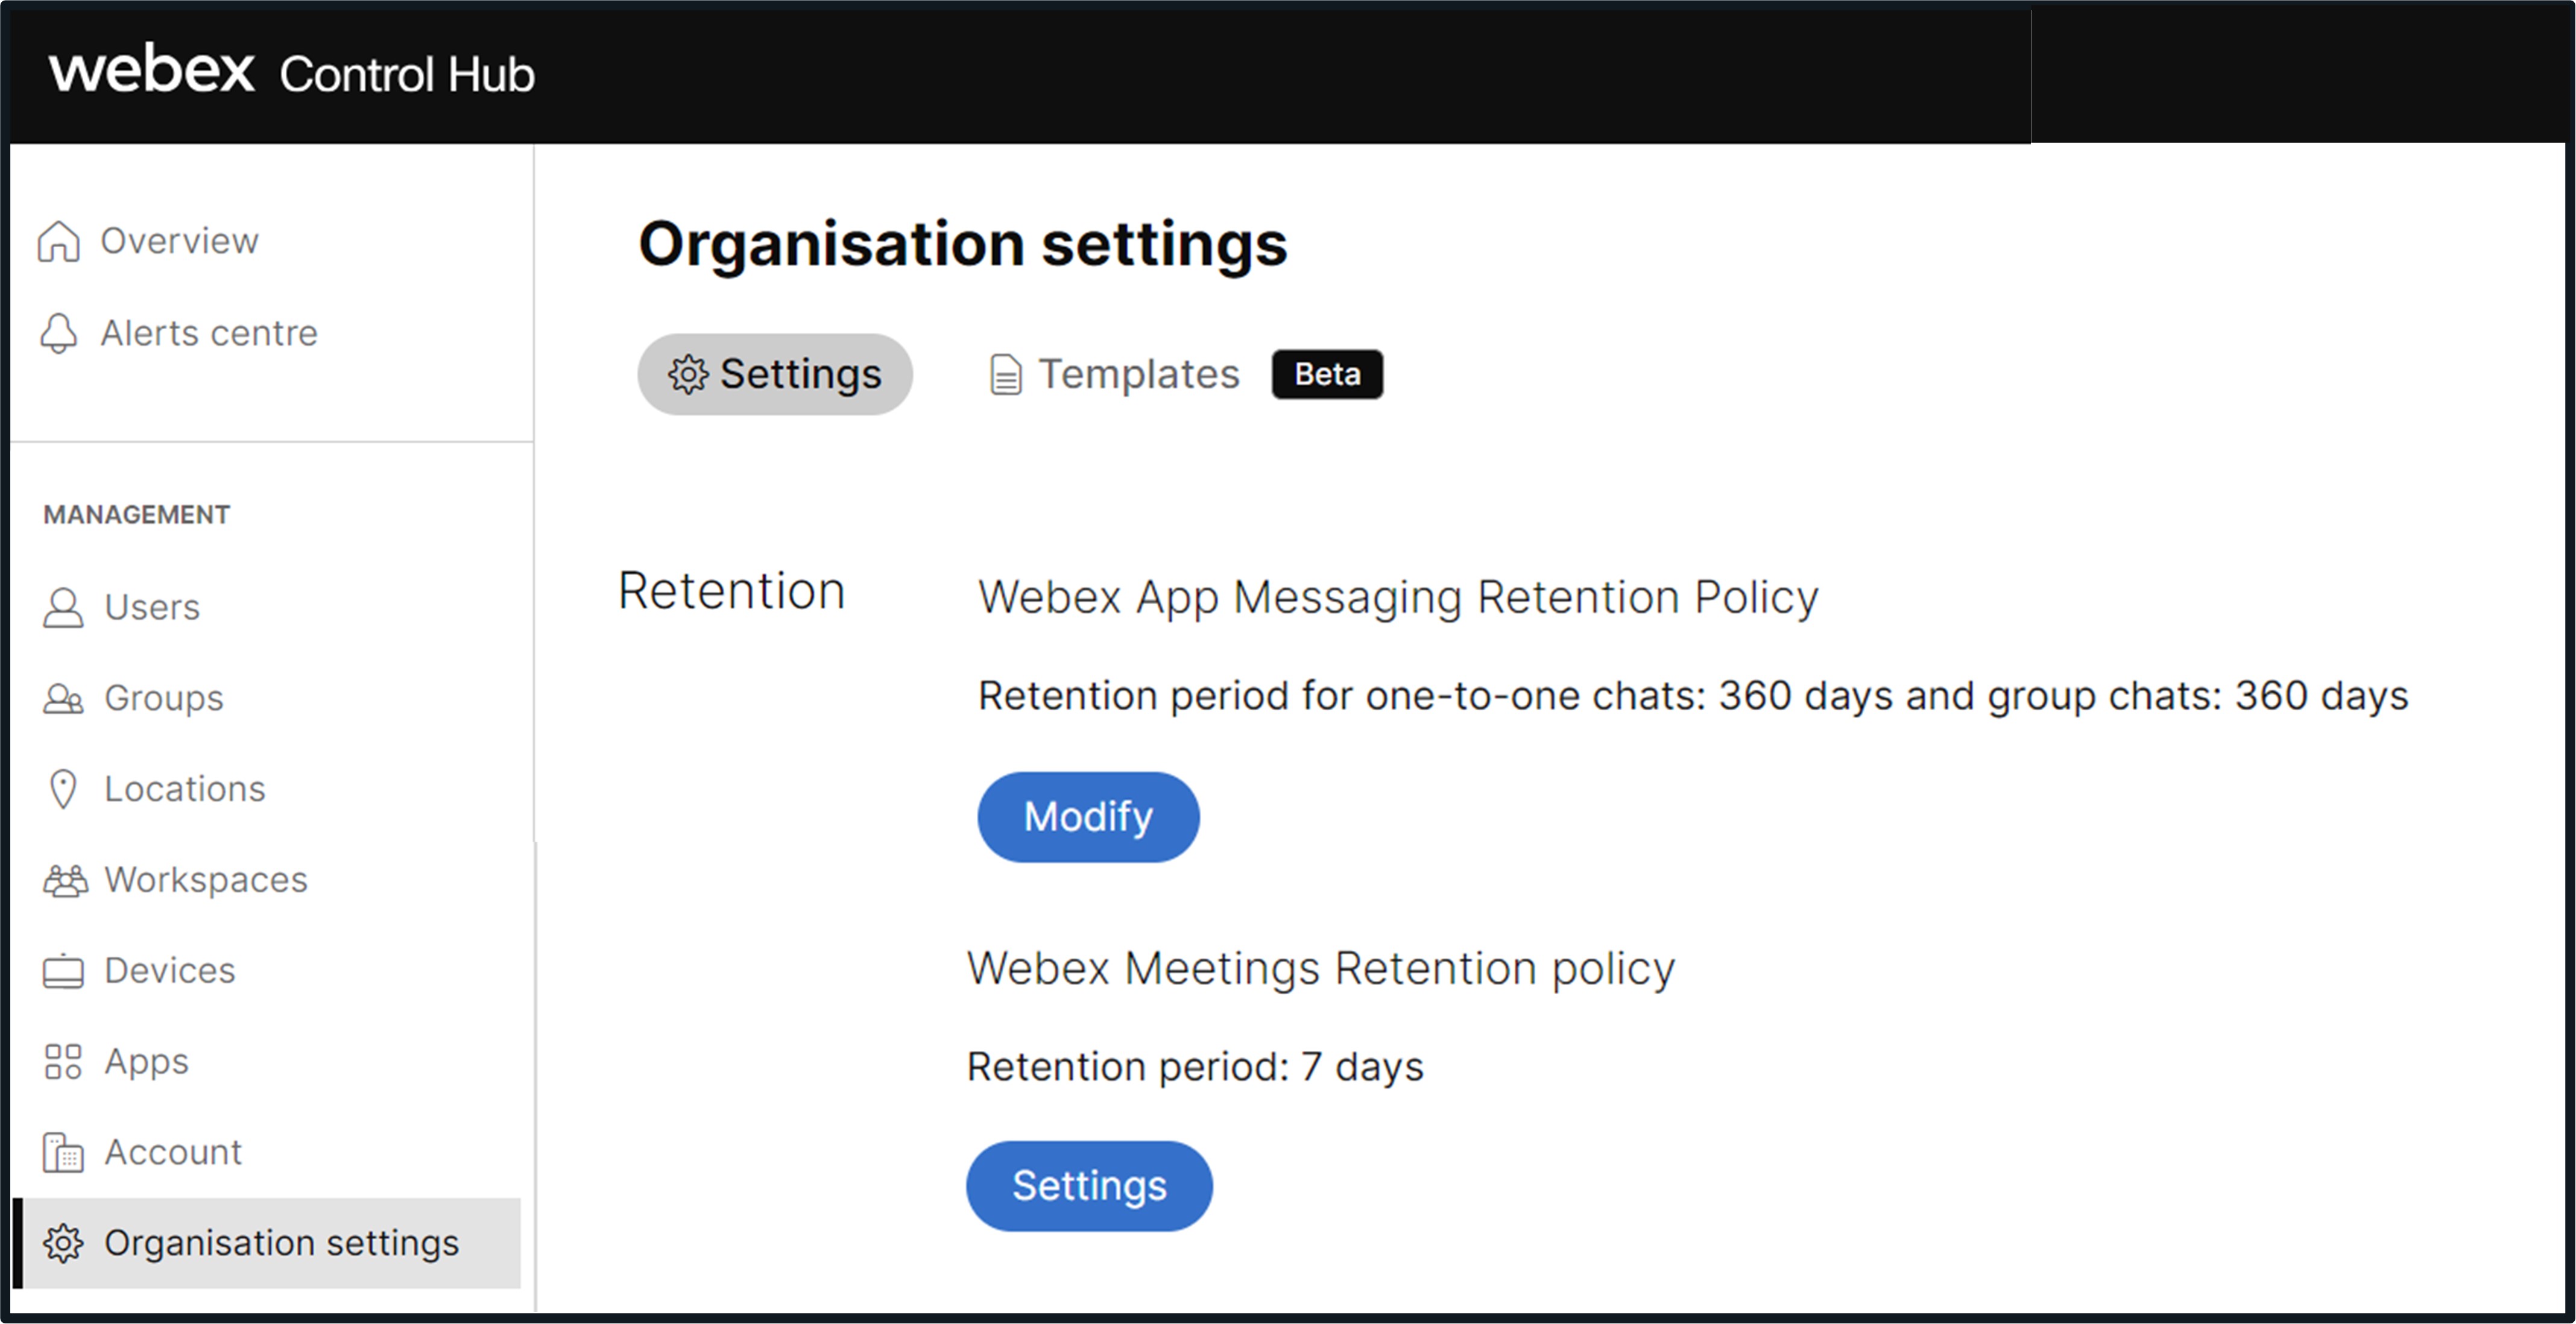
录音和录音文字稿存储在您注册 Webex 时,您的组织选择的 Webex Meetings 区域中。有关 Webex Meetings 区域和数据中心位置的详细信息,请参阅 Webex Meetings 隐私数据表。
您在会议中创建的聊天消息和白板内容将存储在 Webex Messaging 数据中心区域中。目前,Webex Messaging 使用两个数据中心区域来存储聊天消息和白板内容——北美 & 世界其他地区 和 欧盟。在预配置期间,设置组织的管理员会在 Control Hub 中看到“国家/地区选择器”下拉菜单。我们确定组织消息数据所在的地理区域。有关此过程以及特定国家/地区所对应的区域的更多信息,请参阅 查找映射到国家/地区的数据驻留区域。
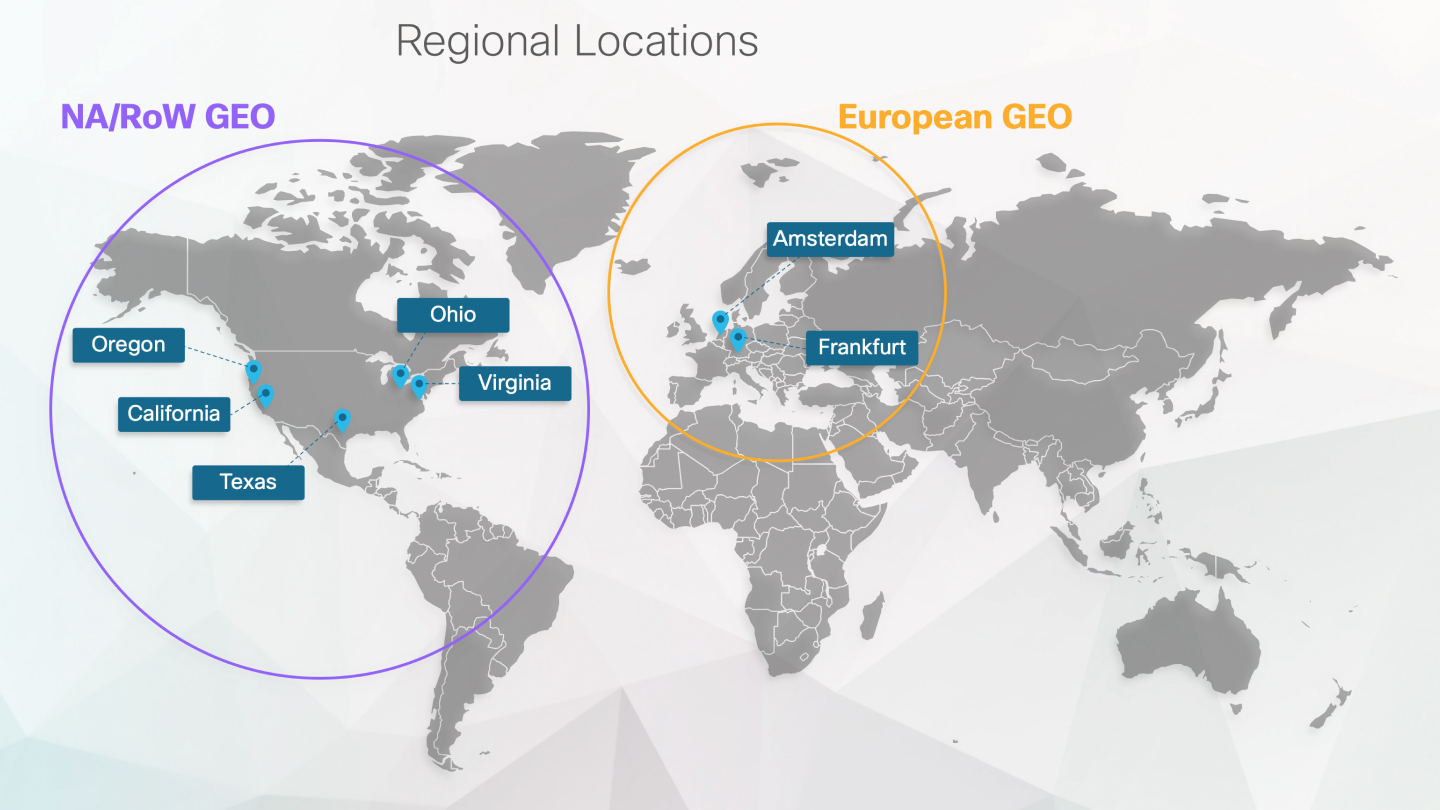
有关 Webex Messaging 数据驻留的更多信息,请参阅 Webex 应用 & Webex 消息传递隐私数据表 和 Webex 中的数据驻留。
如有需要,可以在 Control Hub 中禁用贵组织 Webex Meetings 聊天消息的持久存储。请参阅 会议结束后保存或清除您组织的会议内聊天记录。Control Hub 管理员可以按优先级禁用组织内的白板功能。 user/user 内部集团基础 and/or 外部会议。
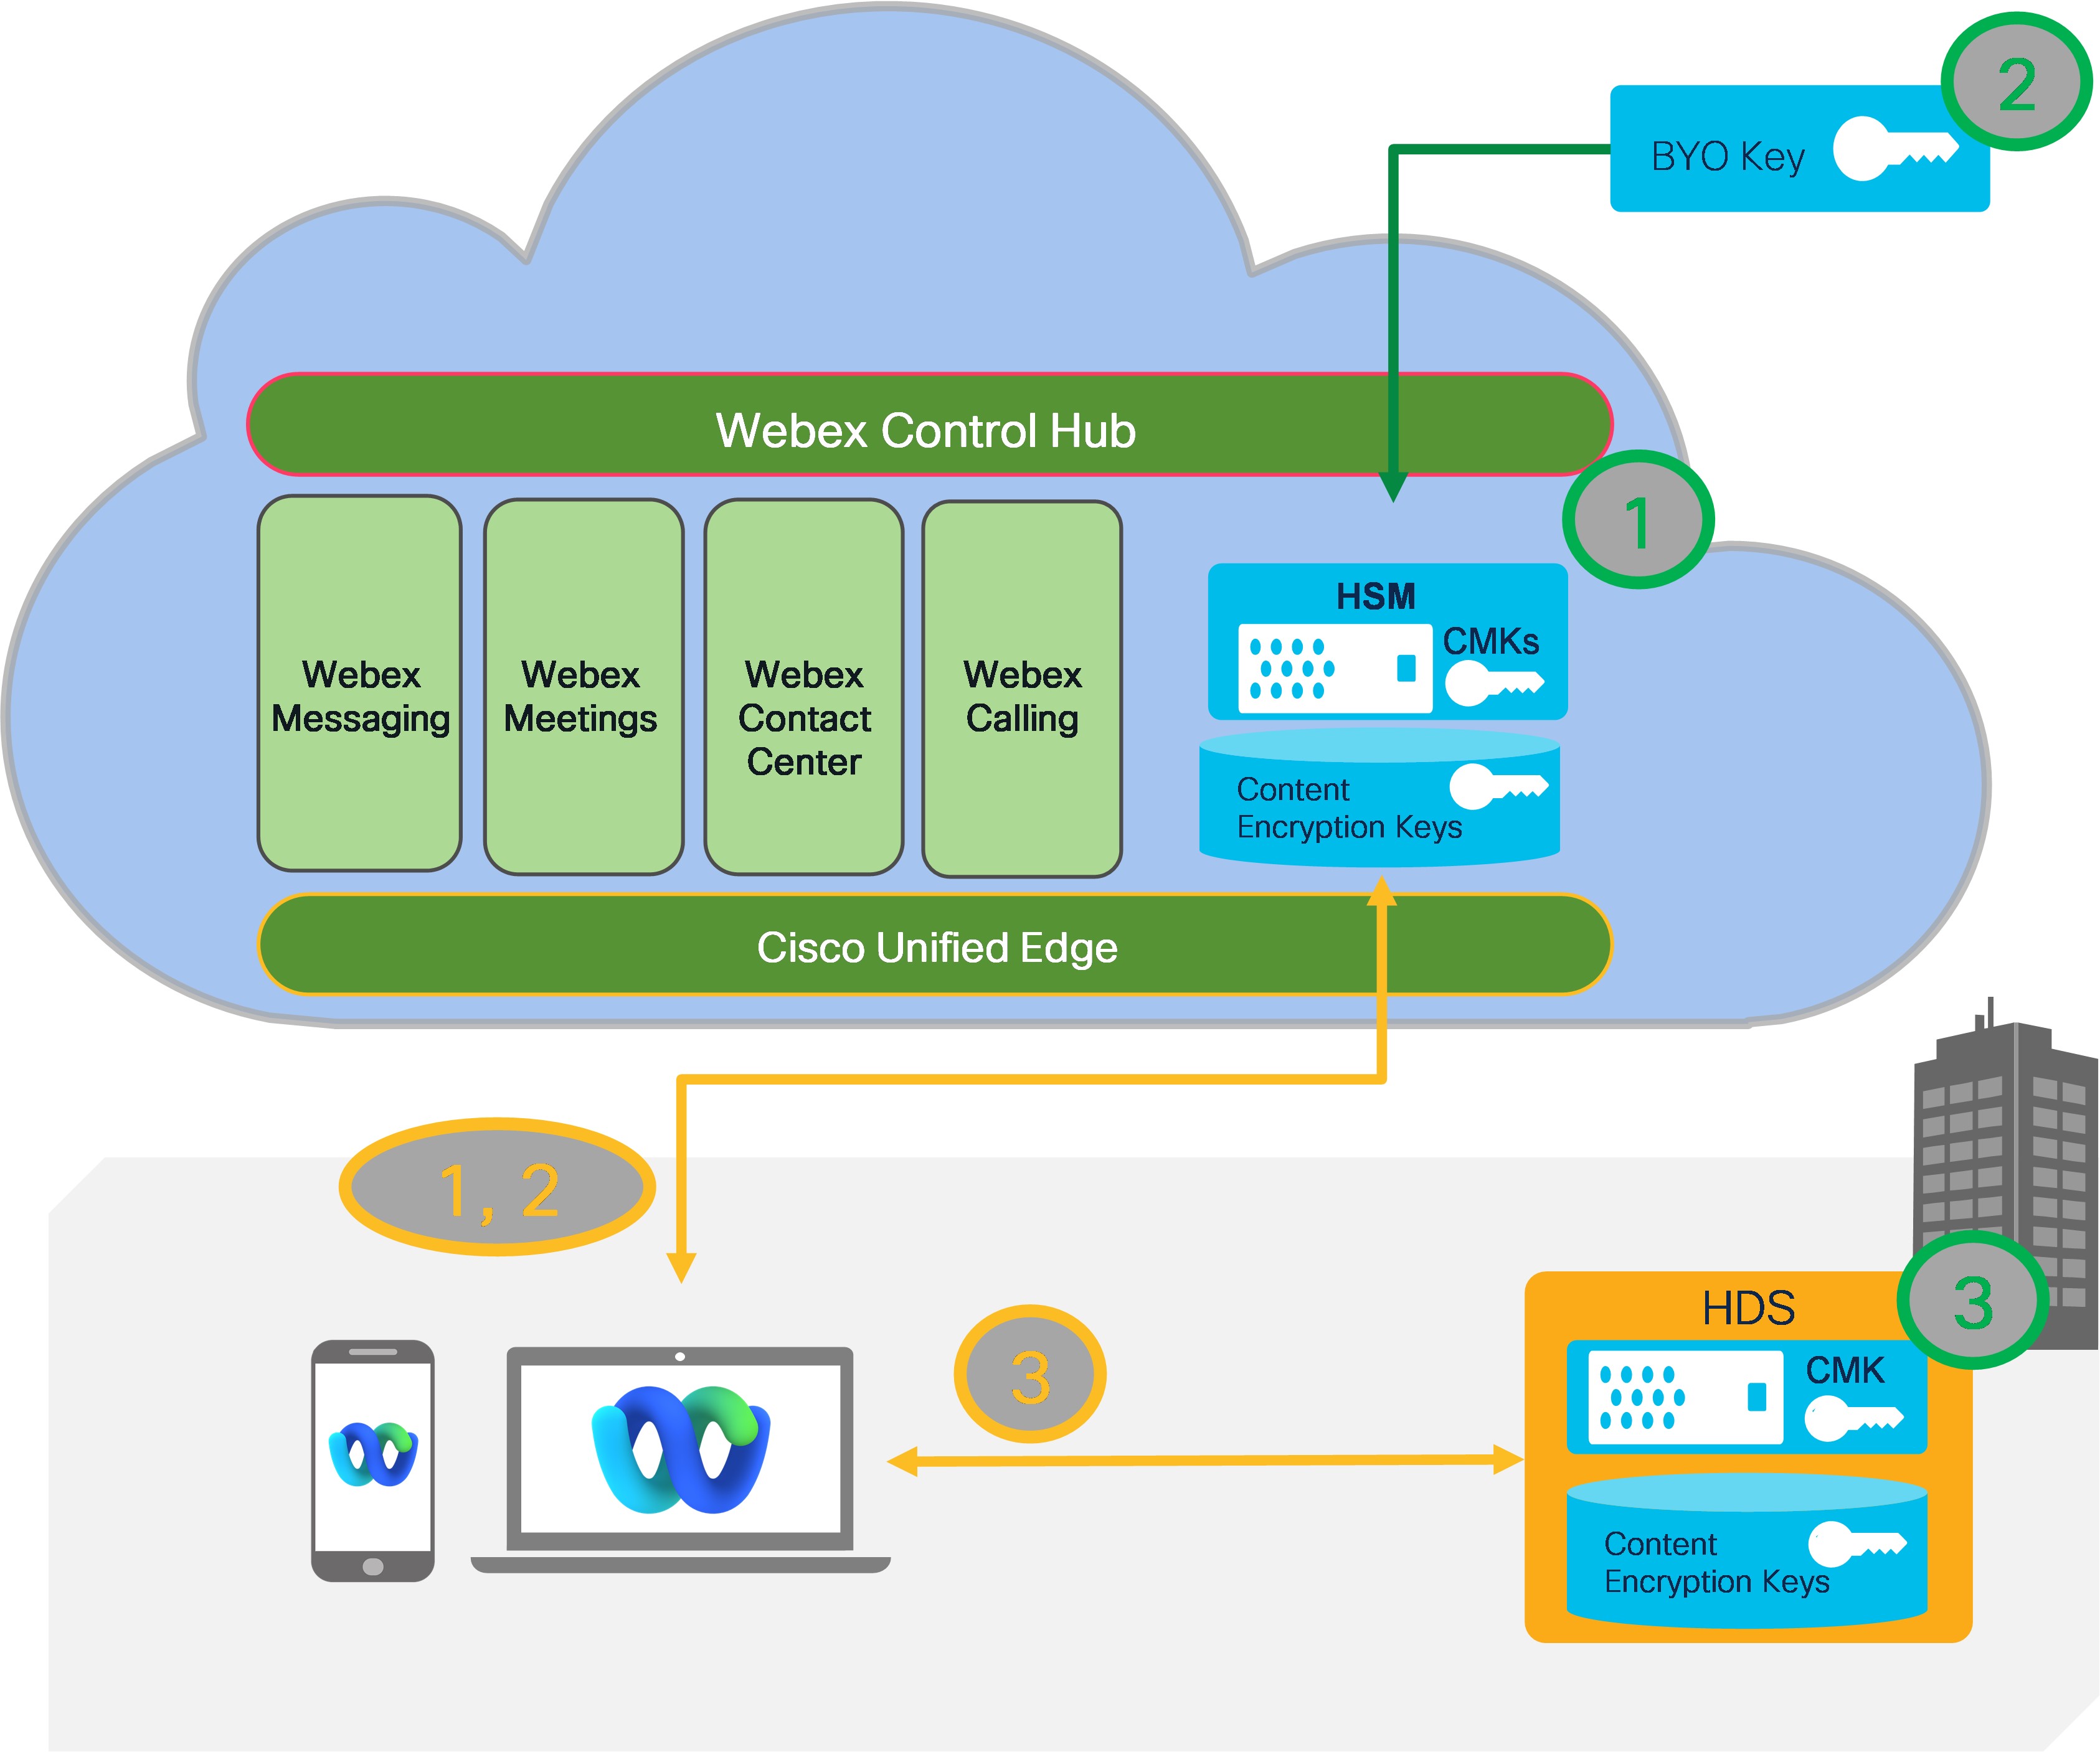
Webex KMS 为贵组织的用户生成内容提供额外的静态加密层,并支持多种部署选项,具体取决于贵组织所需的安全性和控制级别:
- 基于 Webex Cloud 的 KMS,采用 Webex Cloud HSM 派生的客户主密钥。
- 基于 Webex 云的 KMS,客户主密钥由客户密钥派生而来(BYOK)。有关更多信息,请参阅 管理您自己的客户主密钥。
- 基于 Webex 云的 KMS,使用来自客户 AWS KMS 的客户主密钥。更多信息,请参阅 管理您自己的客户主密钥
- 客户本地 KMS(混合数据安全 (HDS))——密钥存储在本地。有关更多信息,请参阅 Webex 混合数据安全部署指南。
- 合作伙伴管理的本地密钥管理系统 (混合数据安全 (HDS)) – 密钥存储在本地。有关更多信息,请参阅 Webex 混合数据安全部署指南。
有关 KMS 操作的技术细节,请参阅 Webex Messaging Security Cloud Collaboration Security Technical Paper。
使用 KMS 进行内容加密的 Webex Meetings 还可以受益于一套通用的合规性工具,这些工具可用于管理、存档和强制执行客户对 Webex Meetings 中用户生成内容的策略。这种通用的合规架构使用 Webex Events API 为会议、聊天、文件、白板、注释、录制和转录提供以下服务:
- 法律保留(优先于保留政策)
- 电子取证(合规官搜索)
- 数据防泄漏——将消息和文件发送到您的 DLP 应用程序以进行数据监管
- 数据存档


