
شكرًا على ملاحظاتك.
قم بإدارة المفتاح الرئيسي للعميل الخاص بك
 هل لديك ملاحظات؟
هذه الميزة غير مدعومة لـ Webex للحكومة.
كجزء من التزامنا بالأمان الشامل، يحتفظ Webex بمفتاح رئيسي نيابة عن كل مؤسسة. نحن نسميها المفتاح الرئيسي لأنها لا تقوم بتشفير المحتوى مباشرة، ولكنها تستخدم لتشفير المفاتيح الأخرى لمؤسستك التي تقوم بتشفير المحتوى. المستوى الأساسي للتسلسل الهرمي للمفاتيح يسمى مفتاح المحتوى (CK) والمستويات المتوسطة للمفاتيح تسمى مفاتيح تشفير المفاتيح (KEK).
نحن ندرك أن بعض المؤسسات تفضل إدارة الأمان الخاصة بها، لذلك نمنحك خيار إدارة المفتاح الرئيسي للعميل الخاص بك (CMK). هذا يعني أنك تتحمل مسؤولية إنشاء وتدوير (إعادة تشفير) المفتاح الرئيسي الذي يستخدمه Webex لتشفير مفاتيح تشفير المحتوى الخاصة بك.
من الآن فصاعدًا، يشير المفتاح إلى CMK ما لم يتم تحديد خلاف ذلك.
كيف يعمل
-
يحتفظ Webex بـ CMK الخاص بك في وحدة أمان الأجهزة (HSM) حتى لا تتمكن خدمات Webex من الوصول إلى قيمة CMK.
-
يعرض Control Hub CMK النشط حاليًا أو الذي تم إبطاله وأي CMK معلق يتم تخزينه في HSM. عندما تحتاج إلى تدوير (إعادة تشفير) CMK، يمكنك إنشاء CMK الجديد وتشفيره باستخدام المفتاح العام لـ HSM، بحيث يمكن لـ HSM فقط فك تشفيره وتخزينه.
-
يمكنك بعد ذلك تحميل CMK الجديد وتنشيطه في Control Hub. يبدأ Webex على الفور في استخدام CMK الجديد لتشفير مفاتيح المحتوى الخاصة بك. يحتفظ Webex بـ CMK القديم، ولكن فقط حتى يتأكد من أن مفاتيح تشفير المحتوى الخاصة بك مؤمنة بواسطة CMK الجديد.
لا نقوم بإعادة تشفير جميع المحتويات الموجودة بأثر رجعي. بمجرد تنشيط CMK الخاص بك، تتم إعادة تشفير جميع المحتويات الجديدة (المساحات والاجتماعات) وحمايتها.
نحن ندرك أن بعض المنظمات تفضل إدارة مفتاحها الخاص خارج Webex. لهذا السبب نمنحك خيار إدارة CMK الخاص بك في خدمة إدارة مفاتيح Amazon Web Services (AWS) (KMS). هذا يعني أنك مسؤول عن إدارة المفاتيح الخاصة بك في AWS KMS. أنت تفوض Webex للتشفير وفك التشفير باستخدام مفتاح AWS KMS الخاص بك من خلال وحدة تحكم AWS. تقوم بتزويد Webex بمعرف مفتاح AWS KMS الخاص بك بدلاً من CMK الخاص بك. هذا يعني أنك تتحمل مسؤولية إنشاء وتدوير (إعادة تشفير) مفتاح AWS KMS الذي يستخدمه Webex لتشفير مفاتيح تشفير المحتوى في السحابة.
كيف يعمل
-
يمكنك إنشاء مفتاح باستخدام AWS. يتم استخدام AWS KMS لإدارة مفتاحك وتخزين المفتاح في وحدة أمان الأجهزة (HSM).
-
يمكنك تزويد Webex بإمكانية الوصول لاستخدام مفتاح AWS KMS من خلال وحدة تحكم AWS.
هذا يعني أنه بدلاً من تحميل CMK الخاص بك إلى Control Hub، فإنك توفر لـ Webex إمكانية الوصول إلى مفتاح AWS KMS. لا يترك مفتاح AWS KMS نظام AWS KMS الخاص بك ولا تستطيع خدمات Webex الوصول إلى المواد الرئيسية لـ AWS KMS.
يعرض Control Hub مفتاح AWS KMS النشط حاليًا أو الذي تم إبطاله وأي مفتاح AWS KMS معلق يتم تخزينه في AWS KMS. عندما تحتاج إلى تدوير مفتاح AWS KMS، يمكنك إنشاء مفتاح AWS KMS الجديد باستخدام وحدة تحكم AWS KMS.
-
يمكنك بعد ذلك إضافة مفتاح AWS KMS الجديد وتنشيطه في Control Hub، وتزويده باسم مورد Amazon (ARN) لمفتاح AWS KMS الجديد. يبدأ Webex على الفور باستخدام مفتاح AWS KMS الجديد لتشفير مفاتيح المحتوى الخاصة بك. لم يعد Webex يتطلب مفتاح AWS KMS القديم. سيختفي مفتاح AWS KMS القديم من Control Hub بعد تدوير مفاتيح تشفير المحتوى وتأمينها بواسطة مفتاح AWS KMS الجديد. لا تحذف Webex مفتاح AWS KMS من AWS KMS. يمكن لمسؤول العميل إزالة المفتاح من AWS KMS.
دورة حياة المفتاح
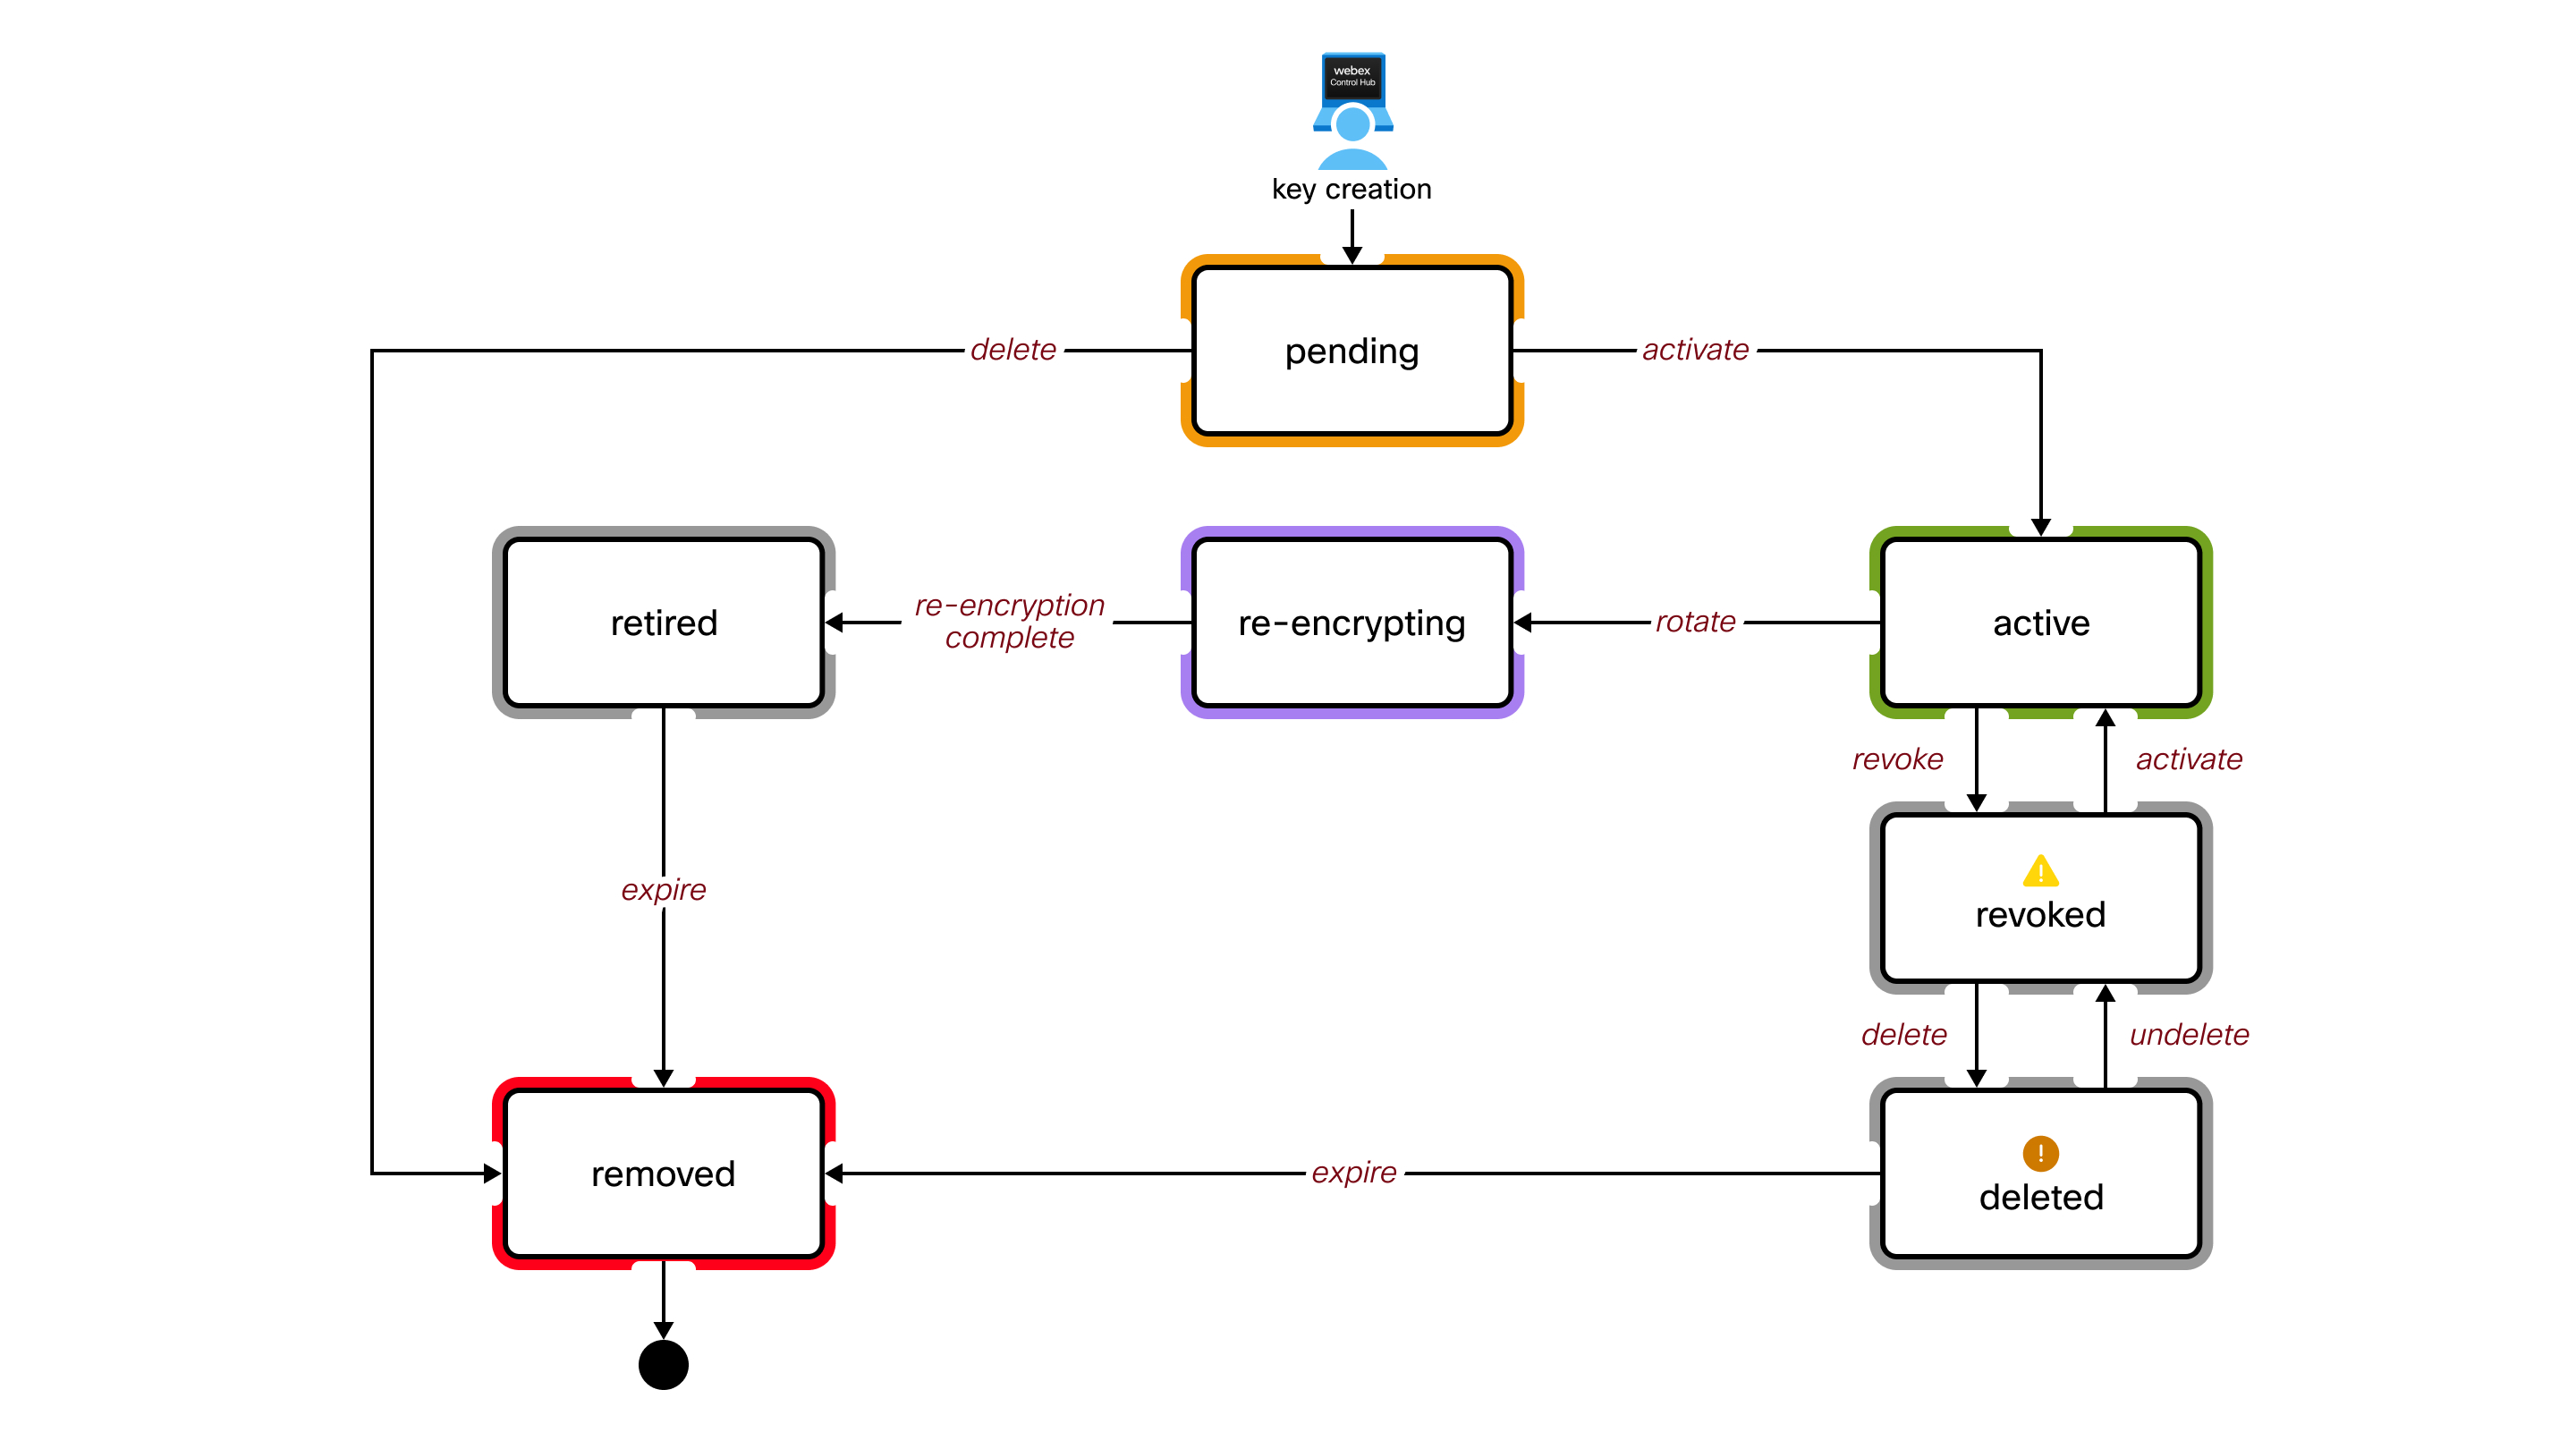
تعريفات الحالة الرئيسية
- قيد الانتظار
-
يتم تخزين مفتاح في هذه الحالة في HSM ولكن لم يتم استخدامه بعد للتشفير. لا يستخدم Webex CMK هذا للتشفير.
يمكن أن يكون مفتاح واحد فقط في هذه الحالة.
- نشيط
-
يستخدم Webex حاليًا CMK هذا لتشفير المفاتيح الأخرى لمؤسستك.
يمكن أن يكون مفتاح واحد فقط في هذه الحالة.
- الدوران
-
يستخدم Webex مؤقتًا CMK هذا. يحتاج Webex إلى فك تشفير البيانات والمفاتيح التي تم تشفيرها مسبقًا بواسطة هذا المفتاح. يتم إيقاف تشغيل هذا المفتاح عند اكتمال التدوير (إعادة التشفير).
يمكن أن تكون المفاتيح المتعددة في هذه الحالة إذا تم تنشيط مفتاح جديد قبل اكتمال التدوير.
- متقاعد
-
لا يستخدم Webex CMK هذا. لم يعد هذا المفتاح مستخدمًا للتشفير. يتم تعيين وقت تشغيل المفتاح ، وبعد ذلك تتم إزالة هذا المفتاح من HSM.
- تم إلغاؤه
-
لا يستخدم Webex CMK هذا. حتى في حالة وجود بيانات ومفاتيح تم تشفيرها باستخدام هذا المفتاح، لا يمكن لـ Webex استخدامها لفك تشفير البيانات والمفاتيح.
- تحتاج فقط إلى إلغاء المفتاح النشط إذا كنت تشك في تعرضه للاختراق. هذا قرار جاد لأنه يمنع العديد من العمليات من التصرف بشكل صحيح. على سبيل المثال، لن تتمكن من إنشاء مساحات جديدة، ولن تتمكن من فك تشفير أي محتوى في Webex Client.
- يمكن أن يكون مفتاح واحد فقط في هذه الحالة. يجب إعادة تنشيط هذا المفتاح لتدوير (إعادة تشفير) مفتاح جديد.
- يمكن حذف CMK هذا ولكن ليس عليك حذفه. قد ترغب في الاحتفاظ بها لفك التشفير/إعادة التشفير بعد حل الخرق الأمني المشتبه به.
- تم الحذف
-
لا يستخدم Webex CMK هذا. السلوك في هذه الحالة هو نفس حالة الإبطال باستثناء تعيين وقت تشغيل المفتاح، وبعد ذلك تتم إزالة هذا المفتاح من HSM.
- في حالة تقدم CMK المحذوف إلى حالة الإزالة، يجب استرداد المفتاح الأصلي لاستعادة الوظائف إلى المؤسسة.
- نوصي بالاحتفاظ بنسخة احتياطية من مفتاحك الأصلي، وإلا فلن تعمل مؤسستك بعد الآن.
- تمت إزالته
-
هذه حالة منطقية. لا يحتوي Webex على CMK مخزّنًا في HSM. لا يتم عرضها في مركز التحكم.
الملكية
من خلال الحصول على ملكية CMK الخاص بك، يجب عليك:
- تحمل مسؤولية الإنشاء الآمن للمفاتيح ونسخها احتياطيًا
- افهم الآثار المترتبة على فقدان مفاتيحك
- قم بإعادة تشفير CMK النشط مرة واحدة على الأقل سنويًا كأفضل ممارسة
إنشاء المفتاح
يجب إنشاء CMK الخاص بك باستخدام هذه المعلمات. يجب أن يكون مفتاحك:
- بطول 256 بت (32 بايت)
- مشفرة باستخدام مخطط RSA-OAEP
- مشفر باستخدام المفتاح العام لـ Webex cloud HSM
يجب أن يكون برنامج توليد المفاتيح الخاص بك قادرًا على:
- دالة هاش SHA-256
- وظيفة توليد قناع MGF1
- حشوة OAEP من نوع PKCS #1
راجع المثال: إنشاء المفاتيح وتشفيرها باستخدام OpenSSL في علامة تبويب الموارد في هذه المقالة.
التخويل
يجب أن يكون لديك حق الوصول إلى مؤسسة Webex الخاصة بك في Control Hub. يجب أن تكون مسؤولًا كاملاً لإدارة CMK الخاص بك.
| 1 |
قم بتسجيل الدخول إلى مركز التحكم. |
| 2 |
انتقل إلى . لتمكين BYOK، قم بتشغيل إحضار مفتاحك الخاص (BYOK). إذا قمت بتعطيل BYOK، يصبح مفتاح Webex الافتراضي المشترك هو المفتاح الرئيسي لمؤسستك. |
| 3 |
حدد تحميل مفتاح مخصص وانقر فوق التالي. |
| 4 |
انقر فوق تنزيل المفتاح العام. احفظ المفتاح العام لـ Webex HSM في ملف.pem على نظامك المحلي. |
| 5 |
قم بإنشاء مفتاح عشوائي آمن بالتشفير بحجم 256 بت (32 بايت) باستخدام برنامج إدارة المفاتيح الخاص بك. |
| 6 |
استخدم مفتاح Webex HSM العام لتشفير مفتاحك الجديد. معايير التشفير المطلوبة هي:
راجع المثال: إنشاء المفاتيح وتشفيرها باستخدام OpenSSL في علامة تبويب الموارد في
هذه المقالة.
|
| 7 |
اسحب المفتاح المشفر من نظام الملفات الخاص بك وأفلته في منطقة التحميل بواجهة Control Hub، أو انقر فوق اختيار ملف. |
| 8 |
انقر فوق التالي. يقوم Webex بتحميل مفتاحك إلى HSM، حيث يتم فك تشفيره والتحقق من صحته. ثم يعرض لك Control Hub معرف CMK الجديد ومعرف CMK النشط حاليًا، إن وجد. إذا كان هذا هو CMK الأول الخاص بك، فإن المفتاح النشط حاليًا هو مفتاح Webex الافتراضي الشائع ( المفتاح الذي نستخدمه حاليًا لتشفير مفاتيح مؤسستك). |
| 9 |
اختر الطريقة التي تريد بها تنشيط مفتاحك:
|
ما يجب القيام به بعد ذلك
لا نقوم بإعادة تشفير جميع المحتويات الموجودة بأثر رجعي. بمجرد تنشيط CMK الخاص بك، ستتم إعادة تشفير جميع المحتويات الجديدة (المساحات والاجتماعات) وحمايتها.
| 1 |
قم بتسجيل الدخول إلى مركز التحكم. |
| 2 |
انتقل إلى . |
| 3 |
انتقل إلى CMK النشط. |
| 4 |
انقر |
| 5 |
قم بإنشاء مفتاح جديد وتشفيره (إذا لم تكن قد فعلت ذلك بعد). يتم وصف العملية في إنشاء المفتاح الرئيسي للعميل وتنشيطه في
هذه المقالة.
|
| 6 |
اسحب المفتاح الجديد من نظام الملفات الخاص بك وأفلته في Control Hub. |
| 7 |
انقر فوق تنشيط المفتاح الجديد. ينتقل المفتاح الجديد الذي قمت بتحميله إلى الحالة النشطة. يظل CMK القديم في التدوير (حالة إعادة التشفير) حتى ينتهي Webex من تشفير جميع محتوياته باستخدام Active CMK الجديد. بعد إعادة التشفير، ينتقل المفتاح إلى حالة التقاعد. يقوم Webex بعد ذلك بحذف CMK القديم. |
 ثم حدد
| 1 |
قم بتسجيل الدخول إلى مركز التحكم. |
| 2 |
انتقل إلى . |
| 3 |
انتقل إلى المفتاح النشط. |
| 4 |
انقر |
| 5 |
قم بتأكيد إلغاء المفتاح. يمكن أن يستغرق الأمر ما يصل إلى 10 دقائق لإلغاء مفتاحك بالكامل.
|
| 1 |
قم بتسجيل الدخول إلى مركز التحكم. |
| 2 |
انتقل إلى . |
| 3 |
انتقل إلى المفتاح الذي تم إبطاله حاليًا. |
| 4 |
انقر |
| 5 |
قم بتأكيد تنشيط المفتاح. ينتقل المفتاح الذي تم إبطاله مسبقًا إلى الحالة النشطة.
|
| 1 |
قم بتسجيل الدخول إلى مركز التحكم. |
| 2 |
انتقل إلى . |
| 3 |
انتقل إلى المفتاح الذي تم إبطاله. |
| 4 |
انقر |
| 5 |
قم بتأكيد حذف المفتاح. بمجرد الحذف، يكون لديك خيار استعادة المفتاح في غضون 30 يومًا.
|
| 1 |
قم بتسجيل الدخول إلى مركز التحكم. |
| 2 |
انتقل إلى . |
| 3 |
انتقل إلى المفتاح المحذوف. |
| 4 |
انقر |
| 5 |
قم بتأكيد استعادة المفتاح. بمجرد الاستعادة، يعرض لك Control Hub المفتاح في حالة الإبطال قبل حذفه. على سبيل المثال، إذا قمت
بحذف مفتاح تم إبطاله ثم استعادته، يعرض Control Hub المفتاح المستعاد في حالة الإبطال.
|
الملكية
من خلال الحصول على ملكية مفتاح AWS KMS الخاص بك، يجب عليك:
- تحمل مسؤولية الإنشاء الآمن لمفاتيح AWS KMS ونسخها احتياطيًا.
- افهم الآثار المترتبة على فقدان مفاتيح AWS KMS الخاصة بك.
- أعد تشفير مفتاح AMS KMS النشط مرة واحدة على الأقل سنويًا كأفضل ممارسة.
التخويل
- يجب أن تكون مخولًا لإنشاء وإدارة مفاتيحك في AWS KMS لمؤسسة Webex الخاصة بك.
- يجب أن يكون لديك حق الوصول إلى مؤسسة Webex الخاصة بك في Control Hub. يجب أن تكون مسؤولًا كاملاً لإدارة مفتاح AWS KMS الخاص بك.
| 1 |
قم بتسجيل الدخول إلى AWS وانتقل إلى وحدة تحكم AWS KMS. |
| 2 |
حدد المفاتيح التي يديرها العميل ثم انقر فوق إنشاء مفتاح. |
| 3 |
قم بإنشاء المفتاح بالسمات التالية:
|
| 4 |
انقر فوق التالي. |
| 5 |
راجع إعداداتك وانقر فوق «إنهاء». تم إنشاء مفتاح AWS KMS الخاص بك.
|
| 6 |
انتقل إلى المفاتيح التي يديرها العميل وانقر فوق الاسم المستعار أو معرف المفتاح لعرض ARN. |
ما يجب القيام به بعد ذلك
نوصي بالاحتفاظ بنسخة مؤقتة من ARN. يُستخدم ARN هذا لإضافة مفتاح AWS KMS وتنشيطه في Control Hub.
نوصي أيضًا بإنشاء مفتاح نسخ احتياطي لضمان توفر البيانات والمرونة. هذا يسمح بالوصول إلى البيانات المشفرة حتى أثناء الانقطاعات الإقليمية. لمزيد من المعلومات، راجع إنشاء مفتاح AWS KMS احتياطي في هذه المقالة.
قبل أن تبدأ
تأكد من إنشاء مفتاح متعدد المناطق قبل متابعة إنشاء مفتاح النسخ الاحتياطي. لمزيد من المعلومات، راجع إنشاء مفتاح AWS KMS في هذه المقالة.
| 1 |
قم بتسجيل الدخول إلى AWS وانتقل إلى وحدة تحكم AWS KMS. |
| 2 |
حدد مفتاح المناطق المتعددة الذي تم إنشاؤه حديثًا. |
| 3 |
ضمن الإقليمية، انقر فوق إنشاء مفاتيح متماثلة جديدة. |
| 4 |
اختر منطقة النسخ الاحتياطي من قائمة مناطق AWS وانقر فوق التالي. على سبيل المثال، إذا تم إنشاء المفتاح في غرب الولايات المتحدة (us-west-1)، ففكر في إنشاء مفتاح
النسخ الاحتياطي في شرق الولايات المتحدة (us-east-1).
|
| 5 |
قم بإنشاء المفتاح بالسمات التالية:
|
| 6 |
انقر فوق التالي. |
| 7 |
راجع إعداداتك، وحدد مربع التأكيد وانقر فوق إنشاء مفاتيح نسخ متماثلة جديدة. |
يمكنك تخويل Cisco KMS للوصول إلى مفتاح AWS KMS الخاص بك عن طريق إنشاء منحة KMS أو تكوين دور IAM. اختر الخيار الأنسب لاحتياجات مؤسستك لضمان تكامل إدارة المفاتيح بشكل آمن ومرن.
استخدام منحة KMS
تتضمن هذه الطريقة منح أذونات Cisco KMS مباشرة لإجراء عمليات التشفير على مفتاح AWS KMS الخاص بك.
| 1 |
قم بتسجيل الدخول إلى AWS وانتقل إلى وحدة تحكم AWS CloudShell. |
| 2 |
قم بتشغيل إن |
استخدام دور IAM
قم بإنشاء سياسة IAM مع أذونات KMS اللازمة ثم قم بإرفاقها بدور IAM الذي يمكن لـ Cisco KMS القيام به، مما يتيح إدارة الوصول الآمن والمركزي.
تكوين سياسة IAM
| 1 |
قم بتسجيل الدخول إلى AWS وانتقل إلى وحدة تحكم AWS KMS. |
| 2 |
انتقل إلى . |
| 3 |
في جزء التنقل الأيمن، حدد السياسات، ثم انقر فوق إنشاء سياسة. |
| 4 |
في قسم محرر السياسة، حدد خيار JSON. |
| 5 |
قم بنسخ ولصق وثيقة السياسة التالية. استبدل |
| 6 |
انقر فوق التالي. |
| 7 |
أدخل اسم السياسة والوصف الاختياري. |
| 8 |
انقر فوق إنشاء سياسة. |
تكوين دور IAM
| 1 |
قم بتسجيل الدخول إلى AWS وانتقل إلى وحدة تحكم AWS KMS. |
| 2 |
انتقل إلى . |
| 3 |
في جزء التنقل الأيمن، حدد الأدوار، ثم انقر فوق إنشاء دور. |
| 4 |
ضمن نوع الكيان الموثوق به، حدد حساب AWS. |
| 5 |
اختر حساب AWS آخر. |
| 6 |
في حقل معرف الحساب، أدخل معرف حساب AWS المتوفر في واجهة Control Hub. هذا هو نفس معرف الحساب الذي يعد جزءًا من |
| 7 |
انقر فوق التالي. |
| 8 |
ضمن إضافة أذونات، ابحث عن سياسة IAM التي أنشأتها للتو وحددها. |
| 9 |
انقر فوق التالي. |
| 10 |
أدخل اسم الدور والوصف الاختياري. |
| 11 |
راجع إعداداتك وانقر فوق إنشاء دور. |
قبل أن تبدأ
يجب إنشاء مفتاح AWS KMS قبل تنشيطه في Control Hub. راجع إنشاء مفتاح AWS KMS في هذه المقالة.
يجب عليك تزويد Webex بإمكانية الوصول إلى مفتاح AWS KMS. راجع تخويل Cisco KMS مع الوصول إلى مفتاح AWS KMS في هذه المقالة.
| 1 |
قم بتسجيل الدخول إلى مركز التحكم. |
| 2 |
انتقل إلى ، وقم بتشغيل إحضار المفتاح الخاص بك (BYOK). إذا قمت بتعطيل BYOK، يصبح مفتاح Webex الافتراضي المشترك هو المفتاح الرئيسي لمؤسستك. |
| 3 |
حدد إضافة مفتاح AWS KMS وانقر فوق التالي. |
| 4 |
احصل على ARNs التالية من وحدة تحكم AWS:
|
| 5 |
في مركز التحكم، أدخل المفتاح الأساسي ARN. إذا كان ذلك ممكنًا، فأدخل أيضًا مفتاح النسخ الاحتياطي ARN ودور IAM ARN في الحقول الخاصة بكل منهما. ثم انقر فوق إضافة. يتم تحميل مفتاح ARN الأساسي الخاص بك إلى Cisco KMS، حيث يتم التحقق من صحة الوصول إلى المفتاح. ثم يعرض لك Control Hub معرف مفتاح Cisco KMS لمفتاح AWS KMS الجديد ومعرف مفتاح Cisco KMS النشط حاليًا، إن وجد. إذا كان هذا هو مفتاح AWS KMS الأول الخاص بك، فإن المفتاح النشط حاليًا هو مفتاح Webex الافتراضي الشائع (المفتاح الذي نستخدمه حاليًا لتشفير مفاتيح مؤسستك). |
| 6 |
اختر الطريقة التي تريد بها تنشيط مفتاحك:
|
| 1 |
قم بتسجيل الدخول إلى Control Hub، وانتقل إلى . |
| 2 |
انتقل إلى مفتاح AWS KMS النشط. |
| 3 |
انقر |
| 4 |
أدخل مفتاح AWS KMS الجديد و ARN الجديد وانقر فوق إضافة. يتم وصف العملية في إضافة مفتاح AMS KMS وتنشيطه في هذه المقالة.
|
| 5 |
انقر فوق التنشيط. ينتقل مفتاح AWS KMS الجديد الذي قمت بتحميله إلى الحالة النشطة. يظل مفتاح AWS KMS القديم في حالة التدوير حتى ينتهي Webex من تشفير جميع محتوياته باستخدام مفتاح AWS KMS النشط الجديد. بعد إعادة التشفير، يختفي مفتاح AWS KMS القديم تلقائيًا من Control Hub. |
| 1 |
قم بتسجيل الدخول إلى Control Hub، وانتقل إلى . |
| 2 |
انقر فوق إضافة مفتاح آخر. |
| 3 |
أدخل مفتاح AWS KMS الجديد وانقر فوق إضافة. يعرض لك مركز التحكم معرف مفتاح Cisco KMS لمفتاح AWS KMS الجديد ومعرف معرف مفتاح Cisco KMS النشط حاليًا. يتم وصف العملية في إضافة مفتاح AMS KMS وتنشيطه في هذه المقالة. |
| 4 |
انقر فوق التنشيط. ينتقل مفتاح AWS KMS الجديد الذي قمت بتحميله إلى الحالة النشطة. يظل مفتاح AWS KMS القديم في حالة التدوير حتى ينتهي Webex من تشفير جميع محتوياته باستخدام مفتاح AWS KMS النشط الجديد. بعد إعادة التشفير، يختفي مفتاح AWS KMS القديم تلقائيًا من Control Hub. |
| 1 |
قم بتسجيل الدخول إلى Control Hub، وانتقل إلى . |
| 2 |
انتقل إلى مفتاح AWS KMS النشط حاليًا. |
| 3 |
انقر |
| 4 |
قم بتأكيد إلغاء المفتاح. يمكن أن يستغرق الأمر ما يصل إلى 10 دقائق لإلغاء مفتاحك بالكامل.
ينتقل مفتاح AWS KMS إلى الحالة التي تم إبطالها محليًا.
|
إذا قام مسؤول العميل بإلغاء المفتاح من وحدة تحكم AWS KMS، فسيظهر مفتاح AWS KMS في الحالة التي تم إبطالها بواسطة Amazon في Control Hub.
| 1 |
قم بتسجيل الدخول إلى Control Hub، وانتقل إلى . |
| 2 |
انتقل إلى مفتاح AWS KMS الذي تم إبطاله. |
| 3 |
انقر |
| 4 |
قم بتأكيد حذف المفتاح. بمجرد الحذف، يمكنك استرداد المفتاح في غضون 30 يومًا. |
نوصي بحذف مفتاح AWS KMS من Control Hub أولاً قبل حذف CMK من وحدة تحكم AWS. إذا قمت بحذف CMK الخاص بك من وحدة تحكم AWS قبل حذف مفتاح AWS KMS في Control Hub، فقد تواجه مشكلات.
تأكد من أن مفتاح AWS KMS لم يعد مرئيًا في Control Hub قبل حذف CMK الخاص بك من وحدة تحكم AWS.
| 1 |
قم بتسجيل الدخول إلى Control Hub، وانتقل إلى . |
| 2 |
انتقل إلى مفتاح AWS KMS المحذوف. |
| 3 |
انقر |
| 4 |
قم بتأكيد استعادة المفتاح. بمجرد الاستعادة، يعرض لك Control Hub المفتاح في حالة الإبطال. |
إذا واجهت مشاكل مع مفتاح AWS KMS الخاص بك، فاستخدم المعلومات التالية لاستكشاف الأخطاء وإصلاحها.
-
مفتاح AWS KMS ARN. على سبيل المثال، أرن: أوس: كم
أس:أوس-إيست- 2:111122223333:key/1234abcd-12ab-34cd-56ef-1234567890ab. -
حالة مفتاح AWS KMS. على سبيل المثال، تم تعطيل مفتاح AWS KMS.
يستخدم هذا المثال الإصدار 3.0 من أدوات سطر أوامر OpenSSL. راجع OpenSSL لمزيد من المعلومات حول هذه الأدوات.
| 1 |
قم بتسجيل الدخول إلى مركز التحكم. |
| 2 |
انتقل إلى . |
| 3 |
انقر فوق تنزيل المفتاح العام. يمكنك الحصول على مفتاح Webex HSM العام في ملف.pem على نظامك المحلي. |
| 4 |
قم بإنشاء مفتاح 256 بت (32 بايت): يستخدم المثال اسم الملف main_key.bin للمفتاح الجديد غير المشفر. بدلاً من ذلك، يمكنك إنشاء قيمة عشوائية 32 بايت باستخدام Hex dump أو Python أو المولدات عبر الإنترنت. يمكنك أيضًا إنشاء مفتاح AWS KMS وإدارته. |
| 5 |
استخدم مفتاح Webex HSM العام لتشفير مفتاحك الجديد:
يستخدم المثال اسم الملف main_key_encrypted.bin لمفتاح الإخراج المشفر، ومسار اسم الملف /to/public.pem لمفتاح Webex العام. المفتاح المشفر جاهز للتحميل إلى Control Hub. |


