
Obrigado pelos seus comentários.
 Comentários?
Esse recurso não é compatível com o Webex for Government.
Como parte do nosso compromisso com a segurança de ponta a ponta, o Webex tem uma chave principal em nome de cada organização. Chamamos isso de chave principal porque ela não criptografa o conteúdo diretamente, mas é usada para criptografar as outras chaves da sua organização que criptografam o conteúdo. O nível básico da hierarquia de chaves é chamado de chave de conteúdo (CK) e os níveis intermediários das chaves são chamados de chaves de criptografia de chaves (KEK).
Reconhecemos que algumas organizações preferem gerenciar sua própria segurança, por isso estamos oferecendo a opção de gerenciar sua própria chave principal do cliente (CMK). Isso significa que você assume a responsabilidade de criar e girar (recriptografar) a chave principal que o Webex usa para criptografar suas chaves de criptografia de conteúdo.
No futuro, uma chave se refere à CMK, a menos que seja especificado de outra forma.
Como funciona
-
O Webex mantém sua CMK em um módulo de segurança de hardware (HSM) para que os serviços Webex não tenham acesso ao valor da CMK.
-
O Control Hub mostra sua CMK atualmente ativa ou revogada e qualquer CMK pendente armazenada no HSM. Quando você precisa girar (recriptografar) a CMK, você gera sua nova CMK e a criptografa com a chave pública do HSM, para que somente o HSM possa descriptografá-la e armazená-la.
-
Em seguida, você carrega e ativa a nova CMK no Control Hub. O Webex imediatamente começa a usar a nova CMK para criptografar suas chaves de conteúdo. O Webex mantém a CMK antiga, mas somente até ter certeza de que suas chaves de criptografia de conteúdo estão protegidas pela nova CMK.
Não recriptografamos retroativamente todo o conteúdo existente. Depois de ativar sua CMK, todo o novo conteúdo (Espaços e Reuniões) é criptografado novamente e protegido.
Reconhecemos que algumas organizações preferem gerenciar sua própria chave fora do Webex. É por isso que estamos oferecendo a opção de gerenciar sua própria CMK no Amazon Web Services (AWS) Key Management Service (KMS). Isso significa que você é responsável por gerenciar suas chaves no AWS KMS. Você autoriza o Webex a criptografar e descriptografar usando sua chave do AWS KMS por meio do console da AWS. Você fornece ao Webex seu ID de chave do AWS KMS em vez de sua CMK. Isso significa que você assume a responsabilidade de criar e girar (recriptografar) a chave do AWS KMS que o Webex usa para criptografar suas chaves de criptografia de conteúdo na nuvem.
Como funciona
-
Você cria uma chave com a AWS. O AWS KMS é usado para gerenciar sua chave e armazena a chave em um módulo de segurança de hardware (HSM).
-
Você fornece ao Webex acesso para usar a chave do AWS KMS por meio do console da AWS.
Isso significa que, em vez de carregar sua CMK no Control Hub, você fornece ao Webex acesso à chave do AWS KMS. A chave do AWS KMS não sai do seu AWS KMS e os serviços Webex não têm acesso ao material de chaves do AWS KMS.
O Control Hub mostra sua chave do AWS KMS atualmente ativa ou revogada e qualquer chave pendente do AWS KMS armazenada no AWS KMS. Quando você precisa alternar a chave do AWS KMS, você gera sua nova chave do AWS KMS com o console do AWS KMS.
-
Em seguida, você adiciona e ativa a nova chave do AWS KMS no Control Hub, fornecendo a ela o nome de recurso da Amazon (ARN) da nova chave do AWS KMS. O Webex imediatamente começa a usar a nova chave do AWS KMS para criptografar suas chaves de conteúdo. O Webex não exige mais a antiga chave do AWS KMS. A chave antiga do AWS KMS desaparecerá do Control Hub depois que suas chaves de criptografia de conteúdo forem giradas e protegidas pela nova chave do AWS KMS. O Webex não exclui a chave do AWS KMS do AWS KMS. O administrador do seu cliente pode remover a chave do AWS KMS.
Ciclo de vida chave
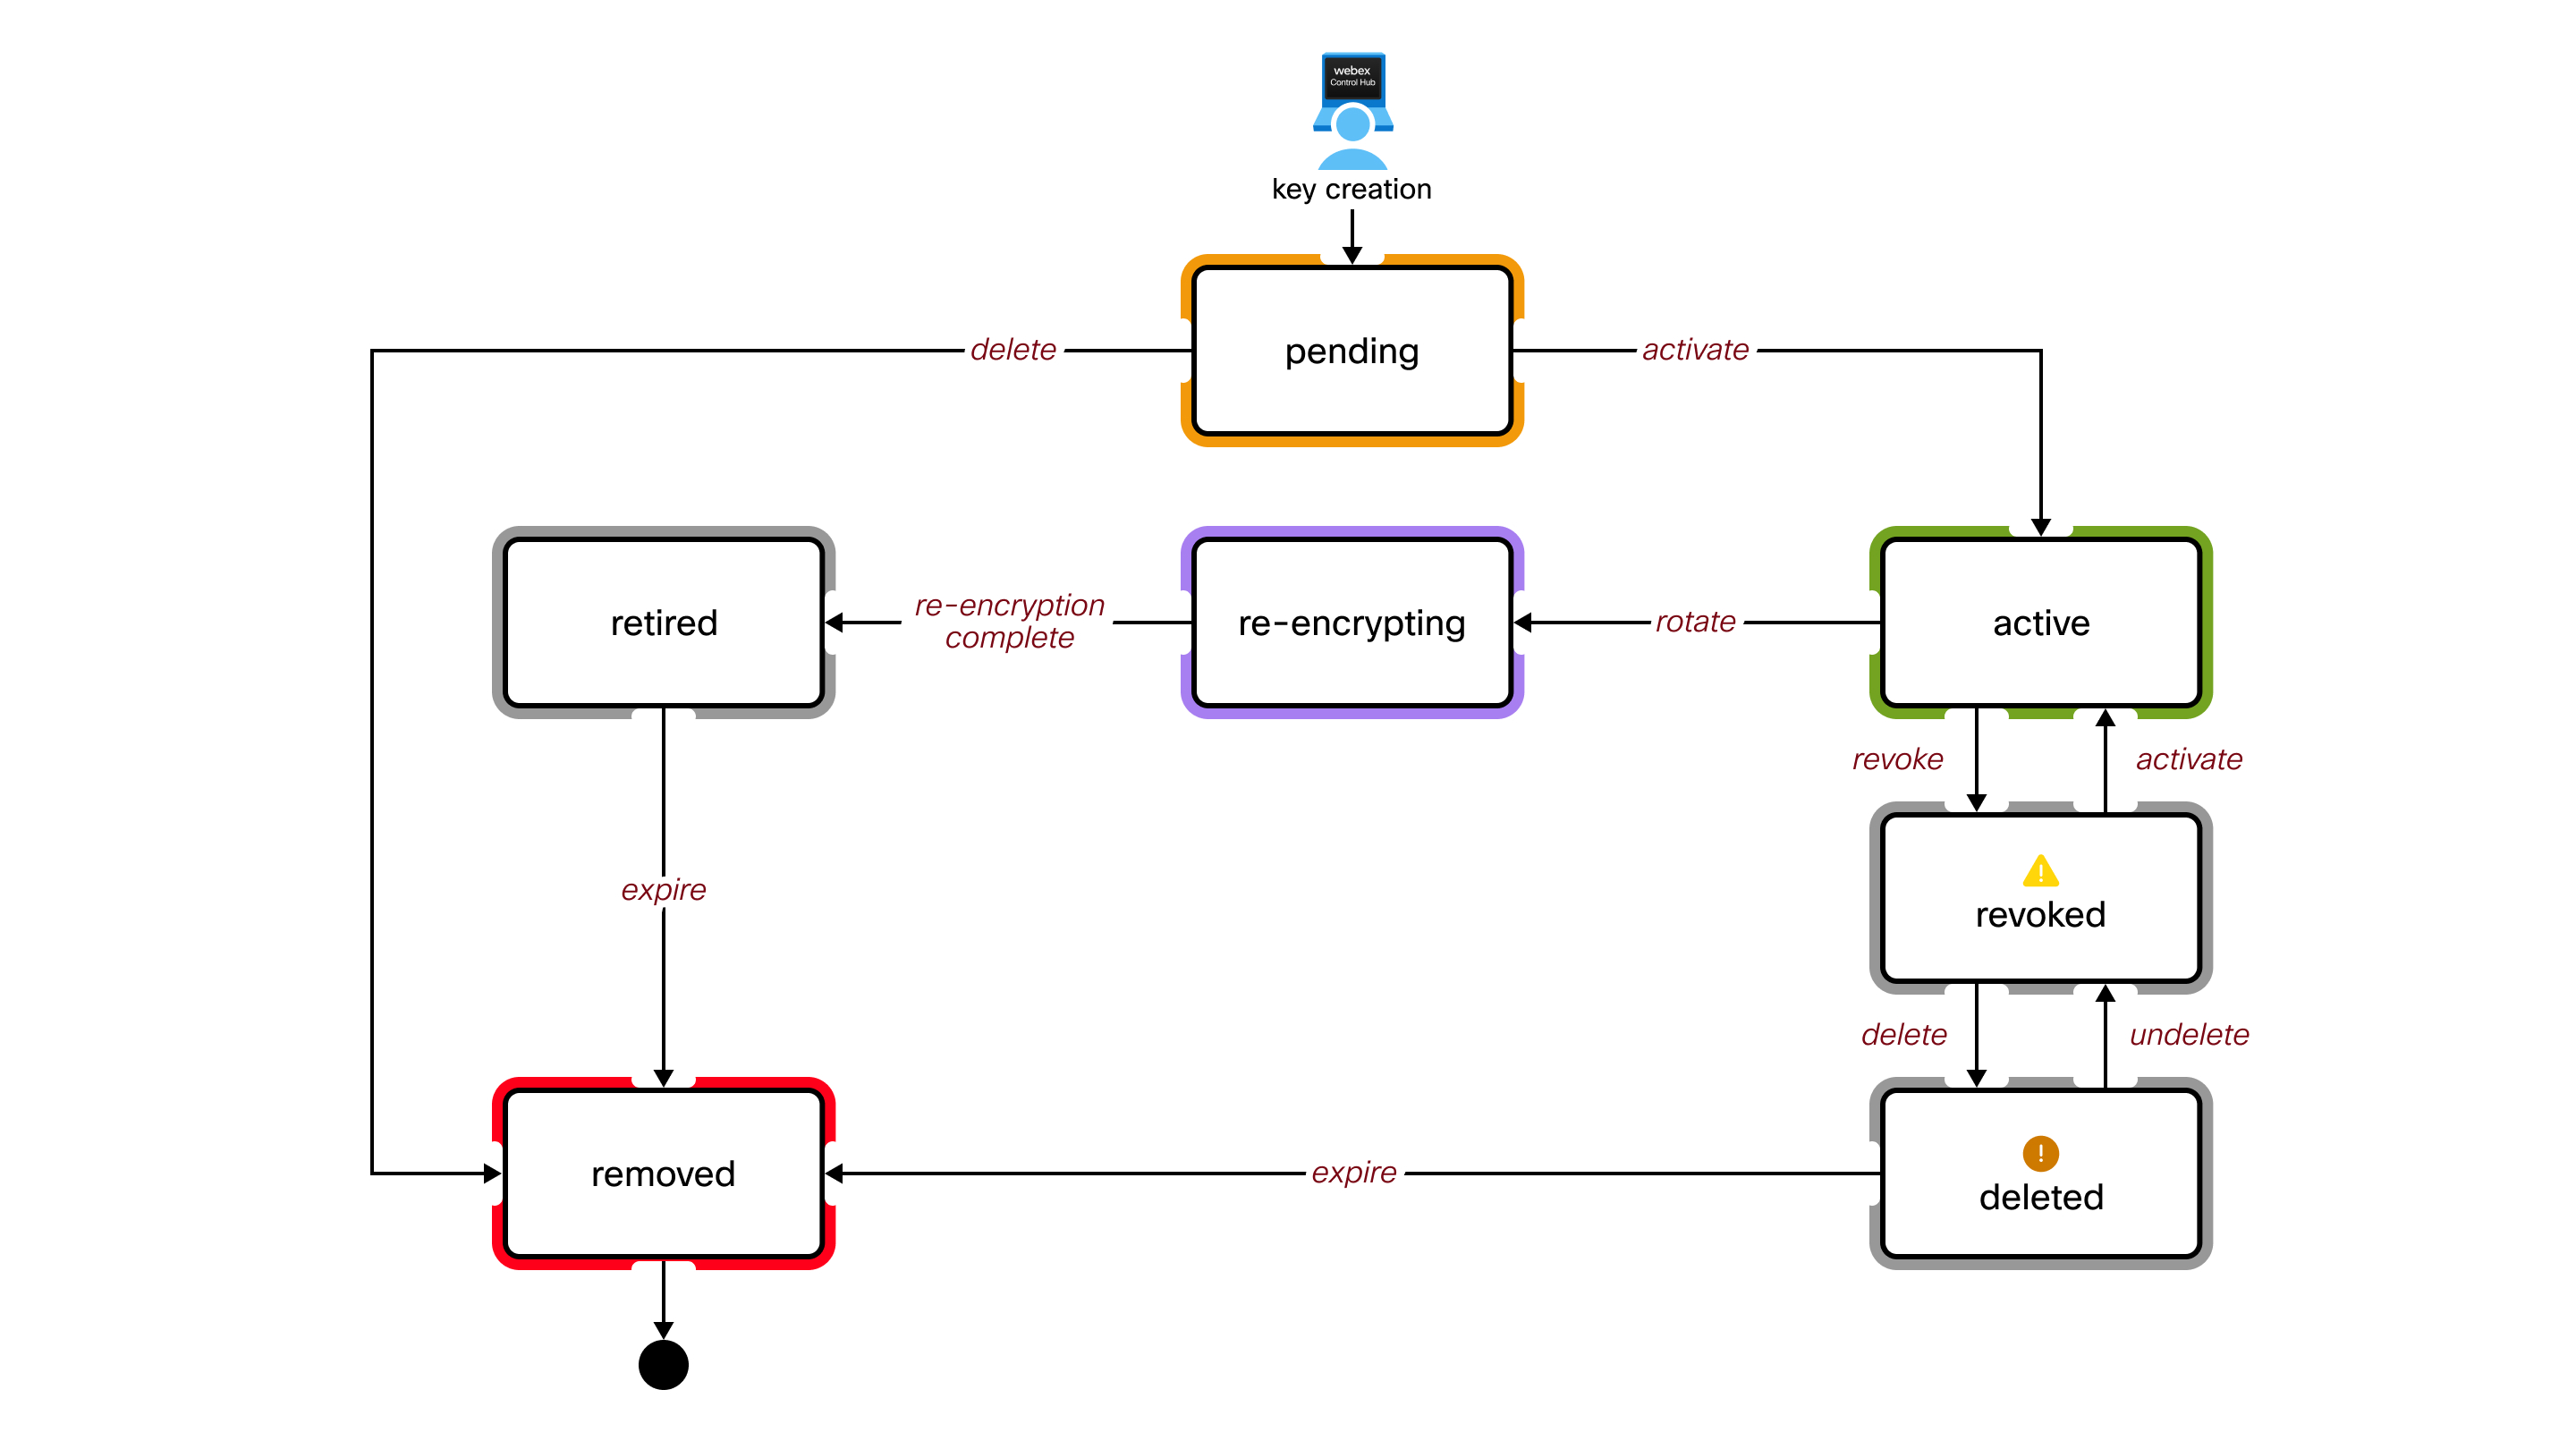
Definições de estados-chave
- Pendente
-
Uma chave nesse estado é armazenada no HSM, mas ainda não é usada para criptografia. O Webex não usa essa CMK para criptografia.
Somente uma chave pode estar nesse estado.
- Ativo
-
Atualmente, o Webex está usando essa CMK para criptografar outras chaves para sua organização.
Somente uma chave pode estar nesse estado.
- Rotação
-
O Webex está usando temporariamente essa CMK. O Webex precisa dele para descriptografar seus dados e chaves que foram criptografados anteriormente por essa chave. Essa chave é retirada quando a rotação (recriptografia) é concluída.
Várias chaves podem estar nesse estado se uma nova chave for ativada antes que a rotação seja concluída.
- Aposentado
-
O Webex não está usando essa CMK. Essa chave não é mais usada para criptografia. O tempo de vida útil da chave é definido, após o qual essa chave é removida do HSM.
- Revogado
-
O Webex não está usando essa CMK. Mesmo que haja dados e chaves criptografados com essa chave, o Webex não pode usá-los para descriptografar os dados e as chaves.
- Você só precisa revogar uma chave ativa se suspeitar que ela está comprometida. Essa é uma decisão séria porque impede que muitas operações se comportem adequadamente. Por exemplo, você não poderá criar novos espaços e não poderá descriptografar nenhum conteúdo no Webex Client.
- Somente uma chave pode estar nesse estado. Você deve reativar essa chave para girar (recriptografar) uma nova chave.
- Essa CMK pode ser excluída, mas você não precisa excluí-la. Talvez você queira guardá-lo para descriptografar/recriptografar depois de resolver a suspeita de violação de segurança.
- Excluído
-
O Webex não está usando essa CMK. O comportamento nesse estado é o mesmo do estado Revogado, exceto que um tempo de vida útil da chave é definido, após o qual essa chave é removida do HSM.
- Se uma CMK excluída progredir para o estado Removida, você deverá recuperar a chave original para restaurar a funcionalidade da organização.
- Recomendamos que você mantenha uma cópia de backup da chave original, caso contrário, sua organização não funcionará mais.
- Removido
-
Esse é um estado lógico. O Webex não tem essa CMK armazenada no HSM. Ele não é exibido no Control Hub.
Propriedade
Ao assumir a propriedade de sua CMK, você deve:
- Assuma a responsabilidade pela criação e pelo backup seguros de suas chaves
- Entenda as implicações de perder suas chaves
- Criptografe novamente sua CMK ativa pelo menos uma vez por ano como melhor prática
Criação de chaves
Você deve criar sua própria CMK usando esses parâmetros. Sua chave deve ser:
- 256 bits (32 bytes) de comprimento
- Criptografado com o esquema RSA-OAEP
- Criptografado com a chave pública do HSM da nuvem Webex
Seu software de geração de chaves deve ser capaz de:
- Função de hash SHA-256
- Função de geração de máscara MGF1
- Acolchoamento OAEP PKCS #1
Consulte Exemplo: criar e criptografar chaves com o OpenSSL na guia Recursos deste artigo.
Autorização
Você deve ter acesso à sua organização Webex no Control Hub. Você precisa ser um administrador completo para gerenciar sua CMK.
| 1 |
Faça login no Control Hub. |
| 2 |
Vá para . Para ativar o BYOK, ative a opção Traga sua própria chave (BYOK). Se você desabilitar o BYOK, a chave padrão comum Webex se tornará a chave principal da sua organização. |
| 3 |
Selecione Carregar uma chave personalizada e clique em Avançar. |
| 4 |
Clique em Baixar chave pública. Salve a chave pública Webex HSM em um arquivo.pem em seu sistema local. |
| 5 |
Crie uma chave aleatória criptograficamente segura de 256 bits (32 bytes) usando seu software de gerenciamento de chaves. |
| 6 |
Use a chave pública Webex HSM para criptografar sua nova chave. Os parâmetros de criptografia necessários são:
Consulte Exemplo: criar e criptografar chaves com o OpenSSL na guia Recursos deste artigo.
|
| 7 |
Arraste a chave criptografada do seu sistema de arquivos e solte-a na área de upload da interface do Control Hub ou clique em Escolher um arquivo. |
| 8 |
Clique em Avançar. O Webex carrega sua chave para o HSM, onde ela é descriptografada e validada. Em seguida, o Control Hub mostra a ID da sua nova CMK e a ID da CMK atualmente ativa, se houver. Se esta for sua primeira CMK, a chave atualmente ativa é a chave padrão comum Webex (aquela que usamos atualmente para criptografar as chaves da sua organização). |
| 9 |
Escolha como você deseja ativar sua chave:
|
O que fazer a seguir
Não recriptografamos retroativamente todo o conteúdo existente. Depois de ativar sua CMK, todo o novo conteúdo (Espaços e Reuniões) será criptografado novamente e protegido.
| 1 |
Faça login no Control Hub. |
| 2 |
Vá para . |
| 3 |
Acesse a CMK ativa. |
| 4 |
Clique |
| 5 |
Crie e criptografe uma nova chave (se você ainda não tiver feito isso). O processo está descrito em Criar e ativar sua chave principal de cliente
neste artigo.
|
| 6 |
Arraste a nova chave do seu sistema de arquivos e solte-a no Control Hub. |
| 7 |
Clique em Ativar nova chave. A nova chave que você carregou entra no estado Ativo. A CMK antiga permanece em Rotação (estado de recriptografia) até que o Webex termine de criptografar todo o seu conteúdo com a nova CMK ativa. Depois de recriptografar, a chave passa para o estado Aposentado. Em seguida, o Webex exclui a CMK antiga. |
 e selecione
| 1 |
Faça login no Control Hub. |
| 2 |
Vá para . |
| 3 |
Vá para a chave ativa. |
| 4 |
Clique |
| 5 |
Confirme a revogação da chave. Pode levar até 10 minutos para revogar totalmente sua chave.
|
| 1 |
Faça login no Control Hub. |
| 2 |
Vá para . |
| 3 |
Vá para a chave atualmente revogada. |
| 4 |
Clique |
| 5 |
Confirme a ativação da chave. A chave revogada anteriormente entra no estado Ativo.
|
| 1 |
Faça login no Control Hub. |
| 2 |
Vá para . |
| 3 |
Vá até a chave revogada. |
| 4 |
Clique |
| 5 |
Confirme a exclusão da chave. Depois de excluída, você tem a opção de restaurar a chave em 30 dias.
|
| 1 |
Faça login no Control Hub. |
| 2 |
Vá para . |
| 3 |
Vá para a chave excluída. |
| 4 |
Clique |
| 5 |
Confirme a restauração da chave. Depois de restaurado, o Control Hub mostra a chave no estado Revogado antes de ser excluída. Por exemplo, se você
excluir uma chave revogada e depois restaurar a chave, o Control Hub mostrará a chave restaurada no estado Revogada.
|
Propriedade
Ao se apropriar da sua chave do AWS KMS, você deve:
- Assuma a responsabilidade pela criação e pelo backup seguros de suas chaves do AWS KMS.
- Entenda as implicações de perder suas chaves do AWS KMS.
- Criptografe novamente sua chave ativa do AMS KMS pelo menos uma vez por ano como uma prática recomendada.
Autorização
- Você deve estar autorizado a criar e gerenciar suas chaves no AWS KMS para sua organização Webex.
- Você deve ter acesso à sua organização Webex no Control Hub. Você deve ser um administrador completo para gerenciar sua chave do AWS KMS.
| 1 |
Faça login na AWS e acesse o console do AWS KMS. |
| 2 |
Selecione Chaves gerenciadas pelo cliente e clique em Criar chave. |
| 3 |
Crie a chave com os seguintes atributos:
|
| 4 |
Clique em Avançar. |
| 5 |
Revise suas configurações e clique em Concluir. Sua chave do AWS KMS é criada.
|
| 6 |
Acesse Chaves gerenciadas pelo cliente e clique no alias ou ID da chave para visualizar o ARN. |
O que fazer a seguir
Recomendamos que você mantenha uma cópia temporária do ARN. Esse ARN é usado para adicionar e ativar sua chave do AWS KMS no Control Hub.
Também recomendamos que você crie uma chave de backup para garantir a disponibilidade e a resiliência dos dados. Isso permite o acesso a dados criptografados mesmo durante interrupções regionais. Para obter mais informações, consulte Criar uma chave de backup do AWS KMS neste artigo.
Antes de começar
Certifique-se de ter criado uma chave multirregional antes de prosseguir com a criação de uma chave de backup. Para obter mais informações, consulte Criar uma chave do AWS KMS neste artigo.
| 1 |
Faça login na AWS e acesse o console do AWS KMS. |
| 2 |
Selecione a chave multirregional recém-criada. |
| 3 |
Em Regionalidade, clique em Criar novas chaves de réplica. |
| 4 |
Escolha uma região de backup na lista de regiões da AWS e clique em Avançar. Por exemplo, se a chave foi criada no Oeste dos EUA (us-west-1), considere criar a chave de
backup no Leste dos EUA (us-east-1).
|
| 5 |
Crie a chave com os seguintes atributos:
|
| 6 |
Clique em Avançar. |
| 7 |
Revise suas configurações, marque a caixa de confirmação e clique em Criar novas chaves de réplica. |
Você pode autorizar o Cisco KMS a acessar sua chave do AWS KMS criando uma concessão do KMS ou configurando uma função do IAM. Escolha a opção que melhor atenda às necessidades da sua organização para garantir uma integração segura e flexível do gerenciamento de chaves.
Usando uma concessão do KMS
Esse método envolve a concessão direta de permissões do Cisco KMS para realizar operações criptográficas em sua chave do AWS KMS.
| 1 |
Faça login na AWS e acesse o console do AWS CloudShell. |
| 2 |
Execute
|
Usando uma função do IAM
Crie uma política de IAM com as permissões de KMS necessárias e, em seguida, anexe-a a uma função de IAM que o Cisco KMS possa assumir, permitindo o gerenciamento de acesso seguro e centralizado.
Configurar uma política do IAM
| 1 |
Faça login na AWS e acesse o console do AWS KMS. |
| 2 |
Vá para . |
| 3 |
No painel de navegação esquerdo, selecione Políticas e clique em Criar política. |
| 4 |
Na seção Editor de políticas, selecione a opção JSON. |
| 5 |
Copie e cole o seguinte documento de política.
|
| 6 |
Clique em Avançar. |
| 7 |
Insira um nome de política e uma descrição opcional. |
| 8 |
Clique em Criar política. |
Configurar uma função do IAM
| 1 |
Faça login na AWS e acesse o console do AWS KMS. |
| 2 |
Vá para . |
| 3 |
No painel de navegação esquerdo, selecione Funções e clique em Criar função. |
| 4 |
Em Tipo de entidade confiável, selecione Conta da AWS. |
| 5 |
Escolha outra conta da AWS. |
| 6 |
No campo ID da conta, insira o ID da conta da AWS fornecido na interface do Control Hub. Esse é o mesmo ID de conta que faz parte do |
| 7 |
Clique em Avançar. |
| 8 |
Em Adicionar permissões, pesquise e selecione a política do IAM que você acabou de criar. |
| 9 |
Clique em Avançar. |
| 10 |
Insira um nome de função e uma descrição opcional. |
| 11 |
Revise suas configurações e clique em Criar função. |
Antes de começar
Você deve criar uma chave do AWS KMS antes de ativá-la no Control Hub. Consulte Criar uma chave do AWS KMS neste artigo.
Você deve fornecer ao Webex acesso à chave do AWS KMS. Consulte Autorizar o Cisco KMS com acesso à chave do AWS KMS neste artigo.
| 1 |
Faça login no Control Hub. |
| 2 |
Acesse e ative a opção Traga sua própria chave (BYOK). Se você desabilitar o BYOK, a chave padrão comum Webex se tornará a chave principal da sua organização. |
| 3 |
Selecione Adicionar chave do AWS KMS e clique em Avançar. |
| 4 |
Obtenha os seguintes ARNs no console da AWS:
|
| 5 |
No Control Hub, insira o ARN da chave primária. Se aplicável, insira também o ARN da chave de backup e o ARN da função do IAM em seus respectivos campos. Em seguida, clique em Adicionar. Seu ARN de chave primária é carregado no Cisco KMS, onde o acesso à chave é validado. Em seguida, o Control Hub mostra a ID da chave Cisco KMS da sua nova chave AWS KMS e a ID da chave Cisco KMS ativa atualmente, se houver. Se essa for sua primeira chave do AWS KMS, a chave atualmente ativa é a chave padrão comum Webex (aquela que usamos atualmente para criptografar as chaves da sua organização). |
| 6 |
Escolha como você deseja ativar sua chave:
|
| 1 |
Entre no Control Hub e acesse . |
| 2 |
Acesse a chave ativa do AWS KMS. |
| 3 |
Clique |
| 4 |
Insira sua nova chave do AWS KMS e o novo ARN e clique em Adicionar. O processo está descrito em Adicionar e ativar sua chave AMS KMS neste artigo.
|
| 5 |
Clique em Ativar. A nova chave do AWS KMS que você carregou entra no estado Ativo. A chave antiga do AWS KMS permanece no estado rotativo até que o Webex termine de criptografar todo o seu conteúdo com a nova chave ativa do AWS KMS. Depois de recriptografar, a chave antiga do AWS KMS desaparece automaticamente do Control Hub. |
| 1 |
Entre no Control Hub e acesse . |
| 2 |
Clique em Adicionar outra chave. |
| 3 |
Insira sua nova chave do AWS KMS e clique em Adicionar. O Control Hub mostra a ID da chave Cisco KMS da sua nova chave do AWS KMS e a ID da chave Cisco KMS atualmente ativa. O processo está descrito em Adicionar e ativar sua chave AMS KMS neste artigo. |
| 4 |
Clique em Ativar. A nova chave do AWS KMS que você carregou entra no estado Ativo. A chave antiga do AWS KMS permanece no estado rotativo até que o Webex termine de criptografar todo o seu conteúdo com a nova chave ativa do AWS KMS. Depois de recriptografar, a chave antiga do AWS KMS desaparece automaticamente do Control Hub. |
| 1 |
Entre no Control Hub e acesse . |
| 2 |
Acesse a chave do AWS KMS atualmente ativa. |
| 3 |
Clique |
| 4 |
Confirme a revogação da chave. Pode levar até 10 minutos para revogar totalmente sua chave.
A chave do AWS KMS entra no estado de revogação local.
|
Se o administrador do cliente revogar a chave do console do AWS KMS, a chave do AWS KMS será mostrada no estado Revoked by Amazon no Control Hub.
| 1 |
Entre no Control Hub e acesse . |
| 2 |
Acesse a chave revogada do AWS KMS. |
| 3 |
Clique |
| 4 |
Confirme a exclusão da chave. Depois de excluída, você pode recuperar a chave em 30 dias. |
Recomendamos que você exclua a chave do AWS KMS do Control Hub antes de excluir sua CMK do console da AWS. Se você excluir sua CMK do console da AWS antes de excluir a chave do AWS KMS no Control Hub, poderá ter problemas.
Certifique-se de que a chave do AWS KMS não esteja mais visível no Control Hub antes de excluir sua CMK do console da AWS.
| 1 |
Entre no Control Hub e acesse . |
| 2 |
Acesse a chave excluída do AWS KMS. |
| 3 |
Clique |
| 4 |
Confirme a restauração da chave. Depois de restaurado, o Control Hub mostra a chave no estado Revogado. |
Se você tiver problemas com sua chave do AWS KMS, use as informações a seguir para solucioná-la.
-
ARN da chave AWS KMS. Por exemplo,
arn:aws:kms:us-east-2:111122223333:key/1234abcd-12ab-34cd-56ef-1234567890ab. -
Estado da chave do AWS KMS. Por exemplo, a chave do AWS KMS está desativada.
Este exemplo usa a versão 3.0 das ferramentas de linha de comando do OpenSSL. Consulte OpenSSL para saber mais sobre essas ferramentas.
| 1 |
Faça login no Control Hub. |
| 2 |
Vá para . |
| 3 |
Clique em Baixar chave pública. Você obtém a chave pública Webex HSM em um arquivo.pem em seu sistema local. |
| 4 |
Crie uma chave de 256 bits (32 bytes):. O exemplo usa o nome de arquivo main_key.bin para sua nova chave não criptografada. Como alternativa, você pode gerar um valor aleatório de 32 bytes usando Hex dump, Python ou geradores online. Você também pode criar e gerenciar sua chave do AWS KMS. |
| 5 |
Use a chave pública Webex HSM para criptografar sua nova chave:
O exemplo usa o nome de arquivo main_key_encrypted.bin para a chave de saída criptografada e o nome de arquivo path/to/public.pem para a chave pública Webex. A chave criptografada está pronta para ser carregada no Control Hub. |


