
Mulțumim pentru feedback.
Gestionați propria cheie principală a clientului
 Feedback?
Această caracteristică nu este acceptată pentru Webex pentru guvern.
Ca parte a angajamentului nostru pentru securitatea end-to-end, Webex deține o cheie principală în numele fiecărei organizații. O numim cheie principală deoarece nu criptează direct conținutul, dar este utilizată pentru a crip ta celelalte chei ale organizației dvs. care criptează conținutul. Nivelul de bază al ierarhiei cheilor se numește cheie de conținut (CK), iar nivelurile intermediare ale cheilor se numesc chei de criptare cheie (KEK).
Recunoaștem că unele organizații preferă să-și gestioneze propria securitate, așa că vă oferim opțiunea de a gestiona propria cheie principală a clientului (CMK). Aceasta înseamnă că vă asumați responsabilitatea pentru crearea și rotirea (recriptarea) cheii principale pe care Webex o folosește pentru a cripta cheile de criptare a conținutului.
Mergând mai departe, o cheie se referă la CMK, dacă nu se specifică altfel.
Cum funcţionează
-
Webex vă păstrează CMK-ul într-un modul de securitate hardware (HSM), astfel încât serviciile Webex să nu aibă acces la valoarea CMK.
-
Control Hub afișează CMK-ul activ în prezent sau revocat și orice CMK în așteptare care sunt stocate în HSM. Când trebuie să rotiți (recriptați) CMK, generați noul CMK și îl criptați cu cheia publică a HSM, astfel încât numai HSM să îl poată decripta și stoca.
-
Apoi încărcați și activați noul CMK în Control Hub. Webex începe imediat să utilizeze noul CMK pentru criptarea cheilor de conținut. Webex păstrează vechiul CMK, dar numai până când este sigur că cheile dvs. de criptare a conținutului sunt secur izate de noul CMK.
Nu recriptăm retroactiv tot conținutul existent. Odată ce activați CMK, tot conținutul nou (spații și întâlniri) este recriptat și protejat.
Recunoaștem că unele organizații preferă să-și gestioneze propria cheie în afara Webex. De aceea, vă oferim opțiunea de a vă gestiona propriul CMK în Serviciul de gestionare a cheilor Amazon Web Services (AWS) (KMS). Aceasta implică faptul că sunteți responsabil pentru gestionarea cheilor dvs. în AWS KMS. Autorizați Webex să cripteze și să decripteze folosind cheia AWS KMS prin consola AWS. Furnizați Webex ID-ul cheie AWS KMS în loc de CMK. Aceasta înseamnă că vă asumați responsabilitatea pentru crearea și rotirea (recriptarea) cheii AWS KMS pe care Webex o folosește pentru a cripta cheile de criptare a conținutului în cloud.
Cum funcţionează
-
Creați o cheie cu AWS. AWS KMS este utilizat pentru a vă gestiona cheia și stochează cheia într-un modul de securitate hardware (HSM).
-
Oferiți Webex acces pentru a utiliza cheia AWS KMS prin consola AWS.
Aceasta înseamnă că, în loc să încărcați CMK-ul dvs. în Control Hub, oferiți Webex acces la cheia AWS KMS. Cheia AWS KMS nu părăsește AWS KMS, iar serviciile Webex nu au acces la materialul cheie AWS KMS.
Control Hub afișează cheia AWS KMS activă sau revocată în prezent și orice cheie AWS KMS în așteptare care este stocată în AWS KMS. Când trebuie să rotiți cheia AWS KMS, generați noua cheie AWS KMS cu consola AWS KMS.
-
Apoi adăugați și activați noua cheie AWS KMS în Control Hub, furnizându-i numele de resurse Amazon (ARN) al noii chei AWS KMS. Webex începe imediat să utilizeze noua cheie AWS KMS pentru criptarea cheilor de conținut. Webex nu mai necesită vechea cheie AWS KMS. Vechea cheie AWS KMS va dispărea din Control Hub după ce cheile dvs. de criptare a conținutului sunt rotite și securizate de noua cheie AWS KMS. Webex nu șterge cheia AWS KMS din AWS KMS. Administratorul clientului dvs. poate elimina cheia din AWS KMS.
Ciclul de viață cheie
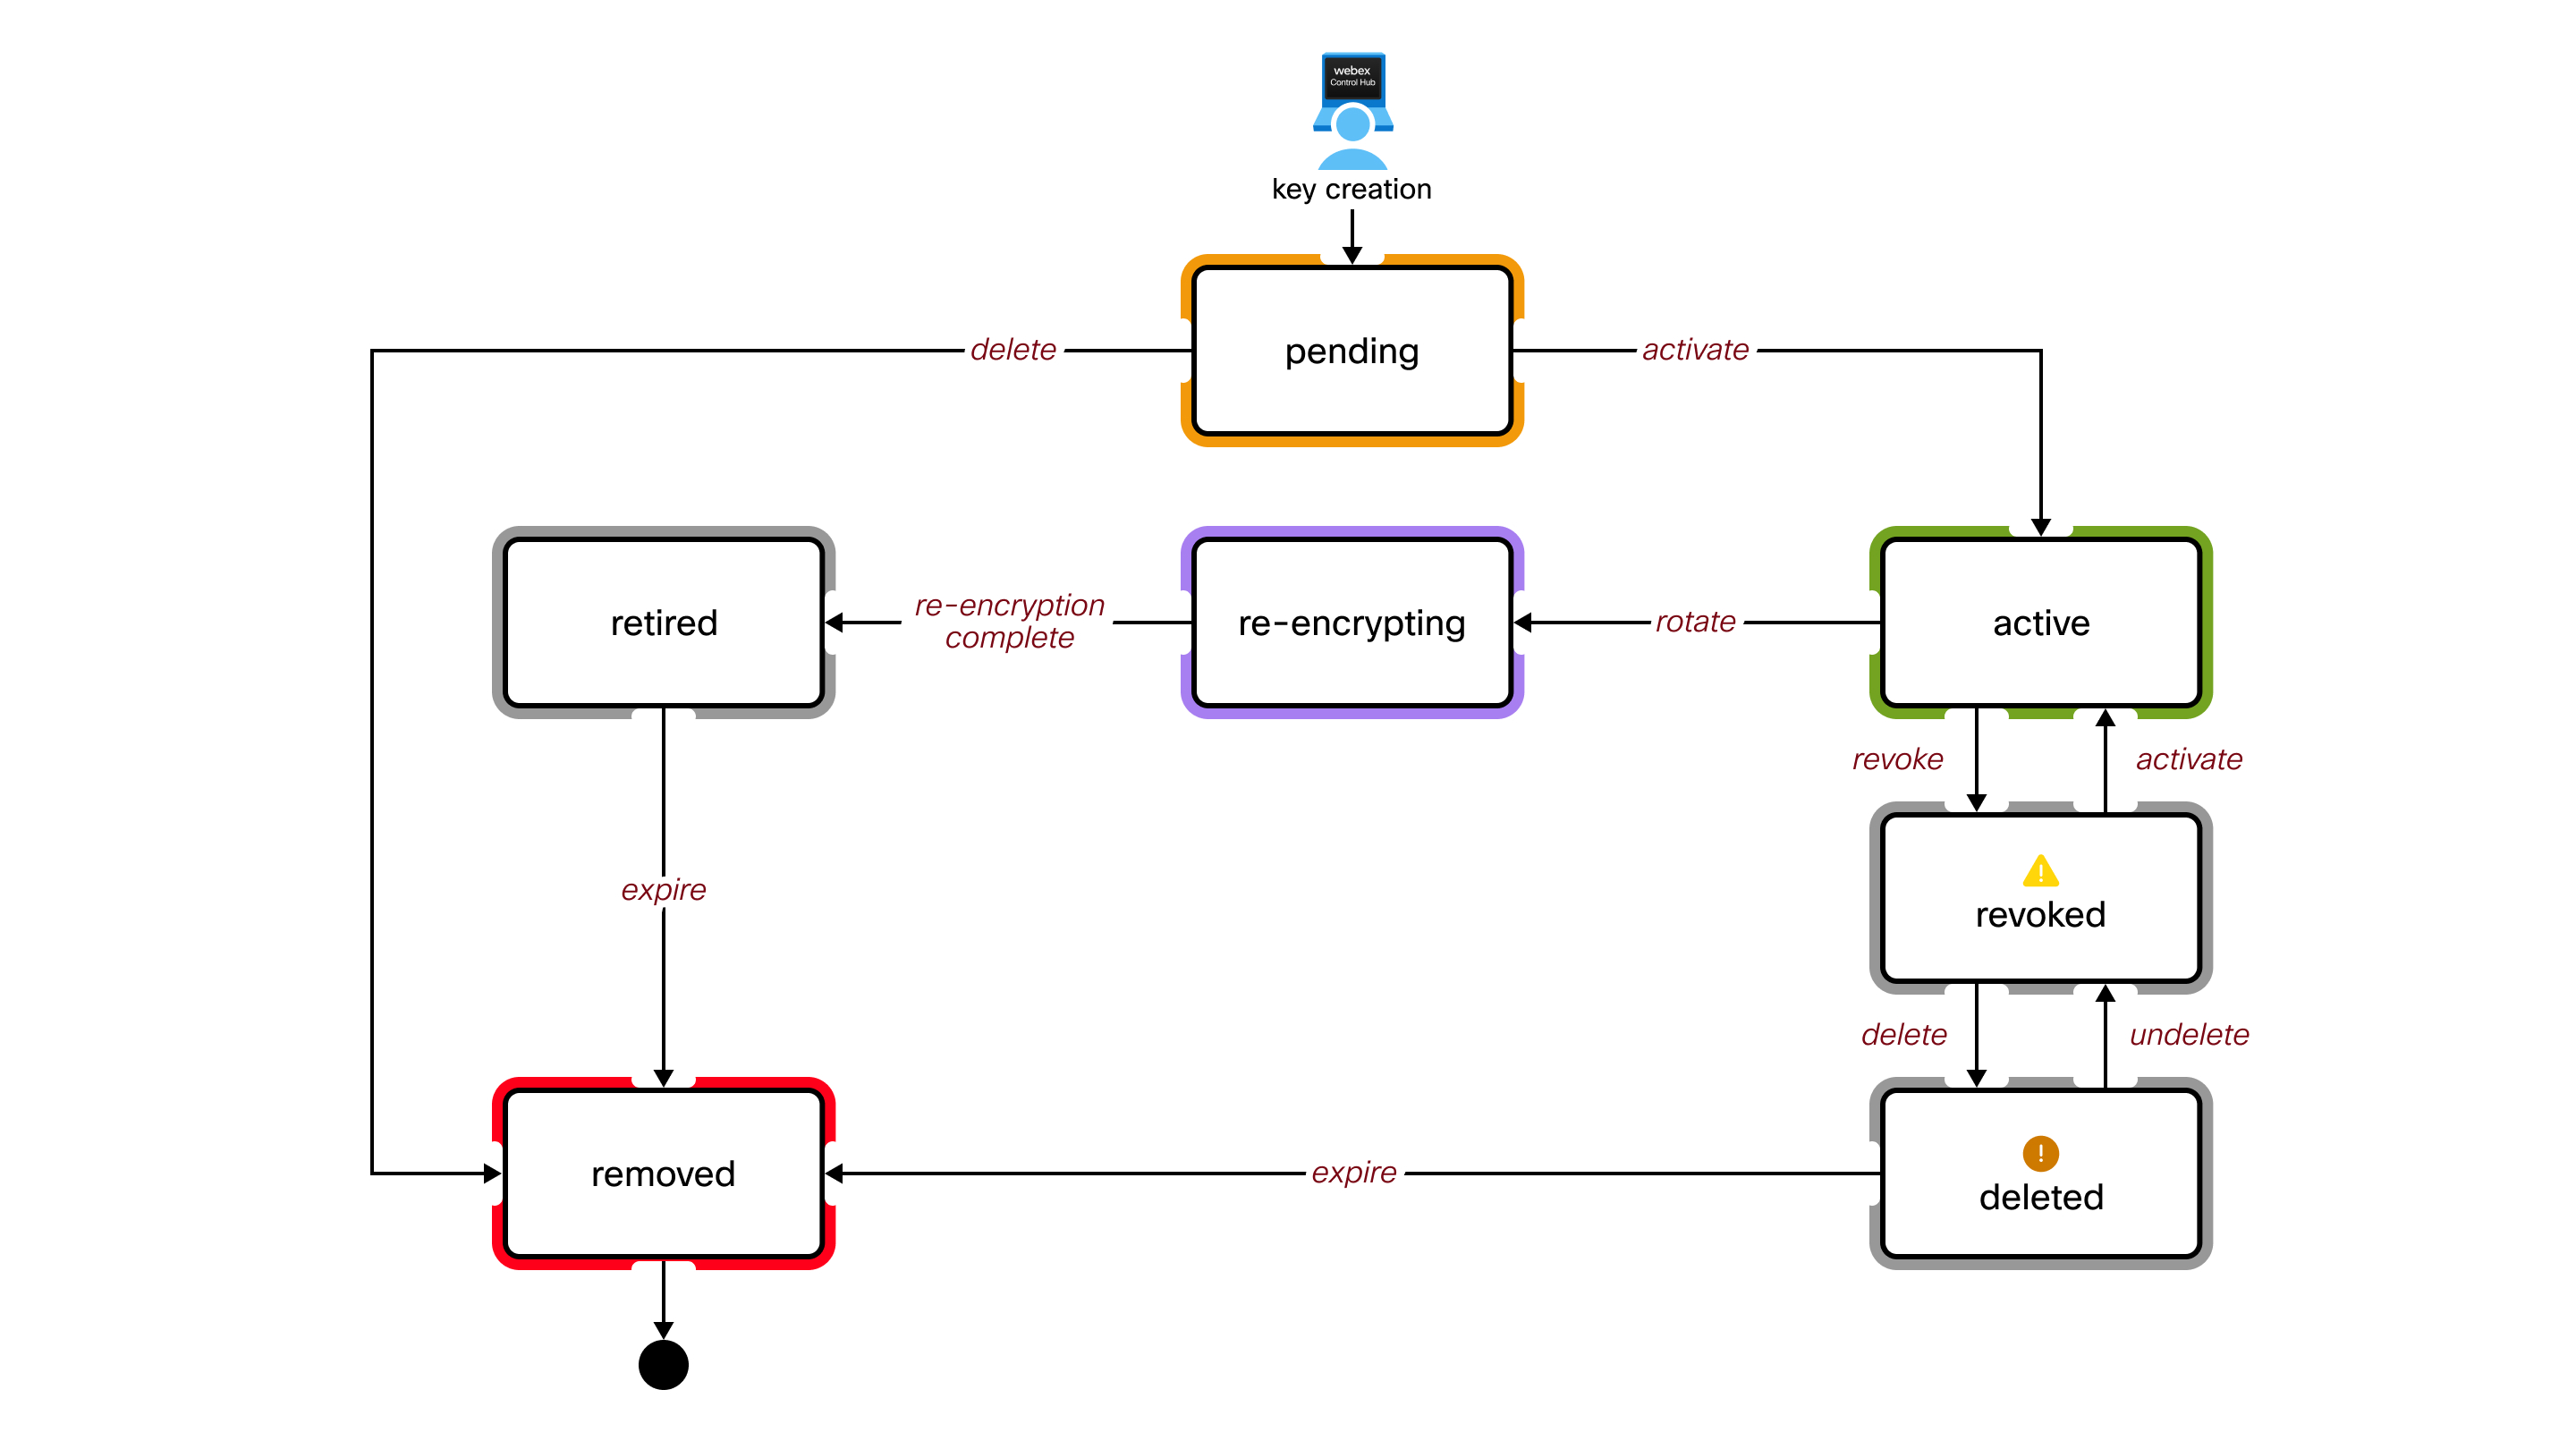
Definiții cheie ale stării
- În așteptare
-
O cheie în această stare este stocată în HSM, dar nu este încă utilizată pentru criptare. Webex nu folosește acest CMK pentru criptare.
Doar o singură cheie poate fi în această stare.
- Activ
-
Webex utilizează în prezent acest CMK pentru a cripta alte chei pentru organizația dvs.
Doar o singură cheie poate fi în această stare.
- Rotație
-
Webex utilizează temporar acest CMK. Webex are nevoie de acesta pentru a decripta datele și cheile care au fost criptate anterior de această cheie. Această cheie este retrasă când rotația (recriptarea) este completă.
Mai multe taste pot fi în această stare dacă o nouă cheie este activată înainte de fin alizarea rotației.
- Pensionat
-
Webex nu folosește acest CMK. Această cheie nu mai este utilizată pentru criptare. Este setat un timp de viață al cheii, după care această cheie este eliminată din HSM.
- Revocat
-
Webex nu folosește acest CMK. Chiar dacă există date și chei care au fost criptate cu această cheie, Webex nu o poate folosi pentru a decripta datele și cheile.
- Trebuie doar să revocați o cheie activă dacă bănuiți că este compromisă. Aceasta este o decizie serioasă, deoarece împiedică multe operațiuni să se comporte corect. De exemplu, nu veți putea crea spații noi și nu veți putea decripta niciun conținut în Webex Client.
- Doar o singură cheie poate fi în această stare. Trebuie să reactivați această cheie pentru a roti (recripta) o cheie nouă.
- Acest CMK poate fi șters, dar nu trebuie să îl ștergeți. Poate doriți să îl păstrați pentru decriptare/recriptare după ce rezolvați încălcarea suspectată de securitate.
- Șters
-
Webex nu folosește acest CMK. Comportamentul în această stare este același cu starea Revocat, cu excepția faptului că este setat un timp de viață al cheii, după care această cheie este eliminată din HSM.
- Dacă un CMK șters progresează la starea Eliminat, trebuie să recuperați cheia originală pentru a restabili funcționalitatea organizației.
- Vă recomandăm să păstrați o copie de rezervă a cheii originale, altfel organizația dvs. nu va mai fi funcțională.
- Eliminat
-
Aceasta este o stare logică. Webex nu are acest CMK stocat în HSM. Nu este afișat în Control Hub.
Proprietate
Prin preluarea dreptului de proprietate asupra CMK-ului dvs., trebuie:
- Asumați-vă responsabilitatea pentru crearea și backupul în siguranță a cheilor
- Înțelegeți implicațiile pierderii cheilor
- Recriptați CMK-ul activ cel puțin o dată pe an ca o bună practică
Crearea cheilor
Trebuie să vă creați propriul CMK folosind acești parametri. Cheia dvs. trebuie să fie:
- 256 biți (32 octeți) lungime
- Criptat cu schema RSA-OAEP
- Criptat cu cheia publică HSM Webex cloud
Software-ul dvs. de generare a cheilor trebuie să fie capabil:
- Funcția hash SHA-256
- Funcția de generare a măștii MGF1
- PKCS #1 OAEP căptușeală
Consultați Exemplul: Creați și criptați chei cu OpenSSL în fila Resurse din acest articol.
Autorizare
Trebuie să aveți acces la organizația dvs. Webex în Control Hub. Trebuie să fiți un administrator complet pentru a vă gestiona CMK-ul.
| 1 |
Conectați-vă la Control Hub. |
| 2 |
Accesați . Pentru a activa BYOK, activați opțiunea B ring Your Own Key (BYOK). Dacă dezactivați BYOK, cheia implicită comună Webex devine cheia principală pentru organizația dvs. |
| 3 |
Selectați Încărcați o cheie personalizată și faceți clic pe Următorul. |
| 4 |
Faceți clic pe Descărcați cheia publică. Salvați cheia publică Webex HSM într-un fișier.pem de pe sistemul local. |
| 5 |
Creați o cheie aleatorie de 256 biți (32 octeți) securizată criptografic utilizând software-ul de gestionare a cheilor. |
| 6 |
Utilizați cheia publică Webex HSM pentru a cripta noua cheie. Parametrii de criptare necesari sunt:
Consultați Exemplul: Creați și criptați chei cu OpenSSL în fila Resurse din
acest articol.
|
| 7 |
Trageți cheia criptată din sistemul dvs. de fișiere și fixați-o în zona de încărcare a interfeței Control Hub sau faceți clic pe Alegeți un fișier. |
| 8 |
Faceți clic pe Urmă torul. Webex încarcă cheia dvs. în HSM, unde este decriptată și validată. Apoi Control Hub vă arată ID-ul noului dvs. CMK și ID-ul CMK-ului activ în prezent, dacă există. Dacă acesta este primul dvs. CMK, cheia activă în prezent este cheia implicită comună Webex (cea pe care o folosim în prezent pentru criptarea cheilor organizației dvs.). |
| 9 |
Alegeți modul în care doriți să activați cheia:
|
Ce să faci în continuare
Nu recriptăm retroactiv tot conținutul existent. Odată ce activați CMK, tot conținutul nou (spații și întâlniri) va fi recriptat și protejat.
| 1 |
Conectați-vă la Control Hub. |
| 2 |
Accesați . |
| 3 |
Accesați CMK activ. |
| 4 |
Click |
| 5 |
Creați și criptați o cheie nouă (dacă nu ați făcut încă asta). Procesul este descris în Crearea și activarea cheii principale a clientului în
acest articol.
|
| 6 |
Trageți noua cheie din sistemul dvs. de fișiere și fixați-o în Control Hub. |
| 7 |
Faceți clic pe Activare cheie nouă. Noua cheie pe care ați încărcat-o intră în starea activă. Vechiul CMK rămâne în rotație (stare de recriptare) până când Webex termină criptarea întregului conținut cu noul CMK activ. După recriptare, cheia se mută în starea Retrigerată. Webex șterge apoi vechiul CMK. |
 și selectați
| 1 |
Conectați-vă la Control Hub. |
| 2 |
Accesați . |
| 3 |
Accesați tasta activă. |
| 4 |
Click |
| 5 |
Confirmați revocarea cheii. Poate dura până la 10 minute pentru a revoca complet cheia.
|
| 1 |
Conectați-vă la Control Hub. |
| 2 |
Accesați . |
| 3 |
Accesați cheia revocată în prezent. |
| 4 |
Click |
| 5 |
Confirmați activarea cheii. Tasta revocată anterior intră în starea activă.
|
| 1 |
Conectați-vă la Control Hub. |
| 2 |
Accesați . |
| 3 |
Accesați cheia revocată. |
| 4 |
Click |
| 5 |
Confirmați ștergerea cheii. Odată șters, aveți opțiunea de a restabili cheia în termen de 30 de zile.
|
| 1 |
Conectați-vă la Control Hub. |
| 2 |
Accesați . |
| 3 |
Accesați cheia ștersă. |
| 4 |
Click |
| 5 |
Confirmați restaurarea cheii. Odată restaurat, Control Hub vă arată cheia în starea Revocată înainte de a fi ștearsă. De exemplu, dacă
ștergeți o cheie revocată și apoi restaurați cheia, Control Hub afișează cheia restaurată în starea Revocată.
|
Proprietate
Prin preluarea proprietății cheii AWS KMS, trebuie să:
- Asumați-vă responsabilitatea pentru crearea și backupul securizat al cheilor dvs. AWS KMS.
- Înțelegeți implicațiile pierderii cheilor AWS KMS.
- Recriptați cheia activă AMS KMS cel puțin o dată pe an ca cea mai bună practică.
Autorizare
- Trebuie să fiți autorizat să creați și să gestionați cheile în AWS KMS pentru organizația dvs. Webex.
- Trebuie să aveți acces la organizația dvs. Webex în Control Hub. Trebuie să fiți administrator complet pentru a vă gestiona cheia AWS KMS.
| 1 |
Conectați-vă la AWS și accesați consola AWS KMS. |
| 2 |
Selectați Chei gestionate de client, apoi faceți clic pe Creare cheie. |
| 3 |
Creați cheia cu următoarele atribute:
|
| 4 |
Faceți clic pe Urmă torul. |
| 5 |
Examinați setările și faceți clic pe Finalizare. Cheia dvs. AWS KMS este creată.
|
| 6 |
Accesați Che ile gestionate de client și faceți clic pe Alias sau ID cheie pentru a vizualiza ARN. |
Ce să faci în continuare
Vă recomandăm să păstrați o copie temporară a ARN. Acest ARN este utilizat pentru a adăuga și activa cheia AWS KMS în Control Hub.
De asemenea, vă recomandăm să creați o cheie de rezervă pentru a asigura disponibilitatea și rezistența datelor. Acest lucru permite accesul la date criptate chiar și în timpul întreruperilor regionale. Pentru mai multe informații, consultați Crearea unei chei AWS KMS de rezervă din acest articol.
Înainte de a începe
Asigurați-vă că ați creat o cheie multi-regiune înainte de a continua să creați o cheie de rezervă. Pentru mai multe informații, consultați Crearea unei chei AWS KMS din acest articol.
| 1 |
Conectați-vă la AWS și accesați consola AWS KMS. |
| 2 |
Selectați cheia multi-regiune nou creată. |
| 3 |
Sub Regionalitate, faceți clic pe Creați chei replică noi. |
| 4 |
Alegeți o regiune de rezervă din lista regiunilor AWS și faceți clic pe Următorul. De exemplu, dacă cheia a fost creată în US West (us-west-1), luați în considerare crearea cheii de
rezervă în US East (us-east-1).
|
| 5 |
Creați cheia cu următoarele atribute:
|
| 6 |
Faceți clic pe Urmă torul. |
| 7 |
Examinați setările, bifați caseta de confirmare și faceți clic pe Creați ch ei replică noi. |
Puteți autoriza Cisco KMS să acceseze cheia dvs. AWS KMS prin crearea unei granturi KMS sau configurarea unui rol IAM. Alegeți opțiunea care se potrivește cel mai bine nevoilor organizației dvs. pentru a asigura o integrare sigură și flexibilă a gestionării cheilor.
Utilizarea unui grant KMS
Această metodă implică acordarea directă a permisiunilor Cisco KMS pentru a efectua operațiuni criptografice pe cheia dvs. AWS KMS.
| 1 |
Conectați-vă la AWS și accesați consola AWS CloudShell. |
| 2 |
Rulați KM |
Utilizarea unui rol IAM
Creați o politică IAM cu permisiunile KMS necesare și apoi atașați-o la un rol IAM pe care Cisco KMS îl poate asuma, permițând gestionarea securizată și centralizată a accesului.
Configurarea unei politici IAM
| 1 |
Conectați-vă la AWS și accesați consola AWS KMS. |
| 2 |
Accesați . |
| 3 |
În panoul de navigare din stânga, selectați Politici, apoi faceți clic pe Creare politică. |
| 4 |
În secțiunea Editor de politici, selectați opțiunea JSON. |
| 5 |
Copiați și lipiți următorul document de politică. Înlocuiți |
| 6 |
Faceți clic pe Urmă torul. |
| 7 |
Introduceți un nume de politică și o descriere opțională. |
| 8 |
Faceți clic pe Creare politică. |
Configurarea unui rol IAM
| 1 |
Conectați-vă la AWS și accesați consola AWS KMS. |
| 2 |
Accesați . |
| 3 |
În panoul de navigare din stânga, selectați Roluri, apoi faceți clic pe Creare rol. |
| 4 |
Sub Tip de entitate de încredere, selectați Cont AWS. |
| 5 |
Alegeți un alt cont AWS. |
| 6 |
În câmpul ID cont, introduceți ID-ul contului AWS furnizat în interfața Control Hub. Acesta este același ID de cont care face parte din |
| 7 |
Faceți clic pe Urmă torul. |
| 8 |
Sub Adăugare permisiuni, căutați și selectați politica IAM pe care tocmai ați creat-o. |
| 9 |
Faceți clic pe Urmă torul. |
| 10 |
Introduceți un nume de rol și o descriere opțională. |
| 11 |
Examinați setările și faceți clic pe Creare rol. |
Înainte de a începe
Trebuie să creați o cheie AWS KMS înainte de a o activa în Control Hub. Consultați Crearea unei chei AWS KMS din acest articol.
Trebuie să oferiți Webex acces la cheia AWS KMS. Consultați Autorizarea Cisco KMS cu acces la cheia AWS KMS din acest articol.
| 1 |
Conectați-vă la Control Hub. |
| 2 |
Accesați ei și activați Aduceți propria cheie (BYOK). Dacă dezactivați BYOK, cheia implicită comună Webex devine cheia principală pentru organizația dvs. |
| 3 |
Selectați Adăugați cheia AWS KMS și faceți clic pe Urmă torul. |
| 4 |
Obțineți următoarele ARN-uri de pe consola AWS:
|
| 5 |
În Control Hub, introduceți cheia primară ARN. Dacă este cazul, introduceți, de asemenea, cheia de rezervă ARN și rolul IAM ARN în câmpurile respective. Apoi, faceți clic pe Adăugare. Cheia dvs. primară AR N este încărcată în Cisco KMS, unde accesul la cheie este validat. Apoi, Control Hub vă arată ID-ul cheii Cisco KMS al noii chei AWS KMS și ID-ul cheii Cisco KMS activ în prezent, dacă există. Dacă aceasta este prima cheie AWS KMS, cheia activă în prezent este cheia implicită comună Webex (cea pe care o folosim în prezent pentru criptarea cheilor organizației dvs.). |
| 6 |
Alegeți modul în care doriți să activați cheia:
|
| 1 |
Conectați-vă la Control Hub și accesați . |
| 2 |
Accesați cheia AWS KMS activă. |
| 3 |
Click |
| 4 |
Introduceți noua cheie AWS KMS și noul ARN și faceți clic pe Adăug are. Procesul este descris în Adă ugarea și activarea cheii AMS KMS din acest articol.
|
| 5 |
Faceți clic pe Activ are. Noua cheie AWS KMS pe care ați încărcat-o intră în starea activă. Vechea cheie AWS KMS rămâne în starea de rotație până când Webex termină criptarea întregului conținut cu noua cheie Active AWS KMS. După recriptare, vechea cheie AWS KMS dispare automat din Control Hub. |
| 1 |
Conectați-vă la Control Hub și accesați . |
| 2 |
Faceți clic pe Adăugați o altă cheie. |
| 3 |
Introduceți noua cheie AWS KMS și faceți clic pe Adăug are. Control Hub vă arată ID-ul cheii Cisco KMS al noii chei AWS KMS și ID-ul ID-ului cheie Cisco KMS activ în prezent. Procesul este descris în Adă ugarea și activarea cheii AMS KMS din acest articol. |
| 4 |
Faceți clic pe Activ are. Noua cheie AWS KMS pe care ați încărcat-o intră în starea activă. Vechea cheie AWS KMS rămâne în starea de rotație până când Webex termină criptarea întregului conținut cu noua cheie Active AWS KMS. După recriptare, vechea cheie AWS KMS dispare automat din Control Hub. |
| 1 |
Conectați-vă la Control Hub și accesați . |
| 2 |
Accesați cheia AWS KMS activă în prezent. |
| 3 |
Click |
| 4 |
Confirmați revocarea cheii. Poate dura până la 10 minute pentru a revoca complet cheia.
Cheia AWS KMS intră în starea revocată local.
|
Dacă administratorul clientului revocă cheia din consola AWS KMS, atunci cheia AWS K MS este afișată în starea Revocat de Amazon din Control Hub.
| 1 |
Conectați-vă la Control Hub și accesați . |
| 2 |
Accesați cheia AWS KMS revocată. |
| 3 |
Click |
| 4 |
Confirmați ștergerea cheii. Odată șters, puteți recupera cheia în termen de 30 de zile. |
Vă recomandăm să ștergeți mai întâi cheia AWS KMS din Control Hub înainte de a șterge CMK din consola AWS. Dacă ștergeți CMK-ul din consol a AWS înainte de a șterge cheia AWS KMS din Control Hub, este posibil să întâmpinați probleme.
Asigurați-vă că cheia AWS KMS nu mai este vizibilă în Control Hub înainte de a șterge CMK din consola AWS.
| 1 |
Conectați-vă la Control Hub și accesați . |
| 2 |
Accesați cheia AWS KMS ștersă. |
| 3 |
Click |
| 4 |
Confirmați restaurarea cheii. Odată restaurat, Control Hub vă arată cheia în starea Revocată. |
Dacă întâmpinați probleme cu cheia AWS KMS, utilizați următoarele informații pentru a o depan a.
-
Cheia AWS KMS ARN. De exemplu,
arn:aws:kms:us-east- 2:111122223333:key/1234abcd-12ab-34cd-56ef-1234567890ab. -
Starea cheii AWS KMS. De exemplu, cheia AWS KMS este dezactivată.
Acest exemplu utilizează versiunea 3.0 a instrumentelor liniei de comandă OpenSSL. Consultați OpenSSL pentru mai multe despre aceste instrumente.
| 1 |
Conectați-vă la Control Hub. |
| 2 |
Accesați . |
| 3 |
Faceți clic pe Descărcați cheia publică. Obțineți cheia publică Webex HSM într-un fișier.pem de pe sistemul dvs. local. |
| 4 |
Creați o cheie de 256 biți (32 octeți): Exemplul utilizează numele fișierului main_key.bin pentru noua cheie necriptată. Alternativ, puteți genera o valoare aleatorie de 32 de octeți folosind Hex dump, Python sau generatoare online. De asemenea, puteți crea și gestiona cheia AWS KMS. |
| 5 |
Utilizați cheia publică Webex HSM pentru a cripta noua cheie:
Exemplul utilizează numele fișierului main_key_encrypted.bin pentru cheia de ieșire criptată și calea fișierului/la /public.pem pentru cheia publică Webex. Cheia criptată este pregătită pentru a fi încărcată în Control Hub. |


