
コメントありがとうございます。
顧客のメインキーを自分で管理してください
 フィードバックがある場合
この機能は政府向け Webex ではサポートされていません。
エンドツーエンドのセキュリティへの取り組みの一環として、Webexは各組織に代わって主要な鍵を保持しています。 コンテンツを直接暗号化しないのでメインキーと呼んでいますが、 コンテンツを暗号化する組織の他のキーを暗号化するために使用されます。 キー階層の基本レベルはコンテンツキー(CK)と呼ばれ、 キーの中間レベルはキー暗号化キー(KEK)と呼ばれます。
一部の組織は独自のセキュリティ管理を好むことを認識しているため、お客様自身でカスタマー・メイン・キー(CMK)を管理するオプションを提供しています 。 つまり、Webexがコンテンツ暗号化キーを暗号化するために使用するメインキーの作成とローテーション(再暗号化) はお客様の責任となります。
今後、特に指定がない限り、キーはCMKを指します。
仕組み
-
Webexは、WebexサービスがCMK値にアクセスできないように、CMKをハードウェアセキュリティモジュール(HSM)に保存します。
-
コントロールハブには、現在アクティブまたは取り消されたCMK、およびHSMに保存されている保留中のCMKが表示されます。 CMKをローテーション(再暗号化)する必要がある場合は、新しいCMKを生成し、 HSMの公開鍵で暗号化して、HSMだけがそれを復号して保存できるようにします。
-
次に、コントロールハブに新しい CMK をアップロードしてアクティブ化します。 Webex はすぐに新しい CMK を使用してコンテンツキーを暗号化し始めます。 Webex は古い CMK を保持しますが、コンテンツ暗号化キーが新しい CMK によって保護されていることが確認されるまでのみです。
既存のコンテンツをすべて遡及的に再暗号化することはありません。 CMKを有効にすると、 すべての新しいコンテンツ (スペースとミーティング) が再暗号化されて保護されます。
Webex の外部で独自のキーを管理することを好む組織もあることを認識しています。 だからこそ、アマゾンウェブサービス (AWS)のキー管理サービス(KMS)で独自の CMK を管理するオプションを提供しています。 これは、AWS KMSでキーを管理するのはあなたの責任であることを意味します。 あなたは、AWS コンソールから AWS KMS キーを使用して暗号化および復号化することを Webex に許可します。 CMK の代わりに AWS KMS キー ID を Webex に提供します。 つまり、Webexがクラウドのコンテンツ暗号化キーを暗号化するために使用するAWS KMSキーの作成とローテーション(再暗号化)はお客様の責任となります。
仕組み
-
AWSでキーを作成します。 AWS KMSはキーの管理に使用され、 ハードウェアセキュリティモジュール(HSM)にキーを保存します。
-
AWS コンソールから AWS KMS キーを使用するためのアクセス権限を Webex に付与します。
つまり、CMKをコントロールハブにアップロードする代わりに、WebexにAWS KMSキーへのアクセスを許可することになります。 AWS KMSキーがお客様のAWS KMSを離れることはありませんし、WebexサービスはAWS KMSキーマテリアルにアクセスできません。
コントロールハブには、現在アクティブまたは取り消されたAWS KMSキーと、AWS KMSに保存されている保留中のAWS KMSキーが表示されます。 AWS KMSキーをローテーションする必要がある場合は、AWS KMSコンソールで新しいAWS KMSキーを生成します。
-
次に、コントロールハブで新しいAWS KMSキーを追加して有効化し、新しいAWS KMSキーのAmazonリソースネーム(ARN)を指定します。 Webex はすぐに新しい AWS KMS キーを使用してコンテンツキーを暗号化し始めます。 Webex では古い AWS KMS キーはもう必要ありません。 コンテンツ暗号化キーがローテーションされ、新しい AWS KMS キーによって保護されると、古い AWS KMS キーは Control Hub から消えます。 Webex は AWS KMS キーを AWS KMS から削除しません。 顧客管理者はAWS KMSからキーを削除できます。
キーライフサイクル
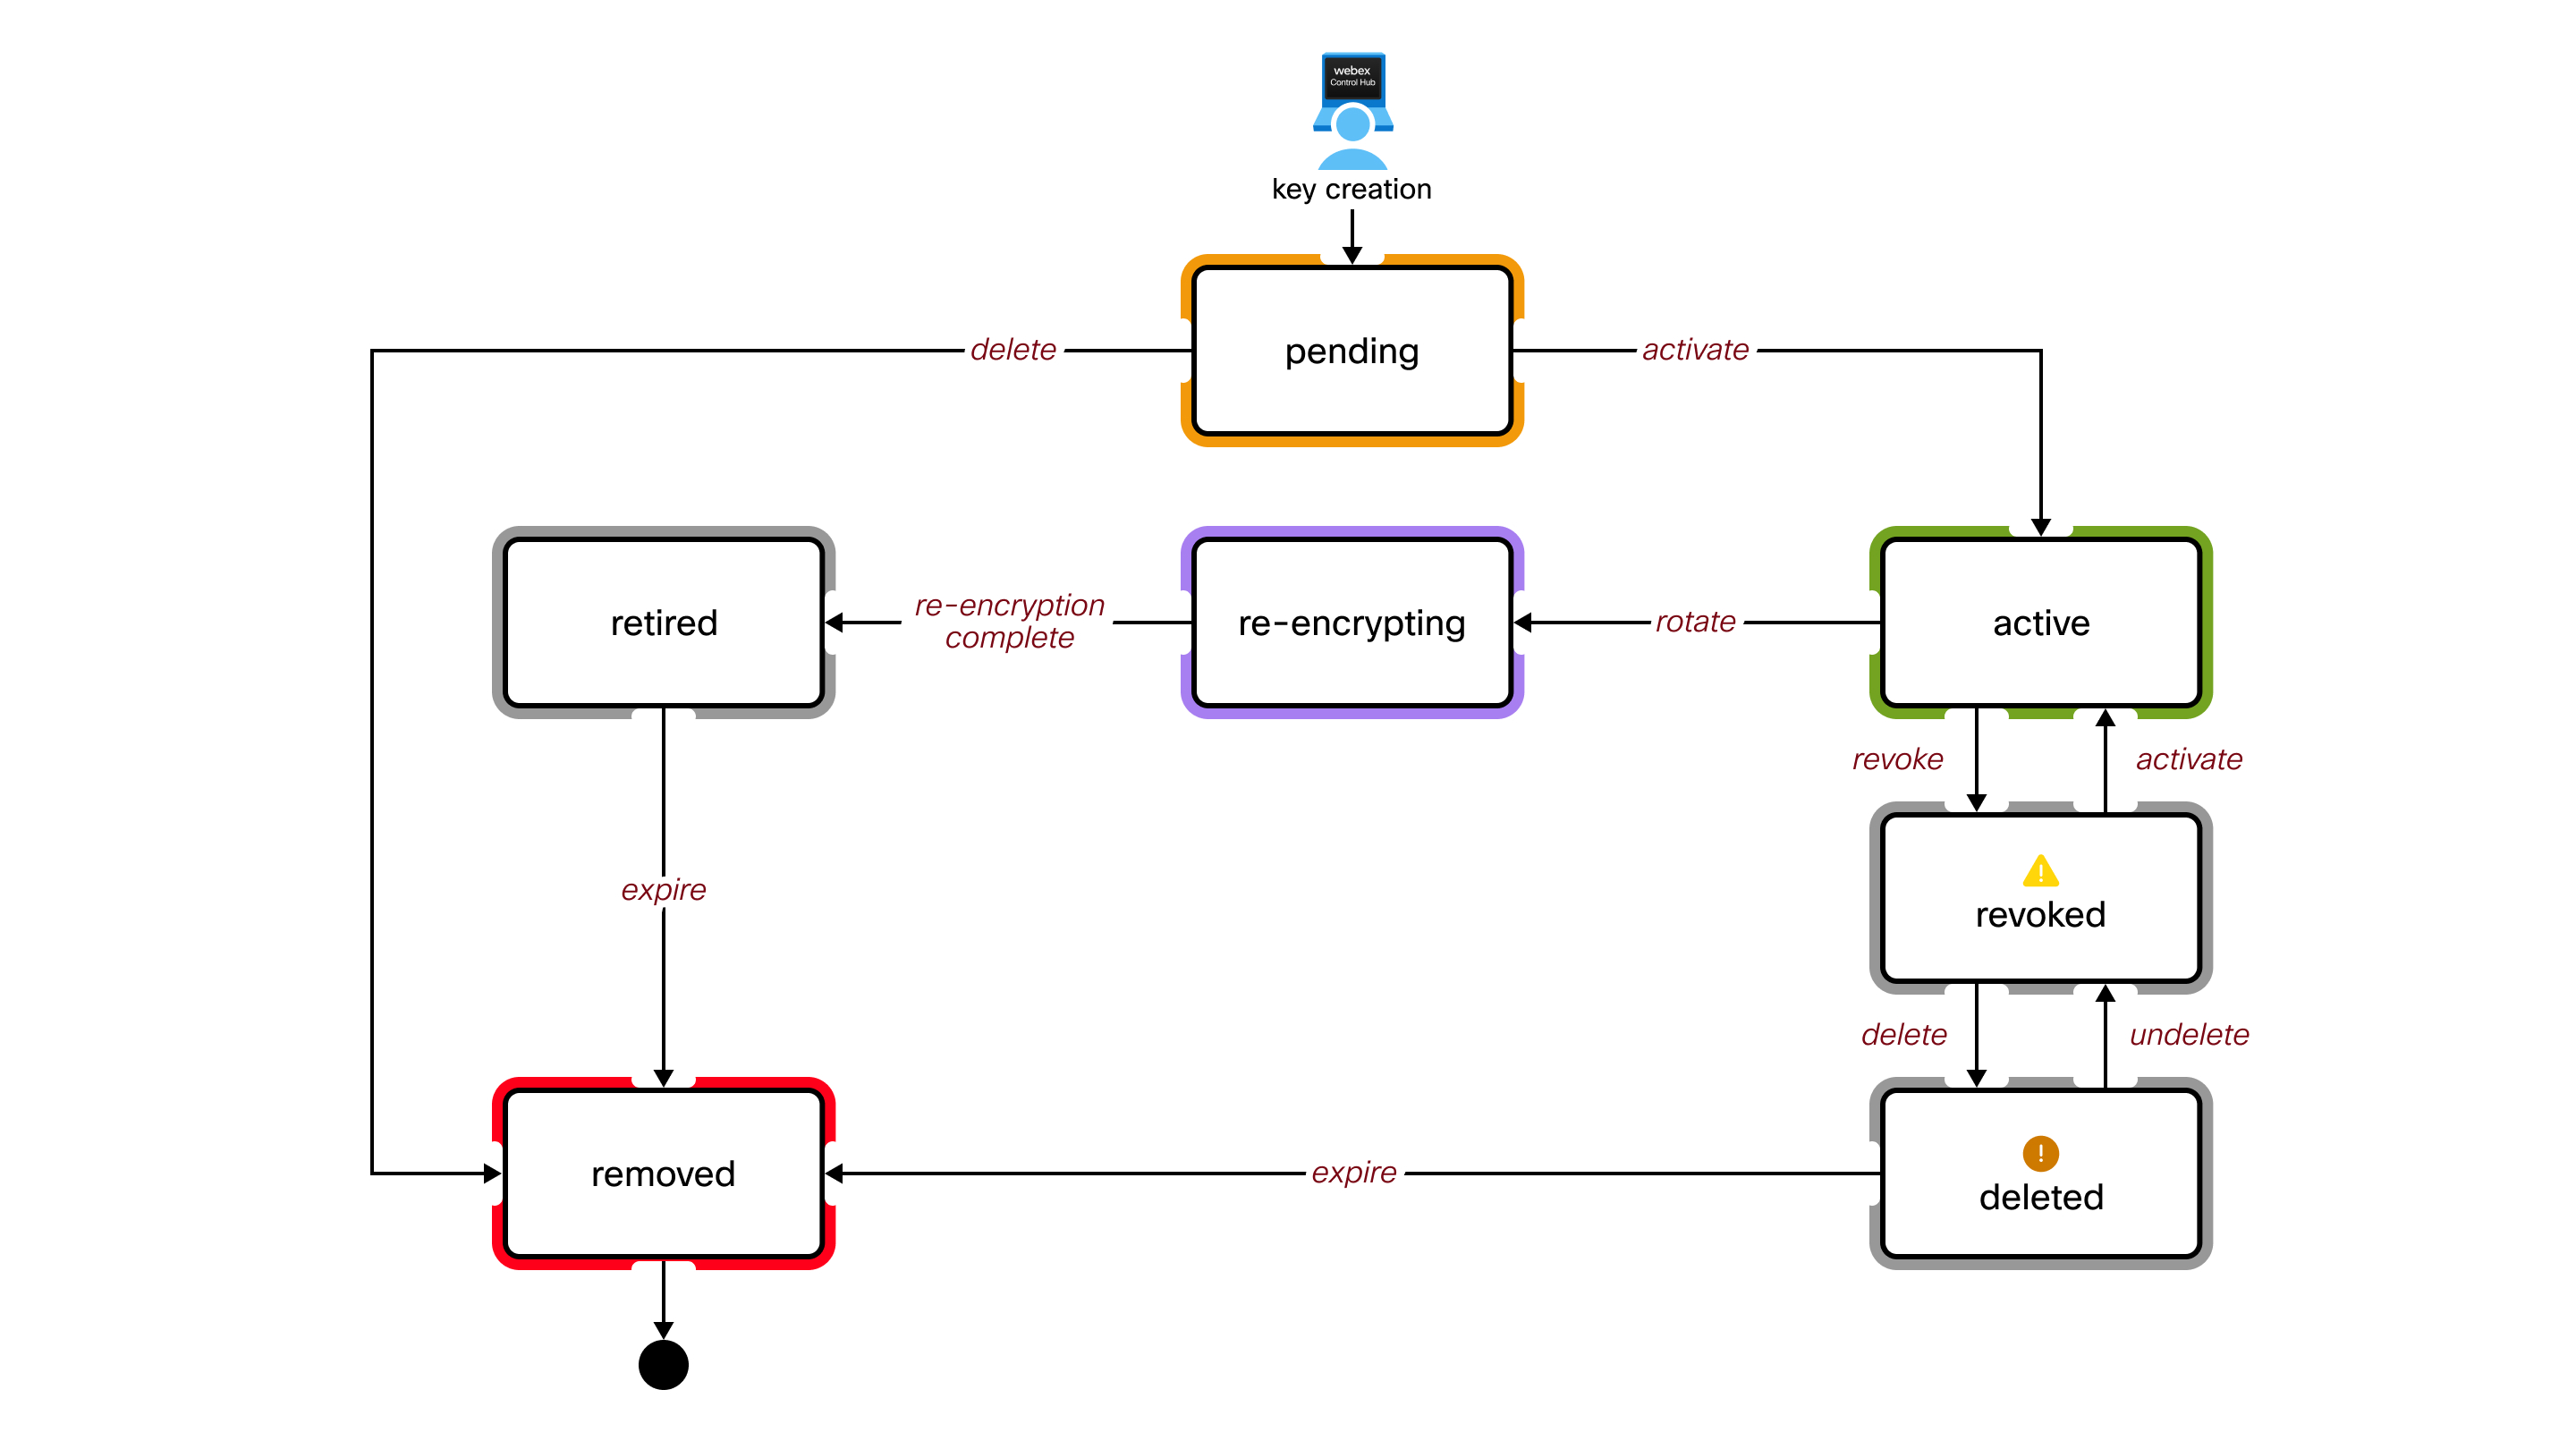
主要な州の定義
- 保留中です
-
この状態の鍵はHSMに保存されていますが、まだ暗号化には使用されていません。 Webex はこの CMK を暗号化に使用しません。
この状態になれるキーは1つだけです。
- アクティブ
-
Webex は現在、この CMK を使用して組織の他のキーを暗号化しています。
この状態になれるキーは1つだけです。
- ローテーション
-
Webex はこの CMK を一時的に使用しています。 Webexは、以前にこのキーで暗号化されたデータとキーを復号化するために必要です。 このキーは、ローテーション(再暗号化)が完了すると使用されなくなります。
ローテーションが完了する前に新しいキーが有効になると、複数のキーがこの状態になる可能性があります。
- 引退しました
-
Webex はこの CMK を使用していません。 この鍵はもう暗号化には使われていません。 キーの有効期間が設定され 、その後このキーはHSMから削除されます。
- 失効しました
-
Webex はこの CMK を使用していません。 このキーで暗号化されたデータやキーがあっても、Webex はそれを使用してデータとキーを復号することはできません。
- アクティブなキーを取り消す必要があるのは、侵害された疑いがある場合だけです。 多くの操作が正しく動作しなくなるため、 これは重大な決定です。 たとえば、新しいスペースを作成したり、Webex Clientのコンテンツを解読したりすることはできません。
- この状態になれるキーは1つだけです。 新しいキーをローテーション (再暗号化)するには、このキーを再度有効にする必要があります。
- このCMKは削除できますが、削除する必要はありません。 疑わしいセキュリティ侵害を解決した後の復号化/再暗号化のために保管しておくとよいでしょう。
- 削除されました
-
Webex はこの CMK を使用していません。 この状態での動作は、キーの有効期間が設定され、 その後にこのキーがHSMから削除される点を除いて、Revoked状態と同じです。
- 削除された CMK が削除済み状態になった場合は、元のキーを回復して組織の機能を回復する必要があります。
- 元の鍵のバックアップコピーを取っておくことをお勧めします。そうしないと、 組織が機能しなくなります。
- 削除されました
-
これは論理的な状態です。 Webex では、この CMK を HSM に保存していません。 コントロールハブには表示されません。
所有権
CMKの所有権を取得するには、次のことを行う必要があります。
- 鍵の安全な作成とバックアップに責任を持ってください
- 鍵を紛失した場合の影響を理解してください
- ベストプラクティスとして、少なくとも年に1回はアクティブな CMK を再暗号化してください
キー作成
これらのパラメータを使用して独自の CMK を作成する必要があります。 キーは次の条件を満たす必要があります:
- 256ビット (32バイト) の長さです
- RSA-OAEPスキームで暗号化されています
- Webex クラウド HSM 公開鍵で暗号化されています
鍵生成ソフトウェアは次の機能を備えている必要があります。
- SHA-256ハッシュ関数
- MGF1マスク生成機能
- PKCS #1 OAEP パディング
この記事の「リソース」タブの「例:OpenSSLで鍵を作成して暗号化する」を参照してください。
認可
コントロールハブのWebex組織にアクセスできる必要があります。 CMKを管理するには、 完全な管理者である必要があります。
| 1 | |
| 2 |
] に移動します。 BYOKを有効にするには、自分の鍵の持ち込み(BYOK)をオンに切り替えてください。 BYOKを無効にすると、Webexの共通のデフォルトキーが組織のメインキーになります。 |
| 3 |
[カスタムキーをアップロード] を選択し、[次へ] をクリックします。 |
| 4 |
「公開鍵をダウンロード」をクリックします。 Webex HSMパブリックキーをローカルシステムの.pemファイルに保存します。 |
| 5 |
鍵管理ソフトウェアを使用して、暗号学的に安全な256ビット(32バイト)のランダム鍵を作成します。 |
| 6 |
Webex HSM 公開鍵を使用して、新しい鍵を暗号化してください。 必要な暗号化パラメータは次のとおりです。
この記事の「リソース」タブの「例:OpenSSLで鍵を作成して暗号化する」を参照してください。
|
| 7 |
暗号化されたキーをファイルシステムからドラッグして、 Control Hubインターフェイスのアップロード領域にドロップするか、「ファイルを選択」をクリックします。 |
| 8 |
「次へ」をクリックします。 Webex はキーを HSM にアップロードし、そこで復号化および検証されます。 次に、 コントロールハブには、新しい CMK の ID と、現在アクティブな CMK の ID が表示されます(存在する場合)。 これが初めての CMK の場合、現在アクティブなキーは Webex 共通のデフォルトキー(組織のキーの暗号化に現在使用しているキー)です。 |
| 9 |
キーを有効にする方法を選択してください:
|
次にすべきこと
既存のコンテンツをすべて遡及的に再暗号化することはありません。 CMKを有効にすると、 すべての新しいコンテンツ (スペースとミーティング) が再暗号化されて保護されます。
| 1 | |
| 2 |
] に移動します。 |
| 3 |
アクティブな CMK に移動します。 |
| 4 |
クリック |
| 5 |
新しい鍵を作成して暗号化します(まだ暗号化していない場合)。 プロセスは、
この記事の「カスタマーメインキーを作成して有効にする」で説明されています。
|
| 6 |
ファイルシステムから新しいキーをドラッグして、コントロールハブにドロップします。 |
| 7 |
「新しいキーを有効にする」をクリックします。 アップロードした新しいキーはアクティブ状態になります。 Webexが新しいアクティブCMKですべてのコンテンツの暗号化を完了するまで、古いCMKはローテーション(再暗号化状態)のままです。 再暗号化すると、 キーはリタイア状態に移行します。 その後、Webex は古い CMK を削除します。 |
 そして「
| 1 | |
| 2 |
] に移動します。 |
| 3 |
アクティブなキーに移動します。 |
| 4 |
クリック |
| 5 |
キーの取り消しを確認してください。 キーが完全に取り消されるまでに最大10分かかります。
|
| 1 | |
| 2 |
] に移動します。 |
| 3 |
現在失効しているキーに移動します。 |
| 4 |
クリック |
| 5 |
キーの有効化を確認してください。 以前に取り消されたキーはアクティブ状態になります。
|
| 1 | |
| 2 |
] に移動します。 |
| 3 |
取り消されたキーに移動してください。 |
| 4 |
クリック |
| 5 |
キーの削除を確認してください。 削除したら、30日以内にキーを復元することができます。
|
| 1 | |
| 2 |
] に移動します。 |
| 3 |
削除したキーに移動します。 |
| 4 |
クリック |
| 5 |
キーの復元を確認します。 復元すると、Control Hubは削除される前の「失効」状態のキーを表示します。 たとえば、
失効したキーを削除してからキーを復元すると、Control Hub は復元されたキーを取り消された状態で表示します。
|
所有権
AWS KMSキーの所有権を取得するには、次のことを行う必要があります。
- AWS KMSキーの安全な作成とバックアップに責任を持ってください。
- AWS KMSキーを紛失した場合の影響を理解してください。
- ベストプラクティスとして、アクティブなAMS KMSキーを少なくとも年に1回は再暗号化してください。
認可
- Webex 組織の AWS KMS でキーを作成して管理する権限が必要です。
- コントロールハブのWebex組織にアクセスできる必要があります。 AWS KMSキーを管理するには、完全な管理者である必要があります。
| 1 |
AWSにサインインして、AWS KMSコンソールにアクセスしてください。 |
| 2 |
顧客管理キーを選択し、「キーを作成」をクリックします。 |
| 3 |
次の属性を持つキーを作成してください:
|
| 4 |
「次へ」をクリックします。 |
| 5 |
設定を確認して [完了] をクリックしてください。 AWS KMSキーが作成されました。
|
| 6 |
顧客管理キーに移動し、 エイリアスまたはキーIDをクリックしてARNを表示します。 |
次にすべきこと
ARNの一時的なコピーを保管することをお勧めします。 このARNは、コントロールハブでAWS KMSキーを追加して有効にするために使用されます。
また、データの可用性と耐障害性を確保するために、バックアップキーを作成することをお勧めします。 これにより、地域的な停電時でも暗号化されたデータにアクセスできます。 詳細については、この記事の「バックアップ AWS KMS キーを作成する」 を参照してください。
始める前に
バックアップキーを作成する前に、マルチリージョンキーを作成したことを確認してください。 詳細については、この記事の「AWS KMSキーを作成する」を参照してください。
| 1 |
AWSにサインインして、AWS KMSコンソールにアクセスしてください。 |
| 2 |
新しく作成したマルチリージョンキーを選択してください。 |
| 3 |
「地域」で、「新しいレプリカキーを作成する」をクリックします。 |
| 4 |
AWSリージョンのリストからバックアップリージョンを選択し、 次へをクリックします。 たとえば、キーが米国西部(us-west-1)で作成された場合は、米国東部(us-east-1)
でバックアップキーを作成することを検討してください。
|
| 5 |
次の属性を持つキーを作成してください:
|
| 6 |
「次へ」をクリックします。 |
| 7 |
設定を確認し、確認ボックスをチェックして、「 新しいレプリカキーを作成する」をクリックします。 |
KMSグラントを作成するか、 IAMロールを設定することで、Cisco KMSがAWS KMSキーにアクセスすることを許可できます。 安全で柔軟な鍵管理統合を実現するために、組織のニーズに最適なオプションを選択してください。
KMS助成金を使う
この方法では、AWS KMSキーで暗号化操作を実行する権限をCisco KMSに直接付与する必要があります。
| 1 |
AWSにサインインして、AWS CloudShellコンソールにアクセスしてください。 |
| 2 |
次のように
|
IAMロールを使う
必要なKMS権限を含むIAMポリシーを作成し、それをCisco KMSが引き受けることができるIAMロールにアタッチして、安全で一元的なアクセス管理を可能にします。
IAMポリシーを設定する
| 1 |
AWSにサインインして、AWS KMSコンソールにアクセスしてください。 |
| 2 |
[] に移動します。 |
| 3 |
左側のナビゲーションペインで、「ポリシー」を選択し、「 ポリシーの作成」をクリックします。 |
| 4 |
ポリシーエディターセクションで、 JSONオプションを選択します。 |
| 5 |
次のポリシードキュメントをコピーして貼り付けてください。
|
| 6 |
「次へ」をクリックします。 |
| 7 |
ポリシー名を入力し、必要に応じて説明を入力します。 |
| 8 |
[ポリシーを作成] をクリックします。 |
IAMロールを設定してください
| 1 |
AWSにサインインして、AWS KMSコンソールにアクセスしてください。 |
| 2 |
[] に移動します。 |
| 3 |
左側のナビゲーションペインで、「ロール」を選択し、「 ロールの作成」をクリックします。 |
| 4 |
信頼されているエンティティタイプで、AWSアカウントを選択します。 |
| 5 |
別のAWSアカウントを選択してください。 |
| 6 |
「アカウントID」フィールドに、Control Hubインターフェイスに表示されているAWSアカウントIDを入力します。 これは |
| 7 |
「次へ」をクリックします。 |
| 8 |
「権限の追加」で、作成したIAMポリシーを検索して選択します。 |
| 9 |
「次へ」をクリックします。 |
| 10 |
役割名を入力し、必要に応じて説明を入力します。 |
| 11 |
設定を見直して、「ロールを作成」をクリックしてください。 |
始める前に
コントロールハブで有効にする前に、AWS KMSキーを作成する必要があります。 この記事の「AWS KMSキーの作成」を参照してください。
Webex に AWS KMS キーへのアクセスを提供する必要があります。 この記事の「AWS KMSキーへのアクセス権でCisco KMSを認証する」を参照してください。
| 1 | |
| 2 |
「」に進み、「自分の鍵の持ち込み(BYOK)」をオンに切り替えます。 BYOKを無効にすると、Webexの共通のデフォルトキーが組織のメインキーになります。 |
| 3 |
「AWS KMSキーを追加」を選択し、「次へ」をクリックします。 |
| 4 |
AWS コンソールから次の ARN を取得します。
|
| 5 |
コントロールハブで、主キー ARN を入力します。 該当する場合は、 バックアップキー ARN と IAM ロール ARN もそれぞれのフィールドに入力してください。 次に、「追加」をクリックします。 プライマリキーARNはCisco KMSにアップロードされ、 そこでキーへのアクセスが検証されます。 次に、コントロールハブは、新しいAWS KMSキーのCisco KMSキーIDと、 現在アクティブなCisco KMSキーID(ある場合)を表示します。 これが初めてのAWS KMSキーの場合、 現在アクティブなキーはWebexの共通デフォルトキー(組織のキーの暗号化に現在使用しているキー)です。 |
| 6 |
キーを有効にする方法を選択してください:
|
| 1 |
Control Hub にサインインして、] に移動します。 |
| 2 |
アクティブな AWS KMS キーに移動します。 |
| 3 |
クリック |
| 4 |
新しいAWS KMSキーと新しいARNを入力して、追加をクリックしてください。 プロセスは、この記事の「AMS KMSキーを追加して有効にする」で説明されています。
|
| 5 |
「有効にする」をクリックします。 アップロードした新しいAWS KMSキーはアクティブ状態になります。 Webexが新しいアクティブなAWS KMSキーですべてのコンテンツを暗号化し終えるまで、古いAWS KMSキーはローテーション状態のままです。 再暗号化すると、古いAWS KMSキーは自動的にコントロールハブから消えます。 |
| 1 |
Control Hub にサインインして、] に移動します。 |
| 2 |
「別のキーを追加」をクリックします。 |
| 3 |
新しいAWS KMSキーを入力して、追加をクリックしてください。 コントロールハブには、新しいAWS KMSキーのシスコKMSキーIDと、 現在アクティブなシスコKMSキーIDのIDが表示されます。 プロセスは、この記事の「AMS KMSキーを追加して有効にする」で説明されています。 |
| 4 |
「有効にする」をクリックします。 アップロードした新しいAWS KMSキーはアクティブ状態になります。 Webexが新しいアクティブなAWS KMSキーですべてのコンテンツを暗号化し終えるまで、古いAWS KMSキーはローテーション状態のままです。 再暗号化すると、古いAWS KMSキーは自動的にコントロールハブから消えます。 |
| 1 |
Control Hub にサインインして、] に移動します。 |
| 2 |
現在有効な AWS KMS キーに移動します。 |
| 3 |
クリック |
| 4 |
キーの取り消しを確認してください。 キーが完全に取り消されるまでに最大10分かかります。
AWS KMSキーはローカルで取り消された状態になります。
|
顧客管理者がAWS KMSコンソールからキーを取り消すと、AWS KMSキーはコントロールハブの「Amazonによって取り消されました」状態に表示されます。
| 1 |
Control Hub にサインインして、] に移動します。 |
| 2 |
取り消されたAWS KMSキーに移動してください。 |
| 3 |
クリック |
| 4 |
キーの削除を確認してください。 削除したキーは、30日以内に復元できます。 |
AWS コンソールから CMK を削除する前に、まず Control Hub から AWS KMS キーを削除することをお勧めします。 コントロールハブのAWS KMSキーを削除する前にAWSコンソールからCMKを削除すると、問題が発生する可能性があります。
AWS コンソールから CMK を削除する前に、AWS KMS キーがコントロールハブに表示されていないことを確認してください。
| 1 |
Control Hub にサインインして、] に移動します。 |
| 2 |
削除したAWS KMSキーに移動してください。 |
| 3 |
クリック |
| 4 |
キーの復元を確認します。 復元すると、Control Hubは失効状態のキーを表示します。 |
AWS KMSキーで問題が発生した場合は、 次の情報を使用してトラブルシューティングしてください。
-
AWS KMS キー ARN。 たとえば、
arn: aws: km: us-east-2:111122223333:key/1234abcd-12ab-34cd-56ef-1234567890ab。 -
AWS KMSのキーステート。 たとえば、AWS KMSキーが無効になっています。
この例では、OpenSSLコマンドラインツールのバージョン3.0を使用しています。 これらのツールの詳細については、OpenSSLを参照してください。
| 1 | |
| 2 |
] に移動します。 |
| 3 |
「公開鍵をダウンロード」をクリックします。 Webex HSMの公開鍵は、ローカルシステムの.pemファイルで取得します。 |
| 4 |
256ビット(32バイト)のキーを作成してください: この例では、暗号化されていない新しい鍵に main_key.bin というファイル名を使用しています。 あるいは、16進ダンプ、Python、またはオンラインジェネレータを使って32バイトの乱数を生成することもできます。 AWS KMSキーを作成して管理することもできます。 |
| 5 |
Webex HSM 公開鍵を使用して新しい鍵を暗号化してください:
この例では、 暗号化された出力キーに main_key_encrypted.bin というファイル名を使用し、Webex 公開キーにファイル名パス/to/public.pem を使用しています。 暗号化されたキーは、Control Hubにアップロードする準備ができています。 |


