
피드백을 보내 주셔서 감사합니다.
고객 기본 키를 관리하세요
 피드백이 있습니까?
이 기능은 정부용 Webex에서는 지원되지 않아요.
엔드투엔드 보안에 대한 약속의 일환으로, 웹엑스는 각 조직을 대신해 메인 키를 보유해요. 콘텐츠를 직접 암호화하지 않기 때문에 메인 키라고 하지만 콘텐츠를 암호화하는 조직의 다른 키를 암호화하는 데 사용돼요. 키 계층의 기본 수준을 콘텐츠 키 (CK) 라고 하고 키의 중간 수준을 키 암호화 키 (KEK) 라고 해요.
자체 보안을 관리하는 것을 선호하는 조직도 있다는 것을 알고 있기 때문에 고객 기본 키 (CMK) 를 직접 관리할 수 있는 옵션을 제공해요. 즉, 웹엑스에서 콘텐츠 암호화 키를 암호화하는 데 사용하는 기본 키를 생성하고 교체 (재암호화) 하는 것은 당신이 책임져야 해요.
앞으로는 달리 명시되지 않는 한 키는 CMK를 가리킵니다.
작동 원리
-
웹엑스는 당신의 CMK를 하드웨어 보안 모듈 (HSM) 에 보관해서 웹엑스 서비스가 CMK 값에 액세스할 수 없게 해요.
-
컨트롤 허브는 현재 활성 또는 해지된 CMK와 HSM에 저장된 보류 중인 CMK를 보여줘요. CMK를 교체 (재암호화) 해야 할 때 새 CMK를 생성하고 HSM의 공개 키로 암호화하여 HSM만 암호를 해독하고 저장할 수 있어요.
-
그런 다음 컨트롤 허브에 새 CMK를 업로드하고 활성화하세요. Webex는 콘텐츠 키 암호화를 위해 새 CMK를 즉시 사용하기 시작해요. Webex는 이전 CMK를 유지해요. 하지만 콘텐츠 암호화 키가 새 CMK에 의해 보호된다는 확신이 들 때까지만 말이죠.
기존 콘텐츠를 모두 소급 재암호화하지는 않아요. CMK를 활성화하면 모든 새 콘텐츠 (스페이스 및 회의) 가 다시 암호화되어 보호돼요.
일부 조직은 Webex 외부에서 자체 키를 관리하는 것을 선호한다는 것을 알고 있어요. 그래서 아마존 웹 서비스 (AWS) 키 관리 서비스 (KMS) 에서 CMK를 직접 관리할 수 있는 옵션을 제공해요. 이는 AWS KMS에서 키를 관리할 책임이 있다는 뜻이에요. 당신은 AWS 콘솔을 통해 Webex가 당신의 AWS KMS 키를 사용하여 암호화하고 해독하도록 승인해요. CMK 대신 웹엑스에 AWS KMS 키 ID를 제공하세요. 즉, Webex가 클라우드에서 콘텐츠 암호화 키를 암호화하는 데 사용하는 AWS KMS 키를 생성하고 교체 (재암호화) 하는 것은 귀하가 책임져야 한다는 뜻이에요.
작동 원리
-
AWS에서 키를 만드세요. AWS KMS는 키를 관리하고 키를 하드웨어 보안 모듈 (HSM) 에 저장하는 데 사용돼요.
-
당신은 AWS 콘솔을 통해 웹엑스에 AWS KMS 키를 사용할 수 있는 액세스 권한을 제공해요.
즉, CMK를 컨트롤 허브에 업로드하는 대신 웹엑스에 AWS KMS 키에 대한 액세스 권한을 제공한다는 뜻이에요. AWS KMS 키는 당신의 AWS KMS를 떠나지 않아요. 그리고 웹엑스 서비스는 AWS KMS 키 자료에 액세스할 수 없어요.
컨트롤 허브는 현재 활성 또는 취소된 AWS KMS 키와 AWS KMS에 저장된 보류 중인 모든 AWS KMS 키를 보여줘요. AWS KMS 키를 교체해야 할 때 AWS KMS 콘솔로 새 AWS KMS 키를 생성하세요.
-
그런 다음 컨트롤 허브에 새 AWS KMS 키를 추가하고 활성화하여 새 AWS KMS 키의 아마존 리소스 이름 (ARN) 을 제공해요. Webex는 콘텐츠 키를 암호화하기 위해 새로운 AWS KMS 키를 즉시 사용하기 시작해요. 웹엑스는 더 이상 예전 AWS KMS 키가 필요하지 않아요. 콘텐츠 암호화 키를 교체하고 새 AWS KMS 키로 보호하면 Control Hub에서 이전 AWS KMS 키가 사라져요. 웹엑스는 AWS KMS에서 AWS KMS 키를 삭제하지 않아요. 고객 관리자가 AWS KMS에서 키를 제거할 수 있어요.
키 라이프사이클
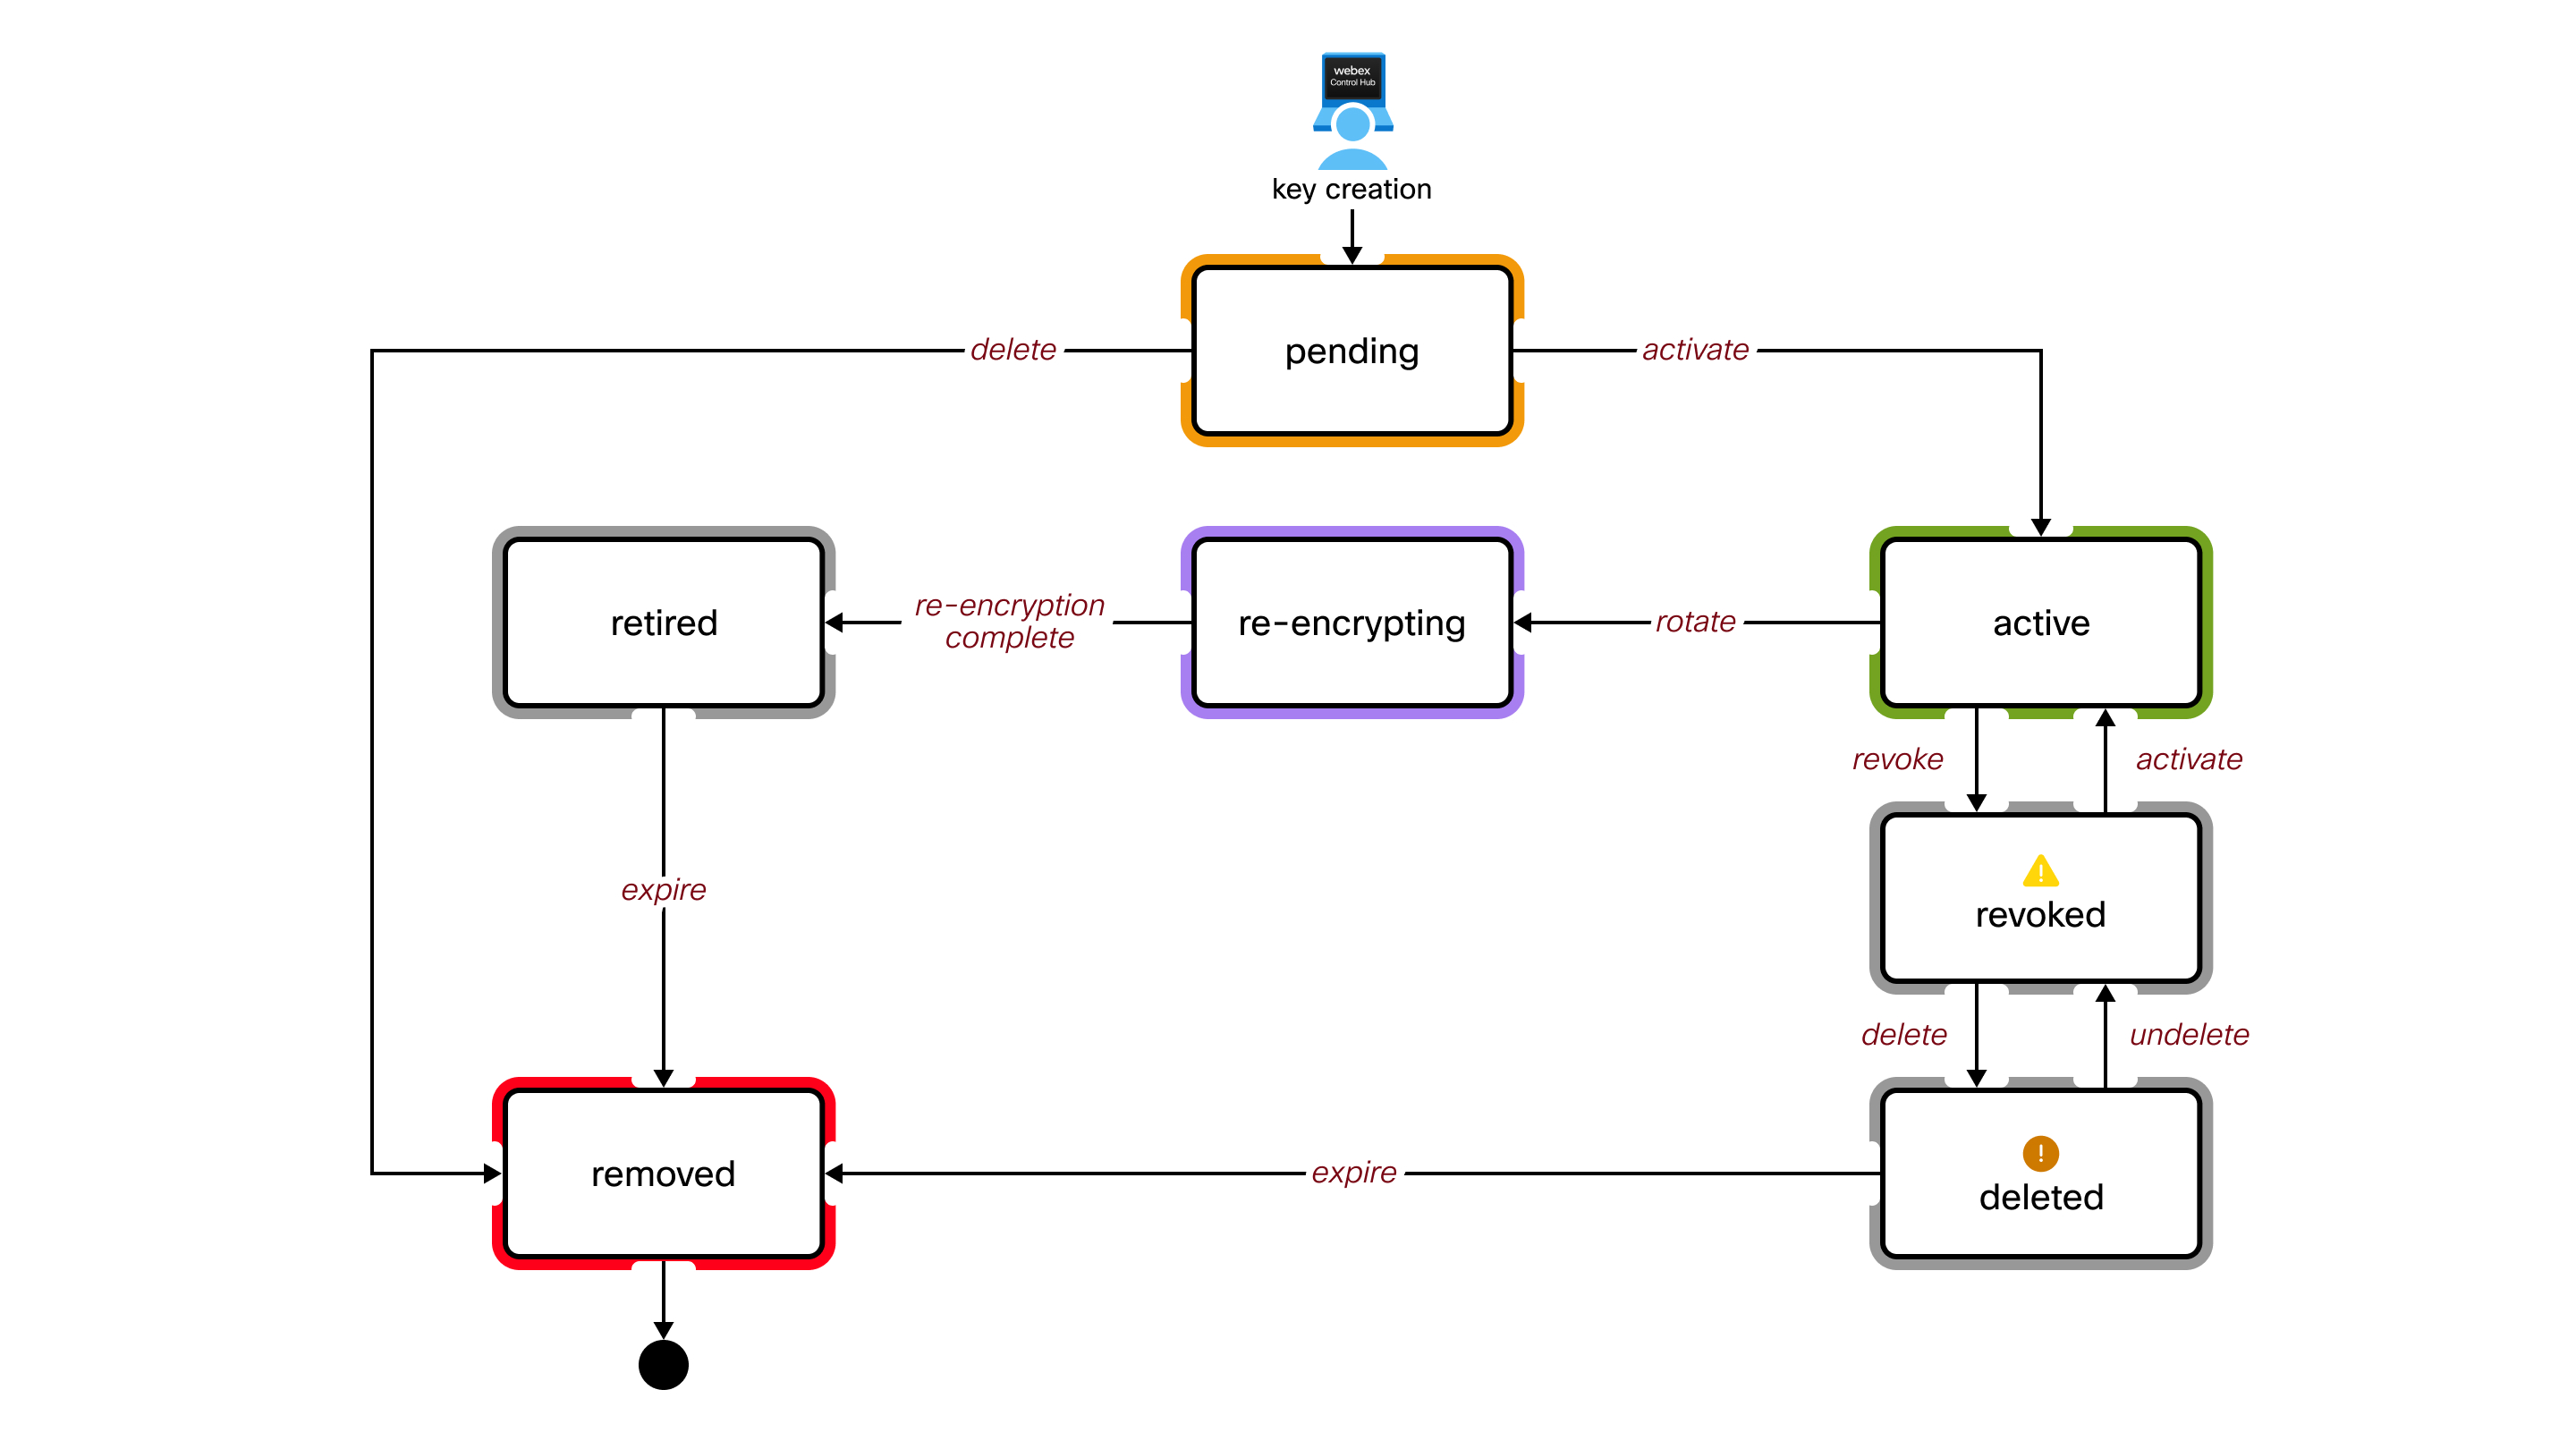
주요 상태 정의예요
- 보류 중
-
이 상태의 키는 HSM에 저장되지만 암호화에는 아직 사용되지 않았어요. 웹엑스는 암호화에 이 CMK를 사용하지 않아요.
이 상태에서는 키가 하나만 있을 수 있어요.
- 활동적이에요
-
웹엑스는 현재 이 CMK를 사용하여 조직의 다른 키를 암호화하고 있어요.
이 상태에서는 키가 하나만 있을 수 있어요.
- 로테이션
-
웹엑스에서 일시적으로 이 CMK를 사용하고 있어요. 웹엑스는 이전에 이 키로 암호화된 당신의 데이터와 키를 해독하기 위해 그것을 필요로 해요. 순환 (재암호화) 이 완료되면 이 키는 폐기돼요.
회전이 완료되기 전에 새 키를 활성화하면 여러 키가 이 상태일 수 있어요.
- 은퇴했어요
-
웹엑스는 이 CMK를 사용하지 않아요. 이 키는 더 이상 암호화에 사용되지 않아요. 키 지속 시간이 설정되고 그 후에 이 키가 HSM에서 제거돼요.
- 취소됐어요
-
웹엑스는 이 CMK를 사용하지 않아요. 이 키로 암호화된 데이터와 키가 있더라도, Webex는 그것을 사용하여 데이터와 키를 해독할 수 없어요.
- 액티브 키가 도용되었다고 의심되는 경우에만 취소하면 돼요. 많은 작업이 제대로 작동하지 못하게 하기 때문에 중대한 결정이에요. 예를 들어, 새 스페이스를 만들 수 없고 Webex Client에서 콘텐츠를 해독할 수 없어요.
- 이 상태에서는 키가 하나만 있을 수 있어요. 새 키를 교체 (재암호화) 하려면 이 키를 다시 활성화해야 해요.
- 이 CMK는 삭제할 수 있지만 삭제할 필요는 없어요. 의심되는 보안 침해 문제를 해결한 후 암호 해독/재암호화를 위해 보관하고 싶을 수도 있어요.
- 삭제됐어요
-
웹엑스는 이 CMK를 사용하지 않아요. 이 상태에서의 동작은 키 지속 시간이 설정되고 그 후에 HSM에서 이 키가 제거된다는 점을 제외하면 취소됨 상태와 동일해요.
- 삭제된 CMK가 제거됨 상태로 진행되면 원래 키를 복구해야 조직 기능이 복원돼요.
- 원본 키의 백업 사본을 보관하는 것이 좋습니다. 그렇지 않으면 조직이 더 이상 작동하지 않아요.
- 삭제됐어요
-
이것은 논리적인 상태예요. 웹엑스에는 이 CMK가 HSM에 저장되어 있지 않아요. 컨트롤 허브에는 표시되지 않아요.
소유권
CMK의 소유권을 가지려면 다음을 해야 해요.
- 키 보안 생성 및 백업을 책임지세요
- 열쇠 분실이 어떤 영향을 미치는지 이해하세요
- 베스트 프랙티스로 적어도 일 년에 한 번 액티브 CMK를 재암호화하세요
키 생성
이 파라미터들을 사용하여 CMK를 직접 만들어야 해요. 키는 다음과 같아야 해요.
- 256비트 (32바이트) 길이
- RSA-OAEP 체계로 암호화됐어요
- 웨벡스 클라우드 HSM 공개 키로 암호화돼요
키 생성 소프트웨어는 다음을 수행할 수 있어야 해요.
- SHA-256 해시 함수예요
- MGF1 마스크 생성 함수예요
- PKCS #1 OAEP 패딩
예시 참조: 이 기사 리소스 탭에서 OpenSSL로 키 생성 및 암호화하세요.
권한 부여
컨트롤 허브에서 당신의 Webex 조직에 접근할 수 있어야 해요. CMK를 관리하려면 전체 관리자여야 해요.
| 1 | |
| 2 |
가세요. BYOK를 활성화하려면 브링 유어 오운 키 (BYOK) 켜세요. BYOK를 비활성화하면, Webex 공통 기본 키가 조직의 기본 키가 돼요. |
| 3 |
사용자 지정 키 업로드를 선택하고 다음을 클릭해요. |
| 4 |
퍼블릭 키 다운로드 클릭해요. Webex HSM 공개 키를 로컬 시스템의.pem 파일에 저장하세요. |
| 5 |
키 관리 소프트웨어를 사용하여 암호학적으로 안전한 256비트 (32바이트) 랜덤 키를 만드세요. |
| 6 |
Webex HSM 공개 키를 사용하여 새 키를 암호화하세요. 필수 암호화 매개변수는 다음과 같아요.
예시 참조:
이 기사 리소스 탭에서 OpenSSL로 키 생성 및 암호화하세요.
|
| 7 |
파일 시스템에서 암호화된 키를 끌어다 컨트롤 허브 인터페이스의 업로드 영역에 놓거나 파일 선택을 클릭하세요. |
| 8 |
다음을 클릭해요. Webex가 키를 HSM에 업로드하고, HSM에서 암호가 해독되고 유효성이 검사돼요. 그러면 컨트롤 허브가 새 CMK의 ID와 현재 활성 CMK의 ID (있는 경우) 를 보여줘요. 첫 CMK인 경우, 현재 활성 키는 Webex 일반 기본 키 (현재 조직 키 암호화에 사용하는 키) 예요. |
| 9 |
키 활성화 방법을 선택하세요:
|
다음에 뭘 해야 돼요?
기존 콘텐츠를 모두 소급 재암호화하지는 않아요. CMK를 활성화하면 모든 새 콘텐츠 (스페이스 및 회의) 가 다시 암호화되어 보호돼요.
| 1 | |
| 2 |
가세요. |
| 3 |
액티브 CMK로 가세요. |
| 4 |
클릭해요 |
| 5 |
새 키를 만들고 암호화하세요 (아직 안 하셨다면). 프로세스는
이 문서 내 고객 기본 키 생성 및 활성화에 설명되어 있어요.
|
| 6 |
파일 시스템에서 새 키를 드래그해서 컨트롤 허브에 놓으세요. |
| 7 |
새 키 활성화 클릭해요. 업로드한 새 키가 활성 상태로 전환돼요. Webex가 새 액티브 CMK로 모든 콘텐츠 암호화를 완료할 때까지 이전 CMK는 순환 (재암호화 중 상태) 으로 유지돼요. 재암호화하면 키가 사용 중지됨 상태로 전환돼요. 그러면 웹엑스가 이전 CMK를 삭제해요. |

| 1 | |
| 2 |
가세요. |
| 3 |
액티브 키로 가세요. |
| 4 |
클릭해요 |
| 5 |
키 취소 확인해요. 키를 완전히 취소하는 데 최대 10분까지 걸릴 수 있어요.
|
| 1 | |
| 2 |
가세요. |
| 3 |
현재 취소된 키로 가세요. |
| 4 |
클릭해요 |
| 5 |
키 활성화 확인해요. 이전에 취소한 키가 활성 상태로 전환돼요.
|
| 1 | |
| 2 |
가세요. |
| 3 |
취소된 키로 가세요. |
| 4 |
클릭해요 |
| 5 |
키 삭제 확인해요. 삭제되면 30일 이내에 키를 복원할 수 있어요.
|
| 1 | |
| 2 |
가세요. |
| 3 |
삭제된 키로 가세요. |
| 4 |
클릭해요 |
| 5 |
키 복원 확인해요. 복원되면 컨트롤 허브에서 삭제되기 전 취소됨 상태의 키를 보여줘요. 예를 들어 취소된 키를
삭제한 다음 키를 복원하면 컨트롤 허브는 복원된 키를 취소됨 상태로 보여줘요.
|
소유권
AWS KMS 키의 소유권을 가지려면 다음을 수행해야 해요.
- AWS KMS 키의 보안 생성 및 백업을 책임지세요.
- AWS KMS 키 분실의 영향을 이해하세요.
- 모범 사례로 활성 AMS KMS 키를 최소 1년에 한 번 재암호화하세요.
권한 부여
- Webex 조직의 AWS KMS에서 키를 생성하고 관리할 권한이 있어야 해요.
- 컨트롤 허브에서 당신의 Webex 조직에 접근할 수 있어야 해요. AWS KMS 키를 관리하려면 전체 관리자여야 해요.
| 1 |
AWS에 로그인하고 AWS KMS 콘솔로 이동해요. |
| 2 |
고객 관리 키를 선택한 다음 키 생성을 클릭해요. |
| 3 |
다음 속성을 가진 키를 만드세요.
|
| 4 |
다음을 클릭해요. |
| 5 |
설정을 검토하고 완료를 클릭해요. AWS KMS 키가 생성되었어요.
|
| 6 |
고객 관리 키로 가서 별칭이나 키 ID를 클릭하면 ARN을 볼 수 있어요. |
다음에 뭘 해야 돼요?
ARN 임시 사본을 보관하는 것이 좋아요. 이 ARN은 컨트롤 허브에 AWS KMS 키를 추가하고 활성화하는 데 사용돼요.
또한 데이터 가용성과 탄력성을 보장하기 위해 백업 키를 만드는 것이 좋습니다. 이렇게 하면 지역 정전 시에도 암호화된 데이터에 접근할 수 있어요. 자세한 내용은 이 문서의 백업 AWS KMS 키 생성을 참조하십시오.
시작하기 전에
백업 키 생성을 진행하기 전에 다중 지역 키를 만들었는지 확인하세요. 자세한 내용은 이 문서의 AWS KMS 키 생성을 참조하십시오.
| 1 |
AWS에 로그인하고 AWS KMS 콘솔로 이동해요. |
| 2 |
새로 만든 다중 지역 키를 선택해요. |
| 3 |
지역성에서 새 복제 키 생성을 클릭해요. |
| 4 |
AWS 지역 목록에서 백업 지역을 선택하고 다음을 클릭해요. 예를 들어 키가 미국 서부 (us-west-1) 에서 생성되었으면 미국 동부 (us-east-1) 에서
백업 키를 만드는 것을 고려해 보세요.
|
| 5 |
다음 속성을 가진 키를 만드세요.
|
| 6 |
다음을 클릭해요. |
| 7 |
설정을 검토하고 확인 상자를 선택한 다음 새 복제 키 생성을 클릭해요. |
KMS 권한을 생성하거나 IAM 역할을 구성하여 Cisco KMS가 당신의 AWS KMS 키에 액세스할 수 있도록 승인할 수 있어요. 안전하고 유연한 키 관리 통합을 보장하기 위해 조직의 요구에 가장 잘 맞는 옵션을 선택하세요.
KMS 보조금 사용해요
이 방법에는 AWS KMS 키에서 암호화 작업을 수행할 수 있는 권한을 Cisco KMS에 직접 부여하는 것이 포함돼요.
| 1 |
AWS에 로그인하고 AWS 클라우드셸 콘솔로 이동해요. |
| 2 |
|
IAM 역할 사용
필요한 KMS 권한으로 IAM 정책을 만든 다음 Cisco KMS가 맡을 수 있는 IAM 역할에 연결하면 안전한 중앙 집중식 액세스 관리가 가능해요.
IAM 정책을 구성하세요.
| 1 |
AWS에 로그인하고 AWS KMS 콘솔로 이동해요. |
| 2 |
가세요. |
| 3 |
왼쪽 탐색 창에서 정책을 선택한 다음 정책 생성을 클릭해요. |
| 4 |
정책 편집기 섹션에서 JSON 옵션을 선택해요. |
| 5 |
다음 정책 문서를 복사해서 붙여넣으세요.
|
| 6 |
다음을 클릭해요. |
| 7 |
정책 이름과 설명 (선택 사항) 을 입력하세요. |
| 8 |
정책 생성을 클릭해요. |
IAM 역할을 구성하세요
| 1 |
AWS에 로그인하고 AWS KMS 콘솔로 이동해요. |
| 2 |
가세요. |
| 3 |
왼쪽 탐색 창에서 역할을 선택한 다음 역할 생성을 클릭해요. |
| 4 |
신뢰할 수 있는 법인 유형에서 AWS 계정을 선택하세요. |
| 5 |
다른 AWS 계정을 선택해요. |
| 6 |
계정 ID 필드에 컨트롤 허브 인터페이스에서 제공한 AWS 계정 ID를 입력하세요. 이것은 |
| 7 |
다음을 클릭해요. |
| 8 |
권한 추가에서 방금 만든 IAM 정책을 검색하고 선택해요. |
| 9 |
다음을 클릭해요. |
| 10 |
역할 이름과 설명 (선택 사항) 을 입력하세요. |
| 11 |
설정을 검토하고 역할 생성을 클릭해요. |
시작하기 전에
컨트롤 허브에서 활성화하기 전에 AWS KMS 키를 만들어야 해요. 이 기사의 AWS KMS 키 생성을 참조하십시오.
웹엑스에 AWS KMS 키에 대한 액세스 권한을 제공해야 해요. 이 기사의 AWS KMS 키에 액세스할 수 있는 Cisco KMS 권한 부여를 참조하십시오.
| 1 | |
| 2 |
가서 BYOK (Bring Your Own Key) 를 켜세요. BYOK를 비활성화하면, Webex 공통 기본 키가 조직의 기본 키가 돼요. |
| 3 |
AWS KMS 키 추가를 선택하고 다음을 클릭해요. |
| 4 |
AWS 콘솔에서 다음 ARN을 받아요.
|
| 5 |
컨트롤 허브에서 기본 키 ARN을 입력하세요. 해당되는 경우 각 필드에 백업 키 ARN과 IAM 역할 ARN도 입력하세요. 그런 다음 추가를 클릭해요. 기본 키 ARN이 Cisco KMS에 업로드되고 여기서 키 액세스가 검증돼요. 그러면 컨트롤 허브가 새 AWS KMS 키의 시스코 KMS 키 ID와 현재 활성 시스코 KMS 키 ID (있는 경우) 를 보여줘요. 이것이 첫 번째 AWS KMS 키인 경우, 현재 활성 키는 Webex 일반 기본 키 (현재 조직의 키를 암호화하는 데 사용하는 키) 예요. |
| 6 |
키 활성화 방법을 선택하세요:
|
| 1 |
컨트롤 허브에 로그인하고 가세요. |
| 2 |
활성 AWS KMS 키로 가세요. |
| 3 |
클릭해요 |
| 4 |
새 AWS KMS 키와 새 ARN을 입력하고 추가를 클릭해요. 프로세스는 이 문서의 AMS KMS 키 추가 및 활성화에 설명되어 있어요.
|
| 5 |
활성화 클릭해요. 업로드한 새 AWS KMS 키가 활성 상태로 전환돼요. 이전 AWS KMS 키는 Webex가 새 활성 AWS KMS 키로 모든 콘텐츠 암호화를 완료할 때까지 회전 상태로 유지돼요. 재암호화하면 이전 AWS KMS 키가 컨트롤 허브에서 자동으로 사라져요. |
| 1 |
컨트롤 허브에 로그인하고 가세요. |
| 2 |
키 추가 클릭해요. |
| 3 |
새 AWS KMS 키를 입력하고 추가를 클릭해요. 컨트롤 허브는 새 AWS KMS 키의 시스코 KMS 키 ID와 현재 활성화된 시스코 KMS 키 ID를 보여줘요. 프로세스는 이 문서의 AMS KMS 키 추가 및 활성화에 설명되어 있어요. |
| 4 |
활성화 클릭해요. 업로드한 새 AWS KMS 키가 활성 상태로 전환돼요. 이전 AWS KMS 키는 Webex가 새 활성 AWS KMS 키로 모든 콘텐츠 암호화를 완료할 때까지 회전 상태로 유지돼요. 재암호화하면 이전 AWS KMS 키가 컨트롤 허브에서 자동으로 사라져요. |
| 1 |
컨트롤 허브에 로그인하고 가세요. |
| 2 |
현재 활성화된 AWS KMS 키로 가세요. |
| 3 |
클릭해요 |
| 4 |
키 취소 확인해요. 키를 완전히 취소하는 데 최대 10분까지 걸릴 수 있어요.
AWS KMS 키가 로컬에서 취소된 상태로 전환돼요.
|
고객 관리자가 AWS KMS 콘솔에서 키를 취소하면 AWS KMS 키가 컨트롤 허브의 아마존 해지 상태로 표시돼요.
| 1 |
컨트롤 허브에 로그인하고 가세요. |
| 2 |
취소된 AWS KMS 키로 가세요. |
| 3 |
클릭해요 |
| 4 |
키 삭제 확인해요. 일단 삭제되면 30일 안에 키를 복구할 수 있어요. |
AWS 콘솔에서 CMK를 삭제하기 전에 먼저 컨트롤 허브에서 AWS KMS 키를 삭제하는 것이 좋아요. 컨트롤 허브에서 AWS KMS 키를 삭제하기 전에 AWS 콘솔에서 CMK를 삭제하면 문제가 생길 수 있어요.
AWS 콘솔에서 CMK를 삭제하기 전에 컨트롤 허브에서 AWS KMS 키가 더 이상 보이지 않는지 확인하세요.
| 1 |
컨트롤 허브에 로그인하고 가세요. |
| 2 |
삭제된 AWS KMS 키로 가세요. |
| 3 |
클릭해요 |
| 4 |
키 복원 확인해요. 복원되면 컨트롤 허브에서 취소됨 상태의 키를 보여줘요. |
AWS KMS 키에 문제가 생기면 다음 정보를 사용하여 문제를 해결하세요.
-
AWS KMS 키 ARN. 예를 들어
arn:aws:kms:us-east- 2:111122223333:key/1234abcd-12ab-34cd-56ef-1234567890ab. -
AWS KMS 키 상태예요. 예를 들어, AWS KMS 키가 비활성화됐어요.
이 예제에서는 OpenSSL 명령줄 도구 버전 3.0을 사용해요. 이러한 도구에 대한 자세한 내용은 OpenSSL을 참조하세요.
| 1 | |
| 2 |
가세요. |
| 3 |
퍼블릭 키 다운로드 클릭해요. Webex HSM 공개 키는 로컬 시스템의.pem 파일에서 받을 수 있어요. |
| 4 |
256비트 (32바이트) 키 만들기: 예제에서는 암호화되지 않은 새 키에 main_key.bin 파일 이름을 사용해요. 아니면 헥스 덤프, 파이썬, 온라인 제너레이터를 사용해서 32바이트 랜덤 값을 생성할 수도 있어요. AWS KMS 키를 만들고 관리할 수도 있어요. |
| 5 |
Webex HSM 공개 키를 사용하여 새 키를 암호화하세요.
예제에서는 암호화된 출력 키로 main_key_encrypted.bin 파일 이름을 사용하고 웹엑스 공개 키에 파일이름 경로/to/public.pem을 사용해요. 암호화된 키를 컨트롤 허브에 업로드할 준비가 됐어요. |


