
Grazie per il feedback.
Gestisca la chiave principale del suo cliente
 Feedback?
Questa funzione non è supportata per Webex for Government.
Come parte del nostro impegno per la sicurezza end-to-end, Webex detiene una chiave principale per conto di ciascuna organizzazione. La chiamiamo chiave principale perché non crittografa direttamente i contenuti, ma viene utilizzata per crittografare le altre chiavi della sua organizzazione che crittografano i contenuti. Il livello base della gerarchia delle chiavi è chiamato chiave di contenuto (CK) e i livelli intermedi delle chiavi sono chiamati chiavi di crittografia delle chiavi (KEK).
Riconosciamo che alcune organizzazioni preferiscono gestire la propria sicurezza, quindi le diamo la possibilità di gestire la propria chiave principale del cliente (CMK). Ciò significa che Lei si assume la responsabilità della creazione e della rotazione (ricrittografia) della chiave principale utilizzata da Webex per crittografare le sue chiavi di crittografia dei contenuti.
In futuro, una chiave si riferisce alla CMK se non diversamente specificato.
Come funziona
-
Webex conserva il suo CMK in un modulo di sicurezza hardware (HSM) in modo che i servizi Webex non abbiano accesso al valore CMK.
-
Control Hub mostra il suo CMK attualmente attivo o revocato e qualsiasi CMK in sospeso archiviato nell'HSM. Quando deve ruotare (ricrittografare) il CMK, genera il suo nuovo CMK e lo crittografa con la chiave pubblica dell'HSM, in modo che solo l'HSM possa decrittografarlo e archiviarlo.
-
Quindi carica e attiva la nuova CMK in Control Hub. Webex inizia immediatamente a utilizzare il nuovo CMK per crittografare le sue chiavi di contenuto. Webex mantiene la vecchia CMK, ma solo finché non è sicuro che le sue chiavi di crittografia dei contenuti siano protette dalla nuova CMK.
Non crittografiamo retroattivamente tutti i contenuti esistenti. Una volta attivato il suo CMK, tutti i nuovi contenuti (Spaces e Meetings) vengono nuovamente crittografati e protetti.
Riconosciamo che alcune organizzazioni preferiscono gestire la propria chiave all'esterno di Webex. Ecco perché le diamo la possibilità di gestire la sua CMK nel Key Management Service (KMS) di Amazon Web Services (AWS). Ciò implica che Lei è responsabile della gestione delle sue chiavi in AWS KMS. Lei autorizza Webex a crittografare e decrittografare utilizzando la sua chiave AWS KMS tramite la console AWS. Fornisce a Webex il suo ID chiave AWS KMS anziché il suo CMK. Ciò significa che Lei si assume la responsabilità della creazione e della rotazione (ricrittografia) della chiave AWS KMS utilizzata da Webex per crittografare le sue chiavi di crittografia dei contenuti nel cloud.
Come funziona
-
Lei crea una chiave con AWS. AWS KMS viene utilizzato per gestire la sua chiave e la memorizza in un modulo di sicurezza hardware (HSM).
-
Fornisce a Webex l'accesso per utilizzare la chiave AWS KMS tramite la console AWS.
Ciò significa che invece di caricare la sua CMK in Control Hub, fornisce a Webex l'accesso alla chiave AWS KMS. La chiave AWS KMS non esce dal suo AWS KMS e i servizi Webex non hanno accesso al materiale chiave di AWS KMS.
Control Hub mostra la sua chiave AWS KMS attualmente attiva o revocata e qualsiasi chiave AWS KMS in sospeso archiviata nel KMS AWS. Quando deve ruotare la chiave AWS KMS, genera la sua nuova chiave AWS KMS con la console AWS KMS.
-
Quindi aggiunge e attiva la nuova chiave AWS KMS in Control Hub, fornendole l'Amazon Resource Name (ARN) della nuova chiave AWS KMS. Webex inizia immediatamente a utilizzare la nuova chiave AWS KMS per crittografare le sue chiavi di contenuto. Webex non richiede più la vecchia chiave AWS KMS. La vecchia chiave AWS KMS scomparirà da Control Hub dopo che le sue chiavi di crittografia dei contenuti saranno state ruotate e protette dalla nuova chiave AWS KMS. Webex non elimina la chiave AWS KMS dal KMS AWS. L'amministratore del suo cliente può rimuovere la chiave dal KMS di AWS.
Ciclo di vita chiave
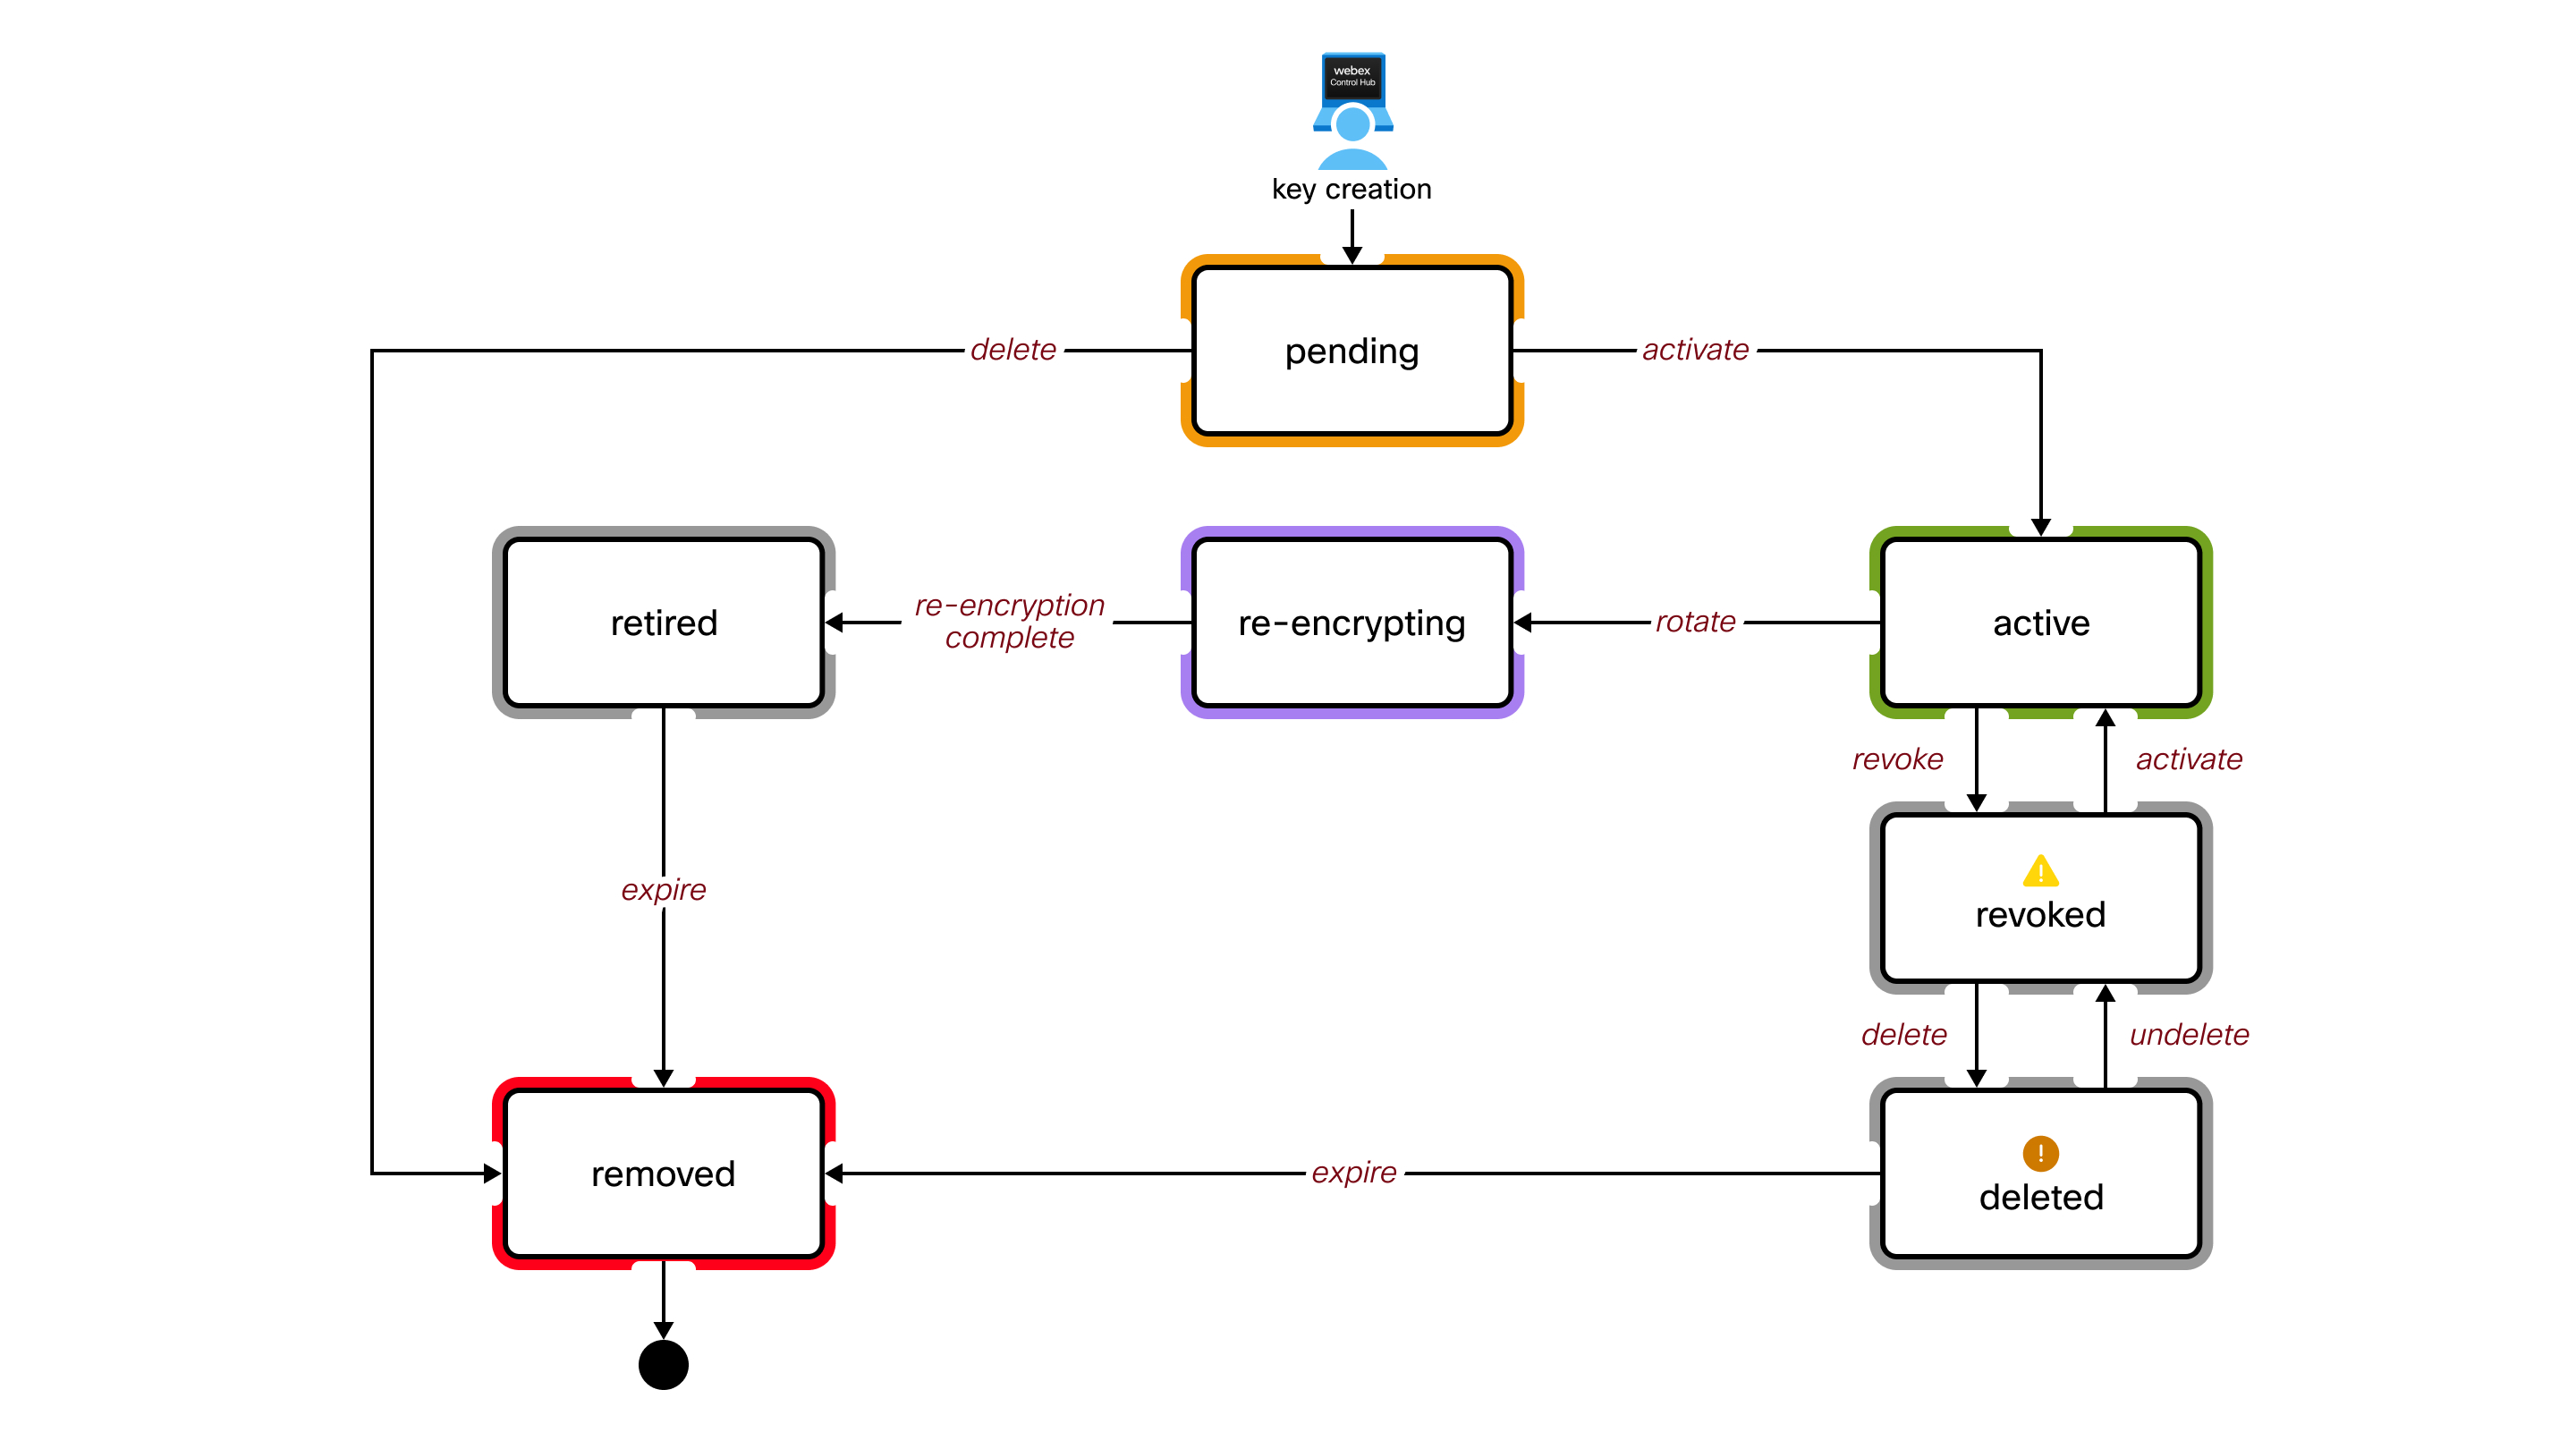
Definizioni chiave dello stato
- In sospeso
-
Una chiave in questo stato è memorizzata nell'HSM ma non è ancora utilizzata per la crittografia. Webex non utilizza questa CMK per la crittografia.
Solo una chiave può essere in questo stato.
- Attivo
-
Webex sta attualmente utilizzando questa CMK per crittografare altre chiavi per la sua organizzazione.
Solo una chiave può essere in questo stato.
- Rotazione
-
Webex utilizza temporaneamente questa CMK. Webex ne ha bisogno per decrittografare i suoi dati e le sue chiavi precedentemente crittografati con questa chiave. Questa chiave viene ritirata quando la rotazione (ricrittografia) è completa.
Più chiavi possono essere in questo stato se viene attivata una nuova chiave prima del completamento della rotazione.
- Ritirato
-
Webex non utilizza questa CMK. Questa chiave non viene più utilizzata per la crittografia. Viene impostato un time to live chiave, dopodiché questa chiave viene rimossa dall'HSM.
- Revocato
-
Webex non utilizza questa CMK. Anche se ci sono dati e chiavi crittografati con questa chiave, Webex non può utilizzarla per decrittografare i dati e le chiavi.
- Deve revocare una chiave attiva solo se sospetta che sia compromessa. Questa è una decisione seria perché impedisce a molte operazioni di comportarsi correttamente. Ad esempio, non sarà in grado di creare nuovi spazi e non sarà in grado di decrittografare alcun contenuto in Webex Client.
- Solo una chiave può essere in questo stato. Deve riattivare questa chiave per ruotare (ricrittografare) una nuova chiave.
- Questa CMK può essere eliminata ma non è necessario eliminarla. Potrebbe volerlo conservare per la decrittografia/ricrittografia dopo aver risolto la sospetta violazione della sicurezza.
- Eliminato
-
Webex non utilizza questa CMK. Il comportamento in questo stato è lo stesso dello stato Revoked, tranne per il fatto che viene impostato un time-to-live chiave, dopodiché questa chiave viene rimossa dall'HSM.
- Se un CMK eliminato passa allo stato Rimosso, deve recuperare la chiave originale per ripristinare la funzionalità nell'organizzazione.
- Le consigliamo di conservare una copia di backup della sua chiave originale, altrimenti la sua organizzazione non sarà più funzionale.
- Rimosso
-
Questo è uno stato logico. Webex non ha questa CMK memorizzata nell'HSM. Non è visualizzato in Control Hub.
Proprietà
Assumendo la proprietà della sua CMK, Lei deve:
- Si assuma la responsabilità della creazione e del backup sicuri delle sue chiavi
- Comprenda le implicazioni della perdita delle chiavi
- Crittografare nuovamente il suo CMK attivo almeno una volta all'anno come best practice
Creazione delle chiavi
Deve creare il proprio CMK utilizzando questi parametri. La sua chiave deve essere:
- 256 bit (32 byte) di lunghezza
- Crittografato con lo schema RSA-OAEP
- Crittografato con la chiave pubblica HSM del cloud Webex
Il suo software di generazione delle chiavi deve essere in grado di:
- funzione hash SHA-256
- Funzione di generazione della maschera MGF1
- Imbottitura PKCS #1 OAEP
Fare riferimento all'esempio: Creare e crittografare le chiavi con OpenSSL nella scheda Risorse di questo articolo.
Autorizzazione
Deve avere accesso alla sua organizzazione Webex in Control Hub. Lei deve essere un amministratore completo per gestire il suo CMK.
| 1 |
Accedi a Control Hub. |
| 2 |
Vai a . Per abilitare BYOK, attivi Bring Your Own Key (BYOK). Se disabilita BYOK, la chiave predefinita comune Webex diventa la chiave principale per la sua organizzazione. |
| 3 |
Seleziona Carica una chiave personalizzata e faccia clic su Avanti. |
| 4 |
Faccia clic su Scarica chiave pubblica. Salva la chiave pubblica Webex HSM in un file .pem sul suo sistema locale. |
| 5 |
Crei una chiave casuale crittograficamente sicura a 256 bit (32 byte) utilizzando il suo software di gestione delle chiavi. |
| 6 |
Usa la chiave pubblica Webex HSM per crittografare la sua nuova chiave. I parametri di crittografia richiesti sono:
Fare riferimento all'esempio: Creare e crittografare le chiavi con OpenSSL nella
scheda Risorse di questo articolo.
|
| 7 |
Trascini la chiave crittografata dal suo file system e rilasciala nell'area di caricamento dell'interfaccia di Control Hub, oppure faccia clic su Scegli un file. |
| 8 |
Faccia clic su Avanti. Webex carica la sua chiave sull'HSM, dove viene decrittografata e convalidata. Quindi Control Hub Le mostra l'ID del suo nuovo CMK e l'ID dell'eventuale CMK attivo. Se è la sua prima CMK, la chiave attualmente attiva è la chiave predefinita comune Webex (quella che attualmente utilizziamo per crittografare le chiavi della sua organizzazione). |
| 9 |
Scelga come desidera attivare la sua chiave:
|
Cosa fare dopo
Non crittografiamo retroattivamente tutti i contenuti esistenti. Una volta attivato il suo CMK, tutti i nuovi contenuti (Spaces and Meetings) verranno nuovamente crittografati e protetti.
| 1 |
Accedi a Control Hub. |
| 2 |
Vai a . |
| 3 |
Vada al CMK attivo. |
| 4 |
Fare clic |
| 5 |
Crea e crittografa una nuova chiave (se non l'ha ancora fatto). Il processo è descritto in Creare e attivare la chiave principale per il cliente in
questo articolo.
|
| 6 |
Trascini la nuova chiave dal suo file system e la rilasci in Control Hub. |
| 7 |
Faccia clic su Attiva nuova chiave. La nuova chiave che ha caricato passa allo stato Attivo. Il vecchio CMK rimane in rotazione (stato di recrittografia) fino a quando Webex non termina di crittografare tutto il suo contenuto con il nuovo Active CMK. Dopo la nuova crittografia, la chiave passa allo stato Ritirato. Webex elimina quindi la vecchia CMK. |
 e seleziona
| 1 |
Accedi a Control Hub. |
| 2 |
Vai a . |
| 3 |
Vada alla chiave attiva. |
| 4 |
Fare clic |
| 5 |
Confermi la revoca della chiave. Possono essere necessari fino a 10 minuti per revocare completamente la sua chiave.
|
| 1 |
Accedi a Control Hub. |
| 2 |
Vai a . |
| 3 |
Vai alla chiave attualmente revocata. |
| 4 |
Fare clic |
| 5 |
Confermi l'attivazione della chiave. La chiave precedentemente revocata passa allo stato Attivo.
|
| 1 |
Accedi a Control Hub. |
| 2 |
Vai a . |
| 3 |
Vada alla chiave revocata. |
| 4 |
Fare clic |
| 5 |
Confermi la cancellazione della chiave. Una volta eliminata, ha la possibilità di ripristinare la chiave entro 30 giorni.
|
| 1 |
Accedi a Control Hub. |
| 2 |
Vai a . |
| 3 |
Vada alla chiave eliminata. |
| 4 |
Fare clic |
| 5 |
Confermi il ripristino della chiave. Una volta ripristinato, Control Hub Le mostra la chiave nello stato Revoccato prima che fosse eliminata. Ad esempio, se
elimina una chiave revocata e poi ripristina la chiave, Control Hub mostra la chiave ripristinata nello stato Revocato.
|
Proprietà
Assumendo la proprietà della sua chiave AWS KMS, deve:
- Si assuma la responsabilità della creazione e del backup sicuri delle sue chiavi AWS KMS.
- Comprenda le implicazioni della perdita delle sue chiavi AWS KMS.
- È consigliabile crittografare nuovamente la sua chiave AMS KMS attiva almeno una volta all'anno.
Autorizzazione
- Deve essere autorizzato a creare e gestire le sue chiavi nel KMS AWS per la sua organizzazione Webex.
- Deve avere accesso alla sua organizzazione Webex in Control Hub. Lei deve essere un amministratore completo per gestire la sua chiave AWS KMS.
| 1 |
Accedere ad AWS e accedere alla console AWS KMS. |
| 2 |
Seleziona Chiavi gestite dal cliente e poi clicca su Crea chiave. |
| 3 |
Crea la chiave con i seguenti attributi:
|
| 4 |
Faccia clic su Avanti. |
| 5 |
Riveda le sue impostazioni e faccia clic su Fine. La sua chiave AWS KMS è stata creata.
|
| 6 |
Vai a Chiavi gestite dal cliente e fai clic sull'alias o sull'ID chiave per visualizzare l'ARN. |
Cosa fare dopo
Le consigliamo di conservare una copia temporanea dell'ARN. Questo ARN viene utilizzato per aggiungere e attivare la sua chiave AWS KMS in Control Hub.
Le consigliamo inoltre di creare una chiave di backup per garantire la disponibilità e la resilienza dei dati. Ciò consente l'accesso ai dati crittografati anche durante le interruzioni regionali. Per ulteriori informazioni, faccia riferimento a Creare una chiave AWS KMS di backup in questo articolo.
Prima che Lei cominci
Si assicuri di aver creato una chiave multiregionale prima di procedere con la creazione di una chiave di backup. Per ulteriori informazioni, faccia riferimento a Creare una chiave AWS KMS in questo articolo.
| 1 |
Accedere ad AWS e accedere alla console AWS KMS. |
| 2 |
Seleziona la chiave multiregionale appena creata. |
| 3 |
In Regionalità, faccia clic su Crea nuove chiavi di replica. |
| 4 |
Scelga una regione di backup dall'elenco delle regioni AWS e faccia clic su Avanti. Ad esempio, se la chiave è stata creata negli Stati Uniti occidentali (us-west-1), valuta la possibilità di creare la chiave di
backup negli Stati Uniti orientali (us-east-1).
|
| 5 |
Crea la chiave con i seguenti attributi:
|
| 6 |
Faccia clic su Avanti. |
| 7 |
Riveda le sue impostazioni, spunti la casella di conferma e faccia clic su Crea nuove chiavi di replica. |
Può autorizzare Cisco KMS ad accedere alla sua chiave AWS KMS creando una concessione KMS o configurando un ruolo IAM. Scelga l'opzione più adatta alle esigenze della sua organizzazione per garantire un'integrazione sicura e flessibile della gestione delle chiavi.
Utilizzo di una sovvenzione KMS
Questo metodo prevede la concessione diretta a Cisco KMS delle autorizzazioni per eseguire operazioni crittografiche sulla sua chiave AWS KMS.
| 1 |
Accedere ad AWS e accedere alla console AWS CloudShell. |
| 2 |
Esegui Il |
Usare un ruolo IAM
Crea una policy IAM con le autorizzazioni KMS necessarie e poi collegala a un ruolo IAM che Cisco KMS può assumere, consentendo una gestione degli accessi sicura e centralizzata.
Configurare una policy IAM
| 1 |
Accedere ad AWS e accedere alla console AWS KMS. |
| 2 |
Vai a . |
| 3 |
Nel riquadro di navigazione a sinistra, seleziona Politiche, quindi fai clic su Crea politica. |
| 4 |
Nella sezione Editor delle politiche, selezioni l' opzione JSON. |
| 5 |
Copia e incolla il seguente documento politico. Sostituisca |
| 6 |
Faccia clic su Avanti. |
| 7 |
Inserisca il nome della polizza e una descrizione opzionale. |
| 8 |
Fai clic su Crea politica. |
Configurare un ruolo IAM
| 1 |
Accedere ad AWS e accedere alla console AWS KMS. |
| 2 |
Vai a . |
| 3 |
Nel riquadro di navigazione a sinistra, seleziona Ruoli, quindi fai clic su Crea ruolo. |
| 4 |
In Tipo di entità attendibile, seleziona l'account AWS. |
| 5 |
Scegli un altro account AWS. |
| 6 |
Nel campo ID account, inserire l'ID dell'account AWS fornito nell'interfaccia di Control Hub. Questo è lo stesso ID account che fa parte del |
| 7 |
Faccia clic su Avanti. |
| 8 |
In Aggiungi autorizzazioni, cerchi e selezioni la policy IAM che ha appena creato. |
| 9 |
Faccia clic su Avanti. |
| 10 |
Inserisca un nome per il ruolo e una descrizione opzionale. |
| 11 |
Riveda le sue impostazioni e faccia clic su Crea ruolo. |
Prima che Lei cominci
È necessario creare una chiave AWS KMS prima di attivarla in Control Hub. Fare riferimento a Creare una chiave AWS KMS in questo articolo.
Deve fornire a Webex l'accesso alla chiave AWS KMS. Fare riferimento a Autorizzare Cisco KMS con accesso alla chiave AWS KMS in questo articolo.
| 1 |
Accedi a Control Hub. |
| 2 |
Vai su e attiva Bring Your Own Key (BYOK). Se disabilita BYOK, la chiave predefinita comune Webex diventa la chiave principale per la sua organizzazione. |
| 3 |
Seleziona Aggiungi chiave AWS KMS e fai clic su Avanti. |
| 4 |
Ottenere i seguenti ARN dalla console AWS:
|
| 5 |
In Control Hub, inserisca l'ARN della chiave primaria. Se applicabile, inserisca anche l'ARN della chiave di backup e l'ARN del ruolo IAM nei rispettivi campi. Quindi, faccia clic su Aggiungi. L'ARN della sua chiave primaria viene caricato nel KMS di Cisco, dove l'accesso alla chiave viene convalidato. Quindi Control Hub Le mostra l'ID chiave Cisco KMS della sua nuova chiave AWS KMS e l'ID chiave Cisco KMS attualmente attivo, se presente. Se questa è la sua prima chiave AWS KMS, la chiave attualmente attiva è la chiave predefinita comune Webex (quella che attualmente utilizziamo per crittografare le chiavi della sua organizzazione). |
| 6 |
Scelga come desidera attivare la sua chiave:
|
| 1 |
Accedi a Control Hub e vai su . |
| 2 |
Vai alla chiave AWS KMS attiva. |
| 3 |
Fare clic |
| 4 |
Inserisca la sua nuova chiave AWS KMS e il nuovo ARN e faccia clic su Aggiungi. La procedura è descritta in Aggiungere e attivare la sua chiave AMS KMS in questo articolo.
|
| 5 |
Faccia clic su Attiva. La nuova chiave AWS KMS da Lei caricata passa allo stato Attivo. La vecchia chiave AWS KMS rimane nello stato Rotante fino a quando Webex non termina la crittografia di tutti i suoi contenuti con la nuova chiave Active AWS KMS. Dopo la nuova crittografia, la vecchia chiave AWS KMS scompare automaticamente da Control Hub. |
| 1 |
Accedi a Control Hub e vai su . |
| 2 |
Faccia clic su Aggiungi un'altra chiave. |
| 3 |
Inserisca la sua nuova chiave AWS KMS e faccia clic su Aggiungi. Control Hub Le mostra l'ID chiave Cisco KMS della sua nuova chiave AWS KMS e l'ID dell'ID chiave Cisco KMS attualmente attivo. La procedura è descritta in Aggiungere e attivare la sua chiave AMS KMS in questo articolo. |
| 4 |
Faccia clic su Attiva. La nuova chiave AWS KMS da Lei caricata passa allo stato Attivo. La vecchia chiave AWS KMS rimane nello stato Rotante fino a quando Webex non termina la crittografia di tutti i suoi contenuti con la nuova chiave Active AWS KMS. Dopo la nuova crittografia, la vecchia chiave AWS KMS scompare automaticamente da Control Hub. |
| 1 |
Accedi a Control Hub e vai su . |
| 2 |
Vai alla chiave AWS KMS attualmente attiva. |
| 3 |
Fare clic |
| 4 |
Confermi la revoca della chiave. Possono essere necessari fino a 10 minuti per revocare completamente la sua chiave.
La chiave AWS KMS passa allo stato revocato localmente.
|
Se l'amministratore del cliente revoca la chiave dalla console AWS KMS, la chiave AWS KMS viene mostrata nello stato Revoked by Amazon in Control Hub.
| 1 |
Accedi a Control Hub e vai su . |
| 2 |
Vai alla chiave AWS KMS revocata. |
| 3 |
Fare clic |
| 4 |
Confermi la cancellazione della chiave. Una volta eliminata, può recuperare la chiave entro 30 giorni. |
Le consigliamo di eliminare la chiave AWS KMS da Control Hub prima di eliminare la sua CMK dalla console AWS. Se elimina il suo CMK dalla console AWS prima di eliminare la chiave AWS KMS in Control Hub, potrebbe riscontrare problemi.
Si assicuri che la chiave AWS KMS non sia più visibile in Control Hub prima di eliminare la sua CMK dalla console AWS.
| 1 |
Accedi a Control Hub e vai su . |
| 2 |
Vai alla chiave AWS KMS eliminata. |
| 3 |
Fare clic |
| 4 |
Confermi il ripristino della chiave. Una volta ripristinato, Control Hub Le mostra la chiave nello stato Revoccato. |
In caso di problemi con la sua chiave AWS KMS, utilizzi le seguenti informazioni per risolverli.
-
ARN chiave AWS KMS. Ad esempio,
arn:aws:kms:us-east- 2:111122223333:key/1234abcd-12ab-34cd-56ef-1234567890ab. -
Stato della chiave AWS KMS. Ad esempio, la chiave AWS KMS è disabilitata.
Questo esempio utilizza la versione 3.0 degli strumenti da riga di comando di OpenSSL. Vedi OpenSSL per ulteriori informazioni su questi strumenti.
| 1 |
Accedi a Control Hub. |
| 2 |
Vai a . |
| 3 |
Faccia clic su Scarica chiave pubblica. Ottiene la chiave pubblica HSM Webex in un file .pem sul suo sistema locale. |
| 4 |
Creare una chiave a 256 bit (32 byte): L'esempio utilizza il nome del file main_key.bin per la sua nuova chiave non crittografata. In alternativa, può generare un valore casuale di 32 byte utilizzando Hex dump, Python o generatori online. Può anche creare e gestire la sua chiave AWS KMS. |
| 5 |
Usa la chiave pubblica Webex HSM per crittografare la sua nuova chiave:
L'esempio utilizza il nome file main_key_encrypted.bin per la chiave di output crittografata e il nome file path/to/public.pem per la chiave pubblica Webex. La chiave crittografata è pronta per essere caricata su Control Hub. |


