
Merci pour votre commentaire.
Gérez la clé principale de votre propre client
 Un commentaire ?
Cette fonctionnalité n'est pas prise en charge par Webex for Government.
Dans le cadre de notre engagement en faveur de la sécurité de bout en bout, Webex détient une clé principale pour le compte de chaque organisation. Nous l'appelons clé principale car elle ne crypte pas directement le contenu, mais elle sert à chiffrer les autres clés de votre organisation qui chiffrent le contenu. Le niveau de base de la hiérarchie des clés est appelé clé de contenu (CK) et les niveaux intermédiaires des clés sont appelés clés de chiffrement (KEK).
Nous sommes conscients que certaines organisations préfèrent gérer leur propre sécurité. C'est pourquoi nous vous donnons la possibilité de gérer votre propre clé principale client (CMK). Cela signifie que vous êtes responsable de la création et de la rotation (rechiffrement) de la clé principale utilisée par Webex pour chiffrer les clés de cryptage de votre contenu.
À l'avenir, une touche fait référence à la CMK, sauf indication contraire.
Comment ça marche
-
Webex conserve votre CMK dans un module de sécurité matériel (HSM) afin que les services Webex n'aient pas accès à la valeur CMK.
-
Control Hub affiche votre CMK actuellement active ou révoquée et toutes les CMK en attente stockées dans le HSM. Lorsque vous devez faire pivoter (rechiffrer) la CMK, vous générez votre nouvelle CMK et vous la chiffrez avec la clé publique du HSM, de sorte que seul le HSM puisse la déchiffrer et la stocker.
-
Vous téléchargez et activez ensuite la nouvelle CMK dans Control Hub. Webex commence immédiatement à utiliser la nouvelle CMK pour chiffrer vos clés de contenu. Webex conserve l'ancienne CMK, mais uniquement jusqu'à ce qu'elle soit sûre que les clés de cryptage de votre contenu sont sécurisées par la nouvelle CMK.
Nous ne rechiffrons pas rétroactivement tout le contenu existant. Une fois que vous avez activé votre CMK, tous les nouveaux contenus (espaces et réunions) sont rechiffrés et protégés.
Nous sommes conscients que certaines organisations préfèrent gérer leur propre clé en dehors de Webex. C'est pourquoi nous vous donnons la possibilité de gérer votre propre CMK dans le service de gestion des clés (KMS) d'Amazon Web Services (AWS). Cela implique que vous êtes responsable de la gestion de vos clés dans AWS KMS. Vous autorisez Webex à crypter et déchiffrer à l'aide de votre clé AWS KMS via la console AWS. Vous fournissez à Webex votre identifiant de clé AWS KMS au lieu de votre CMK. Cela signifie que vous êtes responsable de la création et de la rotation (rechiffrement) de la clé AWS KMS que Webex utilise pour chiffrer les clés de cryptage de votre contenu dans le cloud.
Comment ça marche
-
Vous créez une clé avec AWS. L'AWS KMS est utilisé pour gérer votre clé et la stocke dans un module de sécurité matériel (HSM).
-
Vous autorisez Webex à utiliser la clé AWS KMS via la console AWS.
Cela signifie qu'au lieu de télécharger votre CMK sur Control Hub, vous permettez à Webex d'accéder à la clé AWS KMS. La clé AWS KMS ne quitte pas votre AWS KMS et les services Webex n'ont pas accès au matériel clé AWS KMS.
Control Hub affiche votre clé AWS KMS actuellement active ou révoquée et toute clé AWS KMS en attente qui est stockée dans AWS KMS. Lorsque vous devez alterner la clé AWS KMS, vous générez votre nouvelle clé AWS KMS via la console AWS KMS.
-
Vous ajoutez et activez ensuite la nouvelle clé AWS KMS dans Control Hub, en lui fournissant le nom de ressource Amazon (ARN) de la nouvelle clé AWS KMS. Webex commence immédiatement à utiliser la nouvelle clé AWS KMS pour chiffrer vos clés de contenu. Webex n'a plus besoin de l'ancienne clé AWS KMS. L'ancienne clé AWS KMS disparaîtra de Control Hub une fois que vos clés de chiffrement de contenu auront été pivotées et sécurisées par la nouvelle clé AWS KMS. Webex ne supprime pas la clé AWS KMS de l'AWS KMS. L'administrateur de votre client peut supprimer la clé de l'AWS KMS.
Cycle de vie clé
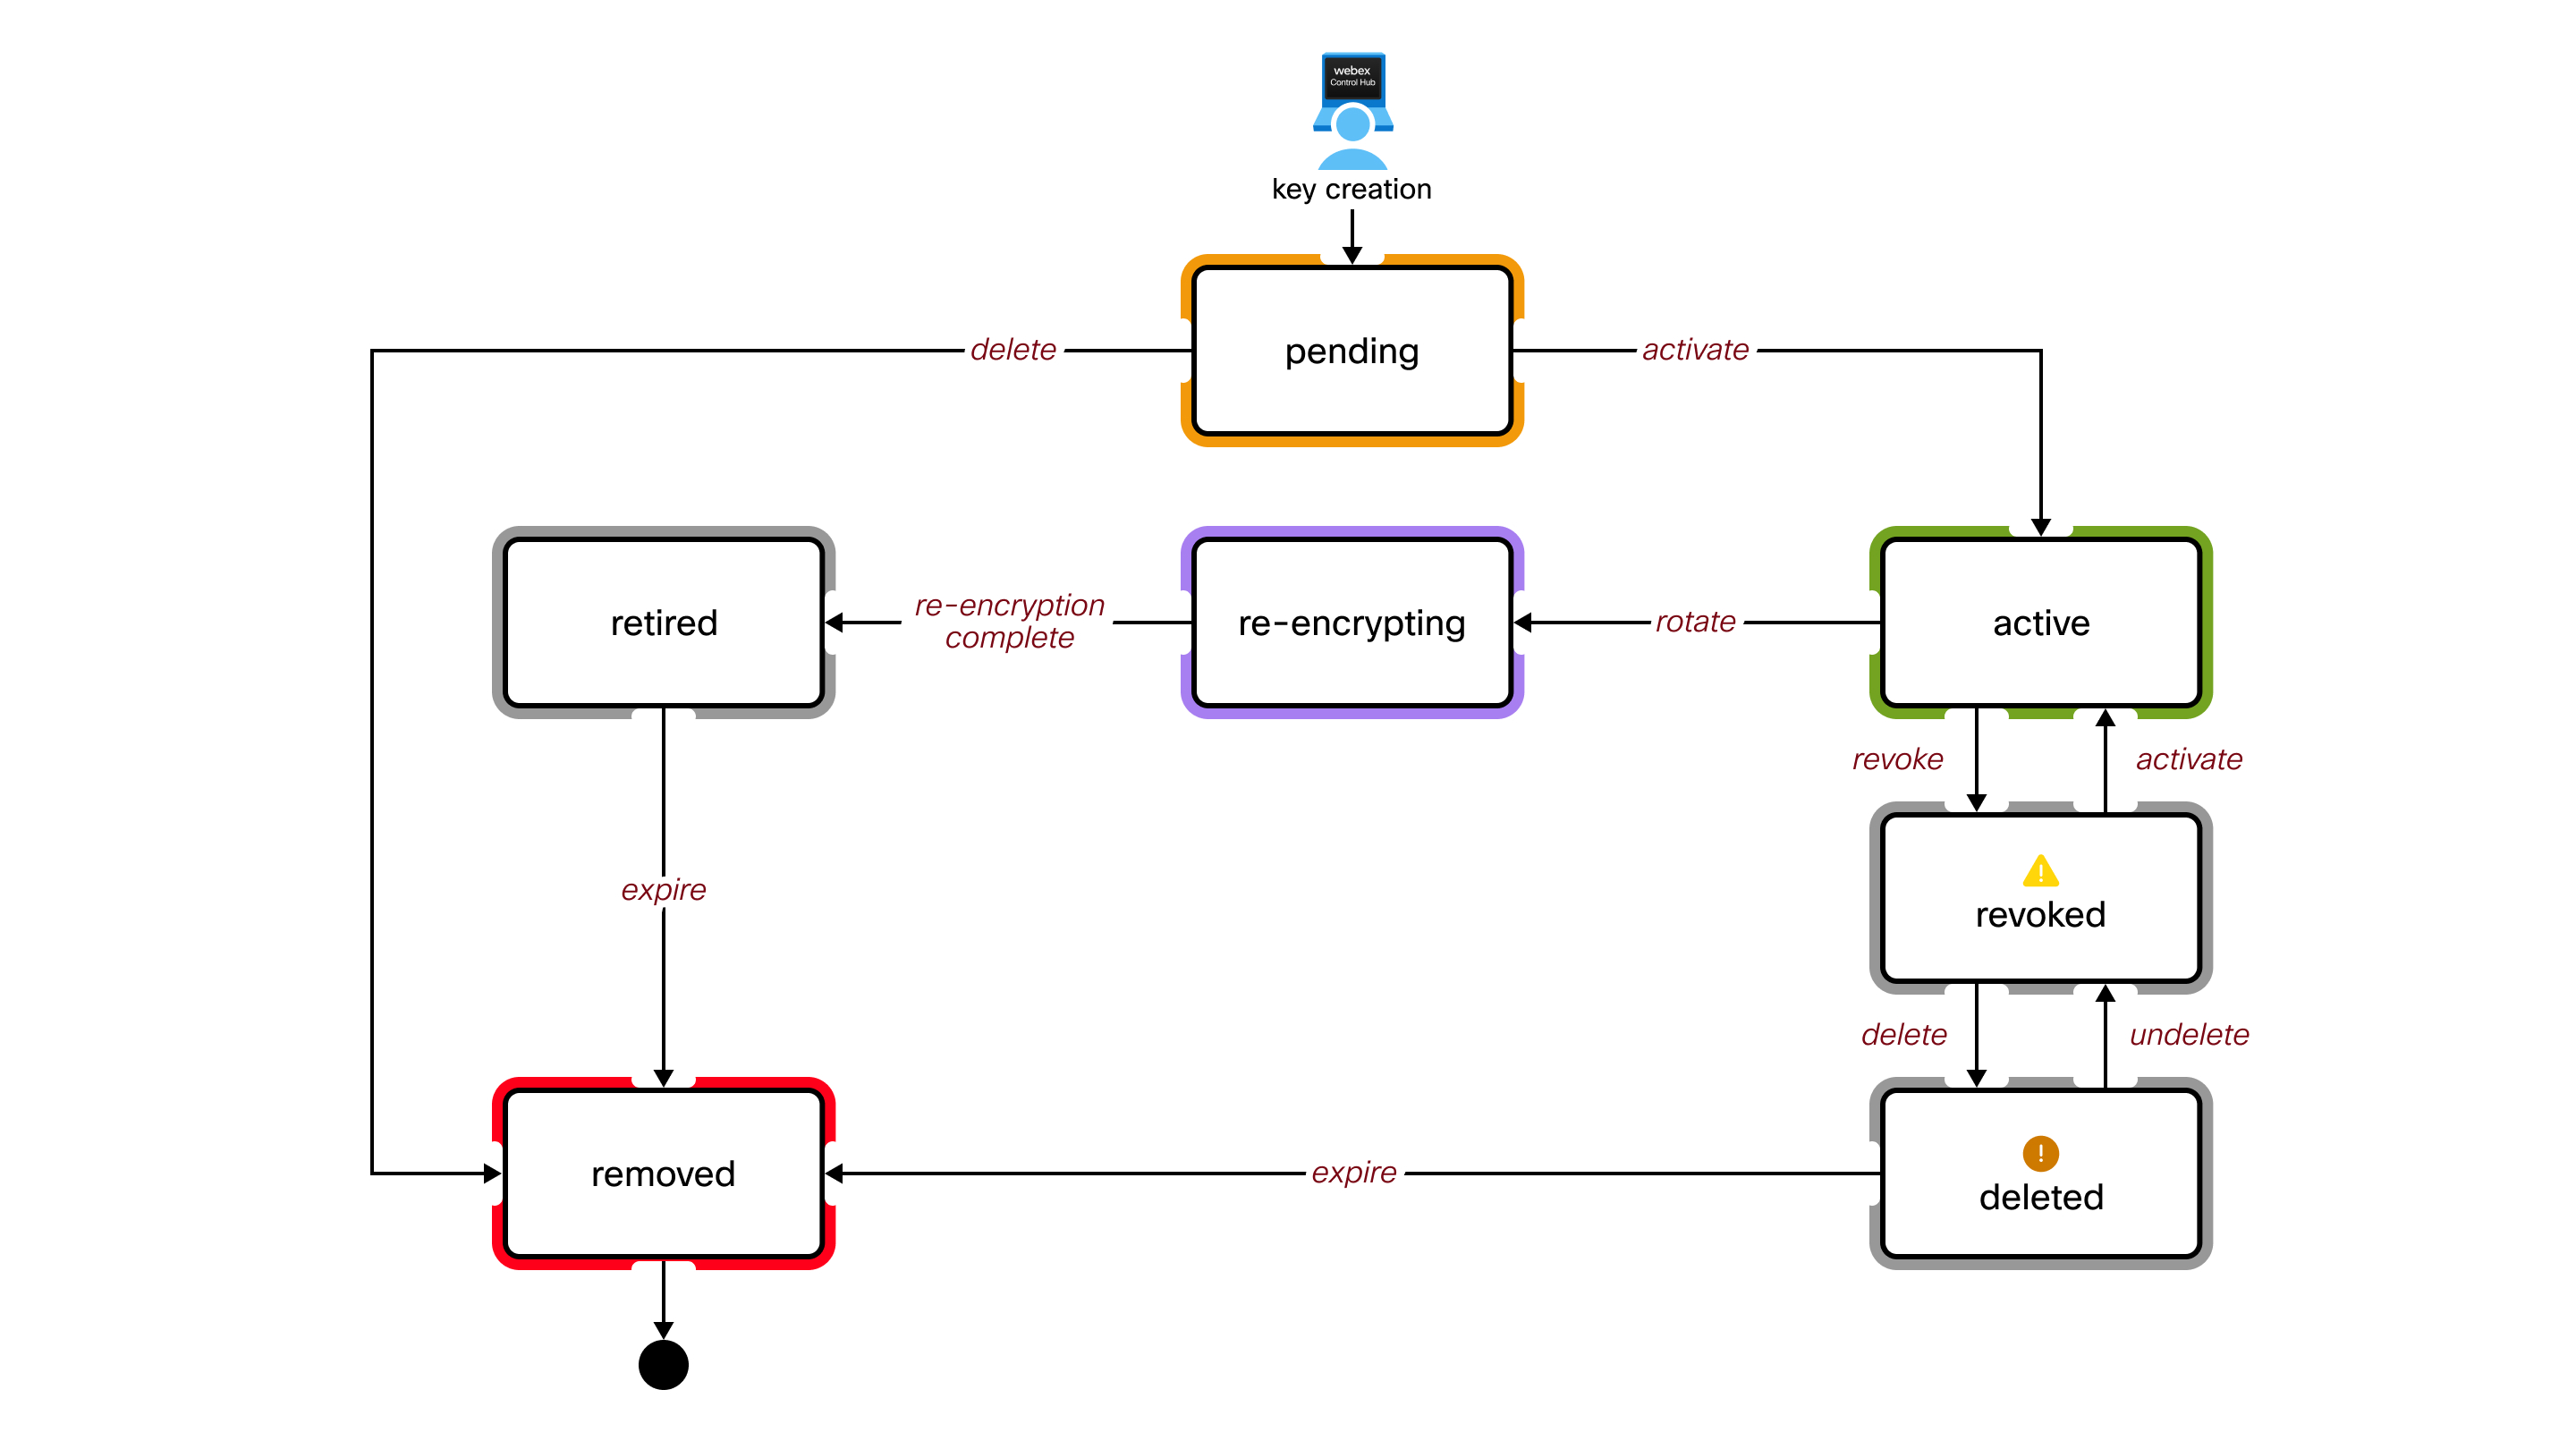
Définitions des principaux États
- En attente
-
Une clé dans cet état est stockée dans le HSM mais elle n'est pas encore utilisée pour le cryptage. Webex n'utilise pas cette CMK pour le cryptage.
Une seule touche peut être dans cet état.
- Active
-
Webex utilise actuellement cette CMK pour crypter les autres clés de votre organisation.
Une seule touche peut être dans cet état.
- Rotation
-
Webex utilise temporairement cette CMK. Webex en a besoin pour déchiffrer vos données et vos clés qui étaient auparavant chiffrées par cette clé. Cette clé est retirée lorsque la rotation (rechiffrement) est terminée.
Plusieurs touches peuvent être dans cet état si une nouvelle touche est activée avant la fin de la rotation.
- Retraitée
-
Webex n'utilise pas cette CMK. Cette clé n'est plus utilisée pour le cryptage. Une durée de vie clé est définie, après quoi cette clé est supprimée du HSM.
- Révoqué
-
Webex n'utilise pas cette CMK. Même si certaines données et clés ont été chiffrées avec cette clé, Webex ne peut pas l'utiliser pour les déchiffrer.
- Vous n'avez besoin de révoquer une clé active que si vous pensez qu'elle est compromise. C'est une décision grave car elle empêche le bon fonctionnement de nombreuses opérations. Par exemple, vous ne pourrez pas créer de nouveaux espaces et vous ne pourrez pas déchiffrer du contenu dans Webex Client.
- Une seule touche peut être dans cet état. Vous devez réactiver cette clé pour changer (rechiffrer) une nouvelle clé.
- Ce CMK peut être supprimé mais vous n'êtes pas obligée de le supprimer. Vous devriez le conserver pour le déchiffrer/le rechiffrer une fois que vous aurez résolu la faille de sécurité présumée.
- Supprimé
-
Webex n'utilise pas cette CMK. Le comportement dans cet état est le même que dans l'état Révoqué, sauf qu'une durée de vie clé est définie, après quoi cette clé est supprimée du HSM.
- Si une CMK supprimée passe à l'état Supprimé, vous devez récupérer la clé d'origine pour rétablir les fonctionnalités de l'organisation.
- Nous vous recommandons de conserver une copie de sauvegarde de votre clé d'origine, sinon votre organisation ne fonctionnera plus.
- Supprimé
-
C'est un état logique. Webex n'a pas enregistré cette CMK dans le HSM. Il ne s'affiche pas dans Control Hub.
Propriété
En devenant propriétaire de votre CMK, vous devez :
- Assumez la responsabilité de la création et de la sauvegarde sécurisées de vos clés
- Comprenez les conséquences de la perte de vos clés
- Il est recommandé de recrypter votre CMK active au moins une fois par an
Création de clés
Vous devez créer votre propre CMK à l'aide de ces paramètres. Votre clé doit être :
- 256 bits (32 octets) de long
- Chiffré selon le schéma RSA-OAEP
- Chiffré avec la clé publique Webex Cloud HSM
Votre logiciel de génération de clés doit être capable de :
- fonction de hachage SHA-256
- Fonction de génération de masques MGF1
- Rembourrage OAEP PKCS #1
Reportez-vous à l'exemple : créez et chiffrez des clés avec OpenSSL dans l'onglet Ressources de cet article.
Autorisation
Vous devez avoir accès à votre organisation Webex dans Control Hub. Vous devez être un administrateur à part entière pour gérer votre CMK.
| 1 |
Connectez-vous à Control Hub. |
| 2 |
Accédez à . Pour activer le BYOK, activez Bring Your Own Key (BYOK). Si vous désactivez le BYOK, la clé commune par défaut de Webex devient la clé principale de votre organisation. |
| 3 |
Sélectionnez Télécharger une clé personnalisée et cliquez sur Suivant. |
| 4 |
Cliquez sur Télécharger la clé publique. Enregistrez la clé publique Webex HSM dans un fichier .pem sur votre système local. |
| 5 |
Créez une clé aléatoire de 256 bits (32 octets) sécurisée sur le plan cryptographique à l'aide de votre logiciel de gestion des clés. |
| 6 |
Utilisez la clé publique Webex HSM pour chiffrer votre nouvelle clé. Les paramètres de cryptage requis sont les suivants :
Reportez-vous à l'exemple : créez et chiffrez des clés avec OpenSSL dans l'onglet Ressources de cet article.
|
| 7 |
Faites glisser la clé cryptée depuis votre système de fichiers et déposez-la dans la zone de téléchargement de l'interface Control Hub, ou cliquez sur Choisir un fichier. |
| 8 |
Cliquez sur Suivant. Webex télécharge votre clé sur le HSM, où elle est déchiffrée et validée. Ensuite, Control Hub vous montre l'identifiant de votre nouvelle CMK et l'identifiant de la CMK actuellement active, le cas échéant. S'il s'agit de votre première clé CMK, la clé actuellement active est la clé commune par défaut de Webex (celle que nous utilisons actuellement pour crypter les clés de votre organisation). |
| 9 |
Choisissez la manière dont vous souhaitez activer votre clé :
|
Que faire ensuite
Nous ne rechiffrons pas rétroactivement tout le contenu existant. Une fois que vous aurez activé votre CMK, tous les nouveaux contenus (espaces et réunions) seront rechiffrés et protégés.
| 1 |
Connectez-vous à Control Hub. |
| 2 |
Accédez à . |
| 3 |
Accédez à la CMK active. |
| 4 |
Cliquez |
| 5 |
Créez et chiffrez une nouvelle clé (si vous ne l'avez pas encore fait). Le processus est décrit dans Créer et activer la clé principale de votre client dans
cet article.
|
| 6 |
Faites glisser la nouvelle clé depuis votre système de fichiers et déposez-la dans Control Hub. |
| 7 |
Cliquez sur Activer une nouvelle clé. La nouvelle clé que vous avez téléchargée passe à l'état Actif. L'ancienne CMK reste en rotation (état de rechiffrement) jusqu'à ce que Webex ait fini de chiffrer tout son contenu avec la nouvelle CMK active. Après avoir été rechiffrée, la clé passe à l'état Retiré. Webex supprime ensuite l'ancienne CMK. |
 et sélectionnez
| 1 |
Connectez-vous à Control Hub. |
| 2 |
Accédez à . |
| 3 |
Accédez à la touche active. |
| 4 |
Cliquez |
| 5 |
Confirmez la révocation de la clé. La révocation complète de votre clé peut prendre jusqu'à 10 minutes.
|
| 1 |
Connectez-vous à Control Hub. |
| 2 |
Accédez à . |
| 3 |
Accédez à la clé actuellement révoquée. |
| 4 |
Cliquez |
| 5 |
Confirmez l'activation de la clé. La clé précédemment révoquée passe à l'état Actif.
|
| 1 |
Connectez-vous à Control Hub. |
| 2 |
Accédez à . |
| 3 |
Accédez à la clé révoquée. |
| 4 |
Cliquez |
| 5 |
Confirmez la suppression de la clé. Une fois supprimée, vous avez la possibilité de restaurer la clé dans les 30 jours.
|
| 1 |
Connectez-vous à Control Hub. |
| 2 |
Accédez à . |
| 3 |
Accédez à la clé supprimée. |
| 4 |
Cliquez |
| 5 |
Confirmez la restauration de la clé. Une fois restaurée, Control Hub vous montre la clé dans l'état Révoqué avant sa suppression. Par exemple, si vous
supprimez une clé révoquée puis que vous la restaurez, Control Hub affiche la clé restaurée en état Révoqué.
|
Propriété
En vous appropriant votre clé AWS KMS, vous devez :
- Assumez la responsabilité de la création et de la sauvegarde sécurisées de vos clés AWS KMS.
- Comprenez les conséquences de la perte de vos clés AWS KMS.
- Il est recommandé de recrypter votre clé AMS KMS active au moins une fois par an.
Autorisation
- Vous devez être autorisée à créer et à gérer vos clés dans l'AWS KMS pour votre organisation Webex.
- Vous devez avoir accès à votre organisation Webex dans Control Hub. Vous devez être un administrateur à part entière pour gérer votre clé AWS KMS.
| 1 |
Connectez-vous à AWS et accédez à la console AWS KMS. |
| 2 |
Sélectionnez Clés gérées par le client, puis cliquez sur Créer une clé. |
| 3 |
Créez la clé avec les attributs suivants :
|
| 4 |
Cliquez sur Suivant. |
| 5 |
Vérifiez vos paramètres et cliquez sur Terminer. Votre clé AWS KMS a été créée.
|
| 6 |
Accédez aux clés gérées par le client et cliquez sur l'alias ou l'identifiant de clé pour voir l'ARN. |
Que faire ensuite
Nous vous recommandons de conserver une copie temporaire de l'ARN. Cet ARN est utilisé pour ajouter et activer votre clé AWS KMS dans Control Hub.
Nous vous recommandons également de créer une clé de sauvegarde pour garantir la disponibilité et la résilience des données. Cela permet d'accéder à des données cryptées même en cas de panne régionale. Pour plus d'informations, reportez-vous à la section Créer une clé AWS KMS de sauvegarde dans cet article.
Avant de commencer
Assurez-vous d'avoir créé une clé multirégion avant de créer une clé de sauvegarde. Pour plus d'informations, reportez-vous à la section Créer une clé AWS KMS dans cet article.
| 1 |
Connectez-vous à AWS et accédez à la console AWS KMS. |
| 2 |
Sélectionnez la clé multirégion récemment créée. |
| 3 |
Dans Régionalité, cliquez sur Créer de nouvelles répliques de clés. |
| 4 |
Choisissez une région de sauvegarde dans la liste des régions AWS et cliquez sur Suivant. Par exemple, si la clé a été créée dans l'ouest des États-Unis (us-west-1), pensez à créer la clé de
sauvegarde dans l'est des États-Unis (us-east-1).
|
| 5 |
Créez la clé avec les attributs suivants :
|
| 6 |
Cliquez sur Suivant. |
| 7 |
Vérifiez vos paramètres, cochez la case de confirmation et cliquez sur Créer une nouvelle réplique de clés. |
Vous pouvez autoriser Cisco KMS à accéder à votre clé AWS KMS en créant une autorisation KMS ou en configurant un rôle IAM. Choisissez l'option qui répond le mieux aux besoins de votre organisation afin de garantir une intégration sécurisée et flexible de la gestion des clés.
Grâce à une subvention KMS
Cette méthode consiste à accorder directement à Cisco KMS les autorisations nécessaires pour effectuer des opérations cryptographiques sur votre clé AWS KMS.
| 1 |
Connectez-vous à AWS et accédez à la console AWS CloudShell. |
| 2 |
Exécutez Le |
Utiliser un rôle IAM
Créez une politique IAM avec les autorisations KMS nécessaires, puis associez-la à un rôle IAM que Cisco KMS peut assumer, afin de permettre une gestion des accès sécurisée et centralisée.
Configurer une politique IAM
| 1 |
Connectez-vous à AWS et accédez à la console AWS KMS. |
| 2 |
Accédez à . |
| 3 |
Dans le volet de navigation de gauche, sélectionnez Politiques, puis cliquez sur Créer une politique. |
| 4 |
Dans la section Éditeur de politiques, sélectionnez l' option JSON. |
| 5 |
Copiez et collez le document de politique suivant. Remplacez |
| 6 |
Cliquez sur Suivant. |
| 7 |
Entrez le nom de la politique et une description facultative. |
| 8 |
Cliquez sur Créer une politique. |
Configurer un rôle IAM
| 1 |
Connectez-vous à AWS et accédez à la console AWS KMS. |
| 2 |
Accédez à . |
| 3 |
Dans le volet de navigation de gauche, sélectionnez Rôles, puis cliquez sur Créer un rôle. |
| 4 |
Dans Type d'entité de confiance, sélectionnez un compte AWS. |
| 5 |
Choisissez un autre compte AWS. |
| 6 |
Dans le champ ID de compte, saisissez l'identifiant de compte AWS fourni dans l'interface Control Hub. Il s'agit du même identifiant de compte que celui qui fait partie du |
| 7 |
Cliquez sur Suivant. |
| 8 |
Dans Ajouter des autorisations, recherchez et sélectionnez la politique IAM que vous venez de créer. |
| 9 |
Cliquez sur Suivant. |
| 10 |
Entrez un nom de rôle et une description facultative. |
| 11 |
Passez en revue vos paramètres et cliquez sur Créer un rôle. |
Avant de commencer
Vous devez créer une clé AWS KMS avant de l'activer dans Control Hub. Reportez-vous à la section Créer une clé AWS KMS dans cet article.
Vous devez fournir à Webex l'accès à la clé AWS KMS. Reportez-vous à la section Autoriser Cisco KMS à accéder à la clé AWS KMS dans cet article.
| 1 |
Connectez-vous à Control Hub. |
| 2 |
Accédez à , puis activez Bring Your Own Key (BYOK). Si vous désactivez le BYOK, la clé commune par défaut de Webex devient la clé principale de votre organisation. |
| 3 |
Sélectionnez Ajouter une clé AWS KMS et cliquez sur Suivant. |
| 4 |
Obtenez les ARN suivants depuis la console AWS :
|
| 5 |
Dans Control Hub, saisissez l'ARN de la clé primaire. Le cas échéant, saisissez également l'ARN de la clé de sauvegarde et l'ARN du rôle IAM dans leurs champs respectifs. Ensuite, cliquez sur Ajouter. L'ARN de votre clé primaire est chargé sur le Cisco KMS, où l' accès à la clé est validé. Control Hub vous montre ensuite l'ID de clé Cisco KMS de votre nouvelle clé AWS KMS, et l'identifiant de clé Cisco KMS actuellement actif, le cas échéant. S'il s'agit de votre première clé AWS KMS, la clé actuellement active est la clé commune par défaut de Webex (celle que nous utilisons actuellement pour chiffrer les clés de votre organisation). |
| 6 |
Choisissez la manière dont vous souhaitez activer votre clé :
|
| 1 |
Connectez-vous à Control Hub, puis allez dans . |
| 2 |
Accédez à la clé AWS KMS active. |
| 3 |
Cliquez |
| 4 |
Entrez votre nouvelle clé AWS KMS et votre nouvel ARN, puis cliquez sur Ajouter. Le processus est décrit dans la section Ajouter et activer votre clé AMS KMS dans cet article.
|
| 5 |
Cliquez sur Activer. La nouvelle clé AWS KMS que vous avez téléchargée passe à l'état Actif. L'ancienne clé AWS KMS reste en mode rotatif jusqu'à ce que Webex ait fini de chiffrer tout son contenu avec la nouvelle clé AWS KMS active. Après le rechiffrement, l'ancienne clé AWS KMS disparaît automatiquement de Control Hub. |
| 1 |
Connectez-vous à Control Hub, puis allez dans . |
| 2 |
Cliquez sur Ajouter une autre clé. |
| 3 |
Entrez votre nouvelle clé AWS KMS et cliquez sur Ajouter. Control Hub vous montre l'ID de clé Cisco KMS de votre nouvelle clé AWS KMS et l'identifiant de la clé Cisco KMS actuellement active. Le processus est décrit dans la section Ajouter et activer votre clé AMS KMS dans cet article. |
| 4 |
Cliquez sur Activer. La nouvelle clé AWS KMS que vous avez téléchargée passe à l'état Actif. L'ancienne clé AWS KMS reste en mode rotatif jusqu'à ce que Webex ait fini de chiffrer tout son contenu avec la nouvelle clé AWS KMS active. Après le rechiffrement, l'ancienne clé AWS KMS disparaît automatiquement de Control Hub. |
| 1 |
Connectez-vous à Control Hub, puis allez dans . |
| 2 |
Accédez à la clé AWS KMS actuellement active. |
| 3 |
Cliquez |
| 4 |
Confirmez la révocation de la clé. La révocation complète de votre clé peut prendre jusqu'à 10 minutes.
La clé AWS KMS passe en état de révocation locale.
|
Si l'administrateur de votre client révoque la clé depuis la console AWS KMS, celle-ci apparaît dans l'état Révoquée par Amazon dans Control Hub.
| 1 |
Connectez-vous à Control Hub, puis allez dans . |
| 2 |
Accédez à la clé AWS KMS révoquée. |
| 3 |
Cliquez |
| 4 |
Confirmez la suppression de la clé. Une fois supprimée, vous pouvez récupérer la clé dans les 30 jours. |
Nous vous recommandons de supprimer d'abord la clé AWS KMS de Control Hub avant de supprimer votre CMK de la console AWS. Si vous supprimez votre CMK de la console AWS avant de supprimer la clé AWS KMS dans Control Hub, vous risquez de rencontrer des problèmes.
Assurez-vous que la clé AWS KMS n'est plus visible dans Control Hub avant de supprimer votre CMK de la console AWS.
| 1 |
Connectez-vous à Control Hub, puis allez dans . |
| 2 |
Accédez à la clé AWS KMS supprimée. |
| 3 |
Cliquez |
| 4 |
Confirmez la restauration de la clé. Une fois restaurée, Control Hub vous montre la clé en état Révoqué. |
Si vous rencontrez des problèmes avec votre clé AWS KMS, utilisez les informations suivantes pour le résoudre.
-
ARN clé AWS KMS. Par exemple,
arn:aws:kms:us-east- 2:111122223333:key/1234abcd-12ab-34cd-56ef-1234567890ab. -
État de la clé AWS KMS. Par exemple, la clé AWS KMS est désactivée.
Cet exemple utilise la version 3.0 des outils de ligne de commande d'OpenSSL. Consultez OpenSSL pour en savoir plus sur ces outils.
| 1 |
Connectez-vous à Control Hub. |
| 2 |
Accédez à . |
| 3 |
Cliquez sur Télécharger la clé publique. Vous obtenez la clé publique Webex HSM dans un fichier .pem sur votre système local. |
| 4 |
Créez une clé 256 bits (32 octets) : L'exemple utilise le nom de fichier main_key.bin pour votre nouvelle clé non chiffrée. Vous pouvez également générer une valeur aléatoire de 32 octets à l'aide de Hex Dump, de Python ou de générateurs en ligne. Vous pouvez également créer et gérer votre clé AWS KMS. |
| 5 |
Utilisez la clé publique Webex HSM pour chiffrer votre nouvelle clé :
L'exemple utilise le nom de fichier main_key_encrypted.bin pour la clé de sortie chiffrée et le nom de fichier path/to/public.pem pour la clé publique Webex. La clé cryptée est prête à être téléchargée sur Control Hub. |


