
Hartelijk dank voor uw feedback
Beheer de belangrijkste sleutel voor uw eigen klant
 Feedback?
Deze functie wordt niet ondersteund voor Webex for Government.
Als onderdeel van ons streven naar volledige beveiliging beschikt Webex namens elke organisatie over een hoofdsleutel. We noemen dat een hoofdsleutel omdat het inhoud niet rechtstreeks versleutelt, maar het wordt gebruikt om de andere sleutels van uw organisatie te versleutelen die de inhoud versleutelen. Het basisniveau van de sleutelhiërarchie wordt de inhoudssleutel (CK) genoemd en de tussenliggende niveaus van de sleutels worden sleutelcoderingssleutels (KEK) genoemd.
We erkennen dat sommige organisaties liever hun eigen beveiliging beheren, dus geven we u de mogelijkheid om uw eigen Customer Main Key (CMK) te beheren. Dit betekent dat u verantwoordelijk bent voor het aanmaken en roteren (herversleutelen) van de belangrijkste sleutel die Webex gebruikt om uw inhoudscoderingssleutels te versleutelen.
In de toekomst verwijst een sleutel naar de CMK, tenzij anders aangegeven.
Hoe het werkt
-
Webex bewaart uw CMK in een hardwarebeveiligingsmodule (HSM), zodat de Webex-services geen toegang hebben tot de CMK-waarde.
-
Control Hub toont uw huidige actieve of ingetrokken CMK en eventuele CMK in behandeling die in behandeling is en die zijn opgeslagen in de HSM. Als u de CMK moet roteren (opnieuw versleutelen), genereert u uw nieuwe CMK en versleutelt u deze met de openbare sleutel van de HSM, zodat alleen de HSM deze kan ontsleutelen en opslaan.
-
Vervolgens uploadt en activeert u de nieuwe CMK in Control Hub. Webex begint onmiddellijk de nieuwe CMK te gebruiken voor het versleutelen van uw inhoudssleutels. Webex behoudt de oude CMK, maar alleen totdat zeker is dat uw coderingssleutels voor inhoud zijn beveiligd met de nieuwe CMK.
We versleutelen niet alle bestaande inhoud met terugwerkende kracht. Zodra u uw CMK hebt geactiveerd, wordt alle nieuwe inhoud (ruimten en vergaderingen) opnieuw versleuteld en beschermd.
We erkennen dat sommige organisaties liever hun eigen sleutel buiten Webex beheren. Daarom bieden we u de mogelijkheid om uw eigen CMK te beheren in de Amazon Web Services (AWS) Key Management Service (KMS). Dit houdt in dat u verantwoordelijk bent voor het beheer van uw sleutels in het AWS KMS. U machtigt Webex om via de AWS-console te versleutelen en te ontsleutelen met uw AWS KMS-sleutel. U geeft Webex uw AWS KMS-sleutel-ID in plaats van uw CMK. Dit betekent dat u de verantwoordelijkheid neemt voor het aanmaken en roteren (herversleutelen) van de AWS KMS-sleutel die Webex gebruikt om uw inhoudscoderingssleutels in de cloud te versleutelen.
Hoe het werkt
-
U maakt een sleutel met AWS. Het AWS KMS wordt gebruikt om uw sleutel te beheren en slaat de sleutel op in een hardwarebeveiligingsmodule (HSM).
-
U geeft Webex toegang tot het gebruik van de AWS KMS-sleutel via de AWS-console.
Dit betekent dat u in plaats van uw CMK naar Control Hub te uploaden, Webex toegang geeft tot de AWS KMS-sleutel. De AWS KMS-sleutel verlaat uw AWS KMS niet en Webex-services hebben geen toegang tot het AWS KMS-sleutelmateriaal.
Control Hub toont uw AWS KMS-sleutel die momenteel actief of ingetrokken is en elke AWS KMS-sleutel die nog in behandeling is en die is opgeslagen in de AWS KMS. Wanneer u de AWS KMS-sleutel moet roteren, genereert u uw nieuwe AWS KMS-sleutel met de AWS KMS-console.
-
Vervolgens voegt u de nieuwe AWS KMS-sleutel toe en activeert deze in Control Hub, waarbij u deze de Amazon Resource Name (ARN) van de nieuwe AWS KMS-sleutel geeft. Webex begint onmiddellijk de nieuwe AWS KMS-sleutel te gebruiken voor het versleutelen van uw inhoudssleutels. Webex heeft niet langer de oude AWS KMS-sleutel nodig. De oude AWS KMS-sleutel verdwijnt uit de Control Hub nadat uw coderingssleutels voor inhoud zijn geroteerd en beveiligd met de nieuwe AWS KMS-sleutel. Webex verwijdert de AWS KMS-sleutel niet uit de AWS KMS. Uw klantbeheerder kan de sleutel uit het AWS KMS verwijderen.
De levenscyclus van de sleutel
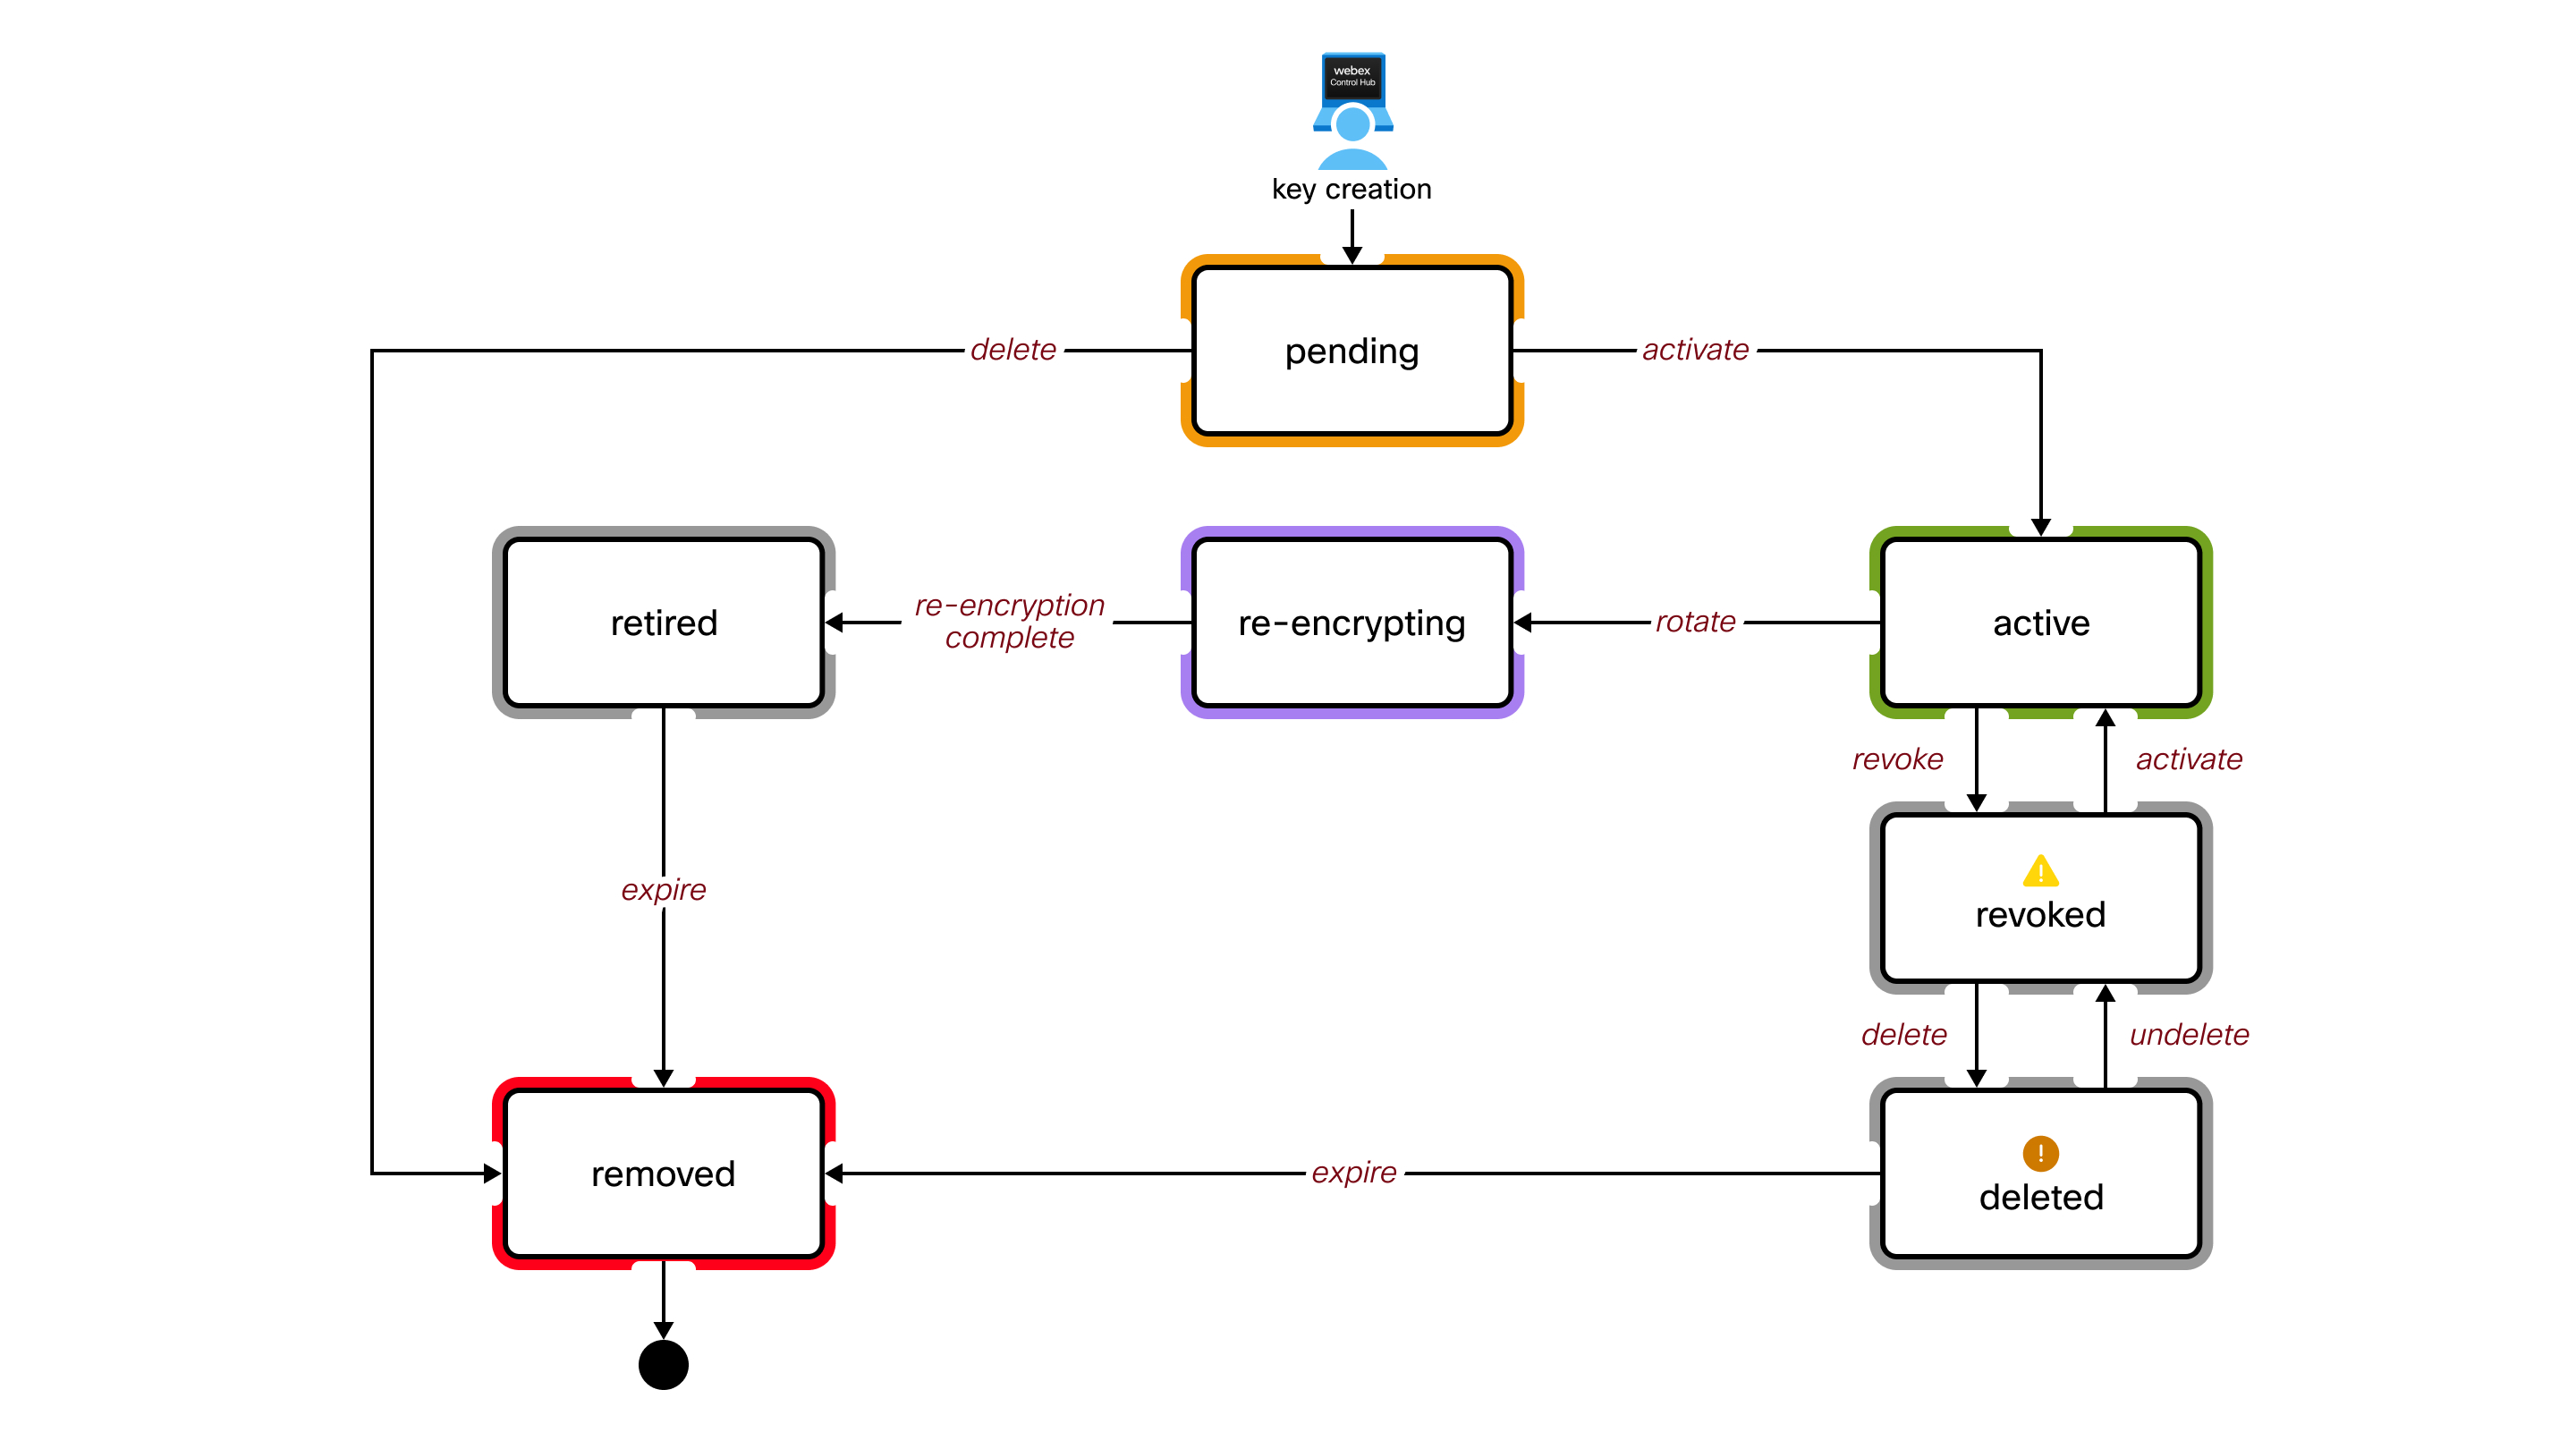
Definities van belangrijke staten
- In afwachting
-
Een sleutel in deze toestand is opgeslagen in de HSM, maar deze wordt nog niet gebruikt voor versleuteling. Webex gebruikt deze CMK niet voor versleuteling.
Er kan maar één sleutel in deze toestand zijn.
- Actief
-
Webex gebruikt deze CMK momenteel om andere sleutels voor uw organisatie te versleutelen.
Er kan maar één sleutel in deze toestand zijn.
- Rotatie
-
Webex maakt tijdelijk gebruik van deze CMK. Webex heeft het nodig om uw gegevens en sleutels te ontsleutelen die eerder met deze sleutel werden versleuteld. Deze sleutel wordt buiten gebruik gesteld wanneer de rotatie (herversleuteling) is voltooid.
In deze toestand kunnen meerdere sleutels aanwezig zijn als een nieuwe sleutel wordt geactiveerd voordat de rotatie is voltooid.
- Gepensioneerd
-
Webex gebruikt deze CMK niet. Deze sleutel wordt niet langer gebruikt voor versleuteling. Er wordt een belangrijke time-to-live ingesteld, waarna deze sleutel uit de HSM wordt verwijderd.
- Herroepen
-
Webex gebruikt deze CMK niet. Zelfs als er gegevens en sleutels zijn die met deze sleutel zijn versleuteld, kan Webex die niet gebruiken om de gegevens en sleutels te ontsleutelen.
- U hoeft alleen een actieve sleutel in te trekken als u vermoedt dat deze gecompromitteerd is. Dit is een ernstige beslissing omdat daardoor veel operaties niet naar behoren kunnen worden uitgevoerd. U kunt bijvoorbeeld geen nieuwe ruimten aanmaken en u kunt geen inhoud ontcijferen in de Webex Client.
- Er kan maar één sleutel in deze toestand zijn. U moet deze sleutel opnieuw activeren om een nieuwe sleutel te roteren (opnieuw te versleutelen).
- Deze CMK kan worden verwijderd, maar u hoeft hem niet te verwijderen. Misschien wilt u het bewaren voor ontsleuteling/herversleuteling nadat u de vermoedelijke inbreuk op de beveiliging hebt opgelost.
- Verwijderd
-
Webex gebruikt deze CMK niet. Het gedrag in deze toestand is hetzelfde als in de status Ingetrokken, met dien verstande dat een sleutel de time-to-live is ingesteld, waarna deze sleutel uit de HSM wordt verwijderd.
- Als een verwijderde CMK de status Verwijderd bereikt, moet u de oorspronkelijke sleutel herstellen om de functionaliteit van de organisatie te herstellen.
- We raden u aan een reservekopie van uw originele sleutel te bewaren, anders werkt uw organisatie niet meer.
- Verwijderd
-
Dit is een logische toestand. Webex heeft deze CMK niet opgeslagen in de HSM. Het wordt niet weergegeven in de Control Hub.
Eigendom
Door eigenaar te worden van uw CMK moet u:
- Neem de verantwoordelijkheid voor het veilig aanmaken en maken van een back-up van uw sleutels
- Begrijp de gevolgen van het verliezen van uw sleutels
- Versleutel uw actieve CMK minstens één keer per jaar opnieuw, als beste praktijk
Creatie van sleutels
U moet uw eigen CMK aanmaken op basis van deze parameters. Uw sleutel moet zijn:
- 256 bits (32 bytes) lang
- Versleuteld met het RSA-OAEP-schema
- Versleuteld met de openbare HSM-sleutel van Webex Cloud
De software van uw sleutelgeneratie moet in staat zijn om:
- SHA-256 hash-functie
- MGF1-functie voor het genereren van maskers
- PKCS #1 OAEP-vulling
Zie Voorbeeld: Sleutels aanmaken en versleutelen met OpenSSL op het tabblad Bronnen in dit artikel.
Autorisatie
U moet toegang hebben tot uw Webex-organisatie in Control Hub. U moet een volledige beheerder zijn om uw CMK te beheren.
| 1 |
Meld u aan bij Control Hub. |
| 2 |
Ga naar . Om BYOK in te schakelen, schakelt u Bring Your Own Key (BYOK) in. Als u BYOK uitschakelt, wordt de algemene standaardsleutel van Webex de belangrijkste sleutel voor uw organisatie. |
| 3 |
Selecteer Een aangepaste sleutel uploaden en klik op Volgende. |
| 4 |
Klik op Publieke sleutel downloaden. Sla de openbare sleutel van Webex HSM op in een .pem-bestand op uw lokale systeem. |
| 5 |
Creëer een cryptografisch veilige willekeurige 256-bits sleutel (32 bytes) met behulp van uw sleutelbeheersoftware. |
| 6 |
Gebruik de openbare sleutel van Webex HSM om uw nieuwe sleutel te versleutelen. De vereiste coderingsparameters zijn:
Zie Voorbeeld: Sleutels aanmaken en versleutelen met OpenSSL op het tabblad Bronnen in dit artikel.
|
| 7 |
Sleep de gecodeerde sleutel uit uw bestandssysteem en plaats deze in het uploadgedeelte van de Control Hub-interface, of klik op Kies een bestand. |
| 8 |
Klik op Volgende. Webex uploadt uw sleutel naar de HSM, waar deze wordt ontcijferd en gevalideerd. Vervolgens toont Control Hub u de ID van uw nieuwe CMK, en de ID van de CMK die momenteel actief is, indien van toepassing. Als dit uw eerste CMK is, is de huidige actieve sleutel de algemene standaardsleutel van Webex (de sleutel die we momenteel gebruiken voor het versleutelen van de sleutels van uw organisatie). |
| 9 |
Kies hoe u uw sleutel wilt activeren:
|
Wat nu te doen
We versleutelen niet alle bestaande inhoud met terugwerkende kracht. Zodra u uw CMK hebt geactiveerd, wordt alle nieuwe inhoud (ruimten en vergaderingen) opnieuw versleuteld en beschermd.
| 1 |
Meld u aan bij Control Hub. |
| 2 |
Ga naar . |
| 3 |
Ga naar de actieve CMK. |
| 4 |
Klik |
| 5 |
Een nieuwe sleutel aanmaken en versleutelen (als u dat nog niet hebt gedaan). Het proces wordt beschreven in De hoofdsleutel van uw klant aanmaken en activeren in
dit artikel.
|
| 6 |
Sleep de nieuwe sleutel uit uw bestandssysteem en plaats deze in de Control Hub. |
| 7 |
Klik op Nieuwe sleutel activeren. De nieuwe sleutel die u hebt geüpload, gaat naar de status Actief. De oude CMK blijft in Rotation (Reencrypting state) totdat Webex klaar is met het versleutelen van alle inhoud met de nieuwe Active CMK. Na de herversleuteling gaat de sleutel naar de gepensioneerde staat. Webex verwijdert vervolgens de oude CMK. |
 en selecteer
| 1 |
Meld u aan bij Control Hub. |
| 2 |
Ga naar . |
| 3 |
Ga naar de actieve sleutel. |
| 4 |
Klik |
| 5 |
Bevestig dat de sleutel is ingetrokken. Het kan tot 10 minuten duren om uw sleutel volledig in te trekken.
|
| 1 |
Meld u aan bij Control Hub. |
| 2 |
Ga naar . |
| 3 |
Ga naar de sleutel die momenteel is ingetrokken. |
| 4 |
Klik |
| 5 |
Bevestig de activering van de sleutel. De sleutel die eerder werd ingetrokken, gaat naar de status Actief.
|
| 1 |
Meld u aan bij Control Hub. |
| 2 |
Ga naar . |
| 3 |
Ga naar de ingetrokken sleutel. |
| 4 |
Klik |
| 5 |
Bevestig dat de sleutel is verwijderd. Eenmaal verwijderd, hebt u de mogelijkheid om de sleutel binnen 30 dagen te herstellen.
|
| 1 |
Meld u aan bij Control Hub. |
| 2 |
Ga naar . |
| 3 |
Ga naar de verwijderde sleutel. |
| 4 |
Klik |
| 5 |
Bevestig dat de sleutel is hersteld. Eenmaal hersteld, toont Control Hub u de sleutel in de status Ingetrokken voordat deze werd verwijderd. Als u bijvoorbeeld een ingetrokken sleutel
verwijdert en vervolgens de sleutel herstelt, toont Control Hub de herstelde sleutel in de status Ingetrokken.
|
Eigendom
Als u eigenaar wordt van uw AWS KMS-sleutel, moet u:
- Neem de verantwoordelijkheid voor de veilige aanmaak en back-up van uw AWS KMS-sleutels.
- Begrijp de gevolgen van het verliezen van uw AWS KMS-sleutels.
- Versleutel uw actieve AMS KMS-sleutel minstens één keer per jaar opnieuw, als beste praktijk.
Autorisatie
- U moet gemachtigd zijn om uw sleutels aan te maken en te beheren in het AWS KMS voor uw Webex-organisatie.
- U moet toegang hebben tot uw Webex-organisatie in Control Hub. U moet een volledige beheerder zijn om uw AWS KMS-sleutel te beheren.
| 1 |
Meld u aan bij AWS en ga naar de AWS KMS-console. |
| 2 |
Selecteer door de klant beheerde sleutels en klik vervolgens op Sleutel aanmaken. |
| 3 |
Maak de sleutel met de volgende kenmerken:
|
| 4 |
Klik op Volgende. |
| 5 |
Controleer uw instellingen en klik op Voltooien. Uw AWS KMS-sleutel is aangemaakt.
|
| 6 |
Ga naar Customer managed keys en klik op de alias of sleutel-ID om de ARN te bekijken. |
Wat nu te doen
We raden u aan een tijdelijke kopie van de ARN te bewaren. Deze ARN wordt gebruikt om uw AWS KMS-sleutel toe te voegen en te activeren in de Control Hub.
We raden u ook aan een reservesleutel te maken om de beschikbaarheid en veerkracht van de gegevens te garanderen. Dit maakt toegang tot versleutelde gegevens mogelijk, zelfs tijdens regionale stroomonderbrekingen. Zie Create a backup AWS KMS key in dit artikel voor meer informatie.
Voordat u begint
Zorg ervoor dat u een sleutel voor meerdere regio's hebt aangemaakt voordat u doorgaat met het maken van een reservesleutel. Zie Create an AWS KMS key in dit artikel voor meer informatie.
| 1 |
Meld u aan bij AWS en ga naar de AWS KMS-console. |
| 2 |
Selecteer de nieuw aangemaakte sleutel voor meerdere regio's. |
| 3 |
Klik onder Regionaliteit op Nieuwe replicasleutels aanmaken. |
| 4 |
Kies een back-upregio uit de lijst met AWS-regio's en klik op Next. Als de sleutel bijvoorbeeld is gemaakt in het westen van de VS (us-west-1), overweeg dan om de
reservesleutel aan te maken in het oosten van de VS (us-east-1).
|
| 5 |
Maak de sleutel met de volgende kenmerken:
|
| 6 |
Klik op Volgende. |
| 7 |
Controleer uw instellingen, vink het bevestigingsvakje aan en klik op Nieuwe replicasleutels aanmaken. |
U kunt Cisco KMS autoriseren om toegang te krijgen tot uw AWS KMS-sleutel door een KMS-subsidie aan te maken of een IAM-rol te configureren . Kies de optie die het beste past bij de behoeften van uw organisatie om te zorgen voor een veilige en flexibele integratie van sleutelbeheer.
Met behulp van een KMS-subsidie
Deze methode houdt in dat u Cisco KMS-machtigingen rechtstreeks verleent om cryptografische bewerkingen uit te voeren op uw AWS KMS-sleutel.
| 1 |
Meld u aan bij AWS en ga naar de AWS CloudShell-console. |
| 2 |
Voer De |
Met behulp van een IAM-rol
Stel een IAM-beleid op met de nodige KMS-machtigingen en koppel dit vervolgens aan een IAM-rol die Cisco KMS op zich kan nemen, waardoor veilig en gecentraliseerd toegangsbeheer mogelijk wordt.
Configureer een IAM-beleid
| 1 |
Meld u aan bij AWS en ga naar de AWS KMS-console. |
| 2 |
Ga naar . |
| 3 |
Selecteer Beleid in het linkernavigatievenster en klik vervolgens op Beleid aanmaken. |
| 4 |
Selecteer in de sectie Beleidseditor de JSON-optie. |
| 5 |
Kopieer en plak het volgende beleidsdocument. Vervang |
| 6 |
Klik op Volgende. |
| 7 |
Voer een beleidsnaam en een optionele beschrijving in. |
| 8 |
Klik op Beleid aanmaken. |
Een IAM-rol configureren
| 1 |
Meld u aan bij AWS en ga naar de AWS KMS-console. |
| 2 |
Ga naar . |
| 3 |
Selecteer Rollen in het linkernavigatievenster en klik vervolgens op Rol aanmaken. |
| 4 |
Selecteer onder het type Vertrouwde entiteit de optie AWS-account. |
| 5 |
Kies een ander AWS-account. |
| 6 |
Voer in het veld Account-ID de AWS-account-ID in die beschikbaar is in de Control Hub-interface. Dit is dezelfde account-ID die deel uitmaakt van de |
| 7 |
Klik op Volgende. |
| 8 |
Zoek en selecteer onder Machtigingen toevoegen het IAM-beleid dat u zojuist hebt gemaakt. |
| 9 |
Klik op Volgende. |
| 10 |
Voer een rolnaam en een optionele beschrijving in. |
| 11 |
Controleer uw instellingen en klik op Rol aanmaken. |
Voordat u begint
U moet een AWS KMS-sleutel aanmaken voordat u deze activeert in Control Hub. Zie Een AWS KMS-sleutel aanmaken in dit artikel.
U moet Webex toegang geven tot de AWS KMS-sleutel. Zie Cisco KMS autoriseren met toegang tot de AWS KMS-sleutel in dit artikel.
| 1 |
Meld u aan bij Control Hub. |
| 2 |
Ga naar en schakel Bring Your Own Key (BYOK) in. Als u BYOK uitschakelt, wordt de algemene standaardsleutel van Webex de belangrijkste sleutel voor uw organisatie. |
| 3 |
Selecteer AWS KMS-sleutel toevoegen en klik op Volgende. |
| 4 |
Haal de volgende ARN's op de AWS-console:
|
| 5 |
Voer in Control Hub de primaire sleutel ARN in. Voer, indien van toepassing, ook de reservesleutel ARN en IAM Role ARN in hun respectieve velden in. Klik vervolgens op Toevoegen. Uw primaire sleutel ARN wordt geüpload naar Cisco KMS, waar de toegang tot de sleutel wordt gevalideerd. Vervolgens toont Control Hub u de Cisco KMS-sleutel-ID van uw nieuwe AWS KMS-sleutel en de Cisco KMS-sleutel-ID die momenteel actief is, indien van toepassing. Als dit uw eerste AWS KMS-sleutel is, is de huidige actieve sleutel de algemene standaardsleutel van Webex (de sleutel die we momenteel gebruiken voor het versleutelen van de sleutels van uw organisatie). |
| 6 |
Kies hoe u uw sleutel wilt activeren:
|
| 1 |
Meld u aan bij Control Hub en ga naar . |
| 2 |
Ga naar de actieve AWS KMS-sleutel. |
| 3 |
Klik |
| 4 |
Voer uw nieuwe AWS KMS-sleutel en nieuwe ARN in en klik op Toevoegen. Het proces wordt beschreven in Uw AMS KMS-sleutel toevoegen en activeren in dit artikel.
|
| 5 |
Klik op Activeren. De nieuwe AWS KMS-sleutel die u hebt geüpload, gaat naar de status Actief. De oude AWS KMS-sleutel blijft in de roulerende status totdat Webex klaar is met het versleutelen van alle inhoud met de nieuwe Active AWS KMS-sleutel. Na de herversleuteling verdwijnt de oude AWS KMS-sleutel automatisch uit de Control Hub. |
| 1 |
Meld u aan bij Control Hub en ga naar . |
| 2 |
Klik op Nog een sleutel toevoegen. |
| 3 |
Voer uw nieuwe AWS KMS-sleutel in en klik op Toevoegen. Control Hub toont u de Cisco KMS-sleutel-ID van uw nieuwe AWS KMS-sleutel en de ID van de momenteel actieve Cisco KMS-sleutel-ID. Het proces wordt beschreven in Uw AMS KMS-sleutel toevoegen en activeren in dit artikel. |
| 4 |
Klik op Activeren. De nieuwe AWS KMS-sleutel die u hebt geüpload, gaat naar de status Actief. De oude AWS KMS-sleutel blijft in de roulerende status totdat Webex klaar is met het versleutelen van alle inhoud met de nieuwe Active AWS KMS-sleutel. Na de herversleuteling verdwijnt de oude AWS KMS-sleutel automatisch uit de Control Hub. |
| 1 |
Meld u aan bij Control Hub en ga naar . |
| 2 |
Ga naar de AWS KMS-sleutel die momenteel actief is. |
| 3 |
Klik |
| 4 |
Bevestig dat de sleutel is ingetrokken. Het kan tot 10 minuten duren om uw sleutel volledig in te trekken.
De AWS KMS-sleutel gaat naar de status Lokaal ingetrokken.
|
Als uw klantbeheerder de sleutel van de AWS KMS-console intrekt, wordt de AWS KMS-sleutel weergegeven in de status Revoked by Amazon in Control Hub.
| 1 |
Meld u aan bij Control Hub en ga naar . |
| 2 |
Ga naar de ingetrokken AWS KMS-sleutel. |
| 3 |
Klik |
| 4 |
Bevestig dat de sleutel is verwijderd. Eenmaal verwijderd, kunt u de sleutel binnen 30 dagen terughalen. |
We raden u aan eerst de AWS KMS-sleutel uit de Control Hub te verwijderen voordat u uw CMK van de AWS-console verwijdert. Als u uw CMK van de AWS-console verwijdert voordat u de AWS KMS-sleutel in Control Hub verwijdert, kunt u problemen krijgen.
Zorg ervoor dat de AWS KMS-sleutel niet langer zichtbaar is in Control Hub voordat u uw CMK van de AWS-console verwijdert.
| 1 |
Meld u aan bij Control Hub en ga naar . |
| 2 |
Ga naar de verwijderde AWS KMS-sleutel. |
| 3 |
Klik |
| 4 |
Bevestig dat de sleutel is hersteld. Eenmaal hersteld, toont Control Hub u de sleutel in de status Ingetrokken. |
Als u problemen ondervindt met uw AWS KMS-sleutel, gebruik dan de volgende informatie om het probleem op te lossen.
-
AWS KMS-sleutel ARN. Bijvoorbeeld
arn:aws:kms:us-east- 2:111122223333:key/1234abcd-12ab-34cd-56ef-1234567890ab. -
AWS KMS-sleutelstatus. De AWS KMS-sleutel is bijvoorbeeld uitgeschakeld.
In dit voorbeeld wordt versie 3.0 van de OpenSSL-opdrachtregelprogramma's gebruikt. Zie OpenSSL voor meer informatie over deze tools.
| 1 |
Meld u aan bij Control Hub. |
| 2 |
Ga naar . |
| 3 |
Klik op Publieke sleutel downloaden. U krijgt de openbare Webex HSM-sleutel in een .pem-bestand op uw lokale systeem. |
| 4 |
Maak een 256-bits sleutel (32 bytes): In het voorbeeld wordt de bestandsnaam main_key.bin gebruikt voor uw niet-versleutelde nieuwe sleutel. Als alternatief kunt u een willekeurige waarde van 32 bytes genereren met behulp van Hex dump, Python of online generatoren. U kunt ook uw AWS KMS-sleutel aanmaken en beheren. |
| 5 |
Gebruik de openbare sleutel van Webex HSM om uw nieuwe sleutel te versleutelen:
In het voorbeeld wordt de bestandsnaam main_key_encrypted.bin gebruikt voor de gecodeerde uitvoersleutel en de bestandsnaam pad/to/public.pem voor de openbare Webex-sleutel. De versleutelde sleutel is klaar om te uploaden naar Control Hub. |


