
Благодарим вас за обратную связь.
Управляйте своим собственным главным ключом клиента
 Отправить обратную связь?
Эта функция не поддерживается в Webex для государственных учреждений.
В рамках нашей приверженности комплексной безопасности Webex владеет основным ключом от имени каждой организации. Мы называем его основным ключом, поскольку он не шифрует содержимое напрямую, а используется для шифрования других ключей вашей организации, которые шифруют содержимое. Базовый уровень иерархии ключей называется ключом содержимого (CK), а промежуточные уровни ключей — ключами шифрования ключей (KEK).
Мы понимаем, что некоторые организации предпочитают управлять собственной безопасностью, поэтому предоставляем вам возможность управлять своим собственным основным ключом клиента (CMK). Это означает, что вы берете на себя ответственность за создание и ротацию (повторное шифрование) основного ключа, который Webex использует для шифрования ваших ключей шифрования контента.
В дальнейшем ключ относится к CMK, если не указано иное.
Как это работает
-
Webex хранит ваш CMK в аппаратном модуле безопасности (HSM), чтобы службы Webex не имели доступа к значению CMK.
-
Control Hub показывает ваш текущий активный или отозванный CMK и все отложенные CMK, которые хранятся в HSM. Когда вам нужно повернуть (перезашифровать) CMK, вы создаете новый CMK и зашифруете его открытым ключом HSM, чтобы только HSM мог расшифровать и сохранить его.
-
Затем вы загружаете и активируете новый CMK в Control Hub. Webex немедленно начинает использовать новый CMK для шифрования ключей контента. Webex сохраняет старый CMK, но только до тех пор, пока не убедится, что ваши ключи шифрования контента защищены новым CMK.
Мы не задним числом повторно шифруем все существующее содержимое. После активации CMK все новое содержимое (Spaces и Meetings) будет повторно зашифровано и защищено.
Мы понимаем, что некоторые организации предпочитают управлять собственным ключом за пределами Webex. Вот почему мы предоставляем вам возможность управлять собственным CMK в сервисе управления ключами Amazon Web Services (AWS) (KMS). Это означает, что вы несете ответственность за управление ключами в AWS KMS. Вы разрешаете Webex шифровать и дешифровать с помощью ключа AWS KMS через консоль AWS. Вместо CMK вы предоставляете Webex идентификатор ключа AWS KMS. Это означает, что вы берете на себя ответственность за создание и ротацию (повторное шифрование) ключа AWS KMS, который Webex использует для шифрования ключей шифрования контента в облаке.
Как это работает
-
Ключ вы создаете в AWS. AWS KMS используется для управления вашим ключом и сохраняет ключ в аппаратном модуле безопасности (HSM).
-
Вы предоставляете Webex доступ к использованию ключа AWS KMS через консоль AWS.
Это означает, что вместо загрузки CMK в Control Hub вы предоставляете Webex доступ к ключу AWS KMS. Ключ AWS KMS не оставляет ваших сервисов AWS KMS и Webex без доступа к ключевым материалам AWS KMS.
Control Hub показывает ваш текущий активный или отозванный ключ AWS KMS и все отложенные ключи AWS KMS, которые хранятся в AWS KMS. Когда вам нужно повернуть ключ AWS KMS, вы создаете новый ключ AWS KMS с помощью консоли AWS KMS.
-
Затем вы добавляете и активируете новый ключ AWS KMS в Control Hub, указав ему имя ресурса Amazon (ARN) нового ключа AWS KMS. Webex немедленно начинает использовать новый ключ AWS KMS для шифрования ключей контента. Webex больше не требуется старый ключ AWS KMS. Старый ключ AWS KMS исчезнет из Control Hub после того, как ваши ключи шифрования контента будут заменены и защищены новым ключом AWS KMS. Webex не удаляет ключ AWS KMS из AWS KMS. Ваш администратор по работе с клиентами может удалить ключ из AWS KMS.
Жизненный цикл ключа
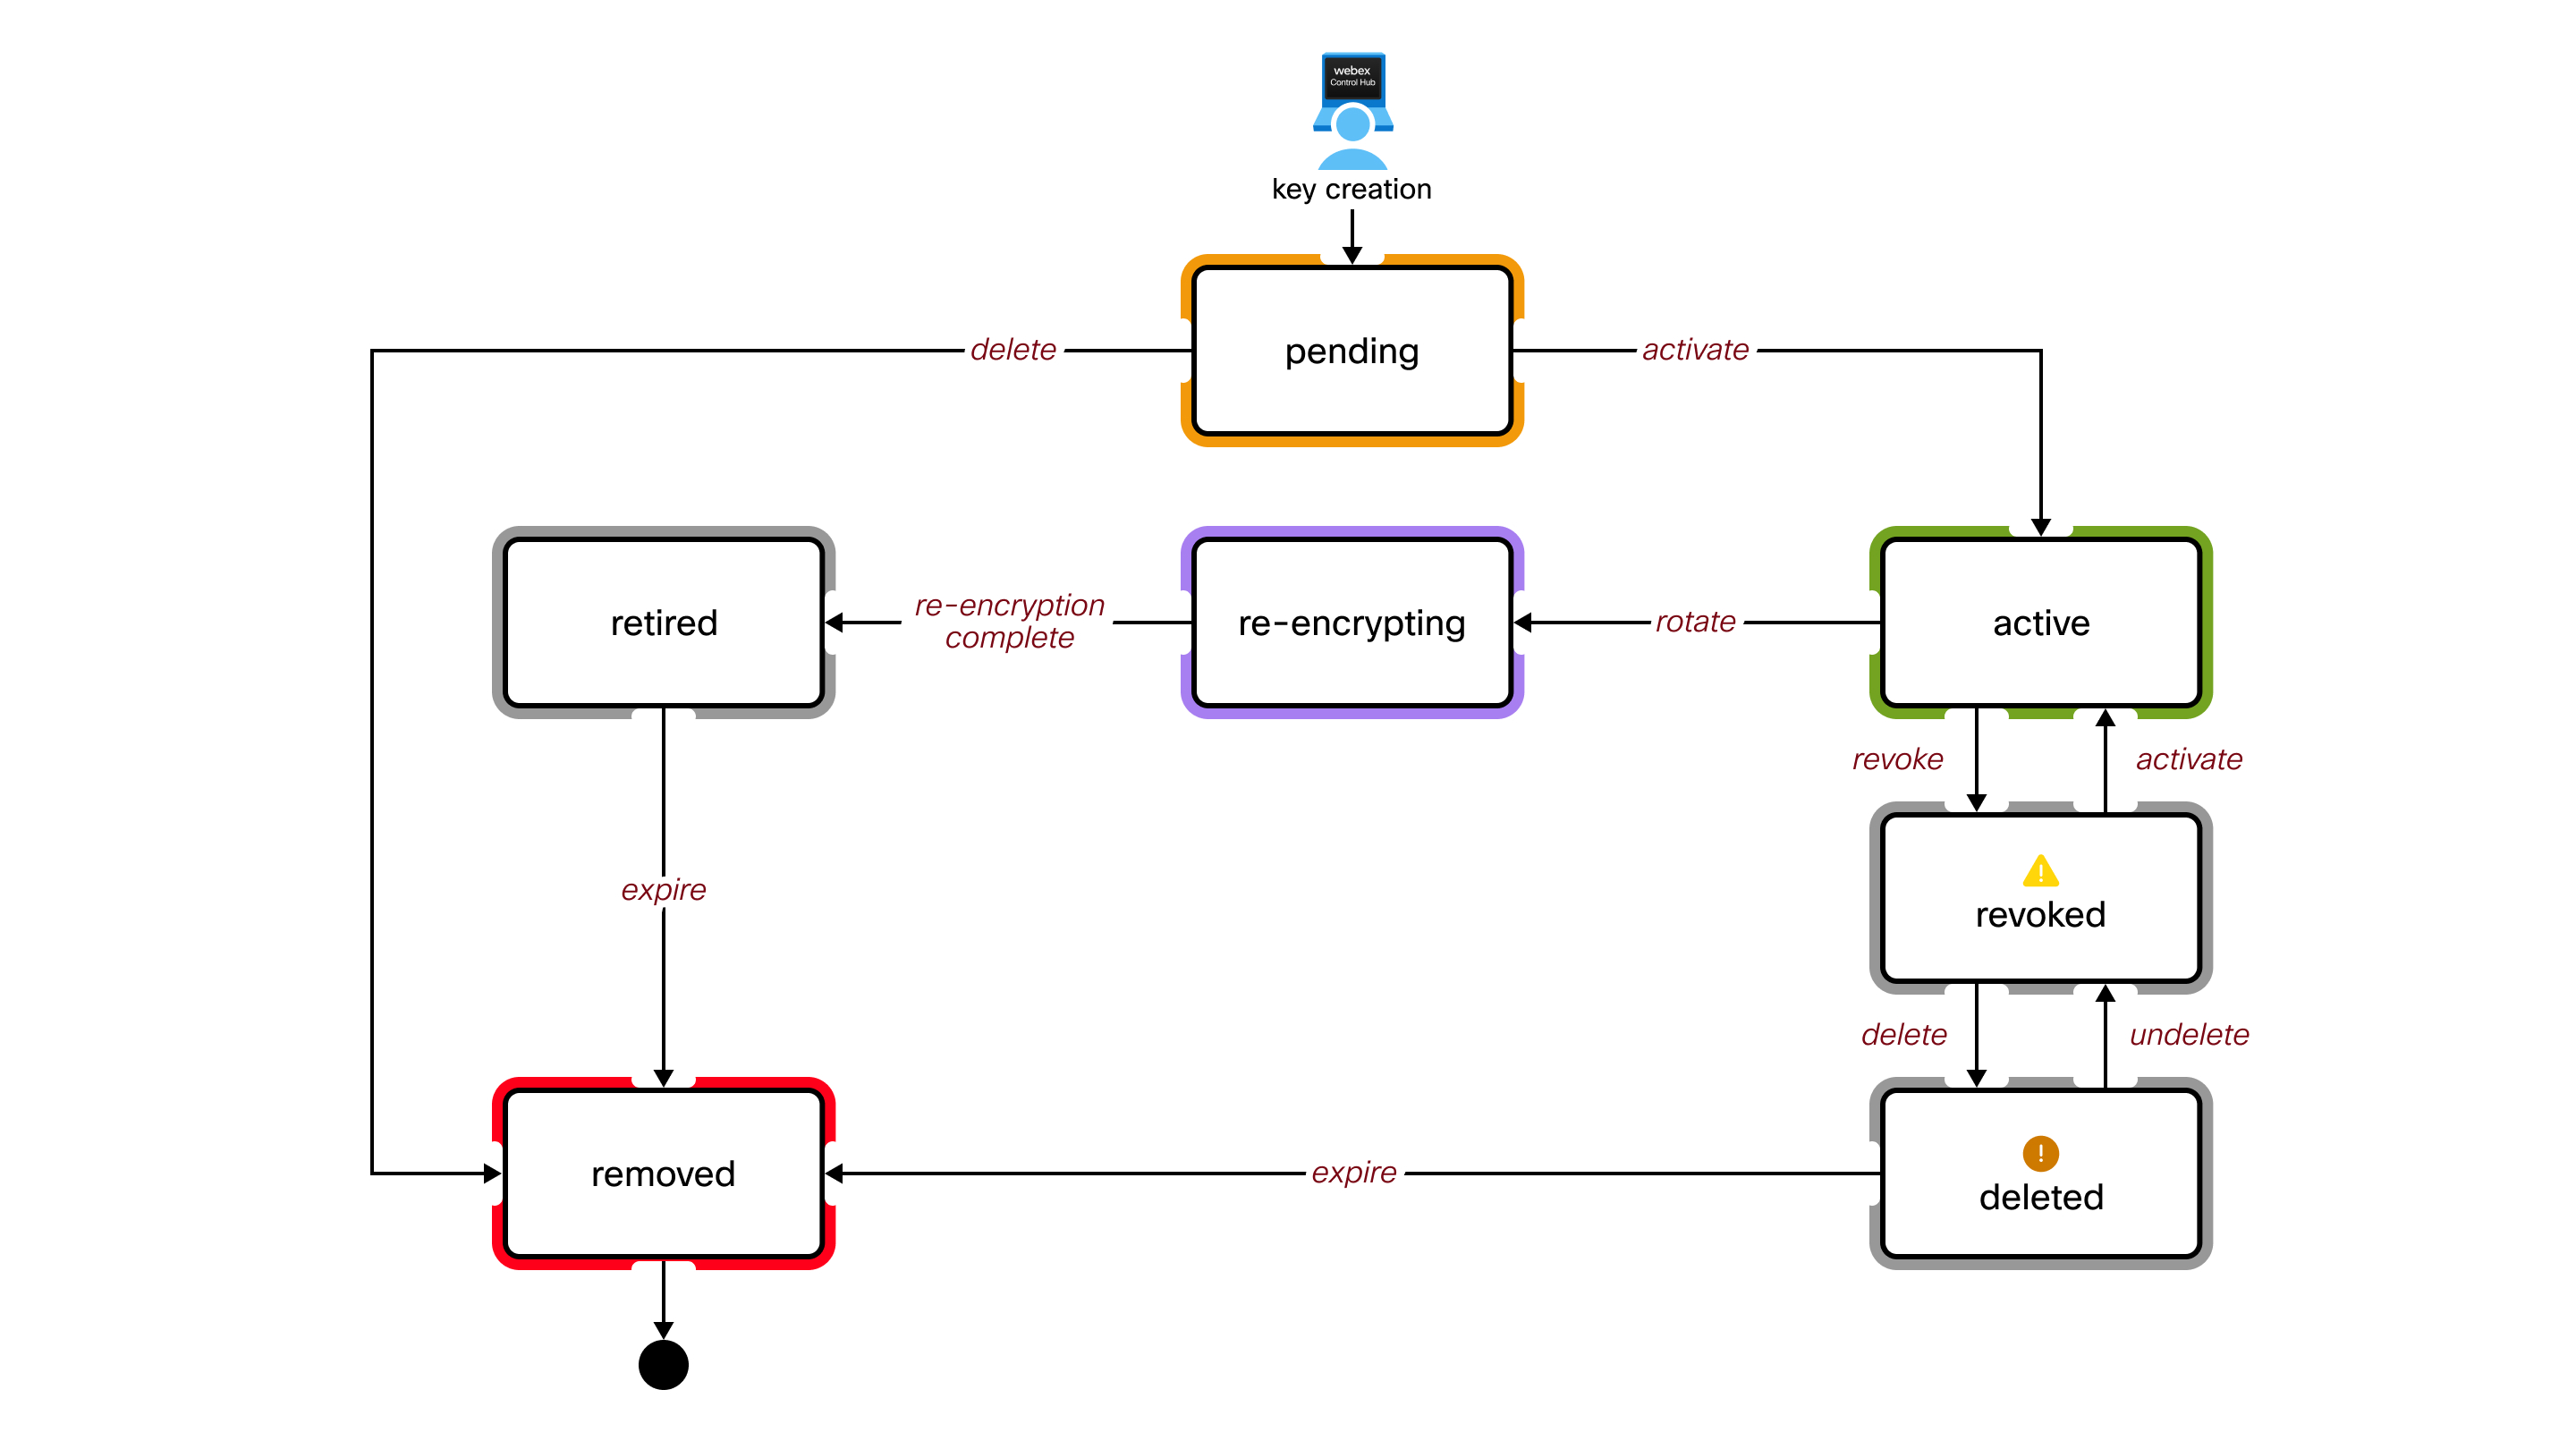
Определения ключевых государств
- В ожидании
-
Ключ в этом состоянии хранится в HSM, но пока не используется для шифрования. Webex не использует этот CMK для шифрования.
В этом состоянии может находиться только один ключ.
- Активна
-
В настоящее время Webex использует этот CMK для шифрования других ключей вашей организации.
В этом состоянии может находиться только один ключ.
- Ротация
-
Webex временно использует этот CMK. Он нужен Webex для расшифровки данных и ключей, которые ранее были зашифрованы этим ключом. По завершении ротации (повторного шифрования) этот ключ удаляется.
Несколько ключей могут находиться в этом состоянии, если новый ключ будет активирован до завершения ротации.
- Отменено
-
Webex не использует этот CMK. Этот ключ больше не используется для шифрования. Установлен срок действия ключа, после чего этот ключ удаляется из HSM.
- Отменено
-
Webex не использует этот CMK. Даже если есть данные и ключи, зашифрованные этим ключом, Webex не сможет использовать их для расшифровки данных и ключей.
- Отзыв активного ключа требуется только в том случае, если вы подозреваете, что он взломан. Это серьезное решение, поскольку оно препятствует правильному выполнению многих операций. Например, вы не сможете создавать новые пространства и расшифровывать содержимое в клиенте Webex.
- В этом состоянии может находиться только один ключ. Чтобы повернуть (перезашифровать) новый ключ, необходимо повторно активировать этот ключ.
- Этот CMK можно удалить, но удалять его необязательно. Возможно, вы захотите сохранить его для расшифровки/повторного шифрования после устранения предполагаемого нарушения безопасности.
- Удалено
-
Webex не использует этот CMK. В этом состоянии происходит то же поведение, что и в состоянии «Отменено», за исключением того, что задан срок действия ключа, после чего ключ удаляется из HSM.
- Если удаленный файл CMK переходит в состояние «Удалено», для восстановления функциональности организации необходимо восстановить исходный ключ.
- Рекомендуется сохранить резервную копию оригинального ключа, иначе ваша организация перестанет работать.
- Удалено
-
Это логичное состояние. Webex не хранит этот файл CMK в HSM. Оно не отображается в Control Hub.
Право собственности
Приобретая право собственности на свой CMK, вы должны:
- Возьмите на себя ответственность за безопасное создание и резервное копирование ваших ключей
- Осознайте последствия потери ключей
- Рекомендуется перешифровать активный CMK не реже одного раза в год
Создание ключа
Вы должны создать свой собственный CMK, используя эти параметры. Ваш ключ должен быть следующим:
- Длина 256 бит (32 байта)
- Зашифровано по схеме RSA-OAEP
- Зашифровано с помощью открытого ключа Webex cloud HSM
Программное обеспечение для генерации ключей должно быть способно:
- Функция хеширования SHA-256
- Функция генерации маски MGF1
- Прокладка PKCS #1 OAEP
См. раздел Пример: создание и шифрование ключей с помощью OpenSSL на вкладке «Ресурсы» в этой статье.
Авторизация
У вас должен быть доступ к организации Webex в Control Hub. Для управления CMK необходимо быть полноправным администратором.
| 1 |
Войдите в Control Hub. |
| 2 |
Перейдите в . Чтобы включить BYOK, включите опцию Принесите свой ключ (BYOK). Если вы отключите BYOK, общий ключ Webex по умолчанию станет основным ключом в вашей организации. |
| 3 |
Выберите Загрузить собственный ключ и нажмите кнопку Далее. |
| 4 |
Нажмите «Загрузить открытый ключ». Сохраните открытый ключ Webex HSM в файле.pem в локальной системе. |
| 5 |
Создайте криптографически безопасный 256-битный (32 байта) случайный ключ с помощью программного обеспечения для управления ключами. |
| 6 |
Используйте открытый ключ Webex HSM для шифрования нового ключа. Необходимые параметры шифрования:
См. раздел Пример: создание и шифрование ключей с помощью OpenSSL на вкладке «Ресурсы» в этой статье.
|
| 7 |
Перетащите зашифрованный ключ из файловой системы в область загрузки интерфейса Control Hub или нажмите «Выбрать файл». |
| 8 |
Нажмите кнопку «Далее». Webex загружает ваш ключ в HSM, где он будет расшифрован и проверен. Затем Control Hub покажет вам идентификатор нового CMK и идентификатор текущего активного CMK, если таковой имеется. Если это ваш первый ключ CMK, то активным в данный момент является общий ключ Webex по умолчанию (тот, который мы сейчас используем для шифрования ключей вашей организации). |
| 9 |
Выберите способ активации ключа:
|
Что делать дальше
Мы не задним числом повторно шифруем все существующее содержимое. Как только вы активируете CMK, все новое содержимое (Spaces и Meetings) будет повторно зашифровано и защищено.
| 1 |
Войдите в Control Hub. |
| 2 |
Перейдите в . |
| 3 |
Перейдите к активному CMK. |
| 4 |
Нажмите |
| 5 |
Создайте и зашифруйте новый ключ (если вы этого еще не сделали). Этот процесс описан в разделе Создание и активация основного ключа клиента в
этой статье.
|
| 6 |
Перетащите новый ключ из файловой системы в Control Hub. |
| 7 |
Нажмите «Активировать новый ключ». Загруженный вами новый ключ переходит в активное состояние. Старый файл CMK остается в режиме ротации (состояние повторного шифрования) до тех пор, пока Webex не завершит шифрование всего содержимого новым Active CMK. После повторного шифрования ключ переходит в состояние «Отменено». Затем Webex удаляет старый файл CMK. |
 и выберите «
| 1 |
Войдите в Control Hub. |
| 2 |
Перейдите в . |
| 3 |
Перейдите к активному ключу. |
| 4 |
Нажмите |
| 5 |
Подтвердите отзыв ключа. Полный отзыв ключа может занять до 10 минут.
|
| 1 |
Войдите в Control Hub. |
| 2 |
Перейдите в . |
| 3 |
Перейдите к ключу, который в настоящее время отозван. |
| 4 |
Нажмите |
| 5 |
Подтвердите активацию ключа. Ранее отозванный ключ переходит в активное состояние.
|
| 1 |
Войдите в Control Hub. |
| 2 |
Перейдите в . |
| 3 |
Перейдите к отозванному ключу. |
| 4 |
Нажмите |
| 5 |
Подтвердите удаление ключа. После удаления вы можете восстановить ключ в течение 30 дней.
|
| 1 |
Войдите в Control Hub. |
| 2 |
Перейдите в . |
| 3 |
Перейдите к удаленному ключу. |
| 4 |
Нажмите |
| 5 |
Подтвердите восстановление ключа. После восстановления Control Hub покажет вам ключ в состоянии «Отзыв» до его удаления. Например, если вы
удалите отозванный ключ, а затем восстановите его, Control Hub покажет восстановленный ключ в состоянии Отозван.
|
Право собственности
Став владельцем ключа AWS KMS, вы должны:
- Возьмите на себя ответственность за безопасное создание и резервное копирование ключей AWS KMS.
- Ознакомьтесь с последствиями потери ключей AWS KMS.
- Рекомендуется повторно шифровать активный ключ AMS KMS не реже одного раза в год.
Авторизация
- Для создания ключей и управления ими в AWS KMS для организации Webex необходимо получить разрешение.
- У вас должен быть доступ к организации Webex в Control Hub. Для управления ключом AWS KMS вы должны быть полноправным администратором.
| 1 |
Войдите в AWS и перейдите в консоль AWS KMS. |
| 2 |
Выберите ключи, управляемые клиентом, а затем нажмите кнопку Создать ключ. |
| 3 |
Создайте ключ со следующими атрибутами:
|
| 4 |
Нажмите кнопку «Далее». |
| 5 |
Проверьте настройки и нажмите кнопку Готово. Ваш ключ AWS KMS создан.
|
| 6 |
Перейдите в раздел Ключи, управляемые клиентом, и нажмите псевдоним или идентификатор ключа, чтобы просмотреть ARN. |
Что делать дальше
Мы рекомендуем сохранить временную копию ARN. Этот ARN используется для добавления и активации ключа AWS KMS в Control Hub.
Мы также рекомендуем создать резервный ключ для обеспечения доступности и устойчивости данных. Это обеспечивает доступ к зашифрованным данным даже во время региональных сбоев. Дополнительные сведения см. в разделе Создание резервного ключа AWS KMS в этой статье.
Прежде чем начать
Убедитесь, что вы создали мультирегиональный ключ, прежде чем приступить к созданию резервного ключа. Дополнительные сведения см. в разделе Создание ключа AWS KMS в этой статье.
| 1 |
Войдите в AWS и перейдите в консоль AWS KMS. |
| 2 |
Выберите только что созданный мультирегиональный ключ. |
| 3 |
В разделе Региональность нажмите Создать новые ключи реплик. |
| 4 |
Выберите регион резервного копирования из списка регионов AWS и нажмите кнопку Далее. Например, если ключ был создан на западе США (us-west-1), попробуйте создать
резервный ключ на востоке США (us-east-1).
|
| 5 |
Создайте ключ со следующими атрибутами:
|
| 6 |
Нажмите кнопку «Далее». |
| 7 |
Проверьте настройки, поставьте галочку в поле подтверждения и нажмите Создать новые ключи реплики. |
Вы можете разрешить Cisco KMS доступ к ключу AWS KMS, создав грант KMS или настроив роль IAM. Выберите вариант, который наилучшим образом соответствует потребностям вашей организации, чтобы обеспечить безопасную и гибкую интеграцию управления ключами.
Использование гранта KMS
Этот метод предполагает прямое предоставление Cisco KMS разрешений на выполнение криптографических операций с вашим ключом AWS KMS.
| 1 |
Войдите в AWS и перейдите в консоль AWS CloudShell. |
| 2 |
Запустите команду
|
Использование роли IAM
Создайте политику IAM с необходимыми разрешениями KMS, а затем прикрепите ее к роли IAM, которую может взять на себя Cisco KMS, обеспечив безопасное и централизованное управление доступом.
Настройте политику IAM
| 1 |
Войдите в AWS и перейдите в консоль AWS KMS. |
| 2 |
Перейдите в раздел . |
| 3 |
На левой панели навигации выберите Политики, затем нажмите Создать политику. |
| 4 |
В разделе Редактор политик выберите опцию JSON. |
| 5 |
Скопируйте и вставьте следующий документ политики. Замените |
| 6 |
Нажмите кнопку «Далее». |
| 7 |
Введите название политики и необязательное описание. |
| 8 |
Нажмите кнопку Создать политику. |
Настройте роль IAM
| 1 |
Войдите в AWS и перейдите в консоль AWS KMS. |
| 2 |
Перейдите в раздел . |
| 3 |
На левой панели навигации выберите Роли, затем нажмите Создать роль. |
| 4 |
В разделе Тип доверенного лица выберите аккаунт AWS. |
| 5 |
Выберите другой аккаунт AWS. |
| 6 |
В поле Идентификатор аккаунта введите идентификатор аккаунта AWS, предоставленный в интерфейсе Control Hub. Это тот же идентификатор учетной записи, который входит в |
| 7 |
Нажмите кнопку «Далее». |
| 8 |
В разделе Добавить разрешения найдите и выберите только что созданную политику IAM. |
| 9 |
Нажмите кнопку «Далее». |
| 10 |
Введите имя роли и необязательное описание. |
| 11 |
Проверьте настройки и нажмите кнопку Создать роль. |
Прежде чем начать
Перед активацией ключа в Control Hub необходимо создать ключ AWS KMS. См. раздел Создание ключа AWS KMS в этой статье.
Необходимо предоставить Webex доступ к ключу AWS KMS. См. раздел Авторизация Cisco KMS с доступом к ключу AWS KMS в этой статье.
| 1 |
Войдите в Control Hub. |
| 2 |
Перейдите в и включите опцию Использование собственного ключа (BYOK). Если вы отключите BYOK, общий ключ Webex по умолчанию станет основным ключом в вашей организации. |
| 3 |
Выберите «Добавить ключ AWS KMS» и нажмите «Далее». |
| 4 |
Получите следующие ARN из консоли AWS:
|
| 5 |
В Control Hub введите основной ключ ARN. Если применимо, также введите резервный ключ ARN и IAM Role ARN в соответствующих полях. Затем нажмите «Добавить». Ваш первичный ключ ARN загружается в Cisco KMS, где доступ к ключу проверяется. Затем Control Hub покажет идентификатор ключа Cisco KMS вашего нового ключа AWS KMS и идентификатор активного ключа Cisco KMS, если таковой имеется. Если это ваш первый ключ AWS KMS, то в настоящее время активным ключом является общий ключ Webex по умолчанию (тот, который мы сейчас используем для шифрования ключей вашей организации). |
| 6 |
Выберите способ активации ключа:
|
| 1 |
Войдите в Control Hub и перейдите в . |
| 2 |
Перейдите к активному ключу AWS KMS. |
| 3 |
Нажмите |
| 4 |
Введите новый ключ AWS KMS и новый ARN и нажмите кнопку Добавить. Этот процесс описан в разделе Добавление и активация ключа AMS KMS в этой статье.
|
| 5 |
Нажмите «Активировать». Загруженный вами новый ключ AWS KMS переходит в активное состояние. Старый ключ AWS KMS остается в ротационном состоянии до тех пор, пока Webex не завершит шифрование всего содержимого новым активным ключом AWS KMS. После повторного шифрования старый ключ AWS KMS автоматически исчезает из Control Hub. |
| 1 |
Войдите в Control Hub и перейдите в . |
| 2 |
Нажмите «Добавить еще один ключ». |
| 3 |
Введите новый ключ AWS KMS и нажмите «Добавить». Control Hub показывает идентификатор ключа Cisco KMS вашего нового ключа AWS KMS и идентификатор активного в данный момент ключа Cisco KMS. Этот процесс описан в разделе Добавление и активация ключа AMS KMS в этой статье. |
| 4 |
Нажмите «Активировать». Загруженный вами новый ключ AWS KMS переходит в активное состояние. Старый ключ AWS KMS остается в ротационном состоянии до тех пор, пока Webex не завершит шифрование всего содержимого новым активным ключом AWS KMS. После повторного шифрования старый ключ AWS KMS автоматически исчезает из Control Hub. |
| 1 |
Войдите в Control Hub и перейдите в . |
| 2 |
Перейдите к активному в настоящее время ключу AWS KMS. |
| 3 |
Нажмите |
| 4 |
Подтвердите отзыв ключа. Полный отзыв ключа может занять до 10 минут.
Ключ AWS KMS переходит в состояние «Локально отозван».
|
Если администратор клиента отзывает ключ из консоли AWS KMS, ключ AWS KMS отобразится в состоянии Отозвано Amazon в Control Hub.
| 1 |
Войдите в Control Hub и перейдите в . |
| 2 |
Перейдите к отозванному ключу AWS KMS. |
| 3 |
Нажмите |
| 4 |
Подтвердите удаление ключа. После удаления ключ можно восстановить в течение 30 дней. |
Рекомендуется сначала удалить ключ AWS KMS из Control Hub, а затем удалить CMK из консоли AWS. Если вы удалите свой CMK из консоли AWS перед удалением ключа AWS KMS в Control Hub, у вас могут возникнуть проблемы.
Убедитесь, что ключ AWS KMS больше не отображается в Control Hub, прежде чем удалять свой CMK из консоли AWS.
| 1 |
Войдите в Control Hub и перейдите в . |
| 2 |
Перейдите к удаленному ключу AWS KMS. |
| 3 |
Нажмите |
| 4 |
Подтвердите восстановление ключа. После восстановления Control Hub покажет вам ключ в состоянии «Отзыв». |
Если у вас возникли проблемы с ключом AWS KMS, используйте следующую информацию для устранения неполадок.
-
Ключ AWS KMS ARN. Например,
arn:aws:kms:восток США — 2:111122223333:key/1234abcd-12ab-34cd-56ef-1234567890ab. -
Состояние ключа AWS KMS. Например, ключ AWS KMS отключен.
В этом примере используются инструменты командной строки OpenSSL версии 3.0. Подробнее об этих инструментах см. в разделе OpenSSL.
| 1 |
Войдите в Control Hub. |
| 2 |
Перейдите в . |
| 3 |
Нажмите «Загрузить открытый ключ». Открытый ключ Webex HSM вы получаете в файле.pem в локальной системе. |
| 4 |
В примере в качестве нового незашифрованного ключа используется имя файла main_key.bin. В качестве альтернативы можно сгенерировать 32-байтовое случайное значение с помощью Hex dump, Python или онлайн-генераторов. Можно также создать ключ AWS KMS и управлять им. |
| 5 |
Используйте открытый ключ Webex HSM для шифрования нового ключа:
В примере в качестве зашифрованного выходного ключа используется имя файла main_key_encrypted.bin, а в качестве открытого ключа Webex — имя файла path/to/public.pem. Зашифрованный ключ готов к загрузке в Control Hub. |


