
Tack för din feedback.
Hantera din egen kundhuvudnyckel
 Har du feedback?
Den här funktionen stöds inte för Webex for Government.
Som en del av vårt engagemang för säkerhet från början till slut har Webex en huvudnyckel för varje organisations räkning. Vi kallar det en huvudnyckel eftersom det inte krypterar innehåll direkt, men det används för att kryptera organisationens andra nycklar som krypterar innehållet. Basnivån i nyckel hierarkin kallas innehållsnyckeln (CK) och nycklarnas mellanliggande nivåer kallas nyckelkrypteringsnycklar (KEK).
Vi inser att vissa organisationer föredrar att hantera sin egen säkerhet, så vi ger dig möjlighet att hantera din egen kundhuvudnyckel (CMK). Det innebär att du tar ansvar för att skapa och rotera (omkryptera) huvudnyckeln som Webex använder för att kryptera dina innehållskrypteringsnycklar.
Framöver hänvisar en nyckel till CMK om inte annat anges.
Hur det fungerar
-
Webex håller din CMK i en hårdvarusäkerhetsmodul (HSM) så att Webex-tjänsterna inte har tillgång till CMK-värdet.
-
Control Hub visar din för närvarande aktiva eller återkallade CMK och alla väntande CMK som lagras i HSM. När du behöver rotera (omkryptera) CMK genererar du din nya CMK och krypterar den med HSM: s offentliga nyckel, så att endast HSM kan dekryptera och lagra den.
-
Du laddar sedan upp och aktiverar den nya CMK i Control Hub. Webex börjar omedelbart använda den nya CMK för att kryptera dina innehållsnycklar. Webex behåller den gamla CMK, men bara tills det är säkert att dina innehållskrypteringsnycklar är säkra de av den nya CMK.
Vi återkrypterar inte allt befintligt innehåll retroaktivt. När du har aktiverat din CMK krypteras och skyddas allt nytt innehåll (utrymmen och möten).
Vi inser att vissa organisationer föredrar att hantera sin egen nyckel utanför Webex. Därför ger vi dig möjlighet att hantera din egen CMK i Amazon Web Services (AWS) Key Management Service (KMS). Detta innebär att du är ansvarig för att hantera dina nycklar i AWS KMS. Du godkänner Webex att kryptera och dekryptera med din AWS KMS-nyckel via AWS-konsolen. Du förser Webex med ditt AWS KMS-nyckel-ID istället för din CMK. Det innebär att du tar ansvar för att skapa och rotera (omkryptera) AWS KMS-nyckeln som Webex använder för att kryptera dina innehållskrypteringsnycklar i molnet.
Hur det fungerar
-
Du skapar en nyckel med AWS. AWS KMS används för att hantera din nyckel och lagrar nyckeln i en hårdvarusäkerhetsmodul (HSM).
-
Du ger Webex åtkomst för att använda AWS KMS-nyckeln via AWS-konsolen.
Det betyder att istället för att ladda upp din CMK till Control Hub ger du Webex åtkomst till AWS KMS-nyckeln. AWS KMS-nyckeln lämnar inte din AWS KMS och Webex-tjänster har inte tillgång till AWS KMS-nyckelmaterialet.
Control Hub visar din för närvarande aktiva eller återkallade AWS KMS-nyckel och alla väntande AWS KMS-nyckel som lagras i AWS KMS. När du behöver rotera AWS KMS-nyckeln genererar du din nya AWS KMS-nyckel med AWS KMS-konsolen.
-
Du lägger sedan till och aktiverar den nya AWS KMS-nyckeln i Control Hub och förser den med Amazon Resource Name (ARN) för den nya AWS KMS-nyckeln. Webex börjar omedelbart använda den nya AWS KMS-nyckeln för att kryptera dina innehållsnycklar. Webex kräver inte längre den gamla AWS KMS-nyckeln. Den gamla AWS KMS-nyckeln försvinner från Control Hub efter att dina innehållskrypteringsnycklar roterats och säkrats med den nya AWS KMS-nyckeln. Webex tar inte bort AWS KMS-nyckeln från AWS KMS. Din kundadministratör kan ta bort nyckeln från AWS KMS.
Nyckellivscykel
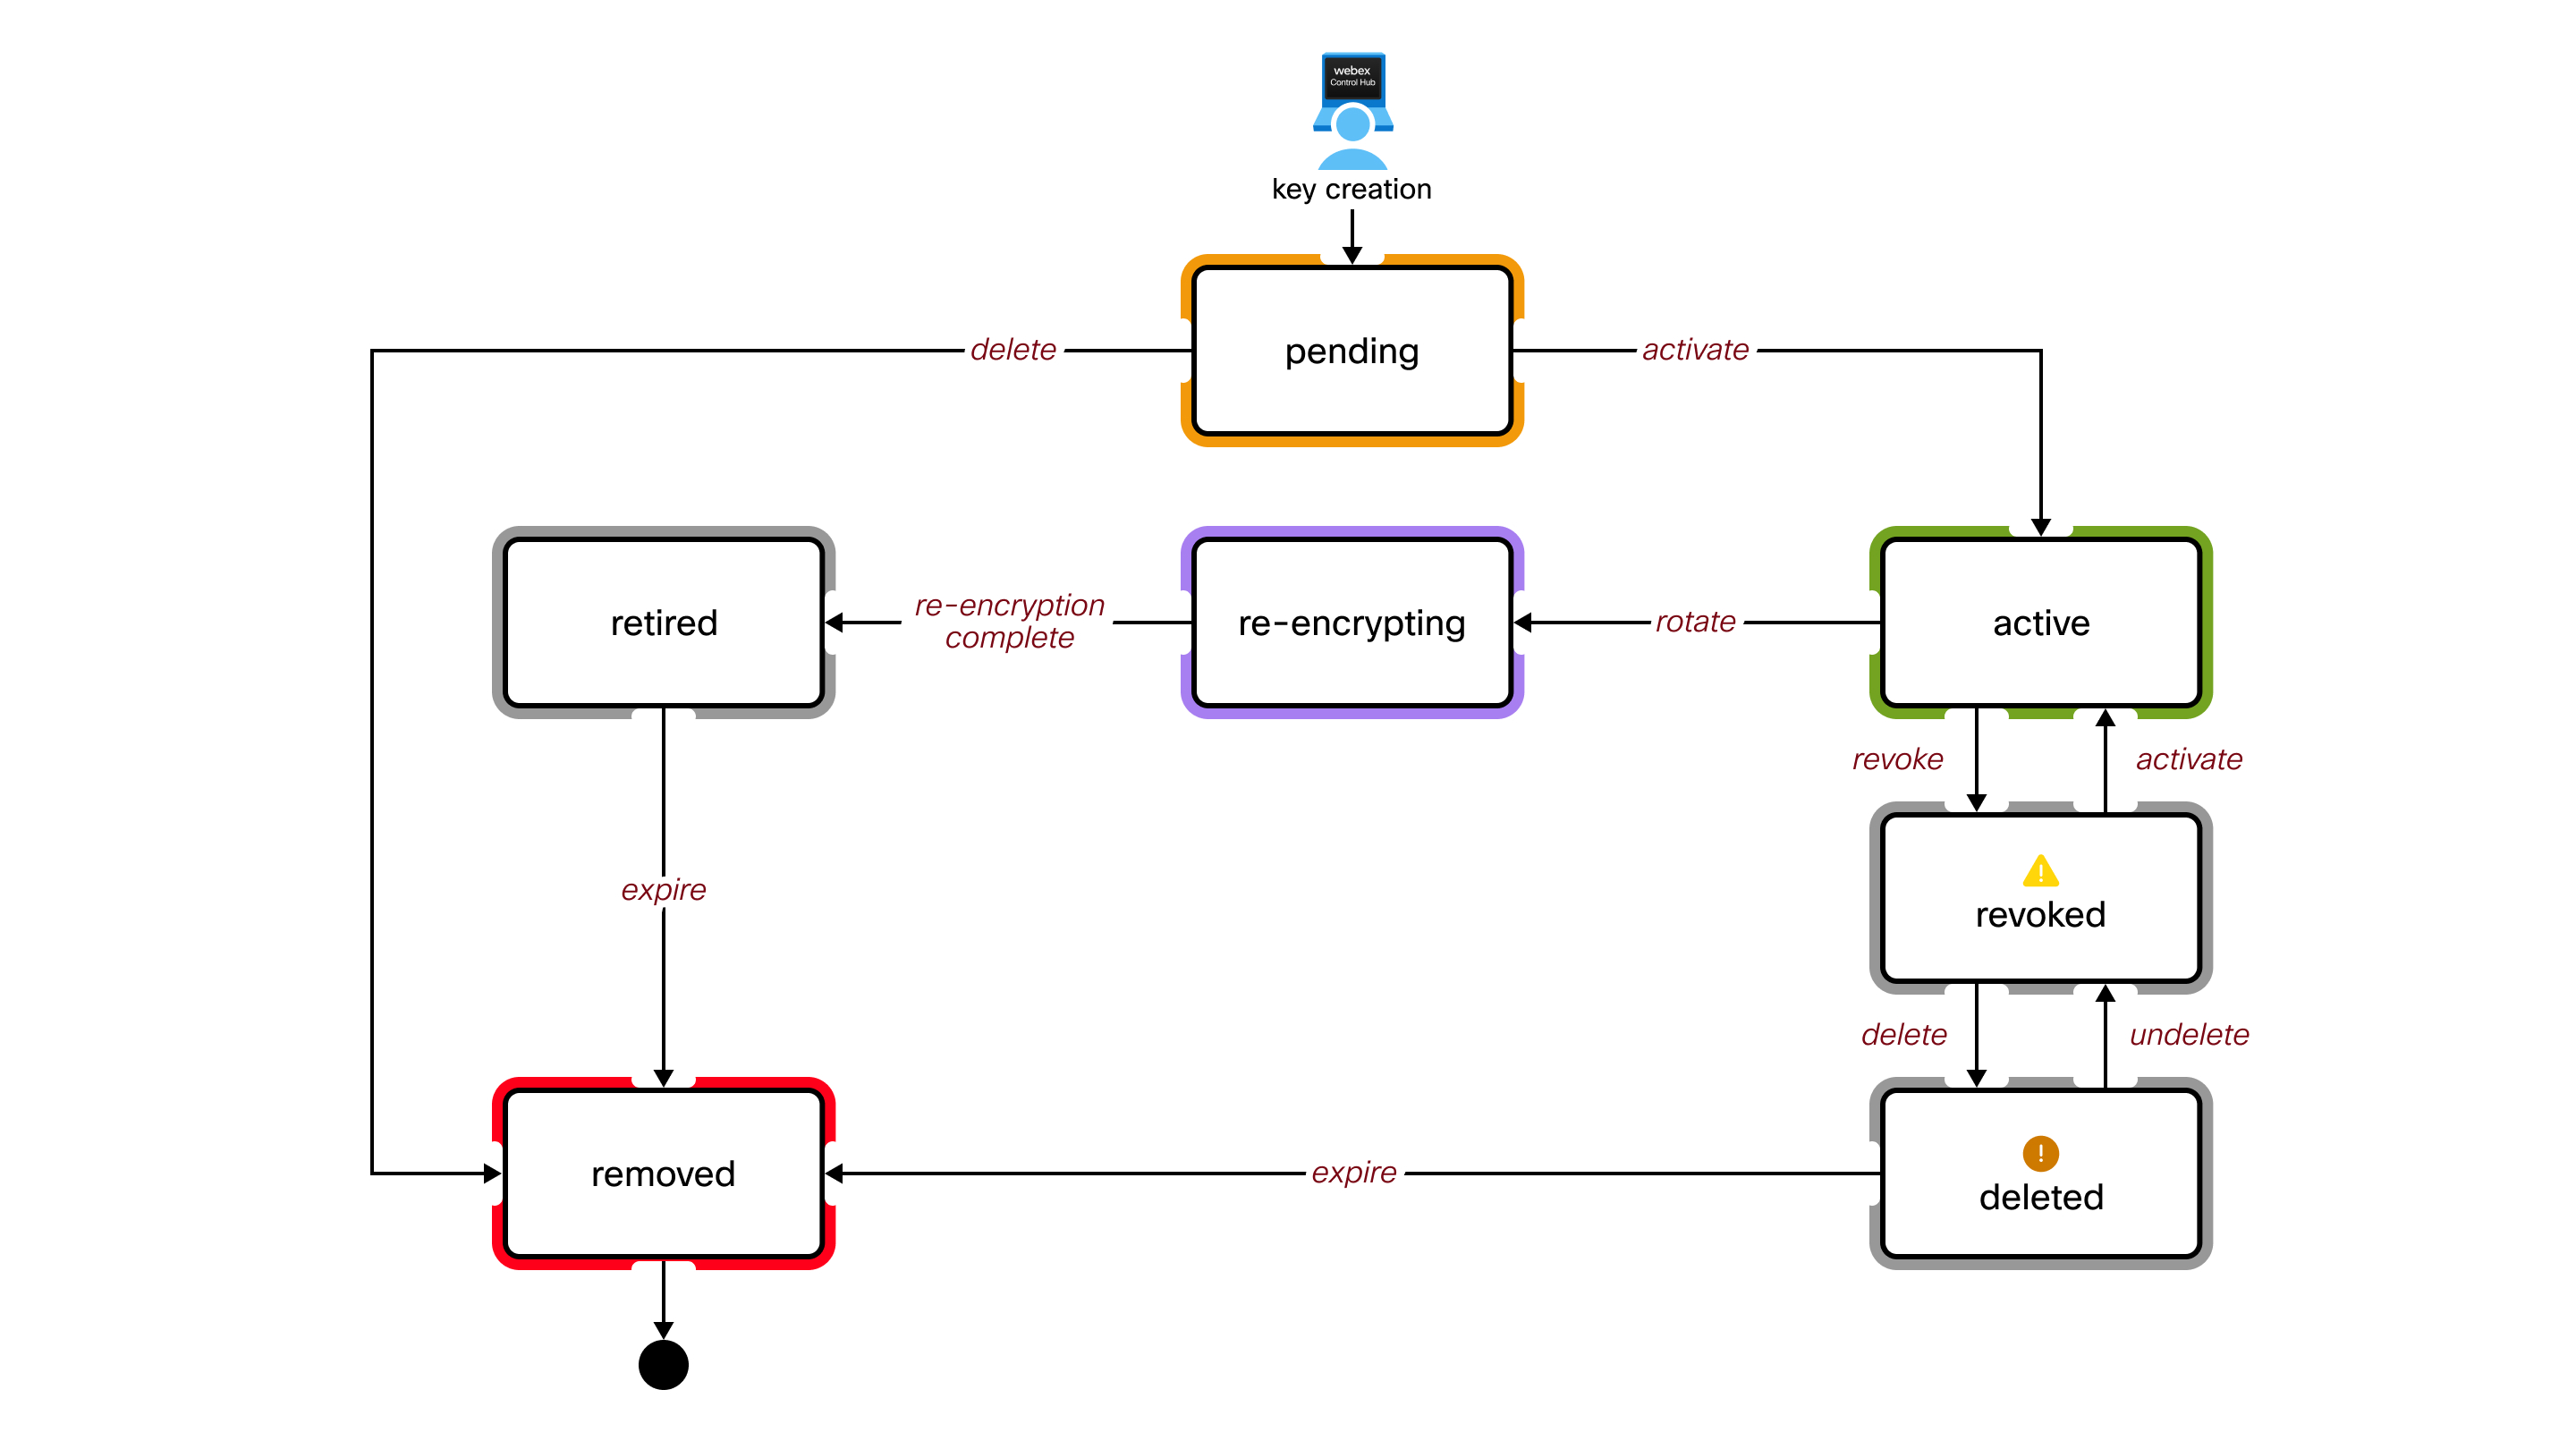
Nyckeltillståndsdefinitioner
- Väntar
-
En nyckel i detta tillstånd lagras i HSM men den används ännu inte för kryptering. Webex använder inte denna CMK för kryptering.
Endast en nyckel kan vara i detta tillstånd.
- Aktiv
-
Webex använder för närvarande denna CMK för att kryptera andra nycklar för din organisation.
Endast en nyckel kan vara i detta tillstånd.
- Rotation
-
Webex använder tillfälligt denna CMK. Webex behöver det för att dekryptera dina data och nycklar som tidigare krypterades av den här nyckeln. Den här nyckeln tas bort när rotationen (omkryptering) är klar.
Flera tangenter kan vara i detta tillstånd om en ny nyckel aktiveras innan rotationen är klar.
- Pensionerad
-
Webex använder inte denna CMK. Denna nyckel används inte längre för kryptering. En nyckel time-to-live är inställd, varefter den här nyckeln tas bort från HSM.
- Återkallat
-
Webex använder inte denna CMK. Även om det finns data och nycklar som krypterades med den här nyckeln kan Webex inte använda den för att dekryptera data och nycklar.
- Du behöver bara återkalla en aktiv nyckel om du misstänker att den är komprometterad. Detta är ett allvarligt beslut eftersom det hindrar många operationer från att bete sig ordentligt. Du kommer till exempel inte att kunna skapa nya utrymmen och du kommer inte att kunna dekryptera något innehåll i Webex Client.
- Endast en nyckel kan vara i detta tillstånd. Du måste återaktivera den här nyckeln för att rotera (omkryptera) en ny nyckel.
- Denna CMK kan raderas men du behöver inte ta bort den. Du kanske vill behålla den för dekryptering/ omkryptering efter att du har löst det misstänkta säkerhetsöverträdelsen.
- Borttagen
-
Webex använder inte denna CMK. Beteendet i det här läget är detsamma som läget Återkallat, förutom att en nyckel har ställts in, varefter nyckeln tas bort från HSM.
- Om en borttagen CMK går vidare till läget Borttagen måste du återställa den ursprungliga nyckeln för att återställa funktionaliteten till organisationen.
- Vi rekommenderar att du behåller en säkerhetskopia av din ursprungliga nyckel, annars fungerar inte organisationen längre.
- Borttagen
-
Detta är ett logiskt tillstånd. Webex har inte denna CMK lagrad i HSM. Det visas inte i Control Hub.
Äganderätt
Genom att ta äganderätt till din CMK måste du:
- Ta ansvar för säker skapande och säkerhetskopiering av dina nycklar
- Förstå konsekvenserna av att förlora dina nycklar
- Kryptera din aktiva CMK minst en gång per år som bästa praxis
Nyckelskapande
Du måste skapa din egen CMK med hjälp av dessa parametrar. Din nyckel måste vara:
- 256 bitar (32 byte) lång
- Krypterad med RSA-OAEP-schemat
- Krypterad med Webex-molnets offentliga HSM-nyckel
Programvaran för nyckelgenerering måste kunna:
- SHA-256-hashfunktion
- MGF1 maskgenereringsfunktion
- PKCS #1 OAEP stoppning
Se Exempel: Skapa och kryptera nycklar med OpenSSL på fliken Resurser i den här artikeln.
Auktorisation
Du måste ha åtkomst till din Webex-organisation i Control Hub. Du måste vara en fullständig administratör för att hantera din CMK.
| 1 |
Logga in på Control Hub. |
| 2 |
Gå till . Aktivera BYOK genom att aktivera B ring Your Own Key (BYOK). Om du inaktiverar BYOK blir Webex gemensamma standardnyckel huvudnyckeln för din organisation. |
| 3 |
Välj Ladda upp en anpassad nyckel och klicka på Nästa. |
| 4 |
Klicka på Ladda ner offentlig nyckel. Spara Webex HSM-offentlig nyckel i en.pem-fil på ditt lokala system. |
| 5 |
Skapa en kryptografiskt säker 256-bitars (32 byte) slumpmässig nyckel med din nyckel hanteringsprogramvara. |
| 6 |
Använd Webex HSM-offentliga nyckel för att kryptera din nya nyckel. De nödvändiga krypteringsparametrarna är:
Se Exempel: Skapa och kryptera nycklar med OpenSSL på fliken Resurser i den
här artikeln.
|
| 7 |
Dra den krypterade nyckeln från ditt filsystem och släpp den i uppladdningsområdet i Control Hub-gränssnittet, eller klicka på Välj en fil. |
| 8 |
Klicka på Nästa. Webex laddar upp din nyckel till HSM, där den dekrypteras och valideras. Sedan visar Control Hub ID för din nya CMK, och ID för den för närvarande aktiva CMK, om någon. Om detta är din första CMK är den aktiva nyckeln Webex gemensamma standardny ckel (den vi för närvarande använder för att kryptera organisationens nycklar). |
| 9 |
Välj hur du vill aktivera din nyckel:
|
Vad du ska göra härnäst
Vi återkrypterar inte allt befintligt innehåll retroaktivt. När du har aktiverat din CMK kommer allt nytt innehåll (utrymmen och möten) att krypteras och skyddas.
| 1 |
Logga in på Control Hub. |
| 2 |
Gå till . |
| 3 |
Gå till den aktiva CMK. |
| 4 |
Klick |
| 5 |
Skapa och kryptera en ny nyckel (om du inte har gjort det ännu). Processen beskrivs i Skapa och aktivera kundens huvudnyckel i den
här artikeln.
|
| 6 |
Dra den nya nyckeln från ditt filsystem och släpp den i Control Hub. |
| 7 |
Klicka på Aktivera ny nyckel. Den nya nyckeln som du laddade upp går till läget Aktiv. Den gamla CMK förblir i rotation (omkrypteringsläge) tills Webex avslutar krypteringen av allt innehåll med den nya aktiva CMK. Efter omkryptering flyttas nyckeln till läget Retired. Webex raderar sedan den gamla CMK. |
 och välj
| 1 |
Logga in på Control Hub. |
| 2 |
Gå till . |
| 3 |
Gå till den aktiva nyckeln. |
| 4 |
Klick |
| 5 |
Bekräfta återkallandet av nyckeln. Det kan ta upp till 10 minuter att helt återkalla din nyckel.
|
| 1 |
Logga in på Control Hub. |
| 2 |
Gå till . |
| 3 |
Gå till den för närvarande återkallade nyckeln. |
| 4 |
Klick |
| 5 |
Bekräfta nyckelaktiveringen. Den tidigare återkallade nyckeln går till läget Aktivt.
|
| 1 |
Logga in på Control Hub. |
| 2 |
Gå till . |
| 3 |
Gå till den återkallade nyckeln. |
| 4 |
Klick |
| 5 |
Bekräfta borttagningen av nyckeln. När du har raderat har du möjlighet att återställa nyckeln inom 30 dagar.
|
| 1 |
Logga in på Control Hub. |
| 2 |
Gå till . |
| 3 |
Gå till den borttagna nyckeln. |
| 4 |
Klick |
| 5 |
Bekräfta nyckelåterställningen. När du har återställt visar Control Hub nyckeln i läget Återkallat innan den raderades. Om du till exempel tar
bort en återkallad nyckel och sedan återställer nyckeln, visar Control Hub den återställda nyckeln i läget Återkallad.
|
Äganderätt
Genom att ta äganderätt till din AWS KMS-nyckel måste du:
- Ta ansvar för säker skapande och säkerhetskopiering av dina AWS KMS-nycklar.
- Förstå konsekvenserna av att förlora dina AWS KMS-nycklar.
- Kryptera din aktiva AMS KMS-nyckel minst en gång per år som bästa praxis.
Auktorisation
- Du måste vara behörig att skapa och hantera dina nycklar i AWS KMS för din Webex-organisation.
- Du måste ha åtkomst till din Webex-organisation i Control Hub. Du måste vara en fullständig administratör för att hantera din AWS KMS-nyckel.
| 1 |
Logga in på AWS och gå till AWS KMS-konsolen. |
| 2 |
Välj Kundhanterade nycklar och klicka sedan på Skapa nyckel. |
| 3 |
Skapa nyckeln med följande attribut:
|
| 4 |
Klicka på Nästa. |
| 5 |
Granska inställningarna och klicka på Slutför. Din AWS KMS-nyckel skapas.
|
| 6 |
Gå till Kundhanterade nycklar och klicka på Alias eller Nyckel-ID för att visa ARN. |
Vad du ska göra härnäst
Vi rekommenderar att du behåller en tillfällig kopia av ARN. Detta ARN används för att lägga till och aktivera din AWS KMS-nyckel i Control Hub.
Vi rekommenderar också att du skapar en reservnyckel för att säkerställa datatillgänglighet och motståndskraft. Detta möjliggör åtkomst till krypterad data även vid regionala avbrott. Mer information finns i Skapa en säkerhetskopia AWS KMS-nyckel i den här artikeln.
Innan du börjar
Se till att du har skapat en nyckel för flera regioner innan du fortsätter att skapa en reservnyckel. Mer information finns i Skapa en AWS KMS-nyckel i den här artikeln.
| 1 |
Logga in på AWS och gå till AWS KMS-konsolen. |
| 2 |
Välj den nyskapade flerregionsnyckeln. |
| 3 |
Klicka på Skapa nya repliknycklar under Regionalitet. |
| 4 |
Välj en säkerhetskopieringsregion från listan över AWS-regioner och klicka på Nästa. Om nyckeln till exempel skapades i USA West (us-west-1) kan du överväga att skapa
reservnyckeln i US East (us-east-1).
|
| 5 |
Skapa nyckeln med följande attribut:
|
| 6 |
Klicka på Nästa. |
| 7 |
Granska dina inställningar, markera bekräftelserutan och klicka på Skapa nya replika nycklar. |
Du kan auktorisera Cisco KMS att komma åt din AWS KMS-nyckel genom att skapa ett KMS-anslag eller konfigurera en IAM-roll. Välj det alternativ som bäst passar din organisations behov för att säkerställa säker och flexibel nyckelhanteringsintegrering.
Använda ett KMS-bidrag
Den här metoden innebär att du direkt beviljar Cisco KMS-behörigheter att utföra kryptografiska operationer på din AWS KMS-nyckel.
| 1 |
Logga in på AWS och gå till AWS CloudShell-konsolen. |
| 2 |
Kör KM |
Använda en IAM-roll
Skapa en IAM-policy med nödvändiga KMS-behörigheter och bifoga den sedan till en IAM-roll som Cisco KMS kan anta, vilket möjliggör säker och centraliserad åtkomsthantering.
Konfigurera en IAM-princip
| 1 |
Logga in på AWS och gå till AWS KMS-konsolen. |
| 2 |
Gå till . |
| 3 |
Välj Principer i det vänstra naviger ings fönstret och klicka sedan på Skapa policy. |
| 4 |
Välj alternativet JSON i avsnittet Policyrediger are. |
| 5 |
Kopiera och klistra in följande policydokument. Ersätt |
| 6 |
Klicka på Nästa. |
| 7 |
Ange ett principnamn och en valfri beskrivning. |
| 8 |
Klicka på Skapa policy. |
Konfigurera en IAM-roll
| 1 |
Logga in på AWS och gå till AWS KMS-konsolen. |
| 2 |
Gå till . |
| 3 |
Välj Rol ler i det vänstra navigeringsfönstret och klicka sedan på Skapa roll. |
| 4 |
Välj AWS-konto under Betrodd enti tetstyp. |
| 5 |
Välj ett annat AWS-konto. |
| 6 |
Ange det AWS- konto-ID som tillhandahålls i Control Hub-gränssnittet i fältet Konto-ID. Detta är samma konto-ID som ingår i |
| 7 |
Klicka på Nästa. |
| 8 |
Under Lägg till behörigheter söker du efter och väljer den IAM-policy som du just skapat. |
| 9 |
Klicka på Nästa. |
| 10 |
Ange ett rollnamn och en valfri beskrivning. |
| 11 |
Granska inställningarna och klicka på Skapa roll. |
Innan du börjar
Du måste skapa en AWS KMS-nyckel innan du aktiverar den i Control Hub. Se Skapa en AWS KMS-nyckel i den här artikeln.
Du måste ge Webex åtkomst till AWS KMS-nyckeln. Se Auk torisera Cisco KMS med åtkomst till AWS KMS-nyckeln i den här artikeln.
| 1 |
Logga in på Control Hub. |
| 2 |
Gå till och slå på Ta med din egen nyckel (BYOK). Om du inaktiverar BYOK blir Webex gemensamma standardnyckel huvudnyckeln för din organisation. |
| 3 |
Välj Lägg till AWS KMS-nyckel och klicka på Nästa. |
| 4 |
Hämta följande ARN från AWS-konsolen:
|
| 5 |
I Control Hub anger du primärnyckeln ARN. Om tillämpligt anger du även reservnyckeln ARN och IAM-roll ARN i respektive fält. Klicka sedan på Lägg till. Din Primärnyckel ARN laddas upp till Cisco KMS, där åtkomst till nyckeln valideras. Sedan visar Control Hub dig Cisco KMS-nyckel-ID för din nya AWS KMS-nyckel och det för närvarande aktiva Cisco KMS-nyckel-ID, om det finns något. Om det här är din första AWS KMS-nyckel är den aktiva nyckeln Webex gemensamma standardnyckel (den vi för närvarande använder för att kryptera organisationens nycklar). |
| 6 |
Välj hur du vill aktivera din nyckel:
|
| 1 |
Logga in på Control Hub och gå till . |
| 2 |
Gå till den aktiva AWS KMS-nyckeln. |
| 3 |
Klick |
| 4 |
Ange din nya AWS KMS-nyckel och nya ARN och klicka på Lägg till. Processen beskrivs i Lägg till och aktivera din AMS KMS-nyckel i den här artikeln.
|
| 5 |
Klicka på Aktivera. Den nya AWS KMS-nyckeln som du laddade upp går till Aktivt tillstånd. Den gamla AWS KMS-nyckeln förblir i roterande tillstånd tills Webex avslutar krypteringen av allt innehåll med den nya Active AWS KMS-nyckeln. Efter omkryptering försvinner den gamla AWS KMS-nyckeln automatiskt från Control Hub. |
| 1 |
Logga in på Control Hub och gå till . |
| 2 |
Klicka på Lägg till en annan nyckel. |
| 3 |
Ange din nya AWS KMS-nyckel och klicka på Lägg till. Control Hub visar Cisco KMS-nyckel-ID för din nya AWS KMS-nyckel och ID:t för det för närvarande aktiva Cisco KMS-nyckel-ID. Processen beskrivs i Lägg till och aktivera din AMS KMS-nyckel i den här artikeln. |
| 4 |
Klicka på Aktivera. Den nya AWS KMS-nyckeln som du laddade upp går till Aktivt tillstånd. Den gamla AWS KMS-nyckeln förblir i roterande tillstånd tills Webex avslutar krypteringen av allt innehåll med den nya Active AWS KMS-nyckeln. Efter omkryptering försvinner den gamla AWS KMS-nyckeln automatiskt från Control Hub. |
| 1 |
Logga in på Control Hub och gå till . |
| 2 |
Gå till den för närvarande aktiva AWS KMS-nyckeln. |
| 3 |
Klick |
| 4 |
Bekräfta återkallandet av nyckeln. Det kan ta upp till 10 minuter att helt återkalla din nyckel.
AWS KMS-nyckeln går till lokalt återkallat tillstånd.
|
Om din kundadministratör återkallar nyckeln från AWS KMS-konsolen visas AWS KMS-nyckeln i tillståndet Återkallat av Amazon i Control Hub.
| 1 |
Logga in på Control Hub och gå till . |
| 2 |
Gå till den återkallade AWS KMS-nyckeln. |
| 3 |
Klick |
| 4 |
Bekräfta borttagningen av nyckeln. När du har raderat den kan du återställa nyckeln inom 30 dagar. |
Vi rekommenderar att du tar bort AWS KMS-nyckeln från Control Hub först innan du tar bort din CMK från AWS-konsolen. Om du tar bort din CMK från AWS-konsolen innan du tar bort AWS KMS-nyckeln i Control Hub kan du stöta på problem.
Se till att AWS KMS-nyckeln inte längre är synlig i Control Hub innan du tar bort din CMK från AWS-konsolen.
| 1 |
Logga in på Control Hub och gå till . |
| 2 |
Gå till den raderade AWS KMS-nyckeln. |
| 3 |
Klick |
| 4 |
Bekräfta nyckelåterställningen. När du har återställt visar Control Hub nyckeln i läget Återkallat. |
Om du stöter på problem med din AWS KMS-nyckel använder du följande information för att felsöka den.
-
AWS KMS-nyckel ARN. Till exempel
arn:aws:kms:us-east- 2:111122223333:key/1234abcd-12ab-34cd-56ef-1234567890ab. -
AWS KMS nyckeltillstånd. Till exempel är AWS KMS-nyckeln inaktiverad.
I det här exemplet används version 3.0 av OpenSSL-kommandoradsverktygen. Se OpenSSL för mer information om dessa verktyg.
| 1 |
Logga in på Control Hub. |
| 2 |
Gå till . |
| 3 |
Klicka på Ladda ner offentlig nyckel. Du får den offentliga nyckeln Webex HSM i en.pem-fil på ditt lokala system. |
| 4 |
Skapa en 256-bitars (32 byte) nyckel: Exemplet använder filnamnet main_key.bin för din okrypterade nya nyckel. Alternativt kan du generera ett slumpmässigt värde på 32 byte med hjälp av Hex dump, Python eller online-generatorer. Du kan också skapa och hantera din AWS KMS-nyckel. |
| 5 |
Använd Webex HSM offentliga nyckel för att kryptera din nya nyckel:
I exemplet används filnamnet main_key_encrypted.bin för den krypterade utdatanyc keln och sökvägen för filnamnet till/public.pem för Webex offentliga nyckel. Den krypterade nyckeln är redo för dig att ladda upp till Control Hub. |


