
תודה על המשוב.
נהל את המפתח הראשי של הלקוח שלך
 משוב?
תכונה זו אינה נתמכת עבור Webex לממשלה.
כחלק מהמחויבות שלנו לאבטחה מקצה לקצה, Webex מחזיקה במפתח עיקרי בשם כל ארגון. אנו קוראים לזה מפתח ראשי מכיוון שהוא אינו מצפין תוכן ישירות, אך הוא משמש להצפנת מפתחות אחרים של הארגון שלך המצפינים את התוכן. רמת הבסיס של היררכיית המ פתחות נקראת מפתח התוכן (CK) ורמות הביניים של המפתחות נקראות מפתחות הצפנת מפתח (KEK).
אנו מכירים בכך שארגונים מסוימים מעדיפים לנהל את האבטחה שלהם, ולכן אנו נות נים לך את האפשרות לנהל את המפתח הראשי של הלקוח שלך (CMK). משמעות הדבר היא שאתה לוקח אחריות על יצירה וסיבוב (הצפנה מחדש) של המפתח הראשי שבו משתמש Webex להצפנת מפתחות הצפנת התוכן שלך.
בהמשך, מפתח מתייחס ל- CMK אלא אם צוין אחרת.
איך זה עובד
-
Webex שומר את ה- CMK שלך במודול אבטחת חומרה (HSM) כך שלשירותי Webex אין גישה לערך CMK.
-
רכזת הבקרה מציגה את ה- CMK הפעיל או שבוטל כרגע ואת כל CMK הממתינה המאוחסן ב- HSM. כאשר אתה צריך לסובב (להצפין מחדש) את ה- CMK, אתה יוצר את ה- CMK החדש שלך ומצפין אותו עם המפתח הציבורי של HSM, כך שרק ה- HSM יוכל לפענח ולאחסן אותו.
-
לאחר מכן אתה מעלה ומפעיל את ה- CMK החדש ב- Control Hub. Webex מתחיל מיד להשתמש ב- CMK החדש להצפנת מפתחות התוכן שלך. Webex שומר את ה- CMK הישן, אך רק עד שהוא בטוח שמפתחות הצפנת התוכן שלך מאובטחים על ידי ה- CMK החדש.
אנחנו לא מצפינים מחדש רטרואקטיבית את כל התוכן הקיים. לאחר הפעלת ה- CMK שלך, כל התוכן החדש (חללים ופגישות) מוצפן מחדש ומוגן.
אנו מכירים בכך שארגונים מסוימים מעדיפים לנהל את המפתח שלהם מחוץ ל- Webex. לכן אנו נותנים לך את האפשרות לנהל את ה- CMK שלך בשירות ניהול המפתח של שירותי האינטרנט של אמזון (AWS) (KMS). זה מרמז שאתה אחראי לניהול המ פתחות שלך ב- AWS KMS. אתה מאשר ל- Webex להצפין ולפענח באמצעות מפתח AWS KMS שלך דרך מסוף AWS. אתה מספק ל- Webex את מזהה המפתח AWS KMS שלך במקום ה-CMK שלך. המשמעות היא שאתה לוקח אחריות על יצירה ו סיבוב (הצפנה מחדש) של מפתח AWS KMS שבו Webex משתמש כדי להצפין את מפתחות הצפנת התוכן שלך בענן.
איך זה עובד
-
אתה יוצר מפתח עם AWS. AWS KMS משמש לניהול המפתח שלך ומאחסן את המפתח במודול אבטחת חומרה (HSM).
-
אתה מספק ל- Webex גישה לשימוש במפתח AWS KMS דרך מסוף AWS.
המשמעות היא שבמקום להעלות את ה- CMK שלך לרכזת הבקרה, אתה מספק ל- Webex גישה למפתח AWS KMS. מפתח AWS KMS אינו עוזב את AWS KMS שלך ולשירותי Webex אין גישה לחומר המפתח של AWS KMS.
מרכז הבקרה מציג את מפתח AWS KMS הפעיל או שבוטל כעת ואת כל מפתח AWS KMS ממתינה המאו חסן ב- AWS KMS. כאשר אתה צריך לסובב את מפתח AWS KMS, אתה יוצר את מפתח AWS KMS החדש שלך באמצעות מסוף AWS KMS.
-
לאחר מכן אתה מוסיף ומפעיל את מפתח AWS KMS החדש ב- Control Hub, ומספק לו את שם המשאב של אמזון (ARN) של מפתח AWS KMS החדש. Webex מתחיל מיד להשתמש במפתח AWS KMS החדש להצפנת מפתחות התוכן שלך. Webex כבר לא דורש את מפתח AWS KMS הישן. מפתח AWS KMS הישן ייעלם מ- Control Hub לאחר שמפתחות הצפנת התוכן שלך יסובבו ומאובטחים באמצעות מפתח AWS KMS החדש. Webex לא מוחק את מפתח AWS KMS מ- AWS KMS. מנהל הלקוח שלך יכול להסיר את המפתח מ- AWS KMS.
מחזור החיים של המפתח
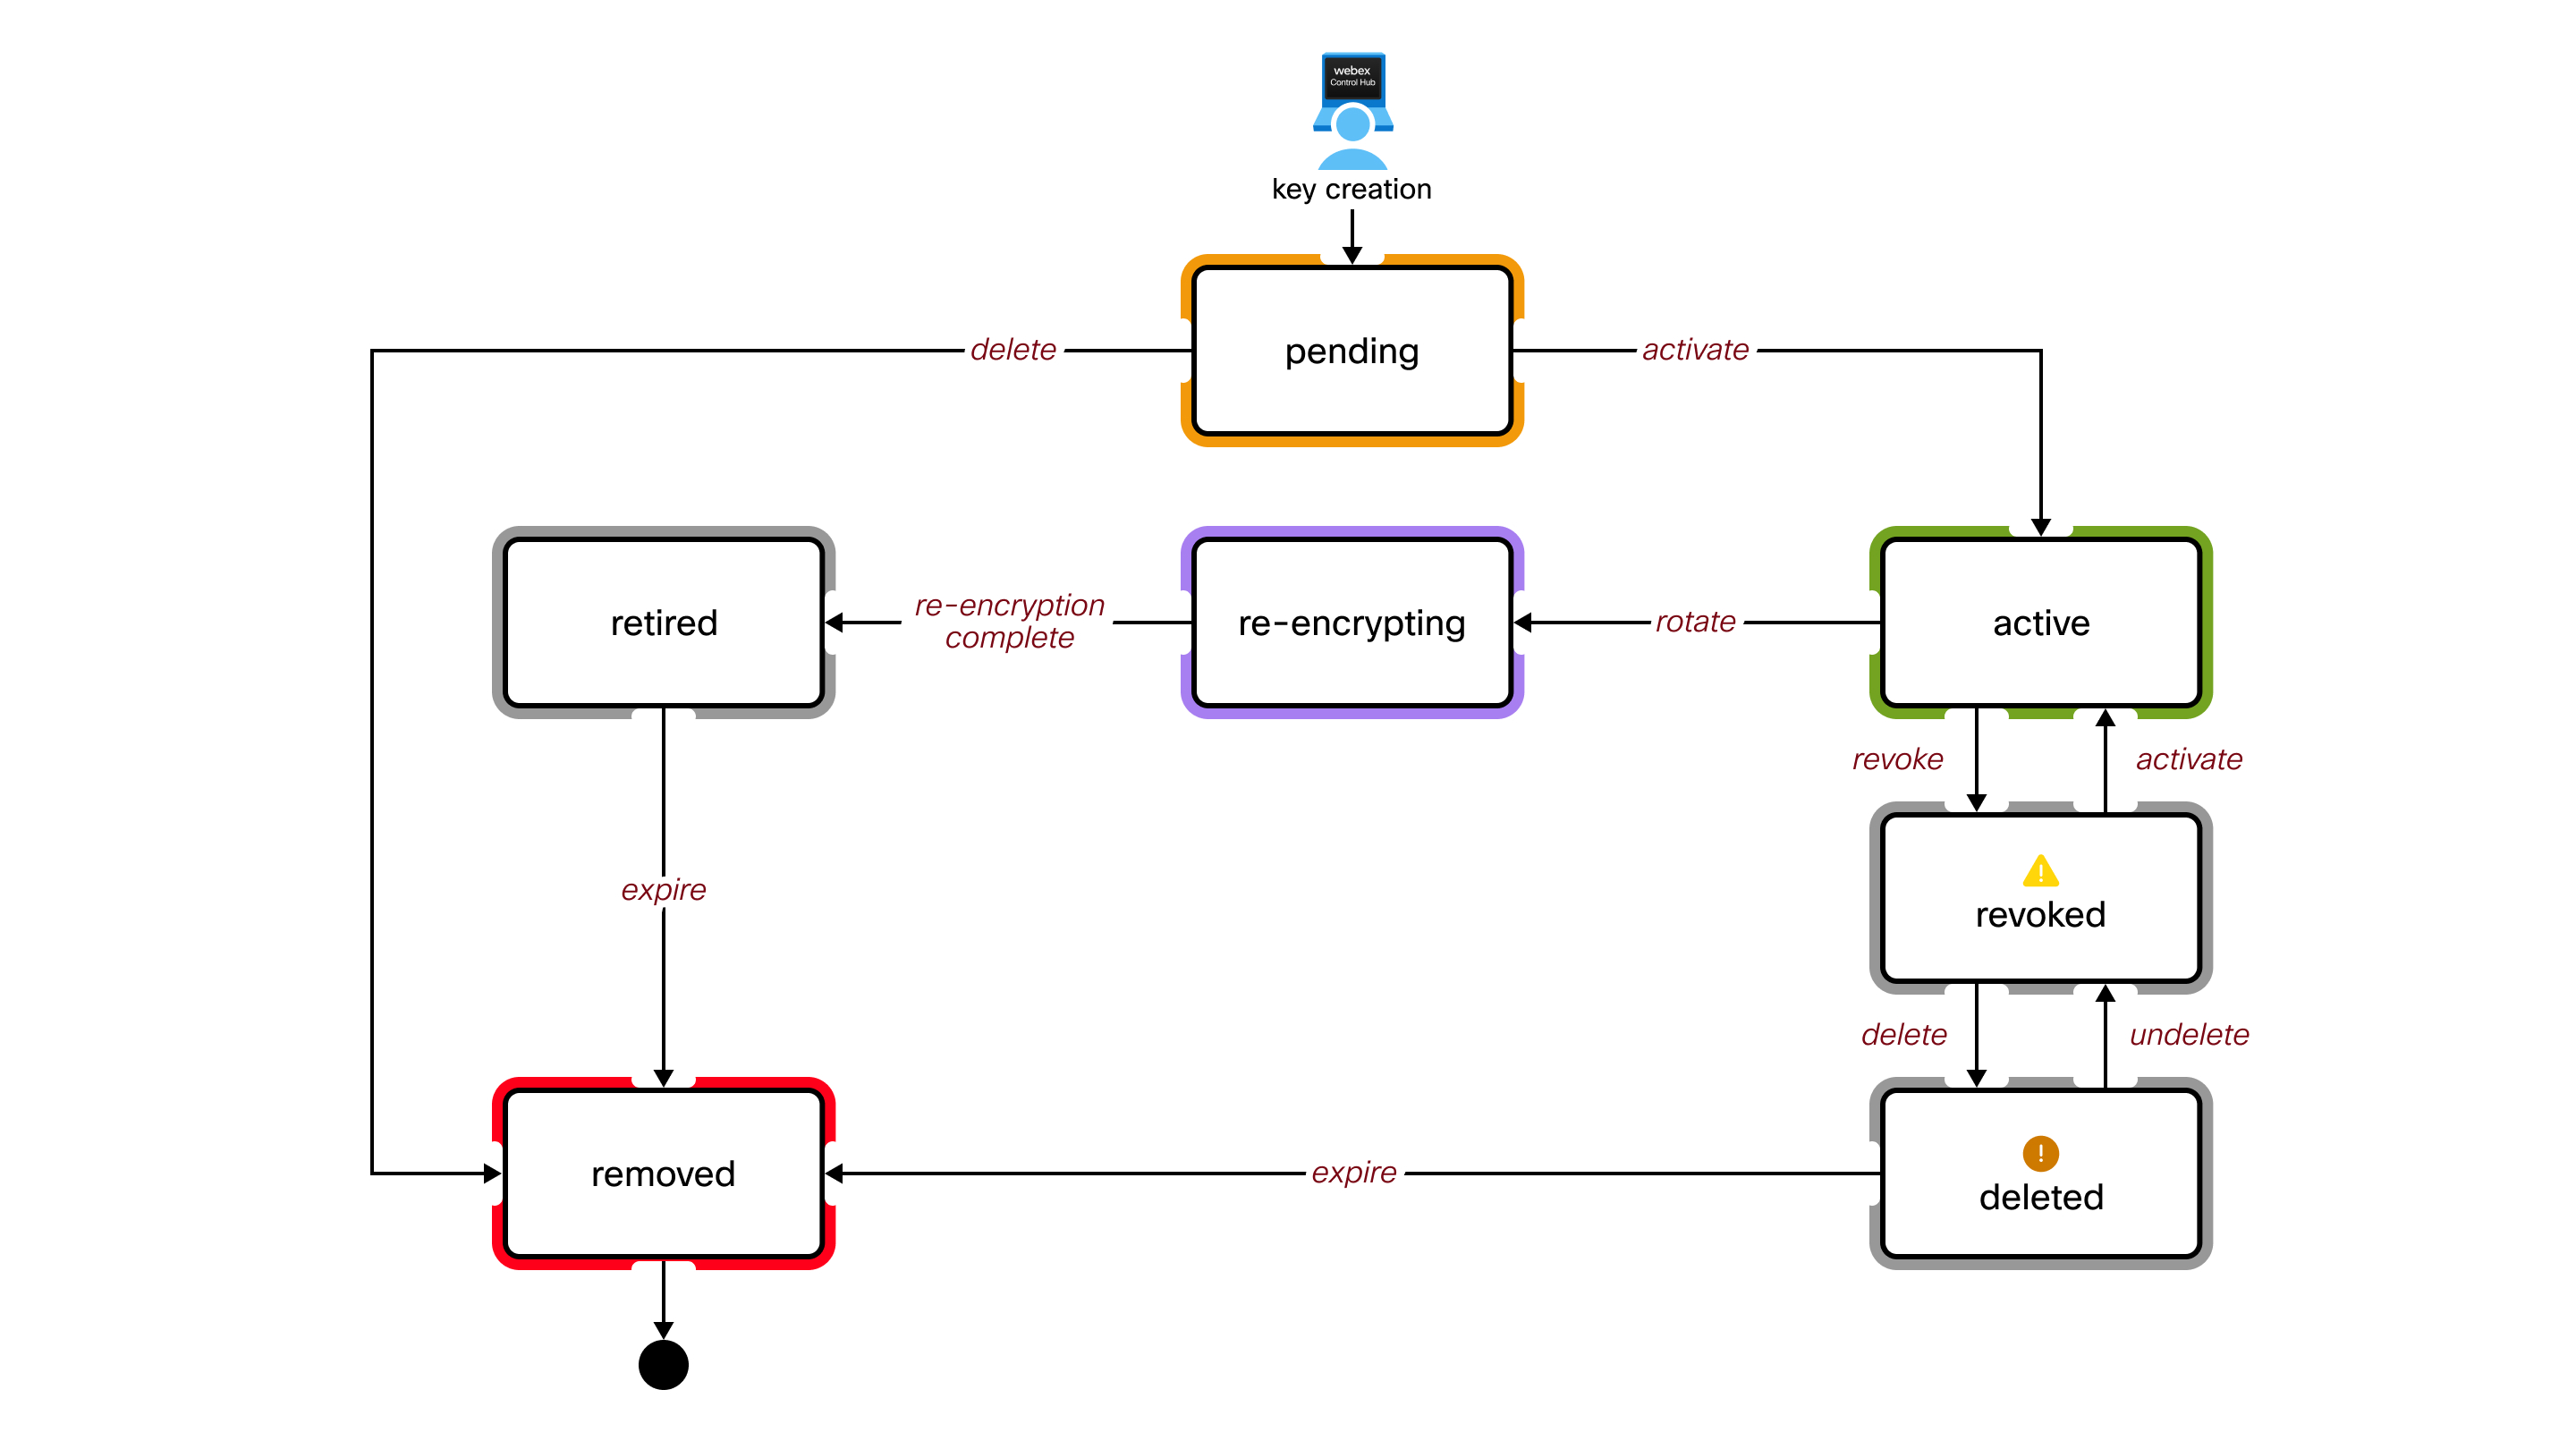
הגדרות מצב מפתח
- בהמתנה
-
מפתח במצב זה מאוחסן ב- HSM אך הוא עדיין לא משמש להצפנה. Webex אינו משתמש ב- CMK זה להצפנה.
רק מפתח אחד יכול להיות במצב זה.
- פעיל
-
Webex משתמש כעת ב- CMK זה כדי להצפין מפתחות אחרים עבור הארגון שלך.
רק מפתח אחד יכול להיות במצב זה.
- סיבוב
-
Webex משתמש באופן זמני ב- CMK זה. Webex זקוק לכך כדי לפענח את הנתונים והמפתחות שלך שהוצפנו בעבר על ידי מפתח זה. מפתח זה יוסר כאשר הסיבוב (הצפנה מחדש) הושלם.
מקשים מרובים יכולים להיות במצב זה אם מפתח חדש מופעל לפני השלמת הסיבוב.
- בגמלאות
-
Webex אינו משתמש ב- CMK זה. מפתח זה אינו משמש עוד להצפנה. מוגדר זמן חיים של מפתח, ולאחר מכן מפתח זה יוסר מה- HSM.
- בוטל
-
Webex אינו משתמש ב- CMK זה. גם אם יש נתונים ומפתחות שהוצפנו באמצעות מפתח זה, Webex לא יכול להשתמש בהם כדי לפענח את הנתונים והמפתחות.
- אתה צריך לבטל מפתח פעיל רק אם אתה חושד שהוא נפגע. זוהי החלטה רצינית מכיוון שהיא מונעת מפעולות רבות להתנהג כראוי. לדוגמה, לא תוכל ליצור רווחים חדשים ולא תוכל לפענח תוכן כלשהו ב- Webex Client.
- רק מפתח אחד יכול להיות במצב זה. עליך להפעיל מחדש מפתח זה כדי לסובב (להצפין מחדש) מפתח חדש.
- ניתן למחוק CMK זה אך אינך צריך למחוק אותו. ייתכן שתרצה לשמור אותו לצורך פענוח/הצפנה מחדש לאחר שתפתור את החשד לפריצת האבטחה.
- נמחק
-
Webex אינו משתמש ב- CMK זה. ההתנהגות במצב זה זהה למצב בוטל, פרט לכך שמוגדר זמן חיים של מפתח, ולאחר מכן מפתח זה יוסר מ- HSM.
- אם CMK שנמחק מתקדם למצב הוסר, עליך לשחזר את המפתח המקורי כדי לשחזר את הפונקציונליות לארגון.
- אנו ממליצים לשמור עותק גיבוי של המפתח המקורי שלך, אחרת הארגון שלך כבר לא יהיה פונקציונלי.
- הוסר
-
זהו מצב הגיוני. ל- Webex אין CMK זה מאוחסן ב- HSM. הוא אינו מוצג ברכזת הבקרה.
בעלות
על ידי לקיחת בעלות על CMK שלך, עליך:
- קח אחריות על יצירה מאובטחת וגיבוי של המפתחות שלך
- להבין את ההשלכות של אובדן המפתחות שלך
- הצפן מחדש את ה- CMK הפעיל שלך לפחות פעם בשנה כנוהג הטוב ביותר
יצירת מפתח
עליך ליצור CMK משלך באמצעות פרמטרים אלה. המפתח שלך חייב להיות:
- אורך 256 סיביות (32 בתים)
- מוצפן באמצעות ערכת RSA-OAEP
- מוצפן עם המפתח הציבורי של ענן Webex HSM
תוכנת יצירת המפתח שלך חייבת להיות מסוגלת:
- פונקציית חשיש SHA-256
- פונקציית יצירת מסכות MGF1
- PKCS #1 ריפוד OAEP
עיין ב דוגמה: צור והצפין מפתחות באמצעות OpenSSL בכ רטיסייה משאבים במאמר זה.
הרשאה
חייבת להיות לך גישה לארגון Webex שלך ב- Control Hub. עליך להיות מנהל מלא כדי לנהל את ה- CMK שלך.
| 1 |
היכנס לרכ זת הבקרה. |
| 2 |
עבור אל . כדי להפעיל את BYOK, הפעל את הביא מפתח משלך (BYOK). אם תש בית את BYOK, מפתח ברירת המחדל המשותף של Webex הופך למפתח הראשי של הארגון שלך . |
| 3 |
בחר הע לה מפתח מותאם אישית ולחץ על הבא. |
| 4 |
לחץ על הורד מפתח ציבורי. שמור את המפתח הציבורי של Webex HSM בקובץ.pem במערכת המקומית שלך. |
| 5 |
צור מפתח אקראי מאובטח קריפטוגרפית של 256 סיביות (32 בתים) באמצעות תוכנת ניהול המפתחות שלך. |
| 6 |
השתמש במפתח הציבורי של Webex HSM כדי להצפין את המפתח החדש שלך. פרמטרי ההצפנה הנדרשים הם:
עיין ב דוגמה: צור והצפין מפתחות באמצעות OpenSSL בכ רטיסייה משאבים במאמר
זה.
|
| 7 |
גרור את המפתח המוצפן ממערכת הקבצים שלך ושחרר אותו באזור ההעלאה של ממשק Control Hub, או לחץ על בחר קובץ. |
| 8 |
לחץ על הבא. Webex מעלה את המפתח שלך ל- HSM, שם הוא מפוענח ומאומת. ואז Control Hub מראה לך את המזהה של ה- CMK החדש שלך, ואת המזהה של ה- CMK הפעיל כרגע, אם קיים. אם זהו ה- CMK הראשון שלך, המפתח הפעיל כרגע הוא מפתח ברי רת המחדל המשותף של Webex (זה בו אנו משתמשים כעת להצפנת מפתחות הארגון שלך). |
| 9 |
בחר כיצד ברצונך להפעיל את המפתח שלך:
|
מה לעשות הלאה
אנחנו לא מצפינים מחדש רטרואקטיבית את כל התוכן הקיים. לאחר שתפעיל את ה- CMK שלך, כל התוכן החדש (חללים ופגישות) יהיה מוצפן מחדש ומוגן.
| 1 |
היכנס לרכ זת הבקרה. |
| 2 |
עבור אל . |
| 3 |
עבור אל CMK הפעיל. |
| 4 |
לחץ |
| 5 |
צור והצפין מפתח חדש (אם עדיין לא עשית זאת). התהליך מתואר ב יצי רה והפעל את המפתח הראשי של הלקוח שלך במאמר
זה.
|
| 6 |
גרור את המפתח החדש ממערכת הקבצים שלך ושחרר אותו ב- Control Hub. |
| 7 |
לחץ על הפעל מפתח חדש. המפתח החדש שהעלית עובר למצב פעיל. ה- CMK הישן נשאר בסיבוב (מצב הצפנה מחדש) עד ש- Webex מסיים להצפין את כל התוכן שלו עם ה- CMK הפעיל החדש. לאחר ההצפנה מחדש, המפתח עובר למצב משוחרר. לאחר מכן Webex מוחק את ה- CMK הישן. |
 ובחר
| 1 |
היכנס לרכ זת הבקרה. |
| 2 |
עבור אל . |
| 3 |
עבור אל המפתח הפעיל. |
| 4 |
לחץ |
| 5 |
אשר את ביטול המפתח. זה יכול להיות עד 10 דקות כדי לבטל את המפתח שלך במלואו.
|
| 1 |
היכנס לרכ זת הבקרה. |
| 2 |
עבור אל . |
| 3 |
עבור אל המפתח שבוטל כעת. |
| 4 |
לחץ |
| 5 |
אשר את הפעלת המפתח. המפתח שבוטל בעבר נכנס למצב פעיל.
|
| 1 |
היכנס לרכ זת הבקרה. |
| 2 |
עבור אל . |
| 3 |
עבור אל המפתח שבוטל. |
| 4 |
לחץ |
| 5 |
אשר את מחיקת המפתח. לאחר שנמחק, יש לך אפשרות לשחזר את המפתח תוך 30 יום.
|
| 1 |
היכנס לרכ זת הבקרה. |
| 2 |
עבור אל . |
| 3 |
עבור אל המפתח שנמחק. |
| 4 |
לחץ |
| 5 |
אשר את שחזור המפתח. לאחר שחזור, Control Hub מציג לך את המפתח במצב בוטל לפני שהוא נמחק. לדוגמה, אם ת
מחק מפתח שבוטל ולאחר מכן תשחזר את המפתח, Control Hub מציג את המפתח המשוחזר במצב בוטל.
|
בעלות
על ידי לקיחת בעלות על מפתח AWS KMS שלך, עליך:
- קח אחריות על יצירה וגיבוי מאובטחים של מפתחות AWS KMS שלך.
- הבן את ההשלכות של אובדן מפתחות AWS KMS שלך.
- הצפן מחדש את מפתח AMS KMS הפעיל שלך לפחות פעם בשנה כנוהג הטוב ביותר.
הרשאה
- עליך להיות מורשה ליצור ולנהל את המפתחות שלך ב- AWS KMS עבור ארגון Webex שלך.
- חייבת להיות לך גישה לארגון Webex שלך ב- Control Hub. עליך להיות מנהל מלא כדי לנהל את מפתח AWS KMS שלך.
| 1 |
היכנס ל - AWS ועבור למסוף AWS KMS. |
| 2 |
בחר מפתחות מנוהלים על ידי לקוח ולאחר מכן לחץ על צור מפתח. |
| 3 |
צור את המפתח עם התכונות הבאות:
|
| 4 |
לחץ על הבא. |
| 5 |
עיין בהגדרות ולחץ על סיום. מפתח ה- AWS KMS שלך נוצר.
|
| 6 |
עבור אל מפתחות מנוהלים על ידי לקוח ולחץ על הכינוי או מזהה המפתח כדי להציג את ה- ARN. |
מה לעשות הלאה
אנו ממליצים לשמור עותק זמני של ה- ARN. ARN זה משמש להוספה והפעלה של מפתח AWS KMS שלך ב- Control Hub.
כמו כן, מומלץ ליצור מפתח גיבוי כדי להבטיח זמינות נתונים ועמידות. זה מאפשר גישה לנתונים מוצפנים גם במהלך הפסקות אזוריות. לקבלת מידע נוסף, עיין ביצירת מפתח AWS KMS לגיבוי במאמר זה.
לפני שתתחיל
ודא שיצרת מפתח מרובה אזורים לפני שתמשיך ליצור מפתח גיבוי. לקבלת מידע נוסף, עיין ביצירת מפתח AWS KMS במאמר זה.
| 1 |
היכנס ל - AWS ועבור למסוף AWS KMS. |
| 2 |
בחר את המפתח הרב-אזורי החדש שנוצר. |
| 3 |
תחת אז וריות, לחץ על צור מקשי העתק חדשים. |
| 4 |
בחר אזור גיבוי מרשימת אזורי AWS ולחץ על הבא. לדוגמה, אם המפתח נוצר במערב ארה"ב (us-west-1), שקול ליצור את מפתח הגי
בוי במזרח ארה"ב (us-east-1).
|
| 5 |
צור את המפתח עם התכונות הבאות:
|
| 6 |
לחץ על הבא. |
| 7 |
עיין בהגדרות שלך, סמן את תיבת האישור ולחץ על צור מקשי העתק חדשים. |
באפשרותך לאשר ל-Cisco KMS לגשת למפתח AWS KMS שלך על-ידי יצירת מענק KMS או הגדרת תפקיד IAM. בחר באפשרות המתאימה ביותר לצרכי הארגון שלך כדי להבטיח שילוב מאובטח וגמיש של ניהול מפתחות.
שימוש במענק KMS
שיטה זו כוללת הענקת הרשאות KMS של Cisco ישירות לביצוע פעולות קריפטוגרפיות במפתח AWS KMS שלך.
| 1 |
היכנס ל - AWS ועבור למסוף AWS CloudShell. |
| 2 |
הפעל ה- |
שימוש בתפקיד IAM
צור מדיניות IAM עם הרשאות ה- KMS הדרושות ולאחר מכן צרף אותה לתפקיד IAM ש- Cisco KMS יכולה לקחת על עצמה, מה שמאפשר ניהול גישה מאובטח ומרוכז.
קביעת תצורה של מדיניות IAM
| 1 |
היכנס ל - AWS ועבור למסוף AWS KMS. |
| 2 |
עבור אל . |
| 3 |
בחלונית הניווט השמאלית, בחר מדיניות ולאחר מכן לחץ על צור מדיניות. |
| 4 |
בקטע עורך מדיניות, בחר באפש רות JSON. |
| 5 |
העתק והדבק את מסמך המדיניות הבא. החלף את |
| 6 |
לחץ על הבא. |
| 7 |
הזן שם מדיניות ו תיאור אופציונלי. |
| 8 |
לחץ על צור מדיניות. |
קביעת תצורה של תפקיד IAM
| 1 |
היכנס ל - AWS ועבור למסוף AWS KMS. |
| 2 |
עבור אל . |
| 3 |
בחלונית הניווט השמאלית, בחר תפקידים ולאחר מכן לחץ על צור תפקיד. |
| 4 |
תחת סוג ישות מהי מנה, בחר חשבון AWS. |
| 5 |
בחר חשבון AWS אחר. |
| 6 |
בשדה מז הה חשבון, הזן את מזהה חשבון AWS המסופק במ משק רכזת הבקרה. זהו אותו מזהה חשבון שהוא חלק מ- |
| 7 |
לחץ על הבא. |
| 8 |
תחת הוסף הרשאות, חפש ובחר את מדיניות ה- IAM שיצרת זה עתה. |
| 9 |
לחץ על הבא. |
| 10 |
הזן שם תפקיד ו תיאור אופציונלי. |
| 11 |
עיין בהגדרות ולחץ על צור תפקיד. |
לפני שתתחיל
עליך ליצור מפתח AWS KMS לפני הפעלתו ב- Control Hub. עיין ביצירת מפתח AWS KMS במאמר זה.
עליך לספק ל- Webex גישה למפתח AWS KMS. עיין ב הרשאה ל-Cisco KMS עם גישה למפתח AWS KMS במאמר זה.
| 1 |
היכנס לרכ זת הבקרה. |
| 2 |
עבור אל חות והפעל את הפעלת המפתח שלך (BYOK). אם תש בית את BYOK, מפתח ברירת המחדל המשותף של Webex הופך למפתח הראשי של הארגון שלך . |
| 3 |
בחר הוסף מפתח AWS KMS ולח ץ על הבא. |
| 4 |
קבל את ה- ARN הבאים ממסוף AWS:
|
| 5 |
ברכזת הבקרה, הזן את המפתח הראשי ARN. אם רלוונטי, הזן גם את מפתח הגיבוי ARN ואת תפקיד IAM ARN בש דות המתאימים להם. לאחר מכן, לחץ על הוסף. המפתח הראשי שלך ARN מועלה ל- Cisco KMS, שם הגישה למפתח מאומתת. לאחר מכן, רכזת הבקרה מציגה לך את מזהה המפתח של Cisco KMS של מפתח AWS KMS החדש שלך, ואת מזהה המפתח KMS של Cisco הפעיל כעת, אם קיים. אם זהו מפתח AWS KMS הראשון שלך, המפתח הפעיל כרגע הוא מפתח ברירת המחדל המשותף של Webex (זה בו אנו משתמשים כעת להצפנת מפתחות הארגון שלך). |
| 6 |
בחר כיצד ברצונך להפעיל את המפתח שלך:
|
| 1 |
היכנס לרכ זת הב קרה ועבור אל . |
| 2 |
עבור אל מפתח AWS KMS הפעיל. |
| 3 |
לחץ |
| 4 |
הזן את מפתח AWS KMS החדש שלך ואת ARN החדש ולחץ על הוסף. התהליך מתואר ב הוספ ה והפעל את מפתח ה- AMS KMS שלך במאמר זה.
|
| 5 |
לחץ על הפ על. מפתח AWS KMS החדש שהעלית עובר למצב פעיל. מפתח AWS KMS הישן נשאר במצב סיבוב עד ש- Webex מסיים להצפין את כל התוכן שלו באמצעות מפתח AWS KMS החדש Active. לאחר הצפ נה מחדש, מפתח AWS KMS הישן נעלם אוטומטית מ- Control Hub. |
| 1 |
היכנס לרכ זת הב קרה ועבור אל . |
| 2 |
לחץ על הוסף מפתח נוסף. |
| 3 |
הזן את מפתח AWS KMS החדש שלך ולחץ על הוסף. רכזת הבקרה מציגה לך את מזהה המפתח של Cisco KMS של מפתח AWS KMS החדש שלך, ואת המזהה של מזהה המפתח של Cisco KMS הפעיל כעת. התהליך מתואר ב הוספ ה והפעל את מפתח ה- AMS KMS שלך במאמר זה. |
| 4 |
לחץ על הפ על. מפתח AWS KMS החדש שהעלית עובר למצב פעיל. מפתח AWS KMS הישן נשאר במצב סיבוב עד ש- Webex מסיים להצפין את כל התוכן שלו באמצעות מפתח AWS KMS החדש Active. לאחר הצפ נה מחדש, מפתח AWS KMS הישן נעלם אוטומטית מ- Control Hub. |
| 1 |
היכנס לרכ זת הב קרה ועבור אל . |
| 2 |
עבור אל מפתח AWS KMS הפעיל כעת. |
| 3 |
לחץ |
| 4 |
אשר את ביטול המפתח. זה יכול להיות עד 10 דקות כדי לבטל את המפתח שלך במלואו.
מפתח AWS KMS נכנס למצב שבוטל באופן מקומי.
|
אם מנהל הלקוח שלך מבטל את המפתח ממסוף AWS KMS, מפתח AWS KMS מוצג במצב בוטל על ידי אמזון ב- Control Hub.
| 1 |
היכנס לרכ זת הב קרה ועבור אל . |
| 2 |
עבור אל מפתח AWS KMS שבוטל. |
| 3 |
לחץ |
| 4 |
אשר את מחיקת המפתח. לאחר שנמחק, תוכל לשחזר את המפתח תוך 30 יום. |
אנו ממליצים למחוק תחילה את מפתח AWS KMS ממרכז הבקרה לפני שתמחק את ה- CMK שלך ממסוף AWS. אם תמחק את ה- CMK שלך ממסוף AWS לפני מחיקת מפתח AWS KMS ב- Control Hub, אתה עלול להיתקל בבעיות.
ודא שמפתח AWS KMS אינו גלוי עוד ב- Control Hub לפני מחיקת ה- CMK שלך ממסוף AWS.
| 1 |
היכנס לרכ זת הב קרה ועבור אל . |
| 2 |
עבור אל מפתח AWS KMS שנמחק. |
| 3 |
לחץ |
| 4 |
אשר את שחזור המפתח. לאחר שחזור, רכזת הבקרה מציגה לך את המפתח במצב בוטל. |
אם אתה נתקל בבעיות עם מפתח AWS KMS שלך, השתמש במידע הבא כדי לפתור אותו.
-
מפתח AWS KMS ARN. לדוגמה,
arn:aws:kms:US-מזרח- 2:111122223333:מקש/1234abcd-12ab-34cd-56ef-1234567890ab. -
מצב מפתח AWS KMS. לדוגמה, מפתח AWS KMS מושבת.
דוגמה זו משתמשת בגירסה 3.0 של כלי שורת הפקודה OpenSSL. ראה OpenSSL ל מידע נוסף על כלים אלה.
| 1 |
היכנס לרכ זת הבקרה. |
| 2 |
עבור אל . |
| 3 |
לחץ על הורד מפתח ציבורי. אתה מקבל את המפתח הציבורי של Webex HSM בקובץ.pem במערכת המקומית שלך. |
| 4 |
צור מפתח של 256 סיביות (32 בתים): הדוגמה משתמשת בשם main_key.bin עבור המפתח החדש הלא מוצפן שלך. לחלופין, אתה יכול ליצור ערך אקראי של 32 בתים באמצעות Hex dump, Python או גנרטורים מקוונים. אתה יכול גם ליצור ולנהל את מפתח AWS KMS שלך. |
| 5 |
השתמש במפתח הציבורי של Webex HSM כדי להצפין את המפתח החדש שלך:
הדוגמה משתמשת בשם הקובץ main_key_encrypted.bin עבור מפתח הפלט המוצפן, ובנתיב שם הקוב /to/public.pem עבור המפתח הציבורי של Webex. המפתח המוצפן מוכן להעלאה לרכזת הבקרה. |


