
Благодарим за обратната връзка.
Управлявайте основния ключ на собствения си клиент
 Обратна връзка?
Тази функция не се поддържа за Webex за правителството.
Като част от нашия ангажимент за сигурност от край до край, Webex държи основен ключ от името на всяка организация. Наричаме го основен ключ, защото не криптира съдържанието директно, но се използва за криптиране на другите ключове на вашата организация, които криптират съдържанието. Базовото ниво на йерархията на ключовете се нарича ключ за съдържание (CK), а междинните нива на ключовете се наричат ключови криптиращи ключове (KEK).
Признаваме, че някои организации предпочитат да управляват собствената си сигурност, затова ви даваме възможност да управлявате собствения си клиентски основен ключ (CMK). Това означава, че поемате отговорност за създаването и завъртането (прекриптирането) на основния ключ, който Webex използва за криптиране на вашите ключове за криптиране на съдържанието.
В бъдеще ключът се отнася до CMK, освен ако не е посочено друго.
Как работи
-
Webex поддържа вашия CMK в модул за хардуерна сигурност (HSM), така че услугите на Webex нямат достъп до стойността на CMK.
-
Контролният център показва Вашия текущ активен или отменен CMK и всички чакащи CMK, които се съхраняват в HSM. Когато трябва да завъртите (прекриптирате) CMK, вие генерирате новия си CMK и го криптирате с публичния ключ на HSM, така че само HSM да може да го дешифрира и съхранява.
-
След това качвате и активирате новия CMK в Control Hub. Webex веднага започва да използва новия CMK за криптиране на вашите ключове за съдържание. Webex запазва стария CMK, но само докато не е сигурен, че вашите ключове за криптиране на съдържанието са защитени от новия CMK.
Ние не криптираме със задна дата цялото съществуващо съдържание. След като активирате CMK, цялото ново съдържание (пространства и срещи) се прекриптира и защитава.
Признаваме, че някои организации предпочитат да управляват собствения си ключ извън Webex. Ето защо ви даваме възможност да управлявате собствения си CMK в услугата за управление на ключове на Amazon Web Services (AWS) (KMS). Това означава, че сте отговорни за управлението на ключовете си в AWS KMS. Вие упълномощавате Webex да криптира и дешифрира с помощта на вашия AWS KMS ключ чрез AWS конзолата. Вие предоставяте на Webex вашия AWS KMS идентификатор на ключа вместо вашия CMK. Това означава, че поемате отговорност за създаването и завъртането (прекриптирането) AWS KMS ключа, който Webex използва за криптиране на вашите ключове за криптиране на съдържанието в облака.
Как работи
-
Създавате ключ с AWS. AWS KMS се използва за управление на вашия ключ и съхранява ключа в модул за хардуерна сигурност (HSM).
-
Вие предоставяте на Webex достъп за използване на AWS KMS ключа чрез AWS конзолата.
Това означава, че вместо да качвате своя CMK в Control Hub, вие предоставяте на Webex достъп до AWS KMS ключа. AWS KMS ключът не напуска вашия AWS KMS, а услугите на Webex нямат достъп до ключовия материал на AWS KMS.
Контролният център показва вашия активен или отменен AWS KMS ключ и всеки чакащ AWS KMS ключ, който се съхранява в AWS KMS. Когато трябва да завъртите AWS KMS клавиша, генерирате новия си AWS KMS ключ с конзолата AWS KMS.
-
След това добавяте и активирате новия AWS KMS ключ в Control Hub, като му предоставяте името на ресурса на Amazon (ARN) на новия AWS KMS ключ. Webex веднага започва да използва новия AWS KMS ключ за криптиране на вашите ключове за съдържание. Webex вече не изисква стария AWS KMS ключ. Старият AWS KMS ключ ще изчезне от Control Hub, след като ключовете за криптиране на съдържанието ви бъдат завъртени и защитени от новия AWS KMS ключ. Webex не изтрива AWS KMS ключа от AWS KMS. Вашият клиентски администратор може да премах не ключа от AWS KMS.
Ключов жизнен цикъл
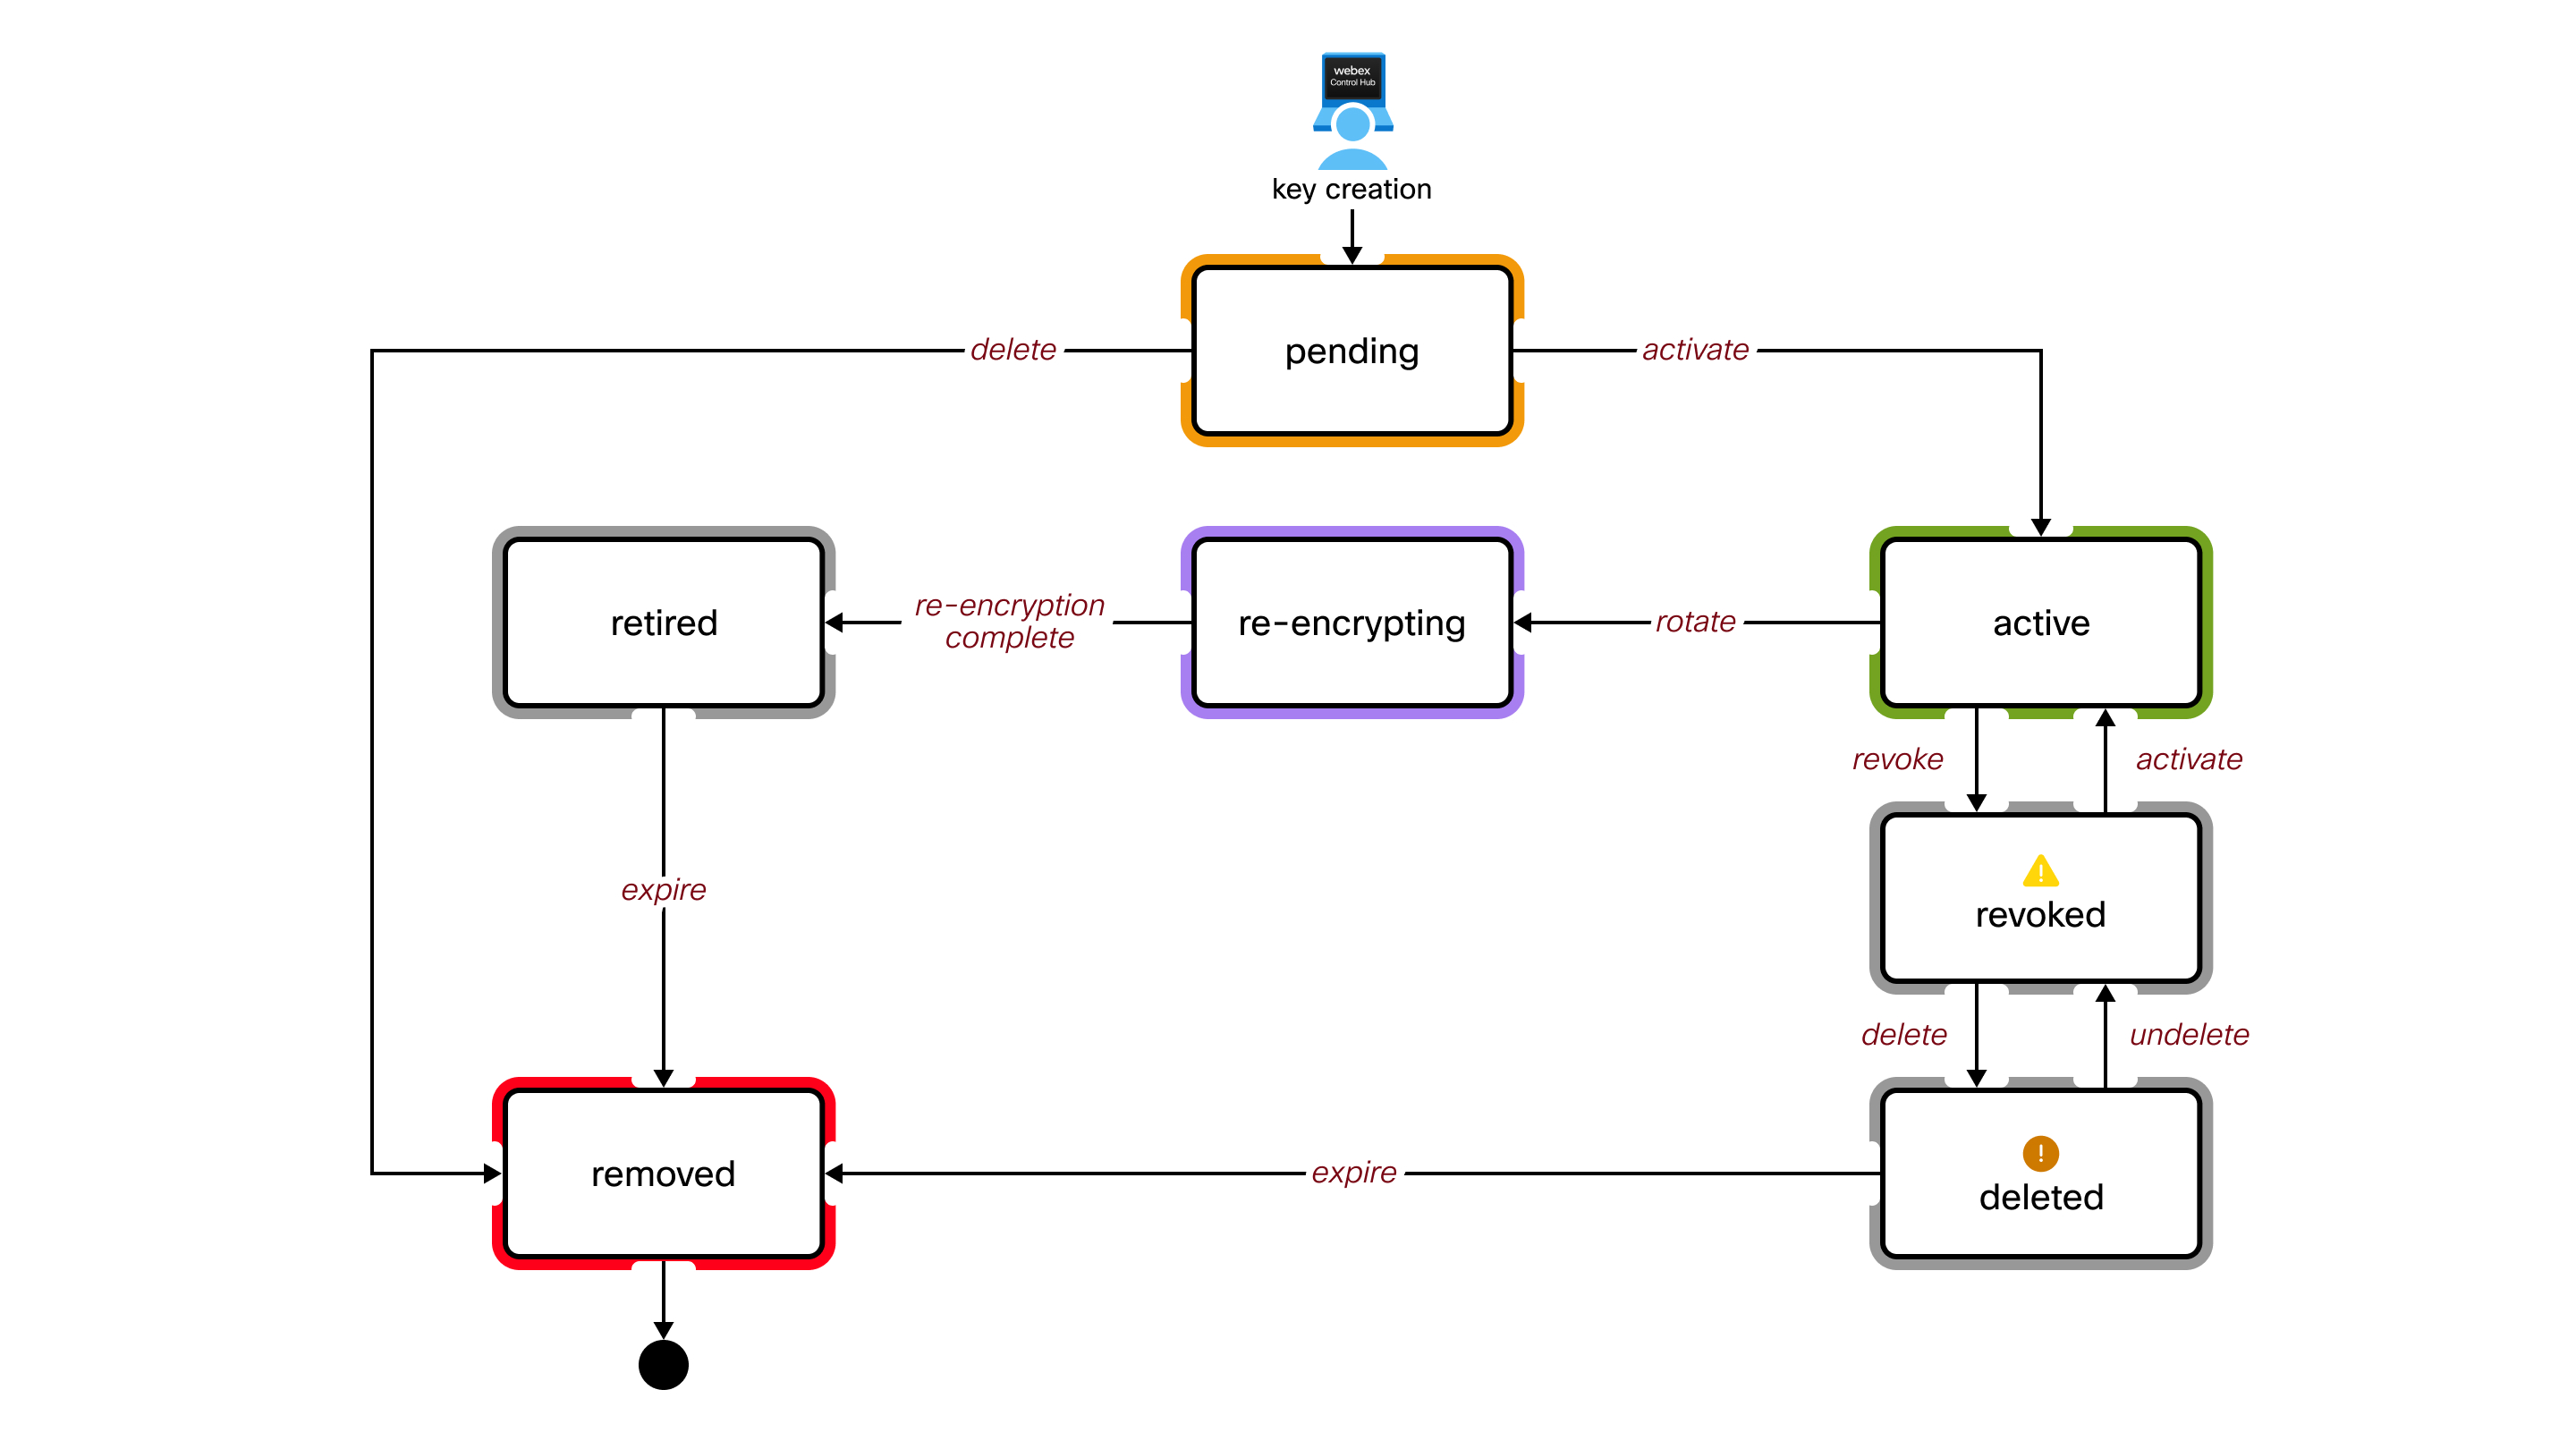
Ключови дефиниции на състоянието
- В очакване
-
Ключ в това състояние се съхранява в HSM, но все още не се използва за криптиране. Webex не използва този CMK за криптиране.
Само един ключ може да бъде в това състояние.
- Активен
-
В момента Webex използва този CMK за криптиране на други ключове за вашата организация.
Само един ключ може да бъде в това състояние.
- Ротация
-
Webex временно използва този CMK. Webex се нуждае от него, за да дешифрира вашите данни и ключове, които преди това са били криптирани от този ключ. Този ключ се оттегля, когато завъртането (прекриптирането) приключи.
Множество клавиши могат да бъдат в това състояние, ако нов ключ е активиран преди завъртането да при ключи.
- Пенсиониран
-
Webex не използва този CMK. Този ключ вече не се използва за криптиране. Задава се ключово време за живот, след което този ключ се премахва от HSM.
- Отменен
-
Webex не използва този CMK. Дори ако има данни и ключове, които са били криптирани с този ключ, Webex не може да го използва за дешифриране на данните и ключовете.
- Трябва да отмените активен ключ само ако подозирате, че е компрометиран. Това е сериозно решение, защото пречи на много операции да се държат правилно. Например няма да можете да създавате нови пространства и няма да можете да дешифрирате съдържание в Webe x Client.
- Само един ключ може да бъде в това състояние. Трябва да активирате отново този ключ, за да завъртите (прекриптирате) нов ключ.
- Този CMK може да бъде изтрит, но не е нужно да го изтривате. Може да искате да го запазите за декриптиране/прекриптиране, след като разрешите предполагаемото нарушение на сигурността.
- Изтрит
-
Webex не използва този CMK. Поведението в това състояние е същото като състоянието Отменено, с изключение на това, че е зададено ключово време за изживяване, след което този ключ се премахва от HSM.
- Ако изтрит CMK премине в състояние Премахнато, трябва да възстановите оригиналния ключ, за да възстановите функционалността на организацията.
- Препоръчваме ви да запазите резервно копие на оригиналния си ключ, в противен случай организацията ви вече няма да функционира.
- Премахнати
-
Това е логично състояние. Webex няма този CMK, съхраняван в HSM. Не се показва в контролния център.
Собственост
Като поемете собствеността върху вашия CMK, вие трябва:
- Поемете отговорност за сигурното създаване и архивиране на вашите ключове
- Разберете последиците от загубата на ключовете
- Прешифровайте активния си CMK поне веднъж годишно като най-добра практика
Създаване на ключове
Трябва да създадете свой собствен CMK, като използвате тези параметри. Вашият ключ трябва да бъде:
- 256 бита (32 байта) дълги
- Криптиран със схемата RSA-OAEP
- Криптиран с публичния ключ HSM в облака Webex
Вашият софтуер за генериране на ключове трябва да е способен да:
- SHA-256 хеш функция
- Функция за генериране на маска MGF1
- PKCS #1 ОАЕП подложка
Вижте Пример: Създаване и криптиране на ключове с OpenSSL в раздела Ресурси в тази статия.
Упълномощаване
Трябва да имате достъп до вашата организация Webex в Control Hub. Трябва да сте пълен администратор, за да управлявате вашия CMK.
| 1 |
Влезте в контролния център. |
| 2 |
Отидете в На ове. За да активирате BYOK, включете В земете собствен ключ (BYOK). Ако деактивирате BYOK, общият ключ по подразбиране на Webex става основният ключ за вашата организация. |
| 3 |
Изберете Кач ване на персонализиран ключ и щракнете върху Напред. |
| 4 |
Щракнете върху Изтегляне на публичен клю ч. Запазете публичния ключ на Webex HSM в.pem файл на вашата локална система. |
| 5 |
Създайте криптографски сигурен 256-битов (32 байт) произволен ключ, като използвате вашия софтуер за управление на ключове. |
| 6 |
Използвайте публичния ключ Webex HSM, за да криптирате новия си ключ. Необходимите параметри за криптиране са:
Вижте Пример: Създаване и криптиране на ключове с OpenSSL в раздела Ресурси в
тази статия.
|
| 7 |
Плъзнете криптирания ключ от файловата си система и го пуснете в областта за качване на интерфейса Control Hub или щракнете върху Изберете файл. |
| 8 |
Щракнете върху На пред. Webex качва вашия ключ в HSM, където се дешифрира и валидира. След това Control Hub ви показва идентификационния номер на новия ви CMK и идентификатора на текущо активния CMK, ако има такъв. Ако това е първият ви CMK, активният в момента ключ е общият ключ по подразбиране на Webex (този, който в момента използваме за криптиране на ключ овете на вашата организация). |
| 9 |
Изберете как искате да активирате ключа си:
|
Какво да правя по-нататък
Ние не криптираме със задна дата цялото съществуващо съдържание. След като активирате CMK, цялото ново съдържание (пространства и срещи) ще бъде прекриптирано и защитено.
| 1 |
Влезте в контролния център. |
| 2 |
Отидете в На ове. |
| 3 |
Отидете в активния CMK. |
| 4 |
Щракнете |
| 5 |
Създайте и шифровайте нов ключ (ако все още не сте го направили). Процесът е описан в Съ здаване и активиране на основния ключ на вашия кли
ент в тази статия.
|
| 6 |
Плъзнете новия ключ от файловата си система и го пуснете в Control Hub. |
| 7 |
Щракнете върху Активиране на нов клю ч. Новият ключ, който сте качили, преминава в състояние Активно. Старият CMK остава в ротация (състояние на прекриптиране), докато Webex завърши криптирането на цялото си съдържание с новия Active CMK. След прекриптиране ключът се премества в пенсионираното състояние. След това Webex изтрива стария CMK. |
 и изберете
| 1 |
Влезте в контролния център. |
| 2 |
Отидете в На ове. |
| 3 |
Отидете на активния ключ. |
| 4 |
Щракнете |
| 5 |
Потвърдете отмяната на ключа. Може да отнеме до 10 минути, за да оттеглите напълно ключа си.
|
| 1 |
Влезте в контролния център. |
| 2 |
Отидете в На ове. |
| 3 |
Отидете на отменения в момента ключ. |
| 4 |
Щракнете |
| 5 |
Потвърдете активирането на ключа. Преди това отмененият ключ преминава в състояние Активно.
|
| 1 |
Влезте в контролния център. |
| 2 |
Отидете в На ове. |
| 3 |
Отидете до отменения ключ. |
| 4 |
Щракнете |
| 5 |
Потвърдете изтриването на ключа. След като бъде изтрит, имате възможност да възстановите ключа в рамките на 30 дни.
|
| 1 |
Влезте в контролния център. |
| 2 |
Отидете в На ове. |
| 3 |
Отидете на изтрития ключ. |
| 4 |
Щракнете |
| 5 |
Потвърдете възстановяването на ключа. След като бъде възстановен, Control Hub ви показва ключа в състояние Отменено преди да бъде изтрит. Например, ако
изтриете отменен ключ и след това го възстановите, Control Hub показва възстановения ключ в състояние Отменен.
|
Собственост
Като поемете собствеността върху вашия AWS KMS ключ, трябва:
- Поемете отговорност за сигурното създаване и архивиране на вашите AWS KMS ключове.
- Разберете последиците от загубата на вашите AWS KMS ключове.
- Прешифровайте активния си AMS KMS ключ поне веднъж годишно като най-добра практика.
Упълномощаване
- Трябва да сте упълномощени да създавате и управлявате ключовете си в AWS KMS за вашата организация Webex.
- Трябва да имате достъп до вашата организация Webex в Control Hub. Трябва да сте пълен администратор, за да управлявате вашия AWS KMS ключ.
| 1 |
Влезте в AWS и отидете в конзолата AWS KMS. |
| 2 |
Изберете Управля вани от клиенти ключове и след това щракнете върху Съ здаване на клю ч. |
| 3 |
Създайте ключа със следните атрибути:
|
| 4 |
Щракнете върху На пред. |
| 5 |
Прегледайте настройките си и щракнете върху Завърш ване. Вашият AWS KMS ключ е създаден.
|
| 6 |
Отидете на Управ лявани от клиенти ключове и щракнете върху псевдонима или идентификатора на ключа, за да видите ARN. |
Какво да правя по-нататък
Препоръчваме ви да запазите временно копие на ARN. Този ARN се използва за добавяне и активиране на вашия AWS KMS ключ в Control Hub.
Препоръчваме ви също да създадете резервен ключ, за да осигурите наличност и устойчивост на данните. Това позволява достъп до криптирани данни дори по време на регионални прекъсвания. За повече информация вижте Съ здаване на резервен AWS KMS ключ в тази статия.
Преди да започнете
Уверете се, че сте създали многорегионален ключ, преди да продължите да създавате ключ за архивиране. За повече информация вижте Съ здаване на AWS KMS ключ в тази статия.
| 1 |
Влезте в AWS и отидете в конзолата AWS KMS. |
| 2 |
Изберете новосъздадения многорегионален ключ. |
| 3 |
Под Ре гионалност щ ракнете върху Съ здаване на нови реплики клавиши. |
| 4 |
Изберете регион за архивиране от списъка с региони на AWS и щракнете върху Напред. Например, ако ключът е създаден в US West (us-west-1), помислете за създаването на
резервния ключ в US East (us-east-1).
|
| 5 |
Създайте ключа със следните атрибути:
|
| 6 |
Щракнете върху На пред. |
| 7 |
Прегледайте настройките си, поставете отметка в полето за потвърждение и щракнете върху Създаване на нови реплики клави |
Можете да упълномощите Cisco KMS за достъп до вашия AWS KMS ключ, като създадете KMS грант или конфигури рате IAM роля. Изберете опцията, която най-добре отговаря на нуждите на вашата организация, за да осигурите сигурна и гъвкава интеграция на управление на ключовете.
Използване на безвъзмездна помощ за KMS
Този метод включва директно предоставяне на разрешения на Cisco KMS за извършване на криптографски операции на вашия AWS KMS ключ.
| 1 |
Влезте в AWS и отидете в конзолата AWS CloudShell. |
| 2 |
Стартирайте
|
Използване на IAM роля
Създайте политика за IAM с необходимите разрешения за KMS и след това я прикачете към IAM роля, която Cisco KMS може да поеме, позволявайки сигурно и централизирано управление на достъпа.
Конфигуриране на IAM политика
| 1 |
Влезте в AWS и отидете в конзолата AWS KMS. |
| 2 |
Отидете в . |
| 3 |
В левия навигационен екран изберете Полити ки, след което щракнете върху Съ здаване на правила. |
| 4 |
В секцията Редактор на правила изберете оп цията JSON. |
| 5 |
Копирайте и поставете следния документ с правила. Зам |
| 6 |
Щракнете върху На пред. |
| 7 |
Въведете име на политика и незадължително описание. |
| 8 |
Щракнете върху Създаване на политика. |
Конфигуриране на IAM роля
| 1 |
Влезте в AWS и отидете в конзолата AWS KMS. |
| 2 |
Отидете в . |
| 3 |
В левия навигационен екран изберете Рол и, след което щракнете върху Съ здаване на роля. |
| 4 |
Под Надежден тип обек т изберете AWS акаунт. |
| 5 |
Изберете Друг акаунт в AWS. |
| 6 |
В полето Идентификация на акаунта въведете AWS идентификатора на акаунта, предоставен в интерфейса Control Hub. Това е същият идентификатор на акаунта, който е част от |
| 7 |
Щракнете върху На пред. |
| 8 |
Под Добавяне на разрешения потърсете и изберете правилата за IAM, които току-що сте създали. |
| 9 |
Щракнете върху На пред. |
| 10 |
Въведете име на ролята и незадължително описание. |
| 11 |
Прегледайте настройките си и щракнете върху Създаване на роля. |
Преди да започнете
Трябва да създадете AWS KMS ключ, преди да го активирате в Control Hub. Вижте Съ здаване на AWS KMS ключ в тази статия.
Трябва да предоставите на Webex достъп до AWS KMS ключа. Вижте От оризиране на Cisco KMS с достъп до ключа AWS KMS в тази статия.
| 1 |
Влезте в контролния център. |
| 2 |
Отидете ове и включ ете Вземете собствен ключ (BYOK). Ако деактивирате BYOK, общият ключ по подразбиране на Webex става основният ключ за вашата организация. |
| 3 |
Изберете Добавяне на AWS KMS клавиш и щ ракнете върху На пред. |
| 4 |
Вземете следните ARN от конзолата AWS:
|
| 5 |
В контролния център въведете основния ключ ARN. Ако е приложимо, въведете и резервния ключ ARN и IAM Role ARN в съответните им полета. След това щракнете върху Добавяне. Ваши ят основен ключ ARN се качва в Cisco KMS, където достъпът до ключа е валидиран. След това Control Hub ви показва идентификатора на ключа Cisco KMS на новия ви AWS KMS ключ и текущо активния идентификатор на Cisco KMS на ключа, ако има такъв. Ако това е първият ви AWS KMS ключ, активният в момента ключ е общият ключ по подразбиране на Webex (този, който в момента използваме за криптиране на ключ овете на вашата организация). |
| 6 |
Изберете как искате да активирате ключа си:
|
| 1 |
Влезте в Control Hub и отидете в Настройки на . |
| 2 |
Отидете на активния AWS KMS ключ. |
| 3 |
Щракнете |
| 4 |
Въведете новия си AWS KMS ключ и нов ARN и щракнете върху Добав яне. Процесът е описан в Добавяне и активиране на вашия AMS KMS ключ в тази статия.
|
| 5 |
Щракнете върху Активи ране. Новият AWS KMS ключ, който сте качили, преминава в състояние Активно. Старият AWS KMS ключ остава в състояние на въртене, докато Webex завърши криптирането на цялото си съдържание с новия Active AWS KMS ключ. След прекриптиране старият AWS KMS ключ автоматично изчезва от Control Hub. |
| 1 |
Влезте в Control Hub и отидете в Настройки на . |
| 2 |
Щракнете върху Добавяне на друг клю ч. |
| 3 |
Въведете новия си AWS KMS ключ и щракнете върху Добав яне. Контролният център ви показва идентификатора на ключа Cisco KMS на новия AWS KMS ключ и идентификатора на текущо активния идентификатор на Cisco KMS на ключа. Процесът е описан в Добавяне и активиране на вашия AMS KMS ключ в тази статия. |
| 4 |
Щракнете върху Активи ране. Новият AWS KMS ключ, който сте качили, преминава в състояние Активно. Старият AWS KMS ключ остава в състояние на въртене, докато Webex завърши криптирането на цялото си съдържание с новия Active AWS KMS ключ. След прекриптиране старият AWS KMS ключ автоматично изчезва от Control Hub. |
| 1 |
Влезте в Control Hub и отидете в Настройки на . |
| 2 |
Отидете на активния в момента AWS KMS ключ. |
| 3 |
Щракнете |
| 4 |
Потвърдете отмяната на ключа. Може да отнеме до 10 минути, за да оттеглите напълно ключа си.
AWS KMS ключът преминава в локално отменено състояние.
|
Ако клиентският ви администратор отмени ключа от конзолата AWS KMS, тогава ключът AWS KMS се показва в състоянието Отменено от Amazon в контролния център.
| 1 |
Влезте в Control Hub и отидете в Настройки на . |
| 2 |
Отидете на отменения AWS KMS ключ. |
| 3 |
Щракнете |
| 4 |
Потвърдете изтриването на ключа. След като бъде изтрит, можете да възстановите ключа в рамките на 30 дни. |
Препоръчваме ви първо да изтриете AWS KMS клавиша от Control Hub, преди да изтриете CMK от конзолата AWS. Ако изтриете вашия CMK от конзол ата AWS, преди да изтриете клавиша AWS KMS в Control Hub, може да срещнете проблеми.
Уверете се, че клавишът AWS KMS вече не се вижда в Control Hub, преди да изтриете CMK от конзолата AWS.
| 1 |
Влезте в Control Hub и отидете в Настройки на . |
| 2 |
Отидете на изтрития AWS KMS ключ. |
| 3 |
Щракнете |
| 4 |
Потвърдете възстановяването на ключа. След като бъде възстановен, Control Hub ви показва ключа в състояние Отменено. |
Ако срещнете проблеми с вашия AWS KMS ключ, използвайте следната информация, за да го от страните.
-
AWS KMS ключ ARN. Например,
arn:aws:kms:US-East- 2:111122223333:key/1234abcd-12ab-34cd-56ef-1234567890ab. -
AWS KMS ключово състояние. Например ключът AWS KMS е деактивиран.
Този пример използва версия 3.0 на инструментите на командния ред OpenSSL. Вижте OpenSSL за повече информация относно тези инструменти.
| 1 |
Влезте в контролния център. |
| 2 |
Отидете в На ове. |
| 3 |
Щракнете върху Изтегляне на публичен клю ч. Получавате публичния ключ Webex HSM в.pem файл на вашата локална система. |
| 4 |
Създайте 256-битов (32 байтов) ключ: Примерът използва името на файла main_key.bin за вашия некриптиран нов ключ. Като алтернатива можете да генерирате 32-байтова случайна стойност, като използвате Hex dump, Python или онлайн генератори. Можете също така да създавате и управлявате вашия AWS KMS ключ. |
| 5 |
Използвайте публичния ключ Webex HSM, за да криптирате новия си ключ:
Примерът използва името на файла main_key_encrypted.bin за криптирания изходен ключ и името на файла path/to/public .pem за публичния ключ Webex. Криптираният ключ е готов за качване в Control Hub. |


