
Takk for tilbakemeldingen.
Administrer din egen kundehovednøkkel
 Tilbakemelding?
Denne funksjonen støttes ikke for Webex for Government.
Som en del av vårt engasjement for ende-til-ende-sikkerhet, har Webex en hovednøkkel på vegne av hver organisasjon. Vi kaller det en hovednøkkel fordi den ikke krypterer innhold direkte, men den brukes til å kryptere organisasjonens andre nøkler som krypterer innholdet. Basenivået til nøkkel hierarkiet kalles innholdsnøkkelen (CK) og mellomnivåene til nøklene kalles nøkkelkrypteringsnøkler (KEK).
Vi erkjenner at noen organisasjoner foretrekker å administrere sin egen sikkerhet, så vi gir deg muligheten til å administrere din egen kundehovednøkkel (CMK). Dette betyr at du tar ansvar for å opprette og rotere (kryptere på nytt) hovednøkkelen som Webex bruker til å kryptere innholdskrypteringsnøklene dine.
Fram over refererer en nøkkel til CMK med mindre annet er spesifisert.
Hvordan det fungerer
-
Webex holder CMK i en maskinvaresikkerhetsmodul (HSM) slik at Webex-tjenestene ikke har tilgang til CMK-verdien.
-
Control Hub viser din nåværende aktive eller tilbakekalte CMK og eventuelle ventende CMK som er lagret i HSM. Når du trenger å rotere (kryptere) CMK, genererer du din nye CMK og krypterer den med HSMs offentlige nøkkel, slik at bare HSM kan dekryptere og lagre den.
-
Deretter laster du opp og aktiverer den nye CMK i Control Hub. Webex begynner umiddelbart å bruke den nye CMK for å kryptere innholdsnøklene dine. Webex beholder den gamle CMK, men bare til det er sikkert at innholdskrypteringsnøklene dine er sikret av den nye CMK.
Vi krypterer ikke alt eksisterende innhold med tilbakevirkende kraft. Når du har aktivert CMK, blir alt nytt innhold (mellomrom og møter) kryptert og beskyttet.
Vi erkjenner at noen organisasjoner foretrekker å administrere sin egen nøkkel utenfor Webex. Derfor gir vi deg muligheten til å administrere din egen CMK i Amazon Web Services (AWS) Key Management Service (KMS). Dette innebærer at du er ansvarlig for å administrere nøklene dine i AWS KMS. Du autoriserer Webex til å kryptere og dekryptere ved hjelp av AWS KMS-nøkkelen din gjennom AWS-konsollen. Du gir Webex AWS KMS-nøkkel-ID-en din i stedet for CMK. Dette betyr at du tar ansvar for å opprette og rotere (kryptere på nytt) AWS KMS-nøkkelen som Webex bruker til å kryptere innholdskrypteringsnøklene dine i skyen.
Hvordan det fungerer
-
Du oppretter en nøkkel med AWS. AWS KMS brukes til å administrere nøkkelen din og lagrer nøkkelen i en maskinvaresikkerhetsmodul (HSM).
-
Du gir Webex tilgang til å bruke AWS KMS-nøkkelen gjennom AWS-konsollen.
Dette betyr at i stedet for å laste opp CMK til Control Hub, gir du Webex tilgang til AWS KMS-nøkkelen. AWS KMS-nøkkelen forlater ikke AWS KMS, og Webex-tjenester har ikke tilgang til AWS KMS-nøkkelmaterialet.
Control Hub viser din nåværende aktive eller tilbakekalte AWS KMS-nøkkel og enhver ventende AWS KMS-nøkkel som er lagret i AWS KMS. Når du trenger å rotere AWS KMS-nøkkelen, genererer du den nye AWS KMS-nøkkelen med AWS KMS-konsollen.
-
Deretter legger du til og aktiverer den nye AWS KMS-nøkkelen i Control Hub, og gir den Amazon Resource Name (ARN) til den nye AWS KMS-nøkkelen. Webex begynner umiddelbart å bruke den nye AWS KMS-nøkkelen for å kryptere innholdsnøklene dine. Webex krever ikke lenger den gamle AWS KMS-nøkkelen. Den gamle AWS KMS-nøkkelen forsvinner fra Control Hub etter at innholdskrypteringsnøklene dine er rotert og sikret med den nye AWS KMS-nøkkelen. Webex sletter ikke AWS KMS-nøkkelen fra AWS KMS. Kundeadministratoren din kan fjerne nøkkelen fra AWS KMS.
Viktig livssyklus
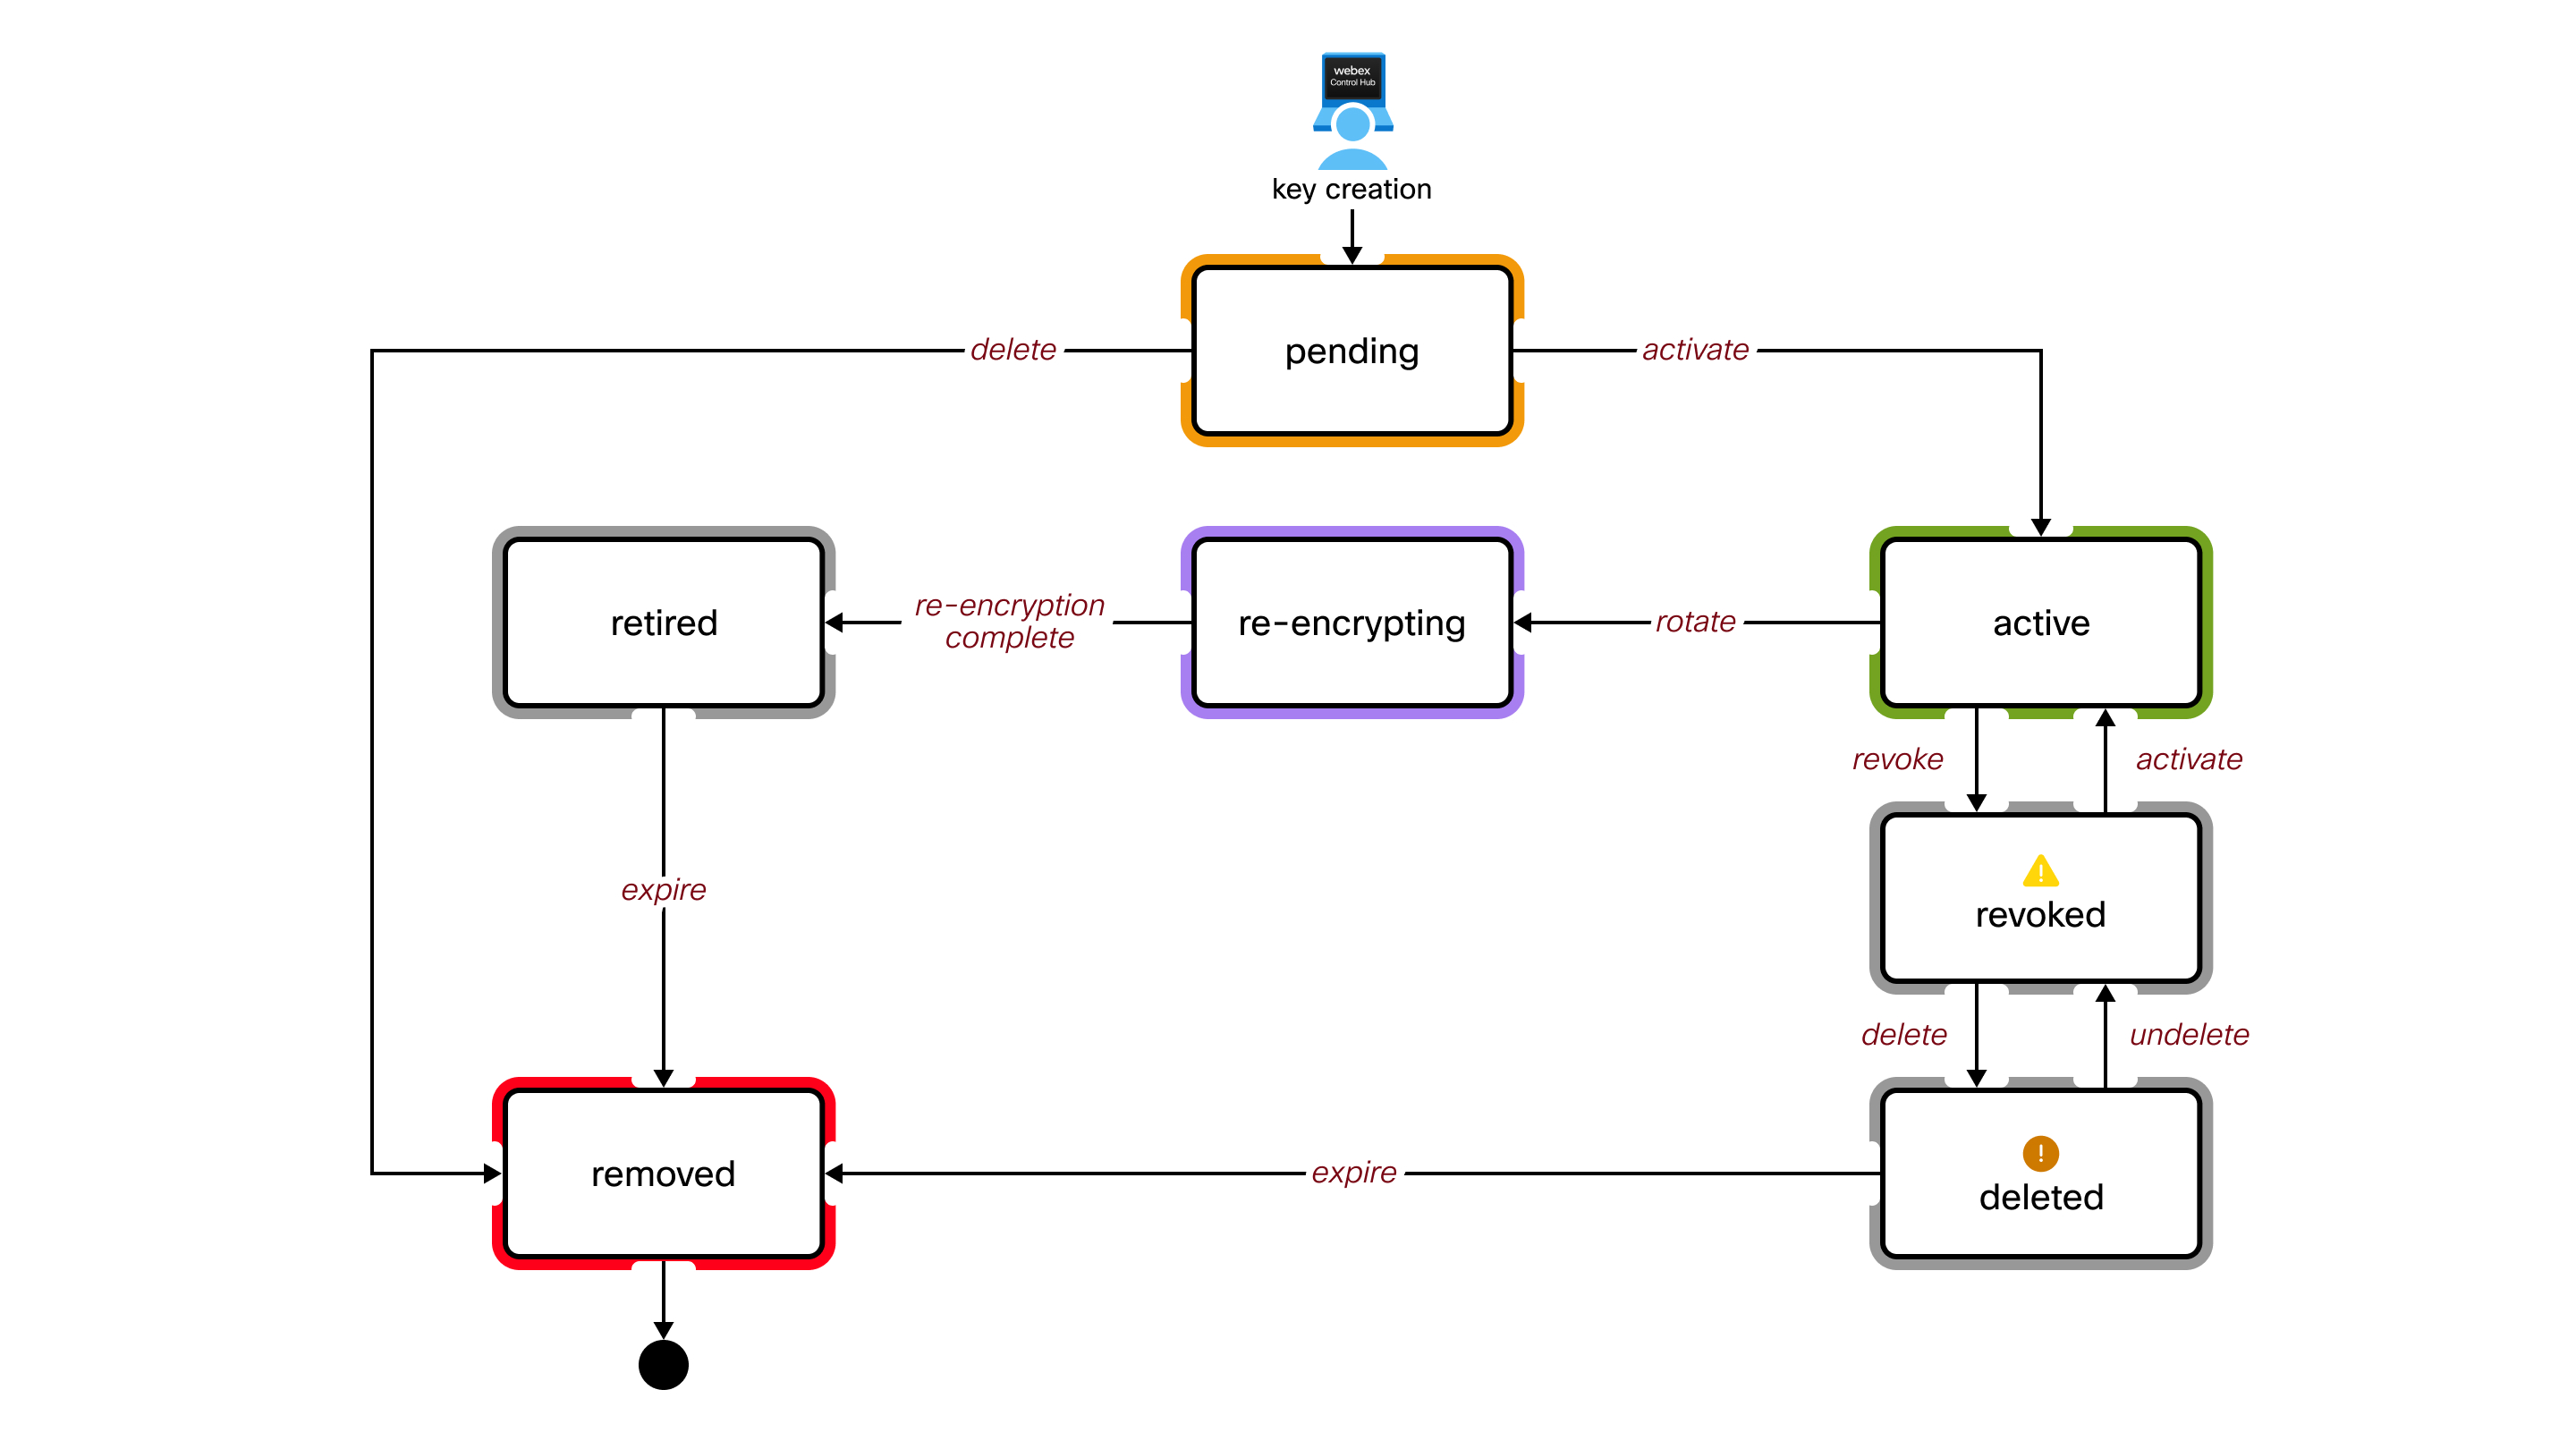
Viktige tilstandsdefinisjoner
- Venter
-
En nøkkel i denne tilstanden lagres i HSM, men den er ennå ikke brukt til kryptering. Webex bruker ikke denne CMK for kryptering.
Bare en nøkkel kan være i denne tilstanden.
- Aktiv
-
Webex bruker for øyeblikket denne CMK til å kryptere andre nøkler for organisasjonen din.
Bare en nøkkel kan være i denne tilstanden.
- rotasjon
-
Webex bruker midlertidig denne CMK. Webex trenger det for å dekryptere dataene og nøklene som tidligere ble kryptert av denne nøkkelen. Denne nøkkelen trekkes tilbake når rotasjonen (rekryptering) er fullført.
Flere nøkler kan være i denne tilstanden hvis en ny nøkkel aktiveres før rotasjonen er fullført.
- Pensjonert
-
Webex bruker ikke denne CMK. Denne nøkkelen brukes ikke lenger til kryptering. En nøkkeltid til å leve er angitt, hvoretter denne nøkkelen fjernes fra HSM.
- Tilbakekalt
-
Webex bruker ikke denne CMK. Selv om det er data og nøkler som ble kryptert med denne nøkkelen, kan Webex ikke bruke den til å dekryptere dataene og nøklene.
- Du trenger bare å tilbakekalle en aktiv nøkkel hvis du mistenker at den er kompromittert. Dette er en alvorlig beslutning fordi det forhindrer mange operasjoner i å oppføre seg ordentlig. Du vil for eksempel ikke kunne opprette nye mellomrom, og du vil ikke kunne dekryptere noe innhold i Webex Client.
- Bare en nøkkel kan være i denne tilstanden. Du må aktivere denne nøkkelen på nytt for å rotere (kryptere) en ny nøkkel.
- Denne CMK kan slettes, men du trenger ikke å slette den. Det kan være lurt å beholde den for dekryptering/ rekryptering etter at du har løst det mistenkte sikkerhetsbruddet.
- Slettet
-
Webex bruker ikke denne CMK. Virkemåten i denne tilstanden er den samme som tilstanden Tilbakekalt, bortsett fra at det er angitt en nøkkeltid til å leve, hvoretter denne nøkkelen fjernes fra HSM.
- Hvis en slettet CMK går videre til tilstanden Fjernet, må du gjenopprette den opprinnelige nøkkelen for å gjenopprette funksjonaliteten til organisasjonen.
- Vi anbefaler at du beholder en sikkerhetskopi av originalnøkkelen, ellers vil organisasjonen ikke lenger fungere.
- Fjernet
-
Dette er en logisk tilstand. Webex har ikke denne CMK lagret i HSM. Det vises ikke i Control Hub.
Eierskap
Ved å ta eierskap til CMK, må du:
- Ta ansvar for sikker opprettelse og sikkerhetskopiering av nøklene dine
- Forstå konsekvensene av å miste nøklene
- Krypter din aktive CMK på nytt minst en gang per år som en beste praksis
Nøkkeloppretting
Du må opprette din egen CMK ved hjelp av disse parametrene. Nøkkelen din må være:
- 256 bits (32 byte) lang
- Kryptert med RSA-OAEP-ordningen
- Kryptert med den offentlige nøkkelen til Webex Cloud HSM
Nøkkelgenereringsprogramvaren din må være i stand til:
- SHA-256 hash-funksjon
- MGF1 maskegenereringsfunksjon
- PKCS #1 OAEP polstring
Se Eksempel: Opprett og krypter nøkler med OpenSSL i kategorien Ressurser i denne artikkelen.
Autorisasjon
Du må ha tilgang til Webex-organisasjonen din i Control Hub. Du må være en full administrator for å administrere CMK.
| 1 |
Logg på Control Hub. |
| 2 |
Gå til . For å aktivere BYOK, slå på Ta med din egen nøkkel (BYOK). Hvis du deaktiverer BYOK, blir Webex felles standardnøkkel hovednøkkelen for organisasjonen . |
| 3 |
Velg Last opp en egendefinert nø kkel og klikk Neste. |
| 4 |
Klikk Last ned offentlig nøkkel. Lagre den offentlige nøkkelen til Webex HSM i en.pem-fil på det lokale systemet. |
| 5 |
Opprett en kryptografisk sikker 256-bit (32 byte) tilfeldig nøkkel ved hjelp av nøkkeladministrasjonsprogramvaren. |
| 6 |
Bruk den offentlige Webex HSM-nøkkelen til å kryptere den nye nøkkelen. De nødvendige krypteringsparametrene er:
Se Eksempel: Opprett og krypter nøkler med OpenSSL i kategorien Ressurser i
denne artikkelen.
|
| 7 |
Dra den krypterte nøkkelen fra filsystemet og slipp den i opplastingsområdet i Control Hub-grensesnittet, eller klikk Velg en fil. |
| 8 |
Klikk på Neste. Webex laster opp nøkkelen din til HSM, der den blir dekryptert og validert. Deretter viser Control Hub deg ID-en til din nye CMK, og ID-en til den nåværende aktive CMK, hvis noen. Hvis dette er din første CMK, er den aktive nøkkelen Webex felles standardnø kkel (den vi bruker for øyeblikket til å kryptere organisasjonens nøkler). |
| 9 |
Velg hvordan du vil aktivere nøkkelen:
|
Hva du skal gjøre videre
Vi krypterer ikke alt eksisterende innhold med tilbakevirkende kraft. Når du har aktivert CMK, vil alt nytt innhold (mellomrom og møter) bli kryptert og beskyttet.
| 1 |
Logg på Control Hub. |
| 2 |
Gå til . |
| 3 |
Gå til den aktive CMK. |
| 4 |
Klikk |
| 5 |
Opprett og krypter en ny nøkkel (hvis du ikke har gjort det ennå). Prosessen er beskrevet i Opprett og aktiver kundens hovednøkkel i
denne artikkelen.
|
| 6 |
Dra den nye nøkkelen fra filsystemet og slipp den i Control Hub. |
| 7 |
Klikk Aktiver ny nøkkel. Den nye nøkkelen du lastet opp går inn i Aktiv tilstand. Den gamle CMK forblir i rotasjon (rekrypteringstilstand) til Webex er ferdig med å kryptere alt innholdet med den nye Active CMK. Etter omkryptering flyttes nøkkelen til Pensjonert tilstand. Webex sletter deretter den gamle CMK. |
 og velg
| 1 |
Logg på Control Hub. |
| 2 |
Gå til . |
| 3 |
Gå til den aktive nøkkelen. |
| 4 |
Klikk |
| 5 |
Bekreft tilbakekallingen av nøkkelen. Det kan ta opptil 10 minutter å tilbakekalle nøkkelen helt.
|
| 1 |
Logg på Control Hub. |
| 2 |
Gå til . |
| 3 |
Gå til nøkkelen som for øyeblikket er tilbakekalt. |
| 4 |
Klikk |
| 5 |
Bekreft nøkkelaktiveringen. Den tidligere tilbakekalte nøkkelen går inn i Aktiv tilstand.
|
| 1 |
Logg på Control Hub. |
| 2 |
Gå til . |
| 3 |
Gå til den tilbakekalte nøkkelen. |
| 4 |
Klikk |
| 5 |
Bekreft sletting av nøkkelen. Når den er slettet, har du muligheten til å gjenopprette nøkkelen innen 30 dager.
|
| 1 |
Logg på Control Hub. |
| 2 |
Gå til . |
| 3 |
Gå til den slettede nøkkelen. |
| 4 |
Klikk |
| 5 |
Bekreft nøkkelgjenopprettingen. Når den er gjenopprettet, viser Control Hub nøkkelen i tilstanden Tilbakekalt før den ble slettet. Hvis du for eksempel
sletter en tilbakekalt nøkkel og deretter gjenoppretter nøkkelen, viser Control Hub den gjenopprettede nøkkelen i tilstanden Tilbakekalt.
|
Eierskap
Ved å ta eierskap til AWS KMS-nøkkelen din, må du:
- Ta ansvar for sikker opprettelse og sikkerhetskopiering av AWS KMS-nøklene.
- Forstå implikasjonene av å miste AWS KMS-nøklene.
- Krypter den aktive AMS KMS-nøkkelen på nytt minst en gang per år som en beste praksis.
Autorisasjon
- Du må være autorisert til å opprette og administrere nøklene dine i AWS KMS for din Webex-organisasjon.
- Du må ha tilgang til Webex-organisasjonen din i Control Hub. Du må være full administrator for å administrere AWS KMS-nøkkelen.
| 1 |
Logg på AWS og gå til AWS KMS-konsollen. |
| 2 |
Velg Kundeadministrerte nøkler, og klikk deretter Opprett nøkkel. |
| 3 |
Opprett nøkkelen med følgende attributter:
|
| 4 |
Klikk på Neste. |
| 5 |
Gå gjennom innstillingene dine og klikk Fullfør. AWS KMS-nøkkelen din er opprettet.
|
| 6 |
Gå til Kundeadministrerte nøkler og klikk på Alias eller Nøkkel-ID for å se ARN. |
Hva du skal gjøre videre
Vi anbefaler at du oppbevarer en midlertidig kopi av ARN. Denne ARN brukes til å legge til og aktivere AWS KMS-nøkkelen din i Control Hub.
Vi anbefaler også at du oppretter en sikkerhetskopinøkkel for å sikre datatilgjengelighet og robusthet. Dette gir tilgang til krypterte data selv under regionale avbrudd. Hvis du vil ha mer informasjon, kan du se Opprette en sikkerhetskopi av AWS KMS-nøkkel i denne artikkelen.
Før du begynner
Forsikre deg om at du har opprettet en nøkkel for flere regioner før du fortsetter å opprette en sikkerhetskopinøkkel. For mer informasjon, se Opprett en AWS KMS-nøkkel i denne artikkelen.
| 1 |
Logg på AWS og gå til AWS KMS-konsollen. |
| 2 |
Velg den nyopprettede nøkkelen for flere regioner. |
| 3 |
Klikk Opprett nye replikanøkler under Regionalitet. |
| 4 |
Velg en sikkerhetskopieringsregion fra listen over AWS-regioner, og klikk Neste. Hvis nøkkelen for eksempel ble opprettet i US West (us-west-1), bør du vurdere å opprette
sikkerhetskopinøkkelen i US East (us-east-1).
|
| 5 |
Opprett nøkkelen med følgende attributter:
|
| 6 |
Klikk på Neste. |
| 7 |
Gå gjennom innstillingene dine, merk av i bekreftelsesboksen og klikk Opprett nye replika nøkler. |
Du kan autorisere Cisco KMS til å få tilgang til AWS KMS-nøkkelen din ved å opprette et KMS-tilskudd eller konfigurere en IAM-rolle. Velg det alternativet som best passer organisasjonens behov for å sikre sikker og fleksibel integrering av nøkkeladministrasjon.
Bruke et KMS-tilskudd
Denne metoden innebærer direkte å gi Cisco KMS-tillatelser til å utføre kryptografiske operasjoner på AWS KMS-nøkkelen.
| 1 |
Logg på AWS og gå til AWS CloudShell-konsollen. |
| 2 |
Kjør KM |
Bruke en IAM-rolle
Opprett en IAM-policy med de nødvendige KMS-tillatelsene, og legg den deretter til en IAM-rolle som Cisco KMS kan påta seg, noe som muliggjør sikker og sentralisert tilgangsadministrasjon.
Konfigurere en IAM-policy
| 1 |
Logg på AWS og gå til AWS KMS-konsollen. |
| 2 |
Gå til T . |
| 3 |
Velg Polic yer i navigasjonsruten til venstre, og klikk deretter Opprett policy. |
| 4 |
Velg JSON- alternativet i policyrediger ingsdelen. |
| 5 |
Kopier og lim inn følgende policydokument. Erst |
| 6 |
Klikk på Neste. |
| 7 |
Angi et policynavn og en valgfri beskrivelse. |
| 8 |
Klikk på Opprett policy. |
Konfigurere en IAM-rolle
| 1 |
Logg på AWS og gå til AWS KMS-konsollen. |
| 2 |
Gå til T . |
| 3 |
Velg Rol ler i navigasjonsruten til venstre, og klikk deretter Opprett rolle. |
| 4 |
Velg AWS-konto under Ty delig enhetstype. |
| 5 |
Velg En annen AWS-konto. |
| 6 |
I Konto-ID-feltet an gir du AWS-konto-ID-en som er oppgitt i Control Hub-grensesnittet. Dette er den samme konto-ID-en som er en del av |
| 7 |
Klikk på Neste. |
| 8 |
Under Legg til tillatelser søker du etter og velger IAM-policyen du nettopp opprettet. |
| 9 |
Klikk på Neste. |
| 10 |
Angi et rollenavn og en valgfri beskrivelse. |
| 11 |
Gå gjennom innstillingene dine og klikk på Opprett rolle. |
Før du begynner
Du må opprette en AWS KMS-nøkkel før du aktiverer den i Control Hub. Se Opprett en AWS KMS-nøkkel i denne artikkelen.
Du må gi Webex tilgang til AWS KMS-nøkkelen. Se Autorisere Cisco KMS med tilgang til AWS KMS-nøkkel en i denne artikkelen.
| 1 |
Logg på Control Hub. |
| 2 |
Gå til behandling, og slå på Ta med din egen nøkkel (BYOK). Hvis du deaktiverer BYOK, blir Webex felles standardnøkkel hovednøkkelen for organisasjonen . |
| 3 |
Velg Legg til AWS KMS-nøkkel og klikk Neste. |
| 4 |
Få følgende ARN-er fra AWS-konsollen:
|
| 5 |
I Control Hub skriver du inn Primærnøkkelen ARN. Hvis det er aktuelt, angir du også sikkerhetskopieringsnøkkelen ARN og IAM-rollen ARN i de respektive feltene. Klikk deretter Legg til. Primærnøkkelen ARN lastes opp til Cisco KMS, der tilgang til nøkkelen er validert. Deretter viser Control Hub deg Cisco KMS-nøkkel-ID-en til den nye AWS KMS-nøkkelen, og den for øyeblikket aktive Cisco KMS-nøkkel-ID-en, hvis noen. Hvis dette er din første AWS KMS-nøkkel, er den aktive nøkkelen Webex felles standardnøkkel (den vi for øyeblikket bruker for å kryptere organisasjonens nøkler). |
| 6 |
Velg hvordan du vil aktivere nøkkelen:
|
| 1 |
Logg på Control Hub, og gå til . |
| 2 |
Gå til den aktive AWS KMS-nøkkelen. |
| 3 |
Klikk |
| 4 |
Skriv inn din nye AWS KMS-nøkkel og nye ARN og klikk Legg til. Prosessen er beskrevet i Legg til og aktiver AMS KMS-nøkkelen i denne artikkelen.
|
| 5 |
Klikk Aktiver. Den nye AWS KMS-nøkkelen du lastet opp går inn i aktiv tilstand. Den gamle AWS KMS-nøkkelen forblir i roterende tilstand til Webex er ferdig med å kryptere alt innholdet med den nye Active AWS KMS-nøkkelen. Etter omkryptering forsvinner den gamle AWS KMS-nøkkelen automatisk fra Control Hub. |
| 1 |
Logg på Control Hub, og gå til . |
| 2 |
Klikk på Legg til en annen nøkkel. |
| 3 |
Skriv inn din nye AWS KMS-nøkkel og klikk Legg til. Control Hub viser deg Cisco KMS-nøkkel-ID-en til den nye AWS KMS-nøkkelen, og ID-en til den for øyeblikket aktive Cisco KMS-nøkkel-ID-en. Prosessen er beskrevet i Legg til og aktiver AMS KMS-nøkkelen i denne artikkelen. |
| 4 |
Klikk Aktiver. Den nye AWS KMS-nøkkelen du lastet opp går inn i aktiv tilstand. Den gamle AWS KMS-nøkkelen forblir i roterende tilstand til Webex er ferdig med å kryptere alt innholdet med den nye Active AWS KMS-nøkkelen. Etter omkryptering forsvinner den gamle AWS KMS-nøkkelen automatisk fra Control Hub. |
| 1 |
Logg på Control Hub, og gå til . |
| 2 |
Gå til den aktive AWS KMS-nøkkelen. |
| 3 |
Klikk |
| 4 |
Bekreft tilbakekallingen av nøkkelen. Det kan ta opptil 10 minutter å tilbakekalle nøkkelen helt.
AWS KMS-nøkkelen går inn i tilstanden Lokalt tilbakekalt.
|
Hvis kundeadministratoren tilbakekaller nøkkelen fra AWS KMS-konsollen, vises AWS KMS-nøkkelen i tilstanden Tilbakekalt av Amazon i Control Hub.
| 1 |
Logg på Control Hub, og gå til . |
| 2 |
Gå til den tilbakekalte AWS KMS-nøkkelen. |
| 3 |
Klikk |
| 4 |
Bekreft sletting av nøkkelen. Når den er slettet, kan du gjenopprette nøkkelen innen 30 dager. |
Vi anbefaler at du sletter AWS KMS-nøkkelen fra Control Hub først før du sletter CMK fra AWS-konsollen. Hvis du sletter CMK fra AWS-konsollen før du sletter AWS KMS-nøkkelen i Control Hub, kan du få problemer.
Forsikre deg om at AWS KMS-nøkkelen ikke lenger er synlig i Control Hub før du sletter CMK fra AWS-konsollen.
| 1 |
Logg på Control Hub, og gå til . |
| 2 |
Gå til den slettede AWS KMS-nøkkelen. |
| 3 |
Klikk |
| 4 |
Bekreft nøkkelgjenopprettingen. Når den er gjenopprettet, viser Control Hub deg nøkkelen i tilstanden Tilbakekalt. |
Hvis du får problemer med AWS KMS-nøkkelen, bruk følgende informasjon for å feilsøke den.
-
AWS KMS-nøkkel ARN. For eksempel
arn:aws:kms:us-east- 2:111122223333:key/1234abcd-12ab-34cd-56ef-1234567890ab. -
AWS KMS nøkkeltilstand. For eksempel er AWS KMS-nøkkelen deaktivert.
Dette eksemplet bruker versjon 3.0 av OpenSSL kommandolinjeverktøy. Se OpenSSL for mer om disse verktøyene.
| 1 |
Logg på Control Hub. |
| 2 |
Gå til . |
| 3 |
Klikk Last ned offentlig nøkkel. Du får Webex HSM offentlige nøkkel i en.pem-fil på ditt lokale system. |
| 4 |
Opprett en 256-bit (32 byte) nøkkel: Eksemplet bruker filnavnet main_key.bin for den ukrypterte nye nøkkelen. Alternativt kan du generere en 32-byte tilfeldig verdi ved hjelp av Hex dump, Python eller online generatorer. Du kan også opprette og administrere AWS KMS-nøkkelen. |
| 5 |
Bruk den offentlige Webex HSM-nøkkelen til å kryptere den nye nøkkelen:
Eksemplet bruker filnavnet main_key_encrypted.bin for den krypterte utdatanø kkelen, og filnavnestien/til /public.pem for Webex offentlige nøkkel. Den krypterte nøkkelen er klar for å laste opp til Control Hub. |


