
Hvala na povratnim informacijama.
Upravljajte glavnim ključem korisnika
 Želite li poslati povratne informacije?
Ova značajka nije podržana za Webex for Government.
Kao dio naše predanosti sigurnosti od kraja do kraja, Webex drži glavni ključ u ime svake organizacije. Nazivamo ga glavnim ključem jer ne šifrira sadržaj izravno, već se koristi za šifri ranje ostalih ključeva vaše organizacije koji šifriraju sadržaj. Osnovna razina hijerarhije ključeva naziva se ključ sadržaja (CK), a srednje razine ključeva nazivaju se ključevi za šifriranje ključeva (KEK).
Prepoznajemo da neke organizacije radije upravljaju vlastitom sigurnošću, pa vam dajemo mogućnost upravljanja vlastitim glavnim ključem korisnika (CMK). To znači da preuzimate odgovornost za stvaranje i rotiranje (ponovno šifriranje) glavnog ključa koji Webex koristi za šifriranje vaših ključeva za šifriranje sadržaja.
U budućnosti, ključ se odnosi na CMK osim ako nije drugačije određeno.
Kako to funkcionira
-
Webex drži vaš CMK u hardverskom sigurnosnom modulu (HSM) tako da Webex usluge nemaju pristup CMK vrijednosti.
-
Control Hub prikazuje vaš trenutno aktivni ili opozvani CMK i sve CMK na čekanju koji su pohranjeni u HSM-u. Kada trebate rotirati (ponovno šifrirati) CMK, generirate svoj novi CMK i šifrirate ga jav nim ključem HSM-a, tako da ga samo HSM može dešifrirati i pohraniti.
-
Zatim učitavate i aktivirate novi CMK u Control Hub. Webex odmah počinje koristiti novi CMK za šifriranje ključeva sadržaja. Webex zadržava stari CMK, ali samo dok ne bude siguran da su vaši ključevi za šifriranje sadržaja zaštićeni novim CM K-om.
Mi retroaktivno ne šifriramo sav postojeći sadržaj. Nakon što aktivirate svoj CMK, sav novi sadržaj (prostori i sastanci) ponovno se šifrira i štiti.
Prepoznajemo da neke organizacije radije upravljaju vlastitim ključem izvan Webexa. Zato vam dajemo mogućnost upravljanja vlastitim CMK-om u usluzi upravljanja ključevima Amazon Web Services (AWS) (KMS). To znači da ste odgovorni za upravljanje ključevima u AWS KMS-u. Ovlašćujete Webex za šifriranje i dešifriranje pomoću vašeg AWS KMS ključa putem AWS konzole. Webexu dajete svoj AWS KMS ID ključa umjesto vašeg CMK-a. To znači da preuzimate odgovornost za stvaranje i rotiranje (ponovno šifriranje) AWS KMS ključa koji Webex koristi za šifriranje vaših ključeva za šifriranje sadržaja u oblaku.
Kako to funkcionira
-
Stvarate ključ s AWS-om. AWS KMS koristi se za upravljanje vašim ključem i pohranjuje ključ u hardverski sigurnosni modul (HSM).
-
Webexu omogućujete pristup korištenju AWS KMS ključa putem AWS konzole.
To znači da umjesto prijenosa CMK-a u Control Hub pružate Webexu pristup AWS KMS ključu. AWS KMS ključ ne napušta vaš AWS KMS, a Webex usluge nemaju pristup AWS KMS ključnom materijalu.
Control Hub prikazuje vaš trenutno aktivni ili opozvani AWS KMS ključ i bilo koji AWS KMS ključ na čekanju koji je pohranjen u AWS KMS-u. Kada trebate rotirati AWS KMS ključ, generirate svoj novi AWS KMS ključ pomoću AWS KMS konzole.
-
Zatim dodajete i aktivirate novi AWS KMS ključ u Control Hub, pružajući mu Amazon Resource Name (ARN) novog AWS KMS ključa. Webex odmah počinje koristiti novi AWS KMS ključ za šifriranje ključeva sadržaja. Webex više ne zahtijeva stari AWS KMS ključ. Stari AWS KMS ključ nestat će iz Control Hub nakon što se vaši ključevi za šifriranje sadržaja rotiraju i osiguraju novim AWS KMS ključem. Webex ne briše AWS KMS ključ iz AWS KMS-a. Vaš korisnički administrator može ukloniti klju č iz AWS KMS-a.
Ključni životni ciklus
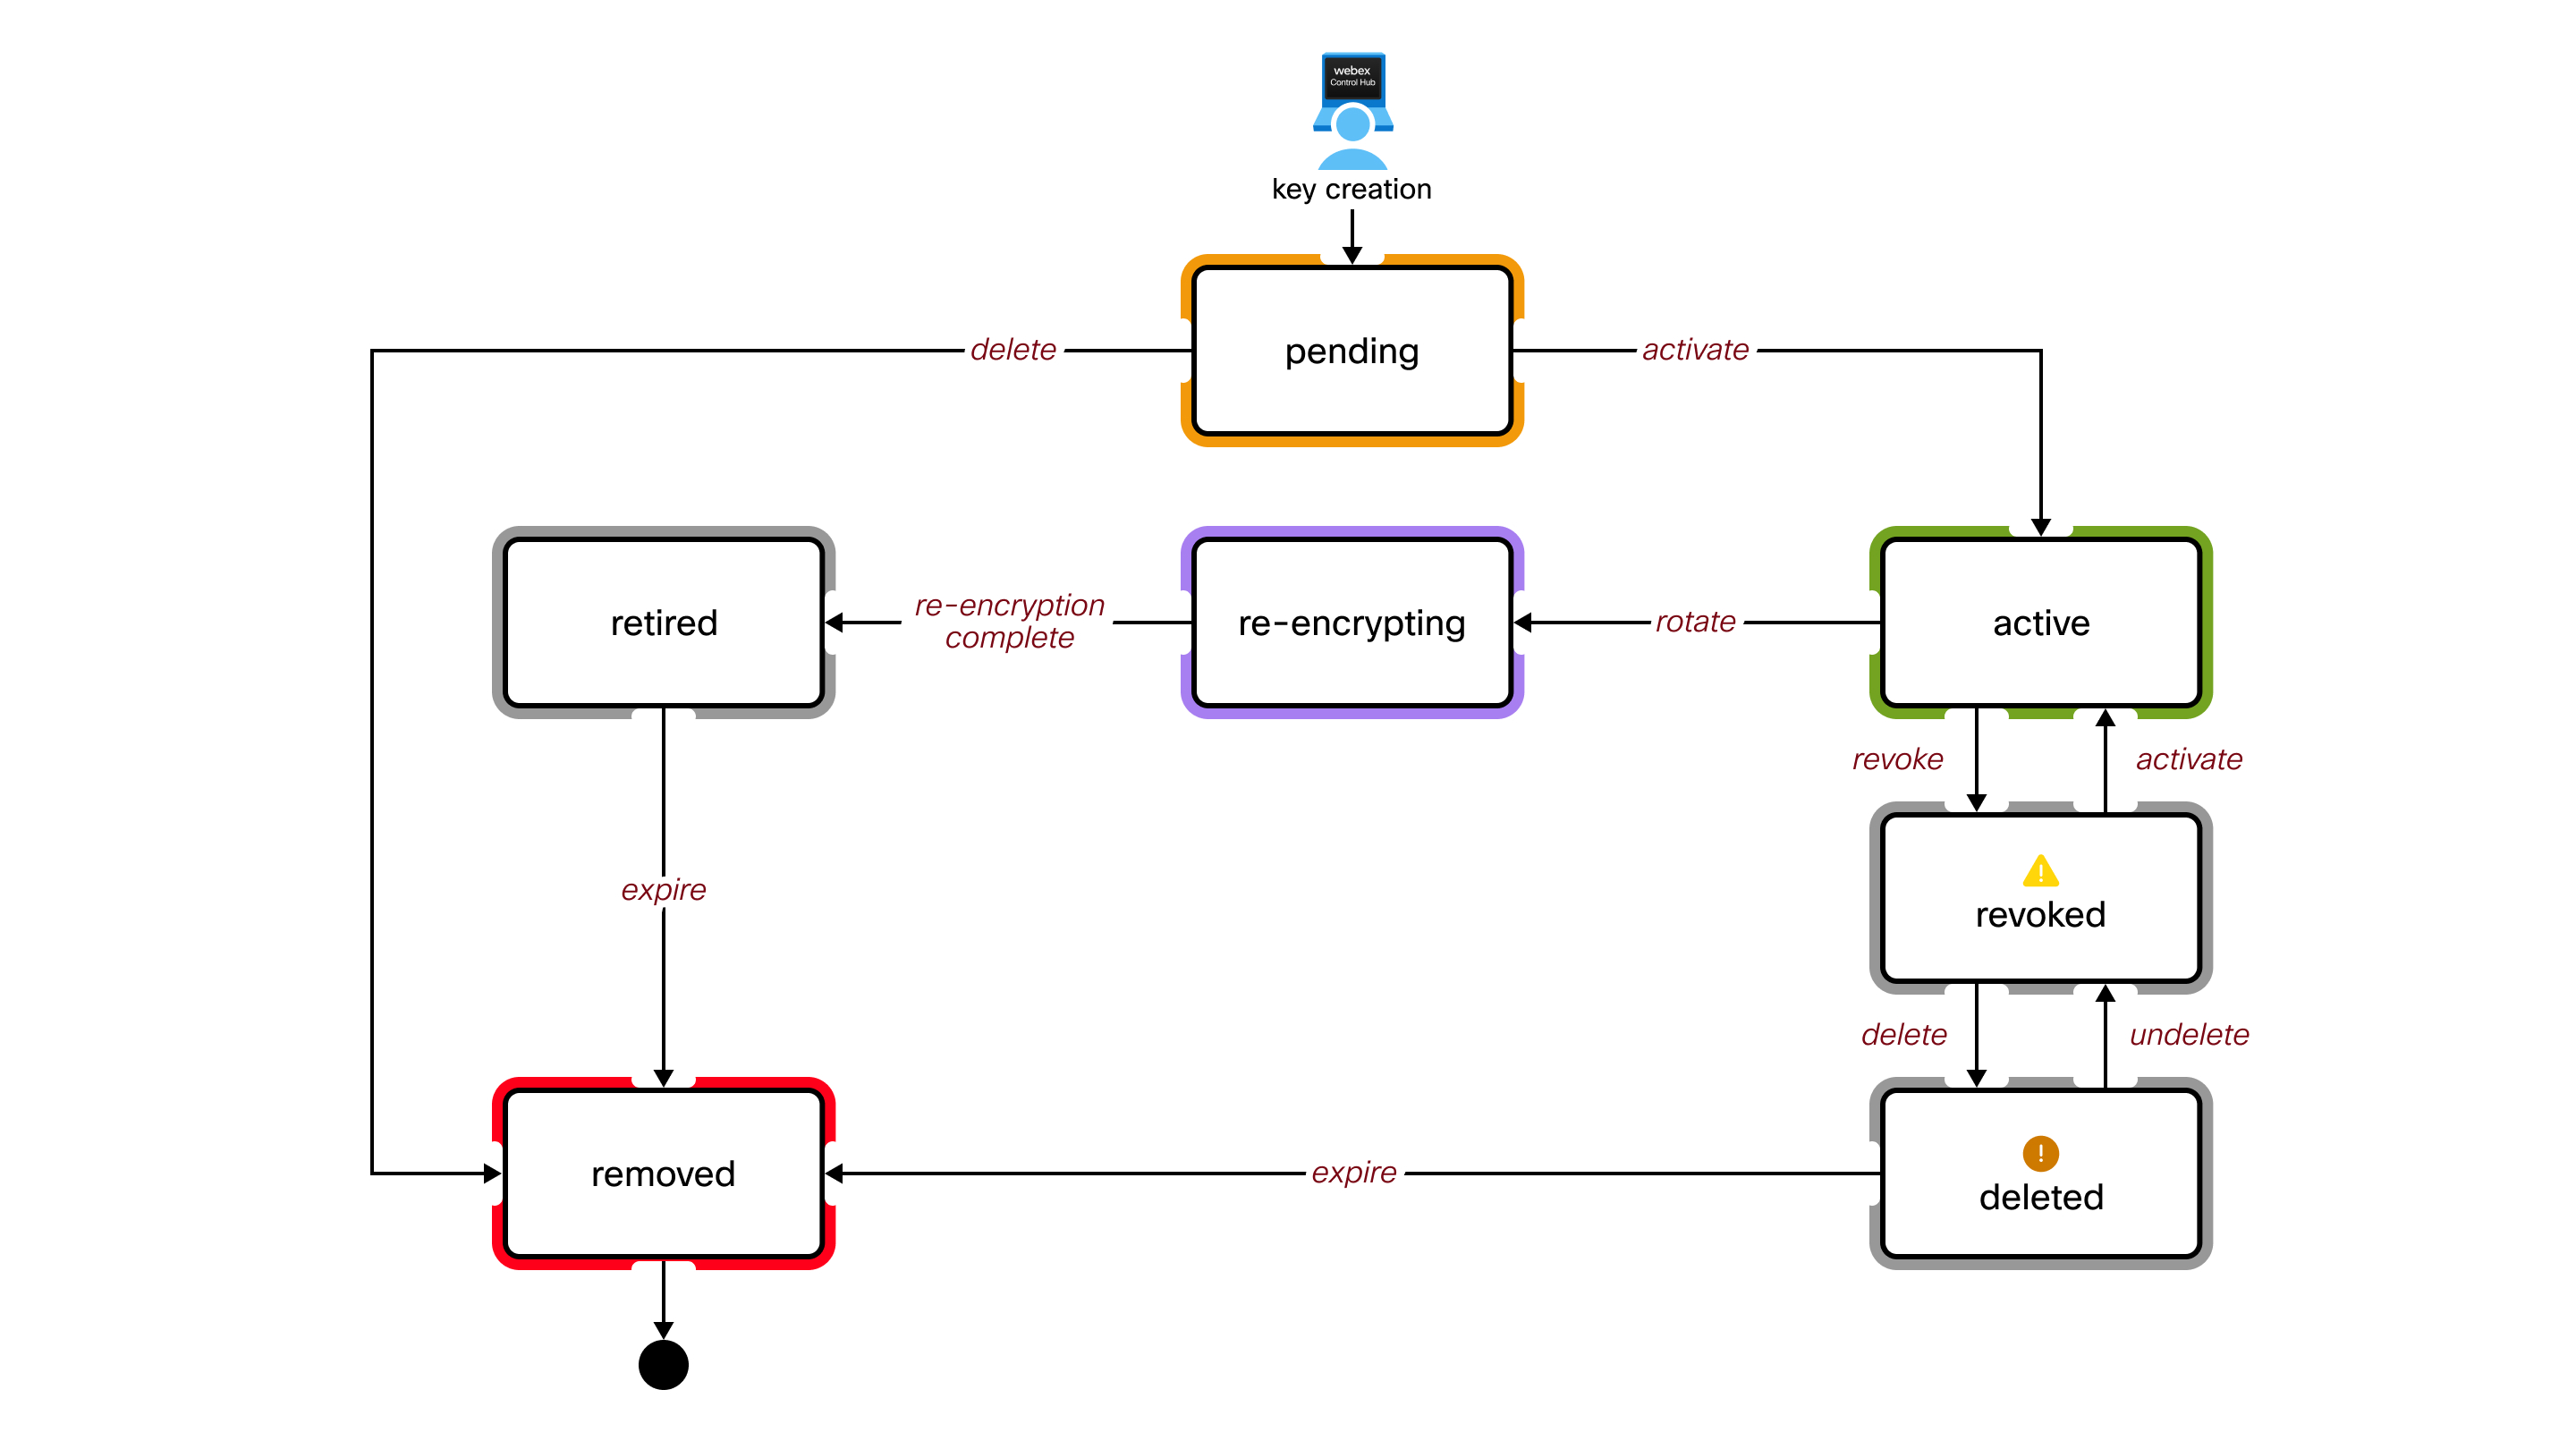
Ključne definicije stanja
- Na čekanju
-
Ključ u ovom stanju pohranjen je u HSM, ali se još ne koristi za šifriranje. Webex ne koristi ovaj CMK za šifriranje.
Samo jedan ključ može biti u ovom stanju.
- Aktivan
-
Webex trenutno koristi ovaj CMK za šifriranje drugih ključeva za vašu organizaciju.
Samo jedan ključ može biti u ovom stanju.
- Rotacija
-
Webex privremeno koristi ovaj CMK. Webex ga treba za dešifriranje vaših podataka i ključeva koji su prethodno bili šifrirani ovim ključem. Ovaj ključ se povlači kada je rotacija (ponovno šifriranje) završena.
Više tipki mogu biti u tom stanju ako se novi ključ aktivira prije završetka rotacije.
- Umirovljen
-
Webex ne koristi ovaj CMK. Ovaj ključ se više ne koristi za šifriranje. Postavlja se ključ vremena za život, nakon čega se ovaj ključ uklanja iz HSM-a.
- Opozvan
-
Webex ne koristi ovaj CMK. Čak i ako postoje podaci i ključevi koji su šifrirani ovim ključem, Webex ga ne može koristiti za dešifriranje podataka i ključeva.
- Aktivni ključ trebate opozvati samo ako sumnjate da je ugrožen. Ovo je ozbiljna odluka jer sprječava mnoge operacije da se pravilno ponašaju. Na primjer, nećete moći stvoriti nove prostore i nećete moći dešifrirati bilo koji sadržaj u Webex klijentu.
- Samo jedan ključ može biti u ovom stanju. Morate ponovo aktivirati ovaj ključ da biste rotirali (ponovno šifrirali) novi ključ.
- Ovaj CMK se može izbrisati, ali ne morate ga brisati. Možda ćete ga htjeti zadržati za dešifriranje/ponovno šifriranje nakon što riješite sumnju na kršenje sigurnosti.
- Izbrisano
-
Webex ne koristi ovaj CMK. Ponašanje u ovom stanju isto je kao i stanje Opozvano, osim što je postavljeno ključ vremena za život, nakon čega se ovaj ključ uklanja iz HSM-a.
- Ako izbrisani CMK napreduje u stanje Uklonjeno, morate vratiti izvorni ključ da biste vratili funkcionalnost organizaciji.
- Preporučujemo da zadržite sigurnosnu kopiju izvornog ključa, inače vaša organizacija više neće biti funkcionalna.
- Uklonjeno
-
Ovo je logično stanje. Webex nema ovaj CMK pohranjen u HSM-u. Nije prikazan u Control Hubu.
Vlasništvo
Preuzimanjem vlasništva nad svojim CMK-om morate:
- Preuzmite odgovornost za sigurnu izradu i sigurnosnu kopiju ključeva
- Shvatite implikacije gubitka ključeva
- Ponovno šifrirajte svoj aktivni CMK barem jednom godišnje kao najbolju praksu
Stvaranje ključeva
Morate stvoriti vlastiti CMK koristeći ove parametre. Vaš ključ mora biti:
- 256 bita (32 bajta)
- Šifrirano sa RSA-OAEP shemom
- Šifrirano javnim ključem Webex cloud HSM
Vaš softver za generiranje ključeva mora biti sposoban za:
- SHA-256 hash funkcija
- Funkcija generiranja maske MGF1
- PKCS #1 OAEP podstava
Pogledajte Pri mjer: Stvorite i šifrirajte ključeve pomoću OpenSSL-a na kartici Resursi u ovom članku.
Autorizacija
Morate imati pristup svojoj Webex organizaciji u Control Hubu. Morate biti puni administrator da biste upravljali svojim CMK-om.
| 1 |
Prijavite se u Control Hub. |
| 2 |
Idite na . Da biste omogućili BYOK, uključite B ring Your Own Key (BYOK). Ako onemogućite BYOK, zajed nički zadani ključ Webex postaje glavni ključ vaše organizacije. |
| 3 |
Odaberite Prenesi prilagođeni ključ i kliknite Dal je. |
| 4 |
Kliknite Preuzmi javni ključ. Spremite Webex HSM javni ključ u.pem datoteku na vašem lokalnom sustavu. |
| 5 |
Stvorite kriptografski siguran 256-bitni (32 bajt) slučajni ključ pomoću softvera za upravljanje ključevima. |
| 6 |
Koristite Webex HSM javni ključ za šifriranje novog ključa. Potrebni parametri šifriranja su:
Pogledajte Pri mjer: Stvorite i šifrirajte ključeve pomoću OpenSSL-a na kartici Resursi u
ovom članku.
|
| 7 |
Povucite šifrirani ključ iz datotečnog sustava i ispustite ga u područje za prijenos sučelja Control Hub ili kliknite Odaberite datoteku. |
| 8 |
Kliknite Dalje. Webex učitava vaš ključ na HSM, gdje se dešifrira i potvrđuje. Zatim Control Hub prikazuje ID vašeg novog CMK-a i ID trenutno aktivnog CMK -a, ako postoji. Ako je ovo vaš prvi CMK, trenutno aktivni ključ je Webex zajednički zadani ključ (onaj koji trenutno koristimo za šifriranje ključeva vaše organizacije). |
| 9 |
Odaberite način na koji želite aktivirati ključ:
|
Što učiniti sljedeće
Mi retroaktivno ne šifriramo sav postojeći sadržaj. Nakon što aktivirate svoj CMK, sav novi sadržaj (prostori i sastanci) bit će ponovno šifriran i zaštićen.
| 1 |
Prijavite se u Control Hub. |
| 2 |
Idite na . |
| 3 |
Idite na aktivni CMK. |
| 4 |
Kliknite |
| 5 |
Stvorite i šifrirajte novi ključ (ako to još niste učinili). Postupak je opisan u od jeljku Stvori i aktiviraj glavni ključ korisnika u
ovom članku.
|
| 6 |
Povucite novi ključ iz datotečnog sustava i ispustite ga u Control Hub. |
| 7 |
Kliknite Aktiviraj novi ključ. Novi ključ koji ste prenijeli prelazi u stanje Aktivno. Stari CMK ostaje u rotaciji (stanje ponovnog šifriranja) sve dok Webex ne završi šifriranje cijelog svog sadržaja novim Active CMK-om. Nakon ponovnog šifriranja, ključ prelazi u umirovljeno stanje. Webex zatim briše stari CMK. |
 i odaberite Ro
| 1 |
Prijavite se u Control Hub. |
| 2 |
Idite na . |
| 3 |
Idite na aktivni ključ. |
| 4 |
Kliknite |
| 5 |
Potvrdite opoziv ključa. Može potrajati do 10 minuta da potpuno opozovete ključ.
|
| 1 |
Prijavite se u Control Hub. |
| 2 |
Idite na . |
| 3 |
Idite na trenutno opozvani ključ. |
| 4 |
Kliknite |
| 5 |
Potvrdite aktivaciju ključa. Prethodno opozvani ključ prelazi u stanje Aktivno.
|
| 1 |
Prijavite se u Control Hub. |
| 2 |
Idite na . |
| 3 |
Idite na opozvani ključ. |
| 4 |
Kliknite |
| 5 |
Potvrdite brisanje ključa. Nakon brisanja imate mogućnost vraćanja ključa u roku od 30 dana.
|
| 1 |
Prijavite se u Control Hub. |
| 2 |
Idite na . |
| 3 |
Idite na izbrisani ključ. |
| 4 |
Kliknite |
| 5 |
Potvrdite obnovu ključa. Nakon vraćanja, Control Hub prikazuje ključ u stanju Opozvano prije nego što je izbrisan. Na primjer, ako
izbrišete opozvani ključ, a zatim ga vratite, Control Hub prikazuje obnovljeni ključ u stanju Opozvano.
|
Vlasništvo
Preuzimanjem vlasništva nad svojim AWS KMS ključem morate:
- Preuzmite odgovornost za sigurno stvaranje i sigurnosnu kopiju vaših AWS KMS ključeva.
- Shvatite implikacije gubitka AWS KMS ključeva.
- Ponovno šifrirajte svoj aktivni AMS KMS ključ barem jednom godišnje kao najbolju praksu.
Autorizacija
- Morate biti ovlašteni za stvaranje i upravljanje ključevima u AWS KMS-u za svoju Webex organizaciju.
- Morate imati pristup svojoj Webex organizaciji u Control Hubu. Morate biti puni administrator za upravljanje AWS KMS ključem.
| 1 |
Prijavite se na AWS i idite na AWS KMS konzolu. |
| 2 |
Odaberite Ključevi kojima upravlja kup cem, a zatim kliknite Stvori ključ. |
| 3 |
Stvorite ključ sa sljedećim atributima:
|
| 4 |
Kliknite Dalje. |
| 5 |
Pregledajte svoje postavke i kliknite Završi. Stvoren je vaš AWS KMS ključ.
|
| 6 |
Idite na Korisnički upravljani ključ evi i kliknite Alias ili ID ključa da biste vidjeli ARN. |
Što učiniti sljedeće
Preporučujemo da zadržite privremenu kopiju ARN -a. Ovaj ARN koristi se za dodavanje i aktiviranje vašeg AWS KMS ključa u Control Hub.
Također preporučujemo da napravite sigurnosni ključ kako biste osigurali dostupnost i otpornost podataka. To omogućuje pristup šifriranim podacima čak i tijekom regionalnih prekida rada. Za više informacija pogledajte Izrada sigurnos ne kopije AWS KMS ključa u ovom članku.
Prije nego što počnete
Provjerite jeste li stvorili ključ s više regija prije nego što nastavite s izradom sigurnosnog ključa. Za više informacija pogledajte Iz rada AWS KMS ključa u ovom članku.
| 1 |
Prijavite se na AWS i idite na AWS KMS konzolu. |
| 2 |
Odaberite novo stvoreni ključ s više regija. |
| 3 |
U od jeljku Regionalnost kliknite St vori nove replike tipki. |
| 4 |
Odaberite regiju sigurnosne kopije s popisa AWS regija i kliknite Dal je. Na primjer, ako je ključ stvoren na američkom zapadu (us-zapad-1), razmislite o stvaranju sigurnosnog ključa
u US East (us-east-1).
|
| 5 |
Stvorite ključ sa sljedećim atributima:
|
| 6 |
Kliknite Dalje. |
| 7 |
Pregledajte svoje postavke, potvrdite okvir za potvrdu i kliknite St vori nove replike tipki. |
Cisco KMS-u možete ovlastiti pristup vašem AWS KMS ključu stvaranjem KMS subvencije ili konfiguri ranjem IAM uloge. Odaberite opciju koja najbolje odgovara potrebama vaše organizacije kako biste osigurali sigurnu i fleksibilnu integraciju upravljanja ključevima.
Korištenje KMS bespovratnih sredstava
Ova metoda uključuje izravno davanje Cisco KMS dozvola za izvođenje kriptografskih operacija na vašem AWS KMS ključu.
| 1 |
Prijavite se na AWS i idite na AWS CloudShell konzolu. |
| 2 |
Pokrenite
|
Korištenje IAM uloge
Stvorite IAM pravilo s potrebnim KMS dozvolama, a zatim ga priložite na IAM ulogu koju Cisco KMS može preuzeti, omogućujući sigurno i centralizirano upravljanje pristupom.
Konfiguriranje IAM pravila
| 1 |
Prijavite se na AWS i idite na AWS KMS konzolu. |
| 2 |
Idite na . |
| 3 |
U lijevom oknu za navigaciju odaberite Pravila, a zatim kliknite Stvori pravilo. |
| 4 |
U odjel jku U ređivač pravila odaberite opciju JSON. |
| 5 |
Kopirajte i zalijepite sljedeći dokument pravila. Zamijenite |
| 6 |
Kliknite Dalje. |
| 7 |
Unesite naziv pravila i opcijski opis. |
| 8 |
Kliknite Stvori pravilo. |
Konfiguriranje IAM uloge
| 1 |
Prijavite se na AWS i idite na AWS KMS konzolu. |
| 2 |
Idite na . |
| 3 |
U lijevom oknu za navigaciju odaberite U loge, a zatim kliknite Stvori ulogu. |
| 4 |
U od jeljku Pouzdana vrsta enti teta odaberite AWS račun. |
| 5 |
Odaberite Drugi AWS račun. |
| 6 |
U polje ID računa unesite ID AWS računa naveden u sučelju Control Hub. Ovo je isti ID računa koji je dio |
| 7 |
Kliknite Dalje. |
| 8 |
U od jeljku Dodaj dozvol e potražite i odaberite IAM pravilo koje ste upravo stvorili. |
| 9 |
Kliknite Dalje. |
| 10 |
Unesite naziv uloge i opci jski opis. |
| 11 |
Pregledajte svoje postavke i kliknite Stvori ulogu. |
Prije nego što počnete
Morate stvoriti AWS KMS ključ prije nego što ga aktivirate u Control Hubu. Pogledajte St vorite AWS KMS ključ u ovom članku.
Webexu morate omogućiti pristup AWS KMS ključu. Pogledajte Autorizacija Cisco KMS-a s pristupom AWS KMS ključ u u ovom članku.
| 1 |
Prijavite se u Control Hub. |
| 2 |
Idite na evima i uključite B ring Your Own Key (BYOK). Ako onemogućite BYOK, zajed nički zadani ključ Webex postaje glavni ključ vaše organizacije. |
| 3 |
Odaberite Dodaj AWS KMS ključ i kliknite Dal je. |
| 4 |
Nabavite sljedeće ARN-ove s AWS konzole:
|
| 5 |
U Control Hub unesite primarni ključ ARN. Ako je primjenjivo, unesite i sigur nosni ključ ARN i IAM Role ARN u njihova odgovarajuća polja. Zatim kliknite Dodaj. Vaš primarni ključ ARN se učitava u Cisco KMS, gdje se potvrđuje pristup ključu. Zatim Control Hub prikazuje Cisco KMS ID ključa vašeg novog AWS KMS ključa i trenutno aktivni Cisco KMS ID ključa, ako ga ima. Ako je ovo vaš prvi AWS KMS ključ, trenutno aktivni ključ je Webex uobičajeni zadani ključ (onaj koji trenutno koristimo za šifriranje ključeva vaše organizacije). |
| 6 |
Odaberite način na koji želite aktivirati ključ:
|
| 1 |
Prijavite se u Control Hub i idite na Postav . |
| 2 |
Idite na aktivni AWS KMS ključ. |
| 3 |
Kliknite |
| 4 |
Unesite svoj novi AWS KMS ključ i novi ARN i kliknite Dodaj. Postupak je opisan u odjel jku Dodaj i aktiviraj svoj AMS KMS ključ u ovom članku.
|
| 5 |
Kliknite Aktiviraj. Novi AWS KMS ključ koji ste prenijeli prelazi u stanje Aktivno. Stari AWS KMS ključ ostaje u rotirajućem stanju sve dok Webex ne završi šifriranje cijelog svog sadržaja novim Active AWS KMS ključem. Nakon ponovnog šifriranja, stari AWS KMS ključ automatski nestaje iz Control Hub. |
| 1 |
Prijavite se u Control Hub i idite na Postav . |
| 2 |
Kliknite Dodaj još jedan ključ. |
| 3 |
Unesite svoj novi AWS KMS ključ i kliknite Dodaj. Control Hub prikazuje Cisco KMS ID ključa vašeg novog AWS KMS ključa i ID trenut ačno aktivnog Cisco KMS ključa. Postupak je opisan u odjel jku Dodaj i aktiviraj svoj AMS KMS ključ u ovom članku. |
| 4 |
Kliknite Aktiviraj. Novi AWS KMS ključ koji ste prenijeli prelazi u stanje Aktivno. Stari AWS KMS ključ ostaje u rotirajućem stanju sve dok Webex ne završi šifriranje cijelog svog sadržaja novim Active AWS KMS ključem. Nakon ponovnog šifriranja, stari AWS KMS ključ automatski nestaje iz Control Hub. |
| 1 |
Prijavite se u Control Hub i idite na Postav . |
| 2 |
Idite na trenutno aktivni AWS KMS ključ. |
| 3 |
Kliknite |
| 4 |
Potvrdite opoziv ključa. Može potrajati do 10 minuta da potpuno opozovete ključ.
AWS KMS ključ prelazi u lokalno opozvano stanje.
|
Ako vaš korisnički administrator opozove ključ s AWS KMS konzole, tada se AWS KMS ključ prikazuje u stanju Povučeno od strane Amazona u Control Hubu.
| 1 |
Prijavite se u Control Hub i idite na Postav . |
| 2 |
Idite na opozvani AWS KMS ključ. |
| 3 |
Kliknite |
| 4 |
Potvrdite brisanje ključa. Nakon brisanja ključ možete vratiti u roku od 30 dana. |
Preporučujemo da prvo izbrišete AWS KMS ključ iz Control Huba prije brisanja CMK s AWS konzole. Ako izbrišete svoj CMK s AWS konzole prije brisanja AWS KMS ključa u Control Hubu, možda ćete naići na probleme.
Prije brisanja CMK s AWS konzole provjerite da AWS KMS ključ više nije vidljiv u Control Hubu.
| 1 |
Prijavite se u Control Hub i idite na Postav . |
| 2 |
Idite na izbrisani AWS KMS ključ. |
| 3 |
Kliknite |
| 4 |
Potvrdite obnovu ključa. Nakon vraćanja, Control Hub prikazuje ključ u stanju Opozvano. |
Ako naiđete na probleme s AWS KMS ključem, upotrijebite sljedeće informacije da biste ga riješ ili.
-
AWS KMS ključ ARN. Na primjer,
arn:aws:kms:us-east- 2:111122223333:key/1234abcd-12ab-34cd-56ef-1234567890ab. -
AWS KMS ključno stanje. Na primjer, AWS KMS ključ je onemogućen.
Ovaj primjer koristi verziju 3.0 alata naredbenog retka OpenSSL. Pogledajte OpenSSL za više informacija o ovim alatima.
| 1 |
Prijavite se u Control Hub. |
| 2 |
Idite na . |
| 3 |
Kliknite Preuzmi javni ključ. Javni ključ Webex HSM dobivate u.pem datoteci na vašem lokalnom sustavu. |
| 4 |
Stvorite 256-bitni (32 bajtni) ključ: Primjer koristi naziv datoteke main_key.bin za vaš nešifrirani novi ključ. Alternativno, možete generirati slučajnu vrijednost od 32 bajta pomoću Hex dump, Pythona ili mrežnih generatora. Također možete stvoriti i upravljati svojim AWS KMS ključem. |
| 5 |
Koristite Webex HSM javni ključ za šifriranje novog ključa:
Primjer koristi naziv datoteke main_key_encrypted.bin za šifrirani izlazni ključ i naziv datoteke path/do/public.pem za javni ključ Webex. Šifrirani ključ spreman je za prijenos u Control Hub. |


