
Kiitos palautteestasi.
Hallitse omaa asiakkaan pääavainta
 Onko sinulla palautetta?
Tätä ominaisuutta ei tueta Webex for Government -ohjelmassa.
Osana sitoutumistamme kokonaisvaltaiseen tietoturvaan Webexillä on pääavain kunkin organisaation puolesta. Kutsumme sitä pääavaimeksi, koska se ei salaa sisältöä suoraan, mutta sitä käytetään sal aamaan organisaatiosi muut avaimet, jotka salaavat sisällön. Avain hierarkian perustasoa kutsutaan sisältöavaimeksi (CK) ja avaimien keskitasoja avainsalausavaimiksi (KEK).
Ymmärrämme, että jotkut organisaatiot haluavat hallita omaa turvallisuuttaan, joten annamme sinulle mahdollisuuden hallita omaa asiakkaan pääavainta (CMK). Tämä tarkoittaa, että otat vastuun pääavaimen luomisesta ja kiertämisestä (uudelleensalauksesta), jota Webex käyttää sisällön salausavaimien salaamiseen.
Jatkossa avain viittaa CMK: hen, ellei toisin mainita.
Miten se toimii
-
Webex pitää CMK: n laitteiston suojausmoduulissa (HSM), jotta Webex-palveluilla ei ole pääsyä CMK-arvoon.
-
Control Hub näyttää tällä hetkellä aktiivisen tai peruutetun CMK: n ja kaikki odottavat CMK: n, jotka on tallennettu HSM: hen. Kun sinun täytyy kiertää (salata uudelleen) CMK: ta, luot uuden CMK: n ja salaat sen HSM: n julkis ella avaimella, jotta vain HSM voi purkaa ja tallentaa sen.
-
Sitten lataat ja aktivoit uuden CMK: n Control Hubissa. Webex alkaa heti käyttää uutta CMK: ta sisältöavaimien salaamiseen. Webex säilyttää vanhan CMK: n, mutta vain siihen asti, kunnes on varma, että sisällön salausavaimet on suojattu uudella CMK: lla.
Emme salaa takautuvasti kaikkea olemassa olevaa sisältöä. Kun olet aktivoinut CMK: n, kaikki uusi sisältö (tilat ja kokoukset) salataan uudelleen ja suojataan.
Ymmärrämme, että jotkut organisaatiot haluavat hallita omaa avaintaan Webexin ulkopuolella. Siksi annamme sinulle mahdollisuuden hallita omaa CMK: ta Amazon Web Services (AWS) Key Management Service (KMS) -palvelussa. Tämä tarkoittaa, että olet vastuussa avainten hallinnasta AWS KMS: ssä. Valtuutat Webexin salaamaan ja purkamaan AWS KMS -avaimella AWS-konsolin kautta. Annat Webexille AWS KMS -avaintunnuksesi CMK: n sijasta. Tämä tarkoittaa, että otat vastuun AWS KMS -avaimen luomisesta ja kiertämisestä (uudelleensalauksesta), jota Webex käyttää sisällön salausavaimien salaamiseen pilvessä.
Miten se toimii
-
Luot avaimen AWS: llä. AWS KMS: ää käytetään avaimen hallintaan ja tallentaa avaimen laitteiston suojausmoduuliin (HSM).
-
Annat Webexille käyttöoikeuden käyttää AWS KMS -avainta AWS-konsolin kautta.
Tämä tarkoittaa, että sen sijaan, että lataat CMK: n Control Hubiin, annat Webexille pääsyn AWS KMS -avaimeen. AWS KMS -avain ei poistu AWS KMS:stä ja Webex-palveluilla ei ole pääsyä AWS KMS -avainmateriaaliin.
Control Hub näyttää tällä hetkellä aktiivisen tai peruutetun AWS KMS -avaimen ja kaikki odottavat AWS KMS -avaimet, jotka on tallennettu AWS KMS: ään. Kun sinun on käännettävä AWS KMS -avainta, luot uuden AWS KMS -avaimen AWS KMS -konsolilla.
-
Tämän jälkeen lisäät ja aktivoit uuden AWS KMS -avaimen Control Hubissa ja antaa sille uuden AWS KMS -avaimen Amazon Resource Name (ARN). Webex alkaa heti käyttää uutta AWS KMS -avainta sisältöavaimien salaamiseen. Webex ei enää vaadi vanhaa AWS KMS -avainta. Vanha AWS KMS -avain katoaa Control Hubista sen jälkeen, kun sisällön salausavaimesi on kierretty ja suojattu uudella AWS KMS -avaimella. Webex ei poista AWS KMS -avainta AWS KMS: stä. Asiakkaan järjestelmänvalvoja voi poistaa avaimen AWS KMS: stä.
Avaimen elinkaari
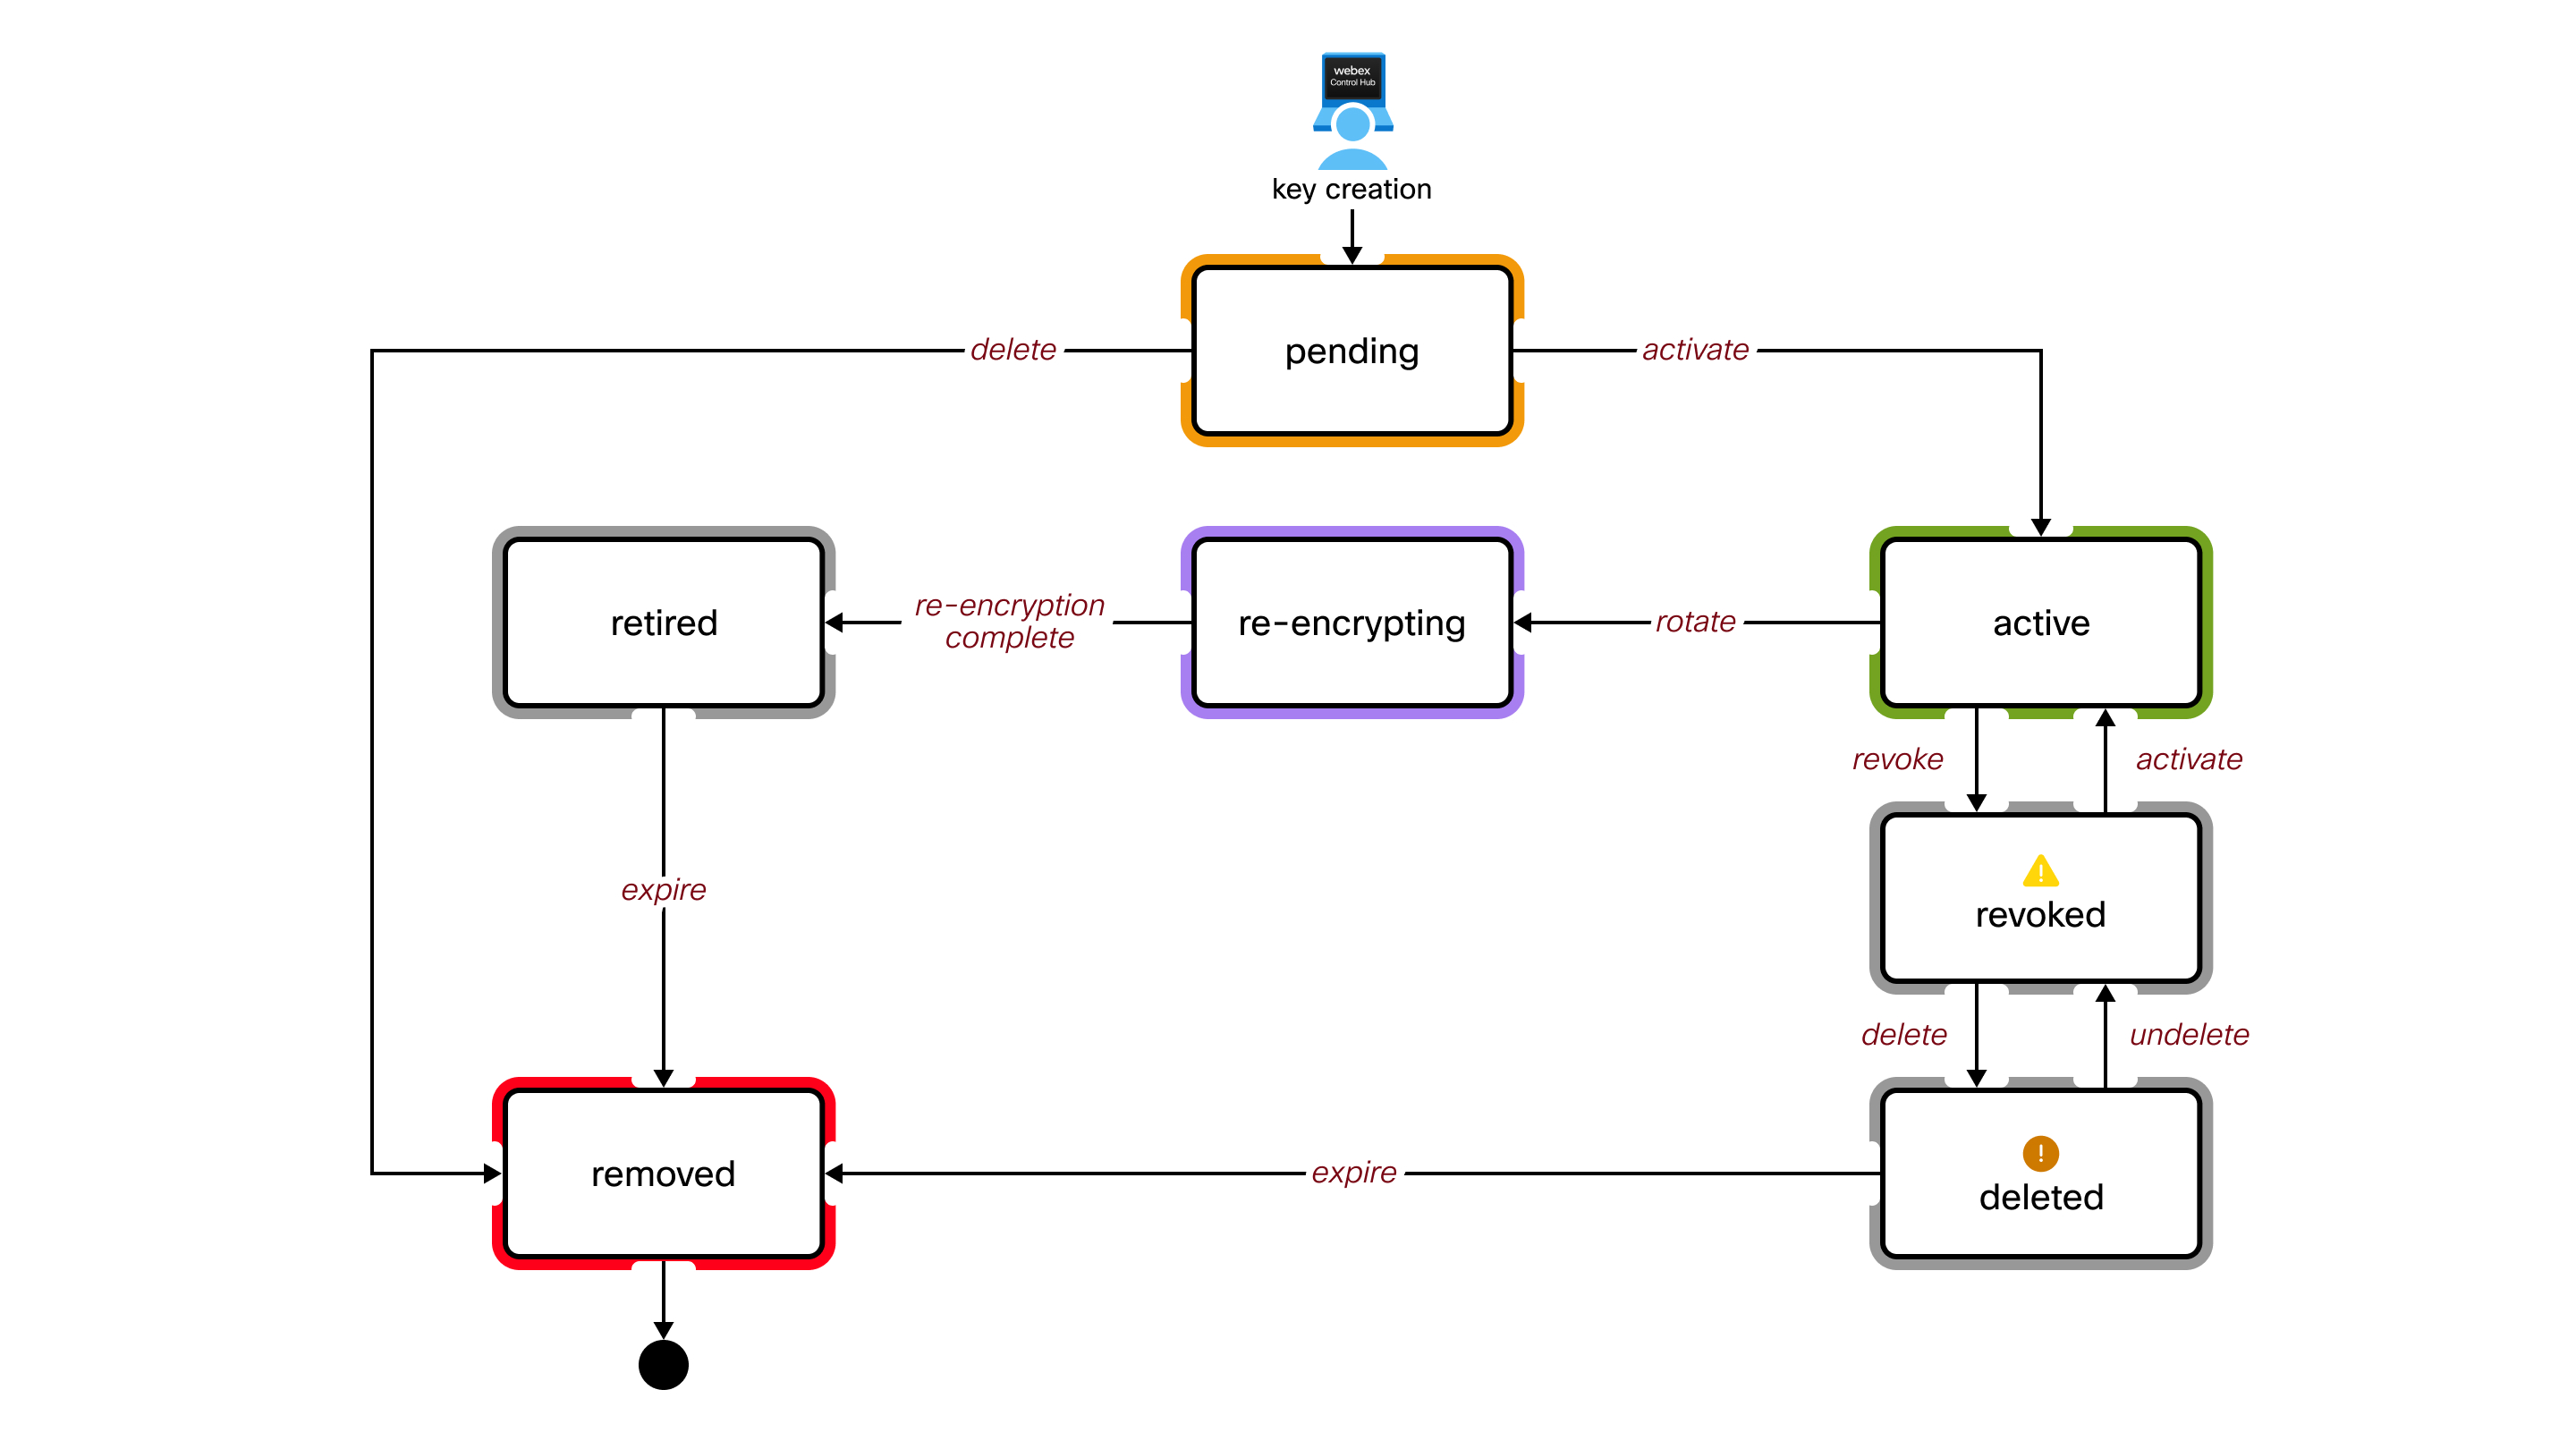
Keskeiset tilamääritelmät
- Odottamassa
-
Tässä tilassa oleva avain tallennetaan HSM: ään, mutta sitä ei vielä käytetä salaukseen. Webex ei käytä tätä CMK: ta salaukseen.
Vain yksi avain voi olla tässä tilassa.
- Aktiivinen
-
Webex käyttää tällä hetkellä tätä CMK: ta salaamaan organisaation muita avaimia.
Vain yksi avain voi olla tässä tilassa.
- Kierto
-
Webex käyttää väliaikaisesti tätä CMK: ta. Webex tarvitsee sitä salaamaan tiedot ja avaimet, jotka on aiemmin salattu tällä avaimella. Tämä avain poistetaan käytöstä, kun kierto (uudelleensalaus) on valmis.
Useat näppäimet voivat olla tässä tilassa, jos uusi avain aktivoidaan ennen kiertämisen päätty mistä.
- Eläkkeellä
-
Webex ei käytä tätä CMK: ta. Tätä avainta ei enää käytetä salaukseen. Avaimen käyttöaika asetetaan, jonka jälkeen tämä avain poistetaan HSM: stä.
- Peruutettu
-
Webex ei käytä tätä CMK: ta. Vaikka tällä avaimella on salattuja tietoja ja avaimia, Webex ei voi käyttää sitä tietojen ja avainten purkamiseen.
- Aktiivinen avain on peruutettava vain, jos epäilet sen olevan vaarantunut. Tämä on vakava päätös, koska se estää monia toimintoja käyttäytymästä kunnolla. Et voi esimerkiksi luoda uusia tiloja etkä voi purkaa sisältöä Webex Clientissa.
- Vain yksi avain voi olla tässä tilassa. Sinun on aktivoitava tämä avain uudelleen kiertääksesi (salataksesi) uuden avaimen.
- Tämä CMK voidaan poistaa, mutta sinun ei tarvitse poistaa sitä. Voit halutessasi säilyttää sen salauksen purkamista tai uudelleensalausta varten, kun olet ratkaissut epäilyn tietoturvaloukkauksen.
- Poistettu
-
Webex ei käytä tätä CMK: ta. Toiminto tässä tilassa on sama kuin Peruutettu tila, paitsi että avaimen käyttöaika on asetettu, jonka jälkeen tämä avain poistetaan HSM:stä.
- Jos poistettu CMK siirtyy Poistettu-tilaan, sinun on palautettava alkuperäinen avain, jotta organisaation toiminnot voidaan palauttaa.
- Suosittelemme, että säilytät varmuuskopion alkuperäisestä avaimestasi, muuten organisaatiosi ei enää toimi.
- Poistettu
-
Tämä on looginen tila. Webexin CMK:ta ei ole tallennettu HSM: hen. Se ei näy Control Hubissa.
Omistajuus
Ottamalla CMK: n omistuksen sinun on:
- Ota vastuu avaimien turvallisesta luomisesta ja varmuuskopioinnista
- Ymmärrä avainten menettämisen seuraukset
- Salaa aktiivinen CMK uudelleen vähintään kerran vuodessa parhaana käytäntönä
Avainten luominen
Sinun on luotava oma CMK näiden parametrien avulla. Avaimen on oltava:
- 256 bittiä (32 tavua) pitkä
- Salattu RSA-OAEP-järjestelmällä
- Salattu Webex-pilven HSM-julkisella avaimella
Avainsukupolven ohjelmistosi on kyettävä:
- SHA-256-hajautusfunktio
- MGF1-maskin luontitoiminto
- PKCS #1 OAEP pehmuste
Katso Esimerkki: Avainten luominen ja salaaminen OpenSSL:llä tämän artikkelin Resurssit-välileh dessä.
Valtuutus
Sinulla on oltava pääsy Webex-organisaatioosi Control Hubissa. Sinun on oltava täydellinen järjestelmänvalvoja hallitaksesi CMK: ta.
| 1 |
Kirjaudu Control Hubiin. |
| 2 |
Valitse . Ota BYOK käyttöön ottamalla B ring Your Own Key (BYOK) päälle. Jos poistat BYOKin käytöstä, Webexin yhteisestä oletusavaim esta tulee organisaation pääavain. |
| 3 |
Valitse Lataa mukautettu avain ja napsauta Seuraava. |
| 4 |
Valitse Lataa julkinen avain. Tallenna Webex HSM julkinen avain paikallisen järjestelmän .pem-tiedostoon. |
| 5 |
Luo salauksellisesti suojattu 256-bittinen (32 tavu) satunnainen avain avainten hallintaohjelmistolla. |
| 6 |
Käytä Webex HSM julkista avainta uuden avaimen salaamiseen. Vaaditut salausparametrit ovat:
Katso Esimerkki: Avainten luominen ja salaaminen OpenSSL:llä tämän artikkelin Resurssit-välileh
dessä.
|
| 7 |
Vedä salattu avain tiedostojärjestelmästä ja pudota se Control Hub -käyttöliittymän latausalueelle tai napsauta Valitse tiedosto. |
| 8 |
Valitse Seuraava. Webex lataa avaimesi HSM-järjestelmään, jossa se puretaan ja vahvistetaan. Sitten Control Hub näyttää uuden CMK: n tunnuksen ja tällä hetkellä aktiivisen CMK: n tunnuksen, jos sellainen on. Jos tämä on ensimmäinen CMK, tällä hetkellä aktiivinen avain on Webexin yleinen oletus avain (jota käytämme tällä hetkellä organisaatiosi avaimien salaamiseen). |
| 9 |
Valitse, miten haluat aktivoida avaimen:
|
Mitä tehdä seuraavaksi
Emme salaa takautuvasti kaikkea olemassa olevaa sisältöä. Kun aktivoit CMK: n, kaikki uusi sisältö (tilat ja kokoukset) salataan uudelleen ja suojataan.
| 1 |
Kirjaudu Control Hubiin. |
| 2 |
Valitse . |
| 3 |
Siirry aktiiviseen CMK: hen. |
| 4 |
Klikkaa |
| 5 |
Luo ja salaa uusi avain (jos et ole vielä tehnyt sitä). Prosessi on kuvattu tässä artikkelissa Asiakkaan pääavaimen luominen ja akti
vointi.
|
| 6 |
Vedä uusi avain tiedostojärjestelmästä ja pudota se Control Hubiin. |
| 7 |
Valitse Aktivoi uusi avain. Uusi lataamasi avain siirtyy aktiiviseen tilaan. Vanha CMK pysyy kiertotilassa (uudelleensalaustila), kunnes Webex lopettaa kaiken sisällön salaamisen uudella Active CMK: lla. Uudelleensalauksen jälkeen av ain siirtyy poistettuun tilaan. Webex poistaa sitten vanhan CMK: n. |
 ja valitse Ki
| 1 |
Kirjaudu Control Hubiin. |
| 2 |
Valitse . |
| 3 |
Siirry aktiiviseen näppäimeen. |
| 4 |
Klikkaa |
| 5 |
Vahvista avaimen peruuttaminen. Avaimen kokonaan peruuttaminen voi kestää jopa 10 minuuttia.
|
| 1 |
Kirjaudu Control Hubiin. |
| 2 |
Valitse . |
| 3 |
Siirry tällä hetkellä peruutettuun avaimeen. |
| 4 |
Klikkaa |
| 5 |
Vahvista avaimen aktivointi. Aiemmin peruutettu avain siirtyy aktiiviseen tilaan.
|
| 1 |
Kirjaudu Control Hubiin. |
| 2 |
Valitse . |
| 3 |
Siirry peruutettuun avaimeen. |
| 4 |
Klikkaa |
| 5 |
Vahvista avaimen poisto. Kun olet poistanut, sinulla on mahdollisuus palauttaa avain 30 päivän kuluessa.
|
| 1 |
Kirjaudu Control Hubiin. |
| 2 |
Valitse . |
| 3 |
Siirry poistettuun avaimeen. |
| 4 |
Klikkaa |
| 5 |
Vahvista avaimen palauttaminen. Palautuksen jälkeen Control Hub näyttää avaimen Peruutettu-tilassa ennen sen poistamista. Jos esimerkiksi
poistat peruutetun avaimen ja palautat avaimen, Control Hub näyttää palautetun avaimen Peruutettu-tilassa.
|
Omistajuus
Ottamalla AWS KMS -avaimen omistusoikeuden sinun on
- Ota vastuu AWS KMS -avaimien turvallisesta luomisesta ja varmuuskopioinnista.
- Ymmärrä AWS KMS -avainten menettämisen seuraukset.
- Salaa aktiivinen AMS KMS -avain uudelleen vähintään kerran vuodessa parhaana käytäntönä.
Valtuutus
- Sinulla on oltava valtuudet luoda ja hallita avaimia Webex-organisaatiosi AWS KMS:ssä.
- Sinulla on oltava pääsy Webex-organisaatioosi Control Hubissa. Sinun on oltava täysi järjestelmänvalvoja, jotta voit hallita AWS KMS -avainta.
| 1 |
Kirjaudu AWS:ään ja siirry AWS KMS -konsoliin. |
| 2 |
Valitse Asiakkaan hallinnoimat avaimet ja napsauta sitten Luo avain. |
| 3 |
Luo avain seuraavilla määritteillä:
|
| 4 |
Valitse Seuraava. |
| 5 |
Tarkista asetukset ja napsauta Val mis. AWS KMS -avain on luotu.
|
| 6 |
Siirry kohtaan Asiakkaan hallinnoimat avaimet ja napsauta Alias- tai Avaintunnusta nähdäksesi ARN-tunnuksen. |
Mitä tehdä seuraavaksi
Suosittelemme, että säilytät väliaikaisen kopion ARN: stä. Tätä ARN: tä käytetään AWS KMS -avaimen lisäämiseen ja aktivointiin Control Hubissa.
Suosittelemme myös varmuuskopioavaimen luomista tietojen saatavuuden ja joustavuuden varmistamiseksi. Tämä mahdollistaa pääsyn salattuihin tietoihin myös alueellisten katkoksien aikana. Lisätietoja on tämän artikkel in kohdassa Luo varmuuskopio AWS KMS -avain.
Ennen kuin aloitat
Varmista, että olet luonut usean alueen avaimen, ennen kuin jatkat varmuuskopioavaimen luomista. Lisätietoja on artikkelissa AWS KMS -avaimen luominen tässä artikkelissa.
| 1 |
Kirjaudu AWS:ään ja siirry AWS KMS -konsoliin. |
| 2 |
Valitse vasta luotu usean alueen avain. |
| 3 |
Valitse Alu eellisuus -kohdasta Luo uusia kopioavaimia. |
| 4 |
Valitse varmuuskopioalue AWS-alueiden luettelosta ja napsauta Seuraava. Jos avain on esimerkiksi luotu Yhdysvaltain länsiosassa (us-west-1), harkitse
varmuuskopioavaimen luomista Yhdysvaltain itäosassa (us-east-1).
|
| 5 |
Luo avain seuraavilla määritteillä:
|
| 6 |
Valitse Seuraava. |
| 7 |
Tarkista asetukset, valitse vahvistusruutu ja napsauta Luo uusia kopioav aimia. |
Voit valtuuttaa Cisco KMS:n käyttämään AWS KMS -avainta luomalla KMS-avustuksen tai määrittä mällä IAM-roolin. Valitse vaihtoehto, joka sopii parhaiten organisaatiosi tarpeisiin varmistaaksesi turvallisen ja joustavan avainten hallinnan integroinnin.
KMS-apurahan käyttäminen
Tämä menetelmä sisältää Cisco KMS -käyttöoikeuksien myöntämisen suoraan salaustoimintojen suorittamiseen AWS KMS -avaimellasi.
| 1 |
Kirjaudu AWS :ään ja siirry AWS CloudShell -konsoliin. |
| 2 |
Suorita KM |
IAM-roolin käyttäminen
Luo IAM-käytäntö tarvittavilla KMS-käyttöoikeuksilla ja liitä se sitten IAM-rooliin, jonka Cisco KMS voi ottaa, mikä mahdollistaa turvallisen ja keskitetyn käyttöoikeuksien hallinnan.
IAM-käytännön määrittäminen
| 1 |
Kirjaudu AWS:ään ja siirry AWS KMS -konsoliin. |
| 2 |
Valitse . |
| 3 |
Valitse vasemmasta siirtymisruudusta Käytänn öt ja valitse sitten Luo käytäntö. |
| 4 |
Valitse käytäntöeditori -osiossa JSON- vaihtoehto. |
| 5 |
Kopioi ja liitä seuraava käytäntöasiakirja. Korvaa |
| 6 |
Valitse Seuraava. |
| 7 |
Anna käytännön nimi ja valinnainen kuvaus. |
| 8 |
Valitse Luo käytäntö. |
IAM-roolin määrittäminen
| 1 |
Kirjaudu AWS:ään ja siirry AWS KMS -konsoliin. |
| 2 |
Valitse . |
| 3 |
Valitse vasemmasta siirtymisruudusta Ro olit ja valitse sitten Luo rooli. |
| 4 |
Valitse Lu otetun entiteetin tyyppi -kohd asta AWS-tili. |
| 5 |
Valitse Toinen AWS-tili. |
| 6 |
Kirjoita Ac count ID -kenttään Control Hub -käyttöliittymässä annettu AWS-tilin tunnus. Tämä on sama tilin tunnus, joka on osa |
| 7 |
Valitse Seuraava. |
| 8 |
Etsi ja valitse Lisää käyttöoikeudet -kohdasta juuri luomasi IAM-käytäntö. |
| 9 |
Valitse Seuraava. |
| 10 |
Anna ro olin nimi ja valinnainen kuvaus. |
| 11 |
Tarkista asetukset ja napsauta Luo rooli. |
Ennen kuin aloitat
Sinun on luotava AWS KMS -avain ennen sen aktivointia Control Hubissa. Katso tämän artikkelin AWS KMS -avaimen luominen.
Sinun on annettava Webexille pääsy AWS KMS -avaimeen. Katso tämän artikkelin kohdasta Cisco KMS: n valtuuttaminen AWS KMS -avaimeen.
| 1 |
Kirjaudu Control Hubiin. |
| 2 |
Valitse ja valitse Tuo oma avain (BYOK) päälle. Jos poistat BYOKin käytöstä, Webexin yhteisestä oletusavaim esta tulee organisaation pääavain. |
| 3 |
Valitse Lisää AWS KMS -avain ja napsauta Seuraava. |
| 4 |
Hanki seuraavat ARN-tunnukset AWS-konsolista:
|
| 5 |
Kirjoita Control Hub -kohdassa Ens isijainen avain ARN. Syötä tarvittaessa myös varmuuskopio-avain ARN ja IAM-rooli ARN vastaaviin kenttiin. Valitse sitten Lisää. En sisijainen avain ARN ladataan Cisco KMS: ään, jossa avaimen käyttö vahvistetaan. Sitten Control Hub näyttää uuden AWS KMS -avaimen Cisco KMS -avaintunnuksen ja tällä hetkellä aktiivisen Cisco KMS -avaimen tunnuksen, jos sellainen on. Jos tämä on ensimmäinen AWS KMS -avain, tällä hetkellä aktiivinen avain on Webexin yleinen oletusavain (jota käytämme tällä hetkellä organisaatiosi avaimien salaamiseen). |
| 6 |
Valitse, miten haluat aktivoida avaimen:
|
| 1 |
Kirjaudu Control Hubiin ja valitse . |
| 2 |
Siirry aktiiviseen AWS KMS -avaimeen. |
| 3 |
Klikkaa |
| 4 |
Anna uusi AWS KMS -avain ja uusi ARN ja napsauta Lisää. Prosessi on kuvattu tässä artikkelissa AMS KMS -avaimen lisääminen ja akti vointi.
|
| 5 |
Valitse Aktivoi. Uusi lataamasi AWS KMS -avain siirtyy aktiiviseen tilaan. Vanha AWS KMS -avain pysyy pyörivässä tilassa, kunnes Webex lopettaa kaiken sisällön salaamisen uudella Active AWS KMS -avaimella. Uudel leensalauksen jälkeen vanha AWS KMS -avain katoaa automaattisesti Control Hubista. |
| 1 |
Kirjaudu Control Hubiin ja valitse . |
| 2 |
Valitse Lisää toinen avain. |
| 3 |
Anna uusi AWS KMS -avain ja napsauta Lisää. Control Hub näyttää uuden AWS KMS -avaimen Cisco KMS -avaintunnuksen ja tällä hetkellä aktiivisen Cisco KMS -avaintunnuksen tunnuksen. Prosessi on kuvattu tässä artikkelissa AMS KMS -avaimen lisääminen ja akti vointi. |
| 4 |
Valitse Aktivoi. Uusi lataamasi AWS KMS -avain siirtyy aktiiviseen tilaan. Vanha AWS KMS -avain pysyy pyörivässä tilassa, kunnes Webex lopettaa kaiken sisällön salaamisen uudella Active AWS KMS -avaimella. Uudel leensalauksen jälkeen vanha AWS KMS -avain katoaa automaattisesti Control Hubista. |
| 1 |
Kirjaudu Control Hubiin ja valitse . |
| 2 |
Siirry tällä hetkellä aktiiviseen AWS KMS -avaimeen. |
| 3 |
Klikkaa |
| 4 |
Vahvista avaimen peruuttaminen. Avaimen kokonaan peruuttaminen voi kestää jopa 10 minuuttia.
AWS KMS -avain siirtyy paikallisesti peruutettuun tilaan.
|
Jos asiakkaan järjestelmänvalvoja peruuttaa avaimen AWS KMS -konsolista, AWS KMS -avain näkyy Control Hubin peruutettu Amazonin tilassa.
| 1 |
Kirjaudu Control Hubiin ja valitse . |
| 2 |
Siirry peruutettuun AWS KMS -avaimeen. |
| 3 |
Klikkaa |
| 4 |
Vahvista avaimen poisto. Kun avain on poistettu, voit palauttaa avaimen 30 päivän kuluessa. |
Suosittelemme, että poistat AWS KMS -avaimen ensin Control Hubista ennen kuin poistat CMK: n AWS-konsolista. Jos poistat CMK: n AWS-konsolista ennen AWS KMS -avaimen poistamista Control Hubissa, saatat kohdata ongelmia.
Varmista, että AWS KMS -avain ei enää näy Control Hubissa, ennen kuin poistat CMK: n AWS-konsolista.
| 1 |
Kirjaudu Control Hubiin ja valitse . |
| 2 |
Siirry poistettuun AWS KMS -avaimeen. |
| 3 |
Klikkaa |
| 4 |
Vahvista avaimen palauttaminen. Palautuksen jälkeen Control Hub näyttää avaimen Peruutetussa tilassa. |
Jos kohtaat ongelmia AWS KMS -avaimen kanssa, käytä seuraavia tietoja vianmääritykseen.
-
AWS KMS -avain ARN. Esimerkiksi
arn:aws:kms:us-east- 2:111122223333:key/1234abcd-12ab-34cd-56ef-1234567890ab. -
Avustukset AWS KMS -av aimelle.
-
AWS KMS -avaintila. Esimerkiksi AWS KMS -avain on poistettu käytöstä.
Tässä esimerkissä käytetään OpenSSL-komentorivityökalujen versiota 3.0. Katso lisätietoja näistä työkaluista OpenSSL.
| 1 |
Kirjaudu Control Hubiin. |
| 2 |
Valitse . |
| 3 |
Valitse Lataa julkinen avain. Saat julkisen Webex HSM -avaimen paikallisen järjestelmän .pem-tiedostossa. |
| 4 |
Luo 256-bittinen (32 tavu) avain: Esimerkissä käytetään salaam attoman uuden avaimen tiedostonimeä main_key.bin. Vaihtoehtoisesti voit luoda 32-tavun satunnaisarvon käyttämällä Hex dump-, Python- tai online-generaattoreita. Voit myös luoda ja hallita AWS KMS -avainta. |
| 5 |
Käytä Webex HSM julkista avainta uuden avaimen salaamiseen:
Esimerkissä käytetään tiedostonimeä main_key_encrypted.bin salatulle tulostus avaimelle ja tiedostonimen polku /to/public.pem Webexin julkiselle avaimelle. Salattu avain on valmis ladattavaksi Control Hubiin. |


