- Página inicial
- /
- Artigo

Obrigado pelos seus comentários.


 Neste artigo
 Comentários?
A capacidade de sobrevivência do site garante que sua empresa permaneça acessível mesmo se a conexão com o Webex for perdida. Ele usa um gateway de rede local para fornecer serviços de chamadas alternativas para endpoints locais durante interrupções na rede.
Considerações de implantação
Por padrão, os Webex Calling endpoints operam no modo Ativo, conectando-se à nuvem Webex para registro SIP e controle de chamadas. Se a conexão de rede com o Webex for perdida, os endpoints mudam automaticamente para o modo de sobrevivência e se registram no gateway de sobrevivência local. Nesse modo, o gateway fornece serviços básicos de chamadas de backup. Depois que a conexão de rede com o Webex for restaurada, o controle de chamadas e os registros voltarão para a nuvem Webex.
As seguintes chamadas são suportadas no modo Sobrevivência:
-
Chamada interna (dentro do local) entre endpoints compatíveis Webex Calling
-
Chamada externa (de entrada e saída) usando um circuito PSTN local ou tronco SIP para números externos e provedores E911
Para usar esse recurso, você deve configurar um roteador Cisco IOS XE na rede local como um Survivability Gateway. O Survivability Gateway sincroniza diariamente as informações de chamadas da nuvem Webex para endpoints naquele local. Se os endpoints mudarem para o modo de sobrevivência, o gateway poderá usar essas informações para assumir os registros SIP e fornecer serviços básicos de chamada.
Configuração de local único
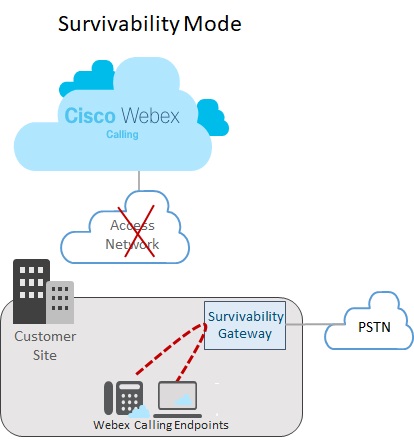
A imagem a seguir mostra um cenário de falha de rede em que a conexão com o Webex está interrompida e os endpoints no site Webex estão operando no modo de sobrevivência. Na imagem, o Survivability Gateway encaminha uma chamada interna entre dois endpoints locais sem exigir uma conexão com o Webex. Nesse caso, o Survivability Gateway é configurado com uma conexão PSTN local. Como resultado, endpoints locais no modo Sobrevivabilidade podem usar o PSTN para chamadas de entrada e saída para números externos e provedores E911.
Configuração de vários locais
A imagem a seguir mostra um cenário de falha de rede em que a conexão com o Webex está interrompida e os endpoints localizados em locais diferentes estão operando no modo de sobrevivência. Existem vários locais menores na rede LAN que são mapeados para um único gateway de sobrevivência. Essa implantação otimiza a utilização dos recursos do gateway enquanto preserva as configurações específicas do local para o roteamento de chamadas.
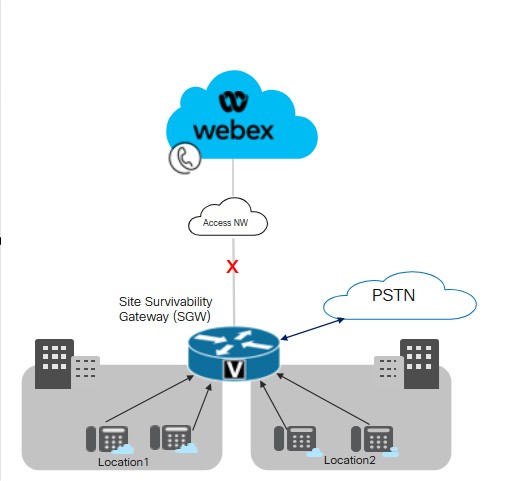
A Cisco recomenda manter um limite de latência de 50 milissegundos para conectividade entre o Survivability Gateway e os endpoints entre locais dentro de uma LAN.
Principais condições para a sobrevivência do site
As seguintes condições se aplicam ao Survivability Gateway:
-
A nuvem Webex inclui o endereço IP, o nome do host e a porta do Survivability Gateway no arquivo de configuração do dispositivo. Como resultado, os endpoints podem entrar em contato com o Survivability Gateway para registro se a conexão com o Webex for interrompida.
-
A sincronização diária de dados de chamadas entre a nuvem Webex e o Survivability Gateway inclui informações de autenticação para usuários registrados. Como resultado, os endpoints podem manter registros seguros, mesmo quando operam no modo Sobrevivência. A sincronização também inclui informações de roteamento para esses usuários.
-
O Survivability Gateway pode rotear chamadas internas automaticamente usando as informações de roteamento que o Webex fornece. Adicione uma configuração de tronco PSTN ao Survivability Gateway para fornecer chamadas externas.
-
Cada site que implanta o Site Survivability requer um Survivability Gateway na rede local.
-
Os registros e o controle de chamadas são revertidos para a nuvem Webex quando a conexão de rede Webex é retomada por pelo menos 30 segundos.
Colocação com SRST unificado
O Survivability Gateway suporta a colocação de uma configuração Webex Survivability e uma configuração SRST unificada no mesmo gateway. O gateway pode oferecer suporte à capacidade de sobrevivência tanto para endpoints quanto para Webex Calling endpoints registrados no Unified Communications Manager. Para configurar a colocação:
-
Configure o suporte do Unified SRST para endpoints registrados no Unified Communications Manager. Para a configuração, consulte o Guia de Administração do Cisco Unified SRST.
-
No mesmo gateway, siga o fluxo de tarefas de configuração de sobrevivência do site neste artigo para configurar o gateway com a capacidade de sobrevivência do site para endpoints. Webex Calling
Considerações sobre roteamento de chamadas para colocation
Considere o seguinte ao configurar o roteamento de chamadas para cenários de colocation:
-
O Survivability Gateway encaminha as chamadas internas automaticamente, desde que os dois terminais da chamada estejam registrados no Survivability Gateway. As chamadas internas são roteadas automaticamente entre qualquer cliente registrado (SRST ouWebex Calling).
-
É possível ter uma situação em que a conexão com um sistema de controle de chamadas seja interrompida enquanto a conexão com o outro sistema de controle de chamadas permaneça ativa. Como resultado, um conjunto de endpoints é registrado no Survivability Gateway, enquanto outro conjunto de endpoints no mesmo local é registrado no controle primário de chamadas. Nesse caso, talvez seja necessário rotear chamadas entre os dois conjuntos de endpoints para um tronco SIP ou circuito PSTN.
-
Chamadas externas e chamadas E911 podem ser roteadas para um tronco SIP ou circuito PSTN.
Recursos e componentes compatíveis
A tabela a seguir fornece informações sobre os recursos suportados.
| Característica | Dispositivos MPP e aplicativo Webex | VG4xx ATA |
|---|---|---|
|
Chamada de extensão intrasite |
Suportado automaticamente sem a necessidade de configuração de roteamento específica no Survivability Gateway. |
Suportado automaticamente sem a necessidade de configuração de roteamento específica no Survivability Gateway. Números alternativos não são suportados. |
|
Chamadas entre sites e PSTN (entrada e saída) |
Chamada PSTN baseada em circuito de telecomunicações ou tronco SIP. |
Chamada PSTN baseada em circuito de telecomunicações ou tronco SIP. |
|
Tratamento de chamadas do E911 |
A chamada E911 exige um circuito PSTN ou tronco SIP. As chamadas de saída usam um Número de Identificação de Local de Emergência (ELIN) registrado específico para um Local de Resposta de Emergência (ERL) definido. Se o operador de emergência retornar uma chamada desconectada, o Survivability Gateway direcionará a chamada para o último dispositivo que ligou para o número de emergência. |
A chamada E911 exige um circuito PSTN ou tronco SIP. As chamadas de saída usam um Número de Identificação de Local de Emergência (ELIN) registrado específico para um Local de Resposta de Emergência (ERL) definido. Se o operador de emergência retornar uma chamada desconectada, o Survivability Gateway direcionará a chamada para o último dispositivo que ligou para o número de emergência. |
|
Chamada em espera e retomada |
Suportado Se você estiver usando o Music on Hold (MOH), provisione o Survivability Gateway manualmente com um arquivo MOH. |
As linhas analógicas VG4xx ATA não podem colocar chamadas em espera ou retomar. Esse recurso é suportado somente quando uma chamada recebida é recebida no VG4xx ATA. |
|
Transferência de chamadas assistidas |
Suportado |
Esse recurso é suportado somente quando uma chamada recebida é recebida no VG4xx ATA. |
|
Transferência de chamadas cegas |
Suportado |
Esse recurso é suportado somente quando uma chamada recebida é recebida no VG4xx ATA. |
|
ID do chamador de entrada (nome) |
Suportado |
Suportado |
|
ID do chamador de entrada (nome e número) |
Suportado |
Suportado |
|
Chamada de vídeo ponto a ponto |
Suportado |
Não suportado |
|
Chamada de três vias |
Não suportado |
Não suportado |
|
Linhas compartilhadas |
Suportado |
Suportado |
|
Linhas virtuais |
Suportado |
Não suportado |
|
Encaminhamento de chamadas |
Suportado para encaminhamento de chamadas para todos, sem resposta e ocupado. |
Suportado |
|
Grupo Hunt |
Compatível com o seguinte: Sequential, Parallel, Peer e Longest-Idle. |
Suportado |
|
Atendedor automático |
Compatível com discagem por extensão |
Suportado |
Ao configurar o recurso, o Site Survivability está disponível para os seguintes endpoints compatíveis.
| Tipo | Modelos | Versão mínima |
|---|---|---|
| Telefone IP Cisco com firmware multiplataforma (MPP) |
6821, 6841, 6851, 6861, 6861 Wi-Fi, 6871 7811, 7821, 7841, 7861 8811, 8841, 8851, 8861 8845 (somente áudio), 8865 (somente áudio), 8875 (vídeo) 9800 Para obter mais informações sobre telefones IP Cisco compatíveis com firmware multiplataforma (MPP), consulte: |
12.0(1) Para telefones 8875 - Phone OS 3.2 e versões posteriores Para a série 9800 - PhoneOS 3.2 (1) |
|
Telefone IP de conferência Cisco |
7832, 8832 |
12.0(1) |
|
Cisco WebexAplicativo |
Windows, Mac |
43.2 |
|
Endpoints analógicos |
VG400 ATA, VG410 ATA e VG420 ATA Cisco ATA 191 e 192 |
17.16.1a 11.3 (1) para ATA 191 e 192 |
Dispositivos de terceiros não são compatíveis com o Survivability Gateway.
A tabela a seguir ajuda a configurar os roteadores Cisco IOS XE como um gateway de sobrevivência. Esta tabela lista o número máximo de endpoints que cada plataforma suporta e a versão mínima do IOS XE.
Webex CallingOs recursos do Survivability Gateway estão disponíveis na versão Cisco IOS XE Dublin 17.12.3 ou versões posteriores. Os recursos Hunt Group, Call Forward e Auto Attendant estão disponíveis a partir do IOS 17.18.2 e versões posteriores.
| modelo | Máximo de registros de endpoints | Versão mínima |
|---|---|---|
|
Roteador de serviços integrados 4321 | 50 |
Cisco IOSXE Dublin 17.12.3 ou versões posteriores |
|
Roteador de serviços integrados 4331 | 100 | |
|
Roteador de serviços integrados 4351 | 700 | |
|
Roteador de serviços integrados 4431 | 1200 | |
|
Roteador de serviços integrados 4451-X | 2000 | |
|
Roteador de serviços integrados 4461 | 2000 | |
|
Catalyst Edge 8200L-1N-4T | 1500 | |
|
Catalyst Edge 8200-1N-4T | 2500 | |
|
Catalyst Edge 8300-1N1S-6T | 2500 | |
|
Catalyst Edge 8300-2N2S-6T | 2500 | |
|
Catalyst Edge 8300-1N1S-4T2X | 2500 | |
|
Catalyst Edge 8300-2N2S-4T2X | 2500 | |
|
Configuração pequena do software Catalyst Edge 8000V | 500 | |
|
Configuração média do software Catalyst Edge 8000V | 1000 | |
|
Grande configuração do software Catalyst Edge 8000V | 2000 |
Informações de referência de portas para o Survivability Gateway
|
Objetivo da conexão |
Endereços de origem |
Portas de origem |
Protocolo |
Endereços de destino |
Portas de destino |
|---|---|---|---|---|---|
|
Sinalização de chamada para o Survivability Gateway (SIP TLS) |
Dispositivos |
5060-5080 |
TLS |
Portal de sobrevivência |
8933 |
|
Ligue para a mídia para o Survivability Gateway (SRTP) |
Dispositivos |
19560-19660 |
UDP |
Portal de sobrevivência |
8000-14198 (SRTP sobre UDP) |
|
Sinalização de chamada para o gateway PSTN (SIP) |
Portal de sobrevivência |
Efêmero |
TCP ou UDP |
Seu gateway ITSP PSTN |
5060 |
|
Mídia de chamada para o gateway PSTN (SRTP) |
Portal de sobrevivência |
8000-48198 |
UDP |
Seu gateway ITSP PSTN |
Efêmero |
|
Sincronização de horário (NTP) |
Portal de sobrevivência |
Efêmero |
UDP |
Servidor NTP |
123 |
|
Resolução de nomes (DNS) |
Portal de sobrevivência |
Efêmero |
UDP |
Servidor DNS |
53 |
|
Gerenciamento de nuvem |
Conector |
Efêmero |
HTTPS |
Serviços Webex |
443, 8433 |
Para obter orientação operacional sobre o modo de nuvem, consulte o artigo Informações de referência de portas para obter Webex Calling ajuda.
Você pode personalizar os valores de configuração de porta nos roteadores Cisco IOS XE. Esta tabela usa valores padrão para fornecer orientação.
Configuração de recursos
Fluxo de tarefas de configuração de capacidade de sobrevivência do site
Conclua as tarefas a seguir para adicionar a capacidade de sobrevivência do site a um local existenteWebex Calling. Se a conexão com a nuvem Webex for interrompida, um Survivability Gateway na rede local pode fornecer controle de chamadas de backup para endpoints naquele local.
Antes de começar
Se você precisar provisionar um novo gateway para atuar como o Survivability Gateway, consulte o artigo Webex Inscrever gateways Cisco IOS gerenciados no Webex Cloud para adicionar o gateway ao Control Hub.
| Etapas | Comando ou Ação | Propósito |
|---|---|---|
|
1 | Atribua um serviço de sobrevivência a um gateway |
No Control Hub, atribua o serviço Survivability Gateway a um gateway. |
|
2 | Baixe o modelo de configuração |
Baixe o modelo de configuração do Control Hub. Você precisará do modelo ao configurar a linha de comando do gateway. |
|
3 |
Configure licenças para o Survivability Gateway. | |
|
4 |
Configure certificados para o Survivability Gateway. | |
|
5 |
Use o modelo de configuração que você baixou anteriormente como guia para configurar a linha de comando do gateway. Conclua todas as configurações obrigatórias que estão no modelo. |
Atribua um serviço de sobrevivência a um gateway
Antes de começar
| 1 |
Vá para Chamadas em Serviços e clique na guia Gateways gerenciados. A visualização Managed Gateways exibe a lista de gateways que você gerencia por meio do Control Hub.
|
| 2 |
Selecione o gateway que você deseja atribuir como Survivability Gateway e escolha uma das seguintes opções, com base no valor do campo Serviço:
|
| 3 |
No menu suspenso de tipo de serviço, selecione Survivability Gateway e preencha os seguintes campos:
Depois de concluir a inscrição, os detalhes do local aparecem na página Gateways gerenciados. |
| 4 |
Clique em Atribuir. A visualização Managed Gateways exibe a lista de locais atribuídos ao gateway.
|
Baixe o modelo de configuração
| 1 |
Faça login no Control Hub. Se você é uma organização parceira, o Partner Hub é lançado. Para abrir o Control Hub, clique na visualização Cliente no Partner Hub e selecione o cliente aplicável, ou selecione Minha organização para abrir as configurações do Control Hub para a organização parceira. |
| 2 |
|
| 3 |
Clique no Survivability Gateway aplicável. |
| 4 |
Clique em Baixar modelo de configuração e baixe o modelo para seu desktop ou laptop. |
Configurar o licenciamento
| 1 |
Entre no modo de configuração global no roteador: |
| 2 |
Configure as licenças usando os comandos que se aplicam somente à sua plataforma específica.
Ao configurar uma taxa de transferência superior a 250 Mbp, você precisa de uma licença da plataforma HSEC. |
Configurar certificados
Configurar certificados no Cisco IOS XE
Conclua as etapas a seguir para solicitar e criar certificados para o Survivability Gateway. Use certificados assinados por um conhecido publicamenteCertificate Authority.
A plataforma Survivability Gateway suporta apenas certificados CA conhecidos publicamente. Certificados CA privados ou corporativos não podem ser usados para o Survivability Gateway.
Para obter uma lista das autoridades de certificação raiz que são suportadasWebex Calling, consulte Quais autoridades de certificação raiz são suportadas para chamadas para plataformas Cisco Webex de áudio e vídeo? .
A plataforma Survivability Gateway não suporta o certificado curinga.
Execute os comandos do código de exemplo para concluir as etapas. Para obter informações adicionais sobre esses comandos, além de mais opções de configuração, consulte o capítulo “Suporte SIP TLS” no Guia de Cisco Unified Border ElementConfiguração.
| 1 |
Entre no modo de configuração global executando os seguintes comandos: |
| 2 |
Gere a chave privada RSA executando o comando a seguir. O módulo da chave privada deve ter pelo menos 2048 bits. |
| 3 |
Configure um ponto de confiança para manter o certificado Survivability Gateway. O nome de domínio totalmente qualificado do gateway (fqdn) deve usar o mesmo valor que você usou ao atribuir o serviço de sobrevivência ao gateway. |
| 4 |
Gere uma solicitação de assinatura de certificado executando o Quando solicitado, insira Depois que a CSR for exibida na tela, use o Bloco de notas para copiar o certificado em um arquivo que você pode enviar para uma autoridade de certificação (CA) compatível. Se o seu provedor de assinatura de certificados exigir uma CSR no formato PEM (Privacy Enhanced Mail), adicione um cabeçalho e um rodapé antes de enviar. Por exemplo: |
| 5 |
Depois que a CA emitir um certificado para você, execute o Quando solicitado, cole o conteúdo básico do certificado CA emissor de CER/PEM 64 (não o certificado do dispositivo) no terminal. |
| 6 |
Importe o certificado de host assinado para o ponto confiável usando o Quando solicitado, cole o certificado básico 64 CER/PEM no terminal. |
| 7 |
Verifique se o certificado CA raiz está disponível: Somente autoridades de certificação conhecidas publicamente recebem suporte com a Webex Calling solução. Não há suporte para certificados CA privados ou corporativos. |
| 8 |
Se seu certificado CA raiz não estiver incluído no pacote, adquira o certificado e importe-o para um novo ponto confiável. Execute esta etapa se um certificado raiz de CA conhecido publicamente não estiver disponível com seu gateway Cisco IOS XE. Quando solicitado, cole o conteúdo básico do certificado CER/PEM 64 no terminal. |
| 9 |
Usando o modo de configuração, especifique o ponto de confiança padrão, a versão TLS e os padrões SIP-UA com os comandos a seguir. |
Importe certificados junto com pares de chaves
Você pode importar certificados CA e pares de chaves como um pacote usando o formato PKCS12 (.pfx ou .p12). Você pode importar o pacote de um sistema de arquivos local ou de um servidor remoto. O PKCS12 é um tipo especial de formato de certificado. Ele agrupa toda a cadeia de certificados, desde o certificado raiz até o certificado de identidade, junto com o par de chaves RSA. Ou seja, o pacote PKCS12 que você importa incluiria o par de chaves, certificados de host e certificados intermediários. Importe um pacote PKCS12 para os seguintes cenários:
-
Exporte de outro roteador Cisco IOS XE e importe para o roteador Survivability Gateway
-
Geração do pacote PKCS12 fora do roteador Cisco IOS XE usando OpenSSL
Conclua as etapas a seguir para criar, exportar e importar certificados e pares de chaves para seu roteador Survivability Gateway.
| 1 |
(Opcional) Exporte o pacote PKCS12 necessário para seu roteador Survivability Gateway. Esta etapa é aplicável somente se você exportar de outro roteador Cisco IOS XE. |
| 2 |
(Opcional) Crie um pacote PKCS12 usando o OpenSSL. Essa etapa é aplicável somente se você gerar um pacote PKCS12 fora do Cisco IOS XE usando o OpenSSL. |
| 3 |
Importe o pacote de arquivos no formato PKCS12. Veja a seguir um exemplo de configuração do comando e detalhes sobre os parâmetros configuráveis:
O comando crypto pki import cria automaticamente o ponto de confiança para acomodar o certificado. |
| 4 |
Usando o modo de configuração, especifique o ponto de confiança padrão, a versão TLS e os padrões SIP-UA com os comandos a seguir. |
Configurar o Survivability Gateway
Configurar o gateway como um gateway de sobrevivência
Use o modelo de configuração que você baixou anteriormente como guia para configurar a linha de comando do gateway. Conclua as configurações obrigatórias no modelo.
As etapas a seguir contêm exemplos de comandos junto com uma explicação dos comandos. Edite as configurações de acordo com sua implantação. Os colchetes angulares (por exemplo, <settings>) identificam as configurações nas quais você deve inserir valores que se aplicam à sua implantação. As várias <tag>configurações usam valores numéricos para identificar e atribuir conjuntos de configurações.
- Salvo indicação em contrário, essa solução exige que você conclua todas as configurações neste procedimento.
- Ao aplicar as configurações do modelo,
%tokens%substitua por seus valores preferidos antes de copiar para o gateway. - Para obter mais informações sobre os comandos, consulte Referência de comandos do Webex Managed Gateway. Use este guia, a menos que a descrição do comando o remeta a um documento diferente.
| 1 |
Entre no modo de configuração global. onde:
|
| 2 |
Execute as configurações do serviço de voz:
Explicação dos comandos:
|
| 3 |
Ative a capacidade de sobrevivência no roteador: Explicação dos comandos:
|
| 4 |
Configurar servidores NTP:
|
| 5 |
(Opcional). Configure as permissões gerais de chamada da Classe de Restrição: O exemplo anterior cria um conjunto de classes personalizadas de restrições denominadas categorias (por exemplo, |
| 6 |
Configure uma lista de codecs preferenciais. Por exemplo, a lista a seguir especifica g711ulaw como o codec preferido, seguido por g711alaw. Explicação dos comandos:
|
| 7 |
Configurar grupos de registro de voz padrão: Explicação dos comandos:
|
| 8 |
Configurar chamadas de emergência: Explicação dos comandos:
Se a sobreposição de Wi-Fi não corresponder com precisão às sub-redes IP, as chamadas de emergência para dispositivos nômades podem não ter o mapeamento ELIN correto. |
| 9 |
Configure os pares de discagem para o PSTN. Para obter um exemplo da configuração de dial peer, consulte exemplos de conexão PSTN. |
| 10 |
Opcional. Ative o Music on Hold para o roteador. Você deve armazenar um arquivo de música na memória flash do roteador no formato G.711. O arquivo pode estar no formato de arquivo.au ou.wav, mas o formato do arquivo deve conter dados de 8 bits e 8 kHz (por exemplo, formato de dados ITU-T A-law ou mu-law). Explicação dos comandos:
|
Sincronização completa sob demanda
Opcional. Conclua esse procedimento somente se quiser concluir uma sincronização sob demanda imediata. Esse procedimento não é obrigatório, pois a nuvem Webex sincroniza dados de chamadas com o Survivability Gateway uma vez por dia, automaticamente.
| 1 |
Faça login no Control Hub. Se você é uma organização parceira, o Partner Hub é lançado. Para abrir o Control Hub, clique na visualização Cliente no Partner Hub e selecione o cliente aplicável, ou selecione Minha organização para abrir as configurações do Control Hub para a organização parceira. |
| 2 |
|
| 3 |
Clique no Gateway de Sobrevivabilidade aplicável para abrir a visualização do Serviço de Sobrevivência desse gateway. |
| 4 |
Clique no botão Sincronizar. |
| 5 |
Clique em Enviar. Pode levar até 10 minutos para concluir a sincronização.
|
Editar propriedades do Survivability Gateway
| 1 |
Faça login no Control Hub. Se você é uma organização parceira, o Partner Hub é lançado. Para abrir o Control Hub, clique na visualização Cliente no Partner Hub e selecione o cliente aplicável, ou selecione Minha organização para abrir as configurações do Control Hub para a organização parceira. |
| 2 |
|
| 3 |
Clique no Gateway de Sobrevivabilidade aplicável para abrir a visualização do Serviço de Sobrevivência desse gateway. |
| 4 |
Clique no botão Editar e atualize as configurações para o seguinte.
|
| 5 |
Clique em Enviar. Se você quiser excluir um Survivability Gateway do Control Hub, cancele a atribuição do serviço Survivability Gateway primeiro. Para obter mais detalhes, consulte Atribuir serviços a gateways gerenciados. |
Configurações para habilitar CDRs no gateway de sobrevivência
O conector configura automaticamente os comandos relacionados ao CDR para facilitar a coleta de métricas de contagem de chamadas.
Ao final de um evento de sobrevivência, o conector processa os CDRs gerados durante o período do evento, junto com os dados de configuração, para identificar várias contagens de chamadas. As métricas incluem contagens do total de chamadas, chamadas de emergência e chamadas externas e são usadas para monitorar o uso interno de recursos. Somente as métricas de contagem de chamadas são enviadas para a nuvem Webex enquanto os CDRs reais não são transmitidos.
Veja a seguir um exemplo de configuração:
!
gw-accounting file
primary ifs bootflash:guest-share/cdrs/
acct-template callhistory-detail
maximum cdrflush-timer 5
cdr-format detailed
!
Explicação dos comandos:
-
primary ifs bootflash:guest-share/cdrs/- Este comando é para armazenar os arquivos CDR na pasta guest-share para permitir o acesso pelo conector. -
acct-template callhistory-detail- Esse comando é necessário para incluir a tag dial-peer no CDR. -
maximum cdrflush-timer 5- O padrão é 60 minutos, mas configurá-lo para 5 minutos permite que os CDRs sejam registrados no arquivo mais rapidamente. -
cdr-format detailed- Esse é o formato padrão. O formato compacto não é adequado, pois não inclui a tag dial-peer.
Configurações para ativar o encaminhamento de chamadas
A funcionalidade de encaminhamento de chamadas faz parte dos recursos de sobrevivência que garantem o tratamento contínuo de chamadas durante interrupções de rede quando a conexão com a nuvem Webex é perdida. O gateway Survivability atua como um gateway alternativo local, permitindo que os endpoints se registrem localmente e mantenham os recursos essenciais de chamada.
-
O comportamento de encaminhamento de chamadas no modo Survivability é gerenciado pelo gateway Survivability usando configuração de pool, configurações de dial-peer e políticas de roteamento que tratam as chamadas localmente ou as encaminham por meio de troncos PSTN ou SIP.
-
O gateway de sobrevivência desativa o SIP REFER, o SIP movido temporariamente para serviços complementares de encaminhamento e transferência de chamadas, pois Webex Calling não usa esses métodos no modo de sobrevivência.
Configure grupos de registro de voz para cenários de encaminhamento de chamadas:
|
Para usar o recurso de encaminhamento de chamadas, configure o
|
Configurações para habilitar o grupo de busca
Esta tabela fornece um mapeamento para a configuração do recurso do grupo de busca no Control Hub e o uso dos comandos do Survivability Gateway.
| Características do grupo Hunt | Configuração usando o Control Hub | Comandos do gateway de sobrevivência |
|---|---|---|
|
Selecione o padrão de roteamento de chamadas |
De cima para baixo/simultâneo/circular/por mais tempo ocioso | Sequencial/paralelo/para/inativo por mais tempo |
|
Adicionar grupo Hunt |
Adicione um grupo de busca com nome e número de telefone por local. | Para adicionar o Grupo de Caçadas, use voice hunt-group <tag> <call routing pattern>o. Em seguida, adicione o número de telefone usando o pilotcomando e o nome do grupo de busca com descriptiono comando |
|
Selecione usuários, espaços de trabalho ou linhas virtuais para adicionar |
Selecione os agentes para fazer parte do Grupo de Caça |
Configure a lista de agentes usando o |
|
Avance após definir o número de anéis |
Configure usando a opção Definir número de anéis |
Configure usando o |
|
Avance quando estiver ocupado |
Configure usando a opção Avançar quando ocupado |
Configure usando o |
|
Desvie chamadas quando todos os agentes estiverem inacessíveis | Configure usando a opção Desviar chamadas quando todos os agentes estiverem inacessíveis |
Configure usando o |
|
Desvie as chamadas quando todos os agentes estiverem ocupados ou o grupo de busca estiver ocupado |
Configure usando a opção Desviar chamadas quando todos os agentes estiverem ocupados ou o grupo de busca estiver ocupado |
Configurar usando |
-
Configurar anéis sequenciais de um grupo de caça
voice hunt-group 1 sequential pilot 1111 number 1 1001 number 2 1002 number 3 7089001 number 4 7089002 number 5 +1210903443 ..... ..... timeout 20 final 1009 statistics collect description present-call idle-phone -
Configurar anéis paralelos de um grupo de caça
voice hunt-group 2 parallel pilot 2222 number 1 2001 number 2 2002 number 3 2089001 number 4 2089002 number 5 +12109034433 ..... ..... timeout 60 final 1009 statistics collect description
Descrição dos comandos:
-
voice hunt-group- Esse comando é usado para definir e entrar no modo de configuração de um grupo de busca. -
parallel- Essa palavra-chave especifica o método ou algoritmo do grupo de busca que o sistema usará para distribuir as chamadas recebidas entre os membros desse grupo de busca. -
number- Cria uma lista de extensões/números e164/ESN que são membros de um grupo de busca por voz. Qualquer número na lista não pode ser um número piloto de outro grupo de busca. -
pilot- Esse é o número principal ou número do diretório do grupo de busca. Os chamadores ligam para esse número para entrar em contato com o grupo de busca. -
timeout- Define o tempo máximo, em segundos, durante o qual o grupo de caça tentará ligar para seus membros antes de realizar a próxima ação. -
final- Esse comando especifica o número alternativo. -
statistics collect- Permite a coleta de estatísticas operacionais para o grupo de busca. -
descriptin- descrição do grupo de caça -
present-call idle-phone-Apresente a chamada apenas para agentes que estão ociosos.
Veja a seguir um exemplo de saída do show voice hunt-group statisticscomando. A saída inclui chamadas diretas para um número de grupo de busca por voz e chamadas da fila ou B-ACD.
Router# show voice hunt-group 1 statistics last 1 h
Wed 04:00 - 05:00
Max Agents: 3
Min Agents: 3
Total Calls: 9
Answered Calls: 7
Abandoned Calls: 2
Average Time to Answer (secs): 6
Longest Time to Answer (secs): 13
Average Time in Call (secs): 75
Longest Time in Call (secs): 161
Average Time before Abandon (secs): 8
Calls on Hold: 2
Average Time in Hold (secs): 16
Longest Time in Hold (secs): 21
Per agent statistics:
Agent: 5012
From Direct Call:
Total Calls Answered: 3
Average Time in Call (secs): 70
Longest Time in Call (secs): 150
Totals Calls on Hold: 1
Average Hold Time (secs): 21
Longest Hold Time (secs): 21
From Queue:
Total Calls Answered: 3
Average Time in Call (secs): 55
Longest Time in Call (secs): 78
Total Calls on Hold: 2
Average Hold Time (secs): 19
Longest Hold Time (secs): 26
Total Loged in Time (secs): 3000
Total Loged out Time (secs): 600
Agent: 5013
From Direct Call:
Total Calls Answered: 3
Average Time in Call (secs): 51
Longest Time in Call (secs): 118
Totals Calls on Hold: 1
Average Hold Time (secs): 11
Longest Hold Time (secs): 11
From Queue:
Total Calls Answered: 1
Average Time in Call (secs): 4
Longest Time in Call (secs): 4
Total Loged in Time (secs): 3000
Total Loged out Time (secs): 600
Agent: 5014
From Direct Call:
Total Calls Answered: 1
Average Time in Call (secs): 161
Longest Time in Call (secs): 161
From Queue:
Total Calls Answered: 1
Average Time in Call (secs): 658
Longest Time in Call (secs): 658
Total Loged in Time (secs): 3000
Total Loged out Time (secs): 600
Queue related statistics:
Total calls presented to the queue: 5
Calls handoff to IOS: 5
Number of calls in the queue: 0
Average time to handoff (secs): 2
Longest time to handoff (secs): 3
Number of abandoned calls: 0
Average time before abandon (secs): 0
Calls forwarded to voice mail: 0
Calls answered by voice mail: 0
Number of error calls: 0
Router# sh voice hunt-group
Group 1
type: sequential
pilot number: 4444, peer-tag 2147483647
list of numbers:
Member Used-by State Login/Logout
====== ======= ===== ============
1001 1001 up -
1003 1003 up -
preference: 0
preference (sec): 0
timeout: 15
final_number:
auto logout: no
stat collect: no
phone-display: no
hlog-block: no
calls in queue: 0
overwrite-dyn-stats: no
members logout: no
present-call idle-phone: no
webex-sgw-bgl14#
Configurações para habilitar a Distribuição Automática Básica de Chamadas (B-ACD)
O serviço básico de distribuição automática de chamadas (B-ACD) e atendimento automático (AA) fornece atendimento automático de chamadas externas com saudações e menus que permitem aos chamadores selecionar o departamento apropriado ou discar números de ramais conhecidos.
O B-ACD fornece atendimento automático e distribuição de chamadas para chamadas usando menus interativos e grupos de busca locais. O aplicativo B-ACD consiste em serviços de atendimento automático (AA) e um serviço de fila de chamadas. O atendedor automático B-ACD suporta chamadas PSTN que são negociadas com o tronco SIP de entrada com o codec g711ulaw
O B-ACD suporta grupos de busca por voz com linhas compartilhadas SIP sequenciais, paralelas, pares e mais longas, com suporte para transmissão de chamadas SIP e linhas compartilhadas mistas.
Uma chamada recebida disca para o número piloto do B-ACD AA e ouve um aviso que fornece uma saudação e instruções para ajudar o chamador a encaminhar automaticamente a chamada.
Limitações
Use o mesmo codec em pares de discagem de entrada e saída ao transferir chamadas. O uso de codecs diferentes não é suportado. O IOS não invocará o transcodificador para as chamadas tratadas por nenhum aplicativo TCL.
Componentes B-ACD
O aplicativo B-ACD consiste em um serviço de fila de chamadas e um ou mais serviços AA. Os componentes configuráveis desses serviços são:
-
Número do piloto
-
Welcome Prompt e outros arquivos de áudio
-
Opções de menu
-
Discagem por extensão
Número do piloto
Cada serviço AA tem seu próprio número de piloto AA que os chamadores ligam para entrar em contato com o AA. Esse número é especificado no param aa-pilotcomando. O número piloto AA não está associado a nenhum número de telefone ou telefone físico do agente, mas você deve definir um par de discagem com o número piloto AA como o número chamado de entrada para que esse número possa ser acessado por chamadores externos.
Solicitação de boas-vindas e outros arquivos de áudio
O prompt de boas-vindas é um arquivo de áudio que é reproduzido quando uma chamada é atendida pelo número do piloto. Esse arquivo de áudio é um dos vários arquivos de áudio usados com o serviço B-ACD para informar os chamadores sobre seu status e quaisquer ações que possam tomar. Você pode criar arquivos de áudio personalizados descrevendo as opções de menu que estão disponíveis para seus chamadores. Os arquivos de áudio B-ACD são descritos nas seções a seguir:
Gravação de arquivos de áudio padrão
Os arquivos de áudio padrão são fornecidos para cada ponto do script e são fornecidos aos chamadores. Você baixa os arquivos de áudio padrão do link e os copia para um local que possa ser acessado pelo roteador B-ACD, como memória flash ou servidor TFTP. Os arquivos de áudio e os arquivos de script são agrupados em um arquivo tar no site. Os arquivos padrão e suas mensagens estão listados na tabela. Você pode regravar mensagens personalizadas em vez das mensagens padrão, mas não pode alterar os nomes dos arquivos de áudio, exceto conforme descrito especificamente em Alterando códigos de idioma e nomes de arquivos.
Para regravar e instalar os prompts de áudio padrão antes de usar um serviço B-ACD pela primeira vez, siga as etapas em Baixando scripts Tcl e prompts de áudio. Para regravar solicitações de áudio em um serviço B-ACD existente, siga as etapas em Atualizando parâmetros de script e solicitações de áudio (somente discar por extensão).
| Nome de arquivo padrão | Anúncio padrão | Duração do anúncio padrão |
|---|---|---|
en_bacd_welcome.au |
“Obrigado por ligar.” Inclui uma pausa de dois segundos após a mensagem. |
3 segundos |
en_bacd_options_menu.au |
Para vendas, pressione 1 (pausa) Para atendimento ao cliente, pressione 2 (pausa) Para discar por extensão, pressione 3 (pausa) Para falar com um operador, pressione zero. Inclui uma pausa de quatro segundos após a mensagem. |
15 segundos |
en_bacd_disconnect.au |
“Não podemos atender sua ligação no momento. Por favor, tente novamente mais tarde. Obrigado por ligar.” Inclui uma pausa de quatro segundos após a mensagem. |
10 segundos |
en_bacd_invalidoption. au |
“Você inseriu uma opção inválida. Por favor, tente novamente.” Inclui uma pausa de um segundo após a mensagem. Esse prompt é reproduzido quando um chamador escolhe uma opção de menu inválida ou liga para um ramal inválido. |
7 segundos |
en_bacd_enter_dest.au |
“Por favor, insira o número do ramal que você deseja acessar.” Inclui uma pausa de cinco segundos após a mensagem. Esse prompt é reproduzido quando um chamador escolhe a opção |
7 segundos |
en_bacd_allagentsbusy. au |
“No momento, todos os agentes estão ocupados ajudando outros clientes. Continue aguardando para obter ajuda. Alguém estará com você em breve.” Inclui uma pausa de dois segundos após a mensagem. Esse aviso também é conhecido como segunda saudação. |
7 segundos |
en_bacd_music_on_hol d.au |
A música em espera (MOH) é reproduzida para os chamadores B-ACD. |
60 segundos |
Se você regravar qualquer um dos arquivos de áudio, observe que os prompts do B-ACD exigem um formato de arquivo de áudio G.711 (.au) com codificação de 8 bits, mu-law e 8 kHz. Recomendamos as seguintes ferramentas de áudio ou outras de qualidade semelhante:
-
Adobe Audition da Microsoft Windows Adobe Systems Inc. (anteriormente chamado de Cool Edit pela Syntrillium Software Corp.)
-
Ferramenta de áudio para Solaris da Sun Microsystems Inc.
Configurar B-ACD
Aqui estão alguns exemplos de configuração:
application
service aa bootflash:app-b-acd-aa-3.0.0.8.tcl
paramspace english index 1
param handoff-string aa
param dial-by-extension-option <dial-by-extn menu option, standard BACD script menu option is 3>
paramspace english language en
param aa-pilot <auto attendant 164 pilot number associated in auto attendant dial-peer>
paramspace english location flash:
param welcome-prompt _bacd_welcome.au
param voice-mail <alternate destination for calls that are not answered>
param service-name queue
!
service queue bootflash:app-b-acd-3.0.0.8.tcl
param queue-len 30
param queue-manager-debugs 1
!
! SIP PSTN Dial-Peers for Auto Attendant(BACD) service called aa associated with incoming voice port
dial-peer voice 500 voip
description Inbound dial-peer for Auto Attendant
service aa
session protocol sipv2
incoming called-number <Auto Attendant Pilot number>
dtmf-relay rtp-nte
codec g711ulaw
no vad
!
! TDM PSTN Dial-Peers if not using SIP for Auto Attendant(BACD) service called aa associated with incoming voice pots
dial-peer voice 500 voip
description Inbound dial-peer for Auto Attendant
service aa
incoming called-number <Auto Attendant Pilot number>
port %tdm_port%
! | Comando | Explicação |
|---|---|
param dial-by-extension-option <menu-number> |
Permite que os chamadores disquem números de ramais depois de discar o número do menu especificado. menu-number — Identificador de uma opção de menu. O intervalo é de 1 a 9. Não há padrão. |
param aa-pilot |
Especifica o número piloto associado ao ponto de discagem do atendedor automático |
param voice-mail |
Define um destino alternativo para chamadas que não são atendidas por agentes AA |
paramspace english language en |
Define o código do idioma dos arquivos de áudio usados para solicitações dinâmicas por um aplicativo IVR.
Esse código de idioma deve corresponder ao prefixo de idioma de dois caracteres usado nos nomes dos seus arquivos de prompt de áudio, independentemente do idioma realmente usado no arquivo. Para obter mais informações, consulte o prompt de boas-vindas e outros arquivos de áudio |
param welcome-prompt
audio-filename |
Atribui um arquivo de áudio para a saudação de boas-vindas usada por esse serviço AA.
|
Alterando códigos de idioma e nomes de arquivos
-
O prefixo de qualquer nome de arquivo pode ser alterado para ch, en, sp ou aa. O prefixo deve corresponder ao código especificado no parâmetro language-code no comando paramspace language, independentemente do idioma real usado no arquivo.
-
Seguindo seu prefixo, o nome do arquivo do prompt de boas-vindas (o padrão é en_bacd_welcome .au) pode ter qualquer nome de identificação, conforme definido no comando.
param welcome-prompt -
Seguindo seu prefixo, o nome do arquivo do prompt suspenso (nenhum padrão fornecido) pode ter qualquer nome de identificação, conforme definido no comando.
param drop-through-prompt
Nos arquivos de áudio, você pode gravar um aviso em qualquer idioma. Não é necessário alterar o prefixo de um arquivo que contém um prompt em um idioma diferente porque os prefixos do código do idioma são usados para recursos que não fazem parte do serviço B-ACD. Mas é importante que os prefixos do código do idioma dos seus arquivos correspondam ao código do idioma especificado no parâmetro language-code no comando do idioma paramspace, independentemente do idioma realmente usado no arquivo de áudio.
Não altere a parte identificadora do nome de um arquivo de áudio, com exceção do _bacd_welcome.auarquivo. Os scripts identificam arquivos de áudio que têm os mesmos nomes de identificação que os da Tabela e que têm o mesmo prefixo que você especifica no comando da linguagem paramspace.
As duas exceções às regras gerais de nomenclatura de arquivos são o arquivo de áudio de aviso de boas-vindas (o padrão é en_bacd_welcome .au) e o arquivo de áudio de drop-through-optionsolicitação (nenhum padrão fornecido). As partes identificadoras dos nomes dos arquivos desses dois prompts de áudio são especificadas explicitamente durante a configuração e são totalmente configuráveis pelo usuário. Esses arquivos podem usar qualquer nome de arquivo, desde que os nomes observem as seguintes convenções:
-
A parte do prefixo do nome do arquivo deve ser igual ao código do idioma especificado no comando paramspace language. Por exemplo, en.
-
A parte identificadora do nome do arquivo deve começar com um sublinhado. Por exemplo,
_welcome_to_xyz.au.
Usando arquivos de áudio para descrever as opções de menu
Por padrão, dois arquivos de áudio são fornecidos para fornecer orientação inicial ao chamador e orientação sobre as opções de menu disponíveis: en_welcome_prompt.aue. en_bacd_options_menu.au Você pode regravar mensagens personalizadas sobre as mensagens padrão fornecidas nesses arquivos, conforme explicado na Tabela.
Se o seu serviço B-ACD usa um único serviço AA, grave uma saudação de boas-vindas en_welcome_prompt.aue registre as instruções sobre as opções de menu em. en_bacd_options_menu.au
Se o seu serviço B-ACD usa vários serviços AA, você precisará de saudações e instruções separadas para cada AA, usando as seguintes diretrizes:
-
Grave uma solicitação de boas-vindas separada para cada serviço AA, usando um nome diferente para o arquivo de áudio de cada solicitação de boas-vindas. Por exemplo:
en_welcome_aa1.aue. As solicitações de boas-vindas que você grava nesses arquivos devem incluir a saudação e as instruções sobre as opções do menu.en_welcome_aa2.au -
Grave o silêncio no arquivo de áudio
en_bacd_options_menu.au. Um mínimo de um segundo de silêncio deve ser gravado. Observe que esse arquivo não contém as instruções do menu quando há vários serviços AA.
Opções de menu
A finalidade de um serviço B-ACD é rotear automaticamente as chamadas para o destino correto em sua organização. Os serviços interativos de AA permitem que você forneça opções de menu aos chamadores para que eles possam fazer as escolhas apropriadas para suas chamadas. Os tipos de opções de menu disponíveis no B-ACD estão descritos na tabela. As opções de menu são anunciadas aos chamadores por meio de prompts de áudio, que são descritos no prompt de boas-vindas e outros arquivos de áudio.
| Tipo | Descrição | Requisitos | Exemplo |
|---|---|---|---|
Dial-by-extension |
O chamador pressiona um dígito para poder discar um ramal conhecido. O número do menu usado para essa opção não deve ser o mesmo de qualquer número do menu (aa-hunt) usado com o serviço de fila de chamadas. |
Sem requisitos. |
Depois de ouvir as opções do menu, o chamador disca 4 e pode discar um número de ramal interno. |
Opção de discagem por extensão
O serviço B-ACD também pode ter uma opção de discagem por ramal, que permite que os chamadores disquem números de ramais internos quando já sabem o número do ramal. A opção dial-by-extension é mostrada como opção de menu.
A opção de discagem por ramal é configurada especificando um número de opção de menu para o parâmetro de discagem por ramal. Quando o comando a seguir é usado, os chamadores podem discar 1 e, em seguida, um número de ramal.
param dial-by-extension-option 1
Em um serviço de fila de chamadas B-ACD, o número da opção de discagem por ramal e os números da opção do grupo de busca devem ser mutuamente exclusivos. Essa restrição significa que o número da opção usado para a opção dial-by-ramal não pode ser o mesmo que qualquer um dos números de opção usados com as opções aa-hunt. Por exemplo, se você usar aa-hunt1 a aa-hunt5 para especificar grupos de busca na configuração do serviço de fila de chamadas, poderá usar a opção 6 para a opção de discagem por ramal, mas não qualquer um dos números de 1 a 5.
Se todos os dez números aa-hunt forem usados para grupos de busca no serviço de fila de chamadas, não haverá mais opção para a opção de discar por ramal. Observe que essa restrição se baseia em todos os números de opção (números aa-hunt) usados com o serviço de fila de chamadas e não nos números de opção usados com um aplicativo AA.
Baixando scripts Tcl e prompts de áudio
Use essas etapas para preparar os arquivos de script e os arquivos de prompt necessários para o serviço B-ACD.
-
Copie o arquivo tar para o bootflash do roteador SGW
Descompacte os arquivos tcl e de áudio usando o comando:
archive tar /xtract bootflash:cme-b-acd-3.0.0.8.tar bootflash:- Grave novamente os arquivos de áudio, se necessário.
Explicação dos comandos:
| Comando | Explicação |
|---|---|
|
Baixe o arquivo tar B-ACD |
Faça o download do arquivo tar B-ACD chamado Esse arquivo tar contém o script AA Tcl, o script Tcl da fila de chamadas e os arquivos de áudio padrão necessários para o serviço B-ACD |
enable |
Ativa o modo EXEC privilegiado no roteador SGW. Digite sua senha, se solicitado. |
archivetar/xtract <source-url> flash: |
Descompacta os arquivos no arquivo B-ACD e os copia para a memória flash. Os seguintes arquivos estão contidos no
|
|
Grave, se necessário | Grave novamente os arquivos de áudio com suas mensagens personalizadas, mas não altere os nomes dos arquivos de áudio. |
Exemplos
O exemplo a seguir extrai arquivos do arquivo chamado cme-b-acd-2.1.0.0 no servidor em 192.168.1.1 e os copia na memória flash do roteador B-ACD.
archive tar /xtract tftp://192.168.1.1/cme-b-acd-2.1.0.0.tar flash:Atualizando parâmetros de script e solicitações de áudio (somente discar por extensão)
Você pode atualizar os parâmetros do script B-ACD fazendo alterações na Cisco IOS configuração. Para que as alterações de parâmetros entrem em vigor, você deve parar e recarregar os scripts B-ACD que você fez alterações. Se você regravar as solicitações de áudio, deverá recarregar os arquivos de solicitação de áudio que foram alteradas.
-
Determine os IDs de sessão de qualquer sessão ativa-
Use o
showcall application sessionscomando no modo EXEC privilegiado para obter números de ID de sessão (SID) de AA e serviços de fila de chamadas. Se a sessão AA não tiver chamadas ativas, o nome do script AA não aparecerá na saída doshow call application sessionscomando. - Pare as sessões do serviço B-ACD AA e da fila de chamadas, se necessário. Usando os números de ID da sessão da Etapa 1, interrompa o serviço B-ACD AA e as sessões do serviço de fila de chamadas. Use o
call application session stopcomando no modo EXEC privilegiado para interromper as sessões de AA e de fila de chamadas. - Recarregue o script AA e os scripts de fila de chamadas - Use o
call application voice loadcomando no modo EXEC privilegiado para recarregar os scripts. - Se um arquivo de prompt de áudio tiver sido alterado, recarregue-o - Use o
audio-prompt loadcomando no modo EXEC privilegiado para recarregar um arquivo de áudio. Repita esse comando para cada arquivo de áudio que foi alterado.
Verificando o status do B-ACD
Use o show call application sessionscomando para verificar se o B-ACD está ativo.
O exemplo a seguir mostra uma sessão com aplicativos ativos de AA e fila de chamadas. O campo “App” é o nome do serviço, o campo “Url” é a localização do arquivo de script do aplicativo
Session ID 17
App: aa
Type: Service
Url: flash:app-b-acd-aa-2.1.0.0.tcl
Session ID 12
App: queue
Type: Service
Url: flash:app-b-acd-2.1.0.0.tcl O exemplo a seguir mostra uma sessão com somente o aplicativo de fila ativo. O script AA não aparece na saída do show call application sessionscomando porque não há chamadas ativas. O nome do serviço AA aparece na saída somente quando há uma chamada ativa. O script de fila de chamadas é ativado após a primeira chamada recebida e permanece ativo mesmo se não houver chamadas ativas.
Router# show call application sessions
Session ID 12
App: queue
Type: Service
Url: flash:app-b-acd-2.1.0.0.tclVocê pode atualizar os parâmetros do script B-ACD fazendo alterações na Cisco IOS configuração. Para que as alterações de parâmetros entrem em vigor, você deve parar e recarregar os scripts B-ACD nos quais você fez alterações, conforme explicado nas etapas a seguir. Se você regravar as solicitações de áudio, deverá recarregar os arquivos de solicitação de áudio que foram alteradas.
-
Determine os IDs de sessão de qualquer sessão ativa:
Use o
show call application sessionscomando no modo EXEC privilegiado para obter números de ID de sessão (SID) de AA e serviços de fila de chamadas. Se a sessão AA não tiver chamadas ativas, o nome do script AA não aparecerá na saída doshow call application sessionscomando.O exemplo a seguir mostra uma sessão com chamadas ativas. O campo “Aplicativo” é o nome do serviço dado ao script de fila de chamadas e ao script AA. Você também pode ver os nomes dos serviços na saída do comando show running-config.
Router# show call application sessions Session ID 17 App: aa Type: Service Url: bootflash:app-b-acd-aa-3.0.0.8.tcl Session ID 12 App: queue Type: Service Url: bootflash:app-b-acd-3.0.0.8.tcl - Interrompa as sessões de serviço B-ACD AA e de fila de chamadas, se necessário
Usando os números de ID de sessão da Etapa 1, interrompa o serviço B-ACD AA e as sessões do serviço de fila de chamadas. Use o
call application session stopcomando no modo EXEC privilegiado para interromper as sessões de AA e de fila de chamadas.Router# call application session stop id 17 Router# call application session stop id 12Quando você usa o comando call application session stop para um serviço AA, as seguintes ações ocorrem:
O serviço AA está parado.
Todas as chamadas ativamente conectadas ao serviço AA são desconectadas.
O nome do serviço AA é removido da saída do
show call application sessionscomando.Para eliminar a possibilidade de desconectar chamadas, espere até que não haja nenhuma chamada recebida antes de recarregar o script, por exemplo, após o horário de trabalho.
Se um nome de serviço AA não aparecer na saída do
show call application sessionscomando, isso significa que não há sessões de chamada e você não precisa emitir umcall application session stopcomando para isso. -
Recarregue o script AA e os scripts da fila de chamadas
Use o
call application voice loadcomando no modo EXEC privilegiado para recarregar os scripts.Router# call application voice load aa Router# call application voice load queue -
Se um arquivo de solicitação de áudio tiver sido alterado, recarregue-o
Use o
audio-prompt loadcomando no modo EXEC privilegiado para recarregar um arquivo de áudio. Repita esse comando para cada arquivo de áudio alterado.Router# audio-prompt load flash:en_bacd_welcome.au Reload of flash:en_bacd_welcome.au successful
Limitações e restrições
-
A disponibilidade do serviço de rede telefônica pública comutada (PSTN) depende dos troncos SIP ou dos circuitos PSTN disponíveis durante uma interrupção da rede.
-
Dispositivos com conectividade 4G e 5G (por exemplo, o aplicativo Webex para celular ou tablet) ainda podem se registrar Webex Calling durante interrupções. Como resultado, eles poderiam não conseguir ligar para outros números do mesmo local durante uma interrupção.
-
Os padrões de discagem podem funcionar de forma diferente no modo Sobrevivência e no modo Ativo.
-
O Survivability Gateway deve usar um endereço IPv4. O IPv6 não é suportado.
-
Uma atualização de status de sincronização sob demanda no Control Hub pode levar até 30 minutos.
-
O Calling Dock não é suportado no modo Sobrevivência.
-
Não configure o
SIP bindcomando no modo de configuração voip do serviço de voz. Isso leva à falha no registro de endpoints com o Survivability Gateway. -
Garanta que os números significativos corporativos (ESNs) em diferentes locais físicos sejam exclusivos, para evitar conflitos e melhorar a rastreabilidade, a redundância e a confiabilidade do failover.
As seguintes limitações se aplicam no modo Sobrevivência:
-
Teclas programáveis MPP: teclas programáveis como Park, Unpark, Barge, Pickup, Group Pickup e Call Pull não são suportadas, mas elas não aparecem desativadas no dispositivo.
-
Linhas compartilhadas: as chamadas feitas para linhas compartilhadas podem tocar em todos os dispositivos; no entanto, outras funcionalidades de linha compartilhada, como monitoramento remoto do estado da linha, espera, retomada, não perturbe sincronizado (DND) e configurações de encaminhamento de chamadas, não estão disponíveis.
-
Conferência: não há suporte para conferências ou chamadas tridirecionais.
-
Distribuição automática básica de chamadas (B-ACD): o serviço com o Survivability Gateway e o Local Gateway não são suportados.
-
Histórico de chamadas: as chamadas feitas são armazenadas localmente no histórico de chamadas dos dispositivos MPP e do aplicativo Webex.
-
Grupos de busca: Você pode configurar até 100 grupos de busca, com cada grupo suportando um máximo de 32 usuários.
-
Aparência aprimorada de chamadas compartilhadas: recursos como notificação de estado da linha, retenção de linha/retomada remota compartilhada e outros com chamadas básicas, grupo de busca ou encaminhamento de chamadas não são suportados.
-
Roteamento de chamadas em grupo de busca: o padrão de roteamento de chamadas ponderadas não é suportado.
Experiência do usuário durante o failover
Se um site da sua empresa perder a conectividade com a Internet e você estiver nesse site, ainda poderá fazer e receber chamadas, tanto internamente na sua empresa quanto externamente para os clientes. Consulte o aplicativo Webex | Capacidade de sobrevivência do site.
Exemplos de configuração
Exemplos de conexão PSTN
Para chamadas externas, configure uma conexão com a PSTN. Este tópico descreve algumas das opções e fornece exemplos de configurações. As duas opções principais são:
-
Conexão da placa de interface de voz (VIC) ao PSTN
-
Tronco SIP para gateway PSTN
Conexão da placa de interface de voz ao PSTN
Você pode instalar uma placa de interface de voz (VIC) no roteador e configurar uma conexão de porta com a PSTN.
-
Para obter detalhes sobre como instalar o VIC no roteador, consulte o guia de instalação de hardware do modelo do seu roteador.
-
Para obter detalhes sobre como configurar o VIC, junto com exemplos, consulte o Guia de configuração da porta de voz, Cisco IOS versão 3S.
Tronco SIP para gateway PSTN
Você pode configurar uma conexão de tronco SIP que aponte para um gateway PSTN. Para configurar a conexão de tronco no gateway, use a configuração voice-class-tenant. Veja a seguir um exemplo de configuração.
voice class tenant 300
sip-server ipv4:<ip_address>:<port>
session transport udp
bind all source-interface GigabitEthernet0/0/1
Configuração de dial peer
Para conexões de tronco, configure os pares de discagem de entrada e saída para a conexão de tronco. A configuração depende dos seus requisitos. Para obter informações detalhadas de configuração, consulte o Guia de configuração do Dial Peer, Cisco IOS versão 3S.
A seguir estão exemplos de configurações:
Peers de discagem de saída para o PSTN com UDP e RTP
dial-peer voice 300 voip
description outbound to PSTN
destination-pattern +1[2-9]..[2-9]......$
translation-profile outgoing 300
rtp payload-type comfort-noise 13
session protocol sipv2
session target sip-server
voice-class codec 1
voice-class sip tenant 300
dtmf-relay rtp-nte
no vad
Dial-peer de entrada do PSTN usando UDP com RTP
voice class uri 350 sip
host ipv4:<ip_address>
!
dial-peer voice 190 voip
description inbound from PSTN
translation-profile incoming 350
rtp payload-type comfort-noise 13
session protocol sipv2
voice-class codec 1
voice-class sip tenant 300
dtmf-relay rtp-nte
no vad
Traduções numéricas
Para conexões PSTN, talvez seja necessário usar regras de tradução para traduzir extensões internas em um número E.164 que o PSTN possa rotear. A seguir estão exemplos de configurações:
Da regra de tradução PSTN com não +E164
voice translation-rule 350
rule 1 /^\([2-9].........\)/ /+1\1/
voice translation-profile 300
translate calling 300
translate called 300
Da regra de tradução do sistema telefônico com +E164
voice translation-rule 300
rule 1 /^\+1\(.*\)/ /\1/
voice translation-profile 300
translate calling 300
translate called 300
Exemplo de chamada de emergência
O exemplo a seguir contém um exemplo de configuração de chamada de emergência.
Se a sobreposição de WiFi não corresponder às sub-redes IP com precisão, as chamadas de emergência para dispositivos nômades podem não ter um mapeamento ELIN correto.
Locais de resposta a emergências (ERLs)
voice emergency response location 1
elin 1 14085550100
subnet 1 192.168.100.0
									/26
!
voice emergency response location 2
elin 1 14085550111
subnet 1 192.168.100.64 /26
!
voice emergency response zone 1
location 1
location 2
Colegas de discagem de saída
voice class e164-pattern-map 301
 description Emergency services numbers
  e164 911
  e164 988
 !
voice class e164-pattern-map 351
 description Emergency ELINs
  e164 14085550100
  e164 14085550111
 !
dial-peer voice 301 pots
 description Outbound dial-peer for E911 call
 emergency response zone 1
 destination e164-pattern-map 301
 !
 dial-peer voice 301 pots
 description Inbound dial-peer for E911 call
 emergency response callback
 incoming called e164-pattern-map 351
 direct-inward-dial


