- Home
- /
- Articolo

Grazie per il feedback.


 In questo articolo
 Feedback?
Site Survivability garantisce che la sua azienda rimanga raggiungibile anche in caso di perdita della connessione a Webex. Utilizza un gateway di rete locale per fornire servizi di chiamata alternativa agli endpoint in loco durante le interruzioni della rete.
Considerazioni sulla distribuzione
Per impostazione predefinita, gli Webex Calling endpoint funzionano in modalità attiva, connettendosi al cloud Webex per la registrazione SIP e il controllo delle chiamate. Se la connessione di rete a Webex viene interrotta, gli endpoint passano automaticamente alla modalità Survivability e si registrano con il Survivability Gateway locale. In questa modalità, il gateway fornisce servizi di chiamata di backup di base. Una volta ripristinata la connessione di rete a Webex, il controllo delle chiamate e le registrazioni tornano al cloud Webex.
Le seguenti chiamate sono supportate in modalità Survivability:
-
Chiamate interne (intrasite) tra endpoint supportati Webex Calling
-
Chiamate esterne (in entrata e in uscita) utilizzando un circuito PSTN locale o un trunk SIP verso numeri esterni e provider E911
Per utilizzare questa funzione, deve configurare un router Cisco IOS XE nella rete locale come Survivability Gateway. Survivability Gateway sincronizza quotidianamente le informazioni sulle chiamate dal cloud Webex per gli endpoint in quella posizione. Se gli endpoint passano alla modalità Survivability, il gateway può utilizzare queste informazioni per rilevare le registrazioni SIP e fornire servizi di chiamata di base.
Configurazione di un'unica sede
L'immagine seguente mostra uno scenario di errore di rete in cui la connessione a Webex è interrotta e gli endpoint del sito Webex funzionano in modalità Survivability. Nell'immagine, Survivability Gateway instrada una chiamata interna tra due endpoint in loco senza richiedere una connessione a Webex. In questo caso, Survivability Gateway è configurato con una connessione PSTN locale. Di conseguenza, gli endpoint in loco in modalità Survivability possono utilizzare il PSTN per le chiamate in entrata e in uscita verso numeri esterni e provider E911.
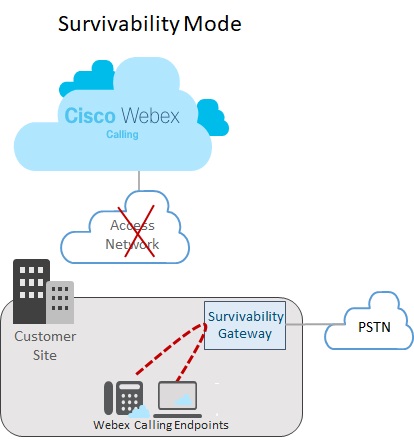
Configurazione con più sedi
L'immagine seguente mostra uno scenario di errore di rete in cui la connessione a Webex è interrotta e gli endpoint situati in posizioni diverse funzionano in modalità Survivability. Ci sono diverse località più piccole all'interno della rete LAN che sono mappate su un unico gateway Survivability. Questa distribuzione ottimizza l'utilizzo delle risorse del gateway preservando al contempo le configurazioni specifiche della posizione per il routing delle chiamate.
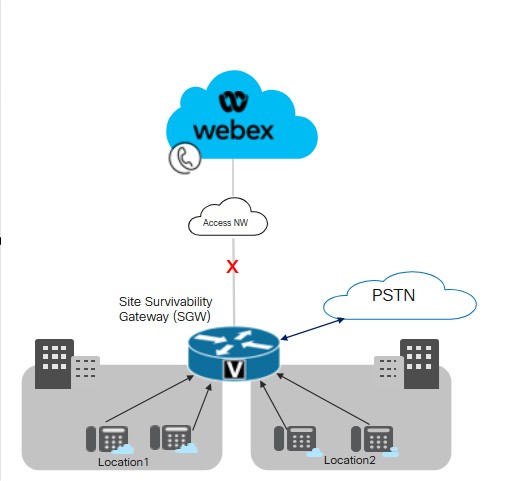
Cisco consiglia di mantenere una soglia di latenza di 50 millisecondi per la connettività tra Survivability Gateway e gli endpoint tra le sedi all'interno di una LAN.
Condizioni chiave per la sopravvivenza del sito
Le seguenti condizioni si applicano al Survivability Gateway:
-
Il cloud Webex include l'indirizzo IP, il nome host e la porta di Survivability Gateway nel file di configurazione del dispositivo. Di conseguenza, gli endpoint sono in grado di contattare Survivability Gateway per la registrazione in caso di interruzione della connessione a Webex.
-
La sincronizzazione giornaliera dei dati delle chiamate tra il cloud Webex e Survivability Gateway include le informazioni di autenticazione per gli utenti registrati. Di conseguenza, gli endpoint possono mantenere le registrazioni sicure, anche mentre operano in modalità Survivability. La sincronizzazione include anche le informazioni di routing per quegli utenti.
-
Survivability Gateway può indirizzare automaticamente le chiamate interne utilizzando le informazioni di routing fornite da Webex. Aggiungere una configurazione del trunk PSTN a Survivability Gateway per fornire chiamate esterne.
-
Ogni sito che implementa Site Survivability richiede un Survivability Gateway all'interno della rete locale.
-
Le registrazioni e il controllo delle chiamate tornano entrambi al cloud Webex una volta ripristinata la connessione di rete Webex per almeno 30 secondi.
Colocation con SRST unificato
Survivability Gateway supporta la colocazione di una configurazione Webex Survivability e di una configurazione SRST unificata sullo stesso gateway. Il gateway può supportare la sopravvivenza sia per gli Webex Calling endpoint che per gli endpoint registrati in Unified Communications Manager. Per configurare la colocation:
-
Configura il supporto SRST unificato per gli endpoint che si registrano in Unified Communications Manager. Per la configurazione, vedere la Guida all'amministrazione di Cisco Unified SRST.
-
Sullo stesso gateway, segua il Site Survivability Configration Task Flow in questo articolo per configurare il gateway con Site Survivability per gli endpoint. Webex Calling
Considerazioni sul routing delle chiamate per la colocation
Consideri quanto segue quando configura il routing delle chiamate per gli scenari di colocation:
-
Survivability Gateway indirizza automaticamente le chiamate interne a condizione che entrambi gli endpoint della chiamata siano registrati su Survivability Gateway. Le chiamate interne vengono indirizzate automaticamente tra tutti i client registrati (SRST oWebex Calling).
-
È possibile che la connessione a un sistema di controllo delle chiamate si interrompa mentre la connessione all'altro sistema di controllo delle chiamate rimanga attiva. Di conseguenza, un set di endpoint si registra al Survivability Gateway mentre un altro set di endpoint sullo stesso sito si registra al controllo primario delle chiamate. In questo caso, potrebbe essere necessario indirizzare le chiamate tra i due set di endpoint verso un trunk SIP o un circuito PSTN.
-
Le chiamate esterne e le chiamate E911 possono essere indirizzate a un trunk SIP o a un circuito PSTN.
Funzionalità e componenti supportati
La tabella seguente fornisce informazioni sulle funzionalità supportate.
| Caratteristica | Dispositivi MPP e app Webex | ATA VG4xx |
|---|---|---|
|
Chiamate interne all'estensione |
Supportato automaticamente senza che sia richiesta una configurazione di routing specifica su Survivability Gateway. |
Supportato automaticamente senza che sia richiesta una configurazione di routing specifica su Survivability Gateway. I numeri alternativi non sono supportati. |
|
Chiamate intersite e PSTN (in entrata e in uscita) |
Chiamate PSTN basate su circuito telco o trunk SIP. |
Chiamate PSTN basate su circuito telco o trunk SIP. |
|
Gestione delle chiamate E911 |
E911 Calling richiede un circuito PSTN o un trunk SIP. Le chiamate in uscita utilizzano uno specifico numero di identificazione della posizione di emergenza (ELIN) registrato per un luogo di risposta alle emergenze (ERL) definito. Se l'operatore di emergenza risponde a una chiamata disconnessa, Survivability Gateway indirizza la chiamata all'ultimo dispositivo che ha chiamato il numero di emergenza. |
E911 Calling richiede un circuito PSTN o un trunk SIP. Le chiamate in uscita utilizzano uno specifico numero di identificazione della posizione di emergenza (ELIN) registrato per un luogo di risposta alle emergenze (ERL) definito. Se l'operatore di emergenza risponde a una chiamata disconnessa, Survivability Gateway indirizza la chiamata all'ultimo dispositivo che ha chiamato il numero di emergenza. |
|
Chiamata in attesa e ripresa |
Supportato Se sta usando Music on Hold (MOH), fornisca manualmente a Survivability Gateway un file MOH. |
Le linee analogiche ATA VG4xx non possono mettere in attesa o riprendere le chiamate. Questa funzione è supportata solo quando si riceve una chiamata in arrivo su ATA VG4xx. |
|
Trasferimento di chiamata assistito |
Supportato |
Questa funzione è supportata solo quando si riceve una chiamata in arrivo su ATA VG4xx. |
|
Trasferimento di chiamata alla cieca |
Supportato |
Questa funzione è supportata solo quando si riceve una chiamata in arrivo su ATA VG4xx. |
|
ID chiamante in entrata (nome) |
Supportato |
Supportato |
|
ID chiamante in entrata (nome e numero) |
Supportato |
Supportato |
|
Videochiamata punto a punto |
Supportato |
Non supportato |
|
Chiamata a tre vie |
Non supportato |
Non supportato |
|
Linee condivise |
Supportato |
Supportato |
|
Linee virtuali |
Supportato |
Non supportato |
|
Inoltro di chiamata |
Supportato per Call forward All, No Answer e occupato. |
Supportato |
|
Gruppo Hunt |
Supportato per quanto segue: Sequential, Parallel, Peer e Longest-Idle. |
Supportato |
|
Assistente automatico |
Supportato per chiamata per estensione |
Supportato |
Durante la configurazione della funzione, Site Survivability è disponibile per i seguenti endpoint supportati.
| Tipo | Modelli | Versione minima |
|---|---|---|
| Telefono IP Cisco con firmware multipiattaforma (MPP) |
6821, 6841, 6851, 6861, 6861 Wi-Fi, 6871 7811, 7821, 7841, 7861 8811, 8841, 8851, 8861 8845 (solo audio), 8865 (solo audio), 8875 (video) 9800 Per ulteriori informazioni sui telefoni IP Cisco supportati con firmware multipiattaforma (MPP), vedere: |
12.0(1) Per telefoni 8875 - Phone OS 3.2 e versioni successive Per la serie 9800 - PhoneOS 3.2 (1) |
|
Telefono per conferenze IP Cisco |
7832, 8832 |
12.0(1) |
|
Cisco WebexApp |
Windows, Mac |
43.2 |
|
Endpoint analogici |
VG400 ATA, VG410 ATA e VG420 ATA Cisco ATA 191 e 192 |
17.16.1a 11.3 (1) per ATA 191 e 192 |
I dispositivi di terze parti non sono supportati con Survivability Gateway.
La tabella seguente aiuta a configurare i router Cisco IOS XE come Survivability Gateway. Questa tabella elenca il numero massimo di endpoint supportati da ciascuna piattaforma e la versione minima di IOS XE.
Webex CallingLe funzionalità di Survivability Gateway sono disponibili con la versione Cisco IOS XE Dublin 17.12.3 o versioni successive. Le funzionalità Hunt Group, Call Forward e Auto Attendant sono disponibili a partire da IOS 17.18.2 e versioni successive.
| modello | Numero massimo di registrazioni agli endpoint | Versione minima |
|---|---|---|
|
Router di servizi integrati 4321 | 50 |
Cisco IOSXE Dublin 17.12.3 o versioni successive |
|
Router di servizi integrati 4331 | 100 | |
|
Router di servizi integrati 4351 | 700 | |
|
Router di servizi integrati 4431 | 1200 | |
|
Router di servizi integrati 4451-X | 2000 | |
|
Router di servizi integrati 4461 | 2000 | |
|
Catalizzatore Edge 8200L-1N-4T | 1500 | |
|
Catalizzatore Edge 8200-1N-4T | 2500 | |
|
Catalizzatore Edge 8300-1N1S-6T | 2500 | |
|
Catalizzatore Edge 8300-2N2S-6T | 2500 | |
|
Catalizzatore Edge 8300-1N1S-4T2X | 2500 | |
|
Catalizzatore Edge 8300-2N2S-4T2X | 2500 | |
|
Configurazione ridotta del software Catalyst Edge 8000V | 500 | |
|
Configurazione media del software Catalyst Edge 8000V | 1000 | |
|
Software Catalyst Edge 8000V con ampia configurazione | 2000 |
Informazioni di riferimento del porto per Survivability Gateway
|
Scopo della connessione |
Indirizzi di origine |
Porte di origine |
Protocollo |
Indirizzi di destinazione |
Porti di destinazione |
|---|---|---|---|---|---|
|
Segnalazione di chiamata a Survivability Gateway (SIP TLS) |
Dispositivi |
5060-5080 |
TLS |
Survivability Gateway |
8933 |
|
Chiama i media a Survivability Gateway (SRTP) |
Dispositivi |
19560-19660 |
UDP |
Survivability Gateway |
8000-14198 (SRTP su UDP) |
|
Segnalazione di chiamata al gateway PSTN (SIP) |
Survivability Gateway |
Effimero |
TCP o UDP |
Il suo gateway PSTN ITSP |
5060 |
|
Chiamate multimediali al gateway PSTN (SRTP) |
Survivability Gateway |
8000-48198 |
UDP |
Il suo gateway PSTN ITSP |
Effimero |
|
Sincronizzazione dell'ora (NTP) |
Survivability Gateway |
Effimero |
UDP |
server NTP |
123 |
|
Risoluzione del nome (DNS) |
Survivability Gateway |
Effimero |
UDP |
server DNS |
53 |
|
Gestione del cloud |
Connettore |
Effimero |
HTTPS |
Servizi Webex |
443, 8433 |
Per indicazioni operative sulla modalità cloud, faccia riferimento all'articolo Port Reference Information for Webex Calling Help.
Può personalizzare i valori di impostazione delle porte sui router Cisco IOS XE. Questa tabella utilizza valori predefiniti per fornire indicazioni.
Configurazione delle funzionalità
Task flow di configurazione della sopravvivenza del sito
Completa le seguenti attività per aggiungere Site Survivability per una Webex Calling sede esistente. Se la connessione al cloud Webex si interrompe, un Survivability Gateway nella rete locale può fornire il controllo delle chiamate di backup per gli endpoint in quella posizione.
Prima che Lei cominci
Se deve fornire un nuovo gateway che funga da Survivability Gateway, faccia riferimento all'articolo di Webex Registrare i gateway Cisco IOS gestiti su Webex Cloud per aggiungere il gateway a Control Hub.
| Gradini | Comando o azione | Scopo |
|---|---|---|
|
1 | Assegni il servizio di sopravvivenza a un gateway |
In Control Hub, assegni il servizio Survivability Gateway a un gateway. |
|
2 | Scarica il modello di configurazione |
Scarichi il modello di configurazione da Control Hub. Le servirà il modello per configurare la riga di comando del gateway. |
|
3 |
Configura le licenze per Survivability Gateway. | |
|
4 |
Configura i certificati per Survivability Gateway. | |
|
5 |
Usa il modello di configurazione che ha scaricato in precedenza come guida per configurare la riga di comando del gateway. Completa tutte le configurazioni obbligatorie presenti nel modello. |
Assegni il servizio di sopravvivenza a un gateway
Prima che Lei cominci
| 1 |
Vada a Chiamate in Servizi, quindi faccia clic sulla scheda Gateway gestiti. La vista Gateway gestiti mostra l'elenco dei gateway che Lei gestisce tramite Control Hub.
|
| 2 |
Selezioni il gateway che desidera assegnare come Survivability Gateway e scelga uno dei seguenti, in base al valore del campo Servizio:
|
| 3 |
Dal menu a discesa del tipo di servizio, seleziona Survivability Gateway e completa i seguenti campi:
Una volta completata la registrazione, i dettagli sulla posizione vengono visualizzati nella pagina Gateway gestiti. |
| 4 |
Faccia clic su Assegna. La vista Managed Gateways mostra l'elenco delle sedi assegnate al gateway.
|
Scarica il modello di configurazione
| 1 |
Accedi a Control Hub. Se è un'organizzazione partner, viene lanciato Partner Hub. Per aprire Control Hub, faccia clic sulla vista Cliente in Partner Hub e selezioni il cliente applicabile, oppure selezioni La mia organizzazione per aprire le impostazioni di Control Hub per l'organizzazione partner. |
| 2 |
|
| 3 |
Faccia clic sul Survivability Gateway applicabile. |
| 4 |
Faccia clic su Scarica modello di configurazione e scarichi il modello sul suo desktop o laptop. |
Configurare le licenze
| 1 |
Accedere alla modalità di configurazione globale sul router: |
| 2 |
Configura le licenze utilizzando i comandi che si applicano solo alla sua piattaforma specifica.
Quando si configura un throughput superiore a 250 Mbp, è necessaria una licenza per la piattaforma HSEC. |
Configurare i certificati
Configurare i certificati su Cisco IOS XE
Completi i seguenti passaggi per richiedere e creare certificati per Survivability Gateway. Usare certificati firmati da una persona nota al pubblicoCertificate Authority.
La piattaforma Survivability Gateway supporta solo certificati CA noti al pubblico. I certificati CA privati o aziendali non possono essere utilizzati per Survivability Gateway.
Per un elenco delle autorità di certificazione principali supportateWebex Calling, veda Quali autorità di certificazione root sono supportate per le chiamate verso piattaforme Cisco Webex audio e video? .
La piattaforma Survivability Gateway non supporta il certificato wildcard.
Esegui i comandi del codice di esempio per completare i passaggi. Per ulteriori informazioni su questi comandi, insieme ad altre opzioni di configurazione, vedere il capitolo «Supporto SIP TLS» nella Guida alla Cisco Unified Border Elementconfigurazione.
| 1 |
Accedere alla modalità di configurazione globale eseguendo i seguenti comandi: |
| 2 |
Genera la chiave privata RSA eseguendo il seguente comando. Il modulo della chiave privata deve essere di almeno 2048 bit. |
| 3 |
Configura un trustpoint per detenere il certificato Survivability Gateway. Il nome di dominio completo (fqdn) del gateway deve utilizzare lo stesso valore utilizzato per assegnare il servizio di sopravvivenza al gateway. |
| 4 |
Genera una richiesta di firma del certificato eseguendo il Quando richiesto, entri Dopo la visualizzazione della CSR sullo schermo, usi Notepad per copiare il certificato in un file da inviare a un'autorità di certificazione (CA) supportata. Se il suo fornitore di firma dei certificati richiede una CSR in formato PEM (Privacy Enhanced Mail), aggiunga un'intestazione e un piè di pagina prima dell'invio. Ad esempio: |
| 5 |
Dopo che la CA Le ha rilasciato un certificato, esegua il Quando richiesto, incolla il contenuto del certificato CA di emissione del CER/PEM di base 64 (non il certificato del dispositivo) nel terminale. |
| 6 |
Importi il certificato host firmato nel trustpoint utilizzando il Quando richiesto, incolla il certificato CER/PEM di base 64 nel terminale. |
| 7 |
Verifichi che il certificato CA principale sia disponibile: Solo le autorità di certificazione note al pubblico sono supportate dalla Webex Calling soluzione. I certificati CA privati o aziendali non sono supportati. |
| 8 |
Se il suo certificato CA principale non è incluso nel pacchetto, lo acquisisca e lo importi in un nuovo trustpoint. Esegua questo passaggio se un certificato radice CA noto pubblicamente non è disponibile con il suo gateway Cisco IOS XE. Quando richiesto, incolla il contenuto del certificato CER/PEM di base 64 nel terminale. |
| 9 |
Utilizzando la modalità di configurazione, specifichi il punto di fiducia predefinito, la versione TLS e i valori predefiniti SIP-UA con i seguenti comandi. |
Importa certificati insieme a coppie di chiavi
Può importare certificati e coppie di chiavi CA come pacchetto utilizzando il formato PKCS12 (.pfx o .p12). Può importare il pacchetto da un file system locale o da un server remoto. PKCS12 è un tipo speciale di formato di certificato. Raggruppa l'intera catena di certificati dal certificato radice al certificato di identità, insieme alla coppia di chiavi RSA. Cioè, il pacchetto PKCS12 da Lei importato includerebbe la coppia di chiavi, i certificati host e i certificati intermedi. Importi un pacchetto PKCS12 per i seguenti scenari:
-
Esporta da un altro router Cisco IOS XE e importa nel suo router Survivability Gateway
-
Generazione del pacchetto PKCS12 all'esterno del router Cisco IOS XE tramite OpenSSL
Completi i seguenti passaggi per creare, esportare e importare certificati e coppie di chiavi per il suo router Survivability Gateway.
| 1 |
(Facoltativo) Esporti il pacchetto PKCS12 richiesto per il suo router Survivability Gateway. Questo passaggio è applicabile solo se esporta da un altro router Cisco IOS XE. |
| 2 |
(Facoltativo) Crei un pacchetto PKCS12 usando OpenSSL. Questo passaggio è applicabile solo se genera un pacchetto PKCS12 all'esterno di Cisco IOS XE utilizzando OpenSSL. |
| 3 |
Importi il pacchetto di file in formato PKCS12. Di seguito è riportato un esempio di configurazione per il comando e i dettagli relativi ai parametri configurabili:
Il comando crypto pki import crea automaticamente il trustpoint per contenere il certificato. |
| 4 |
Utilizzando la modalità di configurazione, specifichi il punto di fiducia predefinito, la versione TLS e i valori predefiniti SIP-UA con i seguenti comandi. |
Configura Survivability Gateway
Configura il gateway come gateway di sopravvivenza
Usa il modello di configurazione che ha scaricato in precedenza come guida per configurare la riga di comando del gateway. Completa le configurazioni obbligatorie nel modello.
I passaggi seguenti contengono comandi di esempio insieme a una spiegazione dei comandi. Modifica le impostazioni per adattarle alla sua distribuzione. Le parentesi angolate (ad esempio <settings>) identificano le impostazioni in cui deve inserire i valori che si applicano alla sua distribuzione. Le varie <tag>impostazioni utilizzano valori numerici per identificare e assegnare set di configurazioni.
- Salvo diversa indicazione, questa soluzione richiede che Lei completi tutte le configurazioni di questa procedura.
- Quando applica le impostazioni dal modello,
%tokens%sostituiscile con i valori preferiti prima di copiarli nel gateway. - Per ulteriori informazioni sui comandi, vedere Webex Managed Gateway Command Reference. Usi questa guida a meno che la descrizione del comando non La rinvii a un altro documento.
| 1 |
Entri nella modalità di configurazione globale. dove:
|
| 2 |
Eseguire le configurazioni del servizio vocale:
Spiegazione dei comandi:
|
| 3 |
Abilita Survivability sul router: Spiegazione dei comandi:
|
| 4 |
Configurare i server NTP:
|
| 5 |
(Facoltativo). Configurare le autorizzazioni generali per le chiamate con classe di restrizione: L'esempio precedente crea una serie di classi di restrizione personalizzate denominate categorie (ad esempio, |
| 6 |
Configura un elenco di codec preferiti. Ad esempio, l'elenco seguente specifica g711ulaw come codec preferito, seguito da g711alaw. Spiegazione dei comandi:
|
| 7 |
Configurare i pool di registri vocali predefiniti: Spiegazione dei comandi:
|
| 8 |
Configurare le chiamate di emergenza: Spiegazione dei comandi:
Se l'overlay Wi-Fi non corrisponde accuratamente alle sottoreti IP, le chiamate di emergenza per dispositivi nomadi potrebbero non avere la mappatura ELIN corretta. |
| 9 |
Configurare i dial peer per il PSTN. Per un esempio di configurazione dial peer, vedere esempi di connessione PSTN. |
| 10 |
Facoltativo. Attivi Music on Hold per il router. È necessario archiviare un file musicale nella memoria flash del router in formato G.711. Il file può essere in formato .au o .wav, ma il formato del file deve contenere dati a 8 bit e 8 kHz (ad esempio, il formato dati ITU-T A-law o mu-law). Spiegazione dei comandi:
|
Sincronizzazione completa su richiesta
Facoltativo. Completi questa procedura solo se desidera completare una sincronizzazione immediata su richiesta. Questa procedura non è obbligatoria in quanto il cloud Webex sincronizza i dati delle chiamate con Survivability Gateway una volta al giorno, automaticamente.
| 1 |
Accedi a Control Hub. Se è un'organizzazione partner, viene lanciato Partner Hub. Per aprire Control Hub, faccia clic sulla vista Cliente in Partner Hub e selezioni il cliente applicabile, oppure selezioni La mia organizzazione per aprire le impostazioni di Control Hub per l'organizzazione partner. |
| 2 |
|
| 3 |
Faccia clic sul Survivability Gateway applicabile per aprire la visualizzazione Survivability Service per quel gateway. |
| 4 |
Faccia clic sul pulsante Sincronizza. |
| 5 |
Faccia clic su Invia. Potrebbero essere necessari fino a 10 minuti per completare la sincronizzazione.
|
Modifica le proprietà di Survivability Gateway
| 1 |
Accedi a Control Hub. Se è un'organizzazione partner, viene lanciato Partner Hub. Per aprire Control Hub, faccia clic sulla vista Cliente in Partner Hub e selezioni il cliente applicabile, oppure selezioni La mia organizzazione per aprire le impostazioni di Control Hub per l'organizzazione partner. |
| 2 |
|
| 3 |
Faccia clic sul Survivability Gateway applicabile per aprire la visualizzazione Survivability Service per quel gateway. |
| 4 |
Faccia clic sul pulsante Modifica e aggiorna le impostazioni per quanto segue.
|
| 5 |
Faccia clic su Invia. Se desidera eliminare un Survivability Gateway da Control Hub, annulli prima l'assegnazione del servizio Survivability Gateway. Per maggiori dettagli, vedere Assegnare servizi ai gateway gestiti. |
Configurazioni per abilitare i CDR su Survivability Gateway
Il connettore configura automaticamente i comandi relativi al CDR per facilitare la raccolta delle metriche del numero di chiamate.
Al termine di un evento di sopravvivenza, il connettore elabora i CDR generati durante il periodo dell'evento, insieme ai dati di configurazione, per identificare i vari conteggi delle chiamate. Le metriche includono il conteggio delle chiamate totali, delle chiamate di emergenza e delle chiamate esterne e vengono utilizzate per monitorare l'utilizzo delle funzionalità interne. Solo le metriche del conteggio delle chiamate vengono inviate al cloud Webex mentre i CDR effettivi non vengono trasmessi.
Quanto segue è un esempio di configurazione:
!
gw-accounting file
primary ifs bootflash:guest-share/cdrs/
acct-template callhistory-detail
maximum cdrflush-timer 5
cdr-format detailed
!
Spiegazione dei comandi:
-
primary ifs bootflash:guest-share/cdrs/- Questo comando serve a memorizzare i file CDR nella cartella guest-share per consentire l'accesso tramite il connettore. -
acct-template callhistory-detail- Questo comando è necessario per includere il tag dial-peer nel CDR. -
maximum cdrflush-timer 5- L'impostazione predefinita è 60 minuti, ma impostarlo su 5 minuti consente ai CDR di essere registrati nel file più rapidamente. -
cdr-format detailed- Questo è il formato predefinito. Il formato compatto non è adatto in quanto non include il tag dial-peer.
Configurazioni per abilitare l'inoltro di chiamata
La funzionalità di inoltro delle chiamate fa parte delle funzionalità di sopravvivenza che garantiscono una gestione continua delle chiamate durante le interruzioni della rete quando si perde la connessione al cloud Webex. Il gateway Survivability funge da gateway di riserva locale, consentendo agli endpoint di registrarsi localmente e mantenere le funzionalità di chiamata essenziali.
-
Il comportamento di inoltro delle chiamate in modalità Survivability è gestito dal gateway Survivability utilizzando la configurazione del pool, le configurazioni dial-peer e le politiche di routing che gestiscono le chiamate localmente o le indirizzano tramite trunk PSTN o SIP.
-
Il gateway Survivability disabilita SIP REFER, SIP spostato temporaneamente per i servizi supplementari di inoltro di chiamata e trasferimento di chiamata, poiché Webex Calling non utilizza questi metodi in modalità sopravvivenza.
Configura i pool di registri vocali per gli scenari di inoltro di chiamata:
|
Per utilizzare la funzione call-forward, configuri il
|
Configurazioni per abilitare il gruppo di caccia
Questa tabella fornisce una mappatura per la configurazione delle funzionalità del gruppo di caccia in Control Hub e l'utilizzo dei comandi del gateway Survivability
| Caratteristiche del gruppo Hunt | Configurazione tramite Control Hub | Comandi Survivability Gateway |
|---|---|---|
|
Seleziona lo schema di routing delle chiamate |
Dall'alto verso il basso/simultaneo/circolare/inattivo più lungo | Sequenziale/parallelo/peer/inattivo più lungo |
|
Aggiungere il gruppo Hunt |
Aggiungere un gruppo di ricerca con nome e numero di telefono per sede. | Per aggiungere Hunt Group, usi il voice hunt-group <tag> <call routing pattern>. Quindi aggiunga il numero di telefono usando il pilotcomando e cerca il nome del gruppo con il descriptioncomando |
|
Seleziona Utenti, Spazi di lavoro o Linee virtuali da aggiungere |
Seleziona gli agenti per far parte del gruppo Hunt |
Configura l'elenco degli agenti utilizzando il |
|
Avanza dopo aver impostato il numero di squilli |
Configurare utilizzando l'opzione Imposta il numero di anelli |
Configurare utilizzando il |
|
Avanza quando è occupato |
Configurare utilizzando l'opzione Advance quando è occupato |
Configurare utilizzando il |
|
Devia le chiamate quando tutti gli agenti sono irraggiungibili | Configurare utilizzando l'opzione Deviare le chiamate quando tutti gli agenti sono irraggiungibili |
Configurare utilizzando il |
|
Devia le chiamate quando tutti gli agenti sono occupati o il gruppo di caccia è occupato |
Configurare utilizzando l'opzione Deviazione chiamate quando tutti gli agenti sono occupati o il gruppo di ricerca è occupato |
Configurare utilizzando |
-
Configurare gli anelli sequenziali di un gruppo Hunt
voice hunt-group 1 sequential pilot 1111 number 1 1001 number 2 1002 number 3 7089001 number 4 7089002 number 5 +1210903443 ..... ..... timeout 20 final 1009 statistics collect description present-call idle-phone -
Configura gli anelli paralleli di un gruppo Hunt
voice hunt-group 2 parallel pilot 2222 number 1 2001 number 2 2002 number 3 2089001 number 4 2089002 number 5 +12109034433 ..... ..... timeout 60 final 1009 statistics collect description
Descrizione dei comandi:
-
voice hunt-group- Questo comando viene utilizzato per definire e accedere alla modalità di configurazione per un gruppo di caccia. -
parallel- Questa parola chiave specifica il metodo o l'algoritmo del gruppo di ricerca che il sistema utilizzerà per distribuire le chiamate in arrivo tra i membri di questo gruppo di ricerca. -
number- Crea un elenco di estensioni/numeri e164/ESN che sono membri di un gruppo di ricerca vocale. Qualsiasi numero nell'elenco non può essere il numero pilota di un altro gruppo di caccia. -
pilot- Questo è il numero principale o il numero di elenco del gruppo di caccia. I chiamanti compongono questo numero per contattare il gruppo di caccia. -
timeout- Imposta il tempo massimo, in secondi, durante il quale il gruppo di caccia tenterà di chiamare i suoi membri prima di intraprendere l'azione successiva. -
final- Questo comando specifica il numero di riserva. -
statistics collect- Consente la raccolta di statistiche operative per il gruppo di caccia. -
descriptin- descrizione del gruppo di caccia -
present-call idle-phone-Presenti la chiamata solo agli agenti inattivi.
Quello che segue è un esempio di output del show voice hunt-group statisticscomando. L'output include chiamate dirette a un numero di gruppo di ricerca vocale e chiamate dalla coda o dal B-ACD.
Router# show voice hunt-group 1 statistics last 1 h
Wed 04:00 - 05:00
Max Agents: 3
Min Agents: 3
Total Calls: 9
Answered Calls: 7
Abandoned Calls: 2
Average Time to Answer (secs): 6
Longest Time to Answer (secs): 13
Average Time in Call (secs): 75
Longest Time in Call (secs): 161
Average Time before Abandon (secs): 8
Calls on Hold: 2
Average Time in Hold (secs): 16
Longest Time in Hold (secs): 21
Per agent statistics:
Agent: 5012
From Direct Call:
Total Calls Answered: 3
Average Time in Call (secs): 70
Longest Time in Call (secs): 150
Totals Calls on Hold: 1
Average Hold Time (secs): 21
Longest Hold Time (secs): 21
From Queue:
Total Calls Answered: 3
Average Time in Call (secs): 55
Longest Time in Call (secs): 78
Total Calls on Hold: 2
Average Hold Time (secs): 19
Longest Hold Time (secs): 26
Total Loged in Time (secs): 3000
Total Loged out Time (secs): 600
Agent: 5013
From Direct Call:
Total Calls Answered: 3
Average Time in Call (secs): 51
Longest Time in Call (secs): 118
Totals Calls on Hold: 1
Average Hold Time (secs): 11
Longest Hold Time (secs): 11
From Queue:
Total Calls Answered: 1
Average Time in Call (secs): 4
Longest Time in Call (secs): 4
Total Loged in Time (secs): 3000
Total Loged out Time (secs): 600
Agent: 5014
From Direct Call:
Total Calls Answered: 1
Average Time in Call (secs): 161
Longest Time in Call (secs): 161
From Queue:
Total Calls Answered: 1
Average Time in Call (secs): 658
Longest Time in Call (secs): 658
Total Loged in Time (secs): 3000
Total Loged out Time (secs): 600
Queue related statistics:
Total calls presented to the queue: 5
Calls handoff to IOS: 5
Number of calls in the queue: 0
Average time to handoff (secs): 2
Longest time to handoff (secs): 3
Number of abandoned calls: 0
Average time before abandon (secs): 0
Calls forwarded to voice mail: 0
Calls answered by voice mail: 0
Number of error calls: 0
Router# sh voice hunt-group
Group 1
type: sequential
pilot number: 4444, peer-tag 2147483647
list of numbers:
Member Used-by State Login/Logout
====== ======= ===== ============
1001 1001 up -
1003 1003 up -
preference: 0
preference (sec): 0
timeout: 15
final_number:
auto logout: no
stat collect: no
phone-display: no
hlog-block: no
calls in queue: 0
overwrite-dyn-stats: no
members logout: no
present-call idle-phone: no
webex-sgw-bgl14#
Configurazioni per abilitare la distribuzione automatica delle chiamate di base (B-ACD)
Il servizio di base di distribuzione automatica delle chiamate (B-ACD) e assistente automatico (AA) fornisce una risposta automatica alle chiamate esterne con saluti e menu che consentono ai chiamanti di selezionare il reparto appropriato o di comporre numeri interni noti.
B-ACD fornisce la risposta automatica e la distribuzione delle chiamate per le chiamate utilizzando menu interattivi e gruppi di ricerca locali. L'applicazione B-ACD è composta da servizi di assistente automatico (AA) e da un servizio di coda di chiamata. L'assistente automatico B-ACD supporta le chiamate PSTN negoziate con il trunk SIP in entrata con codec g711ulaw
B-ACD supporta i gruppi di ricerca vocale con linee condivise SIP sequenziali, parallele, peer, più lunghe per chiamate inattive e linee condivise miste.
Una chiamata in arrivo compone il numero pilota B-ACD AA e riceve un messaggio che fornisce un saluto e le istruzioni per aiutare il chiamante a indirizzare automaticamente la chiamata.
Limitazioni
Usa lo stesso codec sui dial peer in entrata e in uscita durante il trasferimento delle chiamate. L'uso di codec diversi non è supportato. IOS non richiamerà il transcoder per le chiamate gestite da nessuna applicazione TCL.
Componenti B-ACD
L'applicazione B-ACD è composta da un servizio di coda di chiamata e uno o più servizi AA. I componenti configurabili di questi servizi sono:
-
Numero del pilota
-
Prompt di benvenuto e altri file audio
-
Opzioni del menu
-
Chiama per estensione
Numero del pilota
Ogni servizio AA ha il proprio numero pilota AA che i chiamanti chiamano per contattare l'AA. Questo numero è specificato nel param aa-pilotcomando. Il numero pilota AA non è associato a nessun numero di telefono o telefono fisico dell'agente, ma deve definire un dial peer con il numero pilota AA come numero chiamato in entrata in modo che questo numero sia raggiungibile dai chiamanti esterni.
Richiesta di benvenuto e altri file audio
La richiesta di benvenuto è un file audio che viene riprodotto quando il numero pilota risponde a una chiamata. Questo file audio è uno dei numerosi file audio utilizzati con il servizio B-ACD per informare i chiamanti sul loro stato e sulle azioni che possono intraprendere. Può creare file audio personalizzati che descrivano le scelte di menu disponibili per i suoi chiamanti. I file audio B-ACD sono descritti nelle seguenti sezioni:
Registrazione ripetuta dei file audio predefiniti
I file audio predefiniti vengono forniti per ogni punto dello script e vengono forniti ai chiamanti. Lei scarica i file audio predefiniti dal link e li copia in un luogo raggiungibile dal router B-ACD, come una memoria flash o un server TFTP. I file audio e i file di script sono raggruppati in un file tar sul sito web. I file predefiniti e i relativi messaggi sono elencati nella tabella. Può registrare nuovamente i messaggi personalizzati rispetto ai messaggi predefiniti, ma non può modificare i nomi dei file audio, tranne come descritto specificamente in Modifica dei codici della lingua e dei nomi dei file.
Per registrare nuovamente e installare i prompt audio predefiniti prima di utilizzare un servizio B-ACD per la prima volta, segua i passaggi indicati nella sezione Download degli script e dei prompt audio Tcl. Per registrare nuovamente i prompt audio in un servizio B-ACD esistente, segua i passaggi indicati nella sezione Aggiornamento dei parametri degli script e dei prompt audio (chiamata solo per estensione).
| Nome file predefinito | Annuncio predefinito | Durata dell'annuncio predefinito |
|---|---|---|
en_bacd_welcome.au |
«Grazie per aver chiamato». Include una pausa di due secondi dopo il messaggio. |
3 secondi |
en_bacd_options_menu.au |
Per le vendite, premere 1 (pausa) Per il servizio clienti premere 2 (pausa) Per chiamare per estensione premere 3 (pausa) Per parlare con un operatore prema zero. Include una pausa di quattro secondi dopo il messaggio. |
15 secondi |
en_bacd_disconnect.au |
«Non siamo in grado di rispondere alla sua chiamata in questo momento. Riprovi più tardi. Grazie per aver chiamato.» Include una pausa di quattro secondi dopo il messaggio. |
10 secondi |
en_bacd_invalidoption. au |
«Ha inserito un'opzione non valida. Riprovi.» Include una pausa di un secondo dopo il messaggio. Questa richiesta viene riprodotta quando un chiamante sceglie un'opzione di menu non valida o compone un numero interno non valido. |
7 secondi |
en_bacd_enter_dest.au |
«Inserisca il numero interno che desidera raggiungere». Include una pausa di cinque secondi dopo il messaggio. Questa richiesta viene riprodotta quando un chiamante sceglie l'opzione |
7 secondi |
en_bacd_allagentsbusy. au |
«Tutti gli agenti sono attualmente impegnati ad assistere altri clienti. Continui a aspettare per ricevere assistenza. Qualcuno sarà da Lei a breve». Include una pausa di due secondi dopo il messaggio. Questo messaggio è noto anche come secondo saluto. |
7 secondi |
en_bacd_music_on_hol d.au |
La musica in attesa (MOH) viene riprodotta dai chiamanti B-ACD. |
60 secondi |
Se registra nuovamente uno dei file audio, noti che i prompt B-ACD richiedono un formato di file audio G.711 (.au) con codifica a 8 bit, mu-law e 8 kHz. Consigliamo i seguenti strumenti audio o altri di qualità simile:
-
Adobe Audition Microsoft Windows per Adobe Systems Inc. (precedentemente chiamato Cool Edit di Syntrillium Software Corp.)
-
AudioTool per Solaris di Sun Microsystems Inc.
Configura B-ACD
Ecco alcuni esempi di configurazione:
application
service aa bootflash:app-b-acd-aa-3.0.0.8.tcl
paramspace english index 1
param handoff-string aa
param dial-by-extension-option <dial-by-extn menu option, standard BACD script menu option is 3>
paramspace english language en
param aa-pilot <auto attendant 164 pilot number associated in auto attendant dial-peer>
paramspace english location flash:
param welcome-prompt _bacd_welcome.au
param voice-mail <alternate destination for calls that are not answered>
param service-name queue
!
service queue bootflash:app-b-acd-3.0.0.8.tcl
param queue-len 30
param queue-manager-debugs 1
!
! SIP PSTN Dial-Peers for Auto Attendant(BACD) service called aa associated with incoming voice port
dial-peer voice 500 voip
description Inbound dial-peer for Auto Attendant
service aa
session protocol sipv2
incoming called-number <Auto Attendant Pilot number>
dtmf-relay rtp-nte
codec g711ulaw
no vad
!
! TDM PSTN Dial-Peers if not using SIP for Auto Attendant(BACD) service called aa associated with incoming voice pots
dial-peer voice 500 voip
description Inbound dial-peer for Auto Attendant
service aa
incoming called-number <Auto Attendant Pilot number>
port %tdm_port%
! | Comando | Spiegazione |
|---|---|
param dial-by-extension-option <menu-number> |
Consente ai chiamanti di comporre i numeri interni dopo aver composto il numero di menu specificato. menu-number —Identificatore di un'opzione di menu. L'intervallo va da 1 a 9. Non c'è un default. |
param aa-pilot |
Specifica il numero del pilota associato al dial-peer con operatore automatico |
param voice-mail |
Definisce una destinazione alternativa per le chiamate a cui non rispondono gli agenti AA |
paramspace english language en |
Definisce il codice della lingua dei file audio utilizzati per i prompt dinamici da un'applicazione IVR.
Questo codice lingua deve corrispondere al prefisso linguistico di due caratteri utilizzato nei nomi dei suoi file di prompt audio indipendentemente dalla lingua effettivamente utilizzata nel file. Per ulteriori informazioni, vedere la richiesta di benvenuto e altri file audio |
param welcome-prompt
audio-filename |
Assegna un file audio per il saluto di benvenuto utilizzato da questo servizio AA.
|
Modifica dei codici di lingua e dei nomi dei file
-
Il prefisso di qualsiasi nome di file può essere modificato in ch, en, sp o aa. Il prefisso deve corrispondere al codice specificato nel parametro language-code nel comando paramspace language, indipendentemente dalla lingua effettivamente utilizzata nel file.
-
Dopo il prefisso, il nome del file del prompt di benvenuto (l'impostazione predefinita è en_bacd_welcome .au) può avere un nome identificativo, come definito nel comando.
param welcome-prompt -
Dopo il prefisso, il nome del file del prompt drop-through (nessun valore predefinito fornito) può avere un nome identificativo, come definito nel comando.
param drop-through-prompt
Nei file audio, può registrare un messaggio in qualsiasi lingua. Non è necessario modificare il prefisso di un file che contiene un prompt in una lingua diversa perché i prefissi del codice della lingua vengono utilizzati per funzionalità che non fanno parte del servizio B-ACD. Ma è importante che i prefissi del codice della lingua per i suoi file corrispondano al codice della lingua specificato nel parametro language-code nel comando di lingua paramspace, indipendentemente dalla lingua effettivamente utilizzata nel file audio.
Non modifichi la parte identificativa del nome di un file audio, ad eccezione del _bacd_welcome.aufile. Gli script identificano i file audio che hanno gli stessi nomi identificativi di Table e che hanno lo stesso prefisso specificato nel comando del linguaggio paramspace.
Le due eccezioni alle regole generali di denominazione dei file sono il file audio del prompt di benvenuto (l'impostazione predefinita è en_bacd_welcome .au) e il file audio del drop-through-optionprompt (nessun valore predefinito fornito). Le parti identificative dei nomi di file per questi due prompt audio sono specificate esplicitamente durante la configurazione e sono completamente configurabili dall'utente. Questi file possono utilizzare qualsiasi nome di file purché i nomi rispettino le seguenti convenzioni:
-
La parte del prefisso del nome del file deve essere la stessa del codice della lingua specificato nel comando paramspace language. Ad esempio, en.
-
La parte identificativa del nome del file deve iniziare con un trattino basso. Ad esempio,
_welcome_to_xyz.au
Usare i file audio per descrivere le scelte di menu
Per impostazione predefinita, vengono forniti due file audio per fornire l'orientamento iniziale del chiamante e una guida sulle scelte di menu disponibili: en_welcome_prompt.aue en_bacd_options_menu.au. Può registrare nuovamente i messaggi personalizzati sui messaggi predefiniti forniti in questi file, come spiegato nella Tabella.
Se il suo servizio B-ACD utilizza un solo servizio AA, registri un saluto di benvenuto en_welcome_prompt.aue le istruzioni sulle scelte di menu in. en_bacd_options_menu.au
Se il suo servizio B-ACD utilizza più servizi AA, avrà bisogno di saluti e istruzioni separati per ogni AA, utilizzando le seguenti linee guida:
-
Registri un messaggio di benvenuto separato per ogni servizio AA, utilizzando un nome diverso per il file audio per ogni messaggio di benvenuto. Ad esempio:
en_welcome_aa1.aueen_welcome_aa2.au. Le istruzioni di benvenuto che Lei registra in questi file devono includere sia il saluto che le istruzioni sulle opzioni di menu. -
Registri il silenzio nel file audio
en_bacd_options_menu.au. Deve essere registrato almeno un secondo di silenzio. Nota che questo file non contiene le istruzioni del menu quando ci sono più servizi AA.
Opzioni del menu
Lo scopo di un servizio B-ACD è indirizzare automaticamente le chiamate verso la destinazione corretta nella sua organizzazione. I servizi AA interattivi Le consentono di fornire opzioni di menu ai chiamanti in modo che possano fare le scelte appropriate per le loro chiamate. I tipi di opzioni di menu disponibili in B-ACD sono descritti nella tabella. Le opzioni di menu vengono annunciate ai chiamanti tramite istruzioni audio, descritte nella richiesta di benvenuto e in altri file audio.
| Tipo | Descrizione | Requisiti | Esempio |
|---|---|---|---|
Dial-by-extension |
Il chiamante preme una cifra per poter chiamare un interno noto. Il numero di menu utilizzato per questa opzione non deve essere lo stesso di qualsiasi numero di menu (aa-hunt) utilizzato con il servizio di coda delle chiamate. |
Nessun requisito. |
Dopo aver ascoltato le scelte del menu, un chiamante compone il 4 ed è in grado di comporre un numero interno interno. |
Opzione chiamata per estensione
Il servizio B-ACD può anche avere un'opzione di chiamata per estensione, che consente ai chiamanti di comporre numeri interni quando conoscono già il numero interno. L'opzione chiamata per estensione è indicata come opzione di menu.
L'opzione chiamata per estensione è configurata specificando un numero di opzione di menu per il parametro chiamata per estensione. Quando si utilizza il seguente comando, i chiamanti possono comporre 1 e poi un numero interno.
param dial-by-extension-option 1
All'interno di un servizio di coda di chiamata B-ACD, il numero dell'opzione chiamata per interno e i numeri delle opzioni del gruppo di ricerca devono escludersi a vicenda. Questa restrizione significa che il numero dell'opzione utilizzato per l'opzione dial-by-extension non può essere lo stesso di nessuno dei numeri di opzione utilizzati con le opzioni aa-hunt. Ad esempio, se utilizza da aa-hunt1 a aa-hunt5 per specificare i gruppi di ricerca nella configurazione del servizio di coda di chiamata, può utilizzare l'opzione 6 per l'opzione di chiamata per estensione ma non uno qualsiasi dei numeri da 1 a 5.
Se tutti e dieci i numeri aa-hunt vengono utilizzati per i gruppi di ricerca nel servizio di coda di chiamata, non è rimasta alcuna opzione per l'opzione chiamata per estensione. Si noti che questa restrizione si basa su tutti i numeri di opzione (numeri aa-hunt) utilizzati con il servizio di coda di chiamata e non sui numeri di opzione utilizzati con un'applicazione AA.
Scaricamento di script e istruzioni audio Tcl
Utilizzi questi passaggi per preparare i file di script e i file di prompt necessari per il suo servizio B-ACD.
-
Copiare il file tar nel bootflash del router SGW
Decomprimere i file tcl e audio usando il comando:
archive tar /xtract bootflash:cme-b-acd-3.0.0.8.tar bootflash:- Registrare nuovamente i file audio, se necessario.
Spiegazione dei comandi:
| Comando | Spiegazione |
|---|---|
|
Scarica il file tar B-ACD |
Scarichi il file tar B-ACD chiamato Questo file tar contiene lo script AA Tcl, lo script Tcl della coda di chiamata e i file audio predefiniti necessari per il servizio B-ACD |
enable |
Abilita la modalità EXEC privilegiata sul router SGW. Inserisca la sua password se richiesta. |
archivetar/xtract <source-url> flash: |
Decomprime i file nell'archivio di file B-ACD e li copia nella memoria flash. I seguenti file sono contenuti nel
|
|
Registrare se necessario | Registra nuovamente i file audio con i suoi messaggi personalizzati, ma non modifichi i nomi dei file audio. |
Esempi
L'esempio seguente estrae i file dall'archivio chiamato cme-b-acd-2.1.0.0 sul server 192.168.1.1 e li copia nella memoria flash del router B-ACD.
archive tar /xtract tftp://192.168.1.1/cme-b-acd-2.1.0.0.tar flash:Aggiornamento dei parametri degli script e dei prompt audio (chiama solo per estensione)
Può aggiornare i parametri dello script B-ACD apportando modifiche alla Cisco IOS configurazione. Affinché le modifiche ai parametri abbiano effetto, deve interrompere e ricaricare gli script B-ACD che ha apportato modifiche. Se registra nuovamente i prompt audio, deve ricaricare i file dei prompt audio che sono stati modificati.
-
Determinare gli ID di sessione di tutte le sessioni attive-
Usa il
showcall application sessionscomando in modalità EXEC privilegiata per ottenere i numeri ID di sessione (SID) dei servizi AA e di coda di chiamata. Se la sessione AA non ha chiamate attive, il nome dello script AA non appare nell'output delshow call application sessionscomando. - Interrompa le sessioni di servizio B-ACD AA e di coda di chiamata, se necessario. Utilizzando i numeri ID di sessione della Fase 1, interrompa il servizio B-ACD AA e le sessioni di servizio in coda di chiamata. Usa il
call application session stopcomando in modalità EXEC privilegiata per interrompere le sessioni AA e in coda di chiamata. - Ricarica lo script AA e gli script della coda di chiamata: usi il
call application voice loadcomando in modalità EXEC privilegiata per ricaricare gli script. - Se un file di prompt audio è stato modificato, ricaricalo. Usa il
audio-prompt loadcomando in modalità EXEC privilegiata per ricaricare un file audio. Ripeti questo comando per ogni file audio che è stato modificato.
Verifica dello stato del B-ACD
Usa il show call application sessionscomando per verificare che B-ACD sia attivo.
L'esempio seguente mostra una sessione con applicazioni AA e di coda di chiamata attive. Il campo «App» è il nome del servizio, il campo «Url» è la posizione del file di script per l'applicazione
Session ID 17
App: aa
Type: Service
Url: flash:app-b-acd-aa-2.1.0.0.tcl
Session ID 12
App: queue
Type: Service
Url: flash:app-b-acd-2.1.0.0.tcl L'esempio seguente mostra una sessione con solo l'applicazione di coda attiva. Lo script AA non appare nell'output del show call application sessionscomando perché non ci sono chiamate attive. Il nome del servizio AA appare nell'output solo quando c'è una chiamata attiva. Lo script della coda di chiamata si attiva dopo la prima chiamata in arrivo e rimane attivo anche se non ci sono chiamate attive.
Router# show call application sessions
Session ID 12
App: queue
Type: Service
Url: flash:app-b-acd-2.1.0.0.tclPuò aggiornare i parametri dello script B-ACD apportando modifiche alla Cisco IOS configurazione. Affinché le modifiche ai parametri abbiano effetto, deve interrompere e ricaricare gli script B-ACD a cui ha apportato le modifiche come spiegato nei passaggi seguenti. Se registra nuovamente i prompt audio, deve ricaricare i file dei prompt audio che sono stati modificati.
-
Determina gli ID di sessione di tutte le sessioni attive:
Usa il
show call application sessionscomando in modalità EXEC privilegiata per ottenere i numeri ID di sessione (SID) dei servizi AA e di coda di chiamata. Se la sessione AA non ha chiamate attive, il nome dello script AA non appare nell'output delshow call application sessionscomando.L'esempio seguente mostra una sessione con chiamate attive. Il campo «App» è il nome del servizio assegnato allo script della coda di chiamata e allo script AA. Può anche vedere i nomi dei servizi nell'output del comando show running-config.
Router# show call application sessions Session ID 17 App: aa Type: Service Url: bootflash:app-b-acd-aa-3.0.0.8.tcl Session ID 12 App: queue Type: Service Url: bootflash:app-b-acd-3.0.0.8.tcl - Interrompa le sessioni di servizio B-ACD AA e di coda di chiamata, se necessario
Utilizzando i numeri ID di sessione indicati nella Fase 1, interrompa il servizio B-ACD AA e le sessioni del servizio di coda di chiamata. Usa il
call application session stopcomando in modalità EXEC privilegiata per interrompere le sessioni AA e in coda di chiamata.Router# call application session stop id 17 Router# call application session stop id 12Quando utilizza il comando call application session stop per un servizio AA, si verificano le seguenti azioni:
Il servizio AA è stato interrotto.
Tutte le chiamate connesse attivamente al servizio AA vengono disconnesse.
Il nome del servizio AA viene rimosso dall'output del
show call application sessionscomando.Per eliminare la possibilità di disconnettere le chiamate, attenda che non ci siano chiamate in arrivo prima di ricaricare lo script, ad esempio dopo l'orario di lavoro.
Se il nome di un servizio AA non appare nell'output del
show call application sessionscomando, significa che non ci sono sessioni di chiamata e non è necessario emettere uncall application session stopcomando per questo. -
Ricarica lo script AA e gli script della coda di chiamata
Usa il
call application voice loadcomando in modalità EXEC privilegiata per ricaricare gli script.Router# call application voice load aa Router# call application voice load queue -
Se un file di richiesta audio è stato modificato, lo ricarichi
Usa il
audio-prompt loadcomando in modalità EXEC privilegiata per ricaricare un file audio. Ripetere questo comando per ogni file audio modificato.Router# audio-prompt load flash:en_bacd_welcome.au Reload of flash:en_bacd_welcome.au successful
Limitazioni e restrizioni
-
La disponibilità del servizio Public Switched Telephone Network (PSTN) dipende dai trunk SIP o dai circuiti PSTN disponibili durante un'interruzione della rete.
-
I dispositivi con connettività 4G e 5G (ad esempio, l'app Webex per dispositivi mobili o tablet) potrebbero ancora essere in grado di registrarsi Webex Calling durante le interruzioni. Di conseguenza, potrebbero non essere in grado di chiamare altri numeri dalla stessa sede durante un' interruzione.
-
Gli schemi di chiamata potrebbero funzionare diversamente in modalità Sopravvivenza rispetto alla modalità Attiva .
-
Survivability Gateway deve utilizzare un indirizzo IPv4. L'IPv6 non è supportato.
-
Un aggiornamento dello stato di sincronizzazione su richiesta nel Control Hub potrebbe richiedere fino a 30 minuti.
-
Il Calling dock non è supportato in modalità Survivability.
-
Non configuri il
SIP bindcomando in modalità di configurazione voip del servizio vocale. Porta alla mancata registrazione degli endpoint con Survivability Gateway. -
Garantire che gli Enterprise Significant Numbers (ESN) nelle diverse sedi fisiche siano unici, per evitare conflitti e migliorare la tracciabilità, la ridondanza e l'affidabilità del failover.
Le seguenti limitazioni si applicano in modalità Sopravvivenza:
-
Tasti softkey MPP: i softkey come Park, Unpark, Barge, Pickup, Group Pickup e Call Pull non sono supportati, ma non sembrano disattivati sul dispositivo.
-
Linee condivise: le chiamate effettuate su linee condivise possono squillare su tutti i dispositivi; tuttavia, altre funzionalità di linea condivisa come il monitoraggio remoto dello stato della linea, Hold, Resume, Synchronized Do Not Disturb (DND) e le impostazioni di inoltro di chiamata non sono disponibili.
-
Conferenze: le conferenze o le chiamate a tre non sono supportate.
-
Distribuzione automatica delle chiamate di base (B-ACD): il servizio con Survivability Gateway e Local Gateway in co-localizzazione non è supportato.
-
Cronologia chiamate: le chiamate effettuate vengono archiviate localmente nella cronologia delle chiamate sia per i dispositivi MPP che per l'app Webex.
-
Gruppi di caccia: Può configurare fino a 100 gruppi di caccia, ciascuno dei quali supporta un massimo di 32 utenti.
-
Aspetto migliorato delle chiamate condivise: funzionalità come la notifica dello stato della linea, il blocco della linea condivisa/la ripresa remota e altre con chiamate Basic, Hunt Group o Call Forward non sono supportate.
-
Hunt Group Call Routing: Lo schema di routing delle chiamate ponderato non è supportato.
Esperienza utente durante il failover
Se un sito della sua azienda perde la connettività Internet e Lei si trova in quel sito, può comunque effettuare e ricevere chiamate, sia internamente alla sua azienda che esternamente ai clienti. Vedere l'app Webex | Sopravvivenza del sito.
Esempi di configurazione
Esempi di connessione PSTN
Per le chiamate esterne, configuri una connessione al PSTN. Questo argomento delinea alcune opzioni e fornisce configurazioni di esempio. Le due opzioni principali sono:
-
Connessione della scheda di interfaccia vocale (VIC) a PSTN
-
Trunk SIP verso gateway PSTN
Connessione della scheda di interfaccia vocale a PSTN
Può installare una scheda di interfaccia vocale (VIC) sul router e configurare una connessione di porta al PSTN.
-
Per dettagli su come installare il VIC sul router, faccia riferimento alla guida all'installazione hardware per il suo modello di router.
-
Per i dettagli su come configurare il VIC, insieme agli esempi, vedere la Guida alla configurazione delle porte vocali, Cisco IOS Release 3S.
Trunk SIP verso gateway PSTN
Può configurare una connessione trunk SIP che punti a un gateway PSTN. Per configurare la connessione trunk sul gateway, usi la configurazione voice-class-tenant. Di seguito è riportato un esempio di configurazione.
voice class tenant 300
sip-server ipv4:<ip_address>:<port>
session transport udp
bind all source-interface GigabitEthernet0/0/1
Configurazione dial-peer
Per le connessioni trunk, configura i dial peer in entrata e in uscita per la connessione trunk. La configurazione dipende dalle sue esigenze. Per informazioni dettagliate sulla configurazione, vedere la Dial Peer Configuration Guide, Cisco IOS Release 3S.
Di seguito sono riportati alcuni esempi di configurazioni:
Dial-peer in uscita verso la rete PSTN con UDP e RTP
dial-peer voice 300 voip
description outbound to PSTN
destination-pattern +1[2-9]..[2-9]......$
translation-profile outgoing 300
rtp payload-type comfort-noise 13
session protocol sipv2
session target sip-server
voice-class codec 1
voice-class sip tenant 300
dtmf-relay rtp-nte
no vad
Dial-peer in entrata dal PSTN tramite UDP con RTP
voice class uri 350 sip
host ipv4:<ip_address>
!
dial-peer voice 190 voip
description inbound from PSTN
translation-profile incoming 350
rtp payload-type comfort-noise 13
session protocol sipv2
voice-class codec 1
voice-class sip tenant 300
dtmf-relay rtp-nte
no vad
Traduzioni dei numeri
Per le connessioni PSTN, potrebbe essere necessario utilizzare le regole di traduzione per tradurre le estensioni interne in un numero E.164 che il PSTN può indirizzare. Di seguito sono riportati alcuni esempi di configurazioni:
Dalla regola di traduzione PSTN con non +E164
voice translation-rule 350
rule 1 /^\([2-9].........\)/ /+1\1/
voice translation-profile 300
translate calling 300
translate called 300
Dalla regola di traduzione del sistema telefonico con +E164
voice translation-rule 300
rule 1 /^\+1\(.*\)/ /\1/
voice translation-profile 300
translate calling 300
translate called 300
Esempio di chiamata di emergenza
L'esempio seguente contiene un esempio di configurazione per le chiamate di emergenza.
Se l'overlay WiFi non corrisponde accuratamente alle sottoreti IP, le chiamate di emergenza per dispositivi nomadi potrebbero non avere una mappatura ELIN corretta.
Sedi di risposta alle emergenze (ERL)
voice emergency response location 1
elin 1 14085550100
subnet 1 192.168.100.0
									/26
!
voice emergency response location 2
elin 1 14085550111
subnet 1 192.168.100.64 /26
!
voice emergency response zone 1
location 1
location 2
Dial peer in uscita
voice class e164-pattern-map 301
 description Emergency services numbers
  e164 911
  e164 988
 !
voice class e164-pattern-map 351
 description Emergency ELINs
  e164 14085550100
  e164 14085550111
 !
dial-peer voice 301 pots
 description Outbound dial-peer for E911 call
 emergency response zone 1
 destination e164-pattern-map 301
 !
 dial-peer voice 301 pots
 description Inbound dial-peer for E911 call
 emergency response callback
 incoming called e164-pattern-map 351
 direct-inward-dial


