- Pagină de pornire
- /
- Articol

Mulțumim pentru feedback.


 În acest articol
 Feedback?
Supraviețuirea site-ului vă asigură că afacerea dvs. rămâne accesibilă chiar dacă conexiunea la Webex este pierdută. Utilizează un gateway de rețea locală pentru a oferi servicii de apelare de rezervă către punctele finale la fața locului în timpul întreruperilor rețelei.
Considerații de implementare
În mod implicit, Webex Calling punctele finale funcționează în modul activ, conectându-se la cloud Webex pentru înregistrarea SIP și controlul apelurilor. Dacă conexiunea la rețea la Webex este pierdută, punctele finale trec automat la modul Supraviețuire și se înregistrează la Gateway-ul local de supraviețuire. În acest mod, gateway-ul oferă servicii de bază de apelare de rezervă. Odată ce conexiunea la rețea la Webex este restaurată, controlul apelurilor și înregistrările trec înapoi la cloud Webex.
Următoarele apeluri sunt acceptate în modul Supraviețuire:
-
Apelare internă (intrasite) între punctele finale acceptate Webex Calling
-
Apelare externă (de intrare și de ieșire) utilizând un circuit local PSTN sau trunchi SIP către numere externe și furnizori E911
Pentru a utiliza această caracteristică, trebuie să configurați un router Cisco IOS XE în rețeaua locală ca un gateway de supraviețuire. Survivalability Gateway sincronizează zilnic informațiile de apelare din norul Webex pentru punctele finale din acea locație. Dacă punctele finale trec la modul Supraviețuire, gateway-ul poate utiliza aceste informații pentru a prelua înregistrările SIP și pentru a furniza servicii de apelare de bază.
Configurarea unei singure locații
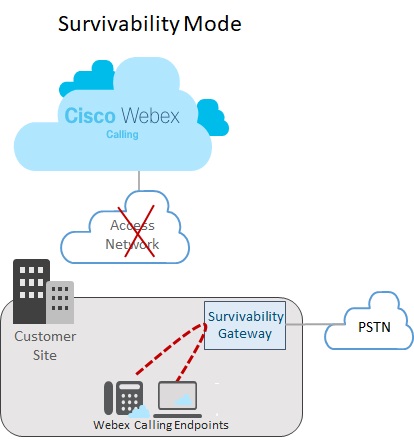
Următoarea imagine arată un scenariu de defecțiune a rețelei în care conexiunea la Webex este întreruptă și punctele finale de pe site-ul Webex funcționează în modul Supraviețuire. În imagine, Survivalability Gateway direcționează un apel intern între două puncte finale la fața locului fără a necesita o conexiune la Webex. În acest caz, Survivalability Gateway este configurat cu o conexiune locală PSTN. Drept urmare, punctele finale la fața locului în modul Supraviețuire pot utiliza PSTN pentru apelurile primite și ieșite către numere externe și furnizori E911.
Configurarea mai multor locații
Următoarea imagine arată un scenariu de defecțiune a rețelei în care conexiunea la Webex este întreruptă și punctele finale situate în locații diferite funcționează în modul Supraviețuire. Există mai multe locații mai mici în rețeaua LAN care sunt mapate la un singur gateway de supraviețuire. Această implementare optimizează utilizarea resurselor gateway-ului, păstrând în același timp configurațiile specifice locației pentru rutarea apelurilor.
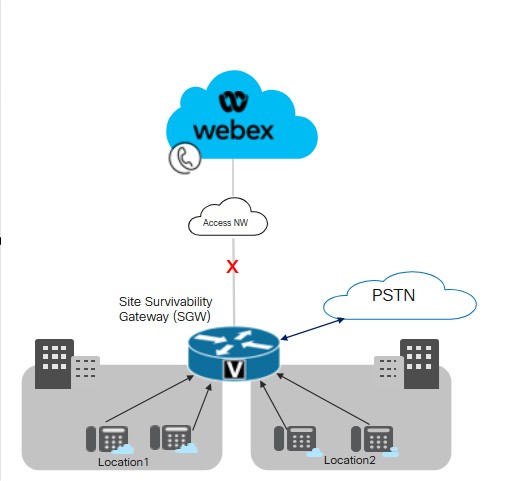
Cisco recomandă menținerea unui prag de latență de 50 de milisecunde pentru conectivitatea între Survivalability Gateway și punctele finale din locațiile dintr-o rețea LAN.
Condiții cheie pentru supraviețuirea site-ului
Următoarele condiții se aplică portalului de supraviețuire:
-
Cloudul Webex include adresa IP Survivalability Gateway, numele gazdei și portul în fișierul de configurare a dispozitivului. Drept urmare, punctele finale pot ajunge la Survivalability Gateway pentru înregistrare dacă conexiunea la Webex se întrerupe.
-
Sincronizarea zilnică a datelor apelurilor între cloud Webex și Survivalability Gateway include informații de autentificare pentru utilizatorii înregistrați. Drept urmare, punctele finale pot menține înregistrări sigure, chiar și în timp ce funcționează în modul Supraviețuire. Sincronizarea include, de asemenea, informații de rutare pentru acești utilizatori.
-
Survivalability Gateway poate direcționa automat apelurile interne utilizând informațiile de rutare pe care Webex le oferă. Adăugați o configurație de trunchi PSTN la Survivalability Gateway pentru a oferi apeluri externe.
-
Fiecare site care implementează Site Survivalability necesită un Gateway de supraviețuire în rețeaua locală.
-
Înregistrările și controlul apelurilor revin în cloud Webex odată ce conexiunea la rețea Webex se reia timp de cel puțin 30 de secunde.
Colocare cu SRST unificat
Survivalability Gateway acceptă colocarea unei configurații Webex Survivalability și a unei configurații SRST unificate pe același gateway. Gateway-ul poate suporta supraviețuirea atât pentru punctele Webex Calling finale, cât și pentru punctele finale care se înregistrează în Managerul de comunicații unificate. Pentru a configura colocarea:
-
Configurați suportul SRST unificat pentru punctele finale care se înregistrează în Managerul de comunicații unificate. Pentru configurare, consultați Ghi dul de administrare Cisco Unified SRST.
-
Pe același gateway, urmați F luxul de activități de configurare a supraviețuirii site-ului din acest articol pentru a configura gateway-ul cu Supraviețuirea site-ului pentru punctele finale. Webex Calling
Considerații privind rutarea apelurilor pentru colocare
Luați în considerare următoarele atunci când configurați rutarea apelurilor pentru scenarii de colocare:
-
Survivalability Gateway direcționează automat apelurile interne, cu condiția ca ambele puncte finale din apel să fie înregistrate la Gateway de supraviețuire. Apelurile interne sunt direcționate automat între orice clienți înregistrați (SRST sauWebex Calling).
-
Este posibil să existe o situație în care conexiunea la un sistem de control al apelurilor se întrerupe în timp ce conexiunea la celălalt sistem de control al apelurilor rămâne în funcțiune. Drept urmare, un set de puncte finale se înregistrează la Survivalability Gateway, în timp ce un alt set de puncte finale de pe același site se înregistrează la controlul apelurilor primare. În acest caz, poate fi necesar să direcționați apelurile între cele două seturi de puncte finale către un trunchi SIP sau un circuit PSTN.
-
Apelurile externe și apelurile E911 pot fi direcționate către un trunchi SIP sau un circuit PSTN.
Caracteristici și componente acceptate
Următorul tabel oferă informații despre caracteristicile acceptate.
| Caracteristică | Dispozitive MPP și aplicația Webex | VG4xx ATA |
|---|---|---|
|
Apelare prin extensie Intrasite |
Suportat automat, fără nicio configurație specifică de rutare necesară pe Survivalability Gateway. |
Suportat automat, fără nicio configurație specifică de rutare necesară pe Survivalability Gateway. Numerele alternative nu sunt acceptate. |
|
Apelare intersite și PSTN (de intrare și de ieșire) |
Apelare PSTN bazată pe circuitul telco sau trunchiul SIP. |
Apelare PSTN bazată pe circuitul telco sau trunchiul SIP. |
|
Gestionarea apelurilor E911 |
Apelarea E911 necesită un circuit PSTN sau un trunchi SIP. Apelurile de ieșire utilizează un număr specific de identificare a locației de urgență (ELIN) înregistrat pentru o locație de răspuns de urgență definită (ERL). Dacă operatorul de urgență returnează un apel deconectat, Gateway de supraviețuire direcționează apelul către ultimul dispozitiv care a apelat numărul de urgență. |
Apelarea E911 necesită un circuit PSTN sau un trunchi SIP. Apelurile de ieșire utilizează un număr specific de identificare a locației de urgență (ELIN) înregistrat pentru o locație de răspuns de urgență definită (ERL). Dacă operatorul de urgență returnează un apel deconectat, Gateway de supraviețuire direcționează apelul către ultimul dispozitiv care a apelat numărul de urgență. |
|
Țineți și reluați apelul |
Sprijinit Dacă utilizați Muzică în așteptare (MOH), furnizați manual Gateway de supraviețuire cu un fișier MOH. |
Liniile analogice VG4xx ATA nu pot pune apelurile în așteptare sau relua. Această caracteristică este acceptată numai atunci când un apel primit este primit pe VG4xx ATA. |
|
Transferul apelurilor asistate |
Sprijinit |
Această caracteristică este acceptată numai atunci când un apel primit este primit pe VG4xx ATA. |
|
Transferul apelurilor oarbe |
Sprijinit |
Această caracteristică este acceptată numai atunci când un apel primit este primit pe VG4xx ATA. |
|
ID-ul apelantului de intrare (Nume) |
Sprijinit |
Sprijinit |
|
ID-ul apelantului de intrare (nume și număr) |
Sprijinit |
Sprijinit |
|
Apel video punct-la-punct |
Sprijinit |
Nu este acceptat |
|
Apelare în trei direcții |
Nu este acceptat |
Nu este acceptat |
|
Linii partajate |
Sprijinit |
Sprijinit |
|
Linii virtuale |
Sprijinit |
Nu este acceptat |
|
Redirecționarea apelurilor |
Acceptat pentru redirecționarea apelurilor tuturor, fără răspuns și ocupat. |
Sprijinit |
|
Grupul de vânătoare |
Suportat pentru următoarele: secvențial, paralel, egal și cel mai lung inactiv. |
Sprijinit |
|
Asistent auto |
Suportat pentru apelare prin extensie |
Sprijinit |
La configurarea funcției, Supraviețuirea site-ului este disponibilă pentru următoarele puncte finale acceptate.
| Tip | Modele | Versiune minimă |
|---|---|---|
| Telefon IP Cisco cu firmware multiplatform (MPP) |
6821, 6841, 6851, 6861, 6861 Wi-Fi, 6871 7811, 7821, 7841, 7861 8811, 8841, 8851, 8861 8845 (numai audio), 8865 (numai audio), 8875 (video) 9800 Pentru mai multe informații despre telefoanele IP Cisco cu firmware multiplatformă (MPP) acceptate, consultați: |
12.0(1) Pentru telefoanele 8875 - Phone OS 3.2 și versiunile ulterioare Pentru seria 9800 - PhoneOS 3.2 (1) |
|
Telefon de conferință Cisco IP |
7832, 8832 |
12.0(1) |
|
Cisco WebexAplicație |
Windows, Mac |
43.2 |
|
Puncte finale analogice |
VG400 ATA, VG410 ATA și VG420 ATA Cisco ATA 191 și 192 |
17.16.1a 11.3 (1) pentru ATA 191 și 192 |
Dispozitivele terțe nu sunt acceptate cu Survivability Gateway.
Următorul tabel ajută la configurarea router Cisco IOS elor XE ca un gateway de supraviețuire. Acest tabel listează numărul maxim de puncte finale pe care fiecare platformă le acceptă și versiunea minimă IOS XE.
Webex CallingCaracteristicile Survivalability Gateway sunt disponibile cu versiunea Cisco IOS XE Dublin 17.12.3 sau versiuni ulterioare. Funcțiile Hunt Group, Redirecționare apeluri și Asistent automat sunt disponibile începând cu iOS 17.18.2 și versiunile ulterioare.
| Modelul | Înregistrări maxime de puncte finale | Versiune minimă |
|---|---|---|
|
Router de servicii integrate 4321 | 50 |
Cisco IOSXE Dublin 17.12.3 sau versiuni ulterioare |
|
Router de servicii integrate 4331 | 100 | |
|
Router de servicii integrate 4351 | 700 | |
|
Router de servicii integrate 4431 | 1200 | |
|
Router pentru servicii integrate 4451-X | 2000 | |
|
Router pentru servicii integrate 4461 | 2000 | |
|
Catalyst Edge 8200L-1N-4T | 1500 | |
|
Catalyst Edge 8200-1N-4T | 2500 | |
|
Catalyst Edge 8300-1N1S-6T | 2500 | |
|
Catalyst Edge 8300-2N2S-6T | 2500 | |
|
Catalyst Edge 8300-1N1S-4T2X | 2500 | |
|
Catalyst Edge 8300-2N2S-4T2X | 2500 | |
|
Configurație mică a software-ului Catalyst Edge 8000V | 500 | |
|
Configurare mediu software Catalyst Edge 8000V | 1000 | |
|
Configurație mare a software-ului Catalyst Edge 8000V | 2000 |
Informații de referință port pentru Survivalability Gateway
|
Scopul conexiunii |
Adresele sursă |
Porturi sursă |
Protocol |
Adresele destinației |
Porturi de destinație |
|---|---|---|---|---|---|
|
Semnalizarea apelurilor către Survivalability Gateway (SIP TLS) |
Dispozitive |
5060-5080 |
TLS |
Gateway de supraviețuire |
8933 |
|
Apelați media la Survivalability Gateway (SRTP) |
Dispozitive |
19560-19660 |
UDP |
Gateway de supraviețuire |
8000-14198 (SRTP peste UDP) |
|
Semnalizarea apelurilor către gateway-ul PSTN (SIP) |
Gateway de supraviețuire |
Efemer |
TCP sau UDP |
Gateway-ul dvs. ITSP PSTN |
5060 |
|
Apelați suportul media la gateway-ul PSTN (SRTP) |
Gateway de supraviețuire |
8000-48198 |
UDP |
Gateway-ul dvs. ITSP PSTN |
Efemer |
|
Sincronizarea timpului (NTP) |
Gateway de supraviețuire |
Efemer |
UDP |
Serverul NTP |
123 |
|
Rezoluția numelui (DNS) |
Gateway de supraviețuire |
Efemer |
UDP |
Serverul DNS |
53 |
|
Managementul cloud |
Conector |
Efemer |
HTTPS |
Servicii Webex |
443, 8433 |
Pentru îndrumări operaționale privind modul cloud, consultați articolul Informații de referință port pentru Webex Calling ajutor.
Puteți personaliza valorile de setare a porturilor pe routerele Cisco IOS XE. Acest tabel utilizează valori implicite pentru a oferi îndrumări.
Configurarea caracteristicilor
Fluxul de sarcini de configurare a supraviețuirii site-ului
Finalizați următoarele sarcini pentru a adăuga supraviețuirea site-ului pentru o Webex Calling locație existentă. Dacă conexiunea la cloud Webex se întrerupe, un gateway de supraviețuire din rețeaua locală poate oferi controlul apelurilor de rezervă pentru punctele finale din acea locație.
Înainte de a începe
Dacă trebuie să furnizați un nou gateway pentru a acționa ca Gateway de supraviețuire, consultați articolul Webex Înscrierea gateway-urilor Cisco IOS gestionate în Webex Cloud pentru a adăuga gateway-ul la Control Hub.
| Pași | Comandă sau acțiune | Scop |
|---|---|---|
|
1 | Atribuirea serviciului de supraviețuire unui gateway |
În Control Hub, atribuiți serviciul Sur vivalability Gateway unui gateway. |
|
2 | Descărcați șablonul de configurare |
Descărcați șablonul de configurare din Control Hub. Veți avea nevoie de șablon atunci când configurați linia de comandă a gateway-ului. |
|
3 |
Configurați licențele pentru Survivalability Gateway. | |
|
4 |
Configurați certificatele pentru Survivalability Gateway. | |
|
5 |
Utilizați șablonul de configurare descărcat anterior ca ghid pentru configurarea liniei de comandă gateway. Completați toate configurațiile obligatorii care sunt în șablon. |
Atribuirea serviciului de supraviețuire unui gateway
Înainte de a începe
| 1 |
Accesați A pel are sub Servicii, apoi faceți clic pe fila Gateways gestion ate. Vizualizarea Gateways gestionate afișează lista gateway-urilor pe care le gestionați prin Control Hub.
|
| 2 |
Selectați gateway-ul pe care doriți să îl atribuiți ca Gateway de supraviețuire și alegeți una dintre următoarele, pe baza valorii câmpului Serviciu:
|
| 3 |
Din meniul derulant tip serviciu, selectați Survi valability Gateway și completați următoarele câmpuri:
După finalizarea înscrierii, detaliile locației apar în pagina Gateway-uri gestionate. |
| 4 |
Faceți clic pe Aloc are. Vizualizarea Gateways gestionate afișează lista locațiilor care sunt atribuite gateway-ului.
|
Descărcați șablonul de configurare
| 1 |
Conectați-vă la Control Hub. Dacă sunteți o organizație parteneră, se lansează Partner Hub. Pentru a deschide Centrul de control, faceți clic pe vizualizarea Client din Hub partener și selectați clientul aplicabil sau selectați Organizația mea pentru a deschide setările Hub de control pentru organizația parteneră. |
| 2 |
|
| 3 |
Faceți clic pe Gateway de supraviețuire aplicabil. |
| 4 |
Faceți clic pe Descărcați șablon ul de configurare și descărcați șablonul pe desktop sau laptop. |
Configurați licențierea
| 1 |
Introduceți modul de configurare globală pe router: |
| 2 |
Configurați licențele utilizând comenzile care se aplică numai platformei dvs. specifice.
Când configurați un debit mai mare de 250 Mbp, aveți nevoie de o licență de platformă HSEC . |
Configurarea certificatelor
Configurați certificatele pe Cisco IOS XE
Finalizați următorii pași pentru a solicita și a crea certificate pentru Survivalability Gateway. Utilizați certificate semnate de un cunoscut publicCertificate Authority.
Platforma Survivalability Gateway acceptă numai certificate CA cunoscute public. Certificatele CA private sau de întreprindere nu pot fi utilizate pentru Survivalability Gateway.
Pentru o listă a autorităților de certificare rădăcină pentru care sunt acceptateWebex Calling, consultați Ce autorități de certificare rădăcină sunt acceptate pentru apelurile către platforme Cisco Webex audio și video? .
Platforma Survivalability Gateway nu acceptă certificatul wildcard.
Rulați comenzile din codul eșantion pentru a finaliza pașii. Pentru informații suplimentare despre aceste comenzi, împreună cu mai multe opțiuni de configurare, consultați capitolul „Su port SIP TLS” din Ghi dul de Cisco Unified Border Element configurare.
| 1 |
Introduceți modul de configurare globală executând următoarele comenzi: |
| 2 |
Generați cheia privată RSA executând următoarea comandă. Modulul cheii private trebuie să fie de cel puțin 2048 biți. |
| 3 |
Configurați un punct de încredere pentru a deține certificatul Survivalability Gateway. Numele de domeniu complet calificat al gateway-ului (fqdn) trebuie să utilizeze aceeași valoare pe care ați utilizat-o la atribuirea serviciului de supraviețuire gateway-ului. |
| 4 |
Generați o solicitare de semnare a certificatului execut Când vi se solicită, introduceți După ce CSR se afișează pe ecran, utilizați Notepad pentru a copia certificatul într-un fișier pe care îl puteți trimite unei autorități de certificare acceptată (CA). Dacă furnizorul dvs. de semnare a certificatelor necesită un CSR în format PEM (Privacy Enhanced Mail), adăugați un antet și un subsol înainte de a trimite. De exemplu: |
| 5 |
După ce CA vă emite un certificat, executați Când vi se solicită, lipiți conținutul certificatului CA de bază 64 CER/PEM care emite (nu certificatul dispozitivului) în terminal. |
| 6 |
Importați certificatul gazdă semnat în punctul de încredere utilizând Când vi se solicită, lipiți certificatul de bază 64 CER/PEM în terminal. |
| 7 |
Verificați dacă certificatul CA rădăcină este disponibil: Numai autoritățile de certificare cunoscute public sunt acceptate cu Webex Calling soluția. Certificatele CA private sau de întreprindere nu sunt acceptate. |
| 8 |
Dacă certificatul CA rădăcină nu este inclus în pachet, achiziționați certificatul și importați-l într-un nou punct de încredere. Efectuați acest pas dacă un certificat rădăcină CA cunoscut public nu este disponibil cu gateway-ul Cisco IOS XE. Când vi se solicită, lipiți conținutul certificatului de bază 64 CER/PEM în terminal. |
| 9 |
Utilizând modul de configurare, specificați punctul de încredere implicit, versiunea TLS și valorile implicite SIP-UA cu următoarele comenzi. |
Importați certificate împreună cu perechi de chei
Puteți importa certificate CA și perechi de chei ca pachet utilizând formatul PKCS12 (.pfx sau.p12). Puteți importa pachetul dintr-un sistem de fișiere local sau de pe un server la distanță. PKCS12 este un tip special de format de certificat. Acesta grupează întregul lanț de certificate de la certificatul rădăcină prin certificatul de identitate, împreună cu perechea de chei RSA. Adică, pachetul PKCS12 pe care îl importați ar include perechea de chei, certificatele gazdă și certificatele intermediare. Importați un pachet PKCS12 pentru următoarele scenarii:
-
Exportați de la un alt router Cisco IOS XE și importați-l în routerul Survivability Gateway
-
Generarea pachetului PKCS12 în afara routerului Cisco IOS XE folosind OpenSSL
Finalizați următorii pași pentru a crea, exporta și importa certificate și perechi de chei pentru routerul Survivability Gateway.
| 1 |
(Opțional) Exportați pachetul PKCS12 necesar pentru routerul Survivability Gateway. Acest pas este aplicabil numai dacă exportați de la un alt router Cisco IOS XE. |
| 2 |
(Opțional) Creați un pachet PKCS12 utilizând OpenSSL. Acest pas este aplicabil numai dacă generați un pachet PKCS12 în afara Cisco IOS XE utilizând OpenSSL. |
| 3 |
Importați pachetul de fișiere în format PKCS12. Următoarea este o configurație de probă pentru comandă și detalii privind parametrii configurabili:
Comanda de import crypto pki construiește automat punctul de încredere pentru a găzdui certificatul. |
| 4 |
Utilizând modul de configurare, specificați punctul de încredere implicit, versiunea TLS și valorile implicite SIP-UA cu următoarele comenzi. |
Configurați gateway-ul de supraviețuire
Configurați gateway-ul ca gateway de supraviețuire
Utilizați șablonul de configurare descărcat anterior ca ghid pentru configurarea liniei de comandă gateway. Completați configurațiile obligatorii din șablon.
Următorii pași conțin exemple de comenzi împreună cu o explicație a comenzilor. Editați setările pentru a se potrivi implementării. Parantezele unghiulare (de exemplu <settings>) identifică setările în care ar trebui să introduceți valori care se aplică implementării. Diferitele <tag>setări utilizează valori numerice pentru a identifica și atribui seturi de configurații.
- Cu excepția cazului în care se specifică altfel, această soluție necesită completarea tuturor configurațiilor din această procedură.
- Când aplicați setările din șablon, înlocui
%tokens%ți-le cu valorile preferate înainte de a copia în gateway. - Pentru mai multe informații despre comenzi, consultați Referința de comandă Webex Managed Gateway. Utilizați acest ghid, cu excepția cazului în care descrierea comenz ii vă referă la un document diferit.
| 1 |
Intră în modul de configurare globală. unde:
|
| 2 |
Efectuați configurațiile serviciului vocal:
Explicarea comenzilor:
|
| 3 |
Activați supraviețuirea pe router: Explicarea comenzilor:
|
| 4 |
Configurați serverele NTP:
|
| 5 |
(Opțional). Configurați permisiunile generale de apel pentru clasa de restricție: Exemplul precedent creează un set de clase particularizate de restricții numite categorii (de exemplu, |
| 6 |
Configurați o listă de codecuri preferate. De exemplu, următoarea listă specifică g711ulaw ca codec preferat, urmat de g711alaw. Explicarea comenzilor:
|
| 7 |
Configurați bazinele implicite ale registrelor vocale: Explicarea comenzilor:
|
| 8 |
Configurați apelul de urgență: Explicarea comenzilor:
Dacă suprapunerea Wi-Fi nu se potrivește cu exactitate cu subrețelele IP, este posibil ca apelurile de urgență pentru dispozitivele nomade să nu aibă maparea ELIN corectă. |
| 9 |
Configurați colegii de apelare pentru PSTN. Pentru un exemplu de configurație de tip dial peer, consultați exemple de conexiuni PSTN. |
| 10 |
Opțional. Activați muzica în așteptare pentru router. Trebuie să stocați un fișier muzical în memoria flash a routerului în format G.711. Fișierul poate fi în format.au sau.wav, dar formatul fișierului trebuie să conțină date pe 8 biți de 8 kHz (de exemplu, ITU-T A-law sau format de date mu-law). Explicarea comenzilor:
|
Sincronizare completă la cerere
Opțional. Finalizați această procedură numai dacă doriți să finalizați o sincronizare imediată la cerere. Această procedură nu este obligatorie, deoarece cloud-ul Webex sincronizează automat datele apelurilor la Survivalability Gateway o dată pe zi.
| 1 |
Conectați-vă la Control Hub. Dacă sunteți o organizație parteneră, se lansează Partner Hub. Pentru a deschide Centrul de control, faceți clic pe vizualizarea Client din Hub partener și selectați clientul aplicabil sau selectați Organizația mea pentru a deschide setările Hub de control pentru organizația parteneră. |
| 2 |
|
| 3 |
Faceți clic pe Gateway de supraviețuire aplicabil pentru a deschide vizualizarea Serviciului de supraviețuire pentru acel gateway. |
| 4 |
Faceți clic pe butonul Sincron izare. |
| 5 |
Faceți clic pe Trimit eți. Este posibil să dureze până la 10 minute pentru a finaliza sincronizarea.
|
Editați proprietățile Gateway de supraviețuire
| 1 |
Conectați-vă la Control Hub. Dacă sunteți o organizație parteneră, se lansează Partner Hub. Pentru a deschide Centrul de control, faceți clic pe vizualizarea Client din Hub partener și selectați clientul aplicabil sau selectați Organizația mea pentru a deschide setările Hub de control pentru organizația parteneră. |
| 2 |
|
| 3 |
Faceți clic pe Gateway de supraviețuire aplicabil pentru a deschide vizualizarea Serviciului de supraviețuire pentru acel gateway. |
| 4 |
Faceți clic pe butonul Edit are și actualizați setările pentru următoarele.
|
| 5 |
Faceți clic pe Trimit eți. Dacă doriți să ștergeți un gateway de supraviețuire din Control Hub, anulați mai întâi atribuirea serviciului Sur vival ability Gateway. Pentru mai multe detalii, consultați Atri buirea serviciilor gateway-urilor gestionate. |
Configurații pentru a activa CDR-urile pe gateway-ul de supraviețuire
Conectorul configurează automat comenzile legate de CDR pentru a facilita colectarea valorilor numărului de apeluri.
La sfârșitul unui eveniment de supraviețuire, conectorul procesează CDR-urile generate în perioada evenimentului, împreună cu datele de configurare, pentru a identifica diferite numere de apeluri. Valorile includ numărul total de apeluri, apeluri de urgență și apeluri externe și sunt utilizate pentru a monitoriza utilizarea funcțiilor interne. Numai valorile numărului de apeluri sunt trimise în norul Webex în timp ce CDR-urile reale nu sunt transmise.
Următoarea este o configurație de probă:
!
gw-accounting file
primary ifs bootflash:guest-share/cdrs/
acct-template callhistory-detail
maximum cdrflush-timer 5
cdr-format detailed
!
Explicarea comenzilor:
-
primary ifs bootflash:guest-share/cdrs/- Această comandă este de a stoca fișierele CDR sub folderul de partajare a oaspeților pentru a permite accesul de către conector. -
acct-template callhistory-detail- Această comandă este necesară pentru a include eticheta dial-peer în CDR. -
maximum cdrflush-timer 5- Valoarea implicită este de 60 de minute, dar setarea acestuia la 5 minute permite ca CDR-urile să fie înregistrate mai repede în fișier. -
cdr-format detailed- Acesta este formatul implicit. Formatul compact nu este potrivit, deoarece nu include eticheta dial-peer.
Configurații pentru a activa redirecționarea apelurilor
Funcționalitatea de redirecționare a apelurilor face parte din caracteristicile de supraviețuire care asigură gestionarea continuă a apelurilor în timpul întreruperilor rețelei atunci când conexiunea la cloud Webex este pierdută. Gateway-ul Survivalability acționează ca un gateway de rezervă local, permițând punctelor finale să se înregistreze local și să mențină capacitățile esențiale de apelare.
-
Comportamentul de redirecționare a apelurilor în modul Supraviețuire este gestionat de gateway-ul Survivalability folosind configurația bazinului, configurațiile dial-peer și politicile de rutare care gestionează apelurile local sau le direcționează prin trunchiuri PSTN sau SIP.
-
Gateway-ul de supraviețuire dezactivează SIP REFER, SIP mutat temporar pentru serviciile suplimentare de redirecționare a apelurilor și transfer de apeluri, deoarece Webex Calling nu utilizează aceste metode în modul de supraviețuire.
Configurați grupurile de registre vocale pentru scenarii de redirecționare a apelurilor:
|
Pentru a utiliza funcția de redirecționare a apelurilor, configurați
|
Configurații pentru a activa grupul de vânătoare
Acest tabel oferă o mapare pentru configurația caracteristicilor grupului de vânătoare în Control Hub și utilizând comenzile gateway-ului Survivalability
| Caracteristicile grupului Hunt | Configurare utilizând hub-ul de control | Comenzi gateway de supraviețuire |
|---|---|---|
|
Selectați modelul de rutare a apelurilor |
De sus în jos/simultan/circular/cel mai lung inactiv | Secvențial/paralel/coleg/cel mai lung inactiv |
|
Adaugă grupul Hunt |
Adăugați grup de vânătoare cu nume și număr de telefon pe locație. | Pentru a adăuga Hunt Group, utilizați voice hunt-group <tag> <call routing pattern>. Apoi adăugați numărul de telefon folosind pilotcomanda și vânați numele grupului cu descriptioncomanda |
|
Selectați Utilizatori, Spații de lucru sau Linii virtuale de adăugat |
Selectați agenții care vor face parte din grupul de vânătoare |
Configurați lista agenților utilizând |
|
Avansați după numărul setat de inele |
Configurați utilizând opțiunea Setare număr de inele |
Configurați utilizând |
|
Avansați când sunteți ocupat |
Configurați utilizând opțiunea Av ans când este ocup at |
Configurați utilizând |
|
Redirecționați apelurile atunci când toți agenții nu sunt accesibili | Configurarea utilizând opţiunea Re direcţionare apeluri atunci când toţi agenţii nu pot fi accesaţi |
Configurați utilizând |
|
Redirecționați apelurile atunci când toți agenții sunt ocupați sau grupul de vânătoare este ocupat |
Configurați utilizând opțiunea Redirecționare apeluri atunci când toți agenții sunt ocupați sau grupul de vânătoare este ocupat |
Configurați utilizând |
-
Configurarea unui grup de inele secvențiale de Hunt
voice hunt-group 1 sequential pilot 1111 number 1 1001 number 2 1002 number 3 7089001 number 4 7089002 number 5 +1210903443 ..... ..... timeout 20 final 1009 statistics collect description present-call idle-phone -
Configurarea unui grup de inele paralele Hunt
voice hunt-group 2 parallel pilot 2222 number 1 2001 number 2 2002 number 3 2089001 number 4 2089002 number 5 +12109034433 ..... ..... timeout 60 final 1009 statistics collect description
Descrierea comenzilor:
-
voice hunt-group- Această comandă este utilizată pentru a defini și a intra în modul de configurare pentru un grup de vânătoare. -
parallel- Acest cuvânt cheie specifică metoda sau algoritmul grupului de vânătoare pe care sistemul îl va folosi pentru a distribui apelurile primite între membrii acestui grup de vânătoare. -
number- Creează o listă de extensii/numere e164/ESN care sunt membri ai unui grup de vânătoare vocală. Orice număr din listă nu poate fi un număr pilot al unui alt grup de vânătoare. -
pilot- Acesta este numărul principal sau numărul directorului pentru grupul de vânătoare. Apelanții apelează acest număr pentru a ajunge la grupul de vânătoare. -
timeout- Setează perioada maximă de timp, în secunde, în care grupul de vânătoare va încerca să-și sune membrii înainte de a lua următoarea acțiune. -
final- Această comandă specifică numărul de rezervă. -
statistics collect- Permite colectarea de statistici operaționale pentru grupul de vânătoare. -
descriptin- descrierea grupului de vânătoare -
present-call idle-phone-Prezentați apelul numai agenților care sunt inactivi.
Următorul este un eșantion de ieșire din show voice hunt-group statisticscomandă. Ieșirea include apeluri directe către un număr de grup de vânătoare vocală și apeluri de la coadă sau B-ACD.
Router# show voice hunt-group 1 statistics last 1 h
Wed 04:00 - 05:00
Max Agents: 3
Min Agents: 3
Total Calls: 9
Answered Calls: 7
Abandoned Calls: 2
Average Time to Answer (secs): 6
Longest Time to Answer (secs): 13
Average Time in Call (secs): 75
Longest Time in Call (secs): 161
Average Time before Abandon (secs): 8
Calls on Hold: 2
Average Time in Hold (secs): 16
Longest Time in Hold (secs): 21
Per agent statistics:
Agent: 5012
From Direct Call:
Total Calls Answered: 3
Average Time in Call (secs): 70
Longest Time in Call (secs): 150
Totals Calls on Hold: 1
Average Hold Time (secs): 21
Longest Hold Time (secs): 21
From Queue:
Total Calls Answered: 3
Average Time in Call (secs): 55
Longest Time in Call (secs): 78
Total Calls on Hold: 2
Average Hold Time (secs): 19
Longest Hold Time (secs): 26
Total Loged in Time (secs): 3000
Total Loged out Time (secs): 600
Agent: 5013
From Direct Call:
Total Calls Answered: 3
Average Time in Call (secs): 51
Longest Time in Call (secs): 118
Totals Calls on Hold: 1
Average Hold Time (secs): 11
Longest Hold Time (secs): 11
From Queue:
Total Calls Answered: 1
Average Time in Call (secs): 4
Longest Time in Call (secs): 4
Total Loged in Time (secs): 3000
Total Loged out Time (secs): 600
Agent: 5014
From Direct Call:
Total Calls Answered: 1
Average Time in Call (secs): 161
Longest Time in Call (secs): 161
From Queue:
Total Calls Answered: 1
Average Time in Call (secs): 658
Longest Time in Call (secs): 658
Total Loged in Time (secs): 3000
Total Loged out Time (secs): 600
Queue related statistics:
Total calls presented to the queue: 5
Calls handoff to IOS: 5
Number of calls in the queue: 0
Average time to handoff (secs): 2
Longest time to handoff (secs): 3
Number of abandoned calls: 0
Average time before abandon (secs): 0
Calls forwarded to voice mail: 0
Calls answered by voice mail: 0
Number of error calls: 0
Router# sh voice hunt-group
Group 1
type: sequential
pilot number: 4444, peer-tag 2147483647
list of numbers:
Member Used-by State Login/Logout
====== ======= ===== ============
1001 1001 up -
1003 1003 up -
preference: 0
preference (sec): 0
timeout: 15
final_number:
auto logout: no
stat collect: no
phone-display: no
hlog-block: no
calls in queue: 0
overwrite-dyn-stats: no
members logout: no
present-call idle-phone: no
webex-sgw-bgl14#
Configurații pentru a activa distribuția automată a apelurilor de bază (B-ACD)
Serviciul de distribuție automată a apelurilor de bază (B-ACD) și serviciul de asistență automată (AA) oferă răspuns automat la apelurile externe cu salutări și meniuri care permit apelanților să selecteze departamentul corespunzător sau să apeleze numerele de extensie cunoscute.
B-ACD oferă răspuns automat și distribuirea apelurilor pentru apeluri folosind meniuri interactive și grupuri locale de vânătoare. Aplicația B-ACD constă în servicii de auto-însoțitor (AA) și un serviciu de coadă de apel. Attendant automat B-ACD acceptă apelurile PSTN care sunt negociate cu trunchiul SIP primit cu codecul g711ulaw
B-ACD acceptă grupuri de vânătoare vocală cu linii partajate SIP secvențiale, paralele, peer, cele mai lungi, suport pentru apeluri inactive și linii partajate mixte.
Un apel primit apelează numărul pilot B-ACD AA și aude o solicitare care oferă un salut și instrucțiuni pentru a ajuta apelantul să direcționeze automat apelul.
Limitări
Utilizați același codec la colegii de apelare de intrare și ieșire atunci când transferați apeluri. Utilizarea codecurilor diferite nu este acceptată. IOS nu va invoca transcoderul pentru apelurile gestionate de nicio aplicație TCL.
Componente B-ACD
Aplicația B-ACD constă dintr-un serviciu de coadă de apel și unul sau mai multe servicii AA. Componentele configurabile ale acestor servicii sunt:
-
Numărul pilotului
-
Welcome Prompt și alte fișiere audio
-
Opțiuni de meniu
-
Apelați prin extensie
Numărul pilotului
Fiecare serviciu AA are propriul număr pilot AA pe care apelanții îl apelează pentru a ajunge la AA. Acest număr este specificat în param aa-pilotcomandă. Numărul pilotului AA nu este asociat cu niciun număr de telefon al agenților sau cu telefonul fizic, dar trebuie să definiți un peer de apelare cu numărul pilotului AA ca număr apelat de intrare, astfel încât acest număr să fie accesibil de apelanții externi.
Prompt de bun venit și alte fișiere audio
Solicitarea de întâmpinare este un fișier audio care este redat atunci când un apel este răspuns de numărul pilot. Acest fișier audio este unul dintre mai multe fișiere audio care sunt utilizate cu serviciul B-ACD pentru a informa apelanții despre starea lor și despre orice acțiuni pe care le pot întreprinde. Puteți crea fișiere audio personalizate care descriu opțiunile de meniu disponibile pentru apelanți. Fișierele audio B-ACD sunt descrise în următoarele secțiuni:
Reînregistrarea fișierelor audio implicite
Fișierele audio implicite sunt furnizate pentru fiecare punct din script și sunt date apelanților. Descărcați fișierele audio implicite de pe link și le copiați într-un loc la care poate fi accesat de routerul B-ACD, cum ar fi memoria flash sau un server TFTP. Fișierele audio și fișierele script sunt incluse într-un fișier tar de pe site. Fișierele implicite și mesajele acestora sunt listate în tabel. Puteți reînregistra mesaje personalizate peste mesajele implicite, dar nu puteți modifica numele fișierelor audio, cu excepția cazurilor descrise în mod specific în Modificarea codurilor de limbă și a numelor fișier elor.
Pentru a reînregistra și instala solicitările audio implicite înainte de a utiliza un serviciu B-ACD pentru prima dată, urmați pașii din Descărcarea scripturilor Tcl și a solicitărilor audio. Pentru a reînregistra solicitările audio într-un serviciu B-ACD existent, urmați pașii din Actualizarea parametrilor scriptului și a solicitărilor audio (apelare numai prin extensie).
| Nume fișier implicit | Anunț implicit | Durata anunțului de nerambursare |
|---|---|---|
en_bacd_welcome.au |
„Mulțumesc că ai sunat.” Include o pauză de două secunde după mesaj. |
3 secunde |
en_bacd_options_menu.au |
Pentru vânzări apăsați 1 (pauză) Pentru serviciul clienți apăsați 2 (pauză) Pentru a apela prin extensie apăsați 3 (pauză) Pentru a vorbi cu un operator apăsați zero. Include o pauză de patru secunde după mesaj. |
15 secunde |
en_bacd_disconnect.au |
„Nu putem răspunde la apelul dvs. în acest moment. Vă rugăm să încercați din nou mai târziu. Vă mulțumesc că ați sunat.” Include o pauză de patru secunde după mesaj. |
10 secunde |
en_bacd_invalidoption. au |
„Ați introdus o opțiune nevalidă. Vă rugăm să încercați din nou.” Include o pauză de o secundă după mesaj. Acest prompt este redat atunci când un apelant alege o opțiune de meniu nevalidă sau apelează o extensie nevalidă. |
7secunde |
en_bacd_enter_dest.au |
„Vă rugăm să introduceți numărul extensiei la care doriți să ajungeți.” Include o pauză de cinci secunde după mesaj. Acest prompt este redat atunci când un apelant alege opțiunea |
7secunde |
en_bacd_allagentsbusy. au |
„Toţi agenţii sunt ocupaţi în prezent cu asistarea altor clienţi. Continuați să vă așteptați pentru asistență. Cineva va fi cu tine în curând.” Include o pauză de două secunde după mesaj. Acest prompt este cunoscut și sub numele de al doilea salut. |
7secunde |
en_bacd_music_on_hol d.au |
Muzica în așteptare (MOH) este redată apelanților B-ACD. |
60 de secunde |
Dacă reînregistrați oricare dintre fișierele audio, rețineți că solicitările B-ACD necesită un format de fișier audio G.711 (.au) cu codare pe 8 biți, mu-law și 8 kHz. Vă recomandăm următoarele instrumente audio sau altele de o calitate similară:
-
Adobe Audition pentru Microsoft Windows Adobe Systems Inc. (numit anterior Cool Edit de Syntrillium Software Corp.)
-
AudioTool pentru Solaris de la Sun Microsystems Inc.
Configurați B-ACD
Iată câteva exemple de configurare:
application
service aa bootflash:app-b-acd-aa-3.0.0.8.tcl
paramspace english index 1
param handoff-string aa
param dial-by-extension-option <dial-by-extn menu option, standard BACD script menu option is 3>
paramspace english language en
param aa-pilot <auto attendant 164 pilot number associated in auto attendant dial-peer>
paramspace english location flash:
param welcome-prompt _bacd_welcome.au
param voice-mail <alternate destination for calls that are not answered>
param service-name queue
!
service queue bootflash:app-b-acd-3.0.0.8.tcl
param queue-len 30
param queue-manager-debugs 1
!
! SIP PSTN Dial-Peers for Auto Attendant(BACD) service called aa associated with incoming voice port
dial-peer voice 500 voip
description Inbound dial-peer for Auto Attendant
service aa
session protocol sipv2
incoming called-number <Auto Attendant Pilot number>
dtmf-relay rtp-nte
codec g711ulaw
no vad
!
! TDM PSTN Dial-Peers if not using SIP for Auto Attendant(BACD) service called aa associated with incoming voice pots
dial-peer voice 500 voip
description Inbound dial-peer for Auto Attendant
service aa
incoming called-number <Auto Attendant Pilot number>
port %tdm_port%
! | Comanda | Explicație |
|---|---|
param dial-by-extension-option <menu-number> |
Permite apelanților să apeleze numerele de extensie după apelarea numărului de meniu specificat. menu-number —Identific atorul unei opțiuni de meniu. Intervalul este de la 1 la 9. Nu există nicio implicită. |
param aa-pilot |
Specifică numărul pilot asociat în dial-peer de operator automat |
param voice-mail |
Definește o destinație alternativă pentru apelurile la care agenții AA nu răspund |
paramspace english language en |
Definește codul de limbă al fișierelor audio care sunt utilizate pentru solicitări dinamice de către o aplicație IVR.
Acest cod de limbă trebuie să corespundă prefixului de limbă cu două caractere utilizat în numele fișierelor de prompt audio, indiferent de limba utilizată efectiv în fișier. Pentru mai multe informații, consultați solicitarea de întâmpinare și alte fișiere audio |
param welcome-prompt
audio-filename |
Atribuie un fișier audio pentru salutul de bun venit utilizat de acest serviciu AA.
|
Schimbarea codurilor de limbă și a numelor de fișiere
-
Prefixul oricărui nume de fișier poate fi schimbat în ch, en, sp sau aa. Prefixul trebuie să corespundă codului specificat în parametrul codului de limbă din comanda limbajului paramspace, indiferent de limba reală utilizată în fișier.
-
După prefixul său, numele fișierului prompt de întâmpinare (implicit este en_bacd_welcome .au) poate avea orice nume de identificare, așa cum este definit în
param welcome-promptcomandă. -
După prefixul său, numele fișierului prompt drop-through (nu este furnizat implicit) poate avea orice nume de identificare, așa cum este definit în
param drop-through-promptcomandă.
În fișierele audio, puteți înregistra o solicitare în orice limbă. Nu este necesar să modificați prefixul unui fișier care conține un prompt într-o altă limbă, deoarece prefixele codului de limbă sunt utilizate pentru caracteristici care nu fac parte din serviciul B-ACD. Dar este important ca prefixele codului de limbă pentru fișierele dvs. să se potrivească cu codul de limbă specificat în parametrul codului limbii din comanda limbajului paramspace, indiferent de limba utilizată efectiv în fișierul audio.
Nu modificați partea de identificare a numelui unui fișier audio, cu excepția _bacd_welcome.aufișierului. Scripturile identifică fișierele audio care au aceleași nume de identificare ca cele din Tabel și care au același prefix pe care îl specificați în comanda lingvistică paramspace.
Cele două excepții de la regulile generale de denumire a fișierelor sunt fișierul audio de bun venit (implicit este en_bacd_welcome .au) și fișierul audio drop-through-optionprompt (nu este furnizat implicit). Părțile de identificare ale numelor de fișiere pentru aceste două solicitări audio sunt specificate explicit în timpul configurării și sunt complet configurabile de utilizator. Aceste fișiere pot folosi orice nume de fișiere atâta timp cât numele respectă următoarele convenții:
-
Partea de prefix a numelui de fișier trebuie să fie aceeași cu codul de limbă specificat în comanda lingvistică paramspace. De exemplu, en.
-
Partea de identificare a numelui de fișier trebuie să înceapă cu o subliniere. De exemplu,
_welcome_to_xyz.au.
Utilizarea fișierelor audio pentru a descrie opțiunile de meniu
În mod implicit, sunt furnizate două fișiere audio pentru a oferi orientarea inițială a apelantului și îndrumare cu privire la opțiunile de meniu disponibile: en_welcome_prompt.auși en_bacd_options_menu.au. Puteți reînregistra mesaje personalizate peste mesajele implicite furnizate în aceste fișiere, așa cum se explică în Tabel.
Dacă serviciul dvs. B-ACD utilizează un singur serviciu AA, înregistrați un salut de bun venit en_welcome_prompt.auși înregistrați instrucțiuni despre opțiunile de meniu în. en_bacd_options_menu.au
Dacă serviciul dvs. B-ACD utilizează mai multe servicii AA, veți avea nevoie de salutări și instrucțiuni separate pentru fiecare AA, folosind următoarele instrucțiuni:
-
Înregistrați un prompt de întâmpinare separat pentru fiecare serviciu AA, utilizând un nume diferit pentru fișierul audio pentru fiecare solicitare de întâmpinare. De exemplu:
en_welcome_aa1.aușien_welcome_aa2.au. Solicitările de întâmpinare pe care le înregistrați în aceste fișiere trebuie să includă atât salutul, cât și instrucțiunile despre opțiunile de meniu. -
Înregistrați tăcerea în fișierul audio
en_bacd_options_menu.au. Trebuie înregistrată cel puțin o secundă de tăcere. Rețineți că acest fișier nu conține instrucțiunile de meniu atunci când există mai multe servicii AA.
Opțiuni de meniu
Scopul unui serviciu B-ACD este de a direcționa automat apelurile către destinația corectă din organizația dvs. Serviciile interactive AA vă permit să oferiți opțiuni de meniu apelanților, astfel încât aceștia să poată face alegerile adecvate pentru apelurile lor. Tipurile de opțiuni de meniu disponibile în B-ACD sunt descrise în tabel. Opțiunile de meniu sunt anunțate apelanților prin solicitări audio, care sunt descrise în Promptul de întâmpinare și în alte fișiere audio.
| Tip | Descriere | Cerințe | Exemplu |
|---|---|---|---|
Dial-by-extension |
Apelantul apasă o cifră pentru a i se permite să apeleze o extensie cunoscută. Numărul de meniu utilizat pentru această opțiune nu trebuie să fie același cu numerele de meniu (aa-hunt) utilizate cu serviciul de coadă de apeluri. |
Fără cerințe. |
După ce a auzit opțiunile de meniu, un apelant apelează 4 și este capabil să apeleze un număr de extensie internă. |
Opțiune de apelare prin extensie
Serviciul B-ACD poate avea, de asemenea, o opțiune de apelare prin extensie, care permite apelanților să apeleze numerele de extensie interne atunci când cunosc deja numărul extensiei. Opțiunea de apelare prin extensie este afișată ca opțiune de meniu.
Opțiunea de apelare prin extensie este configurată prin specificarea unui număr de opțiune de meniu pentru parametrul dial-by-extension. Când se utilizează următoarea comandă, apelanții pot apela 1 și apoi un număr de extensie.
param dial-by-extension-option 1
În cadrul unui serviciu de coadă de apel B-ACD, numărul opțiunii de apelare prin extensie și numerele opțiunilor grupului de vânătoare trebuie să se excludă reciproc. Această restricție înseamnă că numărul opțiunii utilizat pentru opțiunea de apelare prin extensie nu poate fi același cu oricare dintre numerele de opțiune utilizate cu opțiunile aa-hunt. De exemplu, dacă utilizați aa-hunt1 până la aa-hunt5 pentru a specifica grupuri de vânătoare în configurația serviciului coadă de apeluri, atunci puteți utiliza opțiunea 6 pentru opțiunea de apelare prin extensie, dar nu oricare dintre numerele de la 1 la 5.
Dacă toate cele zece numere aa-hunt sunt utilizate pentru grupurile de vânătoare din serviciul de coadă de apeluri, nu există nicio opțiune rămasă pentru opțiunea de apelare prin extensie. Rețineți că această restricție se bazează pe toate numerele de opțiuni (numere aa-hunt) utilizate cu serviciul de coadă de apel și nu pe numerele de opțiuni utilizate cu o aplicație AA.
Descărcarea scripturilor Tcl și a solicitărilor audio
Utilizați acești pași pentru a pregăti fișierele script și fișierele prompt care sunt necesare pentru serviciul B-ACD.
-
Copiați fișierul tar în bootflash-ul routerului SGW
Decomprimați fișierele tcl și audio folosind comanda:
archive tar /xtract bootflash:cme-b-acd-3.0.0.8.tar bootflash:- Reînregistrați fișierele audio, dacă este necesar.
Explicarea comenzilor:
| Comanda | Explicație |
|---|---|
|
Descărcați fișierul tar B-ACD |
Descărcați fișierul tar B-ACD apel Acest fișier tar conține scriptul AA Tcl, scriptul Tcl pentru coadă de apeluri și fișierele audio implicite de care aveți nevoie pentru serviciul B-ACD |
enable |
Activează modul EXEC privilegiat pe routerul SGW. Introduceți parola dacă vi se solicită. |
archivetar/xtract <source-url> flash: |
Decompresează fișierele din arhiva de fișiere B-ACD și le copiază în memoria flash. Următoarele fișiere sunt conținute în
|
|
Înregistrați dacă este necesar | Reînregistrați fișierele audio cu mesajele personalizate, dar nu modificați numele fișierelor audio. |
Exemple
Următorul exemplu extrage fișiere din arhiva numită cme-b-acd-2.1.0.0 de pe server la 192.168.1.1 și le copiază în memoria flash a routerului B-ACD.
archive tar /xtract tftp://192.168.1.1/cme-b-acd-2.1.0.0.tar flash:Actualizarea parametrilor scriptului și a solicitărilor audio (apelare numai prin extensie)
Puteți actualiza parametrii scriptului B-ACD făcând modificări la configurațieCisco IOS. Pentru ca modificările parametrilor să intre în vigoare, trebuie să opriți și să reîncărcați scripturile B-ACD pe care le-ați modificat. Dacă reînregistrați solicitările audio, trebuie să reîncărcați fișierele de prompt audio care s-au modificat.
-
Determinați ID-urile sesiunii oricăror sesiuni active-
Utilizați
showcall application sessionscomanda în modul EXEC privilegiat pentru a obține numere ID de sesiune (SID) ale serviciilor AA și coadă de apel. Dacă sesiunea AA nu are apeluri active, numele scriptului AA nu apare în ieșirea dinshow call application sessionscomandă. - Opriți sesiunile de servicii B-ACD AA și coada de apeluri, dacă este necesar - Folosind numerele de identificare a sesiunii de la Pasul 1, opriți serviciul B-ACD AA și sesiunile de servicii de coadă de apel. Utilizați
call application session stopcomanda în modul EXEC privilegiat pentru a opri sesiunile AA și coada de apeluri. - Reîncărcați scriptul AA și scripturile de coadă de apel- Utilizați
call application voice loadcomanda în modul EXEC privilegiat pentru a reîncărca scripturile. - Dacă un fișier prompt audio a fost modificat, reîncărcați-l- Utilizați
audio-prompt loadcomanda în modul EXEC privilegiat pentru a reîncărca un fișier audio. Repetați această comandă pentru fiecare fișier audio care a fost modificat.
Verificarea stării B-ACD
Utilizați show call application sessionscomanda pentru a verifica dacă B-ACD este activ.
Următorul exemplu arată o sesiune cu aplicații active AA și coadă de apeluri. Câmpul „Aplicație” este numele serviciului câmpul „Url” este locația fișierului script pentru aplicație
Session ID 17
App: aa
Type: Service
Url: flash:app-b-acd-aa-2.1.0.0.tcl
Session ID 12
App: queue
Type: Service
Url: flash:app-b-acd-2.1.0.0.tcl Următorul exemplu arată o sesiune cu doar aplicația de coadă activă. Scriptul AA nu apare în ieșirea din show call application sessionscomandă, deoarece nu există apeluri active. Numele serviciului AA apare în ieșire numai atunci când există un apel activ. Scriptul coadă de apeluri se activează după primul apel primit și rămâne activ chiar dacă nu există apeluri active.
Router# show call application sessions
Session ID 12
App: queue
Type: Service
Url: flash:app-b-acd-2.1.0.0.tclPuteți actualiza parametrii scriptului B-ACD făcând modificări la configurațieCisco IOS. Pentru ca modificările parametrilor să aibă efect, trebuie să opriți și să reîncărcați scripturile B-ACD la care ați făcut modificări, așa cum se explică în pașii următori. Dacă reînregistrați solicitările audio, trebuie să reîncărcați fișierele de prompt audio care s-au modificat.
-
Determinați ID-urile sesiunii oricăror sesiuni active:
Utilizați
show call application sessionscomanda în modul EXEC privilegiat pentru a obține numere ID de sesiune (SID) ale serviciilor AA și coadă de apel. Dacă sesiunea AA nu are apeluri active, numele scriptului AA nu apare în ieșirea dinshow call application sessionscomandă.Următorul exemplu arată o sesiune cu apeluri active. Câmpul „Aplicație” este numele serviciului dat scriptului cozii de apeluri și scriptului AA. De asemenea, puteți vedea numele serviciilor în ieșire pentru comanda show running-config.
Router# show call application sessions Session ID 17 App: aa Type: Service Url: bootflash:app-b-acd-aa-3.0.0.8.tcl Session ID 12 App: queue Type: Service Url: bootflash:app-b-acd-3.0.0.8.tcl - Opriți B-ACD AA și sesiunile de servicii de coadă de apel, dacă este necesar
Folosind numerele de identificare a sesiunii de la Pasul 1, opriți serviciul B-ACD AA și sesiunile de servicii de coadă de apel. Utilizați
call application session stopcomanda în modul EXEC privilegiat pentru a opri sesiunile AA și coada de apeluri.Router# call application session stop id 17 Router# call application session stop id 12Când utilizaţi comanda de oprire a sesiunii aplicaţiei de apelare pentru un serviciu AA, apar următoarele acţiuni:
Serviciul AA este oprit.
Toate apelurile conectate activ la serviciul AA sunt deconectate.
Numele serviciului AA este eliminat din ieșirea
show call application sessionscomenzii.Pentru a elimina posibilitatea deconectării apelurilor, așteptați până când nu există apeluri primite înainte de a reîncărca scriptul, cum ar fi după orele de lucru.
Dacă un nume de serviciu AA nu apare în ieșirea
show call application sessionscomenzii, înseamnă că nu există sesiuni de apel și nu trebuie să emiteți ocall application session stopcomandă pentru aceasta. -
Reîncărcați scriptul AA și scripturile de coadă de apeluri
Utilizați
call application voice loadcomanda în modul EXEC privilegiat pentru a reîncărca scripturile.Router# call application voice load aa Router# call application voice load queue -
Dacă un fișier prompt audio a fost modificat, reîncărcați-l
Utilizați
audio-prompt loadcomanda în modul EXEC privilegiat pentru a reîncărca un fișier audio. Repetați această comandă pentru fiecare fișier audio care este modificat.Router# audio-prompt load flash:en_bacd_welcome.au Reload of flash:en_bacd_welcome.au successful
Limitări și restricții
-
Disponibilitatea serviciului Public Switched Telephone Network (PSTN) depinde de trunchiurile SIP sau circuitele PSTN disponibile în timpul unei întreruperi a rețelei.
-
Dispozitivele cu conectivitate 4G și 5G (de exemplu, aplicația Webex pentru mobil sau tabletă) s-ar putea înregistra în continuare Webex Calling în timpul întreruperilor. Drept urmare, aceștia ar putea să nu poată apela alte numere din aceeași locație a site-ului în timpul unei întrer uperi.
-
Modelele de apelare ar putea funcționa diferit în modul Supraviețuire decât modul activ .
-
Gateway-ul de supraviețuire trebuie să utilizeze o adresă IPv4. IPv6 nu este acceptat.
-
O actualizare a stării sincronizării la cerere în Control Hub poate dura până la 30 de minute.
-
Docul de apelare nu este acceptat în modul Supraviețuire.
-
Nu configurați
SIP bindcomanda în modul de configurare VoIP a serviciului vocal. Aceasta duce la eșecul înregistrării punctelor finale cu Survival ability Gateway. -
Asigurați-vă că numerele semnificative pentru întreprinderi (ESN) din diferite locații fizice sunt unice, pentru a evita conflictele și pentru a îmbunătăți trasabilitatea, redundanța și fiabilitatea de failover.
Următoarele limitări se aplică în modul Supraviețuire:
-
T@@ astele funcționale MPP: tastele soft precum Park, Unpark, Barge, Pickup, Group Pickup și Call Pull nu sunt acceptate, dar nu apar dezactivate pe dispozitiv.
-
Lin@@ ii partaj ate: Apelurile efectuate către liniile partajate pot suna pe toate dispozitivele; cu toate acestea, alte funcționalități ale liniei partajate, cum ar fi setările de monitorizare la distanță a stării liniei, reținere, reluare, sincronizat Nu deranjați (DND) și redirecționarea apelurilor nu sunt disponibile.
-
Conferință: Conferința sau Apelarea în trei direcții nu sunt acceptate.
-
Distribuția automată a apelurilor de bază (B-ACD): Serviciul cu gateway de supraviețuire colocat și gateway local nu este acceptat.
-
Istoricul apelurilor: Apelurile efectuate sunt stocate local în istoricul apelurilor atât pentru dispozitivele MPP, cât și pentru aplicația Webex.
-
Grupuri de vân ătoare: Puteți configura până la 100 de grupuri de vânătoare, fiecare grup acceptând maximum 32 de utilizatori.
-
Aspect îmbunătățit al apelurilor partaj ate: Caracteristici precum notificarea stării liniei, menținerea liniei partajate/reluarea la distanță și altele cu apeluri de bază, Hunt Group sau Redirecționare apeluri nu sunt acceptate.
-
Rutarea apelurilor de grup Hunt: Modelul de rutare a apelurilor ponderate nu este acceptat.
Experiența utilizatorului în timpul failover
Dacă un site din compania dvs. pierde conectivitatea la internet și vă aflați pe acel site, puteți efectua și primi apeluri, atât intern în compania dvs., cât și extern către clienți. Consultați Aplic ația Webex | Supraviețuirea site-ului.
Exemple de configurare
Exemple de conexiuni PSTN
Pentru apeluri externe, configurați o conexiune la PSTN. Acest subiect prezintă unele dintre opțiuni și oferă configurații de probă. Cele două opțiuni principale sunt:
-
Conexiune card de interfață vocală (VIC) la PSTN
-
Trunchi SIP către gateway PSTN
Conectarea cardului de interfață vocală la PSTN
Puteți instala o placă de interfață vocală (VIC) pe router și puteți configura o conexiune port la PSTN.
-
Pentru detalii despre cum să instalați VIC pe router, consultați ghidul de instalare hardware pentru modelul dvs. de router.
-
Pentru detalii despre configurarea VIC, împreună cu exemple, consultați Ghi dul de configurare a porturilor vocale, Cisco IOS versiunea 3S.
Trunchi SIP către gateway PSTN
Puteți configura o conexiune trunchiului SIP care indică un gateway PSTN. Pentru a configura conexiunea trunchiului de pe gateway, utilizați configurația voice-class-tenant. Următoarea este o configurație de probă.
voice class tenant 300
sip-server ipv4:<ip_address>:<port>
session transport udp
bind all source-interface GigabitEthernet0/0/1
Apelați configurația peer
Pentru conexiunile trunchiului, configurați core-urile de apelare de intrare și de ieșire pentru conexiunea trunchiului. Configurația depinde de cerințele dvs. Pentru informaţii detaliate despre configurare, consultaţi Ghi dul de configurare Dial Peer, Cisco IOS Versiunea 3S.
Următoarele sunt exemple de configurații:
Dial-peer de ieșire la PSTN cu UDP și RTP
dial-peer voice 300 voip
description outbound to PSTN
destination-pattern +1[2-9]..[2-9]......$
translation-profile outgoing 300
rtp payload-type comfort-noise 13
session protocol sipv2
session target sip-server
voice-class codec 1
voice-class sip tenant 300
dtmf-relay rtp-nte
no vad
Dial-peer de intrare de la PSTN utilizând UDP cu RTP
voice class uri 350 sip
host ipv4:<ip_address>
!
dial-peer voice 190 voip
description inbound from PSTN
translation-profile incoming 350
rtp payload-type comfort-noise 13
session protocol sipv2
voice-class codec 1
voice-class sip tenant 300
dtmf-relay rtp-nte
no vad
Numărul de traduceri
Pentru conexiunile PSTN, poate fi necesar să utilizați reguli de traducere pentru a traduce extensiile interne la un număr E.164 pe care PSTN îl poate direcționa. Următoarele sunt exemple de configurații:
Din regula de traducere PSTN cu non-+E164
voice translation-rule 350
rule 1 /^\([2-9].........\)/ /+1\1/
voice translation-profile 300
translate calling 300
translate called 300
Din regula de traducere a sistemului de telefon cu+E164
voice translation-rule 300
rule 1 /^\+1\(.*\)/ /\1/
voice translation-profile 300
translate calling 300
translate called 300
Exemplu de apelare de urgență
Următorul exemplu conține un exemplu de configurare a apelurilor de urgență.
Dacă suprapunerea WiFi nu se potrivește cu exactitate cu subrețelele IP, este posibil ca apelurile de urgență pentru dispozitivele nomade să nu aibă o mapare ELIN corectă.
Locații de intervenție în caz de urgență (ERL)
voice emergency response location 1
elin 1 14085550100
subnet 1 192.168.100.0
									/26
!
voice emergency response location 2
elin 1 14085550111
subnet 1 192.168.100.64 /26
!
voice emergency response zone 1
location 1
location 2
Colegii de apelare ieșiți
voice class e164-pattern-map 301
 description Emergency services numbers
  e164 911
  e164 988
 !
voice class e164-pattern-map 351
 description Emergency ELINs
  e164 14085550100
  e164 14085550111
 !
dial-peer voice 301 pots
 description Outbound dial-peer for E911 call
 emergency response zone 1
 destination e164-pattern-map 301
 !
 dial-peer voice 301 pots
 description Inbound dial-peer for E911 call
 emergency response callback
 incoming called e164-pattern-map 351
 direct-inward-dial


