- Domů
- /
- Článek

Děkujeme za vaši zpětnou vazbu.


 V tomto článku
 Zpětná vazba?
Můžete nakonfigurovat integraci jednotného přihlašování (SSO) mezi ovládacím centrem a nasazením, které používá Active Directory Federation Services (ADFS 2.x a novější) jako poskytovatele identity (IdP).
Jednotné přihlašování a ovládací centrum
Jednotné přihlašování (SSO) je proces ověřování relace nebo uživatele, který umožňuje uživateli poskytnout pověření pro přístup k jedné nebo více aplikacím. Tento proces ověřuje uživatele pro všechny aplikace, ke kterým jsou udělena práva. Eliminuje další výzvy, když uživatelé přepínají aplikace během určité relace.
Federační protokol SAML 2.0 (Security Assertion Markup Language) se používá k zajištění ověřování SSO mezi cloudem Webex a vaším poskytovatelem identity (IdP).
Profily
Aplikace Webex podporuje pouze profil SSO webového prohlížeče. V profilu SSO webového prohlížeče podporuje aplikace Webex následující vazby:
-
SP inicioval POST -> POST vazba
-
SP inicioval REDIRECT -> POST vazba
Formát NameID
Protokol SAML 2.0 podporuje několik formátů NameID pro komunikaci o konkrétním uživateli. Aplikace Webex podporuje následující formáty NameID.
-
Urn:oasis:název:tc:saml:2.0:nameID-format:Transient -
urn:oasis:název:tc:saml:1.1:nameID-formát:Nespecifikováno -
Urn:oasis:název:tc:saml:1.1:nameID-format:EmailAddress
V metadatech, které načtete ze svého IdP, je první položka nakonfigurována pro použití ve Webexu.
Jednorázový odhlášení
Aplikace Webex podporuje jediný odhlašovací profil. V aplikaci Webex se uživatel může odhlásit z aplikace, která používá protokol jednotného odhlášení SAML k ukončení relace a potvrzení odhlášení pomocí vašeho IdP. Zkontrolujte, zda je váš IdP nakonfigurován pro SingleLogout.
Integrujte Control Hub s ADFS
Průvodci konfigurací ukazují konkrétní příklad integrace SSO, ale neposkytují vyčerpávající konfiguraci pro všechny možnosti. Například jsou zdokumentovány kroky integrace pro nameid-format URN:oasis:names:tc:saml:2.0:nameID-format:Transient. Jiné formáty, jako je urn:oasis:names:tc:saml:1.1:nameID-format:unspecified nebo urn:oasis:names:tc:saml:1.1:nameID-format:emailAddress budou fungovat pro integraci SSO, ale jsou mimo rozsah naší dokumentace.
Nastavte tuto integraci pro uživatele ve vaší organizaci Webex (včetně aplikace Webex a dalších služeb spravovaných v Control Hub). Webex Meetings Pokud je váš web Webex integrován do Řídicího centra, web Webex zdědí správu uživatelů. Pokud nemůžete přistupovat tímto Webex Meetings způsobem a není spravován v Řídicím centru, musíte provést samostatnou integraci, abyste povolili SSO proWebex Meetings.
V závislosti na tom, co je nakonfigurováno v mechanismech ověřování v systému ADFS, lze integrované ověřování systému Windows (IWA) ve výchozím nastavení povolit. Pokud je povoleno, aplikace spuštěné prostřednictvím systému Windows (například aplikace Webex a Cisco Directory Connector) se ověří jako přihlášený uživatel bez ohledu na to, jaká e-mailová adresa byla zadána během počáteční e-mailové výzvy.
Stáhněte metadata Webex do místního systému
Před konfigurací poskytovatele identity si stáhněte metadata Webex. Tento soubor obsahuje nastavení poskytovatele služeb Webex pro vaši organizaci a váš poskytovatel identity používá tato nastavení k rozpoznání Webex a odesílání odpovědí na přihlášení SAML zpět na správné místo. Tento soubor metadat použijte při konfiguraci aplikace SAML v poskytovateli identity.
| 1 |
Přihlaste se do Control Hub. |
| 2 |
Přejděte do nabídky . |
| 3 |
Přejděte na kartu Po skytovatel identity a klikněte na Aktivovat SSO. |
| 4 |
Vyberte IdP. |
| 5 |
Vyberte typ certifikátu pro vaši organizaci:
|
| 6 |
Stáhněte soubor metadat. <org-ID>Název souboru metadat Webex je idb-meta- -SP.xml. |
Nainstalujte metadata Webex v ADFS
Než začnete
Control Hub podporuje ADFS 2.x nebo novější.
Systém Windows 2008 R2 obsahuje pouze systém ADFS 1.0. Musíte nainstalovat minimálně ADFS 2.x od společnosti Microsoft.
U služeb SSO a Webex musí poskytovatelé identit (IDP) splňovat následující specifikaci SAML 2.0:
-
Nastavte atribut NameID Format na urn:oasis:names:tc:saml:2.0:nameID-format: transient
-
Nakonfigurujte požadavek na IdP tak, aby zahrnoval název atributu uid s hodnotou, která je mapována na atribut vybraný v Cisco Directory Connector nebo atribut uživatele, který odpovídá atributu, který je vybrán ve službě identity Webex. (Tento atribut může být například E-mailové adresy nebo User-Principal-Name.) Pokyny najdete v informacích o uživatelských atributech na adrese https://www.cisco.com/go/hybrid-services-directory.
| 1 |
Přihlaste se k serveru ADFS s oprávněními správce. |
| 2 |
Otevřete konzolu správy systému ADFS a přejděte do nabídky Vztahy důvěryhodnosti . |
| 3 |
V okně Průvodce přidáním důvěryhodnosti spoléhající strany vyberte možnost Start. |
| 4 |
V části Vybrat zdroj dat vyberte Importovat data o spoléhající straně ze souboru, vyhledejte soubor metadat ovládacího centra, který jste stáhli, a vyberte Další. |
| 5 |
Pro možnost Zadat zobrazovaný název vytvořte zobrazovaný název pro tuto důvěryhodnou stranu, například Webex, a vyberte Další. |
| 6 |
V části Zvolit pravidla autorizace vydávání vyberte Povolit všem uživatelům přístup k této spoléhající straně a vyberte Další. |
| 7 |
V části Připraveno k přidání důvěryhod nosti vyberte Další a dokončete přidání spoléhajícího důvěryhodnosti do systému ADFS. |
Vytvoření pravidel deklarace pro ověřování Webex
| 1 |
V hlavním podokně ADFS vyberte vztah důvěryhodnosti, který jste vytvořili, a pak vyberte Upravit pravidla deklarace. Na kartě Pravidla transformace emise vyberte Přidat pravidlo. |
| 2 |
V kroku Zvolit typ pravidla vyberte možnost Odes lat atributy LDAP jako deklarace a potom vyberte Další. 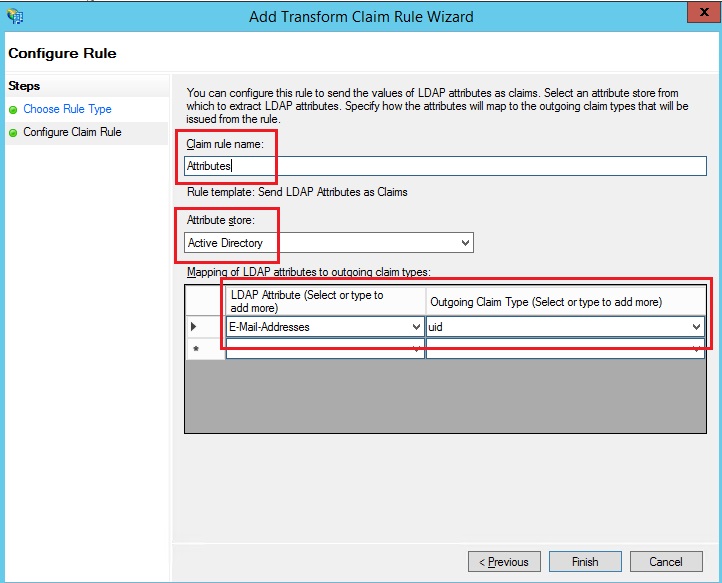 |
| 3 |
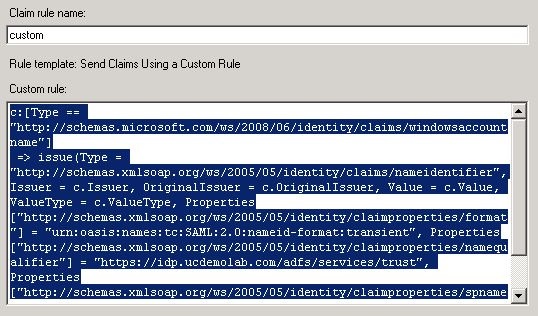
Znovu vyberte Přidat pravidlo, vyberte možnost Odeslat nároky pomocí vlastního pravidla a pak vyberte Další. Toto pravidlo poskytuje ADFS atribut „kvalifikátor spname“, který Webex jinak neposkytuje.
|
| 4 |
V hlavním okně vyberte možnost Důvěra spoléhající strany a v pravém podokně vyberte Vlastnosti. |
| 5 |
Když se zobrazí okno Vlastnosti, přejděte na kartu U přes nit, SHA-256 a poté vyberte OK pro ulo žení změn. |
| 6 |
Přejděte na následující adresu URL na interním serveru ADFS a stáhněte soubor: https: //< AD_FS_Server >/FederationMetadata/2007-06/FederationMetadata.xml Možná budete muset kliknout pravým tlačítkem myši na stránku a zobrazit zdroj stránky, abyste získali správně naformátovaný soubor XML. |
| 7 |
Uložte soubor do místního počítače. |
Co dělat dál
Jste připraveni importovat metadata ADFS zpět do Webex z portálu pro správu.
Importujte metadata IdP a povolte jednotné přihlášení po testu
Poté, co exportujete metadata Webex, nakonfigurujete svého IdP a stáhnete metadata IdP do místního systému, jste připraveni je importovat do své organizace Webex z Řídicího centra.
Než začnete
Netestujte integraci SSO z rozhraní poskytovatele identity (IdP). Podporujeme pouze toky iniciované poskytovatelem služeb (SP-iniciované), takže pro tuto integraci musíte použít test SSO Control Hub.
| 1 |
Vyberte si jeden:
|
| 2 |
Na stránce Importovat metadata IdP buď přet áhněte soubor metadat IdP na stránku, nebo použijte možnost prohlížeče souborů k vyhledání a odeslání souboru metad at. Klepněte na tlačítko Další.
Pokud můžete, měli byste použít možnost Bezpečnější. To je možné pouze v případě, že váš IdP použil veřejnou certifikační autoritu k podepsání svých metadat. Ve všech ostatních případech musíte použít možnost Mé ně zabezpeč ené. To zahrnuje případy, kdy metadata nejsou podepsána, podepsána vlastními silami nebo podepsána soukrom ou certifikační autoritou. Okta metadata nepodepisuje, proto musíte zvolit Méně zabezpečené pro integr aci Okta SSO. |
| 3 |
Vyberte možnost Testovat nastavení SSO a po otevření nové karty prohlížeče se přihlaste pomocí IdP. Pokud se zobrazí chyba ověřování, může dojít k problému s přihlašovacími údaji. Zkontrolujte uživatelské jméno a heslo a zkuste to znovu. Chyba aplikace Webex obvykle znamená problém s nastavením SSO. V takovém případě projděte kroky znovu, zejména kroky, kdy zkopírujete a vložíte metadata Control Hub do nastavení IdP. Chcete-li zobrazit přihlašovací prostředí SSO přímo, můžete také kliknout na Kopírovat adresu URL do schránky z této obrazovky a vložit ji do okna soukromého prohlížeče. Odtud můžete projít přihlašováním pomocí SSO. Tento krok zastaví falešně pozitivní výsledky kvůli přístu povému tokenu, který může být v existující relaci od přihlášení . |
| 4 |
Vraťte se na kartu prohlížeče Control Hub.
Konfigurace SSO se ve vaší organizaci neprojeví, pokud nezvolíte první přepínací tlačítko a neaktivujete SSO. |
Co dělat dál
Pokud chcete provádět zřizování uživatelů z Okta do cloudu Webex, použijte postupy v části Syn chronizovat uživatele Okta do centra řízení.
Pokud chcete provést zřizování uživatelů z Entra ID do cloudu Webex, použijte postupy v části Synchronizovat uživatele Microsoft Entra ID do centra řízení.
Chcete-li zakázat e-maily odesílané novým uživatelům aplikace Webex ve vaší organizaci, postupujte podle postupu v části Potlačení automatiz ovaných e-mailů. Dokument také obsahuje doporučené postupy pro odesí lání sdělení uživatelům ve vaší organizaci.
Aktualizujte důvěru Webex spoléhajících se stran v ADFS
Než začnete
Před aktualizací důvěryhodnosti Webex Relying Party v systému ADFS je třeba exportovat soubor metadat SAML z Řídicího centra.
| 1 |
Přihlaste se k serveru ADFS s oprávněními správce. |
| 2 |
Nahrajte soubor metadat SAML z Webex do dočasné místní složky na serveru ADFS, např.
|
| 3 |
Otevřete Powershell. |
| 4 |
Spusťte Všimněte si parametru |
| 5 |
<org-ID>Spusťte Nezapomeňte nahradit název souboru a název cíle správnými hodnotami z vašeho prostředí. Viz https://docs.microsoft.com/powershell/module/adfs/update-adfsrelyingpartytrust.Pokud jste stáhli 5letý certifikát Webex SP a máte zapnuté podepisování nebo zrušení šifrovacího certifikátu, musíte spustit tyto dva příkazy: |
| 6 |
Přihlaste se do Control Hub a poté otestujte integraci SSO:
|
 .
Odstraňování problémů s ADFS
Chyby ADFS v protokolech systému Windows
V protokolech systému Windows se může zobrazit kód chyby protokolu událostí ADFS 364. Podrobnosti události identifikují neplatný certifikát. V těchto případech není hostiteli ADFS povoleno ověřit certifikát přes bránu firewall na portu 80.
Při pokusu o vytvoření řetězce certifikátů pro důvěryhodnost spoléhající se strany došlo k chybě
Při aktualizaci certifikátu SSO, při přihlašování se může zobrazit tato chyba: Ne
platný stavový kód v reakci.
Pokud se zobrazí tato chyba, zkontrolujte protokoly Prohlížeče událostí na serveru
ADFS a vyhledejte následující chybu: Při pokusu o
vytvoření řetězce certifikátů důvěryhodného certifikátu spoléhající strany
„https://idbroker.webex.com/“ identifikovaný otiskem prstu '754B9208F1F75C5CC122740F3675C5D129471D80
' došlo k chy <org-ID>bě. Možné příčiny jsou, že byl
certifikát zrušen, řetězec certifikátů nemohl být ověřen podle nastavení odvolání šifrovacího certifikátu důvěryhodné strany nebo že certifikát není
v době platnosti.
<orgID>Pokud k této chybě dojde, musíte spustit příkazy
Set-AdfsRely ingPartyTrust -TargetIdentifier https://idbroker.webex.com/ -EncryptionCertificateRevocationCheck None
ID federace
ID federace rozlišuje velká a malá písmena. Pokud se jedná o e-mailovou adresu vaší organizace, zadejte ji přesně tak, jak ji ADFS odešle, jinak Webex nemůže najít odpovídajícího uživatele.
Vlastní pravidlo deklarace nelze napsat k normalizaci atributu LDAP před jeho odesláním.
Importujte metadata ze serveru ADFS , který jste nastavili ve svém prostředí.
URL můžete v případě potřeby ověřit tak, že přejdete do nabídky Služba > Kon FS.
Časová synchronizace
Ujistěte se, že systémové hodiny serveru ADFS jsou synchronizovány se spolehlivým internetovým zdrojem času, který používá protokol NTP (Network Time Protocol). Pomocí následujícího příkazu PowerShell můžete zkreslit hodiny pouze pro vztah důvěryhodnosti Webex Relying Party.
Set-AdfsRelyingPartyTrust -TargetIdentifier "https://idbroker.webex.com/$ENTITY_ID_HEX_VALUE" -NotBeforeSkew 3
Hexadecimální hodnota je jedinečná pro vaše prostředí. Nahraďte hodnotu z hodnoty SP EntityDescriptor ID v souboru metadat Webex. Například:
<EntityDescriptor xmlns="urn:oasis:names:tc:SAML:2.0:metadata" entityID=" https://idbroker.webex.com/c0cb726f-a187-4ef6-b89d-46749e1abd7a">


