- Accueil
- /
- Article

Merci pour votre commentaire.


 Dans cet article
 Un commentaire ?
Vous pouvez configurer une intégration d'authentification unique (SSO) entre Control Hub et un déploiement utilisant Active Directory Federation Services (ADFS 2.x et versions ultérieures) comme fournisseur d'identité (IdP).
Authentification unique et Control Hub
L'authentification unique (SSO) est un processus d'authentification de session ou d'utilisateur qui permet à un utilisateur de fournir des informations d'identification pour accéder à une ou plusieurs applications. Le processus authentifie les utilisateurs pour toutes les applications pour lesquelles ils ont des droits. Cela élimine les autres demandes lorsque les utilisateurs changent d'application au cours d'une session en particulier.
Le protocole de fédération SAML 2.0 (Security Assertion Markup Language) est utilisé pour fournir une authentification SSO entre le cloud Webex et votre fournisseur d'identité (IdP).
Profils
L'application Webex ne prend en charge que le profil SSO du navigateur Web. Dans le profil SSO du navigateur Web, l'application Webex prend en charge les liaisons suivantes :
-
Liaison POST -> POST initiée par SP
-
Liaison REDIRECT -> POST initiée par SP
Format NameID
Le protocole SAML 2.0 prend en charge plusieurs formats NameID pour communiquer au sujet d'un utilisateur en particulier. L'application Webex prend en charge les formats NameID suivants.
-
urn:Oasis:Names:TC:SAML:2.0:NameID-Format : Transient -
urn:Oasis:Names:TC:SAML:1.1 : NameID-Format : non spécifié -
urn:Oasis:Names : TC:SAML:1.1 : NameID-Format : adresse e-mail
Dans les métadonnées que vous chargez depuis votre IdP, la première entrée est configurée pour être utilisée dans Webex.
Déconnexion unique
L'application Webex prend en charge le profil de déconnexion unique. Dans l'application Webex, un utilisateur peut se déconnecter de l'application, qui utilise le protocole de déconnexion unique SAML pour mettre fin à la session et confirmer sa déconnexion auprès de votre IdP. Assurez-vous que votre IdP est configuré pour SingleLogout.
Intégrer Control Hub à l'ADFS
Les guides de configuration fournissent un exemple précis d'intégration du SSO mais ne fournissent pas de configuration exhaustive pour toutes les possibilités. Par exemple, les étapes d'intégration pour le format nameid urn:oasis:names:tc:SAML:2.0:Nameid-Format:Transient sont documentées. D'autres formats tels que urn:oasis:names:tc:saml:1.1:nameid-format:unspecified ou urn:oasis:names:tc:saml:1.1:nameid-format:EmailAddress fonctionneront pour l'intégration SSO mais ne sont pas inclus dans notre documentation.
Configurez cette intégration pour les utilisateurs de votre organisation Webex (y compris l'application Webex et d'autres services gérés dans Control Hub). Webex Meetings Si votre site Webex est intégré à Control Hub, il hérite de la gestion des utilisateurs. Si vous ne pouvez pas y accéder Webex Meetings de cette façon et que cela n'est pas géré dans Control Hub, vous devez effectuer une intégration séparée pour activer le SSO pourWebex Meetings.
En fonction de ce qui est configuré dans les mécanismes d'authentification d'ADFS, l'authentification Windows intégrée (IWA) peut être activée par défaut. Si cette option est activée, les applications lancées via Windows (telles que Webex App et Cisco Directory Connector) s'authentifient en tant qu'utilisateur connecté, quelle que soit l'adresse e-mail saisie lors de la première invite e-mail.
Téléchargez les métadonnées Webex sur votre système local
Téléchargez les métadonnées Webex avant de configurer votre fournisseur d'identité. Ce fichier contient les paramètres du fournisseur de services Webex de votre organisation, et votre fournisseur d'identité utilise ces paramètres pour reconnaître Webex et renvoyer les réponses de connexion SAML au bon endroit. Utilisez ce fichier de métadonnées lorsque vous configurez l'application SAML auprès de votre fournisseur d'identité.
| 1 |
Connectez-vous à Control Hub. |
| 2 |
Accédez à . |
| 3 |
Accédez à l'onglet Fournisseur d'identité et cliquez sur Activer le SSO. |
| 4 |
Sélectionnez un IdP. |
| 5 |
Choisissez le type de certificat pour votre organisation :
|
| 6 |
Téléchargez le fichier de métadonnées. <org-ID>Le nom du fichier de métadonnées Webex est idb-meta - -SP.xml. |
Installer les métadonnées Webex dans ADFS
Avant de commencer
Control Hub est compatible avec ADFS 2.x ou version ultérieure.
Windows 2008 R2 inclut uniquement ADFS 1.0. Vous devez installer au moins ADFS 2.x depuis Microsoft.
Pour les services SSO et Webex, les fournisseurs d'identité (IdP) doivent se conformer à la spécification SAML 2.0 suivante :
-
Définissez l'attribut NameID Format sur urn:Oasis:Names:TC:Saml:2.0:NameID-Format : transient
-
Configurez une réclamation sur l'IdP pour inclure le nom de l'attribut UID avec une valeur mappée à l'attribut choisi dans Cisco Directory Connector ou à l'attribut utilisateur correspondant à celui choisi dans le service d'identité Webex. (Cet attribut peut être une adresse e-mail ou un nom d'utilisateur principal, par exemple.) Consultez les informations relatives aux attributs personnalisés sur https://www.cisco.com/go/hybrid-services-directory pour obtenir des conseils.
| 1 |
Connectez-vous au serveur ADFS avec les droits d'administrateur. |
| 2 |
Ouvrez la console de gestion ADFS et accédez à . |
| 3 |
Dans la fenêtre Add Relying Party Trust Wizard, sélectionnez Démarrer. |
| 4 |
Pour Sélectionner une source de données, sélectionnez Importer les données concernant la partie utilisatrice depuis un fichier, accédez au fichier de métadonnées Control Hub que vous avez téléchargé, puis sélectionnez Suivant. |
| 5 |
Pour Spécifier le nom d'affichage, créez un nom d'affichage pour cette partie de confiance, telle que Webex, et sélectionnez Suivant. |
| 6 |
Pour Choisir les règles d'autorisation d'émission, sélectionnez Autoriser tous les utilisateurs à accéder à cette partie fiable, puis sélectionnez Suivant. |
| 7 |
Pour Ready to Add Trust, sélectionnez Suivant et terminez d'ajouter la confiance fiable à ADFS. |
Créez des règles de réclamation pour l'authentification Webex
| 1 |
Dans le volet principal de l'ADFS, sélectionnez la relation de confiance que vous avez créée, puis sélectionnez Modifier les règles de réclamation. Dans l'onglet Règles de transformation des émissions, sélectionnez Ajouter une règle. |
| 2 |
À l'étape Choisir le type de règle, sélectionnez Envoyer les attributs LDAP sous forme de réclamations, puis sélectionnez Suivant. 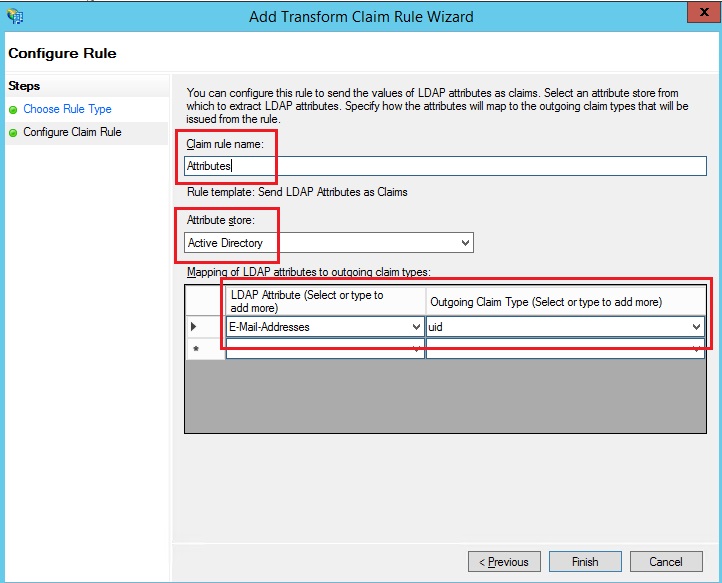 |
| 3 |
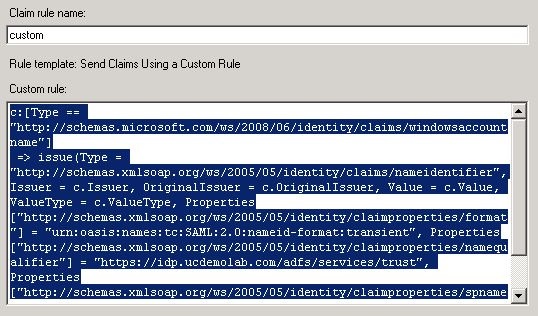
Sélectionnez à nouveau Ajouter une règle, sélectionnez Envoyer les réclamations en utilisant une règle personnalisée, puis sélectionnez Suivant. Cette règle fournit à ADFS l'attribut « spname qualifier » que Webex ne fournit pas autrement.
|
| 4 |
Sélectionnez Relying Party Trust dans la fenêtre principale, puis sélectionnez Propriétés dans le volet de droite. |
| 5 |
Lorsque la fenêtre Propriétés apparaît, accédez à l'onglet Avancé, SHA-256, puis sélectionnez OK pour enregistrer vos modifications. |
| 6 |
Accédez à l'URL suivante sur le serveur ADFS interne pour télécharger le fichier : https : //< AD_FS_Server >/FederationMetadata/2007-06/FederationMetadata.xml Vous devrez peut-être cliquer avec le bouton droit de la souris sur la page et afficher la source de la page pour obtenir le fichier XML correctement formaté. |
| 7 |
Enregistrez le fichier sur votre ordinateur local. |
Que faire ensuite
Vous êtes prête à réimporter les métadonnées ADFS dans Webex depuis le portail de gestion.
Importez les métadonnées de l'IdP et activez l'authentification unique après un test
Après avoir exporté les métadonnées Webex, configuré votre IdP et téléchargé les métadonnées IdP sur votre système local, vous êtes prête à les importer dans votre organisation Webex depuis Control Hub.
Avant de commencer
Ne testez pas l'intégration du SSO depuis l'interface du fournisseur d'identité (IdP). Nous ne prenons en charge que les flux initiés par les fournisseurs de services (initiés par le SP). Vous devez donc utiliser le test SSO de Control Hub pour cette intégration.
| 1 |
Choisissez l'une d'entre elles :
|
| 2 |
Sur la page Importer les métadonnées de l'IdP, faites glisser et déposez le fichier de métadonnées de l'IdP sur la page ou utilisez l'option du navigateur de fichiers pour localiser et télécharger le fichier de métadonnées . Cliquez sur Suivant.
Vous devriez utiliser l'option la plus sécurisée, si possible. Cela n'est possible que si votre IdP a utilisé une autorité de certification publique pour signer ses métadonnées. Dans tous les autres cas, vous devez utiliser l' option Moins sécurisée. Cela inclut si les métadonnées ne sont pas signées, autosignées ou signées par une autorité de certification privée. Okta ne signe pas les métadonnées. Vous devez donc choisir Moins sécurisé pour intégrer Okta SSO. |
| 3 |
Sélectionnez Tester la configuration SSO, et lorsqu'un nouvel onglet de navigateur s'ouvre, authentifiez-vous auprès de l'IdP en vous connectant. Si vous recevez une erreur d'authentification, il y a peut-être un problème avec les informations d'identification. Vérifiez le nom d'utilisateur et le mot de passe, puis réessayez. Une erreur dans l'application Webex est généralement due à un problème de configuration du SSO. Dans ce cas, resuivez les étapes, en particulier celles qui consistent à copier-coller les métadonnées de Control Hub dans la configuration de l'IdP. Pour voir directement l'expérience de connexion SSO, vous pouvez également cliquer sur Copier l'URL dans le presse-papiers depuis cet écran et la coller dans une fenêtre de navigateur privé. À partir de là, vous pouvez vous connecter par SSO. Cette étape permet d'éviter les faux positifs causés par un jeton d' accès qui se trouve peut-être dans une session existante alors que vous êtes connectée. |
| 4 |
Retournez à l'onglet du navigateur Control Hub.
La configuration SSO ne prend pas effet dans votre organisation à moins que vous n'appuyiez sur le premier bouton radio et que vous n'activiez le SSO. |
Que faire ensuite
Suivez les procédures décrites dans Synchroniser les utilisateurs d'Okta avec Control Hub si vous souhaitez effectuer le provisionnement des utilisateurs depuis Okta vers le cloud Webex.
Suivez les procédures décrites dans Synchroniser les utilisateurs de Microsoft Entra ID avec Control Hub si vous souhaitez effectuer le provisionnement des utilisateurs depuis Entra ID vers le cloud Webex.
Vous pouvez suivre la procédure décrite dans Supprimer les e-mails automatisés pour désactiver les e-mails envoyés aux nouveaux utilisateurs de l'application Webex au sein de votre organisation. Le document contient également les meilleures pratiques pour envoyer des communications aux utilisateurs de votre organisation.
Mettre à jour Webex en s'appuyant sur la confiance des parties dans l'ADFS
Avant de commencer
Vous devez exporter le fichier de métadonnées SAML depuis Control Hub avant de pouvoir mettre à jour le Webex Rerely Party Trust dans ADFS.
| 1 |
Connectez-vous au serveur ADFS avec les droits d'administrateur. |
| 2 |
Téléchargez le fichier de métadonnées SAML depuis Webex vers un dossier local temporaire du serveur ADFS, par exemple
|
| 3 |
Ouvrez Powershell. |
| 4 |
Lancez Notez le paramètre |
| 5 |
<org-ID>Exécutez Assurez-vous de remplacer le nom du fichier et le nom de la cible par les valeurs appropriées à votre environnement. Voir https://docs.microsoft.com/powershell/module/adfs/update-adfsrelyingpartytrust.Si vous avez téléchargé le certificat de 5 ans Webex SP et que la révocation du certificat de signature ou de cryptage est activée, vous devez exécuter ces deux commandes : |
| 6 |
Connectez-vous à Control Hub, puis testez l'intégration SSO :
|
 .
Résolution des problèmes liés à l'ADFS
Erreurs ADFS dans les journaux Windows
Dans les journaux Windows, vous pouvez voir le code d'erreur 364 du journal des événements ADFS. Les détails de l'événement permettent d'identifier un certificat non valide. Dans ces cas, l'hôte ADFS n'est pas autorisé à franchir le pare-feu du port 80 pour valider le certificat.
Une erreur s'est produite lors de la tentative de création de la chaîne de certificats pour le trust de la partie utilisatrice
Lors de la mise à jour du certificat SSO, l'erreur suivante peut vous être présentée lors de la connexion : code de statut
non valide en réponse.
Si vous voyez cette erreur, consultez les journaux de l'observateur d'événements sur le serveur
ADFS et recherchez l'erreur suivante : Une erreur s'est produite lors de la tentative de
création de la chaîne de certificats pour le certificat
« https://idbroker.webex.com/ » de confiance identifié par l'empreinte numérique « 754B9208F1F75C5CC122740F3675C5D129471D80
»<org-ID>. Les causes possibles sont que le
certificat a été révoqué, que la chaîne de certificats n'a pas pu être vérifiée comme indiqué par les paramètres de révocation du certificat de cryptage du trust de la partie
utilisatrice, ou que le certificat n'est pas
dans sa période de validité.
<orgID>Si cette erreur se produit, vous devez exécuter les commandes
Set-ADFSRelyingPartyTrust -TargetIdentifier https://idbroker.webex.com/ -EncryptionCertificateRevocationCheck None
ID de fédération
L'identifiant de la Fédération distingue les majuscules et minuscules. S'il s'agit de l'adresse e-mail de votre organisation, saisissez-la exactement telle qu'ADFS l'envoie, sinon Webex ne trouvera pas l'utilisateur correspondant.
Il n'est pas possible d'écrire une règle de réclamation personnalisée pour normaliser l'attribut LDAP avant son envoi.
Importez vos métadonnées depuis le serveur ADFS que vous avez configuré dans votre environnement.
Vous pouvez vérifier l'URL si nécessaire en accédant à Management.
Synchronisation de l'heure
Assurez-vous que l'horloge système de votre serveur ADFS est synchronisée avec une source de temps Internet fiable utilisant le protocole NTP (Network Time Protocol). Utilisez la commande PowerShell suivante pour modifier l'horloge, uniquement pour la relation Webex Relying Party Trust.
Set - ADFS s'appuyant sur PartyTrust - Identifiant cible « https://idbroker.webex.com/$ENTITY_ID_HEX_VALUE » - NotBeforeSkew 3
La valeur hexadécimale est propre à votre environnement. Veuillez remplacer la valeur de l'ID SP EntityDescriptor dans le fichier de métadonnées Webex. Par exemple :
<EntityDescriptor xmlns="urn:oasis:names:tc:SAML:2.0:metadata" entityID=" https://idbroker.webex.com/c0cb726f-a187-4ef6-b89d-46749e1abd7a">


