- Domov
- /
- Článok

Ďakujeme za vašu spätnú väzbu.


 V tomto článku
 Spätná väzba?
Môžete nakonfigurovať integráciu jedného prihlásenia (SSO) medzi Control Hub a nasadením, ktoré ako poskytovateľa identity (IDP) používa služby Active Directory Federation Services (ADFS 2.x a novšie).
Jednotlivé prihlasovacie a ovládacie centrum
Jednorazové prihlásenie (SSO) je proces autentifikácie relácie alebo používateľa, ktorý umožňuje používateľovi poskytnúť poverenia na prístup k jednej alebo viacerým aplikáciám. Tento proces overuje používateľov pre všetky aplikácie, na ktoré majú udelené práva. Eliminuje ďalšie výzvy, keď používatelia prepínajú aplikácie počas konkrétnej relácie.
Federačný protokol Security Assertion Markup Language (SAML 2.0) sa používa na zabezpečenie autentifikácie SSO medzi cloudom Webex a vašim poskytovateľom identity (IdP).
Profily
Webex App podporuje iba profil SSO webového prehliadača. V profile SSO webového prehliadača Webex App podporuje nasledujúce väzby:
-
SP inicioval POST -> POST väzbu
-
SP inicioval REDIRECT -> POST väzbu
Formát NameID
Protokol SAML 2.0 podporuje niekoľko formátov NameID pre komunikáciu o konkrétnom používateľovi. Webex App podporuje nasledujúce formáty NameID.
-
urn:oasis:meny:tc:saml:2.0:nameid-formát:prechodný -
Urn:Oasis:Names:tc:saml:1.1:NameID-formát:nešpecifikované -
Urn:Oasis:Names:tc:saml:1.1:NameId-Format:EmailAddress
V metadátach, ktoré načítate z vášho IDP, je prvá položka nakonfigurovaná na použitie vo Webexe.
SingleLogout
Webex App podporuje jeden profil odhlásenia. V aplikácii Webex sa používateľ môže odhlásiť z aplikácie, ktorá pomocou protokolu jediného odhlásenia SAML ukončí reláciu a potvrdí odhlásenie pomocou vášho IDP. Uistite sa, že váš IDP je nakonfigurovaný pre SingleLogout.
Integrácia Control Hub s ADFS
Konfiguračné príručky ukazujú konkrétny príklad integrácie SSO, ale neposkytujú vyčerpávajúcu konfiguráciu pre všetky možnosti. Napríklad sú zdokumentované kroky integrácie pre nameid-format urn:oasis:names:tc:saml:2.0:nameid-format:Transient. Ostatné formáty ako urn:oasis:names:tc:saml:1.1:nameid-format:undefined alebo urn:oasis:names:tc:saml:1.1:nameid-format:emailAddress budú fungovať pri integrácii SSO, ale sú mimo rozsahu našej dokumentácie.
Nastavte túto integráciu pre používateľov vo vašej organizácii Webex (vrátane aplikácie Webex a ďalších služieb spra Webex Meetings vovaných v Control Hub). Ak je vaša lokalita Webex integrovaná do Control Hub, lokalita Webex zdedí správu používateľov. Ak nemáte prístup týmto Webex Meetings spôsobom a nie je spravovaný v Control Hub, musíte vykonať samostatnú integráciu, aby ste mohli povoliť SSO. Webex Meetings
V závislosti od toho, čo je nakonfigurované v mechanizmoch overovania v ADFS, je možné predvolene povoliť integrované overenie systému Windows (IWA). Ak je povolená, aplikácie spustené prostredníctvom systému Windows (napríklad Webex App a Cisco Directory Connector) sa overia ako prihlásený používateľ bez ohľadu na to, aká e-mailová adresa je zadaná počas počiatočnej e-mailovej výzvy.
Stiahnite si metadáta Webex do svojho lokálneho systému
Pred konfiguráciou poskytovateľa identity si stiahnite metadáta Webex. Tento súbor obsahuje nastavenia poskytovateľa služieb Webex pre vašu organizáciu a váš poskytovateľ identity používa tieto nastavenia na rozpoznávanie Webexu a odoslanie odpovedí na prihlásenie SAML späť na správne miesto. Tento súbor metadát použ ite pri konfigurácii aplikácie SAML vo vašom poskytovateľovi identity.
| 1 |
Prihláste sa do Control Hub. |
| 2 |
Prejdite do časti ácia. |
| 3 |
Prejdite na kartu Po skytovateľ identity a kliknite na položku Aktivovať SSO. |
| 4 |
Vyberte IDP. |
| 5 |
Vyberte typ certifikátu pre vašu organizáciu:
|
| 6 |
Stiahnite si súbor metadát. <org-ID>Názov súboru metadát Webex je id b-meta- -SP.xml. |
Nainštalujte metadáta Webex v ADFS
Skôr ako začnete
Control Hub podporuje ADFS 2.x alebo novší.
Windows 2008 R2 obsahuje iba ADFS 1.0. Musíte nainštalovať minimálne ADFS 2.x od spoločnosti Microsoft.
V prípade služieb SSO a Webex musia poskytovatelia totožnosti spĺňať túto špecifikáciu SAML 2.0:
-
Nastavte atribút NameID Format na urn:oasis:Names:tc:saml:2.0:NameID-format: prechodný
-
Nakonfigurujte nárok na iDP tak, aby obsahoval názov atribútu uid s hodnotou, ktorá je mapovaná na atribút zvolený v aplikácii Cisco Directory Connector alebo atribút používateľa, ktorý zodpovedá atribútu, ktorý je zvolený v službe identity Webex. (Týmto atribútom môžu byť napríklad e-mailové adresy alebo užívateľské hlavné meno.) Návod nájdete v informáciách o vlastných atribú toch na stránke https://www.cisco.com/go/hybrid-services-directory.
| 1 |
Prihláste sa na server ADFS s povoleniami správcu. |
| 2 |
Otvorte konzolu ADFS Management a prejdite na položky Vzťahy . |
| 3 |
V okne Pridať sprievodcu dôveryhodnosťou s poliehajúcej strany vyberte polož ku Štart. |
| 4 |
V časti Vybrať zdroj údajov vyberte položku Importovať údaje o spoliehajúcej sa strane zo súboru, prejdite na súbor metaúdajov Control Hub, ktorý ste stiahli, a vyberte polož ku Ďalej. |
| 5 |
V časti Zadať zobrazený názov vytvorte zobrazený názov pre túto dôveryhodnú stranu, napríklad Webex, a vyberte položku Ďalej. |
| 6 |
V časti Vy brať pravidlá autorizácie vy dávania vyberte polož ku Povoliť všetkým používateľom prístup k tejto spoliehajúcej sa strane a vyberte polož ku Ďalej. |
| 7 |
V časti Pri pravené na pridanie dôvery hodnosti vyberte položku Ďalej a dokončite pridávanie spoľahlivej dôvery do ADFS. |
Vytvorenie pravidiel reklamácie pre autentifikáciu Webex
| 1 |
Na hlavnej table ADFS vyberte vytvorený vzťah dôveryhodnosti a potom vyberte položku Upraviť pravidlá reklamácie. Na karte Pravidlá transformácie vydávania vyberte položku Pridať pravidlo. |
| 2 |
V kroku Vybrať typ pravidla vyberte položku Odosla ť atribúty LDAP ako nároky a potom vyberte položku Ďalej. 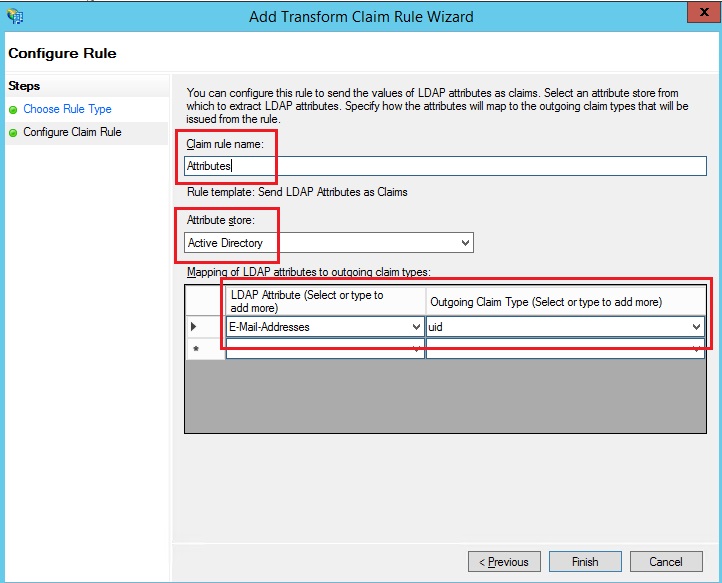 |
| 3 |
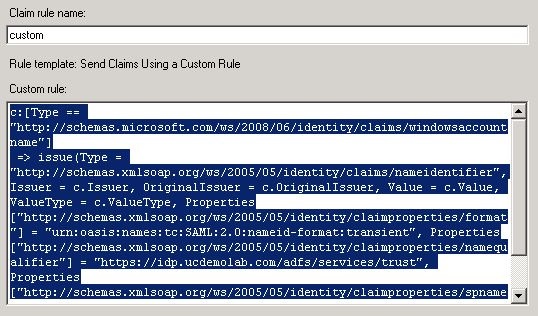
Znova vyberte položku Pridať pravidlo, vyberte položku Odoslať reklamácie pomocou vlastného pravidla a potom vyberte polož ku Ďalej. Toto pravidlo poskytuje ADFS atribút „spname qualifier“, ktorý Webex inak neposkytuje.
|
| 4 |
V hlav nom okne vyberte položku Releasing Party Trust a potom na pravej table vyberte položku V lastnosti. |
| 5 |
Keď sa zobrazí okno Vlastnosti, prejdite na kartu Rozší rené, SHA-256 a potom vyberte položku OK pre ulož enie zmien. |
| 6 |
Prejdite na nasledujúcu adresu URL na internom serveri ADFS a stiahnite súbor: https: //< ad_fs_server >/FederationMetadata/2007-06/FederationMetadata.xml Možno budete musieť kliknúť pravým tlačidlom myši na stránku a zobraziť zdroj stránky, aby ste získali správne naformátovaný súbor XML. |
| 7 |
Uložte súbor do lokálneho počítača. |
Čo robiť ďalej
Ste pripravení importovať metadáta ADFS späť do Webexu z portálu správy.
Importujte metaúdaje IDP a povoľte jednorazové prihlásenie po teste
Po exportovaní metadát Webex, nakonfigurovaní vášho IDP a stiahnutí metadát IdP do miestneho systému ste pripravení importovať ich do organizácie Webex z Control Hub.
Skôr ako začnete
Netestujte integráciu SSO z rozhrania poskytovateľa identity (IDP). Podporujeme iba toky iniciované poskytovateľom služieb (SP-iniciované), takže pre túto integráciu musíte použiť test SSO Control Hub.
| 1 |
Vyberte si jednu:
|
| 2 |
Na stránke Importovať metaúdaje IDP buď presuňte súbor metadát IdP na stránku alebo použite možnosť Prehliadač súborov na vyhľadanie a nahranie súboru met adát. Kliknite na tlačidlo Ďalej.
Ak môžete, mali by ste použiť možnosť Bezpečnejšie. Je to možné len vtedy, ak váš IdP použil na podpis svojich metadát verejnú certifikáciu. Vo všetkých ostatných prípadoch musíte použiť možnosť Men ej bezpeč né. To zahŕňa aj prípady, ak metadáta nie sú podpísané, vlastne podpísané alebo podpísané súkromným určným certifikátom. Okta nepodpíše metadáta, takže pre integráciu Okta SSO musíte vybrať Menej bezpeč né. |
| 3 |
Vyberte položku Testovať nastavenie SSO a keď sa otvorí nová karta prehliadača, overte sa pomocou IDP prihlásením. Ak sa zobrazí chyba autentifikácie, môže dôjsť k problému s prihlasovacími údajmi. Skontrolujte používateľské meno a heslo a skúste to znova. Chyba aplikácie Webex zvyčajne znamená problém s nastavením SSO. V takom prípade znova prej dite krokmi, najmä krokmi, pri ktorých skopírujete a prilep íte metaúdaje Control Hub do nastavenia IDP. Ak chcete priamo zobraziť zážitok s prihlásením SSO, môžete tiež kliknúť na položku Kopírovať adresu URL do schrán ky z tejto obrazovky a vlo žiť ju do súkromného okna prehliadača. Odtiaľ sa môžete prihlá siť pomocou SSO. Tento krok zastaví falošné pozitíva z dôvodu prístupového tokenu, ktorý môže byť v existujúcej relácii, keď ste sa prihlá sili. |
| 4 |
Vráťte sa na kartu prehliadača Control Hub.
Konfigurácia SSO nenadobudne účinnosť vo vašej organizácii, pokiaľ nevyberi ete prvé tlačidlo rádia a neaktivujete SSO. |
Čo robiť ďalej
Ak chcete poskytovať používateľom z Okta do cloudu Webex, použite postupy v časti Synchronizácia používateľov Okta do Control Hub.
Ak chcete vykonať poskytovanie používateľov z Entra ID do cloudu Webex, použite postupy v časti Synchronizácia používateľov Microsoft Entra ID do Control Hub.
Ak chcete zakázať e-maily odosielané novým používateľom aplikácie Webex vo vašej organizácii, môžete postupovať podľa postupu v časti Potlačiť automati cké e-maily. Dokument obsahuje aj osvedčené postupy na odo sielanie komunikácie používateľom vo vašej organizácii.
Aktualizujte dôveru Webex, ktorá sa spolieha na ADFS
Skôr ako začnete
Pred aktualizáciou nástroja Webex Relying Party Trust v ADFS musíte exportovať súbor metadát SAML z Control Hub.
| 1 |
Prihláste sa na server ADFS s povoleniami správcu. |
| 2 |
Nahrajte súbor metadát SAML z Webexu do dočasného lokálneho priečinka na serveri ADFS, napr.
|
| 3 |
Otvorte Powershell. |
| 4 |
Spustite Všimnite si parameter |
| 5 |
<org-ID>Spustite aktualizáciu Nezabudnite nahradiť názov súboru a cieľový názov správnymi hodnotami z vášho prostredia. Poz ri https://docs.microsoft.com/powershell/module/adfs/update-adfsrelyingpartytrust.Ak ste si stiahli 5-ročný certifikát Webex SP a máte zapnutý Signing or Encryption Certificate Revocation, musíte spustiť tieto dva príkazy: |
| 6 |
Prihláste sa do Control Hub a potom otestujte integráciu SSO:
|
 .
Riešenie problémov s ADFS
Chyby ADFS v denníkoch systému Windows
V denníkoch systému Windows sa môže zobraziť kód chyby denníka udalostí ADFS 364. Podrobnosti o udalosti identifikujú neplatný certifikát. V týchto prípadoch nie je hostiteľ ADFS povolený na overenie certifikátu prostredníctvom firewallu na porte 80.
Počas pokusu o vybudovanie reťazca certifikátov pre dôveryhodnú stranu dôveryhodnej strany sa vyskytla chyba
Pri aktualizácii certifikátu SSO sa vám pri prihlásení môže objaviť táto chyba: Neplatný stav
ový kód v odpoved i.
Ak sa táto chyba zobrazí, skontrolujte denníky prehliadača udalostí na serveri
ADFS a vyhľadajte nasledujúcu chybu: Počas pokusu o
vytvorenie reťazca certifikátov pre certifikát dôveryhodnej strany
'https://idbroker.webex.com/' identifikovaný odtlačkom palca '754B9208F1F75C5CC122740F3675C5D129471D80
'<org-ID>. Možné príčiny sú to, že
certifikát bol zrušený, reťazec certifikátov nebolo možné overiť tak, ako to určujú nastavenia zrušenia šifrovacieho certifikátu s
poliehajúcej strany, alebo že certifikát nie je
v rámci doby platnosti.
<orgID>Ak sa vyskytne táto chyba, musíte spustiť príkazy
Set-ADFSRely ingPartyTrust -TargetIdentifier https://idbroker.webex.com/ -EncryptionCertificateRevocationCheck None
ID federácie
ID federácie rozlišuje veľké a veľké písmená. Ak je to vaša organizačná e-mailová adresa, zadajte ju presne tak, ako ju odošle ADFS, inak Webex nenájde zodpovedajúceho používateľa.
Vlastné pravidlo reklamácie nemožno napísať na normalizáciu atribútu LDAP pred jeho odoslaním.
Importujte svoje metadáta zo servera ADFS , ktorý ste nastavili vo svojom prostredí.
Ak je to potrebné, môžete overiť adresu URL prejdením na položky Služba > Koncové
Synchronizácia času
Uistite sa, že systémové hodiny vášho ADFS servera sú synchronizované so spoľahlivým internetovým časovým zdrojom, ktorý používa sieťový časový protokol (NTP). Použite nasledujúci príkaz PowerShell na skreslenie hodín iba pre vzťah Webex Releasing Party Trust.
Set-ADFSRelyingPartyTrust -TargetIdentifier "https://idbroker.webex.com/$ENTITY_ID_HEX_VALUE" -NotBeforesKew 3
Hexadecimálna hodnota je jedinečná pre vaše prostredie. Nahraďte hodnotu z hodnoty ID SP EntityDescriptor v súbore metadát Webex. Napríklad:
<EntityDescriptor xmlns="urn:oasis:names:tc:SAML:2.0:metadata" entityID=" https://idbroker.webex.com/c0cb726f-a187-4ef6-b89d-46749e1abd7a">


