- ホーム
- /
- 投稿記事

コメントありがとうございます。


 この記事の内容
 フィードバックがある場合
Control Hub と Active Directory フェデレーションサービス (ADFS 2.x 以降) をアイデンティティプロバイダー (IdP) として使用するデプロイメントとの間のシングルサインオン (SSO) 統合を設定できます。
シングルサインオンとコントロールハブ
シングルサインオン(SSO)は、ユーザーが1つまたは複数のアプリケーションにアクセスするための資格情報を提供できるようにするセッションまたはユーザー認証プロセスです。 このプロセスでは、権限が与えられているすべてのアプリケーションでユーザーを認証します。 これにより、ユーザーが特定のセッション中にアプリケーションを切り替えるときに、それ以上プロンプトが表示されなくなります。
セキュリティアサーションマークアップ言語(SAML 2.0)フェデレーションプロトコルは、Webex クラウドとアイデンティティプロバイダー(IdP)の間の SSO 認証を提供するために使用されます。
プロフィール
Webex アプリはウェブブラウザの SSO プロファイルのみをサポートしています。 ウェブブラウザの SSO プロファイルでは、Webex アプリは次のバインディングをサポートしています。
-
SPがPOSTを開始しました-> POSTバインディング
-
SPはリダイレクト-> POSTバインディングを開始しました
名前とIDの形式
SAML 2.0プロトコルは、特定のユーザーについて通信するためのいくつかのNameID形式をサポートしています。 Webex アプリは、次の NameID 形式をサポートしています。
-
urn: オアシス:名前:TC: SAML: 2.0: 名前付き ID フォーマット:トランジェント -
URN: オアシス:名前:TC: SAML: 1.1: 名前IDフォーマット:指定なし -
URN: オアシス:名前:TC: SAML: 1.1: 名前IDフォーマット:メールアドレス
IdPからロードするメタデータでは、最初のエントリはWebexで使用するように設定されています。
シングルログアウト
Webex アプリはシングルログアウトプロファイルをサポートしています。 Webex Appでは、ユーザーはアプリケーションからサインアウトできます。アプリケーションはSAMLシングルログアウトプロトコルを使用してセッションを終了し、IdPでサインアウトを確認します。 IdPがシングルログアウトに設定されていることを確認してください。
コントロールハブをADFSと統合してください
設定ガイドにはSSO統合の具体例が示されていますが、すべての可能性を網羅した設定は提供されていません。 たとえば、名前付きID形式のURN: OASIS: 名前:TC: SAML: 2.0: 名前IDフォーマット:Transientの統合手順は文書化されています。 urn: Oasis: names: TC: SAML: 1.1: 名前IDフォーマット:未指定や urn: Oasis: 名前:TC: SAML: 1.1: 名前IDフォーマット:メールアドレスなどの他の形式はSSO統合には使用できますが、ドキュメントの範囲外です。
Webex 組織のユーザー(Webex アプリWebex Meetings、およびコントロールハブで管理されているその他のサービスを含む)用にこの統合を設定してください。 Webex サイトがコントロールハブに統合されている場合、Webex サイトはユーザー管理を継承します。 Webex Meetingsこの方法でアクセスできず、Control Hubで管理されていない場合は、SSOを有効にするために別の統合を行う必要があります。Webex Meetings
ADFSの認証メカニズムで設定されている内容によっては、統合Windows認証(IWA)をデフォルトで有効にできます。 有効にすると、最初の電子メールプロンプトで入力された電子メールアドレスに関係なく、Windowsを介して起動されたアプリケーション(Webex AppやCisco Directory Connectorなど)は、サインインしたユーザーとして認証されます。
Webexメタデータをローカルシステムにダウンロードしてください
ID プロバイダーを設定する前に、Webex メタデータをダウンロードしてください。 このファイルには、組織のWebexサービスプロバイダー設定が含まれており、 IDプロバイダーはこれらの設定を使用してWebexを認識し、SAMLサインイン応答を正しい場所に送り返します。 IDプロバイダーでSAMLアプリケーションを設定するときは、このメタデータファイルを使用してください。
| 1 | |
| 2 |
[ に移動します。 |
| 3 |
「ID プロバイダー」タブに行き、「 SSOを有効にする」をクリックします。 |
| 4 |
IdPを選択してください。 |
| 5 |
あなたの組織の証明書の種類を選んでください:
|
| 6 |
メタデータファイルをダウンロードしてください。 <org-ID>Webex メタデータのファイル名は idb-meta--SP.xml です。 |
WebexメタデータをADFSにインストールします
始める前に
コントロールハブはADFS 2.x以降をサポートしています。
ウィンドウズ 2008 R2にはADFS 1.0しか含まれていません。 マイクロソフトから最低でもADFS 2.xをインストールする必要があります。
SSOとWebexサービスの場合、アイデンティティプロバイダー (IdP) は次の SAML 2.0 仕様に準拠する必要があります。
-
名前IDフォーマット属性を urn: Oasis: names: TC: SAML: 2.0: 名前IDフォーマット:トランジェントに設定します
-
Cisco Directory Connectorで選択された属性、またはWebex IDサービスで選択された属性と一致するユーザー属性にマップされる値を持つuid属性名を含むようにIdPのクレームを設定します。 (この属性には、電子メールアドレスやユーザー・プリンシパル名などがあります。)ガイダンスについては、https://www.cisco.com/go/hybrid-services-directory のカスタム属性情報を参照してください。
| 1 |
管理者権限でADFSサーバーにサインインします。 |
| 2 |
ADFS管理コンソールを開いて、。 |
| 3 |
信頼関係者の信頼の追加ウィザードウィンドウから、「開始」を選択します。 |
| 4 |
「データソースの選択」で、依存パーティに関するデータをファイルからインポートを選択し、ダウンロードしたControl Hubメタデータファイルを参照して、「次へ」を選択します。 |
| 5 |
「表示名を指定」では、Webexなど、この依存当事者信託の表示名を作成し、「次へ」を選択します。 |
| 6 |
「発行承認ルールを選択」で、「すべてのユーザーにこの依存パーティへのアクセスを許可する」を選択し、「次へ」を選択します。 |
| 7 |
「信頼を追加する準備ができました」で、「次へ」を選択し、ADFSへの信頼の追加を完了してください。 |
Webex 認証のクレームルールを作成してください
| 1 |
ADFSのメインペインで、作成した信頼関係を選択し、「クレームルールの編集」を選択します。 「発行変換ルール」タブで、「ルールを追加」を選択します。 |
| 2 |
「ルールタイプを選択」ステップで、「LDAP属性をクレームとして送信」を選択し、「次へ」を選択します。 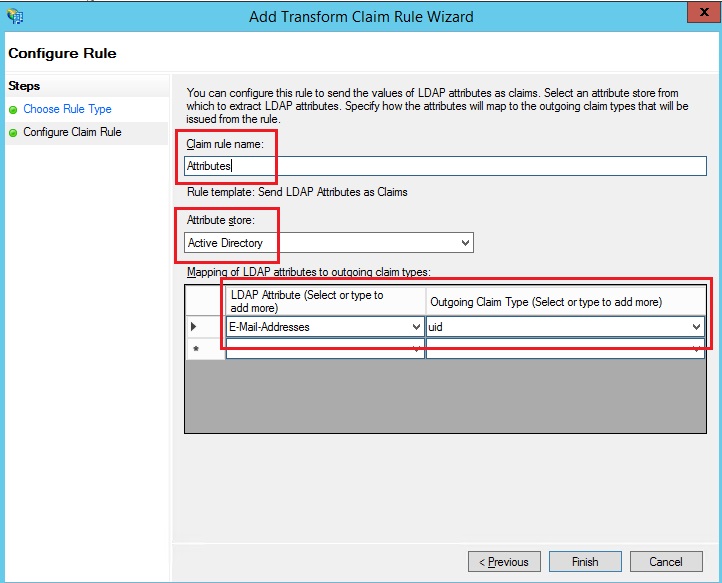 |
| 3 |
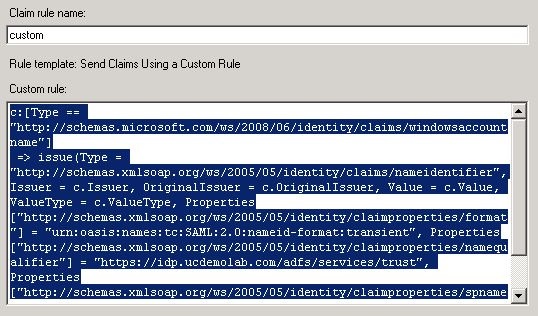
もう一度 [ルールを追加] を選択し、[カスタムルールを使用してクレームを送信] を選択して、[次へ] を選択します。 このルールは、Webexが他の方法では提供しない「spname修飾子」属性を ADFSに提供します。
|
| 4 |
メインウィンドウで「依拠当事者信託」を選択し、右側のペインで「プロパティ」を選択します。 |
| 5 |
プロパティウィンドウが表示されたら、「詳細設定」タブ、SHA-256を開き、「OK」 を選択して変更を保存します。 |
| 6 |
内部ADFSサーバーで次のURLを参照してファイルをダウンロードしてください。https: //< ad_fs_server >/federationMetadata/2007-06/federationMetadata.xml 適切な形式のXMLファイルを取得するには、ページを右クリックしてページのソースを表示する必要があるかもしれません。 |
| 7 |
ファイルをローカルマシンに保存します。 |
次にすべきこと
これで、ADFS メタデータを管理ポータルから Webex にインポートする準備ができました。
IdPメタデータをインポートして、テスト後にシングルサインオンを有効にする
Webex メタデータをエクスポートし、IdP を設定し、IdP メタデータをローカルシステムにダウンロードしたら、Control Hub から Webex 組織にインポートする準備が整います。
始める前に
アイデンティティプロバイダー(IdP)インターフェースからSSO統合をテストしないでください。 サービスプロバイダー起動(SP起動)フローのみをサポートしているので、この統合にはControl Hub SSOテストを使用する必要があります。
| 1 |
1つ選んでください:
|
| 2 |
IdPメタデータのインポートページで、 IdPメタデータファイルをページにドラッグアンドドロップするか、 ファイルブラウザオプションを使用してメタデータファイルを見つけてアップロードします。 「次へ」をクリックします。
できれば、より安全なオプションを使うべきです。 これは、IdPがパブリックCAを使用してメタデータに署名した場合にのみ可能です。 それ以外の場合は、 安全性の低いオプションを使用する必要があります。 これには、メタデータが署名されていないか、自己署名されていないか、 プライベートCAによって署名されていない場合も含まれます。 Oktaはメタデータに署名しないので、Okta SSO統合には「 安全性が低い」を選択する必要があります。 |
| 3 |
テストSSOセットアップを選択し、 新しいブラウザタブが開いたら、サインインしてIdPで認証します。 認証エラーが発生した場合は、 資格情報に問題がある可能性があります。 ユーザー名とパスワードを確認して、もう一度やり直してください。 Webex アプリのエラーは通常、SSO 設定に問題があることを意味します。 この場合は、手順、特にControl HubのメタデータをコピーしてIdP設定に貼り付ける手順をもう一度実行してください。 SSOサインインを直接確認するには、この画面で [ URLをクリップボードにコピー] をクリックして、 プライベートブラウザウィンドウに貼り付けることもできます。 そこから、 SSOでのサインインを順を追って進めることができます。 このステップは、 あなたがサインインしている既存のセッションにあるかもしれないアクセストークンによる誤検知を防ぎます。 |
| 4 |
コントロールハブのブラウザタブに戻ってください。
SSOの設定は、 最初のラジオボタンを選択してSSOを有効にしない限り、組織では有効になりません。 |
次にすべきこと
OktaからWebexクラウドにユーザープロビジョニングを行う場合は、「Oktaユーザーをコントロールハブに同期」の手順を使用してください。
Entra IDからWebexクラウドへのユーザープロビジョニングを行う場合は、「 Microsoft Entra IDユーザーをコントロールハブに同期する」の手順を使用してください。
「 自動メールを抑制する」の手順に従って、組織内の新しい Webex アプリユーザーに送信されるメールを無効にすることができます。 このドキュメントには、 組織内のユーザーにコミュニケーションを送る際のベストプラクティスも含まれています。
ADFSへのWebex依存パーティの信頼を更新してください
始める前に
ADFSのWebex Relying Party Trustを更新する前に、コントロールハブからSAMLメタデータファイルをエクスポートする必要があります。
| 1 |
管理者権限でADFSサーバーにサインインします。 |
| 2 |
WebexからADFSサーバーの一時的なローカルフォルダにSAMLメタデータファイルをアップロードします。例えば。
|
| 3 |
パワーシェルを開きます。 |
| 4 |
Webex |
| 5 |
ファイル名とターゲット名を、お使いの環境の正しい値に置き換えてください。 https://docs.microsoft.com/powershell/module/adfs/update-adfsrelyingpartytrust を参照してください。Webex SP 5年証明書をダウンロードして、署名または暗号化証明書の失効が有効になっている場合は、次の2つのコマンドを実行する必要があります。 |
| 6 |
コントロールハブにサインインして、SSO統合をテストしてください。
|
 .
ADFSのトラブルシューティング
ウィンドウズログにADFSエラーがあります
Windowsのログに、ADFSイベントログのエラーコード364が表示されることがあります。 イベントの詳細は無効な証明書を識別します。 このような場合、ADFSホストはポート80のファイアウォールを通過して証明書を検証できません。
依存当事者信託の証明書チェーンを構築しようとしたときにエラーが発生しました
SSO証明書を更新すると、サインイン時に次のエラーが表示されることがあります。
応答のステータスコードが無効です。
そのエラーが表示された場合は、
ADFSサーバー上のイベントビューアーログをチェックして、次のエラーを探してください。依存パーティトラスト
'https://idbroker.webex.com/'
証明書の証明書チェーンを構築しようとしたときにエラーが発生しました。サムプリント '754B9208F1F75C5CC122740F3675C5D129471D80
' で識別されます<org-ID>。 考えられる原因としては、
証明書が失効した、
信頼側信託の暗号化証明書失効設定で指定されたとおりに証明書チェーンを検証できなかったこと、
または証明書が有効期間内にないことが挙げられます。
<orgID>このエラーが発生した場合は、
Set-adfsrelyingPartyTrust-TargetIdentifier https://idbroker.webex.com/-EncryptionCertificateRevocationCheck Noneというコマンドを実行する必要があります
フェデレーション ID
フェデレーションIDでは大文字と小文字が区別されます。 これが組織のメールアドレスの場合は、ADFSが送信したとおりに入力してください。そうしないと、Webexは一致するユーザーを見つけられません。
送信前にLDAP属性を正規化するカスタムクレームルールを作成することはできません。
環境に設定したADFSサーバーからメタデータをインポートします。
必要に応じて、ADFS Managementの「」に移動してURLを確認できます。
時刻同期
ADFSサーバーのシステムクロックが、ネットワークタイムプロトコル(NTP)を使用する信頼できるインターネットタイムソースと同期していることを確認してください。 次の PowerShell コマンドを使用して、Webex 信頼関係のみの時間をずらしてください。
set-adf 依存党信託-ターゲット識別子 "https://idbroker.webex.com/$ENTITY_ID_HEX_VALUE"-スキュー3の前ではありません
16進数値は環境によって異なります。 Webex メタデータファイルの SP エンティティ記述子 ID 値の値を置き換えてください。 例えば:
<EntityDescriptor xmlns="urn:oasis:names:tc:SAML:2.0:metadata" entityID=" https://idbroker.webex.com/c0cb726f-a187-4ef6-b89d-46749e1abd7a">


