- Strona główna
- /
- Artykuł

Dziękujemy za opinię.


 W tym artykule
 Opinia?
Można skonfigurować integrację logowania jednokrotnego (SSO) między Control Hub a wdrożeniem używającym usług Active Directory Federation Services (ADFS 2.x i nowszych) jako dostawcy tożsamości (IDP).
Pojedyncze logowanie i koncentrator sterowania
Pojedyncze logowanie (SSO) to proces uwierzytelniania sesji lub użytkownika, który umożliwia użytkownikowi podanie danych uwierzytelniających w celu uzyskania dostępu do jednej lub więcej aplikacji. Proces uwierzytelnia użytkowników dla wszystkich aplikacji, do których przyznano im prawa. Eliminuje dalsze monity, gdy użytkownicy przełączają aplikacje podczas określonej sesji.
Protokół federacyjny Security Assertion Markup Language (SAML 2.0) służy do zapewnienia uwierzytelniania SSO między chmurą Webex a dostawcą tożsamości (IdP).
Profile
Aplikacja Webex obsługuje tylko profil SSO przeglądarki internetowej. W profilu SSO przeglądarki internetowej aplikacja Webex obsługuje następujące powiązania:
-
Powiązanie POST -> POST zainicjowane przez SP
-
SP zainicjował REDIRECT -> Wiązanie POST
Format nazwaID
Protokół SAML 2.0 obsługuje kilka formatów NameID do komunikowania się o określonym użytkowniku. Aplikacja Webex obsługuje następujące formaty NameID.
-
urn:oasis:nazwy:tc:saml:2.0:format_nazwa:przejściowy -
urn:oasis:nazwy:tc:saml:1.1:format_nazwa:nieokreślony -
urn:oasis:nazwy:tc:saml:1.1:format-nazwa:adres e-mailowy
W metadanych ładowanych z identyfikatora IDP pierwszy wpis jest skonfigurowany do użytku w Webex.
SingleLogout
Aplikacja Webex obsługuje pojedynczy profil wylogowania. W aplikacji Webex użytkownik może wylogować się z aplikacji, która używa protokołu pojedynczego wylogowania SAML, aby zakończyć sesję i potwierdzić wylogowanie za pomocą Twojego IDP. Upewnij się, że Twój IdP jest skonfigurowany dla SingleLogout.
Integracja Control Hub z ADFS
Przewodniki konfiguracji przedstawiają konkretny przykład integracji SSO, ale nie zapewniają wyczerpującej konfiguracji dla wszystkich możliwości. Na przykład dokumentowane są kroki integracji dla nameid-format urn:oasis:names:tc:saml:2.0:nameid-format:przejściowy. Inne formaty, takie jak urn:oasis:names:tc:saml:1.1:nameid-format:undefined lub urn:oasis:names:tc:saml:1.1:nameid-format:emailAddress będą działać przy integracji SSO, ale są poza zakresem naszej dokumentacji.
Skonfiguruj tę integrację dla użytkowników w organizacji Webex (w tym aplikacji Webex i innych usług administ Webex Meetings rowanych w Control Hub). Jeśli witryna Webex jest zintegrowana z Control Hub, witryna Webex dziedziczy zarządzanie użytkownikami. Jeśli nie możesz uzyskać dostępu Webex Meetings w ten sposób i nie jest zarządzany w Centrum sterowania, musisz przeprowadzić oddzielną integrację, aby włączyć SSO dlaWebex Meetings.
W zależności od tego, co jest skonfigurowane w mechanizmach uwierzytelniania w ADFS, zintegrowane uwierzytelnianie systemu Windows (IWA) może być domyślnie włączone. Jeśli jest włączona, aplikacje uruchamiane przez system Windows (takie jak aplikacja Webex i Cisco Directory Connector) uwierzytelniają się jako użytkownik, który jest zalogowany, niezależnie od tego, jaki adres e-mail jest wprowadzony podczas początkowego monitu e-mail.
Pobierz metadane Webex do swojego systemu lokalnego
Pobierz metadane Webex przed skonfigurowaniem dostawcy tożsamości. Ten plik zawiera ustawienia dostawcy usług Webex dla Twojej organizacji, a dostawca tożsamości używa tych ustawień do rozpoznawania Webex i wysyłania odpowiedzi logowania SAML z powrotem we właściwe miejsce. Ten plik metadanych należy używać podczas konfigurowania aplikacji SAML w dostawcy tożsamości.
| 1 |
Zaloguj się do Control Hub. |
| 2 |
Przejdź do opcji . |
| 3 |
Przejdź do zakładki Dostawca tożsamości i kliknij Aktywuj SSO. |
| 4 |
Wybierz IdP. |
| 5 |
Wybierz typ certyfikatu dla swojej organizacji:
|
| 6 |
Pobierz plik metadanych. <org-ID>Nazwa pliku metadanych Webex to id b-meta- -SP.xml. |
Zainstaluj metadane Webex w ADFS
Zanim zaczniesz
Control Hub obsługuje ADFS 2.x lub nowszy.
Windows 2008 R2 zawiera tylko ADFS 1.0. Musisz zainstalować co najmniej ADFS 2.x od firmy Microsoft.
W przypadku usług SSO i Webex dostawcy tożsamości muszą spełniać następującą specyfikację SAML 2.0:
-
Ustaw atrybut NameID Format na urn:oasis:names:tc:saml:2.0:nameID-format: przejściowy
-
Skonfiguruj roszczenie w IdP tak, aby zawierało nazwę atrybutu uid z wartością przypisaną do atrybutu wybranego w programie Cisco Directory Connector lub atrybutu użytkownika, który pasuje do atrybutu wybranego w usłudze tożsamości Webex. (Tym atrybutem mogą być na przykład adresy e-mail lub nazwa użytkownika). Wskazówki można znaleźć w informacjach o niestandardowych atry butach na stronie https://www.cisco.com/go/hybrid-services-directory.
| 1 |
Zaloguj się na serwerze ADFS z uprawnieniami administratora. |
| 2 |
Otwórz konsolę zarządzania ADFS i przejdź do opcji . |
| 3 |
W oknie Kreator dodawania zaufania strony poleg ającej wybierz opcję Start. |
| 4 |
W polu Wybierz źródło danych wybierz opcję Importuj dane o podmiocie zależnym z pliku, przejdź do pliku metadanych centrum sterowania, który został pobrany, a następnie wybierz opcję Dalej. |
| 5 |
W polu Określ nazwę wyświet laną utwórz nazwę wyświetlaną dla tej grupy zaufania, takiej jak Webex, i wybierz Dalej. |
| 6 |
W polu Wybierz reguły autoryzacji wydawania wybierz opcję Zez walaj wszystkim użytkownikom na dostęp do tej strony zależnej, a następnie wybierz opcję Dalej. |
| 7 |
W polu Gotowy do dodania zauf ania wybierz pozycję Dalej i zakończ dodawanie zaufania polegającego do ADFS. |
Tworzenie reguł roszczeń dla uwierzytelniania Webex
| 1 |
W głównym okienku ADFS wybierz utworzoną relację zaufania, a następnie wybierz Edytuj reguły roszczeń. Na karcie Reguły przekształcania wydawania wybierz opcję Dodaj regułę. |
| 2 |
W kroku Wybierz typ reguły wybierz opcję Wyślij atrybuty LDAP jako roszczenia, a następnie wybierz pozycję Dalej. 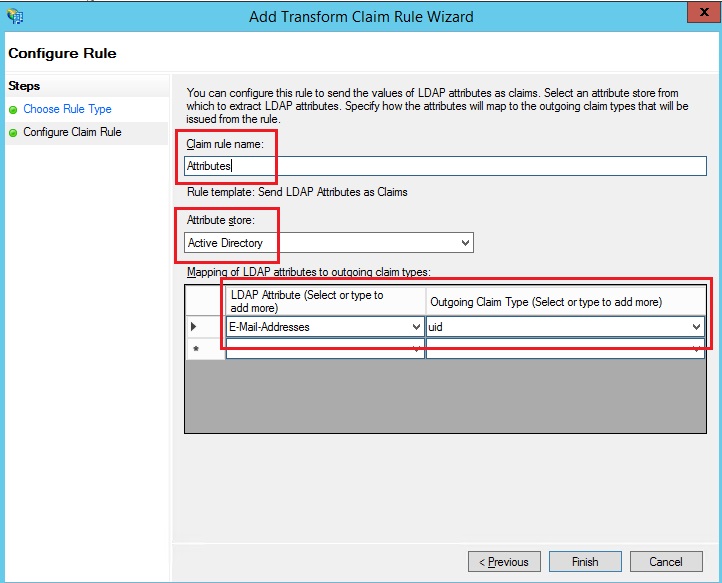 |
| 3 |
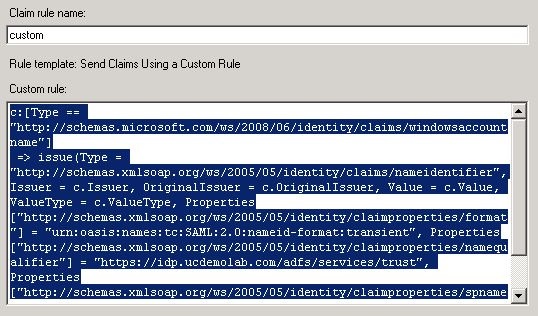
Ponow nie wybierz opcję Dodaj regu łę, wybierz opcję Wyślij roszczenia przy użyciu reguły niestandar dowej, a następnie wybierz pozycję Dalej. Ta reguła zapewnia ADFS atrybut „spname qualifier”, którego Webex nie zapewnia w inny sposób.
|
| 4 |
W oknie głównym wybierz polecenie Releasing Party Trust, a następnie wybierz Właściwości w prawym okienku. |
| 5 |
Gdy pojawi się okno Właściwości, przejdź do karty Za awansowane, SHA-256, a następnie wybierz OK, aby zapisać zmiany. |
| 6 |
Przejdź do następującego adresu URL na wewnętrznym serwerze ADFS, aby pobrać plik: https: //< ad_fs_server >/FederationMetadata/2007-06/FederationMetadata.xml Może być konieczne kliknięcie strony prawym przyciskiem myszy i wyświetlanie źródła strony, aby uzyskać poprawnie sformatowany plik XML. |
| 7 |
Zapisz plik na komputerze lokalnym. |
Co robić dalej
Możesz zaimportować metadane ADFS z powrotem do Webex z portalu zarządzania.
Importuj metadane IDP i włącz jednorazowe logowanie po teście
Po wyeksportowaniu metadanych Webex, skonfigurowaniu IDP i pobraniu metadanych IdP do systemu lokalnego, możesz je zaimportować do organizacji Webex z Centrum sterowania.
Zanim zaczniesz
Nie należy testować integracji SSO z interfejsu dostawcy tożsamości (iDP). Obsługujemy tylko przepływy inicjowane przez Usługodawcę (inicjowane przez SP), dlatego do tej integracji należy użyć testu SSO Control Hub.
| 1 |
Wybierz jeden:
|
| 2 |
Na stronie Importuj metadane IdP przeciągnij i upuść plik metadanych Id P na stronę lub użyj opcji przeglądarki plików, aby zlokalizować i przesłać plik metadanych . Kliknij przycisk Dalej.
Powinieneś skorzystać z opcji Bardziej bezpieczne, jeśli możesz. Jest to możliwe tylko wtedy, gdy Twój identyfikator użył publicznego urzędu urzędowego do podpisania swoich metadanych. We wszystkich innych przypadkach należy użyć opcji M niej bezpieczne. Dotyczy to sytuacji, gdy metadane nie są podpisane, podpisane samodzielnie lub podpisane przez prywatny urząd urzędowy. Okta nie podpisuje metadanych, więc musisz wybrać opcję Mniej bezpieczne dla integr acji Okta SSO. |
| 3 |
Wybierz opcję Testuj konfigurację SSO, a gdy otworzy się nowa karta przeglądarki, uwierzytelnij się za pomocą IDP, logując się. Jeśli pojawi się błąd uwierzytelniania, może wystąpić problem z po świadczeniami. Sprawdź nazwę użytkownika i hasło i spróbuj ponownie. Błąd aplikacji Webex zwykle oznacza problem z konfiguracją SSO. W takim przypadku ponownie przejdź przez kroki, zwłaszcza kroki, w których skopiujesz i wkle jasz metadane Control Hub do konfiguracji IDP. Aby bezpośrednio wyświetlić obsługę logowania SSO, możesz również kliknąć Kopiuj adres URL do schowka z tego ekranu i wklej go w prywatnym oknie przeglądarki. Stamtąd możesz przejść przez logowanie się za pomocą SSO. Ten krok zatrzymuje fałszywe alarmy z powodu tokena dostępu, który może znajdować się w istniejącej sesji po zalogo waniu się. |
| 4 |
Wróć do karty przeglądarki Control Hub.
Konfiguracja SSO nie wchodzi w życie w Twojej organizacji, chyba że wybierz esz pierwszy przycisk radiowy i aktywujesz SSO. |
Co robić dalej
Użyj procedur w Synchronizuj użytkowników Okta w centrum sterowania, jeśli chcesz przeprowadzić udostępnianie użytkowników z Okta do chmury Webex.
Użyj procedur w sekcji Synchronizuj użytkowników identyfikatora Microsoft Entra w Centrum sterowania, jeśli chcesz przeprowadzić udostępnianie użytkownika z Entra ID do chmury Webex.
Aby wyłączyć wiadomości e-mail wysyłane do nowych użytkowników aplikacji Webex w Twojej organizacji, możesz postępować zgodnie z procedurą Wyłącz automat yczne wiadomości e-mail. Dokument zawiera również najlepsze praktyki dotyczące wysyłania wiadomości do użytkowników w organizacji.
Aktualizacja zaufania stron opartych na platformie Webex w ADFS
Zanim zaczniesz
Aby zaktualizować narzędzie Webex Relying Party Trust w ADFS, należy wyeksportować plik metadanych SAML z Centrum sterowania.
| 1 |
Zaloguj się na serwerze ADFS z uprawnieniami administratora. |
| 2 |
Prześlij plik metadanych SAML z Webex do tymczasowego folderu lokalnego na serwerze ADFS, np.
|
| 3 |
Otwórz Powershell. |
| 4 |
Uruchom Zwróć uwagę na parametr |
| 5 |
Pamiętaj, aby zastąpić nazwę pliku i nazwę docelową odpowiednimi wartościami ze środowiska. Zobacz https://docs.microsoft.com/powershell/module/adfs/update-adfsrelyingpartytrust.Jeśli pobrałeś certyfikat Webex SP 5-letni i masz włączoną opcję Odwołanie certyfikatu podpisywania lub szyfrowania, musisz uruchomić następujące dwa polecenia: |
| 6 |
Zaloguj się do Control Hub, a następnie przetestuj integrację SSO:
|
 .
Rozwiązywanie problemów z ADFS
Błędy ADFS w dziennikach systemu Windows
W dziennikach systemu Windows może pojawić się kod błędu dziennika zdarzeń ADFS 364. Szczegóły zdarzenia identyfikują nieprawidłowy certyfikat. W takich przypadkach host ADFS nie może weryfikować certyfikatu przez zaporę na porcie 80.
Wystąpił błąd podczas próby zbudowania łańcucha certyfikatów dla zaufania strony zależnej
Podczas aktualizacji certyfikatu SSO może pojawić się ten błąd podczas logowania:
Nieprawidłowy kod stanu w odpowiedzi.
Jeśli zobaczysz ten błąd, sprawdź dzienniki Podglądu zdarzeń na serwerze
ADFS i poszukaj następującego błędu: Wyst ąpił błąd podczas próby
zbudowania łańcucha certyfikatów dla certyfikatu zaufania strony zależnej
„https://idbroker.webex.com/” zidentyfikowanego przez thumbprint „754B9208F1F75C5CC122740F3675C5D129471D80
”<org-ID>. Możliwe przyczyny to, że
certyfikat został cofnięty, łańcuch certyfikatów nie mógł zostać zweryfikowany zgodnie z ustawieniami
cofnięcia certyfikatu szyfrowania podmiotu zaufania lub certyfikat nie mieści się
w okresie ważności.
<orgID>Jeśli wystąpi ten błąd, należy uruchomić polecenia
Set-ADFSRely ingPartyTrust -TargetIdentifier https://idbroker.webex.com/ -EncryptionCertificateRevocationCheck None
Identyfikator federacji
Identyfikator federacji rozróżnia wielkość liter. Jeśli jest to Twój adres e-mail organizacji, wprowadź go dokładnie tak, jak wysyła go ADFS, w przeciwnym razie Webex nie może znaleźć pasującego użytkownika.
Nie można zapisać niestandardowej reguły roszczeń w celu normalizacji atrybutu LDAP przed jego wysłaniem.
Zaimportuj metadane z serwera ADFS skonfigurowanego w środowisku.
W razie potrzeby można zweryfikować adres URL, przechodząc do opcji Usługa >
Synchronizacja czasu
Upewnij się, że zegar systemowy serwera ADFS jest zsynchronizowany z niezawodnym internetowym źródłem czasu używającym protokołu czasu sieciowego (NTP). Użyj poniższego polecenia PowerShell, aby przekrzywić zegar tylko dla relacji Webex Releasing Party Trust.
Set-ADFSRelyingPartyTrust -TargetIdentifier "https://idbroker.webex.com/$ENTITY_ID_HEX_VALUE" -NotBeforesKew 3
Wartość szesnastkowa jest unikalna dla twojego środowiska. Proszę zastąpić wartość z wartości identyfikatora SP EntityDescriptor w pliku metadanych Webex. Na przykład:
<EntityDescriptor xmlns="urn:oasis:names:tc:SAML:2.0:metadata" entityID=" https://idbroker.webex.com/c0cb726f-a187-4ef6-b89d-46749e1abd7a">


