- Početak
- /
- Članak

Hvala na povratnim informacijama.


 U ovom članku
 Povratne informacije?
Možete da konfigurišete integraciju sa jednom prijavom (SSO) između Control Hub i implementacije koja koristi Active Directory Federation Services (ADFS 2.x i novije verzije) kao provajdera identiteta (IDP).
Čvorište za jednokratnu prijavu i kontrolu
Jednokratna prijava (SSO) je sesija ili proces autentifikacije korisnika koji omogućava korisniku da pruži akreditive za pristup jednoj ili više aplikacija. Proces autentifikuje korisnike za sve aplikacije na koje su im data prava. Eliminiše dalje upute kada korisnici prebacuju aplikacije tokom određene sesije.
Protokol federacije jezika za označavanje sigurnosti (SAML 2.0) koristi se za obezbeđivanje SSO autentifikacije između Vebek oblaka i vašeg provajdera identiteta (IDP).
Profili
Vebek aplikacija podržava samo SSO profil veb pregledača. U SSO profilu veb pregledača, Vebek App podržava sledeće veze:
-
SP je pokrenuo POST -> POST vezivanje
-
SP je pokrenuo REDIRECT -> POST vezivanje
NameID format
SAML 2.0 protokol podržava nekoliko NameID formata za komunikaciju o određenom korisniku. Aplikacija Vebek podržava sledeće formate NameID.
-
urn:oasis:imena:tc:saml:2.0:nameid-format:tranzitivni -
urn:oasis:imena:tc:saml:1.1:NameId-format:Neodređeno -
urn:oasis:imena:tc:saml:1.1:NameId-format:EmailAddress
U metapodacima koje učitavate sa svog IDP-a, prvi unos je konfigurisan za upotrebu u Vebek-u.
SingleLogout
Aplikacija Vebek podržava pojedinačni profil za odjavljivanje. U aplikaciji Vebek korisnik može da se odjavi iz aplikacije, koja koristi SAML protokol za pojedinačnu odjavu da završi sesiju i potvrdi to odjavljivanje sa vašim IDP-om. Uverite se da je vaš IDP konfigurisan za SingleLogout.
Integrišite Control Hub sa ADFS-om
Vodiči za konfiguraciju prikazuju specifičan primer za integraciju SSO, ali ne pružaju iscrpnu konfiguraciju za sve mogućnosti. Na primer, dokumentovani su koraci integracije za nameid-format urn:oasis:names:tc:saml:2.0:nameid-format:tranzient. Ostali formati kao što su urn:oasis:imena:tc:saml:1.1:nameid-format:undefined ili urn:oasis:imena:tc:saml:1.1:nameID-format:emailAddress će raditi za integraciju SSO, ali su izvan okvira naše dokumentacije.
Podesite ovu integraciju za korisnike u vašoj Vebek organizaciji (uključujući aplikaciju Vebek i druge usluge administrirane u Control Hubu). Webex Meetings Ako je vaša Vebek veb lokacija integrisana u Control Hub, Vebek sajt nasleđuje upravljanje korisnicima. Ako ne možete pristupiti na ovaj Webex Meetings način i njime se ne upravlja u Control Hubu, morate izvršiti zasebnu integraciju da biste omogućili SSO zaWebex Meetings.
U zavisnosti od toga šta je konfigurisano u mehanizmima za autentifikaciju u ADFS-u, integrisana Vindovs autentifikacija (IVA) može biti podrazumevano omogućena. Ako je omogućeno, aplikacije koje se pokreću preko operativnog sistema Vindovs (kao što su Vebek App i Cisco Directori Connector) potvrđuju autentičnost kao korisnik koji je prijavljen, bez obzira na to koja je adresa e-pošte uneta tokom početnog upita e-pošte.
Preuzmite Vebek metapodatke u svoj lokalni sistem
Preuzmite Vebek metapodatke pre nego što konfigurišete provajdera identiteta. Ova datoteka sadrži postavke provajdera Vebek usluga za vašu organizaciju, a vaš provajder identiteta koristi ta podešavanja da prepozna Vebek i pošalje SAML odgovore za prijavu nazad na tačno mesto. Koristite ovu datoteku metapodataka kada konfiguriš ete SAML aplikaciju u svom provajderu identiteta.
| 1 |
Prijavite se u Control Hub. |
| 2 |
Idite na U . |
| 3 |
Idite na karticu Pro vajder identiteta i kliknite na Aktiviraj SSO. |
| 4 |
Izaberite IDP. |
| 5 |
Izaberite vrstu sertifikata za svoju organizaciju:
|
| 6 |
Preuzmite datoteku metapodataka. <org-ID>Ime datoteke metapodataka Vebek je id b-meta- -SP.xml. |
Instalirajte Vebek metapodatke u ADFS
Pre nego što počnete
Control Hub podržava ADFS 2.k ili noviji.
Vindovs 2008 R2 uključuje samo ADFS 1.0. Morate instalirati najmanje ADFS 2.k od Microsofta.
Za SSO i Vebek usluge, pružaoci identiteta moraju biti u skladu sa sledećom SAML 2.0 specifikacijom:
-
Podesite atribut NameID Format na urn:oasis:imena:tc:saml:2.0:nameID-format: tranzitivni
-
Konfigurišite zahtev na IDP-u tako da uključuje ime atributa uid sa vrednošću koja je mapirana na atribut koji je izabran u programu Cisco Directori Connector ili korisnički atribut koji odgovara onom koji je izabran u Vebek servisu identiteta. (Ovaj atribut može biti, na primer, e-mail adrese ili korisničko ime.) Pogledajte informacije o prilagođenim atributima na https://www.cisco.com/go/hybrid-services-directory za uputstva.
| 1 |
Prijavite se na ADFS server sa administratorskim dozvolama. |
| 2 |
Otvorite konzolu za upravljanje ADFS-om i potražite Odnosi sa . |
| 3 |
U prozoru Dod avanje čarobnjaka za poverenje koje se oslanjaju stranke izaberite Start. |
| 4 |
U od eljku Izaberi izvor podataka izaberite Uvoz podataka o strani koja se oslanja iz datoteke, potražite datoteku metapodataka kontrolnog centra koju ste preuzeli i izaberite Dal je. |
| 5 |
U od eljku Navedi ime prikaz a kreirajte ime prikaza za ovo poverenje koje se oslanja strana, kao što je Vebek, i izab erite Dalje. |
| 6 |
U od eljku Izaberi pravila autoriz acije izdavanja izab erite Dozvoli svim korisnicima da pristupe ovoj oslanjajućoj strani i izaberite Dalje. |
| 7 |
Za S premno za dodavanje poverenja izaberite Dal je i dovršite dodavanje poverenja koji se oslanja u ADFS. |
Kreirajte pravila zahteva za Vebek autentifikaciju
| 1 |
U glavnom oknu ADFS izaberite odnos poverenja koji ste kreirali, a zatim izaberite Uredi pravila zahteva. Na kartici Pravila transformacije izdavanja izaberite Dodaj pravilo. |
| 2 |
U koraku Odaberi vrstu pravila izaberite Po šalji LDAP atribute kao potraživanja, a zatim izaberite Dalje. 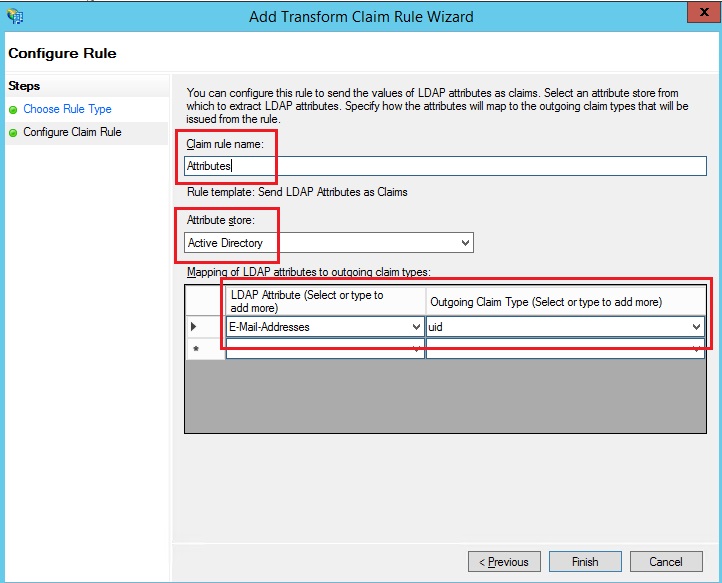 |
| 3 |
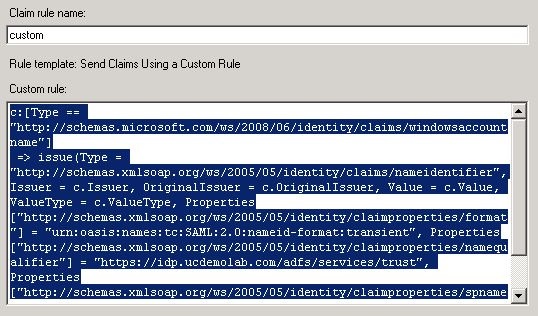
Ponovo izaberite Dodaj pravilo, izaberite Pošalji potraživanja pomoću prilagođenog pravila, a zatim izaberite Dal je. Ovo pravilo pruža ADFS-u atribut „spname qualifier“ koji Vebek inače ne pruža.
|
| 4 |
I zaberite Oslanjanje pove renja strane u glavnom prozoru, a zatim izaberite Svojstva u desnom oknu. |
| 5 |
Kada se pojavi prozor Svojstva, potražite karticu Napredno, SHA-256, a zatim izaberite U redu da biste sa čuvali promene. |
| 6 |
Pređite do sledećeg URL-a na internom ADFS serveru da biste preuzeli datoteku: https: //< ad_fs_server >/FederationMetadata/2007-06/FederationMetadata.kml Možda ćete morati da kliknete desnim tasterom miša na stranicu i pregledate izvor stranice da biste dobili pravilno formatiranu KSML datoteku. |
| 7 |
Sačuvajte datoteku na lokalnoj mašini. |
Šta dalje raditi
Spremni ste da uvezete ADFS metapodatke nazad u Vebek sa portala za upravljanje.
Uvezite IDP metapodatke i omogućite jednokratnu prijavu nakon testa
Nakon što izvezete Vebek metapodatke, konfigurišete svoj IdP i preuzmete IdP metapodatke u lokalni sistem, spremni ste da ih uvezete u svoju Vebek organizaciju iz Control Hub-a.
Pre nego što počnete
Ne testirajte SSO integraciju iz interfejsa provajdera identiteta (iDP). Podržavamo samo tokove inicirane od strane provajdera usluga (SP inicirani), tako da za ovu integraciju morate koristiti SSO test Control Hub.
| 1 |
Izaberite jedan:
|
| 2 |
Na stranici Uvoz IDP metapodataka prevucite i ispustite datoteku metapodataka IdP na stranicu ili koristite opciju pregledača datoteka da biste locirali i otpremili datoteku meta podataka. Kliknite na dug me Dal je.
Trebalo bi da koristite opciju Sigurnije, ako možete. Ovo je moguće samo ako je vaš IDP koristio javni CA da potpiše svoje metapodatke. U svim ostalim slučajevima morate koristiti opciju M anje bezbed no. Ovo uključuje ako metapodaci nisu potpisani, samostalno potpisani ili potpisani od strane privatnog CA. Okta ne potpisuje metapodatke, tako da morate odabrati Manje sigurno za integr aciju Okta SSO. |
| 3 |
Izaberite Test SSO podešavanja i kada se otvori nova kartica pregledača, potvrdite autentifikaciju sa IDP-om prijavljivanjem. Ako dobijete grešku u autentifikaciji, može doći do problema sa akreditivima. Proverite korisničko ime i lozinku i pokušajte ponovo. Greška aplikacije Vebek obično znači problem sa podešavanjem SSO. U tom slučaju ponovo prođite kroz korake, posebno korake u kojima kopirate i zalepite metapodatke Control Hub u podešavanje IDP-a. Da biste direktno videli iskustvo prijave na SSO, takođe možete da kliknete na Kopiraj URL u međuspremnik sa ovog ekrana i zal epite ga u privatni prozor pregledača. Odatle možete proći kroz prijavljivanje sa SSO. Ovaj korak zaustavlja lažno pozitivne rezultate zbog pristupnog tokena koji bi mogao biti u postojećoj sesiji nakon što ste prijav ljeni. |
| 4 |
Vratite se na karticu pregledača Control Hub.
Konfiguracija SSO ne stupa na snagu u vašoj organizaciji osim ako ne izab erete prvo radio dugme i ne aktivirate SSO. |
Šta dalje raditi
Koristite procedure u Sinhronizaciji Okta korisnika u Control Hub ako želite da izvršite pružanje usluga korisnika iz Okte u Vebek oblak.
Koristite procedure u Sinhronizaciji korisnika Microsoft Entra ID-a u Control Hub ako želite da izvršite dodeljivanje korisnika iz Entra ID-a u Vebek oblak.
Možete da pratite proceduru u odeljku S uzmi automatizovane e-poš te da biste onemogućili e-poštu koja se šalje novim korisnicima aplikacije Vebek u vašoj organizaciji. Dokument takođe sadrži najbolje prakse za slanje komunikacija korisnicima u vašoj organizaciji.
Ažurirajte Vebek koji se oslanja na poverenje stranaka u ADFS
Pre nego što počnete
Potrebno je da izvezete SAML datoteku metapodataka iz Control Hub-a pre nego što možete da ažurirate Vebek Relising Parti Trust u ADFS-u.
| 1 |
Prijavite se na ADFS server sa administratorskim dozvolama. |
| 2 |
Otpremite SAML datoteku metapodataka iz Vebek-a u privremenu lokalnu fasciklu na ADFS serveru, npr.
|
| 3 |
Otvorite Povershell. |
| 4 |
Pokrenite Obratite pažnju na parametar |
| 5 |
<org-ID>Pokrenite ažuri Obavezno zamenite ime datoteke i ciljno ime tačnim vrednostima iz vašeg okruženja. Pogledajte https://docs.microsoft.com/powershell/module/adfs/update-adfsrelyingpartytrust.Ako ste preuzeli Vebek SP petogodišnji sertifikat i imate uključen opoziv sertifikata za potpisivanje ili šifrovanje, potrebno je da pokrenete ove dve komande: |
| 6 |
Prijavite se u Control Hub, a zatim testirajte SSO integraciju:
|
 .
Rešavanje problema sa ADFS-om
ADFS greške u Vindovs evidencijama
U Vindovs evidencijama možete videti kod greške u evidenciji događaja ADFS 364. Detalji događaja identifikuju nevažeći sertifikat. U tim slučajevima, ADFS hostu nije dozvoljeno preko zaštitnog zida na portu 80 da potvrdi sertifikat.
Došlo je do greške tokom pokušaja izgradnje lanca sertifikata za poverenje stranke koja se oslanja
Prilikom ažuriranja SSO sertifikata, možda će vam se pojaviti ova greška prilikom prijavljivanja: Nevaž
eći statusni kod kao odgovor.
Ako vidite tu grešku, proverite dnevnike pregledača događaja na
ADFS serveru i potražite sledeću grešku: Došlo je do greške tokom pokušaja
izgradnje lanca sertifikata za pouzdani certifikat
'https://idbroker.webex.com/' identifikovan otiskom palca '754B9208F1F75C5CC122740F3675C5D129471D80
'<org-ID>. Mogući uzroci su da je
sertifikat opozvan, lanac sertifikata nije mogao biti verifikovan kako je navedeno u podešavanjima opoziva sertifikata za šifrovanje poverenika koji se
oslanja, ili sertifikat nije
u roku važenja.
<orgID>Ako dođe do ove greške, morate pokrenuti naredbe
Set-ADFSRelingPartiTrust -TargetIdentifier https://idbroker.webex.com/ -EncryptionCertificateRevocationCheck None
ID federacije
ID Federacije je osetljiv na velika i mala slova. Ako je ovo vaša organizaciona adresa e-pošte, unesite je tačno onako kako je ADFS šalje, ili Vebek ne može da pronađe odgovarajućeg korisnika.
Prilagođeno pravilo zahteva ne može se napisati da bi se normalizovao atribut LDAP pre nego što se pošalje.
Uvezite metapodatke sa ADFS servera koji ste postavili u svom okruženju.
URL možete da proverite ako je potrebno tako što ćete otići na Usluga > Krajnje
Sinhronizacija vremena
Uverite se da je sistemski sat vašeg ADFS servera sinhronizovan sa pouzdanim internetskim izvorom vremena koji koristi Netvork Time Protocol (NTP). Koristite sledeću naredbu PoverShell da biste iskrivili sat samo za vezu Vebek Releasing Parti Trust.
Set-ADFSRelingPartiTrust -TargetIdentifier "https://idbroker.webex.com/$ENTITY_ID_HEX_VALUE" -NotBeforeskev 3
Heksadecimalna vrednost je jedinstvena za vaše okruženje. Molimo zamenite vrednost iz vrednosti SP EntitiDescriptor ID u Vebek datoteci metapodataka. Na primer:
<EntityDescriptor xmlns="urn:oasis:names:tc:SAML:2.0:metadata" entityID=" https://idbroker.webex.com/c0cb726f-a187-4ef6-b89d-46749e1abd7a">


