- Kezdőlap
- /
- Cikk

Köszönjük visszajelzését.


 Ebben a cikkben
 Visszajelzés?
Konfigurálhat egyszeri bejelentkezési (SSO) integrációt a Control Hub és egy olyan telepítés között, amely identitás-szolgáltatóként (IDP) Active Directory Federation Services (ADFS 2.x és újabb) használ.
Egyszeri bejelentkezés és vezérlőközpont
Az egyszeri bejelentkezés (SSO) olyan munkamenet vagy felhasználói hitelesítési folyamat, amely lehetővé teszi a felhasználó számára, hogy hitelesítő adatokat adjon meg egy vagy több alkalmazás eléréséhez. A folyamat hitelesíti a felhasználókat minden olyan alkalmazáshoz, amelyhez jogosultak. Ez kiküszöböli a további utasításokat, amikor a felhasználók egy adott munkamenet során alkalmazásokat váltanak.
A Security Assertion Markup Language (SAML 2.0) Federation Protocol az SSO-hitelesítés biztosítására szolgál a Webex felhő és az Ön identitásszolgáltatója (IDP) között.
Profilok
A Webex App csak a webböngésző SSO profilját támogatja. A webböngésző SSO-profiljában a Webex App a következő kötéseket támogatja:
-
SP kezdeményezett POST -> POST kötés
-
SP kezdeményezett REDIRECT -> POST kötés
NameID formátum
A SAML 2.0 protokoll több NameID formátumot támogat egy adott felhasználóval kapcsolatos kommunikációhoz. A Webex App támogatja a következő NameID formátumokat.
-
URL:oasis:névek:tc:saml:2.0:névformátum:átmeneti -
URL:OASIS:Névek:tc:saml:1.1:névformátum:nem meghatározott -
URL:oasis:névek:tc:saml:1.1:névformátum:emailcím
Az IDP-ből betöltött metaadatokban az első bejegyzés a Webex-ben való használatra van konfigurálva.
SingleLogout
A Webex App támogatja az egyetlen kijelentkezési profilt. A Webex alkalmazásban a felhasználó kijelentkezhet az alkalmazásból, amely a SAML egyetlen kijelentkezési protokollt használja a munkamenet befejezéséhez, és megerősíti a kijelentkezést az IDP-jével. Győződjön meg róla, hogy az IDP a SingleLogout beállításra van konfigurálva.
Integrálja a Control Hub alkalmazást az ADFS-szal
A konfigurációs útmutatók konkrét példát mutatnak az SSO-integrációra, de nem biztosítanak teljes konfigurációt minden lehetőséghez. Például a nameid-format urn:oasis:names:tc:saml:2.0:nameid-format :tranzient integrációs lépései dokumentálva vannak. Más formátumok, például az urn:oasis:Names:tc:saml:1.1:Nameid-format:Undefined vagy az urn:oasis:names:tc:saml:1.1:NameID-format:emailAddress működni fognak az SSO-integr ációhoz, de nem tartoznak a dokumentációnk hatálya alá.
Állítsa be ezt az integrációt a Webex szervezet felhasználói számára (beleértve a Webex alkalmazást és a Vezérlőközpontban kezelt egyéb szolgáltatásokat is). Webex Meetings Ha a Webex-webhely integrálva van a Control Hubba, a Webex webhely örökli a felhasználói kezelést. Ha nem tud ilyen Webex Meetings módon hozzáférni, és nem kezeli a Vezérlőközpontban, külön integrációt kell végrehajtania az SSO engedélyezéséhezWebex Meetings.
Attól függően, hogy mi van konfigurálva az ADFS hitelesítési mechanizmusaiban, alapértelmezés szerint engedélyezhető az integrált Windows-hitelesítés (IWA). Ha engedélyezve van, akkor a Windows rendszeren keresztül indított alkalmazások (például a Webex App és a Cisco Directory Connector) a bejelentkezett felhasználóként hitelesítik, függetlenül attól, hogy milyen e-mail cím van megadva az első e-mail felszólítás során.
Töltse le a Webex metaadatait a helyi rendszerre
Az azonosító szolgáltató konfigurálása előtt töltse le a Webex metaadatokat. Ez a fájl tartalmazza a szervezet Webex-szolgáltató beállításait, és az identitásszolgáltató ezeket a beállításokat használja a Webex felismerésére, és a SAML-bejelentkezési válaszokat a megfelelő helyre küldheti vissza. Használja ezt a metaadatfájlt, amikor konfigurálja a SAML alkalmazást az identitásszolgáltatóban.
| 1 |
Jelentkezzen be a Control Hub alkalmazás ba. |
| 2 |
Menjen a Kezel pontra |
| 3 |
Lépjen az Identity provider fülre, és kattintson az SSO aktiválása gombra. |
| 4 |
Válasszon egy IDP-t. |
| 5 |
Válassza ki a szervezet tanúsítványtípus át:
|
| 6 |
Töltse le a metaadatfájlt. <org-ID>A Webex metaadatfájl neve id b-meta- -SP.xml. |
Telepítse a Webex metaadatokat az ADFS-be
Mielőtt elkezdené
A Control Hub támogatja az ADFS 2.x vagy újabb verzióját.
A Windows 2008 R2 csak az ADFS 1.0 verzióját tartalmazza. Legalább ADFS 2.x-ot kell telepítenie a Microsofttól.
Az SSO és a Webex szolgáltatások esetében az azonosító szolgáltatóknak meg kell felelniük a következő SAML 2.0 specifikációnak:
-
Állítsa be a NameID Format attribútumot urn:Oasis:Names:tc:saml:2.0:NameID-formátum: átmeneti értékre
-
Állítsa be az IdP-n található követelést úgy, hogy az uid attribútum nevét olyan értékkel kell feltérképezni, amely a Cisco Directory Connector alkalmazásban kiválasztott attribútumhoz vagy a Webex azonosító szolgáltatásban kiválasztott felhasználói attribútumhoz illeszkedik. (Ez az attribútum lehet például e-mail cím vagy felhasználó-főnév.) Útmutatásért lásd az egyéni attribú tummal kapcsolatos információkat a https://www.cisco.com/go/hybrid-services-directory oldalon.
| 1 |
Jelentkezzen be az ADFS-kiszolgálóra rendszergazdai jogosultságokkal. |
| 2 |
Nyissa meg az ADFS-felügyeleti konzolt, és keresse meg a Meg . |
| 3 |
A Tá maszkodó fél megbízhatósági varázsló hozzáad ása ablakban válassza a Start lehetőséget. |
| 4 |
Az A datforrás kiválasz tása mezőben válassza a Tá maszkodó fél adatainak importálása egy fájlból lehetőséget, keresse meg a letöltött Vezérlőközpont metaadatfájlját, majd válassza a Tov ább lehetőséget. |
| 5 |
A Meg jelenítendő név megad ása mezőben hozzon létre egy megjelenített nevet ehhez a megbízhatónak, például a Webex- hez, és válassza a Tovább lehetőséget. |
| 6 |
A Kibocsá tási engedélyezési szabályok kiválasztása mező ben válassza az Engedélyezze az összes felhasználó hozzáférését ehhez a megbízható fél hez, majd válassza a Tovább lehetőséget. |
| 7 |
A Megbízhatóság hozzáadására kész mező ben válassza a Tov ább lehetőséget, és fejezze be a megbízható megbízhatóság hozzáadását az ADFS-hez. |
Igénylési szabályok létrehozása a Webex hitelesítéshez
| 1 |
A fő ADFS-ablaktáblán jelölje ki a létrehozott megbízhatósági kapcsolatot, majd válassza az Igénylésszabál yok szerkesztése lehetőséget. A Kibocsátási átalakítási szabályok lapon válassza a Szab ály hozzáadása lehetőséget. |
| 2 |
A Szabálytípus kiválasztása lépésben válassza az LDAP attribútumok küldése követelésként lehetőséget, majd válassza a Tovább lehetőséget. 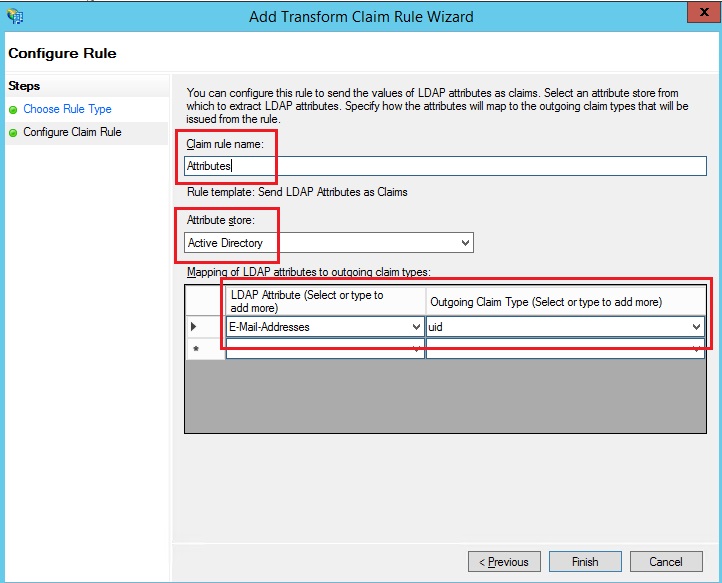 |
| 3 |
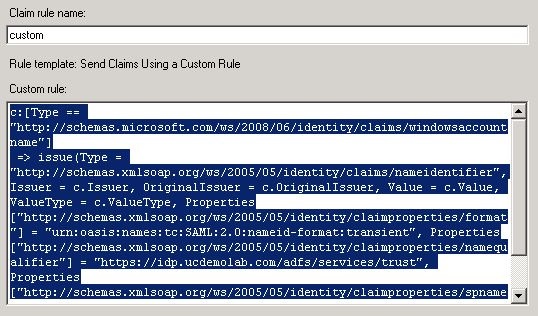
Válassza ki ismét a Szabály hozzáadása lehetőséget, válassza az Igények küldése egyéni szabály használ atával lehetőséget, majd válassza a Tovább lehetőséget. Ez a szabály biztosítja az ADFS-nek a „spname qualifier” attribútumot, amelyet a Webex egyébként nem ad meg.
|
| 4 |
A főablak ban válassza a Part megbízhatóság megbízhatósága lehetőséget, majd válassza a Tulajdon ságok lehetőséget a jobb oldali ablaktáblán. |
| 5 |
Amikor megjelenik a Tulajdonságok ablak, keresse meg a Speciális (SHA-256) lapot, majd válassza az OK gombot a módosítások mentéséhez. |
| 6 |
A fájl letöltéséhez keresse meg a következő URL-címet a belső ADFS-kiszolgálón: https: //< ad_fs_server >/FederationMetadata/2007-06/FederationMetadata.xml Előfordulhat, hogy jobb egérgombbal kell kattintania az oldalra, és meg kell tekintenie az oldal forrását a megfelelően formázott XML fájl megszerzéséhez. |
| 7 |
Mentse el a fájlt a helyi gépre. |
Mi a teendő ezután
Készen áll arra, hogy az ADFS-metaadatokat a felügyeleti portálról importálja vissza a Webex-be.
Az IDP metaadatok importálása és az egyszeri bejelentkezés engedélyezése teszt után
Miután exportálta a Webex metaadatait, konfigurálta az IDP-t, és letöltötte az IDP-metaadatokat a helyi rendszerbe, készen áll arra, hogy importálja azokat a Webex szervezetébe a Vezérlőközpontból.
Mielőtt elkezdené
Ne tesztelje az SSO-integrációt az identitásszolgáltató (iDP) felületről. Csak a Szolgáltató által kezdeményezett (SP-által kezdeményezett) folyamatokat támogatjuk, ezért ehhez az integrációhoz a Control Hub SSO tesztet kell használnia.
| 1 |
Válasszon egyet:
|
| 2 |
Az IdP-metaadatok importálása lapon húzza át az IdP metaadatfájlt az oldal ra, vagy használja a fájlböngésző opciót a metaadat fájl megtalálásához és feltöltéséhez. Kattintson a Tovább gom bra.
Használja a Bizton ságosabb opciót, ha teheti. Ez csak akkor lehetséges, ha az IDP nyilvános hitelesítő adatot használt a metaadatok aláírásához. Minden más esetben a Kev ésbé biztonságos opciót kell használnia. Ez magában foglalja azt is, ha a metaadatokat nem írja alá, nem írja alá saját hitelesítő vagy nem írja alá magánhitelesítő. Az Okta nem írja alá a metaadatokat, ezért az Okta SSO integrációhoz válassza a Kev esebb biztonságos lehetőséget. |
| 3 |
Válassza az SSO beállításának tesz telése lehetőséget, és amikor meg nyílik egy új böngészőlap, bejelentkezéssel hitelesítse az IDP-vel. Ha hitelesítési hiba jelenik meg, akkor probléma merülhet fel a hitelesítő adatokkal. Ellenőrizze a felhasználónevet és a jelszót, és próbálja újra. A Webex App hiba általában az SSO beállításával kapcsolatos problémát jelent. Ebben az esetben vegye át újra a lépéseket, különösen azokat a lépéseket, amelyekkel másolja és beillesz ti a Vezérlőközpont metaadatait az IDP beállításba. Az SSO bejelentkezési élményének közvetlen megtekintéséhez kattintson ezen a képernyőn az URL másolása vágólapra elemre, és be illesztheti azt egy privát böngészőablakba. Innentől bejelentkezhet az SSO-val. Ez a lépés leállítja a hamis pozitív eredményeket, mivel egy hozzáférési token egy meglévő munkamenetben jelenhet meg, miután bejelentkez ett. |
| 4 |
Térjen vissza a Control Hub böngésző fülre.
Az SSO konfiguráció csak akkor lép hatályba a szervezetben, hacsak nem válasz tja az első rádiógombot, és aktiválja az SSO-t. |
Mi a teendő ezután
Használja az Okta-felhasználók szinkronizálása a Control Hub alkalmazásban található eljárásokat, ha az Okta-ból a Webex felhőbe szeretne felhasználói ellátást végezni.
Használja a Microsoft Entra ID felhasználók vezérlőközpontba történő szinkronizálása menüpont ban található eljárásokat, ha az Entra ID-ből a Webex felhőbe szeretne felhasználói hozzárendelést végezni.
Az Automatikus e-mailek kiküszöböl ése menüpontban letilthatja a szervezet új Webex alkalmazás-felhasználóinak küldött e-maileket. A dokumentum a szervezet felhasználói számára történő kommunikáció kül désére vonatkozó bevált gyakorlatokat is tartalmazza.
Frissítse a Webex megbízhatóságát az ADFS-ben támaszkodó partnerek
Mielőtt elkezdené
Exportálnia kell a SAML metaadatfájlt a Control Hub alkalmazásból, mielőtt frissítheti a Webex Relasting Party Trust programot az ADFS-ben.
| 1 |
Jelentkezzen be az ADFS-kiszolgálóra rendszergazdai jogosultságokkal. |
| 2 |
Töltse fel a SAML metaadatfájlt a Webex-ből az ADFS-kiszolgáló ideiglenes helyi mappájába, pl.
|
| 3 |
Nyissa meg a Powershell-t. |
| 4 |
Futtassa a Vegye figyelembe a Webex |
| 5 |
<org-ID>Futtassa a Ügyeljen arra, hogy a fájl nevét és a célnevet helyettesítse a környezet megfelelő értékeire. Lás d: https://docs.microsoft.com/powershell/module/adfs/update-adfsrelyingpartytrust.Ha letöltötte a Webex SP 5 éves tanúsítványt, és be van kapcsolva az aláírás vagy a titkosítási tanúsítvány visszavonása, akkor ezt a két parancsot kell futtatnia: |
| 6 |
Jelentkezzen be a Control Hubba, majd tesztelje az SSO integrációt:
|
 .
ADFS hibaelhárítás
ADFS hibák a Windows naplókban
A Windows naplókban előfordulhat, hogy ADFS eseménynapló 364-es hibakód jelenik meg. Az esemény részletei érvénytelen tanúsítványt azonosítanak. Ezekben az esetekben az ADFS-gazda nem engedélyezett a 80-as port tűzfalán keresztül a tanúsítvány érvényesítéséhez.
Hiba történt a megbízható fél bizalmi tanúsítvány láncának felépítésének kísérlete során
Az SSO-tanúsítvány frissítésekor előfordulhat, hogy bejelentkezéskor ez a hiba jelenik meg: Ér
vénytelen állapotkód válaszként.
Ha ezt a hibát észleli, ellenőrizze az Eseménynaplókat az
ADFS-kis
zolgálón, és keresse meg a következő hibát: Hiba történt a '754B9208F1F75C5CC122740F3675C5D122740F3675C5D129471D80' nyomnyomattal azonosított megbízható
 'https://idbroker.webex.com/' tanúsítvány tanúsítvány
 lán
<org-ID>cának létrehozásakor. Lehetséges oka az, hogy a
tanúsítványt visszavonták, a tanúsítványláncot nem sikerült ellenőrizni a megbízható fél megbízójának
titkosítási tanúsítvány visszavonási beállításai szerint, vagy a tanúsítvány nincs érvényességi időn
belül.
<orgID>Ha ez a hiba jelentkezik, futtassa a
Set-ADFSRely ingPartyTrust -TargetIdentifier https://idbroker.webex.com/ -EncryptionCertificateRevocationCheck None parancsokat
Föderáció azonosítója
A Federation ID a kis- és nagybetűket érzékeny. Ha ez az Ön szervezeti e-mail címe, írja be pontosan úgy, ahogy az ADFS küldi, különben a Webex nem találja meg a megfelelő felhasználót.
Egyéni igénylési szabály nem írható be az LDAP attribútum elküldése előtt normalizálására.
Importálja a metaadatokat a környezetében beállí tott ADFS-kiszolgálóról.
Szükség esetén ellenőrizheti az URL-t, ha az ADFS-kezelésben a Szolgáltatás > Vég .
Időszinkronizálás
Győződjön meg arról, hogy az ADFS-kiszolgáló rendszerórája szinkronizálva van-e egy megbízható internetes időforrással, amely a hálózati időprotokollt (NTP) használja. A következő PowerShell paranccsal csak a Webex Relasting Party Trust kapcsolat órájának eltorzításához használhatja.
Set-ADFSRelyingPartyTrust -TargetIdentifier "https://idbroker.webex.com/$ENTITY_ID_HEX_VALUE" -NotBeforesKew 3
A hexadecimális érték egyedi a környezet számára. Kérjük, cserélje ki az értéket az SP EntityDescriptor ID értékéből a Webex metaadatfájlban. Például:
<EntityDescriptor xmlns="urn:oasis:names:tc:SAML:2.0:metadata" entityID=" https://idbroker.webex.com/c0cb726f-a187-4ef6-b89d-46749e1abd7a">


