- Etusivu
- /
- Artikkeli

Kiitos palautteestasi.


 Tässä artikkelissa
 Onko sinulla palautetta?
Voit määrittää kertakirjautumisen (SSO) integroinnin Control Hubin ja sellaisen käyttöönoton välillä, joka käyttää Active Directory Federation Services -palvelua (ADFS 2.x ja uudempi) identiteetin tarjoajana (IdP).
Kertakirjautuminen ja ohjauskeskus
Kertakirjautuminen (SSO) on istunnon tai käyttäjän todennusprosessi, jonka avulla käyttäjä voi antaa tunnistetiedot yhden tai useamman sovelluksen käyttämiseksi. Prosessi todentaa käyttäjät kaikille sovelluksille, joihin heille on annettu oikeudet. Se poistaa lisäkehotteet, kun käyttäjät vaihtavat sovelluksia tietyn istunnon aikana.
Security Assertion Markup Language (SAML 2.0) Federation Protocol -protokollaa käytetään SSO-todennuksen tarjoamiseen Webex-pilven ja henkilöllisyyden tarjoajan (IdP) välillä.
Profiilit
Webex-sovellus tukee vain verkkoselaimen SSO-profiilia. Web-selaimen SSO -profiilissa Webex App tukee seuraavia sidontoja:
-
SP aloitti POST -> POST-sidonta
-
SP aloitti REDIRECT -> POST-sidonta
NameID-muoto
SAML 2.0 -protokolla tukee useita NameID-muotoja tiettyä käyttäjää koskevaan viestintään. Webex-sovellus tukee seuraavia NameID-muotoja.
-
Urn:oasis:Names:tc:saml:2.0:nameID-muoto:transientti -
urn:oasis:names:tc:saml:1.1:nameID-muoto:Määrittelemätön -
Urn:Oasis:Names:tc:saml:1.1:nameID-muoto:EmailAddress
IdP: stä lataamissasi metatiedoissa ensimmäinen merkintä on määritetty käytettäväksi Webexissä.
Yksittäisuloskirjautuminen
Webex-sovellus tukee yksittäistä uloskirjautumisprofiilia. Webex-sovelluksessa käyttäjä voi kirjautua ulos sovelluksesta, joka käyttää SAML-yksittäistä uloskirjautumisprotokollaa istunnon lopettamiseen ja kirjautumisen vahvistamiseen IdP:lläsi. Varmista, että IdP on määritetty SingleLogoutia varten.
Integroi Control Hub ADFS: ään
Kokoonpano-oppaissa on erityinen esimerkki SSO-integroinnista, mutta ne eivät tarjoa tyhjentävää kokoonpanoa kaikille mahdollisuuksille. Esimerkiksi nameid-formaatin URN:oasis:names:tc:saml:2.0:nameID-format:transientin integrointivaiheet dokumentoidaan. Muut muodot, kuten urn:oasis:names:tc:saml:1.1:nameID-format:undefined tai urn:oasis:names:tc:saml:1.1:nameID-format:emailAddress toimivat SSO integroinnissa, mutta ne eivät kuulu dokumentaatiomme piiriin.
Määritä tämä integrointi Webex-organisaatiosi käyttäjille (mukaan lukien Webex-sovellus ja muut Control Hubissa hallinnoidut palvelut). Webex Meetings Jos Webex-sivustosi on integroitu Control Hubiin, Webex-sivusto perii käyttäjän hallinnan. Jos et voi käyttää sitä Webex Meetings tällä tavalla eikä sitä hallita Control Hubissa, sinun on tehtävä erillinen integrointi, jotta SSO voidaan ottaa käyttöön. Webex Meetings
Integroitu Windows-todennus (IWA) voidaan oletusarvoisesti ottaa käyttöön sen mukaan, mitä ADFS: n todennusmekanismeissa on määritetty. Jos tämä asetus on käytössä, Windowsin kautta käynnistetyt sovellukset (kuten Webex App ja Cisco Directory Connector) todennetaan kirjautuneena käyttäjänä riippumatta siitä, mikä sähköpostiosoite on syötetty ensimmäisen sähköpostikehotteen aikana.
Lataa Webex-metatiedot paikalliseen järjestelmääsi
Lataa Webex-metatiedot ennen henkilöllisyyden tarjoajan määrittämistä. Tämä tiedosto sisältää organisaatiosi Webex-palveluntarjoajan asetukset, ja henkilöllisyyden tarjoajasi käyttää näitä asetuksia tunnistaakseen Webexin ja lähettääkseen SAML-kirjautumisvastaukset takaisin oikeaan paikkaan. Käytä tätä metatiedostoa, kun määrit ät SAML-sovelluksen identiteetin tarjoajallasi.
| 1 |
Kirjaudu Control Hubiin. |
| 2 |
Valitse . |
| 3 |
Siirry Identiteettipalvelun tarjoaj a-välilehteen ja valitse Aktivoi SSO. |
| 4 |
Valitse IdP. |
| 5 |
Valitse organisaatiosi varmenteen tyyppi:
|
| 6 |
Lataa metatiedosto. <org-ID>Webex-metatietojen tiedostonimi on idb-meta- -SP.xml. |
Asenna Webex-metatiedot ADFS: ään
Ennen kuin aloitat
Control Hub tukee ADFS 2.x -versiota tai uudempaa.
Windows 2008 R2 sisältää vain ADFS 1.0: n. Sinun on asennettava vähintään ADFS 2.x Microsoftilta.
SSO- ja Webex-palveluissa identiteetin tarjoajien (IDP) on noudatettava seuraavaa SAML 2.0 -määritystä:
-
Aseta NameID Format -määritteeksi urn:oasis:names:tc:saml:2.0:nameID-format: transientti
-
Määritä IdP: ssä oleva vaatimus sisällyttämään uid- attribuutin nimen arvoon, joka on yhdistetty Cisco Directory Connectorissa valittuun määritteeseen tai käyttäjämääritteeseen, joka vastaa Webex-identiteettipalvelussa valittua määritystä. (Tämä määrite voi olla esimerkiksi Sähköpostiosoitteet tai User-Päänimi.) Katso ohjeita mukautettujen määritteiden tiedoista osoitteessa https://www.cisco.com/go/hybrid-services-directory.
| 1 |
Kirjaudu ADFS-palvelimeen järjestelmänvalvojan oikeuksilla. |
| 2 |
Avaa ADFS-hallintakonsoli ja siirry kohtaan Luottamus olen luottamus. |
| 3 |
Valitse Add Relying Party Trust Wizard - ikkunasta Kä ynnistä. |
| 4 |
Valitse Valitse tietoläh de - kohdasta Tuo luotettavan osapuolen tiedot tiedostosta, siirry lataamaasi Ohjauskeskuksen metatietotiedostoon ja valitse Seuraava. |
| 5 |
Luo Määritä näyttönimi -kohdassa näyttönimi tälle luotettavan osapuolen luottamukselle, kuten Webex, ja valitse Seuraava. |
| 6 |
Valitse Valitse myöntämisvaltuutussäännöt -kohd asta Salli kaikkien käyttäjien käyttää tätä luotettavaa osapu olta ja valitse Seuraava. |
| 7 |
Valitse Re ady to Add Trust -kohdassa Seuraava ja lo peta luotettavan luottamuksen lisääminen ADFS:ään. |
Luo vaatimussäännöt Webex-todennusta varten
| 1 |
Valitse ADFS-pääruudussa luomasi luottamussuhde ja valitse sitten Muokkaa vaatimuksen sääntöjä. Valitse Issumissiomuunnossäännöt -välilehdessä Lisää sääntö. |
| 2 |
Valitse Valitse sääntötyyppi -vaiheessa Lähetä LDAP-määritteet vaatimuksina ja valitse sitten Seuraava. 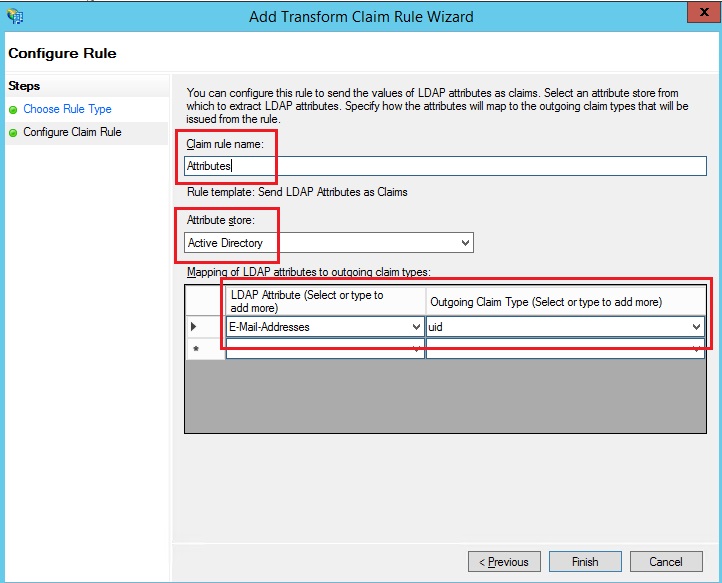 |
| 3 |
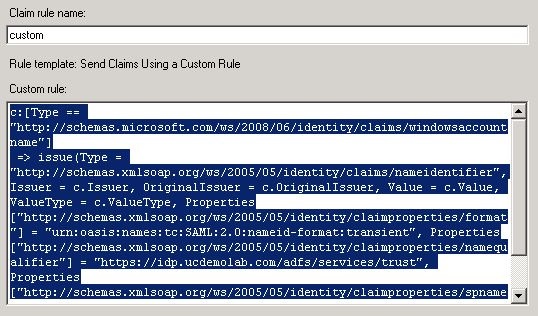
Valitse Lisää säänt ö uudelleen, valitse Lähetä vaatimukset mukautetun säännön avulla ja valitse sitten Seuraava. Tämä sääntö antaa ADFS:lle ”spname fier” -määritteen, jota Webex ei muuten tarjoa.
|
| 4 |
Valitse pääikkunasta Luottavan osapuolen luottam us ja valitse sitten oikeanpuole isesta ruudusta Ominaisuudet. |
| 5 |
Kun Ominaisuudet-ikkuna tulee näkyviin, siir ry Lisäasetukset-välileh teen SHA-256 ja tallenna muutokset valitsemalla sitten OK. |
| 6 |
Lataa tiedosto selaamalla seuraavaan URL-osoitteeseen sisäisessä ADFS-palvelimessa: https: //< AD_FS_Server >/FederationMetadata/2007-06/FederationMetadata.xml Saatat joutua napsauttamaan sivua hiiren kakkospainikkeella ja tarkastelemaan sivun lähdettä saadaksesi oikein alustetun XML-tiedoston. |
| 7 |
Tallenna tiedosto paikalliseen tietokoneeseen. |
Mitä tehdä seuraavaksi
Olet valmis tuomaan ADFS-metatiedot takaisin Webexiin hallintaportaalista.
Tuo IdP-metatiedot ja ota kertakirjautuminen käyttöön testin jälkeen
Kun olet vienyt Webex-metatiedot, määrittänyt IdP:n ja ladannut IdP-metatiedot paikalliseen järjestelmääsi, olet valmis tuomaan ne Webex-organisaatioosi Control Hubista.
Ennen kuin aloitat
Älä testaa SSO-integrointia identiteetin tarjoajan (IdP) käyttöliittymästä. Tuemme vain palveluntarjoajan käynnistämää (SP-käynnistämää) virtaa, joten sinun on käytettävä Control Hub SSO -testiä tähän integrointiin.
| 1 |
Valitse yksi:
|
| 2 |
Vedä ja pudota IdP-metatiedosto sivulle Tuo IdP-metatied osto -sivulla tai etsi ja lataa met atiedosto tiedostoselaimen avulla. Valitse Seuraava.
Käytä Tur vallisempaa vaihtoehtoa, jos voit. Tämä on mahdollista vain, jos IdP on käyttänyt julkista CA:ta metatietojen allekirjoittamiseen. Kaikissa muissa tapauksissa sinun on käytettävä Vähemmän suojattua vaihtoehtoa. Tämä koskee myös sitä, jos metatietoja ei ole allekirjoitettu, itse allekirjoitettu tai yksityisen varmentajan allekirjoittama. Okta ei allekirjoita metatietoja, joten sinun on valittava Vähemmän suojattu Ok ta SSO -integroinnille. |
| 3 |
Valitse Testaa SSO -asetukset, ja kun uusi selainvälilehti avautuu, todista IdP: llä kirjautumalla sisään. Jos saat todennusvirheen, tunnistetietoissa voi olla ongelma. Tarkista käyttäjänimi ja salasana ja yritä uudelleen. Webex-sovelluksen virhe tarkoittaa yleensä ongelmaa SSO-asetuksissa. Käy tässä tapauksessa vaiheet uudelleen läpi, erityisesti vaiheet, joissa kopioit ja liität Control Hubin metatiedot IdP-asetuksiin. Jos haluat nähdä SSO-kirjautumiskokemuksen suoraan, voit myös napsauttaa Kopioi URL-osoite leikepöydälle t ältä näytöltä ja liittää sen yksityiseen selainikkunaan. Sieltä voit käydä läpi kirj autumalla sisään SSO:lla. Tämä vaihe pysäyttää väärät positiiviset tulokset, koska käyttöoikeustunnus saattaa olla olemassa olevassa istunnossa, kun olet kirjautunut sisään. |
| 4 |
Palaa Control Hub -selainvälilehteen.
SSO-määritys ei tule voimaan organisaatiossasi, ellet valitse ensimmäistä valintanappia ja aktivoi SSO. |
Mitä tehdä seuraavaksi
Käytä kohdassa Synkronoi Okta-käyttäjät Control Hubiin - kohdassa, jos haluat suorittaa käyttäjän valmistelun Oktasta Webex-pilveen.
Käytä kohdassa Synkronoi Microsoft Entra ID -käyttäjät Control Hubiin -kohdassa, jos haluat suorittaa käyttäjän valmistelun Entra ID:stä Webex-pilveen.
Voit poistaa organisaatiosi uusille Webex App -käyttäjille lähet etyt sähköpostit käytöstä poistamalla Autom aattiset sähköpostit -kohdassa Ohita automaattiset sähköpostit -kohdassa. Asiakirja sisältää myös parhaat käytännöt viestinnän lähettämiseksi organisaatiosi käyttäjille.
Päivitä Webexin luotettavan osapuolen luottamus ADFS: ssä
Ennen kuin aloitat
Sinun on vietävä SAML-metatiedosto Control Hubista, ennen kuin voit päivittää Webex Relying Party Trust ADFS: ssä.
| 1 |
Kirjaudu ADFS-palvelimeen järjestelmänvalvojan oikeuksilla. |
| 2 |
Lataa SAML-metatiedosto Webexistä väliaikaiseen paikalliseen kansioon ADFS-palvelimessa, esim.
|
| 3 |
Avaa Powershell. |
| 4 |
Suorita Huomaa Webexin luottavan osapuolen luottamuksen |
| 5 |
<org-ID>Suorita päivitys Varmista, että korvataan tiedostonimi ja kohdenimi ympäristösi oikeilla arvoilla. Katso https://docs.microsoft.com/powershell/module/adfs/update-adfsrelyingpartytrust.Jos olet ladannut Webex SP 5 vuoden varmenteen ja allekirjoitus- tai salausvarmenteen peruuttaminen on käytössä, sinun on suoritettava nämä kaksi komentoa: |
| 6 |
Kirjaudu Control Hubiin ja testaa SSO-integrointi:
|
 .
ADFS-vianmääritys
ADFS-virheet Windows-lokeissa
Windows-lokeissa saatat nähdä ADFS-tapahtumalokin virhekoodin 364. Tapahtuman tiedot tunnistavat virheellisen varmenteen. Näissä tapauksissa ADFS-isäntä ei saa vahvistaa varmennetta portin 80 palomuurin kautta.
Virhe yritettäessä rakentaa varmenteket ju luottavan osapuolen luottamusta varten
Kun päivität SSO-varmennetta, sinulle saattaa tulla tämä virhe kirjautuessasi sisään: Virheellinen
tilakoodi vastauksena.
Jos näet tämän virheen, tarkista
ADFS-palvelimen tapahtumien katselulokit ja etsi seuraava virhe: Yritettiin
luoda varmenteketju luottavan osapuolen luottamusvarmenteen
 ”https://idbroker.webex.com/” varmenteen varmenteen varmenteen varmenteen varmenteeseen, joka tunnistettiin peukalonjäljellä '754B9208F1F75C5CC122740F3675C5D129471D
 80'
<org-ID>. Mahdollisia syitä ovat se,
että varmenne peruutettiin, varmenteketjua ei voitu tarkistaa
luottavan osapuolen luottamuksen salausvarmenteen peruutusasetusten mukaisesti tai varmenteen voimassaoloaika ei ole
voimassa.
<orgID>Jos tämä virhe ilmenee, sinun on suoritettava komennot
Set-AdfsRely ingPartyTrust -TargetIdentifier https://idbroker.webex.com/ -EncryptionCertificateRevocationCheck None
Liittotunnus
Liittotunnuksessa erotellaan isot ja pienet kirjaimet. Jos tämä on organisaatiosi sähköpostiosoite, kirjoita se juuri sellaisena kuin ADFS lähettää sen, tai Webex ei löydä vastaavaa käyttäjää.
Mukautettua vaatimussääntöä ei voi kirjoittaa LDAP-määritteen normalisoimiseksi ennen sen lähettämistä.
Tuo metatiedot ympäristössä si määrittämästäsi ADFS-palvelimesta.
Voit tarkistaa URL-osoitteen tarvittaessa siirtymällä ADFS-hallinnassa kohtaan Palvelu > Pääte atiedot.
Ajan synkronointi
Varmista, että ADFS-palvelimen järjestelmäkello on synkronoitu luotettavaan Internet-aikalähteeseen, joka käyttää NTP (Network Time Protocol). Käytä seuraavaa PowerShell-komentoa, jos haluat vääristää kelloa vain Webex Relying Party Trust -suhteen osalta.
Set-AdfsRelyingPartyTrust -TargetIdentifier "https://idbroker.webex.com/$ENTITY_ID_HEX_VALUE" -NotBeforeSkew 3
Heksadesimaalinen arvo on ainutlaatuinen ympäristöllesi. Korvaa arvo SP EntityDescriptor ID -arvosta Webex-metatiedostossa. Esimerkiksi:
<EntityDescriptor xmlns="urn:oasis:names:tc:SAML:2.0:metadata" entityID=" https://idbroker.webex.com/c0cb726f-a187-4ef6-b89d-46749e1abd7a">


