- Start
- /
- Artikel

Hartelijk dank voor uw feedback


 In dit artikel
 Feedback?
U kunt een Single Sign-On (SSO) -integratie configureren tussen Control Hub en een implementatie die Active Directory Federation Services (ADFS 2.x en hoger) gebruikt als identiteitsprovider (IdP).
Hub voor eenmalige aanmelding en controle
Single sign-on (SSO) is een sessie- of gebruikersauthenticatieproces waarbij een gebruiker inloggegevens kan verstrekken voor toegang tot een of meer toepassingen. Het proces verifieert gebruikers voor alle toepassingen waarvoor ze rechten hebben gekregen. Het elimineert verdere prompts wanneer gebruikers tijdens een bepaalde sessie van toepassing wisselen.
Het Security Assertion Markup Language (SAML 2.0) Federation Protocol wordt gebruikt voor SSO-authenticatie tussen de Webex-cloud en uw identiteitsprovider (IdP).
Profielen
De Webex-app ondersteunt alleen het SSO-profiel van de webbrowser. In het SSO-profiel van de webbrowser ondersteunt de Webex-app de volgende bindingen:
-
SP heeft de POST -> POST-binding geïnitieerd
-
SP heeft REDIRECT -> POST-binding geïnitieerd
NameID-formaat
Het SAML 2.0-protocol ondersteunt verschillende NameID-formaten om over een specifieke gebruiker te communiceren. De Webex-app ondersteunt de volgende NameID-formaten.
-
URN:OASIS:Names:TC:SAML:2.0:NameID-Format:Transient -
Urn:Oasis:Names:TC:SAML:1.1:NameID-Format:Unspecified -
Urn: Oasis: Names:TC:SAML:1.1: NameId-Format: E-mailadres
In de metagegevens die u van uw IdP laadt, is de eerste invoer geconfigureerd voor gebruik in Webex.
Eén keer uitloggen
De Webex-app ondersteunt één uitlogprofiel. In de Webex-app kan een gebruiker zich afmelden bij de toepassing, die het SAML-protocol voor eenmalige uitloging gebruikt om de sessie te beëindigen en die uitloggen te bevestigen bij uw IdP. Zorg ervoor dat uw IdP is geconfigureerd voor SingleLogout.
Integreer de Control Hub met ADFS
De configuratiehandleidingen geven een specifiek voorbeeld van SSO-integratie, maar bieden geen volledige configuratie voor alle mogelijkheden. De integratiestappen voor nameid-format URN:Oasis:Names:TC:SAML:2.0:NameID-Format:Transient zijn bijvoorbeeld gedocumenteerd. Andere formaten, zoals urn:Oasis:Names:TC:SAML:1.1:NameID-Format:Unspecified of urn:Oasis:Names:TC:SAML:1.1:NameID-format:EmailAddress, zijn geschikt voor SSO-integratie, maar vallen buiten het bereik van onze documentatie.
Stel deze integratie in voor gebruikers in uw Webex-organisatie (waaronder de Webex-app en andere services die worden beheerd in Control Hub). Webex Meetings Als uw Webex-site is geïntegreerd in Control Hub, neemt de Webex-site het gebruikersbeheer over. Als u op deze manier geen toegang Webex Meetings hebt en dit niet wordt beheerd in de Control Hub, moet u een afzonderlijke integratie uitvoeren om SSO in te schakelen voorWebex Meetings.
Afhankelijk van wat is geconfigureerd in de verificatiemechanismen in ADFS, kan geïntegreerde Windows-verificatie (IWA) standaard worden ingeschakeld. Indien ingeschakeld, worden toepassingen die via Windows worden gestart (zoals Webex App en Cisco Directory Connector) geverifieerd als de gebruiker die is aangemeld, ongeacht welk e-mailadres is ingevoerd tijdens de eerste e-mailprompt.
Download de Webex-metagegevens naar uw lokale systeem
Download de Webex-metagegevens voordat u uw identiteitsprovider configureert. Dit bestand bevat de instellingen van de Webex-serviceprovider voor uw organisatie, en uw identiteitsprovider gebruikt deze instellingen om Webex te herkennen en SAML-aanmeldingsreacties naar de juiste plaats terug te sturen. Gebruik dit metagegevensbestand wanneer u de SAML-toepassing in uw identiteitsprovider configureert.
| 1 |
Meld u aan bij Control Hub. |
| 2 |
Ga naar . |
| 3 |
Ga naar het tabblad Identiteitsprovider en klik op SSO activeren. |
| 4 |
Selecteer een IdP. |
| 5 |
Kies het certificaattype voor uw organisatie:
|
| 6 |
Download het bestand met metagegevens. <org-ID>De bestandsnaam van de Webex-metagegevens is idb-meta--SP.xml. |
Webex-metagegevens installeren in ADFS
Voordat u begint
Control Hub ondersteunt ADFS 2.x of hoger.
Windows 2008 R2 bevat alleen ADFS 1.0. U moet minimaal ADFS 2.x van Microsoft installeren.
Voor SSO- en Webex-services moeten identiteitsproviders (IDP's) voldoen aan de volgende SAML 2.0-specificatie:
-
Stel het kenmerk NameID Format in op urn:Oasis:Names:TC:SAML:2.0:NameID-format: transient
-
Configureer een claim op de IdP om de uid-kenmerknaam op te nemen met een waarde die is toegewezen aan het kenmerk dat is gekozen in Cisco Directory Connector of het gebruikersattribuut dat overeenkomt met het kenmerk dat is gekozen in de Webex-identiteitsservice. (Dit kenmerk kan bijvoorbeeld e-mailadressen of User-Principal-Name zijn.) Zie de informatie over aangepaste kenmerken op https://www.cisco.com/go/hybrid-services-directory voor meer informatie.
| 1 |
Meld u aan bij de ADFS-server met beheerdersrechten. |
| 2 |
Open de ADFS-beheerconsole en ga naar . |
| 3 |
Selecteer Start in het venster Add Relying Party Trust Wizard. |
| 4 |
Selecteer bij Select Data Source de optie Gegevens importeren over de vertrouwende partij uit een bestand, blader naar het Control Hub-metagegevensbestand dat u hebt gedownload en selecteer Next. |
| 5 |
Voor Specify Display Name maakt u een weergavenaam voor deze vertrouwende partij, zoals Webex, en selecteert u Next. |
| 6 |
Voor Choose Issuance Authorization Rules selecteert u Alle gebruikers toegang geven tot deze vertrouwende partij en selecteert u Volgende. |
| 7 |
Voor Klaar om vertrouwen toe te voegen, selecteert u Next en voltooit u het toevoegen van de vertrouwensvertrouwensrelatie aan ADFS. |
Claimregels opstellen voor Webex-authenticatie
| 1 |
Selecteer in het hoofdvenster van ADFS de vertrouwensrelatie die u hebt aangemaakt en selecteer vervolgens Claimregels bewerken. Selecteer Regel toevoegen op het tabblad Uitgiftetransformatieregels. |
| 2 |
Selecteer in de stap Kies regeltype de optie LDAP-kenmerken als claims verzenden en selecteer vervolgens Volgende. 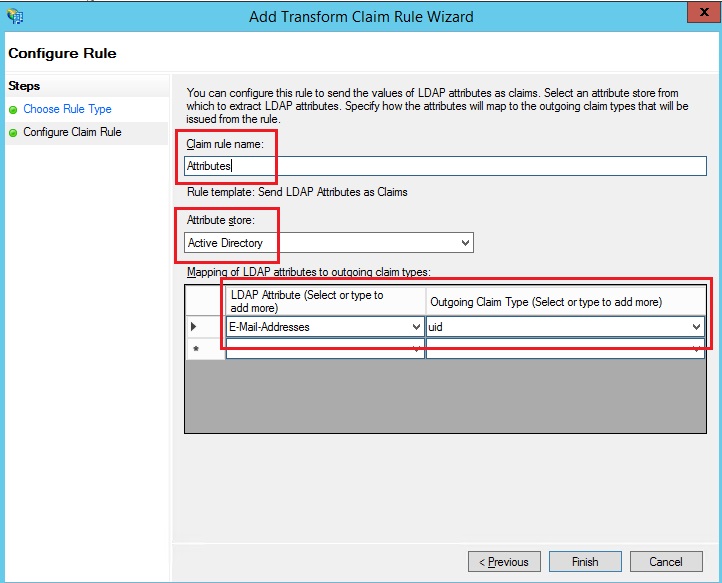 |
| 3 |
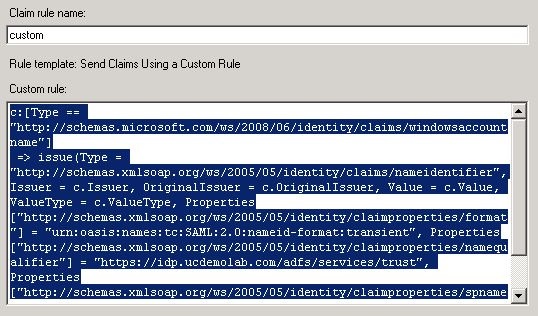
Selecteer opnieuw Regel toevoegen, selecteer Claims verzenden met behulp van een aangepaste regel en selecteer vervolgens Volgende. Deze regel voorziet ADFS van het kenmerk „spname qualifier” dat Webex anders niet verstrekt.
|
| 4 |
Selecteer Relying Party Trust in het hoofdvenster en selecteer vervolgens Eigenschappen in het rechtervenster. |
| 5 |
Wanneer het eigenschappenvenster verschijnt, bladert u naar het tabblad Geavanceerd, SHA-256 en selecteert u vervolgens OK om uw wijzigingen op te slaan. |
| 6 |
Blader naar de volgende URL op de interne ADFS-server om het bestand te downloaden: https: //< AD_FS_Server >/FederationMetadata/2007-06/FederationMetadata.xml Misschien moet u met de rechtermuisknop op de pagina klikken en de bron van de pagina bekijken om het XML-bestand te krijgen dat juist is geformatteerd. |
| 7 |
Sla het bestand op uw lokale computer op. |
Wat nu te doen
U bent klaar om de ADFS-metagegevens vanuit het beheerportaal weer in Webex te importeren.
Importeer de metagegevens van de IdP en schakel eenmalige aanmelding in na een test
Nadat u de Webex-metagegevens hebt geëxporteerd, uw IdP hebt geconfigureerd en de IdP-metagegevens naar uw lokale systeem hebt gedownload, bent u klaar om deze via Control Hub in uw Webex-organisatie te importeren.
Voordat u begint
Test de SSO-integratie niet via de interface van de identiteitsprovider (IdP). We ondersteunen alleen door Service Providers geïnitieerde (door de SP geïnitieerde) flows, dus u moet voor deze integratie de Control Hub SSO-test gebruiken.
| 1 |
Kies er een:
|
| 2 |
Op de pagina Metagegevens van IdP importeren sleept u het metagegevensbestand van de IdP naar de pagina of gebruikt u de optie Bestandsbrowser om het metagegevensbestand te vinden en te uploaden. Klik op Volgende.
Als u kunt, moet u de optie Veiliger gebruiken. Dit is alleen mogelijk als uw IdP een openbare CA heeft gebruikt om de metagegevens te ondertekenen. In alle andere gevallen moet u de optie Minder veilig gebruiken. Dit geldt ook als de metagegevens niet zijn ondertekend, zelf ondertekend of ondertekend door een particuliere CA. Okta ondertekent de metagegevens niet, dus moet u Less secure kiezen voor een Okta SSO-integratie. |
| 3 |
Selecteer SSO-instellingen testen en als er een nieuw browsertabblad wordt geopend, verifieer u dan met de IdP door u aan te melden. Als u een authenticatiefout krijgt, is er mogelijk een probleem met de inloggegevens. Controleer de gebruikersnaam en het wachtwoord en probeer het opnieuw. Een fout in de Webex-app betekent meestal een probleem met de SSO-installatie. Doorloop in dat geval de stappen opnieuw, vooral de stappen waarbij u de metagegevens van de Control Hub kopieert en plakt in de IdP-configuratie. Om de SSO-aanmeldingservaring rechtstreeks te zien, kunt u in dit scherm ook op URL naar klembord kopiëren klikken en deze in een privébrowservenster plakken. Van daaruit kunt u het inloggen met SSO doorlopen. Deze stap stopt valse positieven vanwege een toegangstoken dat zich mogelijk in een bestaande sessie bevindt nadat u zich hebt aangemeld. |
| 4 |
Ga terug naar het tabblad van de Control Hub-browser.
De SSO-configuratie wordt niet van kracht in uw organisatie, tenzij u het eerste keuzerondje kiest en SSO activeert. |
Wat nu te doen
Gebruik de procedures in Okta-gebruikers synchroniseren met Control Hub als u gebruikers vanuit Okta naar de Webex-cloud wilt inrichten.
Gebruik de procedures in Microsoft Entra ID-gebruikers synchroniseren met Control Hub als u gebruikers vanuit Entra ID naar de Webex-cloud wilt inrichten.
U kunt de procedure volgen in Geautomatiseerde e-mails onderdrukken om e-mails uit te schakelen die naar nieuwe gebruikers van de Webex App in uw organisatie worden verzonden. Het document bevat ook de beste praktijken voor het verzenden van communicatie naar gebruikers in uw organisatie.
Update: Webex vertrouwt op vertrouwen van partijen in ADFS
Voordat u begint
U moet het SAML-metagegevensbestand uit Control Hub exporteren voordat u de Webex Relying Party Trust in ADFS kunt updaten.
| 1 |
Meld u aan bij de ADFS-server met beheerdersrechten. |
| 2 |
Upload het SAML-metagegevensbestand van Webex naar een tijdelijke lokale map op de ADFS-server, bijv.
|
| 3 |
Open Powershell. |
| 4 |
Voer Let op de |
| 5 |
<org-ID>Voer Zorg ervoor dat u de bestandsnaam en doelnaam vervangt door de juiste waarden uit uw omgeving. Zie https://docs.microsoft.com/powershell/module/adfs/update-adfsrelyingpartytrust.Als u het Webex SP-certificaat voor vijf jaar hebt gedownload en het ondertekenen of intrekken van versleutelingscertificaten hebt ingeschakeld, moet u deze twee opdrachten uitvoeren: |
| 6 |
Meld u aan bij Control Hub en test vervolgens de SSO-integratie:
|
 .
Problemen met ADFS oplossen
ADFS-fouten in de Windows-logboeken
In de Windows-logboeken ziet u mogelijk foutcode 364 in het ADFS-logboek. De gegevens van het evenement wijzen op een ongeldig certificaat. In deze gevallen is het de ADFS-host niet toegestaan om via de firewall op poort 80 het certificaat te valideren.
Er is een fout opgetreden tijdens een poging om de certificaatketen op te bouwen voor het vertrouwen van de vertrouwende partij
Bij het updaten van het SSO-certificaat krijgt u mogelijk de volgende foutmelding te zien wanneer u zich aanmeldt:
Ongeldige statuscode als antwoord.
Als u die fout ziet, controleer dan de logboeken van de Event Viewer op de
ADFS-server en zoek naar de volgende fout: Er is een fout opgetreden tijdens een poging om de certificaatketen
samen te stellen voor het vertrouwenscertificaat
'https://idbroker.webex.com/' van de vertrouwende partij, geïdentificeerd met de vingerafdruk '
754B9208F1F75C5CC122740F3675C5D129471D80'<org-ID>. Mogelijke oorzaken zijn dat het
certificaat is ingetrokken, de certificaatketen niet kon worden geverifieerd, zoals gespecificeerd in de instellingen voor het intrekken van het coderingscertificaat van de
vertrouwende partij, of dat het certificaat niet
binnen de geldigheidsperiode is.
<orgID>Als deze fout optreedt, moet u de opdrachten
Set-Adf-SrelyingPartyTrust -TargetIdentifier https://idbroker.webex.com/ -EncryptionCertificateRevocationCheck None uitvoeren.
ID van de Federatie
De Federation-ID is hoofdlettergevoelig. Als dit het e-mailadres van uw organisatie is, voer het dan precies in zoals ADFS het verstuurt, anders kan Webex de overeenkomende gebruiker niet vinden.
Er kan geen aangepaste claimregel worden geschreven om het LDAP-kenmerk te normaliseren voordat het wordt verzonden.
Importeer uw metagegevens van de ADFS-server die u in uw omgeving hebt ingesteld.
Indien nodig kunt u de URL verifiëren door in ADFS Management naar te gaan.
Tijdsynchronisatie
Zorg ervoor dat de systeemklok van uw ADFS-server is gesynchroniseerd met een betrouwbare internettijdbron die gebruikmaakt van het Network Time Protocol (NTP). Gebruik de volgende PowerShell-opdracht om de klok alleen voor de Webex Relying Party Trust-relatie scheef te zetten.
SET-ADFS vertrouwt op Party Trust - Target Identifier "https://idbroker.webex.com/$ENTITY_ID_HEX_VALUE" - Niet vóór Skew 3
De hexadecimale waarde is uniek voor uw omgeving. Vervang alstublieft de waarde van de SP EntityDescriptor ID-waarde in het Webex-metagegevensbestand. Bijvoorbeeld:
<EntityDescriptor xmlns="urn:oasis:names:tc:SAML:2.0:metadata" entityID=" https://idbroker.webex.com/c0cb726f-a187-4ef6-b89d-46749e1abd7a">


