- Hjem
- /
- Artikkel

Takk for tilbakemeldingen.


 I denne artikkelen
 Tilbakemelding?
Du kan konfigurere en enkel påloggingsintegrasjon (SSO) mellom Control Hub og en distribusjon som bruker Active Directory Federation Services (ADFS 2.x og nyere) som identitetsleverandør (IdP).
Enkel pålogging og kontrollhub
Enkel pålogging (SSO) er en økt- eller brukerautentiseringsprosess som tillater en bruker å oppgi legitimasjon for å få tilgang til ett eller flere applikasjoner. Prosessen autentiserer brukere for alle applikasjonene de får rettigheter til. Det eliminerer ytterligere meldinger når brukere bytter applikasjoner under en bestemt økt.
Security Assertion Markup Language (SAML 2.0) Federation Protocol brukes til å gi SSO-godkjenning mellom Webex-skyen og identitetsleverandøren (IdP).
Profiler
Webex-appen støtter bare nettleserens SSO-profil. I nettleserens SSO-profil støtter Webex App følgende bindinger:
-
SP initierte POST -> POST-binding
-
SP initierte REDIRECT -> POST-binding
NavnID-format
SAML 2.0-protokollen støtter flere NameID-formater for kommunikasjon om en bestemt bruker. Webex App støtter følgende NameID-formater.
-
urn:oasis:names:tc:saml:2.0:nameID-format:Transient -
urn:oasis:names:tc:saml:1.1:nameID-format:uspesifisert -
Urn:oasis:names:tc:saml:1.1:nameID-format:e-postadresse
I metadataene du laster inn fra IdP, er den første oppføringen konfigurert for bruk i Webex.
EnkeltLogg ut
Webex-appen støtter enkelt utloggingsprofil. I Webex-appen kan en bruker logge av applikasjonen, som bruker SAML-protokollen for enkel utlogging for å avslutte økten og bekrefte at du logger ut med din IdP. Forsikre deg om at din IdP er konfigurert for SingleLogout.
Integrer Control Hub med ADFS
Konfigurasjonsveiledningene viser et spesifikt eksempel på SSO-integrasjon, men gir ikke uttømmende konfigurasjon for alle muligheter. For eksempel dokumenteres integreringstrinnene for nameid-format URN:oasis:names:tc:saml:2.0:nameID-format:Transient. Andre formater som urn:oasis:names:tc:saml:1.1:nameID-format:unspecified eller urn:oasis:names:tc:saml:1.1:nameID-format:EmailAddress vil fungere for SSO integrering, men er utenfor omfanget av dokumentasjonen vår.
Konfigurer denne integrasjonen for brukere i Webex-organisasjonen (inkludert Webex-appen og andre tjenester som administreres i Control Hub). Webex Meetings Hvis Webex-området ditt er integrert i Control Hub, arver Webex-området brukeradministrasjonen. Hvis du ikke får tilgang Webex Meetings på denne måten, og den ikke administreres i Control Hub, må du gjøre en egen integrasjon for å aktivere SSO forWebex Meetings.
Avhengig av hva som er konfigurert i godkjenningsmekanismene i ADFS, kan integrert Windows-autentisering (IWA) aktiveres som standard. Hvis aktivert, godkjennes programmer som lanseres via Windows (for eksempel Webex App og Cisco Directory Connector) som brukeren som er logget på, uavhengig av hvilken e-postadresse som angis under den første e-postmeldingen.
Last ned Webex-metadataene til ditt lokale system
Last ned Webex-metadataene før du konfigurerer identitetsleverandøren. Denne filen inneholder Webex-tjenesteleverandørinnstillingene for organisasjonen din, og identitetsleverandøren bruker disse innstillingene til å gjenkjenne Webex og sende SAML-påloggingssvar tilbake til riktig sted. Bruk denne metadatafilen når du konfigurerer SAML-programmet i identitetsleverandøren.
| 1 |
Logg på Control Hub. |
| 2 |
Gå til . |
| 3 |
Gå til fanen Identitetsleverand ør og klikk Aktiver SSO. |
| 4 |
Velg en IdP. |
| 5 |
Velg sertifikattype for organisasjonen din:
|
| 6 |
Last ned metadatafilen. <org-ID>Webex-metadatafilnavnet er idb-meta- -SP.xml. |
Installer Webex-metadata i ADFS
Før du begynner
Control Hub støtter ADFS 2.x eller nyere.
Windows 2008 R2 inkluderer bare ADFS 1.0. Du må installere minst ADFS 2.x fra Microsoft.
For SSO- og Webex-tjenester må identitetsleverandører (IDP) overholde følgende SAML 2.0-spesifikasjon:
-
Sett attributtet NameID Format til urn:oasis:names:tc:saml:2.0:nameID-format: transient
-
Konfigurer et krav på IdP for å inkludere uid- attributtnavnet med en verdi som er tilordnet attributtet som er valgt i Cisco Directory Connector eller brukerattributtet som samsvarer med det som er valgt i Webex identitetstjeneste. (Dette attributtet kan for eksempel være e-postadresser eller bruker-hovednavn.) Se informasjonen om egendefinerte attributter i https://www.cisco.com/go/hybrid-services-directory for veiledning.
| 1 |
Logg på ADFS-serveren med administratortillatelser. |
| 2 |
Åpne ADFS-administrasjonskonsollen og gå til Klarerings . |
| 3 |
Velg Start i vinduet Add Relying Party Trust Wizard. |
| 4 |
For Velg datakilde velger du Importer data om den avhengige parten fra en fil, bla til Control Hub Metadatafilen du lastet ned, og velg Neste. |
| 5 |
For Angi visningsnavn oppretter du et visningsnavn for denne pålitelige partens tillit, for eksempel Webex, og velger Neste. |
| 6 |
For Velg regler for utstedelsesautorisasjon velger du Tillat alle brukere å få tilgang til denne avhengige parten, og velg Neste. |
| 7 |
For K lar til å legge til klar het velger du Neste og fullfører å legge til tillitsvalget i ADFS. |
Opprette kravsregler for Webex-godkjenning
| 1 |
Velg klareringsforholdet du opprettet i ADFS-hovedruten, og velg deretter Rediger kravsregler. Velg Legg til regel i kategorien Utstedelsestransformasjonsregler. |
| 2 |
Velg Send LDAP-attributter som krav i trinnet Velg regeltype, og velg deretter Neste. 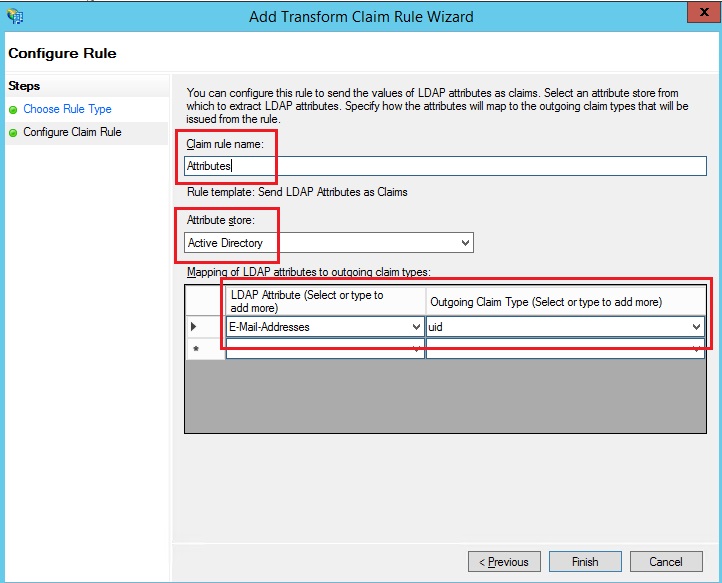 |
| 3 |
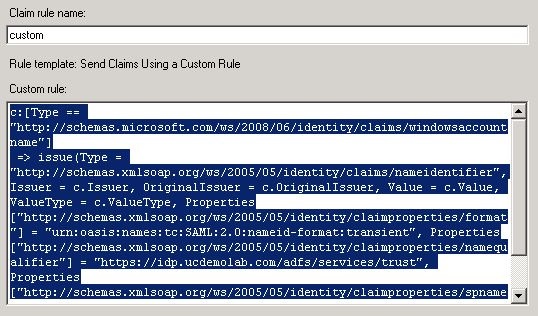
Velg Legg til regel igjen, velg Send krav ved hjelp av en egendefinert regel, og velg deretter Neste. Denne regelen gir ADFS attributtet «spname qualifier» som Webex ellers ikke gir.
|
| 4 |
Velg Pålitelig part Trust i hovedvinduet, og velg deretter Egenskaper i ruten til høyre. |
| 5 |
Når vinduet Egenskaper vises, blar du til fanen Avansert, SHA-256, og velger deretter OK for å lagre endringene. |
| 6 |
Bla til følgende URL på den interne ADFS-serveren for å laste ned filen: https: //< AD_FS_Server >/FederationMetadata/2007-06/FederationMetadata.xml Du må kanskje høyreklikke på siden og vise sidekilden for å få riktig formatert XML-fil. |
| 7 |
Lagre filen på din lokale maskin. |
Hva du skal gjøre videre
Du er klar til å importere ADFS-metadataene tilbake til Webex fra administrasjonsportalen.
Importer IdP-metadataene og aktiver enkel pålogging etter en test
Etter at du har eksportert Webex-metadataene, konfigurert IdP-en og lastet ned IdP-metadataene til det lokale systemet, er du klar til å importere det til Webex-organisasjonen din fra Control Hub.
Før du begynner
Ikke test SSO-integrasjon fra IdP-grensesnittet (Identity Provider). Vi støtter bare tjenesteleverandørinitierte (SP-initierte) flyter, så du må bruke Control Hub SSO-testen for denne integrasjonen.
| 1 |
Velg en:
|
| 2 |
På siden Importer IdP-metadata kan du enten dra og slippe IdP-metadatafilen til siden eller bruke alternativet for filnettleser til å finne og laste opp metadat afilen. Klikk på Neste.
Du bør bruke alternativet Mer sikker, hvis du kan. Dette er bare mulig hvis din IdP brukte en offentlig CA til å signere metadataene sine. I alle andre tilfeller må du bruke alternativet Mindre sikkert. Dette inkluderer hvis metadataene ikke er signert, selvsignert eller signert av en privat CA. Okta signerer ikke metadataene, så du må velge Mindre sikker for en Okta SSO-integrasjon. |
| 3 |
Velg Test SSO-oppsett, og når en ny nettleserfane åpnes, godkjenn med IdP ved å logge på. Hvis du får en godkjenningsfeil, kan det være et problem med legitimasjonen. Sjekk brukernavnet og passordet, og prøv igjen. En Webex App-feil betyr vanligvis et problem med SSO-oppsettet. I dette tilfellet går du gjennom trinnene igjen, spesielt trinnene der du kopierer og li mer inn Control Hub-metadataene i IdP-oppsettet. For å se SSO-påloggingsopplevelsen direkte, kan du også klikke Kopier URL til utklippstavlen fra dette skjermbildet og lime den inn i et privat nettleservindu. Derfra kan du gå gjennom på logging med SSO. Dette trinnet stopper falske positiver på grunn av et til gangstoken som kan være i en eksisterende økt etter at du er logget på. |
| 4 |
Gå tilbake til kontrollhub-nettleserfanen.
SSO-konfigurasjonen trer ikke i kraft i organisasjonen med mindre du velger første alternativknapp og aktiverer SSO. |
Hva du skal gjøre videre
Bruk prosedyrene i Synkroniser Okta-brukere til Control Hub hvis du vil gjøre brukerklargjøring ut av Okta til Webex-skyen.
Bruk prosedyrene i Synkroniser Microsoft Entra ID-brukere til Control Hub hvis du vil gjøre brukerklargjøring ut av Entra ID til Webex-skyen.
Du kan følge fremgangsmåten i Undertrykk automatiserte e-post meldinger for å deaktivere e-postmeldinger som sendes til nye Webex App-brukere i organisasjonen. Dokumentet inneholder også beste fremgangsmåter for å sende ut kommunikasjon til brukere i organisasjonen.
Oppdater Webex-tillit fra avhengige parter i ADFS
Før du begynner
Du må eksportere SAML-metadatafilen fra Control Hub før du kan oppdatere Webex Relying Party Trust i ADFS.
| 1 |
Logg på ADFS-serveren med administratortillatelser. |
| 2 |
Last opp SAML-metadatafilen fra Webex til en midlertidig lokal mappe på ADFS-serveren, f.eks.
|
| 3 |
Åpne Powershell. |
| 4 |
Kjør Legg merke til parameteren |
| 5 |
<org-ID>Kjør oppdat Sørg for å erstatte filnavnet og målnavnet med de riktige verdiene fra miljøet ditt. Se https://docs.microsoft.com/powershell/module/adfs/update-adfsrelyingpartytrust.Hvis du har lastet ned Webex SP 5-årssertifikatet og har Signerings- eller krypteringssertifikattilbakekall slått på, må du kjøre disse to kommandoene: |
| 6 |
Logg på Control Hub, og test deretter SSO-integrasjonen:
|
 .
ADFS feilsøking
ADFS-feil i Windows-logger
I Windows-loggene kan du se en ADFS-hendelseslogg feilkode 364. Hendelsesdetaljene identifiserer et ugyldig sertifikat. I disse tilfellene tillates ikke ADFS-verten gjennom brannmuren på port 80 å validere sertifikatet.
Det oppstod en feil under et forsøk på å bygge sertifik atkjeden for tillitsparten
Når du oppdaterer SSO-sertifikatet, du kan få denne feilen når du logger på:
Ugyldig statuskode som svar.
Hvis du ser denne feilen, må du sjekke hendelsesvisningsloggene på
ADFS-serveren og se etter følgende feil: Det oppstod en feil under et forsøk på å
bygge sertifikatkjeden for tillitspartens
'https://idbroker.webex.com/' sertifikat identifisert med tommelavtrykk '754B9208F1F75C5CC122740F3675C5D129471D
80'<org-ID>. Mulige årsaker er at
sertifikatet ble tilbakekalt, at sertifikatkjeden ikke kunne verifiseres som angitt av til
litspartens innstillinger for tilbakekalling av krypteringssertifikat, eller at sertifikatet ikke er
innenfor gyldighetsperioden.
<orgID>Hvis denne feilen oppstår, må du kjøre kommandoene
Set-AdfsRely ingPartyTrust -TargetIdentifier https://idbroker.webex.com/ -EncryptionCertificateRevocationCheck None
Føderasjons-ID
Føderasjons-ID-en skiller mellom store og små bokstaver. Hvis dette er organisasjonens e-postadresse, angir du den nøyaktig slik ADFS sender den, ellers finner ikke Webex den samsvarende brukeren.
En egendefinert kravsregel kan ikke skrives for å normalisere LDAP-attributtet før det sendes.
Importer metadataene dine fra ADFS-server en du konfigurerer i miljøet.
Du kan bekrefte URL-adressen om nødvendig ved å navigere til i ADFS Management.
Tidssynkronisering
Forsikre deg om at ADFS-serverens systemklokke er synkronisert med en pålitelig Internett-tidskilde som bruker Network Time Protocol (NTP). Bruk følgende PowerShell-kommando til å skru klokken bare for Webex Relying Party Trust-forholdet.
Set-AdfsRelyingPartyTrust -TargetIdentifier "https://idbroker.webex.com/$ENTITY_ID_HEX_VALUE" -NotBeforeSkew 3
Den heksadesimale verdien er unik for miljøet ditt. Erstatt verdien fra SP EntityDescriptor ID-verdien i Webex-metadatafilen. For eksempel:
<EntityDescriptor xmlns="urn:oasis:names:tc:SAML:2.0:metadata" entityID=" https://idbroker.webex.com/c0cb726f-a187-4ef6-b89d-46749e1abd7a">


