- Ana Sayfa
- /
- Makale

Geri bildiriminiz için teşekkürler.


 Bu makalede
 Geri Bildirim?
Denetim Merkezi ile kimlik sağlayıcısı (IdP) olarak Active Directory Federasyon Hizmetleri'ni (ADFS 2.x ve sonraki sürümleri) kullanan bir dağıtım arasında tek oturum açma (SSO) tümleştirmesini yapılandırabilirsiniz.
Tek oturum açma ve Kontrol Merkezi
Tek oturum açma (SSO), kullanıcının bir veya daha fazla uygulamaya erişmek için kimlik bilgileri sağlamasına izin veren bir oturum veya kullanıcı kimlik doğrulama işlemidir. İşlem, hakları verilen tüm uygulamalar için kullanıcıların kimliğini doğrular. Kullanıcılar belirli bir oturum sırasında uygulama değiştirdiğinde diğer istemleri ortadan kaldırır.
Güvenlik Onayı İşaretleme Dili (SAML 2.0) Federasyon Protokolü, Webex bulutu ile kimlik sağlayıcınız (IdP) arasında SSO kimlik doğrulaması sağlamak için kullanılır.
Profiller
Webex Uygulaması yalnızca web tarayıcısı SSO profilini destekler. Web tarayıcısı SSO profilinde, Webex App aşağıdaki bağlamaları destekler:
-
SP başlattı POST -> POST bağlama
-
SP yönlendirmeyi başlattı -> POST bağlama
AdıID biçimi
SAML 2.0 Protokolü, belirli bir kullanıcı hakkında iletişim kurmak için çeşitli NameID formatlarını destekler. Webex App aşağıdaki NameID formatlarını destekler.
-
Urn:oasis:names:tc:saml:2.0:nameID-format:Geçici -
Urn:oasis:names:tc:saml:1.1:NameID-format:Belirtilmemiş -
Urn:oasis:names:tc:saml:1.1:nameID-format:EmailAddress
IdP'nizden yüklediğiniz meta verilerde, ilk giriş Webex'te kullanılmak üzere yapılandırılmıştır.
Tek Oturum Açma
Webex App, tek oturum açma profilini destekler. Webex Uygulamasında, kullanıcı oturumu sonlandırmak ve oturumu sonlandırmak ve IdP'nizle oturumu onaylamak için SAML tek oturum açma protokolünü kullanan uygulamadan çıkış yapabilir. IdP'nizin SingleLogout için yapılandırıldığından emin olun.
Control Hub'ı ADFS ile entegre edin
Yapılandırma kılavuzları SSO entegrasyonu için belirli bir örnek gösterir, ancak tüm olasılıklar için kapsamlı yapılandırma sağlamaz. Örneğin, nameid-format URN:oasis:names:tc:saml:2.0:nameID-format :Transient için tümleştirme adımları belgelenmiştir. Urn:oasis:names:tc:saml:1.1:nameID-format :undefined veya urn:oasis:names:tc:saml:1.1:nameID-format:emailAddress gibi diğer biçimler SSO entegrasyonu için çalışır ancak belgelerimizin kapsamı dışındadır.
Bu entegrasyonu Webex kuruluşunuzdaki kullanıcılar için ayarlayın (Webex App ve Control Hub'da yönetilen diğer hizmetler dahil). Webex Meetings Webex siteniz Control Hub'a entegre edilmişse, Webex sitesi kullanıcı yönetimini devralır. Bu şekilde eriş Webex Meetings emiyorsanız ve Control Hub'da yönetilmiyorsa, SSO'yu etkinleştirmek için Webex Meetings ayrı bir entegrasyon yapmanız gerekir.
ADFS'deki Kimlik Doğrulama mekanizmalarında yapılandırılanlara bağlı olarak, Tümleşik Windows Kimlik Doğrulaması (IWA) varsayılan olarak etkinleştirilebilir. Etkinleştirilirse, Windows üzerinden başlatılan uygulamalar (Webex App ve Cisco Directory Connector gibi), ilk e-posta istemi sırasında hangi e-posta adresinin girildiğine bakılmaksızın oturum açmış kullanıcı olarak kimlik doğrulaması yapar.
Webex meta verilerini yerel sisteminize indirin
Kimlik sağlayıcınızı yapılandırmadan önce Webex meta verilerini indirin. Bu dosya kuruluşunuz için Webex servis sağlayıcı ayarlarını içerir ve kimlik sağlayıcınız Webex'i tanımak ve SAML oturum açma yanıtlarını doğru yere geri göndermek için bu ayarları kullanır. Kimlik sağlayıcınızda SAML uygulamasını yapılandırırken bu meta veri dosyasını kullanın.
| 1 | |
| 2 |
. |
| 3 |
Kimlik sağlayıcısı sekmesine gidin ve SSO'yu etkinleştir'i tıklayın. |
| 4 |
Bir IdP seçin. |
| 5 |
Kuruluşunuz için sertifika türünü seçin:
|
| 6 |
Meta veri dosyasını indirin. <org-ID>Webex meta veri adı idb-meta - -SP.xml şeklindedir. |
ADFS'de Webex meta verilerini yükleyin
Başlamadan önce
Control Hub, ADFS 2.x veya sonraki sürümlerini destekler.
Windows 2008 R2 yalnızca ADFS 1.0'ı içerir. Microsoft'tan en az ADFS 2.x yüklemeniz gerekir.
SSO ve Webex hizmetleri için kimlik sağlayıcıları (IDP'ler) aşağıdaki SAML 2.0 spesifikasyonuna uymalıdır:
-
NameID Format özniteliğini urn:oasis:names:tc:saml:2.0:nameID-format: transient olarak ayarlayın
-
Cisco Directory Connector'da seçilen özniteliğe veya Webex kimlik hizmetinde seçilenle eşlenen kullanıcı özniteliğine eşlenen bir değere sahip uid öznitelik adını içerecek şekilde IdP'de bir hak talebi yapılandırın. (Bu özellik, örneğin E-posta adresleri veya User-Principal-Name olabilir.) Kılavuz için https://www.cisco.com/go/hybrid-services-directory adresindeki özel öznitelik bilgilerine bakın.
| 1 |
ADFS sunucusunda yönetici izinleriyle oturum açın. |
| 2 |
ADFS Yönetim konsolunu açın ve Gü |
| 3 |
Güvenilir Taraf Ekle Güven Sihirbazı penceresinden Başlat'ı seçin. |
| 4 |
Veri Kaynağı Se ç için Bir dosyadan güvenen tarafla ilgili verileri içe aktar 'ı seçin, indirdiğiniz Control Hub Meta Veri Dosyasına göz atın ve İleri'yi seçin. |
| 5 |
Görünen Adı Belirt için, Webex gibi bu güvenen taraf güveni için bir görüntülenen ad oluşturun ve İl eri'yi seçin. |
| 6 |
Verme Yetkilendirme Kurallarını Se ç için, Tüm kullanıcıların bu güvenen tarafa erişmesine izin ver seçeneğini belirleyin ve İleri 'yi seçin. |
| 7 |
Gü ven Eklemeye Hazır için İleri 'yi seçin ve güveni ADFS'ye eklemeyi tamamlayın. |
Webex kimlik doğrulaması için talep kuralları oluşturma
| 1 |
Ana ADFS bölmesinde, oluşturduğunuz güven ilişkisini seçin ve ardından Talep Kurallarını Düzenle'yi seçin. Verme Dönüşüm Kuralları sekmesinde Kural Ekle'yi seçin. |
| 2 |
Kural Türü Seç adımında, LDAP Özniteliklerini Talep Olarak Gönder'i seçin ve ardından İleri'yi seçin. 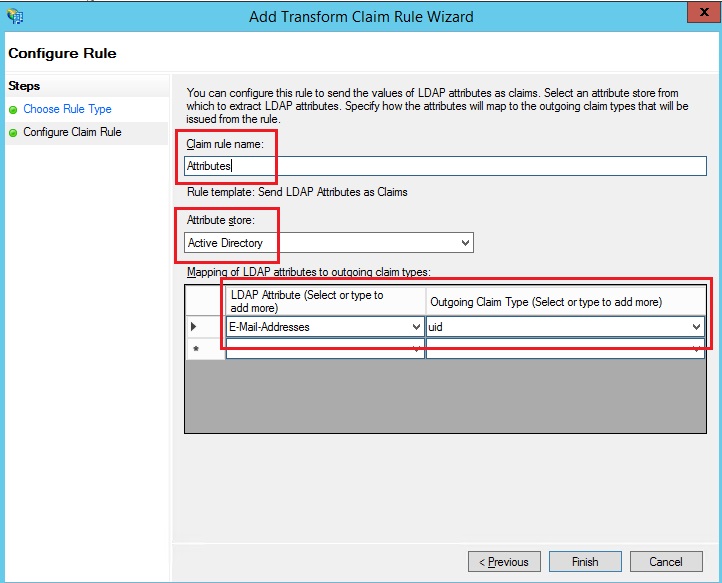 |
| 3 |
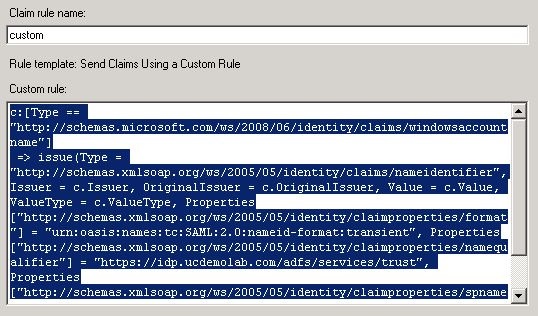
Tekrar Kural Ek le'yi seçin, Özel Kural Kullanarak Talep Gönder'i seçin ve ardından İleri 'yi seçin. Bu kural, ADFS'ye Webex'in başka türlü sağlamadığı “spname niteleyici” özniteliğini sağlar.
|
| 4 |
Ana pencerede Güvenilir Tar af Güveni'ni seçin ve ardından sağ bölmede Özelli kler'i seçin. |
| 5 |
Özellikler penceresi göründüğünde, Gelişmiş sekmesi SHA-256'ya gidin ve ardından değişiklikler inizi kaydetmek için Tamam'ı seçin. |
| 6 |
Dosyayı indirmek için dahili ADFS sunucusunda aşağıdaki URL'ye göz atın: https: //< AD_FS_Server >/FederationMetadata/2007-06/FederationMetadata.xml Düzgün biçimlendirilmiş XML dosyasını almak için sayfaya sağ tıklamanız ve sayfa kaynağını görüntülemeniz gerekebilir. |
| 7 |
Dosyayı yerel makinenize kaydedin. |
Bundan sonra ne yapmalı
ADFS meta verilerini yönetim portalından Webex'e geri aktarmaya hazırsınız.
Bir testten sonra IdP meta verilerini içe aktarın ve tek oturum açmayı etkinleştirin
Webex meta verilerini dışa aktardıktan, IdP'nizi yapılandırdıktan ve IdP meta verilerini yerel sisteminize indirdikten sonra, bunları Control Hub'dan Webex kuruluşunuza aktarmaya hazırsınız demektir.
Başlamadan önce
Kimlik sağlayıcısı (IdP) arabiriminden SSO entegrasyonunu test etmeyin. Yalnızca Hizmet Sağlayıcısı tarafından başlatılan (SP tarafından başlatılan) akışları destekliyoruz, bu nedenle bu entegrasyon için Control Hub SSO testini kullanmanız gerekir.
| 1 |
Birini seçin:
|
| 2 |
IdP meta verilerini içe aktarma sayfasında, IdP meta veri dosyasını sayfaya sürük leyip bırakın ya da meta veri dosyasını bulmak ve yüklemek için dosya tarayıcısı seçeneğini kullanın. İleri 'ye tıklayın.
Mümkün se Daha güvenli seçeneğini kullanmalısınız. Bu, yalnızca IdP'niz meta verilerini imzalamak için genel bir CA kullandıysa mümkündür. Diğer tüm durumlarda, Daha az güvenli seçeneğini kullanmanız gerekir. Bu, meta verilerin imzalanmamış, kendiliğinden imzalanmamış veya özel bir CA tarafından imzalanmamış olup olmadığını da içerir. Okta meta verileri imzalamaz, bu nedenle Okta SSO entegrasyonu için Daha az güvenli seçeneğini seçmelisiniz. |
| 3 |
SSO kurulumunu test et seçeneğini belirleyin ve yeni bir tarayıcı sekmesi açıldığında, oturum açarak IdP ile kimlik doğrulaması yapın. Bir kimlik doğrulama hatası alırsanız, kimlik bilgilerinde bir sorun olabilir. Kullanıcı adını ve şifreyi kontrol edin ve tekrar deneyin. Webex App hatası genellikle SSO kurulumuyla ilgili bir sorun anlamına gelir. Bu durumda, özellikle Control Hub meta verilerini kopyalayıp IdP kurulumuna yapıştır dığınız adımları tekrar gözden geçirin. SSO oturum açma deneyimini doğrudan görmek için, bu ekrandan URL'yi pan oya kopyala seçen eğini tıklayıp özel bir tarayıcı penceresine yapıştırabilirsiniz. Oradan, SSO ile oturum aç ma işlemini yürüyebilirsiniz. Bu adım, oturum açmanızdan dolayı mevcut bir oturumda olabilecek bir erişim belirtec i nedeniyle yanlış pozitifleri durdurur. |
| 4 |
Control Hub tarayıcı sekmesine geri dönün.
İlk radyo düğmesini seçip SSO'yu etkinleştirmedi ğiniz sürece SSO yapılandırması kuruluşunuzda geçerli olmaz. |
Bundan sonra ne yapmalı
Okta'dan Webex bul utuna kullanıcı provizyonu yapmak istiyorsanız Okta Kullanıcılarını Denetim Merkezi'ne Senkronize Et bölümündeki yordamları kullanın.
Entra ID'den Webex bul utuna kullanıcı provizyonu yapmak istiyorsanız, Microsoft Entra Kimliği kullanıcı larını Denetim Merkezi'ne eşitleme bölümündeki yordamları kullanın.
Kuruluşunuzdaki yeni Webex App kullanıcı larına gönder ilen e-postaları devre dışı bırakmak için Otomatik E-postaları Bastırma bölümündeki yordamı uygulayabilirsiniz. Belge ayrıca kuruluşunuzdaki kullanıcılara iletişim göndermeye yönelik en iyi uygulamaları da içerir.
ADFS'de Webex güvenini güncelleyin
Başlamadan önce
ADFS'deki Webex Güvenini güncelleyebilmeniz için SAML meta veri dosyasını Control Hub'dan dışa aktarmanız gerekir.
| 1 |
ADFS sunucusunda yönetici izinleriyle oturum açın. |
| 2 |
SAML meta veri dosyasını Webex'ten ADFS sunucusundaki geçici bir yerel klasöre yükleyin, örn.
|
| 3 |
Powershell'i açın. |
| 4 |
Tüm güvenen taraf güvenlerini okumak için Webex bağımlı taraf güveninin |
| 5 |
Dosya adını ve hedef adını ortamınızdaki doğru değerlerle değiştirdiğinizden emin olun. Bk z. https://docs.microsoft.com/powershell/module/adfs/update-adfsrelyingpartytrust.Webex SP 5 yıllık sertifikasını indirdiyseniz ve İmzalama veya Şifreleme Sertifikası İptali etkinleştirildiyse, şu iki komutu çalıştırmanız gerekir: |
| 6 |
Control Hub'da oturum açın, ardından SSO entegrasyonunu test edin:
|
 .
ADFS sorun giderme
Windows günlüklerinde ADFS hataları
Windows günlüklerinde, 364 ADFS olay günlüğü hata kodu görebilirsiniz. Etkinlik ayrıntıları geçersiz bir sertifikayı tanımlar. Bu durumlarda, ADFS ana bilgisayarının 80 numaralı bağlantı noktasındaki güvenlik duvarından sertifikayı doğrulamasına izin verilmez.
Güvenen taraf güveni için sertifika zinciri oluşturma girişimi sırasında hata oluştu
SSO sertifikasını güncellerken, oturum açarken şu hatayla karşılaşabilirsiniz: Yanıt olarak
geçersiz durum kodu.
Bu hatayı görürseniz,
ADFS sunucusundaki Olay Görüntüleyicisi günlüklerini kontrol edin ve aşağıdaki hatayı arayın: '754 B9208F1F75C5CC122740F3675C5D129471D80' parmak izi ile tanımlanan güvenen taraf
'https://idbroker.webex.com/' sertifikası için sertifika zinciri
oluşturma girişimi sırasında bir hata
oluş <org-ID>tu. Olası nedenler,
sertifikanın iptal edilmesi, sertifika zincirinin
güvenen tarafın şifreleme sertifikası iptal ayarları tarafından belirtildiği şekilde doğrulanamaması veya sertifikanın geçerlilik süresi
içinde olmamasıdır.
<orgID>Bu hata oluşursa
Set-AdfsRely ingPartyTrust -TargetIdentifier https://idbroker.webex.com/ -EncryptionCertificateRevocationCheck None komutlarını çalıştırmalısınız
Federasyon Kimliği
Federasyon Kimliği büyük/küçük harfe duyarlıdır. Kurumsal e-posta adresiniz buysa, tam olarak ADFS'nin gönderdiği şekilde girin, aksi takdirde Webex eşleşen kullanıcıyı bulamaz.
LDAP özniteliğini gönderilmeden önce normalleştirmek için özel bir talep kuralı yazılamaz.
Meta verilerinizi ortamınızda kurduğunuz ADFS sunucus undan içe aktarın.
Gerekirse, ADFS Yönetimi'nde Hizmet > Uç Noktalar > Meta Veriler
Zaman senkronizasyonu
ADFS sunucunuzun sistem saatinin Ağ Zaman Protokolü (NTP) kullanan güvenilir bir İnternet zaman kaynağıyla senkronize edildiğinden emin olun. Yalnızca Webex Güven Tarafı Güven ilişkisinin saati eğmek için aşağıdaki PowerShell komutunu kullanın.
Set-AdfsRelyingPartyTrust -TargetIdentifier "https://idbroker.webex.com/$ENTITY_ID_HEX_VALUE" -NotBeforeSkew 3
Onaltılık değer ortamınız için benzersizdir. Lütfen Webex meta veri dosyasındaki SP EntityDescriptor ID değerindeki değeri değiştirin. Örneğin:
<EntityDescriptor xmlns="urn:oasis:names:tc:SAML:2.0:metadata" entityID=" https://idbroker.webex.com/c0cb726f-a187-4ef6-b89d-46749e1abd7a">


