- בית
- /
- מאמר

תודה על המשוב.


 במאמר זה
 משוב?
באפשרותך להגדיר שילוב כניסה יחידה (SSO) בין רכזת הבקרה לבין פריסה המשתמשת בשירותי הפדרציה Active Directory (ADFS 2.x ואילך) כספק זהות (IdP).
כניסה יחידה ורכזת בקרה
כניסה יחידה (SSO) היא תהליך אימות הפעלה או משתמש המאפשר למשתמש לספק אישורים כדי לגשת ליישום אחד או יותר. התהליך מאמת משתמשים עבור כל היישומים אליהם ניתנות להם זכויות. זה מבטל הנחיות נוספות כאשר משתמשים מחליפים יישומים במהלך הפעלה מסוימת.
פרוטוקול הפדרציה של שפת סימון קביעת אבטחה (SAML 2.0) משמש כדי לספק אימות SSO בין ענן Webex לבין ספק הזהות שלך (IdP).
פרופילים
אפליקציית Webex תומכת רק בפרופיל SSO של דפדפן האינטרנט. בפרופיל SSO של דפדפן האינטרנט, Webex App תומך בכריכות הבאות:
-
SP יזם POST -> כריכת POST
-
SP יזם הפניה מחדש -> כריכת POST
פורמט שם ID
פרוטוקול SAML 2.0 תומך במספר פורמטים של NameID לתקשורת על משתמש ספציפי. אפליקציית Webex תומכת בפורמטים הבאים של NameID.
-
Urn:oasis:שמות: tc:saml:2.0:פורמט מזד-שם: חולף -
Urn:oasis:שמות: tc:saml:1.1: פורמט מזד-שם: לא צוין -
Urn:Oasis: שמות: tc:saml:1.1: פורמט מזד-שם: כתובת דוא"ל
במטא נתונים שאתה טוען מ- IdP שלך, הערך הראשון מוגדר לשימוש ב- Webex.
יציאה יחידה
אפליקציית Webex תומכת בפרופיל היציאה היחיד. באפליקציית Webex, משתמש יכול לצאת מהיישום, המשתמש בפרוטוקול יציאה יחיד של SAML כדי לסיים את ההפעלה ולאשר את היציאה עם IdP שלך. ודא שה- IdP שלך מוגדר עבור SingleLogout.
שילוב רכזת בקרה עם ADFS
מדריכי התצורה מציגים דוגמה ספציפית לשילוב SSO אך אינם מספקים תצורה ממצה לכל האפשרויות. לדוגמה, שלבי האינטגרציה עבור URN:oasis:names:tc:saml:2.0:nameID-פורמט:חולף מתו עדים. פורמטים אחרים כגון urn:oasis:names:tc:saml:1.1:פורמט:שם מזד:לא צוין או urn:oasis:names:tc:saml:1.1:NameID-פורמט:כתובת דוא"ל יעבדו לשילוב SSO אך הם מחוץ לתחום התיעוד שלנו.
הגדר שילוב זה עבור משתמשים בארגון Webex שלך (כולל Webex App ושירותים אחרים המ Webex Meetings נוהלים ב- Control Hub). אם אתר Webex שלך משולב ב- Control Hub, אתר Webex יורש את ניהול המשתמשים. אם אינך יכול לגשת Webex Meetings בדרך זו והיא אינה מנוהלת ב- Control Hub, עליך לבצע שילוב נפרד כדי לאפשר SSO עבורWebex Meetings.
בהתאם למה שהוגדר במנגנוני האימות ב- ADFS, ניתן להפעיל אימות משולב של Windows (IWA) כברירת מחדל. אם אפשרות זו מופעלת, יישומים המופעלים דרך Windows (כגון Webex App ו- Cisco Directory Connector) יאותתים כמשתמש שנכנס, ללא קשר לכתובת הדואר האלקטרוני שהוזנה במהלך הנחת הדואר האלקטרוני הראשונית.
הורד את המטא נתונים של Webex למערכת המקומית שלך
הורד את המטא נתונים של Webex לפני שתקבע את התצורה של ספק הזהות שלך. קובץ זה מכיל את הגדרות ספק השירות Webex עבור הארגון שלך, וספק הזהות שלך משתמש ב הגדרות אלה כדי לזהות Webex ולשלוח תגובות כניסה של SAML בחזרה למקום הנכון. השתמש בקובץ מטא נתונים זה בעת הגדרת התצורה של יישום SAML בספק הזהות שלך.
| 1 |
היכנס לרכ זת הבקרה. |
| 2 |
עבור אל . |
| 3 |
עבור אל הכרטיסייה ספק זהות ולחץ על הפ על SSO. |
| 4 |
בחר IdP. |
| 5 |
בחר את סוג האישור עבור הארגון שלך:
|
| 6 |
הורד את קובץ המטא נתונים. <org-ID>שם קובץ המטא נתונים של Webex הוא idb-meta- -SP.xml. |
התקן מטא נתונים של Webex ב- ADFS
לפני שתתחיל
רכזת הבקרה תומכת ב- ADFS 2.x ואילך.
חלונות 2008 R2 כולל רק ADFS 1.0. עליך להתקין מינימום ADFS 2.x ממיקרוסופט.
עבור שירותי SSO ו- Webex, ספקי זהות (IDP) חייבים להתאים למפרט SAML 2.0 הבא:
-
הגדר את התכונה תבנית NameID ל- urn:oasis:names:tc:saml:2.0:תבנית שם מזהה: חולף
-
הגדר תביעה ב- IdP כך שתכלול את שם התכונה uid עם ערך שמופה לתכונה שנבחרה ב- Cisco Directory Connector או לתכונה המשתמש התואמת לזו שנבחרה בשירות הזהות Webex. (תכונה זו יכולה להיות כתובות דואר אלקטרוני או שם משתמש ראשי, לדוגמה.) עיין במידע התכונה המותאמת אישית ב - https://www.cisco.com/go/hybrid-services-directory לקבלת הדרכה.
| 1 |
היכנס לשרת ADFS עם הרשאות מנהל. |
| 2 |
פתח את מסוף ניהול ADFS ודפדף אל קשרי א . |
| 3 |
בחלון אשף הוספת אמון של צד מסתמך, בחר התחל. |
| 4 |
עבור בחירת מקור נתונים בחר יי בא נתונים אודות הצד הנסמך מקובץ, עיין לקובץ המטא נתונים של מרכז הבקרה שהורדת ובחר הבא. |
| 5 |
עבור ציין שם תצוגה, צור שם תצוגה עבור אמון צד מסתמך זה, כגון Webex, ובחר הבא. |
| 6 |
עבור בחר כללי הרשאה להנפקה, בחר הרשה לכל המשתמשים לגשת לצד מסתמך זה ובחר הבא. |
| 7 |
עבור מוכן להוספת אמון, בחר הבא וסיים להוסיף את האמון הנשען ל- ADFS. |
יצירת כללי תביעה לאימות Webex
| 1 |
בחלונית ADFS הראשית, בחר את יחסי האמון שיצרת ולאחר מכן בחר ערוך כללי תביעה. בכרטיסיה כללי שינוי הנפקה, בחר הוסף כלל. |
| 2 |
בשלב בחר סוג כלל, בחר שלח תכונות LDAP כתביעות ולאחר מכן בחר הבא. 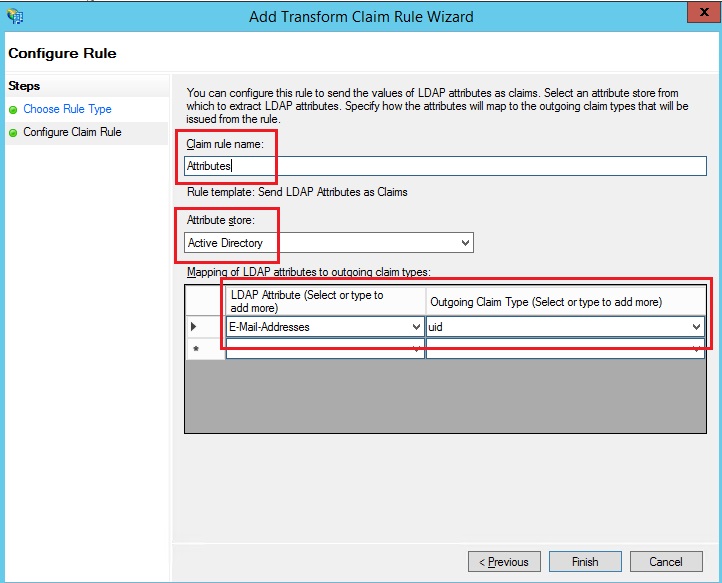 |
| 3 |
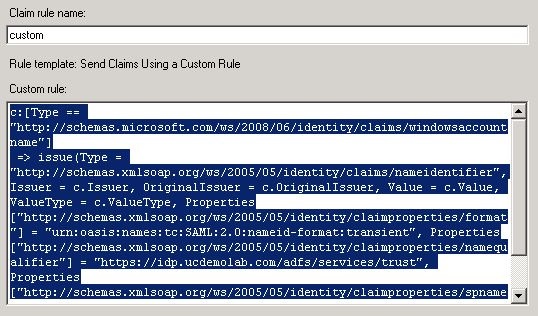
בחר שוב הוסף כלל, בחר שלח תביעות באמצעות כלל מותאם אישית ולאחר מכן בחר הבא. כלל זה מספק ל- ADFS את התכונה "מתאם spname" ש- Webex אינה מספקת אחרת.
|
| 4 |
בחר באפשרות אמון צד מסתמך בחלון הראשי ולאחר מכן בחר מאפיינים בחלונית הימנית. |
| 5 |
כאשר חלון המאפיינים מופיע, דפדף לכרטיסייה מתקדם, SHA-256 ולאחר מכן בחר אישור כדי לשמור את השינויים. |
| 6 |
עיין בכתובת האתר הבאה בשרת ADFS הפנימי כדי להוריד את הקובץ: https: //< AD_FS_Server >/FederationMetadata/2007-06/FederationMetadata.xml ייתכן שיהיה עליך ללחוץ לחיצה ימנית על הדף ולהציג את מקור הדף כדי לקבל את קובץ ה- XML המעוצב כראוי. |
| 7 |
שמור את הקובץ במחשב המקומי שלך. |
מה לעשות הלאה
אתה מוכן לייבא את המטא נתונים של ADFS בחזרה ל- Webex מפורטל הניהול.
ייבוא מטא נתונים של IdP והפעל כניסה יחידה לאחר בדיקה
לאחר ייצוא המטא נתונים של Webex, הגדרת תצורת ה- IdP שלך והורדת את המטא נתונים של IdP למערכת המקומית שלך, אתה מוכן לייבא אותם לארגון Webex שלך מ- Control Hub.
לפני שתתחיל
אל תבדוק את שילוב SSO מממשק ספק הזהות (IdP). אנו תומכים רק בזרימות שמיוזמות ספק שירות (יוזמות SP), לכן עליך להשתמש במבחן ה- SSO של Control Hub לצורך שילוב זה.
| 1 |
בחר אחד:
|
| 2 |
בדף ייבוא מטא נתונים של IdP, גרור ושחרר את קובץ המטא נתונים של IdP לדף או השתמש באפשרות דפדפן הקבצים כדי לאתר ולהעלות את קובץ המטא נתונים . לחץ על הבא.
עליך להשתמש באפשרות מאובטחת יותר, אם אתה יכול. זה אפשרי רק אם ה- IdP שלך השתמש ב-CA ציבורי כדי לחתום על המטא נתונים שלו. בכל המקרים האחרים, עליך להשתמש באפשרות פחות מאו בטחת. זה כולל אם המטא נתונים אינם חתומים, חתומים בעצמם או חתומים על ידי CA פרטי. Okta אינה חותמת על המטא נתונים, לכן עליך לבחור פחות מאובטח עבור שילוב Okta SSO. |
| 3 |
בחר באפש רות בדוק הגדרת SS O, וכאשר תי פתח כרטיסיית דפדפן חדשה, בצע אימות באמצעות IdP על-ידי כניסה. אם תקבל שגיאת אימות, ייתכן שיש בעיה באי שורים. בדוק את שם המשתמש והסיסמה ונסה שוב. שגיאת אפליקציית Webex פירושה בדרך כלל בעיה בהגדרת SSO. במקרה זה, ע ברו שוב על השלבים, במיוחד השלבים שבהם אתה מעתיק ומדביק את המטא נתונים של Control Hub בהגדרת IdP. כדי לראות ישירות את חווית הכניסה ל- SSO, תוכל גם ללחוץ על הע תק כתובת URL ללוח ממסך זה ולהדבי ק אותה בחלון דפדפן פרטי. משם, אתה יכול לעבור דרך הכניסה באמצעות SSO. שלב זה מפסיק תוצאות חיוביות כוזבות בגלל אסימון גישה שעשוי להיות בהפעלה קיימת מהכניסה שלך . |
| 4 |
חזור לכרטיסייה דפדפן רכזת הבקרה.
תצורת SSO לא תיכנס לתוקף בארגון שלך אלא אם תבחר בלחצן הבחירה הראשון ותפעיל את SSO. |
מה לעשות הלאה
השתמש בהליכים בס נכרון משתמשי Okta לתוך רכזת הב קרה אם ברצונך לבצע הקצאת משתמשים מתוך Okta לענן Webex.
השתמש בהליכים בס נכרון משתמשי Microsoft Entra ID לתוך רכזת הב קרה אם ברצונך לבצע הקצאת משתמשים מתוך מזהה Entra לענן Webex.
באפשרותך לבצע את ההליך בסעיף ביטול הודעות דוא"ל אוטומ טיות כדי להשבית הודעות דוא"ל שנשלחות למשתמשי יישום Webex חדשים בארגון שלך. המסמך מכיל גם שיטות עבודה מומלצות ל שליחת תקשורת למשתמשים בארגון שלך.
עדכן את אמון הצד המסתמך על Webex ב- ADFS
לפני שתתחיל
עליך לייצא את קובץ המטא נתונים של SAML ממרכז הבקרה לפני שתוכל לעדכן את אמון הצד הנשען של Webex ב- ADFS.
| 1 |
היכנס לשרת ADFS עם הרשאות מנהל. |
| 2 |
העלה את קובץ המטא נתונים של SAML מ- Webex לתיקיה מקומית זמנית בשרת ADFS, למשל.
|
| 3 |
פתח את פאוורשל. |
| 4 |
הפעל את שים לב לפרמטר |
| 5 |
<org-ID>הפעל עדכוני הקפד להחליף את שם הקובץ ואת שם היעד בערכים הנכונים מהסביבה שלך. ראה https://docs.microsoft.com/powershell/module/adfs/update-adfsrelyingpartytrust.אם הורדת את האישור ל-5 שנים של Webex SP והפעלת ביטול אישור חתימה או הצפנה, עליך להפעיל את שתי הפקודות הבאות: |
| 6 |
היכנס לרכזת הבקרה ולאחר מכן בדוק את שילוב ה- SSO:
|
 .
פתרון בעיות ADFS
שגיאות ADFS ביומני Windows
ביומני Windows, ייתכן שתראה קוד שגיאה של יומן אירועים ADFS 364. פרטי האירוע מזהים אישור לא חוקי. במקרים אלה, מארח ADFS אינו רשאי לאמת את האישור דרך חומת האש ביציאה 80.
אירעה שגיאה במהלך ניסיון לבנות את שרשרת האישורים עבור האמון של הצד הנסמך
בעת עדכון אישור ה- SSO, ייתכן שתוצג בפניך שגיאה זו בעת הכניסה: קוד מצב
לא חוקי בתגובה.
אם אתה רואה שגיאה זו, בדוק את יומני מציג האירועים בשרת
ADFS וחפש את השגיאה הבאה: אירעה שגיאה במהלך ניסיון
לבנות את שרשרת האישורים עבור אישור האמון של הצד הנסמך
'https://idbroker.webex.com/' שזוהה באמצעות טביעת אצבע '754B9208F1F75C5CC122740F3675C5D129471D
80'<org-ID>. הסיבות האפשריות הן שהאי
שור בוטל, לא ניתן היה לאמת את שרשרת האישורים כפי שצוין בהגדרות ביטול אישור ה
הצפנה של הצד הנאמן, או שהאישור אינו נמצא בתקופת תוק
פו.
<orgID>אם מתרחשת שגיאה זו עליך להפעיל את הפקודות
Set-AdfsRely ingPartyTrust -TargetIdentifier https://idbroker.webex.com/ -EncryptionCertificateRevocationCheck None
מזהה הפדרציה
מזהה הפדרציה רגיש לאותיות רישיות. אם זו כתובת הדואר האלקטרוני הארגונית שלך, הזן אותה בדיוק כפי ש- ADFS שולח אותה, אחרת Webex לא יכול למצוא את המשתמש התואם.
לא ניתן לכתוב כלל תביעה מותאם אישית כדי לנר מל את התכונה LDAP לפני שליחתה.
ייבא את המטא נתונים משרת ADFS שהגדרת בסביבה שלך.
באפשרותך לאמת את כתובת האתר במידת הצורך על-ידי ניווט אל FS.
סנכרון זמן
ודא ששעון המערכת של שרת ה- ADFS מסונכרן למקור זמן אינטרנט אמין המשתמש בפרוטוקול זמן רשת (NTP). השתמש בפקודה הבאה של PowerShell כדי להטות את השעון עבור יחסי האמון של צד ההסתמך של Webex בלבד.
הגדרת ADFSRELYINGPartyTrust -מזהה יעד "https://idbroker.webex.com/$ENTITY_ID_HEX_VALUE" -NotBeforeSkew 3
הערך ההקסדצימלי הוא ייחודי לסביבה שלך. החלף את הערך מתוך הערך SP EntityDescriptor ID בקובץ המטא נתונים של Webex. לדוגמה:
<EntityDescriptor xmlns="urn:oasis:names:tc:SAML:2.0:metadata" entityID=" https://idbroker.webex.com/c0cb726f-a187-4ef6-b89d-46749e1abd7a">


